في أول يوم عمل في أي مؤسسة متوسطة أو كبيرة يعطيك قسم تقنية المعلومات اسم مستخدم وكلمة مرور، ثم يحدث شيء يبدو عادياً لدرجة أن أحداً لا يسأل عنه: تكتب كلمة المرور على شاشة دخول الجهاز، فيفتح البريد دون أن يسألك، وتظهر مجلدات القسم المشتركة، وتطبع على طابعة الطابق، وتفتح نظام الموارد البشرية الداخلي باسمك. وفي يوم مغادرتك يعطل شخص واحد حسابك في مكان واحد، فيغلق عليك كل ذلك في اللحظة نفسها. وإذا حاولت تغيير خلفية الشاشة وجدتها مقفلة، وإذا أدخلت ذاكرة USB رفضها الجهاز، مع أنك لم تر أحداً يعدل جهازك.
هذا كله تقريباً يقف خلفه نظام واحد اسمه Active Directory، وهو من أكثر الأنظمة انتشاراً في المؤسسات حول العالم منذ أكثر من خمس وعشرين سنة، ومع ذلك يتعامل معه كثير من المطورين ومسؤولي Linux كصندوق أسود يملكه «فريق Windows». والمشكلة أن هذا الصندوق يظهر في عملك سواء أردت أم لا: عندما يطلب منك ربط تطبيق بحسابات الموظفين، أو ضم سيرفر Linux إلى النطاق، أو التحقيق في حادث أمني بدأ بكلمة مرور مسربة.
وفي هذا المقال نشرح Active Directory من الداخل بالمصطلحات التي ستسمعها في أي اجتماع: الغابة والنطاق والوحدة التنظيمية والسياسات وKerberos وNTLM وأدوار FSMO والمواقع. ولكي لا يبقى الكلام نظرياً، كل مفهوم نعرضه بمخرج حقيقي من نطاق بنيناه بمتحكمين من Samba، لأن Samba ينفذ البروتوكولات نفسها، فالأوامر تختلف عن أدوات Windows والمفاهيم والحقول هي نفسها. وبناء هذا النطاق خطوة خطوة في المقال التالي، وربط سيرفرات Linux به في الذي يليه:
 دليلSamba AD: خادم Active Directory مفتوح المصدرنبني نطاقاً من متحكمين بـ Samba 4.22 ونشرح ما يكتبه الإنشاء وDNS والسياسات والنسخ المتماثل وSYSVOL والنسخ الاحتياطي، مع أربع مشكلات حقيقية وحلولها.
 دليلربط سيرفرات Linux بنطاق Active Directory مع SSSDنضم سيرفري Debian إلى نطاق Active Directory بـ realmd وSSSD، ونجعل الدخول وsudo يتبعان مجموعات الدليل، ونصل إلى SSH وموقع داخلي بتذكرة Kerberos دون كلمة مرور.
 دليلبديل Active Directory مع Samba AD DC للمستخدمين والأجهزةنبني متحكم نطاق Samba حقيقياً لمؤسسة من 150 موظفاً، ونضم إليه جهاز Linux، ثم نرى ماذا يحدث عندما يتوقف، ونقول بصراحة ما تحتاجه أجهزة Windows، وما لا يقدمه أي بديل لـ Intune.
وسوف نناقش في هذا المقال ما يلي:
- ما هو Active Directory، ولماذا ظهر، وما الدليل والكائن والمخطط.
- النطاق والشجرة والغابة، والأقسام التي يحملها كل متحكم، والفهرس العام.
- الوحدات التنظيمية والمجموعات، ولماذا لا تبنى الوحدات على الهيكل الإداري.
- Kerberos خطوة خطوة بتذاكر حقيقية، ثم NTLM ولماذا ما زال موجوداً.
- سياسات المجموعات GPO وترتيب تطبيقها، وحادثة استخدم فيها المهاجم GPO لتعطيل الحماية.
- أدوار FSMO الخمسة، والمواقع والنسخ المتماثل، والفرق بين Active Directory وEntra ID.
ما هو Active Directory؟ Directory Service
Active Directory خدمة دليل Directory Service من Microsoft، أي قاعدة بيانات مركزية لكل ما في المؤسسة من مستخدمين ومجموعات وأجهزة وطابعات، ومعها خدمات تستخدم هذه القاعدة للتحقق من هوية من يدخل وتحديد ما يسمح له به. والتشبيه الأقرب مكتب الأحوال المدنية مع دليل الهاتف في مبنى واحد: الدليل يقول من هو كل شخص وأين يعمل وإلى أي قسم ينتمي، ومكتب الأحوال يصدر له بطاقة هوية تقبلها كل الجهات دون أن تتصل بالمكتب في كل مرة. والاسم الكامل للدور في Windows Server هو خدمات مجال Active Directory أو اختصاراً AD DS، كما في نظرة Microsoft العامة على AD DS.
ولماذا ظهر؟ قبل Windows 2000 كانت نطاقات Windows NT 4.0 تحفظ الحسابات في قاعدة مسطحة في متحكم رئيسي واحد يكتب فيه PDC، ومتحكمات احتياطية BDC تقرأ فقط، ولا يوجد فيها هيكل للأقسام، ولا تتسع لمؤسسة فيها عشرات الآلاف من المستخدمين في دول مختلفة. فجاء Active Directory مع Windows 2000 بدليل هرمي مبني على أفكار معيار X.500 وبروتوكول LDAP، وبـ Kerberos بدلاً من NTLM، وبـ DNS بدلاً من أسماء NetBIOS، وبمتحكمات كلها تقبل الكتابة وتتبادل التغييرات. ومن تلك المرحلة بقيت آثار ستراها بعد قليل، مثل الاسم القديم للنطاق ودور PDC Emulator.
ويتكون Active Directory عملياً من خمس خدمات تعتمد على بعضها:
- الدليل Directory: قاعدة الكائنات، وتقرؤها البرامج عبر LDAP، وقد شرحنا LDAP نفسه في شرح LDAP ودليل المستخدمين.
- المصادقة Authentication: Kerberos أولاً، وNTLM للحالات القديمة.
- DNS: الطريقة التي تجد بها الأجهزة المتحكمات.
- سياسات المجموعات Group Policy: إعدادات تفرض على الأجهزة والمستخدمين.
- النسخ المتماثل Replication: يجعل كل المتحكمات تحمل الصورة نفسها.
الكائنات والحقول والمخطط Objects and Schema
كل شيء في الدليل كائن Object: المستخدم كائن، والمجموعة كائن، وحساب الجهاز كائن، وحتى السياسة كائن. ولكل كائن حقول Attributes، والمخطط Schema يحدد أنواع الكائنات الممكنة والحقول المسموحة لكل نوع، تماماً كما يحدد مخطط قاعدة البيانات الجداول والأعمدة. وفي نطاقنا عددنا ما في المخطط فوجدنا 269 نوعاً و1,499 حقلاً، وهذا عدد كبير لأن المخطط يحمل حقولاً لكل منتج من Microsoft قد يستخدم الدليل يوماً. وهذا مستخدم واحد من نطاقنا، والمخرج مختصر:
$ samba-tool user show ahmad.salem
dn: CN=أحمد سالم,OU=IT,OU=Staff,DC=ad,DC=example,DC=com
objectClass: top
objectClass: person
objectClass: organizationalPerson
objectClass: user
displayName: أحمد سالم
objectGUID: 3ee25712-ee5d-4da1-a8eb-e62c2c2806d2
primaryGroupID: 513
objectSid: S-1-5-21-1731834824-2738427001-3037320609-1103
sAMAccountName: ahmad.salem
userPrincipalName: [email protected]
userAccountControl: 512
memberOf: CN=linux-admins,OU=Groups,DC=ad,DC=example,DC=com
memberOf: CN=app-users,OU=Groups,DC=ad,DC=example,DC=com
في المخرج أعلاه لاحظ التالي:
- الاسم المميز Distinguished Name: السطر الأول هو مكان الكائن في الشجرة، ويقرأ من اليسار إلى اليمين من الكائن إلى الجذر: أحمد في وحدة IT داخل وحدة Staff داخل النطاق
ad.example.com. وإذا نقلته إلى وحدة أخرى تغير اسمه المميز. - ثلاثة أسماء للدخول:
sAMAccountNameهو الاسم القديم القصير من أيام NT، ويكتب مع النطاق القديم هكذاEXAMPLE\ahmad.salem، وuserPrincipalNameهو الاسم الحديث بشكل بريد، وكلاهما يعمل في شاشة دخول Windows. - معرفان لا يتغيران:
objectGUIDرقم فريد للكائن في كل الدنيا، وobjectSidهو معرف الأمان Security Identifier الذي تستخدمه الصلاحيات، ويتكون من معرف النطاق ثم رقم نسبي RID هو هنا 1103. وصلاحيات الملفات في Windows تحفظ المعرف SID وليس الاسم، ولذلك إذا حذفت مستخدماً وأنشأت آخر بالاسم نفسه فلن يحصل على ملفات الأول، وقد شرحنا المعرفات وصلاحيات Windows في رموز الأمان Tokens وقوائم ACL. - حالة الحساب:
userAccountControlحقل من بتات، و512 تعني حساباً عادياً مفعلاً، وتعطيل الحساب يجعلها 514. - المجموعات:
memberOfيذكر المجموعات، ولكن المجموعة الأساسية Domain Users تظهر فقط فيprimaryGroupID: 513، وهذه من عادات Active Directory القديمة التي تفاجئ من يكتب أول فلتر LDAP.
النطاق والشجرة والغابة Domain, Tree, Forest
النطاق Domain هو وحدة الإدارة الأساسية: مجموعة كائنات تشترك في اسم DNS واحد مثل ad.example.com، وفي قاعدة حسابات واحدة، وفي سياسة كلمات مرور افتراضية واحدة، وتحفظها متحكمات النطاق Domain Controllers. والشجرة Tree نطاقات تشترك في جذر اسم واحد، مثل ad.example.com وbranch.ad.example.com. والغابة Forest هي الحدود الكبرى: شجرة أو أكثر تشترك في مخطط واحد وفي إعداد واحد وفي فهرس عام واحد، وبين كل نطاقاتها ثقة Trust تلقائية في الاتجاهين، فمستخدم من نطاق يستطيع أن يأخذ صلاحية على مورد في نطاق آخر من الغابة نفسها.
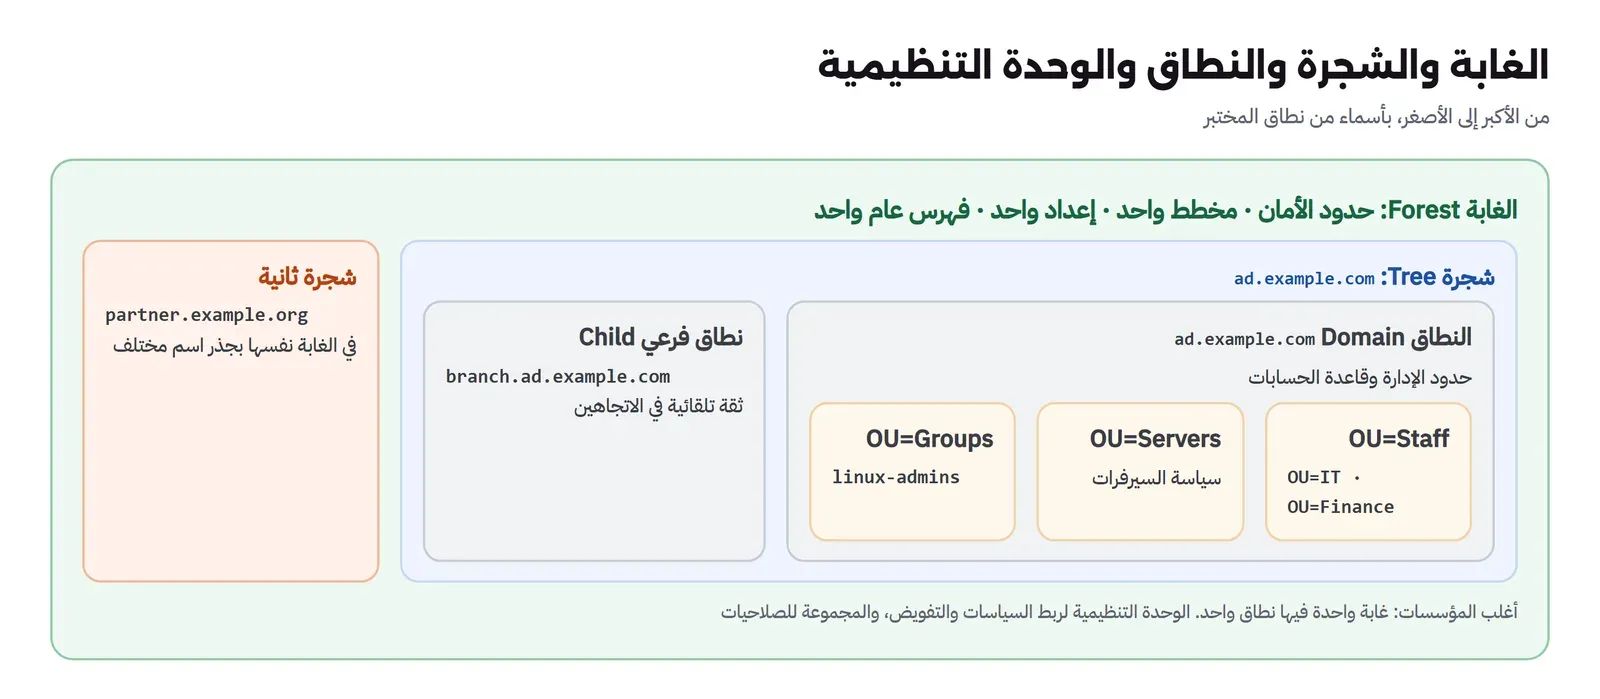
والقاعدة المهمة هنا أن الغابة وليس النطاق هي حدود الأمان Security Boundary، فمسؤول أي نطاق في الغابة يستطيع نظرياً أن يصل إلى بقية النطاقات، لأن كل المتحكمات تثق ببعضها وتحمل المخطط والإعداد نفسيهما. ولذلك تنصح Microsoft في تخطيط عدد النطاقات بأن تبدأ بنطاق واحد، وألا تضيف نطاقاً إلا لسبب حقيقي، مثل سياسة نسخ متماثل لفرع بعيد جداً، وأن تفصل بغابة مستقلة ما يحتاج عزلاً أمنياً حقيقياً. وأغلب المؤسسات التي تحتاج هذا المقال تكفيها غابة فيها نطاق واحد، وهو ما بنيناه.
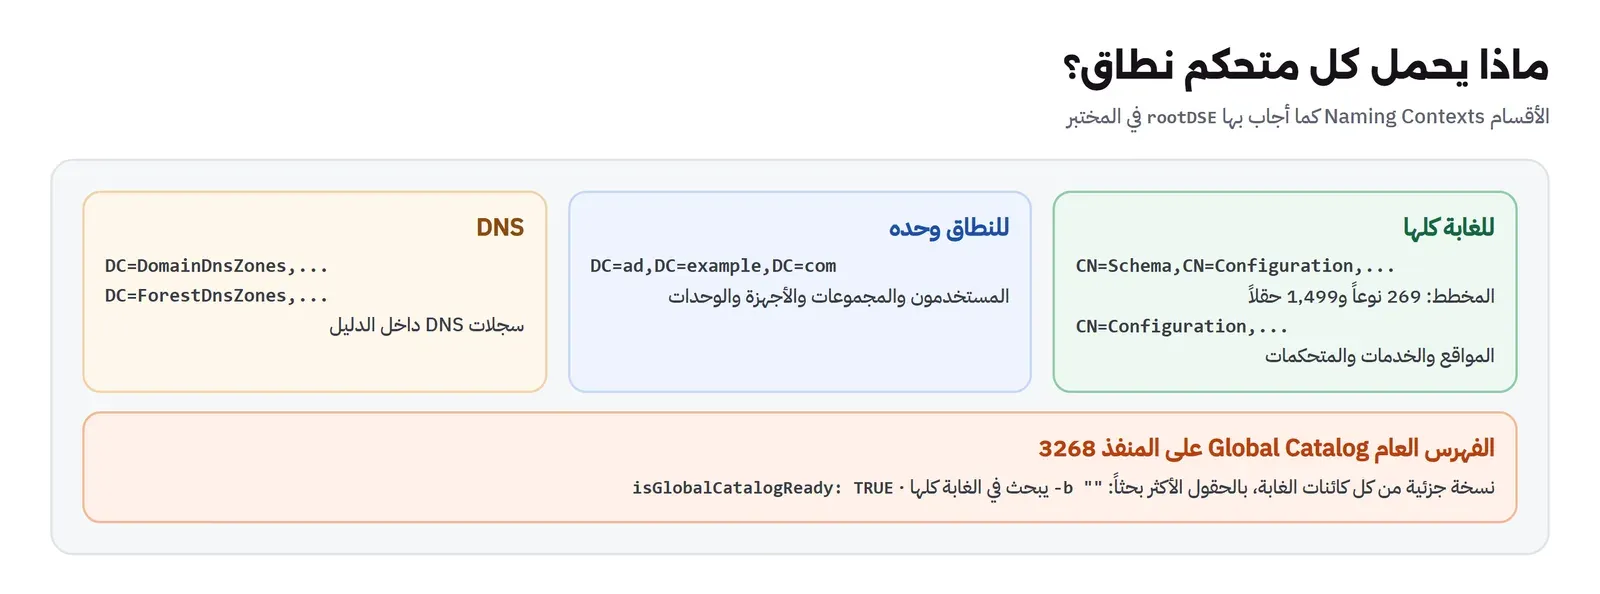
وكل متحكم يحمل الدليل مقسماً إلى أقسام Partitions أو سياقات تسمية Naming Contexts، وتستطيع أن تراها بسؤال المتحكم عن الجذر rootDSE دون أي حساب:
$ ldapsearch -LLL -x -H ldap://dc1 -s base -b "" ...
configurationNamingContext: CN=Configuration,DC=ad,DC=example,DC=com
defaultNamingContext: DC=ad,DC=example,DC=com
rootDomainNamingContext: DC=ad,DC=example,DC=com
schemaNamingContext: CN=Schema,CN=Configuration,DC=ad,DC=example,DC=com
dnsHostName: dc1.ad.example.com
namingContexts: DC=ad,DC=example,DC=com
namingContexts: CN=Configuration,DC=ad,DC=example,DC=com
namingContexts: CN=Schema,CN=Configuration,DC=ad,DC=example,DC=com
namingContexts: DC=DomainDnsZones,DC=ad,DC=example,DC=com
namingContexts: DC=ForestDnsZones,DC=ad,DC=example,DC=com
supportedSASLMechanisms: GSS-SPNEGO
supportedSASLMechanisms: GSSAPI
supportedSASLMechanisms: NTLM
domainFunctionality: 4
forestFunctionality: 4
domainControllerFunctionality: 4
isGlobalCatalogReady: TRUE
والمخرج يطابق ما شرحناه: قسم المخطط Schema وقسم الإعداد Configuration مشتركان في الغابة كلها، أي ينسخان إلى كل متحكم في كل نطاق، وقسم النطاق DC=ad,... خاص بنطاقنا وفيه المستخدمون والأجهزة، والقسمان الأخيران لسجلات DNS. ولاحظ supportedSASLMechanisms، فهي طرق الدخول إلى LDAP التي يقبلها المتحكم، وفيها Kerberos باسم GSSAPI وNTLM، وdomainFunctionality: 4 هو المستوى الوظيفي 2008 R2 مكتوباً كرقم. والصورة التالية تبين ما يحمله كل متحكم:
الفهرس العام Global Catalog
إذا كان في الغابة عشرة نطاقات، فكيف يبحث برنامج البريد عن زميل لا يعرف في أي نطاق هو؟ الجواب الفهرس العام Global Catalog: متحكمات مختارة تحمل نسخة جزئية من كل كائنات الغابة، أي الحقول الأكثر استخداماً في البحث فقط، وتجيب على منفذ مختلف هو 3268، كما في صفحة Global Catalog. وفي نطاقنا الواحد المتحكم فهرس عام أيضاً، فسألناه على هذا المنفذ عن كل من له بريد:
$ ldapsearch -LLL -Y GSSAPI -H ldap://dc1.ad.example.com:3268 -b "" "(mail=*)" sAMAccountName mail
SASL/GSSAPI authentication started
SASL username: [email protected]
SASL SSF: 256
SASL data security layer installed.
dn:: Q0492KPYrdmF2K8g2LPYp9mE2YUsT1U9SVQsT1U9U3RhZmYsREM9YWQsREM9ZXhhbXBsZSxEQ
 z1jb20=
sAMAccountName: ahmad.salem
mail: [email protected]

dn:: Q0492YXZhtmJINi52YTZiixPVT1GaW5hbmNlLE9VPVN0YWZmLERDPWFkLERDPWV4YW1wbGUsR
 EM9Y29t
sAMAccountName: mona.ali
mail: [email protected]
لاحظ أن قاعدة البحث -b "" فارغة، أي «ابحث في الغابة كلها»، وهذا لا يعمل على المنفذ 389. والأسماء المميزة جاءت بنص Base64 لأنها عربية. وفي غابة كبيرة يجب أن يكون في كل موقع متحكم واحد على الأقل فهرس عام، لأن دخول المستخدم نفسه يحتاج سؤاله عن عضويات المجموعات العامة Universal Groups.
الثقة بين النطاقات والغابات Trusts
الثقة Trust علاقة تقول إن نطاقاً يقبل هويات نطاق آخر، فإذا كان نطاق المصنع يثق بنطاق المقر، استطاع مسؤول المصنع أن يعطي موظفاً من المقر صلاحية على مجلد في المصنع دون أن ينشئ له حساباً ثانياً. وداخل الغابة الواحدة الثقة تلقائية وفي الاتجاهين ومتعدية Transitive، أي إذا وثق نطاق أ بنطاق ب ووثق ب بنطاق ج، فـ أ يثق بـ ج. أما بين غابتين مختلفتين، كما يحدث بعد اندماج شركتين، فالثقة تنشأ يدوياً، ويحدد المسؤول اتجاهها ومن يدخل عبرها. والمهم أن تفهم أن الثقة لا تعطي صلاحية بنفسها، وإنما تسمح بأن تعطى، فالمستخدم من النطاق الموثوق لا يرى شيئاً حتى يضيفه أحد إلى مجموعة أو قائمة صلاحيات. وأما FreeIPA فيرتبط بنطاق Active Directory قائم بهذه الطريقة نفسها، عبر ثقة بين الغابة ونطاق FreeIPA.
المستوى الوظيفي Functional Level
كل نطاق وغابة يعملان بمستوى وظيفي يحدد الميزات المسموحة، ويرتبط بأقدم إصدار Windows Server بين المتحكمات، والسبب أن متحكماً قديماً لا يفهم ميزة جديدة، فلا يسمح بها النطاق حتى يخرج آخر متحكم قديم. ورأيناه في المخرج كرقم domainFunctionality: 4، وفي أمر Samba بشكل مقروء:
$ samba-tool domain level show
Forest function level: (Windows) 2008 R2
Domain function level: (Windows) 2008 R2
Lowest function level of a DC: (Windows) 2008 R2
ورفع المستوى خطوة لا رجوع عنها عادة، فخطط له بعد أن تتأكد أن كل المتحكمات تدعمه، والأجهزة لا تتأثر به، فجهاز Windows 11 ينضم إلى نطاق بمستوى 2008 R2 دون مشكلة. وتفاصيل الترقية في ترقية متحكمات النطاق.
الوحدات التنظيمية والمجموعات OUs and Groups
داخل النطاق تنظم الكائنات في وحدات تنظيمية Organizational Units، وهي مجلدات في الشجرة لها وظيفتان فقط: أن تربط بها سياسات المجموعات، وأن تفوض إدارتها Delegation لشخص دون أن يكون مسؤول النطاق، مثل أن يعيد فريق الدعم في الفرع كلمات مرور موظفي الفرع وحده. وفي نطاقنا:
Added ou "OU=Staff,DC=ad,DC=example,DC=com"
Added ou "OU=IT,OU=Staff,DC=ad,DC=example,DC=com"
Added ou "OU=Finance,OU=Staff,DC=ad,DC=example,DC=com"
Added ou "OU=Servers,DC=ad,DC=example,DC=com"
Added ou "OU=Groups,DC=ad,DC=example,DC=com"
Added ou "OU=Service Accounts,DC=ad,DC=example,DC=com"
والخطأ الشائع أن تنسخ الهيكل الإداري للمؤسسة كما هو: إدارة ثم قسم ثم وحدة، والسبب أن الهيكل الإداري يتغير مع كل إعادة تنظيم، وكل نقل لكائن بين الوحدات يغير السياسات التي تنطبق عليه. والأنسب أن تبني الوحدات حسب ما سيطبق عليها: السيرفرات منفصلة عن أجهزة الموظفين لأن سياساتها مختلفة، وحسابات الخدمات منفصلة لأن قواعد كلمات مرورها مختلفة، وأجهزة الفروع منفصلة إذا كان لها فريق دعم خاص.
وأما المجموعات Groups فهي للصلاحيات وليس للسياسات: تعطي مجموعة «المالية» صلاحية على مجلد المالية، وتعطي مجموعة linux-admins صلاحية sudo على السيرفرات. والفرق بين الاثنين يلخصه سؤال واحد: هل تريد أن تفرض إعداداً على مكان، أم تريد أن تعطي حقاً لأشخاص؟ الأول وحدة تنظيمية، والثاني مجموعة. وفي Active Directory أنواع ونطاقات للمجموعات: مجموعات الأمان Security للصلاحيات ومجموعات التوزيع Distribution للبريد فقط، ونطاقات Domain Local وGlobal وUniversal التي تحدد من يكون عضواً ومن يستخدمها عبر نطاقات الغابة، وفي نطاق واحد يكفيك غالباً نوع Global للأمان.
CN=Users وCN=Computers اللتان ينشئهما النطاق ليستا وحدتين تنظيميتين، فلا تربط بهما سياسات. وكل جهاز ينضم دون أن تحدد له وحدة ينتهي في CN=Computers ولا يأخذ إلا سياسة النطاق الافتراضية، ولذلك حدد الوحدة عند الانضمام كما فعلنا بـ --computer-ou في مقال ربط Linux.وهناك نوع ثالث من الحسابات يستحق جملة خاصة، وهو حساب الخدمة Service Account، مثل svc-ldap-read الذي أنشأناه في وحدة مستقلة لكي يقرأ به تطبيق داخلي الدليل. فهذا الحساب ليس شخصاً، ولا يدخل إلى جهاز، وكلمة مروره محفوظة في إعداد تطبيق، ولذلك ضعه في وحدة منفصلة تمنع عنه الدخول التفاعلي، وأعطه أقل صلاحية تكفيه، واكتب في وصفه أي تطبيق يستخدمه ومن المسؤول عنه، لأن حسابات الخدمات المنسية هي من أكثر ما يجده المختبرون في أي نطاق قديم: حساب بكلمة مرور لم تتغير منذ سنوات، وعضوية في مجموعة إدارية أضيفت يوماً «لكي يعمل التطبيق».
متحكم النطاق وDNS Domain Controllers
متحكم النطاق سيرفر يحمل نسخة كاملة من أقسام نطاقه، ويقبل الكتابة، ويجيب عن LDAP وKerberos وDNS. والجهاز لا يعرف عنوان أي متحكم مسبقاً، وإنما يسأل DNS عن سجلات خدمة SRV باسم ثابت:
$ host -t SRV _ldap._tcp.dc._msdcs.ad.example.com
_ldap._tcp.dc._msdcs.ad.example.com has SRV record 0 100 389 dc1.ad.example.com.
$ host -t SRV _kerberos._udp.ad.example.com
_kerberos._udp.ad.example.com has SRV record 0 100 88 dc1.ad.example.com.
ولذلك فأغلب مشكلات «الجهاز لا يرى النطاق» هي في الحقيقة مشكلات DNS: جهاز يأخذ DNS من الراوتر أو من سيرفر عام بدلاً من المتحكمات. وتفاصيل كل سجل ومن يستخدمه في مقال Samba AD، والقاعدة هنا أن DNS في Active Directory ليس خدمة جانبية، وإنما الطريقة الوحيدة التي يجد بها أي شيء أي شيء.
ماذا يحدث عندما يدخل الموظف صباحاً؟ The Logon
الآن نستطيع أن نعود إلى المشهد الذي بدأنا به، ونفهم ما الذي يحدث في الثواني بين ضغط زر التشغيل وظهور سطح المكتب على جهاز Windows منضم إلى النطاق. فالجهاز نفسه حساب في الدليل اسمه مثل PC042$، وله كلمة مرور يعرفها هو والمتحكم فقط، ولذلك يبدأ العمل قبل أن يكتب الموظف أي شيء:
- عند الإقلاع: الجهاز يسأل DNS عن سجلات SRV لموقعه، فيجد أقرب متحكم، ثم يثبت هويته بحسابه هو ويأخذ تذكرة Kerberos، ثم يقرأ من الدليل السياسات المربوطة بوحدته وموقعه ونطاقه، وينزل ملفاتها من مشاركة SYSVOL، ويطبق إعدادات الجهاز، مثل جدار الحماية ومنع USB، قبل أن تظهر شاشة الدخول.
- عند كتابة كلمة المرور: الجهاز يطلب للموظف تذكرة أساسية TGT، وفيها ملحق اسمه شهادة امتيازات الحساب PAC يحمل معرف الموظف SID ومعرفات كل مجموعاته، وهذا ما يصنع منه نظام Windows رمز الأمان Token الذي تفحصه كل صلاحية على الجهاز، كما شرحنا في مقال الرموز.
- بعد الدخول: الجهاز يطبق سياسات المستخدم، مثل خلفية الشاشة والمجلدات المحولة والطابعات، ويشغل سكربت الدخول من مشاركة
netlogonإن وجد، ويحفظ نسخة من بيانات الدخول لكي يعمل الدخول القادم إذا كان الجهاز خارج الشبكة. - طوال اليوم: كل مجلد مشترك وكل موقع داخلي وكل بريد على Exchange يطلب له الجهاز تذكرة خدمة بالتذكرة الأساسية دون أن يسأل الموظف، وهذا هو الإحساس بأن «كل شيء يفتح وحده».
وكل خطوة هنا مكان لعطل محدد، ولذلك فهذه القائمة هي أداة التشخيص الأولى: الدخول البطيء صباحاً غالباً DNS يعطي متحكماً في موقع آخر، أو سياسة كبيرة تنزل عبر خط بطيء. ورسالة «علاقة الثقة بين هذا الجهاز والنطاق فشلت» تعني أن كلمة مرور حساب الجهاز لم تعد تطابق ما في الدليل، وهي المشكلة نفسها التي رأيناها على Linux بعنوان keytab القديم. والطابعة التي لا تظهر لموظف واحد غالباً سياسة مستخدم مربوطة بوحدة ليس فيها.
Kerberos خطوة خطوة
Kerberos بروتوكول مصادقة صمم في معهد MIT في الثمانينيات، وفكرته الأساسية أن كلمة المرور لا تذهب إلى الخدمة التي تريد الوصول إليها أبداً، وإنما تثبت هويتك مرة واحدة لطرف تثق به كل الخدمات، هو مركز توزيع المفاتيح Key Distribution Center أو KDC، ويعمل داخل كل متحكم نطاق. والتشبيه الأقرب مدينة ملاهي: تدفع عند البوابة مرة واحدة وتأخذ سواراً، ثم عند كل لعبة تأخذ تذكرة لهذه اللعبة بالسوار دون أن تدفع مرة أخرى، وعامل اللعبة يتحقق من التذكرة دون أن يتصل بالبوابة. والصورة التالية تبين الخطوات الثلاث:
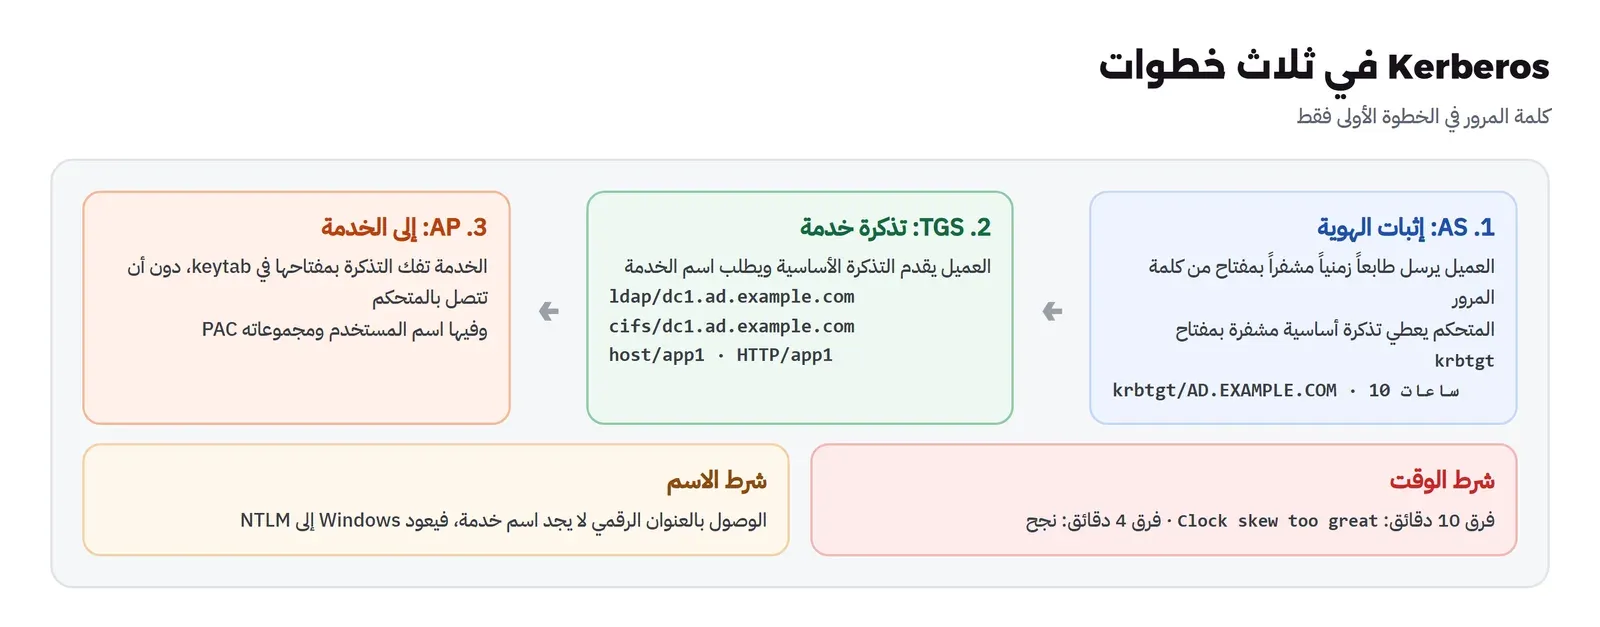
- خدمة المصادقة Authentication Service: العميل يرسل اسمه وطابعاً زمنياً مشفراً بمفتاح مشتق من كلمة مروره، والمتحكم يملك المفتاح نفسه فيفك الطابع، فإذا نجح أعطاه تذكرة منح التذاكر Ticket Granting Ticket أو TGT، مشفرة بمفتاح حساب خاص في النطاق اسمه
krbtgtلا يعرفه أحد غير المتحكمات. - خدمة منح التذاكر Ticket Granting Service: عندما يريد العميل الوصول إلى خدمة، مثل LDAP على المتحكم أو مشاركة ملفات أو موقع داخلي، يقدم تذكرته الأساسية ويطلب تذكرة خدمة Service Ticket باسم الخدمة، مثل
cifs/dc1.ad.example.com، فيعطيه المتحكم تذكرة مشفرة بمفتاح حساب تلك الخدمة. - الطلب للخدمة Application Request: العميل يقدم تذكرة الخدمة للخدمة نفسها، والخدمة تفكها بمفتاحها المحفوظ عندها في ملف
keytabأو في ذاكرتها، فإذا نجح الفك فالتذكرة صادرة من المتحكم، وفيها اسم المستخدم ومجموعاته.
وهذا ما رأيناه في المختبر. فأحمد كتب كلمة مروره مرة واحدة بالأمر kinit، ثم سأل LDAP بـ GSSAPI، ثم فتح مشاركة netlogon بـ Kerberos، وهذه ذاكرة تذاكره بعد ذلك:
$ kinit ahmad.salem
Password for [email protected]:
$ klist
Ticket cache: FILE:/tmp/krb5cc_0
Default principal: [email protected]

Valid starting     Expires            Service principal
11/20/26 16:01:31  11/21/26 02:01:31  krbtgt/[email protected]
	renew until 11/21/26 16:01:31
11/20/26 16:01:32  11/21/26 02:01:31  ldap/dc1.ad.example.com@
	renew until 11/21/26 16:01:31
	Ticket server: ldap/[email protected]
11/20/26 16:01:33  11/21/26 02:01:31  cifs/[email protected]
	renew until 11/21/26 16:01:31
ثلاث تذاكر: الأساسية krbtgt صالحة عشر ساعات وتجدد حتى 24 ساعة، ثم تذكرة لخدمة LDAP، ثم تذكرة لخدمة الملفات cifs، وكل تذكرة خدمة تنتهي مع التذكرة الأساسية. وفي مقال ربط Linux وصل أحمد إلى SSH وموقع ويب على سيرفر آخر بالطريقة نفسها، فظهرت تذكرتان باسم host/ وHTTP/:
$ klist -ef
11/20/26 16:28:13  11/21/26 02:28:13  krbtgt/[email protected]
	renew until 11/21/26 16:28:13, Flags: RIA
	Etype (skey, tkt): aes256-cts-hmac-sha1-96, aes256-cts-hmac-sha1-96
11/20/26 16:28:14  11/21/26 02:28:13  host/app1.ad.example.com@
	renew until 11/21/26 16:28:13, Flags: RAT
	Etype (skey, tkt): aes256-cts-hmac-sha1-96, aes256-cts-hmac-sha1-96
11/20/26 16:28:14  11/21/26 02:28:13  HTTP/app1.ad.example.com@
	renew until 11/21/26 16:28:13, Flags: RAT
	Etype (skey, tkt): aes256-cts-hmac-sha1-96, aes256-cts-hmac-sha1-96
والأعلام Flags اختصارات: R قابلة للتجديد Renewable، وI أولية Initial أي جاءت من كلمة المرور مباشرة، وA تمت بإثبات مسبق Pre-authenticated، وT أن سياسة العبور بين النطاقات Transit Policy فحصت، وهي تهم عندما تمر التذكرة عبر علاقات ثقة. وكل التذاكر بتشفير AES بمفتاح 256 بت. ويحدد Kerberos شرطين يجب أن تعرفهما لأنهما مصدر أكثر الأعطال:
- الوقت: الطابع الزمني جزء من كل طلب لكي لا يعيد أحد إرسال طلب مسجل، ولذلك يرفض المتحكم أي فرق أكثر من خمس دقائق. وفي المختبر جعلنا
kinitيرى وقتاً متقدماً بعشر دقائق فجاء الردClock skew too great while getting initial credentials، وبأربع دقائق نجح. - الأسماء: التذكرة تطلب باسم الخدمة، مثل
HTTP/app1.ad.example.com، ولذلك يجب أن يكون هذا الاسم مسجلاً لحساب واحد في الدليل، وأن يصل إليه العميل بالاسم نفسه، فإذا دخلت إلى الموقع بعنوانه الرقمي فلا توجد تذكرة لهذا العنوان، ويعود النظام إلى NTLM.
ولماذا حساب krbtgt مهم إلى هذه الدرجة؟ لأن كل تذكرة أساسية في النطاق مشفرة بمفتاحه، فمن يحصل على هذا المفتاح يستطيع أن يصنع تذكرة أساسية لأي مستخدم بأي مجموعات ولأي مدة دون أن يسأل المتحكم، وهذا ما يسمى التذكرة الذهبية Golden Ticket. ولذلك يعامل المتحكم نفسه كأهم سيرفر في المؤسسة، ولا يدخل إليه إلا عدد قليل جداً من الحسابات، كما في إرشادات Microsoft عن الحسابات المستهدفة. وتفاصيل Kerberos الكاملة في نظرة Microsoft العامة على Kerberos.
NTLM: الطريقة القديمة التي لم تختف
NTLM بروتوكول مصادقة أقدم من Kerberos، يعمل بطريقة التحدي والرد Challenge-Response: الخدمة ترسل رقماً عشوائياً، والعميل يرد بنتيجة حسابية من هذا الرقم ومن هاش كلمة المرور، والخدمة لا تعرف الهاش، فترسل الرقم والرد إلى المتحكم ليتحقق منهما. أي أن كل دخول بـ NTLM يمر بالمتحكم، ولا توجد تذاكر، ولا تثبت الخدمة هويتها للعميل. ولكي نرى الفرق بعيوننا رفعنا مستوى سجل المصادقة في المتحكم، ثم فتح أحمد المشاركة نفسها مرتين، مرة بـ NTLM ومرة بـ Kerberos:
$ smbclient //dc1.ad.example.com/netlogon -U ahmad.salem --use-kerberos=disabled -c ls
$ kinit ahmad.salem
$ smbclient //dc1.ad.example.com/netlogon --use-kerberos=required -c ls
/usr/sbin/smbd: Auth: [SMB2,NTLMSSP] user [EXAMPLE]\[ahmad.salem] at [Fri, 20 Nov 2026 16:02:12.955821 UTC] with [NTLMv2] status [NT_STATUS_OK] workstation [DC1] remote host [ipv4:10.95.5.10:40966] became [EXAMPLE]\[ahmad.salem] [S-1-5-21-1731834824-2738427001-3037320609-1103]. local host [ipv4:10.95.5.10:445]
Auth: [Kerberos KDC,ENC-TS Pre-authentication] user [(null)]\[[email protected]] at [Fri, 20 Nov 2026 16:02:13.393437 UTC] with [aes256-cts-hmac-sha1-96] status [NT_STATUS_PROTOCOL_UNREACHABLE] ...
Auth: [Kerberos KDC,ENC-TS Pre-authentication] user [(null)]\[[email protected]] at [Fri, 20 Nov 2026 16:02:13.410743 UTC] with [aes256-cts-hmac-sha1-96] status [NT_STATUS_OK] ... became [EXAMPLE]\[ahmad.salem] [S-1-5-21-...-1103].والسجل يقول القصة كلها. في المحاولة الأولى سجلت خدمة الملفات smbd نفسها دخولاً بطريقة NTLMSSP وإصدار NTLMv2، أي أن خدمة الملفات استقبلت الرد وتحققت منه. وفي الثانية لم تسجل خدمة الملفات أي دخول، والسطران من مركز Kerberos فقط عند kinit: الأول بحالة PROTOCOL_UNREACHABLE لأن العميل أرسل أول طلب دون إثبات مسبق فطلبه المتحكم، والثاني بنجاح. وبعدها وصل أحمد إلى خدمة الملفات بتذكرة لم تحتج أن تسأل أحداً. والصورة التالية تقارن بين الطريقتين:
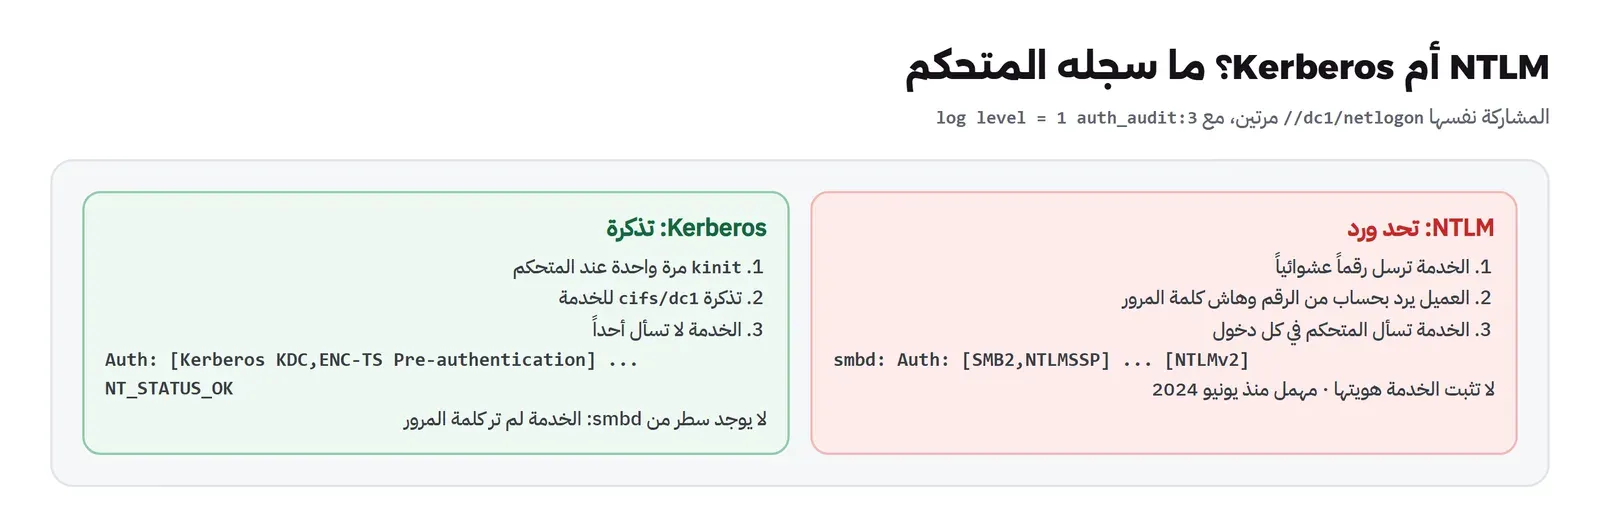
ولاحظ الفرق العملي بين السطرين: في NTLM ظهر اسم الجهاز الذي جاء منه الطلب workstation [DC1] وعنوانه في سجل خدمة الملفات نفسها، فإذا أردت أن تعرف من يستخدم NTLM في شبكتك فهذه الأسطر هي ما تجمعه من كل السيرفرات، وليس من المتحكمات وحدها.
وقد يتساءل البعض: إذا كان Kerberos أفضل، فلماذا ما زال NTLM موجوداً؟ والإجابة أن Windows يعود إليه تلقائياً في كل حالة لا يعمل فيها Kerberos: عندما تصل إلى سيرفر بعنوانه الرقمي، أو من جهاز ليس في النطاق، أو إلى خدمة ليس لها اسم خدمة مسجل، أو عندما لا يصل العميل إلى المتحكم. ولأن NTLM لا يثبت هوية الخدمة ويعيد استخدام الهاش، فهو أساس هجمات معروفة مثل تمرير الهاش Pass-the-Hash وإعادة توجيه المصادقة NTLM Relay. ولذلك أعلنت Microsoft في يونيو 2024 أن كل إصدارات NTLM أصبحت مهملة Deprecated، وأن NTLMv1 أزيل من Windows 11 24H2 وWindows Server 2025، كما في قائمة الميزات المهملة في Windows. والعمل العملي لأي مسؤول اليوم أن يعرف أين ما زال NTLM مستخدماً في شبكته من سجلات المتحكمات، قبل أن يحاول إيقافه، وتفاصيل البروتوكول في نظرة Microsoft العامة على NTLM.
سياسات المجموعات Group Policy
سياسة المجموعة Group Policy Object مجموعة إعدادات تطبقها أجهزة Windows على نفسها عند الإقلاع وعلى المستخدم عند الدخول، ثم كل 90 دقيقة تقريباً. وهي ما يقفل خلفية الشاشة ويمنع منافذ USB ويضبط جدار الحماية ويثبت البرامج ويضع الطابعات، وفيها آلاف الإعدادات. وكل سياسة نصفان: كائن في الدليل، ومجلد ملفات في مشاركة SYSVOL على المتحكمات. وفي نطاقنا أنشأنا سياسة للسيرفرات وربطناها بوحدتها، فظهر الربط كحقل في الوحدة نفسها:
$ samba-tool gpo create "Linux Servers Baseline"
GPO 'Linux Servers Baseline' created as {E267DD13-C50B-4E65-8A33-94910F04DE08}
$ samba-tool gpo setlink OU=Servers,DC=ad,DC=example,DC=com {E267DD13-C50B-4E65-8A33-94910F04DE08}
$ samba-tool gpo listall
GPO          : {31B2F340-016D-11D2-945F-00C04FB984F9}
display name : Default Domain Policy
GPO          : {6AC1786C-016F-11D2-945F-00C04FB984F9}
display name : Default Domain Controllers Policy
GPO          : {E267DD13-C50B-4E65-8A33-94910F04DE08}
display name : Linux Servers Baseline
$ samba-tool gpo getinheritance OU=Servers,DC=ad,DC=example,DC=com
Container has GPO_INHERIT
لاحظ أن السياستين الافتراضيتين لهما المعرف نفسه في كل نطاق Active Directory في العالم، فالرقم {31B2F340-016D-11D2-945F-00C04FB984F9} هو Default Domain Policy أينما وجدته. والترتيب الذي يطبق به الجهاز السياسات يختصر بالأحرف LSDOU:
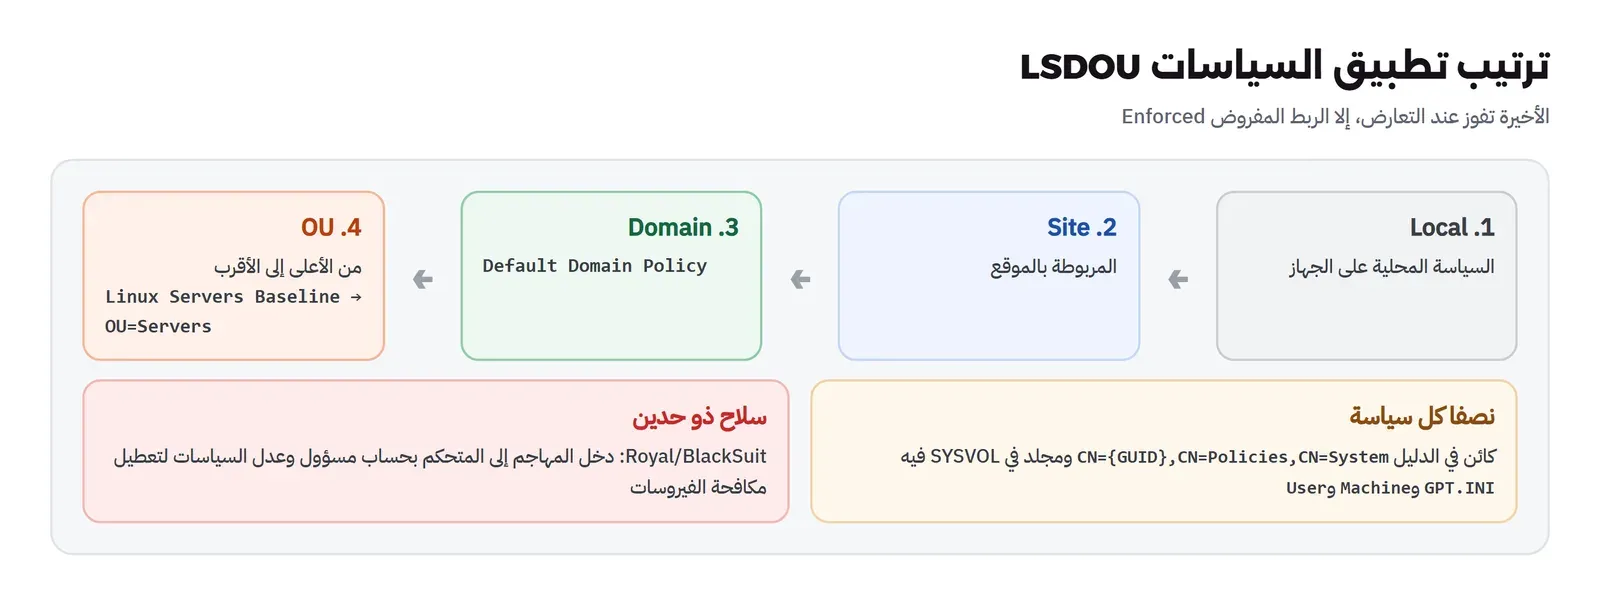
- Local: السياسة المحلية على الجهاز نفسه.
- Site: السياسات المربوطة بالموقع الذي فيه الجهاز.
- Domain: السياسات المربوطة بالنطاق، ومنها Default Domain Policy.
- OU: السياسات المربوطة بالوحدات، من الأعلى إلى الوحدة التي فيها الكائن مباشرة.
وعند التعارض تفوز السياسة التي طبقت أخيراً، أي الوحدة الأقرب. ولهذه القاعدة استثناءان تحتاج أن تعرفهما: الربط المفروض Enforced الذي يمنع الوحدات الأدنى من تجاوز سياسة، ومنع الوراثة Block Inheritance على وحدة. والإعداد الذي لا يتبع هذه القاعدة تقريباً هو سياسة كلمات المرور للحسابات في النطاق، فهي تأتي من سياسة النطاق وحدها، والاستثناء لمجموعة محددة يكون بكائن PSO وليس بسياسة على وحدة، كما فعلنا لمجموعة المسؤولين في مقال Samba AD. والتفاصيل في نظرة Microsoft العامة على Group Policy.
أدوار FSMO الخمسة
كل المتحكمات تقبل الكتابة، وهذا هو الفرق الكبير عن نطاقات NT القديمة، ولكن بعض العمليات لا يمكن أن يقوم بها متحكمان في الوقت نفسه دون تعارض لا يمكن حله. فخصصت كل عملية منها لمتحكم واحد، وسميت أدوار العمليات ذات المالك الواحد المرن Flexible Single Master Operations أو FSMO، وهي خمسة، كما في صفحة أدوار FSMO:
$ samba-tool fsmo show
SchemaMasterRole owner: CN=NTDS Settings,CN=DC1,CN=Servers,CN=Default-First-Site-Name,CN=Sites,CN=Configuration,DC=ad,DC=example,DC=com
InfrastructureMasterRole owner: CN=NTDS Settings,CN=DC1,...
RidAllocationMasterRole owner: CN=NTDS Settings,CN=DC1,...
PdcEmulationMasterRole owner: CN=NTDS Settings,CN=DC1,...
DomainNamingMasterRole owner: CN=NTDS Settings,CN=DC1,...
DomainDnsZonesMasterRole owner: CN=NTDS Settings,CN=DC1,...
ForestDnsZonesMasterRole owner: CN=NTDS Settings,CN=DC1,...- Schema Master: واحد في الغابة، وهو الوحيد الذي يقبل تعديل المخطط، مثل إضافة حقول جديدة لمنتج.
- Domain Naming Master: واحد في الغابة، يضيف النطاقات ويحذفها.
- RID Master: واحد في كل نطاق، يوزع على المتحكمات مجموعات من الأرقام النسبية RID لكي يصنع كل منها معرفات SID لا تتكرر.
- PDC Emulator: واحد في كل نطاق، وهو أثر من أيام NT: مصدر الوقت للنطاق، والمرجع الأول لتغييرات كلمات المرور والقفل، والمتحكم الذي تتصل به أدوات السياسات افتراضياً.
- Infrastructure Master: واحد في كل نطاق، يحدث مراجع الكائنات من نطاقات أخرى في الغابة.
ويضيف Samba دورين لمنطقتي DNS كما ترى في المخرج. ولكي ترى دور RID Master يعمل، هذه مجموعتا الأرقام في متحكمي نطاقنا، والمستخدمة التي أنشأناها على المتحكم الثاني:
$ ldbsearch rIDAllocationPool (DC1)
rIDAllocationPool: 1100-1599
rIDNextRID: 1110
$ ldbsearch rIDAllocationPool (DC2)
rIDAllocationPool: 1600-2099
$ samba-tool user show sara.nasser --attributes=objectSid
objectSid: S-1-5-21-1731834824-2738427001-3037320609-1600
أحمد الذي أنشئ على المتحكم الأول أخذ 1103، وسارة التي أنشئت على الثاني أخذت 1600، أول رقم في مجموعته، فلا يمكن أن يتكرر رقم حتى لو انقطع الاتصال بين المتحكمين. والصورة التالية تجمع الأدوار:
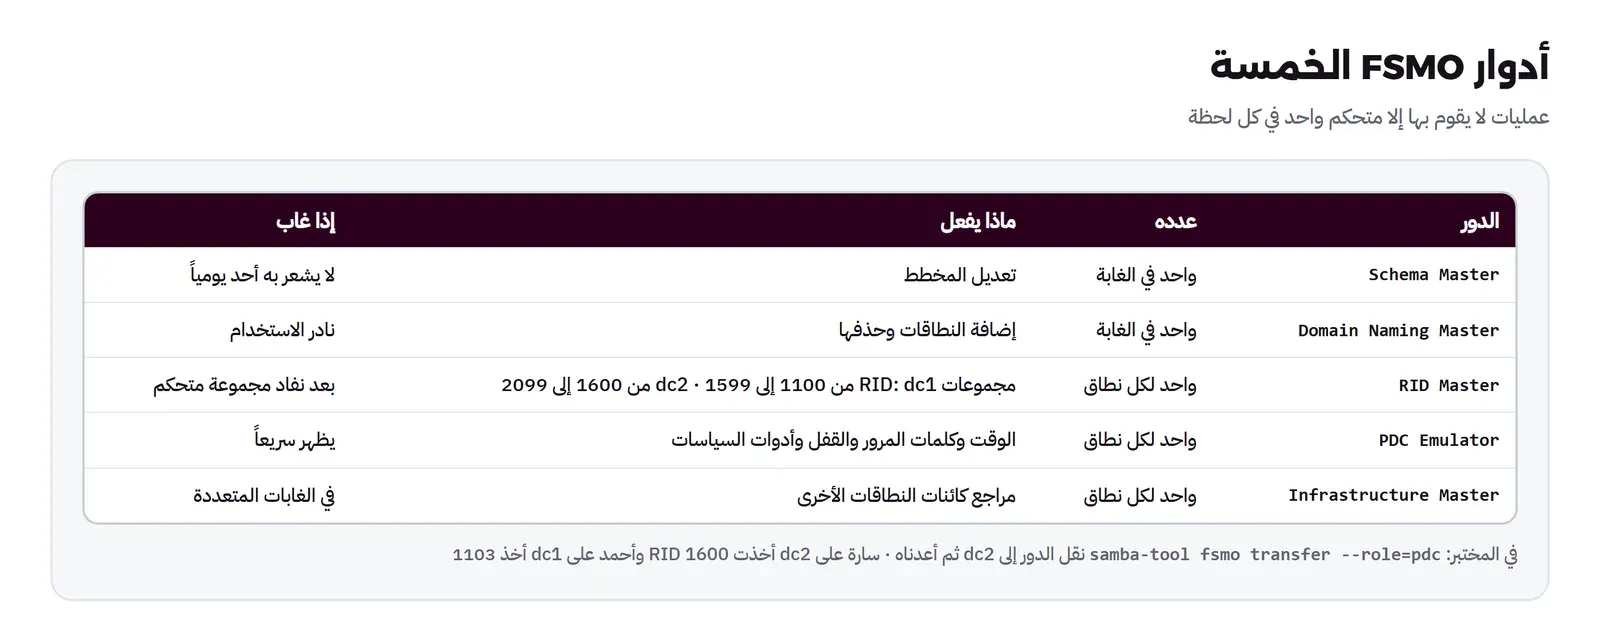
وماذا يحدث إذا توقف صاحب دور؟ أغلب الأدوار لا يشعر بغيابها أحد لساعات أو أيام: المخطط لا يعدل كل يوم، ومجموعة RID في كل متحكم تكفي لمئات الكائنات. والاستثناء PDC Emulator، فغيابه يظهر سريعاً في الوقت وفي تغييرات كلمات المرور. ونقل الدور Transfer أمر واحد إذا كان المتحكمان يعملان، وقد نقلنا PDC Emulator إلى المتحكم الثاني ثم أعدناه:
$ (dc2) samba-tool fsmo transfer --role=pdc
FSMO transfer of 'pdc' role successful
وأما الاستيلاء Seize على دور من متحكم مات فهو للحالة التي لن يعود فيها، ولا يعود ذلك المتحكم إلى الشبكة بعدها أبداً.
المواقع والنسخ المتماثل Sites and Replication
الموقع Site في Active Directory مجموعة شبكات متصلة باتصال سريع، عادة مبنى أو فرع، ويعرف بالشبكات الفرعية Subnets التي فيه. وفائدته أمران: أن يجد الجهاز متحكماً في موقعه بدلاً من متحكم في بلد آخر، وأن يتحكم المسؤول في توقيت النسخ المتماثل بين المواقع. وأنشأنا موقعاً لفرع افتراضي:
$ samba-tool sites create Branch-Office
Site Branch-Office created !
$ samba-tool sites subnet create 10.95.6.0/24 Branch-Office
Subnet 10.95.6.0/24 created !
$ samba-tool sites subnet create 10.95.5.0/24 Default-First-Site-Name
Subnet 10.95.5.0/24 created !
$ samba-tool sites list
Branch-Office
Default-First-Site-Name
وأي جهاز عنوانه في 10.95.6.0/24 سيبحث أولاً عن متحكم في سجلات SRV الخاصة بالموقع Branch-Office. والخطأ الشائع أن تنسى ربط الشبكات الفرعية بالمواقع، فيبقى كل جهاز في الموقع الافتراضي، ويختار أي متحكم في المؤسسة كلها، فيدخل موظف الفرع عبر خط بطيء إلى متحكم المقر.
والنسخ المتماثل داخل الموقع الواحد سريع وفوري تقريباً، فالمتحكم الذي يتغير عنده شيء يخبر جيرانه بعد ثوان، وفي مختبرنا وصل تعطيل حساب من متحكم إلى الآخر في ثانيتين. وبين المواقع يجري حسب جدول تحدده للاتصال بين الموقعين، لكي لا يستهلك خطاً بطيئاً طوال اليوم. وكل متحكم يتتبع ما رآه من جيرانه برقم تسلسل محلي اسمه USN، ولذلك تجد للمستخدمة نفسها الرقم 4335 على متحكم و4101 على الآخر، بينما معرفها SID ثابت في الاثنين. والتفاصيل في مفاهيم النسخ المتماثل في Active Directory.
Active Directory أم Entra ID؟
كثيراً ما يخلط الناس بين Active Directory وMicrosoft Entra ID الذي كان اسمه Azure Active Directory، والاسم القديم سبب أكثر هذا الخلط. فـ Active Directory الذي شرحناه يعمل على سيرفرات في شبكتك، ويتكلم LDAP وKerberos وNTLM، ويدير أجهزة متصلة بالشبكة الداخلية بسياسات المجموعات. أما Entra ID فخدمة سحابية تتكلم بروتوكولات الويب مثل OpenID Connect وSAML، وتدير الدخول إلى التطبيقات السحابية مثل Microsoft 365، ولا يوجد فيها وحدات تنظيمية ولا سياسات مجموعات ولا Kerberos للشبكة الداخلية. وأغلب المؤسسات الكبيرة تشغل الاثنين معاً، فتنسخ المستخدمين من Active Directory إلى Entra ID بأداة Microsoft Entra Connect، كما في صفحة Entra Connect، فيصبح للموظف حساب واحد في المكانين. والبدائل المفتوحة للنصف السحابي هي مزودات الهوية مثل Keycloak وauthentik، وقد شرحنا الفرق بين الدليل ومزود الهوية في ما هو الدخول الموحد SSO.
كيف تحمي Active Directory؟ Securing AD
لأن Active Directory يعطي الهوية والصلاحية لكل شيء في المؤسسة، فهو أول ما يبحث عنه أي مهاجم يدخل الشبكة، والهجوم المعتاد لا يبدأ بالمتحكم، وإنما بجهاز موظف عادي، ثم يجمع المهاجم بيانات الدخول المحفوظة في ذاكرة ذلك الجهاز، ثم يتنقل من جهاز إلى جهاز حتى يجد جهازاً دخل إليه مسؤول نطاق يوماً ما. ولذلك تدور أهم إرشادات Microsoft في أفضل ممارسات حماية Active Directory حول فكرة واحدة: ألا تترك حسابات الإدارة القوية على أجهزة يمكن أن تخترق. وعملياً يعني ذلك ما يلي:
- حسابان لكل مسؤول: حساب عادي للبريد والإنترنت، وحساب إداري منفصل لا يستخدم إلا في مهام الإدارة، والسبب أن البريد والمتصفح هما أكثر طريقين يدخل منهما المخترق.
- عدد قليل جداً في المجموعات الحساسة: Domain Admins وEnterprise Admins وSchema Admins وAdministrators، وقائمة المجموعات المميزة كاملة في ملحق الحسابات والمجموعات المميزة. وكثير من المهام اليومية، مثل إعادة كلمة مرور موظف، لا تحتاج هذه المجموعات، وإنما تفويضاً على وحدة تنظيمية.
- الطبقات Tiers: حسابات إدارة المتحكمات لا تدخل إلى السيرفرات العادية، وحسابات السيرفرات لا تدخل إلى أجهزة الموظفين، لكي لا يترك الحساب القوي أثره على جهاز ضعيف.
- المتحكمات سيرفرات خاصة: لا تثبت عليها برامج أخرى، ولا يتصفح أحد منها الإنترنت، ونسختها الاحتياطية محمية كأنها المتحكم نفسه، لأن من يملك النسخة يملك هاشات كل كلمات المرور.
- المراقبة: أي إضافة إلى مجموعة حساسة، وأي تعديل في سياسة، وأي دخول بـ NTLM من مكان غير متوقع، يجب أن يصل إلى من يراجعه في اليوم نفسه.
وهذا يتصل بما شرحناه في إدارة الهوية والوصول IAM والوصول المميز PAM، فالدليل يحدد من هو الشخص، وسياسات الوصول المميز تحدد كيف ومتى يستخدم صلاحياته القوية.
متى لا تحتاج Active Directory؟
ليس كل مؤسسة تحتاج Active Directory، والسؤال الذي يحدد ذلك: ما الذي يدخل إليه الموظف كل يوم؟ فإذا كانت المؤسسة صغيرة وكل أدواتها سحابية، البريد والملفات والمحادثة، وأجهزتها حواسيب محمولة تعمل من أي مكان، فالأنسب غالباً هوية سحابية مع إدارة أجهزة عبر الإنترنت، لأن Active Directory يفترض شبكة داخلية يتصل بها الجهاز لكي يأخذ سياساته. وإذا كانت أغلب الأجهزة سيرفرات Linux في مختبر أو فريق تطوير، فالأنسب FreeIPA المصمم لهذه البيئة بقواعد دخول وsudo مركزية. وإذا كانت الحاجة دليلاً للتطبيقات فقط، دون أجهزة ولا سياسات، فيكفي دليل خفيف كما في Kanidm وLLDAP. وأما المؤسسة التي يجلس موظفوها أمام أجهزة Windows في مكاتب، وفيها مجلدات مشتركة وطابعات وتطبيقات داخلية قديمة، فـ Active Directory، سواء من Windows Server أو من Samba، ما زال الأداة التي صممت لهذه الحالة بالضبط، والمقال الأخير من هذه المرحلة يقارن تكلفة الخيارين.
أخطاء شائعة Common Mistakes
- أكثر من نطاق دون سبب: كل نطاق إضافي متحكمات وتعقيد، والحدود الأمنية الحقيقية هي الغابة.
- وحدات تنظيمية تنسخ الهيكل الإداري: ابنها حسب السياسات والتفويض.
- صلاحيات لأشخاص بدلاً من مجموعات: لا أحد يعرف بعد سنة لماذا لهذا الموظف صلاحية على هذا المجلد.
- أجهزة تسأل DNS غير المتحكمات: أغلب «الجهاز لا يرى النطاق» من هنا.
- وقت غير متزامن: أكثر من خمس دقائق فرق يوقف Kerberos.
- الوصول إلى السيرفرات بعناوينها الرقمية: النتيجة NTLM بدلاً من Kerberos دون أن يلاحظ أحد.
- كثرة من يملك تعديل السياسات أو الدخول إلى المتحكمات: كل واحد منهم طريق إلى النطاق كله.
- متحكم واحد: أي توقف له يوقف الدخول في المؤسسة.
جدول المفاهيم في سطر Quick Reference
| المفهوم | ما هو | أين رأيناه في المختبر |
|---|---|---|
| الغابة Forest | حدود الأمان، مخطط وإعداد مشتركان | rootDomainNamingContext |
| النطاق Domain | حدود الإدارة وقاعدة الحسابات | DC=ad,DC=example,DC=com |
| الوحدة OU | ربط السياسات والتفويض | OU=Servers وgPLink |
| المجموعة Group | إعطاء الصلاحيات | memberOf: linux-admins |
| SID وRID | المعرف الذي تحفظه الصلاحيات | ...-1103 و...-1600 |
| Kerberos | تذاكر من المتحكم، والخدمة لا ترى كلمة المرور | klist: krbtgt وldap وcifs |
| NTLM | تحد ورد، والمتحكم في كل دخول | [SMB2,NTLMSSP] ... [NTLMv2] |
| GPO | إعدادات مفروضة بترتيب LSDOU | samba-tool gpo listall |
| FSMO | خمسة أدوار لمتحكم واحد | samba-tool fsmo show |
| Site | شبكات متصلة باتصال سريع | Branch-Office و10.95.6.0/24 |
| Global Catalog | نسخة جزئية من الغابة على 3268 | ldap://dc1:3268 -b "" |
الخلاصة Summary
- Active Directory دليل مركزي ومعه Kerberos وDNS والسياسات والنسخ المتماثل، وكل شيء فيه كائن له حقول يحددها المخطط.
- الغابة حدود الأمان والنطاق حدود الإدارة، وأغلب المؤسسات يكفيها نطاق واحد في غابة واحدة.
- الوحدات التنظيمية للسياسات والتفويض، والمجموعات للصلاحيات، والصلاحيات تحفظ المعرف SID وليس الاسم.
- في Kerberos تكتب كلمة المرور مرة، ثم تأخذ تذكرة لكل خدمة، والخدمة تتحقق دون أن تسأل المتحكم، والوقت والأسماء شرطان.
- NTLM يعود تلقائياً عندما لا يعمل Kerberos، وهو مهمل رسمياً منذ 2024، فاعرف أين يستخدم في شبكتك.
- السياسات تطبق بترتيب LSDOU والأقرب يفوز، وصلاحية تعديلها تساوي صلاحية مسؤول النطاق.
- أدوار FSMO خمسة، أهمها يومياً PDC Emulator، والمواقع تجعل كل فرع يستخدم متحكمه.
وفي المقال التالي بإذن الله نبني النطاق الذي رأينا مخرجه هنا خطوة خطوة بـ Samba، بمتحكمين، ومع المشكلات التي ظهرت في الطريق.
سجل التحديثات Changelog
- 20 نوفمبر 2026: كتابة المقال، وعرض كل مفهوم بمخرج حقيقي من نطاق Samba 4.22.11 بمتحكمين على Debian 13.7: rootDSE والفهرس العام وسجلات SRV وتذاكر Kerberos وسجل NTLM مقابل Kerberos وسياسات المجموعات وأدوار FSMO ومجموعات RID والمواقع.