في مقال بديل Active Directory مع Samba AD DC بنينا متحكم نطاق Domain Controller واحداً لمؤسسة تنتقل من Microsoft 365، واستوردنا إليه الموظفين، وضممنا إليه جهازاً، وكان السؤال هناك سؤال قرار: هل يكفي Samba بديلاً؟ أما هذا المقال فيبدأ من النقطة التي يقف عندها المسؤول بعد أن اتخذ القرار، فالمتحكم يعمل، والإدارة تسألك الآن أسئلة تشغيل Operations: ما الذي أنشأه أمر الإنشاء بالضبط؟ وأين تعيش سجلات DNS التي تبحث عنها الأجهزة؟ وكيف تضيف متحكماً ثانياً يأخذ مكان الأول إذا توقف؟ ولماذا تختفي السياسات من المتحكم الثاني مع أن المستخدمين وصلوا إليه؟ وكيف تأخذ نسخة احتياطية Backup يمكن أن تعيد منها النطاق كله؟
وهذه أسئلة لا تجيب عنها صفحة تثبيت، لأن Samba بدور متحكم النطاق لا يشبه Samba الذي يشارك المجلدات في الشبكة، فهو ينفذ داخل عملية واحدة دليل LDAP، وسيرفر Kerberos، وسيرفر DNS، ونسخاً متماثلاً Replication بين المتحكمات بالبروتوكول نفسه الذي يستخدمه Windows Server، وكل واحدة من هذه القطع لها طريقة عمل وأخطاء خاصة بها. ولذلك بنينا في هذا المقال نطاقاً من متحكمين حقيقيين، وشغلنا عليهما كل أمر تراه، ونقلنا المخرج كما ظهر، بما فيه المشكلات الأربع التي لم نتوقعها.
وإذا كنت تريد المفاهيم أولاً، أي الغابة والنطاق والوحدات التنظيمية وKerberos وأدوار FSMO، فستجدها في مقال المفاهيم من هذه المرحلة، وربط سيرفرات Linux بهذا النطاق في المقال الذي يليه:
 دليلما هو Active Directory؟ النطاق والسياسات GPO وKerberosنشرح الغابة والنطاق والوحدات التنظيمية وKerberos وNTLM وسياسات المجموعات وأدوار FSMO والمواقع، وكل مفهوم بمخرج حقيقي من نطاق Samba بمتحكمين.
 دليلربط سيرفرات Linux بنطاق Active Directory مع SSSDنضم سيرفري Debian إلى نطاق Active Directory بـ realmd وSSSD، ونجعل الدخول وsudo يتبعان مجموعات الدليل، ونصل إلى SSH وموقع داخلي بتذكرة Kerberos دون كلمة مرور.
 دليلبديل Active Directory مع Samba AD DC للمستخدمين والأجهزةنبني متحكم نطاق Samba حقيقياً لمؤسسة من 150 موظفاً، ونضم إليه جهاز Linux، ثم نرى ماذا يحدث عندما يتوقف، ونقول بصراحة ما تحتاجه أجهزة Windows، وما لا يقدمه أي بديل لـ Intune.
وسوف نناقش في هذا المقال ما يلي:
- ما هو Samba AD DC، ومن أين جاء، وما الذي ينفذه من Active Directory.
- المختبر: متحكمان من حزم Debian 13 الرسمية في Containers، وملف بداية واحد يعرف هل ينشئ النطاق أم ينضم إليه.
- ماذا يكتب أمر الإنشاء Provision، وكيف تختار اسم النطاق، وما ملف
smb.confالذي ينتج عنه. - سيرفر DNS الداخلي وسجلات SRV، ومشكلة حلقة التحويل Forwarder Loop التي أوقفت أسماء الإنترنت.
- المستخدمون والمجموعات والوحدات التنظيمية OU بأمر
samba-tool، والاستعلام عبر LDAP، ولماذا رفض المتحكم الدخول البسيط. - سياسة كلمات المرور وسياسة خاصة بالمسؤولين PSO، وأساسيات سياسات المجموعات GPO.
- المتحكم الثاني: الانضمام، والنسخ المتماثل الذي لم يبدأ وحده، ومجلد SYSVOL الذي لا يتكرر، وأدوار FSMO.
- النسخ الاحتياطي، والموارد، وأخطاء شائعة، وقائمة تحقق قبل الإنتاج.
ما هو Samba AD DC؟ Samba as a Domain Controller
بدأ Samba في التسعينيات كبرنامج يجعل سيرفر Unix يشارك الملفات والطابعات مع أجهزة Windows عبر بروتوكول SMB، وهذا الدور ما زال الأشهر، وقد شرحناه في مشاركة التخزين عبر الشبكة SMB وNFS وiSCSI. ولكن الفريق عمل سنوات طويلة على هدف أصعب، وهو أن يكون Samba نفسه متحكم نطاق Active Directory تنضم إليه أجهزة Windows وتظن أنها تتكلم مع Windows Server، وصدر ذلك رسمياً في الإصدار 4.0 في ديسمبر 2012، كما في ملاحظات إصدار Samba 4.0.0. ومنذ ذلك الوقت أصبح للمشروع أربعة أدوار: سيرفر ملفات مستقل، وعضو في نطاق Domain Member، ومتحكم نطاق بأسلوب NT4 القديم، ومتحكم نطاق Active Directory، وهو موضوعنا هنا.
ومتحكم النطاق في Samba عملية واحدة اسمها samba تشغل تحتها عدة خدمات: سيرفر LDAP على المنفذين 389 و636، ومنفذ الفهرس العام Global Catalog على 3268، وسيرفر Kerberos أي مركز توزيع المفاتيح KDC على المنفذ 88، وسيرفر DNS داخلي على المنفذ 53، وخدمة smbd لمشاركتي sysvol وnetlogon، وخدمة النسخ المتماثل بين المتحكمات DRS. وكل هذا يقرأ ويكتب في قاعدة بيانات واحدة هي sam.ldb، فلا يوجد سيرفر OpenLDAP منفصل ولا سيرفر Kerberos منفصل كما في FreeIPA الذي يجمع برامج مستقلة.
وقد يتساءل البعض: إذا كان Samba ينفذ البروتوكولات نفسها، فما الذي ينقصه عن Windows Server؟ والإجابة أن الفروق في الأطراف وليست في القلب. فالمستوى الوظيفي Functional Level الذي يعمل به النطاق في Samba هو مستوى Windows Server 2008 R2، ونسخ مجلد SYSVOL بين المتحكمات غير موجود كما سنرى بأعيننا، وبعض أدوات الإدارة الرسومية تعمل من جهاز Windows فقط. وفي المقابل يدير Samba ما تحتاجه أغلب المؤسسات الصغيرة والمتوسطة: المستخدمين والمجموعات والأجهزة وKerberos وDNS والسياسات، ودون ترخيص لكل مستخدم.
المختبر: متحكمان وسيرفران Lab
المختبر أربعة Containers على شبكة خاصة 10.95.5.0/24: المتحكم الأول dc1 الذي ينشئ النطاق، والمتحكم الثاني dc2 الذي ينضم إليه، وسيرفرا Linux هما ws1 وapp1 نضمهما إلى النطاق في المقال التالي. واسم النطاق ad.example.com واسمه القديم NetBIOS هو EXAMPLE. والصورة التالية تبين المختبر والمنافذ بين أجزائه:
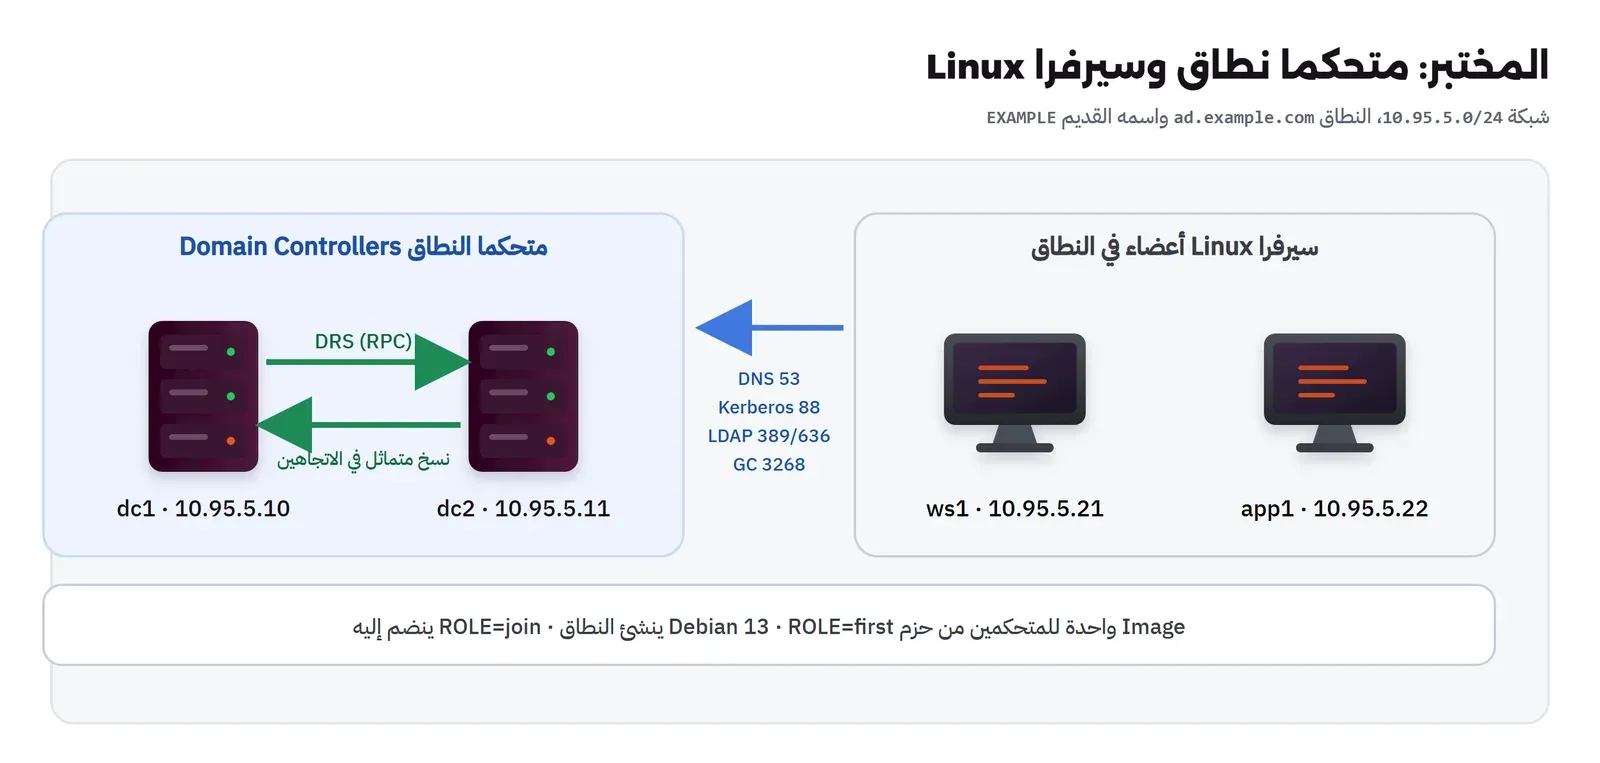
والمتحكمان من Image واحدة مبنية من حزم Debian 13 الرسمية، والسبب أن المتحكم أهم سيرفر في المؤسسة، فلا تقم بتشغيله من Image بناها شخص لا تعرفه على Docker Hub ولا تعرف متى ستحدث. وملف Dockerfile:
# Samba AD domain controller (Debian 13 packages). The same image runs the first DC and the second one.
FROM debian:13-slim
RUN apt-get update && DEBIAN_FRONTEND=noninteractive apt-get install -y --no-install-recommends \
      samba samba-ad-dc samba-ad-provision samba-dsdb-modules samba-vfs-modules winbind krb5-user \
      ldb-tools tdb-tools ldap-utils libsasl2-modules-gssapi-mit dnsutils smbclient acl attr ca-certificates python3 procps \
 && rm -rf /var/lib/apt/lists/* && rm -f /etc/samba/smb.conf
COPY entrypoint.sh /entrypoint.sh
RUN chmod +x /entrypoint.sh
ENTRYPOINT ["/entrypoint.sh"]
لاحظ أن أدوات متحكم النطاق في Debian 13 في حزمة مستقلة هي samba-ad-dc، وأن حزمة samba وحدها لا تحتوي samba-tool، وهذه أول رسالة خطأ يراها من ينسى ذلك، كما ذكرنا في المقال السابق. وأضفنا libsasl2-modules-gssapi-mit لكي تعمل أداة ldapsearch بتذاكر Kerberos، وsmbclient لكي نختبر المشاركات. وملف البداية entrypoint.sh هو الذي يقرر دور كل متحكم:
#!/bin/sh
# First start: ROLE=first provisions a new domain, ROLE=join adds this server as another DC. Then samba runs in the foreground.
set -e
if [ ! -f /var/lib/samba/private/sam.ldb ]; then
  if [ "$ROLE" = "first" ]; then
    samba-tool domain provision --use-rfc2307 --realm="$REALM" --domain="$DOMAIN" --server-role=dc \
      --dns-backend=SAMBA_INTERNAL --adminpass="$ADMIN_PASS" --option="dns forwarder = $DNS_FORWARDER"
  else
    printf '[libdefaults]\n default_realm = %s\n dns_lookup_kdc = true\n' "$REALM" > /etc/krb5.conf
    samba-tool domain join "$(echo "$REALM" | tr A-Z a-z)" DC -U"$DOMAIN\\Administrator" --password="$ADMIN_PASS" \
      --dns-backend=SAMBA_INTERNAL --option="dns forwarder = $DNS_FORWARDER"
  fi
fi
cp /var/lib/samba/private/krb5.conf /etc/krb5.conf 2>/dev/null || true
exec samba -i --debug-stdout
في الإعداد أعلاه لاحظ التالي:
- الشرط على وجود
sam.ldbيجعل الإنشاء أو الانضمام يحدث مرة واحدة في أول تشغيل، لأن بيانات النطاق تعيش في Volume لكل متحكم، فإعادة تشغيل الـ Container لا تنشئ نطاقاً جديداً فوق القديم. - المتحكم الثاني يحتاج ملف
krb5.confصغيراً قبل الانضمام لكي يجد مركز Kerberos عبر DNS، أما الأول فيولد ملفه بنفسه. samba -iيشغل المتحكم في المقدمة Foreground ويكتب سجله إلى المخرج القياسي، فتقرؤه بالأمرdocker logs.- كل خيارات الأداة في صفحة samba-tool.
وملف compose.yaml يربط هذا كله، وفيه سطران مهمان للمتحكم:
name: wn5-ad
services:
  dc1:
    build: ./dc
    image: wn5-ad-dc:lab
    container_name: wn5-dc1
    hostname: dc1
    domainname: ad.example.com
    env_file: .env
    environment: { ROLE: first }
    cap_add: [ SYS_ADMIN ]          # sysvol NT ACLs are stored in security.* xattrs
    dns: [ 127.0.0.1 ]
    volumes: [ "wn5-dc1-data:/var/lib/samba", "./:/lab" ]
    networks: { ad: { ipv4_address: 10.95.5.10 } }
  dc2:
    image: wn5-ad-dc:lab
    container_name: wn5-dc2
    hostname: dc2
    domainname: ad.example.com
    env_file: .env
    environment: { ROLE: join }
    cap_add: [ SYS_ADMIN ]
    dns: [ 10.95.5.10 ]
    volumes: [ "wn5-dc2-data:/var/lib/samba", "./:/lab" ]
    networks: { ad: { ipv4_address: 10.95.5.11 } }
    profiles: [ dc2 ]
# ws1 and app1 (Linux members) are explained in the next article
volumes:
  wn5-dc1-data: { name: wn5-dc1-data }
  wn5-dc2-data: { name: wn5-dc2-data }
networks:
  ad: { name: wn5-ad-net, ipam: { config: [ { subnet: 10.95.5.0/24 } ] } }
والسطر cap_add: [ SYS_ADMIN ] سببه أن صلاحيات Windows على ملفات SYSVOL تحفظ في سمات موسعة Extended Attributes من نوع security.*، والنواة لا تسمح بكتابتها دون هذه الصلاحية، وهي صلاحية واسعة، ولذلك ففي الإنتاج ضع المتحكم في جهاز افتراضي Virtual Machine مخصص له، وليس في Container بجانب تطبيقات أخرى. والسطر dns: [ 127.0.0.1 ] يجعل المتحكم يسأل نفسه عن أسماء النطاق، وسنرى بعد قليل أن هذا السطر نفسه صنع مشكلة لم نتوقعها.
ماذا يفعل أمر الإنشاء؟ Domain Provision
شغلنا المتحكم الأول بالأمر docker compose up -d dc1، فاستغرق الإنشاء نحو 12 ثانية، وهذه أهم أسطر السجل، والسطر الكامل في ملف المختبر:
INFO ... Setting up share.ldb
INFO ... Setting up secrets.ldb
INFO ... Setting up the registry
INFO ... Setting up the privileges database
INFO ... Setting up idmap db
INFO ... Setting up SAM db
INFO ... Adding DomainDN: DC=ad,DC=example,DC=com
INFO ... Adding configuration container
INFO ... Setting up sam.ldb schema
INFO ... Setting up display specifiers
INFO ... Adding users container
INFO ... Adding computers container
INFO ... Setting up well known security principals
INFO ... Setting up sam.ldb users and groups
INFO ... Setting up self join
INFO ... Adding DNS accounts
INFO ... Creating CN=MicrosoftDNS,CN=System,DC=ad,DC=example,DC=com
INFO ... Creating DomainDnsZones and ForestDnsZones partitions
INFO ... A Kerberos configuration suitable for Samba AD has been generated at /var/lib/samba/private/krb5.conf
INFO ... Merge the contents of this file with your system krb5.conf or replace it with this one. Do not create a symlink!
INFO ... Server Role:           active directory domain controller
INFO ... Hostname:              dc1
INFO ... NetBIOS Domain:        EXAMPLE
INFO ... DNS Domain:            ad.example.com
INFO ... DOMAIN SID:            S-1-5-21-1731834824-2738427001-3037320609
samba version 4.22.11-Debian-4.22.11+dfsg-0+deb13u1 started.
والمخرج يحكي بالترتيب ما يتكون منه النطاق، والصورة التالية تجمعه:
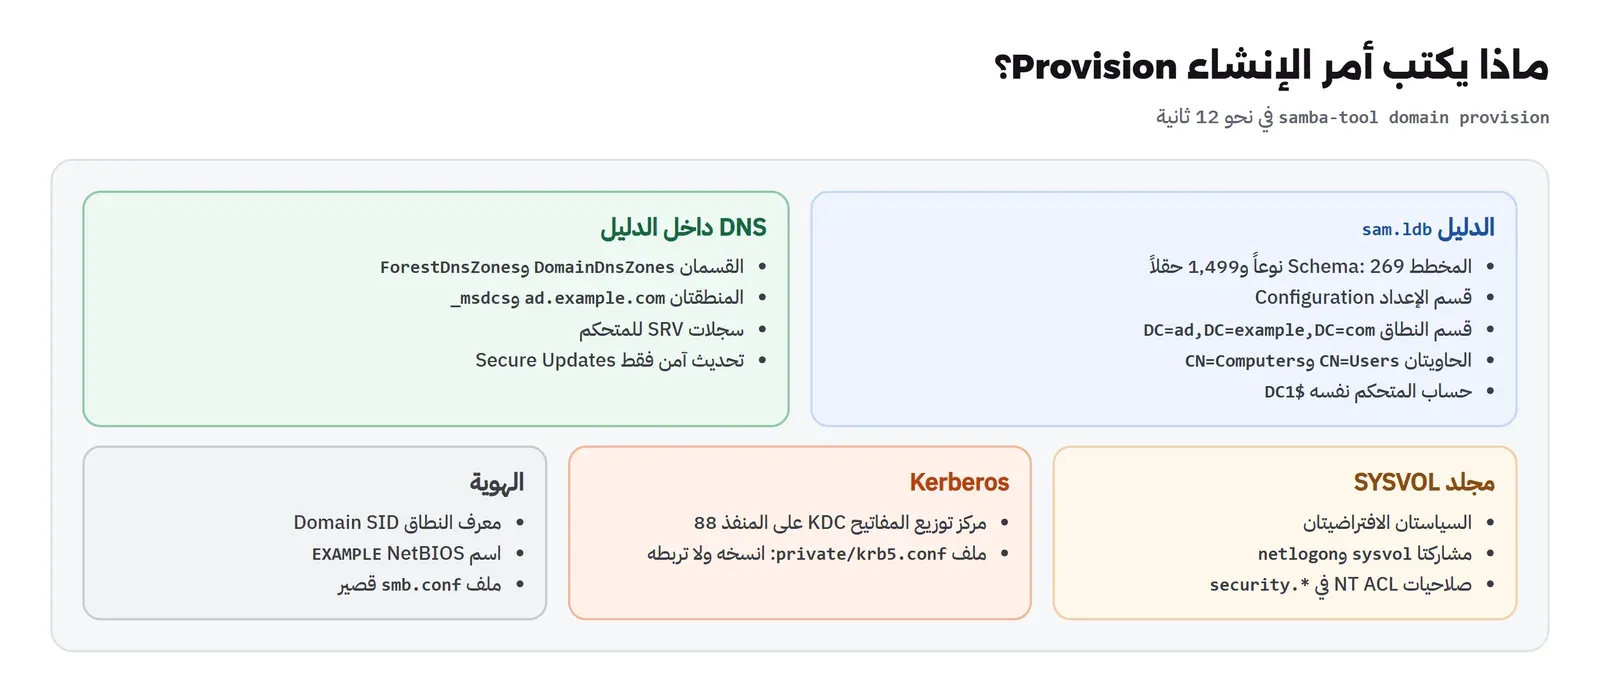
لاحظ التالي في السجل:
Setting up sam.ldb schema: المخطط Schema هو تعريف كل نوع كائن وكل حقل يمكن أن يحتويه الدليل، وهو مخطط Active Directory نفسه، ولذلك يقرأ جهاز Windows الحقول التي يتوقعها. وعددنا ما فيه بعد الإنشاء فوجدنا 269 نوعاً Class و1,499 حقلاً Attribute.Adding users containerوAdding computers container: هاتان الحاويتان الافتراضيتانCN=UsersوCN=Computers، وليستا وحدتين تنظيميتين OU، فلا تربط بهما سياسات، ولذلك سننشئ وحداتنا بعد قليل.Setting up self join: المتحكم نفسه حساب جهاز في النطاق اسمهDC1$، تماماً كأي جهاز سينضم لاحقاً.DomainDnsZonesوForestDnsZones: سجلات DNS لا تحفظ في ملفات مناطق Zone Files كما في BIND، وإنما داخل الدليل نفسه في قسمين خاصين، ولذلك تنتقل إلى المتحكم الثاني بالنسخ المتماثل مع المستخدمين دون إعداد إضافي.DOMAIN SID: معرف الأمان Security Identifier للنطاق، وكل مستخدم أو مجموعة ينشأ بعد ذلك يأخذ معرفاً يبدأ به وينتهي برقم خاص به اسمه RID.- تحذير
Do not create a symlink!مقصود: انسخ ملفkrb5.confالذي ولده Samba إلى/etc/krb5.conf، ولا تربطه برابط رمزي، وهذا ما يفعله سطرcpفي ملف البداية.
ثم سألنا المتحكم عن المستوى الوظيفي:
docker exec wn5-dc1 samba-tool domain level showDomain and forest function level for domain 'DC=ad,DC=example,DC=com'
Forest function level: (Windows) 2008 R2
Domain function level: (Windows) 2008 R2
Lowest function level of a DC: (Windows) 2008 R2والمستوى الوظيفي يحدد الميزات التي يستطيع النطاق استخدامها، وأقل متحكم فيه يحدد السقف، فإذا أردت أن تضم متحكم Windows Server حديثاً إلى نطاق Samba فهذا ممكن، ولكن النطاق يبقى في مستوى 2008 R2. وهذا لا يمنع أجهزة Windows 11 من الانضمام، لأن مستوى النطاق يخص المتحكمات وليس الأجهزة.
اختيار اسم النطاق Domain Name
اخترنا ad.example.com وليس example.local ولا example.com نفسه، ولكل منهما مشكلة. فالنطاق .local محجوز لبروتوكول mDNS الذي تستخدمه أجهزة Apple وطابعات كثيرة للبحث في الشبكة المحلية، فتتعارض الأسماء، ولا تستطيع أن تحصل لنطاق .local على شهادة TLS عامة. والنطاق الرئيسي للمؤسسة example.com نفسه يعني أن سيرفر DNS الداخلي سيجيب عن موقعك العام وبريدك أيضاً، فتضطر إلى نسخ سجلاتك العامة إليه وتحديثها في مكانين. والحل الأنسب نطاق فرعي Subdomain تملكه، مثل ad.example.com أو corp.example.com، فهو اسم فريد لك وحدك، ولا يتعارض مع موقعك. واسم NetBIOS القديم EXAMPLE لا يزيد عن 15 حرفاً، كما في قواعد التسمية في Active Directory، والأهم أن الاسمين لا يتغيران بعد الإنشاء دون إعادة بناء النطاق، فاختر بعناية.
ملف smb.conf الذي ولده الإنشاء
# Global parameters
[global]
	dns forwarder = 127.0.0.11
	netbios name = DC1
	realm = AD.EXAMPLE.COM
	server role = active directory domain controller
	workgroup = EXAMPLE
	idmap_ldb:use rfc2307 = yes

[sysvol]
	path = /var/lib/samba/sysvol
	read only = No

[netlogon]
	path = /var/lib/samba/sysvol/ad.example.com/scripts
	read only = No
الملف قصير جداً مقارنة بملف سيرفر الملفات، والسبب أن أغلب الإعداد يعيش في الدليل نفسه. والمشاركتان sysvol وnetlogon هما ما تقرؤه أجهزة Windows عند الدخول، فالأولى فيها ملفات السياسات، والثانية فيها سكربتات الدخول Logon Scripts. ولا تقم بإضافة مشاركات ملفات للموظفين على المتحكم نفسه، فهذا ممكن تقنياً ولكنه يجعل أهم سيرفر في المؤسسة سيرفر ملفات يمتلئ قرصه ويتعرض لكل ما يتعرض له سيرفر الملفات، والأنسب سيرفر ملفات عضو في النطاق. وكل خيار هنا في صفحة smb.conf.
سيرفر DNS الداخلي Internal DNS
كل جهاز ينضم إلى النطاق لا يعرف عنوان المتحكم مسبقاً، وإنما يسأل DNS عن سجلات خدمة SRV Records باسم محدد، فيأتيه الجواب باسم المتحكم ومنفذه. ولذلك فـ DNS ليس خدمة جانبية في Active Directory، وإنما الطريقة الوحيدة التي يجد بها أي جهاز المتحكم، وإذا كانت سجلات DNS نفسها جديدة عليك فقد شرحناها في شرح DNS وسجلاته. وهذه السجلات التي أنشأها Samba بعد تشغيله:
$ host -t SRV _ldap._tcp.ad.example.com
_ldap._tcp.ad.example.com has SRV record 0 100 389 dc1.ad.example.com.
$ host -t SRV _kerberos._udp.ad.example.com
_kerberos._udp.ad.example.com has SRV record 0 100 88 dc1.ad.example.com.
$ host -t SRV _gc._tcp.ad.example.com
_gc._tcp.ad.example.com has SRV record 0 100 3268 dc1.ad.example.com.
$ host -t SRV _ldap._tcp.dc._msdcs.ad.example.com
_ldap._tcp.dc._msdcs.ad.example.com has SRV record 0 100 389 dc1.ad.example.com.
$ host -t SRV _ldap._tcp.Default-First-Site-Name._sites.ad.example.com
_ldap._tcp.Default-First-Site-Name._sites.ad.example.com has SRV record 0 100 389 dc1.ad.example.com.
$ host -t SRV _kpasswd._udp.ad.example.com
_kpasswd._udp.ad.example.com has SRV record 0 100 464 dc1.ad.example.com.
والصورة التالية تشرح من يسأل عن كل سجل:
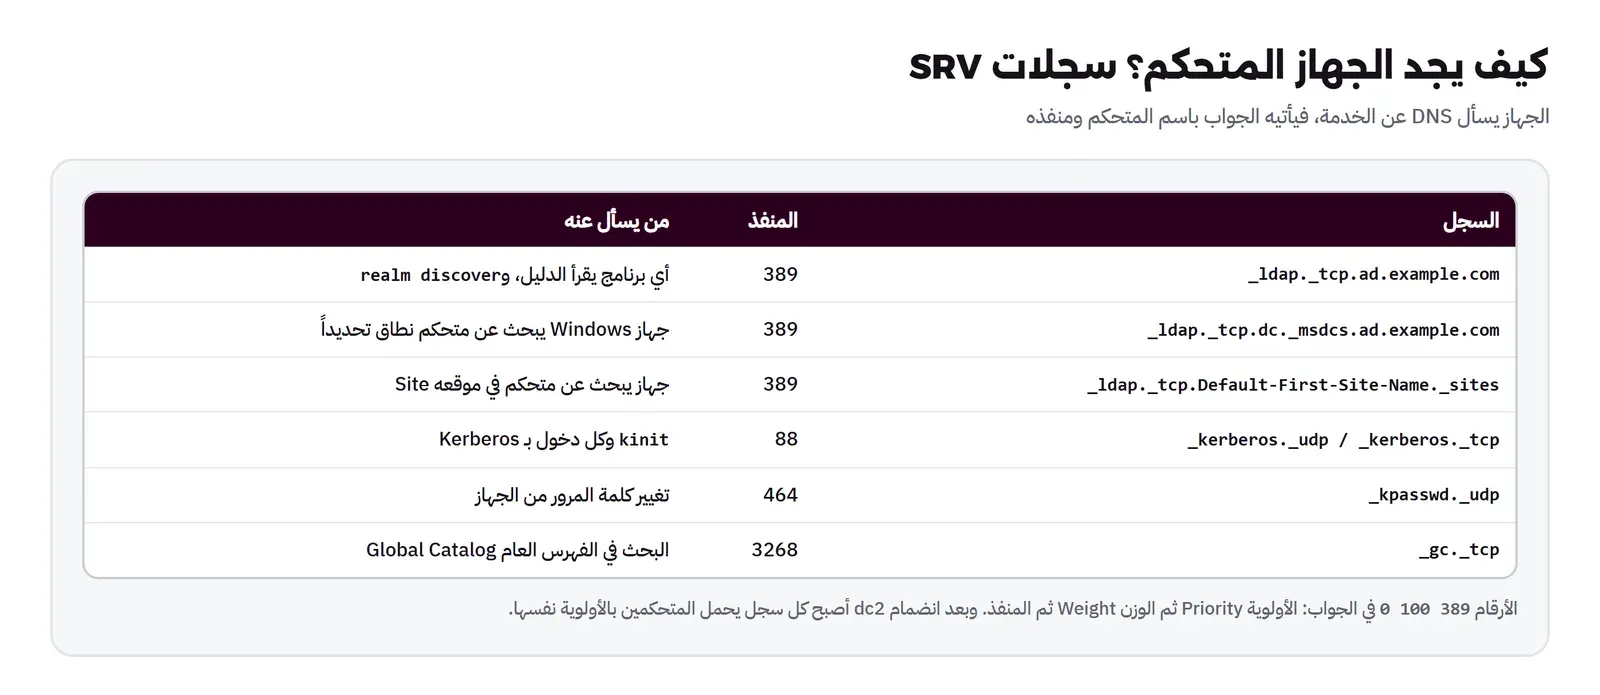
لاحظ في المخرج أن الأرقام الثلاثة قبل المنفذ هي الأولوية Priority والوزن Weight والمنفذ Port، وأن السجل الذي فيه _msdcs خاص بمتحكمات النطاق تحديداً، والذي فيه _sites يسمح للجهاز أن يختار متحكماً في الموقع نفسه إذا كانت للمؤسسة فروع. ولاحظ _kpasswd على المنفذ 464، فهو الذي يستقبل تغيير كلمة المرور من الأجهزة. ثم سألنا المتحكم عن المناطق التي يديرها:
$ samba-tool dns zonelist dc1
  2 zone(s) found

  pszZoneName                 : ad.example.com
  Flags                       : DNS_RPC_ZONE_DSINTEGRATED DNS_RPC_ZONE_UPDATE_SECURE
  ZoneType                    : DNS_ZONE_TYPE_PRIMARY
  dwDpFlags                   : DNS_DP_AUTOCREATED DNS_DP_DOMAIN_DEFAULT DNS_DP_ENLISTED
  pszDpFqdn                   : DomainDnsZones.ad.example.com

  pszZoneName                 : _msdcs.ad.example.com
  Flags                       : DNS_RPC_ZONE_DSINTEGRATED DNS_RPC_ZONE_UPDATE_SECURE
  ZoneType                    : DNS_ZONE_TYPE_PRIMARY
  dwDpFlags                   : DNS_DP_AUTOCREATED DNS_DP_FOREST_DEFAULT DNS_DP_ENLISTED
  pszDpFqdn                   : ForestDnsZones.ad.example.com
والعلامة DSINTEGRATED تعني أن المنطقة محفوظة في الدليل، وUPDATE_SECURE تعني أن الجهاز لا يستطيع أن يسجل اسمه أو يغيره إلا إذا أثبت هويته بحساب الجهاز في Kerberos، وهذا ما يمنع أي جهاز في الشبكة من أن يكتب سجلاً باسم المتحكم. وليس في النطاق منطقة عكسية Reverse Zone تحول العنوان إلى اسم، وبعض الأدوات وKerberos نفسه في بعض الإعدادات تحتاجها، فأنشأناها:
$ samba-tool dns zonecreate dc1 5.95.10.in-addr.arpa
Zone 5.95.10.in-addr.arpa created successfully
$ samba-tool dns add dc1 5.95.10.in-addr.arpa 10 PTR dc1.ad.example.com
Record added successfully
وعندما انضم سيرفرا Linux إلى النطاق في المقال التالي سجل كل منهما اسمه وعنوانه العكسي بنفسه في هذه المناطق دون أن نكتب سجلاً واحداً، لأن التحديث الآمن يسمح للجهاز المنضم أن يكتب سجله.
المشكلة الأولى: حلقة التحويل Forwarder Loop
عندما بدأنا تثبيت حزم داخل سيرفرات Linux توقف التنزيل، فسألنا المتحكم نفسه عن اسم على الإنترنت فلم يأت جواب:
$ (dc1) host -W 5 deb.debian.org 127.0.0.1
Using domain server:
Name: 127.0.0.1
Address: 127.0.0.1#53
Aliases:

$ (dc1) grep -v "^#" /etc/resolv.conf
nameserver 127.0.0.11
options ndots:0
# ExtServers: [127.0.0.1]
والمخرج يحكي القصة إذا قرأته بتأن: المتحكم يسأل عن أي اسم خارج النطاق السيرفر المكتوب في dns forwarder، وكتبنا فيه سيرفر Docker الداخلي 127.0.0.11، وسيرفر Docker بدوره يرسل الأسئلة الخارجية إلى ما كتبناه في dns: للمتحكم، أي 127.0.0.1، وهو المتحكم نفسه. فالسؤال يدور في حلقة بين المتحكم وسيرفر Docker حتى تنتهي المهلة. والحل أن يكون المحول Forwarder سيرفراً حقيقياً خارج المتحكم، فغيرناه في المتحكمين ثم أعدنا تشغيلهما:
	dns forwarder = 8.8.8.8
$ (after: dns forwarder = 8.8.8.8, restart) host deb.debian.org 127.0.0.1
debian.map.fastlydns.net has address 151.101.130.132
وفي الإنتاج القاعدة نفسها: المحول هو سيرفر DNS الذي تثق به المؤسسة للإنترنت، كسيرفر الجدار الناري أو سيرفر DNS خاص مثل الذي شرحناه في مقالات DNS، وليس عنواناً يعود إلى المتحكم بأي طريق. ولاحظ أن هذه المشكلة لا تظهر في سجل Samba أبداً، وإنما تظهر كتطبيقات بطيئة وتحديثات معلقة، ولذلك اجعل سؤال اسم خارجي من المتحكم جزءاً من فحصك بعد أي تغيير في DNS.
المستخدمون والمجموعات والوحدات Users, Groups and OUs
الحاويتان الافتراضيتان لا تصلحان لتنظيم المؤسسة، والسبب أن سياسات المجموعات تربط بالوحدات التنظيمية Organizational Units فقط، ولذلك نبدأ ببناء الهيكل. وهذا السكربت الذي شغلناه داخل المتحكم:
#!/bin/sh
# Builds the lab directory on dc1: OUs, groups, users. Run inside the DC: sh /lab/directory.sh
set -x
samba-tool ou create "OU=Staff,DC=ad,DC=example,DC=com" --description="Employees"
samba-tool ou create "OU=IT,OU=Staff,DC=ad,DC=example,DC=com"
samba-tool ou create "OU=Finance,OU=Staff,DC=ad,DC=example,DC=com"
samba-tool ou create "OU=Servers,DC=ad,DC=example,DC=com" --description="Linux and Windows servers"
samba-tool ou create "OU=Groups,DC=ad,DC=example,DC=com"
samba-tool ou create "OU=Service Accounts,DC=ad,DC=example,DC=com"
samba-tool user create ahmad.salem 'Ahmad-Lab-2026!' --given-name=أحمد --surname=سالم --userou=OU=IT,OU=Staff [email protected]
samba-tool user create mona.ali 'Mona-Lab-2026!' --given-name=منى --surname=علي --userou=OU=Finance,OU=Staff [email protected]
samba-tool user create khalid.omar 'Khalid-Lab-2026!' --given-name=خالد --surname=عمر --userou=OU=IT,OU=Staff
samba-tool user create svc-ldap-read 'Svc-Read-2026-Long!' --userou="OU=Service Accounts" --description="read-only bind for apps"
samba-tool user setexpiry svc-ldap-read --noexpiry
samba-tool group add linux-admins --groupou=OU=Groups --description="sudo on Linux servers"
samba-tool group add app-users --groupou=OU=Groups --description="may sign in to the internal app"
samba-tool group add finance --groupou=OU=Groups
samba-tool group addmembers linux-admins ahmad.salem
samba-tool group addmembers app-users ahmad.salem,mona.ali
samba-tool group addmembers finance mona.ali
في السكربت أعلاه لاحظ التالي:
- وضعنا الأقسام تحت
OU=Staffوالسيرفرات فيOU=Servers، فتستطيع أن تربط سياسة بالسيرفرات وحدها أو بالموظفين وحدهم. والقاعدة أن تبني الوحدات حسب ما تريد أن تطبقه عليها من سياسات وتفويض، وليس نسخة من الهيكل الإداري للمؤسسة، فالهيكل الإداري يتغير كل سنة. - المجموعات في وحدة مستقلة، لأن المجموعة تعطي صلاحية، والصلاحيات تعطى للمجموعات وليس للأشخاص، فإذا انتقل موظف أزلته من مجموعة وأضفته إلى أخرى دون أن تلمس أي سيرفر.
- حساب الخدمة
svc-ldap-readللتطبيقات التي تقرأ الدليل، وكلمة مروره لا تنتهي لكي لا يتوقف التطبيق فجأة بعد 42 يوماً، وفي المقابل يجب أن تكون طويلة، وأن تحفظ في مدير أسرار، وأن تراجعها دورياً. - كلمات المرور في السكربت للمختبر فقط، وفي الإنتاج لا تقم بكتابتها في سطر الأوامر، لأنها تبقى في سجل الأوامر وتظهر في قائمة العمليات، وأداة
samba-toolنفسها تحذر من ذلك في أول سطر من مخرجها.
ثم عرضنا أحد المستخدمين:
$ samba-tool user show ahmad.salem
dn: CN=أحمد سالم,OU=IT,OU=Staff,DC=ad,DC=example,DC=com
objectClass: user
cn: أحمد سالم
sn: سالم
givenName: أحمد
displayName: أحمد سالم
objectGUID: 3ee25712-ee5d-4da1-a8eb-e62c2c2806d2
primaryGroupID: 513
objectSid: S-1-5-21-1731834824-2738427001-3037320609-1103
accountExpires: 9223372036854775807
sAMAccountName: ahmad.salem
userPrincipalName: [email protected]
mail: [email protected]
pwdLastSet: 134396640455946415
userAccountControl: 512
memberOf: CN=linux-admins,OU=Groups,DC=ad,DC=example,DC=com
memberOf: CN=app-users,OU=Groups,DC=ad,DC=example,DC=com
والمخرج أعلاه مختصر، وفيه أمور يجب أن تعرفها قبل أن تكتب أي سكربت يقرأ الدليل:
- الاسم المميز DN للمستخدم يبدأ بـ
CN=أحمد سالمبالعربية، لأنsamba-toolيصنع الاسم من الاسم الأول واسم العائلة. وهذا صحيح تماماً، ولكن السكربت الذي يبني الاسم المميز من اسم الدخول سيفشل، فابحث دائماً بالحقلsAMAccountNameولا تفترض شكل الاسم المميز. objectSidينتهي بالرقم 1103، وهو الرقم النسبي RID الذي وزعه المتحكم، وسنرى أن المتحكم الثاني يوزع أرقاماً من مجموعة أخرى.primaryGroupID: 513هي مجموعة Domain Users، ولا تظهر فيmemberOfلأن عضويتها تحفظ بهذه الطريقة الخاصة، وهي مفاجأة لكل من يكتب فلتر LDAP يبحث عن أعضاء Domain Users.userAccountControl: 512يعني حساباً عادياً مفعلاً، و514 يعني معطلاً، والقيم الكاملة في صفحة userAccountControl.accountExpires: 9223372036854775807هو أكبر رقم ممكن، ومعناه أن الحساب لا ينتهي.
الاستعلام عبر LDAP ولماذا رفض المتحكم الدخول البسيط
أردنا أن نرى الحقل الذي يربط الوحدة OU=Servers بالسياسة، فكتبنا الاستعلام كما يكتبه أغلب الناس، بحساب المدير وكلمة مروره على المنفذ العادي 389:
$ ldapsearch -LLL -x -H ldap://dc1 -D [email protected] -w ... -b OU=Servers,DC=ad,DC=example,DC=com -s base gPLink
ldap_bind: Strong(er) authentication required (8)
	additional info: BindSimple: Transport encryption required.
والرسالة صريحة: الدخول البسيط Simple Bind يرسل كلمة المرور كما هي، وSamba يرفضه على اتصال غير مشفر افتراضياً، والسبب أن أي جهاز في الشبكة يرى هذه الحزمة يرى كلمة مرور المدير. وهذا الإعداد هو ldap server require strong auth في smb.conf، وقيمته الافتراضية تمنع ذلك، وMicrosoft تتجه إلى الأمر نفسه في Windows Server كما في تفعيل توقيع LDAP في Windows Server. فلا تقم بتغيير هذا الإعداد لكي يعمل تطبيق قديم، وإنما اجعل التطبيق يتصل عبر LDAPS على المنفذ 636:
$ LDAPTLS_REQCERT=never ldapsearch -LLL -x -H ldaps://dc1.ad.example.com -D [email protected] -W -b OU=Servers,DC=ad,DC=example,DC=com -s base gPLink
dn: OU=Servers,DC=ad,DC=example,DC=com
gPLink: [LDAP://CN={E267DD13-C50B-4E65-8A33-94910F04DE08},CN=Policies,CN=Syste
m,DC=ad,DC=example,DC=com;0]وLDAPTLS_REQCERT=never للمختبر فقط، لأن الشهادة التي ولدها Samba ذاتية التوقيع، وفي الإنتاج ضع شهادة من جهة تثق بها أجهزتك. والطريقة الثالثة، وهي الأفضل للسكربتات الإدارية، أن تدخل بتذكرة Kerberos عبر GSSAPI، فلا تمر كلمة المرور في الشبكة أصلاً:
$ kinit ahmad.salem
Password for [email protected]:
Warning: Your password will expire in 41 days on Fri Jan  1 16:00:46 2027
$ ldapsearch -LLL -Y GSSAPI -H ldap://dc1.ad.example.com -b OU=Staff,DC=ad,DC=example,DC=com "(objectClass=user)" sAMAccountName
SASL/GSSAPI authentication started
SASL username: [email protected]
SASL SSF: 256
SASL data security layer installed.
dn:: Q0492KPYrdmF2K8g2LPYp9mE2YUsT1U9SVQsT1U9U3RhZmYsREM9YWQsREM9ZXhhbXBsZSxEQ
 z1jb20=
sAMAccountName: ahmad.salem

dn:: Q0492K7Yp9mE2K8g2LnZhdixLE9VPUlULE9VPVN0YWZmLERDPWFkLERDPWV4YW1wbGUsREM9Y
 29t
sAMAccountName: khalid.omar

dn:: Q0492YXZhtmJINi52YTZiixPVT1GaW5hbmNlLE9VPVN0YWZmLERDPWFkLERDPWV4YW1wbGUsR
 EM9Y29t
sAMAccountName: mona.ali
لاحظ SASL SSF: 256، أي أن الاتصال كله مشفر بمفتاح 256 بت مع أنه على المنفذ 389، لأن طبقة SASL تشفره بعد الدخول. ولاحظ أن ثلاثة الأسماء المميزة جاءت بنقطتين dn:: وبنص Base64، لأنها تحتوي أسماء عربية، وصيغة LDIF تكتب أي قيمة غير ASCII بهذه الطريقة. وتحذير انتهاء كلمة المرور بعد 41 يوماً سببه السياسة الافتراضية التي سنغيرها الآن. وأما شرح LDAP نفسه وشجرة الدليل والفلاتر فقد فصلناه في شرح LDAP ودليل المستخدمين.
kinit لكل مستخدم تظهر بالحالة NT_STATUS_PROTOCOL_UNREACHABLE ثم تنجح الثانية بعدها بأجزاء من الثانية، وهذا ليس خطأ، فالعميل يرسل أول طلب دون إثبات مسبق Pre-authentication، فيرد المتحكم بأنه يطلبه، فيعيد العميل الطلب مع الطابع الزمني مشفراً بكلمة المرور.سياسة كلمات المرور وPSO Password Settings
أول ما يجب أن تفعله بعد الإنشاء أن تنظر إلى سياسة كلمات المرور الافتراضية، لأنها لا تناسب أي مؤسسة اليوم:
$ samba-tool domain passwordsettings show
Password complexity: on
Store plaintext passwords: off
Password history length: 24
Minimum password length: 7
Minimum password age (days): 1
Maximum password age (days): 42
Account lockout duration (mins): 30
Account lockout threshold (attempts): 0
Reset account lockout after (mins): 30
والسطران الخطيران هما الطول الأدنى 7 أحرف، وحد القفل Lockout Threshold بقيمة صفر، أي أن المهاجم يستطيع أن يجرب كلمات مرور بلا حد على أي حساب دون أن يقفل. فرفعنا الطول إلى 12 وجعلنا القفل بعد 10 محاولات خاطئة لمدة 15 دقيقة:
$ samba-tool domain passwordsettings set --min-pwd-length=12 --account-lockout-threshold=10 --account-lockout-duration=15 --reset-account-lockout-after=15
Minimum password length changed!
Account lockout duration changed!
Account lockout threshold changed!
Duration to reset account lockout after changed!
All changes applied successfully!
وقد يتساءل البعض: لماذا 10 محاولات وليس 3؟ والإجابة أن الحد المنخفض جداً يحول القفل نفسه إلى سلاح، فأي شخص يعرف أسماء الدخول، وهي غالباً أسماء البريد، يستطيع أن يقفل حسابات الإدارة كلها صباحاً بثلاث محاولات لكل حساب. والعشرة تبطئ التخمين كثيراً دون أن تجعل القفل سهلاً. وأما مدة انتهاء كلمة المرور 42 يوماً فإرشادات الأمن الحديثة لا تنصح بإجبار التغيير الدوري دون سبب، فقرر قيمتها حسب سياسة مؤسستك.
والسياسة العامة تنطبق على الجميع، والمسؤولون يحتاجون سياسة أشد، وهنا يأتي كائن إعدادات كلمة المرور Password Settings Object أو اختصاراً PSO، وهو سياسة دقيقة Fine-grained تطبقها على مجموعة بعينها:
$ samba-tool domain passwordsettings pso create admins-pso 1 --min-pwd-length=16 --account-lockout-threshold=5 --account-lockout-duration=30 --reset-account-lockout-after=30
Not all password policy options have been specified.
For unspecified options, the current domain password settings will be used as the default values.
PSO successfully created: CN=admins-pso,CN=Password Settings Container,CN=System,DC=ad,DC=example,DC=com
$ samba-tool domain passwordsettings pso apply admins-pso linux-admins
PSO 'admins-pso' applied to 'linux-admins'
$ samba-tool domain passwordsettings pso show-user ahmad.salem
The following PSO settings apply to user 'ahmad.salem'.
Minimum password length: 16
Account lockout threshold (attempts): 5
PSO applies to user via group membership.
$ samba-tool domain passwordsettings pso show-user mona.ali
No PSO applies to user 'mona.ali'. The default domain settings apply.
لاحظ الرقم 1 بعد اسم السياسة، فهو الأسبقية Precedence، والأقل يفوز إذا انطبقت على المستخدم أكثر من سياسة. ولاحظ أن أحمد أخذ السياسة لأنه عضو في linux-admins، ومنى لم تأخذها، والأمر show-user هو ما تستخدمه عندما يسألك موظف لماذا رفضت كلمة مروره الجديدة.
سياسات المجموعات Group Policy
سياسة المجموعة GPO مجموعة إعدادات تطبقها أجهزة Windows على نفسها أو على مستخدميها، من منع منافذ USB إلى خلفية الشاشة إلى إعدادات جدار الحماية. وتتكون كل سياسة من نصفين: كائن في الدليل يحمل اسمها ورقم إصدارها، ومجلد في SYSVOL يحمل ملفاتها. وأنشأنا سياسة للسيرفرات وربطناها بوحدتها:
$ samba-tool gpo create "Linux Servers Baseline"
GPO 'Linux Servers Baseline' created as {E267DD13-C50B-4E65-8A33-94910F04DE08}
$ samba-tool gpo setlink OU=Servers,DC=ad,DC=example,DC=com {E267DD13-C50B-4E65-8A33-94910F04DE08}
Added/Updated GPO link
GPO(s) linked to DN OU=Servers,DC=ad,DC=example,DC=com
    GPO     : {E267DD13-C50B-4E65-8A33-94910F04DE08}
    Name    : Linux Servers Baseline
    Options : NONE
$ samba-tool gpo getinheritance OU=Servers,DC=ad,DC=example,DC=com
Container has GPO_INHERIT
$ find /var/lib/samba/sysvol/ad.example.com/Policies/{E267DD13-C50B-4E65-8A33-94910F04DE08}
.../{E267DD13-C50B-4E65-8A33-94910F04DE08}/GPT.INI
.../{E267DD13-C50B-4E65-8A33-94910F04DE08}/Machine
.../{E267DD13-C50B-4E65-8A33-94910F04DE08}/User
$ cat .../GPT.INI
[General]
Version=0
والمخرج يبين النصفين: المعرف بين القوسين المعقوفين GUID هو اسم المجلد في SYSVOL، وفيه مجلد Machine لإعدادات الجهاز ومجلد User لإعدادات المستخدم، وملف GPT.INI فيه رقم الإصدار 0 لأن السياسة فارغة. والربط نفسه حقل gPLink الذي رأيناه في استعلام LDAPS قبل قليل. وGPO_INHERIT يعني أن الوحدة ترث سياسات من فوقها، أي سياسة النطاق الافتراضية Default Domain Policy.
وأما تعديل محتوى السياسة نفسه، أي اختيار الإعدادات، فيتم من أداة إدارة السياسات GPMC على جهاز Windows عضو في النطاق، وهي ضمن أدوات الإدارة عن بعد RSAT، كما في صفحة RSAT، فهي تقرأ وتكتب في الدليل وSYSVOL على Samba كما تفعل مع Windows Server. ولذلك فكل نطاق Samba فيه أجهزة Windows يحتاج جهاز Windows واحداً للإدارة. وأما أجهزة Linux فلا تطبق أغلب هذه الإعدادات، وما تقرؤه منها SSSD في المقال التالي هو حقوق الدخول فقط. والترتيب الذي تطبق به الأجهزة السياسات شرحناه في مقال المفاهيم.
المتحكم الثاني Second DC
المتحكم الواحد نقطة فشل واحدة Single Point of Failure لكل دخول في المؤسسة، وقد رأينا في المقال السابق ماذا يحدث للموظف الجديد عندما يتوقف. ولذلك فالمتحكم الثاني ليس رفاهية، وإنما الحد الأدنى لأي نطاق في الإنتاج. وفي يونيو 2017 دمر هجوم NotPetya شبكة شركة الشحن Maersk، فمسح كل متحكمات النطاق في الشركة، ولم ينج إلا متحكم واحد في غانا كان منفصلاً عن الشبكة بسبب انقطاع الكهرباء، فنقلوا قرصه بالطائرة لكي يعيدوا بناء النطاق، كما في تحقيق Wired عن الهجوم. والدرس أن المتحكم الثاني يحميك من توقف سيرفر، ولكنه لا يحميك من هجوم يصل إلى المتحكمين معاً، وهنا يأتي دور النسخة الاحتياطية خارج الشبكة.
شغلنا المتحكم الثاني بالأمر docker compose --profile dc2 up -d dc2، فنفذ samba-tool domain join، وهذه أهم أسطر سجله:
Partition[CN=Configuration,DC=ad,DC=example,DC=com] objects[1733/1733] linked_values[66/66]
Partition[DC=ad,DC=example,DC=com] objects[300/300] linked_values[28/28]
Partition[DC=DomainDnsZones,DC=ad,DC=example,DC=com] objects[43/43] linked_values[0/0]
Partition[DC=ForestDnsZones,DC=ad,DC=example,DC=com] objects[18/18] linked_values[0/0]
Exop on[CN=RID Manager$,CN=System,DC=ad,DC=example,DC=com] objects[3] linked_values[0]
INFO ... Adding DNS A record DC2.ad.example.com for IPv4 IP: 10.95.5.11
INFO ... Adding DNS CNAME record 641c0383-6b41-4080-bae7-809623ecacf9._msdcs.ad.example.com for DC2.ad.example.com
INFO ... All other DNS records (like _ldap SRV records) will be created samba_dnsupdate on first startup
INFO ... Joined domain EXAMPLE (SID S-1-5-21-1731834824-2738427001-3037320609) as a DC
والانضمام نسخ أقسام الدليل كلها من المتحكم الأول: قسم الإعداد Configuration بـ 1,733 كائناً، وقسم النطاق بـ 300 كائن، وقسمي DNS. والسطر Exop on[CN=RID Manager$...] هو طلب المتحكم الجديد مجموعة أرقام RID خاصة به من صاحب دور توزيعها، وهذا مهم كما سيأتي. والسجل CNAME باسم طويل هو المعرف الذي تعرف به المتحكمات بعضها في النسخ المتماثل. وبعد ثوان أصبحت سجلات SRV تحمل المتحكمين:
$ host -t SRV _ldap._tcp.ad.example.com
_ldap._tcp.ad.example.com has SRV record 0 100 389 dc1.ad.example.com.
_ldap._tcp.ad.example.com has SRV record 0 100 389 dc2.ad.example.com.
$ host -t SRV _kerberos._udp.ad.example.com
_kerberos._udp.ad.example.com has SRV record 0 100 88 dc1.ad.example.com.
_kerberos._udp.ad.example.com has SRV record 0 100 88 dc2.ad.example.com.
والأولوية والوزن متساويان للمتحكمين، فالأجهزة توزع طلباتها بينهما، وإذا توقف أحدهما انتقلت إلى الآخر.
المشكلة الثانية: نسخ متماثل لم يبدأ وحده Replication
أنشأنا مستخدمة جديدة على المتحكم الثاني، ثم انتظرنا ظهورها على الأول بسكربت يسأل كل نصف ثانية:
$ (dc2) samba-tool user create sara.nasser ... --userou=OU=Finance,OU=Staff
User 'sara.nasser' added successfully
visible on dc1 after: 397.44742226600647 s
ست دقائق ونصف. والسبب ظهر في حالة النسخ على المتحكم الأول، فالمتحكم الثاني موجود كجار وارد Inbound Neighbor، ولكن لم تجر معه أي محاولة:
$ (dc1) samba-tool drs showrepl
==== INBOUND NEIGHBORS ====

DC=ad,DC=example,DC=com
	Default-First-Site-Name\DC2 via RPC
		DSA object GUID: 641c0383-6b41-4080-bae7-809623ecacf9
		Last attempt @ NTTIME(0) was successful
		0 consecutive failure(s).
		Last success @ NTTIME(0)
والقيمة NTTIME(0) تعني «لم يحدث أبداً»، ومع ذلك يكتب was successful، وهذه من أكثر أسطر Samba تضليلاً، فلا تقرأ كلمة successful وحدها. وفي المقابل كان المتحكم الثاني يسحب من الأول دون مشكلة، ولكنه لم يكن يعرف أن عليه أن يخبر الأول بتغييراته، فقائمة الجيران الصادرة Outbound Neighbors عنده كانت فارغة. فالمتحكم الأول ينتظر دورته الدورية ليسحب التغييرات بنفسه. فطلبنا النسخ يدوياً مرة واحدة:
$ (dc1) samba-tool drs replicate dc1 dc2 DC=ad,DC=example,DC=com
Replicate from dc2 to dc1 was successful.
وبعدها قسنا زمن انتقال التغيير في الاتجاهين بتعطيل حساب على متحكم ثم تفعيله على الآخر:
$ (dc1) samba-tool user disable khalid.omar
dc2 sees userAccountControl 514 after 2 s
$ (dc2) samba-tool user enable khalid.omar
Enabled user 'khalid.omar'
dc1 sees userAccountControl 512 after 4 s
$ (dc1) samba-tool drs showrepl --summary
[ALL GOOD]
$ (dc2) samba-tool drs showrepl --summary
[ALL GOOD]
ثانيتان وأربع ثوان، وهذا هو السلوك الطبيعي داخل الموقع الواحد: المتحكم الذي تغير عنده شيء يخبر جاره، فيسحب الجار التغيير فوراً. والصورة التالية تبين الفرق بين الحالتين:
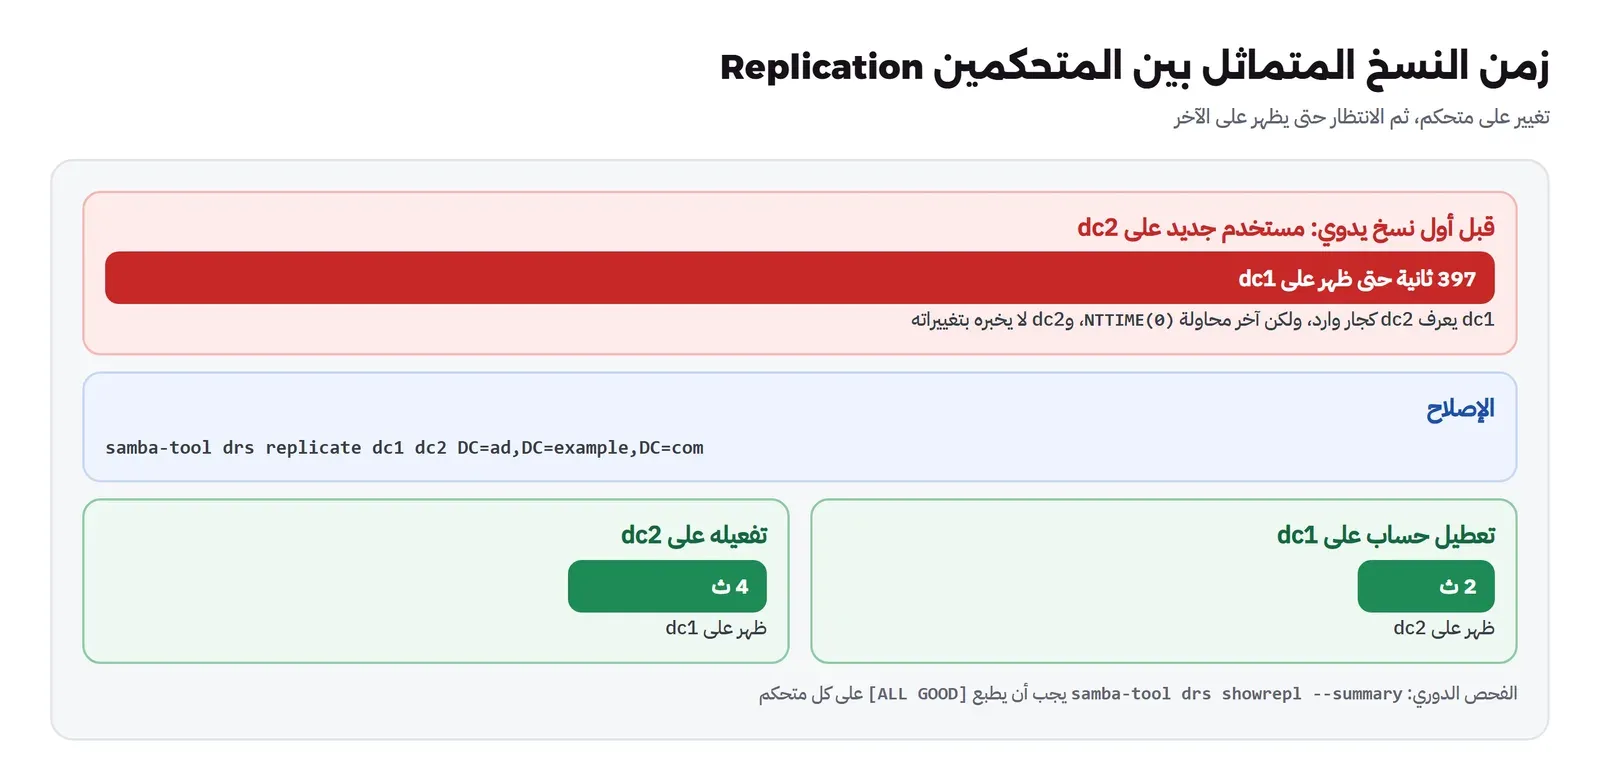
والدرس العملي: بعد انضمام أي متحكم جديد شغل samba-tool drs showrepl على كل المتحكمات، وتأكد أن آخر محاولة لها تاريخ حقيقي وليس NTTIME(0)، ثم اختبر تغييراً صغيراً في الاتجاهين قبل أن تعتمد على المتحكم الجديد. واجعل samba-tool drs showrepl --summary فحصاً دورياً في نظام المراقبة، فهو يطبع [ALL GOOD] أو قائمة بالمشكلات، والمتحكمان اللذان توقف النسخ بينهما أسوأ من متحكم واحد، لأن كل منهما يعطي الأجهزة صورة مختلفة عن الموظفين.
لماذا أخذت سارة الرقم 1600؟ RID Pools
لاحظ معرف المستخدمة التي أنشأناها على المتحكم الثاني:
$ (dc1) samba-tool user show sara.nasser --attributes=whenCreated,uSNCreated,objectSid
dn: CN=سارة ناصر,OU=Finance,OU=Staff,DC=ad,DC=example,DC=com
whenCreated: 20261120160406.0Z
uSNCreated: 4335
objectSid: S-1-5-21-1731834824-2738427001-3037320609-1600

$ (dc2) same user on dc2
uSNCreated: 4101
objectSid: S-1-5-21-1731834824-2738427001-3037320609-1600
$ ldbsearch rIDAllocationPool (DC1)
rIDAllocationPool: 1100-1599
rIDNextRID: 1110
$ ldbsearch rIDAllocationPool (DC2)
rIDAllocationPool: 1600-2099كل متحكم يوزع أرقام RID من مجموعة خاصة به من 500 رقم، فالأول من 1100 إلى 1599 والثاني من 1600 إلى 2099، ولذلك لا يمكن أن يعطي متحكمان الرقم نفسه لمستخدمين مختلفين حتى لو أنشأ كل منهما مستخدماً في اللحظة نفسها دون اتصال بينهما. ومن يوزع هذه المجموعات؟ صاحب دور RID Master. ولاحظ أن uSNCreated مختلف بين المتحكمين للمستخدمة نفسها، 4335 على الأول و4101 على الثاني، لأن رقم التسلسل المحدث USN عداد محلي لكل متحكم، وبه يعرف كل متحكم ما الذي رآه من جاره وما الذي لم يره بعد، أما معرف الكائن والمعرف SID فثابتان في كل مكان.
المشكلة الثالثة: SYSVOL لا يتكرر
بعد أن تأكدنا أن المستخدمين ينتقلون، نظرنا إلى السياسات على المتحكم الثاني:
$ (dc1) ls sysvol/ad.example.com/Policies
{31B2F340-016D-11D2-945F-00C04FB984F9}
{6AC1786C-016F-11D2-945F-00C04FB984F9}
{E267DD13-C50B-4E65-8A33-94910F04DE08}
$ (dc2) ls sysvol/ad.example.com/Policies
ls: cannot access '/var/lib/samba/sysvol/ad.example.com/Policies': No such file or directory
$ (dc2) samba-tool ntacl sysvolcheck
ERROR(<class 'OSError'>): Could not access /var/lib/samba/sysvol/ad.example.com: No data available - [Errno 61] No data available: '/var/lib/samba/sysvol/ad.example.com'
المجلد غير موجود أصلاً على المتحكم الثاني. والسبب أن كائن السياسة في الدليل انتقل مع النسخ المتماثل، ولكن ملفاتها في SYSVOL لا تنتقل، لأن Windows Server ينسخ SYSVOL بخدمة منفصلة اسمها DFS-R، كما في صفحة DFS Replication، وSamba لا ينفذها. فجهاز Windows الذي يسأل المتحكم الثاني سيجد في الدليل سياسة مربوطة بوحدته، ثم لا يجد ملفاتها، فيسجل خطأ في السياسات ولا يطبقها. والصورة التالية تبين ما ينتقل وما لا ينتقل:
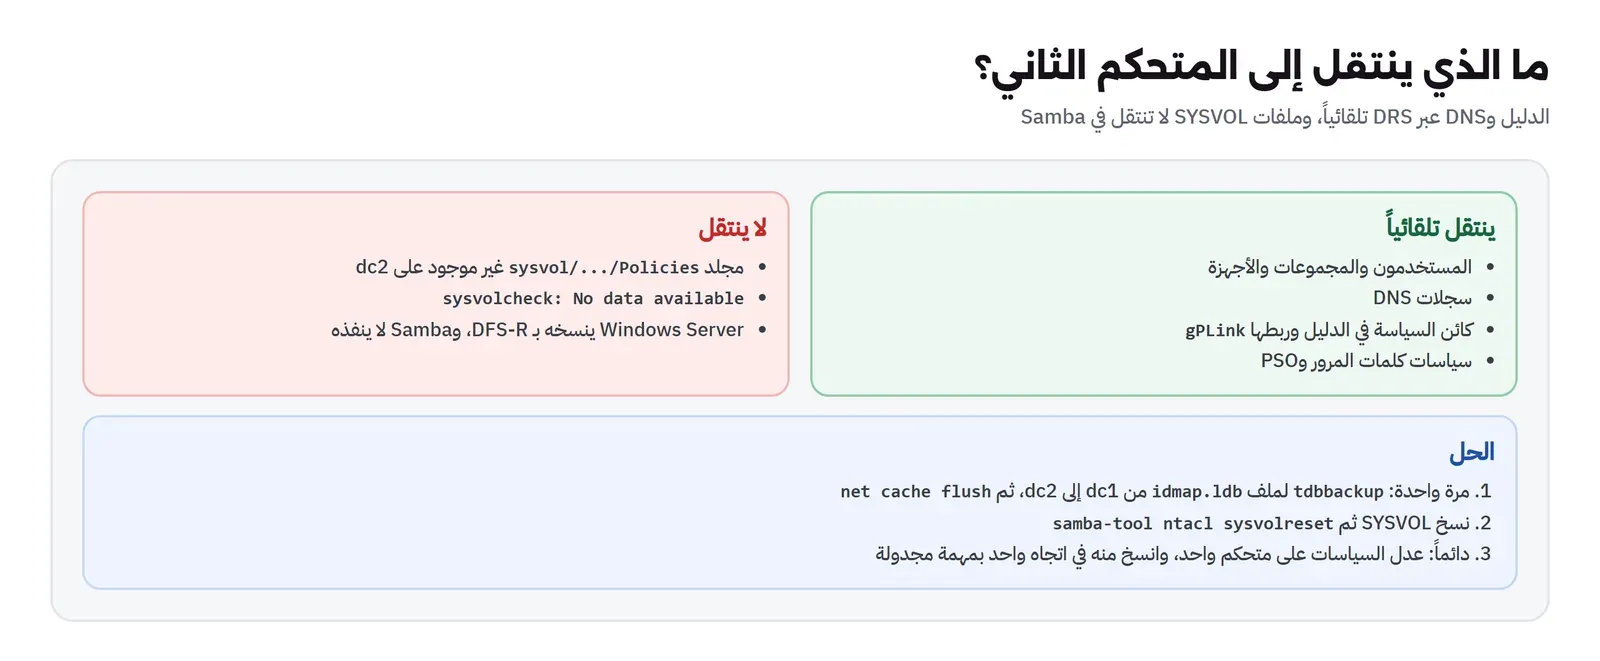
والحل في توثيق Samba من خطوتين. الأولى مرة واحدة: نسخ قاعدة ربط المعرفات idmap.ldb من المتحكم الأول إلى الثاني، لأن صلاحيات ملفات SYSVOL محفوظة بأرقام مستخدمين محلية مربوطة بالمعرفات SID، وكل متحكم يولد هذه الأرقام بنفسه، فإذا اختلفت ظهرت الصلاحيات خاطئة على الثاني. ثم نسخ SYSVOL نفسه وإعادة ضبط صلاحياته:
$ (dc1) tdbbackup -s .bak /var/lib/samba/private/idmap.ldb
$ (dc2) copy idmap.ldb and sysvol, then net cache flush and sysvolreset
exit=0
$ (dc2) samba-tool ntacl sysvolcheck
exit=0
$ (dc2) ls sysvol/ad.example.com/Policies
{31B2F340-016D-11D2-945F-00C04FB984F9}
{6AC1786C-016F-11D2-945F-00C04FB984F9}
{E267DD13-C50B-4E65-8A33-94910F04DE08}
والأداة tdbbackup تأخذ نسخة متسقة من قاعدة idmap.ldb والمتحكم يعمل، ونسخ الملف مباشرة بأمر cp قد ينسخه في منتصف كتابة. والخطوة الثانية دائمة: كل سياسة تنشئها أو تعدلها بعد اليوم يجب أن تنتقل إلى بقية المتحكمات، والطريقة المعتادة في مجتمع Samba أن تعدل السياسات على متحكم واحد فقط، وهو عادة صاحب دور PDC Emulator لأن أداة GPMC تتصل به افتراضياً، ثم تنسخ SYSVOL منه إلى البقية في اتجاه واحد بأداة مثل rsync في مهمة مجدولة كل بضع دقائق، ثم تشغل samba-tool ntacl sysvolreset على المتحكم المستقبل إذا تغيرت الصلاحيات. والنسخ في اتجاه واحد مقصود، فالنسخ في الاتجاهين دون آلية تحل التعارض يمكن أن يعيد سياسة قديمة فوق جديدة.
samba-tool ntacl sysvolcheck على المتحكم الثاني لم يشتك من شيء قبل أن نفحصه يدوياً، لأن أحداً لم يطلب منه الفحص. وأي نطاق Samba فيه أكثر من متحكم ولا يوجد فيه نسخ لـ SYSVOL سيعمل بشكل طبيعي في كل شيء إلا السياسات، وهذا النوع من الأعطال يكتشف بعد شهور.أدوار FSMO
أغلب العمليات في Active Directory يقبلها أي متحكم، ولكن خمس عمليات يجب أن يقوم بها متحكم واحد فقط في كل لحظة، لكي لا يتعارض متحكمان في قرار لا يقبل التعارض، مثل توزيع مجموعات RID أو تعديل المخطط. وهذه هي أدوار العمليات ذات المالك الواحد المرن Flexible Single Master Operations أو اختصاراً FSMO، وشرحناها بالتفصيل في مقال المفاهيم. ويضيف Samba دورين لمنطقتي DNS، فتصبح القائمة سبعة:
$ (dc2) samba-tool fsmo transfer --role=pdc
FSMO transfer of 'pdc' role successful
$ samba-tool fsmo show
SchemaMasterRole owner: CN=NTDS Settings,CN=DC1,CN=Servers,CN=Default-First-Site-Name,CN=Sites,CN=Configuration,DC=ad,DC=example,DC=com
InfrastructureMasterRole owner: CN=NTDS Settings,CN=DC1,...
RidAllocationMasterRole owner: CN=NTDS Settings,CN=DC1,...
PdcEmulationMasterRole owner: CN=NTDS Settings,CN=DC2,...
DomainNamingMasterRole owner: CN=NTDS Settings,CN=DC1,...
DomainDnsZonesMasterRole owner: CN=NTDS Settings,CN=DC1,...
ForestDnsZonesMasterRole owner: CN=NTDS Settings,CN=DC1,...
نقلنا دور PDC Emulator إلى المتحكم الثاني بأمر شغلناه على المتحكم الذي يستقبل الدور، ثم أعدناه إلى الأول. والنقل Transfer هو الطريقة الصحيحة عندما يكون المتحكمان يعملان، فالقديم يسلم الدور للجديد بشكل منظم. أما الاستيلاء Seize فهو للحالة التي مات فيها صاحب الدور ولن يعود، ويتم بالخيار --force، ولا تقم به ثم تعيد المتحكم القديم إلى الشبكة أبداً، لأنك ستحصل على متحكمين يظن كل منهما أنه صاحب الدور. والتفصيل في صفحة أدوار FSMO، وهي تنطبق على Samba كما تنطبق على Windows.
وقبل أن تطفئ متحكماً نهائياً، أي إذا أردت استبداله، انقل أدواره أولاً، ثم أخرجه من النطاق بالأمر samba-tool domain demote، ولا تكتف بحذف الجهاز، لأن بقاياه في الدليل وفي سجلات DNS ستجعل الأجهزة والمتحكم الآخر يحاولون الوصول إليه.
ثغرة Zerologon وما تعلمه لمسؤول Samba
في أغسطس 2020 أصلحت Microsoft ثغرة في بروتوكول Netlogon سميت Zerologon، تسمح لأي جهاز في الشبكة دون حساب أن يغير كلمة مرور حساب المتحكم نفسه ثم يصبح مسؤول النطاق، وتقييمها 10 من 10 في صفحة CVE-2020-1472، وأصدرت وكالة CISA الأمريكية أمراً طارئاً للجهات الحكومية بإصلاحها خلال أيام. وSamba ينفذ البروتوكول نفسه، فنشر الفريق تحذيره الخاص، وفيه أن الإصدارات منذ 4.8 محمية افتراضياً لأن الإعداد server schannel = yes هو الافتراضي، إلا إذا غيره المسؤول إلى no أو auto لكي يعمل جهاز قديم. والدرس الذي يخص كل نطاق Samba أن الإعداد الافتراضي الآمن يمكن أن يلغيه سطر واحد في smb.conf كتبه شخص قبل سنوات لحل مشكلة، ولذلك راجع ملف كل متحكم، وليس متحكماً واحداً، بعد كل تحذير أمني، وحدث Samba من حزم التوزيعة الرسمية التي تصلها الإصلاحات.
النسخ الاحتياطي Backup
في المقال السابق أخذنا نسخة غير متصلة Offline من متحكم موقوف، وهنا جربنا النسخة المتصلة Online التي تؤخذ عبر الشبكة والمتحكم يعمل:
$ samba-tool domain backup online --targetdir=/root/backup --server=dc1 -UAdministrator
INFO ... Creating backup file /root/backup/samba-backup-ad.example.com-2026-11-20T16-12-13.497786.tar.bz2...
Replicating critical objects from the base DN of the domain
Done with always replicated NC (base, config, schema)
Replicating DC=DomainDnsZones,DC=ad,DC=example,DC=com
Replicating DC=ForestDnsZones,DC=ad,DC=example,DC=com
-rw-r--r-- 1 root root 1487448 Nov 20 16:12 samba-backup-ad.example.com-2026-11-20T16-12-13.497786.tar.bz2
الملف 1.4 ميجابايت لنطاقنا الصغير، وطريقة عمل الأمر تشرح ما فيه: هو ينسخ الدليل عبر بروتوكول النسخ المتماثل نفسه كأنه متحكم جديد، ثم يضغطه في ملف. ولذلك فهذه النسخة تحتوي الدليل وDNS، ولكنها لا تحتوي ملفات SYSVOL من السيرفر، ولا تحتوي smb.conf، فاحفظ هذين معها. والاستعادة بالأمر samba-tool domain backup restore لا تعيد المتحكم القديم كما كان، وإنما تنشئ متحكماً أول جديداً للنطاق باسم تختاره، ثم تنضم إليه بقية المتحكمات من جديد، وهذا هو المقصود: الاستعادة لحالة فقدت فيها كل المتحكمات، وليس لإصلاح مستخدم حذف بالخطأ. وإذا كان لديك متحكمان سليمان فلا تستعد نسخة احتياطية فوق أحدهما، لأن النسخ المتماثل سيتعارض مع بيانات قديمة، وإنما أخرج المتحكم المعطل وأضف متحكماً جديداً ينسخ من السليم. وأخيراً، النسخة التي لا تجرب استعادتها ليست نسخة، فجرب الاستعادة في شبكة معزولة مرة كل بضعة أشهر.
ماذا تراقب على المتحكمات يومياً؟ Monitoring
المتحكم الذي يعمل اليوم يمكن أن يتوقف عن النسخ غداً دون أن يشتكي أحد، لأن الأجهزة تجد المتحكم الآخر وتكمل عملها، والمشكلة تظهر بعد أسابيع عندما يدخل موظف بكلمة مرور قديمة على متحكم لم يعلم بتغييرها. ولذلك ضع في نظام المراقبة فحوصاً قليلة تكشف هذا مبكراً، وكلها أوامر رأيناها في هذا المقال:
- حالة النسخ Replication Health:
samba-tool drs showrepl --summaryعلى كل متحكم، والتنبيه عند أي ناتج غير[ALL GOOD]. - سجلات SRV: عدد المتحكمات في جواب
_ldap._tcpيجب أن يساوي عدد المتحكمات الفعلية، فإذا زاد فهناك متحكم قديم لم يخرج من النطاق بشكل صحيح. - الوقت Time: فرق الوقت بين المتحكمات والأجهزة يجب أن يبقى أقل من خمس دقائق، لأن Kerberos يرفض التذاكر بعدها، وصاحب دور PDC Emulator هو المصدر الذي تتبعه البقية، فاجعله يأخذ وقته من مصدر موثوق كما في مزامنة الوقت NTP مع chrony.
- اسم خارجي من المتحكم: سؤال دوري عن اسم على الإنترنت يكشف حلقة التحويل أو توقف المحول قبل أن يشتكي المستخدمون.
- المساحة والنسخة الاحتياطية: قاعدة
sam.ldbصغيرة، ولكن السجلات يمكن أن تملأ القرص إذا رفعت مستوى التسجيل للتحقيق في مشكلة ونسيته مرتفعاً. - أحداث الدخول Authentication Events: برفع مستوى
auth_auditفيsmb.confيسجل المتحكم كل دخول وطريقته، وسنقرأ هذه الأسطر في مقال المفاهيم لنفرق بين Kerberos وNTLM، وهي المصدر الذي ترسله إلى نظام جمع السجلات للتحقيق في أي حادث.
المختبر بالأرقام Lab Numbers
والصورة التالية تجمع المشكلات التي ظهرت والأرقام التي قسناها:
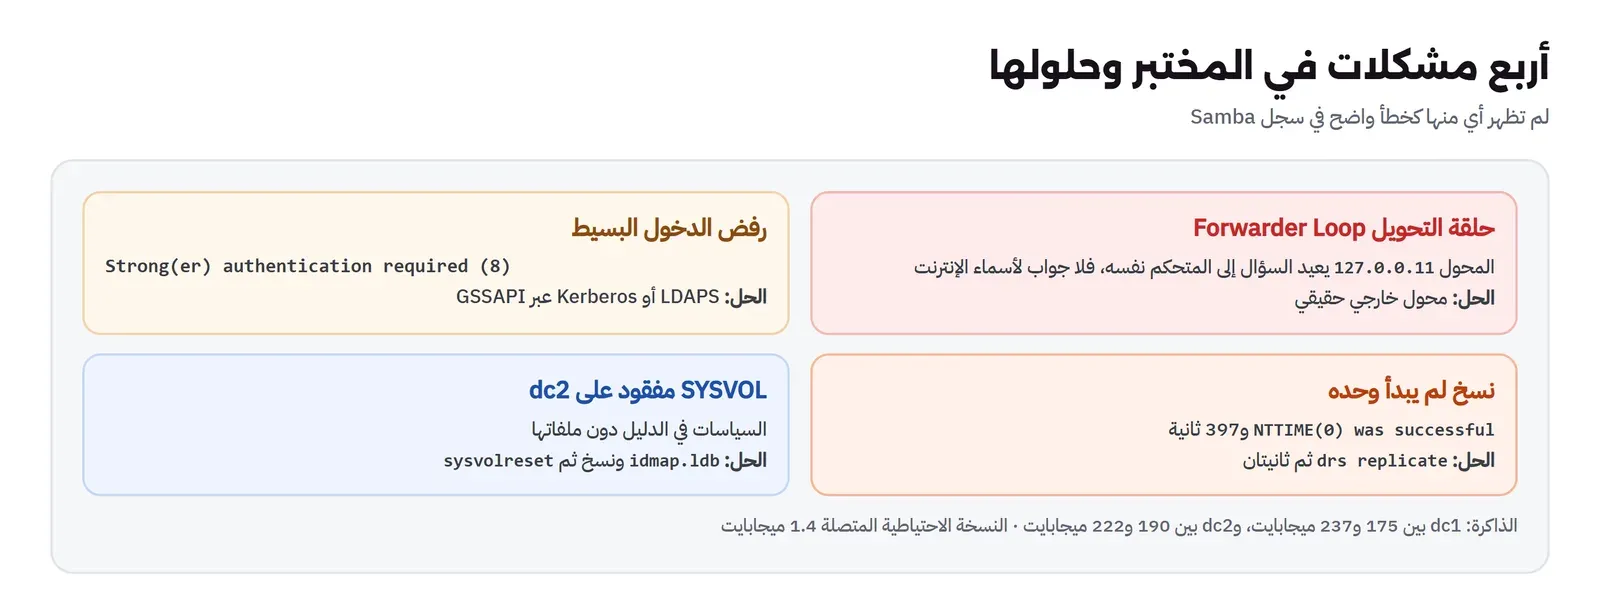
- الإنشاء نحو 12 ثانية، ونسخ الأقسام عند انضمام المتحكم الثاني نحو 7 ثوان لنطاق فيه 300 كائن في قسم النطاق.
- الذاكرة: المتحكم الأول نحو 175 إلى 237 ميجابايت، والثاني نحو 190 إلى 222 ميجابايت حسب النشاط، أي أن متحكمي نطاق لمؤسسة متوسطة يعملان في جهازين افتراضيين صغيرين، والأنسب في الإنتاج 2 جيجابايت لكل متحكم لترك مساحة للنظام والتحديثات.
- زمن النسخ بعد الإعداد الصحيح: ثانيتان وأربع ثوان، وقبله 397 ثانية.
- النسخة الاحتياطية المتصلة: 1,487,448 بايت.
أخطاء شائعة Common Mistakes
- اسم نطاق
.localأو اسم الموقع العام نفسه: اختر نطاقاً فرعياً تملكه، لأن الاسم لا يتغير بعد الإنشاء. - جعل المحول Forwarder عنواناً يعود إلى المتحكم: النتيجة حلقة لا تظهر في السجل، وتطبيقات لا تصل إلى الإنترنت.
- أجهزة تسأل DNS غير المتحكم: أي جهاز أو سيرفر في النطاق يجب أن يسأل المتحكمات عن DNS، وإلا لن يجد سجلات SRV، وسترى ذلك بنفسك في المقال التالي.
- تغيير
ldap server require strong authلكي يعمل تطبيق قديم: اجعل التطبيق يتصل عبر LDAPS بدلاً من إرسال كلمات المرور مكشوفة. - ترك حد القفل صفراً: السياسة الافتراضية تسمح بالتخمين دون حد.
- متحكم ثان دون فحص
showrepl:NTTIME(0)مع كلمةsuccessfulتعني أن النسخ لم يحدث. - نسيان SYSVOL: المستخدمون ينتقلون والسياسات لا تنتقل.
- الاستيلاء على دور FSMO ثم إعادة المتحكم القديم: متحكمان يظن كل منهما أنه صاحب الدور.
- تشغيل المتحكم في Container بصلاحية SYS_ADMIN بجانب تطبيقات أخرى: للمختبر فقط، وفي الإنتاج جهاز افتراضي مخصص.
قائمة تحقق قبل الإنتاج Checklist
| البند | كيف تتحقق |
|---|---|
| اسم النطاق فرعي تملكه، وNetBIOS لا يزيد عن 15 حرفاً | samba-tool domain info |
| كل متحكم يسأل نفسه أو المتحكمات عن DNS، والمحول سيرفر خارجي | host deb.debian.org 127.0.0.1 على كل متحكم |
| سجلات SRV تحمل كل المتحكمات | host -t SRV _ldap._tcp.<domain> |
| منطقة عكسية للشبكة | samba-tool dns zonelist |
| سياسة كلمات المرور معدلة، وPSO للمسؤولين | samba-tool domain passwordsettings show |
| متحكمان على الأقل، والنسخ يعمل في الاتجاهين | samba-tool drs showrepl --summary على كل متحكم |
| SYSVOL منسوخ إلى كل المتحكمات، ومهمة نسخ دورية | samba-tool ntacl sysvolcheck |
| أدوار FSMO معروفة ومكتوبة في التوثيق | samba-tool fsmo show |
server schannel ليس no ولا auto | testparm -s على كل متحكم |
| نسخة احتياطية خارج الشبكة، وتجربة استعادة | samba-tool domain backup online ثم restore في شبكة معزولة |
| شهادة TLS موثوقة لـ LDAPS | openssl s_client -connect dc1:636 |
الخلاصة Summary
- Samba AD DC عملية واحدة تجمع LDAP وKerberos وDNS والنسخ المتماثل في قاعدة واحدة، وتنضم إليها أجهزة Windows كأنها Windows Server، بمستوى وظيفي 2008 R2.
- أمر الإنشاء يكتب الدليل والمخطط وDNS وSYSVOL وإعداد Kerberos في نحو 12 ثانية، واسم النطاق قرار لا رجوع عنه إلا بإعادة البناء.
- DNS هو الطريقة التي تجد بها الأجهزة المتحكم، والمحول يجب أن يكون سيرفراً خارجياً، وإلا تحصل على حلقة صامتة.
- المتحكم يرفض الدخول البسيط دون تشفير، فاستخدم LDAPS أو Kerberos، وغير سياسة كلمات المرور الافتراضية فوراً.
- المتحكم الثاني ضروري، وتأكد من النسخ المتماثل في الاتجاهين بنفسك، وانسخ SYSVOL لأن Samba لا ينسخه.
- النسخة الاحتياطية المتصلة تحفظ الدليل وDNS، واحفظ معها SYSVOL و
smb.conf، وجرب الاستعادة.
وفي المقال التالي بإذن الله نضم سيرفري Linux إلى هذا النطاق بـ realmd وSSSD، ونجعل الدخول وsudo يتبعان مجموعات Active Directory، ونصل إلى خدمة ويب دون كلمة مرور بتذكرة Kerberos.
سجل التحديثات Changelog
- 20 نوفمبر 2026: كتابة المقال، وبناء نطاق من متحكمين بـ Samba 4.22.11 من حزم Debian 13.7 في Containers، واختبار الإنشاء وDNS والمستخدمين والسياسات وPSO والانضمام والنسخ المتماثل وSYSVOL وأدوار FSMO والنسخة الاحتياطية المتصلة.