


في كل شركة صغيرة يأتي يوم يطلب فيه ثلاثة أشخاص الشيء نفسه بثلاث طرق مختلفة. مصممة الفريق تريد مجلداً مشتركاً تفتحه من حاسوبها بنظام Windows وحاسوب زميلها بنظام macOS، ومطور الـ Backend يريد أن تكتب السيرفرات الثلاثة التي تشغل التطبيق ملفات المستخدمين المرفوعة في مكان واحد، ومدير الأنظمة يريد أن يضع أقراص الأجهزة الافتراضية في Proxmox على جهاز التخزين الجديد بدل أقراص كل سيرفر. ثم يفتح صفحة الإعدادات في جهاز ال NAS فيجد ثلاثة أسماء: SMB وNFS وiSCSI، وكلها «مشاركة عبر الشبكة»، فيفعلها كلها بالإعدادات الافتراضية، وتبدأ المشكلات بعد أسابيع: ملف يظهر لمستخدم ولا يظهر لآخر، وملفات على NFS مالكها شخص لا يعمل في الشركة، وقرص iSCSI ربطه سيرفران فأصبح نظام الملفات عليه تالفاً.
وقد شرحنا في مقال NAS وSAN الفرق بين الوصول بالملفات والوصول بالكتل، والمنافذ التي يحتاجها كل بروتوكول، ولماذا يجب أن يختفي SMB1 من شبكتك، وربطنا هناك مشاركة SMB 3 مشفرة ومشاركة NFS بنسختين ورأينا root_squash. أما هنا فسوف ندخل إلى داخل كل بروتوكول: كيف يتفق الطرفان، ومن أين يعرف السيرفر هوية المستخدم، وما الفرق الحقيقي بين التوقيع والتشفير، ولماذا تغيرت NFS بين النسخة 3 والنسخة 4، وكيف يعمل iSCSI بأسمائه وجلساته ومساراته المتعددة. وسوف نبني السيرفرات الثلاثة في Containers، ونربطها كلها من كلاينت واحد، ونقيس، ثم نجرب ما يحذر منه الجميع: سيرفران على LUN واحد. وسوف نناقش في هذا المقال ما يلي:
- ما الذي يمر على الكابل في كل بروتوكول عندما تحفظ ملفاً.
- SMB: النسخ Dialects، والجلسة، والتوقيع Signing مقابل التشفير Encryption، والصلاحيات في Samba، والتخزين المؤقت عند الكلاينت.
- NFS: الفرق بين v3 وv4.1 وv4.2، والطلبات المركبة COMPOUND، والهوية بالأرقام وتحويل الأسماء idmapping، وroot_squash وKerberos.
- iSCSI: الهدف Target والبادئ Initiator وال LUN وأسماء IQN، وCHAP وقوائم الوصول، والمسارات المتعددة Multipath، ولماذا لا يربط LUN واحد بسيرفرين.
- تجربة عملية: Samba وNFS وهدف iSCSI بالأداة tgt، وكلاينت واحد يربطها كلها، وقياس الملفات الصغيرة والكبيرة، وتجربة سيرفرين على LUN واحد بنظام ext4.
- جدول قرار: أي بروتوكول لأي حالة، والأخطاء الشائعة، وقائمة تحقق.
ما الذي يمر على الكابل؟
قبل أن نفصل كل بروتوكول، لنأخذ عملية واحدة يفعلها كل موظف عشرات المرات في اليوم، وهي حفظ ملف، ونرى كيف يحملها كل بروتوكول على الشبكة:
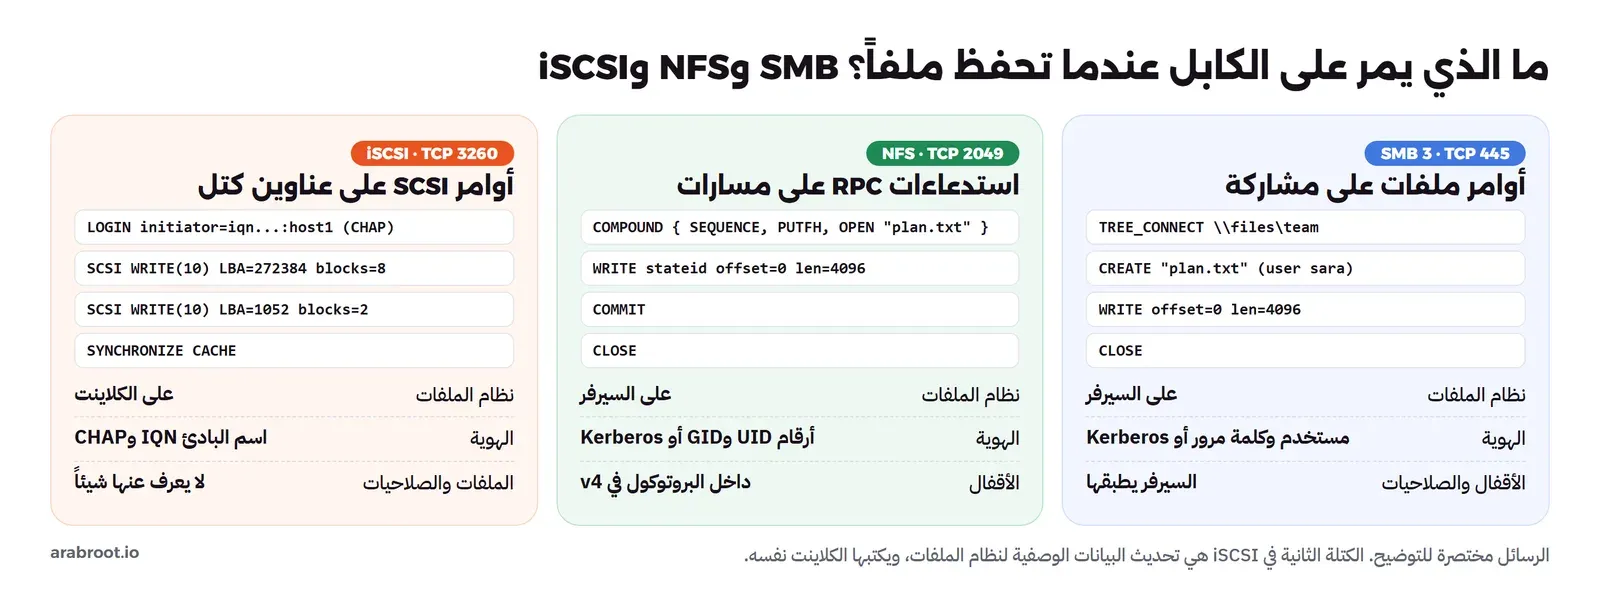
في SMB وNFS يطلب الكلاينت الملف باسمه، والسيرفر هو الذي يملك نظام الملفات، ويعرف من فتح أي ملف، ويطبق الصلاحيات والأقفال، لذلك يستطيع عشرة أشخاص أن يعملوا على المجلد نفسه. أما في iSCSI فالكلاينت يرسل أوامر SCSI نفسها التي يرسلها لأي قرص داخلي: اكتب 8 كتل عند العنوان كذا، ونظام الملفات يعمل عند الكلاينت، والسيرفر لا يعرف أن هذه الكتل ملف اسمه plan.txt. وهذا الفرق وحده يفسر أغلب ما سوف نراه: لماذا تحتاج SMB وNFS إلى هوية المستخدم، ولماذا يكفي iSCSI اسم الجهاز، ولماذا يتلف نظام الملفات عندما يربط سيرفران القرص نفسه.
SMB من الداخل
بروتوكول Server Message Block واختصاراً SMB هو لغة مشاركة الملفات في Windows منذ الثمانينيات، وتسمع له اسماً قديماً هو CIFS، وهو اسم نسخته الأولى. والنسخة الثانية SMB2 التي ظهرت مع Windows Vista كانت إعادة كتابة كاملة بأوامر أقل وأكبر، وكل ما تستخدمه اليوم هو من عائلتها، والمواصفة الكاملة منشورة باسم MS-SMB2، ومنها يبني فريق Samba سيرفره على Linux، ومنها بنيت نسخة SMB في نواة Linux نفسها التي نربط بها المشاركة.
كيف تبدأ جلسة SMB؟
كل اتصال SMB يمر بأربع مراحل بالترتيب، والصورة التالية تبينها مع جدول النسخ:
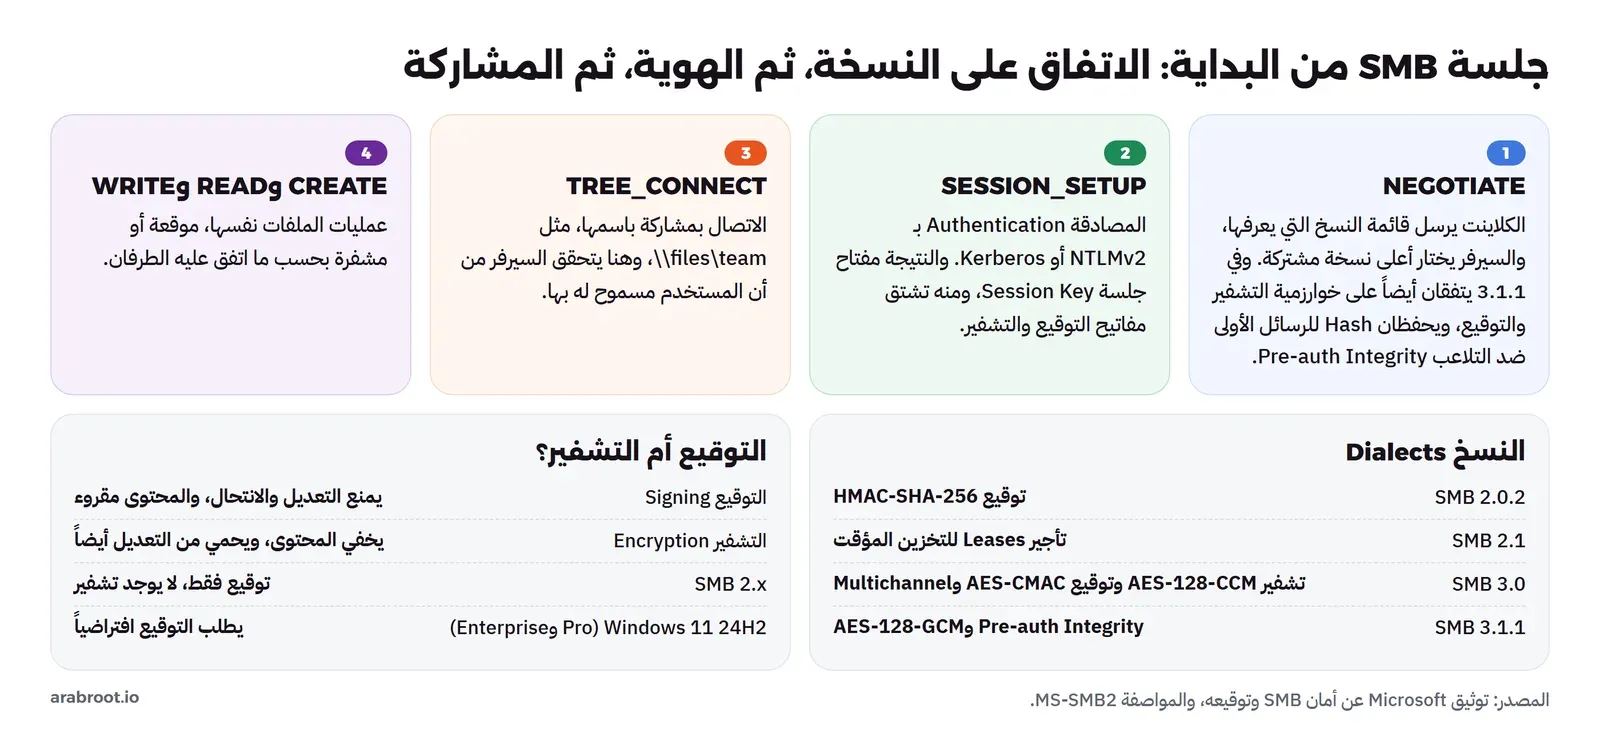
- الاتفاق على النسخة NEGOTIATE: يرسل الكلاينت قائمة النسخ Dialects التي يعرفها، ويختار السيرفر أعلى نسخة مشتركة. ولهذا يكفي أن ترفع الحد الأدنى في السيرفر حتى ترفض الأجهزة القديمة، كما سوف ترى في التجربة مع كلاينت يطلب SMB 2.0.2.
- المصادقة SESSION_SETUP: المستخدم يثبت هويته بـ NTLMv2 أو Kerberos، والنتيجة مفتاح جلسة Session Key، ومن هذا المفتاح تشتق مفاتيح التوقيع والتشفير. لذلك يقول توثيق Microsoft عن التوقيع إن أمان التوقيع والتشفير يعتمد على قوة كلمة المرور، وينصح بـ Kerberos وبعدم الاتصال بعنوان IP مباشرة، لأن الاتصال بالعنوان يجعل Windows يستخدم NTLM بدل Kerberos.
- الاتصال بالمشاركة TREE_CONNECT: يطلب الكلاينت مشاركة باسمها، وهنا يطبق السيرفر قائمة المستخدمين المسموح لهم بها.
- عمليات الملفات: CREATE لفتح ملف أو إنشائه، ثم READ وWRITE، ثم CLOSE.
التوقيع أم التشفير؟
هنا يقع خلط كثير. التوقيع Signing يضيف إلى كل رسالة توقيعاً محسوباً من مفتاح الجلسة، فإذا عدل أحد في الطريق أي بايت لم يطابق التوقيع، وهذا يحمي من التعديل ومن هجمات الانتحال والتمرير Relay، ولكن المحتوى نفسه يبقى مقروءاً لمن يلتقط الحركة. أما التشفير Encryption فيخفي المحتوى، ويحمي من التعديل أيضاً لأن خوارزميات مثل AES-GCM تتحقق من سلامة الرسالة. والتشفير جاء مع SMB 3.0، فلا يوجد في SMB 2.x أي تشفير، وسوف ترى في التجربة أن طلب التشفير مع النسخة 2.1 يرفض. وبحسب توثيق أمان SMB فإن Windows يتفق افتراضياً على AES-128-GCM مع SMB 3.1.1، ويدعم Windows Server 2022 وWindows 11 أيضاً AES-256.
وما الذي تغير مؤخراً؟ بحسب صفحة التحكم في توقيع SMB أصبح Windows 11 الإصدار 24H2 بنسخ Enterprise وPro وEducation يطلب التوقيع في الاتصالات الصادرة والواردة افتراضياً، بينما لا تطلبه نسخة Home. وهذا يعني عملياً أن جهاز NAS قديماً أو سيرفر Samba معداً بشكل غريب قد يرفض فجأة اتصال حواسيب الشركة بعد التحديث، والحل أن يدعم السيرفر التوقيع وليس أن تطفئه في الحواسيب. وفي Samba الخيار المقابل للتوقيع هو server signing، وبحسب صفحة smb.conf لا يمكن إطفاء التوقيع في SMB2 أصلاً، والقيمة mandatory تجعله إلزامياً. أما التشفير فخياره server smb encrypt بأربع قيم: off وif_required، وهي الافتراضية وتعني أن السيرفر يشفر إذا طلب الكلاينت، وdesired وrequired. ولاحظ قيمة desired بالذات، لأنها كانت أول مشكلة واجهناها في التجربة كما سوف ترى: السيرفر يشفر كل اتصال يقبل التشفير، حتى لو لم يطلبه الكلاينت.
الصلاحيات في Samba: ثلاث طبقات
عندما يفتح مستخدم ملفاً عبر Samba تمر العملية على ثلاث طبقات بالترتيب. الأولى إعدادات المشاركة نفسها في smb.conf، مثل valid users التي تحدد من يستطيع الاتصال بالمشاركة أصلاً. والثانية أن Samba ينفذ العملية على Linux باسم مستخدم Linux المقابل، فتنطبق صلاحيات الملفات العادية، والمالك والمجموعة. والثالثة قوائم صلاحيات Windows ACL إذا فعلتها، وتحفظ في سمات الملفات الموسعة. وفي مجلد فريق مشترك تحتاج أن يكون كل ملف جديد قابلاً للتعديل من كل الفريق، وهذا ما تفعله ثلاثة خيارات معاً: force group تجعل مجموعة كل ملف جديد هي مجموعة الفريق، وcreate mask وdirectory mask تحددان صلاحيات الملفات والمجلدات الجديدة، وسوف نرى في التجربة ملفاً أنشأته sara وعدله ali.
التخزين المؤقت عند الكلاينت
الشبكة أبطأ من الذاكرة بكثير، لذلك يحتفظ الكلاينت بنسخ من البيانات وخصائص الملفات في ذاكرته، والسؤال هو متى يعرف أن الملف تغير على السيرفر. وفي SMB يمنح السيرفر الكلاينت تأجيراً Lease، أو Oplock في النسخ القديمة، يقول له: يمكنك أن تحتفظ بنسخة ما دام لم يفتح أحد آخر الملف، فإذا فتحه غيره ألغى السيرفر التأجير وأبلغ الكلاينت. أما خصائص الملفات مثل الحجم ووقت التعديل فيحتفظ بها كلاينت Linux مدة قصيرة يحددها الخيار actimeo، وقيمته الافتراضية ثانية واحدة، وسوف ترى أثر ذلك في التجربة عندما قرأت sara الملف بعد تعديل ali مباشرة فرأت النسخة القديمة.
NFS من الداخل
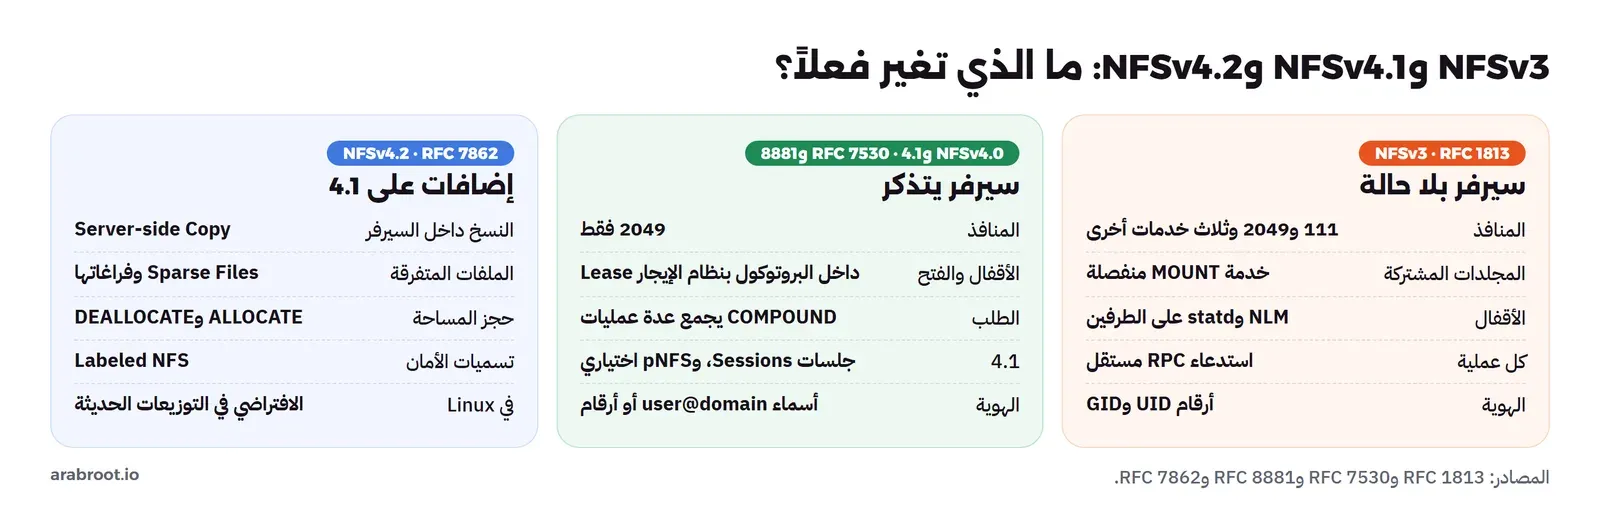
بروتوكول Network File System واختصاراً NFS صممته Sun Microsystems في الثمانينيات لمشاركة الملفات بين أجهزة Unix، وهو اليوم الطريقة الطبيعية لمشاركة مجلد بين سيرفرات Linux، وبين Proxmox أو VMware وجهاز تخزين. والصورة التالية تلخص الفرق بين نسخه الثلاث المستخدمة اليوم:
من v3 إلى v4.1: لماذا أصبح السيرفر يتذكر؟
صمم NFSv3 ليكون السيرفر بلا حالة Stateless، فكل طلب يحمل كل ما يحتاجه السيرفر ليفهمه، وإذا أعيد تشغيل السيرفر أكمل الكلاينت كأن شيئاً لم يحدث. وهذا كان ذكياً في زمنه، ولكنه ترك أشياء كثيرة خارج البروتوكول: معرفة المجلدات المشتركة في خدمة MOUNT، والأقفال في خدمة NLM، ومراقبة إعادة التشغيل في خدمة statd، وكل منها على منفذ يحجزه rpcbind، وهذا ما يجعل NFSv3 صعباً خلف جدار ناري. وفي NFSv4.0 أصبح السيرفر يتذكر من فتح ماذا ومن قفل ماذا، بنظام الإيجار Lease الذي يجدده الكلاينت دورياً، فدخلت الأقفال والربط في البروتوكول نفسه على المنفذ 2049 وحده. وأضاف v4 الطلب المركب COMPOUND الذي يجمع عدة عمليات في رسالة واحدة، مثل «اذهب إلى هذا المجلد، وافتح هذا الملف، وأعطني خصائصه»، فيقل عدد الرحلات على الشبكة.
ثم جاء NFSv4.1 بالجلسات Sessions، وفيها يحفظ السيرفر نتيجة كل طلب في خانة Slot، فإذا أعاد الكلاينت إرسال طلب بعد انقطاع لا ينفذه السيرفر مرتين، وهذا ما يسمى Exactly-once Semantics، ولهذا ترى العملية SEQUENCE في بداية كل طلب في 4.1. وأضاف أيضاً pNFS الذي يسمح للكلاينت أن يقرأ البيانات مباشرة من عدة أجهزة تخزين. وبعده NFSv4.2 بإضافات عملية مثل النسخ داخل السيرفر Server-side Copy، أي أن نسخ ملف كبير من مجلد إلى آخر على السيرفر نفسه لا يمر على الشبكة، ودعم الملفات المتفرقة Sparse Files التي تحتاجها أقراص الأجهزة الافتراضية. والقاعدة اليوم أن تستخدم 4.2 أو 4.1 بين أجهزة Linux الحديثة، وتترك v3 للأجهزة التي لا تعرف غيره، وفي التجربة سوف نعد العمليات التي أرسلها كل منها لنفس العمل.
الهوية: أرقام تعبر الشبكة
هذا أهم قسم في NFS، وسبب أغلب مشكلاته في الواقع. في الإعداد الافتراضي sec=sys، ويسمى أيضاً AUTH_SYS، لا يرسل الكلاينت اسم المستخدم ولا كلمة مرور، وإنما رقمه UID وأرقام مجموعاته GID، والسيرفر يصدقها كما هي. ثم يعرض كل طرف هذه الأرقام بالأسماء الموجودة عنده هو، فإذا كان الرقم 1001 عند الكلاينت اسمه alice وعند السيرفر اسمه sara، فالملف الذي كتبته alice ملك sara على السيرفر:
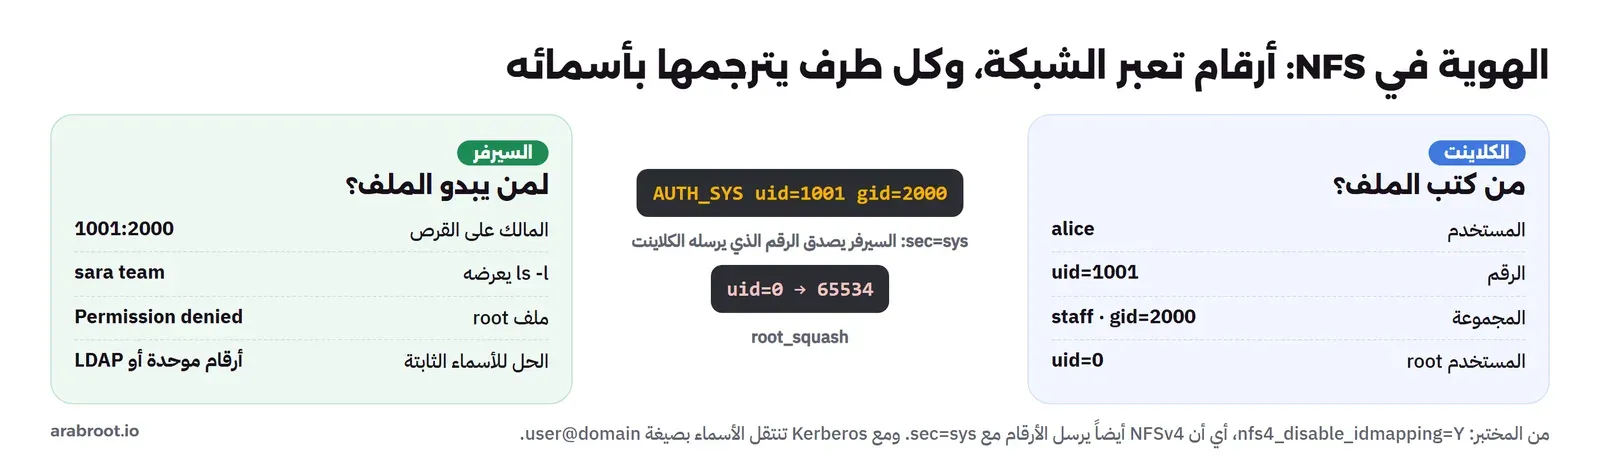
وقد يتساءل البعض: أليس في NFSv4 تحويل للأسماء؟ والإجابة أن v4 صمم ليرسل المالك كنص بصيغة user@domain، وتحوله خدمة idmapd إلى أرقام كما يشرح توثيق النواة عن idmapper، ولكن نواة Linux توقف هذا التحويل افتراضياً مع sec=sys بالمعامل nfs4_disable_idmapping الذي يقول عنه توثيق معاملات النواة إنه يجعل الطرفين يتفقان على الأرقام، لأن الطلب نفسه يحمل الأرقام أصلاً، وسوف ترى قيمته Y في التجربة. والنتيجة العملية أن عليك أن توحد الأرقام في كل الأجهزة، يدوياً في شبكة صغيرة أو من دليل مركزي مثل LDAP أو FreeIPA في شبكة أكبر.
وهذا يفتح مشكلة أمنية واضحة: من يملك root على أي جهاز في الشبكة المسموح لها يستطيع أن ينشئ مستخدماً بأي رقم، ويقرأ ملفات صاحب هذا الرقم على السيرفر. والحماية الوحيدة التي يقدمها السيرفر افتراضياً هي root_squash في ملف exports، الذي يحول الرقم 0 إلى المستخدم المجهول، والصفحة نفسها تنبه إلى أنه لا يحمي أي رقم آخر. لذلك حدد في exports الشبكة أو الأجهزة المسموحة بدقة، واجعل NFS في شبكة تخزين منفصلة، وإذا احتجت هوية حقيقية فاستخدم Kerberos بالخيارات sec=krb5 للمصادقة، وkrb5i لإضافة التحقق من سلامة البيانات، وkrb5p لإضافة التشفير، كما في صفحة nfs. أما الخيار all_squash مع anonuid فيحول كل المستخدمين إلى رقم واحد، وهو مناسب لمجلد عام مثل ملفات الموقع المرفوعة التي تكتبها عدة سيرفرات.
iSCSI من الداخل
بروتوكول iSCSI يحمل أوامر SCSI، وهي اللغة التي يتكلم بها نظام التشغيل مع الأقراص منذ عقود، داخل TCP، كما يعرفه RFC 7143. فالسيرفر الذي يربط قرص iSCSI يراه قرصاً محلياً تماماً، يقسمه ويضع عليه نظام الملفات الذي يريد، أو يعطيه لـ LVM أو ZFS، ولهذا يستخدم لأقراص الأجهزة الافتراضية وقواعد البيانات. وأول ما يربك المبتدئ فيه هو الأسماء، والصورة التالية تبينها:
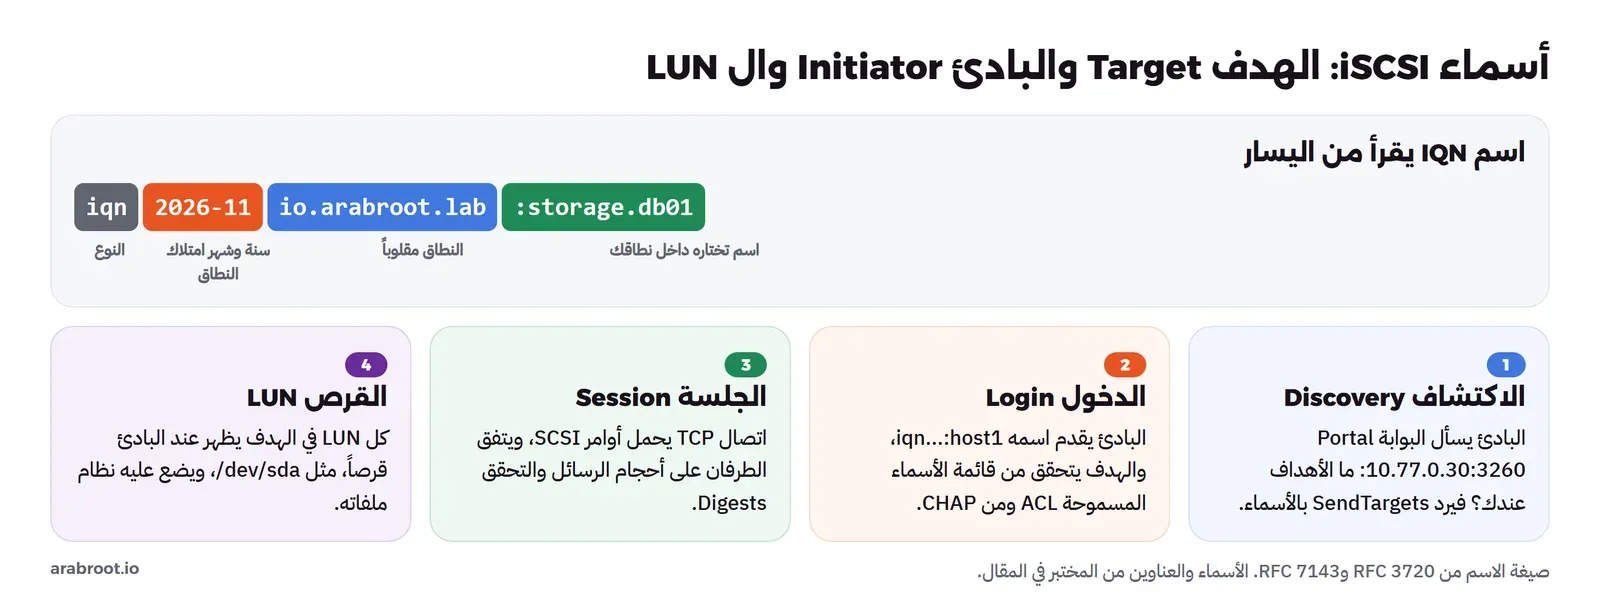
- الهدف Target: الجهة التي تقدم الأقراص، ولها اسم عالمي بصيغة IQN، ويعرف RFC 3720 هذه الصيغة: الحروف iqn، ثم سنة وشهر امتلكت فيهما الجهة نطاقها، ثم النطاق مقلوباً، ثم اسم تختاره بعد نقطتين، والغرض أن يكون الاسم فريداً في العالم دون سجل مركزي.
- البوابة Portal: عنوان IP ومنفذ، 3260 افتراضياً، يستقبل عليه الهدف الاتصالات، وقد يكون للهدف عدة بوابات على عدة شبكات.
- ال LUN: رقم القرص المنطقي داخل الهدف، فالهدف الواحد قد يقدم عدة أقراص، LUN 1 وLUN 2 وهكذا، وكل منها يأخذ مساحته من ملف أو قرص أو zvol على السيرفر.
- البادئ Initiator: الجهاز الذي يربط القرص، وله أيضاً اسم IQN يحفظه في Linux في الملف
/etc/iscsi/initiatorname.iscsi، وبهذا الاسم يعرفه الهدف ويقرر هل يسمح له.
والأمان في iSCSI على مستويين: قائمة وصول ACL في الهدف بأسماء البادئين أو عناوينهم، وكلمة مرور بطريقة CHAP، وفيها لا تنتقل كلمة المرور نفسها، وإنما يرسل الهدف تحدياً عشوائياً ويرد البادئ بقيمة محسوبة منه ومن كلمة المرور. ويمكن أن يكون CHAP في الاتجاهين Mutual CHAP فيثبت الهدف هويته للبادئ أيضاً. ولاحظ ما لا يفعله iSCSI: لا يشفر البيانات، فكل ما يكتب على القرص يمر نصاً واضحاً على الشبكة، لذلك يوضع في شبكة تخزين منفصلة، أو داخل IPsec إذا مر على شبكة لا تثق بها.
المسارات المتعددة Multipath
عندما يكون قرص قاعدة البيانات على iSCSI فإن كابلاً واحداً أو Switch واحداً يصبح نقطة فشل للخدمة كلها، لذلك تتصل السيرفرات في الإنتاج بالهدف من طريقين، كل منهما على كرت شبكة وشبكة تخزين مختلفة:
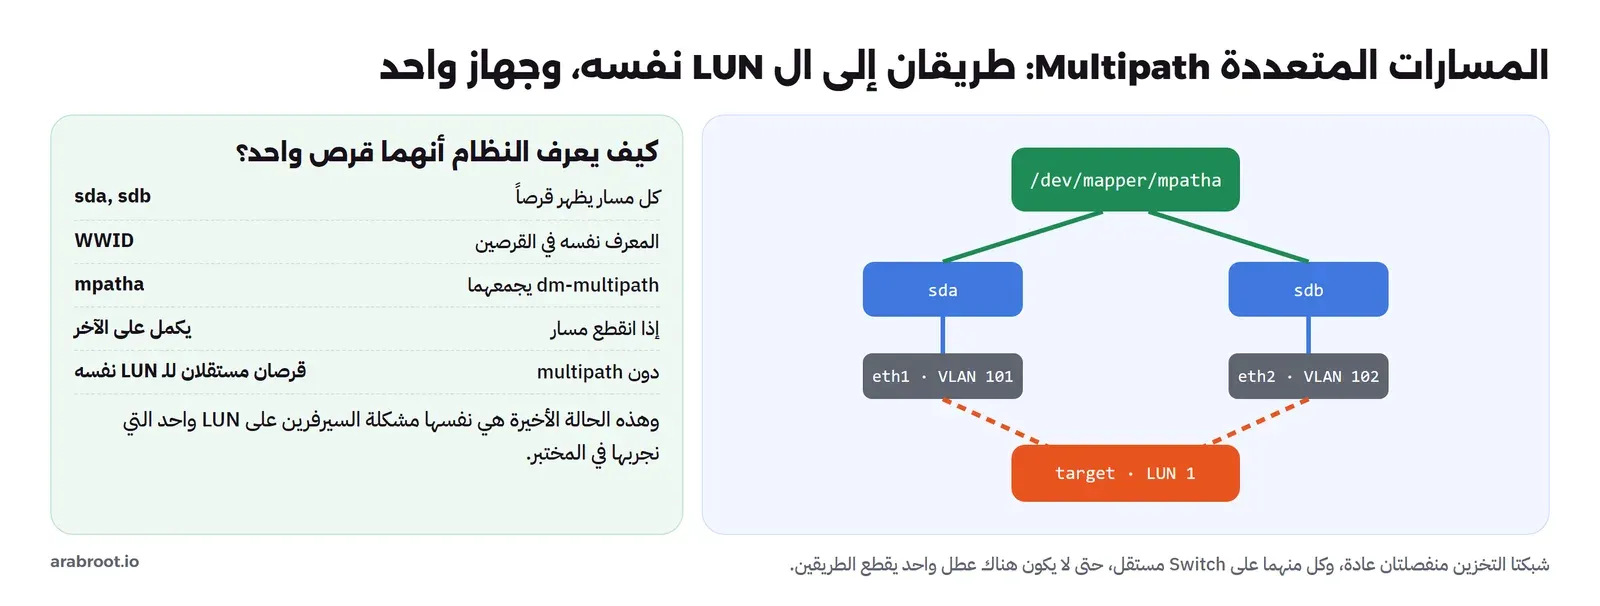
والذي يحدث أن كل جلسة تظهر قرصاً منفصلاً، sda وsdb، فيقرأ النظام من كل منهما المعرف العالمي WWID، فإذا وجده متطابقاً عرف أنهما القرص نفسه، فيجمعهما برنامج dm-multipath في جهاز واحد مثل /dev/mapper/mpatha، يوزع عليه الطلبات أو ينتقل إلى الطريق الآخر عند انقطاع أحدهما. وسوف نرى في التجربة قرصين بالمعرف نفسه بالضبط، لأن هذه هي الحالة نفسها، ولكن دون multipath، وهذا ما يقودنا إلى أخطر خطأ في iSCSI.
لماذا لا يربط LUN واحد بسيرفرين؟
نظام الملفات العادي مثل ext4 أو XFS أو NTFS يفترض أنه وحده على القرص، فيحفظ في ذاكرته خريطة الكتل الفارغة وجداول الملفات، ويكتب التغييرات على القرص على دفعات. فإذا ربط سيرفران ال LUN نفسه وكتب كل منهما، فكل واحد يرى خريطته هو، ويخصص الكتل نفسها لملفاته، ويكتب فوق جداول الآخر، ولا توجد أي آلية تخبر أحدهما بما فعله الآخر. والنتيجة نظام ملفات تالف، وسوف نراها بأعيننا في التجربة. والحلول الصحيحة عندما تحتاج عدة سيرفرات على القرص نفسه ثلاثة: نظام ملفات عنقودي Cluster File System صمم لذلك، مثل OCFS2 وGFS2 وVMFS، تنسق السيرفرات فيه الأقفال بينها، أو أن تستخدم LVM مشتركاً يعطي كل جهاز افتراضي جزءاً خاصاً به لا يكتب فيه غير سيرفر واحد في الوقت نفسه كما يفعل Proxmox في تخزين iSCSI، أو أن تترك iSCSI وتستخدم NFS أو SMB حيث السيرفر يملك نظام الملفات. أما ext4 فيمكن أن تفعل فيه ميزة الحماية من الربط المتعدد MMP، وهي ترفض الربط إذا كان القرص مربوطاً في مكان آخر، ولكنها ليست مفعلة افتراضياً، فلا تعتمد على أنها موجودة.
تجربة عملية: السيرفرات الثلاثة وكلاينت واحد
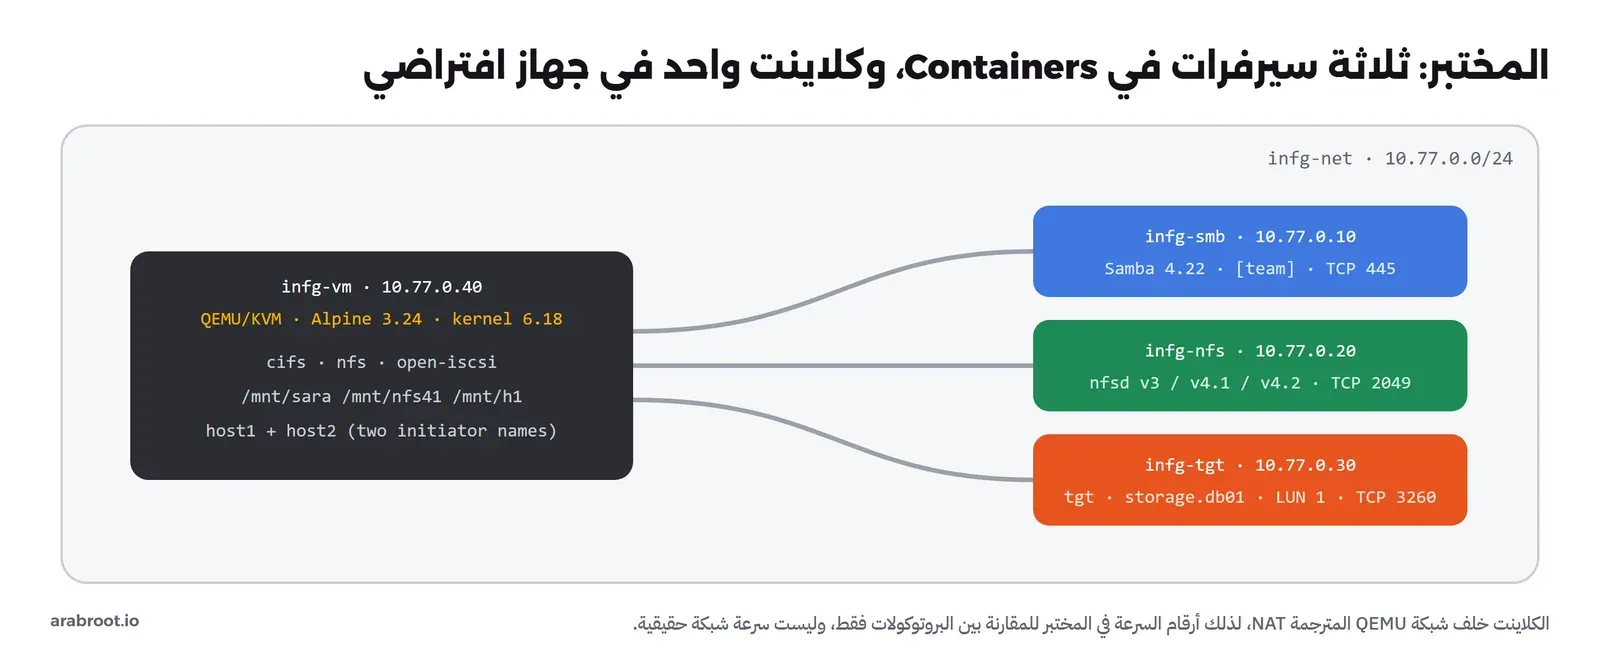
سوف نبني ثلاثة سيرفرات، كل منها في Container على شبكة Docker واحدة، وكلاينتاً واحداً يربطها كلها، حتى تكون المقارنة من المكان نفسه. والكلاينت جهاز افتراضي صغير بنظام Alpine 3.24 ونواة 6.18 يعمل بـ QEMU داخل Container، والسبب أن نواة Docker Desktop على Windows لا تحتوي على مكونات iSCSI، لا البادئ ولا الهدف، بينما نواة Alpine فيها البادئ iscsi_tcp وفيها كلاينت SMB وNFS. أما الهدف فنستخدم له tgt، وهو هدف iSCSI يعمل كبرنامج عادي في مساحة المستخدم User Space ولا يحتاج شيئاً من النواة. والصورة التالية تبين المختبر:
السيرفرات الثلاثة
سيرفر Samba في الملف lab/smb/Dockerfile، وفيه ثلاثة مستخدمين: sara وali في مجموعة team، وomar خارجها، ولكل مستخدم حساب Linux بالرقم الذي يحدده، ثم كلمة مرور Samba:
FROM debian:trixie-slim
RUN apt-get update && apt-get install -y --no-install-recommends samba smbclient procps && rm -rf /var/lib/apt/lists/*
COPY smb.conf /etc/samba/smb.conf
# two users in the group "team" and one outside it; Unix accounts first, then their Samba passwords
RUN groupadd -g 2000 team && useradd -M -u 1001 -G team sara && useradd -M -u 1002 -G team ali && useradd -M -u 1003 omar \
 && for u in sara ali omar; do printf 'Lab-%s-2026\nLab-%s-2026\n' $u $u | smbpasswd -s -a $u; done \
 && mkdir -p /srv/team && chgrp team /srv/team && chmod 2770 /srv/team
CMD ["smbd", "--foreground", "--no-process-group", "--debug-stdout"]
والملف lab/smb/smb.conf فيه الطبقة الأولى من الصلاحيات، أي من يتصل بالمشاركة، وكيف تكون صلاحيات الملفات الجديدة:
[global]
   server role = standalone server
   map to guest = never
   # refuse SMB 2.0.2; every client from Windows 7 / Samba 3.6 on speaks 2.1 or newer
   server min protocol = SMB2_10
   log level = 1

[team]
   path = /srv/team
   valid users = @team
   read only = no
   # every new file belongs to the group "team" and is readable and writable by the group only
   force group = team
   create mask = 0660
   directory mask = 2770
وسيرفر NFS في lab/nfs/، وفيه المستخدمان sara وali بالأرقام نفسها 1001 و1002 والمجموعة team برقم 2000، والملف exports يحدد الشبكة المسموحة:
# insecure: the client in this lab is a VM behind QEMU user networking, so its source ports are above 1024
/srv/nfs  10.77.0.0/24(rw,sync,no_subtree_check,insecure,fsid=0)
والخيار insecure هنا بسبب المختبر فقط: سيرفر NFS في Linux يقبل افتراضياً الطلبات من منافذ مصدر أقل من 1024، لأنها في الأنظمة القديمة كانت دليلاً على أن الطلب جاء من root على الكلاينت، والكلاينت عندنا خلف شبكة QEMU المترجمة فتصل طلباته من منافذ عالية. والملف lab/nfs/start.sh يشغل الخدمات التي يحتاجها السيرفر:
#!/bin/sh
# The kernel NFS server cannot export Docker's overlay file system, so the export lives on a tmpfs.
mount -t tmpfs -o size=2g tmpfs /srv/nfs 2>/dev/null || { mkdir -p /srv/nfs && mount -t tmpfs -o size=2g tmpfs /srv/nfs; }
chgrp team /srv/nfs && chmod 2775 /srv/nfs
mount -t nfsd nfsd /proc/fs/nfsd
rpcbind -w
exportfs -ra
rpc.nfsd 8
rpc.mountd
rpc.statd --no-notify
cat /proc/fs/nfsd/versions; exportfs -v
exec sleep infinity
وهدف iSCSI في lab/tgt/: Image فيها الحزمة tgt، والملف setup-target.sh ينشئ الهدف وال LUN وقائمة الوصول وحساب CHAP:
#!/bin/sh
# iSCSI target with tgt (userspace): one target, one 1 GiB LUN backed by a file, CHAP, and an initiator-name ACL.
set -e
IQN=iqn.2026-11.io.arabroot.lab:storage.db01
truncate -s 1G /srv/lun1.img
tgtadm --lld iscsi --mode target --op new --tid 1 --targetname $IQN
tgtadm --lld iscsi --mode logicalunit --op new --tid 1 --lun 1 --backing-store /srv/lun1.img
# who may log in: only these initiator names, and only with the CHAP account below
tgtadm --lld iscsi --mode target --op bind --tid 1 --initiator-name iqn.2026-11.io.arabroot.lab:host1
tgtadm --lld iscsi --mode target --op bind --tid 1 --initiator-name iqn.2026-11.io.arabroot.lab:host2
tgtadm --lld iscsi --mode account --op new --user labuser --password Lab-Chap-2026
tgtadm --lld iscsi --mode account --op bind --tid 1 --user labuser
tgtadm --lld iscsi --mode target --op show
ثم نبني ونشغل الثلاثة بعناوين ثابتة:
docker network create --subnet 10.77.0.0/24 infg-net
docker build -t infg-smb lab/smb/ && docker build -t infg-nfs lab/nfs/ && docker build -t infg-tgt lab/tgt/
docker run -d --name infg-smb --network infg-net --ip 10.77.0.10 infg-smb
docker run -d --name infg-nfs --privileged --network infg-net --ip 10.77.0.20 infg-nfs
docker run -d --name infg-tgt --network infg-net --ip 10.77.0.30 infg-tgt
docker logs infg-nfs
docker cp lab/tgt/setup-target.sh infg-tgt:/ && docker exec infg-tgt sh /setup-target.sh
ولاحظ أن سيرفر NFS وحده يحتاج --privileged، لأن NFS في Linux يعمل داخل النواة، أما Samba وtgt فبرامج عادية. والمخرج سوف يكون كما يلي (من سيرفر NFS، ثم أهم أسطر الهدف):
+3 +4 +4.1 +4.2
/srv/nfs      	10.77.0.0/24(sync,wdelay,hide,no_subtree_check,fsid=0,sec=sys,rw,insecure,root_squash,no_all_squash)
Target 1: iqn.2026-11.io.arabroot.lab:storage.db01
    System information:
        Driver: iscsi
        State: ready
    I_T nexus information:
    LUN information:
        LUN: 0
            Type: controller
            SCSI ID: IET     00010000
        LUN: 1
            Type: disk
            SCSI ID: IET     00010001
            SCSI SN: beaf11
            Size: 1074 MB, Block size: 512
            Backing store type: rdwr
            Backing store path: /srv/lun1.img
    Account information:
        labuser
    ACL information:
        iqn.2026-11.io.arabroot.lab:host1
        iqn.2026-11.io.arabroot.lab:host2
في المخرج أعلاه لاحظ التالي:
- السطر
+3 +4 +4.1 +4.2هو النسخ التي يقدمها السيرفر، وسطر exports يبين القيم الفعلية بعد إضافة الافتراضيات، ومنهاroot_squashوsec=sysدون أن نكتبهما. - في الهدف LUN 0 من نوع
controllerينشئه tgt تلقائياً، وهو ليس قرصاً، أما قرصنا فهو LUN 1 بحجم 1074 ميجابايت، أي 1 جيبيبايت، من الملف/srv/lun1.img. - القسم
I_T nexus informationفارغ لأنه لا يوجد أي بادئ متصل بعد، وفيه سوف يظهر كل اتصال، والSCSI IDهو ما سوف يراه البادئ معرفاً للقرص.
الكلاينت: جهاز افتراضي يربط الثلاثة
الملف lab/vm/drive.py يشغل Alpine من ملفي النواة والإقلاع الرسميين دون أي قرص، على المنفذ التسلسلي، ثم يدخل باسم root وينفذ سكربتاً ويحفظ كل ما يظهر في ملف، والسكربت الذي ينفذه هو lab/vm/clients.sh، وسوف نعرض أجزاءه مع مخرج كل منها. ونشغله هكذا بعد أن ننزل vmlinuz-virt وinitramfs-virt من صفحة Alpine netboot إلى مجلد work:
docker build -t infg-qemu lab/vm/
docker run --rm --name infg-vm --privileged --network infg-net --ip 10.77.0.40 \
  -v "$PWD/work:/work" -v "$PWD/lab/vm:/lab" infg-qemu python3 /lab/drive.py /lab/clients.sh /work/clients.log
والسكربت يبدأ بتثبيت أدوات الكلاينت للبروتوكولات الثلاثة وتحميل وحدات النواة:
echo http://dl-cdn.alpinelinux.org/alpine/v3.24/community >> /etc/apk/repositories
apk update -q; apk add -q cifs-utils nfs-utils samba-client open-iscsi e2fsprogs util-linux lsblk coreutils 2>&1 | tail -1
modprobe cifs; modprobe nfs; modprobe iscsi_tcp
uname -r; mount.cifs -V; smbclient -V
SMB=10.77.0.10; NFS=10.77.0.20; TGT=10.77.0.30
والمخرج سوف يكون كما يلي:
6.18.60-0-virt
mount.cifs version: 7.5
Version 4.23.8
نواة 6.18، وأداة mount.cifs بالإصدار 7.5، وsmbclient من Samba 4.23.8 في الكلاينت، بينما السيرفر بـ Samba 4.22.11 من Debian، وهذا الاختلاف في الإصدارات هو الحالة الطبيعية في أي شبكة.
SMB: النسخ والهوية والتوقيع
الجزء الأول يربط المشاركة نفسها أربع مرات بإعدادات مختلفة، ثم يجرب ثلاث حالات يجب أن ترفض:
mount -t cifs //$SMB/team /mnt/sara  -o vers=3.1.1,username=sara,password=Lab-sara-2026
mount -t cifs //$SMB/team /mnt/ali   -o vers=3.1.1,sign,username=ali,password=Lab-ali-2026
mount -t cifs //$SMB/team /mnt/seal  -o vers=3.1.1,seal,username=sara,password=Lab-sara-2026,nosharesock
mount -t cifs //$SMB/team /mnt/smb21 -o vers=2.1,username=ali,password=Lab-ali-2026,nosharesock
mount -t cifs //$SMB/team /mnt/omar  -o vers=3.1.1,username=omar,password=Lab-omar-2026; echo "omar rc=$?"
mount -t cifs //$SMB/team /mnt/omar  -o vers=2.1,seal,username=sara,password=Lab-sara-2026; echo "smb2.1+seal rc=$?"
smbclient //$SMB/team -U sara%Lab-sara-2026 -m SMB2_02 -c ls 2>&1 | tail -1
والمخرج سوف يكون كما يلي:
mount error(13): Permission denied
Refer to the mount.cifs(8) manual page (e.g. man mount.cifs) and kernel log messages (dmesg)
omar rc=32
mount error(95): Not supported
Refer to the mount.cifs(8) manual page (e.g. man mount.cifs) and kernel log messages (dmesg)
smb2.1+seal rc=32
Protocol negotiation to server 10.77.0.10 (for a protocol between SMB2_02 and SMB2_02) failed: NT_STATUS_NOT_SUPPORTED
الربطات الأربع الأولى نجحت بصمت، والحالات الثلاث رفضت كل منها في مرحلة مختلفة من الجلسة:
- omar كلمة مروره صحيحة، ولكنه ليس في المجموعة team، فرفضه السيرفر عند الاتصال بالمشاركة بسبب
valid users = @team، والخطأ 13 هو Permission denied. - طلب التشفير
sealمع النسخة 2.1 رفض بالخطأ 95 أي Not supported، لأن التشفير غير موجود قبل SMB 3.0، كما تقول صفحة mount.cifs عن الخيار seal. - والكلاينت الذي لا يعرف أعلى من SMB 2.0.2 لم يصل حتى إلى المصادقة، فقد فشل الاتفاق على النسخة NEGOTIATE لأن الحد الأدنى في السيرفر SMB2_10.
والسؤال الآن: ما الذي اتفق عليه السيرفر مع كل ربط من الأربعة؟ الأمر smbstatus -b في السيرفر يعرض ذلك، وشغلناه والربطات قائمة:
docker exec infg-smb smbstatus -bوالمخرج سوف يكون كما يلي:
Samba version 4.22.11-Debian-4.22.11+dfsg-0+deb13u1
PID     Username     Group        Machine                                   Protocol Version  Encryption           Signing
----------------------------------------------------------------------------------------------------------------------------------------
10      sara         sara         10.77.0.40 (ipv4:10.77.0.40:32968)        SMB3_11           -                    partial(AES-128-CMAC)
13      ali          ali          10.77.0.40 (ipv4:10.77.0.40:33010)        SMB2_10           -                    -
12      sara         sara         10.77.0.40 (ipv4:10.77.0.40:32994)        SMB3_11           partial(AES-128-GCM) partial(AES-128-CMAC)
11      ali          ali          10.77.0.40 (ipv4:10.77.0.40:32984)        SMB3_11           -                    AES-128-CMAC
في المخرج أعلاه لاحظ التالي:
- كل ربط عملية مستقلة في السيرفر بعمود
PID، لأن Samba يشغل عملية لكل اتصال، والخيارnosharesockفي الكلاينت هو الذي جعل كل ربط اتصالاً منفصلاً بدل أن يشترك في اتصال واحد. - الربط الأول لـ sara بالنسخة SMB3_11 دون تشفير، وتوقيعه
partial، أي أن جزءاً فقط من الرسائل موقع، وهو رسائل إعداد الجلسة التي يحميها SMB 3.1.1 دائماً، أما عمليات الملفات فغير موقعة لأن أحداً لم يطلب التوقيع. - ربط ali بالخيار
signموقع بالكامل بخوارزمية AES-128-CMAC، وهي خوارزمية SMB 3 كما في جدول النسخ. - ربط sara الثاني بالخيار
sealمشفر بـ AES-128-GCM، وهي الخوارزمية الافتراضية في 3.1.1، وكلمة partial هنا تعني أن الحماية ليست على كل ما في الجلسة، أما المشاركة team نفسها فمشفرة لأن الكلاينت طلب ذلك عند ربطها. - وربط ali بالنسخة SMB2_10 دون تشفير ولا توقيع، وهذا هو الشكل الذي يرفضه Windows 11 24H2 الآن.
وفي المحاولة الأولى كتبنا في smb.conf القيمة server smb encrypt = desired ظناً أنها «اسمح بالتشفير لمن يريده»، فخرج الجدول نفسه وكل ربط بالنسخة 3.1.1 مشفر بـ AES-128-GCM، حتى ربط sara الذي لم يطلب أي شيء، فلم نعد نستطيع أن نقارن. وهذا بالضبط معنى desired: السيرفر يشفر كل من يستطيع. والقيمة التي تعني «لمن يطلب» هي الافتراضية if_required، لذلك حذفنا السطر. فإذا رأيت معالج جهاز ال NAS مشغولاً بلا سبب واضح، فراجع هذا الخيار.
من يملك الملف؟ الصلاحيات وذاكرة الكلاينت
echo "plan v1" > /mnt/sara/plan.txt
cat /mnt/ali/plan.txt; echo "ali edit" >> /mnt/ali/plan.txt
echo "-- sara reads at once:"; cat /mnt/sara/plan.txt; sleep 2; echo "-- sara reads 2 s later:"; cat /mnt/sara/plan.txt
mkdir /mnt/sara/designs
والمخرج سوف يكون كما يلي:
plan v1
-- sara reads at once:
plan v1
-- sara reads 2 s later:
plan v1
ali edit
ali قرأ الملف الذي أنشأته sara وأضاف إليه سطراً، أي أن صلاحيات المجموعة عملت، ولكن sara عندما قرأت الملف مباشرة رأت النسخة القديمة، ثم رأت التعديل بعد ثانيتين. والسبب ما شرحناه في قسم التخزين المؤقت: كلاينت sara كان يحفظ خصائص الملف، ومنها حجمه، مدة ثانية واحدة، وهي القيمة actimeo=1 التي تظهر في مخرج الأمر mount لكل ربط cifs. وهذا طبيعي في المجلدات المشتركة، ولكنه يعني ألا تبني تطبيقاً يعتمد على أن جهازاً يرى ما كتبه جهاز آخر في اللحظة نفسها عبر مشاركة ملفات. ثم في السيرفر نفسه:
docker exec infg-smb sh -c 'ls -ln /srv/team; ls -l /srv/team'والمخرج سوف يكون كما يلي:
total 8
drwxrws--- 2 1001 2000 4096 Nov 16 03:02 designs
-rw-rw---- 1 1001 2000   17 Nov 16 03:02 plan.txt
total 8
drwxrws--- 2 sara team 4096 Nov 16 03:02 designs
-rw-rw---- 1 sara team   17 Nov 16 03:02 plan.txt
الملف ملك sara برقمها 1001، ومجموعته team برقم 2000 بسبب force group، وصلاحياته rw-rw---- من create mask = 0660، والمجلد rwxrws--- فيه الحرف s مكان صلاحية التنفيذ للمجموعة، وهو بت setgid من directory mask = 2770، الذي يجعل كل ما ينشأ داخل المجلد يرث مجموعته. ولاحظ أن الملف حجمه 17 بايت، أي السطرين معاً، وأن الكتابة نفذت على Linux باسم مستخدمي Samba، فهذه هي الطبقة الثانية من الصلاحيات.
NFS: الأرقام والأسماء وroot_squash
# NFSv3 locking needs rpcbind and rpc.statd on the client too; without them the v3 mount waits
rpcbind; rpc.statd
mount -t nfs -o vers=3 $NFS:/srv/nfs /mnt/nfs3
mount -t nfs -o vers=4.1 $NFS:/ /mnt/nfs41
mount -t nfs -o vers=4.2 $NFS:/ /mnt/nfs42
mount | grep -E 'type nfs' | sed -E 's/,(rsize|wsize|namlen|timeo|retrans|local_lock|addr|clientaddr|mountaddr|mountvers|mountport|mountproto)=[^,)]*//g'
cat /sys/module/nfs/parameters/nfs4_disable_idmapping
# client accounts with the same NUMBERS as the server's sara (1001), ali (1002) and team (2000), but other names
addgroup -g 2000 staff; adduser -D -u 1001 -G staff alice; adduser -D -u 1002 -G staff bob
id alice
su alice -c 'echo from-alice > /mnt/nfs41/alice-v41.txt'
su bob   -c 'echo from-bob   > /mnt/nfs3/bob-v3.txt'
echo from-root > /mnt/nfs41/root.txt
ls -l /mnt/nfs41
والمخرج سوف يكون كما يلي:
10.77.0.20:/srv/nfs on /mnt/nfs3 type nfs (rw,relatime,vers=3,hard,fatal_neterrors=none,proto=tcp,sec=sys)
10.77.0.20:/ on /mnt/nfs41 type nfs4 (rw,relatime,vers=4.1,hard,fatal_neterrors=none,proto=tcp,sec=sys)
10.77.0.20:/ on /mnt/nfs42 type nfs4 (rw,relatime,vers=4.2,hard,fatal_neterrors=none,proto=tcp,sec=sys)
Y
uid=1001(alice) gid=2000(staff) groups=2000(staff),2000(staff)
/root/run.sh: line 37: can't create /mnt/nfs41/root.txt: Permission denied
total 8
-rw-r--r-- 1 alice staff 11 Nov 16  2026 alice-v41.txt
-rw-r--r-- 1 bob   staff  9 Nov 16  2026 bob-v3.txt
وفي السيرفر في اللحظة نفسها:
total 8
-rw-r--r-- 1 1001 2000 11 Nov 16 03:03 alice-v41.txt
-rw-r--r-- 1 1002 2000  9 Nov 16 03:03 bob-v3.txt
total 8
-rw-r--r-- 1 sara team 11 Nov 16 03:03 alice-v41.txt
-rw-r--r-- 1 ali  team  9 Nov 16 03:03 bob-v3.txt
في المخرج أعلاه لاحظ التالي:
- ربط v3 يحتاج المسار الكامل
/srv/nfs، أما v4.1 وv4.2 فيربطان/، لأنfsid=0في exports جعل هذا المجلد هو الجذر الذي يراه كلاينت NFSv4. - القيمة
Yهيnfs4_disable_idmapping، أي أن الكلاينت يرسل الأرقام حتى في v4 مع sec=sys، كما شرحنا. - الملف نفسه ملك alice وstaff عند الكلاينت، وملك sara وteam عند السيرفر، والرقمان 1001 و2000 هما الثابت الوحيد. والملفان كتبا بنسختين مختلفتين، v4.1 وv3، والنتيجة واحدة.
- و root على الكلاينت لم يستطع أن ينشئ ملفاً، لأن root_squash حوله إلى المستخدم المجهول، والمجلد لا يسمح له بالكتابة. وفي المختبر احتجنا بعد ذلك أن نشغل اختبارات NFS باسم alice لهذا السبب نفسه.
وكان أول ربط v3 في المحاولة الأولى قد توقف دون أي رسالة، ولم يعد الأمر mount أبداً، والسبب أن أقفال NFSv3 تحتاج الخدمتين rpcbind وrpc.statd على الكلاينت أيضاً، وكلاينت Alpine الجديد لا يشغلهما من تلقاء نفسه، وبعد تشغيلهما ربط فوراً. وتذكر أن NFSv4 لا يحتاجهما أصلاً لأن الأقفال داخل البروتوكول. والسيرفر نفسه يعرف كل كلاينت NFSv4 باسمه ونسخته في /proc/fs/nfsd/clients:
-- /proc/fs/nfsd/clients/5/info
clientid: 0x782e89316afa71f3
address: "10.77.0.40:42674"
status: confirmed
seconds from last renew: 2
name: "Linux NFSv4.2 localhost"
minor version: 2
Implementation domain: "kernel.org"
Implementation name: "Linux 6.18.60-0-virt #1-Alpine SMP PREEMPT_DYNAMIC 2026-11-01 07:26:31 x86_64"
Implementation time: [0, 0]
callback state: UP
callback address: 10.77.0.40:0
وهذا هو «السيرفر الذي يتذكر»: لكل كلاينت معرف، وحالة، ووقت آخر تجديد للإيجار seconds from last renew، وقناة رجوع Callback يستخدمها السيرفر ليخبر الكلاينت أن ملفاً يحتفظ بنسخة منه تغير. أما كلاينت v3 فلا يظهر هنا أبداً، لأن سيرفر v3 لا يحفظ أي شيء عن كلاينته.
iSCSI: الاكتشاف وCHAP والقرص
هذا الجزء شغلناه أولاً في جلسة منفصلة بالملف lab/vm/iscsi-initiator.sh، حتى نرى ما يحدث مع كلمة مرور خاطئة قبل الصحيحة:
echo "InitiatorName=iqn.2026-11.io.arabroot.lab:host1" > /etc/iscsi/initiatorname.iscsi
iscsid; sleep 1
T=iqn.2026-11.io.arabroot.lab:storage.db01; P=10.77.0.30
echo "== discovery"; iscsiadm -m discovery -t sendtargets -p $P
echo "== login with a wrong CHAP password"
iscsiadm -m node -T $T -p $P -o update -n node.session.auth.authmethod -v CHAP
iscsiadm -m node -T $T -p $P -o update -n node.session.auth.username -v labuser
iscsiadm -m node -T $T -p $P -o update -n node.session.auth.password -v wrong-password
iscsiadm -m node -T $T -p $P --login; echo "rc=$?"
echo "== login with the right one"
iscsiadm -m node -T $T -p $P -o update -n node.session.auth.password -v Lab-Chap-2026
iscsiadm -m node -T $T -p $P --login
sleep 2
lsblk -o NAME,SIZE,TYPE,VENDOR,MODEL,SERIAL,TRAN
iscsiadm -m session -P 3 | grep -E 'Target:|Current Portal|Iface Initiatorname|iSCSI Session State|HeaderDigest|MaxRecvDataSegmentLength|FirstBurstLength|Attached scsi disk'
والمخرج سوف يكون كما يلي:
== discovery
10.77.0.30:3260,1 iqn.2026-11.io.arabroot.lab:storage.db01
== login with a wrong CHAP password
iscsiadm: Could not login to [iface: default, target: iqn.2026-11.io.arabroot.lab:storage.db01, portal: 10.77.0.30,3260].
iscsiadm: initiator reported error (24 - iSCSI login failed due to authorization failure)
iscsiadm: Could not log into all portals
rc=24
== login with the right one
Login to [iface: default, target: iqn.2026-11.io.arabroot.lab:storage.db01, portal: 10.77.0.30,3260] successful.
NAME   SIZE TYPE VENDOR   MODEL            SERIAL TRAN
fd0      0B disk
loop0 21.9M loop
sda      1G disk IET      VIRTUAL-DISK            iscsi
sr0   1024M rom  QEMU     QEMU DVD-ROM            ata
Target: iqn.2026-11.io.arabroot.lab:storage.db01 (non-flash)
	Current Portal: 10.77.0.30:3260,1
		Iface Initiatorname: iqn.2026-11.io.arabroot.lab:host1
		iSCSI Session State: LOGGED_IN
		HeaderDigest: None
		MaxRecvDataSegmentLength: 262144
		FirstBurstLength: 65536
			Attached scsi disk sda		State: running
في المخرج أعلاه لاحظ التالي:
- الاكتشاف أعاد الهدف وبوابته
10.77.0.30:3260,1، والرقم 1 بعد الفاصلة هو مجموعة البوابات Target Portal Group. ولاحظ أنه لم يطلب أي كلمة مرور، لأن CHAP في tgt على الدخول إلى الهدف وليس على الاكتشاف، فأي جهاز في الشبكة يستطيع أن يعرف أسماء أهدافك. - كلمة المرور الخاطئة أعطت الخطأ 24، authorization failure، وهذا الخطأ نفسه ستراه إذا كان اسم البادئ ليس في قائمة الوصول.
- بعد الدخول ظهر قرص جديد
sdaبحجم 1 جيجابايت من الشركةIETوموديلVIRTUAL-DISK، وهذه هي القيم التي يعلنها tgt، وعمودTRANفيهiscsi. ومن هنا هو قرص عادي: نقسمه وننشئ عليه ext4. HeaderDigest: Noneتعني أنه لا يوجد تحقق CRC32C إضافي على رؤوس الرسائل، ويمكن تفعيله إذا كانت الشبكة تمر بأجهزة لا تثق بسلامتها، وMaxRecvDataSegmentLengthوFirstBurstLengthأحجام اتفق عليها الطرفان عند الدخول.
قياس: ملفات صغيرة كثيرة وملف كبير
الآن نقيس الشيء الذي يهم الفريق فعلاً: كم يأخذ إنشاء 500 ملف صغير بحجم 4 كيلوبايت ثم عرضها بـ ls -l، وكم يأخذ ملف كبير بحجم 256 ميجابايت كتابة وقراءة، من الكلاينت نفسه على كل مشاركة. والملف small.sh في السكربت ينشئ الملفات ويستدعي sync ثم يعرضها، وbig.sh يكتب بـ conv=fsync ثم يفرغ ذاكرة النظام المؤقتة ويقرأ، واختبارات NFS باسم alice بسبب root_squash. والنتائج في الصورة التالية:
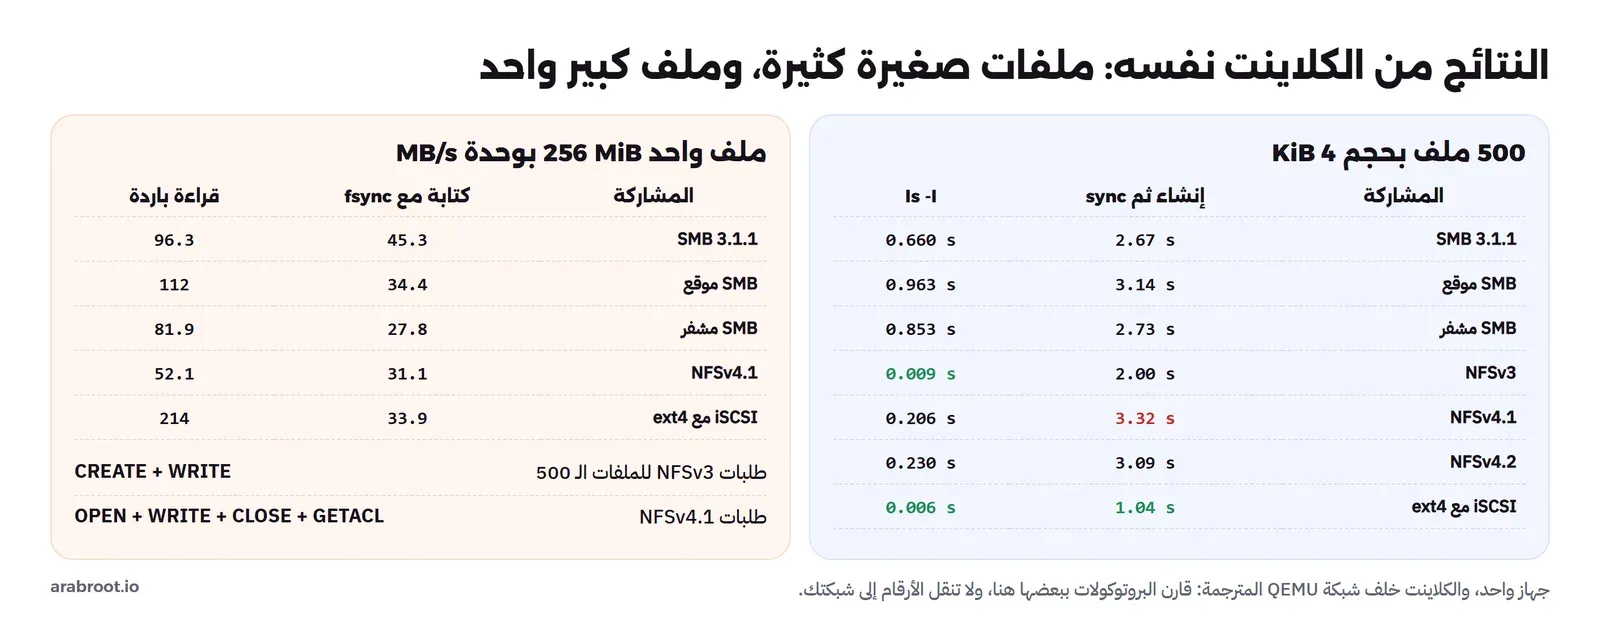
ولنفهم الأرقام نحتاج إلى عدد الطلبات التي أرسلها كل ربط NFS، والنواة تحفظها لكل ربط في /proc/self/mountstats:
-- /mnt/nfs3
NULL: 1  GETATTR: 3  ACCESS: 3  WRITE: 501  CREATE: 501  MKDIR: 1  READDIRPLUS: 2  FSINFO: 2  PATHCONF: 1
-- /mnt/nfs41
NULL: 1  WRITE: 501  OPEN: 502  CLOSE: 501  FSINFO: 1  ACCESS: 6  GETATTR: 5  LOOKUP_ROOT: 1  CREATE: 1  PATHCONF: 1  READDIR: 3  SERVER_CAPS: 2  GETACL: 504  EXCHANGE_ID: 2  CREATE_SESSION: 1  RECLAIM_COMPLETE: 1  SECINFO_NO_NAME: 1
-- /mnt/nfs42
NULL: 1  WRITE: 500  OPEN: 500  CLOSE: 500  FSINFO: 1  ACCESS: 3  GETATTR: 3  LOOKUP_ROOT: 1  CREATE: 1  PATHCONF: 1  READDIR: 2  SERVER_CAPS: 2  GETACL: 501  EXCHANGE_ID: 2  CREATE_SESSION: 1  RECLAIM_COMPLETE: 1  SECINFO_NO_NAME: 1
في الأرقام أعلاه لاحظ التالي:
- كل ملف في v3 كلف طلبين: CREATE ثم WRITE. أما في v4.1 وv4.2 فكلف أربعة: OPEN، لأن إنشاء الملف العادي في v4 يتم بالفتح، ثم WRITE ثم CLOSE، ثم GETACL. ولهذا كان الإنشاء في v3 أسرع، 2.00 ثانية مقابل 3.32، فالسيرفر الذي يتذكر يدفع ثمن الحالة التي يحفظها في عمليات الملفات الصغيرة.
- والطلب GETACL جاء من
ls -lنفسه: أداة ls من GNU تسأل عن قائمة الصلاحيات لكل ملف لتضع علامة + بجانب الملفات التي لها ACL، وفي NFSv4 هذا طلب على الشبكة لكل ملف، ولهذا أخذ العرض 0.206 ثانية مقابل 0.009 في v3 الذي جلب الأسماء والخصائص كلها بطلبين READDIRPLUS. وهذا مثال على أن أداة بسيطة على الكلاينت تغير عدد الطلبات أكثر من البروتوكول نفسه. - عمليات EXCHANGE_ID وCREATE_SESSION وRECLAIM_COMPLETE في v4.1 وv4.2 هي إنشاء الجلسة عند الربط، وتحدث مرة واحدة.
- SMB في الملفات الصغيرة بين الاثنين تقريباً، والتوقيع أضاف حوالي نصف ثانية، أما iSCSI فكان الأسرع بفارق كبير، 1.04 ثانية للإنشاء و0.006 للعرض، لأن نظام الملفات ext4 يعمل على الكلاينت نفسه، فإنشاء الملف وعرض المجلد عمليات في الذاكرة، ولا يذهب إلى الشبكة إلا الكتل عند sync.
- وفي الملف الكبير قرأ iSCSI بسرعة 214 ميجابايت في الثانية مقابل 52 إلى 112 للباقي، والتشفير خفض الكتابة في SMB من 45.3 إلى 27.8، وهذا الاتجاه نفسه الذي رأيناه في مقال NAS وSAN: التشفير يكلف المعالج.
ولا تنقل هذه الأرقام إلى شبكتك، فكل شيء هنا على جهاز واحد، والكلاينت خلف شبكة QEMU المترجمة التي تمر كل حزمة فيها على برنامج في مساحة المستخدم، وسرعات الكتابة كلها محدودة بها. والذي يصح نقله هو الاتجاه: الملفات الصغيرة يحكمها عدد الرحلات على الشبكة، وiSCSI يربح فيها لأن نظام الملفات محلي، والتشفير والتوقيع لهما ثمن على المعالج تقيسه على جهازك قبل أن تقرر.
ماذا لو ربط سيرفران ال LUN نفسه؟
هذه التجربة لا تفعلها أبداً على قرص فيه بيانات، وقد شغلناها على ملف ال LUN المؤقت في المختبر فقط. نضيف إلى الكلاينت نفسه بادئاً ثانياً باسم مختلف host2 عبر واجهة iface في open-iscsi، فيدخل إلى الهدف نفسه بجلسة مستقلة، ويحصل على قرص مستقل، بذاكرته المؤقتة الخاصة، تماماً كما لو كان سيرفراً آخر. ثم يربط كل بادئ القرص بنظام ext4 الذي عليه، ويكتب كل منهما ملفاً:
rm -rf /mnt/h1/s-iscsi; sync; ls /mnt/h1
iscsiadm -m iface -I host2 -o new >/dev/null
iscsiadm -m iface -I host2 -o update -n iface.initiatorname -v iqn.2026-11.io.arabroot.lab:host2
iscsiadm -m discovery -t sendtargets -p $TGT -I host2 >/dev/null
iscsiadm -m node -T $T -p $TGT -I host2 -o update -n node.session.auth.authmethod -v CHAP
iscsiadm -m node -T $T -p $TGT -I host2 -o update -n node.session.auth.username -v labuser
iscsiadm -m node -T $T -p $TGT -I host2 -o update -n node.session.auth.password -v Lab-Chap-2026
iscsiadm -m node -T $T -p $TGT -I host2 --login; sleep 2
iscsiadm -m session
lsblk -o NAME,SIZE,VENDOR,MODEL,TRAN,LABEL; cat /sys/block/sda/device/wwid /sys/block/sdb/device/wwid
mount /dev/sdb /mnt/h2
dd if=/dev/urandom of=/mnt/h1/orders-host1.bin bs=1M count=20 2>/dev/null
dd if=/dev/urandom of=/mnt/h2/orders-host2.bin bs=1M count=20 2>/dev/null
mkdir /mnt/h2/reports; echo q1 > /mnt/h2/reports/q1.txt
sync
echo "-- host1 sees:"; ls /mnt/h1; df -h /mnt/h1 | tail -1
echo "-- host2 sees:"; ls /mnt/h2; df -h /mnt/h2 | tail -1
umount /mnt/h1 /mnt/h2
echo "-- fsck after both unmounted:"
e2fsck -fn /dev/sda 2>&1 | tail -15
mount /dev/sda /mnt/h1; echo "-- mounted again:"; ls -la /mnt/h1 /mnt/h1/reports 2>&1
والمخرج سوف يكون كما يلي:
lost+found
host2 updated.
iscsiadm: This command will remove the record [iface: default, target: iqn.2026-11.io.arabroot.lab:storage.db01, portal: 10.77.0.30,3260], but a session is using it. Logout session then rerun command to remove record.
Login to [iface: host2, target: iqn.2026-11.io.arabroot.lab:storage.db01, portal: 10.77.0.30,3260] successful.
tcp: [1] 10.77.0.30:3260,1 iqn.2026-11.io.arabroot.lab:storage.db01 (non-flash)
tcp: [2] 10.77.0.30:3260,1 iqn.2026-11.io.arabroot.lab:storage.db01 (non-flash)
NAME   SIZE VENDOR   MODEL            TRAN   LABEL
fd0      0B
loop0 21.9M
sda      1G IET      VIRTUAL-DISK     iscsi  db01
sdb      1G IET      VIRTUAL-DISK     iscsi  db01
sr0   1024M QEMU     QEMU DVD-ROM     ata
naa.60000000000000000e00000000010001
naa.60000000000000000e00000000010001
-- host1 sees:
lost+found  orders-host1.bin
/dev/sda        974M   21M  886M   3% /mnt/h1
-- host2 sees:
lost+found  orders-host2.bin  reports
/dev/sdb        974M   21M  886M   3% /mnt/h2
-- fsck after both unmounted:
Free blocks count wrong (244003, counted=244004).
Fix? no

Inode bitmap differences:  +14
Fix? no

Free inodes count wrong (65521, counted=65523).
Fix? no

Block bitmap differences: Group 0 block bitmap does not match checksum.
IGNORED.

db01: ********** WARNING: Filesystem still has errors **********

db01: 15/65536 files (6.7% non-contiguous), 18141/262144 blocks
-- mounted again:
ls: cannot access '/mnt/h1/reports': No such file or directory
/mnt/h1:
total 20500
drwxr-xr-x  4 root root     4096 Nov 16 03:04 .
drwxr-xr-x 12 root root      240 Nov 16 03:02 ..
drwx------  2 root root    16384 Nov 16 03:03 lost+found
-rw-r--r--  1 root root 20971520 Nov 16 03:04 orders-host1.bin
في المخرج أعلاه لاحظ التالي:
- الهدف قبل البادئ الثاني دون أي اعتراض، فاسمه في قائمة الوصول وكلمة مروره صحيحة، وأصبحت هناك جلستان
[1]و[2]، وقرصانsdaوsdbبالحجم نفسه والتسميةdb01نفسها، والمعرف WWID نفسه حرفاً بحرف. وهذه هي بالضبط الحالة التي يجمعها multipath في جهاز واحد، ولكن دونه يراها النظام قرصين. - كل سيرفر رأى ملفاته فقط: host1 يرى
orders-host1.bin، وhost2 يرىorders-host2.binوالمجلدreports، وكل منهما يقول إن المستخدم 21 ميجابايت، مع أن مجموع ما كتباه أكثر من 40. فكل منهما يعمل من نسخته في الذاكرة لخريطة الكتل، ولم يقرأ ما كتبه الآخر. - بعد فك الربط وجد
e2fsckعدد الكتل الفارغة خاطئاً، وعدد الملفات خاطئاً، وخريطة الكتل لا تطابق مجموع التحقق الخاص بها، وهذا نظام ملفات تالف. والخيار-nيجعل الأداة تفحص فقط دون أن تصلح شيئاً. - وعند الربط من جديد بقي ملف host1 فقط، واختفى ملف host2 والمجلد
reportsكله، لأن آخر من كتب جداول نظام الملفات كتب فوق جداول الآخر. ولا توجد في أي مكان رسالة خطأ قبل هذه اللحظة.
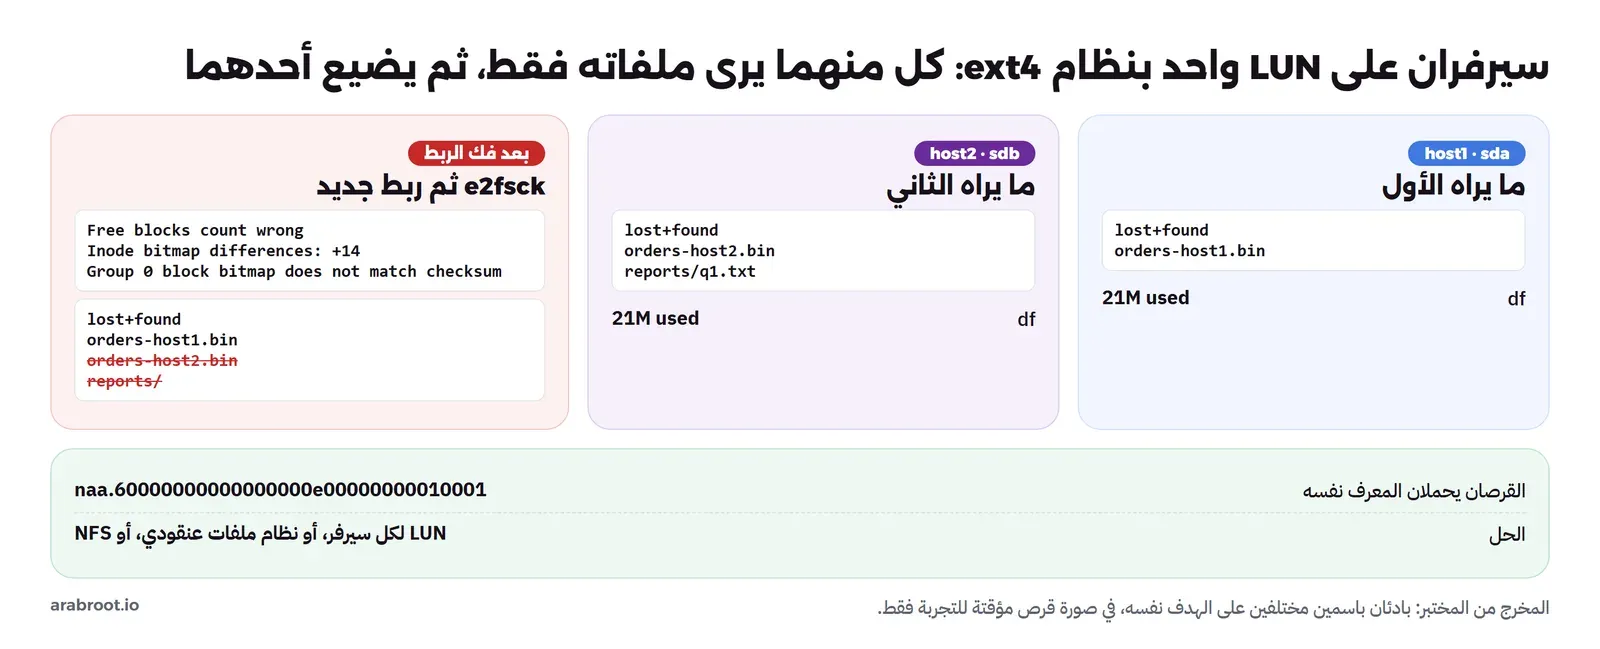
وفي الواقع لا يحدث هذا عادة لأن أحداً قرر أن يربط القرص بسيرفرين، وإنما لأن عنقود Proxmox أو VMware أعد بقرص مشترك ثم نسي أحدهم أن نظام الملفات عليه ليس عنقودياً، أو لأن سيرفراً جديداً نسخ إعداد سيرفر قديم بما فيه اسم البادئ ودخل إلى الهدف نفسه، أو لأن multipath لم يعمل فربط النظام أحد المسارين بدل الجهاز المجمع. لذلك اجعل لكل LUN قائمة وصول باسم بادئ واحد، وأعط كل سيرفر اسماً فريداً، وتأكد بعد إعداد multipath أنك تربط /dev/mapper/… وليس sdX.
التنظيف
السكربت نفسه يخرج من الجلستين في آخره بالأمر iscsiadm -m node -T $T -p $TGT --logoutall=all، والجهاز الافتراضي يطفأ بعد السكربت. ثم احذف السيرفرات والشبكة وال Images بأسمائها:
docker rm -f infg-smb infg-nfs infg-tgt
docker network rm infg-net
docker rmi infg-smb infg-nfs infg-tgt infg-qemu
ولاحظ ترتيب الأوامر في الحياة الحقيقية: افصل ربط NFS من الكلاينت قبل أن توقف السيرفر، لأن الربط من نوع hard كما ترى في مخرج mount ينتظر السيرفر إلى الأبد، واخرج من جلسات iSCSI قبل أن تحذف الهدف، وإلا بقيت أقراص معلقة في الكلاينت.
جدول القرار: أي بروتوكول لأي حالة؟
| الحالة | البروتوكول | لماذا؟ |
|---|---|---|
| مجلدات فريق لحواسيب Windows وmacOS | SMB 3.1.1 مع التوقيع، والتشفير إذا مرت الحركة على شبكة لا تثق بها | مستخدمون وكلمات مرور وأقفال يفهمها كل نظام، وتوقيع يطلبه Windows 11 أصلاً |
| ملفات مشتركة بين سيرفرات Linux أو Containers | NFSv4.2 أو 4.1 | منفذ واحد، وأقفال وجلسات داخل البروتوكول، وأداء جيد على Linux |
| ملفات مرفوعة تكتبها عدة سيرفرات تطبيق | NFSv4 مع all_squash ورقم مستخدم ثابت | كل السيرفرات تكتب بهوية واحدة، فلا تختلف الصلاحيات |
| قرص لجهاز افتراضي أو قاعدة بيانات على سيرفر واحد | iSCSI مع CHAP وقائمة وصول، وMultipath في الإنتاج | قرص كامل، ونظام الملفات عند السيرفر، وزمن طلب أقرب للقرص المحلي |
| أقراص أجهزة افتراضية لعنقود Proxmox | NFS، أو iSCSI مع LVM مشترك، أو Ceph | كل جهاز افتراضي يكتبه سيرفر واحد في كل لحظة |
| عدة سيرفرات تكتب على القرص نفسه بالكتل | iSCSI مع نظام ملفات عنقودي فقط | ext4 وXFS يتلفان مع سيرفرين كما رأينا |
| أجهزة قديمة لا تعرف إلا NFSv3 | NFSv3 مع تثبيت منافذ mountd وstatd | حتى يمر خلف الجدار الناري |
أخطاء شائعة
- ربط LUN واحد بسيرفرين بنظام ملفات عادي: رأيت في التجربة ملفات تختفي وأخرى لا تقرأ، وأخطاء e2fsck في الجداول، فلكل LUN سيرفر واحد إلا مع نظام ملفات عنقودي.
- أرقام مستخدمين مختلفة بين أجهزة NFS: الملفات تظهر بأسماء أشخاص آخرين، والصلاحيات تذهب لغير أصحابها. وحد الأرقام أو استخدم دليلاً مركزياً.
- فتح NFS لشبكة لا تثق بكل جهاز فيها: sec=sys يصدق أي رقم، وroot_squash يحمي الرقم 0 وحده، فحدد الأجهزة واستخدم Kerberos عند الحاجة.
- iSCSI دون CHAP ودون قائمة وصول: أي جهاز في الشبكة يكتشف الهدف ويربط أقراصك، ولاحظ أن الاكتشاف نفسه في تجربتنا لم يحتج كلمة مرور.
- iSCSI على شبكة المستخدمين: البيانات تمر دون تشفير، وتتنافس مع حركة المستخدمين، فاجعله في شبكة تخزين منفصلة.
- Multipath دون dm-multipath: مساران دون من يجمعهما يعني قرصين لنفس ال LUN، وهي مشكلة السيرفرين نفسها داخل سيرفر واحد.
- إطفاء التوقيع في Windows ليتصل بجهاز NAS قديم: حدث الجهاز أو استبدله، فالتوقيع هو ما يمنع هجمات التمرير.
- ضبط Samba على desired دون أن تقصد: كل اتصال SMB 3 يصبح مشفراً، فيستهلك معالج جهاز التخزين، وهذا ما رأيناه في المحاولة الأولى من التجربة.
- إيقاف سيرفر NFS قبل فك الربط: الربط من نوع hard ينتظر للأبد، فتعلق العمليات على الكلاينت.
قائمة التحقق قبل أن تفتح مشاركة
- اخترت البروتوكول من نوع الكلاينت ونوع العمل، من الجدول أعلاه.
- SMB: الحد الأدنى SMB2_10 أو أعلى، والتوقيع يعمل، والتشفير حيث تحتاجه، والمستخدمون في مجموعة مع
force groupوالأقنعة المناسبة. - NFS: الأرقام موحدة بين الأجهزة، وexports يحدد الشبكة بدقة، وroot_squash مفعل، وNFSv4.1 أو 4.2 حيث أمكن.
- iSCSI: أسماء IQN واضحة، وCHAP وقائمة وصول بأسماء البادئين، ولكل LUN سيرفر واحد، وMultipath في الإنتاج.
- شبكة التخزين منفصلة بـ VLAN أو كروت مستقلة، وجدار ناري يسمح بالمنافذ المطلوبة فقط.
- قست الأداء من الكلاينت الحقيقي، بالملفات الصغيرة والكبيرة.
- للبيانات نسخة احتياطية خارج جهاز التخزين نفسه.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- SMB وNFS يطلبان الملفات بأسمائها ويبقى نظام الملفات والأقفال على السيرفر، أما iSCSI فيرسل أوامر SCSI لكتل، ونظام الملفات على الكلاينت.
- جلسة SMB تتفق على النسخة ثم تصادق ثم تتصل بالمشاركة، والتوقيع يمنع التعديل والتشفير يخفي المحتوى، والتشفير يحتاج SMB 3، وWindows 11 24H2 يطلب التوقيع افتراضياً. وفي التجربة رأينا كل حالة في smbstatus، ورأينا أن القيمة desired تشفر كل اتصال.
- صلاحيات Samba ثلاث طبقات، و
force groupمع الأقنعة تجعل مجلد الفريق قابلاً للتعديل من الجميع، والكلاينت يحتفظ بخصائص الملفات ثانية، فرأت sara تعديل ali بعدها. - NFSv3 بلا حالة بخدمات ومنافذ منفصلة، وNFSv4.1 و4.2 على منفذ واحد بجلسات وأقفال وطلبات مركبة، وفي ملفاتنا الصغيرة أرسل v4 أربعة طلبات لكل ملف مقابل اثنين في v3.
- هوية NFS مع sec=sys أرقام يصدقها السيرفر، فملف alice ظهر ملك sara، وroot_squash يحمي الرقم 0 فقط، وKerberos هو الحل للهوية الحقيقية.
- iSCSI يعرف الأطراف بأسماء IQN، ويحميها بـ CHAP وقائمة وصول، ولا يشفر البيانات، والمسارات المتعددة تحتاج dm-multipath ليجمعها.
- سيرفران على LUN واحد بنظام ext4 أنتجا نظام ملفات تالفاً واختفى ملف ومجلد دون أي رسالة قبلها، فلكل LUN سيرفر واحد إلا مع نظام ملفات عنقودي.
 دليلالفرق بين NAS وSAN، ومتى يكفيك قرص متصل مباشرةكيف تصل الأجهزة إلى الأقراص عبر الشبكة بالملفات أو بالكتل، ولماذا قد يسلمك RAID ملفاً تالفاً دون أي خطأ.
 دليلTrueNAS عملياً: من التثبيت إلى أول مشاركة محميةكيف تثبت TrueNAS وتبني عليه مشاركات بصلاحيات واضحة، وتحمي ملفاتك بال Snapshots ونسخة على قرص آخر وخارج الجهاز.
 دليلالتخزين في Proxmox: ZFS أو LVM-thin أو NFS، ومتى Ceph؟بنينا أربعة مخازن على سيرفر Proxmox واحد وقسنا ما يأخذه القرص والـ Snapshot من كل منها، ثم ملأنا مخزناً رقيقاً عمداً لنرى ما يحدث للأجهزة عندما نعدها بأكثر مما نملك.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلأقراص التخزين: HDD وSSD وNVMe، وأي قرص لأي استخدامكيف تعمل الأقراص الدوارة وأقراص SSD من الداخل، وكيف تقرأ أرقامها بالأداة fio وSMART وتقارير الأعطال، حتى تختار القرص المناسب لقاعدة البيانات والملفات والنسخ الاحتياطية.
 دليلمستويات RAID من 0 إلى 10، ولماذا ليست نسخة احتياطيةنبني RAID 1 و5 و10 بالأداة mdadm ونعطل الأقراص ونعيد بناءها ونعد عمليات الكتابة على كل قرص، حتى تختار المستوى المناسب وتعرف ما الذي لا يحميك منه.
سجل التحديثات
- 2026-11-16: كتابة المقال، مع تجربة Samba 4.22.11 وnfs-kernel-server وtgt 1.0.85 في Containers من debian:trixie-slim، وكلاينت Alpine 3.24 بنواة 6.18 في QEMU (mount.cifs 7.5 وopen-iscsi وnfs-utils).


