إذا تأخرت ساعة حاسوبك خمس دقائق فلن يحدث شيء غالباً، فقط تصل إلى الاجتماع متأخراً قليلاً. أما إذا تأخرت ساعة سيرفر خمس دقائق فالأشياء التي تتعطل أكثر مما تتوقع: موظفون لا يستطيعون الدخول إلى الأنظمة التي تعتمد على Kerberos أو Active Directory، ورموز التحقق الثنائي التي يكتبها المستخدم من جواله ترفض، وسجلات من سيرفرين لا تعرف أيها حدث قبل الآخر، ومهام مجدولة تفوت أو تتكرر. وإذا كان الفرق شهوراً، وهو ما يحدث بعد بطارية ساعة فارغة في اللوحة الأم أو صورة VM قديمة، فكل اتصال HTTPS يخرج من السيرفر يفشل لأن كل الشهادات تبدو منتهية أو لم تبدأ بعد.
والحل موجود في كل توزيعة منذ سنوات طويلة: بروتوكول NTP الذي يضبط الساعة من سيرفرات وقت على الشبكة، والبرنامج chrony الذي أصبح الخيار الافتراضي في RHEL ثم في Ubuntu منذ الإصدار 25.10. وقد شرحنا في مقال التاريخ والوقت للمطورين ومديري الأنظمة لماذا يبقى السيرفر على UTC وأعطينا إعداد chrony في ثلاثة أسطر، وفي هذا الدليل سوف ننزل تحت تلك الأسطر: لماذا تنحرف الساعة أصلاً، وكيف يحسب NTP الفرق، وماذا يعني كل سطر في chronyc tracking، وما الفرق بين أن يصحح chrony الساعة دفعة واحدة Step أو بالتدريج Slew. وسوف نرى ذلك في VM حقيقية لها ساعتها الخاصة، نضبط ساعتها خطأ بخمس دقائق ثم بأشهر، ونرى ماذا يتعطل وكيف يرجع. وكل مخرج تراه هنا من تشغيل حقيقي.
وسوف نناقش في هذا المقال ما يلي:
- لماذا تنحرف الساعة Clock Drift، وقياس حقيقي لانحراف ساعة VM.
- كيف يعمل NTP: الطبقات Stratum، والفرق Offset، والتأخير Delay، والتذبذب Jitter.
- chrony أم systemd-timesyncd، ولماذا احتجنا إلى VM وليس Container.
- إعداد سيرفر وقت وكلاينت، وقراءة
chronyc sourcesوchronyc tracking. - الساعة الخاطئة: التصحيح الفوري Step والتدريج Slew، والإعداد
makestep. timedatectlوالمنطقة الزمنية مقابل UTC.- ماذا يتعطل عندما يختل الوقت: شهادات TLS ورموز TOTP وKerberos والسجلات والمهام المجدولة.
- تأمين الوقت مع NTS، والأخطاء الشائعة، وقائمة تحقق.
لماذا تنحرف الساعة Clock Drift؟
في كل حاسوب ساعتان. الأولى ساعة اللوحة الأم Real Time Clock أو RTC، وهي شريحة صغيرة تعمل على بطارية وتحفظ الوقت والجهاز مطفأ. والثانية ساعة النظام System Clock التي تديرها النواة أثناء التشغيل، وتبدأ عند الإقلاع من قيمة RTC ثم تعد بنفسها اعتماداً على مصدر نبضات في العتاد، مثل عداد المعالج TSC أو مؤقت HPET. وكل هذه المصادر مبنية على بلورة كوارتز تهتز بتردد معروف، والمشكلة أن التردد الحقيقي لا يطابق المكتوب تماماً، ويتغير مع الحرارة ومع عمر البلورة، فتسبق الساعة أو تتأخر بنسبة صغيرة ثابتة تقريباً. وهذه النسبة تقاس بالأجزاء من المليون ppm، فانحراف 10 ppm يعني قرابة ثانية في اليوم، و50 ppm يعني أكثر من أربع ثوان في اليوم، أي دقيقتين في الشهر.
وفي الأجهزة الافتراضية Virtual Machines الوضع أسوأ عادة: فالـ VM تأخذ نبضاتها من مضيف يشاركها مع غيرها، وتتوقف ساعتها عندما يوقفها المضيف مؤقتاً أو ينقلها إلى سيرفر آخر، وتبدأ من الصفر عند استعادة Snapshot قديم. ولنرى الانحراف بأعيننا شغلنا VM صغيرة دون أي مزامنة، وقسنا فرق ساعتها عن سيرفر وقت كل 30 ثانية تقريباً بالأمر chronyd -Q، الذي يقيس الفرق ويطبعه ولا يصحح شيئاً:
# no chrony running: measure how far this VM clock moves away from the server in two minutes
for i in 0 1 2 3 4; do echo "t+$((i*30))s  $(chronyd -Q 'server 10.62.0.10 iburst' 2>&1 | grep -o 'System clock wrong by.*')"; sleep 30; done
والمخرج سوف يكون كما يلي:
=== scenario drift, kernel 6.12.117-0-virt, clocksource tsc
t+0s  System clock wrong by -0.130348 seconds (ignored)
t+30s  System clock wrong by -0.134428 seconds (ignored)
t+60s  System clock wrong by -0.140226 seconds (ignored)
t+90s  System clock wrong by -0.144623 seconds (ignored)
t+120s  System clock wrong by -0.145367 seconds (ignored)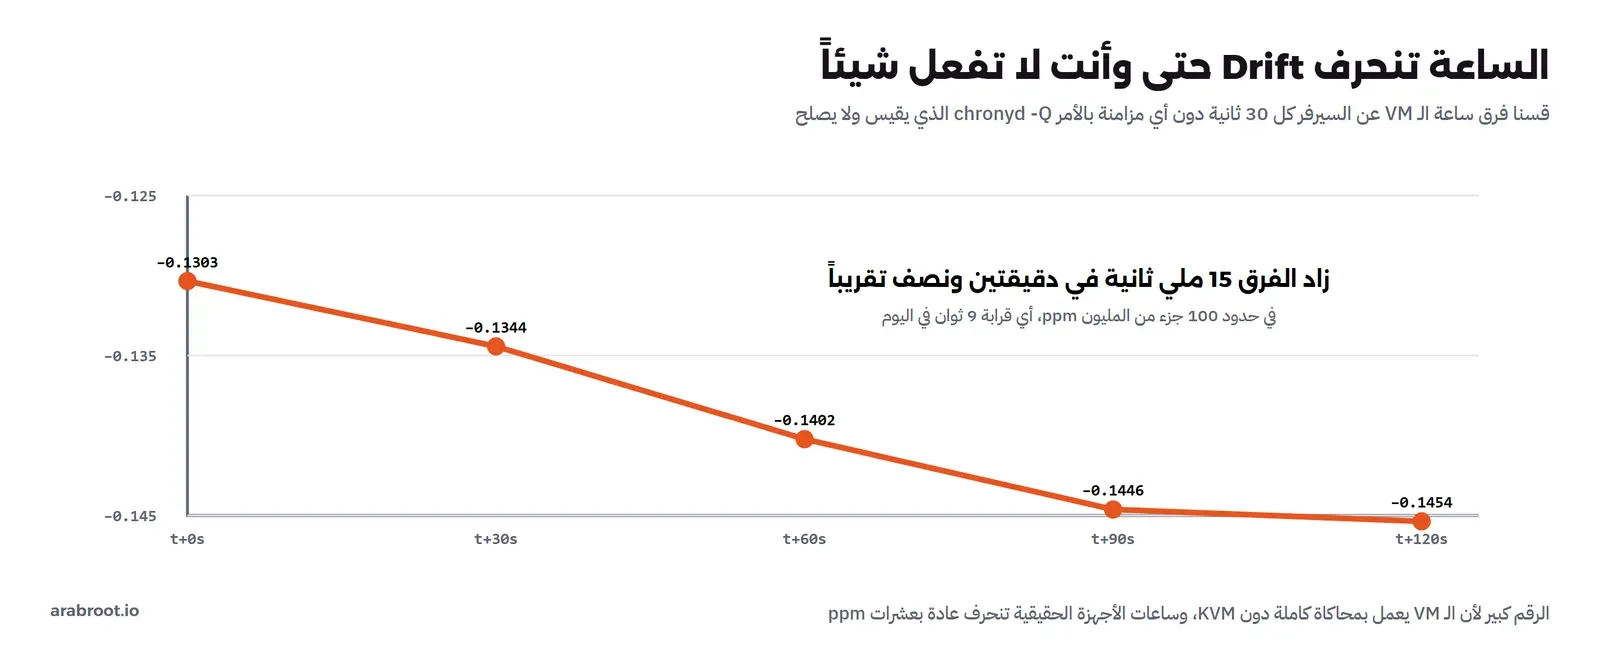
في المخرج أعلاه لاحظ التالي:
- الساعة بدأت مختلفة عن السيرفر بـ 130 ملي ثانية من لحظة الإقلاع، لأنها أخذت قيمتها الأولى من RTC التي يعطيها المضيف، وRTC دقتها ثانية كاملة.
- والفرق يكبر بثبات تقريباً في كل قياس، وهذا هو الانحراف: زاد 15 ملي ثانية في قرابة دقيقتين ونصف، لأن كل قياس يأخذ بضع ثوان فوق الـ 30، وهذا في حدود 100 ppm، أي قرابة 9 ثوان في اليوم ودقائق في الشهر.
- الرقم كبير لأن هذه الـ VM تعمل بمحاكاة كاملة دون KVM كما سوف نشرح، وساعات الأجهزة الحقيقية تنحرف عادة بعشرات ppm، ولكن الفكرة واحدة: كل ساعة تبتعد وحدها، والسؤال فقط بأي سرعة.
لذلك لا يوجد إعداد صحيح للساعة مرة واحدة ثم ننساها، والحل الوحيد أن يقارن الجهاز ساعته بساعة أدق منه باستمرار، ويصحح نفسه، وهذا ما يفعله NTP.
كيف يعمل NTP؟
بروتوكول NTP أو Network Time Protocol من أقدم بروتوكولات الإنترنت التي ما زالت تعمل، والنسخة الحالية منه هي الإصدار 4 الموصوف في RFC 5905. ويعمل على UDP والمنفذ 123، والفكرة الأساسية أن الكلاينت يسأل السيرفر عن الوقت، ولكنه لا يأخذ الجواب كما هو، لأن الجواب قطع طريقاً على الشبكة استغرق وقتاً، وإنما يحسب كم استغرق الطريق ويطرح أثره.
أربعة أوقات في كل سؤال: الفرق Offset والتأخير Delay
عندما يرسل الكلاينت طلبه يكتب فيه وقت الإرسال بساعته، ولنسمه T1. والسيرفر يسجل وقت وصول الطلب T2 ووقت إرسال الرد T3 بساعته هو، ويرجعها كلها في الرد، والكلاينت يسجل وقت وصول الرد T4 بساعته. ومن هذه الأوقات الأربعة يحسب رقمين:
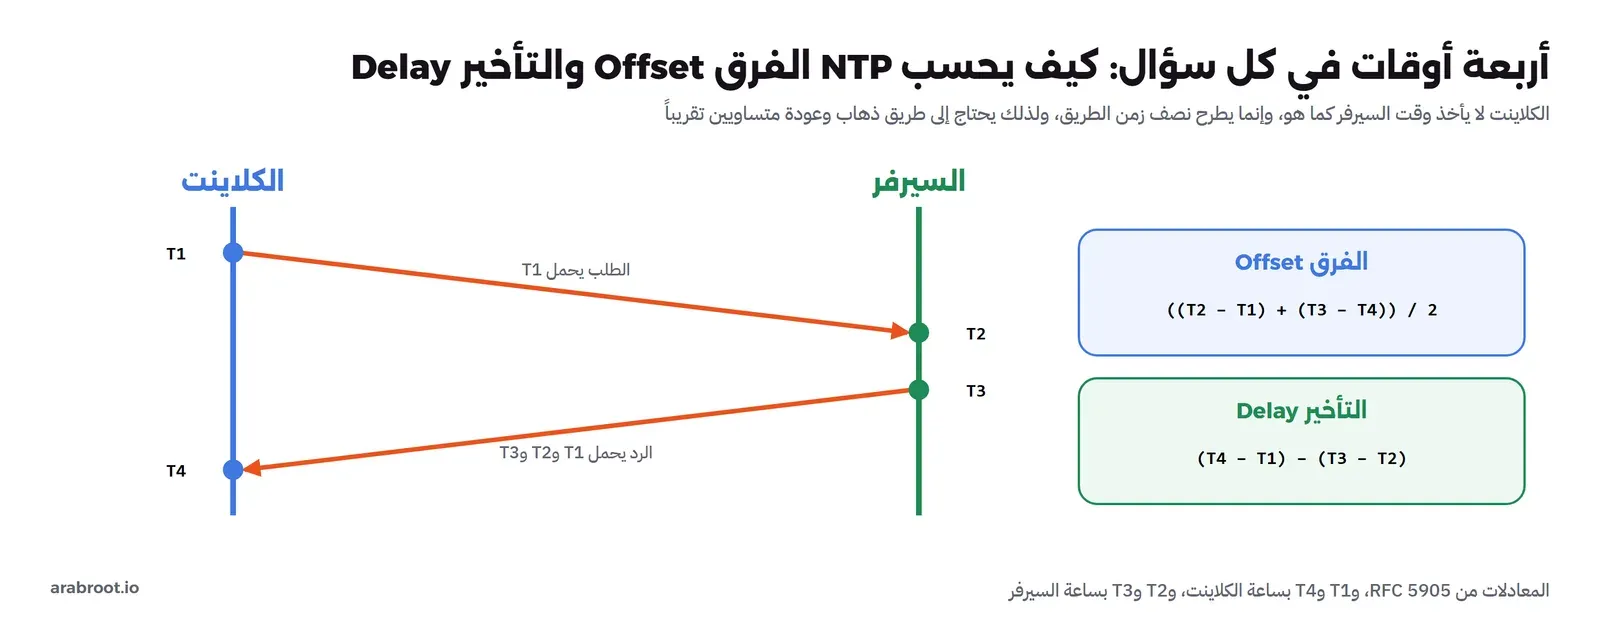
- التأخير Delay: زمن الطريق ذهاباً وإياباً، أي الوقت الكلي عند الكلاينت ناقص الوقت الذي قضاه الطلب داخل السيرفر.
- الفرق Offset: كم تسبق ساعة الكلاينت أو تتأخر عن ساعة السيرفر، والحساب يفترض أن الذهاب استغرق نفس وقت العودة. فإذا كان الطريق غير متماثل، مثل خط إنترنت منزلي سرعة التحميل فيه أكبر من الرفع أو طريق ذهاب يختلف عن طريق العودة، فإن نصف الفرق بين الاتجاهين يدخل كخطأ في الفرق المحسوب، ولا يستطيع البروتوكول أن يعرفه.
وهذا يعني أن دقة NTP محدودة بالشبكة: على شبكة محلية سريعة يصل الفرق إلى أجزاء من الملي ثانية، وعبر الإنترنت يكون عادة في حدود ملي ثانية واحدة إلى عشرات الملي ثانية. والرقم الثالث هو التذبذب Jitter، أي كم تتغير القياسات المتتالية من نفس السيرفر، والسيرفر ذو التذبذب الكبير يعطي قياسات لا يوثق بها حتى لو كان متوسطها صحيحاً، لذلك لا يصحح chrony الساعة من قياس واحد، وإنما يجمع عدة قياسات ويختار أفضلها ويقدر الخطأ في كل منها.
الطبقات Stratum
سيرفرات الوقت مرتبة في طبقات. الطبقة 0 هي الساعة المرجعية نفسها، مثل مستقبل GPS أو ساعة ذرية، وهي ليست على الشبكة. والطبقة 1 سيرفر متصل بها مباشرة، والطبقة 2 سيرفر يأخذ الوقت من الطبقة 1، وهكذا حتى 15، والرقم 16 يعني «غير متزامن». وفي مختبرنا كانت السلسلة هكذا:
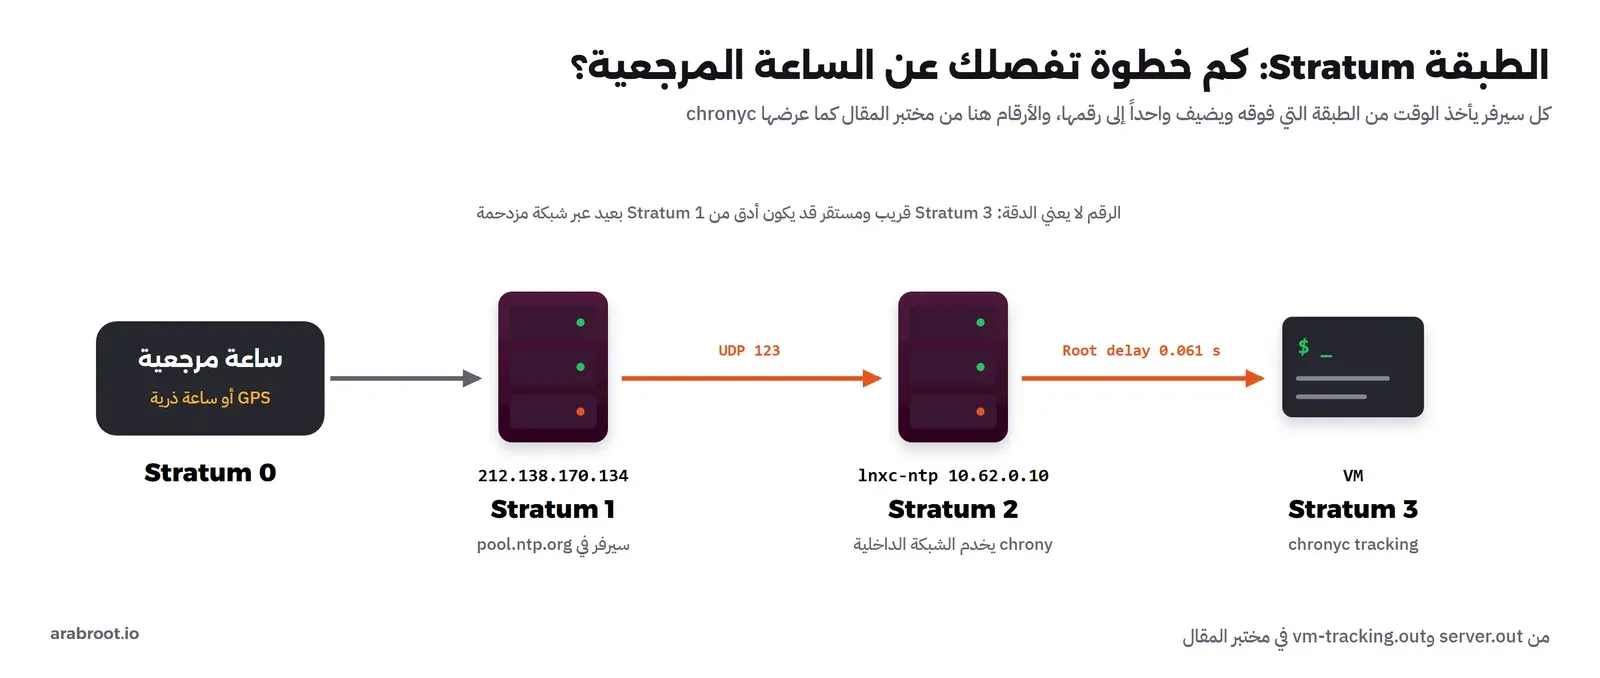
والخطأ الشائع أن تظن أن رقم الطبقة يعني الدقة. فالرقم يعني فقط كم خطوة بينك وبين الساعة المرجعية، وسيرفر Stratum 2 في نفس الشبكة المحلية قد يعطيك وقتاً أدق من سيرفر Stratum 1 في قارة أخرى عبر طريق مزدحم وغير متماثل. ولهذا السبب بالضبط تبني الشركات سيرفر وقت أو اثنين داخل شبكتها يأخذان الوقت من الخارج، وتجعل كل الأجهزة الداخلية تأخذ منهما: الأجهزة الداخلية تتفق مع بعضها بدقة عالية، وهذا في أغلب الأحيان أهم من أن تتفق مع الساعة الذرية.
ومن أين يأتي السيرفر الأول؟ أغلب التوزيعات تستخدم مشروع NTP Pool، وهو آلاف السيرفرات التطوعية خلف أسماء مثل pool.ntp.org وأسماء خاصة بالتوزيعات، يعطي DNS عناوين مختلفة منها في كل مرة. وتوجد أيضاً سيرفرات من شركات كبيرة ومن هيئات وطنية للقياس في كثير من الدول، وأي منها يكفي لسيرفر عادي.
chrony أم systemd-timesyncd؟
على Linux اليوم ثلاثة برامج شائعة للمزامنة:
- systemd-timesyncd: عميل بسيط جداً يأتي مع systemd، يسأل سيرفراً واحداً في كل مرة ويضبط الساعة، ولا يخدم الوقت لغيره. وكان الخيار الافتراضي في Ubuntu حتى 25.04 وما زال في Debian.
- chrony: يجمع من عدة مصادر ويختار أفضلها، ويتعامل مع الشبكات المتقطعة والأجهزة التي تنام، ويحفظ معدل انحراف الساعة ليبدأ منه بعد الإقلاع، ويعمل كسيرفر وقت، ويدعم NTS. وهو الافتراضي في RHEL والتوزيعات المشابهة منذ سنوات، وبحسب توثيق Ubuntu Server أصبح الافتراضي في Ubuntu منذ 25.10 بدلاً من timesyncd، مع NTS مفعلاً، أما الأجهزة التي رقيت من إصدار أقدم فقد يبقى فيها timesyncd.
- ntpd: البرنامج المرجعي القديم، وما زال موجوداً، ولكن أغلب التوزيعات تركته لصالح chrony، وصفحة المقارنة في موقع chrony تشرح الفروق بالتفصيل.
والقاعدة المهمة: برنامج واحد فقط على كل جهاز. فإذا ثبت chrony على جهاز فيه timesyncd فإن حزمة chrony في Debian وUbuntu تعطل timesyncd، أما إذا ثبت شيئاً بيدك أو من مصدر آخر فتأكد بنفسك، لأن برنامجين يصححان نفس الساعة كل واحد بطريقته يجعلانها تتأرجح. وفي هذا المقال نستخدم chrony، لأنه الذي يعمل كسيرفر وكلاينت، ولأنه أصبح ما تجده على السيرفرات الجديدة.
تجهيز المختبر Lab Setup: لماذا VM وليس Container؟
في مقالات هذا المسار نشغل أغلب التجارب في Containers، ولكن الوقت حالة خاصة: كل الـ Containers على الجهاز تشارك نفس النواة، ولذلك تشارك نفس ساعة النظام. فلو أعطينا Container الصلاحية CAP_SYS_TIME وغير chrony فيه الساعة، لتغيرت ساعة الجهاز كله وكل Container آخر عليه. وصفحة time_namespaces(7) تقول صراحة إن مساحات الوقت في النواة لا تفصل الساعة CLOCK_REALTIME، أي ساعة الحائط التي تهمنا. لذلك احتجنا إلى جهاز له نواته وساعته، أي VM.
والجهاز الذي جربنا عليه لا يتيح KVM داخل Docker، فشغلنا QEMU داخل Container من Alpine بمحاكاة كاملة TCG، مع نواة Alpine للأجهزة الافتراضية وملف initramfs صغير فيه chrony وcurl وopenssl وoathtool، يقلع في ثوان ويشغل سيناريو واحداً ثم يطفئ نفسه. والسكربت التالي يبني النواة والـ initramfs، وهو مع باقي الملفات في مجلد المختبر:
#!/bin/sh
# runs inside alpine: builds /out/vmlinuz and /out/initrd.gz (an Alpine root with chrony, curl, openssl, oathtool)
set -e
apk add -q linux-virt cpio >/dev/null
mkdir -p /root/fs && cd /root/fs
apk -q --root /root/fs --initdb -X https://dl-cdn.alpinelinux.org/alpine/v3.22/main -X https://dl-cdn.alpinelinux.org/alpine/v3.22/community \
  --allow-untrusted add alpine-baselayout busybox busybox-binsh musl-utils chrony curl ca-certificates openssl oath-toolkit-oathtool iproute2 kmod tzdata >/dev/null
KV=$(ls /lib/modules); mkdir -p lib/modules/$KV/kernel/drivers
cp -a /lib/modules/$KV/modules.* lib/modules/$KV/
cp -a /lib/modules/$KV/kernel/drivers/net lib/modules/$KV/kernel/drivers/
cp -a /lib/modules/$KV/kernel/drivers/virtio lib/modules/$KV/kernel/drivers/ 2>/dev/null || true
mkdir -p lib/modules/$KV/kernel/net && cp -a /lib/modules/$KV/kernel/net/core lib/modules/$KV/kernel/net/
cp /in/init init; chmod 755 init; mkdir -p lab
for f in /in/*.sh; do case $f in */build.sh|*/run-vm.sh) ;; *) cp "$f" lab/ ;; esac; done
cp /in/*.conf etc/
find . | cpio -o -H newc 2>/dev/null | gzip -1 > /out/initrd.gz
cp /boot/vmlinuz-virt /out/vmlinuz
ls -l /out; echo kernel $KV
وسيرفر الوقت Container عادي من Alpine فيه chrony، يأخذ الوقت من NTP Pool ويخدمه للشبكة الداخلية. ولأنه لا يملك ولا يجب أن يملك صلاحية تغيير ساعة Docker المشتركة، شغلناه بالخيار -x الذي يجعل chrony يقيس ويخدم دون أن يلمس ساعة النظام. وهذا ملف إعداده:
# upstream: four servers from the public NTP pool
pool pool.ntp.org iburst maxsources 4
# serve time to the lab networks
allow 10.62.0.0/24
allow 172.16.0.0/12
# keep serving (at a high stratum) if the upstream servers are lost
local stratum 10
driftfile /var/lib/chrony/chrony.drift
في الإعداد أعلاه لاحظ التالي:
- السطر
poolيسأل DNS عن الاسم ويستخدم حتى 4 عناوين منه، والخيارiburstيرسل عدة طلبات سريعة عند البدء فيتزامن خلال ثوان بدلاً من دقائق. - السطر
allowهو ما يحول chrony من كلاينت إلى سيرفر، فبدونه لا يجيب على أي جهاز آخر، وهذا الافتراضي الآمن. - السطر
local stratum 10يجعله يستمر في خدمة الوقت من ساعته الخاصة إذا فقد كل مصادره، برقم طبقة عال حتى يفضل الكلاينت أي مصدر آخر عليه. وهذا مفيد في شبكة معزولة، وخطير إذا نسيته على سيرفر ساعته خاطئة، كما سوف نرى في الأخطاء الشائعة.
وإعداد الكلاينت في الـ VM:
# the lab VM: one server on the lab network
server 10.62.0.10 iburst
# step the clock if it is more than 1 second off, but only in the first 3 updates
makestep 1 3
driftfile /var/lib/chrony/chrony.drift
والسطر makestep هو موضوع قسم كامل بعد قليل. وكل التوجيهات في توثيق chrony.conf.
قراءة chronyc sources وchronyc tracking
بعد دقيقتين ونصف من تشغيل chrony في الـ VM، هذه أوامر الفحص الثلاثة التي تحتاجها، وكلها من chronyc:
$ chronyc -n sources -v

  .-- Source mode  '^' = server, '=' = peer, '#' = local clock.
 / .- Source state '*' = current best, '+' = combined, '-' = not combined,
| /             'x' = may be in error, '~' = too variable, '?' = unusable.
||                                                 .- xxxx [ yyyy ] +/- zzzz
||      Reachability register (octal) -.           |  xxxx = adjusted offset,
||      Log2(Polling interval) --.      |          |  yyyy = measured offset,
||                                \     |          |  zzzz = estimated error.
||                                 |    |           \
MS Name/IP address         Stratum Poll Reach LastRx Last sample
===============================================================================
^* 10.62.0.10                    2   6    77    14    -52us[ -192us] +/-   63ms
$ chronyc -n sourcestats
Name/IP Address            NP  NR  Span  Frequency  Freq Skew  Offset  Std Dev
==============================================================================
10.62.0.10                  6   5   136     -0.038     28.457   -545ns   397us
في المخرج أعلاه لاحظ التالي:
- العلامة
^*تعني أن هذا سيرفر وأنه المصدر المختار الآن، وهذا أول ما تبحث عنه. أما^?فتعني أن المصدر غير صالح أو لا يجيب، و^xأن chrony يعتقد أن ساعته خاطئة لأنها تخالف المصادر الأخرى. - العمود
Pollقيمته 6، وهو أس العدد 2، أي سؤال كل 64 ثانية، ويكبر chrony هذا الفاصل وحده حتى 1024 ثانية عندما تستقر الساعة. - العمود
Reachسجل بالنظام الثماني لآخر 8 محاولات، و77تعني أن آخر ست محاولات نجحت، لأننا بدأنا قبل قليل، وفي سيرفر مستقر سوف ترى377، أي ثماني محاولات ناجحة من ثمانية. فإذا رأيت قيمة مثل12أو0فبعض الطلبات أو كلها لا تصل، والسبب غالباً جدار ناري يمنع UDP 123. - العمود الأخير يعطي الفرق المصحح والفرق المقاس بين القوسين، ثم
+/- 63msوهو أقصى خطأ يقدره chrony لهذا القياس. - والأمر
sourcestatsيعرض ما تعلمه chrony من القياسات: عدد النقاطNP، والمدة التي تغطيهاSpanبالثواني، والانحراف المتبقي، والانحراف المعياري للقياسات.
والأمر الأهم هو chronyc tracking، وهذا مخرجه في نفس اللحظة:
$ chronyc tracking
Reference ID    : 0A3E000A (lnxc-ntp.lnxc-time)
Stratum         : 3
Ref time (UTC)  : Mon Nov 16 09:15:15 2026
System time     : 0.000162244 seconds slow of NTP time
Last offset     : -0.000140517 seconds
RMS offset      : 0.030210426 seconds
Frequency       : 481.464 ppm fast
Residual freq   : -0.038 ppm
Skew            : 30.668 ppm
Root delay      : 0.061019424 seconds
Root dispersion : 0.032480299 seconds
Update interval : 65.2 seconds
Leap status     : Normal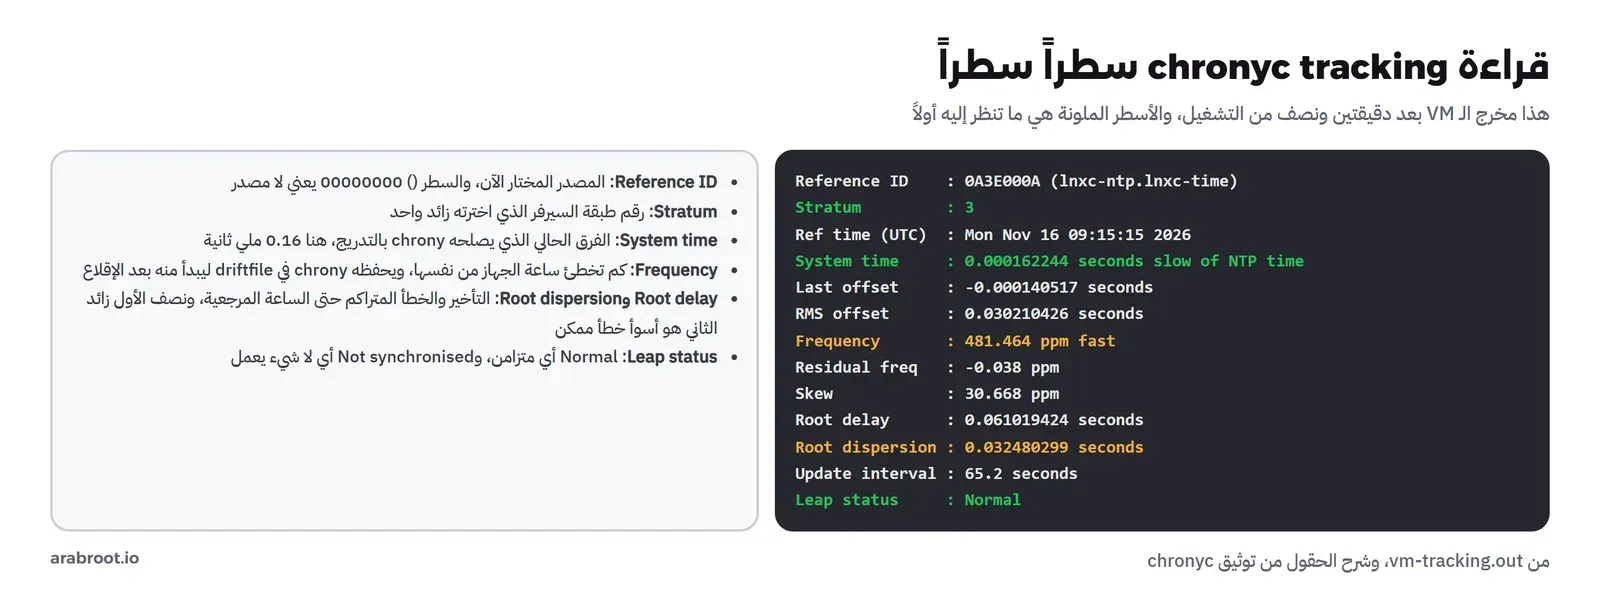
في المخرج أعلاه لاحظ التالي:
Stratum : 3لأن السيرفر طبقة 2، فالـ VM طبقة 3.System timeهو الفرق الحالي بين ساعة النظام والوقت الذي يعتقد chrony أنه صحيح، و0.16 ملي ثانية هنا ممتاز. وهذا الفرق ما زال chrony يصححه بالتدريج.Frequency : 481.464 ppm fastهو أهم ما تعلمه chrony: ساعة هذا الجهاز تسبق بـ 481 جزءاً من المليون، أي قرابة 42 ثانية في اليوم لو تركت وحدها، وchrony يعوض ذلك باستمرار. والرقم كبير لأن الـ VM بمحاكاة كاملة، وهذه المرة كان مصدر النبضات HPET، وفي القياس الأول كان TSC بنتيجة مختلفة. ويحفظ chrony هذه القيمة فيdriftfileليبدأ منها في الإقلاع التالي، ولهذا رأينا في السجل عند أول تشغيل الرسالةCould not read valid frequency and skew from driftfile، لأن الملف لم يكن موجوداً بعد.Root delayوRoot dispersionهما التأخير والخطأ المتراكمان على طول السلسلة حتى الساعة المرجعية، وأسوأ خطأ ممكن في ساعتك هو نصف الأول زائد الثاني، وهنا قرابة 63 ملي ثانية، وهو نفس الرقم الذي ظهر فيsources.Leap status : Normalتعني أن الساعة متزامنة، أماNot synchronisedفتعني أن لا شيء يعمل، وهو الشكل الذي عرضناه في مقال التاريخ والوقت.
وعلى جانب السيرفر عندك أمران مفيدان: chronyc clients يعرض من يسأل ومتى، وchronyc serverstats يعرض عدد الطلبات، وهذا ما أعطاه سيرفر المختبر:
$ chronyc -n clients
Hostname                      NTP   Drop Int IntL Last     Cmd   Drop Int  Last
===============================================================================
10.62.0.2                      46      0   5   -    16       0      0   -     -
$ chronyc -n sources
MS Name/IP address         Stratum Poll Reach LastRx Last sample
===============================================================================
^* 212.138.170.134               1   6    12   276  +5343us[+5659us] +/-   74ms
$ chronyc tracking
Reference ID    : D48AAA86 (212.138.170.134)
Stratum         : 2
Ref time (UTC)  : Mon Nov 16 09:08:44 2026
System time     : 0.494890094 seconds fast of NTP time
...
وهنا ثلاث ملاحظات من الواقع وليس من الكتب. الكلاينت 10.62.0.2 هو الـ Container الذي يشغل QEMU، لأن الـ VM تخرج إلى الشبكة من خلاله. وعمود Reach للسيرفر الخارجي 12، أي أن أغلب الطلبات إلى الإنترنت ضاعت، ومن الأربعة التي طلبناها من الـ Pool لم يبق إلا واحد، وهذا شكل شبكة تفقد حزم UDP. والملاحظة الأهم: السطر System time : 0.494890094 seconds fast يقول إن ساعة Docker على الجهاز الذي جربنا عليه كانت تسبق الوقت الصحيح بنصف ثانية تقريباً، ولأن chrony هنا يعمل بـ -x فهو يرى الفرق ولا يصححه. فهذا سيرفر وقت يعرف أن ساعته خاطئة، وهو السبب في القاعدة: سيرفر الوقت يجب أن يملك ساعته ويصححها، ولا يعمل كذلك في Container على ساعة لا يتحكم بها في الإنتاج.
الساعة الخاطئة: التصحيح الفوري Step أم التدريج Slew؟
عندما يكتشف chrony أن الساعة خاطئة، عنده طريقتان لتصحيحها. الأولى أن يضبطها على القيمة الصحيحة مرة واحدة، أي Step، فتتحرك الساعة إلى الأمام أو إلى الخلف فجأة. والثانية أن يجعل الساعة تمشي أسرع أو أبطأ قليلاً حتى يختفي الفرق، أي Slew، فلا تتحرك الساعة فجأة أبداً ولا ترجع إلى الخلف. والتدريج هو الأسلم للبرامج، لأن كثيراً منها يفترض أن الوقت لا يرجع: مدة محسوبة بين وقتين قد تخرج سالبة، وسجل يظهر فيه سطر قبل الذي سبقه، ومهمة مجدولة تتكرر. ولكن للتدريج حداً: أقصى سرعة يغير بها chrony الساعة هي maxslewrate، وقيمتها الافتراضية 83333 ppm، أي جزء من 12، كما في توثيق chrony.conf. وهذا يعني أن تصحيح ثانية واحدة يأخذ 12 ثانية، وتصحيح خمس دقائق يأخذ ساعة كاملة.
ولنرى الطريقتين جربنا ثلاثة سيناريوهات على نفس الـ VM. في الأول أرجعنا الساعة خمس دقائق قبل تشغيل chrony بإعداد makestep 1 3:
$ date -u   (the clock was set back 5 minutes)
Mon Nov 16 08:58:21 UTC 2026
$ chronyd -f /etc/client.conf -l /var/log/chrony/chronyd.log
$ cat /var/log/chrony/chronyd.log
2026-11-16T08:58:21Z chronyd version 4.6.1 starting (+CMDMON +NTP +REFCLOCK +RTC +PRIVDROP +SCFILTER +SIGND +ASYNCDNS +NTS +SECHASH +IPV6 -DEBUG)
2026-11-16T08:58:22Z Could not read valid frequency and skew from driftfile /var/lib/chrony/chrony.drift
2026-11-16T08:58:27Z Selected source 10.62.0.10
2026-11-16T08:58:27Z System clock wrong by 300.873064 seconds
2026-11-16T09:03:28Z System clock was stepped by 300.873064 seconds
$ date -u
Mon Nov 16 09:03:38 UTC 2026
بعد 6 ثوان من التشغيل اختار chrony المصدر، ووجد الساعة متأخرة 300.87 ثانية، وضبطها فوراً، ولاحظ أن الأسطر في نفس السجل انتقل وقتها من 08:58:27 إلى 09:03:28، وهذا بالضبط ما يحدث لأي سجل في التطبيقات أثناء التصحيح الفوري. وفي السيناريو الثاني جعلنا الساعة تسبق قليلاً، واستخدمنا إعداداً بلا makestep، وطبعنا سطر System time كل 10 ثوان:
$ chronyd -f /etc/client-slew.conf -l /var/log/chrony/chronyd.log   (clock 3 seconds fast, no makestep)
t+10s  System time     : 1.114920616 seconds fast of NTP time   Frequency       : 0.000 ppm slow
t+20s  System time     : 0.163393334 seconds fast of NTP time   Frequency       : 0.000 ppm slow
t+30s  System time     : 0.000000185 seconds fast of NTP time   Frequency       : 0.000 ppm slow
...
$ cat /var/log/chrony/chronyd.log
2026-11-16T09:04:09Z Selected source 10.62.0.10
2026-11-16T09:04:09Z System clock wrong by -1.639943 seconds
وهنا ملاحظة صادقة: أردنا أن تسبق الساعة 3 ثوان، ولكن chrony وجدها تسبق 1.64 ثانية فقط، لأن الأمر date يضبط الثواني بأرقام صحيحة، والـ VM بدأت أصلاً بفرق عن السيرفر كما رأينا في قياس الانحراف. والمهم ما حدث بعد ذلك: لا تصحيح فوري، والفرق نزل من 1.11 ثانية إلى 0.16 في قرابة 10 ثوان ثم اختفى، أي أن الساعة مشت أبطأ من الوقت الحقيقي بنسبة قريبة من الحد الأقصى حتى لحقها الوقت. وفي السيناريو الثالث جمعنا الأسوأ: خمس دقائق بلا makestep:
$ cat /var/log/chrony/chronyd.log
2026-11-16T09:01:00Z Selected source 10.62.0.10
2026-11-16T09:01:00Z System clock wrong by 299.498075 seconds
$ chronyc tracking
...
System time     : 297.502532959 seconds slow of NTP time
...
$ chronyc tracking | grep "System time"   (30 seconds later)
System time     : 295.168273926 seconds slow of NTP time
$ chronyc makestep
200 OK
$ chronyc tracking | grep "System time"
System time     : 0.000000021 seconds slow of NTP time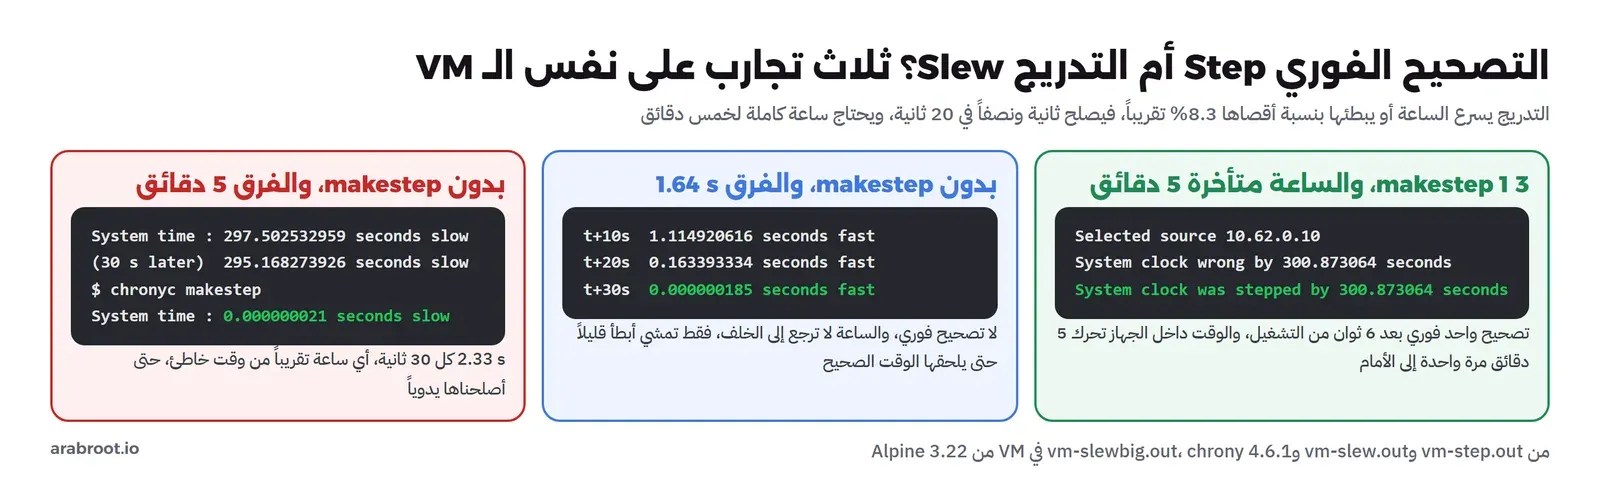
في المخرج أعلاه لاحظ التالي:
- في 30 ثانية نزل الفرق 2.33 ثانية فقط، وهذا 7.8% تقريباً، قريب من الحد الأقصى 1/12. فبهذه السرعة كانت الساعة سوف تبقى خاطئة قرابة ساعة، وكل ما يعتمد عليها خلال تلك الساعة يعمل بوقت خاطئ.
- الأمر
chronyc makestepيطلب تصحيحاً فورياً الآن مهما كان الإعداد، وهو ما تفعله يدوياً عندما تعرف أن الساعة بعيدة وأن التصحيح الفوري لن يضر، مثل لحظة بعد الإقلاع وقبل تشغيل التطبيقات.
ومن هنا يأتي الإعداد الشائع makestep 1 3: إذا كان الفرق أكثر من ثانية واحدة في أول ثلاثة تحديثات بعد التشغيل، فصحح فوراً، وبعد ذلك بالتدريج فقط. والمنطق أن الفرق الكبير يأتي عادة عند الإقلاع، حين لم تبدأ التطبيقات بعد وتصحيح الساعة فوراً لا يضر أحداً، أما بعد ذلك فأي فرق يظهر يكون صغيراً، وتصحيحه بالتدريج أسلم. وفي الحالات التي تتوقف فيها الـ VM ساعات ثم تكمل، قد ترى من يكتب makestep 1 -1 أي التصحيح الفوري دائماً، وهذا قرار واع بأن تقبل تحرك الساعة فجأة في مقابل ألا تبقى خاطئة ساعة كاملة.
وللحالات التي تحتاج فيها إلى ضبط الساعة مرة واحدة دون تشغيل chrony كخدمة، مثل سكربت إقلاع أو جهاز يبدأ بساعة بعيدة جداً، استخدم chronyd -q كما في توثيق chronyd، وهو بديل الأمر القديم ntpdate، وسوف نراه بعد قليل يصحح فرق شهرين ونصف.
timedatectl والمنطقة الزمنية
الأمر timedatectl هو الواجهة التي تعطيها systemd للوقت، ويعرض حالة المزامنة والمنطقة الزمنية في مكان واحد. وهذا مخرجه في Container من Debian يعمل فيه systemd:
$ timedatectl
               Local time: Mon 2026-11-16 09:01:54 UTC
           Universal time: Mon 2026-11-16 09:01:54 UTC
                 RTC time: n/a
                Time zone: Etc/UTC (UTC, +0000)
System clock synchronized: yes
              NTP service: n/a
          RTC in local TZ: no
$ timedatectl set-timezone Asia/Riyadh
$ timedatectl
               Local time: Mon 2026-11-16 12:01:55 +03
           Universal time: Mon 2026-11-16 09:01:55 UTC
                 RTC time: n/a
                Time zone: Asia/Riyadh (+03, +0300)
System clock synchronized: yes
              NTP service: n/a
          RTC in local TZ: no
$ ls -l /etc/localtime
lrwxrwxrwx 1 root root 33 Nov 16 12:01 /etc/localtime -> ../usr/share/zoneinfo/Asia/Riyadh
$ timedatectl set-ntp true
Failed to set ntp: NTP not supported
في المخرج أعلاه لاحظ التالي:
- تغيير المنطقة الزمنية لم يغير الوقت نفسه:
Universal timeبقي كما هو، وتغيرت طريقة العرض فقط، وكل ما فعله الأمر أنه غير الرابط/etc/localtime. فالمنطقة الزمنية إعداد عرض، والساعة في النواة دائماً UTC، ولذلك ننصح أن يبقى السيرفر على UTC ويحول التطبيق للمستخدم، كما فصلنا في مقال التاريخ والوقت. System clock synchronized: yesرغم أنه لا يوجد أي برنامج مزامنة في الـ Container، لأن هذا السطر يقرأ علامة في النواة، والنواة مشتركة مع الجهاز الذي يزامن ساعته بنفسه. وهذا دليل آخر على أن الـ Container لا يملك ساعة.NTP service: n/aوNTP not supportedلأن timedatectl لا يجد برنامج مزامنة يعرفه. وعلى سيرفر فيه chrony أو timesyncd سوف ترىactive، والأمرtimedatectl set-ntpيشغل أو يوقف ذلك البرنامج. أما إعدادات chrony نفسها فمكانهاchronycوملف chrony.conf، لا timedatectl.
ماذا يتعطل عندما يختل الوقت؟
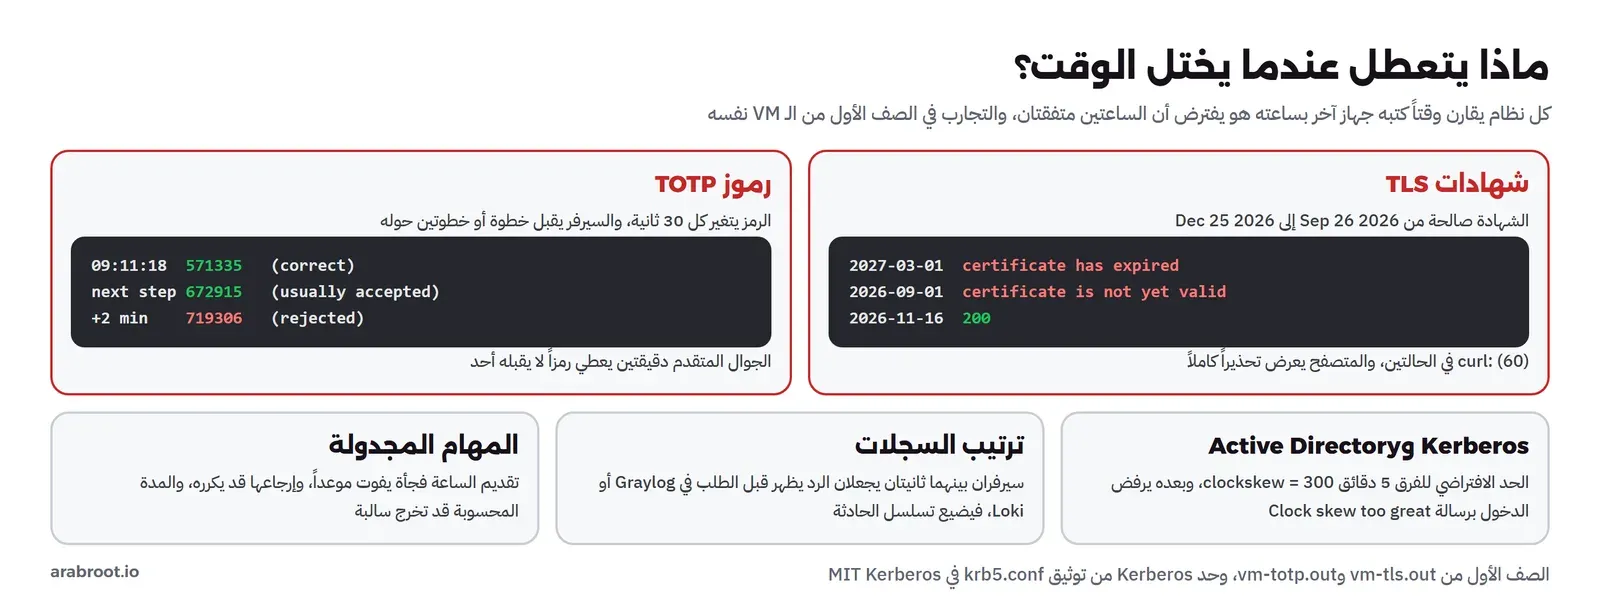
كل نظام يقارن وقتاً كتبه جهاز آخر بساعته هو يفترض أن الساعتين متفقتان. وعندما لا تتفقان تظهر أعطال لا يبدو أن لها علاقة بالوقت، ولهذا تأخذ وقتاً في التشخيص. وهذه الحالات التي جربنا منها اثنتين على الـ VM نفسها:
شهادات TLS
كل شهادة TLS فيها تاريخ بداية notBefore وتاريخ نهاية notAfter، كما في RFC 5280، والكلاينت يقارنهما بساعته هو. وشهادة موقعنا التي رأيناها في مقال أوامر الشبكة صالحة من 26 سبتمبر إلى 25 ديسمبر 2026. فضبطنا ساعة الـ VM على مارس 2027 ثم على سبتمبر 2026 وجربنا الاتصال، ثم صححناها بالأمر chronyd -q:
date -s "2027-03-01 10:00:00"
curl -sS -o /dev/null https://arabroot.io/
openssl s_client -connect arabroot.io:443 -servername arabroot.io </dev/null 2>/dev/null | grep -E "Verify return|verify error"
date -s "2026-09-01 10:00:00"
curl -sS -o /dev/null https://arabroot.io/
chronyd -q "server 10.62.0.10 iburst"
curl -sS -o /dev/null -w "%{http_code}\n" https://arabroot.io/
والمخرج سوف يكون كما يلي:
$ date -u
Mon Mar  1 10:00:00 UTC 2027
$ curl -sS -o /dev/null https://arabroot.io/
curl: (60) SSL certificate problem: certificate has expired
More details here: https://curl.se/docs/sslcerts.html

curl failed to verify the legitimacy of the server and therefore could not
establish a secure connection to it. To learn more about this situation and
how to fix it, please visit the webpage mentioned above.
exit=60
$ openssl s_client -connect arabroot.io:443 -servername arabroot.io </dev/null 2>/dev/null | grep -E "Verify return|verify error"
Verify return code: 10 (certificate has expired)
$ date -u
Tue Sep  1 10:00:00 UTC 2026
$ curl -sS -o /dev/null https://arabroot.io/
curl: (60) SSL certificate problem: certificate is not yet valid
...
$ chronyd -q "server 10.62.0.10 iburst"
2026-09-01T10:00:03Z chronyd version 4.6.1 starting (+CMDMON +NTP +REFCLOCK +RTC +PRIVDROP +SCFILTER +SIGND +ASYNCDNS +NTS +SECHASH +IPV6 -DEBUG)
2026-09-01T10:00:07Z System clock wrong by 6563262.035094 seconds (step)
2026-11-16T09:07:49Z chronyd exiting
$ date -u
Mon Nov 16 09:07:49 UTC 2026
$ curl -sS -o /dev/null -w "%{http_code}\n" https://arabroot.io/
200
في المخرج أعلاه لاحظ التالي:
- الشهادة لم تتغير ولم ينته أي شيء في الموقع، والذي تغير هو ساعة الكلاينت فقط، ومع ذلك تقول الرسالة إن الشهادة منتهية. وهذا يحدث في الواقع مع أجهزة تبدأ بعد انقطاع طويل للكهرباء وبطارية RTC فارغة، فتبدأ الساعة من تاريخ قديم، ويفشل كل اتصال HTTPS، بما فيه الاتصال الذي يحتاجه الجهاز ليحدث نفسه.
- الرسالة الثانية
certificate is not yet validهي المؤشر الأوضح على ساعة متأخرة، لأن الشهادات الصادرة حديثاً لا تظهر عادة بهذه الرسالة إلا إذا كانت ساعتك في الماضي. - الأمر
chronyd -qصحح فرق 6563262 ثانية، أي قرابة 76 يوماً، في 4 ثوان وخرج، ورجع الاتصال 200. ولاحظ أن chrony في الوضع العادي يرفض بإعدادmakestep 1 3أن يصحح فوراً بعد التحديثات الثلاثة الأولى، فإذا وصلت الساعة إلى هذا البعد والخدمة تعمل منذ مدة، فاستخدمchronyc makestep.
ولهذا السبب تحاول بعض الأنظمة أن تحمي نفسها: فمتصفح Chrome مثلاً يعرض رسالة خاصة تقول «ساعتك متأخرة» بدلاً من تحذير الشهادة العام عندما يكتشف ذلك، وsystemd-timesyncd يحفظ آخر وقت معروف على القرص حتى لا ترجع الساعة إلى الوراء كثيراً بعد الإقلاع، ويذكر توثيق Ubuntu أن chrony فيه يحفظ تحديثات الوقت محلياً للسبب نفسه.
رموز TOTP
رموز التحقق الثنائي التي تأتي من تطبيقات مثل Google Authenticator مبنية على TOTP في RFC 6238: الرمز يحسب من مفتاح سري مشترك ومن رقم الفترة الحالية، والفترة عادة 30 ثانية تبدأ من 1 يناير 1970. فالجوال والسيرفر يحسبان الرمز كل واحد بساعته، ويتفقان فقط إذا كانت الساعتان في نفس الفترة. وجربنا ذلك بالأداة oathtool ومفتاح تجريبي:
$ date -u; oathtool --totp -b -v $K | tail -3   (correct clock)
Mon Nov 16 09:11:18 UTC 2026
Step size (seconds): 30
Start time: 1970-01-01 00:00:00 UTC (0)
Current time: 2026-11-16 09:11:18 UTC (1794820278)
Counter: 0x390E48E (59827342)

571335
$ oathtool --totp -b -w 1 $K   (what a server accepts: the current step and one after; most accept one before too)
571335
672915
$ date -u; oathtool --totp -b $K   (the phone is 2 minutes fast)
Mon Nov 16 09:13:18 UTC 2026
719306
والسيرفر عادة يقبل الفترة الحالية وفترة واحدة قبلها أو بعدها، والـ RFC نفسه ينصح بألا تزيد النافذة عن فترة واحدة للتأخير في الشبكة، فيقبل فرقاً في حدود 30 إلى 60 ثانية. أما الجوال الذي يسبق دقيقتين فيعطي رمزاً من فترة بعيدة، 719306 بدلاً من 571335، فيرفضه السيرفر في كل مرة. والعكس أخطر لأنه أصعب في التشخيص: إذا كانت ساعة السيرفر هي الخاطئة فكل المستخدمين يفشلون معاً، ويبدو الأمر كأن خدمة الدخول معطلة. وقد شرحنا التحقق الثنائي وطرقه في مقال المصادقة الثنائية 2FA وMFA.
Kerberos والسجلات والمهام المجدولة
بروتوكول Kerberos الذي يقوم عليه الدخول في Active Directory وSamba AD وFreeIPA يضع وقتاً في كل تذكرة Ticket ليمنع إعادة استخدامها، ويرفض أي رسالة يختلف وقتها عن ساعة السيرفر بأكثر من حد معين. والحد الافتراضي في MIT Kerberos هو 300 ثانية، أي 5 دقائق، كما في توثيق krb5.conf. فإذا ابتعدت ساعة جهاز أكثر من خمس دقائق عن Domain Controller فشل الدخول برسالة فيها Clock skew too great، ولهذا تجعل الأدلة الرسمية لكل هذه الأنظمة سيرفر الدليل هو مصدر الوقت للأجهزة المنضمة إليه. وقد بنينا مثل هذا الدليل في مقال بديل Active Directory مع Samba AD DC.
والسجلات أقل وضوحاً وأكثر إزعاجاً: عندما تجمع سجلات عدة سيرفرات في نظام مركزي، فإنه يرتبها بالوقت المكتوب في كل سطر. فإذا كانت ساعة سيرفر قاعدة البيانات تسبق ساعة سيرفر التطبيق بثانيتين، فسوف ترى في Graylog أو Loki الخطأ في قاعدة البيانات قبل الطلب الذي سببه، وتبني تحليلاً كاملاً على ترتيب خاطئ. وفي التحقيق الأمني هذا أسوأ، لأن الخط الزمني للحادثة هو أهم ما تبنيه، وقد شرحنا ذلك في مقال الخط الزمني للحادث مع Plaso وTimesketch.
والمهام المجدولة تتأثر بالتصحيح الفوري نفسه وليس فقط بالساعة الخاطئة: تقديم الساعة دقائق قد يفوت موعداً لمهمة في cron، وإرجاعها قد يكرره، وقد رأينا في مقال المهام المجدولة كيف تتعامل cron والمؤقتات مع المواعيد. وأخيراً قصة موثقة توضح خطر الوقت الذي يرجع إلى الوراء: في أول يوم من 2017 أضيفت ثانية كبيسة Leap Second إلى الوقت العالمي، فرأى كود في Cloudflare الوقت يرجع، وحسب مدة سالبة لم يتوقعها أحد، فتعطلت بعض طلبات DNS عندهم. والتفاصيل في تقرير Cloudflare عن الحادثة، والدرس الذي خرجوا به يخص كل مبرمج: لقياس المدد استخدم ساعة لا ترجع إلى الخلف، أي الساعة الرتيبة Monotonic Clock، وليس ساعة الحائط.
تأمين الوقت: NTS والجدار الناري
رسائل NTP التقليدية غير موقعة، فمن يستطيع أن يقف في الطريق بين جهازك وسيرفر الوقت يستطيع أن يرسل لك وقتاً خاطئاً، وأن يجعل كل الشهادات المنتهية تبدو صالحة أو العكس. والحل الحديث هو Network Time Security أو NTS الموصوف في RFC 8915، حيث يبدأ الكلاينت باتصال TLS مع السيرفر ليتفقا على مفاتيح، ثم توقع كل رسائل NTP بها. وchrony يدعمه منذ الإصدار 4، والسطر في الإعداد يصبح مثل server time.example.com iburst nts، وUbuntu منذ 25.10 يفعله افتراضياً مع سيرفرات NTS خاصة به، كما في دليل chrony في Ubuntu. ولاحظ أن NTS يحتاج إلى ساعة صحيحة تقريباً ليتحقق من شهادة السيرفر، فإذا بدأ الجهاز بساعة في سنة أخرى فشل NTS نفسه، وهذا سبب آخر لأهمية حفظ آخر وقت معروف.
وفي الجدار الناري تحتاج المزامنة إلى UDP 123 خارجاً، ومع NTS إلى TCP 4460 لمرحلة الاتفاق على المفاتيح. وإذا كان السيرفر نفسه سيرفر وقت لشبكتك، فافتح UDP 123 داخلاً من شبكتك فقط، ولا تجعله مفتوحاً للإنترنت دون حاجة، لأن سيرفرات NTP المفتوحة استخدمت في هجمات تضخيم معروفة.
السحابة والأجهزة الافتراضية: مصدر الوقت الأقرب
إذا كان سيرفرك VM عند مزود سحابي كبير، فالمزود يعطيك غالباً مصدر وقت أقرب وأدق من أي سيرفر على الإنترنت، وصور التوزيعات الرسمية عنده مضبوطة عليه مسبقاً. ففي AWS توجد خدمة Amazon Time Sync على العنوان المحلي 169.254.169.123 داخل كل شبكة، كما في توثيق EC2، وفي Google Cloud يأخذ كل جهاز الوقت من metadata.google.internal كما في توثيق Compute Engine، وفي Azure تعطي المنصة ساعة المضيف للـ VM كجهاز PTP في /dev/ptp يقرؤه chrony مباشرة، كما في توثيق Azure. فقبل أن تغير إعداد chrony على سيرفر سحابي، انظر ماذا وضع المزود فيه، والسبب أنك قد تستبدل مصدراً على بعد ملي ثانية بمصدر عبر الإنترنت.
وتوجد نقطة دقيقة هنا: مصادر الوقت في AWS وGoogle «تنشر» الثانية الكبيسة على ساعات طويلة Leap Smearing بدلاً من إضافتها دفعة واحدة، والسيرفرات العادية في NTP Pool تضيفها كما هي. فلا تخلط النوعين في إعداد chrony واحد، لأنهما يختلفان بما يصل إلى نصف ثانية في يوم الثانية الكبيسة، فلا يعرف chrony أيهما يصدق، وهذا ما أشرنا إليه في مقال التاريخ والوقت.
أما في سيرفرك الخاص مع Proxmox أو غيره، فاجعل المضيف نفسه متزامناً، واجعل كل VM تشغل chrony أيضاً، ولا تعتمد على أن الـ VM تأخذ الوقت من المضيف وحدها، لأن ما تأخذه عند الإقلاع وعند الاستعادة لا يبقى صحيحاً مع الانحراف، كما رأينا في أول هذا المقال. وبعد استعادة Snapshot قديم أو نقل VM توقفت مدة طويلة، انظر إلى chronyc tracking قبل أي شيء آخر، فقد تكون الساعة متأخرة بالقدر الذي توقفت فيه.
مراقبة المزامنة
أغلب مشاكل الوقت لا تبدأ في يوم واحد: سيرفر فقد مصادره بعد تغيير في الجدار الناري، وبقي يعمل بساعته وحدها، ويبتعد بضع ثوان في اليوم، ولا يلاحظ أحد حتى يتجاوز حد Kerberos أو تختلط السجلات. لذلك أضف المزامنة إلى ما تراقبه مثل القرص والذاكرة. والطريقة الأبسط إذا كنت تستخدم Prometheus هي node_exporter، الذي يقرأ في المجمع timex حالة ساعة النواة من استدعاء adjtimex، ومنه رقم الفرق وعلامة «متزامن»، فتكتب تنبيهاً إذا تجاوز الفرق مثلاً 100 ملي ثانية أو إذا لم تعد الساعة متزامنة لعشر دقائق. وإذا لم يكن عندك Prometheus، فسكربت صغير يقرأ chronyc tracking ويتحقق من Leap status وقيمة System time ويعمل من مؤقت systemd كاف لسيرفر أو اثنين، وقد شرحنا ماذا تراقب عموماً في مقال دليل المراقبة Monitoring.
أخطاء شائعة
- تشغيل برنامجين للمزامنة على نفس الجهاز، مثل chrony وtimesyncd معاً، فيصحح كل منهما الساعة بطريقته.
- الاعتماد على Container ليصحح الوقت: الـ Container يشارك ساعة الجهاز، والذي يجب أن يزامن هو الجهاز نفسه.
- تحويل السيرفر إلى سيرفر وقت بـ
allowوlocal stratumدون التأكد أن ساعته متزامنة فعلاً، فيوزع وقتاً خاطئاً على كل الشبكة بثقة. - جدار ناري يسقط UDP 123: ترى
^?وReach 0فيchronyc sources، أو قيماً مثل12تعني فقداً كبيراً. - حذف
makestepمن الإعداد لأن «التصحيح الفوري خطر»، فتبقى الساعة خاطئة ساعة كاملة بعد كل إقلاع يبدأ بفرق كبير. - تغيير المنطقة الزمنية لتصحيح الوقت: المنطقة تغير العرض فقط، والساعة الخاطئة تبقى خاطئة.
- الحكم بأن شهادة TLS منتهية قبل أن تنظر إلى
date -uعلى الجهاز الذي ظهرت فيه الرسالة. - Domain Controller أو سيرفر Kerberos بلا مصدر وقت موثوق، فيبتعد ببطء حتى يتجاوز 5 دقائق عن أجهزة أخرى.
- قياس المدد في الكود بساعة الحائط بدلاً من الساعة الرتيبة، فتخرج مدة سالبة يوم يصحح NTP الساعة.
- عدم مراقبة المزامنة: سيرفر فقد مصادره منذ شهر يبدو سليماً حتى يتجاوز الفرق حداً ما.
قائمة تحقق Checklist لكل سيرفر
- برنامج مزامنة واحد يعمل، و
timedatectlيعرضSystem clock synchronized: yesوNTP service: active. chronyc sourcesفيه مصدر واحد على الأقل بالعلامة^*، والأفضل ثلاثة مصادر أو أكثر حتى يكشف chrony المصدر الخاطئ.chronyc trackingيعرضLeap status : NormalوفرقSystem timeبالملي ثانية أو أقل.makestepموجود في الإعداد، وdriftfileفي مكان يبقى بعد الإقلاع.- السيرفر على UTC، والتحويل إلى المنطقة المحلية في التطبيق وعند العرض.
- الأجهزة الداخلية تأخذ الوقت من سيرفر أو اثنين داخل الشبكة، وهذه تأخذ من مصادر خارجية موثوقة، مع NTS حيث يمكن.
- UDP 123 مفتوح خارجاً، وداخلاً من شبكتك فقط إذا كان الجهاز سيرفر وقت.
- Domain Controllers وسيرفرات Kerberos مصدر الوقت للأجهزة المنضمة إليها.
- المراقبة تنبهك إذا تجاوز الفرق حداً تختاره، أو إذا لم يبق مصدر متاح.
حذف المختبر Cleanup
الـ VM تطفئ نفسها بعد كل سيناريو، ويبقى حذف السيرفر والشبكة والـ Images:
docker rm -f lnxc-ntp
docker network rm lnxc-time
docker rmi lnxc-ntp:1 lnxc-qemu:1
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- كل ساعة تنحرف وحدها، والـ VM في المختبر ابتعدت 15 ملي ثانية في دقيقتين ونصف دون مزامنة.
- NTP يحسب الفرق من أربعة أوقات ويفترض طريقاً متماثلاً، ورقم الطبقة يعني عدد الخطوات وليس الدقة.
- الـ Container يشارك ساعة الجهاز، لذلك جربنا على VM، ووجدنا ساعة Docker نفسها تسبق بنصف ثانية.
- مع
makestep 1 3صحح chrony خمس دقائق فوراً بعد 6 ثوان، وبدونه كان يحتاج ساعة كاملة بسرعة 1/12. - التدريج أصلح 1.64 ثانية خلال 20 ثانية دون أن ترجع الساعة إلى الخلف.
- الساعة في 2027 جعلت شهادة صالحة «منتهية»، وفي سبتمبر 2026 «لم تبدأ»، و
chronyd -qصحح 76 يوماً وأرجع 200. - جوال يسبق دقيقتين أعطى رمز TOTP مرفوضاً، وKerberos يرفض بعد 5 دقائق فرق.
- NTS يوقع رسائل الوقت، وUbuntu يفعله افتراضياً منذ 25.10.
وهذه مقالات مرتبطة:
 دليلالتاريخ والوقت للمطورين ومديري الأنظمةلماذا يتأخر التقرير ثلاث ساعات ولا تعمل المهمة المجدولة ليلة تغيير التوقيت، وكيف تضبط الوقت في السيرفر والكود.
 دليلالمهام المجدولة: Cron أم systemd Timers؟نشغل نفس المهمة من cron ومن مؤقت systemd ونرى لماذا تفشل مهام cron بصمت بسبب PATH والبريد والعلامة %، وكيف تعوض المؤقتات موعداً فات.
 دليلالشهادات الرقمية TLS للمبتدئين وصيغ ملفاتهاكيف يعرف المتصفح أنه يتحدث مع الموقع الحقيقي، وماذا يوجد داخل الشهادة، ولماذا تأتي ملفاتها بأكثر من صيغة.
 دليلالمصادقة الثنائية 2FA وMFA: أي طريقة تحميك فعلاً؟لماذا لا تكفي كلمة المرور وحدها، وما الفرق بين رمز الرسائل ومفتاح المرور، وأي طريقة تقاوم التصيد فعلاً.
 دليلبديل Active Directory مع Samba AD DC للمستخدمين والأجهزةنبني متحكم نطاق Samba حقيقياً لمؤسسة من 150 موظفاً، ونضم إليه جهاز Linux، ثم نرى ماذا يحدث عندما يتوقف، ونقول بصراحة ما تحتاجه أجهزة Windows، وما لا يقدمه أي بديل لـ Intune.
 دليلإدارة الخدمات Services والسجلات Logs مع systemdننقل واجهة برمجية من nohup إلى خدمة systemd تعود وحدها بعد التوقف والإقلاع، ونقرأ سجلاتها مع journalctl، ونرى ثلاث مشاكل حقيقية واجهتنا في الطريق.
 دليلسكربتات Bash Scripts لأتمتة المهام اليوميةنكتب ونشغل ثلاثة سكربتات Bash حقيقية للنسخ الاحتياطي وتنبيه امتلاء القرص وتقرير المستخدمين، ونرى الأخطاء التي اكتشفتها ShellCheck والتي لم يكشفها إلا التشغيل من Cron وsystemd.
سجل التحديثات
- 16 نوفمبر 2026: كتابة الدليل، وتنفيذ التجارب على chrony 4.6.1 في Container من Alpine 3.22 كسيرفر، وفي VM من QEMU 10.0 بنواة Alpine 6.12.117 ككلاينت، مع curl وopenssl وoathtool، وtimedatectl من systemd 257.13 على Debian 13، على نواة Linux 5.15 (WSL2) وDocker Engine 29.8.0.