في كل سيرفر تديره مجموعة أوامر تكتبها كل أسبوع بنفس الترتيب: تضغط مجلد التطبيق إلى نسخة احتياطية وتحذف النسخ القديمة، وتنظر إلى df -h لتعرف هل اقترب القرص من الامتلاء، وتراجع من يستطيع الدخول إلى السيرفر بعد أن غادر أحد الزملاء. وفي يوم ما تقرر أن تضع هذه الأوامر في ملف وتجعل Cron يشغله كل ليلة، فيعمل السكربت أسابيع دون أن يشكو أحد. ثم تحتاج النسخة الاحتياطية فعلاً، فتكتشف أنها كانت تنسخ المجلد الخطأ منذ البداية، وأن السكربت كان يطبع «backup done» وينتهي بالرمز 0 كل ليلة. وهذه ليست مبالغة، فهذا بالضبط ما حدث مع أول نسخة كتبناها في هذا المقال.
والمشكلة ليست في Bash نفسه، وإنما في أن السكربت الذي «يعمل» عندما تجربه بيدك مرة واحدة يختلف كثيراً عن السكربت الذي يعمل وحده كل ليلة لسنوات: مع مسار فيه مسافة، ومع أمر يفشل في المنتصف، ومع نسختين تعملان في نفس الوقت، ومع Cron الذي لا يرى بيئتك. وفي هذا الدليل سوف نكتب ثلاثة سكربتات حقيقية نستخدمها على السيرفرات، ونشغلها فعلاً، ونعرض كل خطأ واجهناه في الطريق، بما فيها أخطاء لم تكتشفها أداة ShellCheck. وإذا لم تكن مرتاحاً بعد مع الطرفية والتوجيه ورموز الخروج فابدأ بمقال سطر الأوامر في Linux للمبتدئين، فهو الأساس الذي يبني عليه هذا المقال.
وسوف نناقش في هذا المقال ما يلي:
- متى تكتب سكربت Bash، ومتى تحتاج Python أو Ansible بدلاً منه.
- أول نسخة من سكربت النسخ الاحتياطي، وما فعلته فعلاً عندما شغلناها، وما قالته ShellCheck عنها.
- أساسيات تحتاجها في كل سكربت: سطر Shebang، والمتغيرات والاقتباس Quoting، والشروط والحلقات والدوال ورموز الخروج.
- الوضع الصارم
set -euo pipefail: ماذا يفعل، وستة فخاخ شغلناها، لم تكتشف ShellCheck منها إلا واحداً. - السكربت الأول كاملاً: نسخ احتياطي مع التدوير Rotation والخيارات بالأمر getopts والسجلات والقفل بالأمر flock.
- السكربت الثاني: تنبيه امتلاء القرص مع Webhook، وخطأ صامت داخل
<( )، وتنبيه يضيع إذا فشل الإرسال. - السكربت الثالث: تقرير المستخدمين، وحساب مقفل ما زال يستطيع الدخول بمفتاح SSH.
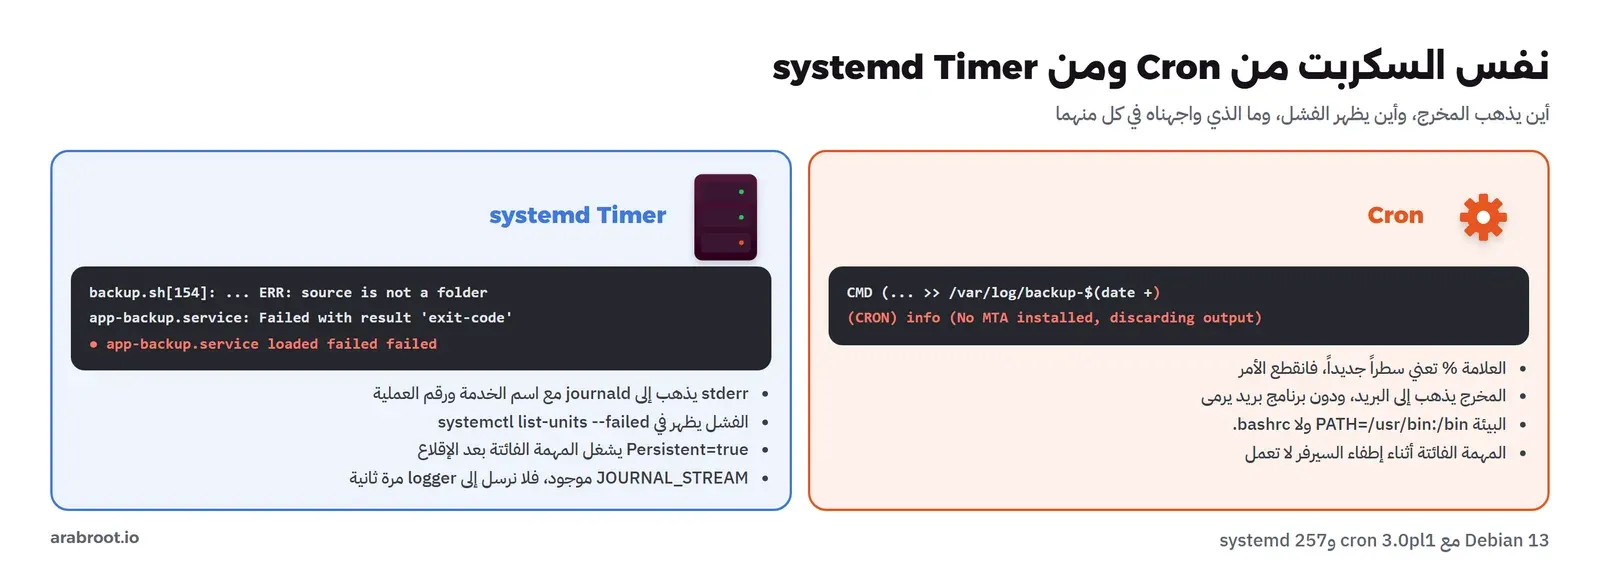
- التشغيل من Cron ومن مؤقت systemd Timer، وأين يذهب المخرج في كل منهما.
- الأخطاء الشائعة، وقالب لبداية أي سكربت، وقائمة تحقق قبل أن تضعه في الإنتاج.
متى تكتب سكربت Bash، ومتى لا تكتبه؟
الصدفة Shell هي البرنامج الذي يقرأ ما تكتبه في الطرفية، وBash هي الصدفة الافتراضية في أغلب توزيعات Linux، والسكربت Script هو ملف نصي فيه نفس الأوامر التي كنت تكتبها بيدك. وقوة Bash أنه موجود على كل سيرفر دون تثبيت أي شيء، وأنه أقصر طريق لربط برامج موجودة مثل tar وdf وrsync وcurl، فالسطر الواحد فيه يعادل عشرة أسطر في لغة أخرى. أما نقطة ضعفه فهي أن كل شيء فيه نص، فلا توجد أنواع بيانات حقيقية، ومعالجة الأخطاء ليست تلقائية، وقواعد الاقتباس والتقسيم تفاجئ حتى من يكتبه منذ سنوات. ولذلك فالسؤال ليس «هل Bash جيد؟» وإنما «هل هذه المهمة مناسبة له؟»:
| المهمة | الأنسب | والسبب |
|---|---|---|
| تشغيل عدة برامج بالترتيب ونقل الملفات بينها | Bash | هذا ما صمم له بالضبط |
| نسخ احتياطي، وتنظيف، وفحص بسيط، وتنبيه | Bash | منطق قليل وأوامر موجودة |
| تحليل JSON أو حسابات أو منطق بشروط كثيرة | Python | أنواع بيانات حقيقية ومكتبات ورسائل خطأ واضحة |
| سكربت تجاوز 200 سطر ويكبر | Python أو Go | القراءة والاختبار والصيانة أسهل |
| نفس الإعداد على عشرة سيرفرات | Ansible | يصف الحالة المطلوبة، وتشغيله مرتين يعطي نفس النتيجة |
والسكربتات الثلاثة في هذا المقال من النوع الأول: أوامر موجودة نربطها بمنطق بسيط، وهو المكان الذي يتفوق فيه Bash. وإذا كانت مهمتك من النوع الأخير فقد شرحنا Ansible في مقال Ansible للمبتدئين.
تجهيز المختبر Lab
كل التجارب في Container من Debian 13 فيه Bash 5.2.37 وShellCheck 0.10.0 وflock من util-linux 2.41.5 وcron، وأعطيناه مجلداً /data في الذاكرة بحجم 64 MB حتى نجرب امتلاء القرص دون أن نملأ قرصاً حقيقياً:
# lab for the Bash scripting article: Debian 13 with ShellCheck and cron
FROM debian:trixie-slim
RUN apt-get update && apt-get install -y --no-install-recommends shellcheck cron procps curl ca-certificates \
 && rm -rf /var/lib/apt/lists/*
CMD ["sleep", "infinity"]
docker build -t lnxb-bash:1 .
docker run -d --name lnxb-bash --hostname app01 --tmpfs /data:size=64m lnxb-bash:1
docker exec -it lnxb-bash bashوكل السكربتات ومخرجات تشغيلها موجودة مع ملفات المقال في المجلد lab/.
النسخة الأولى: سكربت «يعمل»
هذه أول نسخة كتبناها لسكربت النسخ الاحتياطي، وهي تشبه ما تجده في كثير من الشروحات وما يكتبه أغلبنا في المرة الأولى: تأخذ المجلد من أول وسيط، وتضغطه في ملف باسم فيه التاريخ، وتبقي آخر خمس نسخ:
#!/bin/bash
# first draft: back up a folder and keep the last 5 archives
SRC=$1
DEST=/var/backups/app
KEEP=5
NAME=app-$(date +%Y%m%d-%H%M%S).tar.gz

cd $SRC
tar -czf $DEST/$NAME .
echo "backup done: $NAME"

count=0
for f in $(ls -t $DEST/*.tar.gz); do
    count=$((count+1))
    if [ $count -gt $KEEP ]; then
        rm $f
        echo "removed old backup $f"
    fi
done

if [ "$2" == "--clean" ]; then
    rm -rf $TMPDIR/*
fi
وجربناها على مجلد التطبيق، واسمه هنا /srv/my app وفيه مسافة، وهذا شائع أكثر مما تظن في المجلدات التي ينشئها الناس أو تأتي من Windows:
cd /root
bash backup-v1.sh "/srv/my app"
echo "exit=$?"
tar -tzf /var/backups/app/*.tar.gz | head
backup-v1.sh: line 8: cd: too many arguments
backup done: app-20261116-091010.tar.gz
exit=0
./
./.profile
./.bashrc
./notes.txt
./backup-v1.sh
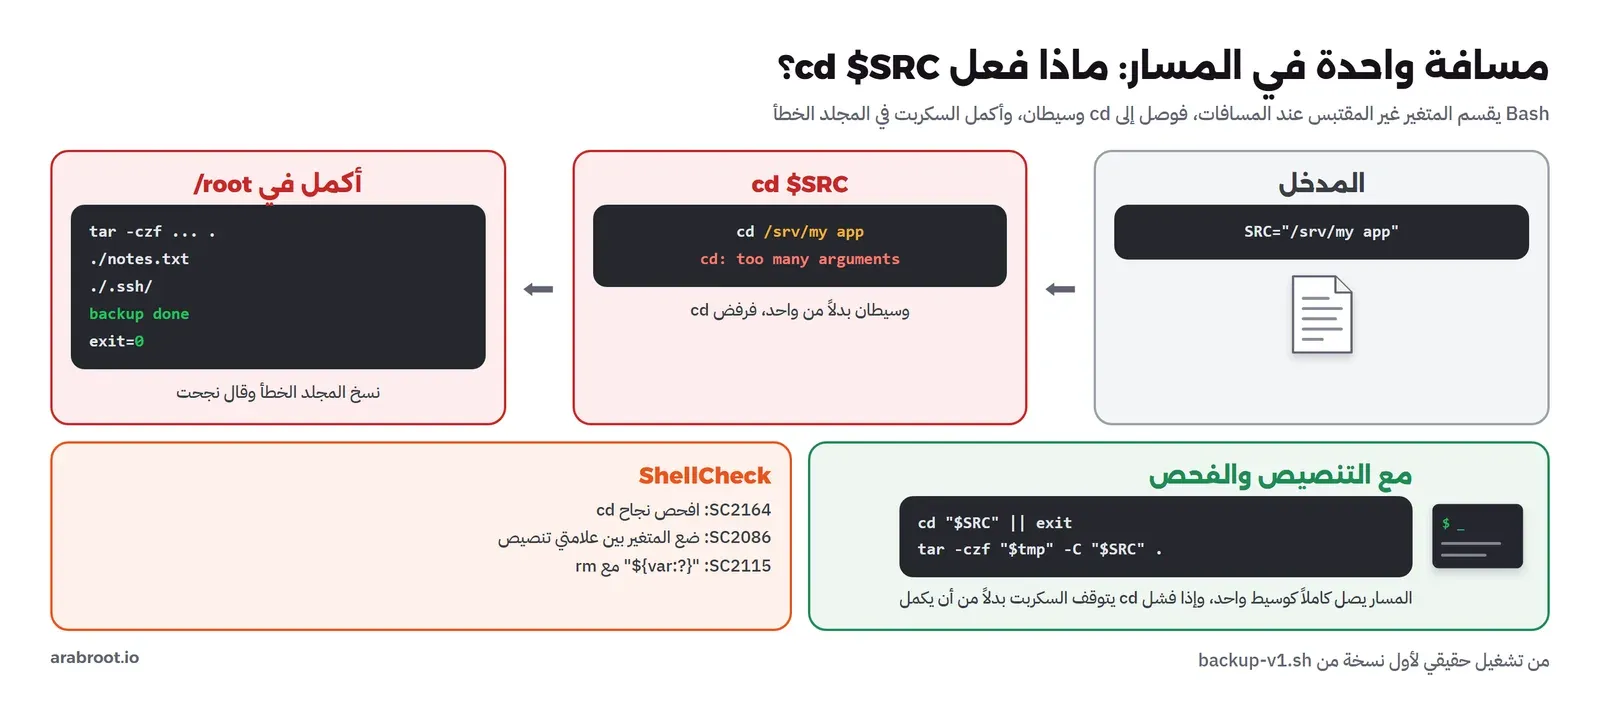
./.ssh/اقرأ هذا المخرج ببطء، فهو قصة كل سكربت خطير:
- السطر
cd $SRCبدون علامات تنصيص جعل Bash يقسم المسار عند المسافة، فوصل إلىcdوسيطان هما/srv/myوapp، فرفض. - السكربت لم يتوقف، وإنما أكمل من المجلد الذي كان فيه، وهو
/root، فضغط محتوياته بدلاً من التطبيق. ولو كنا في/لحاول ضغط النظام كله. - طبع
backup doneوانتهى بالرمز0، أي نجاح، فلن يلاحظ أي نظام مراقبة شيئاً. والأرشيف فيه.ssh/الخاص بالمستخدم root، فقد صار عندك ملف فيه مفاتيح الدخول في مجلد النسخ.
وفي آخر السكربت سطر أخطر لم نشغله، وهو rm -rf $TMPDIR/* عندما يمرر الخيار --clean. فالمتغير TMPDIR لم نعرفه في السكربت، وإذا لم يكن معرفاً في بيئة من يشغله فإن السطر يصبح rm -rf /*. ولكي ترى ذلك دون أن تحذف شيئاً اطلب من Bash أن يطبع ما سوف ينفذ:
unset TMPDIR
echo rm -rf $TMPDIR/*
rm -rf /bin /boot /dev /etc /home /lib /lib64 /media /mnt /opt /proc /root /run /sbin /srv /sys /tmp /usr /varrm -rf "$STEAMROOT/"*، فلما نقل المستخدم المجلد صار المتغير فارغاً، وصار السطر يحذف كل ما في / ويملك المستخدم صلاحية حذفه، ومنها أقراص خارجية موصولة. والدرس أن أي rm مع متغير يجب أن يحمي نفسه من المتغير الفارغ، وأسهل طريقة هي "${VAR:?}" التي توقف السكربت برسالة خطأ إذا كان فارغاً.ماذا قالت ShellCheck؟
ShellCheck أداة تحليل ثابت Static Analysis تقرأ السكربت دون أن تشغله، وتعرف مئات الأخطاء الشائعة في Bash، ولكل خطأ رمز وصفحة تشرحه في موقعها. وهي موجودة في مستودعات Debian وUbuntu باسم shellcheck، وفي أغلب المحررات كإضافة تعمل وأنت تكتب. وشغلناها على النسخة الأولى:
shellcheck backup-v1.sh
In backup-v1.sh line 8:
cd $SRC
^-----^ SC2164 (warning): Use 'cd ... || exit' or 'cd ... || return' in case cd fails.
   ^--^ SC2086 (info): Double quote to prevent globbing and word splitting.

Did you mean:
cd "$SRC" || exit


In backup-v1.sh line 9:
tar -czf $DEST/$NAME .
               ^---^ SC2086 (info): Double quote to prevent globbing and word splitting.

Did you mean:
tar -czf $DEST/"$NAME" .


In backup-v1.sh line 13:
for f in $(ls -t $DEST/*.tar.gz); do
         ^---------------------^ SC2045 (warning): Iterating over ls output is fragile. Use globs.


In backup-v1.sh line 16:
        rm $f
           ^-- SC2086 (info): Double quote to prevent globbing and word splitting.

Did you mean:
        rm "$f"


In backup-v1.sh line 22:
    rm -rf $TMPDIR/*
           ^-------^ SC2115 (warning): Use "${var:?}" to ensure this never expands to /* .
           ^-----^ SC2086 (info): Double quote to prevent globbing and word splitting.

Did you mean:
    rm -rf "$TMPDIR"/*

For more information:
  https://www.shellcheck.net/wiki/SC2045 -- Iterating over ls output is fragi...
  https://www.shellcheck.net/wiki/SC2115 -- Use "${var:?}" to ensure this nev...
  https://www.shellcheck.net/wiki/SC2164 -- Use 'cd ... || exit' or 'cd ... |...
في المخرج أعلاه لاحظ التالي:
- SC2164 على
cd $SRC: إذا فشلcdفأوقف السكربت، وهو بالضبط ما جعلنا ننسخ/root. - SC2086 أربع مرات: ضع المتغير بين علامتي تنصيص حتى لا يقسمه Bash عند المسافات ولا يفسر النجمة فيه. وهي السبب الآخر لنفس الخطأ.
- SC2045 على
for f in $(ls ...): مخرجlsنص للعين، وأي اسم فيه مسافة ينقسم إلى اسمين، والصحيح أن تستخدم النمط"$DEST"/*.tar.gzمباشرة. - SC2115 على
rm -rf $TMPDIR/*: استخدم"${var:?}"حتى لا يصبح السطر/*أبداً، وهو خطأ Steam نفسه.
وهذه النتيجة تعطيك القاعدة الأولى في المقال: شغل ShellCheck على كل سكربت قبل أن يعمل على أي سيرفر، والسبب أنها اكتشفت في ثوان كل الأخطاء الحقيقية في هذا السكربت. ولكن لا تقم بالاعتماد عليها وحدها، كما سوف ترى في القسم التالي.
ما تحتاجه في كل سكربت
قبل أن نصلح السكربت نمر على الأساسيات التي سوف نستخدمها، باختصار ومن زاوية الأخطاء التي تقع فيها، والمرجع الكامل لكل ذلك هو صفحة bash(1).
سطر البداية Shebang
أول سطر في السكربت يبدأ بالرمزين #! ويقول للنظام أي برنامج يشغل الملف. والسطر #!/bin/bash يعمل على كل توزيعات Linux، والسطر #!/usr/bin/env bash يبحث عن bash في PATH، فيعمل أيضاً على أنظمة يكون فيها Bash في مكان آخر مثل macOS مع Bash مثبت من Homebrew أو FreeBSD. والخطأ الشائع هنا أن تكتب #!/bin/sh ثم تستخدم أشياء من Bash مثل [[ ]] والمصفوفات، فيعمل السكربت على جهاز يكون فيه sh هو Bash، ويفشل على Debian وUbuntu حيث sh هو dash، وهو صدفة أصغر وأسرع لا تعرف هذه الإضافات. ولاحظ أنك إذا شغلت السكربت بالأمر bash script.sh فإن سطر Shebang يتجاهل، وإذا شغلته بالمسار ./script.sh فهو الذي يحدد البرنامج، ويحتاج الملف عندها صلاحية التنفيذ chmod +x.
المتغيرات والاقتباس Quoting
عندما يرى Bash متغيراً دون علامات تنصيص مثل $SRC فإنه يفعل به شيئين بعد أن يضع قيمته: يقسمه عند المسافات والأسطر الجديدة إلى كلمات Word Splitting، ثم يفسر أي * أو ? فيه كنمط ملفات Globbing. وهذا هو كل ما رأيته في النسخة الأولى. والقاعدة البسيطة: ضع كل متغير بين علامتي تنصيص مزدوجتين "$SRC" إلا إذا كنت تريد التقسيم عن قصد، والعلامتان المفردتان '...' تمنعان أي تفسير، فلا تضع فيهما متغيراً تريد قيمته. وداخل [[ ]] لا يقسم Bash المتغيرات، ولذلك ترى في سكربتاتنا [[ -d $SRC ]] دون تنصيص، أما في [ ] القديمة فالتنصيص ضروري. وعندما تحتاج قائمة من القيم، مثل خيارات لأمر، فاستخدم مصفوفة skip=(-x tmpfs -x overlay) ومررها بالشكل "${skip[@]}"، فتصل كل قيمة كوسيط مستقل حتى لو كان فيها مسافات.
الشروط والحلقات والدوال
الشرط في Bash ليس تعبيراً منطقياً كما في اللغات الأخرى، وإنما أمر ينجح أو يفشل: if grep -q root /etc/passwd تعني «إذا نجح هذا الأمر». والأمر [[ ]] هو الأنسب لمقارنة النصوص والملفات، و(( )) للحساب والمقارنة بالأرقام، فتكتب (( free_kb > need_kb )) ولا تكتب [ $free -gt $need ]. والحلقة على الملفات تكون على النمط مباشرة for f in "$DEST"/*.tar.gz، ومع الخيار shopt -s nullglob حتى لا يمر عليك النمط نفسه كنص إذا لم يوجد أي ملف. والدوال Functions تستقبل وسائطها في $1 و$2 مثل السكربت، ومتغيراتها عامة إلا إذا عرفتها بالكلمة local.
رموز الخروج Exit Codes
كل أمر ينتهي برقم من 0 إلى 255، والصفر نجاح وأي رقم آخر فشل، وتقرؤه مباشرة بعد الأمر من المتغير $?. والسكربت نفسه أمر، فرمز خروجه هو ما يراه Cron وsystemd ونظام المراقبة، ولذلك يجب أن يعني شيئاً. ولا يوجد معيار ملزم للأرقام، ولكن ملف sysexits.h يعطي أرقاماً متعارفاً عليها نستخدم منها اثنين: 64 لخطأ في طريقة الاستخدام، و75 لخطأ مؤقت تنفع معه المحاولة لاحقاً، وهو مناسب لحالة «نسخة أخرى تعمل الآن». وبهذا يستطيع من يقرأ السجل أن يفرق بين سكربت فشل وسكربت رفض أن يبدأ لأن غيره يعمل. وتذكر أن الرقم 126 يعني أن الملف غير قابل للتنفيذ، و127 أن الأمر غير موجود، و128 مع رقم إشارة مثل 141 يعني أن العملية أنهيت بإشارة، وسوف تقابل 141 بعد قليل.
الوضع الصارم set -euo pipefail وفخاخه
في كل شرح حديث لـ Bash ستجد أن السطر الثاني في أي سكربت يجب أن يكون set -euo pipefail، وهو ثلاثة خيارات:
-eأو errexit: أوقف السكربت عند أول أمر يفشل، بدلاً من أن يكمل كما فعلت النسخة الأولى بعدcd.-uأو nounset: اعتبر استخدام متغير غير معرف خطأ، فلا يصبح$TMPDIR/*هو/*.-o pipefail: رمز خروج الأنبوب هو رمز أول أمر فشل فيه، وليس رمز الأمر الأخير فقط، فلا يخفيwc -lفشل ما قبله.
وهذه الخيارات مفيدة فعلاً، ونستخدمها في كل سكربتاتنا، ولكن من يضعها ويظن أنها تكفي سوف يفاجأ، لأن قواعدها مليئة بالاستثناءات كما تشرح صفحة BashFAQ/105. ولكي نرى ذلك كتبنا ستة سكربتات صغيرة، كل واحد منها يبدأ بنفس السطر، وشغلناها:
#!/bin/bash
# set -e and an arithmetic command that evaluates to 0
set -euo pipefail
count=0
for f in /etc/hostname /etc/hosts; do
    ((count++))
    echo "checked $f, count=$count"
done
echo "total: $count"
#!/bin/bash
# pipefail and a grep that finds nothing
set -euo pipefail
errors=$(grep -c "ERROR" /var/log/app.log | tr -d ' ')
echo "errors today: $errors"
echo "report sent"#!/bin/bash
# pipefail and a reader that stops early
set -euo pipefail
first=$(seq 1 1000000 | head -1)
echo "first line: $first"#!/bin/bash
# set -e is ignored inside a function called from an if
set -euo pipefail
deploy() {
cp /nonexistent/app.tar.gz /opt/ # fails
echo "deploy: restarting service"
}
if deploy; then
echo "deploy succeeded"
fi#!/bin/bash
# local hides the exit status of the command substitution
set -euo pipefail
get_version() {
local v=$(cat /opt/app/VERSION)
echo "version=$v"
}
get_version
echo "continuing after get_version"#!/bin/bash
# set -u and a missing argument
set -euo pipefail
target=$1
echo "deploying to $target"والمخرج للسكربتات الستة بالترتيب:
== trap1-counter.sh
exit=1
== trap2-grep.sh
exit=1
== trap3-head.sh
exit=141
== trap4-function.sh
cp: cannot stat '/nonexistent/app.tar.gz': No such file or directory
deploy: restarting service
deploy succeeded
exit=0
== trap5-local.sh
cat: /opt/app/VERSION: No such file or directory
version=
continuing after get_version
exit=0
== trap6-unset.sh
trap6-unset.sh: line 4: $1: unbound variable
exit=1
كل سطر هنا يستحق وقفة:
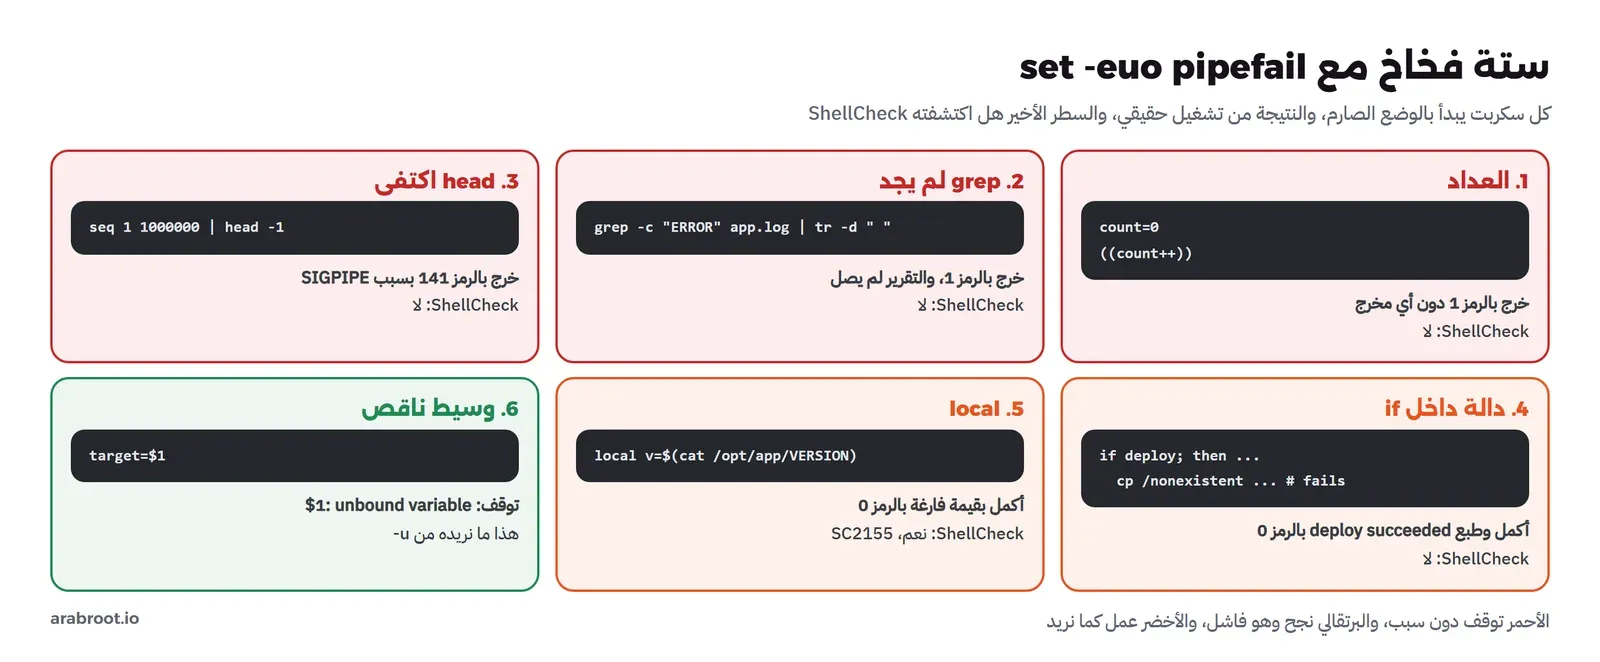
- العداد: السكربت الأول خرج بالرمز 1 دون أن يطبع أي شيء، حتى سطر الملف الأول. والسبب أن
((count++))تعيد القيمة القديمة للعداد، وهي 0 في المرة الأولى، و(( ))تعتبر النتيجة 0 فشلاً، فأوقف-eالسكربت. والحلcount=$((count + 1))أو((++count)). - grep الذي لم يجد: الأمر
grep -cطبع 0 وخرج بالرمز 1 لأنه لم يجد شيئاً، ومعpipefailفشل الأنبوب كله، فخرج السكربت بصمت ولم يصل التقرير. وفي يوم بلا أخطاء، وهو اليوم الطبيعي، يتوقف سكربتك. والحلgrep -c ERROR file || trueعندما يكون «لا شيء» نتيجة مقبولة. - head الذي اكتفى:
head -1أخذ أول سطر وأغلق الأنبوب، فتلقىseqالإشارة SIGPIPE حين حاول الكتابة، وخرج بالرمز 141 أي 128 مع رقم الإشارة 13، فاعتبرpipefailالأنبوب فاشلاً. وهذا يحدث فقط عندما يكون المخرج أكبر من ذاكرة الأنبوب، فتجد السكربت ينجح مع ملف صغير ويفشل مع ملف كبير. - الدالة داخل if: هنا العكس، فقد فشل
cpومع ذلك أكملت الدالة وطبعت «restarting service» ثم «deploy succeeded». والسبب أن Bash يعطل-eداخل أي شيء يستدعى كشرط، فيifأو مع&&و||، وداخل كل الدوال التي يستدعيها. وهذا أخطر الستة لأنه نجاح كاذب. - local: فشل
catومع ذلك أكمل السكربت بقيمة فارغة، لأن رمز خروجlocal v=$(...)هو رمز الأمرlocalنفسه وهو نجاح دائماً. والحل أن تعرف المتغير في سطر وتعطيه القيمة في سطر آخر. - الوسيط الناقص: هنا عمل
-uكما نريد وأوقف السكربت برسالة واضحة، والحل عندما يكون الوسيط اختيارياً هو${1:-}مع فحص صريح.
ثم شغلنا ShellCheck على السكربتات الستة:
== trap1-counter.sh
== trap2-grep.sh
== trap3-head.sh
== trap4-function.sh
== trap5-local.sh
trap5-local.sh:5:11: warning: Declare and assign separately to avoid masking return values. [SC2155]
== trap6-unset.sh
اكتشفت واحداً فقط من الستة، وهو SC2155 في السكربت الخامس، أما الخمسة الأخرى فسكربتات صحيحة نحوياً تفعل شيئاً غير ما تتوقعه، ولا تستطيع أي أداة تحليل أن تعرف قصدك. والصورة التالية تجمع النتيجة:
فهل نترك الوضع الصارم؟ لا، فالسكربت دونه أسوأ، وإنما نستخدمه ونحن نعرف حدوده، ونضيف إليه ثلاث عادات: نفحص بأنفسنا النتائج التي تهمنا بدلاً من الاعتماد على -e، ونكتب || true صراحة حيث يكون الفشل مقبولاً، ونضيف trap ... ERR الذي يطبع السطر الذي فشل حتى لا يكون التوقف صامتاً. ونضيف أيضاً -E لكي يعمل هذا الفخ داخل الدوال، فيصبح السطر set -Eeuo pipefail.
السكربت الأول: نسخ احتياطي مع التدوير Rotation
الآن نعيد كتابة سكربت النسخ بكل ما سبق، ونضيف ما يحتاجه سكربت يعمل وحده كل ليلة: خيارات بأسماء بدلاً من مواقع، ووضع تجربة، وسجلات بأوقات، وقفل يمنع نسختين في نفس الوقت، وفحص المساحة قبل البدء، وكتابة لا تترك نسخة نصف مكتوبة. وهذا السكربت كاملاً:
#!/usr/bin/env bash
# backup.sh: archive a folder into a dated tar.gz and keep only the newest N archives
#   backup.sh -s /srv/app [-d /var/backups/app] [-k 7] [-n]
# exit codes: 0 ok, 1 failure, 64 bad usage, 75 another run holds the lock
set -Eeuo pipefail

readonly PROG=${0##*/}
readonly DEFAULT_DEST=/var/backups/app DEFAULT_KEEP=7
DEST=$DEFAULT_DEST
KEEP=$DEFAULT_KEEP
DRY_RUN=0
SRC=

log() { # log LEVEL message...: timestamped line on stderr, and to syslog when there is one
    local level=$1; shift
    printf '%s %s[%d] %s: %s\n' "$(date -u +%FT%TZ)" "$PROG" "$$" "$level" "$*" >&2
    # under systemd, stderr already goes to the journal (JOURNAL_STREAM is set): do not log twice
    if [[ -S /dev/log && -z ${JOURNAL_STREAM:-} ]]; then logger -t "$PROG" -p "user.${level,,}" -- "$*" || true; fi
}
die() { log ERR "$*"; exit 1; }

usage() {
    cat >&2 <<EOF
usage: $PROG -s SOURCE [-d DEST] [-k KEEP] [-n]
  -s SOURCE  folder to back up (required)
  -d DEST    where archives go (default: $DEFAULT_DEST)
  -k KEEP    how many archives to keep (default: $DEFAULT_KEEP)
  -n         dry run: show what would happen, change nothing
EOF
    exit 64
}

while getopts ":s:d:k:nh" opt; do
    case $opt in
        s) SRC=$OPTARG ;;
        d) DEST=$OPTARG ;;
        k) KEEP=$OPTARG ;;
        n) DRY_RUN=1 ;;
        h) usage ;;
        :) log ERR "option -$OPTARG needs a value"; usage ;;
        *) log ERR "unknown option -$OPTARG"; usage ;;
    esac
done
shift $((OPTIND - 1))

[[ -n $SRC ]] || { log ERR "missing -s SOURCE"; usage; }
[[ -d $SRC ]] || die "source is not a folder: $SRC"
[[ $KEEP =~ ^[1-9][0-9]*$ ]] || die "KEEP must be a positive number, got: $KEEP"
mkdir -p -- "$DEST"

# one run at a time: the lock lives as long as file descriptor 9 is open
exec 9>"/run/lock/${PROG%.sh}-$(basename -- "$DEST").lock"
flock -n 9 || { log WARNING "another run is still working on $DEST, exiting"; exit 75; }

tmp=
cleanup() { if [[ -n $tmp && -e $tmp ]]; then rm -f -- "$tmp"; fi; }
trap cleanup EXIT
trap 'log ERR "failed at line $LINENO: $BASH_COMMAND"' ERR

# enough free space? compare the source size with what is free on the destination
need_kb=$(du -sk -- "$SRC" | cut -f1)
free_kb=$(df -Pk -- "$DEST" | awk 'NR == 2 { print $4 }')
(( free_kb > need_kb )) || die "not enough space in $DEST: need ${need_kb}K, free ${free_kb}K"

name="app-$(date +%Y%m%d-%H%M%S).tar.gz"
if (( DRY_RUN )); then
    log INFO "dry run: would write $DEST/$name from $SRC (${need_kb}K)"
else
    tmp="$DEST/.partial-$name"
    tar -czf "$tmp" -C "$SRC" .
    tar -tzf "$tmp" > /dev/null          # the archive must be readable before we trust it
    mv -- "$tmp" "$DEST/$name"
    tmp=
    log INFO "wrote $DEST/$name ($(du -h -- "$DEST/$name" | cut -f1))"
fi

# rotation: the names sort by date, so everything before the last KEEP entries goes
shopt -s nullglob
archives=("$DEST"/app-*.tar.gz)
old_count=$(( ${#archives[@]} - KEEP ))
for (( i = 0; i < old_count; i++ )); do
    if (( DRY_RUN )); then
        log INFO "dry run: would remove ${archives[i]}"
    else
        rm -f -- "${archives[i]}"
        log INFO "removed ${archives[i]}"
    fi
done
log INFO "done, $(( ${#archives[@]} - (old_count > 0 ? old_count : 0) )) archives kept in $DEST"
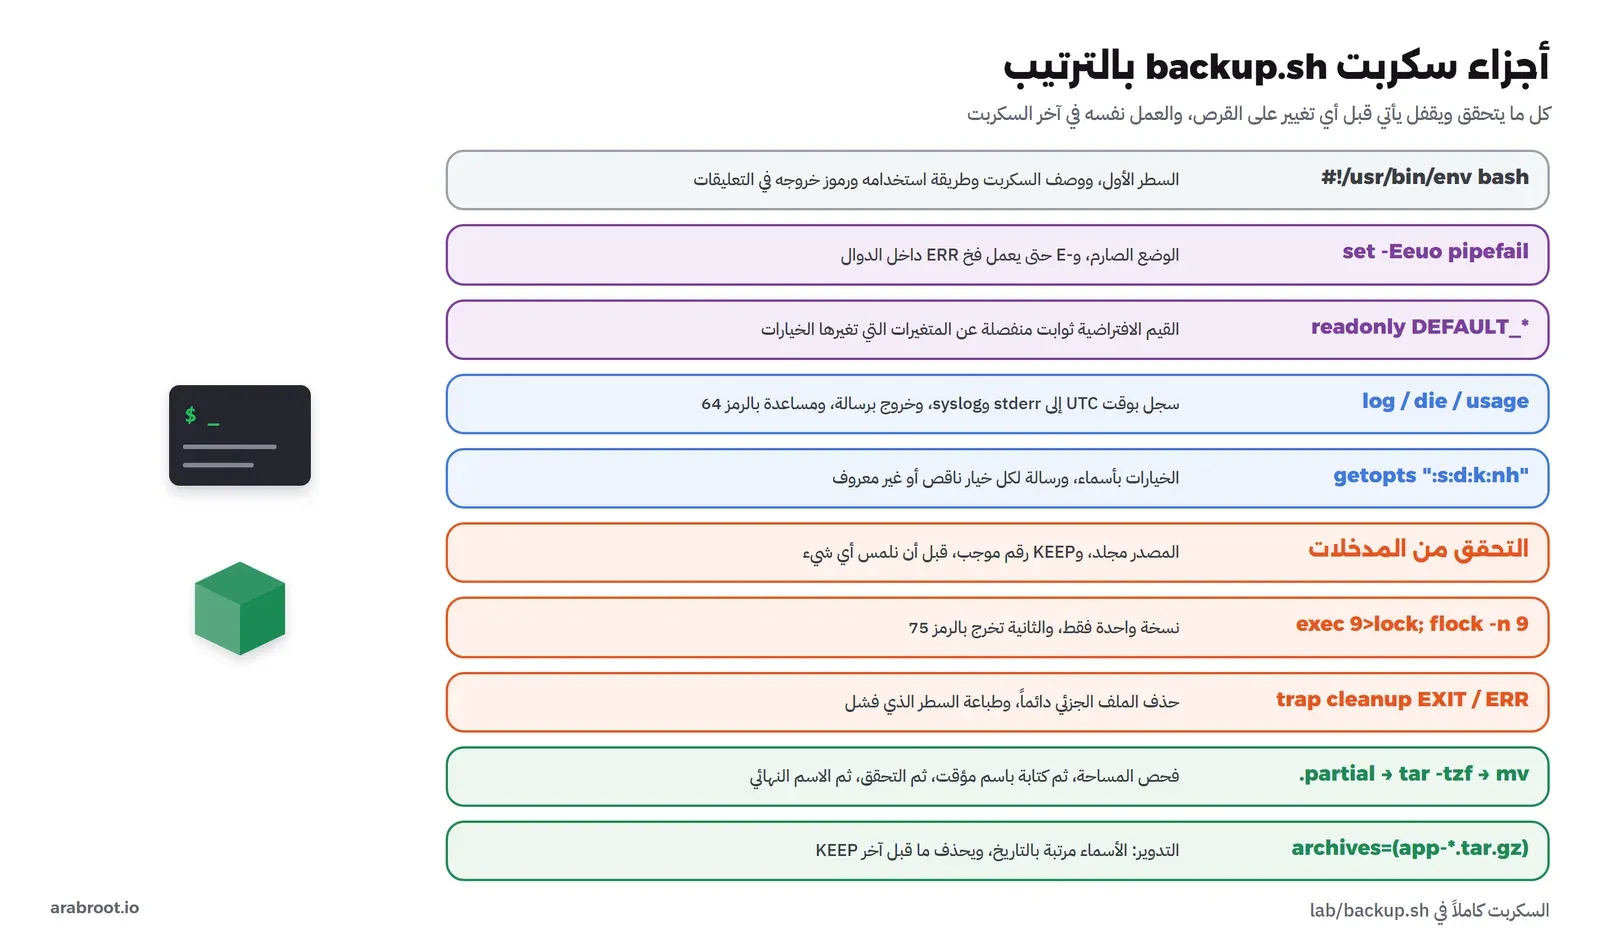
والصورة التالية ترتب أجزاءه، لأن نفس الترتيب يصلح لأي سكربت تكتبه:
وفي السكربت أعلاه لاحظ التالي:
- الخيارات بالأمر getopts: النص
":s:d:k:nh"يقول إن-sو-dو-kتأخذ قيمة لأن بعدها نقطتين، و-nو-hلا تأخذ، والنقطتان في البداية تجعلان getopts لا يطبع أخطاءه بنفسه وإنما يعطينا:للخيار الناقص و?للخيار غير المعروف، فنطبع رسالتنا. وgetopts جزء من Bash نفسه ويعرف الخيارات القصيرة فقط، وهذا يكفي لسكربتات الإدارة. - السجل log: كل سطر فيه الوقت بتوقيت UTC، واسم السكربت ورقم العملية والمستوى، ويذهب إلى stderr حتى يبقى stdout للمخرج الحقيقي إذا احتجناه. وإذا وجد
/dev/logأرسل السطر أيضاً إلى syslog بالأمرlogger، إلا تحت systemd كما سنرى. - القفل flock: السطر
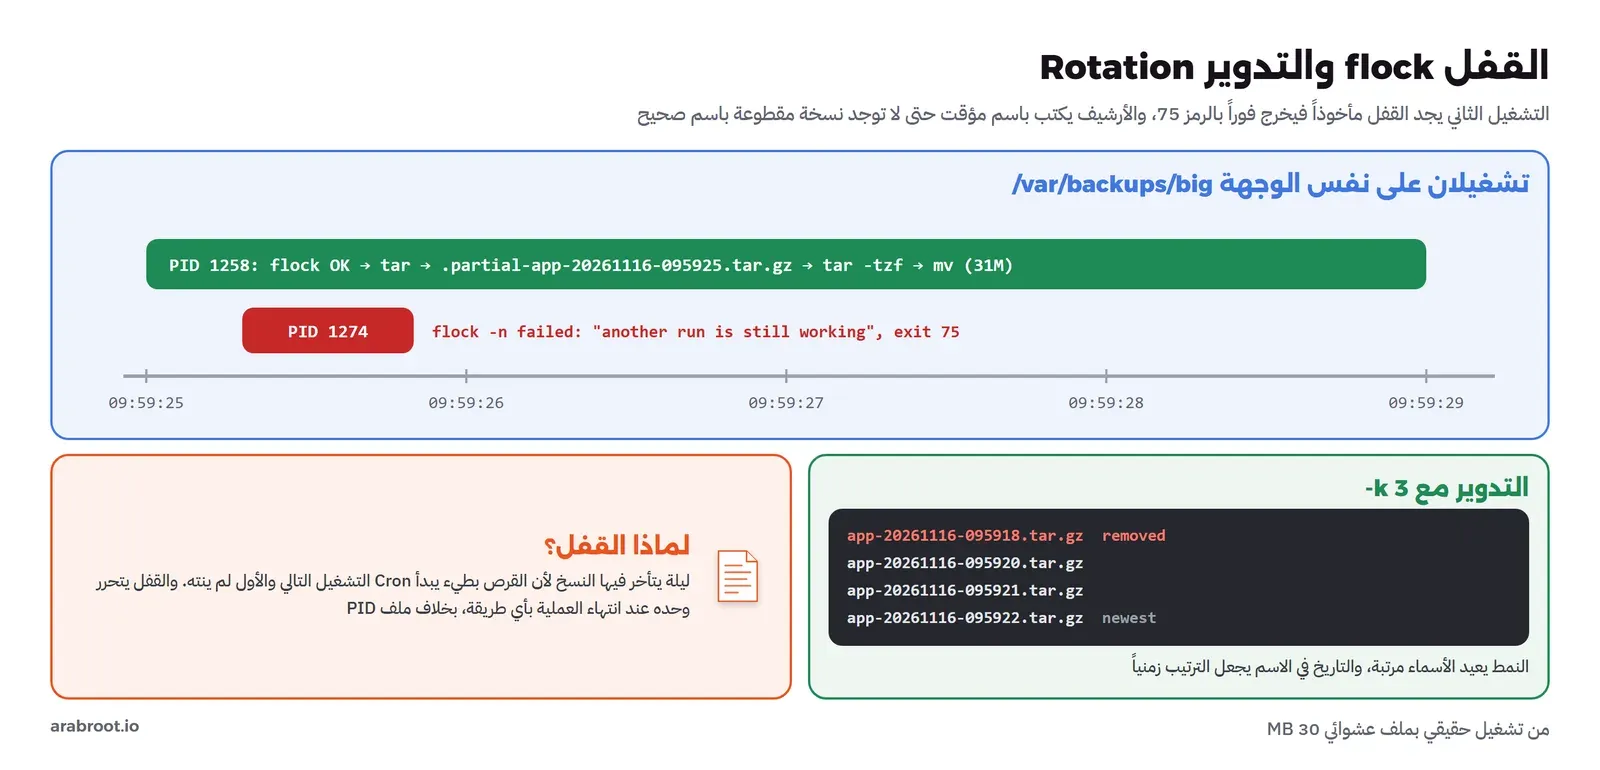
exec 9>...lockيفتح ملف القفل على الواصف Descriptor رقم 9 ويبقيه مفتوحاً حتى ينتهي السكربت، ثمflock -n 9يحاول أخذ قفل حصري عليه دون انتظار. فإذا كانت نسخة أخرى تحمله خرجنا بالرمز 75. والقفل يتحرر وحده عندما تنتهي العملية بأي طريقة، حتى بالقتل، وهذا أفضل من ملف PID تنشئه وتحذفه بنفسك، والذي يبقى بعد أي توقف غير متوقع ويمنع كل التشغيلات بعده. والتفاصيل في صفحة flock(1). - الكتابة الذرية Atomic Write: الأرشيف يكتب أولاً باسم
.partial-...، ثم نتحقق أنه يقرأ بالأمرtar -tzf، ثم ننقله إلى اسمه النهائي بالأمرmvوهو عملية واحدة على نفس نظام الملفات. فإذا توقف السكربت في المنتصف لن تجد أبداً ملفاً باسم نسخة صحيحة وهو مقطوع، والـtrap cleanup EXITيحذف الملف الجزئي. - التدوير: لا نستخدم
lsهنا، وإنما المصفوفةarchives=("$DEST"/app-*.tar.gz)، والنمط في Bash يعيد الأسماء مرتبة أبجدياً، وأسماؤنا فيها التاريخ بالصيغةYYYYmmdd-HHMMSSفترتيبها الأبجدي هو ترتيبها الزمني. فنحذف كل ما قبل آخرKEEPعنصر.
تشغيل السكربت: التدوير والتجربة والأخطاء
شغلناه أربع مرات مع -k 3، ثم بوضع التجربة، ثم بأخطاء الاستخدام، ثم على وجهة لا تكفي مساحتها:
for i in 1 2 3 4; do ./backup.sh -s /srv/app -k 3; echo "exit=$?"; sleep 1; done
./backup.sh -s /srv/app -k 2 -n
./backup.sh -k 3
./backup.sh -s /srv/app -k three
./backup.sh -s /srv/big -d /data/backups
2026-11-16T09:59:18Z backup.sh[1097] INFO: wrote /var/backups/app/app-20261116-095918.tar.gz (4.0K)
2026-11-16T09:59:18Z backup.sh[1097] INFO: done, 1 archives kept in /var/backups/app
exit=0
2026-11-16T09:59:20Z backup.sh[1125] INFO: wrote /var/backups/app/app-20261116-095920.tar.gz (4.0K)
2026-11-16T09:59:20Z backup.sh[1125] INFO: done, 2 archives kept in /var/backups/app
exit=0
2026-11-16T09:59:21Z backup.sh[1153] INFO: wrote /var/backups/app/app-20261116-095921.tar.gz (4.0K)
2026-11-16T09:59:21Z backup.sh[1153] INFO: done, 3 archives kept in /var/backups/app
exit=0
2026-11-16T09:59:22Z backup.sh[1181] INFO: wrote /var/backups/app/app-20261116-095922.tar.gz (4.0K)
2026-11-16T09:59:22Z backup.sh[1181] INFO: removed /var/backups/app/app-20261116-095918.tar.gz
2026-11-16T09:59:22Z backup.sh[1181] INFO: done, 3 archives kept in /var/backups/app
exit=0
app-20261116-095920.tar.gz
app-20261116-095921.tar.gz
app-20261116-095922.tar.gz
---
2026-11-16T09:59:23Z backup.sh[1214] INFO: dry run: would write /var/backups/app/app-20261116-095923.tar.gz from /srv/app (16K)
2026-11-16T09:59:23Z backup.sh[1214] INFO: dry run: would remove /var/backups/app/app-20261116-095920.tar.gz
2026-11-16T09:59:23Z backup.sh[1214] INFO: done, 2 archives kept in /var/backups/app
exit=0
---
2026-11-16T09:59:23Z backup.sh[1235] ERR: missing -s SOURCE
usage: backup.sh -s SOURCE [-d DEST] [-k KEEP] [-n]
-s SOURCE folder to back up (required)
-d DEST where archives go (default: /var/backups/app)
-k KEEP how many archives to keep (default: 7)
-n dry run: show what would happen, change nothing
exit=64
---
2026-11-16T09:59:23Z backup.sh[1239] ERR: KEEP must be a positive number, got: three
exit=1
---
2026-11-16T09:59:24Z backup.sh[1243] ERR: not enough space in /data/backups: need 81928K, free 65536K
exit=1في المخرج أعلاه لاحظ التالي:
- في التشغيل الرابع صار عدد النسخ أربعاً، فحذف السكربت أقدمها
095918وأبقى ثلاثاً، والقائمة في النهاية تؤكد ذلك. - وضع التجربة
-nقال ماذا سيكتب وماذا سيحذف ولم يفعل شيئاً، وهذا أول ما تشغله قبل أن تغيرKEEPعلى سيرفر عليه نسخ حقيقية. - غياب
-sأعطى الرمز 64 مع طريقة الاستخدام، و-k threeأعطى الرمز 1 برسالة تقول ما الخطأ بالضبط. - والمصدر 80 MB والمكان المتاح 64 MB، فرفض السكربت البدء قبل أن يكتب أي بايت، بدلاً من أن يملأ القرص ويفشل في المنتصف.
ثم جربنا القفل: ملف عشوائي بحجم 30 MB حتى يأخذ الضغط بضع ثوان، ونسخة ثانية تبدأ بعد الأولى بثلث ثانية:
(./backup.sh -s /srv/big -d /var/backups/big & sleep 0.3; ./backup.sh -s /srv/big -d /var/backups/big; echo "second exit=$?"; wait)2026-11-16T09:59:25Z backup.sh[1274] WARNING: another run is still working on /var/backups/big, exiting
second exit=75
2026-11-16T09:59:29Z backup.sh[1258] INFO: wrote /var/backups/big/app-20261116-095925.tar.gz (31M)
2026-11-16T09:59:29Z backup.sh[1258] INFO: done, 1 archives kept in /var/backups/bigالنسخة الثانية رقمها 1274 خرجت فوراً بالرمز 75، والأولى 1258 أكملت بعد أربع ثوان. ودون القفل كانت النسختان ستكتبان في نفس الوقت، وفي سيرفر حقيقي يحدث هذا عندما يتأخر النسخ ليلة ما لأن القرص بطيء، فيبدأ Cron التشغيل التالي والأول لم ينته.
مشكلتان واجهناهما في السكربت «النهائي»
السكربت الذي رأيته ليس أول نسخة نظيفة كتبناها، فقد مرت عليه ShellCheck دون أي ملاحظة وما زال فيه خطآن، ولم نجدهما إلا بالتشغيل. الأول كان في دالة التنظيف، فقد كتبناها في البداية بهذا الشكل المختصر:
cleanup() { [[ -n $tmp && -e $tmp ]] && rm -f -- "$tmp"; }وأول تشغيل نجح وكتب النسخة، ثم انتهى بهذا:
2026-11-16T09:13:10Z backup.sh[17] INFO: wrote /var/backups/app/app-20261116-091310.tar.gz (4.0K)
2026-11-16T09:13:10Z backup.sh[17] INFO: done, 1 archives kept in /var/backups/app
2026-11-16T09:13:10Z backup.sh[17] ERR: failed at line 1: [[ -S /dev/log ]]
exit=1
النسخة كتبت والسكربت يقول إنه فشل. والسبب أن المتغير tmp فارغ بعد النجاح، فالشرط في cleanup خاطئ، والسطر A && B عندما يفشل A ينتهي برمز A، فصارت الدالة تعيد 1، وهي آخر ما ينفذ عند الخروج، فصار رمز خروج السكربت كله 1 وأطلق فخ ERR برسالة مضللة. وفي Cron كان هذا يعني تنبيه فشل كل ليلة على نسخ ناجحة، وبعد أسبوع يتوقف الجميع عن قراءة التنبيهات. والإصلاح if ...; then ...; fi، فالدالة بعده تنتهي بنجاح عندما لا يوجد ما تحذفه. والقاعدة: لا تستخدم A && B كآخر سطر في دالة أو سكربت، لأن رمزها يصبح رمزهما.
والثاني ظهر في رسالة الاستخدام، فعندما شغلنا ./backup.sh -k 3 دون -s قالت الرسالة:
-k KEEP how many archives to keep (default: 3)والقيمة الافتراضية 7 وليست 3، ولكن الرسالة كانت تطبع المتغير $KEEP نفسه، والذي غيره الخيار -k قبل أن نكتشف غياب -s. وهو خطأ صغير، ولكنه يكذب على من يقرأ المساعدة، والإصلاح ثوابت منفصلة readonly DEFAULT_KEEP=7 تطبعها الرسالة. والدرس من الخطأين معاً أن ShellCheck تفحص الكتابة ولا تفحص السلوك، وأن السكربت لا يكون جاهزاً حتى تشغله في كل حالة كتبت لها رمز خروج.
السكربت الثاني: تنبيه امتلاء القرص
القرص الممتلئ من أكثر أسباب توقف السيرفرات شيوعاً، وقد رأيناه في مقال استكشاف أعطال السيرفر. والسكربت التالي يعمل كل خمس دقائق، ويرسل تنبيهاً عندما يتجاوز أي نظام ملفات نسبة تحددها، ولكنه يرسله مرة واحدة لكل مشكلة لا كل خمس دقائق، ثم يرسل تنبيهاً آخر عندما تعود النسبة. ولذلك يحفظ حالة كل نقطة تركيب Mount Point في ملف صغير في /var/lib/disk-alert:
#!/usr/bin/env bash
# disk-alert.sh: warn when a filesystem passes a usage threshold, once per problem, not every run
#   disk-alert.sh [-t 85] [-w https://hooks.example.com/x] [MOUNTPOINT...]
# with no mount points it checks every real filesystem (tmpfs, overlay and similar are skipped)
# exit codes: 0 all below threshold, 1 at least one above, 64 bad usage
set -Eeuo pipefail

readonly PROG=${0##*/}
readonly STATE_DIR=/var/lib/disk-alert
THRESHOLD=85
WEBHOOK=

log() { printf '%s %s: %s\n' "$(date -u +%FT%TZ)" "$PROG" "$*" >&2; }

while getopts ":t:w:h" opt; do
    case $opt in
        t) THRESHOLD=$OPTARG ;;
        w) WEBHOOK=$OPTARG ;;
        *) echo "usage: $PROG [-t PERCENT] [-w WEBHOOK_URL] [MOUNTPOINT...]" >&2; exit 64 ;;
    esac
done
shift $((OPTIND - 1))
if ! [[ $THRESHOLD =~ ^[0-9]+$ ]] || (( THRESHOLD < 1 || THRESHOLD > 99 )); then
    log "threshold must be 1-99, got: $THRESHOLD"; exit 64
fi

notify() { # notify TEXT: print it, post it to the webhook when one is set; fails if not delivered
    log "$1"
    [[ -z $WEBHOOK ]] && return 0
    # JSON by hand is fine here: the text is ours and has no quotes
    if ! curl -fsS -m 10 -H 'Content-Type: application/json' \
         -d "{\"text\":\"$(hostname): $1\"}" "$WEBHOOK" > /dev/null; then
        log "webhook failed, will try again on the next run"
        return 1
    fi
}

# skip pseudo filesystems only when we check everything; named mount points are always checked
skip=()
if (( $# == 0 )); then skip=(-x tmpfs -x devtmpfs -x overlay -x squashfs); fi
# run df on its own line: a failure inside <( ) or a pipe feeding while would go unnoticed
report=$(df -h --output=target,pcent,avail "${skip[@]}" "$@")

mkdir -p "$STATE_DIR"
over=0
while read -r target pcent avail; do
    used=${pcent%\%}
    state="$STATE_DIR/$(echo "$target" | tr '/' '_').alert"
    if (( used >= THRESHOLD )); then
        over=1
        if [[ ! -e $state ]]; then
            # remember the alert only once it was delivered
            if notify "$target is ${used}% full (${avail} free), threshold ${THRESHOLD}%"; then touch "$state"; fi
        else
            log "$target still at ${used}%, already reported"
        fi
    elif [[ -e $state ]]; then
        if notify "$target is back to ${used}%"; then rm -f "$state"; fi
    fi
done < <(tail -n +2 <<< "$report")

exit "$over"
وجربناه على /data بحجم 64 MB، فملأناه بملف 54 MB، وشغلنا السكربت عدة مرات مع Webhook يستقبل الرسائل على جهاز آخر في الشبكة، ثم مع عنوان Webhook لا يرد:
shellcheck: no findings
2026-11-16T09:58:35Z disk-alert.sh: /data is 85% full (10M free), threshold 80%
curl: (7) Failed to connect to 203.0.113.29 port 8080 after 3156 ms: Could not connect to server
2026-11-16T09:58:39Z disk-alert.sh: webhook failed, will try again on the next run
exit=1
0
2026-11-16T09:58:39Z disk-alert.sh: /data is 85% full (10M free), threshold 80%
exit=1
2026-11-16T09:58:39Z disk-alert.sh: /data still at 85%, already reported
exit=1
2026-11-16T09:58:39Z disk-alert.sh: /data is back to 0%
exit=0
في المخرج أعلاه لاحظ التالي:
- في المرة الأولى كان الـ Webhook لا يرد، فطبع السكربت التنبيه ثم
webhook failed, will try again on the next run، وعدد ملفات الحالة0، أي أنه لم يسجل التنبيه على أنه وصل. - في المرة الثانية مع Webhook يعمل أرسل التنبيه، وفي الثالثة قال
already reportedولم يرسل، وهذا ما نريده كل خمس دقائق طوال المشكلة. - وعندما حذفنا الملف أرسل
back to 0%وخرج بالرمز 0. - ورمز الخروج 1 كلما كان هناك نظام فوق الحد، فيستطيع نظام المراقبة أن يعتمد على الرمز وحده.
ووصلت الرسالة إلى الـ Webhook كـ JSON كما يتوقعه Slack أو Mattermost أو أي خدمة مشابهة:
{"text":"app01: /data is 85% full (10M free), threshold 80%"}
{"text":"app01: /data is back to 0%"}
ثلاث مشاكل واجهناها قبل هذه النسخة
النسخة الأولى من هذا السكربت كانت تقرأ df في الحلقة مباشرة بهذا السطر:
done < <(df -P -h --output=target,pcent,avail -x tmpfs -x devtmpfs -x overlay -x squashfs "$@" | tail -n +2)وعندما شغلناها كان المخرج:
df: options -P and --output are mutually exclusive
Try 'df --help' for more information.
exit=0
الخيار -P لا يجتمع مع --output، فرفض df العمل، ومع ذلك انتهى السكربت بالرمز 0 أي «كل الأقراص بخير»، رغم set -e وpipefail. والسبب أن الأمر داخل <( ) يعمل في عملية منفصلة لا ينتظر Bash رمز خروجها، فلا يراه -e ولا pipefail. وسكربت مراقبة يقول «بخير» لأنه لم يستطع أن يقيس هو أسوأ من عدم وجوده، لأنه يعطيك ثقة كاذبة. والحل في النسخة النهائية أن نشغل df في سطر مستقل ونحفظ مخرجه في متغير report=$(df ...)، فإذا فشل أوقف -e السكربت، ثم نقرأ المتغير في الحلقة. ورأيت أن تشغيل السكربت على /nonexistent في النسخة النهائية أعطى رسالة df مع الرمز 1.
والثانية أن النسخة الأولى كانت تستثني tmpfs دائماً، ومجلد /data في المختبر tmpfs، فلم يكن يفحصه حتى لو طلبناه بالاسم. وهذا قرار يجب أن يكون واعياً: نستثني الأنظمة الوهمية Pseudo Filesystems عندما نفحص كل شيء، أما ما يطلبه المستخدم بالاسم فنفحصه دائماً. والثالثة أخطر وأدق، ففي النسخة التي سبقت النهائية كان السكربت ينشئ ملف الحالة بعد الإرسال مباشرة، دون أن ينظر هل نجح الإرسال:
2026-11-16T09:57:06Z disk-alert.sh: /data is 85% full (10M free), threshold 80%
curl: (7) Failed to connect to 203.0.113.29 port 8080 after 3105 ms: Could not connect to server
2026-11-16T09:57:10Z disk-alert.sh: webhook failed, the alert above was not delivered
exit=1
والنتيجة أن التشغيل التالي سيقول already reported وينتهي، فالتنبيه الوحيد الذي فشل في الوصول لن يصل أبداً، وأنت لن تعرف أن قرصك ممتلئ حتى يتوقف السيرفر. والإصلاح أن تعيد notify فشلاً عندما يفشل الإرسال، وأن لا نسجل الحالة إلا بعد النجاح، وهو ما رأيته في المخرج الأول حيث بقي عدد ملفات الحالة صفراً بعد الفشل ووصل التنبيه في المرة التالية. ولاحظ أن ShellCheck لم تعترض إلا على سطر واحد في النسخة الأولى، وهو SC2015 عن A && B || C الذي لا يعمل دائماً كـ if، وهي محقة، أما المشاكل الثلاث فلا تراها أي أداة.
السكربت الثالث: من يستطيع الدخول إلى السيرفر؟
عندما يغادر أحد أعضاء الفريق، أو تستلم سيرفراً من غيرك، فأول سؤال: من يستطيع الدخول؟ والجواب ليس في مكان واحد، فالحسابات في getent passwd، وحالة كلمة المرور في passwd -S، وصلاحية sudo في المجموعات، ومفاتيح SSH في ملف داخل مجلد كل مستخدم. والسكربت التالي يجمعها في جدول أو ملف CSV:
#!/usr/bin/env bash
# user-report.sh: who can log in to this server, and how
#   user-report.sh [-c]     -c prints CSV instead of an aligned table
# lists accounts with UID >= 1000 plus root, with their shell, password state, sudo, SSH keys and home size
set -Eeuo pipefail

csv=0
while getopts ":ch" opt; do
    case $opt in
        c) csv=1 ;;
        *) echo "usage: ${0##*/} [-c]" >&2; exit 64 ;;
    esac
done

(( EUID == 0 )) || { echo "run as root: password state and other homes need it" >&2; exit 1; }

row() { # prints one row in the chosen format
    if (( csv )); then (IFS=,; echo "$*"); else printf '%-10s %5s %-17s %-8s %-4s %4s %6s\n' "$@"; fi
}

row USER UID SHELL PASSWORD SUDO KEYS HOME
# getent reads every account source (files, LDAP, SSSD), not only /etc/passwd
while IFS=: read -r user _ uid _ _ home shell; do
    (( uid == 0 || uid >= 1000 )) || continue
    [[ $user == nobody ]] && continue

    # passwd -S: second field is P (usable password), L (locked) or NP (no password)
    pw=$(passwd -S "$user" | awk '{ print $2 }')
    case $pw in P) pw='set' ;; L) pw='locked' ;; NP) pw='EMPTY' ;; esac

    sudo=no
    id -nG "$user" | grep -qwE 'sudo|wheel' && sudo=yes

    keys=0
    if [[ -f $home/.ssh/authorized_keys ]]; then
        keys=$(grep -cE '^(ssh|ecdsa|sk-)' "$home/.ssh/authorized_keys" || true)
    fi

    size=-
    [[ -d $home ]] && size=$(du -sh -- "$home" 2>/dev/null | cut -f1)

    row "$user" "$uid" "${shell##*/}" "$pw" "$sudo" "$keys" "$size"
done < <(getent passwd)
وجهزنا في المختبر حسابات تشبه ما تجده في سيرفر حقيقي: مستخدمان بصلاحية sudo أحدهما بمفتاحين، ومتدرب، وحساب خدمة بلا Shell، وحساب متعاقد أقفلنا كلمة مروره بالأمر passwd -l بعد انتهاء عقده، ونسينا مفتاحه:
shellcheck: no findings
USER         UID SHELL             PASSWORD SUDO KEYS   HOME
root           0 bash              locked   no      0    56K
deploy      1000 bash              set      yes     1    24K
ops         1001 bash              set      yes     2    24K
intern      1002 bash              set      no      0   301M
backup-svc  1500 nologin           locked   no      0    16K
contractor  1501 bash              locked   no      1    24K
exit=0
USER,UID,SHELL,PASSWORD,SUDO,KEYS,HOME
root,0,bash,locked,no,0,56K
deploy,1000,bash,set,yes,1,24K
في المخرج أعلاه لاحظ التالي:
- السطر
contractor: كلمة المرورlocked، والـ Shell هوbash، وعنده مفتاح SSH واحد. وهذا يعني أنه ما زال يستطيع الدخول، لأنpasswd -lيقفل كلمة المرور فقط، كما تقول صفحة passwd(1) صراحة: قد يبقى المستخدم قادراً على الدخول بطريقة أخرى مثل مفتاح SSH، ولتعطيل الحساب استخدمusermod --expiredate 1. وهذا وحده سبب كاف لتشغيل هذا التقرير. - السطر
opsعنده مفتاحان، أحدهما من جهاز قديم، وهذا سؤال تطرحه على صاحبه. - السطر
rootكلمة مروره مقفلة كما يجب، والدخول إليه يكون بالأمر sudo من المستخدمين. - مجلد المتدرب 301M بسبب ملف بيانات نسيه، وهذا ما يجعل عمود الحجم مفيداً.
وسوف نشرح إدارة المستخدمين وما تفعله عندما يغادر مسؤول النظام في مقال قادم من المسار بإذن الله. وفي أول نسخة من هذا السكربت قالت ShellCheck شيئاً غريباً:
In user-report.sh line 29:
    case $pw in P) pw=set ;; L) pw=locked ;; NP) pw=EMPTY ;; esac
                   ^-- SC2209 (warning): Use var=$(command) to assign output (or quote to assign string).
الكلمة set اسم أمر داخلي في Bash، فظنت الأداة أننا نريد مخرج الأمر set ونسينا $( ). وهي مخطئة هنا، فنحن نريد النص، ولكن التحذير منطقي، والحل الذي تقترحه هو الأوضح للقارئ أيضاً: pw='set'. وعندما يكون التحذير خاطئاً فعلاً ولا يوجد تعديل يوضح القصد، يمكنك تعطيله لسطر واحد بتعليق # shellcheck disable=SC2209 فوقه، مع سبب مكتوب، ولا تقم بتعطيله للملف كله. وعندما شغلنا التقرير بمستخدم عادي خرج برسالة واضحة والرمز 1، لأن passwd -S لمستخدمين آخرين يحتاج root.
التشغيل من Cron
الآن نجعل سكربت النسخ يعمل وحده. وأبسط طريقة هي Cron، بملف في /etc/cron.d/ فيه الوقت والمستخدم والأمر. وكتبنا السطر كما يكتبه كثيرون، مع سجل لكل يوم في اسمه التاريخ:
# m h dom mon dow user command
* * * * * root /usr/local/bin/backup.sh -s /srv/app -k 3 >> /var/log/backup-$(date +%F).log 2>&1
وجعلناه كل دقيقة للتجربة، وبعد دقيقتين لم يظهر أي ملف سجل ولا أي نسخة. فبحثنا في سجل النظام:
2026-11-16T09:21:01.726163+00:00 app01 CRON[781]: (root) CMD (/usr/local/bin/backup.sh -s /srv/app -k 3 >> /var/log/backup-$(date +)
2026-11-16T09:21:01.729033+00:00 app01 CRON[779]: (CRON) info (No MTA installed, discarding output)
2026-11-16T09:22:01.724464+00:00 app01 CRON[785]: (root) CMD (/usr/local/bin/backup.sh -s /srv/app -k 3 >> /var/log/backup-$(date +)
انظر إلى نهاية الأمر الذي نفذه Cron: $(date +)، فقد انقطع الأمر عند علامة النسبة. والسبب كما في صفحة crontab(5) أن % في سطر Cron تعني «سطر جديد»، وكل ما بعد أول % يرسل كمدخل للأمر، فصار الأمر جملة Shell ناقصة فشلت. وأين ذهبت رسالة الخطأ؟ Cron يرسل مخرج كل مهمة بالبريد إلى صاحبها، ولا يوجد برنامج بريد في السيرفر، فكتب No MTA installed, discarding output ورمى الخطأ. وهذا سيناريو يتكرر في السيرفرات: مهمة لا تعمل منذ أشهر، ورسائل خطئها تضيع كل ليلة. والحل إما أن تكتب \%، أو الأفضل ألا تضع منطقاً في سطر Cron أصلاً، فاسم ملف السجل والتاريخ مكانهما داخل السكربت:
* * * * * root /usr/local/bin/backup.sh -s /srv/app -k 3 >> /var/log/app-backup.log 2>&12026-11-16T09:28:01.971918+00:00 app01 CRON[827]: (root) CMD (/usr/local/bin/backup.sh -s /srv/app -k 3 >> /var/log/app-backup.log 2>&1)
2026-11-16T09:28:02.102957+00:00 app01 backup.sh: wrote /var/backups/app/app-20261116-092802.tar.gz (4.0K)
2026-11-16T09:28:02.109293+00:00 app01 backup.sh: done, 1 archives kept in /var/backups/app
2026-11-16T09:29:01.124737+00:00 app01 CRON[857]: (root) CMD (/usr/local/bin/backup.sh -s /srv/app -k 3 >> /var/log/app-backup.log 2>&1)
2026-11-16T09:29:01.185591+00:00 app01 backup.sh: wrote /var/backups/app/app-20261116-092901.tar.gz (4.0K)الآن يعمل كل دقيقة، وسطوره تظهر في سجل النظام باسم backup.sh عبر logger، وفي ملف /var/log/app-backup.log عبر stderr. ولاحظ أن Cron يشغل المهمة ببيئة صغيرة جداً، فالمتغير PATH فيه /usr/bin:/bin فقط، ولا يقرأ .bashrc، ولذلك تكتب المسار الكامل للسكربت، ويجب أن يعمل السكربت دون أي متغير من بيئتك. وتجد تمريناً كاملاً عن سكربت يعمل بيدك ولا يعمل في Cron في تمارين Kata في Linux.
التشغيل من مؤقت systemd Timer
البديل الحديث لـ Cron هو مؤقتات systemd، وقد شرحنا الخدمات والسجلات فيه في مقال الخدمات والسجلات مع systemd، وسوف نقارن بين الطريقتين بالتفصيل في مقال قادم بإذن الله. وهنا نحتاج ملفين: خدمة من النوع oneshot تشغل السكربت مرة وتنتهي، ومؤقت يشغلها كل ليلة:
[Unit]
Description=Back up /srv/app

[Service]
Type=oneshot
ExecStart=/usr/local/bin/backup.sh -s /srv/app -k 7
[Unit]
Description=Back up /srv/app every night
[Timer]
OnCalendar=*-*-* 02:30:00
RandomizedDelaySec=15min
Persistent=true
[Install]
WantedBy=timers.targetوالخيار RandomizedDelaySec يؤخر التشغيل بمدة عشوائية حتى 15 دقيقة، حتى لا تبدأ نسخ كل سيرفراتك في نفس الثانية على نفس التخزين، وPersistent=true يشغل المهمة عند الإقلاع إذا كان السيرفر مطفأ في موعدها، وهذا ما لا يفعله Cron. وشغلنا ذلك في Container يعمل فيه systemd كالعملية رقم 1، بنفس الطريقة التي شرحناها في مقال systemd:
systemctl daemon-reload
systemctl enable --now app-backup.timer
systemctl list-timers app-backup.timer --no-pager
systemctl start app-backup.service
journalctl -u app-backup.service --no-pager -o short-iso
NEXT LEFT LAST PASSED UNIT ACTIVATES
Tue 2026-11-17 02:42:28 UTC 17h - - app-backup.timer app-backup.service
...
2026-11-16T09:31:36+00:00 app01 systemd[1]: Starting app-backup.service - Back up /srv/app...
2026-11-16T09:31:36+00:00 app01 backup.sh[80]: 2026-11-16T09:31:36Z backup.sh[80] INFO: wrote /var/backups/app/app-20261116-093136.tar.gz (4.0K)
2026-11-16T09:31:36+00:00 app01 backup.sh[103]: wrote /var/backups/app/app-20261116-093136.tar.gz (4.0K)
2026-11-16T09:31:36+00:00 app01 backup.sh[80]: 2026-11-16T09:31:36Z backup.sh[80] INFO: done, 1 archives kept in /var/backups/app
2026-11-16T09:31:36+00:00 app01 systemd[1]: app-backup.service: Deactivated successfully.
2026-11-16T09:31:36+00:00 app01 systemd[1]: Finished app-backup.service - Back up /srv/app.الموعد التالي 02:42 وليس 02:30 بسبب التأخير العشوائي. ولكن انظر إلى سطور السجل: السطر wrote ظهر مرتين، مرة من stderr الذي يلتقطه systemd ويرسله إلى journald، ومرة من logger لأن journald يوفر /dev/log أيضاً. وهذه هي المشكلة الخامسة التي واجهناها، والإصلاح في دالة log: systemd يضع المتغير JOURNAL_STREAM في بيئة كل خدمة يرسل مخرجها إلى journald، كما في صفحة systemd.exec(5)، فإذا وجدناه لم نستدع logger. وبعد الإصلاح صار كل سطر مرة واحدة تحت systemd، وبقي يصل إلى syslog عند التشغيل من Cron أو بيدك:
2026-11-16T09:32:27+00:00 app01 systemd[1]: Starting app-backup.service - Back up /srv/app...
2026-11-16T09:32:27+00:00 app01 backup.sh[118]: 2026-11-16T09:32:27Z backup.sh[118] INFO: wrote /var/backups/app/app-20261116-093227.tar.gz (4.0K)
2026-11-16T09:32:27+00:00 app01 backup.sh[118]: 2026-11-16T09:32:27Z backup.sh[118] INFO: done, 2 archives kept in /var/backups/app
2026-11-16T09:32:27+00:00 app01 systemd[1]: app-backup.service: Deactivated successfully.
2026-11-16T09:32:27+00:00 app01 systemd[1]: Finished app-backup.service - Back up /srv/app.
ثم جربنا الفشل: نقلنا مجلد المصدر وشغلنا الخدمة:
Job for app-backup.service failed because the control process exited with error code.
See "systemctl status app-backup.service" and "journalctl -xeu app-backup.service" for details.
start exit=1
2026-11-16T09:32:43+00:00 app01 systemd[1]: Starting app-backup.service - Back up /srv/app...
2026-11-16T09:32:43+00:00 app01 backup.sh[154]: 2026-11-16T09:32:43Z backup.sh[154] ERR: source is not a folder: /srv/app
2026-11-16T09:32:43+00:00 app01 systemd[1]: app-backup.service: Main process exited, code=exited, status=1/FAILURE
2026-11-16T09:32:43+00:00 app01 systemd[1]: app-backup.service: Failed with result 'exit-code'.
  UNIT               LOAD   ACTIVE SUB    DESCRIPTION
● app-backup.service loaded failed failed Back up /srv/app
وهنا ترى قيمة رمز الخروج: الخدمة صارت failed وظهرت في systemctl list-units --failed، وهو ما يراه أي نظام مراقبة يتابع systemd، دون أن نكتب أي كود للتنبيه. ولكن لاحظ شيئاً آخر: عندما طلبنا الأخطاء فقط بالأمر journalctl -p warning ظهرت سطور systemd ولم يظهر سطرنا ERR، لأن journald يعطي كل ما يأتي من stderr المستوى info. والحل الذي شرحناه في مقال systemd أن تبدأ السطر برقم المستوى مثل <3> عندما يعمل السكربت تحت systemd، وهو تحسين نتركه لك في التدريب.
أخطاء شائعة
- متغير دون علامات تنصيص: المسار الذي فيه مسافة ينقسم، والنجمة تتحول إلى أسماء ملفات.
cdدون فحص نجاحه: السكربت يكمل في المجلد الخطأ.rm -rf $VAR/*مع متغير قد يكون فارغاً: استخدم"${VAR:?}".- الحلقة على مخرج
ls: استخدم النمط مباشرة معnullglob. - الاعتماد على
set -eوحده: لا يعمل داخل دالة تستدعى فيif، ويوقف السكربت مع((count++))وgrepالذي لا يجد. local v=$(cmd): يخفي فشل الأمر.- قراءة مخرج أمر مهم من
<( ): فشله لا يراه-eولاpipefail. A && Bكآخر سطر في دالة أو في trap: رمزها يصبح رمز السكربت.- ملف PID بدلاً من
flock: يبقى بعد أي توقف ويمنع التشغيلات التالية. - كتابة الأرشيف باسمه النهائي مباشرة: أي توقف يترك نسخة مقطوعة باسم صحيح.
- تسجيل التنبيه على أنه أرسل قبل أن تتأكد من وصوله.
- علامة
%في سطر Cron، والاعتماد على PATH وبيئتك في مهمة مجدولة. - مخرج مهمة Cron الذي يذهب إلى بريد غير موجود: وجهه إلى ملف أو استخدم
logger. - الوثوق بأن ShellCheck نظيفة يعني سكربتاً صحيحاً: هي تفحص الكتابة، والتشغيل يفحص السلوك.
قالب البداية وقائمة تحقق Checklist
هذا هو الهيكل الذي نبدأ به أي سكربت جديد، وكل سطر فيه رأيت سببه في هذا المقال:
#!/usr/bin/env bash
# name.sh: what it does in one line
#   usage line with every option
# exit codes: 0 ok, 1 failure, 64 bad usage, 75 locked
set -Eeuo pipefail

readonly PROG=${0##*/}
log() { printf '%s %s[%d] %s: %s\n' "$(date -u +%FT%TZ)" "$PROG" "$$" "$1" "${*:2}" >&2; }
die() { log ERR "$*"; exit 1; }
trap 'log ERR "failed at line $LINENO: $BASH_COMMAND"' ERR
وجربنا القالب بإضافة ثلاثة أسطر في آخره: سطر سجل، ثم أمر يفشل، ثم سطر لا يجب أن يصل إليه:
log INFO "starting with $# args"
ls /nonexistent
log INFO "not reached"
2026-11-16T10:04:54Z template-test.sh[1415] INFO: starting with 2 args
ls: cannot access '/nonexistent': No such file or directory
2026-11-16T10:04:54Z template-test.sh[1415] ERR: failed at line 12: ls /nonexistent
exit=2توقف السكربت عند أول فشل، وقال في أي سطر وأي أمر، وخرج برمز ls نفسه وهو 2. وقبل أن تضع أي سكربت في Cron أو systemd مر على هذه القائمة:
- ShellCheck دون ملاحظات، وكل تعطيل لتحذير عليه تعليق بسببه.
- كل متغير بين علامات تنصيص، وكل
rmمحمي من المتغير الفارغ. - الخيارات بالأمر getopts، ورسالة استخدام تطبع القيم الافتراضية الحقيقية، ووضع تجربة
-nلأي سكربت يحذف. - تحقق من كل مدخل قبل أي تغيير على القرص.
- قفل
flockلأي مهمة قد تتداخل مع نفسها. - كتابة باسم مؤقت ثم
mv، وتنظيف بالأمرtrap ... EXIT. - رموز خروج لها معنى، وجربت كل رمز منها بالتشغيل فعلاً.
- سجلات بأوقات إلى stderr أو syslog، ولا شيء يذهب إلى بريد غير موجود.
- تشغيل واحد على الأقل من نفس المكان الذي سيعمل منه، Cron أو systemd، وليس من طرفيتك فقط.
تدريب عملي
- عدل دالة
logفيbackup.shبحيث تضيف البادئة<3>لسطور ERR و<4>لسطور WARNING عندما يكونJOURNAL_STREAMموجوداً، ثم تأكد أنjournalctl -p warningيعرضها. - أضف إلى
user-report.shعموداً لتاريخ انتهاء الحساب منchage -l، واجعل السكربت يخرج بالرمز 1 إذا وجد حساباً كلمة مروره مقفلة وعنده مفاتيح SSH.
حذف المختبر Cleanup
docker rm -f lnxb-bash lnxb-sd lnxb-hook
docker network rm lnxb-net
docker rmi lnxb-bash:1 lnxb-sd:1 lnxb-client:1
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- النسخة الأولى من سكربت النسخ نسخت
/rootبدلاً من التطبيق بسبب مسافة في المسار، وطبعت «backup done» وخرجت بالرمز 0، وShellCheck اكتشفت السبب في ثوان. set -euo pipefailضروري ولكنه لا يكفي: من ستة فخاخ توقف السكربت دون سبب في ثلاثة، ونجح وهو فاشل في اثنين، ولم تكتشف ShellCheck إلا واحداً.- سكربت النسخ النهائي فيه getopts وسجلات وقفل
flockخرج بالرمز 75 للنسخة الثانية، وكتابة باسم مؤقت ثمmv، وتدوير أبقى آخر ثلاث نسخ. - دالة تنظيف تنتهي بـ
A && Bجعلت كل نسخة ناجحة تنتهي بالرمز 1، ورسالة استخدام كانت تطبع قيمة خاطئة، ولم نجدهما إلا بالتشغيل. - فشل
dfداخل<( )مر بالرمز 0، وتنبيه فشل إرساله سجل على أنه وصل، وكلاهما لا تراه أي أداة تحليل. - حساب أقفلت كلمة مروره بالأمر
passwd -lما زال يدخل بمفتاح SSH، والتقرير يكشفه. - علامة
%قطعت أمر Cron ورمي الخطأ لعدم وجود بريد، وتحت systemd تكررت السطور حتى استخدمناJOURNAL_STREAM.
وفي مقالات قادمة بإذن الله سوف نقارن بين Cron ومؤقتات systemd بالتفصيل، ونتعمق في إدارة المستخدمين وصلاحية sudo. وهذه مقالات مرتبطة:
 دليلسطر الأوامر في Linux للمبتدئين: أول ما تحتاجه على السيرفركيف تتنقل بين الملفات على السيرفر، وتربط الأوامر ببعضها، وتتحكم في العمليات Processes دون أن تحذف شيئاً بالخطأ.
 دليلمعالجة السجلات Logs مع grep وawk وsed والأنابيب Pipesنجيب من سجلات nginx وSSH حقيقية عن أسئلة مسؤول السيرفر: من يطلب الموقع، ومتى بدأت أخطاء 5xx، ومن يخمن كلمات المرور، بأنابيب من grep وawk وsed وsort وxargs ومع الفخاخ التي وقعنا فيها.
 دليلإدارة الخدمات Services والسجلات Logs مع systemdننقل واجهة برمجية من nohup إلى خدمة systemd تعود وحدها بعد التوقف والإقلاع، ونقرأ سجلاتها مع journalctl، ونرى ثلاث مشاكل حقيقية واجهتنا في الطريق.
 دليلالمهام المجدولة: Cron أم systemd Timers؟نشغل نفس المهمة من cron ومن مؤقت systemd ونرى لماذا تفشل مهام cron بصمت بسبب PATH والبريد والعلامة %، وكيف تعوض المؤقتات موعداً فات.
 دليلالمستخدمون Users وsudo، وماذا تفعل عندما يغادر المسؤولكيف تدير المستخدمين والمجموعات وقواعد sudo على سيرفر Linux بأقل صلاحيات، وما الذي يجب أن تقفله فعلاً عندما يغادر أحد مسؤولي النظام.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
 دليلتمارين Kata في Linux بثلاثة مستويات مع الحلولتمارين في سطر أوامر Linux تحلها بيدك دون ذكاء اصطناعي، من قراءة الصلاحيات إلى القرص الذي يمتلئ بسبب ملف محذوف.
 دليلAnsible للمبتدئين: Inventory مع Playbooks ثم Rolesمشروع Ansible كامل يضبط ثلاثة سيرفرات عبر SSH، ويطبق تغييراً يراجعه قبل أن يصل، ويعيد ما عدله أحد بيده.
 دليلمزامنة الوقت NTP مع chrony: ماذا يتعطل إذا اختل؟نضبط ساعة VM خطأ بدقائق ثم بأشهر، ونرى chrony يصححها فوراً أو بالتدريج، ولماذا تفشل شهادات TLS ورموز TOTP وKerberos عندما يختل الوقت.
 دليلكيف يقلع Linux؟ مراحل الإقلاع Boot وإنقاذ السيرفرنشغل سيرفر Debian حقيقياً تحت QEMU مع UEFI ونتابع إقلاعه من البرنامج الثابت إلى GRUB وinitramfs وsystemd، ثم نعطله ثلاث مرات ونصلحه من شاشة الـ Console.
سجل التحديثات
- 16 نوفمبر 2026: كتابة الدليل، وتشغيل السكربتات الثلاثة على Debian 13 (trixie) مع GNU bash 5.2.37 وShellCheck 0.10.0 وflock من util-linux 2.41.5 وcron، ومع systemd 257 في Container يعمل فيه systemd كالعملية رقم 1، على Docker Engine 29.8.0.