إذا جلست في اجتماع عن شبكة مكتب جديد فستسمع الجمل التالية في ساعة واحدة: «نضع الخوادم في VLAN منفصلة فتكون معزولة»، و«الموظفون من البيت يدخلون بـ VPN فهم آمنون»، و«الموقع في الـ DMZ»، و«النسخ الاحتياطية على شبكة معزولة». وكل جملة منها صحيحة نصفها، لأن الكلمات الأربع تصف أشياء مختلفة تماماً: آلية في الـ Switch، ومنطقة لها قواعد، ونفق مشفر، وغياب السلك. والخلط بينها ليس مسألة مصطلحات، فالمكتب الذي يظن أن VLAN وحدها تعزل الخوادم، أو أن الـ VPN يجعل جهاز الموظف آمناً، يبني شبكة فيها ثغرات لا يراها أحد حتى يستغلها مهاجم.
وقد شرحنا كل مفهوم منها في مقاله: شبكات VLAN في مقال تقسيم الشبكة ومقال الـ Managed Switch، والـ VPN في مقال ما هو VPN ودليل WireGuard ومقارنة أدوات VPN، والـ DMZ والشبكات المعزولة في المقالين السابقين من هذه السلسلة. أما هنا فنضعها جنباً إلى جنب كمستويات للعزل، ونرى ما يمنعه كل منها وما لا يمنعه، وكيف تجتمع في شبكة واحدة. وسوف نناقش في هذا المقال ما يلي:
- ما هو كل مفهوم، وفي أي طبقة Layer من الشبكة يعمل، ومن يطبقه.
- ما يمنعه كل منها وما لا يمنعه، بأمثلة من مختبر حقيقي.
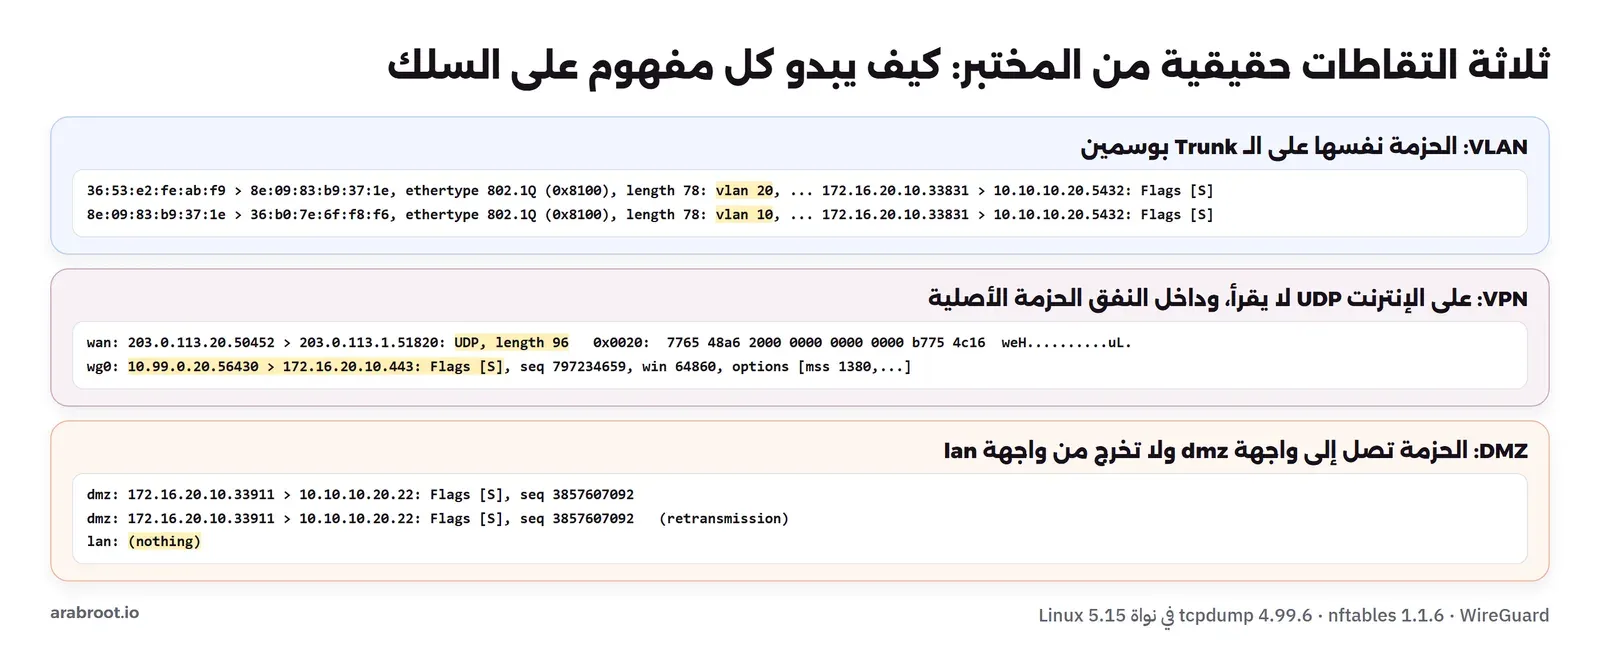
- ثلاثة التقاطات حقيقية بالأداة tcpdump: وسم VLAN على الكابل، ونفق WireGuard مشفر، وجدار DMZ يرمي حزمة.
- مستخدم VPN يهبط في منطقة محدودة لا في الشبكة كلها.
- الخلط الشائع والأخطاء التي يسببها، والتكلفة والعبء في سنة.
- جدول قرار، ومكتب صغير مصمم من أوله إلى آخره.
المفاهيم الأربعة باختصار
الشبكة المحلية الافتراضية VLAN: فصل منطقي في الطبقة الثانية
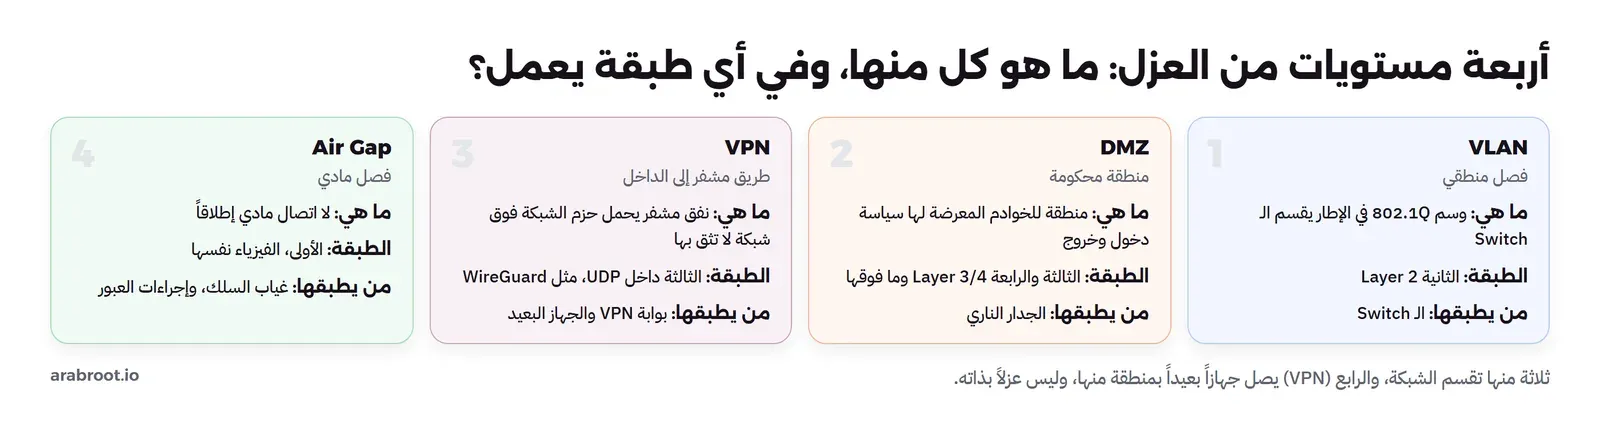
الـ VLAN رقم يضعه الـ Switch في رأس كل إطار Frame حسب المعيار IEEE 802.1Q، فيصبح Switch واحد كأنه عدة Switches. والمشكلة التي تحلها اقتصادية وتنظيمية في الأصل: بدل أن تشتري Switch لكل قسم، تقسم Switch واحداً، وتمنع بث الطبقة الثانية Broadcast، مثل طلبات ARP وDHCP، من أن يصل إلى كل جهاز في المبنى. وهي لا تعرف شيئاً عن المنافذ ولا عن التطبيقات، ولا تقرر من يكلم من، فهذا عمل الـ Router أو الجدار الناري الذي يوجه بين شبكات VLAN.
المنطقة المعزولة DMZ: منطقة لها سياسة
الـ DMZ منطقة أمنية Security Zone فيها الخوادم التي يصلها طرف لا تثق به، مع سياسة مكتوبة: ما يدخل إليها من الإنترنت، وما يخرج منها إلى الداخل، وما يخرج منها إلى الإنترنت. وهي تعمل في الطبقة الثالثة والرابعة، أي العناوين والمنافذ، وقد تصل إلى طبقة التطبيق إذا وضعت أمامها جدار تطبيقات ويب WAF. والذي يطبقها هو الجدار الناري. والسؤال الذي تجيب عنه: «إذا سقط هذا الخادم، أين يتوقف المهاجم؟».
الشبكة الخاصة الافتراضية VPN: طريق مشفر
الـ VPN نفق مشفر يحمل حزم الشبكة الداخلية داخل حزم أخرى تعبر شبكة لا تثق بها، كالإنترنت أو شبكة فندق. ففي WireGuard مثلاً، الحزمة الأصلية بعناوينها الداخلية تشفر وتوضع داخل حزمة UDP على المنفذ 51820. والمشكلة التي يحلها: أن يعبر الموظف البعيد الإنترنت دون أن يقرأ أحد ما يرسله أو يغيره، وأن يحصل على عنوان في الشبكة الداخلية. ولاحظ أن الـ VPN بهذا التعريف لا يقسم الشبكة ولا يعزل شيئاً، بل يفعل العكس: يوصل جهازاً من خارج الشبكة إلى داخلها. والسؤال المهم معه: إلى أي جزء من الداخل؟
الفجوة الهوائية Air Gap: فصل مادي
الفجوة الهوائية غياب أي اتصال مادي، فلا كابل ولا لاسلكي بين الشبكة المعزولة وغيرها، والبيانات تعبر بوسائط يحملها إنسان أو ببوابة اتجاه واحد. وهي أقوى أشكال العزل وأغلاها تشغيلاً، وقد بنينا في المقال السابق مختبراً يحدث خادماً ويثبت عليه برامج دون أي اتصال بالإنترنت.
ماذا يمنع كل منها، وماذا لا يمنع؟
الجدول التالي هو قلب المقال، وكل خانة في عمود المختبر نتيجة رأيناها فعلاً:
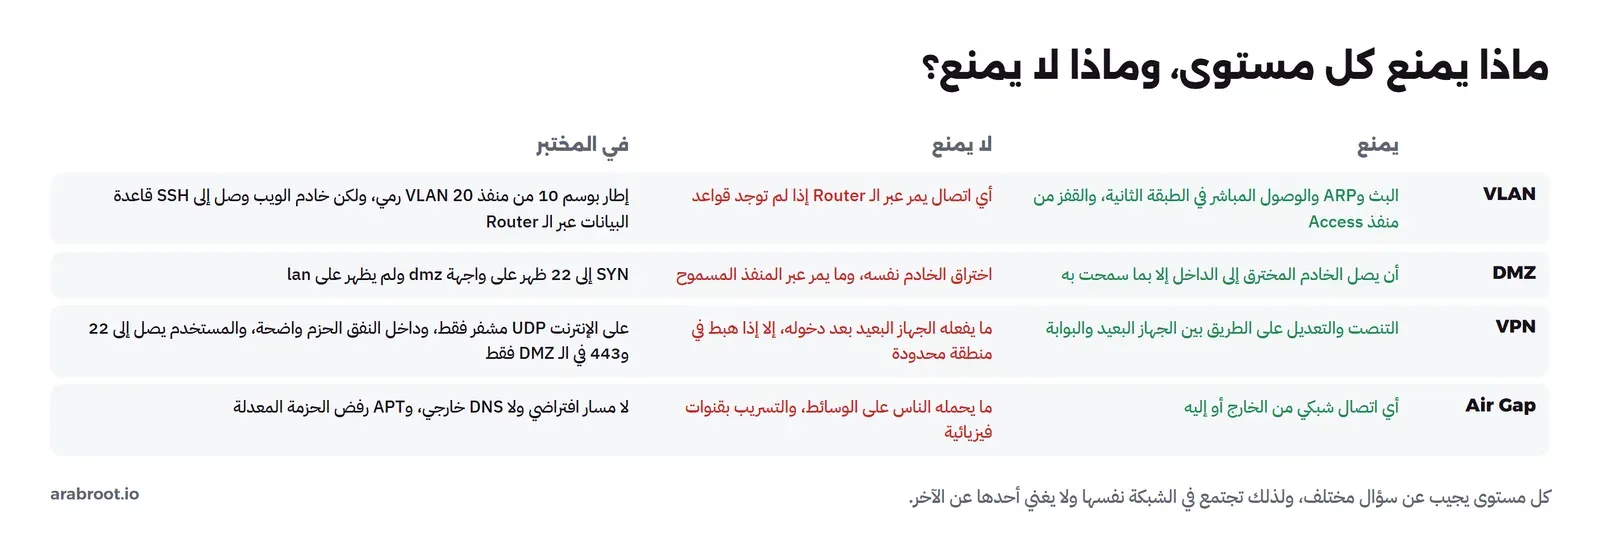
ولاحظ النمط في عمود «لا يمنع»: كل مستوى يترك بالضبط ما يحله المستوى الذي بعده. فالـ VLAN تترك التوجيه، والـ DMZ تضبطه. والـ DMZ تقبل اتصال الموظف من الداخل، والـ VPN يجعل الموظف البعيد كأنه في الداخل، فيحتاج منطقة لها قواعد. وكل الشبكات تبقى مكشوفة لما يحمله الناس، والفجوة الهوائية تحول هذا إلى إجراء مكتوب يمكن ضبطه.
المختبر: المفاهيم الأربعة على السلك
استخدمنا مختبر المنطقة المعزولة نفسه: Container واحد من Alpine 3.24 فيه مساحات شبكة Network Namespaces، تمثل الإنترنت، والجدار الناري، وSwitch بشبكتي VLAN، وخادم ويب في الـ DMZ، وقاعدة بيانات وجهاز موظف في الشبكة الداخلية. وأضفنا إليه موظفاً يعمل من البيت على الإنترنت، ونفق WireGuard يهبط في منطقة خاصة به على الجدار. والملفات build.sh وvpn.sh وruleset-vpn.nft في مجلد المختبر.
VLAN: واجهات فرعية بالوسم 802.1Q
الجدار الناري موصول بالـ Switch بكابل واحد، وعليه واجهتان فرعيتان أنشأناهما بالأمر ip link add link ... type vlan، واحدة لكل VLAN:
ip -n fw link add link trunk0 name lan type vlan id 10
ip -n fw link add link trunk0 name dmz type vlan id 20
ip -n fw addr add 10.10.10.1/24 dev lan;  ip -n fw link set lan up
ip -n fw addr add 172.16.20.1/24 dev dmz; ip -n fw link set dmz up
وعندما فتح خادم الويب اتصالاً بقاعدة البيانات، التقطنا ما يمر على كابل الـ Trunk في جهة الـ Switch بالخيار -e الذي يطبع رأس الإطار:
36:53:e2:fe:ab:f9 > 8e:09:83:b9:37:1e, ethertype 802.1Q (0x8100), length 78: vlan 20, p 0, ethertype IPv4 (0x0800), 172.16.20.10.33831 > 10.10.10.20.5432: Flags [S]
8e:09:83:b9:37:1e > 36:b0:7e:6f:f8:f6, ethertype 802.1Q (0x8100), length 78: vlan 10, p 0, ethertype IPv4 (0x0800), 172.16.20.10.33831 > 10.10.10.20.5432: Flags [S]
وفي المخرج أعلاه لاحظ التالي:
ethertype 802.1Q (0x8100)يعني أن في الإطار وسماً من أربعة بايتات بعد عنواني MAC، والطول 78 بدل 74 بسبب هذه البايتات الأربعة.- الحزمة نفسها، من المصدر نفسه إلى الوجهة نفسها، صعدت بوسم
vlan 20إلى عنوان MAC الجدار، ونزلت منه بوسمvlan 10. أي أن الـ VLAN لم تمنع الاتصال، وإنما أجبرته على المرور بالجدار. - ولو لم توجد قواعد في الجدار لوصلت الحزمة كما وصلت هنا، وهذا ما رأيناه في مختبر الـ DMZ قبل القواعد: خادم الويب وصل إلى SSH قاعدة البيانات ومشاركة الملفات في جهاز الموظف، والـ VLAN تعمل تماماً.
أما ما تمنعه الـ VLAN فعلاً فرأيناه عندما حاول خادم الويب أن يرسل إطارات بوسم 10 من منفذه: لم يجب أحد على طلب ARP، لأن الـ Switch يرمي الوسم الذي لا يخص منفذ Access.
DMZ: الجدار يرمي الحزمة
بعد تطبيق قواعد nftables، حاول خادم الويب الوصول إلى SSH قاعدة البيانات، فالتقطنا على واجهتي الجدار في الوقت نفسه:
### dmz side
19:39:14.600807 IP 172.16.20.10.33911 > 10.10.10.20.22: Flags [S], seq 3857607092, win 64240, length 0
19:39:15.629921 IP 172.16.20.10.33911 > 10.10.10.20.22: Flags [S], seq 3857607092, win 64240, length 0
### lan side
الحزمة وصلت إلى الجدار من جهة الـ DMZ، وأعيد إرسالها بعد ثانية لأنها لم تجد رداً، ولم يخرج شيء من جهة الشبكة الداخلية. هذا ما تضيفه الـ DMZ فوق الـ VLAN: قرار في كل حزمة تعبر بين المنطقتين.
VPN: موظف من البيت يهبط في منطقة محدودة
أضفنا على الجدار واجهة WireGuard اسمها wg0 بعنوان 10.99.0.1، وعلى جهاز الموظف في الإنترنت واجهة تقابلها، ثم أضفنا إلى ملف القواعد منطقة جديدة:
        # VPN zone -> DMZ: admin SSH and HTTPS on the web server only; VPN -> LAN: nothing
        iifname "wg0" oifname "dmz" ip daddr $WEB tcp dport { 22, 443 } ct state new counter accept comment "vpn-to-dmz-admin"
        iifname "wg0" counter drop comment "vpn-other-denied"
...
        iifname "wan" udp dport 51820 counter accept comment "wireguard"
في الإعداد أعلاه لاحظ أن wg0 واجهة مثل lan وdmz تماماً، فهي منطقة لها قواعدها، وهذا هو الفرق بين VPN «يدخلك الشبكة» وVPN «يدخلك منطقة». ولاحظ أن قاعدة wireguard في سلسلة input لا forward، لأن النفق ينتهي عند الجدار نفسه. وعلى جهاز الموظف جعلنا النفق يحمل شبكات الشركة فقط Split Tunnel، والإنترنت يخرج من اتصاله العادي. ثم جربنا من جهاز الموظف:
remote -> 172.16.20.10:443 PASS
remote -> 172.16.20.10:22 PASS
remote -> 10.10.10.20:5432 BLOCKED
remote -> 10.10.10.30:445 BLOCKED
inet -> 172.16.20.10:22 BLOCKED
الموظف البعيد يصل إلى الموقع وإلى SSH خادم الويب، ولا يصل إلى قاعدة البيانات ولا إلى أجهزة زملائه، وجهاز الإنترنت العادي لا يصل إلى SSH أصلاً. ويجدر الإشارة هنا إلى أن أول تشغيل للاختبار بعد إنشاء النفق مباشرة أعطى BLOCKED في كل الأسطر، ثم أعطى النتيجة أعلاه بعد ثوان، ورأينا عندها في wg show أن المصافحة الأولى Handshake قد تمت. فإذا جربت نفقاً جديداً وفشل أول اتصال فأعد المحاولة قبل أن تغير القواعد.
والآن الالتقاط الذي يشرح ما هو الـ VPN بالضبط. طلبنا الموقع من جهاز الموظف، والتقطنا على واجهة الإنترنت في الجدار wan وعلى واجهة النفق wg0 في الوقت نفسه:
## wan (outside the tunnel)
19:41:48.618473 IP 203.0.113.20.50452 > 203.0.113.1.51820: UDP, length 96
	0x0020:  7765 48a6 2000 0000 0000 0000 b775 4c16  weH..........uL.
	0x0030:  ca68 f771 9dba 62c9 3479 f56f c62f 2dae  .h.q..b.4y.o./-.
	0x0040:  a047 992a 6289 eb87 cf0e 8cc0 977b ee8d  .G.*b........{..
## wg0 (inside the tunnel)
19:41:48.618546 IP 10.99.0.20.56430 > 172.16.20.10.443: Flags [S], seq 797234659, win 64860, options [mss 1380,sackOK,TS val 2093812944 ecr 0,nop,wscale 7], length 0
وفي المخرج أعلاه لاحظ التالي:
- على الإنترنت لا يرى أحد إلا حزمة UDP من عنوان الموظف العام إلى المنفذ 51820، وطولها 96 بايت، ومحتواها بايتات لا معنى لها. لا عنوان داخلي، ولا منفذ 443، ولا أن هذا اتصال HTTPS أصلاً.
- وبعد 73 ميكروثانية ظهرت الحزمة نفسها على
wg0بعد فك التشفير: من عنوان النفق 10.99.0.20 إلى خادم الويب على 443، وهي حزمة SYN عادية يقرؤها الجدار ويطبق عليها قواعده. - قيمة
mss 1380أصغر من 1460 المعتادة، لأن النفق يأخذ جزءاً من كل حزمة لرؤوسه، وهذا سبب مشكلات MTU المعروفة مع أي VPN.
والدرس: الـ VPN يحمي الطريق، والقواعد على wg0 تحمي الشبكة. فلو كان جهاز الموظف مصاباً ببرنامج خبيث، فالنفق سيحمل حركة البرنامج الخبيث مشفرة بأمان تام إلى داخل الشركة، والذي يوقفه هو أن wg0 منطقة محدودة.
أي VPN؟ الوصول البعيد، وربط المواقع، وانعدام الثقة
كلمة VPN نفسها تحمل أكثر من معنى، وكل معنى يضع المستخدم في مكان مختلف من المستويات السابقة. فالوصول البعيد Remote Access هو ما بنيناه في المختبر: جهاز واحد يتصل ببوابة الشركة، ويهبط في منطقة. وربط المواقع Site-to-site نفق دائم بين جدارين، مثل مكتب الفرع والمكتب الرئيسي، والشبكتان تتصلان كأنهما شبكة واحدة، وقد شرحنا هذا الشكل وتوسيعه في مقال معمارية Hub and Spoke. والخطأ في ربط المواقع أن يعامل النفق كأنه كابل داخلي، فتصل كل أجهزة الفرع إلى كل أجهزة الرئيسي، والصحيح أن يكون النفق واجهة لها قواعد كما فعلنا مع wg0.
وأدوات الشبكات المتداخلة Mesh مثل Tailscale وNetBird وHeadscale تفعل شيئاً ثالثاً: كل جهاز يتصل بكل جهاز مباشرة، والسياسة تكتب بالهوية لا بالعنوان، أي «فريق المالية يصل إلى خادم المحاسبة على 443». وهذا قريب من فكرة انعدام الثقة Zero Trust التي ذكرناها في مقال الـ DMZ: لا يكفي أن تكون «داخل» الشبكة لتصل إلى شيء، وإنما يتحقق من هويتك وجهازك عند كل خدمة. وفي هذا النموذج يصبح سؤال «في أي منطقة يهبط المستخدم؟» سؤالاً عن السياسة لكل خدمة، ولكن الفكرة نفسها باقية: المستخدم البعيد يصل إلى ما يحتاجه فقط. وقد قارنا هذه الأدوات بالقياس في مقارنة أدوات VPN.
طلب واحد عبر المستويات الأربعة
لنتابع طلباً واحداً في المكتب الذي سوف نصممه بعد قليل، حتى ترى كل مستوى يعمل في لحظته. موظف في بيته يفتح النظام الداخلي للشركة من حاسوبه. أولاً يخرج الطلب من حاسوبه إلى واجهة WireGuard، فيشفر ويوضع في حزمة UDP، ويعبر شبكة البيت والإنترنت دون أن يقرأه أحد، وهذا عمل الـ VPN. ثم يصل إلى الجدار، فيفك التشفير، ويظهر الطلب على واجهة منطقة الـ VPN، والجدار يسأل: هل لمنطقة الـ VPN قاعدة إلى خادم التطبيق على هذا المنفذ؟ نعم، فيمر، وهذا عمل سياسة المناطق نفسها التي تحكم الـ DMZ. ثم يخرج الطلب من الجدار على الـ Trunk بوسم VLAN الخوادم، فيوصله الـ Switch إلى منفذ خادم التطبيق وحده، ولا يراه أي جهاز في شبكة الموظفين أو الضيوف، وهذا عمل الـ VLAN. والتطبيق يقرأ من قاعدة البيانات في المنطقة نفسها، ويرد، والرد يعود بالطريق نفسه مسموحاً لأنه جزء من اتصال قائم. وفي الليل يكتب نظام النسخ الاحتياطي قاعدة البيانات، ومرة في الأسبوع على قرص يفصل بعدها، وهذا هو المستوى الرابع الذي لا يشارك في أي طلب، ولكنه ما يبقى لو سقط كل ما سبق.
كيف تختبر أن كل مستوى يعمل فعلاً؟
أغلب المشكلات في هذا الموضوع ليست في التصميم، وإنما في الفرق بين التصميم والإعداد. لذلك لكل مستوى اختبار بسيط تكرره بعد كل تغيير:
- VLAN: التقط على منفذ الـ Trunk بالأمر
tcpdump -eوتأكد أن كل إطار عليه وسم من الأرقام التي تتوقعها، ثم جرب من جهاز على منفذ Access أن ترسل بوسم شبكة أخرى، كما فعلنا في مختبر الـ DMZ، ويجب ألا يجيب أحد. - DMZ: افحص المنافذ من الإنترنت، ويجب أن ترى منافذ الخدمة فقط، ثم افحص من خادم في الـ DMZ نحو الداخل، ويجب أن ترى المنفذ المسموح وحده، ثم جرب الخروج إلى منفذ عشوائي على الإنترنت، ويجب أن يحجب.
- VPN: التقط على واجهة الإنترنت في البوابة أثناء اتصال، ويجب ألا ترى إلا UDP على منفذ الـ VPN، ثم جرب من جهاز المستخدم كل منطقة لا يحق له الوصول إليها، وتأكد من أن أسماء الشركة تحل عبر DNS الشركة وأن الإنترنت العام لا يمر في النفق إذا اخترت النفق المقسم Split Tunnel.
- Air Gap: من داخل الشبكة المعزولة تأكد من عدم وجود مسار افتراضي، ومن أن أي اسم خارجي لا يحل، ومن أن أي اتصال بعنوان معروف يفشل، كما فعلنا في مقال الشبكات المعزولة.
واكتب هذه الاختبارات في سكربت مثل tests.sh في المختبر، وشغله بعد كل تغيير، فقراءة القواعد وحدها لا تكفي، لأن القاعدة الصحيحة على الواجهة الخاطئة تبدو صحيحة في كل قراءة.
وفي السحابة وفي البيت؟
في السحابة لا ترى الـ VLAN، فمزود السحابة يفصل الشبكات بطريقته، وأنت تتعامل مع الشبكة الخاصة الافتراضية VPC وشبكاتها الفرعية Subnets. والمقابل للـ DMZ شبكة فرعية عامة فيها الـ Load Balancer وحده، والخوادم في شبكات خاصة، والقواعد في مجموعات الأمان Security Groups. والـ VPN يصل مكتبك بالـ VPC عبر خدمة VPN من المزود أو بوابة WireGuard على خادم صغير. أما الفجوة الهوائية في السحابة فغير موجودة بالتعريف، والمقابل الأقرب لها نسخة احتياطية في حساب منفصل تماماً، بصلاحيات لا يملكها أي حساب في البيئة الأصلية، مع قفل يمنع الحذف. وفي البيت، أغلب الراوترات الحديثة تعطيك شبكة ضيوف، وهي في الحقيقة VLAN مع قواعد جاهزة تمنعها من الشبكة الرئيسية، فاستخدمها لأجهزة إنترنت الأشياء والتلفاز، وإذا كنت تشغل خادماً منزلياً فشبكة منفصلة له بقواعد أفضل من خيار «DMZ» في الراوتر كما شرحنا في مقال الـ DMZ.
ماذا يحدث إذا…؟ ثلاث مشكلات تقابلها في الأسبوع الأول
- الموظف في فندق لا يتصل بالـ VPN: كثير من شبكات الفنادق والمطارات تسمح بـ TCP على 80 و443 فقط، وWireGuard يعمل على UDP، فيبقى النفق دون مصافحة. والحل إما بوابة احتياطية تعمل فوق TCP على 443، كما تفعل بعض أدوات Mesh عبر خوادم الترحيل Relay، أو أن يستخدم الموظف شبكة هاتفه. وهذا الفرق بين البروتوكولات شرحناه في مقارنة أدوات VPN.
- بعض المواقع تفتح عبر النفق وبعضها يتوقف: رأينا في الالتقاط أن قيمة MSS نزلت إلى 1380 داخل النفق، لأن رؤوس WireGuard تأخذ جزءاً من كل حزمة. فإذا كان جهاز في الطريق يرمي رسائل ICMP التي تخبر المرسل بأن الحزمة كبيرة، تتعلق الاتصالات الكبيرة وتعمل الصغيرة، والحل تقليل الـ MTU على واجهة النفق.
- جهاز جديد في VLAN لا يأخذ عنواناً: غالباً منفذه في الـ Switch ما زال على VLAN الافتراضية، أو أن خادم DHCP لا يخدم هذه الشبكة الجديدة. فقبل أن تغير القواعد افحص المنفذ بالأمر الذي يعرض جدول الـ VLAN كما فعلنا بالأمر
bridge vlan showفي المختبر.
الخلط الشائع، والخطأ الذي يسببه كل منه
- «الخوادم في VLAN منفصلة، إذن هي معزولة»: الـ VLAN تفصل الطبقة الثانية، والـ Router يعيد الوصل. فإذا لم تكتب قواعد بين الشبكات فكل جهاز يصل إلى كل منفذ في الشبكة الأخرى، كما رأينا.
- «الموقع في الـ DMZ» يعني أنه آمن: الـ DMZ لا تمنع اختراق الخادم، بل تحد مما بعده، وبشرط أن تكون فيها قواعد خروج. وفي مختبر الـ DMZ كانت قاعدة «التحديثات على 443» بالضبط ما فتح للمهاجم قناة إلى الخارج.
- «DMZ» في راوتر البيت: ليست منطقة، وإنما توجيه كل المنافذ إلى جهاز واحد في شبكتك المسطحة، وهي أسوأ من توجيه منفذ واحد.
- «الموظف على VPN، إذن هو كأنه في المكتب، إذن آمن»: الـ VPN يثبت أن الطريق مشفر، ولا يثبت أن الجهاز سليم. فإذا هبط المستخدم في الشبكة الداخلية كلها، فأي برنامج خبيث على جهازه يصل إلى كل شيء.
- «VPN» تجاري للخصوصية هو نفسه VPN الشركة: خدمات VPN التي تشتريها للتصفح تخفي عنوانك عن المواقع، وتنقل ثقتك من مزود الإنترنت إلى مزود الـ VPN، ولا علاقة لها بالوصول إلى شبكة شركتك.
- «الشبكة معزولة» وفيها Jump Host أو مودم مورد: هذه شبكة منفصلة بنقطة عبور، وليست فجوة هوائية، ونقطة العبور هي أول ما يستهدف.
- «شبكة VLAN للضيوف تكفي»: تكفي إذا كان الجدار يمنعها من الشبكات الأخرى، ويسمح لها بالإنترنت فقط، ويمنع أجهزة الضيوف من رؤية بعضها إن أمكن.
كيف تجتمع في شبكة واحدة؟ مكتب من خمسة عشر موظفاً
لنأخذ مكتباً فيه خمسة عشر موظفاً، وله موقع ونظام داخلي وقاعدة بيانات، ونصف موظفيه يعملون من البيت يومين في الأسبوع، وفيه طابعات وضيوف. والصورة التالية التصميم:
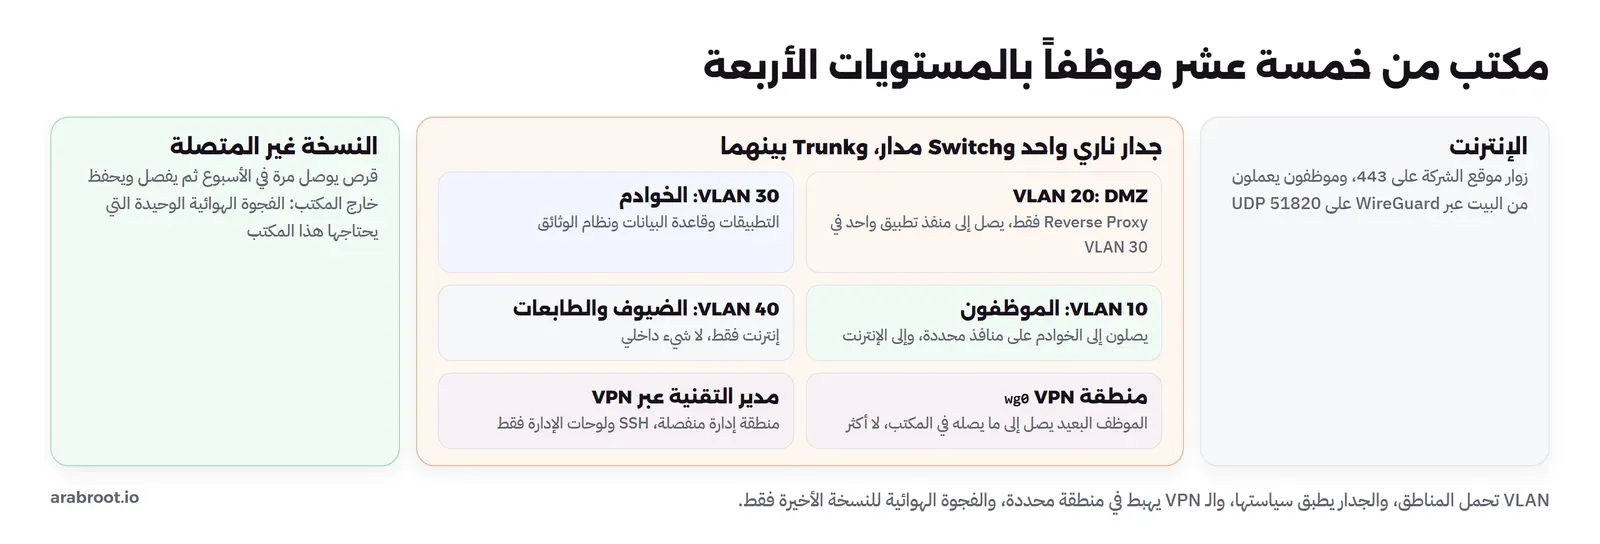
- VLAN للمناطق: Switch مدار واحد، وأربع شبكات VLAN: 10 للموظفين، و20 للـ DMZ، و30 للخوادم، و40 للضيوف والطابعات. ومنفذ Trunk واحد إلى الجدار، وكل منفذ آخر Access على VLAN واحدة، ولا VLAN 1 على الـ Trunk.
- DMZ للموقع: في VLAN 20 خادم واحد عليه Reverse Proxy، يستقبل 443 من الإنترنت، ويصل إلى منفذ التطبيق في VLAN 30 فقط، ويخرج إلى الإنترنت عبر قائمة محددة للتحديثات. والتطبيق وقاعدة البيانات في VLAN 30 لا يراهما الإنترنت أبداً.
- VPN بمنطقتين: بوابة WireGuard على الجدار. الموظف العادي يهبط في منطقة VPN قواعدها نسخة من قواعد VLAN 10، أي ما يصله في المكتب لا أكثر. ومدير التقنية يهبط في منطقة إدارة، تصل إلى SSH ولوحات الإدارة، وهي المنطقة الوحيدة التي تصلها. ومفتاح كل موظف يلغى يوم يترك العمل.
- الضيوف والطابعات: VLAN 40 تصل إلى الإنترنت فقط، والموظفون يصلون إلى الطابعات على منفذ الطباعة وحده، والطابعات لا تبدأ أي اتصال إلى الداخل.
- فجوة هوائية واحدة فقط: هذا المكتب لا يحتاج شبكة معزولة، ولكنه يحتاج نسخة احتياطية لا يصلها برنامج فدية: قرص يوصل مرة في الأسبوع، تكتب عليه النسخة، ثم يفصل ويحفظ خارج المكتب، ومعه نسخة يومية غير قابلة للتعديل في التخزين خارج السيرفر.
والجدار الذي يطبق هذا كله يمكن أن يكون OPNsense على جهاز صغير، أو MikroTik، وقد بنينا شبكة قريبة جداً من هذه بمصفوفة كاملة في مقال الهوم لاب بمواصفات الإنتاج.
التكلفة والعبء في سنة
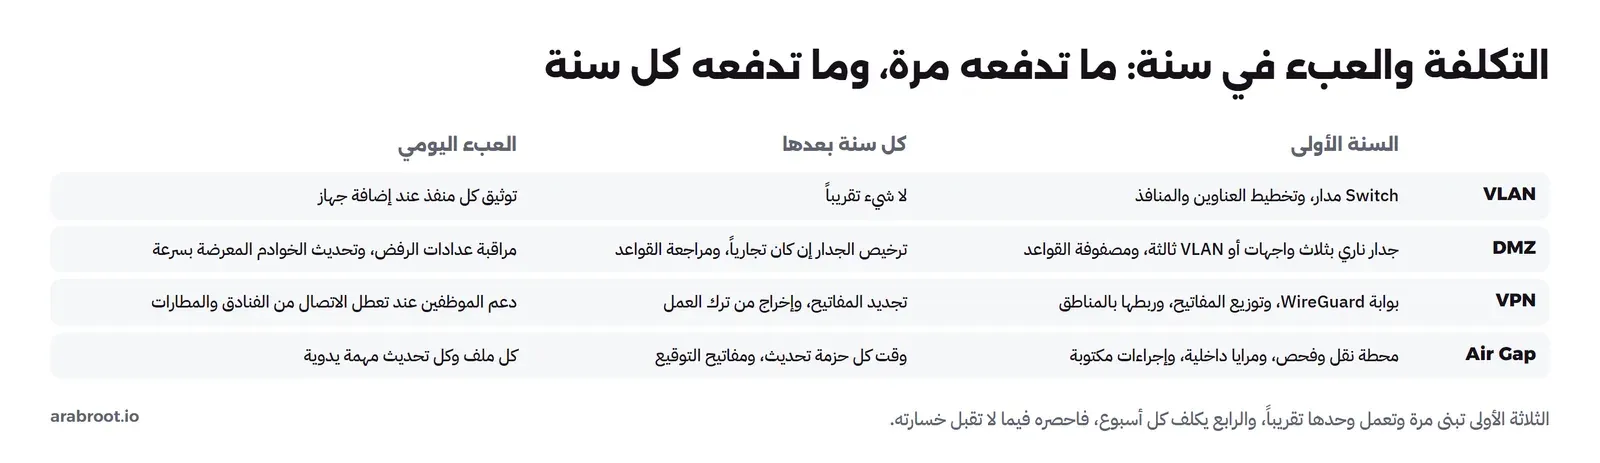
ولنأخذ المكتب السابق مثالاً بتقدير الوقت لا المال، لأن الأسعار تختلف بين الموردين، وهذه أرقام افتراضية لترى النسبة: في السنة الأولى، تخطيط العناوين والشبكات وإعداد الـ Switch يوم أو يومان، ومصفوفة القواعد والـ DMZ وتجربتها من كل منطقة يومان أو ثلاثة، وبوابة الـ VPN ومفاتيح خمسة عشر موظفاً يوم، والقرص غير المتصل وإجراؤه الأسبوعي ساعة. وفي كل سنة بعدها، تبقى مراجعة القواعد مرة في كل ربع سنة، وإضافة مفاتيح الموظفين الجدد وإلغاء مفاتيح من غادر، وربع ساعة كل أسبوع لتوصيل القرص وفصله. أما لو قرر هذا المكتب أن يعزل خوادمه عزلاً تاماً، فكل تحديث وكل مكتبة تصبح حزمة تجهز وتوقع وتنقل، وهذا وقت كل أسبوعين لا ينتهي، كما حسبناه في مقال الشبكات المعزولة.
بأي ترتيب تبني هذه المستويات إذا كان وقتك محدوداً؟
لا يبدأ أحد من شبكة فارغة، فأغلب المكاتب عندها شبكة مسطحة واحدة، وراوتر من المزود، وبعض الخدمات المنشورة بتوجيه منافذ. والترتيب التالي يعطيك أكبر فائدة مقابل كل يوم عمل، وكل خطوة فيه تقف وحدها لو توقفت بعدها:
- النسخة الاحتياطية غير المتصلة أولاً: لأنها الشيء الوحيد الذي ينقذك إذا وقع الأسوأ قبل أن تكمل البقية، ولا تحتاج تغيير شيء في الشبكة.
- إغلاق المنافذ المنشورة ونقل الدخول البعيد إلى VPN: كل لوحة إدارة أو سطح مكتب بعيد RDP منشور على الإنترنت يغلق، ويصبح الوصول إليه عبر VPN فقط. وهذه الخطوة وحدها تزيل أكثر أبواب الاختراق شيوعاً في المكاتب الصغيرة.
- فصل الضيوف وإنترنت الأشياء في VLAN بقواعد: لأن الأجهزة التي لا تديرها هي الأقل تحديثاً، ولا يجب أن ترى أجهزة الموظفين.
- فصل الخوادم عن الموظفين بقواعد: الموظف يصل إلى منافذ الخدمات فقط، لا إلى SSH وقواعد البيانات.
- الـ DMZ للخدمات المنشورة: إذا بقي ما يجب نشره للإنترنت، فضعه خلف Reverse Proxy في منطقته، أو انشره بنفق خارج من منطقة محدودة.
- منطقة الـ VPN المحدودة ومنطقة الإدارة: بعد أن أصبحت المناطق موجودة، اجعل كل مستخدم بعيد يهبط فيما يحتاجه فقط.
ولاحظ أن الفجوة الهوائية للنسخة الاحتياطية جاءت أولاً لا أخيراً، مع أنها أقوى المستويات، لأنها الأرخص في هذا الاستخدام بالذات والأهم إذا فشل كل شيء آخر.
عندما يطلب منك أحد شبكة «معزولة»
كلمة «معزول» تظهر في كراسات الشروط وطلبات المدققين وعقود العملاء، وكل من يكتبها قد يقصد مستوى مختلفاً. فقبل أن تقدر التكلفة اسأل سؤالاً واحداً: معزولة عن ماذا، وبأي مستوى؟ فإذا كان المقصود أن الخوادم لا يصلها الموظفون مباشرة، فهذا تقسيم بقواعد. وإذا كان المقصود أن الإنترنت لا يصل إلى النظام، فهذا نظام بلا منافذ منشورة، وربما DMZ لواجهته. وإذا كان المقصود ألا يوجد أي اتصال بالإنترنت إطلاقاً، فهذه فجوة هوائية، وتكلفتها التشغيلية في كل سنة أكبر من كل ما سبق مجتمعاً. واكتب الجواب في المتطلبات بالمستوى نفسه: «شبكة الخوادم في VLAN مستقلة، ولا يسمح بأي اتصال إليها من شبكة الموظفين إلا على المنافذ 443 و5432 من خادم التطبيق»، بدل «شبكة معزولة»، فهذه الجملة يستطيع المدقق أن يختبرها، ويستطيع فريقك أن ينفذها، ولا تحتمل تفسيرين.
جدول القرار
| ما تريده | المستوى الذي يحله | ومعه |
|---|---|---|
| فصل الأقسام والأجهزة على Switch واحد | VLAN | قواعد بين الشبكات في الجدار، وإلا فلا فصل |
| نشر موقع أو خدمة للإنترنت دون كشف الداخل | DMZ | قواعد خروج، وقاعدة بيانات تقبل الخادم وحده |
| موظفون يعملون من خارج المكتب | VPN | منطقة VPN لها قواعد، لا الشبكة الداخلية كلها |
| مدير يدير الخوادم من بعد | VPN إلى منطقة إدارة | تحقق بخطوتين، ولا لوحات إدارة على الإنترنت |
| أجهزة ضيوف وإنترنت الأشياء وطابعات | VLAN بقواعد | إنترنت فقط، ومنافذ محددة إليها من الداخل |
| خط إنتاج أو نظام تشغيلي | شبكة منفصلة بنقطة عبور في DMZ | ضوابط OTCC، وبوابة اتجاه واحد لخروج البيانات |
| مفتاح جذري أو نظام مصنف | Air Gap | إجراءات عبور مكتوبة وحزم موقعة |
| الحماية من برامج الفدية | Air Gap للنسخة الأخيرة | نسخة يومية غير قابلة للتعديل، وتجربة استعادة |
أخطاء شائعة
- رسم شبكات VLAN في المخطط ونسيان القواعد بينها في الجدار.
- VPN يهبط في الشبكة الداخلية كلها، ومفاتيح موظفين غادروا ما زالت تعمل.
- قاعدة خروج من الـ DMZ إلى أي عنوان على 443.
- منفذ Trunk لخادم في الـ DMZ، فيستطيع المخترق أن يرسل بأي وسم.
- فتح منفذ الـ VPN مع لوحة إدارة الجدار على الإنترنت، فيصبح الجدار نفسه هدفاً.
- اعتبار شبكة فيها Jump Host «معزولة تماماً»، فلا يراقب أحد نقطة العبور.
- نسخة احتياطية «معزولة» على مشاركة شبكة يصلها حساب المدير.
قائمة تحقق Checklist
- جدول بكل VLAN ورقمها وشبكتها ومنافذها، ولا VLAN 1 على الـ Trunk.
- مصفوفة مكتوبة من كل منطقة إلى كل منطقة، ومنها منطقة الـ VPN، وكل قاعدة لها سبب.
- اختبار من داخل كل منطقة بعد كل تغيير، لا قراءة القواعد فقط.
- الـ DMZ فيها ما يواجه الإنترنت فقط، وقواعد خروجها بالوجهة.
- مفتاح VPN لكل جهاز، وإلغاؤه يوم يغادر صاحبه، ومنطقة إدارة منفصلة.
- نسخة احتياطية غير متصلة، وتجربة استعادة منها مرة في كل ربع سنة.
تدريب عملي
- في المختبر، غير قاعدة
vpn-to-dmz-adminلتسمح بـ 443 فقط، ثم أضف منطقة VPN ثانية لمدير بعنوان 10.98.0.0/24 تصل إلى 22، وجرب من الجهازين. - احذف قاعدة
vpn-other-deniedمؤقتاً، وجرب من جهاز الموظف الوصول إلى قاعدة البيانات، ثم أعدها، ولاحظ أن السياسة الافتراضية للسلسلة كانت سترمي الحزمة على أي حال، ولكن العداد يختفي. - التقط على واجهة
wanأثناء ping من الموظف إلى خادم الويب، وقارن طول حزمة UDP بطول حزمة ICMP داخلwg0، واحسب كم بايتاً يضيف WireGuard.
الخلاصة
- VLAN فصل منطقي في الطبقة الثانية يطبقه الـ Switch، والـ DMZ منطقة بسياسة يطبقها الجدار، والـ VPN طريق مشفر يوصل جهازاً بعيداً بالداخل، والفجوة الهوائية غياب السلك.
- في المختبر مرت الحزمة نفسها على الـ Trunk بوسمين، فالـ VLAN أجبرتها على المرور بالجدار ولم تمنعها، والجدار هو من رمى حزمة SSH إلى قاعدة البيانات.
- على الإنترنت لم يظهر من اتصال الموظف إلا UDP مشفر إلى 51820، وداخل النفق كانت الحزمة الأصلية، والقواعد على
wg0سمحت بـ 22 و443 إلى خادم الويب ومنعت الباقي. - كل مستوى يترك ما يحله الذي بعده، فتجتمع الأربعة في الشبكة نفسها: VLAN تحمل المناطق، والجدار يطبق السياسة، والـ VPN يهبط في منطقة، والفجوة الهوائية لما لا تقبل خسارته.
- اختبر كل مستوى من داخل كل منطقة بعد كل تغيير، واكتب المتطلب بالمستوى الذي تقصده بدل كلمة «معزولة»، وابدأ بالنسخة غير المتصلة ثم بإغلاق المنافذ المنشورة إذا كان وقتك محدوداً.
- الثلاثة الأولى تبنى مرة وتعمل وحدها تقريباً، والفجوة الهوائية تكلف وقتاً كل أسبوع، فأغلب المكاتب تحتاجها للنسخة الاحتياطية الأخيرة فقط.
 دليلالمنطقة المعزولة DMZ: الفرق بينها وبين VLANما الفرق بين المنطقة المعزولة DMZ والشبكة الافتراضية VLAN، ومتى تحتاج DMZ، مع مختبر nftables يبين ما يمر وما يحجب عندما يخترق خادم الويب.
 دليلالشبكة المعزولة Air-gapped: متى تحتاجها وكيف تعمل فيهامتى تحتاج شبكة معزولة تماماً، وكيف تعبر إليها البيانات، وكيف تحدث خوادمها وتثبت عليها البرامج دون إنترنت، مع مختبر حقيقي لمرآة حزم موقعة ونقل في اتجاه واحد.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلManaged Switch من الداخل: VLAN وPoE و10GbEكيف يقسم ال Switch المدار منافذه إلى شبكات VLAN ويغذي الكاميرات بالكهرباء ويربط السيرفرات بسرعة 10GbE، مع تجربة عملية ترى فيها الوسوم والحلقات بنفسك.
 دليلما هو VPN؟ الشبكة الخاصة الافتراضية من المشكلة إلى الأنواعلماذا تحتاج شبكة خاصة افتراضية VPN، وكيف تغلف حزمك وتشفرها داخل نفق، وأي نوع منها يناسب فريقك.
 دليلشبكة خاصة مع WireGuard وواجهة wg-easyكيف تنشئ شبكة VPN خاصة مع WireGuard وواجهة wg-easy، فلا يصل إلى لوحات الإدارة على سيرفرك إلا أجهزة فريقك.
 دليلمقارنة شبكات VPN: WireGuard وOpenVPN وIPsec وMeshقسنا ست أدوات للشبكة الخاصة في مختبر واحد، السرعة والمعالج والعبور من خلف NAT وتوقف سيرفر التحكم، ثم جمعنا الرخص والتكاليف في جدول قرار يبدأ من حالتك.
 دليلإعداد OPNsense من الصفر: القواعد وNAT وVLAN وWireGuardنثبت OPNsense 26.7 ونبني عليه شبكة مكتب كاملة، بشبكة ضيوف معزولة وتوجيه منفذ وWireGuard ونسخ احتياطي، ونختبر كل قاعدة بأجهزة حقيقية خلف الجدار.
 دليلالهوم لاب بمواصفات الإنتاج (2): الشبكة والجدار الناريكيف تقسم شبكة بيتك إلى مناطق بخطة عناوين واضحة، وتحدد من يكلم من، ثم تتحقق من قواعد الجدار الناري بتجربة حقيقية.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
سجل التحديثات
- 2026-11-21: كتابة المقال، والتقاط وسم VLAN ونفق WireGuard ورفض الجدار بالأداة tcpdump 4.99.6 في مختبر Network Namespaces على Alpine 3.24 مع nftables 1.1.6 وwireguard-tools 1.0.20260223.