في مقال تقسيم الشبكة فصلنا الأجهزة بشبكات VLAN وقواعد، وفي مقال المنطقة المعزولة DMZ من هذه السلسلة حددنا ما يصل إليه خادم مخترق. وفي الحالتين بقي شيء مشترك: الـ Switch نفسه، والجدار الناري نفسه، وقاعدة واحدة خاطئة يمكن أن تفتح الطريق. وهناك أنظمة لا يقبل أصحابها هذا الاحتمال أصلاً: خط إنتاج في مصنع كيماويات، وأجهزة أمن العتاد HSM التي تحفظ مفاتيح بطاقات البنك، وشبكة فيها معلومات مصنفة، والنسخة الاحتياطية الأخيرة التي يجب أن تبقى سليمة حتى لو شفر برنامج الفدية Ransomware كل شيء آخر. والحل في هذه الحالات ليس قاعدة أذكى، وإنما ألا يوجد سلك أصلاً، وهذا ما يسمى الفجوة الهوائية Air Gap.
ولكن الشبكة المعزولة تماماً تفتح أسئلة لا يفكر فيها أحد في الشبكة العادية: كيف تحدث نظام التشغيل دون إنترنت؟ من أين تأتي الحزم والـ Images ومكتبات Python؟ وكيف تعرف أن ما أدخلته بيدك لم يتغير في الطريق؟ وكيف تخرج تقارير المصنع دون أن تفتح باباً للداخل؟ وسوف نناقش في هذا المقال ما يلي:
- الفرق بين العزل التام Physical Isolation والعزل المنطقي Logical Isolation، ومن يحتاج الأول فعلاً.
- ما تقوله ضوابط الأمن السيبراني للأنظمة التشغيلية OTCC من الهيئة الوطنية للأمن السيبراني عن العزل والوسائط الخارجية.
- كيف تعبر البيانات: بوابات الاتجاه الواحد Data Diodes، والنقل اليدوي Sneakernet مع محطة فحص، والحزم الموقعة Signed Bundles.
- مختبر حقيقي: شبكة Docker لا تخرج منها حزمة، ومرآة حزم Debian صغيرة موقعة، وImage تدخل كملف، ثم تحديث خادم وتثبيت خدمة عليه دون أي اتصال بالإنترنت.
- تجربة النقل في اتجاه واحد عبر UDP، ولماذا ضاع أكثر من نصف الملف في المحاولة الأولى.
- Stuxnet وأبحاث تسريب البيانات من الأجهزة المعزولة، والنسخ الاحتياطية المعزولة.
ما معنى العزل التام؟ وما الفرق بينه وبين العزل المنطقي؟
الشبكة المعزولة تماماً شبكة لا يوجد بينها وبين أي شبكة أخرى اتصال مادي إطلاقاً: لا كابل، ولا Wi-Fi، ولا Bluetooth، ولا مودم 4G مخفي في جهاز مورد، ولا منفذ إدارة بعيدة في السيرفر موصول بشبكة الإدارة. والبيانات لا تدخلها ولا تخرج منها إلا بشيء يحمله إنسان، أو بجهاز يمرر الإشارة في اتجاه واحد فيزيائياً. أما العزل المنطقي فهو ما فعلناه في مقالي التقسيم والـ DMZ: الأجهزة في شبكات منفصلة بالقواعد، ولكنها على أجهزة شبكية مشتركة، والعازل برنامج يمكن أن يخطئ أو يخترق. والصورة التالية تضع المستويات الثلاثة جنباً إلى جنب:
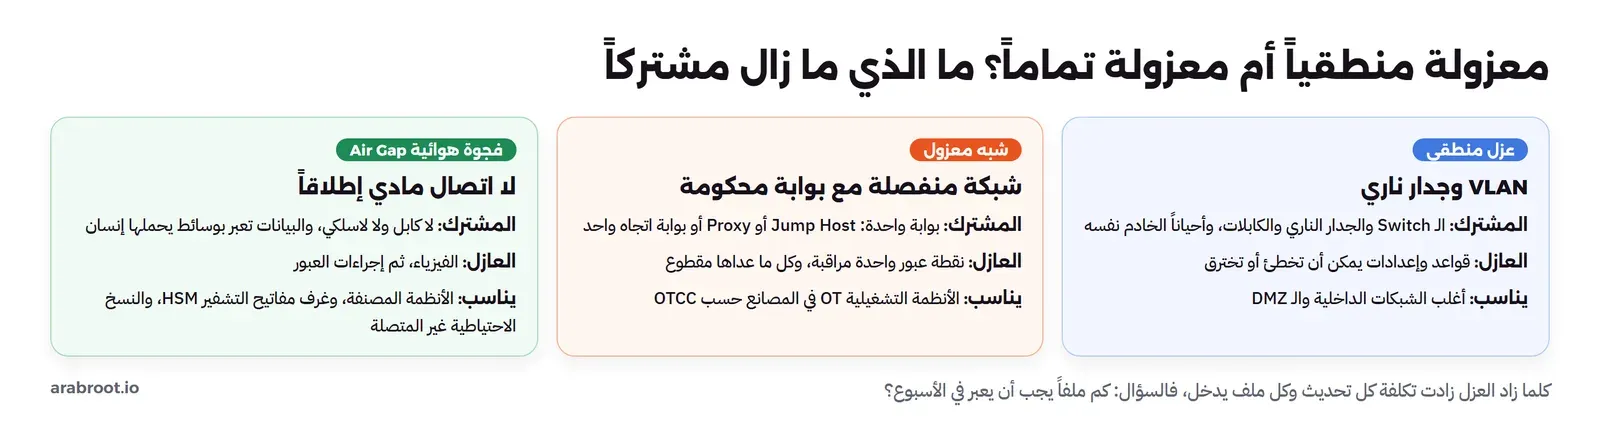
ولاحظ المستوى الأوسط، لأنه الأكثر شيوعاً في الواقع: شبكة منفصلة تماماً إلا من نقطة عبور واحدة مراقبة. وكثير ممن يقولون «شبكتنا معزولة» يقصدون هذا المستوى، وهذا ليس عيباً، ولكن يجب أن يكون واضحاً، لأن نقطة العبور هذه هي بالضبط ما يستهدفه المهاجم. والتجربة المتكررة في تقارير الحوادث أن «الشبكة المعزولة» كان فيها اتصال لم يعرفه أحد: حاسوب مورد للصيانة عن بعد، أو جهاز إدارة السيرفر بمنفذ في شبكة أخرى، أو حاسوب مهندس يدخل الشبكتين.
وكيف تتحقق أن شبكتك معزولة فعلاً لا على الورق؟ ابدأ من الأجهزة لا من المخطط: اجرد كل جهاز في الشبكة، وافتح إعدادات كل سيرفر بحثاً عن منفذ الإدارة البعيدة BMC وأين يتصل، وابحث عن الواجهات اللاسلكية وشرائح الاتصال في أجهزة الموردين، وشغل من داخل الشبكة اختباراً بسيطاً كالذي فعلناه في المختبر: هل يوجد مسار افتراضي؟ هل يحل أي اسم خارجي؟ هل يفتح أي اتصال بعنوان معروف على الإنترنت؟ وكرر هذا الفحص بعد كل تغيير في الأجهزة، لأن أغلب الفجوات تفتح بجهاز جديد أضافه أحدهم بحسن نية.
من يحتاج العزل التام فعلاً؟
- الأنظمة التشغيلية Operational Technology واختصاراً OT: المتحكمات المنطقية PLC وأنظمة SCADA التي تدير خطوط المصانع ومحطات الكهرباء والمياه، والتي شرحناها في مقال PLC وSCADA. والخطر هنا ليس سرقة بيانات، وإنما صمام يفتح في وقت خاطئ.
- أنظمة المعلومات المصنفة: في الجهات العسكرية والأمنية، حيث تمنع القواعد أي اتصال بين شبكة مصنفة وشبكة أقل تصنيفاً، والعبور يتم ببوابات خاصة يسمونها حلول عبور المجالات Cross Domain Solutions، كما يصفها المركز الوطني البريطاني للأمن السيبراني NCSC.
- غرف المفاتيح في القطاع المالي: أجهزة HSM التي تولد مفاتيح البطاقات وتحفظها، والتي شرحناها في مقال HSM وإدارة المفاتيح، وجهات إصدار الشهادات الجذرية Root CA التي يبقى مفتاحها في جهاز لا يتصل بشبكة إلا يوم التوقيع.
- النسخة الاحتياطية الأخيرة: نسخة لا يستطيع المخترق الوصول إليها حتى لو أخذ صلاحيات المدير على كل شيء، وسوف نعود إليها في آخر المقال.
أما المكتب والشركة التقنية والهوم لاب، فالعزل التام ليس لهم في الغالب، لأن كل تحديث وكل ملف سيصبح مهمة يدوية. والسؤال الذي يحسم القرار: كم ملفاً يجب أن يعبر في الأسبوع، ومن سيحمله، ومن سيفحصه؟ فإذا كان الجواب «كل يوم مئات الملفات»، فأنت تحتاج تقسيماً جيداً، لا فجوة هوائية.
ماذا تقول ضوابط الهيئة الوطنية للأمن السيبراني؟
في المملكة، المرجع لأنظمة المصانع والمرافق الحساسة هو ضوابط الأمن السيبراني للأنظمة التشغيلية OTCC-1:2022، وهي امتداد للضوابط الأساسية للأمن السيبراني ECC، وتنطبق على المرافق الصناعية الحساسة في الجهات الحكومية والخاصة. وقرأنا نص الوثيقة نفسها، ولاحظنا أنها لا تفرض الفجوة الهوائية بالاسم، وإنما تفرض ما يجعلها أحد الحلول الممكنة. ومن ضوابط إدارة أمن الشبكات في الفقرة 2-4-1:
- 2-4-1-1: تقسيم شبكات أنظمة التحكم الصناعي OT/ICS منطقياً أو مادياً عن الشبكات الأخرى.
- 2-4-1-2: تقسيم المناطق Zones داخل بيئة التحكم الصناعي، وأن يتم الاتصال بين المناطق عبر نقاط اتصال محددة Choke Points.
- 2-4-1-9 و2-4-1-10: منع الوصول المباشر عن بعد بين الشبكة الداخلية Corporate Zone وشبكة التحكم الصناعي، وتوجيه الاتصال عبر نقاط وصول عن بعد Jump Hosts في المنطقة المحايدة DMZ، عند الحاجة فقط، مع التحقق متعدد العناصر MFA وتسجيل الجلسات ولفترة محددة.
- 2-4-1-13: استخدام منطقة محايدة DMZ لأي نظام يقدم خدمات بين الشبكة الداخلية وشبكة التحكم الصناعي.
ومن ضوابط حماية الأنظمة في الفقرة 2-3-1 ضابطان يمسان موضوع هذا المقال مباشرة: 2-3-1-8 فحص وسائط التخزين الخارجية وتحليلها ضد البرامج الضارة والتهديدات المتقدمة المستمرة APT في بيئة معزولة وآمنة، و2-3-1-9 التقييد الحازم لاستخدام وسائط التخزين الخارجية في بيئة الإنتاج ما لم تطور آليات آمنة لنقل البيانات. أي أن الضوابط تتوقع أن البيانات ستعبر، وتطلب أن يكون العبور مقصوداً وممسوحاً ومحكوماً، وهذا ما نبنيه في المختبر. وقد شرحنا في مقال ضوابط الهيئة كيف تعرف أي مجموعة ضوابط تنطبق على جهتك.
كيف تعبر البيانات إلى الشبكة المعزولة؟
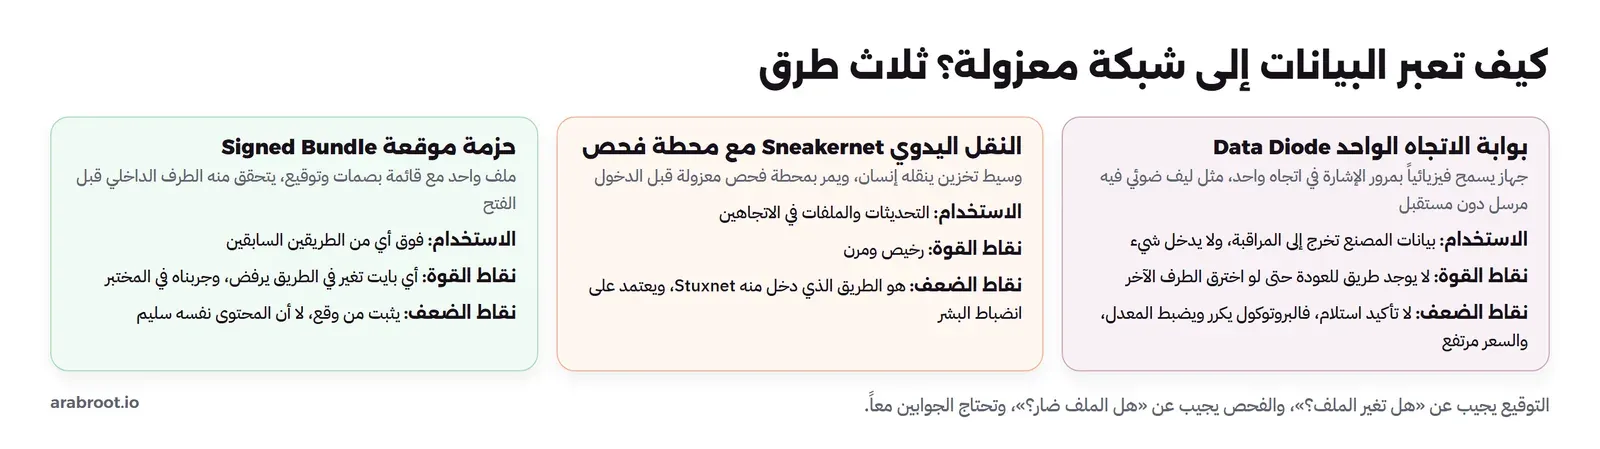
بوابة الاتجاه الواحد Data Diode
بوابة الاتجاه الواحد Unidirectional Gateway جهاز يسمح بمرور البيانات في اتجاه واحد بالفيزياء لا بالبرنامج، وأبسط شكل لها ليف ضوئي فيه مرسل ضوئي في طرف ومستقبل في الطرف الآخر فقط، فلا يوجد أي مكون يستطيع أن يرسل ضوءاً في الاتجاه المعاكس. والاستخدام الأشهر عكس ما يتوقعه الناس: إخراج البيانات من المصنع إلى الشبكة الإدارية، مثل قراءات الحساسات للوحة المراقبة أو السجلات لمركز العمليات الأمنية، دون أن يستطيع أي شيء في الشبكة الإدارية أن يرسل حزمة واحدة إلى المصنع. ودليل NIST SP 800-82 لأمن الأنظمة التشغيلية يذكرها ضمن معماريات العزل بين شبكات OT وIT.
والمشكلة التي تخلقها الفيزياء: البروتوكولات التي تعرفها كلها تحتاج رداً. فـ TCP يحتاج SYN-ACK ليفتح الاتصال، وأي ملف يحتاج تأكيد استلام. لذلك تعمل هذه البوابات ببرنامج على الطرفين يحول الاتصال إلى بث في اتجاه واحد، يرقم الأجزاء، ويضبط المعدل، ويكرر، ويضيف تصحيح الأخطاء Forward Error Correction. وسوف نرى في المختبر لماذا لا يكفي أن ترسل UDP وتتمنى.
النقل اليدوي Sneakernet مع محطة فحص
الطريقة الأرخص والأكثر استخداماً: ذاكرة USB أو قرص يحمله شخص. وهي أيضاً الطريقة التي عبر منها أشهر هجوم على شبكة معزولة كما سيأتي. لذلك لا يدخل الوسيط إلى الشبكة المعزولة مباشرة أبداً، وإنما يمر أولاً بمحطة فحص Scanning Kiosk: جهاز معزول بذاته، يقرأ الوسيط، ويفحصه بأكثر من محرك فحص، ويتحقق من التوقيعات، ثم ينسخ الملفات المسموح بأنواعها فقط إلى وسيط نظيف مخصص للداخل لا يخرج منه أبداً. وهذا بالضبط ما يطلبه الضابط 2-3-1-8 من OTCC: فحص الوسائط في بيئة معزولة وآمنة.
الحزمة الموقعة Signed Bundle
مهما كانت طريقة النقل، يجب أن يتحقق الطرف الداخلي من أن ما وصله هو ما أرسل بالضبط، وأن من أرسله هو من يثق به. والطريقة المعروفة ملف واحد للحزمة، وقائمة ببصمات SHA-256 لكل ملف، وتوقيع رقمي على القائمة بمفتاح خاص لا يخرج من محطة النقل، كما شرحنا التوقيع بالمفتاح العام في مقال GPG وOpenPGP. والمفتاح العام يدخل الشبكة المعزولة مرة واحدة، وبصمته Fingerprint تقارن بنسخة وصلت بطريق آخر، على ورقة أو بمكالمة، لا بالبصمة المكتوبة داخل الحزمة نفسها.
التجربة العملية: شبكة لا تخرج منها حزمة
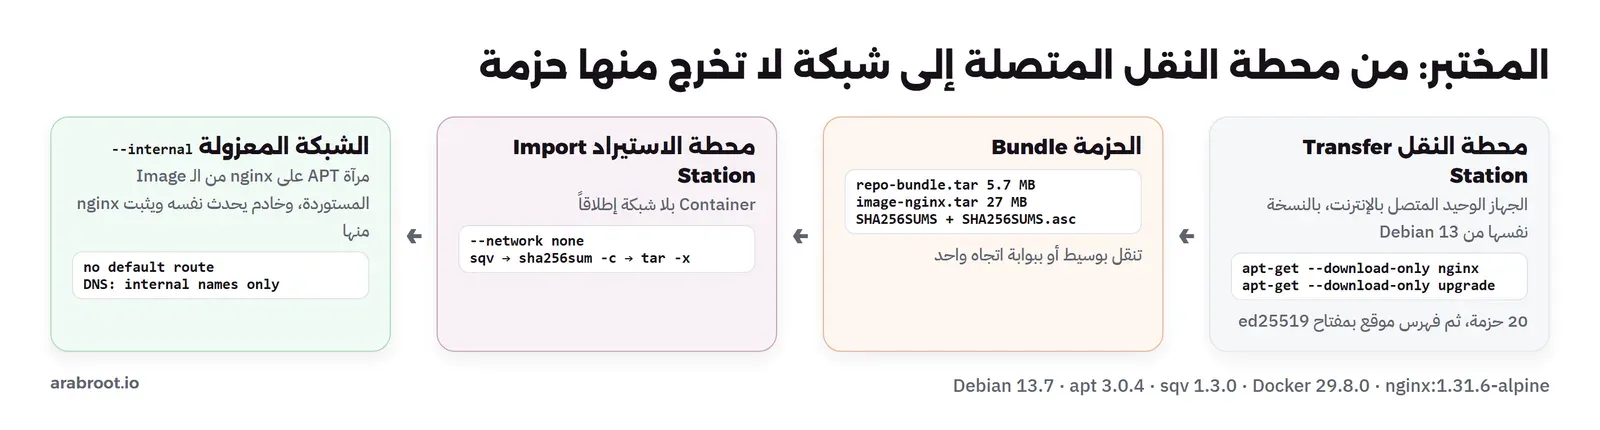
الهدف من المختبر أن نبني الدورة كاملة كما تحدث في جهة حقيقية: محطة نقل متصلة بالإنترنت تجهز حزمة صغيرة موقعة، ومحطة استيراد بلا أي شبكة تتحقق منها، ثم شبكة معزولة فيها مرآة حزم Mirror وخادم يحدث نفسه ويثبت خدمة جديدة منها. ولأن مساحة القرص محدودة، لم ننسخ مستودع Debian كله، وإنما الحزم التي يحتاجها هذا الخادم بالتحديد، وهذا ما تفعله الجهات الحقيقية أيضاً. والصورة التالية الشكل العام:
الخطوة الأولى: محطة النقل تجهز الحزمة
محطة النقل Container من debian:13-slim، أي النسخة نفسها من نظام الخوادم المعزولة، وهذا مهم: لو جهزت الحزم على نظام فيه مكتبات أكثر، لما نزلت الاعتماديات التي ينقصها الخادم المعزول. والسكربت build-bundle.sh يفعل أربعة أشياء بالترتيب:
set -e
export DEBIAN_FRONTEND=noninteractive
DATE=$(date +%F)
mkdir -p /out/repo/pool && cd /out/repo

# 1) download, on a clean image identical to the air-gapped hosts, exactly what they will need
apt-get update -qq
apt-get install -y -qq --download-only --no-install-recommends -o Dir::Cache::archives=/out/repo/pool nginx
apt-get upgrade -y -qq --download-only -o Dir::Cache::archives=/out/repo/pool
rm -f pool/lock; rm -rf pool/partial

# 2) tools to index and sign (installed after the download, so they do not change the dependency list)
apt-get install -y -qq --no-install-recommends apt-utils gnupg >/dev/null

# 3) a flat repository: Packages + Release, signed as InRelease with a dedicated repository key
apt-ftparchive packages pool > Packages && gzip -k -f Packages
apt-ftparchive -o APT::FTPArchive::Release::Origin=airgap-lab -o APT::FTPArchive::Release::Suite=offline release . > Release
export GNUPGHOME=/tmp/gnupg; mkdir -p -m 700 $GNUPGHOME
gpg --batch --quiet --passphrase '' --quick-gen-key "Air-gap lab repository <[email protected]>" ed25519 sign 1y
gpg --batch --yes --clearsign -o InRelease Release
gpg --export > /out/airgap-repo.gpg

# 4) one bundle file, its checksum list, and a detached signature over the list
cd /out
tar -cf repo-bundle-$DATE.tar repo
sha256sum repo-bundle-$DATE.tar > SHA256SUMS
[ -f image-nginx.tar ] && sha256sum image-nginx.tar >> SHA256SUMS
gpg --batch --yes --armor --detach-sign -o SHA256SUMS.asc SHA256SUMS
في الإعداد أعلاه لاحظ التالي:
--download-onlyمعDir::Cache::archivesيجعل APT يحسب الاعتماديات وينزل الملفات إلى مجلدنا دون أن يثبت شيئاً، فالنتيجة بالضبط ما ينقص الخادم المعزول.- الأمر الثاني
upgrade --download-onlyينزل التحديثات المتاحة للحزم الموجودة أصلاً في النظام، وهذا هو «التحديث الشهري» في الشبكة المعزولة. - ثبتنا أدوات الفهرسة والتوقيع بعد التنزيل، لأن تثبيتها قبله كان سيضيف مكتبات إلى المحطة فلا تنزل للخادم المعزول.
apt-ftparchiveيبني ملفيPackagesوReleaseلمستودع مسطح Flat Repository، وInReleaseهو ملفReleaseموقعاً، وAPT يرفض أي مستودع غير موقع بمفتاح يثق به.- المفتاح في المختبر بلا كلمة مرور للاختصار، أما في الواقع فيبقى المفتاح الخاص على جهاز أو مفتاح عتاد لا يخرج من محطة النقل.
والـ Image التي نريد إدخالها حفظناها كملف بالأمر docker save قبل تشغيل السكربت، فدخلت بصمتها في القائمة نفسها:
docker save nginx:1.31.6-alpine -o out/image-nginx.tar
docker run --rm -v "$PWD/out:/out" debian:13-slim sh /out/build-bundle.sh
packages: 20, bundle: 5.7M
7a4b2c445db57cbd77bc8d2f3cf2d51c74c87cadd04e676b396ca53af71f00fd repo-bundle-2026-11-20.tar
70d3905b877080626c924be2b9210a5a20e2dc73b639a38d4204fe9a00878e93 image-nginx.tarعشرون حزمة في 5.7 MB: ست عشرة لتثبيت nginx واعتمادياته، وأربع تحديثات كانت متاحة لنظام Debian 13.7 يوم التجربة، هي apt وlibapt-pkg7.0 من قناة التحديثات الأمنية، وtzdata، وzlib1g من القناة الأمنية أيضاً. وملف الـ Image 27 MB.
الخطوة الثانية: محطة الاستيراد بلا شبكة
الحزمة وصلت إلى الجهة الأخرى، بذاكرة USB أو ببوابة اتجاه واحد. ومحطة الاستيراد Container يعمل بالخيار --network none، أي بلا أي واجهة شبكة غير lo، يتحقق من التوقيع أولاً، ثم من البصمات، ثم يفك الحزمة:
docker run --rm --network none -v "$OUT:/in:ro" -v "$IN:/inside" debian:13-slim sh -c '
  cd /in && sqv --keyring airgap-repo.gpg SHA256SUMS.asc SHA256SUMS && sha256sum -c SHA256SUMS &&
  tar -xf repo-bundle-*.tar -C /inside && cp airgap-repo.gpg /inside/'
A10751AD1F9A51CF23F73DE4D56371A8690006FA
repo-bundle-2026-11-20.tar: OK
image-nginx.tar: OKوالأداة sqv من مشروع Sequoia موجودة في Debian 13 لأن APT نفسه يستخدمها للتحقق من المستودعات، فلا تحتاج أن تثبت GnuPG في الداخل. وهي تطبع بصمة المفتاح الذي وقع، والسطر الأول في المخرج يطابق البصمة التي سجلناها في محطة النقل. وهذه المقارنة بالذات هي ما يجب أن يفعله إنسان، لأن المهاجم الذي يغير الحزمة يستطيع أن يغير المفتاح المرفق بها أيضاً.
والآن ماذا لو تغير بايت واحد في الطريق؟ غيرنا بايتاً واحداً في نسخة من الحزمة:
A10751AD1F9A51CF23F73DE4D56371A8690006FA
repo-bundle-2026-11-20.tar: FAILED
image-nginx.tar: OK
sha256sum: WARNING: 1 computed checksum did NOT match
exit=1
التوقيع صحيح لأن القائمة لم تتغير، ولكن بصمة الحزمة لا تطابق. فماذا لو كان المهاجم ذكياً وحسب البصمات من جديد وكتبها في القائمة؟
Verifying signature:
           Message has been manipulated
exit=1
التوقيع رفض القائمة نفسها، ولا يستطيع المهاجم أن يوقع قائمة جديدة دون المفتاح الخاص. وهذا هو السبب في أن البصمات وحدها لا تكفي: هي تكشف الخطأ العارض، والتوقيع يكشف التغيير المقصود.
الخطوة الثالثة: الشبكة المعزولة
شبكة Docker بالخيار --internal لا يضيف لها Docker بوابة Gateway ولا ترجمة عناوين NAT إلى الخارج، فالـ Containers فيها ترى بعضها فقط. ثم حملنا الـ Image من الملف الذي تحققنا منه، وشغلنا منها مرآة الحزم، وشغلنا خادماً من debian:13-slim يمثل جهازاً في المصنع:
docker load -i "$OUT/image-nginx.tar"
docker network create --internal dms-airgap
docker run -d --name dms-ag-mirror --network dms-airgap -v "$IN/repo:/usr/share/nginx/html:ro" nginx:1.31.6-alpine
docker run -d --name dms-ag-host --network dms-airgap \
  -v "$IN/airgap-repo.gpg:/etc/apt/keyrings/airgap-repo.gpg:ro" debian:13-slim sleep infinity
Loaded image: nginx:1.31.6-alpine
sha256:df221db836e1754089190208cee7eeda94f233197056426eda74a43ab1abeac2ولاحظ أن الـ Image كانت موجودة على جهاز المختبر قبل التجربة، فالأمر docker load أعاد تسجيلها بالبصمة نفسها، أما على جهاز معزول حقيقي فهذه أول مرة تظهر فيها. وفي بيئة فيها عدة خوادم لا تحمل الـ Image على كل جهاز، وإنما تدفعها إلى سجل Images داخلي Registry مثل الذي شرحناه في مقال Registry وHarbor، وتسحبها الخوادم منه.
قبل أي شيء، نثبت أن الخادم لا يصل إلى الخارج فعلاً، لا أن نفترض ذلك:
Iface	Destination	Gateway 	Flags	RefCnt	Use	Metric	Mask
eth0	000015AC	00000000	0001	0	0	0	0000FFFF
DNS deb.debian.org: no answer
bash: connect: Network is unreachable
TCP 151.101.2.132:443: failed
W: Failed to fetch http://deb.debian.org/debian/dists/trixie-updates/InRelease  Temporary failure resolving 'deb.debian.org'
وفي المخرج أعلاه لاحظ التالي:
- جدول التوجيه فيه سطر واحد: الشبكة المحلية 172.21.0.0/16 (مكتوبة بالمقلوب بالنظام الست عشري في
/proc/net/route)، ولا يوجد سطر بوابة افتراضية Default Route أصلاً. - الاتصال بعنوان IP مباشرة يفشل بـ «Network is unreachable»، أي أن النواة لا تعرف طريقاً، وليس جداراً نارياً يرمي الحزمة.
- الأسماء الخارجية لا تحل، ولكن اسم المرآة يحل: خادم DNS المدمج في Docker يجيب عن أسماء الـ Containers في الشبكة نفسها فقط، وهذا يقابل خادم DNS داخلياً في الشبكة المعزولة.
الخطوة الرابعة: التحديث والتثبيت دون إنترنت
حذفنا مصادر Debian الافتراضية من الخادم، وأضفنا المرآة الداخلية بصيغة deb822، مع المفتاح الوحيد الذي يقبله:
Types: deb
URIs: http://dms-ag-mirror/
Suites: ./
Signed-By: /etc/apt/keyrings/airgap-repo.gpg
Get:1 http://dms-ag-mirror ./ InRelease [1515 B]
Get:2 http://dms-ag-mirror ./ Packages [9373 B]
Fetched 10.9 kB in 0s (52.7 kB/s)
Listing...
apt/offline 3.0.4 amd64 [upgradable from: 3.0.3]
libapt-pkg7.0/offline 3.0.4 amd64 [upgradable from: 3.0.3]
tzdata/offline 2026f-0+deb13u1 all [upgradable from: 2026e-0+deb13u1]
zlib1g/offline 1:1.3.dfsg+really1.3.1-1+deb13u1 amd64 [upgradable from: 1:1.3.dfsg+really1.3.1-1+b1]APT قرأ الفهرس الموقع من المرآة، ورأى التحديثات الأربعة، واسم القناة offline هو الذي كتبناه في Release. ثم التحديث والتثبيت:
4 upgraded, 0 newly installed, 0 to remove and 0 not upgraded.
Get:1 http://dms-ag-mirror ./ zlib1g 1:1.3.dfsg+really1.3.1-1+deb13u1 [88.7 kB]
Get:2 http://dms-ag-mirror ./ libapt-pkg7.0 3.0.4 [1114 kB]
Get:3 http://dms-ag-mirror ./ apt 3.0.4 [1453 kB]
Get:4 http://dms-ag-mirror ./ tzdata 2026f-0+deb13u1 [268 kB]
Setting up zlib1g:amd64 (1:1.3.dfsg+really1.3.1-1+deb13u1) ...
Setting up apt (3.0.4) ...
...
0 upgraded, 16 newly installed, 0 to remove and 0 not upgraded.
Get:16 http://dms-ag-mirror ./ nginx 1.26.3-3+deb13u11 [614 kB]
Setting up nginx (1.26.3-3+deb13u11) ...
nginx version: nginx/1.26.3
الخادم الآن محدث بآخر التحديثات الأمنية التي كانت متاحة يوم تجهيز الحزمة، وعليه nginx من Debian، ولم تخرج منه حزمة واحدة إلى الإنترنت. ولاحظ عبارة «يوم تجهيز الحزمة»: الشبكة المعزولة دائماً متأخرة عن العالم بقدر الفترة بين حزمتين، وهذا ثمن يجب أن تقرره مسبقاً، أسبوعاً أو شهراً، بحسب خطورة الثغرات التي تظهر.
ماذا يحدث إذا…؟ ثلاثة أعطال جربناها
الأول هو الذي ستقابله كل أسبوع: حزمة لم تكن في الحزمة.
E: Unable to locate package curlفي الشبكة العادية هذا لا يحدث، وفي المعزولة هو الحالة الطبيعية: كل أداة يحتاجها أحد يجب أن تطلب، وتنزل في المحطة، وتوقع، وتنقل، وتفحص. لذلك تحتفظ الجهات المعزولة بقائمة حزم معتمدة Allowlist، وتنزل معها اعتمادياتها في كل حزمة، بدل أن تجيب كل طلب وحده.
والثاني: غيرنا بايتاً واحداً في ملف .deb داخل المرآة، كأن أحداً عبث بها بعد الاستيراد:
Get:1 http://dms-ag-mirror ./ libmnl0 1.0.5-3 [11.9 kB]
  Hash Sum mismatch
E: Failed to fetch http://dms-ag-mirror/pool/libmnl0_1.0.5-3_amd64.deb  Hash Sum mismatch
APT رفض الملف لأن بصمته لا تطابق ما في Packages، وPackages نفسه محمي ببصمته في InRelease الموقع. أي أن سلسلة الثقة من التوقيع إلى آخر ملف لا تحتاج منك شيئاً إضافياً.
والثالث: جعلنا المصدر يثق بمفتاح Debian الرسمي بدل مفتاحنا:
W: An error occurred during the signature verification. The repository is not updated and the previous index files will be used. OpenPGP signature verification failed: http://dms-ag-mirror ./ InRelease: Sub-process /usr/bin/sqv returned an error code (1), error message is: Missing key A10751AD1F9A51CF23F73DE4D56371A8690006FA, which is needed to verify signature.رفض التحديث كله، والرسالة تذكر بصمة المفتاح الناقص بالضبط. ولاحظ أنها تحذير W لا خطأ E، وأن APT يقول إنه سيستخدم الفهارس القديمة، أي أن الخادم لن يتوقف، ولكنه لن يرى أي تحديث جديد. لذلك راقب مخرج apt-get update في الشبكة المعزولة، فخادم لم يحدث منذ أشهر بسبب مفتاح منتهي الصلاحية لا ينبهك بنفسه.
تجربة الاتجاه الواحد: لماذا ضاع نصف الملف؟
الآن نحاكي بوابة الاتجاه الواحد. في Container بصلاحيات كاملة بنينا ثلاث مساحات شبكة Network Namespaces: low وهو الطرف الخارجي، وdiode في الوسط، وhigh وهو الطرف المعزول. والبوابة جدار nftables يمرر من الخارج إلى الداخل، ويرمي كل ما يأتي من الداخل، ولا يستخدم تتبع الاتصالات Connection Tracking، فلا توجد أي قاعدة «اسمح بالرد»:
table inet diode {
  chain forward {
    type filter hook forward priority filter; policy drop;
    # one direction only, and no connection tracking: nothing that comes back is ever accepted
    iifname "in" oifname "out" counter accept comment "low-to-high"
    iifname "out" counter drop comment "high-to-low"
  }
}
وهذا تقريب برمجي لما يفعله الجهاز الحقيقي بالفيزياء، فهو يكفي لنرى سلوك البروتوكولات، ولا يعطي ضمان الجهاز. أولاً أرسلنا ملف البصمات الصغير بأداة socat في وضع الإرسال فقط -u:
### A: UDP, low -> high, send-only
SHA256SUMS received intact (175 bytes)
وصل كاملاً. ثم أرسلنا الحزمة نفسها، 5.95 MB، بالطريقة نفسها:
### B: the 5.7 MB bundle over UDP, no flow control
5949440 /tmp/bundle.tar
2293760 /tmp/recv-bundle
7a4b2c445db57cbd77bc8d2f3cf2d51c74c87cadd04e676b396ca53af71f00fd  /tmp/bundle.tar
53dbde442a49558f7c947e8137a60d16d7a878c74bc6b60d6bbcb8934328e1d0  /tmp/recv-bundle
وصل 2.29 MB فقط من 5.95 MB. والسبب أن المرسل يرسل بأقصى سرعة يستطيعها، والمستقبل يمتلئ مخزنه Buffer فترمي النواة الحزم الزائدة، وفي TCP كان المستقبل سيطلب الإبطاء وإعادة الإرسال، أما هنا فلا يوجد طريق ليطلب شيئاً. ثم جربنا TCP نفسه، والقاعدة تسمح بكل شيء من الخارج إلى الداخل:
### C: TCP low -> high (needs a reply)
socat[116] E TCP:10.2.0.20:9100: Operation in progress
### D: anything high -> low
bytes that came back: 0
		iifname "in" oifname "out" counter packets 4362 bytes 6042799 accept comment "low-to-high"
		iifname "out" counter packets 7 bytes 395 drop comment "high-to-low"
حزمة SYN عبرت، ورد SYN-ACK من الداخل رمي، فبقي الاتصال «قيد المحاولة» حتى انتهت مهلته. ولم يصل إلى الخارج أي بايت من الرسالة التي أرسلها الداخل، والعداد يبين 7 حزم رميت في هذا الاتجاه، وهي ردود TCP والرسالة.
ولكي نرى ما تفعله البوابات الحقيقية، كتبنا برنامجاً صغيراً oneway.py بلغة Python يقسم الملف إلى أجزاء مرقمة بحجم 1200 بايت، ويستطيع أن يضبط معدل الإرسال، وأن يكرر الملف كله أكثر من مرة، والمستقبل يحتفظ بأول نسخة تصله من كل جزء ويعيد البناء بالأرقام. وجربنا ثلاث طرق:
### F1: no pacing, one pass
sent 4958 datagrams (1 pass(es) of 4958) in 0.0 s, sha256 7a4b2c44...
received 936/4958 chunks, 0 duplicates, 4022 missing
### F2: paced at 20 Mbit/s, one pass
sent 4958 datagrams (1 pass(es) of 4958) in 3.7 s, sha256 7a4b2c44...
received 4958/4958 chunks, 0 duplicates, 0 missing
file complete, sha256 7a4b2c445db57cbd77bc8d2f3cf2d51c74c87cadd04e676b396ca53af71f00fd
### F3: no pacing, three passes
sent 14874 datagrams (3 pass(es) of 4958) in 0.1 s, sha256 7a4b2c44...
received 2171/4958 chunks, 110 duplicates, 2787 missing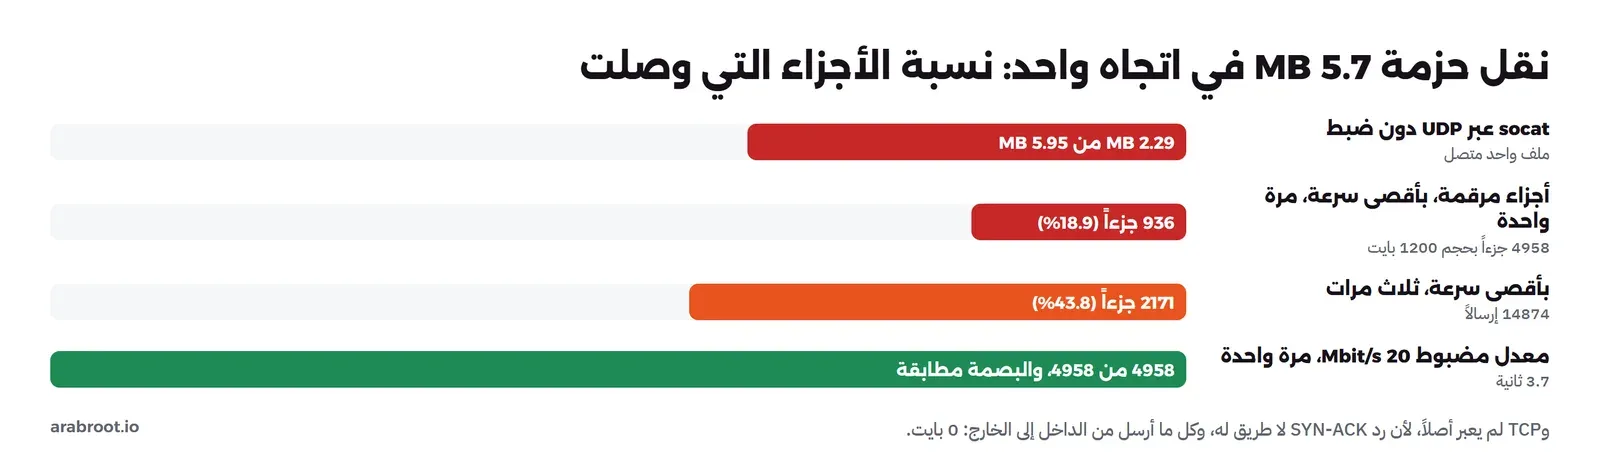
والنتيجة التي لم نتوقعها: التكرار ثلاث مرات بأقصى سرعة أوصل 43.8% فقط، والسبب أن كل التكرارات وصلت في الجزء نفسه من الثانية فامتلأ المخزن في كل مرة. أما ضبط المعدل على 20 Mbit/s فأوصل كل الأجزاء من المرة الأولى، في 3.7 ثانية، والبصمة مطابقة للأصل. لذلك تضبط البوابات الحقيقية المعدل على ما يتحمله الطرف الآخر، ثم تضيف التكرار وتصحيح الأخطاء فوقه لحماية من فقد عارض، لا بدلاً منه. والقاعدة الثانية: تحقق من البصمة والتوقيع في الطرف المعزول دائماً، لأن الطرف المرسل لن يعرف أبداً هل وصل الملف أم لا.
من يراقب الشبكة المعزولة؟
هناك خطأ يقع فيه كثيرون بعد بناء الشبكة المعزولة: يظنون أن العزل يغني عن المراقبة، فلا يرى أحد سجلاتها لأنها لا تصل إلى مركز العمليات الأمنية SOC. والواقع أن الشبكة المعزولة تحتاج المراقبة أكثر من غيرها، لأن أي حدث غريب فيها، كجهاز جديد ظهر على الـ Switch، أو وسيط USB لم يمر بمحطة الفحص، أو محاولة اتصال بعنوان خارجي من خادم لا طريق له أصلاً، علامة واضحة على أن شيئاً عبر الفجوة. وهنا تظهر فائدة بوابة الاتجاه الواحد في الاتجاه الذي ذكرناه في البداية: السجلات تخرج من الشبكة المعزولة إلى نظام جمع السجلات في الخارج، ولا يستطيع شيء في الخارج أن يرسل حزمة واحدة إلى الداخل. والبديل إذا لم تتوفر بوابة أن يكون داخل الشبكة نفسها نظام جمع سجلات وتنبيه مستقل، يراجعه شخص بجدول ثابت، وتنقل ملخصاته إلى الخارج كما تنقل أي حزمة. وفي الحالتين اجعل قاعدة الرفض على الخوادم المعزولة تسجل كل محاولة خروج، فخادم لا يعرف طريقاً للخارج ويحاول الاتصال بعنوان على الإنترنت يخبرك بشيء مهم، كما رأينا في عدادات الرفض في مختبر المنطقة المعزولة.
ما الذي يجب أن تشغله الشبكة المعزولة لنفسها؟
في المختبر احتجنا مرآة حزم وخادم أسماء فقط، أما بيئة حقيقية فيها فريق يطور ويشغل أنظمة، فتحتاج كل ما كانت تأخذه من الإنترنت دون أن تفكر فيه. والصورة التالية القائمة:
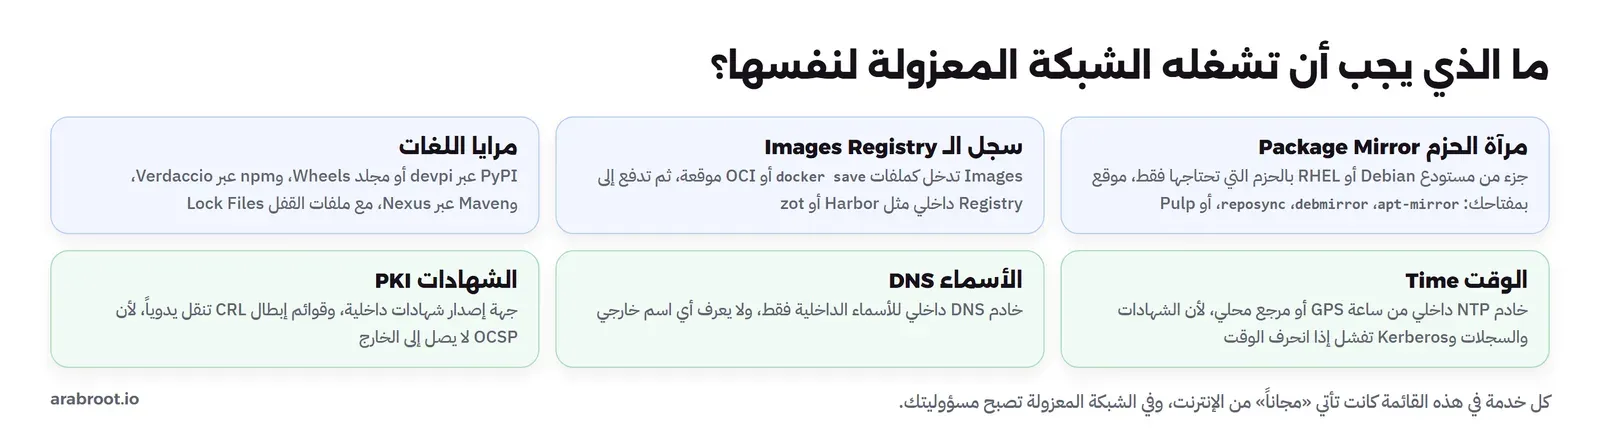
- مرآة حزم النظام: المختبر بنى مرآة صغيرة بالأداة apt-ftparchive، وفي بيئة أكبر تستخدم
apt-mirrorأوdebmirrorلنسخ جزء محدد من المستودع، أوreposyncلأنظمة RHEL، أو Pulp لإدارة عدة مستودعات بإصدارات Snapshots. والفكرة نفسها في كل الأدوات: ما ينزل في الخارج يوقع بمفتاحك، والخوادم في الداخل لا تثق إلا بمفتاحك. - سجل الـ Images: الـ Images تدخل كملفات
docker saveأو بصيغة OCI، ثم تدفع إلى Registry داخلي. ويفضل أن توقع الـ Images في الخارج وتتحقق من توقيعها في الداخل، كما شرحنا في مقال SBOM وcosign. - مرايا مكتبات اللغات: المطور في الشبكة المعزولة سيكتب
pip installوnpm installكل يوم. والحل مستودع داخلي مثل Nexus Repository يخدم PyPI وnpm وMaven معاً، أو devpi لـ Python وVerdaccio لـ npm، يملأ من الخارج بملفات القفل Lock Files للمشاريع، أي بالإصدارات المحددة التي يحتاجها كل مشروع لا بالمستودع كله. وقد شرحنا لماذا تهم الإصدارات المحددة في مقال أمن سلسلة التوريد. - الوقت: الشهادات تنتهي، والسجلات تقارن بالوقت، وKerberos في Active Directory يرفض الدخول إذا انحرفت الساعة أكثر من دقائق. والشبكة المعزولة لا تصل إلى خوادم NTP العامة، فتحتاج خادم وقت داخلياً يأخذ وقته من مستقبل GPS أو من مرجع محلي.
- الأسماء: خادم DNS داخلي للأسماء الداخلية فقط، كما رأينا في المختبر، ولا يحول أي سؤال إلى الخارج، لأن DNS نفسه طريق معروف لتسريب البيانات.
- الشهادات: جهة إصدار شهادات داخلية، وقوائم الإبطال CRL تنقل مع كل حزمة، لأن التحقق المباشر من الإبطال OCSP يحتاج الوصول إلى الخارج.
كيف تطور البرامج داخل شبكة معزولة؟
إذا كان في الشبكة المعزولة فريق يكتب الكود ويطوره، لا يشغل أنظمة جاهزة فقط، فالمشكلة أكبر من تحديث النظام. فالمطور اعتاد أن يبحث عن الخطأ في الإنترنت، وأن يقرأ التوثيق على موقع المشروع، وأن يضيف مكتبة بأمر واحد، وأن يرسل الكود إلى مستودع على GitHub. وكل هذه العادات تحتاج بديلاً داخلياً قبل أن يبدأ الفريق، وإلا ستجد بعد أسبوع من يصور الشاشة بهاتفه ليسأل عن رسالة خطأ.
- المستودع والكود: خادم Git داخلي مثل Gitea أو GitLab، والكود الذي يأتي من الخارج، كمكتبة مفتوحة المصدر أو عمل مورد، يدخل بالأمر
git bundle createالذي يحزم المستودع وتاريخه في ملف واحد، يوقع ويفحص مثل أي حزمة، ثم يستورد في الداخل بالأمرgit cloneمن الملف. والاتجاه المعاكس، أي إخراج كود من الداخل، قرار أمني يحتاج موافقة، لأنه الطريق الطبيعي لتسريب البيانات. - التوثيق: نسخ غير متصلة من توثيق اللغات والأدوات التي يستخدمها الفريق، مثل حزم التوثيق التي توزعها المشاريع مع إصداراتها، أو نسخ ثابتة من مواقع التوثيق تحدث مع كل حزمة.
- البناء القابل للتكرار Reproducible Builds: بيئة البناء في Image ثابتة الإصدار، وكل الاعتماديات بإصدارات مقفلة، حتى يعطي البناء في الداخل النتيجة نفسها التي أعطاها في الخارج، ويستطيع المراجع أن يقارن البصمات.
- إضافة مكتبة جديدة: طلب مكتوب، ثم مراجعة للرخصة والثغرات المعروفة في الخارج، ثم تدخل مع اعتمادياتها في الحزمة التالية. وهذا بطيء عن قصد، والفرق التي تعمل في هذه البيئات تتعلم أن تقلل اعتمادياتها.
إجراءات العبور: من يحمل ماذا، ومن يسجل
الأدوات في المختبر تحل الجزء التقني، أما ما يحمي الشبكة المعزولة فعلاً فهو الإجراء المكتوب الذي يلتزم به الناس. وأغلب الجهات التي تشغل شبكات معزولة تبني إجراءها على أربع قواعد بسيطة. الأولى: لكل اتجاه وسائطه، فالوسيط الذي يدخل لا يخرج أبداً، ويحمل لوناً أو ملصقاً يميزه، ويتلف في نهاية عمره بمحضر. والثانية: قاعدة الشخصين Two-person Rule، فمن يجهز الحزمة في الخارج غير من يستوردها في الداخل، وكلاهما يوقع في سجل العبور. والثالثة: سجل لكل عبور فيه التاريخ، واسم الحزمة، وبصمتها، وبصمة المفتاح الذي وقعها، ونتيجة الفحص، ومن نقلها، حتى تستطيع بعد حادثة أن تعرف بالضبط ما دخل ومتى. والرابعة: قائمة معتمدة بأنواع الملفات المسموح بعبورها، فملفات الحزم والـ Images والبيانات المحددة تعبر، والملفات التنفيذية العشوائية والمستندات التي فيها وحدات ماكرو Macros لا تعبر. وهذه القواعد تبدو بيروقراطية، ولكنها الشيء الوحيد الذي كان سيمنع الطريق الذي استخدمه Stuxnet، كما سيأتي.
كم يكلف العزل التام في سنة؟
التكلفة الكبرى ليست الأجهزة، وإنما الوقت الذي يضيع في كل عبور. ولنأخذ مثالاً بأرقام افتراضية مدورة لترى كيف تتوزع: شبكة معزولة فيها عشرون خادماً، وحزمة تحديثات كل أسبوعين. في السنة الأولى تحتاج محطة نقل ومحطة فحص، وهما جهازان عاديان، ومرآة حزم وسجل Images وخادم وقت داخلياً، وهذه تعمل على الخوادم الموجودة، وإذا احتجت بوابة اتجاه واحد تجارية فهي البند الأغلى بفارق كبير، وتحتاج عرض سعر من المورد. ثم الوقت: لنفرض أن كل حزمة تأخذ نصف يوم عمل بين التجهيز والفحص والنقل والتحقق والتثبيت، فهذا 26 حزمة في السنة، أي قرابة 13 يوم عمل، ومعها أيام الإعداد الأولى لبناء المرايا والإجراءات، أي ما يقارب أسبوعين أو ثلاثة في السنة الأولى. وفي كل سنة بعدها يبقى وقت الحزم نفسه، ومعه تجديد مفاتيح التوقيع وشهادات الجهة الداخلية، ومراجعة سجل العبور. وقارن هذا بشبكة مقسمة بالقواعد، حيث تأتي التحديثات آلياً دون أن يلمسها أحد، لتعرف لماذا لا يستحق العزل التام إلا ما لا تقبل خسارته.
Stuxnet: الشبكة المعزولة التي دخلها برنامج
أشهر درس عن الشبكات المعزولة هو Stuxnet، الذي اكتشف في 2010 وأصاب أنظمة التحكم في منشأة نطنز لتخصيب اليورانيوم. وقد ذكرناه في مقال أمن التقنية التشغيلية من جهة الحاسب الهندسي، وما يهمنا هنا طريق العبور. فتقرير W32.Stuxnet Dossier من Symantec يصف كيف انتشر البرنامج عبر وسائط USB بثغرة في طريقة عرض Windows لملفات الاختصار، وعبر ملفات مشاريع Siemens STEP 7 التي ينقلها المهندسون بين الأجهزة، أي عبر ما ينقله البشر لا عبر الشبكة. وتحليل Ralph Langner في To Kill a Centrifuge يشرح كيف عدل البرنامج سلوك المتحكمات ليتلف أجهزة الطرد المركزي ببطء، ويعرض على المشغلين قراءات طبيعية في الوقت نفسه.
والدرس لهذا المقال مباشر: الفجوة الهوائية أوقفت الهجوم عن طريق الشبكة، فاختار المهاجمون الطريق الذي يبقى مفتوحاً دائماً، وهو الوسائط والملفات التي يحملها الناس. ولهذا تطلب OTCC فحص الوسائط في بيئة معزولة، وتقييدها بشدة في بيئة الإنتاج. والتوقيع الذي بنيناه في المختبر لا يحمي من هذا وحده، لأن ملف مشروع موقعاً من مهندس داخلي قد يكون مصاباً قبل التوقيع، لذلك يحتاج كل ملف يعبر جوابين: من وقعه، وهل هو سليم.
هل تخرج البيانات من جهاز لا شبكة له؟
فريق بحث في جامعة بن غوريون يقوده Mordechai Guri نشر خلال عشر سنوات عشرات الأوراق عن قنوات خفية Covert Channels تخرج البيانات من أجهزة معزولة، والصورة التالية ثلاثة منها:
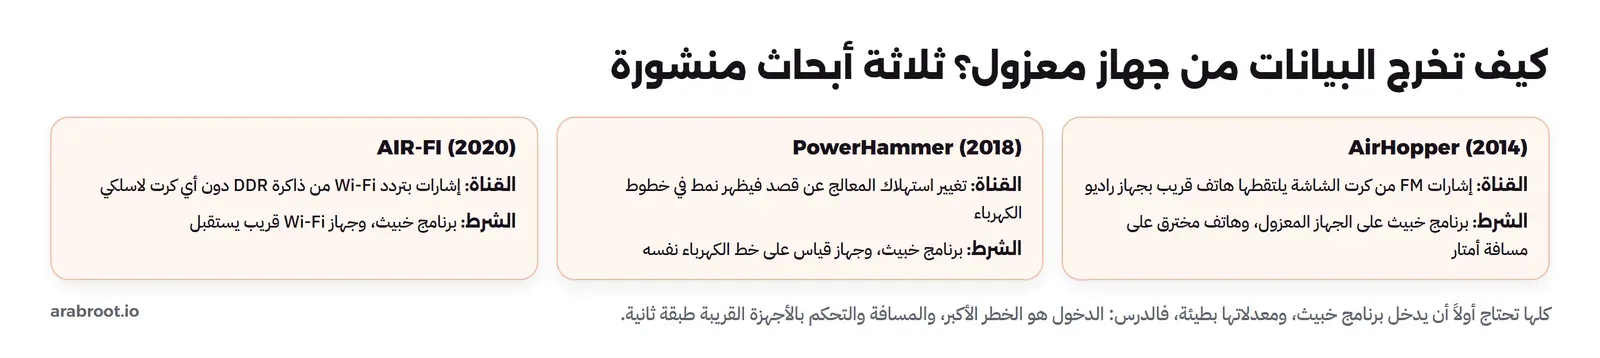
- AirHopper في 2014: برنامج على الجهاز المعزول يجعل كرت الشاشة يبث إشارات راديو FM، يلتقطها هاتف قريب فيه مستقبل FM.
- PowerHammer في 2018: البرنامج يغير استهلاك المعالج بنمط مقصود، فيظهر النمط في استهلاك الكهرباء، ويقرؤه جهاز قياس على خط الكهرباء نفسه.
- AIR-FI في 2020: البرنامج يجعل ناقل الذاكرة DDR يولد إشارات على تردد Wi-Fi، فيستقبلها جهاز Wi-Fi قريب، حتى لو لم يكن في الجهاز المعزول أي كرت لاسلكي.
وهذه أبحاث تثبت الإمكان في المختبر، بمعدلات بطيئة ومسافات قصيرة، وليست وصفاً لهجمات شائعة. ولكنها تعلمك ترتيب الأولويات: كل القنوات تحتاج أولاً برنامجاً خبيثاً داخل الشبكة المعزولة، فحماية الدخول هي الطبقة الأهم. والطبقة الثانية التحكم بما حول الأجهزة: لا هواتف في غرفة الأجهزة المعزولة، ولا أجهزة لاسلكية غير معروفة قريبة منها، ومصادر كهرباء منفصلة للبيئات الأشد حساسية.
النسخ الاحتياطية المعزولة
أكثر من يحتاج الفجوة الهوائية اليوم ليس المصانع، وإنما كل جهة تخاف من برامج الفدية. فالمهاجم الذي يأخذ صلاحيات المدير على الشبكة يبحث أولاً عن النسخ الاحتياطية ويحذفها أو يشفرها، ثم يشفر الأنظمة. وقد شرحنا في مقال قاعدة 3-2-1 النسخ غير القابلة للتعديل Immutable Backups، وهي عزل منطقي: التخزين يرفض الحذف قبل مدة معينة حتى من صاحب الصلاحيات. أما النسخة المعزولة فعلاً فهي نسخة غير متصلة Offline: شريط Tape أو قرص يفصل بعد كل نسخة ويحفظ في خزانة، أو مستودع نسخ في شبكة لا يصلها شيء إلا في نافذة زمنية محددة تفتحها وتغلقها من الداخل.
والقاعدة العملية أن تجمع الاثنين: نسخة يومية غير قابلة للتعديل تستعيد منها بسرعة، كالتي يقدمها Proxmox Backup Server أو التخزين خارج السيرفر مع Object Lock، ونسخة أسبوعية أو شهرية غير متصلة لا يصلها أي حساب في الشبكة. والاستعادة من النسخة غير المتصلة تجرب كما تجرب أي استعادة، لأن قرصاً بقي في خزانة سنة قد لا يقرأ.
متى تختار كل مستوى؟ جدول القرار
| حالتك | المستوى المناسب |
|---|---|
| شبكة مكتب أو شركة تقنية | عزل منطقي: VLAN وقواعد وDMZ |
| خط إنتاج أو محطة تخضع لـ OTCC | شبكة OT منفصلة، ونقطة عبور واحدة في DMZ، وبوابة اتجاه واحد لخروج البيانات إن أمكن |
| مفتاح جذري لجهة شهادات أو أجهزة HSM | جهاز أو شبكة غير متصلة، تعمل يوم التوقيع فقط |
| شبكة فيها معلومات مصنفة | فجوة هوائية حسب قواعد التصنيف، وحلول عبور مجالات معتمدة |
| الحماية من برامج الفدية | نسخة غير قابلة للتعديل، ونسخة غير متصلة دورية |
| فريق تطوير يحتاج مكتبات كل يوم | لا تعزله تماماً، وإنما مستودع داخلي بقائمة معتمدة وقواعد خروج |
أخطاء شائعة
- اتصال لا يعرفه أحد: منفذ إدارة السيرفر BMC، أو مودم في جهاز مورد، أو حاسوب مهندس في الشبكتين. افحص الشبكة المعزولة بحثاً عن أي جهاز له طريق للخارج، ولا تكتف بالمخطط.
- الوسيط الذي يدخل ويخرج: ذاكرة USB واحدة تستخدم في الاتجاهين تجعل الفجوة شكلية.
- بصمات دون توقيع: تكشف الخطأ العارض، ولا تكشف من غير الملف والقائمة معاً، كما رأينا في المختبر.
- الثقة بالمفتاح المرفق بالحزمة: البصمة تقارن بنسخة وصلت بطريق آخر.
- إرسال UDP بأقصى سرعة في اتجاه واحد: يضيع أغلب الملف دون أن يعرف المرسل.
- نسيان الوقت والشهادات: شبكة معزولة تعمل سنة ثم تتوقف لأن شهادة داخلية انتهت أو الساعة انحرفت.
- تحديثات كل سنة: الشبكة المعزولة ليست محصنة من الثغرات، وأي برنامج يدخلها يجد الثغرات القديمة كلها.
قائمة تحقق Checklist
- جرد كل جهاز في الشبكة المعزولة وكل طريق ممكن للخارج، بما فيها المنافذ اللاسلكية ومنافذ الإدارة.
- محطة نقل واحدة بنسخة نظام مطابقة، ومفتاح توقيع لا يخرج منها، وبصمته مسجلة على ورق.
- محطة فحص معزولة لكل وسيط، ووسائط داخلية لا تخرج أبداً.
- حزم موقعة ببصمات، وتحقق من التوقيع ثم البصمات قبل الفك.
- مرآة حزم وسجل Images ومستودع مكتبات داخلي، بقائمة معتمدة.
- خادم وقت وخادم أسماء وجهة شهادات داخلية.
- جدول ثابت للتحديثات، أسبوعياً أو شهرياً، ومراقبة لمخرج
apt-get update. - بوابة اتجاه واحد بمعدل مضبوط وتحقق من البصمة في الطرف الآخر، إذا كانت البيانات تخرج آلياً.
- نسخة احتياطية غير متصلة، وتجربة استعادة منها.
تدريب عملي
- أضف إلى
build-bundle.shالحزمةcurl، وأعد بناء الحزمة، وتأكد أن الخادم المعزول يثبتها، ثم قارن بصمة المفتاح في المخرج بالبصمة التي سجلتها أول مرة. - أنشئ مفتاح توقيع جديداً في محطة النقل دون أن تنقل مفتاحه العام إلى الداخل، ثم وقع به حزمة وحاول استيرادها، ولاحظ أي خطوة ترفضها أولاً: محطة الاستيراد أم APT على الخادم.
- شغل
oneway.pyبمعدلات 50 و100 و200 Mbit/s، وابحث عن المعدل الذي يبدأ عنده الفقد على جهازك، ثم جرب مرتين بمعدل أعلى منه بقليل.
الخلاصة
- العزل التام يعني عدم وجود أي اتصال مادي، والعزل المنطقي يعني قواعد على أجهزة مشتركة، وأغلب «الشبكات المعزولة» في الواقع شبكات منفصلة بنقطة عبور واحدة.
- OTCC تطلب تقسيم شبكات التحكم الصناعي منطقياً أو مادياً، ونقاط اتصال محددة، وJump Hosts في DMZ، وفحص الوسائط الخارجية في بيئة معزولة.
- البيانات تعبر ببوابة اتجاه واحد أو بوسائط مع محطة فحص، وفي الحالتين بحزمة موقعة تتحقق منها في الداخل.
- في المختبر حدثنا خادماً وثبتنا عليه nginx من مرآة موقعة من عشرين حزمة، بلا بوابة ولا DNS خارجي، ورفض APT الحزمة المعدلة والمفتاح الخاطئ.
- الإرسال في اتجاه واحد بأقصى سرعة أضاع أكثر من نصف الملف، والتكرار لم يكف، وضبط المعدل أوصله كاملاً.
- Stuxnet عبر الفجوة بالوسائط والملفات لا بالشبكة، وأبحاث التسريب كلها تبدأ ببرنامج دخل أولاً، فالدخول هو ما تحرسه قبل كل شيء.
- العزل لا يلغي المراقبة: السجلات تخرج ببوابة اتجاه واحد أو تراجع في الداخل، وأي محاولة خروج من خادم معزول علامة على أن شيئاً عبر الفجوة.
- لأي جهة تخاف برامج الفدية: نسخة غير قابلة للتعديل، ونسخة غير متصلة، وتجربة استعادة.
 دليلالمنطقة المعزولة DMZ: الفرق بينها وبين VLANما الفرق بين المنطقة المعزولة DMZ والشبكة الافتراضية VLAN، ومتى تحتاج DMZ، مع مختبر nftables يبين ما يمر وما يحجب عندما يخترق خادم الويب.
 دليلVLAN أم DMZ أم VPN أم Air-gap؟ مستويات العزل في الشبكةما الفرق بين VLAN والمنطقة المعزولة DMZ والـ VPN والفجوة الهوائية، وماذا يمنع كل منها وما لا يمنعه، وكيف تجتمع في شبكة مكتب واحدة، مع التقاطات حقيقية من مختبر.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلأمن التقنية التشغيلية OT Security لخط مصنع صغيرنقسم خط الخزان T-101 إلى مناطق حسب IEC 62443 بينها ممر واحد، ونراقبه بصمت عبر Zeek مع Suricata، ثم نجرب استعادة برنامج المتحكم، مع دروس من حوادث موثقة.
 دليلالمتحكم المنطقي PLC مع SCADA: كيف تدار خطوط المصانعنبني خط خزان كاملاً بمتحكم OpenPLC وشاشة FUXA في Docker، ونرى دورة المسح ولغات IEC 61131-3 ونموذج Purdue، ثم نقطع الرابط عن الخزان ونرى لماذا يفيض.
 دليلوحدات أمن العتاد HSM والرقم السري PIN وإدارة المفاتيحنبني كتلة الرقم السري بمثال Mastercard المنشور داخل SoftHSM، ونرى مكونات المفاتيح وKCV والصيغة 4 وكتل TR-31، ولماذا لا يكفي HSM عام للرقم السري.
 دليلGPG وOpenPGP: شرح التشفير والتوقيع بالمفتاح العامكيف يعمل GPG بالمفتاح العام والخاص، ولماذا تقارن البصمة دائماً، وأين يحميك اليوم وأين لا يحميك.
 دليلSBOM مع Syft ثم توقيع ال Images مع Cosign قبل النشرخط إصدار يولد قائمة المكونات ويوقعها مع ال Image بمفتاح لا يخرج من OpenBao، وبوابة نشر تتحقق منهما، ثم سبع تجارب عليها منها توكن مسرب.
 دليلمستودع الحزم الداخلي Artifacts مع Nexus Repositoryنضع Nexus بين الخطوط والإنترنت فيحفظ الحزم العامة ويستضيف حزمنا، ثم نقيس ما يوفره الكاش، ونجرب خلط الحزم الداخلية بالعامة وانقطاع الإنترنت.
 دليلسجل Docker Images خاص: Registry وHarborنبني سجل Images خاصاً على سيرفرك بـ distribution مع TLS وكلمة مرور ثم بـ Harbor، ونرى ال Digest وجمع المهملات وفحص الثغرات ومنع تغيير ال Tags وذاكرة السحب أمام Docker Hub.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
 دليلProxmox Backup Server: نسخ الأجهزة الافتراضية مع الاستعادةنسخ احتياطي للأجهزة الافتراضية يحفظ ما تغير فقط، جربناه بخمس نسخ وقطعة تالفة واستعادة حقيقية ونسخة في موقع آخر.
سجل التحديثات
- 2026-11-21: كتابة المقال، وبناء مختبر بشبكة Docker معزولة: حزمة APT موقعة من 20 حزمة لنظام Debian 13.7 مع apt 3.0.4 وsqv 1.3.0، وImage تدخل بالأمر docker save، وتحديث وتثبيت دون إنترنت، ومحاكاة بوابة اتجاه واحد بـ nftables مع socat 1.8.1.3 وPython 3.14.