


في مقال مراقبة Proxmox الذي يسبق هذا المقال في المسار، كان أول تنبيه وصل إلى فريق شركة البرمجيات تنبيهاً لم يطلقه أي عطل: «الجهاز web-03 لا تغطيه أي مهمة نسخ احتياطي». وكان التنبيه صادقاً، فالسيرفر الذي بنى عليه الفريق القوالب وأمنه وراقبه لم يكن عليه نسخة واحدة من أي جهاز. والسبب ليس الإهمال، وإنما السؤال الذي يؤجله الجميع: أين نضع النسخ؟ على القرص نفسه؟ هذا يحمي من حذف جهاز بالخطأ، ولا يحمي من تلف القرص. على مجلد مشترك في الشبكة؟ هذا يحمي من تلف القرص، ولكنه يكتب نسخة كاملة كل ليلة، فعشرة أجهزة بقرص 10 جيجابايت تصبح 100 جيجابايت كل ليلة. وماذا عن المخترق الذي يصل إلى سيرفر Proxmox نفسه، فيحذف الأجهزة ثم يحذف نسخها لأنها على مجلد يستطيع الكتابة فيه؟
وقد شرحنا في النسخ الاحتياطي بقاعدة 3-2-1 لماذا تحتاج ثلاث نسخ على وسيطين وواحدة خارج الموقع، وفي النسخة خارج السيرفر Off-site كيف تخرج النسخة من المكان نفسه. وهذا المقال يطبق ذلك على الأجهزة الافتراضية بالأداة التي بنتها Proxmox لهذا الغرض: Proxmox Backup Server، أو اختصاراً PBS. وقد بنينا مختبراً حقيقياً فيه Proxmox VE 9.2 وسيرفرا نسخ PBS 4.2، أحدهما في «المكتب» والثاني يمثل الموقع الآخر، ونسخنا الأجهزة خمس مرات وقسنا ما حفظه المخزن فعلاً، ثم أتلفنا قطعة واحدة من البيانات عمداً لنرى ماذا يحدث، واستعدنا جهازاً كاملاً وملفاً واحداً، وحذفنا نسخة من الموقع الأول لنرى هل تبقى في الثاني. وسوف نناقش في هذا المقال ما يلي:
- لماذا لا يكفي vzdump إلى مجلد، وكيف يحفظ PBS الأقراص على شكل قطع Chunks.
- تثبيت PBS وإنشاء المخزن Datastore ومستخدم بأقل صلاحية، وربطه بـ Proxmox VE.
- النسخة الأولى التي فشلت بعد عشر دقائق، والفرق بين أوضاع النسخ Backup Modes.
- الدمج Deduplication بالأرقام عبر خمس نسخ، وما يفعله Dirty Bitmap، وما يكلفه التشفير Encryption.
- التحقق Verify، وماذا حدث عندما أتلفنا قطعة واحدة.
- الاحتفاظ Prune وجمع المهملات Garbage Collection، ولماذا لم يتحرر شيء من المساحة.
- الاستعادة: جهاز كامل، وملف واحد، والاستعادة الحية Live Restore.
- النسخة خارج الموقع بمزامنة Sync من سيرفر PBS ثان، وما يراه صاحب ذلك الموقع.
لماذا لا يكفي vzdump إلى مجلد؟ Why PBS
أداة النسخ المدمجة في Proxmox VE اسمها vzdump، وهي تستطيع أن تكتب النسخة ملفاً مضغوطاً على أي مخزن من نوع Directory أو NFS أو CIFS. وهذا يعمل، وهو أول ما يفعله أغلب الناس، ولكن فيه ثلاث مشكلات تظهر مع الوقت. الأولى أن كل نسخة ملف كامل مستقل، فإذا احتفظت بسبع نسخ يومية لجهاز بقرص 50 جيجابايت فأنت تحفظ سبع مرات الجهاز نفسه تقريباً، حتى لو لم يتغير فيه إلا سجل التطبيق. والثانية أن كل نسخة تقرأ القرص كله وتكتبه كله، فتطول نافذة النسخ مع كل جهاز تضيفه. والثالثة أن الملف على المجلد لا يعرف أحد هل هو سليم أم لا، حتى يوم تحتاج إليه.
ويحل PBS المشكلات الثلاث بطريقة واحدة: لا يحفظ النسخة ملفاً، وإنما يقسمها إلى قطع، ويحفظ كل قطعة مرة واحدة فقط مهما تكررت بين النسخ والأجهزة، ويحفظ مع كل قطعة بصمتها فيستطيع أن يتحقق منها في أي وقت. ويضيف إلى ذلك التشفير عند العميل، أي قبل أن تخرج البيانات من سيرفر Proxmox، والمزامنة بين سيرفرات PBS لنسخة خارج الموقع. وتصفه صفحة المنتج بأنه حل نسخ احتياطي مفتوح المصدر للمؤسسات، مع دعم فني مدفوع لمن يريده. وكان أحدث إصدار يوم التجربة 4.2 الذي صدر في 29 أبريل 2026 بحسب خارطة الطريق.
ولاحظ أن PBS لا يقتصر على Proxmox VE، فمعه أداة سطر أوامر اسمها proxmox-backup-client تنسخ مجلدات أي سيرفر Linux إلى المخزن نفسه، بقطع متغيرة الحجم هذه المرة تناسب الملفات، كما يشرح الشرح التقني. وفي واجهة المخزن ترى ثلاثة أنواع من المجموعات: الأجهزة VM، والـ Containers، والسيرفرات Host، أي أن سيرفر نسخ واحداً يخدم كل البنية، ويطبق عليها كلها سياسة الاحتفاظ نفسها والتحقق نفسه والنسخة الخارجية نفسها.
وقد يتساءل البعض: لماذا لا ننسخ من داخل كل جهاز بأداة مثل restic كما في مقال الأدوات؟ والإجابة أن الطريقتين تكملان بعضهما ولا تتنافسان. فالنسخ من داخل الجهاز يعرف الملفات وقواعد البيانات، ويستطيع أن يأخذ تفريغاً متسقاً لقاعدة PostgreSQL، أما نسخ الجهاز كله من Proxmox فيعيد إليك السيرفر كما كان بنظامه وإعداداته في دقائق، دون أن تثبت شيئاً من جديد. والفرق مثل الفرق بين نسخة من ملفاتك ونسخة من حاسوبك كله، وأغلب الفرق تحتاج الاثنتين.
كيف يحفظ PBS قرص الجهاز؟ Chunks
يشرح الشرح التقني في وثائق PBS الآلية كما يلي: قرص الجهاز يقسم إلى قطع ثابتة الحجم، عادة 4 ميجابايت، ولكل قطعة بصمة SHA-256 لمحتواها، وهذه البصمة هي اسم ملف القطعة على القرص، في مجلد فرعي باسم أول أربعة أحرف منها. والنسخة Snapshot نفسها ليست إلا قائمة بأسماء القطع بالترتيب، أي ملف فهرس Index صغير. فإذا كانت قطعة موجودة أصلاً في المخزن، لأن نسخة سابقة أو جهازاً آخر رفعها، فلا ترسل مرة ثانية، ويكفي أن يذكر اسمها في الفهرس الجديد. وتقول الوثائق إن القطع الثابتة تناسب الأجهزة الافتراضية لأن نظام الملفات داخل الجهاز يكتب الملفات الجديدة في كتل جديدة، ويغير الملفات القديمة في كتلها فقط.
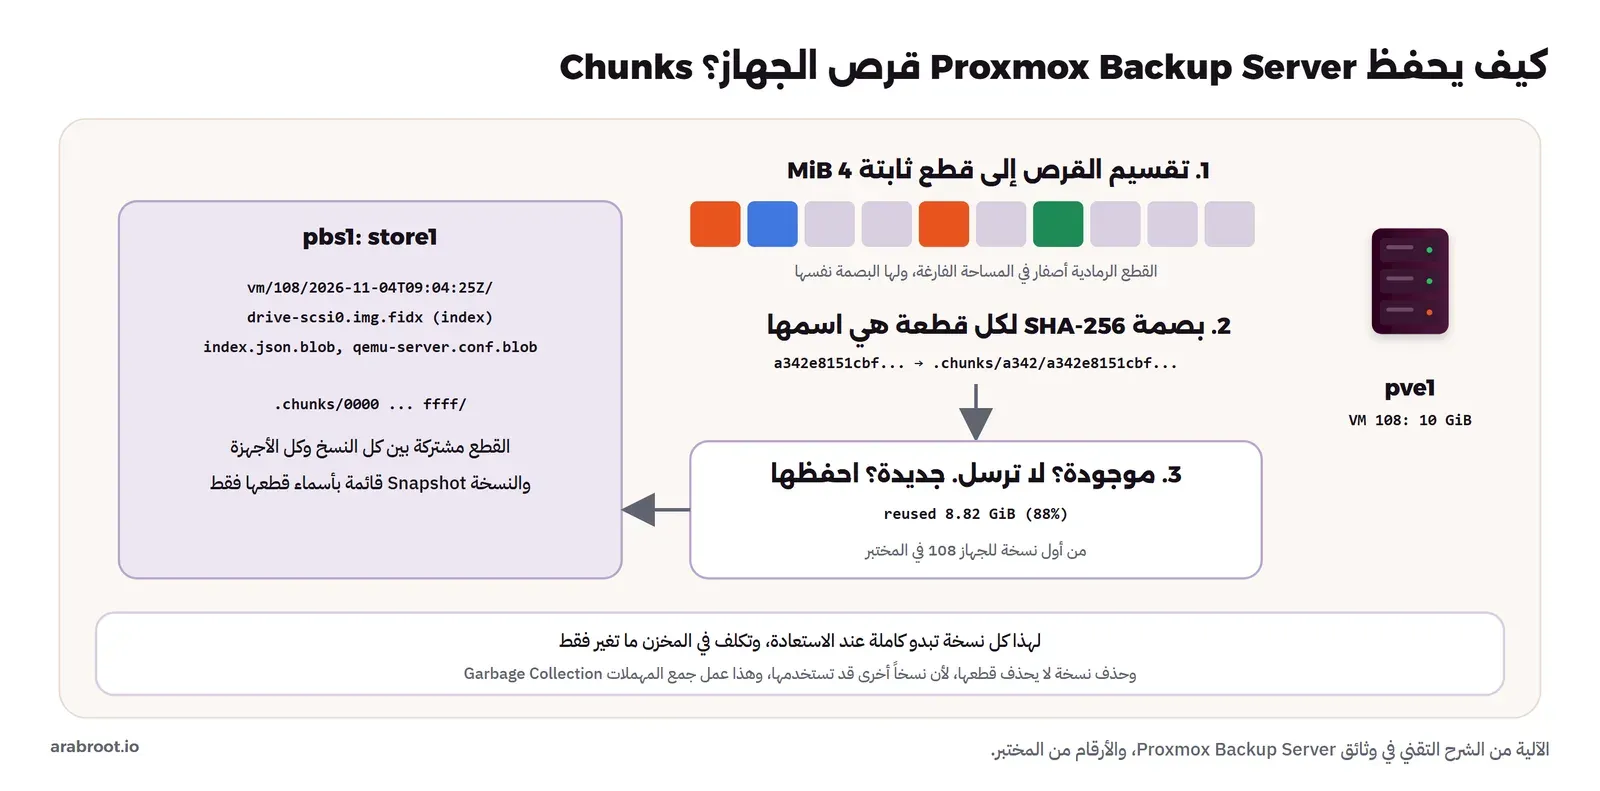
وهذه الآلية تفسر كل ما سوف تراه في التجربة: لماذا تكون النسخة الأولى نفسها أصغر بكثير من القرص، ولماذا لا يحرر حذف نسخة أي مساحة مباشرة، ولماذا تفسد قطعة واحدة تالفة أكثر من نسخة، ولماذا يلغي التشفير بمفتاح جديد الدمج مع كل ما سبق. وفي المخزن الحقيقي وجدنا بعد أول نسختين الملفات التالية لكل نسخة:
vm/108/2026-11-04T09:04:25Z/client.log.blob
vm/108/2026-11-04T09:04:25Z/drive-scsi0.img.fidx
vm/108/2026-11-04T09:04:25Z/fw.conf.blob
vm/108/2026-11-04T09:04:25Z/index.json.blob
vm/108/2026-11-04T09:04:25Z/qemu-server.conf.blob
vm/108/owner
أي فهرس القرص بحجم 86 كيلوبايت، وإعداد الجهاز، وقواعد جداره الناري، وسجل النسخ، وملف owner الذي يحفظ من يملك هذه المجموعة من النسخ، وهذا الملف مهم في الصلاحيات كما سوف نرى.
كم يحتاج سيرفر النسخ؟ Sizing
قبل أن تشتري سيرفراً للنسخ، اقرأ المتطلبات الموصى بها في الوثائق، لأن فيها ما يفاجئ من يظن أن سيرفر النسخ أي جهاز قديم بقرص كبير. فالوثائق توصي بمعالج حديث بأربع أنوية على الأقل، وذاكرة لا تقل عن 4 جيجابايت للنظام وذاكرة التخزين المؤقت وخدمات PBS، مع جيجابايت إضافي على الأقل لكل تيرابايت من مساحة النسخ، وقرص للنظام لا يقل عن 32 جيجابايت على RAID بعتاد فيه بطارية لذاكرة الكتابة أو على ZFS مكرر. وأما مساحة النسخ نفسها فتوصي بتخزين محلي سريع بعدد عمليات قراءة وكتابة عشوائية مرتفع IOPS، وتقول إن أفضل النتائج مع أقراص SSD للمؤسسات، وإذا استخدمت أقراصاً دوارة HDD فتنصح بشدة بذاكرة مؤقتة للبيانات الوصفية، مثل جهاز ZFS خاص Special Device مكرر.
والسبب في هذا كله يعود إلى آلية القطع نفسها: المخزن ليس ملفاً كبيراً يكتب بالتتابع، وإنما مئات الآلاف من الملفات الصغيرة في 65536 مجلداً، والتحقق وجمع المهملات يمران على كل هذه الملفات، ويقرآن بيانات كل ملف الوصفية، وهذا يعني قراءات عشوائية كثيرة، وهي بالضبط ما تضعف فيه الأقراص الدوارة. لذلك سيرفر بأقراص دوارة كبيرة ورخيصة قد ينسخ بسرعة مقبولة، ثم يأخذ جمع المهملات فيه ساعات طويلة عندما يكبر المخزن. ومختبرنا بقرص 32 جيجابايت وذاكرة 2.5 جيجابايت أقل من هذه المتطلبات عمداً لأنه تجربة، والوثائق نفسها تذكر متطلبات أدنى للتجربة فقط.
المختبر: تثبيت PBS بالمثبت التلقائي Automated Install
ثبتنا PBS 4.2 بالطريقة نفسها التي ثبتنا بها Proxmox VE في مقالات المسار: ملف إجابات بصيغة TOML، ثم الأداة proxmox-auto-install-assistant تدمجه في نسخة من ملف ISO الرسمي، بعد أن تحققنا من بصمة الملف SHA256 من صفحة التنزيل الرسمية. وأخذ التثبيت قرابة 23 دقيقة في المختبر المتداخل. والسيرفر بذاكرة 2.5 جيجابايت ومعالجين، وقرص للنظام 16 جيجابايت، وقرص ثان 32 جيجابايت للمخزن.
المشكلة الأولى: العنوان 192.168.100.2 Installer Fallback
بعد الإقلاع الأول لم يرد السيرفر على عنوانه المتوقع، وشاشته كانت تقول:
Welcome to the Proxmox Backup Server. Please use your web browser to
configure this server - connect to:

 https://192.168.100.2:8007/
أي أن ملف الإجابات طلب أخذ إعداد الشبكة من DHCP، ولكن المثبت لم يحصل على عنوان من DHCP أثناء التثبيت، فكتب في الإعداد قيمته الافتراضية 192.168.100.2 مع البوابة 192.168.100.1، دون أن يتوقف أو ينبه. وأصلحناه بإضافة عنوان مؤقت من الشبكة نفسها على جهاز المختبر، ثم الدخول وتعديل الملف /etc/network/interfaces والملف /etc/hosts وتطبيق الإعداد بالأمر ifreload -a. والدرس لمن يستخدم المثبت التلقائي في الإنتاج: إذا كنت تعرف عنوان السيرفر مسبقاً، فاكتبه في ملف الإجابات بالخيار source = "from-answer" مع cidr وgateway وdns، ولا تعتمد على DHCP في لحظة التثبيت.
المخزن Datastore مع مستخدم Proxmox VE
بعد التثبيت أنشأنا المخزن على القرص الثاني، ثم مستخدماً خاصاً لسيرفر Proxmox VE:
proxmox-backup-manager disk fs create store1 --disk vdb --filesystem ext4 --add-datastore true
proxmox-backup-manager user create backup@pbs --password 'Backup-Lab-2026!' --comment 'Proxmox VE pve1 backups'
proxmox-backup-manager acl update /datastore/store1 DatastoreBackup --auth-id backup@pbs
proxmox-backup-manager cert info | grep -i fingerprint
┌────────┬───────────────────────┬─────────┐
│ name │ path │ comment │
╞════════╪═══════════════════════╪═════════╡
│ store1 │ /mnt/datastore/store1 │ │
└────────┴───────────────────────┴─────────┘
Fingerprint (sha256): 66:8b:cc:a4:36:4d:ff:31:74:ac:c8:96:f6:1d:ba:81:e9:92:d2:57:f4:41:51:0e:23:43:8a:cc:67:ad:20:06واخترنا الدور DatastoreBackup تحديداً، لأن وثائق إدارة المستخدمين تقول إنه يسمح بالنسخ والاستعادة للنسخ التي يملكها المستخدم فقط، بينما DatastorePowerUser يضيف حذف النسخ القديمة Prune، وDatastoreAdmin يفعل كل شيء. وسوف نرى في قسم الحذف لماذا هذا الاختيار هو أهم سطر في المقال كله. أما البصمة Fingerprint فلأن شهادة PBS موقعة ذاتياً، فيثبت Proxmox VE هذه البصمة بالضبط، وإذا تغيرت الشهادة يوماً رفض الاتصال، وهذا يحميك من جهاز في الطريق ينتحل شخصية سيرفر النسخ.
ثم أضفنا المخزن في Proxmox VE:
pvesm add pbs pbs1 --server 10.10.10.21 --datastore store1 --username backup@pbs \
  --password 'Backup-Lab-2026!' --fingerprint 66:8b:cc:a4:...:20:06 --content backup
Name Type Status Total (KiB) Used (KiB) Available (KiB) %
local dir active 28332092 4702044 22165524 16.60%
local-lvm lvmthin active 26210304 1415356 24794947 5.40%
pbs1 pbs active 32846588 265276 30887260 0.81%ولاحظ أن كلمة المرور لا تحفظ في /etc/pve/storage.cfg الذي يراه كل من يقرأ إعداد المخازن، وإنما في ملف منفصل /etc/pve/priv/storage/pbs1.pw لا يقرؤه إلا root، وهذا ما وجدناه لاحقاً في المجلد نفسه.
المشكلة الثانية: النسخة الأولى فشلت Backup Modes
أول نسخة طلبناها كانت بالوضع stop، لأنه يبدو الأكثر أماناً: أطفئ الجهاز، ثم انسخه، ثم شغله. وبعد أحد عشر دقيقة كان هذا السجل:
2026-11-04 11:47:48 INFO: backup mode: stop
2026-11-04 11:47:50 INFO: stopping virtual guest
2026-11-04 11:48:11 INFO: QEMU Guest Agent is not running - VM 108 qga command 'guest-ping' failed - got timeout
2026-11-04 11:59:15 INFO: VM quit/powerdown failed - got timeout
2026-11-04 11:59:17 ERROR: Backup of VM 108 failed - command 'qm shutdown 108 --skiplock --keepActive --timeout 600' failed: exit code 255
والقصة كاملة في السجل إذا قرأته بالترتيب: الجهاز كان قد بدأ يقلع قبل دقائق لأنه مضبوط على التشغيل مع السيرفر، والوكيل داخله لم يكن جاهزاً بعد، فأرسل Proxmox أمر الإطفاء العادي ACPI، والنظام الذي كان في منتصف الإقلاع لم يستجب له، فانتظر Proxmox عشر دقائق كاملة، ثم أعلن فشل النسخة. وفي الإنتاج يعني هذا أن مهمة الليل قد تفشل لأن جهازاً واحداً كان يعيد التشغيل لتحديث، أو لأن تطبيقاً داخله يرفض الإغلاق.
وتشرح وثائق vzdump ثلاثة أوضاع للأجهزة الافتراضية: stop الذي رأيناه، وsuspend الذي يجمد الجهاز، وsnapshot الذي لا يوقف الجهاز أصلاً. وفي الوضع الأخير يضع QEMU مرشحاً يسمى Copy-Before-Write في طبقة الأقراص، فإذا كتب الجهاز في كتلة لم تنسخ بعد، نسخت الكتلة القديمة أولاً ثم سمح بالكتابة، وبالتالي تحصل على صورة متسقة للقرص كما كان في لحظة البداية، دون أن تعتمد على قدرة المخزن على اللقطات، ودون أن يتوقف الجهاز. والجهاز المتوقف يقرأ بالطريقة نفسها، حيث يشغل Proxmox عملية QEMU دون أن يقلع النظام، ورأينا ذلك في السطر starting kvm to execute backup task. لذلك استخدمنا snapshot في كل ما يلي، وهو ما ننصح به لكل الأجهزة، مع QEMU Guest Agent داخلها حتى يجمد Proxmox نظام الملفات Freeze لحظة البداية، فتكون الصورة متسقة على مستوى الملفات أيضاً.
الدمج بالأرقام: خمس نسخ Deduplication
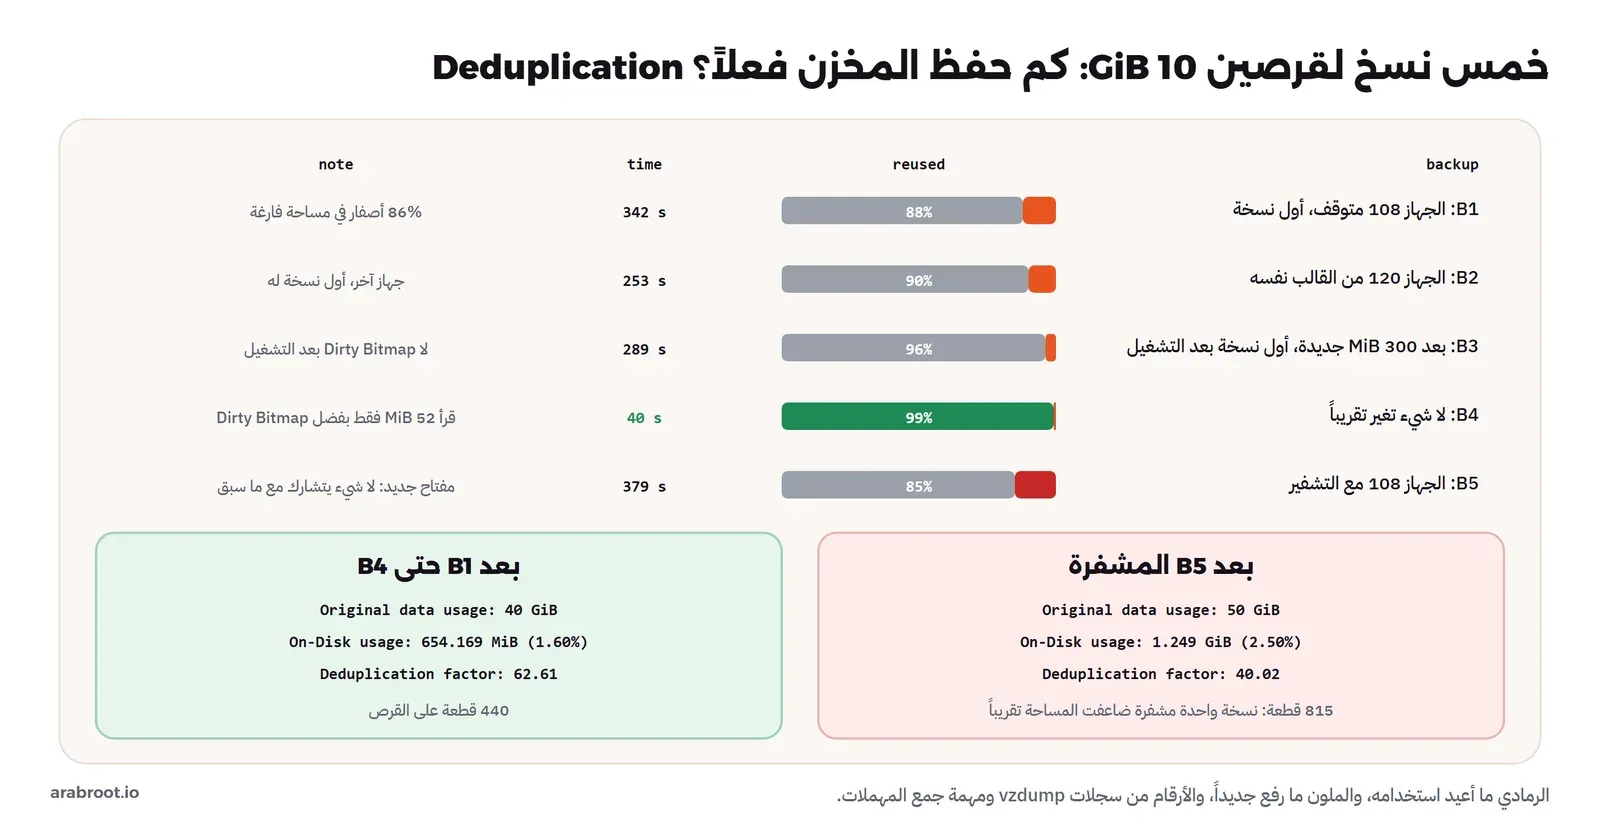
نفذنا سلسلة من النسخ على الجهازين 108 وهو سيرفر الويب، و120 وهو جهاز التجربة الذي أنشأته المطورة من القالب نفسه، وكلاهما بقرص 10 جيجابايت. وهذه الأسطر المهمة من سجلات vzdump:
### B1 VM 108 stopped, first backup
INFO: scsi0: dirty-bitmap status: created new
INFO: backup is sparse: 8.65 GiB (86%) total zero data
INFO: backup was done incrementally, reused 8.82 GiB (88%)
INFO: transferred 10.00 GiB in 288 seconds (35.6 MiB/s)
### B2 VM 120 (clone of the same template)
INFO: backup is sparse: 8.92 GiB (89%) total zero data
INFO: backup was done incrementally, reused 9.00 GiB (90%)
### write 300 MiB of new random data inside 108
### B3 VM 108 running, first backup since start
INFO: scsi0: dirty-bitmap status: created new
INFO: backup is sparse: 8.53 GiB (85%) total zero data
INFO: backup was done incrementally, reused 9.65 GiB (96%)
INFO: transferred 10.00 GiB in 251 seconds (40.8 MiB/s)
### B4 VM 108 running, nothing changed
INFO: scsi0: dirty-bitmap status: OK (52.0 MiB of 10.0 GiB dirty)
INFO: using fast incremental mode (dirty-bitmap), 52.0 MiB dirty of 10.0 GiB total
INFO: backup was done incrementally, reused 9.95 GiB (99%)
INFO: transferred 52.00 MiB in 11 seconds (4.7 MiB/s)
elapsed 39.50 s
في المخرج أعلاه لاحظ التالي:
- الأصفار: 86% من قرص الجهاز 108 أصفار، لأن نظام الملفات لم يكتب فيها شيئاً، وكل قطعة أصفار لها البصمة نفسها، فتحفظ مرة واحدة في المخزن كله. لذلك أعادت النسخة الأولى نفسها استخدام 88%.
- B3 بعد التشغيل: كتبنا 300 ميجابايت جديدة داخل الجهاز، ومع ذلك قرأ Proxmox القرص كله، 10 جيجابايت في 251 ثانية، والسبب في السطر
dirty-bitmap status: created new: خريطة الكتل المتغيرة Dirty Bitmap تعيش في ذاكرة عملية QEMU، فعندما يطفأ الجهاز ويشغل تضيع، والنسخة التالية تبدأ خريطة جديدة. ولكن الرفع نفسه كان صغيراً، لأن 96% من القطع موجودة أصلاً، أي أن الشبكة لم تحمل إلا ما تغير، والقرص المحلي فقط هو الذي قرئ كله. - B4 مع الخريطة: الجهاز ما زال يعمل منذ النسخة السابقة، فالخريطة صحيحة، وقالت إن 52 ميجابايت فقط تغيرت، فقرأها ورفعها في 11 ثانية، والمهمة كلها 40 ثانية بدل 290. وهذا هو الفرق الحقيقي في سيرفر يعمل شهوراً دون إعادة تشغيل: النسخة الليلية تقرأ ما تغير فقط.
ثم شغلنا جمع المهملات على المخزن، لا لنحذف شيئاً، وإنما لأنه يطبع إحصاءات المخزن كله:
Removed garbage: 0 B
Removed chunks: 0
Original data usage: 40 GiB
On-Disk usage: 654.169 MiB (1.60%)
On-Disk chunks: 440
Deduplication factor: 62.61
TASK OK
أي أن أربع نسخ مجموع أقراصها 40 جيجابايت تشغل في المخزن 654 ميجابايت، بعد الدمج والضغط، فمعامل الدمج 62.61. ولا تفرح كثيراً بهذا الرقم، فمعظمه من الأصفار في أقراص شبه فارغة، وفي سيرفر إنتاج امتلأت أقراصه بقواعد بيانات وملفات سوف يكون المعامل أصغر بكثير. ولكن القاعدة تبقى: كل نسخة إضافية لجهاز لم يتغير كثيراً تكلف ما تغير فيه فقط.
التشفير Encryption: ما يحميه وما يكلفه
النسخ حتى الآن غير مشفرة على المخزن، والاتصال نفسه مشفر بـ TLS، فمن يملك قرص سيرفر PBS يقرأ كل الأجهزة. ويدعم PBS بحسب وثائق المخازن التشفير عند العميل بـ AES-256 في وضع GCM، أي أن Proxmox VE يشفر القطع قبل أن تخرج منه، وPBS لا يرى إلا بيانات مشفرة. فأضفنا مخزناً ثانياً يشير إلى المخزن نفسه، مع مفتاح يولده Proxmox:
pvesm add pbs pbs1-enc --server 10.10.10.21 --datastore store1 --username backup@pbs \
  --password 'Backup-Lab-2026!' --fingerprint 66:8b:...:20:06 --content backup --encryption-key autogen
-rw------- 1 root www-data 255 Nov 4 12:35 pbs1-enc.enc
-rw------- 1 root www-data 17 Nov 4 12:35 pbs1-enc.pw
-rw------- 1 root www-data 17 Nov 4 11:47 pbs1.pw
### B5 VM 108 encrypted
INFO: enabling encryption
INFO: scsi0: dirty-bitmap status: existing bitmap was invalid and has been cleared
INFO: backup is sparse: 8.53 GiB (85%) total zero data
INFO: backup was done incrementally, reused 8.54 GiB (85%)
INFO: transferred 10.00 GiB in 346 seconds (29.6 MiB/s)في المخرج أعلاه لاحظ أن المفتاح حفظ في /etc/pve/priv/storage/pbs1-enc.enc، وأن خريطة الكتل المتغيرة ألغيت لأن النسخة الجديدة بمفتاح مختلف، وأن ما أعيد استخدامه 85% فقط، وهي الأصفار نفسها تقريباً. والسبب في الشرح التقني للوثائق: بصمة القطعة المشفرة تحسب من محتواها مع المفتاح، فقطعتان بالمحتوى نفسه ومفتاحين مختلفين لهما بصمتان مختلفتان. أي أن أول نسخة مشفرة لا تشترك في شيء مع النسخ غير المشفرة، ولا مع نسخ مشفرة بمفتاح آخر. وهذا ما ظهر في المخزن:
Original data usage: 50 GiB
On-Disk usage: 1.249 GiB (2.50%)
On-Disk chunks: 815
Deduplication factor: 40.02
نسخة واحدة مشفرة رفعت المخزن من 654 ميجابايت إلى 1.249 جيجابايت، أي ضاعفته تقريباً، ونزل معامل الدمج من 62.61 إلى 40.02. والصورة التالية تلخص النسخ الخمس:
أين تحفظ المفتاح؟ Key Management
تقول الوثائق بوضوح إن النسخ دون مفتاحها لا يمكن الوصول إليها، وتعطي المثال الذي يقع فيه الجميع: تنسخ النظام كله بمفتاح محفوظ على النظام نفسه، ثم يتعطل النظام، فيضيع المفتاح معه، وتصبح كل النسخ بلا فائدة. وتنصح بأن يحفظ المفتاح في مدير كلمات المرور، ونسخة منه على وحدة USB في مكان آمن، ونسخة ورقية في خزنة، وتذكر خياراً إضافياً هو مفتاح رئيسي Master Key يحفظ مع كل نسخة نسخة من مفتاح التشفير مشفرة بمفتاحه العام، فتستطيع استعادة أي نسخة بالمفتاح الخاص الرئيسي حتى لو ضاع مفتاح العميل. وتضيف الوثائق نصيحة صريحة: لا تستخدم التشفير إذا لم تكن له فائدة، مثل سيرفر نسخ في شبكة موثوقة، لأن الاستعادة من نسخ غير مشفرة أسهل دائماً.
والقرار العملي الذي نقترحه: النسخ إلى سيرفر PBS في المكتب نفسه دون تشفير، لأنه تحت سيطرتك، والنسخة التي تخرج إلى موقع لا تملكه، أو إلى مخزن S3 لدى مزود، مشفرة، مع مخزن منفصل لها، حتى لا تختلط النسخ المشفرة بغير المشفرة في المجموعة نفسها كما حدث في مختبرنا. وفي PBS 4.2 أصبحت المخازن المبنية على S3 مدعومة رسمياً بعد أن كانت في المعاينة التقنية، بحسب خارطة الطريق، وهذا يجعل الخيار الثاني أسهل.
التحقق Verify: ماذا لو تلفت قطعة واحدة؟
النسخة التي لم تتحقق منها نسخة لا تعرف هل تعمل. ويوفر PBS مهمة تحقق Verify تقرأ كل قطعة وتحسب بصمتها وتقارنها باسمها، كما في قسم التحقق في الوثائق. وشغلنا التحقق أولاً على المخزن السليم:
verify store1:vm/108/2026-11-04T09:36:13Z
  verified 627.17/1520.00 MiB in 29.55 seconds, speed 21.22/51.44 MiB/s (0 errors)
...
verify store1:vm/120/2026-11-04T09:10:08Z
  verified 16.34/136.00 MiB in 6.05 seconds, speed 2.70/22.50 MiB/s (0 errors)
TASK OK
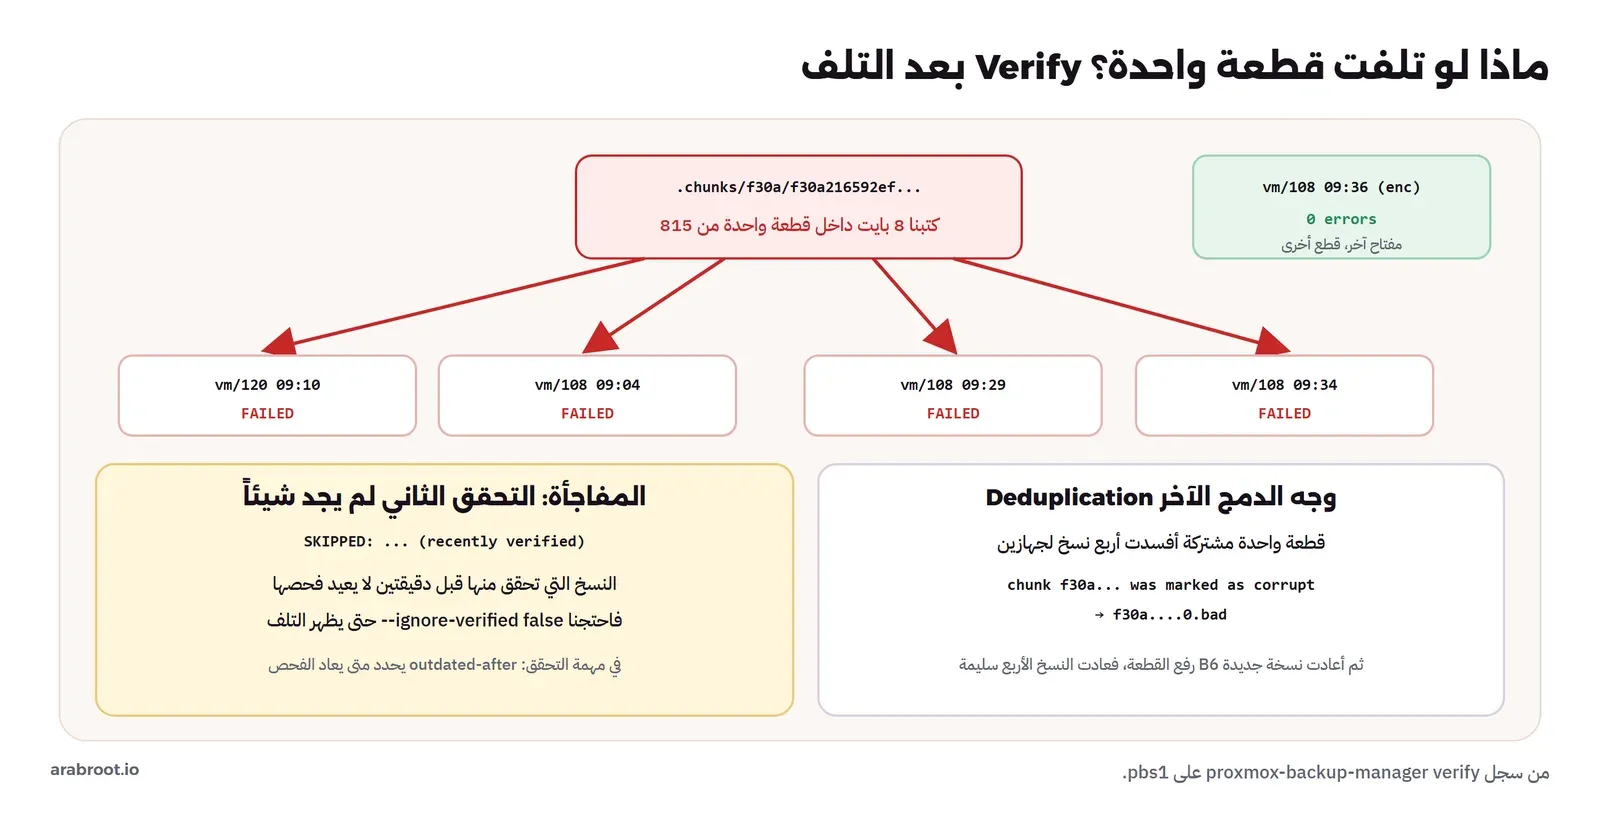
ثم كتبنا ثمانية بايتات في منتصف ملف قطعة واحدة من 815، كما يحدث عندما يتلف قطاع في قرص سيرفر النسخ أو يخطئ نظام الملفات، وأعدنا التحقق، فكانت المفاجأة الأولى:
### damaging .chunks/f30a/f30a216592ef33f2894942977b5629669b9f3046f168abb00c0bba6996b1bb7c (1486973 bytes)
### verify 2
SKIPPED: verify store1:vm/108/2026-11-04T09:36:13Z (recently verified)
SKIPPED: verify store1:vm/108/2026-11-04T09:34:19Z (recently verified)
SKIPPED: verify store1:vm/108/2026-11-04T09:29:26Z (recently verified)
SKIPPED: verify store1:vm/108/2026-11-04T09:04:25Z (recently verified)
SKIPPED: verify store1:vm/120/2026-11-04T09:10:08Z (recently verified)
TASK OK
أي أن التحقق تجاوز كل النسخ لأنه تحقق منها قبل دقيقتين، وأعلن TASK OK والمخزن فيه قطعة تالفة. وهذا سلوك مقصود: الخيار ignore-verified قيمته الافتراضية true، لأن التحقق من كل شيء كل ليلة يقرأ المخزن كله. ولكن معناه أن التلف الذي يحدث بعد التحقق لا يظهر حتى تنتهي مدة الخيار outdated-after في مهمة التحقق، وهي بالأيام. فأعدنا التحقق مع --ignore-verified false:
verify store1:vm/108/2026-11-04T09:34:19Z
  verified 625.74/1548.00 MiB in 37.07 seconds, speed 16.88/41.76 MiB/s (1 errors)
verify store1:vm/108/2026-11-04T09:34:19Z/drive-scsi0.img.fidx failed: chunks could not be verified
chunk f30a216592ef33f2894942977b5629669b9f3046f168abb00c0bba6996b1bb7c was marked as corrupt
...
Failed to verify the following snapshots/groups:
	vm/108/2026-11-04T09:34:19Z
	vm/108/2026-11-04T09:29:26Z
	vm/108/2026-11-04T09:04:25Z
	vm/120/2026-11-04T09:10:08Z
TASK ERROR: verification failed - please check the log for details
/mnt/datastore/store1/.chunks/f30a/f30a216592ef33f2894942977b5629669b9f3046f168abb00c0bba6996b1bb7c.0.bad
وهذه المفاجأة الثانية، وهي الوجه الآخر للدمج: قطعة واحدة تالفة أفسدت أربع نسخ لجهازين مختلفين، لأنهما من القالب نفسه ويشتركان في هذه القطعة. أما النسخة المشفرة فنجت، لأن قطعها مختلفة بسبب المفتاح. وأعاد PBS تسمية القطعة التالفة بإضافة .0.bad حتى لا يستخدمها أحد.
ثم جاء الإصلاح من حيث لا تتوقع: نسخة جديدة للجهاز 108. فعندما فشل التحقق من النسخة السابقة لم يعتمد عليها Proxmox في معرفة القطع الموجودة، فقرأ القرص ورفع كل قطعة غير موجودة، ومنها القطعة التي أصبحت ناقصة، ثم أعدنا التحقق:
-rw-r--r-- 1 backup backup 1486973 Nov  4 13:07 f30a216592ef33f2894942977b5629669b9f3046f168abb00c0bba6996b1bb7c
-rw-r--r-- 1 backup backup 1486973 Nov  4 13:03 f30a216592ef33f2894942977b5629669b9f3046f168abb00c0bba6996b1bb7c.0.bad
verify store1:vm/108/2026-11-04T09:34:19Z
  verified 4.66/44.00 MiB in 0.33 seconds, speed 14.07/132.80 MiB/s (0 errors)
verify store1:vm/120/2026-11-04T09:10:08Z
  verified 16.34/136.00 MiB in 3.47 seconds, speed 4.70/39.16 MiB/s (0 errors)
TASK OK
أي أن القطعة السليمة عادت بالاسم نفسه في الساعة 13:07، فعادت النسخ الأربع القديمة سليمة، لأنها كلها تشير إلى الاسم نفسه. ولكن انتبه إلى شرط هذا الإصلاح: الجهاز ما زال موجوداً والقطعة ما زالت في قرصه. فلو كان الجهاز قد حذف، أو تغيرت تلك الكتلة داخله، لبقيت النسخ القديمة تالفة إلى الأبد، إلا إذا كانت لديك نسخة سليمة في مكان آخر، وتذكر وثائق المزامنة خياراً اسمه resync-corrupt يعيد مزامنة النسخ التي فشل التحقق منها من السيرفر الآخر، وهذا سبب إضافي للنسخة خارج الموقع.
ماذا لو اخترق سيرفر Proxmox VE؟ Ransomware
هذا هو السيناريو الذي يجعل النسخ الاحتياطي يفشل في أسوأ يوم: المخترق يصل إلى سيرفر Proxmox بصلاحية root، ويرى في إعداد المخازن سيرفر النسخ ومستخدمه وكلمة مروره، فيحذف الأجهزة ثم يحذف نسخها. فجربنا ذلك من السيرفر نفسه بالمستخدم الذي يستخدمه Proxmox:
### what-if: the PVE host (backup@pbs) tries to delete a backup
proxmox-backup-client failed: Error: permission check failed - missing Datastore.Modify|Datastore.Prune on /datastore/store1
أي أن المستخدم backup@pbs بالدور DatastoreBackup يكتب النسخ ويستعيدها، ولا يستطيع حذف أي نسخة، فالمخترق الذي يملك سيرفر Proxmox يستطيع أن يكتب نسخاً جديدة مزيفة، ولكنه لا يمسح التاريخ. وهذا يعني أيضاً أن حذف النسخ القديمة لا يجب أن يكون من Proxmox VE، وإنما من PBS نفسه بمهمة Prune مجدولة هناك، ولهذا لم نضع خيارات الاحتفاظ في مهمة النسخ في Proxmox. ولاحظ أن هذه الحماية تسقط إذا أعطيت المستخدم دور DatastorePowerUser أو DatastoreAdmin لتسهيل الإعداد، أو إذا استخدمت root@pam في Proxmox للدخول إلى PBS، وهذا ما يفعله كثيرون في الدقائق الأولى.
الاحتفاظ Prune ثم جمع المهملات Garbage Collection
كان للجهاز 108 خمس نسخ، فطبقنا سياسة احتفاظ بسيطة تبقي آخر نسختين، وجربناها أولاً بالخيار --dry-run الذي يعرض ما سيحذف دون أن يحذف:
│ vm/108/2026-11-04T09:04:25Z │ Wed Nov  4 12:04:25 2026 │ remove │
│ vm/108/2026-11-04T09:29:26Z │ Wed Nov  4 12:29:26 2026 │ remove │
│ vm/108/2026-11-04T09:34:19Z │ Wed Nov  4 12:34:19 2026 │ remove │
│ vm/108/2026-11-04T09:36:13Z │ Wed Nov  4 12:36:13 2026 │   keep │
│ vm/108/2026-11-04T10:05:48Z │ Wed Nov  4 13:05:48 2026 │   keep │
ثم نفذنا الحذف، ثم جمع المهملات، وقرأنا مساحة القرص قبل وبعد:
### before
/dev/vdb1        32G  1.6G   29G   6% /mnt/datastore/store1
### GC
Using access time cutoff 1d 5m, minimum access time is 2026-11-03T10:06:26Z
Removed garbage: 0 B
Removed chunks: 0
Pending removals: 15.172 MiB (in 37 chunks)
Original data usage: 30 GiB
On-Disk usage: 1.238 GiB (4.13%)
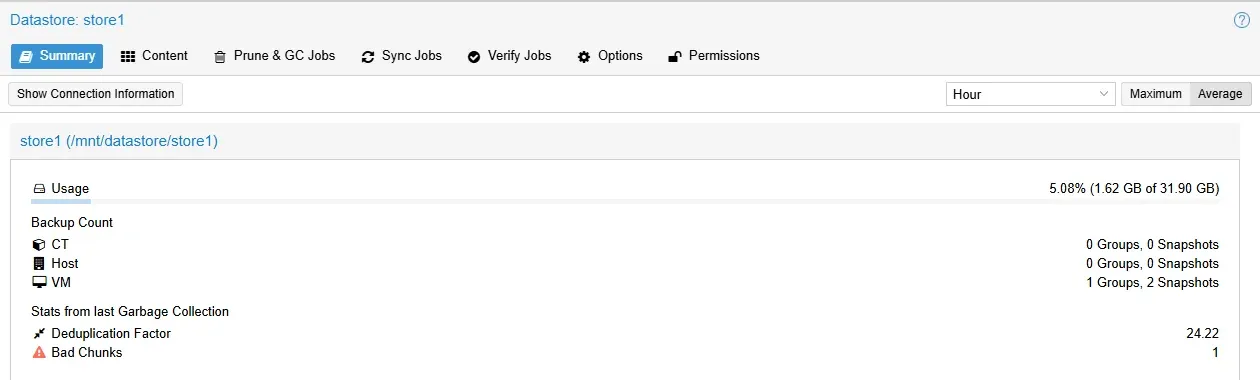
Deduplication factor: 24.22
/dev/vdb1        32G  1.6G   29G   6% /mnt/datastore/store1
حذفنا ثلاث نسخ، ولم يتحرر بايت واحد، وهذا لسببين. الأول أن الحذف Prune يحذف الفهارس فقط، كما تقول وثائق الاحتفاظ، والقطع تبقى حتى يجمعها جمع المهملات. والثاني في السطر الأول من مخرج جمع المهملات: access time cutoff 1d 5m. وتشرح وثائق جمع المهملات أنه يعمل على مرحلتين: الأولى تقرأ كل الفهارس الباقية وتحدث وقت الوصول atime لكل قطعة مستخدمة، والثانية تحذف القطع التي لم يصل إليها أحد منذ 24 ساعة وخمس دقائق. وهذه المهلة ليست عشوائية، فأنظمة الملفات تركب افتراضياً بالخيار relatime الذي لا يحدث وقت الوصول إلا إذا مر عليه 24 ساعة، فلو حذف جمع المهملات بمهلة أقصر لحذف قطعاً مستخدمة. لذلك ظهرت 37 قطعة بحجم 15 ميجابايت تحت Pending removals، وسوف تحذف في أول جمع للمهملات بعد يوم.
ولاحظ أيضاً كم كان الحذف المؤجل صغيراً: 15 ميجابايت فقط من ثلاث نسخ مجموعها 30 جيجابايت. والسبب أن النسخ المحذوفة كانت تشترك في أغلب قطعها مع النسختين الباقيتين. وهذا درس يتعلمه الناس يوم يمتلئ المخزن: حذف النسخ القديمة لا يحرر المساحة بقدر حجمها، وإنما بقدر ما كان خاصاً بها، وتحرير المساحة يحتاج يوماً على الأقل. فإذا امتلأ المخزن فعلاً فلن ينقذك الحذف في الساعة نفسها، ولهذا راقب امتلاء المخزن واتجاهه قبل أن يصل إلى ذلك، كما في مقال المراقبة.
الاستعادة Restore: جهاز كامل أو ملف واحد
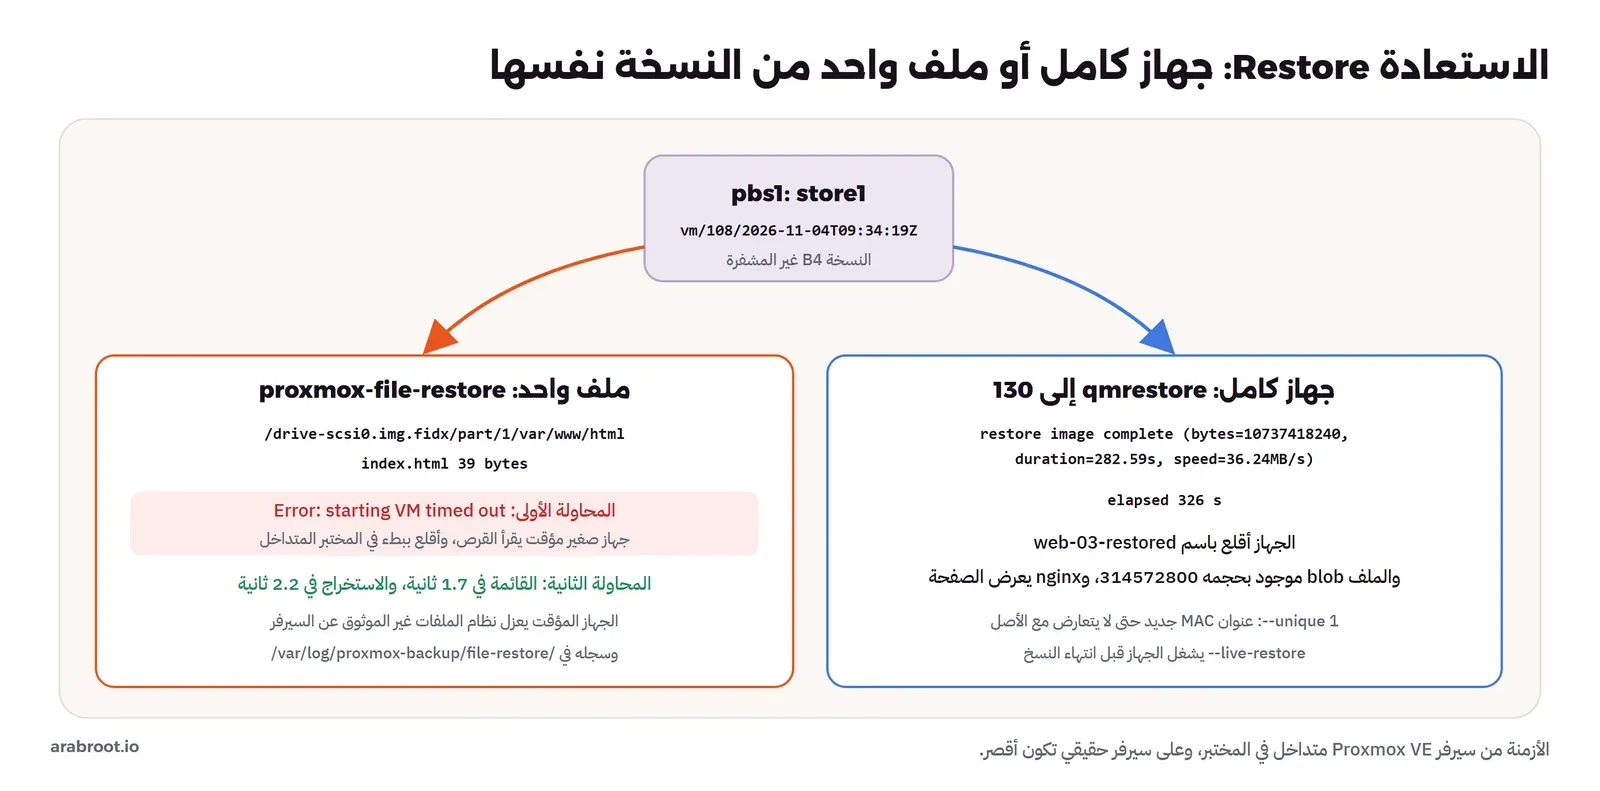
النسخة التي لم تستعد منها لا تعرف هل تعمل، فاستعدنا من النسخة B4 جهازاً كاملاً برقم جديد، وتركنا الأصل كما هو:
qmrestore pbs1:backup/vm/108/2026-11-04T09:34:19Z 130 --storage local-lvm --unique 1
qm set 130 --name web-03-restored --onboot 0
qm start 130
restore proxmox backup image: /usr/bin/pbs-restore --repository backup@[email protected]:store1 vm/108/2026-11-04T09:34:19Z drive-scsi0.img.fidx /dev/pve/vm-130-disk-0 --verbose --format raw --skip-zero
starting to restore snapshot 'vm/108/2026-11-04T09:34:19Z'
download and verify backup index
fetching up to 16 chunks in parallel
restore image complete (bytes=10737418240, duration=282.59s, speed=36.24MB/s)
elapsed 326.07 s
"out-data" : "web-03-restored\n-rw-r--r-- 1 root root 314572800 Nov 4 09:29 /root/blob\n<h1>web server from template 9000</h1>\n"في المخرج أعلاه لاحظ التالي:
- الخيار
--unique 1يعطي الجهاز المستعاد عنوان MAC جديداً، وهذا ضروري عندما يعمل الأصل والمستعاد على الشبكة نفسها، وقد رأينا في مقال القوالب ماذا يحدث عندما يتشارك جهازان هوية واحدة. - الخيار
--skip-zeroفي الأمر الذي ينفذه Proxmox يعني أن قطع الأصفار لا تكتب، لأن القرص الرقيق فارغ أصلاً، وهذا من أسباب سرعة الاستعادة. - الجهاز المستعاد أقلع، وفيه الملف الذي كتبناه قبل النسخة بحجمه الصحيح 314572800 بايت، وnginx يعرض الصفحة، وهذا هو الفحص الحقيقي: ليس نجاح الأمر، وإنما محتوى الجهاز.
- الاستعادة أخذت 326 ثانية لقرص 10 جيجابايت في المختبر، فاحسب الرقم على أجهزتك الكبيرة، وقارنه بما تقبله من توقف RTO كما شرحنا في مقال 3-2-1.
وإذا كان الجهاز كبيراً والتوقف مكلفاً، فتذكر وثائق الاستعادة الحية الخيار --live-restore، الذي يشغل الجهاز فور بدء الاستعادة، وينقل القطع في الخلفية مقدماً ما يطلبه الجهاز. وتنبه الوثائق إلى أمرين: القراءة بطيئة حتى تصل القطع، وإذا فشلت الاستعادة الحية فقد تضيع البيانات التي كتبها الجهاز أثناءها، لذلك هي مناسبة لسيرفر ويب يحتاج قليلاً من بياناته ليعمل، وليست مناسبة لقاعدة بيانات.
ملف واحد: proxmox-file-restore
أغلب طلبات الاستعادة في الحقيقة ليست جهازاً كاملاً، وإنما «حذفت ملف الإعداد بالخطأ أمس». وهنا تأتي ميزة الاستعادة الفردية Single File Restore، وهي من زر File Restore في الواجهة، أو من سطر الأوامر:
proxmox-file-restore list vm/108/2026-11-04T09:34:19Z / --repository backup@[email protected]:store1
│ v    │ drive-scsi0.img.fidx │               │ 10737418240 │
Error: starting VM timed out
والخطأ هنا هو المشكلة الثالثة في المختبر، وسببه في وثائق الاستعادة الفردية: لكي يقرأ Proxmox نظام الملفات داخل قرص قد يكون مصدره جهازاً مخترقاً، لا يركبه على السيرفر نفسه، وإنما يشغل جهازاً افتراضياً صغيراً مؤقتاً يقرأ القرص، فإذا كان في نظام الملفات شيء خبيث فهو داخل ذلك الجهاز وليس على السيرفر. وهذا الجهاز أقلع ببطء في المختبر المتداخل، فانتهت مهلة الأداة قبل أن يجهز. وفي سجله في /var/log/proxmox-backup/file-restore/qemu.log وجدنا أنه أكمل بعد ثوان:
drive 'vda' ('drive-scsi0'): found partition '/dev/vda1' (1, 10603183616B)
disk scan complete.
mounting '/dev/vda1' succeeded, fstype: 'ext4'
فأعدنا الطلب والجهاز المؤقت ما زال يعمل:
proxmox-file-restore list vm/108/2026-11-04T09:34:19Z /drive-scsi0.img.fidx/part/1/var/www/html --repository ...
│ f    │ index.html              │    1793753519 │   39 │
│ f    │ index.nginx-debian.html │    1793753611 │  615 │
real	0m1.710s

proxmox-file-restore extract vm/108/2026-11-04T09:34:19Z /drive-scsi0.img.fidx/part/1/var/www/html/index.html /root/index.restored.html ...
real	0m2.213s

<h1>web server from template 9000</h1>
ولاحظ أن الأداة عاملت المسار الهدف كمجلد ووضعت الملف داخله، وأن المسار داخل النسخة يبدأ باسم القرص ثم part ثم رقم القسم، لأن الأداة ترى القرص كما هو، بجدول أقسامه. والصورة التالية تجمع نوعي الاستعادة:
النسخة خارج الموقع: Sync من pbs2
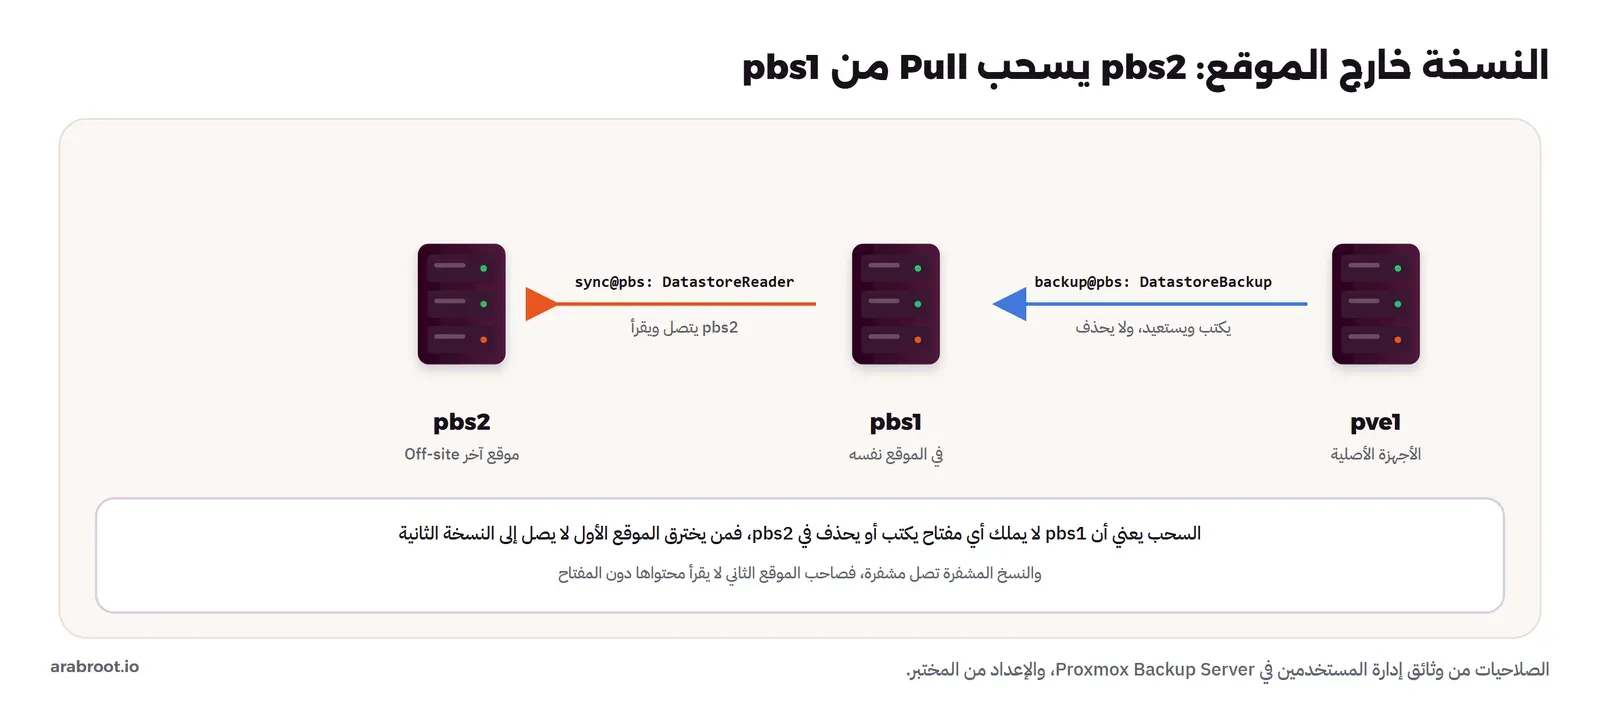
كل ما سبق على سيرفر PBS واحد في المكان نفسه، وهذا يحمي من حذف جهاز ومن تلف قرص في سيرفر Proxmox، ولا يحمي من حريق أو سرقة أو اختراق للموقع كله. والحل في PBS هو سيرفر ثان في موقع آخر، يأخذ نسخة من المخزن بمهمة مزامنة Sync Job. وقد أطفأنا Proxmox VE في هذا الجزء من التجربة، وشغلنا سيرفر PBS ثانياً باسم pbs2، ثم أنشأنا على pbs1 مستخدماً خاصاً للقراءة فقط:
# on pbs1
proxmox-backup-manager user create sync@pbs --password 'Sync-Lab-2026!' --comment 'pulled by the off-site pbs2'
proxmox-backup-manager acl update /datastore/store1 DatastoreReader --auth-id sync@pbs

# on pbs2
proxmox-backup-manager disk fs create offsite --disk vdb --filesystem ext4 --add-datastore true
proxmox-backup-manager remote create pbs1 --host 10.10.10.21 --auth-id sync@pbs --password 'Sync-Lab-2026!' \
  --fingerprint 66:8b:...:20:06
proxmox-backup-manager sync-job create offsite-pull --remote pbs1 --remote-store store1 --store offsite \
  --schedule 'daily' --remove-vanished false --comment 'off-site copy of store1'
proxmox-backup-manager sync-job run offsite-pull
في الإعداد أعلاه لاحظ التالي:
- الاتجاه سحب Pull، أي أن pbs2 هو الذي يتصل بـ pbs1 ويقرأ منه، وpbs1 لا يملك أي كلمة مرور أو مفتاح يكتب في pbs2. فمن يخترق الموقع الأول كله، Proxmox وPBS معاً، لا يصل إلى النسخة الثانية.
- الدور DatastoreReader وليس DatastoreBackup، والسبب في الوثائق: مهمة المزامنة لا ترى إلا النسخ التي يستطيع مستخدم الطرف الآخر قراءتها، فإذا كان المستخدم يملك DatastoreBackup فقط فلن يرى إلا النسخ التي يملكها هو، وليس نسخ backup@pbs.
- الخيار
remove-vanished falseيعني أن النسخة التي تختفي من pbs1 تبقى في pbs2، وسوف نجربه بعد قليل.
والمخرج سوف يكون كما يلي، مختصراً:
### run 1 13:17:07
Found 2 groups to sync (out of 2 total)
[vm/108]: 2026-11-04T09:36:13Z/drive-scsi0.img.fidx: downloaded 625.124 MiB (49.956 MiB/s)
[vm/108]: 2026-11-04T10:05:48Z/drive-scsi0.img.fidx: downloaded 625.132 MiB (16.499 MiB/s)
[vm/120]: 2026-11-04T09:10:08Z/drive-scsi0.img.fidx: downloaded 282.359 MiB (12.599 MiB/s)
Summary: sync job pulled 1.497 GiB in 1006 chunks (average rate: 21.048 MiB/s)
TASK OK
0:01:15.71elapsed
### run 2 13:18:23
Summary: sync job found no new data to pull
0:00:03.91elapsed
المزامنة الأولى نقلت 1.5 جيجابايت في دقيقة و16 ثانية، أي ما في المخزن من قطع وليس 30 جيجابايت من الأقراص، والثانية انتهت في أربع ثوان لأنه لا جديد. ولاحظ أن نسختي الجهاز 108 نقلت كل منهما 625 ميجابايت، ولم تستفد الثانية من الأولى، لأن إحداهما مشفرة والأخرى لا، وهذا ثمن خلط النسخ المشفرة بغير المشفرة الذي ذكرناه.
ماذا لو حذف أحد النسخة من الموقع الأول؟ What If
حذفنا نسخة الجهاز 120 من pbs1 بصلاحية root، كما يفعل مخترق وصل إلى سيرفر النسخ نفسه، ثم شغلنا المزامنة:
### what-if on pbs1: someone deletes the VM 120 backup
│ vm/108/2026-11-04T09:36:13Z │ 10 GiB │ ...
│ vm/108/2026-11-04T10:05:48Z │ 10 GiB │ ...
### pbs2: sync again
Summary: sync job found no new data to pull
TASK OK
│ vm/108/2026-11-04T09:36:13Z │ 10 GiB │ ...
│ vm/108/2026-11-04T10:05:48Z │ 10 GiB │ ...
│ vm/120/2026-11-04T09:10:08Z │ 10 GiB │ client.log drive-scsi0.img index.json qemu-server.conf │
اختفت النسخة من pbs1 وبقيت في pbs2. ولو كان الخيار remove-vanished مفعلاً لحذفتها المزامنة التالية من الموقع الثاني أيضاً، أي أن الخيار الذي يبدو مرتباً يجعل الموقع الثاني مرآة لأي حذف في الأول، بما فيه حذف المخترق. ولذلك اترك الحذف في الموقع الثاني لمهمة Prune خاصة به، بسياسة احتفاظ أطول من الموقع الأول.
ثم جربنا ما يراه صاحب الموقع الثاني، أي من يملك pbs2 دون مفاتيح التشفير:
### pbs2: read the encrypted snapshot without the key
Error: missing key - manifest was created with key e8:a6:92:f5:36:da:a6:7d
### pbs2: read an unencrypted snapshot
agent: enabled=1,fstrim_cloned_disks=0,type=virtio
boot: order=scsi0
cicustom: vendor=local:snippets/web.yaml
ciuser: deploy
النسخة المشفرة لا يقرأ منها حتى ملف الإعداد، والرسالة تذكر بصمة المفتاح المطلوب فقط، أما النسخة غير المشفرة فيقرأ منها كل شيء، ومنها إعداد الجهاز، ولو أراد لاستعاد القرص كله. وهذا هو المعيار في قرار التشفير: إذا كان الموقع الثاني لا تملكه أنت، فكل نسخة تصل إليه يجب أن تكون مشفرة، وتستطيع أن تفرض ذلك بالخيار encrypted-only في مهمة المزامنة، الذي تذكره الوثائق مع الخيار verified-only الذي لا ينقل إلا النسخ التي نجح التحقق منها. ويدعم PBS أيضاً اتجاه الدفع Push، حيث يرسل الموقع الأول إلى الثاني، ولكن عندها يحمل الموقع الأول مفتاح كتابة في الثاني، فإذا اخترته فأعط كل مهمة دفع مستخدماً خاصاً على الطرف الآخر كما تنصح الوثائق.
التشغيل اليومي Jobs مع المراقبة
ما فعلناه بالأوامر في المختبر يصبح في الإنتاج مهام مجدولة، والصورة التالية من واجهة pbs1 بعد التجربة، وفيها معامل الدمج من آخر جمع للمهملات، وعدد القطع التالفة التي ما زالت على القرص باسم .bad، وهو رقم يستحق تنبيهاً إذا زاد على صفر:
والجدول الذي نقترحه لسيرفر مثل سيرفر قصتنا كما يلي:
| المهمة | أين | متى | لماذا |
|---|---|---|---|
| النسخ Backup بالوضع snapshot | Proxmox VE | كل ليلة | Dirty Bitmap يجعلها دقائق للأجهزة التي تعمل |
| الاحتفاظ Prune | pbs1 | كل ليلة بعد النسخ | Proxmox لا يملك صلاحية الحذف، وهذا مقصود |
| جمع المهملات GC | pbs1 وpbs2 | أسبوعياً كما تقترح الوثائق | المساحة لا تتحرر قبل يوم على أي حال |
| التحقق Verify | pbs1 وpbs2 | يومياً للنسخ الجديدة، وإعادة كاملة شهرية | outdated-after حتى لا يبقى تلف قديم دون فحص |
| المزامنة Sync | pbs2 | كل ليلة بعد التحقق | مع verified-only حتى لا تنقل نسخة تالفة |
| تمرين استعادة | Proxmox VE | كل ثلاثة أشهر | جهاز برقم جديد، وفحص المحتوى لا الأمر |
وكل هذه المهام ترسل إشعارات عند النجاح والفشل عبر نظام الإشعارات في PBS وProxmox VE، والرسالة notified via target `mail-to-root` ظهرت في سجل كل نسخة في المختبر، أي أنها ذهبت إلى بريد root الذي لا يقرؤه أحد غالباً، فوجهها إلى بريد الفريق. ومع ذلك لا تكفي الإشعارات، لأن مهمة لم تعمل أصلاً لا ترسل إشعار فشل، ولهذا كان التنبيه على الأجهزة التي لا تغطيها أي مهمة في مقال المراقبة، وتنبيه على عمر آخر نسخة ناجحة لكل جهاز، كما في مقال النسخة الخارجية.
متى لا تحتاج PBS؟ Alternatives
ليس كل سيرفر Proxmox يحتاج سيرفر نسخ ثانياً. فإذا كان لديك سيرفر واحد في المنزل عليه جهازان للتجربة، فمهمة vzdump أسبوعية إلى قرص خارجي، مع نسخة من الملفات المهمة إلى خدمة خارجية بأداة مثل restic، تكفيك، والسبب أن كلفة سيرفر ثان وإدارته أكبر من قيمة ما تحميه. وإذا كانت كل أجهزتك سيرفرات بلا حالة Stateless يعاد بناؤها من القوالب وملفات الإعداد في دقائق، فالأهم أن تنسخ قواعد البيانات من داخلها بطريقة متسقة، كما في نسخ قواعد البيانات، وأن تكون القوالب نفسها في المستودع.
أما إذا كان على السيرفر أجهزة لا يعرف أحد كيف يعيد بناءها، وهذا حال أغلب الشركات في سنتها الثانية، أو كانت لديك عدة سيرفرات Proxmox، أو كان التوقف يكلفك مالاً، فالنسخ الكامل للأجهزة مع الدمج والتحقق والنسخة الخارجية يعطيك ما لا تعطيه الطرق الأخرى: أن تعيد أي جهاز كما كان في دقائق، وأن تعرف كل صباح أن نسخة الليلة سليمة.
أخطاء شائعة Common Mistakes
- الوضع stop لكل الأجهزة: جهاز واحد يرفض الإغلاق يفشل المهمة بعد عشر دقائق. استخدم snapshot مع Guest Agent.
- root@pam أو DatastoreAdmin في إعداد Proxmox VE: من يخترق Proxmox يحذف النسخ. استخدم DatastoreBackup، والحذف من PBS.
- المفتاح على السيرفر نفسه فقط: يضيع مع السيرفر الذي يحميه. مدير كلمات مرور، ونسخة غير متصلة، ومفتاح رئيسي.
- خلط النسخ المشفرة وغير المشفرة في مخزن واحد: لا دمج بينها، والمساحة تتضاعف. مخزن لكل سياسة.
- الاعتماد على تحقق يتجاوز ما تحقق منه: التلف الجديد لا يظهر حتى تنتهي مدة outdated-after. اضبطها، وشغل تحققاً كاملاً دورياً.
- توقع تحرر المساحة بعد Prune: لا شيء يتحرر قبل 24 ساعة وخمس دقائق، والمحرر بقدر ما كان خاصاً بالنسخ المحذوفة.
- remove-vanished في المزامنة إلى الموقع الثاني: يكرر أي حذف في الموقع الأول، بما فيه حذف المخترق.
- مستخدم المزامنة بدور DatastoreBackup: لا يرى إلا نسخه هو، فتبدو المزامنة ناجحة وهي لا تنقل شيئاً.
- لا تمرين استعادة: نجاح الأمر ليس دليلاً. شغل الجهاز المستعاد وافحص محتواه.
- الاعتماد على DHCP في المثبت التلقائي: قد يكتب 192.168.100.2 ويكمل. اكتب العنوان في ملف الإجابات.
قائمة تحقق Checklist
- سيرفر PBS منفصل عن سيرفرات Proxmox VE، بمخزن على قرص أو أقراص مخصصة.
- مستخدم لكل سيرفر Proxmox بالدور DatastoreBackup، والبصمة مثبتة في إعداد المخزن.
- مهمة نسخ ليلية بالوضع snapshot لكل الأجهزة، وGuest Agent في كل جهاز.
- Prune على PBS وليس على Proxmox، وجمع المهملات أسبوعياً، والتحقق يومياً مع outdated-after.
- قرار مكتوب للتشفير، والمفتاح خارج السيرفر في ثلاثة أماكن على الأقل.
- سيرفر PBS ثان في موقع آخر يسحب بمستخدم DatastoreReader، دون remove-vanished، ومع verified-only.
- كل ما يخرج إلى موقع لا تملكه مشفر، أو مفروض بالخيار encrypted-only.
- إشعارات المهام إلى بريد الفريق، وتنبيه على الأجهزة دون نسخ وعلى عمر آخر نسخة.
- تمرين استعادة كامل كل ثلاثة أشهر، واستعادة ملف واحد، مع قياس الزمن.
الخلاصة Summary
- PBS يحفظ الأقراص قطعاً بأسماء بصماتها، فكل نسخة تبدو كاملة وتكلف ما تغير فقط، ومعامل الدمج في المختبر 62.61.
- الوضع stop فشل بعد عشر دقائق لأن الجهاز كان يقلع، والوضع snapshot لا يوقف الجهاز.
- Dirty Bitmap جعل النسخة 40 ثانية بدل 290، ويضيع إذا أطفئ الجهاز.
- التشفير بمفتاح جديد لا يشترك في شيء مع ما سبق، فضاعف المخزن تقريباً، والمفتاح الضائع يعني نسخاً ضائعة.
- قطعة واحدة تالفة أفسدت أربع نسخ لجهازين، والتحقق الافتراضي تجاوزها حتى طلبنا فحصاً كاملاً، ونسخة جديدة أصلحتها.
- Proxmox بالدور DatastoreBackup لم يستطع حذف أي نسخة، وهذا ما يحمي التاريخ من المخترق.
- الحذف لا يحرر المساحة قبل يوم، والاستعادة الكاملة والفردية نجحتا، والمزامنة إلى pbs2 أبقت النسخة التي حذفت من pbs1.
وبهذا يكتمل للسيرفر في قصتنا ما يحتاجه ليعمل في الإنتاج: قوالب، وتأمين، ومراقبة، ونسخ احتياطي داخل الموقع وخارجه. والخطوة التالية في المسار هي ألا يكون السيرفر واحداً، أي عنقود Proxmox والتوفر العالي، وقد شرحنا المفاهيم في التوفر العالي للمبتدئين.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
 دليلالنسخة خارج السيرفر Off-site: إلى S3 مع restic أو Kopiaمتى تكون النسخة خارج الموقع فعلاً، وأين تضعها، وكم تحتاج النسخة الأولى من الوقت، ومن يملك صلاحية حذفها، مع تجربة أربعين يوماً من النسخ إلى Garage وتمرين استعادة على سيرفر جديد.
 دليلأي أداة نسخ احتياطي Backup تناسب سيرفرك؟مقارنة عملية لأشهر أدوات النسخ الاحتياطي مفتوحة المصدر على البيانات نفسها في الوقت والحجم والذاكرة، لتعرف أيها يناسب سيرفرك.
 دليلالنسخ الاحتياطي إلى S3 مع Object Lock ضد الفديةكيف تقفل نسخك الاحتياطية في S3 حتى لا يمحوها من يسرق مفاتيحها، وكيف تستعيدها إلى ما قبل الهجوم.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ التجربة على Proxmox VE 9.2 (pve-manager 9.2.2) وسيرفري Proxmox Backup Server 4.2.0 مثبتين بالمثبت التلقائي من ISO الرسمي proxmox-backup-server_4.2-1 بعد التحقق من بصمته، داخل QEMU 10.0.13 مع KVM، والوثائق الرسمية لـ Proxmox Backup Server وProxmox VE كما كانت في 4 نوفمبر 2026.


