


لنفرض أنك في شركة برمجيات صغيرة اشترت سيرفراً واحداً قوياً وثبتت عليه Proxmox VE، وأنشأت عليه أول جهاز افتراضي VM كما شرحنا في إنشاء أول VM في Proxmox بعنوان IP ثابت. وبعد أسبوعين بدأت الطلبات تصل: فريق الواجهة يريد سيرفراً لتجربة فرع جديد، وفريق البيانات يريد سيرفراً يشغل عليه سكربتاً ليلة واحدة ثم يحذفه، ومدير المشروع يريد سيرفراً للعرض على عميل يوم الخميس. وفي كل مرة يفتح أحد الفريق معالج الإنشاء Wizard، ويختار ملف ISO، وينتظر مثبت Ubuntu، ثم يدخل إلى السيرفر لينشئ المستخدم ويضع المفتاح ويغلق الدخول بكلمة المرور، وبعد شهر تكتشف أن لديك عشرة سيرفرات لا يتشابه منها اثنان، فهذا نسي تثبيت QEMU Guest Agent، وذاك ترك الدخول بكلمة المرور مفتوحاً، والثالث على إصدار أقدم من الحزم.
والحل الذي تستخدمه المزودات السحابية منذ سنوات هو أن تجهز قرصاً أساسياً مرة واحدة، ثم تنسخ منه كل سيرفر جديد، وتعطي كل نسخة عند أول إقلاع ما يخصها فقط، أي الاسم والمفتاح والعنوان. وفي Proxmox VE يسمى هذا القرص الأساسي قالباً Template، والنسخ منه استنساخاً Clone، والأداة التي تعطي كل نسخة هويتها هي cloud-init التي شرحناها في الإعداد الأول للسيرفر تلقائياً مع cloud-init. والفرق هنا أن Proxmox نفسه هو الذي يكتب بيانات cloud-init من خيارات الجهاز، فلا تحتاج إلى بناء قرص البيانات بيدك كما فعلنا في ذلك المقال.
وفي هذا المقال بنينا قالباً حقيقياً على Proxmox VE 9.2 من صورة Debian 13 السحابية الرسمية، ثم قسنا الفرق بين النسخة المرتبطة والنسخة الكاملة، وقرأنا ما يرسله Proxmox إلى cloud-init سطراً بسطر، ووقعنا في ثلاث مشكلات حقيقية وحللناها، ثم جربنا ما يحدث إذا أقلعت الجهاز قبل أن تحوله إلى قالب. وسوف نناقش في هذا المقال ما يلي:
- لماذا لا يكفي التثبيت من ISO، ولماذا لا يكفي نسخ سيرفر يعمل، وما هو القالب الذهبي Golden Image.
- الصورة السحابية Cloud Image، والفرق بين generic وgenericcloud في صور Debian.
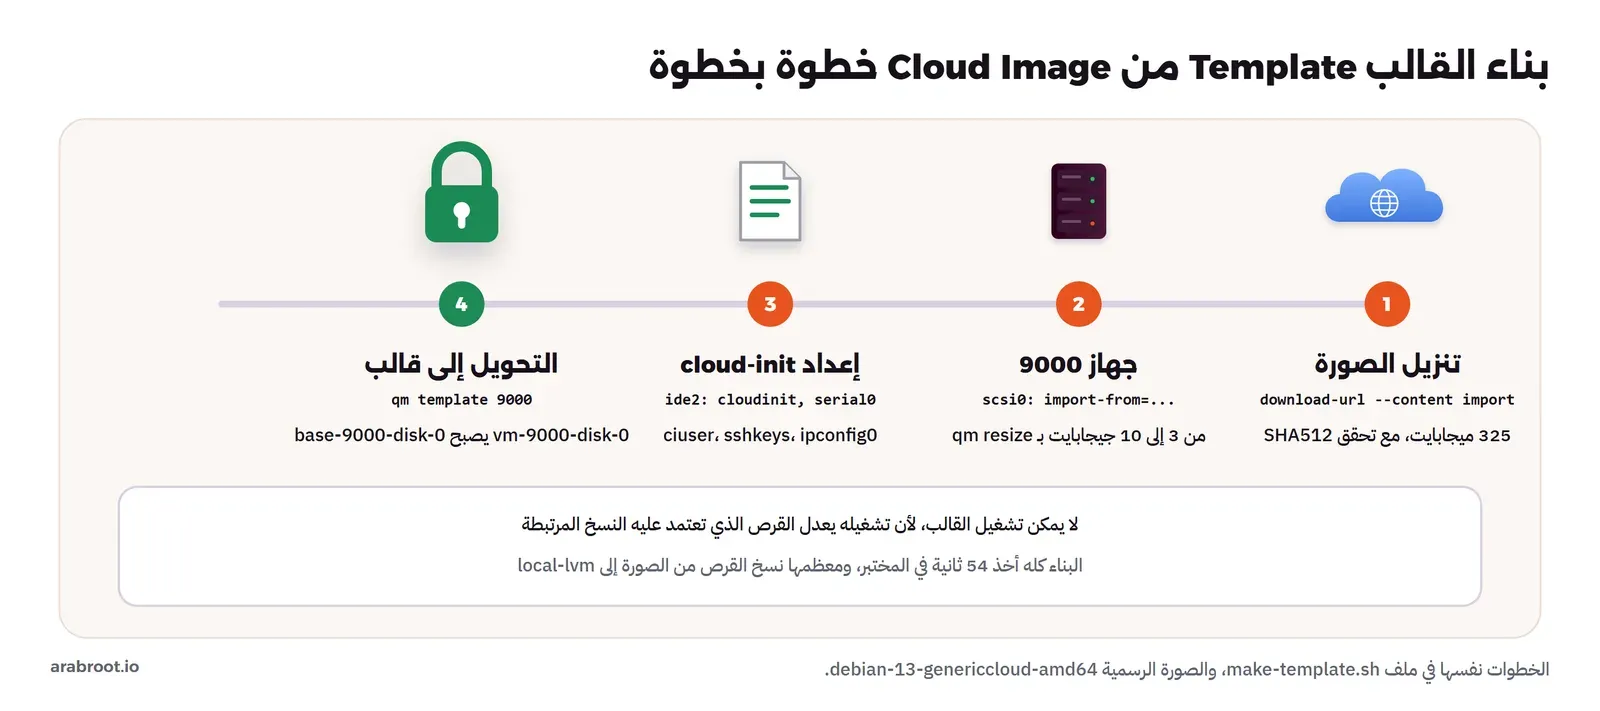
- بناء القالب خطوة بخطوة: التنزيل إلى المخزن، ثم
qm createمع import-from، ثمqm templateوما يتغير على القرص. - النسخة المرتبطة Linked Clone مقابل النسخة الكاملة Full Clone، بالأرقام من المختبر، وماذا يحدث إذا حذفت القالب.
- ما يرسله Proxmox إلى cloud-init، وترقية الحزم عند الإقلاع ciupgrade وكم تكلف.
- ملفات Snippets مع الخيار cicustom، والفرق بين user وvendor، وكيف فقدنا الدخول إلى السيرفر بسطر واحد.
- ماذا يحدث إذا أقلعت الجهاز قبل تحويله إلى قالب، وتحديث القالب، ثم إنشاء النسخ من OpenTofu.
لماذا لا يكفي التثبيت من ISO؟ Golden Image
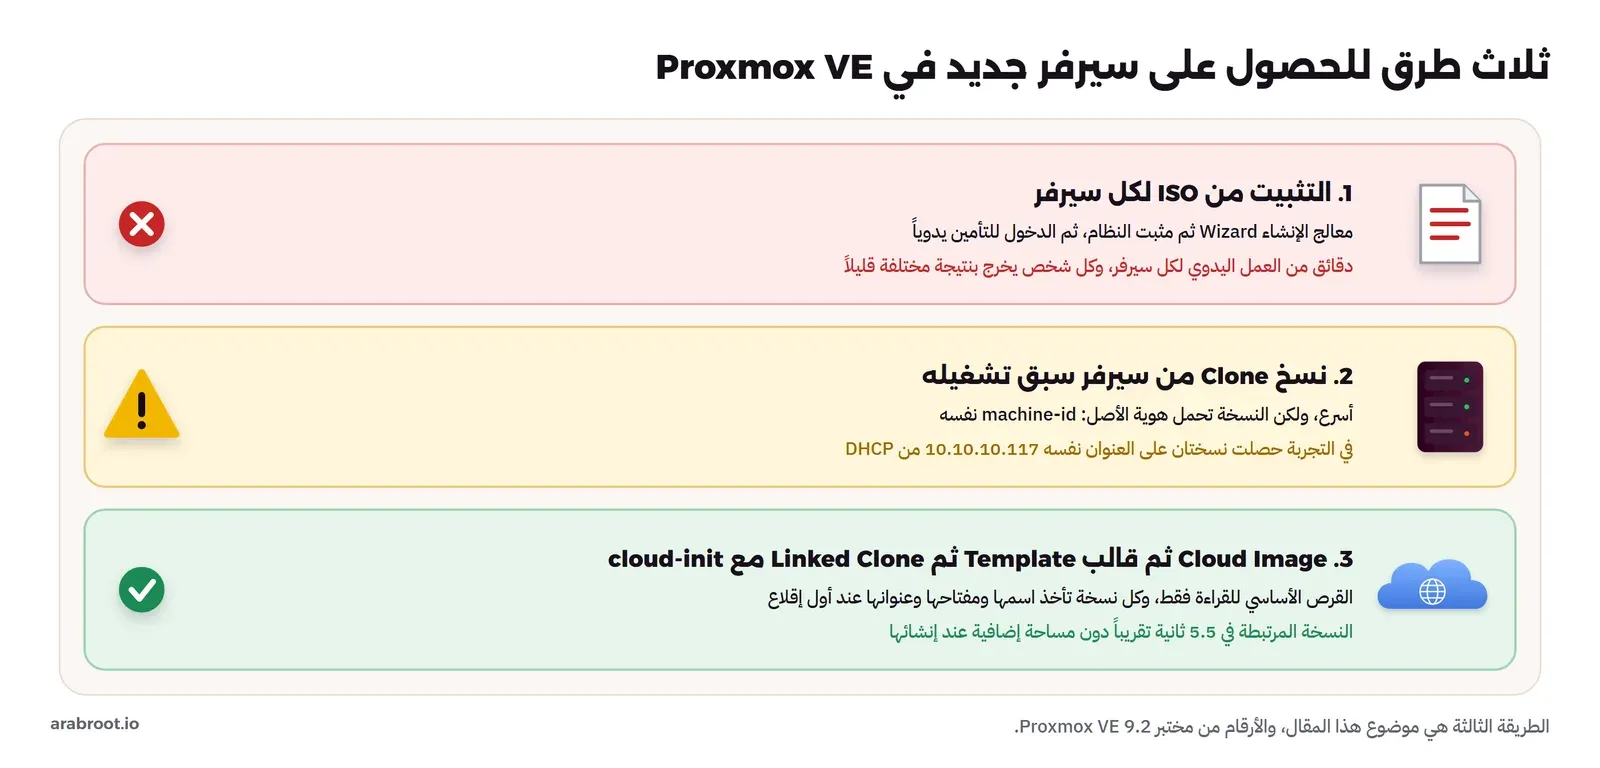
الطريقة الأولى التي يفكر فيها أي شخص هي أن يثبت كل سيرفر من ملف ISO، وهي الطريقة التي شرحناها في دليل أول VM، وهي مناسبة جداً لأول سيرفر أو لسيرفر له وضع خاص، ولكنها تتحول إلى مشكلة عندما تتكرر، والسبب ليس الوقت فقط، وإنما أن كل خطوة يدوية فرصة لاختلاف صغير، والاختلافات الصغيرة تتراكم حتى يصبح لديك ما يسميه الناس سيرفرات «ندفة الثلج» Snowflake Servers، أي سيرفرات لا يعرف أحد بالضبط ما عليها ولا يستطيع أحد أن يعيد بناءها بنفس الشكل.
والطريقة الثانية التي يصل إليها الفريق بعد أسبوع هي أن يجهز سيرفراً واحداً بشكل جيد، ثم ينسخه كلما احتاج سيرفراً جديداً، وProxmox يسمح بذلك من قائمة More ثم Clone على أي جهاز. وهذه الطريقة أسرع بكثير، ولكن فيها مشكلة لا تظهر في اليوم الأول: النسخة تحمل هوية الأصل، فإذا كان الأصل قد أقلع ولو مرة واحدة فقد كتب على قرصه معرف الجهاز machine-id ومفاتيح SSH الخاصة بالسيرفر Host Keys وأحياناً عنوانه وسجلاته، وكل نسخة منه تبدأ بهذه الهوية نفسها. وسوف ترى في قسم التجربة أن نسختين من جهاز سبق تشغيله حصلتا على عنوان IP واحد من خادم DHCP، وهذا ليس افتراضاً نظرياً وإنما ما حدث فعلاً في المختبر.
والطريقة الثالثة هي الصحيحة: قرص أساسي لم يقلع قط بهوية أحد، يسمى في الصناعة القالب الذهبي Golden Image، تحوله في Proxmox إلى قالب للقراءة فقط، ثم تنسخ منه، وتعطي كل نسخة هويتها عند أول إقلاع عبر cloud-init. والصورة التالية تلخص الطرق الثلاث:
وقد يتساءل البعض: لماذا لا نستخدم الـ Containers بدل كل هذا؟ والإجابة أن الـ Containers تناسب التطبيقات، ولكن الفريق هنا يريد سيرفرات كاملة بنظامها ونواتها Kernel وsystemd، يجرب عليها كما يجرب على سيرفر الإنتاج، ولهذا يبقى الجهاز الافتراضي هو المناسب، وProxmox يوفر الـ Containers بنظام LXC لمن يريدها، وهذا موضوع مقال آخر في المسار.
ما هي الصورة السحابية Cloud Image؟ ولماذا genericcloud؟
الصورة السحابية قرص جاهز لنظام مثبت مسبقاً، تبنيه التوزيعة نفسها بالشكل الذي تريده المزودات السحابية: نظام صغير، دون كلمة مرور لأي مستخدم، وفيه cloud-init ينتظر من يعطيه البيانات عند أول إقلاع. وفريق Debian السحابي ينشر هذه الصور على cloud.debian.org بعدة أنواع، ويهمنا منها نوعان:
- generic: تقول صفحة Debian إنه يعمل في أي بيئة تستخدم cloud-init، مثل OpenStack وDigitalOcean، وحتى على سيرفر فعلي Bare Metal.
- genericcloud: مطابق لـ generic، ولكن بنواة فيها عدد أقل من تعريفات العتاد Hardware Drivers، وتنصح الصفحة بالعودة إلى generic إذا لم يعمل في حالتك.
والجهاز الافتراضي في Proxmox لا يرى إلا عتاداً افتراضياً من نوع VirtIO، وتعريفاته موجودة في genericcloud، لذلك اخترناه، وحجمه في المختبر 325 ميجابايت فقط. وهناك نوع ثالث اسمه nocloud لا يشغل cloud-init أصلاً ويقلع مباشرة إلى root، وهذا لا يناسبنا لأن cloud-init هو الذي سوف يعطي كل نسخة هويتها.
وتنصح وثائق Proxmox عن cloud-init بأن تجهز الصورة بنفسك إذا أردت أن تعرف بالضبط ما ثبت فيها، وتقول في الوقت نفسه إن الصور الجاهزة من التوزيعات تعمل مع Proxmox. والحل الوسط الذي نستخدمه هنا هو أن تبدأ من الصورة الرسمية كما هي، ثم تضيف ما تحتاجه عند أول إقلاع عبر ملف cloud-init محفوظ في المستودع، وبالتالي يبقى كل ما أضفته مكتوباً في ملف يقرؤه الفريق، وليس مخفياً داخل قرص لا يعرف أحد كيف بني.
المختبر Lab: Proxmox VE داخل جهاز افتراضي
شغلنا Proxmox VE 9.2 نفسه كجهاز افتراضي بـ QEMU مع KVM داخل Container على جهاز واحد، بذاكرة 8 جيجابايت وأربعة معالجات افتراضية vCPU، وربطناه بشبكة افتراضية 10.10.10.0/24 فيها خادم DHCP يمثل شبكة المكتب. وهذا يعني أن الأجهزة التي ينشئها Proxmox داخل المختبر تعمل في افتراضية متداخلة Nested Virtualization، أي جهاز افتراضي داخل جهاز افتراضي، لذلك فالأزمنة المطلقة في هذا المقال أطول مما سوف تراه على سيرفر حقيقي، والمهم فيها هو المقارنة بين رقمين قيسا على الجهاز نفسه وفي الوقت نفسه تقريباً.
وثبتنا Proxmox دون أن نضغط زراً واحداً، باستخدام المثبت التلقائي Automated Installer الرسمي: ملف إجابات Answer File بصيغة TOML فيه كلمة مرور root والمنطقة الزمنية والقرص ونظام الملفات، ثم الأداة proxmox-auto-install-assistant تدمجه في نسخة من ملف ISO الرسمي، فيقلع المثبت ويقرأ الإجابات ويثبت ثم يطفئ الجهاز. والملف الذي استخدمناه كان كما يلي:
[global]
keyboard = "en-us"
country = "sa"
fqdn = "pve1.lab.example"
mailto = "[email protected]"
timezone = "Asia/Riyadh"
root-password = "Lab-Root-2026!"
reboot-mode = "power-off"

[network]
source = "from-dhcp"

[disk-setup]
filesystem = "ext4"
disk-list = ["vda"]
lvm.swapsize = 1
ولاحظ أن اختيار ext4 يعني أن المثبت ينشئ مجموعة LVM فيها قسم النظام وتجمع تخزين رقيق LVM-thin باسم local-lvm، وهذا التجمع هو الذي سوف نضع عليه القالب والنسخ. وبعد التثبيت كان المخزنان كما يلي:
dir: local
	path /var/lib/vz
	content iso,vztmpl,backup,import

lvmthin: local-lvm
	thinpool data
	vgname pve
	content rootdir,images
وتفاصيل التثبيت نفسه وخياراته موضوع مقال التثبيت في هذا المسار، أما هنا فيكفي أن تعرف أن السيرفر نظيف كما يخرج من المثبت، وأن عليه جسراً واحداً vmbr0 متصلاً بشبكة المكتب.
تنزيل الصورة إلى المخزن Import Storage
أول خطوة هي أن تصل الصورة إلى السيرفر، والطريقة البسيطة هي wget إلى أي مجلد، وهي تعمل، ولكن Proxmox يوفر طريقة أفضل: نوع المحتوى import على المخزن local، وهو مجلد /var/lib/vz/import/ الذي يعرفه Proxmox ويعرض ما فيه في الواجهة، وتستطيع أن تنزل إليه من الواجهة بزر Download from URL، أو من سطر الأوامر بالواجهة البرمجية API نفسها مع التحقق من البصمة Checksum في الأمر نفسه:
pvesh create /nodes/pve1/storage/local/download-url --content import \
  --filename debian-13-genericcloud-amd64.qcow2 \
  --url https://cloud.debian.org/images/cloud/trixie/latest/debian-13-genericcloud-amd64.qcow2 \
  --checksum d25999de0770d4cde1be72c299ba3ad94eac7ea8fd4d18f8cc86c69df69337e2e8a91d64465a9bfd8f2a78c566fcbcb0842eacc91c09efdef72d719d9f13b535 \
  --checksum-algorithm sha512
والبصمة أخذناها من ملف SHA512SUMS في المجلد نفسه على موقع Debian. والمخرج سوف يكون كما يلي، بعد حذف أسطر التقدم:
2026-11-04 02:38:26 (1.04 MB/s) - '/var/lib/vz/import/debian-13-genericcloud-amd64.qcow2.tmp_dwnl.1525' saved [341180416/341180416]
calculating checksum...OK, checksum verified
download of 'https://cloud.debian.org/images/cloud/trixie/latest/debian-13-genericcloud-amd64.qcow2' to '/var/lib/vz/import/debian-13-genericcloud-amd64.qcow2' finished

Volid                                           Format  Type           Size VMID
local:import/debian-13-genericcloud-amd64.qcow2 qcow2   import    341180416

virtual size: 3 GiB (3221225472 bytes)
disk size: 325 MiB
في المخرج أعلاه لاحظ التالي:
- ينزل Proxmox الملف أولاً باسم مؤقت ينتهي بـ tmp_dwnl، ثم يحسب البصمة، ولا يعطيه اسمه النهائي إلا إذا تطابقت، وبالتالي لا يظهر في المخزن ملف نصف منزل أو ملف عدل في الطريق.
- المعرف
local:import/debian-13-genericcloud-amd64.qcow2هو الاسم الذي سوف نستخدمه في الأوامر التالية بدل المسار الكامل. - الحجم الافتراضي Virtual Size للقرص 3 جيجابايت، بينما يشغل الملف 325 ميجابايت فقط، لأن صيغة qcow2 لا تحفظ المساحات الفارغة، وسوف نكبر القرص بعد الاستيراد.
ولاحظ أن الصورة في المجلد latest تتغير كلما بنى فريق Debian إصداراً جديداً، وكانت في يوم التجربة بالإصدار 20261103-2651، لذلك خذ البصمة من ملف SHA512SUMS في اليوم نفسه، وإذا أردت أن يكون القالب قابلاً لإعادة البناء بالشكل نفسه فنزل من المجلد المؤرخ وليس من latest.
بناء الجهاز 9000 بالأمر qm create
تستخدم وثائق Proxmox الرقم 9000 للقالب في أمثلتها، وهي عادة جيدة، لأن الرقم الكبير يضع القوالب في آخر الشجرة فلا تختلط بأرقام الأجهزة العادية. والسكربت الذي بنينا به القالب كان كما يلي:
#!/bin/sh
# Builds template 9000 from the Debian 13 cloud image (run on the Proxmox VE host as root)
set -e
qm create 9000 --name tpl-debian13 --ostype l26 --cpu host --cores 2 --memory 2048 \
  --scsihw virtio-scsi-single --net0 virtio,bridge=vmbr0 \
  --scsi0 local-lvm:0,import-from=local:import/debian-13-genericcloud-amd64.qcow2,discard=on,iothread=1 \
  --ide2 local-lvm:cloudinit --boot order=scsi0 \
  --serial0 socket --vga serial0 --agent enabled=1
qm resize 9000 scsi0 10G
qm set 9000 --ciuser deploy --sshkeys /root/lab_key.pub --ipconfig0 ip=dhcp
qm set 9000 --ciupgrade 0
qm template 9000
في السكربت أعلاه لاحظ التالي:
local-lvm:0,import-from=...تعني: أنشئ قرصاً جديداً على local-lvm، وحجمه 0 لأن الحجم يؤخذ من الصورة، واملأه بمحتوى الصورة. وهذه هي الطريقة التي تستخدمها وثائق Proxmox في أمثلتها اليوم، وهي أبسط من استيراد القرص بأمر ثم ربطه بالجهاز في أمر ثان.--ide2 local-lvm:cloudinitينشئ قرص CD-ROM صغيراً يكتب عليه Proxmox بيانات cloud-init عند كل تشغيل، وهذا هو مصدر البيانات Datasource من نوع NoCloud الذي شرحناه في مقال cloud-init.--boot order=scsi0يجعل الجهاز يقلع من القرص مباشرة، وتقول الوثائق إن هذا يسرع الإقلاع لأن BIOS لا يفحص قرص CD-ROM بحثاً عن نظام.--serial0 socket --vga serial0يجعل الشاشة منفذاً تسلسلياً Serial Console، لأن كثيراً من الصور السحابية تكتب مخرجها على المنفذ التسلسلي، وتنصح الوثائق بالعودة إلى الشاشة الافتراضية إذا لم تعمل الصورة بهذا الشكل.--agent enabled=1يضيف قناة QEMU Guest Agent إلى الجهاز، وسوف نرى أن هذا وحده لا يكفي.qm resizeيكبر القرص من 3 إلى 10 جيجابايت، والصورة السحابية تكبر قسم النظام تلقائياً عند أول إقلاع عبر الوحدة growpart في cloud-init، لذلك لا تحتاج إلى أي خطوة داخل النظام.--ciuserو--sshkeysو--ipconfig0تصبح قيماً افتراضية لكل نسخة من القالب، وتستطيع أن تغيرها في كل نسخة على حدة.
والمخرج سوف يكون كما يلي، بعد حذف أسطر تقدم النسخ:
ide2: successfully created disk 'local-lvm:vm-9000-cloudinit,media=cdrom'
create full clone of drive (local:import/debian-13-genericcloud-amd64.qcow2)
  Logical volume "vm-9000-disk-0" created.
scsi0: successfully created disk 'local-lvm:vm-9000-disk-0,discard=on,iothread=1,size=3G'
  Size of logical volume pve/vm-9000-disk-0 changed from 3.00 GiB (768 extents) to 10.00 GiB (2560 extents).
update VM 9000: -ciuser deploy -ipconfig0 ip=dhcp -sshkeys ssh-ed25519%20AAAAC3Nza...%20lab-admin%0A
  Renamed "vm-9000-disk-0" to "base-9000-disk-0" in volume group "pve"
  Logical volume pve/base-9000-disk-0 changed.

real	0m54.441s
والصورة التالية تلخص المراحل الأربع:
ماذا يفعل الأمر qm template؟ Base Volume
الأمر qm template يبدو بسيطاً، ولكنه يغير شيئين مهمين. الأول في ملف إعداد الجهاز، حيث يضيف السطر template: 1، فيظهر الجهاز في الشجرة بأيقونة مختلفة، ويختفي منه زر Start، ويصبح أمر Clone فيه ينشئ نسخة مرتبطة افتراضياً. والثاني في القرص نفسه، حيث يعيد تسميته من vm-9000-disk-0 إلى base-9000-disk-0 ويجعله للقراءة فقط، والسبب أن النسخ المرتبطة سوف تقرأ منه، فإذا تغير بعد إنشائها فسوف ترى كل نسخة قرصاً تغير تحتها دون أن تعرف، وهذا يتلف أنظمة الملفات داخلها.
وهذا ما رأيناه في المخزن بعد التحويل، والحرف V في بداية الخصائص Attr يعني قرصاً رقيقاً Thin Volume، والحرف r بعده يعني أنه للقراءة فقط:
  LV                VG  Attr       LSize   Pool Origin Data%  Meta%
  base-9000-disk-0  pve Vri---tz-k  10.00g data
  data              pve twi-aotz-- <25.00g             3.73   1.61
  vm-9000-cloudinit pve Vwi-a-tz--   4.00m data        0.00
ولاحظ أن قرص cloud-init لم يتحول إلى base، لأنه لا ينسخ بالربط أصلاً، وإنما ينشئ Proxmox لكل نسخة قرص cloud-init خاصاً بها، وهذا منطقي لأن محتواه يختلف من نسخة لأخرى.
وقد يتساءل البعض: وإذا أردت أن أعدل القالب، مثلاً لأضيف حزمة، فكيف أفعل ذلك وهو لا يقلع؟ والإجابة في وثائق Proxmox نفسها: لا تعدل القالب، وإنما أنشئ منه نسخة، وعدلها، ثم حولها إلى قالب جديد. وسوف نعود إلى هذا في قسم تحديث القالب، لأن فيه فخاً رأيناه في التجربة.
Linked Clone أم Full Clone؟ القياس بالأرقام
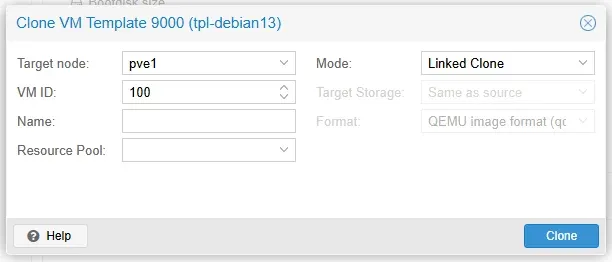
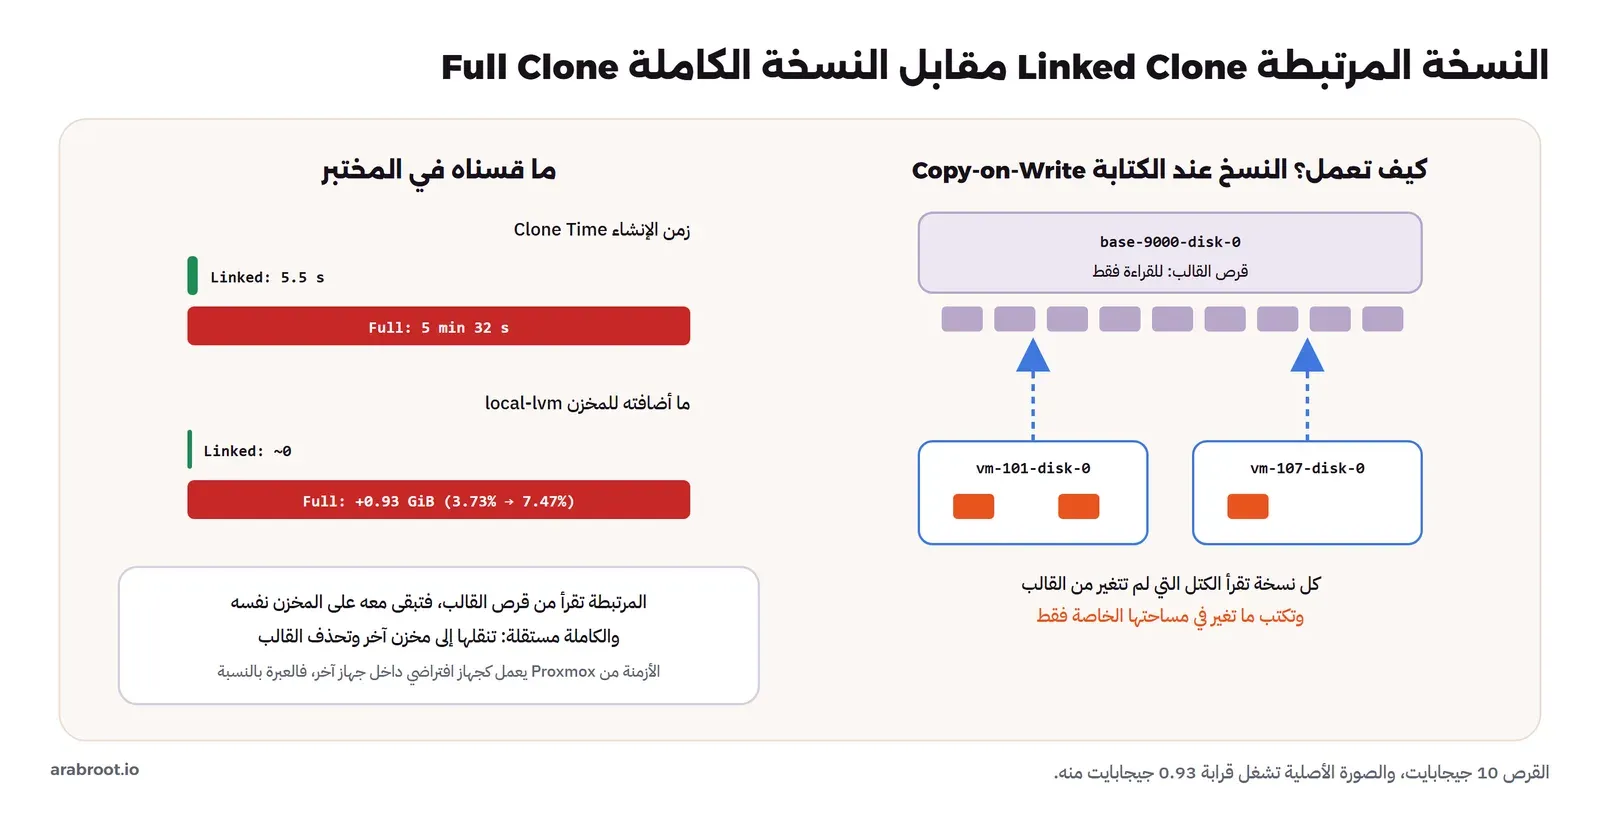
تفرق وثائق Proxmox في قسم النسخ والاستنساخ Copies and Clones بين نوعين من النسخ. النسخة الكاملة Full Clone جهاز مستقل تماماً، يقرأ Proxmox كل بيانات القرص الأصلي ويكتبها في قرص جديد، وتستطيع أن تضعها على مخزن آخر وبصيغة أخرى. والنسخة المرتبطة Linked Clone قرص جديد فارغ تقريباً، يقرأ ما لم يتغير من قرص القالب، ويكتب ما يتغير في مساحته الخاصة، وتسمى هذه الطريقة النسخ عند الكتابة Copy-on-Write. وعندما تفتح نافذة Clone على قالب تجد أن النوع الافتراضي Linked Clone، كما تبين الصورة التالية:
ولكي نرى الفرق بالأرقام أنشأنا نسختين من القالب نفسه، الأولى مرتبطة والثانية كاملة، وقسنا الزمن ومساحة التجمع local-lvm قبلهما وبعدهما:
time qm clone 9000 101 --name app-linked
time qm clone 9000 102 --name app-full --full
والمخرج سوف يكون كما يلي، مختصراً:
---linked
create full clone of drive ide2 (local-lvm:vm-9000-cloudinit)
create linked clone of drive scsi0 (local-lvm:base-9000-disk-0)
  Logical volume "vm-101-disk-0" created.
real	0m5.531s
---full
create full clone of drive ide2 (local-lvm:vm-9000-cloudinit)
create full clone of drive scsi0 (local-lvm:base-9000-disk-0)
  WARNING: You have not turned on protection against thin pools running out of space.
  WARNING: Sum of all thin volume sizes (30.01 GiB) exceeds the size of thin pool pve/data and the amount of free space in volume group (<7.88 GiB).
  Logical volume "vm-102-disk-0" created.
real	5m32.290s

  LV                LSize   Data%  Origin
  data              <25.00g 7.47
  vm-101-disk-0      10.00g 9.33   base-9000-disk-0
  vm-102-disk-0      10.00g 9.33
في المخرج أعلاه لاحظ التالي:
- النسخة المرتبطة أخذت 5.5 ثانية، ومعظم هذا الوقت في نسخ قرص cloud-init الصغير وتسجيل المهمة، أما القرص نفسه فهو لقطة رقيقة Thin Snapshot من قرص القالب، وعمود Origin يبين أن أصله base-9000-disk-0.
- النسخة الكاملة أخذت 5 دقائق و32 ثانية في المختبر المتداخل، لأن Proxmox قرأ القرص وكتبه كتلة كتلة. وعلى سيرفر حقيقي بأقراص NVMe سوف يكون الرقم أصغر بكثير، ولكن النسبة بين الطريقتين تبقى كبيرة، لأن الأولى لا تنسخ شيئاً والثانية تنسخ كل شيء.
- استخدام التجمع ارتفع من 3.73% قبل النسختين إلى 7.47% بعدهما، أي قرابة 0.93 جيجابايت من 25 جيجابايت، وهذه الزيادة كلها من النسخة الكاملة، لأن المرتبطة لم تكتب شيئاً بعد.
- عمود Data% يبين 9.33% للنسختين، وهذا لا يعني أن كلاً منهما تشغل 0.93 جيجابايت مستقلة، وإنما أن هذه النسبة من قرصها مكتوبة، سواء كانت في مساحتها أو مشتركة مع القالب.
التحذير الذي ظهر: Thin Overprovisioning
لاحظ التحذير الذي ظهر مع النسخة الكاملة: مجموع أحجام الأقراص الرقيقة 30 جيجابايت، والتجمع نفسه 25 جيجابايت فقط. وهذا هو معنى التخصيص الزائد Overprovisioning في التخزين الرقيق: كل قرص يرى 10 جيجابايت، ولكن المساحة الفعلية تحجز عند الكتابة فقط، فتستطيع أن تنشئ عشرين نسخة على تجمع لا يتسع لها لو امتلأت كلها. وهذه ميزة القوالب نفسها، ولكنها تتحول إلى عطل حقيقي عندما يمتلئ التجمع، لأن الأجهزة كلها سوف تتوقف عن الكتابة في الوقت نفسه. لذلك راقب نسبة Data% للتجمع data نفسه، وليس للأقراص، واجعل لها تنبيهاً قبل 80%، وهذا ما سوف نبنيه في مقال مراقبة Proxmox في هذا المسار.
ماذا لو حذفت القالب وعليه نسخ مرتبطة؟ Delete Template
تقول الوثائق إنك لا تستطيع حذف القالب ما دامت عليه نسخ مرتبطة، وأردنا أن نرى ذلك بأعيننا، فكانت النتيجة مفاجئة. على المخزن local-lvm نجح الحذف دون أي رسالة، وبقيت النسخة المرتبطة تعمل:
qm destroy 9000
  Logical volume "vm-9000-cloudinit" successfully removed.
  Logical volume "base-9000-disk-0" successfully removed.
والسبب مكتوب في كود Proxmox نفسه، في ملف LvmThinPlugin.pm: النسخ المرتبطة على LVM-thin لا تحفظ علاقتها بالقرص الأساسي في معرفها، وLVM-thin يسمح بحذف القرص الأساسي دون أن تتأثر اللقطات المأخوذة منه، لأن كل لقطة رقيقة تحمل جدول كتلها كاملاً. ثم جربنا الشيء نفسه على المخزن local من نوع مجلد Directory بصيغة qcow2، وهنا النسخة المرتبطة ملف صغير يشير إلى ملف القالب كملف أساسي Backing File، فرفض Proxmox الحذف:
create linked clone of drive scsi0 (local:9100/base-9100-disk-0.qcow2)
Formatting '/var/lib/vz/images/9101/vm-9101-disk-0.qcow2', fmt=qcow2 ... backing_file=../9100/base-9100-disk-0.qcow2
real	0m2.594s
disk size: 772 KiB
backing file: ../9100/base-9100-disk-0.qcow2
----i---------e------- /var/lib/vz/images/9100/base-9100-disk-0.qcow2
### destroy template
base volume 'local:9100/base-9100-disk-0.qcow2' is still in use by linked cloned
rc=255
في المخرج أعلاه لاحظ أن النسخة المرتبطة بصيغة qcow2 حجمها الفعلي 772 كيلوبايت فقط، وأن Proxmox وضع على ملف القالب العلامة i، أي ملف لا يمكن تعديله Immutable بالأمر chattr، حتى لا يكتب عليه أحد بالخطأ ولو كان root. والدرس هنا أن الحماية تختلف بحسب نوع المخزن، فلا تعتمد عليها، واكتب في وصف القالب Notes أن عليه نسخاً مرتبطة، ولا تحذف قالباً قبل أن تتأكد بالأمر lvs -o lv_name,origin أو بفحص ملفات qcow2 أن أحداً لا يعتمد عليه.
متى تختار كل نوع؟ Decision Table
| الحالة | النوع المناسب | السبب |
|---|---|---|
| سيرفرات تجريبية Test Servers تعيش أياماً | Linked Clone | تنشأ في ثوان ولا تأخذ مساحة إلا بقدر ما يتغير فيها |
| سيرفر إنتاج Production يعيش سنوات | Full Clone | مستقل عن القالب، وتستطيع حذف القالب أو نقله دون أن يتأثر |
| جهاز سوف ينقل إلى مخزن آخر أو سيرفر آخر | Full Clone | النسخة المرتبطة لا تختار مخزناً هدفاً، وتبقى على مخزن القالب |
| عشرات الأجهزة المتشابهة لتدريب أو مختبر Lab | Linked Clone | توفر المساحة، وتنشأ كلها في ثوان، ثم تحذف معاً عند انتهاء التدريب |
والقاعدة العامة: إذا كان السيرفر سوف يعيش أطول من القالب نفسه فاجعله نسخة كاملة، والسبب أن القالب سوف يتغير كل شهر، والنسخة المرتبطة تربطك بقرص قديم لا تستطيع التخلص منه.
ماذا يرسل Proxmox إلى cloud-init؟ qm cloudinit dump
شغلنا النسخة المرتبطة 101 بالأمر qm start 101، وأول سطر في المخرج كان generating cloud-init ISO، أي أن Proxmox يكتب قرص cloud-init من جديد عند كل تشغيل من خيارات الجهاز الحالية. ولكي ترى ما يكتبه دون أن تقلع الجهاز استخدم الأمر qm cloudinit dump بثلاثة أنواع:
for t in user network meta; do qm cloudinit dump 101 $t; doneوالمخرج سوف يكون كما يلي:
#cloud-config
hostname: app-linked
manage_etc_hosts: true
fqdn: app-linked
user: deploy
ssh_authorized_keys:
  - ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIO1fIidwX9TJvAPVnB74WfHmAhHg9doRnkGXNnPoIcTN lab-admin
chpasswd:
  expire: False
users:
  - default
package_upgrade: true

version: 1
config:
    - type: physical
      name: eth0
      mac_address: 'bc:24:11:65:d6:5f'
      subnets:
      - type: dhcp4
    - type: nameserver
      address:
      - '10.10.10.1'
      search:
      - 'lab.example'

instance-id: 69f49caa152107da9a8e2e1025a63c69091850c3
في المخرج أعلاه لاحظ التالي:
- الاسم hostname هو اسم الجهاز في Proxmox، لذلك سم النسخة باسمها النهائي عند الاستنساخ، فهو الذي سوف تراه في الطرفية وفي السجلات.
user: deployمعusers: [default]يعني أن cloud-init يعيد تسمية المستخدم الافتراضي في الصورة، أي debian، إلى deploy ويعطيه صلاحية sudo، ويضع فيه المفتاح.package_upgrade: trueجاء من الخيار ciupgrade الذي قيمته الافتراضية 1، وسوف نرى ثمنه في القسم التالي.- ملف الشبكة بالإصدار 1 من صيغة cloud-init، ويربط الإعداد بعنوان MAC الذي أعطاه Proxmox للنسخة، وهذا العنوان يتغير مع كل نسخة كما تقول الوثائق، حتى لا تتعارض النسخ.
- معرف النسخة instance-id بصمة لمحتوى الإعداد، فإذا غيرت أي خيار تغير المعرف، وهذا ما يجعل cloud-init يعرف أن عليه أن يعيد الإعداد، كما شرحنا في مقال cloud-init.
وعندما أقلعت النسخة ودخلنا إليها بالمستخدم deploy قرأنا حالة cloud-init، فوجدنا تحذيراً من الإعداد الذي يولده Proxmox نفسه:
status: done
extended_status: degraded done
detail: DataSourceNoCloud [seed=/dev/sr0]
errors: []
recoverable_errors:
DEPRECATED:
	- 'user' of type string is deprecated in 22.2 and scheduled to be removed in 27.2. Use 'users' list instead.
أي أن cloud-init 25.1.4 في الصورة يقول إن المفتاح user بصيغة نص قديم وسوف يحذف في الإصدار 27.2. وهذا لا يمنع شيئاً اليوم، فالمستخدم أنشئ والدخول نجح، ولكن الحالة degraded سوف تظهر في أي فحص يقرأ cloud-init status، فلا تفزع منها، وتابع ملاحظات إصدارات Proxmox حتى يتغير شكل الملف المولد.
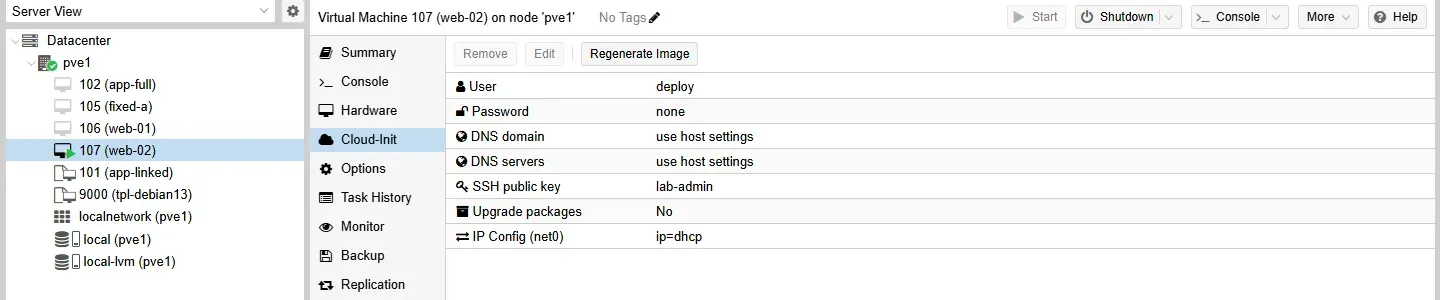
وفي الواجهة تجد هذه الخيارات في تبويب Cloud-Init لكل جهاز، كما تبين الصورة التالية لنسخة أخرى أنشأناها لاحقاً:
من أين جاء معرف الجهاز machine-id؟
قرأنا داخل النسخة 102 الملف /etc/machine-id فوجدناه 8438f92d9aed4c31bef026e8dd84c2af، ثم قرأنا إعداد الجهاز في Proxmox فوجدنا السطر smbios1: uuid=8438f92d-9aed-4c31-bef0-26e8dd84c2af، أي الرقم نفسه. والسبب في سجل الإقلاع:
[  123.009901] localhost systemd[1]: Initializing machine ID from SMBIOS/DMI UUID.
[  123.009933] localhost systemd[1]: Installed transient /etc/machine-id file.
[  161.179657] localhost systemd[1]: Starting systemd-machine-id-commit.service - Save Transient machine-id to Disk...
أي أن الصورة السحابية تصل دون معرف، وتقول صفحة machine-id في وثائق systemd إن الصور التي تستخدم على أجهزة كثيرة يجب أن تصل بملف فارغ أو دون الملف، وإن systemd يأخذ المعرف عند أول إقلاع على KVM من رقم SMBIOS UUID للجهاز، ثم يحفظه على القرص. وProxmox يولد UUID جديداً لكل نسخة، وبالتالي تحصل كل نسخة على معرف مختلف. احفظ هذه الملاحظة، لأنها مفتاح التجربة التي سوف نراها في قسم «ماذا لو».
ترقية الحزم عند الإقلاع ciupgrade: كم تكلف؟
الخيار ciupgrade قيمته الافتراضية 1 كما في صفحة qm، أي أن كل نسخة جديدة تشغل ترقية للحزم عند أول إقلاع. والفكرة جيدة في ظاهرها، لأن الصورة قد تكون قديمة بأسابيع، ولكنها تجعل كل إقلاع أول ينتظر مستودعات الحزم. لذلك أقلعنا نسختين من القالب نفسه، الأولى بالقيمة الافتراضية، والثانية بعد qm set 102 --ciupgrade 0، وقرأنا في كل منهما الأمرين systemd-analyze وcloud-init analyze blame:
# ciupgrade=1
Startup finished in 1min 29.329s (kernel) + 5min 6.721s (userspace) = 6min 36.050s
     126.43700s (modules-final/config-package-update-upgrade-install)
     06.27900s (init-local/search-NoCloud)
     04.96900s (init-network/config-users-groups)

# ciupgrade=0
Startup finished in 1min 26.841s (kernel) + 2min 29.073s (userspace) = 3min 55.914s
     07.39600s (init-local/search-NoCloud)
     05.12000s (init-network/config-users-groups)
في المخرج أعلاه لاحظ التالي:
- الوحدة
package-update-upgrade-installأخذت وحدها 126 ثانية، وفي سجل cloud-init تجد أنها شغلتapt-get updateثمapt-get dist-upgrade، والترقية نفسها أخذت 8.9 ثانية فقط، أما الباقي فتحديث قوائم الحزم من الإنترنت. - الإقلاع كله نزل من 396 ثانية إلى 236 ثانية تقريباً، أي أن أكثر من ثلث وقت أول إقلاع في المختبر كان لهذا الخيار.
- زمن النواة Kernel أكثر من دقيقة في الحالتين، وهذا من الافتراضية المتداخلة في المختبر، وعلى سيرفر حقيقي يكون بالثواني.
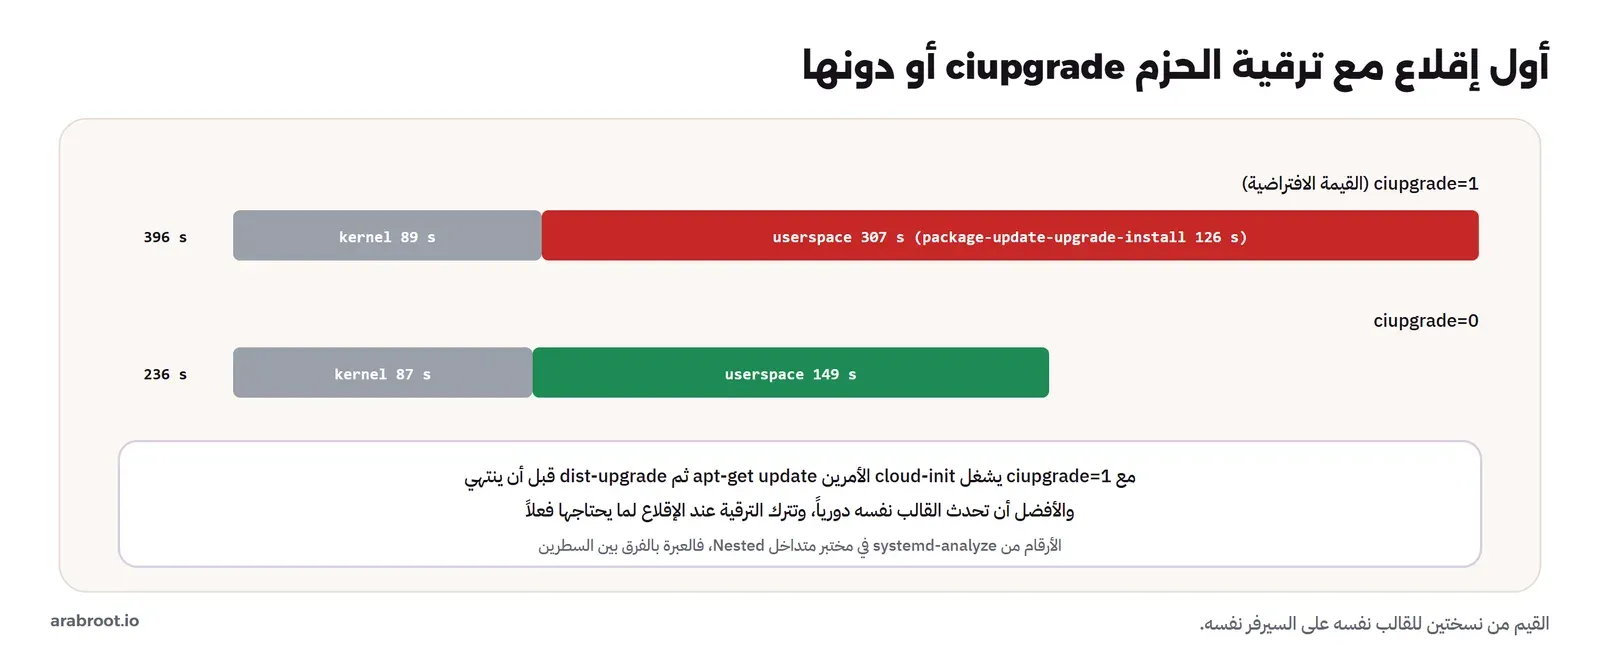
فهل نطفئ الترقية؟ ليس بالضرورة. والخيار الأنسب أن تحدث القالب نفسه دورياً، كل شهر مثلاً، فتصل النسخ الجديدة بحزم حديثة دون أن تنتظر، ثم تترك التحديثات الأمنية اليومية لـ unattended-upgrades داخل كل سيرفر. أما إذا كان قالبك قديماً ولا تريد تحديثه، فاترك ciupgrade مفعلاً، فسيرفر يتأخر دقيقتين في أول إقلاع أفضل من سيرفر يعمل بحزم فيها ثغرات معروفة.
المشكلة الأولى: QEMU Guest Agent غير موجود
عندما أردنا إيقاف النسختين لنكمل التجربة ظهرت الرسالة التالية مع كل جهاز:
QEMU Guest Agent is not running - VM 102 qga command 'guest-ping' failed - got timeout
QEMU Guest Agent is not running - VM 101 qga command 'guest-ping' failed - got timeout
والسبب أننا فعلنا الخيار --agent enabled=1 في القالب، فأصبح Proxmox يحاول إيقاف الجهاز عبر Guest Agent أولاً، ولكن صورة genericcloud لا تحتوي حزمة qemu-guest-agent أصلاً، فانتظر Proxmox حتى انتهت المهلة، ثم أرسل إشارة الإطفاء العادية ACPI. والنتيجة الثانية لهذا الخطأ أن الواجهة لا تعرض عنوان IP الجهاز في صفحة Summary، لأن العنوان يأتي من الوكيل نفسه، فإذا كانت النسخ تأخذ عناوينها من DHCP فلن تعرف عنوان أي نسخة إلا من سجلات خادم DHCP.
والحل أن تثبت الوكيل عند أول إقلاع، وهنا يأتي دور ملفات Snippets، لأن خيارات cloud-init في Proxmox لا تتضمن تثبيت الحزم. ولاحظ أمراً في سجل التثبيت: حزمة qemu-guest-agent في Debian لا تشغل الخدمة بنفسها بعد التثبيت، وتكتب السطر qemu-guest-agent.service is a disabled or a static unit, not starting it.، لذلك تحتاج إلى systemctl enable --now في ملف cloud-init كما سوف ترى.
ملفات Snippets مع cicustom: user أم vendor؟
الخيار cicustom يسمح لك بأن تعطي cloud-init ملفاً كتبته بنفسك بدل الملف الذي يولده Proxmox، أو بجانبه. والملف يجب أن يكون على مخزن يقبل نوع المحتوى snippets، وتقول وثائق Proxmox إنه يجب أن يكون موجوداً على كل سيرفر قد ينتقل إليه الجهاز، وإلا لن يقلع الجهاز. لذلك أضفنا snippets إلى أنواع محتوى المخزن local:
pvesm set local --content iso,vztmpl,backup,import,images,snippetsثم كتبنا الملف /var/lib/vz/snippets/web.yaml الذي نريد أن يحصل عليه كل سيرفر ويب:
#cloud-config
# /var/lib/vz/snippets/web.yaml : what every web server gets on first boot
package_update: true
packages:
  - qemu-guest-agent
  - nginx
write_files:
  - path: /var/www/html/index.html
    content: |
      <h1>web server from template 9000</h1>
runcmd:
  - systemctl enable --now qemu-guest-agent
المشكلة الثانية: فقدنا الدخول بسطر واحد Permission Denied
أول ما يخطر لك هو الخيار user=، لأن الملف ملف user-data، فأنشأنا النسخة 106 وأعطيناها الملف:
qm clone 9000 106 --name web-01
qm set 106 --cicustom user=local:snippets/web.yaml
qm start 106
وبعد 219 ثانية كان nginx يعرض الصفحة، أي أن الملف نفذ كاملاً، ولكن الدخول فشل:
ip=10.10.10.119
<h1>web server from template 9000</h1>
[email protected]: Permission denied (publickey).
deploy_rc=255
[email protected]: Permission denied (publickey).
debian_rc=255
والسبب أن cicustom user= لا يضيف ملفك إلى ما يولده Proxmox، وإنما يحل محله بالكامل، فذهب معه المستخدم deploy والمفتاح، وبقي المستخدم الافتراضي debian دون أي مفتاح. والأسوأ أن الأمر qm cloudinit dump 106 user ظل يعرض الملف المولد بالمستخدم والمفتاح، لأنه يعرض ما يولده Proxmox من الخيارات، وليس ما يصل فعلاً إلى الجهاز، فإذا اعتمدت عليه في المراجعة فسوف تظن أن كل شيء سليم.
ولكننا لم نفقد السيرفر تماماً، والسبب طريف: الملف نفسه ثبت QEMU Guest Agent، فأصبح Proxmox قادراً على تنفيذ الأوامر داخل الجهاز دون SSH:
qm agent 106 ping && echo ping-ok
ping-ok
qm guest exec 106 -- cloud-init status --long
   "out-data" : "status: done\nextended_status: done\n...detail: DataSourceNoCloud [seed=/dev/sr0]\nerrors: []\n"
وهذه نقطة أمنية قبل أن تكون حيلة إنقاذ: كل من يملك صلاحية VM.GuestAgent.Unrestricted على الجهاز في Proxmox يستطيع أن ينفذ أي أمر داخله بصلاحية root، دون مفتاح ودون كلمة مرور، كما في قائمة الصلاحيات في وثائق Proxmox، لذلك عامل صلاحيات الوكيل كأنها صلاحية دخول كاملة إلى السيرفر، وهذا ما سوف نتناوله في مقال تأمين Proxmox.
الحل: vendor-data
البيانات من نوع vendor-data جاءت أصلاً لكي تعطي المزودات السحابية إعداداتها الخاصة دون أن تلمس ما يكتبه المستخدم، وتقول وثائق cloud-init عن vendor-data إنها تتبع قواعد user-data نفسها، وإن إعداد المستخدم يدمج فوقها عند التعارض. وهذا بالضبط ما نحتاجه: يبقى Proxmox يولد user-data بالمستخدم والمفتاح والاسم، ونضع الحزم والملفات في vendor-data:
qm clone 9000 107 --name web-02
qm set 107 --cicustom vendor=local:snippets/web.yaml
qm start 107
والمخرج بعد 129 ثانية كان كما يلي:
ip=10.10.10.127
<h1>web server from template 9000</h1>
uid=1000(deploy) gid=1000(deploy) groups=1000(deploy),4(adm),20(dialout),24(cdrom),25(floppy),27(sudo),29(audio),30(dip),44(video),46(plugdev)
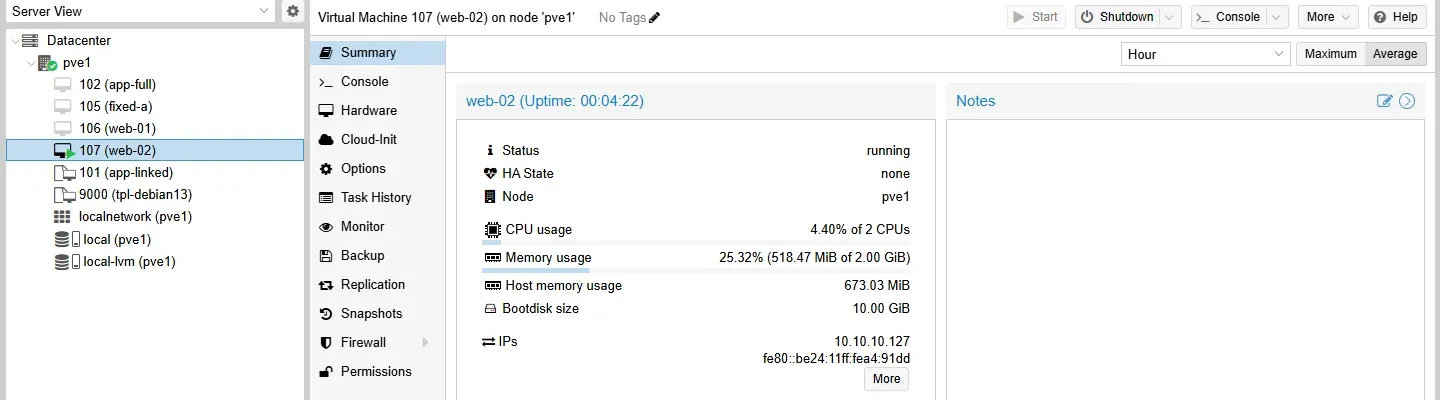
أي أن الدخول نجح بالمستخدم deploy، وnginx يعمل، والوكيل يعمل، وظهر عنوان الجهاز في صفحة Summary في الواجهة لأول مرة، كما تبين الصورة التالية:
والصورة التالية تلخص من أين تأتي بيانات cloud-init في Proxmox، وما الذي يفعله كل نوع من cicustom:
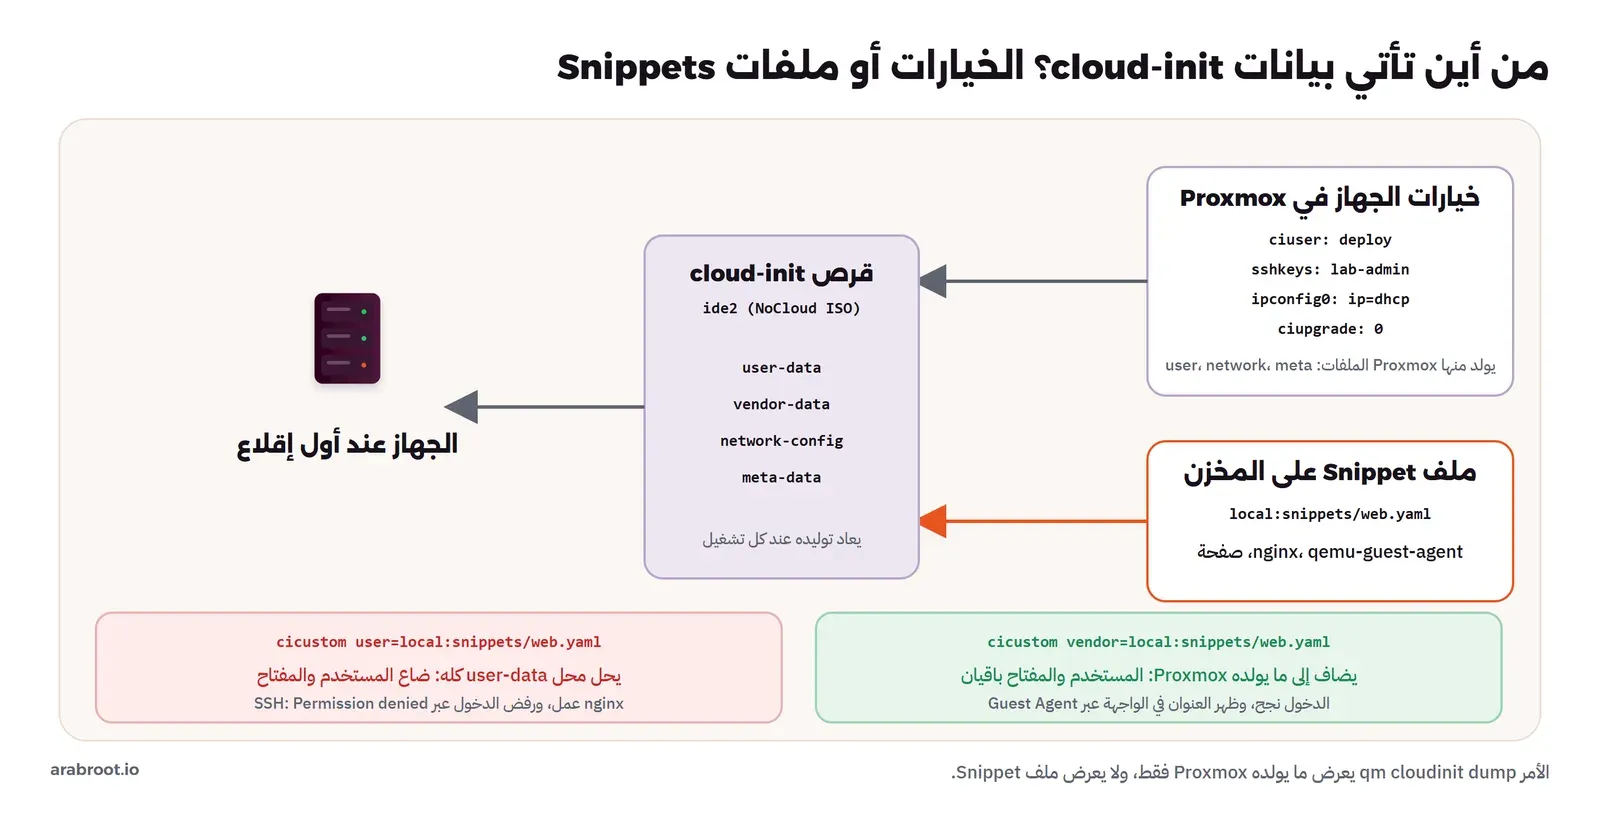
وإذا احتجت فعلاً إلى ملف user-data كامل، مثلاً لأنك تريد عدة مستخدمين بصلاحيات مختلفة، فاستخدم user= ولكن ضع فيه المستخدمين والمفاتيح بنفسك، واختبره على نسخة واحدة قبل أن تغير القالب، ولا تثق بمخرج qm cloudinit dump في هذه الحالة.
ماذا لو أقلعت الجهاز قبل تحويله إلى قالب؟ What If
هذا الخطأ شائع جداً، والسبب أنه منطقي في ظاهره: تريد أن تضيف حزمة إلى القالب، فتشغل الجهاز قبل أن تحوله إلى قالب، أو تنسخ سيرفراً أعددته بيدك ثم تحوله إلى قالب. وأردنا أن نرى النتيجة، فأخذنا النسخة 101 التي أقلعت مرة واحدة، وحولناها إلى قالب، ثم أنشأنا منها نسختين وشغلناهما معاً، وكل منهما تأخذ عنوانها من DHCP:
qm template 101
qm clone 101 103 --name dup-a
qm clone 101 104 --name dup-b
qm start 103; qm start 104
لاحظ أن Proxmox أعطى كلاً منهما عنوان MAC جديداً ورقم SMBIOS UUID جديداً كما يفعل دائماً:
net0: virtio=BC:24:11:70:DD:CB,bridge=vmbr0
smbios1: uuid=317d3b6f-3873-40d9-9288-fddc5abb2cd0
net0: virtio=BC:24:11:6F:32:61,bridge=vmbr0
smbios1: uuid=c9a9a270-0b1f-4f1f-ac7f-3adafdb3308e
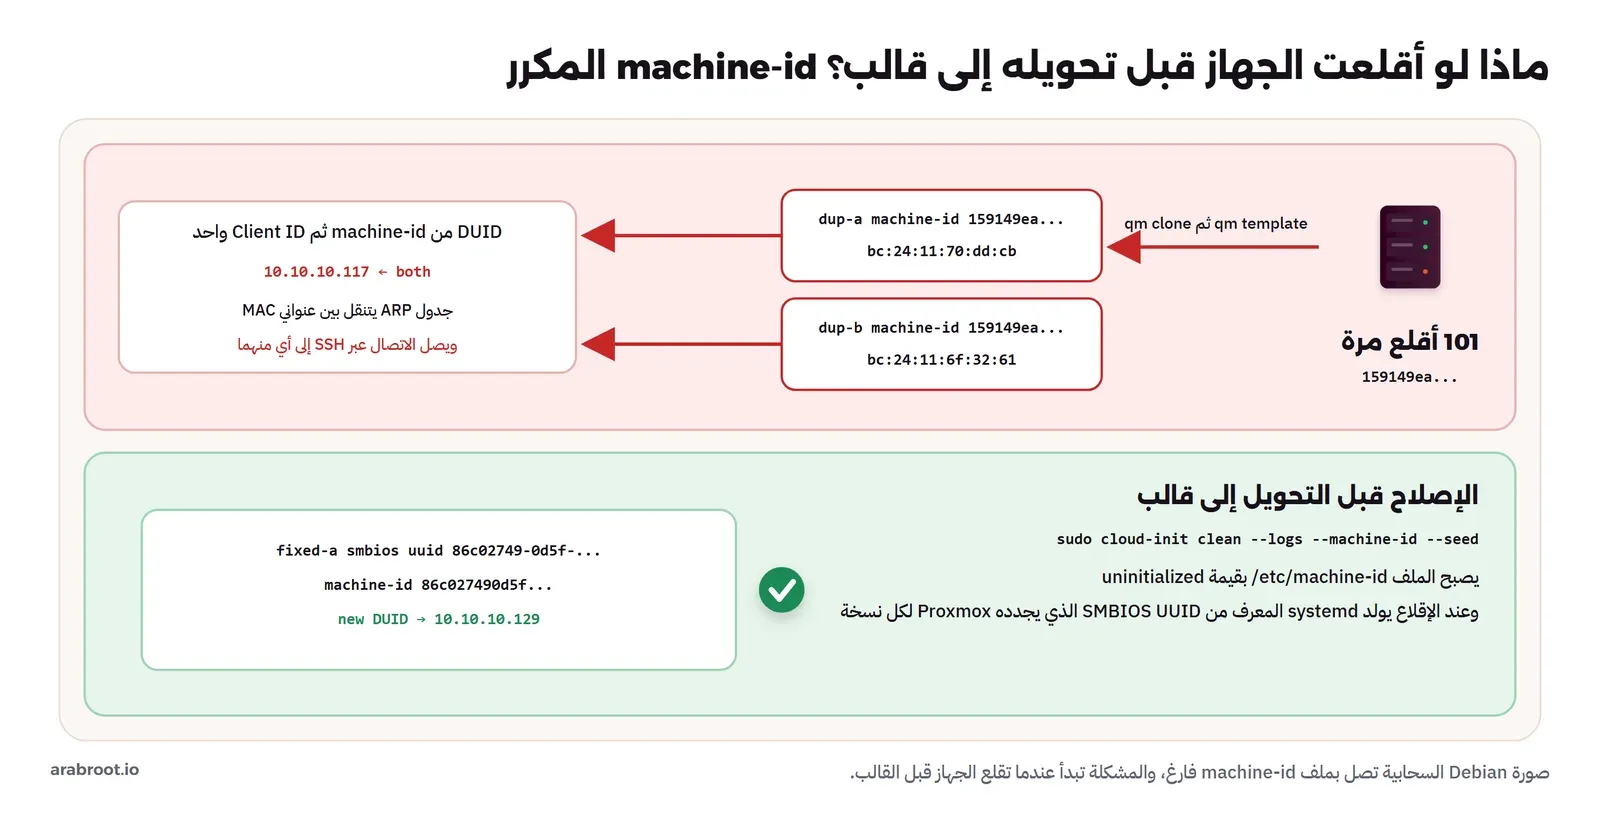
ومع ذلك حصلت النسخة الأولى على العنوان 10.10.10.117، وهو العنوان نفسه الذي كانت تأخذه 101، ثم لاحظنا أن جدول ARP على السيرفر يتنقل بين عنواني MAC للعنوان نفسه:
10.10.10.117 dev vmbr0 lladdr bc:24:11:6f:32:61 REACHABLE
...
10.10.10.117 dev vmbr0 lladdr bc:24:11:70:dd:cb REACHABLE
10.10.10.117 dev vmbr0 lladdr bc:24:11:70:dd:cb DELAY
أي أن النسختين تستخدمان العنوان نفسه في الوقت نفسه، وكل اتصال SSH إلى هذا العنوان يصل إلى إحداهما بحسب من رد أخيراً. ثم دخلنا إلى النسخة الأولى فوجدنا السبب:
host=dup-a mid=159149ea2b304624b518edcf357de36b
            DHCPv4 Client ID: IAID:0xca53095a/DUID
          DHCPv6 Client DUID: DUID-EN/Vendor:0000ab1125309fd8cab691a5
في المخرج أعلاه لاحظ التالي:
- الاسم تغير إلى dup-a، لأن cloud-init رأى معرف نسخة instance-id جديداً فأعاد الإعداد، وهذا يعني أن cloud-init وحده لا يكشف المشكلة.
- معرف الجهاز هو 159149ea، أي معرف 101، وليس رقم SMBIOS الجديد، والسبب أن 101 حفظ معرفه على القرص في أول إقلاع، وsystemd لا يولد معرفاً جديداً إذا وجد الملف مكتوباً.
- systemd-networkd يرسل إلى خادم DHCP معرف عميل Client ID مبنياً على DUID، وتقول وثائق networkd.conf إن DUID من النوع vendor يشتق من machine-id، وهو النوع الافتراضي. فالنسختان أرسلتا المعرف نفسه، وخادم DHCP يعرف العميل بمعرفه لا بعنوان MAC، فأعطاهما العنوان نفسه.
والإصلاح في وثائق أوامر cloud-init: الأمر cloud-init clean مع الخيار --machine-id يكتب في الملف الكلمة uninitialized، وتقول الوثائق إن هذا أفضل ممارسة قبل نسخ قالب ذهبي حتى يولد كل إقلاع معرفاً جديداً. فنفذناه داخل dup-a قبل إطفائها، ثم حولناها إلى قالب وأنشأنا منها نسخة جديدة:
sudo cloud-init clean --logs --machine-id --seed
sudo poweroff
# on the Proxmox host
qm template 103
qm clone 103 105 --name fixed-a
qm start 105
uninitialized
smbios1: uuid=86c02749-0d5f-4a57-a8f8-06c19e54aaf6
ip=10.10.10.129
host=fixed-a mid=86c027490d5f4a57a8f806c19e54aaf6
DHCPv6 Client DUID: DUID-EN/Vendor:0000ab11bd828b2bd6b26107أي أن النسخة الجديدة أخذت معرفها من رقم SMBIOS الخاص بها، وبالتالي DUID جديداً، وعنواناً جديداً هو 10.10.10.129. والخيار --logs يحذف سجلات cloud-init القديمة حتى لا تختلط بسجلات النسخ، والخيار --seed يحذف مجلد البذرة Seed في /var/lib/cloud/seed/.
ومفاتيح SSH الخاصة بالسيرفر لم تكن مشكلة في تجربتنا، لأن cloud-init يحذفها ويولد مفاتيح جديدة عندما يرى معرف نسخة جديداً، ولكن لا تعتمد على ذلك وحده إذا كان القالب مبنياً من سيرفر أعددته بيدك، ونفذ cloud-init clean دائماً قبل أي qm template لجهاز سبق تشغيله.
تحديث القالب Template Lifecycle
القالب الذي بنيته اليوم سوف يصبح قديماً بعد شهر، والسؤال كيف تحدثه دون أن تفسد النسخ التي أنشئت منه. والطريقة التي تتفق مع ما رأيناه في التجربة كما يلي:
- لا تعدل القالب الحالي، بل ابن قالباً جديداً من الصورة السحابية الأحدث بسكربت make-template.sh نفسه، برقم جديد واسم يحمل التاريخ، مثل 9001 وtpl-debian13-2026-12. والسبب أن البناء من الصورة الرسمية لا يحتاج إلى إقلاع، وبالتالي لا يحمل أي هوية.
- إذا كان لا بد من تعديل داخل النظام، فأنشئ نسخة كاملة من القالب، وعدلها، ثم نفذ داخلها
cloud-init clean --logs --machine-id --seed، ثم أطفئها وحولها إلى قالب جديد. - اجعل الأدوات تشير إلى القالب الجديد، واترك القالب القديم ما دامت عليه نسخ مرتبطة، ثم احذفه بعد أن تتأكد بالأمر
lvs -o lv_name,originأن أحداً لا يعتمد عليه. - احفظ make-template.sh وملفات Snippets في مستودع Git، حتى يعرف الفريق ما في كل قالب، ويستطيع أي شخص أن يعيد بناءه.
ولاحظ أن تحديث القالب لا يحدث السيرفرات التي أنشئت منه، فهذه سيرفرات مستقلة في نظامها وحزمها، تحدثها بالطرق المعتادة، وأفضلها أداة إدارة إعدادات كما في Ansible للمبتدئين. والقالب يحدد نقطة البداية فقط.
إنشاء النسخ من OpenTofu: المزود bpg/proxmox
في أول بنية مع OpenTofu أنشأنا السيرفرات من ملف واحد، والسؤال الطبيعي الآن: هل نستطيع أن نفعل الشيء نفسه مع Proxmox؟ والإجابة نعم، عبر المزود bpg/proxmox المنشور في سجل OpenTofu، وكان أحدث إصدار منه يوم التجربة 0.120.0. والملف الذي استخدمناه كان كما يلي، والمفتاح العام مختصر:
terraform {
  required_providers {
    proxmox = { source = "bpg/proxmox", version = "0.120.0" }
  }
}

provider "proxmox" {
  endpoint  = "https://10.10.10.11:8006/"
  api_token = var.pve_token # tofu@pve!provision=..., from the environment, never in the file
  insecure  = true          # lab only: the self-signed certificate
}

variable "pve_token" {
  type      = string
  sensitive = true
}

resource "proxmox_virtual_environment_vm" "web" {
  name      = "web-03"
  node_name = "pve1"
  vm_id     = 108

  clone {
    vm_id = 9000
    full  = false # the provider default is a full clone
  }

  agent { enabled = true }

  initialization {
    ip_config {
      ipv4 {
        address = "10.10.10.63/24"
        gateway = "10.10.10.1"
      }
    }
    user_account {
      username = "deploy"
      keys     = ["ssh-ed25519 AAAAC3Nza... lab-admin"]
    }
    vendor_data_file_id = "local:snippets/web.yaml"
  }
}

output "ip" { value = proxmox_virtual_environment_vm.web.ipv4_addresses }
في الإعداد أعلاه لاحظ التالي:
full = falseضروري إذا أردت نسخة مرتبطة، لأن توثيق المورد يقول إن القيمة الافتراضية لـ full هي true، أي عكس ما تفعله واجهة Proxmox مع القوالب. فإذا نسيت هذا السطر فسوف تنتظر نسخاً كاملة كل مرة وتمتلئ المساحة دون أن تعرف السبب.- التوكن يأتي من متغير بيئة، ولا يكتب في الملف ولا في المستودع، وقد أنشأناه لمستخدم خاص tofu@pve وليس لـ root.
- الحقل
vendor_data_file_idيقابلcicustom vendor=، وuser_accountيقابل ciuser وsshkeys، وبالتالي نكرر هنا الدرس السابق نفسه.
المشكلة الثالثة: 403 بسبب SDN.Use
أنشأنا المستخدم والتوكن وأعطيناه دور PVEVMAdmin على الأجهزة، ودور PVEDatastoreUser على المخزن local-lvm، وظننا أن هذا يكفي:
pveum user add tofu@pve --comment "OpenTofu provisioning"
pveum acl modify /vms --users tofu@pve --roles PVEVMAdmin
pveum acl modify /storage/local-lvm --users tofu@pve --roles PVEDatastoreUser
pveum user token add tofu@pve provision --privsep 0
ولكن أول tofu apply فشل بعد أقل من ثانية:
Error: VM clone
All attempts fail:
#1: error cloning VM: received an HTTP 403 response - Reason: Permission
check failed (/sdn/zones/localnetwork/vmbr0, SDN.Use)
والرسالة واضحة إذا قرأتها بهدوء: النسخة سوف تتصل بالجسر vmbr0، والاتصال بأي جسر في Proxmox 9 يحتاج إلى الصلاحية SDN.Use على مسار الجسر داخل المنطقة localnetwork، حتى لو لم تستخدم SDN أصلاً. فأضفنا الدور PVESDNUser على هذا المسار فقط:
pveum acl modify /sdn/zones/localnetwork/vmbr0 --users tofu@pve --roles PVESDNUserثم أعدنا التنفيذ:
proxmox_virtual_environment_vm.web: Creating...
proxmox_virtual_environment_vm.web: Creation complete after 3m7s [id=108]
Apply complete! Resources: 1 added, 0 changed, 0 destroyed.
ip = tolist([
    "127.0.0.1",
    "10.10.10.63",
ولاحظ أن الأمر انتظر 3 دقائق، والسبب أن المزود ينتظر حتى يرد Guest Agent بعناوين الجهاز، وهذا لم يكن ليحدث لولا ملف vendor-data الذي ثبت الوكيل، فلو كان الوكيل غير موجود لانتظر المزود حتى تنتهي مهلته وهي 15 دقيقة افتراضياً. وقد اخترنا --privsep 0 هنا ليرث التوكن صلاحيات المستخدم كما هي، لأن المستخدم نفسه محدود الصلاحيات، أما فصل صلاحيات التوكن عن المستخدم ومتى تفعله فهو موضوع مقال تأمين Proxmox.
أخطاء شائعة Common Mistakes
- تشغيل الجهاز قبل تحويله إلى قالب: يكتب machine-id على القرص، فتحصل النسخ على DUID واحد وعنوان واحد من DHCP. نفذ
cloud-init clean --logs --machine-id --seedقبلqm templateلأي جهاز سبق تشغيله. - تفعيل agent في القالب دون تثبيت الوكيل: الإطفاء ينتظر المهلة، والعنوان لا يظهر في الواجهة، وOpenTofu ينتظر 15 دقيقة. ثبت qemu-guest-agent وشغله عبر vendor-data.
- cicustom user= ثم نسيان المستخدم والمفتاح: الملف يحل محل ما يولده Proxmox كله، والأمر
qm cloudinit dumpلا يكشف ذلك. استخدم vendor= للحزم والملفات. - الاعتماد على حماية القالب من الحذف: على LVM-thin يحذف القالب وعليه نسخ مرتبطة دون أي رسالة. افحص Origin قبل الحذف.
- تجاهل تحذير التخصيص الزائد: التجمع الرقيق يمتلئ بصمت ثم تتوقف كل الأجهزة. راقب Data% للتجمع data.
- نسخ مرتبطة لسيرفرات الإنتاج الطويلة: تربطك بقالب قديم لا تستطيع حذفه ولا نقله. استخدم Full Clone لما يعيش سنوات.
- نسيان full = false في OpenTofu: القيمة الافتراضية في المزود نسخة كاملة.
- التنزيل من latest دون حفظ البصمة والتاريخ: لا تستطيع أن تعيد بناء القالب نفسه بعد شهر. سجل إصدار الصورة في وصف القالب.
- كلمة مرور في cipassword: تقول الوثائق إن Proxmox يحفظ نسخة مشفرة منها في بيانات cloud-init، والمفاتيح أكثر أماناً. استخدم sshkeys.
قائمة تحقق Checklist
- الصورة من المصدر الرسمي، والبصمة SHA512 تحققت عند التنزيل، وإصدار الصورة مسجل في وصف القالب.
- القالب مبني بسكربت محفوظ في Git، ولم يقلع قط، أو نفذ عليه
cloud-init clean --machine-idقبل التحويل. - قرص cloud-init على ide2، والإقلاع من scsi0 فقط، والمنفذ التسلسلي مفعل.
- ciuser وsshkeys في القالب، ودون cipassword.
- ملف vendor-data يثبت qemu-guest-agent ويشغله، وملفات Snippets موجودة على كل سيرفر قد ينتقل إليه الجهاز.
- قرار مكتوب لقيمة ciupgrade، وتحديث شهري للقالب.
- Linked Clone للتجارب، وFull Clone للإنتاج، وتنبيه على Data% للتجمع الرقيق.
- لا قالب يحذف قبل فحص النسخ المرتبطة عليه.
- توكن خاص لأدوات الأتمتة بأقل الصلاحيات، ومنها SDN.Use على الجسر فقط.
الخلاصة Summary
- القالب الذهبي قرص لم يحمل هوية أي جهاز، وفي Proxmox تحوله بالأمر
qm templateإلى قرص base للقراءة فقط. - الصورة السحابية الرسمية مع
import-fromتعطيك قالباً في أقل من دقيقة، دون معالج إنشاء ودون مثبت. - النسخة المرتبطة أخذت 5.5 ثانية دون مساحة إضافية، والكاملة 5 دقائق و32 ثانية و0.93 جيجابايت في المختبر.
- Proxmox يولد user وnetwork وmeta من خيارات الجهاز، و
cicustom user=يحل محلها كلها، أماvendor=فيضاف إليها. - ciupgrade=1 أخذ أكثر من ثلث أول إقلاع، وتحديث القالب نفسه أفضل من ترقية كل نسخة.
- جهاز أقلع قبل أن يصبح قالباً أعطى نسختين العنوان نفسه، و
cloud-init clean --machine-idأصلح ذلك. - مع OpenTofu اجعل
full = false، وأعط التوكن SDN.Use على الجسر، وثبت الوكيل حتى لا ينتظر المزود.
وفي المقال التالي من المسار نؤمن هذا السيرفر نفسه: المستخدمون والأدوار والتوكنات، والمصادقة الثنائية، والجدار الناري على مستوى المركز والسيرفر والجهاز، وإذا لم تقرأ تأمين خادم VPS من أول دخول فابدأ به، لأن ما فيه ينطبق على كل سيرفر تخرجه من القالب.
 دليلإنشاء أول جهاز افتراضي في Proxmox VE بعنوان IP ثابتكيف تنشئ أول جهاز افتراضي VM على سيرفر Proxmox VE، وتثبت عليه Ubuntu Server بعنوان IP ثابت جاهزاً للنسخ الاحتياطي.
 دليلالإعداد الأول للسيرفر تلقائياً مع cloud-initجهاز افتراضي حقيقي يقلع من Image سحابية فيخرج بمستخدمه ومفتاحه وحزمه دون أن يدخله أحد، مع ما يحدث عندما تعدل الملف أو تخطئ فيه.
 دليلأول بنية مع OpenTofu: سيرفرات مع سجلات DNS من ملف واحدمختبر يعمل على جهازك ينشئ السيرفرات وسجل DNS الذي يشير إليها من ملف واحد، ويقرأ معك كل سطر في مخرج init وplan وapply.
 دليلAnsible للمبتدئين: Inventory مع Playbooks ثم Rolesمشروع Ansible كامل يضبط ثلاثة سيرفرات عبر SSH، ويطبق تغييراً يراجعه قبل أن يصل، ويعيد ما عدله أحد بيده.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ التجربة على Proxmox VE 9.2 (pve-manager 9.2.2، qemu-server 9.1.15، pve-qemu-kvm 11.0.0) مثبت بالمثبت التلقائي داخل QEMU 10.0.13 مع KVM، وصورة Debian 13 genericcloud بالإصدار 20261103-2651 مع cloud-init 25.1.4، وOpenTofu 1.13.2 مع المزود bpg/proxmox 0.120.0، والوثائق الرسمية لـ Proxmox وcloud-init وsystemd كما كانت في 4 نوفمبر 2026.


