


في شركة البرمجيات نفسها التي بنت قالباً لسيرفرات التجربة على سيرفر Proxmox VE واحد، جاء الطلب التالي من مدير الفريق: «أعط المطورين دخولاً إلى Proxmox حتى ينشئوا سيرفراتهم بأنفسهم، فلا ينتظرون أحداً». والطلب معقول، ولكن الطريقة الأسهل لتنفيذه هي أن تعطيهم كلمة مرور root، وهي أسوأ الطرق على الإطلاق، والسبب أن root على Proxmox لا يملك السيرفر فقط، وإنما يملك كل جهاز افتراضي عليه وكل قرص وكل نسخة احتياطية، ويستطيع أن يقرأ ذاكرة أي جهاز وهو يعمل. فمطور مستعجل يحذف الجهاز الخطأ، أو كلمة مرور تتسرب من ملف ملاحظات، تكفي لتخسر الشركة بنيتها كلها في دقيقة.
وقبل أن نعطي أحداً دخولاً، جلسنا مع السيرفر نفسه كما خرج من المثبت، ونظرنا إليه بعين من يريد اختراقه: ما المنافذ المفتوحة؟ ومن يستطيع الدخول؟ وهل تصله التحديثات أصلاً؟ ثم بنينا الطبقات واحدة واحدة على مختبر حقيقي يعمل فيه Proxmox VE 9.2، وجربنا كل طبقة من جهازين: جهاز في شبكة المكتب، وجهاز يمثل من هو خارجها. وإذا لم تقرأ تأمين خادم VPS من أول دخول فابدأ به، لأن ما فيه عن SSH والتحديثات ينطبق على أي سيرفر Linux، وهذا المقال يتناول ما يخص Proxmox تحديداً. وسوف نناقش في هذا المقال ما يلي:
- ماذا يعرض Proxmox بعد التثبيت مباشرة، أي سطح الهجوم Attack Surface.
- التحديثات: مستودع enterprise الذي يرجع 401، والمستودع البديل، والفرق بين
apt upgradeوapt full-upgrade. - المستخدمون والنطاقات Realms، ونموذج الصلاحيات: المسار والجهة والدور، مع تجربة حقيقية لمطورة تحاول ما لا يحق لها.
- دور جاهز يعطي دخول root إلى الأجهزة دون أن تنتبه، وكيف تبني دوراً خاصاً بأقل الصلاحيات.
- توكنات الواجهة البرمجية API Tokens مع فصل الصلاحيات وتاريخ الانتهاء.
- المصادقة الثنائية 2FA بـ TOTP، وما يحدث بعد ثماني محاولات خاطئة، ومفاتيح الاسترداد.
- الجدار الناري Firewall على مستوى المركز والسيرفر والجهاز، مثبتاً بحركة حقيقية، والقاعدة التي كتبناها ولم تعمل.
- تقييد الواجهة وSSH، ثم الأخطاء الشائعة وقائمة تحقق.
ماذا يعرض Proxmox بعد التثبيت؟ Attack Surface
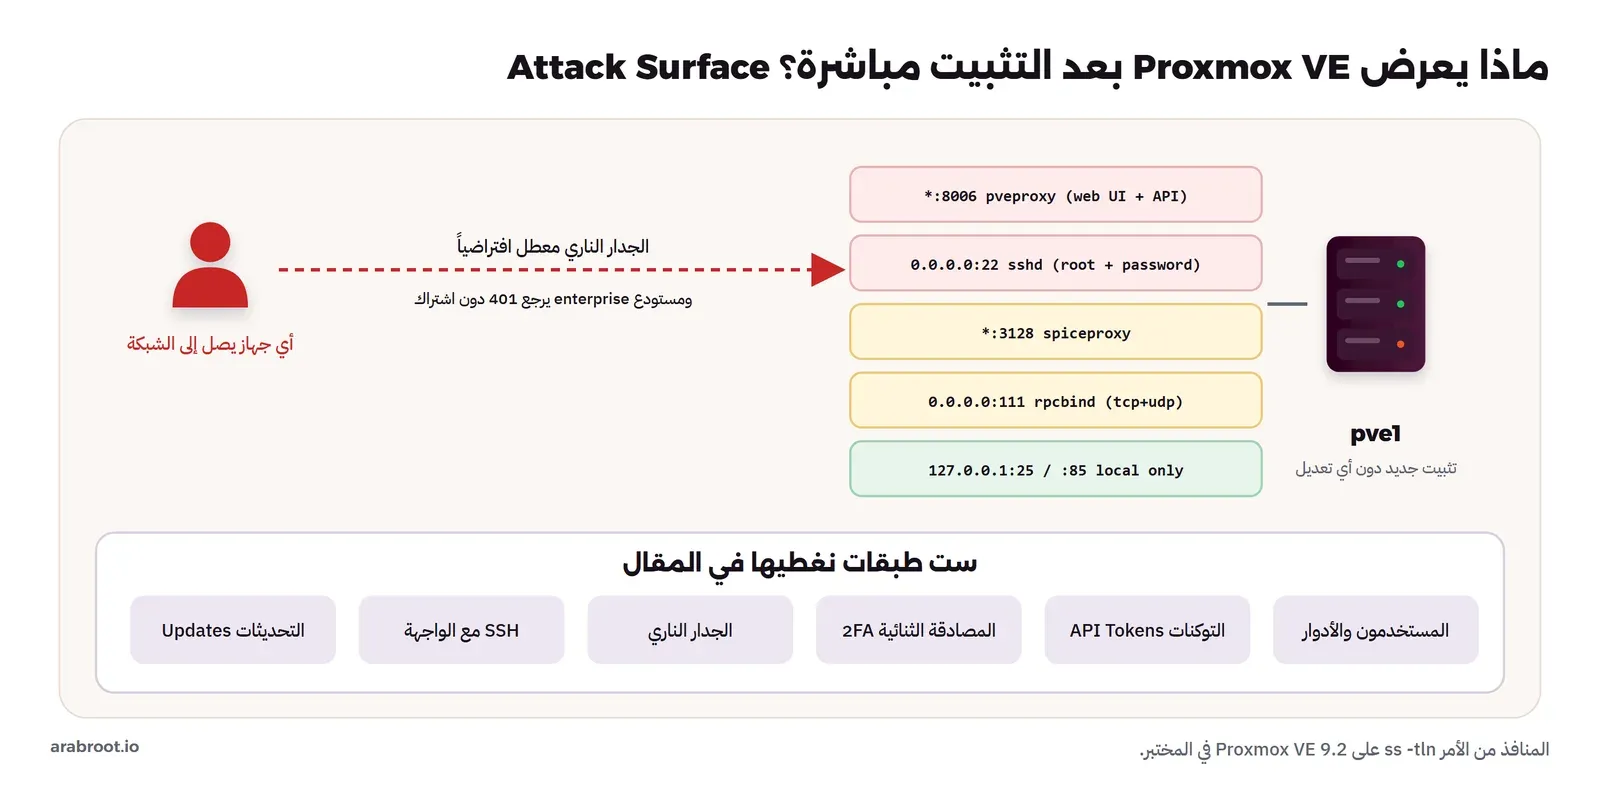
أول خطوة في تأمين أي سيرفر أن تعرف ما يسمعه، والأمر ss -tln يعطيك المنافذ التي تنتظر اتصالات TCP. وهذا ما وجدناه على Proxmox VE 9.2 بعد التثبيت مباشرة:
0.0.0.0:111
0.0.0.0:22
[::]:111
[::1]:25
127.0.0.1:25
127.0.0.1:85
[::]:22
*:3128
*:8006
في المخرج أعلاه لاحظ التالي:
- 8006 هو pveproxy، أي واجهة الويب Web UI والواجهة البرمجية API معاً، وهو يسمع على كل العناوين، وكل ما يمكن عمله في Proxmox يمر من هنا.
- 22 هو SSH، ووجدنا أن الإعداد الفعلي فيه
permitrootlogin yesوpasswordauthentication yes، أي أن root يدخل بكلمة مرور من أي مكان. - 3128 هو spiceproxy، ويستخدم لشاشات الأجهزة بطريقة SPICE.
- 111 هو rpcbind، ويسمع على TCP وUDP في كل العناوين، وهو خدمة يحتاجها NFS، ولا يحتاجها سيرفر لا يستخدم NFS أن يكون مفتوحاً للشبكة.
- 25 و85 على العنوان المحلي فقط، الأول Postfix لرسائل النظام، والثاني pvedaemon الذي يخدم pveproxy من الداخل، فلا يصل إليهما أحد من الخارج.
وفوق ذلك وجدنا شيئين: الجدار الناري معطل افتراضياً، كما تقول وثائق الجدار الناري، وأول apt-get update فشل برسالة 401. والصورة التالية تلخص الوضع والطبقات الست التي سوف نبنيها:
وهناك شيء آخر يراه كل من يفتح الواجهة لأول مرة: تحذير المتصفح من الشهادة. والسبب بحسب قسم الشهادات في الوثائق أن كل عنقود Proxmox ينشئ عند التثبيت سلطة شهادات CA خاصة به، ويوقع بها شهادة لكل سيرفر، وهذه السلطة لا يعرفها متصفحك. والخطر هنا ليس في التشفير نفسه، فالاتصال مشفر، وإنما في أن الفريق يتعود الضغط على «متابعة رغم التحذير»، وبالتالي لن ينتبه أحد يوم يظهر التحذير لسبب آخر، مثل جهاز في الطريق يعترض الاتصال. والحل أن تطلب شهادة موثوقة عبر ACME من Let's Encrypt، وهذا مدمج في الواجهة، ويدعم التحقق عبر HTTP أو عبر DNS، والثاني يناسب سيرفراً لا يصل إليه الإنترنت، أو أن ترفع شهادة من سلطة الشهادات الداخلية في الشركة إن وجدت.
وهذا ليس عيباً في Proxmox، فالمثبت لا يعرف شبكتك ولا من يدير السيرفر، ولو فعل الجدار الناري افتراضياً بقواعد خاطئة لأغلق الباب على صاحبه من أول دقيقة. ولكنه يعني أن السيرفر بعد التثبيت ليس جاهزاً للشبكة، وأن ما سيأتي ليس إضافات اختيارية.
التحديثات أولاً: Repositories
بدأنا بالتحديثات لأن كل ما بعدها يعتمد على أن الحزم حديثة. وأول apt-get update على السيرفر الجديد أعطى ما يلي:
Err:5 https://enterprise.proxmox.com/debian/pve trixie InRelease
  401  Unauthorized [IP: 51.91.38.34 443]
E: Failed to fetch https://enterprise.proxmox.com/debian/ceph-squid/dists/trixie/InRelease  401  Unauthorized [IP: 51.91.38.34 443]
E: The repository 'https://enterprise.proxmox.com/debian/ceph-squid trixie InRelease' is not signed.
E: Failed to fetch https://enterprise.proxmox.com/debian/pve/dists/trixie/InRelease  401  Unauthorized [IP: 51.91.38.34 443]
E: The repository 'https://enterprise.proxmox.com/debian/pve trixie InRelease' is not signed.
والسبب أن المثبت يفعل مستودع enterprise لـ Proxmox ولـ Ceph، وهذا المستودع يحتاج مفتاح اشتراك Subscription Key، ودونه يرد السيرفر بـ 401. وخطورة هذه الرسالة ليست في أنها مزعجة، وإنما في أن كثيراً من الناس يتجاهلونها، فيبقى السيرفر شهوراً دون تحديثات Proxmox نفسه، بينما تصله تحديثات Debian فقط، فيظن صاحبه أنه محدث.
ولديك هنا خياران تشرحهما وثائق المستودعات. الأول أن تشتري اشتراكاً، وكانت الأسعار على صفحة الأسعار الرسمية يوم 4 نوفمبر 2026 كما يلي لكل مقبس معالج CPU Socket في السنة، دون ضريبة القيمة المضافة:
| الاشتراك Subscription | السعر لكل مقبس سنوياً | ما يعطيك |
|---|---|---|
| Community | €120 | مستودع enterprise دون دعم فني |
| Basic | €370 | المستودع مع دعم فني بالتذاكر |
| Standard | €550 | دعم أوسع |
| Premium | €1,100 | دعم على مدار الساعة 24/7 |
وتقول الصفحة إن الاشتراك مطلوب لكل مقبس مشغول، وإن عدد الأنوية لا يغير السعر، وإن كل سيرفرات العنقود يجب أن تكون على مستوى الاشتراك نفسه، وإن المزايا نفسها لا تختلف بين المستويات. والخيار الثاني أن تعطل مستودع enterprise وتفعل مستودع pve-no-subscription، وتقول الوثائق إنه مناسب للتجربة والاستخدام غير الإنتاجي، وإن حزمه لا تختبر بالقدر نفسه. فعلنا الخيار الثاني في المختبر بإضافة السطر Enabled: no إلى ملفي enterprise، وإنشاء الملف الذي تذكره الوثائق:
# /etc/apt/sources.list.d/proxmox.sources
Types: deb
URIs: http://download.proxmox.com/debian/pve
Suites: trixie
Components: pve-no-subscription
Signed-By: /usr/share/keyrings/proxmox-archive-keyring.gpg
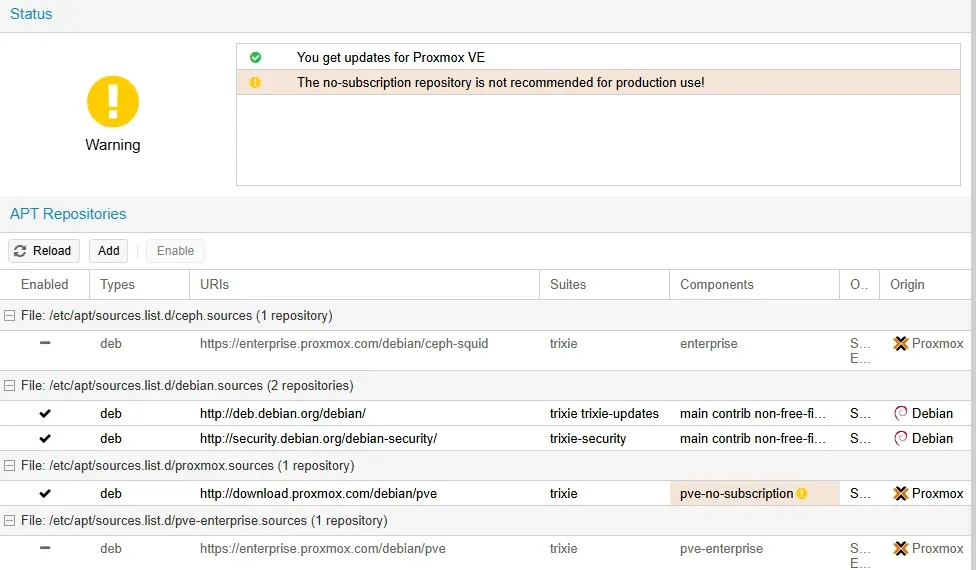
وبعد apt-get update كان على السيرفر الذي ثبت من ISO 9.2 قبل ساعات 193 حزمة تنتظر التحديث، منها pve-manager من 9.2.2 إلى 9.2.25، وqemu-server من 9.1.15 إلى 9.2.14، وpve-qemu-kvm من 11.0.0 إلى 11.1.3، ونواة جديدة 7.0.14. والسبب أن ملف ISO صورة ثابتة من يوم صدوره، والتحديثات تستمر بعده، لذلك أول ما تفعله بعد أي تثبيت هو التحديث. والصورة التالية من الواجهة تبين المستودعات بعد التعديل، ولاحظ التحذير الذي يضعه Proxmox على المستودع البديل:
لماذا full-upgrade بدل upgrade؟ Kernel Updates
جربنا الأمرين بالمحاكاة دون تنفيذ، بالخيار -s، لنرى الفرق:
apt-get -s dist-upgrade
193 upgraded, 2 newly installed, 0 to remove and 0 not upgraded.
Inst proxmox-kernel-7.0.14-26-pve-signed (7.0.14-26 Proxmox Debian Repository:stable [amd64])

apt-get -s upgrade
191 upgraded, 0 newly installed, 0 to remove and 2 not upgraded.
لاحظ أن upgrade ترك حزمتين، وهما بالضبط ما يحتاج إلى تثبيت حزمة جديدة: النواة الجديدة. فمن يحدث Proxmox بالأمر apt upgrade يبقى على النواة القديمة شهوراً دون أن يعرف، وتقول وثائق Proxmox صراحة إن apt upgrade قد يترك الحزم في حالة ترقية ناقصة، وإن الأمر الصحيح هو apt full-upgrade، أو زر Upgrade في الواجهة الذي يشغله نيابة عنك. وبعد ترقية النواة لا بد من إعادة تشغيل السيرفر حتى يعمل بها، وهذا يعني أن تخطط لنافذة صيانة تطفئ فيها الأجهزة أو تنقلها إلى سيرفر آخر في العنقود.
المستخدمون والنطاقات Realms
كل مستخدم في Proxmox له اسم بالشكل user@realm، والنطاق Realm هو المكان الذي يتحقق فيه Proxmox من كلمة المرور. وتذكر وثائق إدارة المستخدمين عدة أنواع، أهمها:
- pam: مستخدمو Linux على السيرفر نفسه، ومنهم root@pam. والمستخدم يجب أن يكون موجوداً في النظام على كل سيرفر يدخل إليه، وهذا النطاق لا يمكن حذفه.
- pve: مستخدمون يحفظهم Proxmox بنفسه، وكلماتهم مخزنة كبصمات Hash في ملف داخل نظام ملفات العنقود. وهذا هو الأنسب لفريق صغير، لأن المستخدم لا يحصل على حساب Linux على السيرفر.
- LDAP وActive Directory وOpenID Connect: لمن لديه نظام هوية مركزي، فيدخل الموظف بحسابه في الشركة، وإذا ترك الشركة وعطل حسابه هناك فقد الدخول إلى Proxmox أيضاً، وهذا ما شرحناه في إدارة الهوية والوصول IAM.
والقاعدة الأولى: لا يدخل أحد بالمستخدم root@pam في العمل اليومي. فهذا المستخدم بحسب الوثائق مدير لا تقيده أي صلاحية ولا يمكن حذفه، والحل أن ينشئ كل شخص مستخدماً باسمه في النطاق pve أو في نظام الهوية، فتعرف من سجلات المهام من فعل ماذا، وتعطل حساب من يترك الفريق دون أن تغير كلمة مرور يعرفها الجميع. ولاحظ أن تعطيل المستخدم أو حذفه لا ينهي المهام التي بدأها، مثل جلسة طرفية مفتوحة، كما تنبه الوثائق.
الأدوار والصلاحيات Roles مع ACL
الصلاحيات في Proxmox تبنى من ثلاثة أشياء: الصلاحية Privilege، وهي حق تنفيذ عمل واحد مثل VM.PowerMgmt لتشغيل الجهاز وإطفائه، والدور Role، وهو قائمة صلاحيات باسم، والمسار Path، وهو الشيء الذي تعطي عليه الدور، مثل /vms/108 لجهاز واحد أو /pool/dev-pool لمجموعة أجهزة. وكل سطر في قائمة الصلاحيات ACL ثلاثي: مسار، وجهة، ودور، والجهة قد تكون مستخدماً أو مجموعة Group أو توكناً. ولا تعطى الصلاحية مباشرة لمستخدم دون دور، كما في قسم إدارة الصلاحيات.
وتنصح الوثائق بأن تعطي الصلاحيات للمجموعات وليس للأشخاص، وأن تستخدم مجمع الموارد Resource Pool لكي تعطي صلاحية واحدة على مجموعة أجهزة، بدل أن تكررها على كل جهاز. لذلك بنينا للفريق ما يلي:
pveum group add devs --comment "Developers: test servers only"
pveum user add alice@pve --groups devs --email [email protected] --password 'Alice-Lab-2026!'
pveum pool add dev-pool --comment "Test servers of the dev team"
pveum pool modify dev-pool --vms 108 --storage local-lvm
pveum acl modify /pool/dev-pool --groups devs --roles PVEVMUser
pveum acl modify /vms/9000 --groups devs --roles PVETemplateUser
أي أن المجموعة devs تملك الدور الجاهز PVEVMUser على أجهزة المجمع dev-pool، والدور PVETemplateUser على القالب 9000 حتى تنسخ منه. ثم دخلنا بالمستخدمة alice@pve عبر الواجهة البرمجية، وجربنا خمسة أعمال، والمخرج كان كما يلي:
### alice: list resources
HTTP 200
{"data":[{"name":"web-03","vmid":108,"status":"running",...},{"name":"tpl-debian13","template":1,"vmid":9000,...}]}
### alice: shutdown 108
HTTP 200
{"data":"UPID:pve1:00000784:000044BF:6AEA87E0:qmshutdown:108:alice@pve:"}
### alice: delete 108
HTTP 403
{"data":null,"message":"Permission check failed (/vms/108, VM.Allocate)\n"}
### alice: clone 9000 -> 120 into dev-pool
HTTP 403
{"message":"Permission check failed\n","data":null}
### alice: node syslog
HTTP 403
{"data":null,"message":"Permission check failed (/nodes/pve1, Sys.Syslog)\n"}
في المخرج أعلاه لاحظ التالي:
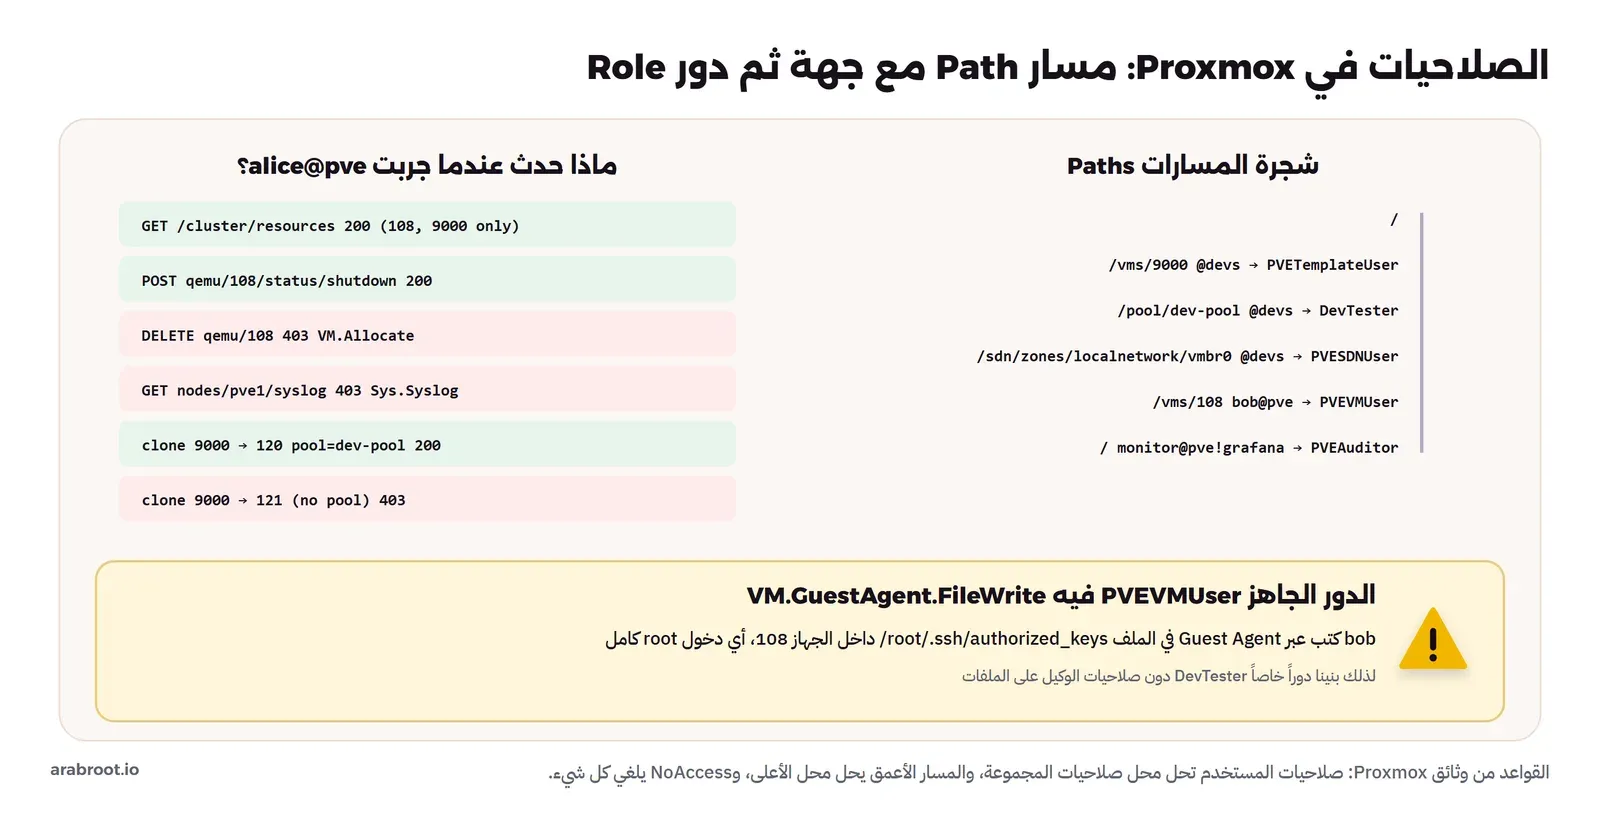
- قائمة الموارد لم تعرض إلا الجهازين اللذين لها عليهما صلاحية، فـ Proxmox لا يخفي الأزرار فقط وإنما يخفي الأشياء نفسها.
- الإطفاء نجح لأن PVEVMUser فيه VM.PowerMgmt، والحذف فشل لأنه يحتاج VM.Allocate، ورسالة 403 تذكر المسار والصلاحية الناقصة بالضبط، وهذه أهم أداة لديك عندما تبني دوراً.
- سجل السيرفر محظور لأنه يحتاج Sys.Syslog على
/nodes/pve1، وهذا صحيح، فالسجل قد يحتوي ما لا يخص المطورين. - النسخ من القالب فشل، لأن إنشاء جهاز جديد يحتاج VM.Allocate، ومساحة على المخزن، وصلاحية الاتصال بالجسر، وهذا ما سوف نصلحه بدور خاص.
وقواعد الوراثة Inheritance في الوثائق أربع: صلاحيات المستخدم المباشرة تحل محل صلاحيات مجموعته، والمسار الأعمق يحل محل الأعلى منه، والدور NoAccess يلغي كل الأدوار الأخرى على المسار، والتوكن بفصل الصلاحيات لا يحصل أبداً على ما لا يملكه مستخدمه. والصورة التالية تجمع شجرة المسارات التي بنيناها مع نتائج alice:
الدور الجاهز ليس كما يبدو: VM.GuestAgent.FileWrite
قبل أن نبني الدور الخاص، قرأنا ما يحتويه PVEVMUser فعلاً، لأن وصفه المختصر في الوثائق يقول إنه للعرض والنسخ الاحتياطي وتغيير قرص CD-ROM والشاشة والتشغيل. وهذا ما أعطاه الأمر pveum role list على السيرفر:
PVEVMUser  VM.Audit,VM.Backup,VM.Config.CDROM,VM.Config.Cloudinit,VM.Console,VM.GuestAgent.Audit,
           VM.GuestAgent.FileRead,VM.GuestAgent.FileSystemMgmt,VM.GuestAgent.FileWrite,VM.PowerMgmt
والصلاحية VM.GuestAgent.FileWrite تعني الكتابة في ملفات داخل الجهاز عبر QEMU Guest Agent، والوكيل يعمل داخل الجهاز بصلاحية root. ولكي نرى معنى ذلك عملياً، أعطينا مستخدماً آخر bob@pve الدور PVEVMUser على الجهاز 108 فقط، وطلبنا من الواجهة البرمجية أن تكتب في ملف مفاتيح root داخل الجهاز:
### bob (PVEVMUser on /vms/108): agent file-write into /root/.ssh/authorized_keys
HTTP 200
{"data":null}

qm guest exec 108 -- cat /root/.ssh/authorized_keys
   "out-data" : "ssh-ed25519 AAAA...bob-was-here",
أي أن مستخدماً يملك دوراً اسمه «مستخدم أجهزة» استطاع أن يضع مفتاحه في حساب root داخل الجهاز، وهذا يعني دخولاً كاملاً إلى السيرفر الذي يعمل داخل الجهاز، بكل بياناته وأسراره. ولم يكن في الأمر ثغرة، وإنما صلاحية موجودة في الدور الجاهز، تحتاجها بعض الفرق فعلاً، ولكنها لا تناسب مطوراً يريد أن يشغل سيرفر تجربة ويطفئه. والدرس هنا: لا تعط دوراً جاهزاً قبل أن تقرأ قائمة صلاحياته على السيرفر الذي تعمل عليه، لأن الأدوار تتغير بين الإصدارات.
دور خاص بأقل الصلاحيات Least Privilege
بنينا الدور DevTester من رسائل 403 نفسها، ثم أزلنا كل ما يخص ملفات الوكيل:
pveum role add DevTester --privs "VM.Allocate VM.Clone VM.Audit VM.PowerMgmt VM.Console VM.Config.CDROM VM.Config.Cloudinit VM.Config.CPU VM.Config.Memory VM.Config.Options VM.GuestAgent.Audit Datastore.AllocateSpace Datastore.Audit SDN.Use"
pveum acl delete /pool/dev-pool --groups devs --roles PVEVMUser
pveum acl modify /pool/dev-pool --groups devs --roles DevTester
pveum acl modify /sdn/zones/localnetwork/vmbr0 --groups devs --roles PVESDNUser
ثم أعدنا التجربة:
### alice: clone 9000 -> 120 into dev-pool
HTTP 200
### alice: clone 9000 -> 121 outside the pool
HTTP 403
### alice: guest file-write on 108
HTTP 403
{"message":"Permission check failed (/vms/108, VM.GuestAgent.FileWrite|VM.GuestAgent.Unrestricted)\n","data":null}
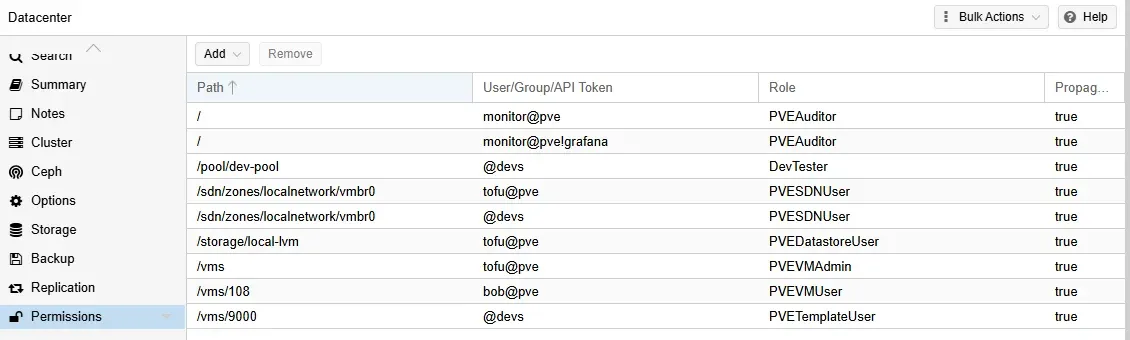
في المخرج أعلاه لاحظ أن النسخ نجح عندما وضعت alice الجهاز الجديد في المجمع، وفشل عندما حاولت إنشاءه خارجه، لأن صلاحية VM.Allocate عندها على المجمع فقط، وهذا يعني أن كل جهاز ينشئه الفريق يبقى في مكان واحد تعرفه وتحاسب عليه. ولاحظ أيضاً أن رسالة الكتابة عبر الوكيل تذكر صلاحيتين بينهما علامة |، أي أن أياً منهما تكفي، وVM.GuestAgent.Unrestricted تسمح بتنفيذ أي أمر داخل الجهاز، فعاملها كصلاحية root. والصورة التالية من الواجهة تبين قائمة الصلاحيات النهائية تحت Datacenter ثم Permissions:
كيف تقسم الصلاحيات في فريق حقيقي؟ Role Design
بعد تجربة alice وbob يتضح أن السؤال ليس «ما الدور المناسب؟» وإنما «من يحتاج ماذا، وعلى أي مسار؟». والطريقة التي نقترحها أن تبدأ من الأشخاص والأدوات لا من قائمة الأدوار، فتكتب لكل فئة ما تفعله فعلاً في أسبوع عادي، ثم تبحث عن أصغر دور يغطي ذلك، وإذا لم تجده فتبني دوراً خاصاً كما فعلنا. والجدول التالي مثال لشركة بحجم الشركة في قصتنا:
| الفئة | المسار Path | الدور Role | السبب |
|---|---|---|---|
| مديرو البنية Admins (اثنان) | / | Administrator مع 2FA | يحتاجون كل شيء، ولكن بأسمائهم لا بحساب root |
| المطورون Developers | /pool/dev-pool | DevTester | ينشئون سيرفرات التجربة ويطفئونها داخل مجمعهم فقط |
| المطورون Developers | /vms/9000 | PVETemplateUser | ينسخون من القالب دون أن يعدلوه |
| المراقبة Monitoring | / | PVEAuditor لتوكن بفصل الصلاحيات | تقرأ الحالة والأرقام ولا تغير شيئاً |
| أداة النسخ الاحتياطي Backup | /vms مع المخزن | دور خاص فيه VM.Backup مع Datastore.AllocateSpace | تنسخ ولا تحذف أجهزة |
| المدقق Auditor | / | PVEAuditor | يراجع الإعدادات والصلاحيات دون أن يعدل |
ولاحظ في الجدول أن الصلاحيات الواسعة قليلة جداً، وأن كل صلاحية واسعة مربوطة بشخص باسمه ومعها 2FA، أما الأدوات فكلها توكنات محدودة. والسبب أن الأدوات هي أكثر ما يتسرب منه السر، فتوكن Grafana محفوظ في إعداداتها، وتوكن OpenTofu في متغيرات بيئة سيرفر CI، وكل منهما قد يقرؤه شخص لم تعطه الدخول أصلاً. فإذا كان التوكن لا يقرأ إلا الأرقام، فأسوأ ما يحدث عند تسربه أن يعرف أحد كم جهازاً لديك.
وقد يتساءل البعض: أليس هذا تعقيداً لفريق من خمسة أشخاص؟ والإجابة أن الجدول يكتب مرة واحدة في ساعة، ويراجع كل شهر في دقائق، أما البديل، أي كلمة مرور root يعرفها الخمسة، فيعني أن خطأ أي واحد منهم يصيب الجميع، وأنك لا تستطيع أن تسحب الدخول من موظف ترك الشركة إلا بتغيير كلمة المرور على كل شيء.
التوكنات API Tokens مع فصل الصلاحيات
الأدوات التي تتصل بـ Proxmox، مثل Grafana للمراقبة أو OpenTofu لإنشاء الأجهزة، لا يجب أن تستخدم كلمة مرور أي مستخدم، والسبب أن كلمة المرور تفتح الواجهة كلها، ولا تنتهي، وإذا تسربت فلا بد من تغييرها في كل مكان. والبديل في Proxmox هو التوكن API Token، وتقول الوثائق إن له نوعين: بفصل الصلاحيات Privilege Separation، وهو الافتراضي، وفيه تحسب الصلاحية الفعلية من تقاطع صلاحيات المستخدم وصلاحيات التوكن، وبصلاحيات كاملة، وفيه يرث التوكن كل ما يملكه المستخدم. وتضيف الوثائق أن قيمة التوكن تظهر مرة واحدة فقط عند إنشائه، وأنك تستطيع إلغاءه دون أن تعطل المستخدم، وأن التوكنات لا تفتح شاشات الأجهزة Console.
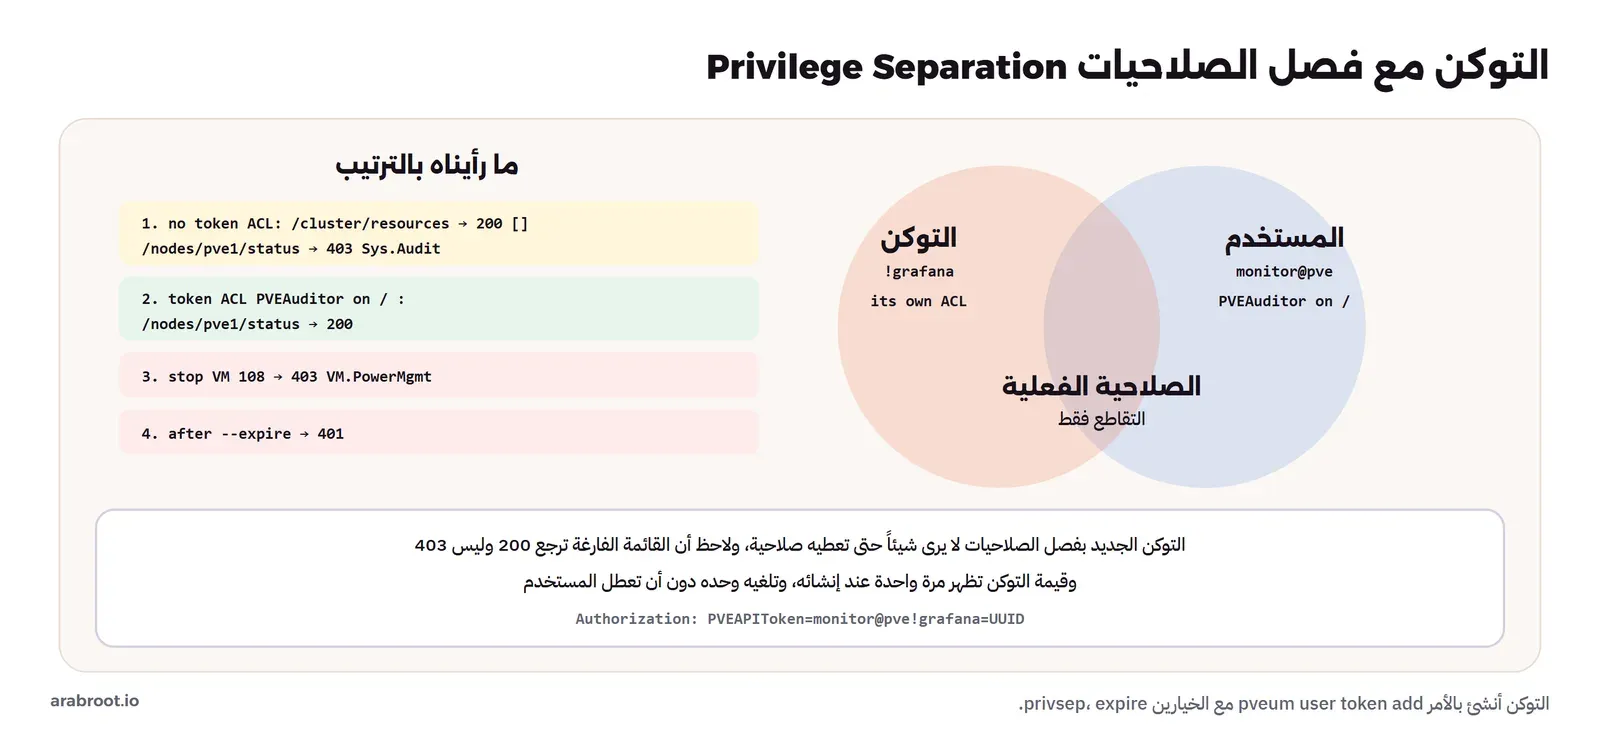
أنشأنا مستخدماً للمراقبة بدور PVEAuditor للقراءة فقط، ثم توكناً بفصل الصلاحيات وتاريخ انتهاء بعد دقيقتين، لكي نرى كل الحالات:
pveum user add monitor@pve --comment 'Read-only for Grafana'
pveum acl modify / --users monitor@pve --roles PVEAuditor
pveum user token add monitor@pve grafana --privsep 1 --expire $(( $(date +%s) + 120 )){"full-tokenid":"monitor@pve!grafana","info":{"expire":"1793755358","privsep":"1"},"value":"<redacted>"}ثم استخدمنا التوكن في رأس الطلب بالشكل Authorization: PVEAPIToken=monitor@pve!grafana=القيمة، وكانت النتائج بالترتيب كما يلي:
### token, privsep=1, no ACL of its own
HTTP 200
{"data":[]}
HTTP 403
{"data":null,"message":"Permission check failed (/nodes/pve1, Sys.Audit)\n"}
### token after ACL PVEAuditor on /
HTTP 200
{"data":{"rootfs":{"used":4803182592,...},"memory":{...},"cpuinfo":{...
### token tries to stop a VM
{"data":null,"message":"Permission check failed (/vms/108, VM.PowerMgmt)\n"} HTTP 403
### same token after its expire time
HTTP 401
في المخرج أعلاه لاحظ التالي:
- التوكن الجديد بفصل الصلاحيات لا يملك شيئاً حتى لو كان مستخدمه يملك PVEAuditor، وهذا آمن، ولكن انتبه إلى أن قائمة الموارد رجعت 200 بقائمة فارغة، وليس 403، فإذا كانت لوحة المراقبة عندك فارغة بلا أي خطأ فهذا هو السبب غالباً.
- بعد أن أعطينا التوكن نفسه PVEAuditor على المسار
/أصبح يقرأ حالة السيرفر، ولكنه لا يطفئ جهازاً، لأن الدور لا يحتوي VM.PowerMgmt، ولو أعطيناه للتوكن دون المستخدم لما حصل عليه أيضاً بسبب التقاطع. - بعد تاريخ الانتهاء رجع 401، وتقول الوثائق إن تاريخ الانتهاء يمنع الأتمتة المهجورة من أن تبقى تعمل بصمت، فسكربت كتبه موظف ترك الشركة قبل سنة لا يجب أن يملك توكناً صالحاً.
وفي مقال القوالب في هذا المسار أنشأنا توكناً لـ OpenTofu بالخيار --privsep 0، أي بصلاحيات كاملة، وكان ذلك مقبولاً لأن مستخدمه tofu@pve نفسه محدود. ولكن القاعدة الأفضل أن تجعل كل توكن بفصل الصلاحيات، وتعطيه ما يحتاجه فقط، وتضع له تاريخ انتهاء، وتسجل في التعليق Comment أي أداة تستخدمه ومن المسؤول عنها، حتى يعرف من يراجع القائمة بعد سنة ما الذي سوف يتعطل إذا ألغاه.
المصادقة الثنائية 2FA مع TOTP
كلمة المرور وحدها تتسرب، وقد شرحنا في المصادقة الثنائية 2FA وMFA الفرق بين الطرق المختلفة. وProxmox يدعم بحسب قسم المصادقة الثنائية رموز TOTP التي تتغير كل 30 ثانية، وWebAuthn للمفاتيح الأمنية والبصمة، ومفاتيح استرداد Recovery Keys تستخدم كل منها مرة واحدة، ويمكن أن يفرض النطاق نفسه TOTP أو YubiKey OTP على كل مستخدميه.
وهناك طريقتان لتفعيلها: أن يفعلها كل مستخدم لنفسه من زر TFA، وهذا ما فعلناه في المختبر، أو أن يفرضها النطاق Realm على كل مستخدميه، وفي هذه الحالة لا يدخل أي مستخدم جديد حتى تضاف له مفاتيحه، فتحتاج إلى خطوة إعداد مع كل موظف جديد. والطريقة الأولى أسهل في البداية، ولكنها تعتمد على أن يتذكر كل شخص أن يفعلها، لذلك اجعل تفعيلها شرطاً قبل إعطاء أي صلاحية، وتحقق منه في صفحة Two Factor تحت Datacenter، حيث ترى كل مستخدم ونوع عامله وتاريخ إضافته. وإذا كانت لديك هوية مركزية بـ OpenID Connect فالأفضل أن تفرض المصادقة الثنائية هناك، في مكان واحد لكل أنظمة الشركة.
أضفنا للمستخدمة alice رمز TOTP ثم عشرة مفاتيح استرداد، والرموز ولدناها بسكربت صغير totp.py يطبق الخوارزمية نفسها التي يطبقها تطبيق الهاتف، بحسب المعيار RFC 6238. وبعدها أصبح الدخول خطوتين:
### alice, password only, then a wrong code
step1: {"NeedTFA":1,"ticket":"PVE:!tfa!{\"totp\"%3Atrue,\"recovery\"%3A[0,...","username":"alice@pve"}
step2: {"data":null,"message":"authentication failure"} HTTP 401
### alice, password + current TOTP code
step1: {"NeedTFA":1,"ticket":"PVE:!tfa!{\"totp\"%3Atrue,\"recovery\"%3A[0,...","username":"alice@pve"}
step2: {"data":{"cap":{...},"username":"alice@pve","CSRFPreventionToken":"...","ticket":"PVE:alice@pve:6AEA88..."}} HTTP 200
في المخرج أعلاه لاحظ أن كلمة المرور الصحيحة لا تعطيك تذكرة دخول، وإنما تذكرة ناقصة تبدأ بـ PVE:!tfa! وتذكر العوامل المتاحة للمستخدم، أي TOTP ومفاتيح الاسترداد، وهذه التذكرة لا تفتح أي شيء في الواجهة البرمجية، والتذكرة الحقيقية PVE:alice@pve:... لا تصل إلا بعد الرمز.
ولاحظ أن رمز TOTP مشتق من الوقت، فالرمز الذي يظهر في هاتفك يحسب من المفتاح السري ومن رقم الدقيقة ونصفها، والسيرفر يحسب الرمز نفسه من ساعته، فإذا كانت ساعة السيرفر متأخرة أو متقدمة دقيقة أو أكثر فسوف يرفض رموزاً صحيحة، وسوف يظن المستخدم أنه أخطأ فيحاول مرة بعد مرة حتى يقفل حسابه. لذلك تأكد أن مزامنة الوقت تعمل على السيرفر، وProxmox يأتي ومعه chrony لهذا الغرض، وإذا كان السيرفر في شبكة معزولة عن الإنترنت فاجعله يأخذ الوقت من سيرفر وقت داخلي. وهذا من الأعطال التي تبدو أمنية وهي في الحقيقة إعداد بسيط، وأول ما تسأل عنه عندما يشتكي أكثر من مستخدم من رفض رموزهم في اليوم نفسه.
ماذا يحدث بعد 8 رموز خاطئة؟ TFA Lockout
تقول الوثائق إن ثماني محاولات خاطئة لـ TOTP تعطل عوامل TOTP للمستخدم، وإن الدخول بمفتاح استرداد يعيدها. وأردنا أن نرى ذلك، فأرسلنا ثمانية رموز خاطئة ثم الرمز الصحيح:
wrong #1: ... HTTP 401
...
wrong #8: ... HTTP 401
### now the correct code
step2: {"data":null,"message":"authentication failure"} HTTP 401

pvedaemon[1077]: authentication failure; rhost=::ffff:10.10.10.1 user=alice@pve msg=failed 2nd factor: TOTP limit reached, locked
perl[1075]: TOTP of user 'alice@pve' is locked
أي أن الرمز الصحيح نفسه رفض بعد القفل، وسجل pvedaemon يقول السبب صراحة، وقائمة المستخدمين أصبحت تعرض totp-locked: 1. ثم دخلنا بأحد مفاتيح الاسترداد:
### login with a recovery key
step2: {"data":{"cap":{...},"username":"alice@pve",...}} HTTP 200
### TOTP again after the recovery login
step1: {"NeedTFA":1,"ticket":"PVE:!tfa!{\"totp\"%3Atrue,\"recovery\"%3A[1,...","username":"alice@pve"}
step2: {"data":{"username":"alice@pve",...}} HTTP 200
لاحظ أن القائمة في التذكرة الناقصة تغيرت من [0,... إلى [1,...، لأن المفتاح الأول استخدم ولن يقبل مرة ثانية، وأن TOTP عاد يعمل بعد الدخول بمفتاح الاسترداد. وإذا لم يكن لدى المستخدم مفاتيح استرداد، فتقول الوثائق إن المدير يفتح القفل بالأمر pveum user tfa unlock، وتنصح بأن يغير المستخدم كلمة مروره فوراً، والسبب منطقي: من وصل إلى ثماني محاولات خاطئة كان يعرف كلمة المرور.
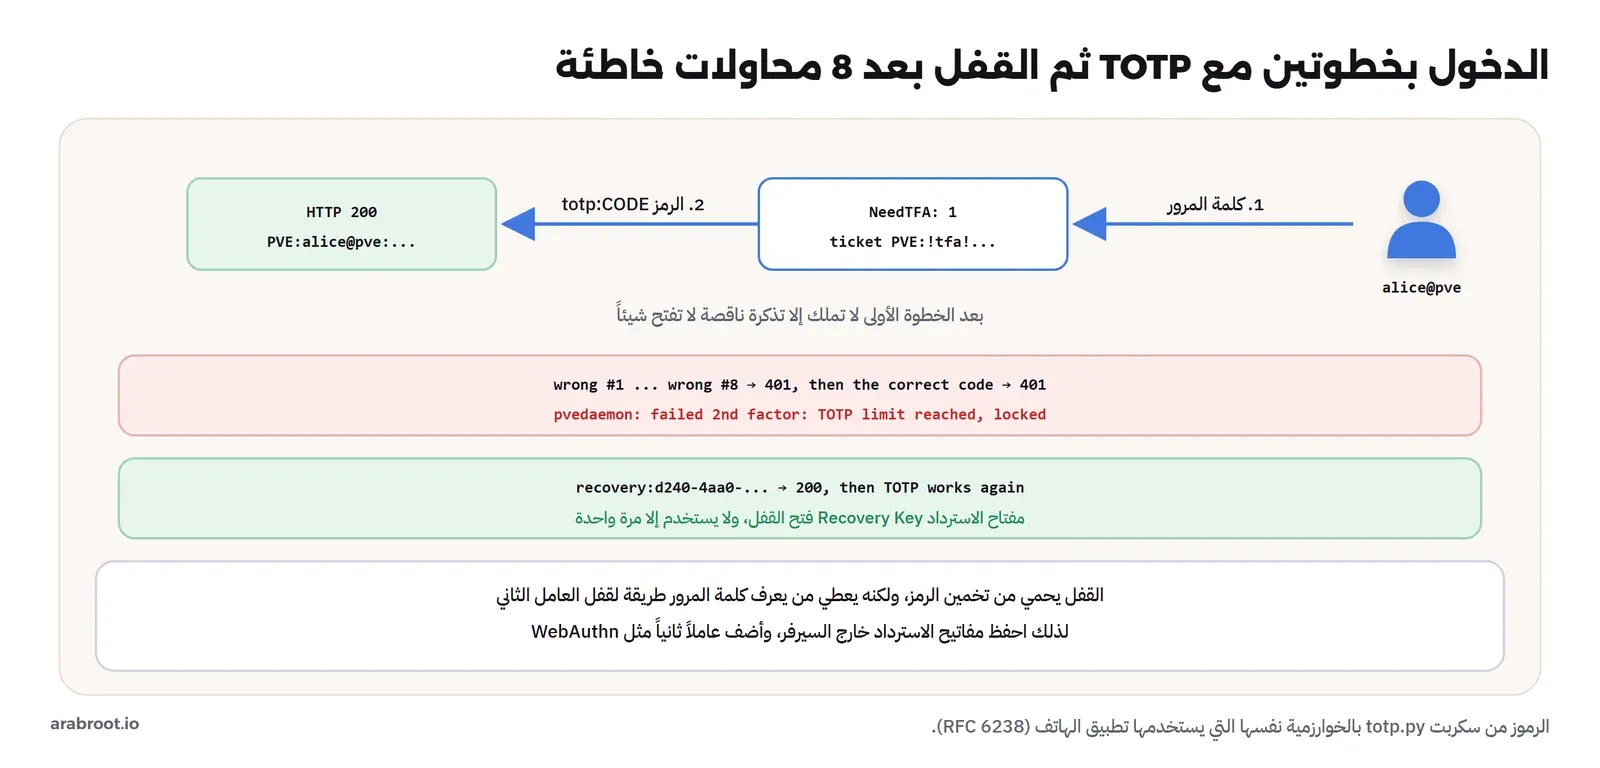
وهنا ملاحظة مهمة: القفل يحمي من تخمين الرمز، ولكنه يعطي من يعرف كلمة المرور طريقة لقفل العامل الثاني لأي مستخدم، والمدير أولهم. لذلك احفظ مفاتيح الاسترداد لحساب المدير خارج السيرفر، في مدير كلمات مرور أو مطبوعة في مكان آمن، وأضف عاملاً ثانياً من نوع WebAuthn، لأن حده بحسب الوثائق 100 محاولة. وفعل 2FA على root@pam قبل أي مستخدم آخر، والسبب في القسم التالي.
الجدار الناري Firewall: المركز ثم السيرفر ثم الجهاز
جدار Proxmox الناري ليس جهازاً منفصلاً، وإنما قواعد تحفظ في نظام ملفات العنقود وتطبقها خدمة pve-firewall على كل سيرفر، وتقسم الشبكة بحسب الوثائق إلى مناطق Zones: المضيف Host، أي السيرفر نفسه، وقواعده على مستوى المركز Datacenter في الملف /etc/pve/firewall/cluster.fw أو على مستوى السيرفر في host.fw، والجهاز VM، وقواعده في /etc/pve/firewall/<VMID>.fw، والشبكات الافتراضية VNet في SDN. وفي الإصدار 9.2 توجد أيضاً نسخة جديدة مبنية على nftables اسمها proxmox-firewall، وتقول الوثائق إنها ما زالت معاينة تقنية Tech Preview وغير مناسبة للإنتاج، لذلك بقينا على pve-firewall المبني على iptables.
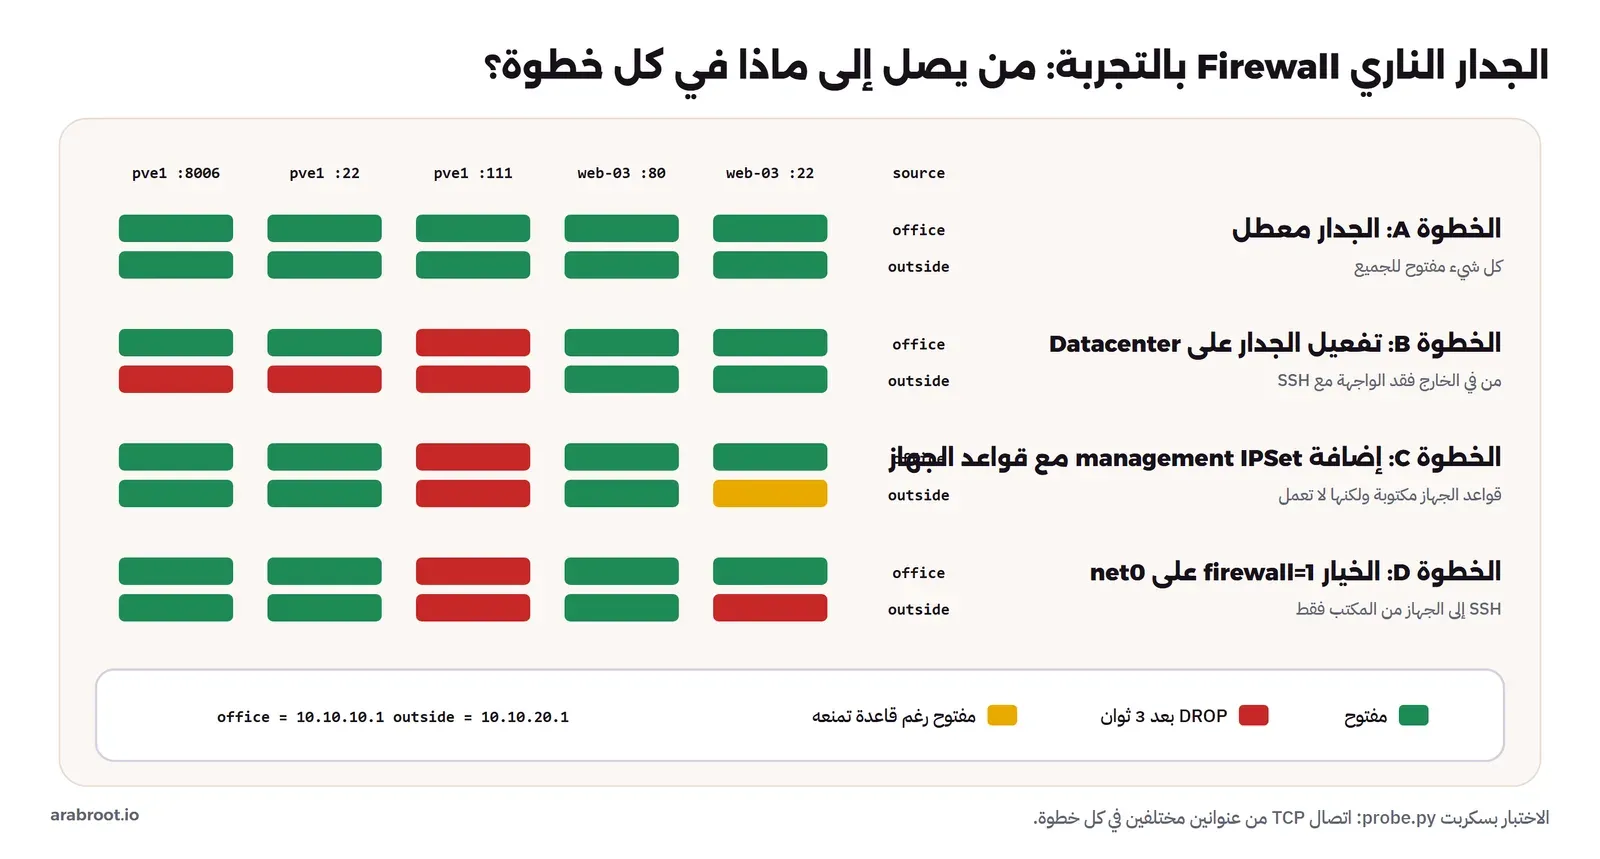
ولكي نثبت كل قاعدة بحركة حقيقية لا بقراءة الملفات، كتبنا سكربتاً صغيراً probe.py يفتح اتصال TCP من عنوانين: 10.10.10.1 ويمثل جهازاً في شبكة المكتب، و10.10.20.1 ويمثل جهازاً خارجها، إلى خمسة منافذ: الواجهة وSSH وrpcbind على pve1، وHTTP وSSH على الجهاز web-03 الذي يعمل عليه nginx.
الخطوة A: الجدار معطل Baseline
office  pve1 web UI=open | pve1 ssh=open | pve1 rpcbind=open | web-03 http=open | web-03 ssh=open
outside pve1 web UI=open | pve1 ssh=open | pve1 rpcbind=open | web-03 http=open | web-03 ssh=open
كما توقعنا، كل شيء مفتوح للجميع.
الخطوة B: تفعيل الجدار على Datacenter، وما حدث لمن في الخارج
فعلنا الجدار على مستوى المركز بأبسط ملف ممكن:
# /etc/pve/firewall/cluster.fw
[OPTIONS]
enable: 1
Status: enabled/running
local hostname: pve1
local IP address: 10.10.10.11
network auto detect: 10.10.10.0/24
using detected local_network: 10.10.10.0/24
office pve1 web UI=open | pve1 ssh=open | pve1 rpcbind=DROP(timeout) | web-03 http=open | web-03 ssh=open
outside pve1 web UI=DROP(timeout) | pve1 ssh=DROP(timeout) | pve1 rpcbind=DROP(timeout) | web-03 http=open | web-03 ssh=openفي المخرج أعلاه لاحظ التالي:
- الأمر
pve-firewall localnetيبين أن Proxmox اكتشف الشبكة المحلية 10.10.10.0/24 وسماها local_network، وتقول الوثائق إن الجدار عند التفعيل يمنع كل شيء عن السيرفر، إلا الواجهة وSSH وSPICE والشاشات ومنافذ النقل لمن يسميهم «أجهزة الإدارة»، وهم افتراضياً الشبكة المحلية. - rpcbind أغلق للجميع دون أن نكتب له قاعدة، وهذا أول مكسب.
- من في الخارج فقد الواجهة وSSH معاً. وهذه هي تجربة «ماذا لو» الأهم في المقال: لو كنت تدير السيرفر من بيتك عبر عنوانه العام، أي من خارج local_network، لأغلقت الباب على نفسك بضغطة واحدة. ولهذا تنصح الوثائق بأن تفتح اتصال SSH قبل تفعيل الجدار، والسبب أن الاتصالات القائمة تبقى مسموحة، ورأينا ذلك في القواعد نفسها في السطر
RELATED,ESTABLISHED -j ACCEPT. - الجهاز web-03 لم يتأثر، لأن تفعيل الجدار على المركز يخص السيرفرات، أما الأجهزة فلكل منها جدارها.
والقواعد التي ولدها Proxmox تجدها بالأمر iptables-save، وهذا جزء منها:
-A PVEFW-HOST-IN -i lo -j ACCEPT
-A PVEFW-HOST-IN -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT
-A PVEFW-HOST-IN -p tcp -m set --match-set PVEFW-0-management-v4 src -m tcp --dport 8006 -j RETURN
-A PVEFW-HOST-IN -p tcp -m set --match-set PVEFW-0-management-v4 src -m tcp --dport 5900:5999 -j RETURN
-A PVEFW-HOST-IN -p tcp -m set --match-set PVEFW-0-management-v4 src -m tcp --dport 3128 -j RETURN
-A PVEFW-HOST-IN -p tcp -m set --match-set PVEFW-0-management-v4 src -m tcp --dport 22 -j RETURN
-A PVEFW-HOST-IN -p tcp -m set --match-set PVEFW-0-management-v4 src -m tcp --dport 60000:60050 -j RETURN
-A PVEFW-HOST-IN -j PVEFW-Drop
-A PVEFW-HOST-IN -j DROP
لاحظ أن كل منافذ الإدارة مربوطة بمجموعة عناوين اسمها management، وهذا مفتاح الخطوة التالية.
الخطوة C: مجموعة management مع قواعد الجهاز
المجموعة management IPSet تضيف إليها العناوين التي تدير منها السيرفر من خارج الشبكة المحلية، وتنطبق على السيرفرات فقط وليس على الأجهزة، كما في قسم IP Sets. فأضفنا إليها عنوان جهاز المدير عبر VPN، وأنشأنا مجموعة ثانية office لشبكة المكتب نستخدمها في قواعد الأجهزة، ثم كتبنا قواعد الجهاز 108: سياسة الدخول DROP، وHTTP مسموح للجميع، وSSH للمكتب فقط، مع تسجيل ما يسقط:
# /etc/pve/firewall/cluster.fw
[OPTIONS]
enable: 1

[IPSET management] # who may reach 8006 and 22 on the hosts, besides local_network
10.10.20.1 # admin laptop over the VPN

[IPSET office] # the office LAN, used in VM rules
10.10.10.0/24

# /etc/pve/firewall/108.fw
[OPTIONS]
enable: 1
policy_in: DROP
log_level_in: info

[RULES]
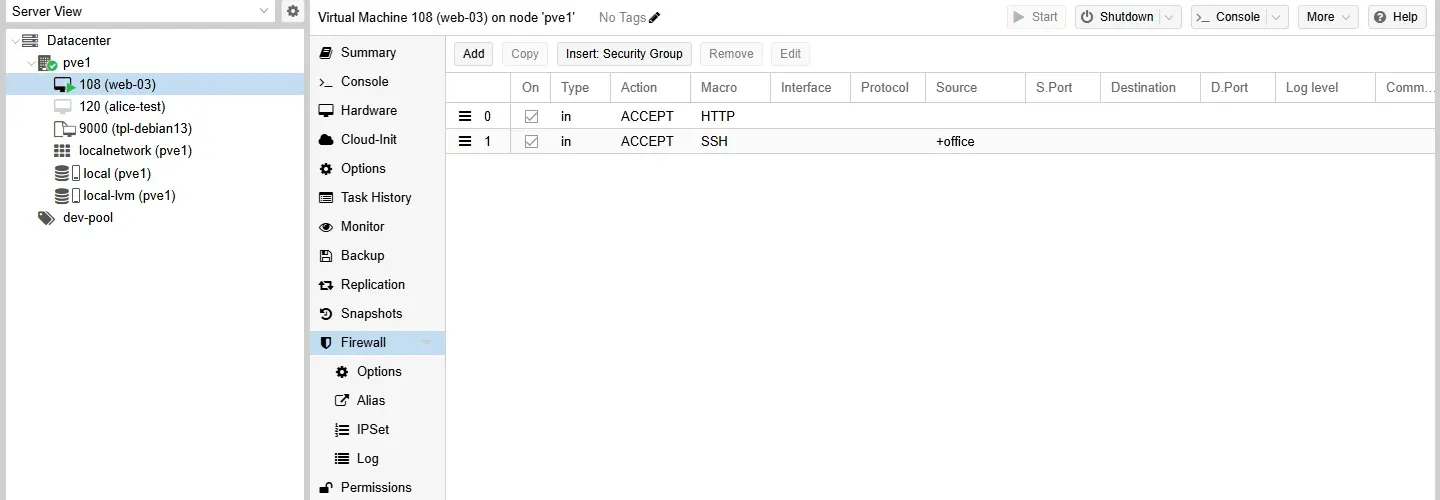
IN HTTP(ACCEPT)
IN SSH(ACCEPT) -source +office
office pve1 web UI=open | pve1 ssh=open | pve1 rpcbind=DROP(timeout) | web-03 http=open | web-03 ssh=open
outside pve1 web UI=open | pve1 ssh=open | pve1 rpcbind=DROP(timeout) | web-03 http=open | web-03 ssh=openعاد المدير إلى الواجهة وSSH من عنوان VPN كما أردنا. ولكن انظر إلى آخر عمود: الجهاز web-03 ما زال يقبل SSH من الخارج، مع أن القاعدة مكتوبة ومفعلة في ملفه. وهذه هي المشكلة الحقيقية التي وقعنا فيها.
الخطوة D: القاعدة التي لم تعمل firewall=1
قرأنا إعداد الجهاز فوجدنا السطر net0: virtio=BC:24:11:61:43:3B,bridge=vmbr0، أي دون الخيار firewall=1. والسبب أن الجهاز نسخة من قالب أنشأناه بسطر qm create لم يذكر هذا الخيار، بينما يضعه معالج الواجهة افتراضياً. وتقول الوثائق في قسم إعداد الأجهزة إن لكل بطاقة شبكة افتراضية علامة تفعيل خاصة بها، وإنها مطلوبة إضافة إلى تفعيل الجدار في ملف الجهاز، فإذا لم تكن موجودة فلن يمر الجهاز بالجدار أصلاً، ولن تظهر أي رسالة خطأ. فأضفنا العلامة مع الإبقاء على عنوان MAC نفسه:
qm set 108 --net0 virtio=BC:24:11:61:43:3B,bridge=vmbr0,firewall=1tap108i0 UNKNOWN a2:6c:cb:69:db:f1 <BROADCAST,MULTICAST,PROMISC,UP,LOWER_UP>
fwbr108i0 UP de:3d:da:48:ab:aa <BROADCAST,MULTICAST,UP,LOWER_UP>
fwpr108p0@fwln108i0 UP aa:b9:1d:7e:4e:bb <BROADCAST,MULTICAST,UP,LOWER_UP>
fwln108i0@fwpr108p0 UP de:3d:da:48:ab:aa <BROADCAST,MULTICAST,UP,LOWER_UP>
office pve1 web UI=open | pve1 ssh=open | pve1 rpcbind=DROP(timeout) | web-03 http=open | web-03 ssh=open
outside pve1 web UI=open | pve1 ssh=open | pve1 rpcbind=DROP(timeout) | web-03 http=open | web-03 ssh=DROP(timeout)في المخرج أعلاه لاحظ أن Proxmox أنشأ جسراً صغيراً خاصاً بالبطاقة fwbr108i0 وزوجاً من الواجهات fwpr وfwln، وهذه هي الطريقة التي يمرر بها حركة الجهاز عبر iptables مع الجسر العادي، وقد طبقها والجهاز يعمل دون إعادة تشغيل. والآن أصبح SSH إلى الجهاز من المكتب فقط، وHTTP للجميع. ولأننا فعلنا التسجيل وجدنا المحاولة المرفوضة في سجل الجدار:
108 6 tap108i0-IN 04/Nov/2026:04:26:41 +0300 policy DROP: IN=fwbr108i0 OUT=fwbr108i0 PHYSIN=fwln108i0 PHYSOUT=tap108i0 ... SRC=10.10.20.1 DST=10.10.10.63 ... PROTO=TCP SPT=46099 DPT=22 ... SYNوالصورة التالية تجمع الخطوات الأربع في جدول واحد:
والصورة التالية من الواجهة تبين قواعد الجهاز 108 في تبويب Firewall:
عندما يكثر عدد الأجهزة: Security Groups مع Macros
كتبنا قواعد الجهاز 108 في ملفه مباشرة، وهذا يناسب جهازاً واحداً، ولكن عندما يصبح لديك عشرون سيرفر ويب فسوف تكرر القاعدتين عشرين مرة، وإذا أردت أن تفتح منفذاً جديداً فسوف تنسى أحدها. والحل الذي تقدمه وثائق الجدار هو مجموعة الأمان Security Group: قواعد تكتب مرة واحدة في ملف المركز باسم مثل webserver، ثم تضيف إلى كل جهاز سطراً واحداً GROUP webserver، فإذا عدلت المجموعة تغير الجميع معاً. ولاحظ أننا لم نكتب أرقام المنافذ في القواعد، وإنما استخدمنا الماكرو Macro مثل HTTP وSSH، وهي تعريفات جاهزة لمنافذ الخدمات الشائعة، تجعل القاعدة مقروءة لمن يراجعها بعد سنة.
وتقول الوثائق أيضاً إن الجدار يفلتر IPv4 وIPv6 معاً بالقواعد نفسها، فلا تحتاج إلى قائمة ثانية، وهذا مهم لأن كثيراً من الجدران تحمي IPv4 وتنسى IPv6 فيبقى الجهاز مكشوفاً عبر عنوانه الثاني. وهناك مجموعة عناوين ثانية لها اسم محجوز هي blacklist، وكل عنوان فيها يسقط عند كل سيرفر وكل جهاز، وتفيدك عندما تكتشف في السجلات عنواناً يجرب كلمات المرور فتريد أن تقطعه عن البنية كلها بسطر واحد. وأخيراً، كل ما فعلناه في الملفات تستطيع فعله من الواجهة، والملفات نفسها تتزامن على كل سيرفرات العنقود لأنها في /etc/pve، لذلك احفظ نسخة منها في مستودع Git، حتى تعرف متى تغيرت قاعدة ومن غيرها.
وقد يتساءل البعض: لماذا لا نكتفي بجدار ناري على Router الشبكة؟ والإجابة أن جدار Router يفصل شبكتك عن الإنترنت، ولكنه لا يرى الحركة بين جهازين على السيرفر نفسه، فإذا اخترق جهاز التجربة فإنه يصل إلى جهاز الإنتاج بجانبه مباشرة. وجدار Proxmox يطبق على كل بطاقة جهاز، فيفصل الأجهزة عن بعضها حتى لو كانت على الجسر نفسه، وهذا يكمل ما شرحناه في تقسيم الشبكة Network Segmentation ولا يغني عنه.
من فعل ماذا؟ Task Log مع السجلات
فائدة المستخدم لكل شخص لا تظهر في يوم الإعداد، وإنما في يوم المشكلة. فكل عمل في Proxmox يسجل كمهمة Task باسم من نفذه، وفي لوحة المهام أسفل الواجهة رأينا بعد تجربة الصلاحيات أسطراً مثل:
Nov 04 04:18:24  Nov 04 04:18:30  pve1  alice@pve  VM 108 - Shutdown  OK
Nov 04 04:18:49  Nov 04 04:18:52  pve1  alice@pve  VM 9000 - Clone     OK
Nov 04 04:19:25  Nov 04 04:19:27  pve1  root@pam   VM 108 - Start     OK
أي أنك تعرف أن alice هي التي أطفأت الجهاز 108 ونسخت القالب، وفي أي ثانية، ولو كانت تستخدم حساب root لظهر السطر باسم root ولم تعرف من صاحبه. ومحاولات الدخول الفاشلة تسجل في سجل النظام باسم المستخدم وعنوان المصدر، كما رأينا في سطور pvedaemon في قسم المصادقة الثنائية، وفيها rhost=::ffff:10.10.10.1، وهذا يكفي لتكتشف من يجرب كلمات المرور على واجهتك.
ولكن هذه السجلات تبقى على السيرفر نفسه، فإذا اخترق السيرفر فأول ما يفعله المخترق أن يحذفها. لذلك أرسل سجل النظام إلى مكان خارج السيرفر كما شرحنا في مسار السجل Log Pipeline، واجعل لمحاولات الدخول الفاشلة المتكررة تنبيهاً، ولتغيير قائمة الصلاحيات تنبيهاً آخر، فهذه من الأحداث التي يطلبها أي سجل تدقيق Audit Trail، والسؤال الذي سوف يطرحه المراجع ليس «هل لديك صلاحيات؟» وإنما «كيف تعرف أن أحداً لم يغيرها؟».
تقييد الواجهة مع SSH
بوابة ثانية للواجهة: ALLOW_FROM
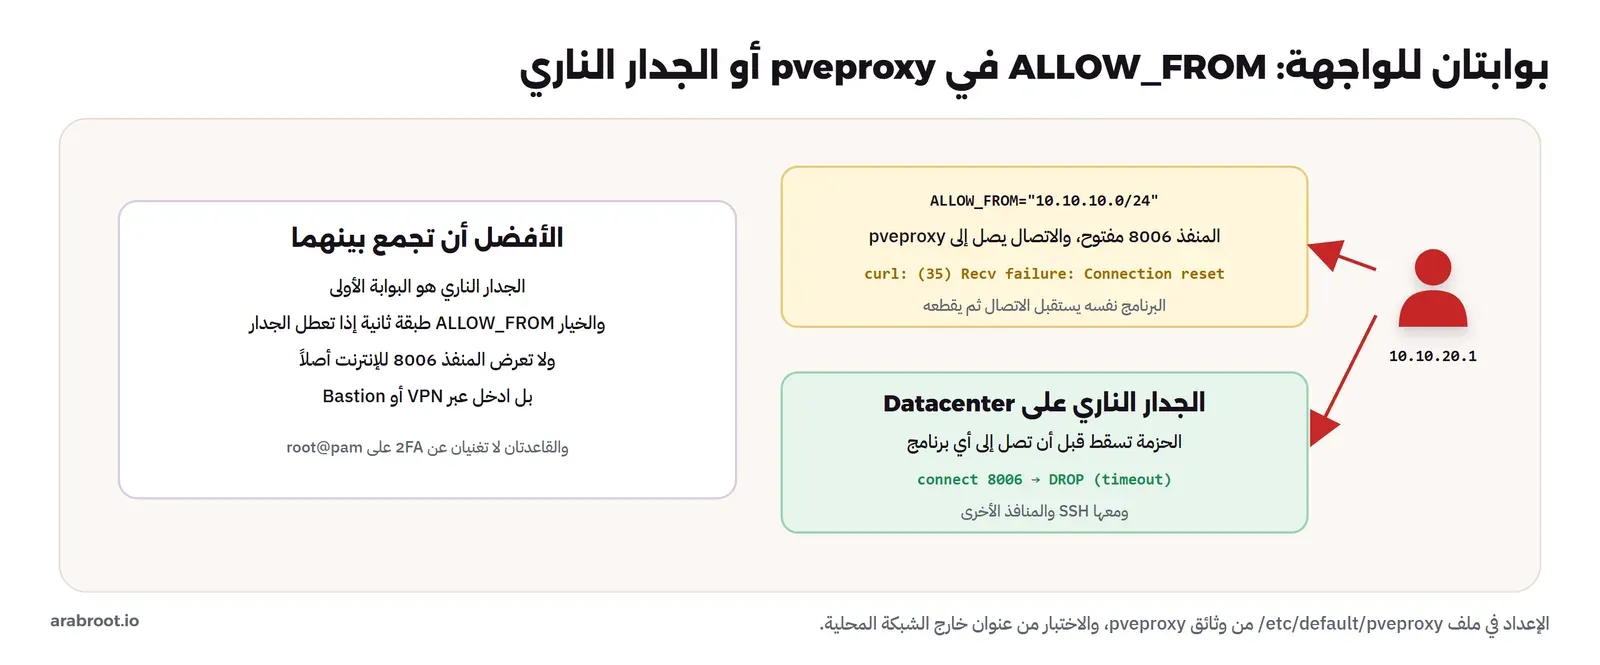
توفر خدمة pveproxy طبقة أخرى فوق الجدار، وهي قوائم الوصول في الملف /etc/default/pveproxy بحسب صفحة pveproxy. فجربناها قبل تفعيل الجدار:
ALLOW_FROM="10.10.10.0/24"
DENY_FROM="all"
POLICY="allow"

10.10.10.1 -> HTTP 200
10.10.20.1 -> HTTP 000
curl: (35) Recv failure: Connection reset by peer
والنتيجة مفيدة إذا قرأتها بدقة: من في الخارج ما زال يفتح اتصال TCP بالمنفذ 8006، وسكربت probe.py رآه مفتوحاً، ولكن pveproxy نفسه يقطع الاتصال. أي أن هذه حماية على مستوى البرنامج، وليست على مستوى الشبكة، فإذا كانت في pveproxy ثغرة تسبق فحص العنوان فلن تحميك. لذلك اجعل الجدار الناري البوابة الأولى، وALLOW_FROM طبقة ثانية لا تعتمد على الجدار، تحميك يوم يعطله أحد للتجربة وينسى إعادته.
والأهم من الطبقتين ألا يكون المنفذ 8006 معروضاً للإنترنت أصلاً، فالواجهة تدير كل شيء، ومكانها شبكة الإدارة، والوصول إليها من الخارج عبر شبكة خاصة مع WireGuard أو عبر سيرفر وسيط كما في Bastion Host وJump Server.
SSH بالمفاتيح فقط Keys Only
وجدنا أن root يدخل عبر SSH بكلمة المرور، فأضفنا ملفاً في /etc/ssh/sshd_config.d/، لأن ملف sshd_config الرئيسي في Debian يقرأ هذا المجلد في السطر 12 قبل أي إعداد آخر، وأول قيمة يقرؤها sshd هي التي تعتمد:
# /etc/ssh/sshd_config.d/10-hardening.conf
# Keys only; root keeps key login because cluster tools use it
PermitRootLogin prohibit-password
PasswordAuthentication no
KbdInteractiveAuthentication no
permitrootlogin without-password
passwordauthentication no
kbdinteractiveauthentication no
### after: password login as root
[email protected]: Permission denied (publickey).
### after: key login as root
pve1
### web UI login as root@pam with password still works
HTTP 200في المخرج أعلاه لاحظ أننا لم نمنع root من SSH تماماً، وإنما منعنا كلمة المرور فقط، والسبب أن أدوات العنقود في Proxmox تتصل بين السيرفرات بمفاتيح root، فإذا منعته تماماً فسوف تتعطل الترحيل Migration وأوامر العنقود. ولاحظ السطر الأخير: الواجهة ما زالت تقبل root@pam بكلمة المرور، لأن الواجهة لا تمر بـ sshd أصلاً، وإنما تتحقق من كلمة المرور عبر PAM مباشرة. وهذا هو السبب في أن 2FA على root@pam ليس رفاهية، فهو الطبقة الوحيدة التي تقف بين كلمة مرور root المسربة وبين السيرفر كله، إذا كانت الواجهة مكشوفة لمن يملك هذه الكلمة.
أخطاء شائعة Common Mistakes
- تجاهل رسالة 401: يبقى Proxmox دون تحديثات شهوراً. فعل المستودع المناسب، واجعل التحديث جزءاً من الصيانة الشهرية.
- apt upgrade بدل full-upgrade: تبقى النواة الجديدة معلقة، كما رأينا في الحزمتين المتروكتين.
- مشاركة root@pam: لا تعرف من فعل ماذا، ولا تستطيع سحب الدخول من شخص واحد. مستخدم لكل شخص، ومجموعات للصلاحيات.
- الثقة بأسماء الأدوار الجاهزة: PVEVMUser سمح بالكتابة في ملف مفاتيح root داخل الجهاز. اقرأ
pveum role listقبل أي إعطاء. - توكن بصلاحيات كاملة ودون تاريخ انتهاء: يبقى صالحاً بعد أن ينسى الجميع أنه موجود.
- 2FA دون مفاتيح استرداد محفوظة خارج السيرفر: ثماني محاولات خاطئة من أي شخص يعرف كلمة المرور تقفل العامل الثاني.
- تفعيل الجدار من خارج local_network: يغلق الباب عليك. أضف عنوانك إلى management، وافتح جلسة SSH قبل التفعيل.
- قواعد الجهاز دون firewall=1 على بطاقته: قواعد مكتوبة ومفعلة لا تعمل، ولا تظهر أي رسالة. افحص الجدار بحركة حقيقية دائماً.
- عرض المنفذ 8006 للإنترنت: الواجهة مكانها شبكة الإدارة، والوصول من الخارج عبر VPN.
قائمة تحقق Checklist
- المستودع الصحيح مفعل، و
apt full-upgradeشهرياً، وإعادة تشغيل بعد النواة الجديدة. - 2FA على root@pam، ومفاتيح الاسترداد خارج السيرفر، ولا أحد يستخدم root@pam في العمل اليومي.
- مستخدم لكل شخص في النطاق pve أو في نظام الهوية، وصلاحيات على المجموعات والمجمعات وليس على الأشخاص.
- كل دور مقروء قبل إعطائه، ودور خاص للفريق دون VM.GuestAgent.FileWrite أو Unrestricted.
- كل توكن بفصل الصلاحيات، وتاريخ انتهاء، وتعليق يذكر الأداة والمسؤول.
- الجدار مفعل على Datacenter، ومجموعة management فيها عناوين الإدارة فقط.
- كل جهاز له ملف قواعد بسياسة DROP، وعلامة firewall=1 على كل بطاقة، واختبار من خارج الشبكة.
- المنفذ 8006 غير معروض للإنترنت، وALLOW_FROM طبقة ثانية.
- SSH بالمفاتيح فقط، مع الإبقاء على مفاتيح root لأدوات العنقود.
- مراجعة شهرية لقائمة ACL والتوكنات والمستخدمين المعطلين.
الخلاصة Summary
- Proxmox بعد التثبيت يفتح كل منافذه للشبكة، والجدار معطل، والتحديثات لا تصل دون اشتراك أو مستودع بديل.
- الصلاحيات ثلاثية: مسار وجهة ودور، ورسالة 403 تذكر الصلاحية الناقصة، فابن الأدوار منها.
- الدور الجاهز PVEVMUser فيه الكتابة عبر Guest Agent، أي دخول root داخل الجهاز، فالدور الخاص هو الحل.
- التوكن بفصل الصلاحيات يبدأ بلا شيء، ويتقاطع مع مستخدمه، وينتهي في موعده.
- TOTP يقفل بعد ثماني محاولات خاطئة، ومفتاح الاسترداد يفتحه ويستهلك نفسه.
- الجدار على المركز أغلق rpcbind، وأغلق الباب على من في الخارج، وقواعد الجهاز لم تعمل إلا بعد firewall=1 على بطاقته.
- ALLOW_FROM يقطع الاتصال في البرنامج، والجدار يسقط الحزمة، والأفضل ألا تعرض الواجهة للإنترنت أصلاً.
وفي المقال التالي من المسار نحمي ما هو أهم من السيرفر نفسه، أي البيانات، عبر Proxmox Backup Server، وإذا أردت أن تبدأ من الأساس فاقرأ النسخ الاحتياطي بقاعدة 3-2-1.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلالمصادقة الثنائية 2FA وMFA: أي طريقة تحميك فعلاً؟لماذا لا تكفي كلمة المرور وحدها، وما الفرق بين رمز الرسائل ومفتاح المرور، ولماذا يقاوم بعضها التصيد وبعضها يسقط، مع تطبيق TOTP نتحقق منه.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلBastion Host أم Jump Server؟ نقطة الدخول الآمنة إلى سيرفراتكلماذا لا يفتح كل سيرفر منفذ الإدارة للإنترنت، وكيف تبني نقطة دخول واحدة مقواة تمر عبرها إلى سيرفراتك بأمان.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ التجربة على Proxmox VE 9.2 (pve-manager 9.2.2، pve-firewall 6.0.4، libpve-access-control 9.1.1، OpenSSH 10.0p1) داخل QEMU 10.0.13 مع KVM، والأسعار من صفحة Proxmox الرسمية كما كانت في 4 نوفمبر 2026.


