إذا كان لديك خادم ويب Web Server يجب أن يصل إليه الناس من الإنترنت، وفي الشبكة نفسها قاعدة بيانات Database وأجهزة الموظفين، فأنت أمام سؤال سوف يقابلك في كل مكتب وكل شركة: ماذا يحدث لو اخترق أحد هذا الخادم؟ هل يصبح جسراً إلى كل جهاز في الداخل؟ وعندما تبحث عن الجواب تجد كلمتين تتكرران، DMZ وVLAN، وتجد في إعدادات راوتر Router البيت خياراً اسمه «DMZ» بمربع واحد، وتجد من يقول «ضع الخادم في VLAN منفصلة وانتهى الأمر». والحقيقة أن الكلمتين تصفان شيئين مختلفين تماماً: الأولى منطقة أمنية لها قواعد، والثانية آلية في الـ Switch تقسم الشبكة، وخيار الراوتر لا علاقة له بأي منهما.
وقد شرحنا في مقال تقسيم الشبكة شبكات VLAN والتوجيه بينها، وفي مقال أنواع الجدران النارية الفرق بين الجدار بحالة Stateful وجدار تطبيقات الويب WAF، وفي مقال المنافذ والجدار الناري كيف يقرر nftables مصير الحزمة. أما هنا فنجمع هذه القطع في سؤال واحد: كيف تبني منطقة معزولة DMZ حقيقية، ومتى تحتاجها، وماذا تحميك منه وماذا لا تحميك منه. وسوف نناقش في هذا المقال ما يلي:
- ما هي المنطقة المعزولة Demilitarized Zone واختصاراً DMZ، وما هي الشبكة المحلية الافتراضية Virtual LAN واختصاراً VLAN، ولماذا لا تغني إحداهما عن الأخرى.
- التصميمان المعروفان: جدار ناري واحد بثلاث واجهات، وجداران متتاليان.
- خيار «DMZ Host» في راوتر البيت، ولماذا هو من أخطر الخيارات في الراوتر.
- مختبر حقيقي بـ Network Namespaces وnftables: إنترنت وDMZ وشبكة داخلية، وVLAN على كابل Trunk، وجدول بما يمر وما يحجب قبل القواعد وبعدها.
- سيناريو الخادم المخترق Compromised Host: ماذا استطاع المهاجم أن يفعل من داخل الـ DMZ، والثغرة التي وجدناها في قواعدنا نحن.
- البدائل الحديثة، أي الـ Reverse Proxy والأنفاق Tunnels وانعدام الثقة Zero Trust، وأين تبقى الـ DMZ معها.
من أين جاء الاسم؟
المنطقة منزوعة السلاح Demilitarized Zone في الأصل مصطلح عسكري: شريط من الأرض بين دولتين، لا يدخله جيش أي منهما، ويفصل بينهما حتى لا يكون الاحتكاك مباشراً. واستعار مهندسو الشبكات الاسم في التسعينات لشبكة صغيرة تقف بين الإنترنت والشبكة الداخلية، وفيها الأجهزة التي يجب أن يصلها الغرباء، مثل خادم الويب وخادم البريد. والتشبيه ليس دقيقاً تماماً، لأن الـ DMZ في الشبكات ليست أرضاً فارغة، وإنما مكان فيه خوادم تعمل، ولكن الفكرة نفسها باقية: ما يحدث في هذه المنطقة يجب ألا يصل إلى الداخل.
ما هي المنطقة المعزولة DMZ؟
الـ DMZ منطقة أمنية Security Zone فيها الخوادم التي يصل إليها طرف لا تثق به، وأهمها الإنترنت، ومعها سياسة Policy مكتوبة تحدد بدقة ما يدخلها وما يخرج منها. وتعريف دليل NIST SP 800-41 للجدران النارية لهذه المعمارية قريب من هذا: شبكة بين جدار ناري على الحدود والشبكة الداخلية، أو واجهة مستقلة في الجدار، توضع فيها الخدمات المعروضة للخارج. والسياسة في الغالب ثلاث قواعد:
- من الإنترنت إلى الـ DMZ: المنافذ Ports التي تقدم الخدمة فقط، مثل 443 لخادم الويب، ولا شيء غيرها.
- من الـ DMZ إلى الداخل: ممنوع، إلا اتصالاً محدداً بالاسم والمنفذ يحتاجه التطبيق، مثل خادم الويب إلى قاعدة البيانات على 5432.
- من الداخل إلى الـ DMZ: مسموح للإدارة والاستخدام، لأن الاتصال يبدأ من الطرف الذي تثق به.
ولاحظ أن هذه القواعد لا تقول شيئاً عن طريقة توصيل الكابلات، فالـ DMZ قرار أمني، والسؤال الذي تجيب عنه هو «إذا سقط هذا الخادم، أين يتوقف المهاجم؟». ولذلك ما يوضع فيها هو ما يكلم الإنترنت مباشرة: خادم الويب أو الـ Reverse Proxy أمام التطبيقات، ووسيط البريد Mail Relay، وخادم DNS الرسمي Authoritative DNS، وبوابة الـ VPN في بعض التصاميم. أما قاعدة البيانات وخادم الملفات وأجهزة الموظفين فمكانها الداخل، ولا تضعها في الـ DMZ لأنها «تحتاج أن يصلها خادم الويب»، فهذا بالضبط ما تحله القاعدة الثانية.
وما هي الشبكة الافتراضية VLAN؟
الـ VLAN آلية في الطبقة الثانية Layer 2 من نموذج الشبكات، يضع فيها الـ Switch رقماً من 1 إلى 4094 في رأس كل إطار Frame حسب المعيار IEEE 802.1Q، فيصبح Switch واحد كأنه عدة Switches منفصلة: البث Broadcast في VLAN 10 لا يصل إلى VLAN 20، والجهاز في إحداهما لا يرى عنوان MAC لجهاز في الأخرى. وقد شرحنا منافذ Access وTrunk بالتفصيل في مقال الـ Managed Switch.
ولكن الأجهزة في VLAN مختلفة تحتاج في الغالب أن تتكلم، فالموظف يريد أن يفتح موقع الشركة، وخادم الويب يريد قاعدة البيانات، لذلك يوجد Router أو جدار ناري يربط بين شبكات VLAN. وهنا النقطة التي يخلط فيها أغلب الناس: الـ VLAN تفصل الطبقة الثانية فقط، وكل ما يمر عبر الـ Router بينها يمر كما هو إذا لم تكتب قواعد. فإذا وضعت خادم الويب في VLAN 20 وقاعدة البيانات في VLAN 10، والـ Router يوجه بينهما دون قيود، فالخادم المخترق يصل إلى كل منفذ في الداخل كأنهما في الشبكة نفسها، وسوف نرى هذا بالأرقام في المختبر.
إذن ما الفرق، وكيف يجتمعان؟
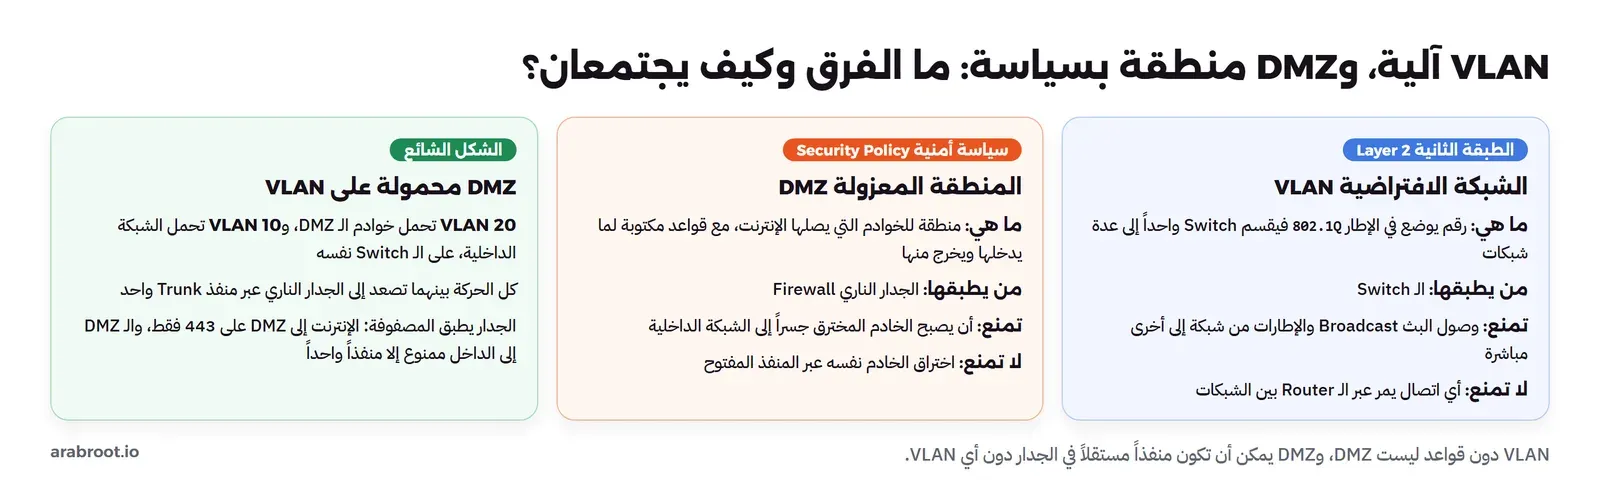
الصورة التالية تلخص الفرق:
والجدول التالي يضع الفرق في نقاط:
| VLAN | DMZ | |
|---|---|---|
| ما هي | آلية لتقسيم الطبقة الثانية | منطقة أمنية بسياسة |
| أين تعيش | في الـ Switch وفي رأس الإطار | في قواعد الجدار الناري |
| تعمل وحدها؟ | تفصل البث، وتترك التوجيه مفتوحاً | تحتاج طريقة ما لفصل الأسلاك: VLAN أو منفذاً مستقلاً أو شبكة سحابية |
| ماذا تمنع | الوصول المباشر في الطبقة الثانية، مثل ARP وبث DHCP | الاتصالات بين المناطق إلا ما سمحت به |
| البديل في السحابة | الشبكة الفرعية Subnet في VPC | شبكة فرعية عامة مع مجموعات أمان Security Groups وقوائم تحكم |
والشكل الشائع في الشركات أن تكون الـ DMZ محمولة على VLAN: الـ Switch يضع خوادم الـ DMZ في VLAN ويضع الداخل في VLAN أخرى، وكل الحركة بينهما تصعد عبر منفذ Trunk واحد إلى الجدار الناري، وهو الذي يطبق المصفوفة. ولكن الـ DMZ يمكن أن تكون بلا VLAN أصلاً، كأن تخصص لها منفذاً مستقلاً في الجدار الناري موصولاً بـ Switch صغير مستقل، وهذا أوضح وأصعب في الخطأ، وهو ما تجده في أجهزة OPNsense التي فيها منافذ كثيرة.
تصميمان للـ DMZ
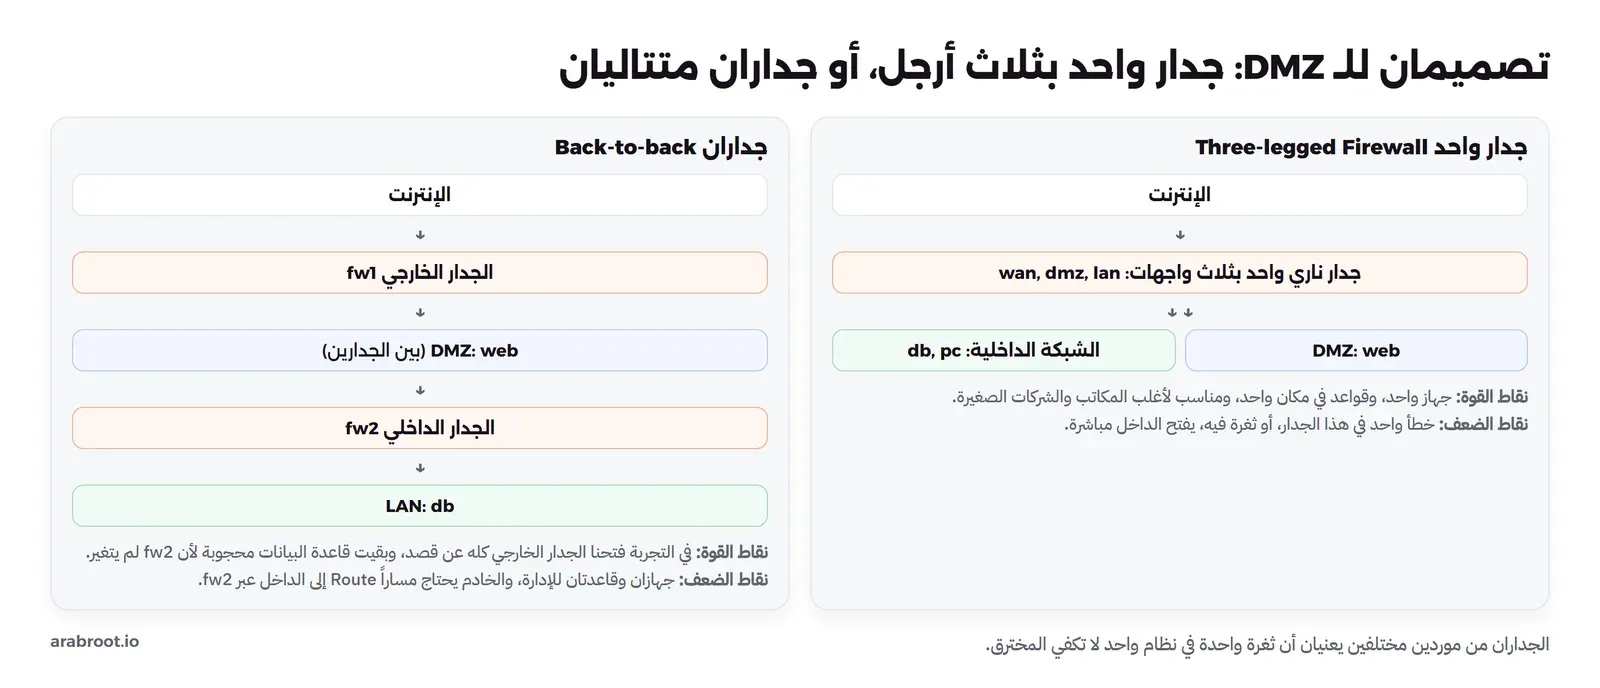
جدار واحد بثلاث واجهات Three-legged Firewall
جدار ناري واحد له ثلاث واجهات: واجهة إلى الإنترنت، وواجهة إلى الـ DMZ، وواجهة إلى الداخل، وكل القواعد في مكان واحد. وهذا ما تفعله أغلب الشركات الصغيرة والمتوسطة، وهو ما يفعله OPNsense أو MikroTik عندما تعطيه منفذاً ثالثاً أو VLAN ثالثة. ونقطة ضعفه واضحة: هذا الجدار هو الشيء الوحيد بين الإنترنت والداخل، فقاعدة خاطئة واحدة، أو ثغرة في نظامه، تفتح الطريق كله.
جداران متتاليان Back-to-back
جدار خارجي بين الإنترنت والـ DMZ، وجدار داخلي بين الـ DMZ والداخل، ويفضل أن يكونا من موردين مختلفين، حتى لا تكفي ثغرة واحدة في نظام واحد لعبور الاثنين. وهذا ما تطلبه البيئات الحساسة مثل البنوك وأنظمة الدفع وبعض الجهات الحكومية، وتجده في المعمارية متعددة المستويات حيث لكل مستوى منطقته. وثمنه جهاز ثان وقواعد ثانية يجب أن تتفق مع الأولى، وتعقيد في التوجيه سوف نراه في المختبر.
«DMZ Host» في راوتر البيت: لماذا هو خطر؟
في أغلب راوترات البيوت والمكاتب الصغيرة، ومنها أجهزة مزودي الإنترنت، خيار اسمه DMZ أو DMZ Host، تكتب فيه عنوان جهاز واحد في شبكتك. وهذا الخيار لا ينشئ منطقة ولا شبكة منفصلة، وإنما يقول للراوتر: «كل اتصال يصل من الإنترنت إلى أي منفذ لم أوجهه بقاعدة، أرسله إلى هذا الجهاز». أي أنه توجيه منافذ Port Forwarding لكل المنافذ مرة واحدة، إلى جهاز يبقى في الشبكة نفسها التي فيها حاسوبك وهاتفك والطابعة. وقد شرحنا في مقال وضع الجسر Bridge Mode لماذا يجب أن يكون هذا الخيار آخر الحلول حتى لمشكلة الترجمة المزدوجة Double NAT. وسوف نبني هذا الشكل في المختبر ونرى ما يراه شخص يفحص عنوانك من الإنترنت.
التجربة العملية: ثلاث مناطق في Container واحد
بدل ثلاثة أجهزة حقيقية وجدار ناري، نبني الشبكة كلها داخل Container واحد بصلاحيات كاملة Privileged، ونستخدم مساحات أسماء الشبكة Network Namespaces، وهي الميزة نفسها التي تعزل بها Docker شبكة كل Container: لكل مساحة واجهاتها وعناوينها وجدول توجيهها وقواعد جدارها، فهي من ناحية الشبكة جهاز مستقل. والعناوين العامة في المختبر من المجالات المخصصة للتوثيق في RFC 5737، أي 203.0.113.0/24 و198.51.100.0/24 و192.0.2.0/24، فهي لا تخص أحداً على الإنترنت. والصورة التالية الشبكة التي بنيناها:
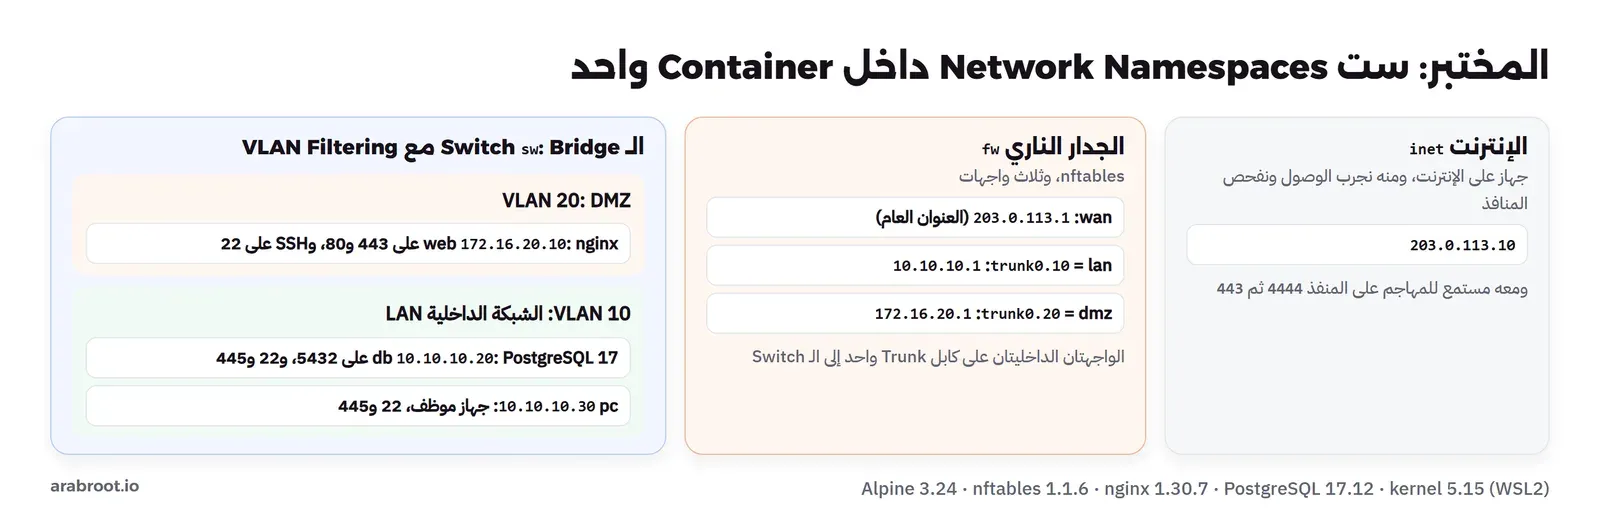
بناء الشبكة
شغلنا Container من Alpine، ونسخنا إليه سكربت البناء وملف القواعد:
docker run -d --name dmz-lab --privileged --hostname dmz-lab alpine:3.24 sleep infinity
docker exec dmz-lab mkdir -p /lab
docker cp build.sh dmz-lab:/lab/ ; docker cp ruleset.nft dmz-lab:/lab/
docker exec dmz-lab sh /lab/build.sh
وهذا الجزء الأهم من build.sh، وهو الـ Switch والـ Trunk:
# the switch: one bridge with VLAN filtering; a trunk to the firewall (VLAN 10 and 20 tagged)
ip -n sw link add br0 type bridge vlan_filtering 1
ip -n sw link set br0 up
ip link add trunk netns sw type veth peer name trunk0 netns fw
ip -n sw link set trunk master br0; ip -n sw link set trunk up
ip netns exec sw bridge vlan add dev trunk vid 10
ip netns exec sw bridge vlan add dev trunk vid 20
ip netns exec sw bridge vlan del dev trunk vid 1

# access ports: web on VLAN 20 (DMZ), db and pc on VLAN 10 (LAN)
port() { # port <host-ns> <vid> <ip/cidr> <gw>
  ip link add p-$1 netns sw type veth peer name eth0 netns $1
  ip -n sw link set p-$1 master br0; ip -n sw link set p-$1 up
  ip netns exec sw bridge vlan del dev p-$1 vid 1
  ip netns exec sw bridge vlan add dev p-$1 vid $2 pvid untagged
  ip -n $1 addr add $3 dev eth0; ip -n $1 link set eth0 up; ip -n $1 route add default via $4
}
port web 20 172.16.20.10/24 172.16.20.1
port db  10 10.10.10.20/24 10.10.10.1
port pc  10 10.10.10.30/24 10.10.10.1

# firewall: one sub-interface per VLAN on the trunk
ip -n fw link set trunk0 up
ip -n fw link add link trunk0 name lan type vlan id 10
ip -n fw link add link trunk0 name dmz type vlan id 20
ip -n fw addr add 10.10.10.1/24 dev lan;  ip -n fw link set lan up
ip -n fw addr add 172.16.20.1/24 dev dmz; ip -n fw link set dmz up
ip netns exec fw sysctl -qw net.ipv4.ip_forward=1
في الإعداد أعلاه لاحظ التالي:
vlan_filtering 1يجعل الـ Bridge في Linux يتصرف كـ Managed Switch يفهم أرقام VLAN، وبدونه يمرر كل الإطارات بين كل المنافذ.- منفذ
trunkيحمل VLAN 10 و20 بوسم Tagged، وحذفنا منه VLAN 1 الافتراضية، فلا يمر عليه إطار دون وسم. - منافذ الأجهزة Access:
pvid untaggedتعني أن الإطار الذي يدخل من الجهاز دون وسم يأخذ رقم هذه الـ VLAN، ويخرج إليه دون وسم، فالجهاز لا يعرف أصلاً أنه في VLAN. - الجدار الناري لا يملك إلا كابلاً واحداً إلى الـ Switch، وعليه واجهتان فرعيتان بالأمر
ip link add link trunk0 ... type vlan، وهذا الشكل يسمى Router on a Stick.
وبعد التشغيل، هذه واجهات الجدار وجدول الـ VLAN في الـ Switch كما طبعهما المختبر:
wan@if2          UP             203.0.113.1/24
trunk0@if3       UP
lan@trunk0       UP             10.10.10.1/24
dmz@trunk0       UP             172.16.20.1/24

port              vlan-id
br0               1 PVID Egress Untagged
trunk             10
                  20
p-web             20 PVID Egress Untagged
p-db              10 PVID Egress Untagged
p-pc              10 PVID Egress Untagged
والخدمات: nginx على 443 في خادم الويب مع تحويل 80 إلى 443، ومستمع SSH تجريبي على 22، وPostgreSQL 17 حقيقي على 5432 في db، ومستمعات على 22 و445 في db وpc تمثل SSH ومشاركة ملفات Windows، ومستمع للمهاجم على المنفذ 4444 في جهاز الإنترنت.
قبل القواعد: VLAN وحدها
كتبنا سكربتاً صغيراً tests.sh يجرب اتصال TCP واحداً من كل مساحة بمهلة ثانيتين، ويطبع PASS أو BLOCKED، وشغلناه قبل أن نضع أي قاعدة:
FROM TEST                               HOST              PORT  RESULT
inet internet -> public IP, HTTPS       203.0.113.1       443   BLOCKED
inet internet -> public IP, SSH         203.0.113.1       22    BLOCKED
pc   LAN pc -> DMZ web, HTTPS           172.16.20.10      443   PASS
pc   LAN pc -> DMZ web, SSH             172.16.20.10      22    PASS
web  DMZ web -> LAN db, PostgreSQL      10.10.10.20       5432  PASS
web  DMZ web -> LAN db, SSH             10.10.10.20       22    PASS
web  DMZ web -> LAN pc, SMB             10.10.10.30       445   PASS
web  DMZ web -> internet, port 4444     203.0.113.10      4444  BLOCKED
pc   LAN pc -> internet, port 4444      203.0.113.10      4444  BLOCKED
وفي المخرج أعلاه لاحظ التالي:
- الأسطر الخمسة في المنتصف كلها PASS: خادم الويب في VLAN 20 يصل إلى SSH قاعدة البيانات وإلى مشاركة الملفات في جهاز الموظف في VLAN 10. أي أن الـ VLAN فصلت الأسلاك، والـ Router أعاد وصلها.
- الإنترنت لا يصل إلى شيء، والداخل لا يخرج إلى الإنترنت، والسبب ليس الأمان: لا توجد ترجمة عناوين NAT بعد، والعناوين الخاصة لا يعرف أحد على الإنترنت كيف يرد عليها.
وهل الـ VLAN تفعل شيئاً أصلاً إذن؟ نعم، والمختبر يبين ذلك بعد قليل في محاولة القفز بين شبكات VLAN. والتقاط الحزم على كابل الـ Trunk يبين كيف تعمل، فهذا اتصال خادم الويب بقاعدة البيانات بالأداة tcpdump:
36:53:e2:fe:ab:f9 > 8e:09:83:b9:37:1e, ethertype 802.1Q (0x8100), length 78: vlan 20, p 0, ethertype IPv4 (0x0800), 172.16.20.10.33831 > 10.10.10.20.5432: Flags [S]
8e:09:83:b9:37:1e > 36:b0:7e:6f:f8:f6, ethertype 802.1Q (0x8100), length 78: vlan 10, p 0, ethertype IPv4 (0x0800), 172.16.20.10.33831 > 10.10.10.20.5432: Flags [S]
36:b0:7e:6f:f8:f6 > 8e:09:83:b9:37:1e, ethertype 802.1Q (0x8100), length 78: vlan 10, p 0, ethertype IPv4 (0x0800), 10.10.10.20.5432 > 172.16.20.10.33831: Flags [S.]
8e:09:83:b9:37:1e > 36:53:e2:fe:ab:f9, ethertype 802.1Q (0x8100), length 78: vlan 20, p 0, ethertype IPv4 (0x0800), 10.10.10.20.5432 > 172.16.20.10.33831: Flags [S.]
الحزمة نفسها، بالرقم التسلسلي نفسه، مرت على الكابل مرتين: صعدت من خادم الويب بوسم vlan 20 إلى عنوان MAC الجدار الناري، ونزلت منه بوسم vlan 10 إلى قاعدة البيانات. وهذا يعني أن كل اتصال بين المنطقتين يمر بالجدار الناري حتماً، وهذا هو المكان الوحيد الذي تستطيع أن تضع فيه السياسة.
قواعد nftables سطراً سطراً
ملف القواعد ruleset.nft يطبق المصفوفة التي وصفناها في البداية:
#!/usr/sbin/nft -f
# Three-zone firewall (single-firewall DMZ): wan = internet, dmz = VLAN 20, lan = VLAN 10
flush ruleset

define WEB = 172.16.20.10
define DB  = 10.10.10.20
define PUBLIC = 203.0.113.1

table inet filter {
    chain forward {
        type filter hook forward priority filter; policy drop;
        ct state established,related accept
        ct state invalid counter drop

        # internet -> DMZ: HTTPS to the web server only (port 80 is only for the redirect)
        iifname "wan" oifname "dmz" ip daddr $WEB tcp dport { 80, 443 } ct state new counter accept comment "inet-to-dmz-web"

        # LAN -> DMZ: allowed (staff reach the web server and manage it)
        iifname "lan" oifname "dmz" counter accept comment "lan-to-dmz"

        # DMZ -> LAN: denied, except the web server to the database port
        iifname "dmz" oifname "lan" ip saddr $WEB ip daddr $DB tcp dport 5432 ct state new counter accept comment "dmz-web-to-db"
        iifname "dmz" oifname "lan" counter drop comment "dmz-to-lan-denied"

        # outbound: LAN to the internet; DMZ to the internet only HTTPS (updates)
        iifname "lan" oifname "wan" counter accept comment "lan-to-inet"
        iifname "dmz" oifname "wan" tcp dport 443 ct state new counter accept comment "dmz-updates"
        iifname "dmz" oifname "wan" counter drop comment "dmz-egress-denied"

        iifname "wan" counter drop comment "inet-other-denied"
    }
    chain input {
        type filter hook input priority filter; policy drop;
        iif "lo" accept
        ct state established,related accept
        iifname "lan" icmp type echo-request accept
        counter comment "fw-input-denied"
    }
}

table ip nat {
    chain prerouting {
        type nat hook prerouting priority dstnat;
        iifname "wan" ip daddr $PUBLIC tcp dport { 80, 443 } dnat to $WEB
    }
    chain postrouting {
        type nat hook postrouting priority srcnat;
        oifname "wan" masquerade
    }
}
في الإعداد أعلاه لاحظ التالي:
policy dropفي سلسلةforwardيعني أن كل ما لم تسمح به قاعدة يرمى، وهذا هو الرفض الافتراضي Default Deny الذي شرحناه في مقال المنافذ. والقاعدة الأولىestablished,relatedتسمح بالردود على اتصال مسموح، فلا تحتاج أن تكتب قاعدة للعودة.- القاعدة
dmz-web-to-dbمحددة بثلاثة أشياء معاً: عنوان المصدر، وعنوان الوجهة، والمنفذ. فلا يكفي أن يكون الطرف في الـ DMZ، بل يجب أن يكون خادم الويب بالتحديد. - بعدها مباشرة قاعدة رمي صريحة
dmz-to-lan-deniedبعداد Counter، مع أن السياسة الافتراضية ترمي أصلاً، والسبب أن العداد يخبرك كم مرة حاول شيء في الـ DMZ أن يصل إلى الداخل، وهذا رقم يستحق المراقبة. - قاعدة
dmz-updatesتسمح لخادم الويب بالخروج على 443 ليحدث نظامه، وسوف نرى أنها كانت خطأ. - جدول
natيترجم المنفذين 80 و443 على العنوان العام إلى خادم الويب Destination NAT، ويخفي الداخل خلف العنوان العام عند الخروج Masquerade. ولاحظ أن الترجمة وحدها لا تكفي، فلو لم تكن قاعدةinet-to-dmz-webفيforwardلترجمت الحزمة ثم رميت، وقد شرحنا هذا الفخ في دليل OPNsense.
بعد القواعد
طبقنا القواعد بالأمر nft -f داخل مساحة الجدار، وأعدنا الاختبار، ثم طلبنا الصفحة من الإنترنت:
applied
FROM TEST                               HOST              PORT  RESULT
inet internet -> public IP, HTTPS       203.0.113.1       443   PASS
inet internet -> public IP, SSH         203.0.113.1       22    BLOCKED
pc   LAN pc -> DMZ web, HTTPS           172.16.20.10      443   PASS
pc   LAN pc -> DMZ web, SSH             172.16.20.10      22    PASS
web  DMZ web -> LAN db, PostgreSQL      10.10.10.20       5432  PASS
web  DMZ web -> LAN db, SSH             10.10.10.20       22    BLOCKED
web  DMZ web -> LAN pc, SMB             10.10.10.30       445   BLOCKED
web  DMZ web -> internet, port 4444     203.0.113.10      4444  BLOCKED
pc   LAN pc -> internet, port 4444      203.0.113.10      4444  PASS

<h1>DMZ web server</h1>
HTTP/1.1 301 Moved Permanently
Server: nginx/1.30.7
والصورة التالية تضع الجولتين جنباً إلى جنب:
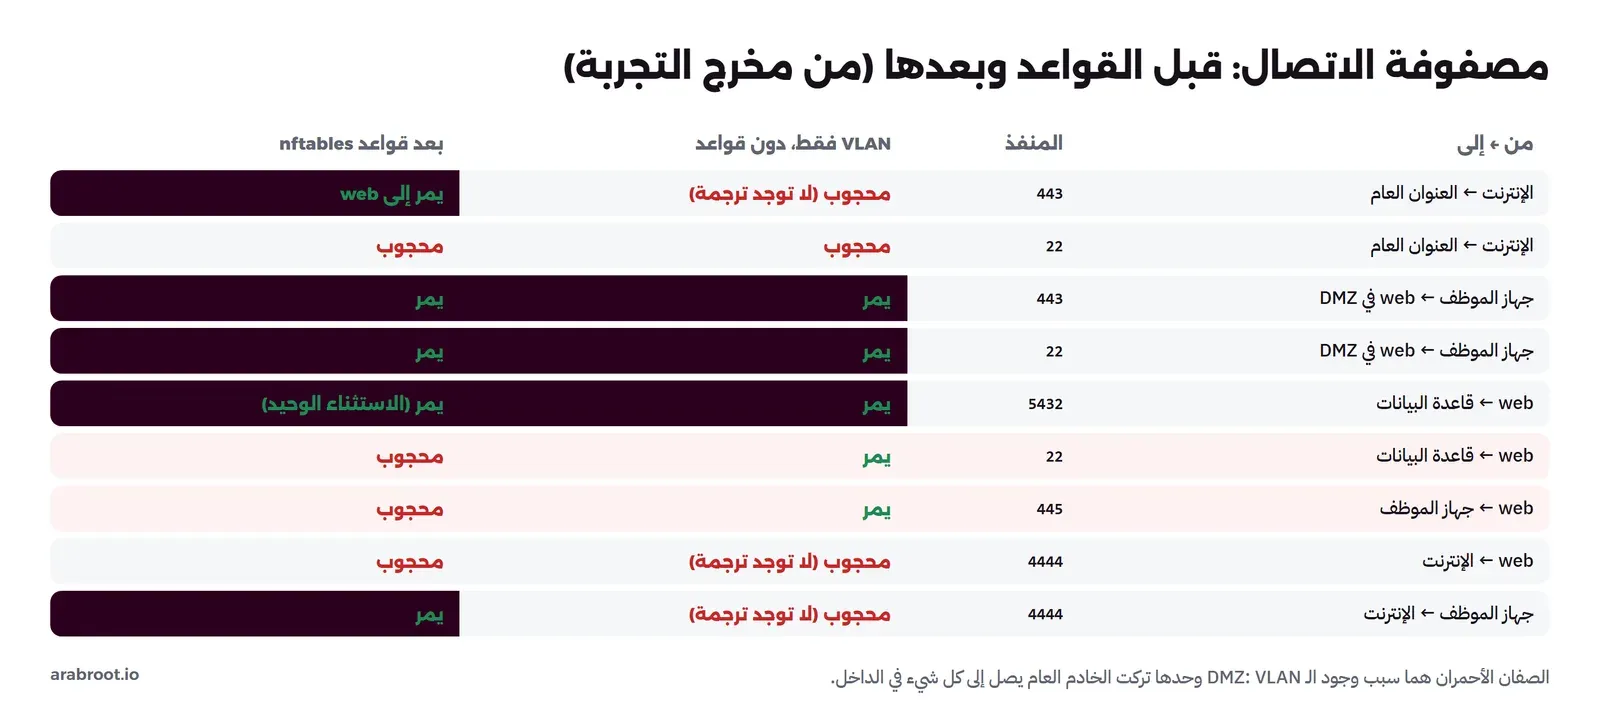
وفي المخرج أعلاه لاحظ أن كل نتيجة لها قاعدة تفسرها، والعدادات تؤكد ذلك:
iifname "wan" oifname "dmz" ip daddr 172.16.20.10 tcp dport { 80, 443 } ct state new counter packets 3 bytes 180 accept comment "inet-to-dmz-web"
iifname "lan" oifname "dmz" counter packets 2 bytes 120 accept comment "lan-to-dmz"
iifname "dmz" oifname "lan" ip saddr 172.16.20.10 ip daddr 10.10.10.20 tcp dport 5432 ct state new counter packets 1 bytes 60 accept comment "dmz-web-to-db"
iifname "dmz" oifname "lan" counter packets 4 bytes 240 drop comment "dmz-to-lan-denied"
iifname "dmz" oifname "wan" counter packets 2 bytes 120 drop comment "dmz-egress-denied"
iifname "wan" counter packets 0 bytes 0 drop comment "inet-other-denied"
قاعدة dmz-to-lan-denied رمت 4 حزم: محاولتان، ولكل محاولة حزمة SYN أولى وإعادة إرسال Retransmission بعد ثانية. وقد يتساءل البعض: لماذا بقي عداد inet-other-denied صفراً، مع أن محاولة الإنترنت على المنفذ 22 حجبت؟ والإجابة أن المنفذ 22 على العنوان العام لم يترجم إلى أي جهاز، فالحزمة موجهة إلى الجدار نفسه، فدخلت سلسلة input لا forward. ولهذا عندما فحصنا العنوان العام من الإنترنت بالأداة nmap على عشرة آلاف منفذ كانت النتيجة:
Not shown: 9998 filtered tcp ports (no-response)
PORT    STATE SERVICE
80/tcp  open  http
443/tcp open  https
Nmap done: 1 IP address (1 host up) scanned in 26.90 seconds
...
counter packets 20005 bytes 1200300 comment "fw-input-denied"
منفذان مفتوحان فقط، والباقي «filtered» أي لا جواب، وسلسلة input رمت 20005 حزمة، أي محاولتين لكل منفذ من المنافذ 9998. وهذا ما يجب أن يراه أي شخص يفحص عنوانك.
وأخيراً، التقطنا محاولة خادم الويب الوصول إلى SSH قاعدة البيانات على الواجهتين في الوقت نفسه:
### dmz side
19:39:14.600807 IP 172.16.20.10.33911 > 10.10.10.20.22: Flags [S], seq 3857607092, win 64240, length 0
19:39:15.629921 IP 172.16.20.10.33911 > 10.10.10.20.22: Flags [S], seq 3857607092, win 64240, length 0
### lan side
الحزمة وصلت إلى واجهة dmz في الجدار، وأعيد إرسالها بعد ثانية، ولم يظهر شيء على واجهة lan. هذا هو الشكل الذي تبحث عنه عندما تشك في قاعدة: إذا ظهرت الحزمة على الواجهة الداخلة ولم تظهر على الخارجة، فالجدار هو من رماها.
السيناريو الذي من أجله توجد الـ DMZ: الخادم اخترق
الـ DMZ لا تمنع اختراق خادم الويب، فهو مفتوح للعالم على 443، وثغرة واحدة في التطبيق أو في الإضافات تكفي. وإنما تحدد ماذا يستطيع المخترق أن يفعل بعد ذلك، وهذا ما يسمى الحركة الجانبية Lateral Movement. فلنفرض أن المهاجم أصبح يشغل أوامر على خادم الويب، ونفعل ما يفعله عادة: يفحص ما حوله، ويجرب كلمات المرور، ويحاول أن يفتح قناة تحكم Command and Control إلى خادمه في الخارج. والصورة التالية تلخص ما حدث:
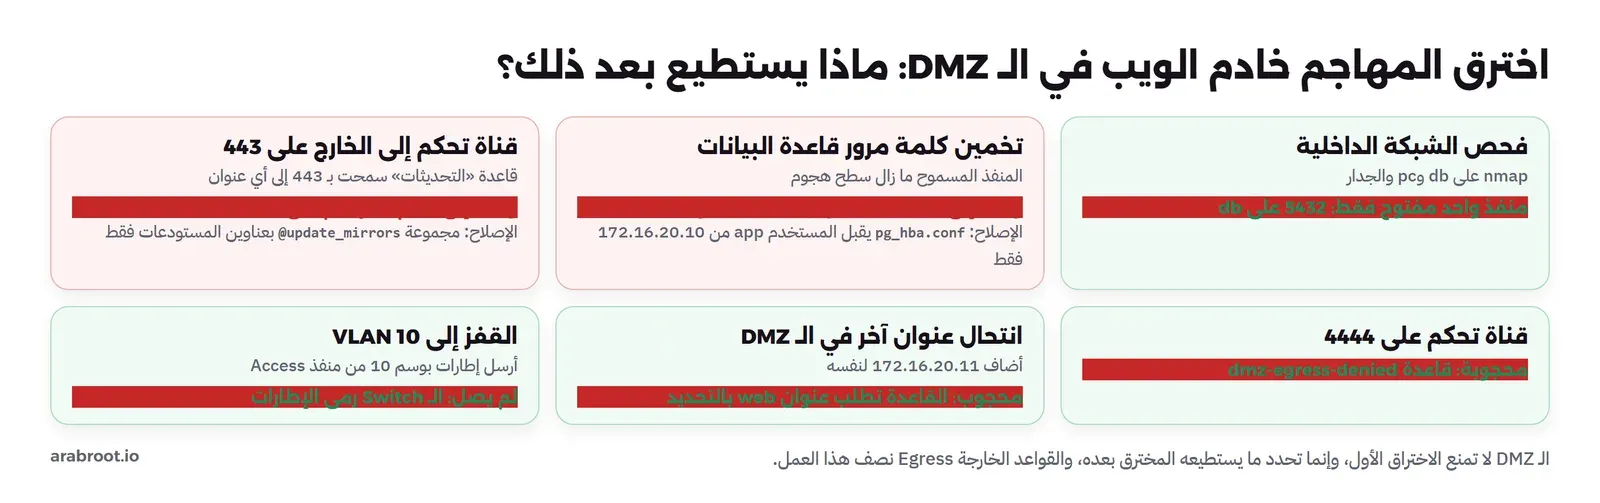
الفحص من الداخل
شغلنا nmap من خادم الويب على قاعدة البيانات وجهاز الموظف والجدار الناري:
ip netns exec web nmap -Pn -sT -n --max-retries 1 -p 22,80,139,443,445,3389,5432,8080 10.10.10.1,20,30 172.16.20.1Nmap scan report for 10.10.10.20
Host is up (0.00011s latency).
PORT STATE SERVICE
22/tcp filtered ssh
80/tcp filtered http
139/tcp filtered netbios-ssn
443/tcp filtered https
445/tcp filtered microsoft-ds
3389/tcp filtered ms-wbt-server
5432/tcp open postgresql
8080/tcp filtered http-proxy
Nmap scan report for 10.10.10.30
...
22/tcp filtered ssh
445/tcp filtered microsoft-ds
...كل ما يراه المهاجم في الداخل منفذ واحد مفتوح: 5432 على قاعدة البيانات، أما جهاز الموظف والجدار نفسه فكل منافذهما filtered. ولاحظ أن nmap يقول «Host is up» لكل الأجهزة، لأننا طلبنا منه بالخيار -Pn ألا يتحقق، ولا يعني ذلك أنه رآها فعلاً.
المنفذ المسموح ما زال سطح هجوم
جرب المهاجم ثلاث كلمات مرور شائعة على PostgreSQL:
psql: error: connection to server at "10.10.10.20", port 5432 failed: FATAL:  password authentication failed for user "postgres"
psql: error: connection to server at "10.10.10.20", port 5432 failed: FATAL:  password authentication failed for user "postgres"
psql: error: connection to server at "10.10.10.20", port 5432 failed: FATAL:  password authentication failed for user "postgres"
فشل، ولكنه وصل إلى مرحلة التحقق من كلمة المرور، وهذا يعني أن قاعدة البيانات تقبل أي مستخدم من أي عنوان، وأن كلمة مرور ضعيفة واحدة تكفي. والجدار الناري لا يستطيع أن يفرق بين اتصال التطبيق واتصال المهاجم على المنفذ نفسه من الخادم نفسه، لذلك الطبقة التالية في قاعدة البيانات نفسها: ملف pg_hba.conf يقبل مستخدم التطبيق فقط، لقاعدة بيانات التطبيق فقط، من عنوان خادم الويب فقط:
host appdb app 172.16.20.10/32 scram-sha-256وبعد إعادة تحميل الإعداد أصبح جواب المحاولة نفسها:
psql: error: connection to server at "10.10.10.20", port 5432 failed: FATAL:  no pg_hba.conf entry for host "172.16.20.10", user "postgres", database "postgres", no encryption
app|172.16.20.10
المستخدم postgres رفض قبل أن يسأل عن كلمة المرور، ومستخدم التطبيق app دخل ورأى عنوانه 172.16.20.10. والمهاجم ما زال يستطيع أن يقرأ كلمة مرور app من ملفات التطبيق على الخادم المخترق، وهذا حد لا تتجاوزه أي شبكة، لذلك أعط مستخدم التطبيق أقل الصلاحيات Least Privilege التي يحتاجها، ولا تجعله مالك قاعدة البيانات في الإنتاج كما فعلنا في المختبر للاختصار.
الثغرة في قواعدنا: الخروج على 443
القناة على المنفذ 4444 حجبت كما توقعنا. ولكن المهاجم ليس مضطراً لاستخدام 4444، فشغلنا مستمعاً للمهاجم على 443 في جهاز الإنترنت، وجربنا من خادم الويب:
### attacker listener on 443
attacker-c2-on-443
4444 BLOCKED
وصلت القناة، لأن القاعدة dmz-updates تسمح بالخروج على 443 إلى أي عنوان، وأغلب أدوات التحكم عن بعد اليوم تعمل فوق HTTPS على 443 بالضبط لهذا السبب. والإصلاح أن يحدد الخروج بالوجهة لا بالمنفذ وحده، فأضفنا مجموعة Set بعناوين مستودعات التحديث:
    set update_mirrors {
        type ipv4_addr
        elements = { 203.0.113.50 }
    }
...
        iifname "dmz" oifname "wan" ip daddr @update_mirrors tcp dport 443 ct state new counter accept comment "dmz-updates"
v2 applied
443 to attacker: BLOCKEDوفي الواقع عناوين المستودعات تتغير، لذلك الحل الأنظف أن يخرج خادم الـ DMZ عبر Proxy للتحديثات في منطقة أخرى، يسمح بأسماء نطاقات محددة فقط، أو أن تجلب التحديثات من مرآة Mirror داخلية. والقاعدة العامة: الـ DMZ بلا قواعد خروج Egress Rules نصف DMZ.
محاولتان فشلتا: الانتحال والقفز بين VLAN
أضاف المهاجم لنفسه عنواناً ثانياً في الـ DMZ، 172.16.20.11، وجرب قاعدة البيانات منه، فحجب، لأن القاعدة تطلب المصدر 172.16.20.10 بالتحديد. ثم حاول شيئاً أذكى: أنشأ على خادم الويب واجهة VLAN برقم 10 وعنواناً من الشبكة الداخلية، ليرسل إطارات بوسم 10 مباشرة إلى الـ Switch، ويتجاوز الجدار كله:
ip -n web link add link eth0 name eth0.10 type vlan id 10
ip -n web addr add 10.10.10.99/24 dev eth0.10; ip -n web link set eth0.10 up
ip netns exec web ping -c 2 -W 1 -I eth0.10 10.10.10.20
--- 10.10.10.20 ping statistics ---
2 packets transmitted, 0 packets received, 100% packet loss
10.10.10.20 INCOMPLETEلم يصل حتى طلب ARP، فالحالة INCOMPLETE تعني أن أحداً لم يجب، لأن منفذ خادم الويب في الـ Switch منفذ Access على VLAN 20 فقط، والإطار الذي يصل بوسم 10 يرمى عنده. وهذا هو العمل الذي تقوم به الـ VLAN في هذا التصميم: لا تسمح لأحد بأن يتجاوز الجدار في الطبقة الثانية. ولكن هذا يصح فقط إذا كان المنفذ Access فعلاً، فلو كان منفذ الخادم Trunk يحمل كل شبكات VLAN، كما يحدث عندما يوصل أحدهم خادم Proxmox بمنفذ Trunk ويضع الأجهزة الافتراضية عليه، لنجح القفز.
المختبر الثاني: جداران متتاليان
بنينا في الـ Container نفسه شبكة ثانية: جدار خارجي x-fw1، ثم Switch للـ DMZ فيه خادم الويب وواجهة الجدار الداخلي x-fw2، ثم قاعدة البيانات خلف الجدار الداخلي. والجدار الخارجي يسمح بـ 443 إلى خادم الويب فقط، والداخلي يسمح لخادم الويب بـ 5432 إلى قاعدة البيانات فقط. وأول نتيجة كانت مفاجئة:
x-inet -> 172.16.30.10:443 PASS
x-inet -> 10.20.0.20:5432 BLOCKED
x-web -> 10.20.0.20:5432 BLOCKED
x-web -> 10.20.0.20:22 BLOCKED
خادم الويب لا يصل إلى قاعدة البيانات رغم أن القاعدة موجودة، وعداد القاعدة في الجدار الداخلي صفر. والسبب في جدول التوجيه:
10.20.0.20 via 172.16.30.1 dev eth0 src 172.16.30.10خادم الويب له بوابة افتراضية Default Gateway واحدة هي الجدار الخارجي، فأرسل الحزمة إليه، والجدار الخارجي لا يسمح بحركة من الـ DMZ إلى الـ DMZ نفسها فرماها قبل أن تصل إلى الجدار الداخلي. وهذا خطأ يقع في كل تصميم بجدارين: الخوادم في الـ DMZ تحتاج مساراً Route صريحاً إلى الشبكة الداخلية عبر الجدار الداخلي:
ip -n x-web route add 10.20.0.0/24 via 172.16.30.210.20.0.20 via 172.16.30.2 dev eth0 src 172.16.30.10
x-inet -> 172.16.30.10:443 PASS
x-inet -> 10.20.0.20:5432 BLOCKED
x-web -> 10.20.0.20:5432 PASS
x-web -> 10.20.0.20:22 BLOCKEDالآن الاختبار الذي من أجله نشتري جداراً ثانياً: نفترض أن أحدهم أخطأ في الجدار الخارجي وأضاف قاعدة تسمح بكل ما يدخل من الإنترنت:
ip netns exec x-fw1 nft insert rule inet outer forward iifname wan accept comment "oops-any"x-inet -> 10.20.0.20:5432 BLOCKED
x-inet -> 10.20.0.20:22 BLOCKED
iifname "dmz" oifname "lan" ip saddr 172.16.30.10 ip daddr 10.20.0.20 tcp dport 5432 counter packets 1 bytes 60 accept comment "web-to-db"
counter packets 10 bytes 600 comment "inner-denied"الجدار الخارجي أصبح مفتوحاً تماماً، والحزم من الإنترنت عبرته ووصلت إلى الجدار الداخلي فعلاً، والعداد inner-denied يبين أنها رميت هناك. وفي تصميم الجدار الواحد كانت هذه القاعدة الخاطئة نفسها ستفتح قاعدة البيانات للإنترنت مباشرة.
المختبر الثالث: «DMZ Host» كما يفعله راوتر البيت
بنينا شبكة ثالثة تشبه البيت: راوتر واحد، وخلفه شبكة مسطحة واحدة فيها جهاز صغير يشغل خدمة تريد نشرها على 8080، وحاسوب محمول. وفعلنا «DMZ Host» على الجهاز الصغير، وهو في nftables سطر واحد يترجم كل شيء إليه:
iifname "wan" ip daddr 192.0.2.1 dnat to 192.168.1.50ثم فحصنا العنوان العام من الإنترنت:
PORT     STATE SERVICE
22/tcp   open  ssh
445/tcp  open  microsoft-ds
5000/tcp open  upnp
8080/tcp open  http-proxy
9000/tcp open  cslistener
Nmap done: 1 IP address (1 host up) scanned in 0.93 seconds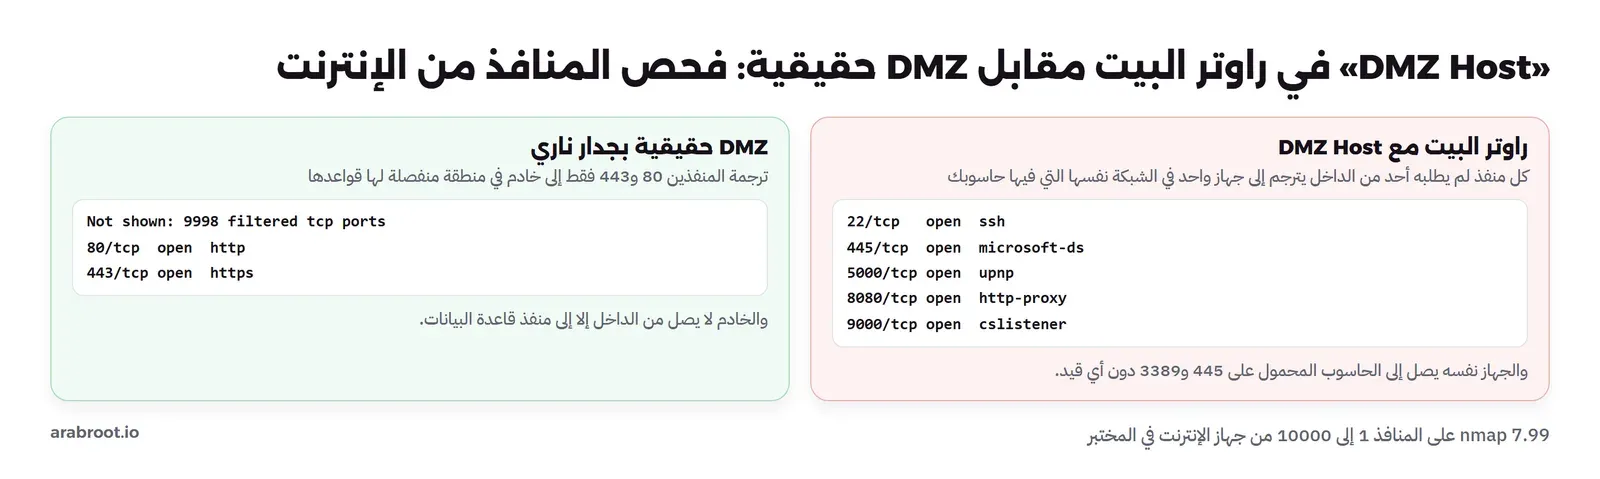
صاحب الجهاز أراد نشر 8080 فقط، فنشر معها SSH ومشاركة الملفات على 445 ولوحة الإدارة على 5000 و9000، وهذا بالضبط ما يحدث مع أجهزة NAS ولوحاتها. ثم جربنا الخطوة التالية للمهاجم بعد أن يخترق الجهاز الصغير:
h-srv -> 192.168.1.20:445 PASS
h-srv -> 192.168.1.20:3389 PASS
الحاسوب المحمول مكشوف للجهاز المخترق على مشاركة الملفات وسطح المكتب البعيد، لأنهما في الشبكة نفسها، ولا يوجد شيء بينهما يمكن أن يضع قاعدة. لذلك لا تستخدم هذا الخيار، وإذا اضطررت لنشر خدمة من البيت فوجه منفذها وحده، وضع الجهاز في شبكة ضيوف أو VLAN لها قواعد كما في مقال الهوم لاب بمواصفات الإنتاج، أو لا تفتح منفذاً أصلاً، وهذا هو القسم التالي.
ماذا تضع في الـ DMZ، وما القواعد التي يحتاجها كل منها؟
القاعدة العامة أن يوضع في المنطقة كل ما يستقبل اتصالاً يبدأ من الإنترنت، وأن تكون لكل خادم فيها قائمة قصيرة بما يحتاجه من الداخل. وهذه أشهر الخدمات التي تراها في الـ DMZ، مع ما تحتاجه عادة:
- الـ Reverse Proxy أو خادم الويب: يدخل إليه 443 من الإنترنت، ويخرج منه إلى منافذ التطبيقات في الداخل فقط، أو إلى قاعدة البيانات إذا كان التطبيق نفسه فيه.
- وسيط البريد Mail Relay: يستقبل 25 من الإنترنت، ويفحص الرسائل، ثم يسلمها إلى خادم البريد الداخلي على منفذ واحد. وخادم البريد الذي فيه صناديق الموظفين يبقى في الداخل.
- خادم DNS الرسمي لنطاقك: يستقبل 53 من الإنترنت، ولا يحتاج أي اتصال إلى الداخل، ولا يصح أن يكون هو نفسه خادم DNS الذي يسأله الموظفون.
- بوابة الـ VPN أو الوصول البعيد: تستقبل منفذها من الإنترنت، والمستخدم بعد أن يدخل يوضع في منطقة لها قواعدها، لا في الداخل كله، وهذا موضوع المقال الأخير من هذه السلسلة.
- خادم نقل الملفات مع الشركاء SFTP: يستقبل الملفات من الخارج، ونظام داخلي يسحبها منه، لا العكس، حتى لا يحتاج الخادم أي صلاحية إلى الداخل.
ولاحظ النمط الأخير لأنه مفيد في كل الحالات: إذا استطعت أن تجعل الاتصال يبدأ من الداخل إلى الـ DMZ، أي أن النظام الداخلي هو من يسحب، بدل أن يدفع خادم الـ DMZ إلى الداخل، فلن تحتاج أي قاعدة من الـ DMZ إلى الداخل أصلاً، ويصبح الخادم المخترق محصوراً تماماً في منطقته.
من المختبر إلى جهاز حقيقي: OPNsense وMikroTik
ما بنيناه بأوامر ip وnftables هو نفسه ما تبنيه في أي جدار ناري حقيقي، والفرق في الشاشة فقط. وفي OPNsense الخطوات كما يلي: تنشئ VLAN برقم 20 على الواجهة الداخلية من قائمة الواجهات Interfaces، ثم تعينها Assign كواجهة جديدة وتسميها DMZ وتعطيها عنواناً، ثم تكتب القواعد في تبويب الواجهة التي تدخل منها الحركة، لأن OPNsense يطبق القاعدة على الواجهة الداخلة. فقاعدة «الـ DMZ إلى قاعدة البيانات على 5432» تكتب في تبويب DMZ، وبعدها قاعدة رفض من DMZ إلى شبكة LAN كلها، ثم قاعدة تسمح بالخروج إلى أسماء مستودعات التحديث باسم مستعار Alias. وترجمة المنفذ من العنوان العام تكتب في Port Forward، وهو ينشئ قاعدة السماح المرتبطة بها.
وفي MikroTik تنشئ واجهة VLAN على الـ Bridge، ثم قوائم الواجهات Interface Lists، مثل WAN وLAN وDMZ، وتكتب القواعد في /ip firewall filter بسلسلة forward كما فعلنا في nftables تماماً: قبول الاتصالات القائمة أولاً، ثم القواعد بين القوائم، ثم رفض كل شيء في النهاية. والخطأ الذي يتكرر في الجهازين أن القواعد الافتراضية التي تأتي مع الجهاز تسمح للشبكة الداخلية بكل شيء، فإذا أنشأت الـ DMZ بنسخ إعداد LAN ورثت منها «اسمح بكل شيء إلى أي مكان»، وهذا يعيدك إلى نتيجة «VLAN بلا قواعد» التي رأيناها في المختبر. لذلك افحص من خادم في الـ DMZ نفسه بعد أي إعداد، كما فعلنا بالسكربت tests.sh، ولا تكتف بقراءة القواعد.
IPv6: الحدود التي لا يحرسها NAT
في IPv4 يعتاد الناس على أن الترجمة NAT تحمي الداخل، لأن العنوان الخاص لا يصل إليه أحد من الإنترنت ما لم توجه منفذاً، ورأينا ذلك في الجولة الأولى من المختبر حين حجب كل شيء دون قواعد. أما في IPv6 فكل جهاز يأخذ عنواناً عاماً حقيقياً في الغالب، ولا توجد ترجمة، فالجدار الناري هو الحد الوحيد بين الإنترنت والداخل والـ DMZ. والخبر الجيد في إعدادنا أن الجدول من عائلة inet، أي أن سلسلة forward نفسها تطبق على IPv4 وIPv6 معاً، والسياسة policy drop ترمي كل حزمة IPv6 لم تسمح بها قاعدة، لأن قواعدنا كلها مكتوبة بـ ip daddr أي لـ IPv4 فقط. ولكن لو كتبت الجدول بعائلة ip وحدها، كما في كثير من الأمثلة القديمة على الإنترنت، لمرت حركة IPv6 دون أي فحص. وقد شرحنا هذا الخطأ بتجربة في قسم أن تحمي IPv4 وتنسى IPv6 من مقال المنافذ والجدار الناري. فإذا فعل مزودك IPv6، اكتب لكل قاعدة في المصفوفة نظيرتها بـ ip6 daddr، وافحص الخادم في الـ DMZ من خارج الشبكة بعنوانه IPv6 أيضاً.
الـ DMZ في السحابة
في السحابة لا توجد Switches ولا VLAN تراها، ولكن الفكرة نفسها موجودة بأسماء أخرى. فالشبكة الخاصة الافتراضية VPC تقسم إلى شبكات فرعية Subnets، والشبكة الفرعية العامة Public Subnet هي التي لها مسار إلى بوابة الإنترنت Internet Gateway، وفيها يوضع الـ Load Balancer أو الـ Reverse Proxy فقط، أي ما يقابل الـ DMZ. أما الخوادم وقواعد البيانات ففي شبكات فرعية خاصة Private Subnets، تخرج إلى الإنترنت عبر بوابة ترجمة NAT Gateway إن احتاجت، ولا يصل إليها أحد من الخارج. والقواعد تكتب في مجموعات الأمان Security Groups لكل خادم، وفي قوائم التحكم بالشبكة Network ACLs لكل شبكة فرعية. والميزة الكبيرة هنا أن مجموعة الأمان تستطيع أن تقول «اسمح لقاعدة البيانات على 5432 من أعضاء مجموعة أمان خوادم التطبيق»، بدل العناوين، فتبقى القاعدة صحيحة إذا تغيرت العناوين، وهذا يقابل قاعدة dmz-web-to-db في مختبرنا. والخطأ الشائع في السحابة أن يوضع الخادم في شبكة فرعية عامة ويعطى عنواناً عاماً «لأن هذا أسهل»، فيصبح هو وقاعدة بياناته في الـ DMZ دون أن يقصد أحد ذلك.
مراقبة الـ DMZ: الأرقام التي تخبرك أن شيئاً حدث
المنطقة المعزولة مفيدة أيضاً لأنها تجعل الاختراق مرئياً. فخادم الويب في الحالة الطبيعية لا يحاول أبداً الوصول إلى SSH قاعدة البيانات، ولا إلى مشاركة الملفات في جهاز موظف، ولا إلى منفذ غريب في الإنترنت. لذلك أي حزمة تصل إلى قاعدة dmz-to-lan-denied أو dmz-egress-denied تستحق أن تنظر إليها، وفي المختبر ارتفع عداد الرفض إلى الداخل من 4 إلى 39 حزمة بعد فحص nmap وحده. والطريقة العملية أن تضيف إلى قاعدتي الرفض كلمة log prefix بحد أقصى للمعدل، حتى لا يغرق السجل، وأن ترسل السجلات إلى نظام مراقبة يرسل تنبيهاً عندما يتجاوز العدد حداً معيناً في دقائق. وفي OPNsense يكفي أن تفعل خيار التسجيل Log في القاعدتين، وأن تراقب صفحة سجل الجدار بفلتر على واجهة DMZ. وهذا التنبيه البسيط كثيراً ما يكون أول علامة على أن خادماً عاماً اخترق، قبل أن يلاحظ أحد أي شيء في التطبيق نفسه.
البدائل الحديثة: هل ما زلت تحتاج DMZ؟
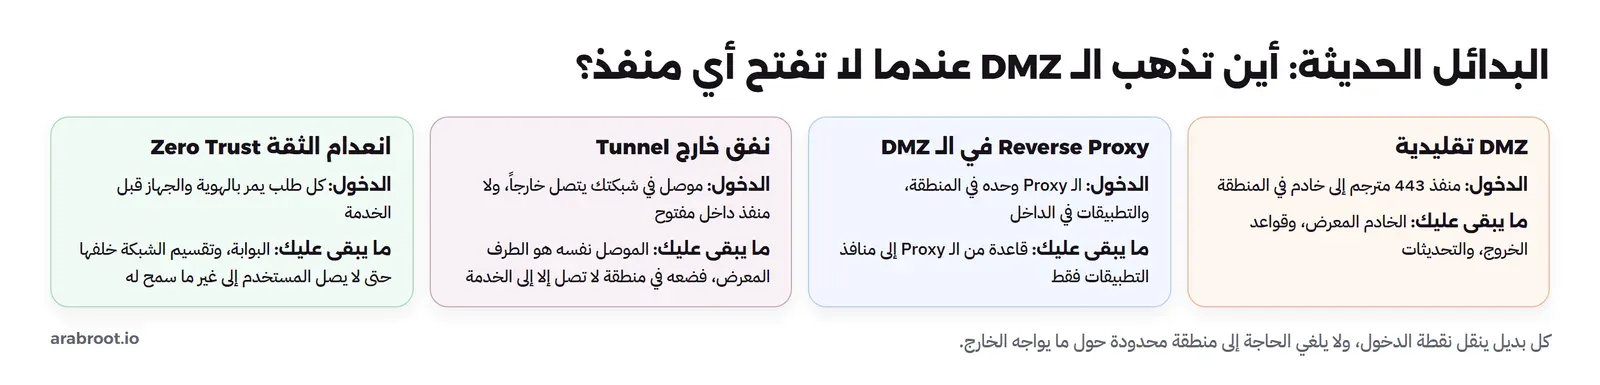
- الـ Reverse Proxy وحده في الـ DMZ: بدل أن تضع كل خادم ويب في المنطقة، تضع Reverse Proxy واحداً فيها، مع WAF إذا احتجت، والتطبيقات في منطقة داخلية. والقاعدة من الـ DMZ إلى الداخل تصبح «من الـ Proxy إلى منافذ التطبيقات فقط». وهذا أفضل من وضع التطبيقات نفسها في الـ DMZ، لأن الـ Proxy برنامج صغير معروف تحدثه بسرعة.
- النفق الخارج Outbound Tunnel: مثل Cloudflare Tunnel أو Pangolin أو frp، حيث يتصل موصل Connector في شبكتك إلى الخارج، فلا تحتاج أي منفذ داخل مفتوح، كما شرحنا في مقال الأنفاق. ولكن انتبه: الموصل يستقبل طلبات الإنترنت ويفتح الاتصال الأخير إلى الخدمة، فهو عملياً في موقع خادم الـ DMZ. ضعه في منطقة لا يصل منها إلا إلى الخدمات التي ينشرها، لا في شبكتك المسطحة.
- انعدام الثقة Zero Trust: بوابة تتحقق من هوية المستخدم وجهازه قبل كل طلب، مثل Pomerium أو authentik أو Cloudflare Access. والفكرة كما يصفها دليل NIST SP 800-207 ألا تعطي ثقة لأحد بسبب مكانه في الشبكة. وهذا يحل مشكلة «من يحق له الوصول إلى الخدمة»، ولكنه لا يحل مشكلة «ماذا يصل إليه الخادم إذا اخترق»، وهي مشكلة التقسيم نفسها.
إذن الجواب نعم، ما زلت تحتاج الفكرة، حتى لو تغير اسمها. فكل شيء يستقبل طلبات من طرف لا تثق به، سواء كان خادم ويب أو Proxy أو موصل نفق، يجب أن يكون في منطقة لها قواعد دخول وخروج، لأنه أول ما سيخترق.
متى تحتاج DMZ؟ جدول القرار
| حالتك | ما تحتاجه |
|---|---|
| لا تنشر أي خدمة للإنترنت، والفريق يدخل عن بعد | لا DMZ، وإنما VPN إلى منطقة محدودة، وتقسيم داخلي للأجهزة |
| موقع أو تطبيق واحد من سيرفر في المكتب | DMZ بجدار واحد، أو نفق خارج مع موصل في منطقة محدودة |
| عدة تطبيقات عامة وقاعدة بيانات | Reverse Proxy في الـ DMZ، والتطبيقات وقاعدة البيانات في مناطق داخلية |
| بيانات دفع أو بيانات حساسة أو جهة خاضعة لضوابط | جداران من موردين مختلفين، ومستويات منفصلة، ومراقبة لعدادات الرفض |
| بيت أو هوم لاب ينشر خدمة واحدة | شبكة ضيوف أو VLAN بقواعد، أو نفق، وليس «DMZ Host» أبداً |
| كل شيء في السحابة | شبكة فرعية عامة فيها الـ Load Balancer أو الـ Proxy فقط، والخوادم في شبكات خاصة بمجموعات أمان |
وإذا كانت جهتك خاضعة للضوابط الأساسية للأمن السيبراني ECC من الهيئة الوطنية للأمن السيبراني، فإدارة أمن الشبكات فيها تطلب العزل والتقسيم المادي أو المنطقي لأجزاء الشبكة، وفي ضوابط الأمن السيبراني للأنظمة التشغيلية OTCC يطلب الضابط 2-4-1-13 صراحة استخدام منطقة محايدة DMZ لاستضافة أي نظام يقدم خدمات بين الشبكة الداخلية للجهة وشبكة أنظمة التحكم الصناعي، والضابط 2-4-1-9 أن يمر الوصول البعيد عبر Jump Hosts محصنة في هذه المنطقة. وقد شرحنا في مقال ضوابط الهيئة أي مجموعة ضوابط تنطبق عليك، وفي مقال المعمارية متعددة المستويات كيف تثبت ذلك للمدقق.
أخطاء شائعة
- VLAN بلا قواعد على أنها DMZ: رأينا في المختبر أن خادم الويب وصل إلى SSH وSMB في الداخل والـ VLAN تعمل تماماً.
- نسيان قواعد الخروج: خادم في الـ DMZ يخرج إلى أي مكان على 443 يعطي المهاجم قناة تحكم جاهزة.
- قاعدة إلى الداخل بالمنطقة لا بالخادم: «الـ DMZ إلى قاعدة البيانات» تسمح لكل خادم في المنطقة، اكتبها بعنوان الخادم والمنفذ.
- الاكتفاء بالجدار أمام قاعدة البيانات: المنفذ المسموح ما زال مفتوحاً للمخترق، فقيد المستخدم والعنوان في قاعدة البيانات نفسها.
- وضع قاعدة البيانات في الـ DMZ «للتسهيل»: هذا يلغي المنطقة كلها.
- منفذ Trunk لخادم في الـ DMZ: يسمح للمخترق بالقفز إلى أي VLAN يحملها المنفذ.
- نسيان المسار في تصميم الجدارين: الخادم يرسل إلى بوابته الافتراضية، والجدار الخارجي يرمي الحزمة.
- إدارة الخوادم من الإنترنت: SSH ولوحات الإدارة من الداخل أو عبر VPN فقط، لا من المنفذ العام.
- «DMZ Host» في الراوتر: ينشر كل منافذ الجهاز، ويتركه في شبكتك المسطحة.
قائمة تحقق Checklist
- مصفوفة مكتوبة: كل منطقة إلى كل منطقة، بالمنفذ والسبب، قبل أي قاعدة.
- رفض افتراضي في
forwardوinput، ورمي صريح بعداد بين الـ DMZ والداخل. - قاعدة الدخول إلى الـ DMZ بالخادم والمنفذ، وقاعدة الخروج منها إلى الداخل بالمصدر والوجهة والمنفذ.
- قواعد خروج إلى الإنترنت بالوجهة، أو عبر Proxy للتحديثات، لا بالمنفذ وحده.
- منافذ الـ Switch لخوادم الـ DMZ منافذ Access، ولا VLAN 1 على الـ Trunk.
- قاعدة البيانات تقبل مستخدم التطبيق من عنوان الخادم فقط، بأقل الصلاحيات.
- فحص المنافذ من خارج الشبكة بعد كل تغيير، ومقارنته بالمصفوفة.
- مراقبة عداد الرفض من الـ DMZ إلى الداخل، فارتفاعه المفاجئ أول علامة على خادم مخترق.
تدريب عملي
- شغل المختبر بالملفات
build.shوruleset.nftوtests.sh، ثم احذف القاعدةdmz-web-to-dbوأعد الاختبار، ولاحظ أي عداد ارتفع. - أضف إلى الـ DMZ خادماً ثانياً بعنوان 172.16.20.11، وتأكد أنه لا يصل إلى قاعدة البيانات، ثم فكر: ما القاعدة التي تكتبها إذا احتاج هو أيضاً قاعدة بيانات أخرى؟
الخلاصة
- الـ VLAN آلية في الطبقة الثانية يطبقها الـ Switch، والـ DMZ منطقة أمنية يطبق سياستها الجدار الناري، والشكل الشائع أن تحمل الـ VLAN المنطقة والجدار يطبق القواعد.
- في المختبر، VLAN بلا قواعد تركت خادم الويب يصل إلى SSH قاعدة البيانات ومشاركة الملفات في جهاز الموظف، والقواعد أغلقت كل شيء إلا 5432.
- الحزمة بين المنطقتين تمر على الـ Trunk مرتين بوسمين مختلفين، فالجدار هو المكان الوحيد الذي تمر به كل الحركة.
- الـ DMZ لا تمنع الاختراق، وإنما تحد مما بعده، والثغرة التي وجدناها في قواعدنا كانت الخروج على 443 إلى أي عنوان.
- الجدار الداخلي في تصميم الجدارين حمى قاعدة البيانات حتى بعد أن فتحنا الجدار الخارجي كله، ولكنه يحتاج مساراً صريحاً من الخوادم.
- «DMZ Host» في راوتر البيت نشر خمسة منافذ بدل منفذ واحد، وترك الجهاز يصل إلى الحاسوب المحمول.
- في IPv6 لا توجد ترجمة تخفي الداخل، فاكتب الجدول بعائلة
inetواكتب لكل قاعدة نظيرتها، وفي السحابة تقابل الـ DMZ شبكة فرعية عامة لا يوضع فيها إلا الـ Load Balancer أو الـ Proxy. - عدادات الرفض بين الـ DMZ والداخل، ومن الـ DMZ إلى الإنترنت، أرخص نظام إنذار مبكر لخادم مخترق، فسجلها وراقبها.
- الأنفاق وانعدام الثقة تنقل نقطة الدخول، ولكن الموصل أو الـ Proxy الذي يستقبل طلبات الخارج يحتاج منطقة محدودة في كل الحالات.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلManaged Switch من الداخل: VLAN وPoE و10GbEكيف يقسم ال Switch المدار منافذه إلى شبكات VLAN ويغذي الكاميرات بالكهرباء ويربط السيرفرات بسرعة 10GbE، مع تجربة عملية ترى فيها الوسوم والحلقات بنفسك.
 دليلأنواع الجدران النارية Firewall: من Packet Filter إلى WAFما الفرق بين فلتر الحزم والجدار بحالة وNGFW وWAF، وما الذي يراه كل منها من حركة مشفرة، وأين تضعه، مع تجربة تفتح ثغرة في الجدار بلا حالة ثم تغلقها.
 دليلالمنافذ Ports والجدار الناري Firewall بالتفصيلكيف تعرف ما يستمع على سيرفرك، وكيف تبني جداراً نارياً مع nftables يرفض كل شيء إلا ما تحتاجه دون أن تغلق الباب على نفسك.
 دليلإعداد OPNsense من الصفر: القواعد وNAT وVLAN وWireGuardنثبت OPNsense 26.7 ونبني عليه شبكة مكتب كاملة، بشبكة ضيوف معزولة وتوجيه منفذ وWireGuard ونسخ احتياطي، ونختبر كل قاعدة بأجهزة حقيقية خلف الجدار.
 دليلالهوم لاب بمواصفات الإنتاج (2): الشبكة والجدار الناريكيف تقسم شبكة بيتك إلى مناطق بخطة عناوين واضحة، وتحدد من يكلم من، ثم تتحقق من قواعد الجدار الناري بتجربة حقيقية.
 دليلBridge Mode: متى تجعل راوتر المزود مجرد مودملماذا يفشل توجيه المنافذ عندما تضع Router خاصاً بك خلف جهاز المزود، وكيف يحل وضع الجسر مشكلة ال Double NAT.
 دليلالفرق بين Tiers وLayers: متى يكون نظامك ثلاثي الطبقات فعلاً؟ماذا يعني أن يكون نظامك ثلاثي الطبقات 3-tier فعلاً، والفرق بين الطبقة داخل الكود والمستوى في الشبكة، وما تطلبه الضوابط بالنص.
 دليلبديل Cloudflare Tunnel على سيرفرك مع Pangolinكيف تنشر خدمات البيت أو المكتب باسم نطاق وصفحة دخول دون فتح أي منفذ، عبر Pangolin على VPS تملكه بدل شبكة Cloudflare، وما يكلفه النفق وأين يتعطل.
 دليلبديل Cloudflare Access: Pomerium أم authentik؟كيف تضع صفحة دخول وسياسة لكل تطبيق أمام أدواتك الداخلية على سيرفرك، بـ Pomerium مع authentik أو بـ authentik وحده، وما يصل إلى التطبيق وأين يتعطل.
 دليلالشبكة المعزولة Air-gapped: متى تحتاجها وكيف تعمل فيهامتى تحتاج شبكة معزولة تماماً، وكيف تعبر إليها البيانات، وكيف تحدث خوادمها وتثبت عليها البرامج دون إنترنت، مع مختبر حقيقي لمرآة حزم موقعة ونقل في اتجاه واحد.
 دليلVLAN أم DMZ أم VPN أم Air-gap؟ مستويات العزل في الشبكةما الفرق بين VLAN والمنطقة المعزولة DMZ والـ VPN والفجوة الهوائية، وماذا يمنع كل منها وما لا يمنعه، وكيف تجتمع في شبكة مكتب واحدة، مع التقاطات حقيقية من مختبر.
سجل التحديثات
- 2026-11-20: كتابة المقال، وبناء ثلاثة مختبرات بـ Network Namespaces في Alpine 3.24 مع nftables 1.1.6 وnginx 1.30.7 وPostgreSQL 17.12: DMZ بجدار واحد على VLAN، وسيناريو الخادم المخترق، وجداران متتاليان، و«DMZ Host» لراوتر البيت.