لديك ويكي للمهندسين ولوحة للمالية وأداة إدارة داخلية، وكلها تطبيقات ويب بسيطة لا تعرف شيئاً عن تسجيل الدخول الموحد، أو تعرفه بشكل ناقص، والفريق يعمل من البيت والمكتب ومن الهاتف أحياناً. الطريقة التقليدية أن تضع هذه التطبيقات خلف شبكة خاصة VPN، فكل من دخل الشبكة يصل إلى كل شيء، ثم يحمي كل تطبيق نفسه بكلمة مرور خاصة به. والطريقة التي اختارتها Google لموظفيها منذ مشروع BeyondCorp، ثم باعتها Cloudflare باسم Cloudflare Access، هي أن تلغي فكرة الشبكة الموثوقة كلها: كل طلب إلى كل تطبيق يمر على وكيل يعرف من أنت، ويسأل سياسة Policy هذا التطبيق هل يسمح لك، ثم يمرر الطلب ومعه هويتك موقعة. وهذا الوكيل يسمى الوكيل الذي يعرف الهوية Identity-Aware Proxy، واختصاراً IAP.
وقد شرحنا مصطلحات الدخول الموحد SSO في مقال SSO، والبروتوكول الذي يربط الوكيل بمزود الهوية في مقال OAuth وOpenID Connect، وثبتنا authentik في دليل authentik، ووضعنا صفحة دخوله أمام تطبيق عبر Forward Auth، ورسمنا خريطة الأدوات في مقال أدوات الوصول الآمن، لذلك لن نعيد شرح OIDC ولا تثبيت authentik من الصفر. أما هنا فنبني بديل Cloudflare Access على سيرفرك بطريقتين: Pomerium وكيلاً مستقلاً يعرف الهوية مع authentik مزوداً للهوية، ثم authentik وحده بالـ Outpost المدمج فيه، ونقارن بينهما في مختبر واحد. وسوف نناقش في هذا المقال ما يلي:
- ما هو الوكيل الذي يعرف الهوية، وكيف يختلف عن VPN وعن Forward Auth.
- كيف يعمل Pomerium من الداخل: خدمة الدخول Authenticate وخدمة السياسات Authorize ووكيل Envoy وقاعدة الجلسات Databroker.
- مختبر في Docker: authentik 2026.8.5 بملف Blueprint ينشئ المجموعات والمستخدمين ومزود OIDC، وPomerium v0.34.1 أمام تطبيقين لكل منهما سياسة مجموعة، وتطبيق ثالث يحميه authentik بنفسه.
- صفحات دخول حقيقية، والترويسات Headers والتوكن Token JWT التي تصل إلى التطبيق، وكيف تتحقق منها.
- أعطال حقيقية: فرق الساعة Clock Skew، وعنوان العودة Redirect URI الخاطئ، ونطاق الكوكي Cookie Domain، ومستخدم في المجموعة الخطأ.
- Pomerium أم authentik وحده؟ نقاط القوة ونقاط الضعف، وجدول قرار، وقائمة تحقق Checklist.
ما هو الوكيل الذي يعرف الهوية Identity-Aware Proxy؟
الفكرة نشرتها Google في ورقة BeyondCorp سنة 2014، بعد أن قررت أن شبكة الشركة الداخلية لا تستحق ثقة أكثر من الإنترنت، فنقلت قرار الوصول من الشبكة إلى كل طلب. والوكيل الذي يعرف الهوية هو Reverse Proxy يقف أمام التطبيقات كأي Reverse Proxy شرحناه في مقال Reverse Proxy، ولكنه يطرح ثلاثة أسئلة قبل أن يمرر أي طلب، كما تبين الصورة التالية:
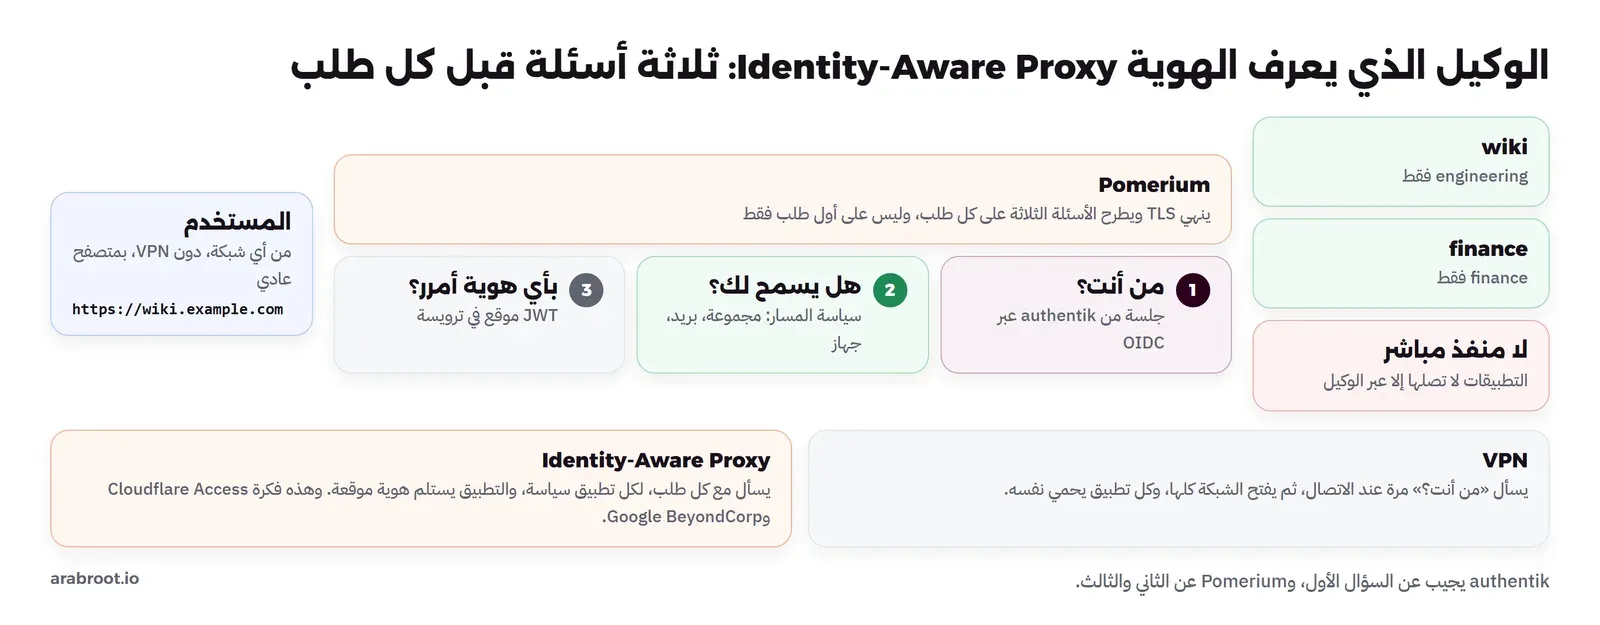
وفي الصورة أعلاه لاحظ التالي:
- الفرق عن VPN: الشبكة الخاصة تتحقق منك مرة عند الاتصال، ثم يصل جهازك إلى كل ما في الشبكة، وإذا سرق أحد جهازك المتصل وصل إلى كل شيء. أما الوكيل فيتحقق من كل طلب، ولكل تطبيق سياسته، والتطبيقات نفسها لا منفذ لها إلا عبره. وقد ناقشنا متى يبقى VPN هو الأنسب في مقال حالات استخدام VPN، فالوكيل للويب أساساً، وVPN لكل بروتوكول.
- الفرق عن Forward Auth: في Forward Auth يبقى الـ Reverse Proxy الذي تعرفه، مثل Nginx أو Traefik أو Caddy، ويسأل خدمة خارجية مثل authentik أو Authelia قبل كل طلب: هل أمرره؟ أما الوكيل الذي يعرف الهوية فهو الـ Reverse Proxy نفسه، فالقرار والتمرير في برنامج واحد.
- الفرق عن تسجيل الدخول داخل التطبيق: التطبيق الذي يدعم OIDC يستطيع أن يتكلم مع authentik مباشرة، كما فعلنا في دليل Gitea مع authentik، وهذا أفضل دائماً حين يكون متاحاً. والوكيل يحل مشكلة التطبيقات التي لا تدعمه، أو التي تريد أن تضع أمامها طبقة ثانية لا تثق بأمان التطبيق وحده.
كيف يعمل Pomerium من الداخل؟
Pomerium مكتوب بلغة Go، ويستخدم في داخله Envoy لنقل الحركة نفسها، ويتكون من أربع خدمات يصفها توثيق المعمارية، وتعمل كلها في برنامج واحد في الوضع الافتراضي المسمى All-in-one، أو منفصلة لكل منها نسخ متعددة في المؤسسات الكبيرة:
- Proxy: هو Envoy الذي يستقبل الطلبات وينهي TLS ويمرر إلى التطبيقات، ولا يمرر شيئاً قبل أن يسأل خدمة Authorize.
- Authenticate: الخدمة التي تتكلم مع مزود الهوية Identity Provider عبر OIDC، ولها نطاقها الخاص، وهو
authenticate.sc4.testفي التجربة، وإليه يعود المستخدم بعد الدخول. - Authorize: تقرأ الجلسة Session وتطبق سياسة المسار Route، ثم تبني الترويسات Headers والتوكن JWT الذي يصل إلى التطبيق. والسياسات تكتب بلغة Pomerium Policy Language واختصاراً PPL، وفيها شروط على البريد والمجموعات والمطالبات Claims والمسار ونوع الطلب والوقت.
- Databroker: مخزن الجلسات والمستخدمين، في الذاكرة RAM افتراضياً، أو في PostgreSQL إذا أردت أكثر من نسخة من Pomerium أو أردت ألا تضيع الجلسات عند إعادة التشغيل.
والنقطة المهمة في هذا التصميم أن authentik لا يشارك إلا في لحظة الدخول، أما الطلبات التالية فتقرر فيها خدمة Authorize من الجلسة المحفوظة، فإذا توقف authentik دقيقة بقيت الجلسات القائمة تعمل، وإذا حذفت مستخدماً من مجموعة في authentik فلن يعرف Pomerium بذلك حتى يجدد الجلسة من مزود الهوية. وهذا ما يفسر الطلب offline_access في الإعداد، فهو يعطي Pomerium توكن تجديد Refresh Token يجدد به المطالبات دون أن يطلب من المستخدم أن يدخل مرة أخرى.
وكيف يحمي authentik التطبيقات وحده؟
authentik ليس مزود هوية Identity Provider فقط، فمعه مكون اسمه الـ Outpost، وهو برنامج بلغة Go يتصل بـ authentik ويقدم ما يسميه مزود الوكيل Proxy Provider بثلاثة أوضاع حسب توثيق Proxy Provider: وضع Proxy يقف فيه الـ Outpost أمام التطبيق ويمرر إليه مثل أي Reverse Proxy، ووضعا Forward Auth لتطبيق واحد أو لنطاق كامل، يبقى فيهما الـ Reverse Proxy الخاص بك ويسأل الـ Outpost، وهو ما شرحناه في دليل Forward Auth. وفي كل تثبيت لـ authentik Outpost مدمج Embedded Outpost يعمل داخل خدمة الـ server نفسها، فلا تحتاج خدمة إضافية، وهو ما نستخدمه في التجربة لتطبيق ثالث، حتى نقارن الطريقتين على الشبكة نفسها.
والصلاحية في authentik لا تكتب في الوكيل، وإنما في authentik نفسه: تربط التطبيق بمجموعة أو مستخدم أو سياسة عبر ما يسميه Policy Binding، فإذا لم يكن المستخدم مسموحاً له أوقفه authentik في صفحة الدخول نفسها، قبل أن يعود إلى التطبيق. وقد شرحنا إدارة الأدوار بين التطبيقات من authentik في مقال الأدوار، وقارنا authentik بغيره من مزودي الهوية في مقارنة مزودي الهوية.
وماذا عن التطبيقات التي ليست ويب، مثل SSH وقواعد البيانات وRDP؟ هنا يختلف الأمر كثيراً بين الطريقتين. فـ Pomerium يستطيع أن يمرر اتصالات TCP عبر نفق HTTP CONNECT، ولكن بشرط أن يشغل المستخدم على جهازه أداة pomerium-cli أو تطبيق Pomerium Desktop، كما شرحنا في مقال أدوات الوصول الآمن، أما Outpost الوكيل في authentik فللويب فقط، وفي authentik مزودات أخرى لبروتوكولات مثل LDAP وRADIUS. فإذا كان أغلب ما تحميه SSH وقواعد بيانات، فالأنسب غالباً شبكة خاصة مثل Headscale أو NetBird مع مزود الهوية نفسه، والوكيل للويب فقط.
الرخص: انتبه لتغيير نوفمبر 2026
الكود المصدري لـ Pomerium برخصة License Apache-2.0، ولكن ملف POMERIUM-COMMUNITY-LICENSE-1.0 يقول إن النسخ الجاهزة الرسمية Official Builds، أي الملفات التنفيذية وصور Docker الصادرة بعد 1 نوفمبر 2026، صارت برخصة أخرى مشتقة من Apache: مجانية فقط للأفراد والجهات التي يقل دخلها السنوي عن عشرة ملايين دولار ويقل عدد العاملين فيها عن 100 في المتوسط، وغيرها يشتري رخصة تجارية أو يبني Pomerium بنفسه من الكود. والرخصة نفسها تنص في البند 13 على أن النسخ الرسمية ترسل تقارير استخدام دورية، دون أسماء أو بريد أو أسماء نطاقات، مع طريقة لإيقافها. والإصدار v0.34.1 الذي جربناه طبع هذا في أول سطر من سجلاته Logs:
{"level":"info","envoy-license":"LicenseRef-Pomerium-Community-Edition-1.0","version":"0.34.1+79c089351","license":"Pomerium Community Edition License 1.0","license-url":"https://github.com/pomerium/pomerium/blob/main/licenses/POMERIUM-COMMUNITY-LICENSE-1.0.txt","built":"2026-11-11T17:33:28Z","message":"cmd/pomerium"}لذلك إذا كانت جهتك أكبر من هذا الحد، فاقرأ الرخصة مع فريقك القانوني قبل أن تعتمد الصورة الرسمية، أو ابن الصورة من الكود. أما authentik فرخصته MIT لكل الكود خارج مجلد authentik/enterprise، والميزات في ذلك المجلد تحتاج رخصة Enterprise.
المتطلبات Requirements
- سيرفر بذاكرة 2 جيجابايت على الأقل إذا جمعت authentik وPomerium، فقد استهلك authentik في التجربة قرابة 1 جيجابايت مع قاعدته، وPomerium قرابة 127 ميجابايت.
- نطاق Domain وشهادة Wildcard أو شهادة لكل اسم: اسم لخدمة Authenticate، واسم لـ authentik، واسم لكل تطبيق. وPomerium يستطيع أن يطلب شهادات Let's Encrypt وحده بالخيار
autocert. - ساعة متزامنة على كل السيرفرات عبر NTP، وسوف ترى لماذا في قسم الأعطال.
- التطبيقات خلف الوكيل لا منفذ لها على الإنترنت، فإما على شبكة Docker داخلية، أو خلف جدار ناري Firewall يسمح للوكيل وحده.
التجربة العملية: authentik وPomerium وثلاثة تطبيقات
التجربة كلها على شبكة Docker واحدة، والمنفذ الوحيد المنشور على جهازك هو 9644، وعليه Pomerium وحده. والأسماء كلها تحت .sc4.test وتشير إلى Pomerium داخل الشبكة عبر أسماء مستعارة Aliases، وفي Chrome على جهازك بالخيار --host-resolver-rules="MAP *.sc4.test 127.0.0.1". والصورة التالية تبين الأجزاء:
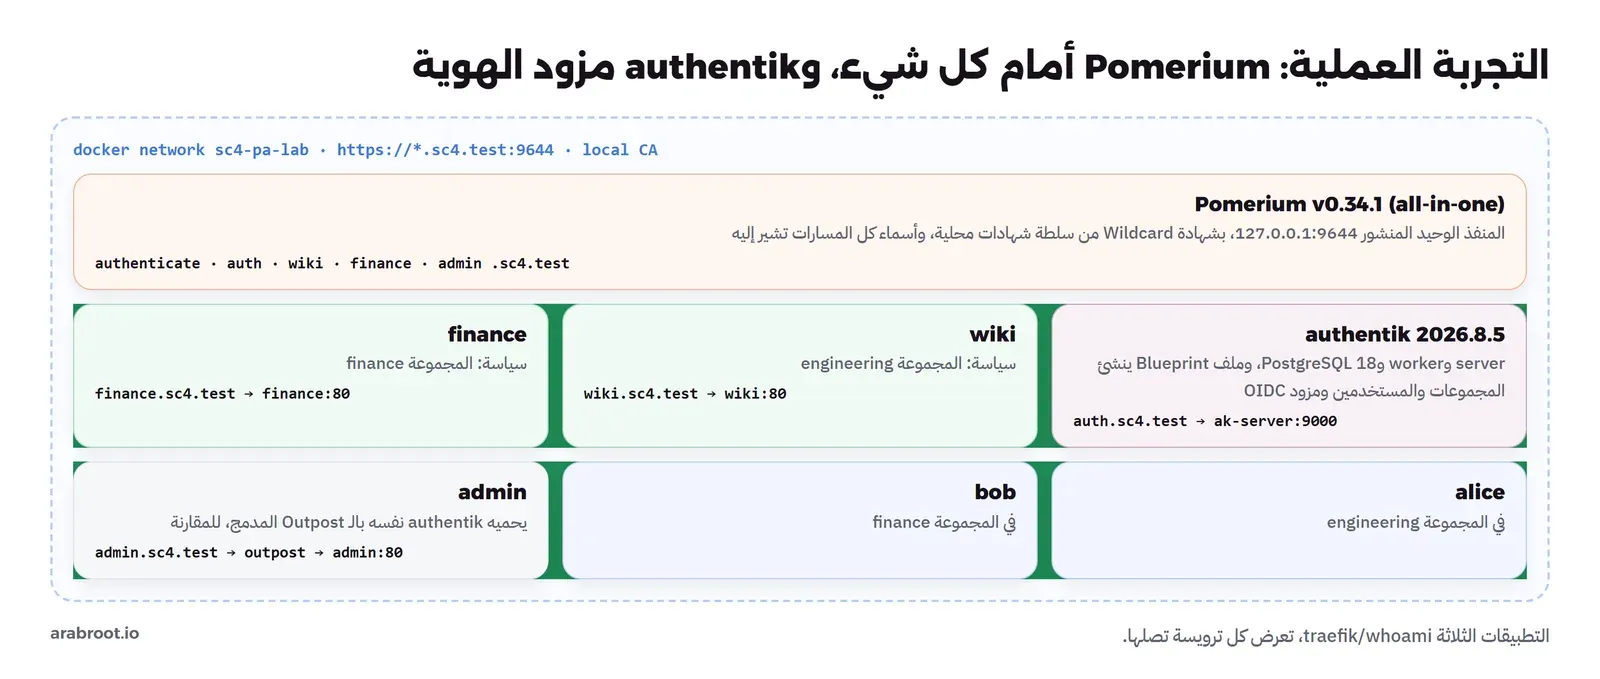
الشهادات من سلطة شهادات محلية
السكربت gen-certs.sh ينشئ سلطة شهادات CA للتجربة وشهادة Wildcard واحدة لكل الأسماء، وقد شرحنا صيغ هذه الملفات في مقال الشهادات الرقمية:
openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes -days 30 \
  -subj "/CN=sc4 lab CA" -keyout ca.key -out ca.pem
openssl req -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes -subj "/CN=*.sc4.test" \
  -keyout wildcard.key -out wildcard.csr
printf "subjectAltName=DNS:*.sc4.test,DNS:sc4.test\nextendedKeyUsage=serverAuth\n" > ext.cnf
openssl x509 -req -in wildcard.csr -CA ca.pem -CAkey ca.key -CAcreateserial -days 30 \
  -extfile ext.cnf -out wildcard.pem
subject=CN=*.sc4.test
issuer=CN=sc4 lab CA
X509v3 Subject Alternative Name:
DNS:*.sc4.test, DNS:sc4.testauthentik من ملف Blueprint
بدل أن ننشئ المجموعات والمستخدمين والمزود بالفأرة، كتبناها في ملف Blueprint، وهو ملف YAML يقرؤه authentik من المجلد /blueprints/custom ويطبقه، فتصير التجربة قابلة للتكرار، ويصير إعداد authentik نفسه في Git. هذا الجزء الخاص بـ Pomerium منه:
version: 1
metadata:
  name: sc4 lab
entries:
  - model: authentik_core.group
    id: grp-eng
    identifiers: { name: engineering }
  - model: authentik_core.group
    id: grp-fin
    identifiers: { name: finance }

  - model: authentik_core.user
    identifiers: { username: alice }
    attrs:
      name: Alice (engineering)
      email: [email protected]
      password: Lab-only-Alice-9644
      groups: [!KeyOf grp-eng]

  - model: authentik_providers_oauth2.oauth2provider
    id: prov-pomerium
    identifiers: { name: pomerium }
    attrs:
      authorization_flow: !Find [authentik_flows.flow, [slug, default-provider-authorization-implicit-consent]]
      invalidation_flow: !Find [authentik_flows.flow, [slug, default-provider-invalidation-flow]]
      client_type: confidential
      grant_types: [authorization_code, refresh_token]   # a blueprint leaves this list empty otherwise
      client_id: pomerium
      client_secret: lab-only-pomerium-client-secret-9644
      redirect_uris:
        - matching_mode: strict
          url: https://authenticate.sc4.test:9644/oauth2/callback
      signing_key: !Find [authentik_crypto.certificatekeypair, [name, authentik Self-signed Certificate]]
      property_mappings:
        - !Find [authentik_providers_oauth2.scopemapping, [managed, goauthentik.io/providers/oauth2/scope-openid]]
        - !Find [authentik_providers_oauth2.scopemapping, [managed, goauthentik.io/providers/oauth2/scope-email]]
        - !Find [authentik_providers_oauth2.scopemapping, [managed, goauthentik.io/providers/oauth2/scope-profile]]
        - !Find [authentik_providers_oauth2.scopemapping, [managed, goauthentik.io/providers/oauth2/scope-offline_access]]
  - model: authentik_core.application
    identifiers: { slug: pomerium }
    attrs:
      name: Pomerium
      provider: !KeyOf prov-pomerium
في الإعداد أعلاه لاحظ التالي:
!KeyOfيشير إلى عنصر في الملف نفسه، و!Findيبحث عن عنصر موجود في authentik، مثل التدفقات Flows الافتراضية ومفتاح التوقيع Signing Key.redirect_urisبالمطابقة الحرفيةstrict، والعنوان فيه المنفذ:9644، وسوف نرى ما يحدث إذا اختلف حرف واحد.- نطاق
scope-profileهو الذي يضيف المطالبةgroupsإلى التوكن، وعليها تقوم سياسات Pomerium كلها. - السطر
grant_typesلم يكن في النسخة الأولى من الملف، وأضفناه بعد مشكلة حقيقية نشرحها بعد قليل.
وفي الملف نفسه مزود ثان من نوع Proxy للتطبيق admin، مربوط بالمجموعة finance، ومضاف إلى الـ Outpost المدمج:
  - model: authentik_providers_proxy.proxyprovider
    id: prov-admin
    identifiers: { name: admin-proxy }
    attrs:
      authorization_flow: !Find [authentik_flows.flow, [slug, default-provider-authorization-implicit-consent]]
      invalidation_flow: !Find [authentik_flows.flow, [slug, default-provider-invalidation-flow]]
      mode: proxy
      external_host: https://admin.sc4.test:9644
      internal_host: http://admin:80
      internal_host_ssl_validation: false
  - model: authentik_core.application
    id: app-admin
    identifiers: { slug: admin }
    attrs:
      name: Admin panel
      provider: !KeyOf prov-admin
  - model: authentik_policies.policybinding
    identifiers: { target: !KeyOf app-admin, order: 0 }
    attrs:
      group: !KeyOf grp-fin
  - model: authentik_outposts.outpost
    identifiers: { managed: goauthentik.io/outposts/embedded }
    attrs:
      providers: [!KeyOf prov-admin]
إعداد Pomerium
الملف pomerium.yaml كاملاً، والسران SHARED_SECRET وCOOKIE_SECRET في متغيرات البيئة من openssl rand -base64 32:
address: ":9644"
authenticate_service_url: https://authenticate.sc4.test:9644
certificate_file: /certs/wildcard.pem
certificate_key_file: /certs/wildcard.key
certificate_authority_file: /certs/ca.pem          # trust the lab CA for the IdP and upstreams

idp_provider: oidc
idp_provider_url: https://auth.sc4.test:9644/application/o/pomerium/
idp_client_id: pomerium
idp_client_secret: lab-only-pomerium-client-secret-9644
idp_scopes: [openid, email, profile, offline_access]

jwt_claims_headers:
  X-Pomerium-Claim-Email: email
  X-Pomerium-Claim-Groups: groups

routes:
  # authentik itself, published through Pomerium without a policy (it has its own login)
  - from: https://auth.sc4.test:9644
    to: http://ak-server:9000
    allow_public_unauthenticated_access: true
    preserve_host_header: true
  # authentik's embedded outpost serves admin.sc4.test (authentik as the proxy, for comparison)
  - from: https://admin.sc4.test:9644
    to: http://ak-server:9000
    allow_public_unauthenticated_access: true
    preserve_host_header: true

  - from: https://wiki.sc4.test:9644
    to: http://wiki:80
    pass_identity_headers: true
    policy:
      - allow:
          or:
            - claim/groups: engineering
  - from: https://finance.sc4.test:9644
    to: http://finance:80
    pass_identity_headers: true
    policy:
      - allow:
          or:
            - claim/groups: finance
في الإعداد أعلاه لاحظ التالي:
idp_provider_urlهو عنوان المصدر Issuer كما يعلنه authentik، وينتهي باسم التطبيقpomerium/، فلكل تطبيق في authentik مصدر مختلف.- authentik نفسه منشور عبر Pomerium بمسار عام
allow_public_unauthenticated_access، لأن صفحة دخوله يجب أن تفتح قبل أن يملك المستخدم أي جلسة. وpreserve_host_headerضروري هنا، لأن authentik يبني روابطه من اسم النطاق الذي يصله. - المسار
adminعام أيضاً في Pomerium، لأن الحماية فيه يقدمها الـ Outpost في authentik، وهذا يجعل المقارنة بين الطريقتين على المدخل نفسه. pass_identity_headersيرسل التوكن JWT إلى التطبيق، وjwt_claims_headersيضيف ترويسات مقروءة للبريد والمجموعات.- السياسة
claim/groups: engineeringتقرأ مطالبة groups من authentik. وفي Pomerium طريقة ثانية للمجموعات عبر مزامنة الدليل Directory Sync، ولكنها في نسخة Enterprise.
لماذا يمر authentik عبر Pomerium دون سياسة؟
قد يتساءل البعض: إذا كان Pomerium يحمي كل شيء، فلماذا لا نضع على مسار authentik سياسة أيضاً؟ والإجابة أن Pomerium نفسه يحتاج authentik ليعرف من المستخدم، فلو طلب جلسة قبل أن يفتح صفحة دخول authentik لدار المستخدم في حلقة لا تنتهي: لا جلسة دون دخول، ولا دخول دون جلسة. لذلك يبقى مسار مزود الهوية عاماً في الوكيل، وحمايته من authentik نفسه: تدفق الدخول وMFA وحد المحاولات. والخيار الآخر أن تنشر authentik على اسم مستقل لا يمر في Pomerium إطلاقاً، عبر Reverse Proxy آخر أو منفذ آخر، وهذا ما تفعله أغلب المؤسسات حين يخدم مزود الهوية تطبيقات كثيرة غير التي خلف الوكيل، فلا يصير Pomerium نقطة فشل لكل الدخول في الجهة. أما في التجربة فجمعناهما على منفذ واحد لأنه أبسط، ولأن المتصفح على جهازك يحتاج أن يصل إلى الاثنين.
التشغيل الأول، ومشكلتان قبل أول دخول
docker compose -p sc4-pa up -dPomerium جاهز في ثوان، أما authentik فيشغل عند أول تشغيل مئات الترحيلات Migrations على قاعدة PostgreSQL، وقد احتاج في التجربة 324 ثانية من بدء الـ Container حتى أجاب /-/health/ready/ بالرمز 200، وهذا قريب مما قسناه في مقارنة مزودي الهوية. ولاحظ أن Image الخاصة بـ authentik لا تحتوي curl، فإذا كتبت فحص جاهزية Health Check داخل الـ Container بالأداة curl فلن ينجح أبداً، وإنما افحصه من الخارج كما فعلنا عبر Pomerium.
المشكلة الأولى ظهرت حين طلبنا عنوان الاكتشاف Discovery الخاص بالمزود، فأعاد authentik صفحة HTML بدل JSON، أي أن المزود غير موجود. ولما طبقنا الملف يدوياً لنرى الخطأ:
docker exec sc4-pa-ak-worker ak apply_blueprint /blueprints/custom/sc4-lab.yamlBlueprint invalid
authentik.blueprints.v1.importer: Entry invalid: Serializer errors {'authorization_flow': [ErrorDetail(string='This field may not be null.', code='null')], 'property_mappings': [ErrorDetail(string='Invalid pk "None" - object does not exist.', code='does_not_exist')]}أي أن !Find لم يجد تدفق التفويض ولا نطاقات OIDC، مع أنها من العناصر الافتراضية في authentik. وعندما أعدنا التطبيق بعد دقيقة نجح دون أي تغيير، والسبب أن authentik طبق ملفنا عند أول تشغيل قبل أن ينتهي من ملفاته الافتراضية التي تنشئ هذه العناصر. لذلك إذا كتبت Blueprint يعتمد على العناصر الافتراضية، فتحقق من حالته بعد أول تشغيل، وأعد تطبيقه إذا لزم.
والمشكلة الثانية ظهرت عند أول محاولة دخول، فقد أعاد authentik المتصفح إلى Pomerium بالخطأ invalid_request وصفحة 400، وفي سجلات authentik السبب:
{"event": "Invalid grant_type for provider", "grant_type": "authorization_code", "logger": "authentik.providers.oauth2.views.authorize"}
{"event": "The request is otherwise malformed", "redirect_uri": "https://authenticate.sc4.test:9644/oauth2/callback"}
المزود في هذا الإصدار له حقل grant_types يحدد طرق المنح المسموحة، والمزود الذي تنشئه من الواجهة يأخذ قيمة افتراضية مناسبة، أما الذي ينشئه Blueprint دون هذا الحقل فيبقى بقائمة فارغة، فيرفض حتى الطريقة الأساسية authorization_code. ولما أضفنا السطر وأعدنا التطبيق صار الحقل ['authorization_code', 'refresh_token'] ونجح الدخول.
أول دخول، وما يصل إلى التطبيق
الصورة التالية تلخص ما يحدث في أول زيارة لتطبيق محمي، من الطلب دون جلسة حتى الكوكي Cookie الخاص بالمسار:
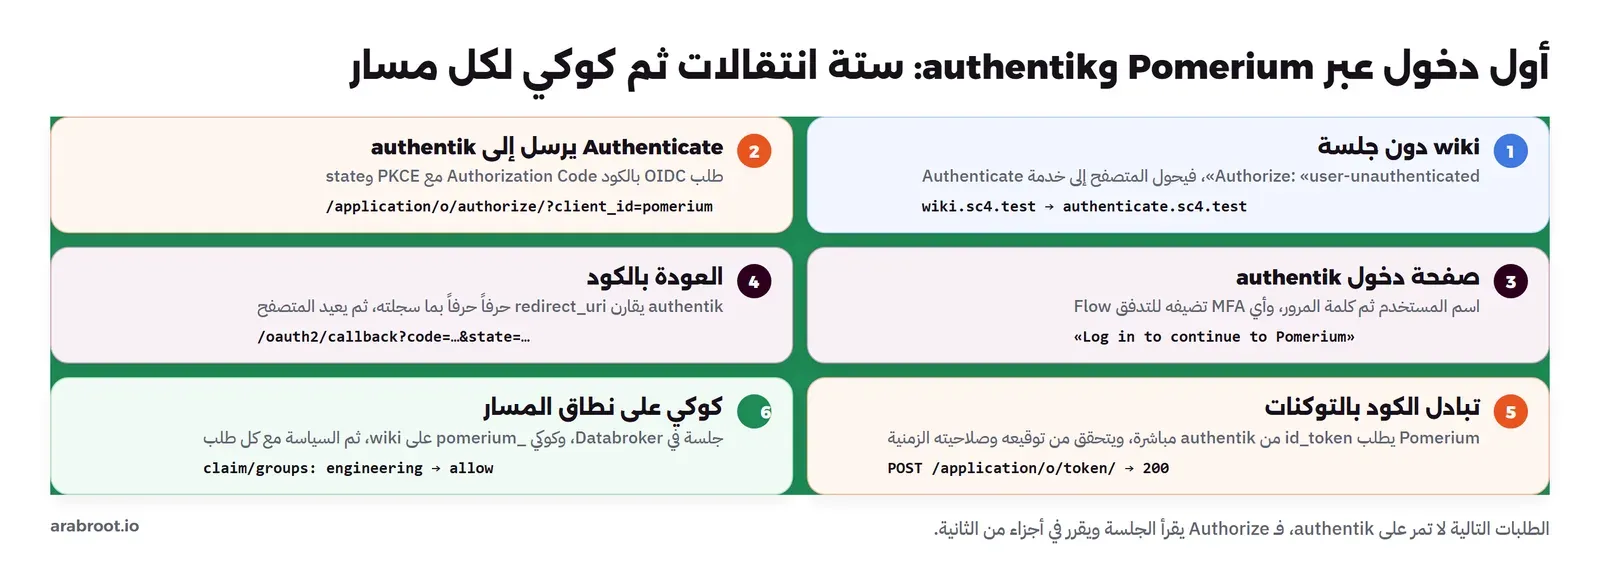
فتحنا https://wiki.sc4.test:9644 في المتصفح، فسجل Pomerium قرار الرفض الأول وسببه:
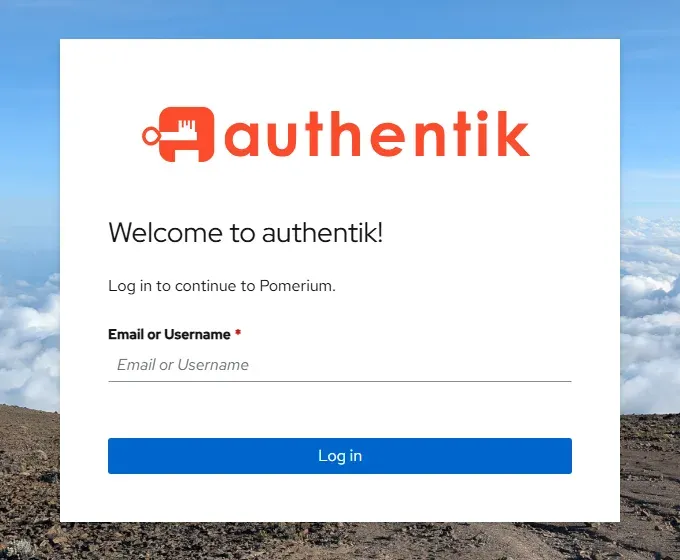
{"service":"authorize","path":"/","host":"wiki.sc4.test:9644","user":"","email":"","allow":false,"allow-why-false":["user-unauthenticated"],"deny":false,"message":"authorize check"}ثم حول المتصفح إلى authentik، وهذه صفحة الدخول كما ظهرت، باسم التطبيق Pomerium الذي أنشأه الملف:
وبعد الدخول بحساب alice، وصلنا إلى wiki، وهذا ما طبعه التطبيق عن الطلب:
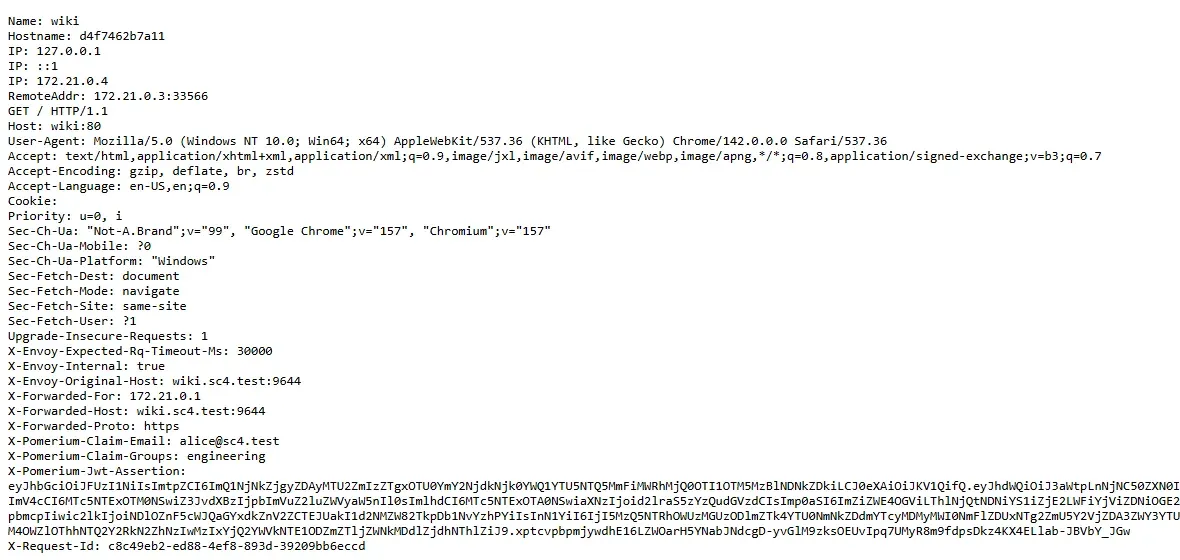
RemoteAddr: 172.21.0.3:55270
GET / HTTP/1.1
Host: wiki:80
Cookie:
X-Envoy-Expected-Rq-Timeout-Ms: 30000
X-Envoy-Internal: true
X-Envoy-Original-Host: wiki.sc4.test:9644
X-Forwarded-For: 172.21.0.1
X-Forwarded-Host: wiki.sc4.test:9644
X-Forwarded-Proto: https
X-Pomerium-Claim-Email: [email protected]
X-Pomerium-Claim-Groups: engineering
X-Pomerium-Jwt-Assertion: eyJhbGciOiJFUzI1NiIsImtpZCI6ImQ1NjNkZjgy…
في المخرج أعلاه لاحظ التالي:
Host: wiki:80: Pomerium يغير ترويسة Host إلى اسم الخدمة الداخلي افتراضياً، والاسم الأصلي فيX-Forwarded-Host. وهذا يعطل التطبيقات التي تبني روابطها من Host، مثل authentik نفسه، ولذلك وضعناpreserve_host_headerفي مساره.Cookie:فارغة: Pomerium حذف كوكي الجلسة الخاص به قبل التمرير، فلا يرى التطبيق ما يستطيع أن يسرقه.- ترويسات
X-Envoy-*تكشف أن Envoy هو من نقل الطلب، والمهلة الافتراضية Timeout 30 ثانية. X-Pomerium-Claim-Groups: engineeringهي المطالبة التي قررت السياسة على أساسها، وهي نفسها في التوكن.
التحقق من التوكن JWT في التطبيق
الترويسات المقروءة مثل X-Pomerium-Claim-Email مريحة، ولكن التطبيق لا يستطيع أن يعرف إن كانت من Pomerium أم من أي شخص وصل إليه بطريق آخر. أما X-Pomerium-Jwt-Assertion فهو توكن موقع، يتحقق منه التطبيق بالمفتاح العام الذي ينشره Pomerium على كل مسار، كما يشرح توثيق التحقق من الهوية:
curl -s --cacert certs/ca.pem https://wiki.sc4.test:9644/.well-known/pomerium/jwks.json{"keys":[{"use":"sig","kty":"EC","kid":"d563df82d02156fb3e81954bf667d694ad5a595492ab1da24492593930e43dd9","crv":"P-256","alg":"ES256","x":"q_Ee1F0SI7KHGv56FMct8aXfYJP5g1L7dC_2ejGlJpk","y":"TOmHgOpLHibCZGM9O_31mUKqtzhjDq0THgVfyReGc8s"}]}وكتبنا سكربتاً صغيراً بلغة Node.js دون أي مكتبة خارجية، يتحقق من التوقيع Signature بهذا المفتاح:
import { readFileSync } from 'node:fs';
import { createPublicKey, verify } from 'node:crypto';
const [jwtFile, jwksFile, audience] = process.argv.slice(2);
const token = readFileSync(jwtFile, 'utf8').trim();
const [h, p, s] = token.split('.');
const header = JSON.parse(Buffer.from(h, 'base64url'));
const claims = JSON.parse(Buffer.from(p, 'base64url'));
const jwk = JSON.parse(readFileSync(jwksFile, 'utf8')).keys.find(k => k.kid === header.kid);
const ok = verify('sha256', Buffer.from(`${h}.${p}`), { key: createPublicKey({ key: jwk, format: 'jwk' }), dsaEncoding: 'ieee-p1363' }, Buffer.from(s, 'base64url'));
const now = Math.floor(Date.now() / 1000);
console.log('header :', JSON.stringify(header));
console.log('claims :', JSON.stringify(claims));
console.log('signature valid:', ok, '| aud ok:', claims.aud === audience, '| expires in', claims.exp - now, 's');
header : {"alg":"ES256","kid":"d563df82d02156fb3e81954bf667d694ad5a595492ab1da24492593930e43dd9","typ":"JWT"}
claims : {"aud":"wiki.sc4.test","email":"[email protected]","exp":1795119345,"groups":["engineering"],"iat":1795119045,"iss":"wiki.sc4.test","jti":"fbea88eb-8e64-43ba-bf16-abb5bd3b8a62","name":"Alice (engineering)","sid":"49NfqyqbPhf1vFgWfBLBTjB5wcLeo6NJCoSoc8Ob","sub":"2934954a9e30e389fe98a546cdd7fa720321b46aed51586fe9cecd07ef7a58ef","user":"2934954a9e30e389fe98a546cdd7fa720321b46aed51586fe9cecd07ef7a58ef"}
signature valid: true | aud ok: true | expires in 266 sثم غيرنا الحرف الأخير من التوقيع وأعدنا التشغيل:
signature valid: false | aud ok: true | expires in 266 sفي المخرج أعلاه لاحظ التالي:
- التوقيع ES256 بمفتاح عام Public Key منشور، فأي تطبيق يتحقق منه دون أن يعرف أي سر.
audهو اسم المسارwiki.sc4.test، فتوكن صدر لتطبيق لا يقبله تطبيق آخر إذا تحقق من هذه المطالبة، وهذا يمنع تطبيقاً مخترقاً من أن يعيد استخدام توكن مستخدم عند تطبيق آخر.- الفرق بين
expوiatهو 300 ثانية، فالتوكن قصير العمر، ولا يفيد من يسرقه من سجلات التطبيق إلا دقائق.
ومكتبات JWT في كل اللغات تفعل هذا في سطرين، وأدوات مثل Grafana تقبل هذا التوكن مباشرة لتسجيل الدخول التلقائي.
وعندما تكتب التحقق في تطبيقك، فلا تكتف بالتوقيع وحده، وإنما تحقق من أربعة أشياء معاً: أن التوقيع صحيح بمفتاح من JWKS يطابق kid في الترويسة، وأن aud هو اسم تطبيقك بالضبط، وأن iss هو اسم المسار الذي تتوقعه، وأن exp لم يمر بعد بحسب ساعة التطبيق. واحفظ JWKS في ذاكرة التطبيق مدة قصيرة بدل أن تطلبه مع كل طلب، وأعد طلبه إذا وصل توكن بقيمة kid لا تعرفها، لأن Pomerium قد يغير مفتاح التوقيع عند تغيير الإعداد أو إعادة النشر، وعندها يرفض تطبيقك كل المستخدمين إذا ثبت المفتاح القديم في الكود. وأخيراً لا تقبل الخوارزمية none ولا أي خوارزمية غير ES256 التي يعلنها المفتاح، فهذا من أقدم أخطاء مكتبات JWT وأكثرها تكراراً.
مستخدم في المجموعة الخطأ
alice في المجموعة engineering، فلما فتحت finance.sc4.test ظهرت لها صفحة Pomerium التالية:
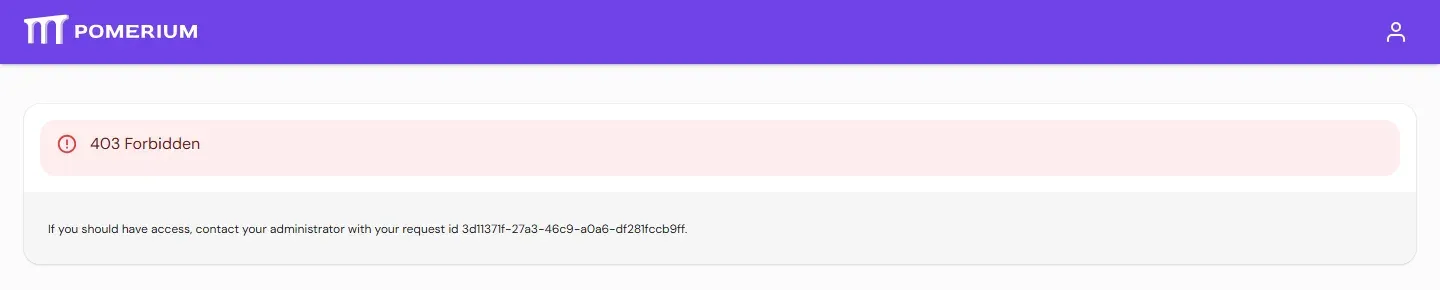
وبالعكس مع bob، فقد وصل إلى finance بالترويسة X-Pomerium-Claim-Groups: finance، ورفضه wiki، والسبب في سجل Authorize يختلف عن سبب الزائر دون جلسة:
{"service":"authorize","path":"/","host":"wiki.sc4.test:9644","email":"[email protected]","allow":false,"allow-why-false":["claim-unauthorized"],"deny":false,"message":"authorize check"}فالسبب user-unauthenticated يعني أن المستخدم لم يدخل، وclaim-unauthorized يعني أنه دخل ولكن مطالباته لا تحقق السياسة، وهذا الفرق أول ما تبحث عنه حين يشتكي مستخدم.
authentik وحده بالـ Outpost المدمج
الآن التطبيق الثالث admin، الذي يمرره Pomerium دون سياسة إلى authentik، فيستقبله الـ Outpost المدمج ويحميه. وأول محاولة لفتحه انتهت في المتصفح بالخطأ localhost refused to connect، فالـ Outpost حول المستخدم إلى صفحة الدخول على localhost. والسبب أن الإعداد authentik_host في الـ Outpost المدمج كان فارغاً، فلم يعرف الـ Outpost عنوان authentik كما يراه المتصفح، وهذا ما يذكره توثيق الـ Outpost المدمج صراحة. ضبطناه من سطر الأوامر، ويمكنك ضبطه من الواجهة في Applications ثم Outposts:
docker exec sc4-pa-ak-worker ak shell -c "
from authentik.outposts.models import Outpost
o=Outpost.objects.get(managed='goauthentik.io/outposts/embedded'); print('before:', o._config.get('authentik_host'))
o._config['authentik_host']='https://auth.sc4.test:9644'; o._config['authentik_host_insecure']=False; o.save(); print('after:', o._config.get('authentik_host'))"
before:
after: https://auth.sc4.test:9644بعدها دخل bob، وهو في المجموعة finance المربوطة بالتطبيق، فوصل إلى admin، وهذه الترويسات التي وصلت إلى التطبيق:
Host: admin.sc4.test:9644
Cookie: authentik_proxy_899de649=z1NdCfnPxkfxdUzpklKK931GVWAJ1RZIEQrMnETFEKw%3D578c5431-…
X-Authentik-Email: [email protected]
X-Authentik-Entitlements:
X-Authentik-Groups: finance
X-Authentik-Jwt: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpc3MiOiJodHRwczovL2F1dGguc2M0LnRlc3Q6OTY0NC9hcHBsaWNhdGlvbi9vL2FkbWluLyIs…
وقارنها بما وصل من Pomerium:
- كوكي الجلسة
authentik_proxy_*يصل إلى التطبيق، بينما حذف Pomerium كوكيه. فإذا كان التطبيق ضعيفاً أو يكتب الترويسات في سجلاته، فقد صار في يده ما يكفي لانتحال جلسة المستخدم عند الـ Outpost. X-Authentik-Jwtموقع بالخوارزمية HS256، أي بسر مشترك هو سر المزود، فلا يتحقق منه التطبيق إلا إذا أعطيته السر نفسه، بينما توكن Pomerium بمفتاح عام.Hostبقي كما كتبه المستخدم، وهذا أريح لأغلب التطبيقات.
أما alice، وهي ليست في finance، فأوقفها authentik في صفحته قبل أن يصل أي طلب منها إلى التطبيق:
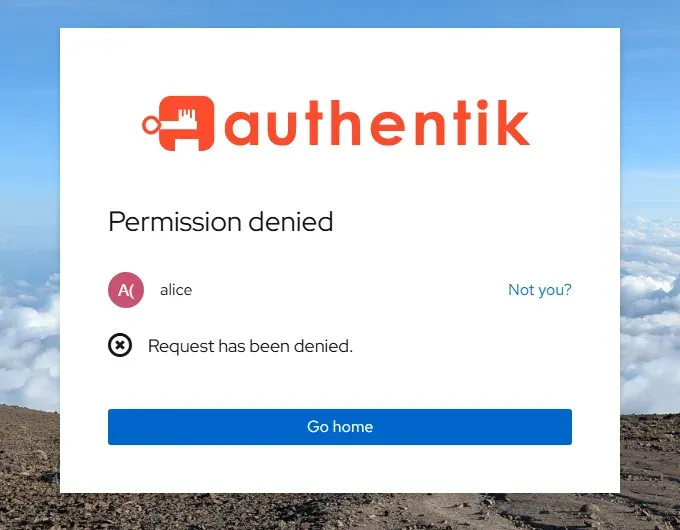
كم يكلف كل وكيل؟ القياس
من Container على الشبكة نفسها، أرسلنا 31 طلباً لكل مسار بكوكي جلسة صالح أخذناه من المتصفح، مع مصافحة TLS جديدة لكل طلب، وقارناها بالطلب المباشر إلى التطبيق دون أي وكيل:
direct (whoami, no proxy):
median=0.001661 min=0.001397 max=0.009027 n=31
Pomerium -> wiki (session cookie, policy check, new TLS each time):
median=0.013199 min=0.010822 max=0.024901 n=31
Pomerium passthrough -> authentik outpost -> admin (cookie):
median=0.022308 min=0.015389 max=0.126301 n=31
status codes:
wiki=200 admin=200
الطلب المحمي بـ Pomerium استغرق 13.2 ميلي ثانية في الوسيط، أغلبها مصافحة TLS، وفيها فحص السياسة وتوقيع JWT جديد. والطلب عبر الـ Outpost استغرق 22.3 ميلي ثانية، ولكنه يمر أيضاً في Pomerium بلا سياسة، فالفرق بين الرقمين تقريباً هو ثمن المرحلة الإضافية في authentik. وفي الحالتين الثمن صغير أمام زمن الشبكة الحقيقي بين المستخدم والسيرفر. أما الذاكرة وحجم الـ Image فالفرق فيها كبير:
sc4-pa-pomerium 127MiB / 31.29GiB
sc4-pa-ak-server 492.4MiB / 31.29GiB
sc4-pa-ak-worker 334.1MiB / 31.29GiB
sc4-pa-db 212.3MiB / 31.29GiB

pomerium/pomerium:v0.34.1 914MB
ghcr.io/goauthentik/server:2026.8.5 1.94GB
وانظر أيضاً إلى العمود الأخير: أبطأ طلب عبر الـ Outpost استغرق 126 ميلي ثانية، بينما لم يتجاوز أبطأ طلب عبر Pomerium 25 ميلي ثانية. وفي 31 طلباً فقط لا نستطيع أن نحكم على الذيل Tail Latency بدقة، ولكن هذا النمط يتكرر حين يمر الطلب في طبقة إضافية تتكلم مع قاعدة بيانات أو خدمة أخرى، فإذا كانت لديك تطبيقات حساسة للزمن، مثل لوحة تحدث نفسها كل ثانية، فقس الذيل في بيئتك قبل أن تختار.
ولكن لاحظ أن المقارنة الحقيقية ليست Pomerium مقابل authentik، لأن Pomerium يحتاج مزود هوية في كل الأحوال، والسؤال الحقيقي هو: هل تضيف 127 ميجابايت من Pomerium إلى authentik الذي تشغله أصلاً؟ والصورة التالية تجمع الطريقتين:
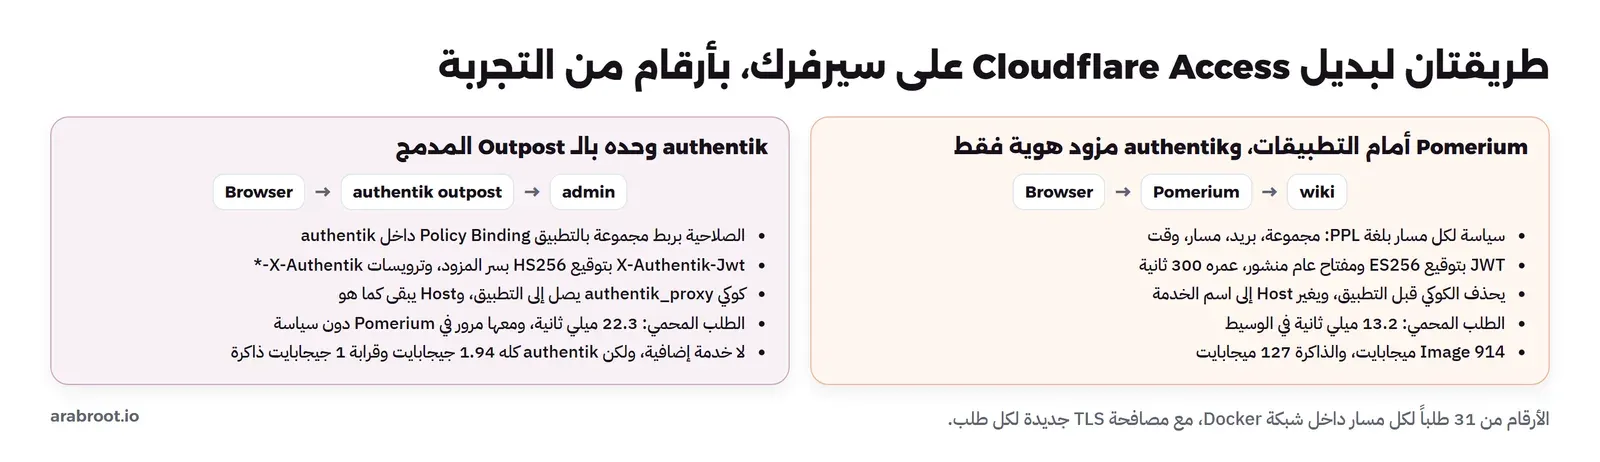
ماذا يحدث إذا…؟ أعطال نفتعلها عن قصد
الصورة التالية تجمع الأعطال التي رأيناها في التجربة، ومعها المشكلتان اللتان واجهناهما في الإعداد، ثم نفصل الثلاثة الأهم:
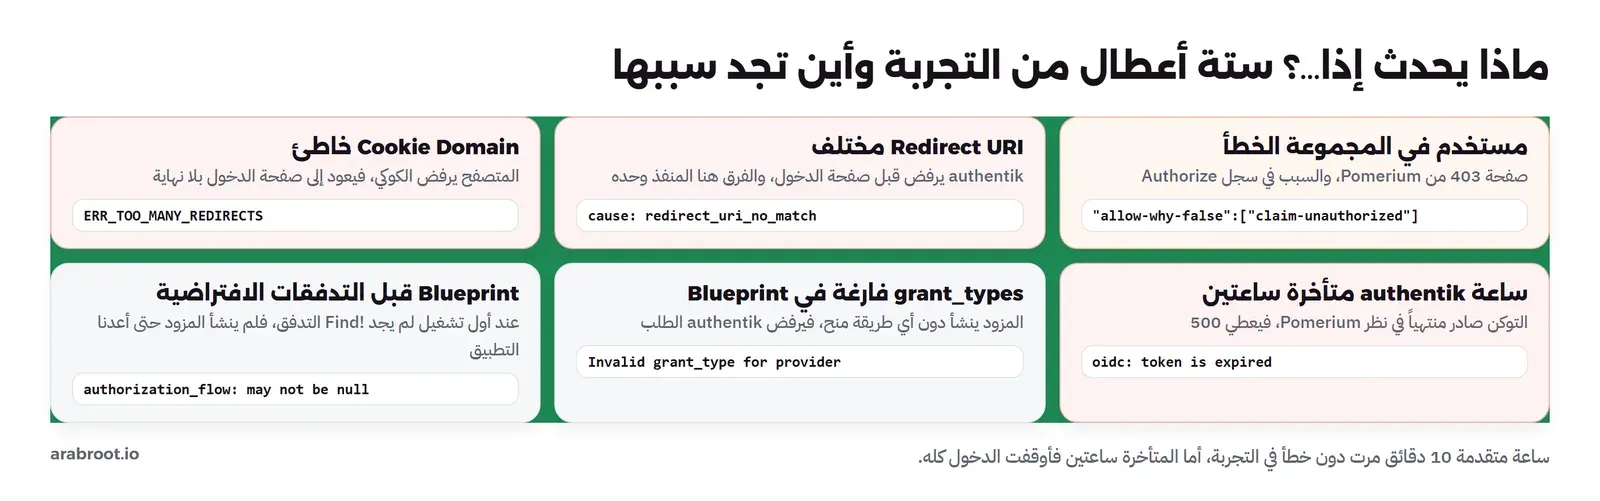
عنوان العودة Redirect URI مختلف
هذا أكثر الأخطاء شيوعاً عند ربط أي تطبيق بمزود هوية. غيرنا عنوان العودة المسجل في authentik إلى العنوان نفسه دون المنفذ، أي https://authenticate.sc4.test/oauth2/callback، وهو خطأ يحدث كثيراً حين ينقل أحدهم الإعداد من بيئة تعمل على 443 إلى بيئة على منفذ آخر، أو العكس:
docker exec sc4-pa-ak-worker ak shell -c "
from authentik.providers.oauth2.models import OAuth2Provider as P, RedirectURI, RedirectURIMatchingMode as M
p=P.objects.get(name='pomerium'); p.redirect_uris=[RedirectURI(M.STRICT,'https://authenticate.sc4.test/oauth2/callback')]; p.save(); print(p.redirect_uris)"
فأوقف authentik الطلب قبل صفحة الدخول:
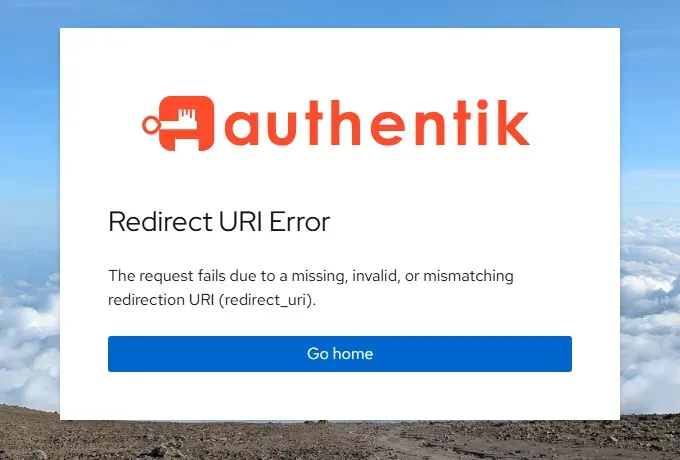
{"cause": "redirect_uri_no_match", "event": "The request fails due to a missing, invalid, or mismatching redirection URI (redirect_uri).", "host": "auth.sc4.test:9644", "logger": "authentik.providers.oauth2.views.authorize"}وهذا الرفض صحيح ومهم، فلو قبل authentik أي عنوان عودة لاستطاع مخترق أن يرسل المستخدم إلى رابط دخول حقيقي ينتهي عند موقعه، ويأخذ الكود. لذلك لا تحل المشكلة بالمطابقة بالتعبير النمطي Regex الواسعة، وإنما اكتب العنوان الصحيح كاملاً، كما يقول توثيق مزود OAuth2.
نطاق الكوكي Cookie Domain خاطئ
أضفنا إلى إعداد Pomerium السطر cookie_domain: other.test، وهو نطاق لا علاقة له بأسمائنا، وأعدنا إنشاء الـ Container، ثم دخلنا بحساب alice:
after login: chrome-error://chromewebdata/
This page isn’t working
authenticate.sc4.test redirected you too many times.
ERR_TOO_MANY_REDIRECTS
والقصة كاملة في الكوكيز التي حفظها المتصفح:
["authenticate.sc4.test _pomerium_csrf","auth.sc4.test authentik_device","auth.sc4.test authentik_csrf","auth.sc4.test authentik_session","auth.sc4.test authentik_user_switching"]جلسة authentik حفظت بشكل صحيح، أما جلسة Pomerium فلا أثر لها، لأن المتصفح يرفض أي كوكي يطلب أن يحفظ لنطاق غير نطاق الموقع الذي أرسله، كما تنص قواعد الكوكيز في المتصفحات. فكل طلب إلى wiki يصل دون جلسة، فيحول إلى الدخول، وauthentik يعرف المستخدم فيعيده فوراً، وهكذا إلى أن يتوقف المتصفح، وظهر عنوان العودة في سجل Pomerium 14 مرة خلال دقيقة واحدة. وإذا رأيت ERR_TOO_MANY_REDIRECTS بعد دخول ناجح فافتح أدوات المطور في المتصفح، وانظر إلى ترويسة Set-Cookie وتحذيراتها، قبل أن تبحث في أي مكان آخر. والإعداد cookie_domain في توثيق الكوكيز اختياري، فلا تضعه إلا إذا عرفت لماذا تحتاجه.
فرق الساعة Clock Skew
التوكنات في OIDC فيها وقت إصدار ووقت انتهاء، والطرف الذي يتحقق منها يقارنها بساعته، فإذا اختلفت ساعة مزود الهوية عن ساعة الوكيل فقد يرفض الوكيل توكناً صحيحاً. ولنجرب ذلك دون أن نغير ساعة جهازك، استخدمنا المكتبة libfaketime، التي تجعل برنامجاً واحداً يرى وقتاً مختلفاً عبر LD_PRELOAD، وأخذنا ملفها من حزمة Debian 13 لأن Image الخاصة بـ authentik مبنية على Debian 13 نفسه. الملف skew.override.yaml:
services:
  ak-server:
    environment:
      LD_PRELOAD: /faketime/libfaketime.so.1
      FAKETIME: "-2h"
    volumes:
      - ./libfaketime.so.1:/faketime/libfaketime.so.1:ro
docker compose -p sc4-pa -f compose.yaml -f skew.override.yaml up -d ak-server
docker exec sc4-pa-ak-server date -uThu Nov 19 18:20:31 UTC 2026الساعة الحقيقية كانت 20:20، وauthentik يرى 18:20. سجلت alice الدخول بنجاح في صفحة authentik، ثم ظهرت صفحة خطأ 500 من Pomerium عند العودة، والسبب في سجله:
{"level":"error","error":"authenticate.OAuthCallback: error redeeming authenticate code: identity/oidc: failed getting id_token: error verifying token: oidc: token is expired (Token Expiry: 2026-11-19 19:21:04 +0000 UTC)","status":500,"message":"httputil: error"}أصدر authentik التوكن في الساعة 18:21 بساعته، وصلاحيته ساعة، فانتهى في 19:21، وPomerium استلمه في 20:21 بساعته، فرآه منتهياً قبل ساعة. ثم جعلنا ساعة authentik متقدمة 10 دقائق بدل أن تكون متأخرة، فنجح الدخول دون أي خطأ، لأن التوكن في هذه الحالة لم ينته بعد في نظر Pomerium. لذلك فالخطر الأكبر أن تتأخر ساعة مزود الهوية أكثر من عمر التوكن، أو أن تتقدم ساعة الوكيل، وهذا يحدث فعلاً في الأجهزة الافتراضية بعد استعادتها من Snapshot قديم، أو في سيرفر توقفت فيه خدمة NTP. والحل البسيط أن تتأكد أن timedatectl يقول System clock synchronized: yes على كل سيرفر في السلسلة، وأن تراقب ذلك.
والمقارنة مع Cloudflare Access
شرحنا Cloudflare Access في قسم Zero Trust Access من مقال خدمات Cloudflare، وهو الفكرة نفسها: صفحة دخول مع مزود هوية، ثم سياسة لكل تطبيق، ثم JWT موقع في ترويسة اسمها Cf-Access-Jwt-Assertion يتحقق منه التطبيق بمفاتيح عامة منشورة، وتسمية Pomerium لترويسته قريبة منها. والفروق الحقيقية ثلاثة: Cloudflare تنهي TLS في شبكتها وترى الطلبات، وتأتي معها حماية DDoS والشبكة العالمية، ولا تحتاج سيرفراً لها، أما Pomerium وauthentik فكل شيء على سيرفرك، بما فيه سجلات الدخول ومكان الجلسات، ولكنك تتحمل تشغيلهما وتحديثهما. وإذا كانت تطبيقاتك في بيت أو مكتب دون عنوان عام، فاجمع هذا المقال مع دليل الأنفاق العكسية أو مع Pangolin الذي يقدم صفحة دخول بسيطة خاصة به.
Pomerium أم authentik وحده؟
Pomerium مع authentik مزوداً للهوية
نقاط القوة:
- سياسة لكل مسار في ملف واحد بلغة PPL، بالمجموعة والبريد والمسار ونوع الطلب والوقت، فتقرأ من الملف من يصل إلى ماذا، وتراجعه في Git.
- JWT بمفتاح عام منشور لكل مسار، وعمره قصير، و
audيربطه بتطبيق واحد. - يحذف كوكي جلسته قبل التطبيق، ويسجل سبب كل قرار في سطر واضح مثل
claim-unauthorized. - يعمل مع أي مزود OIDC، فتستطيع أن تبدل authentik بـ Keycloak دون أن تغير السياسات.
- خفيف: 127 ميجابايت من الذاكرة في التجربة.
نقاط الضعف:
- خدمة إضافية تشغلها وتحدثها بجانب مزود الهوية.
- رخصة الصور الرسمية منذ نوفمبر 2026 بشروط حجم وجمع بيانات استخدام، والبديل أن تبني من الكود.
- يغير Host افتراضياً، فتحتاج
preserve_host_headerلبعض التطبيقات. - الأدوات الأكثر تقدماً، مثل مزامنة الدليل واللوحة، في نسخ Enterprise وZero.
authentik وحده بالـ Outpost
نقاط القوة:
- لا توجد خدمة إضافية إذا كنت تشغل authentik أصلاً، والـ Outpost المدمج جاهز.
- الصلاحيات في المكان نفسه الذي تدير فيه المستخدمين والمجموعات وMFA، ومن الواجهة الرسومية.
- ثلاثة أوضاع: وكيل كامل، أو Forward Auth لتطبيق، أو لنطاق كامل، فيعمل مع أي Reverse Proxy عندك.
- الرفض يقع في صفحة authentik قبل أن يصل أي طلب إلى التطبيق.
نقاط الضعف:
- authentik كله ثقيل: Image بحجم 1.94 جيجابايت، وقرابة 1 جيجابايت من الذاكرة مع قاعدته، وأكثر من خمس دقائق في أول تشغيل.
- كوكي جلسة الـ Outpost يصل إلى التطبيق، وتوكن
X-Authentik-Jwtبسر مشترك HS256. - تفاصيل مثل
authentik_hostالفارغ وgrant_typesفي Blueprint لا تظهر إلا عند أول عطل. - سياسات المسارات داخل التطبيق الواحد أصعب من PPL.
ولاحظ أن الخيار ليس صفرياً، فكثير من الفرق تجمع الطريقتين كما في التجربة: Pomerium أمام التطبيقات التي تحتاج سياسات دقيقة أو توكن يتحقق منه التطبيق، والـ Outpost أو Forward Auth لتطبيقات بسيطة يكفيها أن يكون المستخدم في مجموعة واحدة. والمهم في الحالتين أن يكون مزود الهوية واحداً، حتى يخرج الموظف المغادر من كل شيء حين تعطل حسابه في مكان واحد، وحتى تكون MFA مفروضة على كل طريق للدخول.
كيف تشغله في الإنتاج؟
- التطبيقات خلف الوكيل على شبكة لا يصلها غيره، وإلا فكل ترويسة هوية يمكن تزويرها بطلب مباشر، فلا يثق التطبيق بالترويسات المقروءة، وإنما يتحقق من JWT.
- Databroker على PostgreSQL إذا أردت أكثر من نسخة من Pomerium، أو ألا يضطر المستخدمون للدخول من جديد بعد كل تحديث.
- أسرار
SHARED_SECRETوCOOKIE_SECRETوidp_client_secretمن ملفات أسرار Docker Secrets وليس في ملف الإعداد، وسر العميل في authentik مختلف لكل تطبيق. - MFA في تدفق الدخول الخاص بـ authentik، فالوكيل لا يضيف أماناً أكثر من أضعف طريقة دخول عند مزود الهوية، وقد شرحنا الطرق في مقال MFA.
- NTP على كل سيرفر، ومراقبة لحالة التزامن.
- نسخة احتياطية من قاعدة authentik، وملفات Blueprint في Git، وإعداد Pomerium في Git.
- عند التحديث، اقرأ صفحتي الإصدارات لـ Pomerium ولـ authentik، وحدث authentik أولاً لأن ترحيلاته تطول.
مشكلات شائعة وحلولها Troubleshooting
- صفحة 400 من Pomerium مع invalid_request: اقرأ سجل authentik، وإذا وجدت
Invalid grant_type for providerفأضفgrant_typesإلى المزود. - Redirect URI Error: قارن العنوان في الطلب بالعنوان المسجل حرفاً حرفاً، بما فيه المنفذ والشرطة المائلة الأخيرة.
- ERR_TOO_MANY_REDIRECTS بعد دخول ناجح: كوكي لم يحفظ، فراجع
cookie_domain، وتأكد أن الموقع يعمل بـ HTTPS لأن الكوكي عليه علامة Secure. - 500 مع token is expired: الساعة. قارن
date -uعلى مزود الهوية والوكيل. - 403 لمستخدم يجب أن يصل: ابحث برقم الطلب في سجل Authorize، فإذا كان السبب
claim-unauthorizedفانظر إلى مطالبة groups في JWT، وهل اسم المجموعة مكتوب في السياسة بالحروف نفسها. - الـ Outpost المدمج يحول إلى localhost: اضبط
authentik_hostعلى العنوان الذي يراه المتصفح. - عنوان الاكتشاف يعيد HTML: المزود أو التطبيق غير موجود، فتحقق من حالة Blueprint وأعد تطبيقه بالأمر
ak apply_blueprint.
جدول القرار
| حالتك | الأنسب | لماذا |
|---|---|---|
| تشغل authentik أصلاً، وتطبيقات قليلة بصلاحيات بسيطة لكل تطبيق | authentik وحده بالـ Outpost المدمج أو Forward Auth | لا توجد خدمة إضافية، والإدارة من مكان واحد |
| تطبيقات كثيرة بسياسات مختلفة لكل مسار، وتريدها في Git | Pomerium مع authentik أو Keycloak | PPL ملف واحد يقرأ ويراجع |
| تطبيقات تتحقق من الهوية بنفسها عبر JWT | Pomerium | ES256 بمفتاح عام منشور وaud لكل مسار |
| جهة كبيرة تتجاوز شروط رخصة صور Pomerium | authentik وحده، أو Pomerium مبني من الكود | تجنب رخصة الصور الرسمية |
| سيرفر صغير بذاكرة 1 جيجابايت | Pomerium مع مزود هوية خفيف، أو Authelia | authentik يحتاج قرابة 1 جيجابايت وحده |
| تريد صفحة دخول أمام موقع عام مع حماية DDoS ولا يهمك أين ينتهي TLS | Cloudflare Access | لا سيرفر ولا صيانة |
قائمة تحقق Checklist قبل النشر
- التطبيقات لا منفذ لها إلا عبر الوكيل، وطلب مباشر إليها من خارج الشبكة يفشل.
- كل مسار عليه سياسة، والمسارات العامة
allow_public_unauthenticated_accessمقصودة ومعدودة. - عنوان العودة مسجل حرفياً، و
grant_typesمضبوطة، وسر العميل مختلف لكل تطبيق. - التطبيقات التي تعتمد على الهوية تتحقق من JWT بالمفتاح العام و
aud، ولا تثق بالترويسات المقروءة وحدها. - MFA في تدفق الدخول، وNTP متزامن على كل السيرفرات.
- Databroker على PostgreSQL إذا كانت هناك أكثر من نسخة.
- رخصة صور Pomerium الرسمية مقروءة ومناسبة لجهتك.
تدريب عملي
- أضف إلى سياسة wiki شرطاً يسمح لمستخدم واحد بالبريد بجانب المجموعة، ثم أضف قاعدة
denyلمسار/adminداخل wiki، وراقب أسباب القرار في سجل Authorize. - اجعل Grafana خلف Pomerium يسجل الدخول تلقائياً من
X-Pomerium-Jwt-Assertionبالإشارة إلى عنوان JWKS، بدل أن يتصل بـ authentik مباشرة.
الخلاصة
- الوكيل الذي يعرف الهوية يسأل مع كل طلب: من أنت، وهل يسمح لك هذا المسار، وبأي هوية أمرر، وهذه فكرة Cloudflare Access وBeyondCorp على سيرفرك.
- authentik يجيب عن السؤال الأول في لحظة الدخول، وPomerium يقرر في كل طلب من الجلسة، ويرسل JWT بتوقيع ES256 عمره 300 ثانية يتحقق منه التطبيق بمفتاح عام.
- authentik وحده يقدم الحماية نفسها بالـ Outpost المدمج دون خدمة إضافية، ولكن كوكيه يصل إلى التطبيق وتوكنه بسر مشترك، وهو أثقل بكثير.
- في التجربة كلف الطلب المحمي 13.2 ميلي ثانية عبر Pomerium و22.3 عبر الـ Outpost مع مرور في Pomerium، والفرق الحقيقي في الذاكرة: 127 ميجابايت مقابل قرابة 1 جيجابايت.
- الأعطال الأكثر شيوعاً: عنوان عودة يختلف بالمنفذ، ونطاق كوكي خاطئ يصنع حلقة تحويل، وساعة متأخرة تجعل التوكن منتهياً عند وصوله، و
grant_typesفارغة في Blueprint. - صور Pomerium الرسمية منذ نوفمبر 2026 برخصة بشروط حجم الجهة وجمع بيانات الاستخدام، فاقرأها قبل أن تعتمدها.
 دليلتثبيت authentik للدخول الموحد SSO إلى تطبيقاتككيف تثبت authentik حتى يدخل كل موظف إلى تطبيقات الفريق بحساب واحد، مع فرض المصادقة الثنائية على الجميع.
 دليلكيف تحمي أي تطبيق ويب بصفحة دخول authentik عبر Forward Authكيف تضع صفحة دخول authentik مع المصادقة الثنائية أمام أي أداة داخلية دون أن تعدل في التطبيق نفسه.
 دليلما هو الدخول الموحد SSO؟ المصطلحات التي تحتاجها أولاًخريطة لمصطلحات الدخول الموحد SSO، وكيف تفتح جلسة واحدة في مزود الهوية كل التطبيقات، وماذا يبقى مفتوحاً بعد الخروج.
 دليلشرح OAuth وOpenID Connect للمبتدئينلماذا لا يجب أن يعرف أي تطبيق كلمة مرورك، وكيف يحل OAuth ذلك بتوكنات محدودة، وكيف يضيف OpenID Connect الدخول الموحد.
 دليلauthentik أم Keycloak أم Authelia أم ZITADEL؟قسنا أدوات الهوية الأربع ومعها Pocket ID على سيرفر واحد، ونشرح أيها يناسب كل حاجة في شركة تكبر خطوة خطوة.
 دليلAuthelia: دخول موحد SSO ومصادقة ثنائية 2FA أمام تطبيقاتكنضع Authelia خلف Caddy أمام تطبيقين، فيدخل الفريق بكلمة المرور ولا يصل إلى لوحة الإدارة إلا من أضاف رمز TOTP.
 دليلكل الطرق لحماية صفحة أو أداة داخليةمن إخفاء الأداة عن الإنترنت إلى تسجيل الدخول داخلها، متى تكفي كل طريقة، وأين تفشل، وكيف تجمع بينها.
 دليلأدوات الوصول الآمن إلى السيرفرات: خريطة مفتوحة المصدرخريطة لأدوات الوصول الآمن مفتوحة المصدر إلى السيرفرات، ماذا تحل كل عائلة منها وما ترخيصها، وكيف تختار ما يناسب فريقك.
 دليلخدمات Cloudflare بكلمات بسيطة وبدائلها مفتوحة المصدرما الذي تقدمه كل خدمة من Cloudflare، وما المتاح منها مجاناً، وما البديل مفتوح المصدر الذي تشغله على سيرفرك.
 دليلبديل Cloudflare Tunnel على سيرفرك مع Pangolinكيف تنشر خدمات البيت أو المكتب باسم نطاق وصفحة دخول دون فتح أي منفذ، عبر Pangolin على VPS تملكه بدل شبكة Cloudflare، وما يكلفه النفق وأين يتعطل.
سجل التحديثات
- 2026-11-19: كتابة المقال، وبناء التجربة العملية في Docker مع authentik 2026.8.5 وPostgreSQL 18.6 وPomerium v0.34.1 وثلاثة تطبيقات traefik/whoami v1.12.0، والدخول بحسابين في مجموعتين، والتحقق من JWT، وقياس زمن الطلب، وأربعة أعطال مقصودة منها فرق الساعة بالمكتبة libfaketime.