


لنفرض أنك في شركة ناشئة تبيع منتجاتها عبر متجر إلكتروني، والمتجر يعمل على سيرفر خلف Router في مكتب الشركة، وعلى السيرفر نفسه قاعدة بيانات المتجر. وفي اجتماع مع عميل كبير يسألك مسؤول الأمن عنده: «ما نوع الجدار الناري Firewall الذي يحمي بياناتنا عندكم؟»، فتجيب بثقة أن لديكم جداراً نارياً، ثم يكمل: «Stateful أم NGFW؟ وهل أمام المتجر WAF؟ وهل على السيرفر جدار خاص به؟ وماذا عن TLS؟». وتكتشف أن كلمة «جدار ناري» التي تستخدمها منذ سنوات تعني في الحقيقة أربعة أنواع مختلفة، يقرأ كل منها جزءاً مختلفاً من الحركة، ويقف في مكان مختلف، ولا يغني واحد منها عن الآخر.
وهذا المقال يشرح هذه الأنواع من الداخل: كيف يقرر كل نوع أن يمرر الحزمة أو يمنعها، وما الذي يراه وما الذي لا يراه، خاصة في عصر أصبحت فيه أغلب الحركة مشفرة ب TLS، وأين تضع كل جدار في شبكتك، والفرق بين جدار الشبكة وجدار الجهاز نفسه، وكيف تظهر الفكرة نفسها في السحابة باسم Security Group. ثم نبني جداراً حقيقياً ب nftables، ونجرب عليه ثغرة معروفة في الجدار الذي لا يتذكر الاتصالات، ونرى كيف يغلقها الجدار الذي يتذكرها، ثم نضع WAF أمام تطبيق صغير ونرسل إليه هجوماً. وسوف نناقش في هذا المقال ما يلي:
- ما الذي يفعله الجدار الناري، ولماذا يبدأ كل جدار جيد بالرفض الافتراضي.
- فلتر الحزم بلا حالة Packet Filter، وكيف يقرر، ولماذا يفشل.
- الجدار الناري بحالة Stateful Firewall وجدول الاتصالات.
- الجيل التالي NGFW: التطبيقات والمستخدمون وكشف التسلل وفك تشفير TLS، وما الذي يراه أي جدار من اتصال HTTPS.
- جدار تطبيقات الويب WAF، وحادثة حقيقية بدأت من WAF مضبوط بشكل خاطئ.
- أين تضع كل جدار: جدار الشبكة وجدار الجهاز والسحابة.
- تجربة عملية بمخرج حقيقي، ثم جدول قرار وأخطاء شائعة.
ما الذي يفعله الجدار الناري Firewall؟
الجدار الناري جهاز أو برنامج يقف على طريق الحركة، ويقرر لكل حزمة أو اتصال: هل يمر أم يمنع، بحسب قائمة قواعد Rules مكتوبة مسبقاً. وكل قاعدة شرط وقرار: إذا كانت الحزمة من هنا إلى هناك وعلى هذا المنفذ فاقبلها، أو ارفضها. والقواعد تقرأ من الأعلى إلى الأسفل، وأول قاعدة تطابق هي التي تحكم، فإذا لم تطابق أي قاعدة طبق الجدار السياسة الافتراضية Default Policy. ودليل NIST SP 800-41 Rev. 1 عن الجدران النارية وسياساتها يوصي بأن تكون هذه السياسة الافتراضية هي الرفض، أي أن تمنع كل شيء ما لم تسمح به قاعدة صريحة، والسبب بسيط: إذا نسيت أن تكتب قاعدة في هذا النموذج تتوقف خدمة فتلاحظ وتصلحها، أما في النموذج العكسي، أي السماح بكل شيء ومنع ما تعرفه، فإذا نسيت قاعدة بقي باب مفتوح لا يلاحظه أحد إلا المهاجم.
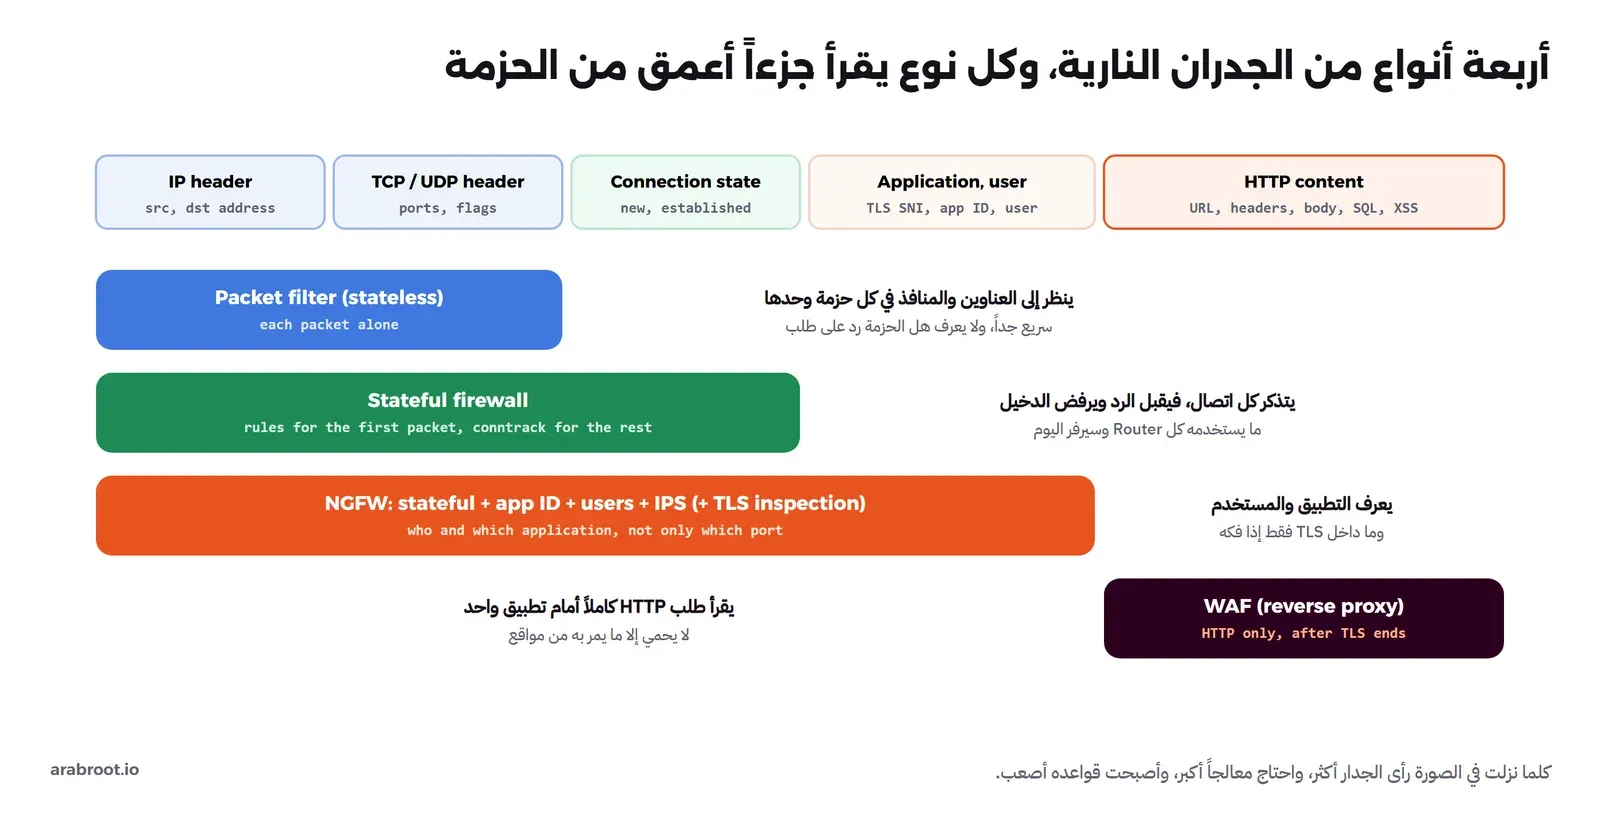
وقبل أن نبدأ تذكر نقطتين شرحناهما في مقالات سابقة: الأولى أن NAT في ال Router المنزلي ليس جداراً نارياً رغم أنه يمنع كثيراً من الاتصالات الواردة كأثر جانبي، كما شرحنا في هل NAT جدار حماية؟، والثانية أن المنافذ Ports نفسها وما يعنيه أن يكون المنفذ مفتوحاً أو مغلقاً موضوع مقال مستقل في مرحلة الشبكات، أما هنا فالسؤال هو: من يقرر أن المنفذ مفتوح، وبناءً على ماذا؟ والإجابة تختلف بحسب نوع الجدار، والصورة التالية تبين الأنواع الأربعة وما يقرؤه كل منها من الحزمة:
فلتر الحزم بلا حالة Packet Filter
أبسط الأنواع وأقدمها هو فلتر الحزم بلا حالة Stateless Packet Filter، وهو يحكم على كل حزمة وحدها، دون أن يعرف شيئاً عن الحزم التي قبلها، ويقرأ منها خمسة أشياء فقط تسمى غالباً 5-tuple: عنوان المصدر، وعنوان الوجهة، والبروتوكول، ومنفذ المصدر، ومنفذ الوجهة، ومعها أحياناً واجهة الدخول وأعلام TCP. وهذا النوع سريع جداً لأنه لا يحفظ شيئاً، لذلك تجده إلى اليوم في قوائم التحكم ACL في أجهزة ال Switch وال Router الكبيرة، وفي قوائم Network ACL في السحابة كما سيأتي.
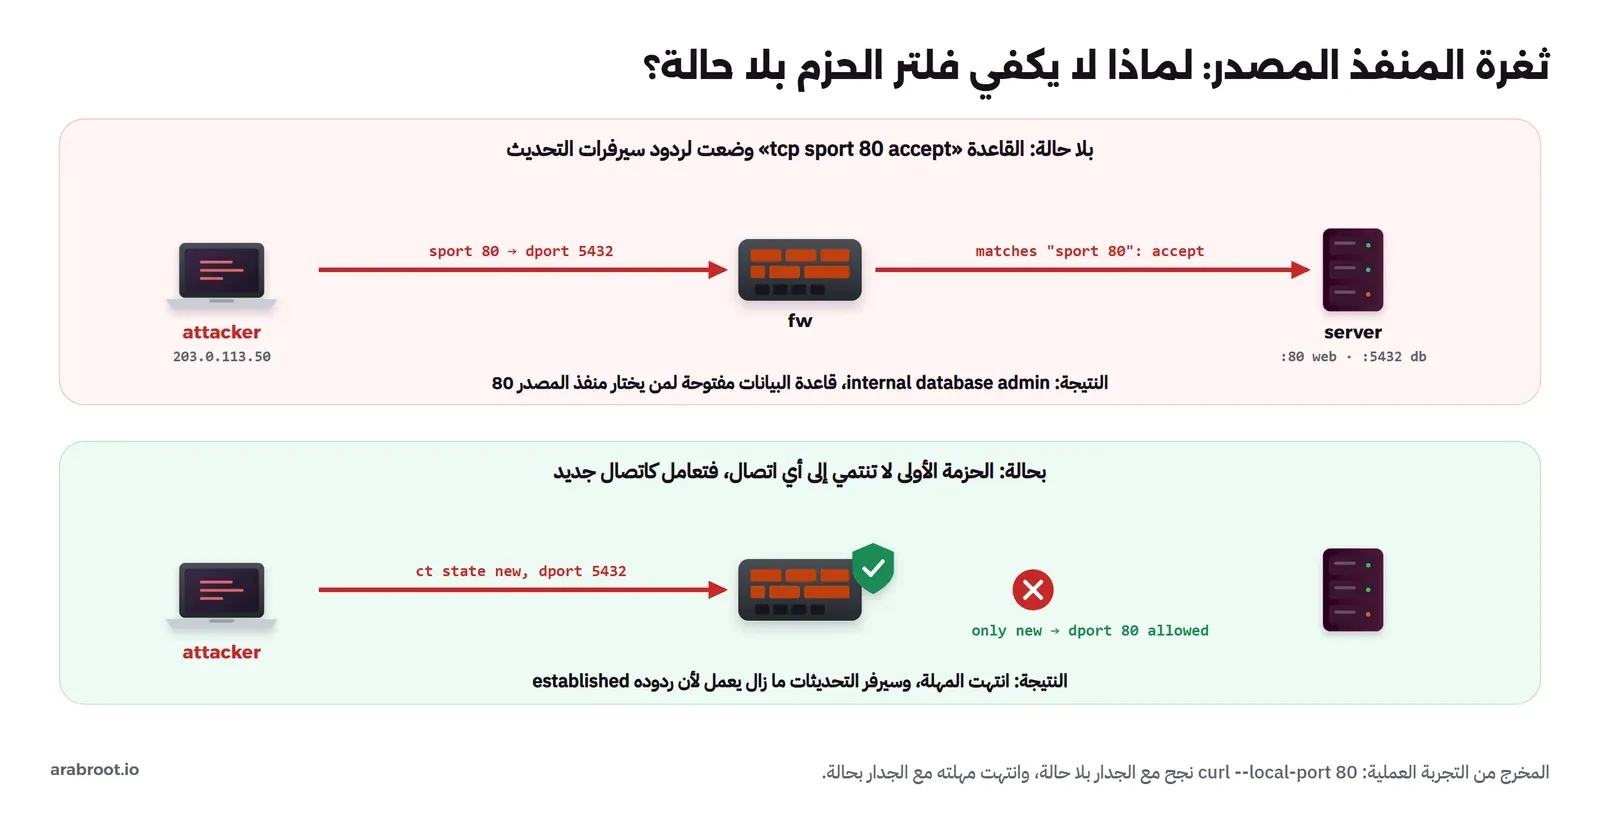
والمشكلة تظهر عندما تحاول أن تكتب به قاعدة عادية جداً. لنفرض أنك تريد أن يصل الزوار إلى المتجر على المنفذ 80، فتكتب قاعدة تسمح بالحزم الداخلة إلى المنفذ 80. ولكن السيرفر يرد، والرد حزمة خارجة من المنفذ 80 إلى منفذ عشوائي عند الزائر، فتحتاج قاعدة ثانية للردود. ثم تريد أن يحمل السيرفر تحديثاته من الإنترنت، فتسمح بالخارج إلى المنفذ 80، وتحتاج قاعدة رابعة لردود سيرفرات التحديث، وهي الحزم الداخلة من المنفذ المصدر 80 إلى أي منفذ عندك. والجدار لا يعرف هل هذه الحزمة رد فعلاً على طلب خرج من السيرفر، أم حزمة جديدة من مهاجم اختار المنفذ المصدر 80 بنفسه، فاختيار منفذ المصدر بيد من يرسل الحزمة. وهذه الثغرة ليست نظرية، فسوف تراها في التجربة العملية تفتح قاعدة بيانات داخلية لطلب واحد، والصورة التالية تبينها:
وقد يتساءل البعض: أليس الحل أن أكتب قواعد أدق، مثل السماح بالردود من سيرفر تحديث محدد فقط؟ والإجابة أن هذا يضيق الباب ولا يغلقه، فالعنوان المصدر أيضاً يمكن تزييفه في حزم كثيرة، والقواعد تتضاعف مع كل خدمة، وبروتوكولات مثل FTP وSIP تفتح منافذ إضافية يتفق عليها الطرفان أثناء الاتصال فلا تعرفها مسبقاً. لذلك ظهرت فكرة أن يتذكر الجدار الاتصالات نفسها.
الجدار الناري بحالة Stateful Firewall
الجدار الناري بحالة Stateful Firewall يحفظ جدولاً بكل اتصال يمر به، فإذا وصلته حزمة بحث أولاً في الجدول: هل هي جزء من اتصال معروف؟ فإذا كانت كذلك مررها مباشرة، وإذا لم تكن فهي محاولة اتصال جديد، فيعرضها على القواعد، فإذا قبلتها قاعدة أضاف الاتصال إلى الجدول، فتمر بقية حزمه وردوده دون أن تعرض على القواعد مرة أخرى. وفي Linux يقوم بهذا جزء النواة الذي يسمى تتبع الاتصالات Connection Tracking، واختصاراً conntrack، وقد رأيناه في شرح NAT يحفظ الترجمات، وهو نفسه الذي يحفظ حالة الاتصالات للجدار، والصورة التالية تبين طريق الحزمة:
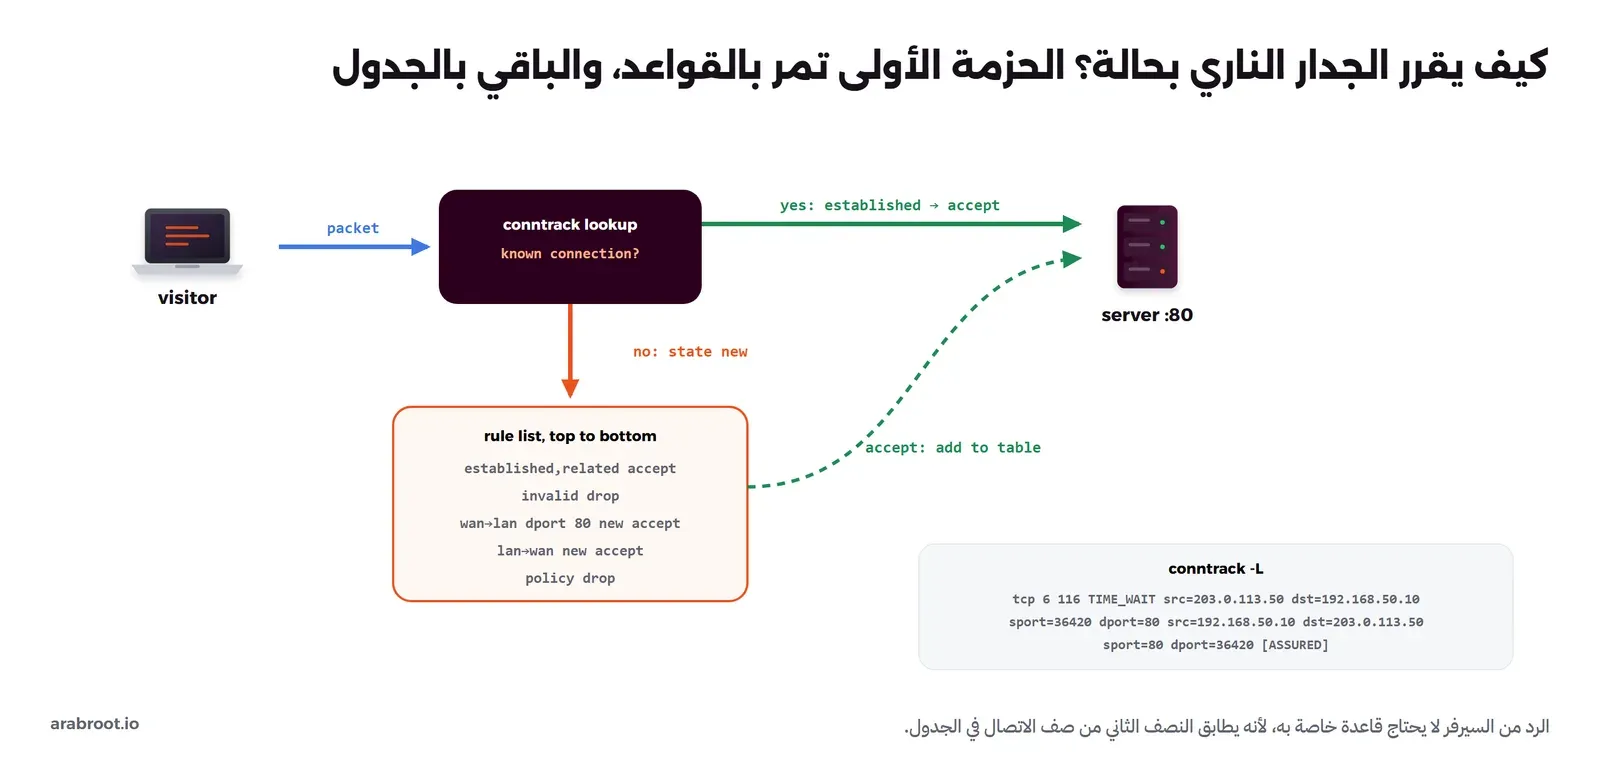
ولكل حزمة في هذا النموذج حالة State، وأشهر الحالات في nftables، كما في توثيق مطابقة حالات الاتصال، أربع:
- new: أول حزمة في اتصال لا يعرفه الجدول، وهي الوحيدة التي تحتاج قاعدة تسمح بها.
- established: حزمة من اتصال رأى الجدار فيه حركة في الاتجاهين، وهنا تدخل كل الردود.
- related: اتصال جديد مرتبط باتصال قائم، مثل رسالة ICMP تقول إن الوجهة لا يمكن الوصول إليها، أو قناة البيانات في FTP.
- invalid: حزمة لا تنتمي إلى أي اتصال ولا يمكن أن تكون بداية اتصال صحيح، فترفض.
وبهذا تصبح القواعد أقصر وأوضح: قاعدة واحدة تقبل established وrelated، ثم قاعدة لكل خدمة تقبل new فقط، ولا توجد قواعد للردود أصلاً. وهذا هو النوع الذي يعمل اليوم في كل Router منزلي تقريباً، وفي ufw على سيرفرك، وفي Security Groups في السحابة، وفي MikroTik كما شرحنا في حالات الاتصال في RouterOS. وثمنه أن الجدول يأخذ ذاكرة لكل اتصال، وله حد أقصى، فإذا امتلأ تحت هجوم أو مع برامج تفتح آلاف الاتصالات بدأ الجدار يسقط الاتصالات الجديدة، وإعدادات هذا الحد في توثيق النواة.
وقد يتساءل البعض: إذا كان الاتصال في TCP يبدأ بمصافحة واضحة، فكيف يعرف الجدار «اتصال» UDP الذي لا توجد فيه مصافحة أصلاً، مثل استعلامات DNS ومكالمات الصوت؟ والإجابة أن conntrack يعامل أول حزمة UDP بين عنوانين ومنفذين كبداية اتصال، فيحفظ الصف، ويقبل الحزم العائدة بالعناوين والمنافذ نفسها معكوسة على أنها ردود، ويحذف الصف بعد مدة من الهدوء، وهذه المدة هي سبب انقطاع بعض أنفاق VPN والمكالمات بعد فترة صمت، كما شرحنا في اتصالات UDP تنقطع بعد فترة هدوء. والأمر نفسه مع ICMP، فطلب ping يفتح صفاً ورده يطابقه، ورسائل الخطأ ICMP التي تخص اتصالاً قائماً تأتي بالحالة related فتمر، وهذا مهم أكثر مما يبدو، لأن منع كل ICMP يمنع رسائل مثل «الحزمة أكبر من المسموح»، فتتوقف بعض الاتصالات الكبيرة بصمت.
وهناك أمر يغفل عنه كثيرون عند كتابة قواعد الجدار بحالة، وهو الاتجاه الخارج. فأغلب القواعد التي تراها تقبل كل اتصال جديد من الداخل إلى الخارج، كما فعلنا في القاعدة الأخيرة من التجربة، وهذا مقبول لحواسيب الموظفين، ولكنه غير مناسب للسيرفرات. فالسيرفر الذي يقدم موقعاً لا يحتاج أن يفتح اتصالاً إلى أي عنوان على أي منفذ، وإذا أصيب ببرنامج خبيث فأول ما يفعله البرنامج أن يتصل بسيرفر يتحكم فيه، أو أن يرسل البيانات إلى الخارج. لذلك فالتصفية الخارجة Egress Filtering للسيرفرات تعني أن تسمح لها بما تحتاجه فقط: DNS إلى سيرفرات محددة، وHTTPS إلى مستودعات التحديثات، والبريد إلى سيرفر الإرسال، وأن ترفض الباقي وتسجله، فتعرف من السجل أن شيئاً غريباً يحاول الخروج قبل أن يخرج.
ولاحظ ما لا يفعله الجدار بحالة: فهو يعرف أن الاتصال إلى المنفذ 443 مسموح ومستقر، ولكنه لا يعرف ما يحدث داخله، فطلب يسرق قاعدة البيانات عبر حقن SQL يمر في اتصال established سليم تماماً من وجهة نظره. وهنا يأتي النوعان التاليان.
الجيل التالي Next-Generation Firewall
الجدار من الجيل التالي Next-Generation Firewall، واختصاراً NGFW، هو جدار بحالة أضيفت إليه قدرات تقرأ ما فوق المنافذ، وأشهرها أربع:
- معرفة التطبيق Application Identification: بدلاً من قاعدة «اسمح بالمنفذ 443»، تكتب «اسمح ب Microsoft Teams وامنع تطبيقات مشاركة الملفات»، والجدار يعرف التطبيق من شكل الاتصال واسم الموقع وسلوكه، والسبب أن كل التطبيقات تقريباً أصبحت تعمل على 443، فالمنفذ لم يعد يقول شيئاً.
- معرفة المستخدم User Identity: يربط الجدار العنوان بالمستخدم من نظام الهوية، فتكتب القاعدة باسم قسم المحاسبة لا بعناوين IP تتغير.
- كشف التسلل ومنعه IPS: يقارن الحركة بتواقيع هجمات معروفة ويمنعها، مثل محاولة استغلال ثغرة معروفة في نظام قديم في الشبكة.
- تصفية المواقع وفك تشفير TLS: يصنف المواقع ويمنع فئات منها، ويفك تشفير الحركة إن أعددته لذلك، كما سيأتي في القسم التالي.
وهذه القدرات تحتاج معالجة أكبر بكثير من فحص العناوين، لذلك تأتي أغلب هذه الأجهزة كأجهزة مخصصة بشرائح تسريع، من صندوق صغير لمكتب إلى هيكل كبير لمركز بيانات مثل الجهاز في الصورة التالية:
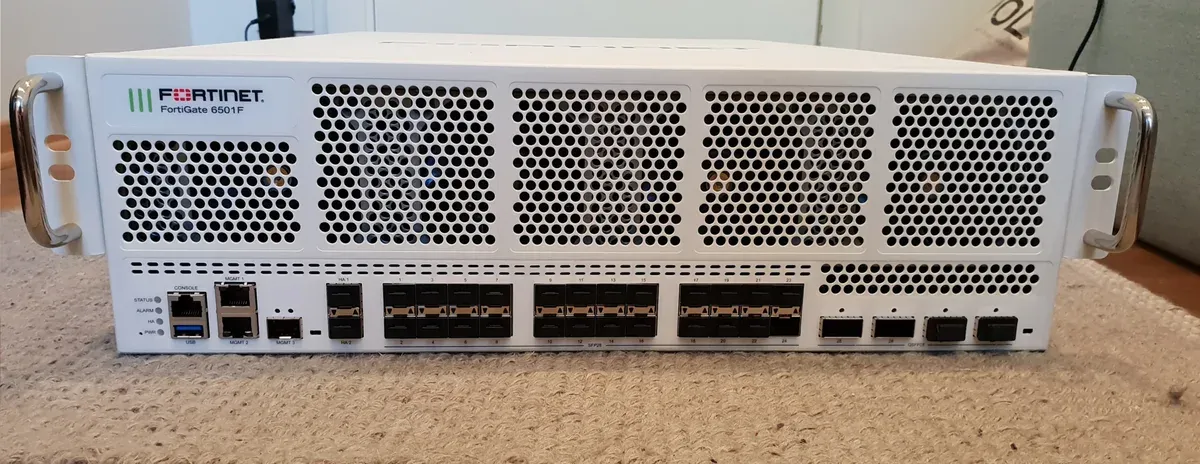
وعندما تقرأ مواصفات NGFW فانتبه لأمرين. الأول أن سرعة الجهاز تكتب عادة بعدة أرقام، رقم للجدار وحده، ورقم أقل بكثير عندما تفعل كشف التسلل، وأقل منه عندما تفعل فك TLS، فالرقم الذي يهمك هو الرقم مع الميزات التي سوف تستخدمها فعلاً. والثاني أن تحديثات تواقيع التطبيقات والهجمات تأتي غالباً باشتراك سنوي، فإذا انتهى الاشتراك بقي الجهاز جداراً بحالة جيداً، ولكن بمعرفة قديمة. والمقارنة بين صندوق صغير بنظام مفتوح المصدر مثل OPNsense وبين الأجهزة التجارية موضوع مقال أجهزة الجدار الناري في مرحلة أنظمة الراوتر، وقد بنينا مثالاً كاملاً بقواعد nftables لمناطق شبكة منزلية في مصفوفة المناطق.
ماذا يرى الجدار من اتصال HTTPS؟
أغلب الحركة اليوم HTTPS، أي HTTP داخل TLS، وهذا يغير كل ما سبق. فالجدار الذي لا يفك التشفير يرى الظرف ولا يرى الرسالة: يرى العناوين والمنافذ، ويرى اسم الموقع في حقل Server Name Indication، أي SNI، الذي يرسله المتصفح في بداية الاتصال، ويرى حجم الحزم وتوقيتها، ولكنه لا يرى المسار ولا الترويسات ولا جسم الطلب، فلا يستطيع أن يعرف هل الطلب طبيعي أم حقن SQL. بل إن TLS 1.3 شفر شهادة السيرفر نفسها التي كانت ترسل مكشوفة في الإصدارات السابقة، فقلت المعلومات المتاحة أكثر، والصورة التالية تبين الحالتين:
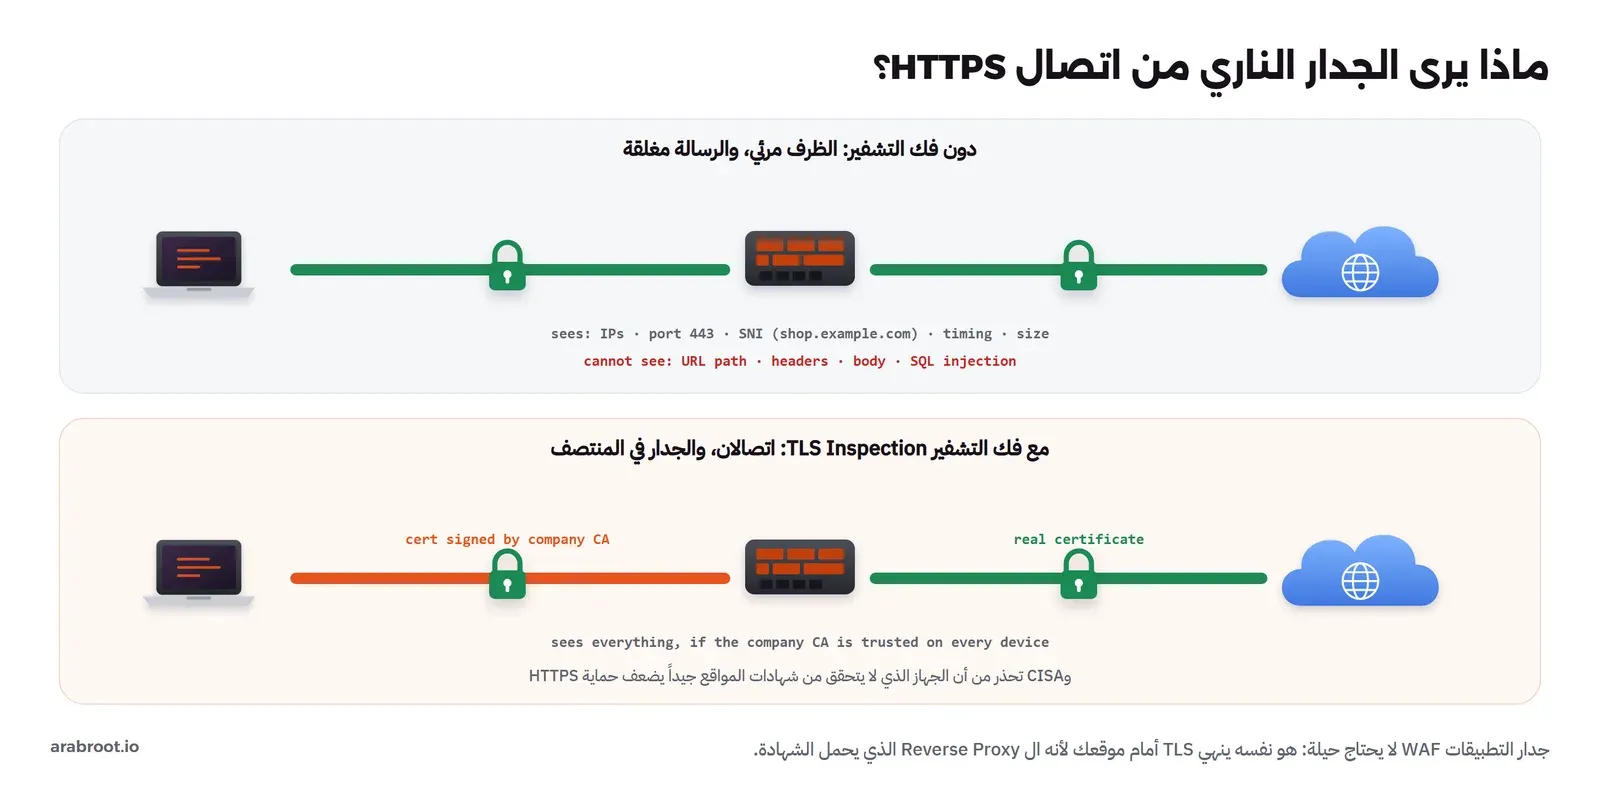
وفك التشفير TLS Inspection يعني أن الجدار يقطع الاتصال إلى نصفين: يتظاهر أمام الحاسوب بأنه الموقع، بشهادة يصدرها في اللحظة نفسها وتوقعها سلطة شهادات خاصة بالشركة، ثم يفتح اتصالاً جديداً بالموقع الحقيقي. وهذا لا يعمل إلا إذا ثبتت الشركة شهادة سلطتها في كل جهاز يثق بها، وهو ما شرحنا فكرته في الشهادات الرقمية. وله ثمن: فالجدار أصبح هو من يتحقق من شهادات المواقع بدلاً من المتصفح، وقد حذرت وكالة الأمن السيبراني الأمريكية CISA في تنبيه TA17-075A من أن منتجات اعتراض HTTPS التي لا تتحقق من سلسلة الشهادات بشكل صحيح تضعف الحماية التي يفترض أن يعطيها HTTPS. ويضاف إلى ذلك أن بعض التطبيقات تثبت شهادة الموقع داخلها Certificate Pinning فتتوقف عن العمل خلف فك التشفير، وأن فك تشفير مواقع البنوك والصحة يثير أسئلة خصوصية، لذلك تستثنيها الشركات عادة.
والخلاصة العملية: جدار الشبكة الذي لا يفك التشفير لا يحمي تطبيق الويب من هجمات داخل الطلبات، وفك التشفير على مستوى الشبكة كلها قرار كبير بثمن تشغيلي وأمني. أما حماية متجرك أنت فلها طريق أبسط: ضع الفحص في المكان الذي ينتهي فيه TLS أصلاً، أي أمام التطبيق، وهذا هو جدار تطبيقات الويب.
جدار تطبيقات الويب WAF
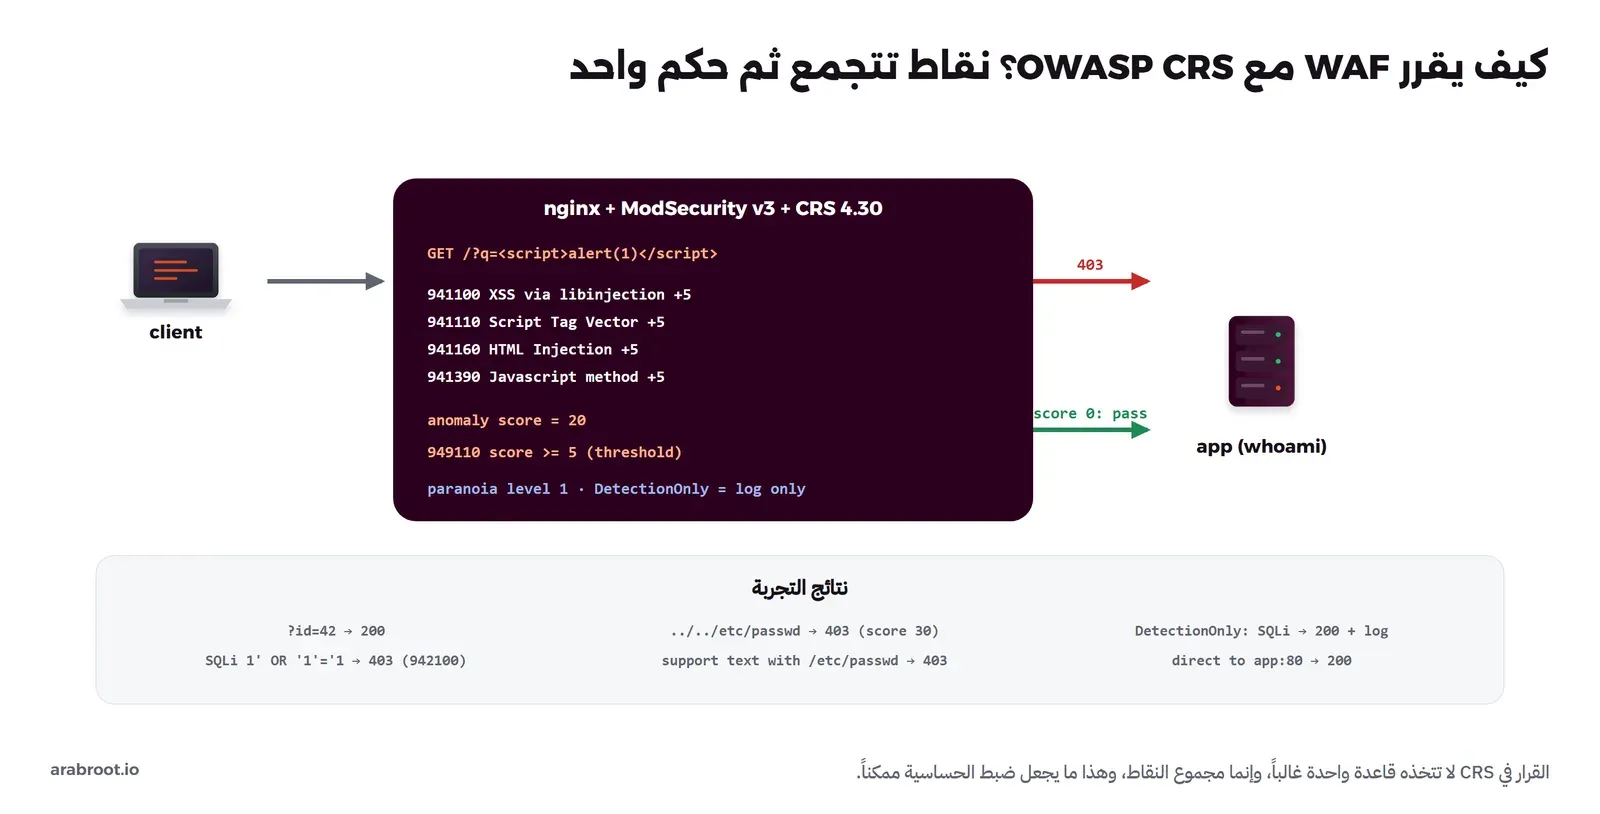
جدار تطبيقات الويب Web Application Firewall، واختصاراً WAF، ليس جداراً للشبكة، وإنما Reverse Proxy يقف أمام موقع أو أكثر، فيستقبل طلب HTTP كاملاً بعد فك TLS، لأنه هو الذي يحمل شهادة الموقع، ويقرأ المسار والترويسات والجسم، ويقارنها بقواعد تعرف أشكال الهجمات، فإذا رأى حقن SQL أو كود JavaScript في حقل نصي أو محاولة الوصول إلى ملفات النظام رد بالرفض 403، وإلا مرر الطلب إلى التطبيق. وأشهر مجموعة قواعد مفتوحة له هي OWASP Core Rule Set، واختصاراً CRS، وتعمل مع محرك ModSecurity أو محرك Coraza، وطريقتها أن كل قاعدة تطابق تضيف نقاطاً إلى درجة خطورة الطلب، ثم ترفض القاعدة الأخيرة الطلب إذا تجاوز المجموع حداً معيناً، والصورة التالية تبين ذلك بالأرقام التي ظهرت في التجربة:
وقد شرحنا ال WAF على السيرفر بالتفصيل، بأدواته الأربع ومقارنتها، والمشكلة الكبرى فيه وهي الإيجابيات الخاطئة False Positives مع النصوص العربية، والاستثناء الضيق لقاعدة واحدة، في جدار WAF على سيرفرك: أي أداة تختار؟، وطبقات حماية HTTP الأخرى في حماية تطبيقات الويب على مستوى HTTP، لذلك نكتفي هنا بموقع ال WAF بين الأنواع وبما يميزه:
- يرى ما لا يراه غيره: لأنه ينهي TLS ويقرأ HTTP، فهو الوحيد بين الأنواع الأربعة الذي يرى حقن SQL في طلب مشفر دون حيلة.
- لا يحمي إلا ما يمر به: إذا كان التطبيق نفسه يقبل الاتصال مباشرة على منفذه، فكل ما يفعله ال WAF يمكن تجاوزه بطلب واحد، كما سوف ترى في التجربة، لذلك يجب أن يكون الطريق الوحيد إلى التطبيق.
- ليس بديلاً عن كود سليم: هو طبقة تخفف الضرر وتشتري الوقت حتى تصلح الثغرة، وقائمة الثغرات نفسها وطرق منعها في الكود في OWASP Top 10 للمبتدئين.
- هو نفسه سيرفر يجب تأمينه: وهذا ما تبينه الحادثة التالية.
أين تضع كل جدار؟ جدار الشبكة وجدار الجهاز
بعد أن عرفنا الأنواع يبقى السؤال الذي يسأله مسؤول الأمن في الحقيقة: أين؟ والإجابة ليست مكاناً واحداً، وإنما طبقات على الطريق نفسه، كما في الصورة التالية:
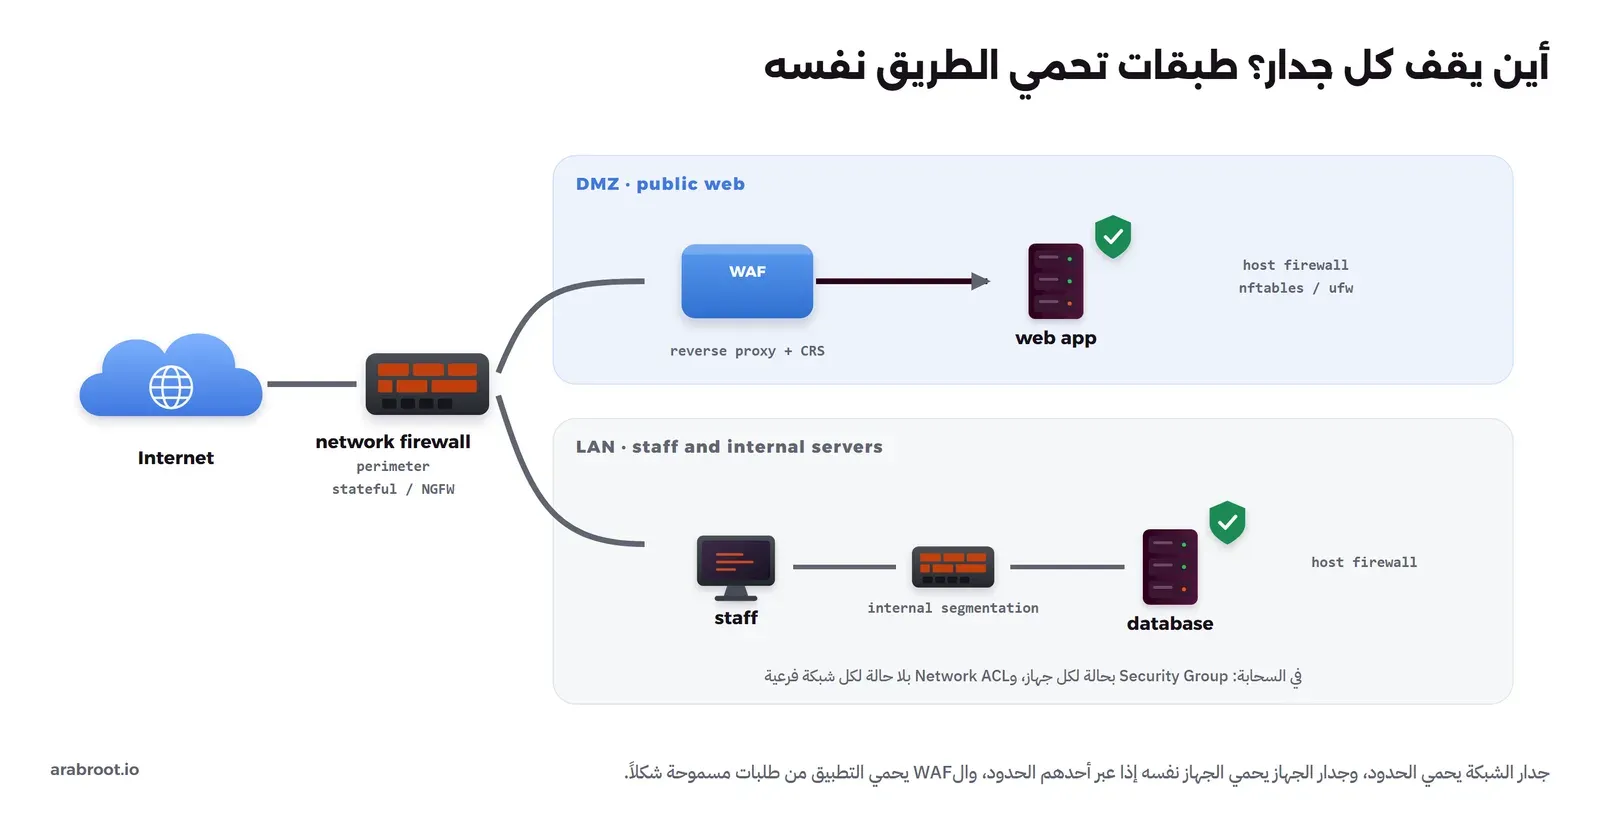
- جدار الشبكة Network Firewall: على الحدود بين شبكتك والإنترنت، وبين المناطق داخلها، ويحمي كل ما خلفه بقواعد عامة: من يصل إلى أي منطقة وعلى أي منفذ. وفي مكتب صغير هو غالباً الصندوق نفسه الذي يقوم بالتوجيه وNAT وVPN، مثل الجهاز في الصورة التالية بمنفذي WAN وأربعة منافذ LAN، وفي مكتب أكبر يكون جهازاً مخصصاً، ويقف جدار آخر بين المناطق الداخلية حتى لا يصل كل موظف إلى كل سيرفر، وهذه هي فكرة تقسيم الشبكة.
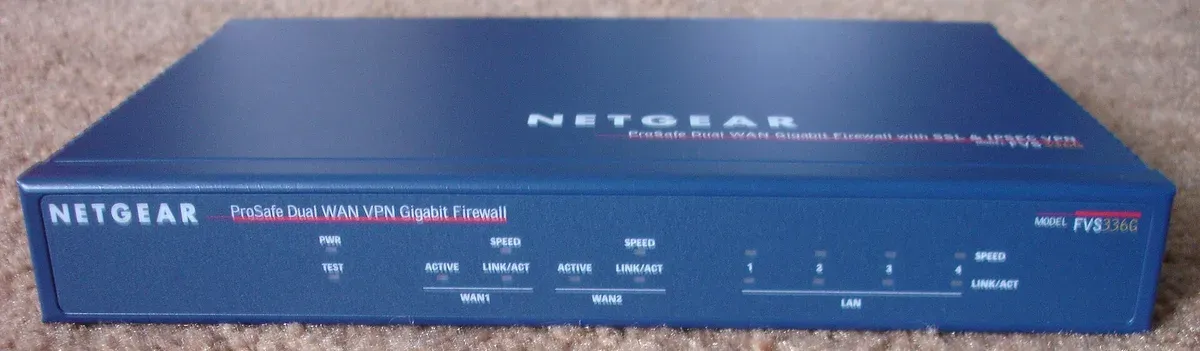
- جدار الجهاز Host Firewall: على السيرفر نفسه، مثل
nftablesأوufwفي Linux أو جدار Windows، ويحمي الجهاز وحده، حتى من الأجهزة التي تشاركه الشبكة نفسها خلف جدار الشبكة. وقد يسأل البعض: إذا كان عندي جدار للشبكة، فلماذا أحتاج جداراً على كل سيرفر؟ والإجابة أن جدار الشبكة لا يرى الحركة بين جهازين في الشبكة نفسها، وأن خطأً واحداً في قواعده، مثل الثغرة التي سوف تراها في التجربة، يكشف كل ما خلفه، أما جدار الجهاز فيبقى خط دفاع ثانياً لا يعتمد على غيره، وهذا ما تسميه الأدلة الدفاع في العمق Defense in Depth. وإعدادufwعلى سيرفر جديد شرحناه في تأمين سيرفر VPS، ومعه تحذير مهم: Docker يكتب قواعده قبل قواعدufw، فالمنفذ الذي تنشره من Container يتجاوز جدار الجهاز، كما شرحنا في شبكات Docker. - ال WAF: أمام تطبيقات الويب فقط، وفي الغالب مع ال Reverse Proxy نفسه أو مكانه، وقد يكون خدمة سحابية أمام الموقع كله.
- السحابة: الفكرتان نفسهما بأسماء أخرى، ففي AWS مثلاً تقول صفحة Security Groups إنها بحالة، أي أن الرد على طلب مسموح يمر دون قاعدة خاصة به، وتقول صفحة Network ACLs إنها بلا حالة، فإذا سمحت بحركة داخلة فلا يسمح بردها تلقائياً. أي أن Security Group هي جدار جهاز بحالة تطبقه السحابة على كل جهاز افتراضي، وNetwork ACL فلتر حزم بلا حالة على حدود الشبكة الفرعية، وكل ما رأيته في هذا المقال عن الفرق بين النوعين ينطبق عليهما حرفياً، بما في ذلك الحاجة إلى السماح بمنافذ الردود العشوائية في Network ACL.
ولا تنس IPv6 في أي مكان من هذه الطبقات. فإذا كان السيرفر أو المكتب يحصل على عناوين IPv6، فكل جهاز له عنوان عام يمكن الوصول إليه مباشرة دون NAT، والجدار الذي كتبت قواعده ل IPv4 فقط لا يحمي هذا الطريق. ولهذا استخدمنا في التجربة جداول من نوع inet في nftables، وهي تطبق القواعد نفسها على IPv4 وIPv6 معاً، بدلاً من جدولين منفصلين قد ينسى أحدهما. وفي ufw تأكد أن الخيار IPV6=yes مفعل، وفي السحابة أن قواعد Security Group تشمل عناوين IPv6 إن فعلتها.
وفي شركتنا يصبح الجواب لمسؤول الأمن هكذا: جدار بحالة على حدود المكتب يرفض كل اتصال وارد إلا ما يحتاجه المتجر، وWAF أمام المتجر، وجدار جهاز على سيرفر المتجر يقبل الاتصال على منفذ الويب من ال WAF فقط، وقاعدة البيانات لا تستمع إلا داخل السيرفر أو من شبكة الخوادم، والإدارة عبر VPN لا عبر منفذ مفتوح، كما في كل الطرق لحماية صفحة أو أداة داخلية.
تجربة عملية: من فلتر بلا حالة إلى WAF
سوف نبني الآن الحالتين اللتين شرحناهما. في الجزء الأول ثلاثة Containers بلا أي شبكة من Docker، بينها كابلات veth، تماماً كما فعلنا في مقال ال Switch المدار: جهاز «إنترنت» عليه سيرفر تحديثات صغير، وجهاز «جدار» يوجه بين شبكتين وعليه nftables، و«سيرفر» داخلي عليه موقع على المنفذ 80 وخدمة إدارة قاعدة بيانات على المنفذ 5432 يجب ألا يصل إليها أحد من الخارج. وفي الجزء الثاني ملف Docker Compose فيه تطبيق وWAF وجهاز يرسل الطلبات. والصورة التالية تبين الجزأين:
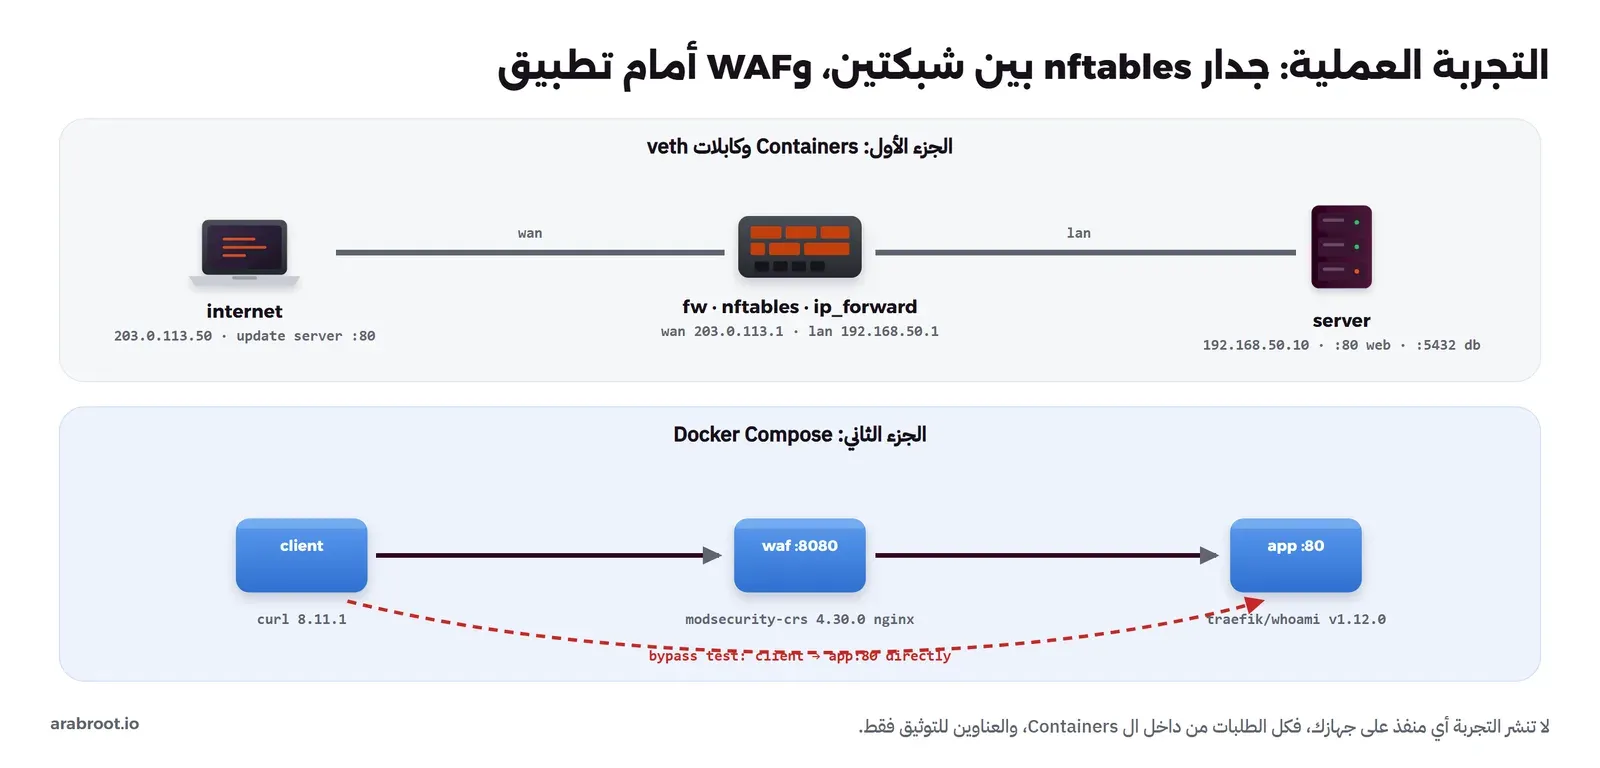
والعناوين من النطاق 203.0.113.0/24 المخصص للتوثيق، فلا تخرج حزمة إلى الإنترنت الحقيقي، وكل الأسماء تبدأ ب lab-fw-. والتجربة تحتاج Docker فقط، والأوامر من سطر أوامر Linux، فإن كنت على Windows فنفذها من WSL.
الأجهزة والكابلات
ملف Dockerfile فيه nftables وconntrack-tools وcurl، وbusybox-extras الذي فيه httpd صغير نستخدمه كسيرفر:
FROM alpine:3.24
RUN apk add --no-cache bash iproute2 iputils nftables conntrack-tools tcpdump curl busybox-extras
وملف lab.sh هو نفسه الذي شرحناه في مقال ال Switch، بثلاث دوال: device تنشئ جهازاً دون شبكة، وcable تمد كابل veth بين جهازين، وon تنفذ أمراً داخل جهاز، والفرق الوحيد أن الأسماء تبدأ ب lab-fw-. والآن نبني الأجهزة ونعطيها العناوين، ثم نشغل الموقع وخدمة قاعدة البيانات في السيرفر، وسيرفر التحديثات في جهاز الإنترنت:
docker build -t lab-fw-img lab/
. lab/lab.sh
device internet
device fw --sysctl net.ipv4.ip_forward=1
device server
cable fw wan internet eth0
cable fw lan server eth0
on fw sh -c 'ip link set wan up; ip link set lan up; ip addr add 203.0.113.1/24 dev wan; ip addr add 192.168.50.1/24 dev lan'
on internet sh -c 'ip link set eth0 up; ip addr add 203.0.113.50/24 dev eth0; ip route add 192.168.50.0/24 via 203.0.113.1'
on server sh -c 'ip link set eth0 up; ip addr add 192.168.50.10/24 dev eth0; ip route add default via 192.168.50.1'
on server sh -c 'mkdir -p /www /db; echo "company website" > /www/index.html; echo "internal database admin" > /db/index.html; httpd -p 80 -h /www; httpd -p 5432 -h /db'
on internet sh -c 'mkdir -p /www; echo "update server" > /www/index.html; httpd -p 80 -h /www'
on internet curl -s -m 3 http://192.168.50.10:5432/
والمخرج سوف يكون كما يلي:
internal database adminهذا هو Router بلا جدار: الجهاز fw يمرر الحزم بين الشبكتين لأن ip_forward مفعل، ولا توجد فيه أي قاعدة، فوصل جهاز الإنترنت إلى خدمة إدارة قاعدة البيانات مباشرة. وهذا ما يحدث عندما تحول سيرفراً Linux إلى Router وتنسى الجدار، فسياسة سلسلة التمرير في Linux القبول افتراضياً.
الجدار بلا حالة، والثغرة
نكتب الآن فلتر حزم بلا حالة بالقواعد الأربع التي شرحناها، في ملف stateless.nft:
# Stateless packet filter: every packet is judged alone, by addresses and ports only
flush ruleset
table inet filter {
  chain forward {
    type filter hook forward priority 0; policy drop;
    # visitors from the internet to the web server
    iifname "wan" oifname "lan" tcp dport 80 counter accept
    iifname "lan" oifname "wan" tcp sport 80 counter accept
    # the server downloads updates from the internet over HTTP
    iifname "lan" oifname "wan" tcp dport 80 counter accept
    iifname "wan" oifname "lan" tcp sport 80 counter accept
  }
}
في الملف أعلاه لاحظ التالي:
hook forwardتعني أن السلسلة تحكم على الحزم التي يمررها الجدار بين الشبكتين، لا الحزم الموجهة إليه هو، وpolicy dropهي الرفض الافتراضي.- كل خدمة احتاجت قاعدتين، واحدة للطلب وواحدة للرد، لأن الفلتر لا يعرف أن الرد رد.
- الكلمة
counterتعد الحزم والبايتات التي طابقت كل قاعدة، ومنها نعرف أي قاعدة مرت منها الحزمة.
نحمل القواعد في الجدار، ثم نجرب الخدمات الثلاث:
docker cp lab/stateless.nft lab-fw-fw:/etc/stateless.nft
on fw nft -f /etc/stateless.nft
on internet curl -s -m 3 http://192.168.50.10/
on server curl -s -m 3 http://203.0.113.50/
on internet curl -s -m 3 http://192.168.50.10:5432/ ; echo "exit=$?"
والمخرج سوف يكون كما يلي:
company website
update server
exit=28
الموقع يعمل من الخارج، والسيرفر يصل إلى سيرفر التحديثات، وقاعدة البيانات لا تصل إليها الحزم، والرمز 28 في curl يعني انتهاء المهلة، أي أن الحزمة سقطت بصمت عند الجدار. ويبدو كل شيء صحيحاً، والآن نرسل الطلب نفسه، ولكن من المنفذ المصدر 80 بالخيار --local-port:
on internet pkill httpd
on internet curl -s -m 3 --local-port 80 http://192.168.50.10:5432/ ; echo "exit=$?"
on fw nft list chain inet filter forward
والمخرج سوف يكون كما يلي:
internal database admin
exit=0
table inet filter {
	chain forward {
		type filter hook forward priority filter; policy drop;
		iifname "wan" oifname "lan" tcp dport 80 counter packets 6 bytes 397 accept
		iifname "lan" oifname "wan" tcp sport 80 counter packets 6 bytes 545 accept
		iifname "lan" oifname "wan" tcp dport 80 counter packets 12 bytes 949 accept
		iifname "wan" oifname "lan" tcp sport 80 counter packets 12 bytes 944 accept
	}
}
في المخرج أعلاه لاحظ التالي:
- وصل المهاجم إلى قاعدة البيانات بطلب واحد، والجدار لم يخطئ في شيء، فالحزمة من المنفذ المصدر 80 طابقت القاعدة الرابعة التي كتبناها لردود سيرفرات التحديث.
- العدادات تكشف الطريق: القاعدة الرابعة زادت من 6 إلى 12 حزمة، وهي حزم المهاجم الداخلة، والقاعدة الثالثة زادت مثلها، وهي ردود قاعدة البيانات الخارجة إلى المنفذ 80 عند المهاجم، فطابقت قاعدة «السيرفر يحمل التحديثات». أي أن القاعدتين اللتين كتبتهما لخدمة التحديثات أصبحتا معاً باباً كاملاً في الاتجاهين.
- أوقفنا
httpdفي جهاز الإنترنت قبل الهجوم، والسبب أنcurlلا يستطيع أن يستخدم المنفذ 80 مصدراً وسيرفر يستمع عليه في الجهاز نفسه. وإذا ظهر لك الخطأexit=45معbind failed with errno 98: Address in useرغم إيقاف السيرفر، فالسبب أن اتصالاً سابقاً على المنفذ نفسه ما زال في حالةTIME_WAIT، ويظهر فيnetstat -tan، فانتظر دقيقة حتى يختفي ثم أعد المحاولة.
الجدار بحالة يغلق الثغرة
الآن نستبدل القواعد بجدار بحالة في ملف stateful.nft:
# Stateful firewall: the first packet of a connection is judged, the rest follow its decision
flush ruleset
table inet filter {
  chain forward {
    type filter hook forward priority 0; policy drop;
    ct state established,related counter accept
    ct state invalid counter drop
    # new connections: visitors to the web server, and the server to the internet
    iifname "wan" oifname "lan" tcp dport 80 ct state new counter accept
    iifname "lan" oifname "wan" ct state new counter accept
  }
}
ولاحظ أنه لا توجد أي قاعدة للردود، فالسطر الأول يقبل كل حزمة من اتصال معروف، والقاعدتان الأخيرتان تقبلان الاتصالات الجديدة فقط في الاتجاه الذي نريده. والآن نكرر الهجوم نفسه بعد دقيقة حتى تنتهي حالة TIME_WAIT، ثم نتأكد أن الخدمات الطبيعية ما زالت تعمل، ونعرض جدول الاتصالات:
docker cp lab/stateful.nft lab-fw-fw:/etc/stateful.nft
on fw nft -f /etc/stateful.nft
on internet sh -c 'sleep 65; curl -s -m 3 --local-port 80 http://192.168.50.10:5432/ ; echo "exit=$?"'
on internet curl -s -m 3 http://192.168.50.10/
on internet sh -c 'httpd -p 80 -h /www'
on server curl -s -m 3 http://203.0.113.50/
on fw conntrack -L
on fw nft list chain inet filter forward
والمخرج سوف يكون كما يلي:
exit=28
company website
update server
tcp      6 119 TIME_WAIT src=192.168.50.10 dst=203.0.113.50 sport=40834 dport=80 src=203.0.113.50 dst=192.168.50.10 sport=80 dport=40834 [ASSURED] mark=0 use=1
tcp      6 116 TIME_WAIT src=203.0.113.50 dst=192.168.50.10 sport=36420 dport=80 src=192.168.50.10 dst=203.0.113.50 sport=80 dport=36420 [ASSURED] mark=0 use=1
conntrack v1.4.9 (conntrack-tools): 2 flow entries have been shown.
table inet filter {
	chain forward {
		type filter hook forward priority filter; policy drop;
		ct state established,related counter packets 22 bytes 1760 accept
		ct state invalid counter packets 0 bytes 0 drop
		iifname "wan" oifname "lan" tcp dport 80 ct state new counter packets 1 bytes 60 accept
		iifname "lan" oifname "wan" ct state new counter packets 1 bytes 60 accept
	}
}
في المخرج أعلاه لاحظ التالي:
- الهجوم انتهت مهلته
exit=28، لأن حزمة المهاجم الأولى لا تنتمي إلى أي اتصال في الجدول، فهيnew، والقاعدة الوحيدة التي تقبل اتصالاً جديداً من الخارج تشترط المنفذ 80 وجهةً لا مصدراً. - الموقع وسيرفر التحديثات يعملان، وكل اتصال منهما احتاج حزمة واحدة فقط مرت بالقواعد، كما تقول العدادات
packets 1في القاعدتين الأخيرتين، ثم مرت بقية الحزم وعددها 22 من القاعدة الأولى. - صفوف
conntrack -Lهي الاتصالان نفسهما، وكل صف فيه نصفان: الاتجاه الأصلي ثم الرد المتوقع، والرقم 116 أو 119 هو الثواني الباقية قبل حذف الصف، و[ASSURED]تعني أن الحركة ظهرت في الاتجاهين. ولا يوجد صف للهجوم، لأن الحزمة رفضت قبل أن يسجل الاتصال.
ماذا لو بقي جدار الشبكة بلا حالة؟ جدار الجهاز
لنفرض أن جدار الشبكة ليس بيدك، أو أن أحدهم أعاد القواعد القديمة خطأً، فهل يبقى السيرفر مكشوفاً؟ نعيد الفلتر بلا حالة إلى الجدار، ونضع على السيرفر نفسه جداراً صغيراً في ملف host.nft يقبل الموقع فقط:
# Host firewall on the server itself: only the website is open, whatever the network firewall allows
flush ruleset
table inet host {
  chain input {
    type filter hook input priority 0; policy drop;
    iifname "lo" accept
    ct state established,related accept
    tcp dport 80 ct state new counter accept
    counter comment "dropped by the host firewall"
  }
}
والفرق هنا hook input، أي الحزم الموجهة إلى السيرفر نفسه، لا التي يمررها، والسطر الأخير عداد بلا قرار، فكل ما يصل إليه سوف تطبق عليه السياسة drop بعده، فنعرف منه عدد الحزم التي رفضها جدار الجهاز:
on fw nft -f /etc/stateless.nft
docker cp lab/host.nft lab-fw-server:/etc/host.nft
on server nft -f /etc/host.nft
on internet pkill httpd
on internet sh -c 'sleep 65; curl -s -m 3 --local-port 80 http://192.168.50.10:5432/ ; echo "exit=$?"'
on internet curl -s -m 3 http://192.168.50.10/
on server nft list chain inet host input
والمخرج سوف يكون كما يلي:
exit=28
company website
table inet host {
	chain input {
		type filter hook input priority filter; policy drop;
		iifname "lo" accept
		ct state established,related accept
		tcp dport 80 ct state new counter packets 1 bytes 60 accept
		counter packets 2 bytes 120 comment "dropped by the host firewall"
	}
}
الحزمة عبرت جدار الشبكة من الثغرة نفسها، ولكن جدار السيرفر رفضها، والعداد الأخير سجل حزمتين، هما محاولة الاتصال الأولى وإعادة إرسالها بعد ثانية، والموقع ما زال يعمل. وهذا هو معنى الدفاع في العمق في سطرين: خطأ في طبقة واحدة لا يكفي ليصل المهاجم. وبعد أن تنتهي احذف أجهزة الجزء الأول:
docker rm -f lab-fw-internet lab-fw-fw lab-fw-serverWAF أمام تطبيق: هجوم على منفذ مسموح
كل ما سبق يمنع الاتصال أو يسمح به، ولكن الطلب الذي يحمل حقن SQL يأتي على المنفذ 80 المسموح، فيمر من كل الجدران السابقة. لذلك نضع الآن WAF أمام تطبيق صغير، باستخدام Docker Image الرسمية من مشروع modsecurity-crs-docker، وفيها nginx مع ModSecurity v3 وقواعد CRS، والتطبيق traefik/whoami الذي يرد بتفاصيل الطلب الذي وصله، في ملف compose.yaml:
# A small web app behind a WAF: nginx + ModSecurity v3 + OWASP Core Rule Set
name: lab-fw-waf
services:
  app:
    image: traefik/whoami:v1.12.0
  waf:
    image: owasp/modsecurity-crs:4.30.0-nginx-alpine-202611090911
    environment:
      BACKEND: http://app:80
      MODSEC_RULE_ENGINE: ${MODSEC_RULE_ENGINE:-On}
      BLOCKING_PARANOIA: 1
      MODSEC_AUDIT_LOG: /dev/stdout
      MODSEC_AUDIT_LOG_FORMAT: JSON
    depends_on: [app]
  client:
    image: curlimages/curl:8.11.1
    command: ["sleep", "infinity"]
في الملف أعلاه لاحظ التالي:
BACKENDهو التطبيق الذي يمرر إليه ال WAF الطلبات المقبولة، وال WAF يستمع على المنفذ 8080 افتراضياً.MODSEC_RULE_ENGINEيقبلOnللمنع وDetectionOnlyللتسجيل دون منع، وجعلناه متغيراً حتى نغيره من سطر الأوامر في التجربة الأخيرة.BLOCKING_PARANOIA: 1هو مستوى الحساسية الأدنى في CRS، وهو المستوى الذي تبدأ به أي تطبيق، وكلما رفعته زادت الهجمات التي يكشفها وزادت الطلبات الطبيعية التي يرفضها خطأً.- سجل التدقيق Audit Log يذهب إلى مخرج ال Container بصيغة JSON، ومنه نقرأ أي القواعد طابقت. ولم ننشر أي منفذ على جهازك، فكل الطلبات من Container العميل.
نشغل الخدمات، ثم نرسل طلباً طبيعياً، ثم ثلاثة هجمات معروفة: حقن SQL، وكود JavaScript في حقل بحث، ومحاولة قراءة ملف من النظام:
cd lab
docker compose up -d
C="docker compose exec -T client"
$C curl -s -o /dev/null -w '%{http_code}\n' "http://waf:8080/?id=42"
$C curl -s "http://waf:8080/?id=42" | head -8
$C curl -s -o /dev/null -w '%{http_code}\n' "http://waf:8080/?id=1%27%20OR%20%271%27=%271"
$C curl -s -o /dev/null -w '%{http_code}\n' "http://waf:8080/?q=%3Cscript%3Ealert(1)%3C/script%3E"
$C curl -s -o /dev/null -w '%{http_code}\n' "http://waf:8080/?file=../../../../etc/passwd"
والمخرج سوف يكون كما يلي:
200
Hostname: 1443a04f311e
IP: 127.0.0.1
IP: ::1
IP: 172.21.0.3
RemoteAddr: 172.21.0.4:51680
GET /?id=42 HTTP/1.1
Host: waf
403
403
403
الطلب الطبيعي وصل إلى التطبيق، ولاحظ أن RemoteAddr الذي رآه التطبيق هو عنوان ال WAF لا عنوان العميل، لأن ال WAF Reverse Proxy يفتح اتصالاً جديداً بالتطبيق، فإذا احتاج تطبيقك عنوان الزائر الحقيقي فيجب أن يقرأه من ترويسة يضيفها ال WAF، وأن يثق بها من ال WAF فقط. أما الهجمات الثلاثة فرفضت ب 403. ولكي تعرف لماذا رفض كل طلب، اقرأ آخر سطر JSON في سجل ال WAF، واستخرج منه رسالة كل قاعدة ورقمها:
$C curl -s -o /dev/null -w '%{http_code}\n' "http://waf:8080/?q=%3Cscript%3Ealert(1)%3C/script%3E"
docker compose logs --no-log-prefix waf | grep '^{"transaction' | tail -1 | grep -oE '"(message|ruleId)":"[^"]*"'
والمخرج سوف يكون كما يلي:
403
"message":"XSS Attack Detected via libinjection"
"ruleId":"941100"
"message":"XSS Filter - Category 1: Script Tag Vector"
"ruleId":"941110"
"message":"NoScript XSS InjectionChecker: HTML Injection"
"ruleId":"941160"
"message":"Javascript method detected"
"ruleId":"941390"
"message":"Inbound Anomaly Score Exceeded (Total Score: 20)"
"ruleId":"949110"
في المخرج أعلاه لاحظ التالي:
- أربع قواعد مختلفة من عائلة 941، وهي قواعد XSS في CRS، طابقت الطلب نفسه، الأولى تستخدم مكتبة libinjection التي تحلل النص كما يحلله المتصفح، والبقية تبحث عن وسم
scriptوعن حقن HTML وعن استدعاء دالة JavaScript. - كل قاعدة أضافت 5 نقاط، فأصبحت الدرجة 20، ثم جاءت القاعدة
949110في النهاية فرفضت الطلب لأن الدرجة تجاوزت الحد 5، وهذا هو نظام الدرجات الذي في صورة ال WAF. - بالأمر نفسه تجد أن حقن SQL رفضته القاعدة
942100وحدها بدرجة 5، وأن طلب../../etc/passwdطابق قواعد عائلة 930 الخاصة بالوصول إلى الملفات ومعها القاعدة932160التي تبحث عن أوامر الصدفة Shell، وبلغت درجته 30.
نجرب التجاوز: الطريق المباشر إلى التطبيق
ماذا لو أرسل المهاجم حقن SQL نفسه إلى التطبيق مباشرة، دون أن يمر بال WAF؟ في هذا الملف يستطيع العميل ذلك، لأن الثلاثة على شبكة Compose واحدة:
$C curl -s -o /dev/null -w '%{http_code}\n' "http://app:80/?id=1%27%20OR%20%271%27=%271"والمخرج سوف يكون كما يلي:
200الطلب نفسه الذي رفضه ال WAF وصل إلى التطبيق، وهذا ليس خطأً في ال WAF، وإنما في الشبكة، وهو أكثر خطأ يتكرر عند إضافة WAF إلى خدمة قائمة: يبقى منفذ التطبيق منشوراً على الإنترنت أو مفتوحاً لشبكة أوسع مما يجب. والإصلاح أن يكون التطبيق على شبكة داخلية لا يشاركه فيها إلا ال WAF، وألا ينشر منفذه، وأن يقبل جدار السيرفر الاتصال بالتطبيق من ال WAF وحده، وهي الفكرة نفسها التي طبقناها على nginx في قسم الإصلاح من مقال حماية الأدوات الداخلية.
طلب طبيعي يرفض، ثم وضع التسجيل فقط
القواعد لا تعرف نية من كتب الطلب، فلنفرض أن في متجرك نموذج دعم فني، وكتب فيه موظف عند عميل: «الملف موجود في /etc/passwd على السيرفر القديم»:
$C curl -s -o /dev/null -w '%{http_code}\n' --data-urlencode "comment=the file is in /etc/passwd on the old server" http://waf:8080/support
docker compose logs --no-log-prefix waf | grep '^{"transaction' | tail -1 | grep -oE '"(message|ruleId)":"[^"]*"'
والمخرج سوف يكون كما يلي:
403
"message":"OS File Access Attempt"
"ruleId":"930120"
"message":"Remote Command Execution: Unix Shell Code Found"
"ruleId":"932160"
"message":"Inbound Anomaly Score Exceeded (Total Score: 10)"
"ruleId":"949110"
رسالة دعم عادية رفضت لأنها تشبه هجوماً، وهذه هي الإيجابية الخاطئة False Positive التي تجعل كثيرين يطفئون ال WAF بعد أسبوع. والطريقة الصحيحة لا تبدأ بالمنع، وإنما بوضع التسجيل فقط DetectionOnly لفترة على الحركة الحقيقية، تقرأ فيها ما كان سوف يرفض، ثم تكتب استثناءات ضيقة لما تبين أنه طبيعي، ثم تفعل المنع. وكتابة هذه الاستثناءات بالتفصيل، ومشكلة النصوص العربية تحديداً، في الاستثناء الضيق لقاعدة واحدة. ولنرى الوضع نفسه، نعيد تشغيل ال WAF بقيمة DetectionOnly ونرسل حقن SQL من جديد:
MODSEC_RULE_ENGINE=DetectionOnly docker compose up -d waf
$C curl -s -o /dev/null -w '%{http_code}\n' "http://waf:8080/?id=1%27%20OR%20%271%27=%271"
docker compose logs --no-log-prefix waf | grep '^{"transaction' | tail -1 | grep -oE '"(http_code|message|ruleId)":"?[^",]*"?'
والمخرج سوف يكون كما يلي:
200
"http_code":200
"message":"SQL Injection Attack Detected via libinjection"
"ruleId":"942100"
"message":"Inbound Anomaly Score Exceeded (Total Score: 5)"
"ruleId":"949110"
الطلب وصل إلى التطبيق ب 200، والسجل يقول إن القاعدتين نفسيهما طابقتا، أي أن ال WAF رأى الهجوم وتركه. وهذا الوضع مفيد في الأسبوع الأول فقط، أما تركه دائماً فيعني جداراً يكتب التقارير ولا يمنع شيئاً، وهو خطأ شائع لأن الموقع يعمل دون شكاوى. وبعد أن تنتهي احذف الخدمات وال Images:
docker compose down
cd ..
docker rmi lab-fw-img owasp/modsecurity-crs:4.30.0-nginx-alpine-202611090911 traefik/whoami:v1.12.0
أي جدار تحتاج؟ جدول القرار
| ما تريد حمايته | النوع المناسب | لماذا |
|---|---|---|
| شبكة البيت أو المكتب الصغير من الاتصالات الواردة | جدار بحالة على ال Router أو صندوق مخصص | يرفض كل جديد من الخارج ويقبل الردود دون قواعد خاصة |
| سيرفر VPS أو سيرفر داخلي | جدار جهاز بحالة: nftables أو ufw، أو Security Group في السحابة | يحمي الجهاز حتى ممن يشاركه الشبكة، ولا يعتمد على غيره |
| موقع أو API مكشوف للإنترنت | WAF أمام التطبيق، مع جدار جهاز يقبل من ال WAF فقط | الهجوم يأتي على منفذ مسموح، ولا يراه إلا من ينهي TLS |
| شركة فيها أقسام وتطبيقات كثيرة وتريد قواعد بالتطبيق والمستخدم | NGFW على الحدود وبين المناطق | القواعد بالتطبيق والمستخدم بدلاً من المنفذ، وكشف تسلل، مع اشتراك للتحديثات |
| فلترة سريعة جداً على حدود شبكة فرعية أو في Switch | فلتر حزم بلا حالة: ACL أو Network ACL | لا يحفظ شيئاً فلا يمتلئ له جدول، ولكن لا تعتمد عليه وحده |
| فحص المحتوى داخل HTTPS لكل موظفي الشركة | NGFW مع فك TLS، بقرار مدروس | يحتاج سلطة شهادات على كل جهاز، واستثناءات للخصوصية، وتحققاً صحيحاً من الشهادات |
أخطاء شائعة
- السماح افتراضياً ومنع ما تعرفه: كل خدمة جديدة تفتح باباً دون أن تقرر، فاجعل السياسة الافتراضية الرفض كما في التجربة.
- قواعد ردود بلا حالة: قاعدة مثل «اقبل من المنفذ المصدر 80» تفتح كل المنافذ لمن يختار مصدره، كما رأيت، فاستخدم الحالة بدلاً من قواعد الردود.
- Linux Router بلا جدار: تفعيل
ip_forwardدون سلسلة forward بسياسة رفض يجعل الجهاز يمرر كل شيء بين الشبكتين. - الاعتماد على جدار الشبكة وحده: خطأ واحد فيه يكشف كل السيرفرات خلفه، فضع جداراً على كل سيرفر.
- Docker وufw: المنفذ المنشور من Container يتجاوز
ufw، فانشر على127.0.0.1خلف Reverse Proxy، أو اضبط القواعد في سلسلةDOCKER-USER. - WAF وبجانبه طريق مباشر إلى التطبيق: كما في تجربة التجاوز، فالتطبيق يجب ألا يقبل إلا من ال WAF.
- WAF في وضع التسجيل للأبد، أو مطفأ بعد أول إيجابية خاطئة: ابدأ بالتسجيل أسبوعاً، واكتب استثناءات ضيقة، ثم امنع.
- شراء NGFW بالرقم الأكبر في ورقة المواصفات: اقرأ سرعته مع كشف التسلل وفك TLS، وحساب الاشتراك السنوي.
- فك TLS دون تحقق صحيح من الشهادات أو دون استثناءات: يضعف HTTPS بدلاً من أن يحميه، كما حذرت CISA.
- قواعد لا يعرف أحد سببها: اكتب تعليقاً على كل قاعدة، كما فعلنا في ملفات التجربة، وراجع القواعد دورياً واحذف ما لم يعد مستخدماً، فالعدادات تخبرك أي قاعدة لم تطابق شيئاً منذ شهور.
الخلاصة
- الجدار الناري يحكم بقواعد من الأعلى إلى الأسفل، وأول قاعدة تطابق هي التي تقرر، والسياسة الافتراضية يجب أن تكون الرفض.
- فلتر الحزم بلا حالة يحكم على كل حزمة وحدها بالعناوين والمنافذ، فيحتاج قواعد للردود، وهذه القواعد ثغرة كما رأيت مع المنفذ المصدر 80.
- الجدار بحالة يحكم على الحزمة الأولى فقط، ويحفظ الاتصال في جدول conntrack، فتمر الردود دون قواعد وتفشل الحزم المزيفة، وهو ما يعمل في كل Router وسيرفر اليوم.
- NGFW يضيف التطبيق والمستخدم وكشف التسلل، ولا يرى ما داخل TLS إلا إذا فك التشفير، وفك التشفير قرار له ثمن.
- WAF يقف أمام التطبيق وينهي TLS ويقرأ HTTP، فيرى حقن SQL وXSS، بشرط أن يكون الطريق الوحيد إلى التطبيق، وأن تبدأ بالتسجيل ثم المنع.
- جدار الشبكة على الحدود، وجدار الجهاز على كل سيرفر، وفي السحابة Security Group بحالة وNetwork ACL بلا حالة، والطبقات معاً هي الحماية.
 دليلجدار WAF على سيرفرك: أي أداة تختار؟كيف تختار جدار حماية تطبيقات الويب لسيرفرك، ولماذا قد يرفض اسماً عربياً عادياً، وكيف تصلح ذلك دون أن تضعف الحماية.
 دليلجدار الحماية Firewall في MikroTik RouterOS بالتفصيلكيف تمر الحزمة داخل جدار الحماية في RouterOS، وكيف تكتب قواعد مرتبة تحمي الراوتر والشبكة خلفه دون أن تفقد الوصول إليه.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلكل الطرق لحماية صفحة أو أداة داخليةمن إخفاء الأداة عن الإنترنت إلى تسجيل الدخول داخلها، متى تكفي كل طريقة، وأين تفشل، وكيف تجمع بينها.
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
 دليلالمنافذ Ports والجدار الناري Firewall بالتفصيلكيف تعرف ما يستمع على سيرفرك، وكيف تبني جداراً نارياً مع nftables يرفض كل شيء إلا ما تحتاجه دون أن تغلق الباب على نفسك.
 دليلأجهزة الجدار الناري Firewall: دليل شراء للشركاتكيف تقرأ أرقام أوراق المواصفات وتختار بين صندوق بنظام مفتوح وجهاز تجاري باشتراك، مع حساب للتحجيم والتكلفة على أرقام 15 جهازاً رسمية.
 دليلVyOS: راوتر وجدار ناري مفتوح المصدر للشركاتنبني مكتباً وفرعاً براوترين VyOS حقيقيين: NAT وDHCP وDNS وجدار ناري بالمناطق ونفق WireGuard بين الموقعين، ثم نرجع عن خطأ قفل SSH بالأمر commit-confirm.
 دليلOPNsense أم pfSense؟ أي جدار ناري Firewall تختارشغلنا الجدارين على الجهاز نفسه وقارنا الأصل المشترك والتراخيص والإصدارات والتحديث والإضافات، مع تغيير pfSense المعلن لإصدار 26.10 وجدول قرار لشركة صغيرة وللهوم لاب.
 دليلإعداد OPNsense من الصفر: القواعد وNAT وVLAN وWireGuardنثبت OPNsense 26.7 ونبني عليه شبكة مكتب كاملة، بشبكة ضيوف معزولة وتوجيه منفذ وWireGuard ونسخ احتياطي، ونختبر كل قاعدة بأجهزة حقيقية خلف الجدار.
سجل التحديثات
- 16 نوفمبر 2026: كتابة المقال، وبناء التجربة العملية بثلاثة Containers على Alpine 3.24 مع nftables 1.1.6 وconntrack-tools 1.4.9، وWAF من owasp/modsecurity-crs:4.30.0-nginx-alpine (nginx 1.30.6 وlibmodsecurity 3.0.17 وCRS 4.30.0) أمام traefik/whoami:v1.12.0، على Docker Engine 29.8.0.




