إذا قررت يوماً أن تستبدل Router المزود بجدار ناري Firewall حقيقي، في مكتب صغير أو في الهوم لاب، فسوف تصل بعد بحث قصير إلى اسمين: pfSense وOPNsense. وكل دليل قديم تقرؤه يبدأ ب pfSense، وكل نقاش جديد في المنتديات ينتهي بمن يقول إن OPNsense أفضل، وتجد في الصور واجهتين مختلفتين للشيء نفسه تقريباً، وتجد كلمات مثل CE وPlus وBusiness Edition ولا تعرف أيها مجاني وأيها يحتاج اشتراكاً. والسبب أن المشروعين أخوان من أب واحد، افترقا قبل أكثر من عشر سنوات، وما زال كل منهما يحمل آثار الآخر، حتى إن صفحة الدخول في الاثنين تستخدم أسماء الحقول نفسها كما رأينا في التجربة.
وفي هذا المقال لن نكتفي بقراءة صفحات المشروعين، فقد شغلنا الاثنين على الجهاز نفسه وبالمواصفات نفسها: OPNsense 26.7 من ملف التثبيت الرسمي ثم حدثناه إلى 26.7.9_1، وpfSense CE من آخر ملف تثبيت متاح على المرآة العامة دون حساب، وهو 2.7.2، ثم رقيناه من داخله إلى 2.8.1 ثم إلى 2.9.0، وهو آخر إصدار CE وقت الكتابة. أما pfSense Plus وOPNsense Business Edition فاشتراكان مدفوعان، فما نقوله عنهما من صفحاتهما الرسمية وملاحظات إصداراتهما، وكل رقم معه رابط مصدره. وسوف نناقش في هذا المقال ما يلي:
- القصة المشتركة: من m0n0wall إلى pfSense، ثم الانفصال الذي ولد منه OPNsense.
- ما الذي بقي مشتركاً تحت الواجهة، وما الذي تغير، وكيف بدا التثبيت وأول إقلاع في الاثنين.
- التراخيص Licenses والإصدارات Editions: CE وPlus، وCommunity وBusiness، والتغيير الكبير الذي أعلنته Netgate لإصدار 26.10.
- إيقاع الإصدارات Release Cadence وطريقة التحديث، وإصلاحات الأمان بين الإصدارات، وكيف كانت تجربة التحديث في كل منهما.
- الواجهة الرسومية وواجهة البرمجة API، والمهمة نفسها في الجدارين.
- الإضافات Plugins والحزم Packages، والعتاد Hardware المدعوم.
- المجتمع والدعم التجاري، ثم جدول قرار لشركة صغيرة وللهوم لاب.
القصة المشتركة: من m0n0wall إلى جدارين
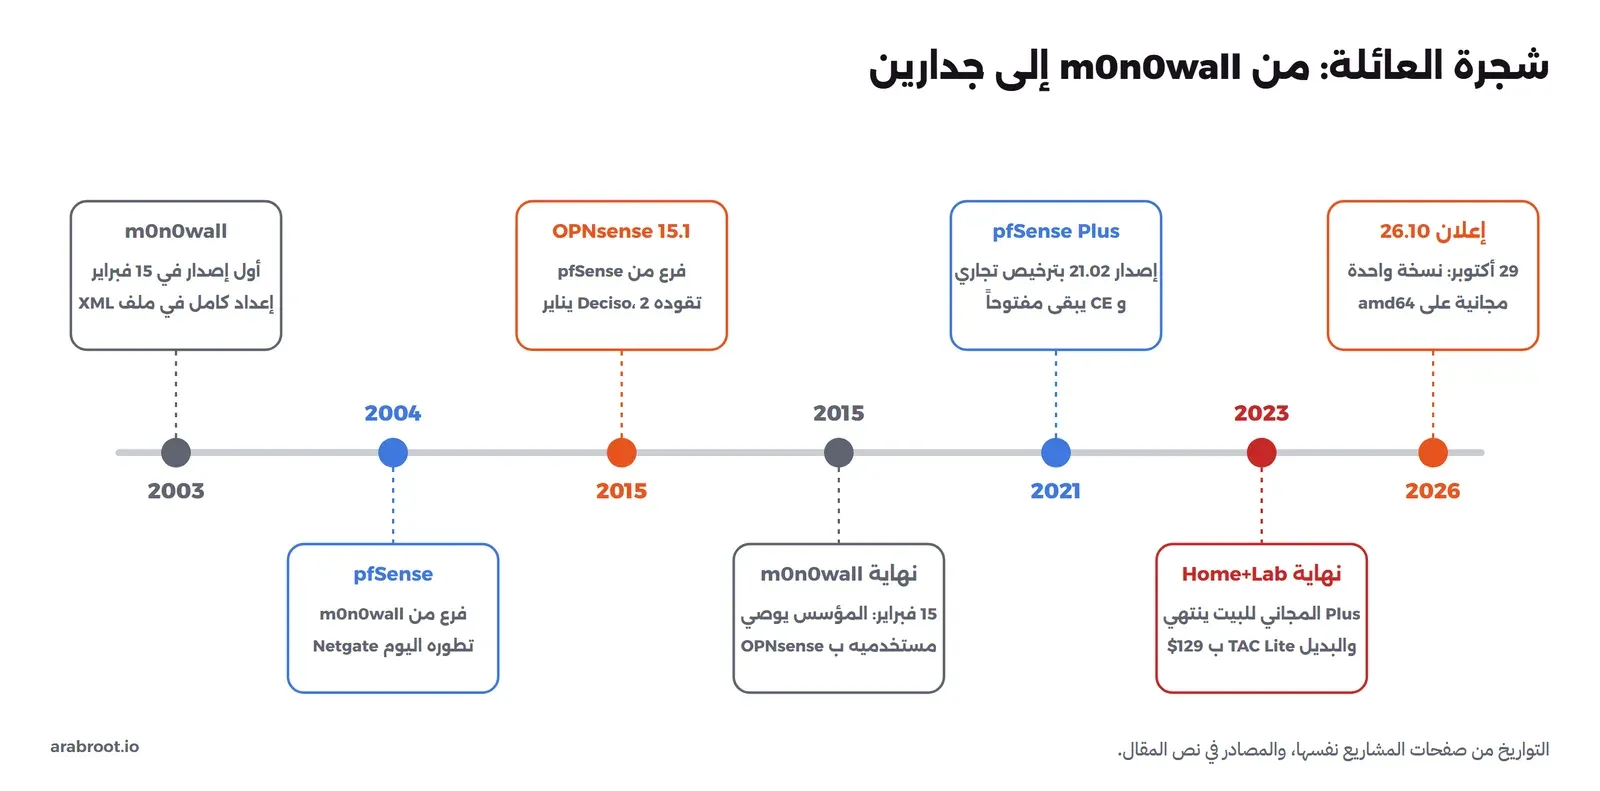
في 15 فبراير 2003 نشر المهندس السويسري Manuel Kasper أول إصدار من مشروع اسمه m0n0wall، وكانت فكرته أن تحصل على جدار ناري بواجهة ويب على حاسوب صغير مدمج، دون أن تكتب أمراً واحداً في الطرفية. وفي m0n0wall فكرتان بقيتا حتى اليوم في المشروعين: النظام مبني على FreeBSD مختصر، وكل إعدادات الجهاز في ملف XML واحد، فتنقل الجدار كله بنقل ملف. وكان المشروع صغيراً بقصد، يعمل من بطاقة ذاكرة وفي ذاكرة RAM قليلة، وهذا ما جعل آخرين يأخذون الكود ويبنون عليه مشاريع أكبر.
وأشهر هذه المشاريع pfSense، الذي بدأ فرعاً Fork من m0n0wall لمن أراد جداراً لأجهزة أكبر وبمزايا أكثر. وفي التجربة رأينا تاريخه مكتوباً في شاشة التثبيت نفسها: حقوق النشر لشركة Electric Sheep Fencing من 2004 إلى 2016، ثم لشركة Rubicon Communications التي تعمل باسم Netgate من 2014، وفي أسفل كل صفحة من الواجهة اليوم العبارة «© ESF 2004 - 2026». ومع السنوات أصبح pfSense أشهر جدار ناري مفتوح المصدر، وأصبحت Netgate الشركة التي تطوره وتبيع أجهزته وتدعمه.
ومن الشركات التي رعت pfSense لسنوات شركة هولندية اسمها Deciso، وتبيع أجهزة جدران نارية. وتشرح Deciso في صفحة قصة الانفصال في توثيق OPNsense أنها قررت في 2014 أن تأخذ نسخة من الكود وتمضي بها مستقلة، وذكرت أسباباً تقنية وأخرى تتعلق بالمجتمع: جودة الكود وتشتت تطويره، والحاجة إلى خطة طريق وإصدارات منتظمة، وأن واجهة الويب يجب ألا تنفذ مهام بصلاحيات النظام الكاملة بنفسها، وأن المزايا الجديدة تكتب بإطار MVC، ثم القلق من تغيير الترخيص ومن إغلاق بعض أدوات البناء. وصدر أول إصدار من OPNsense برقم 15.1 في 2 يناير 2015، كما في ملاحظات إصدار 15.1.
وبعد أسابيع، في 15 فبراير 2015، أي في الذكرى الثانية عشرة لأول إصدار، أعلن Kasper نهاية m0n0wall، وكتب أن المشروع كان البذرة لمشاريع مثل pfSense وFreeNAS، وأن أحدث فروعه OPNsense هو في رأيه الطريقة المثالية لحمل فكرة m0n0wall إلى المستقبل، ونصح كل مستخدميه بأن ينتقلوا إليه. ثم تفرع الطريق أكثر في 2021، عندما أصدرت Netgate نسخة pfSense Plus 21.02 بترخيص تجاري، وبقي pfSense CE مفتوح المصدر. والصورة التالية تجمع هذه المحطات:
ماذا بقي مشتركاً، وماذا تغير تحت الواجهة؟
عندما شغلنا الاثنين على الآلة نفسها كان التشابه أول ما لاحظناه. الشاشة النصية Console تبدأ في الاثنين بسؤال «Do VLANs need to be set up first?» أو ما يشبهه، ثم تعرض المنافذ بالسطر نفسه تقريباً «Valid interfaces are:» وتسألك أي منفذ هو WAN وأيها LAN، ثم قائمة خيارات مرقمة متقاربة: تعيين الواجهات، وتغيير العناوين، وإعادة كلمة المرور، والتحديث من الشاشة النصية. والجدار تحت الاثنين هو pf من FreeBSD، والإعدادات في ملف config.xml، والقواعد Rules تكتب على الواجهة التي تدخل منها الحزمة، وأول قاعدة تتطابق تفوز، وعلى LAN في الاثنين قاعدة Anti-Lockout تمنعك من إغلاق الباب على نفسك، ثم Default allow LAN to any rule، كما ترى في صفحتي القواعد في الصورتين في قسم الواجهة بعد قليل. فمن تعلم أحدهما يفهم الآخر في يوم.
ولكن تحت هذا التشابه تغيرت أشياء أساسية، وجمعناها من النسختين اللتين شغلناهما:
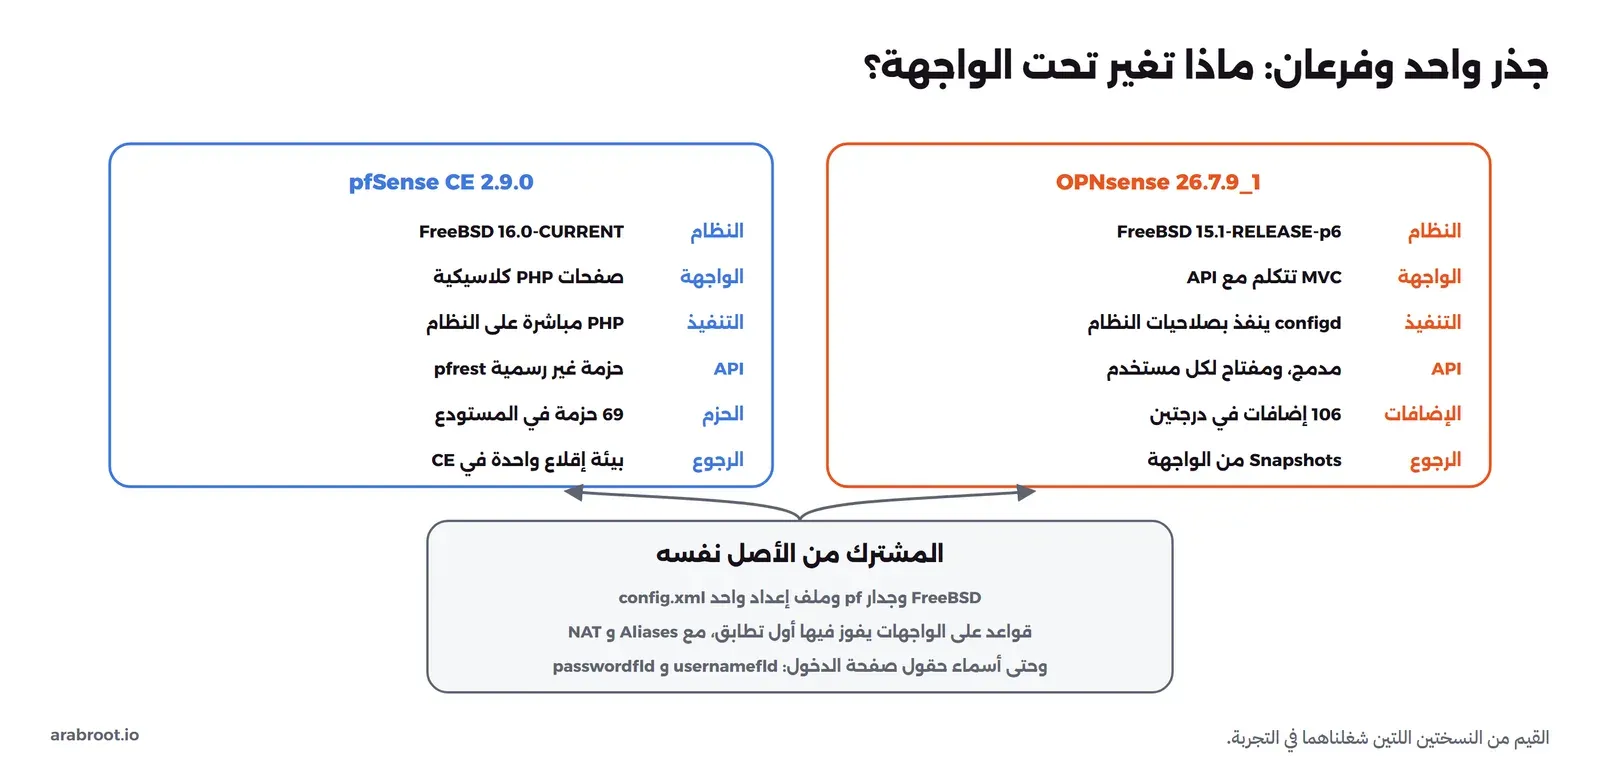
أهم فرق في الصورة هو النظام الأساسي. OPNsense 26.7 مبني على FreeBSD 15.1-RELEASE، أي الإصدار المستقر من FreeBSD، وقد قرأنا ذلك من الأمر freebsd-version بعد التحديث: 15.1-RELEASE-p6. أما pfSense CE 2.9.0 فأجاب الأمر نفسه فيه 16.0-CURRENT، أي فرع التطوير في FreeBSD، وجدول إصدارات pfSense يظهر أن Netgate تبني على فرع CURRENT منذ سنوات، فإصدار CE 2.7.0 في 2023 كان على 14.0-CURRENT. وهذا قرار له وجهان: Netgate تحصل على تعريفات Drivers ومزايا جديدة في النواة قبل أن تصل إلى الإصدار المستقر، وتختار هي اللحظة التي تأخذ فيها الكود وتختبره، ولكنك في المقابل تشغل جداراً على أساس لم يعلنه FreeBSD نفسه مستقراً، وتعتمد كلياً على اختبارات Netgate. أما OPNsense فيأخذ ما أعلنه FreeBSD مستقراً ويضيف إليه تصحيحاته.
والفرق الثاني في طريقة عمل الواجهة. في OPNsense يمر كل تغيير تقريباً عبر واجهة برمجة API، والواجهة الرسومية نفسها صفحات تتكلم مع هذه الواجهة، وما يحتاج صلاحيات النظام تنفذه خدمة منفصلة اسمها configd، وهذا ما طلبته Deciso في 2014. وفي إصدار 26.7 انتقلت إلى هذا النموذج صفحات كانت قديمة، مثل تعيين الواجهات Interface Assignments وقواعد الجدار، كما في ملاحظات إصدار 26.7. أما pfSense CE فما زالت واجهته صفحات PHP تقرأ وتكتب الإعدادات وتطبقها مباشرة، وهي الواجهة نفسها في شكلها منذ سنوات، وقد أعلنت Netgate أنها سوف تتقاعد كما سيأتي.
التثبيت وأول إقلاع في الاثنين
ثبتنا الاثنين من ملف التثبيت التسلسلي Serial على آلة افتراضية في QEMU مع KVM، بذاكرة 3GB ومعالجين وقرص 16GB، وكل واحد منهما وراءه «مزود» يعطيه عنوان WAN عبر DHCP، وشبكة LAN خلفه. وبدأ الفرق من الشاشة الأولى. pfSense سألنا عن نوع الطرفية Terminal قبل أي شيء، واقترح vt100، ثم عرض نص حقوق النشر والعلامة التجارية ولا يكمل حتى تضغط Accept، ثم قائمة بثلاثة خيارات: Install وRescue Shell وRecover config.xml. أما OPNsense فيقلع إلى نظام حي كامل، وتبدأ التثبيت بالدخول بالحساب installer، وقائمته أطول: التثبيت على ZFS أو UFS، واستيراد إعدادات، وإعادة كلمة المرور لنظام مثبت. وفي OPNsense فشلت نوافذ التثبيت على الشاشة التسلسلية حتى حددنا حجم الطرفية بالأمر stty، أما pfSense فحل المشكلة نفسها بسؤال نوع الطرفية في البداية، وإن كان قد ملأ الشاشة لاحقاً بالرسالة resizewin: timeout reading from terminal كلما فتحنا Shell.
وفي خيارات ZFS كان الاثنان متقاربين لأنهما يستخدمان برنامج تثبيت FreeBSD نفسه في الداخل: نوع المجموعة stripe أو mirror أو RAID-Z، ثم القرص، ثم التحذير الأخير قبل المسح. ولكن pfSense عرض الخيارات كلها في شاشة واحدة، ومنها اسم المجموعة pfSense وحجم Swap بمقدار 1g، ومعها تنبيه بأن من يستخدم ZFS بذاكرة أقل من 8GB يقرأ دليل ضبط ZFS في FreeBSD. ثم جاء أول إقلاع، وهنا فرق صغير له أثر كبير. pfSense وجد أن إعداده الافتراضي يتحدث عن منافذ اسمها em0 وem1 غير موجودة في الآلة، فكتب:
Warning: Configuration references interfaces that do not exist: em0 em1

Network interface mismatch -- Running interface assignment option.
أي أنه أجبرنا على تعيين WAN وLAN قبل أن يكمل الإقلاع. أما OPNsense فأقلع مباشرة وافترض أن المنفذ الأول LAN والثاني WAN، وهذا عكس توصيلنا، وكان علينا أن ننتبه ونغيره من الخيار 1. وطريقة pfSense هنا أسلم لمن يثبت أول مرة، لأنها لا تفترض شيئاً، وطريقة OPNsense أسرع لمن يعرف توصيله. وبعدها كان عنوان LAN في الاثنين 192.168.1.1، وكانت صفحة الدخول هي نفسها تقريباً، حتى إن الأداة التي كتبناها لتسجيل الدخول في OPNsense عملت في pfSense دون تعديل، لأن أسماء الحقول واحدة: usernamefld وpasswordfld. ولاحظنا فرقاً في الأمان الافتراضي: معالج OPNsense يطلب كلمة مرور جديدة خطوة من خطواته، أما pfSense فيبقى على كلمة المرور الافتراضية pfsense للحساب admin، ويعرض في أعلى كل صفحة تحذيراً أحمر حتى تغيرها.
التراخيص والإصدارات: من المجاني ومن المدفوع؟
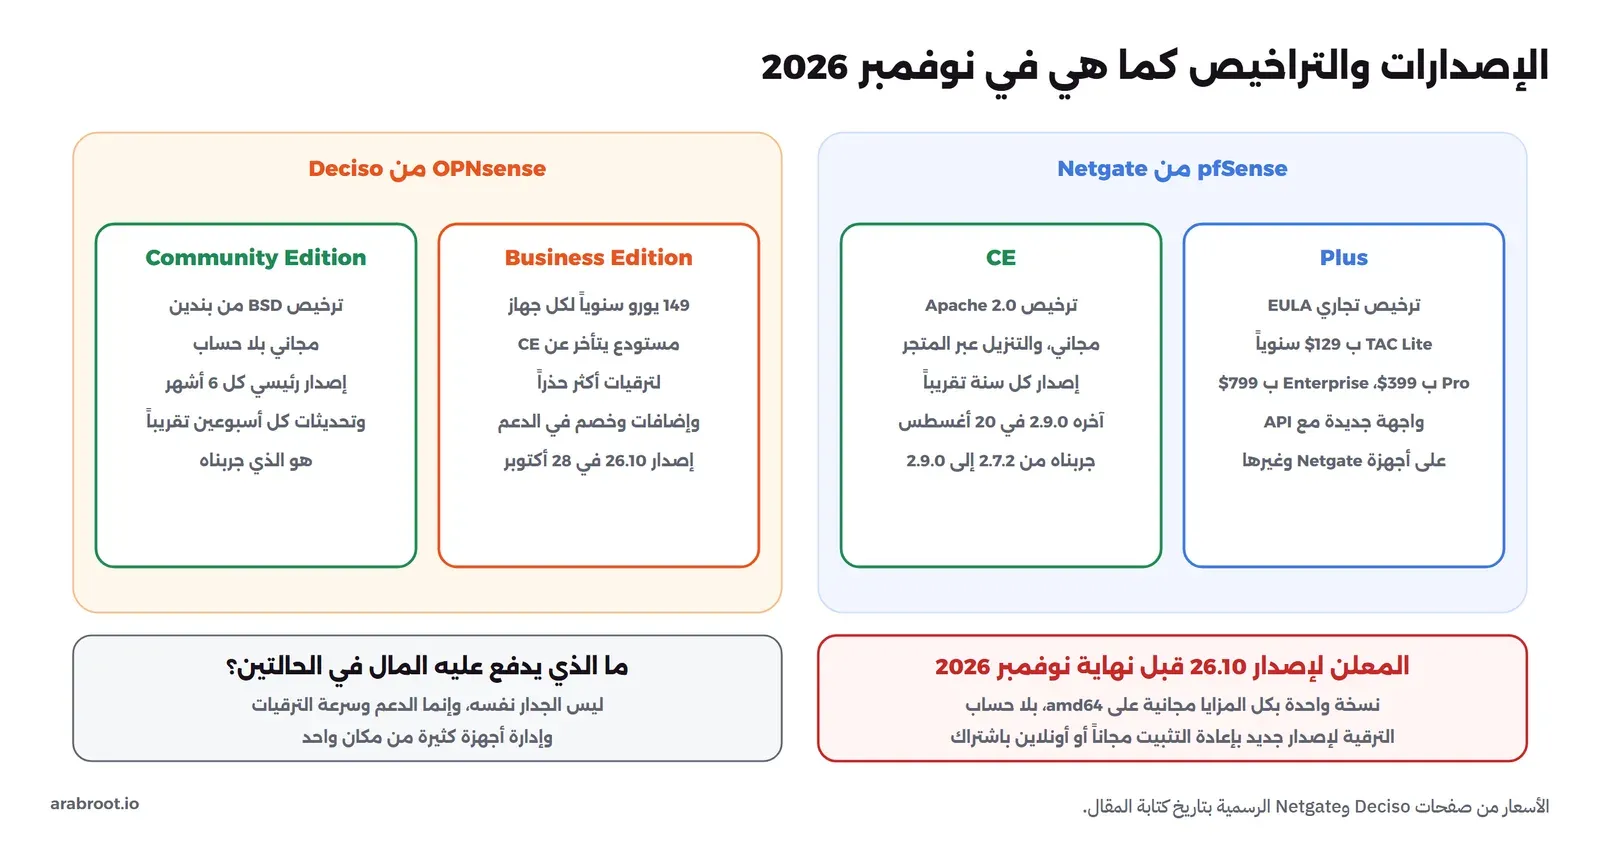
هنا يقع أكثر الخلط، لأن لكل مشروع نسختين بأسماء متشابهة، ولأن الوضع في pfSense تغير أكثر من مرة في سنوات قليلة. والصورة التالية تجمع الوضع كما هو وقت كتابة المقال في نوفمبر 2026:
OPNsense: Community وBusiness
نسخة المجتمع Community Edition هي OPNsense الذي ينزله الجميع، وترخيصه BSD من بندين، وتقرؤه كاملاً في صفحة Lobby ‣ License داخل الجدار نفسه: تستطيع أن تستخدمه وتعدله وتعيد توزيعه بشرط أن تبقي نص حقوق النشر. ولا يحتاج التنزيل ولا التحديث أي حساب، فقد نزلنا الملف من مستودع المشروع مباشرة، وحدثنا من مستودعه العام. أما نسخة الأعمال Business Edition فاشتراك سعره 149 يورو في السنة لكل جهاز، والفكرة فيها ليست مزايا مقفلة في الجدار، وإنما مستودع تحديثات يتأخر عمداً عن نسخة المجتمع، فتصل إليه التحديثات بعد أن تمر على آلاف الأجهزة في نسخة المجتمع، ومعه قاعدة بيانات GeoIP، وصورة OVA جاهزة، وبعض الإضافات المهنية مثل OPNcentral لإدارة عدة جدران، وخصم يصل إلى 20% على باقات الدعم. وإصدارات الأعمال تحمل الأرقام .4 و.10، وآخرها 26.10 في 28 أكتوبر 2026.
pfSense: CE وPlus، ثم 26.10
pfSense CE مفتوح المصدر بترخيص Apache 2.0 كما في ملف الترخيص في مستودعه، وهو مجاني، ولكن الطريقة الرسمية للحصول عليه اليوم برنامج Netgate Installer من متجر Netgate، كما تقول صفحة التنزيل. ولاحظنا في التجربة أن آخر ملف تثبيت كامل على المرآة العامة atxfiles.netgate.com هو 2.7.2 من ديسمبر 2023، وهو الذي استخدمناه ثم رقيناه من داخله. ولاحظنا أيضاً شيئاً في المستودع العام على GitHub وقت الكتابة: آخر فرع إصدار فيه RELENG_2_7_2، ولا توجد فروع لإصدارات 2.8 و2.9، وآخر تحديث للفرع الرئيسي master كان في 31 مارس 2026، بينما مستودع OPNsense core يحدث كل يوم تقريباً. وهذا لا يعني أن كود CE مغلق، ولكنه يعني أن متابعة ما تغير في كل إصدار من الكود نفسه أصعب في pfSense.
أما pfSense Plus فنسخة بترخيص تجاري EULA، وتأتي على أجهزة Netgate وفي السحابة، ويباع اشتراكها لكل جهاز في السنة كما في صفحة أنواع البرنامج: TAC Lite ب 129 دولاراً، وTAC Pro ب 399، وTAC Enterprise ب 799، والفرق بينها في الدعم: ساعاته وطرقه وعدد التذاكر. وقد كانت هناك نسخة مجانية من Plus للبيت والمختبر اسمها Home+Lab، وانتهت في أكتوبر 2023، وكتبت Netgate في إعلانها أن السبب نسخ Plus وتعديله وبيعه دون إذن، وأن البديل للأفراد هو TAC Lite.
ثم جاء التغيير الأكبر. ففي 29 أكتوبر 2026 نشرت Netgate في مقال pfSense at 20 أن pfSense سيصبح من الإصدار 26.10 نسخة واحدة، بكل المزايا، مجانية على أي جهاز amd64، تثبت دون حساب أو تسجيل، وأن الإصدار سيصدر قبل نهاية نوفمبر. وفي الإعلان نفسه تفاصيل مهمة لمن يخطط:
- الترقية من CE 2.9 إلى 26.10 مجانية وتتم في مكانها، كما تتم الترقيات اليوم.
- بعد 26.10 تصل إصلاحات الأمان Security Fixes أونلاين مجاناً لكل جهاز، وقالت Netgate إنها لا تأخذ مالاً على الأمان.
- أما الانتقال إلى إصدار رئيسي جديد فيتم بإعادة التثبيت من برنامج التثبيت مجاناً، وهو يحفظ الإعدادات ويعيدها، أو بالترقية أونلاين في خطوة واحدة باشتراك.
- مزايا كانت في Plus تصل للجميع، ومنها بيئات الإقلاع ZFS Boot Environments للرجوع عن ترقية فاشلة، والواجهة الجديدة وواجهة API كاملة.
- الواجهة القديمة المبنية على PHP سوف تزال، بعد إشعار، عندما تغطي الواجهة الجديدة كل ما تفعله.
- Netgate سوف تنشر كود PHP المحدث وكود FreeBSD لإصدار 26.10 على GitHub.
وحتى تاريخ هذا المقال في 16 نوفمبر 2026 لم يصدر 26.10 بعد، فجدول الإصدارات يكتب أمامه TBD، لذلك ما سبق وعود معلنة وليست تجربة. ولكن أثرها على قرارك واضح: الفرق في المزايا بين CE وPlus على وشك أن يختفي، والذي يبقى للدفع هو الدعم وسرعة الترقيات وإدارة الأجهزة الكثيرة. ولاحظ نقطة الترقية بالذات: في OPNsense تنتقل من إصدار رئيسي إلى آخر أونلاين بالمجان، أما في pfSense بعد 26.10 فالمجاني هو إعادة التثبيت، وهذا فرق يحسب له حساب إذا كانت عندك أجهزة كثيرة بعيدة.
ماذا يعني الترخيص لك عملياً؟
BSD وApache 2.0 كلاهما ترخيص متساهل Permissive، أي أنك تستطيع أن تستخدم الكود في شركتك، وتعدله، وتبيع جهازاً عليه، دون أن تلزم بنشر تعديلاتك، وهذا هو الفرق بينهما وبين ترخيص GPL الذي يلزم من يوزع نسخة معدلة بأن ينشر كودها. ويضيف Apache 2.0 بنداً صريحاً عن براءات الاختراع Patents، فمن ساهم في الكود يمنح المستخدمين حق استخدام براءاته المتعلقة بمساهمته، ويخسر هذا الحق من يرفع دعوى براءة على المشروع. أما EULA في pfSense Plus فاتفاقية استخدام وليست ترخيص مصدر مفتوح، فلا يحق لك أن تعدل النظام أو توزعه، وهذا بالضبط ما تقول Netgate إنه حدث مع Home+Lab ودفعها إلى إنهائه.
وهناك أمر لا يغطيه أي ترخيص للكود، وهو الاسم. ففي شاشة تثبيت pfSense التي ظهرت لنا في التجربة نص صريح بأن «pfSense» علامة تجارية مسجلة لشركة ESF مرخصة حصرياً ل Netgate، ولا يجوز استخدامها دون إذن مكتوب، وفي واجهة OPNsense يظهر الاسم بالعلامة ® باسم Deciso. لذلك تستطيع أن تأخذ كود أي منهما وتبني عليه منتجاً، كما فعلت Deciso نفسها في 2014، ولكنك لا تستطيع أن تسميه باسمه. وللشركة الصغيرة التي تشغل الجدار لنفسها لا يغير هذا شيئاً، ولكنه مهم لمن يقدم خدمة مدارة Managed Service لعملائه ويريد أن يضع اسمه على الأجهزة.
إيقاع الإصدارات وطريقة التحديث
الجدار الناري أول ما يواجه الإنترنت، فسرعة وصول إصلاحات الثغرات إليه ليست تفصيلاً، ولذلك نظرنا في أمرين: كم مرة يصدر كل مشروع، وكيف يبدو التحديث فعلاً من داخل الجهاز.
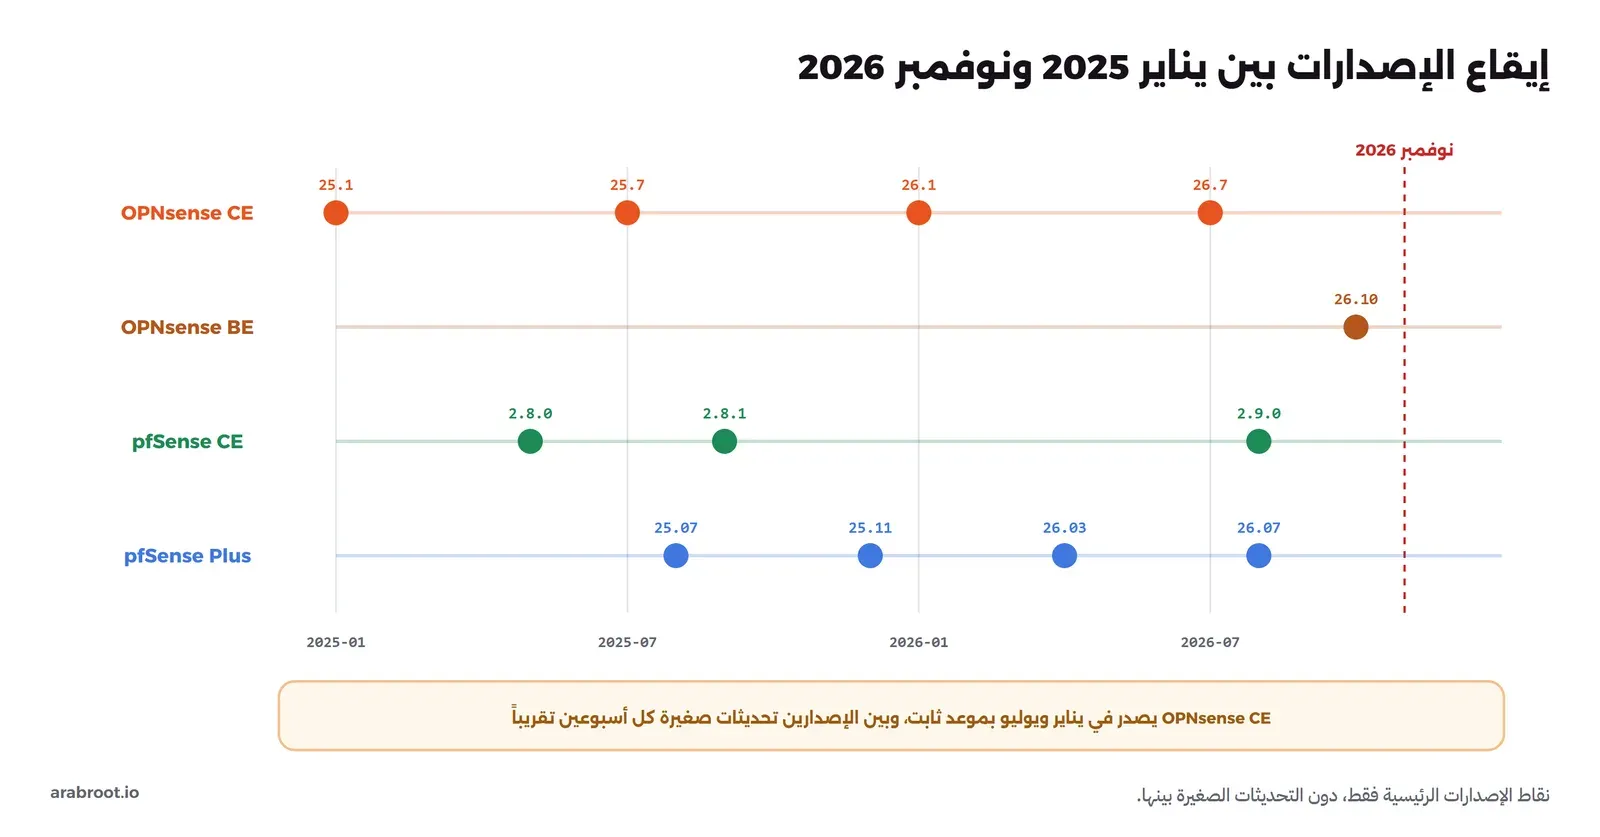
تقول صفحة خطة الطريق في OPNsense إن المشروع يتبع دورة إصدار رئيسي كل ستة أشهر بمواعيد ثابتة، وإن الرقم سنة وشهر: 26.1 صدر في 28 يناير 2026، و26.7 في 15 يوليو 2026، والإصدار القادم 27.1 في يناير 2027. وبين الإصدارين تحديثات صغيرة متتالية، فبعد 26.7 صدرت تسعة تحديثات حتى 26.7.9 في 11 نوفمبر، أي تحديث كل أسبوعين تقريباً. أما pfSense CE فإيقاعه أبطأ: 2.7.2 في ديسمبر 2023، ثم 2.8.0 في مايو 2025 بعد قرابة سنة ونصف، ثم 2.8.1 في سبتمبر 2025، ثم 2.9.0 في أغسطس 2026، وPlus يصدر أسرع من CE، بثلاثة إصدارات تقريباً في السنة.
التحديث في OPNsense كما جربناه
بعد تثبيت 26.7 فتحنا System ‣ Firmware ‣ Status وضغطنا Check for updates، فجاء الرد أن هناك 96 تحديثاً بحجم 298.8MiB تحتاج إعادة تشغيل. وقبل أن نحدث أخذنا Snapshot للنظام، وهي في OPNsense على ZFS بيئة إقلاع Boot Environment تنشئها من System ‣ Snapshots أو بالأمر bectl create، ثم ضغطنا Update، فنزل الجدار الحزم وأعاد التشغيل بنفسه وعاد بالإصدار 26.7.9_1. ولم نحتج أن نعرف رقم الإصدار الجديد ولا أن نغير أي إعداد، فالفرع الذي تتبعه هو 26.7 حتى يصدر 27.1، وعندها يعرض عليك الجدار الترقية إلى الإصدار الرئيسي الجديد من الصفحة نفسها. والتفاصيل في صفحة التحديثات في التوثيق.
التحديث في pfSense كما جربناه
ثبتنا 2.7.2 ثم اخترنا الخيار 13 Update from console، فكان الجواب:
pfSense repository update completed. 550 packages processed.
All repositories are up to date.
Your packages are up to date
أي أن الجدار يرى أنه محدث، مع أن 2.9.0 صدر قبل ثلاثة أشهر. والسبب أن pfSense يتبع فرعاً Branch محدداً تختاره في System ‣ Update ‣ Update Settings، والجهاز على فرع 2.7.2، فلا يرى ما بعده. وفي الصفحة نفسها كان الخياران المتاحان: Previous Stable Version (2.8.1) وPrevious Stable Version (2.7.2)، ولم يظهر 2.9.0. فاخترنا 2.8.1، وعندها:
pfSense-upgrade -c url: "pkg+https://pkg.pfsense.org/pfSense_v2_8_1_amd64-core",
>>> Updating repositories metadata... done.
2.8.1 version of pfSense is availableثم pfSense-upgrade -y، فنزل الحزم وحدثها واحدة بعد الأخرى حتى السطر [232/232]، وأعاد التشغيل إلى 2.8.1. وبعدها ظهر في صفحة الإعدادات فرع جديد Current Stable Version (2.9.0)، فاخترناه وكررنا الخطوات، وأعاد التشغيل مرة ثانية إلى 2.9.0، والصفحة تقول الآن Up to date. وبعد كل ذلك أجاب الأمر bectl list بسطر واحد هو default، أي أن الترقيتين لم تتركا نسخة نرجع إليها، وهذا مما وعد 26.10 بتغييره. والدرس العملي: إذا ورثت جدار pfSense قديماً فلا تثق بجملة «Your packages are up to date» حتى تفتح صفحة Update Settings وترى الفرع، وراجع ملاحظات إصدار 2.9.0 قبل الترقية، ففيها تنبيهات عن خوارزميات SSH وعن شهادات الواجهة الضعيفة التي يعيد توليدها.
إصلاحات الأمان بين الإصدارات
الفرق في الإيقاع يظهر أكثر عندما تظهر ثغرة. في OPNsense لا تنتظر الإصلاحات الإصدار الرئيسي، فهي تصل في التحديث الصغير التالي، والتحديثات كما رأينا كل أسبوعين تقريباً، وتقول صفحة الأمان في التوثيق إن الفريق يراجع تنبيهات FreeBSD عند التخطيط لكل إصدار، وإن الإصلاحات تذكر في ملاحظات الإصدار وفي المستودع. وفي صفحة Firmware زر اسمه Run an audit يفحص الحزم المثبتة مقابل قاعدة الثغرات المعروفة، وتقول الصفحة نفسها إن ما يظهر فيه معروف للفريق وإصلاحه غالباً في الإصدار التالي.
أما pfSense CE فإصداراته متباعدة، والحل الذي تقدمه Netgate بين الإصدارات حزمة System Patches، وهي تجلب من Netgate إصلاحات أمان وأخطاء موصى بها دون انتظار الإصدار القادم، وأصبحت في 2.9.0 مثبتة افتراضياً كما تذكر ملاحظات الإصدار. فإذا كنت تدير pfSense CE فاجعل فتح هذه الحزمة وتطبيق ما فيها جزءاً من مراجعتك الدورية، لأن الإصلاح الموجود فيها لا يصل إلى جهازك وحده. وتنشر Netgate تنبيهاتها الأمنية في صفحة التنبيهات. ولاحظ أن ملاحظات 2.9.0 نفسها تذكر إصلاحات لثغرات XSS في الواجهة وتجاوزاً لحماية SSHGuard من تخمين كلمات المرور، وهذا النوع من الثغرات هو ما قالت Netgate في إعلان 26.10 إن أغلب جهدها الأمني يذهب إليه في كود PHP القديم، وإنه سبب إزالة الواجهة القديمة.
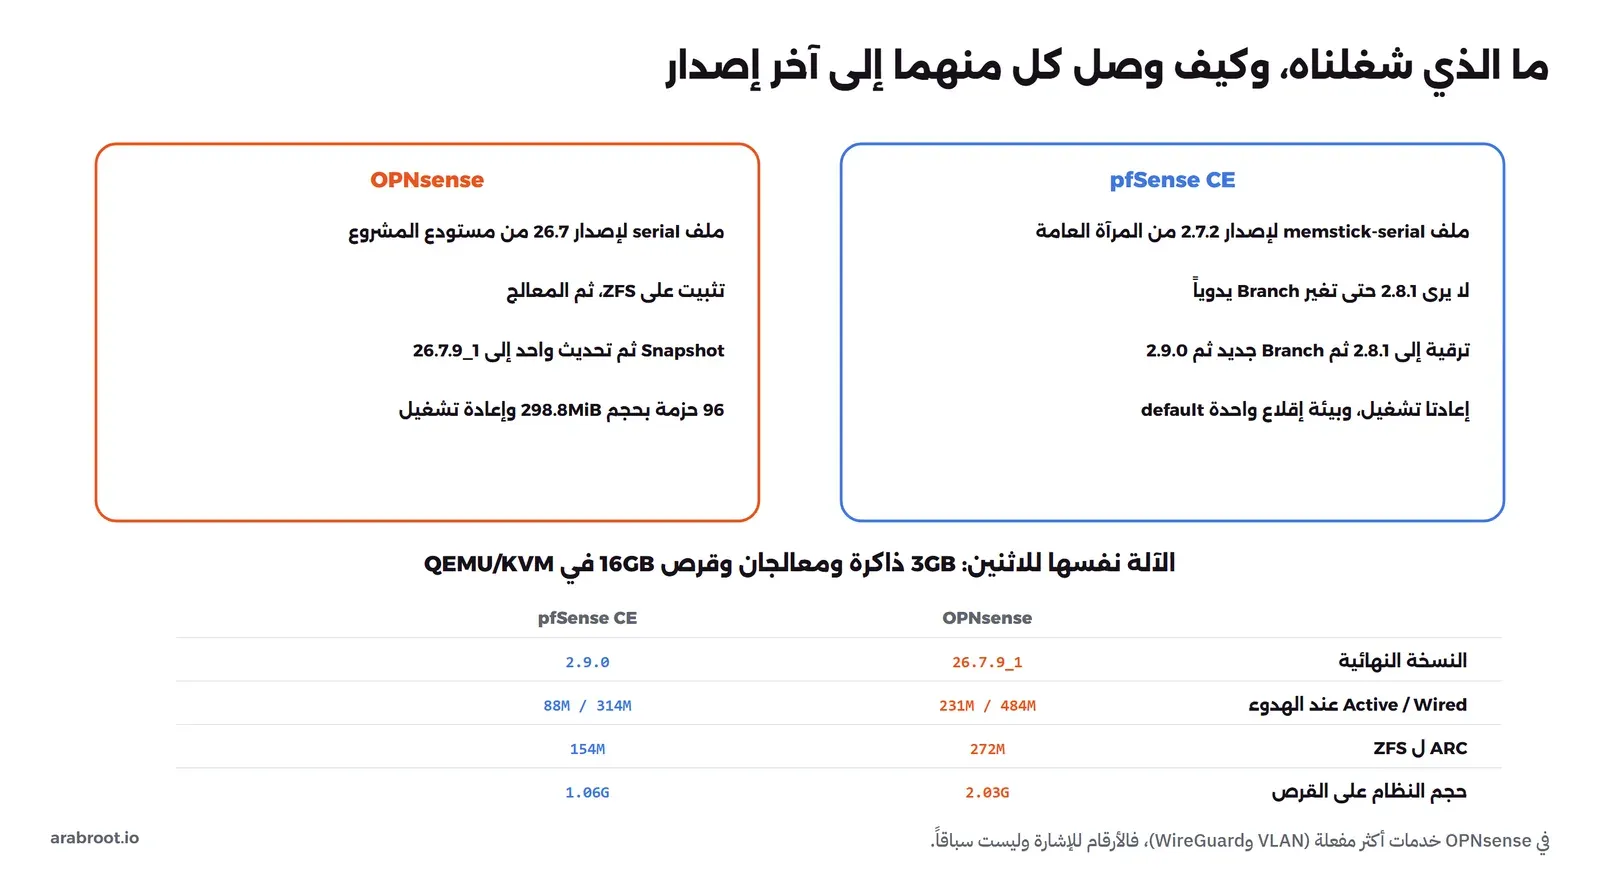
أما الأرقام في أسفل الصورة فهي من الأمر top في كل جدار وهو بلا ضغط، ولا تصلح سباقاً، لأن OPNsense كان يعمل فيه ما بنيناه في مقال الإعداد العملي: شبكة ضيوف وWireGuard وقواعد أكثر، وفيه Snapshot قديمة تأخذ من القرص. والذي تقوله الأرقام أن الاثنين يكتفيان بأقل من 1GB من الذاكرة لمكتب صغير، وأن قرصاً بحجم 16GB أكثر من كاف لهما.
الواجهة الرسومية وواجهة البرمجة API
الواجهة أول ما يراه من يدير الجدار كل يوم، والصورتان التاليتان من الجهازين في التجربة: لوحة المعلومات Dashboard في OPNsense ثم في pfSense.
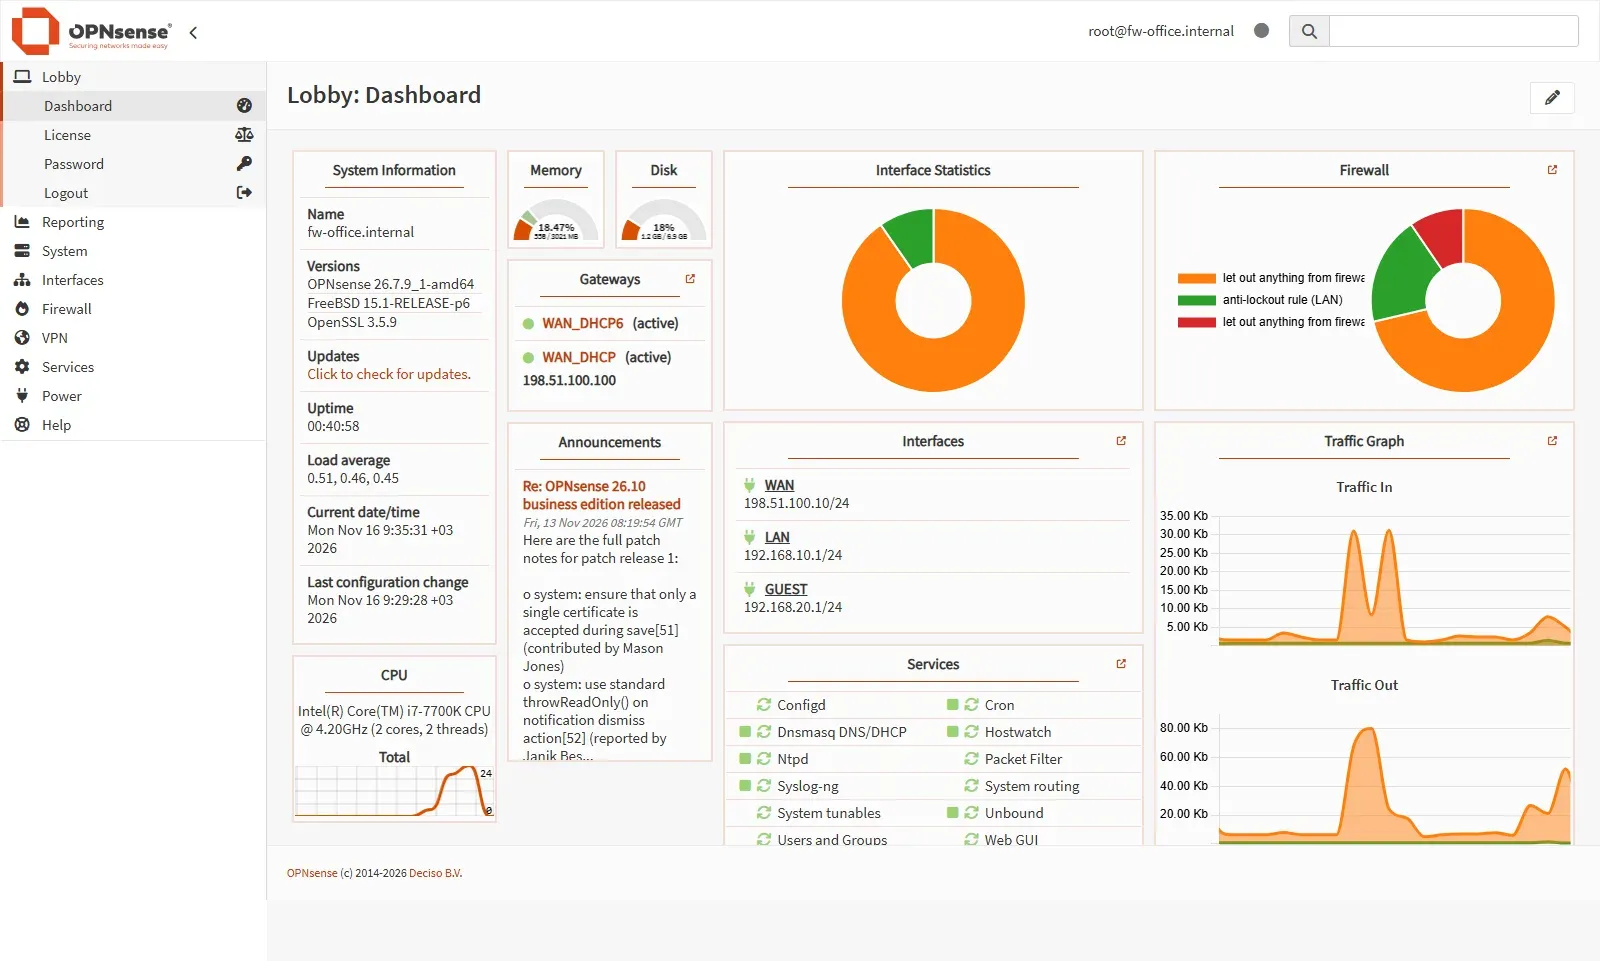
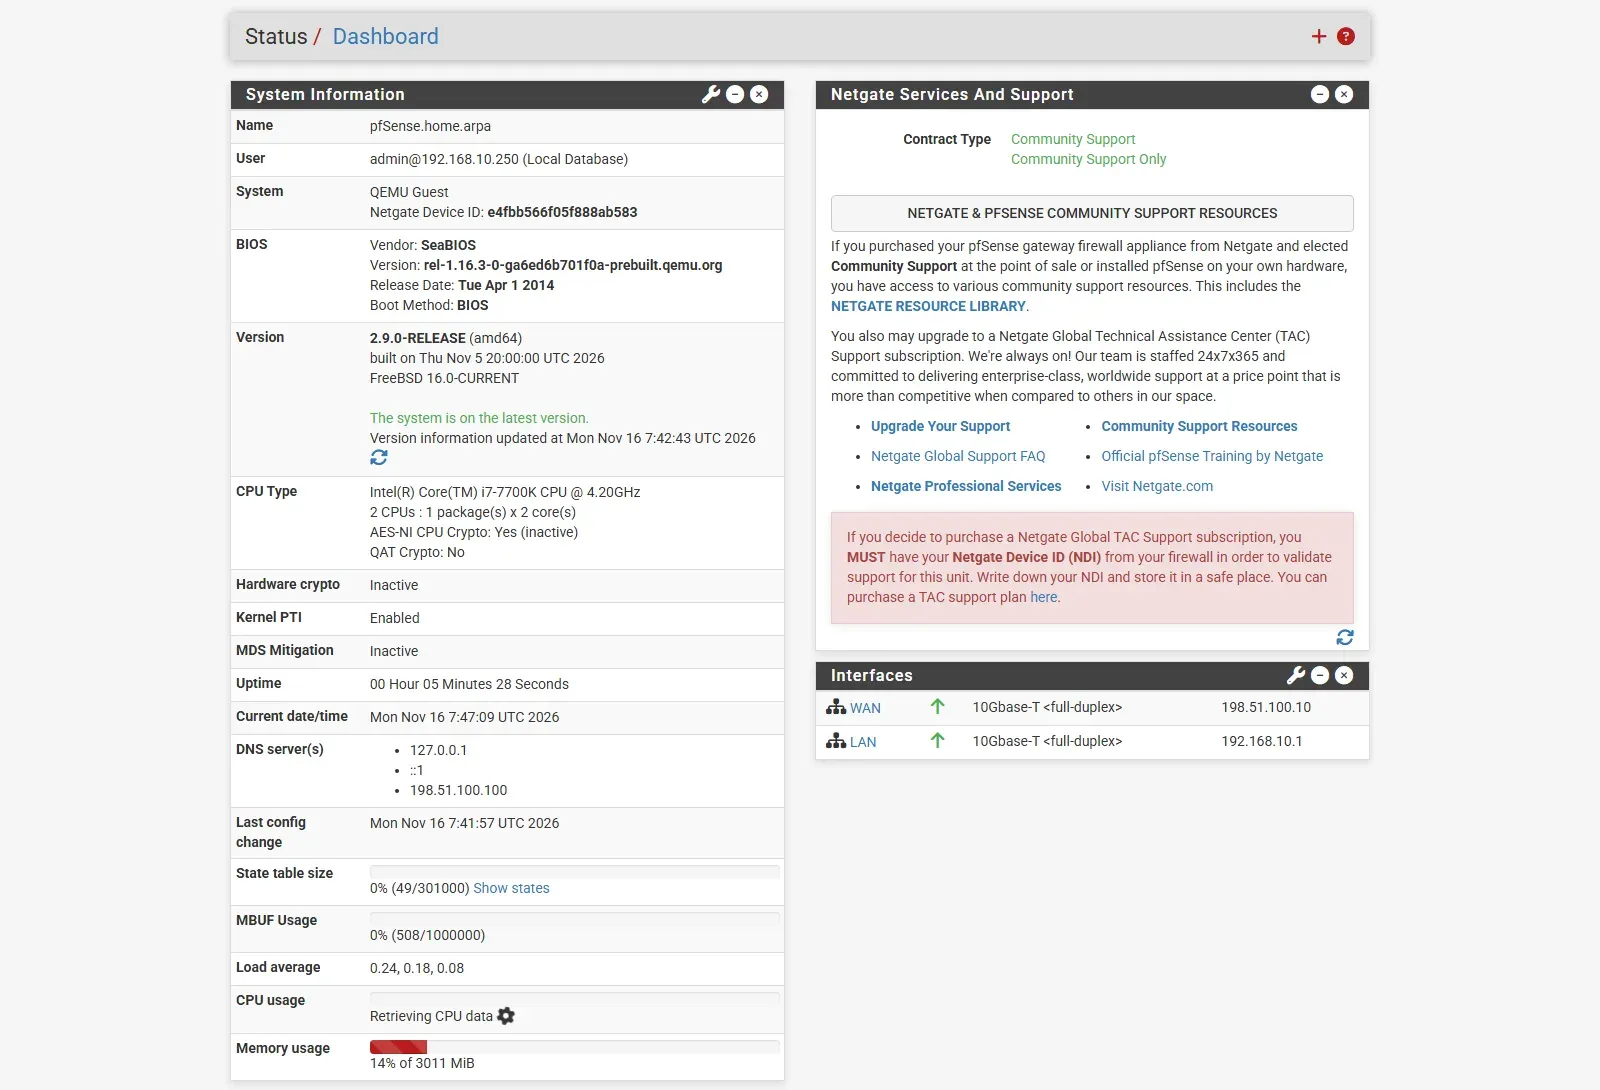
والفرق في الشكل بسيط: OPNsense بقائمة جانبية، وpfSense بقائمة علوية، والاثنان ببطاقات. والفرق الحقيقي في ما تحت الصفحات. ففي OPNsense كل صفحة جديدة جدول يقرأ من API ويكتب إليها، لذلك تستطيع أن تفعل من سكربت كل ما تفعله من المتصفح تقريباً، بمفتاح API لكل مستخدم وبصلاحيات محددة، كما في دليل API. وفي مقال الإعداد أنشأنا حساباً لا يملك إلا صلاحية واحدة، وأخذنا به نسخة من الإعدادات كل ليلة، وفشل الحساب نفسه عندما طلب قائمة القواعد، وهذا النوع من الأتمتة Automation مدمج في OPNsense من سنوات.
وفي pfSense CE لا توجد واجهة API رسمية، والحل المشهور حزمة pfSense-pkg-RESTAPI، ويقول صاحبها صراحة إنها غير رسمية، ولا تتبع Netgate ولا تدعمها، وإنها تبنى لكل إصدار من pfSense على حدة، وإن تثبيتها على إصدار غير مدعوم قد يجعل النظام غير مستقر. أما في Plus فواجهة API رسمية مع واجهة جديدة، وهي التي وعدت Netgate بأن تصل للجميع في 26.10. فإذا كنت تدير الجدار من Ansible أو من سكربتات اليوم، ف OPNsense هو الخيار الجاهز، وإذا كنت تنتظر pfSense فانتظر إصدار 26.10 وجرب واجهته الجديدة قبل أن تبني عليها.
وأما القواعد نفسها، فالصفحتان تعرضان المعلومات نفسها تقريباً، وكلتاهما تبدأ بقاعدة Anti-Lockout ثم قاعدتي السماح الافتراضيتين على LAN:
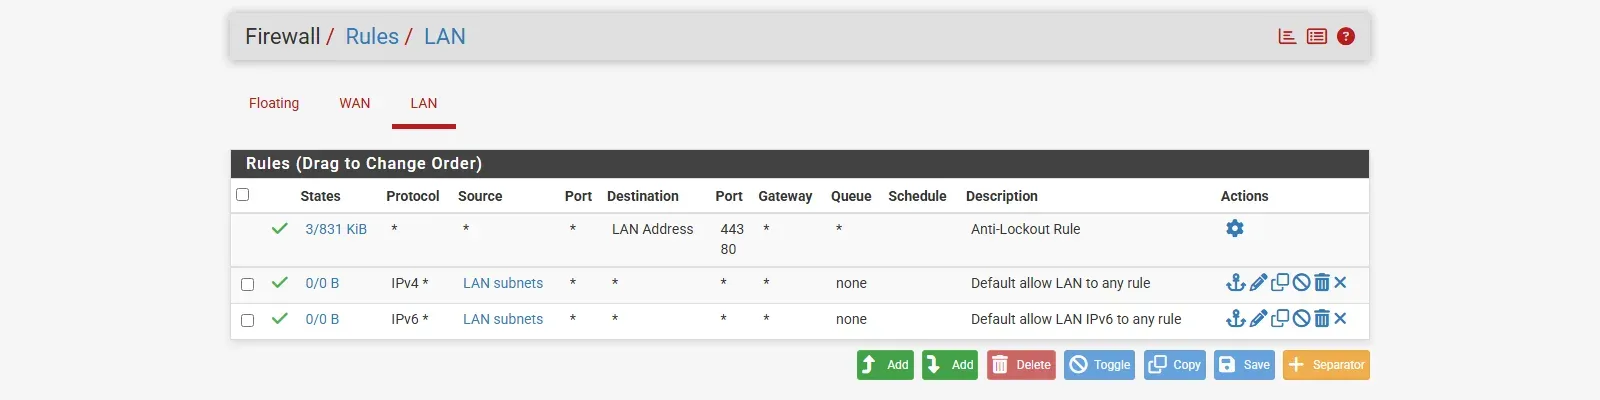
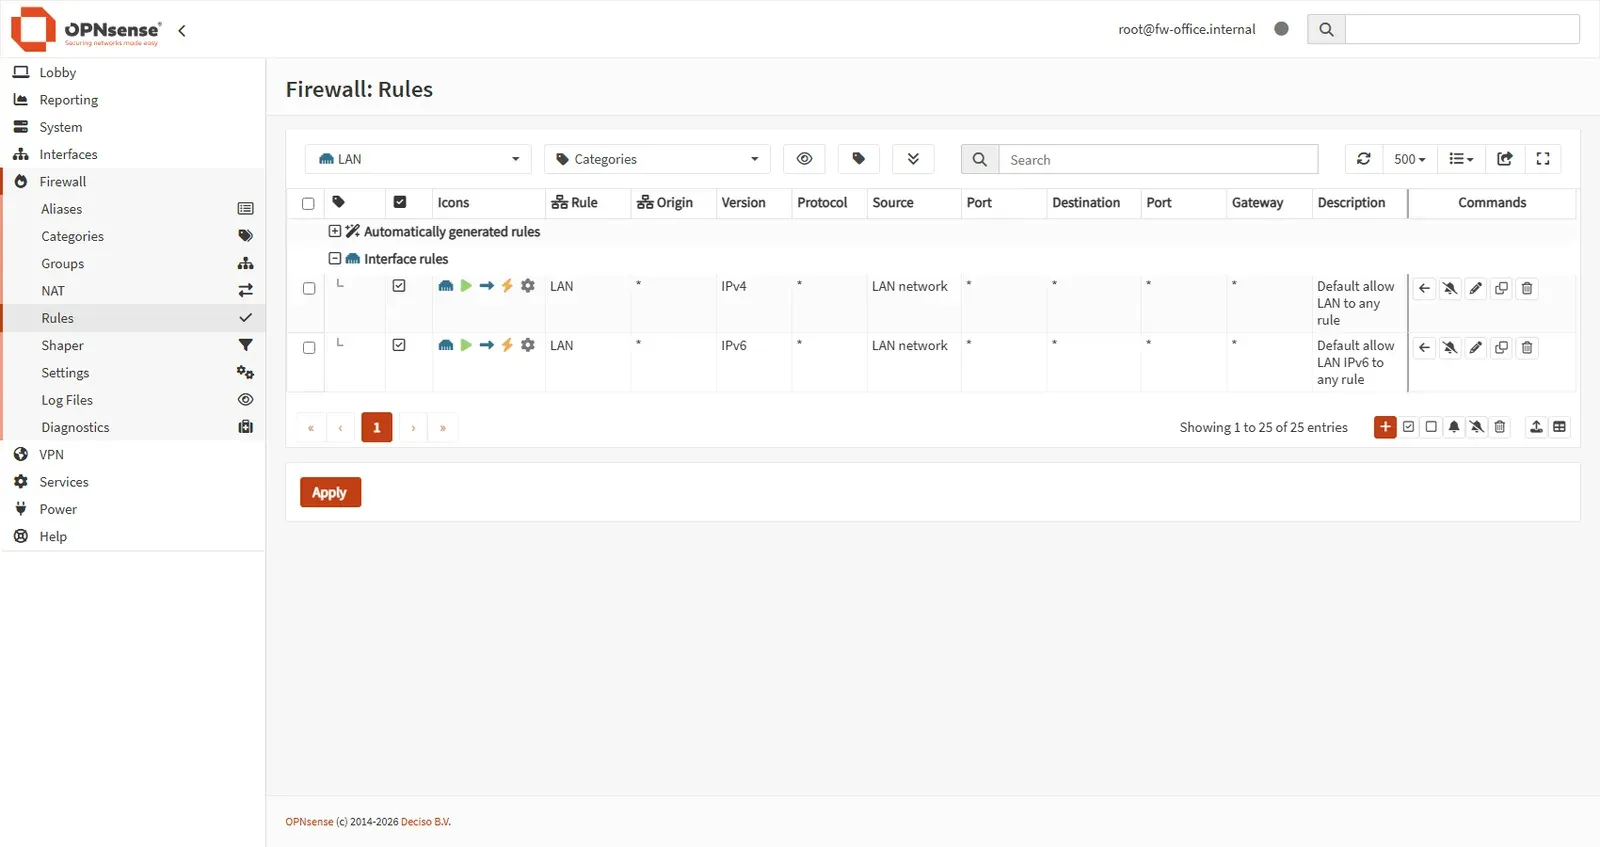
المهمة نفسها في الجدارين: توجيه منفذ
أوضح طريقة لترى الفرق بين فلسفتين أن تفعل الشيء نفسه في الاثنين. وقد وجهنا في مقال الإعداد المنفذ 8080 من WAN إلى سيرفر داخلي في OPNsense 26.7، فحدثت الترجمة ولم يصل الطلب، لأن الحقل Firewall rule في نافذة Destination NAT قيمته الافتراضية Manual، أي أن OPNsense لا يضيف قاعدة سماح، ويتركك تكتبها بنفسك أو تختار Pass أو Register rule. أما في pfSense فاسم الحقل Filter rule association، وقيمته الافتراضية بحسب توثيق Port Forwards هي Add associated filter rule، أي قاعدة سماح مرتبطة بالتوجيه تتغير معه، ويصف التوثيق هذا الخيار بأنه الأفضل لأغلب الحالات. ويذكر التوثيق أيضاً أن الخيار Pass في pfSense لا يعمل إلا على الواجهة التي عليها البوابة الافتراضية، ولا يعمل مع أكثر من مزود Multi-WAN.
ولا يوجد هنا صواب وخطأ، فقرار pfSense أسهل للمبتدئ لأن التوجيه يعمل من أول مرة، وقرار OPNsense أصرح لأنه لا يفتح باباً لم تطلبه صراحة. ولكنه مثال على ما يحدث لمن ينتقل بين الجدارين بذاكرة الآخر: من تعود على pfSense ينشئ توجيهاً في OPNsense 26.7 فلا يعمل، ومن تعود على OPNsense ينسى أن pfSense أضاف قاعدة سماح لم يكتبها بيده. وهذا ما نعنيه بأن المفاهيم واحدة والتفاصيل مختلفة.
الإضافات Plugins والحزم Packages
كلا الجدارين يأتي بالأساسيات: الجدار وNAT وDHCP وDNS وOpenVPN وIPsec. وما فوق ذلك يأتي من إضافات تثبتها من الواجهة. وفي OPNsense 26.7 عددنا الإضافات المتاحة من صفحة System ‣ Firmware ‣ Plugins فكانت 106 إضافات، منها 12 من الدرجة Tier 2 يطورها فريق المشروع نفسه، و94 من الدرجة Tier 3 يدعمها المجتمع، وهذه الدرجات مشروحة في صفحة الدعم في التوثيق، والصفحة تعرض الدرجة الثانية افتراضياً وتحتاج ضغطة لترى إضافات المجتمع:
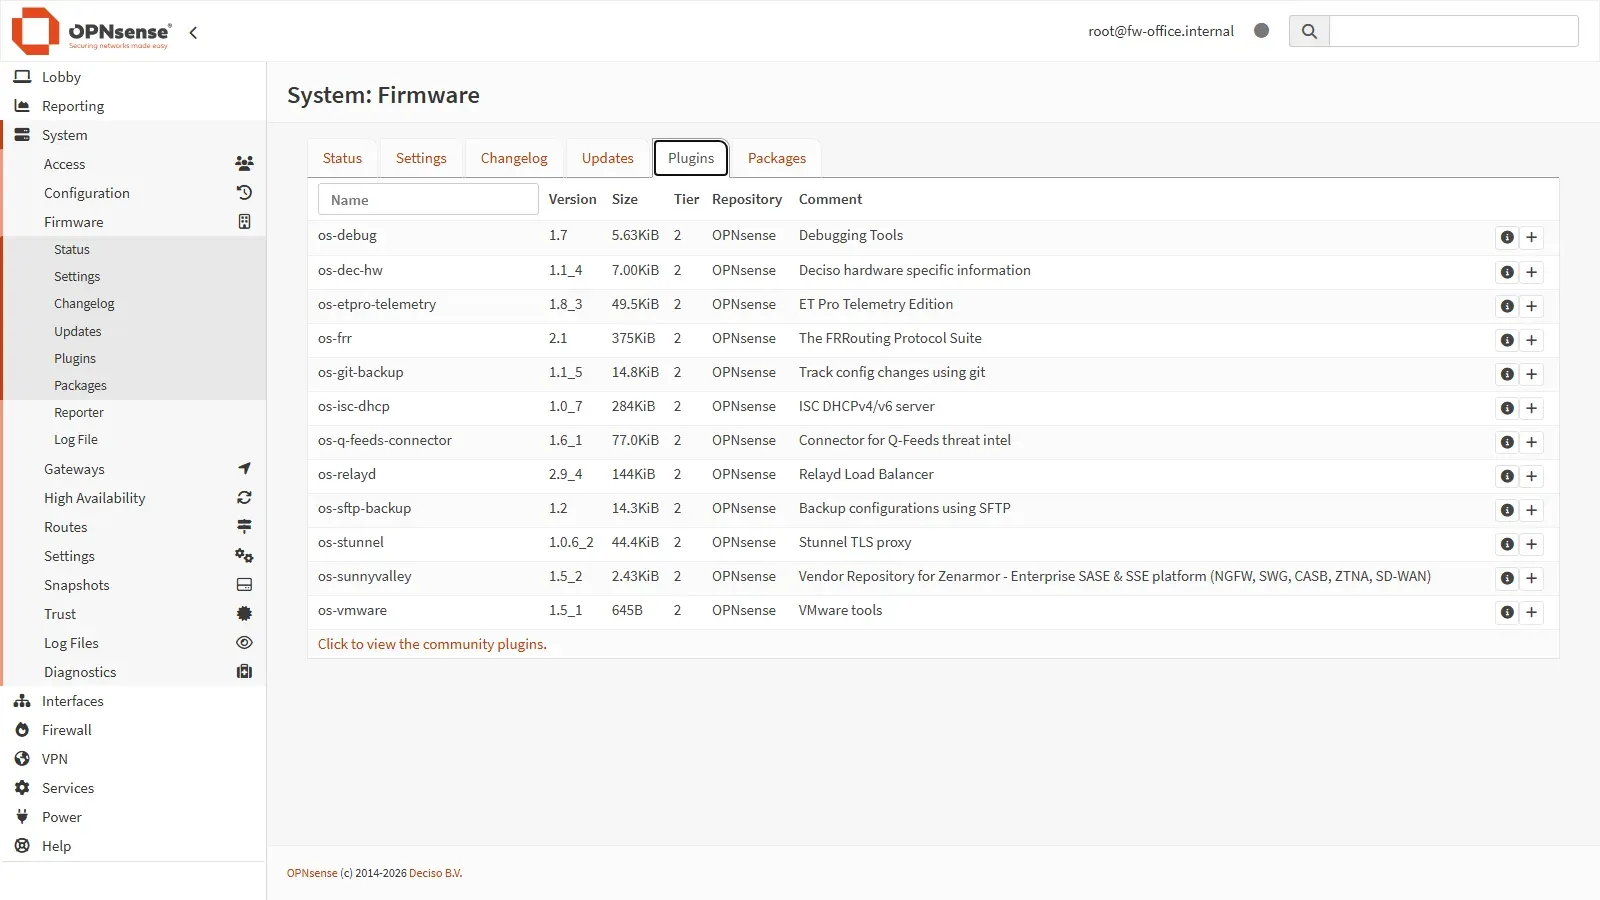
أما pfSense CE 2.9.0 فعدد الحزم في مستودعه 69 حزمة، قرأناها بالأمر pkg-static search من داخل الجهاز. والأسماء المهمة موجودة في الطرفين تقريباً، مع فروق تهمك إذا كانت خطتك تعتمد على واحدة بعينها:
| الحاجة | OPNsense 26.7 | pfSense CE 2.9.0 |
|---|---|---|
| WireGuard | جزء من النظام الأساسي | حزمة pfSense-pkg-WireGuard |
| كشف التسلل IDS/IPS | Suricata في النظام الأساسي | حزمتا Suricata وSnort |
| حجب الإعلانات والدول | Unbound Blocklists وأسماء GeoIP مدمجة | حزمة pfBlockerNG |
| Reverse Proxy وموازنة الضغط | os-haproxy وos-caddy وos-nginx | حزمتا HAProxy وsquid |
| شهادات Let's Encrypt | os-acme-client | حزمة acme |
| التوجيه الديناميكي | os-frr | حزمة frr |
| Tailscale وNetBird | os-tailscale وos-netbird | حزمة Tailscale |
| CrowdSec | os-crowdsec | غير موجودة في المستودع |
| Zenarmor للفحص على مستوى التطبيقات | عبر مستودع المورد os-sunnyvalley | غير موجودة في المستودع |
وطريقة التثبيت متشابهة في الشكل: في OPNsense تضغط زر + بجانب الإضافة في صفحة Plugins، وفي pfSense تفتح System ‣ Package Manager ‣ Available Packages وتضغط Install، ثم تظهر قائمة الإضافة في مكانها من الواجهة. والفرق في التفاصيل. فصفحة الحزم في pfSense تعرض تحت كل حزمة ما تحتاجه من حزم أخرى، فحزمة acme مثلاً تحتاج php85-8.5.12 وغيرها، ومن هذا السطر عرفنا رقم PHP الذي يعمل عليه 2.9.0 فعلاً، لأن ملاحظات الإصدار نفسها تذكر رقمين مختلفين في قسمين. أما في OPNsense فكل إضافة تتبع إصدار النظام، فتحدث معه من صفحة التحديثات نفسها، ولا تحتاج أن تتابعها وحدها، وفي الصفحة نفسها عمود Tier يخبرك بدرجة دعم الإضافة قبل أن تثبتها، وعمود Repository يخبرك هل هي من مستودع المشروع أم من مستودع مورد آخر، مثل إضافة Zenarmor التي تأتي من مستودع شركتها. وفي الاثنين الإضافة تعمل بصلاحيات الجدار نفسه، فكل إضافة تثبتها كود جديد على أهم جهاز في شبكتك، لذلك ثبت ما تحتاجه فقط، واحذف ما جربته ولم تستخدمه.
وفي الجدول نقطتان تستحقان الانتباه. الأولى أن pfBlockerNG من أشهر أسباب اختيار pfSense، وقد كتبت Netgate في إعلان 26.10 أنه يبقى يعمل في الواجهة القديمة حتى تتقاعد، وأن ThreatGate المدمج في الإصدار الجديد هو خليفته في الحجب عبر DNS، فإذا كان خط دفاعك قائماً عليه فخطط لهذا الانتقال. والثانية أن الحزمة في الطرفين ليست مثل الأخرى في درجة الدعم، فإضافة من الدرجة الثالثة في OPNsense قد يتركها صاحبها، وحزمة في pfSense قد تتأخر عن الإصدار الجديد، لذلك تحقق من حالة الإضافة قبل أن تبني عليها شيئاً مهماً.
العتاد المدعوم
الاثنان اليوم للمعالجات 64 بت من نوع amd64 فقط إذا ثبتتهما بنفسك. ويذكر دليل العتاد في OPNsense حداً أدنى: معالج 1GHz بنواتين، وذاكرة 3GB، وبطاقة 4GB مع ملف nano، ومواصفات مقترحة لكل المزايا: معالج 1.5GHz بعدة أنوية، وذاكرة 8GB، وقرص SSD بحجم 120GB. أما الحد الأدنى في pfSense فذاكرة 1GB وقرص 8GB. ولا تأخذ الحد الأدنى في أي منهما كخطة شراء، فالذي يرفع الحاجة هو ما تشغله فوق الجدار: كشف التسلل Suricata، وقوائم الحجب الكبيرة، وسرعة خطك إذا تجاوزت 1Gbps. والفرق العملي في العتاد ليس في المواصفات، وإنما في الأجهزة الجاهزة: Netgate تبيع أجهزة بعضها بمعالجات ARM عليها Plus، وDeciso تبيع أجهزة عليها OPNsense، وموضوع الأجهزة الجاهزة مقابل جهاز صغير تجمعه بنفسك موضوع مقال مستقل في هذا المسار. والذي يهمك هنا أن اختيار جهاز Netgate يعني pfSense Plus غالباً، وأن جهازاً صغيراً بمنافذ Intel من أي مصنع يشغل الاثنين.
المجتمع والدعم التجاري
المشروعان لهما منتدى نشط: منتدى OPNsense ومنتدى Netgate، ولكل منهما توثيق رسمي كبير، وتوثيق pfSense أقدم وأكبر لأن المشروع أقدم، وكثير من الشروحات على الإنترنت كتبت له، وأغلبها يصلح ل OPNsense بعد تغيير أسماء القوائم. أما الدعم المدفوع ففي OPNsense باقات سنوية من Deciso تجدها في متجرها، وتقسم صفحة الدعم المكونات إلى درجات، فما في الدرجة الأولى يدعمه الفريق الأساسي مباشرة. وفي pfSense اشتراكات TAC التي ذكرناها، وأعلاها دعم على مدار الساعة طوال السنة. وللشركة الصغيرة سؤال واحد هنا: إذا تعطل الجدار في منتصف الليل، فمن تتصل به؟ إذا كان الجواب «أنا»، فالمهم أن تكون أنت قد جربت الاستعادة من نسخة احتياطية قبل ذلك اليوم، وهذا لا يختلف بين المشروعين.
جدول القرار
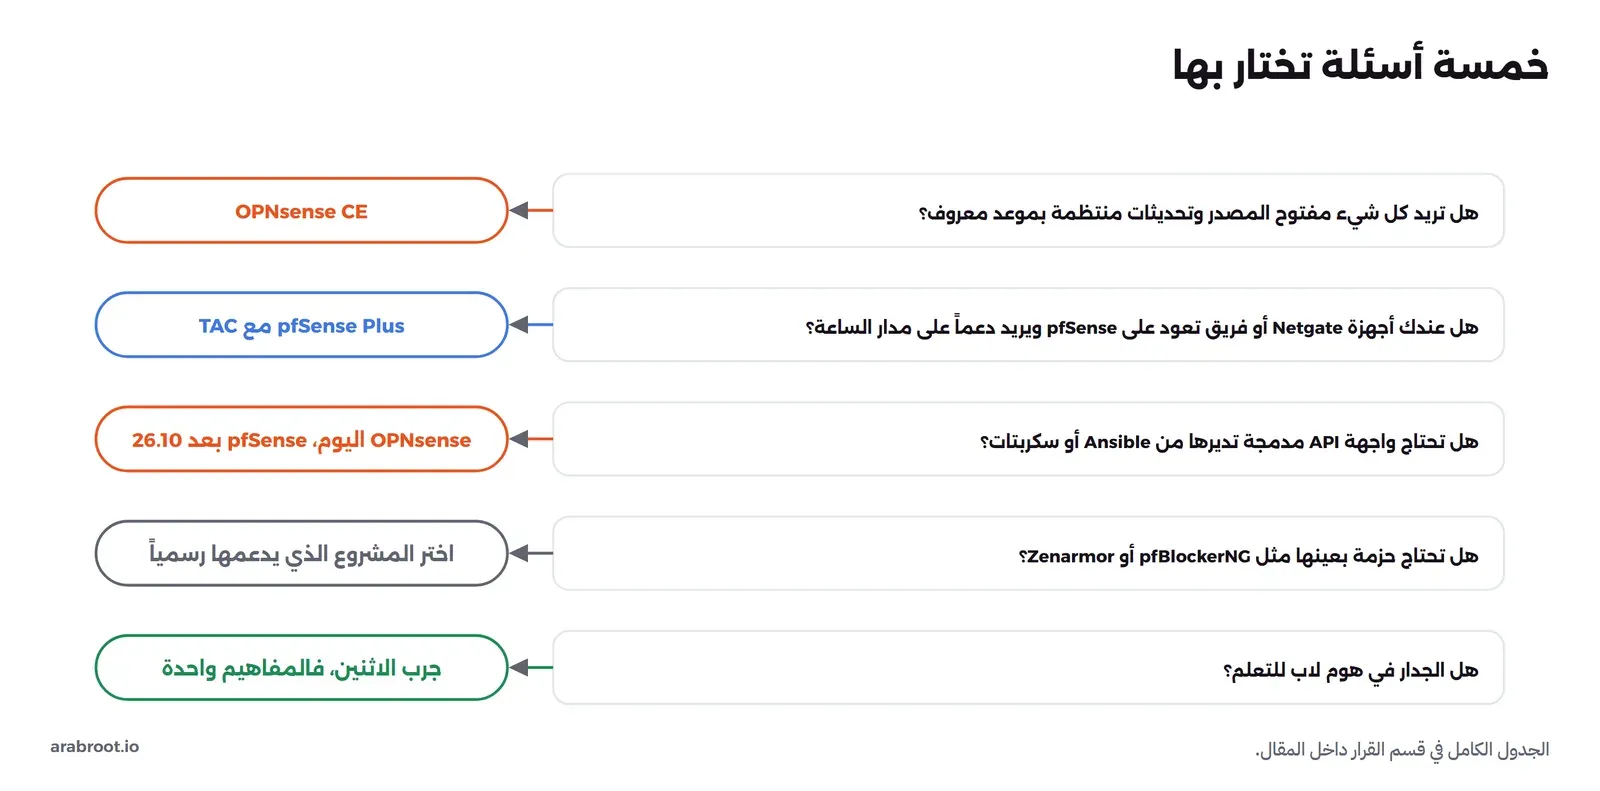
| حالتك | الاختيار المقترح | لماذا |
|---|---|---|
| شركة صغيرة بلا اشتراكات، ومسؤول تقنية واحد | OPNsense CE | كل شيء مفتوح، وتحديثات كل أسبوعين، وترقية الإصدار الرئيسي أونلاين، وSnapshot قبل كل تحديث |
| شركة تريد مستودعاً أكثر حذراً وخصماً في الدعم | OPNsense Business Edition | تحديثات تمر على نسخة المجتمع أولاً، ب 149 يورو للجهاز في السنة |
| شركة اشترت أجهزة Netgate أو تحتاج دعماً على مدار الساعة | pfSense Plus مع TAC | الترقيات مشمولة مع الجهاز، والدعم من الشركة التي تبني النظام |
| فريق يعرف pfSense جيداً وعنده جدران قائمة | البقاء على pfSense، والترقية إلى 2.9 ثم 26.10 | الترقية من 2.9 إلى 26.10 مجانية في مكانها، والانتقال إلى منتج آخر له كلفة إعادة الإعداد |
| إدارة جدران كثيرة من سكربتات أو Ansible اليوم | OPNsense | API رسمية في النظام الأساسي، ومفاتيح بصلاحيات محددة |
| خطة دفاع قائمة على pfBlockerNG | pfSense، مع خطة للانتقال إلى ThreatGate | الحزمة تبقى في الواجهة القديمة حتى تتقاعد |
| هوم لاب للتعلم | الاثنان على آلتين افتراضيتين | المفاهيم واحدة، وتجربة الاثنين تعلمك ما المشترك وما الخاص بكل منهما |
ولنأخذ الحالات الثلاث الأكثر شيوعاً بشيء من التفصيل. الأولى شركة صغيرة فيها مسؤول تقنية واحد يدير كل شيء، وميزانيتها للجدار هي ثمن الجهاز فقط. هذه تحتاج جداراً تحدثه من الواجهة دون مفاجآت، ويرجع عن التحديث إذا فشل، وتأخذ منه نسخة احتياطية آلياً، وكل ذلك موجود اليوم في OPNsense CE دون اشتراك، ولذلك هو اختيارنا لها. والثانية شركة عندها أجهزة Netgate أو فريق بنى خبرته على pfSense، فهذه لا تكسب شيئاً من الانتقال إلا إعادة إعداد كل شيء، والأفضل لها أن ترقي إلى 2.9 الآن، ثم إلى 26.10 عندما يصدر وتختبر واجهته الجديدة على جهاز تجريبي قبل الإنتاج. والثالثة الهوم لاب، وهنا لا خسارة في أي اختيار، والأفضل أن تشغل الاثنين على آلتين افتراضيتين كما فعلنا، وتبني الشبكة نفسها في كل منهما، فتعرف بيدك أين يتشابهان وأين يختلفان، وهذه معرفة تنفعك في أي جدار آخر، بما فيها جدران MikroTik التي شرحناها في مقال جدار MikroTik.
وإذا كنت ستنتقل من أحدهما إلى الآخر، فعامل الانتقال كإعداد جديد وليس كنقل ملف. فملفا الإعداد من أصل واحد، ولكن OPNsense نقل أغلب أقسامه إلى نماذج MVC بأسماء وبنية جديدة، وpfSense سوف يغير واجهته كلها مع 26.10، فلا تعتمد على أن يفهم أحدهما ملف الآخر. والطريقة الآمنة أن تكتب قائمة بالشبكات والقواعد والتوجيهات وأسماء المستخدمين من الجدار القديم، ثم تعيد بناءها على الجديد، ثم تختبر كل قاعدة من جهاز حقيقي، كما فعلنا في مقال الإعداد العملي.
أخطاء شائعة عند الاختيار
- الاعتماد على دليل قديم: أسماء القوائم تغيرت في الطرفين، ففي OPNsense 26.7 أصبحت Port Forward اسمها Destination NAT، وفي pfSense تتغير الواجهة كلها مع 26.10. تحقق من رقم الإصدار في أي دليل تتبعه.
- الخلط بين CE وPlus عند قراءة المزايا: بيئات الإقلاع والواجهة الجديدة والـ API كانت في Plus وحده حتى اليوم. اقرأ اسم النسخة بجانب كل ميزة.
- الثقة بجملة «up to date» في pfSense: الجهاز يرى فرعه فقط، وقد رأينا ذلك في 2.7.2. افتح Update Settings وتحقق من الفرع.
- اختيار المشروع بسبب حزمة واحدة دون التحقق من حالتها: افتح صفحة الحزمة أو الإضافة، وانظر إلى آخر تحديث لها وإلى درجة دعمها.
- شراء عتاد بالحد الأدنى: الحد الأدنى يكفي لجدار بلا خدمات، أما كشف التسلل وقوائم الحجب فتحتاج ذاكرة ومعالجاً أكبر.
- التحديث بلا طريق للرجوع: في OPNsense خذ Snapshot، وفي pfSense CE اليوم خذ نسخة من الإعدادات قبل كل ترقية، لأن الترقية لا تترك بيئة إقلاع ترجع إليها.
الخلاصة
- المشروعان من أصل واحد: m0n0wall في 2003، ثم pfSense في 2004، ثم OPNsense في 2015، لذلك الجدار تحتهما واحد وهو
pfعلى FreeBSD، والمفاهيم والقوائم متقاربة. - OPNsense CE مفتوح بترخيص BSD، بإصدار رئيسي كل ستة أشهر بموعد ثابت وتحديثات كل أسبوعين تقريباً، ومبني على FreeBSD المستقر، وواجهته وAPI مدمجتان، وفيه 106 إضافات في 26.7.
- pfSense CE مفتوح بترخيص Apache 2.0، بإصدار كل سنة تقريباً، ومبني على FreeBSD CURRENT، وتنزيله الرسمي عبر متجر Netgate، وفي مستودعه 69 حزمة، وPlus يضيف الدعم والمزايا مقابل اشتراك يبدأ من 129 دولاراً.
- Netgate أعلنت أن 26.10 نسخة واحدة مجانية بكل المزايا على amd64، بإصلاحات أمان مجانية، وترقية الإصدارات بإعادة التثبيت مجاناً أو أونلاين باشتراك، ولم يصدر بعد وقت الكتابة.
- في التجربة وصل OPNsense إلى آخر إصدار بتحديث واحد ومعه نسخة رجوع، ووصل pfSense CE إلى 2.9.0 بترقيتين وتغيير الفرع يدوياً مرتين، دون نسخة رجوع.
- اختر بحسب من سيدعم الجدار، وما تحتاجه من API وحزم، وطريقة الترقية التي تناسب عدد أجهزتك، وليس بحسب شكل الواجهة.
 دليلإعداد OPNsense من الصفر: القواعد وNAT وVLAN وWireGuardنثبت OPNsense 26.7 ونبني عليه شبكة مكتب كاملة، بشبكة ضيوف معزولة وتوجيه منفذ وWireGuard ونسخ احتياطي، ونختبر كل قاعدة بأجهزة حقيقية خلف الجدار.
 دليلأنواع الجدران النارية Firewall: من Packet Filter إلى WAFما الفرق بين فلتر الحزم والجدار بحالة وNGFW وWAF، وما الذي يراه كل منها من حركة مشفرة، وأين تضعه، مع تجربة تفتح ثغرة في الجدار بلا حالة ثم تغلقها.
 دليلأنواع الراوتر: المزود والمنزلي والشركات وMesh و5Gنفتح راوتراً منزلياً في تجربة عملية مع OpenWrt ونرى وظائفه، ثم نقارن راوتر المزود والمنزلي والشركات وMesh و4G/5G حتى تختار ما يناسب بيتك أو مكتبك.
 دليلجدار الحماية Firewall في MikroTik RouterOS بالتفصيلكيف تمر الحزمة داخل جدار الحماية في RouterOS، وكيف تكتب قواعد مرتبة تحمي الراوتر والشبكة خلفه دون أن تفقد الوصول إليه.
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
 دليلشبكة خاصة مع WireGuard وواجهة wg-easyكيف تنشئ شبكة VPN خاصة مع WireGuard وواجهة wg-easy، فلا يصل إلى لوحات الإدارة على سيرفرك إلا أجهزة فريقك.
 دليلManaged Switch من الداخل: VLAN وPoE و10GbEكيف يقسم ال Switch المدار منافذه إلى شبكات VLAN ويغذي الكاميرات بالكهرباء ويربط السيرفرات بسرعة 10GbE، مع تجربة عملية ترى فيها الوسوم والحلقات بنفسك.
 دليلالهوم لاب بمواصفات الإنتاج (2): الشبكة والجدار الناريكيف تقسم شبكة بيتك إلى مناطق بخطة عناوين واضحة، وتحدد من يكلم من، ثم تتحقق من قواعد الجدار الناري بتجربة حقيقية.
 دليلأجهزة الجدار الناري Firewall: دليل شراء للشركاتكيف تقرأ أرقام أوراق المواصفات وتختار بين صندوق بنظام مفتوح وجهاز تجاري باشتراك، مع حساب للتحجيم والتكلفة على أرقام 15 جهازاً رسمية.
 دليلVyOS: راوتر وجدار ناري مفتوح المصدر للشركاتنبني مكتباً وفرعاً براوترين VyOS حقيقيين: NAT وDHCP وDNS وجدار ناري بالمناطق ونفق WireGuard بين الموقعين، ثم نرجع عن خطأ قفل SSH بالأمر commit-confirm.
سجل التحديثات
- 2026-11-16: كتابة المقال بعد تشغيل OPNsense 26.7 المحدث إلى 26.7.9_1 وpfSense CE 2.7.2 المرقى إلى 2.8.1 ثم 2.9.0 على آلتين متماثلتين في QEMU/KVM، ومعلومات pfSense Plus وOPNsense Business Edition وإعلان 26.10 من الصفحات الرسمية.