


لنفرض أنك تدير سيرفر VPS لشركة ناشئة، عليه تطبيق الويب وقاعدة بيانات PostgreSQL وRedis، وبعض الخدمات في Containers، وقد أمنته من أول يوم كما في دليل تأمين سيرفر VPS من أول دخول، فجدار ufw مفعل، والسياسة الافتراضية ترفض كل اتصال وارد، ولا يوجد فيه إلا SSH و80 و443. ثم يطلب عميل كبير فحصاً أمنياً قبل أن يوقع العقد، فيأتيك التقرير بسطر واحد أحمر: منفذ لوحة إدارة تعمل في Container مفتوح للإنترنت. تفتح ufw status فتجد أنه لا يسمح بهذا المنفذ، وتجرب من هاتفك فتفتح اللوحة. فكيف يكون المنفذ مغلقاً في الجدار ومفتوحاً للعالم في الوقت نفسه؟
والإجابة تحتاج أن تفهم ثلاثة أشياء يتعامل معها كثيرون كصناديق مغلقة: ما هو المنفذ Port فعلاً، وما الذي يستمع على سيرفرك وعلى أي عنوان، وكيف يرى الجدار الناري Firewall الحزمة ومتى يراها ومتى لا يراها أصلاً. وفي مقال TCP وUDP وDHCP السابق في هذه المرحلة رأينا المنافذ داخل رأس TCP وUDP، أما هنا فسوف نتعامل معها من جهة السيرفر، وسوف نناقش في هذا المقال ما يلي:
- ما هو المنفذ، وما الفرق بين المنفذ المعروف Well-known والمؤقت Ephemeral، ولماذا تحتاج صلاحية root لبعض المنافذ.
- المقبس Socket: المنفذ الذي يستمع Listening والاتصال القائم Connected، وكيف تقرأ مخرج
ssوتعرف من يستطيع الوصول إلى كل خدمة. - لماذا تحتاج جداراً نارياً حتى لو أغلقت المنافذ، والفرق بين الفلترة دون حالة Stateless والفلترة مع تتبع الحالة Stateful، وحالات الاتصال في conntrack.
- nftables من الداخل: الجداول والسلاسل والخطافات Hooks والأولوية والسياسة، وأين يقف ufw منها.
- الرفض الافتراضي Default Deny، والفرق بين Drop وReject.
- تجربة عملية نبني فيها جداراً نارياً لسيرفر ويب بالأداة nftables، ونختبره من جهاز المدير ومن جهاز غريب ب
nmapوssh، ونتتبع حزمة مرفوضة، ونحد من محاولات SSH. - الأخطاء التي تقع كل يوم، وكل منها بتجربة حقيقية: أن تغلق الباب على نفسك، وأن تنسى IPv6، وأن تمنع ICMPv6، وأن يتجاوز Docker جدار ufw، وأن تمسح قواعد غيرك.
ما هو المنفذ Port؟ ولماذا يحتاجه كل اتصال؟
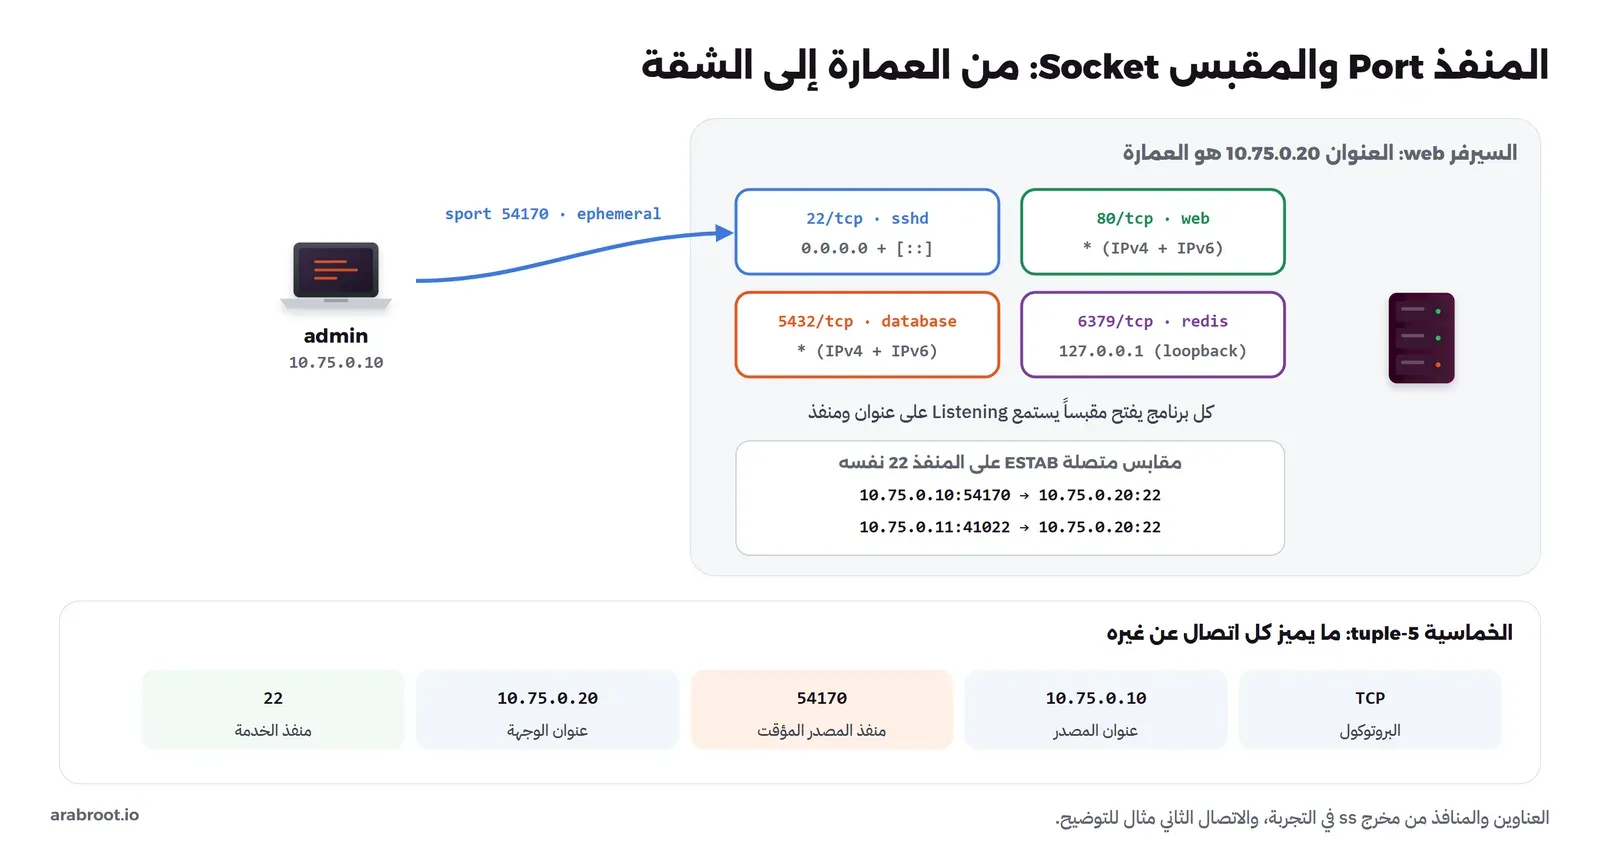
عنوان IP يوصل الحزمة إلى الجهاز، ولكن الجهاز يشغل برامج كثيرة في الوقت نفسه، فسيرفرنا عليه SSH وسيرفر ويب وقاعدة بيانات وRedis، فلمن يسلم النظام الحزمة؟ والإجابة رقم المنفذ Port، وهو رقم من 16 بتاً، أي من 0 إلى 65535، يحمله رأس TCP ورأس UDP مرتين، مرة لمنفذ المصدر ومرة لمنفذ الوجهة. والتشبيه الأقرب أن عنوان IP هو عنوان العمارة، والمنفذ هو رقم الشقة، فساعي البريد يصل إلى العمارة بالعنوان، ثم يضع الرسالة في صندوق الشقة الصحيحة بالرقم.
ولاحظ أن المنفذ مرتبط بالبروتوكول، فالمنفذ 53 في TCP غير المنفذ 53 في UDP، وقد يستمع عليهما برنامجان مختلفان، ولذلك تكتب دائماً 53/udp أو 22/tcp وليس الرقم وحده. وكل اتصال على الشبكة يتحدد بخمسة أشياء معاً، يسميها المهندسون الخماسية 5-tuple: البروتوكول، وعنوان المصدر، ومنفذ المصدر، وعنوان الوجهة، ومنفذ الوجهة، وهذه الخمسة هي التي يستخدمها النظام ليعرف لأي اتصال تنتمي كل حزمة، وهي التي يحفظها الجدار الناري في جدول الاتصالات كما سيأتي.
المنافذ المعروفة Well-known والمسجلة Registered والمؤقتة Ephemeral
حتى يعرف الكلاينت أين يجد الخدمة دون أن يسأل، اتفق العالم على أرقام ثابتة للخدمات المشهورة، فالويب على 80 و443، وSSH على 22، وPostgreSQL على 5432، والجهة التي تحفظ هذا الاتفاق هي IANA في سجل أسماء الخدمات وأرقام المنافذ. وقد قسم RFC 6335 المنافذ إلى ثلاثة نطاقات:
| النطاق | الاسم | معناه | أمثلة |
|---|---|---|---|
| 0 إلى 1023 | منافذ النظام System Ports أو Well-known | تسجلها IANA لخدمات معروفة بإجراءات صارمة | 22 SSH، و53 DNS، و80 HTTP، و443 HTTPS |
| 1024 إلى 49151 | منافذ المستخدم User Ports أو Registered | تسجلها IANA لتطبيقات بطلب من أصحابها | 3306 MySQL، و5432 PostgreSQL، و6379 Redis |
| 49152 إلى 65535 | المنافذ الديناميكية Dynamic أو Ephemeral | لا تسجل لأحد، ويختار منها النظام منافذ المصدر المؤقتة | منفذ المصدر في اتصال المتصفح |
ونسخة صغيرة من هذا السجل موجودة في كل نظام Linux في الملف /etc/services، وتسأله بالأمر getent services، وهو ما يستخدمه ss وnmap عندما يكتبان اسم الخدمة بجانب الرقم:
getent services ssh http https postgresql 6379/tcpssh 22/tcp
http 80/tcp www
https 443/tcp
postgresql 5432/tcp postgres
redis 6379/tcpأما المنفذ المؤقت Ephemeral Port فهو المنفذ الذي يختاره نظام الكلاينت لنفسه عندما يفتح اتصالاً، فعندما يتصل حاسوب المدير بالسيرفر على المنفذ 22، يخرج الاتصال من منفذ مثل 54170 لم يختره أحد، ويعود الرد إليه. ولاحظ أن Linux لا يلتزم بنطاق IANA، فنطاقه الافتراضي من 32768 إلى 60999 كما في الإعداد net.ipv4.ip_local_port_range، وWindows يستخدم نطاق IANA، وهذا الفرق يهمك عندما تكتب قواعد جدار ناري دون تتبع حالة كما سيأتي.
وفي Linux تقليد قديم يجعل المنافذ تحت 1024 للمستخدم root وحده، والسبب تاريخي: في الشبكات الجامعية القديمة كان الاتصال القادم من منفذ تحت 1024 يعني أن مدير الجهاز هو الذي شغل البرنامج وليس أي طالب. والإعداد المسؤول اليوم هو net.ipv4.ip_unprivileged_port_start، وفي التجربة عندما جعلناه 1024 وحاول مستخدم عادي أن يحجز المنفذ 81 ظهر الخطأ PermissionError: [Errno 13] Permission denied، ونجح المنفذ 8081. ولاحظ أن Docker يجعل هذا الإعداد صفراً داخل ال Containers، ولذلك يستطيع أي برنامج داخل Container أن يستمع على المنفذ 80 دون root.
المقبس Socket: المنفذ الذي يستمع والاتصال الذي يعمل
البرنامج لا يستمع على منفذ فقط، وإنما على عنوان ومنفذ معاً، وهذا الزوج مع البروتوكول هو المقبس Socket. وفي السيرفر نوعان من المقابس:
- المقبس المستمع Listening Socket: يفتحه سيرفر الويب عند تشغيله، فيقول للنظام: كل اتصال TCP جديد يصل إلى المنفذ 80 أعطني إياه. وفي TCP تراه بالحالة
LISTEN، وفي UDP بالحالةUNCONNلأن UDP لا يعرف الاتصالات. - المقبس المتصل Connected Socket: كل اتصال يقبله السيرفر يأخذ مقبساً جديداً خاصاً به، بالحالة
ESTAB، فسيرفر الويب الذي يخدم ألف زائر فيه مقبس واحد يستمع وألف مقبس متصل، وكلها على المنفذ 80 نفسه، ويميز النظام بينها بعنوان الكلاينت ومنفذه، أي بالخماسية.
ولهذا السبب لا يستطيع برنامجان أن يستمعا على العنوان والمنفذ نفسيهما، فعندما حاولنا في التجربة تشغيل سيرفر ويب ثان على المنفذ 80 ظهر الخطأ OSError: [Errno 98] Address already in use، وهو من أكثر الأخطاء التي تراها عندما تنشر Container على منفذ يستخدمه برنامج آخر على السيرفر.
ماذا يستمع على سيرفرك؟ قراءة ss سطراً سطراً
قبل أن تكتب أي قاعدة جدار ناري، اعرف ما الذي يستمع على السيرفر، والأداة هي ss من حزمة iproute2، وهي بديل netstat القديم. وقد ذكرنا الأمر في خطوة مراجعة المنافذ المفتوحة عند تأمين السيرفر، وهنا نقرأ مخرجه بالتفصيل، وهذا مخرج ss -tlnp على سيرفر التجربة، والخيارات تعني: TCP، والمستمعة فقط، والأرقام بدل الأسماء، والبرنامج صاحب المقبس:
State  Recv-Q Send-Q Local Address:Port  Peer Address:PortProcess
LISTEN 0      4096      127.0.0.11:42323      0.0.0.0:*
LISTEN 0      128          0.0.0.0:22         0.0.0.0:*    users:(("sshd",pid=26,fd=6))
LISTEN 0      1          127.0.0.1:6379       0.0.0.0:*    users:(("nc",pid=49,fd=3))
LISTEN 0      5                  *:80               *:*    users:(("python3",pid=37,fd=3))
LISTEN 0      128             [::]:22            [::]:*    users:(("sshd",pid=26,fd=7))
LISTEN 0      128                *:5432             *:*    users:(("python3",pid=43,fd=3))
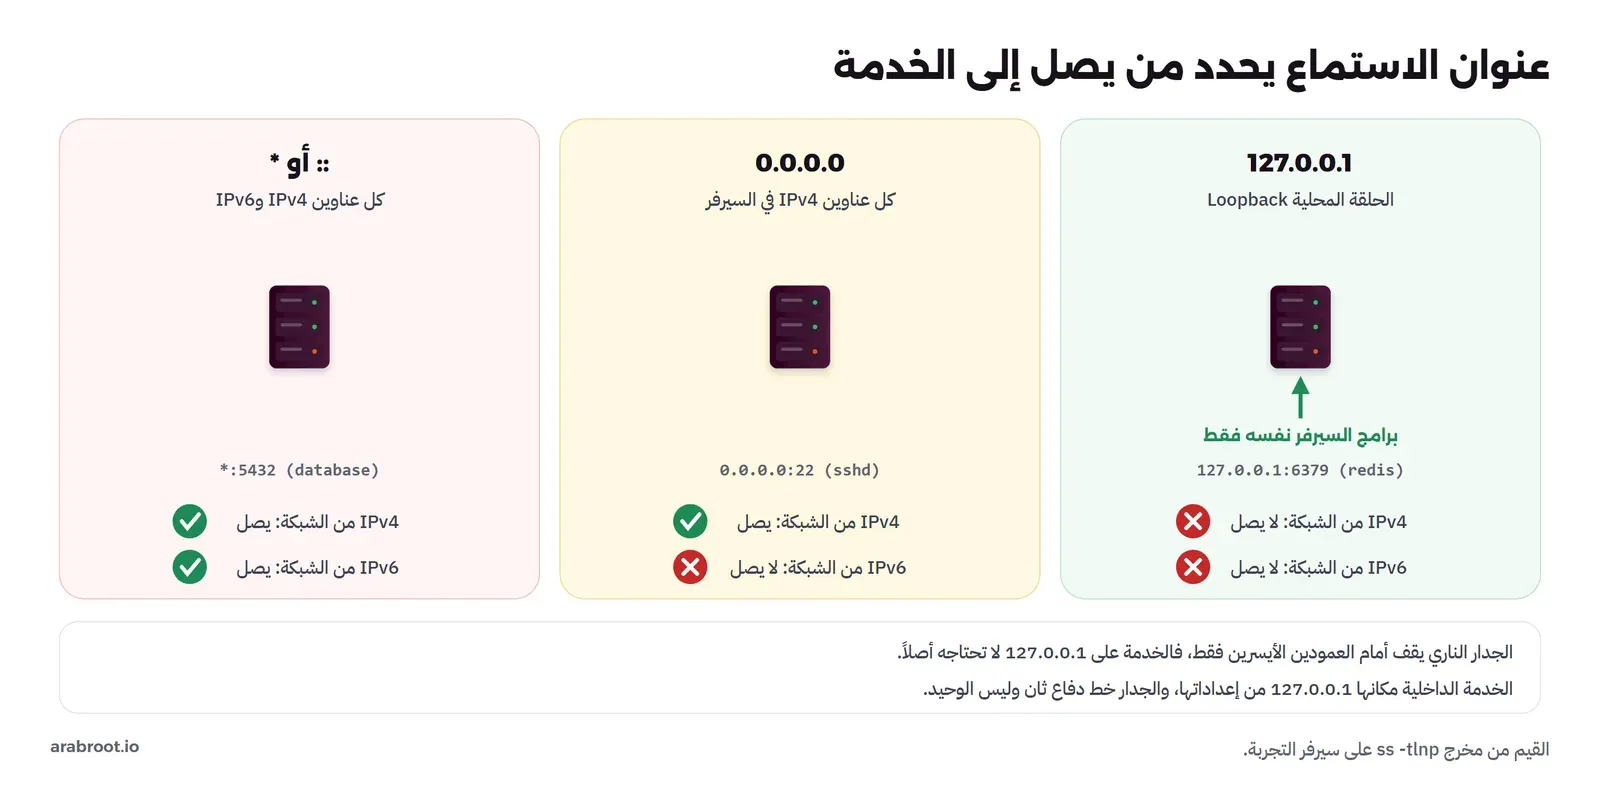
والعمود الأهم هو Local Address، لأنه يحدد من يستطيع الوصول قبل أي جدار ناري:
127.0.0.1:6379: Redis يستمع على عنوان الحلقة المحلية Loopback فقط، فلا يصل إليه أي جهاز آخر مهما كانت قواعد الجدار، لأن الحزمة القادمة من الشبكة لا تحمل هذا العنوان أصلاً، وهذا هو الإعداد الصحيح لكل خدمة لا يحتاجها إلا السيرفر نفسه.0.0.0.0:22: SSH يستمع على كل عناوين IPv4 في السيرفر، ومعه سطر ثان[::]:22لكل عناوين IPv6.*:80و*:5432: النجمة تعني أن المقبس فتح على::مع السماح لعناوين IPv4 أيضاً، أي أنه يستقبل من IPv4 وIPv6 معاً بمقبس واحد. وقاعدة البيانات هنا مكشوفة على كل العناوين، وهذا ما سوف يحميه الجدار الناري.127.0.0.11:42323: سطر بلا برنامج ظاهر، وهو سيرفر DNS الداخلي الذي يضعه Docker داخل كل Container على شبكة يعرفها المستخدم، وسوف نعود إليه في الأخطاء الشائعة.Send-Qفي المقبس المستمع: طول طابور الاتصالات التي اكتملت مصافحتها ولم يقبلها البرنامج بعد Backlog، فسيرفر Python الصغير طابوره 5 فقط، وsshd طابوره 128.
ولا تنس UDP، فالأمر ss -ulnp يعرض المستمعين عليه، وخدمات مثل DNS وNTP وWireGuard تظهر هناك وليس في -t. أما الاتصالات القائمة فتعرضها ب ss -tnp state established، وهذا ما رأيناه في جهاز المدير أثناء اتصال SSH، ولاحظ المنفذ المؤقت 54170 في جهة الكلاينت:
Recv-Q Send-Q Local Address:Port  Peer Address:PortProcess
0      0         10.75.0.10:54170   10.75.0.20:22   users:(("ssh",pid=191,fd=3))
والقاعدة التي تخرج بها من هذا القسم أن عنوان الاستماع هو خط الدفاع الأول، والجدار الناري هو الخط الثاني، فإذا كانت الخدمة لا يحتاجها أحد من الخارج فاجعلها تستمع على 127.0.0.1 من إعداداتها، ولا تعتمد على الجدار وحده، والسبب أن الجدار قد يتعطل أو يمسح أو يتجاوزه برنامج آخر، كما سوف ترى مع Docker.
لماذا تحتاج جداراً نارياً إذا كانت المنافذ مغلقة؟
قد يتساءل البعض: إذا كان المنفذ الذي لا يستمع عليه أحد يرد بالرفض أصلاً، وإذا جعلت الخدمات الداخلية على 127.0.0.1، فلماذا الجدار الناري؟ والإجابة أن ما يستمع على سيرفرك يتغير دون أن تقرر أنت، فحزمة تثبتها تفتح منفذاً لإدارتها، وتحديث يغير عنوان الاستماع الافتراضي، وزميل يشغل Container للتجربة وينشر منفذه، ومطور يشغل قاعدة البيانات على 0.0.0.0 لأنه يريد أن يتصل بها من حاسوبه. والجدار الناري الذي يرفض كل شيء إلا ما سمحت به يحميك من كل هذه الحالات دفعة واحدة، فهو قائمة واحدة مكتوبة بما يجب أن يكون مفتوحاً، وأي شيء آخر يفتح خطأً يبقى مغلقاً من الخارج.
وهناك نوعان من الجدران النارية بحسب مكانها: جدار الشبكة Network Firewall الذي يقف بين شبكتين، مثل OPNsense أمام المكتب أو مجموعة الأمان Security Group في السحابة، وجدار الجهاز Host Firewall الذي يعمل على السيرفر نفسه، مثل nftables وufw. والأفضل أن يكون لديك الاثنان، والسبب أن جدار الشبكة لا يرى الحركة بين جهازين داخل الشبكة نفسها، وجدار الجهاز يتعطل إذا اخترق الجهاز نفسه. وأنواع الجدران من فلترة الحزم البسيطة إلى الجيل التالي NGFW وجدار تطبيقات الويب WAF هي موضوع مقال أنواع الجدران النارية، أما هنا فنركز على جدار الجهاز في Linux، لأنه الذي تملكه على كل سيرفر.
من فلترة الحزم إلى تتبع الحالة Stateful
أبسط جدار ناري ينظر إلى كل حزمة وحدها، فيقارن عناوينها ومنافذها بالقواعد ويقرر، وهذا اسمه الفلترة دون حالة Stateless Packet Filtering. ولنفرض أنك تريد على السيرفر أن تسمح بالويب الوارد وتمنع كل شيء آخر، فالقاعدة الأولى سهلة: اسمح بالحزم الواردة إلى المنفذ 80. ولكن ماذا عن الردود على الاتصالات التي يبدؤها السيرفر نفسه، مثل استعلام DNS أو تنزيل التحديثات؟ الرد يأتي من المنفذ 53 أو 443 في الخارج إلى منفذ مؤقت في السيرفر، والجدار الذي لا يعرف الحالة لا يستطيع أن يميز الرد من اتصال جديد، فيضطر أن يسمح بكل الحزم الواردة إلى نطاق المنافذ المؤقتة كله، من 32768 إلى 60999، وهذا ثقب كبير، فأي خدمة تستمع على منفذ في هذا النطاق تصبح مكشوفة.
والحل الذي تعمل به كل الجدران الحديثة هو تتبع الحالة Stateful Inspection، فالجدار يحفظ جدولاً لكل اتصال يمر به، وفي Linux هذا الجدول هو conntrack الذي ذكرناه في قسم كيف يتذكر ال Router الاتصالات؟ في شرح NAT، فإذا خرج اتصال من السيرفر سجله الجدول، وعندما يعود الرد يعرف الجدار أنه رد على اتصال معروف فيسمح به، دون أن تفتح أي نطاق. ولكل حزمة في هذا الجدول حالة State، والقاعدة تستطيع أن تفحصها:
- NEW: الحزمة الأولى في اتصال لا يعرفه الجدول، مثل SYN جديد.
- ESTABLISHED: حزمة في اتصال رأى الجدول فيه حركة في الاتجاهين، أي الردود وبقية الاتصال.
- RELATED: حزمة ليست من الاتصال نفسه ولكنها مرتبطة به، وأشهرها رسائل ICMP التي تخبرك بخطأ في اتصال قائم، مثل
port unreachableأوpacket too big. - INVALID: حزمة لا تنتمي إلى أي اتصال صحيح ولا تبدأ اتصالاً، مثل حزمة ACK لاتصال غير موجود.
- UNTRACKED: حزمة طلبت أنت ألا يتتبعها الجدول، وهذا نادر في جدار سيرفر.
وفي التجربة شاهدنا اتصال HTTP واحداً يمر بكل مراحله في الجدول بالأمر conntrack -E، من SYN_SENT إلى ESTABLISHED إلى TIME_WAIT، والصورة التالية تبين ذلك، ومعها الفرق بين الجدارين:
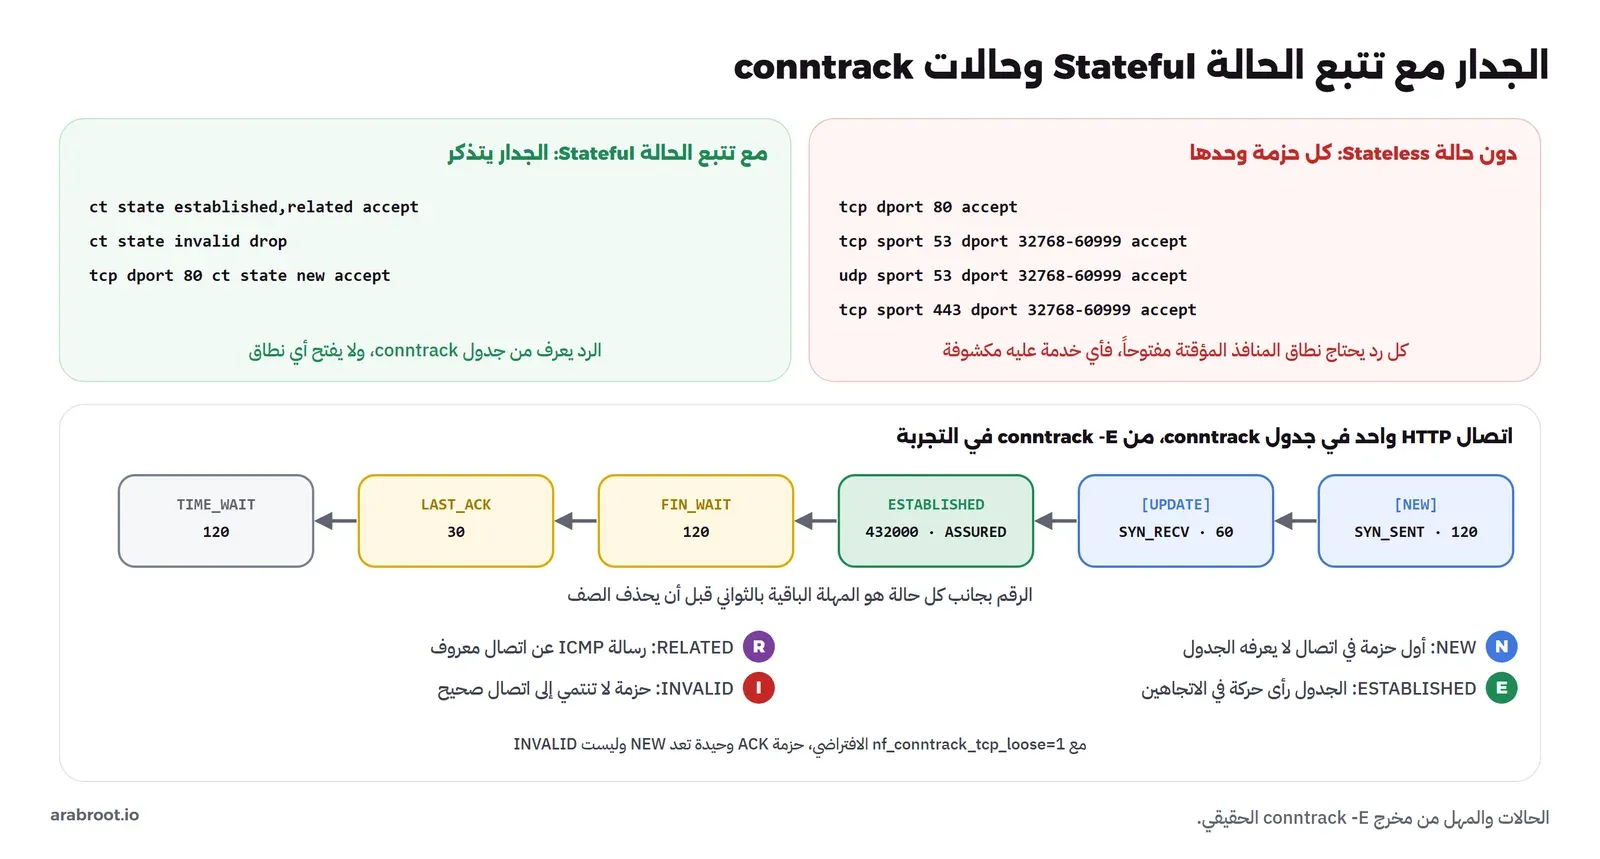
ولاحظ في الصورة المهلة 432000 ثانية، أي خمسة أيام، للاتصال القائم، فالجدول يحتفظ باتصال TCP هادئ مدة طويلة، أما UDP فمهلته ثوان كما رأينا في شرح NAT. وهناك تفصيل مهم ظهر في التجربة: Linux يتساهل افتراضياً مع حزم TCP التي تصل في منتصف اتصال لا يعرفه، فيعدها بداية اتصال، والسبب أن الجدار قد يعاد تشغيله وفي الشبكة اتصالات قائمة، والإعداد المسؤول هو nf_conntrack_tcp_loose وقيمته الافتراضية 1 كما في توثيق النواة. فعندما أرسلنا حزم ACK وحيدة إلى المنفذ 80 بالأداة nmap -sA عدها الجدار NEW ومررها قاعدة الويب، وعندما جعلنا الإعداد صفراً عدها INVALID وأسقطها، وسوف ترى الأرقام في التجربة.
nftables من الداخل: الجداول والسلاسل والخطافات Hooks
الجدار الناري في Linux ليس برنامجاً يعمل في الخلفية، وإنما جزء من النواة اسمه netfilter، يضع نقاط فحص Hooks في طريق كل حزمة داخل النواة، والأداة التي تكتب بها القواعد التي تعمل عند هذه النقاط اليوم هي nftables بالأمر nft، وقد جاءت بديلاً عن iptables، فالجيل القديم كان يحتاج أداة لكل نوع، iptables ل IPv4 وip6tables ل IPv6 وarptables وebtables، أما nftables فلغة واحدة لكل شيء، وتسمح بالمجموعات Sets والخرائط Maps وتطبيق الملف كله دفعة واحدة. وفي التوزيعات الحالية حتى الأمر iptables نفسه يكتب في nftables من الداخل، ولذلك ترى في التجربة iptables v1.8.13 (nf_tables).
وتنظيم القواعد في nftables ثلاث طبقات:
- الجدول Table: حاوية لها عائلة Family تحدد الحزم التي تراها:
ipل IPv4 فقط، وip6ل IPv6 فقط، وinetللاثنين معاً، وهذه هي العائلة التي يجب أن تستخدمها لجدار السيرفر كما سوف ترى في الأخطاء الشائعة. - السلسلة Chain: قائمة قواعد مرتبة، والسلسلة الأساسية Base Chain مربوطة بنقطة فحص في النواة بالكلمة
hook، ولها أولويةpriorityتحدد ترتيبها مع السلاسل الأخرى على النقطة نفسها، وسياسةpolicyتقرر مصير الحزمة التي لم تطابق أي قاعدة. - القاعدة Rule: شروط وحكم Verdict، مثل
tcp dport 22 ip saddr @admin_v4 accept، والقواعد تقرأ بالترتيب من الأعلى، وأول قاعدة لها حكم نهائي مثلacceptأوdropتنهي الأمر في هذه السلسلة.
أما نقاط الفحص فخمس، والذي يهمك منها هو الطريق الذي تسلكه الحزمة، لأنه يحدد أي سلسلة تراها:
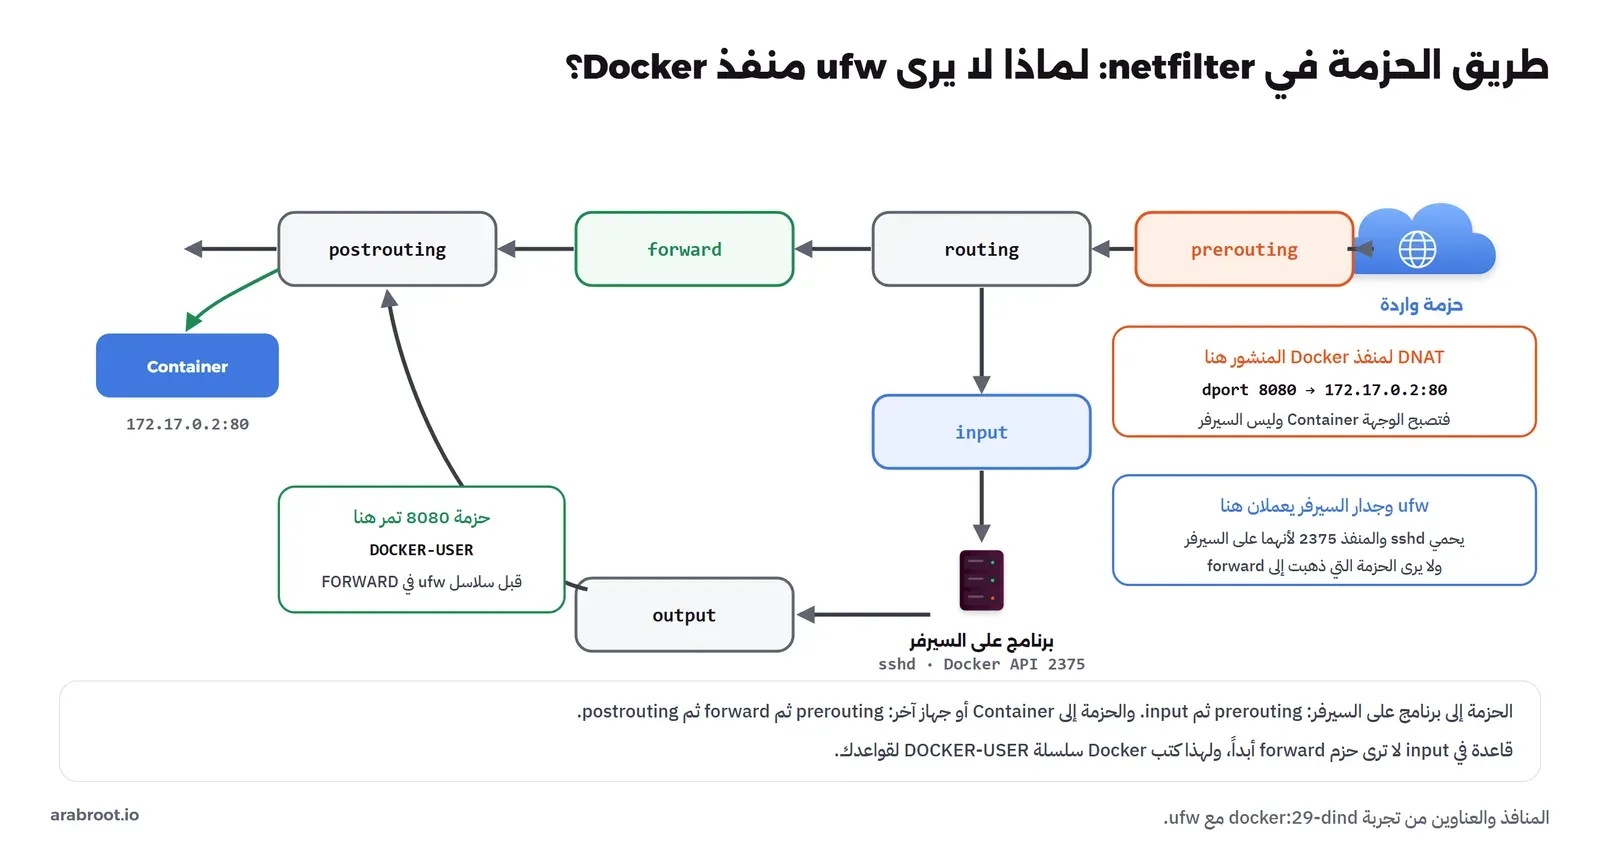
في الصورة أعلاه لاحظ التالي:
- الحزمة الموجهة إلى برنامج على السيرفر نفسه، مثل SSH، تمر ب
preroutingثمinput، ولذلك تكتب قواعد حماية السيرفر في سلسلة على الخطافinput. - الحزمة التي يمررها السيرفر إلى جهاز آخر، كما في ال Router الذي بنيناه في مقال التوجيه، تمر ب
forwardولا تمر بinputأبداً. - ترجمة الوجهة DNAT تحدث في
prerouting، أي قبل قرار التوجيه، فإذا غيرت قاعدة DNAT عنوان الوجهة إلى Container داخلي أصبحت الحزمة حزمة تمرير، فتذهب إلىforwardولا ترى قواعدinput، وهذا بالضبط ما يحدث مع منافذ Docker المنشورة، وهو جواب سؤال التقرير الأحمر في بداية المقال. - ufw وfirewalld ليسا جداراً نارياً مستقلاً، وإنما واجهتان تكتبان القواعد في netfilter نيابة عنك، فكل ما ينطبق على netfilter ينطبق عليهما.
الرفض الافتراضي Default Deny: اسمح بما تحتاجه فقط
هناك طريقتان لكتابة جدار ناري: أن تسمح بكل شيء وتمنع ما تعرف أنه خطر، أو أن تمنع كل شيء وتسمح بما تحتاجه فقط. والأولى لا ينصح باستخدامها إطلاقاً، لأنها تفترض أنك تعرف كل خطر مسبقاً، وأي منفذ جديد يفتحه برنامج يصبح مكشوفاً فوراً. أما الثانية، الرفض الافتراضي Default Deny، فتعني أن سياسة السلسلة drop، وأن كل قاعدة بعدها استثناء مكتوب لسبب معروف، فإذا ظهر منفذ جديد بقي مغلقاً حتى تقرر أنت أن تفتحه. ولجدار سيرفر عادي يكون الترتيب كما يلي:
- اقبل الحزم في حالة
establishedوrelatedأولاً، لأنها أغلب الحركة، وكل قاعدة بعدها لا تحتاج أن تفكر في الردود. - أسقط حالة
invalid. - اقبل واجهة الحلقة المحلية
lo، لأن برامج السيرفر تتصل ببعضها عبرها. - اقبل رسائل ICMPv6 التي لا يعمل IPv6 دونها، ورسائل ping بمعدل محدود.
- اقبل الخدمات المحددة، ومن العناوين المحددة إن أمكن، مثل SSH من عناوين المديرين فقط.
- والباقي يسقط بالسياسة، ومعه عداد حتى تعرف كم حزمة رفض.
أما سلسلة الخروج output فالسياسة فيها غالباً accept على سيرفر عادي، لأن البرامج تحتاج أن تخرج إلى DNS والتحديثات وواجهات API، وتقييد الخروج Egress Filtering خطوة أقوى تجعل السيرفر المخترق عاجزاً عن الاتصال بسيرفر المهاجم، ولكنه يحتاج أن تعرف كل وجهة يحتاجها كل برنامج، وهو أنسب لسيرفرات قواعد البيانات والأنظمة الحساسة منه لسيرفر تطبيقات يتغير كل أسبوع. وسلسلة التمرير forward سياستها drop على أي سيرفر ليس Router، حتى لا يصبح بوابة بين شبكاته إذا فعل أحد ip_forward.
Drop أم Reject؟
عندما يرفض الجدار حزمة، أمامه طريقتان: أن يسقطها بصمت Drop، أو أن يرفضها ويخبر المرسل Reject، إما بحزمة TCP RST كأن المنفذ مغلق، وإما برسالة ICMP تقول إن الوصول ممنوع إدارياً. وفي التجربة طبقنا الطرق الثلاث على المنفذ 22 من الجهاز الغريب، والفرق كالتالي:
| الحكم | ما يراه ssh | ما يراه nmap | زمن الفشل |
|---|---|---|---|
drop | Connection timed out | filtered | 5 ثوان، أي المهلة كاملة |
reject with tcp reset | Connection refused | closed | فوري |
reject with icmpx admin-prohibited | No route to host | filtered | فوري |
والسؤال أيهما أفضل له جوابان بحسب المكان، فعلى سيرفر مكشوف للإنترنت يفضل كثيرون Drop، والسبب أن الماسح الذي لا يأتيه رد ينتظر المهلة في كل منفذ، فيصبح الفحص أبطأ عليه، ولا يعرف الفرق بين منفذ مغلق وجهاز غير موجود. أما داخل شبكتك فReject أنسب، لأن البرامج المشروعة التي تخطئ في المنفذ تعرف فوراً بدلاً من أن تنتظر المهلة، ولأن زميلك الذي يشخص المشكلة يرى رسالة واضحة. ولاحظ أن الأمان الحقيقي لا يأتي من هذا الاختيار، فالمنفذ في الحالتين مغلق، والفرق في الراحة والضجيج فقط.
تجربة عملية: جدار ناري لسيرفر ويب مع nftables
سوف نبني شبكة صغيرة فيها ثلاثة أجهزة من Debian 13، كلها على IPv4 وIPv6: السيرفر web وعليه SSH وسيرفر ويب على 80 وقاعدة بيانات تجريبية على 5432 وRedis تجريبي على 127.0.0.1:6379، وجهاز المدير admin الذي يحق له SSH، وجهاز غريب outsider يمثل الإنترنت. وال Image فيها nftables وconntrack وOpenSSH وnmap:
FROM debian:trixie-slim
RUN apt-get update && DEBIAN_FRONTEND=noninteractive apt-get install -y --no-install-recommends \
    iproute2 iputils-ping tcpdump nftables conntrack openssh-server openssh-client nmap \
    curl netcat-openbsd python3 procps \
 && rm -rf /var/lib/apt/lists/* && mkdir -p /run/sshd
تجهيز الأجهزة والخدمات
docker build -t lab-fw-img:1 .
docker network create --ipv6 --subnet 10.75.0.0/24 --gateway 10.75.0.254 --subnet fd75::/64 --gateway fd75::fe lab-fw
C="--cap-add NET_ADMIN --cap-add NET_RAW --network lab-fw"
docker run -d --name lab-fw-web     --hostname web      $C --ip 10.75.0.20 --ip6 fd75::20 lab-fw-img:1 sleep infinity
docker run -d --name lab-fw-admin   --hostname admin    $C --ip 10.75.0.10 --ip6 fd75::10 lab-fw-img:1 sleep infinity
docker run -d --name lab-fw-outsider --hostname outsider $C --ip 10.75.0.66 --ip6 fd75::66 lab-fw-img:1 sleep infinity
ثم نشغل الخدمات على السيرفر، ونضع مفتاح SSH للمدير فيه، فالدخول بالمفتاح فقط كما في دليل تأمين السيرفر:
docker exec lab-fw-web sh -c 'ssh-keygen -A >/dev/null; /usr/sbin/sshd; mkdir -p -m 700 /root/.ssh'
docker exec lab-fw-admin ssh-keygen -q -t ed25519 -N "" -f /root/.ssh/id_ed25519
docker exec lab-fw-admin cat /root/.ssh/id_ed25519.pub | docker exec -i lab-fw-web sh -c 'cat > /root/.ssh/authorized_keys'
docker exec -d lab-fw-web python3 -m http.server 80 --bind ::
docker exec -d lab-fw-web python3 -c "
import socket
s = socket.socket(socket.AF_INET6); s.setsockopt(socket.IPPROTO_IPV6, socket.IPV6_V6ONLY, 0)
s.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1); s.bind(('::', 5432)); s.listen()
while True:
    c, a = s.accept(); c.sendall(b'fake-postgres ready\n'); c.close()"
docker exec -d lab-fw-web nc -lk 127.0.0.1 6379
docker exec lab-fw-web ss -tlnp
ومخرج ss هو الذي قرأناه في قسم ماذا يستمع على سيرفرك؟. والآن نرى السيرفر بعين الجهاز الغريب قبل أي جدار، بفحص TCP كامل -sT للمنافذ الخمسة، مرة على IPv4 ومرة على IPv6:
docker exec lab-fw-outsider nmap -sT -Pn -n -p 22,80,443,5432,6379 10.75.0.20
docker exec lab-fw-outsider nmap -6 -sT -Pn -n -p 22,80,443,5432,6379 fd75::20
docker exec lab-fw-outsider sh -c 'echo | nc -w2 10.75.0.20 5432'
PORT STATE SERVICE
22/tcp open ssh
80/tcp open http
443/tcp closed https
5432/tcp open postgresql
6379/tcp closed redis
Nmap done: 1 IP address (1 host up) scanned in 0.05 seconds
fake-postgres readyوكانت نتيجة IPv6 مطابقة. ولاحظ الحالات الثلاث التي يستخدمها nmap كما في شرحه لحالات المنافذ: open أي أن برنامجاً قبل الاتصال، وclosed أي أن الجهاز رد ب RST لأنه لا يوجد من يستمع، وfiltered أي أن أحداً في الطريق أسقط الحزمة فلم يأت رد، وهذه الأخيرة لم تظهر بعد. ولاحظ أيضاً أن Redis يظهر closed رغم أنه يعمل، لأنه يستمع على 127.0.0.1 فقط، وهذا هو خط الدفاع الأول الذي تحدثنا عنه، أما قاعدة البيانات فمكشوفة وترد على أي أحد.
ملف القواعد سطراً سطراً
هذا ملف host-firewall.nft كاملاً، وهو مرفق بالمقال:
#!/usr/sbin/nft -f
# Host firewall for one server: default deny inbound, stateful, IPv4 and IPv6 in one inet table.
# Replace only our own table: "flush ruleset" would also delete the rules of Docker, fail2ban and others
table inet filter
delete table inet filter

table inet filter {
    set admin_v4 { type ipv4_addr; elements = { 10.75.0.10 } }
    set admin_v6 { type ipv6_addr; elements = { fd75::10 } }

    chain input {
        type filter hook input priority filter; policy drop;

        ct state established counter accept comment "replies and the rest of allowed connections"
        ct state related counter accept comment "ICMP errors and helpers tied to a known connection"
        ct state invalid counter drop comment "packets that belong to no valid connection"
        iif "lo" accept

        # ICMPv6 neighbour discovery is how IPv6 finds MAC addresses: without it IPv6 stops working
        icmpv6 type { nd-neighbor-solicit, nd-neighbor-advert, nd-router-advert, packet-too-big, destination-unreachable, time-exceeded, parameter-problem } accept
        icmpv6 type echo-request limit rate 5/second accept
        icmp type echo-request limit rate 5/second accept

        tcp dport 22 ip saddr @admin_v4 ct state new counter accept comment "SSH from admins only"
        tcp dport 22 ip6 saddr @admin_v6 ct state new counter accept
        tcp dport { 80, 443 } ct state new counter accept comment "public web"

        counter comment "dropped by the default policy"
    }

    chain forward {
        type filter hook forward priority filter; policy drop;
    }

    chain output {
        type filter hook output priority filter; policy accept;
    }
}
في الملف أعلاه لاحظ التالي:
- السطور الثلاثة الأولى تحذف جدولنا القديم فقط ثم تعيد بناءه، والسطر
table inet filterقبلdeleteينشئ الجدول إذا لم يكن موجوداً حتى لا يفشل الحذف في أول تطبيق. وnft يطبق الملف كله في معاملة واحدة Transaction، فإما أن يطبق كله أو لا يطبق منه شيء، فلا تمر لحظة يكون فيها السيرفر بلا جدار. - عائلة الجدول
inet، فالقواعد نفسها تنطبق على IPv4 وIPv6. - عناوين المديرين في مجموعتين Sets، فإذا أضفت مديراً جديداً أضفته إلى المجموعة بأمر واحد
nft add element inet filter admin_v4 { 10.75.0.11 }دون أن تلمس القواعد. - كل قاعدة مهمة معها
counterوcomment، فالعداد يخبرك هل تعمل القاعدة، والتعليق يخبر من يأتي بعدك لماذا كتبت. - القاعدة الأخيرة لا حكم لها، فهي عداد فقط، ثم تطبق السياسة
drop، وبهذا تعرف كم حزمة رفضها الجدار.
تطبيق القواعد، والمشكلة التي ظهرت أول مرة
docker cp host-firewall.nft lab-fw-web:/root/host-firewall.nft
docker exec lab-fw-web nft -c -f /root/host-firewall.nft && echo "syntax OK"
docker exec lab-fw-web nft -f /root/host-firewall.nft
docker exec lab-fw-web nft list tables
syntax OK
table ip nat
table inet filterالخيار -c يفحص الملف دون أن يطبقه، وهذه عادة جيدة قبل كل تطبيق. ولاحظ الجدول ip nat الذي لم نكتبه، فهو الجدول الذي يضعه Docker داخل ال Container ليوجه استعلامات DNS إلى سيرفره الداخلي 127.0.0.11. وفي المحاولة الأولى بدأ الملف بالسطر flush ruleset الذي تراه في أغلب الأمثلة على الإنترنت، فمسح هذا الجدول أيضاً، وتوقفت أسماء الأجهزة عن العمل داخل السيرفر فوراً:
docker exec lab-fw-web sh -c 'timeout 5 getent hosts lab-fw-outsider; echo "exit=$?"'exit=2والأمر نفسه يحدث على سيرفر حقيقي، فالأمر flush ruleset يمسح كل قواعد nftables في الجهاز، ومنها قواعد Docker وfail2ban وأي أداة أخرى تكتب في netfilter، لذلك استبدلناه بحذف جدولنا فقط، كما في الملف أعلاه.
الفحص بعد الجدار
docker exec lab-fw-outsider nmap -sT -Pn -n -p 22,80,443,5432,6379 10.75.0.20
docker exec lab-fw-admin ssh -o ConnectTimeout=5 [email protected] 'echo ssh-ok-from-admin'
docker exec lab-fw-outsider ssh -o BatchMode=yes -o ConnectTimeout=5 [email protected] true
docker exec lab-fw-outsider curl -s -o /dev/null -w '%{http_code}\n' http://10.75.0.20/
docker exec lab-fw-outsider sh -c 'echo | nc -w3 10.75.0.20 5432; echo "exit=$?"'
PORT STATE SERVICE
22/tcp filtered ssh
80/tcp open http
443/tcp closed https
5432/tcp filtered postgresql
6379/tcp filtered redis
Nmap done: 1 IP address (1 host up) scanned in 1.23 seconds
ssh-ok-from-admin
ssh: connect to host 10.75.0.20 port 22: Connection timed out
200
exit=1في المخرج أعلاه لاحظ التالي:
- SSH وقاعدة البيانات و Redis أصبحت
filtered، لأن الجدار يسقط حزمها بصمت، وارتفع زمن الفحص من 0.05 إلى 1.23 ثانية لأنnmapينتظر ويعيد المحاولة في كل منفذ لا يرد. - المنفذ 443
closedوليسfiltered، لأن الجدار يسمح به، فوصلت الحزمة إلى النظام، ولا يوجد برنامج يستمع عليه فرد ب RST، وهذا يعني أن قاعدة 443 جاهزة ليوم تضيف فيه HTTPS. - المدير دخل ب SSH، والغريب انتهت مهلته، وقاعدة البيانات لم ترد على الغريب بشيء.
- فحص IPv6 من الغريب أعطى النتيجة نفسها تماماً، لأن الجدول من عائلة
inet.
وبعد هذه الحركة تخبرنا العدادات بما حدث داخل الجدار:
docker exec lab-fw-web nft list chain inet filter input ct state established counter packets 29 bytes 5411 accept comment "replies and the rest of allowed connections"
ct state related counter packets 0 bytes 0 accept comment "ICMP errors and helpers tied to a known connection"
ct state invalid counter packets 0 bytes 0 drop comment "packets that belong to no valid connection"
tcp dport 22 ip saddr @admin_v4 ct state new counter packets 1 bytes 60 accept comment "SSH from admins only"
tcp dport 22 ip6 saddr @admin_v6 ct state new counter packets 0 bytes 0 accept
tcp dport { 80, 443 } ct state new counter packets 5 bytes 340 accept comment "public web"
counter packets 21 bytes 1420 comment "dropped by the default policy"اتصال SSH واحد من المدير مر بقاعدته حزمة واحدة فقط، وهي SYN، أما بقية حزمه فمرت بقاعدة established، ولهذا نضعها في أول السلسلة، فهي تحمل أغلب الحركة. و21 حزمة سقطت بالسياسة، وهي حزم الفحص ومحاولة SSH من الغريب ومحاولة قاعدة البيانات مع إعاداتها.
نراقب جدول الحالات أثناء اتصال واحد
docker exec -d lab-fw-web sh -c 'timeout 6 conntrack -E -p tcp --dport 80 > /tmp/ev.txt 2>&1'
docker exec lab-fw-outsider curl -s -o /dev/null http://10.75.0.20/
docker exec lab-fw-web cat /tmp/ev.txt
[NEW] tcp 6 120 SYN_SENT src=10.75.0.66 dst=10.75.0.20 sport=55724 dport=80 [UNREPLIED] src=10.75.0.20 dst=10.75.0.66 sport=80 dport=55724
[UPDATE] tcp 6 60 SYN_RECV src=10.75.0.66 dst=10.75.0.20 sport=55724 dport=80 src=10.75.0.20 dst=10.75.0.66 sport=80 dport=55724
[UPDATE] tcp 6 432000 ESTABLISHED src=10.75.0.66 dst=10.75.0.20 sport=55724 dport=80 src=10.75.0.20 dst=10.75.0.66 sport=80 dport=55724 [ASSURED]
[UPDATE] tcp 6 120 FIN_WAIT src=10.75.0.66 dst=10.75.0.20 sport=55724 dport=80 src=10.75.0.20 dst=10.75.0.66 sport=80 dport=55724 [ASSURED]
[UPDATE] tcp 6 30 LAST_ACK src=10.75.0.66 dst=10.75.0.20 sport=55724 dport=80 src=10.75.0.20 dst=10.75.0.66 sport=80 dport=55724 [ASSURED]
[UPDATE] tcp 6 120 TIME_WAIT src=10.75.0.66 dst=10.75.0.20 sport=55724 dport=80 src=10.75.0.20 dst=10.75.0.66 sport=80 dport=55724 [ASSURED]كل سطر حدث في الجدول: الحزمة الأولى أنشأت الصف بالحالة SYN_SENT وكلمة [UNREPLIED]، أي أن الجدار لم ير رداً بعد، ثم مر الصف بحالات TCP نفسها التي شرحناها في المقال السابق حتى TIME_WAIT. والرقم بعد 6، وهو رقم بروتوكول TCP، هو المهلة الباقية بالثواني، وهي تتغير مع كل حالة. والكلمة [ASSURED] تعني أن الاتصال رأى حركة في الاتجاهين، فلا يحذفه الجدول أولاً عندما يمتلئ.
ثم نرى حالة related: السيرفر يرسل حزمة UDP إلى منفذ مغلق في جهاز الغريب، فيرد الغريب برسالة ICMP port unreachable، وهذه الرسالة ليست جزءاً من اتصال UDP نفسه، ولكنها مرتبطة به، فيمررها الجدار بقاعدة related، وعدادها انتقل من 0 إلى 1:
docker exec lab-fw-web sh -c 'echo x | nc -u -w1 10.75.0.66 5353; nft list chain inet filter input | grep "ct state related"' ct state related counter packets 1 bytes 58 accept comment "ICMP errors and helpers tied to a known connection"ولو لم تكن هذه القاعدة موجودة لضاعت رسائل الخطأ، وأخطرها packet too big التي يعتمد عليها اكتشاف أكبر حجم للحزمة في الطريق Path MTU Discovery، فتتوقف الاتصالات الكبيرة دون سبب ظاهر.
حزم ACK وحيدة: متى تكون invalid؟
الفحص nmap -sA يرسل حزم ACK لا تنتمي إلى أي اتصال، فلنرسلها إلى المنافذ 80 و443 المسموحة، ثم نغير الإعداد nf_conntrack_tcp_loose إلى صفر ونكرر، والإعداد يغير من Container مؤقت يشارك السيرفر شبكته، لأن /proc/sys للقراءة فقط داخل ال Container العادي:
docker exec lab-fw-outsider nmap -sA -Pn -n -p 80,443 10.75.0.20
docker run --rm --privileged --network container:lab-fw-web lab-fw-img:1 sysctl -w net.netfilter.nf_conntrack_tcp_loose=0
docker exec lab-fw-outsider nmap -sA -Pn -n -p 80,5432 10.75.0.20
docker exec lab-fw-web nft list chain inet filter input | grep -E "invalid|public web"
PORT STATE SERVICE
80/tcp unfiltered http
443/tcp unfiltered https
net.netfilter.nf_conntrack_tcp_loose = 0
PORT STATE SERVICE
80/tcp filtered http
5432/tcp filtered postgresql
ct state invalid counter packets 4 bytes 160 drop comment "packets that belong to no valid connection"
tcp dport { 80, 443 } ct state new counter packets 8 bytes 480 accept comment "public web"مع القيمة الافتراضية 1 عد الجدار حزم ACK الوحيدة اتصالات جديدة NEW، فمررتها قاعدة الويب، فوصلت إلى النظام ورد عليها ب RST، ولهذا قال nmap إن المنفذين unfiltered. ومع القيمة صفر عدها INVALID، فأسقطتها القاعدة الثالثة، وعدادها أصبح 4. وهذا لا يكشف شيئاً خطيراً، فالنظام نفسه يرفض الحزمة، ولكنه يبين لك أن الحالة NEW في Linux لا تعني دائماً حزمة SYN، فإذا أردت أن تقبل الاتصالات الجديدة ب SYN فقط فأضف قبل قواعد الخدمات قاعدة مثل tcp flags & (fin|syn|rst|ack) != syn ct state new drop، أو اجعل الإعداد صفراً إذا لم يكن الجدار يعاد تشغيله وفي الشبكة اتصالات قائمة. ثم نعيد الإعداد إلى 1.
نجرب Reject بدلاً من Drop
docker exec lab-fw-web nft add rule inet filter input meta l4proto tcp counter reject with tcp reset
docker exec lab-fw-outsider nmap -sT -Pn -n -p 22,5432 10.75.0.20
docker exec lab-fw-outsider ssh -o BatchMode=yes -o ConnectTimeout=5 [email protected] true
PORT STATE SERVICE
22/tcp closed ssh
5432/tcp closed postgresql
Nmap done: 1 IP address (1 host up) scanned in 0.04 seconds
ssh: connect to host 10.75.0.20 port 22: Connection refusedثم حذفنا القاعدة بالرقم الذي يعرضه nft -a list chain inet filter input بجانب كل قاعدة، وطبقنا reject with icmpx type admin-prohibited، فقال nmap إن المنفذين filtered في 0.03 ثانية، وقال ssh No route to host. ومع Drop انتظر ssh المهلة كاملة، 5.01 ثانية، ثم قال Connection timed out. وهذه هي الأرقام التي في جدول قسم Drop أم Reject؟.
لماذا سقطت هذه الحزمة؟ nft monitor trace
عندما يكبر الجدار وتتعدد سلاسله يصبح السؤال «أي قاعدة أسقطت حزمتي؟» صعباً، والأداة التي تجيب هي التتبع Tracing، كما في توثيق nftables: نضيف سلسلة مؤقتة على prerouting بأولوية تسبق كل شيء، تضع علامة التتبع على الحزم التي نريدها فقط، ثم نشاهد طريقها:
docker exec lab-fw-web nft add chain inet filter trace_in '{ type filter hook prerouting priority -301; }'
docker exec lab-fw-web nft add rule inet filter trace_in ip saddr 10.75.0.66 tcp dport 5432 meta nftrace set 1
docker exec -d lab-fw-web sh -c 'timeout 6 nft monitor trace > /tmp/trace.txt 2>&1'
docker exec lab-fw-outsider sh -c 'echo | nc -w1 10.75.0.20 5432'
docker exec lab-fw-web cat /tmp/trace.txt
والمخرج سوف يكون كما يلي، مع اختصار وصف الحزمة:
trace id 750f897c inet filter trace_in packet: iif "eth0" ... ip saddr 10.75.0.66 ip daddr 10.75.0.20 ... tcp sport 46074 tcp dport 5432 ...
trace id 750f897c inet filter trace_in rule ip saddr 10.75.0.66 tcp dport 5432 meta nftrace set 1 (verdict continue)
trace id 750f897c inet filter trace_in verdict continue
trace id 750f897c inet filter trace_in policy accept
trace id 750f897c inet filter input packet: iif "eth0" ... ip saddr 10.75.0.66 ip daddr 10.75.0.20 ...
trace id 750f897c inet filter input rule counter packets 36 bytes 2200 comment "dropped by the default policy" (verdict continue)
trace id 750f897c inet filter input verdict continue
trace id 750f897c inet filter input policy drop
الحزمة مرت بسلسلة التتبع، ثم دخلت سلسلة input، ولم تطابق أي قاعدة لها حكم، فوصلت إلى العداد الأخير، ثم أسقطتها السياسة policy drop. وهكذا تعرف أن المشكلة ليست قاعدة خاطئة، وإنما غياب قاعدة. وبعد أن تنتهي احذف سلسلة التتبع بالأمر nft delete chain inet filter trace_in، لأن التتبع يبطئ الحزم التي يعلمها.
نحد من محاولات SSH الجديدة
البوتات التي تجرب كلمات المرور على SSH تفتح اتصالات جديدة بسرعة، وقد ذكرنا fail2ban في دليل تأمين السيرفر، وهو يقرأ السجلات ثم يحظر، أما nftables فيستطيع أن يحد من عدد الاتصالات الجديدة لكل عنوان مباشرة، بمجموعة ديناميكية Dynamic Set تحفظ لكل عنوان عداد معدل، كما في توثيق nftables. نضيف المجموعة والقاعدة قبل قاعدة SSH:
docker exec lab-fw-web nft add set inet filter ssh_flood '{ type ipv4_addr; flags dynamic, timeout; timeout 1m; }'
docker exec lab-fw-web nft insert rule inet filter input position <handle> tcp dport 22 ct state new \
  add @ssh_flood '{ ip saddr limit rate over 3/minute }' counter drop
والقيمة <handle> هي رقم قاعدة SSH كما يعرضه nft -a list chain inet filter input، وكانت في التجربة 14. ثم يحاول المدير ثماني مرات متتالية:
docker exec lab-fw-admin sh -c 'for i in 1 2 3 4 5 6 7 8; do
  if ssh -o BatchMode=yes -o ConnectTimeout=3 [email protected] true 2>/tmp/e; then echo "try $i: ok"; else echo "try $i: $(cat /tmp/e)"; fi
done'
docker exec lab-fw-web nft list set inet filter ssh_flood
try 1: ok
try 2: ok
try 3: ok
try 4: ok
try 5: ok
try 6: ssh: connect to host 10.75.0.20 port 22: Connection timed out
try 7: ssh: connect to host 10.75.0.20 port 22: Connection timed out
try 8: ssh: connect to host 10.75.0.20 port 22: Connection timed out
elements = { 10.75.0.10 limit rate over 3/minute burst 5 packets timeout 1m expires 49s530ms }
tcp dport 22 ct state new add @ssh_flood { ip saddr limit rate over 3/minute burst 5 packets } counter packets 6 bytes 360 dropالمحاولات الخمس الأولى مرت لأن nft أضاف دفعة افتراضية burst 5 packets، ثم بدأ الحد، فسقطت المحاولات الثلاث التالية، والعنوان محفوظ في المجموعة دقيقة واحدة بعد آخر حزمة. ولاحظ أن الحد يعد الحزم وليس الاتصالات، فحزمة SYN المعادة تحسب أيضاً، ولهذا سقطت 6 حزم في ثلاث محاولات، حزمتان في كل محاولة خلال مهلتها. وهذه القاعدة لا تغني عن الدخول بالمفتاح فقط، وإنما تقلل الضجيج في السجلات والضغط Load على sshd.
أخطاء تقع كل يوم، وكل منها بتجربة
أن تغلق الباب على نفسك
أشهر خطأ في الجدران النارية أن تطبق قواعد جديدة على سيرفر بعيد وأنت متصل به ب SSH، فتنقطع ولا تستطيع العودة، ولا يبقى أمامك إلا لوحة مزود الخدمة إن كان فيها شاشة طوارئ Console. وفي التجربة طبقنا خطأين، ومعهما جلسة SSH حقيقية يرسل فيها المدير سطراً كل ثانيتين، والسيرفر يكتب وقت وصول كل سطر:
- الملف
bad-no-ssh.nft: سياسةdropمع قاعدةestablished، ولكن دون قاعدة SSH. - الملف
bad-no-established.nft: سياسةdropمع الويب فقط، ودون قاعدةct stateأصلاً، وهذا يحدث كثيراً لمن ينقل قواعد قديمة دون حالة.
for f in bad-no-ssh.nft bad-no-established.nft bad-ipv4-only.nft bad-no-icmpv6.nft safe-apply.sh; do docker cp $f lab-fw-web:/root/; done
docker exec -d lab-fw-admin sh -c '(for i in $(seq 1 30); do date +%T; sleep 2; done) | ssh [email protected] "while read l; do echo \"sent \$l arrived \$(date +%T)\"; done > /tmp/in.txt"'
docker exec lab-fw-web nft -f /root/bad-no-ssh.nft             # at 01:02:35
docker exec lab-fw-web nft -f /root/bad-no-established.nft     # at 01:02:44
docker exec lab-fw-web nft -f /root/host-firewall.nft          # at 01:03:00
docker exec lab-fw-web cat /tmp/in.txt
sent 01:02:30 arrived 01:02:30
sent 01:02:32 arrived 01:02:32
sent 01:02:34 arrived 01:02:34
sent 01:02:36 arrived 01:02:36
sent 01:02:38 arrived 01:02:38
sent 01:02:40 arrived 01:02:40
sent 01:02:42 arrived 01:02:42
sent 01:02:44 arrived 01:02:44
sent 01:02:46 arrived 01:03:00
sent 01:02:48 arrived 01:03:00
sent 01:02:50 arrived 01:03:00
sent 01:02:52 arrived 01:03:00
sent 01:02:54 arrived 01:03:00
sent 01:02:56 arrived 01:03:00
sent 01:02:58 arrived 01:03:00
sent 01:03:00 arrived 01:03:00
sent 01:03:02 arrived 01:03:02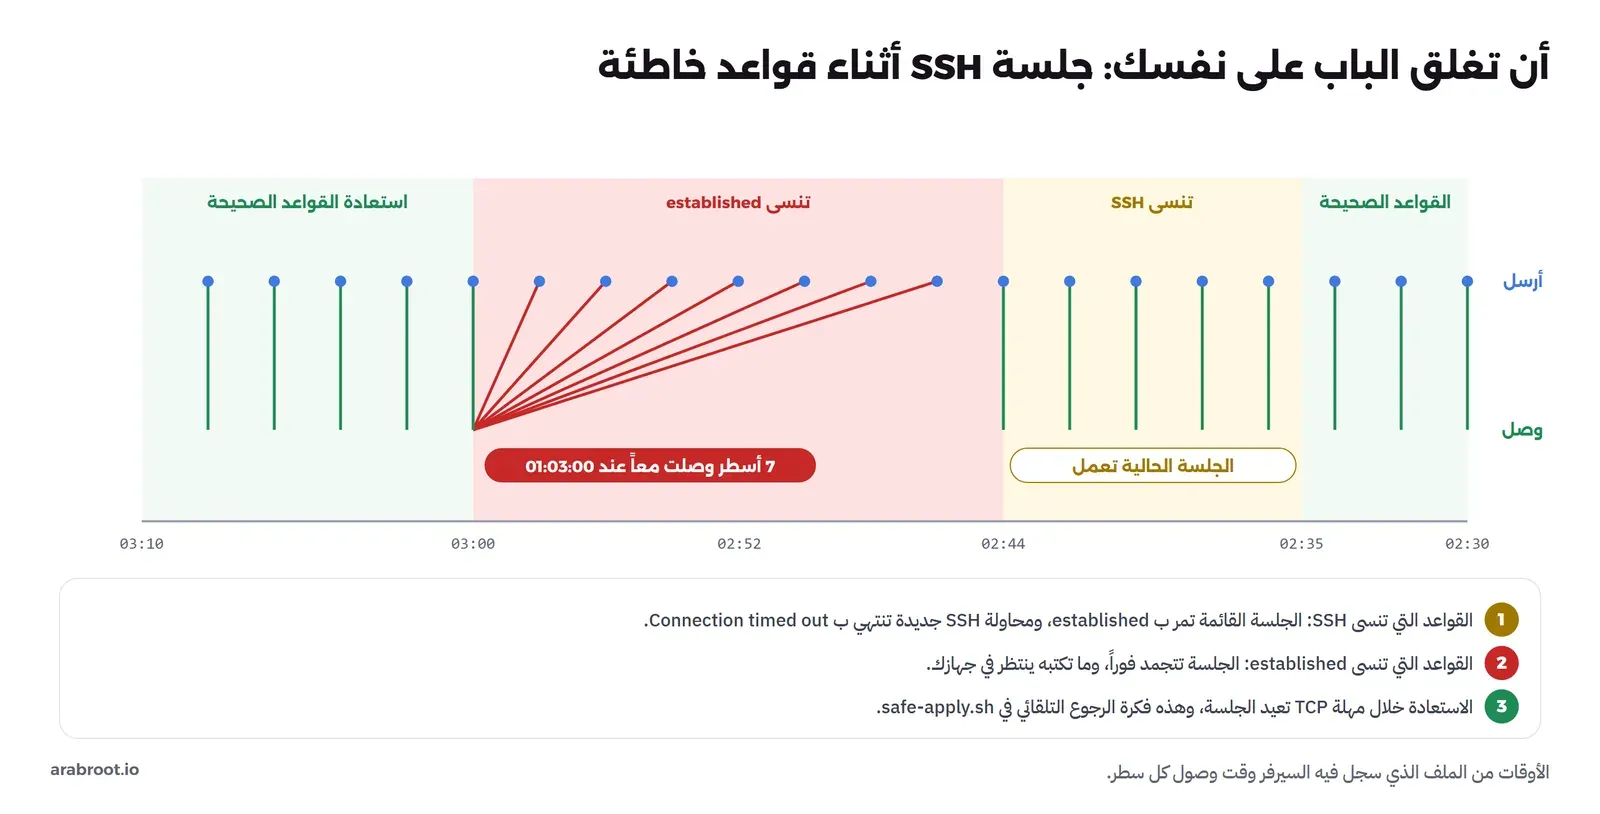
في المخرج أعلاه لاحظ التالي:
- مع القواعد التي تنسى SSH استمرت الجلسة طبيعية، لأن قاعدة
establishedتمرر حزمها، ولكن في تشغيل سابق للتجربة نفسها انتهت محاولة SSH جديدة أثناء هذه القواعد بConnection timed out. وهذا الخطأ الأخطر، لأنه لا يظهر لك وأنت متصل، وإنما يظهر غداً عندما تحاول الدخول، أو بعد أن ينقطع اتصالك لأي سبب. - مع القواعد التي تنسى
establishedتوقفت الأسطر فوراً عند 01:02:44، فجلستك نفسها تجمدت، وكل ما كتبته بقي ينتظر في جهازك. - عندما استعدنا القواعد الصحيحة عند 01:03:00 وصلت الأسطر السبعة المتأخرة في اللحظة نفسها، لأن TCP كان يعيد إرسالها، وصف الاتصال كان ما زال في جدول conntrack، فعادت الجلسة كأن شيئاً لم يحدث.
والحل أن تطبق القواعد الجديدة دائماً مع رجوع تلقائي Rollback، فإذا لم تؤكد خلال مدة محددة رجع السيرفر إلى القواعد السابقة وحده، وهي الفكرة نفسها التي يعمل بها netplan try في إعدادات الشبكة. وهذا سكربت صغير يقوم بذلك، وهو مرفق بالمقال باسم safe-apply.sh:
#!/bin/bash
# safe-apply.sh NEW.nft [GOOD.nft]
# Applies NEW.nft, then rolls back to GOOD.nft after T seconds (default 60) unless you press Enter.
# If the new rules cut your SSH session, you cannot press Enter, and the rollback saves you.
NEW=$1; GOOD=${2:-/etc/nftables.conf}; T=${T:-60}
nft -c -f "$NEW" || { echo "syntax error, nothing applied"; exit 1; }
nft -f "$NEW"
( sleep "$T"; nft -f "$GOOD"; echo "rolled back to $GOOD" ) &
PID=$!
echo "new rules applied; press Enter within $T seconds to keep them"
if read -r -t "$T"; then kill "$PID"; echo "kept $NEW"; else wait "$PID"; fi
وشغلناه في الحالات الثلاث: قواعد خاطئة دون تأكيد، وقواعد صحيحة مع تأكيد، وملف فيه خطأ كتابي:
docker exec lab-fw-web sh -c 'T=10 bash /root/safe-apply.sh /root/bad-no-established.nft /root/host-firewall.nft < /dev/null'
docker exec lab-fw-web sh -c 'echo | T=10 bash /root/safe-apply.sh /root/host-firewall.nft /root/host-firewall.nft'
docker exec lab-fw-web sh -c 'echo "table inet filter { chain input { tcp dport 22 acept } }" > /root/typo.nft; T=10 bash /root/safe-apply.sh /root/typo.nft /root/host-firewall.nft'
new rules applied; press Enter within 10 seconds to keep them
rolled back to /root/host-firewall.nft
new rules applied; press Enter within 10 seconds to keep them
kept /root/host-firewall.nft
/root/typo.nft:1:54-54: Error: syntax error, unexpected '}'
table inet filter { chain input { tcp dport 22 acept } }
^
syntax error, nothing appliedولاحظ في الحالة الثالثة أن nft -c رفض الملف قبل أن يمس أي قاعدة، فالكلمة acept خاطئة، وهذا وحده يمنع نصف الحوادث. وتذكر أيضاً أن يكون لديك طريق ثان إلى السيرفر لا يمر بالجدار نفسه، مثل شاشة الطوارئ في لوحة مزود الخدمة، أو شبكة إدارة منفصلة.
أن تحمي IPv4 وتنسى IPv6
كثير من الأمثلة القديمة تكتب الجدار في جدول من عائلة ip، وهذه العائلة لا ترى إلا IPv4، فإذا كان للسيرفر عنوان IPv6، وأغلب مزودي VPS يعطونه عنواناً افتراضياً اليوم، فكل خدمة تستمع على [::] أو * مكشوفة عبره. وفي التجربة كتبنا القواعد نفسها في جدول ip filter، وفحصنا من الجهاز الغريب:
docker exec lab-fw-web nft -f /root/bad-ipv4-only.nft
docker exec lab-fw-outsider nmap -sT -Pn -n -p 22,80,5432 10.75.0.20
docker exec lab-fw-outsider nmap -6 -sT -Pn -n -p 22,80,5432 fd75::20
PORT STATE SERVICE
22/tcp filtered ssh
80/tcp open http
5432/tcp filtered postgresql
PORT STATE SERVICE
22/tcp open ssh
80/tcp open http
5432/tcp open postgresqlعلى IPv4 كل شيء كما نريد، وعلى IPv6 كل شيء مفتوح، بما فيه قاعدة البيانات وSSH من أي عنوان. والحل أن تستخدم عائلة inet كما في ملفنا، وأن تفحص السيرفر من الخارج على IPv6 أيضاً بعد كل تغيير. وإذا كنت تستخدم ufw فتأكد أن السطر IPV6=yes موجود في /etc/default/ufw، فهو الذي يجعل ufw يكتب القواعد للعائلتين، كما ترى في مخرج ufw status الذي يكرر كل قاعدة مع (v6).
أن تمنع ICMPv6 كله
بعض المديرين يمنعون ICMP كله ظناً أنه يخفي السيرفر، وفي IPv4 هذا يعطل أشياء مهمة مثل اكتشاف حجم الحزمة في الطريق، أما في IPv6 فهو يعطل الشبكة كلها، والسبب أن IPv6 لا يستخدم ARP، وإنما يجد عنوان MAC للجار برسائل ICMPv6 اسمها Neighbor Solicitation وNeighbor Advertisement. وقد كتب IETF في RFC 4890 قائمة برسائل ICMPv6 التي لا يجوز منعها. وفي التجربة حذفنا قواعد ICMPv6 من الملف، ثم مسحنا ذاكرة الجيران في جهاز الغريب حتى يضطر أن يسأل من جديد:
docker exec lab-fw-web nft -f /root/bad-no-icmpv6.nft
docker exec lab-fw-outsider sh -c 'ip -6 neigh flush dev eth0; curl -6 -s -m 5 -o /dev/null -w "%{http_code}\n" "http://[fd75::20]/"; echo "curl exit=$?"; ip -6 neigh show fd75::20'
docker exec lab-fw-outsider curl -4 -s -m 5 -o /dev/null -w "%{http_code}\n" http://10.75.0.20/
000
curl exit=7
fd75::20 dev eth0 INCOMPLETE
200الموقع نفسه، والمنفذ نفسه مسموح في القواعد، ولكن على IPv6 فشل الاتصال تماماً، لأن جار الغريب بقي في حالة INCOMPLETE، أي أنه سأل عن عنوان MAC الخاص بالسيرفر ولم يأته جواب، فالجدار أسقط السؤال نفسه، وعداد السياسة سجل 4 حزم. أما على IPv4 فعمل الموقع، لأن ARP ليس IP أصلاً ولا يمر بسلسلة input. وعندما أعدنا القواعد الصحيحة رد الموقع ب 200، وأصبح الجار REACHABLE. وهذه المشكلة خادعة، لأنها لا تظهر فوراً بعد التطبيق، وإنما بعد أن تنتهي مدة ذاكرة الجيران في الأجهزة الأخرى.
أن يتجاوز Docker جدار ufw
نعود إلى التقرير الأحمر في بداية المقال. وقد شرحنا السبب في قسم NAT داخل سيرفرك وفي شبكات Docker وأفضل الممارسات: المنفذ المنشور قاعدة DNAT في prerouting، فتصبح الحزمة حزمة تمرير إلى ال Container، فلا تمر بسلسلة input التي يكتب فيها ufw. وهنا نراه بأعيننا على سيرفر حقيقي فيه Docker Engine وufw، شغلناه بال Image الرسمية docker:29-dind، أي Docker داخل Container، على شبكة التجربة نفسها:
docker run -d --privileged --name lab-fw-dind --hostname appserver -e DOCKER_TLS_CERTDIR= --network lab-fw --ip 10.75.0.30 --ip6 fd75::30 docker:29-dind
docker exec lab-fw-dind sh -c 'apk add -q ufw; ufw default deny incoming; ufw default allow outgoing; ufw allow 22/tcp; ufw --force enable; ufw status verbose'
docker exec lab-fw-dind docker run -d --name web -p 8080:80 nginx:1.29.3-alpine
Status: active
Logging: on (low)
Default: deny (incoming), allow (outgoing), deny (routed)
New profiles: skip
To Action From
-- ------ ----
22/tcp ALLOW IN Anywhere
22/tcp (v6) ALLOW IN Anywhere (v6)فالجدار يقول بوضوح: كل وارد ممنوع إلا 22. والآن نفحص من الجهاز الغريب:
docker exec lab-fw-outsider nmap -sT -Pn -n -p 22,2375,8080 10.75.0.30
docker exec lab-fw-outsider curl -s -o /dev/null -w 'curl 8080 -> %{http_code}\n' http://10.75.0.30:8080/
docker exec lab-fw-dind sh -c 'iptables -t nat -S DOCKER | grep 8080; iptables -S FORWARD | head -6'
PORT STATE SERVICE
22/tcp closed ssh
2375/tcp filtered docker
8080/tcp open http-proxy
curl 8080 -> 200
-A DOCKER ! -i docker0 -p tcp -m tcp --dport 8080 -j DNAT --to-destination 172.17.0.2:80
-P FORWARD DROP
-A FORWARD -j DOCKER-USER
-A FORWARD -j DOCKER-FORWARD
-A FORWARD -j ufw-before-logging-forward
-A FORWARD -j ufw-before-forwardفي المخرج أعلاه لاحظ التالي:
- المنفذ 8080 مفتوح ويرد ب 200، مع أن ufw يمنع كل وارد ولا يذكره.
- المنفذ 2375
filtered، وهو واجهة Docker API التي تفتحها هذه ال Image دون تشفير كما يقول سجلهاAPI listen on [::]:2375، وقد حماها ufw لأنها برنامج على السيرفر نفسه فتمر حزمها بinput. وتوثيق Docker يحذر صراحة من كشف هذه الواجهة في حماية الوصول إلى Docker Daemon، لأن من يصل إليها يملك السيرفر. - قاعدة DNAT تحول 8080 إلى
172.17.0.2:80، وفي سلسلة FORWARD تأتي سلاسل DockerDOCKER-USERوDOCKER-FORWARDقبل سلاسل ufw كلها، فالحزمة تقبل قبل أن يراها ufw.
وهذه ليست ثغرة جديدة، ففي مستودع Docker نفسه سؤال مفتوح منذ أبريل 2016 بعنوان Docker Network bypasses Firewall, no option to disable، وفيه أكثر من 230 تعليقاً، وتوثيق Docker يشرح السلوك في Packet filtering and firewalls. والحلان اللذان طبقناهما:
# 1) allow only the admin to reach the published port, in the chain Docker keeps for you
docker exec lab-fw-dind iptables -I DOCKER-USER -i eth0 ! -s 10.75.0.10 -p tcp -m conntrack --ctorigdstport 8080 --ctdir ORIGINAL -j DROP
docker exec lab-fw-outsider curl -s -m 5 -o /dev/null -w 'outsider -> %{http_code}
' http://10.75.0.30:8080/; echo "exit=$?"
docker exec lab-fw-admin curl -s -m 5 -o /dev/null -w 'admin -> %{http_code}
' http://10.75.0.30:8080/outsider -> 000
exit=28
admin -> 200# 2) publish on the loopback address only, and put a reverse proxy in front if the world needs it
docker exec lab-fw-dind iptables -D DOCKER-USER 1
docker exec lab-fw-dind docker rm -f web
docker exec lab-fw-dind docker run -d --name web -p 127.0.0.1:8080:80 nginx:1.29.3-alpine
docker exec lab-fw-dind docker ps --format "{{.Names}} {{.Ports}}"
docker exec lab-fw-dind sh -c 'wget -q -O /dev/null -S http://127.0.0.1:8080/ 2>&1 | head -1'
docker exec lab-fw-outsider nmap -sT -Pn -n -p 8080 10.75.0.30web 127.0.0.1:8080->80/tcp
HTTP/1.1 200 OK
PORT STATE SERVICE
8080/tcp filtered http-proxyفي الحل الأول لاحظ --ctorigdstport 8080، فالقاعدة في DOCKER-USER ترى الحزمة بعد الترجمة، أي أن منفذها أصبح 80، فنطابق المنفذ الأصلي من جدول conntrack. وفي الحل الثاني لم يعد هناك DNAT من عنوان الشبكة أصلاً، فعادت الحزمة إلى input، وأسقطها ufw فظهر المنفذ filtered. والحل الثاني هو الذي نستخدمه في الموقع، فلا ينشر أي Container منفذه للعالم، وكل شيء خلف Reverse Proxy واحد، كما في نمط الشبكة المشتركة proxy.
أخطاء أخرى سريعة
flush rulesetفي ملف الجدار: يمسح قواعد Docker وfail2ban وغيرها، كما رأيت عندما توقف DNS داخل السيرفر، فاحذف جدولك فقط.- قواعد لا تحفظ: ما تكتبه بالأمر
nftيختفي عند إعادة التشغيل، وفي Debian وUbuntu تضعه في/etc/nftables.confوتفعل الخدمةsystemctl enable nftables. - أداتان تكتبان في الجدار نفسه: ufw وقواعد nft يدوية وfirewalld على السيرفر نفسه تجعل النتيجة صعبة الفهم، فاختر أداة واحدة للإدارة، واقرأ النتيجة النهائية دائماً بالأمر
nft list ruleset. - جدار السحابة وحده: مجموعة الأمان في لوحة المزود لا تحميك من جهاز آخر في الشبكة الخاصة نفسها، ولا تعرف شيئاً عن Containers، فاجعل جدار الجهاز خطاً ثانياً.
- قاعدة SSH مفتوحة للجميع: إذا كانت عناوين المديرين ثابتة فحدد SSH بها، وإذا لم تكن فاجعل SSH عبر VPN، كما في Bastion Host وJump Server.
قائمة تحقق لجدار سيرفر
| السؤال | كيف تتحقق |
|---|---|
| هل تعرف كل ما يستمع على السيرفر؟ | ss -tlnp وss -ulnp، وكل خدمة داخلية على 127.0.0.1 |
هل السياسة الافتراضية للوارد drop؟ | nft list chain inet filter input وأول سطر فيها |
هل القواعد في عائلة inet؟ | nft list tables، ثم فحص من الخارج على IPv4 وIPv6 |
هل established,related في أول السلسلة؟ | العداد على قاعدتها هو الأكبر |
| هل ICMPv6 الضروري مسموح؟ | اتصال IPv6 من جهاز آخر بعد مسح ذاكرة الجيران فيه |
| هل SSH محدود بعناوين أو VPN؟ | محاولة من جهاز غير مسموح تنتهي ب timeout |
| هل تطبق القواعد بفحص ورجوع تلقائي؟ | nft -c -f ثم سكربت الرجوع، وطريق طوارئ للسيرفر |
| هل القواعد محفوظة بعد إعادة التشغيل؟ | /etc/nftables.conf والخدمة مفعلة، ثم إعادة تشغيل تجريبية |
| هل في السيرفر Docker؟ | لا منافذ منشورة على 0.0.0.0 إلا عمداً، أو قواعد في DOCKER-USER |
| هل تعرف ما يسقطه الجدار؟ | عداد السياسة، وnft monitor trace عند الشك |
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- المنفذ رقم من 16 بتاً يحدد البرنامج، والاتصال تحدده الخماسية، والمنافذ المؤقتة في Linux من 32768 إلى 60999.
- عنوان الاستماع خط الدفاع الأول: ما على
127.0.0.1لا يصل إليه أحد من الخارج، وss -tlnpيخبرك بالحقيقة قبل أي جدار. - الجدار مع تتبع الحالة يمرر الردود بقاعدة واحدة
established,related، ويحفظ كل اتصال في conntrack بحالاته من NEW إلى TIME_WAIT. - في nftables جدول من عائلة
inet، وسلسلة على الخطافinputبسياسةdrop، وقواعد قليلة لكل منها عداد وتعليق. - Drop يبطئ الماسح ويربك المستخدم، وReject يعطي جواباً فورياً، والمنفذ مغلق في الحالتين.
- طبق القواعد مع فحص ورجوع تلقائي، ولا تنس IPv6 وICMPv6، ولا تستخدم
flush ruleset. - منافذ Docker المنشورة تمر في
forwardولا يراها ufw، فانشرها على127.0.0.1أو اكتب قواعدها فيDOCKER-USER.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلأنواع الجدران النارية Firewall: من Packet Filter إلى WAFما الفرق بين فلتر الحزم والجدار بحالة وNGFW وWAF، وما الذي يراه كل منها من حركة مشفرة، وأين تضعه، مع تجربة تفتح ثغرة في الجدار بلا حالة ثم تغلقها.
 دليلما هو NAT؟ شرح ترجمة العناوين وتوجيه المنافذلماذا تخرج كل أجهزة بيتك بعنوان عام واحد، وكيف يترجم ال Router العناوين، ولماذا يفشل توجيه المنافذ خلف CGNAT.
 دليلشبكات Docker وأفضل الممارسات مع Docker Composeلماذا يبقى المنفذ الذي تنشره في Compose مفتوحاً للإنترنت رغم ufw، وكيف تصل التطبيقات إلى بعضها عبر شبكات Docker دون نشر منافذ.
 دليلTCP وUDP وDHCP ببساطة: كيف تنتقل البيانات وتأخذ عنوانككيف يضمن TCP وصول الملف رغم ضياع الحزم، ولماذا تختار المكالمات UDP، وكيف يأخذ جهازك عنوانه من DHCP، مع التقاط حقيقي لكل منها.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلجدار الحماية Firewall في MikroTik RouterOS بالتفصيلكيف تمر الحزمة داخل جدار الحماية في RouterOS، وكيف تكتب قواعد مرتبة تحمي الراوتر والشبكة خلفه دون أن تفقد الوصول إليه.
سجل التحديثات
- 2026-11-16: كتابة المقال وبناء التجربة على Debian 13 مع nftables 1.1.3 وconntrack-tools 1.4.8 وOpenSSH 10.0p2 وNmap 7.95، وتجربة Docker مع ufw على docker:29-dind (Docker Engine 29.9.3 وufw 0.36.2 وiptables 1.8.13 بواجهة nf_tables) وnginx 1.29.3.


