


لنفرض أنك مسؤول تقنية المعلومات في شركة ناشئة تبيع نظام نقاط بيع للمطاعم، فيها عشرون موظفاً، ومكتب واحد فيه سيرفر ملفات، وثلاثة سيرفرات سحابية عليها لوحات الإدارة وقاعدة البيانات، ومستودع في مدينة أخرى فيه جدار حماية تجاري ركبه مزود الخدمة، ونصف المطورين يعملون من البيت خلف CGNAT. ومدير الشركة طلب منك أن تغلق كل لوحات الإدارة عن الإنترنت، وأن يصل إليها الفريق عبر شبكة خاصة. وعندما تبحث تجد ست أدوات على الأقل، ولكل واحدة مقالات تقول إنها الأفضل: WireGuard، وOpenVPN، وIPsec، وTailscale مع بديله المستضاف ذاتياً Headscale، وNetBird، وZeroTier.
والمشكلة أن أغلب المقارنات تنقل أرقاماً من بيئات مختلفة، فتقارن أداة على سيرفر قوي بأخرى على حاسوب محمول، أو تقارن بين أدوات من حيث المزايا في جدول دون أن تشغلها. لذلك بنينا في هذا المقال مختبراً واحداً، وشغلنا فيه الأدوات الست على الشبكة نفسها والنواة نفسها، وقسنا السرعة واستهلاك المعالج بالطريقة نفسها، ثم أوقفنا سيرفرات التحكم عن قصد لنرى ماذا يحدث للأنفاق. وإذا كانت مصطلحات VPN جديدة عليك فابدأ بـ شرح VPN للمبتدئين، وسوف نناقش في هذا المقال ما يلي:
- الأدوات الست في سطرين لكل منها، والنماذج الثلاثة التي تتصل بها الأجهزة.
- كيف بنينا المختبر، ولماذا قسنا بالتناوب وأخذنا الوسيط Median.
- نتائج الإنتاجية Throughput والمعالج وزمن الاستجابة Latency، ولماذا جاءت بهذا الشكل.
- جهد الإعداد Setup Effort لكل أداة كما عشناه في المختبر.
- العبور من خلف NAT، وماذا يحدث عندما يتوقف سيرفر التحكم.
- الإدارة والمستخدمون والسياسات، ثم الرخص والتكاليف.
- أخطاء شائعة في الاختيار، وجدول قرار يبدأ من حالتك.
الأدوات الست باختصار
قبل الأرقام، هذه الأدوات في سطرين لكل منها، مع رابط المقال الذي يشرح كل أداة بالتفصيل حين يوجد:
- WireGuard: بروتوكول حديث داخل نواة Linux، لكل جهاز مفتاح خاص ومفتاح عام، وتكتب في كل طرف مفاتيح الأطراف الأخرى وعناوينها بنفسك. شرحنا تشغيله مع واجهة ويب في دليل WireGuard مع wg-easy.
- OpenVPN: أقدمها انتشاراً، يستخدم TLS وشهادات من جهة إصدار CA، ويعمل في مساحة المستخدم User Space عبر UDP أو TCP، وبنيناه من الصفر في مقال OpenVPN ضمن مرحلة الشبكات الخاصة.
- IPsec مع strongSwan: معيار من IETF يتفاوض فيه الطرفان عبر IKEv2 المعرف في RFC 7296، ثم تمر البيانات في حزم ESP داخل النواة، وهو اللغة المشتركة لكل جدران الحماية التجارية.
- Tailscale وHeadscale: شبكة Mesh فوق WireGuard، فيها سيرفر تنسيق Coordination Server يوزع المفاتيح والعناوين والسياسات. Tailscale يقدم هذا السيرفر خدمة مستضافة، وHeadscale بديل مفتوح المصدر تشغله بنفسك مع تطبيقات Tailscale نفسها.
- NetBird: شبكة Mesh فوق WireGuard أيضاً، ولكن سيرفر الإدارة ولوحة التحكم مفتوحان ويمكنك أن تستضيفهما، ومعه الدخول الموحد SSO والسياسات.
- ZeroTier: لا يعتمد على WireGuard، وإنما له بروتوكوله الخاص، ويعمل كأنه Switch افتراضي يربط الأجهزة في شبكة واحدة من الطبقة الثانية، وفيه متحكم Controller يعتمد الأعضاء ويوزع العناوين.
وهذه الأدوات تتصل بثلاثة نماذج مختلفة، والفرق بينها أهم من الفرق في السرعة، لأنه يحدد من يملك المفاتيح، ومن أين تمر الحزم، وماذا يتوقف إذا تعطل سيرفر واحد:
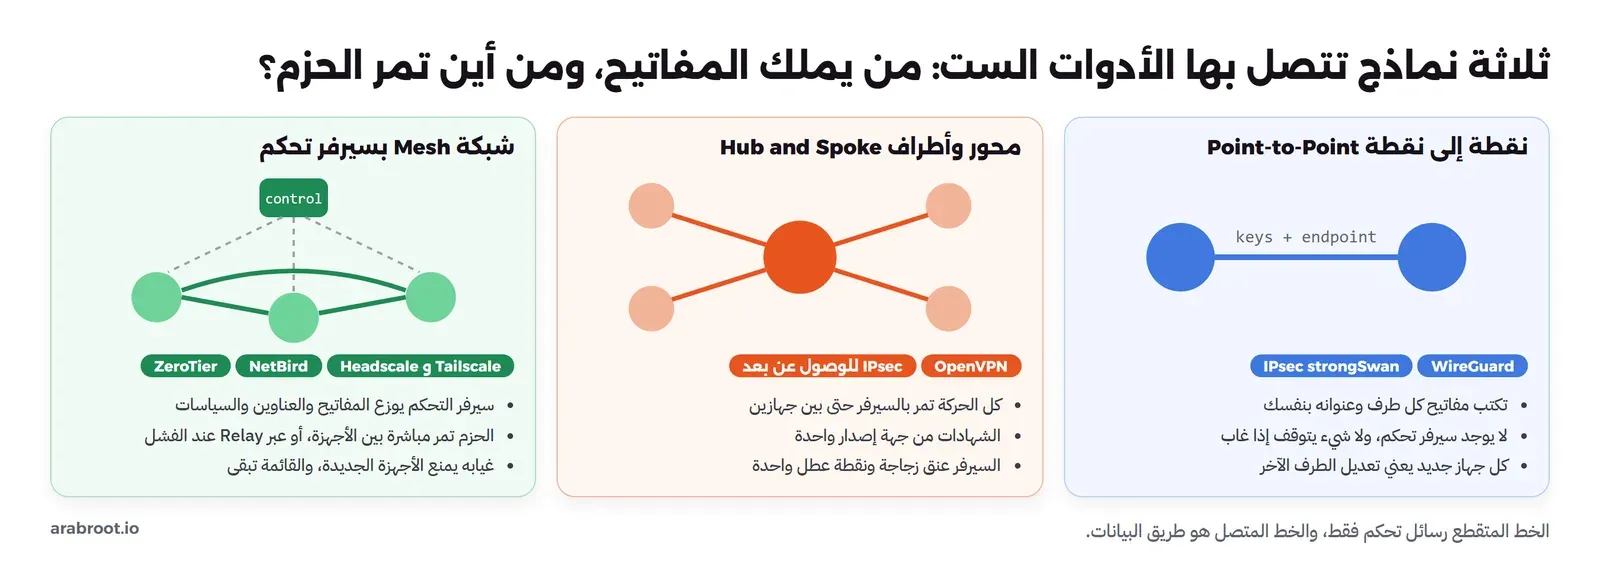
في النموذج الأول يتصل طرفان مباشرة، ولا يوجد أي سيرفر في الوسط، وهذا يعني أنه لا يوجد شيء يتعطل غير الطرفين، ولكنه يعني أيضاً أن كل جهاز جديد يحتاج تعديلاً يدوياً في الطرف الآخر. وفي النموذج الثاني تمر كل الحركة بسيرفر واحد، حتى لو أراد جهازان في البيت نفسه أن يتصلا ببعضهما، وهذا يجعل الإدارة بسيطة والسيرفر عنق زجاجة Bottleneck. وفي النموذج الثالث يدير سيرفر التحكم المفاتيح والعناوين فقط، أما البيانات فتمر مباشرة بين الأجهزة، وهو الأنسب لفريق موزع، والثمن أنك أضفت سيرفراً جديداً يجب أن تحميه وتنسخه وتحدثه.
كيف بنينا المختبر؟
شغلنا كل أداة بين جهازين على شبكة Docker واحدة، وكلها على حاسوب واحد بنواة Linux 5.15 وثماني نوى، أي أن طرفي كل نفق وكل سيرفرات التحكم على المعالج نفسه. وهذا ليس عيباً في المقارنة، وإنما هو ما يجعلها عادلة، فلا توجد أداة على عتاد أسرع من الأخرى، ولكنه يعني أن الأرقام المطلقة لا تنقل إلى سيرفراتك، والنسبة بين الأدوات هي ما يهمك.
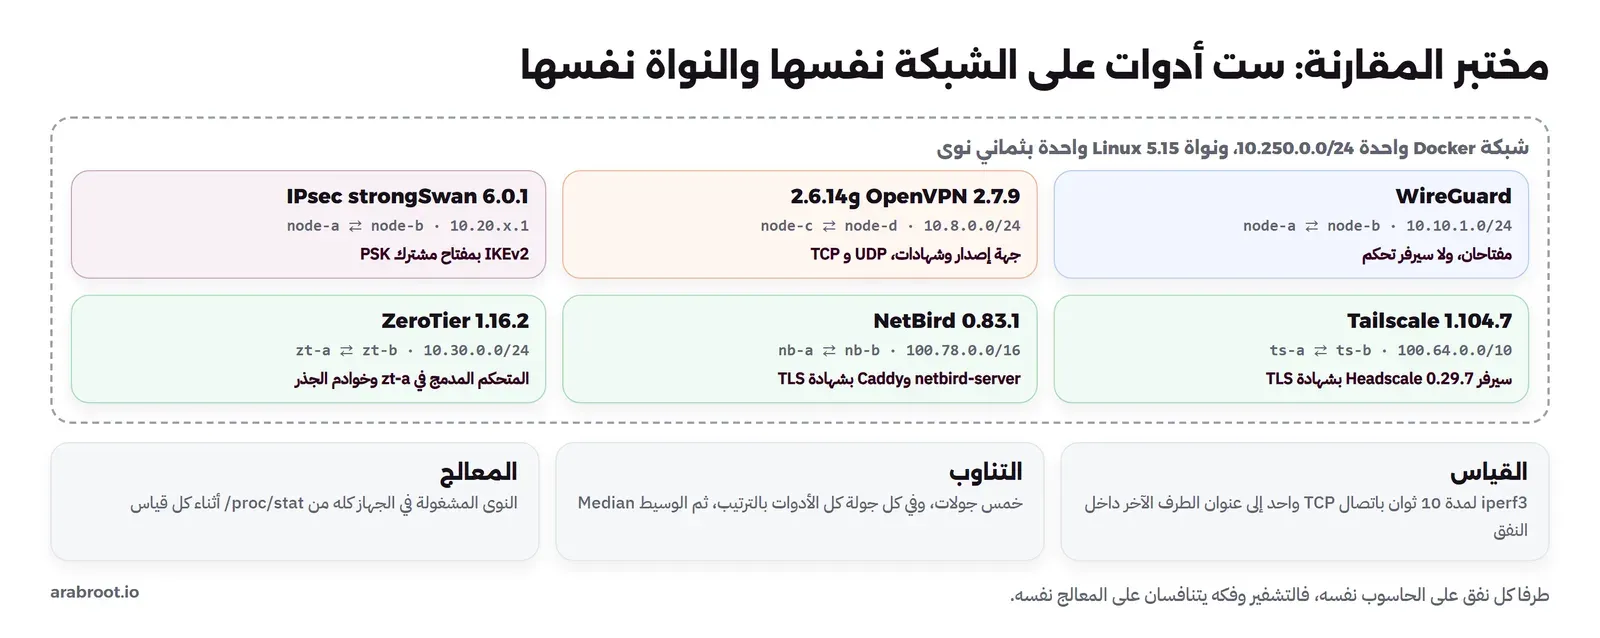
والإصدارات التي استخدمناها هي الأحدث عند كتابة المقال: WireGuard داخل النواة مع wireguard-tools، وOpenVPN 2.7.9 من مستودع المشروع، ومعه 2.6.14 من حزمة Debian 13 للمقارنة، وstrongSwan 6.0.1، وتطبيق Tailscale 1.104.7 مع Headscale 0.29.7، وNetBird 0.83.1 بسيرفره المدمج، وZeroTier 1.16.2.
لماذا قسنا بالتناوب؟
الحاسوب الذي بنينا عليه المختبر ليس معزولاً، فعليه أعمال أخرى تبدأ وتتوقف، وأول ما فعلناه أننا قسنا كل أداة خمس مرات متتالية، فجاءت أرقام بعض الأدوات في ساعة الضغط أقل بالنصف من أرقامها في ساعة هادئة، فأصبحت المقارنة بين أداة قيست صباحاً وأخرى قيست بعد ساعة مقارنة بين ساعتين وليس بين أداتين. والحل الذي اعتمدناه هو التناوب: في كل جولة نقيس الأدوات كلها بالترتيب، عشر ثوان لكل أداة، ثم نكرر الجولة خمس مرات، فأي ضغط خارجي يصيب الجميع بالقدر نفسه تقريباً، ثم نأخذ الوسيط Median، وهو القيمة التي في المنتصف، لأنه لا يتأثر بجولة واحدة شاذة كما يتأثر المتوسط. والدالة التالية من سكربت القياس في مجلد lab:
one(){ # name container target [iperf3 args]
  local n=$1 c=$2 t=$3; shift 3
  docker exec $c bash -c 'read -r _ u n s idle iow irq sirq st _ < /proc/stat; b1=$((u+n+s+irq+sirq+st)); t1=$((b1+idle+iow))
    r=$(timeout 25 iperf3 -c '"$t"' -t 10 -f m --connect-timeout 3000 '"$*"' | awk "/receiver/{print \$(NF-2)}" | tail -1)
    read -r _ u n s idle iow irq sirq st _ < /proc/stat; b2=$((u+n+s+irq+sirq+st)); t2=$((b2+idle+iow))
    echo "'"$n"' $r $(awk -v b=$((b2-b1)) -v t=$((t2-t1)) -v n=$(nproc --all) "BEGIN{printf \"%.2f\", b/t*n}")"'
  sleep 1; }
for r in 1 2 3 4 5; do
  one wireguard  lab-cmp-a 10.10.1.2
  one ovpn27-udp lab-cmp-c 10.8.0.1
  one ipsec      lab-cmp-a 10.20.2.1 -B 10.20.1.1
  one tailscale  lab-ts-a  100.64.0.2
  one netbird    lab-nbp-a 100.78.42.191
  one zerotier   lab-zt-a  10.30.0.61
done
في السكربت أعلاه لاحظ التالي:
- iperf3 يرسل لمدة 10 ثوان عبر اتصال TCP واحد إلى عنوان الطرف الآخر داخل النفق، ونأخذ الرقم من سطر
receiver، أي ما وصل فعلاً وليس ما أرسل. - قبل كل قياس وبعده نقرأ
/proc/stat، وهو عداد وقت المعالج في النواة، فنحسب كم نواة كانت مشغولة في الجهاز كله أثناء القياس. والسبب أن WireGuard وIPsec يعملان داخل النواة، فلا يظهر لهما برنامج فيtopيمكن أن نقيس استهلاكه، والجهاز كله هو الطريقة الوحيدة لقياس الجميع بالطريقة نفسها. - الرقم يشمل الطرفين وiperf3 نفسه وأي عمل آخر على الجهاز، وقسنا الجهاز وهو خامل قبل البدء فكان 0.09 نواة، لذلك اقرأه للمقارنة بين الأدوات فقط.
النتائج: الإنتاجية والمعالج وزمن الاستجابة
هذا هو الوسيط من الجولات الخمس، ومعه أقل قيمة وأعلى قيمة، والنوى المشغولة في الجهاز كله، وزمن الذهاب والعودة Round-Trip Time من 100 رسالة ping عبر النفق وهو خامل:
| الأداة | الوسيط Mbit/s | أقل وأعلى | النوى المشغولة | ping متوسط ms |
|---|---|---|---|---|
| Tailscale مع Headscale | 2676 | 1305 إلى 3199 | 5.3 | 0.83 |
| ZeroTier | 620 | 333 إلى 649 | 4.1 | 0.56 |
| WireGuard | 540 | 398 إلى 607 | 4.2 | 0.42 |
| NetBird | 430 | 397 إلى 590 | 3.9 | 0.52 |
| OpenVPN 2.7.9 عبر TCP | 215 | 175 إلى 267 | 3.0 | 0.41 |
| OpenVPN 2.6.14 عبر UDP | 201 | 87 إلى 257 | 3.1 | 0.43 |
| OpenVPN 2.7.9 عبر UDP | 180 | 100 إلى 200 | 3.3 | 0.43 |
| IPsec مع strongSwan | 143 | 74 إلى 179 | 2.9 | 0.14 |
| دون نفق | 12512 | 9794 إلى 30154 | 3.6 | 0.09 |
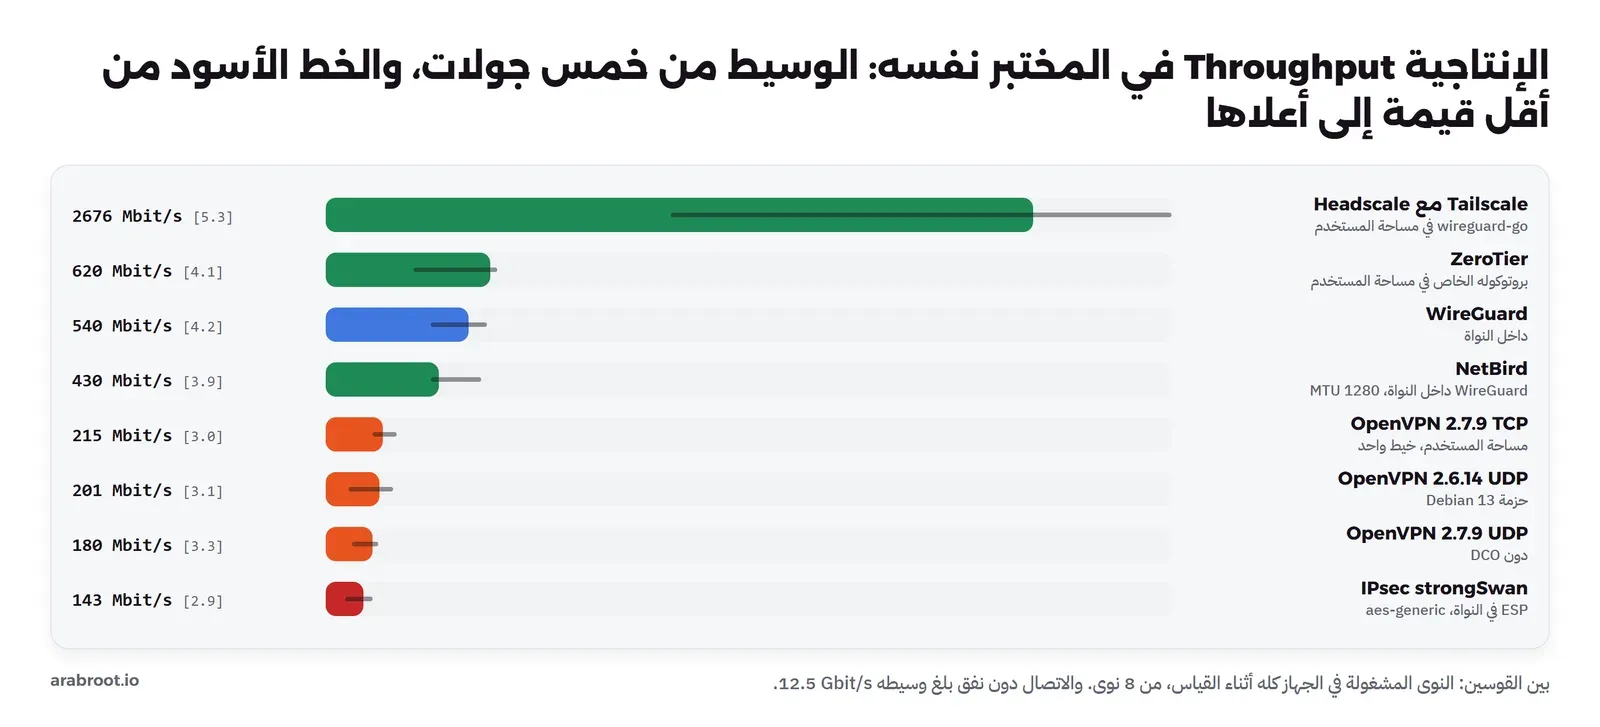
وقبل أن تقرأ الجدول كترتيب نهائي، لاحظ ثلاثة أشياء. أولاً، المدى بين أقل قيمة وأعلاها واسع عند بعض الأدوات، فـ OpenVPN 2.6.14 تراوح بين 87 و257، والسبب الضغط الخارجي الذي شرحناه، وهو ما جعلنا نعتمد الوسيط. ثانياً، الاتصال دون نفق تجاوز 12 جيجابت في الثانية، أي أن الشبكة نفسها ليست هي الحد في أي نفق، وإنما الحد هو المعالج وطريقة كل أداة في التشفير. ثالثاً، زمن الاستجابة أقل من 1 ميلي ثانية في كل الأدوات، وهذا على شبكة محلية، أما عبر الإنترنت فزمن الطريق نفسه عشرات الميلي ثواني، وما تضيفه أي أداة من هذه صغير بجانبه، فلا تجعل زمن الاستجابة سبب اختيارك ما دام الاتصال مباشراً وليس عبر Relay.
وإذا قسمت الإنتاجية على النوى المشغولة حصلت على مقياس تقريبي للكفاءة، أي كم ميجابت في الثانية تنقل كل نواة: Tailscale قرابة 500، وZeroTier قرابة 150، وWireGuard قرابة 130، وNetBird قرابة 110، وOpenVPN قرابة 55، وIPsec قرابة 50. وهذا المقياس أهم من الإنتاجية وحدها عندما يكون السيرفر مشتركاً بين النفق وخدمات أخرى، فالنفق الذي يأخذ نواتين لينقل 200 ميجابت يأخذهما من قاعدة البيانات التي على السيرفر نفسه. ولا تعتمد على الرقم الدقيق، فهو يشمل iperf3 والطرفين والعمل الخلفي في الجهاز، وإنما على الترتيب والفروق الكبيرة بين الأدوات.
لماذا جاءت الأرقام بهذا الشكل؟
لماذا كان Tailscale أسرع من WireGuard داخل النواة؟
هذه أكثر نتيجة قد تفاجئك، فـ Tailscale يستخدم wireguard-go، وهو نسخة من WireGuard بلغة Go تعمل في مساحة المستخدم، والمتوقع أن تكون أبطأ من النسخة التي داخل النواة. والسبب أن فريق Tailscale أضاف إليها ما يسمى تجميع الحزم، فبدلاً من أن تمر كل حزمة بحجم 1500 بايت وحدها بين النواة والبرنامج، تمر مجموعة حزم كأنها حزمة واحدة كبيرة، عبر ميزات النواة UDP GSO وGRO وTCP Segmentation Offload على واجهة TUN، وقد شرحوا ذلك في مقال عن تجاوز 10 جيجابت في الثانية، وذكروا فيه أن wireguard-go تجاوز WireGuard داخل النواة على عتادهم. وهذا ما رأيناه أيضاً على نواة 5.15، فنفق Tailscale نقل قرابة خمسة أضعاف WireGuard، ولكنه استهلك أيضاً أكثر نوى، 5.3 مقابل 4.2. وعلى النوى الأحدث وبطاقات الشبكة الحقيقية قد تختلف النسبة، لذلك لا تأخذ من هنا أن Tailscale أسرع دائماً، وإنما خذ أن نسخة مساحة المستخدم لم تعد أبطأ بالضرورة.
WireGuard وNetBird: البروتوكول نفسه ورقمان مختلفان
NetBird على Linux يستخدم WireGuard داخل النواة إذا وجده، وهذا ما أظهره الأمر netbird status بالسطر Interface type: Kernel، ومع ذلك جاء أقل من WireGuard بنحو 20%. والفرق الذي وجدناه هو حجم الحزمة MTU، فواجهة NetBird wt0 جاءت بالقيمة 1280، بينما واجهة WireGuard التي أنشأناها يدوياً 1420، أي أن كل حزمة في NetBird تحمل بيانات أقل، فيحتاج النقل نفسه حزماً أكثر، وكل حزمة لها تكلفة ثابتة في التشفير والمعالجة. واختيار 1280 قرار محافظ يجعل النفق يعمل على شبكات فيها أنفاق أخرى أو IPv6 دون مشكلات تجزئة، وشرحنا أثر MTU في شرح VPN.
OpenVPN: خيط واحد في مساحة المستخدم
كل حزمة في OpenVPN دون DCO تخرج من النواة إلى برنامج openvpn ليشفرها ثم تعود، وكل ذلك في خيط Thread واحد، وفي مقال OpenVPN رأينا البرنامج عند 96% من نواة واحدة بينما بقية النوى شبه فارغة. ولاحظ أن عدد النوى المشغولة لـ OpenVPN كان من الأقل في الجدول، وهذا ليس كفاءة، وإنما لأنه لا يستطيع أن يستخدم أكثر من نواة لكل اتجاه. والحل الذي يقدمه المشروع هو نقل قناة البيانات إلى النواة DCO مع وحدة ovpn المدمجة في Linux 6.16 وما بعده، ونواة المختبر أقدم منها، لذلك ظهر في سجل السيرفر Kernel support for ovpn interfaces missing, disabling data channel offload. ولاحظ أيضاً أن 2.6.14 و2.7.9 جاءا متقاربين، وأن TCP كان أسرع قليلاً من UDP على شبكة نظيفة دون فقد، أما مع الفقد فالصورة تنقلب، وقد قسنا ذلك في مقال OpenVPN.
IPsec: النواة لم تجد تسريع AES
جاء IPsec في آخر الجدول، وهذا لا يطابق ما تعرفه عنه، فـ ESP داخل النواة مثل WireGuard. وعندما بحثنا عن السبب وجدناه في قائمة خوارزميات النواة نفسها:
grep -A2 "^name *: gcm(aes)" /proc/crypto
grep -B1 -A1 "driver *: aes-generic" /proc/crypto
name : gcm(aes)
driver : gcm_base(ctr(aes-generic),ghash-generic)
module : kernel
name : aes
driver : aes-generic
module : kernelأي أن النواة تشفر AES-GCM بالنسخة العامة المكتوبة بلغة C، وليس بتعليمات AES-NI التي في المعالج، لأن نواة المختبر بنيت دون وحدة aesni_intel. أما OpenVPN فيشفر في مساحة المستخدم بمكتبة OpenSSL التي تستخدم AES-NI مباشرة، وWireGuard يستخدم ChaCha20 الذي كانت له نسخة مسرعة في النواة نفسها chacha20-simd. وهذا درس عملي أكثر من كونه رقماً: سرعة IPsec على Linux تعتمد على وحدات التشفير التي في نواتك، فقبل أن تقيس أو تشتكي من بطئه افحص /proc/crypto، وتأكد أن السائق Driver فيه اسم مثل aesni وليس generic. وأغلب نوى التوزيعات المعروفة تأتي بهذه الوحدة، لذلك توقع على سيرفرك رقماً أعلى بكثير مما في جدولنا. وحاولنا أيضاً أن نستخدم ChaCha20-Poly1305 في ESP بدلاً من AES، فرفض الطرف الآخر العرض بالرسالة N(NO_PROP)، أي لا يوجد عرض مقبول، لأن النواة نفسها بنيت دونها، وفي ملف إعدادها السطر # CONFIG_CRYPTO_CHACHA20POLY1305 is not set، فعدنا إلى AES-GCM.
ZeroTier: بروتوكول خاص في مساحة المستخدم
ZeroTier لا يستخدم WireGuard، وإنما بروتوكوله الخاص الذي يشرحه توثيق البروتوكول، ويعمل في مساحة المستخدم، وجاء في المختبر أسرع قليلاً من WireGuard داخل النواة وبعدد نوى مقارب. والرقم الأهم في ZeroTier ليس السرعة، وإنما الطريق، فعندما يفشل الاتصال المباشر يمر عبر خوادم الجذر Root Servers التي تديرها الشركة، والتوثيق نفسه يصف هذا المرور بأنه مجاني وبطيء. وقد رأينا مرة في المختبر الأمر zerotier-cli peers يطبع RELAY بجانب كل الأطراف مع الملاحظة Currently tunneling through a TCP relay. Ensure that UDP is not blocked.، ثم عاد بعد دقائق إلى DIRECT وحده، فراقب هذا العمود دائماً عندما يشتكي أحد من بطء ZeroTier.
جهد الإعداد: ماذا احتاجت كل أداة في المختبر؟
السرعة تقاس بالأرقام، أما جهد الإعداد فنقيسه بما احتجناه فعلاً لنصل إلى أول ping عبر النفق، والجدول التالي يلخص ذلك، ثم نشرح كل أداة:
| الأداة | ما احتجناه حتى أول ping | سيرفر إضافي | إضافة جهاز جديد |
|---|---|---|---|
| WireGuard | مفتاحان وأمران في كل طرف | لا | تعديل الطرف الآخر يدوياً |
| OpenVPN | جهة إصدار وسبعة أوامر easy-rsa وملف سيرفر بثلاثين سطراً | سيرفر OpenVPN نفسه | شهادة وملف .ovpn جديد |
| IPsec | ملف swanctl.conf في كل طرف ومفتاح مشترك | لا | تعديل الطرفين |
| Headscale | ملف إعداد وشهادة TLS ومستخدم ومفتاح تسجيل | سيرفر Headscale | tailscale up بمفتاح تسجيل |
| NetBird | سيرفر وReverse Proxy بشهادة TLS وإعداد أول بالـ API ومفتاح تسجيل | سيرفر NetBird وProxy | تشغيل الوكيل بمفتاح تسجيل |
| ZeroTier | إنشاء شبكة في المتحكم واعتماد كل عضو | المتحكم، أو خدمة ZeroTier | join ثم اعتماد من المتحكم |
WireGuard وIPsec: سريعان لجهازين، ومتعبان لعشرين
WireGuard بين سيرفرين لم يحتج إلا هذا في كل طرف، بعد أن ولدنا المفتاحين:
ip link add wg0 type wireguard
wg set wg0 listen-port 51820 private-key /tmp/k peer "$PEER_PUBLIC_KEY" endpoint 10.250.0.12:51820 allowed-ips 10.10.1.2/32
ip addr add 10.10.1.1/24 dev wg0 && ip link set wg0 up
وIPsec احتاج ملفاً في كل طرف، وهذا ملف الطرف الأول، والمفتاح المشترك Pre-Shared Key هنا للمختبر فقط، أما في الإنتاج فالأنسب شهادات أو مفتاح عشوائي طويل لكل اتصال:
connections {
  lab {
    version = 2
    local_addrs  = 10.250.0.11
    remote_addrs = 10.250.0.12
    proposals = aes256gcm16-prfsha384-x25519
    local {
      auth = psk
      id = node-a
    }
    remote {
      auth = psk
      id = node-b
    }
    children {
      net {
        local_ts  = 10.20.1.1/32
        remote_ts = 10.20.2.1/32
        esp_proposals = aes256gcm16-x25519
        start_action = trap
      }
    }
  }
}
secrets {
  ike-lab {
    id-a = node-a
    id-b = node-b
    secret = "use-a-long-random-secret-here"
  }
}
وأول خطأ وقعنا فيه أننا كتبنا الخيارات في سطر واحد بفواصل منقوطة، مثل local { auth = psk; id = node-a }، فرفض swanctl --load-all الملف بالرسالة loading connection 'lab' failed: invalid value for: auth, config discarded، والسبب أن صيغة ملف swanctl.conf تفصل بين الخيارات بأسطر جديدة وليس بفواصل. وبعد التصحيح جاءت حالة الاتصال كما يلي:
lab: #3, ESTABLISHED, IKEv2, 65c16c0b18f31c36_i* 1a51d8ebad2fe0e8_r
  local  'node-a' @ 10.250.0.11[4500]
  remote 'node-b' @ 10.250.0.12[4500]
  AES_GCM_16-256/PRF_HMAC_SHA2_384/CURVE_25519
  net: #7, reqid 1, INSTALLED, TUNNEL, ESP:AES_GCM_16-256/CURVE_25519
    local  10.20.1.1/32
    remote 10.20.2.1/32
لاحظ أن الاتصال انتقل إلى المنفذ 4500 حتى دون NAT بين الطرفين، لأن strongSwan يفعل MOBIKE افتراضياً، وهو امتداد يسمح للاتصال بالبقاء عند تغير عنوان أحد الطرفين، وينقل الاتصال إلى 4500 من البداية. لذلك افتح في الجدار الناري المنفذين 500 و4500 عبر UDP وبروتوكول ESP، ولا تكتف بالمنفذ 500 كما في بعض الأدلة القديمة. والخلاصة أن هاتين الأداتين ممتازتان لعدد صغير من الاتصالات الثابتة، أما لعشرين موظفاً بأجهزة تتغير كل شهر فكل إضافة وكل إزالة عمل يدوي، وهذا هو المكان الذي ظهرت فيه أدوات Mesh.
Headscale: سيرفر صغير وتطبيقات Tailscale
Headscale احتاج ملف إعداد وشهادة TLS باسم السيرفر، ثم ثلاثة أوامر: إنشاء مستخدم، ومفتاح تسجيل Pre-Auth Key، وربط كل جهاز به:
headscale users create lab
headscale preauthkeys create --user 1 --reusable --expiration 2h
tailscale up --login-server https://hs.example.com --authkey "$KEY" --hostname ts-a
100.64.0.1 ts-a lab linux -
100.64.0.2 ts-b lab linux active; direct 10.250.0.32:33765, tx 27540 rx 25788
pong from ts-b (100.64.0.2) via 10.250.0.32:33765 in 1msالكلمة المهمة في هذا المخرج هي direct، أي أن الجهازين يتصلان مباشرة وليس عبر خادم وسيط، والأمر tailscale ping يؤكد ذلك بالعبارة via 10.250.0.32:33765. وتفاصيل Headscale من التثبيت إلى السياسات في مقاله ضمن مرحلة الشبكات الخاصة.
NetBird: أكثر الأدوات أجزاء، وأكثرها اكتمالاً
NetBird احتاج أكبر جهد في المختبر، فسيرفره المدمج netbird-server يجمع الإدارة والإشارة Signal والـ Relay وموفر الهوية المدمج، ولكنه يحتاج أمامه Reverse Proxy بشهادة TLS يمرر gRPC، ثم إعداداً أول عبر API ينشئ حساب المدير، ثم مفتاح تسجيل Setup Key. وهنا وقعنا في مشكلة حقيقية: أرسلنا طلب الإعداد الأول بالبريد وكلمة المرور، فأنشأ الحساب ولم يرجع أي توكن نستخدمه في الخطوة التالية، والسبب أن الطلب يحتاج الحقل create_pat صراحة، والإعداد الأول لا يتكرر، فاضطررنا إلى حذف بيانات السيرفر والبدء من جديد. والطلب الصحيح كما يلي:
curl -s -X POST https://nb.example.com/api/setup -H 'Content-Type: application/json' \
  -d '{"email":"[email protected]","password":"…","name":"Admin","create_pat":true,"pat_expire_in":1}'
curl -s -X POST https://nb.example.com/api/setup-keys -H "Authorization: Token $PAT" -H 'Content-Type: application/json' \
  -d '{"name":"lab","type":"reusable","expires_in":86400,"auto_groups":[],"usage_limit":0}'
وبعد أن شغلنا الوكيل على الجهازين بالمفتاح، أظهر الأمر netbird status -d طريقة الاتصال:
  Status: Connected
  -- detail --
  Connection type: P2P
  ICE candidate (Local/Remote): host/srflx
  ICE candidate endpoints (Local/Remote): 10.250.0.41:51820/10.250.0.42:51820
  Relay server address: rels://nb.example.com:443
  Latency: 460.912µs
والسطر Connection type: P2P يعني اتصالاً مباشراً، وICE candidate هي العناوين التي جربها الطرفان كما في بروتوكول ICE الذي شرحناه في شرح NAT، وعنوان الـ Relay هو المخرج إذا فشل المباشر. والجهد الإضافي له مقابل، فـ NetBird يعطيك لوحة تحكم ودخولاً موحداً وسياسات ومجموعات من البداية، والتفاصيل في مقاله ضمن مرحلة الشبكات الخاصة.
ZeroTier: شبكة في سطر واحد، ولكن انتبه إلى المتحكم
ZeroTier أسهلها على الأجهزة، فكل جهاز يثبت البرنامج وينضم إلى الشبكة برقمها، ثم يعتمده المتحكم. وأغلب الناس يستخدمون المتحكم المستضاف من الشركة، أما في المختبر فاستخدمنا المتحكم المدمج في البرنامج نفسه عبر API محلية:
T=$(cat /var/lib/zerotier-one/authtoken.secret); ID=$(zerotier-cli info | cut -d" " -f3)
curl -s -X POST "http://127.0.0.1:9993/controller/network/${ID}______" -H "X-ZT1-AUTH: $T" \
  -d '{"name":"lab","private":true,"v4AssignMode":{"zt":true},"ipAssignmentPools":[{"ipRangeStart":"10.30.0.10","ipRangeEnd":"10.30.0.250"}],"routes":[{"target":"10.30.0.0/24"}]}'
zerotier-cli join cc8e55a40c8c8171
curl -s -X POST http://127.0.0.1:9993/controller/network/cc8e55a40c8c8171/member/a672b0ae43 -H "X-ZT1-AUTH: $T" -d '{"authorized":true}'
200 listnetworks cc8e55a40c8c8171 lab 72:4d:02:59:00:59 OK PRIVATE ztncbnsjl5 10.30.0.38/24
a672b0ae43 1.16.2 LEAF 0 DIRECT 11968 11968 10.250.0.52/36376والسطر الثاني من zerotier-cli peers يبين أن الطرف الآخر LEAF، أي جهاز عادي، وأن الطريق إليه DIRECT. ولكن قبل أن تعتمد هذا المتحكم في شركتك اقرأ قسم الرخص أدناه، فهو ليس مفتوح المصدر بالرخصة نفسها التي عليها البرنامج.
العبور من خلف NAT
نعود إلى المطورين في البيوت خلف CGNAT، وإلى المستودع الذي لا تملك جدار حمايته. هنا يظهر الفرق الحقيقي بين النماذج الثلاثة، والصورة التالية تلخصه، ومعه نتيجة تجربة سيرفر التحكم التي نشرحها في القسم التالي:
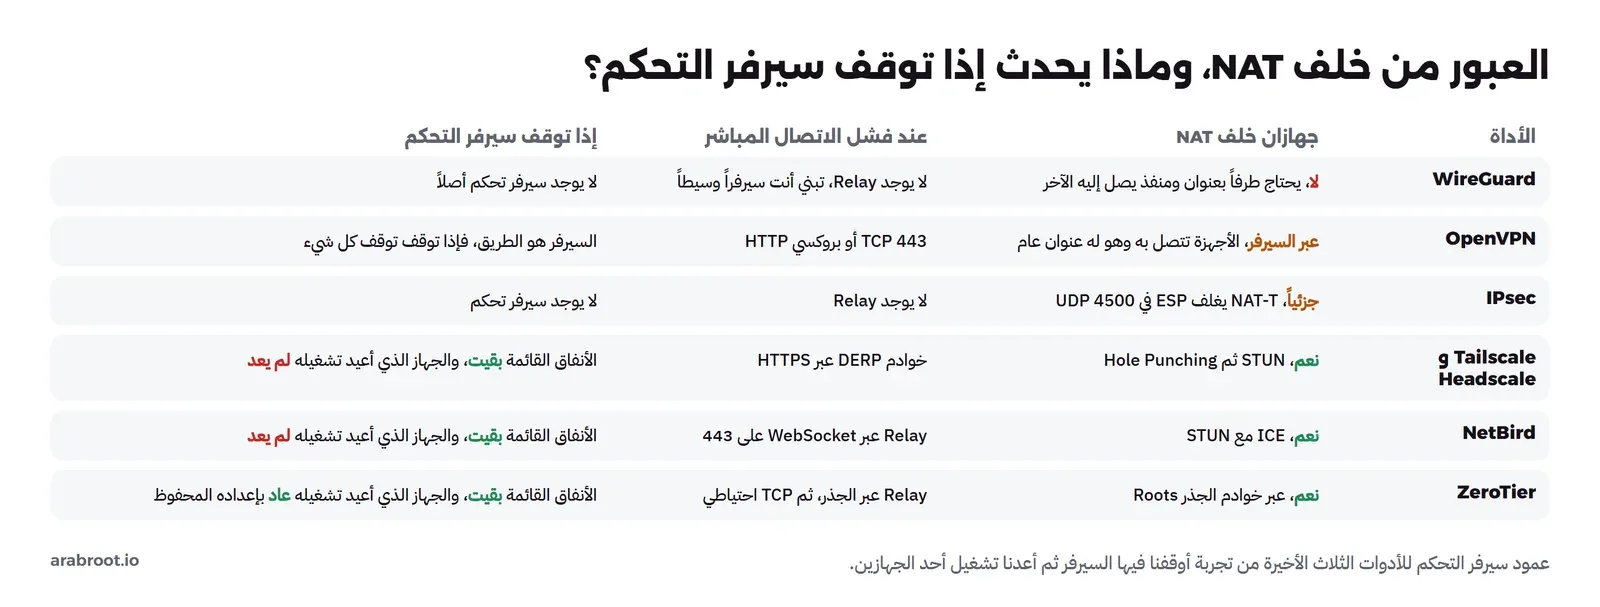
- WireGuard لا يحاول أي عبور، فيجب أن يكون لأحد الطرفين عنوان ومنفذ يصل إليه الآخر، والخيار
PersistentKeepaliveيبقي الطريق مفتوحاً من خلف NAT فقط. وإذا كان الطرفان خلف CGNAT فالحل سيرفر وسيط تبنيه أنت، كما في شرح الأنفاق. - OpenVPN نموذجه أصلاً أن الأجهزة تتصل بسيرفر له عنوان عام، فالعبور ليس مشكلته، ومخرجه للشبكات الصارمة TCP 443 أو بروكسي HTTP.
- IPsec يعبر NAT بتغليف ESP داخل UDP على المنفذ 4500 كما في RFC 3948، ولكنه ما زال يحتاج طرفاً يمكن الوصول إليه، ولا يوجد فيه Relay.
- Tailscale وHeadscale يستخدمان STUN لمعرفة العنوان الخارجي ثم Hole Punching، وإذا فشل المباشر مرت الحزم عبر خوادم DERP على HTTPS، والتفصيل في شرح Tailscale للعبور من خلف NAT.
- NetBird يستخدم ICE مع STUN، وعند الفشل Relay عبر WebSocket على المنفذ 443، كما في توثيق طريقة عمل NetBird.
- ZeroTier يعتمد على خوادم الجذر في التعارف، ويمرر عبرها عند الفشل، ثم عبر TCP إذا كان UDP ممنوعاً كما رأينا في ملاحظة
TCP relay.
وتذكر أن المرور عبر Relay أبطأ بكثير من الاتصال المباشر، لأن الحزم تذهب إلى خادم بعيد ثم تعود، لذلك أول ما تفحصه عند شكوى البطء في أداة Mesh هو نوع الاتصال: direct في Tailscale، وP2P في NetBird، وDIRECT في ZeroTier.
ماذا يحدث إذا توقف سيرفر التحكم؟
أدوات Mesh أضافت سيرفراً جديداً إلى شبكتك، والسؤال الذي يجب أن تسأله قبل أن تعتمد عليها: إذا توقف هذا السيرفر في منتصف الليل، هل يتوقف الفريق؟ ولأن الإجابة في المقالات متضاربة، أوقفنا سيرفر Headscale وسيرفر NetBird معاً، وانتظرنا 20 ثانية، ثم أرسلنا ping عبر النفقين:
stopped headscale and netbird-server at 07:47:51
ts: 20 packets transmitted, 20 received, 0% packet loss, time 3967ms
nb: 20 packets transmitted, 20 packets received, 0% packet loss
Management: Disconnected, reason: rpc error: code = Unavailable desc = unexpected HTTP status code received from server: 502 (Bad Gateway); malformed header: missing HTTP content-type
Peers count: 1/1 Connected
أي أن الأنفاق القائمة لم تتأثر، فالمفاتيح والعناوين موجودة في الأجهزة، والحزم لا تمر بسيرفر التحكم أصلاً، وNetBird نفسه يقول إن الإدارة منقطعة وإن الطرف ما زال متصلاً. ثم أعدنا تشغيل أحد الجهازين والسيرفران ما زالا متوقفين:
ts after peer restart: 10 packets transmitted, 0 received, 100% packet loss, time 2783ms
#     - You are logged out. The last login error was: fetch control key: Get "https://hs.example.com/key?v=148": dial tcp 10.250.0.20:443: connect: no route to host
Management: Disconnected, reason: failed getting Management Service public key: rpc error: code = Unavailable desc = unexpected HTTP status code received from server: 502 (Bad Gateway); malformed header: missing HTTP content-type
Peers count: 0/0 Connected
وهنا الفرق: الجهاز الذي أعيد تشغيله لم يستطع أن يعود إلى الشبكة في الأداتين، لأنه يحتاج سيرفر التحكم ليعرف أطرافه ومفاتيحهم، وعندما أعدنا تشغيل السيرفرين عاد الجهاز وحده خلال أقل من دقيقة دون أي تدخل. ثم كررنا التجربة مع ZeroTier بمتحكم على جهاز ثالث، فأوقفنا المتحكم وأعدنا تشغيل أحد العضوين، فعاد العضو إلى الشبكة بعنوانه نفسه، والسبب أن ZeroTier يحفظ إعداد الشبكة على قرص الجهاز. والدرس العملي أن سيرفر التحكم في أدوات Mesh ليس عنق زجاجة للبيانات، ولكنه شرط لكل جهاز جديد وكل جهاز أعيد تشغيله، فتوقفه لساعة في يوم عمل يعني أن كل من فتح حاسوبه صباحاً لا يدخل، لذلك عامله كخدمة إنتاج: نسخة احتياطية لقاعدة بياناته، ومراقبة توفر Uptime كما في فحص التوفر، وخطة استعادة مجربة.
الإدارة: المستخدمون والسياسات وDNS
بعد الشبكة تأتي الإدارة اليومية، وهي التي تأخذ وقتك فعلاً بعد الشهر الأول:
- WireGuard لا يعرف المستخدمين أصلاً، وإنما يعرف المفاتيح، والسياسات تكتبها في الجدار الناري بنفسك، وأدوات مثل wg-easy تضيف واجهة لإنشاء الأجهزة دون مستخدمين أو مجموعات.
- OpenVPN يعرف الأجهزة بشهاداتها، ويمكن ربطه بـ LDAP أو RADIUS عبر إضافات، والسياسات بعناوين ثابتة لكل جهاز وقواعد جدار ناري، أما الواجهة المريحة ففي المنتج التجاري Access Server.
- IPsec مكانه الطبيعي بين موقعين أو بين أجهزة الشبكات، وإدارته في واجهة جدار الحماية أو ملفات strongSwan.
- Headscale فيه مستخدمون ومفاتيح تسجيل وسياسات وصول ACL بملف أو في قاعدة البيانات، وDNS داخلي MagicDNS، ودخول موحد عبر OIDC، ويديره المدير من سطر الأوامر، ولكل جهاز تطبيقات Tailscale الرسمية على كل الأنظمة.
- NetBird فيه لوحة تحكم كاملة، ومجموعات وسياسات، ومفاتيح تسجيل، وDNS، ودخول موحد، وهو الأقرب لمنتج جاهز إذا استضفته بنفسك.
- ZeroTier فيه قواعد تدفق Flow Rules في المتحكم، وإدارة الأعضاء من المتحكم المستضاف أو API المتحكم المدمج.
إخراج موظف من الشبكة وانتهاء المفاتيح Key Expiry
أكثر عملية تتكرر في الشبكة الخاصة ليست إضافة جهاز، وإنما إخراج جهاز: موظف ترك الشركة، أو حاسوب سرق، أو هاتف تغير. وكل أداة تجيب عن هذا السؤال بطريقة مختلفة، وهذه الطريقة جزء من الأمان أكثر مما هي جزء من الراحة:
- WireGuard: تحذف المفتاح العام للجهاز من إعداد الطرف الآخر، وهذا يكفي، ولكن المفاتيح نفسها لا تنتهي أبداً، فإذا نسيت جهازاً في الإعداد بقي قادراً على الاتصال سنوات. لذلك احتفظ بقائمة تربط كل مفتاح بصاحبه، وراجعها كل شهر.
- OpenVPN: تبطل الشهادة وتنشر قائمة الإبطال CRL، والشهادة نفسها لها تاريخ انتهاء، فحتى الجهاز الذي نسيته يتوقف عند انتهاء شهادته، وفي مقال OpenVPN رأينا أن الإبطال لا يكتمل حتى تقطع الجلسة المفتوحة.
- IPsec: بمفتاح مشترك تغير المفتاح على الطرفين، وبالشهادات تبطل الشهادة كما في OpenVPN، ولهذا لا يستخدم المفتاح المشترك في الوصول عن بعد لعدد كبير من الأشخاص.
- Headscale: تحذف الجهاز أو تجعل مفتاحه منتهياً بالأمر
headscale nodes expire. ولاحظ أن ملف الإعداد في مثال الإعداد الرسمي يجعلnode.expiry: 0افتراضياً، أي أن مفاتيح الأجهزة لا تنتهي، بينما الخدمة المستضافة من Tailscale تجعلها تنتهي بعد 180 يوماً افتراضياً كما في توثيق انتهاء المفاتيح، فإذا أردت السلوك نفسه فاكتب مدة موجبة بنفسك. وإذا ربطت Headscale بالدخول الموحد عبر OIDC أصبح تعطيل الموظف في نظام الهوية هو الخطوة الأولى. - NetBird: تحذف المستخدم أو الجهاز من اللوحة، ومع الدخول الموحد ينتهي دخول الموظف بانتهاء جلسته في نظام الهوية، وهذا أقرب الأدوات إلى ما تفعله الشركات مع بقية أنظمتها.
- ZeroTier: تلغي اعتماد العضو من المتحكم بإرسال
{"authorized":false}إلى عنوانه في API المتحكم، فيخرج من الشبكة.
وعن التشفير المقاوم للحواسيب الكمية Post-Quantum، فهو اليوم يختلف بين الأدوات أكثر مما يظن كثيرون. فقد رأينا في مقال OpenVPN أن قناة التحكم تفاوضت تلقائياً على X25519MLKEM768 مع OpenSSL 3.5، وWireGuard يذكر في صفحة البروتوكول أن المفتاح المشترك الاختياري Pre-Shared Key يضيف طبقة متماثلة لهذا الغرض، ولكنك توزعه بنفسك. أما NetBird فقد طبع في المختبر السطر Quantum resistance: false، والدعم الذي كان يقدمه عبر Rosenpass أصبح مهملاً منذ الإصدار 0.82.0 بحسب توثيق NetBird، فلا تبن عليه نشراً جديداً. وهذا لا يغير قرارك اليوم لفريق يصل إلى لوحات إدارة، ولكنه يهم إذا كانت بياناتك يجب أن تبقى سرية عشر سنوات أو أكثر.
التطبيقات على الأنظمة Clients
الموظف لا يهمه البروتوكول، وإنما يهمه أن يجد تطبيقاً على حاسوبه وهاتفه يعمل بنقرة. وهنا تتقارب الأدوات أكثر مما تتقارب في أي شيء آخر: WireGuard له تطبيقات رسمية على Windows وmacOS وiOS وAndroid، وOpenVPN له تطبيق OpenVPN Connect على الأنظمة نفسها ويستورد ملف .ovpn مباشرة، وTailscale وNetBird وZeroTier لكل منها تطبيقات رسمية على هذه الأنظمة، وتطبيقات Tailscale تعمل مع Headscale بتغيير عنوان سيرفر التحكم. أما IPsec مع IKEv2 فميزته أنه مدمج في Windows وmacOS وiOS وAndroid دون أي تطبيق، وهذا مفيد للأجهزة التي لا تستطيع أن تثبت عليها شيئاً، ولكن إعداده على كل نظام يختلف قليلاً، وهو ما يجعل الشركات تفضله بين المواقع أكثر من الوصول عن بعد. وفي الخوادم وأجهزة Linux كلها تعمل، والفرق أن WireGuard وIPsec داخل النواة لا يحتاجان برنامجاً يعمل في الخلفية، بينما الباقي يحتاج خدمة تعمل دائماً.
ماذا تعني الأرقام لسيرفرك؟
الأرقام في جدولنا لاتصال واحد بين جهازين، وفي الواقع يتصل عشرون موظفاً في الوقت نفسه، والسؤال: أين يصبح السيرفر هو الحد؟ في OpenVPN كل الحركة تمر بالسيرفر، وكل نسخة من البرنامج خيط واحد، فإذا كان الوسيط في مختبرنا قرابة 200 ميجابت في الثانية فهذا تقريباً سقف النسخة الواحدة على هذا المعالج لكل الموظفين معاً، وعشرون موظفاً يفتحون ملفات ويتصفحون لوحات إدارة لن يصلوا إليه غالباً، أما نسخة احتياطية ليلية عبر النفق نفسه فقد تأخذه كله. والحلول المعروفة هي أكثر من نسخة على منافذ مختلفة، أو DCO على نواة حديثة، أو نقل المسار الثقيل إلى أداة أخرى.
أما في أدوات Mesh فسيرفر التحكم لا يحمل البيانات أصلاً، فلا يحدد السرعة، وإنما يحددها جهازا الطرفين والطريق بينهما، والسيرفر يحتاج موارد صغيرة، فسيرفر Headscale في المختبر كان يكفيه أقل القليل من المعالج. ولكن انتبه إلى الـ Relay، فإذا كان كثير من الأجهزة خلف شبكات تمنع الاتصال المباشر، وكان الـ Relay على سيرفرك كما في NetBird المستضاف ذاتياً، فسوف تمر حركتهم كلها عبر سيرفرك، ويعود عنق الزجاجة كما في OpenVPN، فقس عدد الاتصالات المباشرة قبل أن تحدد حجم السيرفر. وفي WireGuard وIPsec بين موقعين الحد هو معالج الجهاز في كل طرف، والعبرة هنا بأن تتأكد أن التشفير مسرع في النواة كما رأينا في /proc/crypto.
الرخص Licenses والتكاليف
الرخصة سؤال تجاري قبل أن تكون سؤالاً تقنياً، فالمهم ليس رخصة البرنامج على الأجهزة، وإنما رخصة الجزء الذي ستشغله أنت وتبني عليه شبكة الشركة، والصورة التالية تلخص ما قرأناه في ملفات الرخص وصفحات الأسعار بتاريخ 16 نوفمبر 2026:
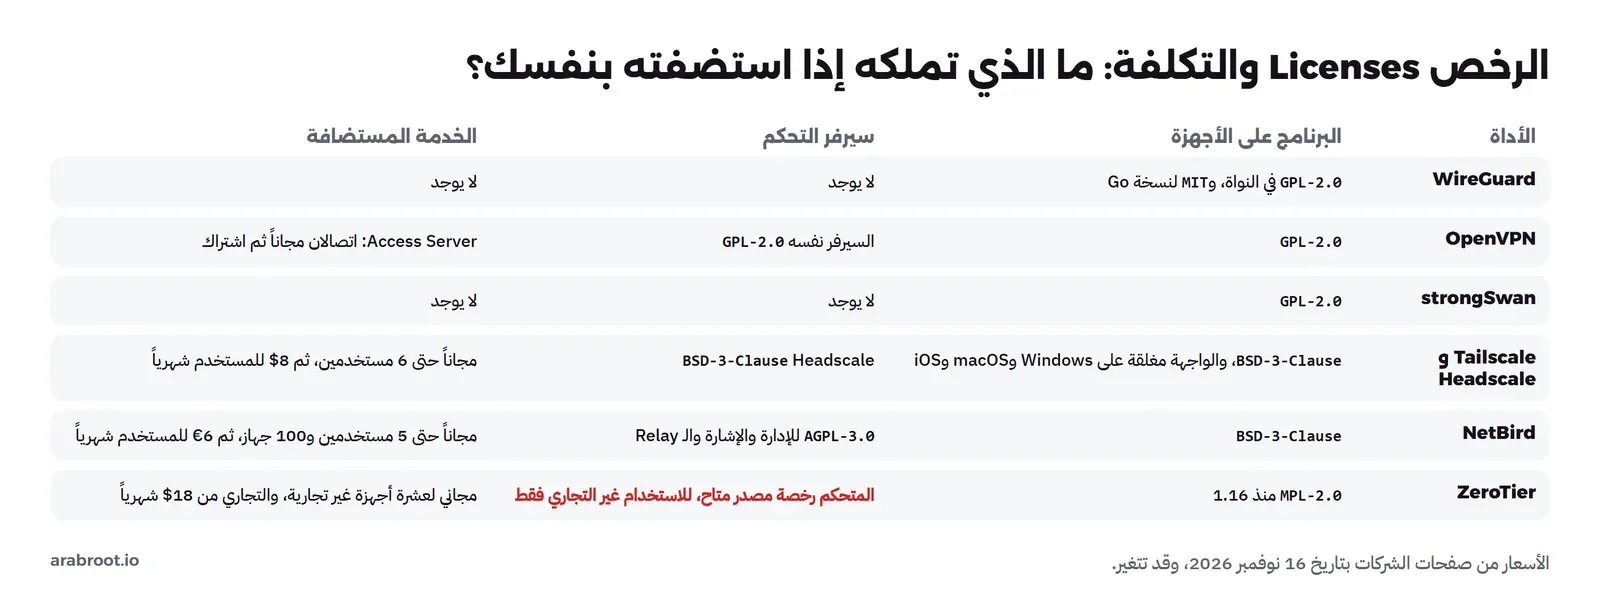
- Tailscale وHeadscale: كود Tailscale في مستودعه برخصة BSD-3-Clause، وبحسب صفحة المصادر المفتوحة لـ Tailscale فالواجهة مفتوحة على الأنظمة المفتوحة ومغلقة على Windows وmacOS وiOS، وسيرفر التنسيق الذي تديره الشركة مغلق، وHeadscale برخصة BSD-3-Clause. والخدمة المستضافة مجانية حتى 6 مستخدمين، ثم 8 دولارات للمستخدم شهرياً في خطة Standard بحسب صفحة أسعار Tailscale.
- NetBird: ملف الرخصة يقول إن المستودع برخصة BSD-3-Clause ما عدا مجلدات الإدارة والإشارة والـ Relay والسيرفر المدمج فهي برخصة AGPL-3.0، أي أنك تستطيع استضافتها لشركتك، ولكن إذا عدلتها وقدمتها خدمة لغيرك فعليك أن تنشر تعديلاتك. والخدمة المستضافة مجانية حتى 5 مستخدمين و100 جهاز، ثم 6 يورو للمستخدم شهرياً بحسب صفحة أسعار NetBird.
- ZeroTier: منذ الإصدار 1.16 أصبح البرنامج على الأجهزة برخصة MPL-2.0، أما المتحكم والأجزاء الأخرى في مجلد
nonfreeفعليها رخصة مصدر متاح Source-Available تسمح بالاستخدام غير التجاري فقط، وتعد أي استخدام لصالح شركة استخداماً تجارياً يحتاج ترخيصاً. وهذا يعني أن المتحكم المدمج الذي استخدمناه في المختبر لا يصلح لشركتنا الناشئة دون ترخيص. والخدمة المستضافة مجانية لعشرة أجهزة في الاستخدام الشخصي غير التجاري، والتجاري يبدأ من 18 دولاراً شهرياً لعشرة أجهزة بحسب صفحة أسعار ZeroTier. - WireGuard وOpenVPN وstrongSwan: كلها برخص مفتوحة لا تفرض شيئاً على استخدامك داخل شركتك، وتكلفتها الحقيقية وقت من يديرها، وسيرفر صغير، والخدمة التجارية الوحيدة هنا OpenVPN Access Server، وخطته المجانية لاتصالين فقط.
ولنحسب التكلفة لشركتنا بعشرين مستخدماً: Tailscale Standard قرابة 160 دولاراً شهرياً، وNetBird Team قرابة 120 يورو شهرياً، والاستضافة الذاتية لـ Headscale أو NetBird تكلف سيرفراً صغيراً، وتجد طريقة اختياره في كيف تختار خادماً افتراضياً VPS، مع وقت الإدارة والتحديث والنسخ الاحتياطي. والفرق بين الطريقين ليس المال وحده، وإنما أين تبقى بيانات شبكتك، ومن يستطيع أن يضيف جهازاً إليها، وماذا يحدث لو تغيرت أسعار الخدمة أو شروطها، والفرق بين الرخص شرحناه في البرمجيات مفتوحة المصدر وتراخيصها.
أخطاء شائعة في الاختيار
- الاختيار بالسرعة وحدها: فريق يصل إلى لوحات إدارة عبر إنترنت منزلي لا يحتاج أكثر من 100 ميجابت في الثانية، وكل الأدوات في جدولنا تتجاوزها. والسرعة تهم بين موقعين أو للنسخ الاحتياطية الكبيرة.
- نقل أرقام من بيئة أخرى: رأينا IPsec في آخر الجدول بسبب نواة دون AES-NI، وTailscale فوق WireGuard بسبب تجميع الحزم، وكلاهما قد ينقلب على عتاد آخر، فقس على عتادك بسكربت مثل سكربتنا قبل أن تقرر.
- نسيان سيرفر التحكم: من يستضيف Headscale أو NetBird على سيرفر دون نسخ احتياطي ولا مراقبة يكتشف أهميته في الصباح الذي يتعطل فيه.
- تجاهل الرخصة: المتحكم المدمج في ZeroTier متاح للتجربة، ولكن رخصته لا تسمح باستخدامه في شركة دون ترخيص تجاري.
- شبكة مسطحة بلا سياسات: أدوات Mesh تجعل كل جهاز يرى كل جهاز افتراضياً، فحاسوب موظف مخترق يصل إلى قاعدة البيانات مباشرة. ابدأ بسياسة تمنع كل شيء ثم افتح ما يحتاجه كل فريق.
- أداة واحدة لكل شيء: لا يوجد ما يمنعك من أن تجمع أداتين، Mesh للموظفين وWireGuard أو IPsec بين المواقع، بل هذا هو الشائع في الشركات.
جدول القرار: من حالتك إلى الأداة
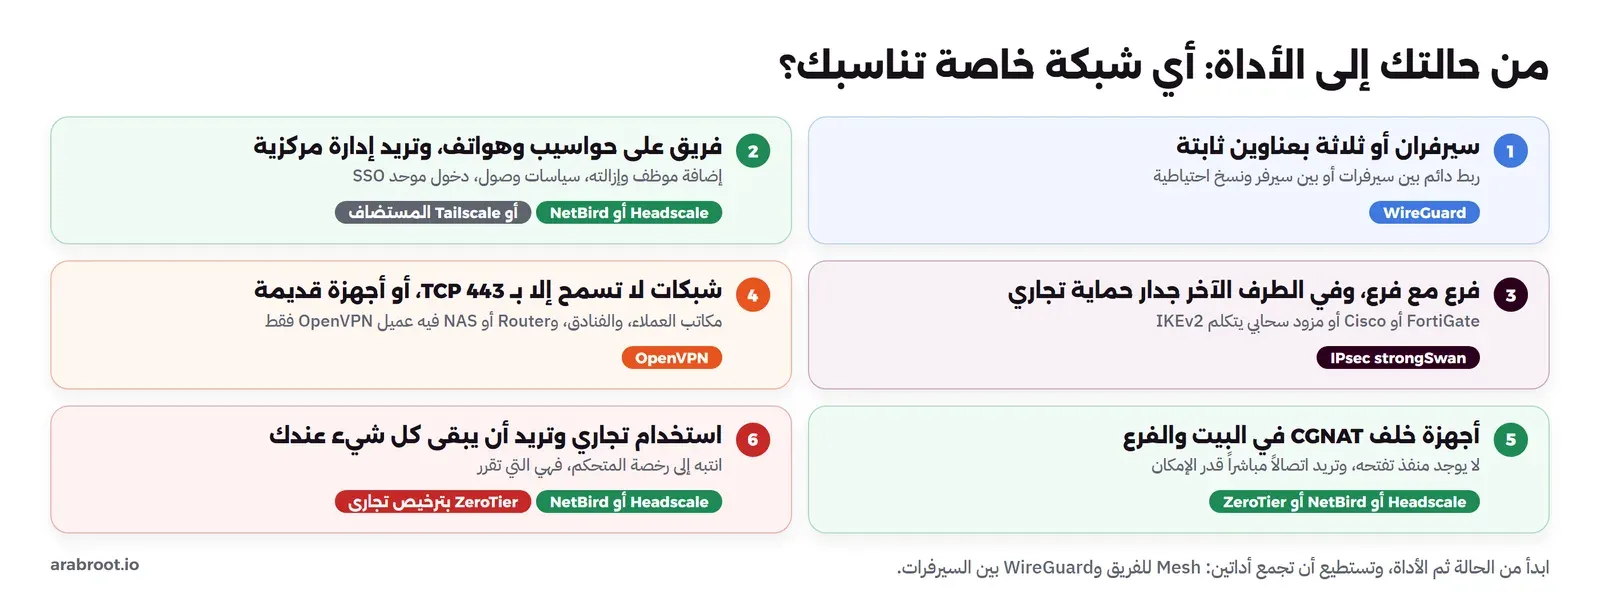
| حالتك | الأنسب | لماذا |
|---|---|---|
| سيرفران أو ثلاثة بعناوين ثابتة، أو سيرفر ونسخ احتياطية | WireGuard | أبسط إعداد، ولا سيرفر تحكم، وسريع داخل النواة |
| فريق صغير يريد أسهل بداية ولا يمانع خدمة مستضافة | Tailscale المستضاف أو NetBird Cloud | مجاني لعدد صغير من المستخدمين، ولا سيرفر تديره |
| فريق يريد أن تبقى الشبكة كلها عنده | Headscale أو NetBird مستضاف ذاتياً | رخص مفتوحة، ومستخدمون وسياسات وSSO |
| تريد لوحة تحكم كاملة للمدير غير التقني | NetBird | الواجهة جزء من المشروع المفتوح |
| فرع مع فرع، أو اتصال بمزود سحابي أو جدار حماية تجاري | IPsec مع strongSwan | اللغة المشتركة لأجهزة الشبكات |
| شبكات عملاء أو فنادق لا تسمح إلا بـ TCP 443، أو أجهزة فيها OpenVPN فقط | OpenVPN | TCP 443 والبروكسي HTTP وعملاء مدمجون |
| أجهزة في بيوت خلف CGNAT تحتاج اتصالاً مباشراً | Headscale أو NetBird أو ZeroTier | عبور NAT مع Relay عند الفشل |
| مختبر منزلي شخصي غير تجاري | ZeroTier أو Tailscale المجاني أو Headscale | الأسهل للبداية، والرخصة تسمح |
ولشركتنا الناشئة كان القرار في النهاية مزيجاً: NetBird مستضاف ذاتياً للموظفين، لأن الشركة تريد لوحة تحكم يستخدمها مدير الدعم دون سطر أوامر وتريد أن تبقى الشبكة عندها، وIPsec بين المكتب والمستودع لأن جدار الحماية هناك لا يتكلم غيره، وWireGuard مباشرة بين السيرفرات السحابية الثلاثة لأنها ثابتة ولا تحتاج إدارة، وملف OpenVPN على TCP 443 للمستشارة التي تعمل من مكاتب العملاء.
قائمة تحقق Checklist قبل أن تقرر
- اكتب الحالات التي عندك فعلاً: موظفون، فروع، سيرفرات، أجهزة خلف CGNAT، شبكات صارمة.
- قس على عتادك، بأداتين أو ثلاث من القائمة، وبالتناوب، وخذ الوسيط.
- افحص
/proc/cryptoإذا كان IPsec ضمن خياراتك. - اقرأ رخصة الجزء الذي ستستضيفه، وليس رخصة التطبيق على الأجهزة فقط.
- جرب إيقاف سيرفر التحكم وإعادة تشغيل جهاز، واعرف ماذا يحدث قبل أن يحدث في الإنتاج.
- ابدأ بسياسة وصول تمنع كل شيء، ثم افتح لكل مجموعة ما تحتاجه.
- راقب نوع الاتصال: مباشر أم Relay، فهو أول سبب للبطء في أدوات Mesh.
الخلاصة
- الأدوات الست تتصل بثلاثة نماذج: نقطة إلى نقطة، ومحور وأطراف، وMesh بسيرفر تحكم، والنموذج أهم من السرعة لأنه يحدد من يملك المفاتيح وماذا يتوقف عند العطل.
- في مختبر واحد بالتناوب كان الوسيط: Tailscale 2676، وZeroTier 620، وWireGuard 540، وNetBird 430، وOpenVPN بين 180 و215، وIPsec 143 ميجابت في الثانية.
- الأرقام تفسرها التفاصيل: تجميع الحزم في wireguard-go، وMTU 1280 في NetBird، وخيط واحد في OpenVPN، ونواة دون AES-NI لـ IPsec، فقس على عتادك.
- أدوات Mesh وحدها تصل بين جهازين خلف NAT دون سيرفر تبنيه أنت، وتمر عبر Relay عند الفشل، فراقب نوع الاتصال.
- توقف سيرفر التحكم لم يقطع الأنفاق القائمة، ولكنه منع الأجهزة التي أعيد تشغيلها من العودة في Headscale وNetBird، فعامله كخدمة إنتاج.
- متحكم ZeroTier للاستخدام غير التجاري فقط، وNetBird برخصة AGPL-3.0 لأجزاء السيرفر، وHeadscale برخصة BSD-3-Clause.
- الشائع في الشركات مزيج: Mesh للموظفين، وIPsec أو WireGuard بين المواقع، وOpenVPN للشبكات الصارمة.
 دليلما هو VPN؟ الشبكة الخاصة الافتراضية من المشكلة إلى الأنواعلماذا تحتاج شبكة خاصة افتراضية VPN، وكيف تغلف حزمك وتشفرها داخل نفق، وأي نوع منها يناسب فريقك.
 دليلمتى تحتاج VPN؟ حالات الاستخدام Use Cases للفرق والشركاتخمسة أسئلة تحدد هل تحتاج VPN ومن أي نوع: موظفون عن بعد، أو ربط فرع بالمكتب، أو مختبر منزلي، ومتى يكون Proxy يعرف الهوية أو Bastion أو Tunnel هو الحل الأنسب.
 دليلشبكة خاصة مع WireGuard وواجهة wg-easyكيف تنشئ شبكة VPN خاصة مع WireGuard وواجهة wg-easy، فلا يصل إلى لوحات الإدارة على سيرفرك إلا أجهزة فريقك.
 دليلسيرفر OpenVPN من الصفر: شهادات PKI وإبطال الأجهزةكيف تبني سيرفر OpenVPN بشهادات easy-rsa وملف لكل جهاز، وتختار بين التوجيه وNAT، وتبطل جهازاً مسروقاً، وتعرف متى يبقى أنسب من WireGuard.
 دليلHeadscale: خادم التحكم Control Server لشبكة Tailscaleكيف تشغل خادم التحكم في Tailscale على سيرفرك مع Headscale، وتربط به تطبيقات Tailscale الرسمية، وتكتب سياسات الوصول، وتعرف ما تخسره مقارنة بالخدمة المدارة.
 دليلNetBird: شبكة Mesh مستضافة ذاتياً بلوحة إدارة Dashboardكيف تشغل NetBird على سيرفرك بلوحة إدارة ومزود هوية مدمج، وتربط الأجهزة بمجموعات وسياسات وصول، وتصل إلى شبكة المكتب، وكيف يقارن بHeadscale.
 دليلما هو النفق Tunnel في الشبكات؟ ومتى تحتاج إليهكيف تصل إلى قاعدة بيانات لا تراها من الإنترنت، وتنشر خدمة من خلف CGNAT دون فتح منافذ، ومتى تحتاج إلى VPN بدل النفق.
 دليلfrp وrathole: نشر خدمة من خلف NAT دون فتح منافذكيف تنشر خدمة من مكتب أو بيت خلف CGNAT عبر VPS بأداتي frp وrathole، وكم يكلف النفق فعلاً، وما المخاطر التي يفتحها، ومتى يكون Cloudflare Tunnel أنسب.
سجل التحديثات
- 2026-11-16: كتابة المقال، وبناء مختبر المقارنة على Docker بنواة Linux 5.15، وقياس WireGuard وOpenVPN 2.7.9 و2.6.14 وstrongSwan 6.0.1 وTailscale 1.104.7 مع Headscale 0.29.7 وNetBird 0.83.1 وZeroTier 1.16.2 بـ iperf3 في خمس جولات متناوبة.


