إذا كنت تستعمل Windows منذ سنوات فغالب الظن أنك قابلت هذا الموقف: حسابك على الجهاز حساب مدير Administrator، وأنت من ثبت النظام بنفسه، ومع ذلك يرفض Windows أن تحفظ ملفاً داخل C:\Program Files، أو يرفض برنامج إعداد Installer أن يكمل حتى تضغط بالزر الأيمن وتختار «تشغيل كمسؤول Run as administrator». وإذا كتبت الأمر whoami /groups في نافذة عادية ستجد مجموعة المديرين BUILTIN\Administrators موجودة في القائمة، ولكن بجانبها عبارة غريبة: Group used for deny only. فهل أنت مدير أم لا؟ والإجابة أن Windows لا يسأل عن حسابك عندما تفتح ملفاً، وإنما يسأل عن شيء آخر يحمله كل برنامج يعمل على الجهاز اسمه رمز الأمان Access Token، وهذا الرمز عند حسابك ليس واحداً بل اثنين، وأحدهما فقط هو الذي يعمل به سطح المكتب.
وهذا المقال من مرحلة Windows من الداخل Windows Internals، ويأتي بعد مقالات مرحلة المطورين التي كتبنا فيها برامج Win32 بلغة C، مثل مقال العمليات والملفات الذي ظهر فيه الخطأ 5 أكثر من مرة دون أن نشرح من أين يأتي. وهنا نفتح هذا الخطأ من الداخل: ماذا يوجد في رمز الأمان، وكيف تقارنه النواة Kernel بقائمة الصلاحيات Access Control List على كل ملف ومفتاح، ولماذا يعطيك التحكم بحساب المستخدم User Account Control، واختصاراً UAC، رمزاً مصفى Filtered Token، وما هي مستويات السلامة Integrity Levels التي تمنع متصفحك من الكتابة في ملفاتك حتى لو اخترقه أحد. وكل ذلك على جهاز Windows 11 حقيقي، ببرنامج C صغير نقرأ به الرمز ونستعمله، دون أن نرفع صلاحيات أي شيء.
 دليلالعمليات والخيوط وكائنات Job في Windowsنقيس بلغة C على Windows 11 كيف يختار المجدول الخيط الذي يعمل، ولماذا تكفي درجة أولوية واحدة لتجويع برنامج، وكيف تضع كائنات Job سقفاً للمعالج وتنهي شجرة العمليات كلها.
 دليلالمقابض Handles والكائنات Objects في Windowsنفتح الرقم الذي يعطيه Windows لبرنامجك عند كل فتح ونرى ما خلفه بلغة C وWinObj على Windows 11 دون صلاحيات المدير: أين تعيش الأسماء، ومتى يموت الكائن، ومن يحق له فتحه، وكم يكلف المقبض الذي لا يغلق.
 دليلمدير الذاكرة في Windows: Working Set وملف Pagefileنقيس على Windows 11 بصلاحيات مستخدم عادي الفرق بين حجز الذاكرة وتثبيتها ولمسها، ونرى أين تذهب الصفحة بعد التقليم ومن أين يأتي الخطأ 1455 وماذا يفعل ملف الصفحات فعلاً.
 دليلكيف يقلع Windows؟ من UEFI إلى شاشة الدخولنتابع إقلاع Windows 11 من البرنامج الثابت إلى سطح المكتب بأرقام من سجلات الجهاز نفسه وبصلاحيات مستخدم عادي، ونرى كيف تحميه سلسلة الثقة ولماذا لا يعني Shut down إيقافاً كاملاً.
وسوف نناقش في هذا المقال ما يلي:
- ما هو رمز الأمان Access Token، ومن يصنعه، وما الذي يحمله: المستخدم والمجموعات Groups والامتيازات Privileges ومستوى السلامة.
- قراءة الرمز مرتين: بالأمر
whoami، ثم ببرنامج C يستدعيGetTokenInformation، وماذا يعني كل رقم من نوعS-1-5-21-…. - الرمز المقسوم Split Token في UAC: لماذا يحمل حساب المدير رمزين، وكيف قرأنا الرمز الكامل دون أن نستطيع استعماله.
- الامتيازات: تفعيل امتياز موجود، ومحاولة تفعيل امتياز غير موجود، والخطأ 1300 الذي يختبئ خلف قيمة نجاح.
- مستويات السلامة: برنامج ابن بمستوى Low يقرأ ملفاتك ولا يستطيع أن يكتب بجانبها.
- واصف الأمان Security Descriptor وقوائم ACL مع الأمر
icaclsوالأداة AccessChk على مجلد المختبر وحده، ولماذا منعنا ACE رفض الكتابة من القراءة أيضاً. - الرمز المقيد Restricted Token، وحادثة حقيقية سببها قائمة ACL خاطئة، ثم الأخطاء الشائعة وجدول قرار وقائمة فحص.
ما هو رمز الأمان Access Token؟
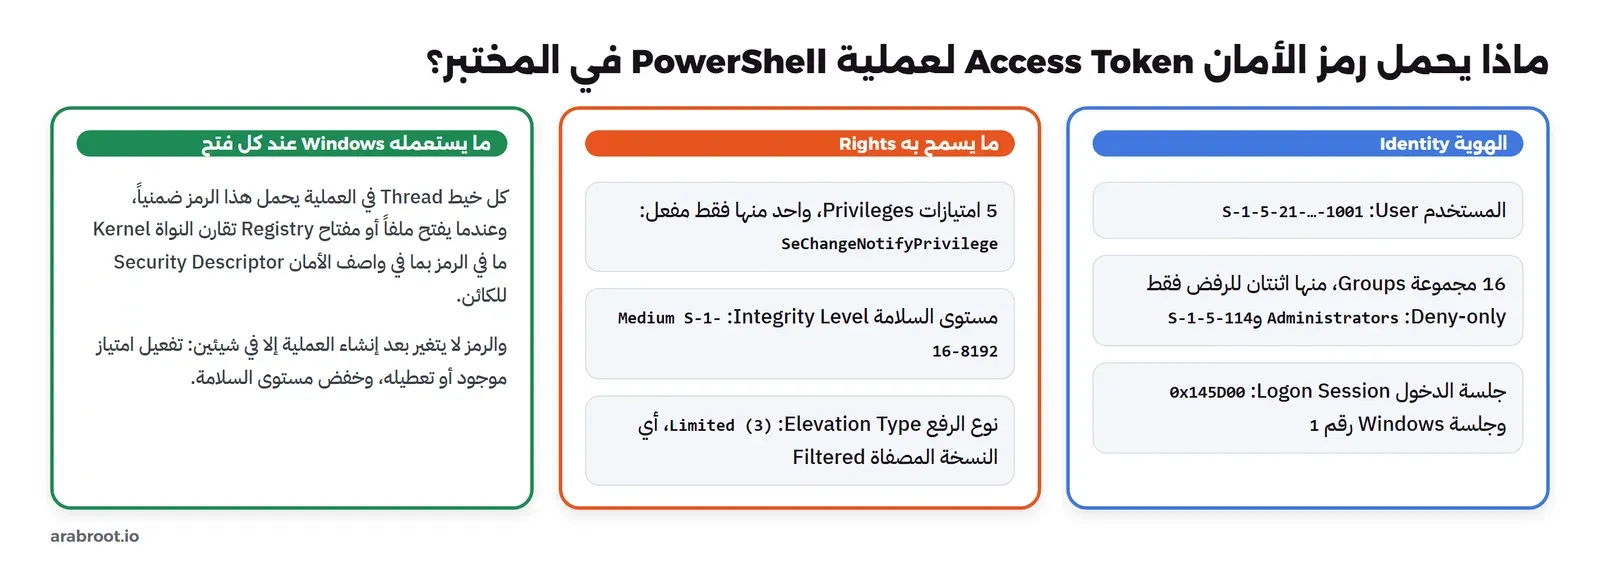
رمز الأمان Access Token كائن Object في ذاكرة النواة يصف هوية من يعمل وما يحق له، وتصنعه خدمة سلطة الأمان المحلية Local Security Authority، أي العملية lsass.exe، في لحظة تسجيل الدخول Logon بعد أن تتحقق من كلمة المرور Password أو من بصمة الوجه أو من البطاقة الذكية Smart Card. وبعد ذلك لا يعود Windows إلى كلمة المرور أبداً، فكل عملية Process تبدأ على سطح مكتبك تأخذ نسخة من الرمز الأول، وكل برنامج تشغله هذه العملية يأخذ نسخة من رمزها، وهكذا يصل رمز الدخول نفسه إلى كل برنامج في جلستك. وأقرب تشبيه له بطاقة الزائر التي تعطيها لك الشركة عند البوابة: موظف الأمن تحقق من هويتك مرة واحدة، وبعدها كل باب داخل المبنى ينظر إلى البطاقة فقط، ولا يسألك عن جواز السفر مرة أخرى، والبطاقة نفسها مكتوب عليها اسمك والأقسام التي تنتمي إليها والأبواب الخاصة التي يحق لك فتحها.
والرمز يحمل حسب وثائق Microsoft عن رموز الأمان عدة أشياء، أهمها ما يلي:
- معرف الأمان للمستخدم Security Identifier: واختصاراً SID، وهو رقم فريد يمثل الحساب، واسم المستخدم الذي تراه مجرد ترجمة له للعرض.
- معرفات المجموعات Groups: كل مجموعة ينتمي إليها الحساب، مع صفات Attributes لكل مجموعة: هل هي مفعلة Enabled، وهل هي للرفض فقط Deny-only.
- الامتيازات Privileges: قدرات على مستوى الجهاز كله لا ترتبط بملف معين، مثل إيقاف تشغيل الجهاز أو تغيير الساعة أو تصحيح أخطاء Debugging برامج الآخرين.
- مستوى السلامة Integrity Level: درجة ثقة تضاف فوق الهوية، من غير موثوق Untrusted إلى نظام System، وسوف نخصص لها قسماً كاملاً.
- جلسة الدخول Logon Session: رقم يربط الرمز بعملية الدخول التي صنعته، ويسمى في البرمجة
AuthenticationId. - نوع الرمز Token Type: رمز أساسي Primary Token ترتبط به العملية، أو رمز انتحال Impersonation Token يأخذه خيط Thread واحد مؤقتاً ليعمل باسم مستخدم آخر، مثل خادم يعمل باسم العميل الذي طلب الملف.
والنقطة التي يجب أن تتذكرها من هذا القسم أن رمز العملية لا يتغير بعد إنشائها في الأشياء المهمة: لا يمكن أن تضيف إليه مجموعة، ولا أن تضيف إليه امتيازاً لم يكن فيه، ولا أن ترفع مستوى سلامته. والمسموح فقط هو تفعيل امتياز موجود أو تعطيله، وتعطيل مجموعة غير إلزامية، وخفض مستوى السلامة، وكلها تقلل ما يستطيعه البرنامج ولا تزيده. ولذلك عندما تريد صلاحيات أكثر لا يوجد طريق إلا عملية جديدة برمز جديد، وهذا بالضبط ما تفعله نافذة UAC عندما تضغط «نعم».
وقد شرحنا في مقال كيف يعمل Windows من الداخل أين تقف lsass.exe في شجرة العمليات ولماذا لا يستطيع المستخدم العادي أن يفتحها، أما هنا فنهتم بما تخرجه هذه العملية: الرمز نفسه. ومن يريد التفصيل الكامل لما يحدث داخل النواة فهو في كتاب Windows Internals في طبعته السابعة، الجزء الأول، في الفصل السابع عن الأمان Security، تحت عنوان رموز الأمان Access Tokens ثم فحص الوصول Access Checks، وصفحة الكتاب في موقع Sysinternals.
تجهيز المختبر Lab
المختبر برنامج واحد بلغة C اسمه tok.exe، له ستة أوضاع: show يطبع رمز العملية نفسها، وlinked يقرأ الرمز المرتبط Linked Token الذي يصنعه UAC، وpriv يحاول تفعيل امتيازين، وlow يشغل نسخة منه بمستوى سلامة Low، وdeny يشغل نسخة برمز مقيد، وprobe يحاول الكتابة والقراءة في ملفات نحددها ويطبع النتيجة. ولا نحتاج إلى تثبيت أي مترجم Compiler على Windows، فالبناء يتم بمترجم MinGW-w64 GCC داخل Container مؤقت من Alpine يحذف نفسه بعد الانتهاء:
docker run --rm -v "%cd%:/src" -w /src alpine:3.22 sh build.sh#!/bin/sh
# Builds tok.exe with the MinGW-w64 cross compiler in a throw-away Alpine container (nothing is installed on Windows):
# docker run --rm -v "%cd%:/src" -w /src alpine:3.22 sh build.sh
set -e
command -v x86_64-w64-mingw32-gcc >/dev/null || apk add -q mingw-w64-gcc >/dev/null
x86_64-w64-mingw32-gcc --version | head -1
mkdir -p build
x86_64-w64-mingw32-gcc -municode -O1 -Wall -o build/tok.exe tok.c -ladvapi32
ls -l buildثم يشغل السكربت run.ps1 في Windows PowerShell 5.1 الملفات المرقمة بالترتيب، وكل منها يكتب مخرجه في ملف out-*.txt بجانبه، بعد أن يستبدل اسم المستخدم واسم الجهاز وبريد الحساب ومعرف الجهاز في الـ SID بقيم عامة مثل user1 وPC-01 وS-1-5-21-1111111111-…. والأداة AccessChk من مجموعة Sysinternals يبحث عنها السكربت بجانب الملفات أو في المجلد الذي تحدده في المتغير ARABROOT_TOOLS، وقد شرحنا في مقال أدوات Sysinternals كيف تنزلها وتفحص توقيعها الرقمي قبل تشغيلها:
powershell -NoProfile -ExecutionPolicy Bypass -File run.ps1والمختبر لا يحتاج صلاحيات المدير، ولا يطلب نافذة UAC، ولا يغير شيئاً في السجل Registry أو في إعدادات الجهاز، وكل ما ينشئه داخل مجلد واحد في %TEMP% يحذفه السكربت الأخير. وهذه بيئة التشغيل كما طبعها السكربت الأول:
OS        : Microsoft Windows 11 Pro 24H2 (build 26100.9711)
PowerShell: 5.1.26100.9711
Account   : PC-01\user1
IsInRole(Administrators): False
UAC policy: EnableLUA=1 ConsentPromptBehaviorAdmin=5 PromptOnSecureDesktop=1
Lab folder: C:\lab
  tok.exe      77743 bytes
وفي المخرج أعلاه لاحظ سطرين قبل أن نبدأ. الأول أن الدالة IsInRole(Administrators) في .NET تقول False، مع أن الحساب نفسه عضو في مجموعة المديرين، وسوف نرى السبب بعد قليل في الرمز المقسوم. والثاني سطر سياسة UAC من السجل: EnableLUA=1 يعني أن UAC يعمل، وConsentPromptBehaviorAdmin=5 هي القيمة الافتراضية التي تطلب موافقة المدير عند تشغيل برنامج ليس من Windows نفسه. وبكلام صريح: الحساب الذي شغل المختبر حساب مدير يعمل بالرمز المصفى كما يعمل أغلب مستخدمي Windows في بيوتهم وشركاتهم، وكل التجارب تمت بهذا الرمز دون أي رفع للصلاحيات.
مشكلة قابلتنا أثناء كتابة المختبر
في التشغيل الأول للمختبر جاءت قوائم الصلاحيات على مجلداتنا أطول بكثير مما توقعنا، والسبب أن المجلد الجديد يرث قائمته من المجلد الأب، وهو هنا %TEMP%، وقد وجدنا فيه على هذا الجهاز مدخلات أضافها برنامج آخر:
> icacls C:\lab   (inherited from %TEMP%)
C:\lab PC-01\(sandbox tool group):(I)(OI)(CI)(M)
       S-1-5-21-(another machine or app)-3929199659:(I)(OI)(CI)(M)
       S-1-5-21-(another machine or app)-2645778587:(I)(OI)(CI)(M,DC)
       S-1-5-21-(another machine or app)-2985769252:(I)(OI)(CI)(M,DC)
       NT AUTHORITY\SYSTEM:(I)(OI)(CI)(F)
       BUILTIN\Administrators:(I)(OI)(CI)(F)
       PC-01\user1:(I)(OI)(CI)(F)

Successfully processed 1 files; Failed processing 0 files
> icacls C:\lab /inheritance:r /grant:r user1:(OI)(CI)F *S-1-5-18:(OI)(CI)F *S-1-5-32-544:(OI)(CI)F
processed file: C:\lab
Successfully processed 1 files; Failed processing 0 files
> icacls C:\lab
C:\lab BUILTIN\Administrators:(OI)(CI)(F)
       NT AUTHORITY\SYSTEM:(OI)(CI)(F)
       PC-01\user1:(OI)(CI)(F)

Successfully processed 1 files; Failed processing 0 files
أربعة مدخلات لا علاقة لها بالمختبر: مجموعة أنشأها برنامج عزل Sandbox مثبت على الجهاز، وثلاثة حسابات تظهر كأرقام SID فقط لأن Windows لا يجد لها اسماً، وكلها تملك حق التعديل (M) على كل ما ينشأ تحت %TEMP%. وهذا درس صغير قبل أن نبدأ: لا تفترض أن المجلد الذي يخص حسابك يحمل قائمة نظيفة، فالبرامج التي تثبتها قد تضيف إليه ما تشاء، وأي ملف تكتبه هناك يرث هذه المدخلات. ولكي تكون المخرجات مفهومة على أي جهاز، يعطي السكربت الأول مجلد المختبر قائمة جديدة معروفة: يقطع الوراثة بالخيار /inheritance:r ثم يعطي الصلاحيات الكاملة لحسابنا وللحساب SYSTEM ولمجموعة المديرين، وهي القائمة نفسها التي تجدها على مجلد جديد داخل ملف المستخدم Profile. ولاحظ أن الحساب العادي استطاع أن يفعل ذلك دون أي صلاحيات إضافية، والسبب أنه مالك Owner المجلد، وسوف نعود إلى معنى المالك في قسم القوائم.
ماذا يقول whoami عن رمزك؟
أسرع طريقة لترى رمزك هي الأمر whoami الموجود في كل نسخة Windows، والخيار /all يطبع الأجزاء الثلاثة معاً. وقد قسمناه في المختبر إلى ثلاثة أوامر حتى يبقى الجدول مقروءاً، وأخرجنا عمود الـ SID من جدول المجموعات لأن البرنامج tok.exe سوف يطبعه بعد قليل:
> whoami /user

USER INFORMATION
----------------

User Name        SID
================ =============================================
PC-01\user1 S-1-5-21-1111111111-2222222222-3333333333-1001

> whoami /groups /fo csv | ConvertFrom-Csv | Format-Table "Group Name", Type, Attributes
Group Name                                                    Type             Attributes
----------                                                    ----             ----------
Mandatory Label\Medium Mandatory Level                        Label
Everyone                                                      Well-known group Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\Local account and member of Administrators group Well-known group Group used for deny only
PC-01\docker-users                                       Alias            Mandatory group, Enabled by default, Enabled group
BUILTIN\Administrators                                        Alias            Group used for deny only
BUILTIN\Performance Log Users                                 Alias            Mandatory group, Enabled by default, Enabled group
BUILTIN\Users                                                 Alias            Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\INTERACTIVE                                      Well-known group Mandatory group, Enabled by default, Enabled group
CONSOLE LOGON                                                 Well-known group Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\Authenticated Users                              Well-known group Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\This Organization                                Well-known group Mandatory group, Enabled by default, Enabled group
MicrosoftAccount\[email protected]                       User             Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\Local account                                    Well-known group Mandatory group, Enabled by default, Enabled group
LOCAL                                                         Well-known group Mandatory group, Enabled by default, Enabled group
NT AUTHORITY\Cloud Account Authentication                     Well-known group Mandatory group, Enabled by default, Enabled group

> whoami /priv

PRIVILEGES INFORMATION
----------------------

Privilege Name                Description                          State
============================= ==================================== ========
SeShutdownPrivilege           Shut down the system                 Disabled
SeChangeNotifyPrivilege       Bypass traverse checking             Enabled
SeUndockPrivilege             Remove computer from docking station Disabled
SeIncreaseWorkingSetPrivilege Increase a process working set       Disabled
SeTimeZonePrivilege           Change the time zone                 Disabled
وفي المخرج أعلاه لاحظ التالي:
- المستخدم: اسم الحساب على الجهاز ومعرفه
S-1-5-21-…-1001. والرقم الأخير 1001 يسمى المعرف النسبي Relative Identifier، واختصاراً RID، وهو رقم الحساب داخل الجهاز، أما الأجزاء الثلاثة الطويلة قبله فهي معرف الجهاز نفسه، وتختلف من جهاز لآخر، ولذلك استبدلناها بأرقام عامة. - أول سطر في المجموعات ليس مجموعة:
Mandatory Label\Medium Mandatory Levelمن النوعLabelهو مستوى السلامة، ويخزنه Windows في الرمز بالطريقة نفسها التي يخزن بها المجموعات، ولكن لا يستعمله في قوائم ACL. - مجموعتان بعبارة
Group used for deny only:BUILTIN\AdministratorsوNT AUTHORITY\Local account and member of Administrators group. وهذه هي العبارة التي بدأنا بها المقال، ومعناها أن المجموعة موجودة في الرمز ولكنها لا تعطي أي صلاحية، ويستعملها Windows فقط إذا وجد قاعدة رفض موجهة لها. - مجموعات لم تضفها أنت:
EveryoneوAuthenticated UsersوINTERACTIVEوCONSOLE LOGONوLOCALيضيفها Windows حسب طريقة الدخول، فمن دخل أمام الشاشة يأخذINTERACTIVE، ومن دخل عبر الشبكة يأخذNETWORKبدلها، وهذا يسمح لصاحب الملف أن يقول «هذا الملف لمن يجلس أمام الجهاز فقط». - حساب Microsoft: السطر
MicrosoftAccount\…مع المجموعةCloud Account Authenticationيعني أن الدخول تم بحساب Microsoft مرتبط بالحساب المحلي، وهو تفصيل يغيب عن كثير من المسؤولين عندما يقرؤون مخرجwhoamiعلى أجهزة الموظفين. - خمسة امتيازات فقط، وواحد منها مفعل: كلمة
Disabledلا تعني أن الامتياز ممنوع، وإنما تعني أنه موجود في الرمز ولكنه غير مفعل الآن، والبرنامج يستطيع أن يفعله عندما يحتاجه. أما الامتياز غير الموجود في القائمة فلا يستطيع أي برنامج في هذه الجلسة أن يستعمله.
الرمز نفسه من برنامج C: GetTokenInformation
الأمر whoami نفسه برنامج صغير يفتح رمز عمليته ويقرأ منه، ونستطيع أن نفعل الشيء نفسه بالدالة OpenProcessToken ثم GetTokenInformation مع نوع المعلومة المطلوبة: TokenUser أو TokenGroups أو TokenPrivileges أو TokenIntegrityLevel وغيرها. والدالة تتبع النمط المعروف في Win32 الذي شرحناه في مقال واجهة Win32: نستدعيها مرة بمخزن فارغ لتخبرنا بالحجم، ثم مرة ثانية بمخزن بالحجم الصحيح:
static void *info(HANDLE t, TOKEN_INFORMATION_CLASS c) {      // GetTokenInformation twice: once for the size, once for the data
    DWORD n = 0; GetTokenInformation(t, c, NULL, 0, &n);
    if (!n) return NULL;
    void *p = malloc(n);
    if (!GetTokenInformation(t, c, p, n, &n)) { free(p); return NULL; } return p;
}
وعند تشغيل البرنامج بالوضع show كان المخرج كما يلي:
> tok.exe show
== our own process token
user: PC-01\user1  (S-1-5-21-1111111111-2222222222-3333333333-1001)
token type: Primary, session 1, logon session (AuthenticationId) 0x0:00145D00
integrity level: Medium (S-1-16-8192)
elevation type: Limited (3), elevated: no
groups: 16
  disabled  label     Mandatory Label\Medium Mandatory Level  (S-1-16-8192)
  enabled   mandatory Everyone  (S-1-1-0)
  DENYONLY            NT AUTHORITY\Local account and member of Administrators group  (S-1-5-114)
  enabled   mandatory PC-01\docker-users  (S-1-5-21-1111111111-2222222222-3333333333-1003)
  DENYONLY            BUILTIN\Administrators  (S-1-5-32-544)
  enabled   mandatory BUILTIN\Performance Log Users  (S-1-5-32-559)
  enabled   mandatory BUILTIN\Users  (S-1-5-32-545)
  enabled   mandatory NT AUTHORITY\INTERACTIVE  (S-1-5-4)
  enabled   mandatory CONSOLE LOGON  (S-1-2-1)
  enabled   mandatory NT AUTHORITY\Authenticated Users  (S-1-5-11)
  enabled   mandatory NT AUTHORITY\This Organization  (S-1-5-15)
  enabled   mandatory MicrosoftAccount\[email protected]  (S-1-11-96-1111111111-2222222222-3333333333)
  enabled   mandatory NT AUTHORITY\Local account  (S-1-5-113)
  enabled   logon-id  NT AUTHORITY\LogonSessionId_0_1333341  (S-1-5-5-0-1333341)
  enabled   mandatory LOCAL  (S-1-2-0)
  enabled   mandatory NT AUTHORITY\Cloud Account Authentication  (S-1-5-64-36)
privileges: 5
  SeShutdownPrivilege                Disabled
  SeChangeNotifyPrivilege            Enabled
  SeUndockPrivilege                  Disabled
  SeIncreaseWorkingSetPrivilege      Disabled
  SeTimeZonePrivilege                Disabled
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- نوع الرمز
Primaryوالجلسة 1: هذا رمز العملية الأساسي، والجلسة 1 هي جلسة المستخدم الذي يجلس أمام الشاشة، بينما تعمل الخدمات Services في الجلسة 0 كما رأينا في مقال المعمارية. - جلسة الدخول
0x145D00: احفظ هذا الرقم، فسوف نجد في القسم التالي رقماً مختلفاً للرمز الآخر، مع أن الدخول كان مرة واحدة. - نوع الرفع Elevation Type هو
Limited (3): وهذه القيمة هي التي تقول بوضوح إن هذا الرمز هو النسخة المصفاة من رمز مقسوم. وقد شرح Raymond Chen في مقاله How can I detect whether the user is running as an elevated administrator القيم الثلاث:Defaultللمستخدم العادي أو للمدير حين يكون UAC معطلاً، وLimitedللمدير قبل الموافقة، وFullبعدها. - الصفات بجانب كل مجموعة:
mandatoryتعني أن المجموعة إلزامية لا يستطيع البرنامج تعطيلها، وDENYONLYللمجموعتين اللتين رأيناهما فيwhoami، وlogon-idلمجموعة خاصة اسمهاLogonSessionId_0_1333341يصنعها Windows لكل عملية دخول، ويستعملها ليعطي جلستك وحدها صلاحيات على سطح المكتب ونوافذه دون أن يعطيها لجلسة أخرى بالحساب نفسه. - الـ SID لمستوى السلامة:
S-1-16-8192، والرقم 8192 بالنظام الست عشري 0x2000 هو المستوى Medium، وسوف نرى بعد قليل 4096 للمستوى Low و12288 للمستوى High.
والأرقام التي تبدأ بـ S-1-5-32- هي مجموعات مدمجة Built-in موجودة على كل جهاز بالرقم نفسه، فالرقم 544 هو المديرون و545 هم المستخدمون، وS-1-5-11 هم كل من سجل الدخول، وS-1-1-0 هو الجميع Everyone، والقائمة الكاملة في صفحة المعرفات المعروفة Well-known SIDs. ولذلك عندما تكتب سكربتاً يعطي صلاحية لمجموعة المستخدمين، استعمل الرقم *S-1-5-32-545 بدل الاسم Users، والسبب أن الاسم يتغير مع لغة Windows، فالمجموعة نفسها اسمها بالفرنسية Utilisateurs، والسكربت الذي يعتمد على الاسم الإنجليزي يفشل على تلك الأجهزة.
حساب المدير والتحكم UAC: الرمز المقسوم Split Token
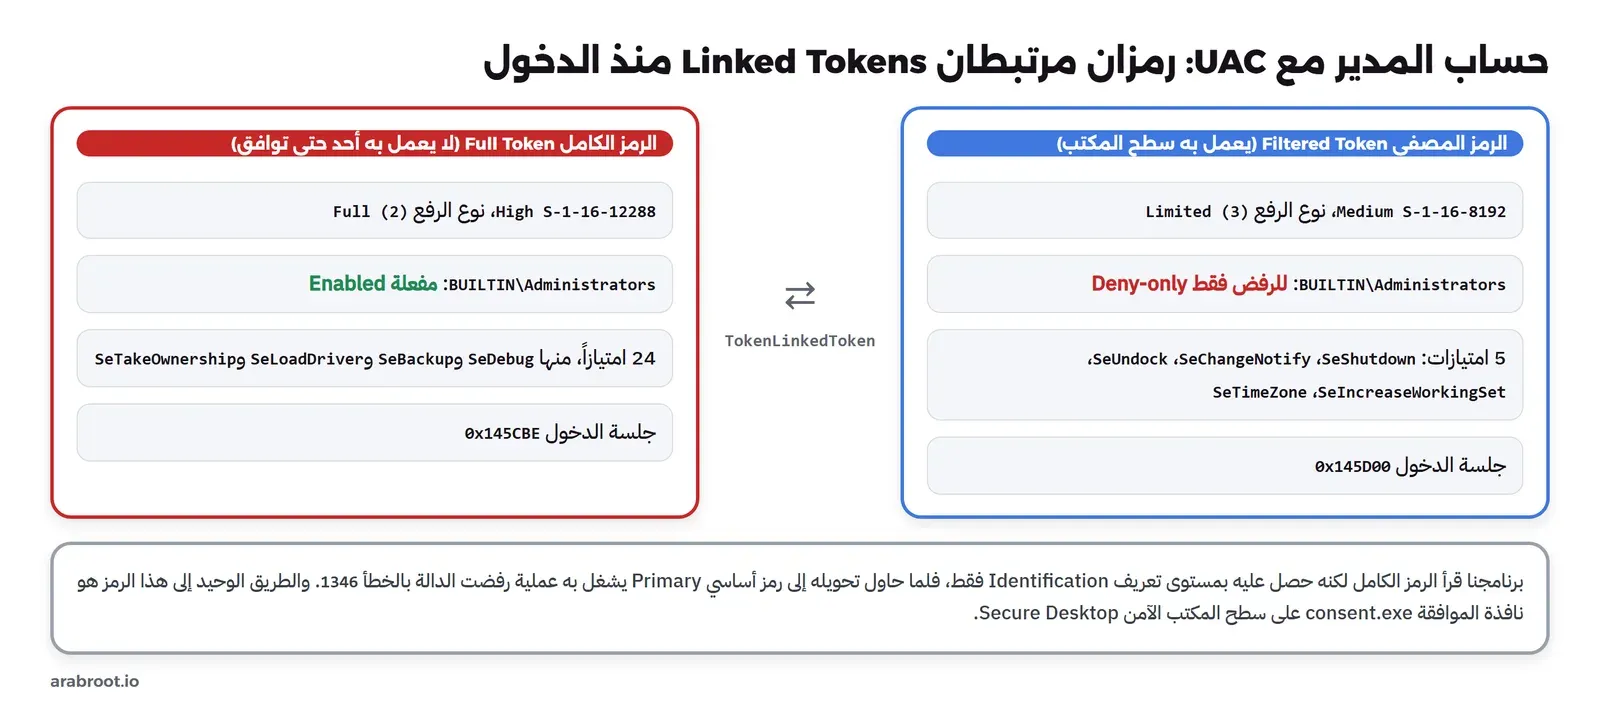
قبل Windows Vista كان المدير يعمل طوال اليوم برمز كامل الصلاحيات، فأي برنامج يفتحه، وأي مرفق في بريد، وأي إضافة في المتصفح، يعمل بصلاحيات تكفي لتثبيت تعريف Driver في النواة. وجاء UAC ليحل هذه المشكلة دون أن يجبر الناس على حسابين، والفكرة كما تشرحها صفحة How User Account Control works أن خدمة LSA عندما ترى حساباً عضواً في مجموعة المديرين، أو يملك امتيازات إدارية، تصنع عند الدخول رمزين مرتبطين: رمزاً كاملاً Full Token فيه كل شيء، ورمزاً مصفى Filtered Token حذفت منه الامتيازات الإدارية وأصبحت فيه مجموعة المديرين للرفض فقط، وانخفض مستواه إلى Medium. ثم يبدأ سطح المكتب explorer.exe بالرمز المصفى، فيرثه كل ما تفتحه بعد ذلك. وعندما يطلب برنامج الرفع Elevation، تعرض خدمة المعلومات Application Information نافذة الموافقة consent.exe على سطح مكتب آمن Secure Desktop لا تصل إليه البرامج الأخرى، فإذا وافقت شغلت البرنامج بالرمز الكامل.
والدالة GetTokenInformation تعطيك الرمز الآخر إذا طلبت النوع TokenLinkedToken، وهذا ما يفعله الوضع linked في برنامجنا. ثم يحاول البرنامج أن يصنع من هذا الرمز رمزاً أساسياً يستطيع أن يشغل به عملية:
static int linked(void) {
    HANDLE t; OpenProcessToken(GetCurrentProcess(), TOKEN_QUERY, &t);
    TOKEN_LINKED_TOKEN *lt = info(t, TokenLinkedToken);
    if (!lt) { out(L"no linked token, error %lu\n", GetLastError()); return 1; }
    summary(lt->LinkedToken, L"the linked token"); groups(lt->LinkedToken); privs(lt->LinkedToken);
    // Can the linked token start a process? Without elevation it is an identification-level token: try to make a primary copy.
    HANDLE dup = NULL;
    if (!DuplicateTokenEx(lt->LinkedToken, TOKEN_ALL_ACCESS, NULL, SecurityImpersonation, TokenPrimary, &dup))
        out(L"DuplicateTokenEx(linked -> primary) failed, error %lu\n", GetLastError());
    else { out(L"DuplicateTokenEx(linked -> primary) succeeded\n"); CloseHandle(dup); }
    CloseHandle(lt->LinkedToken); free(lt); CloseHandle(t); return 0;
}
والمخرج سوف يكون كما يلي، وقد حذفنا منه المجموعات لأنها هي نفسها المجموعات السابقة مع فرق سنذكره:
> tok.exe linked
== the linked token
user: PC-01\user1  (S-1-5-21-1111111111-2222222222-3333333333-1001)
token type: Impersonation (level Identification), session 1, logon session (AuthenticationId) 0x0:00145CBE
integrity level: High (S-1-16-12288)
elevation type: Full (2), elevated: yes
... 16 groups: the same SIDs as our own token, Administrators and S-1-5-114 now enabled ...
privileges: 24
  SeIncreaseQuotaPrivilege           Disabled
  SeSecurityPrivilege                Disabled
  SeTakeOwnershipPrivilege           Disabled
  SeLoadDriverPrivilege              Disabled
  SeSystemProfilePrivilege           Disabled
  SeSystemtimePrivilege              Disabled
  SeProfileSingleProcessPrivilege    Disabled
  SeIncreaseBasePriorityPrivilege    Disabled
  SeCreatePagefilePrivilege          Disabled
  SeBackupPrivilege                  Disabled
  SeRestorePrivilege                 Disabled
  SeShutdownPrivilege                Disabled
  SeDebugPrivilege                   Disabled
  SeSystemEnvironmentPrivilege       Disabled
  SeChangeNotifyPrivilege            Enabled
  SeRemoteShutdownPrivilege          Disabled
  SeUndockPrivilege                  Disabled
  SeManageVolumePrivilege            Disabled
  SeImpersonatePrivilege             Enabled
  SeCreateGlobalPrivilege            Enabled
  SeIncreaseWorkingSetPrivilege      Disabled
  SeTimeZonePrivilege                Disabled
  SeCreateSymbolicLinkPrivilege      Disabled
  SeDelegateSessionUserImpersonatePrivilege Disabled
DuplicateTokenEx(linked -> primary) failed, error 1346
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- المستخدم هو نفسه: الـ SID نفسه بالرقم 1001، فالرمزان لشخص واحد، والفرق في ما يحمله كل رمز.
- مستوى High ونوع الرفع
Full (2)وelevated: yes: هذا هو الرمز الذي يعمل به أي برنامج بعد أن تضغط «نعم» في نافذة UAC. - جلسة دخول مختلفة
0x145CBE: الرمزان لهما جلستا دخول برقمين متقاربين، والفرق بينهما0x42فقط، لأن LSA صنعتهما معاً في لحظة الدخول نفسها. ولهذا تفصيل عملي يقابله المسؤولون: الأقراص التي يربطها المستخدم من الشبكة Mapped Drives مرتبطة بجلسة الدخول، ولذلك لا يراها البرنامج الذي يعمل كمدير. - 24 امتيازاً بدل 5: منها
SeDebugPrivilegeالذي يسمح بفتح أي عملية على الجهاز، وSeBackupPrivilegeوSeRestorePrivilegeاللذان يتجاوزان قوائم ACL عند القراءة والكتابة، وSeLoadDriverPrivilegeلتحميل التعريفات، وSeTakeOwnershipPrivilegeلأخذ ملكية أي ملف. وهذه بالضبط هي الامتيازات التي حذفها التصفية من رمز سطح المكتب. - نوع الرمز
Impersonation (level Identification): ما أعطانا إياه Windows ليس الرمز الكامل نفسه، وإنما نسخة بمستوى انتحال Impersonation Level اسمه التعريف Identification، وهو أدنى مستوى يسمح بالقراءة فقط: تستطيع أن تعرف من هذا الرمز ماذا فيه، ولا تستطيع أن تعمل به. - السطر الأخير: محاولة تحويله إلى رمز أساسي فشلت بالخطأ 1346، وهو
ERROR_BAD_IMPERSONATION_LEVELفي جدول رموز الأخطاء. ولو أن هذه المحاولة نجحت لكان UAC بلا معنى، لأن أي برنامج يعمل على سطح المكتب يستطيع أن يأخذ الرمز الكامل ويشغل به ما يشاء دون أن يسألك. والبرنامج الذي يعمل بالرمز الكامل، أي بعد الموافقة، يأخذ نسخة بمستوى أعلى، أما من يعمل بالرمز المصفى فلا.
والفرق في المجموعات بين الرمزين كان في سطرين فقط: المجموعتان اللتان كانتا DENYONLY أصبحتا enabled، والعلامة أصبحت High Mandatory Level. أما باقي المجموعات الست عشرة فهي نفسها. والصورة التالية تجمع الرمزين جنباً إلى جنب بالأرقام التي خرجت من المختبر:
هل UAC حد أمني Security Boundary؟
قد يتساءل البعض: إذا كان البرنامج الخبيث يعمل بالرمز المصفى، فهل هذا يحمي الجهاز؟ والإجابة الصريحة من Microsoft نفسها في معايير خدمة الأمان في Windows أن UAC ليس حداً أمنياً Security Boundary، وإنما ميزة دفاع في العمق Defense in Depth، وهذا يعني أن من يجد طريقة لتجاوز نافذة الموافقة من حساب مدير لا يحصل على تحديث أمني عاجل كما يحصل من يتجاوز حدود حساب مستخدم عادي. والسبب أن البرنامج الذي يعمل بالرمز المصفى ما زال يعمل باسمك، ويستطيع أن يكتب في ملفاتك ومفاتيح HKCU التي تقرؤها البرامج المرفوعة لاحقاً، وقد استغلت هذا طرق كثيرة لتجاوز UAC عبر السنين. لذلك إذا كان الجهاز لموظف لا يحتاج الإدارة فالحل الأنسب هو حساب مستخدم عادي فعلاً، رمزه Default وليس فيه رمز كامل أصلاً، ويطلب كلمة مرور حساب آخر عند الحاجة، وليس حساب مدير يعتمد على نافذة UAC.
الامتيازات Privileges: ما يتجاوز قوائم ACL
الصلاحية Permission في Windows مرتبطة بكائن معين: هذا الملف يسمح لك بالقراءة، وهذا المفتاح يمنعك من الكتابة. أما الامتياز Privilege فهو قدرة على مستوى الجهاز كله لا تتعلق بكائن، وأغلبها يتجاوز قوائم ACL نفسها، فمن يملك SeBackupPrivilege مفعلاً يستطيع أن يقرأ أي ملف على القرص لأغراض النسخ الاحتياطي Backup ولو كانت قائمته تمنعه، ومن يملك SeDebugPrivilege يستطيع أن يفتح أي عملية ويقرأ ذاكرتها، ولذلك تجد هذا الامتياز في أول خطوات أدوات سرقة كلمات المرور من ذاكرة lsass.exe. والقائمة الكاملة في صفحة ثوابت الامتيازات Privilege Constants.
والامتياز في الرمز له حالتان كما رأينا: موجود ومعطل، أو موجود ومفعل. والبرنامج الذي يحتاج امتيازاً معطلاً يفعله بالدالة AdjustTokenPrivileges قبل العملية التي تحتاجه، ويعطله بعدها إذا كان حريصاً. والوضع priv في برنامجنا يحاول تفعيل امتيازين: SeShutdownPrivilege الموجود في الرمز المصفى، وSeDebugPrivilege غير الموجود فيه، ويطبع ما تعيده الدالة وما يقوله GetLastError بعدها:
static void enable(HANDLE t, const wchar_t *name) {
    TOKEN_PRIVILEGES tp = { 1 }; LookupPrivilegeValueW(NULL, name, &tp.Privileges[0].Luid);
    tp.Privileges[0].Attributes = SE_PRIVILEGE_ENABLED;
    BOOL ok = AdjustTokenPrivileges(t, FALSE, &tp, 0, NULL, NULL); DWORD e = GetLastError();
    out(L"AdjustTokenPrivileges(%s): returned %s, GetLastError %lu%s\n", name, ok ? L"TRUE" : L"FALSE", e,
        e == ERROR_NOT_ALL_ASSIGNED ? L" (ERROR_NOT_ALL_ASSIGNED)" : e == 0 ? L" (ERROR_SUCCESS)" : L"");
}
ثم يشغل البرنامج الأمر whoami /priv كبرنامج ابن له، وكان المخرج كما يلي:
> tok.exe priv
AdjustTokenPrivileges(SeShutdownPrivilege): returned TRUE, GetLastError 0 (ERROR_SUCCESS)
AdjustTokenPrivileges(SeDebugPrivilege): returned TRUE, GetLastError 1300 (ERROR_NOT_ALL_ASSIGNED)
-- whoami /priv started by this process (it gets a copy of our token):

PRIVILEGES INFORMATION
----------------------

Privilege Name                Description                          State
============================= ==================================== ========
SeShutdownPrivilege           Shut down the system                 Enabled
SeChangeNotifyPrivilege       Bypass traverse checking             Enabled
SeUndockPrivilege             Remove computer from docking station Disabled
SeIncreaseWorkingSetPrivilege Increase a process working set       Disabled
SeTimeZonePrivilege           Change the time zone                 Disabled
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- الامتياز الموجود فعل بنجاح: الدالة أعادت
TRUEوGetLastErrorصفر، وهذه هي الطريقة التي يفعل بها أمر الإيقافshutdown.exeامتيازه قبل أن يطلب إطفاء الجهاز. فوجود الامتياز معطلاً ليس منعاً، وإنما حماية من الاستعمال بالخطأ. - الامتياز غير الموجود أعاد أيضاً
TRUE: وهذا أخطر سطر في المقال للمبرمجين. فالدالة لا تفشل عندما لا تستطيع تفعيل ما طلبته، وإنما تنجح وتضع فيGetLastErrorالرقم 1300، أيERROR_NOT_ALL_ASSIGNED. والكود الذي يكتفي بالسؤالif (AdjustTokenPrivileges(...))يظن أن الامتياز أصبح مفعلاً، ثم يفشل بعد عدة أسطر في مكان آخر برسالة لا علاقة لها بالسبب الحقيقي. - البرنامج الابن ورث الحالة المفعلة: في مخرج
whoami /privأصبحSeShutdownPrivilegeبحالةEnabled، مع أنه كانDisabledفي التشغيل الأول. والسبب أنCreateProcessWتعطي الابن نسخة من رمز الأب كما هو لحظة الإنشاء، بما فيها الامتيازات التي فعلها. ولذلك إذا فعلت امتيازاً حساساً لعملية قصيرة فعطله قبل أن تشغل أي برنامج آخر، حتى لا يرثه برنامج لا يحتاجه. - لم يظهر
SeDebugPrivilegeفي القائمة: فلا يوجد في هذه الجلسة أي برنامج يستطيع أن يستعمله، مهما حاول، وهذا هو الفرق العملي بين الرمزين المرتبطين.
AdjustTokenPrivileges: افحص GetLastError دائماً بعد النجاح، فالقيمة ERROR_SUCCESS وحدها تعني أن كل ما طلبته فعل، والقيمة 1300 تعني أن بعضه أو كله غير موجود في الرمز. وتذكر الوثيقة نفسها هذه الحالة في وصف القيمة المعادة، ولكن أغلب الأمثلة المنسوخة على الإنترنت تتجاهلها.مستويات السلامة Integrity Levels
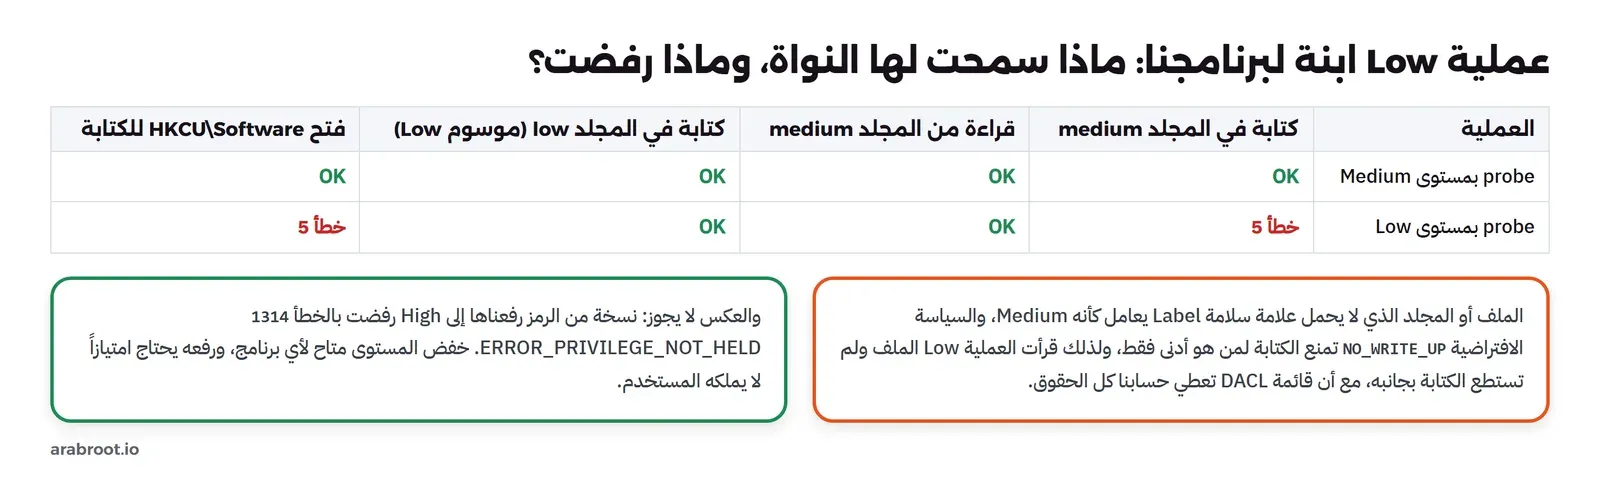
بعد Windows Vista لم تعد الهوية وحدها تكفي، فالمتصفح Browser الذي تفتحه أنت يعمل باسمك، وصفحة ويب خبيثة تجد ثغرة فيه تعمل باسمك أيضاً، وتستطيع حسب قوائم ACL أن تكتب في كل ملفاتك. لذلك أضاف Windows طبقة ثانية اسمها التحكم الإلزامي بالسلامة Mandatory Integrity Control، تشرحها صفحة Mandatory Integrity Control: لكل رمز مستوى، ولكل كائن مستوى مكتوب في علامة Label داخل واصف الأمان، والمستويات خمسة رئيسية: غير موثوق Untrusted، ومنخفض Low، ومتوسط Medium وهو مستوى برامج المستخدم العادية، ومرتفع High للبرامج المرفوعة بعد UAC، ونظام System للخدمات التي تعمل بحساب SYSTEM.
والقاعدة الافتراضية في العلامة اسمها NO_WRITE_UP: لا يكتب صاحب المستوى الأدنى في كائن مستواه أعلى، حتى لو سمحت له قائمة ACL بذلك. أما القراءة فمسموحة افتراضياً للملفات، ولذلك لا تمنع هذه الطبقة البرنامج المخترق من قراءة ملفاتك، وإنما تمنعه من تعديلها ومن زرع شيء فيها. والكائن الذي لا يحمل علامة يعامل كأنه Medium، ولهذا لا تحتاج ملفاتك إلى أي إعداد لتكون محمية من برنامج يعمل بمستوى Low. وهذه الفكرة هي التي بنى عليها Internet Explorer وضعه المحمي Protected Mode منذ Vista، وتشرح وثيقة Windows Integrity Mechanism Design تفاصيلها، ومنها أن Windows يجهز لبرامج Low أماكن خاصة تكتب فيها، مثل المجلد %USERPROFILE%\AppData\LocalLow والمفتاح HKCU\Software\AppDataLow.
تشغيل برنامج ابن بمستوى Low
لا يحتاج خفض المستوى إلى أي صلاحية خاصة، والطريقة أن تنسخ رمز عمليتك بالدالة DuplicateTokenEx، ثم تضع على النسخة مستوى Low بالدالة SetTokenInformation، ثم تشغل البرنامج بالنسخة عبر CreateProcessAsUserW. وهذه الدالة تحتاج في العادة امتياز SeAssignPrimaryTokenPrivilege الذي لا يملكه المستخدم، ولكن الوثيقة تستثني الحالة التي يكون فيها الرمز نسخة مقيدة من رمز المستدعي نفسه، وهي حالتنا هنا. والجزء الأساسي من الوضع low هو الدالة التالية، وفيها أيضاً محاولة متعمدة لرفع نسخة أخرى إلى High:
static int low(wchar_t *cmd) {
    HANDLE t, dup; OpenProcessToken(GetCurrentProcess(), TOKEN_DUPLICATE | TOKEN_QUERY, &t);
    DuplicateTokenEx(t, TOKEN_QUERY | TOKEN_DUPLICATE | TOKEN_ASSIGN_PRIMARY | TOKEN_ADJUST_DEFAULT, NULL, SecurityImpersonation, TokenPrimary, &dup);
    PSID lowSid; ConvertStringSidToSidW(L"S-1-16-4096", &lowSid);
    TOKEN_MANDATORY_LABEL tml = { { lowSid, SE_GROUP_INTEGRITY } };
    if (!SetTokenInformation(dup, TokenIntegrityLevel, &tml, sizeof tml + GetLengthSid(lowSid))) out(L"parent: SetTokenInformation failed, error %lu\n", GetLastError());
    else out(L"parent: copy of our token set to Low (S-1-16-4096)\n");
    // Raising a copy is not allowed: try High on a second copy.
    HANDLE dup2; DuplicateTokenEx(t, TOKEN_QUERY | TOKEN_ADJUST_DEFAULT, NULL, SecurityImpersonation, TokenPrimary, &dup2);
    PSID hiSid; ConvertStringSidToSidW(L"S-1-16-12288", &hiSid); TOKEN_MANDATORY_LABEL th = { { hiSid, SE_GROUP_INTEGRITY } };
    if (!SetTokenInformation(dup2, TokenIntegrityLevel, &th, sizeof th + GetLengthSid(hiSid))) out(L"parent: raising a copy to High failed, error %lu\n", GetLastError());
    else out(L"parent: raising a copy to High succeeded\n");
    CloseHandle(dup2); LocalFree(hiSid);
    int r = child(dup, cmd); LocalFree(lowSid); CloseHandle(dup); CloseHandle(t); return r;
}
ويجهز السكربت 04-integrity.ps1 مجلدين داخل مجلد المختبر: المجلد medium بلا علامة، أي Medium، وفيه ملف للقراءة، والمجلد low الذي نضع عليه علامة Low بالأمر icacls /setintegritylevel، ثم يشغل الوضع probe مرتين: مرة بمستوانا العادي، ومرة كبرنامج ابن بمستوى Low، وفي المرتين يحاول أربع عمليات: الكتابة في medium، والقراءة منه، والكتابة في low، وفتح المفتاح HKCU\Software للكتابة دون أن يكتب فيه شيئاً:
> icacls low /setintegritylevel (OI)(CI)L
processed file: C:\lab\low
Successfully processed 1 files; Failed processing 0 files
> icacls medium
C:\lab\medium BUILTIN\Administrators:(I)(OI)(CI)(F)
              NT AUTHORITY\SYSTEM:(I)(OI)(CI)(F)
              PC-01\user1:(I)(OI)(CI)(F)

Successfully processed 1 files; Failed processing 0 files
> icacls low
C:\lab\low BUILTIN\Administrators:(I)(OI)(CI)(F)
           NT AUTHORITY\SYSTEM:(I)(OI)(CI)(F)
           PC-01\user1:(I)(OI)(CI)(F)
           Mandatory Label\Low Mandatory Level:(OI)(CI)(NW)

Successfully processed 1 files; Failed processing 0 files

> tok.exe probe w:medium\a.txt r:medium\read-me.txt w:low\b.txt k:
  probe: pid 42116, integrity Medium, 2 deny-only groups
  write medium\a.txt: OK (18 bytes)
  read  medium\read-me.txt: OK (28 bytes)
  write low\b.txt: OK (18 bytes)
  open HKCU\Software for writing: OK 0
  open HKCU\Software for reading: OK 0
[exit code 0 = 0x00000000]

> tok.exe low "tok.exe probe w:medium\a.txt r:medium\read-me.txt w:low\b.txt k:"
parent: copy of our token set to Low (S-1-16-4096)
parent: raising a copy to High failed, error 1314
  probe: pid 44276, integrity Low, 2 deny-only groups
  write medium\a.txt: error 5
  read  medium\read-me.txt: OK (28 bytes)
  write low\b.txt: OK (18 bytes)
  open HKCU\Software for writing: error 5
  open HKCU\Software for reading: OK 0
parent: child pid 44276 exited with 0
[exit code 0 = 0x00000000]

> dir medium, low
  medium\a.txt
  medium\read-me.txt
  low\b.txt
وفي المخرج أعلاه لاحظ التالي:
- العلامة في قائمة المجلد
low: السطرMandatory Label\Low Mandatory Level:(OI)(CI)(NW)يظهر فيicaclsكأنه مدخل في القائمة، ولكنه في الحقيقة يعيش في قائمة أخرى اسمها قائمة النظام SACL. والرمز(NW)هوNo Write Up، و(OI)(CI)تعني أن الملفات والمجلدات الجديدة داخله ترث العلامة نفسها. واستطاع حسابنا العادي أن يضع هذه العلامة لأنه يخفض مستوى كائن يملكه، أما رفع مستوى كائن فوق مستواك فممنوع. - البرنامج بمستوى Medium نجح في الأربع: هذا هو الأساس الذي نقارن به، فالقائمة تعطي حسابنا كل الحقوق على المجلدين.
- البرنامج بمستوى Low فشل في الكتابة في
mediumبالخطأ 5: مع أن القائمة هي نفسها، والحساب هو نفسه، والمجموعات هي نفسها. الشيء الوحيد الذي تغير هو المستوى في الرمز، وفحص السلامة يأتي قبل قراءة قائمة ACL. - ونجح في قراءة
read-me.txtمن المجلد نفسه: وهذا يؤكد ما قلناه عن السياسة الافتراضية للملفات: الكتابة للأعلى ممنوعة، والقراءة مسموحة. ولذلك فإن برنامجاً مخترقاً بمستوى Low ما زال يستطيع أن يقرأ مستنداتك، والحماية من ذلك تحتاج طبقة أقوى مثل AppContainer. - ونجح في الكتابة في المجلد
low: لأن مستواه يساوي مستوى العلامة، وظهر الملفlow\b.txtفي القائمة الأخيرة، بينما لا يوجد فيmediumإلا الملف الذي كتبه البرنامج بمستوى Medium. - وفشل في فتح
HKCU\Softwareللكتابة، ونجح في فتحه للقراءة: القاعدة نفسها تنطبق على السجل Registry، ولهذا توجدAppDataLowتحت المفتاح نفسه لتحفظ فيها برامج Low إعداداتها. - رفع النسخة الثانية إلى High فشل بالخطأ 1314: وهو
ERROR_PRIVILEGE_NOT_HELD، فرفع مستوى الرمز فوق مستوى من يعدله يحتاج امتيازاً خاصاً لا يوجد في رمز المستخدم، والطريق الوحيد من Medium إلى High هو نافذة UAC.
والمتصفحات الحديثة تذهب أبعد من ذلك بكثير، فقد صمم فريق Chromium صندوق العزل Sandbox على Windows من ثلاث طبقات معاً: رمز مقيد Restricted Token، ومستوى سلامة Low أو Untrusted، وكائن Job يمنع العملية من إنشاء عمليات جديدة. وكل طبقة منها نجربها في هذا المقال أو في مقالات المرحلة على حدة، وقوتها تأتي من اجتماعها.
واصف الأمان Security Descriptor وقوائم ACL
الطرف الآخر من كل فحص هو الكائن نفسه، فكل ملف ومجلد ومفتاح في السجل وعملية وخدمة يحمل واصف أمان Security Descriptor، وفيه أربعة أجزاء: المالك Owner، والمجموعة الأساسية Primary Group التي بقيت للتوافق مع أنظمة POSIX قديمة ولا يكاد يستعملها أحد، وقائمة التحكم التقديرية Discretionary Access Control List، واختصاراً DACL، وهي القائمة التي يقصدها الناس عندما يقولون «صلاحيات الملف»، وقائمة النظام System Access Control List، واختصاراً SACL، وفيها قواعد التدقيق Auditing وعلامة السلامة التي رأيناها.
والقائمة DACL مكونة من مدخلات اسمها ACE، واختصارها Access Control Entry، وكل مدخل فيه ثلاثة أشياء: النوع، سماح Allow أو رفض Deny، والـ SID الذي ينطبق عليه، وقناع الحقوق Access Mask، وهو رقم من 32 بتاً كل بت فيه حق محدد، كما تشرح صفحة Access Rights and Access Masks. والأمر icacls يعرض القائمة بأحرف مختصرة، والأمر Get-Acl في PowerShell يعطيك الخاصية Sddl، وهي النص الكامل للواصف بلغة تعريف واصف الأمان Security Descriptor Definition Language. والسكربت 05-acl.ps1 يبدأ بمجلد جديد اسمه acl:
> icacls acl
C:\lab\acl BUILTIN\Administrators:(I)(OI)(CI)(F)
           NT AUTHORITY\SYSTEM:(I)(OI)(CI)(F)
           PC-01\user1:(I)(OI)(CI)(F)

Successfully processed 1 files; Failed processing 0 files
> (Get-Acl acl).Sddl
O:S-1-5-21-1111111111-2222222222-3333333333-1001G:S-1-5-21-1111111111-2222222222-3333333333-1001D:AI(A;OICIID;FA;;;BA)(A;OICIID;FA;;;SY)(A;OICIID;FA;;;S-1-5-21-1111111111-2222222222-3333333333-1001)
وفي المخرج أعلاه لاحظ التالي:
- الحرف
(I)فيicacls: كل المدخلات موروثة Inherited من مجلد المختبر الذي أعطيناه قائمة نظيفة في البداية، ويقابلها في SDDL الحرفانID. O:وG:: المالك والمجموعة الأساسية، وكلاهما هنا حسابنا نفسه، لأن من ينشئ الكائن يصبح مالكه.D:AI: بداية القائمة DACL، وAIتعني أن الوراثة التلقائية مفعلة عليها.- كل مدخل بين قوسين:
(A;OICIID;FA;;;BA)تقرأ هكذا:Aسماح، وOICIIDترثه الملفات والمجلدات وهو نفسه موروث، وFAكل حقوق الملف File All، وBAاختصار مجموعة المديرين Built-in Administrators. والاختصارات كلها في صفحة ACE Strings.
كيف يتم فحص الوصول Access Check؟
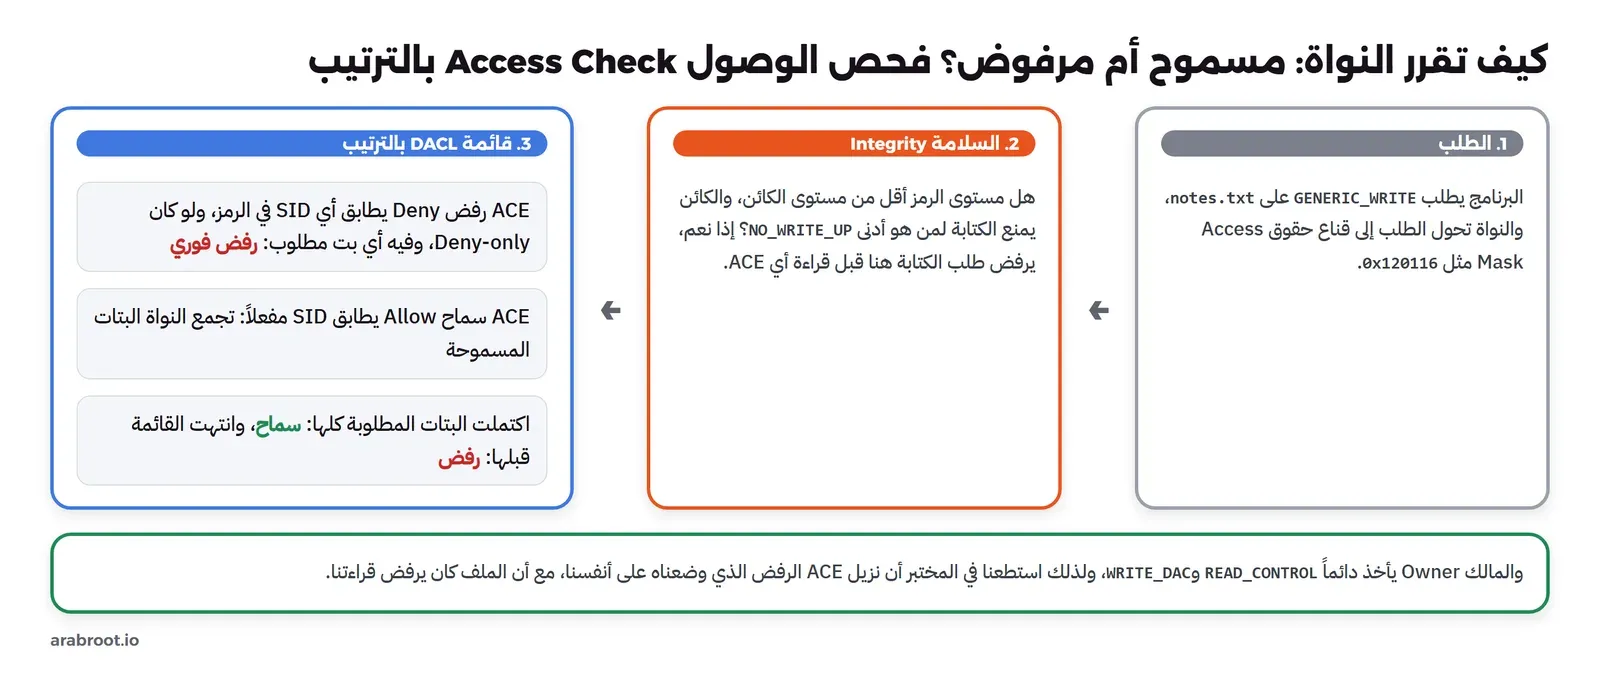
عندما يفتح برنامج ملفاً يطلب حقوقاً محددة، مثل GENERIC_WRITE، فتحولها النواة إلى قناع حقوق خاص بالملفات، ثم تقارن هذا القناع بالرمز والواصف بترتيب ثابت تشرحه صفحة How DACLs Control Access to an Object. أولاً فحص السلامة كما رأينا، ثم تمر على مدخلات DACL بالترتيب من الأول: كل مدخل رفض ينطبق على أي SID في الرمز، ولو كان للرفض فقط، ويحتوي على أي بت مطلوب، يرفض الطلب كله فوراً. وكل مدخل سماح ينطبق على SID مفعل يضيف بتاته إلى ما جمعته النواة، فإذا اكتملت كل البتات المطلوبة قبل نهاية القائمة نجح الطلب، وإذا انتهت القائمة ولم تكتمل رفض. والقائمة الفارغة تختلف عن عدم وجود قائمة: الواصف الذي لا قائمة DACL فيه أصلاً يسمح للجميع بكل شيء، والقائمة الموجودة الفارغة ترفض الجميع، وهذا خطأ يقع فيه من يكتب واصفات الأمان بيده.
ولأن الترتيب مهم، يرتب Windows المدخلات بترتيب قياسي Canonical Order تشرحه صفحة Order of ACEs in a DACL: الرفض الصريح أولاً، ثم السماح الصريح، ثم الرفض الموروث، ثم السماح الموروث. وهذا يعني أن الرفض الموروث من مجلد أعلى يستطيع أن يتغلب عليه سماح صريح على الملف نفسه، وهي نقطة تفاجئ من يظن أن الرفض يربح دائماً.
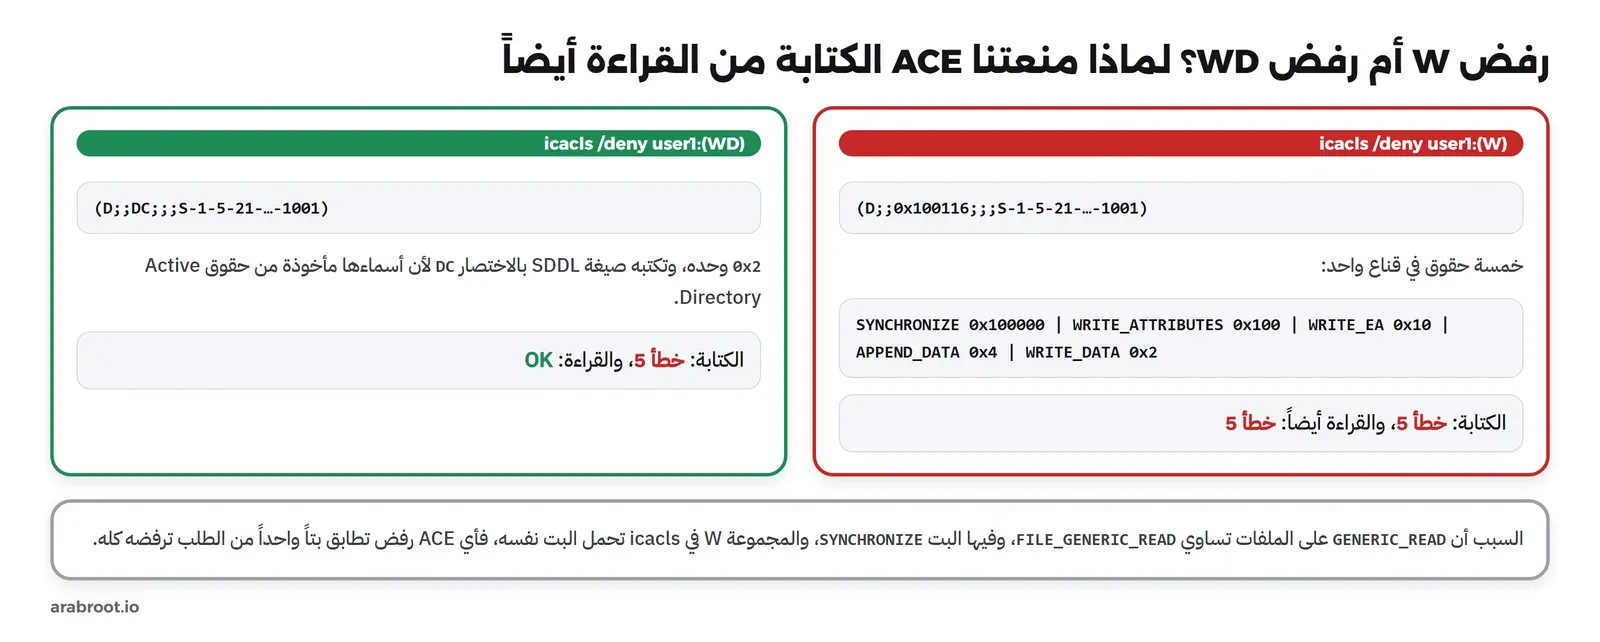
رفض حسابك لنفسك: تجربة مدخل الرفض
الآن نضع على الملف notes.txt مدخل رفض للكتابة موجهاً لحسابنا نفسه، ونحاول الكتابة والقراءة:
> icacls acl\notes.txt /deny user1:(W)
processed file: C:\lab\acl\notes.txt
Successfully processed 1 files; Failed processing 0 files
> icacls acl\notes.txt
C:\lab\acl\notes.txt PC-01\user1:(DENY)(W)
                     BUILTIN\Administrators:(I)(F)
                     NT AUTHORITY\SYSTEM:(I)(F)
                     PC-01\user1:(I)(F)

Successfully processed 1 files; Failed processing 0 files
> (Get-Acl acl\notes.txt).Sddl
O:S-1-5-21-1111111111-2222222222-3333333333-1001G:S-1-5-21-1111111111-2222222222-3333333333-1001D:AI(D;;0x100116;;;S-1-5-21-1111111111-2222222222-3333333333-1001)(A;ID;FA;;;BA)(A;ID;FA;;;SY)(A;ID;FA;;;S-1-5-21-1111111111-2222222222-3333333333-1001)
> tok.exe probe w:acl\notes.txt r:acl\notes.txt
  probe: pid 26436, integrity Medium, 2 deny-only groups
  write acl\notes.txt: error 5
  read  acl\notes.txt: error 5
[exit code 0 = 0x00000000]
> icacls acl\notes.txt /remove:d user1
processed file: C:\lab\acl\notes.txt
Successfully processed 1 files; Failed processing 0 files
> tok.exe probe w:acl\notes.txt r:acl\notes.txt
  probe: pid 47640, integrity Medium, 2 deny-only groups
  write acl\notes.txt: OK (18 bytes)
  read  acl\notes.txt: OK (18 bytes)
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- مدخل الرفض جاء أولاً:
(DENY)(W)في أعلى القائمة، ولم يحمل الحرف(I)لأنه صريح على الملف نفسه، وبعده المدخلات الموروثة ومنها سماح كامل لحسابنا(F). وحسب ترتيب الفحص فإن الرفض يقرأ أولاً. - الكتابة رفضت بالخطأ 5 كما توقعنا: ولم ينفع السماح الكامل الذي يأتي بعده.
- والقراءة رفضت أيضاً بالخطأ 5: وهذه هي المفاجأة التي سنشرحها في القسم التالي، فنحن رفضنا الكتابة فقط.
- ثم أزلنا المدخل بأنفسنا: الأمر
icacls /remove:dنجح، مع أن الملف كان يرفض قراءتنا وكتابتنا. والسبب أن المالك يأخذ دائماً حقين لا تستطيع القائمة أن تمنعهما منه، هما قراءة الواصفREAD_CONTROLوتعديل القائمةWRITE_DAC، ولذلك لا يستطيع صاحب الملف أن يغلقه على نفسه نهائياً. والاستثناء الوحيد أن يضع أحد مدخلاً للمعرف الخاصOWNER RIGHTS، واختصاراًS-1-3-4، فيحدد به ما يأخذه المالك بالضبط.
لماذا منع رفض الكتابة القراءة أيضاً؟
السطر (D;;0x100116;;;…) في مخرج Get-Acl هو المفتاح، فالمجموعة W في icacls ليست بتاً واحداً، وإنما خمسة بتات حسب صفحة File Access Rights Constants: كتابة البيانات 0x2، والإضافة إلى آخر الملف 0x4، وكتابة الخصائص الممتدة 0x10، وكتابة الخصائص 0x100، والبت SYNCHRONIZE بالقيمة 0x100000. والبت الأخير لا علاقة له بالكتابة، وإنما يسمح بانتظار الكائن بدوال مثل WaitForSingleObject، والمشكلة أن طلب القراءة GENERIC_READ على الملفات يتحول إلى FILE_GENERIC_READ، وفيه البت نفسه. وبما أن مدخل الرفض يرفض الطلب كله إذا طابق بتاً واحداً منه، فقد رفضت القراءة. والحل أن ترفض ما تقصده بالضبط، والسكربت يجرب ذلك بالحرفين WD أي كتابة البيانات فقط:
> icacls acl\notes.txt /deny user1:(WD)
processed file: C:\lab\acl\notes.txt
Successfully processed 1 files; Failed processing 0 files
> (Get-Acl acl\notes.txt).Sddl
O:S-1-5-21-1111111111-2222222222-3333333333-1001G:S-1-5-21-1111111111-2222222222-3333333333-1001D:AI(D;;DC;;;S-1-5-21-1111111111-2222222222-3333333333-1001)(A;ID;FA;;;BA)(A;ID;FA;;;SY)(A;ID;FA;;;S-1-5-21-1111111111-2222222222-3333333333-1001)
> tok.exe probe w:acl\notes.txt r:acl\notes.txt
  probe: pid 37956, integrity Medium, 2 deny-only groups
  write acl\notes.txt: error 5
  read  acl\notes.txt: OK (18 bytes)
[exit code 0 = 0x00000000]
> icacls acl\notes.txt /remove:d user1
processed file: C:\lab\acl\notes.txt
Successfully processed 1 files; Failed processing 0 files
وهنا رفضت الكتابة فقط، ونجحت القراءة. ولاحظ أن SDDL كتبت البت 0x2 بالاختصار DC، وهو اختصار حذف عنصر فرعي Delete Child في Active Directory، لأن أسماء SDDL المختصرة مأخوذة من حقوق الدليل، ومعنى البت نفسه يتغير حسب نوع الكائن، فهو على الملف كتابة البيانات، وعلى المجلد إضافة ملف. ولذلك لا تقرأ الاختصارات في SDDL بمعناها الحرفي، وارجع إلى نوع الكائن.
الوراثة Inheritance: من المجلد إلى الملفات
عندما تعطي صلاحية على مجلد بالحرفين (OI)(CI)، أي وراثة الملفات Object Inherit ووراثة المجلدات Container Inherit، ينسخ Windows المدخل إلى كل ما في المجلد، وإلى كل ما ينشأ فيه لاحقاً، بالحرف (I):
> icacls acl /grant *S-1-5-32-545:(OI)(CI)(RX)
processed file: C:\lab\acl
Successfully processed 1 files; Failed processing 0 files
> icacls acl\new.txt
C:\lab\acl\new.txt BUILTIN\Users:(I)(RX)
                   BUILTIN\Administrators:(I)(F)
                   NT AUTHORITY\SYSTEM:(I)(F)
                   PC-01\user1:(I)(F)

Successfully processed 1 files; Failed processing 0 files
> icacls acl\notes.txt
C:\lab\acl\notes.txt BUILTIN\Users:(I)(RX)
                     BUILTIN\Administrators:(I)(F)
                     NT AUTHORITY\SYSTEM:(I)(F)
                     PC-01\user1:(I)(F)

Successfully processed 1 files; Failed processing 0 files
والمدخل وصل إلى الملفين: new.txt الذي أنشأناه بعد الإضافة، وnotes.txt الذي كان موجوداً قبلها، لأن icacls عندما يعدل قائمة مجلد ينشر التغيير إلى ما تحته. وتذكر أن هذا النشر يحدث فقط عند تعديل القائمة بأداة تعرف الوراثة مثل icacls أو نافذة الخصائص، أما نقل ملف Move داخل القرص نفسه فيبقي قائمته القديمة كما هي في كثير من الحالات، ولذلك تجد ملفات في مجلد مشترك لا يراها أعضاء الفريق، لأنها نقلت إليه من مجلد خاص ولم تنسخ.
AccessChk: الحقوق الفعلية بدل القائمة
قراءة القائمة وحساب النتيجة في رأسك عمل متعب مع القوائم الطويلة، والأداة AccessChk من Sysinternals تفعل ذلك عنك: تعرض لكل حساب أو مجموعة ما يستطيع فعلاً، قراءة R أو كتابة W. والخيار -d يعرض المجلد نفسه بدل محتواه:
> accesschk64 -nobanner -d acl
C:\lab\acl
  R  BUILTIN\Users
  RW BUILTIN\Administrators
  RW NT AUTHORITY\SYSTEM
  RW PC-01\user1
> accesschk64 -nobanner acl
C:\lab\acl\new.txt
  R  BUILTIN\Users
  RW BUILTIN\Administrators
  RW NT AUTHORITY\SYSTEM
  RW PC-01\user1
C:\lab\acl\notes.txt
  R  BUILTIN\Users
  RW BUILTIN\Administrators
  RW NT AUTHORITY\SYSTEM
  RW PC-01\user1
والنتيجة تطابق ما قرأناه: المستخدمون يقرؤون فقط، والباقون يقرؤون ويكتبون. وتظهر قيمة الأداة الحقيقية في الاتجاه المعاكس، أي عندما تسأل «أين يستطيع هذا الحساب أن يكتب؟»، فالأمر accesschk64 -w -s Users C:\Windows مثلاً يعرض كل مكان داخل مجلد Windows تستطيع مجموعة المستخدمين الكتابة فيه، وهذه هي الأماكن التي يبحث عنها من يريد زرع مكتبة كما شرحنا في مقال اختطاف DLL. ولم نشغل هذا الأمر في المختبر لأننا التزمنا بمجلدنا وحده، فجربه على جهازك واقرأ النتيجة بهدوء.
الرمز المقيد Restricted Token: المجموعة الموجودة التي لا تعطي شيئاً
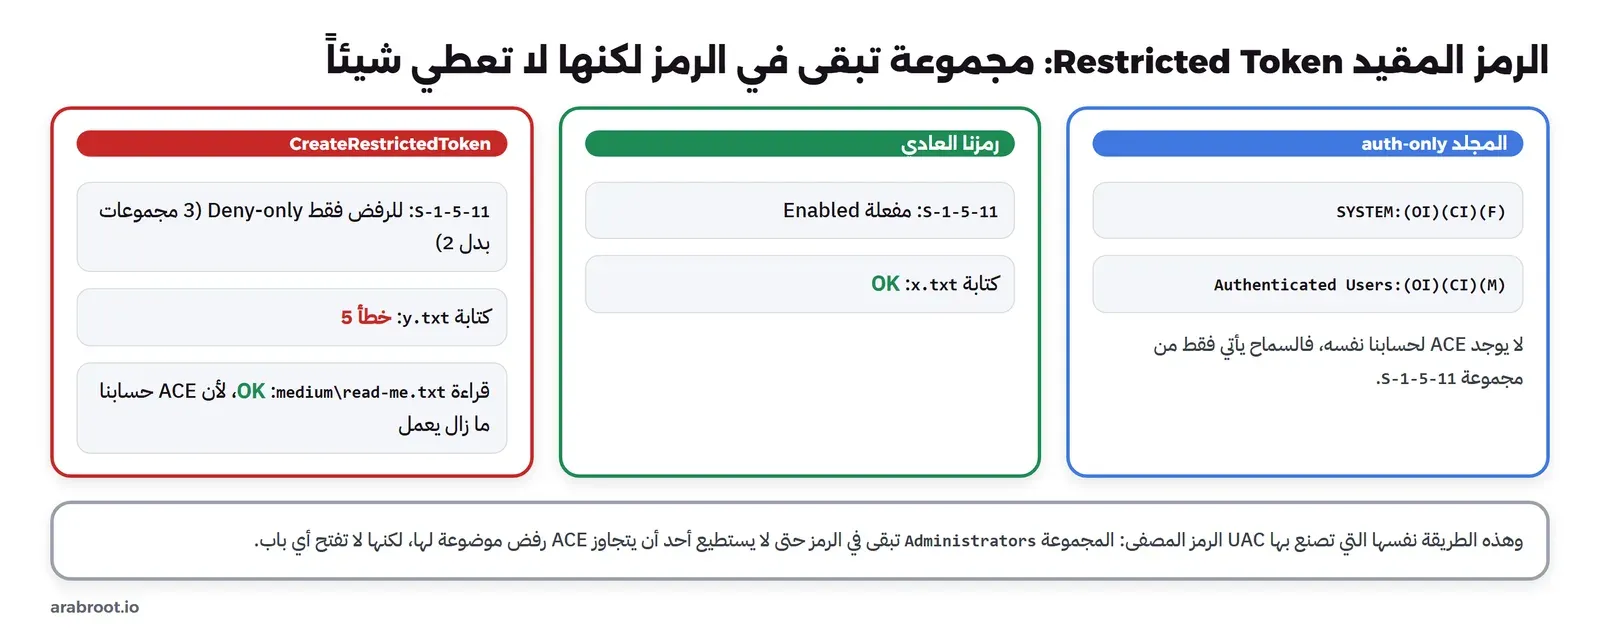
رأينا أن UAC يجعل مجموعة المديرين للرفض فقط في الرمز المصفى، والسؤال: لماذا لا يحذفها من الرمز ببساطة؟ والإجابة أن الحذف يفتح ثغرة، فلو وضع مسؤول مدخل رفض على ملف للمديرين، مثل منعهم من قراءة ملف رواتب، فإن الرمز الذي حذفت منه المجموعة لا يطابق هذا المدخل، فيقرأ الملف عبر مجموعة أخرى تسمح له. أما المجموعة التي بقيت للرفض فقط فتطابق مدخلات الرفض وتتجاهل مدخلات السماح، فلا تعطي شيئاً ولا تتهرب من شيء. وأي برنامج يستطيع أن يصنع رمزاً بهذه الطريقة بالدالة CreateRestrictedToken، والتي تستطيع أيضاً حذف الامتيازات وإضافة قائمة معرفات مقيدة Restricting SIDs كما تشرح صفحة Restricted Tokens:
static int deny(const wchar_t *sidstr, wchar_t *cmd) {
    HANDLE t, r; OpenProcessToken(GetCurrentProcess(), TOKEN_DUPLICATE | TOKEN_QUERY | TOKEN_ASSIGN_PRIMARY, &t);
    PSID s; if (!ConvertStringSidToSidW(sidstr, &s)) { out(L"bad SID\n"); return 1; }
    SID_AND_ATTRIBUTES d = { s, 0 };
    if (!CreateRestrictedToken(t, 0, 1, &d, 0, NULL, 0, NULL, &r)) { out(L"CreateRestrictedToken failed, error %lu\n", GetLastError()); return 1; }
    out(L"parent: restricted copy of our token, %s is now deny-only\n", sidstr);
    int x = child(r, cmd); CloseHandle(r); CloseHandle(t); LocalFree(s); return x;
}
ولكي نرى الأثر يصنع السكربت 06-restricted.ps1 مجلداً يكتب فيه فقط من سجل الدخول Authenticated Users، دون أي مدخل لحسابنا نفسه، ثم يجرب الكتابة برمزنا العادي، ثم برمز تصبح فيه هذه المجموعة للرفض فقط:
> icacls auth-only /inheritance:r /grant:r *S-1-5-11:(OI)(CI)M *S-1-5-18:(OI)(CI)F
processed file: C:\lab\auth-only
Successfully processed 1 files; Failed processing 0 files
> icacls auth-only
C:\lab\auth-only NT AUTHORITY\SYSTEM:(OI)(CI)(F)
                 NT AUTHORITY\Authenticated Users:(OI)(CI)(M)

Successfully processed 1 files; Failed processing 0 files

> tok.exe probe w:auth-only\x.txt
  probe: pid 36032, integrity Medium, 2 deny-only groups
  write auth-only\x.txt: OK (18 bytes)
[exit code 0 = 0x00000000]

> tok.exe deny S-1-5-11 "tok.exe probe w:auth-only\y.txt r:medium\read-me.txt"
parent: restricted copy of our token, S-1-5-11 is now deny-only
  probe: pid 43316, integrity Medium, 3 deny-only groups
  write auth-only\y.txt: error 5
  read  medium\read-me.txt: OK (28 bytes)
parent: child pid 43316 exited with 0
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- القائمة الجديدة مدخلان فقط: بعد قطع الوراثة لم يبق إلا
SYSTEMوAuthenticated Users، ولا يوجد سطر لحسابنا. - الرمز العادي كتب
x.txt: لأنS-1-5-11مفعلة فيه، فالسماح جاء عبر المجموعة. - الرمز المقيد يحمل ثلاث مجموعات للرفض فقط بدل اثنتين: المجموعتان اللتان صنعهما UAC والثالثة التي أضفناها.
- الكتابة في
auth-onlyرفضت بالخطأ 5: المجموعة ما زالت في الرمز، لكنها لم تعد تعطي السماح، ولا يوجد طريق آخر إلى المجلد. - القراءة من
mediumنجحت: لأن مدخل السماح هناك لحسابنا نفسه، والرمز المقيد لم يمس الـ SID الخاص بالمستخدم. وهذا يبين أن الرمز المقيد يغلق باباً محدداً تختاره أنت، وليس عزلاً كاملاً.
وفوق هذه الطبقات بنى Windows عزلاً أقوى اسمه AppContainer تعمل به تطبيقات المتجر وأجزاء من المتصفحات، وفيه يحمل الرمز معرفاً خاصاً بالتطبيق، ولا يصل التطبيق إلى ملف إلا إذا كانت في قائمته صلاحية صريحة لهذا المعرف أو لمجموعة الحزم كلها، فلا تكفيه صلاحيات المستخدم الذي يعمل باسمه. وقد رأينا في مقال المعمارية أن fontdrvhost.exe يحلل الخطوط داخل AppContainer لهذا السبب.
قائمة ACL خاطئة واحدة على ملفات النظام
SAM وملفات SYSTEM وSECURITY في المجلد %windir%\system32\config تحمل قائمة تسمح لمجموعة المستخدمين BUILTIN\Users بالقراءة. والملفات نفسها مقفلة أثناء عمل Windows، ولكن نسخ الظل Volume Shadow Copies التي يصنعها النظام للاستعادة تحمل نسخاً منها بالقائمة نفسها، فيستطيع أي مستخدم عادي قراءة هاشات Hashes كلمات مرور الحسابات المحلية منها. وكان الحل في KB5005357 أن يعيد المسؤول الوراثة إلى هذه الملفات بالأمر icacls %windir%\system32\config\*.* /inheritance:e ثم يحذف نسخ الظل القديمة، لأن التحديث وحده لا يصلح النسخ الموجودة. والدرس أن مدخلاً واحداً بقناع قراءة على المجموعة الخطأ يكفي لكشف أسرار الجهاز كله، وأن أداة مثل AccessChk تكشف مثل هذا قبل أن يكشفه غيرك.كيف يختلف هذا عن Linux؟
إذا كنت قادماً من Linux فالفكرة نفسها موجودة بأسماء أخرى، وقد شرحنا جانب Linux في مقال صلاحيات الملفات في Linux. والفرق الأساسي أن Linux يبدأ من بتات بسيطة لثلاث فئات هي المالك والمجموعة والباقون، ثم يضيف ACL كطبقة اختيارية، بينما يبدأ Windows من القوائم الكاملة لكل كائن. والجدول التالي يضع المفاهيم جنباً إلى جنب:
| الفكرة | Windows | Linux |
|---|---|---|
| هوية العملية | رمز الأمان: SID المستخدم ومعرفات المجموعات | uid وgid والمجموعات الإضافية في بيانات العملية |
| صلاحيات الملف | قائمة DACL بمدخلات سماح ورفض وأقنعة حقوق | بتات rwx للمالك والمجموعة والباقين، مع ACL اختيارية |
| قدرات خاصة على مستوى الجهاز | الامتيازات Privileges مثل SeBackupPrivilege | القدرات Capabilities مثل CAP_DAC_READ_SEARCH |
| تشغيل أمر كمدير | UAC والرمز الكامل المرتبط، ونافذة الموافقة | sudo وعملية جديدة بالمستخدم root |
| طبقة فوق الهوية | مستويات السلامة وAppContainer | SELinux أو AppArmor |
| تقليل صلاحيات عملية | الرمز المقيد وخفض المستوى | إسقاط القدرات وno_new_privs ومساحات الأسماء Namespaces |
وأقرب شيء في Linux إلى الامتيازات هو القدرات Capabilities التي شرحناها في مقال أمان الـ Containers وقت التشغيل، فكلاهما يقسم قوة المدير الواحدة إلى أجزاء صغيرة يعطى كل برنامج منها ما يحتاجه فقط.
أخطاء شائعة Common Mistakes
- اعتبار «أنا مدير» تفسيراً لكل شيء: البرنامج لا يعمل باسم حسابك، وإنما برمز محدد، وقد رأينا أن الحساب نفسه له رمزان مختلفان تماماً. افحص الرمز بالأمر
whoami /groupsقبل أن تفترض أي صلاحية. - الحكم على البرنامج بالدالة
IsInRole: في المختبر قالتFalseلحساب عضو في مجموعة المديرين، لأنها تفحص الرمز الحالي. إذا أردت أن تعرف هل البرنامج مرفوع فاسألTokenElevationType، وإذا أردت أن تعرف هل يستطيع الحساب أن يرتفع فاسأل عن الرمز المرتبط. - الاكتفاء بقيمة
AdjustTokenPrivileges: الدالة نجحت مع امتياز غير موجود، والخطأ الحقيقي كان 1300 فيGetLastError. - تفعيل امتياز حساس ثم تشغيل برنامج آخر: الابن ورث الامتياز مفعلاً في المختبر. عطل ما فعلته قبل أن تشغل غيره.
- رفض الكتابة بالمجموعة
Wوانتظار أن تبقى القراءة: البتSYNCHRONIZEالمشترك منع القراءة. ارفض الحق المحدد مثلWD، أو لا تعط الصلاحية أصلاً. - الاعتماد على اسم المجموعة في السكربتات: اسم
Usersيتغير مع لغة النظام، والرقم*S-1-5-32-545لا يتغير. - افتراض أن مجلدات المستخدم نظيفة: وجدنا في
%TEMP%أربعة مدخلات أضافها برنامج آخر، وكل ملف يكتب هناك يرثها. افحص قائمة المجلد الذي تحفظ فيه أسرار برنامجك، أو أعطه قائمة صريحة. - الظن أن مستوى Low يحمي الملفات من القراءة: البرنامج بمستوى Low قرأ
read-me.txtبنجاح. السياسة الافتراضية تمنع الكتابة للأعلى فقط. - اعتبار UAC حداً أمنياً: Microsoft نفسها لا تعتبره كذلك. الحساب العادي الفعلي أقوى من حساب المدير الذي يعتمد على نافذة الموافقة.
- تعطيل UAC لحل مشكلة برنامج قديم: هذا يجعل كل برنامج يعمل بالرمز الكامل وبمستوى High، وتختفي معه حماية مستويات السلامة لكل البرامج. الحل الأنسب أن تصلح صلاحيات المجلد الذي يكتب فيه البرنامج بالأداة
icacls.
أي آلية تختار؟
| ما تريده | الآلية | انتبه إلى |
|---|---|---|
| منع مجموعة من قراءة ملف أو تعديله | قائمة DACL بالأمر icacls | أعط الصلاحية لمن يحتاجها بدل الرفض، واستعمل أرقام SID في السكربتات |
| منح صلاحية لكل ملفات مجلد | مدخل بالحرفين (OI)(CI) على المجلد | النقل داخل القرص قد يبقي القائمة القديمة |
| تشغيل جزء غير موثوق من برنامجك، مثل محلل ملفات | عملية ابنة بمستوى Low | تستطيع القراءة، فلا تكفي للأسرار |
| منع عملية ابنة من صلاحية تأتي عبر مجموعة معينة | CreateRestrictedToken مع مجموعة للرفض فقط | لا يمس صلاحيات الحساب نفسه |
| عزل قوي لتطبيق كامل | AppContainer مع رمز مقيد وكائن Job | يحتاج تصميماً من البداية، فالملفات لا تصل إلا بصلاحية صريحة |
| عملية تحتاج امتيازاً إدارياً | طلب الرفع في ملف Manifest، أو خدمة Service منفصلة | اجعل الجزء المرفوع صغيراً، والباقي بالرمز المصفى |
| موظف لا يحتاج الإدارة | حساب مستخدم عادي فعلي | أقوى من حساب مدير مع UAC |
قائمة فحص Checklist
- شغل
whoami /groupsوwhoami /privفي نافذة عادية ونافذة مرفوعة، وقارن مستوى السلامة والمجموعات والامتيازات. - تأكد أن برامجك تعمل بالرمز المصفى، وأن الجزء الذي يحتاج الرفع معزول في برنامج أو خدمة صغيرة.
- في الكود: افحص
GetLastErrorبعدAdjustTokenPrivileges، وعطل الامتياز بعد استعماله. - افحص قوائم المجلدات التي يحفظ فيها برنامجك إعداداته وأسراره، ولا تعتمد على ما يرثه من
%TEMP%أوProgramData. - استعمل AccessChk لتسأل «أين يستطيع المستخدم العادي أن يكتب؟» في مجلدات برامجك وخدماتك.
- تجنب مدخلات الرفض قدر الإمكان، وإذا استعملتها فاختبر بعدها القراءة والحذف والتشغيل.
- لا تعطل UAC لتشغيل برنامج قديم، وأصلح صلاحيات المجلد بدلاً من ذلك.
تدريب عملي Practice
- افتح نافذة PowerShell عادية وشغل
tok.exe show، ثم افتح نافذة بالزر الأيمن «تشغيل كمسؤول» وشغله مرة أخرى، وقارن نوع الرفع وجلسة الدخول بالرقمين اللذين ظهرا في الوضعlinked. - عدل الوضع
lowفيtok.cبحيث يضع المستوى Untrusted، أيS-1-16-0، وشغلprobeعلى المجلدlow. هل ما زال يكتب فيه؟ ولماذا؟ - شغل
accesschk64 -w -s -u Users "%ProgramData%"على جهازك، واقرأ أي مجلدات تحتProgramDataيستطيع المستخدم العادي أن يكتب فيها، ثم ابحث عن البرنامج الذي يملك كل مجلد منها.
حذف المختبر Cleanup
السكربت الأخير 99-cleanup.ps1 يحذف مجلد المختبر في %TEMP% بكل ما فيه، بما في ذلك المجلدات التي غيرنا قوائمها وعلاماتها، وطبع lab folder removed: True. ولم يغير المختبر شيئاً خارج هذا المجلد: الرمز الذي فعلنا فيه الامتياز انتهى بانتهاء العملية، والرمز المرتبط قرأناه دون أن نستعمله، ولا توجد مفاتيح في السجل أو خدمات أو برامج مثبتة. والأداة AccessChk تكتب عند أول تشغيل بالخيار -accepteula مفتاحاً صغيراً لقبول الترخيص تحت HKCU\Software\Sysinternals\AccessChk، فإذا أردت إزالته فاحذفه من محرر السجل، كما شرحنا في مقال السجل.
الخلاصة Summary
- Windows لا يسأل عن حسابك عند كل فتح، وإنما عن رمز الأمان الذي تحمله العملية: المستخدم والمجموعات وصفاتها والامتيازات ومستوى السلامة.
- حساب المدير مع UAC يحمل رمزين: مصفى بمستوى Medium وخمسة امتيازات يعمل به سطح المكتب، وكامل بمستوى High و24 امتيازاً لا يصل إليه برنامج إلا بعد موافقتك، وقد قرأناه ولم نستطع العمل به.
- الامتياز الموجود يفعل بسطر واحد، وغير الموجود يعطي نجاحاً كاذباً مع الخطأ 1300، والابن يرث الحالة المفعلة.
- مستوى Low منع الكتابة في ملفاتنا وفي
HKCU\Softwareولم يمنع القراءة، وخفض المستوى مسموح ورفعه ممنوع بالخطأ 1314. - فحص الوصول يمر على السلامة ثم على قائمة DACL بالترتيب، والرفض المطابق لبت واحد يرفض الطلب كله، كما منعنا رفض
Wمن القراءة بسببSYNCHRONIZE. - المالك يستطيع دائماً أن يعدل القائمة، والمجموعة للرفض فقط تبقى في الرمز ولا تعطي شيئاً، وهي الفكرة التي يقوم عليها الرمز المصفى والرمز المقيد.
وفي المقالات التالية من هذه المرحلة ننظر إلى الجانب الآخر من الكائنات: كيف يدير مدير الكائنات Object Manager المقابض Handles والأسماء التي تفتحها البرامج، ومنها واصفات الأمان التي رأيناها هنا على الملفات، ثم كيف يقلع Windows من البرنامج الثابت UEFI حتى شاشة الدخول التي تصنع فيها lsass.exe أول رمز في الجلسة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 وحساب مدير يعمل بالرمز المصفى دون رفع، مع البرنامج tok.exe مبنياً بـ MinGW-w64 GCC 14.2.0 في Container من alpine:3.22، والأداة AccessChk 6.15.