إذا كنت تدير خادماً عليه خدمة كتبها فريقك قبل سنوات، فغالب الظن أنك فتحت مدير المهام Task Manager يوماً على صفحة التفاصيل Details وأضفت عمود المقابض Handles، ثم وجدت أن الخدمة التي تبدأ كل أسبوع بألف مقبض تقريباً وصلت بعد ثلاثة أسابيع إلى ربع مليون، والجهاز يزداد بطئاً ولا يعود إلى طبيعته إلا بإعادة التشغيل. وفي موقف آخر يشتكي مستخدم أن برنامجاً مكتبياً يرفض أن يعمل ويقول إن نسخة منه تعمل بالفعل، مع أنك لا تجد أي نسخة له في قائمة العمليات. وفي موقف ثالث يكتب زميلك في المكتب قسم ذاكرة مشتركة Shared Memory باسم يبدأ بالكلمة Global\ ليتحدث مع خدمة Service، فيعمل الكود على جهازه حين يشغله كمدير Administrator ويفشل بالخطأ 5 على جهاز المستخدم العادي. وهذه المواقف الثلاثة لا علاقة لها بمنطق البرنامج نفسه، وإنما كلها من جزء واحد في نواة Windows اسمه مدير الكائنات Object Manager، والرقم الصغير الذي يعطيه هذا المدير لبرنامجك كلما فتح شيئاً: المقبض Handle.
وهذا المقال من مرحلة Windows من الداخل Windows Internals، ويأتي بعد مقال واجهة Win32 API الذي قال إن المقبض رقم لا تقرأ ما بداخله، ومقال Win32 للعمليات والملفات الذي شرح كيف يرث البرنامج الابن المقابض من أبيه. أما هنا فنفتح هذا الرقم ونرى ما خلفه: أين يعيش الكائن Object، وكيف يجد Windows الكائن من اسمه، ومتى يموت، ومن يحق له أن يفتحه، وماذا يكلف المقبض الذي لا يغلق. وكل ذلك بلغة C وبرنامج واحد صغير نشغله على جهاز Windows 11 حقيقي دون صلاحيات المدير، مع الأداتين WinObj وHandle من Sysinternals للقراءة فقط.
 دليلWin32 للعمليات والملفات: CreateProcess وCreateFileنشغل برامج أخرى ونقرأ مخرجها ونفتح الملفات بلغة C على Windows 11 بصلاحيات مستخدم عادي، ونرى لماذا تتجمد الأدوات مع الأنابيب ولماذا يبقى الملف مفتوحاً بعد أن تغلقه.
 دليلواجهة Win32 API: كيف يكلم برنامجك نظام Windows؟نقرأ واجهة Win32 ببرامج C صغيرة على Windows 11: أين يعيش كود الدوال، ولماذا يتلف الاسم العربي مع نسخة A، وكيف تقرأ GetLastError وHRESULT دون أن يخدعك رقم قديم.
 دليلالعمليات والخيوط وكائنات Job في Windowsنقيس بلغة C على Windows 11 كيف يختار المجدول الخيط الذي يعمل، ولماذا تكفي درجة أولوية واحدة لتجويع برنامج، وكيف تضع كائنات Job سقفاً للمعالج وتنهي شجرة العمليات كلها.
 دليلمدير الذاكرة في Windows: Working Set وملف Pagefileنقيس على Windows 11 بصلاحيات مستخدم عادي الفرق بين حجز الذاكرة وتثبيتها ولمسها، ونرى أين تذهب الصفحة بعد التقليم ومن أين يأتي الخطأ 1455 وماذا يفعل ملف الصفحات فعلاً.
 دليلرموز الأمان Tokens وقوائم ACL والتحكم UAC في Windowsنقرأ رمز الأمان الذي يحمله كل برنامج على Windows 11 ونستعمله ببرنامج C دون رفع الصلاحيات، لنفهم لماذا يرفض Windows حساب المدير، وكيف يمنع مستوى Low الكتابة، وكيف تقرر قوائم ACL.
وسوف نناقش في هذا المقال ما يلي:
- الكائن Object والمقبض Handle ومدير الكائنات Object Manager: ثلاث كلمات بتعريف مباشر ومثال من الحياة.
- ماذا يوجد خلف رقم المقبض: النوع Type والصلاحية Access Mask وعدد المقابض، ولماذا تزيد الأرقام بمقدار 4، وماذا يحدث إذا أغلقت المقبض مرتين.
- أنواع الكائنات على جهاز حقيقي بالأرقام، ومساحة الأسماء Namespace التي تعيش فيها الكائنات ذات الأسماء، والفرق بين
Local\وGlobal\. - برنامج لا يعمل إلا بنسخة واحدة Single Instance، وكيف يوقفه برنامج آخر يسبقه إلى الاسم، وكيف تحميه مساحة الأسماء الخاصة Private Namespace.
- متى يموت الكائن، والعملية الزومبي Zombie Process، والـ Mutex المهجور Abandoned Mutex.
- نقل مقبض إلى عملية أخرى بالدالة
DuplicateHandleمع صلاحية أقل، وواصف الأمان Security Descriptor على كائن له اسم. - تسرب مليون مقبض: ما الذي يكبر وأين، ولماذا لا تراه في ذاكرة البرنامج.
- جدول المقابض كما تقرؤه الأدوات، والأخطاء الشائعة، وجدول قرار، وتدريب عملي.
الكائن Object والمقبض Handle ومدير الكائنات Object Manager: ما هي؟
الكائن Object في نواة Windows هو بنية بيانات في ذاكرة النواة تمثل شيئاً يستطيع البرنامج أن يستعمله: ملفاً مفتوحاً، أو عملية Process، أو خيطاً Thread، أو مفتاحاً في السجل Registry، أو حدثاً Event للتنبيه بين الخيوط، أو قسم ذاكرة Section تتشاركه عمليتان. والبرنامج في وضع المستخدم User Mode لا يلمس هذه البنية أبداً، لأنها في ذاكرة لا يصل إليها، وإنما يطلب من النواة أن تفتح الكائن أو تنشئه، فتعطيه النواة رقماً صغيراً هو المقبض Handle، ويستعمل البرنامج هذا الرقم في كل طلب بعد ذلك حتى يغلقه بالدالة CloseHandle. والجزء من النواة الذي يدير هذا كله هو مدير الكائنات Object Manager: ينشئ الكائنات، ويحفظ أسماءها في شجرة تشبه نظام الملفات، ويفحص الصلاحيات عند الفتح، ويعد المقابض والمراجع، ويحذف الكائن حين لا يعود أحد يحتاجه.
والمثال الأقرب من الحياة هو خزانة المعاطف في قاعة مؤتمرات: تعطي معطفك للموظف فيعطيك بطاقة عليها رقم، والرقم لا يعني شيئاً خارج هذه القاعة، ولا تستطيع أن تصل بنفسك إلى المعطف، وإنما تقدم البطاقة فيحضره الموظف لك. وإذا صورت بطاقتك وأعطيت النسخة لصديق في قاعة أخرى فلن يحصل على شيء، لأن الرقم موقع في دفتر هذه القاعة وحدها. والمقبض بالضبط كذلك: موقع في جدول المقابض Handle Table الخاص بالعملية، والنواة هي الموظف الذي يعرف أي كائن يقابل كل موقع وبأي صلاحية أعطي.
وتقسم Microsoft الكائنات في صفحة Object Categories إلى ثلاث فئات: كائنات المستخدم User Objects مثل النوافذ والقوائم ويديرها win32k، وكائنات الرسم GDI Objects مثل الفرش والخطوط، وكائنات النواة Kernel Objects. وهذا المقال عن الفئة الثالثة فقط، وهي التي تقول عنها صفحة Kernel Objects إن مقابضها خاصة بكل عملية، وإن حدها النظري 224 مقبضاً للعملية الواحدة، وإن جداول المقابض تحفظ في الذاكرة المقسمة إلى صفحات من ذاكرة النواة Paged Pool، وهذه الجملة الأخيرة سوف نقيسها بأنفسنا في قسم التسرب. وتصميم مدير الكائنات نفسه يعود إلى فريق Windows NT الأول، وقد ذكرنا في قصة Windows NT وDave Cutler أنه كان من أول ما صمموه، ومن يريد التفصيل الكامل لبنية رأس الكائن Object Header وجسمه Object Body فهو في كتاب Windows Internals، الطبعة السابعة، الجزء الثاني، في فصل آليات النظام System Mechanisms تحت عنوان Object Manager، وصفحة الكتاب في موقع Sysinternals.
وقد يتساءل البعض: لماذا لا تعطي النواة البرنامج عنوان الكائن مباشرة بدل هذا الرقم؟ والإجابة أن الرقم يحل ثلاث مشاكل في وقت واحد. فهو يخفي عنوان ذاكرة النواة عن البرامج، وهذا مهم للأمان. ويحمل معه الصلاحية التي فحصت عند الفتح، فلا تحتاج النواة أن تعيد فحص قائمة الصلاحيات Access Control List عند كل قراءة أو كتابة، وإنما تقارن الطلب بالصلاحية المحفوظة بجانب الرقم في الجدول. ويسمح للنواة أن تعرف بالضبط من يستعمل الكائن، فلا تحذفه وهو ما زال مستعملاً، وتنظف كل شيء عندما تنتهي العملية حتى لو نسي البرنامج أن يغلق مقابضه.
تجهيز المختبر Lab
المختبر برنامج واحد بلغة C اسمه objlab.exe له عدة أوضاع Modes، كل وضع يجرب جانباً واحداً من الكائنات والمقابض، وبعض الأوضاع تشغل نسخة ثانية من البرنامج نفسه لتلعب دور العملية الأخرى. ولكي يرى البرنامج ما خلف كل مقبض استعملنا الدالة NtQueryObject من ntdll.dll، وهي موثقة لنوعين من المعلومات: المعلومات الأساسية ونوع الكائن، وتعيد كذلك اسم الكائن إذا كان له اسم. والبناء يتم بمترجم MinGW-w64 GCC داخل Container مؤقت من Alpine يحذف نفسه بعد الانتهاء، فلا تحتاج أن تثبت أي مترجم على Windows:
docker run --rm -v "%cd%:/src" -w /src alpine:3.22 sh build.shوالملف build.sh يثبت المترجم ثم يبني البرنامج ويربطه بالمكتبات ntdll وadvapi32 وpsapi:
set -e
command -v x86_64-w64-mingw32-gcc >/dev/null || apk add -q mingw-w64-gcc >/dev/null
x86_64-w64-mingw32-gcc --version | head -1
mkdir -p build
x86_64-w64-mingw32-gcc -municode -O1 -Wall -Wno-unused-variable -o build/objlab.exe objlab.c -lntdll -ladvapi32 -lpsapi
ls -l build
ثم يشغل السكربت run.ps1 في Windows PowerShell 5.1 الملفات المرقمة بالترتيب، وكل منها يكتب مخرجه في ملف out-*.txt بعد أن يستبدل اسم المستخدم واسم الجهاز ومعرف الأمان SID الخاص بالجهاز ومسار مجلد المختبر بقيم عامة مثل C:\lab. والأداتان handle64.exe وWinobj64.exe من Sysinternals توضعان في المجلد tools بجانب السكربتات، وقد شرحنا في مقال أدوات Sysinternals لماذا تفحص توقيع أي أداة قبل أن تشغلها:
powershell -NoProfile -ExecutionPolicy Bypass -File run.ps1والسكربت لا يحتاج صلاحيات المدير، ولا يكتب في السجل Registry، وكل ما ينشئه من ملفات داخل مجلد واحد في %TEMP% يحذفه السكربت الأخير، والكائنات التي ينشئها تختفي وحدها عندما تخرج العمليات التي تمسكها، كما سوف نرى. وفي الملف المشترك lib.ps1 سطر يستدعي SetErrorMode حتى لا تظهر أي نافذة خطأ على سطح المكتب لو سقط أحد البرامج. وهذه بيئة التشغيل كما طبعها السكربت الأول:
OS        : Microsoft Windows 11 Pro (build 26100.9711)
CPU       : 8 logical processors
PowerShell: 5.1.26100.9711
Elevated  : False
Lab folder: C:\lab
objlab.exe: 97883 bytes
Sysinternals tools:
  handle64.exe   5.0    Valid  Microsoft Corporation
  Winobj64.exe   3.14   Valid  Microsoft Corporation
ولاحظ السطر Elevated : False، فكل ما في المقال يعمل بالرمز Token العادي للمستخدم دون رفع الصلاحيات، وهذا مهم لأن عدة نتائج سوف تختلف لو شغلت المختبر كمدير.
ماذا يوجد خلف رقم المقبض Handle؟
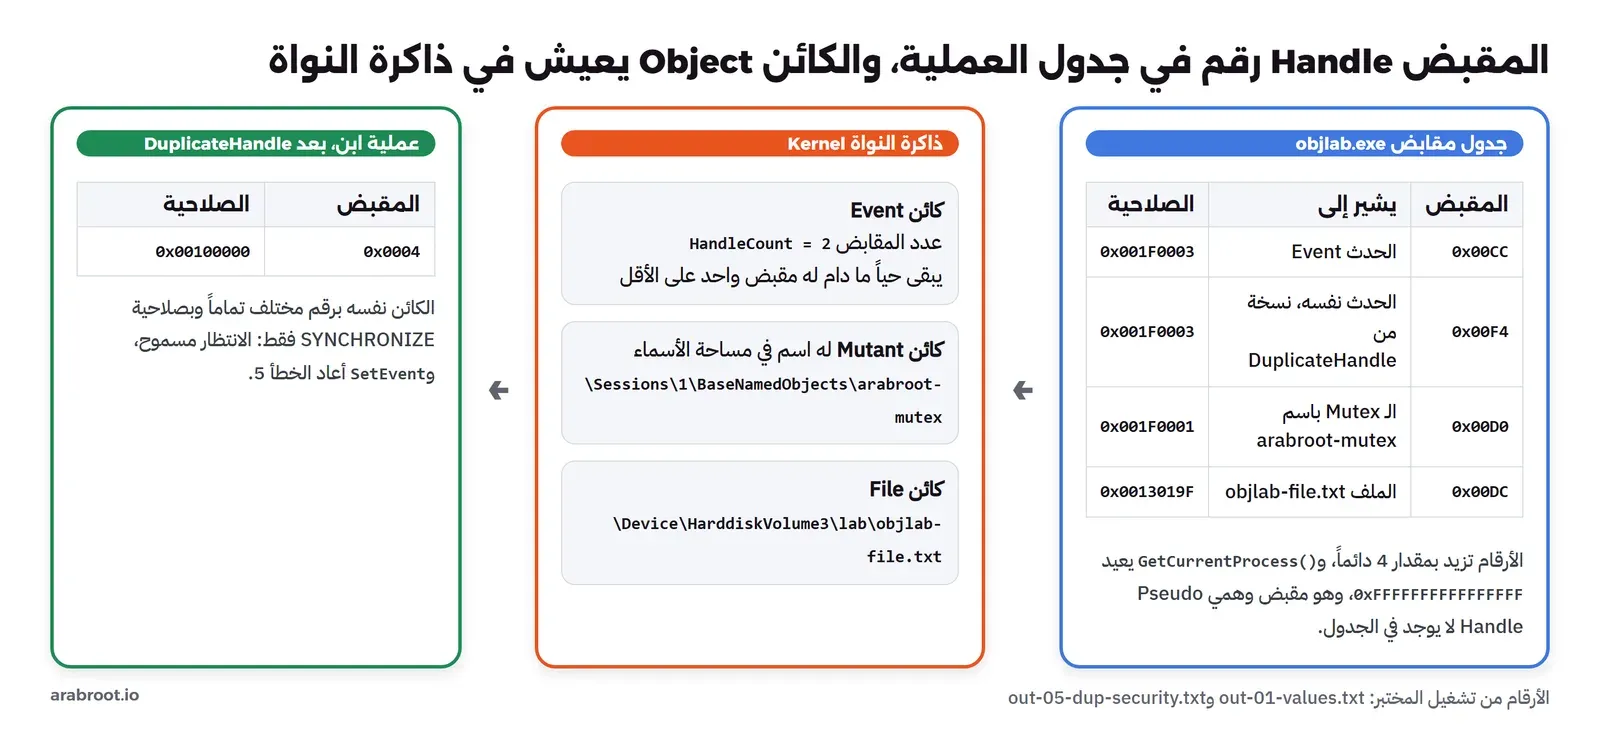
الوضع الأول values يفتح تسعة كائنات من أنواع مختلفة: حدثين Event، وMutex له اسم، وSemaphore، وقسم ذاكرة Section له اسم، وملفاً، ومفتاحاً في السجل، ومقبضاً للخيط الحالي ومقبضاً للعملية الحالية، ثم يطبع لكل مقبض ما تقوله النواة عنه. والدالة التي تسأل النواة هي objinfo:
static void objinfo(const wchar_t *label, HANDLE h) {
    PUBLIC_OBJECT_BASIC_INFORMATION bi = {0}; ULONG len;
    BYTE tb[1024], nb[2048]; wchar_t type[128] = L"?", name[600] = L"(no name)";
    NtQueryObject(h, ObjectBasicInformation, &bi, sizeof bi, &len);
    if (NtQueryObject(h, ObjectTypeInformation, tb, sizeof tb, &len) == 0) { UNICODE_STRING *s = (UNICODE_STRING *)tb; swprintf(type, 128, L"%.*ls", s->Length / 2, s->Buffer); }
    if (NtQueryObject(h, (OBJECT_INFORMATION_CLASS)1, nb, sizeof nb, &len) == 0) { UNICODE_STRING *s = (UNICODE_STRING *)nb; if (s->Length) swprintf(name, 600, L"%.*ls", s->Length / 2, s->Buffer); }
    out(L"%-10ls handle 0x%04llX  type %-9ls access 0x%08lX  handles %lu  refs %lu  %ls\n",
        label, (unsigned long long)(ULONG_PTR)h, type, bi.GrantedAccess, bi.HandleCount, bi.PointerCount, name);
}
وعند تشغيل الوضع كان المخرج كما يلي:
> objlab.exe values
pid 30544, handles in this process at start: 70
event      handle 0x00CC  type Event     access 0x001F0003  handles 1  refs 32769  (no name)
mutex      handle 0x00D0  type Mutant    access 0x001F0001  handles 1  refs 32770  \Sessions\1\BaseNamedObjects\arabroot-mutex
semaphore  handle 0x00D4  type Semaphore access 0x001F0003  handles 1  refs 32769  (no name)
section    handle 0x00D8  type Section   access 0x000F0007  handles 1  refs 32770  \Sessions\1\BaseNamedObjects\arabroot-section
file       handle 0x00DC  type File      access 0x0013019F  handles 1  refs 32769  \Device\HarddiskVolume3\lab\objlab-file.txt
key        handle 0x00E4  type Key       access 0x00020019  handles 1  refs 32769  \REGISTRY\USER\S-1-5-21-1111111111-2222222222-3333333333-1001\Software
thread     handle 0x00E8  type Thread    access 0x00000800  handles 2  refs 98302  (no name)
process    handle 0x00EC  type Process   access 0x00001000  handles 8  refs 262165  (no name)
event2     handle 0x00F0  type Event     access 0x001F0003  handles 1  refs 32769  (no name)
pseudo handles: GetCurrentProcess() = 0xFFFFFFFFFFFFFFFF, GetCurrentThread() = 0xFFFFFFFFFFFFFFFE
event dup  handle 0x00F4  type Event     access 0x001F0003  handles 2  refs 65535  (no name)
event      handle 0x00CC  type Event     access 0x001F0003  handles 2  refs 65532  (no name)
after CloseHandle(event): CloseHandle on the same value again -> 0, error 6 ERROR_INVALID_HANDLE
event dup  handle 0x00F4  type Event     access 0x001F0003  handles 1  refs 32766  (no name)
handles now: 80
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- البرنامج بدأ ومعه 70 مقبضاً قبل أن يفتح أي شيء بنفسه. وهذه فتحها المحمل Loader ومكتبات Windows أثناء بدء التشغيل: مجلد العمل الحالي، ومفاتيح من السجل، وأحداث يستعملها مجمع الخيوط Thread Pool، وغيرها. وسوف نرى القائمة كاملة في قسم الأدوات.
- الأرقام كلها مضاعفات للعدد 4:
0xCCثم0xD0ثم0xD4. وقد شرح Raymond Chen السبب في مقاله Why are kernel HANDLEs always a multiple of four?: البتان السفليتان في رقم المقبض تتجاهلهما النواة عند البحث في الجدول، فتستعملهما بعض المكتبات لتخزين علامات خاصة بها. ولا تبن على هذا أي منطق في كودك، ولكن تذكره عندما ترى رقماً فردياً لمقبض، فهذا يعني أن الرقم ليس مقبضاً للنواة أصلاً أو أن المتغير فسد. - النوع Type ليس دائماً الاسم الذي تعرفه: الـ Mutex اسمه في النواة
Mutant، وهو اسم تاريخي بقي من أيام Windows NT الأولى، وستجده بهذا الاسم في كل أدوات Sysinternals. والملف نوعهFile، ومفتاح السجلKey، وقسم الذاكرةSection. - الصلاحية Access Mask محفوظة مع كل مقبض: الحدث فتح بالقيمة
0x001F0003، وهيEVENT_ALL_ACCESS، لأن من ينشئ الكائن يحصل على كل الصلاحيات عليه. أما مقبض الخيط ومقبض العملية فطلبناهما بأقل صلاحية ممكنة، فكانت0x800للخيط و0x1000للعملية، وهي القيمTHREAD_QUERY_LIMITED_INFORMATIONوPROCESS_QUERY_LIMITED_INFORMATION. وكل محاولة لاستعمال المقبض في شيء خارج هذه الصلاحية ترفضها النواة بالخطأ 5 دون أن تنظر إلى قائمة صلاحيات الكائن مرة أخرى. - الاسم الكامل للكائن: الـ Mutex الذي سميناه
Local\arabroot-mutexاسمه الحقيقي\Sessions\1\BaseNamedObjects\arabroot-mutex، والملف\Device\HarddiskVolume3\lab\objlab-file.txtوليسC:\...، ومفتاح السجل\REGISTRY\USER\S-1-5-21-...\SoftwareوليسHKEY_CURRENT_USER. فالأسماء التي يستعملها البرنامج في Win32 أسماء مختصرة تترجمها المكتبات إلى أسماء مدير الكائنات، وسوف نعود إلى هذه الشجرة بعد قليل. - عدد المقابض HandleCount: لكل كائن أنشأناه مقبض واحد، أما مقبض الخيط فالعدد 2، لأن عملية أخرى في النظام تمسك مقبضاً لهذا الخيط أيضاً، مثل
csrss.exeالذي يحتفظ بمقابض لعمليات جلسته وخيوطها كما يشرح كتاب Windows Internals، وعملية البرنامج نفسها عليها 8 مقابض من عمليات مختلفة، أولها PowerShell الذي شغلها. - العمود refs: هذا هو عدد المراجع PointerCount، وهو عدد المرات التي يشير فيها كود النواة إلى الكائن. وتقول وثيقة
NtQueryObjectإن هذه الحقول للاستعمال الداخلي، والرقم في نتائجنا يقفز بنحو 32,768 مع كل مقبض، وهذه طريقة داخلية في عد المراجع لا تشرحها الوثائق. فلا تبن عليه أي استنتاج إلا أن الكائن ما زال حياً. - المقابض الوهمية Pseudo Handles:
GetCurrentProcess()أعادت0xFFFFFFFFFFFFFFFF، أي -1، وGetCurrentThread()أعادت -2. وهذه ليست في الجدول أصلاً، وإنما تفهمها النواة على أنها «العملية الحالية» و«الخيط الحالي»، ولذلك لا تحتاج أن تغلقها، وتشرح ذلك صفحة GetCurrentProcess.
ثم نسخ البرنامج مقبض الحدث داخل العملية نفسها بالدالة DuplicateHandle، فظهر مقبض جديد 0xF4 يشير إلى الكائن نفسه، وأصبح عدد المقابض على الكائن 2 في السطرين. وبعد أن أغلق البرنامج المقبض الأصلي 0xCC حاول أن يغلقه مرة ثانية، فرفضت النواة بالخطأ 6 ERROR_INVALID_HANDLE، وبقي الكائن حياً بالمقبض الآخر، وعاد عدد المقابض عليه إلى 1. وفي النهاية كان في العملية 80 مقبضاً، أي العشرة التي فتحناها بعد السبعين الأولى، لأن البرنامج لم يغلق الباقي، والنواة سوف تغلقها عند خروجه.
NULL في المتغير مباشرة بعد CloseHandle.أنواع الكائنات Object Types: كم نوعاً على جهازك؟
لكل كائن نوع Type، والنوع نفسه كائن من نوع Type يحدد الصلاحيات الممكنة والدوال التي تستدعيها النواة عند الفتح والإغلاق والحذف. والسؤال عن كل الأنواع يتم بالدالة نفسها NtQueryObject مع الصنف ObjectTypesInformation، وهو صنف غير موثق رسمياً ولكن تعتمد عليه الأدوات المعروفة. وطلبنا من البرنامج أن يطبع الأنواع التي تقابلها كثيراً فقط:
> objlab.exe types ",Type,Directory,SymbolicLink,Token,Job,Process,Thread,Event,Mutant,Semaphore,Timer,WindowStation,Desktop,IoCompletion,File,ALPC Port,Section,Key,"
73 object types
Type                     index    objects    handles
Type                         2         73          0
Directory                    3        136       1296
SymbolicLink                 4        534        310
Token                        5     413956       2134
Job                          7        590        260
Process                      8        940       6292
Thread                       9       8559      15317
Event                       21      82652      88258
Mutant                      22       3293       3852
Semaphore                   24      12569      14526
Timer                       25        370        407
WindowStation               29         12        865
Desktop                     30         39        457
IoCompletion                40       4466       6014
File                        42     334476      16952
ALPC Port                   48       7419       7360
Section                     49      88010       8222
Key                         50    1618326    1618828
total over all 73 types: 2654169 objects, 1868167 handles
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- على هذا الجهاز 73 نوعاً من الكائنات، ومجموع الكائنات فيها أكثر من 2.65 مليون كائن، عليها أكثر من 1.86 مليون مقبض. وهذه الأرقام للجهاز كله، وقد قرأها برنامج يعمل بصلاحيات مستخدم عادي.
- الأكثر عدداً هو
Keyبأكثر من 1.6 مليون كائن، وكل كائن منها مفتاح مفتوح في السجل، وعدد مقابضها قريب من عدد كائناتها، أي أن كل مفتاح مفتوح يمسكه برنامج ما بمقبض. - الملفات
Fileمختلفة تماماً: 334,476 كائناً ولكن 16,952 مقبضاً فقط. وهذا يعني أن أغلب كائنات الملفات تعيش دون أي مقبض، لأن النواة نفسها تمسكها بمراجع مباشرة، مثل الملفات التي فتحها مدير الذاكرة Memory Manager ليحمل منها البرامج والمكتبات، أو الملفات الموجودة في ذاكرة التخزين المؤقت Cache. وهذا هو الفرق بين المقبض والمرجع Reference الذي رأيناه في العمود refs: الكائن يعيش ما دام له مرجع واحد، سواء جاء من مقبض في عملية أو من كود في النواة. - رموز الأمان
Token: 413,956 كائناً و2,134 مقبضاً فقط، وهو رقم كبير جداً مقارنة بـ 940 عملية على الجهاز، فكل عملية تحتاج رمزاً واحداً، وكل خيط ينتحل شخصية مستخدم Impersonation يحتاج رمزاً آخر، والباقي تمسكه النواة بمراجع لا بمقابض. ورقم مثل هذا هو ما يبحث عنه من يحقق في ذاكرة نواة تكبر دون سبب واضح، لأنه قد يعني خدمة تنشئ رمزاً مع كل طلب دخول ولا تحرره. وسوف نشرح الرموز بالتفصيل في مقال رموز الأمان من هذه المرحلة. - رقم النوع index هو الرقم الذي يحفظه جدول المقابض بجانب كل مقبض بدل اسم النوع، وسوف نحتاجه في قسم الأدوات لنحول أرقام الأنواع إلى أسماء.
وقد قرأ البرنامج هذه الأرقام من النواة مباشرة، والأرقام تتغير في كل ثانية مع كل برنامج يفتح أو يغلق، فلا تقارن رقماً واحداً بين جهازين، وإنما استعمله لترى حجم الصورة: جهاز مكتبي عادي فيه ملايين الكائنات التي ينظمها مدير واحد.
أين تعيش الأسماء؟ مساحة أسماء الكائنات Object Namespace
بعض الكائنات لها أسماء، وبعضها دون اسم. والكائن دون اسم لا تصل إليه عملية أخرى إلا إذا أعطيتها مقبضاً له بالتوريث أو بالنسخ، أما الكائن ذو الاسم فتستطيع أي عملية تعرف اسمه، ولها الصلاحية، أن تفتحه بدوال مثل OpenEventW وOpenMutexW وOpenFileMappingW. ومدير الكائنات يحفظ هذه الأسماء في شجرة تبدأ بالجذر \ وفيها مجلدات Directories وروابط رمزية Symbolic Links، تماماً مثل نظام الملفات. وتشرح صفحة Kernel Object Namespaces أن لكل جلسة Session مساحة أسماء خاصة بها، ومساحة عامة تستعملها الخدمات، وأن البادئة Prefix Local\ تضع الكائن في مساحة الجلسة، والبادئة Global\ تضعه في المساحة العامة. وقد شرحنا في مقال كيف يعمل Windows من الداخل لماذا تعمل الخدمات في الجلسة 0 والمستخدم في الجلسة 1، وهنا نرى أثر ذلك على الأسماء.
والوضع names ينشئ ثلاثة أحداث بثلاثة أشكال للاسم، ثم قسمي ذاكرة، ثم اسماً فيه شرطة مائلة زائدة:
> objlab.exe names
event      handle 0x00CC  type Event     access 0x001F0003  handles 1  refs 32770  \Sessions\1\BaseNamedObjects\arabroot-plain
event      handle 0x00D0  type Event     access 0x001F0003  handles 1  refs 32770  \Sessions\1\BaseNamedObjects\arabroot-local
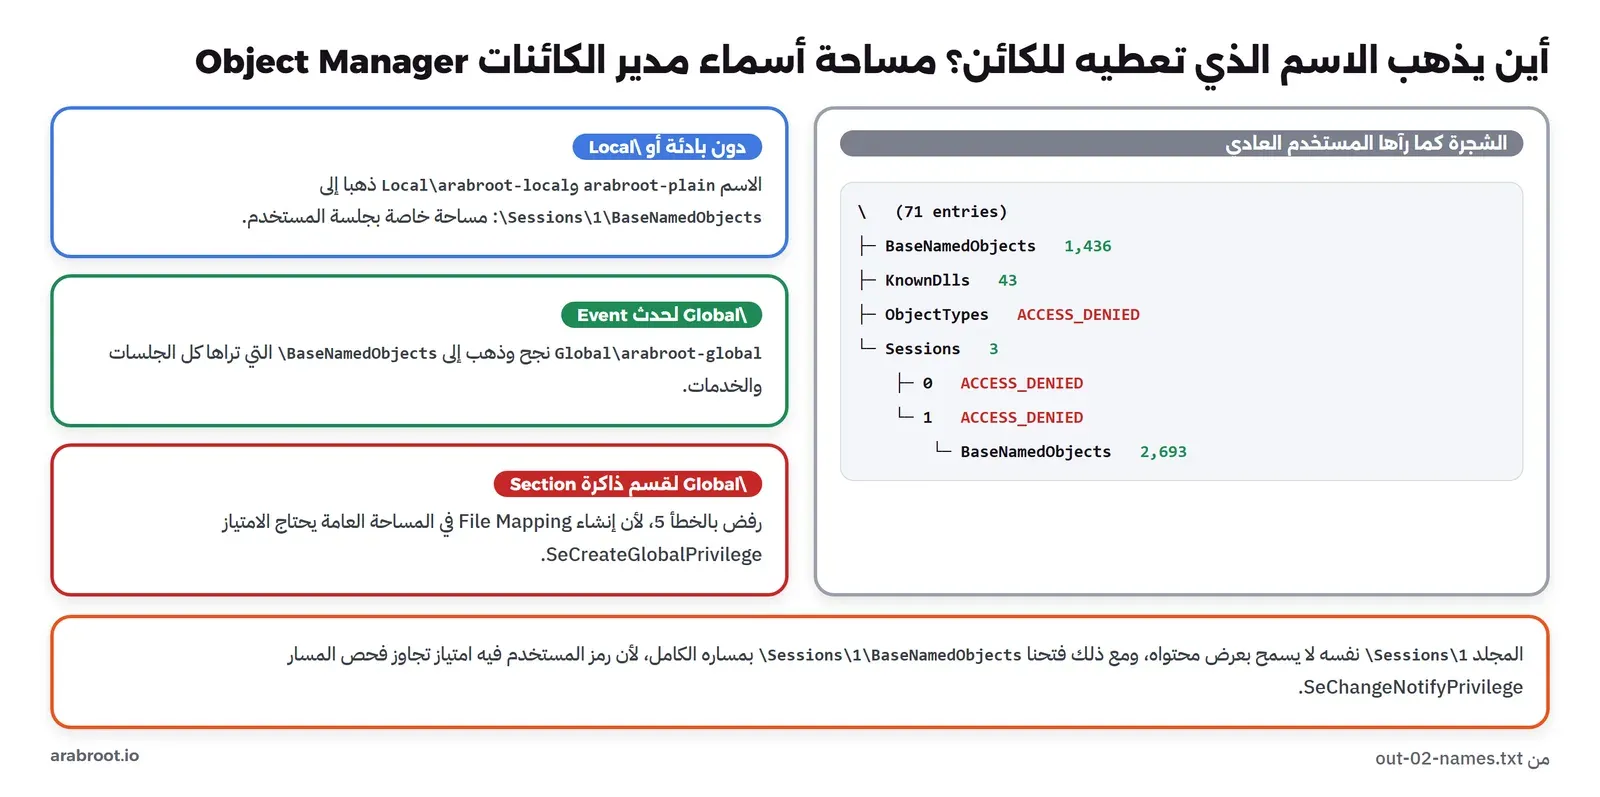
event      handle 0x00D4  type Event     access 0x001F0003  handles 1  refs 32770  \BaseNamedObjects\arabroot-global
section    handle 0x00D8  type Section   access 0x000F0007  handles 1  refs 32770  \Sessions\1\BaseNamedObjects\arabroot-map
section Global\arabroot-map -> NULL, error 5 ERROR_ACCESS_DENIED
event Local\a\b -> NULL, error 3 ERROR_PATH_NOT_FOUND
session of this process: 1
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- الاسم دون بادئة يذهب إلى مساحة الجلسة:
arabroot-plainأصبح\Sessions\1\BaseNamedObjects\arabroot-plain، تماماً مثلLocal\arabroot-local. فالبادئةLocal\لا تغير شيئاً في برنامج يعمل في جلسة المستخدم، ولكنها توضح القصد لمن يقرأ الكود. Global\نجحت للحدث:Global\arabroot-globalذهب إلى\BaseNamedObjects\arabroot-global، وهي المساحة التي تراها الخدمات في الجلسة 0 وكل الجلسات الأخرى.- ولكن
Global\فشلت لقسم الذاكرة بالخطأ 5: والسبب جملة في الصفحة نفسها: إنشاء كائن File Mapping أو رابط رمزي في المساحة العامة من جلسة غير الجلسة 0 عملية تحتاج امتيازاً Privilege خاصاً اسمهSeCreateGlobalPrivilege، وتشرح صفحة Create global objects أنه يعطى افتراضياً للمديرين والخدمات فقط. وهذا هو الموقف الثالث في بداية المقال: الكود يعمل حين يشغله المطور كمدير، ويفشل على جهاز المستخدم. والحل الصحيح أن تنشئ الخدمة القسم في المساحة العامة، لأنها تعمل في الجلسة 0 ولها هذا الامتياز، وأن يفتحه برنامج المستخدم بالاسم نفسه، فالفتح لا يحتاج الامتياز. Local\a\bفشل بالخطأ 3ERROR_PATH_NOT_FOUND: لأن الشرطة المائلة في الاسم تعني مجلداً في الشجرة، ولا يوجد مجلد اسمهa. فلا تضع شرطة مائلة في اسم كائن إلا في البادئة.
بعد ذلك شغل السكربت الوضع نفسه في الخلفية ليبقي الكائنات حية، وطلب من البرنامج أن يفتح عدة مجلدات من الشجرة ويعد ما فيها ويبحث عن أسمائنا، بالدالتين NtOpenDirectoryObject وNtQueryDirectoryObject:
> objlab.exe dir \
\                                    open OK, 71 entries
[exit code 0 = 0x00000000]
\Sessions                            open OK, 3 entries
\Sessions\0                          open -> NTSTATUS 0xC0000022 STATUS_ACCESS_DENIED
\Sessions\1                          open -> NTSTATUS 0xC0000022 STATUS_ACCESS_DENIED
\ObjectTypes                         open -> NTSTATUS 0xC0000022 STATUS_ACCESS_DENIED
\Sessions\0\BaseNamedObjects         open -> NTSTATUS 0xC0000034
    arabroot-local                 Event
    arabroot-map                   Section
    arabroot-plain                 Event
\Sessions\1\BaseNamedObjects         open OK, 2693 entries (matches listed above)
    arabroot-global                Event
\BaseNamedObjects                    open OK, 1436 entries (matches listed above)
    kernel32.dll                   Section
    kernelbase.dll                 Section
\KnownDlls                           open OK, 43 entries (matches listed above)
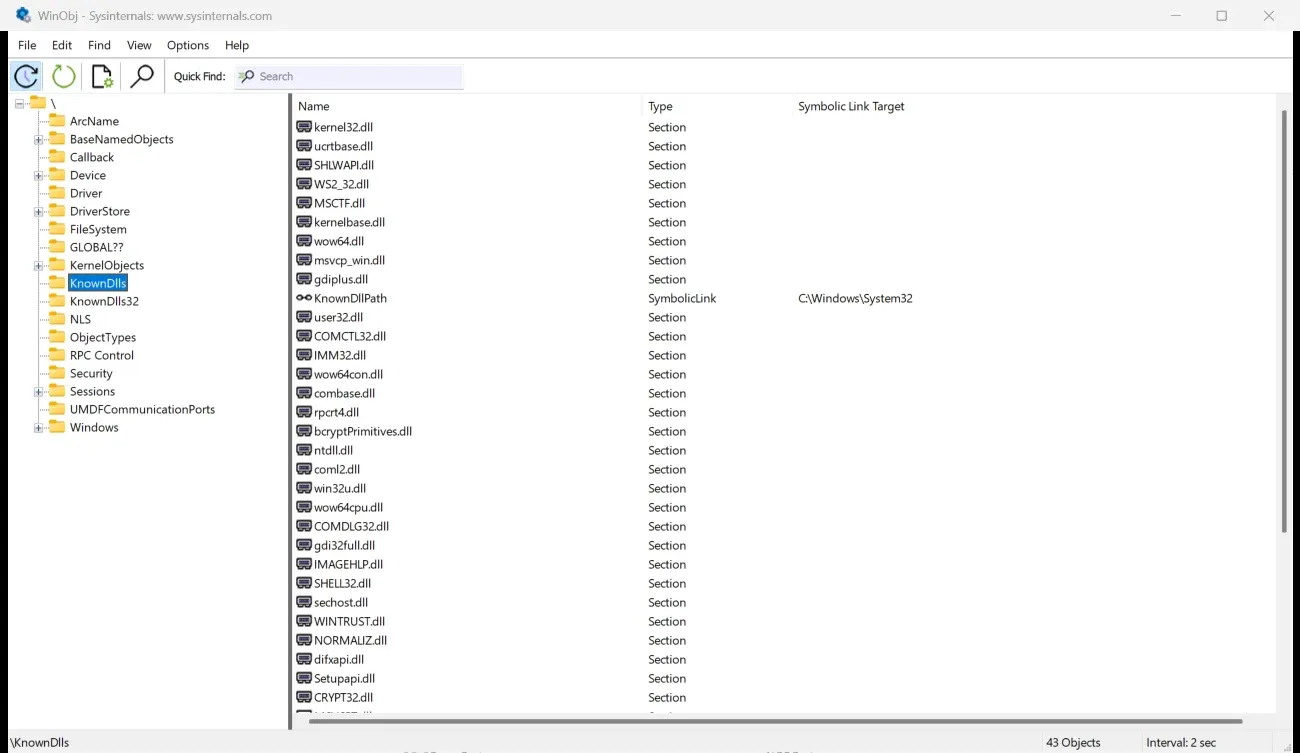
وهنا عدة نتائج تستحق الوقوف. فالجذر \ فيه 71 مدخلاً، و\Sessions فيها 3 مداخل، ولكن المستخدم العادي لا يستطيع أن يعرض محتوى \Sessions\0 ولا حتى \Sessions\1 وهي جلسته هو، فالنتيجة STATUS_ACCESS_DENIED، وكذلك المجلد \ObjectTypes. ومع ذلك فتح البرنامج \Sessions\1\BaseNamedObjects بمساره الكامل ووجد فيه 2,693 مدخلاً بينها كائناتنا الثلاثة. والسبب أن فحص الصلاحية يتم على المجلد الأخير في المسار فقط، لأن رمز المستخدم فيه الامتياز SeChangeNotifyPrivilege، واسمه في الواجهة «تجاوز فحص المسار Bypass Traverse Checking»، وهو مفعل لكل المستخدمين افتراضياً. والمجلد \Sessions\0\BaseNamedObjects غير موجود أصلاً (0xC0000034 هو STATUS_OBJECT_NAME_NOT_FOUND)، لأن مساحة الجلسة 0 هي \BaseNamedObjects نفسها، وفيها وجدنا arabroot-global بين 1,436 مدخلاً. وفي \KnownDlls وجدنا kernel32.dll وkernelbase.dll ككائنات من نوع Section، وهذه هي المكتبات المعروفة KnownDLLs التي شرحنا في مقال المكتبات المشتركة DLL أن المحمل يأخذها من هنا مباشرة دون أن يبحث عنها في المجلدات.
الشجرة نفسها في WinObj
والأداة WinObj من Sysinternals تعرض هذه الشجرة بواجهة رسومية تشبه مستكشف الملفات. وقد شغلها السكربت 08-winobj.ps1 للقراءة فقط بينما كانت كائناتنا حية، واختار المجلد \BaseNamedObjects ثم كتب arabroot في مربع البحث السريع Quick Find:
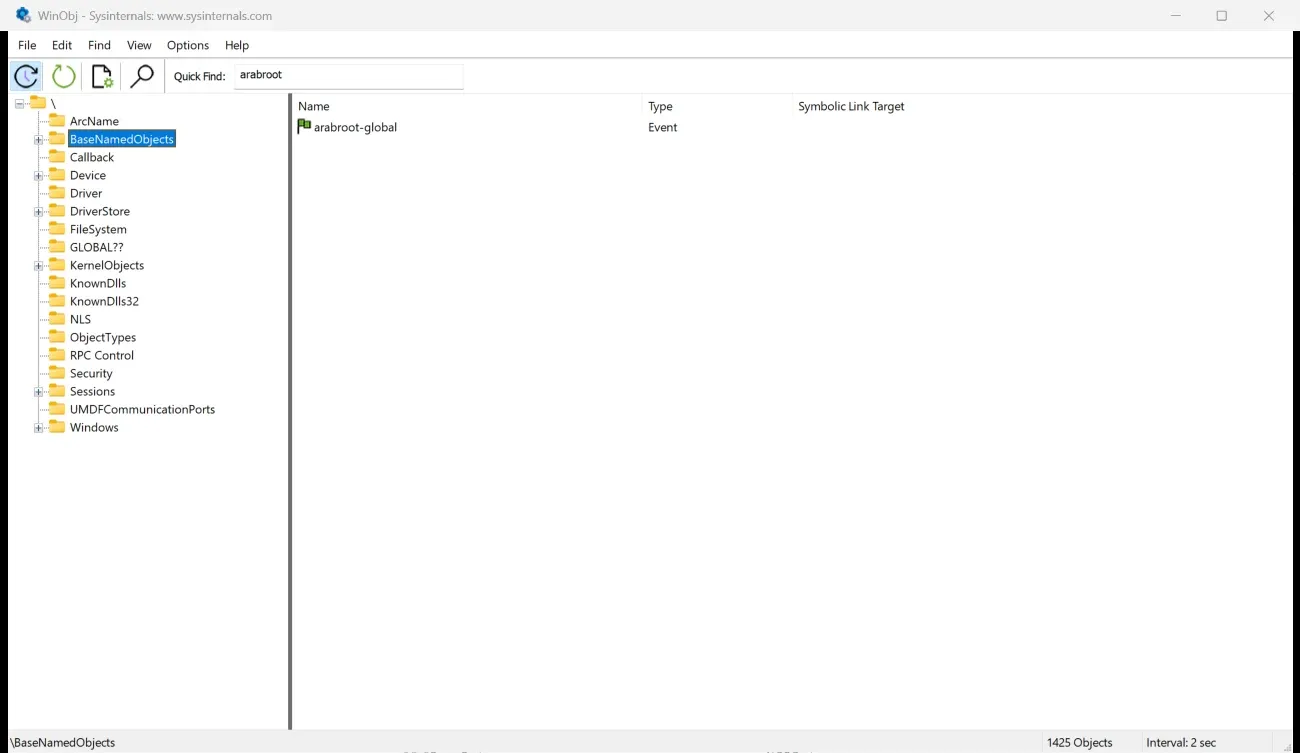
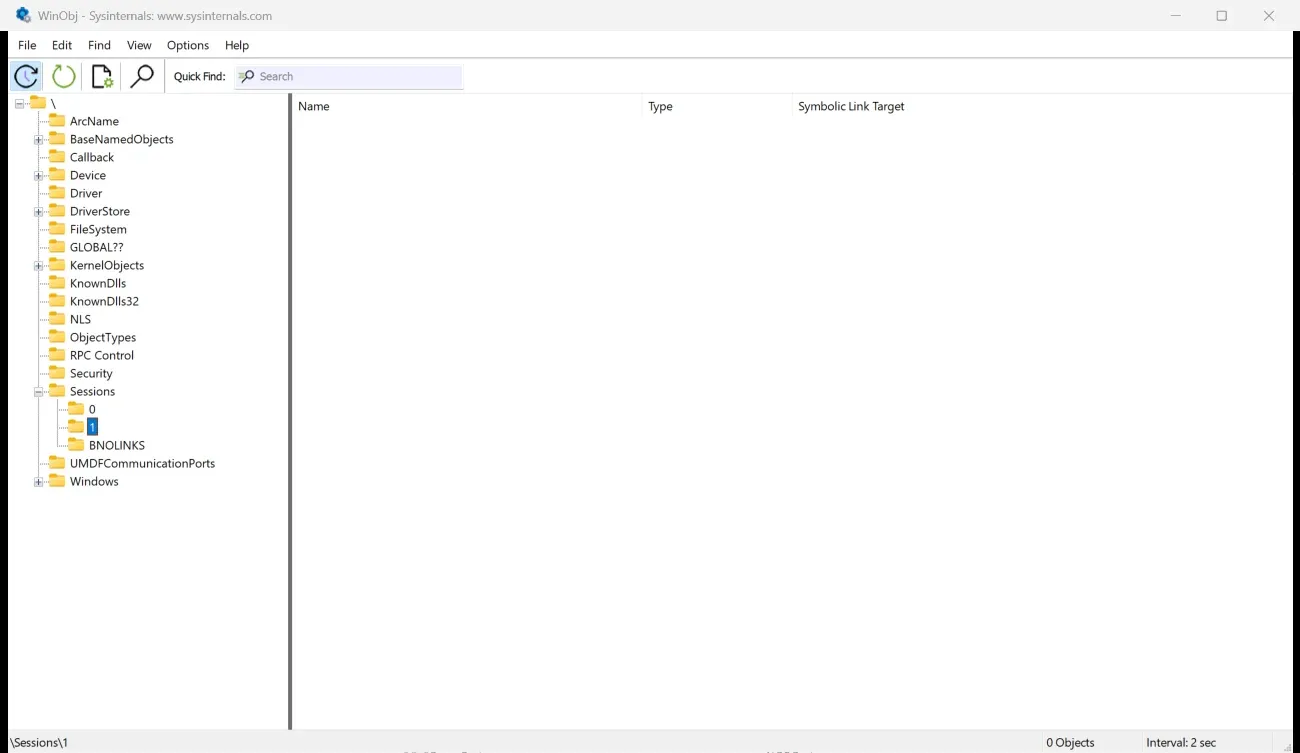
ثم اختار المجلد \Sessions\1، وهو مجلد جلسة المستخدم نفسه، فظهرت القائمة فارغة وفي شريط الحالة 0 Objects. وهذه ليست مشكلة في الأداة، وإنما النتيجة نفسها التي رآها برنامجنا: المجلد لا يسمح للمستخدم العادي بعرض محتواه، فإذا شغلت WinObj كمدير فسوف ترى ما فيه. ولذلك إذا بحثت في WinObj عن كائن يملكه برنامجك في جلسة المستخدم ولم تجده، فلا تستنتج أنه غير موجود، فقد يكون في مجلد لا تستطيع عرضه بهذه الصلاحية:
والصورة الثالثة للمجلد \KnownDlls، وفيه 43 كائناً، أغلبها من نوع Section، ومعها رابط رمزي اسمه KnownDllPath يشير إلى C:\Windows\System32:
اسم واحد يعني كائناً واحداً: ERROR_ALREADY_EXISTS
عندما تنشئ كائناً باسم موجود من قبل فإن Windows لا يرفض، وإنما يفتح الكائن الموجود ويخبرك بذلك بطريقة يغفل عنها كثير من المطورين. والوضع exists يجرب ذلك:
static void m_exists(void) {
    HANDLE a = CreateEventW(NULL, TRUE, FALSE, L"Local\\arabroot-same"); DWORD e1 = GetLastError();
    HANDLE b = CreateEventW(NULL, TRUE, FALSE, L"Local\\arabroot-same"); DWORD e2 = GetLastError();
    out(L"first  CreateEventW: handle 0x%llX, GetLastError %lu %ls\n", (long long)(ULONG_PTR)a, e1, errname(e1));
    out(L"second CreateEventW: handle 0x%llX, GetLastError %lu %ls\n", (long long)(ULONG_PTR)b, e2, errname(e2));
    objinfo(L"first", a); objinfo(L"second", b);
    SetEvent(b); out(L"SetEvent through the second handle; wait on the first -> %lu (0 = signaled)\n", WaitForSingleObject(a, 0));
    HANDLE m = CreateMutexW(NULL, FALSE, L"Local\\arabroot-same"); DWORD e3 = GetLastError();
    out(L"CreateMutexW with the same name: handle 0x%llX, error %lu %ls\n", (long long)(ULONG_PTR)m, e3, errname(e3));
    HANDLE o = OpenEventW(EVENT_MODIFY_STATE, FALSE, L"Local\\arabroot-nothing"); DWORD e4 = GetLastError();
    out(L"OpenEventW of a name nobody created: handle 0x%llX, error %lu %ls\n", (long long)(ULONG_PTR)o, e4, errname(e4));
}
والمخرج سوف يكون كما يلي:
> objlab.exe exists
first  CreateEventW: handle 0xC8, GetLastError 0 OK
second CreateEventW: handle 0xCC, GetLastError 183 ERROR_ALREADY_EXISTS
first      handle 0x00C8  type Event     access 0x001F0003  handles 2  refs 32771  \Sessions\1\BaseNamedObjects\arabroot-same
second     handle 0x00CC  type Event     access 0x001F0003  handles 2  refs 65536  \Sessions\1\BaseNamedObjects\arabroot-same
SetEvent through the second handle; wait on the first -> 0 (0 = signaled)
CreateMutexW with the same name: handle 0x0, error 6 ERROR_INVALID_HANDLE
OpenEventW of a name nobody created: handle 0x0, error 2 ERROR_FILE_NOT_FOUND
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- الاستدعاء الثاني نجح وأعاد مقبضاً صحيحاً
0xCC، ولكنGetLastErrorأعادت 183ERROR_ALREADY_EXISTS. فهذا ليس خطأ، وإنما معلومة: «أعطيتك الكائن الموجود ولم أنشئ جديداً». وتذكر أن الحدث الموجود يبقى بالإعدادات التي أنشئ بها أول مرة، فإذا طلبت في الاستدعاء الثاني حدثاً يعيد نفسه تلقائياً Auto-reset وكان الأول يدوياً Manual-reset، فستحصل على اليدوي دون أي تنبيه. - المقبضان يشيران إلى كائن واحد: عدد المقابض في السطرين 2، والاسم نفسه، وعندما استدعينا
SetEventعبر المقبض الثاني أصبح الانتظار على المقبض الأول ناجحاً فوراً. - الاسم نفسه بنوع آخر يفشل:
CreateMutexWبالاسمarabroot-sameأعادتNULLوالخطأ 6ERROR_INVALID_HANDLE، لأن الاسم محجوز لحدث، والأسماء في مجلد واحد مشتركة بين كل الأنواع. والرقم 6 هنا مضلل، فقد تقضي وقتاً تبحث عن مقبض خاطئ في كودك وهو غير موجود. - فتح اسم لم ينشئه أحد أعاد الخطأ 2
ERROR_FILE_NOT_FOUND، وهو الخطأ نفسه للملف غير الموجود، لأن المسار في الحالتين يمر بمدير الكائنات.
برنامج لا يعمل إلا بنسخة واحدة Single Instance
وعلى السلوك السابق تقوم الطريقة المعروفة لمنع تشغيل نسختين من البرنامج نفسه: ينشئ البرنامج عند بدايته Mutex باسم ثابت، فإذا أعادت GetLastError القيمة 183 عرف أن نسخة أخرى تعمل فيخرج. وهذا هو الوضع single:
static void m_single(int ms) {
    HANDLE m = CreateMutexW(NULL, FALSE, L"Local\\arabroot-single"); DWORD e = GetLastError();
    if (!m) { out(L"pid %lu: CreateMutexW failed, error %lu %ls, cannot start\n", GetCurrentProcessId(), e, errname(e)); ExitProcess(3); }
    if (e == ERROR_ALREADY_EXISTS) { out(L"pid %lu: another copy is running (error 183), exiting\n", GetCurrentProcessId()); ExitProcess(2); }
    out(L"pid %lu: first copy, working for %d ms\n", GetCurrentProcessId(), ms); Sleep(ms); out(L"pid %lu: done\n", GetCurrentProcessId());
}
وشغل السكربت نسخة أولى تعمل ثلاث ثوان، ثم نسخة ثانية بعد 600 ms:
# two copies of a single-instance program
> objlab.exe single 3000
pid 39852: another copy is running (error 183), exiting
[exit code 2 = 0x00000002]
[first copy] pid 25164: first copy, working for 3000 ms
pid 25164: done
[first copy exit code 0]
والنتيجة كما توقعنا: النسخة الثانية وجدت الاسم وخرجت بالرمز 2، والأولى أكملت عملها. ولاحظ أن الكود لا يحتاج أن يغلق الـ Mutex عند الخروج، فالنواة تغلق كل مقابض العملية عندما تنتهي، وعندها يختفي الكائن ويستطيع المستخدم تشغيل البرنامج من جديد. ولاحظ كذلك أن الكود يفحص حالة NULL قبل أن يفحص 183، وهذا السطر هو موضوع القسم التالي.
عندما يسبقك أحد إلى الاسم: احتلال الأسماء Name Squatting
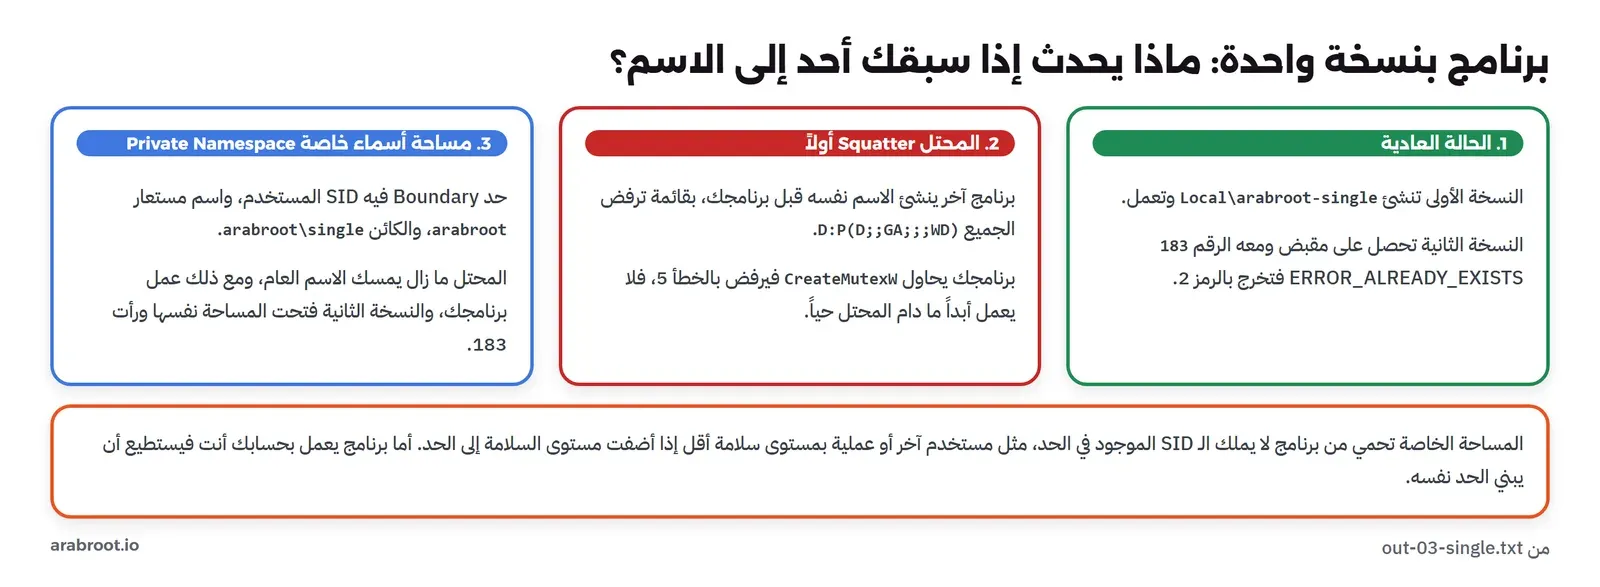
هناك مشكلة رئيسية في طريقة الاسم الثابت: أي برنامج يعمل على الجهاز ويعرف الاسم يستطيع أن ينشئه قبل برنامجك. والأسماء ليست سراً، فأداة مثل WinObj أو Handle تكشفها في ثوان. وهذا ما يسمى احتلال الاسم Name Squatting: برنامج ينشئ الكائن أولاً، فيتصرف برنامجك على أنه ليس أول نسخة، أو يفتح كائناً يملكه غيره ويثق بما فيه. والوضع squatter يلعب دور هذا البرنامج، فينشئ الاسم نفسه بقائمة صلاحيات ترفض الجميع:
static void m_squatter(int ms) {
    SECURITY_ATTRIBUTES sa = { sizeof sa, NULL, FALSE };
    ConvertStringSecurityDescriptorToSecurityDescriptorW(L"D:P(D;;GA;;;WD)", SDDL_REVISION_1, &sa.lpSecurityDescriptor, NULL);
    HANDLE m = CreateMutexW(&sa, FALSE, L"Local\\arabroot-single"); DWORD e = GetLastError();
    out(L"squatter pid %lu: created Local\\arabroot-single first (deny Everyone) -> %ls, error %lu; holding it %d ms\n", GetCurrentProcessId(), m ? L"handle" : L"NULL", e, ms);
    Sleep(ms);
}
وعندما شغل السكربت المحتل أولاً ثم برنامجنا كانت النتيجة:
# a squatter takes the name first
> objlab.exe single 3000
pid 39520: CreateMutexW failed, error 5 ERROR_ACCESS_DENIED, cannot start
[exit code 3 = 0x00000003]
[squatter] squatter pid 36708: created Local\arabroot-single first (deny Everyone) -> handle, error 0; holding it 3000 ms
برنامجنا لم يحصل على 183، وإنما على NULL والخطأ 5، لأن CreateMutexW حين تجد الاسم موجوداً تحاول أن تفتحه بكل الصلاحيات، والقائمة ترفض الجميع. ولو كان الكود يفحص 183 فقط لاستمر في العمل بمقبض NULL وسقط بعد سطور، أما كودنا فخرج بالرمز 3 برسالة واضحة. وفي الحالتين فإن البرنامج لن يعمل أبداً ما دام المحتل حياً، وهذا حرمان من الخدمة Denial of Service يستطيعه أي برنامج يعمل بحساب المستخدم دون أي صلاحية خاصة.
والحل الذي توفره Windows منذ Vista هو مساحة الأسماء الخاصة Private Namespace. وتشرح صفحة Object Namespaces أن البرنامج يعرف حداً Boundary يتكون من معرفات أمان SIDs، وأن المساحة لا تنشأ ولا تفتح إلا لعملية رمزها يحتوي هذه المعرفات، وأن المساحة تعرف باسمها وحدودها معاً. وفي المختبر بنينا حداً فيه SID المستخدم الحالي، بالدوال CreateBoundaryDescriptorW وAddSIDToBoundaryDescriptor وCreatePrivateNamespaceW:
static HANDLE privns(void) {
    HANDLE bd = CreateBoundaryDescriptorW(L"arabroot-boundary", 0);
    HANDLE tok; BYTE buf[256]; DWORD len; OpenProcessToken(GetCurrentProcess(), TOKEN_QUERY, &tok); GetTokenInformation(tok, TokenUser, buf, sizeof buf, &len);
    AddSIDToBoundaryDescriptor(&bd, ((TOKEN_USER *)buf)->User.Sid);
    HANDLE ns = CreatePrivateNamespaceW(NULL, bd, L"arabroot"); DWORD e = GetLastError();
    if (ns) out(L"pid %lu: CreatePrivateNamespaceW(arabroot) -> created\n", GetCurrentProcessId());
    else { ns = OpenPrivateNamespaceW(bd, L"arabroot"); out(L"pid %lu: CreatePrivateNamespaceW -> NULL, error %lu %ls; OpenPrivateNamespaceW -> %ls\n", GetCurrentProcessId(), e, errname(e), ns ? L"opened" : L"failed"); }
    return ns;
}
static void m_private(int ms) {
    privns();
    HANDLE m = CreateMutexW(NULL, FALSE, L"arabroot\\single"); DWORD e = GetLastError();
    out(L"pid %lu: CreateMutexW(arabroot\\single) -> %ls, error %lu %ls\n", GetCurrentProcessId(), m ? L"handle" : L"NULL", e, errname(e));
    if (m) objinfo(L"mutex", m);
    if (ms) Sleep(ms);
}
ثم شغل السكربت المحتل مرة أخرى على الاسم العام، ومعه نسختان من الوضع private:
# the same program in a private namespace, while the squatter holds the public name again
> objlab.exe private 0
pid 43620: CreatePrivateNamespaceW -> NULL, error 183 ERROR_ALREADY_EXISTS; OpenPrivateNamespaceW -> opened
pid 43620: CreateMutexW(arabroot\single) -> handle, error 183 ERROR_ALREADY_EXISTS
mutex      handle 0x00D0  type Mutant    access 0x001F0001  handles 2  refs 65536  \...\single
[exit code 0 = 0x00000000]
[first copy] pid 35472: CreatePrivateNamespaceW(arabroot) -> created
pid 35472: CreateMutexW(arabroot\single) -> handle, error 0 OK
mutex      handle 0x00D4  type Mutant    access 0x001F0001  handles 1  refs 32770  \...\single
[squatter] squatter pid 11176: created Local\arabroot-single first (deny Everyone) -> handle, error 0; holding it 4000 ms
وفي المخرج أعلاه لاحظ التالي:
- النسخة الأولى أنشأت المساحة ثم الـ Mutex باسم
arabroot\single، ونجح ذلك والمحتل يمسك الاسم العامLocal\arabroot-singleطوال الوقت، لأن الاسمين في مكانين مختلفين تماماً. - النسخة الثانية لم تستطع إنشاء المساحة لأنها موجودة (183)، ففتحتها بالدالة
OpenPrivateNamespaceW، ثم وجدت الـ Mutex موجوداً (183 مرة أخرى). وهذه هي النتيجة الصحيحة لبرنامج بنسخة واحدة. - اسم الكائن يظهر
\...\single، فالنواة لا تكشف المسار الحقيقي للمساحة الخاصة، ولا يظهر هذا الكائن في أي مجلد تستطيع WinObj أن تعرضه.
وهل هذا الحل آمن بنسبة 100%؟ لا، والتفصيل فيما يلي: الحد في المختبر يحتوي SID المستخدم فقط، فبرنامج آخر يعمل بحساب المستخدم نفسه يستطيع أن يبني الحد نفسه ويحتل المساحة الخاصة كما احتل الاسم العام. والحماية الحقيقية تأتي عندما يحتوي الحد شيئاً لا يملكه المحتل: SID مجموعة المديرين Administrators لخدمة تعمل بصلاحيات عالية، أو مستوى السلامة Integrity Level بالدالة AddIntegrityLabelToBoundaryDescriptor، فلا يستطيع برنامج يعمل بمستوى أقل أن ينشئ المساحة. والهدف الواقعي هو ألا يستطيع برنامج بصلاحية أقل، أو مستخدم آخر على الجهاز نفسه، أن يتلاعب بكائنات برنامجك.
متى يموت الكائن؟ عمر الكائن Object Lifetime
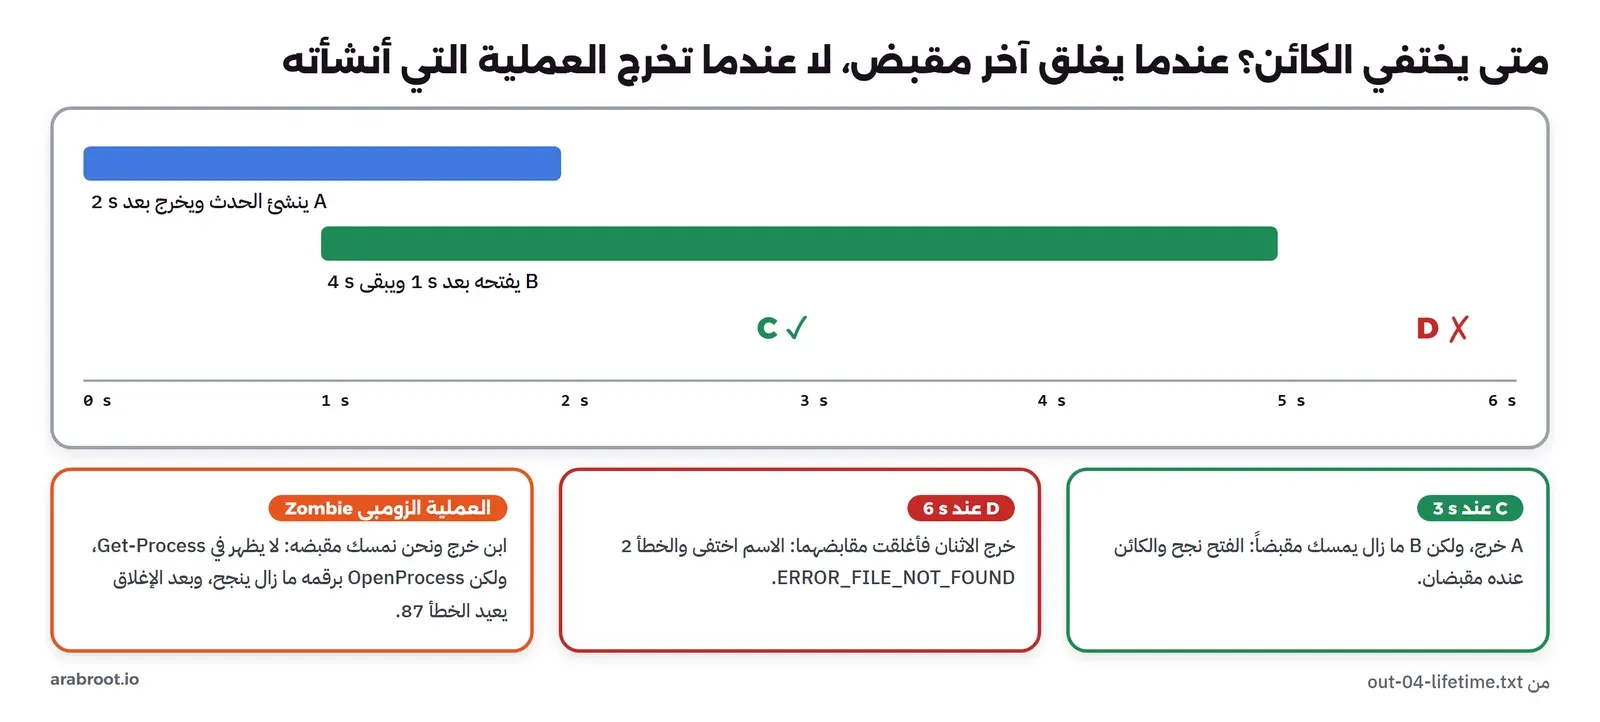
القاعدة التي يقوم عليها كل ما سبق: الكائن يعيش ما دام له مقبض واحد مفتوح أو مرجع واحد من النواة، ولا علاقة لذلك بالعملية التي أنشأته. والسكربت 04-lifetime.ps1 يثبت ذلك بأربع عمليات وحدث له اسم: العملية A تنشئ الحدث وتعيش ثانيتين، والعملية B تفتحه بعد ثانية وتعيش أربع ثوان، والعملية C تحاول فتحه في الثانية الثالثة، والعملية D في الثانية السادسة:
# A creates the event and lives 2 s; B opens it after 1 s and lives 4 s; C opens it at 3 s (A gone, B alive); D opens it at 6 s (both gone)
[C at 3 s]
pid 43952: opened Local\arabroot-life
event      handle 0x00D0  type Event     access 0x00100000  handles 2  refs 65536  \Sessions\1\BaseNamedObjects\arabroot-life
[D at 6 s]
pid 36224: OpenEventW(Local\arabroot-life) failed, error 2 ERROR_FILE_NOT_FOUND
[A] pid 43460 created Local\arabroot-life, holding it 2000 ms
event      handle 0x00C8  type Event     access 0x001F0003  handles 1  refs 32770  \Sessions\1\BaseNamedObjects\arabroot-life
pid 43460 exits
[B] pid 37016: opened Local\arabroot-life
event      handle 0x00C8  type Event     access 0x00100000  handles 2  refs 65536  \Sessions\1\BaseNamedObjects\arabroot-life
في الثانية الثالثة كانت العملية A التي أنشأت الحدث قد خرجت، ومع ذلك نجح C في فتحه، ووجد عليه مقبضين: مقبض B ومقبضه هو. أما في الثانية السادسة فقد خرج الاثنان، فأغلقت النواة مقابضهما عند خروجهما، فلم يبق للكائن أي مقبض، فحذفته النواة وحذفت اسمه من المجلد، ففشل D بالخطأ 2 كأن الاسم لم يوجد أبداً. ولاحظ أن C وB حصلا على الصلاحية 0x00100000 فقط، أي SYNCHRONIZE، لأن الوضع open يطلب هذه الصلاحية وحدها، وهذا ما يجب أن يفعله كل كود يريد أن ينتظر كائناً فقط.
العملية الزومبي Zombie Process
والقاعدة نفسها تنطبق على العمليات، فالعملية كائن من نوع Process. والوضع zombie يشغل ابناً ينام 300 ms ثم يخرج، ويبقي الأب مقبض الابن مفتوحاً أربع ثوان، وأثناءها يسأل السكربت عن الابن بالطرق المعتادة:
# zombie: the parent keeps a handle to a child that has exited
Get-Process -Id 15452 -> not found (the process list does not show it)
Win32_Process ProcessId=15452 -> not found
handle64 -a -v -p 40188, Process handles:
  0x000000CC  Process  name: (empty)
[zombie] child pid 15452 exited with code 0; we keep its process handle 0xCC for 4000 ms
process    handle 0x00CC  type Process   access 0x001FFFFF  handles 1  refs 32762  (no name)
OpenProcess(pid 15452) by number -> handle, error 0
GetProcessTimes on the exited process works, exit time set: 1
handle closed
OpenProcess(pid 15452) after the close -> NULL, error 87 ERROR_INVALID_PARAMETER
وفي المخرج أعلاه لاحظ التالي:
- الابن غير موجود في نظر الأدوات:
Get-ProcessوWMI لم يجداه، لأن العملية خرجت وأغلقت كل خيوطها ومقابضها وحررت ذاكرتها. - ولكن كائن العملية ما زال حياً: الأب يمسك المقبض
0xCC، وتراه الأداة Handle من نوعProcessدون اسم. ومن خلاله قرأ الأب رمز الخروج Exit Code ووقت الخروج بالدالةGetProcessTimes، وهذا هو السبب الذي يجعل Windows يبقي الكائن: الأب قد يحتاج أن يعرف كيف انتهى ابنه. - رقم العملية PID محجوز:
OpenProcessبرقم الابن نجحت والابن ميت، لأن الرقم لا يعاد استعماله ما دام الكائن موجوداً. وبعد أن أغلق الأب المقبض أعادت الدالة نفسها الخطأ 87ERROR_INVALID_PARAMETER، وهو الخطأ الذي تعيده عندما لا توجد عملية بهذا الرقم.
والكائن الزومبي ليس مجرد رقم، فهو يحجز ذاكرة من النواة لبنية العملية ورمزها الأمني وجدول مقابضها الفارغ. فإذا كانت لديك خدمة تشغل آلاف العمليات القصيرة في اليوم وتنسى أن تغلق hProcess بعد الانتظار، فستجد عدد مقابضها من نوع Process يكبر بلا توقف، وقد شرحنا في مقال Win32 للعمليات والملفات لماذا يجب أن تغلق hProcess وhThread بعد CreateProcessW.
الـ Mutex المهجور Abandoned Mutex
والحالة الأخيرة في هذا السكربت تخص الـ Mutex تحديداً، لأن له مالكاً: الخيط الذي حصل عليه بالانتظار. فماذا يحدث إذا خرجت العملية وخيطها يملك الـ Mutex دون أن يستدعي ReleaseMutex؟
# abandoned mutex
> objlab.exe abandon
child: took the mutex: wait -> 0; now exiting without ReleaseMutex
parent: WaitForSingleObject -> 0x80 (WAIT_ABANDONED)
parent: second wait -> 0x0
[exit code 0 = 0x00000000]
الأب لم ينتظر للأبد، وإنما حصل على الـ Mutex فوراً بالقيمة 0x80، أي WAIT_ABANDONED، والانتظار التالي أعاد صفراً عادياً. وتشرح صفحة WaitForSingleObject أن هذه القيمة تعني أن المالك خرج دون أن يحرر الكائن، وأن الملكية انتقلت إليك، وأن البيانات التي يحميها الـ Mutex قد تكون في حالة غير متسقة. لذلك لا تعامل WAIT_ABANDONED كأنها نجاح عادي، وإنما افحص البيانات المشتركة أو أعد بناءها، فالعملية التي خرجت ربما كانت في منتصف كتابة سجل في ذاكرة مشتركة. وكثير من الكود الذي تجده على الإنترنت يفحص WAIT_OBJECT_0 فقط، فيعامل 0x80 كأنها فشل ويخرج، وهذا أيضاً خطأ، لأنك أصبحت تملك الـ Mutex ولم تحرره.
نقل مقبض إلى عملية أخرى: DuplicateHandle
هناك ثلاث طرق لتصل عملية إلى كائن تملكه عملية أخرى: أن يكون للكائن اسم فتفتحه، أو أن ترثه عند إنشائها، أو أن تنسخ لها العملية الأخرى مقبضاً بالدالة DuplicateHandle. والطريقة الثانية شرحناها في مقال العمليات والملفات، أما الثالثة فلها ميزتان: تعمل مع كائن دون اسم، فلا يستطيع أحد أن يحتله أو يفتحه بالتخمين، وتسمح لك أن تعطي الطرف الآخر صلاحية أقل من صلاحيتك. والوضع dup يجرب ذلك:
static void m_dup(void) {
    HANDLE ev = CreateEventW(NULL, TRUE, FALSE, NULL); objinfo(L"parent", ev);
    HANDLE inW = NULL; HANDLE p = spawn(L"dup-child", TRUE, &inW);
    HANDLE remote = NULL;
    BOOL ok = DuplicateHandle(GetCurrentProcess(), ev, p, &remote, SYNCHRONIZE, FALSE, 0);
    out(L"parent: DuplicateHandle into child pid %lu -> %d, value in the child 0x%llX (access SYNCHRONIZE only)\n", GetProcessId(p), ok, (long long)(ULONG_PTR)remote);
    objinfo(L"parent", ev);
    char v[32]; int n = sprintf(v, "%llx\n", (unsigned long long)(ULONG_PTR)remote); DWORD w; WriteFile(inW, v, n, &w, NULL); CloseHandle(inW);
    Sleep(700); out(L"parent: SetEvent\n"); SetEvent(ev); waitp(p);
    objinfo(L"parent", ev);
}
والمخرج سوف يكون كما يلي:
> objlab.exe dup
parent     handle 0x00C8  type Event     access 0x001F0003  handles 1  refs 32769  (no name)
parent: DuplicateHandle into child pid 5828 -> 1, value in the child 0x4 (access SYNCHRONIZE only)
parent     handle 0x00C8  type Event     access 0x001F0003  handles 2  refs 32767  (no name)
child: received the value 0x4 from the parent
child: got        handle 0x0004  type Event     access 0x00100000  handles 2  refs 65532  (no name)
child: SetEvent -> 0, error 5 ERROR_ACCESS_DENIED
parent: SetEvent
child: WaitForSingleObject -> 0 after 687 ms
parent     handle 0x00C8  type Event     access 0x001F0003  handles 1  refs 32762  (no name)
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- الأب يعرف الرقم والابن لا يعرفه:
DuplicateHandleأنشأت المقبض في جدول الابن وأعادت رقمه للأب، وهو0x4، أصغر رقم ممكن، لأن الابن كان قد بدأ للتو. أما الابن فلا يعرف أن عنده مقبضاً جديداً، ولذلك أرسل له الأب الرقم كنص عبر الأنبوب Pipe المتصل بمدخله القياسي. وفي التطبيقات الحقيقية يرسل الرقم عبر أي قناة: رسالة نافذة، أو Named Pipe، أو ذاكرة مشتركة. - الرقم مختلف والكائن واحد:
0xC8في الأب و0x4في الابن، وعدد المقابض على الكائن 2 في الطرفين، ثم عاد إلى 1 بعد خروج الابن. - الصلاحية أقل: نسخ الأب المقبض بالصلاحية
SYNCHRONIZEفقط، فظهر عند الابن بالقيمة0x00100000، وعندما حاول الابن أن يستدعيSetEventرفضت النواة بالخطأ 5. أما الانتظار فنجح بعد 687 ms، عندما استدعى الأبSetEventمن جهته.
ولاحظ شرطاً لا يظهر في الكود: لكي تنسخ مقبضاً إلى عملية أخرى تحتاج مقبضاً لتلك العملية بالصلاحية PROCESS_DUP_HANDLE، والأب هنا يملكه لأنه أنشأ الابن. وهذه الصلاحية خطيرة إذا أعطيتها لعملية لا تثق بها، لأنها تسمح بنسخ أي مقبض من العملية الهدف أيضاً، وتقول صفحة Process Security and Access Rights إن من يملك هذا المقبض يستطيع أن يحصل على مقبض للعملية نفسها بكل الصلاحيات. لذلك فالاتجاه الآمن دائماً أن تنسخ العملية ذات الصلاحية الأعلى المقبض إلى العملية الأقل، لا العكس.
من يحق له أن يفتح الكائن؟ واصف الأمان Security Descriptor
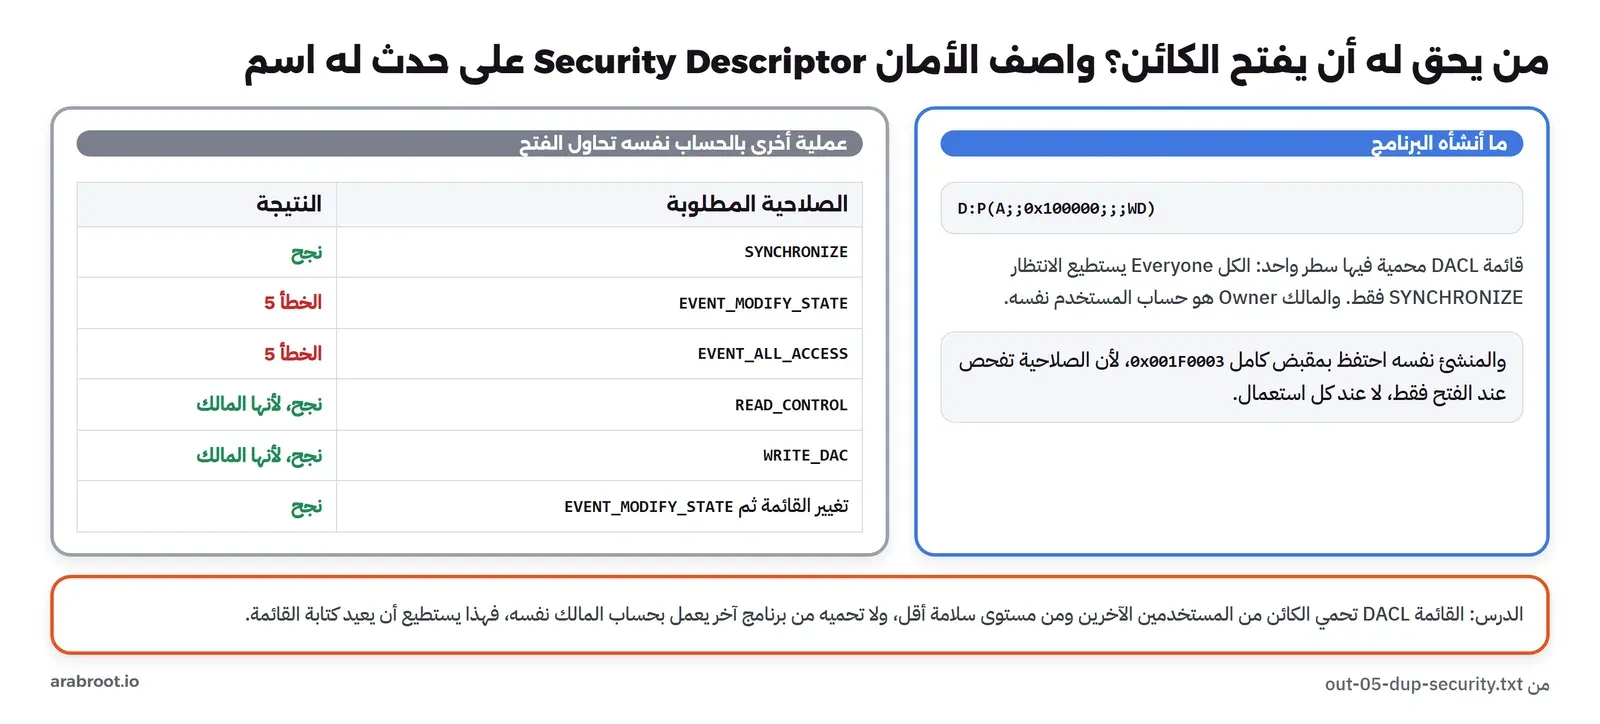
كل كائن قابل للتأمين Securable Object، ومنها الأحداث والـ Mutex والأقسام والعمليات والملفات، له واصف أمان Security Descriptor يحتوي المالك Owner وقائمة التحكم بالوصول التقديرية Discretionary Access Control List، واختصاراً DACL. والنواة تقارن هذه القائمة برمز العملية مرة واحدة عند الفتح، ثم تحفظ النتيجة مع المقبض كما رأينا. والوضع security ينشئ حدثين: واحداً بالأمان الافتراضي، وآخر بقائمة نكتبها بصيغة SDDL تسمح للجميع Everyone بالانتظار فقط، ثم يطبع واصف الاثنين، ثم يشغل ابناً بالحساب نفسه يحاول أن يفتح الحدث المقفل بصلاحيات مختلفة:
static void m_security(void) {
    // Everyone (WD) may only wait on it: SYNCHRONIZE = 0x00100000. The creator keeps its own full handle.
    SECURITY_ATTRIBUTES sa = { sizeof sa, NULL, FALSE };
    ConvertStringSecurityDescriptorToSecurityDescriptorW(L"D:P(A;;0x00100000;;;WD)", SDDL_REVISION_1, &sa.lpSecurityDescriptor, NULL);
    HANDLE locked = CreateEventW(&sa, TRUE, FALSE, L"Local\\arabroot-locked");
    HANDLE normal = CreateEventW(NULL, TRUE, FALSE, L"Local\\arabroot-default");
    sddl_of(L"default security of Local\\arabroot-default", normal, OWNER_SECURITY_INFORMATION | DACL_SECURITY_INFORMATION | LABEL_SECURITY_INFORMATION);
    sddl_of(L"security of Local\\arabroot-locked", locked, OWNER_SECURITY_INFORMATION | DACL_SECURITY_INFORMATION);
    objinfo(L"creator", locked);
    waitp(spawn(L"sec-child", FALSE, NULL));
}
والمخرج سوف يكون كما يلي:
> objlab.exe security
default security of Local\arabroot-default:
  O:S-1-5-21-1111111111-2222222222-3333333333-1001D:(A;;0x1f0003;;;SY)(A;;0x1f0003;;;S-1-5-21-1111111111-2222222222-3333333333-1001)(A;;0x1f0003;;;S-1-5-5-0-1333341)
security of Local\arabroot-locked:
  O:S-1-5-21-1111111111-2222222222-3333333333-1001D:P(A;;0x100000;;;WD)
creator    handle 0x0108  type Event     access 0x001F0003  handles 1  refs 32768  \Sessions\1\BaseNamedObjects\arabroot-locked
child: OpenEventW(locked, SYNCHRONIZE       ) -> handle, error 0 OK
child: OpenEventW(locked, EVENT_MODIFY_STATE) -> NULL, error 5 ERROR_ACCESS_DENIED
child: OpenEventW(locked, EVENT_ALL_ACCESS  ) -> NULL, error 5 ERROR_ACCESS_DENIED
child: OpenEventW(locked, READ_CONTROL      ) -> handle, error 0 OK
child: OpenEventW(locked, WRITE_DAC         ) -> handle, error 0 OK
child: SetSecurityInfo(new DACL: Everyone full access) -> 0 OK
child: OpenEventW(locked, EVENT_MODIFY_STATE) again -> handle, error 0 OK
child: OpenEventW(default, EVENT_ALL_ACCESS) -> handle, error 0
[exit code 0 = 0x00000000]
ولنقرأ الواصف الافتراضي أولاً بصيغة Security Descriptor String Format: O: هو المالك، وهو SID المستخدم الحالي. وD: هي القائمة، وفيها ثلاثة أسطر ACEs كلها من نوع السماح A بالصلاحية 0x1f0003، أي كل صلاحيات الحدث: الأول للنظام SY أي LocalSystem، والثاني للمستخدم نفسه، والثالث لـ S-1-5-5-0-...، وهو SID جلسة الدخول Logon SID، أي هذه الجلسة تحديداً. وهذا يعني أن الكائن الذي تنشئه دون أن تحدد أماناً يفتحه أي برنامج يعمل بحسابك، والخدمات التي تعمل كنظام، ولا يفتحه مستخدم آخر على الجهاز نفسه.
ثم نتائج الابن على الحدث المقفل، وفيها ما يستحق الانتباه:
SYNCHRONIZEنجحت لأنها الصلاحية الوحيدة في القائمة، وEVENT_MODIFY_STATEوEVENT_ALL_ACCESSرفضتا بالخطأ 5، مع أن الابن يعمل بحساب المستخدم الذي أنشأ الحدث.- المنشئ نفسه احتفظ بالصلاحية الكاملة
0x001F0003، لأن الصلاحية فحصت عند الإنشاء ولا يعاد فحصها. فالقائمة التي تضعها على كائن لا تقيد المقابض المفتوحة قبلها. READ_CONTROLوWRITE_DACنجحتا مع أن القائمة لا تذكرهما، لأن الابن يعمل بحساب المالك. وتقول صفحة Owner of a New Object إن المالك يملك ضمنياً صلاحيةWRITE_DAC، أي أنه يستطيع أن يغير القائمة. وهذا بالضبط ما فعله الابن: كتب قائمة جديدة تسمح للجميع بكل شيء، ثم فتح الحدث بالصلاحيةEVENT_MODIFY_STATEالتي رفضت قبل سطرين.
والدرس من هذه التجربة مهم لكل من يحاول حماية كائن بقائمة صلاحيات: القائمة تحميك من المستخدمين الآخرين، ومن البرامج التي تعمل بمستوى سلامة أقل، ومن الحسابات المقيدة، ولكنها لا تحميك من برنامج آخر يعمل بحسابك أنت، لأنه المالك. والحدود الحقيقية في Windows تأتي من الرمز الأمني Access Token: مستخدم آخر، أو مستوى سلامة Integrity Level أقل، أو رمز مقيد Restricted Token، أو AppContainer، وهذه موضوع مقال رموز الأمان في هذه المرحلة.
تسرب المقابض Handle Leak: ماذا يكلف المقبض الذي لا يغلق؟
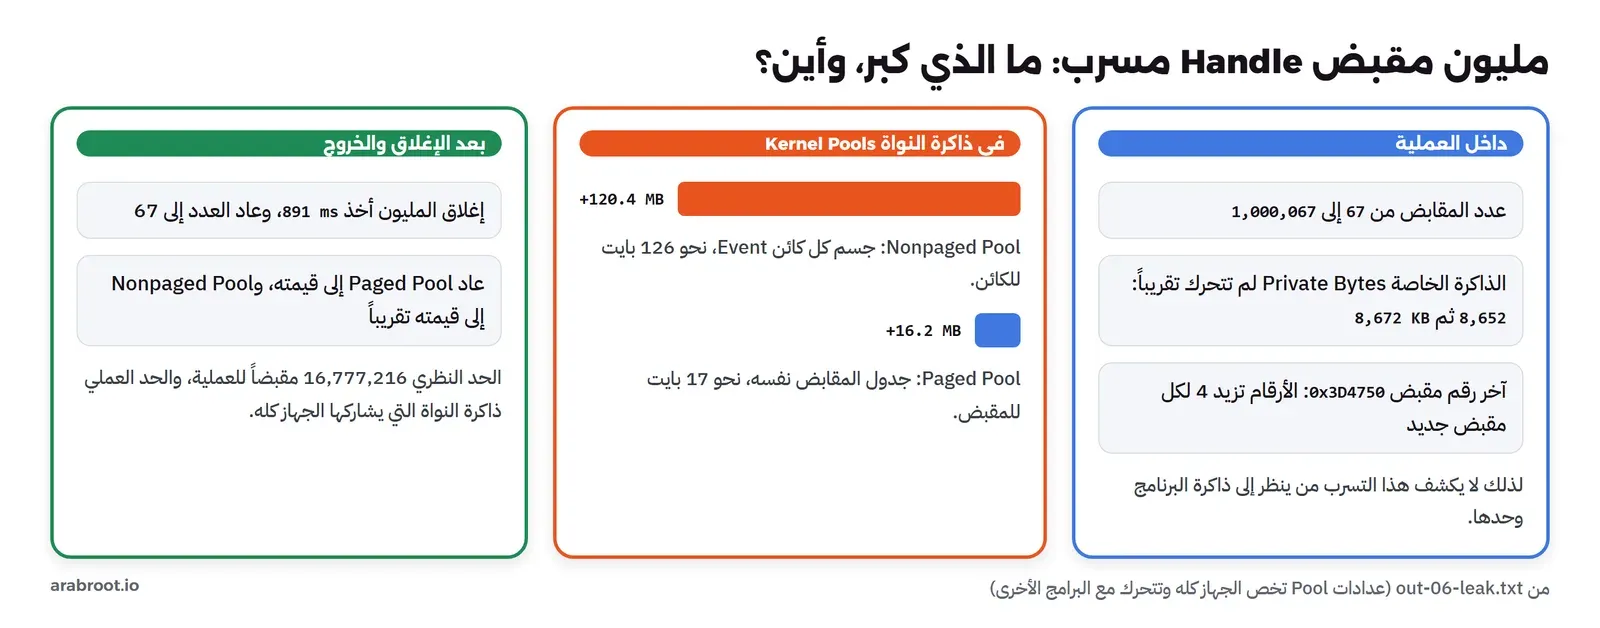
نعود الآن إلى الموقف الأول في المقال: خدمة يكبر عدد مقابضها كل يوم. والوضع leak يفعل ذلك عمداً بسرعة كبيرة: ينشئ مليون حدث دون اسم ولا يغلق أياً منها، ويطبع كل ربع مليون عدد المقابض والذاكرة الخاصة Private Bytes للعملية، ثم يبقيها ست ثوان، ثم يغلقها كلها. وأثناء الثواني الست يقرأ السكربت عدادين للجهاز كله: الذاكرة غير المقسمة إلى صفحات Nonpaged Pool، والذاكرة المقسمة إلى صفحات Paged Pool، وكلاهما من ذاكرة النواة:
before                 nonpaged  1,948.9 MB   paged  3,913.5 MB
while 1,000,000 open   nonpaged  2,069.3 MB   paged  3,929.7 MB
Get-Process: HandleCount 1,000,067, PrivateMemorySize64 8,672 KB, WorkingSet64 12,328 KB
after exit             nonpaged  1,950.0 MB   paged  3,913.2 MB
20 s after exit        nonpaged  1,947.4 MB   paged  3,912.9 MB

[objlab leak 1000000]
opened    handles   private KB       ms
       0         67         8652        0
  250000     250067         8672      234
  500000     500067         8672      437
  750000     750067         8672      703
 1000000    1000067         8672      922
first leaked handle 0xCC, last 0x3D4750
holding them for 6000 ms
closed all in 891 ms: handles 67, private KB 8672
وفي المخرج أعلاه لاحظ التالي:
- مليون مقبض في أقل من ثانية: 922 ms لإنشاء مليون كائن ومليون مقبض، أي أقل من ميكروثانية للواحد. فالتسرب لا يحتاج حلقة مجنونة، وإنما خدمة تسرب مقبضاً واحداً مع كل طلب، وتستقبل مليون طلب في أسبوع.
- الذاكرة الخاصة لم تتحرك تقريباً: 8,652 KB قبل التسرب و8,672 KB بعده. وهذا أهم سطر في المخرج، لأن من يراقب ذاكرة البرنامج فقط لن يرى أي مشكلة، فالمقابض والكائنات ليست في ذاكرة البرنامج أصلاً.
- ذاكرة النواة هي التي كبرت: Nonpaged Pool زاد 120.4 MB، أي نحو 126 بايت لكل كائن Event، وهذه أجسام الكائنات نفسها. وPaged Pool زاد 16.2 MB، أي نحو 17 بايت لكل مقبض، وهذا جدول المقابض، وهو ما تقوله صفحة Kernel Objects عن مكان حفظ المقابض. والذاكرة غير المقسمة إلى صفحات لا تنقل إلى القرص أبداً، فهي من أثمن ذاكرة في الجهاز.
- الأرقام تزيد 4 لكل مقبض: آخر رقم
0x3D4750، أي نحو أربعة ملايين، لمليون مقبض. - الإغلاق يعيد كل شيء: 891 ms لإغلاق المليون، وعاد عدد المقابض إلى 67، وعادت الذاكرتان إلى قيمتهما بعد خروج العملية. وهذا هو سبب «البطء الذي يختفي بعد إعادة التشغيل»: إعادة تشغيل الخدمة تغلق مقابضها، فيبدو أن المشكلة حلت، ثم تعود بعد أسابيع.
والحد النظري كما رأينا 224، أي 16,777,216 مقبضاً للعملية، ولكنك لن تصل إليه غالباً، لأن ذاكرة النواة يشاركها الجهاز كله، وخدمة واحدة تسرب أحداثاً تأخذ من الذاكرة التي يحتاجها كل تعريف Driver وكل برنامج آخر. ولذلك لم نتجاوز في المختبر مليون مقبض، فالهدف أن ترى الاتجاه لا أن توقف الجهاز. وعدادات Pool تخص الجهاز كله وتتحرك مع كل برنامج آخر يعمل، فإذا أعدت التجربة فقد تجد أرقاماً أقل وضوحاً، فكرر القياس أكثر من مرة.
(Get-Process -Name myservice).HandleCount أو العداد \Process(myservice)\Handle Count في مراقب الأداء Performance Monitor. والعدد الطبيعي يرتفع ثم يستقر، أما الخط الذي يصعد بلا توقف فهو تسرب. وبعدها افتح نافذة المقابض في Process Explorer أو استعمل الأداة Handle مع الخيار -s لترى أي نوع يكبر: Process يعني أنك تنسى إغلاق مقابض العمليات، وFile يعني ملفات، وKey يعني مفاتيح السجل.جدول المقابض Handle Table كما تقرؤه الأدوات
رأينا في مقال Process Explorer نافذة المقابض في الواجهة الرسومية، وهنا نقرأ الجدول نفسه بطريقتين: ببرنامجنا، وبالأداة Handle. وبرنامجنا يستعمل الدالة NtQuerySystemInformation بصنف غير موثق يعيد كل مقابض الجهاز التي يراها المستخدم، ولكل مقبض رقم العملية ورقم المقبض ورقم النوع والصلاحية، ثم يحول رقم النوع إلى اسمه من قائمة الأنواع التي قرأناها قبل قليل. وشغل السكربت نسخة من البرنامج تمسك حدثاً اسمه arabroot-demo، ثم قرأ جدولها:
> objlab.exe handles 33156
handles on the whole machine (visible to this user): 1867600
handle   type                   access
0x0004   Event                  0x001F0003
0x0008   Event                  0x001F0003
0x000C   Key                    0x00000009
0x0010   WaitCompletionPacket   0x00000001
0x0014   IRTimer                0x00100002
0x0018   TpWorkerFactory        0x000F00FF
0x001C   IoCompletion           0x001F0003
0x0020   IRTimer                0x00100002
0x0024   WaitCompletionPacket   0x00000001
0x0028   Event                  0x001F0003
0x002C   WaitCompletionPacket   0x00000001
0x0030   Event                  0x001F0003
0x0034   WaitCompletionPacket   0x00000001
0x0038   EtwRegistration        0x00000804
0x003C   EtwRegistration        0x00000804
0x0040   EtwRegistration        0x00000804
0x0044   EtwRegistration        0x00000804
0x0048   EtwRegistration        0x00000804
0x004C   Directory              0x00000003
0x0050   Event                  0x001F0003
0x0054   Event                  0x001F0003
... بقية الجدول ...
0x00C8   Event                  0x001F0003
0x0140   File                   0x00120196
0x0158   File                   0x00120196
0x01D8   Event                  0x001F0003
0x01E4   Event                  0x001F0003
0x01FC   Event                  0x001F0003
0x0410   File                   0x00120196
0x06C0   File                   0x00120196
0x0724   File                   0x0012019F
0x0730   File                   0x00120196
0x07C4   File                   0x00120196
0x07FC   File                   0x0012019F
0x0848   Section                0x00000004
0x085C   Section                0x00000004
0x08C8   Section                0x00000004
0x0924   File                   0x00120196
0x0970   File                   0x00120196
0x09B8   File                   0x00120089
0x0AAC   Section                0x00000004
68 handles in pid 33156; by type:
  Directory              2
  SchedulerSharedData    1
  Event                  10
  Mutant                 1
  Semaphore              2
  IRTimer                4
  TpWorkerFactory        2
  IoCompletion           2
  WaitCompletionPacket   6
  File                   14
  ALPC Port              1
  Section                4
  Key                    2
  EtwRegistration        17
[exit code 0 = 0x00000000]
وفي المخرج أعلاه لاحظ التالي:
- الجهاز فيه 1,867,600 مقبض يراها المستخدم العادي، وهو رقم قريب جداً من مجموع المقابض في قائمة الأنواع.
- برنامج لم يفعل شيئاً إلا إنشاء حدث واحد يملك 68 مقبضاً، أكبر مجموعة منها 17 مقبضاً من نوع
EtwRegistration، وهي تسجيلات مزودي تتبع الأحداث ETW التي تضيفها مكتبات Windows عند تحميلها، ثم ملفات وأحداث وكائنات مجمع الخيوط مثلTpWorkerFactoryوIRTimerوWaitCompletionPacket. والحدث الذي أنشأناه بأنفسنا هو0x00C8فقط. - الأرقام تقفز بعد
0x00C8إلى0x0140ثم0x0158وحتى0x0AAC، مع أن البرنامج لم يفتح 600 مقبض. وهذه المقابض الموروثة Inherited Handles: وصلت إلى البرنامج من PowerShell الذي شغله، برقمها نفسه الذي كانت عليه في جدول الأب، ولذلك تظهر في مواقع متفرقة بعيدة عن المقابض التي فتحها البرنامج بنفسه. فإذا رأيت في جدول عملية أرقاماً بعيدة متفرقة لم يفتحها كودك، فابحث عن الأب.
ثم شغل السكربت الأداة Handle على العملية نفسها مرتين: مرة بالمخرج العادي، ومرة بالخيار -v الذي يطبع النتيجة بصيغة CSV، وحول الثانية إلى ملخص:
> handle64 -a -p 33156   (first lines)
    4: Event
    8: Event
    C: Key           HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options
   10: WaitCompletionPacket
   14: IRTimer
   18: TpWorkerFactory

> handle64 -a -v -p 33156   (CSV header: Process,PID,User,Handle,Type,Share Flags,Name)
rows: 68, processes in the rows: objlab.exe, 33156
by type:
  <Unknown type>         17
  File                   14
  Event                  10
  WaitCompletionPacket   6
  Section                4
  IRTimer                4
  Semaphore              2
  Key                    2
  IoCompletion           2
  TpWorkerFactory        2
  Directory              2
  SchedulerSharedData    1
  ALPC Port              1
  Mutant                 1
rows with a name:
  0x0000000C Key        HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options
  0x0000004C Directory  \KnownDlls
  0x00000058 File       C:\lab
  0x00000060 Key        HKLM\SYSTEM\ControlSet001\Control\Nls\Sorting\Versions
  0x00000064 File       \Device\ConDrv
  0x0000006C File       \Device\ConDrv
  0x00000078 Mutant     \Sessions\1\BaseNamedObjects\SM0:33156:304:WilStaging_02
  0x0000007C Directory  \Sessions\1\BaseNamedObjects
  0x00000080 Semaphore  \Sessions\1\BaseNamedObjects\SM0:33156:304:WilStaging_02_p0
  0x00000084 Semaphore  \Sessions\1\BaseNamedObjects\SM0:33156:304:WilStaging_02_p0h
  0x000000C8 Event      \Sessions\1\BaseNamedObjects\arabroot-demo
  0x00000140 File       \Device\Null
  0x00000158 File       C:\Users\user1\AppData\Local\Temp\runner\job.log
  0x00000410 File       C:\Users\user1\AppData\Local\Temp\runner\job.log
  0x000006C0 File       \Device\Null
  0x00000724 File       \Device\ConDrv
  0x000007C4 File       C:\Users\user1\AppData\Local\Temp\runner\job.log
  0x000007FC File       C:\lab\demo.txt
  0x00000848 Section    \BaseNamedObjects\NLS_CodePage_1252_3_2_0_0
  0x0000085C Section    \BaseNamedObjects\NLS_CodePage_1252_3_2_0_0
  0x000008C8 Section    \BaseNamedObjects\NLS_CodePage_1252_3_2_0_0
  0x000009B8 File       \Device\Null
  0x00000AAC Section    \Sessions\1\BaseNamedObjects\NLS_CodePage_437_3_2_0_0
والأسماء في هذه القائمة تكمل ما لم يطبعه برنامجنا، لأن Handle يقرأ اسم كل مقبض من داخل النواة. فالمقبض 0x58 هو المجلد الحالي C:\lab، و0x7FC هو ملف المخرج demo.txt الذي وجهه السكربت، والمقابض 0x158 و0x410 و0x7C4 ملف سجل للبرنامج الذي شغل السكربت، ورثه برنامجنا عبر سلسلة العمليات التي شغلته، تماماً كما رأينا في مقال Process Explorer. ولاحظ أيضاً المجلد \KnownDlls بالرقم 0x4C، فكل عملية تفتح هذا المجلد عند بدايتها لكي يجد المحمل المكتبات المعروفة فيه.
مشكلة قابلتنا أثناء كتابة المختبر
عندما شغلنا الأداة Handle أول مرة على عمليتنا بالخيار -a طبعت <Unknown type> أمام كل مقبض تقريباً، فظننا أن برنامجنا يفتح كائنات غريبة. ثم شغلناها بالخيار -v فظهرت الأنواع صحيحة، ثم في تشغيل لاحق حدث العكس: المخرج العادي صحيح، و-v فيه 17 مقبضاً بنوع مجهول، وهي بالضبط مقابض EtwRegistration السبعة عشر في جدول برنامجنا. والسبب أن الأداة تحول رقم النوع إلى اسم بطريقتها الخاصة، ورقم النوع ليس ثابتاً بين إصدارات Windows، فإذا لم تعرف الأداة الرقم طبعت هذه العبارة. والدرس أن عمود النوع في Handle 5.0 على هذا الإصدار من Windows 11 لا يعتمد عليه وحده، والأفضل أن تقارنه بمصدر آخر، مثل قائمة الأنواع التي قرأها برنامجنا من النواة مباشرة، أو نافذة المقابض في Process Explorer.
والمشكلة الثانية كانت في WinObj: بحثنا عن كائناتنا في \Sessions\1 فوجدنا المجلد فارغاً، فظننا أن الأداة لا تعمل دون صلاحيات المدير. ثم أضفنا إلى البرنامج الوضع dir فتبين أن المجلد يرفض العرض للمستخدم العادي، بينما المجلد الذي تحته مفتوح لمن يعرف مساره، كما شرحنا في قسم مساحة الأسماء.
أخطاء شائعة Common Mistakes
- فحص 183 فقط بعد
CreateMutexWأوCreateEventW: الدالة قد تعيدNULLمع الخطأ 5 أو 6 عندما يكون الاسم محجوزاً بقائمة لا تسمح لك أو بنوع آخر. افحصNULLأولاً ثم 183. - اعتبار 183 خطأ: المقبض صحيح والكائن موجود، وهذه معلومة تبني عليها منطق النسخة الواحدة، لا سبباً لإغلاق البرنامج برسالة خطأ.
- أسماء ثابتة يعرفها الجميع لكائنات حساسة: أي برنامج بحسابك يستطيع أن يحتلها. استعمل مساحة أسماء خاصة بحد مناسب، أو كائنات دون اسم تنقلها بالدالة
DuplicateHandle. - إنشاء قسم ذاكرة بالبادئة
Global\من برنامج المستخدم: يحتاجSeCreateGlobalPrivilegeويفشل بالخطأ 5. اجعل الخدمة تنشئه، واجعل برنامج المستخدم يفتحه فقط. - إغلاق المقبض مرتين: قد يغلق ملفاً فتحه خيط آخر حصل على الرقم نفسه. ضع
NULLفي المتغير بعد الإغلاق. - نسيان
hProcessبعد انتظار العملية: كل عملية قصيرة تتحول إلى كائن زومبي يحجز رقمها وذاكرة من النواة حتى تخرج خدمتك. - معاملة
WAIT_ABANDONEDكنجاح عادي أو كفشل: أنت تملك الـ Mutex الآن، والبيانات المحمية قد تكون نصف مكتوبة. افحصها ثم حرر الـ Mutex. - الاعتماد على قائمة الصلاحيات لحماية كائن من برامج تعمل بحسابك: المالك يستطيع أن يعيد كتابة القائمة. الحد الحقيقي هو الرمز الأمني، لا القائمة وحدها.
- البحث عن تسرب المقابض في ذاكرة البرنامج: مليون مقبض لم تغير الذاكرة الخاصة. راقب عدد المقابض نفسه.
- الحكم على عملية من رقم مقبض وحده: الرقم موقع في جدول عملية واحدة، والرقم نفسه في عملية أخرى يشير إلى كائن آخر تماماً.
جدول قرار Decision Table: كيف تشارك كائناً بين عمليتين؟
| ما تريده | الطريقة | انتبه إلى |
|---|---|---|
| كائن بين برامج المستخدم نفسه في جلسته | اسم بالبادئة Local\ | أي برنامج بحسابك يستطيع أن يحتله أو يفتحه |
| كائن بين خدمة في الجلسة 0 وبرنامج المستخدم | اسم بالبادئة Global\ تنشئه الخدمة | الخدمة تضع قائمة صلاحيات واضحة، وبرنامج المستخدم يفتح فقط |
| برنامج بنسخة واحدة لا يستطيع غيره إيقافه | مساحة أسماء خاصة Private Namespace | الحد يجب أن يحتوي ما لا يملكه المحتل |
| إعطاء ابنك كائناً عند إنشائه | التوريث مع قائمة صريحة PROC_THREAD_ATTRIBUTE_HANDLE_LIST | المقبض يجب أن يكون قابلاً للتوريث، والرقم نفسه يصل للابن |
| إعطاء عملية تعمل بالفعل كائناً دون اسم | DuplicateHandle بصلاحية أقل | تحتاج PROCESS_DUP_HANDLE على الهدف، وانسخ من الأعلى صلاحية إلى الأقل |
| انتظار كائن فقط | افتحه بـ SYNCHRONIZE وحدها | لا تطلب *_ALL_ACCESS لتنتظر |
قائمة فحص قبل أن تنشر برنامجاً يستعمل كائنات لها أسماء Checklist
- كل استدعاء
Create*يفحصNULLثمGetLastError، ويعامل 183 كمعلومة. - الأسماء تبدأ ببادئة صريحة، ولا تحتوي شرطة مائلة إلا فيها.
- الكائنات الحساسة دون اسم، أو في مساحة خاصة، أو لها قائمة صلاحيات تحدد من يفتحها.
- كل مقبض يغلق مرة واحدة، والمتغير يصبح
NULLبعده. - المقابض تطلب بأقل صلاحية تحتاجها، وخاصة مقابض العمليات.
- الكود يعالج
WAIT_ABANDONEDبفحص البيانات المشتركة. - عدد مقابض الخدمة مراقب، والتنبيه على الاتجاه الصاعد لا على رقم ثابت.
تدريب عملي Practice
- شغل الوضع
namesمع المتغيرOBJLAB_HOLD=30000، ثم افتح نافذة أوامر أخرى بحسابك وشغلobjlab.exe open Global\arabroot-global 0، ثمobjlab.exe open arabroot-local 0. هل يستطيع برنامج في الجلسة نفسها أن يفتح الاثنين؟ وماذا تتوقع لو دخل مستخدم آخر إلى الجهاز وجرب الأمرين من جلسته؟ - عدل الدالة
privnsبحيث تضيف مستوى السلامة إلى الحد بالدالةAddIntegrityLabelToBoundaryDescriptor، ثم فكر: أي برنامج لن يستطيع بعد ذلك أن ينشئ المساحة؟ وستجد في مقال رموز الأمان طريقة تشغيل برنامج بمستوى سلامة منخفض لتجرب ذلك. - شغل
objlab.exe leak 200000معOBJLAB_PAUSE=20000، وأثناء الانتظار افتح Process Explorer وأضف عمود المقابض Handles، ثم افتح نافذة المقابض للعملية وانظر كيف تعرض الأداة مئتي ألف مقبض من نوع Event.
حذف المختبر Cleanup
السكربت الأخير 99-cleanup.ps1 يوقف أي نسخة من objlab.exe بقيت من مجلد المختبر، ثم يحذف المجلد في %TEMP%، وطبع:
lab folder removed: Trueوالكائنات التي أنشأها المختبر لا تحتاج أي حذف، لأنها اختفت مع آخر عملية أمسكتها، كما رأينا في قسم عمر الكائن. ولم يغير المختبر شيئاً في السجل غير مفتاح قبول الترخيص الذي تكتبه أدوات Sysinternals نفسها تحت HKCU\Software\Sysinternals، وأغلق السكربت نافذة WinObj التي فتحها، والـ Container الذي بنى البرنامج حذف نفسه عند انتهائه.
الخلاصة Summary
- المقبض رقم في جدول عملية واحدة، والكائن في ذاكرة النواة، ومدير الكائنات يحفظ مع كل رقم نوع الكائن والصلاحية التي فحصت عند الفتح.
- الأسماء تعيش في شجرة:
Local\ودون بادئة في مساحة الجلسة، وGlobal\في المساحة العامة، وإنشاء قسم ذاكرة عام يحتاج امتيازاً لا يملكه المستخدم العادي. - الاسم الموجود يعطيك الكائن الموجود ومعه 183، والاسم الثابت يستطيع أي برنامج بحسابك أن يحتله، والمساحة الخاصة تحميك بقدر ما يحتويه حدها.
- الكائن يعيش ما دام له مقبض أو مرجع، فالعملية التي خرجت تبقى زومبي ما دام أحد يمسك مقبضها، والـ Mutex الذي خرج مالكه يصلك بالقيمة
WAIT_ABANDONED. DuplicateHandleتنقل كائناً دون اسم بصلاحية أقل، وقائمة الصلاحيات تحمي من غيرك لا من برامجك، لأن المالك يستطيع أن يعيد كتابتها.- تسرب المقابض لا يظهر في ذاكرة البرنامج، وإنما في ذاكرة النواة التي يشاركها الجهاز كله، فراقب عدد المقابض نفسه.
وفي المقال التالي من هذه المرحلة ننتقل إلى رموز الأمان Access Tokens: ما الذي يحمله الرمز الذي فحصته النواة في كل تجربة من تجارب هذا المقال، ولماذا يعمل حساب المدير برمز عادي حتى يطلب الرفع، وكيف تشغل برنامجاً بمستوى سلامة منخفض.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 دون صلاحيات المدير، مع objlab.exe مبني بـ MinGW-w64 GCC 14.2.0 في Container من alpine:3.22، والأداتين Handle 5.0 وWinObj 3.14 من Sysinternals.