بعد أن حسبت الوكالة الصغيرة التي تستضيف مواقع عملائها فاتورة cPanel على ثلاث سنوات، وقارنت بين اللوحات المفتوحة، استقر قرارها على HestiaCP لسيرفر جديد تنقل إليه العملاء على دفعات. والسبب أن عملها كله مواقع PHP وWordPress مع بريد لكل عميل على نطاقه، وHestiaCP تجمع الويب والبريد وDNS وقواعد البيانات في لوحة واحدة بترخيص GPL، وكل زر فيها سكربت Bash تستطيع أن تقرأه. ولكن صاحب الوكالة طلب شيئاً واحداً قبل نقل أي عميل: «لا أريد أن نكتشف المشاكل مع العملاء، أريد أن نجرب كل شيء على سيرفر تجربة أولاً: التثبيت، والموقع، والشهادة، والبريد، والنسخة الاحتياطية، والاستعادة، والحماية، والتحديث».
وهذا ما سوف نفعله في هذا المقال على سيرفر Debian 13 حقيقي، بالإصدار HestiaCP 1.10.5، من أول أمر إلى آخر اختبار. وسوف تمر علينا مشاكل حقيقية ظهرت أثناء العمل، وتجارب من نوع «ماذا يحدث لو…» تبين لك كيف تتصرف اللوحة عندما يسوء شيء. وإذا كان سيرفرك جديداً على الإنترنت فابدأ بمقال تأمين خادم VPS من أول دخول، لأن ما فيه عن SSH والتحديثات يسبق أي لوحة. وسوف نناقش في هذا المقال ما يلي:
- ماذا يثبت HestiaCP على السيرفر، وأين يضع كل شيء.
- التثبيت من وسم إصدار محدد، مع الخيارات التي تهم، وكم أخذ من الوقت والذاكرة والقرص.
- الدخول الأول، ثم إنشاء مستخدم لكل عميل بدل العمل بحساب المدير.
- إضافة نطاق مع PHP-FPM، وإصدار PHP ثان، وما يحدث في ملفات Nginx وApache خلف الزر.
- الشهادة من Let's Encrypt، ولماذا فشلت في المختبر، وكيف تضع شهادة من جهة إصدار داخلية.
- قاعدة بيانات، وصندوق بريد، وسجلات DNS للبريد.
- النسخ الاحتياطي والاستعادة، مع حذف موقع فعلاً ثم إرجاعه.
- الجدار الناري مع Fail2Ban، والتحديث، والتقوية Hardening، ثم الأخطاء الشائعة وقائمة تحقق.
ماذا يثبت HestiaCP على السيرفر؟ Architecture
قبل أن نكتب أي أمر، من المفيد أن تعرف ما الذي سوف يصبح على سيرفرك، لأن HestiaCP ليس برنامجاً واحداً وإنما مجموعة برامج معروفة تربطها لوحة. والصورة التالية رسمناها مما ثبته المثبت فعلاً بإعداداته الافتراضية:
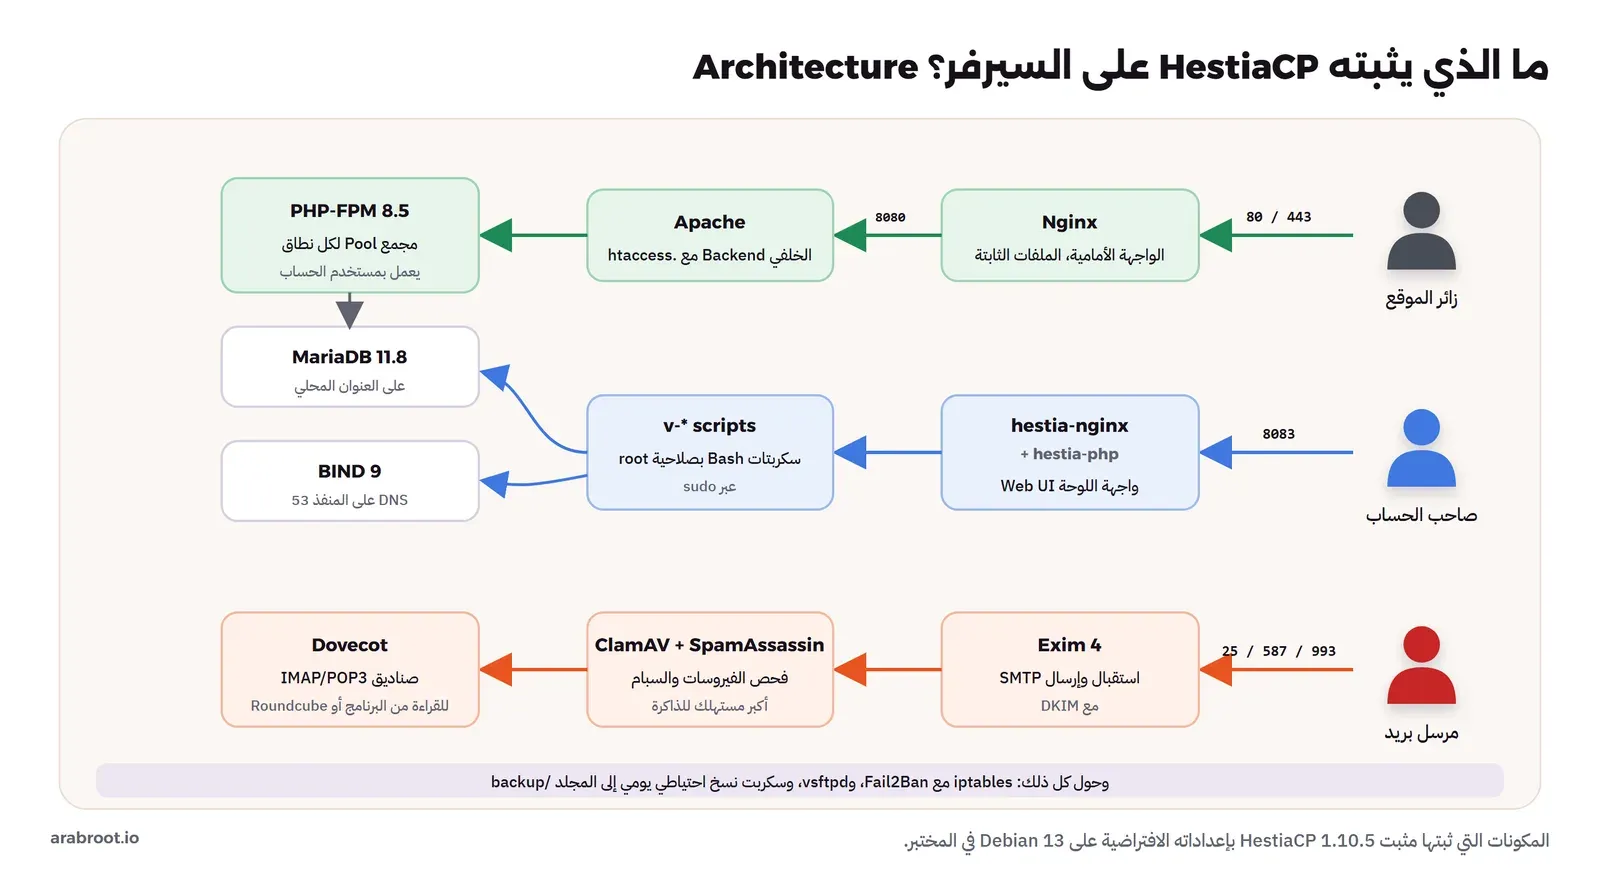
ولاحظ في الصورة ثلاثة أمور. الأول أن HestiaCP يضع Nginx أمام Apache، فـ Nginx يرد على الملفات الثابتة مثل الصور وCSS مباشرة لأنه أسرع فيها، ويمرر الباقي إلى Apache، والسبب في وجود Apache أصلاً أن كثيراً من مواقع WordPress والإضافات تعتمد على ملفات .htaccess، وهذه لا يفهمها Nginx. وإذا كانت مواقعك لا تحتاج .htaccess فتستطيع التثبيت دون Apache بالخيار --apache no، فيمرر Nginx الطلبات إلى PHP-FPM مباشرة. والثاني أن لوحة التحكم نفسها لها Nginx وPHP خاصان بها، اسمهما hestia-nginx وhestia-php، منفصلان عن Nginx وPHP اللذين يخدمان المواقع، وهذا قرار جيد لأن تحديث PHP المواقع أو خطأ في إعداد Nginx المواقع لا يغلق عليك اللوحة. والثالث أن الواجهة لا تكتب الإعدادات بنفسها، وإنما تستدعي سكربتات Bash في /usr/local/hestia/bin تبدأ أسماؤها بـ v-، وعددها في الإصدار الذي ثبتناه 524 سكربتاً، وتعمل بصلاحية root عبر sudo. أي أن كل ما تفعله من الواجهة تستطيع فعله من سطر الأوامر بالسكربت نفسه، وهذا ما سوف نفعله في أغلب المقال لأنه يبين ما يحدث فعلاً.
من أين جاء HestiaCP؟ VestaCP
يذكر مستودع HestiaCP أنه مبني على مشروع VestaCP، وأنه بترخيص GPL v3. وهذا التاريخ مهم لسببين. الأول أنك سوف تجد بقايا Vesta في أماكن كثيرة، فقواعد الجدار الناري الافتراضية مثلاً تحمل تواريخ من 2014 كما سوف نرى، وأمر الاستعادة يقبل نسخ VestaCP الاحتياطية. والثاني أن VestaCP نفسه تعرض في 2018 لاختراق سلسلة إمداد Supply Chain، فقد وجدت ESET أن سكربت التثبيت كان يرسل كلمة مرور المدير إلى خارج السيرفر بين 31 مايو و13 يونيو 2018، والحادثة مسجلة في NVD باسم CVE-2018-25117. ولهذا لن نشغل سكربت التثبيت من الرابط مباشرة، وإنما ننزله من وسم إصدار محدد ونحسب بصمته قبل تشغيله.
ما الذي تحتاجه قبل التثبيت؟ Requirements
تقول وثائق البداية إن الحد الأدنى معالج واحد 64-bit وذاكرة 1 GB وقرص 10 GB، والموصى به أربعة معالجات وذاكرة 4 GB وقرص SSD بحجم 40 GB. ولكن انتبه إلى أن الحد الأدنى للذاكرة مكتوب معه شرط: 1 GB دون SpamAssassin وClamAV. والسبب سوف تراه في القياس بعد قليل، فهذان البرنامجان وحدهما يأخذان قرابة 1 GB. والأنظمة المدعومة هي Debian 12 و13 وUbuntu 22.04 و24.04 و26.04، والوثائق تشترط أن يكون النظام نظيفاً لم يثبت عليه شيء، وأن يكون الإصدار LTS.
وهناك شرطان لا يظهران في جدول المتطلبات ولكنهما يحددان نجاح السيرفر. الأول اسم السيرفر Hostname، ويجب أن يكون اسماً كاملاً FQDN مثل panel.agency.example له سجل DNS يشير إلى السيرفر، لأن المثبت يطلب له شهادة ويستخدمه في البريد. والثاني المنفذ 25، فكثير من مزودي السيرفرات السحابية يغلقون المنفذ 25 الصادر افتراضياً حتى لا تستخدم سيرفراتهم في السبام، فإذا كنت تريد البريد على السيرفر نفسه فاسأل المزود قبل الشراء، واطلب منه أيضاً ضبط السجل العكسي PTR لعنوان السيرفر. وفي مختبرنا استخدمنا سيرفراً افتراضياً بنظام Debian 13 من الصورة الرسمية للسحابة، بمعالجين وذاكرة 4 GB وقرص 20 GB.
التثبيت من وسم محدد Installation
المثبت الرسمي سكربت اسمه hst-install.sh، يكتشف نوع النظام ويستدعي النسخة المناسبة له. ونزلناه من وسم الإصدار 1.10.5 في GitHub، أي من نقطة ثابتة لا تتغير، ثم حسبنا بصمته:
wget https://raw.githubusercontent.com/hestiacp/hestiacp/1.10.5/install/hst-install.sh
sha256sum hst-install.sh
0ea50a91dec225534a6c15cf981af0d733116537eeaf341f23a405da18c229c3 hst-install.shوالمشروع لا ينشر بصمة رسمية لهذا الملف كما يفعل CloudPanel مثلاً، ولكن تسجيل البصمة يفيدك في شيئين: تقارن بها إذا ثبت سيرفراً ثانياً بعد شهر، وتعرف إن تغير الملف في الوسم نفسه. واقرأ السكربت قبل تشغيله، فهو ملف Bash مقروء، وخياراته مكتوبة في أوله. وأهم الخيارات بقيمها الافتراضية:
| الخيار | الافتراضي | ماذا يعني |
|---|---|---|
--apache | yes | Apache خلف Nginx لدعم .htaccess |
--phpfpm | yes | PHP-FPM لكل نطاق |
--multiphp | no | تثبيت كل إصدارات PHP من البداية |
--named | yes | BIND لخدمة DNS على السيرفر |
--mysql | yes | MariaDB، وبدلاً منه --mysql8 أو --postgresql |
--exim و--dovecot | yes | البريد الصادر والوارد |
--clamav و--spamassassin | yes | فحص الفيروسات والسبام في البريد |
--vsftpd | yes | خادم FTP |
--iptables و--fail2ban | yes | الجدار الناري والحظر التلقائي |
--api | yes | الواجهة البرمجية API |
--port | 8083 | منفذ اللوحة |
وقررنا أن نثبت بالإعدادات الافتراضية كما هي، والسبب أن هذا ما يفعله أغلب الناس، وأننا نريد أن نقيس ما يكلفه الافتراضي، ثم نقرر ما نزيله. ولو كانت الوكالة ستضع البريد عند مزود آخر لأضفنا --exim no --dovecot no --clamav no --spamassassin no من البداية. وهذا الأمر الذي شغلناه:
bash hst-install.sh --interactive no \
  --hostname hestia.example.net --email [email protected] \
  --username lab-admin --password 'LabOnly-Panel-2026' --lang en
والخيار --interactive no يمنع الأسئلة، و--username ينشئ حساب المدير بالاسم الذي تختاره بدل الاسم المعتاد admin الذي يجربه كل من يخمن كلمات المرور. وبدأ المثبت بطباعة ما سوف يثبته، ثم أضاف مستودعات Nginx وPHP وApache وMariaDB 11.8 وHestiaCP نفسها، ثم نزل الحزم:
   - NGINX Web / Proxy Server
   - Apache Web Server (as backend)
   - PHP-FPM Application Server
   - Bind DNS Server
   - Exim Mail Server + ClamAV + SpamAssassin
   - Dovecot POP3/IMAP Server
   - MariaDB Database Server
   - Vsftpd FTP Server
   - Firewall (iptables) + Fail2Ban Access Monitor
...
0 upgraded, 480 newly installed, 0 to remove and 0 not upgraded.
Need to get 328 MB of archives.
Fetched 328 MB in 6min 5s (899 kB/s)
أي أن المثبت أضاف 480 حزمة بحجم 328 MB. ثم مر على خطوات الإعداد واحدة واحدة: شهادة موقعة ذاتياً للوحة، وسجن SFTP وSSH، وحساب المدير، وNginx وApache وPHP 8.5، وMariaDB وphpMyAdmin، وBIND وExim وDovecot، وقاعدة تعريفات ClamAV، وSpamAssassin وFail2Ban وRoundcube. واستغرق التثبيت كله 3,519 ثانية، أي قرابة 59 دقيقة، وهذا رقم يعتمد على الاتصال أكثر من السيرفر: التنزيل وحده كان بسرعة 899 kB/s، وقاعدة تعريفات ClamAV تنزل بعد الحزم وحجمها كبير، وخطوة sa-compile في SpamAssassin تكتب قواعدها وتترجمها وتأخذ وقتاً. وعلى سيرفر في مركز بيانات باتصال سريع يكون الوقت أقل بكثير، والذي لا يتغير هو عدد الحزم وحجمها. وفي النهاية طبع المثبت:
Note: Automatic updates are enabled by default. If you would like to disable them,
please log in and navigate to Server > Updates to turn them off.
...
[ ! ] IMPORTANT: You must restart the system before continuing!
فأعدنا تشغيل السيرفر قبل أي خطوة أخرى، والسبب أن المثبت يغير إعدادات في النظام مثل الحصص والخدمات تحتاج إعادة تشغيل لتأخذ مكانها.
المشكلة الأولى: مدير الملفات لم يثبت Composer Failure
عندما قرأنا سجل التثبيت كاملاً، وجدنا في وسطه هذه الرسائل، والمثبت لم يتوقف عندها وأكمل كأن شيئاً لم يحدث:
[ * ] Configuring File Manager...

In CurlDownloader.php line 498:
  curl error 56 while downloading https://api.github.com/repos/symfony/event-
  dispatcher-contracts/zipball/c7de7a00ffb67842132da02ea92988a39ccd9f4e: GnuT
  LS recv error (-110): The TLS connection was non-properly terminated.

ERROR: Composer dependency installation failed!
PHP Fatal error:  Uncaught Error: Failed opening required '/usr/local/hestia/func/internal/../../web/inc/vendor/autoload.php'
والمعنى أن مدير الملفات File Manager في HestiaCP يعتمد على مكتبات PHP ينزلها Composer من GitHub أثناء التثبيت، وانقطع الاتصال بـ GitHub في منتصف التنزيل، ففشلت الخطوة. والمكتبات العامة للوحة نزلت بعد ذلك في خطوة لاحقة اسمها «Configuring PHP dependencies»، فاللوحة نفسها عملت، ولكن مدير الملفات بقي غير مثبت. وتأكدنا من ذلك بأمرين:
grep FILE_MANAGER /usr/local/hestia/conf/hestia.conf
ls /usr/local/hestia/web/fm/
FILE_MANAGER='false'
ls: cannot access '/usr/local/hestia/web/fm/': No such file or directoryوالحل سكربت موجود لهذا الغرض بالضبط، يعيد تنزيل مدير الملفات ومكتباته:
time v-add-sys-filemanagerreal 0m32.291s
FILE_MANAGER='true'والدرس هنا أعم من مدير الملفات: لا تحكم على نجاح التثبيت من آخر سطر، فالمثبت ينهي برسالة شكر وتعليمات الدخول حتى لو فشلت خطوة في الوسط. افتح السجل الذي يذكر المثبت مكانه في أوله، وهو في مختبرنا /root/hst_install_backups/hst_install-041120260840.log، وابحث فيه عن ERROR وFatal قبل أن تعطي السيرفر لأحد.
كم أخذ التثبيت من الذاكرة والقرص؟ Footprint
قسنا السيرفر قبل التثبيت وبعد إعادة التشغيل بالأوامر نفسها: free -m وdf وdpkg -l وss -tlnp، مع تفريغ الذاكرة المؤقتة للملفات قبل القياس حتى لا تختلط بالذاكرة المستخدمة فعلاً. والنتيجة في الصورة التالية:
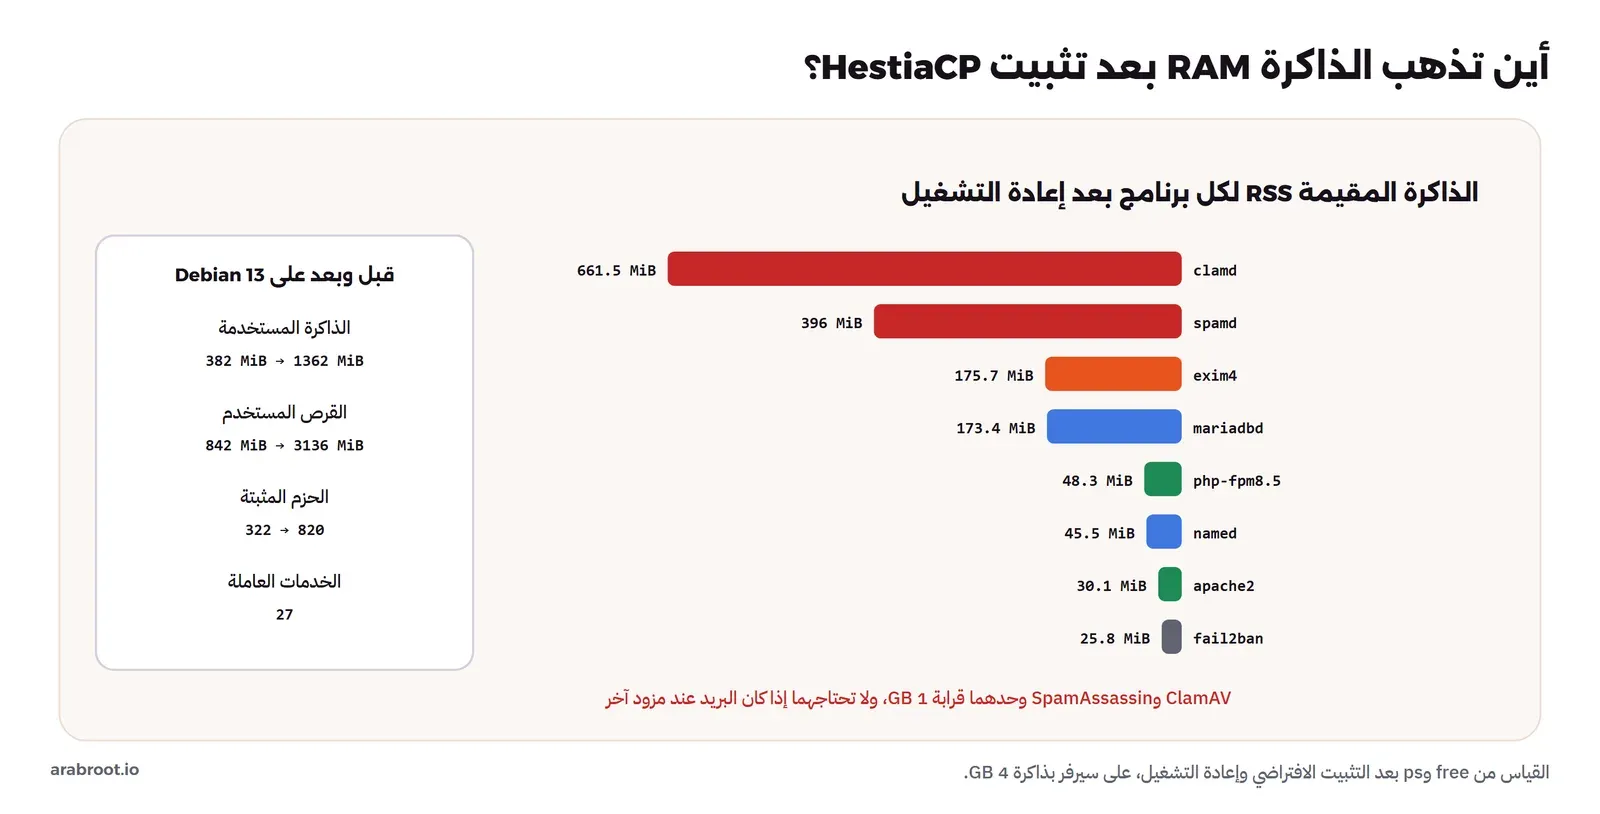
أي أن التثبيت الافتراضي أضاف قرابة 980 MiB من الذاكرة المستخدمة، و2.3 GB من القرص، وقرابة 500 حزمة، و27 خدمة عاملة. وأكبر مستهلك هو clamd بـ 661 MiB، والسبب أنه يحمل قاعدة تعريفات الفيروسات كلها في الذاكرة، ثم spamd بـ 396 MiB. وهذا يفسر شرط الوثائق: سيرفر بذاكرة 1 GB لا يتحمل هذين البرنامجين. والمنافذ التي تسمع على كل العناوين بعد التثبيت هي:
0.0.0.0:110 dovecot
0.0.0.0:143 dovecot
0.0.0.0:21 vsftpd
0.0.0.0:22 sshd
0.0.0.0:25 exim4
0.0.0.0:465 exim4
0.0.0.0:587 exim4
0.0.0.0:8083 hestia-nginx
0.0.0.0:993 dovecot
0.0.0.0:995 dovecot
10.0.2.15:443 nginx
10.0.2.15:53 named
10.0.2.15:80 nginx
10.0.2.15:8080 apache2
10.0.2.15:8443 apache2
127.0.0.1:3306 mariadbd
127.0.0.1:783 spamd
127.0.0.1:8081 apache2
127.0.0.1:8084 nginx
127.0.0.1:953 named
في المخرج أعلاه لاحظ التالي: MariaDB على العنوان المحلي فقط، وهذا صحيح لأن المواقع على السيرفر نفسه. وApache يسمع على 8080 و8443 على عنوان السيرفر وليس على العنوان المحلي، ولكن الجدار الناري لا يفتح هذين المنفذين كما سوف نرى، فلا يصلهما أحد من الخارج. وFTP على المنفذ 21 مفتوح، وهو بروتوكول ينقل كلمة المرور دون تشفير إن لم يستخدم TLS، فإذا كان عملاؤك يستطيعون استخدام SFTP فأغلقه.
الدخول الأول First Login
اللوحة على https://hestia.example.net:8083، والمتصفح سوف يحذرك من الشهادة لأنها موقعة ذاتياً حتى تصدر لاسم السيرفر شهادة حقيقية. والدخول على خطوتين: اسم المستخدم أولاً ثم كلمة المرور، وإذا فعلت المصادقة الثنائية تظهر خطوة ثالثة للرمز.
وهنا واجهنا مشكلة ثانية تستحق الذكر لأنها تحدث لكل من يضع اللوحة خلف NAT أو Port Forwarding. فقد وصلنا إلى اللوحة أولاً عبر منفذ محول هو 28383 يوصل إلى 8083 داخل السيرفر، فقبلت اللوحة اسم المستخدم ثم ردت بهذه الصفحة:
Potential CSRF use detected

Please disable any plugins/add-ons inside your browser or contact your system administrator.
If you are the system administrator you can run v-change-sys-config-value 'POLICY_CSRF_STRICTNESS' '0'
as root to disable this check.
والسبب في الملف /usr/local/hestia/web/inc/prevent_csrf.php: اللوحة تقارن المنفذ المكتوب في ترويسة Host بالمنفذ الذي تسمع عليه فعلاً، فإذا كتب المتصفح 28383 والسيرفر يسمع على 8083 تعتبر الطلب مشبوهاً. والرسالة نفسها تقترح تعطيل الفحص، ولا تقم بذلك، والسبب أن هذا الفحص يحميك من هجمات تزوير الطلبات CSRF، وهي هجمات تجعل متصفحك ينفذ أمراً في اللوحة وأنت مسجل فيها. والحل الصحيح أن يكون المنفذ الذي يكتبه المتصفح هو المنفذ نفسه الذي تسمع عليه اللوحة، فوضعنا التحويل على 8083 أمام 8083، فعمل الدخول دون تعطيل أي شيء. وإذا كان عندك Reverse Proxy أمام اللوحة فالقاعدة نفسها: انشره على المنفذ نفسه، أو غير منفذ اللوحة بالأمر v-change-sys-port ليطابق ما يراه المستخدم.
مستخدم لكل عميل: Users
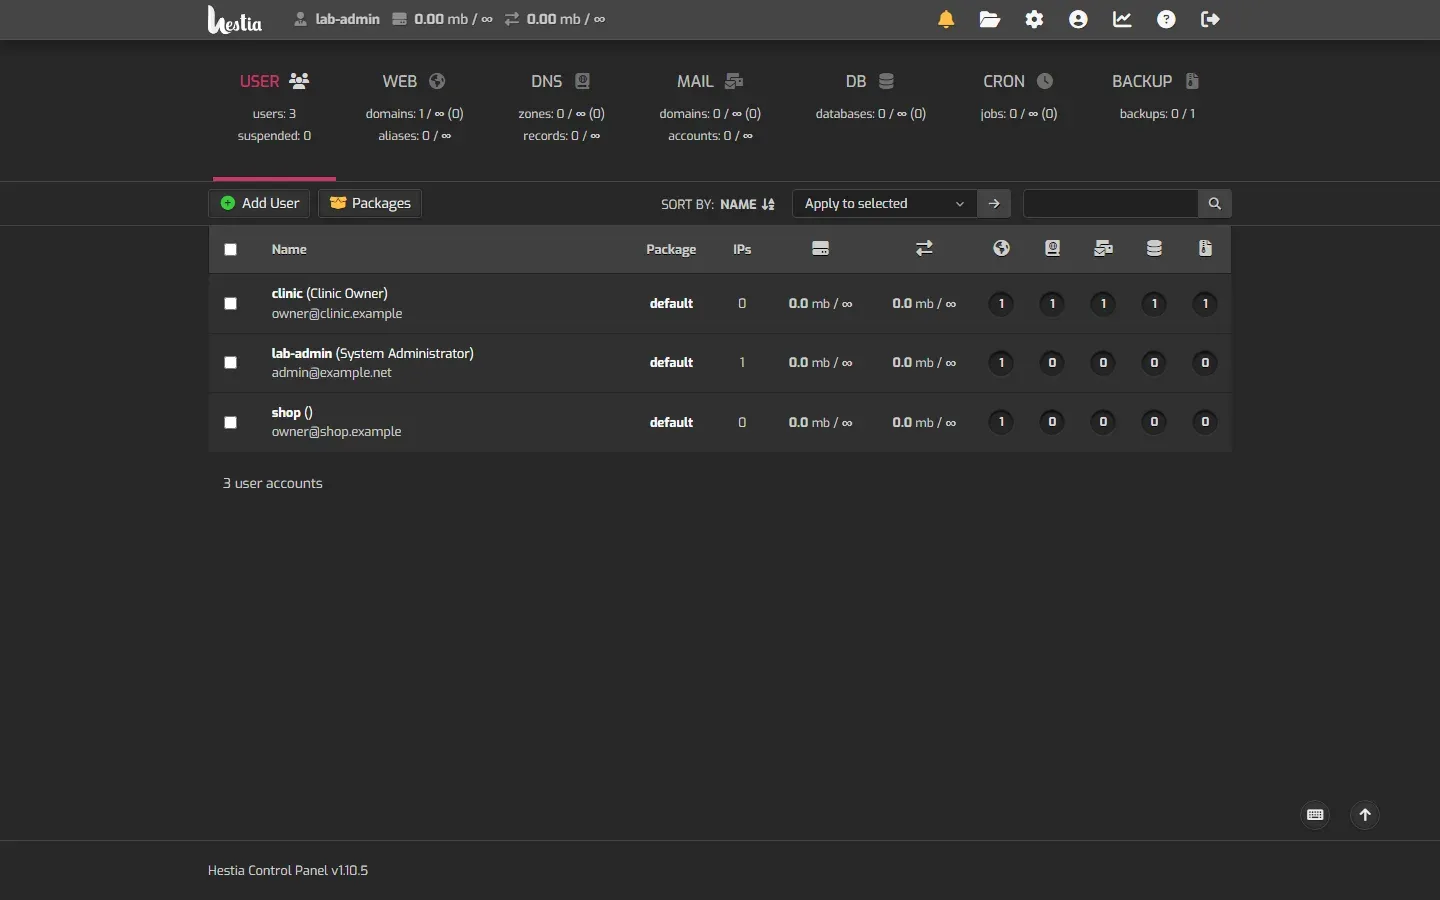
أول قاعدة في أي لوحة: لا تضع مواقع العملاء تحت حساب المدير. والسبب أن كل حساب في HestiaCP مستخدم Linux مستقل، ومواقعه ومجمعات PHP الخاصة به تعمل بهذا المستخدم، فإذا اخترق موقع عميل فالمهاجم يصل إلى ملفات هذا العميل فقط، وليس إلى ملفات غيره ولا إلى اللوحة. لذلك أنشأنا حساباً للعيادة، أول عميل ينتقل:
v-add-user clinic 'LabOnly-Clinic-2026' [email protected] default "Clinic Owner"
v-list-user clinic
USERNAME: clinic
FULL NAME: Clinic Owner
PACKAGE: default
SHELL: nologin
WEB DOMAINS: 0/unlimited
MAIL ACCOUNTS: 0/unlimited
BACKUPS: 0/1
DATABASES: 0/unlimited
DISK: 0/unlimitedوفي المخرج ملاحظتان. الأولى أن SHELL: nologin، أي أن العميل لا يستطيع الدخول بـ SSH إلى السيرفر، وهذا الافتراضي الصحيح. والثانية أن الحساب أخذ الحزمة Package الافتراضية، وفيها كل شيء غير محدود ما عدا النسخ الاحتياطية، فهي نسخة واحدة فقط. والحزمة في HestiaCP هي الطريقة التي تضع بها الحدود: عدد النطاقات وصناديق البريد والمساحة وعدد النسخ الاحتياطية، فأنشئ حزماً تشبه خطط الاستضافة التي تبيعها، مثل «صغيرة» و«متجر»، ولا تترك الجميع على الافتراضية. ويستطيع صاحب الحساب أن يختار لغة الواجهة، ومنها العربية، فغيرنا لغة حساب العيادة إلى العربية بالأمر v-change-user-language clinic ar، وهذا مفيد لعملاء لا يقرؤون الإنجليزية.
إضافة نطاق مع PHP-FPM: Web Domain
الآن نضيف موقع العيادة. والأمر واحد، ولكن ما يحدث خلفه هو الخطوات العشر التي كان المسؤول يفعلها بيده:
v-add-web-domain clinic clinic.example
v-list-web-domain clinic clinic.example
DOMAIN: clinic.example
ALIAS: www.clinic.example
IP: 203.0.113.10
DOCUMENT_ROOT: /home/clinic/web/clinic.example/public_html/
TEMPLATE: default
BACKEND: default
PROXY: defaultأضاف HestiaCP الاسم البديل www تلقائياً، وربط النطاق بعنوان السيرفر العام. وفي المختبر اكتشف المثبت العنوان العام للاتصال تلقائياً، فغيرناه بالأمر v-change-sys-ip-nat إلى عنوان من نطاق الأمثلة 203.0.113.10 حتى لا يظهر عنوان حقيقي في المقال، وهذا الأمر نفسه تحتاجه إذا كان سيرفرك خلف NAT، أي أن عنوانه الداخلي مثل 10.0.2.15 يختلف عن العنوان الذي يراه الزوار. ثم أنشأ اللوحة هذه المجلدات:
dr-xr-x--x 8 clinic clinic   4096 Nov  4 09:46 .
drwxr-xr-x 3 root   clinic   4096 Nov  4 09:46 ..
drwxr-x--x 2 clinic clinic   4096 Nov  4 09:46 cgi-bin
drwxr-x--x 2 clinic clinic   4096 Nov  4 09:46 document_errors
dr-xr-x--x 2 clinic clinic   4096 Nov  4 09:46 logs
drwxr-x--x 2 clinic clinic   4096 Nov  4 09:46 private
drwxr-xr-x 2 clinic www-data 4096 Nov  4 09:46 public_html
dr-xr-x--x 2 clinic clinic   4096 Nov  4 09:46 stats
والمجلد المهم هو public_html، وفيه ملفات الموقع، ومالكه مستخدم العميل ومجموعته www-data حتى يقرأه خادم الويب. والمجلد private مكان جيد لملفات لا يجب أن تظهر على الويب، مثل ملف إعداد فيه كلمة مرور. وكتبت اللوحة ثلاثة ملفات إعداد، وهذا أهم ما في ملف Nginx بعد حذف التعليقات:
server {
	listen      10.0.2.15:80;
	server_name clinic.example www.clinic.example;
	location ~ /\.(?!well-known\/|file) {
		deny all;
		return 404;
	}
	location / {
		proxy_pass http://10.0.2.15:8080;
		location ~* ^.+\.(css|htm|html|js|...|webmanifest)$ {
			try_files  $uri @fallback;
			root       /home/clinic/web/clinic.example/public_html;
			expires    max;
		}
	}
	location @fallback {
		proxy_pass http://10.0.2.15:8080;
	}
	include /home/clinic/conf/web/clinic.example/nginx.conf_*;
}
اقرأ الملف من الأعلى: أي ملف يبدأ بنقطة مثل .env أو .git يرجع 404، ما عدا .well-known الذي تحتاجه الشهادات، وهذا يحميك من خطأ شائع هو رفع ملف .env مع الموقع. ثم الملفات الثابتة يرد عليها Nginx من القرص مباشرة مع expires max، وكل شيء آخر يذهب إلى Apache على 8080. وفي آخر الملف include لملفات تبدأ بـ nginx.conf_، وهذا هو المكان الصحيح لإضافة إعداد خاص بنطاق، لأن اللوحة تعيد كتابة nginx.conf نفسه كلما غيرت شيئاً، فأي تعديل تكتبه فيه يضيع. وفي ملف Apache يرسل كل ملف PHP إلى Socket خاص بالنطاق:
<FilesMatch \.php$>
    SetHandler "proxy:unix:/run/php/php8.5-fpm-clinic.example.sock|fcgi://localhost"
</FilesMatch>
والملف الثالث هو مجمع PHP-FPM Pool للنطاق، وهو أهم الثلاثة من جهة الأمان:
[clinic.example]
listen = /run/php/php8.5-fpm-clinic.example.sock
user = clinic
group = clinic
pm = ondemand
pm.max_children = 8
pm.process_idle_timeout = 10s
php_admin_value[open_basedir] = /home/clinic/.composer:/home/clinic/web/clinic.example/public_html:/home/clinic/web/clinic.example/private:/home/clinic/web/clinic.example/public_shtml:/home/clinic/tmp:/tmp:/bin:/usr/bin:/usr/local/bin:/usr/share:/opt
php_admin_value[sendmail_path] = /usr/sbin/sendmail -t -i -f [email protected]
في المخرج أعلاه لاحظ التالي:
- user = clinic: كود PHP لهذا الموقع يعمل بمستخدم العميل، وليس بمستخدم مشترك مثل
www-data، فلا يملك صلاحية على ملفات غيره. - pm = ondemand: لا تعمل أي عملية PHP حتى يأتي طلب، وتغلق بعد 10 ثوان من الخمول. وهذا يوفر الذاكرة على سيرفر فيه مواقع كثيرة أغلبها هادئ، والثمن أن أول طلب بعد الخمول أبطأ قليلاً.
- pm.max_children = 8: ثمانية طلبات PHP في الوقت نفسه كحد أقصى لهذا الموقع، وهذا يمنع موقعاً واحداً عليه ضغط Load مرتفع من أخذ ذاكرة السيرفر كلها. وإذا كان عندك متجر عليه زوار كثيرون فارفع الرقم لهذا النطاق وحده.
- open_basedir: قائمة المجلدات التي يسمح لـ PHP بفتح الملفات فيها، وسوف نجربها بعد قليل.
ولنتأكد أن السلسلة كلها تعمل، وضعنا ملفاً صغيراً يطبع إصدار PHP والمستخدم الذي يعمل به:
<?php echo "PHP ".PHP_VERSION." user=".get_current_user()." uid=".posix_geteuid()." sapi=".php_sapi_name()."\n";curl -s -H "Host: clinic.example" http://10.0.2.15/v.phpPHP 8.5.12 user=clinic uid=1004 sapi=fpm-fcgiوالطلب مر من Nginx إلى Apache إلى PHP-FPM، وعمل الكود بالمستخدم clinic، وهذا ما أردناه.
إصدار PHP ثان لموقع قديم: Multi-PHP
في الوكالة موقع قديم لعميل يعمل بإضافة لا تدعم PHP 8.5 بعد، فنحتاج إصداراً أقدم لهذا الموقع وحده. وفي HestiaCP يضاف الإصدار للسيرفر كله ثم يختار كل نطاق إصداره:
time v-add-web-php 8.3
v-list-sys-php
v-change-web-domain-backend-tpl clinic clinic.example PHP-8_3
real 5m52.137s
VERSION
--------
8.3
8.5
BACKEND: PHP-8_3أخذ تثبيت الإصدار قرابة ست دقائق، أغلبها تنزيل الحزم. ثم طلبنا الملف نفسه مباشرة بعد تغيير القالب، فجاءت المفاجأة:
<title>Internal Server Error</title>
...
<section class="footer"><strong>Error Code:</strong> 500</section>
وهذه المشكلة الثالثة في المختبر. وأول مكان تنظر فيه هو سجل الأخطاء للنطاق نفسه:
[proxy:error] (2)No such file or directory: AH02454: FCGI: attempt to connect to Unix domain socket /run/php/php8.3-fpm-clinic.example.sock (localhost:8000) failed
[proxy_fcgi:error] AH01079: failed to make connection to backend: localhost
أي أن Apache أعيد تحميله وصار يطلب Socket الإصدار 8.3، ولكن خدمة php8.3-fpm لم تكن قد أنشأت Socket المجمع الجديد بعد، فالطلب وصل في الثواني القليلة بين الاثنين. وبعد لحظات صار الملف موجوداً في /run/php/ ورجع الطلب نفسه بـ 200:
PHP 8.3.36 user=clinic uid=1004 sapi=fpm-fcgiوالدرس العملي: تغيير إصدار PHP لموقع عليه زوار يسبب أخطاء 500 لثوان، فافعله في وقت هادئ، وإذا استمر الخطأ أكثر من دقيقة فالمشكلة ليست توقيتاً، فافحص systemctl status php8.3-fpm ووجود الـ Socket. ولاحظ أيضاً أن ملف المجمع انتقل من /etc/php/8.5/fpm/pool.d/ إلى /etc/php/8.3/fpm/pool.d/، فكل إصدار يدير مجمعاته.
ماذا لو حاول موقع قراءة ملفات جاره؟ What If
هذا هو السؤال الذي يهم الوكالة أكثر من أي ميزة: إذا اخترق موقع عميل بإضافة WordPress فيها ثغرة، هل يقرأ المهاجم ملف wp-config.php لعميل آخر وفيه كلمة مرور قاعدة بياناته؟ لنجرب. أنشأنا حساباً ثانياً shop لمتجر، ووضعنا في موقعه ملف إعداد فيه كلمة مرور، ثم كتبنا في موقع العيادة ملفاً يحاول قراءته، ويحاول قراءة /etc/passwd أيضاً:
<?php
set_error_handler(function ($n, $m) { echo "WARN: $m\n"; return true; });
foreach (['/home/shop/web/shop.example/public_html/wp-config.php', '/etc/passwd'] as $f) {
    $r = file_get_contents($f);
    echo $f, ' => ', var_export($r, true), "\n";
}
WARN: file_get_contents(): open_basedir restriction in effect. File(/home/shop/web/shop.example/public_html/wp-config.php) is not within the allowed path(s): (/home/clinic/.composer:/home/clinic/web/clinic.example/public_html:...)
WARN: file_get_contents(/home/shop/web/shop.example/public_html/wp-config.php): Failed to open stream: Operation not permitted
/home/shop/web/shop.example/public_html/wp-config.php => false
WARN: file_get_contents(): open_basedir restriction in effect. File(/etc/passwd) is not within the allowed path(s): ...
/etc/passwd => falseمنع open_basedir القراءتين قبل أن تصل إلى نظام الملفات. ولكن open_basedir إعداد في PHP، والمهاجم الذي يستطيع تشغيل أمر شل من خلال الموقع يتجاوزه، فهل هناك حاجز ثان؟ جربنا القراءة بمستخدم العيادة من خارج PHP:
sudo -u clinic cat /home/shop/web/shop.example/public_html/wp-config.phpcat: /home/shop/web/shop.example/public_html/wp-config.php: Permission deniedالحاجز الثاني هو صلاحيات الملفات Permissions، لأن ملف المتجر يملكه المستخدم shop وصلاحيته 640، ومستخدم العيادة ليس في مجموعته. أي أن العزل في HestiaCP طبقتان: PHP لا يفتح ما خارج مجلدات العميل، والنظام نفسه لا يعطي مستخدماً ملفات مستخدم آخر. ولكن انتبه إلى أن الطبقة الثانية تعتمد على صلاحيات الملف نفسه، فإذا رفع العميل ملفاً بصلاحية 644 أو 777 فأي مستخدم على السيرفر يقرؤه، وهذا خطأ شائع مع إضافات WordPress التي تغير الصلاحيات.
الشهادة من Let's Encrypt: SSL
HestiaCP يطلب شهادات Let's Encrypt بنفسه، دون Certbot، بسكربت v-add-letsencrypt-domain يكتب طلبات بروتوكول ACME بـ curl. والطريقة المستخدمة هي تحدي HTTP-01: تطلب اللوحة شهادة للنطاق، فيعطيها Let's Encrypt رمزاً، فتضعه في ملف تحت /.well-known/acme-challenge/، ثم يزور سيرفر Let's Encrypt النطاق على المنفذ 80 من الإنترنت ليتأكد أن الملف موجود، وبذلك يعرف أنك تملك النطاق فعلاً. وشرحنا الشهادات نفسها وصيغها في الشهادات الرقمية TLS وX.509.
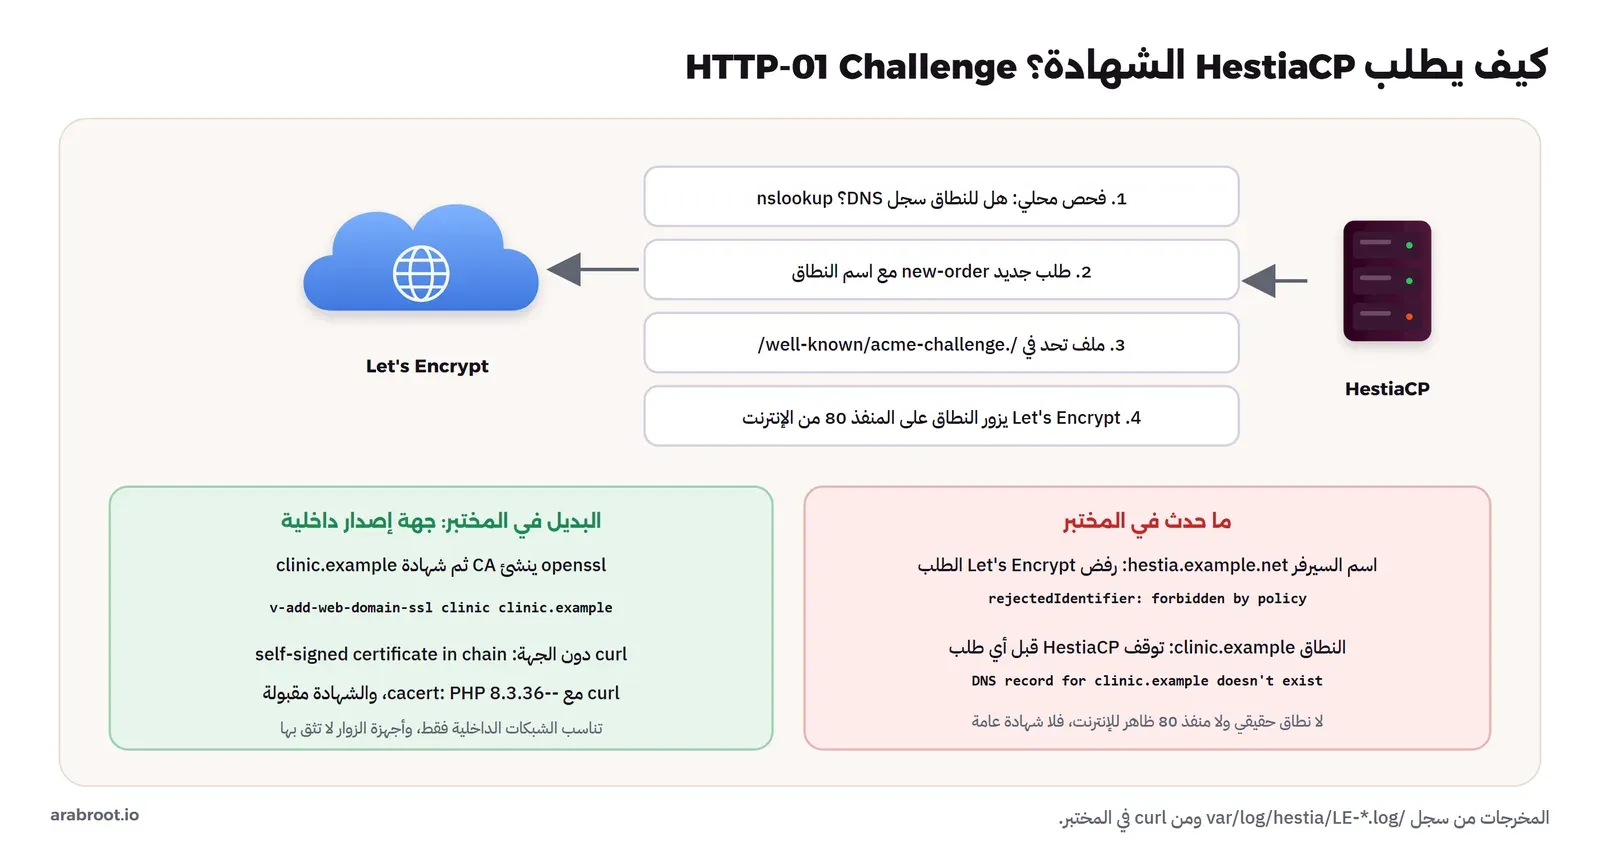
وفي المختبر لم يكن عندنا نطاق حقيقي ولا منفذ 80 ظاهر للإنترنت، فلا يمكن أن تصدر شهادة عامة، ولكن المحاولة نفسها علمتنا شيئين. الأول أن المثبت حاول أثناء التثبيت أن يطلب شهادة لاسم السيرفر، ووصل الطلب فعلاً إلى Let's Encrypt، فسجل الحساب ورد عليه برفض واضح، وهذا من سجل /var/log/hestia/LE-lab-admin-hestia.example.net.log:
==[Step 2]==
- status: 400
- payload: {"identifiers":[{"type":"dns","value":"hestia.example.net"}]}
{
  "type": "urn:ietf:params:acme:error:rejectedIdentifier",
  "detail": "Error creating new order :: Cannot issue for \"hestia.example.net\": The ACME server refuses to issue a certificate for this domain name, because it is forbidden by policy",
  "status": 400
}
والسبب أن example.net نطاق محجوز للأمثلة، فسياسة Let's Encrypt ترفضه قبل أي تحد. والثاني أننا طلبنا شهادة لنطاق العيادة، فتوقف HestiaCP قبل أن يرسل أي شيء:
v-add-letsencrypt-domain clinic clinic.exampleError: DNS record for clinic.example doesn't existوإذا قرأت السكربت تجد السبب: قبل أي طلب يشغل nslookup على النطاق وعلى كل اسم بديل، ثم يجرب سيرفر 1.1.1.1، فإذا لم يجد سجلاً يتوقف. وهذا فحص مفيد، لأن Let's Encrypt يحد عدد التحققات الفاشلة لكل حساب، فلا معنى لطلب سوف يفشل. لذلك عندما تنقل موقع عميل فالترتيب الصحيح: أضف النطاق، ثم غير سجل A إلى السيرفر الجديد، وانتظر حتى ينتشر، ثم اطلب الشهادة. وإذا كان عميل يريد اسماً بديلاً مثل shop.clinic.example فيجب أن يكون له سجل أيضاً، وإلا فشل الطلب كله. وللتجربة دون أن تستهلك الحدود، في hestia.conf متغير LE_STAGING، إذا جعلته yes يستخدم السكربت سيرفر الاختبار acme-staging-v02، وشهاداته لا يثق بها المتصفح ولكنها تثبت أن السلسلة تعمل.
شهادة من جهة إصدار داخلية: Internal CA
بعض المواقع لا تحتاج شهادة عامة أصلاً، مثل نظام داخلي في شبكة الشركة، وهنا تستخدم جهة إصدار داخلية Internal CA تثق بها أجهزة الموظفين. وهذا ما فعلناه في المختبر لنكمل الخطوة: أنشأنا جهة إصدار بـ openssl، ثم شهادة للنطاق موقعة منها، مع الاسمين في Subject Alternative Name:
openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes \
  -keyout ca.key -out ca.crt -days 3650 -subj "/CN=Agency Lab Internal CA"
openssl req -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes \
  -keyout ssl/clinic.example.key -out clinic.csr -subj "/CN=clinic.example"
printf "subjectAltName=DNS:clinic.example,DNS:www.clinic.example\nextendedKeyUsage=serverAuth\n" > ext.cnf
openssl x509 -req -in clinic.csr -CA ca.crt -CAkey ca.key -CAcreateserial -days 90 -extfile ext.cnf -out ssl/clinic.example.crt
cp ca.crt ssl/clinic.example.ca
v-add-web-domain-ssl clinic clinic.example /root/lab-ca/ssl
والأمر v-add-web-domain-ssl يأخذ مجلداً فيه ثلاثة ملفات باسم النطاق: .crt للشهادة، و.key للمفتاح، و.ca للسلسلة، وهذه الطريقة نفسها تستخدمها إذا اشتريت شهادة من جهة تجارية. ثم تأكدنا من النتيجة:
SUBJECT:        clinic.example
ALIASES:        clinic.example www.clinic.example
VALID FROM:     Nov  4 09:58:31 2026 GMT
VALID TIL:      Feb  2 09:58:31 2027 GMT
SIGNATURE:      ecdsa-with-SHA256
ISSUER:         CN=Agency Lab Internal CA
وجربنا من جهاز لا يعرف الجهة، ثم من جهاز يثق بها:
== without the CA
curl: (60) SSL certificate problem: self-signed certificate in certificate chain
== with the CA
PHP 8.3.36 user=clinic uid=1004 sapi=fpm-fcgi
وهذا بالضبط ما تتوقعه: الشهادة صحيحة، ولكن الثقة بها تأتي من وجود الجهة في الجهاز، وأجهزة زوار الإنترنت لن تثق بها أبداً، فهي للشبكات الداخلية فقط. وبعد ذلك فعلنا تحويل HTTP إلى HTTPS بالأمر v-add-web-domain-ssl-force، فصار الطلب على المنفذ 80 يرجع 301 Moved Permanently إلى https://clinic.example/. ولاحظ أن الشهادة الداخلية لا تجدد نفسها، فقد أعطيناها 90 يوماً، وعليك أن تضع تذكيراً لتجديدها، بينما شهادات Let's Encrypt يجددها HestiaCP تلقائياً بمهمة مجدولة.
قاعدة بيانات للموقع: Database
موقع العيادة فيه نظام حجز يحتاج قاعدة بيانات. والأمر يأخذ اسم القاعدة واسم المستخدم وكلمة المرور ونوع القاعدة:
v-add-database clinic wp wp 'LabOnly-Db-2026' mysql
v-list-databases clinic
DATABASE USER HOST TYPE DISK SPND DATE
-------- ---- ---- ---- ---- ---- ----
clinic_wp clinic_wp localhost mysql 0 no 2026-11-04لاحظ أننا كتبنا wp، فأنشأت اللوحة clinic_wp، أي أنها تضيف اسم الحساب قبل اسم القاعدة والمستخدم دائماً. وهذا يمنع تعارض الأسماء بين العملاء، فكل عميل يستطيع أن يسمي قاعدته wp دون أن يصطدم بغيره، ولكنه يعني أيضاً أن ملف إعداد الموقع يجب أن يحمل الاسم الكامل clinic_wp، وهذا ما ينساه كثيرون عند نقل موقع من cPanel، الذي يتبع الطريقة نفسها ولكن ببادئة مختلفة. ثم أنشأنا جدولاً صغيراً وأدخلنا فيه صفين حتى نستعمله في اختبار الاستعادة لاحقاً:
mariadb -u clinic_wp -p'LabOnly-Db-2026' clinic_wp -e "CREATE TABLE bookings(id INT PRIMARY KEY, patient VARCHAR(40)); INSERT INTO bookings VALUES (1,'first patient'),(2,'second patient'); SELECT COUNT(*) AS rows_in_bookings FROM bookings;"rows_in_bookings
2والقاعدة تسمع على العنوان المحلي فقط كما رأينا في قائمة المنافذ، وهذا ما تريده. وإذا احتاج العميل واجهة يدير منها قاعدته فهناك phpMyAdmin الذي ثبته المثبت، وهو واجهة ويب أخرى يجب أن تعاملها كباب، فعليها حظر Fail2Ban خاص اسمه phpmyadmin-auth كما سوف نرى.
البريد مع سجلات DNS: Mail
البريد هو الجزء الذي يجعل الوكالة تختار لوحة كاملة بدل لوحة مواقع فقط. وأضفنا للعيادة منطقة DNS على السيرفر، ثم نطاق بريد، ثم صندوقاً:
v-add-dns-domain clinic clinic.example 203.0.113.10
v-add-mail-domain clinic clinic.example
v-add-mail-account clinic clinic.example info 'LabOnly-Mail-2026'
v-list-dns-records clinic clinic.example
RECORD TYPE VALUE
------ ---- -----
@ NS ns1.example.net.
@ NS ns2.example.net.
@ A 203.0.113.10
www CNAME clinic.example.
ftp CNAME clinic.example.
mail A 203.0.113.10
webmail CNAME mail.clinic.example.
@ MX mail.clinic.example.
@ TXT "v=spf1
_dmarc TXT "v=DMARC1;
_submission._tcp SRV 0
_imap._tcp SRV 0
_imaps._tcp SRV 0
_pop3._tcp SRV 0
_pop3s._tcp SRV 0
mail._domainkey TXT "v=DKIM1;كتبت اللوحة كل ما يحتاجه البريد في المنطقة من أول مرة: سجل MX يقول إن بريد النطاق يذهب إلى mail.clinic.example، وسجل SPF، وسجل DMARC، ومفتاح DKIM ولدته اللوحة للنطاق، وسجلات SRV تساعد برامج البريد على اكتشاف الإعداد تلقائياً. وسألنا BIND على السيرفر نفسه عن القيم الكاملة:
dig +short @127.0.0.1 clinic.example TXT
dig +short @127.0.0.1 _dmarc.clinic.example TXT
dig +short @127.0.0.1 mail._domainkey.clinic.example TXT
"v=spf1 a mx ip4:203.0.113.10 -all"
"v=DMARC1; p=quarantine; pct=100"
"v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAxH8zp2HoT7vPBbsAQ9KNjqTQd9eسجل SPF يسمح لعنوان السيرفر وسجلي A وMX بالإرسال باسم النطاق، وينتهي بـ -all أي ارفض كل ما سواها. وسجل DMARC يطلب من المستقبل أن يضع في البريد المزعج كل رسالة تفشل في الفحص، بنسبة 100%. وهذه قيم افتراضية معقولة، ولكن انتبه إلى أمر مهم: إذا كان العميل يرسل أيضاً من خدمة أخرى، مثل نظام فواتير أو أداة تسويق بالبريد، فيجب أن تضيفها إلى SPF قبل أن تنقل DNS، وإلا ذهبت رسائلها إلى البريد المزعج من أول يوم. وشرحنا معنى كل سجل في شرح SPF وDKIM وDMARC، وسجلات DNS عموماً في شرح DNS وسجلاته.
وقرار مهم آخر: هل يكون DNS على السيرفر نفسه أصلاً؟ اللوحة تضيف سجلين NS يشيران إلى ns1 وns2، أي أنها تفترض أن السيرفر هو سيرفر الأسماء للنطاق. وهذا يعني أنه إذا توقف السيرفر توقف DNS معه، فلا يصل البريد حتى إلى سيرفر احتياطي. لذلك يفضل كثيرون أن يبقى DNS عند مزود النطاق أو خدمة DNS خارجية، وأن ينسخوا السجلات التي ولدتها اللوحة إليها، وخاصة مفتاح DKIM.
ثم أرسلنا رسالة إلى الصندوق من السيرفر نفسه، وقرأنا سجل Exim:
2026-11-04 10:02:07 1xOXol-000000006Xv-2LBw <= [email protected] U=root P=local S=388
2026-11-04 10:02:07 1xOXol-000000006Xv-2LBw => info <[email protected]> R=localuser T=local_delivery
2026-11-04 10:02:07 1xOXol-000000006Xv-2LBw Completed
السطر الأول <= يعني أن الرسالة دخلت، والثاني => أنها سلمت إلى الصندوق info عبر الموجه localuser، والثالث أن العملية انتهت. ثم قرأنا الرسالة كما يقرؤها برنامج بريد، عبر IMAPS بـ curl:
curl -sk --url "imaps://127.0.0.1/INBOX;UID=1" --user "[email protected]:LabOnly-Mail-2026"From: [email protected]
To: [email protected]
Subject: lab booking test
hello from the labهذا يثبت أن الاستقبال والتسليم والقراءة تعمل داخل السيرفر. أما الإرسال إلى الإنترنت فلا يثبته مختبر، لأنه يعتمد على المنفذ 25 عند المزود، وعلى السجل العكسي PTR، وعلى سمعة عنوان IP نفسه. ولهذا يقرر كثير من الوكالات أن يبقى الاستقبال على السيرفر، وأن يمر الإرسال عبر مزود متخصص، وشرحنا الخيارات في دليل استضافة البريد للمؤسسات.
النسخ الاحتياطي Backup
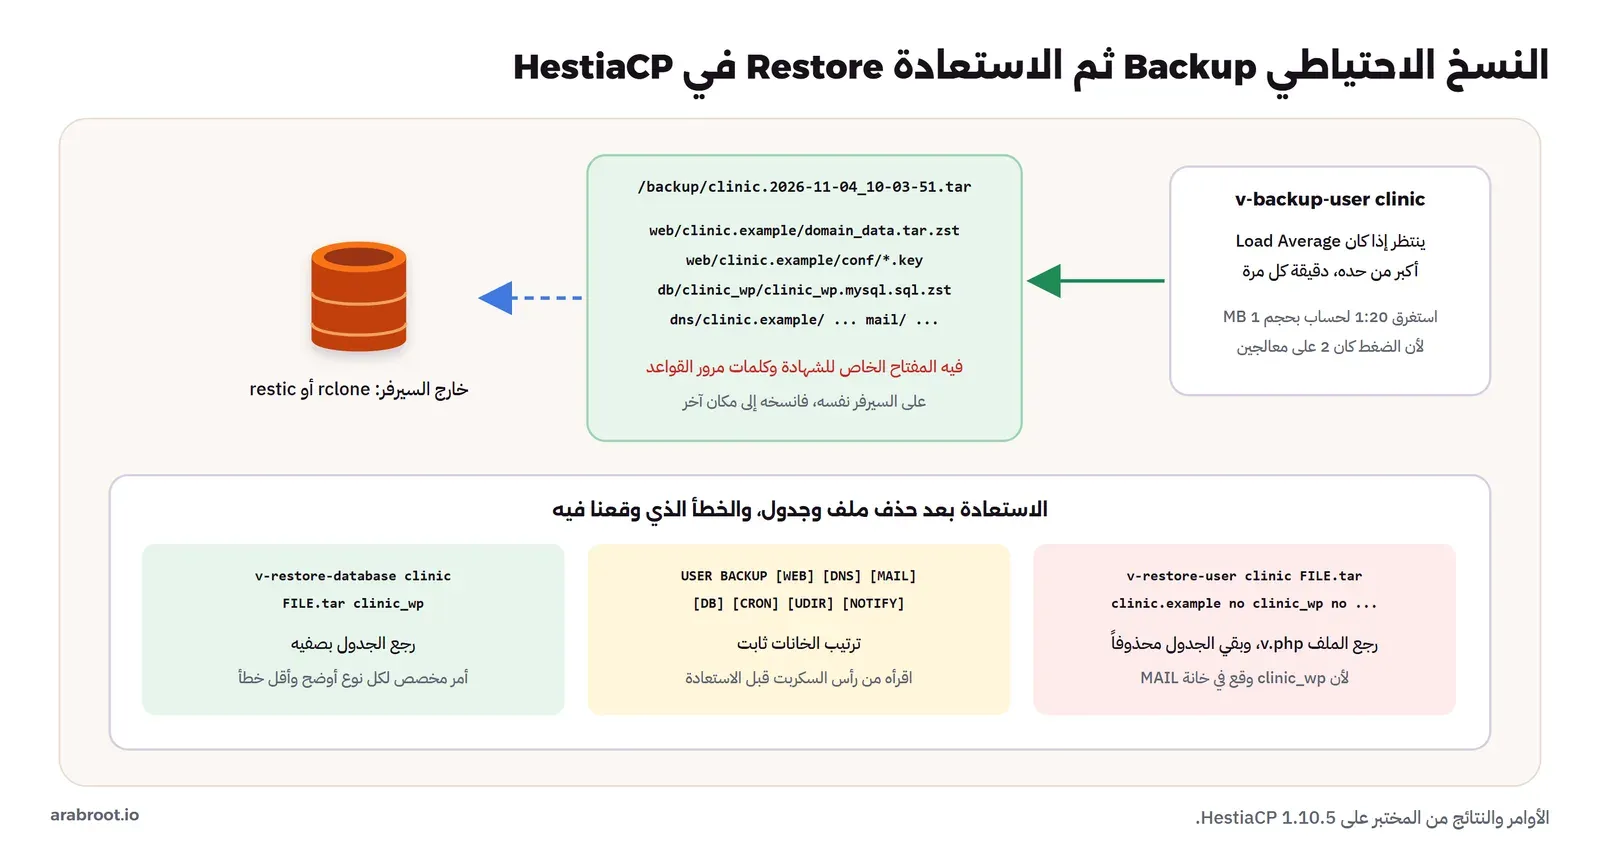
HestiaCP يأخذ نسخة يومية لكل مستخدم بمهمة مجدولة، ويمكنك تشغيلها بيدك:
time v-backup-user clinic-- CRON --
2026-11-04 10:02:46 *** 0 jobs ***
-- USER DIRECTORIES --
2026-11-04 10:02:46 adding .bash_logout
2026-11-04 10:02:46 Load Average 2
2026-11-04 10:03:47 adding .bashrc
...
-- SUMMARY --
2026-11-04 10:03:52 Local: /backup/clinic.2026-11-04_10-03-51.tar
2026-11-04 10:03:52 Size: 1 MB
2026-11-04 10:03:52 Runtime: 1 minute
real 1m20.910sأخذت نسخة حساب حجمه 1 MB دقيقة وعشرين ثانية، وهذا غريب حتى ترى السطر Load Average 2 وبعده فجوة دقيقة كاملة. والسبب في الدالة check_backup_conditions داخل /usr/local/hestia/func/main.sh: قبل كل جزء من النسخة تقرأ متوسط الضغط Load Average من /proc/loadavg، فإذا كان أكبر من الحد أو يساويه تنتظر 60 ثانية ثم تقرأ مرة أخرى. والحد على سيرفرنا 2 لأن فيه معالجين، والضغط كان 2 لأن SpamAssassin وClamAV كانا يعملان بعد التثبيت. وهذا سلوك جيد على سيرفر إنتاجي، لأن النسخة لا تبطئ المواقع في وقت ذروة، ولكنه يعني أن نسخة الليل قد تطول كثيراً على سيرفر مضغوط دائماً، فراقب وقتها في /backup/clinic.log.
ثم نظرنا في داخل الملف بالأمر tar -tf، وهذه بعض أسطره:
./dns/clinic.example/conf/clinic.example.db
./db/clinic_wp/clinic_wp.mysql.sql.zst
./db/clinic_wp/conf/clinic_wp.mysql.clinic_wp
./web/clinic.example/domain_data.tar.zst
./web/clinic.example/hestia/clinic.example.key
./web/clinic.example/conf/clinic.example.pem
./web/clinic.example/conf/nginx.ssl.conf
النسخة كاملة: ملفات الموقع مضغوطة بـ zstd، ونسخة SQL من القاعدة، ومنطقة DNS، والبريد، وإعدادات اللوحة لكل عنصر. ولكن لاحظ أن فيها أيضاً المفتاح الخاص للشهادة clinic.example.key وإعداد مستخدم القاعدة، أي أن من يحصل على ملف النسخة يحصل على مفتاح الشهادة وما يكفي ليدخل قاعدة البيانات. لذلك عامل ملف النسخة كأنه السيرفر نفسه: لا تضعه في مجلد عام، ولا ترسله بالبريد، وشفره إذا نقلته إلى مكان آخر.
والأهم أن النسخة في /backup على القرص نفسه، فإذا تعطل القرص أو شفرت الفدية السيرفر ذهبت معه. وHestiaCP يدعم إرسال النسخ إلى سيرفر SFTP أو إلى أي تخزين يدعمه rclone، ومنذ الإصدار 1.9 يدعم النسخ التزايدي Incremental مع restic، كما في وثائق النسخ الاحتياطي. وتذكر الوثائق أن restic يولد مفتاح تشفير في الملف restic.conf لكل مستخدم، وأنك إذا فقدت هذا الملف لا تستطيع استعادة شيء، فاحفظه خارج السيرفر. وشرحنا restic ونقل النسخ إلى S3 في النسخة خارج السيرفر، والقاعدة العامة في النسخ الاحتياطي بقاعدة 3-2-1.
الاستعادة بعد حادث: Restore
النسخة التي لم تجرب استعادتها لا تعرف إن كانت تعمل. لذلك صنعنا حادثاً حقيقياً: حذفنا ملف الموقع، وحذفنا جدول الحجوزات:
v.php -> 404
ERROR 1146 (42S02) at line 1: Table 'clinic_wp.bookings' doesn't exist
ثم أردنا أن نستعيد الموقع والقاعدة فقط، دون البريد وDNS، حتى لا نرجع رسائل حذفها العميل بعد النسخة. وكتبنا الأمر هكذا:
v-restore-user clinic clinic.2026-11-04_10-03-51.tar clinic.example no clinic_wp no no no no-- WEB --
2026-11-04 10:05:17 clinic.example
-- MAIL --رجع الملف v.php، ولكن الجدول بقي محذوفاً، وهذه المشكلة الرابعة في المختبر. والسبب ظهر عندما قرأنا رأس السكربت:
# options: USER BACKUP [WEB] [DNS] [MAIL] [DB] [CRON] [UDIR] [NOTIFY]الخانة الثالثة بعد اسم الملف هي MAIL وليست DB، فاسم القاعدة clinic_wp وقع في خانة البريد، وخانة القاعدة أخذت no، فلم يرجع شيء منها، والسكربت لم يعترض لأن اسم نطاق بريد غير موجود لا يعتبر خطأ عنده. وهذا خطأ سهل جداً في وقت ضغط، والعميل ينتظر. والحل أن تستخدم الأمر المخصص لكل نوع، فهو أوضح:
v-restore-database clinic clinic.2026-11-04_10-03-51.tar clinic_wp2026-11-04 10:06:16 Load Average 2
-- DB --
2026-11-04 10:07:17 clinic_wp
id patient
1 first patient
2 second patientرجع الجدول بصفيه. ولاحظ أن انتظار Load Average ظهر هنا أيضاً، أي أن الاستعادة نفسها تنتظر إذا كان السيرفر مضغوطاً، وهذا قد يكون مزعجاً في حادث حقيقي، فاعرفه مسبقاً. ويوجد أمر مخصص لكل نوع: v-restore-web-domain وv-restore-mail-domain وv-restore-dns-domain.
الجدار الناري مع Fail2Ban: Firewall
HestiaCP يدير iptables بنفسه، وهذه قواعده الافتراضية:
v-list-firewallRULE ACTION PROTO PORT IP SPND DATE
---- ------ ----- ---- -- ---- ----
1 ACCEPT ICMP 0 0.0.0.0/0 no 2014-09-16
2 ACCEPT TCP 8083 0.0.0.0/0 no 2014-05-25
3 ACCEPT TCP 143,993 0.0.0.0/0 no 2014-05-25
4 ACCEPT TCP 110,995 0.0.0.0/0 no 2014-05-25
5 ACCEPT TCP 25,465,587 0.0.0.0/0 no 2018-11-07
6 ACCEPT TCP 53 0.0.0.0/0 no 2014-05-25
7 ACCEPT UDP 53 0.0.0.0/0 no 2014-05-25
8 ACCEPT TCP 21,12000-12100 0.0.0.0/0 no 2014-05-25
9 ACCEPT TCP 80,443 0.0.0.0/0 no 2014-09-24
10 ACCEPT TCP 22 0.0.0.0/0 no 2014-09-16التواريخ من 2014 ليست خطأ، وإنما هي القواعد الافتراضية التي ورثها المشروع من VestaCP كما هي. والسياسة الافتراضية للسلسلة INPUT هي DROP، أي أن كل منفذ غير مذكور مغلق، وهذا جيد. ولكن انظر إلى القاعدة 2: منفذ اللوحة مفتوح لكل عناوين الإنترنت، وهذا ما رأيناه يتحول إلى كارثة مع CyberPanel في 2024. وفوق كل قاعدة يضع HestiaCP سلسلة Fail2Ban خاصة بها، وهذا من iptables -S INPUT:
-P INPUT DROP
-A INPUT -p tcp -m multiport --dports 1:65535 -j fail2ban-RECIDIVE
-A INPUT -p tcp -m tcp --dport 22 -j fail2ban-SSH
-A INPUT -p tcp -m tcp --dport 21 -j fail2ban-FTP
-A INPUT -p tcp -m multiport --dports 25,465,587,110,995,143,993 -j fail2ban-MAIL
-A INPUT -p tcp -m tcp --dport 8083 -j fail2ban-HESTIA
-A INPUT -p tcp -m multiport --dports 80,443 -j fail2ban-WEB
وفيه سبعة سجون Jails مفعلة: dovecot-iptables وexim-iptables وhestia-iptables وphpmyadmin-auth وrecidive وssh-iptables وvsftpd-iptables. وسجن اللوحة يقرأ /var/log/hestia/auth.log ويبحث عن عبارة failed to login، ويحظر بعد خمس محاولات. والسجن recidive يراقب من يحظر مرات متكررة، فيحظره على كل المنافذ مدة 864000 ثانية، أي عشرة أيام.
ماذا لو خمن أحد كلمة مرور المدير؟ What If
جربنا ذلك بأنفسنا: ست محاولات دخول بكلمة مرور خاطئة لحساب lab-admin من جهاز واحد:
try 1: http=200 Invalid username or password
try 2: http=200 Invalid username or password
try 3: http=200 Invalid username or password
try 4: http=200 Invalid username or password
try 5: http=200 Invalid username or password
try 6: http=000
after: http=000
المحاولات الخمس الأولى ردت عليها اللوحة برسالة الخطأ، والسادسة لم يرد عليها أحد، ورمز 000 في curl يعني أن الاتصال نفسه لم يكتمل، لأن الحزم صارت تسقط في الجدار. وهذا ما سجله Fail2Ban:
2026-11-04 10:25:16,593 fail2ban.filter         [684]: INFO    [hestia-iptables] Found 172.17.0.9 - 2026-11-04 10:25:16
2026-11-04 10:25:16,754 fail2ban.actions        [684]: NOTICE  [hestia-iptables] Ban 172.17.0.9
2026-11-04 10:25:16,856 fail2ban.filter         [684]: INFO    [recidive] Found 172.17.0.9 - 2026-11-04 10:25:16
IP          CHAIN   TIME      DATE
--          -----   ----      ----
172.17.0.9  HESTIA  10:25:17  2026-11-04
-N fail2ban-HESTIA
-A fail2ban-HESTIA -s 172.17.0.9/32 -j DROP
-A fail2ban-HESTIA -j RETURN
لاحظ السطر الثالث: recidive سجل هذا الحظر نقطة على العنوان، فإذا تكرر الحظر خمس مرات خلال يوم صار الحظر عشرة أيام على كل المنافذ، بما فيها SSH. وهذا يحمي من المخمن الصبور، ولكنه يعني أيضاً أن موظفاً ينسى كلمة مروره مرات متكررة قد يحظر عنوان المكتب كله. ورفع الحظر من سطر الأوامر:
v-delete-firewall-ban 172.17.0.9 HESTIAafter unban: http=200قصر منفذ اللوحة على المكتب: Restrict 8083
Fail2Ban يبطئ المخمن، ولكنه لا يحميك من ثغرة في اللوحة نفسها، فالمهاجم الذي يستغل ثغرة لا يحتاج أن يخمن شيئاً. لذلك الخطوة الأهم أن يكون المنفذ 8083 مسموحاً لعنوان المكتب فقط. وفي المختبر عنوان «المكتب» هو 172.17.0.9، فغيرنا القاعدة 2:
v-change-firewall-rule 2 ACCEPT 172.17.0.9 8083 TCP "Hestia: office only"Error: invalid comment format :: Hestia: office onlyرفض السكربت التعليق لأن فيه نقطتين رأسيتين، فالتعليق يقبل حروفاً محدودة، وحذفناها:
v-change-firewall-rule 2 ACCEPT 172.17.0.9 8083 TCP "Hestia office only"
iptables -S INPUT | grep 8083
-A INPUT -p tcp -m tcp --dport 8083 -j fail2ban-HESTIA
-A INPUT -s 172.17.0.9/32 -p tcp -m tcp --dport 8083 -j ACCEPT
office path (8083): http=200
other path (28383): http=000الطلب من عنوان المكتب وصل، والطلب من أي طريق آخر سقط في الجدار. والصورة التالية تجمع ما فعلناه في الجدار:
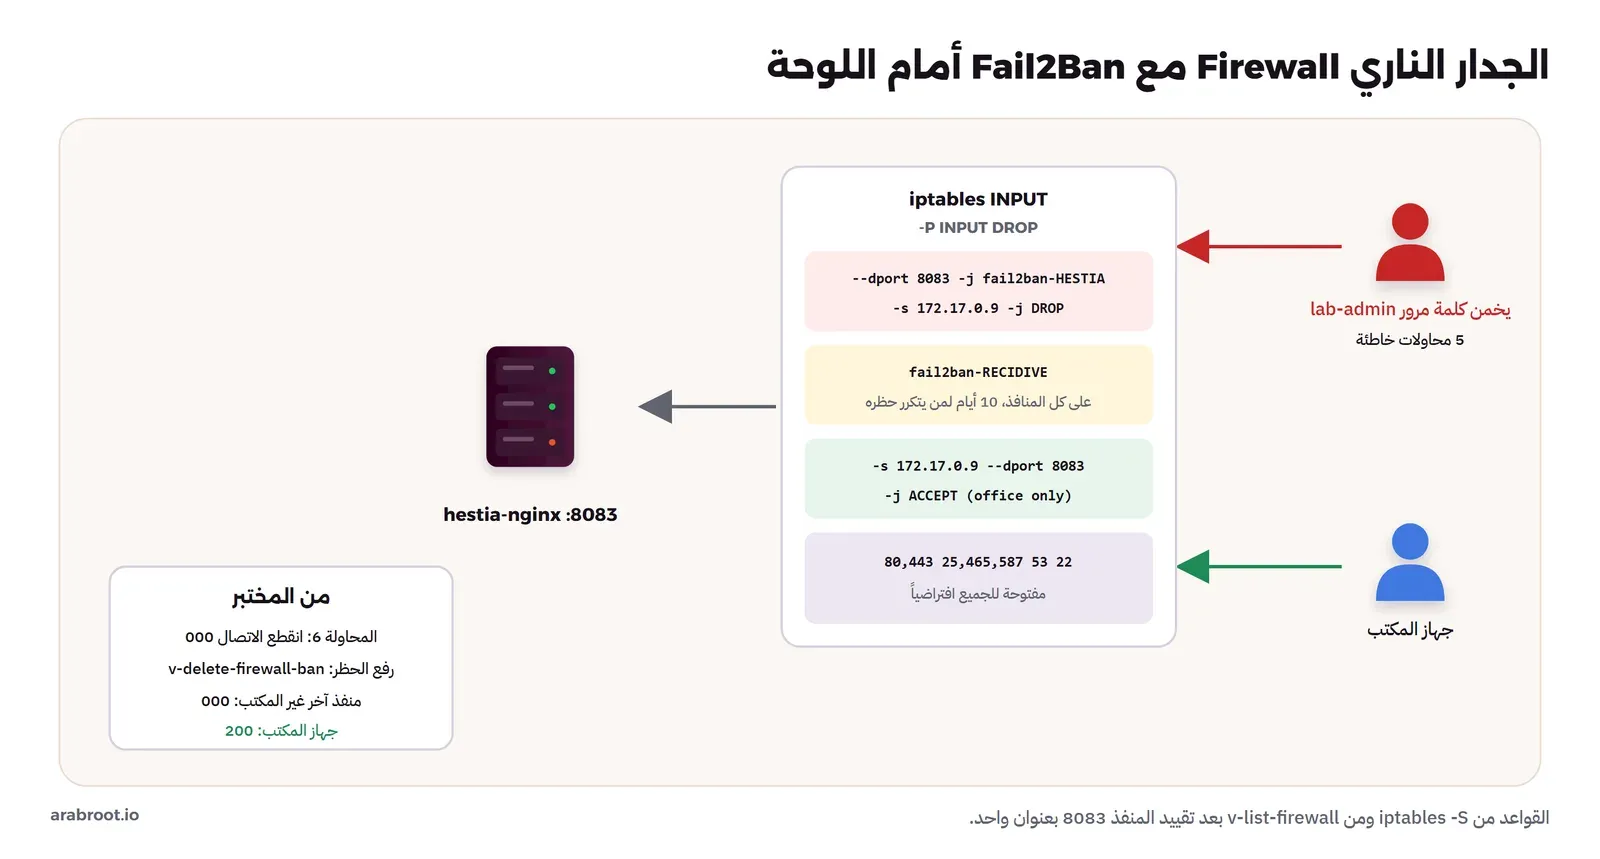
وتنبيه من وثائق الجدار الناري: كل تعديل في الجدار من اللوحة يمسح قواعد iptables التي أضفتها بيدك، فإذا احتجت قواعد خاصة فضعها في الملف /usr/local/hestia/data/firewall/custom.sh الذي تشغله اللوحة بعد قواعدها. وقبل أن تقصر منفذ SSH أو اللوحة على عنوان، تأكد أن عنوان المكتب ثابت، وإلا أغلقت الباب على نفسك يوم يتغير العنوان، وأبق طريقاً ثانياً مثل VPN أو شاشة الطوارئ عند المزود.
التحديث Updates
قال المثبت في آخر سطوره إن التحديث التلقائي مفعل افتراضياً، وتأكدنا من ذلك:
v-list-sys-hestia-autoupdate
v-list-sys-hestia-updates
grep -rh "v-update-sys-hestia-all" /var/spool/cron/crontabs/
AUTOUPDATE: Enabled
PKG VER ARCH UPDT DATE
--- --- ---- ---- ----
hestia 1.10.5-1+debian13 amd64 yes 2026-11-04
hestia-php 8.5.12-1+debian13 amd64 yes 2026-11-04
hestia-nginx 1.30.6-1+debian13 amd64 yes 2026-11-04
41 4 * * * sudo /usr/local/hestia/bin/v-update-sys-hestia-allأي أن مهمة مجدولة تعمل كل يوم في 4:41 صباحاً بتوقيت السيرفر، وتحدث ثلاث حزم: اللوحة نفسها، وPHP الخاص بها، وNginx الخاص بها، والعمود UPDT: yes يعني أنها على آخر إصدار. وهذه الحزم تأتي من مستودع المشروع apt.hestiacp.com، كما يظهر من apt-cache policy hestia. وشغلنا التحديث بيدنا مرة، فأخذ 69 ثانية ولم يطبع شيئاً، لأنه لم يجد جديداً.
ولكن انتبه إلى أن هذا التحديث يخص HestiaCP فقط، أما بقية الحزم على السيرفر، أي Nginx المواقع وPHP 8.3 و8.5 وMariaDB وExim وDovecot والنواة، فتحدث عبر apt العادي. ورأينا في قائمة العمليات أن unattended-upgrades موجود ويعمل على نظام Debian السحابي الذي استخدمناه، ولكن لا تفترض ذلك على كل سيرفر، فافحصه بنفسك، وقرر ما يحدث تلقائياً وما تحدثه بيدك بعد اختبار، كما شرحنا في إدارة التحديثات الأمنية. وقبل أي تحديث كبير، مثل الانتقال إلى إصدار رئيسي جديد من HestiaCP أو من Debian، خذ Snapshot للسيرفر من لوحة المزود، فهو أسرع طريق للرجوع إذا فشل شيء.
التقوية بعد التثبيت: Hardening
جمعنا الخطوات التي طبقناها في المختبر، وأضفنا إليها ما ينصح به في أي سيرفر يعرض لوحة:
- قصر المنفذ 8083 على عناوين الإدارة: كما فعلنا في القاعدة 2، أو اجعل اللوحة خلف VPN ولا تفتح 8083 أصلاً. هذه أهم خطوة في القائمة.
- المصادقة الثنائية 2FA للمدير: فعلناها بالأمر
v-add-user-2fa lab-admin، فظهر في بيانات الحساب الحقلانTWOFAللمفتاح وQRCODEلصورة تمسحها بتطبيق المصادقة، ومحاولة إضافتها مرة ثانية ردت بـError: 2FA already enabled. امسح الصورة فوراً، واحفظ المفتاح خارج السيرفر، لأنك إذا فقدت الهاتف فهو طريقك للدخول. - تعطيل الواجهة البرمجية API إذا لم تستخدمها: كانت مفعلة افتراضياً، وعطلناها بالأمر
v-change-sys-api disable، فتغيرAPI='yes'إلىAPI='no'. وإذا احتجتها لأداة فواتير مثل WHMCS فقصرها على عنوان تلك الأداة بالمتغيرAPI_ALLOWED_IP. - حساب مدير باسم غير admin: فعلناه من التثبيت بالخيار
--username. - إغلاق ما لا تحتاجه: FTP على المنفذ 21 إذا كان العملاء يستطيعون SFTP، وClamAV وSpamAssassin إذا كان البريد عند مزود آخر، وBIND إذا كان DNS خارج السيرفر. وكل خدمة تحذفها منفذ أقل وذاكرة أكثر.
- SSH بالمفاتيح فقط: اللوحة لا تغير إعداد SSH، فطبق ما في تأمين خادم VPS من أول دخول.
- لا تخفض حماية CSRF: حتى لو اقترحتها رسالة الخطأ، أصلح المنفذ بدل ذلك كما فعلنا.
- قس السيرفر بعد التقوية: أداة مثل Lynis تعطيك قائمة بما بقي، كما في تقوية السيرفر وقياسها.
أخطاء شائعة Common Mistakes
- تثبيت HestiaCP على سيرفر فيه مواقع: الوثائق تشترط نظاماً نظيفاً، والمثبت يكتب فوق إعدادات Nginx وMariaDB الموجودة.
- الحكم على التثبيت من آخر سطر: في مختبرنا فشل مدير الملفات في الوسط وانتهى المثبت بشكل طبيعي. ابحث في السجل عن ERROR.
- تعطيل CSRF عندما تظهر رسالته: السبب غالباً منفذ مختلف بين المتصفح والسيرفر، فأصلحه.
- تعديل nginx.conf للنطاق مباشرة: يضيع مع أول تغيير من اللوحة. ضع إعدادك في ملف يبدأ بـ
nginx.conf_أو في قالب خاص. - طلب شهادة قبل انتشار DNS: السكربت يتوقف، وإذا وصل الطلب وفشل التحدي فأنت تستهلك حدود Let's Encrypt.
- ترك النسخ في /backup فقط: تضيع مع السيرفر، وفيها مفاتيح الشهادات.
- الاستعادة بـ v-restore-user بخانات في غير مكانها: استخدم الأمر المخصص لكل نوع، أو اقرأ ترتيب الخانات من رأس السكربت.
- ترك المنفذ 8083 مفتوحاً للإنترنت: Fail2Ban لا يحمي من ثغرة في اللوحة.
- نسيان SPF لخدمات الإرسال الأخرى: رسائل الفواتير والتسويق تذهب إلى البريد المزعج بعد نقل DNS.
- سيرفر بذاكرة 1 GB مع كل المكونات: ClamAV وSpamAssassin وحدهما قرابة 1 GB.
قائمة تحقق Checklist
- سيرفر نظيف بنظام مدعوم، واسم FQDN له سجل DNS، والمنفذ 25 والسجل PTR متفق عليهما مع المزود إن كان البريد على السيرفر.
- سكربت التثبيت من وسم إصدار، مع بصمته مسجلة، وخيارات التثبيت مختارة حسب ما تحتاجه فعلاً.
- سجل التثبيت مقروء، ولا ERROR فيه، ومدير الملفات مفعل إن كنت تحتاجه.
- إعادة تشغيل بعد التثبيت، ثم قياس الذاكرة والمنافذ.
- حساب لكل عميل، وحزم Packages بحدود واضحة.
- كل نطاق على إصدار PHP مناسب، ومجلد private للأسرار.
- شهادة لكل نطاق بعد انتشار DNS، وتحويل HTTPS مفعل.
- سجلات SPF وDKIM وDMARC منسوخة إلى مزود DNS إن لم يكن DNS على السيرفر.
- نسخ احتياطي إلى خارج السيرفر بـ rclone أو restic، ومفتاح restic محفوظ في مكان آخر.
- تجربة استعادة لحساب واحد على الأقل كل شهر.
- المنفذ 8083 مقصور على عناوين الإدارة، و2FA للمدير، وAPI معطلة أو مقصورة.
- التحديث التلقائي للوحة مفعل، وخطة واضحة لتحديث النظام نفسه.
الخلاصة Summary
- HestiaCP مجموعة برامج معروفة: Nginx أمام Apache، وPHP-FPM لكل نطاق، وMariaDB وExim وDovecot وBIND، تربطها 524 سكربت Bash بصلاحية root.
- التثبيت الافتراضي على Debian 13 أضاف 480 حزمة بحجم 328 MB، وقرابة 980 MiB من الذاكرة، و2.3 GB من القرص، ونصف الذاكرة تقريباً لـ ClamAV وSpamAssassin.
- فشل مدير الملفات أثناء التثبيت بسبب انقطاع في تنزيل Composer، وأصلحه
v-add-sys-filemanagerفي 32 ثانية. - كل نطاق له مجمع PHP-FPM بمستخدم العميل و
open_basedir، وجربنا أن موقعاً لا يقرأ ملفات جاره لا من PHP ولا من النظام. - تغيير إصدار PHP سبب خطأ 500 لثوان حتى أنشأت الخدمة الـ Socket الجديد.
- Let's Encrypt رفض اسم السيرفر لأنه نطاق أمثلة، وHestiaCP توقف قبل طلب نطاق دون سجل DNS، والجهة الداخلية حل للشبكات الداخلية فقط.
- النسخة الاحتياطية كاملة وفيها المفاتيح، وتنتظر إذا كان Load Average مرتفعاً، والاستعادة بخانات في غير مكانها أرجعت الملف وتركت القاعدة.
- Fail2Ban حظر المخمن بعد خمس محاولات، وقصر المنفذ 8083 على المكتب هو الحماية الحقيقية.
وإذا كانت تطبيقات فريقك تبنى من Git وتعمل في Containers فاللوحة ليست الأداة المناسبة، وابدأ من مقارنة Portainer وCoolify وDokploy.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
 دليلالنسخة خارج السيرفر Off-site: إلى S3 مع restic أو Kopiaمتى تكون النسخة خارج الموقع فعلاً، وأين تضعها، وكم تحتاج النسخة الأولى من الوقت، ومن يملك صلاحية حذفها، مع تجربة أربعين يوماً من النسخ إلى Garage وتمرين استعادة على سيرفر جديد.
 دليلشرح SPF وDKIM وDMARC للمبتدئين: كيف تثبت أن رسائلك منك فعلاًلماذا يستطيع أي شخص أن يرسل باسم نطاقك، وكيف يسد كل سجل من هذه السجلات الثلاثة ثغرة تركها الذي قبله.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ المختبر على HestiaCP 1.10.5 (hestia-nginx 1.30.6، hestia-php 8.5.12، PHP 8.5.12 و8.3.36، MariaDB 11.8) فوق Debian 13 داخل QEMU 10.0.13 مع KVM.