وكالة صغيرة تصمم مواقع لعملائها وتستضيفها لهم، فيها خمسة أشخاص وعندها سيرفر VPS واحد عليه cPanel منذ سنوات، وعليه اليوم قرابة ستين موقعاً: متاجر WordPress صغيرة، ومواقع تعريفية لعيادات ومكاتب، وصناديق بريد لكل عميل على نطاقه. والوكالة لا تكتب كوداً بالمعنى الذي يكتبه فريق برمجيات، فأغلب عملها تصميم وإعداد إضافات ومحتوى، والسيرفر بالنسبة لها أداة تشبه الطابعة في المكتب، تريدها أن تعمل ولا تريد أن تفكر فيها. وفي نهاية السنة وصلها إشعار من cPanel بأن أسعار التراخيص سوف تتغير ابتداءً من 16 ديسمبر 2026، فجلس صاحب الوكالة يحسب: الفاتورة تزيد كل سنة، وعدد العملاء يزيد، والترخيص يحسب بعدد الحسابات، فهل يبقى على cPanel أم ينتقل إلى Plesk أم يجرب واحدة من اللوحات المجانية التي يسمع عنها في المنتديات؟ وأحد المطورين في الوكالة اقترح حلاً رابعاً: «اتركوا اللوحات كلها وانقلوا المواقع إلى Docker مع Coolify».
وهذا السؤال يتكرر كثيراً، والسبب أن لوحة التحكم ما زالت الطريقة التي يدير بها كثير من الناس سيرفراتهم، حتى في زمن ال Containers ومنصات النشر، فهي تعطي صاحب الموقع زراً يضيف نطاقاً ويصدر له شهادة ويفتح له بريداً، دون أن يفتح Terminal واحداً. ولكن اللوحة ليست قراراً بسيطاً كما تبدو، فهي برنامج يعمل بصلاحيات root ويعرض واجهة ويب على الإنترنت، وتكلفتها ليست في الترخيص فقط، وإنما في الأمان والترحيل والاعتماد على شركة أو مشروع واحد. لذلك سوف نمشي مع الوكالة خطوة خطوة، من فهم ما تفعله اللوحة إلى حساب الترخيص إلى البدائل المفتوحة، ثم نثبت ثلاثاً منها على سيرفرات حقيقية ونقيس ما تضيفه كل واحدة. وسوف نناقش في هذا المقال ما يلي:
- ماذا تفعل لوحة الاستضافة Hosting Panel على السيرفر، وكيف تعمل من الداخل.
- كيف يحسب ترخيص cPanel بعدد الحسابات، وكيف تغيرت أسعاره، وكيف يحسب Plesk بعدد النطاقات.
- البدائل المفتوحة والمجانية: HestiaCP وCloudPanel وVirtualmin وISPConfig وCyberPanel وaaPanel، مع الترخيص وحالة الصيانة والتقنيات ولمن تناسب كل واحدة.
- لماذا توسع اللوحة سطح الهجوم Attack Surface، مع حوادث موثقة: فدية CyberPanel في 2024، والباب الخلفي في Webmin، واختراق سلسلة الإمداد في VestaCP.
- مختبر حقيقي: ثلاث لوحات على Debian 13، مع زمن التثبيت والذاكرة والقرص والمنافذ المفتوحة.
- متى لا تستخدم لوحة أصلاً، وجدول قرار، وأخطاء شائعة، وقائمة تحقق.
ماذا تفعل لوحة الاستضافة؟ Hosting Panel
لكي نفهم اللوحة لنتخيل أن الوكالة ليس عندها لوحة، وجاءها عميل جديد يريد موقعاً على النطاق clinic.example مع بريد. فالمسؤول عن السيرفر يدخل بـ SSH ويقوم بالخطوات التالية بيده: ينشئ مستخدم Linux للعميل حتى لا تختلط ملفاته بملفات غيره، وينشئ مجلداً للموقع، ويكتب ملف إعداد للنطاق في خادم الويب Web Server سواءً كان Nginx أو Apache، وينشئ مجمع PHP-FPM Pool خاصاً بالعميل يعمل بمستخدمه حتى لا يقرأ موقع ملفات موقع آخر، ثم ينشئ قاعدة بيانات Database ومستخدماً لها، ويضيف سجلات DNS للنطاق، ويطلب شهادة Let's Encrypt ويضع مهمة لتجديدها، وينشئ صندوق بريد مع مفاتيح DKIM، ويضيف المجلد إلى النسخ الاحتياطي Backup، ثم يعيد تشغيل الخدمات ويتأكد أن شيئاً لم يتعطل. هذه عشر خطوات تقريباً لكل عميل، وأي خطأ في واحدة منها يظهر بعد أسابيع، مثل شهادة لم تجدد أو موقع يقرأ ملفات جاره.
واللوحة تفعل هذه الخطوات نفسها، ولكن من زر واحد. وهذه هي الفكرة كلها: اللوحة لا تشغل المواقع بنفسها، وإنما هي طبقة فوق برامج موجودة أصلاً على السيرفر، تأخذ ما تكتبه في نموذج الويب، وتملأ به قوالب Templates لملفات الإعداد، ثم تكتب الملفات في أماكنها وتعيد تشغيل الخدمة المعنية. والصورة التالية تلخص ما تديره اللوحة عادة:
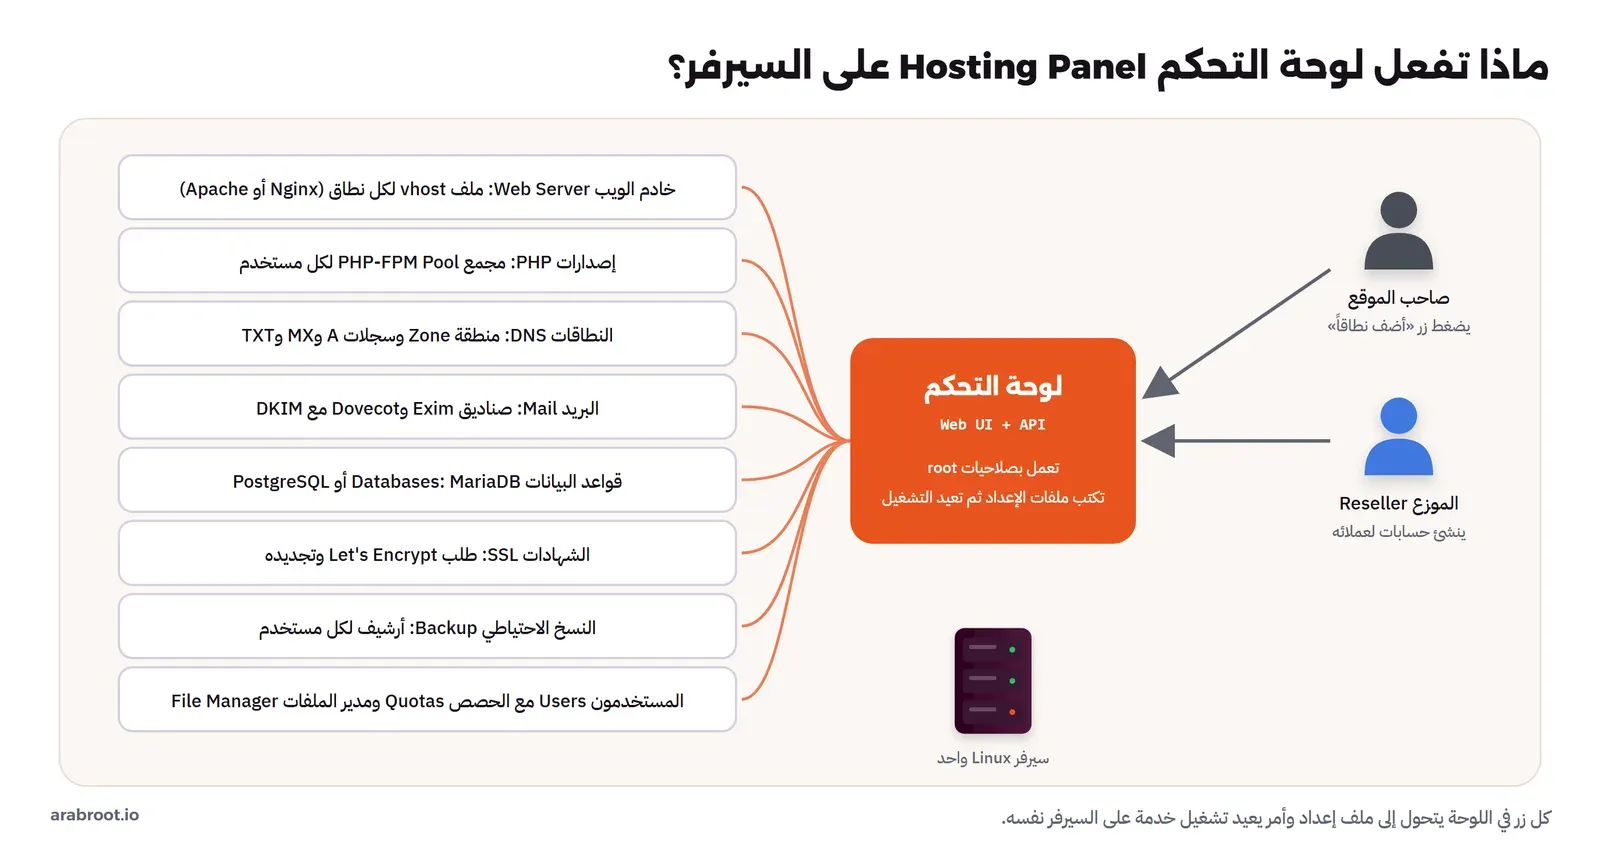
ولاحظ أن كل خدمة في الصورة برنامج مستقل له تاريخه وتحديثاته وثغراته، فـ Nginx وApache وPHP وMariaDB وExim وDovecot وBIND كلها برامج مفتوحة المصدر يمكنك تثبيتها دون لوحة، واللوحة تضيف فوقها أمرين: واجهة ويب تجمع إدارتها في مكان واحد، ونموذجاً للمستخدمين يفصل العملاء بعضهم عن بعض. وفي HestiaCP مثلاً كل زر في الواجهة يستدعي سكربت Bash يبدأ اسمه بـ v-، مثل v-add-web-domain وv-add-mail-account، ويمكنك تشغيل هذه السكربتات نفسها من سطر الأوامر، وهذا يعطيك فهماً جيداً لما يحدث خلف الزر. وفي cPanel الفكرة نفسها ولكن عبر واجهة برمجية API اسمها UAPI وWHM API، وفي Webmin عبر وحدات Modules مكتوبة بلغة Perl.
من يستخدم اللوحة؟ Admin, Reseller, User
أغلب اللوحات تقسم الناس إلى ثلاث طبقات، وفهمها مهم لأن الترخيص والأمان يعتمدان عليها. الطبقة الأولى هي مدير السيرفر Admin، وهو الذي يملك الخدمات كلها ويضع الحدود. والثانية هي الموزع Reseller، وهو شخص أو شركة يعطيها المدير حصة من السيرفر فتبيعها لعملائها، وهذا النموذج هو أصل فكرة الاستضافة المشتركة Shared Hosting التي بنت عليها شركات الاستضافة أعمالها في التسعينيات وما بعدها. والثالثة هي المستخدم User، أي صاحب الموقع، الذي يرى مواقعه وبريده وقواعد بياناته فقط. وفي cPanel تسمى واجهة المدير والموزع WHM اختصاراً لـ Web Host Manager، وتسمى واجهة المستخدم cPanel نفسها، ولهذا تسمع الاسمين معاً «cPanel/WHM».
والوكالة في قصتنا تستخدم الطبقتين الأوليين معاً: صاحبها هو المدير، وكل عميل له حساب مستخدم، وبعض العملاء يطلبون دخول الواجهة ليضيفوا بريداً أو يرفعوا ملفاً. وهذا بالضبط ما تجيده اللوحة، والسبب أن البديل هو أن يرسل العميل طلباً كل مرة يريد فيها صندوق بريد جديداً.
لماذا ما زال الناس يثبتون لوحة؟ Why Panels
قد يتساءل البعض: لماذا تستمر اللوحات ونحن في زمن Kubernetes؟ والإجابة أن أغلب المواقع في العالم ما زالت مواقع PHP عادية، أي WordPress أو موقع صغير مع قاعدة MySQL، وهذه المواقع لا تحتاج إلى Container ولا Pipeline، وإنما تحتاج إلى مجلد وقاعدة بيانات وشهادة وبريد. والذي يدير هذه المواقع غالباً ليس مطوراً، وإنما مصمم أو صاحب نشاط أو موظف تقنية معلومات في شركة صغيرة، وهؤلاء يريدون واجهة يفهمونها. وفوق ذلك يتوقع كثير من العملاء وجود cPanel تحديداً، لأنه ما تعودوا عليه في الاستضافة المشتركة، فإذا قلت لعميل «ادخل على cPanel وأنشئ بريداً» فهو يعرف ما تقصد.
ولكن لهذه الراحة ثمن، وسوف نراه في ثلاثة أماكن: الترخيص إذا كانت اللوحة تجارية، والأمان لأن اللوحة باب جديد إلى السيرفر بصلاحيات root، والاعتماد على اللوحة نفسها لأنها تفرض عليك طريقتها في ترتيب الملفات والخدمات، فإذا أردت تركها يوماً فالترحيل Migration يحتاج إلى عمل. لنبدأ بالترخيص لأنه ما حرك الوكالة أصلاً.
كيف يحسب ترخيص cPanel؟ Account-based Licensing
ترخيص cPanel يحسب بعدد الحسابات Accounts على السيرفر، وليس بالسيرفر نفسه. وتعرف صفحة أسئلة الأسعار الرسمية الحساب بأنه حساب ينشئه المدير root أو الموزع ويدخل منه صاحبه إلى واجهة cPanel ليدير موقعه، وتضيف صفحة الأسعار أن حسابات الموزعين في WHM تحسب أيضاً حسابات. وهذا النموذج له اسم في وثائق الشركة هو الترخيص بعدد الحسابات Account-based Licensing، وهو يعني أن فاتورة الوكالة تكبر كلما كبرت الوكالة، حتى لو بقي السيرفر نفسه بالذاكرة نفسها والمعالج نفسه.
وهذه الأسعار كما ظهرت في متجر cPanel الرسمي عند كتابة المقال في 4 نوفمبر 2026، بالدولار ودون ضريبة القيمة المضافة:
| الفئة Tier | عدد الحسابات | شهرياً | شهرياً مع الدفع السنوي |
|---|---|---|---|
| Solo | حساب واحد | $29.99 | $27.46 |
| Admin | حتى 5 | $35.99 | $32.96 |
| Pro | حتى 30 | $53.99 | $49.46 |
| Premier | حتى 100 | $69.99 | دفع شهري فقط |
| حسابات إضافية Bulk | كل حساب بعد 100 | $0.49 للحساب |
وفي الجدول ثلاثة أمور يجب أن تنتبه لها. الأول أن فئات Solo وAdmin وPro متاحة للسيرفرات الافتراضية Cloud/VPS فقط، أما السيرفر المخصص Dedicated فلا يأخذ إلا Premier. والثاني أن الخصم السنوي 8.4% فقط، فالدفع السنوي لا يغير الصورة كثيراً. والثالث أن عدد الحسابات لا يعد مرة واحدة عند الشراء، وإنما يرسله السيرفر نفسه إلى نظام التراخيص كل مرة يحدث فيها ترخيصه، وتقول الصفحة الرسمية إن هذا يحدث عادة كل 8 إلى 48 ساعة حسب إصدار cPanel. وهذا يعني أن الحسابات المعلقة أو المنسية التي لم تحذفها تدخل في الحساب، ولهذا تنصح الصفحة نفسها بمراجعة الحسابات المهجورة دورياً.
كيف تغيرت الأسعار؟ Price Changes
الذي أزعج صاحب الوكالة ليس السعر وحده، وإنما أن السعر يتغير كل سنة تقريباً. وهذا ظاهر في صفحات الأسئلة الرسمية نفسها: صفحة أسعار 2025 تقول إن الأسعار الجديدة بدأت للطلبات الجديدة في 16 ديسمبر 2024 وللاشتراكات القائمة في 1 يناير 2025، وإن كل حساب بعد المئة سعره خمسة وأربعون سنتاً. ثم صفحة الأسعار الحالية تعرض سعر الحساب الإضافي 0.49 دولار. ثم صفحة أسعار 2027 تقول إن أسعاراً جديدة لكل منتجات الترخيص تبدأ للطلبات الجديدة والاشتراكات القائمة في 16 ديسمبر 2026، وإن الحساب الإضافي بعد المئة يصبح بخمسة وخمسين سنتاً، وتحيل بقية التفاصيل إلى دليل الترخيص لسنة 2027. أي أن سعر الحساب الإضافي وحده ارتفع من 0.45 إلى 0.55 دولار خلال سنتين، أي زيادة قدرها 22% تقريباً، والصفحة نفسها تقول بوضوح إن الشركة قد تعدل الأسعار مرة أخرى في المستقبل.
لنحسب حالة الوكالة بالأسعار الحالية. عندها ستون حساباً، أي أنها في فئة Premier بسعر 69.99 دولار شهرياً، أي 839.88 دولار سنوياً قبل الضريبة. وإذا وصلت إلى 150 حساباً فالفاتورة الشهرية تصبح 69.99 مضافاً إليها 50 حساباً في 0.49، أي 94.49 دولار شهرياً، أو 1,133.88 دولار سنوياً. والمشكلة أن هذه الزيادة لا تأتي من تكلفة تشغيل حقيقية، فالسيرفر نفسه لم يتغير، وإنما من عدد العملاء. وقارن الرقم بفاتورة السيرفر نفسه، فقد تجد أن ترخيص اللوحة صار أغلى من السيرفر الذي يعمل عليه.
ولاحظ أيضاً أن cPanel لا يعمل على Debian أصلاً، فصفحة متطلبات النظام تذكر AlmaLinux وCloudLinux وRocky Linux وUbuntu فقط، وهذا قيد آخر إذا كانت الشركة قد وحدت سيرفراتها على Debian.
كيف يحسب ترخيص Plesk؟ Domain-based Licensing
المنافس التجاري الأشهر هو Plesk، وهو اليوم من منتجات شركة WebPros التي تملك cPanel أيضاً، ولكنه يحسب الترخيص بطريقة مختلفة: بعدد النطاقات Domains على السيرفر، مع فئة أخيرة بنطاقات غير محدودة. وهذه أسعار صفحة أسعار Plesk لسيرفر VPS كما ظهرت في 4 نوفمبر 2026:
| الإصدار Edition | عدد النطاقات | شهرياً | شهرياً مع الدفع السنوي |
|---|---|---|---|
| Web Admin | حتى 10 | $16.99 | $15.57 |
| Web Pro | حتى 30 | $29.99 | $27.49 |
| Web Host | غير محدود | $62.99 | $57.74 |
وللسيرفر المخصص Dedicated أسعار منفصلة في الصفحة نفسها، والصفحة تذكر أن الضريبة قد تضاف حسب بلدك. والفرق المهم في نموذج Plesk أن الفئة الأخيرة ثابتة مهما زاد عدد النطاقات، فالوكالة بستين نطاقاً أو بمئتين تدفع 62.99 دولار شهرياً على VPS. والصورة التالية تضع النموذجين بجانب بعضهما حسب عدد المواقع:
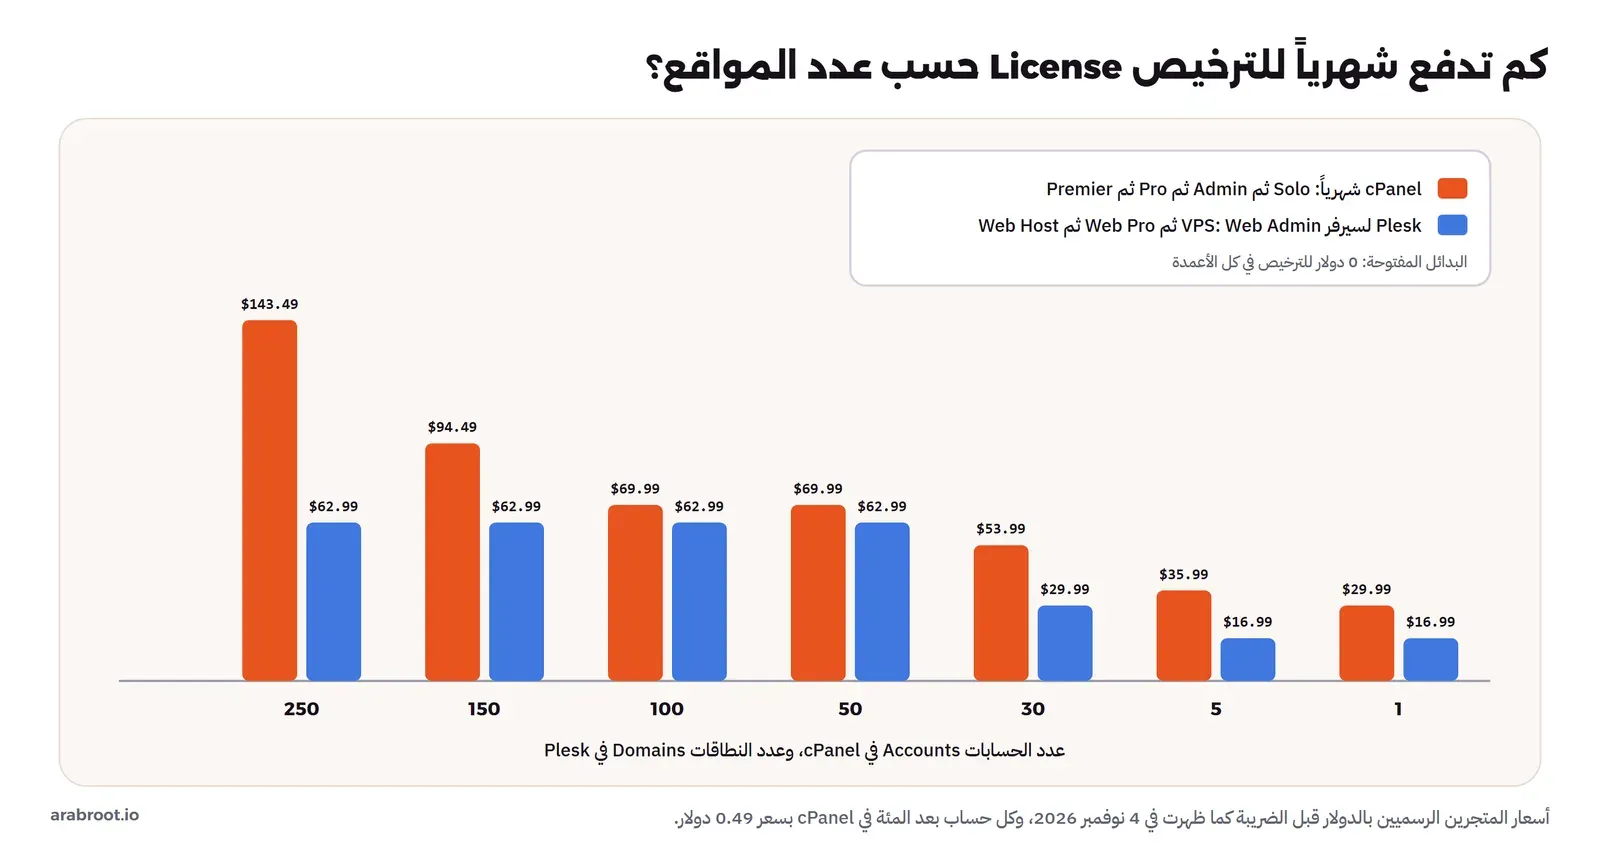
ولكن احذر من مقارنة الأرقام وحدها، فالحساب في cPanel ليس النطاق في Plesk، والحساب الواحد في cPanel قد يحمل عدة نطاقات. وفي حالة الوكالة كل عميل حساب وكل حساب نطاق رئيسي واحد غالباً، فالمقارنة قريبة. والمهم أن كلا النموذجين اشتراك شهري لا ينتهي، وأن السعر بيد الشركة. وPlesk يتميز بشيء لا تجده في البقية تقريباً، وهو أنه يعمل على Windows Server أيضاً حسب متطلبات النظام، فإذا كان عند الوكالة عميل بموقع ASP.NET قديم فهذا سبب حقيقي لاختياره.
ما البدائل المفتوحة والمجانية؟ Open Source Panels
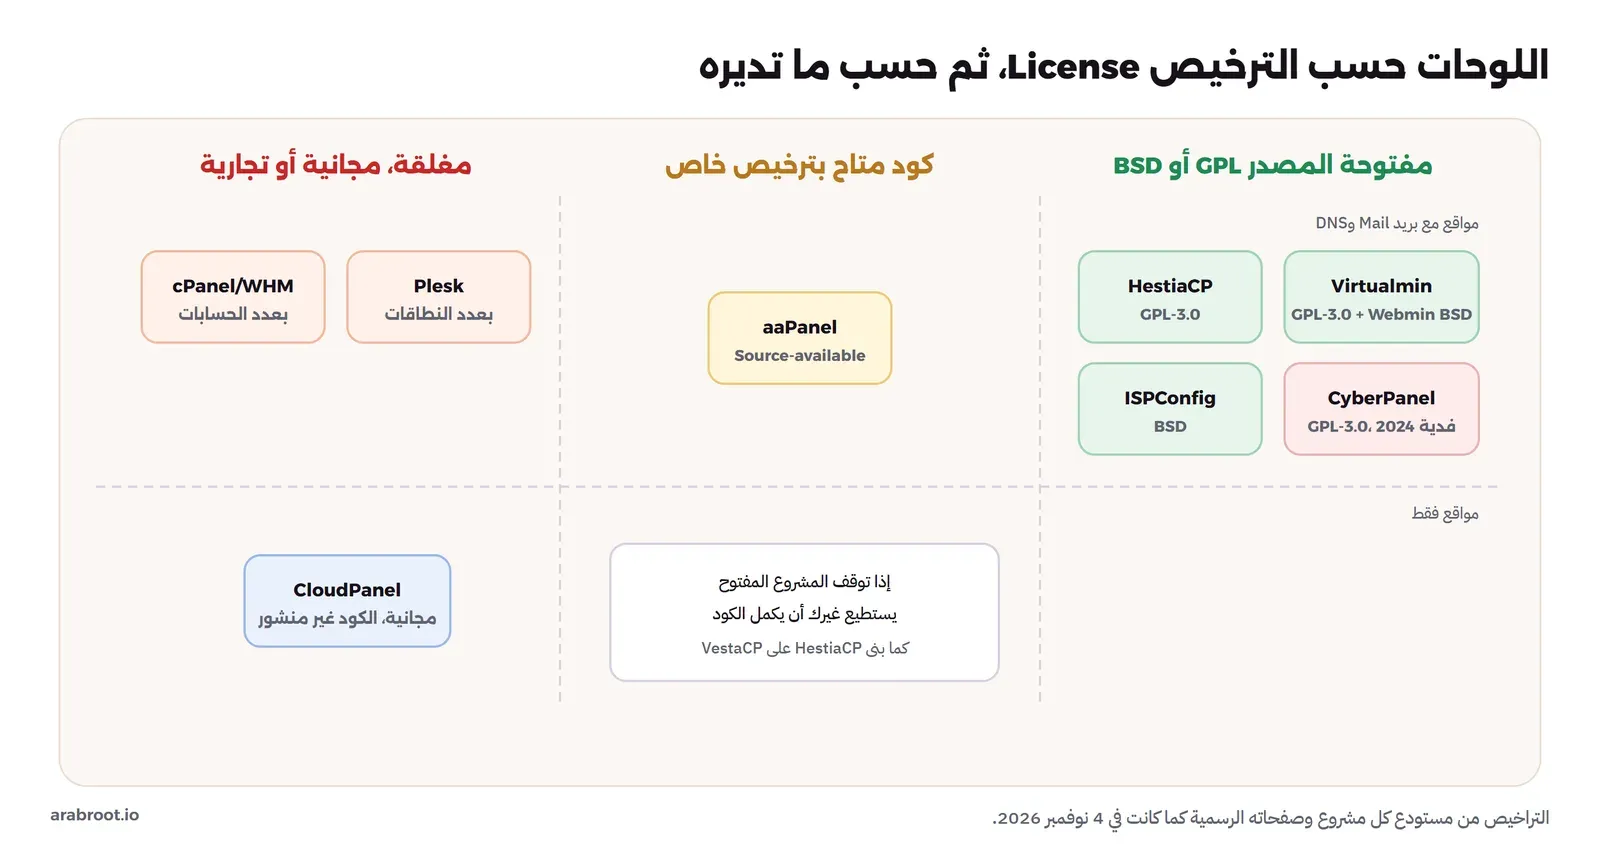
عندما بحث صاحب الوكالة عن بديل وجد قائمة طويلة، وأغلب المقالات التي قرأها تضع اللوحات كلها في جدول واحد كأنها متساوية، وهي ليست كذلك. فبعضها مفتوح المصدر فعلاً بترخيص معروف مثل GPL أو BSD، وبعضها مجاني الاستخدام ولكن الكود ليس متاحاً، وبعضها كوده متاح للقراءة بترخيص كتبته الشركة بنفسها يمنعك من إعادة نشره. وهذا الفرق ليس تفصيلاً قانونياً، والسبب أنه يحدد ما يحدث لك إذا توقف المشروع أو غيرت الشركة سياستها: مع ترخيص GPL يستطيع المجتمع أن يأخذ الكود ويكمل، كما فعل فريق HestiaCP مع كود VestaCP، ومع لوحة مغلقة تبقى معلقاً بقرار الشركة. لذلك سوف نمر على كل لوحة بأربعة أسئلة: ما ترخيصها، وهل تصان اليوم فعلاً، وما التقنيات تحتها، ولمن تناسب. وتاريخ الفحص لكل ما يلي هو 4 نوفمبر 2026.
HestiaCP: لوحة GPL للمواقع مع البريد
HestiaCP لوحة مفتوحة المصدر بترخيص GPL-3.0 كما في مستودعها على GitHub، ويذكر المستودع أنها مبنية على مشروع VestaCP، أي أنها فرع Fork منه، وآخر إصدار عند الفحص هو 1.10.5 في 14 سبتمبر 2026، وكانت قبله أربعة إصدارات تصحيحية خلال شهر واحد، وآخر تعديل في المستودع كان يوم الفحص نفسه. وتعمل على Debian 12 و13 وUbuntu 22.04 و24.04 و26.04، وتجمع Nginx أمام Apache مع PHP-FPM، وExim مع Dovecot للبريد، وBIND للـ DNS، وMariaDB، وvsftpd، وجداراً نارياً بـ iptables مع Fail2Ban. وكل وظائفها سكربتات Bash تستطيع قراءتها وتشغيلها من سطر الأوامر، وهذا سبب كبير لاختيارها لمن يريد أن يفهم ما يحدث. وتناسب الوكالة في قصتنا تماماً: مواقع PHP كثيرة، وبريد لكل عميل، وسيرفر واحد، ولذلك خصصنا لها مقالاً كاملاً بعد هذا.
CloudPanel: مجانية لكن ليست مفتوحة المصدر
CloudPanel لوحة مجانية من شركة MGT-COMMERCE الألمانية، تركز على الأداء لمواقع PHP وتدعم Node.js وPython والمواقع الثابتة وال Reverse Proxy، وتقوم على Nginx مع PHP-FPM وMySQL أو MariaDB. وآخر إصدار عند الفحص v2.5.4 في 1 يوليو 2026، وتعمل على Debian 12 و13 وUbuntu، وتطلب حسب صفحة المتطلبات 2 GB من الذاكرة على الأقل. ولكن انتبه إلى أمرين: المستودع على GitHub لا يحتوي إلا ملف README وصوراً، أي أن الكود نفسه غير منشور، وال ترخيص اتفاقية كتبتها الشركة وليس ترخيصاً مفتوحاً، فهي مجانية الاستخدام ولكنها ليست مفتوحة المصدر. والأمر الثاني أن CloudPanel لا تدير البريد ولا DNS، فهي لوحة مواقع فقط، وعليك أن تضع البريد عند مزود آخر. وتناسب من يستضيف تطبيقات PHP لشركته أو لعدد قليل من العملاء ولا يريد البريد على السيرفر نفسه، وهذا قرار جيد في الغالب كما شرحنا في دليل استضافة البريد للمؤسسات.
Virtualmin مع Webmin: الأقدم والأوسع
Webmin من أقدم أدوات إدارة سيرفر Linux من المتصفح، بترخيص BSD-3-Clause كما في مستودعها، وآخر إصدار عند الفحص 2.670 في 21 سبتمبر 2026. وWebmin وحده ليس لوحة استضافة، وإنما واجهة لكل خدمة في النظام. والذي يحوله إلى لوحة استضافة هو Virtualmin، وهو وحدة فوقه بترخيص GPL-3.0 في مستودع virtualmin-gpl، وآخر إصدار له 8.3.0 في 29 سبتمبر 2026. ويدعم حسب صفحة الأنظمة المدعومة Debian 12 و13 وUbuntu 24.04 و26.04 وعائلة RHEL مثل AlmaLinux وRocky. وتحته Apache أو Nginx، وPostfix مع Dovecot، وBIND، وMariaDB أو PostgreSQL. وله نسخة مدفوعة Virtualmin Professional تبدأ حسب صفحة المتجر من 7.50 دولار شهرياً لعشرة نطاقات، وتضيف الموزعين ونصوص تثبيت أكثر ودعماً فنياً، أما النسخة GPL فمجانية. ويناسب من يريد التحكم في كل تفصيلة، ومن يدير سيرفرات على AlmaLinux أو Rocky، ولكن واجهته مزدحمة وفيها مئات الخيارات، وهذا يربك المستخدم العادي.
ISPConfig: لوحة لعدة سيرفرات
ISPConfig لوحة مفتوحة المصدر بترخيص BSD من شركة projektfarm الألمانية، وآخر إصدار عند الفحص 3.3.2p1، وصدر 3.3.2 في 18 سبتمبر 2026، وأضاف الإصدار 3.3.1 دعم Debian 13. وما يميزها أنها مصممة لإدارة عدة سيرفرات من لوحة واحدة: سيرفر للويب وسيرفر للبريد وسيرفر للـ DNS، وكلها من واجهة مركزية، وهذا ما تحتاجه شركة استضافة صغيرة كبرت عن سيرفر واحد. وتحتها Apache أو Nginx، وPostfix مع Dovecot، وBIND أو PowerDNS، وMariaDB. ولكن تثبيتها تقليدياً أطول من غيرها، وواجهتها أقل حداثة، فهي تناسب من عنده خبرة في Linux ويريد أن يوزع الخدمات على أكثر من سيرفر.
CyberPanel: لوحة OpenLiteSpeed
CyberPanel لوحة بترخيص GPL-3.0 في مستودعها، مبنية على OpenLiteSpeed المجاني أو LiteSpeed Enterprise المدفوع بدل Nginx وApache، ومكتوبة بـ Python مع Django، وتعمل على Ubuntu وAlmaLinux وCloudLinux. والمشروع نشط، وآخر تعديل في المستودع كان في 20 أكتوبر 2026 على فروع الإصدار 3.0، مع ملاحظة أن صفحة Releases في GitHub متوقفة عند 2019 والإصدارات تنشر فروعاً، فلا تحكم على المشروع من تلك الصفحة. وتناسب من يريد LiteSpeed تحديداً لمواقع WordPress مع إضافة LSCache. ولكن تاريخها الأمني القريب هو أسوأ ما في هذه القائمة، وسوف نعود إليه بعد قليل.
aaPanel: النسخة الدولية من BaoTa
aaPanel هي النسخة الدولية من لوحة BaoTa الصينية، من شركة Dongguan Baita Network Technology، وتقوم على Nginx أو Apache أو OpenLiteSpeed مع MySQL، وفيها متجر إضافات بعضها مدفوع. والمشروع نشط، فآخر وسم في مستودعها هو 7.65.0 في يناير 2026، وآخر تعديل في أكتوبر 2026. ولكن GitHub لا يعرف ترخيصها، والسبب أن ملف license.txt اتفاقية خاصة بالشركة، تسمح لك بالاستخدام وبتعديل الكود لنفسك، ولكنها تمنع نشر النسخة المعدلة وتمنع تشغيل خدمة منافسة من الكود. أي أن الكود متاح للقراءة Source-available، وهذا ليس مفتوح المصدر بالمعنى المعروف. وتناسب من يريد واجهة سهلة جداً ومتجر إضافات، ولكن قائمة ثغراتها في NVD طويلة كما سوف نرى.
جدول البدائل Comparison Table
| اللوحة | الترخيص License | آخر إصدار عند الفحص | خادم الويب | البريد Mail مع DNS | تناسب |
|---|---|---|---|---|---|
| HestiaCP | GPL-3.0 | 1.10.5، سبتمبر 2026 | Nginx أمام Apache، PHP-FPM | نعم | مواقع PHP مع بريد على سيرفر واحد |
| CloudPanel | مجانية، كود مغلق | v2.5.4، يوليو 2026 | Nginx، PHP-FPM | لا | تطبيقات PHP وNode.js دون بريد |
| Virtualmin GPL | GPL-3.0 فوق Webmin BSD | 8.3.0، سبتمبر 2026 | Apache أو Nginx | نعم | من يريد كل الخيارات، وعائلة RHEL |
| ISPConfig | BSD | 3.3.2p1، 2026 | Apache أو Nginx | نعم | عدة سيرفرات من لوحة واحدة |
| CyberPanel | GPL-3.0 | فروع 3.0، أكتوبر 2026 | OpenLiteSpeed | نعم | WordPress مع LiteSpeed |
| aaPanel | اتفاقية خاصة، Source-available | 7.65.0، يناير 2026 | Nginx أو Apache أو OpenLiteSpeed | نعم | واجهة سهلة مع متجر إضافات |
وإذا رتبت هذه اللوحات من جهة الترخيص فقط، فإن HestiaCP وVirtualmin وISPConfig وCyberPanel هي المفتوحة فعلاً، وCloudPanel مجانية مغلقة، وaaPanel بينهما. والصورة التالية تضعها على محورين، الترخيص وما تديره اللوحة:
لماذا توسع اللوحة سطح الهجوم؟ Attack Surface
قبل أن تختار الوكالة لوحة، عليها أن تفهم شيئاً لا يظهر في جداول المقارنة: اللوحة تضيف إلى السيرفر باباً جديداً، وهذا الباب له مواصفات خطيرة. فهو تطبيق ويب، أي أنه معرض لكل ما تعرفه من ثغرات الويب مثل حقن الأوامر Command Injection وتجاوز المصادقة Authentication Bypass، وشرحنا أمثلة منها في ثغرات الويب بالتجربة. وهو يسمع على منفذ معروف مثل 8083 أو 8090 أو 10000، وهذه المنافذ تبحث عنها محركات المسح مثل Censys وShodan كل يوم. والأخطر من ذلك أن اللوحة تحتاج صلاحيات root لكي تكتب ملفات Nginx وتنشئ المستخدمين وتعيد تشغيل الخدمات، فإذا وجد المهاجم ثغرة واحدة في الواجهة فهو لا يحصل على موقع واحد، وإنما على السيرفر كله بكل مواقع العملاء.
وفوق ذلك تجمع اللوحة عشرات الخدمات على سيرفر واحد: خادم ويب وPHP بعدة إصدارات وقاعدة بيانات وبريد بثلاثة برامج وDNS وFTP، وكل خدمة منها تحتاج تحديثاً، وأي خدمة قديمة باب آخر. ولهذا لا تقارن بين لوحتين بعدد المزايا، وإنما بالسؤال: كم منفذاً تفتح، وكم برنامجاً تضيف، ومن يصلح ثغراتها وبأي سرعة؟ وهذه ليست أسئلة نظرية، فالحوادث التالية كلها موثقة.
فدية CyberPanel في 2024: CVE-2024-51567
في أواخر أكتوبر 2024 نشر باحث أمني باسم DreyAnd شرحاً لثغرة في CyberPanel 2.3.6 تسمح بتنفيذ أوامر على السيرفر دون تسجيل دخول. والثغرة بسيطة إلى حد مخيف: في CyberPanel طبقة وسيطة اسمها secMiddleware تفحص الطلبات بحثاً عن رموز الشل مثل ; و|، ولكنها تفحص طلبات POST فقط. والدالة upgrademysqlstatus في المسار /dataBases/upgrademysqlstatus تقرأ جسم الطلب مهما كانت طريقته، وتأخذ منه الحقل statusfile وتلصقه في أمر شل يبدأ بـ sudo cat. فإذا أرسل المهاجم طلباً بطريقة PUT بدل POST، تجاوز الفحص، وأضاف أمره بعد فاصلة منقوطة، فيعمل الأمر بصلاحيات root، ولا يحتاج إلى أي كلمة مرور لأن هذا المسار لم يكن عليه فحص مصادقة أصلاً.
وفي الأيام نفسها بدأ استغلال جماعي. فسجل CVE-2024-51567 في NVD، وتقييمه 9.8 من 10، يقول إن الثغرة استغلت في أكتوبر 2024 من مجموعة الفدية PSAUX، وإن الإصدارات حتى 2.3.6 والإصدار 2.3.7 قبل التصحيح متأثرة. ونشر سجل آخر CVE-2024-51378 للخطأ نفسه في مسارين آخرين هما /dns/getresetstatus و/ftp/getresetstatus. وأضافت CISA الأولى إلى قائمة الثغرات المستغلة فعلاً KEV في 7 نوفمبر 2024، والثانية في 4 ديسمبر 2024. وذكر تقرير Censys أن CyberPanel يعرض واجهته عادة على المنفذ 8090، وأنه رصد أكثر من خمسين ألف جهاز CyberPanel ظاهر على الإنترنت وقت كتابة تقريره، ونقل عن LeakIX ثلاث عائلات فدية على السيرفرات المصابة: PSAUX بامتداد .psaux، ونسخة من Babuk بامتداد .encryp، ونسخة من Conti بامتداد .locked، وأن أداة فك تشفير ظهرت لـ PSAUX فقط بسبب ضعف في تشفيرها.
أما فريق CyberPanel فنشر تنبيهاً في مدونته بتاريخ 29 أكتوبر 2024، قال فيه إنه أصدر التصحيح خلال 30 دقيقة من إبلاغه، وطلب من الجميع التحديث، والتصحيح نفسه موجود في هذا التعديل على GitHub. ولكن التصحيح السريع لم يمنع الضرر، لأن آلاف السيرفرات كانت تعمل بإصدار قديم ومنفذها مفتوح للإنترنت، ولأن تحديث CyberPanel لا يحدث تلقائياً. والصورة التالية تلخص ما حدث:
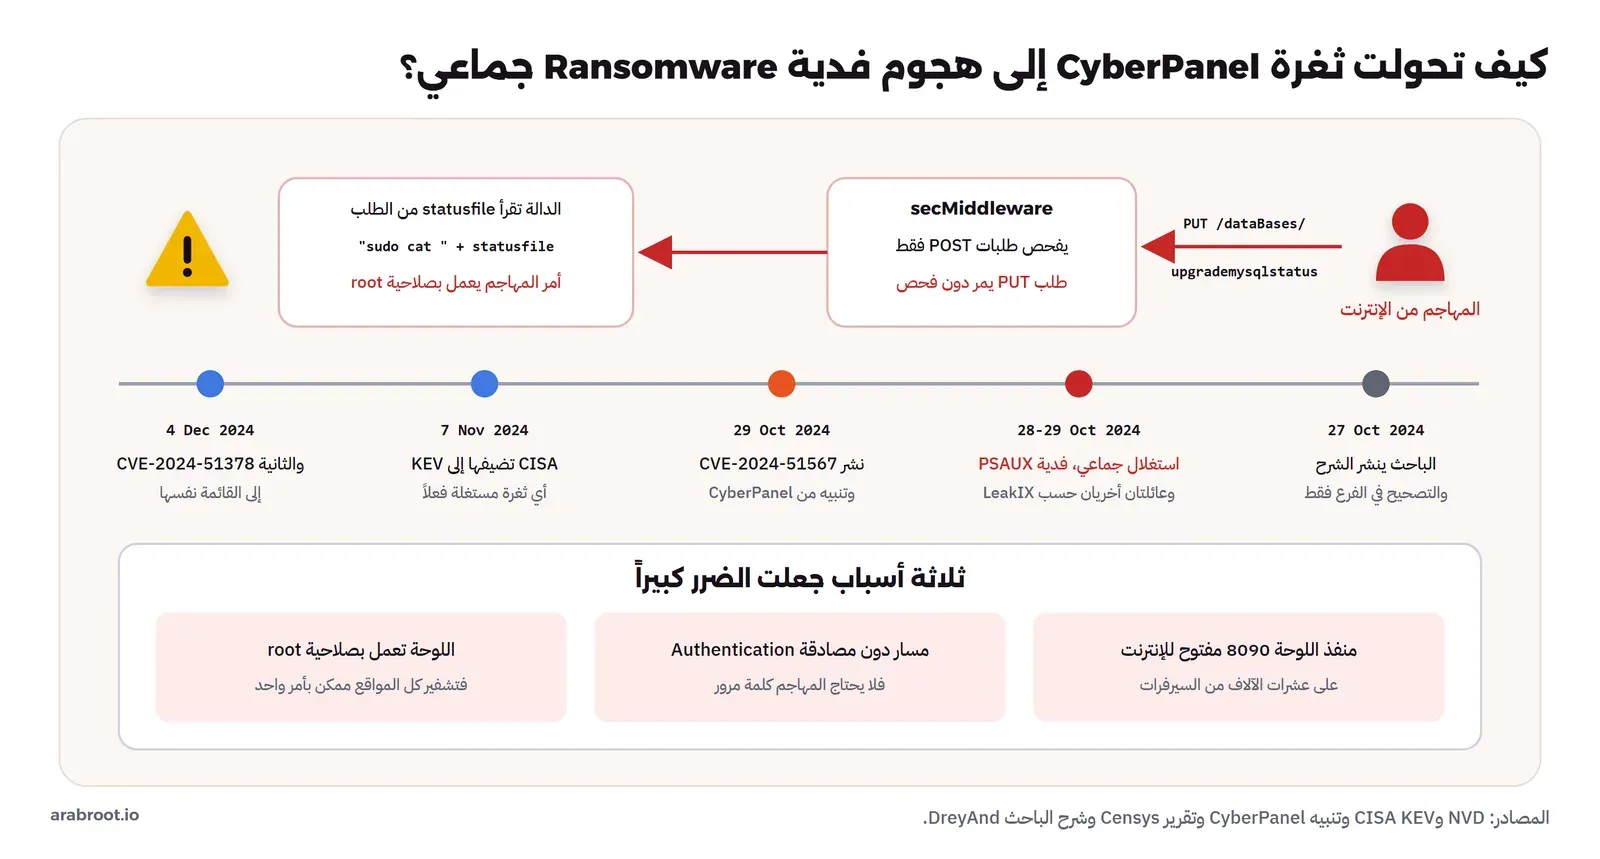
والدرس هنا للوكالة ليس «لا تستخدم CyberPanel»، وإنما أن أي لوحة يمكن أن تصاب بمثل هذا، والذي حدد حجم الضرر هو أن الواجهة كانت مفتوحة للإنترنت كله. فلو كان المنفذ 8090 مقصوراً على عنوان المكتب أو على VPN لما وصل المهاجم إلى المسار أصلاً، مهما كانت الثغرة.
الباب الخلفي في Webmin: CVE-2019-15107
الحادثة الثانية أغرب، لأنها ليست خطأ برمجياً وإنما باب خلفي Backdoor زرعه مهاجم في الكود. وتروي صفحة الأمان الرسمية في Webmin القصة بالتفصيل: في أبريل 2018 اخترق مهاجم سيرفر البناء Build Server الذي يجهز منه الفريق ملفات الإصدار، وعدل الملف password_change.cgi ليضيف ثغرة تنفذ الأوامر، وأعاد تاريخ تعديل الملف إلى الوراء حتى لا يظهر الفرق في Git. ودخل هذا الملف في الإصدار 1.890، ثم أعيد الملف إلى نسخته الصحيحة، ولكن المهاجم عدله مرة ثانية في يوليو 2018، وهذه المرة في جزء لا يعمل إلا إذا فعل المدير خيار تغيير كلمات المرور المنتهية، ودخل ذلك في الإصدار 1.900 وما بعده حتى 1.920. وفي سبتمبر 2018 استبدل الفريق السيرفر بآخر جديد، ولكنه نسخ مجلد البناء من النسخ الاحتياطية للسيرفر القديم، أي أنه نقل الملف المعدل معه. ولم يكتشف أحد الأمر حتى 17 أغسطس 2019، عندما أبلغ الفريق أن ثغرة يوم صفر نشرت، فأصدر Webmin 1.930 دون الكود الخبيث.
والثغرة مسجلة في NVD باسم CVE-2019-15107 بتقييم 9.8، وأضافتها CISA إلى قائمة KEV في مارس 2022، أي أن المهاجمين كانوا ما زالوا يستغلونها بعد سنتين ونصف من التصحيح، والسبب سيرفرات لم يحدثها أحد. ولاحظ ما فعله فريق Webmin بعدها حسب الصفحة نفسها: صار البناء من الكود المسجل في GitHub فقط وليس من مجلد محلي، وغير كل كلمات المرور والمفاتيح، وراجع كل التعديلات في سنة كاملة. وهذا يعلمك أن الثقة باللوحة ليست ثقة بالكود فقط، وإنما بالطريقة التي يبنى بها الإصدار ويوزع.
سلسلة الإمداد في VestaCP: Supply Chain
والحادثة الثالثة قريبة من قصة HestiaCP نفسها. ففي أكتوبر 2018 نشرت ESET تقريراً عن برنامج خبيث للهجمات DDoS اسمه ChachaDDoS وجدته على سيرفرات عليها VestaCP، ووجدت معه أن سكربت التثبيت الرسمي كان معدلاً ليرسل كلمة مرور المدير واسم النطاق مشفرين بـ base64 إلى موقع المشروع نفسه، وحسب سجل Git كان هذا الكود في سكربت Ubuntu بين 31 مايو و13 يونيو 2018. والتقرير يقول بوضوح إنه لا دليل على أن تسرب كلمات المرور هو طريق انتشار البرنامج الخبيث، ولكن سجل CVE-2018-25117 في NVD يصف الحادثة بأنها اختراق لسلسلة الإمداد Supply Chain، وأن السيرفرات المصابة شاركت بعدها في هجمات DDoS كبيرة. أي أن كل من ثبت VestaCP في تلك الفترة بالأمر المعتاد الذي ينزل السكربت ويشغله مباشرة سلم كلمة مرور سيرفره دون أن يعرف. وهذا سبب عملي لما سوف نفعله في المختبر: ننزل سكربت التثبيت من وسم Tag لإصدار معروف، ونحسب بصمته SHA256 قبل تشغيله، بدل أن نشغل ما يصلنا من الرابط كما هو.
ثغرات aaPanel في NVD
وأما aaPanel فلا نعرف له حادثة فدية جماعية موثقة بمصدر رسمي مثل CyberPanel، ولكن سجلاته في NVD كثيرة، ومنها ما يمس قلب اللوحة. فمثلاً CVE-2022-26252 ثغرة تجاوز مسار Directory Traversal في الإصدار 6.8.21 تسمح بقراءة مفتاح SSH الخاص بالمستخدم root، وCVE-2020-14421 تسمح لمستخدم مسجل بتنفيذ أوامر عبر شاشة المهام المجدولة Cron، وCVE-2026-29859 في الإصدار 7.57.0 تسمح برفع ملف يؤدي إلى تنفيذ كود، وتقييمها 9.8. والمهم هنا ليس أن aaPanel أسوأ من غيره بالضرورة، وإنما أن كل لوحة شهيرة لها قائمة كهذه، والفرق في سرعة التصحيح وفي ما إذا كانت واجهتك مكشوفة عندما تظهر الثغرة التالية.
كيف تقلل الخطر؟ Hardening
من هذه الحوادث الثلاث نخرج بقواعد تطبقها الوكالة على أي لوحة تختارها:
- لا تعرض منفذ اللوحة للإنترنت: اجعل المنفذ مسموحاً من عنوان المكتب فقط، أو ضع اللوحة خلف VPN، والسبب أن الثغرة التي لا يصل إليها المهاجم لا تضرك. والعملاء الذين يحتاجون الدخول يعطون عنواناً أو حساب VPN.
- فعل التحديث التلقائي للوحة أو راقبه: الفرق بين سيرفر نجا وسيرفر شفرت ملفاته في أكتوبر 2024 كان التحديث، وشرحنا كيف تبني عادة التحديث في إدارة التحديثات الأمنية.
- اشترك في تنبيهات المشروع: صفحة الأمان أو Releases في GitHub، أو قائمة KEV، حتى تعرف بالثغرة قبل أن يعرفك بها المهاجم.
- المصادقة الثنائية 2FA لحساب المدير: أغلب اللوحات المفتوحة تدعمها اليوم.
- ثبت من مصدر معروف: سكربت من وسم إصدار، مع مقارنة البصمة إذا نشرها المشروع كما يفعل CloudPanel.
- نسخ احتياطي خارج السيرفر: الفدية تشفر النسخ الموجودة على السيرفر نفسه أيضاً، فالنسخة التي تنقذك هي التي في مكان آخر، كما في قاعدة 3-2-1.
مختبر: ثلاث لوحات على Debian 13 Lab
جداول المقارنة تقول لك ما تعد به كل لوحة، ولكنها لا تقول لك ما تضيفه فعلاً إلى السيرفر. لذلك ثبتنا ثلاث لوحات من البدائل المفتوحة والمجانية على سيرفرات حقيقية: HestiaCP لأنها المرشحة الأولى للوكالة، وCloudPanel لأنها الأشهر بين لوحات المواقع فقط، وVirtualmin لأنه الأقدم والأوسع. وكل لوحة على سيرفر جديد مستقل من الصورة السحابية الرسمية لـ Debian 13، بمعالجين وذاكرة 4 GB وقرص 20 GB، والسيرفر جهاز افتراضي يعمل بـ QEMU مع KVM. وقبل كل تثبيت حدثنا النظام وقسنا نقطة البداية، ثم ثبتنا اللوحة بأمرها الرسمي وإعداداتها الافتراضية، ثم أعدنا تشغيل السيرفر وقسنا مرة أخرى بالأوامر نفسها:
sync; echo 3 > /proc/sys/vm/drop_caches
free -m | sed -n 1,2p
df -BM / | tail -1
dpkg -l | grep -c '^ii'
systemctl list-units --type=service --state=running --no-legend | wc -l
ss -tlnpH
ps -eo rss=,comm= | awk '{r[$2]+=$1} END {for (k in r) printf "%7.1f %s\n", r[k]/1024, k}' | sort -rn | head -12
والسطر الأول يفرغ الذاكرة المؤقتة للملفات Page Cache حتى لا تحسب ذاكرة مستخدمة، والأخير يجمع الذاكرة المقيمة RSS لكل برنامج باسمه، لأن برنامجاً مثل PHP-FPM يعمل بعدة عمليات. ونقطة البداية كانت واحدة تقريباً على السيرفرات الثلاثة: قرابة 390 MiB ذاكرة مستخدمة، و842 MiB على القرص، و322 حزمة، والمنفذ الوحيد المفتوح للشبكة هو SSH.
التثبيت بأوامره الرسمية Installers
نزلنا كل سكربت أولاً وحسبنا بصمته قبل تشغيله، للسبب الذي رأيناه في حادثة VestaCP. وCloudPanel وحدها تنشر بصمة رسمية في صفحة التثبيت، والأمر نفسه يقارن بها:
# HestiaCP 1.10.5، من وسم الإصدار في GitHub
wget https://raw.githubusercontent.com/hestiacp/hestiacp/1.10.5/install/hst-install.sh
bash hst-install.sh --interactive no --hostname hestia.example.net --email [email protected] \
  --username lab-admin --password 'LabOnly-Panel-2026'

# CloudPanel 2.5.4 مع MariaDB 11.8، والبصمة من الوثائق
curl -sS https://installer.cloudpanel.io/ce/v2/install.sh -o install.sh
echo "8146dbe0a488e7088b04071b0c34d59aa0ab1fe9dcec382d395fd155c9e6c476 install.sh" | sha256sum -c
DB_ENGINE=MARIADB_11.8 bash install.sh

# Virtualmin، سكربت التثبيت 8.2.1
wget https://download.virtualmin.com/virtualmin-install.sh
sh virtualmin-install.sh --force --hostname virtualmin.example.net
install.sh: OKوالسطر install.sh: OK يعني أن الملف الذي نزل هو الملف نفسه الذي نشرت الشركة بصمته، فلو عدله أحد في الطريق لفشل الأمر ولم يعمل المثبت.
ماذا أضافت كل لوحة؟ Footprint
هذه النتائج كما قسناها، بعد إعادة التشغيل:
| القياس | HestiaCP 1.10.5 | CloudPanel 2.5.4 | Virtualmin 8.3.0 |
|---|---|---|---|
| زمن التثبيت | 3,519 ثانية | 1,993 ثانية | 1,896 ثانية |
| سرعة التنزيل وقتها | 899 kB/s | قرابة 4.4 MB/s | قرابة 4.3 MB/s |
| الذاكرة المستخدمة | 1,362 MiB | 941 MiB | 1,681 MiB |
| القرص المستخدم | 3,136 MiB | 5,919 MiB | 4,833، منها Swap بحجم 2 GiB MiB |
| الحزم المثبتة | 820 | 805 | 832 |
| الخدمات العاملة | 27 | 34 | 29 |
| منفذ اللوحة | 8083 | 8443 | 10000 |
| إصدارات PHP | 8.5 | عشرة، من 7.1 إلى 8.5 | 8.4 من Debian |
| البريد | Exim مع Dovecot وClamAV وSpamAssassin | Postfix للإرسال المحلي فقط | Postfix مع Dovecot وClamAV وOpenDKIM وPostgrey |
| الجدار الناري | iptables مع Fail2Ban | UFW | nftables مع Fail2Ban |
والصورة التالية تضع الأرقام الأساسية بجانب بعضها:
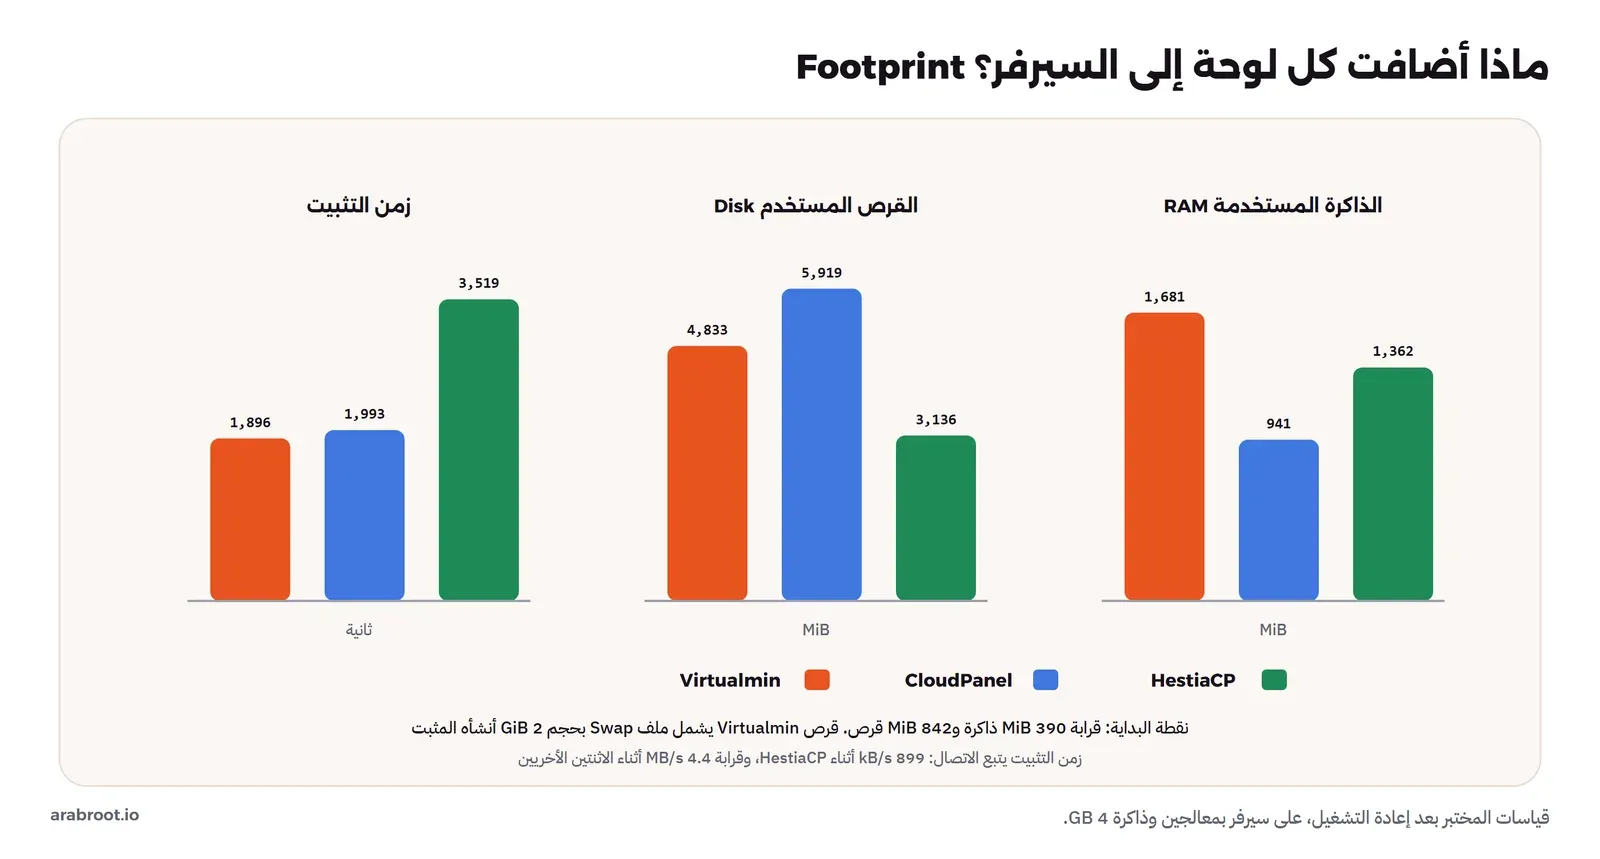
وقبل أن تقرأ زمن التثبيت كمقياس للوحة، انظر إلى السطر الذي تحته. فسرعة التنزيل أثناء تثبيت HestiaCP كانت 899 kB/s، وأثناء CloudPanel قرابة 4.4 MB/s، أي أن الاتصال وحده يفسر جزءاً كبيراً من الفرق. والأدق أن تقارن حجم ما نزل: HestiaCP نزلت 480 حزمة بحجم 328 MB، وCloudPanel نزلت 314 MB في دفعتها الكبرى. والذي يأخذ الوقت بعد التنزيل مختلف: في HestiaCP قاعدة تعريفات ClamAV وترجمة قواعد SpamAssassin، وفي CloudPanel إعداد عشرة إصدارات من PHP واحداً واحداً.
HestiaCP: الذاكرة تذهب إلى فحص البريد
أكبر مستهلك للذاكرة في HestiaCP هو clamd بـ 661.5 MiB، ثم spamd بـ 396 MiB، أي قرابة 1 GB لفحص البريد وحده من أصل 1,362 MiB. وهذا ما تقصده وثائق HestiaCP عندما تقول إن الحد الأدنى 1 GB دون ClamAV وSpamAssassin. والمنافذ المفتوحة لكل العناوين هي 21 لـ FTP، و22، و25 و465 و587 لـ Exim، و110 و143 و993 و995 لـ Dovecot، و8083 للوحة، ثم 80 و443 و53 على عنوان السيرفر. والجدار الناري سياسته DROP، ولكنه يفتح كل هذه المنافذ، ومنها 8083، لكل الإنترنت. والمشكلة الحقيقية التي واجهناها في التثبيت أن تنزيل مكتبات مدير الملفات من GitHub انقطع في منتصفه، وأكمل المثبت دون أن يتوقف، فبقي مدير الملفات غير مثبت حتى أصلحناه بالأمر v-add-sys-filemanager، والتفاصيل في المقال التالي.
CloudPanel: عشرة إصدارات PHP مع قاعدة على كل العناوين
CloudPanel أخف في الذاكرة بـ 941 MiB، لأنه لا يشغل فحص بريد أصلاً، ولكنه أثقل على القرص بـ 5,919 MiB، أي أنه أضاف قرابة 5 GB. والسبب ظهر في قائمة المنافذ:
0.0.0.0:21 proftpd
0.0.0.0:22 sshd
0.0.0.0:25 master
0.0.0.0:3306 mariadbd
0.0.0.0:443 nginx
0.0.0.0:6081 cache-main
0.0.0.0:80 nginx
0.0.0.0:8443 nginx
127.0.0.1:11000 php-fpm7.1
127.0.0.1:12000 php-fpm7.2
127.0.0.1:13000 php-fpm7.3
127.0.0.1:14000 php-fpm7.4
127.0.0.1:15000 php-fpm8.0
127.0.0.1:16000 php-fpm8.1
127.0.0.1:17000 php-fpm8.2
127.0.0.1:18000 php-fpm8.3
127.0.0.1:19000 php-fpm8.4
127.0.0.1:20000 php-fpm8.5
127.0.0.1:6379 redis-server
127.0.0.1:11211 memcached
في المخرج أعلاه لاحظ التالي:
- عشرة إصدارات PHP تعمل معاً، من 7.1 إلى 8.5، وكل إصدار له خدمة PHP-FPM على منفذ محلي. والإصدارات من 7.1 إلى 8.1 انتهى دعمها الأمني من مشروع PHP نفسه، كما في صفحة الإصدارات المدعومة، والحزم هنا من مستودع CloudPanel الخاص كما يظهر من لاحقة
+clp-trixieفي أسمائها. أي أن من يصلح ثغراتها هو CloudPanel وليس مشروع PHP. وهذا مريح لمن عنده موقع قديم، ولكنه يعني أن القرص والذاكرة يحملان إصدارات لا يستخدمها أحد. - MariaDB تسمع على 0.0.0.0:3306، أي على كل العناوين وليس على العنوان المحلي فقط كما في HestiaCP. والذي يمنع الوصول إليها من الخارج هو الجدار الناري UFW، فإذا عطله أحد يوماً لإصلاح مشكلة صارت القاعدة مكشوفة.
- Varnish على 6081 وRedis وMemcached تعمل من البداية، وهذا جزء من تركيز CloudPanel على السرعة.
- ProFTPD على 21 وPostfix على 25، وPostfix هنا لإرسال رسائل السيرفر وليس لاستضافة البريد.
وقواعد UFW التي أضافها المثبت:
Default: deny (incoming), allow (outgoing), disabled (routed)
22/tcp                     ALLOW IN    Anywhere
80/tcp                     ALLOW IN    Anywhere
443                        ALLOW IN    Anywhere
8433:8443/tcp              ALLOW IN    Anywhere
443/udp                    ALLOW IN    Anywhere
أي أن المنافذ 21 و3306 و6081 مغلقة من الخارج بالجدار رغم أنها تسمع على كل العناوين، والمنفذ 443/udp مفتوح لأن Nginx يدعم HTTP/3. ولاحظ القاعدة 8433:8443، فهي مدى من 11 منفذاً وليست منفذ اللوحة وحده، وهو مفتوح لكل الإنترنت، مع أن وثائق CloudPanel نفسها تنصح بقصر 8443 على عنوانك.
ثم فتحنا اللوحة في المتصفح لأول مرة، فوجدنا هذه الصفحة:
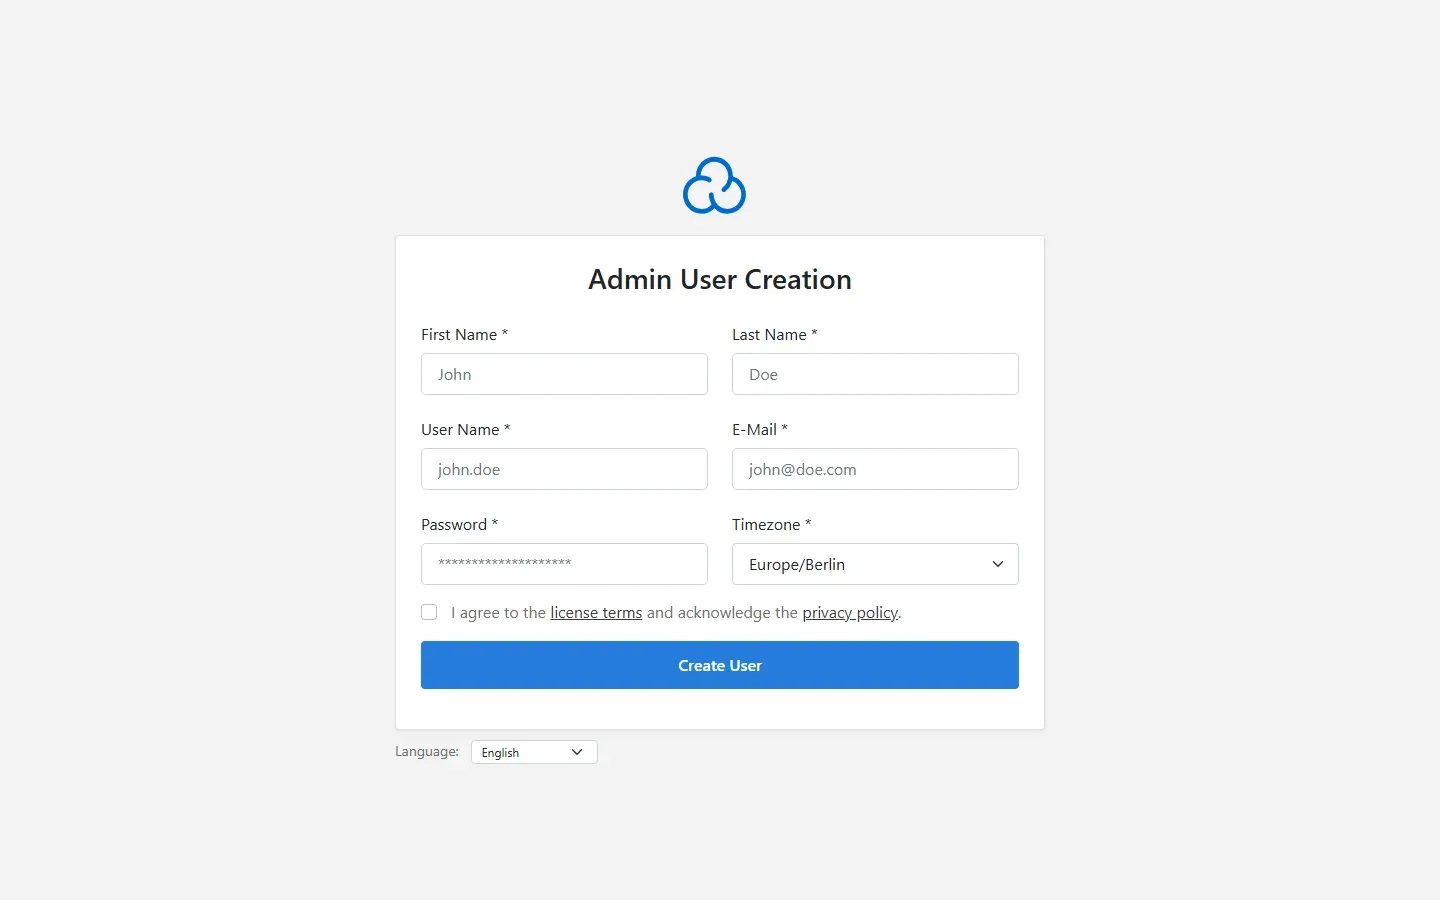
وهنا تجربة «ماذا يحدث لو…» لا تحتاج أن تفعل شيئاً: نموذج إنشاء حساب المدير مفتوح دون أي كلمة مرور، لأن المثبت لا يسألك عن مدير كما يفعل HestiaCP بالخيار --username. والمنفذ 8443 مفتوح للإنترنت في UFW كما رأينا. أي أن الفترة بين انتهاء التثبيت وفتحك للصفحة هي فترة يستطيع فيها أي شخص يمسح الإنترنت على المنفذ 8443 أن يسبقك وينشئ المدير بنفسه. والحل أن تقصر المنفذ على عنوانك قبل التثبيت أو بعده مباشرة، أو أن تنشئ المدير فوراً، وهذا سبب عملي آخر لقاعدة «لا تعرض منفذ اللوحة للإنترنت».
وأخيراً تأكدنا من مسألة الترخيص في الكود نفسه. ففي السيرفر 28,205 ملف PHP تحت /home/clp/htdocs/app، وهذا أول سطر من أحدها:
<?php
 namespace App\Transformer; use App\Entity\Event; use App\Entity\User; class EventDataTransformer { private Event $event; private User $user; public function __construct(Event $event, User $user) { $this->event = $event; $this->user = $user; } public function transform() : void { goto Bd4fa; c
الكود موجود على السيرفر، ولكنه مكتوب في سطر واحد ومليء بتعليمات goto إلى عناوين عشوائية مثل Bd4fa، وهذا تعتيم Obfuscation مقصود يجعل قراءته ومراجعته صعبة. وهذا يؤكد ما رأيناه في GitHub: CloudPanel مجانية، ولكنك لا تستطيع أن تراجع كودها كما تراجع كود HestiaCP، ولا أن يكمله غيرك إذا توقفت الشركة.
Virtualmin: كل شيء مفتوح في جدار nftables
Virtualmin هو الأثقل في الذاكرة بـ 1,681 MiB، وأكبر مستهلك فيه clamd بـ 956.8 MiB، أي أكثر مما أخذه في HestiaCP، ثم miniserv.pl بـ 225.2 MiB، وهو خادم الويب الذي كتبه Webmin بلغة Perl ليخدم واجهته. وقرصه 4,833 MiB، ولكن جزءاً منه ليس برامج: فالمثبت يقول في أوله إنه سوف ينشئ مساحة Swap بحجم 2 GiB، ووجدناها فعلاً ملفاً باسم /swap.vm، أي أن البرامج نفسها أخذت قرابة 1.9 GB. وهذه الأسطر من مخرج المثبت تشرح ما اختاره افتراضياً:
  The installation will require up to 2 GiB of disk space. The swap
  space will be created with a size of 2 GiB. The selected package
  bundle is LAMP and the type of install is full.
...
[SUCCESS] Installation Complete!
[SUCCESS] If there were no errors above, Virtualmin is ready to be configured
[SUCCESS] at https://virtualmin.example.net:10000 (or
[SUCCESS] https://10.0.2.15:10000).
أي أن الحزمة الافتراضية LAMP كاملة، أي Apache مع MariaDB وPHP وكل خدمات البريد وDNS. وفي المنافذ وجدنا Webmin على 10000، وUsermin على 20000 وهو واجهة ثانية للمستخدمين العاديين، وProFTPD على 21 و2222، وApache على 80 و443، وخدمات البريد، وBIND على 53، ومعها خدمات صغيرة على العنوان المحلي مثل opendkim وpostgrey وmta-sts-daemon، وهذه تفصيلة جيدة في Virtualmin لأنه يضبط DKIM وMTA-STS للبريد من البداية.
وهنا وقعنا في المشكلة الحقيقية في هذا الجزء من المختبر، وهي مشكلة قياس وليست مشكلة تثبيت. فسكربت القياس يطبع قواعد iptables، والذي ظهر لـ Virtualmin هو:
-P INPUT ACCEPTأي أن كل شيء مسموح، وكدنا نكتب أن Virtualmin لا يضع جداراً نارياً أصلاً، خاصة أن firewalld وufw غير مثبتين. ولكن Debian 13 يستخدم nftables، وiptables لا يرى قواعد nftables التي تكتب في جداول خاصة بها، فسألنا nftables مباشرة:
nft list table inet webmin_profile_hosting set profile_hosting_tcp_ports {
...
elements = { 20, 21, 22, 25, 53,
80, 110, 143, 443, 465,
587, 853, 993, 995, 2222,
10000-10100, 20000, 49152-65535 }
}
chain input {
type filter hook input priority filter; policy drop;
ct state established,related accept
iif "lo" accept
meta l4proto { icmp, ipv6-icmp } accept
tcp dport @profile_hosting_tcp_ports accept
udp dport @profile_hosting_udp_ports accept
...
}الجدار موجود وسياسته DROP، ولكنه يسمح بمدى 10000 إلى 10100 كاملاً، و20000 لـ Usermin، ومدى المنافذ العالية 49152 إلى 65535 كله، وهذا المدى الأخير لوضع FTP السلبي Passive Mode. أي أن أكثر من 16 ألف منفذ مسموحة من الإنترنت، وأي خدمة تبدأ يوماً على منفذ في هذا المدى تصبح مكشوفة دون أن تقرر ذلك. والدرس العام: لا تحكم على جدار سيرفر من iptables -S وحده على نظام حديث، وافحص nft list ruleset، والأهم أن تجرب من خارج السيرفر بأداة مثل nmap، فهذا ما يراه المهاجم فعلاً. ووضعنا معها Fail2Ban، وفيه سبعة سجون منها webmin-auth وusermin-auth.
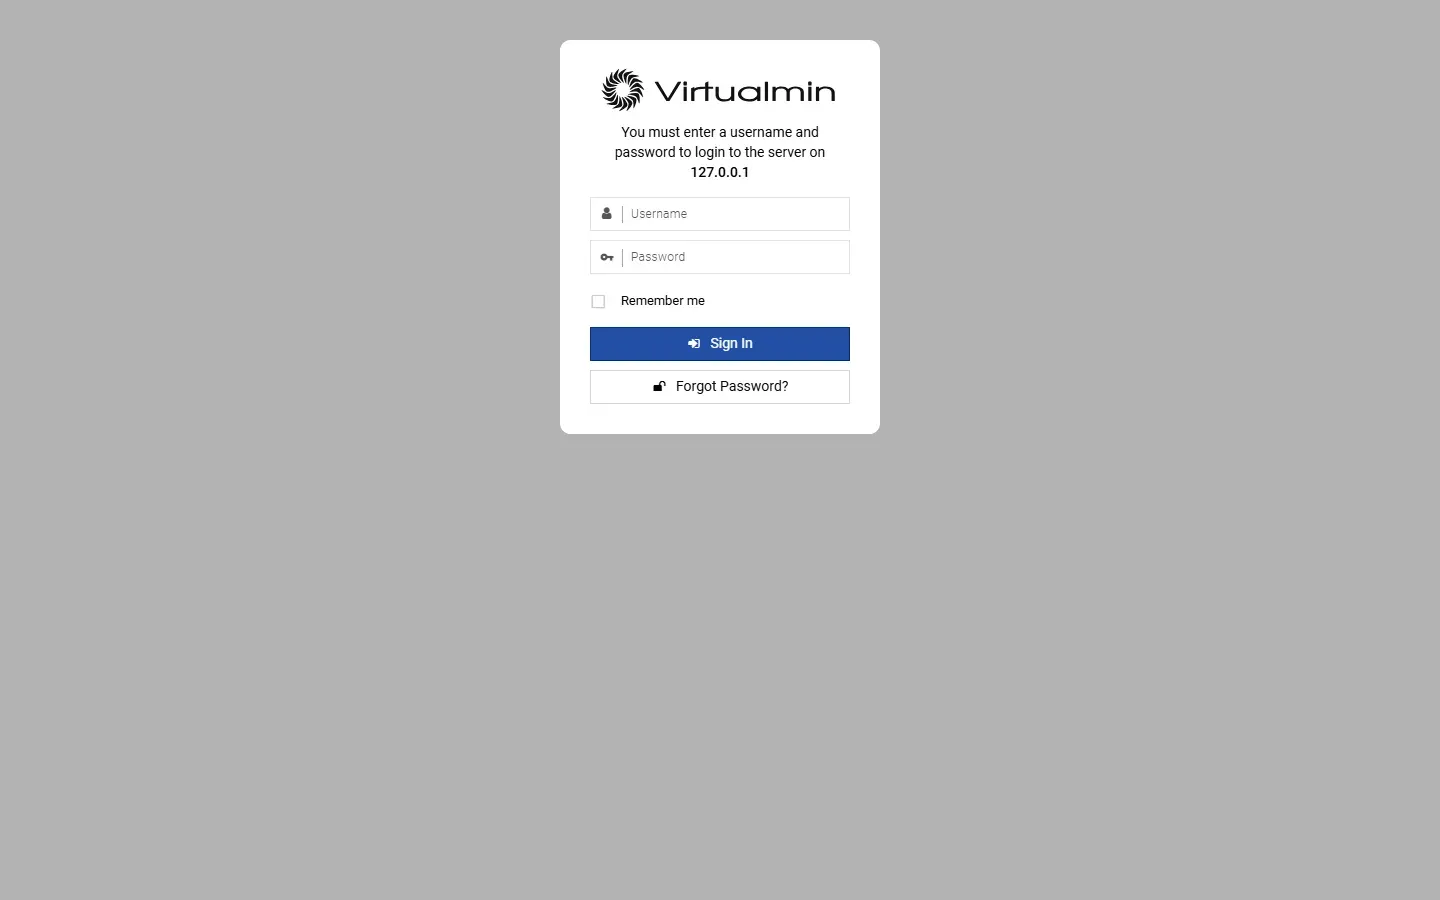
ولاحظ ما في الصورة: Virtualmin لا ينشئ حساب مدير خاصاً، وإنما تدخل بمستخدم root للنظام وكلمة مروره. وهذا يعني أن تعطيل الدخول بكلمة مرور root في SSH لا يكفي وحده، فكلمة المرور نفسها تفتح الواجهة على المنفذ 10000، ولذلك يجب أن تكون قوية، ومعها المصادقة الثنائية التي يدعمها Webmin، وأن يكون المنفذ مقصوراً على عناوينك.
ماذا تعلمنا من المختبر؟ Lessons
- الافتراضي ليس المناسب: لوحتان من الثلاث شغلتا ClamAV، وهو وحده بين 660 و960 MiB. إذا كان البريد عند مزود آخر فاختر التثبيت دون البريد من البداية.
- كل لوحة تفتح منفذها للإنترنت: 8083 في HestiaCP، و8443 مع مدى حوله في CloudPanel، و10000 إلى 10100 في Virtualmin. وأول ما تفعله بعد التثبيت أن تقصره على عناوينك.
- اقرأ الجدار من مكانه الصحيح: iptables في HestiaCP، وUFW في CloudPanel، وnftables في Virtualmin، ولكل واحد أمره، والقياس الحقيقي من خارج السيرفر.
- الوقت يتبع الاتصال: لا تقارن زمن التثبيت إلا على الاتصال نفسه، والأدق أن تقارن حجم ما ينزل.
- ابحث في السجل قبل أن تحتفل: فشل جزء من HestiaCP في الوسط، وانتهى المثبت كأن شيئاً لم يحدث.
متى لا تستخدم لوحة؟ Docker or PaaS
نعود إلى اقتراح المطور في الوكالة: «انقلوا كل شيء إلى Docker مع Coolify». وهذا الاقتراح صحيح في حالات وخطأ في حالات، والذي يحدد ذلك هو نوع التطبيقات وليس ذوق الفريق. فاللوحة مبنية على افتراض أن التطبيق يعيش على السيرفر نفسه: ملفات PHP في مجلد، وقاعدة بيانات مشتركة، وPHP-FPM من النظام. وهذا الافتراض ممتاز لمواقع WordPress وللمواقع الصغيرة، ولكنه لا يناسب تطبيقاً مكتوباً بـ Node.js أو Python يحتاج إصدارات مكتبات محددة، ولا تطبيقاً يبنى من Git مع كل تعديل، ولا فريقاً يريد بيئة لكل فرع. وفي هذه الحالات تكون منصة Containers أنسب، لأن كل تطبيق يحمل بيئته في Image خاص به، ولا يهم ما هو مثبت على السيرفر.
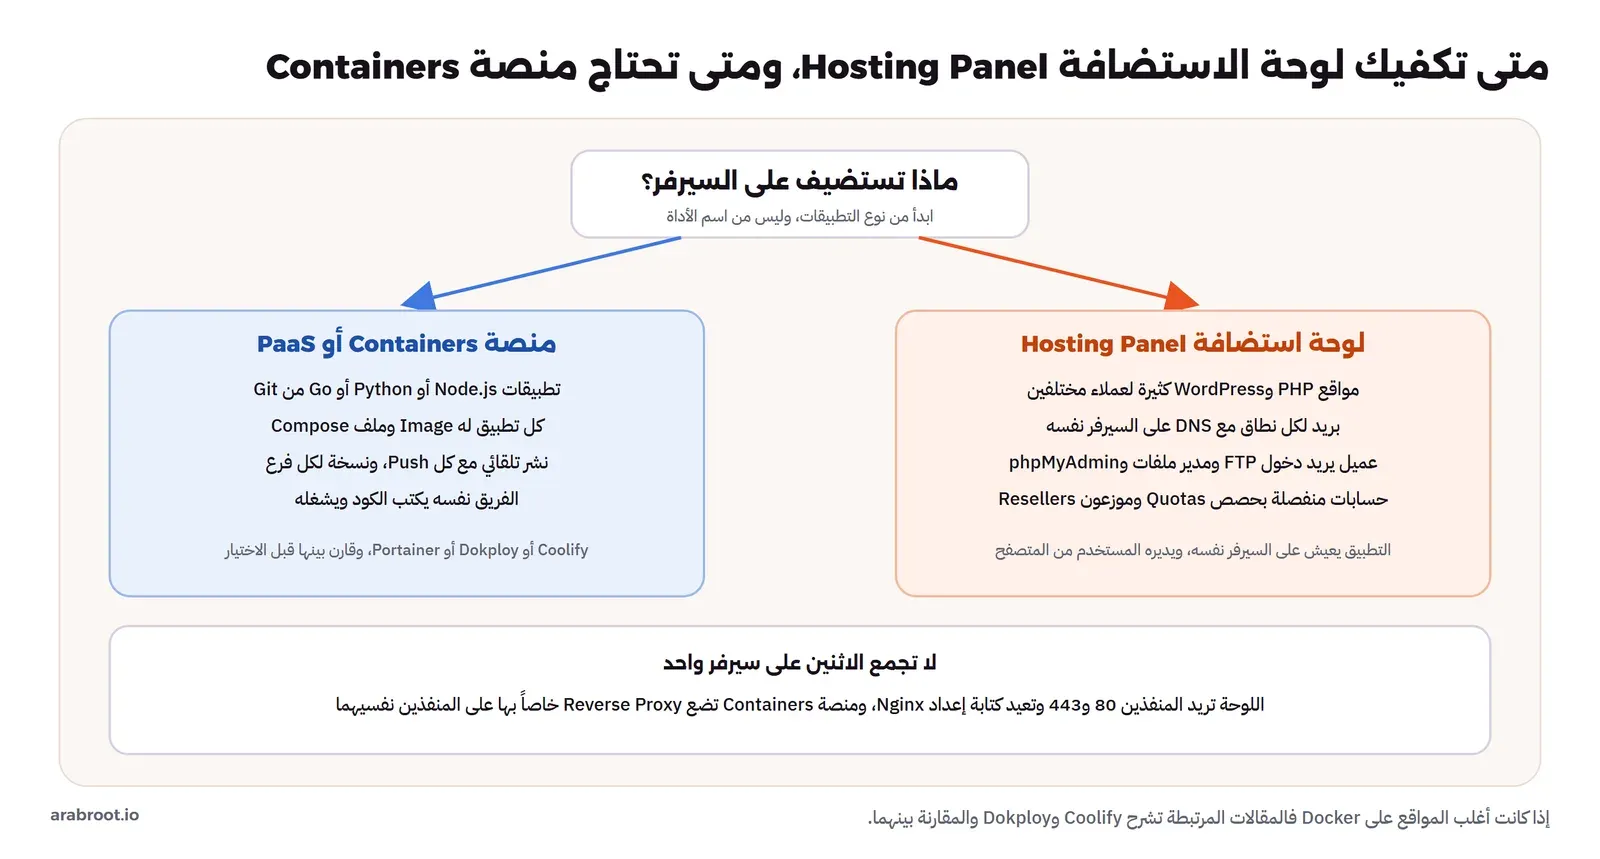
ولن نكرر هنا شرح المنصات، فقد شرحنا تثبيت Coolify وتثبيت Dokploy في مقالين، وقارنا بينهما وبين Portainer في مقارنة Portainer وCoolify وDokploy، وحتى WordPress نفسه يمكن تشغيله في Container كما في تثبيت WordPress مع Docker Compose. والذي يهمنا هنا هو الحد بين العالمين. وفي الوكالة كان الحل الذي اتفقوا عليه أن تبقى مواقع العملاء على لوحة، لأن العملاء يدخلون عليها ويحتاجون البريد، وأن يذهب التطبيق الوحيد الذي تبنيه الوكالة بنفسها، وهو نظام حجز بـ Node.js، إلى سيرفر آخر عليه Coolify.
ولاحظ الخطأ الذي يقع فيه كثيرون: أن يثبتوا لوحة وCoolify على سيرفر واحد. فاللوحة تريد المنفذين 80 و443 لخادم الويب الخاص بها، وتعيد كتابة إعداد Nginx كلما أضفت نطاقاً، ومنصة Containers تضع Reverse Proxy خاصاً بها مثل Traefik على المنفذين نفسيهما. والنتيجة أن أحدهما لا يعمل، أو يعمل حتى أول تحديث. وكل من HestiaCP وCloudPanel وVirtualmin تطلب في وثائقها التثبيت على نظام نظيف، وهذا ما سوف نراه في المختبر.
الترحيل من cPanel: Migration
إذا قررت الوكالة ترك cPanel، فأصعب جزء ليس اختيار اللوحة الجديدة، وإنما نقل ستين موقعاً مع بريدها دون أن يلاحظ العملاء. وبعض اللوحات المفتوحة تساعد في هذا، فـ HestiaCP مثلاً فيها أمر v-import-cpanel يأخذ ملف النسخ الاحتياطي الكامل من cPanel وينشئ منه المستخدم ومواقعه وقواعد بياناته وبريده. ولكن لا تعتمد على أي أداة استيراد دون تجربة، والسبب أن كل لوحة ترتب الملفات بطريقتها، وإعدادات مثل ملفات .htaccess وإصدار PHP وإضافات WordPress التي تعتمد على مسارات مطلقة قد لا تنتقل كما هي.
والطريقة العملية أن تنقل الحسابات على دفعات: ابدأ بعميلين أو ثلاثة من أصغر العملاء، وانقلهم إلى السيرفر الجديد، واختبر الموقع بتعديل ملف hosts على جهازك قبل تغيير DNS، ثم خفض مدة TTL لسجلات النطاق إلى خمس دقائق قبل النقل بيوم، وغير السجلات، وراقب البريد يومين. والبريد هو الجزء الذي يحتاج عناية أكثر، لأن الرسائل التي تصل إلى السيرفر القديم أثناء انتشار DNS يجب أن تنقل أيضاً، وشرحنا الفكرة نفسها في ترحيل البريد بين خادمين، وهي تنطبق على أي سيرفر بريد. ولا تلغ ترخيص cPanel إلا بعد أن ينتقل آخر حساب ويمر عليه أسبوع دون شكوى.
جدول القرار Decision Table
| حالتك | الأنسب | السبب |
|---|---|---|
| عملاء يتوقعون cPanel تحديداً، وتبيع استضافة مشتركة | cPanel/WHM | ما يعرفه العملاء، وأدوات الموزعين، ولكن احسب الفاتورة مع نمو الحسابات |
| مواقع كثيرة مع نطاقات كثيرة، أو موقع على Windows | Plesk Web Host | سعر ثابت مهما زادت النطاقات، ويدعم Windows Server |
| وكالة بمواقع PHP مع بريد لكل عميل على سيرفر واحد | HestiaCP | مفتوحة GPL، كاملة للويب والبريد وDNS، وسكربتاتها مقروءة |
| تطبيقات PHP أو Node.js لشركتك، والبريد عند مزود آخر | CloudPanel | خفيفة وسريعة، ولا تدير البريد أصلاً |
| سيرفرات AlmaLinux أو Rocky، أو تريد التحكم في كل خيار | Virtualmin مع Webmin | يدعم عائلة RHEL، وكل خدمات النظام من واجهة واحدة |
| شركة استضافة كبرت إلى عدة سيرفرات | ISPConfig | لوحة مركزية لسيرفرات الويب والبريد وDNS |
| WordPress مع LiteSpeed وLSCache | CyberPanel | مبنية على OpenLiteSpeed، بشرط تحديث مستمر وواجهة غير مكشوفة |
| تطبيقات يبنيها فريقك من Git | لا لوحة، بل Coolify أو Dokploy | كل تطبيق في Container مع نشر تلقائي |
| سيرفر واحد لتطبيق واحد تفهمه جيداً | لا لوحة | Nginx مع ملف إعداد واحد أبسط وأقل باباً |
أخطاء شائعة Common Mistakes
- تثبيت اللوحة على سيرفر يعمل: كل اللوحات تطلب نظاماً نظيفاً، وتثبيتها فوق Nginx أو MySQL موجودين يكتب فوق إعداداتك. ابدأ بسيرفر جديد وانقل إليه.
- ترك منفذ اللوحة مفتوحاً للإنترنت: هذا ما جعل فدية CyberPanel جماعية. قيده بعنوان أو VPN.
- تشغيل سكربت التثبيت من الرابط مباشرة: نزله أولاً، واقرأه، وقارن بصمته إن نشرت، وثبت من وسم إصدار.
- الاعتماد على النسخ الاحتياطي داخل اللوحة وحده: النسخة في
/backupعلى السيرفر نفسه تضيع مع السيرفر، أو تشفرها الفدية معه. - نسيان الحسابات المعلقة في cPanel: الحساب المعلق يدخل في عدد الحسابات وفي الفاتورة.
- اختيار لوحة بعدد المزايا: الأهم هو الترخيص وسرعة التصحيح وما تفتحه من منافذ.
- جمع لوحة مع منصة Containers على سيرفر واحد: كلاهما يريد المنفذين 80 و443.
- تثبيت كل المكونات الافتراضية دون حاجة: إذا كان البريد عند مزود آخر فلا تثبت Exim وClamAV وSpamAssassin، فهي تأخذ ذاكرة وتفتح منافذ.
قائمة تحقق Checklist
- عرفت نوع تطبيقاتك: مواقع PHP لعملاء مع بريد، أم تطبيقات فريق من Git.
- حسبت تكلفة الترخيص التجاري على ثلاث سنوات مع نمو العملاء، وليس على الشهر الحالي.
- تأكدت من ترخيص اللوحة المفتوحة في مستودعها، ومن تاريخ آخر إصدار وآخر تعديل.
- قرأت صفحة الأمان للمشروع وسجلاته في NVD.
- سيرفر جديد نظيف بنظام مدعوم رسمياً، وسكربت التثبيت من وسم إصدار مع البصمة.
- منفذ اللوحة مقيد بعنوان أو VPN، و2FA للمدير.
- التحديث التلقائي مفعل، أو مهمة شهرية مكتوبة لمن يحدث.
- نسخ احتياطي خارج السيرفر، وتجربة استعادة حساب واحد على الأقل.
- خطة ترحيل على دفعات، مع خفض TTL واختبار بملف hosts.
الخلاصة Summary
- لوحة الاستضافة طبقة فوق برامج موجودة: تكتب ملفات Nginx وPHP-FPM وDNS والبريد من قوالب، وتعمل بصلاحيات root.
- cPanel يحسب بعدد الحسابات، وحسابات الموزعين منها، والحساب بعد المئة ارتفع من 0.45 إلى 0.55 دولار بين 2025 والأسعار التي تبدأ في 16 ديسمبر 2026.
- Plesk يحسب بعدد النطاقات، وفئة Web Host ثابتة السعر مهما زادت النطاقات، ويعمل على Windows Server.
- HestiaCP وVirtualmin وISPConfig وCyberPanel مفتوحة بترخيص GPL أو BSD، وCloudPanel مجانية مغلقة الكود، وaaPanel كودها متاح بترخيص خاص.
- ثغرة CyberPanel في 2024 صارت فدية جماعية لأن المنفذ 8090 كان مفتوحاً للإنترنت، والباب الخلفي في Webmin جاء من سيرفر البناء، وسكربت VestaCP سرب كلمات المرور.
- في المختبر أضافت HestiaCP قرابة 980 MiB من الذاكرة أغلبها لفحص البريد، وCloudPanel قرابة 5 GB من القرص بعشرة إصدارات PHP وأنشأت حساب المدير لأول زائر، وVirtualmin أثقلها في الذاكرة وسمح جداره بأكثر من 16 ألف منفذ.
- مواقع العملاء مع البريد مكانها لوحة، وتطبيقات الفريق من Git مكانها منصة Containers، ولا تجمعهما على سيرفر واحد.
وفي المقال التالي من المسار نثبت HestiaCP على سيرفر حقيقي ونمر على كل ما تحتاجه الوكالة: الموقع والشهادة والبريد والنسخ الاحتياطي والاستعادة والحماية. وإذا كانت تطبيقاتك تعمل في Containers فابدأ من مقارنة Portainer وCoolify وDokploy.
 دليلتثبيت Coolify لنشر التطبيقات من Git على خادمككيف تثبت Coolify على سيرفرك وتنشر تطبيقاتك من Git بضغطة زر كما تفعل في Heroku أو Vercel.
 دليلتثبيت Dokploy لنشر تطبيقاتك من Git على خادمككيف تثبت Dokploy بأمان وتنشر منه تطبيقاتك من Git على سيرفرك بنطاق وشهادة HTTPS، كما تفعل في Vercel.
 مقارنةأي أداة تدير بها تطبيقاتك على السيرفر؟متى تكفيك واجهة تدير بها ال Containers، ومتى تحتاج منصة تنشر تطبيقاتك من Git مباشرة على سيرفرك.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، والأسعار من صفحتي cPanel وPlesk الرسميتين كما كانت في 4 نوفمبر 2026، وحالة كل مشروع من مستودعه وموقعه في التاريخ نفسه، والمختبر على Debian 13 داخل QEMU 10.0.13 مع KVM بالإصدارات HestiaCP 1.10.5 وCloudPanel 2.5.4 مع MariaDB 11.8 وVirtualmin 8.3.0 GPL فوق Webmin 2.670.