


إذا قرأت أكثر من نشرة عن موجة هجمات، فوجدت كل نشرة تصف الهجوم نفسه بكلمات مختلفة («دخلوا عبر VPN»، «استغلوا ثغرة في بوابة الدخول»، «سرقوا كلمات المرور Passwords ثم انتشروا»)، وأردت أن تجيب مديرك: هل دفاعنا يرى هذه الخطوات؟ فأنت تحتاج لغة مشتركة تجمع هذه الروايات.
هذه اللغة هي MITRE ATT&CK: قاموس موحد لما يفعله المهاجمون في الواقع، مبني على حوادث موثقة، يعطي كل خطوة اسماً ورقماً ثابتاً. وهذا المقال لك إذا كنت محلل أمن، أو مديراً، أو موظف امتثال، أو طالباً. ستتعلم كيف تقرأ ATT&CK، ثم تقرأ بها هجوم فدية حقيقياً موثقاً، ثم تحول كل خطوة إلى ضابط دفاعي. وفي آخره ما وجدناه حين قارنا نشرة الهجوم بالنسخة الحالية من البيانات.
وهذا المقال هو الثاني في مرحلة الأمن السيبراني. وقد شرحنا في مقال مصطلحات الأمن السيبراني الفرق بين الفريق الأحمر والأزرق والبنفسجي، وATT&CK هي اللغة التي يتحدثون بها جميعاً.
باختصار Quick Summary
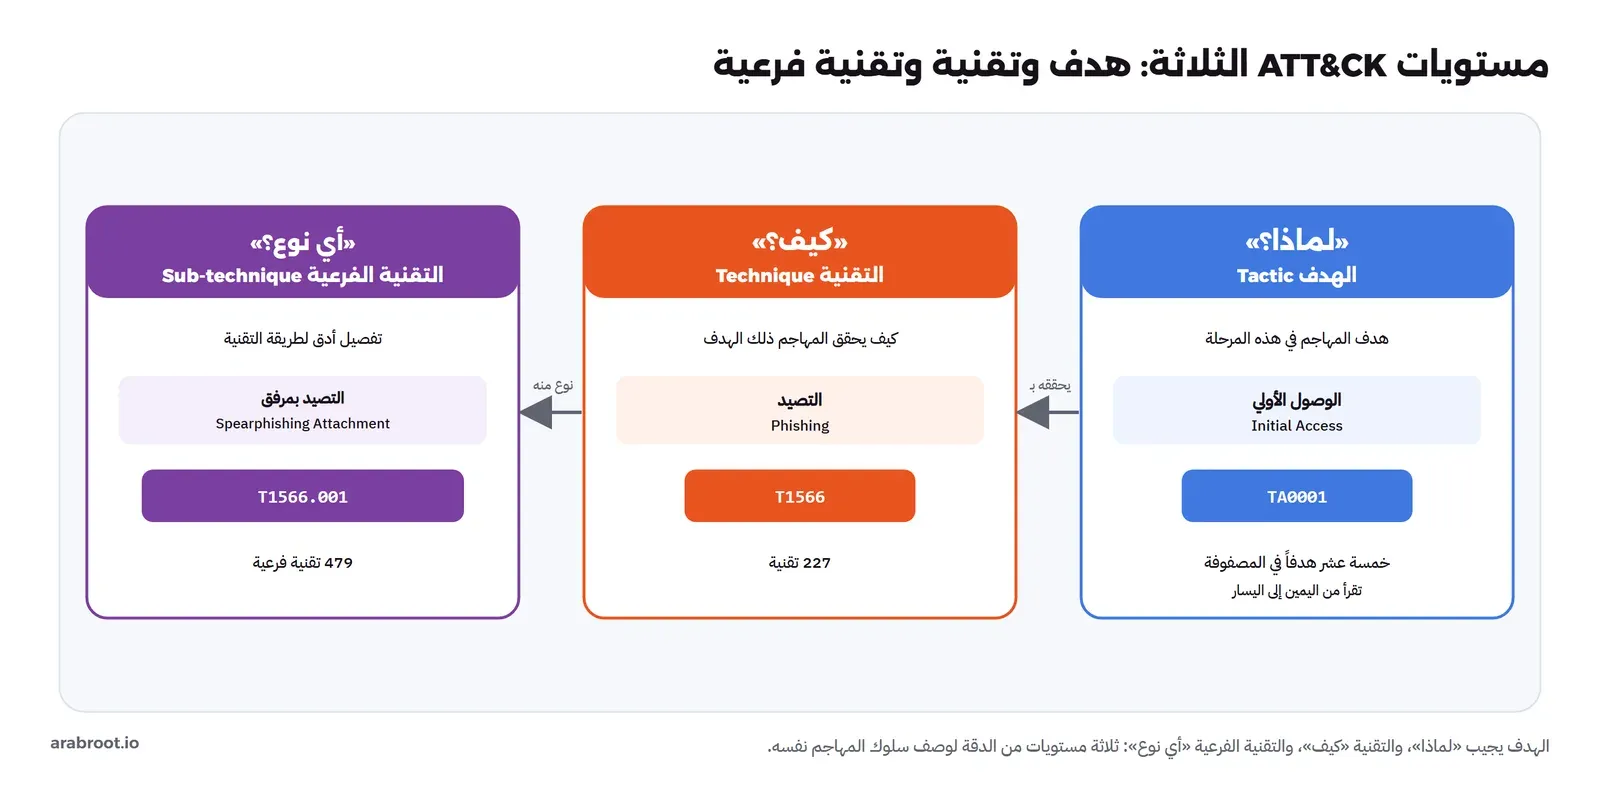
ثلاثة مستويات: الهدف Tactic «لماذا»، والتقنية Technique «كيف»، والتقنية الفرعية Sub-technique «أي نوع».
حجمها في النسخة 20.0: 15 هدفاً، و227 تقنية، و479 تقنية فرعية.
فائدتها للمدافع: مقابل كل خطوة ضابط، والمهاجم يحتاج نجاح كل خطواته، والمدافع يكفيه أن يوقف واحدة.
ما وجدناه: سبعة أرقام في نشرة فدية Akira تغيرت في النسخة الحالية، فاربط قواعدك بنسخة وراجعها.
ما هي ATT&CK؟ هدف وتقنية وتقنية فرعية
الاسم اختصار Adversarial Tactics, Techniques, and Common Knowledge، أي أساليب الخصوم وتقنياتهم والمعرفة المشتركة عنهم. وبدأت عام 2013 في مؤسسة MITRE الأمريكية غير الربحية من مشروع داخلي: أراد باحثوها قياس قدرة أدوات الكشف على رصد المهاجمين بعد اختراق الشبكة، فاحتاجوا قائمة منظمة بما يفعله المهاجمون فعلاً بعد الدخول. ثم نشروها للعموم عام 2015، فصارت المرجع الذي تبني عليه الأدوات والتقارير حول العالم.
وتصف سلوك المهاجم على ثلاثة مستويات من الدقة:
| المستوى | يجيب عن | مثال | يصلح لـ |
|---|---|---|---|
| الهدف Tactic | لماذا يفعل المهاجم هذا الآن؟ | الوصول الأولي Initial Access برقم TA0001 | حديث الإدارة: «المهاجم وصل إلى مرحلة سحب البيانات» |
| التقنية Technique | كيف يحقق هدفه؟ | استغلال خدمة مكشوفة للعامة Exploit Public-Facing Application برقم T1190 | بناء الكشف: «نحتاج أن نرى التصيد» |
| التقنية الفرعية Sub-technique | أي نوع بالضبط؟ | التصيد بمرفق خبيث T1566.001 تحت التصيد T1566 | التفصيل الدقيق: «التصيد بمرفق، لا برابط» |
وهناك مستوى رابع ستسمع به: الإجراء Procedure، وهو الطريقة المحددة التي نفذ بها مهاجم بعينه تقنية ما. فتقنية «رش كلمات المرور» واحدة، لكن مجموعة تجربها ليلاً بأداة وقائمة كلمات معينة تختلف في إجرائها عن مجموعة أخرى. والإجراء يفيد في التحقيق ونسبة الهجوم إلى جهة.
وكل رقم ثابت: T1566.001 في تقرير أمريكي أو ياباني أو سعودي تعني الشيء نفسه. فبدل «دخلوا بطريقة ما» يقول الجميع T1133 ويفهمون الشيء نفسه.
والفرق بينها وبين CVE واضح:
- CVE يصف عيباً في برنامج معين: «أين الباب المفتوح الذي يجب إغلاقه؟». والعيب يغلق بتحديث.
- ATT&CK تصف السلوك: «ماذا يفعل المهاجم بعد أن يدخل من أي باب؟». وسلوك استخراج كلمات المرور أو الانتشار يبقى ثابتاً عبر آلاف الثغرات Vulnerabilities.
فإدارة الثغرات تغلق الأبواب المعروفة، وATT&CK تعلمك أن ترصد المهاجم حتى حين يدخل من باب لم تعرف أنه مفتوح.
وATT&CK أكبر من قائمة تقنيات. فهي تربط عدة أنواع من المعلومات:
- المجموعات Groups: مهاجمون معروفون، وصفحة كل مجموعة تسرد التقنيات التي رصدت وهي تستخدمها.
- البرمجيات Software: أدوات وبرمجيات خبيثة، مربوطة بالتقنيات التي تنفذها.
- الحملات Campaigns: عمليات هجوم محددة بزمنها.
- الضوابط Mitigations ومصادر البيانات Data Sources: مقابل كل تقنية ما يقلل منها وما يكشفها. وهذا ما يحولها من وصف للهجوم إلى دليل دفاع.
فإذا قرأت أن مجموعة بعينها تستهدف قطاعك، تفتح صفحتها فتجد قائمة تقنياتها جاهزة. وهذا جوهر استخبارات التهديد Threat Intelligence: أن تبني دفاعك على سلوك خصم محدد لا على خوف عام.
المصفوفة Matrix: كيف تقرؤها؟
تعرض ATT&CK أهدافها وتقنياتها في جدول اسمه المصفوفة Matrix. أعمدته الأهداف الخمسة عشر، من الاستطلاع حتى الأثر، وتحت كل عمود التقنيات التي تحقق ذلك الهدف:
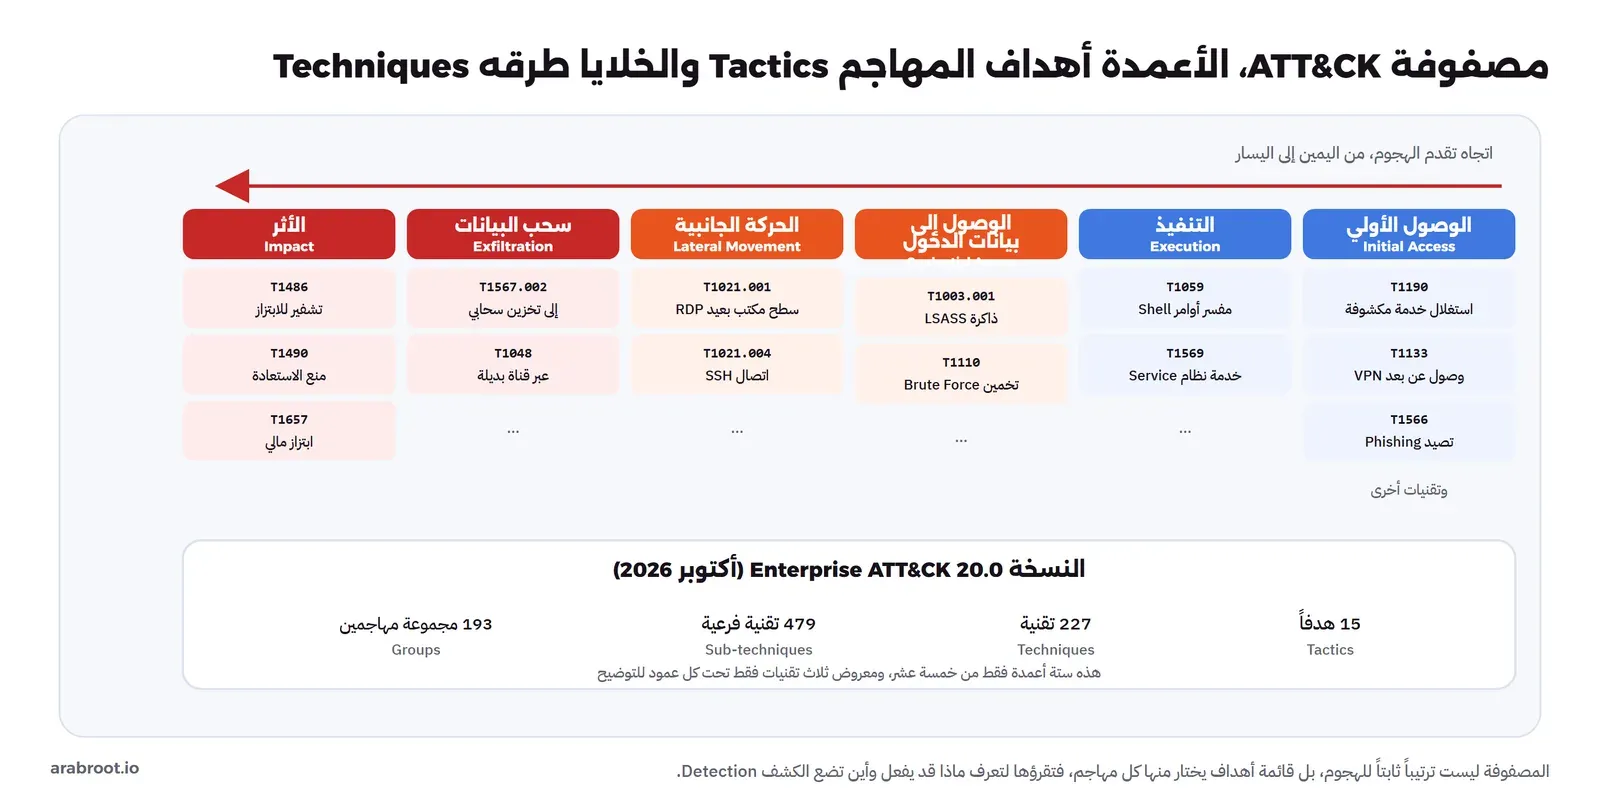
والأهداف تحكي قصة أي اختراق تقريباً: يستطلع المهاجم، ويجهز موارده، ويدخل، وينفذ أوامره، ويثبت وجوده، ويرفع صلاحياته، ويتخفى، ويسرق بيانات الدخول، ويستكشف الشبكة، وينتقل جانبياً، ويجمع البيانات، ويتحكم عن بعد، ويسحب البيانات، ثم يحدث الأثر.
لكن المصفوفة ليست ترتيباً ثابتاً يمر به كل هجوم. المهاجم قد يتخطى أهدافاً، أو يكرر هدفاً، أو يبدأ من المنتصف إذا اشترى وصولاً جاهزاً من وسيط وصول Initial Access Broker. فاقرأها قائمة بكل ما قد يفعله مهاجم، لا سيناريو واحداً. وفائدتها أنك تضع عليها ما يراه دفاعك اليوم، فتظهر الأعمدة التي لا تملك فيها أي كشف Detection.
وكل خلية بوابة إلى صفحة غنية. خذ «الحسابات الصحيحة Valid Accounts» برقم T1078: صفحتها تشرحها، وتحتها أربع تقنيات فرعية (حسابات افتراضية، وحسابات نطاق، وحسابات محلية، وحسابات سحابية)، ثم المجموعات التي تستخدمها، والضوابط التي تقلل منها، ومصادر البيانات التي تكشفها مثل سجلات الدخول.
هجوم حقيقي خطوة بخطوة: فدية Akira
أفضل طريقة لتتقن ATT&CK أن تقرأ بها هجوماً موثقاً. ووكالة CISA ومكتب FBI الأمريكيان نشرا عن فدية Akira نشرة مشتركة مفصلة AA24-109A (أبريل 2024، وحدثت في نوفمبر 2025)، تصف كل خطوة بتقنيتها في ATT&CK بناءً على حوادث حققوا فيها. وAkira تهاجم الشركات المتوسطة في قطاعات عدة، فهي قريبة من التهديد الذي تواجهه أغلب الجهات.
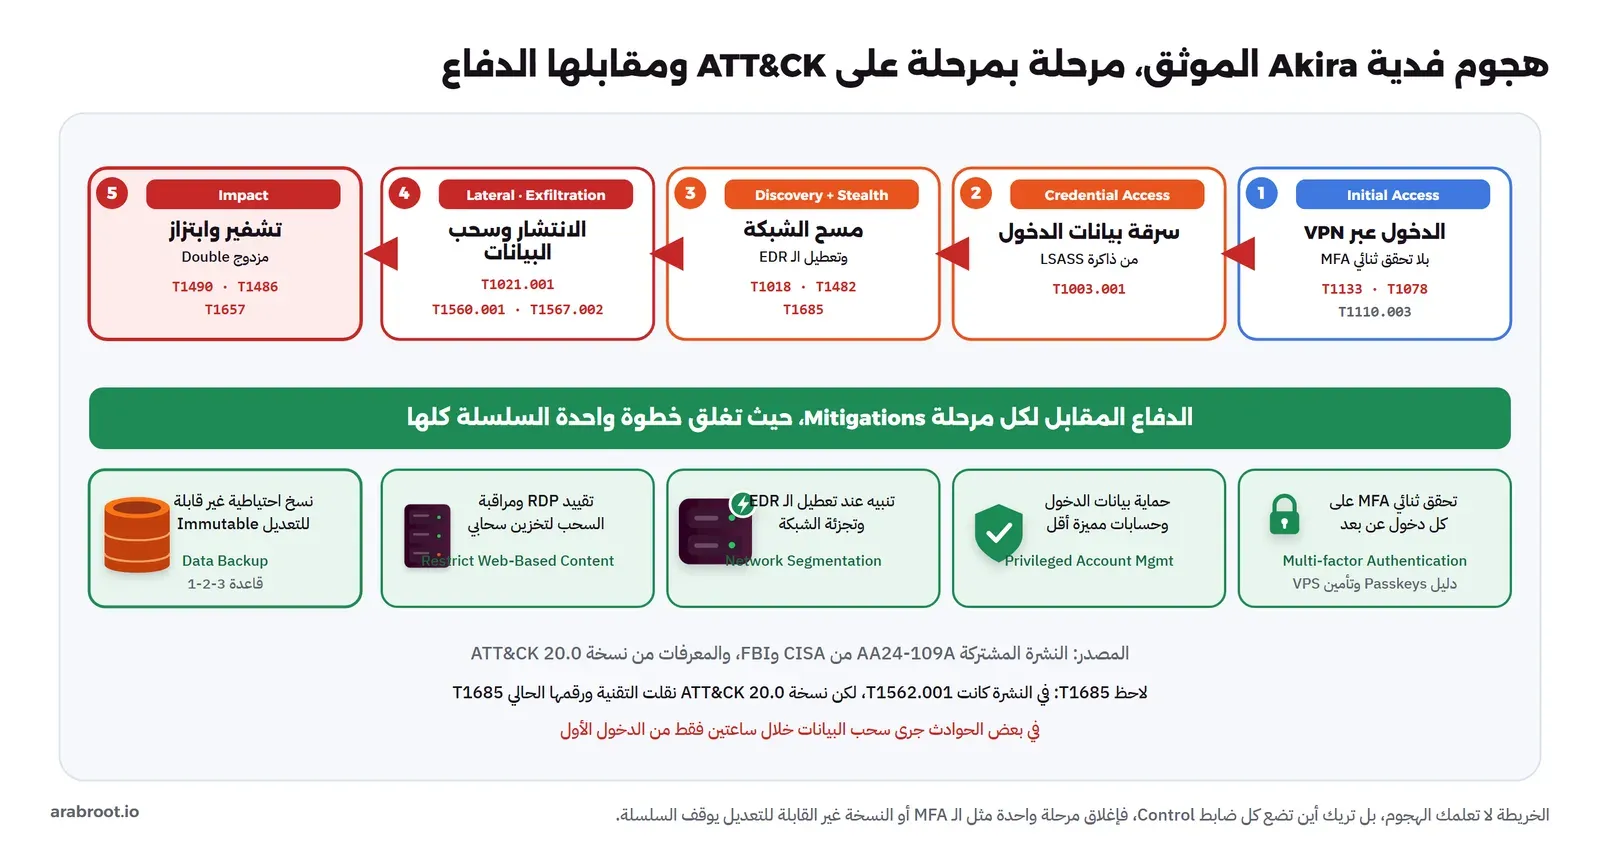
- الوصول الأولي Initial Access، عبر VPN بلا تحقق ثنائي: دخلوا عبر خدمة وصول عن بعد خارجية (T1133) لا تفرض MFA، بـحسابات صحيحة مسروقة (T1078)، وأحياناً بـرش كلمات المرور (T1110.003): تجربة كلمة مرور شائعة واحدة على حسابات كثيرة.
- الوصول إلى بيانات الدخول Credential Access: استخرجوا كلمات المرور من ذاكرة عملية LSASS (T1003.001)، وهي العملية التي تحفظ بيانات الدخول في Windows.
- الاستكشاف Discovery وإضعاف الدفاع: رسموا الشبكة بالبحث عن الأنظمة البعيدة (T1018) وعلاقات الثقة بين النطاقات (T1482)، ثم عطلوا أدوات الحماية بما فيها الـ EDR. ورقم هذه الخطوة تغير في النسخة الحالية كما سنرى.
- الحركة الجانبية والسحب Lateral Movement & Exfiltration: انتقلوا بين الأجهزة عبر سطح المكتب البعيد RDP (T1021.001)، وجمعوا البيانات بأداة ضغط (T1560.001)، وسحبوها إلى تخزين سحابي (T1567.002). وفي إحدى الحوادث تم السحب خلال ساعتين فقط من الدخول الأول.
- الأثر Impact: حذفوا نسخ الاستعادة (T1490)، ثم شفروا الملفات (T1486)، وهددوا بنشر البيانات المسروقة إن لم تدفع الضحية، وهو ابتزاز مزدوج تصفه ATT&CK بـFinancial Theft (T1657).
وثلاثة دروس من هذه السلسلة:
- الدخول كان من باب شرعي: خدمة وصول عن بعد بلا تحقق ثنائي وحساب مسروق، لا ثغرة سحرية. فلا شيء يبدو شاذاً إلا حساب صحيح يدخل من مكان غير متوقع. والمراقبة يجب أن تشمل الدخول الناجح الغريب، لا الفاشل فقط.
- أطول وقت كان بين الدخول والتشفير Encryption: استخراج كلمات المرور، ورسم الشبكة، وتعطيل الحماية، والانتشار. وهذه النافذة أكبر فرصة للمدافع. فلو رأى الفريق استخراج ذاكرة LSASS أو توقف وكيل الحماية فجأة، لأوقف الهجوم قبل الأثر.
- ساعتان فقط حتى السحب في إحدى الحوادث: الكشف اليدوي البطيء لا يكفي، وتحتاج قواعد آلية تنبه فوراً عند السلوكيات الحرجة.
من الخريطة إلى الدفاع: مقابل كل خطوة ضابط
كل تقنية في ATT&CK مرتبطة بضوابط Mitigations تقلل منها، فتتحول الخريطة إلى قائمة أعمال:
| مرحلة الهجوم | الضابط المقابل في ATT&CK | كيف تطبقه عملياً |
|---|---|---|
| الدخول عبر VPN (T1133 وT1078) | التحقق متعدد العوامل Multi-factor Authentication | افرض MFA على كل دخول عن بعد، وراجع الدخول دون كلمة مرور Passkeys وتأمين VPS |
| سرقة بيانات الدخول (T1003.001) | إدارة الحسابات المميزة Privileged Account Management | قلل عدد الحسابات الإدارية، وافصل حساب العمل اليومي عن حساب الإدارة |
| تعطيل الدفاع (T1685) | تنبيه عند التعطيل، وتجزئة الشبكة Network Segmentation | اجعل الـ SIEM ينبه عند توقف وكيل الحماية، وافصل الشبكات حتى لا ينتشر المهاجم بحرية |
| سحب البيانات (T1567.002) | تقييد المحتوى على الويب Restrict Web-Based Content | راقب أو امنع الرفع إلى خدمات التخزين السحابي غير المصرح بها |
| التشفير ومنع الاستعادة (T1486 وT1490) | النسخ الاحتياطي Data Backup | نسخ احتياطية غير قابلة للتعديل Immutable وخارج الشبكة، وفق قاعدة 3-2-1 |
والفكرة المهمة: المهاجم يحتاج أن تنجح كل خطواته، والمدافع يكفيه أن يوقف واحدة. فلو كان التحقق الثنائي مفعلاً على الـ VPN لتوقف الهجوم في أول مرحلة. ولو كانت النسخة الاحتياطية Backup غير قابلة للتعديل لما نجح الابتزاز بالتشفير.
والضوابط ليست بالكلفة نفسها ولا بالأثر نفسه. فرض التحقق الثنائي على الدخول عن بعد رخيص نسبياً، ويغلق المرحلة التي تبدأ منها أغلب هجمات الفدية. ومراقبة كل رفع إلى التخزين السحابي أغلى، وتأتي بعد أن يكون المهاجم قد دخل وانتشر. فالقاعدة: استثمر أولاً في الضوابط المبكرة في السلسلة.
ولمركز العمليات SOC فائدة أخرى: حين يربط كل قاعدة كشف برقم تقنية، يرى التنبيهات Alerts سلسلة لا أحداثاً متفرقة. دخول غريب (الوصول الأولي)، ثم استخراج كلمات مرور (الوصول إلى بيانات الدخول)، ثم حركة جانبية، من الجهاز نفسه خلال دقائق: هذه قصة هجوم واحدة تستحق استجابة فورية، لا ثلاثة تنبيهات منفصلة. وتستعمل الفرق الناضجة ATT&CK لقياس نفسها كل ربع سنة: كم تقنية صارت تكشفها مقارنة بالربع السابق.
خريطة التغطية: أين تقف أنت؟
للإجابة عن «هل دفاعنا يرى هذه الخطوات؟» تضع فوق المصفوفة طبقتين: طبقة تلون ما يكشفه دفاعك اليوم، وطبقة تلون ما يستخدمه مهاجم بعينه:
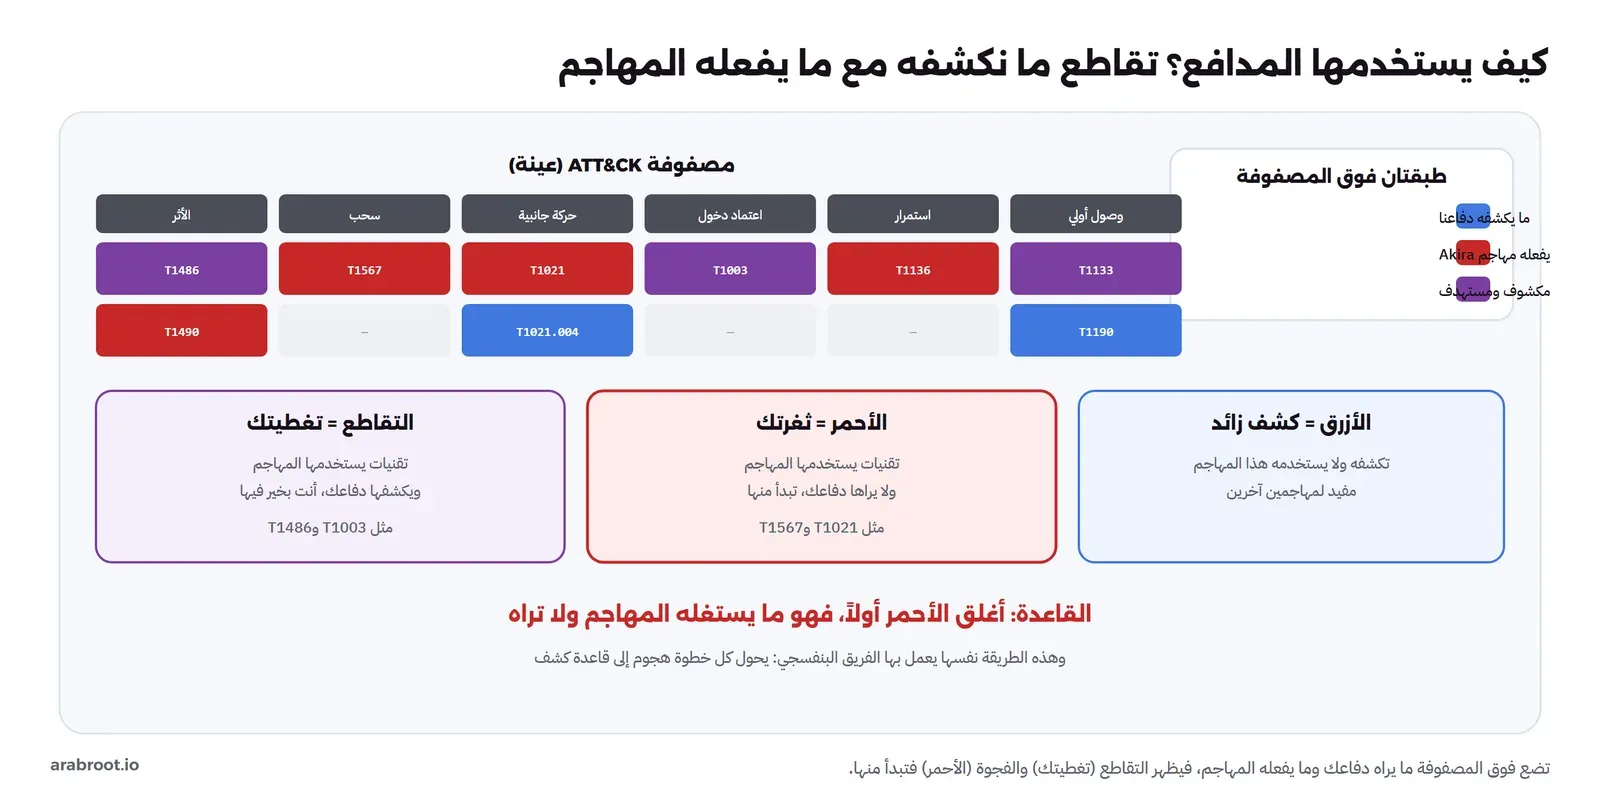
- البنفسجي: تقنيات يستخدمها المهاجم ويراها دفاعك. هذه تغطيتك.
- الأحمر: تقنيات يستخدمها المهاجم ولا يراها دفاعك. هنا تبدأ.
- الأزرق: كشف لا يستخدمه هذا المهاجم، وقد ينفع مع غيره.
ولا تحاول تغطية كل خلايا المصفوفة، فهذا مستحيل ولا يفيد. ابدأ بتقنيات المهاجمين الذين يستهدفون قطاعك فعلاً.
والأداة المجانية لهذا هي ATT&CK Navigator: تعرض المصفوفة في المتصفح، وتلون التقنيات في طبقة Layer تحفظها كملف. ويمكنك أن:
- تلون في طبقة أولى ما يكشفه الـ SIEM اليوم، بدرجة لون تعكس جودة الكشف.
- تستورد طبقة جاهزة لمجموعة تهدد قطاعك من الطبقات التي تنشرها MITRE.
- تجمع الطبقتين، فتظهر الخلايا التي يستهدفها المهاجم ولا تملك لها كشفاً.
وتنبيه مهم: لا تلون خلية لمجرد أنك تجمع السجل الذي قد يكشفها. جمع السجل ليس كشفاً. الكشف قاعدة فاعلة جربتها وتأكدت أنها تطلق تنبيهاً. فكثير من الفرق تلون خريطتها بالأمل لا بالاختبار، ثم يأتي هجوم حقيقي فلا ينبه شيء.
وفي المملكة تطلب الضوابط الأساسية من الهيئة الوطنية للأمن السيبراني مراقبة الأحداث الأمنية وتحليلها، وإدارة الثغرات، واختبار الاختراق. وحين توثق للمدقق أن مراقبتك تغطي تقنيات المجموعات التي تهدد قطاعك، تتحدث بلغة قابلة للقياس بدل ادعاء عام بأنك «تراقب».
ما وجدناه: أرقام النشرة تغيرت في النسخة الحالية
ATT&CK مفتوحة بالكامل: كل التقنيات والعلاقات والضوابط منشورة بصيغة معيارية لتبادل بيانات التهديد اسمها STIX، دون حساب أو مفتاح. وقرأنا بيانات منظومة المؤسسات الرسمية للنسخة 20.0 (صدرت في 13 أكتوبر 2026) يوم 25 أكتوبر 2026، فوجدنا فيها 15 هدفاً و227 تقنية فاعلة و479 تقنية فرعية فاعلة، بعد استبعاد التقنيات الملغاة والمهجورة التي تبقى في البيانات للتاريخ.
ونشرة Akira تقول إنها مبنية على النسخة 18. فقارنا كل تقنياتها بالنسخة 20.0، فوجدنا سبعة أرقام تغيرت:
| الرقم في النشرة | كان تحت | في النسخة 20.0 |
|---|---|---|
| T1027 وT1027.015 وT1036 | التهرب من الدفاع Defense Evasion | نقلت إلى هدف جديد: التخفي Stealth |
| T1222.001 | التهرب من الدفاع | نقلت إلى هدف جديد: إضعاف الدفاع Defense Impairment |
| T1562.001 (تعطيل أدوات الحماية، وبها عطلوا الـ EDR) | التهرب من الدفاع | ألغيت Revoked، وحل محلها T1685 |
| T1562.004 | التهرب من الدفاع | ألغيت، وحل محلها T1686 |
| T1604 | التهرب من الدفاع | غير موجودة في بيانات النسخة 20.0 إطلاقاً |
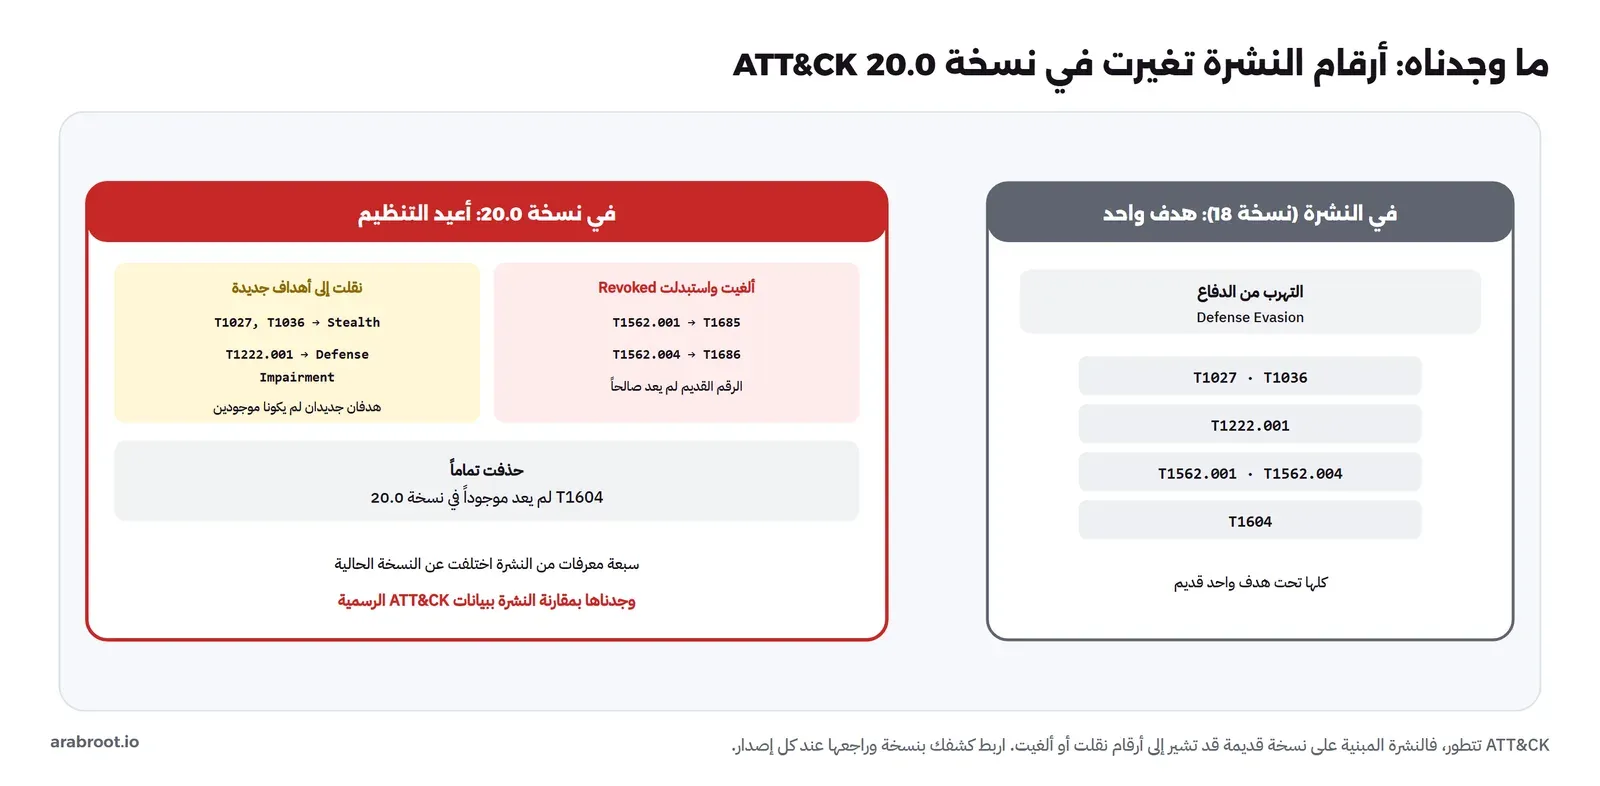
ثم تأكدنا أن النشرة لم تخطئ: قرأنا بيانات النسخة 18 نفسها، فوجدنا T1562.001 موجودة فيها. فالقاعدة تطورت بعد كتابة النشرة.
وماذا يعني هذا؟
- هدف «التهرب من الدفاع» قسم إلى هدفين. فرق بين مهاجم يخفي أثره ومهاجم يعطل أداة حمايتك، وكل منهما يستحق قاعدة كشف مستقلة.
- الإلغاء لا يعني أن السلوك اختفى. المهاجمون ما زالوا يعطلون أدوات الحماية، لكن وصف السلوك نظم تحت رقم جديد. والكائن الملغى يحمل إشارة إلى بديله. أما المهجور Deprecated فأزيل دون بديل مباشر.
- قواعدك قد تتكلم بلهجة قديمة. لو بنى فريق قاعدة كشف وربط لوحاته بالرقم T1562.001 من النشرة، فبعد الترقية إلى 20.0 ستظهر خليته فارغة في أي أداة تحسب التغطية بالأرقام الجديدة، وكأنه بلا كشف، بينما الكشف موجود تحت T1685.
والدرس: سجل في كل قاعدة وكل طبقة رقم نسخة ATT&CK التي بنيت عليها، وراجعها عند كل إصدار. وصفحة تحديثات ATT&CK تنشر ما تغير في كل إصدار. ولا تأخذ أرقام نشرة قديمة كما هي، بل قارنها بالنسخة الحالية أولاً.
كيف تبدأ عملياً غداً؟
لا تحاول استيعاب ATT&CK كلها دفعة واحدة. ابدأ بخصم واحد وخريطة تغطية واحدة:
| الخطوة | ماذا تفعل | الناتج |
|---|---|---|
| 1. اعرف خصمك | حدد مجموعة أو مجموعتين تهددان قطاعك، وافتح صفحتيهما في ATT&CK | قائمة تقنيات واقعية بدل القائمة الكاملة |
| 2. ارسم تغطيتك | في Navigator لون ما تكشفه فعلاً اليوم، بصدق لا بأمل | خريطة قدرتك الحقيقية |
| 3. جد الفجوة | اطرح تقنيات الخصم من تغطيتك، فتظهر الخلايا الحمراء | قائمة أولويات مرتبة |
| 4. أغلق الأعلى خطراً | ابدأ من التقنيات المبكرة في السلسلة، فإغلاقها يوقف ما بعدها | أثر دفاعي أكبر بجهد أقل |
| 5. ثبت النسخة وراجع | سجل نسخة ATT&CK التي تعمل عليها، وراجع قواعدك عند كل إصدار | قواعد لا تتقادم مع الوقت |
أخطاء شائعة Common Mistakes
- قراءة المصفوفة كترتيب ثابت: المهاجم لا يمر بكل الأعمدة ولا بالترتيب. ومن يقرؤها خطاً زمنياً يهمل المهاجم الذي يشتري وصولاً جاهزاً ويبدأ من المنتصف.
- تثبيت الأرقام دون ربطها بنسخة: الأرقام تلغى وتنقل بين الأهداف، كما وجدنا في سبعة أرقام من نشرة Akira.
- محاولة تغطية كل تقنية: التقنيات والفرعية أكثر من سبعمئة. ابدأ من تقنيات المجموعات التي تهدد قطاعك.
- تلوين الخريطة بالأمل لا بالاختبار: جمع السجل ليس كشفاً. اختبر كل كشف تلونه.
- الخلط بين ATT&CK وسلسلة القتل Cyber Kill Chain: الأخيرة سبع مراحل عامة، وATT&CK تقنيات محددة بأرقام. الأولى تعطيك الصورة الكبيرة، والثانية التفصيل القابل للكشف.
- معاملة ATT&CK كأداة فحص: هي قاعدة معرفة، لا ماسح ثغرات ولا منتج تشتريه.
تدريب عملي Practice
- اختر مجموعة Group واحدة تهدد قطاعك، وافتح صفحتها، واكتب تقنياتها الخمس الأكثر تكراراً، وقابل كل تقنية بضابط من صفحتها.
- افتح ATT&CK Navigator، ولون التقنيات التي تملك لها كشفاً اليوم، ثم لون تقنيات Akira بلون آخر، واكتب ثلاث تقنيات لا تراها.
- اختر نشرة من CISA فيها جدول ATT&CK، وابحث عن كل رقم فيها في الموقع الحالي، لترى هل تغير شيء منذ كتابتها.
الخلاصة
- ATT&CK لغة موحدة لسلوك المهاجم على ثلاثة مستويات: الهدف والتقنية والتقنية الفرعية، وفي النسخة 20.0 فيها 15 هدفاً و227 تقنية و479 تقنية فرعية.
- المصفوفة قائمة بما قد يفعله المهاجم، تضع عليها ما يراه دفاعك فتظهر الفجوات.
- قراءة هجوم موثق مثل Akira برقم كل خطوة تحول الوصف الغامض إلى خريطة دفاع، ومقابل كل خطوة ضابط.
- المهاجم يحتاج نجاح كل خطواته، والمدافع يكفيه أن يوقف واحدة مبكرة.
- سبعة أرقام في نشرة Akira تغيرت في النسخة 20.0، منها رقم تعطيل الـ EDR الذي صار T1685، فاربط قواعدك بنسخة وراجعها.
وفي المقال القادم ننتقل إلى الجانب العملي للدفاع: تقوية السيرفر Hardening وقياسها بأداة Lynis ومعايير CIS.
 دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلCrowdSec: اكتشاف هجمات التخمين وحظرها جماعياًتتعرض سيرفرات مسؤول النظم لتخمين دائم، فيبني مختبراً يرى فيه CrowdSec يكتشف الهجوم ويصدر قرار حظر ينفذه الجدار الناري.
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وقراءة بيانات Enterprise ATT&CK 20.0 (الصادرة 13 أكتوبر 2026) ومقارنتها بتقنيات النشرة AA24-109A يوم 25 أكتوبر 2026.


