


إذا كانت كلمات مرور شركتك في ملف Excel على المجلد المشترك، أو في محادثة الفريق، أو في رأس موظف واحد، فهذا المقال لك. ستعرف فيه لماذا لا يصلح الملف حتى لو حميته بكلمة مرور، وأين يجب أن يعيش كل نوع من الأسرار، وما تقوله إرشادات NIST اليوم، ثم خطوات النقل إلى خزنة Vault بالترتيب.
المقال لمديري تقنية المعلومات وأصحاب الشركات الصغيرة ومسؤولي الأمن والامتثال Compliance. وهذا الملف ليس علامة على فريق مهمل: هو الحل الذي يصل إليه كل فريق حين تكثر الحسابات المشتركة ولا توجد أداة. المشكلة أنه يبقى بعد أن يكبر الفريق ويغادر من يعرف قصته.
المواضيع في السلسلة:
- إدارة كلمات المرور Passwords في المؤسسة: من ملف Excel إلى خزنة (الموضوع الحالي)
- Bitwarden أم Vaultwarden أم Passbolt؟ مدير كلمات مرور لفريقك
- Vaultwarden: مدير كلمات مرور للفريق على سيرفرك
الخلاصة السريعة Quick Summary
الحل: مدير كلمات مرور Password Manager للحسابات الشخصية والمشتركة، ومدير أسرار Secrets Manager لأسرار الأنظمة، وأداة PAM لحسابات المديرين، وقبل كل ذلك الدخول الموحد SSO حيث يمكن.
NIST اليوم: 15 حرفاً لكلمة المرور التي تستخدم وحدها، وقائمة محظورة، والسماح بمديري كلمات المرور، ولا قواعد تركيب ولا تغيير دوري.
العملية: تسع خطوات، وأهمها الجرد في البداية، وتغيير كل كلمة مرور كانت في الملفات بعد النقل.
أين تعيش كلمات المرور في شركتك اليوم؟
الأداة الجديدة لا تحذف شيئاً من الأماكن القديمة. فإذا لم تعرف هذه الأماكن بقيت كما هي بجانب الخزنة. وهذه أشهرها:
- ملفات Excel على المجلد المشترك: غالباً ورقة لكل قسم، وصف لكل نظام.
- مستندات Word وملفات نصية: محضر اجتماع فيه كلمة مرور شبكة الضيوف، أو دليل تسليم كتبه موظف قبل أن يغادر.
- المتصفح الشخصي للموظف: حفظ كلمة مرور حساب الشركة في حساب Chrome الشخصي، فتنتقل معه إلى بيته وهاتفه.
- المحادثات والبريد: «أرسل لي كلمة مرور لوحة الإعلانات»، فتبقى الرسالة في المحادثة وفي نسخ الهواتف الاحتياطية.
- الأوراق اللاصقة: كلمة مرور الشبكة على لوحة يراها كل زائر.
- رأس موظف واحد: حساب البنك أو مسجل النطاق لا يعرفه إلا المدير المالي أو المؤسس. وهذا أخطر من الملف نفسه.
لماذا لا يكفي ملف Excel بكلمة مرور؟
كلمة مرور الملف تحل مشكلة واحدة: من يجد الملف دونها لا يقرؤه. أما بقية المشاكل فتبقى، لأن الملف ينسخ ويرسل ويحفظ في النسخ الاحتياطية، وكل نسخة تعيش للأبد.
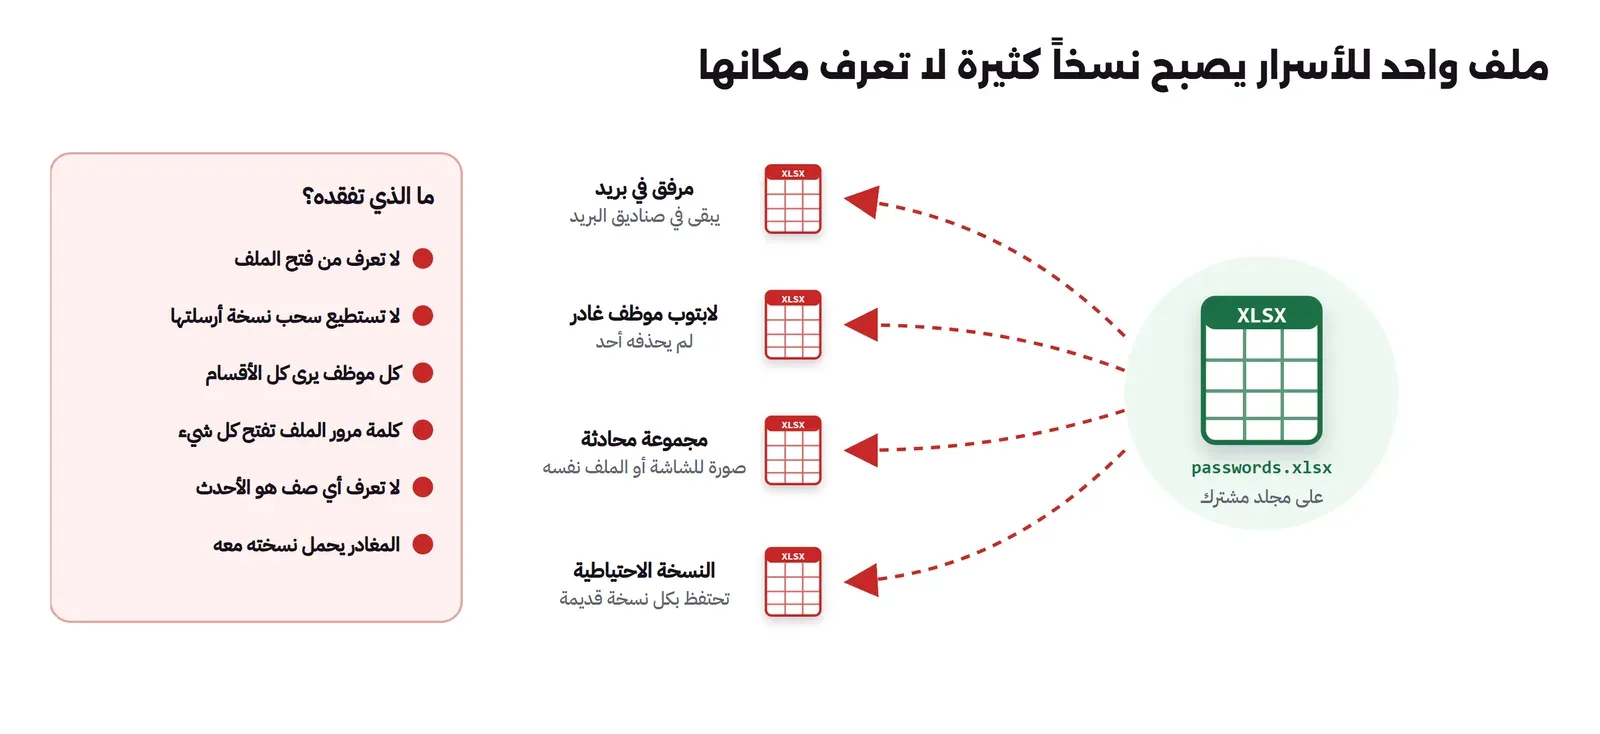
| ما تحتاجه | ملف Excel | مدير كلمات المرور |
|---|---|---|
| معرفة من رأى كلمة المرور ومتى | لا يوجد سجل | سجل لكل عرض لكلمة مشتركة |
| سحب الوصول من موظف غادر | مستحيل، نسخته معه | تزيله من المجموعة |
| صلاحيات لكل فريق | من يفتح الملف يرى كل الأوراق | مجموعة لكل فريق |
| مفتاح الدخول | كلمة واحدة يعرفها الجميع منذ سنوات | كلمة رئيسية لكل موظف مع تحقق ثنائي |
| النسخة الصحيحة | صفان لنظام واحد، ولا تعرف أيهما يعمل | سجل واحد لكل حساب |
درس حقيقي: حملة Snowflake عام 2024
في يونيو 2024 نشرت Mandiant تحقيقها في سرقة بيانات عملاء Snowflake. وهذه أهم نقاطه:
- أبلغت Mandiant وSnowflake نحو 165 مؤسسة يحتمل أنها تعرضت للاختراق.
- دخل المهاجم بأسماء مستخدمين وكلمات مرور سرقتها برامج سرقة المعلومات Infostealer من أجهزة لا تتبع Snowflake.
- أقدم إصابة رصدوها لبيانات دخول استخدمها المهاجم تعود إلى نوفمبر 2020.
- 79.7% على الأقل من الحسابات المستخدمة كانت بياناتها مكشوفة من قبل.
والأسباب الثلاثة في التقرير: لا تحقق متعدد العوامل MFA على الحسابات، وكلمات مرور مسروقة بقيت صالحة لسنوات لأنها لم تتغير، ولا قائمة بالشبكات المسموح لها بالاتصال. والدرس: كلمة المرور التي خرجت مرة لا تعود سرية. الحل أن تغيرها وتضع فوقها عاملاً ثانياً، لا أن تخفيها أفضل.
أربعة أنواع من الأسرار، ولكل نوع مكانه
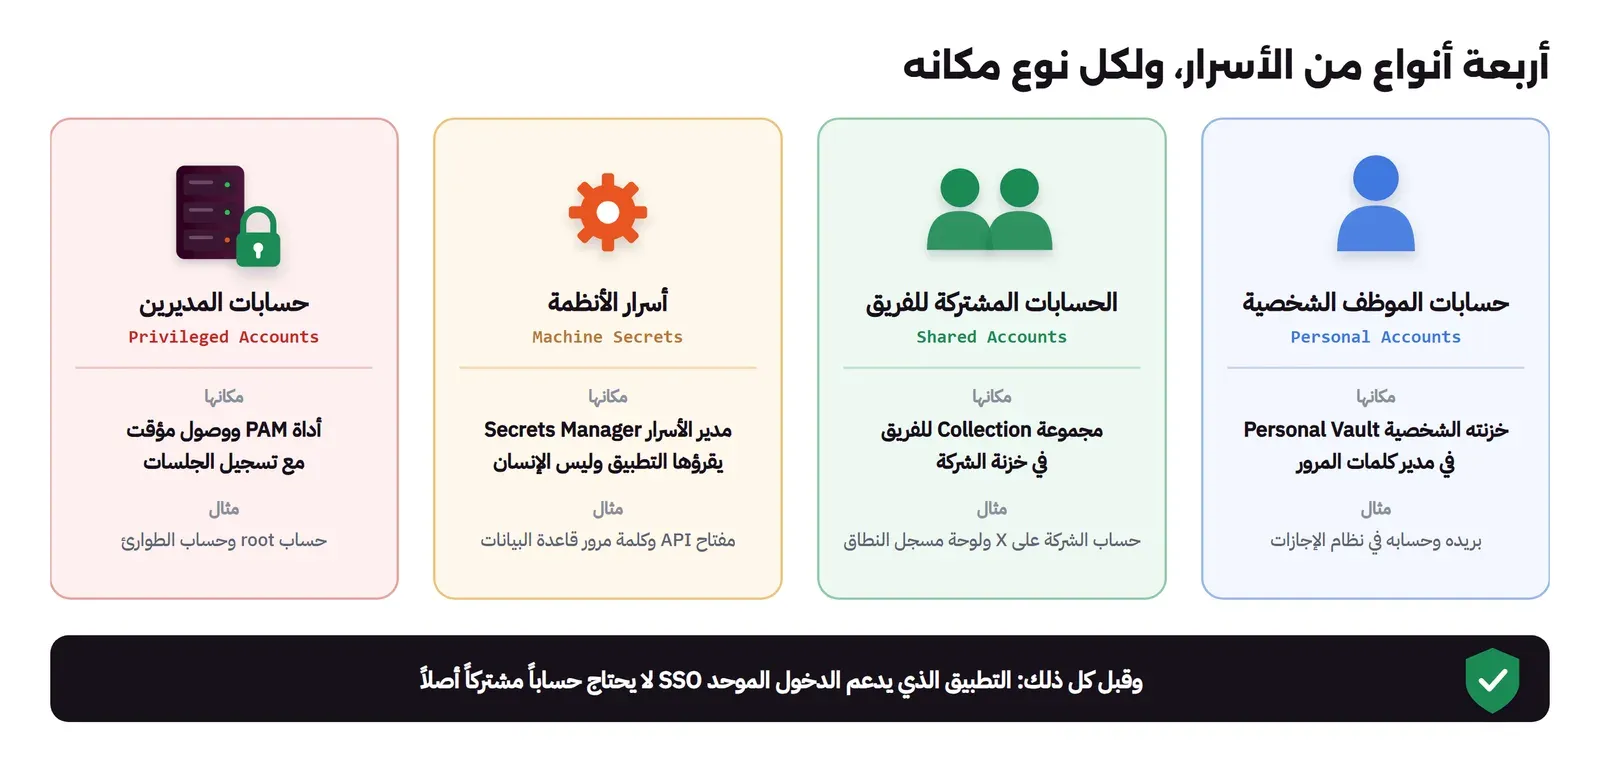
الخطأ الشائع أن تضع كل الأسرار في أداة واحدة: مفتاح API لخدمة الدفع بجانب حساب الشركة على X، وكلمة مرور root على السيرفرات في المجموعة نفسها.
| النوع | من يستخدمه | مثال | المكان الصحيح |
|---|---|---|---|
| حسابات الموظف الشخصية Personal Accounts | الموظف وحده | بريده، وحسابه في نظام الإجازات | الخزنة الشخصية Personal Vault في مدير كلمات المرور، والأفضل الدخول عبر SSO فلا توجد كلمة مرور أصلاً |
| الحسابات المشتركة Shared Accounts | فريق كامل بحساب واحد | حساب الشركة على X، وبوابة المورد، ولوحة مسجل النطاق | مجموعة Collection في خزنة الشركة، لكل فريق مجموعته، مع سجل لمن عرض كل كلمة |
| أسرار الأنظمة Machine Secrets | تطبيق أو خط نشر، لا إنسان | مفتاح API، وكلمة مرور قاعدة البيانات | مدير الأسرار Secrets Manager مثل OpenBao، لا مدير كلمات المرور ولا الكود. راجع اكتشاف الأسرار المسربة في الكود |
| حسابات المديرين Privileged Accounts | مدير الأنظمة عند الحاجة | root، وAdministrator، وحساب الطوارئ | أداة الوصول المميز PAM بصلاحية مؤقتة وتسجيل للجلسات، كما في مقال IAM وPAM |
مدير كلمات المرور هو المكان الصحيح لنوعين فقط، وهما ما يستخدمه إنسان. أسرار الأنظمة يقرؤها التطبيق وقت التشغيل، فتحتاج أداة يسأل فيها التطبيق بهويته وتغير السر تلقائياً. وحسابات المديرين قد تحفظ في الخزنة نسخة أخيرة للطوارئ Break-glass، لكن الاستخدام اليومي يكون بصلاحية مؤقتة مسجلة.
أما طريقة تخزين كلمات المرور داخل تطبيقك أنت (الهاش وArgon2id) فموضوع آخر شرحناه في التشفير للمطورين.
قبل كل ذلك: هل يحتاج الحساب كلمة مرور مشتركة أصلاً؟
أفضل كلمة مرور مشتركة هي التي لا توجد. إذا كان التطبيق يدعم الدخول الموحد SSO عبر OIDC أو SAML، فلا تنشئ فيه حساباً مشتركاً. يدخل كل موظف بحسابه، وتأتي صلاحيته من مجموعته في مزود الهوية، وعندما يغادر تغلق حسابه في مكان واحد فيخرج من كل التطبيقات. وقد شرحنا ذلك في تثبيت authentik وإدارة الأدوار عبر التطبيقات.
والحسابات المشتركة التي تبقى بعد ذلك هي التي لا تملك فيها خياراً:
- المنصات الخارجية: منصات التواصل، وبوابات الموردين، والبوابات الحكومية التي تعطي المنشأة حساباً واحداً.
- الأجهزة: الجدار الناري والسويتش والطابعة والكاميرات. كثير منها لا يدعم SSO، أو يدعمه في الإصدار المدفوع فقط.
- حسابات الطوارئ المحلية: تحتاجها حين يتعطل مزود الهوية نفسه.
- أسرار ليست كلمات مرور: رموز الاستعادة Recovery Codes، ومفتاح Wi-Fi، ورمز PIN لجهاز.
ماذا تقول NIST اليوم عن كلمات المرور؟
أغلب سياسات الشركات ما زالت تطلب حرفاً كبيراً ورقماً ورمزاً، وتغييراً كل 90 يوماً. هذه القواعد حذفت من الإرشادات، لأنها جعلت الناس يكتبون Password1! ثم Password2!.
والمرجع اليوم NIST SP 800-63B-4، المراجعة الرابعة من إرشادات المصادقة، ونشرت نهائية في يوليو 2025. والجدول يلخص ما تطلبه في القسم 3.1.1.2. وكلمة SHALL تعني إلزامي، وSHOULD تعني موصى به:
| البند | القاعدة القديمة الشائعة | ما تطلبه المراجعة الرابعة |
|---|---|---|
| الطول الأدنى | 8 أحرف | 15 حرفاً لكلمة المرور التي تستخدم وحدها، و8 إذا كانت مع تحقق متعدد العوامل (SHALL) |
| الطول الأقصى | 16 أو 20 حرفاً | السماح بـ 64 حرفاً على الأقل (SHOULD)، وقبول المسافة وحروف Unicode |
| قواعد التركيب Composition Rules | حرف كبير ورقم ورمز | لا تفرضها (SHALL NOT) |
| التغيير الدوري | كل 90 يوماً | لا تطلبه (SHALL NOT)، لكن أجبر على التغيير عند دليل على الكشف (SHALL) |
| القائمة المحظورة Blocklist | لا توجد | قارن الكلمة الجديدة بقائمة الكلمات الشائعة والمتوقعة والمسربة (SHALL) |
| التلميح وأسئلة الأمان | «اسم أول مدرسة؟» | ممنوعة (SHALL NOT) |
| مدير كلمات المرور واللصق | منع اللصق | اسمح بالمدير والتعبئة التلقائية Autofill (SHALL)، وباللصق (SHOULD) |
| المحاولات الفاشلة | قفل بعد 3 محاولات | حد لعدد المحاولات Rate Limiting (SHALL) |
| القطع Truncation | بعض الأنظمة القديمة تقارن أول 8 أحرف فقط | تحقق من الكلمة كاملة (SHALL) |
- هذه القواعد موجهة إلى النظام الذي يتحقق من كلمة المرور Verifier، أي إلى ما تضبطه أنت في الدليل ومزود الهوية، وتحدد ما تكتبه في سياستك.
- 15 حرفاً مقبولة للموظف فقط إذا استخدم عبارة مرور Passphrase أو ترك المدير يولد الكلمة.
- السماح بمدير كلمات المرور صار إلزامياً. النظام الذي يمنع التعبئة التلقائية يدفع الموظف إلى كلمة قصيرة يحفظها.
القائمة المحظورة طبقة، لا حكم نهائي
في أكتوبر 2026 فحصنا قائمة أشهر 10,000 كلمة مرور من مشروع SecLists المفتوح. وجدنا فيها كلمات مثل password1 وqwerty123، لكننا لم نجد فيها admin123، وهي من أضعف الكلمات. السبب أن القائمة أشهر 10,000 فقط. فالقائمة المحظورة طبقة واحدة، ويحتاج معها حد أدنى للطول. وفي هذا المثال كان الطول وحده (8 أحرف) كافياً لرفضها.
ماذا يفعل الموظف بكلمات مروره؟
القاعدة للموظف بسيطة: كلمة واحدة قوية يحفظها، وهي كلمة المرور الرئيسية Master Password لمدير كلمات المرور. وكل ما عداها يولده المدير ويحفظه. وقد شرحنا في برنامج التوعية بالأمن السيبراني كيف تعلم الموظفين ذلك وتقيس أثره. وهذا ما تطلبه منهم:
- عبارة مرور طويلة للخزنة: أربع أو خمس كلمات عشوائية، لا تستخدم في أي مكان آخر. ولا يستطيع أحد استعادتها إن نسيها.
- كلمة مختلفة لكل نظام يولدها المدير: فإن تسربت واحدة لا تفتح الباقي.
- التحقق الثنائي على الخزنة أولاً: ثم على البريد والحسابات المهمة، ومفاتيح المرور Passkeys حيث تتوفر، كما في مقال Passkeys.
- لا كلمات مرور في المحادثات: الحساب المشترك في مجموعة الفريق، ومن يحتاج وصولاً يطلبه من مسؤول المجموعة.
- حسابات العمل في خزنة العمل: لا في المتصفح الشخصي ولا في الخزنة العائلية، لأن الشركة لا تستطيع سحبها من هناك.
- يبلغ ولا يخفي: إن كتب كلمة في صفحة مشبوهة أو أرسلها بالخطأ، يبلغ فوراً. التغيير بعد البلاغ أرخص بكثير من التحقيق بعد الاختراق.
العملية: من ملف Excel إلى خزنة في تسع خطوات
شراء الأداة أو تثبيتها هو الجزء الأسهل. الجزء الأصعب نقل ما في الملفات القديمة وإغلاقها.
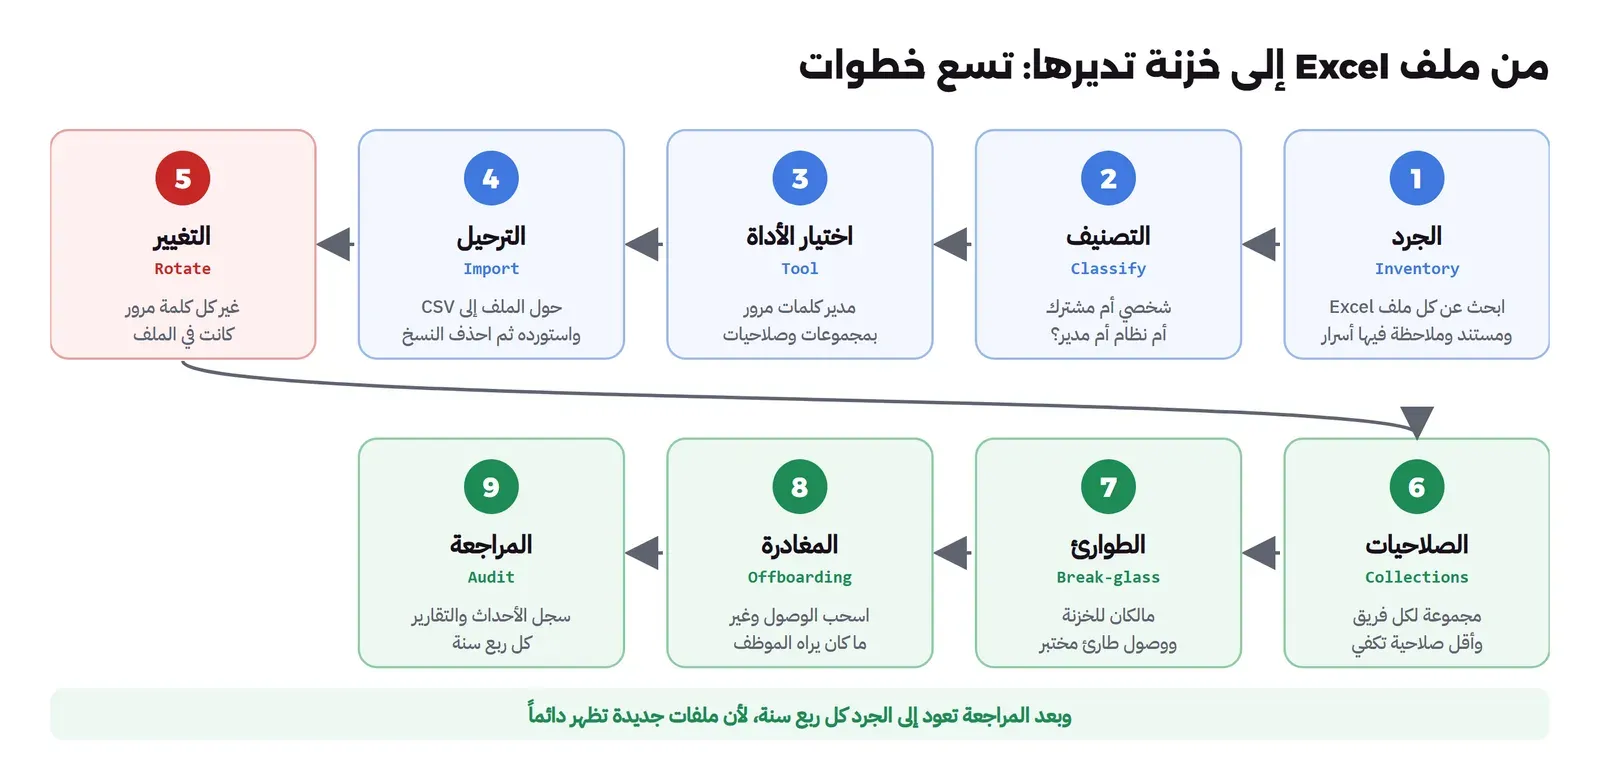
- الجرد Inventory: ابحث في المجلدات المشتركة والبريد عن كل ملف فيه كلمات مرور، واسأل كل قسم: «ما الحسابات التي لا يعرف كلمتها إلا شخص واحد؟». التفاصيل في القسم التالي.
- التصنيف Classify: ضع كل صف في واحد من الأنواع الأربعة. أسرار الأنظمة إلى مدير الأسرار، وحسابات المديرين إلى خطة PAM، وما يدعم SSO إلى SSO مع حذف حسابه المشترك.
- اختيار الأداة: مدير كلمات مرور يدعم المجموعات والصلاحيات Permissions وسجل الأحداث والوصول الطارئ. قارنا الخيارات في Bitwarden أم Vaultwarden أم Passbolt.
- الترحيل Import: حول الملف إلى صيغة CSV التي تفهمها الأداة واستورده، ثم احذف الملف الأصلي ونسخه من المجلد والبريد. طبقنا ذلك في دليل Vaultwarden.
- التغيير Rotate: كل كلمة كانت في ملف يجب أن تتغير، لأن الملف القديم ما زال في النسخ الاحتياطية وعلى لابتوب من غادر. الترحيل وحده ينقل أسراراً مكشوفة إلى مكان جديد. ابدأ بالأخطر: البنك والنطاق والبريد والجدار الناري.
- الصلاحيات: مجموعة Collection لكل فريق، وأقل صلاحية تكفي. من يستخدم الكلمة لا يحتاج أن يعدلها أو يحذفها.
- الطوارئ Break-glass: مالكان للخزنة على الأقل، ووصول طارئ Emergency Access للحسابات الحرجة، وحساب طوارئ محلي لكل نظام مهم محفوظ في الخزنة ومراقب. وجرب الوصول الطارئ فعلاً قبل أن تحتاجه.
- المغادرة Offboarding: اسحب وصول المغادر إلى الخزنة، ثم غير كلمات الحسابات المشتركة التي كان يراها، والخزنة تعطيك قائمتها من مجموعاته. وهذه جزء من دورة حياة الحساب في مقال JML.
- المراجعة Audit: كل ربع سنة راجع أعضاء المجموعات، وسجل الأحداث، وتقرير الكلمات الضعيفة والمكررة. ثم عد إلى الجرد، لأن ملفات Excel جديدة ستظهر.
الجرد في الواقع: البحث الآلي والسؤال المباشر
الجرد يجمع طريقتين، لأن كل واحدة تفوت ما تجده الأخرى.
البحث الآلي
أداة أو سكربت يبحث في المجلدات المشتركة عن:
- جداول Excel وCSV فيها عمود عنوانه يشبه «Password» أو «كلمة المرور».
- ملفات نصية فيها سطر مثل «password: ...».
- ملفات Excel محمية بكلمة مرور. هذه لا تقرأ، فتسجل في قائمة مستقلة وتسأل صاحبها عنها.
ثم يفحص كل كلمة يجدها بقاعدتي NIST: هل هي أقصر من 15 حرفاً؟ وهل هي في القائمة المحظورة؟ ويجب ألا يطبع التقرير أي كلمة كاملة، بل أول حرفين ثم نجوم، لأن التقرير سيرسل إلى رؤساء الأقسام ولا تريده نسخة جديدة من الملف.
ماذا يجد عادة؟ الملفات القديمة التي لا يفتحها أحد، مثل «servers-2022.xlsx» في مجلد old، بكلمات من القائمة المحظورة. ويجد أن كل الكلمات التي كتبها الناس بأيديهم أقصر من 15 حرفاً، وهذا سبب إضافي لخطوة التغيير: بعد النقل يولد المدير كلمة طويلة جديدة لكل حساب.
ما لا يراه البحث الآلي
البحث يعتمد على كلمات محددة في عنوان العمود. والناس تكتب «رمز الدخول» و«الرقم السري» و«PIN» و«Secret» وأسماء لا تتوقعها. وفي تجربتنا على مجلد صنعناه للاختبار، أضفنا ملفاً عنوان عموده «رمز الدخول» بدل «كلمة المرور»، فلم يظهر في التقرير أبداً رغم أن فيه كلمة مرور. وكلمات المرور تعيش أيضاً في صور الشاشة ورسائل المحادثة التي لا يقرؤها أي سكربت.
لذلك استخدم البحث الآلي لتجد أكثر الملفات بسرعة، ثم:
- اسأل كل قسم سؤالاً مباشراً عن ملفاته وحساباته.
- اطلب من رئيس كل قسم أن يوقع أن قسمه لم يعد يملك ملفات كلمات مرور خارج الخزنة.
سياسة كلمات المرور في صفحة واحدة
السياسة الطويلة لا يقرؤها أحد. هذا مثال لسياسة قصيرة، عدل أرقامه بما يناسب شركتك:
| البند | القاعدة |
|---|---|
| الأداة | كل كلمة مرور لحساب عمل تحفظ في مدير كلمات المرور المعتمد، لا في ملفات أو متصفح شخصي أو محادثات |
| الدخول الموحد | كل تطبيق يدعم SSO يدخل إليه الموظفون عبر SSO، ولا تنشأ فيه حسابات مشتركة |
| كلمة المرور الرئيسية | عبارة مرور من 15 حرفاً على الأقل لا تستخدم في مكان آخر، مع تحقق ثنائي على الخزنة |
| كلمات المرور الأخرى | يولدها المدير، ولا قواعد تركيب، ولا تغيير دوري إلا عند الاشتباه في تسريبها |
| الحسابات المشتركة | في مجموعة الفريق فقط، ولكل مجموعة مسؤول، وتتغير الكلمة عند مغادرة أي عضو كان يراها |
| الطوارئ | مالكان للخزنة على الأقل، ووصول طارئ يجرب مرة في السنة |
| المراجعة | مراجعة أعضاء المجموعات وسجل الأحداث كل ربع سنة |
| البلاغ | أي اشتباه في كشف كلمة مرور يبلغ عنه فوراً، دون عقوبة على البلاغ |
أخطاء شائعة Common Mistakes
- الترحيل دون تغيير: الملف القديم ما زال في النسخ الاحتياطية وعلى أجهزة من غادر.
- مالك واحد للخزنة: إن غاب أو غادر أو نسي كلمته الرئيسية ضاعت حسابات الشركة معه.
- مجموعة واحدة للجميع: تنقل مشكلة ملف Excel كما هي إلى الأداة الجديدة.
- مفاتيح API في مدير كلمات المرور: ينسخها أحدهم إلى ملف إعداد أو إلى الكود. هذه مهمة مدير الأسرار.
- إجبار التغيير كل 90 يوماً: يخالف NIST، ويجعل الناس تضيف رقماً في آخر الكلمة نفسها.
- منع اللصق في نماذج الدخول: يعطل مدير كلمات المرور ويدفع إلى كلمة قصيرة.
- تجاهل الحسابات التي في رأس شخص واحد: البنك والنطاق ومنصات التواصل التي أنشأها المؤسس قبل سنوات، وهي أخطر ما في الجرد.
الخلاصة
- ملف Excel لا يصلح لكلمات المرور حتى لو حميته: نسخه لا تسحب، ولا سجل، ولا صلاحيات.
- في حملة Snowflake كانت 79.7% على الأقل من الحسابات المستخدمة مكشوفة من قبل، وبعض بياناتها مسروق منذ 2020.
- الأسرار أربعة أنواع، ولكل نوع مكانه، وقبل كل ذلك SSO حيث يمكن.
- NIST SP 800-63B-4: 15 حرفاً لكلمة المرور التي تستخدم وحدها، وقائمة محظورة، والسماح بالمدير، ولا قواعد تركيب ولا تغيير دوري.
- العملية تسع خطوات، وأهمها الجرد في البداية والتغيير بعد الترحيل.
- البحث الآلي يجد أغلب الملفات ولا يجدها كلها، فاجمعه مع سؤال مباشر لكل قسم.
وفي المقال القادم بإذن الله نقارن الأدوات: Bitwarden وVaultwarden وPassbolt وKeePassXC والخدمات السحابية، ثم نثبت Vaultwarden وننقل إليه ملف Excel كاملاً.
 دليلBitwarden أم Vaultwarden أم Passbolt؟ مدير كلمات مرور لفريقكمقارنة بين مديري كلمات المرور للفرق في طريقة المشاركة والترخيص والسعر والمزايا، ودليل يساعدك على اختيار الأنسب لشركتك.
 دليلVaultwarden: مدير كلمات مرور للفريق على سيرفرككيف تثبت Vaultwarden بأمان وتنقل إليه كلمات مرور فريقك من ملف Excel، ثم تتأكد أن نسخته الاحتياطية تستعاد فعلاً.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
 دليلالدخول دون كلمة مرور: شرح Passkeys وWebAuthnلماذا لا تحميك رموز SMS وTOTP من التصيد الحديث، وكيف تحل Passkeys المشكلة بمفتاح خاص لا يغادر جهازك.
 دليلدورة حياة حساب الموظف JML من أول يوم إلى آخر يومكيف تجعل الموارد البشرية مصدر كل حساب، فيجد الموظف ما يحتاجه في يومه الأول وتغلق كل أبوابه في يوم مغادرته.
 دليلبرنامج التوعية Security Awareness بأدوات مفتوحة المصدرالمحاضرة السنوية لا تغير ما يفعله الموظف أمام الرسالة المشبوهة، لذلك تبني هنا برنامج توعية مستمراً وتقيس أثره بأدوات مفتوحة المصدر.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وقراءة قواعد كلمات المرور من NIST SP 800-63B-4 (النسخة النهائية) وتقرير Mandiant عن حملة UNC5537 كما كانت في 14 أكتوبر 2026، وتجربة جرد على مجلد صنعناه للاختبار في 15 أكتوبر 2026، وفحص قائمة SecLists لأشهر 10,000 كلمة مرور.


