


إذا وصلك عقد فيه بنود من الضوابط الأساسية للأمن السيبراني ECC، ثم طلب عروض يشترط شهادة ISO/IEC 27001 أو تقرير SOC 2، ثم اقتراح من زميل أن تبدأ بإطار NIST CSF لأنه مجاني، فهذا المقال لك. ستعرف نوع كل وثيقة من الأربع، ومن يلزمك بها، وكيف تثبت أنك تطبقها، وأي منها تحتاجه مؤسستك وبأي ترتيب.
والفكرة الأساسية بسيطة: هذه الوثائق ليست من نوع واحد حتى تقارن بنودها مباشرة. فواحدة نظام وطني ملزم، والثانية معيار تحصل بعده على شهادة، والثالثة إطار طوعي تقيس به نفسك، والرابعة تقرير يكتبه محاسب قانوني لعملائك.
وهذا المقال هو الأول في مرحلة الحوكمة والمخاطر والامتثال. وقد شرحنا المصطلحات نفسها، أي الضابط Control والدليل Evidence والتدقيق Audit، في مصطلحات GRC للمبتدئين، وشرحنا الضوابط الأساسية بالتفصيل في NCA ECC بلغة بسيطة. لذلك لن نعيد شرحها هنا، وإنما نقارن بين الأربع من زاوية من يحتاجها ولماذا.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟أي ضوابط الهيئة الوطنية للأمن السيبراني تنطبق على جهتك، وما الذي تضيفه كل مجموعة متخصصة فوق الضوابط الأساسية.
باختصار Quick Summary
ISO/IEC 27001: معيار نظام إدارة، تنتهي بشهادة لنطاق محدد تصدرها جهة مانحة معتمدة.
NIST CSF 2.0: إطار طوعي مجاني تقيس به نفسك، لا تدقيق فيه ولا شهادة.
SOC 2: تقرير يكتبه محاسب قانوني عن ضوابطك، يطلبه غالباً العملاء في السوق الأمريكية.
القاعدة: كل جهة تطلب منك وثيقة تضيفها إلى قائمتك، ولا تلغي وثيقة أخرى. فابن مكتبة ضوابط واحدة، واحفظ الدليل مرة واحدة، واربطه بكل الوثائق.
أربع وثائق من أربعة أنواع مختلفة
الخطأ الشائع أن تضع الوثائق في جدول واحد وتعد بنودها، ثم تستنتج أن الأطول هو الأصعب. والصحيح أن تبدأ بنوع الوثيقة، لأن النوع يحدد ثلاثة أشياء:
- من يلزمك بها: نظام، أو عقد عميل، أو لا أحد.
- كيف تثبت أنك تطبقها: الهيئة تقيس، أو جهة مانحة تدقق، أو محاسب يفحص، أو تقيم نفسك.
- ماذا يبقى في يدك: نتيجة التزام، أو شهادة، أو تقرير، أو خطة داخلية.
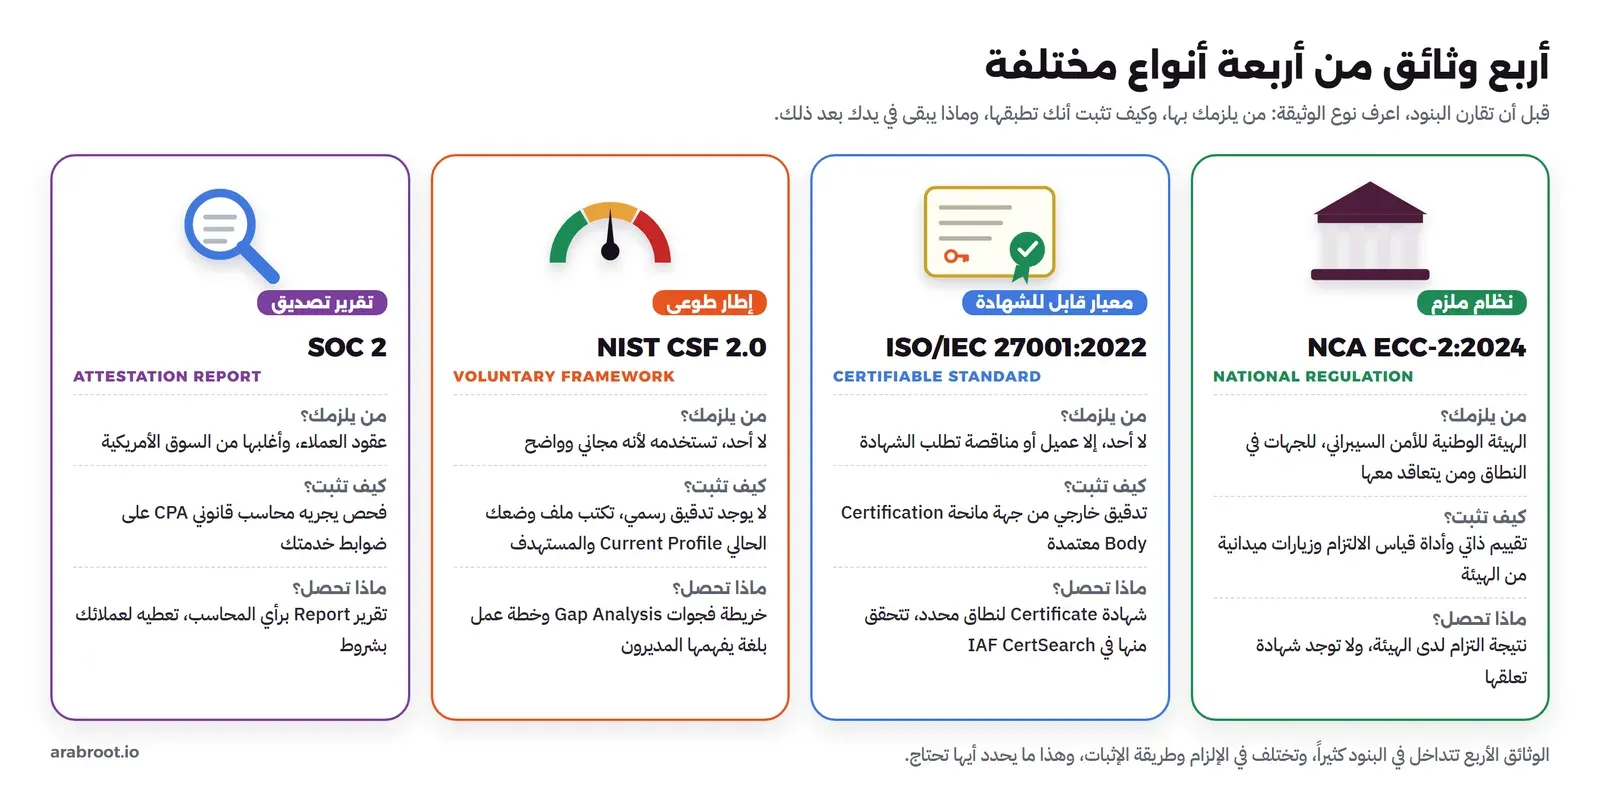
والعمود الأخير يجيب عن أكثر سؤال يتكرر:
- لا توجد «شهادة ECC» تعلقها على الجدار، لأن الهيئة الوطنية للأمن السيبراني تقيس الالتزام بنفسها.
- لا توجد «شهادة NIST CSF»، لأن NIST لا تدقق على أحد.
- SOC 2 تقرير وليس شهادة.
- ISO/IEC 27001 وحده ينتهي بشهادة Certificate تصدرها جهة مستقلة.
سلسلة الثقة Chain of Trust خلف كل وثيقة
كل وثيقة تجيب عن سؤال يطرحه طرف مختلف:
| الطرف | سؤاله | الوثيقة التي تجيبه |
|---|---|---|
| الهيئة الوطنية للأمن السيبراني | هل الجهات التي تخدم الدولة أو تشغل بنية حساسة محمية بالحد الأدنى الذي نحدده؟ | ECC |
| عميل لا يعرفك | هل عندك نظام يدير الأمن ويحسنه، وهل فحصه طرف مستقل؟ | ISO/IEC 27001 |
| عميل أمريكي يضع بياناته في منصتك | ماذا رأى محاسب قانوني مستقل حين فحص ضوابطك؟ | SOC 2 |
| مؤسستك نفسها | أين نحن، وأين نريد أن نكون؟ | NIST CSF |
والشكل التالي يبين من يضع القواعد، ومن يفحص، وماذا يخرج من الفحص، وكيف يتحقق من يقرأ النتيجة:
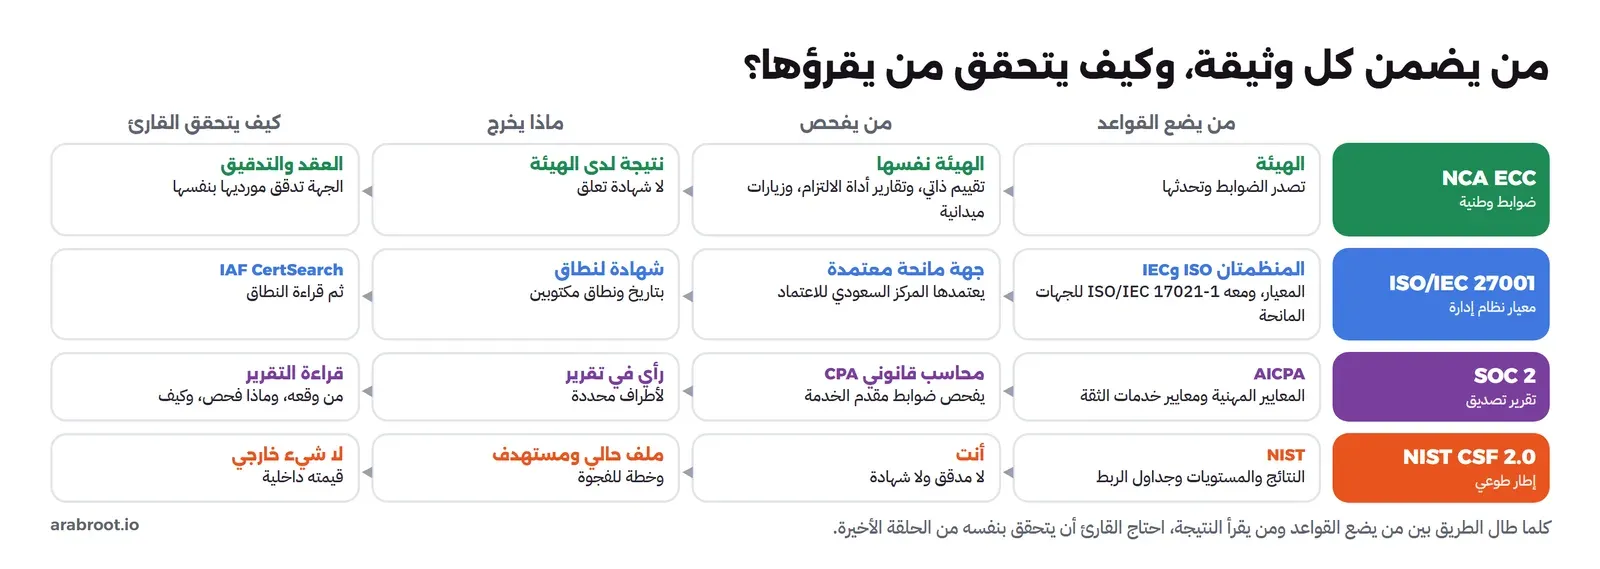
- ECC سلسلة قصيرة: الهيئة تضع القواعد وتقيس الالتزام بنفسها، بالتقييم الذاتي وتقارير أداة الالتزام والزيارات الميدانية. لا يوجد طرف وسيط تشتري منه النتيجة.
- ISO/IEC 27001 سلسلة أطول: ISO وIEC يكتبان المعيار، ومعيار آخر هو ISO/IEC 17021-1 يحدد ما يجب على الجهات المانحة، وجهة اعتماد مثل المركز السعودي للاعتماد تعتمد هذه الجهات، ثم الجهة المانحة تفحصك. وكل حلقة إضافية مكان قد تضعف فيه الثقة، فعلى القارئ أن يتحقق من الحلقة الأخيرة: هل الجهة المانحة معتمدة؟ وما نطاق الشهادة؟
- SOC 2: الثقة كلها في المحاسب القانوني الذي يوقع التقرير.
- NIST CSF: لا سلسلة فيه. أنت تكتب ملفك وتقيمه، وقيمته في ما يعلمك عن نفسك، وليس في ما يقنع به غيرك.
NCA ECC: الإلزام الوطني الذي لا تغني عنه شهادة
الضوابط الأساسية ECC-2:2024 تصدرها الهيئة الوطنية للأمن السيبراني NCA. وتنطبق بحسب نص الوثيقة على:
- الجهات الحكومية في المملكة، والجهات والشركات التابعة لها داخل المملكة وخارجها.
- جهات القطاع الخاص التي تملك بنى تحتية وطنية حساسة CNI أو تشغلها أو تستضيفها.
وفيها 4 مكونات أساسية، و28 مكوناً فرعياً، و108 ضوابط أساسية، و92 ضابطاً فرعياً. وما يميزها عن بقية الأطر ثلاث صفات:
- الإلزام نظامي وليس تجارياً: الوثيقة تستند إلى المادة العاشرة من تنظيم الهيئة وإلى أمر سام. فالجهة التي في النطاق لا تختار أن تطبقها أو لا تطبقها.
- القياس بيد الهيئة: بالتقييم الذاتي Self-assessment وتقارير أداة قياس الالتزام والزيارات الميدانية. أي أنك لا تختار المدقق ولا موعده.
- تصل إلى الموردين عبر العقود: المكون الفرعي 4-1 يطلب أن تحمل عقود الجهة مع الأطراف الخارجية Third Parties متطلبات الأمن السيبراني.
والصفة الثالثة هي التي تجعل ECC تصل إلى شركة صغيرة ليست في نطاق الهيئة أصلاً. فالضابط 4-1-2 يطلب أن تشمل العقود، كحد أدنى:
- بنود عدم الإفصاح.
- الحذف الآمن للبيانات عند انتهاء الخدمة.
- إجراءات التواصل عند وقوع حادثة.
- إلزام الطرف الخارجي بتطبيق متطلبات الجهة وسياساتها.
والضابط 4-1-4 يطلب أن تراجع هذه المتطلبات دورياً، وهذه هي المراجعة التي سيجريها عميلك عليك لاحقاً، كما في مقال الاستعداد للتدقيق. فالمورد ليس في النطاق، لكن عميله في النطاق، والعقد هو الجسر بينهما.
وفوق ECC تأتي مجموعات متخصصة، مثل ضوابط الحوسبة السحابية CCC وضوابط البيانات DCC، وضوابط القطاع الخاص NCNICC-1:2025. وقد شرحنا أيها ينطبق على من في ضوابط الهيئة الوطنية: أيها ينطبق عليك؟.
المصدر: نص ECC-2:2024 من الهيئة.
ISO/IEC 27001: نظام إدارة تحصل بعده على شهادة
المعيار ISO/IEC 27001:2022 تصدره المنظمة الدولية للمعايير ISO مع اللجنة الكهروتقنية الدولية IEC. وهو في 19 صفحة، وسعره في متجر ISO 155 فرنكاً سويسرياً كما قرأناه في 25 أكتوبر 2026. وصدر له في 2024 تعديل واحد Amendment عن تغير المناخ، يوزع مجاناً.
والفرق الأساسي بينه وبين ECC أنه لا يبدأ بقائمة ضوابط، وإنما بنظام إدارة أمن المعلومات ISMS. أي بنود إلزامية تطلب منك أن:
- تحدد نطاق النظام Scope.
- تقيم المخاطر Risk Assessment وتعالجها.
- تراقب وتدقق داخلياً وتحسن باستمرار.
ثم يأتي في ملحقه Annex A ما مجموعه 93 ضابطاً، تختار منها ما يعالج مخاطرك، وتوثق اختيارك في بيان قابلية التطبيق Statement of Applicability، واختصاراً SoA.
وهذا يعني أمرين يغفل عنهما كثيرون:
- النطاق بيد المؤسسة: قد تكون الشهادة لمنتج واحد أو لمركز بيانات واحد. فاقرأ نطاق شهادة أي مورد قبل أن تطمئن لها.
- الشهادة لا تصدرها ISO: تصدرها جهة مانحة Certification Body، والموثوقة منها معتمدة من جهة اعتماد Accreditation Body. وفي المملكة يعتمد المركز السعودي للاعتماد SAAC الجهات المانحة لشهادات ISO 27001 بحسب المعيار ISO/IEC 17021-1. وتستطيع التحقق من أي شهادة معتمدة في قاعدة بيانات IAF CertSearch.
والطلب على الشهادات في المملكة يرتفع بوضوح. فبحسب خبر المركز السعودي للاعتماد المبني على إحصاءات IAF CertSearch، وصل عدد شهادات أنظمة الإدارة في المملكة بكل أنواعها إلى 29,913 شهادة في 2025، مقابل 20,489 في 2024، أي بنمو 46%. وانتقلت المملكة من المركز 21 إلى المركز 14 عالمياً. وهذا الرقم يشمل الجودة والبيئة وغيرها، وليس أمن المعلومات وحده.
المصدر: صفحة ISO/IEC 27001، وخدمة اعتماد الجهات المانحة في SAAC، وخبر SAAC عن عدد الشهادات، كما قرأناها في 25 أكتوبر 2026.
NIST CSF 2.0: لغة مشتركة تقيس بها نفسك
إطار الأمن السيبراني NIST CSF 2.0 نشره المعهد الوطني للمعايير والتقنية الأمريكي NIST في 26 فبراير 2024. وهو مجاني بالكامل، ولا تدقيق له ولا شهادة، وتقول الوثيقة إنه يصلح لأي مؤسسة مهما كان حجمها أو قطاعها.
وقلبه Core ست وظائف Functions، تحتها 22 فئة Category و106 نتائج فرعية Subcategories. وكل نتيجة مكتوبة بصيغة «ما الذي يجب أن يتحقق» وليس «كيف تحققه». مثال: النتيجة ID.AM-01 تقول إن جرد الأجهزة التي تديرها المؤسسة محدث.
وعددنا النتائج في كل وظيفة من ملف المراجع الرسمي الذي تنشره NIST مع الإطار (نزلناه في 25 أكتوبر 2026، بعد استبعاد النتائج المسحوبة Withdrawn من الإصدار السابق):
| الوظيفة | معناها | عدد النتائج |
|---|---|---|
| Govern (GV) | الحوكمة: الأدوار والسياسات وإدارة المخاطر | 31 |
| Identify (ID) | معرفة الأصول والمخاطر | 21 |
| Protect (PR) | الحماية: الهوية والبيانات والأنظمة | 22 |
| Detect (DE) | اكتشاف الهجمات والحالات غير الطبيعية | 11 |
| Respond (RS) | الاستجابة للحوادث | 13 |
| Recover (RC) | الاستعادة بعد الحادثة | 8 |
| المجموع | 106 | |
وأكبر وظيفة هي Govern، وهي الجديدة في الإصدار 2.0. ففي الإصدار 1.1 كانت الحوكمة فئة صغيرة اسمها ID.GV داخل وظيفة Identify، ثم أصبحت وظيفة كاملة. وهذا يبين أين وضعت NIST ثقلها: في الحوكمة، وليس في التقنية فقط.
وطريقة استخدامه ثلاث خطوات:
- تكتب ملف وضعك الحالي Current Profile.
- تكتب ملف وضعك المستهدف Target Profile.
- تحلل الفجوة Gap Analysis بينهما وتضع خطة.
وتستطيع أن تصف نضج ممارساتك بأربعة مستويات Tiers: Partial وRisk Informed وRepeatable وAdaptive.
فلماذا تتعب به وهو لا يعطيك شهادة؟ لأنه أفضل نقطة بداية لمن لا يلزمه شيء بعد: قصير وواضح ويفهمه المديرون. ولأن NIST تنشر معه جداول ربط رسمية Informative References تربط كل نتيجة فيه بأطر أخرى، منها ISO/IEC 27001:2022. فالعمل الذي تبنيه عليه لا يضيع عندما يطلب منك عميل شهادة لاحقاً.
المصدر: NIST CSF 2.0، وصفحة المراجع Informative References.
SOC 2: تقرير يكتبه محاسب قانوني لعملائك
تقرير SOC 2 من مجموعة تقارير System and Organization Controls التي ينظمها المعهد الأمريكي للمحاسبين القانونيين AICPA. يجريه محاسب قانوني CPA على ضوابط مقدم خدمة Service Organization، مثل مزود سحابة أو منصة SaaS.
ويفحص المحاسب الضوابط وفق معايير خدمات الثقة Trust Services Criteria في خمسة مجالات:
- الأمن Security.
- التوافر Availability.
- سلامة المعالجة Processing Integrity.
- السرية Confidentiality.
- الخصوصية Privacy.
والنتيجة رأي مكتوب يقرؤه عملاؤك ليقرروا هل يثقون بخدمتك. وتقول مجلة المحاسبة Journal of Accountancy التابعة للمعهد إن التقرير مقصور على أطراف محددة تفهم نظام مقدم الخدمة. أي أنك لا تنشره على موقعك كما تنشر شعار شهادة ISO.
والطلب على SOC 2 يأتي غالباً من فرق المشتريات في السوق الأمريكية، فستجده في استبيان المورد Vendor Questionnaire قبل أي سؤال تقني.
تحذير نشره المعهد نفسه في 2026: ظهرت شركات أدوات امتثال تعد بتقرير SOC 2 «خلال أسابيع أو ساعات». وحذر أعضاء فريق عمل SOC 2 في المعهد من تقارير متطابقة القالب لا يقبلها العميل الواعي. وأضاف المعهد على صفحته الرسمية تنبيهاً بأنه يتحقق من ادعاءات حول ممارسات إحدى هذه الشركات. والدرس: التقرير الذي لا يصمد أمام قراءة عميلك لا قيمة له مهما كان رخيصاً.
المقارنة في جدول واحد
| NCA ECC-2:2024 | ISO/IEC 27001:2022 | NIST CSF 2.0 | SOC 2 | |
|---|---|---|---|---|
| النوع | ضوابط وطنية ملزمة | معيار نظام إدارة قابل للشهادة | إطار نتائج طوعي | تقرير تصديق Attestation |
| من يصدره | الهيئة الوطنية للأمن السيبراني | ISO وIEC | NIST الأمريكي | AICPA الأمريكي |
| الحجم | 4 مكونات، 108 ضوابط أساسية و92 فرعياً | بنود إلزامية، و93 ضابطاً في Annex A | 6 وظائف، 22 فئة، 106 نتائج | معايير خدمات الثقة في 5 مجالات |
| من يلزمك | النظام للجهات في النطاق، والعقود لمورديها | عميل أو مناقصة تطلب الشهادة | لا أحد | عقود العملاء |
| من يتحقق | الهيئة نفسها | جهة مانحة معتمدة | أنت | محاسب قانوني CPA |
| المخرج | نتيجة التزام لدى الهيئة | شهادة لنطاق محدد | ملف حالي ومستهدف وخطة | تقرير لعملائك |
| تكلفة الوثيقة نفسها | مجانية | 155 فرنكاً للمعيار | مجاني | المعايير مجانية بحساب على موقع المعهد |
| أنسب لـ | الحكومة والبنى الحساسة ومورديها | من يبيع لشركات كبرى أو عملاء دوليين | من يبدأ ولا يلزمه شيء | منصات SaaS تبيع للسوق الأمريكية |
و«تكلفة الوثيقة» أصغر بند في التكلفة الحقيقية. فالتكلفة الكبيرة في وقت الفريق في التطبيق وجمع الأدلة، وفي أتعاب الجهة المانحة أو المحاسب القانوني. وهذه أسعار تتفاوض عليها مع كل جهة، ولا توجد لها قائمة رسمية منشورة.
كيف تبنى كل وثيقة من الداخل، ولماذا يهمك ذلك؟
البنية الداخلية لكل وثيقة تحدد شكل العمل اليومي الذي تفرضه على فريقك:
| الوثيقة | بنيتها | العمل اليومي |
|---|---|---|
| ECC | قائمة من أعلى إلى أسفل: مكونات، ثم مكونات فرعية لكل منها هدف، ثم ضوابط. وأغلب المكونات الفرعية فيها ضابط للتوثيق والاعتماد، وضابط للتطبيق، وضابط للحد الأدنى، وضابط للمراجعة الدورية | التحقق من قائمة: لكل ضابط وثيقة وتطبيق ودليل ومراجعة في موعدها. ولا تستبعد ضابطاً لأن مخاطره منخفضة عندك، إلا ما تحدده الوثيقة نفسها |
| ISO/IEC 27001 | دورة: البنود من 4 إلى 10 تبدأ بسياق المؤسسة والنطاق، ثم القيادة، ثم التخطيط وتقييم المخاطر، ثم الدعم والتشغيل، ثم التدقيق الداخلي ومراجعة الإدارة، ثم التحسين. والضوابط تأتي في النهاية مخرجاً لقرار معالجة المخاطر | سجل مخاطر يتحدث، وقرارات علاج، وتدقيق داخلي يكشف ما لم يعمل، ومراجعة إدارة تقرر |
| NIST CSF | نتائج بلا ترتيب تنفيذ ولا أداة محددة | لغة مشتركة: جملة «الاستجابة عندنا ضعيفة» تصبح قابلة للقياس بالنتائج تحت Respond |
| SOC 2 | معايير ثقة تحتها نقاط تركيز Points of Focus | ضوابطك أنت، والمعايير هي ما يقيسها به المحاسب. وهذا أقرب إلى منطق ISO منه إلى ECC |
ولهذا تكمل ECC وISO إحداهما الأخرى: ECC تقول ماذا يجب أن يوجد، وISO يعطي الآلية التي تديره وتحسنه. وسنطبق ذلك في مقال ISO 27001 بأدوات مفتوحة المصدر.
أيها تحتاج مؤسستك؟ أربعة أسئلة بالترتيب
اسأل الأسئلة التالية بالترتيب. وكل إجابة «نعم» تضيف وثيقة إلى قائمتك دون أن تلغي ما قبلها:
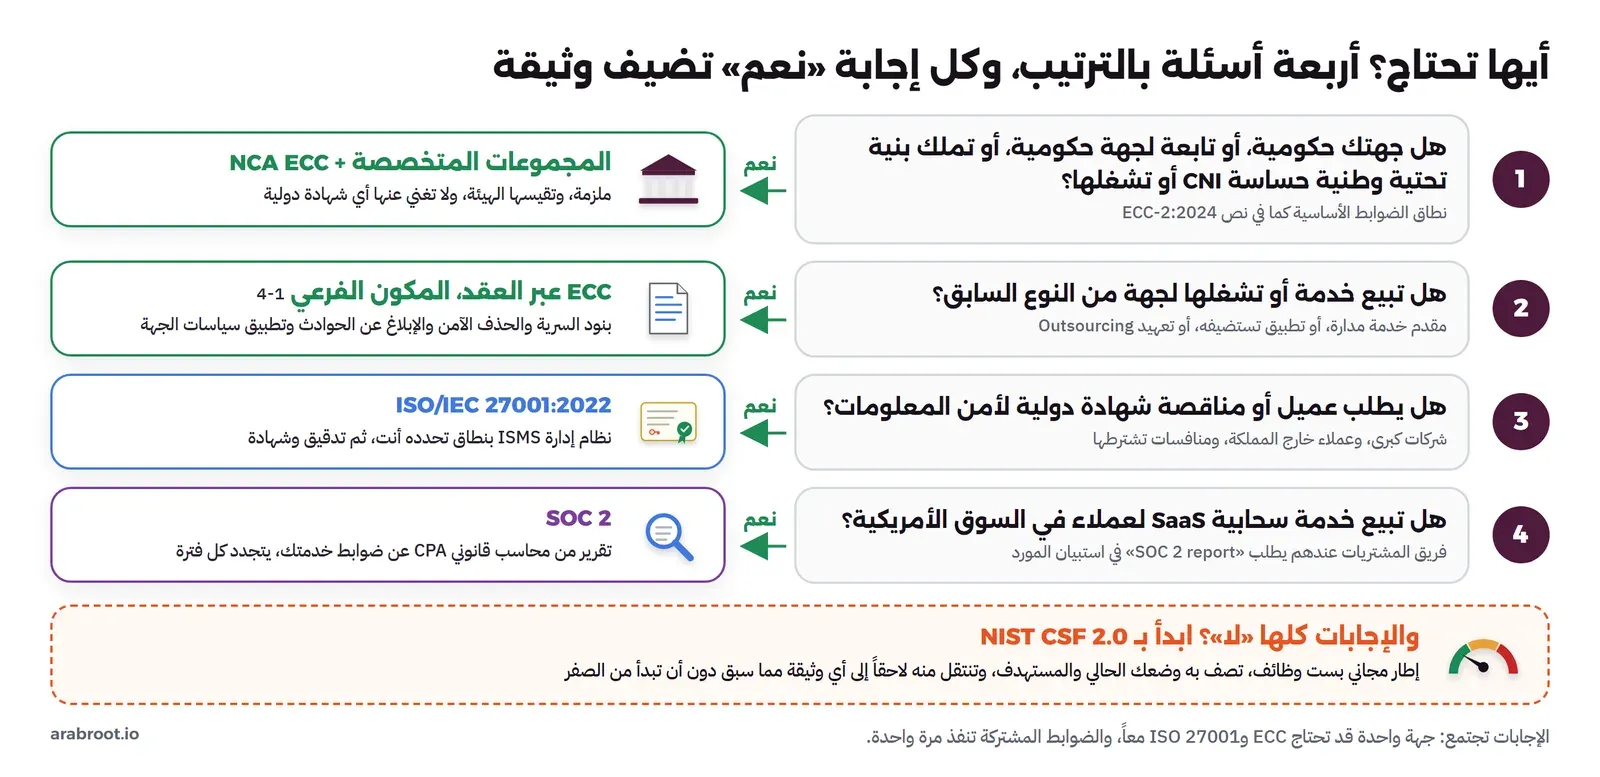
- هل جهتك في نطاق الهيئة الوطنية للأمن السيبراني؟ إذا كانت حكومية أو تابعة لجهة حكومية أو تملك بنية حساسة، فـ ECC ملزمة، ومعها المجموعات المتخصصة التي تنطبق عليك. ولا تغني عنها شهادة ISO، لأن الهيئة تقيس التزامك بأدواتها.
- هل تبيع لجهة في النطاق أو تشغل لها خدمة؟ فالضوابط تصلك عبر العقد. توقع بنود السرية والحذف الآمن عند انتهاء الخدمة والإبلاغ عن الحوادث والالتزام بسياسات الجهة. وإذا كنت مقدم خدمات مدارة Managed Services فاقرأ الضابط 4-1-3-2: مراكز الخدمات المدارة للمراقبة والتشغيل التي تستخدم الوصول عن بعد يجب أن تكون داخل المملكة بالكامل.
- هل يطلب عميل أو مناقصة شهادة دولية؟ فالخيار المعروف ISO/IEC 27001. ابدأ بنطاق صغير واضح، مثل منصتك الأساسية وفريق تشغيلها، ثم وسعه.
- هل تبيع SaaS لعملاء في السوق الأمريكية؟ فسيطلب منك غالباً تقرير SOC 2. اسأل العميل قبل أن تبدأ مشروعاً كاملاً: هل يقبل شهادة ISO 27001 إذا كانت لديك؟ وأي المجالات الخمسة يريد؟
وإذا كانت الإجابات كلها «لا»، فابدأ بـ NIST CSF 2.0: اكتب وضعك الحالي في الوظائف الست، واختر وضعاً مستهدفاً واقعياً. وعندما يأتي أول عميل يطلب شهادة أو أول عقد حكومي، ستجد نصف العمل جاهزاً.
مثال قصير: شركة ناشئة تبيع منصة لمستشفى حكومي، وتطلب منها مجموعة مستشفيات خاصة شهادة ISO أو تقرير SOC 2. إجابتها «نعم» عن السؤالين الثاني والثالث. فتجعل بنود ECC التي في العقد أساس مكتبة ضوابطها، وتضيف ISO/IEC 27001 بنطاق المنصة، لأن نظام الإدارة الذي يطلبه ISO هو نفسه ما تحتاجه لتدير ضوابط ECC وتراجعها. ولا تبدأ SOC 2 لأنها لا تبيع في السوق الأمريكية.
كيف تتداخل الوثائق؟ ضابط واحد بأربعة أرقام
البنود تتداخل كثيراً. فجرد الأصول وإدارة الثغرات والنسخ الاحتياطي والتحقق متعدد العوامل MFA موجودة في الوثائق الأربع بأرقام مختلفة. والشكل التالي يبين أربعة أمثلة، وأرقام ISO وNIST فيه من جدول الربط الرسمي الذي تنشره NIST، وأرقام ECC من نص الهيئة:
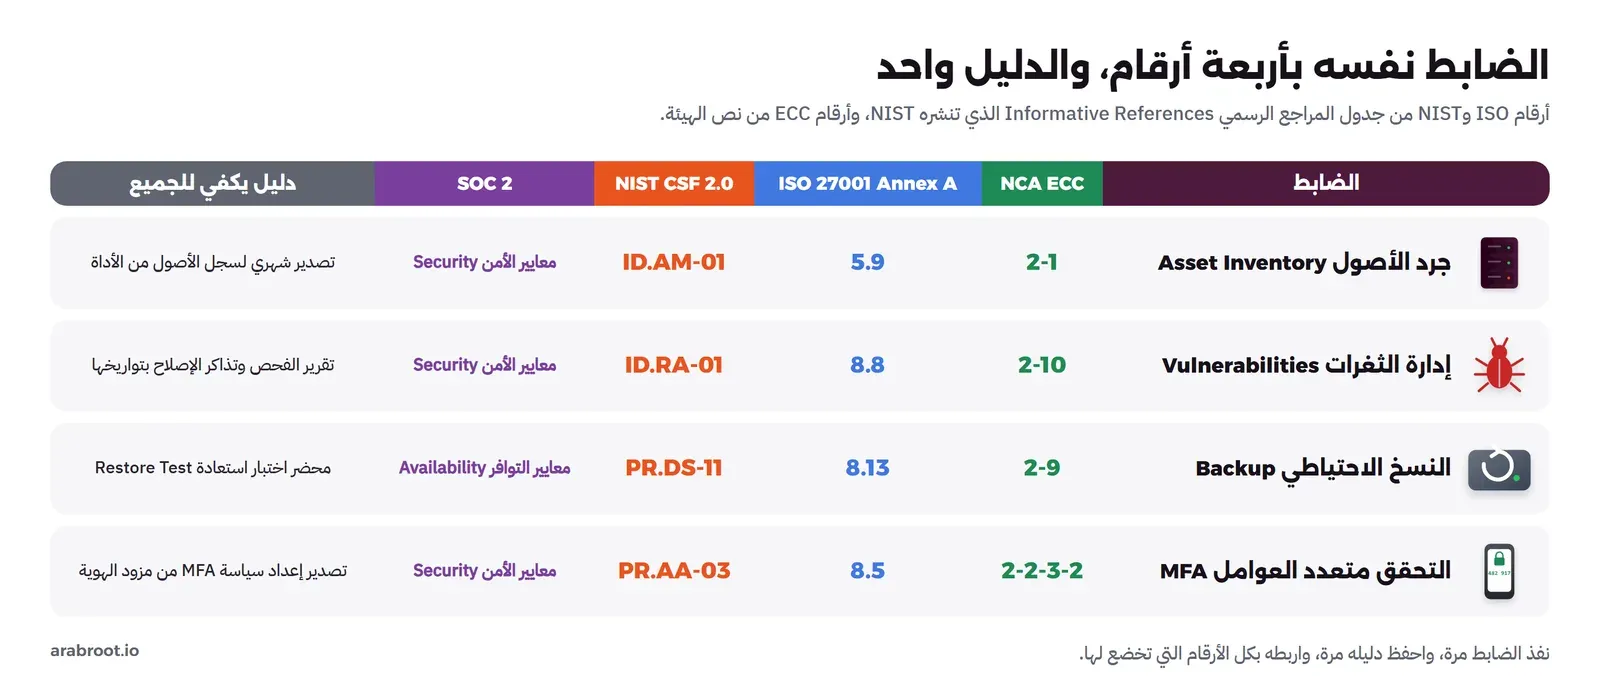
أعمدة الأرقام تختلف، لكن عمود الدليل واحد. فمحضر اختبار الاستعادة Restore Test يثبت في الوقت نفسه المكون الفرعي 2-9 في ECC، والضابط 8.13 في ISO، والنتيجة PR.DS-11 في CSF، ومعايير التوافر في SOC 2. ولم نضع أرقام SOC 2 لأن المعهد يوزع نصها بحساب على موقعه، فارجع إليه مباشرة.
والربط ليس مطابقة حرفية. فالضابط في ECC أشد أحياناً من مقابله في ISO، مثل:
- الضابط 2-3-3-4: مزامنة الوقت مع مصدر موثوق كالهيئة السعودية للمواصفات والمقاييس والجودة.
- الضابط 1-2-2: أن تشغل وظائف الأمن السيبراني كفاءات سعودية مؤهلة بدوام كامل.
فجدول الربط يوفر عليك البحث، ولا يغني عن قراءة النص.
ماذا وجدنا في جدول الربط الرسمي من NIST؟
بدلاً من جداول الربط المنتشرة في الإنترنت، قرأنا الجدول الرسمي الذي تنشره NIST مع CSF 2.0. وهو ملف Excel فيه كل نتيجة في الإطار مع مراجعها في أطر أخرى. نزلناه من صفحة المراجع في 25 أكتوبر 2026، وعددنا فيه مراجع ISO/IEC 27001:2022. وهذا ما وجدناه:
- كل ضوابط الملحق لها مقابل: الجدول يشير إلى 93 ضابطاً مختلفاً من Annex A، أي كل ضوابط الملحق. وهي موزعة على البنود: 37 في البند 5 (الضوابط التنظيمية Organizational)، و8 في البند 6 (الأفراد People)، و14 في البند 7 (الضوابط المادية Physical)، و34 في البند 8 (الضوابط التقنية Technological).
- كل نتيجة لها مرجع: النتائج الـ 106 كلها لها مرجع في ISO، ضابطاً أو بنداً. وهذا لا يعني أن المقابل يغطيها بالكامل.
- 7 نتائج مقابلها بنود فقط: أي بند من بنود نظام الإدارة، مثل تحديد سياق المؤسسة أو تقييم المخاطر، وليس ضابطاً من الملحق. فلن تجدها إذا بحثت في Annex A وحده.
- الاستجابة والاستعادة أضعف تغطية: نتائج وظيفة Protect وحدها تشير إلى 63 ضابطاً من ISO، أما Respond وRecover فتشير كل منهما إلى 6 فقط. والسبب أن ISO يغطي الاستجابة والاستعادة في ضوابط قليلة واسعة، مثل خطة الاستجابة للحوادث. فإذا اعتمدت على ISO وحده، ستحتاج تفاصيل أكثر في هذا الجزء.
- دليل واحد لأكثر من نتيجة: الضابط 8.13 الخاص بالنسخ الاحتياطي يقابل أربع نتائج في CSF: PR.DS-01 وPR.DS-11 وRC.RP-03 وRC.RP-06. ومنها RC.RP-03 عن التحقق من سلامة النسخ قبل الاستعادة. فدليل اختبار الاستعادة يغطي أكثر من نتيجة.
- رقمان غير موجودين: الجدول الرسمي يشير إلى البندين 6.11 و6.13، ولا يوجد في ISO/IEC 27001:2022 بند بهذين الرقمين. والأرجح أنهما 6.1.1 و6.1.3 كتبا دون النقطة. وهذا تذكير بأن الجدول الرسمي كتبه بشر.
انتبه للإصدار: شكل الأرقام تغير بين CSF 1.1 و2.0، فالحوكمة مثلاً انتقلت من فئة ID.GV إلى وظيفة GV كاملة. وكثير من جداول الربط المنتشرة ما زالت تربط ISO 27001:2013 بـ CSF 1.1، فتعطيك أرقاماً لم تعد موجودة. تأكد من إصدار كل طرف في أي جدول قبل أن تعتمد عليه.
الربط نفسه في مصدرين: هل يتفقان؟
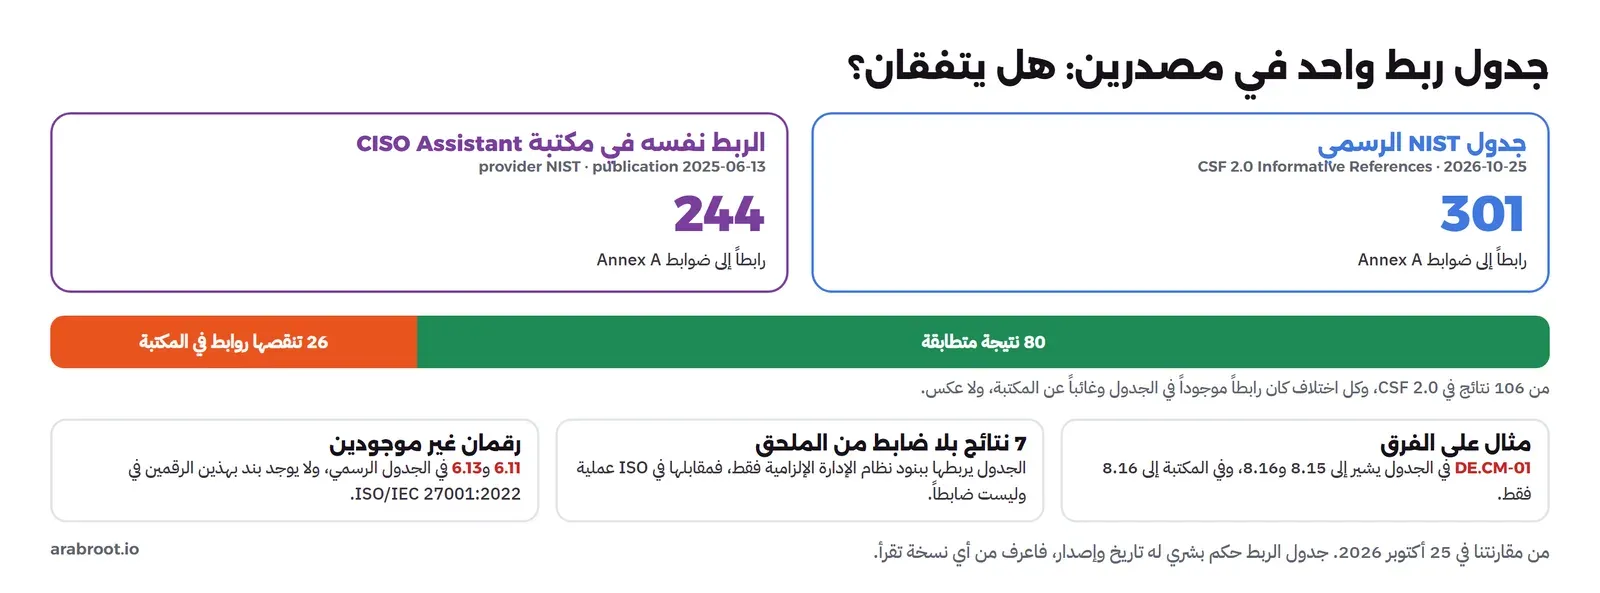
أداة الامتثال مفتوحة المصدر CISO Assistant، التي نشرحها في مقال CISO Assistant، تحمل الربط بين CSF 2.0 وISO/IEC 27001:2022 مكتبة جاهزة، ومكتوب فيها أن مصدرها NIST. فقارنا مكتبة الأداة في الإصدار v4.1.5 بجدول NIST الذي نزلناه، نتيجة نتيجة. وهذا ما وجدناه:
| ما قارناه | جدول NIST الرسمي | مكتبة CISO Assistant |
|---|---|---|
| تاريخ النسخة | نزلناه في 25 أكتوبر 2026 | منشورة في 13 يونيو 2025 |
| عدد الروابط إلى ضوابط Annex A | 301 | 244 |
| نتائج روابطها متطابقة في المصدرين | 80 من 106 | |
| النتائج الـ 26 الباقية | تنقص المكتبة فيها روابط موجودة في الجدول، ولم نجد حالة واحدة فيها المكتبة أكثر من الجدول | |
مثال على الفرق: النتيجة DE.CM-01 عن مراقبة الشبكات يربطها الجدول بالضابطين 8.15 للسجلات و8.16 لأنشطة المراقبة، والمكتبة بالثاني فقط. فمن يعتمد على المكتبة لن يرى أن دليل السجلات يخدم هذه النتيجة.
والسبب المرجح أن المكتبة أخذت من نسخة أقدم من الجدول، كما يوحي تاريخ نشرها. ولا نعرف ذلك يقيناً.
ووجدنا في مستودع الأداة نفسه أمرين آخرين يهمان من يعتمد عليها:
- ربط SOC 2 بـ ISO من المزود: فيه 1405 روابط من 242 نقطة تركيز Point of Focus، ومصدره الشركة التي تطور الأداة وليس المعهد الأمريكي. أي أنه حكم مزود، وهذا لا ينقص من فائدته، لكنه يغير درجة الثقة فيه.
- مكتبة ECC بلا ربط: فيها 108 ضوابط و92 ضابطاً فرعياً، وهي أرقام وثيقة الهيئة نفسها. و176 منها قابلة للتقييم، والفرق هو الضوابط التي تتكون من ضوابط فرعية، مثل 2-2-3، فتقيم فروعها ولا تقيم هي. ولم نجد في المستودع ربطاً بين ECC وISO، فهذا عمل تقوم به أنت.
الدرس: جدول الربط يوفر عليك البحث، لكنه لا ينقل المسؤولية. فإذا لم تعرف أن دليل السجلات يخدم نتيجة المراقبة أيضاً، قد تجمع الدليل نفسه مرتين. لذلك اكتب في مكتبة ضوابطك مصدر كل ربط وتاريخه، وراجع الروابط التي تخص ضوابطك أنت فقط. فلا تحتاج أن تراجع 301 رابط، وإنما العشرات التي تلمس ما تطبقه فعلاً.
برنامج واحد يخدم أكثر من وثيقة
إذا اجتمعت عليك أكثر من وثيقة، وهذا الغالب للشركات التي تبيع للحكومة وللقطاع الخاص معاً، فلا تبن مشروعاً منفصلاً لكل وثيقة. ابن مكتبة ضوابط واحدة Unified Control Library، لكل ضابط فيها مسؤول ودليل، ثم اربطه بأرقامه في كل وثيقة. والخطوات:
- ابدأ بالوثيقة الأكثر إلزاماً: إذا كانت ECC تنطبق عليك فهي العمود الفقري، لأن بنودها لا تقبل التفاوض. ثم أضف ما يطلبه ISO أو SOC 2 فوقها.
- اكتب الضابط بلغتك أنت: جملة مثل «كل حسابات المديرين تدخل بـ MFA» أوضح للفريق من نص أي وثيقة. ثم اربطها بأرقام الوثائق.
- احفظ الدليل مرة واحدة: في مكان واحد بتاريخ، واربطه بالضابط وليس بالوثيقة. حتى لا تجمع لقطة الشاشة نفسها أربع مرات لأربعة مدققين.
- استخدم أداة تعرف الربط: أدوات إدارة الامتثال مفتوحة المصدر، مثل CISO Assistant، تحمل مكتبات جاهزة لهذه الأطر مع الربط بينها. وراجع الروابط التي تعتمد عليها كما بينا أعلاه.
وفي المقالات التالية من مرحلة الحوكمة والمخاطر والامتثال GRC نطبق ذلك: خريطة ضوابط ECC وأدواتها مفتوحة المصدر، ثم ISO 27001 بأدوات مفتوحة، ثم إدارة الامتثال مع CISO Assistant:
 دليلتحقيق ضوابط ECC بأدوات مفتوحة المصدر Open Sourceخريطة تربط كل ضابط فرعي في الضوابط الأساسية ECC بالأداة مفتوحة المصدر التي تحققه، مع ما وجدناه حين قارنا الخريطة بالقائمة الرسمية واختبرنا ضابطين.
 دليلISO 27001 بأدوات مفتوحة المصدر من المخاطر إلى التدقيقكيف تبني شركة صغيرة نظام ISO/IEC 27001 على ما بنته لضوابط ECC، من النطاق وسجل المخاطر إلى بيان قابلية التطبيق والتدقيق الداخلي.
 دليلإدارة الامتثال Compliance مع CISO Assistant على سيرفركنشغل CISO Assistant ونحمل فيه ضوابط ECC-2:2024 ونقيم منصة حقيقية ونربطها بالضوابط والأدلة ونصدر التقرير، مع كل مشكلة واجهناها في الطريق.
ماذا يحدث عندما يتغير شيء؟
| ما تغير | ماذا تفعل |
|---|---|
| صدر إصدار جديد من الضوابط | ECC-2:2024 حلت محل ECC-1:2018، وفي ملحقها C بيان بالتغييرات. من بنى مكتبة ضوابط مربوطة بالأرقام يحدث الروابط التي تغيرت فقط، ومن بنى جداول منفصلة يعيد العمل كله |
| عميل يطلب SOC 2 بالاسم ويرفض شهادة ISO | اسأل عن نطاق التقرير ومجالاته، ثم اختر المحاسب القانوني. أغلب الأدلة موجودة في مكتبتك، والجديد هو طريقة الفحص وفترة التقرير |
| مزود يعرض تقرير SOC 2 خلال أسابيع | تذكر تنبيه المعهد الأمريكي وإرشاداته لمراجعي الجودة في 2026. التقرير السريع قد يكلفك عميلاً يرفضه |
| أضفت خدمة لا تشملها شهادة ISO | الشهادة لا تتسع تلقائياً. وسع النطاق في التدقيق القادم، أو كن صريحاً مع العميل بأن الخدمة خارجه |
| أصبحت مؤسستك نفسها في نطاق الهيئة | مثل أن تشغل خدمة تصنف بنية حساسة. تصبح ECC ومجموعاتها المتخصصة التزاماً مباشراً تقيسه الهيئة، وليس بنوداً في عقد عميل |
أخطاء شائعة عند الاختيار
- الظن أن شهادة ISO 27001 تعني الالتزام بـ ECC: الشهادة تثبت نظام إدارة لنطاق محدد. أما ECC فتقيسها الهيئة بأدواتها وتطلب بنوداً وطنية لا يطلبها ISO.
- شهادة بنطاق لا يغطي ما يهمك: قد تغطي شهادة المورد مكتب الإدارة ولا تغطي المنصة التي ستضع بياناتك عليها. اقرأ النطاق.
- شراء التقرير الأسرع: اسأل عن المحاسب القانوني الذي سيوقعه، ونطاق الفحص، وطريقة اختيار العينات Sampling.
- معاملة NIST CSF كأنه امتثال: ملف CSF أداة تخطيط وقياس، ولا يجيب عن طلب عميل لشهادة أو طلب الهيئة لالتزام.
- أربعة جداول Excel لأربع وثائق: كل جدول يحدث في وقت مختلف، فتتضارب الأدلة. الحل مكتبة ضوابط واحدة.
- استخدام جدول ربط قديم أو بلا تاريخ: تحقق من إصدار كل طرف، ومن مصدر الربط وتاريخ نسخته.
جدول قرار سريع
| إذا كان وضعك | فابدأ بـ | ولا تنس |
|---|---|---|
| جهة حكومية أو تابعة لها، أو تملك بنية حساسة | ECC والمجموعات المتخصصة التي تنطبق | لا تغني عنها شهادة ISO |
| شركة تبيع لجهة في نطاق الهيئة | بنود ECC في عقدك، وابن عليها مكتبة الضوابط | اقرأ المكون 4-1 لتعرف ما سيطلبه العميل |
| عميل أو مناقصة تطلب شهادة دولية | ISO/IEC 27001 بنطاق صغير واضح | تحقق من اعتماد الجهة المانحة |
| منصة SaaS تبيع للسوق الأمريكية | اسأل العميل هل يقبل ISO، ثم SOC 2 إن أصر | اسأل عن المحاسب وطريقة الفحص قبل السعر |
| لا يلزمك شيء بعد | NIST CSF 2.0: ملف حالي ومستهدف | ملف CSF ليس دليلاً لطرف ثالث |
| أكثر من وثيقة معاً | مكتبة ضوابط واحدة مربوطة بالأرقام | اكتب مصدر كل ربط وتاريخه |
الخلاصة
- الوثائق الأربع من أربعة أنواع: ECC نظام وطني ملزم تقيسه الهيئة، وISO/IEC 27001 معيار ينتهي بشهادة لنطاق محدد، وNIST CSF 2.0 إطار طوعي مجاني، وSOC 2 تقرير يكتبه محاسب قانوني لعملائك.
- اسأل بالترتيب: هل أنت في نطاق الهيئة؟ هل تبيع لمن هو في النطاق؟ هل يطلب عميل شهادة دولية؟ هل تبيع SaaS للسوق الأمريكية؟ وكل «نعم» تضيف وثيقة.
- لا تغني شهادة ISO عن ECC، ولا يغني ملف CSF عن شهادة أو تقرير.
- جدول NIST الرسمي يربط كل ضوابط Annex A الـ 93 بنتائج CSF، فابن مكتبة ضوابط واحدة واحفظ الدليل مرة واحدة.
- جداول الربط أحكام بشرية لها تواريخ: الربط نفسه اختلف بين جدول NIST ومكتبة CISO Assistant في 26 نتيجة من 106، وفي الجدول الرسمي رقمان لبندين غير موجودين.
- إذا لم يلزمك شيء بعد، فابدأ بـ NIST CSF 2.0 حتى لا تبدأ من الصفر عندما يأتي أول طلب.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: إضافة سلسلة الثقة خلف كل وثيقة، ومقارنة جدول NIST بمكتبات CISO Assistant v4.1.5، وماذا يحدث عندما يتغير شيء، وجدول قرار.
- أكتوبر 2026: كتابة المقال، والتحقق من الأرقام من جدول المراجع الرسمي لـ NIST CSF 2.0 بتاريخ 25 أكتوبر 2026، ومن نصوص ECC-2:2024 وصفحات ISO وAICPA والمركز السعودي للاعتماد في التاريخ نفسه.


