إذا كنت تدير خدمة على Windows، فأنت تعرف هذه الرسالة جيداً: «توقفت الخدمة بشكل غير متوقع»، ثم تعود للعمل بعد إعادة التشغيل، ثم تتوقف مرة أخرى بعد يومين، وليس في سجلاتها أي سطر يشرح السبب، لأن البرنامج لم يجد وقتاً ليكتب شيئاً قبل أن ينتهي. وإذا كنت مطوراً، فقد قال لك العميل إن برنامجك «يغلق فجأة» على جهازه فقط، ولا تستطيع أن تكرر المشكلة على جهازك مهما حاولت. وإذا كنت مسؤولاً عن أجهزة المستخدمين، فقد رأيت الشاشة الزرقاء Blue Screen of Death، واختصاراً BSOD، ورأيت رمزها، ثم بحثت عنه فوجدت مئة نصيحة متناقضة. وفي الحالات الثلاث هناك ملف واحد يحمل الجواب، إذا عرفت كيف تلتقطه وكيف تقرؤه: ملف التفريغ Dump File، أي صورة من ذاكرة البرنامج أو الجهاز لحظة العطل، والأداة التي تقرؤه هي مصحح الأخطاء WinDbg من Microsoft.
وهذا المقال هو الأخير في مرحلة برمجة النظام في Windows، وقد أشار إليه مقال سجلات الأحداث Event Viewer حين قال إن تحليل ملف التفريغ نفسه يحتاج WinDbg. وقد رأيت في مقال حالات حقيقية مع Sysinternals كيف تأخذ ProcDump نسخة من ذاكرة برنامج مشغول، وفي مقال قراءة رسالة الخطأ Stack Trace كيف تقرأ مكدس الاستدعاءات في لغات عالية المستوى. أما هنا فنكتب برنامج C صغيراً بخمسة أعطال حقيقية، ونلتقط ملف التفريغ لكل منها بأكثر من طريقة، ثم نفتحه بمصحح الأخطاء حتى نصل إلى السطر الذي سبب العطل، على Windows 11 حقيقي دون صلاحيات المدير. ثم نقرأ أحداث شاشتين زرقاوين حقيقيتين وقعتا على جهاز المختبر نفسه قبل أسابيع، ونرى ما الذي نستطيعه منهما دون المدير، وما الذي يحتاجه.
 دليلسجلات الأحداث Event Viewer: كيف تقرأ ما حدث في جهازككيف تعرف من سجلات Windows لماذا أعاد جهازك التشغيل وحده، من التحديث إلى الشاشة الزرقاء إلى زر الطاقة، بعارض الأحداث وPowerShell دون صلاحيات المسؤول.
 دليلحالات Sysinternals: دخول بطيء ومعالج مشغول وDLL مفقودثلاث مشاكل تصل كل دعم فني، نحلها على جهاز Windows 11 حقيقي بصلاحيات مستخدم عادي: برامج تبطئ الدخول، وخيط يشغل المعالج، ومكتبة يبحث عنها Windows في غير مكانها.
 دليلاعتراض الدوال API Hooking مع Detours في Windowsنعترض CreateFileW داخل برنامج C صغير بجدول الاستيراد ثم بمكتبة Detours على Windows 11 دون صلاحيات المدير، ونرى البايتات والترامبولين في cdb، ونقيس الكلفة، ونكشف الاعتراض بمقارنة الذاكرة بالملف، ونفهم لماذا انتقلت برامج الحماية إلى النواة.
 دليلتتبع الأحداث ETW: المصدر الذي تقرأ منه أدوات الحمايةنكتب مزود TraceLogging في برنامج C، ونجمع أحداثه بجلسة logman ثم بجلسة لحظية مع أحداث PowerShell على Windows 11 دون صلاحيات المدير، ونقيس كلفة الحدث، ونرى بالأرقام ما يبقى للمدير والنواة ولماذا تعتمد عليه برامج الحماية.
 دليلمدير الذاكرة في Windows: Working Set وملف Pagefileنقيس على Windows 11 بصلاحيات مستخدم عادي الفرق بين حجز الذاكرة وتثبيتها ولمسها، ونرى أين تذهب الصفحة بعد التقليم ومن أين يأتي الخطأ 1455 وماذا يفعل ملف الصفحات فعلاً.
وسوف نناقش في هذا المقال ما يلي:
- ما هو ملف التفريغ، وأنواعه، ومن يكتبه: ProcDump، والبرنامج نفسه، وتقارير الأخطاء في Windows، والنواة عند الشاشة الزرقاء.
- الرموز Symbols وملفات PDB، ولماذا لا يساوي ملف التفريغ شيئاً دونها.
- مختبر عملي: مؤشر فارغ Null Pointer، وطفح المكدس Stack Overflow، وتحرير الذاكرة مرتين Double Free، وقراءة كل منها بالأوامر
!analyze -vو.ecxrوknوdv. - برنامج يكتب ملف التفريغ بنفسه، وبرنامج معلق لا ينهار ولكنه لا يجيب، وتصحيح برنامج حي بنقطة توقف Breakpoint.
- ما يسجله Windows عن العطل حين لا يكون هناك أي مصحح، ولماذا لم يسجل شيئاً في المرة الأولى.
- الشاشة الزرقاء: من الحدث في سجل النظام إلى ملف التفريغ في النواة، ثم الأخطاء الشائعة وجدول قرار وتدريب عملي.
ما هو ملف التفريغ Dump File؟
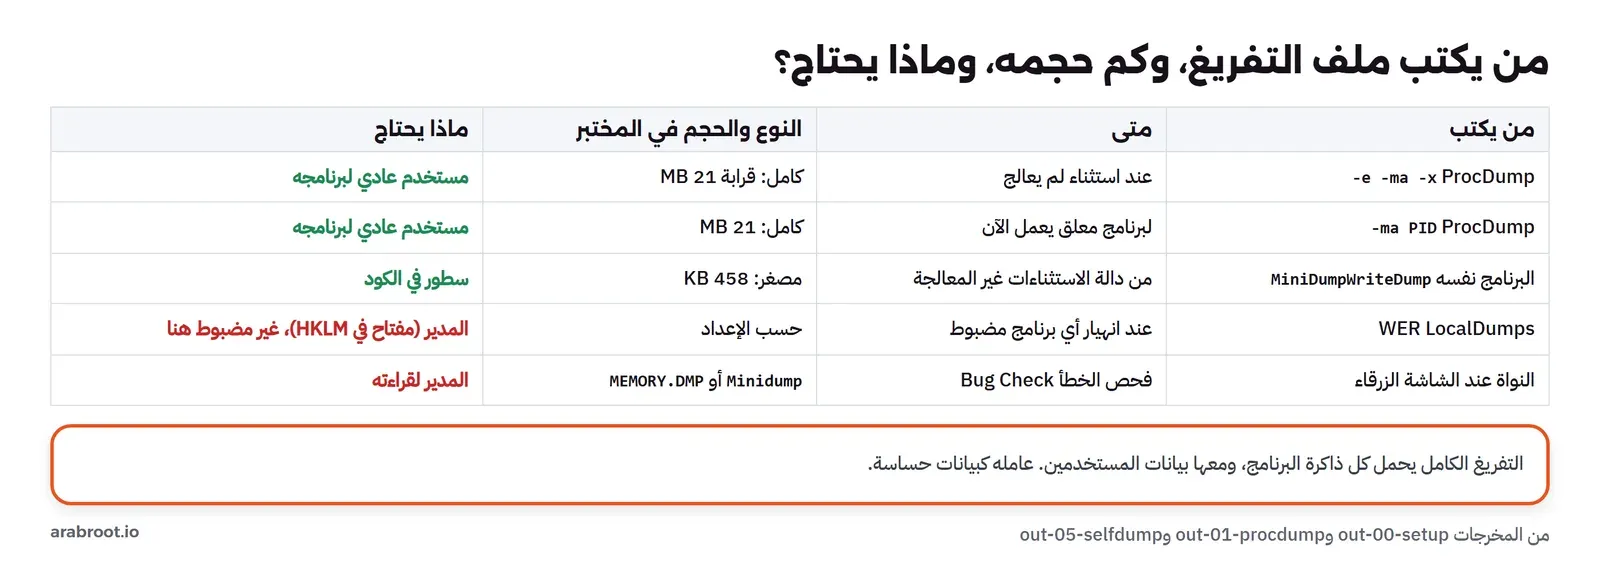
ملف التفريغ Dump File هو صورة محفوظة على القرص لحالة عملية أو للنظام كله في لحظة معينة: سجلات المعالج Registers لكل خيط، ومكدس كل خيط، وقائمة المكتبات المحملة بعناوينها، وحسب نوع التفريغ أجزاء من الذاكرة أو الذاكرة كلها. وإذا التقط لحظة العطل، فإنه يحمل أيضاً سجل الاستثناء Exception Record الذي يقول ما حدث بالضبط: رمز الخطأ، والتعليمة التي سببته، والعنوان الذي حاولت أن تصل إليه. والمثال الأقرب من الحياة هو الصندوق الأسود في الطائرة: لا يمنع الحادث، ولكنه يجعل التحقيق ممكناً بعده، دون أن تحتاج إلى أن تكرر الحادث نفسه. وهذه بالضبط قيمة ملف التفريغ في مشكلة لا تتكرر على جهازك: العميل يرسل لك الملف، وأنت تحقق على جهازك كأنك كنت هناك لحظة العطل.
وتشرح صفحة ملفات التفريغ في Microsoft Learn نوعين كبيرين: تفريغ وضع المستخدم User-mode Dump لعملية واحدة، وتفريغ وضع النواة Kernel-mode Dump للنظام كله عند الشاشة الزرقاء. وفي داخل تفريغ وضع المستخدم درجات: التفريغ المصغر Minidump الذي يحمل المكدسات وبعض الذاكرة فقط، وحجمه مئات الكيلوبايت، والتفريغ الكامل Full Dump الذي يحمل كل ذاكرة العملية، وحجمه بحجم ذاكرة البرنامج. والاختيار بينهما مقايضة واضحة: المصغر يرسل بالبريد بسهولة ولا يحمل بيانات المستخدم في الغالب، ولكنه قد لا يحمل المتغير الذي تحتاجه، والكامل يحمل كل شيء، بما في ذلك كلمات المرور والبيانات الشخصية التي كانت في الذاكرة، فعامله كبيانات حساسة.
من يكتب ملف التفريغ؟
هناك أربعة طرق رئيسية لتحصل على ملف تفريغ لبرنامج في وضع المستخدم، وسوف نستعمل ثلاثاً منها في المختبر:
- أداة خارجية تراقب البرنامج، وأشهرها ProcDump من Sysinternals، التي تلتصق بالبرنامج كمصحح أخطاء، وتكتب التفريغ عند استثناء لم يعالج، أو عند ارتفاع المعالج أو الذاكرة، أو عندما تطلب ذلك بنفسك. وهي الأداة الأنسب حين تعرف أي برنامج سوف ينهار.
- البرنامج نفسه، بأن يسجل دالة للاستثناءات غير المعالجة، وتستدعي هذه الدالة MiniDumpWriteDump قبل أن ينتهي. وهذا ما تفعله برامج وخدمات كثيرة حتى تجد التفريغ دائماً بجانب سجلاتها.
- تقارير الأخطاء في Windows، Windows Error Reporting، واختصاراً WER، التي تعمل تلقائياً عند انهيار أي برنامج، ويمكن ضبطها لتحفظ تفريغاً محلياً لكل انهيار بإعداد اسمه LocalDumps تشرحه صفحة جمع تفريغات وضع المستخدم. ولكن هذا الإعداد في
HKEY_LOCAL_MACHINEويحتاج صلاحيات المدير، ولذلك لم يضبطه المختبر، واكتفى بقراءة أنه غير موجود. - يدوياً من مدير المهام Task Manager أو Process Explorer، بالأمر «إنشاء ملف تفريغ» على برنامج معلق، وهو يكتب تفريغاً كاملاً لحظة الطلب.
أما الشاشة الزرقاء فتفريغها تكتبه النواة نفسها، في اللحظة الأخيرة قبل إعادة التشغيل، في ملف الذاكرة المؤقتة Pagefile ثم ينقل إلى ملف عند الإقلاع التالي، وسوف نعود إليه في قسم خاص.
الرموز Symbols: لماذا لا يكفي ملف التفريغ وحده؟
ملف التفريغ يحمل أرقاماً: عنوان التعليمة التي انهار عندها البرنامج، وعناوين العودة في المكدس، وقيم في الذاكرة. ولكي تتحول هذه الأرقام إلى أسماء دوال وأسماء متغيرات وأرقام أسطر في ملفك، يحتاج المصحح ملف الرموز Symbol File، وهو في عالم Microsoft ملف بالامتداد PDB يكتبه المترجم بجانب البرنامج عند البناء بالخيار /Zi. ولكل بناء ملف PDB خاص به، يتطابق معه بمعرف فريد مكتوب في البرنامج، فإذا أعدت البناء بعد تعديل بسيط، فإن ملف الرموز القديم لا يصلح للبرنامج الجديد. ولهذا فإن القاعدة الأولى في أي فريق ينشر برامج Windows هي أن يحفظ ملف PDB لكل إصدار نشره، في مكان لا يضيع، لأن العطل الذي سوف يصلك بعد سنة من إصدار قديم لا يقرأ دون ملفه.
وأما رموز Windows نفسها، أي رموز ntdll.dll وkernelbase.dll وغيرها، فتنشرها Microsoft على خادم رموز عام Symbol Server، وتشرحه صفحة رموز Microsoft العامة، والمصحح ينزل منه ما يحتاجه تلقائياً إذا أعطيته مسار الرموز Symbol Path بالشكل srv*مجلد_محلي*https://msdl.microsoft.com/download/symbols، كما تشرح صفحة مسار الرموز. والمجلد المحلي ذاكرة مؤقتة Cache، فالملف الذي نزل مرة لا ينزل مرة أخرى، وفي المختبر كله نزل قرابة 100 ميجابايت من الرموز. وإذا كان فريقك ينشر برامج كثيرة، فأنشئ خادم رموز داخلياً بالطريقة نفسها: مجلد مشترك ترفع إليه ملفات PDB لكل بناء بالأداة symstore التي تأتي مع أدوات التصحيح، ثم تضيف مساره إلى مسار الرموز في أدوات كل المطورين، فيجد المصحح رموز أي إصدار قديم تلقائياً دون أن يبحث أحد عن الملف الصحيح يدوياً. والرموز العامة تعطيك أسماء الدوال فقط دون المتغيرات المحلية، وهذا كاف لتعرف أين كان Windows عندما انهار برنامجك، أما تفاصيل كودك فتأتي من ملفك أنت.
تجهيز المختبر Lab
المختبر برنامج C واحد اسمه crashlab.exe يمثل جزءاً صغيراً من خدمة طلبات: يحسب سعر الطلبات مع الخصم، ويحلل مدخلات متداخلة، ويحرر ذاكرة الطلبات، ويعمل بخيطين للمخزون والدفع. ولكل وظيفة منها خطأ حقيقي من النوع الذي تجده في الكود الحقيقي. ونبنيه بأدوات Microsoft للغة C++ x64 مع ملف الرموز:
@echo off
rem Build with the MSVC x64 tools ("x64 Native Tools Command Prompt for VS", or 00-setup.ps1 calls it).
rem /Zi writes crashlab.pdb; /PDBALTPATH keeps only the file name of the PDB inside the exe.
cl 2>&1 | findstr /c:"Version"
cl /nologo /W3 /O2 /Zi crashlab.c /link /PDBALTPATH:%%_PDB%% dbghelp.lib wer.lib || exit /b 1
dir /b crashlab.exe crashlab.pdb
والخيار /PDBALTPATH:%_PDB% يجعل البرنامج يحمل اسم ملف الرموز فقط، لا المسار الكامل لجهاز البناء، وهذا مهم إذا كنت لا تريد أن يعرف كل من يفتح برنامجك أسماء مجلدات جهازك. والمصحح المستعمل هو cdb.exe، أي النسخة النصية من محرك WinDbg نفسه، لأن السكربت يستطيع أن يشغلها ويحفظ مخرجها كما هو، وكل أمر في المقال يعمل كما هو في نافذة الأوامر في تطبيق WinDbg، الذي تشرح صفحة تنزيل أدوات التصحيح طرق تثبيته. والسكربت 00-setup.ps1 يبني ويفحص الأداتين ويقرأ إعدادات التفريغ في الجهاز دون أن يغيرها:
OS        : Microsoft Windows 11 Pro (build 26100.9711)
PowerShell: 5.1.26100.9711
Elevated  : False
Lab folder: C:\lab
Microsoft (R) C/C++ Optimizing Compiler Version 19.51.36256 for x64
crashlab.c
crashlab.exe
crashlab.pdb

tools:
  cdb.exe          10.0.29680.1004 (WinBuild.160101.0800) Valid  Microsoft Corporation
  procdump64.exe   12.02                      Valid  Microsoft Corporation

WER LocalDumps key (HKLM:\SOFTWARE\Microsoft\Windows\Windows Error Reporting\LocalDumps): not present (no automatic local dumps)
kernel crash dump settings (CrashControl, read-only): CrashDumpEnabled=3, DumpFile=C:\Windows\MEMORY.DMP, MinidumpDir=C:\Windows\Minidump, AutoReboot=1
> Get-ChildItem C:\Windows\Minidump
Access to the path 'C:\Windows\Minidump' is denied.
> Test-Path C:\Windows\MEMORY.DMP: False
الأداتان موقعتان من Microsoft، ومفتاح LocalDumps غير موجود، أي أن WER لن يحفظ أي تفريغ محلي للبرامج التي تنهار على هذا الجهاز. وإعدادات تفريغ النواة تقول CrashDumpEnabled=3، أي التفريغ المصغر للنواة Small Memory Dump، في المجلد C:\Windows\Minidump، ولكن قراءة هذا المجلد رفضت لأنها للمدير فقط، وملف MEMORY.DMP غير موجود. واحفظ هذه الأسطر الثلاثة الأخيرة، لأننا سوف نعود إليها في قسم الشاشة الزرقاء.
العطل الأول: المؤشر الفارغ Null Pointer
الدالة total_price تمر على ثلاثة طلبات وتطرح من سعر كل طلب الخصم الذي تحسبه discount_for، والخصم يعتمد على أن العميل مميز VIP. والطلب الثاني لم يحمل له عميل، فمؤشره NULL، وهذا خطأ تراه كل يوم في كود يقرأ من قاعدة بيانات فيها سجلات ناقصة:
typedef struct Customer { char name[32]; int vip; } Customer;
typedef struct Order { int id; double amount; Customer *customer; } Order;

static Customer g_customers[2] = { { "first customer", 1 }, { "second customer", 0 } };

// 1. NULL pointer: an order whose customer was never loaded
__declspec(noinline) double discount_for(const Order *o) {
    if (o->customer->vip) return o->amount * 0.10;     // o->customer is NULL for order 1002
    return 0;
}
__declspec(noinline) double total_price(Order *orders, int n) {
    double sum = 0;
    for (int i = 0; i < n; i++) sum += orders[i].amount - discount_for(&orders[i]);
    return sum;
}
static int run_null(void) {
    Order orders[3] = { { 1001, 250.0, &g_customers[0] }, { 1002, 99.5, NULL }, { 1003, 40.0, &g_customers[1] } };
    printf("total = %.2f\n", total_price(orders, 3));
    return 0;
}
والسكربت 01-procdump.ps1 يطلب من ProcDump أن يشغل البرنامج بنفسه بالخيار -x، وأن يكتب تفريغاً كاملاً بالخيار -ma عند أي استثناء لم يعالج بالخيار -e:
> procdump64.exe -accepteula -nobanner -e -ma -x "C:\lab\dumps" "C:\lab\crashlab.exe" null
Process:               crashlab.exe (39012)
CPU threshold:         n/a
Performance counter:   n/a
Commit threshold:      n/a
Threshold seconds:     n/a
Hung window check:     Disabled
Log debug strings:     Disabled
Exception monitor:     Unhandled
Exception filter:      [Includes]
                       *
                       [Excludes]
Terminate monitor:     Disabled
Cloning type:          Disabled
Concurrent limit:      n/a
Avoid outage:          n/a
Number of dumps:       1
Dump folder:           C:\lab\dumps\
Dump filename/mask:    PROCESSNAME_YYMMDD_HHMMSS
Queue to WER:          Disabled
Kill after dump:       Disabled


Press Ctrl-C to end monitoring without terminating the process.

[17:41:16]Exception: C0000005.ACCESS_VIOLATION
[17:41:16]Unhandled: C0000005.ACCESS_VIOLATION
[17:41:16]Dump 1 info: Available space: 3872178176
[17:41:16]Dump 1 initiated: C:\lab\dumps\crashlab.exe_261120_174116.dmp
[17:41:16]Dump 1 writing: Estimated dump file size is 21 MB.
[17:41:16]Dump 1 complete: 21 MB written in 0.1 seconds
رأى ProcDump الاستثناء C0000005، أي انتهاك الوصول Access Violation، ثم رآه مرة ثانية كاستثناء لم يعالجه أحد، فكتب التفريغ: 21 ميجابايت في 0.2 ثانية. والأسطر الكثيرة في البداية هي إعدادات ProcDump، وأهمها Exception monitor: Unhandled، أي أنه ينتظر الاستثناء الذي لم يعالجه البرنامج، لا كل استثناء، لأن برامج كثيرة ترمي استثناءات وتعالجها كجزء طبيعي من عملها، ولو كتب التفريغ عند كل واحد منها لملأ القرص.
وقبل أي أمر، يطبع المصحح عند فتح التفريغ ترويسة تستحق أن تقرأها، لأنها تجيب عن أسئلة تسألها عادة بعد ساعة من التحقيق:
Loading Dump File [C:\lab\dumps\null-crashlab.exe_261120_174116.dmp]
User Mini Dump File with Full Memory : Only application data is available

Comment: '
*** "C:\tools\procdump64.exe" -accepteula -nobanner -e -ma -x "C:\lab\dumps" "C:\lab\crashlab.exe" null
*** Unhandled exception: C0000005.ACCESS_VIOLATION'

************* Path validation summary **************
Response                         Time (ms)     Location
Deferred                                       srv*C:\symbols*https://msdl.microsoft.com/download/symbols
OK                                             C:\lab
Symbol search path is: srv*C:\symbols*https://msdl.microsoft.com/download/symbols;C:\lab
Executable search path is:
Windows 10 Version 26100 MP (8 procs) Free x64
Product: WinNt, suite: SingleUserTS
Edition build lab: 26100.1.amd64fre.ge_release.240331-1435
Debug session time: Fri Nov 20 17:41:16.000 2026 (UTC + 3:00)
System Uptime: 2 days 20:33:06.523
Process Uptime: not available
...........
This dump file has an exception of interest stored in it.
The stored exception information can be accessed via .ecxr
(9864.8c60): Access violation - code c0000005 (first/second chance not available)
For analysis of this file, run !analyze -v
السطر الثاني يقول إن التفريغ كامل الذاكرة with Full Memory، فكل متغير موجود. والتعليق Comment كتبه ProcDump داخل الملف نفسه بالأمر الذي التقطه والاستثناء الذي سببه، فإذا وصلك ملف من عميل بعد أسابيع، عرفت كيف أخذ دون أن تسأل. ثم إصدار Windows بالبناء الكامل، وعدد المعالجات، ووقت التفريغ مع فرق التوقيت، ومدة عمل الجهاز منذ آخر إقلاع. ثم السطر الأهم: «This dump file has an exception of interest stored in it»، أي أن في الملف سجل استثناء تصل إليه بـ .ecxr. وآخر سطرين هما التعليمة التي انهار عندها البرنامج، ومعها القيمة التي حاول أن يقرأها: علامات استفهام، أي ذاكرة غير موجودة في العنوان 0x20.
الأمر !analyze -v: أول ما تكتبه دائماً
نفتح التفريغ بـ cdb -z، ثم أول أمر هو !analyze -v، الذي تشرحه صفحة !analyze: يفحص الاستثناء والمكدس ويحاول أن يجمع لك الصورة كلها. والمخرج طويل، وهذه الأجزاء المهمة منه:
    Key  : Failure.Bucket
    Value: INVALID_POINTER_READ_c0000005_crashlab.exe!unknown_error_in_process
... Failure.Exception, Failure.Hash, timeline and OS keys ...
EXCEPTION_RECORD:  (.exr -1)
ExceptionAddress: 00007ff6834975c4 (crashlab!discount_for+0x0000000000000004)
   ExceptionCode: c0000005 (Access violation)
  ExceptionFlags: 00000000
NumberParameters: 2
   Parameter[0]: 0000000000000000
   Parameter[1]: 0000000000000020
Attempt to read from address 0000000000000020

PROCESS_NAME:  crashlab.exe

READ_ADDRESS:  0000000000000020

... error code text ...
STACK_TEXT:
000000bf`f818fc98 00007ff6`83497d30     : 00000000`00000000 00000000`00000000 00000000`00000000 00007ff6`8353d188 : crashlab!discount_for+0x4
000000bf`f818fca0 00007ff6`83497c56     : 00000220`3d2dd510 00000000`00000000 00000220`3d2f7140 00000220`3d2dd510 : crashlab!total_price+0x40
000000bf`f818fce0 00007ff6`8349876f     : 00000220`3d2dd510 00000000`00000000 00000000`00000000 00000000`00000000 : crashlab!run_null+0x76
(Inline Function) --------`--------     : --------`-------- --------`-------- --------`-------- --------`-------- : crashlab!invoke_main+0x22
000000bf`f818fd60 00007ff9`aadcdda7     : 00000000`00000000 00000000`00000000 00000000`00000000 00000000`00000000 : crashlab!__scrt_common_main_seh+0x10f
000000bf`f818fda0 00007ff9`ac5bee4c     : 00000000`00000000 00000000`00000000 000004f0`fffffb30 000004d0`fffffb30 : kernel32!BaseThreadInitThunk+0x17
000000bf`f818fdd0 00000000`00000000     : 00000000`00000000 00000000`00000000 00000000`00000000 00000000`00000000 : ntdll!RtlUserThreadStart+0x2c


IP_IN_PAGED_CODE:
crashlab!discount_for+4 [C:\lab\crashlab.c @ 19]
00007ff6`834975c4 83782000        cmp     dword ptr [rax+20h],0

SYMBOL_NAME:  crashlab.exe!unknown_error_in_process

MODULE_NAME: crashlab

IMAGE_NAME:  crashlab.exe

STACK_COMMAND: dt ntdll!LdrpLastDllInitializer BaseDllName ; dt ntdll!LdrpFailureData ; ~0s; .ecxr ; kb

FAILURE_BUCKET_ID:  INVALID_POINTER_READ_c0000005_crashlab.exe!unknown_error_in_process
وفي هذا المخرج لاحظ التالي:
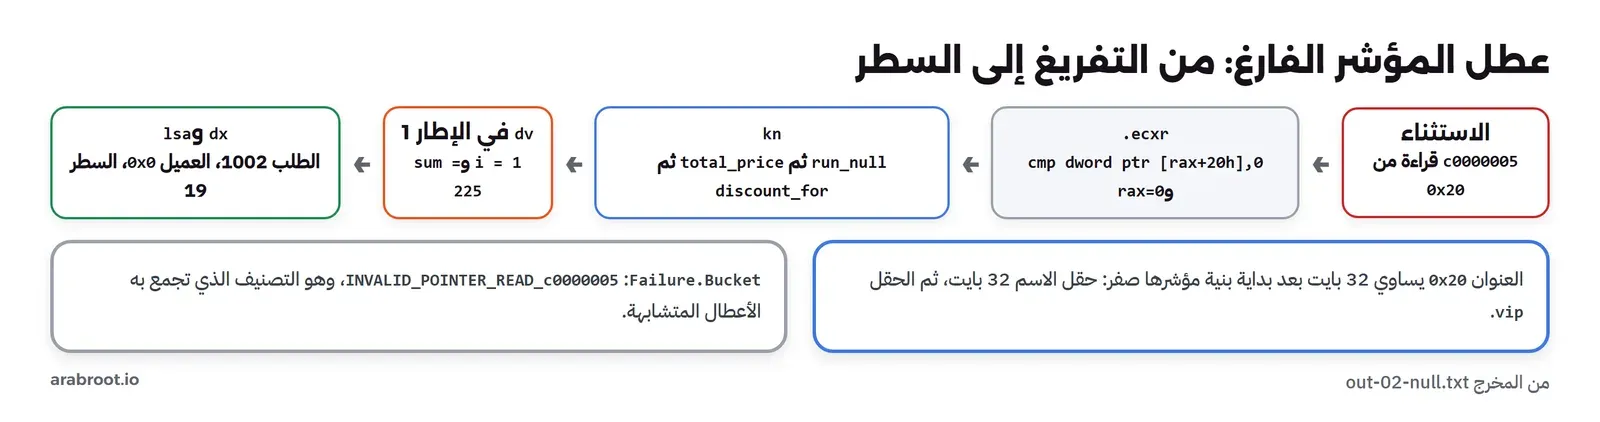
Failure.Bucketهو تصنيف العطل في سطر واحد: قراءة من مؤشر غير صالحINVALID_POINTER_READ، بالرمزc0000005، فيcrashlab.exe. وهذا هو نفسه التصنيف الذي تجمع به Microsoft الأعطال المتشابهة من ملايين الأجهزة، ولذلك يفيدك في تجميع أعطال برنامجك أيضاً.- سجل الاستثناء يقول إن البرنامج حاول القراءة Read من العنوان
0x20. وهذا الرقم وحده يكاد يحل المشكلة: العنوان ليس صفراً بالضبط، وإنما صفر مضافاً إليه 32 بايت، أي أن الكود قرأ حقلاً على بعد 32 بايت من بداية بنية مؤشرها صفر. وفي البنيةCustomerحقل الاسم 32 بايت، ثم الحقلvip، أي أن البرنامج حاول أن يقرأvipمن عميل غير موجود. - والمكدس
STACK_TEXTيقول من استدعى من:run_nullثمtotal_priceثمdiscount_for، وIP_IN_PAGED_CODEيعطي الملف والسطر:crashlab.cالسطر 19. ولاحظNTGLOBALFLAG: 70، وسوف نعود إليه في عطل الذاكرة.
مشكلة قابلتنا: !analyze غير موجود
في أول تشغيل لسكربت التحليل لم يطبع !analyze -v أي تحليل، وإنما سطرين: «analyze is not extension gallery command» و«No export analyze found». والسبب أن cdb.exe في المختبر مأخوذ من حزمة تطبيق WinDbg ومنسوخ وحده إلى مجلد مساعد مع مكتباته، دون تثبيت التطبيق، فلم يحمل المحرك مكتبة الإضافات ext.dll التي يعيش فيها الأمر !analyze تلقائياً كما يفعل في التثبيت الكامل. والحل كان سطراً واحداً في بداية الأوامر: .load ext، الذي تشرحه صفحة .load، فيبحث المحرك عن المكتبة في مجلد الإضافات بجانبه ويحملها. وإذا ثبت WinDbg بالطريقة المعتادة فلن تحتاج هذا السطر، ولكن إذا رأيت هذه الرسالة على جهاز سيرفر نسخ إليه أحدهم المصحح يدوياً، فأنت تعرف الآن أن المشكلة في الإضافات لا في التفريغ. والأمر .chain يطبع لك الإضافات المحملة ومسار البحث عنها، وهو أول ما تطلبه عندما يقول المصحح إن أمراً يبدأ بـ ! غير موجود.
من الاستثناء إلى المتغيرات: .ecxr وkn وdv
!analyze يعطيك الاتجاه، ولكن التحقيق الحقيقي بالأوامر الصغيرة. والأمر .ecxr يجعل المصحح يقف في سياق الاستثناء نفسه، كما تشرح صفحة .ecxr، لأن التفريغ يحفظ أيضاً سياق الخيط لحظة كتابة التفريغ، وهو داخل كود معالجة الاستثناء لا داخل كودك. ثم kn يطبع المكدس بأرقام الإطارات Frames، و.frame ينتقل إلى إطار، وdv يطبع المتغيرات المحلية فيه، وdx يعرض بنية بحقولها، وlsa يعرض الكود المصدري حول السطر:
0:000> .ecxr
rax=0000000000000000 rbx=000000bff818fd18 rcx=000000bff818fd18
rdx=0000000000000003 rsi=0000000000000003 rdi=0000000000000001
rip=00007ff6834975c4 rsp=000000bff818fc98 rbp=0000000000000000
 r8=0000000000000003  r9=0000000000000000 r10=0000000000000000
r11=0000000000000246 r12=0000000000000000 r13=0000000000000000
r14=000000bff818fd00 r15=0000000000000000
iopl=0         nv up ei ng nz ac po cy
cs=0033  ss=002b  ds=002b  es=002b  fs=0053  gs=002b             efl=00010291
crashlab!discount_for+0x4:
00007ff6`834975c4 83782000        cmp     dword ptr [rax+20h],0 ds:00000000`00000020=????????
0:000> kn
  *** Stack trace for last set context - .thread/.cxr resets it
 # Child-SP          RetAddr               Call Site
00 000000bf`f818fc98 00007ff6`83497d30     crashlab!discount_for+0x4 [C:\lab\crashlab.c @ 19]
01 000000bf`f818fca0 00007ff6`83497c56     crashlab!total_price+0x40 [C:\lab\crashlab.c @ 24]
02 000000bf`f818fce0 00007ff6`8349876f     crashlab!run_null+0x76 [C:\lab\crashlab.c @ 29]
03 (Inline Function) --------`--------     crashlab!invoke_main+0x22 [D:\a\_work\1\s\src\vctools\crt\vcstartup\src\startup\exe_common.inl @ 78]
04 000000bf`f818fd60 00007ff9`aadcdda7     crashlab!__scrt_common_main_seh+0x10f [D:\a\_work\1\s\src\vctools\crt\vcstartup\src\startup\exe_common.inl @ 288]
05 000000bf`f818fda0 00007ff9`ac5bee4c     kernel32!BaseThreadInitThunk+0x17
06 000000bf`f818fdd0 00000000`00000000     ntdll!RtlUserThreadStart+0x2c
0:000> .frame 0
00 000000bf`f818fc98 00007ff6`83497d30     crashlab!discount_for+0x4 [C:\lab\crashlab.c @ 19]
0:000> dv /t /v
@rcx              struct Order * o = 0x000000bf`f818fd18
0:000> .frame 1
01 000000bf`f818fca0 00007ff6`83497c56     crashlab!total_price+0x40 [C:\lab\crashlab.c @ 24]
0:000> dv /t
struct Order * orders = 0x000000bf`f818fd00
int n = 0n3
double sum = 225
int i = 0n1
0:000> dx -r1 ((crashlab!Order *)orders)[1]
((crashlab!Order *)orders)[1] [Type: Order]
    [+0x000] id               : 1002 [Type: int]
    [+0x008] amount           : 99.500000 [Type: double]
    [+0x010] customer         : 0x0 [Type: Customer *]
0:000> .frame 0
00 000000bf`f818fc98 00007ff6`83497d30     crashlab!discount_for+0x4 [C:\lab\crashlab.c @ 19]
0:000> lsa @$scopeip
    15: static Customer g_customers[2] = { { "first customer", 1 }, { "second customer", 0 } };
    16:
    17: // 1. NULL pointer: an order whose customer was never loaded
    18: __declspec(noinline) double discount_for(const Order *o) {
>   19:     if (o->customer->vip) return o->amount * 0.10;     // o->customer is NULL for order 1002
    20:     return 0;
    21: }
    22: __declspec(noinline) double total_price(Order *orders, int n) {
    23:     double sum = 0;
    24:     for (int i = 0; i < n; i++) sum += orders[i].amount - discount_for(&orders[i]);
0:000> q
والآن صار التحقيق كاملاً دون أي تخمين. السجل rax صفر، والتعليمة cmp dword ptr [rax+20h],0 تقارن الحقل على بعد 0x20 من rax، أي o->customer->vip. وفي الإطار 0 المتغير o يشير إلى طلب، وفي الإطار 1 تقول dv إن العداد i يساوي 1، أي الطلب الثاني، وإن المجموع sum حتى تلك اللحظة 225، وهو سعر الطلب الأول 250 ناقص خصم 10%. ثم يعرض dx الطلب الثاني نفسه: رقمه 1002، وسعره 99.5، ومؤشر العميل 0x0. وأخيراً يضع lsa سهماً على السطر 19 في ملفنا. أي أننا عرفنا من ملف واحد: أي سطر، وأي طلب، ولماذا، ومعنا قيمة كل متغير لحظة العطل، وهذا ما لا يعطيك إياه أي سجل نصي.
العطل الثاني: طفح المكدس Stack Overflow
الدالة parse_nested تحلل مدخلات متداخلة بالأقواس، وتستدعي نفسها لكل مستوى، ولكن فيها خطأ: لا تتقدم في النص أبداً، فتستدعي نفسها إلى ما لا نهاية، وكل استدعاء يحجز 512 بايت للمتغير token على المكدس. وهذا شكل مصغر لخطأ حقيقي يظهر حين يعطي مستخدم البرنامج ملف JSON أو XML متداخلاً أكثر مما توقع المبرمج:
// 2. stack overflow: recursion with no depth limit on a nested input
__declspec(noinline) int parse_nested(const char *p, int depth) {
    char token[512];                                   // 512 bytes of stack per level
    _snprintf(token, sizeof token, "level %d", depth);
    if (*p == '[') return parse_nested(p, depth + 1) + (token[0] == 'x');   // the bug: p never advances
    return depth;
}
static int run_stack(void) { printf("depth = %d\n", parse_nested("[[[]]]", 0)); return 0; }
والاستثناء هنا من نوع آخر، C00000FD، ويكفي أن تنظر في الإطار المناسب لتعرف كم كان العمق:
0:000> .exr -1
ExceptionAddress: 00007ff6834ea9b9 (crashlab!__crt_cached_ptd_host::{ctor}+0x000000000000000a)
   ExceptionCode: c00000fd (Stack overflow)
  ExceptionFlags: 00000000
NumberParameters: 2
   Parameter[0]: 0000000000000001
   Parameter[1]: 000000f0fbaa3f40
0:000> .ecxr
rax=0000000000000000 rbx=0000000000000200 rcx=0000000000000025
rdx=000000f0fbaa44c0 rsi=00007ff683525f30 rdi=000000f0fbaa44c0
rip=00007ff6834ea9b9 rsp=000000f0fbaa3ef0 rbp=000000f0fbaa3ff0
 r8=0000000000000200  r9=00007ff683525f30 r10=00007ff683490000
r11=000000f0fbaa40c0 r12=0000000000000000 r13=0000000000000000
r14=0000000000000000 r15=0000000000000000
iopl=0         nv up ei pl zr na pe nc
cs=0033  ss=002b  ds=002b  es=002b  fs=0053  gs=002b             efl=00010244
crashlab!__crt_cached_ptd_host::{ctor}+0xa [inlined in crashlab!__stdio_common_vsprintf+0x35]:
00007ff6`834ea9b9 4c89642450      mov     qword ptr [rsp+50h],r12 ss:000000f0`fbaa3f40=0000000000000000
0:000> kn 8
 # Child-SP          RetAddr               Call Site
00 (Inline Function) --------`--------     crashlab!__crt_cached_ptd_host::{ctor}+0xa [minkernel\crts\ucrt\inc\corecrt_internal_ptd_propagation.h @ 90]
01 000000f0`fbaa3ef0 00007ff6`83497458     crashlab!__stdio_common_vsprintf+0x35 [minkernel\crts\ucrt\src\appcrt\stdio\output.cpp @ 242]
02 (Inline Function) --------`--------     crashlab!_vsnprintf_l+0x28 [C:\Program Files (x86)\Windows Kits\10\include\10.0.26100.0\ucrt\stdio.h @ 1392]
03 (Inline Function) --------`--------     crashlab!_vsnprintf+0x28 [C:\Program Files (x86)\Windows Kits\10\include\10.0.26100.0\ucrt\stdio.h @ 1412]
04 000000f0`fbaa4440 00007ff6`8349798d     crashlab!_snprintf+0x48 [C:\Program Files (x86)\Windows Kits\10\include\10.0.26100.0\ucrt\stdio.h @ 1951]
05 000000f0`fbaa44a0 00007ff6`834979aa     crashlab!parse_nested+0x3d [C:\lab\crashlab.c @ 37]
06 000000f0`fbaa46e0 00007ff6`834979aa     crashlab!parse_nested+0x5a [C:\lab\crashlab.c @ 37]
07 000000f0`fbaa4920 00007ff6`834979aa     crashlab!parse_nested+0x5a [C:\lab\crashlab.c @ 37]
0:000> .frame 5
05 000000f0`fbaa44a0 00007ff6`834979aa     crashlab!parse_nested+0x3d [C:\lab\crashlab.c @ 37]
0:000> dv /t
char * p = 0x00007ff6`83525f3c "[[[]]]"
int depth = 0n1787
char [512] token = char [512] ""
0:000> !teb
TEB at 000000f0fbdb9000
    ExceptionList:        0000000000000000
    StackBase:            000000f0fbba0000
    StackLimit:           000000f0fbaa1000
    SubSystemTib:         0000000000000000
    FiberData:            0000000000001e00
    ArbitraryUserPointer: 0000000000000000
    Self:                 000000f0fbdb9000
    EnvironmentPointer:   0000000000000000
    ClientId:             00000000000020d8 . 000000000000a748
    RpcHandle:            0000000000000000
    Tls Storage:          000002a8af27a2d0
    PEB Address:          000000f0fbdb8000
    LastErrorValue:       0
    LastStatusValue:      c0000139
    Count Owned Locks:    0
    HardErrorMode:        0
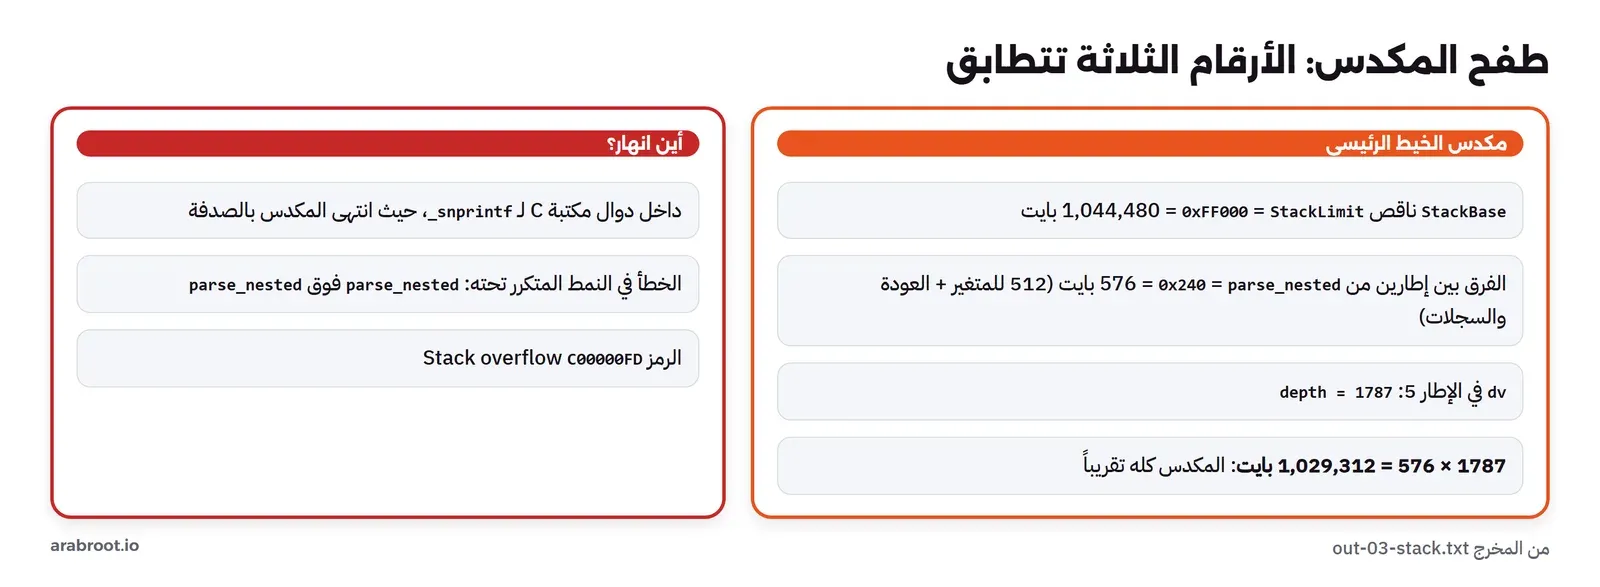
المكان الذي انهار فيه البرنامج لا علاقة له بالخطأ: داخل دوال مكتبة C التي تجهز _snprintf، لأن المكدس انتهى عندها بالصدفة. وهذا درس مهم في هذا النوع من الأعطال: لا تنظر في الإطار الأول، وإنما في النمط المتكرر تحته، وهنا parse_nested فوق parse_nested فوق parse_nested. وفي الإطار 5 يقول dv إن العمق 1787 مستوى. والأمر !teb يعطي حدود المكدس: StackBase ناقص StackLimit يساوي 0xFF000، أي قرابة 1 ميجابايت، وهو الحجم الافتراضي لمكدس الخيط الرئيسي في برامج Windows. والفرق بين عنواني إطارين متتاليين لـ parse_nested هو 0x240، أي 576 بايت، وهي 512 للمتغير ومعها عنوان العودة والسجلات المحفوظة والمحاذاة. و1787 مستوى في 576 بايت تساوي 1,029,312 بايت، أي المكدس كله تقريباً. أي أن الأرقام الثلاثة تتطابق، ولو كانت الدالة تحجز 64 بايت فقط لوصلت إلى أكثر من عشرة آلاف مستوى قبل أن تنهار، ولربما لم يلاحظ أحد الخطأ في الاختبار.
العطل الثالث: تحرير الذاكرة مرتين Double Free
الخطأ الثالث أخطر من السابقين، لأنه لا ينهار دائماً في مكانه: الدالة release_order تحرر ذاكرة الطلب، والبرنامج يستدعيها مرتين على الذاكرة نفسها. وفي برنامج حقيقي يحدث هذا حين يظن جزءان من الكود أن كل واحد منهما يملك الذاكرة:
// 3. heap corruption: the same buffer freed twice
__declspec(noinline) void release_order(char *buf) { free(buf); }
static int run_heap(void) {
    char *buf = (char *)malloc(64); strcpy(buf, "order 1004");
    release_order(buf);
    printf("freed once\n");
    release_order(buf);                                // second free of the same block
    printf("freed twice\n");
    return 0;
}
وفي مخرج ProcDump لهذا العطل شيء غريب: رأى أولاً استثناء نقطة توقف 80000003، ثم C0000374، ثم طبع البرنامج «freed twice» بعد كتابة التفريغ، أي أنه أكمل بعد الخطأ:
freed once
[17:41:17]Exception: 80000003.BREAKPOINT
[17:41:17]Exception: C0000374
[17:41:17]Unhandled: C0000374
[17:41:17]Dump 1 info: Available space: 3829579776
[17:41:17]Dump 1 initiated: C:\lab\dumps\crashlab.exe_261120_174117.dmp
[17:41:17]Dump 1 writing: Estimated dump file size is 21 MB.
[17:41:17]Dump 1 complete: 21 MB written in 0.1 seconds
freed twice
[17:41:17]Dump count reached.
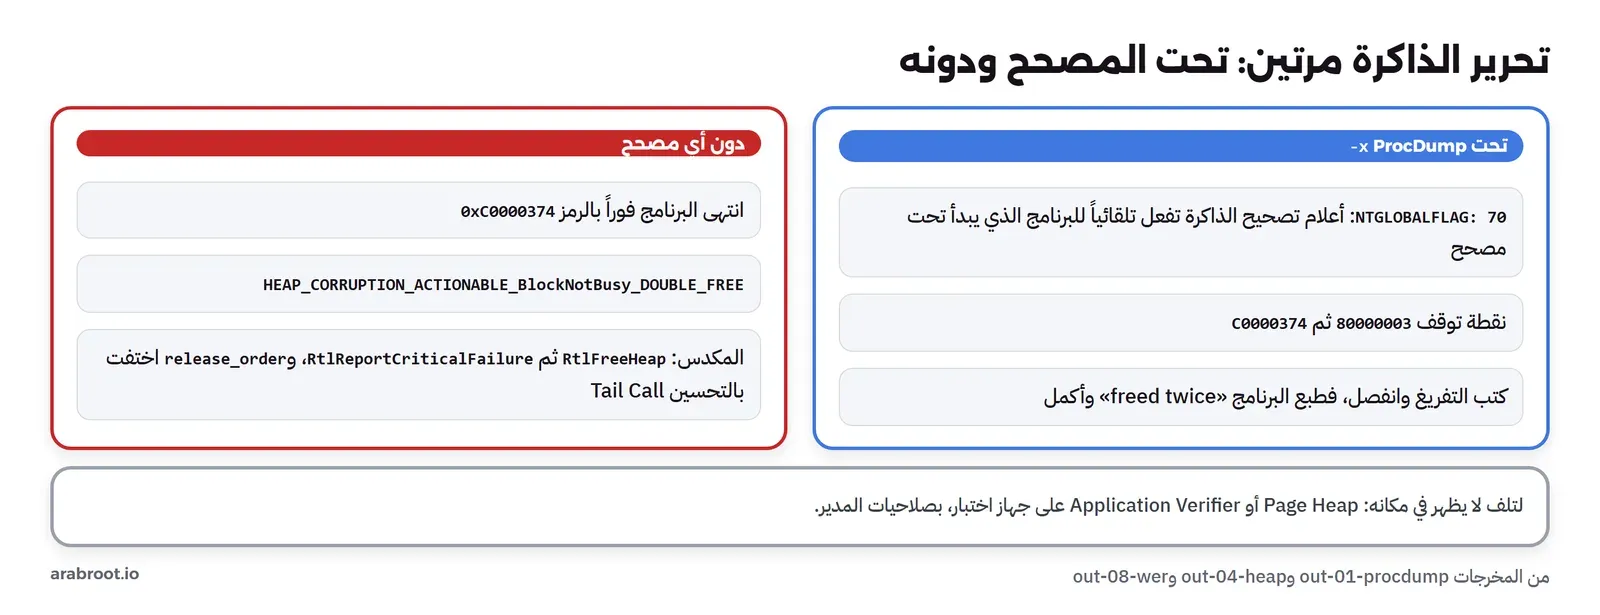
والتفسير في السطر NTGLOBALFLAG: 70 الذي رأيناه في التحليل الأول. فعندما يبدأ برنامج تحت مصحح أخطاء، كما يفعل ProcDump مع الخيار -x، يفعل Windows أعلام تصحيح الذاكرة Heap Debugging Flags تلقائياً، والقيمة 0x70 تجمع فحص نهاية الكتل وفحص الكتل المحررة وفحص المعاملات. ومع هذه الأعلام يوقف مدير الذاكرة البرنامج بنقطة توقف عند اكتشاف الخطأ ليعطي المصحح فرصة، ثم يرفع الاستثناء C0000374، أي «الذاكرة تالفة»، فكتب ProcDump التفريغ ثم انفصل، فأكمل البرنامج. أما دون مصحح فالقصة مختلفة، كما سوف ترى في قسم WER: البرنامج ينتهي فوراً بالرمز نفسه. والتحليل:
    Key  : Failure.Bucket
    Value: HEAP_CORRUPTION_ACTIONABLE_BlockNotBusy_DOUBLE_FREE_c0000374_crashlab.exe!_free_base
... more lines ...
ERROR_CODE: (NTSTATUS) 0xc0000374 - A heap has been corrupted.
... more lines ...
FAILURE_BUCKET_ID:  HEAP_CORRUPTION_ACTIONABLE_BlockNotBusy_DOUBLE_FREE_c0000374_crashlab.exe!_free_base
... more lines ...
0:000> kn
  *** Stack trace for last set context - .thread/.cxr resets it
 # Child-SP          RetAddr               Call Site
00 000000b1`fc14f9e0 00007ff9`ac5b9265     ntdll!RtlReportFatalFailure+0x9
01 000000b1`fc14fa30 00007ff9`ac54ae02     ntdll!RtlReportCriticalFailure+0xa9
02 000000b1`fc14fb20 00007ff9`ac660a1a     ntdll!RtlpHeapHandleError+0x12
03 000000b1`fc14fb50 00007ff9`ac56796a     ntdll!RtlpHpHeapHandleError+0x7a
04 000000b1`fc14fb80 00007ff6`834f54bc     ntdll!RtlFreeHeap+0x6da
05 000000b1`fc14fc70 00007ff6`83497771     crashlab!_free_base+0x1c [minkernel\crts\ucrt\src\appcrt\heap\free_base.cpp @ 105]
06 (Inline Function) --------`--------     crashlab!run_heap+0x3e [C:\lab\crashlab.c @ 48]
07 000000b1`fc14fca0 00007ff6`8349876f     crashlab!main+0x181 [C:\lab\crashlab.c @ 97]
08 (Inline Function) --------`--------     crashlab!invoke_main+0x22 [D:\a\_work\1\s\src\vctools\crt\vcstartup\src\startup\exe_common.inl @ 78]
09 000000b1`fc14fcf0 00007ff9`aadcdda7     crashlab!__scrt_common_main_seh+0x10f [D:\a\_work\1\s\src\vctools\crt\vcstartup\src\startup\exe_common.inl @ 288]
0a 000000b1`fc14fd30 00007ff9`ac5bee4c     kernel32!BaseThreadInitThunk+0x17
0b 000000b1`fc14fd60 00000000`00000000     ntdll!RtlUserThreadStart+0x2c
0:000> q
التصنيف هنا أدق مما توقعنا: HEAP_CORRUPTION_ACTIONABLE_BlockNotBusy_DOUBLE_FREE، أي أن مدير الذاكرة وجد أن الكتلة المطلوب تحريرها غير محجوزة BlockNotBusy، فاستنتج أنها حررت من قبل. والمكدس يمر بـ RtlFreeHeap ثم RtlpHeapHandleError ثم RtlReportCriticalFailure، وفي أسفله سطرنا 48. ولاحظ أن الدالة release_order نفسها لا تظهر في المكدس، رغم أننا كتبنا noinline، وإنما ظهرت run_heap كدالة مدمجة Inline في main، ثم _free_base مباشرة. والسبب أن المترجم بالخيار /O2 حول آخر استدعاء في release_order إلى انتقال مباشر Tail Call إلى free، فلم يبق لها إطار. وهذا درس عام في قراءة تفريغات البرامج المبنية للإنتاج: المكدس يقول الحقيقة عن التعليمات، لا عن الكود كما كتبته، فإذا اختفت دالة تتوقعها، فابحث عن التحسين قبل أن تشك في المصحح.
وفي هذا المثال كان الخطأ سهلاً، لأن مدير الذاكرة اكتشفه عند التحرير الثاني نفسه. ولكن في أعطال الذاكرة الحقيقية قد يكتب البرنامج خارج حدود كتلة، ثم لا يكتشف أحد ذلك إلا بعد دقائق، عند عملية أخرى على كتلة مجاورة، فيظهر المكدس في كود بريء تماماً. ولهذه الحالات يوجد الفحص الصارم للذاكرة Page Heap، الذي يضع كل كتلة على حدود صفحة ذاكرة بجانبها صفحة محمية، فينهار البرنامج عند أول بايت يكتب خارج الكتلة، في السطر الذي كتبه بالضبط. ويفعل بالأداة gflags أو بأداة Application Verifier، وتشرحه صفحة GFlags وPageHeap. ولكنه يكتب إعداداً للبرنامج في HKEY_LOCAL_MACHINE ويحتاج صلاحيات المدير، ويضاعف استهلاك الذاكرة، ولذلك لم يفعله المختبر، وهو أداة لجهاز الاختبار لا لجهاز الإنتاج.
البرنامج يكتب تفريغه بنفسه
ProcDump مفيد حين تعرف مسبقاً أن البرنامج سوف ينهار وتستطيع أن تشغله تحتها، ولكن الخدمة التي تنهار مرة كل أسبوع على سيرفر عميل تحتاج طريقة أخرى. والطريقة التي تستعملها برامج كثيرة أن يسجل البرنامج عند بدئه دالة للاستثناءات التي لا يعالجها أحد، بـ SetUnhandledExceptionFilter، وتكتب هذه الدالة تفريغاً مصغراً بـ MiniDumpWriteDump ثم تنهي البرنامج:
// 4. the program writes its own dump from an unhandled-exception filter (what many services do)
static LONG WINAPI WriteOwnDump(EXCEPTION_POINTERS *ep) {
    HANDLE f = CreateFileW(L"crashlab-self.dmp", GENERIC_WRITE, 0, NULL, CREATE_ALWAYS, 0, NULL);
    MINIDUMP_EXCEPTION_INFORMATION mei = { GetCurrentThreadId(), ep, FALSE };
    BOOL ok = MiniDumpWriteDump(GetCurrentProcess(), GetCurrentProcessId(), f, MiniDumpWithDataSegs | MiniDumpWithThreadInfo, &mei, NULL, NULL);
    printf("filter: MiniDumpWriteDump -> %d, exception 0x%08lX at %p\n", ok, ep->ExceptionRecord->ExceptionCode, ep->ExceptionRecord->ExceptionAddress);
    CloseHandle(f);
    return EXCEPTION_EXECUTE_HANDLER;                  // end the process quietly
}
static int run_selfdump(void) { SetUnhandledExceptionFilter(WriteOwnDump); return run_null(); }
والأهم في الكود هو البنية MINIDUMP_EXCEPTION_INFORMATION، فهي التي تضع سجل الاستثناء في التفريغ، وبدونها يحمل التفريغ مكدس دالة الكتابة نفسها لا مكان العطل. والمخرج سوف يكون كما يلي:
> crashlab.exe selfdump
filter: MiniDumpWriteDump -> 1, exception 0xC0000005 at 00007FF6834975C4
[exit code -1073741819 = 0xC0000005]
crashlab-self.dmp: 458,845 bytes
... cdb header ...
Loading Dump File [C:\lab\crashlab-self.dmp]
User Mini Dump File: Only registers, stack and portions of memory are available
... more lines ...
0:000> .ecxr
*** WARNING: Unable to verify checksum for crashlab.exe
rax=0000000000000000 rbx=00000095376ff758 rcx=00000095376ff758
rdx=0000000000000003 rsi=0000000000000003 rdi=0000000000000001
rip=00007ff6834975c4 rsp=00000095376ff6d8 rbp=0000000000000000
 r8=0000000000000003  r9=00000095376ff479 r10=0000000000000000
r11=00000095376ff740 r12=0000000000000000 r13=0000000000000000
r14=00000095376ff740 r15=0000000000000000
iopl=0         nv up ei ng nz ac po cy
cs=0033  ss=002b  ds=002b  es=002b  fs=0053  gs=002b             efl=00010293
crashlab!discount_for+0x4:
00007ff6`834975c4 83782000        cmp     dword ptr [rax+20h],0 ds:00000000`00000020=????????
0:000> kn 4
 # Child-SP          RetAddr               Call Site
00 00000095`376ff6d8 00007ff6`83497d30     crashlab!discount_for+0x4 [C:\lab\crashlab.c @ 19]
01 00000095`376ff6e0 00007ff6`83497c56     crashlab!total_price+0x40 [C:\lab\crashlab.c @ 24]
02 00000095`376ff720 00007ff6`8349876f     crashlab!run_null+0x76 [C:\lab\crashlab.c @ 29]
03 (Inline Function) --------`--------     crashlab!invoke_main+0x22 [D:\a\_work\1\s\src\vctools\crt\vcstartup\src\startup\exe_common.inl @ 78]
0:000> lm m crashlab
start             end                 module name
00007ff6`83490000 00007ff6`8354c000   crashlab C (private pdb symbols)  C:\lab\crashlab.pdb
0:000> q
quit:
[exit code 0 = 0x00000000]
التفريغ هذه المرة 458 كيلوبايت فقط، أي أصغر بخمسين مرة من التفريغ الكامل، لأنه يحمل المكدسات والمتغيرات العامة فقط، ويقول المصحح عنه صراحة «Only registers, stack and portions of memory are available». ومع ذلك وصلنا بـ .ecxr وkn إلى السطر 19 نفسه، لأن كل ما نحتاجه في هذا العطل على المكدس. وlm يؤكد أن المصحح وجد ملف الرموز crashlab.pdb بجانب البرنامج، وكتب بجانبه private pdb symbols، أي رموزاً كاملة بأسماء المتغيرات المحلية. ولاحظ أن رمز خروج البرنامج 0xC0000005 مع أن الدالة أعادت EXCEPTION_EXECUTE_HANDLER، لأن هذه القيمة تعني أن ينتهي البرنامج برمز الاستثناء نفسه، لا أن يكمل.
وهنا تأتي المقايضة التي ذكرناها: لو كان العطل يحتاج قراءة محتوى طلب في الذاكرة، لا متغيراً على المكدس، لما وجدناه في هذا التفريغ. ولذلك تختار الخدمات الجادة نوع التفريغ بالأعلام: MiniDumpWithDataSegs للمتغيرات العامة كما فعلنا، أو MiniDumpWithPrivateReadWriteMemory لذاكرة البرنامج الخاصة، أو MiniDumpWithFullMemory للكل، مع الانتباه إلى أن كل زيادة تحمل بيانات أكثر عن المستخدمين.
العطل الرابع: برنامج لا ينهار ولكنه لا يجيب
ليست كل مشكلة انهياراً. فأحياناً تعمل الخدمة وتظهر في قائمة العمليات، ولكنها لا تجيب عن أي طلب، والمعالج عندها صفر. وفي crashlab.exe hang خيطان: خيط المخزون يقفل قفل المخزون ثم يطلب قفل الدفع، وخيط الدفع يقفل قفل الدفع ثم يطلب قفل المخزون، وهذا هو الجمود Deadlock الكلاسيكي الذي شرحه مقال الخيوط والأقفال. والتفريغ هنا لا ينتظر استثناء، وإنما يؤخذ من البرنامج وهو يعمل، بـ ProcDump مع رقم العملية:
crashlab.exe hang started: PID 25012, threads 6, CPU 0.02 s

> procdump64.exe -accepteula -nobanner -ma 25012 "C:\lab\dumps\hang.dmp"
[17:41:31]Dump 1 info: Available space: 3808116736
[17:41:31]Dump 1 initiated: C:\lab\dumps\hang.dmp
[17:41:31]Dump 1 writing: Estimated dump file size is 21 MB.
[17:41:31]Dump 1 complete: 21 MB written in 0.1 seconds
[17:41:31]Dump count reached.
[exit code 1 = 0x00000001]
ثم نطبع مكدس كل الخيوط بالأمر ~*kn، ونسأل عن أقفال القسم الحرج Critical Sections المقفلة بالأمر !cs -l الذي تشرحه صفحة !cs:
03 000000a6`3d8ffc70 00000000`00000000     ntdll!RtlUserThreadStart+0x2c

   4  Id: 61b4.a420 Suspend: 0 Teb: 000000a6`3d5f8000 Unfrozen
 # Child-SP          RetAddr               Call Site
00 000000a6`3d9ffc28 00007ff9`ac55a61d     ntdll!NtWaitForAlertByThreadId+0x14
01 000000a6`3d9ffc30 00007ff9`ac55bd1f     ntdll!RtlpWaitOnCriticalSection+0x5ad
02 000000a6`3d9ffd30 00007ff9`ac55cf92     ntdll!RtlpEnterCriticalSectionContended+0x1ef
03 000000a6`3d9ffdb0 00007ff6`834972e9     ntdll!RtlEnterCriticalSection+0xf2
04 000000a6`3d9ffdf0 00007ff9`aadcdda7     crashlab!ReserveStock+0x29 [C:\lab\crashlab.c @ 69]
05 000000a6`3d9ffe20 00007ff9`ac5bee4c     kernel32!BaseThreadInitThunk+0x17
06 000000a6`3d9ffe50 00000000`00000000     ntdll!RtlUserThreadStart+0x2c

   5  Id: 61b4.58c0 Suspend: 0 Teb: 000000a6`3d5fa000 Unfrozen
 # Child-SP          RetAddr               Call Site
00 000000a6`3daff5c8 00007ff9`ac55a61d     ntdll!NtWaitForAlertByThreadId+0x14
01 000000a6`3daff5d0 00007ff9`ac55bd1f     ntdll!RtlpWaitOnCriticalSection+0x5ad
02 000000a6`3daff6d0 00007ff9`ac55cf92     ntdll!RtlpEnterCriticalSectionContended+0x1ef
03 000000a6`3daff750 00007ff6`83497289     ntdll!RtlEnterCriticalSection+0xf2
04 000000a6`3daff790 00007ff9`aadcdda7     crashlab!ChargeCard+0x29 [C:\lab\crashlab.c @ 74]
05 000000a6`3daff7c0 00007ff9`ac5bee4c     kernel32!BaseThreadInitThunk+0x17
06 000000a6`3daff7f0 00000000`00000000     ntdll!RtlUserThreadStart+0x2c
0:000> !cs -l
-----------------------------------------
DebugInfo          = 0x00007ff9ac715110
Critical section   = 0x00007ff68353e230 (crashlab!g_stock+0x0)
LOCKED
LockCount          = 0x1
WaiterWoken        = No
OwningThread       = 0x000000000000a420
RecursionCount     = 0x1
LockSemaphore      = 0xFFFFFFFF
SpinCount          = 0x00000000020007d0
-----------------------------------------
DebugInfo          = 0x00007ff9ac715140
Critical section   = 0x00007ff68353e258 (crashlab!g_payments+0x0)
LOCKED
LockCount          = 0x1
WaiterWoken        = No
OwningThread       = 0x00000000000058c0
RecursionCount     = 0x1
LockSemaphore      = 0xFFFFFFFF
SpinCount          = 0x00000000020007d0
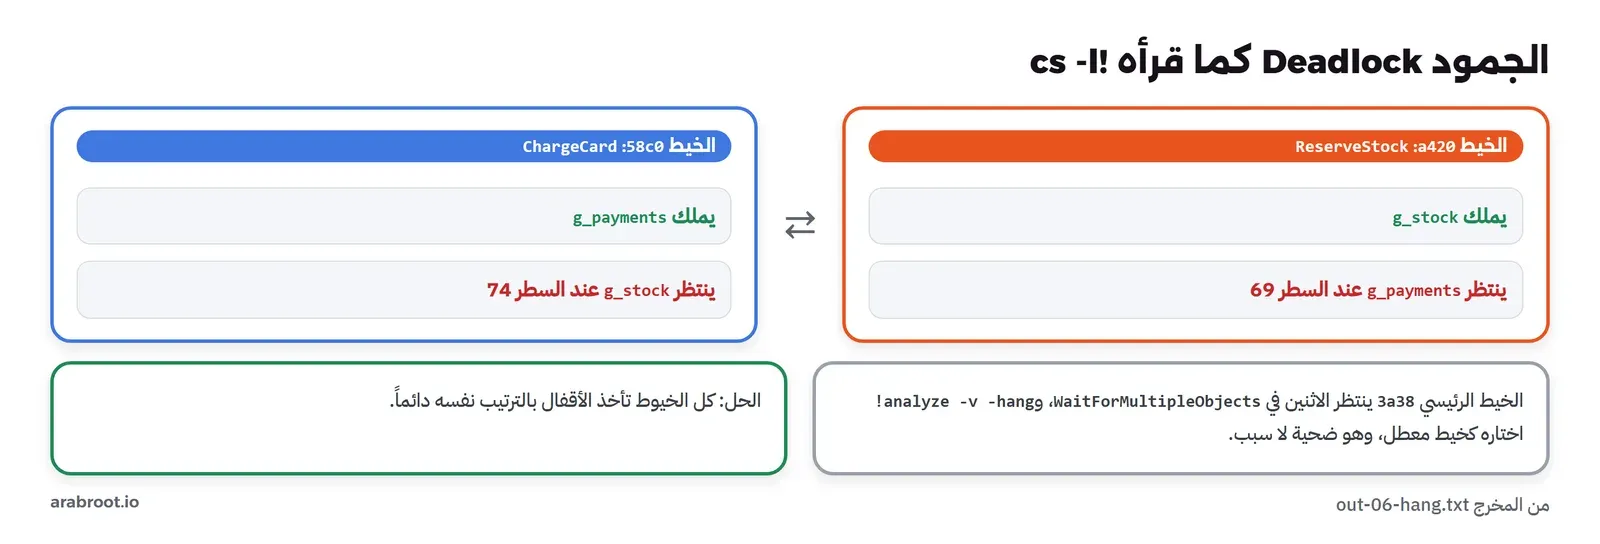
الخيطان 4 و5 كلاهما ينتظر في RtlEnterCriticalSection: الخيط 4 في ReserveStock عند السطر 69، والخيط 5 في ChargeCard عند السطر 74. و!cs -l يقول إن القفل g_stock يملكه الخيط a420، وهو الخيط 4 نفسه، والقفل g_payments يملكه الخيط 58c0، وهو الخيط 5. أي أن كل خيط يملك قفلاً وينتظر القفل الذي يملكه الآخر، فلن يتحرك أي منهما أبداً. والحل في الكود معروف: أن تأخذ كل الخيوط الأقفال بالترتيب نفسه دائماً، أو أن تستعمل قفلاً واحداً للعمليتين إذا كانتا تحتاجان بعضهما دائماً. وأما !analyze -v -hang فقال شيئاً أقل فائدة:
FAULTING_THREAD:  3a38

PROCESS_NAME:  crashlab.exe

WATSON_BKT_EVENT:  AppHang

BLOCKING_THREAD:  3a38
فهو اختار الخيط الرئيسي 3a38 كخيط معطل، لأنه ينتظر في WaitForMultipleObjects، وهو في الحقيقة ضحية ينتظر الخيطين، لا السبب. وهذا تذكير بأن !analyze أداة بداية لا حكم نهائي، وخاصة في التعليق، حيث يكون كل خيط منتظراً وتحتاج أن ترى من ينتظر من.
تصحيح برنامج حي: نقطة توقف Breakpoint والاستثناء الأول
ملف التفريغ صورة لحظة واحدة، أما المصحح الحي فيسمح لك أن ترى ما قبل العطل. وفي 07-live.ps1 شغلنا البرنامج تحت cdb، ووضعنا نقطة توقف على discount_for تطبع الطلب الذي وصلها ثم تكمل تلقائياً:
0:000> bp crashlab!discount_for "dx -r1 *(crashlab!Order *)@rcx; g"
*** WARNING: Unable to verify checksum for crashlab.exe
0:000> g
*(crashlab!Order *)@rcx [Type: Order]
    [+0x000] id               : 1001 [Type: int]
    [+0x008] amount           : 250.000000 [Type: double]
    [+0x010] customer         : 0x7ff68353d000 [Type: Customer *]
*(crashlab!Order *)@rcx [Type: Order]
    [+0x000] id               : 1002 [Type: int]
    [+0x008] amount           : 99.500000 [Type: double]
    [+0x010] customer         : 0x0 [Type: Customer *]
(6c28.48c4): Access violation - code c0000005 (first chance)
First chance exceptions are reported before any exception handling.
This exception may be expected and handled.
crashlab!discount_for+0x4:
00007ff6`834975c4 83782000        cmp     dword ptr [rax+20h],0 ds:00000000`00000020=????????
0:000> kn 3
 # Child-SP          RetAddr               Call Site
00 000000b2`0dcffd08 00007ff6`83497d30     crashlab!discount_for+0x4 [C:\lab\crashlab.c @ 19]
01 000000b2`0dcffd10 00007ff6`83497c56     crashlab!total_price+0x40 [C:\lab\crashlab.c @ 24]
02 000000b2`0dcffd50 00007ff6`8349876f     crashlab!run_null+0x76 [C:\lab\crashlab.c @ 29]
0:000> r rax, rcx
rax=0000000000000000 rcx=000000b20dcffd88
0:000> g
(6c28.48c4): Access violation - code c0000005 (!!! second chance !!!)
crashlab!discount_for+0x4:
00007ff6`834975c4 83782000        cmp     dword ptr [rax+20h],0 ds:00000000`00000020=????????
0:000> q
quit:
[exit code 0 = 0x00000000]
طبعت نقطة التوقف الطلب 1001 بعميل صالح، ثم الطلب 1002 بمؤشر عميل 0x0، وبعده مباشرة ظهر الاستثناء موصوفاً بـ first chance. وهذا مفهوم مهم في Windows، تشرحه صفحة معالجة الاستثناءات المنظمة: عندما يقع استثناء في برنامج تحت مصحح، يخبر النظام المصحح أولاً، قبل أن يبحث في البرنامج عن معالج، وهذه الفرصة الأولى First Chance. فإذا عالج البرنامج الاستثناء، فكأن شيئاً لم يكن، وإذا لم يعالجه أحد عاد إلى المصحح مرة ثانية، وهذه الفرصة الثانية Second Chance، ونهاية البرنامج. وفي المخرج رأيت الاثنتين: الأولى قبل أن نكتب g، والثانية بعدها مع العلامة !!! second chance !!!. ولهذا السبب بالذات قال ProcDump في أول المقال «Exception» ثم «Unhandled»: الأول هو الفرصة الأولى، والثاني الفرصة الثانية، ولم يكتب التفريغ إلا عند الثانية.
ماذا يسجل Windows حين لا يكون هناك مصحح؟
في الواقع لن يكون ProcDump ولا cdb على جهاز العميل غالباً، فماذا يبقى من العطل؟ والسكربت 08-wer.ps1 شغل عطل المؤشر الفارغ مرتين دون أي مصحح، ثم بحث في سجل التطبيقات Application عن أحداث عنه:
> crashlab.exe null

[exit code -1073741819 = 0xC0000005]
Application log events 1000 about crashlab.exe after the first run: 0

> crashlab.exe null wer

[exit code -1073741819 = 0xC0000005]
Application log events about crashlab.exe after the second run: 2

Id 1000 (Application Error):
Faulting application name: crashlab.exe, version: 0.0.0.0, time stamp: 0x6b005c0a
Faulting module name: crashlab.exe, version: 0.0.0.0, time stamp: 0x6b005c0a
Exception code: 0xc0000005
Fault offset: 0x00000000000075c4
Faulting process id: 0x8740
Faulting application start time: 0x1DD78FD419554B2
Faulting application path: C:\lab\crashlab.exe
Faulting module path: C:\lab\crashlab.exe
Report Id: 5029c078-6626-4e89-959c-36847d690e55
Faulting package full name:
Faulting package-relative application ID:

Id 1001 (Windows Error Reporting), first lines:
Fault bucket 1495029878613360010, type 4
Event Name: APPCRASH
Response: Not available
Cab Id: 0

Problem signature:
P1: crashlab.exe
P2: 0.0.0.0
P3: 6b005c0a
P4: crashlab.exe
P5: 0.0.0.0
P6: 6b005c0a
P7: c0000005
P8: 00000000000075c4
P9:
P10:

System log: BugCheck events (WER-SystemErrorReporting 1001): 2; Kernel-Power 41 (unexpected restart): 5
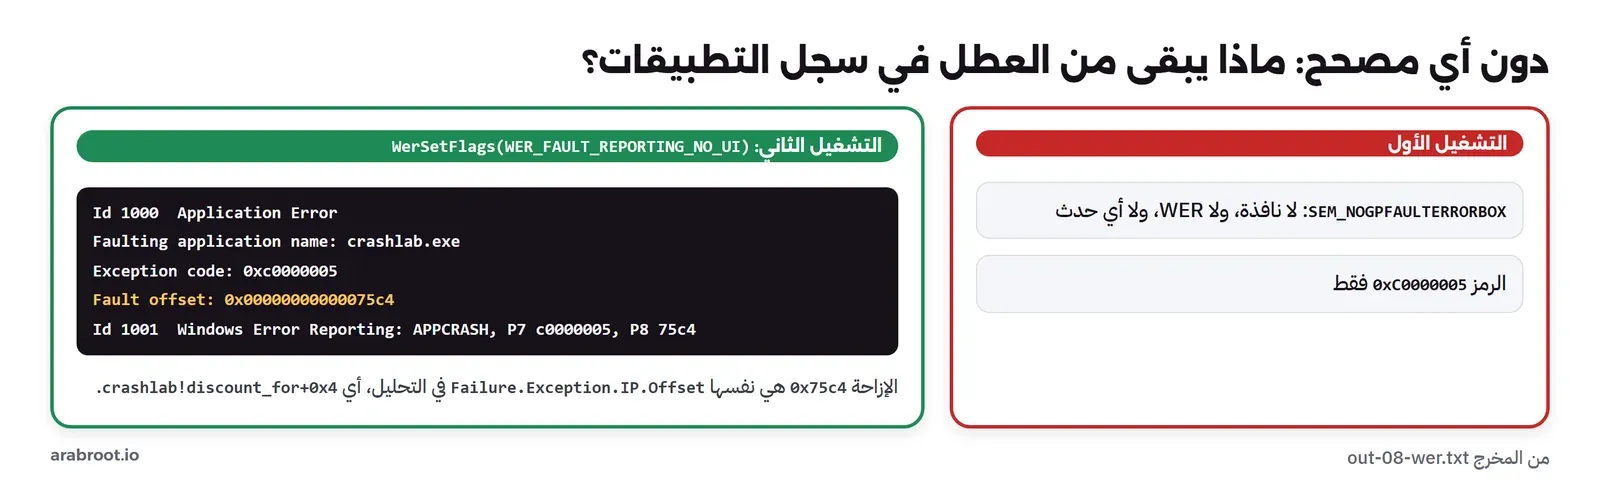
وهنا المشكلة التي قابلتنا أثناء كتابة المختبر. ففي النسخة الأولى من السكربت انهار البرنامج بالرمز الصحيح، ولكن السجل لم يحمل أي حدث عنه، وظننا أن البحث خطأ. والسبب كان في المختبر نفسه: كل سكربتاتنا وبرنامجنا تضبط SetErrorMode مع الخيار SEM_NOGPFAULTERRORBOX، حتى لا تظهر أي نافذة خطأ على الشاشة، وتقول صفحة SetErrorMode إن هذا الخيار يمنع النظام من استدعاء تقارير الأخطاء، فينتهي البرنامج بصمت كامل، دون حدث ودون تقرير. ولذلك أضفنا إلى البرنامج وضعاً ثانياً يزيل هذا الخيار، ويطلب من WER بالدالة WerSetFlags ألا يعرض أي واجهة، فكتب Windows حدثين: الحدث 1000 من «Application Error»، والحدث 1001 من «Windows Error Reporting». والدرس لك كمطور: إذا كان برنامجك يضبط هذا الخيار ليخفي نوافذ الخطأ، فإنه يخفي معها كل أثر للانهيار عن المسؤول.
والحدث 1000 وحده يكفي لبداية التحقيق حتى دون أي تفريغ: اسم البرنامج وإصداره، والوحدة التي وقع فيها العطل، ورمز الاستثناء، والأهم الإزاحة Fault Offset، أي 0x75c4. وإذا قارنتها بالتحليل في أول المقال، ستجد أن عنوان العطل كان crashlab!discount_for+0x4، وأن Failure.Exception.IP.Offset كان 0x75c4 بالضبط. أي أنك تستطيع أن تفتح البرنامج نفسه مع ملف رموزه في المصحح على جهازك، وتطلب الدالة عند الإزاحة 0x75c4، فتعرف الدالة والسطر من حدث في سجل العميل فقط. والحدث 1001 يحمل التوقيع نفسه في الحقول P1 إلى P8، وهو ما يرسله WER إلى Microsoft عند تفعيل الإرسال.
الشاشة الزرقاء BSOD: من الحدث إلى ملف تفريغ النواة
الشاشة الزرقاء هي العطل نفسه، ولكن في النواة أو في برنامج تشغيل Driver، وهناك لا يوجد من يعالج الاستثناء أو ينهي «برنامجاً» واحداً، لأن الخطأ في الكود الذي يدير كل شيء. فتوقف النواة الجهاز عمداً بما تسميه فحص الخطأ Bug Check، وتكتب الرمز ومعاملاته الأربعة على الشاشة، وتكتب تفريغ النواة، ثم تعيد التشغيل. وعند الإقلاع التالي يكتب Windows حدثاً في سجل النظام System، وقد بحث السكربت فيه عن أحداث سابقة على جهاز المختبر نفسه، فوجد اثنين:
2026-10-06 02:14  Id 1001:
The computer has rebooted from a bugcheck.
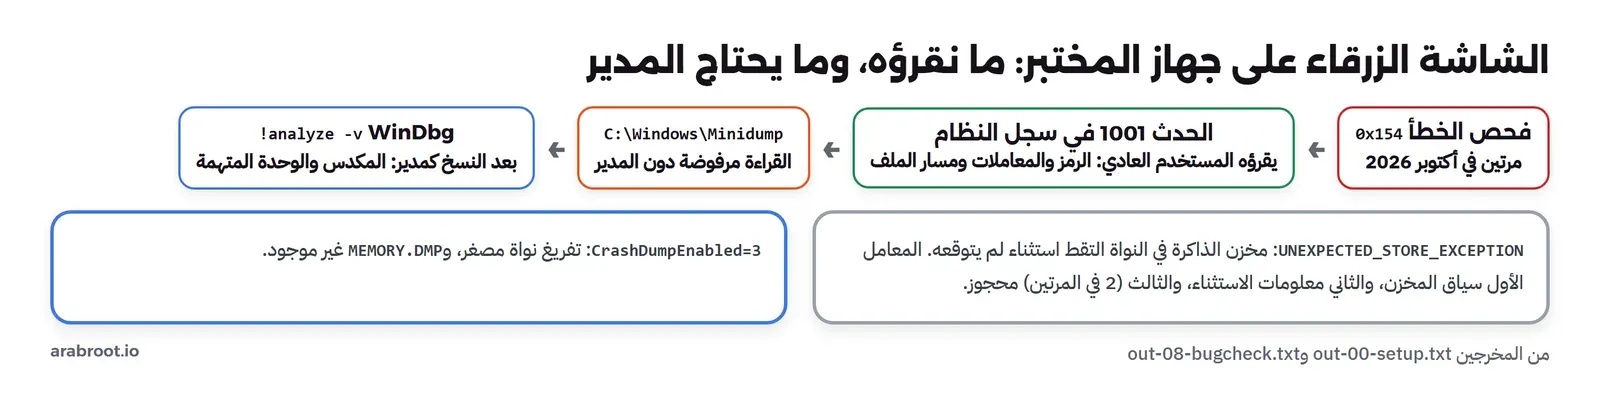
The bugcheck was: 0x00000154 (0xffffba89306cd000, 0xffffdd83efc65d30, 0x0000000000000002, 0x0000000000000000). A dump was saved in: C:\Windows\Minidump\100626-44468-01.dmp. Report Id: 2ea12687-a93b-455d-a9f2-1ebcb26d6217.
2026-10-03 17:14  Id 1001:
The computer has rebooted from a bugcheck.
The bugcheck was: 0x00000154 (0xffffae8640b36000, 0xfffff886cfa4d440, 0x0000000000000002, 0x0000000000000000). A dump was saved in: C:\Windows\Minidump\100326-48250-01.dmp. Report Id: ce16d35b-466d-4c5e-916f-8a36f61c6f55.
الجهاز انهار مرتين في أكتوبر بالرمز نفسه 0x00000154، وتقول صفحة الرمز 0x154 إن اسمه UNEXPECTED_STORE_EXCEPTION، وإنه يعني أن مكون مخزن الذاكرة في النواة Kernel Memory Store، وهو المكون الذي يدير ضغط الذاكرة Memory Compression الذي ذكره مقال مدير الذاكرة، التقط استثناء لم يتوقعه، وإن المعامل الأول مؤشر إلى سياق المخزن والثاني معلومات الاستثناء. والمعامل الثالث في الحدثين يساوي 2 في المرتين، وهو في الصفحة محجوز Reserved، أي أن Microsoft لا توثق معناه. وتقول الصفحة إن الخطوة التالية فتح ملف التفريغ بـ WinDbg، ومقارنة عدة ملفات لنفس الرمز لترى إن كان الكود نفسه يعمل في كل مرة. وكلا الملفين موجود بحسب الحدث في C:\Windows\Minidump، ولكن رأيت في أول المختبر أن قراءة هذا المجلد رفضت لمستخدم عادي.
وهنا حد ما يستطيعه هذا المقال بأمانة: لم نفتح هذين الملفين، لأن نسخهما يحتاج نافذة تعمل كمدير، والمختبر لا يرفع الصلاحيات. ولكن الطريقة نفسها التي رأيتها في المختبر تنطبق كما هي. فعلى جهاز تملكه، تفتح PowerShell كمدير، وتنسخ الملف من C:\Windows\Minidump إلى مجلد عادي، ثم تفتحه بـ WinDbg أو cdb -z مع مسار رموز Microsoft، وتكتب !analyze -v. والمخرج في تفريغ النواة يقول لك الرمز ومعاملاته مرة أخرى، ويعطيك المكدس في النواة لحظة الفحص، والأهم اسم الوحدة التي تتهمها أداة التحليل، وغالباً برنامج تشغيل من شركة ما. ورموز برامج التشغيل من Microsoft موجودة على خادم الرموز العام، أما برامج تشغيل الشركات الأخرى فتظهر غالباً باسمها وعنوان فقط، وهذا يكفي لتعرف من تراسل. وتجد معنى كل رمز في مرجع رموز الشاشة الزرقاء.
وأشهر مثال حديث على هذا الطريق كله هو تحديث CrowdStrike في يوليو 2024، الذي أوقف ملايين الأجهزة بشاشة زرقاء، وقد شرح مقال تحديث CrowdStrike سنة 2024 ما حدث. والذي يهمنا هنا أن الأجهزة المتأثرة كانت تكتب تفريغات نواة عند كل شاشة زرقاء، وأن كل مهندس يملك تفريغاً ومصححاً يستطيع أن يرى بنفسه أين كانت النواة لحظة التوقف، وأي وحدة كانت تعمل، دون أن ينتظر تفسير أحد.
أبعد من التفريغ: التصحيح بالسفر في الزمن وتفريغات .NET
ملف التفريغ لحظة واحدة، ونقطة التوقف تريك ما قبلها إذا عرفت أين تضعها، ولكن بعض الأعطال لا تفهم إلا إذا رأيت كيف وصلت القيمة الخاطئة إلى مكانها. ولهذا يقدم WinDbg الحديث التصحيح بالسفر في الزمن Time Travel Debugging، الذي تشرحه صفحة Time Travel Debugging: يسجل تنفيذ البرنامج تعليمة تعليمة في ملف، ثم تفتح التسجيل وتمشي فيه إلى الأمام وإلى الخلف، فتقف عند العطل ثم تسأل: متى كتبت آخر قيمة في هذا المؤشر؟ فينقلك المصحح إلى تلك اللحظة. وثمنه أن البرنامج يبطئ كثيراً أثناء التسجيل، وأن الملف كبير، فهو لمشكلة تتكرر على جهاز اختبار، لا لخدمة إنتاج. وأما برامج .NET، فملف التفريغ نفسه يقرأ بـ WinDbg مع الإضافة SOS التي تفهم كائنات .NET ومكدسها المدار، أو بأداة dotnet-dump التي تجمع التفريغ وتحلله دون أي مصحح، وتعمل على Linux أيضاً. والفكرة في كل الحالات واحدة: صورة للذاكرة، ورموز تحول الأرقام إلى أسماء، وأوامر تسأل بها الصورة.
أخطاء شائعة Common Mistakes
- عدم حفظ ملفات PDB لكل إصدار. التفريغ الذي يصلك بعد سنة لا يقرأ دون رموز ذلك البناء بالضبط، فاحفظها مع كل إصدار في مكان دائم، أو في خادم رموز داخلي.
- النظر في الإطار الأول فقط. رأينا في طفح المكدس أن الانهيار وقع في
_snprintfوالخطأ في التكرار تحته، وفي الجمود أشار التحليل إلى الضحية لا السبب. - نسيان
.ecxr. سياق الخيط المحفوظ في التفريغ داخل كود معالجة الاستثناء، فإذا طبعت المكدس دون.ecxrرأيت دوال Windows لا كودك. - إخفاء نوافذ الخطأ بـ
SEM_NOGPFAULTERRORBOXفي الإنتاج. رأينا أنه يمنع أيضاً كل حدث في السجل وكل تقرير، فإذا أردت إخفاء الواجهة استعملWerSetFlagsبدلاً منه. - إرسال التفريغ الكامل كأي ملف. التفريغ الكامل يحمل كل ذاكرة البرنامج، بما فيها بيانات المستخدمين وكلمات المرور، فعامله كبيانات حساسة، واطلب المصغر حين يكفي.
- تفسير سلوك تحت المصحح كسلوك الإنتاج. أعلام تصحيح الذاكرة تتفعل للبرامج التي تبدأ تحت مصحح، فيتغير التوقيت وسلوك الذاكرة، كما رأينا مع تحرير الذاكرة مرتين.
- مطاردة رمز الشاشة الزرقاء في محركات البحث قبل فتح التفريغ. الرمز يقول نوع الخطأ، والتفريغ يقول من سببه، والثاني هو الذي يحل المشكلة.
جدول قرار Decision Table: كيف تلتقط التفريغ؟
| الحالة | الطريقة المناسبة | لماذا |
|---|---|---|
| برنامج ينهار وتستطيع أن تشغله الآن | procdump -e -ma -x | تفريغ كامل عند الاستثناء غير المعالج فقط |
| خدمة تنهار نادراً على سيرفر إنتاج | WER LocalDumps يضبطه المدير، أو MiniDumpWriteDump في الخدمة | يعمل دائماً دون أداة تراقب |
| برنامج معلق لا يجيب | procdump -ma PID أو مدير المهام | تفريغ للحالة الحالية، ثم ~*kn و!cs -l |
| استهلاك معالج أو ذاكرة يرتفع فجأة | procdump بحدود المعالج أو الذاكرة | يلتقط اللحظة نفسها دون انتظارك |
| تلف ذاكرة لا يظهر في مكانه | Page Heap أو Application Verifier على جهاز اختبار | ينهار البرنامج عند أول كتابة خاطئة |
| شاشة زرقاء | الحدث 1001 في سجل النظام ثم ملف Minidump كمدير | الحدث يعطي الرمز، والتفريغ يعطي الوحدة المتهمة |
قائمة فحص قبل أن ينشر فريقك إصداراً Checklist
- هل يبنى البرنامج مع ملف PDB، ويحفظ الملف مع رقم الإصدار، ولا يحمل البرنامج مسار جهاز البناء؟
- هل تكتب الخدمة تفريغها عند الانهيار، أو هل ضبط المسؤولون LocalDumps لها، وأين يذهب الملف، ومن يحق له قراءته؟
- هل يعرف فريق الدعم كيف يطلب الحدث 1000 أو ملف التفريغ من العميل، وكيف يرسله بأمان؟
- هل يعرف المطورون الأوامر الخمسة:
!analyze -vو.ecxrوknوdvو~*kn؟ - هل تتجنب الخدمة
SEM_NOGPFAULTERRORBOX، أو تستعملWerSetFlagsبدلاً منه؟ - هل مسار الرموز في أدوات الفريق يشمل خادم Microsoft وخادم رموزكم الداخلي معاً؟
تدريب عملي Practice
- غير
parse_nestedحتى تحجز 64 بايت بدلاً من 512، وتوقع قبل التشغيل كم سيكون العمق فيdv، ثم تحقق من التفريغ. - في
05-selfdump.ps1غير الأعلام إلىMiniDumpWithFullMemory، وقارن الحجم، ثم حاول أن تقرأ اسم العميل الأول منg_customersفي الحالتين بالأمرdx. - أصلح الجمود في
crashlab.cبأن يأخذ الخيطان القفلين بالترتيب نفسه، ثم شغل06-hang.ps1وانظر ماذا تطبع!cs -lالآن. - خذ الإزاحة من الحدث 1000 في سجل جهازك لبرنامج تملك رموزه، وافتح البرنامج نفسه في
cdbبالخيار-zعلى ملف البرنامج، واطلب الدالة عند تلك الإزاحة بالأمرln.
حذف المختبر Cleanup
السكربت 99-cleanup.ps1 يحذف مجلد المختبر بكل ملفات التفريغ، ويحذف تقارير WER التي أنشأها انهيار برنامجنا في وضع WER، وطبع:
WER reports of crashlab.exe removed: 1, left: 0
lab folder removed: True
ولم يغير المختبر أي إعداد تفريغ في النظام، ولم يقرأ أي تفريغ نواة، ولم يلتصق بأي برنامج غير برنامجه. وتبقى رموز Microsoft التي نزلت في مجلد الرموز المحلي الذي حددته، فاحذفه إذا لم تعد تحتاجه.
الخلاصة Summary
- ملف التفريغ صورة للعملية أو النظام لحظة العطل، والمصغر يحمل المكدسات، والكامل يحمل كل الذاكرة ومعها بيانات المستخدمين.
- دون ملف PDB للبناء نفسه، يبقى التفريغ أرقاماً، فاحفظ رموز كل إصدار.
!analyze -vيعطي الاتجاه، و.ecxrوknوdvوdxتعطيك السطر والمتغيرات، والعنوان0x20وحده كاد يحل عطل المؤشر الفارغ.- في طفح المكدس ابحث عن النمط المتكرر، وفي الجمود ابحث عن دائرة الأقفال بـ
!cs -l، وفي تلف الذاكرة استعمل Page Heap على جهاز اختبار. - دون أي مصحح يسجل WER الحدث 1000 بالإزاحة التي تكفي لمعرفة السطر، إلا إذا منعه
SEM_NOGPFAULTERRORBOX. - الشاشة الزرقاء تترك حدثاً يقرؤه أي مستخدم، وتفريغاً يحتاج المدير، والتحليل بعدها بالأوامر نفسها.
- البرنامج المعلق لا ينتظر استثناء: خذ تفريغه وهو يعمل، واقرأ كل الخيوط والأقفال، ولا تكتف بالخيط الذي يشير إليه التحليل الآلي.
- وكل ملف تفريغ كامل يحمل بيانات من كانوا يستعملون البرنامج، فاحفظه وأرسله كما تحفظ قاعدة البيانات نفسها.
وبهذا تكتمل مرحلة برمجة النظام في Windows من جهة وضع المستخدم: الخطافات، واعتراض الدوال، وتتبع الأحداث، وWMI، وتحليل الأعطال. وتكمل المقالات القادمة في المرحلة نفسها الجهة الأخرى: شاشة الدخول وموفري بيانات الاعتماد، وLSASS، وبرامج التشغيل في النواة ومرشحات نظام الملفات، وهي الطبقة التي تأتي منها أغلب الشاشات الزرقاء التي تعلمت هنا كيف تقرأ أثرها.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتشغيل المختبر على Windows 11 Pro 24H2 (البناء 26100.9711) بـ Windows PowerShell 5.1 دون صلاحيات المدير، مع crashlab.exe مبني بمترجم Microsoft C/C++ الإصدار 19.51 لمعمارية x64، وcdb الإصدار 10.0.29680.1004 من حزمة WinDbg، وProcDump 12.02.