إذا كنت تفكر في دراسة الأمن السيبراني Cybersecurity في الجامعة، أو قبلت فيه وتريد أن تعرف ماذا ينتظرك، فهذا المقال لك. ستجد فيه ما هو التخصص، وماذا تدرس فيه سنة بسنة، وكيف تبني الجامعات السعودية خططها، وما الذي يطلبه سوق العمل السعودي ولا تغطيه الخطط، وماذا تتعلم بنفسك بجانب الدراسة.
والمقال لا يفترض أنك تعرف البرمجة أو الشبكات. نشرح كل مصطلح عند أول ذكر له.
وإذا كنت ما زلت تقارن بين التخصصات التقنية كلها، فابدأ بمقال أي تخصص تقني تختار؟ ثم ارجع إلى هذا المقال. وهذا المقال من مرحلة ابدأ هنا: أساسيات الأمن السيبراني.
باختصار Quick Summary
المنهج الدولي: تقرير CSEC2017 من جمعيات الحاسب الدولية، ويقسم التخصص إلى ثمانية مجالات معرفة Knowledge Areas.
ماذا تدرس: قرابة نصف السنتين الأوليين برمجة ورياضيات وأساسيات حاسب، ثم مواد الأمن من السنة الثالثة: التشفير، وأمن الشبكات، والمخاطر، والتحقيق الرقمي، والاختراق الأخلاقي.
عدد الساعات: مثلاً 131 ساعة في جامعة الإمام عبدالرحمن بن فيصل، و134 ساعة في مسار الأمن داخل علوم الحاسب في جامعة الأمير سلطان.
سوق العمل السعودي: الإطار السعودي لكوادر الأمن السيبراني «سيوف» SCyWF فيه 40 دوراً وظيفياً، وبعض ما تطلبه هذه الأدوار لا يوجد في الخطط بمقرر مستقل، وأهمه إدارة الهوية والوصول IAM.
نصيحتنا: لا تستعجل مواد الأمن، وأتقن الأساسيات، وتعلم بنفسك ما لا تغطيه خطتك.
والمعلومات في هذا المقال من الوثائق الرسمية كما قرأناها في أكتوبر 2026: تقرير CSEC2017، ومعايير الاعتماد ABET لسنة 2026-2027، وإطار سيوف 1.5، وخطط ثلاث جامعات سعودية. والخطط الدراسية تتغير، فتحقق دائماً من خطة قسمك الحالية.
ما هو تخصص الأمن السيبراني Cybersecurity؟
الأمن السيبراني هو حماية الأجهزة والشبكات والبرامج والبيانات من الاختراق والسرقة والتعطيل.
والتقرير الدولي الذي بنيت عليه أغلب الخطط يعرفه بأنه تخصص قائم على الحوسبة، يهدف إلى أن تعمل الأنظمة بأمان في وجود خصوم Adversaries. والخصم هو شخص يحاول عمداً أن يضر بالنظام.
وفي هذا التعريف كلمتان مهمتان لك:
- «قائم على الحوسبة»: لذلك ستدرس البرمجة والشبكات وأنظمة التشغيل وقواعد البيانات قبل مواد الأمن. لا تستطيع أن تحمي شيئاً لا تفهم كيف يعمل.
- «الخصوم»: وهذا ما يميز الأمن عن بقية تخصصات الحاسب. مهندس البرمجيات يبني نظاماً يعمل. أما أنت فتبني نظاماً يعمل، وهناك شخص ذكي يحاول أن يوقفه.
والتخصص ليس تقنياً فقط. فيه أيضاً القانون، والسياسات، وسلوك الناس، والأخلاقيات، وإدارة المخاطر. ولهذا ستجد في خطتك مواد مثل «الامتثال والأخلاقيات» بجانب «أمن الشبكات».
وقد شرحنا الفكرة الأساسية للأمن بأمثلة بسيطة في مقال ما هو الأمن السيبراني؟
المنهج الدولي CSEC2017: من أين جاءت خطتك؟
قبل 2017 لم يكن للأمن السيبراني منهج جامعي مستقل. كان جزءاً صغيراً داخل منهج علوم الحاسب.
ثم اجتمعت أربع جهات دولية في فريق واحد سنة 2015: جمعية الحاسب ACM، وجمعية الحاسب في IEEE واسمها IEEE-CS، ومجموعة أمن المعلومات في جمعية نظم المعلومات AIS SIGSEC، ولجنة تعليم أمن المعلومات في الاتحاد الدولي IFIP WG 11.8.
وأصدر الفريق في 31 ديسمبر 2017 تقرير Cybersecurity Curricula 2017، واختصاره CSEC2017. وهو أول منهج عالمي للأمن السيبراني، وجعل الأمن تخصص حاسب مستقلاً بجانب علوم الحاسب وهندسة الحاسب ونظم المعلومات وتقنية المعلومات وهندسة البرمجيات.
وما زالت صفحة المنهج الرسمية حتى أكتوبر 2026 تعرض CSEC2017 وحده، أي أنه الإصدار المعتمد اليوم.
والتقرير لا يقسم التخصص إلى مقررات. هو يحدد ماذا يجب أن يعرف الخريج، ويترك للجامعة أن تحول ذلك إلى مقررات وساعات. ويبني التخصص من ثلاثة أبعاد:
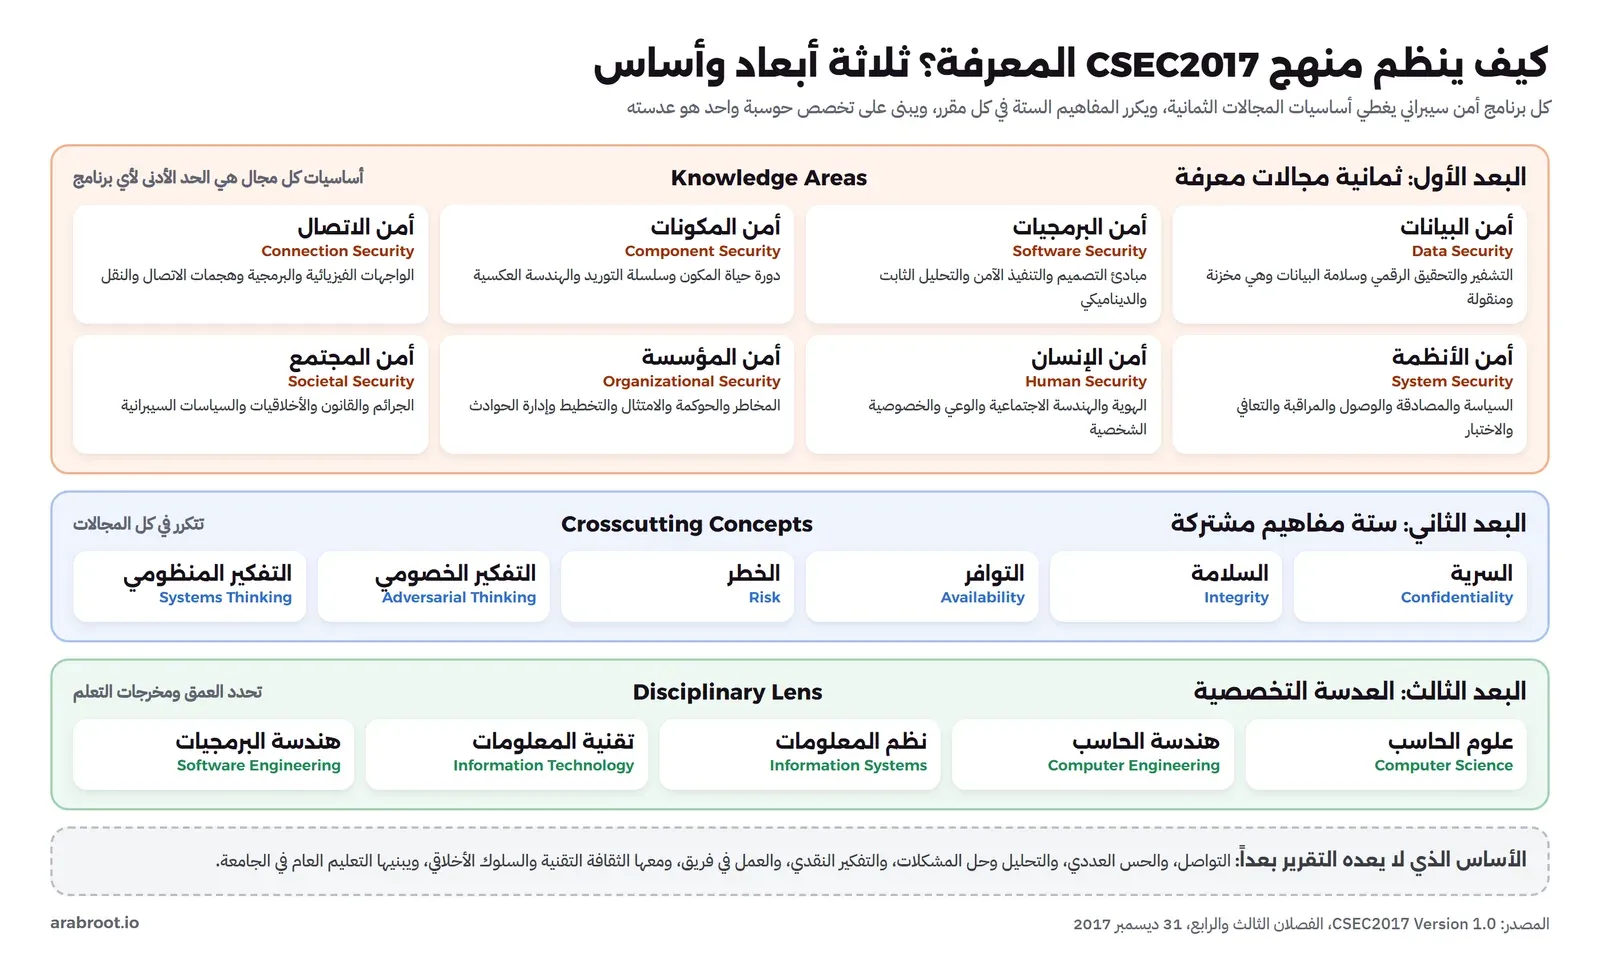
| البعد | ماذا يعني ببساطة |
|---|---|
| مجالات المعرفة Knowledge Areas | ثمانية مجالات، كل مجال يحمي شيئاً مختلفاً: البيانات، والبرامج، والأجهزة، والشبكات، وغيرها. نشرحها في القسم التالي. |
| المفاهيم المشتركة Crosscutting Concepts | ستة أفكار تتكرر في كل مادة: السرية Confidentiality، والسلامة Integrity، والتوافر Availability، والخطر Risk، والتفكير مثل المهاجم Adversarial Thinking، ورؤية النظام كاملاً Systems Thinking. |
| العدسة التخصصية Disciplinary Lens | التخصص الذي يبنى عليه برنامج الأمن، مثل علوم الحاسب أو تقنية المعلومات. لذلك يختلف برنامج «الأمن السيبراني» عن «علوم الحاسب بمسار أمن» مع أن المجالات واحدة. |
وتحت هذه الأبعاد مهارات عامة يعدها التقرير أساساً: التواصل، والحساب، وحل المشكلات، والتفكير النقدي، والعمل في فريق، والسلوك الأخلاقي. فإذا وجدت في خطتك مادة «التواصل التقني» فهي ليست حشواً.
المصدر: تقرير CSEC2017.
ماذا تدرس؟ المجالات الثمانية Knowledge Areas
كل مجال من المجالات الثمانية يحمي شيئاً مختلفاً. والتقرير يضع لكل مجال قائمة أساسيات Essentials، ويقول إن أساسيات المجالات الثمانية معاً هي الحد الأدنى لأي برنامج أمن سيبراني. والجدول التالي يبسطها، مع أمثلة لمقررات تمثلها في الخطط السعودية:
| المجال | ماذا يحمي | أمثلة مما تتعلمه | مقررات تمثله في الخطط السعودية |
|---|---|---|---|
| أمن البيانات Data Security | البيانات وهي محفوظة أو تنتقل | التشفير، والتحقيق الرقمي Digital Forensics، والمسح الآمن للبيانات | علم التشفير، والأدلة الرقمية |
| أمن البرمجيات Software Security | البرامج والتطبيقات | تصميم البرامج الآمنة، وأخطاء البرمجة التي تفتح ثغرات | البرمجة الآمنة، وأمن التطبيقات |
| أمن المكونات Component Security | الأجزاء التي يتكون منها النظام، من الشريحة إلى المكتبة البرمجية | أمن سلسلة التوريد Supply Chain، والهندسة العكسية Reverse Engineering | الهندسة العكسية |
| أمن الاتصال Connection Security | الشبكات والاتصال بين الأجهزة | هجمات الشبكات وطرق الحماية منها | أمن الشبكات، وأمن الشبكات اللاسلكية |
| أمن الأنظمة System Security | النظام كاملاً | التحكم في الوصول، والمراقبة، والتعافي، واختبار الاختراق Penetration Testing | أمن أنظمة التشغيل، ونمذجة التهديدات، والاختراق الأخلاقي |
| أمن الإنسان Human Security | الناس وبياناتهم وخصوصيتهم | الهندسة الاجتماعية Social Engineering أي خداع الناس، والتوعية، والخصوصية | الأمن السيبراني المتمحور حول الإنسان (في خطة واحدة من الثلاث) |
| أمن المؤسسة Organizational Security | الشركة أو الجهة كاملة | إدارة المخاطر، والحوكمة والسياسات، والاستجابة للحوادث | إدارة المخاطر الأمنية، وإدارة الحوادث، والتدقيق |
| أمن المجتمع Societal Security | المجتمع كله | الجرائم السيبرانية Cybercrime، والقانون، والأخلاقيات | الامتثال والأخلاقيات |
ثلاث ملاحظات تفيدك عند قراءة خطتك:
- اختبار الاختراق ليس مجالاً مستقلاً. هو أداة داخل أمن الأنظمة لقياس قوة النظام. ويقول التقرير إن دراسة الهجوم طريقة جيدة لتعلم الدفاع.
- التحقيق الرقمي في أمن البيانات. لأن التقرير يراه علم استخراج الدليل من البيانات.
- المجالات متداخلة. المكون يتصل بمكون آخر، والاثنان يكونان نظاماً. لذلك قد تجد الموضوع نفسه في أكثر من مادة.
هل يحتاج التخصص رياضيات Math؟
نعم، ولكن ليس بالقدر الذي يخيف بعض الطلاب.
تقرير CSEC2017 لا يحتوي فصلاً للرياضيات. لكنه يقول إن فهم التشفير يحتاج خلفية رياضية، مثل الحساب المعياري Modular Arithmetic والأعداد الأولية.
أما الحد الأدنى فتحدده جهة الاعتماد ABET: ست ساعات رياضيات على الأقل، تشمل الرياضيات المتقطعة Discrete Mathematics والإحصاء.
والتفاضل والتكامل الذي قد تراه في خطتك يأتي غالباً من متطلبات الكلية أو الجامعة، وليس من منهج الأمن نفسه. ومع ذلك فالرياضيات مفيدة لك:
- التشفير مبني على الحساب المعياري.
- اكتشاف السلوك الغريب في سجلات الأنظمة مبني على الإحصاء.
الاعتماد الأكاديمي ABET: ماذا يضمن لك؟
ABET هيئة أمريكية تعتمد برامج الحاسب والهندسة في العالم. والبرنامج المعتمد منها يلتزم بحد أدنى من المحتوى.
وهذه شروطها لبرامج الأمن السيبراني في دورة 2026-2027:
- تنطبق على كل برنامج اسمه الأمن السيبراني أو أمن المعلومات أو التحقيق الرقمي أو ما يشبهها.
- 45 ساعة معتمدة على الأقل من مواد الحاسب والأمن.
- تغطية المجالات الثمانية نفسها التي في CSEC2017، بأسمائها.
- تطبيق المفاهيم المشتركة الستة.
- ست ساعات رياضيات على الأقل، فيها الرياضيات المتقطعة والإحصاء.
والمعنى العملي لك: ABET نقلت المجالات الثمانية من التقرير إلى شروطها. فإذا كان برنامجك معتمداً، فالمفروض أن يغطي المجالات كلها.
وقد ذكرنا في مقال اختيار التخصص أن برامج الأمن السيبراني المعتمدة من ABET في المملكة حتى أكتوبر 2026 خمسة برامج. فاسأل عن اعتماد البرنامج قبل أن تقبل فيه.
المصدر: معايير ABET لاعتماد برامج الحوسبة 2026-2027.
كيف تدرسه الجامعات السعودية؟ برنامج مستقل أم مسار Track
في المملكة شكلان رئيسيان لدراسة الأمن السيبراني:
- برنامج مستقل: شهادتك اسمها «الأمن السيبراني»، ومواد الأمن فيه كثيرة.
- مسار داخل تخصص آخر: شهادتك «علوم الحاسب» أو «تقنية المعلومات»، والمسار يضيف عدداً من مواد الأمن.
وقرأنا ثلاث خطط تمثل الطرق المختلفة:
| الجامعة | البرنامج | الشكل | ما يميزه |
|---|---|---|---|
| جامعة الملك عبدالعزيز KAU | بكالوريوس الأمن السيبراني | برنامج مستقل في قسم خاص | مواد أمن كثيرة، منها التشفير وأمن الشبكات وإدارة المخاطر والهندسة العكسية والاختراق الأخلاقي |
| جامعة الأمير سلطان PSU | علوم الحاسب بمسار الأمن السيبراني، 134 ساعة | مسار | الشهادة علوم حاسب، والمسار يضيف أربع مواد أمن إلى مادة أساسيات الأمن التي يدرسها كل طلاب علوم الحاسب |
| جامعة الإمام عبدالرحمن بن فيصل IAU | الأمن السيبراني والأدلة الرقمية، 131 ساعة | برنامج مستقل | تركيز واضح على التحقيق الرقمي، وفيه مادة عن أمن الإنسان |
وهناك صيغ أخرى، مثل مسار الأمن داخل علوم الحاسب في جامعة الملك سعود، والبرنامج المشترك للذكاء الاصطناعي والأمن السيبراني في جامعة الملك فهد للبترول والمعادن، ومسار الأمن داخل تقنية المعلومات في الجامعة السعودية الإلكترونية.
جمعنا الساعات المعتمدة للمقررات التي يدرسها كل طالب في الخطط الثلاث، بعد حذف متطلبات الجامعة العامة، وصنفنا كل مقرر حسب عنوانه. وهذه النتيجة كما قرأناها في أكتوبر 2026:
| KAU (مستقل) | PSU (مسار) | IAU (مستقل) | |
|---|---|---|---|
| الساعات التقنية كلها | 101 | 97 | 105 |
| مواد حوسبة عامة: برمجة وشبكات وأنظمة تشغيل وقواعد بيانات | 40 | 37 | 41 |
| مواد تحمل اسم الأمن (دون مادة المقدمة) | 36 | 15 | 39 |
| المجالات الثمانية التي لها مقرر باسمها | 7 | 6 | 6 |
ماذا نقرأ هنا؟
- نحو 40% حوسبة عامة: في الخطط الثلاث. وهذا معنى أن الأمن «قائم على الحوسبة».
- المسار أقل بكثير في مواد الأمن: طالب المسار في PSU يدرس نحو خمسي ما يدرسه طالب البرنامج المستقل من مواد الأمن، ويعوضها بأساس علوم حاسب أوسع.
- لكل برنامج عدسته: IAU تعطي أمن البيانات 12 ساعة، ففيها التشفير التطبيقي والتحقيق الرقمي والتحقيق الرقمي المتقدم. وأكبر مجال في KAU هو أمن المؤسسة بعشر ساعات ونصف.
- الكمية ليست المشكلة: الخطط الثلاث فوق شروط ABET بفارق كبير: 79 و55 و83 ساعة حوسبة وأمن مقابل 45 مطلوبة، و13 إلى 15 ساعة رياضيات مقابل 6. المشكلة في توزيع الساعات على المجالات.
أيهما تختار؟ البرنامج المستقل يعطيك مواد أمن أكثر. والمسار يعطيك أساس علوم حاسب أوسع وشهادة باسم علوم الحاسب. وإذا اخترت المسار، فخطط من البداية لما ستتعلمه بنفسك.
وعند قراءة عناوين المقررات في الخطط الثلاث، لم نجد خطة فيها مقرر إجباري باسم كل مجال من المجالات الثمانية. أكثر مجال غائب هو أمن الإنسان: له مقرر في IAU فقط. وأمن المكونات له مقرر في KAU فقط، وهو الهندسة العكسية. وهذه قراءة للعناوين فقط، فقد يغطي مقرر ما جزءاً من مجال دون أن يذكره في اسمه. لذلك افتح توصيف المقررات Course Specifications في قسمك لتتأكد.
وغياب أمن المجتمع في IAU لا يعني أن الطالب لا يدرس الأخلاقيات، فهو يدرسها ضمن متطلبات الجامعة. لكن لا يوجد مقرر عن القانون السيبراني أو الجرائم السيبرانية.
وانتبه إلى صفحة البرنامج نفسها: صفحة KAU تضع كثيراً من مقررات الأمن الأساسية، مثل التشفير وأمن الشبكات والهندسة العكسية والاختراق الأخلاقي، في الخطة الفصلية فقط دون أن تصنفها إجبارية. فلو عددت المقررات المصنفة إجبارية فقط، لنزلت الخطة من 101 ساعة إلى 51، ومن سبعة مجالات إلى ثلاثة. أي أن أكثر الخطط تغطية كانت ستبدو أضعفها.
ماذا تدرس سنة بسنة؟
الجدول التالي يجمع ما تدرسه عادة في كل سنة بحسب الخطط الثلاث. الترتيب يختلف قليلاً بين الجامعات.
| السنة | ما تدرسه عادة |
|---|---|
| السنة الأولى | البرمجة، والرياضيات العامة، والإحصاء، ومقدمة الحوسبة، ومقدمة الأمن السيبراني في بعض الخطط، ومتطلبات الجامعة |
| السنة الثانية | هياكل البيانات، والرياضيات المتقطعة، والخوارزميات، وقواعد البيانات، ومقدمة الأمن في خطط أخرى |
| السنة الثالثة | الشبكات وأمنها، وأنظمة التشغيل، والتشفير، والبرمجة الآمنة، وإدارة المخاطر، والتحقيق الرقمي |
| الصيف بعد الثالثة | التدريب الصيفي أو التعاوني في جهة عمل |
| السنة الرابعة | الاختراق الأخلاقي، والاستجابة للحوادث، والتدقيق، ومشروع التخرج |
لاحظ أن السنتين الأوليين فيهما مواد أمن قليلة. هذا طبيعي، لأن الأمن مبني على فهم الحاسب أولاً.
ماذا يطلب سوق العمل السعودي؟ إطار سيوف SCyWF
أصدرت الهيئة الوطنية للأمن السيبراني NCA الإطار السعودي لكوادر الأمن السيبراني، واسمه المختصر «سيوف» SCyWF. وهو يصف وظائف الأمن في المملكة وما تحتاجه كل وظيفة.
- 5 فئات.
- 12 مجال تخصص.
- 40 دوراً وظيفياً Job Role.
- 24 مجال كفاءة Competency Area، وكل دور وظيفي يذكر مجالات الكفاءة التي يحتاجها.
قارنا مجالات الكفاءة الأربعة والعشرين بعناوين المقررات الإجبارية في الخطط الثلاث، وعددنا كم دوراً من الأربعين يذكر كل مجال. فوجدنا 11 مجال كفاءة من 24 لا يدرسها أي من البرامج الثلاثة في مقرر إجباري يحمل اسمها:
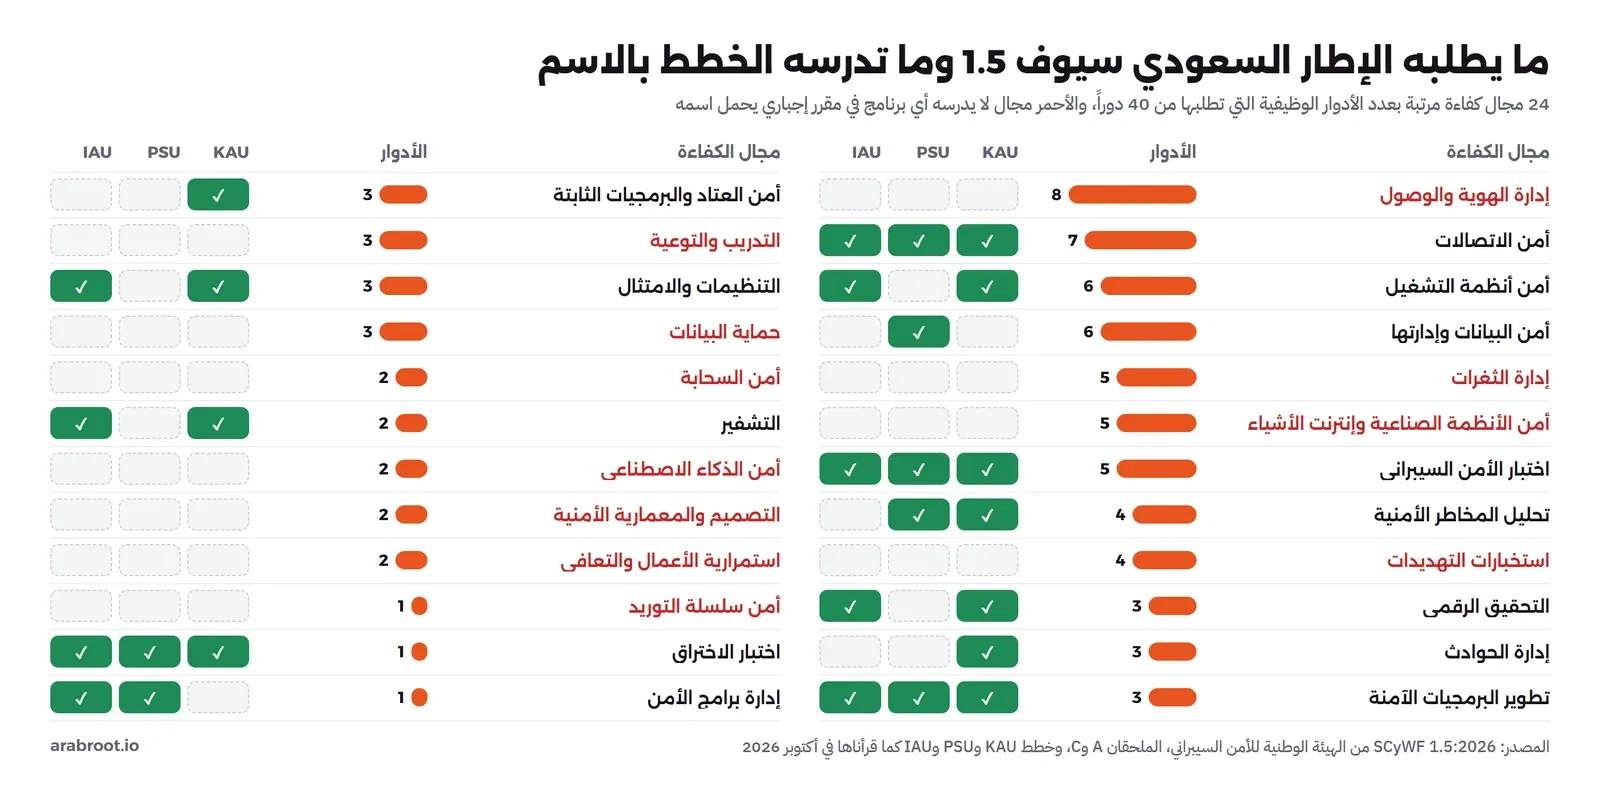
وهذه أهم المجالات الغائبة، مع عدد الأدوار التي تطلب كل مجال:
| مجال الكفاءة في سيوف | ماذا يعني ببساطة |
|---|---|
| إدارة الهوية والوصول Identity and Access Management | من يدخل إلى أي نظام، وبأي صلاحيات. تطلبه 8 أدوار، وهو أكثر مجال ذكراً في سيوف كله |
| إدارة الثغرات Vulnerability Management | اكتشاف نقاط الضعف في الأنظمة وترتيب إصلاحها. تطلبه 5 أدوار |
| أمن الأنظمة الصناعية وإنترنت الأشياء Industrial and IoT Security | حماية المصانع ومحطات الطاقة والأجهزة المتصلة بالإنترنت. تطلبه 5 أدوار |
| استخبارات التهديدات Cyber Threat Intelligence | جمع المعلومات عن المهاجمين وطرقهم. تطلبه 4 أدوار |
| التوعية والتدريب Training and Awareness | تعليم الموظفين تجنب الخداع |
| حماية البيانات Data Protection | حماية البيانات الشخصية كما يطلب النظام |
| أمن السحابة Cloud Security | حماية الأنظمة التي تعمل على خدمات سحابية |
| استمرارية الأعمال Business Continuity | كيف تستمر الجهة في العمل بعد حادثة كبيرة |
وفي المقابل، اختبار الاختراق موجود في الخطط الثلاث، مع أن دوراً واحداً في سيوف هو مختبر الاختراق يذكره مجال كفاءة. أي أن الخطط تعطي مساحة كبيرة لما يجذب الطلاب، ومساحة أقل لما تطلبه أغلب الوظائف. ومادة الاختراق ليست خطأ، فهي تدربك على التفكير مثل المهاجم، لكنها لا تغني عن الباقي.
وتقرير CSEC2017 نفسه يعترف بهذه المسافة. يقول في فصله الخامس إن خريجي البرامج التقنية يفتقرون غالباً إلى مهارات الأمن التي تحتاجها جهات العمل.
المصدر: صفحة سيوف في موقع الهيئة الوطنية للأمن السيبراني، ووثيقة الإطار باللغة الإنجليزية.
ماذا تتعلم بنفسك بجانب الدراسة؟ Self-Study
هذه خطوات بالترتيب، كل خطوة في السنة التي يكون أساسها جاهزاً عندك. والصورة التالية تجمعها على خط زمني:
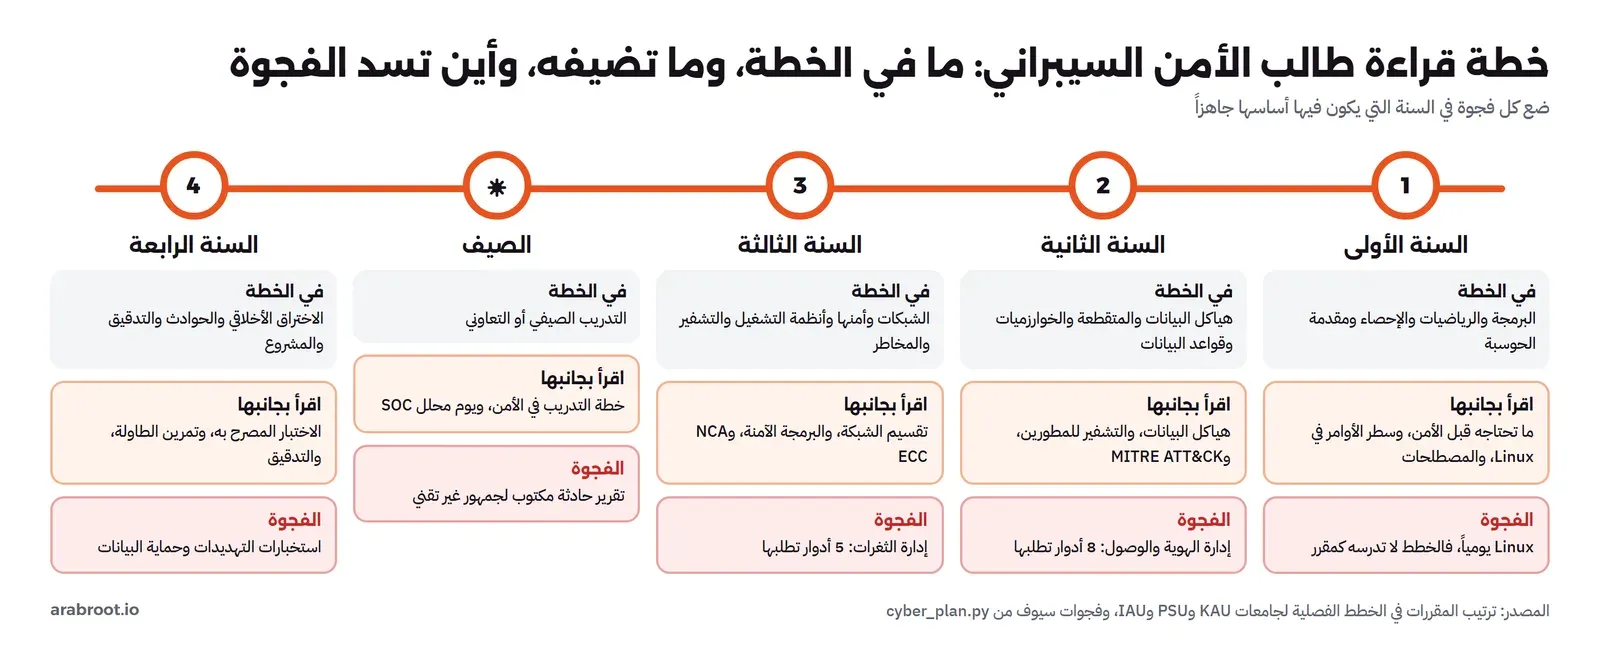
الخطوة 1 (السنة الأولى): الأساسيات وLinux
ماذا تفعل: تعلم أساسيات الشبكات ونظام التشغيل Linux والمصطلحات الشائعة.
لماذا: أغلب الخطط لا تدرس Linux مادة مستقلة، وهو أساس عمل الأمن اليومي.
اقرأ: ما تحتاجه قبل الأمن السيبراني، وسطر الأوامر في Linux، ومصطلحات الأمن.
الخطوة 2 (السنة الثانية): إدارة الهوية والوصول IAM
ماذا تفعل: افهم كيف تتحقق الأنظمة من هوية المستخدم، وكيف تعطيه الصلاحيات.
لماذا: هي أكبر فجوة بين الخطط وسيوف. وتأتي قبل أي عمل في مركز العمليات الأمنية SOC، لأن أغلب التنبيهات هناك تتعلق بحسابات وصلاحيات.
اقرأ: IAM وPAM، ثم الدخول الموحد SSO، ومعهما التشفير للمطورين وMITRE ATT&CK.
الخطوة 3 (السنة الثالثة): إدارة الثغرات Vulnerability Management
ماذا تفعل: تعلم كيف تكتشف الجهات نقاط الضعف، وكيف تقرر أيها تصلح أولاً.
لماذا: تحتاج الشبكات وأنظمة التشغيل، وهذه تدرسها في هذه السنة.
اقرأ: إدارة الثغرات، وأي ثغرة تصلح أولاً؟، والضوابط الأساسية NCA ECC.
الخطوة 4 (الصيف بعد الثالثة): التدريب وكتابة التقارير
ماذا تفعل: ابحث عن تدريب في جهة عمل، وتدرب على كتابة تقرير عن حادثة يفهمه شخص غير تقني.
لماذا: المهارات غير التقنية، مثل شرح موضوع تقني لمدير، يذكرها تقرير CSEC2017 صراحة، ولا تتعلمها إلا في عمل حقيقي.
اقرأ: خطة تدريب Internship في الأمن السيبراني، ويوم محلل SOC.
الخطوة 5 (السنة الرابعة): استخبارات التهديدات وحماية البيانات
ماذا تفعل: تعلم كيف تجمع الجهات المعلومات عن المهاجمين، وما يطلبه نظام حماية البيانات الشخصية.
لماذا: تفترض أنك تعرف كيف تبدو الحادثة من الداخل، وهذا ما تتعلمه في السنة الرابعة.
اقرأ: MISP وOpenCTI، ونظام حماية البيانات الشخصية PDPL، واختبار الاختراق المصرح به، وتمرين الطاولة.
وإذا أردت أن تقرأ حسب المجال بدل السنة، فهذا الجدول يربط كل مجال بمقالات منشورة في عرب رووت:
| المجال | ابدأ بهذه المقالات | ما ينقص الموقع حالياً |
|---|---|---|
| أمن البيانات | التشفير للمطورين، التحقيق الرقمي DFIR للمبتدئين، أدوات التحقيق الرقمي، النسخ الاحتياطي 3-2-1 | الرياضيات وراء التشفير |
| أمن البرمجيات | Secure SDLC، البرمجة الآمنة، OWASP Top 10 | أمن تطبيقات الجوال (مخطط) |
| أمن المكونات | أمن سلسلة التوريد، كيف يعمل وكيل EDR | الهندسة العكسية وأمن العتاد |
| أمن الاتصال | تقسيم الشبكة، أمن الشبكات اللاسلكية، Suricata وZeek | أساسيات Wi-Fi (مخطط) |
| أمن الأنظمة | الدفاع متعدد الطبقات، تقوية السيرفر، نمذجة التهديدات | لا شيء جوهري |
| أمن الإنسان | المصادقة الثنائية، برنامج التوعية، أشهر الهجمات للمبتدئين | الأمن سهل الاستخدام Usable Security |
| أمن المؤسسة | مصطلحات GRC، سجل المخاطر، خطة الاستجابة للحوادث، SOC | لا شيء جوهري |
| أمن المجتمع | من أمن المعلومات إلى الأمن السيبراني، PDPL | نظام مكافحة الجرائم المعلوماتية |
وأمن السحابة لا يوجد له مقال في الموقع حتى الآن، وهذه فجوة نذكرها بصراحة.
أين يعمل خريج الأمن السيبراني؟ Job Roles
إطار سيوف يصف 40 دوراً وظيفياً. ومن الأدوار التي ذكرناها في هذا المقال:
- محلل مركز العمليات الأمنية SOC Analyst: يراقب التنبيهات ويقرر أيها هجوم حقيقي.
- أخصائي الحوكمة والمخاطر والامتثال GRC: يكتب السياسات ويقيس التزام الجهة بالضوابط.
- مختبر الاختراق Penetration Tester: يختبر الأنظمة بإذن مكتوب ليجد نقاط ضعفها قبل المهاجم.
- المحقق الرقمي Digital Forensics: يجمع الأدلة بعد الحادثة ليعرف ماذا حدث.
- أخصائي التشفير Cryptography Specialist: يختار طرق التشفير ويتأكد من استخدامها بشكل صحيح.
- مدير الأمن السيبراني والمستشار والباحث: أدوار يصل إليها الشخص عادة بعد سنوات من الخبرة.
وشرحنا كل دور بالتفصيل في مقال أدوار الأمن السيبراني.
مثال بسيط
طالب في مسار الأمن داخل علوم الحاسب يريد أن يعمل محلل SOC بعد التخرج. يفتح خطته فيجد مواد أمن قليلة، ولا يجد مادة عن إدارة الهوية والوصول. فيقرأ مقالات IAM في سنته الثانية، ويطلب تدريباً في مركز عمليات أمنية في الصيف بعد الثالثة، ويستخدم المواد الاختيارية في أمن الشبكات والاستجابة للحوادث.
أخطاء شائعة عند طلاب الأمن السيبراني
- «مواد الحاسب العامة مضيعة للوقت»: الأمن مبني على الحاسب. والطالب الذي يتجاوز الشبكات وأنظمة التشغيل يحفظ أسماء الهجمات دون أن يفهم لماذا تنجح.
- «الاختراق هو الأمن السيبراني»: الاختراق جزء صغير. أغلب الوظائف في الحماية والمراقبة والحوكمة وإدارة الهوية.
- «مادة المقدمة غطت كل شيء»: مادة المقدمة ثلاث ساعات، فإذا وزعتها على ثمانية مجالات صار نصيب كل مجال أقل من نصف ساعة. هي تعريف بالمجالات فقط.
- «الحوكمة والامتثال أوراق إدارية لا تخصني»: التقرير يضعها ضمن الأساسيات، وأغلب الجهات السعودية تبني برامجها على الضوابط الأساسية ECC.
- «اسم المسار يكفي»: مسار الأمن في PSU فيه 15 ساعة من مواد الأمن، مقابل 36 و39 في البرنامجين المستقلين. خطط لما تضيفه بالمواد الاختيارية والقراءة.
- «لن أحتاج الرياضيات»: التشفير مبني على الرياضيات، وتحليل السجلات مبني على الإحصاء، وABET تشترطهما.
- «أتدرب على الاختراق في أي مكان»: اختبار أنظمة لا تملكها دون إذن مكتوب مخالفة للنظام. الطريق الصحيح هو المنصات والمختبرات المعزولة.
قائمة تحقق Checklist
- قبل التسجيل: اعرف هل البرنامج مستقل أم مسار، وهل هو معتمد من ABET.
- افتح الخطة الدراسية الحالية لقسمك، وضع كل مادة أمن في مجال من المجالات الثمانية.
- اكتب المجالات التي لا توجد لها مادة، ثم اقرأ توصيف المقررات لتتأكد.
- افتح إطار سيوف، واختر دورين يعجبانك، وقارن ما يطلبانه بخطتك.
- ابدأ بإدارة الهوية والوصول في السنة الثانية إذا لم تكن في خطتك.
- استخدم المواد الاختيارية لسد فجوة، وليس لتكرار ما تعرفه.
- اكتب تقريراً واحداً على الأقل كل فصل لقارئ غير تقني.
- خطط للتدريب الصيفي قبل السنة الثالثة، وليس بعدها.
الخلاصة
- الأمن السيبراني تخصص حاسب، هدفه أن تعمل الأنظمة بأمان رغم وجود من يحاول إيقافها.
- المنهج الدولي CSEC2017 الصادر في 31 ديسمبر 2017 يقسمه إلى ثمانية مجالات، وما زال الإصدار المعتمد في أكتوبر 2026.
- ABET تشترط المجالات الثمانية و45 ساعة حاسب وأمن وست ساعات رياضيات على الأقل.
- في المملكة برامج مستقلة ومسارات، والمستقل فيه مواد أمن أكثر.
- السنتان الأوليان أساسيات حاسب ورياضيات، ومواد الأمن تكثر من السنة الثالثة.
- إطار سيوف فيه 40 دوراً وظيفياً و24 مجال كفاءة، وبعض هذه المجالات ليس له مقرر في الخطط، وأهمها إدارة الهوية والوصول.
- أكمل النقص بنفسك خطوة بخطوة، وابدأ من السنة الأولى.
وقد كتبنا دليلين مثل هذا لتخصصي علوم الحاسب وتقنية المعلومات. وأقرب المقالات إلى هذا الموضوع على الموقع:
 دليلأي تخصص تقني تختار؟ دليل التخصصات Tech Majorsماذا تدرس فعلاً في كل تخصص تقني بحسب الخطط الدراسية السعودية، وأين يعمل خريجوه، ومتى يهم اسم التخصص ومتى تهم المهارة.
 دليلأدوار الأمن السيبراني Careers: ماذا يعمل كل دور، ومن أين تبدأ؟تسعة أدوار في الأمن السيبراني من المراجع الرسمية: اليوم العادي والمهارات والأدوات، ومن أي مستوى يبدأ كل دور.
 دليلخطة تدريب Internship في الأمن السيبراني لـ 8 أو 12 أسبوعاًخطة تدريب كاملة لقسم أمن يستقبل طلبات كثيرة بوقت مشرف قليل: فرز بمهمة حقيقية، ودفعات، ومختبر مشترك، ومعيار تقييم.
 دليلما تحتاجه قبل الأمن السيبراني: الشبكات وLinux والبرمجةلماذا الأمن السيبراني طابق يبنى فوق ثلاثة أساسات، وما الذي تحتاجه بالضبط من كل أساس، وكيف تعرف أنك جاهز لا أنك حفظت.
 دليلإدارة الهوية والوصول IAM والوصول المميز PAMمن يملك صلاحية root على سيرفراتك ومنذ متى، وكيف تضبط حسابات المديرين بصلاحيات مؤقتة وجلسات مسجلة.
 دليلإدارة الثغرات Vulnerability Management: هل سيرفرك متأثر؟كيف تعرف خلال ساعات أن ثغرة جديدة تمس سيرفراتك، ولماذا يخدعك رقم الإصدار، وكيف ترتب الإصلاح وتتأكد أنه تم فعلاً.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلتدرب على الاختراق بأمان: منصات ومختبرات معزولة قانونيةنصبنا OWASP Juice Shop على شبكة معزولة واستغللنا حقن SQL بأنفسنا، ومررنا على منصات التدرب القانونية ومتى تختار كلاً منها.
سجل التحديثات
- 2026-11-13: إعادة كتابة المقال بلغة أوضح وخطوات وجداول، دون كود.
- 2026-11-14: مراجعة المقال وإعادة المعلومات المفيدة ونتائج البيانات الحقيقية التي حذفت في إعادة الكتابة.
- أكتوبر 2026: كتابة المقال، وقراءة CSEC2017 v1.0 ومعايير ABET لبرامج الحوسبة 2026-2027 والإطار السعودي لكوادر الأمن السيبراني SCyWF 1.5:2026، وخطط KAU وPSU وIAU.