

طلب صاحب متجر القهوة من مسؤول التقنية سؤالاً بسيطاً: «هل كلمة مرور شبكة Wi-Fi عندنا قوية فعلاً؟». الورقة الملصقة خلف المحاسب مكتوب عليها كلمة سهلة اختارها أحد الموظفين عند الافتتاح، والمدير يريد أن يعرف، قبل أن يعرف غيره، هل يستطيع شخص في المقهى المجاور أن يلتقط اتصال الشبكة ويخمن كلمتها. وهذا سؤال مشروع تماماً، فالشبكة شبكته، وله أن يختبر قوتها، وهذا بالضبط ما يفعله اختبار الاختراق المصرح به Authorized Penetration Testing: أن تهاجم نظامك أنت بالطريقة نفسها التي سيستخدمها المهاجم، لتكتشف الضعف وتصلحه.
الأداة الأشهر لهذا الاختبار على الشبكات اللاسلكية هي Aircrack-ng. وفي هذا المقال، وهو جزء من مسار الاختبار المصرح به في السلسلة، سوف نرى كيف تعمل، وكيف تكسر كلمة مرور WPA، ولماذا ينجح هذا الهجوم وأين يفشل. ولكن قبل أي شيء: لا يوجد في جهاز المختبر كرت Wi-Fi يعمل بوضع المراقبة، فلا نستطيع أن نلتقط اتصال شبكة حقيقية، ولا يجوز لنا ذلك أصلاً دون إذن. ولذلك سوف نعمل على ملفات التقاط رسمية ينشرها مشروع Aircrack-ng نفسه في مستودعه لاختبار الأداة، وهي ملفات صنعها المشروع عمداً لتدريب الناس، ونقول ذلك بوضوح: كل ما في هذا المقال يجري على هذه الملفات، لا على أي شبكة حقيقية.
 دليلWi-Fi للمؤسسات بحساب لكل موظف مع FreeRADIUSبنينا سيرفر FreeRADIUS واختبرنا دخول WPA2/3-Enterprise بأداة eapol_test، فرأينا الـ VLAN لكل موظف، وكيف أوقفت شهادة منتهية الدخول للجميع.
 دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.
 دليلبوابة الدخول Captive Portal: شبكة الضيوف برمز تحققكيف تعمل بوابة الدخول في شبكة Wi-Fi الضيوف، وكيف تختار طريقة التحقق والأدوات المناسبة لمقهى أو فندق أو شركة.
وسوف نناقش في هذا المقال ما يلي:
- الخط الفاصل بين الاختبار المصرح به والمخالفة، والإذن والنطاق المكتوب.
- كيف يكسر WPA-PSK: لماذا الهجوم دون اتصال Offline، وما الذي يلتقط بالضبط.
- المصافحة الرباعية 4-Way Handshake كما تراها في ملف حقيقي.
- تكسير WPA بقائمة كلمات على ملف wpa.cap الرسمي، وقراءة المخرج سطراً سطراً.
- لماذا سقط WEP في ثانيتين بلا قائمة كلمات، ولماذا هو مكسور رياضياً.
- سرعة التخمين على جهازنا، وماذا تعني بالأرقام لكلمة مرور قوية.
- لماذا يغلق WPA3 هذا الباب بالكامل، وما يعنيه ذلك دفاعياً.
- الموارد والبديل التجاري، والجانب السعودي، وقائمة تحقق للاختبار المصرح به.
الخط الفاصل: الإذن والنطاق
الأداة نفسها في يد مسؤول التقنية الذي يختبر شبكة متجره عمل مشروع، وفي يد من يلتقط اتصال شبكة جاره مخالفة يعاقب عليها النظام، والفرق كله في ورقة واحدة: الإذن المكتوب والنطاق. فقبل أي اختبار لاسلكي، يجب أن تكون معك وثيقة إذن ونطاق Rules of Engagement، والصورة التالية تبين ما فيها:
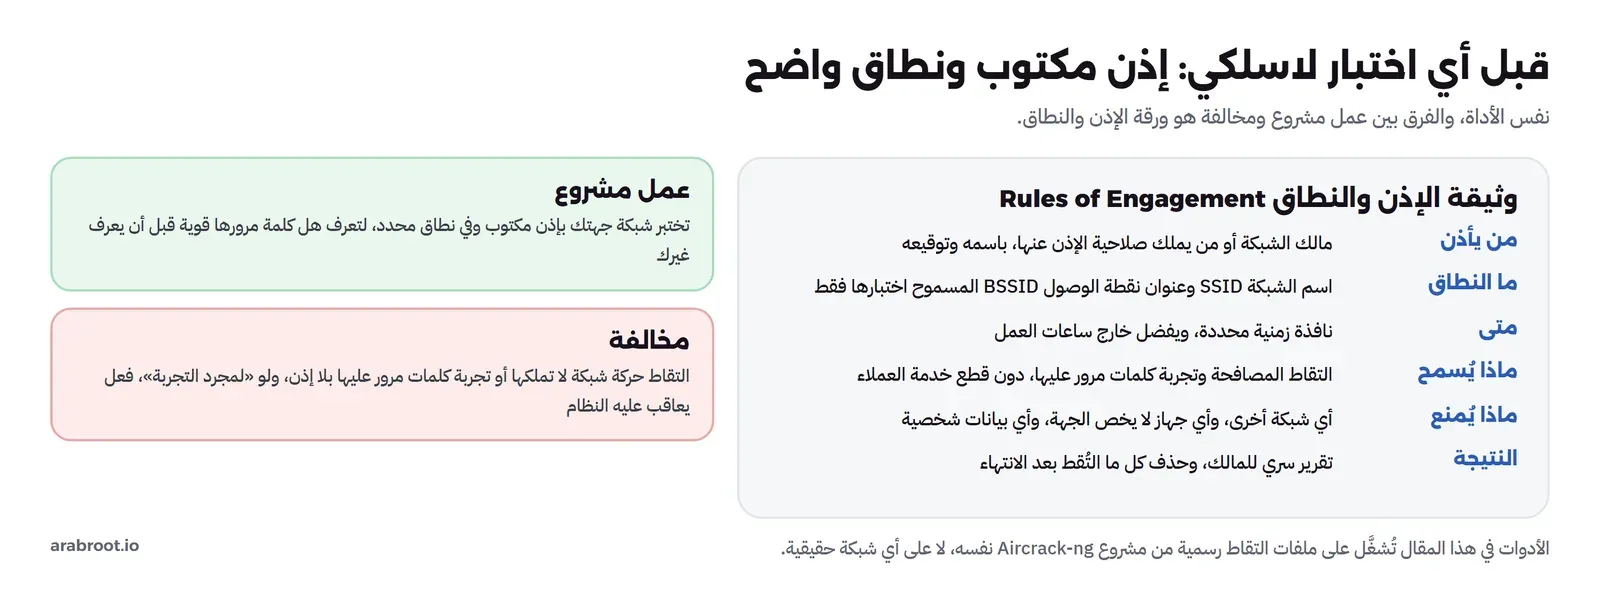
وهذه الوثيقة ليست إجراء شكلياً، فهي تحمي الجميع: تحميك أنت لأنها تثبت أنك تعمل بإذن، وتحمي الجهة لأنها تحدد بالضبط ما يسمح وما يمنع. وأهم ما فيها أن النطاق محدد: اسم الشبكة SSID وعنوان نقطة الوصول BSSID المسموح اختبارها فقط، فلا تلتقط اتصال أي شبكة أخرى حتى لو ظهرت في الهواء، لأن الهواء مشترك وقد تلتقط حركة جيران لم يأذنوا. وقد شرحنا منهجية الاختبار المصرح به كاملة والإذن المكتوب والتقرير في دليل اختبار الاختراق المصرح به، ونبني هنا على ذلك في الجانب اللاسلكي خاصة.
والجانب اللاسلكي له خصوصية تجعل الإذن أدق من غيره: الهواء لا حدود له. فأنت حين تختبر شبكة سلكية تعرف بالضبط أي كابل تلمس، أما كرت Wi-Fi في وضع المراقبة فيسمع كل شبكة في محيطه، ومنها شبكات الجيران والمقهى المجاور ومن يمر في الشارع. ولهذا لا يكفي أن تأذن لنفسك باختبار شبكتك، بل يجب أن تضبط أدواتك على نقطة الوصول المحددة في النطاق وحدها، وأن تحذف أي التقاط عرضي لشبكة أخرى فورا. وهذه ليست دقة زائدة، فالتقاط حركة شبكة لم تأذن، ولو دون قصد، يبقى التقاطا لها. وفي بيئة مثل مجمع تجاري فيه عشرات الشبكات المتجاورة، يصبح تحديد النطاق بعنوان BSSID لا باسم SSID وحده ضرورة، لأن أكثر من شبكة قد تحمل الاسم نفسه.
ولماذا نشدد على هذا في مقال تقني؟ لأن أكثر ما يوقع المتعلمين في المشكلات ليس نية سيئة، بل حماس للتجربة على «أي شبكة قريبة» لرؤية الأداة تعمل. والقاعدة التي تريحك: إن لم تكن تملك الشبكة أو تحمل إذنا مكتوبا باختبارها، فلا تشغل الأداة عليها إطلاقا، ودرب نفسك على الملفات الرسمية كما نفعل هنا، فهي تعطيك كل الخبرة دون أي خطر قانوني.
كيف يكسر WPA-PSK؟
أغلب شبكات Wi-Fi في المتاجر والمنازل تعمل بوضع WPA2-Personal أو WPA3-Personal، أي بكلمة مرور مشتركة تسمى المفتاح المسبق Pre-Shared Key واختصاره PSK، وقد شرحنا الفرق بينه وبين وضع المؤسسات في دليل Wi-Fi للمؤسسات. والسؤال: كيف يهاجم أحد هذه الكلمة؟ الجواب يفاجئ كثيرين، فالهجوم لا يجرب الكلمات على الشبكة نفسها، بل يجري بعيداً عنها تماماً، والصورة التالية تبين الفكرة:
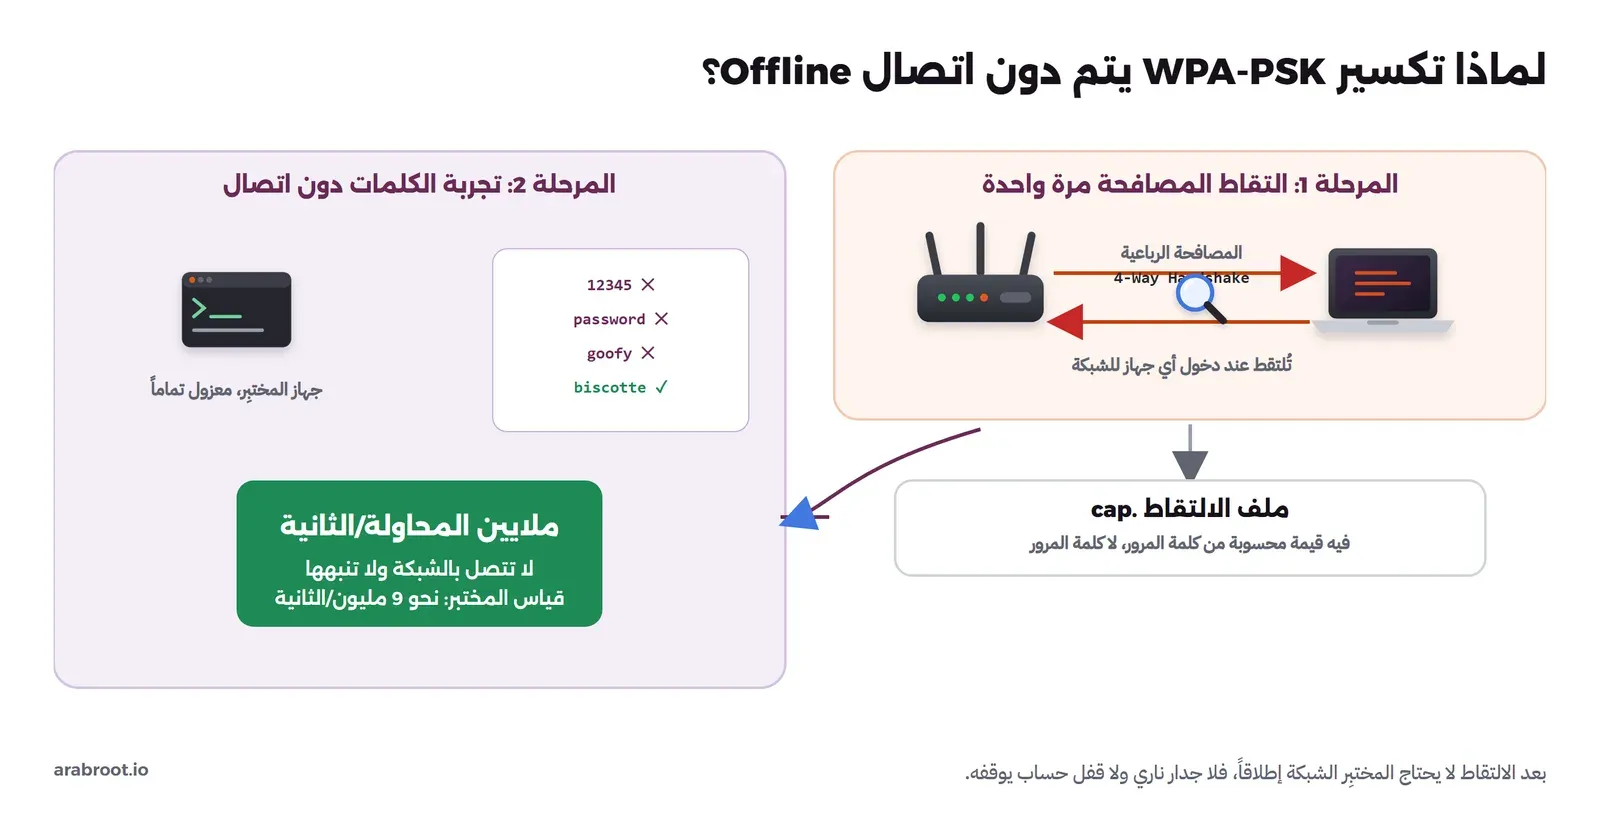
الفكرة في مرحلتين. في المرحلة الأولى يلتقط المهاجم المصافحة الرباعية 4-Way Handshake، وهي أربع رسائل تتبادلها نقطة الوصول والجهاز عند كل دخول جديد للتفاهم على مفاتيح التشفير. وهذه المصافحة لا تحمل كلمة المرور نفسها، وإنما تحمل قيمة محسوبة منها، مثل بصمة لا يمكن عكسها مباشرة. ويلتقطها المهاجم إما بالانتظار حتى يدخل جهاز جديد، أو بإرسال رسالة قطع اتصال لجهاز متصل ليعيد الدخول، وهذا ما يتطلب كرت Wi-Fi بوضع المراقبة الذي لا نملكه.
في المرحلة الثانية يأخذ المهاجم هذه المصافحة إلى جهازه، ويجرب عليها كلمات مرور: يحسب لكل كلمة القيمة التي كانت ستنتجها، ويقارنها بالقيمة في المصافحة، فإذا تطابقتا فهذه هي الكلمة. والمهم أن هذه المرحلة لا تتصل بالشبكة إطلاقاً، فلا ترى نقطة الوصول شيئاً، ولا يوجد جدار ناري أو قفل حساب يوقف المحاولات، لأنها كلها تجري على جهاز المهاجم بملايين المحاولة في الثانية. وهذا هو جوهر الموضوع: ما دام الهجوم دون اتصال، فإن قوة كلمة المرور وحدها هي ما يحميها، لا أي إعداد على الراوتر.
المصافحة الرباعية في ملف حقيقي
قبل أن نكسر أي شيء، لنفهم ما في المصافحة. فتحنا ملف wpa.cap الرسمي بأداة tshark لنرى الرسائل الأربع:
tshark -r wpa.cap1 Apple_eb:b0:8c → Broadcast 802.11 Beacon frame, SSID="test"
2 Apple_eb:b0:8c → Netgear_91:53:5d EAPOL Key (Message 1 of 4)
4 Netgear_91:53:5d → Apple_eb:b0:8c EAPOL Key (Message 2 of 4)
6 Apple_eb:b0:8c → Netgear_91:53:5d EAPOL Key (Message 3 of 4)
8 Netgear_91:53:5d → Apple_eb:b0:8c EAPOL Key (Message 2 of 4)هذه هي المصافحة، والصورة التالية تبين ما تحمله كل رسالة:
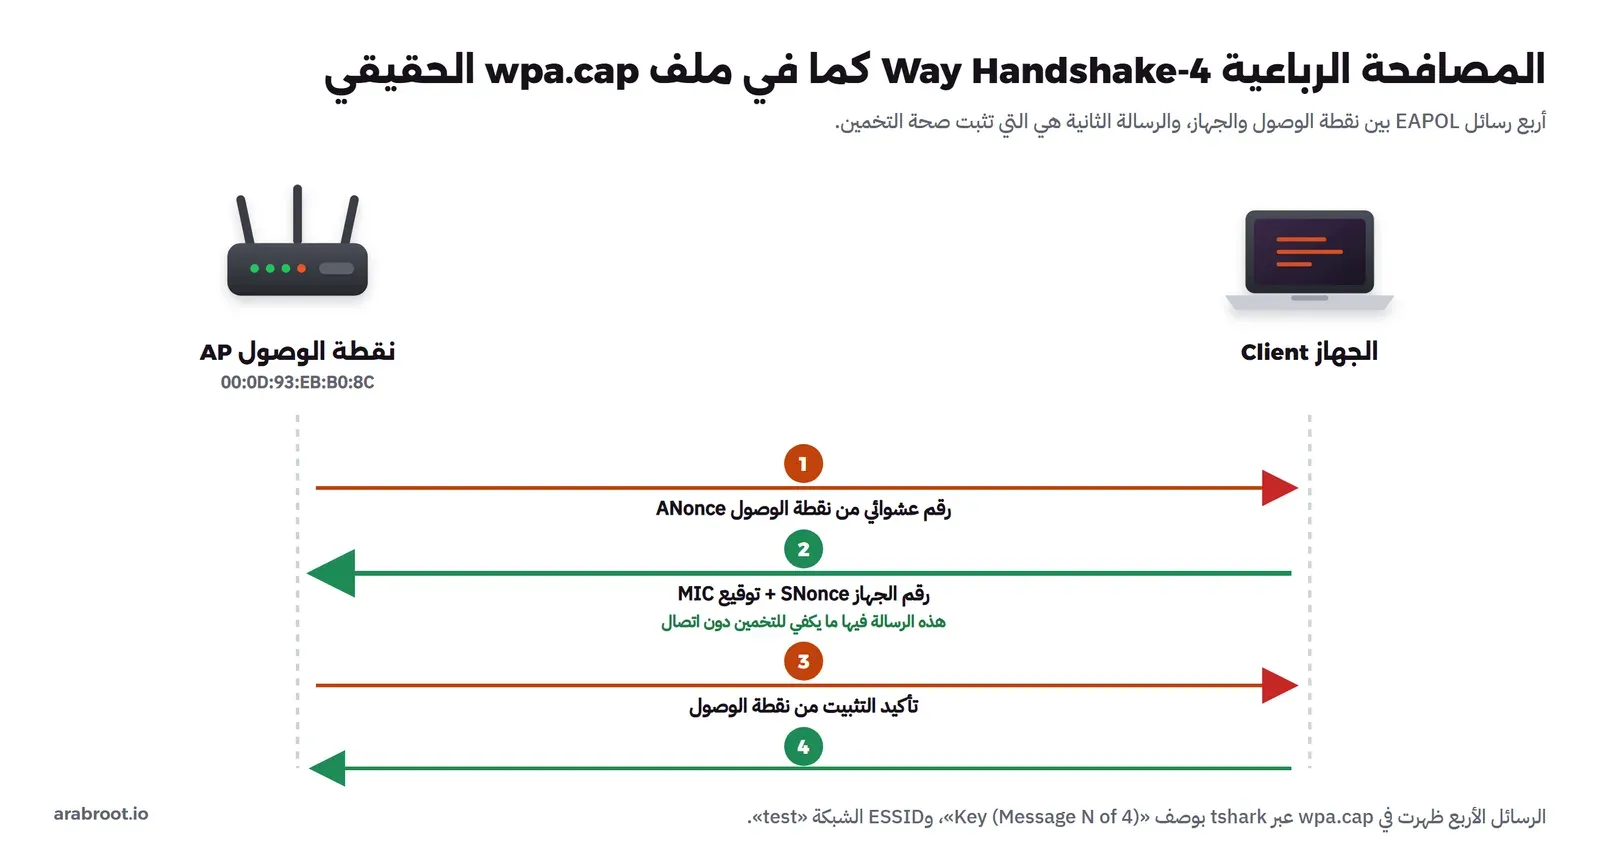
في المصافحة أعلاه لاحظ التالي: الرسالة الأولى من نقطة الوصول تحمل رقماً عشوائياً اسمه ANonce، والثانية من الجهاز تحمل رقمه العشوائي SNonce وتوقيعاً اسمه MIC محسوباً من كلمة المرور والرقمين وعناوين الطرفين. وهذا التوقيع هو المفتاح: المهاجم يعرف الرقمين والعناوين لأنها تظهر في المصافحة، فيبقى المجهول الوحيد كلمة المرور، فيجرب الكلمات حتى ينتج توقيعاً مطابقاً. ولهذا تكفي الرسالتان الأولى والثانية لبدء التخمين، ولا يحتاج المهاجم أن يعرف أي بيانات حقيقية مرت على الشبكة. ولاحظ في مخرج tshark أن الرسالة الثانية ظهرت مرتين (الإطار 4 والإطار 8)، وهذا طبيعي في الهواء، فقد يعاد إرسال رسالة لم يصل تأكيدها، وAircrack-ng يختار منها ما يكون المصافحة كاملة، ولهذا قال 1 handshake رغم تكرار بعض الرسائل. والمهم أن تعرف أن مجرد وجود رسائل EAPOL لا يكفي، بل يجب أن تكتمل منها مصافحة صالحة، وهذا أول ما يفشل في الالتقاط الميداني حين يكون الجهاز بعيدا فتضيع بعض الرسائل.
كيف يتحقق التخمين من الكلمة دون الشبكة؟
لنفهم لماذا يكفي هذا، تحتاج أن تعرف سلسلة الاشتقاق. كلمة المرور المشتركة PSK لا تستخدم مباشرة في تشفير الحركة، بل تمر بخطوات: أولاً تحول كلمة المرور مع اسم الشبكة SSID إلى مفتاح رئيسي زوجي يسمى PMK بدالة بطيئة عمداً تكرر الحساب آلاف المرات. ثم يشتق من هذا المفتاح الرئيسي، ومن الرقمين العشوائيين وعناوين الطرفين، مفتاح الجلسة PTK الذي يشفر الحركة فعلاً. والتوقيع MIC في الرسالة الثانية محسوب بهذا المفتاح. فالمهاجم الذي التقط المصافحة يعرف كل شيء في هذه السلسلة إلا كلمة المرور، فيجرب كلمة، ويعيد السلسلة كلها: كلمة ← PMK ← PTK ← توقيع، ويقارن توقيعه بالتوقيع الملتقط، فإذا تطابقا فالكلمة صحيحة.
وهذا يفسر أمرين. الأول لماذا يظهر في مخرج Aircrack-ng «Master Key» و«Transient Key» و«EAPOL HMAC»، فهي خطوات هذه السلسلة التي يحسبها لكل كلمة يجربها. والثاني لماذا تبطئ الدالة الأولى التخمين قليلاً: لأنها مصممة لتكون بطيئة، فحساب PMK لكل كلمة يستهلك وقتاً أكثر من مجرد هاش بسيط، وهذا يقلل سرعة التخمين بالملايين لا بالمليارات في الثانية على المعالج. ولكن لاحظ أن اسم الشبكة SSID يدخل في حساب PMK، ومعنى ذلك أن الشبكات ذات الأسماء الشائعة جداً مثل linksys أو default يمكن أن تحسب لها جداول جاهزة مسبقاً تسمى Rainbow Tables تسرع التخمين أضعافاً، وهذا سبب إضافي لتغيير اسم الشبكة الافتراضي إلى اسم غير شائع.
طريقة التقاط ثانية: PMKID
المصافحة الرباعية تحتاج أن يدخل جهاز للشبكة حتى تلتقطها، ولكن في 2018 نشر Jens Steube، مطور أداة hashcat، طريقة التقاط أخرى سماها هجوم PMKID في منشوره الرسمي. والفكرة أن بعض نقاط الوصول ترسل قيمة اسمها PMKID محسوبة من المفتاح الرئيسي نفسه في أول رسالة من المصافحة، فيستطيع المهاجم أن يطلبها من نقطة الوصول مباشرة دون أن ينتظر أي جهاز، ويخمن عليها بالطريقة نفسها. وملف pmkid-not-recognized.cap في مستودع المشروع مثال على هذا النوع. والدرس أن المهاجم لا يحتاج حتى أن يكون في الشبكة زبائن، فيكفيه أن تكون نقطة الوصول تعمل، وهذا يوسع سطح الهجوم، ويذكرك مرة أخرى أن الحماية في كلمة المرور لا في إخفاء الشبكة أو انتظار عدم وجود مستخدمين.
وهذا يفسر لماذا تطور الدفاع مع تطور الهجوم. فحين كانت المصافحة الرباعية هي الطريق الوحيد، كان بعض الناس يظنون أن شبكة بلا مستخدمين آمنة لأن لا مصافحة تلتقط، ثم جاء PMKID فأبطل هذا الظن. وحين كان التخمين على المعالج بطيئا، كانت كلمة من ثماني خانات تبدو كافية، ثم جاءت كروت الرسوميات فجعلتها تسقط في ساعات. وهذا السباق بين الهجوم والدفاع هو طبيعة الأمن كله: ما كان آمنا أمس قد لا يكون آمنا اليوم، والمعيار الوحيد الثابت هو أن تبقي هامشا كبيرا، أي كلمة مرور أقوى بكثير مما يبدو ضروريا، وبروتوكولا أحدث مما تظن كافيا، لأنك لا تدافع ضد قدرات اليوم فقط، بل ضد قدرات السنوات القادمة التي سوف تخمن ما التقط اليوم.
تكسير WPA بقائمة كلمات
الآن نعرض الشبكات في الملف أولاً، فهذه خطوة يفعلها المختبر ليتأكد أنه على الهدف الصحيح:
aircrack-ng wpa.cap # BSSID ESSID Encryption
1 00:0D:93:EB:B0:8C test WPA (1 handshake)شبكة واحدة اسمها test، نوعها WPA، وفيها مصافحة واحدة كاملة جاهزة للتجربة، وهذا ما يعنيه (1 handshake). لو لم تكن المصافحة كاملة لقال (0 handshake)، ولما أمكن الهجوم، وهذا أول ما يفشل في الواقع: التقاط مصافحة ناقصة. ثم نشغل الهجوم بقائمة الكلمات password.lst التي يوفرها المشروع نفسه، وفيها 2294 كلمة شائعة:
aircrack-ng -w password.lst wpa.cap[00:00:00] 1903/2294 keys tested (7030.67 k/s)
KEY FOUND! [ biscotte ]
Master Key : CD D7 9A 5A CF B0 70 C7 E9 D1 02 3B 87 02 85 D6 ...
EAPOL HMAC : 28 A8 C8 95 B7 17 E5 72 27 B6 A7 EE E3 E5 34 45الكلمة هي biscotte، ووجدتها الأداة بعد تجربة 1903 كلمة من 2294، أي عند 83% من القائمة، في أقل من ثانية. في المخرج أعلاه لاحظ التالي: السطر keys tested يعد الكلمات المجربة وسرعتها، وعند النجاح يطبع KEY FOUND ومعه المفتاح الرئيسي Master Key المشتق من كلمة المرور. والدرس الأول واضح: biscotte كلمة فرنسية موجودة في أي قائمة كلمات، وأي كلمة في أي قاموس تسقط في ثوان مهما بدت لصاحبها غريبة. وجربنا الملف الرسمي الثاني wpa-psk-linksys.cap فكانت كلمته dictionary، وهي كلمة إنجليزية واحدة سقطت كذلك، وملفا ثالثا wpa2.eapol.cap لشبكة اسمها Harkonen فيه مصافحة WPA2 صالحة، ليؤكد أن WPA2 لا يغير الفكرة إطلاقا عن WPA، فكلاهما يعتمد على المصافحة نفسها وكلمة المرور المشتركة نفسها.
ولاحظ في سطر التقدم keys tested أن السرعة تتغير أثناء التشغيل، فقد بدأت عندنا بمئات الآلاف ثم قفزت إلى سبعة ملايين في الثانية، والسبب أن الأداة تحمي نفسها من بعض الأعطال في أول الملف ثم تنطلق، ولهذا لا تحكم على السرعة من أول ثانية. وملف المختبر فيه 2294 كلمة، وهو صغير جدا للتوضيح، أما قوائم المهاجمين الحقيقية فأشهرها قائمة مشتقة من تسريب حقيقي لموقع قديم فيها أكثر من أربعة عشر مليون كلمة مرور استخدمها بشر فعلا، وقوائم أكبر تجمع مليارات الكلمات المسربة من كل الاختراقات المنشورة. فإذا كانت كلمة مرور شبكتك قد استخدمها أي شخص في أي موقع تعرض لتسريب، فهي في هذه القوائم، وهذا سبب إضافي لألا تعيد استخدام كلمة مرور في شبكتك.
لماذا سقط WEP في ثانيتين؟
قبل WPA كان البروتوكول القديم WEP، وما زال موجوداً في أجهزة قديمة وبعض أجهزة إنترنت الأشياء. ولنرى الفرق الجوهري، شغلنا Aircrack-ng على ملف WEP الرسمي wep_64_ptw.cap، ولكن دون أي قائمة كلمات هذه المرة:
aircrack-ng wep_64_ptw.cap 1 00:12:BF:12:32:29 Appart WEP (30566 IVs)
Starting PTW attack with 30566 ivs.
KEY FOUND! [ 1F:1F:1F:1F:1F ]
Decrypted correctly: 100%وجدت الأداة المفتاح في نحو ثانيتين، بلا قائمة كلمات إطلاقاً. كيف؟ لأن WEP مكسور رياضياً، لا بسبب ضعف كلمة المرور. فالبروتوكول يستخدم قيمة تسمى متجه التهيئة IV قصيرة جداً وتتكرر، وكل رسالة مشفرة تسرب جزءاً صغيراً من المفتاح، فإذا جمعت ما يكفي من الرسائل IVs استنتجت المفتاح إحصائياً، وهذا ما تفعله طريقة PTW. والملف فيه 30566 رسالة، وهي أكثر من كافية. والدرس هنا مختلف تماماً عن WPA: في WPA المشكلة كلمة مرور ضعيفة يمكن إصلاحها بكلمة قوية، أما في WEP فالبروتوكول نفسه معطوب، ولا تنفع معه أي كلمة مرور مهما طالت، فأي جهاز ما زال على WEP يجب استبداله أو عزله في شبكة لا ترى شيئاً.
ولتفهم الفرق بدقة: في WEP لم يكن الخطأ في كلمة المرور بل في التصميم، فالبروتوكول يستخدم شفرة RC4 مع متجه تهيئة طوله 24 خانة فقط، وهو رقم صغير يتكرر بعد عدد محدود من الرسائل في شبكة مشغولة، وكل تكرار مع ضعف في طريقة الخلط يسرب بايتا من المفتاح. فالمهاجم لا يخمن شيئا، بل يجمع رسائل ويحسب، ولهذا نجح بلا قائمة كلمات في ثانيتين. وهذا الفرق جوهري في التفكير الأمني: بعض الأعطال في كلمة المرور تصلحها كلمة أقوى، وبعضها في البروتوكول نفسه لا يصلحه إلا تغيير البروتوكول. وWEP توقف اعتماده منذ سنوات، ولكنك ما زلت تجده في كاميرات قديمة وطابعات وأجهزة إنترنت أشياء رخيصة، وهذه بالضبط ما يجب أن يبحث عنه الاختبار المصرح به في المتجر، فجهاز واحد على WEP يفتح بابا خلفيا لكل الشبكة إن لم يكن معزولا.
سرعة التخمين وماذا تعني لكلمة مرور قوية
كم كلمة يجرب Aircrack-ng في الثانية على جهاز عادي؟ قسنا ذلك بالأمر aircrack-ng -S:
aircrack-ng -S9094.937 k/s 9516.822 k/s 9548.243 k/s ... (نحو 9 إلى 11 مليون محاولة/الثانية)أي نحو تسعة ملايين كلمة في الثانية على معالج هذا الجهاز، والمهاجم الذي يملك كرت رسوميات GPU أو عدة كروت يصل إلى مئات الملايين أو المليارات في الثانية بأدوات مثل hashcat. ولنترجم هذا الرقم إلى ما يهمك: كلمة من ثماني خانات حروف صغيرة فقط فيها نحو 200 مليار احتمال، أي تسقط في ساعات على GPU واحد. أما عبارة مرور من أربع أو خمس كلمات عشوائية، أو كلمة من 16 خانة عشوائية تخلط الحروف والأرقام والرموز، فاحتمالاتها فلكية لا تصل إليها هذه السرعات في أعمار. والخلاصة العملية للمتجر: لا تعتمد على طول «مقبول»، بل على عبارة طويلة لا معنى لها ولا توجد في أي قاموس، فالطول وحده أمام هذه السرعات هو الحماية.
ولاحظ فرقاً مهماً: التخمين بقائمة كلمات سريع لأنه يجرب كلمات محتملة فقط، أما التخمين الأعمى لكل الاحتمالات Brute Force فأبطأ بكثير ولا يصل إلى كلمة طويلة. فالمهاجم يبدأ دائماً بالقوائم، ولهذا الكلمة التي ليست في أي قائمة تهزم الخطوة الأولى، والطويلة العشوائية تهزم الخطوة الثانية.
ولنحسب هذا بالأرقام حتى لا يبقى كلاما عاما. كلمة مرور Wi-Fi يجب أن تكون ثماني خانات على الأقل بحكم المعيار. فإذا اخترت ثماني خانات من حروف صغيرة فقط، فعدد الاحتمالات 26 أس 8، أي نحو 200 مليار. وعلى جهازنا بسرعة 9 ملايين في الثانية يحتاج تجربتها كلها نحو ست ساعات، وعلى كرت رسوميات واحد بسرعة مئة ضعف دقائق. وإذا أضفت الأرقام والحروف الكبيرة صارت الاحتمالات 62 أس 8، أي نحو 218 تريليون، وهي أيام على المعالج وساعات على GPU قوي. أما عبارة من أربع كلمات عشوائية فكل كلمة من قاموس بضعة آلاف، والأربع معا تعطي احتمالات تقاس بالكوينتيليون، لا يصل إليها أي عتاد في عمر معقول. والدرس العملي: ليس المهم أن تضيف رمزا أو رقما إلى كلمة قاموس، فالمهاجم يجرب هذه التحويرات أولا، بل أن تكون الكلمة كلها لا معنى لها، وأطول ما تحتمله، وعبارة طويلة سهلة الحفظ أقوى من كلمة قصيرة معقدة.
وهناك سوء فهم شائع يستحق التصحيح: كثيرون يظنون أن إخفاء اسم الشبكة Hidden SSID أو حصر عناوين MAC المسموح لها يحمي من هذا الهجوم، وهذا غير صحيح. فاسم الشبكة المخفي يظهر في الهواء لحظة دخول أي جهاز، وعنوان MAC ينتحل بسهولة، وكلاهما لا علاقة له بالمصافحة التي يعتمد عليها التخمين. فلا تضيع وقتك في إعدادات تعطي شعورا زائفا بالأمان، وضعه في كلمة مرور قوية وبروتوكول حديث، فهما وحدهما ما قاسه المختبر.
ما أثبته كل ملف
الصورة التالية تجمع نتائج الملفات الرسمية الخمسة التي جربناها، وكل واحد منها يعلم درساً مختلفاً:
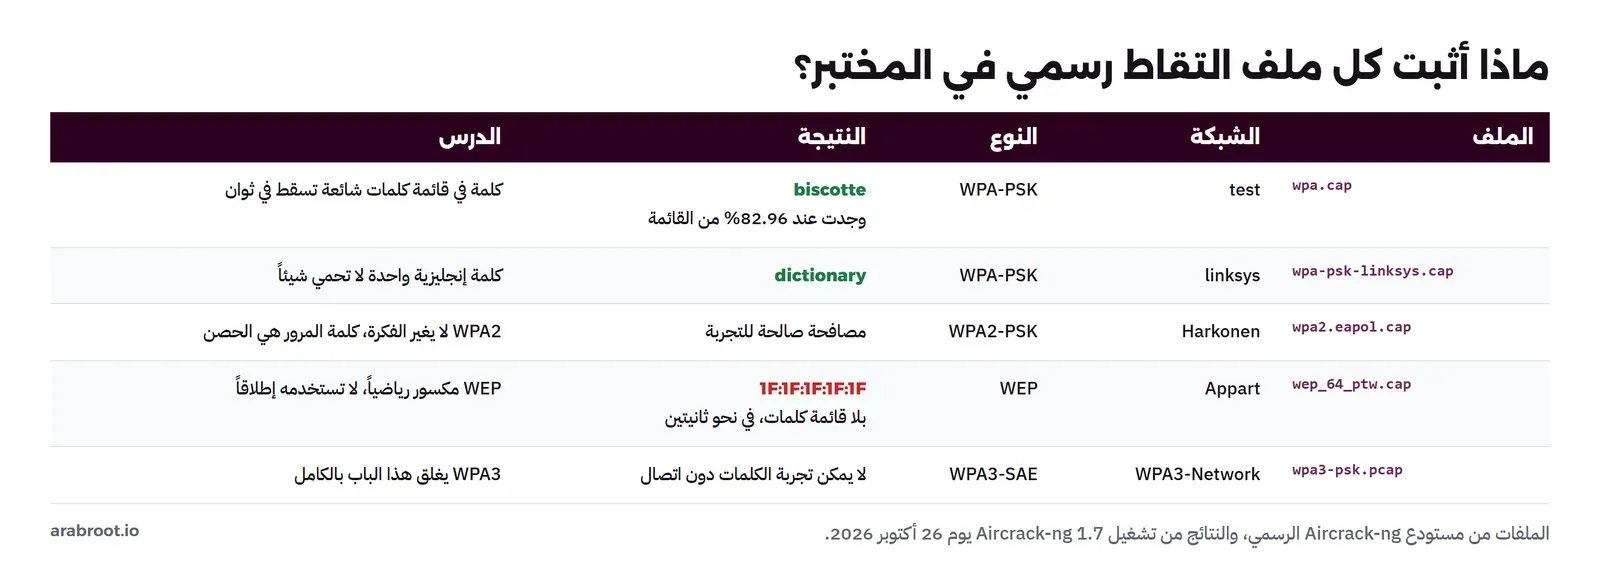
ولاحظ الصف الأخير: ملف wpa3-psk.pcap الرسمي، فعندما شغلنا Aircrack-ng 1.7 عليه عرضه كشبكة WPA عادية، ولم يستطع مهاجمتها بالطريقة نفسها، والسبب في البروتوكول لا في الأداة.
وإذا جمعت دروس الملفات الخمسة في جملة واحدة: الملفان الأولان (biscotte وdictionary) يقولان إن ضعف الكلمة يسقطها فورا، والثالث (Harkonen) يقول إن WPA2 ليس أقوى من WPA في هذه النقطة، والرابع (WEP) يقول إن بعض البروتوكولات مكسورة في أصلها لا في كلماتها، والخامس (WPA3) يقول إن تصميم البروتوكول نفسه قادر أن يغلق الباب. وهذه الدروس الأربعة معا هي خريطة القرار لأي شبكة لاسلكية: اختر أحدث بروتوكول يدعمه عتادك، واجعل كلمته قوية، واعزل ما لا يدعمه. ولاحظ أن أداة واحدة على خمسة ملفات صغيرة علمتنا هذا كله دون أن نلمس شبكة واحدة، وهذه قوة التعلم على عينات معروفة المصدر.
لماذا يغلق WPA3 هذا الباب؟
كل ما سبق يعتمد على أن المصافحة تحمل قيمة محسوبة من كلمة المرور يمكن تجربة الكلمات عليها دون اتصال. وWPA3 يغير المصافحة نفسها، فيستخدم طريقة اسمها SAE، واسمها الكامل Simultaneous Authentication of Equals، وموصوفة في RFC 8110. والفكرة أن إثبات معرفة كلمة المرور يتم بطريقة لا تترك في الهواء أي قيمة يمكن تجربة الكلمات عليها لاحقاً، فكل محاولة تخمين يجب أن تمر بنقطة الوصول نفسها وتنتظر ردها. وهذا يحول الهجوم من ملايين المحاولة في الثانية على جهاز معزول، إلى محاولات معدودة بطيئة على الشبكة يمكن لنقطة الوصول أن تكتشفها وتبطئها وتوقفها.
وهذه نقلة جوهرية: في WPA2 كلمة المرور الضعيفة تسقط حتماً مهما فعلت، وفي WPA3 حتى كلمة المرور المتوسطة تصمد لأن المهاجم لا يستطيع أن يجربها بسرعة. ولذلك إذا كانت نقاط الوصول والأجهزة في المتجر تدعم WPA3، فعله، أو استخدم وضع الانتقال الذي يقبل WPA2 وWPA3 معاً إذا كان فيها أجهزة قديمة. وهذا موضوع المقال القادم عن أمن الشبكات اللاسلكية بالتفصيل. ولكن انتبه: WPA3 يحمي من التخمين دون اتصال، ولا يغني عن كلمة مرور جيدة ولا عن فصل شبكة الضيوف، فهو طبقة تضاف لا بديل عن الباقي.
وهناك فخ في وضع الانتقال Transition Mode الذي يقبل WPA2 وWPA3 معا ليعمل مع الأجهزة القديمة: إذا كانت الشبكة تقبل WPA2 أيضا، فإن المهاجم يستطيع أن يخدع الجهاز لينزل إلى WPA2 Downgrade، فيلتقط مصافحته القديمة ويخمن عليها كأن WPA3 غير موجود. أي أن وضع الانتقال يعطيك توافقية مع القديم على حساب جزء من حماية WPA3. ولهذا القرار الأمثل في المتجر أن تعزل الأجهزة القديمة في شبكتها الخاصة، وتجعل الشبكة الأساسية WPA3 فقط بلا وضع انتقال، فتحصل على الحماية الكاملة للأجهزة الحديثة، وتحصر القديم في مكان محدود. وهذا بالضبط ما يربط هذا المقال بما قبله: فصل الشبكات بالـ VLAN كما في دليل تقسيم الشبكة، والحساب لكل موظف كما في دليل Wi-Fi للمؤسسات، ليسا رفاهية، بل هما ما يجعل كل جهاز في المكان الذي يناسب قدرته الأمنية.
كيف يجري الاختبار الحقيقي على شبكتك؟
عملنا في المختبر على ملفات جاهزة، أما الاختبار المصرح به على شبكة جهتك فيتبع خطوات ثابتة، نذكرها حتى تعرف ما الذي لم نستطع فعله هنا لعدم وجود كرت Wi-Fi، ولماذا. والعائلة الكاملة لـ Aircrack-ng ليست أداة واحدة، بل مجموعة أدوات تعمل معاً:
- airmon-ng: يضع كرت الشبكة في وضع المراقبة Monitor Mode، وهو الوضع الذي يسمح للكرت أن يسمع كل ما في الهواء لا حركته هو فقط. وهذا الوضع يحتاج كرتاً يدعمه، وهو ما لا يوجد في جهاز المختبر، ولا يعمل عبر Docker على Windows أصلاً.
- airodump-ng: يمسح الهواء ويعرض الشبكات القريبة وأجهزتها وقنواتها، ومنه تختار شبكتك أنت في النطاق المأذون، وتسجل التقاط قناتها في ملف
.cap. - aireplay-ng: يرسل رسالة قطع اتصال Deauthentication لجهاز متصل بشبكتك ليعيد الدخول، فتلتقط مصافحته. وهذه الخطوة بالذات حساسة: تقطع اتصال جهاز حقيقي للحظات، فلا تفعلها على أجهزة العملاء، بل على جهاز اختبار تابع لك، وخارج ساعات العمل.
- aircrack-ng: وهو ما جربناه، يأخذ الملف الملتقط ويجرب الكلمات على المصافحة.
أي أن المراحل الثلاث الأولى هي التي تحتاج العتاد والهواء، وهي التي حاكيناها بملفات جاهزة، والمرحلة الأخيرة، وهي التحليل والتخمين، هي التي شغلناها فعلاً وبالكامل. وهذا تقسيم مفيد في التقرير: أين كان الضعف الحقيقي؟ في الغالب ليس في التقاط المصافحة، فهي تلتقط دائماً، بل في أن كلمة المرور ضعيفة بما يكفي ليجدها التخمين.
ولماذا نعمل على الملفات الجاهزة إذن ولا ننتظر العتاد؟ لأن القيمة التعليمية في الجزء الذي لا يراه الناس عادة: ماذا يحدث بعد الالتقاط. فأي شخص يستطيع أن يشتري كرت USB ويلتقط مصافحة، ولكن قلة يفهمون لماذا تسقط كلمة وتصمد أخرى، وما الذي يحدد ذلك بالضبط، وهذا ما تجربه على الملفات الجاهزة دون حاجة لأي عتاد. والمشروع يوفر هذه الملفات لهذا الغرض بالذات: ليتعلم الناس التحليل على بيانات معروفة النتيجة، فتعرف أن الأداة تعمل، وتقارن ما تراه بما يجب أن تراه. وهذه طريقة التعلم نفسها التي اتبعناها في مقالات هذه السلسلة: عينات رسمية معروفة المصدر قبل البيانات الحقيقية، فكما حللنا نسخ ذاكرة رسمية في مقال Volatility، نحلل هنا ملفات التقاط رسمية، والمبدأ واحد: تعلم على ما تعرف نتيجته، ثم طبق على ما لا تعرفه.
وفي الاختبار الحقيقي، المسح الأول airodump-ng وحده يكشف أشياء مهمة قبل أي تخمين: كم شبكة تبث من المتجر فعلا، وهل بينها شبكة باسم غريب نصبها موظف دون علم الإدارة Rogue AP، وهل شبكة الضيوف تحمل اسما يوحي بأنها منفصلة فعلا، وما نوع تشفير كل واحدة. وكثير من المخاطر تظهر في هذه الخطوة البصرية البسيطة قبل أن تلمس أي مصافحة، تماما كما أن أول نظرة على سجل في التحقيق الرقمي تكشف نصف القصة.
من الاختبار إلى التقرير
الاختبار المصرح به لا ينتهي عند إيجاد كلمة المرور، بل عند تسليم تقرير يفيد المالك. وتقرير اختبار Wi-Fi للمتجر يحتاج أن يجيب عن أسئلة عملية: ما الشبكات الموجودة فعلاً، وهل بينها شبكة لم يعرف المدير بوجودها (نقطة وصول نصبها موظف مثلاً)؟ وما نوع التشفير على كل شبكة، وهل بقي جهاز على WEP أو WPA قديم؟ وهل كلمة مرور الشبكة الأساسية تقاوم قائمة كلمات معقولة؟ وهل شبكة الضيوف معزولة فعلاً عن شبكة نقاط البيع؟ ثم توصيات مرتبة: غير كلمة المرور الضعيفة إلى عبارة طويلة، وفعل WPA3 حيث أمكن، وافصل شبكة الضيوف، واستبدل أي جهاز على WEP.
وبعد التقرير يأتي واجب أخلاقي وقانوني: احذف كل ما التقطته. فملفات المصافحة والالتقاط قد تحمل بيانات عن أجهزة حقيقية، ولا يجوز أن تبقى بعد انتهاء الاختبار، وهذا جزء من وثيقة الإذن التي بدأنا بها. وإذا كسرت كلمة مرور في الاختبار فهي سر الجهة، لا تكتبها في تقرير يتداوله غير المعنيين، بل تقول إنها كسرت وتوصي بتغييرها.
والتقرير الجيد يفرق بين شدة المخاطر، فليست كلها بدرجة واحدة. جهاز على WEP خطر عال يصلح فورا، وكلمة مرور في قائمة كلمات خطر عال كذلك، أما اسم شبكة افتراضي فخطر منخفض يحسن تغييره دون استعجال. وهذا الترتيب يساعد المالك الصغير الذي لا يملك فريق أمن على أن يعرف من أين يبدأ، فالتقرير الذي يعطيه عشرين ملاحظة متساوية يربكه، والذي يقول «أصلح هذين الأمرين اليوم، وهذه الثلاثة هذا الشهر» ينفعه. وهذه هي قيمة الاختبار المصرح به الحقيقية: لا أن تثبت أنك تستطيع كسر الشبكة، بل أن تحول ما وجدته إلى خطوات يفهمها المالك وينفذها.
وأخيرا، الاختبار ليس حدثا يتم مرة: فكلمة المرور تتسرب، والأجهزة الجديدة تدخل الشبكة، ومعايير الأمن تتغير. فأعد الاختبار دوريا، وبعد كل تغيير كبير في الشبكة، وبعد تنفيذ التوصيات لتتأكد أنها عملت. وهذا هو الفرق بين فحص مرة ونظام أمن مستمر، وهو المبدأ نفسه الذي يربط هذا المقال بكل سلسلة الأمن: الأمن ليس حالة تصل إليها وتنتهي، بل ممارسة تكررها.
الموارد والبديل التجاري
Aircrack-ng خفيف ومجاني، ورخصته GPL-2.0، وآخر إصدار مستقر له 1.7 صدر في مايو 2022، وهو متوفر في كل توزيعات Linux. والجزء الذي يحتاج عتاداً هو كرت الشبكة الذي يدعم وضع المراقبة والحقن، وهو كرت USB رخيص معروف الطرز، وليس أي كرت يعمل. أما التخمين السريع فيحتاج كرت رسوميات GPU، وهنا تأتي أداة hashcat المجانية أيضاً، التي تحول مصافحة WPA إلى صيغة تجربها على GPU بسرعة أكبر بكثير من المعالج، وهي ما يستخدمه المحترفون للتخمين الجاد بعد التقاط المصافحة بـ Aircrack-ng.
وطريقة العمل المعتادة في الاختبار الجاد توزع الأدوار: Aircrack-ng للمسح والالتقاط لأنه خفيف يعمل على كرت USB بسيط في الميدان، ثم تحويل المصافحة إلى صيغة hashcat وتشغيل التخمين على جهاز قوي بكروت رسوميات في المكتب. فالالتقاط لا يحتاج قوة، والتخمين يحتاجها، فلا معنى لأن تحمل جهازا بكروت رسوميات إلى الميدان. وهذا التقسيم نفسه هو ما يجعل الهجوم دون اتصال ممكنا في الأساس: ما دمت لا تحتاج الشبكة بعد الالتقاط، فأنت حر أن تنقل المصافحة إلى أي جهاز وتخمن عليها بكل ما تملك من قوة ووقت. والمختبر الذي يفهم هذا يقيس الأمر بشكل صحيح: لا يكفي أن تقول «جربت قائمة ولم تسقط»، بل أن تقدر كم من الوقت والعتاد يحتاج مهاجم جاد، فكلمة تصمد أمام قائمة صغيرة قد تسقط أمام مليار كلمة على عشرة كروت رسوميات في أيام.
وفي الجانب التجاري، الأشهر هو جهاز WiFi Pineapple من Hak5، وهو عتاد مخصص لاختبار الشبكات اللاسلكية يجمع هذه الأدوات في واجهة جاهزة، وسعره في متجر Hak5 الرسمي بتاريخ 26 أكتوبر 2026 هو 250 دولاراً. ونقطة قوته أنه جاهز وسهل، ونقطة ضعفه أنه يفعل ما تفعله الأدوات المجانية نفسها. وللمتجر الصغير، لا تحتاج شراء شيء لتختبر أهم سؤال: هل كلمة مرورك في قائمة كلمات؟ فكرت USB رخيص وقائمة كلمات مفتوحة يكفيان، والقيمة في أن تفعل ذلك قبل أن يفعله غيرك.
الجانب السعودي
الاختبار المصرح به عمل منظم في السعودية، والإذن المكتوب شرط لا رفاهية. وتنص الضوابط الأساسية للأمن السيبراني ECC من الهيئة الوطنية للأمن السيبراني على اختبار الاختراق كجزء من إدارة الثغرات والأمن، كما تنص في الضابط 2-5-3-4 ضمن أمن الشبكات على حماية الشبكات اللاسلكية بوسائل آمنة للتحقق والتشفير، كما جاء في وثيقة ECC-2:2024. وما فعلناه في هذا المقال، أي اختبار قوة كلمة المرور، هو الوجه العملي لهذا الضابط: لا تكتف بأن الشبكة مشفرة، بل تأكد أن تشفيرها لا يسقط بكلمة قاموس. والأهم من الضابط هو المبدأ: لا تختبر إلا ما تملك أو ما أذن لك باختباره كتابياً، فالتقاط حركة شبكة الغير أو تجربة كلمات مرورها فعل يعاقب عليه نظام مكافحة الجرائم المعلوماتية، ولو كان بأدوات مشروعة ولغرض «التعلم».
قائمة تحقق للاختبار المصرح به
| قبل | أثناء | بعد |
|---|---|---|
| إذن مكتوب باسم من يملك الصلاحية وتوقيعه | التقط شبكتك المأذونة فقط، لا أي شبكة أخرى في الهواء | سلم تقريراً سرياً بالنتائج والتوصيات |
| نطاق محدد: SSID وBSSID المسموح | لا تقطع اتصال أجهزة العملاء، واستخدم جهاز اختبار تابع لك | احذف كل ملفات الالتقاط والمصافحات |
| نافذة زمنية، ويفضل خارج ساعات العمل | سجل كل ما فعلت ووقته | لا تكتب كلمة المرور المكسورة في تقرير متداول |
| قائمة كلمات معقولة للاختبار | راقب ألا تؤثر على خدمة العملاء | تابع تنفيذ التوصيات وأعد الاختبار بعدها |
الخلاصة
- الفرق بين اختبار Wi-Fi المشروع والمخالفة ورقة إذن ونطاق، فلا تختبر إلا ما تملك أو أذن لك كتابياً، ونحن عملنا على ملفات تدريب رسمية لا على شبكة حقيقية.
- كسر WPA-PSK يجري دون اتصال: تلتقط المصافحة مرة، ثم تجرب الكلمات على جهاز المهاجم بملايين المحاولة في الثانية، فلا جدار ناري ولا قفل حساب يوقفه.
- سقطت كلمة
biscotteفي ملف wpa.cap الرسمي عند 83% من قائمة 2294 كلمة في أقل من ثانية، لأنها كلمة قاموس، وكذلكdictionaryفي ملف linksys. - سقط مفتاح WEP في ثانيتين بلا قائمة كلمات، لأنه مكسور رياضياً لا بضعف الكلمة، فلا تستخدم WEP إطلاقاً.
- سرعة التخمين على جهازنا نحو 9 ملايين كلمة في الثانية بالمعالج، وأضعافها على GPU، فالحماية الوحيدة عبارة طويلة عشوائية ليست في أي قاموس.
- WPA3 بطريقة SAE يغلق باب التخمين دون اتصال، فلم يستطع Aircrack-ng مهاجمة ملف WPA3 الرسمي بالطريقة نفسها.
وفي المقال القادم بإذن الله سوف نجمع كل الدروس الدفاعية: إعدادات أمن الشبكة اللاسلكية في أي راوتر، من WPA3 وكلمة المرور القوية إلى فصل شبكة الضيوف وإيقاف WPS، وهي ما يحول هذه النتائج إلى حماية عملية. والصورة التالية تلخص الدرس الدفاعي من كل ما سبق:
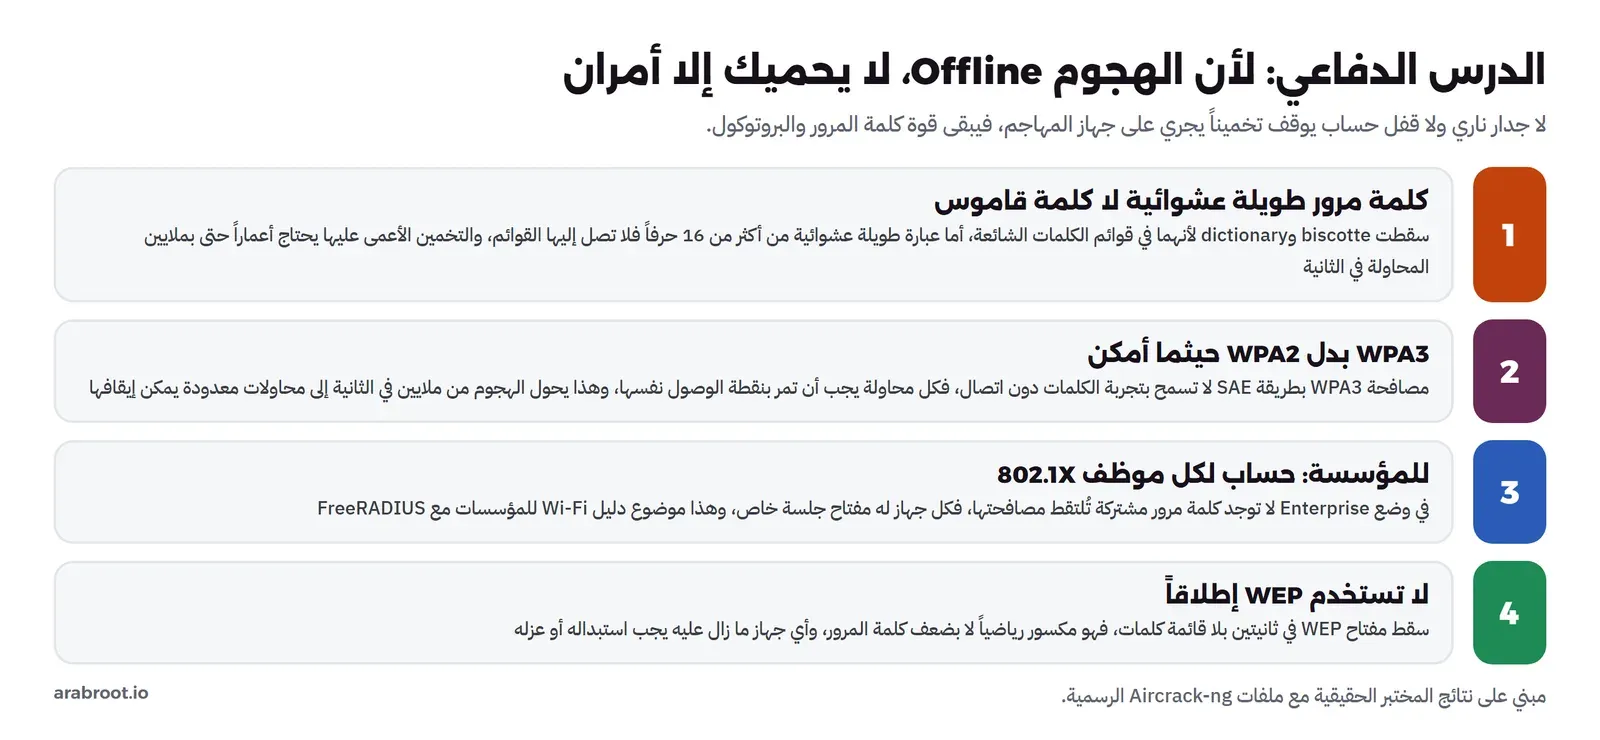 دليلWi-Fi للمؤسسات بحساب لكل موظف مع FreeRADIUSبنينا سيرفر FreeRADIUS واختبرنا دخول WPA2/3-Enterprise بأداة eapol_test، فرأينا الـ VLAN لكل موظف، وكيف أوقفت شهادة منتهية الدخول للجميع.دليلتقسيم الشبكة Network Segmentation بال VLAN وال VPCلماذا تصل كاميرا مخترقة إلى قاعدة بياناتك، وكيف تمنع ذلك بتقسيم الشبكة إلى مناطق لا يمر بينها إلا ما تسمح به.دليلبوابة الدخول Captive Portal: شبكة الضيوف برمز تحققكيف تعمل بوابة الدخول في شبكة Wi-Fi الضيوف، وكيف تختار طريقة التحقق والأدوات المناسبة لمقهى أو فندق أو شركة.
 دليلبناء بوابة دخول Wi-Fi برمز تحقق: تجربة عملية كاملةنبني بوابة دخول تعمل فعلاً برمز تحقق وجلسة محدودة المدة وسجل لكل اتصال، ثم ننقلها إلى راوتر حقيقي.
تدريب عملي Practice
- نزل ملفات الالتقاط الرسمية من مستودع Aircrack-ng، وشغل
aircrack-ng -w password.lst wpa.capبنفسك، وجرب أن تحذف كلمةbiscotteمن القائمة وأعد التشغيل، وشاهد ماذا يحدث عندما لا تكون الكلمة في القائمة. - شغل
aircrack-ng -Sعلى جهازك واحسب كم يستغرق تخمين كلمة من 8 خانات مقابل عبارة من 20 خانة، لتقدر بنفسك الفرق.
سجل التحديثات
- أكتوبر 2026: كتابة الدليل وتنفيذ المختبر يوم 26 أكتوبر 2026 على Aircrack-ng 1.7 بملفات الالتقاط الرسمية من مستودع المشروع، دون أي شبكة حقيقية.