

اسأل في أي وزارة أو جامعة أو هيئة عن كلمة مرور حسابها الرسمي في منصة X أو Instagram، وسوف تسمع غالباً واحدة من ثلاث إجابات: «عند مسؤول التواصل في هاتفه»، أو «عند الشركة التي تدير حساباتنا»، أو «أنشأه موظف سابق ولا نعرف البريد المسجل عليه». والحساب الرسمي ليس صفحة تسويق، فهو الصوت الذي تعلن به الجهة قراراتها وتعتذر به عن أعطالها وتحذر به الناس وقت الأزمات، ومنشور واحد مزيف منه قد يحرك سوقاً كاملة كما سوف نرى في قصة هيئة الأوراق المالية الأمريكية، ومع ذلك فإن كثيراً من الجهات تحميه بأضعف ما لديها، وهو كلمة مرور واحدة يعرفها عدد لا يعرفه أحد.
المواضيع في السلسلة:
- من يملك كلمة مرور حساب الجهة في منصات التواصل؟ (الموضوع الحالي)
- أدوات النشر المشترك لحسابات الجهة دون مشاركة كلمة المرور
وقد شرحنا إدارة كلمات المرور في المؤسسة عموماً في إدارة كلمات المرور في المؤسسة، وفي هذا المقال سوف نتناول ما يخص الحسابات الرسمية في منصات التواصل فقط:
- أين تعيش كلمة مرور الحساب الرسمي اليوم، ولماذا تتكرر المشكلة نفسها في كل جهة.
- القاعدة التي تحل أغلب المشكلة: كل موظف يدخل بحسابه ودوره، وكيف تطبقها في Meta وYouTube وLinkedIn وX وTikTok وSnapchat بحسب صفحات المساعدة الرسمية لكل منصة.
- بيانات المالك التي لا يمكن التخلص منها، ومن يحمل كل جزء منها.
- الوكالات والموظفون المغادرون، وسجل الحسابات، والموافقة على المنشورات، والتوثيق، ومراقبة الانتحال.
- ثلاث قصص موثقة من مصادر رسمية، وما نتعلمه من كل واحدة.
- خطة التعامل مع الاستيلاء على الحساب Account Takeover، وربط كل ذلك بأرقام ضوابط الأمن السيبراني لحسابات التواصل الاجتماعي للجهات OSMACC.
أين تعيش كلمة مرور الحساب الرسمي اليوم؟
قبل أن تغير أي شيء يجب أن تعرف الوضع الحالي لكل حساب، والسبب أن الحساب الرسمي يتراكم عليه التاريخ أكثر من أي نظام آخر، فهو أنشئ قبل سنوات بيد شخص واحد، ثم انتقل بين موظفين ووكالات دون أن يمر على قسم تقنية المعلومات. والحالات التي تتكرر في أغلب الجهات هي التالية:
- كلمة مرور مشتركة في مجموعة محادثة: أرسلها أحدهم مرة إلى فريق التواصل، فبقيت في المحادثة وفي النسخ الاحتياطية لكل هاتف في المجموعة.
- بريد الاستعادة شخصي: سجل الحساب على بريد الموظف الذي أنشأه، أو على بريد مجاني، فمن يملك هذا البريد يستطيع استعادة الحساب في أي وقت حتى بعد أن يغادر.
- رقم الجوال على شريحة موظف: رمز التحقق يصل إلى هاتف شخص واحد، فإذا سافر أو غادر توقف الدخول، وإذا خدع أحدهم شركة الاتصالات وأخذ الرقم أخذ معه الحساب.
- الوكالة أنشأت الحساب: شركة التسويق التي أطلقت الحساب سجلته ببياناتها، والعقد انتهى وبقيت الشركة المالك الفعلي.
- التحقق الثنائي معطل: عطله أحدهم مرة لأن الرمز لا يصل، ولم يعد أحد لتفعيله.
- هاتف واحد مخصص للحساب: هاتف في درج مكتب يفتح الحساب دائماً، ولا يعرف أحد من استخدمه آخر مرة.
وقد ذكرنا الأماكن العامة لكلمات المرور في الشركة في مقال إدارة كلمات المرور، وما يميز الحساب الرسمي أن مشكلته ليست كلمة المرور وحدها، وإنما بيانات الاستعادة: البريد والرقم والأسئلة الأمنية، فمن يملك هذه الثلاثة يملك الحساب مهما غيرت كلمة المرور.
القاعدة: كل شخص يدخل بحسابه ودوره
الحل البسيط الذي تصل إليه أغلب الجهات هو أن تنقل كلمة المرور المشتركة إلى مكان أفضل، مثل خزنة كلمات المرور، وهذه خطوة صحيحة ولكنها لا تحل المشكلة، والسبب أن كل من يأخذ كلمة المرور من الخزنة يستطيع أن يغير بيانات الاستعادة ويخرج الجميع، ولا يوجد في سجل المنصة إلا «الحساب الرسمي فعل كذا». أما القاعدة الصحيحة فهي أن الموظف لا يعرف كلمة مرور الحساب الرسمي أصلاً، وإنما يدخل بحسابه الشخصي في المنصة، بتحققه الثنائي الخاص به، وتعطيه المنصة دوراً محدداً على الحساب الرسمي، فإذا غادر سحبت الدور ولم تغير شيئاً آخر. وهذه هي الفكرة نفسها التي شرحناها للتطبيقات الداخلية في مقال إدارة الأدوار عبر التطبيقات، والفرق هنا أن الأدوار تعيش داخل كل منصة وليس في مزود الهوية عندك.
الصورة التالية تبين شكل الوصول الذي نريد الوصول إليه:
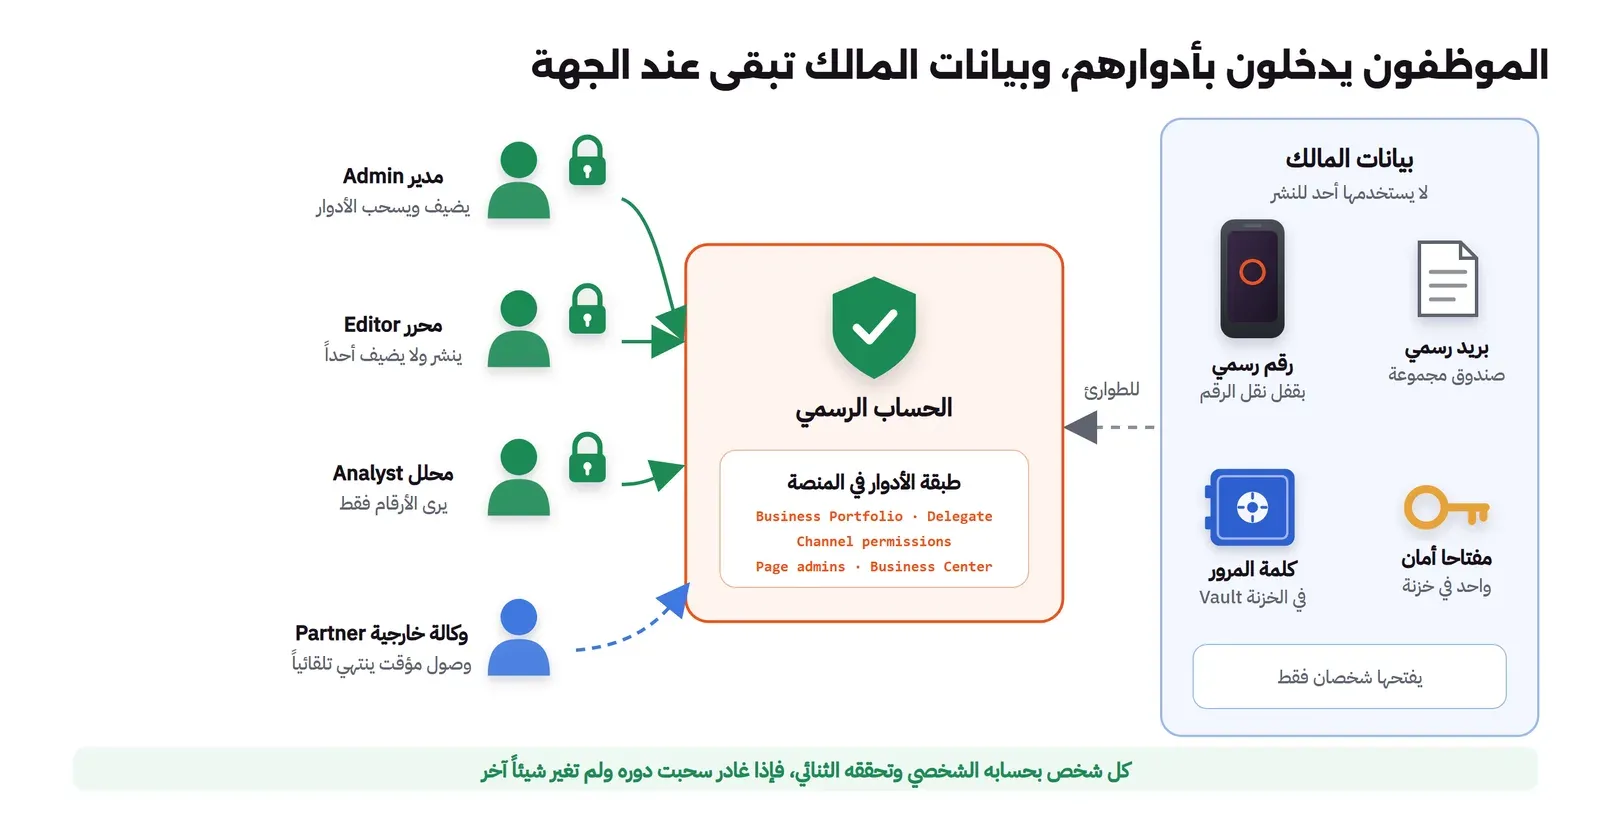
وفي الصورة أعلاه لاحظ التالي:
- بيانات المالك لا تستخدم يومياً: البريد والرقم ومفاتيح الأمان مكانها الخزنة، ولا يحتاجها أحد لينشر منشوراً.
- لكل شخص دور: المحرر ينشر ولا يضيف أحداً، والمحلل يرى الأرقام فقط، والمدير وحده يضيف الأشخاص ويسحبهم.
- الوكالة شريك وليست صاحب الحساب: تدخل بحساباتها هي، ووصولها مؤقت أو محصور في أصل واحد.
- أكثر من مدير: إذا غاب المدير الوحيد أو غادر، توقفت إدارة الحساب حتى يعود أو حتى تثبت للمنصة ملكيتك من جديد.
كيف تطبق القاعدة في كل منصة؟
لكل منصة طبقة أعمال خاصة بها، وأسماء أدوار مختلفة، وحدود مختلفة لما يستطيع كل دور فعله، وقد قرأنا صفحات المساعدة الرسمية لكل منصة في 15 أكتوبر 2026، والجدول التالي يجمعها:
| المنصة | أين تدار الأدوار | الأدوار كما تسميها المنصة | ما يجب أن تعرفه |
|---|---|---|---|
| Facebook وInstagram | حافظة الأعمال Business Portfolio في Meta Business Suite | وصول كامل Full access، ووصول جزئي Partial access بمهام محددة، ووصول أساسي Basic هو الافتراضي | وصول مؤقت من 3 إلى 75 يوماً يسحب تلقائياً، وإلزام بالتحقق الثنائي للمديرين أو للجميع |
| YouTube | صلاحيات القناة Channel permissions في YouTube Studio | سبعة أدوار من Owner وManager إلى Viewer (Limited) الذي يرى دون الإيرادات | حتى المالك لا يستطيع نقل الملكية إلى مستخدم آخر عبر صلاحيات القناة، والقناة المرتبطة بحساب علامة تجارية قديم تنقل إلى صلاحيات القناة |
| مديرو الصفحة Page admins | Super admin وContent admin وAnalyst، وأدوار للإعلانات المدفوعة | الصفحة تدار من حسابات الأعضاء الشخصية بأدوار | |
| X | ميزة Delegate في الموقع، وTeams في X Pro | Owner وAdmin وContributor | المالك وحده يدير كلمة المرور والرقم والتحقق، وتغيير كلمة المرور لا يخرج أعضاء الفريق |
| TikTok | مركز الأعمال Business Center | على مستوى المركز Admin وStandard، وأدوار Admin وOperator وAnalyst على الحساب نفسه | ربط الحساب بالمركز يحتاج حساب أعمال موثقاً في الولايات المتحدة والاتحاد الأوروبي والمملكة المتحدة |
| Snapchat | أدوار الملف العام Public Profile | Profile Admin وProfile Collaborator وStory Contributor وInsights Viewer | تمنح الدور من إعدادات الملف العام باسم مستخدم الموظف |
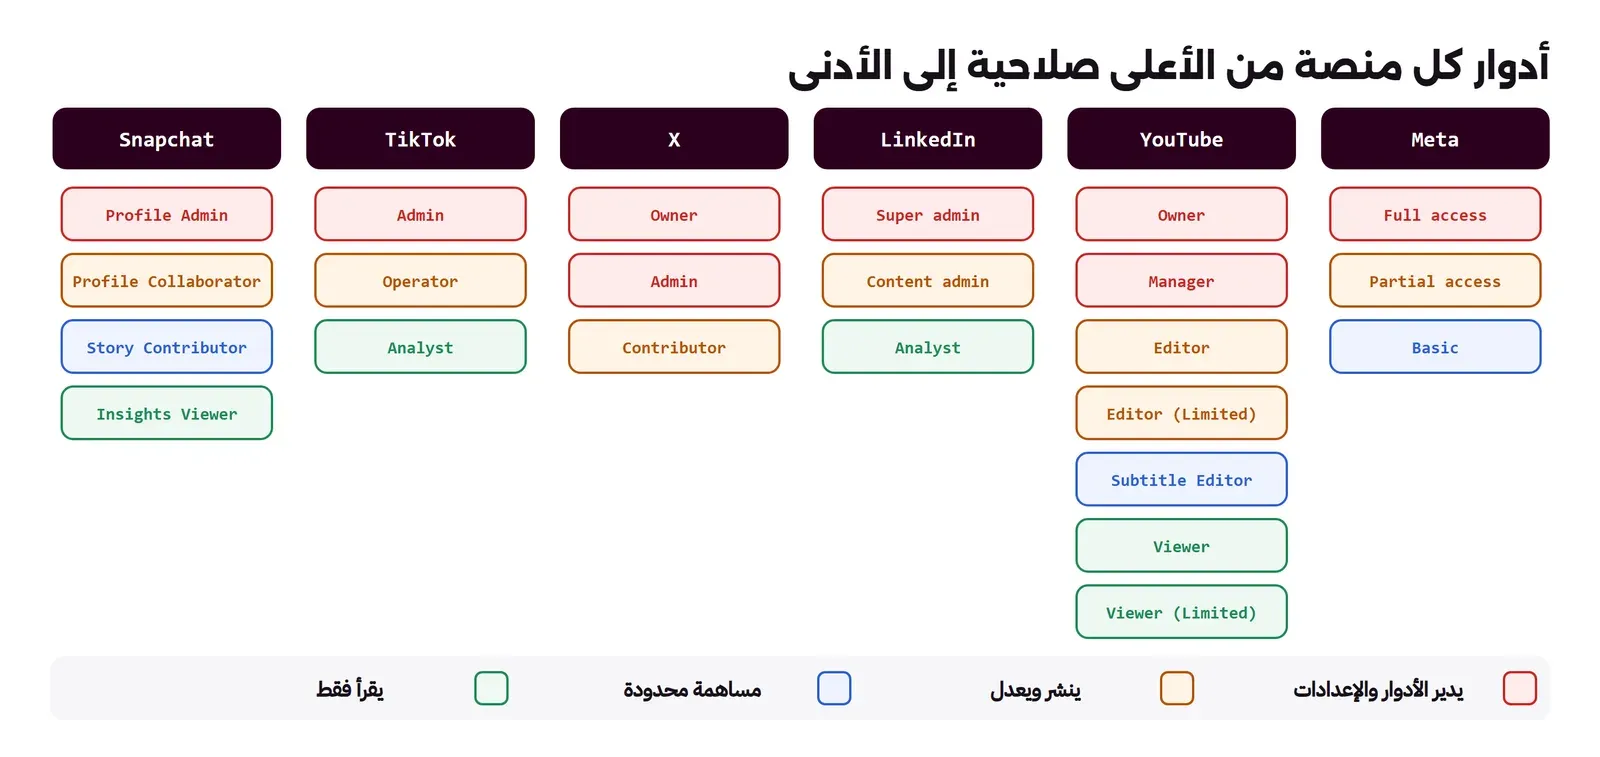
والصورة التالية ترتب أدوار كل منصة من الأعلى صلاحية إلى الأقل، حتى تختار لكل موظف أقل دور يكفي عمله:
صفحات Facebook وحسابات Instagram في حافظة الأعمال
بحسب صفحة صلاحيات حافظة الأعمال، في Meta Business Suite مستويان للوصول: الوصول الكامل Full access الذي يدير كل شيء في الحافظة بما فيها الأشخاص والأصول وحذف الحافظة نفسها، والوصول الجزئي الذي يحصر الشخص في الأصول والمهام التي أعطيت له، والوصول الأساسي Basic هو الافتراضي لكل شخص يضاف. وفي الصفحة نفسها ميزتان مهمتان للجهات:
- الوصول المؤقت: تستطيع أن تعطي شخصاً وصولاً أساسياً لمدة من 3 أيام إلى 75 يوماً، ثم تسحب صلاحياته تلقائياً ويخرج من الحافظة ومن كل الأصول، وهذا مناسب لموظف متعاقد أو لحملة محددة.
- الشركاء Partners: الوكالة تضاف شريكاً بحافظتها هي، وتحدد لها المهام على الأصل، فإذا انتهى العقد أزلت الشريك ولم تغير كلمة مرور.
وبحسب صفحة إلزام التحقق الثنائي يستطيع من له الوصول الكامل أن يلزم المديرين فقط أو كل من له وصول بتفعيل التحقق الثنائي على حساباتهم الشخصية قبل دخول الحافظة، كما أن Meta تفرضه تلقائياً على بعض الحافظات التي تجاوز عمرها 90 يوماً، ولا يمكن إلغاؤه عندها. وتنصح صفحة مركز الأمان Security Center بأن يكون للحافظة أكثر من شخص بوصول كامل، حتى يستمر العمل إذا غادر أحدهم. وللجهات الكبيرة خيار الحسابات المدارة Managed Meta Accounts التي تدخل عبر مزود الهوية في الجهة بالدخول الموحد SSO بدلاً من كلمة مرور، ولكن صفحة إعدادها تقول إن الانتقال إليها غير متاح لكل المؤسسات حتى الآن.
قنوات YouTube وصلاحياتها
بحسب صفحة صلاحيات القناة تستطيع أن تعطي أشخاصاً وصولاً إلى بيانات القناة وأدواتها دون أن يدخلوا إلى حساب Google المالك، وتقول الصفحة صراحة إن هذا أكثر أماناً من مشاركة كلمة المرور. والأدوار هي Owner وManager وEditor وEditor (Limited) وSubtitle Editor وViewer وViewer (Limited)، والفرق المهم للجهة أن Manager يستطيع إدارة الصلاحيات ولا يستطيع حذف القناة، وأن Editor يرفع المحتوى وينشره ولا يستطيع حذف المحتوى المنشور ولا إدارة الصلاحيات. فإذا كانت قناتك مرتبطة بحساب علامة تجارية Brand Account قديم، فإن صفحة النقل إلى صلاحيات القناة توصي بالنقل لتجنب مشاركة كلمة المرور، والنقل يقوم به المالك الأساسي Primary owner فقط من YouTube Studio.
صفحات LinkedIn ومديروها
صفحة الجهة في LinkedIn ليس لها اسم مستخدم وكلمة مرور خاصة بها، وإنما يديرها أعضاء بحساباتهم الشخصية، وبحسب صفحة أدوار مديري الصفحة فإن الأدوار هي Super admin الذي يضيف ويحذف كل أنواع المديرين ويعدل بيانات الصفحة ويستطيع إيقافها، وContent admin الذي ينشئ المنشورات والفعاليات ويديرها، وAnalyst الذي يرى التحليلات فقط، ومعها أدوار للإعلانات المدفوعة. لذلك فإن المشكلة في LinkedIn ليست كلمة مرور مشتركة، وإنما Super admin وحيد غادر الجهة وبقي في الصفحة، وهذا ما تكشفه المراجعة السنوية.
حساب X بالتفويض بدلاً من كلمة المرور
لم نستطع قراءة مركز المساعدة في X مباشرة وقت الكتابة، لأنه يعرض صفحة تحقق من البوتات لكل قراءة آلية، فقرأنا الصفحات من نسخ أرشيف الإنترنت، وهي نسخة 4 أبريل 2026 من صفحة ميزة Delegate، ونسخة 24 مارس 2026 من صفحة Teams في X Pro. وبحسب هاتين النسختين فإن X تسمح بالعمل الجماعي دون مشاركة كلمة المرور، فتدعو أعضاء بدور Admin يدير الفريق وينشر ويرى تحليلات المنشورات، أو Contributor ينشر ويرد ويجدول ولا يدير الفريق، وتعرض X Pro حتى 200 عضو. وفي الصفحتين نقطتان يجب أن تعرفهما:
- المالك وحده يدير كلمة المرور ورقم الجوال والتحقق عند الدخول Login verification، فالحساب الرسمي في X ما زالت له كلمة مرور ورقم، وهذا بالضبط ما استغل في قصة هيئة الأوراق المالية الأمريكية أدناه.
- تغيير كلمة المرور لا يخرج أعضاء الفريق، فإذا غادر موظف كان يعرف كلمة المرور ويحمل دوراً في الفريق، فعليك أن تزيله من الفريق أولاً ثم تغير كلمة المرور، وتراجع التطبيقات المرتبطة بالحساب.
أدوار TikTok وSnapchat للجهات
بحسب صفحة أدوار مركز الأعمال في TikTok (آخر تحديث أغسطس 2025)، الأعضاء في مركز الأعمال Business Center إما Admin لهم كل الصلاحيات، أو Standard يعملون على الأصول التي أعطيت لهم فقط. وبحسب صفحة ربط حساب TikTok بمركز الأعمال (آخر تحديث مايو 2026)، فإن الحساب المربوط له ثلاثة أدوار: Admin يتحكم في كل خصائص الحساب ويضيف المستخدمين، وOperator يعمل يومياً على التحليلات والرسائل وبيانات الملف ولا يدير المستخدمين، وAnalyst يرى الأداء فقط، وتشترط الصفحة حساب أعمال موثقاً لإتمام الربط في الولايات المتحدة والاتحاد الأوروبي والمملكة المتحدة. أما Snapchat فبحسب صفحة أدوار الملف العام فإن Profile Admin يدير الملف ويمنح الأدوار، وProfile Collaborator يضيف القصص ويحذفها ويرى الإحصاءات، وStory Contributor يضيف فقط ولا يحذف إلا ما أضافه، وInsights Viewer يرى الإحصاءات فقط.
بيانات المالك: ما لا يمكن التخلص منه
حتى لو نقلت كل العمل اليومي إلى الأدوار، يبقى لكل حساب رسمي مالك: حساب Google المالك للقناة، والحساب الذي أنشأ الحافظة في Meta، وحساب X نفسه بكلمة مروره ورقمه. وقد يتساءل البعض: إذا كان المالك لا يستخدم يومياً فلماذا نهتم به؟ والإجابة أن كل عمليات الاستيلاء التي سوف نذكرها مرت من هذا الباب، لأن المهاجم لا يحتاج دوراً إذا استطاع أن يعيد تعيين كلمة مرور المالك. والجدول التالي يحدد مكان كل جزء ومن يحمله:
| الجزء | مكانه الصحيح | من يحمله | والسبب |
|---|---|---|---|
| بريد الاستعادة | صندوق رسمي مخصص للحسابات في نطاق الجهة، يصل إلى مجموعة وليس إلى شخص | فريق التواصل وفريق الأمن معاً | البريد الشخصي يغادر مع صاحبه، والمجموعة تبقى |
| رقم الجوال | رقم رسمي باسم الجهة، مع قفل نقل الرقم لدى شركة الاتصالات إن كانت تقدمه، ولا ينشر في أي مكان | مسؤول الأصول، والشريحة في مكان محفوظ | من يأخذ الرقم يعيد تعيين كلمة المرور، كما حدث في 2024 |
| كلمة المرور | خزنة الفريق Vault في مجموعة لا يراها إلا شخصان | مالكان اثنان | لا يحتاجها أحد للنشر، فلا سبب لتوزيعها |
| التحقق الثنائي | مفتاحا أمان Security Keys أو مفتاح مرور Passkey حيث تدعمه المنصة، وليس رسالة SMS | مفتاح مع المالك، والثاني في خزنة الجهة | رسالة SMS تتبع الرقم، والرقم يمكن أخذه |
| الأسئلة الأمنية ورموز الاستعادة | في الخزنة مع كلمة المرور | المالكان | ضابط OSMACC 2-2-1-6 يطلب توثيقها في مكان آمن |
وفي الجدول أعلاه لاحظ أن كلمة المرور نفسها أقل الأجزاء خطورة، وأن البريد والرقم هما ما يجب أن تبدأ به عند مراجعة أي حساب. وقد شرحنا لماذا لا تكفي رسالة SMS في مقال Passkeys، واختيار مفاتيح الأمان في قسم مفاتيح الأمان، وإعداد المجموعات والصلاحيات داخل الخزنة في دليل Vaultwarden.
حساب الطوارئ: من يدخل إذا تعطل كل شيء؟
لنفرض أن المديرين الاثنين في إجازة، وأن الحساب نشر شيئاً لم يكتبه أحد، فمن يدخل بصفة المالك؟ والإجابة يجب أن تكون مكتوبة قبل الحادثة، وليس أثناءها:
- الوصول الطارئ في الخزنة: يمنح شخصاً محدداً حق طلب الوصول إلى بيانات المالك بعد مدة انتظار، كما شرحنا في قسم الوصول الطارئ في دليل Vaultwarden.
- شخصان للفتح: لا يفتح بيانات المالك شخص واحد، وكل فتح يسجل في سجل أحداث الخزنة ويبلغ عنه فريق الأمن.
- التغيير بعد كل استخدام: كل مرة تستخدم فيها بيانات المالك، تغير كلمة المرور بعدها وتعيدها إلى الخزنة.
الوكالات والموظفون المغادرون
أكثر الحسابات الرسمية التي فقدت جهاتها السيطرة عليها لم تسرق، وإنما بقيت مع وكالة انتهى عقدها أو موظف غادر، ولذلك فإن خروج أي شخص من فريق التواصل يجب أن يكون خطوة في عملية المغادرة التي شرحناها في مقال دورة حياة حساب الموظف، وليس مهمة يتذكرها أحد. والخطوات لكل مغادرة هي التالية:
- سحب الدور من كل منصة: حافظة Meta، وصلاحيات قناة YouTube، ومديري صفحة LinkedIn، وفريق X، ومركز أعمال TikTok، وأدوار Snapchat.
- إزالة الشريك في Meta إذا كانت المغادرة لوكالة، ومراجعة الوصول المؤقت الذي ما زال سارياً.
- إذا كان الشخص يعرف كلمة مرور المالك أو يحمل مفتاح أمان، تغيير كلمة المرور بعد إزالته من الفريق، وإلغاء المفتاح من إعدادات الحساب.
- مراجعة التطبيقات المرتبطة بكل حساب، لأن أداة نشر ربطها الموظف بحسابه تبقى تعمل بعد خروجه.
- تحديث سجل الحسابات بالتاريخ ومن قام بالسحب.
وفي العقد مع الوكالة اكتب أن الحسابات تسجل ببيانات الجهة وليس ببيانات الوكالة، وأن الوكالة تدخل بأدوار وليس بكلمة مرور، وأنها تحذف بيانات الجهة عند انتهاء العقد، وهذا ما يطلبه الضابطان 2-2-1-8 و3-1-2-1 في OSMACC.
الحوكمة: سجل الحسابات وما حوله
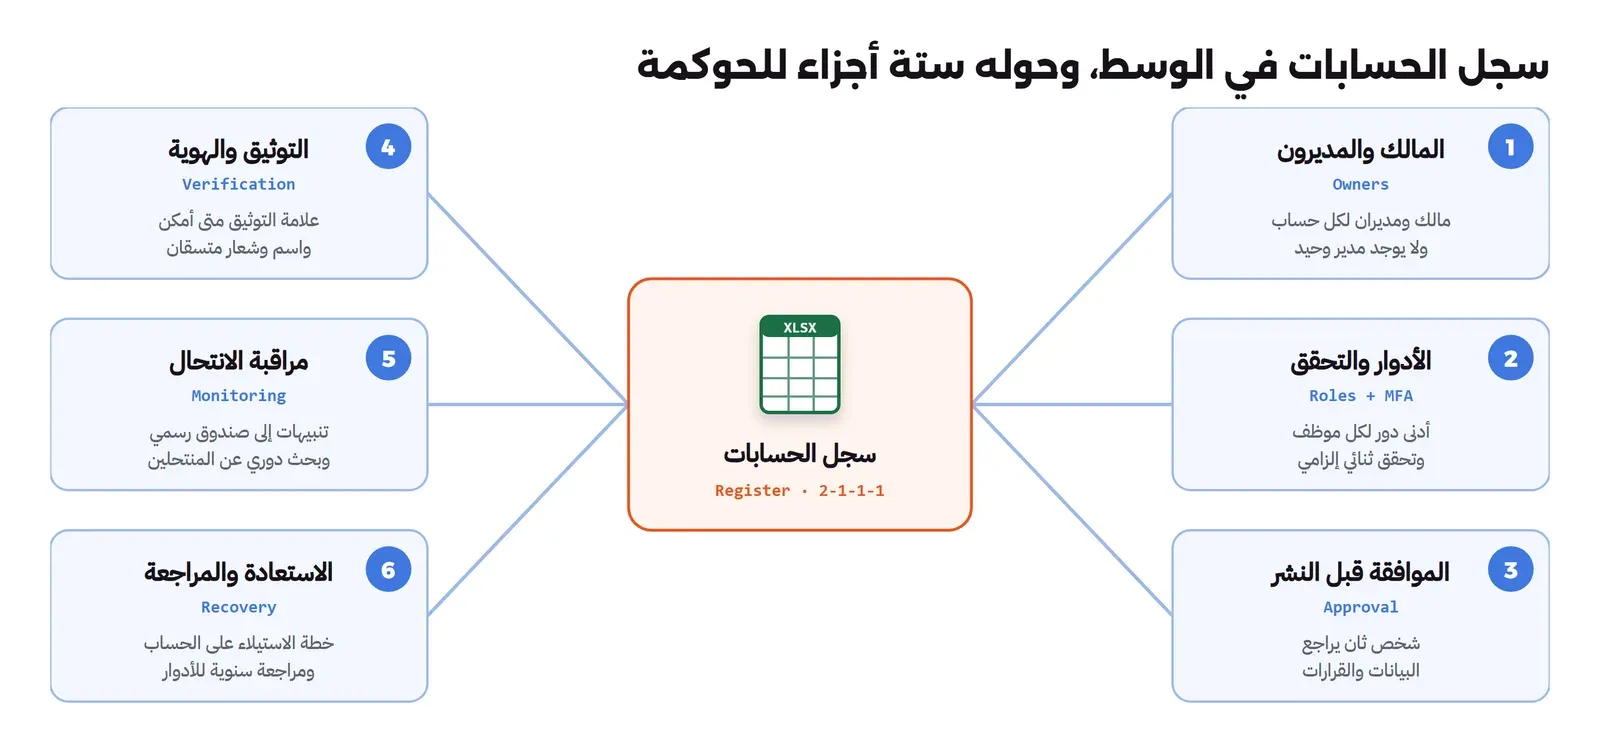
الأدوار تحل مشكلة الدخول، ولكن الجهة تحتاج أيضاً أن تعرف ما الحسابات التي تملكها أصلاً، ومن المسؤول عن كل واحد، وكيف تمر المنشورات قبل النشر، والصورة التالية تبين الأجزاء الستة حول سجل الحسابات:
سجل الحسابات
السجل هو أول ما يطلبه الضابط 2-1-1-1 في OSMACC، وهو جرد حسابات الجهة والأصول التقنية المرتبطة بها وتحديثه مرة كل سنة على الأقل، ولا يحتاج أداة خاصة، فجدول في نظام الأصول أو حتى في ملف مشترك يكفي إذا كانت أعمدته صحيحة. والأعمدة التي نقترحها هي التالية:
| العمود | مثال |
|---|---|
| المنصة ورابط الحساب | X، الحساب الرئيسي للجهة |
| الغرض والجهة الداخلية المالكة | الحساب الرسمي، إدارة الاتصال المؤسسي |
| بريد التسجيل ورقم الجوال | صندوق الحسابات الرسمي، والرقم الرسمي الثاني |
| مكان بيانات المالك | مجموعة الحسابات الرسمية في الخزنة |
| نوع التحقق الثنائي | مفتاحا أمان، أو تطبيق مصادقة، أو SMS مع خطة لاستبداله |
| المديرون والأدوار | اثنان بدور Admin، وثلاثة بدور Contributor |
| الوكالات والأدوات المرتبطة | وكالة التصميم بوصول مؤقت حتى نهاية الحملة، وأداة الجدولة |
| حالة التوثيق | موثق، أو طلب قيد المراجعة |
| تاريخ آخر مراجعة ومن قام بها | مارس 2026، فريق الأمن |
ولا تضع كلمات المرور في السجل نفسه، فالسجل يقول أين هي فقط، وقد تحدثنا عن المكان الصحيح لكل نوع من الأسرار في قسم أنواع الأسرار.
الموافقة على المنشورات
المنشور الرسمي يحتاج أن يمر على شخص ثان قبل النشر، وخاصة في البيانات والقرارات وأوقات الأزمات، والسبب أن الخطأ في الحساب الرسمي لا يمسح من ذاكرة الناس بحذف المنشور. والمنصات نفسها لا تقدم في الغالب خطوة موافقة داخل أدوارها، فالمحرر في YouTube وContributor في X ينشران مباشرة، لذلك فإن الموافقة إما عملية خارج المنصة (مسودة في نظام المراسلات الداخلي ثم النشر بعد الموافقة)، أو أداة نشر مشتركة فيها خطوة موافقة، وهذا موضوع المقال التالي الذي يقارن الأدوات ويختبر بديلاً مفتوح المصدر.
التوثيق والهوية المتسقة
الضابط 2-2-1-3 في OSMACC يطلب توثيق حسابات الجهة متى أمكن، والمحافظة على هوية متسقة في كل الحسابات، حتى يسهل على الناس معرفة الحساب الرسمي واكتشاف الحسابات المزيفة. ومن برامج التوثيق التي تحققنا منها برنامج المؤسسات الموثقة Verified Organizations في X، فبحسب نسخة 8 سبتمبر 2025 من صفحته فإن الجهة الحكومية أو المنظمة متعددة الأطراف التي تشترك فيه تحصل على علامة رمادية وصورة مربعة، ويطلب البرنامج من الجهات الحكومية بريداً حكومياً رسمياً، ويسمح في الباقة الكاملة بربط حسابات تابعة مثل المسؤولين والإدارات بشارة الجهة، وكانت الأسعار في تلك النسخة 200 دولار شهرياً للباقة الأساسية و1,000 دولار شهرياً للباقة الكاملة. أما في Meta فتعرض صفحة مركز الأمان حالة توثيق النشاط التجاري Business verification للحافظة. ولاحظ أن التوثيق يساعد الناس على تمييز الحساب الرسمي، ولكنه لا يحمي الحساب من الاستيلاء، فالحساب الموثق المسروق أخطر من غير الموثق لأن الناس تثق به.
مراقبة الانتحال وتغير نمط الحساب
الضوابط 2-6-1-1 إلى 2-6-1-4 تطلب تفعيل كل التنبيهات الأمنية للحسابات، ومتابعة الحسابات للتأكد من عدم نشر محتوى غير مصرح به أو دخول غير مصرح به، ومراقبة المنصات للتأكد من عدم انتحال هوية الجهة، ومراقبة آلية لأي تغير في نمط الحسابات. وعملياً يعني ذلك أن تصل تنبيهات تغيير كلمة المرور والبريد والرقم إلى صندوق الحسابات الرسمي الذي يقرؤه أكثر من شخص، وليس إلى هاتف موظف، وأن يكون هناك بحث دوري عن الحسابات التي تستخدم اسم الجهة وشعارها، مع طريقة الإبلاغ عنها في كل منصة.
ثلاث قصص من مصادر رسمية
اخترنا ثلاث قصص لها مصادر رسمية من الجهة نفسها أو من جهة تحقيق، وكل قصة تكشف ثغرة مختلفة:
هيئة الأوراق المالية الأمريكية في يناير 2024
وما نتعلمه من هذه القصة هو التالي:
- الرقم مفتاح وليس وسيلة تواصل: من يملك الرقم المرتبط بالحساب يعيد تعيين كلمة المرور، فاحمه بقفل النقل لدى شركة الاتصالات، ولا تنشره في أي مكان، واستبدل التحقق بالرسائل بمفاتيح الأمان حيث تدعمها المنصة.
- التعطيل المؤقت يصبح دائماً: عطل التحقق لحل مشكلة دخول، ولم يكن هناك من يتابع إعادته، فكل استثناء أمني على حساب رسمي يجب أن يكون له تاريخ انتهاء ومسؤول يغلقه.
- المراجعة الدورية تكشف هذا: سجل الحسابات بعمود «نوع التحقق الثنائي» كان سيظهر أن الحساب بلا تحقق لستة أشهر.
القيادة المركزية الأمريكية في يناير 2015
وما نتعلمه من هذه القصة هو التالي:
- الحساب خارج شبكتك: كل حماية الشبكة الداخلية لم تمنع ما حدث، لأن الحساب يعيش على سيرفرات المنصة، ولذلك فإن الحساب أصل مستقل في سجل الأصول وله ضوابطه الخاصة.
- الضرر في السمعة وليس في البيانات: ثلاثون دقيقة من محتوى معاد على حساب جهة عسكرية كانت كافية لتصبح خبراً عالمياً، فخطة الاستعادة يجب أن تقيس الوقت بالدقائق.
- البيان السريع جزء من الاستجابة: أصدرت الجهة بياناً في اليوم نفسه حدد ما تأثر وما لم يتأثر، وهذا ما يجب أن تكون صيغته جاهزة عندك.
حين تكون الثغرة في المنصة نفسها: يوليو 2020
وما نتعلمه من هذه القصة هو التالي:
- لا تستطيع حماية كل شيء: كل الأدوار ومفاتيح الأمان عندك لا تمنع هجوماً على أدوات المنصة الداخلية، فالهدف الواقعي أن تكتشف بسرعة وأن تتواصل من طريق آخر.
- قناة بديلة للإعلانات العاجلة: الجهة التي تعتمد على حساب واحد للتحذيرات تحتاج طريقاً ثانياً جاهزاً، مثل الموقع الرسمي والرسائل النصية والتطبيق الرسمي، وأن يكون ذلك مكتوباً في الخطة.
- الهندسة الاجتماعية بالهاتف: الطريقة نفسها تصلح ضد فريق التواصل عندك، فاتصال من «الدعم الفني للمنصة» يطلب رمزاً هو موضوع يجب أن يغطيه برنامج التوعية لهذا الفريق تحديداً، كما يطلب الضابط 1-4-1 في OSMACC.
خطة التعامل مع الاستيلاء على الحساب
الضابط 2-7-1-1 يطلب خطة لاستعادة حسابات الجهة والتعامل مع الحوادث، والخطة الجيدة قصيرة بما يكفي ليقرأها شخص متوتر في منتصف الليل، والصورة التالية تبين خطواتها الست:
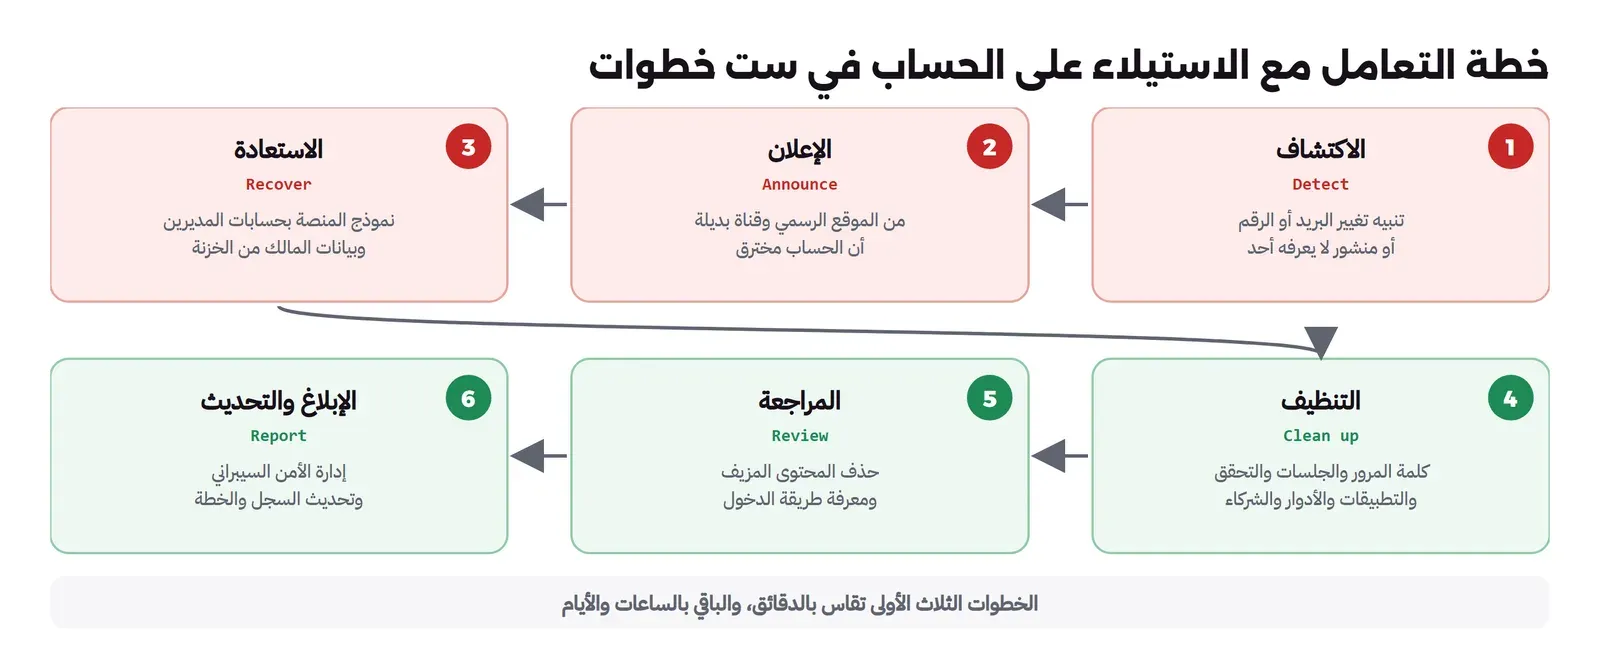
وما يجب أن تجهزه قبل أي حادثة هو التالي:
- روابط الاستعادة لكل منصة: صفحات الإبلاغ عن الحساب المخترق، وطريقة التواصل مع دعم الأعمال في المنصة إن كان للجهة مدير حساب.
- مديران من خارج الحساب المخترق: لأن المهاجم أول ما يفعله في المنصات التي تدعم الأدوار أن يحذف المديرين الآخرين، فكلما كان عددهم أكثر من واحد زادت فرصتك.
- نص البيان الجاهز: بيان قصير يقول إن الحساب تعرض لاختراق وإن الجهة تعمل على استعادته، ينشر من الموقع الرسمي والحسابات الأخرى خلال دقائق.
- قائمة التنظيف: تغيير كلمة المرور، وإنهاء كل الجلسات النشطة، والتحقق من البريد والرقم، وإعادة التحقق الثنائي، ومراجعة التطبيقات المرتبطة والأدوار والشركاء، لأن المهاجم قد يترك دوراً أو تطبيقاً يعود منه.
ربط ما سبق بضوابط OSMACC
ذكرنا أهم بنود ضوابط حسابات التواصل الاجتماعي في مقال مجموعات ضوابط الهيئة، والجدول التالي يربط البنود التي تمس الدخول والصلاحيات بما شرحناه هنا، والأرقام من نص الوثيقة OSMACC-1:2021 نفسه، والنص العربي هو المعتمد:
| الضابط | ما يطلبه | كيف تطبقه |
|---|---|---|
| 2-1-1-1 | جرد الحسابات والأصول المرتبطة وتحديثه سنوياً | سجل الحسابات بالأعمدة أعلاه |
| 2-2-1-1 و2-2-1-2 | حسابات للجهة وليست لأفراد، وتسجيل ببريد ورقم رسميين | صندوق الحسابات الرسمي والرقم الرسمي |
| 2-2-1-3 | التوثيق متى أمكن وهوية متسقة | برامج التوثيق في كل منصة |
| 2-2-1-4 | كلمة مرور آمنة وخاصة لكل حساب وتغييرها دورياً | الخزنة، والتغيير عند كل مغادرة وفي المدة التي تحددها السياسة |
| 2-2-1-5 | التحقق متعدد العوامل للدخول | مفاتيح أمان للمالك، وإلزام التحقق لكل من له دور |
| 2-2-1-6 | تفعيل الأسئلة الأمنية وتوثيقها في مكان آمن | في الخزنة مع بيانات المالك |
| 2-2-1-7 | إدارة الصلاحيات بحسب حاجة العمل | أدنى دور يكفي لكل موظف |
| 2-2-1-8 | تقييد صلاحيات مقدمي خدمات إدارة الحسابات والرصد وحماية العلامة | الوكالة شريك بدور محدد ووصول مؤقت |
| 2-2-1-9 | حصر الدخول في أجهزة محددة | أجهزة الجهة المدارة، ومعه الضابط 2-4-1-1 بإدارة الأجهزة MDM |
| 2-2-2 | مراجعة الهويات والصلاحيات مرة كل سنة على الأقل | المراجعة السنوية للأدوار في كل منصة |
| 2-6-1-1 إلى 2-6-1-4 | التنبيهات والمتابعة ومراقبة الانتحال وتغير النمط | تنبيهات إلى الصندوق الرسمي وبحث دوري عن الانتحال |
| 2-7-1-1 | خطة الاستعادة والتعامل مع الحوادث | الخطة ذات الخطوات الست |
| 3-1-1 و3-1-2 | تقييم الحاجة إلى مقدمي الخدمات وبنود العقد معهم | بنود الوكالة في العقد |
والمراجعة السنوية في الضابط 2-2-2 هي نفسها مراجعة الصلاحيات التي شرحناها في قسم مراجعة الصلاحيات، والفرق أن قائمة الأشخاص هنا تأتي من شاشة الأدوار في كل منصة وليس من مزود الهوية.
أخطاء شائعة
- نقل كلمة المرور المشتركة إلى الخزنة والتوقف عند ذلك: الخزنة خطوة صحيحة لبيانات المالك، ولكن العمل اليومي يجب أن يكون بالأدوار.
- مدير واحد للحساب: إذا غاب أو غادر أو سرق حسابه الشخصي فقدت الجهة الإدارة.
- بريد الاستعادة على اسم موظف: يبقى مع صاحبه بعد المغادرة، ويعطيه القدرة على استعادة الحساب.
- تعطيل التحقق الثنائي لحل مشكلة ونسيانه: كل استثناء له تاريخ انتهاء ومسؤول.
- تغيير كلمة المرور فقط عند مغادرة موظف في X: أعضاء الفريق لا يخرجون بتغيير كلمة المرور، فأزل الدور أولاً.
- الوكالة تسجل الحساب ببياناتها: اكتب في العقد أن الحساب للجهة من اليوم الأول.
- عدم وجود قناة بديلة: إذا كان الحساب الوحيد للتحذيرات معطلاً، لا يبقى للجهة صوت.
تدريب عملي
- اختر حساباً رسمياً واحداً لجهتك، واكتب له صف السجل كاملاً: البريد والرقم ونوع التحقق والمديرين والوكالات، ولاحظ أي عمود لم تستطع ملأه.
- افتح شاشة الأدوار لهذا الحساب، وعد الأشخاص بالدور الأعلى، وتحقق أن كل واحد منهم ما زال في الجهة.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- مشكلة الحساب الرسمي ليست كلمة المرور وحدها، وإنما بريد الاستعادة ورقم الجوال والأسئلة الأمنية، فمن يملكها يملك الحساب.
- العمل اليومي يكون بالأدوار: كل موظف بحسابه وتحققه الثنائي وأدنى دور يكفيه، وكل المنصات الست التي راجعناها تدعم ذلك.
- بيانات المالك مكانها الخزنة ومفاتيح الأمان، ولا يحتاجها أحد للنشر.
- الوكالة شريك بدور ووصول مؤقت، والمغادرة خطوة في عملية JML تسحب الأدوار من كل منصة.
- القصص الثلاث تقول إن الرقم مفتاح، وإن الاستثناءات المؤقتة تبقى، وإن الثغرة قد تكون في المنصة نفسها فتحتاج قناة بديلة.
- كل ذلك يغطي بنود الدخول والصلاحيات في OSMACC من 2-1-1-1 إلى 2-7-1-1.
وفي المقال القادم بإذن الله نقارن أدوات النشر المشترك التي تضيف خطوة الموافقة وسجلاً لكل منشور، ونختبر بديلاً مفتوح المصدر على سيرفر خاص.
 دليلأدوات النشر المشترك لحسابات الجهة دون مشاركة كلمة المرورما الذي تقدمه أدوات النشر المشترك للجهة في الأدوار والموافقة وسجل من نشر، وما الذي اكتشفناه عند تشغيل Postiz على سيرفرنا.
 دليلإدارة كلمات المرور في المؤسسة: من ملف Excel إلى خزنةلماذا لا يصلح ملف Excel لكلمات مرور الشركة، وكيف تنقل الحسابات المشتركة إلى خزنة بصلاحيات وسجل وخطة طوارئ.
 دليلVaultwarden: مدير كلمات مرور للفريق على سيرفرككيف تثبت Vaultwarden بأمان وتنقل إليه كلمات مرور فريقك من ملف Excel، ثم تتأكد أن نسخته الاحتياطية تستعاد فعلاً.
 دليلالدخول دون كلمة مرور: شرح Passkeys وWebAuthnلماذا لا تحميك رموز SMS وTOTP من التصيد الحديث، وكيف تحل Passkeys المشكلة بمفتاح خاص لا يغادر جهازك.
 دليلدورة حياة حساب الموظف JML من أول يوم إلى آخر يومكيف تجعل الموارد البشرية مصدر كل حساب، فيجد الموظف ما يحتاجه في يومه الأول وتغلق كل أبوابه في يوم مغادرته.
 دليلضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟أي ضوابط الهيئة الوطنية للأمن السيبراني تنطبق على جهتك، وما الذي تضيفه كل مجموعة متخصصة فوق الضوابط الأساسية.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، وقراءة صفحات المساعدة الرسمية لكل من Meta وYouTube وLinkedIn وTikTok وSnapchat في 15 أكتوبر 2026، وقراءة صفحات X من نسخ أرشيف الإنترنت المؤرخة 4 أبريل 2026 و24 مارس 2026 و8 سبتمبر 2025 لأن الموقع يمنع القراءة الآلية، وأرقام الضوابط من نص OSMACC-1:2021 المنشور على موقع الهيئة الوطنية للأمن السيبراني.


