إذا كنت تدير نظاماً على السحابة أو تستعد لنقله إليها، فلا بد أن يصلك هذا السؤال يوماً من الإدارة أو من جهة رقابية: إذا تسربت بيانات العملاء، أو توقفت الخدمة يوماً كاملاً، فمن المسؤول، نحن أم مزود السحابة Cloud Provider؟ والإجابة الصحيحة ليست «المزود» وليست «نحن»، وإنما خط يقسم العمل بين الطرفين، ويتحرك هذا الخط بحسب نوع الخدمة التي تستخدمها. وهذا الخط هو ما يسمى نموذج المسؤولية المشتركة Shared Responsibility Model.
وهذا المقال لمدير التقنية CTO ومدير تقنية المعلومات IT Manager والمؤسس Founder والمهندس الذي يقرر أين يعمل النظام، والهدف أن تعرف بالضبط ما الذي يحميه المزود، وما الذي يبقى عليك مهما دفعت، وكيف تكتب ذلك في مصفوفة يفهمها فريقك. وسوف نناقش في هذا المقال ما يلي:
- معنى النموذج كما يكتبه المزودون الكبار أنفسهم: AWS وMicrosoft Azure وGoogle Cloud وOracle Cloud.
- كيف يتحرك الخط بين البنية كخدمة IaaS والمنصة كخدمة PaaS والبرنامج كخدمة SaaS، وأين يقع السيرفر الافتراضي VPS والسيرفر المخصص Dedicated Server.
- ثلاث حوادث موثقة من مصادر رسمية، خطأ عند العميل وخطآن عند المزود، وماذا تعلمنا منها.
- كيف تقسم ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024 من الهيئة الوطنية للأمن السيبراني NCA العمل بين المزود والمستأجر Tenant.
- مصفوفة جاهزة لتوزيع المهام في فريقك، ومثال لتكلفة نصيبك من المسؤولية في سنة واحدة، وقائمة تحقق Checklist، وأخطاء شائعة.
وهذا المقال من مرحلة الحوسبة السحابية: المفاهيم والتكلفة والقرار في مسار الحوسبة السحابية وبدائلها.
المواضيع في السلسلة:
- ما هي الحوسبة السحابية؟ IaaS وPaaS وSaaS والمناطق
- نماذج النشر السحابي Deployment Models: أيها يناسبك؟
- المسؤولية المشتركة Shared Responsibility في السحابة (الموضوع الحالي)
- سحابة أم VPS أم سيرفر مخصص؟ التكلفة الحقيقية بمثال
- السحابة ليست دائماً الأرخص: متى يكون VPS أوفر؟
- التكاليف الخفية في السحابة وكيف تخفضها
- متى تبقى السحابة الخيار الصحيح لشركتك؟
- الحل الهجين Hybrid: ما يبقى في السحابة وما ينتقل
- شركات خرجت من السحابة: ماذا وفرت وماذا تعلمت؟
- خطة الانتقال من السحابة إلى سيرفر مخصص
- FinOps: كيف تجعل فريقك مسؤولاً عن تكلفة السحابة
- أدوات FinOps: التكلفة قبل الدمج وبعد النشر
الخلاصة السريعة Quick Summary
ما يبقى عليك دائماً: البيانات، والإعدادات، والهويات والصلاحيات، في كل أنواع الخدمات حتى SaaS.
ما يتغير: نظام التشغيل والشبكة والتطبيق، فهي عليك في IaaS وال VPS، وتنتقل كلها أو بعضها إلى المزود في PaaS وSaaS.
في السعودية: ضوابط CCC-2:2024 تضع على المستأجر 18 ضابطاً رئيسياً و26 ضابطاً فرعياً فوق الضوابط الأساسية ECC، للجهات الحكومية وجهات البنية التحتية الحساسة.
أول خطوة: اكتب مصفوفة RACI لكل خدمة تستخدمها، فيها اسم شخص لكل مهمة في جانبك.
وكل المصادر في هذا المقال قرأناها في 19 نوفمبر 2026، والأسعار المذكورة من صفحات المزودين في التاريخ نفسه، بالدولار الأمريكي ودون ضريبة.
ما هو نموذج المسؤولية المشتركة Shared Responsibility Model؟
نموذج المسؤولية المشتركة هو تقسيم مكتوب لمهام الأمن والتشغيل بين المزود والعميل، ويحدد فيه المزود ما يتولاه هو، وما يتركه لك، وما يشترك فيه الطرفان. وتلخصه AWS في جملة صارت هي التعريف الشائع: المزود مسؤول عن أمن السحابة Security of the Cloud، والعميل مسؤول عن الأمن داخل السحابة Security in the Cloud.
والتشبيه الأقرب هو استئجار شقة في عمارة يديرها مالك: المالك يحرس مدخل العمارة، ويصون المصعد والكهرباء والسقف، ويمنع الغرباء من دخول غرفة المولدات. أما باب شقتك فقفله عليك، ومن تعطيه المفتاح قرارك، وإذا تركت الباب مفتوحاً وسرق شيء من الداخل فلن يقبل منك أحد أن تقول «العمارة لها حارس». ولاحظ أن المالك قد يخطئ أيضاً، فقد ينسى باب الطوارئ مفتوحاً، وهذا ما سوف نراه في الحوادث الموثقة بعد قليل.
ولماذا يحتاج هذا التقسيم أن يكتب؟ والسبب أن الحوسبة السحابية Cloud Computing بحسب تعريف المعهد الوطني للمعايير والتقنية الأمريكي NIST في الوثيقة SP 800-145 تقوم على موارد مشتركة Resource Pooling يستخدمها عملاء كثيرون على الأجهزة نفسها، والعميل يطلب الموارد بنفسه دون أن يكلم أحداً On-demand Self-service. فلا يوجد موظف عند المزود يراجع إعداداتك قبل أن تنشرها، ولا موظف عندك يستطيع أن يدخل مركز بيانات المزود ليفحص الأجهزة، لذلك يجب أن يعرف كل طرف حدوده بالضبط.
وتقسم AWS الضوابط Controls إلى ثلاثة أنواع، وهذا التقسيم مفيد لأي مزود:
- ضوابط موروثة Inherited Controls: يتولاها المزود كاملة وأنت ترثها كما هي، ومثالها الأمن المادي Physical Security لمراكز البيانات.
- ضوابط مشتركة Shared Controls: لها جزء في طبقة المزود وجزء في طبقتك، ومثالها إدارة التحديثات Patch Management: المزود يحدث البنية التحتية، وأنت تحدث نظام التشغيل والتطبيقات التي تثبتها. ومثلها إدارة الإعدادات Configuration Management وتدريب الموظفين على الوعي الأمني Awareness Training.
- ضوابط خاصة بالعميل Customer-specific Controls: عليك وحدك بحسب التطبيق الذي تنشره، مثل حماية الاتصالات وتقسيم الشبكة إلى مناطق Zone Security.
المصدر: صفحة نموذج المسؤولية المشتركة عند AWS، ووثيقة NIST SP 800-145.
الخط يتحرك: IaaS وPaaS وSaaS والسيرفر المخصص
أوضح جدول نشره مزود لهذا التقسيم هو جدول Microsoft في صفحة المسؤولية المشتركة، ونضيف إليه عموداً للسيرفر المخصص وال VPS لأنهما الخيار الذي تقارنه أغلب الشركات بالسحابة. والصورة التالية تبين الجدول كاملاً:
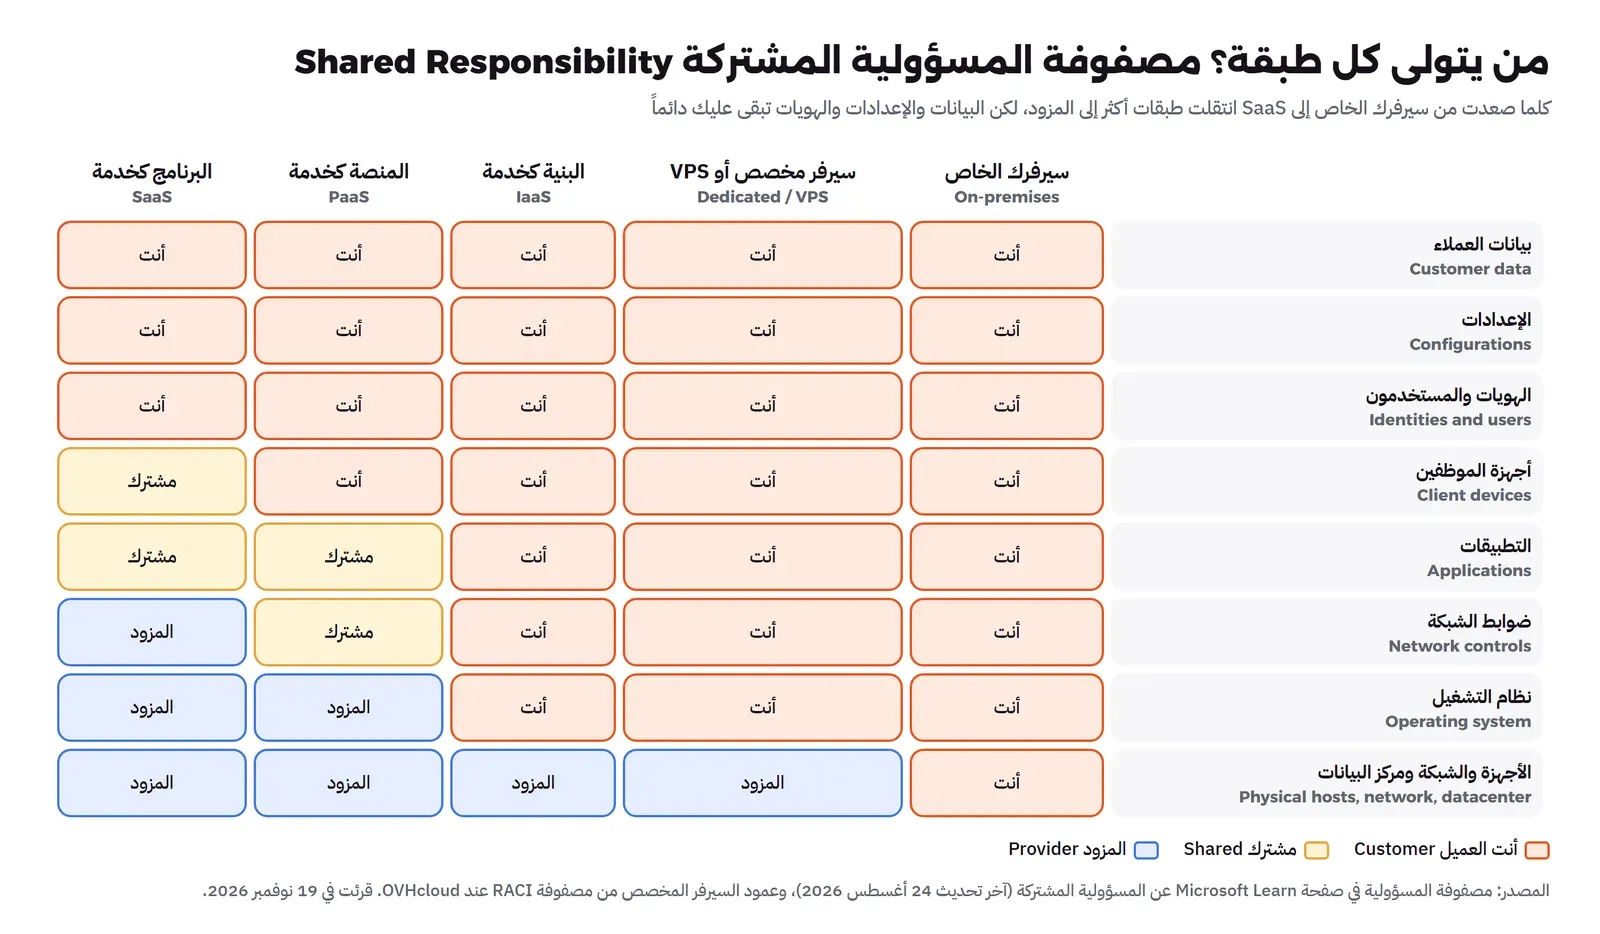
في الجدول أعلاه لاحظ التالي:
- ثلاثة صفوف لا تتغير أبداً: بيانات العملاء Customer Data، والإعدادات Configurations، والهويات والمستخدمون Identities. فحتى في SaaS مثل Microsoft 365، إذا أعطيت حساباً صلاحية مدير دون تحقق متعدد العوامل Multi-factor Authentication واختصاراً MFA، فهذا قرارك أنت.
- عمود السيرفر المخصص يشبه عمود IaaS تقريباً: المزود يملك الجهاز والكهرباء والشبكة المادية، وكل ما فوق ذلك عليك. وفي مصفوفة RACI التي تنشرها OVHcloud لخدمة السيرفرات المخصصة، تثبيت البرامج على السيرفر وإدارتها، وإتاحة السيرفر على الشبكة، كلها مهام العميل.
- كلما صعدت إلى اليسار في الجدول دفعت أكثر مقابل أن يتولى المزود طبقات أكثر، وهذا جزء مما تشتريه في PaaS وSaaS، وليس مجرد قدرة معالجة.
وتنبه Microsoft في الصفحة نفسها إلى أن كلمة «مسؤولية» هنا بمعنى الحوكمة Governance، أي من يتوقع منه أن يضبط الضابط ويشغله ويراقبه، وأن الصفحة إرشاد توضيحي لا يغير شروط العقد بينك وبين Microsoft. وهذه ملاحظة مهمة، لأن الذي يحكم العلاقة في النهاية هو العقد Contract، وسوف نعود إليه.
المصدر: صفحة المسؤولية المشتركة في Microsoft Learn (آخر تحديث 24 أغسطس 2026)، ومصفوفة المسؤولية للسيرفرات المخصصة عند OVHcloud.
في البنية كخدمة IaaS: أغلب العمل عليك
عندما تشغل جهازاً افتراضياً Virtual Machine في Amazon EC2 أو Azure Virtual Machines أو Compute Engine، فالمزود يسلمك جهازاً يعمل على عتاده، وما بعد ذلك عليك. وتقول AWS صراحة إن خدمة مثل EC2 تتطلب من العميل أن يقوم بكل مهام إعداد الأمن وإدارته، أي أنك تدير نظام التشغيل الضيف Guest Operating System وتحدثه، وتثبت التطبيقات وتحدثها، وتضبط جدار الحماية الافتراضي Security Group. وتقول Google عن IaaS إن «الجزء الأكبر من مسؤوليات الأمن عليك».
وعملياً فإن الجهاز الافتراضي في السحابة يحتاج نفس العمل الذي يحتاجه أي سيرفر: تقوية Hardening، وتحديثات، ونسخ احتياطي Backup، ومراقبة Monitoring. والفرق أن السحابة تعطيك أدوات تساعدك في ذلك، وأغلبها بسعر إضافي، ولا تقوم بالعمل بدلاً منك.
في المنصة كخدمة PaaS: المزود يأخذ نظام التشغيل
في خدمات مثل Azure App Service وAzure SQL Database وGoogle App Engine وAmazon RDS، لا ترى نظام التشغيل ولا تدخل إليه، فالمزود يحدثه ويحميه. وبحسب Microsoft تصبح التطبيقات وضوابط الشبكة مشتركة: المزود يدير أجزاء من بيئة التشغيل، وأنت مسؤول عن إعدادات التطبيق وأمن الكود Code Security والتحكم في الوصول Access Control، والمزود يعطيك حماية أساسية للشبكة وأنت تضبط ضوابط الشبكة على مستوى التطبيق.
ولاحظ أن قاعدة البيانات المدارة Managed Database لا تعني أن بياناتك محمية تلقائياً. فالمزود يحدث المحرك ويأخذ النسخ إذا فعلتها، أما من يستطيع الاتصال بالقاعدة، وهل هي مكشوفة للإنترنت، وهل كلمة المرور قوية، وهل التشفير مفعل بالمفتاح الذي تريده، فكلها في جانبك.
في البرنامج كخدمة SaaS: المزود يأخذ أغلب الطبقات
في Microsoft 365 وGoogle Workspace وأنظمة CRM الجاهزة، المزود يدير كل شيء من مركز البيانات إلى التطبيق نفسه، وتقول Google إنها تملك «الجزء الأكبر» من المسؤوليات في هذا النموذج. ومع ذلك يبقى عليك ثلاثة أشياء على الأقل: من يدخل وبأي صلاحية، وما البيانات التي تضعها وكيف تصنفها، والأجهزة التي يدخل منها موظفوك.
ولهذا السبب فإن أكثر ما يحدث في SaaS ليس اختراق المزود، وإنما حساب موظف بكلمة مرور مسربة ودون MFA، أو ملف مشارك برابط عام نسيه أحدهم، أو موظف غادر الشركة وبقي حسابه يعمل. وكلها أخطاء في الصفوف الثلاثة العليا من الجدول.
المصدر: صفحة المسؤولية المشتركة والمصير المشترك في Google Cloud، وصفحتا AWS وMicrosoft أعلاه.
كيف يكتب كل مزود Cloud Provider هذا النموذج؟
الفكرة واحدة عند الجميع، لكن كل مزود يضيف إليها شيئاً، وقراءة صفحة مزودك تحديداً واجبة قبل أي عقد. والجدول التالي يلخص ما وجدناه في الصفحات الرسمية:
| المزود | كيف يصف التقسيم | ما يضيفه |
|---|---|---|
| AWS | أمن السحابة على AWS، والأمن داخل السحابة على العميل | ثلاثة أنواع من الضوابط: موروثة ومشتركة وخاصة بالعميل، ومثال EC2 مقابل S3 وDynamoDB |
| Microsoft Azure | جدول بعشرة مجالات لكل من On-premises وIaaS وPaaS وSaaS | أربع مسؤوليات تبقى على العميل دائماً: البيانات، والأجهزة الطرفية Endpoints، والحسابات، وإدارة الوصول |
| Google Cloud | المسؤولية المشتركة لكل من IaaS وPaaS وSaaS | المصير المشترك Shared Fate: إعدادات آمنة جاهزة Blueprints، وبرنامج حماية المخاطر Risk Protection Program مع شركات تأمين، وAssured Workloads للامتثال |
| Oracle Cloud (OCI) | Oracle تحمي البنية التحتية والعمليات، والعميل يضع إرشاداته الأمنية | Oracle وحدها مسؤولة عن الأمن المادي لمناطق التوفر Availability Domains ومناطق العطل Fault Domains، والعميل مسؤول عن البرامج التي يشغلها حتى على السيرفرات الكاملة Bare Metal |
| OVHcloud (سيرفر مخصص) | مصفوفة RACI لكل مهمة | تثبيت البرامج وإدارتها وإتاحة السيرفر على الشبكة مهام العميل، وطلبات العتاد على OVHcloud |
ما معنى المصير المشترك Shared Fate عند Google؟
تقترح Google أن يتطور النموذج من «كل طرف يحمي جانبه» إلى شراكة مستمرة يتحمل فيها المزود جزءاً من نتيجة العميل. والفكرة أن سوء الإعداد Misconfiguration هو سبب رئيسي لأغلب الاختراقات بحسب الصفحة نفسها، فإذا كان المزود يعرف ذلك فعليه أن يجعل الإعداد الآمن هو نقطة البداية، وليس أن يكتفي بتوثيق المسؤوليات.
ولذلك تقدم Google قوالب جاهزة للبنية Blueprints بتوصيات أمنية مفعلة من البداية، وأدلة لبناء منطقة الهبوط Landing Zone، وأدوات للحوكمة مثل سياسات المؤسسة Organization Policies، وبرنامجاً مع شركتي التأمين Munich Re وAllianz يربط وضعك الأمني على المنصة بعروض التأمين السيبراني Cyber Insurance. وهذا لا ينقل مسؤوليتك إلى Google، لكنه يقلل احتمال أن تبدأ بإعداد خاطئ.
والاتجاه نفسه ظهر عند AWS في خدمة التخزين S3: ففي ديسمبر 2022 أعلنت أنها سوف تفعل حظر الوصول العام Block Public Access وتعطل قوائم التحكم ACLs لكل حاوية Bucket جديدة، وبدأ التغيير في أبريل 2023 في كل المناطق. وقبل ذلك كانت هذه الإعدادات افتراضية في لوحة التحكم Console فقط، وليست عند إنشاء الحاوية من الأوامر أو الواجهات البرمجية APIs. أي أن المزود نقل الإعداد الآمن من «مسؤوليتك أن تتذكره» إلى «الوضع الافتراضي»، ومع ذلك يبقى قرار فتح الحاوية بعد ذلك قرارك.
المصدر: صفحة Google عن المصير المشترك، وإعلان AWS في ديسمبر 2022، وتحديث مدونة AWS في أبريل 2023، وصفحة نموذج الأمن المشترك عند Oracle، ونظرة Oracle العامة على الأمن، وقائمة Oracle لأمن OCI.
ال VPS والسيرفر المخصص Dedicated Server: من يحمي ماذا؟
قد يظن البعض أن الانتقال من السحابة إلى سيرفر مخصص يلغي فكرة المسؤولية المشتركة، والحقيقة أن الخط ما زال موجوداً، لكنه ينزل إلى أسفل: المزود يتولى المبنى والكهرباء والتبريد والعتاد واستبدال القطع المعطلة والشبكة حتى منفذ السيرفر، وأنت تتولى كل ما فوق ذلك. وفي ال VPS يضاف إلى جانب المزود الطبقة الافتراضية Hypervisor التي تفصل جهازك عن أجهزة العملاء الآخرين.
والفرق الحقيقي بين السحابة الكبيرة وال VPS في هذه النقطة ليس في الخط نفسه، وإنما في الأدوات حوله. ففي السحابة تحصل على سجل تدقيق Audit Log لكل عملية في الحساب، وإدارة هويات دقيقة Identity and Access Management واختصاراً IAM، وخدمات كشف التهديدات، وأغلبها بسعر. أما عند أغلب مزودي ال VPS فلوحة التحكم أبسط بكثير، والسجلات والمراقبة والنسخ خارج السيرفر عليك أن تبنيها بنفسك. والجدول التالي يقارن المهام:
| المهمة | VPS أو سيرفر مخصص | IaaS في سحابة كبيرة |
|---|---|---|
| مركز البيانات والكهرباء والعتاد | المزود | المزود |
| الطبقة الافتراضية Hypervisor | المزود في VPS، ولا توجد في السيرفر المخصص إلا إذا ثبتها أنت | المزود |
| نظام التشغيل وتحديثاته | أنت | أنت |
| جدار الحماية Firewall | أنت على السيرفر، ومع جدار المزود إذا وجد | أنت عبر Security Groups أو ما يقابلها |
| هويات الدخول للوحة التحكم والسيرفر | أنت، وأدوات المزود محدودة غالباً | أنت، مع IAM دقيقة |
| سجل التدقيق Audit Log لعمليات الحساب | محدود أو غير موجود حسب المزود | موجود، مثل CloudTrail عند AWS |
| النسخ الاحتياطي خارج السيرفر | أنت | أنت، بأدوات جاهزة |
| الحماية من هجمات DDoS | حماية أساسية عند بعض المزودين | حماية أساسية مجانية، ومستوى متقدم بسعر |
لذلك إذا اخترت السيرفر المخصص لأن تكلفته أقل، وهذا قرار صحيح في حالات كثيرة كما بينا في السحابة ليست دائماً الأرخص، فضع في الحساب ساعات بناء ما كانت السحابة تعطيك إياه، وابدأ من تأمين سيرفر VPS من أول دخول وتقوية السيرفر Hardening وقياسها والنسخ الاحتياطي بقاعدة 3-2-1.
وتذكر أن جانب المزود قد يفشل أيضاً عند مزودي السيرفرات، وأشهر مثال حريق مركز بيانات OVHcloud في ستراسبورغ سنة 2021، حيث احترقت نسخ احتياطية كانت في المبنى نفسه مع البيانات الأصلية، وقد شرحناه في حريق OVHcloud في ستراسبورغ. والدرس أن حماية المبنى على المزود، أما وضع نسخة في مكان آخر فقرارك.
ثلاث حوادث موثقة Incidents: أين وقع الخطأ؟
الكلام عن النموذج يبقى نظرياً حتى ترى حوادث حقيقية، ونحن هنا نكتفي بما نشرته جهات رسمية أو الشركات نفسها. والصورة التالية تلخص ثلاث حوادث، ثم نشرح كل واحدة:
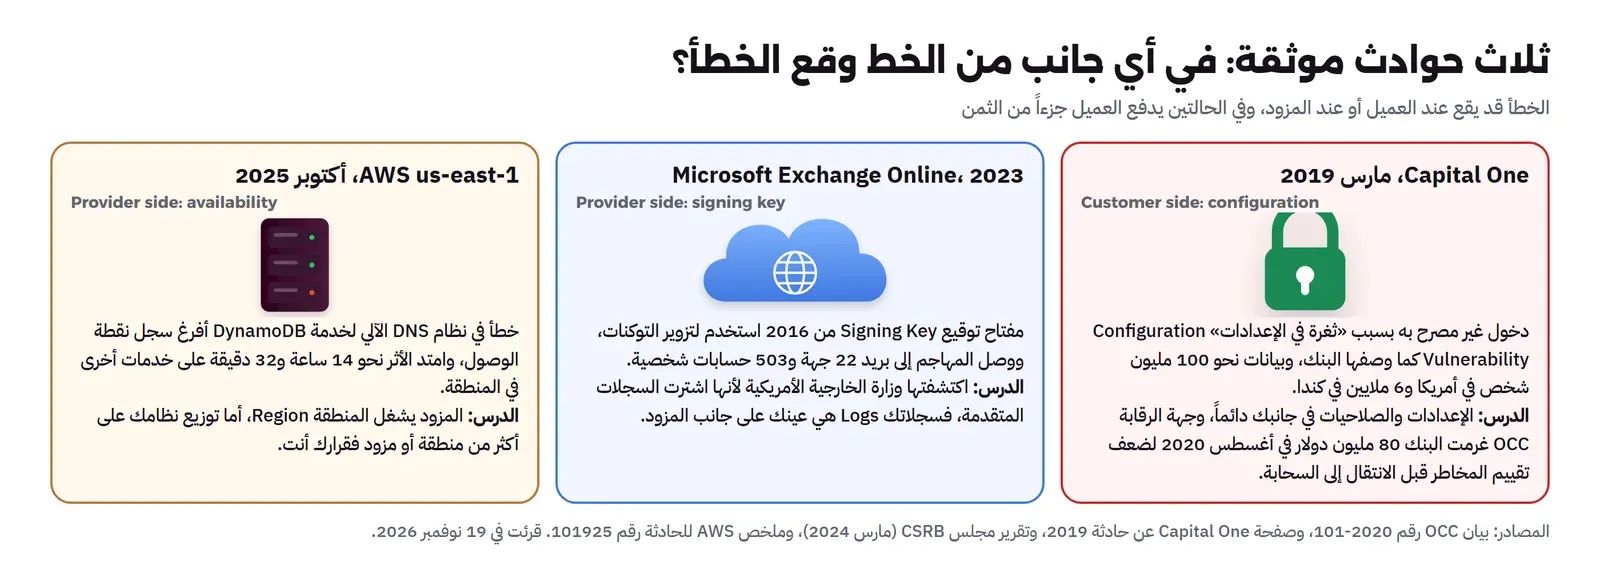
Capital One سنة 2019: خطأ في جانب العميل
بحسب صفحة Capital One عن الحادثة، وصل شخص من خارج البنك إلى بياناته في 22 و23 مارس 2019، وأبلغ باحث أمني عن الثغرة في 17 يوليو 2019، وتأكد البنك من الدخول غير المصرح به في 19 يوليو. والمتأثرون حوالي 100 مليون شخص في الولايات المتحدة وحوالي 6 ملايين في كندا، والبيانات شملت طلبات بطاقات الائتمان منذ 2005، وحوالي 140,000 رقم ضمان اجتماعي أمريكي، وحوالي مليون رقم تأمين اجتماعي كندي، وحوالي 80,000 رقم حساب بنكي مرتبط. ووصف البنك السبب بأنه «ثغرة في الإعدادات» Configuration Vulnerability.
وفي 6 أغسطس 2020 أعلن مكتب مراقب العملة الأمريكي OCC، وهو جهة الرقابة على البنوك الوطنية، غرامة مدنية بمبلغ 80 مليون دولار على البنك، وكان السبب المذكور في البيان عدم بناء عملية فعالة لتقييم المخاطر Risk Assessment قبل نقل جزء كبير من عمليات تقنية المعلومات إلى السحابة العامة، وعدم إصلاح القصور في وقت مناسب.
والدرس هنا مزدوج: الإعدادات في جانبك مهما كان المزود كبيراً، والجهة الرقابية لا تسأل فقط عن الخطأ التقني، وإنما تسأل هل قيمت المخاطر قبل الانتقال، وهل عندك عملية تكتشف القصور وتصلحه. أي أن نموذج المسؤولية المشتركة ليس جدولاً تقنياً فقط، وإنما التزام إداري تحاسب عليه.
المصدر: صفحة Capital One عن حادثة 2019، وبيان OCC رقم 2020-101 بتاريخ 6 أغسطس 2020.
Microsoft Exchange Online سنة 2023: خطأ في جانب المزود
في مايو ويونيو 2023 وصلت مجموعة تسميها Microsoft باسم Storm-0558 إلى صناديق بريد Exchange Online عند 22 جهة و503 حسابات شخصية حول العالم، بحسب تقرير مجلس مراجعة الأمن السيبراني الأمريكي Cyber Safety Review Board واختصاراً CSRB المؤرخ في مارس 2024. واستخدم المهاجم توكنات Tokens موقعة بمفتاح توقيع Signing Key أنشأته Microsoft في 2016 لحسابات المستهلكين، وكان يفترض أن يتقاعد في مارس 2021، ومع خلل آخر في التحقق من التوكنات صار المفتاح يفتح حسابات المؤسسات أيضاً. وخلص المجلس إلى أن الاختراق ما كان يجب أن يحدث، وأنه نتج عن سلسلة من الأخطاء الأمنية في Microsoft، وحتى تاريخ التقرير لم تعرف Microsoft كيف وصل المهاجم إلى المفتاح.
وهذا خطأ في جانب المزود بوضوح، فالعملاء لم يكن بيدهم شيء يمنع تزوير توكن موقع بمفتاح المزود. لكن في القصة درساً مهماً للعميل: الجهة الأولى التي اكتشفت الاختراق كانت وزارة الخارجية الأمريكية، في 15 و16 يونيو 2023، لأنها كانت قد اشترت ترخيصاً فيه سجلات متقدمة، وبنت عليها قاعدة تنبيه خاصة على سجل اسمه MailItemsAccessed يسجل الوصول إلى صناديق البريد. أما جهات أخرى فلم تستطع أن ترى نشاط المهاجم السابق، لأن السجلات المتقدمة لم تكن مفعلة عندها وقت الاختراق، فلم تكن البيانات موجودة أصلاً.
وأوصى المجلس بأن يقدم مزودو السحابة السجلات الأمنية الأساسية كجزء من الخدمة دون سعر إضافي. وحتى يتحقق ذلك عند كل المزودين، فالقاعدة لك: سجلاتك هي عينك الوحيدة على جانب المزود، فاعرف ما الذي يسجل في خطتك الحالية، وكم يوماً يحفظ، وما الذي يحتاج ترخيصاً أعلى، قبل أن تحتاجه.
المصدر: صفحة تقرير CSRB عن اختراق Exchange Online في صيف 2023، وبيان وزارة الأمن الداخلي الأمريكية في 2 أبريل 2024.
انقطاع AWS في us-east-1 سنة 2025: التوفر Availability مسؤولية مشتركة أيضاً
المسؤولية المشتركة لا تخص الاختراقات وحدها، وإنما تشمل التوفر أيضاً. ففي 19 و20 أكتوبر 2025 تعطلت خدمة DynamoDB في منطقة شمال فيرجينيا us-east-1، وبحسب ملخص AWS للحادثة كان السبب حالة سباق Race Condition في النظام الآلي الذي يدير سجلات DNS للخدمة، فأصبح سجل نقطة الوصول الإقليمية فارغاً ولم يصلحه النظام تلقائياً. واستمرت أخطاء واجهة DynamoDB من 11:48 مساءً إلى 2:40 صباحاً بتوقيت المحيط الهادئ، وامتد الأثر إلى خدمات أخرى في المنطقة، منها تشغيل أجهزة EC2 جديدة، حتى 2:20 ظهراً، أي حوالي 14 ساعة و32 دقيقة.
والمزود هنا هو صاحب الخطأ، وهو الذي أصلحه ونشر تحليله. أما سؤال «هل توقف نظامك بسبب ذلك؟» فإجابته عندك: هل يعمل نظامك في منطقة واحدة، وهل عندك نسخة في منطقة أخرى أو عند مزود آخر، وهل جربت التحويل إليها؟ فالمزود مسؤول عن توفر المنطقة كما تعد به اتفاقية مستوى الخدمة Service Level Agreement واختصاراً SLA، وأنت مسؤول عن تصميم نظامك على هذه المنطقة، وقد شرحنا حساب ذلك في هل تحتاج High Availability فعلاً؟ واستمرارية الأعمال BCP والتعافي DRP.
المصدر: ملخص AWS لانقطاع DynamoDB في us-east-1.
المسؤولية المشتركة في ضوابط NCA للحوسبة السحابية CCC
إذا كانت جهتك حكومية في المملكة، أو جهة خاصة تملك أو تشغل أو تستضيف بنية تحتية وطنية حساسة Critical National Infrastructure واختصاراً CNI، فالنموذج عندك ليس اختيارياً، وإنما مكتوب في ضوابط الأمن السيبراني للحوسبة السحابية Cloud Cybersecurity Controls من الهيئة الوطنية للأمن السيبراني. وصدرت الضوابط أول مرة باسم CCC-1:2020، ثم حدثت إلى CCC-2:2024، وهي امتداد للضوابط الأساسية للأمن السيبراني ECC وليست بديلاً عنها، لذلك على كل طرف أن يلتزم بالوثيقتين معاً.
والفكرة الأهم في الوثيقة أنها تكتب لكل طرف ضوابطه بوضوح: مقدم الخدمة السحابية Cloud Service Provider واختصاراً CSP، والمستأجر Cloud Service Tenant واختصاراً CST، وهو الجهة التي تستخدم الخدمة. ولكل ضابط رمز فيه حرف P إذا كان للمزود، مثل 1-3-P-1-1، أو حرف T إذا كان للمستأجر، مثل 1-3-T-1-1. والصورة التالية تبين مكونات الضوابط:
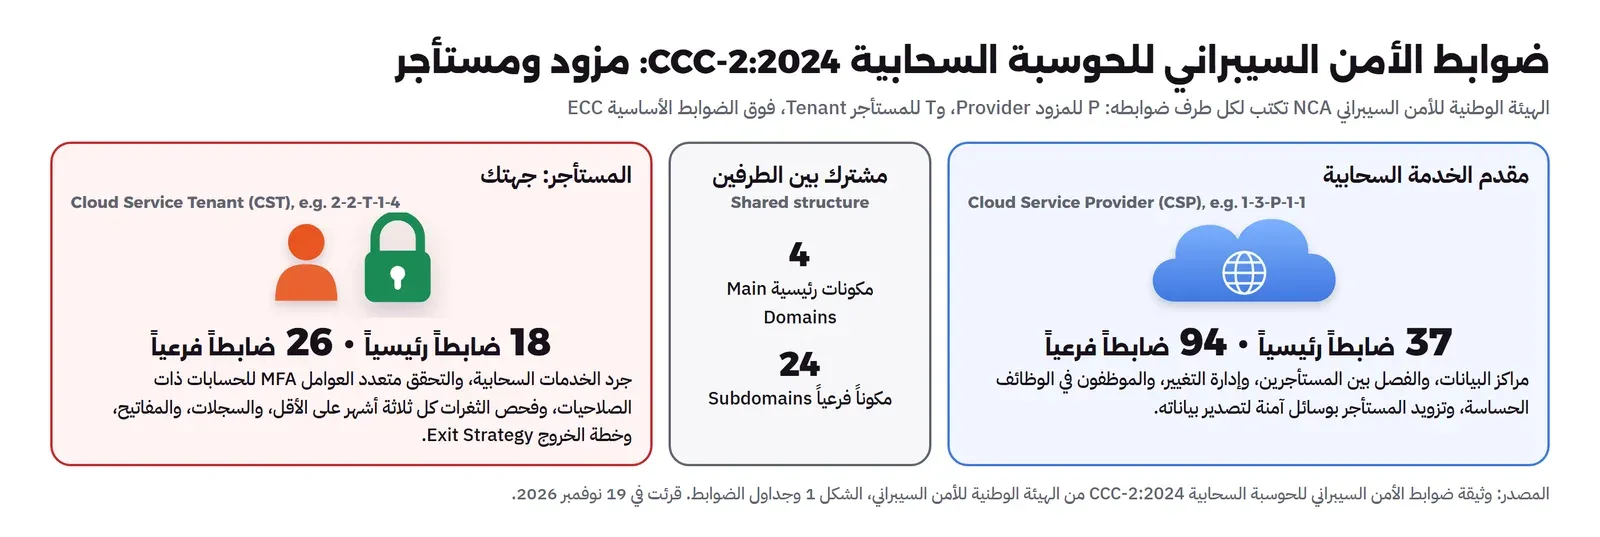
والجدول التالي يجمع أهم ضوابط المستأجر، بأرقامها كما في الوثيقة، مع معناها العملي:
| الضابط | ماذا يطلب من المستأجر | معناه في العمل اليومي |
|---|---|---|
| 1-1-T-1-1 | توزيع الأدوار والمسؤوليات RACI لكل أصحاب المصلحة في الخدمات السحابية | مصفوفة مكتوبة ومعتمدة، كالتي في القسم التالي |
| 1-2-T-1-3 | سجل مخاطر Risk Register للخدمات السحابية يراجع دورياً | مخاطر السحابة في سجل المخاطر نفسه، وليست في ملف جانبي |
| 1-3-T-1-1 | مراقبة مستمرة لالتزام المزود بالأنظمة وبنود العقد | لا تكتفي بشهادة المزود يوم التعاقد |
| 2-1-T-1-1 | جرد كل الخدمات السحابية والأصول المرتبطة بها | قائمة بكل حساب واشتراك وخدمة، ومن صاحبها |
| 2-2-T-1-4 | التحقق متعدد العوامل MFA للمستخدمين ذوي الصلاحيات | كل حساب مدير بلا MFA مخالفة مباشرة |
| 2-4-T-1-1 | حماية قناة الاتصال مع المزود | اتصال مشفر وآمن من مكاتبك وأنظمتك إلى السحابة |
| 2-6-T-1-1 | استراتيجية خروج Exit Strategy تضمن إتلاف البيانات بأمان عند انتهاء العقد | خطة مكتوبة قبل أن تحتاجها، وهي موضوع آخر مقال في هذه المرحلة |
| 2-7-T-1-1 | تشفير قوي بحسب المستوى المتقدم في المعايير الوطنية للتشفير NCS-1:2020 | تحقق من الخوارزميات وأطوال المفاتيح، ولا تكتفي بكلمة «مشفر» |
| 2-9-T-1-1 | تقييم الثغرات Vulnerabilities في الخدمات السحابية ومعالجتها كل ثلاثة أشهر على الأقل | جدول فحص ربع سنوي بأسماء ومواعيد |
| 2-11-T-1-1 | تفعيل سجلات الدخول والسجلات الأمنية Event Logs وجمعها | درس Exchange Online أعلاه مكتوب هنا كضابط |
| 2-15-T-3-2 | طريقة آمنة لاسترجاع البيانات إذا فقد مفتاح التشفير، مع حفظ المفاتيح خارج السحابة | نسخة من المفاتيح أو طريقة استرجاع لا تعتمد على المزود وحده |
| 3-1-T-1-1 | إجراءات التعافي من الكوارث واستمرارية الأعمال الخاصة بالحوسبة السحابية | خطة تعافي للخدمات السحابية، مجربة |
ولاحظ أن الوثيقة تطلب من المزود في المقابل أن يوفر للمستأجر وسائل آمنة لتصدير بياناته وبنيته الافتراضية (2-6-P-1-5)، وأن يتلف بياناته بأمان عند انتهاء العقد. أي أن الضوابط نفسها تفترض أن الخروج من المزود ممكن ويجب أن يكون مخططاً له من اليوم الأول، وليس حدثاً استثنائياً.
وتشجع الهيئة كل الجهات الأخرى في المملكة على الاستفادة من هذه الضوابط ولو لم تكن ملزمة بها، وهذا ما ننصحك به أيضاً: حتى لو كانت شركتك ناشئة وليست ضمن النطاق، فقائمة ضوابط المستأجر أعلاه هي أفضل قائمة تحقق مختصرة تبدأ منها. وللصورة الكاملة لعائلة ضوابط الهيئة راجع ضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟ والضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطة.
المصدر: وثيقة ضوابط الأمن السيبراني للحوسبة السحابية CCC-2:2024 (النسخة الإنجليزية)، وصفحة الضوابط في موقع الهيئة. والنص العربي هو المعتمد عند الاختلاف بحسب الوثيقة نفسها.
مصفوفة RACI لفريقك: من يفعل ماذا؟
مصفوفة RACI أداة إدارية بسيطة تحدد لكل مهمة أربعة أدوار: المنفذ Responsible وهو من يقوم بالعمل، والمساءل Accountable وهو شخص واحد يحاسب على النتيجة، ومن يستشار Consulted، ومن يبلغ Informed. والهدف منها في السحابة أن لا تبقى مهمة في جانبك بلا اسم، لأن أخطر جملة في أي حادثة هي «كنت أظن أن المزود يقوم بذلك».
والجدول التالي قالب تملؤه لكل خدمة، والأدوار فيه أمثلة تغيرها بحسب فريقك:
| المهمة | دور المزود | المنفذ عندك (R) | المساءل (A) | كم مرة |
|---|---|---|---|---|
| إنشاء الحسابات وحذفها عند مغادرة الموظف | يوفر الأداة | مسؤول الهويات | مدير تقنية المعلومات | عند كل تغيير، ومراجعة شهرية |
| تفعيل MFA لكل حساب ذي صلاحيات | يوفر الأداة | مسؤول الهويات | مدير الأمن | مرة، ثم فحص شهري |
| تحديث نظام التشغيل في IaaS وVPS | لا شيء | مهندس التشغيل | قائد البنية | أسبوعياً للتحديثات الأمنية |
| تحديث المحرك في قاعدة البيانات المدارة | ينفذ التحديث | مهندس التشغيل يختار نافذة الصيانة Maintenance Window | قائد البنية | بحسب إعلانات المزود |
| فحص الإعدادات العامة (حاويات مفتوحة، منافذ مكشوفة) | أدوات فحص، بعضها بسعر | مهندس الأمن | مدير الأمن | أسبوعياً أو بأداة مستمرة |
| تفعيل السجلات وحفظها | يوفر السجلات بحسب الخطة | مهندس الأمن | مدير الأمن | مرة، ثم مراجعة ربع سنوية لمدة الحفظ |
| النسخ الاحتياطي واختبار الاستعادة | يوفر الأداة، ولا يختبر عنك | مهندس التشغيل | قائد البنية | نسخ يومي، واختبار استعادة ربع سنوي |
| فحص الثغرات ومعالجتها | يبلغ عن ثغرات طبقته | مهندس الأمن | مدير الأمن | كل ثلاثة أشهر على الأقل |
| تجربة خطة التعافي من الكوارث | يوفر المناطق | قائد البنية | مدير التقنية | مرة في السنة على الأقل |
| مراجعة العقد واتفاقية مستوى الخدمة | طرف في العقد | الشؤون القانونية والمشتريات | مدير التقنية | عند التعاقد وكل تجديد |
وفي فريق صغير سوف تجد أن شخصاً واحداً أو اثنين يملآن أغلب الخانات، وهذا طبيعي، والمهم أن تكون الخانة مملوءة باسم وليس بكلمة «الفريق». وإذا وجدت مهمة لا تستطيع أن تضع لها اسماً، فهذه إشارة إلى أن الخدمة التي تستخدمها أكبر من قدرتك على تشغيلها، وأن خدمة أعلى في الجدول، مثل PaaS بدل IaaS، قد تكون أنسب لك.
ولاحظ أيضاً أن المزود يعطيك أدوات لأغلب هذه المهام، لكن الأداة ليست المهمة. فأداة النسخ الاحتياطي في السحابة تأخذ النسخ إذا فعلتها، ولكنها لا تجرب الاستعادة عنك، ولا تتأكد أن النسخة في منطقة غير منطقة الإنتاج، ولا تعرف أن قاعدة بيانات جديدة أضافها مطور الأسبوع الماضي ليست ضمن الخطة.
العقد Contract واتفاقية مستوى الخدمة SLA: ماذا تقرأ قبل التوقيع؟
صفحات المسؤولية المشتركة توضيحية كما تقول Microsoft نفسها، والذي يحكم العلاقة هو العقد وشروط الخدمة واتفاقية مستوى الخدمة. لذلك قبل أن تعتمد على أي افتراض، ابحث في وثائق مزودك عن إجابات الأسئلة التالية:
- ما الذي تغطيه SLA بالضبط؟ أغلب الاتفاقيات تعد بنسبة توفر لكل خدمة، والتعويض عند الإخلال يكون غالباً رصيداً Service Credit على الفاتورة القادمة، وليس تعويضاً عن خسارة أعمالك. لذلك لا تعتبر SLA خطة تعافي.
- أين تحفظ البيانات ومن يستطيع الوصول إليها؟ اسأل عن المنطقة Region، وعن نسخ البيانات خارجها، وعن وصول موظفي المزود للدعم الفني. وفي المملكة ربط ذلك بتصنيف البيانات Data Classification كما في حوكمة البيانات الحكومية وتصنيف البيانات وحماية البيانات الشخصية PDPL للخدمات المستضافة.
- كيف يبلغك المزود عن حادثة في جانبه، وخلال كم ساعة؟ فإذا كنت ملزماً بإبلاغ جهة رقابية خلال مدة محددة، فيجب أن يصلك بلاغ المزود قبلها.
- ما السجلات المتاحة لك، وكم يوماً تحفظ؟ فمثلاً سجل الأحداث في CloudTrail عند AWS يحفظ 90 يوماً من عمليات الإدارة مجاناً في لوحة التحكم، وما بعد ذلك عليك أن تنشئ مساراً Trail يحفظ السجلات في حاوية تملكها.
- كيف تخرج؟ بأي صيغة تصدر بياناتك، وكم تكلفة نقلها، وكيف يتلف المزود نسخها بعد انتهاء العقد. وهذا ما تطلبه ضوابط CCC في 2-6-T-1-1 و2-6-T-1-2.
ولا يغني هذا عن محام يراجع العقد إذا كان النظام حرجاً أو كانت جهتك ضمن نطاق ضوابط الهيئة.
المصدر: صفحة أسعار CloudTrail.
مثال محسوب Worked Example: كم يكلف نصيبك من المسؤولية في سنة؟
المسؤولية في جانبك ليست مجانية، فهي ساعات عمل وأحياناً خدمات إضافية. ولنأخذ مثالاً افتراضياً: شركة ناشئة تشغل تطبيقاً على AWS بعشرين حساب مستخدم، وفاتورة شهرية للسحابة حوالي 3,000 دولار، وفريق من مهندسين اثنين يتولى أحدهما التشغيل. والأرقام التالية نوعان: أسعار رسمية من صفحات AWS قرأناها في 19 نوفمبر 2026، وساعات وأجر ساعة افتراضيان للتوضيح فقط، فضع مكانهما أرقام فريقك.
| البند | السنة الأولى | كل سنة بعدها | من أين الرقم |
|---|---|---|---|
| سجل CloudTrail لعمليات الإدارة (النسخة الأولى إلى S3) | 0 دولار، ويضاف تخزين الملفات في S3 وهو صغير | 0 دولار | صفحة أسعار CloudTrail |
| الحماية الأساسية من DDoS (Shield Standard) | 0 دولار | 0 دولار | صفحة أسعار Shield |
| إعداد الهويات وMFA والمصفوفة والسجلات أول مرة | 40 ساعة × 50 دولاراً = 2,000 دولار | 0 | رقم افتراضي |
| مراجعة الحسابات والصلاحيات شهرياً | 12 × 2 ساعة × 50 = 1,200 دولار | 1,200 دولار | رقم افتراضي |
| تحديثات نظام التشغيل للأجهزة الافتراضية | 52 × 1 ساعة × 50 = 2,600 دولار | 2,600 دولار | رقم افتراضي |
| فحص الثغرات كل ثلاثة أشهر ومعالجتها | 4 × 8 ساعات × 50 = 1,600 دولار | 1,600 دولار | رقم افتراضي |
| اختبار الاستعادة كل ثلاثة أشهر وتجربة التعافي مرة في السنة | (4 × 4 + 16) ساعة × 50 = 1,600 دولار | 1,600 دولار | رقم افتراضي |
| المجموع | 9,000 دولار | 7,000 دولار | جمع الأسطر أعلاه |
في المثال أعلاه لاحظ التالي:
- الأدوات الأساسية هنا مجانية تقريباً، والتكلفة الحقيقية هي الوقت. والسبب أن المزود يعطيك الأداة، أما استخدامها كل أسبوع فعمل بشري.
- إذا احتجت حماية متقدمة من DDoS عبر Shield Advanced فسعرها 3,000 دولار في الشهر مع التزام لسنة، أي 36,000 دولار في السنة الأولى وكل سنة بعدها، إضافة إلى رسوم نقل البيانات. وهذا رقم أكبر من كل الجدول أعلاه، لذلك لا تشتريه إلا إذا كان تقييم المخاطر يبرره، وقد قارنا البدائل في أدوات الحماية من DDoS.
- لو نقلت التطبيق نفسه إلى PaaS، فسطر تحديثات نظام التشغيل يقل كثيراً لأن المزود يتولاه، ولكن سعر الخدمة المدارة أعلى، فقارن الرقمين. ولو نقلته إلى سيرفر مخصص، فيبقى السطر كما هو، ويضاف إليه بناء السجلات والنسخ خارج السيرفر بنفسك.
- خطة الدعم ليست في الجدول، وعند AWS تبدأ خطة Business Support+ من 29 دولاراً في الشهر أو 9% من أول 10,000 دولار من الفاتورة الشهرية أيهما أكبر، أي حوالي 270 دولاراً في الشهر لفاتورة 3,000 دولار، وهذا قرار منفصل.
المصدر: أسعار CloudTrail، وأسعار AWS Shield، وأسعار خطط الدعم عند AWS، كما قرأناها في 19 نوفمبر 2026.
قائمة تحقق Checklist
- قرأت صفحة المسؤولية المشتركة لمزودك، ولكل خدمة مهمة تستخدمها، وليس للمزود عموماً.
- عندك جرد Inventory بكل الحسابات والاشتراكات والخدمات السحابية، ولكل واحدة صاحب.
- كل حساب ذي صلاحيات عليه MFA، ولا يستخدم حساب الجذر Root Account في العمل اليومي.
- كتبت مصفوفة RACI فيها اسم شخص لكل مهمة في جانبك.
- تعرف ما السجلات المفعلة، وكم يوماً تحفظ، وأين، ومن يراجعها.
- التشفير مفعل للبيانات المحفوظة والمنقولة، وتعرف من يملك المفاتيح وكيف تسترجعها إذا فقدت.
- تفحص الثغرات والإعدادات العامة كل ثلاثة أشهر على الأقل، وتعرف كيف يصلك تنبيه المزود عن ثغرات طبقته.
- النسخ الاحتياطية في منطقة أو حساب غير الإنتاج، وجربت الاستعادة في آخر ثلاثة أشهر.
- قرأت SLA وتعرف أن تعويضها رصيد على الفاتورة، وعندك خطة تعافي لا تعتمد عليها.
- عندك خطة خروج مكتوبة: صيغة التصدير، وتكلفة النقل، وإتلاف البيانات عند المزود.
- إذا كانت جهتك ضمن نطاق CCC، طابقت ضوابط المستأجر الستة والعشرين مع ما لديك.
أخطاء شائعة Common Mistakes
- «المزود معتمد بشهادة ISO 27001، فنحن آمنون»: شهادة المزود تغطي جانبه فقط، أي الضوابط التي ترثها، أما إعداداتك وحساباتك فلا تغطيها أي شهادة عنده.
- اعتبار قاعدة البيانات المدارة محمية تلقائياً: المزود يحدث المحرك، لكن من يتصل بها، وهل هي مكشوفة للإنترنت، وهل نسخها تعمل، فكلها عليك.
- نسيان SaaS: فرق كثيرة تراجع السحابة وتنسى البريد ومشاركة الملفات وأنظمة CRM، مع أن الصفوف الثلاثة العليا من الجدول عليها كاملة.
- الاعتماد على SLA كخطة تعافي: الاتفاقية تعيد لك جزءاً من الفاتورة، ولا تعيد لك الساعات التي توقف فيها عملك.
- اكتشاف أن السجلات غير مفعلة بعد الحادثة: كما في حادثة Exchange Online، السجل الذي لم يفعل قبل الحادثة لا يمكن استرجاعه بعدها.
- نقل الحساب دون نقل المسؤولية: إذا غادر المهندس الذي أنشأ الحساب السحابي، ولم تنتقل منه كلمات المرور والمفاتيح ومعرفة الإعدادات، فأنت لا تعرف حتى ما الذي في جانبك.
- الظن أن السيرفر المخصص لا يحتاج كل هذا: الخط ينزل ولا يختفي، والعمل فوق العتاد كله عليك، مع أدوات أقل مما في السحابة.
الخلاصة
- المزود يحمي السحابة نفسها، وأنت تحمي ما تضعه فيها، والخط بينكما يتحرك بحسب نوع الخدمة.
- البيانات والإعدادات والهويات عليك في كل الأنواع، حتى SaaS، ونظام التشغيل والشبكة والتطبيق تنتقل إلى المزود كلما صعدت من IaaS إلى PaaS إلى SaaS.
- في ال VPS والسيرفر المخصص ينزل الخط إلى العتاد، فيصبح كل ما فوقه عليك، مع أدوات أقل للسجلات والهويات.
- الحوادث الموثقة تبين أن الخطأ قد يكون عند العميل كما في Capital One، أو عند المزود كما في Exchange Online وانقطاع us-east-1، وفي كل الحالات تحتاج سجلات وخطة تعافي في جانبك.
- ضوابط CCC-2:2024 تكتب ذلك في المملكة: 18 ضابطاً رئيسياً و26 ضابطاً فرعياً على المستأجر، منها MFA وفحص الثغرات كل ثلاثة أشهر والسجلات وخطة الخروج.
- اكتب مصفوفة RACI باسم شخص لكل مهمة، وضع ساعاتها في ميزانية السنة، لأن نصيبك من المسؤولية وقت قبل أن يكون أدوات.
وفي المقال القادم من هذه المرحلة بإذن الله نقارن السحابة وال VPS والسيرفر المخصص بتكلفة سنة كاملة لنفس النظام، ونضيف إليها وقت الفريق الذي رأينا جزءاً منه هنا. وأقرب المقالات إلى هذا الموضوع:
 دليلما هي الحوسبة السحابية؟ IaaS وPaaS وSaaS والمناطقتعريف NIST للحوسبة السحابية، ومن يدير ماذا في IaaS وPaaS وSaaS بأسعار حقيقية، وكيف تختار المنطقة ومنها المناطق داخل المملكة.
 دليلنماذج النشر السحابي Deployment Models: أيها يناسبك؟الفرق بين السحابة العامة والخاصة والمجتمعية والهجينة والسيادية بأمثلة حقيقية وتكلفة سنة، وكيف تختار النموذج لكل نظام.
 دليلسحابة أم VPS أم سيرفر مخصص؟ التكلفة الحقيقية بمثالنظام واحد محسوب لسنة كاملة على السحابة وال VPS والسيرفر المخصص بأسعار رسمية، مع وقت الفريق الذي تنساه أغلب المقارنات.
 دليلضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟أي ضوابط الهيئة الوطنية للأمن السيبراني تنطبق على جهتك، وما الذي تضيفه كل مجموعة متخصصة فوق الضوابط الأساسية.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.
 دليلهل تحتاج High Availability فعلاً؟ احسب تكلفة التوقف أولاًقسنا زمن التعافي على سيرفر واحد في ثلاثة أعطال حقيقية، ثم حولنا الدقائق إلى ريالات لنعرف متى يستحق التوفر العالي تكلفته ومتى يكفيك سيرفر واحد مصنوع جيداً.
سجل التحديثات
- 2026-11-19: كتابة المقال، وقراءة صفحات المسؤولية المشتركة عند AWS وMicrosoft وGoogle Cloud وOracle وOVHcloud، ووثيقة CCC-2:2024 من الهيئة الوطنية للأمن السيبراني، وبيان OCC وصفحة Capital One، وتقرير CSRB، وملخص AWS لحادثة أكتوبر 2025، وأسعار CloudTrail وShield وخطط الدعم عند AWS.