إذا كنت تعمل في جهة حكومية وطلب منك أن تؤسس مكتب إدارة البيانات، أو أن تجهز تقرير الالتزام السنوي، أو أن تصنف بيانات نظام جديد قبل أن يطلق، فهذا المقال لك. وهو مكتوب لرئيس البيانات ومن يعمل معه في المكتب، ولمدير تقنية المعلومات، ولمعماري المؤسسة، ولمن يدخل هذا المجال لأول مرة ويريد أن يفهم ما المطلوب بالضبط قبل أن يقرأ مئات الصفحات.
والمرجع الذي يحكم هذا العمل هو مكتب إدارة البيانات الوطنية NDMO التابع للهيئة السعودية للبيانات والذكاء الاصطناعي سدايا SDAIA، وقد نشر وثيقتين أساسيتين: معايير إدارة البيانات وحماية البيانات الشخصية Data Management and Personal Data Protection Standards، وسياسة تصنيف البيانات Data Classification Policy، ومعهما سياسة مشاركة البيانات Data Sharing Policy. وكلها منشورة في صفحة الأنظمة والسياسات في موقع سدايا. وقد قرأنا النسخ الإنجليزية الثلاث كاملة في 15 نوفمبر 2026، وعددنا مجالاتها وضوابطها ومواصفاتها بأنفسنا، وكل رقم في هذا المقال مأخوذ منها مع مكانه.
وسوف نناقش في هذا المقال ما يلي:
- بنية المعايير: خمسة عشر مجالاً، وضوابط، ومواصفات، وأولويات.
- ما يجب أن تؤسسه الجهة أولاً: المكتب واللجنة والأدوار.
- مستويات التصنيف الأربعة، وكيف تصنف مجموعة بيانات خطوة بخطوة، مع أمثلة.
- كيف يقاس الالتزام كل سنة.
- العلاقة بنظام حماية البيانات الشخصية PDPL وضوابط الهيئة الوطنية للأمن السيبراني NCA.
- أخطاء شائعة، وقائمة تحقق.
باختصار In Short
البداية: مكتب إدارة البيانات، ولجنة إدارة البيانات، ورئيس البيانات CDO، وبقية الأدوار. وكلها مواصفات بالأولوية الأولى P1.
التصنيف: أربعة مستويات حسب أثر الوصول غير المصرح به: سري للغاية، وسري، ومقيد، وعام. والبيانات غير المصنفة تعامل كمقيدة حتى تصنف.
القياس: تقرير سنوي يرفع في الربع الثالث. كل مواصفة إما 100% وإما صفر، ولا نصف درجة لمواصفة منفذة جزئياً.
الحدود: أمن البيانات تفصله الهيئة الوطنية للأمن السيبراني وتقيسه، والبيانات الشخصية يحكمها نظام حماية البيانات الشخصية ولوائحه.
ما هي معايير إدارة البيانات NDMO؟
وثيقة المعايير هي القائمة الرسمية لما يجب أن تفعله الجهة الحكومية لتدير بياناتها، من التخطيط إلى الجودة إلى المشاركة والنشر. وتقول الوثيقة في قسمها الثالث إنها صدرت بموجب قرار مجلس الوزراء رقم (292) بتاريخ 27/04/1441هـ، الذي كلف مكتب إدارة البيانات الوطنية بوضع السياسات والمعايير ومتابعة الالتزام بها.
ونطاقها أوسع مما يظن كثيرون، وذلك لثلاثة أسباب:
- كل الجهات العامة: ومعها الشركات التي تشغل مرافق عامة أو بنية تحتية وطنية أو تقدم خدمة عامة مرتبطة بها، فالوثيقة تعدها جهات عامة في تعريفاتها.
- الشركاء Business Partners: أي جهة تنتج بيانات حكومية أو تديرها لصالح جهة حكومية، مثل مورد يشغل نظاماً للجهة، مسؤولة عن تطبيق المعايير على البيانات التي في عهدتها.
- كل أشكال البيانات: الورق، والبريد، والتسجيلات الصوتية، والصور، والخرائط، والمستندات المكتوبة باليد، وليس قواعد البيانات فقط.
وتعتمد الوثيقة على دليل DAMA DMBOK كمرجع أساسي، وهو المرجع الدولي المعروف في إدارة البيانات. لذلك ستجد أن أسماء المجالات مألوفة لمن قرأ هذا الدليل.
البنية: مجال، ثم ضابط، ثم مواصفة
البنية ثلاثة مستويات كما يشرح القسم السابع من الوثيقة:
- المجال Domain: مساحة معرفة كاملة، مثل حوكمة البيانات أو جودة البيانات، وله رمز مثل DG.
- الضابط Control: مجموعة مواصفات في موضوع واحد داخل المجال، ورمزه مثل DG.4، أي الضابط الرابع في مجال الحوكمة.
- المواصفة Specification: النتيجة المطلوب تحقيقها فعلاً، ورمزها مثل DG.4.3. وهذا هو المستوى الذي يقاس عليه الالتزام.
والصورة التالية تبين المجالات الخمسة عشر وعدد ضوابط ومواصفات كل منها كما في جدول القسم 8.1:
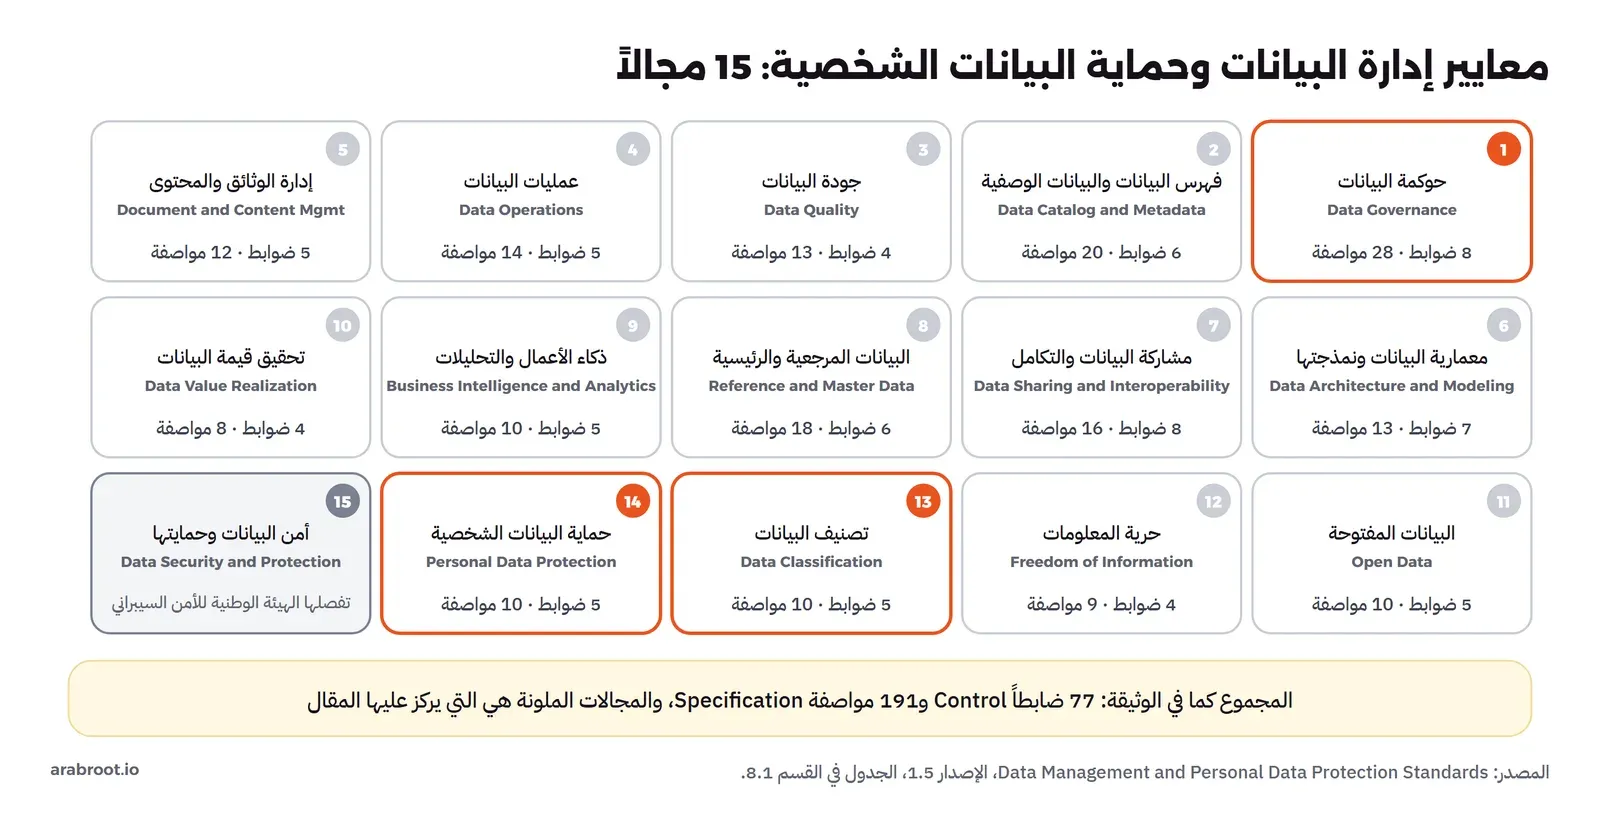
وفي الصورة أعلاه لاحظ أن المجال الخامس عشر، أمن البيانات وحمايتها Data Security and Protection، ليس فيه ضوابط ولا مواصفات من مكتب إدارة البيانات. فالوثيقة تقول صراحة إن الهيئة الوطنية للأمن السيبراني هي التي تفصل ضوابطه وتقيس الالتزام بها بمنهجيتها، وليس ضمن تقييم المكتب السنوي، وتكتفي بذكر أحد عشر موضوعاً لهذا المجال، مثل إدارة الهويات والصلاحيات وإدارة الحوادث.
ماذا وجدنا عندما عددنا بأنفسنا؟
تذكر الوثيقة في القسم 8.1 أنها تضم 77 ضابطاً و191 مواصفة. وعندما عددنا رموز الضوابط في متن الوثيقة وجدنا 77 ضابطاً، وهذا يطابق الرقم المعلن. أما رموز المواصفات فوجدنا منها 190، والفرق في مجال الحوكمة، حيث يذكر ملخص المجال 28 مواصفة بينما المرقم في متنه 27. ولاحظ أيضاً أن مجموع المواصفات حسب الأولوية في الجدول نفسه هو 76 بالأولوية الأولى، و98 بالثانية، و16 بالثالثة، أي 190 وليس 191. وهذا فرق صغير لا يغير شيئاً في العمل، ولكن إذا بنيت سجل الالتزام في جهتك من الوثيقة، فابنه من رموز المواصفات نفسها وليس من الرقم الإجمالي، حتى يطابق سجلك ما سيقاس فعلاً.
الأولويات: خطة ثلاث سنوات
كل مواصفة لها أولوية من ثلاث، والأولوية تحدد متى تطالب بها الجهة:
| الأولوية | معناها في الوثيقة | متى تنفذ | عدد المواصفات |
|---|---|---|---|
| P1 | أساسيات يبنى عليها كل ما بعدها | السنة الأولى من صدور المعايير | 76 |
| P2 | تحسن قدرات إدارة البيانات | من السنة الثانية | 98 |
| P3 | ترفع النضج أكثر | من السنة الثالثة | 16 |
والمصدر: القسمان 8.1 و8.2 من المعايير. وتطلب الوثيقة أن تبني الجهة خطة تنفيذ على ثلاث سنوات بهذه المحطات الثلاث. والمعايير صدرت في 2021، لذلك فالجهة التي تبدأ اليوم متأخرة عن هذا الجدول، والطريقة العملية أن تبدأ بمواصفات P1 كلها، لأنها هي التي تعتمد عليها البقية.
ماذا تؤسس الجهة أولاً؟
أول ما تطلبه المعايير ليس أداة ولا نظاماً، وإنما تنظيم: من المسؤول؟ ومن يقرر؟ والضابط DG.4 في مجال الحوكمة يحدد ذلك في إحدى عشرة مواصفة، كلها بالأولوية الأولى، والصورة التالية تبينها:
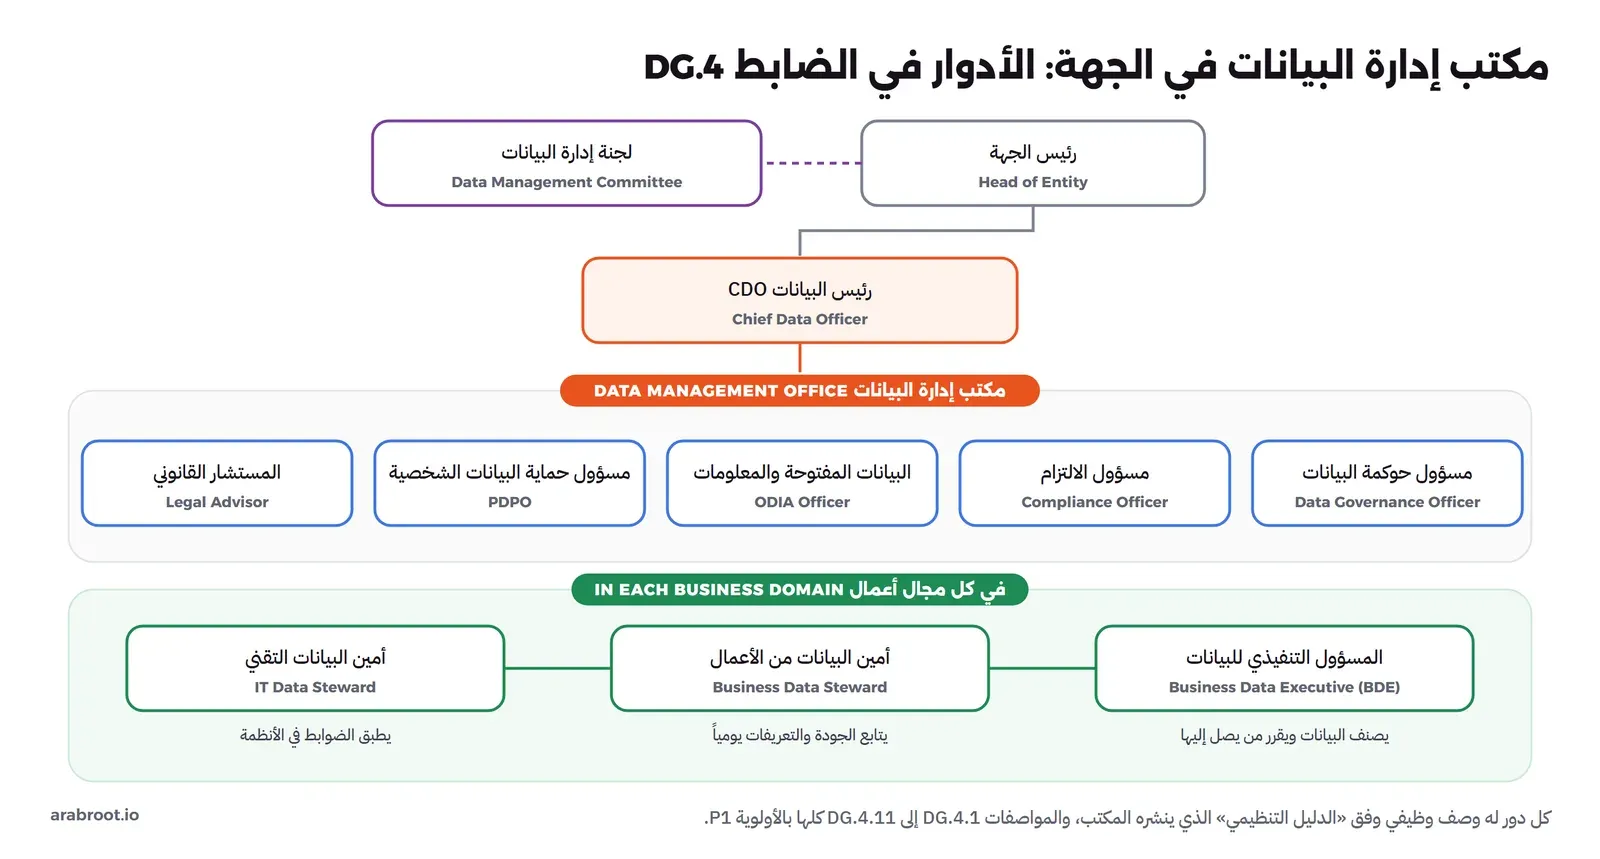
| الدور | ماذا يفعل | المواصفة |
|---|---|---|
| مكتب إدارة البيانات Data Management Office | يدير تنفيذ أجندة البيانات الوطنية داخل الجهة | DG.4.1 |
| لجنة إدارة البيانات Data Management Committee | تعطي التوجيه والإشراف على أجندة البيانات كلها | DG.4.2 |
| رئيس البيانات Chief Data Officer, CDO | يقود أجندة إدارة البيانات وحماية البيانات الشخصية، ويقود تقييم الالتزام | DG.4.3 |
| مسؤول حوكمة البيانات Data Governance Officer | يدعم أجندة إدارة البيانات يومياً: السياسات، والسجلات، والمتابعة | DG.4.4 |
| مسؤول البيانات المفتوحة والوصول إلى المعلومات ODIA | البيانات المفتوحة وطلبات حرية المعلومات | DG.4.5 |
| مسؤول الالتزام Compliance Officer | يدقق ويتابع الالتزام بالمعايير | DG.4.6 |
| مسؤول حماية البيانات الشخصية PDPO | يدعم أجندة حماية البيانات الشخصية | DG.4.7 |
| المسؤول التنفيذي للبيانات Business Data Executive, BDE | من الإدارة العليا في مجال الأعمال، ويقرر بشأن بيانات مجاله | DG.4.8 |
| أمين البيانات من الأعمال Business Data Steward | يدعم إدارة البيانات في مجاله من جهة الأعمال | DG.4.9 |
| أمين البيانات التقني IT Data Steward | يدعم إدارة البيانات من جهة التقنية | DG.4.10 |
| المستشار القانوني Legal Advisor | يدعم في المسائل النظامية المتعلقة بالبيانات | DG.4.11 |
وكل دور من هذه الأدوار له وصف وظيفي يتوافق مع «الدليل التنظيمي Organizational Manual» الذي ينشره مكتب إدارة البيانات الوطنية، كما تكرر كل مواصفة. وهنا ملاحظتان عمليتان:
- أين «مالك البيانات Data Owner»؟ المعايير لا تستخدم هذا الاسم، والدور الأقرب إليه هو المسؤول التنفيذي للبيانات BDE. وسياسة التصنيف تصفه بأنه الشخص المسؤول عن البيانات التي تجمعها الجهة، وغالباً من الإدارة العليا، وهو الذي يصنف البيانات. لذلك إذا كانت جهتك تستخدم اسم «مالك البيانات» في سياساتها، فاكتب في السياسة أنه هو المسؤول التنفيذي للبيانات في المعايير، حتى لا يسألك المدقق عن دور غير موجود.
- اختلاف بين الوثيقتين: سياسة التصنيف، وهي أقدم، تصف أمين البيانات من الأعمال بأنه غالباً من التقنية أو أمن المعلومات، ويطبق الضوابط ويأخذ النسخ الاحتياطية. أما المعايير فتفصل الدور إلى أمين من الأعمال وأمين تقني. والتقسيم العملي الذي يوفق بينهما: الأمين من الأعمال يتابع التعريفات والجودة، والأمين التقني يطبق الضوابط في الأنظمة.
ويضيف مجال الحوكمة إلى التنظيم أعمالاً أخرى بالأولوية الأولى، أهمها استراتيجية لإدارة البيانات وحماية البيانات الشخصية على ثلاث إلى خمس سنوات بمؤشرات وميزانية (DG.1.1)، وخطة تنفيذ لثلاث سنوات تغطي كل المجالات (DG.1.3)، وتحليل فجوة بين سياسات الجهة الحالية والسياسات الوطنية ثم كتابة سياسات الجهة (DG.2)، وتدريب كل الموظفين المعنيين (DG.3.1).
مستويات التصنيف الأربعة
سياسة تصنيف البيانات جزء من «سياسات حوكمة البيانات الوطنية National Data Governance Policies»، والنسخة التي قرأناها هي الإصدار الأول بتاريخ 5/5/2020. وهي تصنف البيانات حسب أثر الوصول غير المصرح به إليها أو الإفصاح عنها، وليس حسب أهميتها أو حساسيتها في نظر الموظف:
| المستوى | الأثر | متى | من أمثلة السياسة |
|---|---|---|---|
| سري للغاية Top Secret | مرتفع High | ضرر استثنائي لا يمكن إصلاحه على المصالح الوطنية، أو على صحة الأفراد وسلامتهم على نطاق واسع | مفاتيح التشفير المستخدمة للبنية التحتية الوطنية، وتحركات القوات المسلحة |
| سري Secret | متوسط Medium | ضرر جسيم، مثل خسارة مالية تعجز معها الجهة عن أداء مهامها، أو ضرر جسيم بحياة الأفراد | معلومات المنشآت الحيوية، والاتفاقيات الثنائية |
| مقيد Restricted | منخفض Low | أثر سلبي محدود على عمل الجهات أو على أعمال فرد معين، أو ضرر محدود قصير المدى | البيانات الشخصية مثل الاسم ورقم الهوية والجوال، والملف الطبي، والرواتب، وعقود الموردين، وتفاصيل تصميم الأنظمة الأمنية ومخططات الشبكة، والسياسات الداخلية |
| عام Public | لا أثر None | لا أثر من الآثار السابقة | الإحصاءات الوطنية المنشورة، والإجراءات الحكومية، ومعلومات الخدمات، والأخبار الصحفية |
والمصدر: الجدول الأول في سياسة تصنيف البيانات. ولاحظ أن النسخة الإنجليزية من المعايير تسمي المستوى الثالث Confidential في مجال التصنيف، بينما تسميه السياسة Restricted، والاسم الرسمي بالعربية «مقيد». وتقسم السياسة المستوى المقيد إلى ثلاث فئات حسب حجم الأثر:
- الفئة (أ): إذا كان الأثر على قطاع كامل أو نشاط اقتصادي عام.
- الفئة (ب): إذا كان الأثر على أنشطة عدة جهات أو مصالح مجموعة من الأفراد.
- الفئة (ج): إذا كان الأثر على نشاط جهة واحدة أو مصالح فرد محدد.
وتضع السياسة سبعة مبادئ للتصنيف، وأهمها في العمل اليومي ثلاثة. مبدأ الإتاحة كأصل Open by Default، أي أن البيانات متاحة في القطاع التنموي ما لم تتطلب طبيعتها حماية أعلى، بينما الأصل في القطاعين السياسي والأمني هو «سري للغاية» ما لم تتطلب طبيعتها مستوى أقل. ومبدأ أعلى مستوى حماية، أي أن مجموعة البيانات التي تجمع عناصر بمستويات مختلفة تأخذ أعلى مستوى فيها. ومبدأ التصنيف في الوقت المناسب، أي أن تصنف البيانات عند إنشائها أو استلامها، وأن يكون للتصنيف مدة.
كيف تصنف مجموعة بيانات خطوة بخطوة؟
تصف السياسة في القسم 1.5 عملية من سبع خطوات، ويطلب مجال التصنيف في المعايير أن تتبعها الجهة (المواصفتان DC.3.1 وDC.3.2). والصورة التالية تبين العملية:
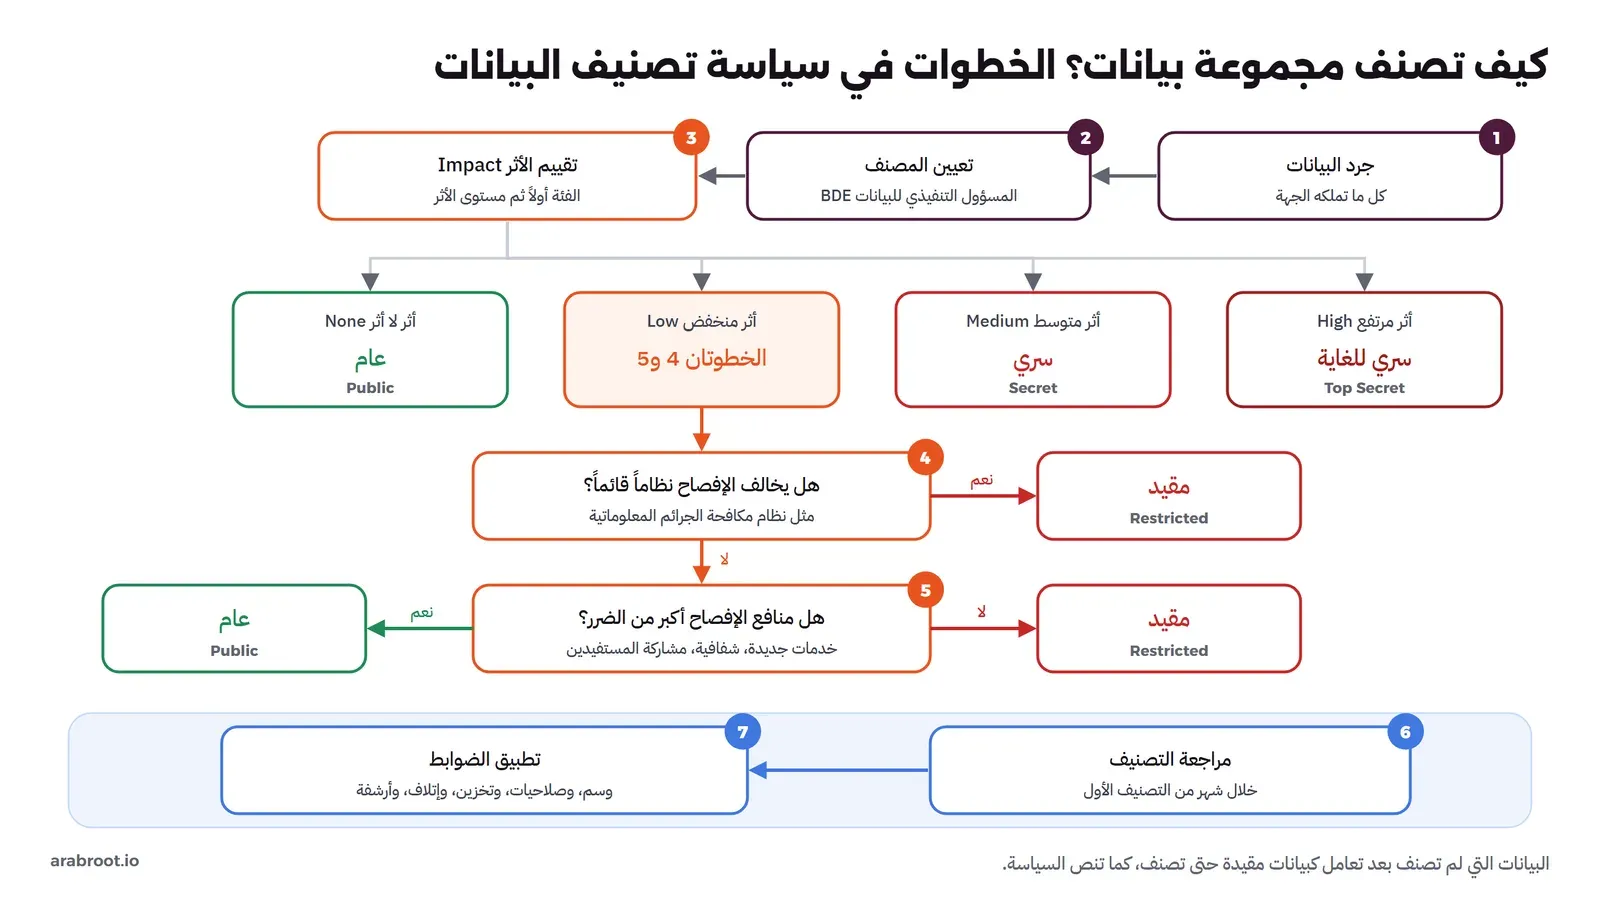
- جرد البيانات: قائمة بكل مجموعات البيانات التي تملكها الجهة. وإذا كان عندك فهرس بيانات آلي Data Catalog فاستخدمه للجرد كما تطلب المواصفة DC.3.1. ورتب القائمة حسب الأولوية، لأن المواصفة DC.1.2 تطلب ترتيب ما يصنف أولاً.
- تعيين المصنف: المسؤول التنفيذي للبيانات في كل مجال، لأنه أكثر من يفهم البيانات وقيمتها. ولذلك قد يكون في الجهة أكثر من مصنف.
- تقييم الأثر Impact Assessment: حدد أولاً فئة الأثر من أربع: المصلحة الوطنية، وأنشطة الجهات، وصحة الأفراد أو سلامتهم، والموارد البيئية. ثم حدد المستوى بثلاثة معايير: مدة الضرر وصعوبة السيطرة عليه، والوقت اللازم لإصلاحه، وحجمه. وتشترط السياسة أن يكون كل ضرر محدداً ومبنياً على دليل، حتى لا يصبح التصنيف رأياً شخصياً.
- إذا كان الأثر منخفضاً، هل يخالف الإفصاح نظاماً؟ مثل نظام مكافحة الجرائم المعلوماتية أو نظام التجارة الإلكترونية كما تذكر السياسة. فإذا كان الإفصاح يخالف نظاماً فالتصنيف «مقيد».
- إذا لم يخالف نظاماً، هل المنافع أكبر من الضرر؟ والمنافع التي تذكرها السياسة: خدمات جديدة ذات قيمة، وشفافية في العمل الحكومي، ومشاركة أكبر من المستفيدين. فإذا كانت أكبر فالتصنيف «عام»، وإلا فهو «مقيد».
- المراجعة: موظف من مكتب إدارة البيانات يراجع التصنيف خلال شهر من التصنيف الأول، ويتأكد أنه المستوى الأنسب.
- تطبيق الضوابط: حسب المستوى، وتذكر السياسة أمثلة منها الوسم Protective Marking على المستندات الورقية والإلكترونية والبريد، والصلاحيات بمبدأ الحاجة إلى المعرفة، والإتلاف بطرق آمنة مع سجل لكل ما أتلف، وتشفير الأرشيف السري والسري للغاية بآليات تعتمدها الهيئة الوطنية للأمن السيبراني.
ثلاثة أمثلة
لنفرض أن جهة تقدم خدمة إلكترونية لاستقبال طلبات المستفيدين، ولديها ثلاث مجموعات بيانات:
| مجموعة البيانات | تقييم الأثر | الخطوتان 4 و5 | التصنيف |
|---|---|---|---|
| سجل الطلبات: الاسم، ورقم الهوية، والجوال، وتفاصيل الطلب | منخفض على مصالح مجموعة من الأفراد، والسياسة تذكر هذه البيانات الشخصية في أمثلة المقيد | الإفصاح يخالف نظام حماية البيانات الشخصية، فلا حاجة للخطوة 5 | مقيد، الفئة (ب) |
| إحصاء شهري بعدد الطلبات حسب نوعها ومدة إنجازها، دون أي بيانات أفراد | لا أثر | لا تنطبق | عام، ويمكن نشره كبيانات مفتوحة |
| مخطط الشبكة وإعدادات جدار الحماية Firewall للخدمة | منخفض، والسياسة تذكر تفاصيل تصميم الأنظمة الأمنية في أمثلة المقيد | المنافع لا تفوق الضرر | مقيد |
ولاحظ في المثال الأول مبدأ أعلى مستوى حماية: إذا ضممت إلى سجل الطلبات حقلاً تصنيفه أعلى، فالمجموعة كلها تأخذ المستوى الأعلى. ولاحظ في المثال الثاني أن البيانات نفسها تحولت من مقيدة إلى عامة بعد التجميع وإزالة الأفراد، وهذه هي الطريقة المعتادة لإتاحة بيانات مفيدة دون المساس بالخصوصية.
بعد التصنيف: السجل والمؤشرات وإلغاء التصنيف
- السجل: تطلب المواصفة DC.5.1 سجلاً فيه كل مجموعة بيانات، ومستواها، وتاريخ تصنيفها، ومدة التصنيف، والمستوى المعتمد بعد المراجعة، وتاريخ المراجعة. وتطلب المواصفة DC.3.5 أن ينشر المستوى كبيانات وصفية في فهرس البيانات.
- المؤشرات: تحدد المواصفة DC.4.1 أربعة مؤشرات على الأقل: نسبة ما صنف، ونسبة كل مستوى، ونسبة البيانات منخفضة الأثر التي صنفت مقيدة، ونسبة ما روجع واعتمد. والمؤشر الثالث مهم، لأنه يكشف الجهة التي تصنف كل شيء «مقيداً» لتريح نفسها، وهذا عكس مبدأ الإتاحة كأصل.
- إلغاء التصنيف Declassification: تطلب السياسة أن تحدد محفزات خفض التصنيف عند التصنيف الأول وتكتب في السجل، مثل مدة بعد الإنشاء، أو مدة بعد آخر استخدام، أو تاريخ محدد، أو حدث يغير أهمية البيانات.
وحقل التصنيف في السجل هو نفسه الحقل الذي ذكرناه في سجل محفظة التطبيقات في مقال خريطة القدرات، لذلك اجعل السجلين يقرآن من مصدر واحد بدلاً من أن يحفظ كل منهما نسخته.
كيف يقاس الالتزام؟
يشرح القسم الرابع من المعايير طريقة القياس، والصورة التالية تلخصها:
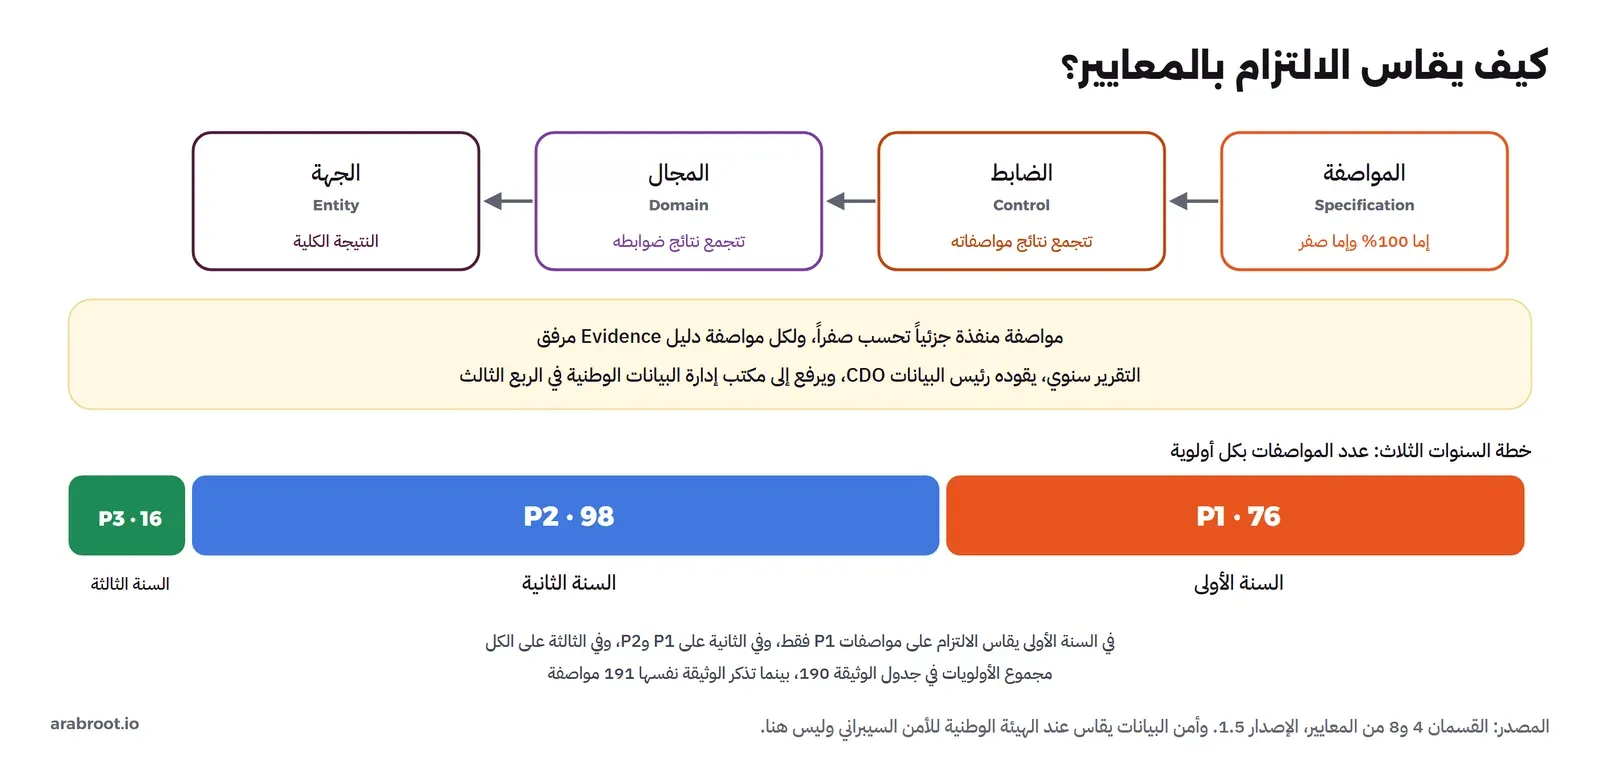
- سنوي: تجري الجهة تدقيق الالتزام مرة كل سنة، وترفع التقرير إلى مكتب إدارة البيانات الوطنية في الربع الثالث من السنة.
- ثنائي: كل مواصفة تأخذ 100% إذا نفذت كاملة، وصفراً إذا نفذت جزئياً أو لم تنفذ، ثم تتجمع النتائج إلى الضابط فالمجال فالجهة.
- بالدليل: يرفق مع التقرير دليل على تنفيذ كل مواصفة حيث ينطبق.
- بقيادة رئيس البيانات: بدعم من بقية أدوار المكتب.
- مع تدقيق إضافي: قد يجري المكتب الوطني تدقيقاً مفاجئاً على جهات مختارة للتحقق من نتائجها، ثم ينشر النتائج على مستوى الجهة والقطاع والحكومة.
ومعنى القاعدة الثنائية عملياً: إذا كانت المواصفة تطلب سياسة فيها خمسة عناصر وكتبت أربعة، فدرجتك صفر في هذه المواصفة. لذلك اقرأ كل مواصفة كقائمة تحقق بعناصرها المرقمة، ولا تعدها منفذة حتى يكتمل آخر عنصر فيها. وداخل الجهة، تطلب المواصفات DG.5.1 إلى DG.5.3 إطاراً لإدارة الالتزام: نطاق التدقيق، وطريقة التنفيذ، وتقرير بالملاحظات والأدلة، وخطة معالجة لكل ملاحظة بمسؤول وتاريخ.
ولهذا القياس أثر خارج المكتب أيضاً، فقد نقل الإصدار الخامس من المعايير الأساسية للتحول الرقمي منظور البيانات الحكومية من قياس هيئة الحكومة الرقمية إلى سدايا لتتابعه عبر مؤشر «نضئ»، كما شرحنا في مقال متطلبات الحكومة الرقمية ومؤشر قياس.
العلاقة بنظام حماية البيانات الشخصية وضوابط الأمن السيبراني
معايير إدارة البيانات ليست الوثيقة الوحيدة التي تحكم بيانات الجهة، ويوضح الجدول التالي من يحكم ماذا:
| الموضوع | المرجع | من يقيس؟ |
|---|---|---|
| إدارة البيانات وحوكمتها: الأدوار، والجودة، والفهرس، والتصنيف، والمشاركة | معايير مكتب إدارة البيانات الوطنية وسياساته | مكتب إدارة البيانات الوطنية، بتقرير سنوي |
| البيانات الشخصية: الأساس النظامي، وحقوق صاحب البيانات، والتسرب، والنقل إلى الخارج | نظام حماية البيانات الشخصية ولائحته التنفيذية، ومعه مجال حماية البيانات الشخصية في المعايير | سدايا بصفتها الجهة المختصة بالنظام |
| أمن البيانات: الصلاحيات، والتشفير، والحوادث، والموردون | ضوابط الهيئة الوطنية للأمن السيبراني، ومنها ضوابط البيانات | الهيئة الوطنية للأمن السيبراني |
وفي البيانات الشخصية تحديداً انتبه إلى أمرين. الأول أن المعايير صدرت في 2021، وتعرف البيانات الشخصية فيها بأنها ما يحدد هوية مواطن سعودي، أما نظام حماية البيانات الشخصية ولوائحه فهي الأحدث والأعلى، وتحكم البيانات الشخصية للأفراد عموماً، لذلك في كل سؤال عن البيانات الشخصية ارجع إلى نص النظام، وقد شرحنا أهم التزاماته في مقال حماية البيانات الشخصية PDPL. والثاني أن مجال حماية البيانات الشخصية في المعايير فيه خمسة ضوابط وعشر مواصفات: خطة، وتدريب، وتسرب البيانات Data Breach، وإدارة دورة حياة البيانات، وسجلات، وهي تنظم كيف تدير الجهة هذه الالتزامات داخلياً، ولا تغني عن النظام.
وفي الأمن، تطلب المواصفة DC.2.1 أن تطبق الجهة ضوابط الحماية لكل مستوى تصنيف حسب أنظمة الهيئة الوطنية للأمن السيبراني، وقد شرحنا ضوابط البيانات DCC وغيرها في مقال ضوابط الهيئة الوطنية للأمن السيبراني، والضوابط الأساسية في مقال الضوابط الأساسية للأمن السيبراني.
ومشاركة البيانات بين الجهات؟
سياسة مشاركة البيانات في نسختها المنشورة عام 2024 تعتمد على التصنيف مباشرة، فطلب المشاركة يجب أن يذكر مستوى تصنيف البيانات المطلوبة، والوصول إليها حسب طبيعتها ومستواها. ومن قواعدها العملية:
- إذا كان طالب البيانات جهة حكومية فالمشاركة آلية عبر قناة التكامل الحكومية Government Service Bus، وسوق البيانات Data Marketplace هو المنصة الأساسية للطلبات بين الجهات.
- مكتب البيانات في الجهة المطلوب منها يقيم الطلب خلال مدة لا تتجاوز عشرة أيام عمل، ويبرر قراره كتابة.
- وبعد الموافقة تحدد السياسة مدداً قصيرة بأيام العمل لتنفيذ المشاركة.
- إذا تضمن الطلب بيانات شخصية فتطبق أحكام نظام حماية البيانات الشخصية ولوائحه وشروط الإفصاح فيه.
وقد شرحنا قناة التكامل الحكومية والأنظمة المشتركة في مقال ربط أنظمة المؤسسة.
خطة البداية في ثماني خطوات
- عين رئيس البيانات، وأسس المكتب واللجنة بقرار من رئيس الجهة، مع وصف وظيفي لكل دور (DG.4.1 إلى DG.4.3).
- أكمل الأدوار: مسؤول الحوكمة، والالتزام، والبيانات المفتوحة، وحماية البيانات الشخصية، والمستشار القانوني، ثم مسؤول تنفيذي للبيانات وأمينان في كل مجال أعمال (DG.4.4 إلى DG.4.11).
- ابن سجل الالتزام من رموز المواصفات: جدول فيه كل مواصفة، وأولويتها، والمسؤول عنها، والدليل المطلوب، وحالتها. وابدأ بمواصفات P1.
- اكتب الاستراتيجية والخطة: استراتيجية بمؤشرات وميزانية، وخطة ثلاث سنوات تغطي المجالات كلها (DG.1).
- حلل فجوة السياسات واكتب سياسات الجهة متوافقة مع السياسات الوطنية (DG.2).
- اجرد البيانات وابدأ التصنيف بخطة تصنيف وترتيب أولويات، ثم الخطوات السبع لكل مجموعة (DC.1 وDC.3).
- درب الموظفين على السياسات والأدوار والتصنيف (DG.3.1).
- نفذ تدقيقاً داخلياً تجريبياً قبل الربع الثالث بأشهر، بالقاعدة الثنائية نفسها، حتى تعرف درجتك الحقيقية قبل أن يعرفها غيرك (DG.5).
وإذا كانت جهتك تبني مكتب البنية المؤسسية في الوقت نفسه، فاجعل معمارية البيانات ومجال البيانات المرجعية والرئيسية عملاً مشتركاً بين المكتبين، وقد شرحنا مكتب البنية المؤسسية في مقال معمارية المؤسسة في الجهات الحكومية.
قائمة تحقق
- قرار تعيين رئيس البيانات، وتأسيس المكتب واللجنة، موقع من رئيس الجهة.
- لكل دور من الأدوار الإحدى عشرة شخص معين ووصف وظيفي.
- في سياسات الجهة تعريف واضح يربط «مالك البيانات» بالمسؤول التنفيذي للبيانات، إذا كانت الجهة تستخدم الاسم الأول.
- سجل الالتزام مبني من رموز المواصفات، ولكل مواصفة مسؤول ودليل.
- استراتيجية وخطة ثلاث سنوات معتمدتان.
- جرد بمجموعات البيانات مرتب حسب الأولوية.
- لكل مجموعة مصنفة: المستوى، والتاريخ، والمدة، والمراجعة خلال شهر، ومحفز إلغاء التصنيف.
- البيانات غير المصنفة تعامل كمقيدة، وهذا مكتوب في السياسة ومعروف للفرق التقنية.
- ضوابط الحماية لكل مستوى مأخوذة من ضوابط الهيئة الوطنية للأمن السيبراني.
- سجل أنشطة معالجة البيانات الشخصية ومسؤول حمايتها حسب نظام حماية البيانات الشخصية.
- تدقيق داخلي تجريبي قبل موعد التقرير السنوي.
أخطاء شائعة
- البدء بشراء أداة: أداة فهرس أو جودة قبل الأدوار والسياسات. ومواصفات التنظيم كلها P1، والأداة لا تعين مسؤولاً تنفيذياً للبيانات.
- مكتب يعمل وحده: المكتب يصنف بيانات لا يملكها. والسياسة تجعل التصنيف مسؤولية المسؤول التنفيذي للبيانات في الإدارة صاحبة البيانات، والمكتب يراجع.
- تصنيف كل شيء «مقيداً»: يبدو آمناً، ولكنه يخالف مبدأ الإتاحة كأصل، ويظهر في مؤشر نسبة البيانات منخفضة الأثر المصنفة مقيدة، ويوقف المشاركة والبيانات المفتوحة.
- تصنيف بلا دليل: «هذه البيانات حساسة» ليست تقييم أثر. والسياسة تطلب ضرراً محدداً ومبنياً على دليل.
- احتساب التنفيذ الجزئي: سياسة كتبت ولم تعتمد، أو أدوار عين نصفها، تساوي صفراً في التقرير.
- الخلط بين المراجع: الإجابة عن سؤال في البيانات الشخصية من المعايير وحدها، أو عن سؤال أمني من سياسة التصنيف وحدها. البيانات الشخصية ترجع إلى النظام، والأمن يرجع إلى ضوابط الهيئة الوطنية للأمن السيبراني.
- نسيان الموردين: المورد الذي يشغل نظاماً للجهة شريك تنطبق عليه المعايير في البيانات التي في عهدته، فاكتب ذلك في العقد.
الخلاصة
- معايير مكتب إدارة البيانات الوطنية، الإصدار 1.5، فيها خمسة عشر مجالاً و77 ضابطاً، وتذكر 191 مواصفة، وعددنا في متنها 190 رمزاً. وابن سجلك من الرموز نفسها.
- البداية تنظيم: مكتب، ولجنة، ورئيس بيانات، وأدوار في كل مجال أعمال، وكلها بالأولوية الأولى.
- التصنيف أربعة مستويات حسب الأثر: سري للغاية، وسري، ومقيد، وعام. والأثر المنخفض يمر بسؤالي النظام والمنافع قبل أن يصبح مقيداً أو عاماً.
- البيانات غير المصنفة مقيدة حتى تصنف، والمراجعة خلال شهر، ولكل تصنيف مدة ومحفز لإلغائه.
- القياس سنوي وثنائي على مستوى المواصفة، والتقرير يرفع في الربع الثالث بأدلة.
- البيانات الشخصية يحكمها نظام حماية البيانات الشخصية، وأمن البيانات تحكمه ضوابط الهيئة الوطنية للأمن السيبراني.
وهذا المقال جزء من مرحلة متطلبات الحكومة الرقمية. وفيما يلي متطلبات هيئة الحكومة الرقمية ومؤشر قياس، ثم معمارية المؤسسة في الجهات الحكومية، ثم ربط الأنظمة وقناة التكامل الحكومية:
 دليلمتطلبات الحكومة الرقمية في المملكة ومؤشر قياس Qiyasخريطة وثائق هيئة الحكومة الرقمية الملزمة والاسترشادية بأرقامها وتواريخها، وكيف يقيس مؤشر قياس التزام الجهات.
 دليلمعمارية المؤسسة EA في الجهات الحكومية السعوديةما الذي تطلبه هيئة الحكومة الرقمية من الجهات في البنية المؤسسية بالنص، وكيف يقاس، وأين يلتقي مع ضوابط الأمن السيبراني.
 دليلربط أنظمة المؤسسة Integration: لماذا لا تتحدث الأنظمة؟دليل للمديرين يشرح لماذا تنفصل أنظمة الأقسام، ومن يملك كل سجل، وطرق الربط الأربع ومتى تناسب كل منها، وما تسأله للمورد قبل الشراء.
وللبيانات الشخصية وضوابط الأمن السيبراني:
 دليلحماية البيانات الشخصية PDPL للخدمات التي تستضيفهاما يعنيه نظام حماية البيانات الشخصية لمن يشغل خدمة على سيرفراته، من العقد مع العميل والإشعار بالتسرب إلى النسخ والسجلات والنقل للخارج.
 دليلضوابط الهيئة الوطنية للأمن السيبراني: أيها ينطبق عليك؟أي ضوابط الهيئة الوطنية للأمن السيبراني تنطبق على جهتك، وما الذي تضيفه كل مجموعة متخصصة فوق الضوابط الأساسية.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
سجل التحديثات
- 2026-11-15: كتابة المقال من النسخ الإنجليزية لمعايير إدارة البيانات وحماية البيانات الشخصية (الإصدار 1.5)، وسياسة تصنيف البيانات (الإصدار الأول، 5/5/2020)، وسياسة مشاركة البيانات (2024) كما نشرتها سدايا، مع عد المجالات والضوابط والمواصفات من متن الوثيقة.