تدفع الجامعة كل سنة مبالغ كبيرة في اشتراكات قواعد البيانات والمجلات الإلكترونية، ومن داخل الحرم يعمل كل شيء: يضغط الطالب رابط المقالة في موقع المكتبة فيفتح النص الكامل. ثم يجلس الطالب نفسه في بيته ليلة تسليم البحث، ويضغط الرابط نفسه، فيرى صفحة تقول «لا تملك اشتراكاً، اشتر هذه المقالة بأربعين دولاراً». فيرسل بريداً إلى المكتبة، أو يبحث عن نسخة في مكان آخر، أو يشتري المقالة وجامعته دفعت ثمنها. والمشكلة ليست في الاشتراك، وإنما في الطريقة التي يعرف بها الناشر أن هذا القارئ من الجامعة.
وفي هذا المقال سوف نناقش:
- التحقق بعنوان IP: لماذا يعمل الرابط في الحرم ولا يعمل في البيت.
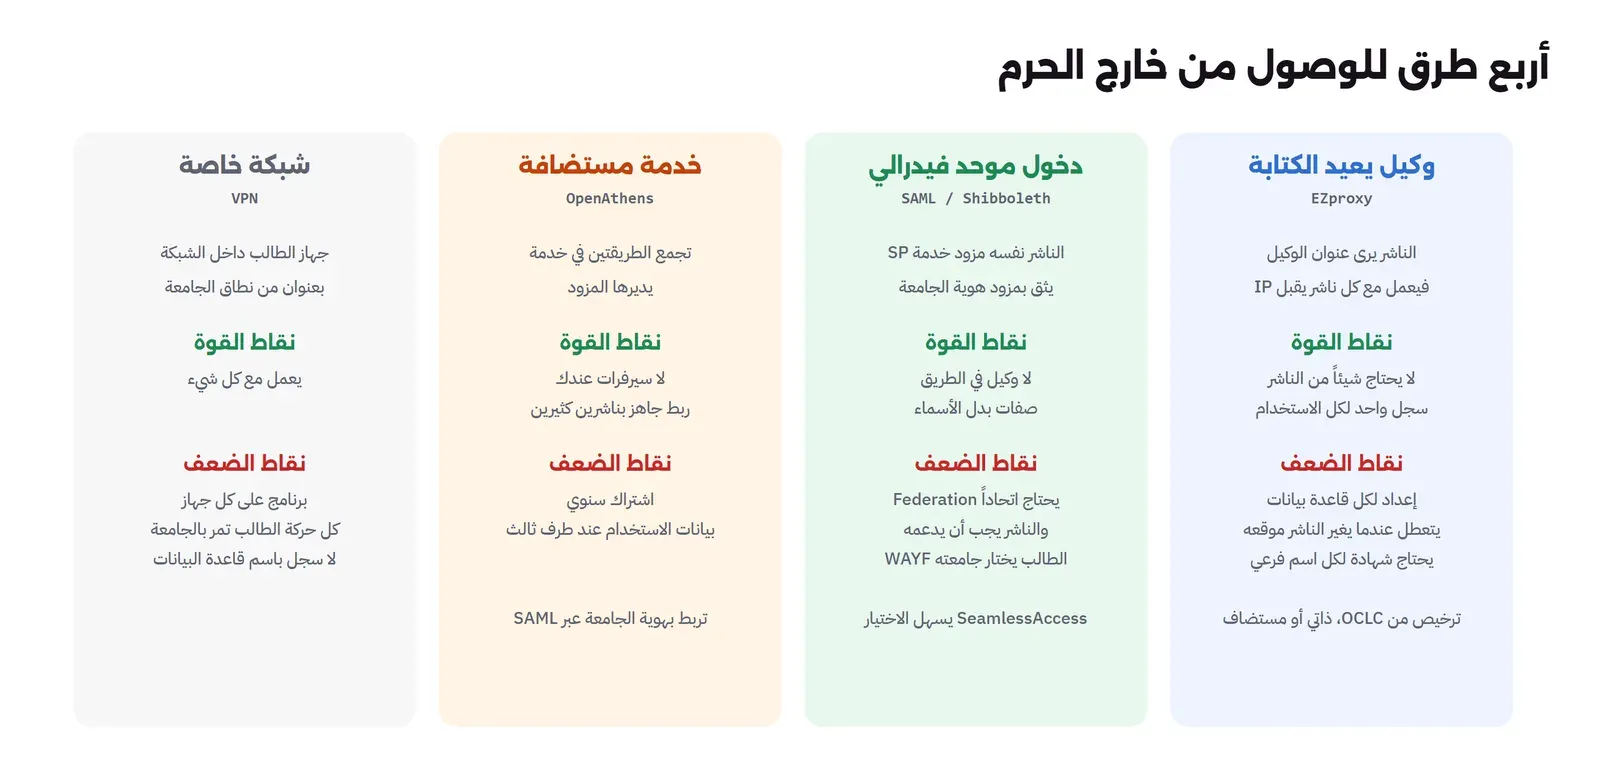
- أربع طرق للوصول من خارج الحرم: الوكيل الذي يعيد كتابة الروابط مثل EZproxy، والشبكة الخاصة VPN، والدخول الموحد الفيدرالي عبر SAML، والخدمات المستضافة مثل OpenAthens، ونقاط القوة ونقاط الضعف في كل منها.
- مختبر عملي: ناشر يقبل نطاق عناوين الجامعة فقط، ووكيل بـ nginx يعيد كتابة الروابط، ودخول بحساب الجامعة عبر SAML مع SimpleSAMLphp، ونمشي الطريق طلباً طلباً.
- ما يحدث عندما يدخل خريج غير مرخص له، أو تنسى إعادة كتابة الروابط، أو تخطئ في نطاق ملف تعريف الارتباط Cookie.
- ما يراه كل طرف في سجلاته، والصلة بتقارير الاستخدام COUNTER.
وهذا المقال ضمن مرحلة «خدمات المكتبة الحديثة»، وقبله:
 دليلالإعارة الذاتية RFID ومعيار SIP2 في المكتبةكيف تعمل أجهزة الإعارة الذاتية من الشريحة إلى نظام المكتبة، مع مختبر يشغل خادم SIP2 في Koha ويطبع كل رسالة، ويكشف مشكلتين مع الأسماء العربية.
 دليلخريطة أنظمة المكتبة: ILS والمستودع وبوابة البحثما الأنظمة التي تتكون منها المكتبة الحديثة وكيف تتكلم مع بعضها، مع مختبر ينسخ تسجيلة كتاب من مكتبة الكونغرس عبر Z39.50 ويحصد مستودعاً عبر OAI-PMH.
 دليلواجهة البحث Discovery مع VuFind فوق Kohaكيف تضع VuFind فوق Koha والمستودع الرقمي ليبحث القارئ في مربع واحد، مع حالة الكتاب من Koha مباشرة وبحث عربي يجد العنوان المكتوب في الحقل 880.
لماذا يعمل الرابط في الحرم فقط؟ التحقق بعنوان IP
أغلب الاشتراكات المؤسسية تعمل بطريقة واحدة بسيطة: تعطي المكتبة الناشر قائمة بنطاقات عناوين IP التي تملكها الجامعة، فيفتح الناشر النص الكامل لأي طلب يأتي من هذه العناوين، دون حسابات ولا كلمات مرور. والصورة التالية تبين ما يحدث:
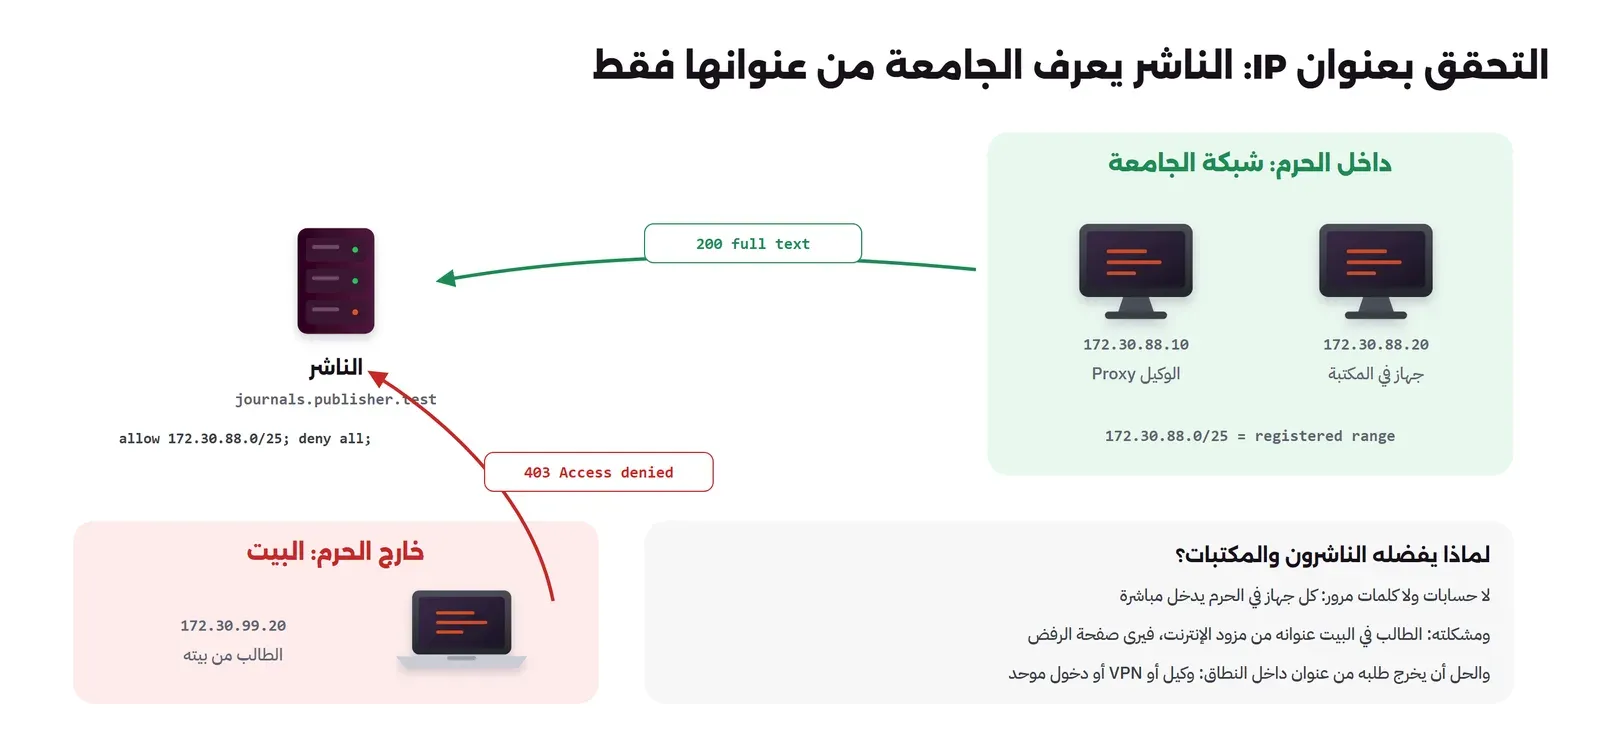
وهذه الطريقة مريحة للطرفين: المكتبة لا تدير حسابات عند كل ناشر، والناشر لا يدير مستخدمين. ولكنها مبنية على افتراض قديم، أن القارئ يجلس في المكتبة. والطالب اليوم يقرأ من البيت والسكن والهاتف، وعنوانه هناك من مزود الإنترنت، فيراه الناشر شخصاً غريباً. لذلك كل حلول الوصول من الخارج تفعل الشيء نفسه بطرق مختلفة: إما أن تجعل طلب الطالب يخرج من عنوان داخل نطاق الجامعة، وإما أن تجعل الناشر يعرف الطالب بطريقة أخرى غير العنوان.
أربع طرق للوصول من خارج الحرم
الوكيل الذي يعيد كتابة الروابط: EZproxy
الطريقة الأكثر انتشاراً في المكتبات الجامعية منذ عقدين هي وكيل يقف بين الطالب والناشر. يدخل الطالب إلى الوكيل بحساب الجامعة، فيطلب الوكيل الصفحة من الناشر من عنوانه هو، وهو داخل نطاق الجامعة، ثم يرسلها للطالب بعد أن يعيد كتابة كل رابط فيها ليمر به أيضاً. وأشهر هذه الوكلاء EZproxy من OCLC، وهو برنامج مرخص تشغله المكتبة على سيرفرها أو تشترك فيه مستضافاً. وفي توثيق طرق الدخول فيه قائمة طويلة لما يتحقق به من الطالب: LDAP، وCAS، وSAML عبر Shibboleth، وحتى SIP الذي شرحناه في مقال الإعارة الذاتية، فيتحقق من رقم بطاقة المكتبة ورقمها السري مباشرة من نظام المكتبة.
ونقطة القوة الكبرى أن الناشر لا يحتاج أن يفعل شيئاً، فكل ناشر يقبل التحقق بعنوان IP يعمل مع الوكيل. والثمن أن الوكيل يجب أن يعرف كل ناشر: أسماء نطاقاته، والروابط التي تكتبها صفحاته بلغة JavaScript، وملفات تعريف الارتباط التي يضعها. لذلك فيه لكل قاعدة بيانات تعريف Database Stanza، وعندما يغير الناشر موقعه يتوقف الوصول حتى يحدث التعريف، وهذا أكثر ما يشغل موظف الموارد الإلكترونية في المكتبات التي تستخدمه.
الشبكة الخاصة VPN
الطريقة الثانية لجعل الطلب يخرج من عنوان الجامعة أن يتصل جهاز الطالب بشبكة الجامعة عبر VPN، فيحصل على عنوان من نطاقها، ويصل إلى كل ناشر كأنه في الحرم. وهي تعمل مع كل شيء دون أي إعداد لكل ناشر، ولكنها تحتاج برنامجاً على كل جهاز، وتمرر كل حركة الطالب عبر الجامعة، حتى مشاهدة الفيديو، ولا تعطي المكتبة أي سجل يقول أي قاعدة بيانات استخدمت. لذلك تراها في الجامعات حلاً للموظفين وللأنظمة الداخلية أكثر منها حلاً للمكتبة.
الدخول الموحد الفيدرالي: SAML وShibboleth
الطريقتان السابقتان تخدعان الناشر بالعنوان. أما الطريقة الثالثة فتجعل الناشر نفسه يسأل الجامعة: هذا الشخص منكم؟ وهي الدخول الموحد عبر SAML الذي شرحناه في شرح SAML، ولكن بين مؤسستين مختلفتين: الناشر مزود خدمة Service Provider، والجامعة مزود هوية Identity Provider، والثقة بينهما عبر اتحاد Federation يجمع الجامعات والناشرين في كل بلد، وأشهر برنامج لهذا الطرف هو Shibboleth. والطالب في موقع الناشر يضغط «الدخول عبر مؤسستك»، ويختار جامعته من قائمة، ثم يدخل بحسابه الجامعي. وقيمة هذه الطريقة أن الناشر لا يحتاج اسم الطالب، وإنما صفة مثل «طالب في هذه الجامعة»، وأن الجامعة تتحكم بما ترسله. ومشكلتها التاريخية قائمة الجامعات الطويلة التي لا يعرف الطالب أين يجد جامعته فيها، وهي ما يحاول مشروع SeamlessAccess حله، بتذكر جامعة الطالب في المتصفح عبر مواقع الناشرين المشاركة.
الخدمات المستضافة: OpenAthens
والطريقة الرابعة خدمة مستضافة مثل OpenAthens، تربط حساب الجامعة عبر SAML بالخدمة، والخدمة مرتبطة مسبقاً بعدد كبير من الناشرين، فلا تدير المكتبة سيرفراً ولا تعريفاً لكل ناشر. والثمن اشتراك سنوي، وأن بيانات من استخدم ماذا تمر عند طرف ثالث، وهذه نقطة يجب أن يراجعها مسؤول حماية البيانات في الجامعة قبل التوقيع.
المصطلحات التي سوف تسمعها من الناشرين
قبل المختبر، هذه الكلمات التي تتكرر في عقود الاشتراك ورسائل الدعم الفني، ومعناها العملي لموظف المكتبة وموظف التقنية:
- المستخدم المصرح له Authorized User: من يحق له استخدام الاشتراك حسب العقد، وعادة الطلاب والموظفون وأعضاء هيئة التدريس الحاليون. وهذا التعريف هو الذي تترجمه أنت إلى قاعدة في الوكيل أو في مزود الهوية، فاقرأه في العقد ولا تفترضه.
- مستخدم الزيارة Walk-in User: زائر للمكتبة من غير منسوبي الجامعة، تسمح له بعض التراخيص بالاستخدام من أجهزة المكتبة داخل المبنى فقط، أي بالتحقق بعنوان IP، ولا تسمح له بالوصول من الخارج.
- نطاق العناوين IP Range: العناوين التي تسجلها المكتبة عند الناشر. وكل تغيير في شبكة الجامعة، مثل مزود إنترنت جديد أو عنوان جديد للوكيل، يجب أن يبلغ لكل ناشر، وإلا توقف الوصول في يوم التغيير دون أي رسالة خطأ واضحة.
- رابط البداية Starting Point URL: الرابط الذي يبدأ منه الطالب ويمر بالوكيل، وفي EZproxy يكون بالشكل
https://ezproxy.example.edu/login?url=ثم رابط الناشر. ومعناه أن كل رابط في موقع المكتبة إلى قاعدة بيانات يجب أن يبدأ بهذه البادئة. - اختيار المؤسسة WAYF: اختصار «Where Are You From»، أي الصفحة التي يختار فيها الطالب جامعته في موقع الناشر قبل الدخول الموحد.
- المعرف entityID: الاسم الفريد لكل مزود هوية ومزود خدمة في SAML، مثل
https://idp.lib.testفي المختبر، ويتبادله الطرفان في ملفات Metadata. - إطلاق الصفات Attribute Release: قرار الجامعة بما ترسله لكل ناشر من بيانات الطالب. والقاعدة أن ترسل أقل ما يلزم، وأكثر ما يلزم الناشرين صفة الصلة بالجامعة، وأحياناً معرف ثابت لا يكشف الاسم، حتى يحفظ الطالب مقالاته في حساب شخصي عند الناشر.
المختبر: ناشر ووكيل ومزود هوية في Docker
لن نشغل EZproxy لأنه برنامج مرخص، ولكن الفكرة نفسها تبنى بأدوات مفتوحة المصدر، وبناؤها بيدك أفضل طريقة لتفهم ما يفعله أي وكيل تشتريه. والمختبر خمسة أجزاء في Docker Compose: ناشر بـ nginx يقبل نطاق الجامعة فقط، ووكيل بـ nginx يعيد كتابة الروابط، ومزود خدمة SimpleSAMLphp يقرر هل الطالب داخل، ومزود هوية SimpleSAMLphp للجامعة، وشبكتان: شبكة الحرم 172.30.88.0/24، وشبكة «البيت» 172.30.99.0/24.
name: lb3-eres
networks:
  campus:  { name: lb3-eres-campus,  ipam: { config: [ { subnet: 172.30.88.0/24 } ] } }
  outside: { name: lb3-eres-outside, ipam: { config: [ { subnet: 172.30.99.0/24 } ] } }
services:
  publisher:
    image: lb3-nginx:alpine
    container_name: lb3-eres-publisher
    volumes: [ "./publisher/nginx.conf:/etc/nginx/conf.d/default.conf:ro", "./publisher/site:/srv/site:ro" ]
    networks:
      campus:  { ipv4_address: 172.30.88.40, aliases: [ journals.publisher.test ] }
      outside: { ipv4_address: 172.30.99.40, aliases: [ journals.publisher.test ] }
  proxy:
    image: lb3-nginx:alpine
    container_name: lb3-eres-proxy
    volumes: [ "./proxy/nginx.conf:/etc/nginx/conf.d/default.conf:ro" ]
    ports: [ "127.0.0.1:8090:8090" ]
    networks:
      campus:  { ipv4_address: 172.30.88.10, aliases: [ login.ezp.lib.test, journals-publisher-test.ezp.lib.test ] }
      outside: { ipv4_address: 172.30.99.10, aliases: [ login.ezp.lib.test, journals-publisher-test.ezp.lib.test ] }
  sp:
    image: lb3-ssp:2.5.3.1
    container_name: lb3-eres-sp
    volumes: [ "./sp/config:/var/simplesamlphp/config", "./sp/metadata:/var/simplesamlphp/metadata", "./sp/cert:/var/simplesamlphp/cert", "./sp/app:/var/www/html" ]
    networks: { campus: { ipv4_address: 172.30.88.30 } }
  idp:
    image: lb3-ssp:2.5.3.1
    container_name: lb3-eres-idp
    volumes: [ "./idp/config:/var/simplesamlphp/config", "./idp/metadata:/var/simplesamlphp/metadata", "./idp/cert:/var/simplesamlphp/cert" ]
    ports: [ "127.0.0.1:8091:8091" ]
    command: [ "sh", "-c", "sed -i 's/Listen 80$/Listen 8091/' /etc/apache2/ports.conf && sed -i 's/:80>/:8091>/' /etc/apache2/sites-enabled/000-default.conf && apache2-foreground" ]
    networks:
      campus:  { ipv4_address: 172.30.88.31, aliases: [ idp.lib.test ] }
      outside: { ipv4_address: 172.30.99.31, aliases: [ idp.lib.test ] }
في الملف أعلاه لاحظ التالي:
- العناوين ثابتة: الوكيل 172.30.88.10 داخل نطاق الجامعة، والناشر على الشبكتين بالاسم
journals.publisher.test، كما يصل إليه الطالب من البيت ومن الحرم. - أسماء الوكيل: للوكيل اسمان، واحد للدخول
login.ezp.lib.test، وواحد لكل قاعدة بيانات، وهو هنا اسم الناشر بعد تحويل النقاط إلى شرطات تحت نطاق الوكيل. - الـ Image: SimpleSAMLphp مبني فوق Image PHP الرسمية مع Apache، كما في شرح SAML:
FROM php:8.4-apache-trixie
COPY dl/simplesamlphp-2.5.3.1 /var/simplesamlphp
RUN printf '%s\n' 'SetEnv SIMPLESAMLPHP_CONFIG_DIR /var/simplesamlphp/config' 'Alias /simplesaml /var/simplesamlphp/public' \
      '<Directory /var/simplesamlphp/public>' '  Require all granted' '</Directory>' > /etc/apache2/conf-enabled/simplesamlphp.conf \
 && mkdir -p /var/cache/simplesamlphp && chown -R www-data /var/simplesamlphp /var/cache/simplesamlphp
الناشر وقائمة العناوين
هذا إعداد الناشر، وهو يفتح الصفحة الرئيسية للمجلة للجميع، والمقالات للنطاق المسجل فقط:
# The publisher: full text only for the library's IP range (IP authentication)
log_format pub '$remote_addr xff="$http_x_forwarded_for" ua="$http_user_agent" "$request" $status';
server {
    listen 80;
    server_name journals.publisher.test;
    root /srv/site;
    access_log /var/log/nginx/access.log pub;
    location / {
        allow 172.30.88.0/25;     # the university range registered with the publisher
        deny  all;
        error_page 403 /denied.html;
    }
    location = /denied.html { allow all; internal; }
    location = / { allow all; }   # the journal home page is public
}
وجربناه من جهازين: جهاز في الحرم بالعنوان 172.30.88.20، وجهاز في البيت بالعنوان 172.30.99.20:
docker run --rm --network lb3-eres-campus --ip 172.30.88.20 curlimages/curl \
  -s -o /dev/null -w "campus PC  -> publisher: %{http_code}\n" http://journals.publisher.test/article/12-3-1.html
docker run --rm --network lb3-eres-outside --ip 172.30.99.20 curlimages/curl \
  -s -w "\nhome PC    -> publisher: %{http_code}\n" http://journals.publisher.test/article/12-3-1.html
campus PC -> publisher: 200
<!doctype html><html lang="en"><head><meta charset="utf-8"><title>Access denied</title></head>
<body><h1>Access denied</h1><p>Your institution does not appear to have a subscription. Log in through your library.</p></body></html>
home PC -> publisher: 403وهذه بالضبط تجربة الطالب ليلة التسليم: المقالة نفسها، والرابط نفسه، ونتيجتان مختلفتان بحسب العنوان.
الوكيل: اسم لكل ناشر وإعادة كتابة الروابط
هذا إعداد الوكيل كاملاً، وهو قلب المختبر:
# A rewriting proxy that works like EZproxy "proxy by hostname":
#   journals.publisher.test  is served as  journals-publisher-test.ezp.lib.test:8090
log_format usage '$time_iso8601 $remote_addr user=$ezp_user "$request" $status $body_bytes_sent';

server {                                   # the login host: SimpleSAMLphp as SAML SP
    listen 8090;
    server_name login.ezp.lib.test;
    location / {
        proxy_pass http://lb3-eres-sp:80;
        proxy_set_header Host login.ezp.lib.test:8090;
    }
}

server {                                   # one server block per licensed database
    listen 8090;
    server_name journals-publisher-test.ezp.lib.test;
    set $ezp_user "-";
    access_log /var/log/nginx/usage.log usage;

    location = /_auth {                    # asks the SP: is this browser logged in and licensed?
        internal;
        proxy_pass http://lb3-eres-sp:80/auth.php;
        proxy_pass_request_body off;
        proxy_set_header Content-Length "";
        proxy_set_header Host login.ezp.lib.test:8090;
    }
    location @login {
        return 302 http://login.ezp.lib.test:8090/login.php?url=http://$host:8090$request_uri;
    }
    location / {
        auth_request /_auth;
        auth_request_set $ezp_user $upstream_http_x_user;
        error_page 401 = @login;
        proxy_pass http://172.30.88.40:80;               # leaves from the proxy's campus address
        proxy_set_header Host journals.publisher.test;
        proxy_set_header Accept-Encoding "";              # sub_filter needs plain text
        proxy_redirect http://journals.publisher.test/ http://journals-publisher-test.ezp.lib.test:8090/;
        sub_filter 'http://journals.publisher.test' 'http://journals-publisher-test.ezp.lib.test:8090';
        sub_filter_once off;
    }
}
في الإعداد أعلاه لاحظ التالي:
- auth_request: قبل أي طلب إلى الناشر، يسأل nginx مزود الخدمة سؤالاً داخلياً عبر
/_auth، كما في توثيق الوحدة. فإذا رد 200 مر الطلب، وإذا رد 401 حول nginx الطالب إلى صفحة الدخول ومعه الرابط الذي طلبه، وإذا رد 403 رفض. - proxy_pass بالعنوان: الطلب إلى الناشر يخرج من عنوان الوكيل في شبكة الحرم 172.30.88.10، وهذا كل ما يراه الناشر.
- sub_filter: يستبدل في كل صفحة HTML اسم الناشر باسم الوكيل، كما في توثيق وحدة sub، و
Accept-Encoding ""يطلب من الناشر صفحة غير مضغوطة حتى يستطيع nginx أن يقرأها ويعدلها. وفي النسخة الأولى من الملف كتبنا أيضاًsub_filter_types text/html، فنبهنا nginx عند إعادة التحميل بالرسالةduplicate MIME type "text/html"، لأن HTML يعدل افتراضياً، فحذفناه. - proxy_redirect: يعيد كتابة ترويسة
Locationفي التحويلات، وإلا خرج الطالب إلى الناشر مباشرة في أول تحويل. - سجل الاستخدام: صيغة
usageتكتب اسم المستخدم الذي رجع به مزود الخدمة في الترويسةX-User، وسوف نعود إليه.
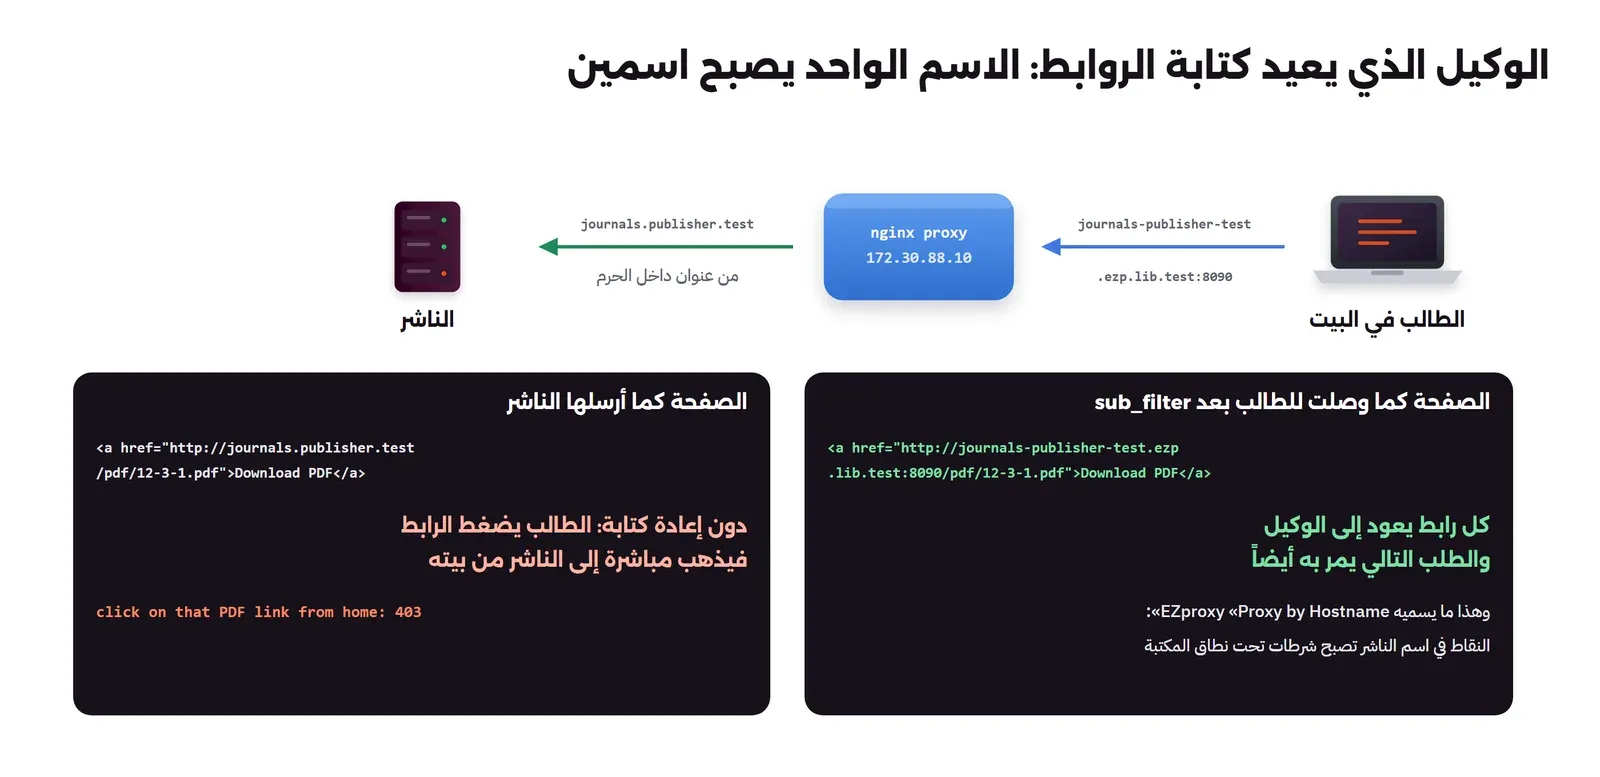
وتحويل اسم الناشر إلى اسم فرعي تحت نطاق الوكيل هو ما يسميه EZproxy الوكيل حسب الاسم Proxy by Hostname. والبديل القديم كان منفذاً مختلفاً لكل ناشر، وجدران الحماية في شبكات كثيرة تمنع المنافذ غير المعتادة، لذلك أصبحت الأسماء هي القاعدة، ومعها شرط في الإنتاج: شهادة TLS تغطي كل الأسماء الفرعية، أي شهادة Wildcard للنطاق *.ezp.lib.test.
مزود الخدمة: من يسمح له بالمرور؟
الوكيل لا يعرف شيئاً عن الحسابات، فهو يسأل مزود الخدمة. ومزود الخدمة هنا SimpleSAMLphp، ومعه ملفان صغيران كتبناهما. الأول تبدأ منه عملية الدخول، ويعيد الطالب إلى الرابط الذي طلبه بعد نجاحه، ولا يقبل إلا روابط الوكيل نفسه، حتى لا يستخدمه أحد لتحويل الناس إلى مواقع أخرى:
<?php
// Starts the SAML login, then sends the reader back to the proxied URL he asked for
require '/var/simplesamlphp/src/_autoload.php';
$url = $_GET['url'] ?? '';
if (!preg_match('#^http://[a-z0-9-]+\.ezp\.lib\.test:8090/#', $url)) { http_response_code(400); exit('bad url'); }
$as = new \SimpleSAML\Auth\Simple('default-sp');
$as->requireAuth(['ReturnTo' => $url]);
header('Location: ' . $url, true, 302);
والثاني يسأله nginx مع كل طلب، ويقرر: لم يدخل بعد 401، دخل وهو مرخص له 200، دخل وليس مرخصاً له 403:
<?php
// Called by nginx auth_request for every proxied request: 200 = let it through, 401 = log in, 403 = not licensed
require '/var/simplesamlphp/src/_autoload.php';
$as = new \SimpleSAML\Auth\Simple('default-sp');
if (!$as->isAuthenticated()) { http_response_code(401); exit; }
$a = $as->getAttributes();
$licensed = array_intersect($a['eduPersonAffiliation'] ?? [], ['student', 'staff', 'faculty']);
header('X-User: ' . ($a['uid'][0] ?? '-'));
http_response_code($licensed ? 200 : 403);
ولاحظ أن القرار مبني على الصفة eduPersonAffiliation، أي صلة الشخص بالجامعة: طالب، أو موظف، أو عضو هيئة تدريس، وليس على اسمه. وهذا مهم لأن تراخيص قواعد البيانات تحدد عادة من هو «المستخدم المصرح له» Authorized User بهذه الصفات. وفي إعداد مزود الخدمة السطر الذي يجعل الدخول مرة واحدة يكفي لكل أسماء الوكيل:
<?php
require __DIR__ . '/base.php';
$config['baseurlpath'] = 'http://login.ezp.lib.test:8090/simplesaml/';
$config['secretsalt'] = 'output of: openssl rand -hex 24';
$config['auth.adminpassword'] = 'output of: openssl rand -hex 12';
$config['technicalcontact_email'] = '[email protected]';
$config['timezone'] = 'UTC';
$config['logging.handler'] = 'errorlog';
$config['logging.level'] = SimpleSAML\Logger::INFO;
$config['session.cookie.name'] = 'EZPSESSID';
$config['session.phpsession.cookiename'] = 'EZPPHPSESS';
$config['session.authtoken.cookiename'] = 'EZPAuthToken';
// one login for every proxied host name under ezp.lib.test
$config['session.cookie.domain'] = '.ezp.lib.test';
$config['session.cookie.samesite'] = 'Lax';
مزود الهوية: صفات بدل الأسماء
مزود الهوية يمثل حسابات الجامعة، وفيه ثلاثة مستخدمين للتجربة: طالب، وموظف، وخريج:
<?php
$config = [
    'admin' => ['core:AdminPassword'],
    'library-users' => [
        'exampleauth:UserPass',
        'users' => [
            'student1:Student-2026!' => ['uid' => ['student1'], 'eduPersonAffiliation' => ['student', 'member'], 'displayName' => ['Student One']],
            'staff1:Staff-2026!'     => ['uid' => ['staff1'],   'eduPersonAffiliation' => ['staff', 'member'],   'displayName' => ['Staff One']],
            'alumni1:Alumni-2026!'   => ['uid' => ['alumni1'],  'eduPersonAffiliation' => ['alum'],               'displayName' => ['Alumni One']],
        ],
    ],
];
وعند تسجيل الوكيل في مزود الهوية حددنا ما يرسل إليه:
<?php
$metadata['https://ezp.lib.test'] = [
    'AssertionConsumerService' => [[
        'Binding' => 'urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST',
        'Location' => 'http://login.ezp.lib.test:8090/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp',
    ]],
    // release only what the proxy needs: an id and the affiliation, never the name
    'attributes' => ['uid', 'eduPersonAffiliation'],
];
أي أن الوكيل يحصل على معرف المستخدم وصلته بالجامعة فقط، ولا يحصل على اسمه الكامل رغم أنه في الحساب. والسبب قاعدة تقليل البيانات: الوكيل يحتاج أن يعرف هل يسمح لك، وأن يسجل معرفاً يمكن الرجوع إليه عند إساءة الاستخدام، ولا يحتاج اسمك.
الإصدار الأحدث لم يعمل
بنينا المختبر أولاً على SimpleSAMLphp 2.5.4، وهو أحدث إصدار وقت التجربة، صدر في 9 نوفمبر 2026. فلما فتحنا صفحة الدخول ظهر هذا الخطأ:
Fatal error: Class SAML2\Compat\Ssp\Container contains 1 abstract method and must therefore be declared abstract or implement the remaining methods (SAML2\Compat\AbstractContainer::getInflateSizeLimit) in /var/simplesamlphp/vendor/simplesamlphp/saml2-legacy/src/SAML2/Compat/Ssp/Container.php on line 14أي أن حزمة الإصدار الكاملة فيها مكتبة SAML قديمة لا تطابق الواجهة التي تتوقعها بقية الحزمة. فرجعنا إلى الإصدار 2.5.3.1، وهو الإصدار الذي استخدمناه في شرح SAML، فعمل كل شيء. والدرس الذي يتكرر في كل نظام هوية: لا تحدث مزود الهوية أو مزود الخدمة في الإنتاج يوم صدور الإصدار، وجربه أولاً على نسخة اختبار بالدخول الكامل وليس بفتح الصفحة الرئيسية فقط.
الدخول طلباً طلباً
هذا سكربت يتصرف كمتصفح: يتبع التحويلات، ويحفظ ملفات تعريف الارتباط، ويملأ نموذج الدخول، ويرسل النموذج الذي يرسله مزود الهوية تلقائياً، ويطبع كل طلب ورده:
"""Walk the remote-access login like a browser and print every hop: python flow.py USER PASSWORD"""
import sys, re, html, urllib.request, urllib.parse, http.cookiejar

USER, PASSWORD = sys.argv[1], sys.argv[2]
START = "http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html"
jar = http.cookiejar.CookieJar()
class NoRedirect(urllib.request.HTTPRedirectHandler):
    def redirect_request(self, *a, **k): return None
op = urllib.request.build_opener(urllib.request.HTTPCookieProcessor(jar), NoRedirect)

def go(url, data=None, n=[0]):
    n[0] += 1
    if n[0] > 12: sys.exit("    ... stopped after 12 requests: the browser would loop here")
    body = urllib.parse.urlencode(data).encode() if data else None
    try:
        r = op.open(urllib.request.Request(url, data=body))
    except urllib.error.HTTPError as e:
        r = e
    text = r.read().decode("utf-8", "replace")
    loc = r.headers.get("Location", "")
    short = lambda u: (u[:110] + "...") if len(u) > 110 else u
    print(f"{n[0]:>2}. {'POST' if data else 'GET '} {short(url)}")
    print(f"    -> {r.status}" + (f"  Location: {short(loc)}" if loc else ""))
    return r.status, loc, text

status, loc, text = go(START)
while status in (301, 302, 303):
    status, loc, text = go(urllib.parse.urljoin(loc and loc or START, loc))
# IdP login form
form = re.search(r'<form[^>]*action="([^"]*)"', text)
action = urllib.parse.urljoin("http://idp.lib.test:8091/simplesaml/module.php/core/", html.unescape(form.group(1)))
hidden = dict(re.findall(r'<input[^>]*type="hidden"[^>]*name="([^"]+)"[^>]*value="([^"]*)"', text))
hidden = {k: html.unescape(v) for k, v in hidden.items()}
hidden.update(username=USER, password=PASSWORD)
status, loc, text = go(action, hidden)
while status in (301, 302, 303):
    status, loc, text = go(loc)
# the IdP answers with an auto-submit form carrying the SAMLResponse to the SP
m = re.search(r'<form[^>]*action="([^"]+)"', text)
fields = dict(re.findall(r'<input type="hidden" name="([^"]+)" value="([^"]*)"', text))
print(f"    SAMLResponse: {len(fields.get('SAMLResponse',''))} base64 characters, RelayState: {html.unescape(fields.get('RelayState',''))[:80]}")
status, loc, text = go(html.unescape(m.group(1)), {k: html.unescape(v) for k, v in fields.items()})
while status in (301, 302, 303):
    status, loc, text = go(loc)
print("\nFinal page:")
print("\n".join(l for l in text.splitlines() if "<a " in l or "<h1>" in l))
print("\nCookies in the browser:")
for c in jar: print(f"  {c.name:<14} domain={c.domain}")
docker run --rm --network lb3-eres-outside --ip 172.30.99.20 -v "$PWD:/lab" -w /lab \
python:3.13-slim python flow.py student1 'Student-2026!'والمخرج سوف يكون كما يلي:
 1. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 302  Location: http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
 2. GET  http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
    -> 303  Location: http://idp.lib.test:8091/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVJBbsIwEPxK5HsSJzRgLE...
 3. GET  http://idp.lib.test:8091/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVJBbsIwEPxK5HsSJzRgLE...
    -> 303  Location: http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_27669d133d874e43b97b701ea433b8417...
 4. GET  http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_27669d133d874e43b97b701ea433b8417...
    -> 200
 5. POST http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_27669d133d874e43b97b701ea433b8417...
    -> 200
    SAMLResponse: 10408 base64 characters, RelayState: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
 6. POST http://login.ezp.lib.test:8090/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp
    -> 303  Location: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
 7. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 200

Final page:
<body><h1>Water harvesting in the Najd plateau</h1>
<p><a href="http://journals-publisher-test.ezp.lib.test:8090/pdf/12-3-1.pdf">Download PDF</a> |
<a href="http://journals-publisher-test.ezp.lib.test:8090/">Journal home</a></p>

Cookies in the browser:
  EZPPHPSESS     domain=.ezp.lib.test
  EZPAuthToken   domain=.ezp.lib.test
  IDPPHPSESS     domain=idp.lib.test
  IDPAuthToken   domain=idp.lib.test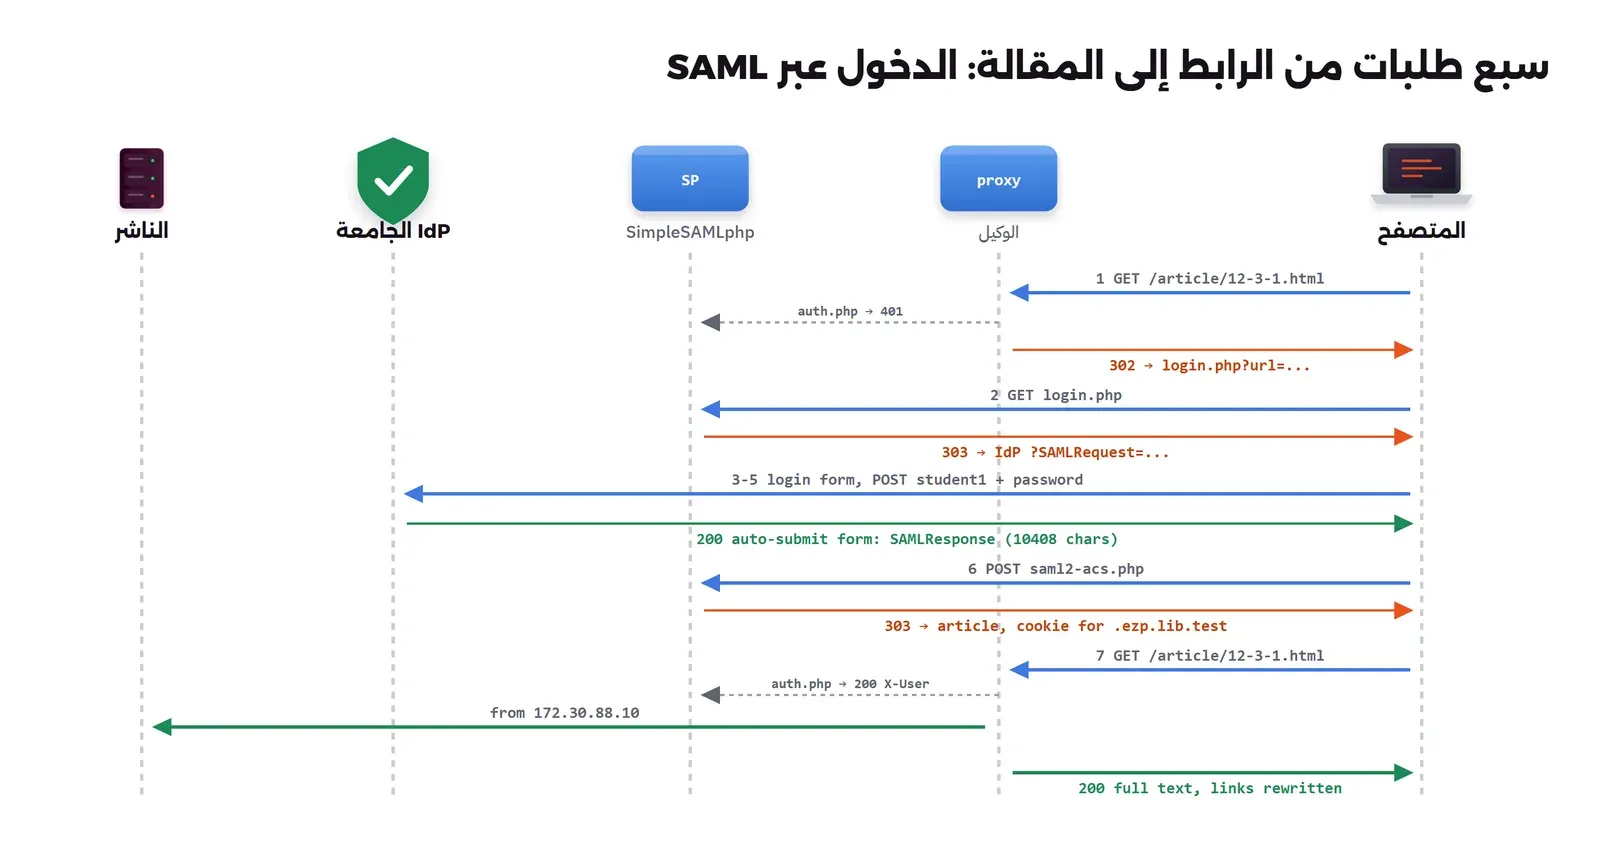
والآن نقرأ الطلبات:
- 1: الطالب يطلب المقالة من الوكيل، والوكيل يسأل مزود الخدمة فيرد 401، فيحوله إلى
login.phpومعه الرابط الأصلي. - 2 و3: مزود الخدمة يكتب طلب SAML ويرسل الطالب به إلى مزود هوية الجامعة، الذي يرسله إلى نموذج الدخول.
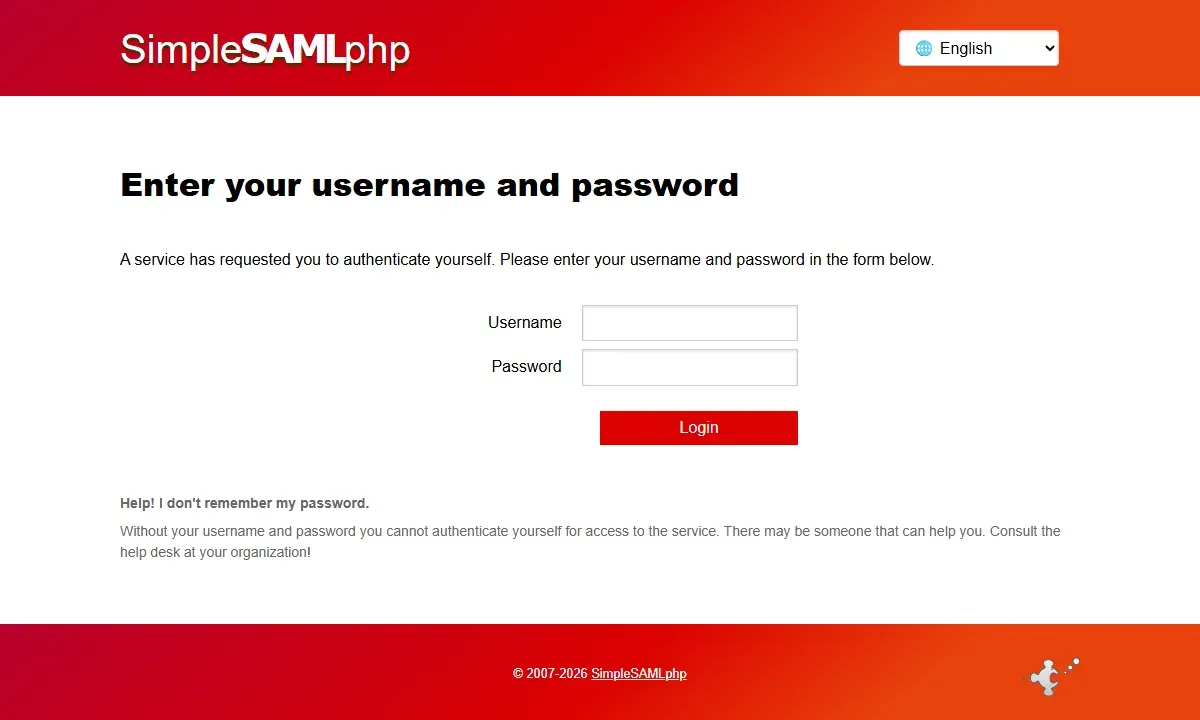
- 4 و5: نموذج الدخول ثم إرساله. وهذه الصفحة الوحيدة التي يراها الطالب فعلاً، وهي صفحة جامعته، فلا يكتب كلمة المرور الجامعية في موقع الناشر ولا في الوكيل.
- بعد 5: مزود الهوية يرد بنموذج يرسل نفسه تلقائياً، فيه الرد الموقع SAMLResponse بطول 10408 حرفاً، والرابط الأصلي في RelayState.
- 6: المتصفح يرسل الرد إلى مزود الخدمة، فيتحقق من توقيعه، وينشئ جلسة، ويضع ملفات تعريف الارتباط للنطاق
.ezp.lib.testكله، ثم يعيد الطالب إلى المقالة. - 7: الطلب نفسه الذي بدأ به، ولكن الآن يرد مزود الخدمة 200، فيطلب الوكيل المقالة من الناشر، ويعيد كتابة رابطي PDF والصفحة الرئيسية كما ترى في آخر المخرج.
وفي المتصفح الحقيقي يحدث هذا كله في ثانيتين أو ثلاث، والطالب يرى صفحة واحدة فقط، هي صفحة الدخول في مزود الهوية:
وقد يتساءل البعض: لماذا يصل رد مزود الهوية بطول عشرة آلاف حرف، وهو يحمل صفتين فقط؟ والإجابة أن الرد وثيقة XML كاملة موقعة رقمياً، وفيها التوقيع نفسه وشهادة مزود الهوية ومدة صلاحية الرد والجهة المقصودة به، ثم ترمز كلها بترميز Base64 فيزيد حجمها نحو الثلث. وكل هذه الأجزاء هي ما يجعل مزود الخدمة يثق بالرد، وقد فصلنا محتواها وطريقة التحقق منها في شرح SAML.
كم يضيف الوكيل إلى كل صفحة؟
كل طلب يمر بالوكيل يسأل مزود الخدمة أولاً عبر auth_request، ثم يطلب الصفحة من الناشر، ثم يعيد كتابتها. فهل يشعر الطالب بذلك؟ كتبنا سكربتاً يدخل مرة واحدة، ثم يطلب المقالة خمسين مرة عبر الوكيل، ويطلبها خمسين مرة مباشرة من جهاز في الحرم للمقارنة:
"""Log in with flow.py, then time 50 page loads through the proxy (each one asks the SP via auth_request)
and 50 direct loads from a campus address for comparison: python timing.py proxy|direct"""
import sys, time, runpy, io, contextlib, urllib.request, statistics
mode = sys.argv[1]
if mode == "proxy":
    sys.argv = ["flow.py", "student1", "Student-2026!"]
    with contextlib.redirect_stdout(io.StringIO()):
        g = runpy.run_path("flow.py")
    op, url = g["op"], "http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html"
else:
    op, url = urllib.request.build_opener(), "http://journals.publisher.test/article/12-3-1.html"
times = []
for _ in range(50):
    t = time.perf_counter()
    r = op.open(url); r.read()
    times.append((time.perf_counter() - t) * 1000)
print(f"{mode:<6} status={r.status}  median={statistics.median(times):.1f} ms  p90={sorted(times)[44]:.1f} ms  (50 requests)")
direct status=200 median=3.6 ms p90=6.7 ms (50 requests)
proxy status=200 median=14.1 ms p90=21.3 ms (50 requests)أي أن الطلب المباشر أخذ في الوسيط 3.6 ملي ثانية، والطلب عبر الوكيل 14.1 ملي ثانية، والفرق أغلبه سؤال مزود الخدمة، لأنه يشغل PHP ويقرأ الجلسة مع كل طلب. وهذا الفرق صغير جداً مقارنة بزمن تحميل صفحة ناشر حقيقية عبر الإنترنت، ولكنه يتضاعف مع الصفحات الحديثة التي تطلب عشرات الملفات، وكل ملف منها يمر بالسؤال نفسه. لذلك تحفظ الوكلاء الحقيقية نتيجة التحقق في ذاكرتها لفترة قصيرة بدلاً من السؤال مع كل ملف، وفي nginx يمكن ذلك بتخزين رد /_auth مؤقتاً بمفتاح ملف تعريف الارتباط، مع الانتباه إلى أن الحساب الذي يوقف لن يوقف فوراً، وإنما بعد انتهاء مدة التخزين.
الخريج: يدخل ولكنه غير مرخص
شغلنا السكربت نفسه بحساب الخريج، وهذا آخر المخرج:
 1. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 302  Location: http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
 2. GET  http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
    -> 303  Location: http://idp.lib.test:8091/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVLLboMwEPwV5DtgHkVgJZ...
 3. GET  http://idp.lib.test:8091/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVLLboMwEPwV5DtgHkVgJZ...
    -> 303  Location: http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_b9795d68f409c1959d27ec5efb44fdd0b...
 4. GET  http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_b9795d68f409c1959d27ec5efb44fdd0b...
    -> 200
 5. POST http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_b9795d68f409c1959d27ec5efb44fdd0b...
    -> 200
    SAMLResponse: 10312 base64 characters, RelayState: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
 6. POST http://login.ezp.lib.test:8090/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp
    -> 303  Location: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
 7. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 403

Final page:
<center><h1>403 Forbidden</h1></center>

Cookies in the browser:
  EZPPHPSESS     domain=.ezp.lib.test
  EZPAuthToken   domain=.ezp.lib.test
  IDPPHPSESS     domain=idp.lib.test
  IDPAuthToken   domain=idp.lib.test
أي أن الخريج دخل بنجاح، وله جلسة، ولكن مزود الخدمة رد 403 لأن صفته alum وليست من الصفات المرخصة. وهذه ليست قسوة من المكتبة، فأغلب تراخيص الناشرين تحدد المستخدمين المصرح لهم بالطلاب والموظفين الحاليين، وبعضها يسمح بزوار المكتبة داخل المبنى Walk-in Users فقط. والوكيل هو المكان الذي تطبق فيه المكتبة هذه الشروط، لذلك اقرأ شروط كل ترخيص قبل أن تضع الصفات المسموح بها، وقد تحتاج قواعد مختلفة لقواعد بيانات مختلفة.
ماذا يحدث دون إعادة كتابة الروابط؟
عطلنا أسطر sub_filter مؤقتاً، وأعدنا تحميل nginx، ودخلنا بالطالب نفسه:
Final page:
<body><h1>Water harvesting in the Najd plateau</h1>
<p><a href="http://journals.publisher.test/pdf/12-3-1.pdf">Download PDF</a> |
<a href="http://journals.publisher.test/">Journal home</a></p>

Cookies in the browser:
click on that PDF link from home: 403
المقالة نفسها فتحت، لأن الطلب الأول مر بالوكيل، ولكن رابط PDF فيها يشير إلى الناشر مباشرة، فضغطه الطالب من بيته فرجع 403. وهذه أكثر شكوى تصل لموظف الموارد الإلكترونية: «الصفحة تفتح والملف لا يفتح». والسبب دائماً رابط لم يعاد كتابته، غالباً لأن الناشر يبنيه بلغة JavaScript داخل الصفحة أو في ملف منفصل، وsub_filter في nginx لا يرى إلا ما في HTML. وهذا هو الفرق الكبير بين مختبرنا وبرنامج مثل EZproxy، الذي فيه توجيهات للبحث والاستبدال في JavaScript مثل Find/Replace، وتعريفات جاهزة لكل ناشر.
ماذا يحدث إذا نسيت نطاق ملف تعريف الارتباط؟
حذفنا من إعداد مزود الخدمة سطر session.cookie.domain، وأعدنا التجربة:
    ... stopped after 12 requests: the browser would loop here
 1. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 302  Location: http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
 2. GET  http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
    -> 303  Location: http://idp.lib.test:8091/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVJBbsIwEPxK5HsSh5CQWI...
 3. GET  http://idp.lib.test:8091/simplesaml/module.php/saml/idp/singleSignOnService?SAMLRequest=fVJBbsIwEPxK5HsSh5CQWI...
    -> 303  Location: http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_d757e5839afde793695e04edbb15b0e22...
 4. GET  http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_d757e5839afde793695e04edbb15b0e22...
    -> 200
 5. POST http://idp.lib.test:8091/simplesaml/module.php/core/loginuserpass?AuthState=_d757e5839afde793695e04edbb15b0e22...
    -> 200
    SAMLResponse: 10408 base64 characters, RelayState: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
 6. POST http://login.ezp.lib.test:8090/simplesaml/module.php/saml/sp/saml2-acs.php/default-sp
    -> 303  Location: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
 7. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 302  Location: http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
 8. GET  http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
    -> 302  Location: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
 9. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 302  Location: http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
10. GET  http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
    -> 302  Location: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
11. GET  http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
    -> 302  Location: http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
12. GET  http://login.ezp.lib.test:8090/login.php?url=http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.h...
    -> 302  Location: http://journals-publisher-test.ezp.lib.test:8090/article/12-3-1.html
أي أن الدخول نجح، ولكن الطالب يدور في حلقة لا تنتهي بين الوكيل وصفحة الدخول. والسبب أن مزود الخدمة يضع ملف تعريف الارتباط للاسم login.ezp.lib.test وحده، فعندما يعود المتصفح إلى journals-publisher-test.ezp.lib.test لا يرسله، فيظن الوكيل أن الطالب لم يدخل، فيحوله إلى الدخول، فيجد مزود الخدمة أن له جلسة، فيعيده، وهكذا. وفي المتصفح الحقيقي تتوقف الحلقة برسالة «تحويلات كثيرة جداً». ولذلك فيه في EZproxy توجيه مستقل اسمه LoginCookieDomain، فكل وكيل يعمل بالأسماء يحتاج ملف تعريف ارتباط على النطاق الأعلى.
ماذا يحدث إذا أرسل الوكيل عنوان الطالب؟
قلنا إن الناشر لا يرى الطالب، ولكن هذا قرار في إعداد الوكيل وليس صفة ثابتة فيه. فالوكلاء عادة يستطيعون إضافة الترويسة X-Forwarded-For، التي تحمل عنوان صاحب الطلب الأصلي، وبعض الناشرين يطلبونها ليعرفوا مستخدماً بعينه عند إساءة الاستخدام. فأضفنا إلى سجل الناشر عموداً لهذه الترويسة ولترويسة المتصفح، ثم أضفنا إلى الوكيل سطراً واحداً مؤقتاً:
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; # test onlyودخل الطالب مرة بهذا السطر، ثم حذفناه ودخل مرة ثانية، وهذا ما كتبه الناشر في سجله في المرتين:
172.30.88.10 xff="172.30.99.20" ua="Python-urllib/3.13" "GET /article/12-3-1.html HTTP/1.1" 200
172.30.88.10 xff="-" ua="Python-urllib/3.13" "GET /article/12-3-1.html HTTP/1.1" 200
في المرة الأولى عرف الناشر عنوان بيت الطالب 172.30.99.20، رغم أن الطلب جاء من الوكيل، وفي الثانية لم يعرف إلا الوكيل. ولاحظ أيضاً أن ترويسة المتصفح ua تصل في الحالتين، لأن nginx يمررها افتراضياً، وهي في المتصفح الحقيقي تصف جهاز الطالب ونظامه بالتفصيل. وفي EZproxy هذا قرار لكل قاعدة بيانات بالخيارين Option X-Forwarded-For وOption NoX-Forwarded-For، والمثال في التوثيق نفسه يرسل العنوان لقاعدة بيانات ولا يرسله لأخرى. والقاعدة: لا ترسل عنوان الطالب لناشر إلا إذا طلبه العقد، واكتب ذلك في سياسة الخصوصية، وراجع ما يمرره الوكيل من ترويسات أخرى بالطريقة نفسها التي فعلناها: سجل عند طرف يمثل الناشر، وانظر ما يصله فعلاً.
ما يراه كل طرف
بعد التجارب نظرنا في سجل الوكيل وسجل الناشر:
2026-11-17T03:00:06+00:00 172.30.99.20 user= "GET /article/12-3-1.html HTTP/1.1" 302 145
2026-11-17T03:00:32+00:00 172.30.99.20 user= "GET /article/12-3-1.html HTTP/1.1" 302 145
2026-11-18T08:29:48+00:00 172.30.99.20 user= "GET /article/12-3-1.html HTTP/1.1" 302 145
2026-11-18T08:29:51+00:00 172.30.99.20 user=student1 "GET /article/12-3-1.html HTTP/1.1" 200 472
2026-11-18T08:32:05+00:00 172.30.99.21 user= "GET /article/12-3-1.html HTTP/1.1" 302 145
2026-11-18T08:32:10+00:00 172.30.99.21 user=alumni1 "GET /article/12-3-1.html HTTP/1.1" 403 164
10-listen-on-ipv6-by-default.sh: info: can not modify /etc/nginx/conf.d/default.conf (read-only file system?)
172.30.88.20 - - [17/Nov/2026:02:59:57 +0000] "GET /article/12-3-1.html HTTP/1.1" 200 419 "-" "curl/8.23.0"
172.30.99.20 - - [17/Nov/2026:03:00:01 +0000] "GET /article/12-3-1.html HTTP/1.1" 403 230 "-" "curl/8.23.0"
10-listen-on-ipv6-by-default.sh: info: can not modify /etc/nginx/conf.d/default.conf (read-only file system?)
172.30.88.10 - - [18/Nov/2026:08:29:51 +0000] "GET /article/12-3-1.html HTTP/1.1" 200 419 "-" "Python-urllib/3.13"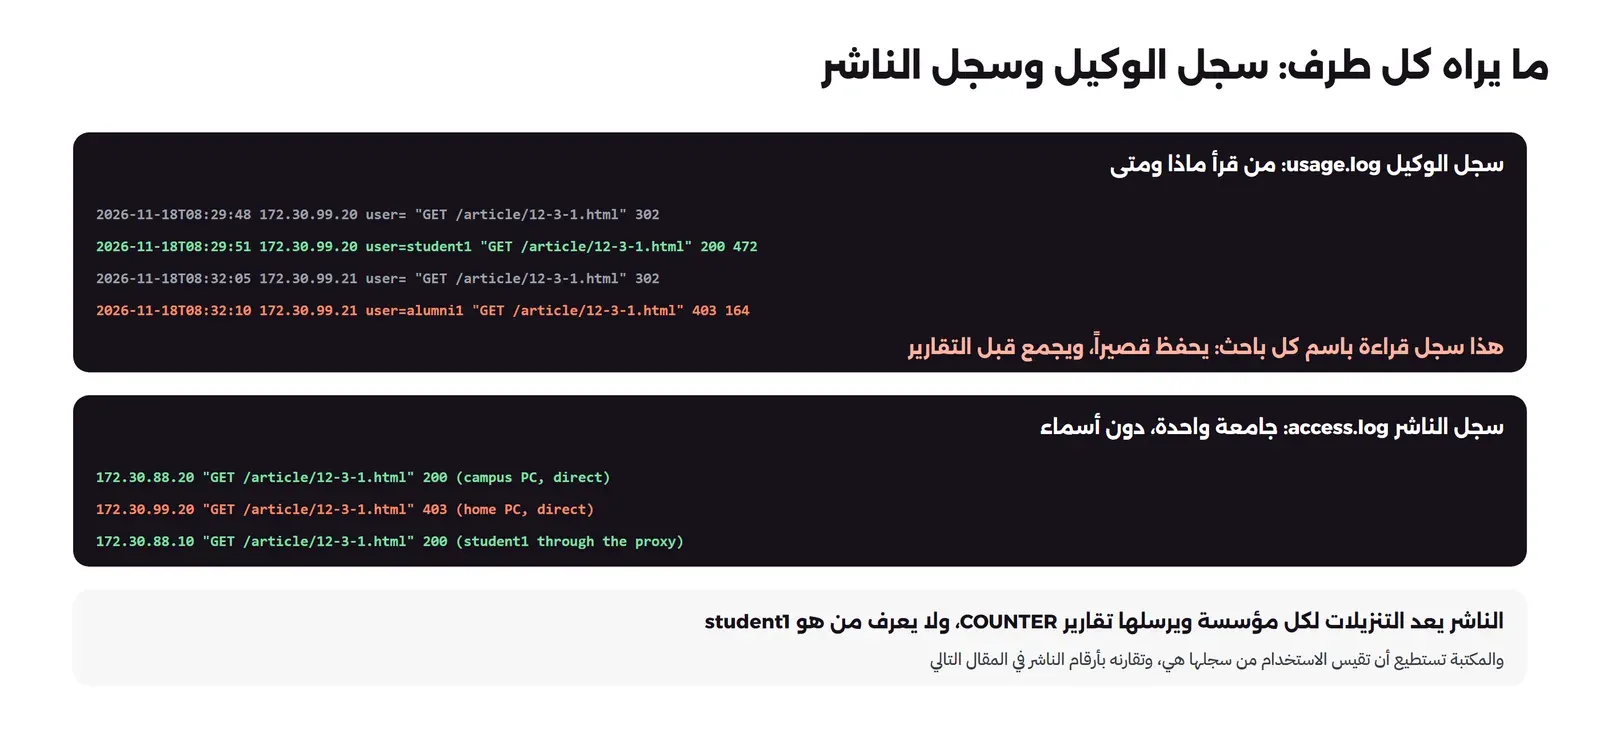
في السجلين أعلاه لاحظ التالي:
- الناشر لا يرى الطالب: في سجله طلب من 172.30.88.10، أي من الوكيل، ومعه ترويسة المتصفح User-Agent للطالب لأن nginx يمررها. ولا يعرف أن student1 هو من طلب المقالة، وهذا ما يجعل الوكيل يحمي خصوصية القراء أمام الناشرين.
- الوكيل يرى كل شيء: سجله يقول إن student1 قرأ هذه المقالة في هذا الوقت. وهذا أكثر سجل حساس في المكتبة الرقمية، فهو سجل قراءة لكل باحث في الجامعة، ويجب أن تكون له سياسة: من يقرؤه، وكم يحفظ، ومتى يحذف الاسم منه ويبقى العدد.
- الرفض مسجل: محاولة الخريج مسجلة برد 403، وهذا يفيد في معرفة الطلب على قاعدة بيانات لا يشملها الترخيص.
ومن هنا الصلة بالمقال التالي. فالناشر يعد الاستخدام لكل مؤسسة، ويرسله في تقارير قياسية بمعيار COUNTER، وهي التي تبني عليها المكتبة قرار التجديد. والمكتبة التي عندها وكيل تستطيع أن تعد الاستخدام من سجلها هي أيضاً، وتقارن الرقمين.
سياسة سجل الوكيل: الخصوصية والقياس معاً
المكتبات تعتبر سرية ما يقرؤه القارئ من مبادئها الأساسية، وسجل الوكيل هو أكبر تهديد لهذا المبدأ في المكتبة الرقمية، لأنه يربط اسم كل باحث بكل مقالة فتحها. وفي الوقت نفسه تحتاج المكتبة هذا السجل لثلاثة أسباب مشروعة: إيقاف حساب مسروق، ومعرفة أي قواعد البيانات تستخدم، والرد على ناشر يقول إن من الجامعة تنزيلاً مفرطاً. والسياسة المعقولة التي تجمع الأمرين:
- سجل كامل لمدة قصيرة: بالاسم، لأسابيع قليلة فقط، يكفي للتحقيق في إساءة استخدام، ولا يطلع عليه إلا عدد محدد من الموظفين.
- تجميع ثم حذف: قبل حذف السجل الكامل، تجمع منه أرقام بلا أسماء: عدد الجلسات لكل قاعدة بيانات في الشهر، وعدد المستخدمين المختلفين، ومن أي فئة، طالب أو عضو هيئة تدريس. وهذه الأرقام تحفظ سنوات.
- لا نسخ للسجل الكامل: لا يرسل إلى أنظمة مراقبة عامة، ولا يدخل النسخ الاحتياطية طويلة المدى.
- إعلان واضح: صفحة الدخول تقول للطالب ما الذي يسجل وكم يحفظ.
وفي EZproxy يحدد شكل السجل بالتوجيه LogFormat، كما حددناه نحن بالتوجيه log_format في nginx، فتستطيع أن تقرر من البداية هل يكتب اسم المستخدم أم لا. والأرقام المجمعة من هذه السياسة هي ما سوف نضعه في المقال التالي بجانب تقارير الناشرين.
إساءة الاستخدام: حساب واحد يحمل المكتبة كلها
الوكيل يجعل كل طلبات الجامعة تخرج من عنوان واحد، وهذا يعني أن حساباً مسروقاً واحداً يستطيع أن ينزل آلاف المقالات من عنوان الجامعة، فيرى الناشر نمطاً غير طبيعي، فيوقف وصول الجامعة كلها حتى تتصرف. لذلك في EZproxy توجيه UsageLimit الذي يكتشف المستخدم الذي ينزل كمية مفرطة ويوقف وصوله تلقائياً، ويعرض له صفحة إيقاف. وفي مختبرنا لا يوجد هذا، والمكافئ في nginx حد لعدد الطلبات لكل مستخدم، ولكن الأهم من الأداة ثلاث قواعد: مصادقة متعددة العوامل MFA في مزود الهوية، لأن الحسابات الجامعية من أكثر الحسابات المسروقة، وسجل يكتب اسم المستخدم كما رأيت، حتى توقف الحساب وحده وليس الوصول كله، وجهة اتصال واضحة عند الناشرين لتعرف بالمشكلة قبل أن يوقفوا الجامعة.
الروابط في كل مكان: الفهرس ونظام التعلم وقوائم القراءة
الوكيل لا يفيد إذا لم يمر الطالب به. والطالب لا يبدأ من موقع المكتبة دائماً، وإنما من رابط في نظام التعلم الإلكتروني وضعه الأستاذ، أو من نتيجة في محرك بحث، أو من قائمة مراجع في بحث زميل. ولكل مدخل من هذه حل مختلف:
- روابط المكتبة: قائمة قواعد البيانات في موقع المكتبة، وروابط النص الكامل في طبقة الاكتشاف وفي الفهرس، كلها تبنى بالبادئة من مكان واحد، فإذا تغير اسم الوكيل غيرته مرة واحدة. وفي طبقة الاكتشاف مثل VuFind يضاف رابط الوكيل في الإعداد ليطبق على كل رابط خارجي.
- روابط الأساتذة: الأستاذ ينسخ الرابط من شريط المتصفح وهو في مكتبه داخل الحرم، فيعمل له ولا يعمل لطلابه في البيت. والحل أداة صغيرة في موقع المكتبة تأخذ رابط الناشر وتعيده بالبادئة، وتوعية الأساتذة بأن الرابط الصحيح هو الذي يبدأ باسم الوكيل.
- الرابط المفتوح OpenURL: الرابط الذي يحمل بيانات المقالة نفسها، العنوان والمجلة والسنة، إلى أداة في المكتبة تعرف أين يوجد نصها الكامل في اشتراكاتها، وقد ذكرناه في خريطة أنظمة المكتبة. وهذا الرابط هو ما يجعل «النص الكامل في مكتبتي» يظهر في محركات البحث الأكاديمية، ويجب أن يمر هو أيضاً بالوكيل.
- البدء من موقع الناشر: إذا وصل الطالب إلى الناشر مباشرة، فلا يعرف الوكيل عنه شيئاً. وهنا يفيد الدخول الموحد الفيدرالي، لأن الطالب يختار جامعته في موقع الناشر نفسه، أو إضافات المتصفح التي تعرض زر «افتح عبر مكتبتي» عندما يكون على صفحة ناشر.
ربط ناشر بالدخول الموحد: الخطوات العملية
إذا كانت جامعتك عضواً في اتحاد هوية، أو تريد ربط ناشر واحد مباشرة بمزود هويتها عبر SAML، فالخطوات تشبه ما فعلناه في المختبر بين الوكيل ومزود الهوية:
- تبادل Metadata: الناشر يعطيك ملف Metadata فيه معرفه وعنوان استقبال الردود وشهادته، وتعطيه ملف مزود هويتك. وفي الاتحاد يحدث هذا آلياً عبر ملف Metadata مشترك يوقعه الاتحاد.
- الاتفاق على الصفات: اسأل الناشر ما الذي يحتاجه بالضبط، وأرسل ذلك فقط. وأكثر ما يطلب صفة الصلة بالجامعة، أو صلاحية عامة لموارد المكتبة يعرفها الناشرون بالقيمة
urn:mace:dir:entitlement:common-lib-terms، ومعناها «هذا الشخص يحق له ما يتيحه عقد الترخيص المكتبي». - حساب اختبار: حساب طالب حقيقي الصفات للتجربة، وحساب خريج للتأكد من الرفض، كما فعلنا في المختبر، فالخطأ الأكثر شيوعاً قاعدة تسمح لكل من يدخل.
- رابط مباشر: كثير من الناشرين يعطون رابطاً يرسل الطالب مباشرة إلى مزود هوية جامعتك دون صفحة اختيار المؤسسة، وضعه في موقع المكتبة بدلاً من الرابط العام.
- المراقبة: شهادة توقيع مزود الهوية لها تاريخ انتهاء، وتجديدها دون إبلاغ الناشرين يوقف الدخول عندهم جميعاً في اليوم نفسه، وقد شرحنا تجديدها دون انقطاع في شرح SAML.
ما الذي لا يفعله مختبرنا؟
الوكيل الذي بنيناه يبين الفكرة كاملة، ولكنه ليس بديلاً جاهزاً لبرنامج مثل EZproxy في مكتبة حقيقية، والفرق في التفاصيل التي يجمعها البرنامج التجاري منذ سنوات:
- HTTPS: المختبر يعمل على HTTP، والإنتاج يحتاج شهادة Wildcard، ويحتاج الوكيل أن يتعامل مع ناشرين كلهم على HTTPS، ومع ملفات تعريف الارتباط التي يضعونها بخاصية Secure.
- ملفات تعريف الارتباط من الناشر: الناشر يضع ملفات تعريف ارتباط على نطاقه هو، والوكيل يجب أن يعيد كتابة نطاقها أيضاً، أو يحفظها عنده لكل مستخدم، وإلا ضاعت جلسة البحث عند الناشر بين صفحة وأخرى.
- JavaScript وواجهات API: المواقع الحديثة تبني روابطها في المتصفح، وتطلب بياناتها من نطاقات أخرى، وsub_filter لا يرى ذلك. وهذا هو الجزء الذي يحتاج تعريفاً خاصاً لكل ناشر، ويتغير كلما غير الناشر موقعه.
- حدود الاستخدام والتنبيه: لا يوجد في المختبر كشف للتنزيل المفرط، ولا صفحة إيقاف، ولا تقارير.
لذلك اعتبر المختبر أداة فهم واختبار: تستطيع به أن ترى لماذا يفشل رابط، وما الذي يرسله مزود الهوية، وما الذي يراه الناشر، قبل أن تفتح تذكرة دعم عند المورد.
أي طريقة تختار؟
| حالتك | الأنسب | والسبب |
|---|---|---|
| اشتراكات كثيرة بالتحقق بعنوان IP، وفريق يعرف إدارة السيرفرات | وكيل مثل EZproxy | يعمل مع كل ناشر دون انتظاره، وسجل استخدام عندك |
| الجامعة عضو في اتحاد هوية، والناشرون الكبار يدعمون SAML | دخول موحد فيدرالي، مع وكيل لمن لا يدعمه | لا وكيل في الطريق لأغلب الاستخدام، وتقل الأعطال |
| لا يوجد فريق لإدارة وكيل ولا اتحاد | خدمة مستضافة | المزود يدير الربط مع الناشرين، بعد مراجعة شروط البيانات |
| عدد قليل من الباحثين يحتاجون الوصول لفترة قصيرة | VPN الجامعة إن وجد | لا يحتاج أي إعداد جديد، ولكنه ليس حلاً للمكتبة كلها |
وفي أغلب الجامعات الكبيرة النتيجة مزيج: دخول موحد مع الناشرين الذين يدعمونه، ووكيل لبقية الاشتراكات، ورابط واحد في موقع المكتبة يعرف أي طريق يأخذ.
ما يقوله الطالب وما يعنيه: دليل للدعم الفني
أغلب بلاغات الوصول من الخارج تصل بجملة واحدة: «قاعدة البيانات لا تعمل». ومن المختبر نستطيع أن نحول كل شكوى إلى سبب محتمل وخطوة فحص، وهذا ما يحتاجه موظف الدعم الذي لا يعرف التفاصيل التقنية:
- «يطلب مني الشراء»: الطالب وصل إلى الناشر دون الوكيل، فعنوانه عنوان البيت. انظر إلى شريط العنوان: إذا لم يكن فيه اسم الوكيل، فالرابط الذي استخدمه لا يبدأ بالبادئة، وغالباً رابط نسخه أستاذ أو وجده في محرك بحث.
- «الصفحة تفتح والملف لا يفتح»: رابط لم يعاد كتابته، كما رأيت في تجربة sub_filter. اطلب منه رابط الملف نفسه، فإذا كان باسم الناشر مباشرة، فتعريف هذه القاعدة في الوكيل يحتاج تحديثاً.
- «الصفحة تعيد تحميل نفسها ولا تفتح»: حلقة تحويلات، وأشهر أسبابها ملف تعريف الارتباط على نطاق خاطئ كما رأيت، أو متصفح يمنع ملفات تعريف الارتباط من مواقع أخرى.
- «دخلت ثم قال لي غير مسموح»: دخول ناجح وصفة غير مرخصة، كما حدث للخريج. تأكد من صفة الحساب في نظام الهوية، فقد يكون طالباً جديداً لم تحدث صفته، أو خريجاً فعلاً.
- «كانت تعمل أمس ولا تعمل اليوم لأي أحد»: المشكلة ليست عند الطالب. إما أن الناشر غير موقعه، أو أن عنوان الوكيل تغير ولم يبلغ الناشر، أو أن الناشر أوقف وصول الجامعة بسبب تنزيل مفرط، أو أن شهادة مزود الهوية انتهت. وهنا ابدأ من جهاز داخل الحرم دون الوكيل: إذا عمل، فالمشكلة في الوكيل أو الدخول، وإذا لم يعمل، فالمشكلة عند الناشر أو في الاشتراك نفسه.
واطلب في كل بلاغ ثلاثة أشياء: الرابط الذي ضغطه الطالب، والرابط في شريط العنوان عند ظهور الخطأ، والوقت. فبهذه الثلاثة تجد الطلب في سجل الوكيل، كما رأيت في السجل أعلاه، وتعرف أين توقف.
قد يتساءل قسم التقنية: لماذا لا نكتفي بـ VPN؟
هذا أول سؤال يطرح عندما تطلب المكتبة سيرفراً للوكيل، لأن الجامعة عندها VPN أصلاً. والإجابة أن VPN يحل جزءاً من المشكلة ويخلق مشكلات أخرى للمكتبة تحديداً. فهو يحتاج برنامجاً على جهاز كل طالب، والطالب الذي يبحث من جهاز في مكتبة عامة أو من هاتف قديم لا يستطيع تثبيته. ويمرر كل حركة الطالب عبر شبكة الجامعة، فيرتفع الضغط على اتصالها بالإنترنت في أوقات الاختبارات. ولا يعطي المكتبة أي سجل بقواعد البيانات المستخدمة، وهي تحتاج هذا السجل لقرارات التجديد. والأهم أن VPN لا يعرف شروط التراخيص، فكل من له حساب VPN، ومنهم أحياناً موظفون متعاقدون أو شركاء، يصل إلى قواعد بيانات قد لا يشملهم ترخيصها. لذلك يبقى VPN حلاً مقبولاً للحالات القليلة، ويبقى الوكيل أو الدخول الموحد حل المكتبة.
مكتبة صغيرة باشتراكين: من أين تبدأ؟
ليس كل مكتبة جامعة كبيرة بمئات الاشتراكات. فكلية صغيرة أو مركز أبحاث قد يشترك في قاعدتين أو ثلاث، ولا يملك فريقاً لإدارة وكيل ولا عضوية في اتحاد هوية. وفي هذه الحالة ابدأ بسؤال كل ناشر عن طرق الوصول التي يقدمها غير عنوان IP، فكثير منهم يقدم بدائل لا تحتاج أي بنية عندك: حسابات شخصية يسجلها الطالب ببريده الجامعي، فيقبلها الناشر لأن النطاق نطاق الجامعة، أو رمز وصول يجدده الطالب كل فترة بالدخول مرة من داخل الحرم، أو الدخول الموحد إذا كان عندك مزود هوية مثل Keycloak يستطيع أن يتكلم SAML. واطلب في العقد صراحة طريقة الوصول من الخارج، فهي جزء من قيمة الاشتراك التي تدفع ثمنها. ثم إذا كبرت الاشتراكات، يصبح الوكيل أو الخدمة المستضافة قراراً تبنيه على أرقام الاستخدام التي جمعتها، وهي موضوع المقال التالي.
أخطاء شائعة وحلولها
| الخطأ | ما الذي يحدث | الحل |
|---|---|---|
| روابط لا يعاد كتابتها | «الصفحة تفتح والملف لا يفتح»، 403 من البيت | تعريف كامل لكل ناشر، واختبار رابط PDF من خارج الحرم |
| ملف تعريف الارتباط على اسم الدخول وحده | حلقة تحويلات لا تنتهي | نطاق الوكيل الأعلى، LoginCookieDomain في EZproxy |
| إرسال الاسم والبريد إلى الوكيل أو الناشر | بيانات شخصية لا حاجة لها عند طرف آخر | معرف وصفة الصلة بالجامعة فقط |
| السماح لكل من يدخل | خريجون وزوار يستخدمون ترخيصاً لا يشملهم | قواعد بالصفات حسب شروط كل ترخيص |
| سجل الوكيل بلا سياسة | سجل قراءة لكل باحث محفوظ سنوات | مدة حفظ قصيرة، وتجميع مجهول للتقارير |
| لا حد للتنزيل ولا MFA | حساب مسروق يوقف وصول الجامعة كلها | UsageLimit أو ما يعادله، وMFA في مزود الهوية |
| تحديث مزود الهوية يوم صدور الإصدار | صفحة دخول معطلة للجامعة كلها | تجربة الدخول الكامل على نسخة اختبار أولاً |
| شهادة لا تغطي الأسماء الفرعية | تحذير أمان في كل قاعدة بيانات | شهادة Wildcard لنطاق الوكيل |
قائمة تحقق قبل إطلاق الوصول من الخارج
- قائمة بكل الاشتراكات وطريقة التحقق في كل منها: IP، أو SAML، أو كلاهما.
- نطاقات العناوين المسجلة عند كل ناشر تشمل عنوان الوكيل.
- كل قاعدة بيانات اختبرت من خارج الحرم: البحث، وفتح المقالة، وتنزيل PDF.
- الصفات المرسلة من مزود الهوية في حدها الأدنى، والقواعد مكتوبة حسب شروط التراخيص.
- MFA في مزود الهوية، وحد للتنزيل لكل مستخدم.
- سياسة مكتوبة لسجل الوكيل: من يقرؤه، وكم يحفظ، ومتى يجمع.
- صفحة مساعدة للطلاب فيها رابط الدخول ورسائل الأخطاء الشائعة.
تدريب عملي
- شغل المختبر وأضف ناشراً ثانياً باسم آخر، وأضف له في الوكيل اسماً جديداً، ثم ادخل مرة واحدة وتنقل بين الناشرين دون دخول ثان.
- أضف إلى صفحة الناشر رابطاً يبنى بلغة JavaScript، وجرب هل يعيد sub_filter كتابته.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الناشر يعرف الجامعة من عنوان IP، لذلك يعمل الرابط في الحرم ويرفض في البيت، وفي المختبر رد الناشر 200 لجهاز الحرم و403 لجهاز البيت.
- الحلول أربع: وكيل يعيد كتابة الروابط مثل EZproxy، وVPN، ودخول موحد فيدرالي عبر SAML، وخدمة مستضافة مثل OpenAthens، وأغلب الجامعات تجمع أكثر من واحدة.
- بنينا وكيلاً بـ nginx يسأل SimpleSAMLphp عبر auth_request، ويعيد كتابة الروابط بـ sub_filter، فوصل الطالب إلى المقالة بسبعة طلبات، ورأى الناشر عنوان الوكيل فقط.
- القرار بالصفات وليس بالأسماء: الخريج دخل ولكنه رفض لأن الترخيص لا يشمله.
- الرابط الذي لا يعاد كتابته يخرج الطالب إلى صفحة الرفض، وملف تعريف الارتباط على اسم واحد يصنع حلقة تحويلات.
- الوكيل أضاف نحو عشر ملي ثوان لكل طلب في المختبر، 14.1 مقابل 3.6 في الوسيط، وأغلبها سؤال مزود الخدمة، والوكلاء الحقيقية تخزن نتيجة التحقق مؤقتاً لتقلل ذلك.
- سطر واحد يضيف الترويسة X-Forwarded-For جعل الناشر يرى عنوان بيت الطالب، فلا ترسله إلا إذا طلبه العقد، وراجع كل ما يمرره الوكيل إلى الناشرين بالطريقة نفسها: سجل عند طرف يمثل الناشر، وانظر ما يصله فعلاً.
- سجل الوكيل سجل قراءة لكل باحث، يحتاج سياسة حفظ، وهو مع تقارير COUNTER من الناشرين أساس قياس الاستخدام.
وفي المقال التالي بإذن الله نقيس هذا الاستخدام: تقارير COUNTER، وجمعها آلياً بـ SUSHI، وتقارير Koha للإعارة:
سجل التحديثات
- 18 نوفمبر 2026: كتابة المقال، وتنفيذ المختبر بـ nginx 1.31.6 وSimpleSAMLphp 2.5.3.1 على PHP 8.4.27 في Docker، مع ناشر يقبل نطاق عناوين واحداً، ودخول طالب وخريج، وتجربة إزالة إعادة كتابة الروابط ونطاق ملف تعريف الارتباط.