يصل إلى مدير تقنية المعلومات في جهة حكومية متوسطة بريد من الموزع المحلي، فيه عرض تجديد اشتراك Tenable Vulnerability Management لسنة جديدة، والرقم أكبر من السنة الماضية لأن عدد الأصول Assets زاد بعد ضم فرعين جديدين ونقل جزء من الخدمات إلى Containers. وفي الاجتماع نفسه يسأل مسؤول الميزانية لماذا ندفع كل سنة لمنتج يمكن استبداله بأدوات مجانية، ويسأل مسؤول الامتثال Compliance سؤالاً آخر لا علاقة له بالمال: أين تحفظ نتائج الفحص، وهل تخرج قائمة سيرفراتنا وثغراتها إلى مركز بيانات خارج المملكة؟ وفي آخر الاجتماع يلتفت الجميع إلى فريق الأمن الصغير، وهو ثلاثة أشخاص يديرون نحو 800 أصل بين سيرفرات وأجهزة شبكة وتطبيقات ويب، ويسألونه سؤالاً واحداً: هل يستطيع المصدر المفتوح Open Source أن يقوم بهذا العمل؟
والإجابة الصادقة على هذا السؤال ليست «نعم» وليست «لا»، والسبب أن Tenable وQualys لا يبيعان فاحصاً واحداً، وإنما يبيعان خدمة كاملة فيها اكتشاف الأصول، والفحص الشبكي، والوكلاء Agents على الأجهزة، وفحص تطبيقات الويب، وترتيب الأولوية، واللوحات، ومتابعة الإصلاح، وفحوص الامتثال، والتكامل مع أنظمة التذاكر. ولكل قدرة من هذه القدرات بديل مفتوح المصدر، بعضه يغطيها جيداً وبعضه يغطيها جزئياً، وبعضها لا بديل مفتوح حقيقي له. لذلك سوف نأخذ في هذا المقال قائمة ما تفعله المنصتان قدرة قدرة، ونضع أمام كل واحدة الأداة المفتوحة التي تقوم بها، ثم نشغل مقارنة صغيرة حقيقية على هدف قديم مصاب، ونكتب بصدق ما لا تعطيك إياه البدائل، وكم يكلف الفريق من وقت، ومتى يكون الدفع هو القرار الصحيح.
سوف نناقش في هذا المقال:
- ماذا تشتري فعلاً من Tenable أو Qualys، ولماذا لا تكفي مقارنة الفاحص بالفاحص.
- القدرات العشر واحدة واحدة: اكتشاف الأصول، والفحص مع الدخول، والوكيل، وتطبيقات الويب، والسحابة وال Containers، وترتيب الأولوية، واللوحات، ومتابعة الإصلاح، والامتثال، والتكامل، والأداة المفتوحة لكل منها.
- مختبر Lab حقيقي: Grafana قديم مصاب، فحصناه بـ Trivy من الداخل وبـ Nuclei من الخارج، ثم جمعنا النتائج في DefectDojo، مع الأرقام والتقاطع والمشكلة التي واجهتنا.
- جدول الفجوات Gaps بصدق، وتكلفة الفريق، ومتى تدفع رغم ذلك.
- نماذج التسعير كما تنشرها الشركتان في صفحاتهما الرسمية بتاريخ 3 نوفمبر 2026.
- ماذا يطلب الضابط 2-10 في الضوابط الأساسية للأمن السيبراني، ومسألة مكان حفظ البيانات.
- خطة انتقال Migration بالتشغيل المتوازي ثم المقارنة ثم التحويل، وقائمة قرار في النهاية.
ولن نكرر هنا شرح كل أداة بالتفصيل، فلكل واحدة منها مقال مستقل في المسار: الدورة كاملة في إدارة الثغرات Vulnerability Management، وخريطة الأدوات المفتوحة في أدوات إدارة الثغرات مفتوحة المصدر، وترتيب الأولوية في أي ثغرة تصلح أولاً؟. أما هذا المقال فهو مقال القرار: ماذا نستبدل، وبماذا، وبأي ثمن.
ماذا تشتري فعلاً من Tenable أو Qualys؟ المنصة Platform قبل الفاحص
عندما يقارن فريق تقني بين Nessus وOpenVAS فإنه غالباً يقارن فاحصاً بفاحص، أي برنامجاً يرسل طلبات إلى السيرفر ويقرأ الردود ويطابقها بقاعدة من الاختبارات، وهذه المقارنة صحيحة لكنها تغطي جزءاً صغيراً مما في عرض التجديد. والسبب أن ما يدفع له فريقنا في الواقع هو منصة سحابية فيها قاعدة أصول مركزية تتحدث كل يوم، وفيها فاحصات موزعة في الشبكات الداخلية، ووكلاء على الأجهزة التي لا يصل إليها الفاحص، وفريق بحث يكتب اختبارات جديدة كل يوم ويقيس احتمال استغلال كل ثغرة، ولوحات جاهزة يفتحها المدير دون أن يسأل أحداً، وتقارير امتثال جاهزة، وتكامل مع أنظمة التذاكر. فإذا استبدلت الفاحص فقط فسوف تجد بعد شهر أن الفريق يجمع النتائج يدوياً في ملفات Excel، وأن أحداً لا يعرف أي ثغرة أصلحت وأيها عادت.
ولاحظ أن الشركتين تقولان ذلك صراحة في صفحاتهما، فصفحة Qualys VMDR تذكر أن الاشتراك يشمل فاحصات افتراضية ووكلاء سحابيين وحساسات سلبية Passive Sensors وحساسات Containers دون حد لعددها، وتذكر ترتيب الأولوية TruRisk، واكتشاف الترقيعات الناقصة وتنفيذها، وفحص معايير CIS، والتكامل مع ServiceNow وJira. وفي المقابل فإن الأدوات المفتوحة لا تأتي كمنصة واحدة، وإنما كقطع منفصلة ممتازة في عملها، وعليك أنت أن تركبها وتربطها وتشغلها وتتابعها. وهذا هو جوهر القرار كله: هل لدى الفريق الوقت والمهارة ليكون هو «المنصة»؟
القدرات Capabilities قدرة قدرة: ما البديل المفتوح لكل منها؟
المخطط التالي يضع القدرات العشر التي تبيعها المنصتان في عمود، وأمام كل قدرة الأداة المفتوحة التي تقوم بها، ولون الخانة يقول مدى التغطية كما سنشرحه في الأقسام التالية:
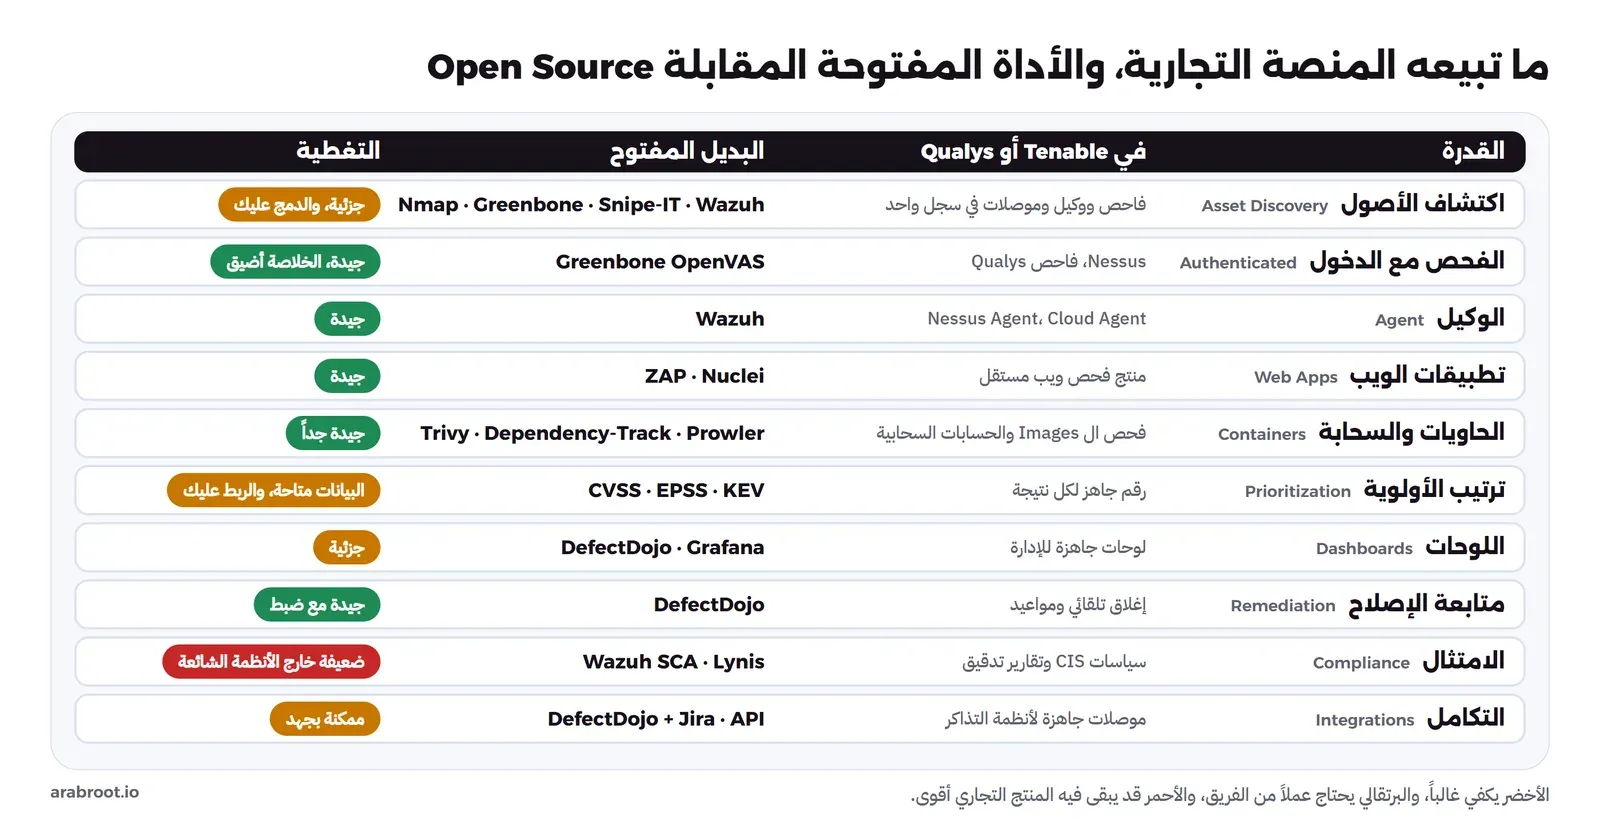
اكتشاف الأصول Asset Discovery: ماذا عندي أصلاً؟
كل فحص يبدأ بسؤال بسيط في ظاهره: ما الأجهزة والخدمات الموجودة في الشبكة؟ وفي المنصات التجارية تأتي الإجابة من أكثر من مصدر في الوقت نفسه، فالفاحص يكتشف الأجهزة التي ترد على الشبكة، والوكيل يسجل الجهاز الذي ثبت عليه، والموصلات Connectors تقرأ قوائم الأجهزة من حسابات السحابة ومن Active Directory، ثم تدمج المنصة هذه المصادر في سجل أصول واحد، بحيث يظهر السيرفر مرة واحدة حتى لو تغير عنوانه IP.
وفي المصدر المفتوح يتوزع هذا العمل على أداتين أو ثلاث: Nmap أو مهمة اكتشاف المضيفين Host Discovery في Greenbone لترى ما يرد على الشبكة، وسجل أصول مثل Snipe-IT الذي شرحناه في تثبيت Snipe-IT ليكون المرجع الإداري لمن يملك كل جهاز، ثم وكيل مثل Wazuh يرسل قائمة البرامج المثبتة على كل جهاز. والفرق الحقيقي أن الدمج بين هذه المصادر لا يحدث وحده، فإذا ظهر جهاز في نتيجة Nmap ولم يكن في Snipe-IT فعليك أنت أن تكتب السكربت الذي يقارن ويرسل التنبيه. وهذا الجهاز المجهول هو بالضبط ما يبحث عنه المهاجم، لذلك لا تقم بتأجيل هذه الخطوة بحجة أن الفحص أهم، والسبب أن الثغرة في جهاز لا تعرف بوجوده لن تظهر في أي تقرير.
الفحص الشبكي مع الدخول Authenticated Scan
الفحص الشبكي من الخارج يرى المنافذ المفتوحة والخدمات ونسخها كما تعلنها الخدمة نفسها، وهذه رؤية المهاجم، لكنها رؤية سطحية، فالفاحص يقرأ مثلاً أن OpenSSH نسخته 9.2p1 ثم يحكم بأنه مصاب، مع أن التوزيعة Debian قد تكون أصلحت الثغرة في الحزمة دون أن تغير رقم النسخة المعلن. ولهذا السبب تبيع Tenable وQualys الفحص مع الدخول Credentialed Scan، حيث يدخل الفاحص إلى السيرفر بحساب SSH أو بحساب Windows ويقرأ قائمة الحزم الفعلية، فتصبح النتيجة أدق بكثير.
والبديل المفتوح هنا هو Greenbone Community Edition، وفاحصه openvas-scanner يدعم الفحص مع الدخول بحساب SSH أو SMB، وقد رأينا في الفحص الشبكي مع OpenVAS كيف أعطى الفحص من الخارج نتائج OpenSSH كلها بدرجة ثقة QoD منخفضة لأنها مبنية على رقم النسخة المعلن، وكيف ظهرت أربع نتائج خاطئة False Positives لأن Debian أصلح تلك الثغرات في حزمته. وهذه هي القدرة الأقرب إلى المنتج التجاري بين كل البدائل، لكن الفرق في عرض الاختبارات Coverage، فصفحة مقارنة الخلاصات Feeds عند Greenbone نفسها تقول إن الخلاصة المجانية Community Feed لا تغطي برمجيات المؤسسات وأجهزة الشبكة مثل Cisco وMicrosoft Exchange وPalo Alto Networks، ولا فحوص معايير CIS، ولا الترتيب بحسب EPSS، وهذه كلها في الخلاصة المدفوعة.
الفحص بالوكيل Agent-based Scanning
بعض الأجهزة لا يصل إليها الفاحص أبداً، مثل حاسب الموظف الذي يعمل من البيت، أو السيرفر في شبكة معزولة لا يسمح جدارها الناري Firewall بالفحص، ولذلك يثبت المنتج التجاري وكيلاً صغيراً على الجهاز يجمع قائمة البرامج ويرسلها إلى المنصة، ثم تطابقها المنصة بالثغرات المعروفة دون أي فحص شبكي. والبديل المفتوح الأقرب هو Wazuh، والذي شرحنا تشغيله في مراقبة السيرفرات مع Wazuh، حيث يجمع وكيله قائمة الحزم ثم يطابقها المدير Manager بقاعدة الثغرات كما توضح صفحة اكتشاف الثغرات Vulnerability Detection في وثائق Wazuh. والميزة الكبيرة هنا أن الوكيل نفسه يعطيك SIEM ومراقبة سلامة الملفات وفحص الإعدادات، فإذا كان الفريق يحتاج SIEM أصلاً فإنه يحصل على فحص الثغرات بالوكيل كجزء من الأداة نفسها.
لكن انتبه إلى أن Wazuh يطابق الحزم المثبتة من مدير الحزم والبرامج المسجلة في نظام التشغيل، أما البرنامج الذي نسخه أحدهم يدوياً إلى /opt أو المكتبة المضمنة داخل تطبيق Java فقد لا يراها، وهذا هو المكان الذي تكمله فيه أدوات مثل Trivy التي تقرأ الملفات نفسها.
فحص تطبيقات الويب Web App Scanning
تبيع Tenable منتجاً مستقلاً لفحص تطبيقات الويب، وتبيع Qualys منتجاً مثله، وكلاهما يزحف في صفحات التطبيق ويرسل حمولات Payloads تختبر حقن SQL وXSS وأخطاء الإعدادات. والبديل المفتوح هنا قوي جداً، وهو ZAP الذي شرحناه في فحص التطبيق أثناء التشغيل DAST، ويضاف إليه Nuclei الذي لا يزحف في التطبيق مثل ZAP، وإنما يرسل اختبارات محددة لثغرات معروفة في منتجات معروفة، مثل ثغرة في نسخة معينة من Grafana أو لوحة إدارة مكشوفة. ولذلك فهما يكملان بعضهما: ZAP لتطبيقك الذي كتبه فريقك، وNuclei للمنتجات الجاهزة التي تشغلها.
فحص السحابة وال Containers
هنا تبيع المنصتان قدرات واسعة تحت أسماء مثل CNAPP وفحص ال Containers، وفيها فحص ال Images في السجل Registry، وفحص إعدادات الحسابات السحابية، وحساسات تعمل داخل Kubernetes. والبدائل المفتوحة هنا ناضجة: Trivy يفحص ال Images ونظام الملفات وملفات البنية ككود IaC ويفحص عنقود Kubernetes كما في وثائق فحص Kubernetes، وقد شرحناه في فحص ال Docker Images وملفات البنية ككود، وDependency-Track يحفظ قائمة المكونات SBOM لكل تطبيق ويعيد مطابقتها كل يوم كما في فحص الاعتماديات SCA، وProwler بترخيص Apache-2.0 لفحص إعدادات الحسابات السحابية. وبالنسبة لجهة حكومية تعمل أغلب خدماتها داخل مراكز بياناتها، فإن Trivy مع Dependency-Track يغطيان هذا الجزء تقريباً بالكامل.
ترتيب الأولوية Prioritization: VPR أمام CVSS مع EPSS
هذه القدرة هي أكثر ما يدفع الناس له في الحقيقة، والسبب أن الفحص يخرج مئات النتائج، والفريق الصغير لا يستطيع إصلاحها كلها هذا الأسبوع، فيحتاج أن يعرف أي عشر منها تستحق العمل اليوم. وتعطي Tenable لكل ثغرة رقماً اسمه VPR من 0.1 إلى 10، وتقول وثائق Nessus إنه يعتمد على عمر الثغرة وتأثيرها في CVSSv3 ونضج كود الاستغلال ونشاط التهديد الحالي، وإنه لا يعطى للثغرات التي ليس لها رقم CVE. وتعطي Qualys رقماً اسمه QDS من 1 إلى 100 لكل ثغرة، ثم تحسب منه ومن أهمية الأصل Asset Criticality رقماً للأصل كله اسمه TruRisk كما في وثائق Qualys TruRisk.
والبديل المفتوح هنا ليس أداة وإنما مصادر بيانات عامة مجانية: درجة CVSS للخطورة التقنية، ودرجة EPSS لاحتمال الاستغلال خلال الثلاثين يوماً القادمة، وقائمة KEV للثغرات التي استغلت فعلاً، وقد شرحنا الثلاثة وكيف تجمع بينها في أي ثغرة تصلح أولاً؟. والفرق أن المنتج التجاري يضع الرقم بجانب كل نتيجة تلقائياً، أما في المصدر المفتوح فعليك أن تسحب EPSS وKEV وتربطها بالنتائج بنفسك، وسوف نرى في المختبر أن DefectDojo عرض أعمدة EPSS فارغة، وأن هذا الربط يصنع فرقاً هائلاً: فمن 243 ثغرة CVE وجدها Trivy كانت واحدة فقط في قائمة KEV.
اللوحات والتقارير Dashboards
المدير لا يقرأ ملف JSON، وإنما يريد لوحة تقول كم ثغرة حرجة مفتوحة اليوم، وهل الرقم يقل أم يزيد، وأي إدارة متأخرة. وهذه نقطة قوة واضحة للمنتجات التجارية، فلوحاتها جاهزة ومصممة للإدارة. والبديل المفتوح هو لوحات DefectDojo وتقاريره، وهي عملية لكنها أقرب إلى لوحات المهندس منها إلى لوحات المدير، وكثير من الفرق تسحب بيانات DefectDojo عبر API إلى Grafana لتبني لوحة الإدارة، وهذا عمل إضافي لكنه عمل مرة واحدة. وإذا كانت لديكم لوحات مراقبة أصلاً كما في دليل المراقبة Monitoring فإضافة لوحة الثغرات إليها أسهل من تعلم أداة جديدة.
متابعة الإصلاح Remediation Tracking
متابعة الإصلاح تعني أن كل نتيجة لها صاحب وموعد إصلاح بحسب خطورتها، وأن الفحص التالي يغلقها تلقائياً إذا اختفت، ويفتحها من جديد إذا عادت. والبديل المفتوح هنا هو DefectDojo الذي شرحناه في إدارة نتائج الفحص مع DefectDojo، ففيه مواعيد الإصلاح SLA، وإعادة الاستيراد Reimport التي تغلق المصلح، وإزالة التكرار Deduplication. لكن انتبه إلى نقطة سوف نراها بالأرقام في المختبر: عندما تتغير نسخة الحزمة دون أن تصلح الثغرة، قد يغلق DefectDojo النتيجة القديمة ويفتح نتيجة جديدة بنفس الثغرة، فيبدو للمدير أن الفريق أصلح 91 ثغرة وظهرت 89 جديدة، والحقيقة أن ثغرة واحدة فقط أصلحت.
فحوص الامتثال Compliance مع معايير CIS
جزء كبير من قيمة Nessus وQualys للجهات الحكومية أنهما يفحصان إعدادات الأنظمة مقابل معايير CIS Benchmarks وسياسات جاهزة أخرى، ويخرجان تقريراً يقدم للمدقق. والبديل المفتوح هنا جزئي: Wazuh فيه وحدة تقييم الإعدادات SCA مع سياسات CIS لأنظمة شائعة كما في وثائق SCA، وقد أعطت في مختبر Wazuh درجة 43 لنسخة Debian 12 الافتراضية، وLynis يقيس تقوية السيرفر كما في تقوية السيرفر Hardening. لكن تغطية أجهزة الشبكة وقواعد البيانات التجارية وأنظمة مثل Exchange أضعف بكثير، والخلاصة المجانية لـ Greenbone لا تحتوي فحوص CIS أصلاً كما تقول صفحة المقارنة.
التكامل Integrations مع أنظمة التذاكر
الثغرة لا تصلح في أداة الفحص، وإنما تصلح عندما تصل إلى الفريق الذي يملك السيرفر في النظام الذي يعمل فيه كل يوم، وهو غالباً Jira أو ServiceNow أو نظام تذاكر داخلي. والمنتجات التجارية تأتي بموصلات جاهزة لهذه الأنظمة، أما في المصدر المفتوح فإن DefectDojo فيه تكامل مع Jira، وكل الأدوات الأخرى تقدم API، ولذلك فالتكامل ممكن دائماً، لكنه يحتاج من يكتبه ويصونه عندما يتغير أحد الطرفين.
والجدول التالي يجمع ما سبق في مكان واحد:
| القدرة Capability | في Tenable أو Qualys | البديل المفتوح | التغطية | مقالنا |
|---|---|---|---|---|
| اكتشاف الأصول Asset Discovery | فاحص ووكيل وموصلات سحابية في سجل واحد | Nmap أو Greenbone مع Snipe-IT وWazuh | جزئية، والدمج عليك | Snipe-IT |
| الفحص مع الدخول Authenticated Scan | Nessus، Qualys Scanner | Greenbone OpenVAS | جيدة، والخلاصة أضيق | OpenVAS |
| الوكيل Agent | Nessus Agent، Qualys Cloud Agent | Wazuh | جيدة للحزم المسجلة | Wazuh |
| تطبيقات الويب Web Apps | Tenable WAS، Qualys WAS | ZAP مع Nuclei | جيدة | DAST، Nuclei |
| ال Containers والسحابة Cloud | Container Security، CNAPP | Trivy، Dependency-Track، Prowler | جيدة جداً | Trivy، SCA |
| ترتيب الأولوية Prioritization | VPR، TruRisk | CVSS مع EPSS وKEV | البيانات متاحة، والربط عليك | الأولوية |
| اللوحات Dashboards | جاهزة للإدارة | DefectDojo، Grafana | جزئية | المراقبة |
| متابعة الإصلاح Remediation | داخل المنصة | DefectDojo | جيدة مع ضبط | DefectDojo |
| الامتثال Compliance | سياسات CIS وتقارير تدقيق | Wazuh SCA، Lynis | ضعيفة خارج Linux وWindows | Hardening |
| التكامل Integrations | موصلات جاهزة | DefectDojo مع Jira، وAPI | ممكنة بجهد | DefectDojo |
مختبر Lab: هدف واحد وأداتان ومكان واحد للنتائج
الكلام عن التغطية سهل، والسؤال الذي يهم فريقنا هو: ماذا يحدث فعلاً عندما نوجه الأدوات المفتوحة إلى هدف حقيقي؟ لذلك جهزنا مختبراً صغيراً عن قصد، فيه هدف واحد قديم مصاب، وأداتان تنظران إليه من زاويتين مختلفتين، ثم مكان واحد تجتمع فيه النتائج، والهدف أن نرى بالأرقام ما يراه كل طرف، وما يراه الاثنان، وما يفوت الاثنين. وكل شيء في هذا المختبر يحمل البادئة tqa-، وأزلناه بالكامل في النهاية.
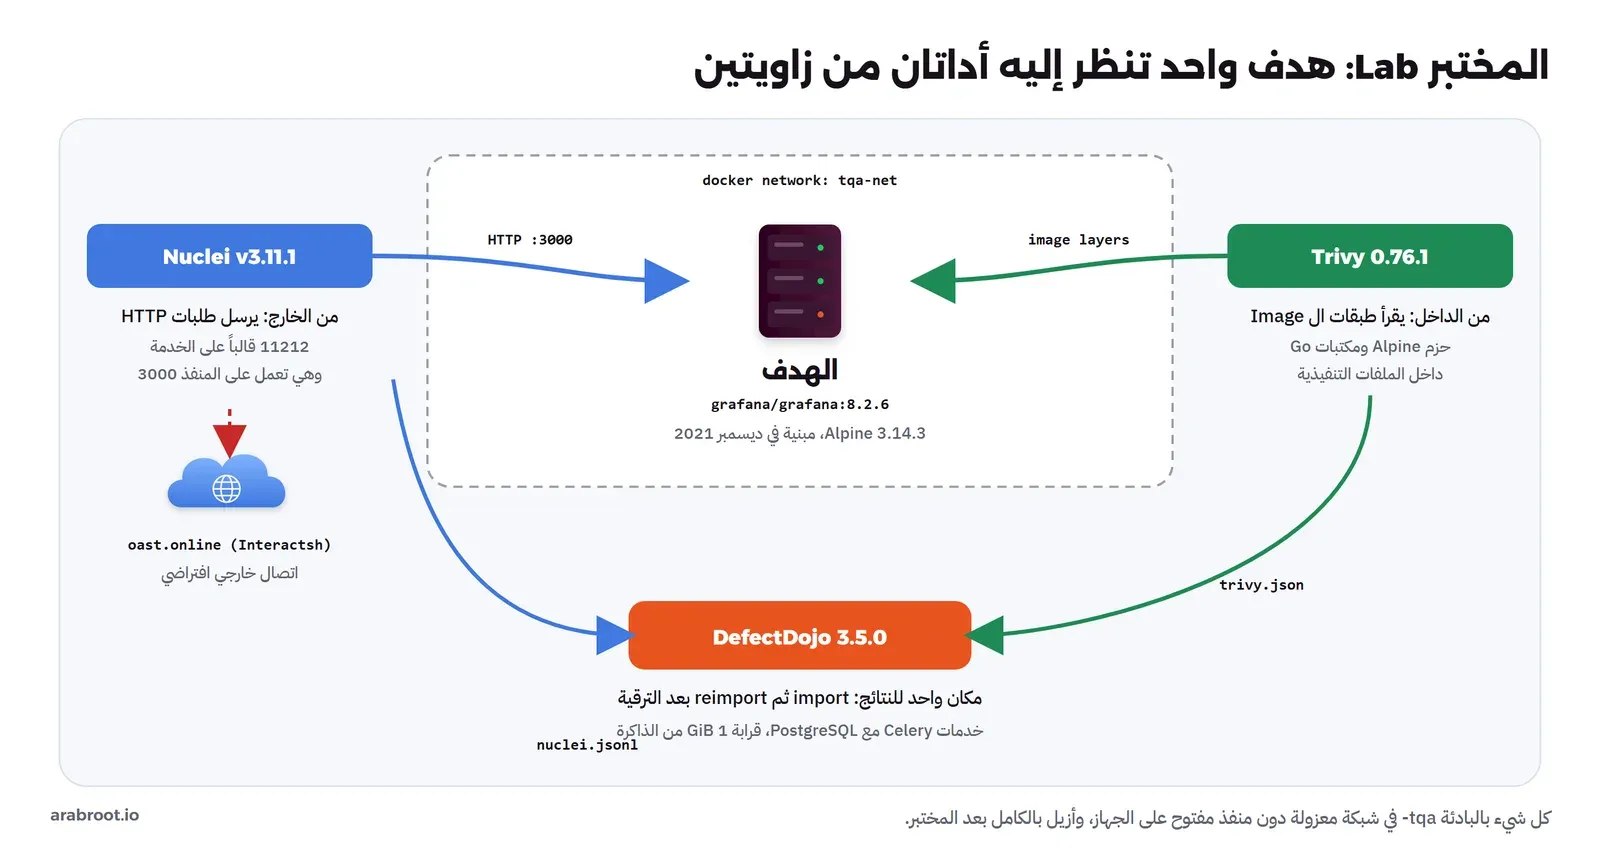
الهدف Target: Grafana 8.2.6
اخترنا Docker Image الرسمية grafana/grafana:8.2.6، وهي مبنية في 2 ديسمبر 2021 على Alpine 3.14.3، والسبب في اختيارها أنها مصابة بثغرة CVE-2021-43798 لقراءة الملفات عبر مسار الإضافات، وهي ثغرة في قائمة KEV أي أنها استغلت فعلاً، وفي الوقت نفسه فهي منتج جاهز تشغله جهات كثيرة للوحات المراقبة، وليست تطبيقاً تعليمياً مصطنعاً. شغلناها في شبكة Docker معزولة دون أي منفذ على الجهاز:
docker network create tqa-net
docker run -d --name tqa-grafana --network tqa-net grafana/grafana:8.2.6
docker run --rm --network tqa-net curlimages/curl:latest -s http://tqa-grafana:3000/api/health
{
"commit": "c3cc4da7a5",
"database": "ok",
"version": "8.2.6"
}ولا تقم بتشغيل نسخة مصابة مثل هذه على منفذ مفتوح على الشبكة، حتى في جهاز الاختبار، والسبب أن ثغرة قراءة الملفات فيها تستغل بطلب HTTP واحد، وهذا بالضبط ما سنراه بعد قليل.
Trivy من الداخل: 516 نتيجة Finding
Trivy لا يتصل بالخدمة أبداً، وإنما يفتح طبقات ال Image ويقرأ قاعدة حزم Alpine، ثم يقرأ الملفات التنفيذية المكتوبة بلغة Go ويستخرج منها قائمة المكتبات التي بنيت بها، ثم يطابق الكل بقاعدة ثغراته. شغلنا Trivy 0.76.1 مع Volume للكاش حتى لا ينزل القاعدة في كل مرة:
docker volume create tqa-trivy-cache
docker run --rm -v /var/run/docker.sock:/var/run/docker.sock -v tqa-trivy-cache:/root/.cache \
  aquasec/trivy:0.76.1 image --scanners vuln --format json --quiet grafana/grafana:8.2.6 > trivy.json
استغرق الأمر 45 ثانية مع تنزيل قاعدة الثغرات لأول مرة، وتاريخ القاعدة كما يعرضه trivy version هو 3 نوفمبر 2026 الساعة 07:14 بتوقيت UTC. ثم كتبنا سكربتاً صغيراً اسمه compare.mjs يعد النتائج ويقارنها، وهذا مخرجه للجزء الخاص بـ Trivy:
trivy rows 516 unique ids 247
   grafana/grafana:8.2.6 (alpine 3.14.3) 33
   usr/share/grafana/bin/grafana-cli 235
   usr/share/grafana/bin/grafana-server 248
لنقرأ هذا المخرج سطراً سطراً. السطر الأول يقول إن Trivy أخرج 516 نتيجة، لكنها تعود إلى 247 معرفاً فريداً فقط، والسبب في الفرق يظهر في الأسطر الثلاثة التالية: 33 نتيجة في حزم Alpine نفسها، ثم 235 في الملف التنفيذي grafana-cli و248 في grafana-server، والملفان مبنيان بنفس نسخة Go وبنفس المكتبات تقريباً، فتظهر الثغرة الواحدة مرتين. وإذا نظرت إلى الحزم الأكثر تكراراً فستجد أن مكتبة Go القياسية stdlib وحدها 268 نتيجة، ثم golang.org/x/net بـ 54 وgolang.org/x/crypto بـ 52، أما Grafana نفسه فله 29 ثغرة فريدة منها CVE-2021-43798. وبحسب الخطورة كانت النتائج 18 حرجة Critical و254 عالية High و220 متوسطة Medium و14 منخفضة و10 غير مصنفة، و510 من 516 لها نسخة فيها الإصلاح.
ولاحظ ما يعنيه هذا لفريقنا: ملف واحد فيه 516 سطراً لهدف واحد، فإذا كان لدى الجهة 800 أصل فإن التقرير الخام لا يقرؤه أحد، ولهذا السبب بالضبط يدفع الناس لترتيب الأولوية. فلما سحبنا درجات EPSS ليوم 2 نوفمبر 2026 للمعرفات الـ 243 التي تبدأ بـ CVE، وجدنا أن 11 منها فقط درجتها 0.1 أو أكثر، و7 درجتها 0.5 أو أكثر، و138 درجتها أقل من 0.01. ولما طابقناها بقائمة KEV في نسختها 2026.10.30 التي تحتوي 1766 ثغرة، وجدنا ثغرة واحدة فقط من الـ 243 هي CVE-2021-43798، وقد أضيفت إلى القائمة في 9 أكتوبر 2025. أي أن الأداة المفتوحة أعطتنا البيانات كاملة، لكن تحويل 516 سطراً إلى «أصلح هذه الآن» احتاج خطوة إضافية كتبناها بأيدينا، وهي الخطوة التي يقدمها VPR وTruRisk جاهزة.
Nuclei من الخارج: 19 نتيجة في 6 دقائق
Nuclei يعمل بطريقة معاكسة تماماً، فهو لا يعرف شيئاً عن محتوى ال Image، وإنما يرسل طلبات HTTP إلى الخدمة وهي تعمل، ويطابق الردود بقوالب Templates يكتبها مجتمع ProjectDiscovery، وكل قالب يختبر شيئاً محدداً. شغلنا Nuclei v3.11.1 مع قوالب v10.5.1 بالإعدادات الافتراضية، أي بكل القوالب الموقعة دون اختيار:
docker volume create tqa-nuclei
docker run --rm -v tqa-nuclei:/root projectdiscovery/nuclei:v3.11.1 -ut
docker run --rm --network tqa-net -v tqa-nuclei:/root -v "$PWD":/out projectdiscovery/nuclei:v3.11.1 \
  -u http://tqa-grafana:3000 -jsonl -o /out/nuclei-full.jsonl -stats -si 60 -nc
[INF] Current nuclei version: v3.11.1 (latest)
[INF] Current nuclei-templates version: v10.5.1 (latest)
[INF] Templates loaded for current scan: 11212
[INF] Executing 11212 signed templates from projectdiscovery/nuclei-templates
[INF] Targets loaded for current scan: 1
[INF] Templates clustered: 2728 (Reduced 2593 Requests)
[INF] Using Interactsh Server: oast.online
[INF] Scan completed in 6m. 19 matches found.
{"duration":"0:06:32","errors":"234","hosts":"1","matched":"19","percent":"94","requests":"19574","rps":"49","templates":"11212","total":"20762"}تنزيل القوالب استغرق 53 ثانية وحجمها في ال Volume نحو 92 MB، ثم حمل Nuclei 11212 قالباً، وجمع 2728 منها في مجموعات Clusters لأنها ترسل الطلب نفسه، فوفر 2593 طلباً. والسطر الذي يستحق التوقف هو Using Interactsh Server: oast.online، وسنعود إليه في قسم مستقل لأنه يهم كل جهة حكومية. ثم انتهى الفحص في 6 دقائق و32 ثانية، بعد 19574 طلباً بمعدل 49 طلباً في الثانية، ووجد 19 نتيجة، وسجل 234 خطأ وهي غالباً طلبات لمنافذ ومسارات غير موجودة. أما النتائج الـ 19 فكانت هكذا:
| القالب Template | الخطورة | ماذا يعني |
|---|---|---|
| CVE-2021-43798 | high | قرأ /etc/passwd فعلاً عبر مسار إضافة alertlist |
| CVE-2025-4123 | high | إعادة توجيه مفتوحة Open Redirect عبر مسار /public/، تحقق منها باتصال خارجي |
| prometheus-metrics | medium | مسار /metrics مكشوف دون دخول |
| grafana-metrics-exposure | low | المسار نفسه يكشف النسخة 8.2.6 |
| http-missing-security-headers | info | 8 أسطر، سطر لكل ترويسة أمان ناقصة |
| 7 قوالب أخرى | info | اكتشاف Grafana وملف robots.txt وخصائص Cookies |
والفرق في الطبيعة واضح: Trivy قال «في هذه الحزمة ثغرة بحسب رقم نسختها»، أما Nuclei فقال في الثغرة الأولى «قرأت ملف كلمات المرور من السيرفر فعلاً»، وهذا دليل لا يحتاج نقاشاً مع فريق التشغيل. لكن Nuclei لم ير شيئاً من ثغرات مكتبات Go ولا من حزم Alpine، لأنها لا تظهر في ردود HTTP أصلاً.
التقاطع Overlap: ثغرة واحدة رآها الاثنان
هذا هو الجزء الأخير من مخرج compare.mjs:
nuclei results 19 CVE ids CVE-2021-43798 CVE-2025-4123
both CVE-2021-43798
nuclei only CVE-2025-4123
nuclei without CVE 17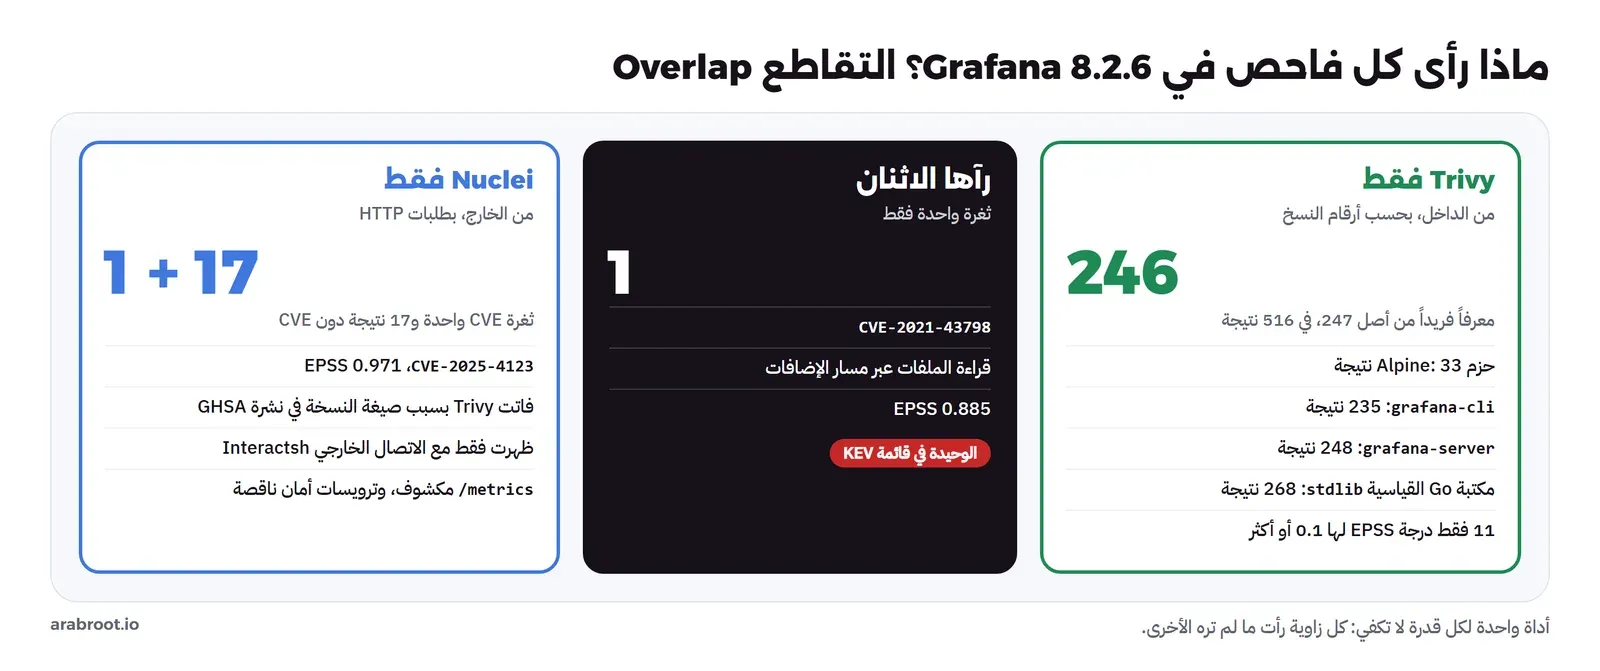
رأى الاثنان CVE-2021-43798، وهذا متوقع لأنها في Grafana نفسه ولها رقم نسخة واضح وقالب Nuclei معروف. أما CVE-2025-4123 فرآها Nuclei وحده، وهنا القصة المهمة: درجة EPSS لهذه الثغرة يوم 2 نوفمبر كانت 0.971، أي أعلى من 99.8% من كل الثغرات، وصفحة NVD تقول إن كل نسخ Grafana قبل 10.4.18 مصابة بها. فلماذا لم يرها Trivy مع أنه قرأ نسخة Grafana بشكل صحيح ووجد 29 ثغرة أخرى فيه؟ السبب في النشرة GHSA-q53q-gxq9-mgrj التي تعتمد عليها قواعد بيانات Go، فهي تكتب المدى المصاب بصيغة النسخة الوهمية Pseudo-version لـ Go:
go github.com/grafana/grafana < 0.0.0-20250521183405-c7a690348df7وعندما يقارن Trivy النسخة 8.2.6 بالنسخة 0.0.0-20250521… فإن 8.2.6 أكبر، فيحكم بأنها غير مصابة، أي أن الخطأ ليس في الأداة وإنما في صيغة البيانات التي تأكلها. وهذا بالضبط ما يقصده الناس عندما يقولون إن قيمة المنتج التجاري في فريق البحث، فالمنتج التجاري يكتب اختباره بنفسه ولا يعتمد على صيغة نشرة كتبها طرف آخر. لكن لاحظ أيضاً أن الأداة المفتوحة الثانية سدت الفجوة، وهذا هو الدرس العملي: في المصدر المفتوح لا تعتمد على أداة واحدة لكل قدرة، وإنما على أداتين تنظران من زاويتين.
المشكلة التي ظهرت: قفل الحساب Account Lockout
بعد الفحص الكامل أردنا أن نتأكد من أن Nuclei يكتشف أن كلمة مرور المدير ما زالت الافتراضية admin، وهي حالة شائعة جداً في لوحات Grafana الداخلية، فشغلنا القوالب التي تحمل الوسم default-login، فحمل Nuclei 345 قالباً وانتهى في 20 ثانية دون أي نتيجة. ثم أرسلنا طلب الدخول بالحساب الافتراضي بأنفسنا فكان الرد:
{"message":"invalid username or password"}ولما قرأنا سجل Grafana وجدنا السبب:
lvl=eror msg="invalid username or password" logger=context error="too many consecutive incorrect login attempts for user - login for user temporarily blocked"أي أن الفحص الكامل نفسه، بقوالبه الكثيرة التي تجرب أسماء وكلمات مرور لمنتجات أخرى على صفحة الدخول، أطلق حماية Grafana من التخمين Brute Force، فقفل المستخدم admin مؤقتاً، وفي السجل 360 سطراً من محاولات الدخول الفاشلة. ثم عندما شغلنا قوالب default-login كانت القوالب الأخرى في المجموعة تقفل الحساب من جديد قبل أن يصل قالب Grafana إلى دوره. والحل كان أن ننتظر نحو خمس دقائق ثم نشغل القالب المحدد وحده:
docker run --rm --network tqa-net -v tqa-nuclei:/root projectdiscovery/nuclei:v3.11.1 \
  -u http://tqa-grafana:3000 -id CVE-2021-43798,CVE-2025-4123,grafana-default-login -nc -silent
[CVE-2021-43798] [http] [high] http://tqa-grafana:3000/public/plugins/alertmanager/#/../../../../../../../../../../../../../../../../../../etc/passwd [pluginSlug="alertmanager"]
[grafana-default-login] [http] [high] http://tqa-grafana:3000/login [password="admin",username="admin"]
[CVE-2025-4123:open-redirect] [http] [high] http://tqa-grafana:3000/public/..%2F%5coast.pro%2F%3f%2F..%2F..وهذا الدرس مهم لفريقنا لسببين: الأول أن الفحص الكامل يمكن أن يقفل حسابات حقيقية في الإنتاج، فإذا كان حساب المدير في نظام حساس يقفل بعد محاولات فاشلة، فالفحص قد يمنع الموظفين من الدخول، لذلك اتفق مع أصحاب الأنظمة على نافذة الفحص وأبلغ فريق المراقبة قبلها. والثاني أن النتيجة السلبية لا تعني أن الثغرة غير موجودة، فالفحص الكامل قال «لا شيء» عن كلمة المرور الافتراضية، والحقيقة أنها موجودة. والمنتجات التجارية تواجه المشكلة نفسها بالمناسبة، لكنها تعطيك سياسات فحص جاهزة تفصل فحوص الدخول عن غيرها، وفي المصدر المفتوح تبني هذا الفصل بنفسك باختيار الوسوم والقوالب.
ماذا لو منعنا الاتصال الخارجي؟ Interactsh
نعود إلى سطر Using Interactsh Server: oast.online. بعض الثغرات لا يظهر أثرها في رد HTTP، وإنما يظهر عندما يتصل السيرفر المصاب بعنوان خارجي، فيرسل Nuclei حمولة فيها عنوان فريد على خادم Interactsh، ثم ينتظر هل يصل إليه اتصال، وهذا ما يسمى الفحص خارج النطاق Out-of-band. والخادم الافتراضي عام تديره ProjectDiscovery، وهذا يعني أن معلومات عن أهدافك تخرج إلى طرف ثالث خارج شبكتك، وهو أمر يجب أن يقرره مسؤول الأمن في جهة حكومية وليس أن يحدث افتراضياً. لذلك أعدنا فحص قوالب Grafana مع الخيار -ni الذي يوقف Interactsh، وقارناه بالفحص نفسه دونه:
docker run --rm --network tqa-net -v tqa-nuclei:/root -v "$PWD":/out projectdiscovery/nuclei:v3.11.1 \
-u http://tqa-grafana:3000 -tags grafana,default-login -ni -jsonl -o /out/nuclei-noob.jsonl -nc -silent| الفحص | الوقت | النتائج | CVE-2025-4123 |
|---|---|---|---|
| مع Interactsh (الافتراضي) | 29 ثانية | 4 | ظهرت |
مع -ni | 25 ثانية | 3 | اختفت |
أي أن إيقاف الاتصال الخارجي أخفى الثغرة الأعلى في EPSS من القائمة كلها. والحل الصحيح ليس أن تترك الخادم العام، وإنما أن تشغل خادم Interactsh داخلياً، فهو مفتوح المصدر أيضاً ويمكن توجيه Nuclei إليه بالخيار -iserver. وهذه نقطة تستحق أن تقارن فيها المنتج التجاري بعناية، فاسأل المورد أيضاً: أين تذهب طلبات الفحص خارج النطاق عندكم، ومن يملك الخادم الذي يستقبلها؟
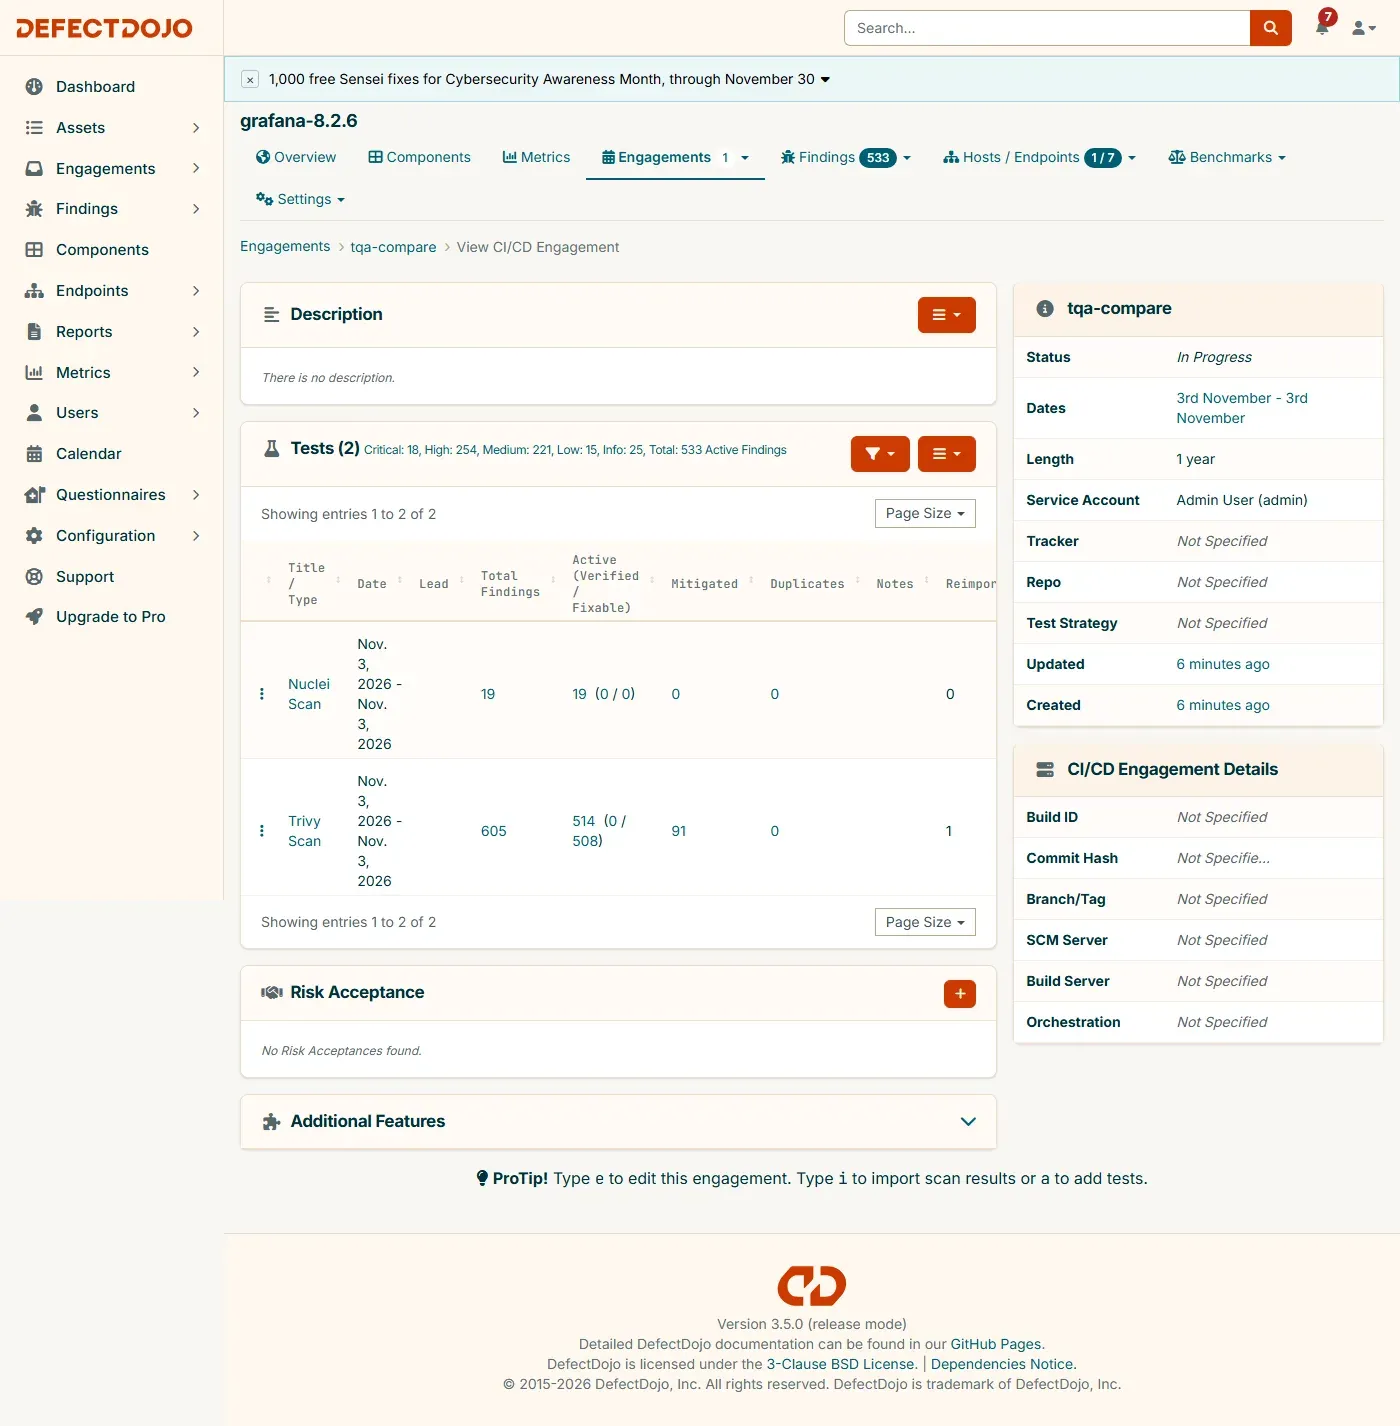
DefectDojo: 535 نتيجة في مكان واحد
الآن نضع النتائج في مكان واحد كما تفعل المنصة التجارية. شغلنا DefectDojo 3.5.0، وقد صدر قبل يوم واحد من المختبر، بملف docker-compose.yml الرسمي من نفس الإصدار، مع ملف .env يثبت النسخة ويغير المنافذ ويسحب ال Images من Docker Hub:
COMPOSE_PROJECT_NAME=tqa-dd
DD_IMAGE_REGISTRY=docker.io
DJANGO_VERSION=3.5.0
NGINX_VERSION=3.5.0
DD_PORT=18480
DD_TLS_PORT=18443
واخترنا DD_IMAGE_REGISTRY=docker.io لأن الملف الرسمي يسحب ال Images افتراضياً من سجل الشركة نفسها، ويقول تعليق في أعلاه إن كل عملية سحب تسجل مع عنوان IP لمعرفة الجهة التي تنزل الأداة. وهذا تفصيل صغير لكنه من نوع التفاصيل التي يسأل عنها مسؤول الامتثال، فاقرأ ملفات التثبيت قبل أن تشغلها. استغرق سحب ال Images نحو دقيقتين، وأصبحت صفحة الدخول ترد بـ 200 بعد نحو ثلاث دقائق من docker compose up -d، واستهلكت الخدمات كلها قرابة 1 GiB من الذاكرة RAM (uwsgi نحو 494 MiB، وعاملا Celery نحو 203 و181 MiB، وPostgreSQL نحو 84 MiB). ثم أخذنا توكن API واستوردنا الملفين في منتج Product واحد:
curl -s -H "Authorization: Token $T" -F "scan_type=Trivy Scan" -F "[email protected]" \
  -F product_type_name=Lab -F product_name=grafana-8.2.6 -F engagement_name=tqa-compare \
  -F auto_create_context=true -F active=true -F verified=false -F minimum_severity=Info \
  -F scan_date=2026-11-03 http://127.0.0.1:18480/api/v2/import-scan/
استيراد ملف Trivy أخذ 9.6 ثانية وأنشأ 516 نتيجة، واستيراد ملف Nuclei أخذ أقل من ثانية وأنشأ 19، فأصبح في المنتج 535 نتيجة. ولاحظ أن DefectDojo لم يدمج الثغرة الواحدة التي ظهرت في grafana-cli وgrafana-server، فكل منهما نتيجة مستقلة لأن المكون مختلف، ولم يربط CVE-2021-43798 من Trivy بنفسها من Nuclei، لأن إزالة التكرار في DefectDojo تعمل داخل نوع الفحص الواحد وليس بين أداتين مختلفتين. وعندما سألنا API عن النتيجة نفسها وجدنا الحقول epss_score فارغة وknown_exploited بقيمة false، مع أن الثغرة في KEV منذ أكثر من سنة، أي أن الإثراء بهذه البيانات لم يحدث تلقائياً في هذا الإعداد، ويجب أن تبنيه بنفسك أو تعتمد على أداة تكتب هذه الحقول في تقريرها.
ماذا لو رقينا Grafana إلى 8.2.7؟ Reimport
متابعة الإصلاح هي القدرة التي يعتمد عليها المدير ليعرف هل الفريق يتقدم، فلنجربها كما يحدث في الواقع: النسخة 8.2.7 أصلحت CVE-2021-43798 كما يقول حقل الإصلاح في نتيجة Trivy نفسها 8.3.1, 8.2.7, 8.1.8, 8.0.7، فلنفترض أن الفريق رقى إليها، ثم أعاد الفحص، ثم أعاد استيراد التقرير في الاختبار نفسه حتى يغلق DefectDojo ما أصلح:
curl -s -H "Authorization: Token $T" -F "scan_type=Trivy Scan" -F "[email protected]" \
  -F test=1 -F close_old_findings=true -F active=true -F verified=false \
  -F scan_date=2026-11-03 http://127.0.0.1:18480/api/v2/reimport-scan/
created 89 · closed 91 · reactivated 0 · untouched 425 · active after 514لو قرأ المدير هذا الرقم كما هو فسيفهم أن الفريق أغلق 91 ثغرة وظهرت 89 ثغرة جديدة، وهذا غير صحيح. فلما قارنا الـ 89 «الجديدة» بالـ 91 المغلقة بمعرف الثغرة واسم المكون، وجدنا أن الـ 89 كلها نفس الثغرات القديمة، والذي تغير هو رقم النسخة في العنوان، مثل CVE-2023-3128 github.com/grafana/grafana 8.2.6 التي أغلقت ثم ظهرت CVE-2023-3128 github.com/grafana/grafana 8.2.7. والثغرة التي أصلحت فعلاً واحدة فقط، وهي CVE-2021-43798 في السطرين الخاصين بالملفين التنفيذيين. أي أن نسخة 8.2.7 أصلحت ثغرة KEV وتركت 514 نتيجة أخرى، والإصلاح الحقيقي هو الترقية إلى نسخة مدعومة حديثة وليس الترقية الصغيرة.
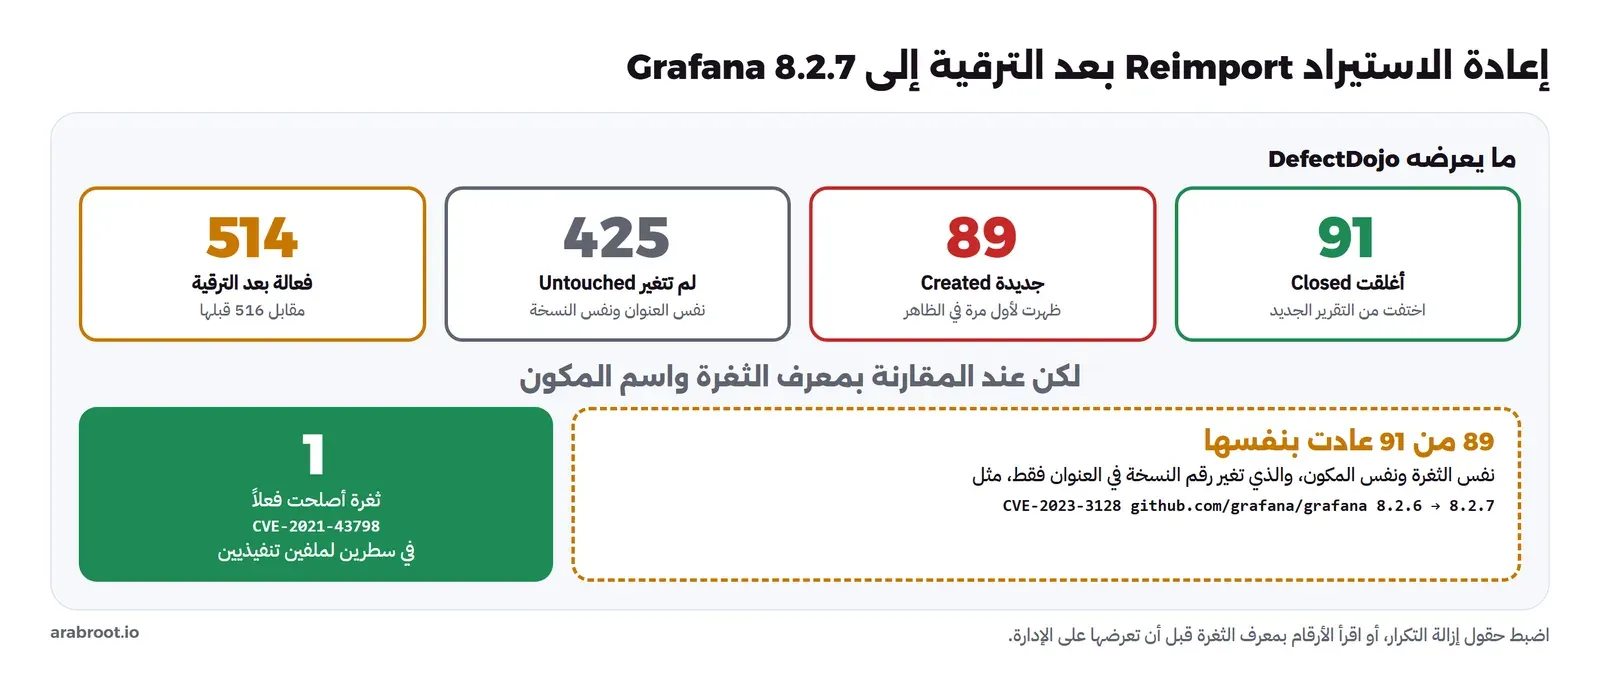
وأعدنا أيضاً فحص النسخة 8.2.7 بالقوالب الثلاثة المحددة في Nuclei، فاختفت CVE-2021-43798، وبقيت CVE-2025-4123 وكلمة المرور الافتراضية، وهذا متسق مع ما رأيناه في Trivy. والدرس لفريقنا أن لوحة متابعة الإصلاح في المصدر المفتوح تحتاج ضبطاً قبل أن تعرض على الإدارة، إما بتعديل حقول إزالة التكرار في إعدادات DefectDojo بحيث لا يدخل رقم النسخة فيها، أو بقراءة الأرقام بحسب معرف الثغرة وليس بحسب النتيجة، والسبب أن الأرقام الخاطئة على لوحة الإدارة أسوأ من عدم وجود لوحة.
أين Greenbone OpenVAS من هذه المقارنة؟
قد يتساءل البعض: لماذا لم يدخل Greenbone في هذا المختبر وهو البديل المباشر لـ Nessus؟ والإجابة أن هذه المقارنة صممت لتكون صغيرة يمكن إعادتها في ساعة على جهاز واحد، وGreenbone ليس كذلك. ففي مختبرنا السابق الفحص الشبكي مع OpenVAS احتاج التشغيل الأول 17 خدمة، وبناء بيانات SCAP داخل PostgreSQL وحده 3 ساعات و40 دقيقة، ووصلت المساحة إلى نحو 43 GB بين قاعدة البيانات والخلاصات وال Images، قبل أن يبدأ أول فحص. وهذا الرقم نفسه معلومة مهمة لفريقنا، فـ Greenbone يحتاج سيرفراً مخصصاً ويوماً كاملاً من التجهيز، ثم مساحة وصيانة لقاعدة بيانات كبيرة. وما رأيناه هناك يكمل ما رأيناه هنا: Greenbone أعطى 37 نتيجة لسيرفر Debian بثلاث خدمات، منها أربع نتائج OpenSSH خاطئة لأنها مبنية على رقم النسخة المعلن، وهي الفجوة التي يسدها الفحص مع الدخول.
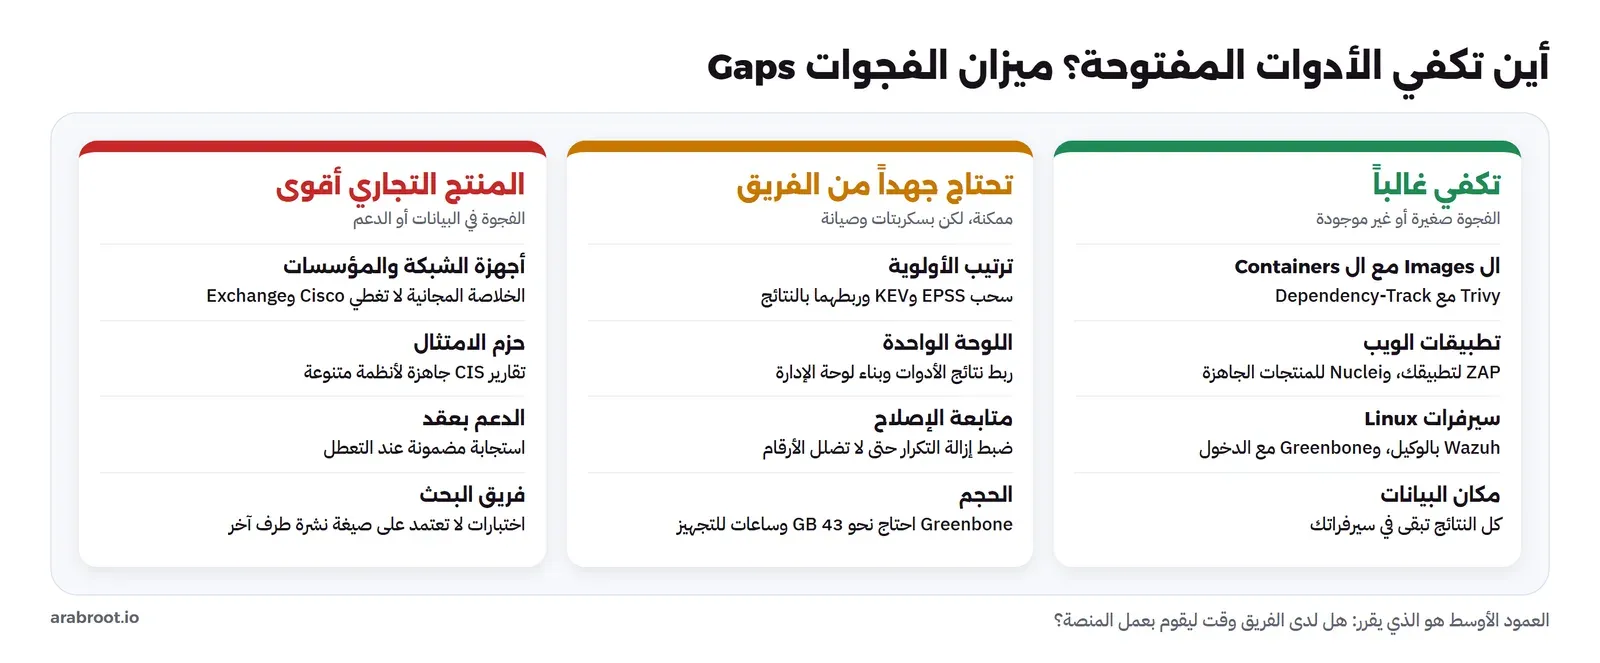
الفجوات Gaps: ما لا تعطيك إياه البدائل المفتوحة
بعد الخريطة والمختبر نستطيع أن نكتب الفجوات بصدق، والجدول التالي لا يقول إن الأدوات المفتوحة ضعيفة، وإنما يقول أين ستدفع الفرق بوقت الفريق بدلاً من المال:
| الفجوة Gap | ماذا رأينا | أثرها على الفريق | هل يمكن سدها؟ |
|---|---|---|---|
| عرض الاختبارات Coverage | الخلاصة المجانية لـ Greenbone لا تغطي Cisco وExchange وPalo Alto حسب صفحة Greenbone نفسها، وTrivy فاتته ثغرة بسبب صيغة النشرة | أجهزة الشبكة وبرمجيات المؤسسات قد لا تفحص | جزئياً بأداة ثانية، أو بالخلاصة المدفوعة لـ Greenbone |
| دعم المورد Vendor Support | لا يوجد عقد دعم في النسخ المجانية | عندما يتعطل الفاحص ليلة الفحص الشهري فالفريق وحده | بعقد دعم تجاري للأداة المفتوحة نفسها |
| اللوحة الواحدة Single Pane | ملفات Trivy وNuclei منفصلة، وDefectDojo لم يربط الثغرة بين الأداتين | عمل يدوي للربط والتقارير | نعم، بسكربتات وواجهة API |
| ترتيب الأولوية الجاهز | أعمدة EPSS فارغة، وknown_exploited خاطئة | 516 سطراً دون ترتيب | نعم، بسحب EPSS وKEV يومياً |
| حزم الامتثال Compliance Packs | Wazuh SCA للأنظمة الشائعة فقط | تقارير المدقق تبنى يدوياً | جزئياً |
| الحجم Scale | Greenbone احتاج 43 GB وساعات للتجهيز لفحص صغير | آلاف الأصول تحتاج عدة فاحصات وتنسيقاً | نعم، بتصميم وموارد |
| دقة متابعة الإصلاح | 91 مغلقة و89 جديدة لثغرة واحدة مصلحة | أرقام مضللة للإدارة | نعم، بضبط إزالة التكرار |
تكلفة الفريق Staff Time: من يدفع الفرق؟
الخطأ الأكثر شيوعاً في هذا القرار أن يقارن الناس سعر الرخصة بصفر، والمقارنة الصحيحة أن تقارن سعر الرخصة بوقت الفريق الذي سيقوم بعمل المنصة، وقد شرحنا طريقة حساب التكلفة الكاملة TCO في حلول الأمن التجارية وبدائلها مفتوحة المصدر. ولا نستطيع أن نعطيك رقماً بالساعات لأن ذلك يعتمد على عدد الأصول وتنوعها ومهارة الفريق، لكننا نستطيع أن نعطيك قائمة الأعمال التي كانت المنصة تقوم بها، وعلى فريقنا أن يقدر وقت كل واحد منها قبل الاجتماع القادم:
- التشغيل والتحديث: تحديث Greenbone وقواعد بياناته، وتحديث Wazuh ووكلائه على كل الأجهزة، وتحديث DefectDojo بين الإصدارات، ومراقبة أن الخلاصات تتحدث فعلاً كل يوم.
- الربط: كتابة وصيانة السكربتات التي تنقل النتائج من كل أداة إلى DefectDojo، وتجلب EPSS وKEV، وتقارن سجل الأصول بما يكتشفه الفحص.
- الفرز Triage: مراجعة النتائج الخاطئة كما في نتائج OpenSSH، وإغلاقها بملاحظة يقبلها المدقق.
- التقارير: بناء اللوحة التي يقرؤها المدير وتقرير الامتثال الذي يطلبه المدقق.
- الاستمرارية: إذا كان الشخص الوحيد الذي يفهم هذا التركيب سيغادر الجهة، فمن سيكمل بعده؟
وفي فريق من ثلاثة أشخاص لديه 800 أصل، فإن هذه القائمة قد تأخذ جزءاً كبيراً من وقت شخص واحد، وهذا الشخص سوف يتوقف عن عمل آخر. فإذا كان هذا العمل الآخر هو إصلاح الثغرات نفسها، فقد وفرت المال وخسرت الأمان، وهذه المعادلة هي التي يجب أن تعرض على مسؤول الميزانية بصدق.
نماذج التسعير Pricing كما تنشرها الشركتان
قرأنا صفحات الشراء الرسمية للشركتين يوم 3 نوفمبر 2026، والأسعار بالدولار الأمريكي كما تعرضها الصفحات:
| المنتج | نموذج التسعير | السعر المنشور | المصدر |
|---|---|---|---|
| Nessus Essentials | مجاني، حتى 5 عناوين IP، للاستخدام غير التجاري | مجاني | صفحة Nessus Essentials |
| Nessus Professional | رخصة سنوية | 4,790 لسنة، 9,330.95 لسنتين، 13,637.54 لثلاث | متجر Tenable |
| Nessus Expert | رخصة سنوية | 6,790 لسنة، 13,208.13 لسنتين، 19,304.19 لثلاث | متجر Tenable |
| Tenable One Vulnerability Management | بعدد الأصول Assets، والشراء المباشر حتى 250 أصلاً | 3,700 لسنة بجانب الوصف، و3,500 لسنة لـ 100 أصل في نافذة الشراء، و6,825 لسنتين و9,975 لثلاث | متجر Tenable |
| Tenable Security Center وExposure Management | عرض سعر | عرض سعر فقط Quote only | متجر Tenable |
| Qualys VMDR | تجربة 30 يوماً ثم التواصل مع المبيعات | عرض سعر فقط Quote only | صفحة VMDR |
| Qualys Community Edition | مجانية، والصفحة لا تذكر حدودها | مجانية | صفحة Community Edition |
ولاحظ ثلاث ملاحظات على هذا الجدول. الأولى أن صفحة Tenable تعرض رقمين مختلفين لنفس المنتج في السنة الأولى، 3,700 في الوصف و3,500 في نافذة اختيار عدد الأصول، وهذا وحده سبب كاف لأن تطلب عرضاً مكتوباً قبل أي مقارنة. والثانية أن الشراء المباشر من Tenable يتوقف عند 250 أصلاً، وما فوق ذلك يحتاج عرض سعر، أي أن جهتنا بأصولها الـ 800 لن تجد سعرها في أي صفحة. والثالثة أن Nessus Essentials وQualys Community Edition ليسا بديلين للإنتاج، فشروط الأول تقول صراحة إنه للاستخدام غير التجاري وحتى 5 عناوين فقط، لكنهما مفيدان لمقارنة النتائج في المختبر أثناء خطة الانتقال.
أما الأدوات المفتوحة فكلها دون رسوم رخصة، لكن بعضها له نسخ تجارية من الشركة نفسها: Greenbone يبيع الخلاصة المؤسسية Enterprise Feed وأجهزة جاهزة، وDefectDojo له نسخة Pro، وProjectDiscovery لها منصة سحابية فوق Nuclei. وهذا خيار وسط مهم سنعود إليه في قسم متى تدفع.
الضوابط الأساسية NCA ECC: ماذا يطلب الضابط 2-10؟
إذا كانت جهتك ملزمة بـ الضوابط الأساسية للأمن السيبراني ECC-2:2024، فإن المكون 2-10 «إدارة الثغرات» هو الذي يعنيك هنا، وقد قرأناه من النسخة الإنجليزية الرسمية، والنسخة العربية هي المرجع الملزم. ويطلب الضابط 2-10-3 أن تشمل متطلبات إدارة الثغرات كحد أدنى خمسة أمور، وهذه ترجمتنا لها مع الأداة المفتوحة التي تحقق كل بند:
| البند | النص (ترجمتنا) | البديل المفتوح |
|---|---|---|
| 2-10-3-1 | تقييم الثغرات واكتشافها دورياً | Greenbone وWazuh وTrivy وNuclei بجدول فحص موثق |
| 2-10-3-2 | تصنيف الثغرات بحسب خطورتها | CVSS مع EPSS وKEV داخل DefectDojo |
| 2-10-3-3 | معالجة الثغرات بحسب تصنيفها والمخاطر المرتبطة بها | مواعيد SLA في DefectDojo مع التكامل مع نظام التذاكر |
| 2-10-3-4 | إدارة الترقيعات Patch Management مع التحقق منها في بيئة غير الإنتاج قبل تطبيقها | ليس قدرة فحص، وإنما عملية تشغيل وبيئة اختبار |
| 2-10-3-5 | التواصل والاشتراك مع مصادر موثوقة للثغرات الجديدة | نشرات الموردين والتوزيعات والهيئة، وقائمة KEV |
ولاحظ أن النص لا يذكر منتجاً، فالضابط يطلب نتيجة: اكتشاف دوري، وتصنيف، ومعالجة بحسب الخطورة، وترقيع مجرب، واشتراك في المصادر، ثم يطلب الضابط 2-10-4 مراجعة تطبيق هذه المتطلبات دورياً. وهذا يعني أن البدائل المفتوحة تستطيع تحقيقه، بشرط أن يكون لديك دليل مكتوب على كل بند، مثل جدول الفحص ونتائجه وتواريخ الإغلاق، وقد شرحنا طريقة جمع الأدلة في تحقيق ضوابط ECC بأدوات مفتوحة المصدر.
أما سؤال مسؤول الامتثال عن مكان البيانات، فالجديد في نسخة 2024 من الضوابط أن ضوابط توطين البيانات نقلت من الوثيقة إلى مكتب إدارة البيانات الوطنية NDMO كما يقول جدول التغييرات في الوثيقة نفسها، لذلك ارجع إلى سياسات المكتب وتصنيف بياناتك. ومن جهة المنتجات، فإن صفحة تحديد المنصة Platform عند Qualys تذكر منصة باسم KSA1 على النطاق qualysksa.com، أما صفحة ربط المواقع بالمناطق في وثائق Tenable Vulnerability Management فلم تذكر عند قراءتنا أي منطقة في الشرق الأوسط، مع أن Tenable أعلنت في بيان مايو 2024 توفر Vulnerability Management عبر منطقة AWS في أبوظبي، وهي خارج المملكة. والأدوات المفتوحة تحل هذا السؤال من أساسه، لأن كل البيانات تبقى في سيرفراتك، وهذه من أقوى حججها في الجهات الحكومية.
متى تدفع رغم ذلك؟ When to Pay
بعد كل ما سبق قد يبدو أن المصدر المفتوح هو الإجابة دائماً، وهذا غير صحيح، ففي حالات واضحة يكون الدفع هو القرار الأرخص فعلاً:
- أجهزة شبكة وبرمجيات مؤسسات كثيرة: إذا كانت الشبكة مليئة بأجهزة Cisco وFortinet وأنظمة Microsoft التجارية، فالخلاصة المجانية لـ Greenbone لا تغطيها كما تقول صفحته، والفجوة هنا في البيانات وليست في الجهد.
- فريق لا يستطيع إضافة عمل: إذا كان الفريق بالكاد يصلح ما يظهر اليوم، فإن تحويله إلى فريق تشغيل منصة سيؤخر الإصلاح، وهو الهدف الحقيقي.
- تدقيق يطلب تقارير امتثال جاهزة: إذا كانت الجهة تخضع لتدقيق دوري يطلب تقارير CIS لأنظمة متنوعة، فحزم الامتثال الجاهزة توفر أسابيع.
- حجم كبير موزع: آلاف الأصول في مواقع كثيرة مع موظفين يعملون عن بعد، حيث يصبح الوكيل المدار مركزياً أهم من أي شيء آخر.
- حاجة إلى دعم بعقد: إذا كان الفحص جزءاً من التزام تعاقدي أو تنظيمي لا يحتمل التوقف.
وبين الطرفين خيار وسط كثيراً ما ينسى: أن تشتري النسخة التجارية من الأداة المفتوحة نفسها، مثل خلاصة Greenbone المؤسسية التي تضيف فحوص CIS وتغطية أجهزة المؤسسات وترتيب EPSS، أو DefectDojo Pro. فتحصل على البيانات والدعم وتبقى البيانات في سيرفراتك، وكثيراً ما يكون هذا الخيار هو الأنسب لجهة حكومية تهتم بمكان البيانات.
خطة الانتقال Migration: تشغيل متوازي ثم مقارنة ثم تحويل
لا تقم بإلغاء الاشتراك ثم البحث عن البديل، والسبب أنك ستفقد خط الأساس Baseline الذي تقارن به، ولن تعرف هل البديل يرى ما كان يراه المنتج القديم. والخطة الآمنة أن تبدأ قبل موعد التجديد بأشهر، وأن تمر بأربع مراحل:
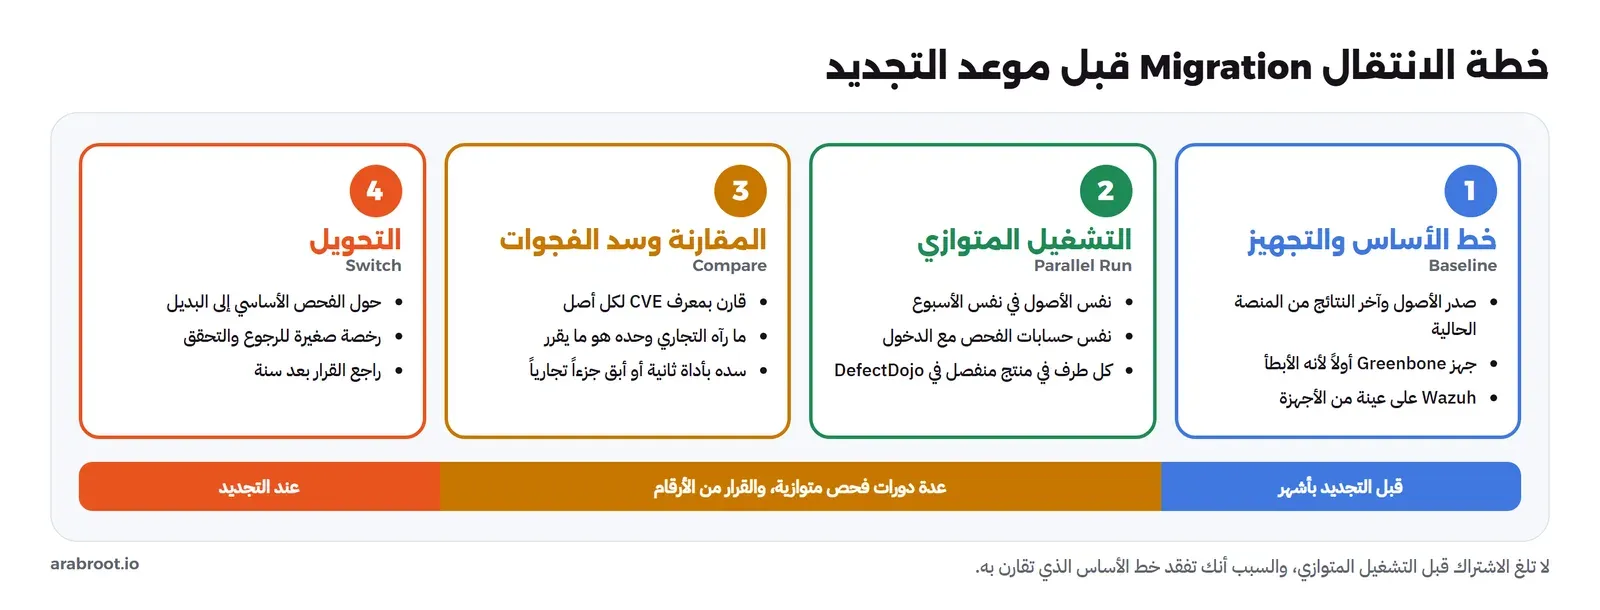
- الجرد والتجهيز: صدر من المنصة الحالية قائمة الأصول وآخر نتائج الفحص، فهذا خط الأساس. ثم جهز الأدوات المفتوحة على سيرفرات داخلية، وابدأ بـ Greenbone لأنه يحتاج أطول وقت للتجهيز، ثم Wazuh على عينة من الأجهزة.
- التشغيل المتوازي Parallel Run: افحص الأصول نفسها بالأداتين في الأسبوع نفسه، وبنفس الحسابات للفحص مع الدخول، واستورد نتائج الطرفين في DefectDojo في منتجين منفصلين.
- المقارنة وسد الفجوات: قارن بمعرف CVE لكل أصل كما فعلنا في
compare.mjs، وصنف الفروق إلى ثلاث فئات: ما رآه الاثنان، وما رآه المنتج التجاري وحده، وما رآه البديل وحده. والفئة الثانية هي التي تقرر، فإذا كانت فيها ثغرات حرجة على أجهزة مهمة، فإما أن تسدها بأداة ثانية، أو أن تبقي المنتج التجاري لهذا الجزء فقط. - التحويل: عندما تصبح الفئة الثانية صغيرة ومفهومة، حول الفحص الأساسي إلى البديل، وأبق رخصة صغيرة مثل Nessus Professional لسنة كخيار رجوع وللتحقق من النتائج المشكوك فيها، ثم راجع القرار بعد سنة.
وفي حالة جهتنا، فإن نتيجة هذه الخطة قد لا تكون «كل شيء مفتوح» أو «كل شيء تجاري»، وإنما مزيجاً: Wazuh وTrivy وNuclei وDefectDojo للسيرفرات وال Containers والتطبيقات، وGreenbone للفحص الشبكي، مع إبقاء منتج تجاري أصغر لأجهزة الشبكة إذا أظهرت المقارنة فجوة فيها. وهذا المزيج غالباً أرخص بكثير من التجديد الكامل، ويحل سؤال مكان البيانات لمعظم الأصول.
قائمة القرار Decision Checklist
| السؤال | إذا كانت الإجابة نعم |
|---|---|
| هل أغلب الأصول سيرفرات Linux وWindows وContainers؟ | البدائل المفتوحة تغطيها جيداً |
| هل في الشبكة أجهزة Cisco وFortinet وExchange كثيرة؟ | قارن الخلاصة المؤسسية لـ Greenbone بالمنتج التجاري |
| هل يمنع تصنيف البيانات حفظ نتائج الفحص خارج المملكة؟ | البدائل المفتوحة أو منصة داخل المملكة |
| هل في الفريق شخص يستطيع تشغيل Docker وكتابة سكربتات API؟ | الانتقال ممكن |
| هل يطلب المدقق تقارير CIS جاهزة لأنظمة متنوعة؟ | احسب وقت بناء التقارير قبل القرار |
| هل لديك خط أساس من المنصة الحالية؟ | ابدأ التشغيل المتوازي قبل التجديد بأشهر |
| هل تحتاج دعماً بعقد واستجابة مضمونة؟ | ادفع، للمنتج التجاري أو للنسخة التجارية من الأداة المفتوحة |
أخطاء شائعة Common Mistakes
- مقارنة الرخصة بصفر: المقارنة الصحيحة بين الرخصة ووقت الفريق الذي سيقوم بعمل المنصة.
- أداة واحدة لكل قدرة: رأينا أن Trivy فاتته ثغرة رآها Nuclei، وأن Nuclei لم ير 246 معرفاً رآها Trivy.
- الثقة في النتيجة السلبية: الفحص الكامل لم يجد كلمة المرور الافتراضية لأنه قفل الحساب بنفسه.
- ترك الإعدادات الافتراضية للاتصال الخارجي: Interactsh العام يرسل معلومات عن أهدافك إلى طرف ثالث، فشغله داخلياً أو قرر ذلك بوعي.
- عرض أرقام إعادة الاستيراد على الإدارة دون فحص: 91 مغلقة و89 جديدة كانت في الحقيقة ثغرة واحدة.
- إلغاء الاشتراك قبل التشغيل المتوازي: تفقد خط الأساس ولا تعرف ماذا فاتك.
- الفحص في الإنتاج دون اتفاق: الفحص قد يقفل حسابات حقيقية ويطلق تنبيهات، فاتفق على النافذة وأبلغ فريق المراقبة.
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Tenable وQualys يبيعان منصة كاملة، والسؤال الحقيقي ليس «هل يوجد فاحص مجاني» وإنما «هل يستطيع الفريق أن يكون المنصة».
- لكل قدرة بديل مفتوح: Greenbone للفحص الشبكي، وWazuh للوكيل، وZAP مع Nuclei للويب، وTrivy مع Dependency-Track لل Containers، وEPSS مع KEV للأولوية، وDefectDojo للمتابعة.
- في المختبر أخرج Trivy 516 نتيجة و247 معرفاً لـ Grafana 8.2.6، وأخرج Nuclei 19 نتيجة، والتقاطع ثغرة واحدة هي الوحيدة في KEV.
- CVE-2025-4123 بدرجة EPSS 0.971 فاتت Trivy بسبب صيغة النسخة في النشرة، ورآها Nuclei فقط مع الاتصال الخارجي.
- الفحص الكامل قفل حساب المدير فأخفى كلمة المرور الافتراضية، وإعادة الاستيراد بعد ترقية صغيرة أظهرت 91 مغلقة و89 جديدة لثغرة واحدة مصلحة.
- الأسعار المنشورة في 3 نوفمبر 2026: Nessus Professional بـ 4,790 دولاراً للسنة، وTenable VM حتى 250 أصلاً فقط بالشراء المباشر، وQualys VMDR عرض سعر فقط.
- الضابط 2-10 لا يفرض منتجاً، والبدائل المفتوحة تحققه مع الأدلة، وتبقي البيانات داخل سيرفراتك.
- ادفع عندما تكون الفجوة في البيانات أو الدعم أو تقارير الامتثال، وفكر في النسخة التجارية من الأداة المفتوحة كحل وسط، وانتقل دائماً بتشغيل متوازي.
 دليلأدوات إدارة الثغرات Vulnerability Management مفتوحة المصدرأي أداة مفتوحة المصدر تجرد سيرفراتك وتطابقها مع الثغرات وتنبهك بالجديد، وماذا رأى Trivy وGrype فعلاً في ثغرات أكتوبر.
 دليلالفحص الشبكي للثغرات Network Scan مع OpenVASشغلنا منصة Greenbone المجتمعية وفحصنا بها سيرفر Debian، فانتظرنا أربع ساعات قبل أول فحص ووجدنا نتائج حرجة كلها إنذارات خاطئة.
 دليلفحص الثغرات المعروفة Known Vulnerabilities مع Nucleiشغلنا Nuclei على خدمات قديمة في شبكة Docker معزولة، فأصاب في ثغرات Apache وGrafana وأعطى أربعة إنذارات خاطئة على Redis.
 دليلإدارة نتائج الفحص والثغرات مع DefectDojoاستوردنا نتائج Nuclei وOpenVAS الحقيقية إلى DefectDojo، فجمع التكرار وأغلق المصلح وحده، وكاد إعداد افتراضي واحد أن يفسد كل شيء.
 دليلمراقبة السيرفرات مع Wazuh: من السجل Log إلى حظر المهاجمشغلنا Wazuh مع وكيل على سيرفر تجريبي، فكشف تخمين كلمات مرور SSH وحظر المهاجم تلقائياً، ونبه على ملف PHP دخيل خلال ثانية.
 دليلأي ثغرة تصلح أولاً؟ ترتيب الأولوية Prioritization بلغة بسيطةفحصنا ثلاث Containers فظهرت 5025 نتيجة، فرتبناها بالتقييم CVSS واحتمال الاستغلال EPSS وقائمة KEV لنعرف ما يصلح هذا الأسبوع.
 دليلحلول الأمن التجارية وبدائلها مفتوحة المصدر: متى توفر فعلاً؟لكل فئة من حلول الأمن التجارية الشائعة في السعودية بديل مفتوح المصدر، وهنا تعرف متى يوفر عليك فعلاً ومتى يكون التجاري أفضل.
 دليلمختبر Lab: اكتشف السيرفرات المتأثرة بثغرة CVE جديدة وأصلحهافحصنا ثلاثة سيرفرات قديمة وسيرفراً محدثاً بأدوات Trivy وWazuh وسكربت تنبيه صغير، فظهر من يكتشف ثغرة الأسبوع ومن يفوته.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال، وتنفيذ المختبر على grafana/grafana:8.2.6 و8.2.7 بأدوات Trivy 0.76.1 وNuclei v3.11.1 مع قوالب v10.5.1 وDefectDojo 3.5.0، وقراءة صفحات الأسعار الرسمية لـ Tenable وQualys والضابط 2-10 من وثيقة ECC-2:2024 في 3 نوفمبر 2026.