


في المقالات السابقة من المرحلة أصبح الفريق ينشئ سيرفراته من ملفات OpenTofu، ويخرج كل سيرفر من cloud-init وفيه المستخدم والمفتاح، ثم يضبط Ansible ما بداخله، كما في Ansible للمبتدئين. وهذا الترتيب يعمل جيداً حتى يأتي يوم تحتاج فيه إلى سيرفرات جديدة بسرعة، كأن يرتفع الضغط Load على المتجر في ليلة تخفيضات، فتكتشف أن كل سيرفر جديد يقلع من Image نظام فارغة، ثم يحدث قائمة الحزم، ثم ينزل nginx وكل ما يحتاجه من الإنترنت، ثم يضبطه Ansible، والسيرفر لا يخدم أي عميل في كل هذا الوقت. والمشكلة الثانية أقل وضوحاً وأخطر: السيرفر الذي أنشئ يوم الأحد نزل الحزم الموجودة يوم الأحد، والسيرفر الذي أنشئ يوم الخميس نزل حزم الخميس، فالسيرفرات التي يفترض أنها نسخ من بعضها تختلف في إصدارات حزمها دون أن يقرر أحد ذلك، وإذا تعطل مستودع الحزم في لحظة الإنشاء فلا يخرج السيرفر أصلاً.
والحل الذي تستخدمه أغلب الفرق لهذه المشكلة أن تجهز السيرفر مرة واحدة قبل أن تحتاجه: تبني Image فيها النظام وكل الحزم والإعدادات المشتركة، وتختبرها، وتعطيها رقم إصدار، ثم تنشئ كل السيرفرات منها، فيقلع السيرفر جاهزاً في ثوان، ويكون مطابقاً لكل سيرفر آخر من الإصدار نفسه. والأداة الأشهر لبناء هذه ال Images هي Packer، وفي هذا المقال نبني بها Image حقيقية من Image Debian 13 السحابية الرسمية، بجهاز افتراضي حقيقي يعمل بـ QEMU وKVM داخل Container على جهازك، ثم نشغل منها سيرفرين ونتحقق منهما، ونمر في الطريق بمشكلة حقيقية أضاعت بناء كاملاً، وبتجربة تبين لماذا يجب أن تنظف ال Image قبل أن تحفظها. وسوف نناقش في هذا المقال ما يلي:
- لماذا تبني Image جاهزة بدلاً من أن تضبط السيرفر عند الإقلاع، ومتى لا يناسبك ذلك.
- ما هو Packer، وأجزاؤه الثلاثة، وما الذي يعنيه ترخيصه.
- المختبر: Packer مع QEMU داخل Container، والقالب سطراً بسطر.
- أول بناء، وما يحدث في كل خطوة منه، ومشكلة
parameter not setالتي حذفت البناء. - اختبار ال Image بتشغيل سيرفرين منها، وما الذي يجب ألا يبقى فيها Machine ID ومفاتيح SSH.
- تجربة: ماذا يحدث إذا لم تنظف ال Image؟ وحجم ال Image وضغطها.
- إصدارات ال Images وربطها بـ OpenTofu، ودورة حياتها، والأخطاء الشائعة.
لماذا Image جاهزة؟ Bake أم Configure at Boot
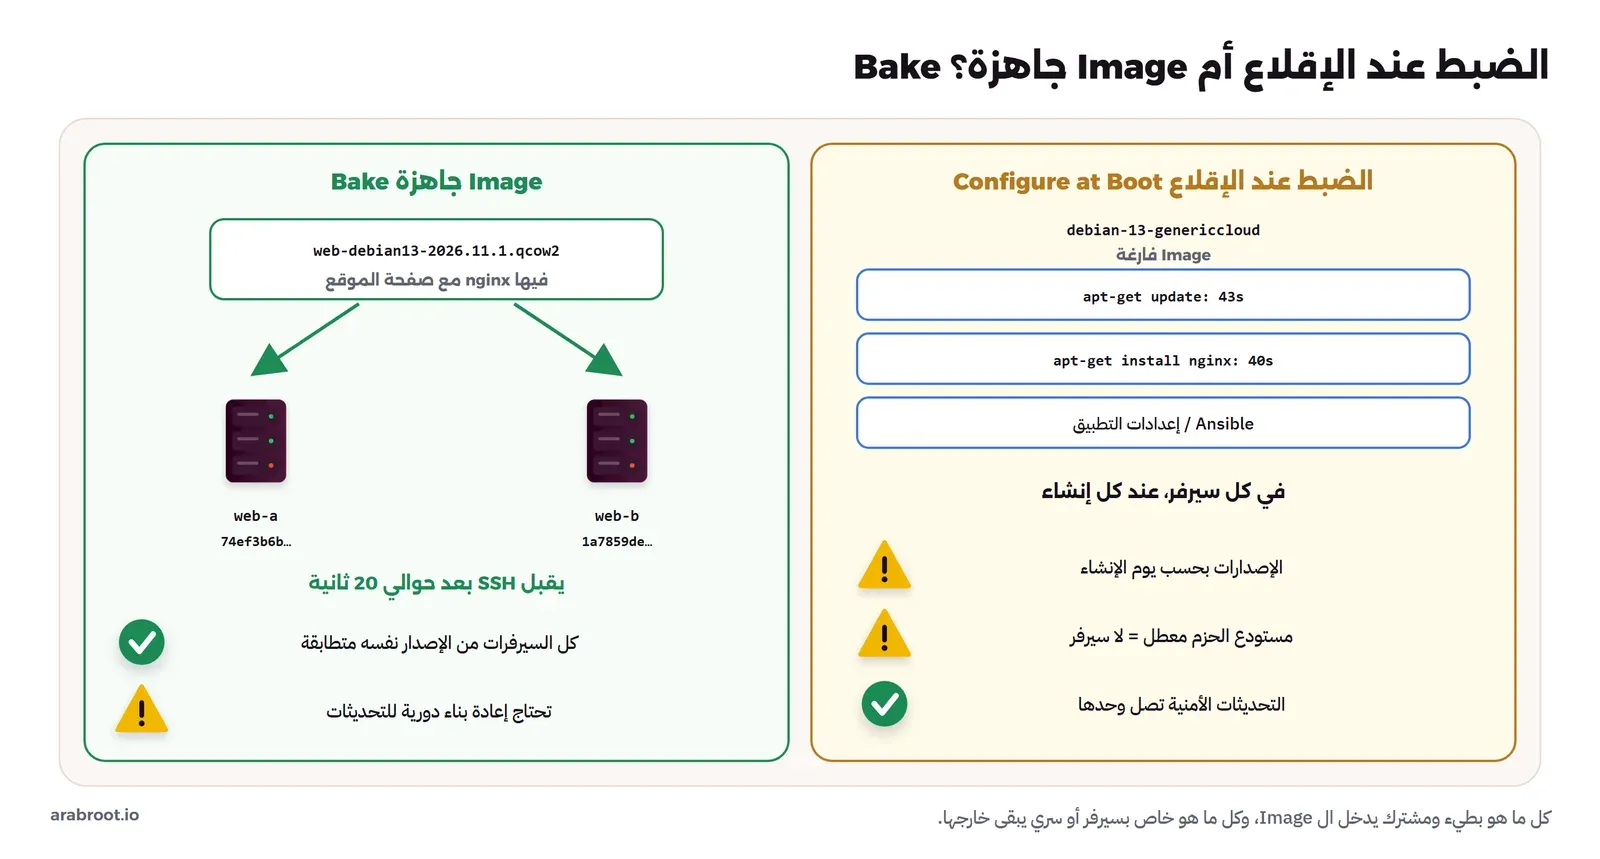
هناك طريقتان لتجهيز سيرفر جديد، ويسميهما الناس بالإنجليزية تسمية من المطبخ: الأولى أن «تقلي» السيرفر عند الطلب Configure at Boot، أي تبدأ من Image نظام فارغة، ويضبط cloud-init أو Ansible كل شيء بعد الإقلاع. والثانية أن «تخبز» السيرفر مسبقاً Bake، أي تبني Image فيها كل شيء، فلا يبقى عند الإقلاع إلا ما يختلف بين سيرفر وآخر، مثل اسمه ومفتاح الفريق وعنوانه. ولكل طريقة ثمن، والجدول التالي يقارن بينهما بما قسناه في المختبر:
| المعيار | الضبط عند الإقلاع | Image جاهزة |
|---|---|---|
| وقت تجهيز السيرفر | تحديث القوائم وتنزيل nginx وحده أخذ 85 ثانية في مختبرنا، وأكثر بكثير مع تطبيق حقيقي | السيرفر قبل SSH وnginx يعمل بعد حوالي 20 ثانية من الإقلاع |
| تطابق السيرفرات | كل سيرفر يأخذ إصدارات الحزم الموجودة يوم إنشائه | كل السيرفرات من الإصدار نفسه متطابقة |
| الاعتماد على الإنترنت عند الإنشاء | نعم، فإذا تعطل مستودع الحزم لا يخرج السيرفر | لا، كل شيء داخل ال Image |
| تغيير صغير | تعديل في الملف يصل إلى السيرفر التالي | بناء Image جديدة وإصدار جديد |
| التحديثات الأمنية | تصل مع كل سيرفر جديد تلقائياً | تحتاج إعادة بناء دورية، وإلا تقادمت ال Image |
والفكرة التي تقف خلف ال Image الجاهزة هي السيرفر غير القابل للتعديل Immutable Server، كما وصفها Martin Fowler: لا تعدل السيرفر بعد إنشائه، وإنما تبني Image جديدة وتستبدل السيرفر بها، وقد شرحنا المصطلح في مصطلحات البنية كشيفرة IaC. وفي الواقع أغلب الفرق تستخدم الطريقتين معاً: ال Image فيها النظام والحزم والتقوية الأساسية، أي ما يتغير مرة في الشهر، وcloud-init أو Ansible يضيفان عند الإقلاع ما يختلف بين السيرفرات أو يتغير كل يوم، مثل إعدادات التطبيق والأسرار. والقاعدة التي نستخدمها: كل ما هو بطيء ومشترك يدخل ال Image، وكل ما هو خاص بسيرفر واحد أو سري يبقى خارجها.
ما هو Packer؟ Builders مع Provisioners
Packer أداة من HashiCorp، الشركة نفسها التي صنعت Terraform، وتصف ال Image في ملف بلغة HCL نفسها التي تعرفها من OpenTofu. وطريقة عملها بسيطة الفكرة: تنشئ جهازاً مؤقتاً من Image أساسية، وتدخل إليه عبر SSH، وتشغل عليه الأوامر التي كتبتها، ثم تطفئه وتحفظ قرصه كـ Image جديدة، وتحذف كل ما أنشأته في الطريق. وفي ملف Packer ثلاثة أنواع من الكتل:
- المصدر Source، ويحدد أين يعمل الجهاز المؤقت ومن أي Image يبدأ، ونوعه يسمى المنشئ Builder، فهناك منشئ لـ QEMU، ولـ Proxmox، ولـ VMware، وللمزودات السحابية، ولـ Docker، وكل منشئ إضافة Plugin منفصلة تنزلها الأداة.
- المجهز Provisioner، وهو ما يحدث داخل الجهاز المؤقت: سكربت Shell، أو رفع ملف، أو تشغيل Ansible، وتعمل بالترتيب الذي كتبته.
- المعالج اللاحق Post-processor، وهو ما يحدث للنتيجة بعد البناء: كتابة ملف وصف، أو حساب بصمة، أو رفع ال Image إلى مكان آخر.
وقبل أن تعتمد على Packer يجب أن تعرف وضع ترخيصه، فقد غيرت HashiCorp في 2023 ترخيص منتجاتها، ومنها Packer، من ترخيص مفتوح المصدر إلى ترخيص Business Source License، وقد شرحنا القصة كاملة في Terraform أم OpenTofu؟. وملف الترخيص في مستودع Packer يقول إن الإصدار 1.10.0 وما بعده تحت هذا الترخيص، وإنه يسمح بالاستخدام في الإنتاج ما دام استخدامك لا يتضمن تقديم Packer نفسه لآخرين كخدمة تنافس النسخة المدفوعة. وهذا يعني أن استخدامه لبناء Images لسيرفراتك مسموح، ولكنه لم يعد مفتوح المصدر بالمعنى الدقيق، ولا يوجد له حتى الآن فرع مجتمعي واسع الانتشار كما حدث مع OpenTofu، فإذا كانت سياسة جهتك تشترط مفتوح المصدر فهناك أدوات أخرى تؤدي جزءاً من العمل، مثل virt-customize لتعديل Image موجودة، وتستطيع أن تطبق الأفكار نفسها في هذا المقال بها.
المختبر: Packer مع QEMU داخل Container
اخترنا المنشئ QEMU لأنه يعمل على أي جهاز Linux فيه KVM، ولأن ال Image التي يخرجها بصيغة qcow2 تقلع مباشرة على Proxmox وأي سيرفر KVM، كما رأينا في قوالب Proxmox مع cloud-init. وشغلنا كل شيء داخل Container حتى لا نثبت شيئاً على الجهاز، وبنينا له Image فيها QEMU والأدوات والملف التنفيذي لـ Packer بعد التحقق من بصمته:
# Packer with the QEMU builder: QEMU (KVM), qemu-img, xorriso for the cloud-init seed, and the packer binary checked against its SHA256SUMS
FROM debian:trixie-slim
ARG PACKER_VERSION=1.16.2
ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update -qq \
 && apt-get install -y -qq --no-install-recommends qemu-system-x86 qemu-utils xorriso openssh-client curl unzip ca-certificates \
 && rm -rf /var/lib/apt/lists/* \
 && cd /tmp \
 && curl -fsSLO https://releases.hashicorp.com/packer/${PACKER_VERSION}/packer_${PACKER_VERSION}_linux_amd64.zip \
 && curl -fsSLO https://releases.hashicorp.com/packer/${PACKER_VERSION}/packer_${PACKER_VERSION}_SHA256SUMS \
 && grep linux_amd64.zip packer_${PACKER_VERSION}_SHA256SUMS | sha256sum -c - \
 && unzip -q packer_${PACKER_VERSION}_linux_amd64.zip -d /usr/local/bin \
 && rm -f packer_*
WORKDIR /src
ENTRYPOINT ["packer"]
في الإعداد أعلاه لاحظ التالي:
- الحزمة
xorrisoهي التي يستخدمها Packer ليبني قرص CD صغيراً من ملفات cloud-init، وبدونها يفشل الخيارcd_filesالذي سوف نستخدمه. - السطر
sha256sum -cيتحقق من أن الملف الذي نزلناه هو الذي نشرته HashiCorp لهذا الإصدار، فإذا تغير شيء في الطريق توقف البناء. وهذه القاعدة نفسها سوف نطبقها على ال Image الأساسية بعد قليل. - كانت النتيجة Packer 1.16.2 وQEMU 10.0.13، وحجم ال Image 445 ميجابايت.
ثم نشغلها بثلاثة أشياء مهمة: الجهاز /dev/kvm حتى يعمل الجهاز المؤقت بتسريع العتاد KVM وليس بالمحاكاة البطيئة، ومجلد القالب مربوطاً من جهازك، وVolumes داخل Docker للمخرجات والذاكرة المؤقتة Cache:
docker run --rm -i --device /dev/kvm \
  -v "$PWD/src:/src" -v "$PWD/keys:/keys:ro" \
  -v wr-iac-packer-out:/out -v wr-iac-packer-cache:/cache \
  -e PACKER_CACHE_DIR=/cache -e PACKER_PLUGIN_PATH=/cache/plugins \
  wr-iac-packer:1.16.2 build .
ووضعنا المخرجات والذاكرة المؤقتة في Volumes وليس في مجلد مشترك مع النظام المضيف لسبب تعلمناه في مقال cloud-init: الأقراص الافتراضية على مجلد مشترك بين Windows وDocker بطيئة جداً، وقد توقف الجهاز الافتراضي تماماً هناك. والمتغير PACKER_CACHE_DIR يجعل ال Image الأساسية التي ينزلها Packer تبقى بين البناءات، فلا ينزلها من جديد في كل مرة.
القالب سطراً بسطر: Packer Template
ملف Packer اسمه web.pkr.hcl، والكتلة الأولى فيه تثبت إصدار الأداة والإضافة، كما نثبت إصدار OpenTofu ومزوداته:
packer {
  required_version = ">= 1.16.0"
  required_plugins {
    qemu = {
      source  = "github.com/hashicorp/qemu"
      version = "1.1.8"
    }
  }
}

variable "image_version" {
  type    = string
  default = "2026.11.1"
}

locals {
  name = "web-debian13-${var.image_version}"
}
والمتغير image_version هو رقم إصدار ال Image، وكل اسم في المخرجات يحمله، وسوف نمرره من سطر الأوامر في البناءات التالية. ثم كتلة المصدر، وهي أطول كتلة:
source "qemu" "web" {
  # The official Debian 13 cloud image, checked against Debian's own SHA512SUMS
  iso_url          = "https://cloud.debian.org/images/cloud/trixie/latest/debian-13-genericcloud-amd64.qcow2"
  iso_checksum     = "file:https://cloud.debian.org/images/cloud/trixie/latest/SHA512SUMS"
  disk_image       = true
  disk_size        = "4G"
  format           = "qcow2"
  disk_compression = true # qemu-img convert -c: a smaller file to copy to every hypervisor

  accelerator = "kvm"
  headless    = true
  cpus        = 2
  memory      = 1024

  # cloud-init NoCloud seed: creates the temporary packer user
  cd_files = ["./seed/user-data", "./seed/meta-data"]
  cd_label = "cidata"

  ssh_username         = "packer"
  ssh_private_key_file = "/keys/packer"
  ssh_timeout          = "10m"
  shutdown_command     = "sudo shutdown -P now"

  output_directory = "/out/${local.name}"
  vm_name          = "${local.name}.qcow2"
}
في الإعداد أعلاه لاحظ التالي، وهو ما يحتاج إلى شرح في المنشئ QEMU تحديداً، كما في وثائق المنشئ QEMU:
- الاسم
iso_urlقديم من أيام كان Packer يبدأ كل شيء من قرص تثبيت ISO، أما هنا فنبدأ من Image سحابية جاهزة بصيغة qcow2، والخيارdisk_image = trueهو الذي يقول ذلك، فيقلع Packer من القرص مباشرة دون تثبيت. - القيمة
file:فيiso_checksumتجعل Packer ينزل ملف البصمات الذي ينشره Debian نفسه، ويأخذ منه بصمة SHA-512 الخاصة بهذا الملف، فإذا لم تطابق توقف البناء. - الخيار
disk_sizeيكبر القرص من 3 جيجابايت في ال Image الأصلية إلى 4، وهذه المساحة الإضافية هي ما سوف نثبت فيه الحزم. - الكتلة
cd_filesمعcd_label = "cidata"تبني قرص CD فيه ملفا cloud-init، والاسمcidataهو ما يبحث عنه cloud-init في مصدر البيانات NoCloud الذي شرحناه في مقال cloud-init. وهذه هي الطريقة التي ندخل بها إلى ال Image السحابية أول مرة، فهي لا تحتوي على أي مستخدم أو كلمة مرور. - Packer يدخل بالمستخدم
packerومفتاح خاص بالبناء فقط، وssh_timeoutعشر دقائق لأن أول إقلاع قد يكون بطيئاً.
وملف cloud-init الذي يمر عبر القرص صغير، ويقول في أوله إنه للبناء فقط:
#cloud-config
# Only for the build: a temporary user Packer logs in with. The cleanup script removes its key.
users:
  - name: packer
    shell: /bin/bash
    sudo: "ALL=(ALL) NOPASSWD:ALL"
    ssh_authorized_keys:
      - ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAA... packer-build
ثم كتلة البناء، وفيها ما يحدث داخل الجهاز بالترتيب:
build {
  sources = ["source.qemu.web"]

  provisioner "shell" {
    script          = "./scripts/10-packages.sh"
    execute_command = "{{ .Vars }} sudo -E sh '{{ .Path }}'"
  }

  provisioner "file" {
    source      = "./files/index.html"
    destination = "/tmp/index.html"
  }

  provisioner "shell" {
    script           = "./scripts/90-cleanup.sh"
    execute_command  = "{{ .Vars }} sudo -E sh '{{ .Path }}'"
    environment_vars = ["IMAGE_NAME=${local.name}"]
  }

  post-processor "manifest" {
    output     = "/out/manifest.json"
    strip_path = true
  }
}
والسكربت الأول يثبت ما يحتاجه كل سيرفر ويب:
#!/bin/sh
# Install what every web server needs, once, at build time
set -eux
export DEBIAN_FRONTEND=noninteractive
apt-get update -q
apt-get install -y -q --no-install-recommends nginx
systemctl enable nginx
nginx -v
أما السكربت الأخير فهو أهم ملف في المشروع، وسوف نعود إليه في قسم كامل:
#!/bin/sh
# Make the disk a template: nothing that must be unique per server may stay in it
set -eux
install -m 644 /tmp/index.html /var/www/html/index.html
echo "${IMAGE_NAME} built $(date -u +%Y-%m-%dT%H:%MZ)" > /etc/image-release
apt-get clean
rm -rf /var/lib/apt/lists/*
# cloud-init must run again on the first boot of every new server
cloud-init clean --logs --machine-id
# SSH host keys are regenerated on first boot; a shared key means every server looks the same to clients
rm -f /etc/ssh/ssh_host_*
# the build user's key must not reach production servers
rm -f /home/packer/.ssh/authorized_keys
ولاحظ أن السكربت الأخير يكتب ملفاً اسمه /etc/image-release فيه اسم ال Image ووقت بنائها، وهذا سطر صغير يوفر عليك ساعات، لأنك عندما تدخل إلى أي سيرفر بعد سنة تعرف فوراً من أي إصدار خرج. ولاحظ أيضاً ترتيب المجهزات، فالملف index.html يرفع إلى /tmp وليس إلى مكانه النهائي مباشرة، والسبب أن المجهز file يعمل بصلاحيات المستخدم packer الذي لا يملك الكتابة في /var/www، فنرفعه إلى مكان مؤقت ثم ينقله السكربت الذي يعمل بـ sudo ويضبط صلاحياته بالأمر install -m 644، وهذا نمط سوف تستخدمه مع كل ملف إعداد ترفعه.
تجهيز الإضافات والتحقق: packer init مع validate
قبل أي بناء يجب أن تنزل الإضافات المطلوبة، وهذا ما يفعله packer init، كما في وثائق الأمر init:
Installed plugin github.com/hashicorp/qemu v1.1.8 in "/cache/plugins/github.com/hashicorp/qemu/packer-plugin-qemu_v1.1.8_x5.0_linux_amd64"ثم packer fmt -check للتنسيق وخرج بالرمز 0، وpacker validate للتحقق من القالب:
The configuration is valid.ولاحظ أن validate يتحقق من شكل القالب وأسماء الخيارات فقط، ولا يعرف شيئاً عما سوف يحدث داخل السكربتات، وهذا ما سوف تراه في البناء الأول.
أول بناء: ماذا يحدث في كل خطوة؟ packer build
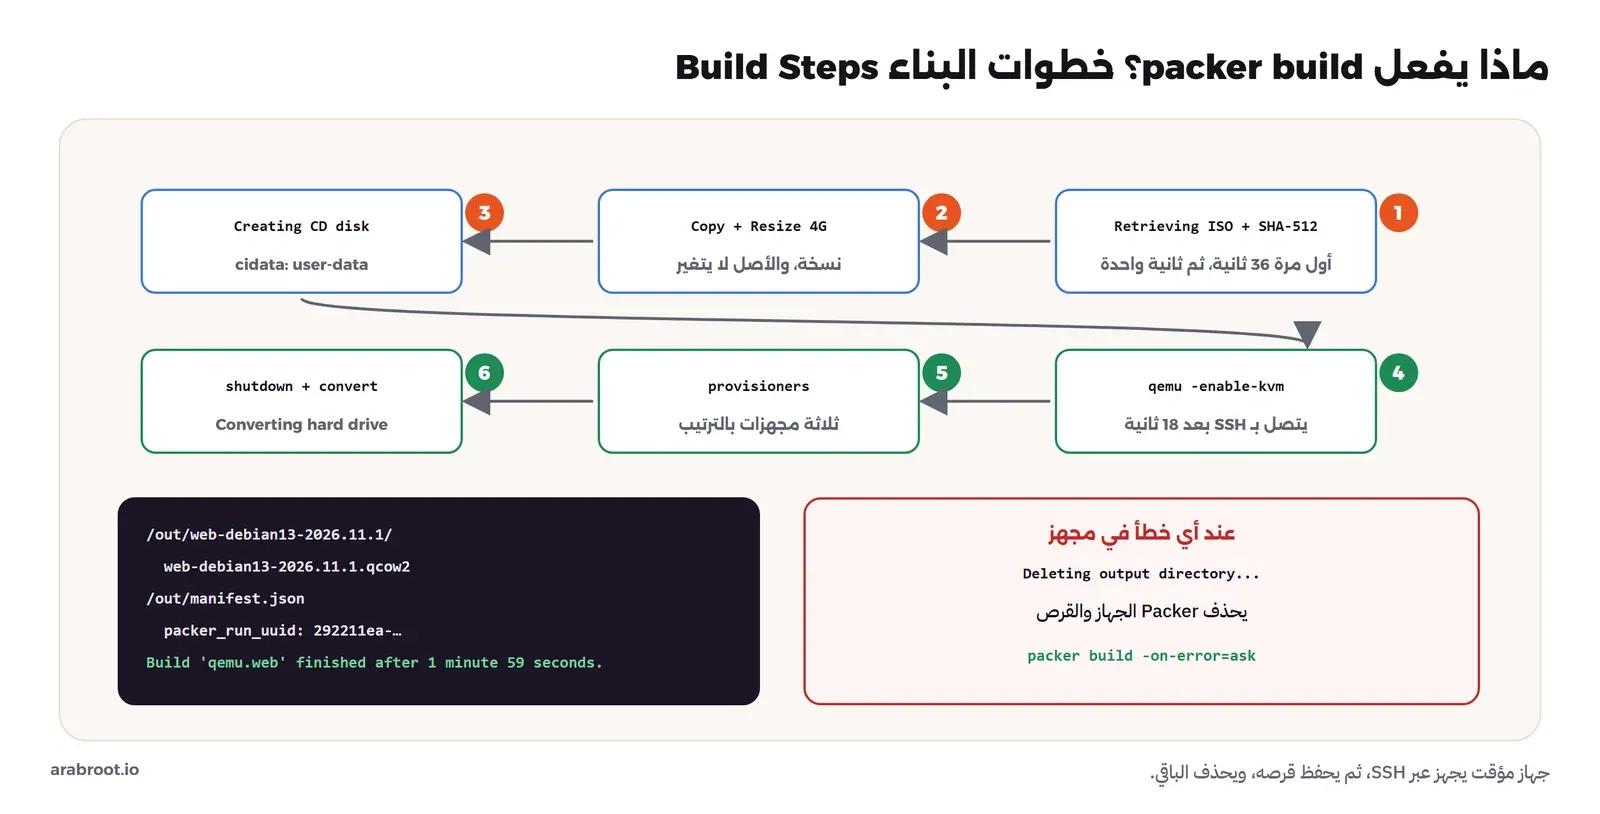
شغلنا البناء مع الخيار -timestamp-ui حتى يطبع وقت كل سطر، وهذه أهم أسطره:
2026-11-05T02:36:26Z: ==> qemu.web: Retrieving ISO
2026-11-05T02:36:26Z: ==> qemu.web: Trying https://cloud.debian.org/images/cloud/trixie/latest/debian-13-genericcloud-amd64.qcow2?checksum=sha512%3Ad25999de0770d4cde1be72c299ba3ad94eac7ea8fd4d18f8cc86c69df69337e2e8a91d64465a9bfd8f2a78c566fcbcb0842eacc91c09efdef72d719d9f13b535
2026-11-05T02:37:02Z: ==> qemu.web: ... => /cache/ca40f44e4c7a0e2f37b09c79b77e635dfb808cab.iso
2026-11-05T02:37:02Z: ==> qemu.web: Creating CD disk...
2026-11-05T02:37:02Z: ==> qemu.web: Copying hard drive...
2026-11-05T02:37:05Z: ==> qemu.web: Resizing hard drive...
2026-11-05T02:38:43Z: ==> qemu.web: Found port for communicator (SSH, WinRM, etc): 2296.
2026-11-05T02:38:43Z: ==> qemu.web: Starting VM, booting disk image
2026-11-05T02:38:55Z: ==> qemu.web: Waiting for SSH to become available...
2026-11-05T02:39:01Z: ==> qemu.web: Connected to SSH!
2026-11-05T02:39:01Z: ==> qemu.web: Provisioning with shell script: ./scripts/10-packages.sh
2026-11-05T02:39:02Z: ==> qemu.web: + apt-get update -q
2026-11-05T02:39:45Z: ==> qemu.web: Fetched 28.6 MB in 43s (668 kB/s)
2026-11-05T02:39:46Z: ==> qemu.web: + apt-get install -y -q --no-install-recommends nginx
2026-11-05T02:40:26Z: ==> qemu.web: nginx version: nginx/1.26.3
في المخرج أعلاه لاحظ التالي:
- Packer نزل ملف البصمات أولاً، وأخذ منه بصمة SHA-512، ثم نزل ال Image ومعها البصمة، وحفظها في الذاكرة المؤقتة باسم هو بصمة العنوان وامتداده
.iso، وهذا الامتداد بقية من أصل الخيار ولا يعني أن الملف ISO. والتنزيل أخذ 36 ثانية، وفي البناءات التالية أخذ ثانية واحدة لأن الملف في الذاكرة المؤقتة. - Packer لا يعدل ال Image الأصلية، وإنما ينسخها إلى قرص جديد ثم يكبره إلى 4 جيجابايت.
- Packer اختار منفذاً عشوائياً هو 2296 ليصل منه إلى SSH داخل الجهاز، ثم قلع الجهاز، واتصل بـ SSH بعد 18 ثانية من الإقلاع، وهذا هو الوقت الذي أخذه cloud-init لينشئ المستخدم
packerمن القرص الصغير. - تحديث قوائم الحزم وحده أخذ 43 ثانية، وتثبيت nginx 1.26.3 أخذ 40 ثانية أخرى، أي حوالي 85 ثانية، وهذا ما كان سوف يدفعه كل سيرفر جديد عند كل إقلاع لو لم نبن ال Image.
كيف يصل Packer إلى الجهاز؟ Communicator
قبل أن نصل إلى المشكلة، من المفيد أن تفهم ما فعله المنشئ بين السطرين Starting VM وConnected to SSH، لأن أغلب أعطال البناء تحدث هنا. فالجهاز المؤقت يعمل داخل الContainer بشبكة QEMU الداخلية User Networking، وهي شبكة خاصة بالجهاز لا يصل إليها أحد من الخارج، وعنوانه فيها ثابت لا تعرفه. لذلك يطلب Packer من QEMU أن يحول منفذاً على المضيف إلى المنفذ 22 داخل الجهاز، وهو المنفذ 2296 الذي اختاره عشوائياً، ثم يحاول الاتصال به كل بضع ثوان حتى ينجح أو تنتهي مهلة ssh_timeout. ويسمي Packer هذا الجزء الموصل Communicator، وهو SSH لسيرفرات Linux وWinRM لسيرفرات Windows.
ولاحظ في السجل سطرين قد يربكانك: Connecting to VM via VNC وTyping the boot commands over VNC. فالمنشئ QEMU صمم أصلاً ليبني أنظمة من قرص تثبيت، حيث يكتب أوامر الإقلاع بلوحة مفاتيح افتراضية عبر شاشة VNC، كأن يكتب خيارات التثبيت الآلي في قائمة الإقلاع. وفي حالتنا لا توجد أوامر إقلاع، لأن ال Image السحابية تقلع وحدها، فيتصل Packer بالشاشة ولا يكتب شيئاً. وهذه الشاشة نفسها مفيدة عندما يعلق البناء عند Waiting for SSH، فالسطر الذي طبعه Packer يعطيك عنوان VNC، وتستطيع أن تفتحه لترى أين توقف الإقلاع، وغالباً يكون السبب أن cloud-init لم يجد قرص cidata، أو أن اسم المستخدم في ملف Packer لا يطابق المستخدم في ملف cloud-init، أو أن المفتاح العام في الملف لا يطابق المفتاح الخاص الذي يستخدمه Packer.
وهذه نقطة تستحق أن تتذكرها عند البناء على منصة حقيقية: كل منشئ له طريقته في الوصول، فمنشئ Proxmox يحتاج أن يصل الجهاز إلى شبكة يصل إليها Packer، ومنشئ المزود السحابي يحتاج قاعدة جدار حماية مؤقتة تفتح المنفذ 22 لعنوان الجهاز الذي يشغل Packer، وأغلب المزودات تنشئها وتحذفها وحدها. وفي خط CI/CD يجب أن يكون الRunner الذي يبني ال Images في شبكة تسمح بذلك، وهذا من أسباب أن كثيراً من الفرق تجعل لبناء ال Images Runner خاصاً.
مشكلة حقيقية: IMAGE_NAME parameter not set
ثم وصل البناء إلى السكربت الأخير، وهنا توقف:
2026-11-05T02:40:26Z: ==> qemu.web: Provisioning with shell script: ./scripts/90-cleanup.sh
2026-11-05T02:40:26Z: ==> qemu.web: + install -m 644 /tmp/index.html /var/www/html/index.html
2026-11-05T02:40:26Z: ==> qemu.web: /tmp/script_4674.sh: 5: IMAGE_NAME: parameter not set
2026-11-05T02:40:26Z: ==> qemu.web: Provisioning step had errors: Running the cleanup provisioner, if present...
2026-11-05T02:40:26Z: ==> qemu.web: Deleting output directory...
2026-11-05T02:40:26Z: Build 'qemu.web' errored after 3 minutes 59 seconds: Script exited with non-zero exit status: 2. Allowed exit codes are: [0]

==> Builds finished but no artifacts were created.
السكربت يقول إن المتغير IMAGE_NAME غير موجود، مع أننا كتبناه في environment_vars. والسبب في السطر execute_command، فقد كانت قيمته في النسخة الأولى sudo -E sh '{{ .Path }}'، وظننا أن -E يكفي ليمرر متغيرات البيئة. ولكن Packer لا يضع المتغيرات في بيئة الجلسة، وإنما يضعها في نص الأمر نفسه، في المكان الذي تكتب فيه {{ .Vars }}، والأمر الافتراضي كما في وثائق المجهز shell يبدأ بها. فعندما كتبنا أمرنا الخاص لنشغل السكربت بـ sudo، حذفنا هذا الجزء دون أن نعرف، فلم يصل أي متغير. والخيار set -u في أول السكربت، وهو جزء من -eux، هو الذي جعل السكربت يتوقف عند أول متغير غير موجود، بدلاً من أن يكتب built في ملف الإصدار دون اسم ويكمل، وهذا سبب كاف لتبدأ كل سكربت بناء به.
ولاحظ ما حدث بعد الخطأ: Deleting output directory، أي أن Packer حذف الجهاز والقرص وكل ما بناه في أربع دقائق، وهذا هو السلوك الافتراضي. وعندما يكون الخطأ في سكربت لا تفهم سببه، فهذا السلوك يجعل التحقيق صعباً، لأن الجهاز اختفى قبل أن تدخل إليه، والخيار packer build -on-error=ask يجعل Packer يتوقف ويسألك ماذا يفعل، فتستطيع أن تدخل إلى الجهاز وتنظر ثم تقرر، كما في وثائق الأمر build. والإصلاح كان سطراً واحداً:
execute_command = "{{ .Vars }} sudo -E sh '{{ .Path }}'"البناء الثاني: التنظيف Cleanup
أعدنا البناء، فأخذ هذه المرة دقيقة و59 ثانية فقط، لأن ال Image الأساسية كانت في الذاكرة المؤقتة، ووصل إلى السكربت الأخير:
2026-11-05T02:44:26Z: ==> qemu.web: + echo web-debian13-2026.11.1 built 2026-11-05T02:44Z
2026-11-05T02:44:26Z: ==> qemu.web: + apt-get clean
2026-11-05T02:44:26Z: ==> qemu.web: + cloud-init clean --logs --machine-id
2026-11-05T02:44:27Z: ==> qemu.web: + rm -f /etc/ssh/ssh_host_ecdsa_key /etc/ssh/ssh_host_ecdsa_key.pub /etc/ssh/ssh_host_ed25519_key /etc/ssh/ssh_host_ed25519_key.pub /etc/ssh/ssh_host_rsa_key /etc/ssh/ssh_host_rsa_key.pub
2026-11-05T02:44:27Z: ==> qemu.web: + rm -f /home/packer/.ssh/authorized_keys
2026-11-05T02:44:27Z: ==> qemu.web: Gracefully halting virtual machine...
2026-11-05T02:44:30Z: ==> qemu.web: Converting hard drive...
2026-11-05T02:44:34Z: ==> qemu.web: Running post-processor:  (type manifest)
2026-11-05T02:44:34Z: Build 'qemu.web' finished after 1 minute 59 seconds.

==> Builds finished. The artifacts of successful builds are:
--> qemu.web: VM files in directory: /out/web-debian13-2026.11.1
في المخرج أعلاه لاحظ أن المتغير وصل هذه المرة، فالسطر echo فيه اسم ال Image كاملاً. ولاحظ الترتيب: الحذف الأخير هو مفتاح مستخدم البناء نفسه، وبعده مباشرة يطفئ Packer الجهاز، لأنه لا يحتاج إلى الدخول مرة أخرى. ثم يحول القرص إلى ملف qcow2 نهائي، ويكتب ملف الوصف manifest.json:
{
  "builds": [
    {
      "name": "web",
      "builder_type": "qemu",
      "build_time": 1793846674,
      "files": [
        {
          "name": "web-debian13-2026.11.1.qcow2",
          "size": 1299906560
        }
      ],
      "artifact_id": "VM",
      "packer_run_uuid": "292211ea-116e-2a21-d6a2-6ba8d0150abf",
      "custom_data": null
    }
  ],
  "last_run_uuid": "292211ea-116e-2a21-d6a2-6ba8d0150abf"
}
وملف الوصف هذا هو ما يقرؤه الخط التالي، كأن يرفع ال Image إلى Proxmox أو يكتب رقمها في ملف OpenTofu، ومعه معرف التشغيل packer_run_uuid الذي يربط ال Image بسجل البناء الذي خرجت منه، كما في وثائق المعالج manifest.
اختبار ال Image: سيرفران جديدان Test Boot
ال Image التي لم تقلع منها سيرفراً لم تختبرها، لذلك شغلنا منها سيرفرين كما يحدث في الإنتاج، كل منهما بقرص رقيق فوق ال Image وقرص cloud-init خاص به، فيه اسمه ومعرف نسخة Instance ID مختلف ومستخدم الفريق ops فقط، ولا يوجد فيه أي تثبيت لحزم:
#!/bin/sh
# boot.sh <name> <ssh-port> <image-dir>: boots a new server from the built image (a thin qcow2 layer on top of it)
set -e
NAME=$1; PORT=$2; IMG=$3
mkdir -p /vm/$NAME && cd /vm/$NAME
printf 'instance-id: %s\nlocal-hostname: %s\n' "$NAME" "$NAME" > meta-data
cp /test/user-data user-data
xorriso -as genisoimage -quiet -output seed.iso -volid cidata -joliet -rock user-data meta-data
qemu-img create -q -f qcow2 -b "$(ls /out/$IMG/*.qcow2)" -F qcow2 disk.qcow2
exec qemu-system-x86_64 -enable-kvm -cpu host -m 768 -smp 1 \
  -drive file=disk.qcow2,if=virtio -drive file=seed.iso,if=virtio,format=raw,media=cdrom \
  -nic user,model=virtio-net-pci,hostfwd=tcp::$PORT-:22 \
  -display none -serial file:/vm/$NAME/console.log
ثم دخلنا إلى كل منهما بمستخدم الفريق، وسألناه عن الأشياء التي تهمنا:
hostname; cat /etc/image-release; cat /etc/machine-id
ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub
systemctl is-active nginx; curl -s localhost; cloud-init status; ls /home
sudo test -s /home/packer/.ssh/authorized_keys && echo "packer key PRESENT" || echo "packer key absent"
web-a
web-debian13-2026.11.1 built 2026-11-05T02:44Z
74ef3b6bf30b4ba0a07636ed86b7009e
256 SHA256:UFJT7LpRJneX9lPtdTCAsVdy+kZ5L6wJhlY687wEFRg root@web-a (ED25519)
active
<!doctype html><title>shop</title><p>web image built by Packer</p>
status: done
ops
packer
packer key absent
---
web-b
web-debian13-2026.11.1 built 2026-11-05T02:44Z
1a7859de8a664942962667519c96ae0e
256 SHA256:WG2u6akYrlUq+RMDvmILDWVP2fY7xsPd8KzISapnISs root@web-b (ED25519)
active
<!doctype html><title>shop</title><p>web image built by Packer</p>
status: done
ops
packer
packer key absentفي المخرج أعلاه لاحظ التالي:
- السيرفران خرجا من الإصدار نفسه، والملف
/etc/image-releaseيقول ذلك، وnginx يعمل ويعرض الصفحة التي وضعناها في ال Image، ولم يثبت أي منهما أي حزمة عند الإقلاع. وكان الاثنان يقبلان SSH بعد حوالي 20 ثانية من بدء الإقلاع. - لكل سيرفر معرف جهاز Machine ID مختلف، ومفتاح SSH للسيرفر Host Key مختلف، وهذا نتيجة التنظيف كما سوف نرى في القسم التالي.
- الأمر
cloud-init statusقالdone، أي أن cloud-init عمل في هذا الإقلاع كأنه أول إقلاع، لأننا نظفنا حالته في ال Image، فأنشأ المستخدمopsوضبط الاسم. - مستخدم البناء
packerما زال موجوداً في/home، ولكن بلا مفتاح، فلا يستطيع أحد أن يدخل به. وإذا أردت ال Image أنظف من ذلك فاحذف المستخدم نفسه في خطوة أخيرة بعد أن يغلق Packer جلسته، أو استخدم في البناء مستخدماً تحذفه cloud-init في أول إقلاع للإنتاج.
اجعل الاختبار خطوة في الخط: Image Testing
ما فعلناه بيدنا في هذا القسم، أي إقلاع سيرفر من ال Image وسؤاله عن خمسة أشياء، يجب أن يصبح خطوة آلية في خط البناء، تفشل فيها ال Image إذا لم تمر، فلا ترفع ولا يستخدمها أحد. والاختبار لا يحتاج أداة خاصة في البداية، فالسكربت الذي استخدمناه يكفي إذا جعلته يتوقف عند أول خطأ: هل يقبل السيرفر SSH بمستخدم الفريق خلال دقيقة؟ هل الخدمة active؟ هل الصفحة ترد؟ هل cloud-init status يقول done وليس degraded؟ هل معرف الجهاز يختلف عن معرف سيرفر ثان من ال Image نفسها؟ هل مفتاح البناء غير موجود؟ وكل سؤال من هذه جاء من خطأ يمكن أن يقع فعلاً، وبعضها رأيته في هذا المقال. ومع الوقت تضيف إليه ما يتعلمه الفريق، مثل التحقق من أن جدار الحماية مفعل، أو أن إصدار حزمة معينة ليس أقدم من الإصدار الذي أصلح ثغرة معروفة.
ولاحظ أن الاختبار يجب أن يقلع ال Image كما سوف تقلع في الإنتاج، أي بقرص cloud-init مثل الذي يعطيه المزود، وليس بالقرص الذي استخدمه Packer للبناء، فالمستخدم packer لم يعد يستطيع الدخول، وهذا بالضبط ما يجب أن يتحقق منه الاختبار.
ما الذي يجب ألا يبقى في ال Image؟ Machine ID مع SSH Host Keys
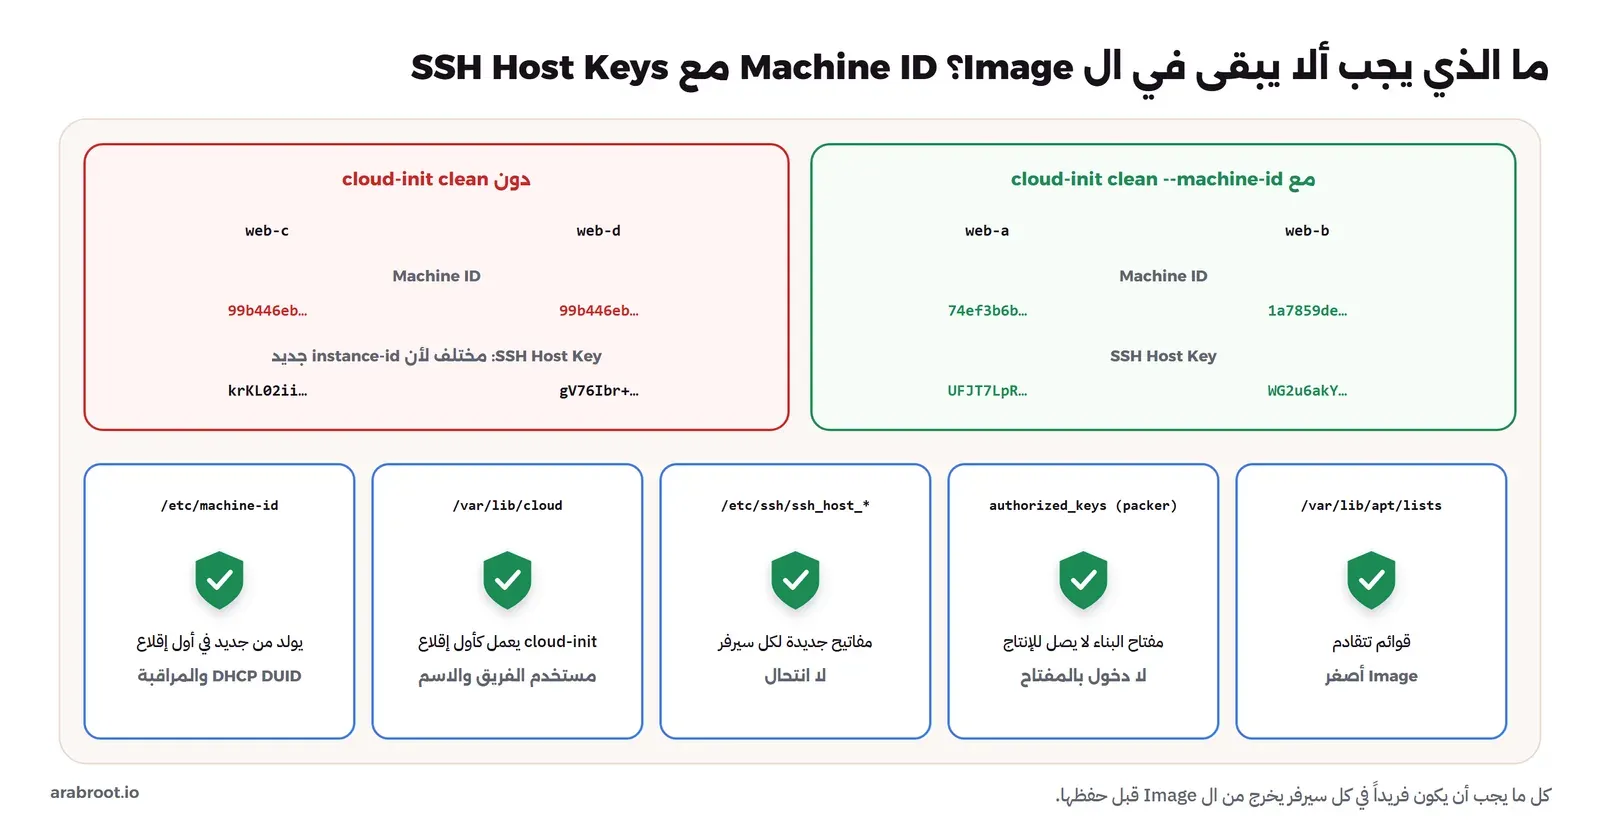
كل شيء في ال Image سوف يتكرر في كل سيرفر يخرج منها، وهذه ميزتها، ولكن بعض الأشياء يجب أن تكون مختلفة في كل سيرفر، فإذا تكررت سببت مشاكل غريبة يصعب ربطها بسببها. وهذه أهمها، وهي ما يفعله سكربت التنظيف:
- معرف الجهاز
/etc/machine-id: رقم يميز كل جهاز، وتقول صفحة machine-id إنه يعرف الجهاز بشكل فريد. وتعتمد عليه أشياء كثيرة، منها أن systemd-networkd يولد منه افتراضياً معرف عميل DHCP المسمى DUID، كما في صفحة networkd.conf، فسيرفران بالمعرف نفسه قد يطلبان العنوان نفسه من سيرفر DHCP. والخيار--machine-idفيcloud-init cleanيجعله غير مهيأ، فيولد systemd رقماً جديداً في أول إقلاع، كما في وثائق أوامر cloud-init. - حالة cloud-init في
/var/lib/cloud: إذا بقيت، فقد يعتبر cloud-init أن هذا ليس أول إقلاع، فلا ينشئ مستخدم الفريق ولا يضبط الاسم، وقد شرحنا كيف يقرر ذلك بمعرف النسخة في مقال cloud-init. وcloud-init clean --logsيحذفها مع سجلاتها. - مفاتيح SSH الخاصة بالسيرفر في
/etc/ssh/ssh_host_*: هي التي يتحقق بها جهازك أنه يتصل بالسيرفر الصحيح، فإذا كانت واحدة في كل السيرفرات، فمن يملك نسخة من ال Image يملك مفتاح كل سيرفر، ويستطيع أن ينتحل أياً منها. - مفتاح مستخدم البناء: من دونه لا يدخل Packer، ولكنه لا يجب أن يصل إلى سيرفر واحد في الإنتاج.
- قوائم الحزم في
/var/lib/apt/listsوالحزم المنزلة: لا تفيد السيرفر لأنها تتقادم، وتكبر ال Image.
ماذا يحدث إذا لم تنظف؟ تجربة Clones
لكي نرى ما يحدث فعلاً بدلاً من أن نستنتجه، بنينا نسخة ثانية من ال Image نفسها، حذفنا من سكربتها سطر cloud-init clean وسطر حذف مفاتيح SSH فقط، وأبقينا الباقي، ثم شغلنا منها سيرفرين بالطريقة نفسها:
web-c
99b446eb5e8a496f89f08b8ec4815cb6
256 SHA256:krKL02iiJVzKAY6y1AiWwZ24PRlwRp/7oZw959XXdto root@web-c (ED25519)
status: done
---
web-d
99b446eb5e8a496f89f08b8ec4815cb6
256 SHA256:gV76Ibr+OwCW58h5TiBdEIDxFjbO7Bxux40CZKIxPlA root@web-d (ED25519)
status: done
في المخرج أعلاه لاحظ أن السيرفرين لهما معرف الجهاز نفسه 99b446eb…، أي أنهما في نظر systemd وكل ما يعتمد عليه جهاز واحد، ولا يوجد أي خطأ أو تحذير يقول لك ذلك، فالسيرفران يعملان بشكل طبيعي حتى يظهر أثر التكرار في مكان آخر، في عناوين DHCP أو في أداة مراقبة تجمع البيانات بمعرف الجهاز فتخلط بين سيرفرين. ولاحظ شيئاً لم نتوقعه: مفاتيح SSH اختلفت بين السيرفرين مع أننا لم نحذفها. والسبب أن cloud-init رأى معرف نسخة جديداً في القرص الصغير، فاعتبره سيرفراً جديداً، وولد مفاتيح SSH جديدة، وهذا سلوكه الافتراضي في الوحدة المسؤولة عن SSH. أي أن cloud-init أنقذنا هنا من نصف المشكلة، ولكنه لم يلمس معرف الجهاز لأننا لم نطلب ذلك. ولا تقم بالاعتماد على هذا الإنقاذ، فعلى منصة لا تغير معرف النسخة، أو في Image لا يوجد فيها cloud-init، تبقى المفاتيح نفسها في كل السيرفرات.
ما الذي يدخل ال Image، وما الذي يبقى خارجها؟ Image Contents
بعد أن عرفت ما يجب أن يخرج من ال Image، يبقى السؤال الأصعب: ما الذي يدخلها؟ والإجابة تعتمد على سؤالين لكل شيء: كم مرة يتغير؟ وهل هو واحد في كل السيرفرات؟ فالشيء الذي يتغير مرة في الشهر وواحد في كل السيرفرات يدخل ال Image، والشيء الذي يتغير كل يوم أو يختلف بين سيرفر وآخر يبقى خارجها. والجدول التالي هو التقسيم الذي نستخدمه لسيرفرات الويب في المتجر:
| الشيء | في ال Image | عند الإقلاع أو بعده | السبب |
|---|---|---|---|
| حزم النظام وnginx | نعم | بطيئة التنزيل، وواحدة في كل السيرفرات | |
| التقوية الأساسية وإعداد SSH | نعم | Ansible يتحقق منها دورياً | تتغير نادراً، ويجب أن تكون موجودة من أول ثانية |
| برنامج المراقبة وجمع السجلات | نعم | عنوان سيرفر المراقبة عند الإقلاع | البرنامج واحد، والعنوان قد يختلف بين البيئات |
| كود التطبيق | بحسب الفريق | غالباً Container يسحب عند النشر | يتغير عدة مرات في اليوم، وبناء Image لكل نشر بطيء |
| مستخدمو الفريق ومفاتيحهم | لا | cloud-init أو Ansible | تتغير عندما ينضم شخص أو يغادر، ولا تريد إعادة بناء لذلك |
| الأسرار وكلمات المرور | لا أبداً | مدير أسرار عند التشغيل | كل نسخة من القرص تحملها إلى الأبد |
| اسم السيرفر وعنوانه | لا | cloud-init من المزود | مختلف في كل سيرفر |
وكود التطبيق هو أكثر بند يختلف فيه الناس، فبعض الفرق تبني Image لكل إصدار من التطبيق، فيصبح النشر استبدال سيرفرات بسيرفرات جديدة، وهذا أنظف شيء ممكن ولكنه يعني بناء Image في كل نشر، أي دقائق إضافية في كل مرة. وأغلب الفرق الصغيرة والمتوسطة اليوم تضع في ال Image بيئة التشغيل فقط، مثل Docker وما يحتاجه، وتنشر التطبيق نفسه كـ Container، فتستفيد من ال Image في الطبقة البطيئة، ومن ال Container في الطبقة السريعة.
هل تعيد كتابة إعدادات Ansible في Packer؟ Ansible Provisioner
إذا كان عند الفريق أدوار Ansible تضبط السيرفرات، كما في Ansible للمبتدئين، فلا تقم بكتابة الإعدادات نفسها مرة ثانية في سكربتات Shell داخل Packer، لأنك سوف تحصل على نسختين من الحقيقة تختلفان مع الوقت، وهي المشكلة نفسها التي حللناها بالوحدات في OpenTofu. ويوجد في Packer مجهز لـ Ansible يشغل Playbook على الجهاز المؤقت كما يشغله على أي سيرفر، فيصبح الدور نفسه يعمل في مكانين: داخل البناء ليجهز ال Image، وعلى السيرفرات الموجودة ليتأكد أنها ما زالت كما يجب. والفرق الوحيد أن بعض المهام لا معنى لها داخل البناء، مثل إعادة تشغيل خدمة لا تعمل بعد، أو مهام تعتمد على عنوان السيرفر، فتعلمها بعلامة Tag وتتخطاها في البناء. وسكربتات Shell في هذا المقال قصيرة لأن المقال عن Packer، أما في مشروع حقيقي فالسكربت الأول يصبح سطراً يشغل Playbook، ويبقى سكربت التنظيف كما هو، لأنه خاص بال Image وحدها.
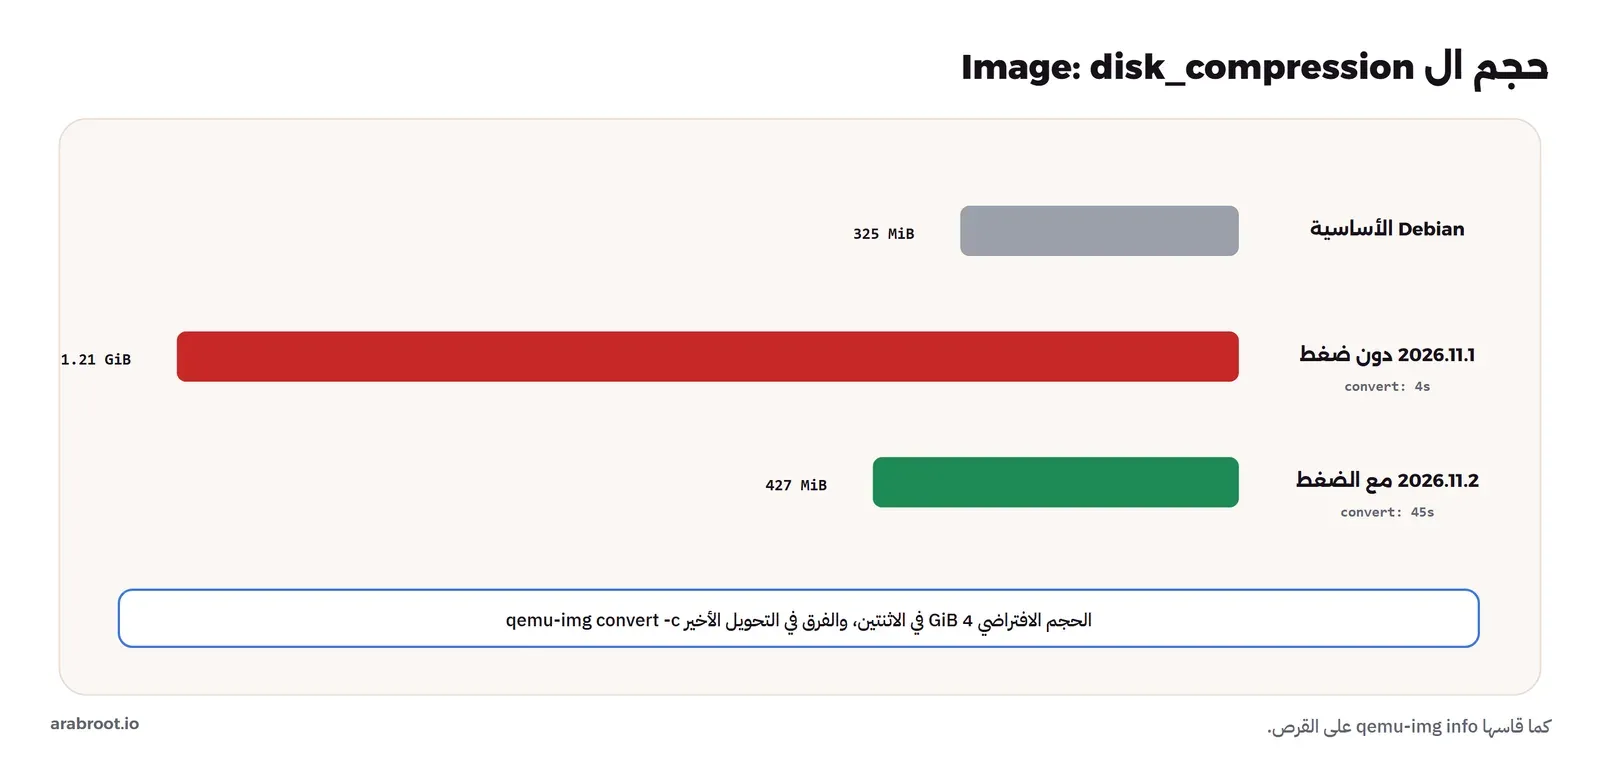
حجم ال Image: disk_compression
ال Image الأساسية من Debian حجمها 325 ميجابايت على القرص، وأضفنا إليها nginx وصفحة واحدة، أي حوالي 2 ميجابايت، فكان المتوقع أن تكون ال Image الجديدة قريبة من ذلك، ولكن الأمر qemu-img info قال غير ذلك:
== /cache/ca40f44e4c7a0e2f37b09c79b77e635dfb808cab.iso
virtual size: 3 GiB (3221225472 bytes)
disk size: 325 MiB
== /out/web-debian13-2026.11.1/web-debian13-2026.11.1.qcow2
virtual size: 4 GiB (4294967296 bytes)
disk size: 1.21 GiB
== /out/web-debian13-2026.11.2/web-debian13-2026.11.2.qcow2
virtual size: 4 GiB (4294967296 bytes)
disk size: 427 MiB
ال Image الأولى حجمها 1.21 جيجابايت، أي حوالي أربعة أضعاف الأصل. والسبب أن ال Image الأساسية التي ينشرها Debian مضغوطة داخل صيغة qcow2، وعندما يحول Packer القرص في آخر البناء يحوله دون ضغط افتراضياً، وفيه أيضاً كل ما كتبه النظام أثناء البناء ثم حذفه، مثل قوائم الحزم. فأضفنا الخيار disk_compression = true وبنينا الإصدار 2026.11.2، فأصبح الحجم 427 ميجابايت. والثمن كان في وقت البناء: خطوة التحويل أخذت 4 ثوان دون ضغط، و45 ثانية مع الضغط. وهذا ثمن مقبول في أغلب الحالات، لأنك تبني ال Image مرة وتنسخها إلى كل سيرفر افتراضي وكل موقع مرات كثيرة، وفي كل نسخة توفر حوالي 800 ميجابايت.
إصدارات ال Images مع OpenTofu: Image Versions
الآن لاحظ شيئاً في القالب الذي كتبناه نحن: العنوان trixie/latest/ يعني «آخر Image نشرها Debian»، وفي يوم البناء كانت البصمة d25999de… هي بصمة Image بتاريخ 3 نوفمبر 2026 في المجلد 20261103-2651. أي أن البناء نفسه بعد أسبوع سوف يبدأ من Image أخرى دون أن يتغير حرف في القالب، وهذه هي المشكلة نفسها التي بدأنا بها المقال، ولكن في طبقة أدنى. لذلك في القالب الذي تستخدمه في الإنتاج اكتب المجلد المؤرخ بدلاً من latest، فيكون البناء قابلاً للتكرار Reproducible، وتصبح ترقية ال Image الأساسية تغييراً مقصوداً في طلب دمج، كما تفعل مع إصدار المزود في OpenTofu. وتجد المجلدات المؤرخة في صفحة Images Debian السحابية.
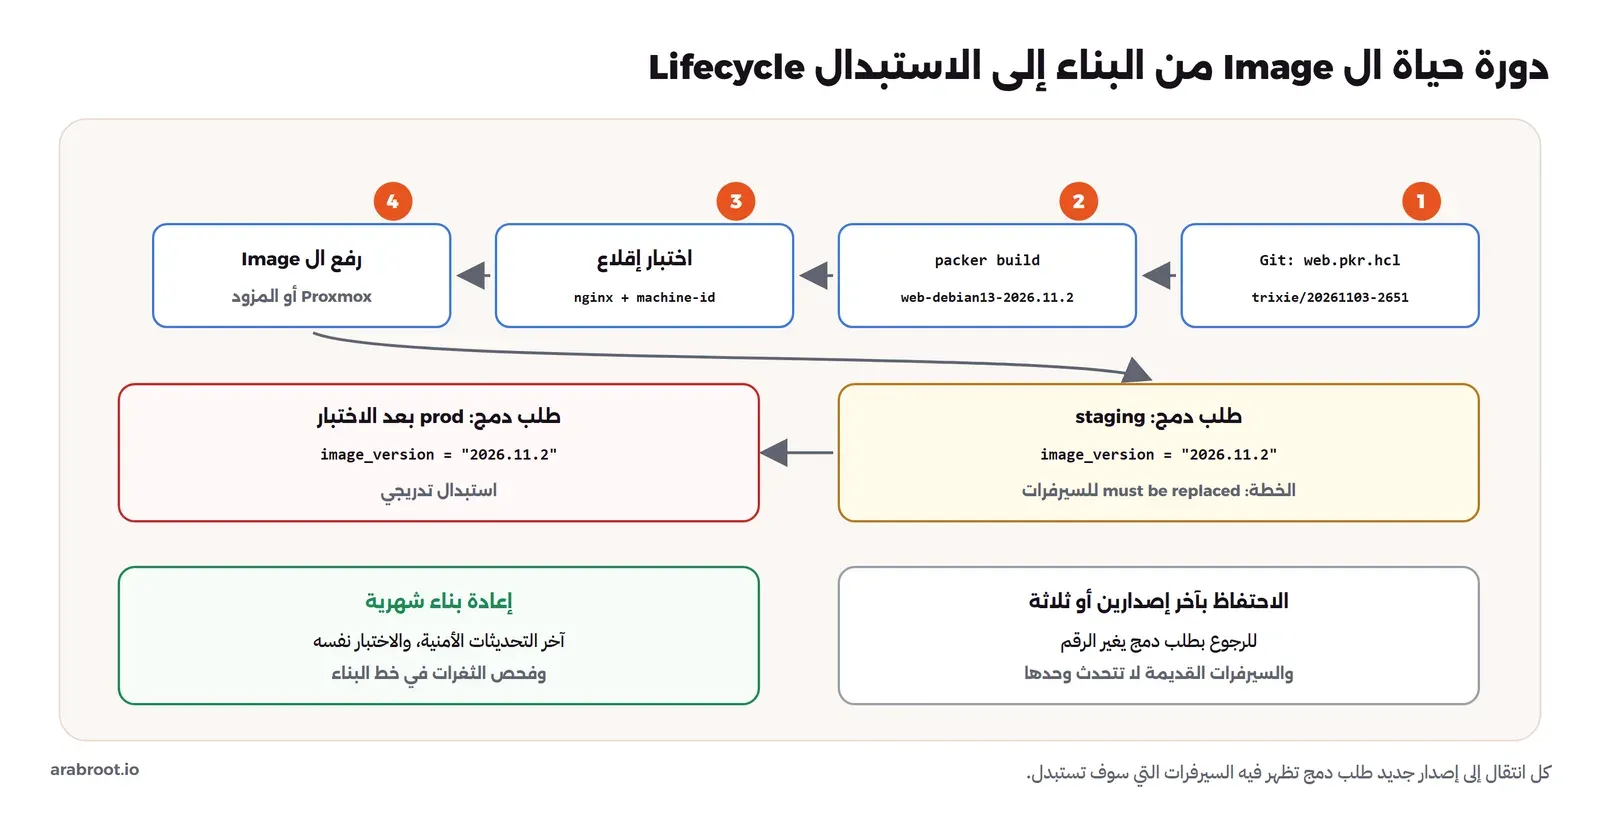
ثم كيف يعرف OpenTofu أي Image يستخدم؟ القاعدة نفسها التي استخدمناها مع ال Images في المقال الأول: رقم كامل، وليس «آخر نسخة». فاسم ال Image فيه رقم الإصدار web-debian13-2026.11.2، وملف OpenTofu يكتب هذا الاسم في متغير، والانتقال إلى إصدار جديد يكون بطلب دمج يغير الرقم، فتظهر في الخطة السيرفرات التي سوف تستبدل، كما رأينا في أول بنية مع OpenTofu عندما غيرنا ال Image فاستبدلت السيرفرات. وإذا كنت تبني الخط في Gitea كما في تشغيل OpenTofu من CI/CD، فالترتيب الطبيعي ثلاث خطوات منفصلة: خط يبني ال Image ويختبرها بإقلاع حقيقي ويرفعها، ثم طلب دمج يغير رقم ال Image في البيئة التجريبية، ثم طلب آخر للإنتاج بعد أن تعمل في الاختبار.
دورة حياة ال Image: Rebuild مع Retention
أخطر شيء في ال Image الجاهزة أنها تتقادم بصمت، فال Image التي بنيتها اليوم فيها الحزم كما هي اليوم، وبعد ثلاثة أشهر تكون فيها ثغرات أصلحها Debian منذ أسابيع، وكل سيرفر جديد يخرج منها يخرج بهذه الثغرات. لذلك القاعدة الأولى أن تبنى ال Image من جديد بشكل دوري، شهرياً على الأقل، حتى لو لم يتغير شيء في القالب، فالبناء الجديد يأخذ آخر التحديثات من مستودع الحزم، ثم تمر بالاختبار نفسه وتنتقل إلى البيئات بالطريقة نفسها. وإذا كنت تريد أن تعرف ما في ال Image قبل أن تستخدمها، فأداة فحص مثل Trivy تستطيع أن تفحص قرص ال Image نفسه وتعدد الحزم ذات الثغرات المعروفة، فتجعل ذلك خطوة في خط البناء.
والقاعدة الثانية أن تحتفظ بعدد محدد من الإصدارات القديمة، اثنين أو ثلاثة، حتى تستطيع أن ترجع إلى الإصدار السابق بطلب دمج يغير الرقم إذا ظهرت مشكلة في الجديد، وتحذف ما قبلها، لأن كل Image تأخذ مساحة على كل سيرفر افتراضي نسخت إليه. والقاعدة الثالثة أن السيرفرات الموجودة لا تتحدث وحدها عندما تبني Image جديدة، فال Image تؤثر في السيرفرات الجديدة فقط، والسيرفر الذي أنشئ قبل ستة أشهر ما زال على Image ستة أشهر إلا إذا استبدلته، أو حدثته بالطريقة التقليدية. وهنا يأتي دور التحديثات التلقائية للأمان التي شرحناها في تأمين سيرفر VPS من أول دخول، أو سياسة واضحة تقول إن أي سيرفر أقدم من عمر معين يستبدل. واكتب هذه السياسة في مكان يراه الجميع، مع عمر أقصى بالأيام لكل نوع من السيرفرات، لأن السيرفر القديم الذي لا يستبدله أحد هو بالضبط ما تحاول ال Image الجاهزة أن تمنعه، وبدون سياسة مكتوبة يبقى كل سيرفر حتى يتعطل.
والبناء نفسه يعتمد على الإنترنت: Build Dependencies
قلنا في أول المقال إن ال Image الجاهزة تخلصك من الاعتماد على مستودع الحزم عند إنشاء السيرفر، وهذا صحيح، ولكن الاعتماد لم يختف، وإنما انتقل إلى وقت البناء. ففي مختبرنا احتاج البناء إلى ثلاثة أماكن على الإنترنت: موقع Debian لل Image الأساسية وملف بصماتها، وGitHub لإضافة QEMU عند packer init، ومستودع حزم Debian لتنزيل nginx. وهذا مقبول، لأن البناء يحدث في وقت تختاره، وإذا فشل أعدته بعد ساعة دون أن يتأثر أي عميل، بخلاف سيرفر يفشل إنشاؤه في ليلة التخفيضات. ولكن إذا كانت جهتك تعمل في شبكة معزولة أو تريد بناء يمكن تكراره بدقة، فضع نسخة من ال Image الأساسية ومن الإضافة في مخزن داخلي، وأشر إليها في القالب، واستخدم مرآة Mirror داخلية لمستودع الحزم، فيصبح البناء لا يعتمد على شيء خارج شبكتك.
وماذا عن Images الحاويات؟ Docker Builder
في Packer منشئ لـ Docker أيضاً، يبني Image حاوية بالمجهزات نفسها، وقد يغريك ذلك لتوحد كل ال Images في أداة واحدة. ولكن في أغلب الحالات ملف Dockerfile أنسب لـ Images الحاويات، لأن Docker يبني كل سطر كطبقة Layer يحفظها ويعيد استخدامها، فإذا تغير سطر في آخر الملف أعيد بناء ذلك السطر فقط، أما Packer فيشغل كل المجهزات في Container واحد ويحفظ النتيجة طبقة واحدة، فلا توجد إعادة استخدام. لذلك الاستخدام المعتاد: Packer لأقراص الأجهزة الافتراضية والسيرفرات، وDockerfile لل Containers، والسكربتات نفسها يمكن أن يستخدمها الاثنان إذا كتبتها بعناية.
أخطاء شائعة Common Mistakes
- أمر
execute_commandخاص دون{{ .Vars }}: المتغيرات فيenvironment_varsلا تصل، ورأيت البناء يحذف أربع دقائق من العمل بسبب ذلك. - سكربتات بناء دون
set -eu: الخطأ يمر بصمت، وتخرج Image ناقصة تبدو سليمة. - عدم تنظيف
machine-id: سيرفرات تبدو جهازاً واحداً لـ systemd وDHCP وأدوات المراقبة، ولا يوجد أي خطأ يقول لك ذلك. - ترك مفاتيح SSH للسيرفر أو مفتاح مستخدم البناء في ال Image: من يملك نسخة من ال Image يملك ما يحتاجه لانتحال السيرفرات أو دخولها.
- أسرار في ال Image: كلمات مرور قواعد البيانات ومفاتيح التطبيقات تبقى في كل نسخة من القرص إلى الأبد، فهي تأتي عند الإقلاع من cloud-init أو من مدير أسرار.
latestفي عنوان ال Image الأساسية: البناء نفسه يخرج نتيجة مختلفة كل أسبوع.- Image لا تبنى من جديد: الثغرات تتراكم في كل سيرفر جديد.
- Image لم تقلع منها سيرفراً:
validateونجاح البناء لا يقولان إن nginx يعمل بعد الإقلاع. - الأقراص الافتراضية على مجلد مشترك مع Windows عند البناء داخل Container: بطء شديد وقد يتوقف الجهاز.
قائمة التحقق Checklist
| قبل أن تستخدم ال Image في الإنتاج | كيف تتحقق |
|---|---|
| إصدار Packer والإضافة مثبتان | required_version ورقم كامل في required_plugins |
| ال Image الأساسية من مصدر رسمي ببصمة | iso_checksum = "file:…SHA512SUMS" ومجلد مؤرخ بدلاً من latest |
| السكربتات تتوقف عند أي خطأ | set -eux في أول كل سكربت |
| المتغيرات تصل إلى السكربتات | {{ .Vars }} في execute_command، وملف /etc/image-release فيه الاسم |
| لا يوجد شيء فريد في ال Image | سيرفران منها لهما machine-id ومفاتيح SSH مختلفة |
| لا يوجد مفتاح البناء ولا أسرار | authorized_keys لمستخدم البناء فارغ، ولا توجد كلمات مرور في الملفات |
| ال Image تقلع وتخدم | إقلاع حقيقي، وnginx active، والصفحة ترد |
| للصورة رقم إصدار | الاسم فيه الإصدار، وmanifest.json محفوظ مع البناء |
| إعادة بناء دورية | بناء مجدول شهري يمر بالاختبار نفسه |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- ال Image الجاهزة تنقل الخطوات البطيئة من كل إقلاع إلى بناء واحد مختبر، فتحديث القوائم وتثبيت nginx أخذا 85 ثانية في البناء، وكان السيرفر من ال Image يقبل SSH وnginx يعمل بعد حوالي 20 ثانية، وكل السيرفرات من الإصدار نفسه متطابقة.
- Packer ينشئ جهازاً مؤقتاً من Image أساسية، ويجهزه عبر SSH بالمجهزات، ثم يحفظ قرصه، وترخيصه منذ 1.10 هو Business Source License.
- أمر
execute_commandدون{{ .Vars }}أضاع بناء كاملاً، وset -uهو الذي كشف الخطأ بدلاً من أن يمر. - التنظيف يجعل ال Image قالباً:
cloud-init clean --logs --machine-idومفاتيح SSH ومفتاح مستخدم البناء، ودون التنظيف خرج سيرفران بمعرف الجهاز نفسه. - الضغط خفض ال Image من 1.21 جيجابايت إلى 427 ميجابايت، مقابل 41 ثانية إضافية في البناء.
- ال Image لها رقم إصدار، وتبدأ من Image أساسية مؤرخة، وتنتقل إلى البيئات بطلبات دمج، وتبنى من جديد بشكل دوري.
وفي المقال التالي في المرحلة بإذن الله نعود إلى Ansible، فنكتب تقوية السيرفرات Hardening في دور واحد يطبق على كل السيرفرات ويمكن أن يعمل أيضاً كمجهز داخل Packer. والمقالات المرتبطة بهذا المقال:
 دليلالإعداد الأول للسيرفر تلقائياً مع cloud-initجهاز افتراضي حقيقي يقلع من Image سحابية فيخرج بمستخدمه ومفتاحه وحزمه دون أن يدخله أحد، مع ما يحدث عندما تعدل الملف أو تخطئ فيه.
 دليلقوالب Proxmox مع cloud-init: من Cloud Image إلى سيرفر جاهزقالب واحد من صورة Debian الرسمية تنسخ منه سيرفراً جديداً في ثوان، مع ما قسناه في المختبر وما تعطل في الطريق.
 دليلAnsible للمبتدئين: Inventory مع Playbooks ثم Rolesمشروع Ansible كامل يضبط ثلاثة سيرفرات عبر SSH، ويطبق تغييراً يراجعه قبل أن يصل، ويعيد ما عدله أحد بيده.
 دليلتشغيل OpenTofu من CI/CD: خطة Plan في كل طلب دمجخط على Gitea يضع خطة OpenTofu في كل طلب دمج ويطبقها بعد الموافقة، مع ما يحدث فعلاً عندما تتزامن الطلبات، وكيف خرج المفتاح من خطة فاشلة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ Packer 1.16.2 مع الإضافة hashicorp/qemu 1.1.8 وQEMU 10.0.13 مع KVM داخل Container من debian:trixie-slim، وImage Debian 13 السحابية debian-13-genericcloud-amd64 بتاريخ 20261103-2651 بعد التحقق من SHA-512، وnginx 1.26.3، على Docker Engine 29.8.0.


