


في كل المقالات السابقة من هذه المرحلة كانت الأسرار تعيش في مكان غير المكان الذي يعيش فيه الكود: مفتاح PowerDNS في أسرار خط CI/CD، وعبارة تشفير الحالة في متغير بيئة، ومفتاح SSH في مخزن Semaphore. وهذا هو الصحيح، ولكن له ثمن يظهر مع الوقت: الكود في Git يقول إن التطبيق يحتاج إلى كلمة مرور لقاعدة البيانات ومفتاح لبوابة الدفع، ولكنه لا يقول ما قيمتهما، ولا متى تغيرتا، ولا من غيرهما. فعندما غير أحد الزملاء مفتاح بوابة الدفع في أسرار الخط، ولم يغيره في بيئة الاختبار، لم يظهر هذا التغيير في أي طلب دمج، ولم يراجعه أحد، واكتشفه الفريق عندما فشلت المدفوعات في الاختبار لأسبوع. والفريق يريد الآن شيئاً يبدو متناقضاً: أن تكون الأسرار في Git مع الكود، تراجع في طلبات الدمج، ولها تاريخ، دون أن يقرأها كل من يستطيع أن يقرأ المستودع.
والأداة التي تحل هذا التناقض عند كثير من الفرق اسمها SOPS، فهي تشفر قيم الملف وتترك أسماءه مقروءة، فيصبح الملف في Git مفهوماً في بنيته ومشفراً في محتواه، ولا يفكه إلا من يملك أحد المفاتيح المسموح لها. وقد شرحنا في اكتشاف الأسرار المسربة كيف يتسرب السر إلى Git وكيف تكتشفه، وهذا المقال هو الوجه الآخر: كيف تضع السر في Git عن قصد وبأمان. ونشغل SOPS مع مفاتيح age في مختبر يعمل على جهازك، لفريق فيه مسؤول عمليات ومطور وخط CI، ونمر بثلاث مشاكل حقيقية، وبتجارب تبين ما يحميه SOPS وما لا يحميه، ومنها أن العضو الذي أخرجناه من الفريق ما زال يقرأ الأسرار القديمة. وسوف نناقش في هذا المقال ما يلي:
- لماذا تضع الأسرار في Git أصلاً، ومتى لا تفعل.
- كيف يعمل SOPS من الداخل: مفتاح البيانات، والمفاتيح الرئيسية، وبصمة MAC.
- مفاتيح age، وملف القواعد
.sops.yaml، ومشكلتان حقيقيتان فيه. - ما الذي يراه المراجع في
git diff، ومن يستطيع أن يفك ماذا. - ماذا لو عدل أحد قيمة مشفرة بيده أو حذف سطراً؟
- إخراج عضو من الفريق، ولماذا لا يكفي تغيير المفاتيح.
- تشغيل برنامج بالأسرار دون ملف مفكوك، وحماية من commit غير مشفر، والقراءة من OpenTofu وما الذي يصل إلى الحالة.
لماذا الأسرار في Git؟ GitOps مع الأسرار
الحجة لصالح وضع الأسرار في Git هي الحجة نفسها لصالح وضع البنية فيه، وقد شرحناها في مصطلحات البنية كشيفرة IaC: كل تغيير له طلب دمج يراه أحد، وتاريخ يقول من غير ماذا ومتى، وطريقة رجوع واضحة، ومصدر واحد للحقيقة يقرؤه الخط والفريق. والأسرار المحفوظة خارج Git تفقد هذا كله: فمن غير مفتاح بوابة الدفع في أسرار الخط لا يترك أثراً يراه زميله، وإذا أردت أن تعرف قيمة السر في الشهر الماضي فلا توجد طريقة، وإذا أردت أن تنشئ بيئة جديدة فعليك أن تنسخ الأسرار بيدك من مكان إلى مكان.
ولكن الأسرار في Git لها خطران لا يوجدان خارجه. الأول أن Git لا ينسى، فكل نسخة من الملف تبقى في التاريخ وفي كل نسخة Clone من المستودع على كل جهاز، وهذا ما شرحناه في مقال اكتشاف الأسرار، وسوف نراه مرة أخرى بشكل مختلف في قسم إخراج العضو. والثاني أن من يستطيع أن يفك الملف اليوم يستطيع أن يفك كل نسخة قديمة منه بالمفتاح نفسه. لذلك SOPS ليس بديلاً عن مدير أسرار في كل الحالات، وإنما مناسب لفريق صغير أو متوسط، بأسرار تتغير بالأسابيع وليس بالدقائق، ويريد أن تمر الأسرار من المراجعة نفسها التي يمر منها الكود. وفي المقال التالي نقارنه بمديري الأسرار. ولاحظ أن الاختيار ليس بين «أسرار في Git» و«أسرار في مدير أسرار» فقط، فالخيار الثالث الذي تبدأ به أغلب الفرق، أي أسرار في إعدادات الخط وحده دون أي مكان آخر، هو الذي يسبب المشكلة التي بدأنا بها.
قبل SOPS: ما الطرق الأخرى؟ Alternatives
SOPS ليس أول أداة تحاول أن تضع الأسرار في Git، ومن المفيد أن تعرف ما قبله، لأنك سوف تجد هذه الأدوات في مستودعات قديمة، ولأن الفروق بينها تشرح لماذا صمم SOPS بالطريقة التي سوف تراها:
- git-crypt: يشفر ملفات كاملة بشكل شفاف، فتراها مفكوكة على جهازك إذا كان عندك المفتاح، ومشفرة في المستودع. والمشكلة أن الملف كله يصبح كتلة مشفرة واحدة، فطلب الدمج لا يقول أي قيمة تغيرت، وإنما «تغير الملف»، والمراجع لا يرى شيئاً.
- Ansible Vault: يشفر ملفاً كاملاً أو قيمة واحدة بكلمة مرور مشتركة، كما شرحنا في مقالات Ansible. وهو مناسب إذا كان Ansible وحده من يقرأ الأسرار، ولكن كلمة المرور المشتركة تعني أن كل من يقرأ يملك كلمة المرور نفسها، فإخراج شخص يعني تغييرها عند الجميع وإعادة تشفير كل شيء، ولا يوجد فصل بين من يقرأ الإنتاج ومن يقرأ الاختبار إلا بكلمات مرور مختلفة.
- أدوات Kubernetes مثل Sealed Secrets: تشفر الأسرار بمفتاح عام يملك العنقود مفتاحه الخاص، فلا يفكها إلا العنقود. وهي ممتازة داخل Kubernetes، ولكنها لا تفيدك في OpenTofu أو Ansible أو سكربت على سيرفر.
وSOPS يجمع ما ينقص كل منها: يشفر القيم وليس الملف، فالفرق مقروء، ويشفر لكل مستلم بمفتاحه، فلا توجد كلمة مرور مشتركة، ويعمل مع أي أداة تقرأ YAML أو JSON أو ENV، وليس مع أداة واحدة. والثمن أنه أداة إضافية يحتاج كل شخص في الفريق أن يتعلمها، وأن ملف .sops.yaml يصبح ملفاً حساساً يحدد من يقرأ ماذا، كما سوف ترى.
كيف يعمل SOPS من الداخل؟ Data Key مع Master Keys
SOPS بدأ مشروعاً في Mozilla سنة 2015، وانتقل إلى مؤسسة CNCF كمشروع Sandbox في 2023، كما في وثائق SOPS. وفكرته الأساسية تشفير القيم وليس الملف، فملف YAML أو JSON أو ENV يبقى بالشكل نفسه، والأسماء كما هي، وكل قيمة تستبدل بنص مشفر. والتشفير على طبقتين، كما في الصورة التالية:
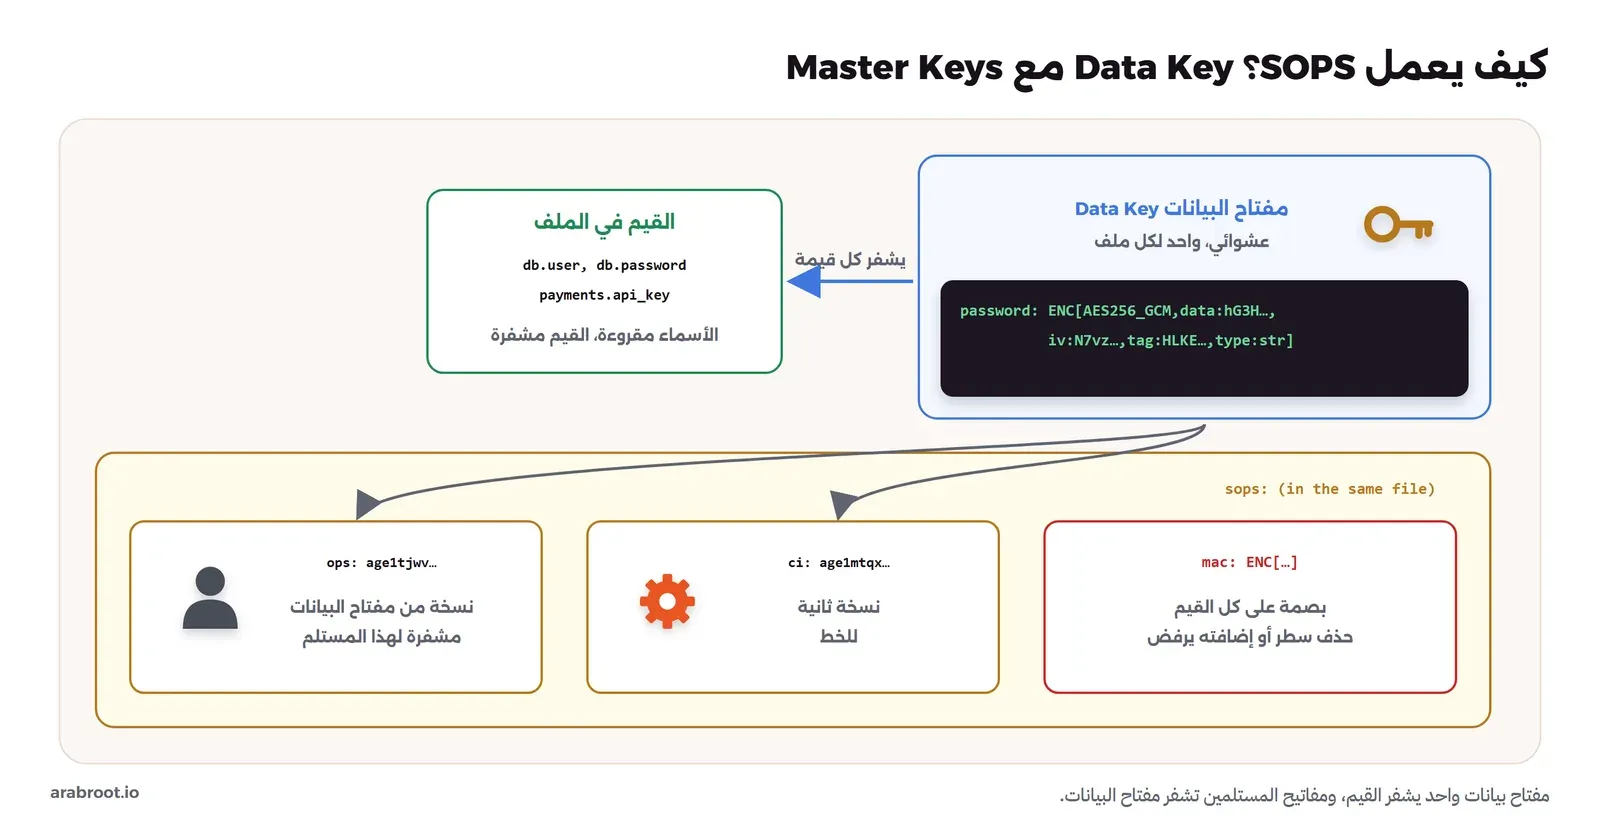
- مفتاح البيانات Data Key: مفتاح عشوائي يولده SOPS لكل ملف، ويشفر به كل قيمة بخوارزمية AES-256 بنمط GCM، الذي يتحقق من سلامة النص المشفر عند فكه.
- المفاتيح الرئيسية Master Keys: مفتاح البيانات نفسه يشفر بمفتاح كل مستلم مسموح له، وقد يكون المستلم مفتاح age أو PGP أو مفتاحاً في خدمة مفاتيح سحابية أو في مدير أسرار، وكل نسخة مشفرة منه تحفظ في قسم
sopsفي آخر الملف. فمن يملك المفتاح الخاص لأي مستلم يفك مفتاح البيانات، ثم يفك به كل القيم. - بصمة MAC: قيمة تحسب على كل القيم في الملف وتحفظ مشفرة، فإذا حذف أحد قيمة أو أضاف واحدة أو غير ترتيبها، لا تطابق البصمة ويرفض SOPS أن يفك الملف، كما سوف نجرب.
واخترنا age للمفاتيح الرئيسية لأنه أداة تشفير حديثة صغيرة، مفاتيحها سطر واحد، ولا تحتاج إلى سلسلة ثقة ولا إلى خادم مفاتيح كما يحتاج PGP، كما في مستودع age ومواصفة الصيغة. وعندما يكبر الفريق، تستطيع أن تضيف إلى المستلمين مفتاحاً في خدمة مفاتيح، فلا يعتمد فك الأسرار في الخط على ملف مفتاح محفوظ في أسراره.
المختبر: فريق بثلاثة مفاتيح Lab
بنينا Image صغيرة من Debian 13 فيها Git، وage بالإصدار 1.2.1 من مستودع Debian، وSOPS بالإصدار 3.13.3 من صفحة إصداراته بعد التحقق من بصمته:
# git, age from Debian, and the sops binary checked against the release checksums
FROM debian:trixie-slim
ARG SOPS_VERSION=3.13.3
ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update -qq \
 && apt-get install -y -qq --no-install-recommends git age curl ca-certificates \
 && rm -rf /var/lib/apt/lists/* \
 && cd /tmp \
 && curl -fsSLO https://github.com/getsops/sops/releases/download/v${SOPS_VERSION}/sops-v${SOPS_VERSION}.linux.amd64 \
 && curl -fsSLO https://github.com/getsops/sops/releases/download/v${SOPS_VERSION}/sops-v${SOPS_VERSION}.checksums.txt \
 && grep " sops-v${SOPS_VERSION}.linux.amd64$" sops-v${SOPS_VERSION}.checksums.txt | sha256sum -c - \
 && install -m 0755 sops-v${SOPS_VERSION}.linux.amd64 /usr/local/bin/sops \
 && rm -f /tmp/sops-*
WORKDIR /repo
ثم ولدنا ثلاثة مفاتيح age، واحداً لمسؤول العمليات ops، وواحداً للمطور dev1، وواحداً لخط CI، وكل مفتاح في الحقيقة على جهاز مختلف:
for u in ops dev1 ci; do age-keygen -o /keys/$u.txt; donePublic key: age1tjwvavtfvtk9ct6yngz7tvszfyzw8lu6sxqs7wg88t7778qxee6qp0t76n
Public key: age13dcyg2u5rm4uvlfwcp8vlpj3yggypavcz7ag0pw7fhr7l38asyvq3a8smm
Public key: age1mtqxhgl408vuj2wlk4e59g5ksz0x2rnfrddkmmumf79y92lg93uqpqqgywكل ملف مفتاح فيه سطران: المفتاح العام في تعليق، وهو ما تشاركه مع الفريق ويوضع في المستودع، والمفتاح الخاص الذي يبدأ بـ AGE-SECRET-KEY-، وهو لا يخرج من جهاز صاحبه أبداً. ولاحظ أن المفتاح العام وحده يكفي لتشفير ملف لهذا الشخص، فأي زميل يستطيع أن يضيف سراً يقرؤه الخط دون أن يملك مفتاح الخط.
ملف القواعد .sops.yaml: من يقرأ ماذا؟ Creation Rules
الملف الأول في المستودع هو ملف الأسرار نفسه، بقيم حقيقية الشكل، وهو ما لا يجب أن يدخل Git أبداً بهذا الشكل:
db:
  user: shop
  password: Pr0d-Db-Pass-9f2a
payments:
  api_key: pk_live_51XyZexample
  webhook_secret: whsec_example_123
log_level: info
وحاولنا أن نشفره مباشرة، فرفض SOPS:
config file not found, or has no creation rules, and no keys provided through command line optionsSOPS لا يعرف لمن يشفر، وتستطيع أن تعطيه المستلمين في سطر الأوامر بالخيار --age، ولكن هذه طريقة يخطئ فيها الناس لأن كل شخص يكتب قائمة مختلفة. والطريقة الصحيحة ملف .sops.yaml في أعلى المستودع، فيه قواعد Creation Rules تقول لكل مسار من هم المستلمون. فكتبنا قاعدتين: ملفات الإنتاج يفكها مسؤول العمليات والخط فقط، وملفات الاختبار يفكها المطور أيضاً:
creation_rules:
  # production: the ops lead and the CI runner only
  - path_regex: secrets/prod\.yml$
    age: >-
      age1tjwvavtfvtk9ct6yngz7tvszfyzw8lu6sxqs7wg88t7778qxee6qp0t76n,
      age1mtqxhgl408vuj2wlk4e59g5ksz0x2rnfrddkmmumf79y92lg93uqpqqgyw
  # staging: developers too
  - path_regex: secrets/staging\.yaml$
    age: >-
      age1tjwvavtfvtk9ct6yngz7tvszfyzw8lu6sxqs7wg88t7778qxee6qp0t76n,
      age13dcyg2u5rm4uvlfwcp8vlpj3yggypavcz7ag0pw7fhr7l38asyvq3a8smm,
      age1mtqxhgl408vuj2wlk4e59g5ksz0x2rnfrddkmmumf79y92lg93uqpqqgyw
error loading config: no matching creation rules foundمشكلة حقيقية: no matching creation rules found
القاعدة تقول prod\.yml والملف اسمه prod.yaml، فلم يطابق أي قاعدة، ورفض SOPS. وهذه مشكلة سوف تراها كثيراً، لأن الامتدادين .yml و.yaml كلاهما شائع، والتعبير النمطي Regex لا يسامح. والجميل في هذا الرفض أنه آمن: SOPS لم يشفر بمستلمين خطأ، ولم يترك الملف كما هو ويقول نجحت، وإنما توقف. فغيرنا القاعدتين لتقبلا الامتدادين ya?ml، فشفر الملفين:
sops encrypt -i secrets/prod.yaml
sops encrypt -i secrets/staging.yaml
db:
user: ENC[AES256_GCM,data:vUHsjg==,iv:iFHN1MY1qnIMQVRMQ9tVb0UkTb1aHDpwfspLtuu1Xv4=,tag:SokB/hRnxCi6MHLLak/pQQ==,type:str]
password: ENC[AES256_GCM,data:hG3HcYlgstPDNC4F/okrJTA=,iv:N7vzDTzMUmA54yTpTCEoo21bY9EBDmaZsnXH3DaDSO0=,tag:HLKEG3jYbpfObAhQpJUYtQ==,type:str]
payments:
api_key: ENC[AES256_GCM,data:JVQ2ZE4F8x1GxdZnjKjY9hSgO+U=,iv:WXMKkfVvqT+jiuEd4MJTH4Mt+bH8YvR4a6oIgKFs5cw=,tag:ZSlY7Xyl/M5suWrNrLY8Gw==,type:str]
webhook_secret: ENC[AES256_GCM,data:wXPzB7XKWgslTm8pJ7RWR9Q=,iv:p/gpfwvCXM4QQje2ai+8EoPRaNzFe6qF3RzEvhaQUX4=,tag:+6xC/bn1OMf79Antvt/shw==,type:str]
log_level: ENC[AES256_GCM,data:Ze7QJw==,iv:m7Vkiqd6R8qVS2Bgit6d0DMofctCNbyR6fW8c4qzv4E=,tag:UudcmvPFbAwrkXE8dBRR6A==,type:str]
sops:
age:
- enc: |
-----BEGIN AGE ENCRYPTED FILE-----
YWdlLWVuY3J5cHRpb24ub3JnL3YxCi0+IFgyNTUxOSB0NjRUeDArQUZ1eUpZOVBu
...
-----END AGE ENCRYPTED FILE-----
recipient: age1tjwvavtfvtk9ct6yngz7tvszfyzw8lu6sxqs7wg88t7778qxee6qp0t76n
- enc: |
-----BEGIN AGE ENCRYPTED FILE-----
...
-----END AGE ENCRYPTED FILE-----
recipient: age1mtqxhgl408vuj2wlk4e59g5ksz0x2rnfrddkmmumf79y92lg93uqpqqgyw
lastmodified: "2026-11-05T04:40:50Z"
mac: ENC[AES256_GCM,data:MKTsAL4ep2z0cY5xrY/EFNHYwI1QHIpVAXz+wT1bkP2mulmOOGnSMMMKrg+MqAV5...,type:str]
unencrypted_suffix: _unencrypted
version: 3.13.3في الملف أعلاه لاحظ التالي:
- الأسماء كلها مقروءة،
db.userوpayments.api_key، فالمراجع يعرف ما في الملف دون أن يعرف القيم، وهذا ما يجعل الملف صالحاً للمراجعة. - كل قيمة لها
ivمختلف، أي رقم عشوائي يستخدم مرة واحدة، فقيمتان متساويتان لا يظهر تشفيرهما متساوياً، ولا يعرف المخترق أن كلمتي مرور متطابقتان. - الحقل
type:strيحفظ نوع القيمة الأصلي، فالأرقام تعود أرقاماً عند الفك. - القسم
sops.ageفيه نسختان من مفتاح البيانات، واحدة لكل مستلم في قاعدة الإنتاج، وكل نسخة معها المفتاح العام لصاحبها، فتعرف من الملف نفسه من يستطيع أن يفكه. - القيمة
log_level: infoشفرت أيضاً، مع أنها ليست سراً، لأن القاعدة الافتراضية تشفر كل القيم. وإذا أردت أن تبقى القيم العادية مقروءة، فالخيارencrypted_regexفي القاعدة يحدد أسماء القيم التي تشفر فقط، مثلpassword|key|secret|token، ولكن انتبه إلى أن أي سر باسم لا يطابق النمط سوف يبقى بنص واضح، لذلك نفضل أن يشفر كل شيء في ملفات الأسرار، وأن توضع الإعدادات العادية في ملف آخر. - القيمة
unencrypted_suffix: _unencryptedفي آخر الملف تعني أن أي اسم ينتهي بـ_unencryptedيبقى بنص واضح، وهي طريقة صريحة ومقروءة لأن تترك قيمة عادية في ملف الأسرار، أوضح منencrypted_regexلأن الاستثناء مكتوب في اسم القيمة نفسها، فيراه كل من يقرأ الملف. - القيمة
lastmodifiedهي وقت آخر تعديل، وتدخل في البصمة، فتغيرها في كل تعديل كما سوف ترى في الفرق.
ما الذي يراه المراجع؟ git diff
ثم غير مسؤول العمليات مفتاح بوابة الدفع، بالأمر sops set الذي يغير قيمة واحدة دون أن تفك الملف كله على القرص:
sops set secrets/prod.yaml '["payments"]["api_key"]' '"pk_live_51NEWrotated"'
git diff --stat
git diff
secrets/prod.yaml | 6 +++---
1 file changed, 3 insertions(+), 3 deletions(-)
- api_key: ENC[AES256_GCM,data:JVQ2ZE4F8x1GxdZnjKjY9hSgO+U=,iv:WXMKkfVvqT+jiuEd4MJTH4Mt+bH8YvR4a6oIgKFs5cw=
+ api_key: ENC[AES256_GCM,data:6qfW+RZ6dQadolLpYN9UdCOlmU4=,iv:nrgteWr0VBCk67zAoKwv0rtFPcAKfhiYZClUTk5lJDM=
- lastmodified: "2026-11-05T04:40:50Z"
- mac: ENC[AES256_GCM,data:MKTsAL4ep2z0cY5xrY/EFNHYwI1QHIpVAXz+wT1bkP2mulmOOGnSMMMKrg+MqAV5/Y/No12G18tcSR+h
+ lastmodified: "2026-11-05T04:40:59Z"
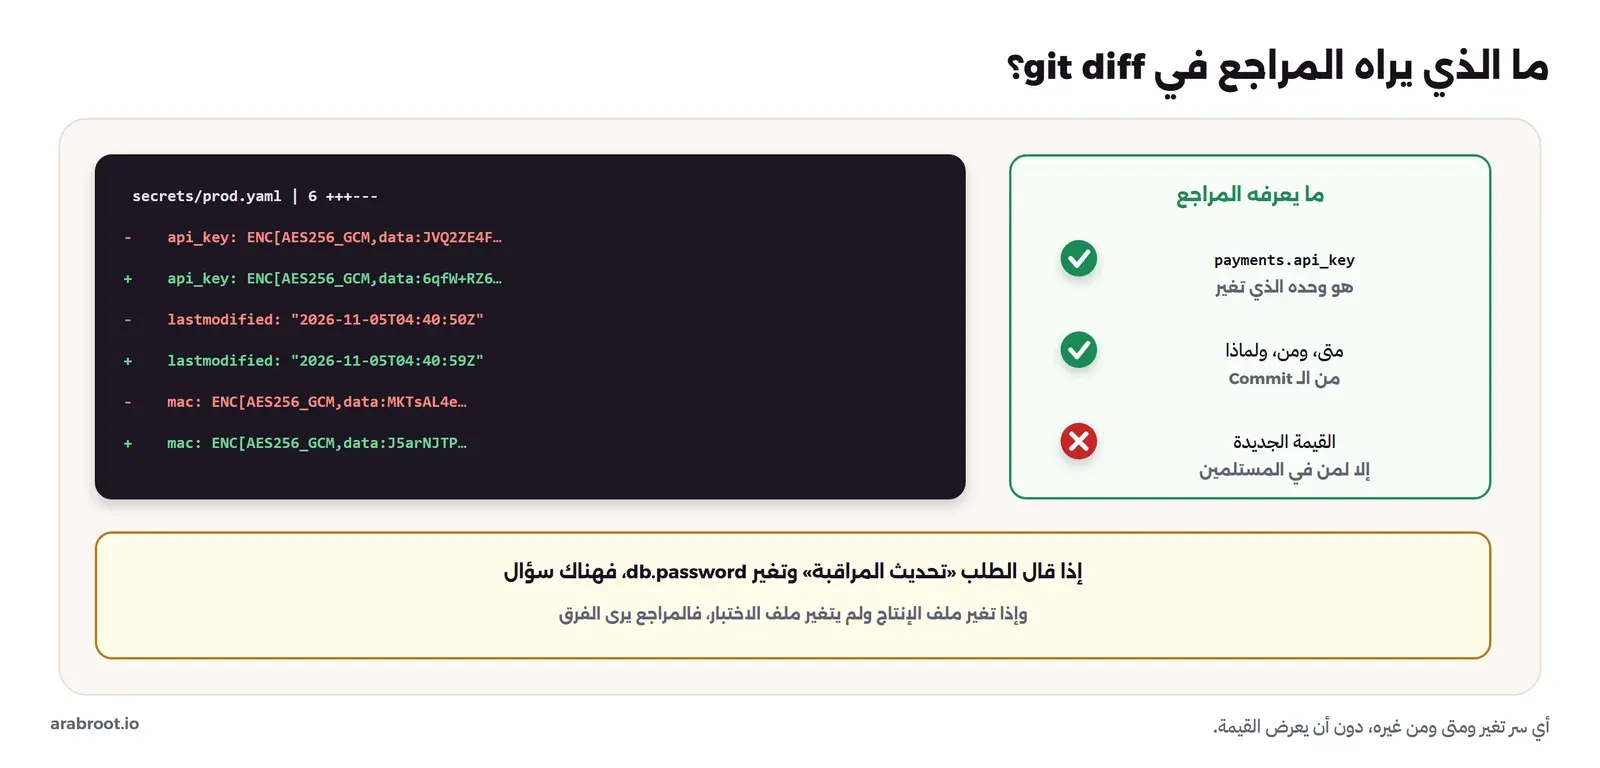
+ mac: ENC[AES256_GCM,data:J5arNJTPmBZblYdKglqxYwtUYZ8Jq5HVCbtQPhNGhtxAIsaJ7tr8oljHpWxHh0ej6g/We0Q18BfNayXkهذا هو ما كان يغيب عن الفريق في بداية المقال: طلب الدمج يقول بوضوح أن payments.api_key تغير، ولم يتغير غيره، ومعه وقت التغيير والبصمة الجديدة، ويظهر في التاريخ مع اسم من غيره ورسالة الـ Commit. والمراجع يرى ماذا تغير دون أن يرى القيمة، فإذا رأى أن طلباً يقول «تحديث إعدادات المراقبة» غير db.password، يعرف أن هناك شيئاً يحتاج إلى سؤال. وإذا كان المراجع نفسه من المستلمين، فيستطيع أن يفك الفرق ويقرأ القيمة الجديدة، وهناك طريقة تجعل git diff نفسه يعرض الفرق مفكوكاً لمن يملك المفتاح، بإعداد مشغل فروق textconv في ملف gitattributes يمرر الملف إلى sops decrypt.
من يستطيع أن يفك ماذا؟ Recipients
ثم جربنا الملفات بمفاتيح مختلفة، بالمتغير SOPS_AGE_KEY_FILE الذي يقول لـ SOPS أين مفتاحك الخاص:
== ops decrypts prod
pk_live_51NEWrotated
== dev1 decrypts staging
db:
    user: shop_staging
    password: Stg-Db-Pass-1c7e
log_level: debug
== dev1 decrypts prod
Failed to get the data key required to decrypt the SOPS file.

Group 0: FAILED
  age1tjwvavtfvtk9ct6yngz7tvszfyzw8lu6sxqs7wg88t7778qxee6qp0t76n: FAILED
    - | failed to create reader for decrypting sops data key with
      | age: identity did not match any of the recipients: incorrect
      | identity for recipient block. ...
  age1mtqxhgl408vuj2wlk4e59g5ksz0x2rnfrddkmmumf79y92lg93uqpqqgyw: FAILED
    ...
Recovery failed because no master key was able to decrypt the file. In
order for SOPS to recover the file, at least one key has to be successful,
but none were.
exit=128
في المخرج أعلاه لاحظ أن مسؤول العمليات استخرج قيمة واحدة بالخيار --extract دون أن يفك الملف كله، وأن المطور فك ملف الاختبار، ورفض SOPS أن يعطيه ملف الإنتاج. والرسالة تشرح ما حاوله SOPS: جرب مفتاح المطور على نسختي مفتاح البيانات الموجودتين، لمسؤول العمليات وللخط، فلم يطابق أياً منهما، ثم بحث عن مفاتيح في أماكن أخرى، منها مفاتيح SSH في المجلد الرئيسي، فلم يجد. ولاحظ في الرسالة نفسها أن SOPS يبحث عن مفاتيح age في أماكن كثيرة، منها مفاتيح SSH من نوع ed25519 وRSA في المجلد الرئيسي للمستخدم، فتستطيع أن تجعل مفاتيح SSH التي يملكها الفريق أصلاً مستلمين، بدلاً من مفاتيح age جديدة، والمتغير SOPS_AGE_KEY_CMD يجعله يطلب المفتاح من برنامج، مثل مدير كلمات المرور، بدلاً من ملف على القرص. وهذا هو الفصل الذي أردناه: المطور يعمل على الاختبار بأسراره كاملة، ولا يقرأ أسرار الإنتاج حتى لو كانت في المستودع نفسه الذي يدفع إليه كل يوم.
ماذا لو عدل أحد الملف المشفر بيده؟ MAC
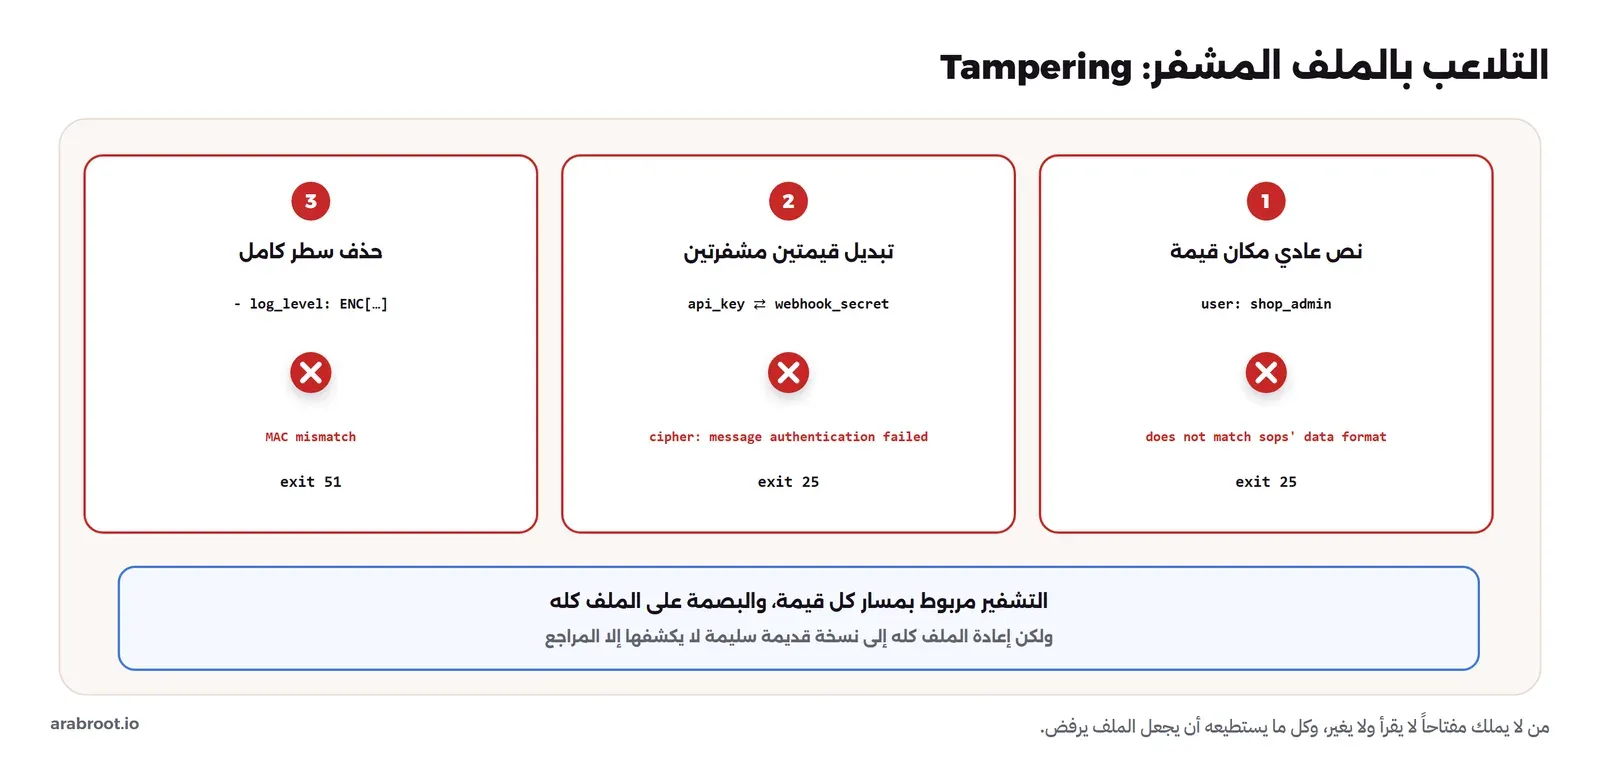
الملف المشفر في Git، ومن يملك صلاحية الدفع يستطيع أن يعدله، حتى لو لم يملك أي مفتاح. فهل يستطيع أن يغير شيئاً دون أن يعرف أحد؟ جربنا ثلاثة أنواع من التعديل. الأول أن يستبدل قيمة مشفرة بنص عادي، كأن يكتب user: shop_admin بدل القيمة المشفرة:
Error decrypting tree: Error walking tree: Could not decrypt value: Input string shop_admin does not match sops' data format
exit=25
والثاني أخبث: أن يبدل بين قيمتين مشفرتين صحيحتين، فيضع تشفير webhook_secret مكان api_key والعكس، على أمل أن يرسل التطبيق السر الخطأ إلى المكان الخطأ:
Error decrypting tree: Error walking tree: Could not decrypt value: Could not decrypt with AES_GCM: cipher: message authentication failed
exit=25
رفض، لأن SOPS يربط تشفير كل قيمة بمسارها في الملف، فالقيمة المشفرة لـ payments.webhook_secret لا تفك إذا وضعت تحت payments.api_key، ونمط GCM هو الذي يكتشف ذلك. والثالث أن يحذف سطراً كاملاً، مثل log_level، دون أن يلمس أي قيمة أخرى:
MAC mismatch. File has 25F88E783248BED05342D8FCC0A0BBB2F6A4E9FB8521979E40A8D345734FAA05DB02B9AE795CDFD4E101553705536C738C89B3EA06E5B959770AEB28189F4A2B, computed 3173B16EEEE660C04DAAE2A56866331BE9910B95E04D72393857750681054D3F88EB108C11FB8909959ADF0D5E48C32DDB374BAA9F60D464F1BEAA687AEE9EA2
exit=51
كل القيم الباقية سليمة وتفك وحدها، ولكن البصمة المحسوبة على الملف كله لا تطابق البصمة المحفوظة، فرفض SOPS الملف كله. ولاحظ أن رموز الخروج مختلفة لكل نوع، 25 لخطأ في قيمة، و51 لخطأ في البصمة، و128 لعدم وجود مفتاح، فالخط يستطيع أن يعرف نوع المشكلة. والنتيجة أن من لا يملك مفتاحاً لا يستطيع أن يقرأ الأسرار، ولا يستطيع أن يغيرها بطريقة لا تكتشف، والتغيير الوحيد الذي يستطيعه هو أن يجعل الملف لا يفك، وهذا يظهر في أول تشغيل للخط.
ولاحظ حدود هذه الحماية أيضاً: من يملك صلاحية الدفع يستطيع أن يعيد الملف كله إلى نسخة قديمة صحيحة من التاريخ، بكلمة مرور قديمة، والبصمة سوف تطابق لأن الملف القديم سليم تماماً. وSOPS لا يعرف أن هذه النسخة قديمة، فالذي يحميك هنا هو المراجعة في طلب الدمج، التي ترى أن الملف عاد إلى ما كان عليه قبل شهر، وتغيير الأسرار نفسها عند الخدمات، فالكلمة القديمة لا تعمل حتى لو عادت إلى الملف.
إخراج عضو من الفريق: updatekeys مع rotate
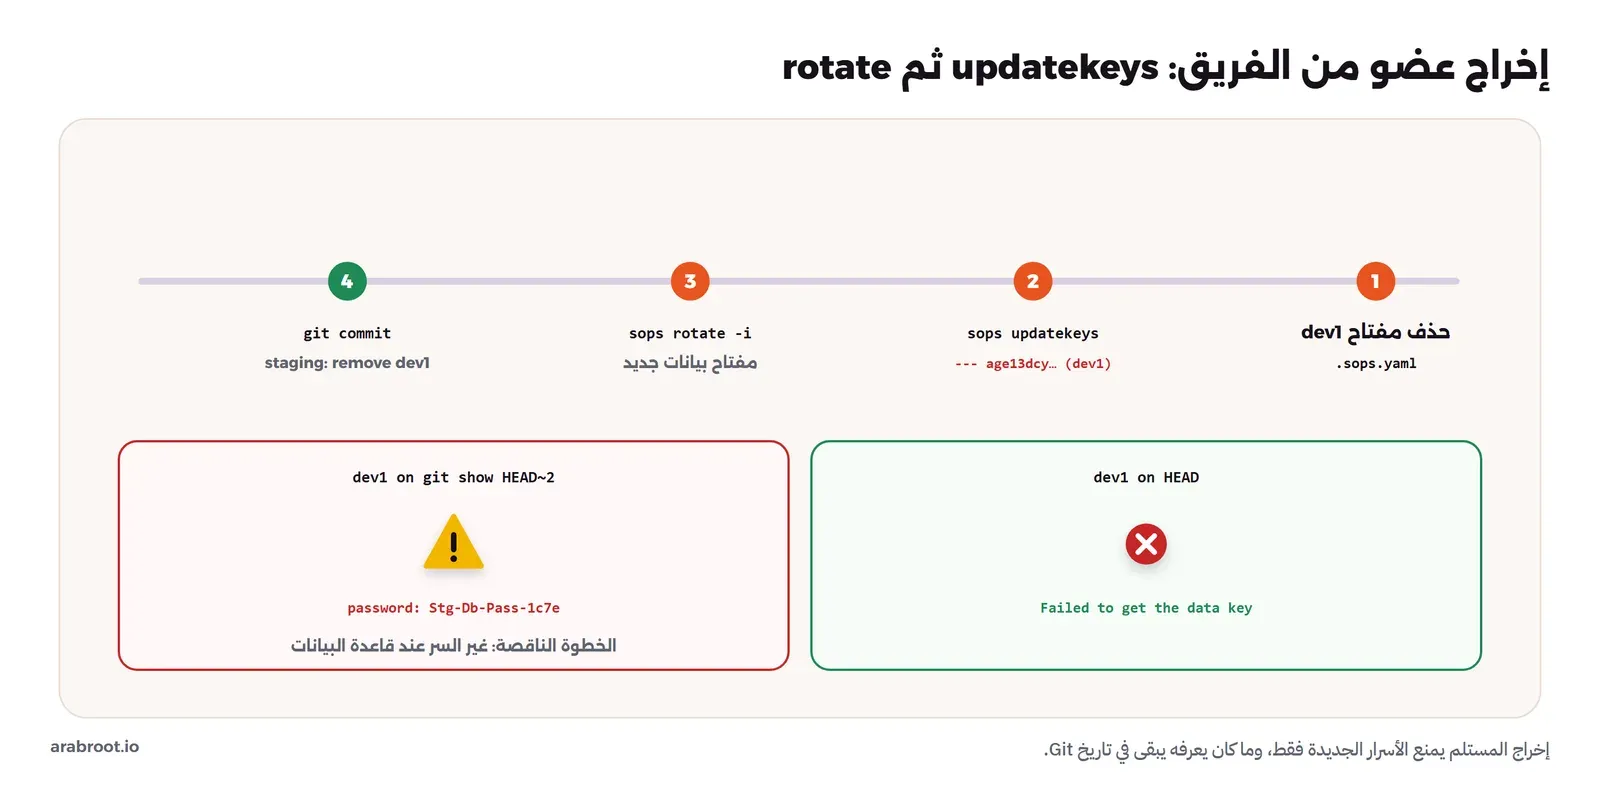
ثم انتقل المطور dev1 إلى فريق آخر، ويجب ألا يقرأ أسرار الاختبار بعد اليوم. فحذفنا مفتاحه العام من قاعدة الاختبار في .sops.yaml، ثم طلبنا من SOPS أن يحدث المستلمين في الملف، ثم أن يغير مفتاح البيانات نفسه:
sops updatekeys -y secrets/staging.yaml
sops rotate -i secrets/staging.yaml
git commit -qam "staging: remove dev1"
Syncing keys for file /repo/secrets/staging.yaml
The following changes will be made to the file's groups:
Group 1
age1tjwvavtfvtk9ct6yngz7tvszfyzw8lu6sxqs7wg88t7778qxee6qp0t76n
age1mtqxhgl408vuj2wlk4e59g5ksz0x2rnfrddkmmumf79y92lg93uqpqqgyw
--- age13dcyg2u5rm4uvlfwcp8vlpj3yggypavcz7ag0pw7fhr7l38asyvq3a8smm
File /repo/secrets/staging.yaml synced with new keysفي المخرج أعلاه لاحظ أن updatekeys يقرأ القواعد الحالية ويقارنها بالمستلمين في الملف، ويطبع الفرق، فالسطر الذي يبدأ بـ --- هو مفتاح المطور الذي سوف يحذف. والأمر rotate بعده يولد مفتاح بيانات جديداً ويعيد تشفير كل القيم به، والسبب أن updatekeys وحده يحذف نسخة مفتاح البيانات الخاصة بالمطور، ولكن مفتاح البيانات نفسه لم يتغير، فإذا كان المطور قد حفظه في أي وقت سابق، لأن أي برنامج فك الملف على جهازه يعرفه في الذاكرة، فهو يستطيع أن يفك القيم الجديدة به. ثم جربنا مفتاح المطور:
== dev1 on HEAD
Failed to get the data key required to decrypt the SOPS file.

== dev1 on the previous commit
db:
    user: shop_staging
    password: Stg-Db-Pass-1c7e
log_level: debug
وهنا أهم درس في المقال: النسخة الحالية لا يفكها المطور، ولكن النسخة السابقة من الملف ما زالت في تاريخ Git، مشفرة لمفتاحه، وما زال يستطيع أن يفكها ويقرأ كلمة مرور قاعدة بيانات الاختبار، وهي الكلمة نفسها التي تعمل الآن لأن أحداً لم يغيرها. فإخراج شخص من مستلمي SOPS يمنعه من الأسرار الجديدة فقط، أما الأسرار التي كان يعرفها فيبقى يعرفها. والحل الوحيد هو ما ذكرناه في مقال اكتشاف الأسرار المسربة: غير الأسرار نفسها، أي كلمة مرور قاعدة البيانات عند قاعدة البيانات، والمفتاح عند بوابة الدفع، ثم ضع القيم الجديدة في الملف. وهذا يجعل إخراج عضو من فريق يملك الأسرار عملية حقيقية تأخذ وقتاً، وهي من أقوى الأسباب لأن يكون عدد من يملكون مفاتيح الإنتاج قليلاً جداً.
استخدام الأسرار دون ملف مفكوك: exec-env مع exec-file
الطريقة الأسهل لاستخدام الأسرار أن تفكها في ملف ثم تشغل برنامجك، ولكن الملف المفكوك يبقى على القرص، وينسى أحد أن يحذفه، أو يضاف إلى Git بالخطأ. وSOPS فيه أمران يمرران الأسرار إلى البرنامج دون ملف دائم. الأول exec-env الذي يضع القيم في متغيرات البيئة للبرنامج فقط، فجربناه على ملف الإنتاج:
cannot use complex value in environment; offending key dbرفض، لأن ملفنا متداخل: db فيه user وpassword، ومتغيرات البيئة أسماء وقيم مسطحة. وهذه مشكلة حقيقية سوف تراها إذا بدأت بملفات YAML ثم أردت متغيرات بيئة. والحل ملف مسطح بصيغة dotenv، وأضفنا قاعدة له، فشفره SOPS بالطريقة نفسها، وكل سطر NAME=ENC[...]:
DB_PASSWORD=ENC[AES256_GCM,data:DfUcXqxHXwKxWylmxiiq8uA=,iv:47xuQsuOsiA+PrP4wgvO6Ru/f6zInE
PAYMENTS_API_KEY=ENC[AES256_GCM,data:KPtA6nhICfhhAgrb698Te/1Gfp8=,iv:69b3hzudxF8ER6R5Ik9NE
sops_age__list_0__map_enc=-----BEGIN AGE ENCRYPTED FILE-----\nYWdlLWVuY3J5cHRpb24ub3JnL3Yx
sops exec-env secrets/prod.env 'sh -c "echo DB_PASSWORD has ${#DB_PASSWORD} chars"'
echo "DB_PASSWORD=[${DB_PASSWORD}]"DB_PASSWORD has 17 chars
DB_PASSWORD=[]البرنامج رأى كلمة المرور، والطرفية بعده لا تراها، فالمتغير كان للبرنامج وحده. والأمر الثاني exec-file، للبرامج التي تقرأ ملف إعداد وليس متغيرات بيئة، فهو يعطيها مساراً بدلاً من القيم، وعندما نظرنا إلى هذا المسار وجدنا شيئاً مثيراً:
prw------- 1 root root 0 Nov 5 04:41 /tmp/.sops858467670/tmp-fileالحرف p في أول الصلاحيات يعني أن الملف أنبوب مسمى Named Pipe، وحجمه صفر، أي أن المحتوى المفكوك لا يكتب على القرص أبداً، وإنما يمر من SOPS إلى البرنامج عبر الذاكرة، وبعد انتهاء البرنامج اختفى المجلد كله. وانتبه إلى أن الأنبوب يقرأ مرة واحدة، فإذا كان برنامجك يقرأ ملف الإعداد مرتين، فهناك خيار يجعل SOPS يكتب ملفاً مؤقتاً عادياً بدلاً من الأنبوب.
حماية من commit غير مشفر: pre-commit
أكبر خطر في هذا الترتيب كله خطأ بشري واحد: أن ينشئ أحد ملف أسرار جديداً، ويضيفه إلى Git، وينسى أن يشفره. فكتبنا خطافاً Hook بسيطاً يعمل قبل كل commit، كما في وثائق خطافات Git، ويرفض أي ملف تحت secrets/ لا يحمل علامة SOPS:
#!/bin/sh
# Refuse to commit any file under secrets/ that sops has not encrypted
fail=0
for f in $(git diff --cached --name-only --diff-filter=ACM -- 'secrets/*'); do
  if ! git show ":$f" | grep -qE '^(sops:|sops_mac=|  "sops": )'; then
    echo "pre-commit: $f is not encrypted with sops (run: sops encrypt -i $f)"
    fail=1
  fi
done
exit $fail
ولاحظ أن الخطاف يقرأ الملف من منطقة التحضير git show ":$f"، وليس من القرص، لأن ما يدخل الـ Commit هو ما في منطقة التحضير، فقد يكون الملف على القرص مشفراً وفي منطقة التحضير نسخة قديمة غير مشفرة. ثم أضاف مسؤول العمليات ملفاً جديداً لكلمة مرور البريد ونسي أن يشفره:
pre-commit: secrets/prod-mail.yaml is not encrypted with sops (run: sops encrypt -i secrets/prod-mail.yaml)
exit=1
رفض الـ Commit. فشغل الأمر الذي اقترحه الخطاف، فظهرت المشكلة الحقيقية الثالثة:
error loading config: no matching creation rules foundالملف اسمه prod-mail.yaml، وقاعدتنا تطابق prod.yaml وprod.env فقط. وهذه المرة الثانية التي يحمينا فيها رفض SOPS، فلو كانت عندنا قاعدة عامة في آخر الملف تطابق كل شيء، لشفر الملف بمستلمي الاختبار، أي أن المطور كان سوف يقرأ كلمة مرور بريد الإنتاج. فوسعنا قاعدة الإنتاج لتطابق كل ملف يبدأ بـ prod تحت secrets/، فشفره SOPS لمستلمي الإنتاج، ودخل الـ Commit. والدرس أن ترتيب القواعد ونطاقها قرار أمني: SOPS يأخذ أول قاعدة تطابق، فاجعل قواعد الإنتاج دقيقة وفي الأعلى، ولا تضع قاعدة عامة تطابق كل شيء. والخطاف على جهاز المطور يمكن تجاوزه، فضع الفحص نفسه في خط CI أيضاً، كما شرحنا في مقال اكتشاف الأسرار.
القراءة من OpenTofu: ما الذي يصل إلى State؟
الأسرار في Git مفيدة فقط إذا قرأتها أدواتك، فجربنا المزود carlpett/sops بالإصدار 1.4.1، الذي يقرأ ملف SOPS في OpenTofu، مع مفتاح الخط فقط:
terraform {
  required_version = "~> 1.13"
  required_providers {
    sops = {
      source  = "carlpett/sops"
      version = "1.4.1"
    }
  }
}

# Decrypts with the key in SOPS_AGE_KEY_FILE (the CI runner's key)
data "sops_file" "prod" {
  source_file = "/repo/secrets/prod.yaml"
}

# Stands for any resource that needs the password, e.g. a database user
resource "terraform_data" "db_user" {
  input = {
    name     = data.sops_file.prod.data["db.user"]
    password = data.sops_file.prod.data["db.password"]
  }
}
+ resource "terraform_data" "db_user" {
+ id = (known after apply)
+ input = {
+ name = (sensitive value)
+ password = (sensitive value)
}
+ output = (known after apply)
}
Plan: 1 to add, 0 to change, 0 to destroy.
terraform_data.db_user: Creation complete after 0s [id=516df89a-7377-2b91-ec5f-284b458ef3d7]
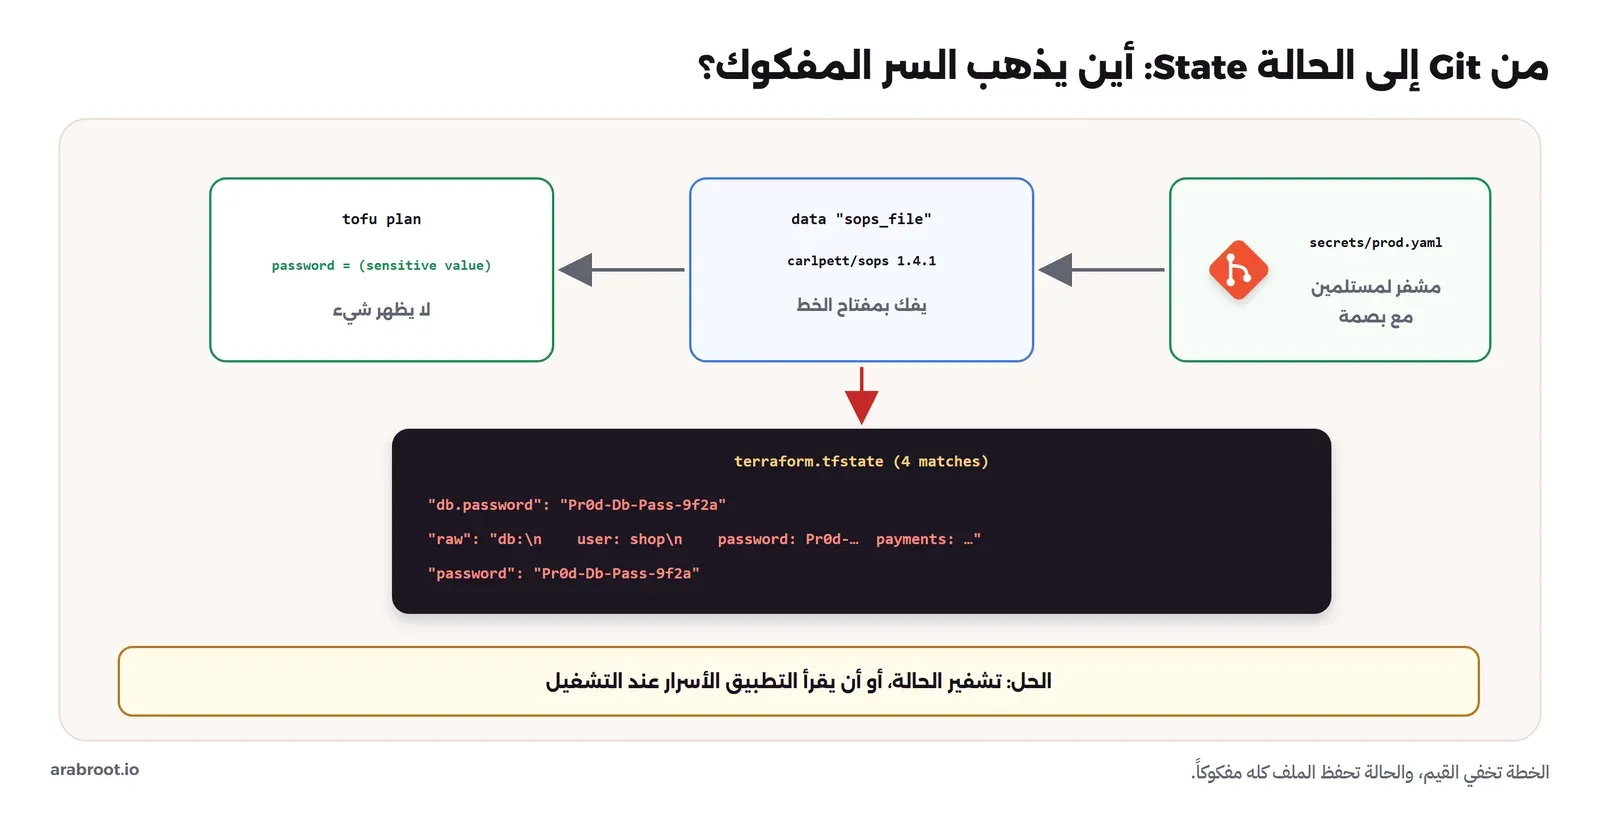
Apply complete! Resources: 1 added, 0 changed, 0 destroyed.الخطة لا تعرض القيم، فالمزود يعلمها حساسة، وهذا يبدو مطمئناً. ثم بحثنا في ملف الحالة عن كلمة المرور فوجدناها أربع مرات، ومنها هذا:
"db.password": "Pr0d-Db-Pass-9f2a"
"raw": "db:\n    user: shop\n    password: Pr0d-
"password": "Pr0d-Db-Pass-9f2a"
"password": "Pr0d-Db-Pass-9f2a"
في المخرج أعلاه لاحظ الحقل raw: مصدر البيانات يحفظ في الحالة الملف كله مفكوكاً، أي أن مفتاح بوابة الدفع وسر Webhook، اللذين لم يستخدمهما أي مورد، أصبحا أيضاً في الحالة بنص واضح. فالأسرار التي شفرناها بعناية في Git، بمستلمين محددين وبصمة تمنع التعديل، خرجت كلها إلى ملف حالة يقرؤه كل من يقرأ خلفية الحالة. وهذا هو بالضبط سبب تشفير الحالة الذي شرحناه في ملف الحالة State في OpenTofu: إذا قرأت أسراراً في OpenTofu من أي مصدر، فالحالة تحمل نسخة منها، فشفر الحالة، أو اجعل الأسرار تصل إلى الموارد بطريقة لا تمر من الحالة، كأن يقرأها التطبيق نفسه عند التشغيل. ثم جربنا الخطة دون مفتاح الخط:
data.sops_file.prod: Reading...
Planning failed. OpenTofu encountered an error while generating this plan.
Error: Error reading data
  with data.sops_file.prod,
  on main.tf line 12, in data "sops_file" "prod":
  12: data "sops_file" "prod" {
Error decrypting sops file: Error getting data key: 0 successful groups
required, got 0
فشلت الخطة كلها، فلا يوجد مسار يعمل فيه OpenTofu بنصف أسرار. وفي الخط تمر قيمة مفتاح age الخاص بالخط في سر من أسراره، ويشير إليها SOPS_AGE_KEY_FILE أو SOPS_AGE_KEY، فيبقى هذا المفتاح هو السر الوحيد الذي يحتاجه الخط، بدلاً من عشرات الأسرار. وتذكر ما رأيناه في تشغيل OpenTofu من CI/CD: هذا المفتاح متاح لكل مهمة تعمل بأسرار الخط، ومنها خطط طلبات الدمج، فمن يستطيع أن يفتح طلب دمج يستطيع أن يكتب كوداً يفك كل أسرار الإنتاج، فاجعل مفتاح الإنتاج في مهمة التطبيق على الفرع المحمي فقط.
مع Ansible أو Kubernetes؟ Integrations
الفكرة نفسها تنتقل إلى بقية الأدوات. ففي Ansible توجد مجموعة community.sops التي تقرأ ملفات SOPS كمتغيرات، فيكون ملف group_vars/prod/secrets.sops.yaml مشفراً في المستودع، ويفكه Ansible عند التشغيل بمفتاح موجود في Semaphore أو في الخط، كما في Semaphore UI. وفي Kubernetes تفك أدوات GitOps ملفات SOPS عند التطبيق داخل العنقود، فيبقى المستودع كله مشفراً وتصل الأسرار إلى العنقود فقط. والقاعدة في كل هذه الحالات واحدة: المفتاح الخاص الذي يفك الملفات يجب أن يكون عند الأداة التي تطبق، وليس عند كل من يقرأ، وكل مكان يفك فيه الملف يجب أن تعرف أين تذهب القيم المفكوكة بعده، كما رأيت مع حالة OpenTofu.
التاريخ كسجل: من غير أي سر؟ Audit Trail
بعد كل التجارب أصبح في المستودع خمسة Commits، وهذا تاريخها كما يطبعه git log --oneline:
238c34c mail secret
6598763 prod env file
a01ba74 staging: remove dev1
91148e7 payments: rotate api key
f3bf35e secrets: prod and staging, encrypted with sops+age
وكل سطر هنا هو ما كان يغيب عن الفريق في بداية المقال: متى غير مفتاح بوابة الدفع، ومتى خرج المطور من مستلمي الاختبار، ومتى أضيف سر البريد، ومع كل منها اسم من فعل ذلك ووقته، والفرق الذي يقول أي قيمة تغيرت. وإذا أراد مراجع الأمن أن يعرف من يستطيع أن يقرأ أسرار الإنتاج في أي يوم مضى، فيكفي أن يقرأ قسم sops.age في نسخة الملف في ذلك اليوم، لأن المستلمين مكتوبون في الملف نفسه. ولاحظ ما لا يقوله هذا السجل، كما ذكرنا في قسم الحدود: لا يقول من فك الملف ومتى، فالفك يحدث على أجهزة الناس ولا يترك أثراً في المستودع.
تغيير سر من البداية إلى النهاية: Workflow
لكي ترى كيف يعمل كل هذا في يوم عادي، هذا ما يحدث في فريق رتب الأمور بالشكل الذي وصلنا إليه، عندما تصدر بوابة الدفع مفتاحاً جديداً ويجب أن يحل محل القديم:
- يولد مسؤول العمليات المفتاح الجديد في لوحة بوابة الدفع، ويترك القديم يعمل حتى ينتهي الانتقال، لأن الإلغاء الفوري يوقف الإنتاج قبل أن يصل المفتاح الجديد.
- يفتح فرعاً، ويغير القيمة بـ
sops setدون أن يفك الملف على القرص، ويفتح طلب دمج عنوانه يقول ما حدث. - يرى المراجع في الطلب أن
payments.api_keyوحده تغير، والفحص في الخط يتأكد أن كل ملف تحتsecrets/ما زال مشفراً، وأن الملف يفك بمفتاح الاختبار إذا كان ملف اختبار. - بعد الدمج يطبق الخط، فيفك الملف بمفتاحه في مهمة التطبيق، ويمرر القيمة الجديدة إلى التطبيق بالطريقة التي يقرؤها التطبيق، ويعيد تشغيله.
- بعد أن يتأكد الفريق أن المدفوعات تعمل بالمفتاح الجديد، يلغي مسؤول العمليات المفتاح القديم في لوحة بوابة الدفع، وهذه الخطوة هي التي تجعل النسخ القديمة من الملف في تاريخ Git بلا قيمة.
ولاحظ أن الخطوة الأخيرة لا علاقة لها بـ SOPS، ولكنها أهم خطوة في القائمة، فهي التي تحول «تغيير القيمة في الملف» إلى «تغيير السر». والفرق الذي كان سبب المشكلة في بداية المقال، أي أن يتغير المفتاح في مكان ولا يتغير في الآخر، أصبح يظهر في طلب الدمج: إذا تغير ملف الإنتاج ولم يتغير ملف الاختبار في الطلب نفسه، فالمراجع يرى ذلك ويسأل.
ماذا لو ضاع مفتاح age؟ Key Backup
المفتاح الخاص لـ age ملف صغير على لابتوب مسؤول العمليات، واللابتوبات تضيع وتتعطل وتمسح. فماذا يحدث إذا ضاع؟ في ملف الإنتاج عندنا مستلمان، مسؤول العمليات والخط، فإذا ضاع مفتاح مسؤول العمليات، ما زال الخط يفك الملف، ويستطيع أحد يملك صلاحية على أسرار الخط أن يضيف مفتاحاً جديداً لمسؤول العمليات بـ updatekeys. أما إذا ضاع المفتاحان، أو كان الملف لمستلم واحد فقط، فالأسرار ضاعت، ولا توجد طريقة لاستعادتها من الملف، وكل ما تستطيعه هو أن تولد أسراراً جديدة عند كل خدمة وتبدأ من جديد.
لذلك القاعدة التي نستخدمها أن يكون في كل قاعدة مستلم احتياطي: مفتاح age ثالث لا يستخدمه أحد يومياً، مفتاحه الخاص مطبوع أو محفوظ في مدير كلمات المرور للفريق، وفي مكان ثان خارج المبنى، كما في قاعدة 3-2-1، ولا يخرج من مكانه إلا عند الطوارئ. ولأن مفاتيح age سطر واحد، فطباعته على ورقة في خزنة طريقة حقيقية وليست مزحة. واختبر هذا المفتاح مرة في السنة: فك به ملفاً حقيقياً، ثم أعده إلى مكانه، فالنسخة الاحتياطية التي لم تختبرها لا تعرف هل تعمل.
شكل المستودع: ملف لكل بيئة Layout
في المختبر وضعنا كل الأسرار في مجلد secrets/، بملف لكل بيئة، وهذا الشكل الذي نوصي به لأن القواعد في .sops.yaml تبنى على المسار، فكل بيئة لها قاعدة، وكل قاعدة لها مستلموها. وإذا كنت تستخدم المشروع المقسم إلى مجلد لكل بيئة كما في وحدات OpenTofu، فضع ملف أسرار كل بيئة بجانب ملفاتها، مثل envs/prod/secrets.yaml، واجعل القاعدة envs/prod/، فلا يمكن أن يقرأ مجلد الاختبار ملف الإنتاج بالخطأ. وتجنب ملفاً واحداً كبيراً لكل الأسرار، لأن كل من في مستلميه يقرأ كل ما فيه، وكل تغيير في سر واحد يغير بصمة الملف كله فيصبح التعارض بين طلبي دمج أكثر احتمالاً.
ولاحظ أن ملف .sops.yaml نفسه أصبح من أهم الملفات في المستودع، لأن تغيير مستلمي قاعدة الإنتاج يعني أن شخصاً جديداً سوف يقرأ أسرار الإنتاج في التشفير التالي. لذلك اجعل تغييره يحتاج إلى مراجعة من مسؤول محدد، بقاعدة مالكي الملفات في Gitea، كما تفعل مع ملفات الخط.
كيف يحصل الخط على مفتاحه؟ CI Key
الخط مستلم مثل أي شخص، وله مفتاح age خاص، والسؤال أين يحفظ هذا المفتاح. والإجابة المعتادة في أسرار الخط نفسه، كما فعلنا مع مفتاح PowerDNS في تشغيل OpenTofu من CI/CD، بالمتغير SOPS_AGE_KEY الذي يحمل المفتاح نفسه، أو SOPS_AGE_KEY_FILE الذي يشير إلى ملف. والفائدة أن الخط أصبح يحتاج إلى سر واحد فقط، مفتاح age، بدلاً من عشرات الأسرار، وكل الباقي في المستودع ويمر من المراجعة. ولكن هذا السر الواحد أصبح يفتح كل الأسرار، فالقواعد التي ذكرناها هناك أهم هنا: مفتاح للاختبار ومفتاح للإنتاج، ومفتاح الإنتاج في مهمة التطبيق على الفرع المحمي فقط، وليس في مهمة الخطة التي تعمل على كل طلب دمج. وإذا كانت عندك خدمة مفاتيح أو مدير أسرار، فاجعل الخط يفك مفتاح البيانات عبرها بدلاً من مفتاح age في أسراره، فيصبح لكل فك سجل، وتستطيع أن تسحب صلاحية الخط دون أن تعيد تشفير كل الملفات.
متى لا يكون SOPS كافياً؟ Limits
SOPS حل ممتاز لمشكلة محددة، وله حدود يجب أن تعرفها قبل أن تعتمد عليه وحده:
- الأسرار التي تتغير كثيراً أو تلقائياً، مثل كلمات مرور قواعد البيانات المؤقتة التي تولد لكل تطبيق ولمدة ساعات، لا تناسب ملفاً في Git يحتاج إلى Commit لكل تغيير.
- إخراج عضو من الفريق يحتاج إلى تغيير الأسرار نفسها، كما رأيت، ومع عشرات الأسرار ومستلمين كثيرين يصبح هذا عملاً كبيراً، ومدير الأسرار يجعله أسهل لأنه يعرف من قرأ ماذا.
- لا يوجد سجل يقول من فك أي سر ومتى، فـ SOPS يعمل على جهاز كل شخص، وما يحدث هناك لا يعرفه أحد، أما مدير الأسرار فيسجل كل قراءة.
- كل من في المستلمين يقرأ كل الملف، فلا يوجد سر في الملف يقرؤه شخص دون آخر، إلا إذا قسمت الأسرار على ملفات بقواعد مختلفة.
ولهذا تستخدم فرق كثيرة الاثنين: SOPS للإعدادات السرية التي تتغير قليلاً وتحتاج إلى مراجعة مع الكود، ومدير أسرار للأسرار الحية التي تتغير وتحتاج إلى سجل وصلاحيات دقيقة، وأحياناً يكون مفتاح SOPS نفسه في مدير الأسرار. وهذا موضوع المقال التالي بإذن الله.
أخطاء شائعة Common Mistakes
- قاعدة
path_regexلا تطابق اسم الملف:.ymlمقابل.yaml، أو اسم جديد مثلprod-mail.yaml، والنتيجة رفض، وهذا أفضل من البديل. - قاعدة عامة في آخر
.sops.yamlتطابق كل شيء: ملف إنتاج باسم جديد يشفر لمستلمي الاختبار. updatekeysدونrotate: مفتاح البيانات لا يتغير، ومن عرفه سابقاً يفك القيم الجديدة.- إخراج عضو دون تغيير الأسرار نفسها: النسخ القديمة في تاريخ Git ما زالت تفك بمفتاحه.
- فك الملف على القرص لتشغيل برنامج: الملف يبقى أو يضاف إلى Git، و
exec-envوexec-fileلا يكتبان شيئاً. - الاعتماد على
encrypted_regexلأسماء محددة: سر باسم لا يطابق النمط يبقى بنص واضح. - قراءة ملفات SOPS في OpenTofu مع حالة غير مشفرة: الحالة تحفظ الملف كله في
raw. - مفتاح age الخاص في المستودع أو في مكان يقرؤه الجميع: كل التشفير يصبح بلا معنى.
- الاعتماد على خطاف pre-commit وحده: يمكن تجاوزه، فضع الفحص نفسه في الخط.
قائمة التحقق Checklist
| قبل أن تعتمد على SOPS | كيف تتحقق |
|---|---|
القواعد في .sops.yaml دقيقة | ملف باسم لا تتوقعه يرفض، ولا توجد قاعدة تطابق كل شيء |
| الإنتاج لعدد قليل | مستلمو الإنتاج مسؤول أو اثنان والخط فقط |
| المطور لا يفك الإنتاج | تجربة حقيقية بمفتاحه ترد Failed to get the data key |
| لا ملف غير مشفر يدخل Git | خطاف pre-commit وفحص في الخط يرفضان ملفاً بلا علامة SOPS |
| إجراء مكتوب لإخراج العضو | حذف المستلم، ثم updatekeys، ثم rotate، ثم تغيير الأسرار نفسها |
| لا ملفات مفكوكة على القرص | البرامج تشغل بـ exec-env أو exec-file |
| الحالة مشفرة إذا قرأت الأسرار من OpenTofu | البحث عن قيمة معروفة في الخلفية لا يجدها |
| مفتاح الخط في مهمة التطبيق فقط | خطط طلبات الدمج لا تملك مفتاح الإنتاج |
| نسخة احتياطية للمفاتيح | مفتاح مستلم ثان على الأقل محفوظ خارج أي جهاز شخصي |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- SOPS يشفر القيم ويترك الأسماء، بمفتاح بيانات لكل ملف مشفر لكل مستلم، وبصمة MAC على الملف كله، فيصبح ملف الأسرار صالحاً للمراجعة في Git.
- القواعد في
.sops.yamlتقرر من يقرأ ماذا، ورفضها لملف لا يطابق، مرة بسبب.ymlومرة بسبب اسم جديد، حمانا من تشفير بمستلمين خطأ. git diffيقول أي سر تغير دون أن يعرض قيمته، والمطور فك الاختبار ورفض له الإنتاج.- النص العادي مكان قيمة، وتبديل قيمتين، وحذف سطر، كلها رفضت، فمن لا يملك مفتاحاً لا يقرأ ولا يغير.
- إخراج المطور منعه من النسخة الجديدة، ولكنه فك النسخة السابقة من تاريخ Git، فتغيير الأسرار نفسها جزء لا يمكن تجاوزه.
exec-envيحتاج إلى ملف مسطح، وexec-fileيمرر الأسرار عبر أنبوب في الذاكرة.- المزود sops في OpenTofu يخفي القيم في الخطة، ولكن الحالة تحفظ الملف كله مفكوكاً في
raw.
وفي المقال التالي في المرحلة بإذن الله نقارن مديري الأسرار Infisical وOpenBao، بعد أن نشغل الاثنين. والمقالات المرتبطة بهذا المقال:
 دليلSecrets Scanning: كيف تكتشف الأسرار المسربة في الكودكيف يخرج المفتاح من جهازك إلى تاريخ Git وخط CI، وكيف تكتشفه قبل غيرك، وماذا تفعل في الساعة الأولى بعد تسربه.
 دليلملف الحالة State في OpenTofu: الحفظ والقفل والحمايةأين تحفظ حالة OpenTofu حتى يراها كل الفريق، وكيف تتأكد أن القفل يعمل فعلاً، وكيف تشفرها لأنها تحمل كلمات المرور بنص واضح.
 دليلتشغيل OpenTofu من CI/CD: خطة Plan في كل طلب دمجخط على Gitea يضع خطة OpenTofu في كل طلب دمج ويطبقها بعد الموافقة، مع ما يحدث فعلاً عندما تتزامن الطلبات، وكيف خرج المفتاح من خطة فاشلة.
 دليلGit Hooks مع pre-commit: افحص الكود قبل أن يدخل المستودعكيف تمنع الأسرار وملفات الإعداد المعطوبة قبل أن تصل إلى مستودع الفريق، بخطافات على جهاز المطور مع إطار pre-commit، ثم بخطاف pre-receive على Gitea لا يستطيع أحد أن يتخطاه.
تدريب عملي Practice
إذا أردت أن تجرب ما رأيته على مستودع تجريبي، فهذه ثلاث مهام قصيرة، وكلها تحتاج إلى Docker وImage مثل التي بنيناها فقط:
- أنشئ ثلاثة مفاتيح age، وملف
.sops.yamlبقاعدتين للإنتاج والاختبار، ثم أنشئ ملفاً باسم لا تطابقه أي قاعدة، مثلsecrets/prod_new.yml، وحاول أن تشفره، ثم اكتب قاعدة تطابقه دون أن تطابق ملفات الاختبار، وتأكد بمفتاح المطور أنه لا يفكه. - أضف مشغل فروق
textconvفي ملف.gitattributesيمرر ملفاتsecrets/*إلىsops decrypt، ثم غير قيمة واحدة، وقارن ما يعرضهgit diffلمن يملك المفتاح ولمن لا يملكه. - أخرج مستلماً من قاعدة، وشغل
updatekeysدونrotate، ثم قارن قسمsops.ageوأسطر القيم قبل وبعد، ثم شغلrotateوقارن مرة أخرى، ولاحظ أي الأسطر تتغير في كل خطوة، ولماذا.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ SOPS 3.13.3 بعد التحقق من بصمته، وage 1.2.1 من Debian 13، وGit 2.47.3، والمزود carlpett/sops 1.4.1 مع OpenTofu 1.13.2، على Docker Engine 29.8.0.


