


بعد أن كتب الفريق دور التقوية في تقوية السيرفرات تلقائياً مع Ansible، ظهرت أسئلة لا علاقة لها بالكود نفسه. فالمطور الجديد الذي يريد أن يعيد تشغيل nginx على سيرفرات الويب يحتاج أن يثبت Python وansible-core بالإصدار الصحيح على جهازه، وأن يحصل على مفتاح SSH الذي يدخل به Ansible إلى كل السيرفرات، وهذا المفتاح نفسه يفتح كل شيء. والزميل الذي يشغل القياس الدوري بـ Lynis يشغله من جهازه، فإذا سافر توقف القياس. وعندما تغير شيء على سيرفر قاعدة البيانات يوم الخميس، لم يعرف أحد من شغل أي Playbook ومن أي فرع، لأن السجل الوحيد كان في طرفية Terminal أغلقها صاحبها. والمشكلة هنا ليست في Ansible، وإنما في أن كل تشغيل له يحدث من مكان مختلف بمفتاح منسوخ ولا يبقى منه أثر.
والحل الذي تصل إليه فرق كثيرة أن يكون لـ Ansible مكان واحد يعمل منه: سيرفر فيه المفاتيح مشفرة، وPlaybooks تسحب من Git، وأزرار يضغطها كل شخص بحسب صلاحيته، وسجل لكل تشغيل يقول من شغله ومتى ومن أي Commit وماذا طبع. وفي هذا المقال نبني هذا المكان بأداة مفتوحة المصدر خفيفة اسمها Semaphore UI، ونربطها بالمستودع الذي فيه دور التقوية، ونشغلها فعلاً على ثلاثة سيرفرات في مختبر يعمل على جهازك، ونجرب ما يستطيع مطور بصلاحية محدودة أن يفعله وما لا يستطيع، ونمر بأربع مشاكل حقيقية، منها مفتاح تشفير ضاع فتوقفت كل المهام. وسوف نناقش في هذا المقال ما يلي:
- لماذا تحتاج مكاناً واحداً يعمل منه Ansible، وما البدائل المتاحة.
- مفاهيم Semaphore: المشروع ومخزن المفاتيح والمستودع والمخزون وقوالب المهام.
- التثبيت مع PostgreSQL، ومفتاح التشفير الذي يجب ألا يضيع.
- أول مهمة فشلت ثلاث مرات لثلاثة أسباب مختلفة، وما تعلمناه من كل منها.
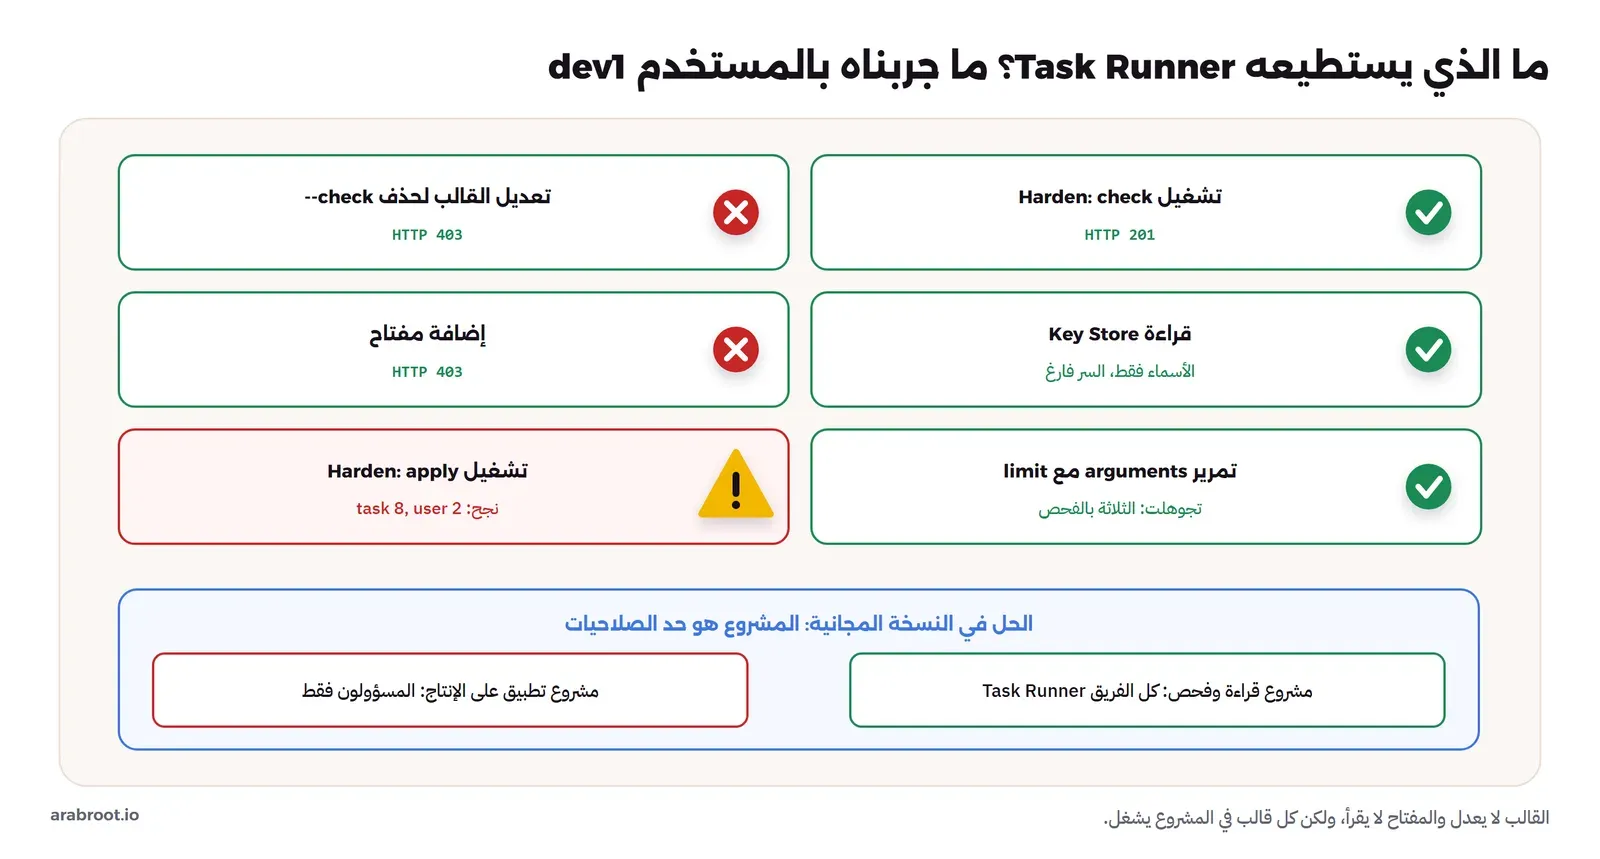
- صلاحيات الفريق: ما الذي يستطيعه Task Runner وما الذي لا يستطيعه، والمفاجأة التي فيه.
- تشغيلان في اللحظة نفسها، والجدولة، وسجل التشغيل كدليل للمراجع.
- ماذا يحدث إذا ضاع مفتاح التشفير؟ وإذا أعيد تشغيل Semaphore في منتصف مهمة؟
لماذا مكان واحد يعمل منه Ansible؟ Centralized Runs
Ansible صمم ليعمل من أي جهاز فيه Python وSSH، وهذه ميزته الكبيرة في البداية، لأنك لا تحتاج إلى سيرفر مركزي ولا إلى برنامج على السيرفرات، كما شرحنا في Ansible للمبتدئين. ولكن هذه الميزة نفسها تصبح مشكلة عندما يكبر الفريق، لأن «أي جهاز» يعني أن مفتاح الدخول إلى كل السيرفرات موجود على أجهزة كثيرة، وأن إصدار Ansible يختلف بين الأجهزة فتختلف النتائج، وأن من يريد أن يشغل شيئاً بسيطاً يحتاج إلى أن يتعلم الأداة كلها، وأن السجل يضيع.
وهناك ثلاث طرق معروفة لحل ذلك، ولكل منها مكانها:
- خط CI/CD، كما فعلنا مع OpenTofu في تشغيل OpenTofu من CI/CD: مناسب جداً لتطبيق ما يدمج في الفرع الرئيسي، ولكنه غير مريح للمهام التي يشغلها شخص عند الحاجة، مثل إعادة تشغيل خدمة على سيرفر واحد، أو قياس أمني قبل اجتماع.
- AWX، وهو النسخة المفتوحة المصدر من منصة Ansible التجارية عند Red Hat: كامل الميزات، ولكنه يعمل على Kubernetes ويحتاج إلى موارد ومعرفة ليست عند كل فريق صغير.
- Semaphore UI، وهو برنامج واحد مكتوب بلغة Go مع واجهة ويب، يعمل في Container واحد مع قاعدة بيانات، ويشغل Ansible وأيضاً OpenTofu وTerraform وسكربتات Shell وPowerShell، وهو ما سوف نبنيه في هذا المقال. وتجد الكود في مستودع المشروع، وفيه نسخة مجانية مفتوحة المصدر، ونسخة Enterprise مدفوعة فيها ميزات إضافية، أهمها للصلاحيات كما سوف نرى.
مفاهيم Semaphore: من المفتاح إلى المهمة
قبل أن نثبت شيئاً من المفيد أن تعرف الأجزاء، لأن كل شيء في Semaphore يبنى من بعضها بترتيب محدد، والصورة التالية تبينه:
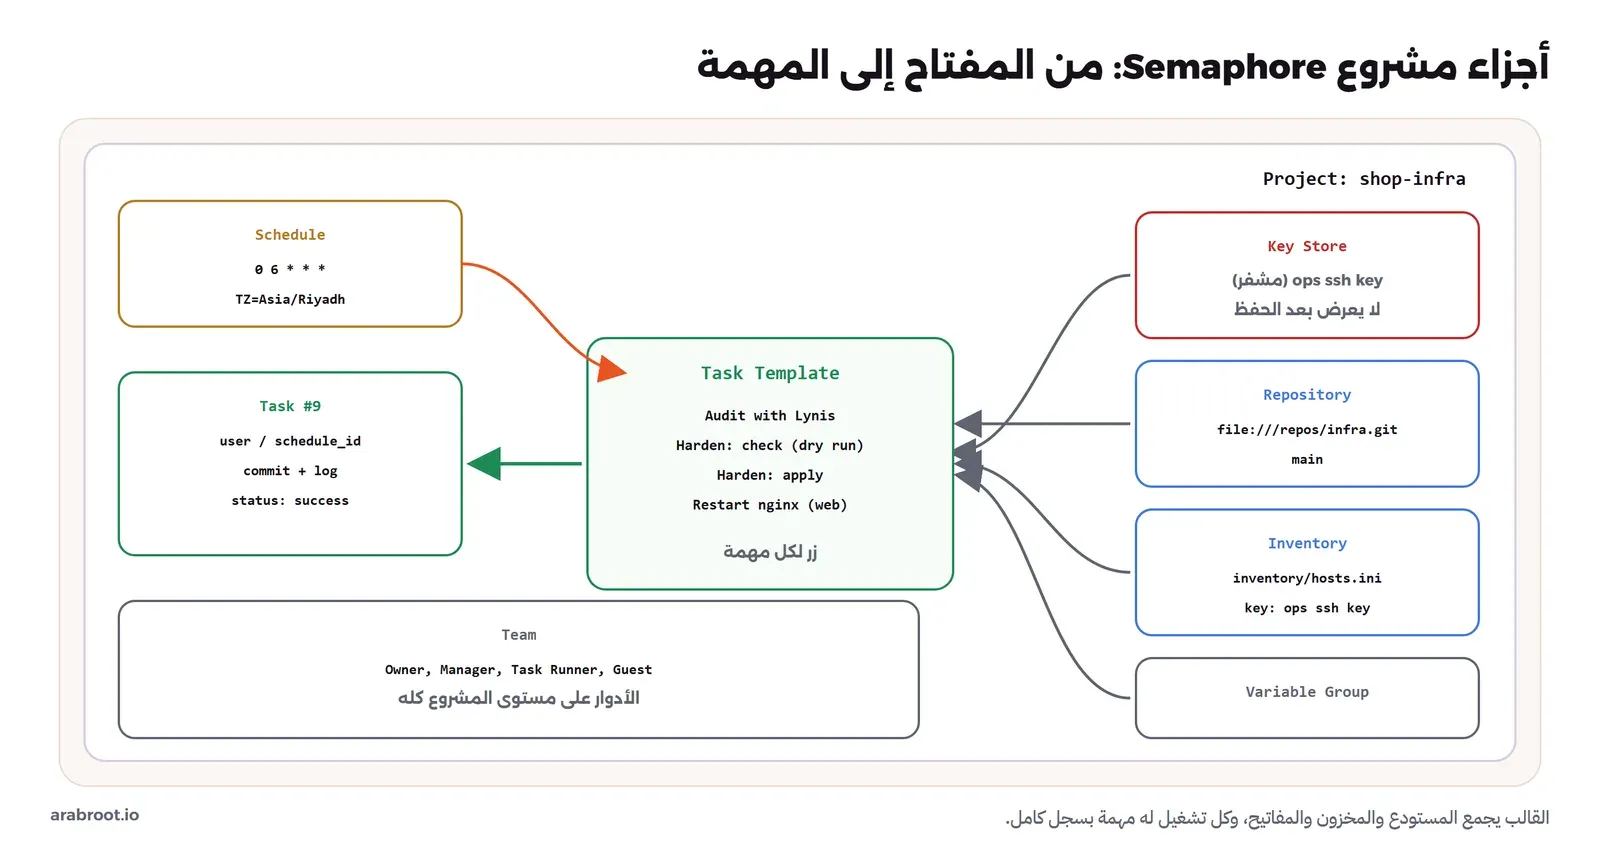
- المشروع Project: الحاوية التي فيها كل شيء، ولكل مشروع فريقه وصلاحياته، فإذا أردت أن تفصل صلاحيات الإنتاج عن الاختبار فالمشروع هو وحدة الفصل.
- مخزن المفاتيح Key Store: مفاتيح SSH وكلمات المرور والتوكنات، مشفرة في قاعدة البيانات، ولا تعرض لأحد بعد حفظها، حتى لمن أضافها.
- المستودع Repository: عنوان Git والفرع الذي تسحب منه Playbooks، ويسحبه Semaphore من جديد عند كل مهمة.
- المخزون Inventory: قائمة السيرفرات، إما مكتوبة في Semaphore، أو ملف داخل المستودع، ومعه المفتاح الذي يدخل به إلى السيرفرات.
- مجموعة المتغيرات Variable Group: متغيرات ومتغيرات بيئة تمرر إلى المهمة، ومنها متغيرات سرية.
- قالب المهمة Task Template: يجمع ما سبق مع اسم Playbook ومعاملات سطر الأوامر، وهو الزر الذي يضغطه الفريق.
- المهمة Task: كل مرة يشغل فيها قالب، ولها رقم وحالة وسجل كامل، ومن شغلها، وأي Commit من المستودع استخدمت.
التثبيت: Semaphore مع PostgreSQL
استخدمنا ال Image الرسمية semaphoreui/semaphore بالإصدار v2.19.17، وفيها Semaphore نفسه وansible-core 2.20.10 وGit وعميل SSH، وحجمها 1.46 جيجابايت، والسبب أنها تحمل Ansible ومكتباته. وكان الإصدار v2.19.18 قد نشر قبل ثلاثة أيام في GitHub، ولكن Image له لم تكن على Docker Hub بعد، لذلك اخترنا آخر Image موجودة، وهذه ملاحظة صغيرة تستحق أن تتذكرها: لا تكتب رقم إصدار في ملفاتك قبل أن تتأكد أن ال Image موجودة فعلاً. ووضعنا قاعدة البيانات في PostgreSQL بدلاً من قاعدة ملفات، لأن السجلات تكبر مع الوقت، ولأنك تريد أن تأخذ لها نسخاً احتياطية مع باقي قواعد البيانات. وكل الإعداد يمر عبر متغيرات بيئة، كما في دليل التثبيت بـ Docker:
head -c 32 /dev/urandom | base64 > sem-enc.key   # keep a copy outside this server

docker run -d --name wr-iac-semaphore --network wr-iac-sem -p 127.0.0.1:3312:3000 \
 -e SEMAPHORE_DB_DIALECT=postgres -e SEMAPHORE_DB_HOST=wr-iac-sem-db -e SEMAPHORE_DB_PORT=5432 \
 -e SEMAPHORE_DB=semaphore -e SEMAPHORE_DB_USER=semaphore -e SEMAPHORE_DB_PASS=lab-sem-db-pass \
 -e SEMAPHORE_ADMIN=admin -e SEMAPHORE_ADMIN_PASSWORD='Lab-Admin-Pass-2026' \
 -e SEMAPHORE_ADMIN_NAME=Admin -e [email protected] \
 -e SEMAPHORE_ACCESS_KEY_ENCRYPTION="$(cat sem-enc.key)" -e TZ=Asia/Riyadh \
 -v wr-iac-sem-repos:/repos:ro -v wr-iac-sem-data:/var/lib/semaphore \
 semaphoreui/semaphore:v2.19.17
You can login with [email protected] or admin.
Starting semaphore server
Postgres semaphore@wr-iac-sem-db:5432 semaphore
Tmp Path (projects home) /tmp/semaphore
Semaphore v2.19.17-f8cefe6-1792391878
Port :3000
Server is runningفي الإعداد أعلاه لاحظ التالي:
- المتغير
SEMAPHORE_ACCESS_KEY_ENCRYPTIONهو المفتاح الذي يشفر به Semaphore كل ما في مخزن المفاتيح، وتقول صفحة الأمان في الوثائق إنه يولد بالأمرhead -c32 /dev/urandom | base64. وهو أهم سر في هذا السيرفر كله، لأن من يملكه مع نسخة من قاعدة البيانات يملك كل مفاتيح SSH لكل السيرفرات، ومن يفقده يفقد كل المفاتيح، كما سوف نجرب. - المدير الأول ينشئه Semaphore من المتغيرات
SEMAPHORE_ADMINعند أول تشغيل، فلا يوجد معالج تثبيت يفتحه أي شخص يصل إلى الصفحة. - المنفذ مربوط على
127.0.0.1فقط، وعلى سيرفر حقيقي تضعه خلف Reverse Proxy مع TLS، لأن الواجهة فيها كلمات مرور وأزرار تغير كل سيرفراتك. - المجلد
/reposفيه مستودع Git الذي سوف تسحب منه Playbooks، وفي عملك يكون المستودع على Gitea وتربطه بعنوان HTTPS أو SSH مع مفتاح للقراءة فقط. TZ=Asia/Riyadhيجعل الأوقات في الواجهة والجدولة بتوقيت السعودية، فالجدولة «الساعة 6 صباحاً» تعني 6 صباحاً عندنا وليس بتوقيت UTC.
بناء المشروع: Key Store مع Repository مع Inventory
بنينا المشروع من الواجهة البرمجية API، وكل خطوة فيها تقابل نموذجاً في الواجهة الرسومية، ولكن الواجهة البرمجية تجعل الإعداد قابلاً للتكرار، فتستطيع أن تحفظه في سكربت داخل Git. وبدأنا بالمشروع shop-infra، ثم مفتاح SSH الذي يدخل به Ansible إلى السيرفرات، وهو مفتاح جديد خاص بـ Semaphore وحده، وليس المفتاح الذي على أجهزة الفريق:
{"id":2,"name":"ops ssh key","type":"ssh","project_id":1,"IgnorePlain":false,"string":"","login_password":{"login":"","password":""},"ssh":{"login":"","passphrase":"","private_key":""}}

HTTP 201
ولاحظ أن الرد بعد الحفظ يرجع المفتاح فارغاً، فالحقل private_key لا يعود أبداً من الواجهة، لا لمن أضافه ولا للمدير. ثم نظرنا مباشرة في قاعدة البيانات لنرى كيف حفظ:
1|None|none|
2|ops ssh key|ssh|_xQ5bpUuQmo:fbmUdNUmFw1zE8Aug/5lFE0q+TLgJ7omYlZXVb+/tdiCV0BN
3|none|none|
المفتاح مشفر، والجزء الذي قبل النقطتين _xQ5bpUuQmo هو معرف مفتاح التشفير الذي استخدم، وتذكر هذا المعرف لأنه سوف يظهر في رسالة خطأ لاحقاً. ثم أضفنا المستودع بالعنوان file:///repos/infra.git والفرع main، والمخزون من الملف inventory/hosts.ini داخل المستودع نفسه مع مفتاح ops، ومجموعة متغيرات فارغة اسمها default. وجعلنا المخزون ملفاً في المستودع بدلاً من قائمة مكتوبة في Semaphore لسبب واحد: أن يبقى كل ما يحدد ماذا يحدث لأي سيرفر في Git، يراجع في طلب دمج، ولا يغيره أحد بضغطة في واجهة دون أثر.
قوالب المهام: Task Templates
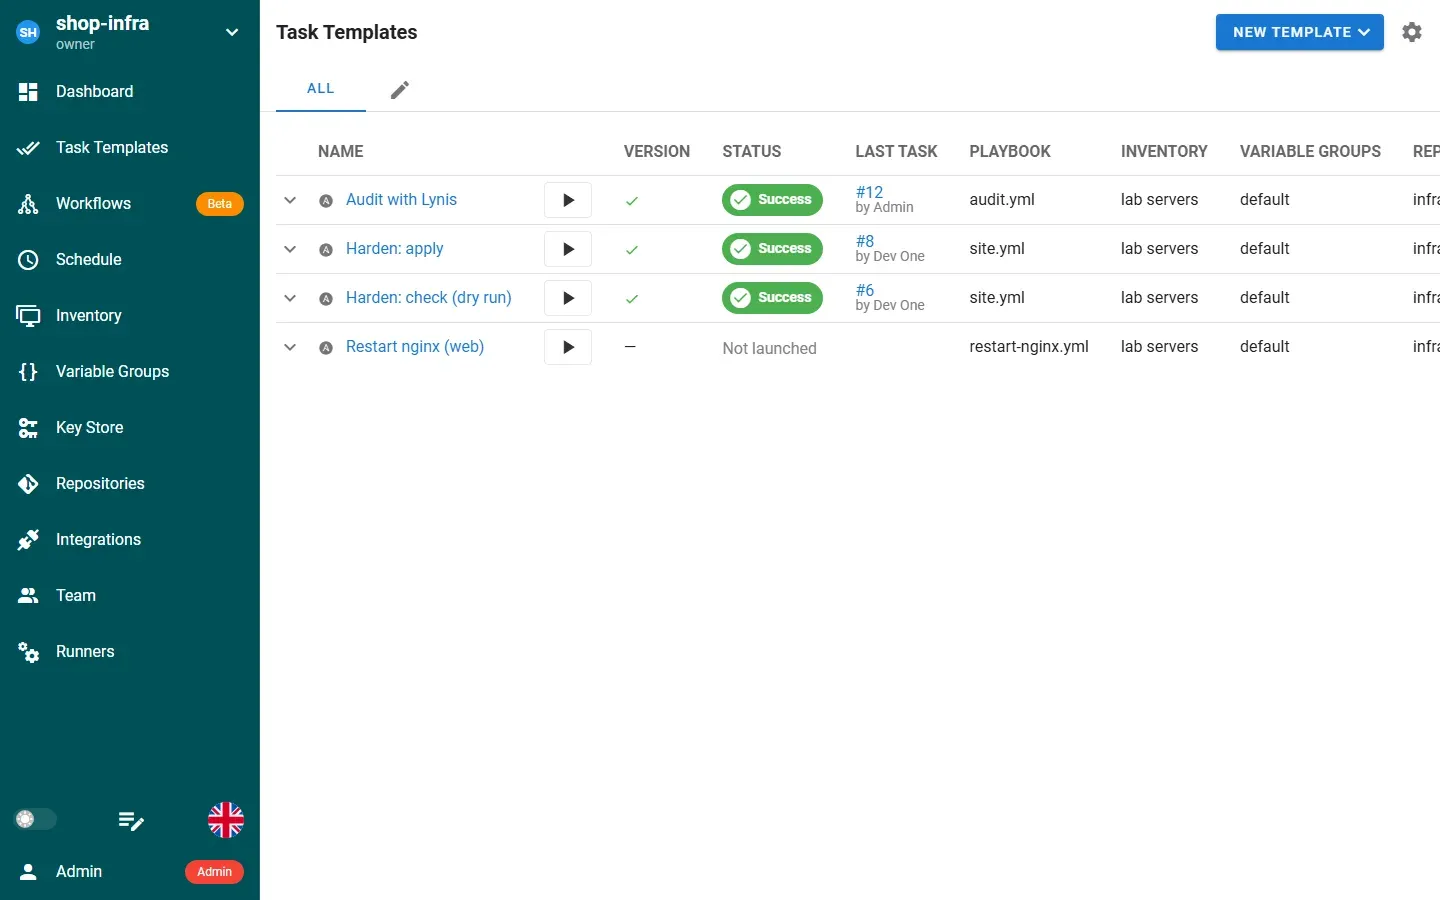
ثم أنشأنا أربعة قوالب، وكل منها زر في الواجهة:
| القالب | Playbook | المعاملات | الغرض |
|---|---|---|---|
| Audit with Lynis | audit.yml | لا يوجد | قياس فقط، لا يغير شيئاً |
| Harden: check (dry run) | site.yml | ["--check","--diff"] | يعرض ما سوف يتغير |
| Harden: apply | site.yml | لا يوجد | يطبق دور التقوية، الكناري أولاً |
| Restart nginx (web) | restart-nginx.yml | لا يوجد | سيرفر ويب واحد في كل مرة |
والفكرة في فصل الفحص عن التطبيق في قالبين، بدلاً من قالب واحد يختار فيه الشخص، أن تستطيع أن تقول «كل الفريق يشغل الفحص، والمسؤولون فقط يطبقون»، والصلاحيات في Semaphore تبنى على القوالب والمشاريع، وليس على المعاملات، كما سوف نرى. والصورة التالية هي صفحة القوالب بعد أن انتهى المختبر:
أول مهمة First Task: ثلاث مشاكل حقيقية
شغلنا القالب الأسهل، وهو القياس، لأنه لا يغير شيئاً، ففشل قبل أن يصل إلى أي سيرفر.
المشكلة الأولى: dubious ownership في المستودع
Cloning Repository file:///repos/infra.git
Cloning into 'repository_1_template_1'...
fatal: detected dubious ownership in repository at '/repos/infra.git'
To add an exception for this directory, call:

	git config --global --add safe.directory /repos/infra.git
fatal: Could not read from remote repository.
Semaphore يعمل داخل ال Container بمستخدم رقمه 1001 اسمه semaphore، والمستودع في ال Volume يملكه root لأننا نسخناه من Container آخر. ومنذ ثغرة CVE-2022-24765 في 2022، يرفض Git أن يعمل في مستودع يملكه مستخدم آخر، والسبب أن ملفات الإعداد داخل المستودع قد تجعل Git يشغل أوامر، فمستودع يملكه شخص آخر قد يكون فخاً. والرسالة نفسها تقترح الحل السريع، وهو أن تضيف المستودع إلى قائمة safe.directory، والحل الذي اخترناه أن نجعل المستخدم الصحيح يملك المستودع:
docker run --rm -v wr-iac-sem-repos:/repos alpine:3.22 chown -R 1001:0 /repos/infra.gitdrwxr-xr-x 6 0 0 4096 Nov 5 03:27 infra.git
drwxr-xr-x 6 1001 0 4096 Nov 5 03:27 infra.gitولا تقم بالحل الذي تجده في كثير من الإجابات على الإنترنت، وهو safe.directory = *، لأنه يلغي الحماية لكل المستودعات، وأنت هنا على سيرفر يحمل مفاتيح كل سيرفراتك. وفي عملك لن تظهر هذه المشكلة غالباً، لأن Semaphore يسحب من Gitea عبر الشبكة، فيكون هو المالك لنسخته.
المشكلة الثانية: CERTIFICATE_VERIFY_FAILED على السيرفرات
بعد إصلاح الملكية سحب Semaphore المستودع، ووصل إلى السيرفرات، ثم فشلت أول مهمة فيها، وهي تنزيل Lynis:
fatal: [web1]: FAILED! =>
    msg: 'Request failed: <urlopen error [SSL: CERTIFICATE_VERIFY_FAILED] certificate
        verify failed: unable to get local issuer certificate (_ssl.c:1029)>'
    url: https://downloads.cisofy.com/lynis/lynis-3.1.7.tar.gz
وهذه المشكلة ليست في Semaphore، وإنما في السيرفرات نفسها: ال Image الصغيرة لـ Debian لا يوجد فيها الحزمة ca-certificates، أي شهادات الجهات التي يثق بها النظام، فلا يستطيع السيرفر أن يتحقق من أي موقع HTTPS. وفي المقال السابق لم تظهر لأننا كنا ننسخ الأداة من جهاز التحكم. والإصلاح كان مهمة في أول Playbook القياس تثبت الحزمة، ثم Commit جديد في المستودع، وSemaphore يسحب آخر نسخة عند كل مهمة، فلم نحتج إلى أي تعديل في القالب.
المشكلة الثالثة: HTTP Error 403 من موقع التنزيل
ثم فشلت المهمة نفسها بخطأ آخر:
fatal: [web1]: FAILED! =>
    changed: false
    dest: /opt/lynis-3.1.7.tar.gz
    elapsed: 0
    msg: Request failed
    response: 'HTTP Error 403: Forbidden'
    status_code: 403
    url: https://downloads.cisofy.com/lynis/lynis-3.1.7.tar.gz
الرابط نفسه ينزل الملف من المتصفح ومن curl، ولكن الموقع يرد بالرمز 403 على الطلب الذي يرسله Python من الوحدة get_url، والفرق الوحيد بين الطلبين هو اسم البرنامج الذي يرسله العميل في الترويسة User-Agent، فكثير من المواقع ترفض الأسماء الافتراضية للمكتبات لأنها تستخدم في الزحف الآلي. والوحدة get_url فيها خيار لهذا، كما في وثائق الوحدة get_url:
    - name: Download Lynis (checked against the published SHA-256)
      ansible.builtin.get_url:
        url: https://downloads.cisofy.com/lynis/lynis-3.1.7.tar.gz
        dest: /opt/lynis-3.1.7.tar.gz
        # the download site answers 403 to the default Python agent
        http_agent: "curl/8.11.1"
        checksum: sha256:b5314a07fd85fa3ffc7da57b508f0108ec3280d84e4af823f805d95cbbc2428c
ولاحظ الخيار checksum: الوحدة تتحقق من بصمة الملف بعد التنزيل، فإذا تغير الملف على الموقع لأي سبب فشلت المهمة بدلاً من أن تشغل على كل السيرفرات برنامجاً لا تعرف ما هو، وهذا أهم من اسم العميل. وبعد Commit ثالث نجحت المهمة:
    msg: 'web1: hardening_index=61  suggestions=42'
    msg: 'web2: hardening_index=61  suggestions=42'
    msg: 'db1: hardening_index=61  suggestions=42'
db1                        : ok=6    changed=1    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web1                       : ok=6    changed=1    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web2                       : ok=6    changed=1    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
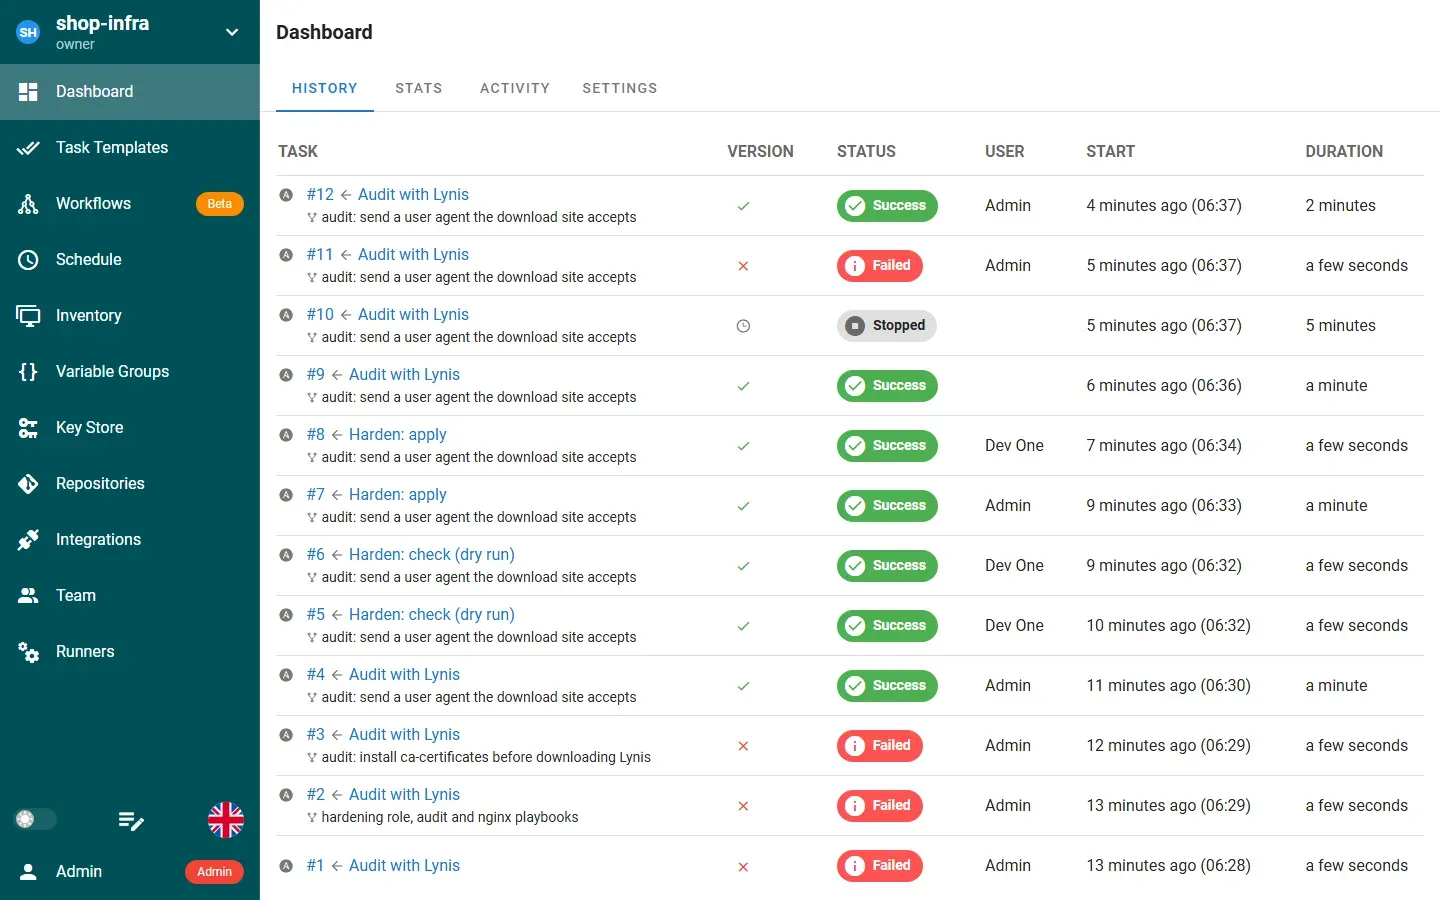
والمؤشر 61 على كل السيرفرات، وهو الرقم نفسه الذي رأيناه قبل التقوية في المقال السابق، لأن هذه سيرفرات جديدة. والأهم أن كل هذه المحاولات، الناجحة والفاشلة، بقيت في سجل المشروع، كل منها مع Commit المستودع الذي استخدمته، كما في الصورة التالية:
كيف يشغل Semaphore المهمة من الداخل؟ Task Lifecycle
قبل أن ننتقل إلى الصلاحيات، من المفيد أن تقرأ أول سجل المهمة الناجحة، لأنه يشرح كيف يعمل Semaphore من الداخل، وهذا يساعدك كثيراً عندما تفشل مهمة:
Task Audit with Lynis added to queue
Started task #9 of template 'Audit with Lynis'

Preparing: 9
Updating Repository file:///repos/infra.git
From file:///repos/infra
Already up to date.
 * branch            main       -> FETCH_HEAD
Get current commit hash
Get current commit message
cloning inventory repository
Updating Repository file:///repos/infra.git
No /tmp/semaphore/project_1/repository_1_template_1/collections/requirements.yml file found. Skip galaxy install process.
في المخرج أعلاه لاحظ التالي:
- المهمة تدخل أولاً إلى قائمة انتظار Queue، ثم تبدأ عندما يكون مكان، وهذا ما رأيناه عندما ضغط شخصان الزر نفسه.
- لكل قالب نسخة خاصة من المستودع في
/tmp/semaphore/project_1/repository_1_template_1، فالمهمة الأولى من القالب تستنسخ المستودع، والمهام التالية تحدثه فقط، ولهذا ظهرUpdating RepositoryوAlready up to date. وفصل النسخ بين القوالب يمنع قالبين يعملان معاً على فرعين مختلفين من أن يتداخلا. - Semaphore يحفظ رقم الـ Commit ورسالته مع المهمة قبل أن يبدأ، وهذا ما تراه في صفحة التاريخ بجانب كل مهمة.
- المخزون له نسخة منفصلة من المستودع، لأن المخزون قد يكون من مستودع آخر غير مستودع الـ Playbooks، وفي فرق كثيرة يكون كذلك، فقائمة السيرفرات يملكها فريق، والأدوار يملكها فريق آخر.
- قبل التشغيل يبحث Semaphore عن ملفات المتطلبات، ثم يكتب مفتاح SSH في ملف مؤقت يستخدمه ansible-playbook، ثم يحذفه بعد انتهاء المهمة، فالمفتاح لا يبقى على قرص ال Container إلا أثناء التشغيل.
وهذا التسلسل يعني أن المستودع على Git هو مصدر الحقيقة الوحيد، فلا توجد نسخة من الـ Playbooks محفوظة في Semaphore يمكن أن يعدلها أحد، وأي تغيير في سلوك أي قالب يمر من Commit يراه الفريق. والمشاكل الثلاث التي أصلحناها في القسم السابق مرت كلها بهذه الطريقة: Commit، ثم الضغط على الزر نفسه.
صلاحيات الفريق: ما الذي يستطيعه Task Runner؟
الآن الجزء الذي جئنا من أجله: أن يشغل المطور المهام دون أن يملك المفاتيح. وفي Semaphore أربعة أدوار مدمجة في كل مشروع، كما في صفحة الفريق في الوثائق: المالك Owner بكل الصلاحيات، والمدير Manager بأغلبها، ومشغل المهام Task Runner الذي يشغل القوالب ويقرأ الباقي، والضيف Guest الذي يقرأ فقط. فأنشأنا المستخدم dev1 وأضفناه إلى المشروع بدور Task Runner، ثم جربنا باسمه أربعة أشياء:
== dev1 runs 'Harden: check'
{"id":5,"template_id":2,"project_id":1,"status":"waiting","playbook":""

HTTP 201
== dev1 edits the template to run apply without check

HTTP 403
== dev1 reads the key store
[{"id":1,"name":"None","type":"none",...},{"id":3,"name":"none","type":"none",...},{"id":2,"name":"ops ssh key","type":"ssh","project_id":1,"IgnorePlain":false,"string":"","login_password":{"login":"","password":""},"ssh":{"login":"","passphrase":"","private_key":""}}]

HTTP 200
== dev1 adds a key

HTTP 403
في المخرج أعلاه لاحظ التالي:
- المطور شغل قالب الفحص، وهذا ما نريده، ونجحت المهمة على السيرفرات الثلاثة دون أن يرى المفتاح الذي دخلت به.
- عندما حاول أن يعدل قالب الفحص ليحذف المعامل
--check، أي ليحوله إلى تطبيق، رفض Semaphore بالرمز 403. - يستطيع أن يرى قائمة المفاتيح بأسمائها، ولكن الحقول السرية فارغة كما هي للمدير، فلا يستطيع أن ينسخ المفتاح.
- لا يستطيع أن يضيف مفتاحاً، وبالتالي لا يستطيع أن يربط مخزوناً بمفتاح من عنده ليشغل شيئاً على سيرفرات أخرى.
ثم جربنا طريقاً آخر قد يخطر لمن يريد أن يتجاوز القالب: أن يشغل قالب الفحص ويرسل معه معاملات مختلفة وسيرفراً واحداً، فأرسل المطور طلب تشغيل فيه "arguments":"[\"--diff\"]" و"limit":"db1". ونجحت المهمة، ولكن ملخصها كان على السيرفرات الثلاثة، وفيه ignored=3، أي أن المهام التي تتجاهل الخطأ في وضع الفحص فقط تجاهلته، فالمهمة عملت بوضع الفحص على كل السيرفرات كما في القالب، وتجاهل Semaphore المعاملات التي أرسلها. والسبب أن القالب لا يسمح بتغيير المعاملات عند التشغيل إلا إذا فعل ذلك من يعدل القالب، وهذا خيار في إعدادات القالب نفسه، فلا تقم بتفعيله في قوالب الإنتاج إلا إذا كنت تعرف ما الذي يمكن أن يمرر.
المفاجأة: Task Runner يشغل كل القوالب
حتى الآن كل شيء كما نتوقع، ثم شغل المطور نفسه قالب Harden: apply، ونجح:
8 success created 2026-11-05T03:33:21.657122Z start 2026-11-05T03:34:35.017805Z end 2026-11-05T03:35:09.59407Z user 2المستخدم رقم 2 هو dev1، أي أن مشغل المهام طبق التقوية على كل سيرفرات المشروع. وهذا ليس خطأ في Semaphore، فالوثائق تقول صراحة إن Task Runner يستطيع أن يشغل أي قالب في المشروع، وإن الأدوار المخصصة التي تحدد قوالب بعينها لكل شخص موجودة في نسخة Enterprise. ولكنها مفاجأة لمن يظن أن فصل الفحص عن التطبيق في قالبين يكفي. والحل في النسخة المجانية أن تجعل المشروع نفسه هو الحد: مشروع فيه قوالب القراءة والفحص والمهام اليومية الآمنة، ويضاف إليه الفريق كله بدور Task Runner، ومشروع آخر فيه قوالب التطبيق على الإنتاج، لا يضاف إليه إلا من يحق له التطبيق. والمشروعان يسحبان من المستودع نفسه، فلا يتكرر الكود، وإنما تتكرر القوالب والمفاتيح، ومفتاح مشروع القراءة يمكن أن يكون مفتاحاً لمستخدم على السيرفرات له صلاحيات محدودة، بدلاً من مفتاح ops الذي يملك sudo كاملاً.
ماذا لو شغل شخصان التطبيق في اللحظة نفسها؟ Task Queue
في الطرفية لا يوجد شيء يمنع شخصين من تشغيل Playbook التقوية على السيرفرات نفسها في اللحظة نفسها، فتتداخل المهام، ويعيد كل منهما تشغيل SSH في منتصف تشغيل الآخر. فجربنا ذلك في Semaphore: المدير والمطور ضغطا تطبيق التقوية بفارق أقل من ثانية:
7 success created 2026-11-05T03:33:21.359594Z start 2026-11-05T03:33:22.385849Z end 2026-11-05T03:34:34.007848Z user 1
8 success created 2026-11-05T03:33:21.657122Z start 2026-11-05T03:34:35.017805Z end 2026-11-05T03:35:09.59407Z user 2
المهمتان أنشئتا بفارق 0.3 ثانية، ولكن المهمة 8 لم تبدأ إلا في 03:34:35، أي بعد ثانية واحدة من انتهاء المهمة 7، فـ Semaphore وضعها في الانتظار لأن القالب نفسه يعمل، وهذا هو السلوك الافتراضي للقوالب. وكانت نتيجة المهمة الأولى changed=10 على كل سيرفر، والثانية changed=0، لأن الأولى طبقت كل شيء، والثانية وجدت كل شيء كما يجب. وهذا مثال جميل على أن الانتظار مع التكرار الآمن معاً يجعلان الضغط المزدوج على الزر غير ضار. ولكن انتبه إلى أن الانتظار هنا على مستوى القالب، فقالبان مختلفان يغيران السيرفرات نفسها، مثل التقوية وإعادة تشغيل nginx، قد يعملان معاً، وإذا كان ذلك يقلقك فهناك في إعدادات المشروع حد أقصى للمهام التي تعمل معاً تستطيع أن تجعله واحداً. وقد أنشأنا المشروع في المختبر بالقيمة max_parallel_tasks: 0، أي دون حد، وهذا مناسب لمشروع فيه قوالب قراءة كثيرة تعمل معاً، أما مشروع التطبيق على الإنتاج الذي اقترحناه في قسم الصلاحيات، فالقيمة 1 فيه أكثر أماناً، لأن تغييرين مختلفين على السيرفرات نفسها في اللحظة نفسها هما بالضبط ما تريد أن تتجنبه، حتى لو كان كل منهما آمناً وحده. والفرق بين الحالتين هو الفرق نفسه الذي رأيناه في مجموعات التزامن في خط OpenTofu: القراءة يمكن أن تتوازى، والكتابة يجب أن تنتظر.
الجدولة: Schedules بتوقيت السعودية
القياس الدوري هو أول ما يستفيد من Semaphore، لأنه لم يعد يعتمد على جهاز أحد. فأضفنا جدولة للقالب Audit بتعبير cron، وجعلناها أولاً كل دقيقة حتى نرى أنها تعمل:
{"id":1,"project_id":1,"template_id":1,"cron_format":"* * * * *","name":"every minute (lab test)","active":true,"type":"","delete_after_run":false,"repository_id":null}وفي الدقيقة التالية ظهرت المهمة 9:
    msg: 'web1: hardening_index=70  suggestions=36'
    msg: 'db1: hardening_index=70  suggestions=36'
    msg: 'web2: hardening_index=70  suggestions=36'
{"id":9,"status":"success","schedule_id":1,"created":"2026-11-05T03:36:00.007605Z"}
في المخرج أعلاه لاحظ التالي: المؤشر أصبح 70 لأن التقوية طبقت قبل دقائق، وهو الرقم نفسه الذي وصلنا إليه في المقال السابق، فالدور نفسه أعطى النتيجة نفسها على سيرفرات جديدة من مكان آخر. ولاحظ أيضاً أن المهمة ليس فيها مستخدم، وإنما رقم الجدولة schedule_id، وبدأت في الثانية صفر من الدقيقة تماماً. ثم غيرنا الجدولة إلى 0 6 * * *، أي كل يوم الساعة 6 صباحاً بتوقيت السعودية لأننا ضبطنا TZ، كما في صفحة الجدولة في الوثائق. والصورة التالية هي سجل المهمة المجدولة كما يراه الفريق، وفيه وقت كل سطر:
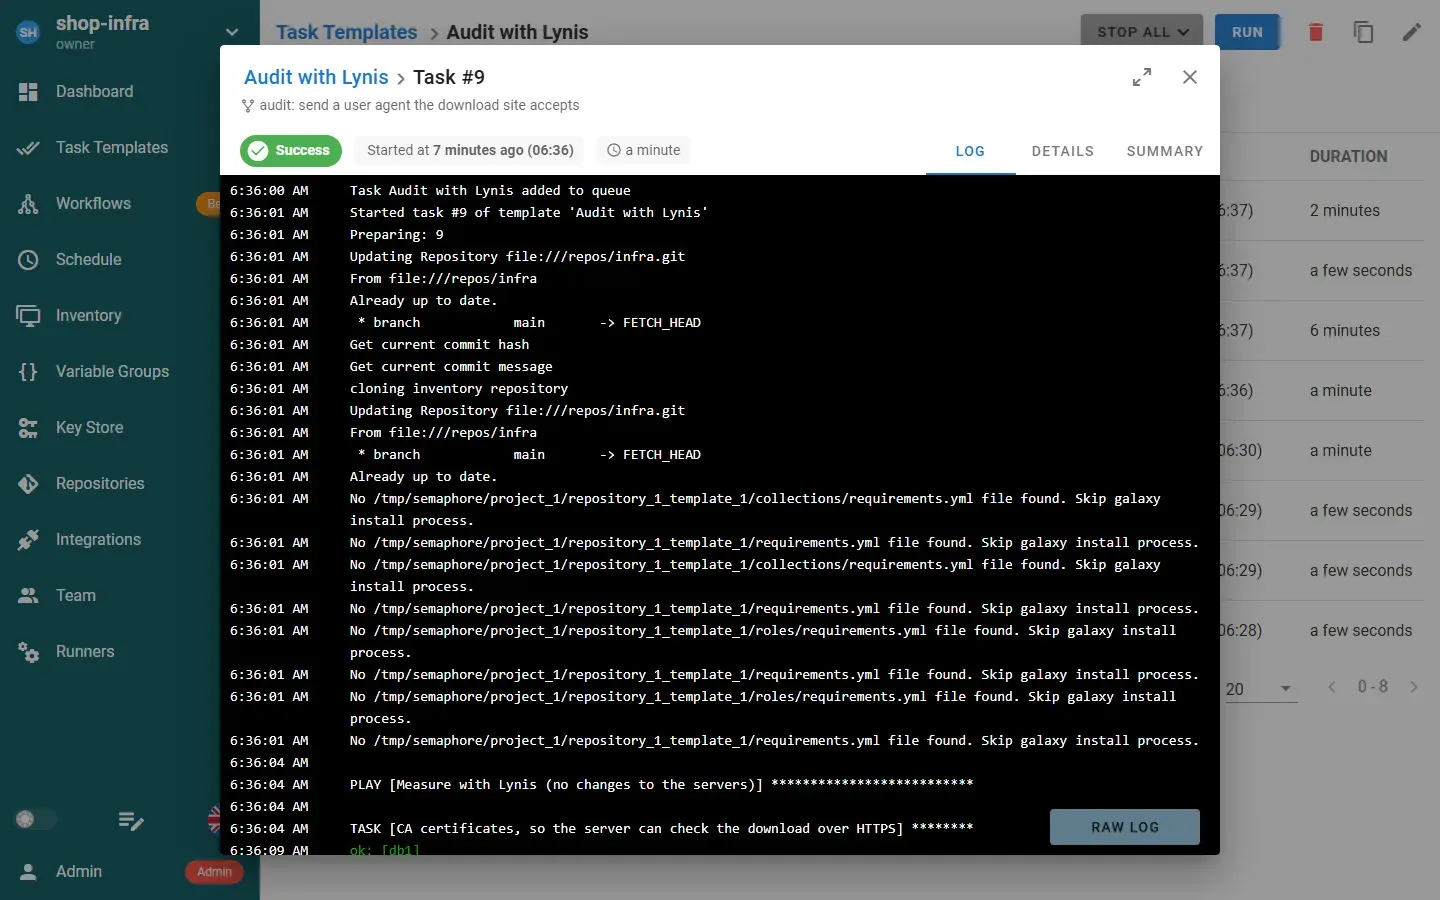
ولاحظ في السجل أسطر No .../requirements.yml file found. Skip galaxy install process.، فـ Semaphore يبحث عن ملفات المتطلبات في المستودع قبل كل مهمة، وإذا وجد collections/requirements.yml أو roles/requirements.yml ثبت ما فيها، وهذه هي الطريقة الصحيحة لتثبيت مجموعات Ansible الإضافية، بدلاً من أن تثبتها بيدك داخل ال Container فتضيع عند تحديثه.
ماذا لو ضاع مفتاح التشفير؟ Access Key Encryption
هذه التجربة هي التي تجعلك تحفظ المفتاح في مكانين. فقد أعدنا تشغيل Semaphore بالقاعدة نفسها والإعدادات نفسها، ولكن بمفتاح تشفير جديد، وهو ما يحدث فعلاً عندما يعيد أحد تثبيت Semaphore على سيرفر جديد من ملف إعداد قديم، أو يولد المفتاح من جديد لأنه لم يجده. ثم شغلنا قالب القياس:
Cloning Repository file:///repos/infra.git
Cloning into 'repository_1_template_1'...
Get current commit hash
Get current commit message
Failed to install inventory: encryption key id "_xQ5bpUuQmo" not found in keyset (the key encrypting this value is missing)
Failed to run task: encryption key id "_xQ5bpUuQmo" not found in keyset (the key encrypting this value is missing)
في المخرج أعلاه لاحظ أن المستودع سحب بنجاح، لأنه لا يحتاج إلى مفتاح، ثم فشلت المهمة عند تجهيز المخزون، لأن المخزون يحتاج مفتاح SSH، والمفتاح محفوظ مشفراً بمفتاح معرفه _xQ5bpUuQmo، وهو المعرف نفسه الذي رأيناه في قاعدة البيانات، وهذا المفتاح لم يعد موجوداً. والواجهة تعمل، والمستخدمون يدخلون، والقوالب موجودة، ولكن لا توجد مهمة تحتاج مفتاحاً تستطيع أن تعمل، أي كل المهام تقريباً. ولا توجد طريقة لفك المفاتيح القديمة دون مفتاح التشفير الأصلي، فإذا ضاع فعليك أن تضيف كل مفاتيح SSH وكلمات المرور من جديد، وهذا يعني أن تعرفها أصلاً. وعندما أعدنا تشغيل Semaphore بالمفتاح الأصلي عادت المهام تعمل فوراً.
والقاعدة هنا مثل قاعدة عبارة تشفير الحالة في ملف الحالة State في OpenTofu: احفظ مفتاح التشفير في مدير كلمات المرور للفريق وفي مكان ثان خارج السيرفر، ولا تضعه في ملف docker-compose.yml داخل المستودع، وتأكد أن النسخة الاحتياطية لقاعدة البيانات وحدها لا تكفي لاستعادة Semaphore، وإنما تحتاج إليها مع المفتاح، واختبر ذلك بالاستعادة فعلاً على سيرفر آخر، كما في النسخ الاحتياطي بقاعدة 3-2-1.
ومشكلة رابعة: مهمة بقيت Running بعد إعادة التشغيل
عندما أعدنا تشغيل Semaphore لتجربة المفتاح، كانت الجدولة ما زالت كل دقيقة، فكانت المهمة 10 تعمل في تلك اللحظة، وقتلت مع ال Container. وبعد عودة Semaphore بقيت حالتها running في القاعدة إلى ما لا نهاية، مع أنه لا يوجد شيء يعمل، وهذا مهم لأن قالباً فيه مهمة «تعمل» يجعل المهام الجديدة من القالب نفسه تنتظر، كما رأيت في قسم التشغيل المتزامن. والحل كان طلب إيقاف للمهمة من الواجهة البرمجية، وهو زر Stop في الواجهة:
HTTP 204
task 10: stopped
والدرس العملي: قبل أن تعيد تشغيل Semaphore أو تحدثه، أوقف الجدولة وانتظر حتى لا تعمل أي مهمة، وإذا رأيت بعد إعادة التشغيل مهمة عالقة فأوقفها بيدك، ثم تحقق على السيرفرات من أن الـ Playbook المقطوع لم يترك شيئاً في منتصفه، فالمهمة التي قتلت أثناء إعادة تشغيل SSH مثلاً قد تترك إعداداً لم يكتمل.
السجل كدليل للمراجع: Audit Trail
عندما جاء السؤال في المقال السابق «هل كل السيرفرات مقواة؟ أرنا الدليل»، كان الجواب الكود في Git. والآن يضاف إليه شيء أقوى: سجل كل تشغيل في Semaphore، مع من شغله ومتى ومن أي Commit، وكامل ما طبعه Ansible. ففي صفحة التاريخ في الصورة السابقة تستطيع أن ترى أن المهام 1 و2 و3 فشلت ولماذا، وأن المهمة 7 طبقت التقوية بيد المدير، وأن المهمة 9 قاست النتيجة بالجدولة دون أن يتدخل أحد. وإذا أراد المراجع شيئاً يحفظه، فالواجهة البرمجية نفسها التي استخدمناها تعطي سجل كل مهمة كاملاً، فتستطيع أن تصدره دورياً إلى نظام السجلات المركزي، كما شرحنا في مسار السجل Log Pipeline، فيبقى حتى لو حذف أحد المهام من Semaphore.
ولاحظ ما لا يقوله هذا السجل: لا يقول إن أحداً لم يدخل إلى السيرفرات بيده ويغير شيئاً، فـ Semaphore يسجل ما يحدث من خلاله فقط. لذلك القياس الدوري بالجدولة هو نصف الدليل الآخر، فإذا انخفض المؤشر بين قياسين ولم توجد مهمة بينهما، فهناك من غير شيئاً من خارج Semaphore، وهذا ما تريد أن تعرفه.
الأسرار التي تحتاجها الـ Playbooks: Variable Groups
مفتاح SSH ليس السر الوحيد، فالـ Playbook الذي ينشئ مستخدماً في قاعدة البيانات يحتاج إلى كلمة مرور، والذي يضبط نسخاً احتياطية يحتاج إلى مفتاح تخزين. وفي Semaphore تمر هذه القيم عبر مجموعات المتغيرات Variable Groups، وفيها نوعان: متغيرات Ansible تمرر كما لو كتبتها بالخيار -e، ومتغيرات بيئة تمرر إلى العملية نفسها، وكل منهما يمكن أن يكون سرياً، فيحفظ مشفراً بمفتاح التشفير نفسه، ولا يعرض بعد الحفظ. وإذا كان فريقك يستخدم Ansible Vault لتشفير المتغيرات داخل المستودع، فكلمة مرور Vault نفسها تحفظ في مخزن المفاتيح، ويربطها القالب، فيفك Semaphore الملفات عند التشغيل دون أن يعرف أحد كلمة المرور.
ولكن تذكر ما رأيناه مع OpenTofu في تشغيل OpenTofu من CI/CD: السر الذي يصل إلى المهمة يصل إلى كل كود في المستودع، فمن يستطيع أن يدفع Commit إلى الفرع الذي يسحب منه Semaphore يستطيع أن يكتب مهمة تطبع السر أو ترسله إلى مكان آخر، وSemaphore لا يعرف أن هذا ليس ما يفترض أن يفعله الـ Playbook. لذلك اجعل الفرع الذي تسحب منه القوالب فرعاً محمياً لا يدخله شيء إلا بعد مراجعة، كما فعلنا في Gitea، فحماية Semaphore تبدأ من حماية المستودع الذي يقرأ منه.
من يدخل إلى Semaphore؟ SSO مع OIDC
في المختبر أنشأنا المستخدمين بأسماء وكلمات مرور داخل Semaphore، وهذا يكفي لفريق من ثلاثة، ولكنه يعيد المشكلة نفسها التي بدأنا بها في مكان آخر: عندما يغادر شخص الفريق، يجب أن يتذكر أحد أن يحذف حسابه من Semaphore، ومن Gitea، ومن كل أداة أخرى. وSemaphore يدعم الدخول عبر مزود هوية بمعيار OpenID Connect أو عبر LDAP، كما في صفحة OpenID في الوثائق، فيصبح الدخول من المكان نفسه الذي يدخل منه الفريق إلى بقية الأدوات، مثل authentik الذي شرحناه في تثبيت authentik للدخول الموحد، ومعه المصادقة الثنائية التي يفرضها مزود الهوية كما في المصادقة الثنائية 2FA وMFA.
وهذا مهم في Semaphore أكثر من أدوات كثيرة، لأن الحساب هنا ليس حساب قراءة، وإنما زر يغير كل سيرفراتك، فحساب مسروق لمطور بدور Task Runner يكفي ليشغل قالب التطبيق كما رأيت. والترتيب الذي نوصي به: كل الفريق يدخل عبر مزود الهوية مع مصادقة ثنائية، وحساب مدير محلي واحد فقط بكلمة مرور طويلة في مدير كلمات المرور، يستخدم عند تعطل مزود الهوية، ويراجع سجل دخوله دورياً. وعندما يغادر شخص الفريق، يكفي أن يوقف حسابه في مزود الهوية، فلا يستطيع أن يدخل إلى Semaphore، ولا يوجد على جهازه مفتاح SSH للسيرفرات يحتاج إلى تغيير، لأن المفتاح لم يخرج من Semaphore أصلاً، وهذه هي الفائدة التي بدأنا المقال من أجلها.
أين تعمل المهام فعلاً؟ Runners
في مختبرنا كانت المهام تعمل داخل Container الواجهة نفسها، وهذا هو السلوك الافتراضي، وتقول صفحة Runners في الوثائق إنه عندما لا يوجد Runner يعمل سيرفر الواجهة نفسه كمنفذ للمهام، وتعمل كل المهام بصلاحيات هذا السيرفر ويصل إليها نظام ملفاته. وهذا يعني أن Playbook فيه مهمة تعمل على الجهاز المحلي localhost تعمل داخل Semaphore نفسه، وتستطيع أن تقرأ ما يقرؤه، ومنه متغيرات البيئة التي فيها كلمة مرور قاعدة البيانات ومفتاح التشفير. فإذا كان كل من يكتب Playbooks في المستودع شخصاً تثق به، فهذا مقبول، وإلا فالحل هو الRunners: برامج منفصلة تعمل على سيرفرات أخرى، تتصل بـ Semaphore وتستلم المهام وتنفذها وترجع النتيجة، بالطريقة نفسها التي يعمل بها Gitea Runner في Gitea Actions.
وللRunners فائدة ثانية غير العزل، وهي القرب من السيرفرات: إذا كانت عندك شبكة إنتاج لا يدخلها شيء من الخارج، فبدلاً من أن تفتح SSH من سيرفر Semaphore إلى كل سيرفراتها، تضع Runner داخلها يتصل هو بـ Semaphore، فيبقى الاتجاه من الداخل إلى الخارج فقط. وهذا تصميم شائع في الجهات التي تفصل شبكة الإنتاج عن شبكة الإدارة، ويتوافق مع ما شرحناه في تقوية السيرفرات عن فتح المنافذ الضرورية فقط.
تشغيل قالب من خارج Semaphore: Integrations
أحياناً تريد أن يشغل حدث خارجي قالباً، مثل أن تطلب أداة المراقبة إعادة تشغيل nginx عندما يتوقف عن الرد، أو أن يشغل الدمج في Gitea قالب النشر. وفي Semaphore لهذا ما يسميه التكاملات Integrations، كما في صفحة التكاملات: عنوان خاص لكل تكامل على شكل /api/integrations/<random_string> يشغل قالباً محدداً، مع طرق للتحقق من الطلب، منها توقيع HMAC الذي يرسله GitHub وGitea مع Webhooks، أو توكن ثابت. ولا تقم بإنشاء تكامل دون تحقق، فالعنوان العشوائي وحده ليس سراً، لأنه يظهر في إعدادات الطرف الآخر وسجلاته، وأي شخص يعرفه يستطيع أن يشغل القالب. واجعل القوالب التي تشغل من الخارج من النوع الآمن عند التكرار، مثل إعادة تشغيل خدمة أو قياس، وليس قوالب تغير الإعدادات، لأن الطرف الخارجي قد يرسل الحدث نفسه مرات كثيرة.
التحديث مع النسخ الاحتياطي: Upgrade مع Backup
Semaphore نفسه أصبح الآن جزءاً من البنية، فإذا تعطل لا يستطيع الفريق أن يشغل أي شيء، وإذا ضاع ضاعت المفاتيح والسجل. والنسخة الاحتياطية تحتاج إلى ثلاثة أشياء معاً، ونقص أي منها يجعل الاستعادة مستحيلة: قاعدة البيانات، وفيها المشاريع والقوالب والمفاتيح المشفرة والسجل، ومفتاح التشفير، كما رأيت في تجربة المفتاح، ومتغيرات التشغيل، أي ملف docker-compose.yml أو ما يقابله، ما عدا الأسرار التي فيه، فهي تحفظ في مدير كلمات المرور. أما المجلد /tmp/semaphore فلا يحتاج إلى نسخ، لأن Semaphore يعيد بناءه من Git مع أول مهمة.
والتحديث إلى إصدار أحدث يمر بالخطوات نفسها التي تعلمناها في المختبر: ثبت رقم الإصدار في ملف التشغيل ولا تستخدم latest، وتأكد أن ال Image موجودة فعلاً على Docker Hub كما ذكرنا، وأوقف الجدولة وانتظر حتى لا تعمل أي مهمة، وخذ نسخة احتياطية من قاعدة البيانات، ثم شغل الإصدار الجديد، وSemaphore يحدث جداول قاعدة البيانات وحده عند أول تشغيل، فإذا فشل التحديث كانت النسخة الاحتياطية هي طريق العودة، لأن قاعدة بيانات حدثها إصدار جديد قد لا يقرؤها الإصدار القديم. وأخيراً شغل قالب القراءة مرة واحدة يدوياً، فإذا نجح فالمفاتيح تفك والمستودع يسحب والسيرفرات تصل، ثم أعد تفعيل الجدولة.
Semaphore أم CI/CD أم AWX؟ Decision
بعد أن جربناه، هذا جدول يساعدك أن تختار، وهو مبني على ما رأيناه في هذا المقال والمقالات السابقة:
| الحاجة | Semaphore UI | خط CI/CD | AWX |
|---|---|---|---|
| تطبيق ما يدمج في الفرع الرئيسي | ممكن عبر Webhook | الأنسب | ممكن |
| مهام يشغلها شخص عند الحاجة | الأنسب: زر لكل مهمة | غير مريح | مناسب |
| جدولة دورية | مدمجة | مدمجة | مدمجة |
| صلاحيات على مستوى القالب | في Enterprise، والمجانية بالمشاريع | بالفروع والبيئات | مدمجة |
| التشغيل | Container واحد مع قاعدة بيانات | موجود عندك غالباً | Kubernetes |
| أدوات غير Ansible | OpenTofu وShell وغيرها | أي شيء | Ansible أساساً |
ولاحظ أن الجدول لا يقول إن واحدة من الأدوات أفضل من الأخرى، وإنما إن كل واحدة تناسب نوعاً من التشغيل، فالخطأ الشائع أن يختار الفريق أداة واحدة ثم يحاول أن يجعلها تفعل كل شيء، فيكتب في خط CI/CD مهام يدوية بمدخلات معقدة، أو يضع في Semaphore تطبيقاً على الإنتاج بلا مراجعة لأن الزر موجود.
والترتيب الذي نراه مناسباً لفريق صغير أو متوسط: خط CI/CD لكل ما يأتي من طلب دمج، وSemaphore للمهام اليومية والجدولة التي يشغلها الفريق، ومفتاح واحد لكل منهما بصلاحيات تناسبه، ولا مفاتيح على أجهزة الأشخاص.
أخطاء شائعة Common Mistakes
- مفتاح التشفير في مكان واحد: إذا ضاع توقفت كل مهمة تحتاج مفتاحاً، ولا يوجد طريق لاستعادة المفاتيح.
safe.directory = *لحل مشكلة الملكية: يلغي حماية Git على سيرفر يحمل مفاتيح كل السيرفرات.- الاعتقاد أن Task Runner يشغل قوالب محددة فقط: يشغل كل قوالب المشروع، فالمشروع هو حد الصلاحيات في النسخة المجانية.
- مفتاح
opsبكل الصلاحيات لكل القوالب: قوالب القراءة تحتاج مستخدماً بصلاحيات أقل. - السماح بتغيير المعاملات عند التشغيل في قوالب الإنتاج: يحول القالب المحدود إلى طرفية مفتوحة.
- مخزون مكتوب في الواجهة بدلاً من ملف في Git: تغييرات السيرفرات لا تمر من المراجعة.
- إعادة تشغيل Semaphore أثناء مهمة: مهمة عالقة
runningتوقف القالب، وتغيير نصف مطبق على السيرفرات. - تنزيلات من الإنترنت دون
checksum: السيرفرات تشغل ما يرجعه الموقع أياً كان. - الواجهة على الإنترنت دون TLS ودون حماية إضافية: هي أزرار تغير كل سيرفراتك.
قائمة التحقق Checklist
| قبل أن تعطي الفريق Semaphore | كيف تتحقق |
|---|---|
| مفتاح التشفير محفوظ في مكانين | استعادة تجريبية على سيرفر آخر بالقاعدة والمفتاح، ومهمة تنجح |
| لا مفاتيح على أجهزة الفريق | مفتاح Semaphore جديد وخاص به، والقديم أزيل من السيرفرات |
| Playbooks والمخزون من Git | كل مهمة في السجل معها Commit |
| فصل القراءة عن التطبيق | مشروعان، ومستخدم Task Runner في مشروع القراءة لا يرى قوالب التطبيق |
| القوالب لا تقبل معاملات من المشغل | تشغيل بمعاملات مختلفة يعطي النتيجة نفسها |
| القياس مجدول | مهمة يومية بلا مستخدم في السجل، والمؤشر محفوظ |
| الواجهة محمية | Reverse Proxy مع TLS، ولا منفذ مكشوف مباشرة |
| السجل يصدر خارج Semaphore | سجلات المهام في نظام السجلات المركزي |
| التحديث آمن | إيقاف الجدولة، ولا مهام تعمل، ثم التحديث، ثم لا مهام عالقة |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Semaphore يجعل Ansible يعمل من مكان واحد: المفاتيح مشفرة ولا تعرض لأحد، وPlaybooks والمخزون من Git، وكل تشغيل له سجل كامل مع Commit المستودع ومن شغله.
- أول مهمة فشلت ثلاث مرات: ملكية المستودع بسبب حماية Git من CVE-2022-24765، وشهادات CA غير موجودة على السيرفرات، وموقع يرفض اسم العميل الافتراضي، وكل إصلاح كان Commit في المستودع.
- Task Runner لم يستطع أن يعدل القوالب أو يقرأ المفاتيح أو يغير المعاملات، ولكنه شغل قالب التطبيق، فحد الصلاحيات في النسخة المجانية هو المشروع.
- تشغيلان من القالب نفسه انتظرا بعضهما، والتكرار الآمن جعل الثاني
changed=0. - الجدولة شغلت القياس دون أحد، وأعطت المؤشر 70 نفسه الذي وصلنا إليه في المقال السابق.
- مفتاح تشفير مختلف أوقف كل المهام برسالة
the key encrypting this value is missing، وإعادة التشغيل أثناء مهمة تركتها عالقة.
وفي المقال التالي في المرحلة بإذن الله نجمع ما تعلمناه عن الأداتين، فنسأل متى تستخدم OpenTofu ومتى تستخدم Ansible، وكيف يعملان معاً. والمقالات المرتبطة بهذا المقال:
 دليلتقوية السيرفرات تلقائياً مع Ansible Hardeningدور Ansible يقوي SSH وجدار الحماية وإعدادات النواة على كل السيرفرات بالطريقة نفسها، ويتحقق من النتيجة الفعلية، مع قياس Lynis قبل وبعد وتجربة أغلق فيها Ansible الباب على نفسه.
 دليلAnsible للمبتدئين: Inventory مع Playbooks ثم Rolesمشروع Ansible كامل يضبط ثلاثة سيرفرات عبر SSH، ويطبق تغييراً يراجعه قبل أن يصل، ويعيد ما عدله أحد بيده.
 دليلتشغيل OpenTofu من CI/CD: خطة Plan في كل طلب دمجخط على Gitea يضع خطة OpenTofu في كل طلب دمج ويطبقها بعد الموافقة، مع ما يحدث فعلاً عندما تتزامن الطلبات، وكيف خرج المفتاح من خطة فاشلة.
 دليلGitea: خادم Git خاص لفريقك على سيرفرككيف تثبت Gitea على سيرفرك حتى يبقى كود فريقك عندك بتجربة تشبه GitHub، مع النسخ الاحتياطي والتحديث.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ Semaphore UI v2.19.17 (semaphoreui/semaphore:v2.19.17 مع ansible-core 2.20.10) على PostgreSQL 18، وثلاثة سيرفرات Debian 13 من debian:trixie-slim بـ systemd وOpenSSH، ودور التقوية من المقال السابق، وLynis 3.1.7، على Docker Engine 29.8.0.


