


في دليل تأمين سيرفر VPS من أول دخول أغلقنا الدخول بكلمة المرور، ومنعنا حساب root، وفعلنا جدار الحماية والتحديثات الأمنية التلقائية، وفي تقوية السيرفر Hardening وقياسها قسنا أثر كل خطوة بأداة Lynis ومعايير CIS. وكل ذلك كان بيدنا على سيرفر واحد. ثم كبر الفريق، وأصبحت عنده ثلاثة سيرفرات، ثم ستة، وفي يوم جاء سؤال من مراجع الأمن في الجهة: «هل كل السيرفرات مقواة بالطريقة نفسها؟ أرنا الدليل». ولم يستطع أحد أن يجيب، فالسيرفر الأول أعده أقدم الزملاء بعناية، والثاني أعده زميل آخر من الملاحظات، والثالث أنشئ على عجل في ليلة تخفيضات وبقي على إعدادات ال Image السحابية كما هي. وعندما فحصنا، كان الدخول بكلمة المرور ما زال مفتوحاً على سيرفر واحد على الأقل.
والحل أن تتحول التقوية من خطوات يتذكرها شخص إلى كود يطبقه Ansible على كل سيرفر، فيصبح كل سيرفر جديد مقوى من أول تشغيل، وكل سيرفر قديم يعود إلى الحالة الصحيحة إذا عدله أحد، ويصبح الدليل الذي يطلبه المراجع هو الكود نفسه وسجل تشغيله. وقد شرحنا أساسيات Ansible في Ansible للمبتدئين، فلن نعيدها، وإنما نبني دور Role للتقوية ونطبقه على ثلاثة سيرفرات تشبه ما يخرج من Image سحابية، ونقيس النتيجة بـ Lynis قبل وبعد، ونمر في الطريق بأربع مشاكل حقيقية، منها مشكلة كانت سوف تجعلنا نظن أن الدخول بكلمة المرور مغلق وهو مفتوح، وتجربة أغلق فيها Ansible الباب على نفسه. وسوف نناقش في هذا المقال ما يلي:
- لماذا تكتب التقوية كوداً، وما الذي لا يحميك منه هذا الكود.
- المختبر، والقياس الأول بـ Lynis من Ansible نفسه.
- دور التقوية سطراً بسطر: SSH وجدار الحماية nftables وإعدادات الشبكة في النواة والتحديثات.
- وضع الفحص
--check --diff، وثلاث مشاكل ظهرت فيه، ولماذا لا تثق به وحده. - التشغيل الأول على سيرفر تجريبي Canary، ومشكلة ترتيب ملفات
sshd_config.dالتي كشفها تحقق واحد. - التحقق من النتيجة، والقياس بعد التقوية، والتشغيل الثاني الذي لا يغير شيئاً.
- ماذا لو نسي أحد منفذ SSH في جدار الحماية؟ وماذا لو أضاف أحد ملفاً بيده؟
لماذا تكتب التقوية كوداً؟ Hardening as Code
التقوية بيدك لها ثلاث مشاكل لا تظهر في اليوم الأول. الأولى أنها لا تتكرر بالشكل نفسه، فكل شخص ينفذ الخطوات بترتيب مختلف، وينسى خطوة مختلفة، وكل سيرفر يخرج نسخة مختلفة قليلاً من «المقوى». والثانية أنها لا تبقى، فالسيرفر الذي قويته اليوم يعدله زميل غداً ليصلح مشكلة عاجلة، كأن يفتح الدخول بكلمة المرور لمورد خارجي «مؤقتاً»، وينسى أن يغلقه، وهذا ما يسمى الانحراف Drift. والثالثة أنها لا تثبت نفسها، فعندما يسألك المراجع عن الدليل، فأفضل ما عندك قائمة مهام في ملف وثقة في من نفذها.
والكود يحل الثلاث: الدور نفسه يطبق على كل السيرفرات بالترتيب نفسه، وتشغيله الدوري يعيد ما عدله أحد، والكود في Git مع سجل تشغيله هو الدليل. ولكن انتبه إلى ما لا يفعله، فدور التقوية يضمن أن الإعدادات التي كتبتها موجودة، ولا يضمن أن هذه الإعدادات كافية، ولا يعرف شيئاً عن إعداد لم تكتبه. لذلك نحتاج إلى أداة قياس مستقلة لا تعرف الدور، مثل Lynis، تقول لنا أين وصلنا وما الذي بقي، وهذا ما سوف نفعله قبل التقوية وبعدها.
المختبر: ثلاثة سيرفرات تشبه Image سحابية Lab
استخدمنا الطريقة نفسها التي استخدمناها في مقال Ansible للمبتدئين: Container لعقدة التحكم Control Node فيه ansible-core بالإصدار 2.22.0 على Python 3.13، وثلاثة Containers تقوم مقام السيرفرات، كل منها Debian 13 يعمل بـ systemd وفيه SSH وPython. ولكن هذه المرة جعلنا السيرفرات تشبه ما يخرج من Image سحابية حقيقية في نقطتين مهمتين:
# A "server" as it comes from a cloud image: Debian 13, systemd, SSH, Python, the ops user with a key AND a password,
# and the drop-in cloud images ship that turns password login on
FROM debian:trixie-slim
ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update -qq \
 && apt-get install -y -qq --no-install-recommends systemd systemd-sysv openssh-server python3 sudo procps iproute2 \
 && rm -rf /var/lib/apt/lists/* \
 && useradd --create-home --shell /bin/bash ops && echo 'ops:Weak-Lab-Pass-1' | chpasswd \
 && echo 'ops ALL=(ALL) NOPASSWD:ALL' > /etc/sudoers.d/ops && chmod 440 /etc/sudoers.d/ops \
 && install -d -m 700 -o ops -g ops /home/ops/.ssh \
 && echo 'PasswordAuthentication yes' > /etc/ssh/sshd_config.d/50-cloud-init.conf \
 && rm -f /etc/ssh/ssh_host_* \
 && printf '[Unit]\nDescription=Generate SSH host keys on first boot\nBefore=ssh.service\n[Service]\nType=oneshot\nExecStart=/usr/bin/ssh-keygen -A\n[Install]\nWantedBy=multi-user.target\n' > /etc/systemd/system/ssh-hostkeys.service \
 && systemctl enable ssh-hostkeys.service
COPY --chown=1000:1000 --chmod=600 ops_key.pub /home/ops/.ssh/authorized_keys
STOPSIGNAL SIGRTMIN+3
CMD ["/lib/systemd/systemd"]
في الإعداد أعلاه لاحظ التالي:
- المستخدم
opsله مفتاح SSH وكلمة مرور ضعيفة معاً، كما يحدث عندما ينشئ أحد مستخدماً بكلمة مرور ثم يضيف مفتاحه، وكلمة المرور هذه هي ما يجب أن تصبح بلا فائدة بعد التقوية. - الملف
50-cloud-init.confفي/etc/ssh/sshd_config.d/فيهPasswordAuthentication yes. وهذا الملف يكتبه cloud-init في كثير من ال Images السحابية عندما يطلب ملف user-data تفعيل الدخول بكلمة المرور، وقد وضعناه بيدنا هنا لأننا لا نستخدم cloud-init في هذا المختبر، وسوف يكون سبب أهم مشكلة في المقال.
والسيرفرات في ملف المخزون Inventory مجموعتان: web فيها web1 وweb2، وdb فيها db1، والفرق بينهما في المنافذ التي يفتحها جدار الحماية. وقبل أي تقوية تأكدنا أن المشكلة التي نريد حلها موجودة فعلاً، فدخلنا إلى web1 بكلمة المرور دون مفتاح:
password login works on web1القياس قبل البدء: Lynis Baseline
بدلاً من أن ندخل إلى كل سيرفر ونشغل Lynis بيدنا، كتبنا Playbook صغيراً يفعل ذلك على كل السيرفرات، ولا يغير فيها شيئاً غير نسخ الأداة إلى /opt. ونزلنا Lynis 3.1.7 من موقع الشركة المطورة وتحققنا من بصمته SHA-256 مع البصمة المنشورة في صفحة Lynis:
- name: Measure with Lynis (no changes to the servers)
  hosts: all
  become: true
  gather_facts: false
  tasks:
    - name: Copy Lynis
      ansible.builtin.unarchive:
        src: /files/lynis-3.1.7.tar.gz
        dest: /opt
      changed_when: false

    - name: Run the audit
      ansible.builtin.command: ./lynis audit system --quick --no-colors --quiet
      args:
        chdir: /opt/lynis
      changed_when: false

    - name: Read the result
      ansible.builtin.shell: |
        grep -E '^hardening_index=' /var/log/lynis-report.dat
        echo "warnings=$(grep -c '^warning\[\]=' /var/log/lynis-report.dat)"
        echo "suggestions=$(grep -c '^suggestion\[\]=' /var/log/lynis-report.dat)"
      changed_when: false
      register: lynis

    - name: Show it
      ansible.builtin.debug:
        msg: "{{ lynis.stdout_lines | join('  ') }}"
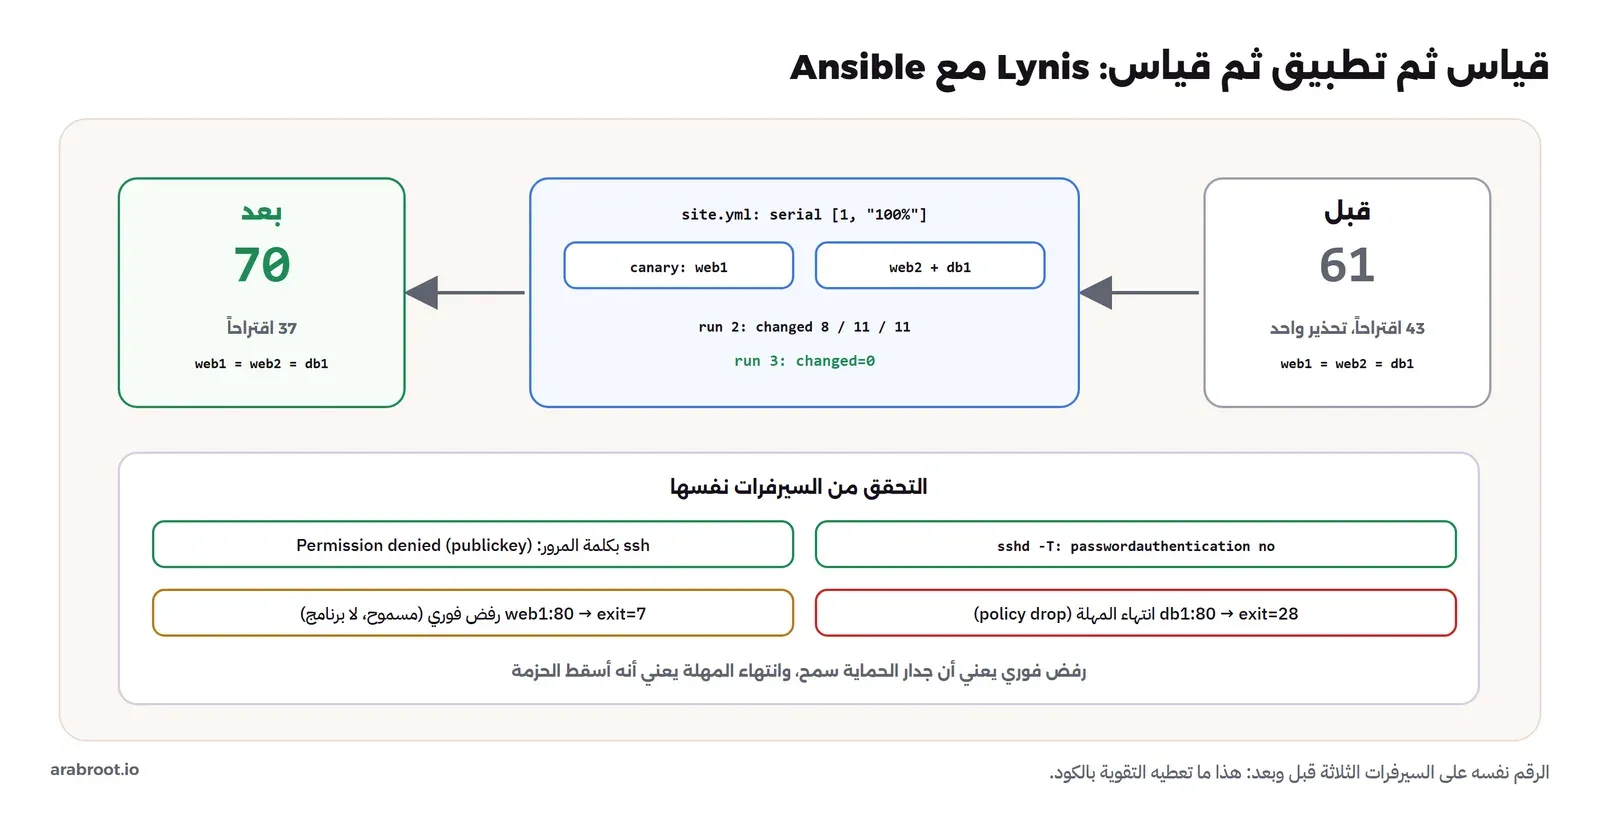
msg: hardening_index=61 warnings=1 suggestions=43
msg: hardening_index=61 warnings=1 suggestions=43
msg: hardening_index=61 warnings=1 suggestions=43في المخرج أعلاه لاحظ أن السيرفرات الثلاثة متطابقة تماماً، فمؤشر التقوية Hardening Index 61 في كل منها، ومعه تحذير واحد و43 اقتراحاً، وهذا طبيعي لأنها خرجت من ال Image نفسها، وهو بالضبط ما نريد أن يبقى بعد التقوية: أن تكون متطابقة، ولكن عند رقم أعلى. والسطر changed_when: false في كل مهمة يقول لـ Ansible إن هذه المهام لا تغير شيئاً، حتى يبقى ملخص التشغيل changed=0، فيعرف من يقرأ السجل أن القياس لم يلمس السيرفرات. وقد شرحنا في مقال تقوية السيرفر ماذا يقيس هذا المؤشر ولماذا لا يصل إلى 100، فلن نعيده.
دور التقوية سطراً بسطر: Hardening Role
الدور اسمه hardening، ويتكون من قيم افتراضية، ومهام، ومعالجات Handlers، وقالبين. ونبدأ بالقيم الافتراضية، لأنها ما يغيره من يستخدم الدور:
hardening_ssh_group: sshusers
hardening_admin_users: []
hardening_tcp_ports: [22]
# sshd keeps the FIRST value it reads, and reads sshd_config.d in name order: 10- comes before the 50-cloud-init.conf of cloud images
hardening_ssh_dropin: /etc/ssh/sshd_config.d/10-hardening.conf
# Network sysctls only: they live in the network namespace, so they are safe to test in containers too
hardening_sysctl:
  net.ipv4.conf.all.accept_redirects: 0
  net.ipv4.conf.default.accept_redirects: 0
  net.ipv4.conf.all.send_redirects: 0
  net.ipv4.conf.all.accept_source_route: 0
  net.ipv4.conf.all.rp_filter: 1
  net.ipv4.conf.all.log_martians: 1
  net.ipv4.tcp_syncookies: 1
  net.ipv6.conf.all.accept_redirects: 0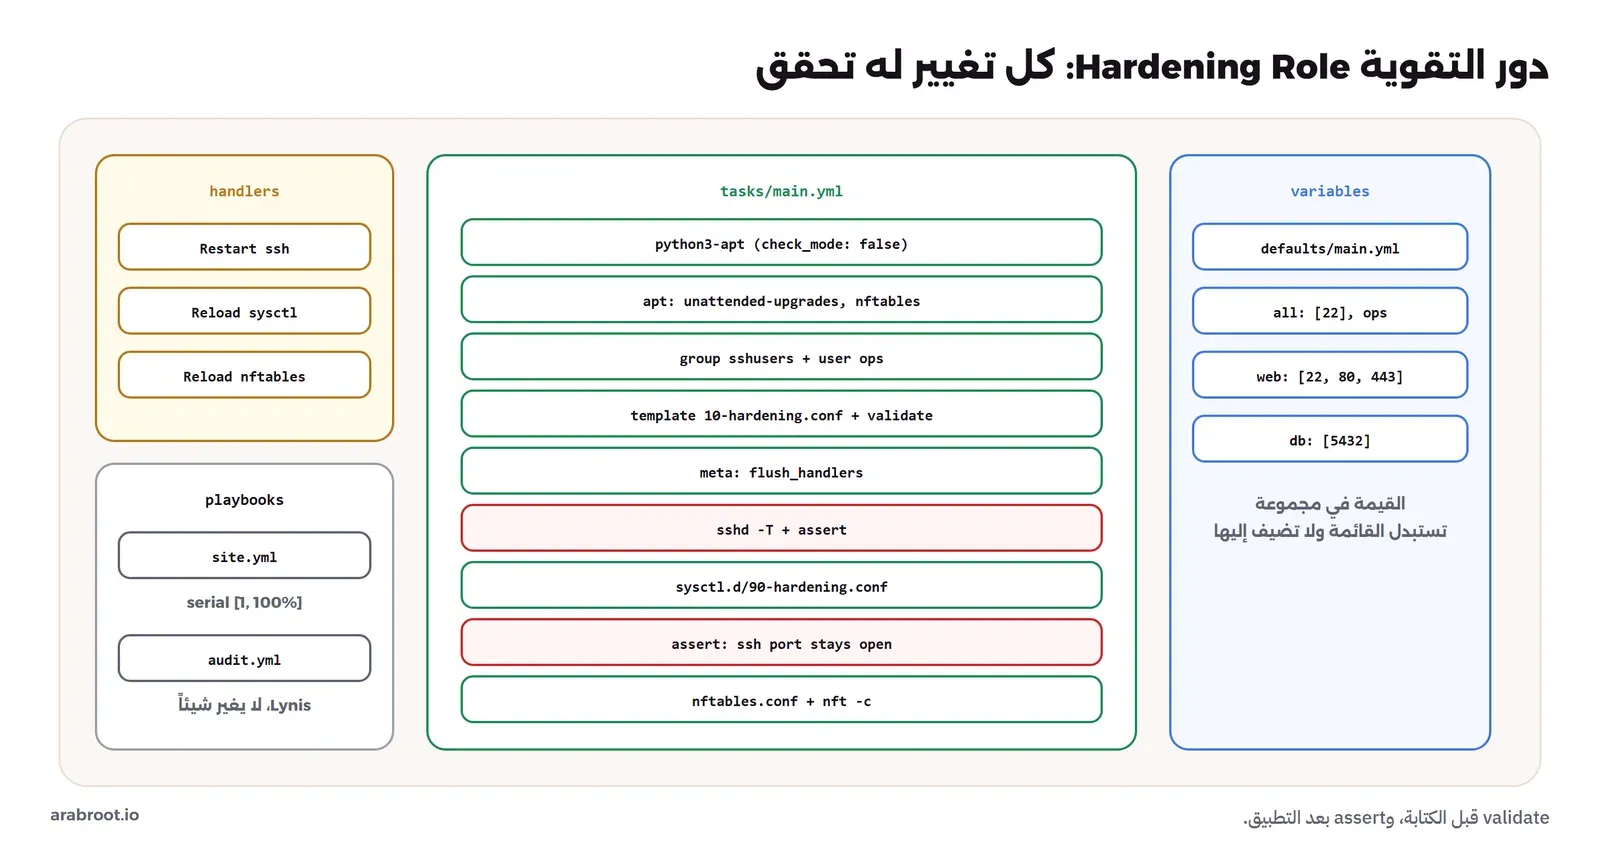
ولاحظ أن هذه هي النسخة الأخيرة من الملف، فالنسخة الأولى كان فيها اسم ملف آخر للإعداد، وسوف تعرف لماذا تغير. أما القيم الخاصة بالفريق فهي في group_vars، فكل السيرفرات يدخلها المستخدم ops، وسيرفرات الويب تفتح المنفذين 80 و443 أيضاً:
# group_vars/all.yml
# Who may log in over SSH at all (members of this group only)
hardening_ssh_group: sshusers
hardening_admin_users: [ops]
# Ports the host firewall accepts (everything else is dropped)
hardening_tcp_ports: [22]

# group_vars/web.yml
hardening_tcp_ports: [22, 80, 443]
إعداد SSH: ملف منفصل مع validate
لا نعدل الملف الرئيسي /etc/ssh/sshd_config، لأن تحديث حزمة OpenSSH قد يسألك عنه أو يكتب فوقه، وإنما نضع ملفاً منفصلاً في المجلد sshd_config.d الذي يقرؤه الملف الرئيسي في أوله. وهذا القالب:
# Managed by Ansible (role: hardening). Manual edits are reverted on the next run.
PermitRootLogin no
PasswordAuthentication no
KbdInteractiveAuthentication no
PubkeyAuthentication yes
AuthenticationMethods publickey
MaxAuthTries 3
LoginGraceTime 30
X11Forwarding no
AllowAgentForwarding no
AllowTcpForwarding no
ClientAliveInterval 300
ClientAliveCountMax 2
AllowGroups {{ hardening_ssh_group }}
في الإعداد أعلاه لاحظ التالي، وتجد معنى كل خيار في صفحة sshd_config في Debian:
- السطر الأول يقول لكل من يفتح الملف إنه يدار بـ Ansible، وإن تعديله بيده سوف يضيع، وهذا يمنع كثيراً من التعديلات اليدوية قبل أن تحدث.
KbdInteractiveAuthentication noمعPasswordAuthentication no، لأن الدخول بكلمة المرور له طريقان في SSH، وإغلاق واحد يترك الآخر، وAuthenticationMethods publickeyيقول صراحة إن المفتاح هو الطريقة الوحيدة.AllowGroupsيجعل SSH يقبل أعضاء مجموعة واحدة فقط، فإذا أنشأ برنامج مستخدماً لنفسه بكلمة مرور فلا يستطيع الدخول به أحد عبر SSH، وهذا السطر هو أخطر سطر في الملف، لأن من ليس في المجموعة، ومنهم Ansible نفسه، لا يدخل.- منع إعادة توجيه المنافذ والوكيل
AllowTcpForwardingوAllowAgentForwardingيغلق طرقاً يستخدمها المخترق ليتنقل من سيرفر إلى الشبكة الداخلية، وإذا كان فريقك يستخدم السيرفر كمعبر Bastion فاتركها مفتوحة على المعبر فقط.
ثم المهام التي تضع الملف وتتأكد منه:
- name: SSH login group exists
  ansible.builtin.group:
    name: "{{ hardening_ssh_group }}"

- name: Admins are in the SSH login group
  ansible.builtin.user:
    name: "{{ item }}"
    groups: "{{ hardening_ssh_group }}"
    append: true
  loop: "{{ hardening_admin_users }}"
  # in --check the group above was not really created, so this task cannot succeed there
  ignore_errors: "{{ ansible_check_mode }}"

- name: SSH daemon hardening drop-in
  ansible.builtin.template:
    src: sshd-hardening.conf.j2
    dest: "{{ hardening_ssh_dropin }}"
    mode: "0600"
    validate: /usr/sbin/sshd -t -f %s
  notify: Restart ssh

- name: Apply SSH changes now, before checking them
  ansible.builtin.meta: flush_handlers

- name: Read the effective SSH settings
  ansible.builtin.command: /usr/sbin/sshd -T
  register: sshd_effective
  changed_when: false
  when: not ansible_check_mode   # in --check nothing was applied, so there is nothing to verify yet

- name: Password login is really off
  ansible.builtin.assert:
    that:
      - "'passwordauthentication no' in sshd_effective.stdout_lines"
      - "'permitrootlogin no' in sshd_effective.stdout_lines"
    fail_msg: "sshd still allows it: another file in sshd_config.d wins over {{ hardening_ssh_dropin }}"
    quiet: true
  when: not ansible_check_mode
في الإعداد أعلاه لاحظ التالي، وهو قلب الدور:
- ترتيب المهام مقصود: المجموعة تنشأ أولاً، ثم يضاف المستخدمون إليها، ثم يكتب السطر
AllowGroups، فلو انعكس الترتيب لأغلق Ansible الباب على نفسه قبل أن يضيف نفسه إلى المجموعة. وappend: trueيضيف المجموعة إلى مجموعات المستخدم بدلاً من أن يستبدلها كلها، فلا يفقدopsمجموعةsudoمثلاً. - الخيار
validateيجعل Ansible يكتب الملف في مكان مؤقت ويشغل عليهsshd -t، فإذا كان فيه خطأ لا يقبله sshd رفض Ansible أن يضعه، كما في وثائق الوحدة template، وهذا ما يمنعك من أن تعيد تشغيل SSH بإعداد معطوب. - المهمة
meta: flush_handlersتشغل المعالجات المنتظرة في هذه اللحظة بدلاً من آخر التشغيل، أي تعيد تشغيل SSH الآن، حتى تتحقق المهمة التالية من الإعداد الذي يعمل فعلاً. - المهمتان الأخيرتان هما أهم ما في الدور:
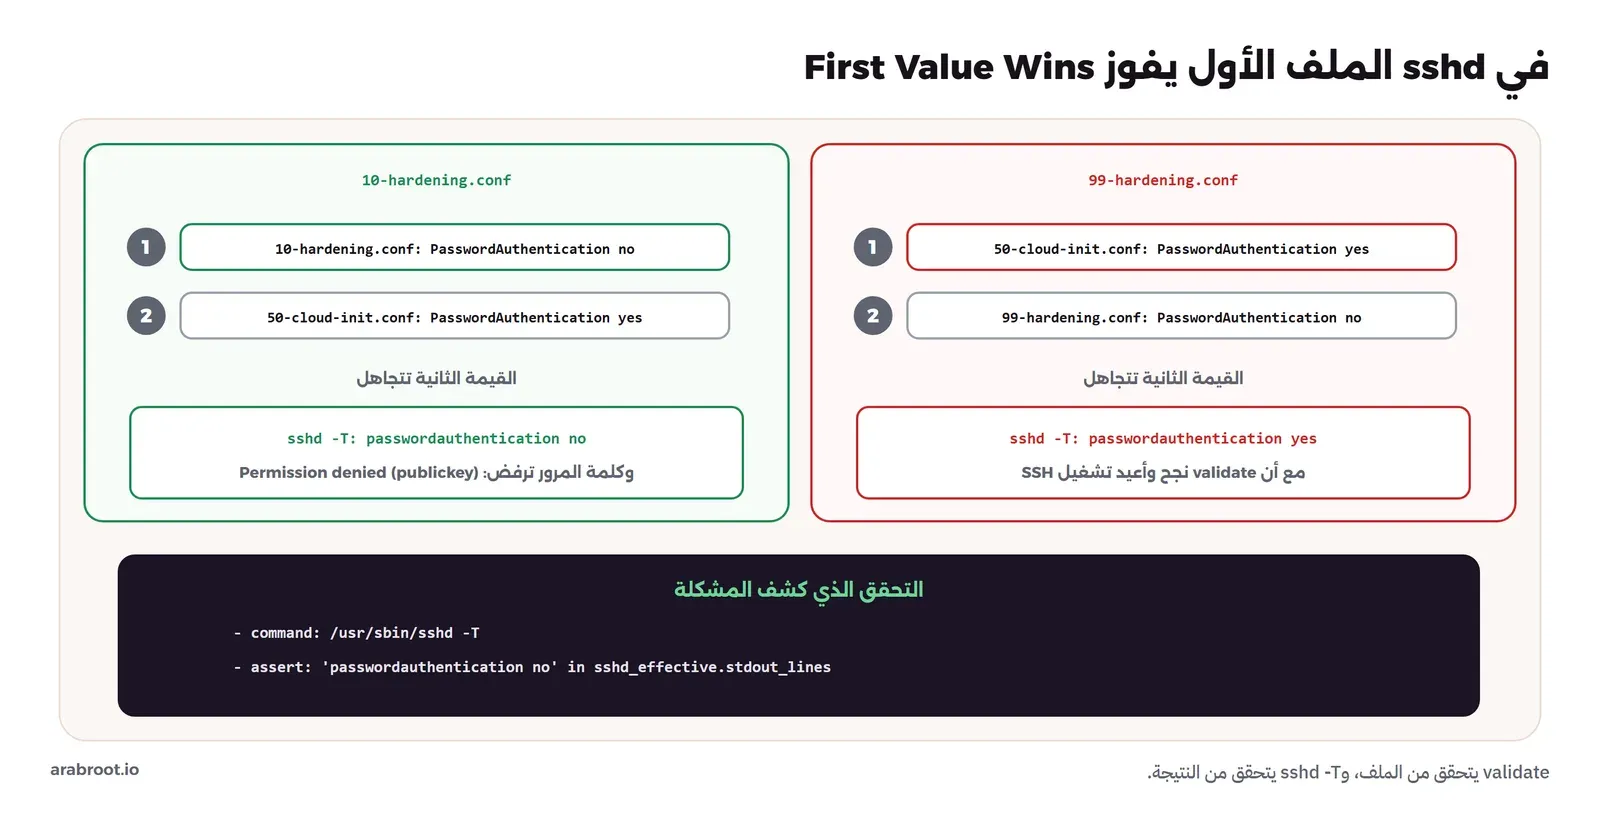
sshd -Tيطبع الإعداد الفعلي الذي يعمل به sshd بعد أن قرأ كل الملفات، والتحققassertيفشل إذا لم يكن الدخول بكلمة المرور مغلقاً فعلاً. ولاحظ الفرق بين التحققين:validateيتحقق أن ملفنا صحيح، وassertيتحقق أن النتيجة صحيحة، وسوف ترى بعد قليل أن الأول نجح والثاني فشل.
وقد يقلقك أن الدور يعيد تشغيل SSH وهو متصل عبره، فهل ينقطع اتصال Ansible نفسه؟ والإجابة لا، لأن sshd يعمل بعملية رئيسية تستقبل الاتصالات الجديدة، وكل جلسة قائمة تعمل في عملية فرعية خاصة بها، وإعادة التشغيل توقف العملية الرئيسية وتبدأ واحدة جديدة بالإعداد الجديد، أما الجلسات القائمة فتبقى بالإعداد القديم حتى تنتهي. وهذا ما يجعل إعادة التشغيل آمنة نسبياً، وهو أيضاً ما يجعلها خطيرة بطريقة أخرى: إذا كان الإعداد الجديد يمنعك من الدخول، فلن تعرف ذلك من الجلسة التي ما زلت فيها، وإنما من أول اتصال جديد، وهذا سبب أن يتحقق الدور من الإعداد الفعلي بعد إعادة التشغيل مباشرة، وأن تبقي جلسة مفتوحة على السيرفر عندما تختبر تغييراً في SSH بيدك.
إعدادات النواة مع جدار الحماية: sysctl مع nftables
القسم الثاني من الدور يضبط إعدادات الشبكة في النواة، مثل رفض رسائل إعادة التوجيه ICMP Redirects التي يستخدمها المخترق ليغير مسار الحركة، وتفعيل SYN Cookies التي تحمي من إغراق الاتصالات، وتسجيل الحزم ذات العناوين المستحيلة Martians، وتجد معنى كل منها في وثائق إعدادات الشبكة في النواة. واخترنا إعدادات الشبكة فقط في هذا الدور لسبب عملي في المختبر: هذه الإعدادات خاصة بمساحة الشبكة Network Namespace لكل Container، أما إعدادات مثل kernel.kptr_restrict فهي للنواة كلها، وتغييرها من Container يعمل بالوضع privileged يغير نواة الجهاز المضيف نفسه. وعلى سيرفر حقيقي أضف إعدادات النواة التي يقترحها Lynis وCIS، فهي مكانها الطبيعي.
- name: Kernel network settings
  ansible.builtin.copy:
    dest: /etc/sysctl.d/90-hardening.conf
    content: |
      # Managed by Ansible (role: hardening)
      {% for k, v in hardening_sysctl.items() %}
      {{ k }} = {{ v }}
      {% endfor %}
    mode: "0644"
  notify: Reload sysctl

- name: The firewall never closes SSH, whatever the group variables say
  ansible.builtin.assert:
    that: hardening_ssh_port in hardening_tcp_ports or hardening_ssh_always_open
    fail_msg: "port {{ hardening_ssh_port }} is not in hardening_tcp_ports: this run would lock Ansible out"
    quiet: true

- name: Host firewall rules
  ansible.builtin.template:
    src: nftables.conf.j2
    dest: /etc/nftables.conf
    mode: "0700"
    validate: /usr/sbin/nft -c -f %s
  notify: Reload nftables

- name: Firewall starts on boot
  ansible.builtin.systemd_service:
    name: nftables
    enabled: true
    state: started
  ignore_errors: "{{ ansible_check_mode }}"   # the nftables package is not really installed in --check
واستخدمنا nftables مباشرة بدلاً من ufw الذي استخدمناه في دليل تأمين VPS، لأن nftables هو الإطار الذي يعمل تحت ufw في Debian الحديث، وملفه نص واحد يكتبه Ansible كاملاً ويتحقق منه بالأمر nft -c قبل أن يضعه، فلا توجد أوامر تضيف قاعدة هنا وتحذف قاعدة هناك. وهذا قالبه:
#!/usr/sbin/nft -f
# Managed by Ansible (role: hardening)
flush ruleset

table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    iif "lo" accept
    ct state established,related accept
    ct state invalid drop
    meta l4proto { icmp, ipv6-icmp } accept
{% if hardening_ssh_always_open %}
    tcp dport {{ hardening_ssh_port }} accept comment "ssh: always open"
{% endif %}
    tcp dport { {{ hardening_tcp_ports | join(', ') }} } accept
  }
  chain forward {
    type filter hook forward priority 0; policy drop;
  }
  chain output {
    type filter hook output priority 0; policy accept;
  }
}
في الإعداد أعلاه لاحظ أن السياسة الافتراضية للحركة الداخلة policy drop، أي أن كل ما لم يسمح به صراحة يرفض، وأن السطر ct state established,related accept يسمح بالردود على الاتصالات التي بدأها السيرفر نفسه. ولاحظ أيضاً السطر الشرطي الذي يبقي SSH مفتوحاً دائماً، ومعه التحقق الذي قبل مهمة القالب، فهما لم يكونا في النسخة الأولى من الدور، وأضفناهما بعد تجربة سوف نحكيها في قسم لاحق.
وأخيراً المهام الأولى في الدور، وهي تثبيت الحزم وتفعيل التحديثات الأمنية اليومية، كما شرحناها في دليل تأمين VPS. وعند التشغيل الحقيقي ظهرت مهمة ملف التحديثات ok وليس changed، والسبب أن الحزمة unattended-upgrades في Debian تكتب الملف 20auto-upgrades نفسه بالمحتوى نفسه عند تثبيتها، وهذا لا يجعل المهمة زائدة، فهي تضمن الملف حتى لو عدله أحد لاحقاً.
وضع الفحص Check Mode: ثلاث مشاكل قبل أي تغيير
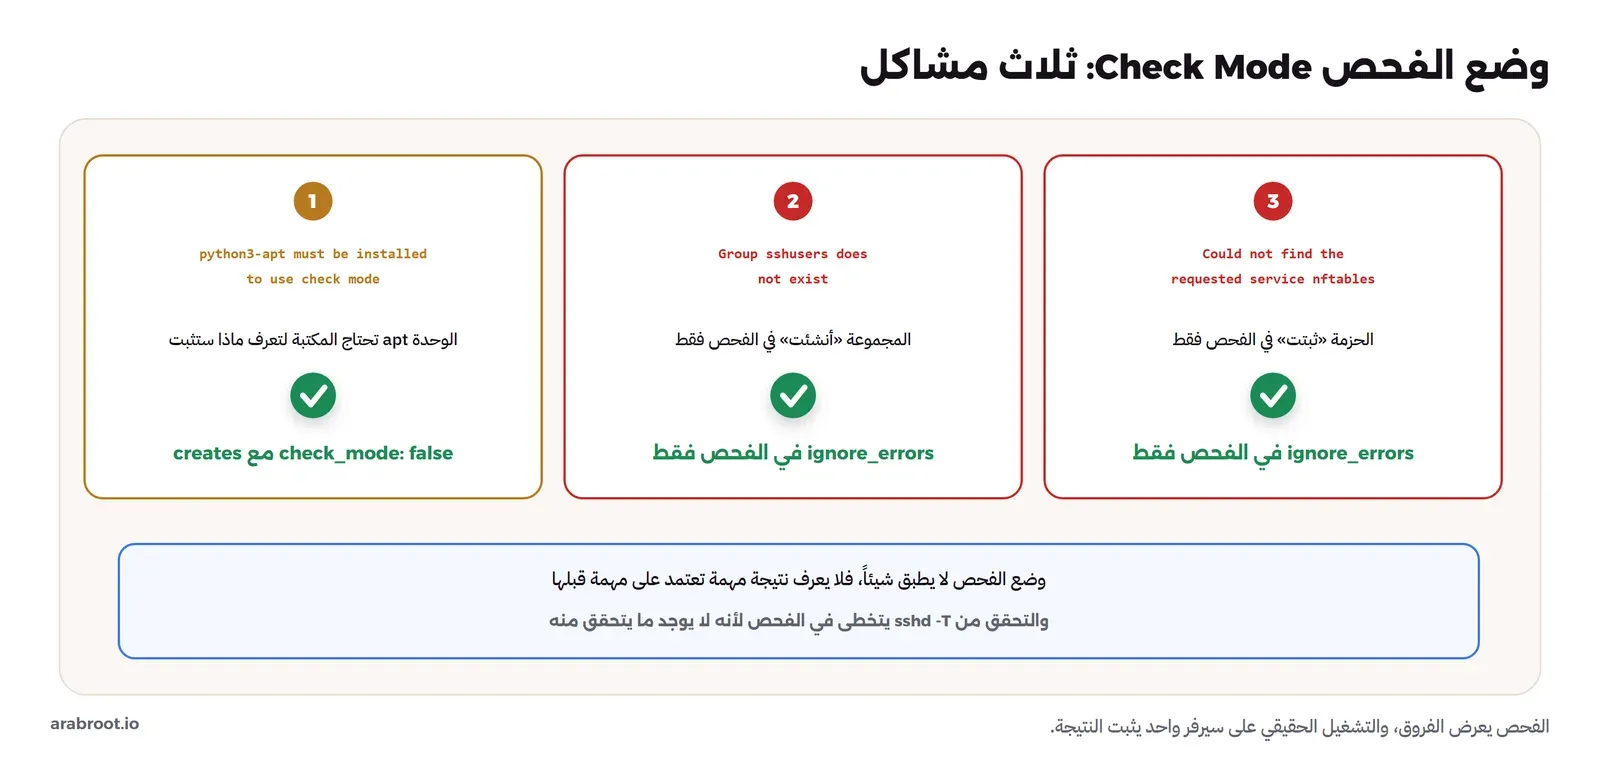
قبل أي تغيير على سيرفر حقيقي نشغل الدور بوضع الفحص Check Mode مع عرض الفروق، كما شرحنا في مقال Ansible للمبتدئين، فيقول لنا ماذا سوف يتغير دون أن يغير شيئاً. وشغلناه على web1 وحده، فتوقف في أول مهمة:
fatal: [web1]: FAILED! =>
    changed: false
    msg: python3-apt must be installed to use check mode. If run normally this module
        can auto-install it, see the auto_install_module_deps option.
الوحدة apt تحتاج إلى مكتبة Python اسمها python3-apt لتعرف ماذا سوف تثبت، وفي التشغيل العادي تثبتها وحدها، أما في وضع الفحص فلا تستطيع، لأن تثبيتها تغيير. وهذه الحزمة غير موجودة في Image Debian الصغيرة، ولا في كثير من ال Images السحابية المصغرة. والحل مهمة صغيرة في أول الدور تثبتها بالأمر نفسه، ومعها check_mode: false، أي أنها تعمل فعلاً حتى في وضع الفحص:
- name: python3-apt for the apt module (needed even in --check, so it runs for real)
  ansible.builtin.command: apt-get install -y -q python3-apt
  args:
    creates: /usr/lib/python3/dist-packages/apt
  check_mode: false
وهذا استثناء مقصود من قاعدة «الفحص لا يغير شيئاً»، والخيار creates يجعل المهمة لا تعمل إذا كانت المكتبة موجودة، فتبقى آمنة عند التكرار. ثم أعدنا الفحص فتوقف في مكان آخر:
TASK [hardening : Admins are in the SSH login group] ***************************
[ERROR]: Task failed: Module failed: Group sshusers does not exist
failed: [web1] (item=ops) =>
    msg: Group sshusers does not exist
والسبب أن المهمة التي قبلها «أنشأت» المجموعة في وضع الفحص، أي قالت إنها سوف تنشئها ولم تنشئها، فلما جاءت المهمة التالية لتضيف المستخدم إليها لم تجدها. والمشكلة نفسها ظهرت مع خدمة nftables، التي «ثبتت» حزمتها ولم تثبت، فلم تجد المهمة التالية الخدمة. وهذا قيد معروف في وضع الفحص، تذكره وثائق وضع الفحص: المهمة التي تعتمد على نتيجة مهمة سابقة لا تعرف النتيجة في الفحص. والحل الذي اخترناه أن تتجاهل هذه المهام الخطأ في وضع الفحص فقط بالخيار ignore_errors: "{{ ansible_check_mode }}"، وأن نتخطى التحقق من sshd -T في الفحص لأنه لا يوجد شيء طبق بعد. وبعدها أعطانا الفحص الفروق كاملة، ومنها ملف إعدادات النواة:
TASK [hardening : Kernel network settings] *************************************
--- before
+++ after: /etc/sysctl.d/90-hardening.conf
@@ -0,0 +1,9 @@
+# Managed by Ansible (role: hardening)
+net.ipv4.conf.all.accept_redirects = 0
+net.ipv4.conf.default.accept_redirects = 0
+net.ipv4.conf.all.send_redirects = 0
+net.ipv4.conf.all.accept_source_route = 0
+net.ipv4.conf.all.rp_filter = 1
+net.ipv4.conf.all.log_martians = 1
+net.ipv4.tcp_syncookies = 1
+net.ipv6.conf.all.accept_redirects = 0
والدرس هنا أوسع من هذا الدور: وضع الفحص مفيد جداً لترى الملفات التي سوف تتغير، ولكنه لا يستطيع أن يقول لك إن النتيجة صحيحة، لأنه لا يطبق شيئاً، وأي دور فيه مهام تعتمد على بعضها سوف يحتاج إلى استثناءات مثل التي كتبناها. لذلك لا تعتمد عليه وحده، وإنما على التشغيل الحقيقي على سيرفر واحد أولاً، وهذا ما يفعله القسم التالي.
التشغيل الأول على سيرفر تجريبي: serial مع Canary
الـ Playbook الذي يطبق الدور قصير، ولكن فيه سطرين مهمين:
- name: Harden every server
  hosts: all
  become: true
  serial: [1, "100%"]   # one canary first; stop if it fails
  max_fail_percentage: 0
  roles:
    - hardening
القيمة serial: [1, "100%"] تعني أن Ansible يطبق الدور على سيرفر واحد أولاً، ثم على الباقي معاً، وmax_fail_percentage: 0 تعني أن أي فشل في الدفعة يوقف كل ما بعدها، كما في وثائق استراتيجيات التشغيل. والسيرفر الأول يسمى الكناري Canary، من عادة عمال المناجم القديمة في أخذ طائر الكناري معهم ليعرفوا من سلوكه إن كان في الهواء غاز قبل أن يصل إليهم، والفكرة هنا أن يظهر الخطأ على سيرفر واحد وليس على الكل. وهذا ما حدث فعلاً في أول تشغيل حقيقي:
TASK [hardening : SSH daemon hardening drop-in] ********************************
changed: [web1]
TASK [hardening : Apply SSH changes now, before checking them] *****************
RUNNING HANDLER [hardening : Restart ssh] **************************************
changed: [web1]
TASK [hardening : Read the effective SSH settings] *****************************
ok: [web1]
TASK [hardening : Password login is really off] ********************************
[ERROR]: Task failed: Action failed: sshd still allows it: another file in sshd_config.d wins over /etc/ssh/sshd_config.d/99-hardening.conf
fatal: [web1]: FAILED! =>
    changed: false
PLAY RECAP *********************************************************************
web1                       : ok=9    changed=5    unreachable=0    failed=1    skipped=0    rescued=0    ignored=0
مشكلة حقيقية: الملف 99 لم يغلق شيئاً First Value Wins
في النسخة الأولى من الدور سمينا ملفنا 99-hardening.conf، على أساس أن الرقم الأكبر يأتي أخيراً فيكتب فوق ما قبله، وهذا ما يحدث في كثير من البرامج. وقبل validate الملف لأنه صحيح، وأعيد تشغيل SSH بنجاح، وكان كل شيء أخضر حتى وصلنا إلى التحقق. فدخلنا إلى web1 لنرى الإعداد الفعلي:
50-cloud-init.conf
99-hardening.conf
maxauthtries 3
permitrootlogin no
passwordauthentication yes
allowgroups sshusers
الخيارات الأخرى من ملفنا طبقت، مثل maxauthtries 3 وallowgroups sshusers، ولكن passwordauthentication ما زالت yes. والسبب في جملة واحدة في صفحة sshd_config: لكل خيار تستخدم أول قيمة يقرؤها sshd. وsshd يقرأ ملفات sshd_config.d بترتيب أسمائها، فيقرأ 50-cloud-init.conf قبل 99-hardening.conf، فيأخذ PasswordAuthentication yes من الأول ويتجاهل قيمتنا. أي أن sshd يعمل عكس ما يتوقعه أغلب الناس: الملف الأول يفوز، وليس الأخير. وقد ذكرنا هذه القاعدة في دليل تأمين VPS، ولكن الفرق هنا أن Ansible طبق الدور بنجاح على الظاهر، ولولا التحقق من sshd -T لكان السيرفر يقبل كلمة المرور الضعيفة، وسجل التشغيل يقول إنه مقوى.
والإصلاح كان في مكانين: غيرنا اسم الملف إلى 10-hardening.conf حتى يقرأ قبل ملفات cloud-init، وأضفنا مهمة تحذف الملف القديم من السيرفرات التي طبقت عليها النسخة الأولى، لأن الدور الذي يغير اسم ملف يجب أن ينظف الاسم القديم، وإلا بقي الملف القديم يعمل بجانب الجديد:
- name: Old drop-in from the first version of this role is gone
  ansible.builtin.file:
    path: /etc/ssh/sshd_config.d/99-hardening.conf
    state: absent
  notify: Restart ssh
ولاحظ أن الكناري أدى عمله، فالتشغيل توقف على web1 ولم يصل إلى web2 ولا db1، والسجل كله لا يذكر غير سيرفر واحد.
التطبيق على كل السيرفرات مع التشغيل الثاني: changed=0
بعد الإصلاح أعدنا التشغيل، فمر الكناري web1، ثم طبق الدور على web2 وdb1 معاً:
PLAY RECAP *********************************************************************
db1                        : ok=16   changed=11   unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web1                       : ok=16   changed=8    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web2                       : ok=16   changed=11   unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
ولاحظ أن web1 تغير فيه 8 أشياء والآخران 11، لأن بعض المهام نفذت عليه في التشغيل الفاشل الأول، مثل تثبيت الحزم وإنشاء المجموعة، فلم تحتج إلى التنفيذ مرة ثانية. ثم شغلنا الدور مرة ثالثة دون أي تغيير:
db1                        : ok=13   changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web1                       : ok=13   changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web2                       : ok=13   changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
صفر تغييرات على السيرفرات الثلاثة، وهذا هو التكرار الآمن Idempotency الذي شرحناه في مصطلحات البنية كشيفرة IaC، وهو الشرط الذي يجعل تشغيل الدور كل يوم آمناً: إذا لم يتغير شيء على السيرفر، لا يغير الدور شيئاً، ولا يعيد تشغيل SSH. ولاحظ أن عدد المهام ok=13 أقل من التشغيل السابق، لأن المعالجات لم تعمل هذه المرة، فلا يوجد ما يستدعي إعادة تشغيل أي خدمة.
التحقق من النتيجة: Verification
نجاح Ansible يعني أن المهام نجحت، ولا يغني عن أن تسأل السيرفرات نفسها. فحاولنا الدخول إلى web1 بكلمة المرور مرة ثانية، وهي المحاولة نفسها التي نجحت قبل التقوية:
ops@wr-iac-web1: Permission denied (publickey).
exit=255
الرسالة تقول إن الطريقة الوحيدة المقبولة الآن هي publickey، فكلمة المرور لم تعد تجرب أصلاً. ثم الإعداد الفعلي لـ SSH والملفات في المجلد:
permitrootlogin no
passwordauthentication no
allowgroups sshusers
authenticationmethods publickey
10-hardening.conf
50-cloud-init.conf
ولاحظ أن ملف cloud-init ما زال موجوداً، ولم نحذفه، والسبب أن cloud-init قد يكتبه من جديد في إقلاع لاحق، فالحل الثابت ليس أن تحذفه، وإنما أن يكون ملفك قبله في الترتيب. ثم جدار الحماية على db1:
table inet filter {
	chain input {
		type filter hook input priority filter; policy drop;
		iif "lo" accept
		ct state established,related accept
		ct state invalid drop
		meta l4proto { icmp, ipv6-icmp } accept
		tcp dport 22 accept
	}
}
ولكي نرى الفرق بين سيرفر يقبل منفذاً وسيرفر يرفضه، أرسلنا طلباً إلى المنفذ 80 على سيرفر ويب وسيرفر قاعدة البيانات، ولا يوجد برنامج يستمع على هذا المنفذ في أي منهما:
web1:80 -> 000 exit=7
db1:80 -> 000 exit=28
الرمز 7 من curl يعني أن الاتصال رفض فوراً Connection Refused، أي أن جدار الحماية على web1 سمح للحزمة بالوصول، فرد النظام بأنه لا يوجد برنامج على هذا المنفذ. أما الرمز 28 فيعني انتهاء المهلة Timeout، أي أن جدار الحماية على db1 أسقط الحزمة دون أي رد، والسيرفر من الخارج يبدو كأنه غير موجود على هذا المنفذ، وهذا هو معنى policy drop. وأخيراً إعدادات النواة:
net.ipv4.conf.all.accept_redirects = 0
net.ipv4.tcp_syncookies = 1
القياس بعد التقوية: Lynis من 61 إلى 70
شغلنا Playbook القياس نفسه مرة ثانية:
    msg: hardening_index=70  warnings=1  suggestions=37
    msg: hardening_index=70  warnings=1  suggestions=37
    msg: hardening_index=70  warnings=1  suggestions=37
المؤشر ارتفع من 61 إلى 70 على السيرفرات الثلاثة، والاقتراحات نزلت من 43 إلى 37، والأهم من الرقم نفسه أن السيرفرات الثلاثة ما زالت متطابقة، وهذا ما لم يكن يحدث عندما كانت التقوية بيد أشخاص مختلفين. والارتفاع أقل مما حصلنا عليه في مقال تقوية السيرفر لأن دورنا هنا لا يغطي كل ما فعلناه هناك، مثل حسابات المستخدمين وسياسات كلمات المرور وبعض إعدادات النواة، وكل اقتراح من الـ 37 الباقية تستطيع أن تحوله إلى مهمة في الدور، ثم تقيس من جديد. وهذه هي الحلقة التي نوصي بها: Lynis يقول ما الذي بقي، والدور يطبقه على الكل، وLynis يقيس من جديد. واحفظ تقرير كل قياس مع تاريخه، فالرقم الذي ينزل فجأة في تقرير دوري هو غالباً أول إشارة إلى أن شيئاً تغير على السيرفرات دون أن يمر من الكود.
ماذا لو نسي أحد منفذ SSH؟ Lockout
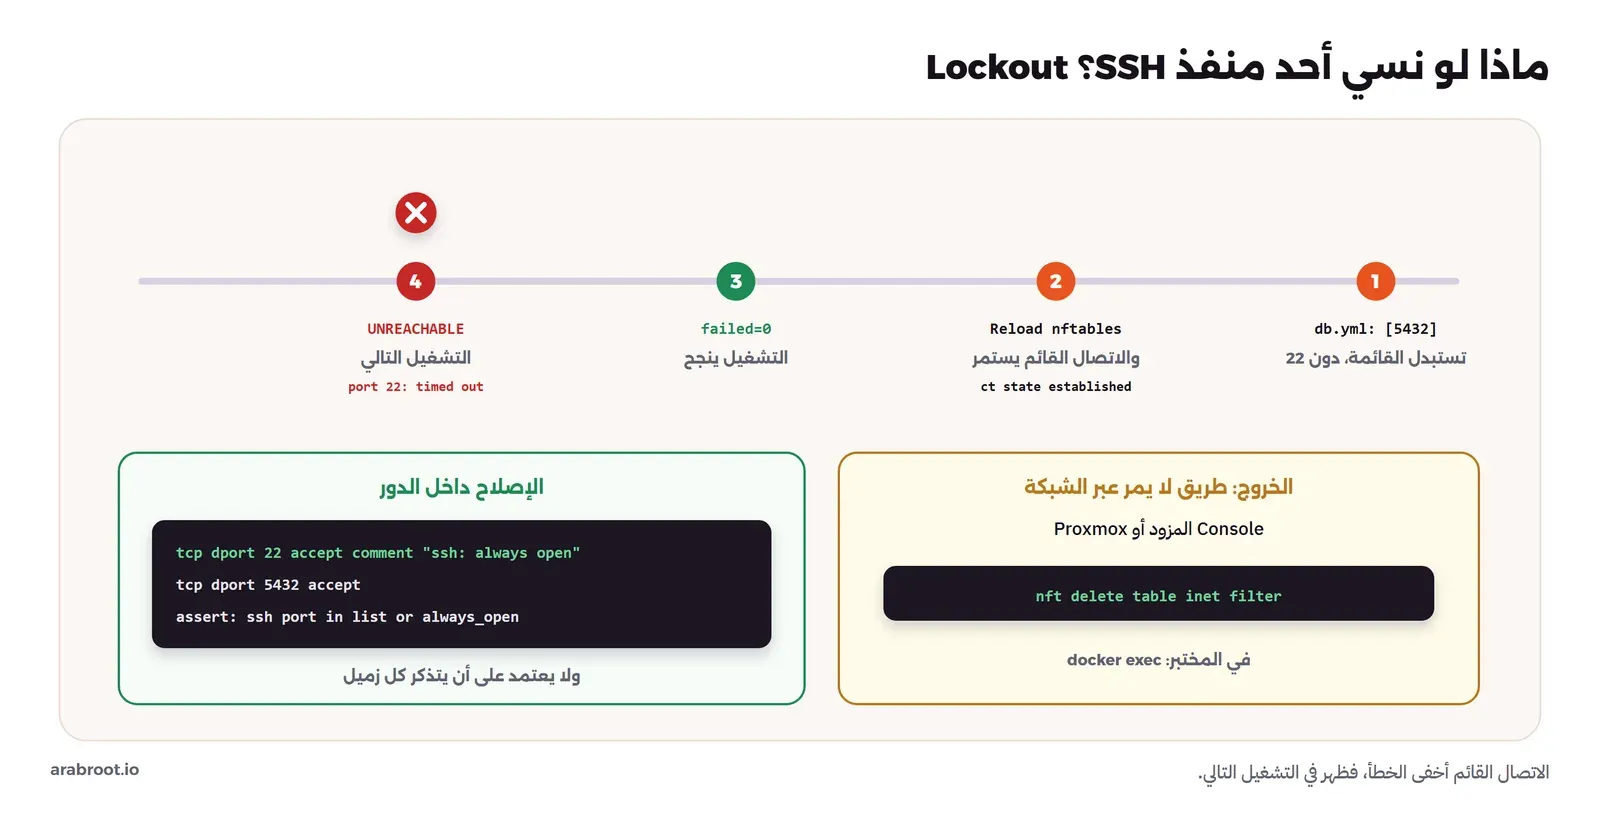
هذه التجربة هي التي أضافت السطر الشرطي في قالب جدار الحماية. فبعد أسابيع أضاف زميل إلى ملف group_vars/db.yml منفذ PostgreSQL، لأن سيرفرات الويب تحتاج أن تتصل بقاعدة البيانات، فكتب:
# PostgreSQL for the web servers
hardening_tcp_ports: [5432]
وهذا الملف يستبدل القيمة التي في all.yml ولا يضيف إليها، فقائمة المنافذ في مجموعة db أصبحت فيها 5432 وحدها، دون 22. وكانت هذه ما زالت النسخة القديمة من الدور، دون السطر الشرطي ودون التحقق. فطبق الزميل الدور على مجموعة قواعد البيانات:
TASK [hardening : Host firewall rules] *****************************************
changed: [db1]

RUNNING HANDLER [hardening : Reload nftables] **********************************
changed: [db1]

db1                        : ok=14   changed=2    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
نجح التشغيل، ولا يوجد أي خطأ، والزميل أغلق الطرفية وذهب. ثم في التشغيل التالي:
db1 | UNREACHABLE! =>
    changed: false
    msg: 'Task failed: Failed to connect to the host via ssh: ssh: connect to host wr-iac-db1
        port 22: Connection timed out'
    unreachable: true
والسؤال المهم: لماذا نجح التشغيل الأول مع أن جدار الحماية أغلق SSH في منتصفه؟ والإجابة في السطر ct state established,related accept: Ansible يفتح اتصال SSH واحداً في أول التشغيل ويعيد استخدامه لكل المهام، وهذا الاتصال كان قائماً قبل القاعدة الجديدة، فسمح له جدار الحماية بالاستمرار حتى النهاية. أما أي اتصال جديد بعد ذلك فيسقط، فالمشكلة لا تظهر في التشغيل الذي سببها، وإنما في التشغيل التالي، وقد يكون بعد أيام، وعند شخص آخر. وهذا هو أسوأ نوع من الأخطاء، لأن السجل الذي سببه يقول إن كل شيء نجح.
والخروج منها يحتاج إلى طريق للدخول لا يمر عبر الشبكة، أي الشاشة Console التي يعطيك إياها المزود في لوحته، أو شاشة Proxmox، أو شاشة السيرفر نفسه، وفي مختبرنا كان هذا الطريق docker exec، فدخلنا منه وحذفنا جدول جدار الحماية مؤقتاً:
docker exec wr-iac-db1 nft delete table inet filterثم أصلحنا الدور نفسه بطبقتين، حتى لا يعتمد الأمر على أن يتذكر كل زميل أن يضيف 22: سطر في القالب يبقي منفذ SSH مفتوحاً دائماً مهما كانت قائمة المنافذ، ومعه متغير يسمح بإيقافه لمن يعرف ما يفعل، وتحقق قبل كتابة القالب يرفض أي قائمة لا يوجد فيها منفذ SSH إذا أوقف أحد هذا السطر. وبعد الإصلاح أعدنا التشغيل، فأصبحت قواعد db1 كما يلي:
		tcp dport 22 accept comment "ssh: always open"
		tcp dport 5432 accept
والدرس العام هنا أن الدور الذي يستطيع أن يغلق الباب على Ansible نفسه يحتاج إلى حماية داخله، وليس في ذاكرة من يستخدمه، وأن الكناري لا يكفي وحده لهذا النوع من الأخطاء، لأن الكناري نجح هنا. والحماية الإضافية الوحيدة التي تكشف الخطأ في التشغيل نفسه هي أن يفتح الدور اتصالاً جديداً في آخره، كأن تكون آخر مهمة meta: reset_connection ثم مهمة بسيطة، فإذا فشلت عرفت فوراً.
ماذا لو أضاف أحد ملفاً بيده؟ Drift
الدور يعيد ملفه إذا عدله أحد، ولكن ماذا لو لم يعدل أحد ملفنا، وإنما أضاف ملفاً جديداً؟ فقد احتاج مورد خارجي إلى الدخول إلى web2 بكلمة مرور ليوم واحد، فأضاف زميل ملفاً بيده:
echo "PasswordAuthentication yes  # temporary, for the vendor" > /etc/ssh/sshd_config.d/05-vendor-access.conf
systemctl restart ssh
واسم الملف يبدأ بـ 05، أي قبل ملفنا، فقيمته تفوز. وفي التشغيل الدوري التالي لم يتغير ملفنا، فالقالب لم يجد أي فرق، ولكن التحقق رأى:
TASK [hardening : Password login is really off] ********************************
[ERROR]: Task failed: Action failed: sshd still allows it: another file in sshd_config.d wins over /etc/ssh/sshd_config.d/10-hardening.conf
fatal: [web2]: FAILED! =>
web1                       : ok=15   changed=2    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web2                       : ok=9    changed=0    unreachable=0    failed=1    skipped=0    rescued=0    ignored=0
هذا هو بالضبط سبب أن التحقق من النتيجة أهم من التحقق من الملف: الدور لا يعرف شيئاً عن الملف 05-vendor-access.conf، ولكنه يعرف ما يجب أن تكون عليه النتيجة، فاكتشف أن النتيجة تغيرت. ولاحظ أن web1 تغير فيه شيئان في التشغيل نفسه، وهما قالب جدار الحماية الجديد الذي فيه سطر SSH الدائم ومعالجه، فالدور الجديد وصل إلى سيرفرات الويب في التشغيل الدوري نفسه. والقرار بعد ذلك ليس تقنياً: هل تحذف الأداة أي ملف لا تعرفه في هذا المجلد، كما تفعل بعض الأدوار الجاهزة، فيضيع الاستثناء الذي احتاجه المورد دون أن يعرف صاحبه؟ أم تفشل وتنبه، فيقرر شخص؟ واخترنا الثاني، لأن الاستثناء يجب أن يكون قراراً مكتوباً في الكود بتاريخ انتهاء، وليس ملفاً ينساه صاحبه.
ما الذي لا يغطيه هذا الدور؟ Scope
الدور الذي بنيناه يغطي أكثر ما يستغله المهاجمون في السيرفرات المعرضة للإنترنت: الدخول عبر SSH، والمنافذ المفتوحة دون حاجة، والتحديثات الأمنية المتأخرة، وبعض إعدادات الشبكة. ولكن قائمة اقتراحات Lynis بعده ما زال فيها 37 اقتراحاً، وفيما يلي أهم ما لم يدخل الدور، ولماذا:
- سجل التدقيق auditd وسياسات AppArmor: يحتاجان إلى النواة نفسها، ولا يعملان داخل Container كما يعملان على سيرفر حقيقي، لذلك تركناهما خارج المختبر، وعلى سيرفراتك هما أول ما تضيفه، لأن السجل هو ما تحتاجه عندما تفحص سيرفراً بعد حادثة، كما شرحنا في فحص سيرفر Linux مخترق.
- سياسات كلمات المرور وانتهاؤها والقفل بعد المحاولات الفاشلة: أقل أهمية عندما يكون الدخول بالمفتاح فقط، ولكنها تبقى مهمة للحسابات المحلية التي تستخدم
sudoبكلمة مرور، ولمعايير CIS التي تفحصها حرفياً. - أقسام مستقلة لمجلدات مثل
/tmpو/varمع خيارات مثلnoexec: هذه تقرر عند إنشاء القرص، وليس بعده، فمكانها الطبيعي ال Image أو قالب السيرفر، وليس دور Ansible يعمل على سيرفر قائم. - تعطيل وحدات النواة غير المستخدمة، مثل أنظمة الملفات النادرة وبروتوكولات الشبكة القديمة: مهمة سهلة الإضافة، ولكنها تحتاج إلى إعادة تشغيل لتأخذ أثرها كاملاً، فتحتاج إلى خطة لإعادة تشغيل السيرفرات على دفعات.
- مزامنة الوقت والتأكد من مصدرها: تبدو بعيدة عن الأمن، ولكن السجلات التي لا يتطابق وقتها بين السيرفرات تجعل التحقيق في أي حادثة شبه مستحيل.
والطريقة الصحيحة لتوسيع الدور ليست أن تضيف كل هذا مرة واحدة، وإنما بند واحد في كل طلب دمج، مع التحقق من نتيجته كما فعلنا مع SSH، ثم القياس بعده. فالدور الذي يغير عشرين شيئاً في تشغيل واحد، ثم يتعطل تطبيق بعده، لا يعرف أحد أي التغييرات العشرين سبب العطل.
الاستثناء الموثق بدلاً من الملف اليدوي: Exceptions as Code
الملف الذي أضافه الزميل للمورد كان يحل مشكلة حقيقية، فالمورد يحتاج فعلاً إلى الدخول ليوم واحد، ولا يملك مفتاحاً، والمطلوب ليس أن تمنع الاستثناءات، وإنما أن تجعلها مرئية ومحدودة بوقت. والطريقة التي ننصح بها أن يكون الاستثناء متغيراً في الكود، له سبب وتاريخ انتهاء، يمر من طلب دمج يراه الفريق، ويرفض الدور تطبيقه بعد انتهائه. مثلاً قائمة في ملف متغيرات السيرفر نفسه:
# host_vars/web2.yml
hardening_ssh_exceptions:
  - reason: "vendor X needs password login for the payment module upgrade (ticket OPS-412)"
    expires: "2026-11-07"
    match_address: "203.0.113.25"   # only from the vendor's address
ولم نطبق هذا الجزء في المختبر، فهو امتداد للدور تكتبه عندما تحتاجه، وفكرته أن يحول الدور كل استثناء صالح إلى كتلة Match Address في ملف SSH، فيفتح الدخول بكلمة المرور من عنوان المورد وحده، وليس من كل الإنترنت كما فعل الملف اليدوي، ويتحقق قبل ذلك بمهمة assert أن تاريخ الانتهاء لم يمر، فإذا مر فشل التشغيل وطلب من أحد أن يحذف الاستثناء من الكود. وبهذا يصبح سؤال المراجع «ما الاستثناءات الموجودة الآن؟» إجابته في ملف واحد، مع سبب كل منها ورقم الطلب الذي جاء منه، بدلاً من أن تبحث في ملفات السيرفرات واحداً واحداً. ولاحظ أن كتلة Match في sshd تبقى خاضعة لقاعدة «القيمة الأولى تفوز» نفسها، لذلك تأكد بالأمر sshd -T -C addr=203.0.113.25 أن الاستثناء يطبق على هذا العنوان فقط، وsshd -T دون عنوان يجب أن يبقى passwordauthentication no.
متى يعمل الدور؟ Scheduled Enforcement
الدور الذي يعمل مرة عند إنشاء السيرفر ثم لا يعمل مرة أخرى يعطيك سيرفرات مقواة في يومها الأول فقط، أما الانحراف الذي رأيناه في القسم السابق فيحدث في الأشهر التالية. لذلك تحتاج إلى ثلاث لحظات يعمل فيها الدور، ولكل منها غرض مختلف:
- عند إنشاء السيرفر، أي بعد أن يخرج من cloud-init أو من Image بنيتها مع Packer كما في بناء Images جاهزة مع Packer، فإذا كان الدور يعمل كمجهز داخل Packer فالسيرفر يخرج مقوى من أول ثانية، ويكون التشغيل بعد الإنشاء تأكيداً فقط.
- عند أي تغيير في الدور نفسه، من خط CI/CD بعد دمج الطلب، بالكناري نفسه الذي استخدمناه، فلا يصل تغيير إلى كل السيرفرات قبل أن ينجح على واحد.
- بشكل دوري، يومياً أو كل ساعات، وهنا خياران: أن يطبق الدور فعلاً فيعيد كل ما تغير، أو أن يعمل بوضع الفحص فقط ويرسل تقريراً بالفروق، فيقرر شخص. والفرق بينهما هو الفرق نفسه الذي ناقشناه في كشف الانحراف مع OpenTofu: الإصلاح التلقائي قد يعيد مشكلة أصلحها أحد في حالة طارئة، والتقرير قد يتجاهله الجميع. وأغلب الفرق تبدأ بالتقرير، ثم تنتقل إلى التطبيق التلقائي للأشياء التي لا خلاف عليها، مثل إعداد SSH.
وتشغيل Ansible بشكل دوري من جهاز شخص لا يصلح، فالجهاز ينام ويسافر، والمفتاح عليه. والمكان الطبيعي له خط CI/CD مجدول، أو أداة مخصصة تشغل Ansible بجدول وتحفظ سجل كل تشغيل وتعطي الصلاحيات للفريق، وهذا موضوع المقال التالي.
ربط المهام بالضوابط: Control Mapping
عندما يسألك المراجع عن الدليل، فهو غالباً لا يسأل «هل SSH مقوى؟»، وإنما يسأل عن ضابط محدد في معيار تلتزم به الجهة، مثل بند من معايير CIS أو ضابط من ضوابط الهيئة الوطنية للأمن السيبراني التي شرحناها في مقال تقوية السيرفر. والطريقة البسيطة التي توفر عليك أياماً أن تكتب بجانب كل مهمة في الدور رقم الضابط الذي تحققه في اسمها أو في تعليق فوقها، فيصبح الدور نفسه جدولاً يربط كل ضابط بالكود الذي يطبقه، وسجل التشغيل يربطه بالسيرفرات التي طبق عليها ووقت التطبيق. وأضف إلى ذلك نتيجة القياس المستقل، أي تقرير Lynis أو أداة CIS، محفوظة مع كل تشغيل دوري، فيكون عندك للمراجع ثلاثة أشياء: الكود الذي يقول ما يجب أن يكون، وسجل التشغيل الذي يقول متى طبق وعلى ماذا، والقياس الذي يقول ما وجده شخص لا يعرف الكود.
هل تكتب الدور بنفسك؟ devsec.hardening
قد تسأل: لماذا نكتب دوراً، وهناك أدوار جاهزة مشهورة تفعل ذلك، مثل مجموعة devsec.hardening التي تغطي SSH والنظام وبعض الخدمات؟ والإجابة أن الدور الجاهز بداية ممتازة، وتستطيع أن تقرأ مهامه لتتعلم ما الذي يفعله الخبراء، ولكن له ثمن: هو يفعل أشياء كثيرة لم تقرأها، وبعضها قد يغير سلوك تطبيقاتك، وكل تحديث له قد يضيف تغييرات جديدة. والطريقة التي تستخدمها أغلب الفرق: إذا استخدمت دوراً جاهزاً فثبت إصداره، واقرأ متغيراته، وشغله بوضع الفحص على سيرفر تجريبي، وقس قبله وبعده كما فعلنا، وأضف التحقق من النتيجة بنفسك، فالدور الجاهز لا يعرف أن عندك ملف 50-cloud-init.conf أو أن زميلك أضاف ملفاً للمورد. وإذا كنت تحتاج إلى معايير محددة، مثل ضوابط الهيئة الوطنية للأمن السيبراني التي ذكرناها في مقال تقوية السيرفر، فالدور الذي تكتبه أنت أسهل في أن تربط كل مهمة فيه بالضابط الذي يحققها.
أخطاء شائعة Common Mistakes
- تسمية ملف SSH برقم كبير مثل 99: sshd يأخذ أول قيمة، فالملف الذي يأتي قبله يفوز.
- الاكتفاء بـ
validate: يتحقق أن الملف صحيح، ولا يتحقق أن الإعداد الفعلي صحيح، وsshd -Tمعassertهو الذي يكشف ذلك. - كتابة
AllowGroupsقبل إضافة المستخدمين إلى المجموعة: Ansible يغلق الباب على نفسه. - قائمة منافذ في مجموعة تستبدل القائمة العامة دون 22: التشغيل ينجح، والتشغيل التالي لا يصل.
- الثقة في وضع الفحص وحده: لا يعرف نتائج المهام المعتمدة على بعضها، ويحتاج إلى
python3-aptللوحدةapt. - تطبيق الدور على كل السيرفرات معاً من أول مرة:
serialمع كناري يوقف الخطأ عند سيرفر واحد. - تغيير اسم ملف في الدور دون حذف الاسم القديم: الملف القديم يبقى يعمل على السيرفرات القديمة.
- تعديل إعدادات النواة العامة من داخل Container في مختبر: تغير نواة الجهاز المضيف.
- الاعتماد على الدور دون قياس مستقل: الدور يضمن ما كتبته فقط، ولا يعرف ما لم تكتبه.
قائمة التحقق Checklist
| قبل أن تعتبر التقوية مطبقة | كيف تتحقق |
|---|---|
| قياس قبل وبعد | Playbook يشغل Lynis على كل السيرفرات، والرقم نفسه على كل السيرفرات من النوع نفسه |
| الدخول بكلمة المرور مغلق فعلاً | sshd -T فيه passwordauthentication no، ومحاولة حقيقية ترد Permission denied (publickey) |
| ملف SSH يقرأ أولاً | اسمه يبدأ برقم أصغر من كل ملفات cloud-init والحزم |
| Ansible لا يغلق الباب على نفسه | المستخدمون في المجموعة قبل AllowGroups، ومنفذ SSH مفتوح دائماً في القالب |
| جدار الحماية يسقط ما لم يسمح به | policy drop، ومنفذ مغلق ينتهي بالمهلة وليس بالرفض |
| التطبيق التدريجي | serial: [1, "100%"] مع max_fail_percentage: 0 |
| التكرار آمن | التشغيل الثاني changed=0 على كل السيرفرات |
| الانحراف يكشف | تشغيل دوري يفشل عند أي تعديل يغير النتيجة، ويصل فشله إلى الفريق |
| طريق دخول بديل | الشاشة Console عند المزود أو في Proxmox، ومن يملك صلاحيتها |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- التقوية بالكود تجعل كل السيرفرات متطابقة، وتعيد ما عدله أحد، وتعطيك الدليل في Git وسجل التشغيل، ولكنها لا تغطي إلا ما كتبته، فتحتاج إلى قياس مستقل مثل Lynis.
- وضع الفحص احتاج إلى
python3-apt، ولم يعرف نتائج المهام المعتمدة على بعضها، فهو يعرض الفروق ولا يثبت النتيجة. - الملف
99-hardening.confطبق ونجحvalidate، ولكن الدخول بكلمة المرور بقي مفتوحاً لأن sshd يأخذ أول قيمة، وكشف ذلك التحقق منsshd -T، وأوقف الكناري الخطأ عند سيرفر واحد. - بعد الإصلاح ارتفع مؤشر Lynis من 61 إلى 70 على السيرفرات الثلاثة، والتشغيل الثاني
changed=0. - قائمة منافذ دون 22 أغلقت SSH، والاتصال القائم أخفى الخطأ حتى التشغيل التالي، والحل حماية داخل الدور نفسه.
- ملف يدوي يسبق ملفنا لم يره القالب، ورآه التحقق من النتيجة.
وفي المقال التالي في المرحلة بإذن الله نضع هذا الدور وغيره في واجهة يشغلها الفريق دون أن يحتاج كل شخص إلى Ansible على جهازه، مع Semaphore UI. والمقالات المرتبطة بهذا المقال:
 دليلAnsible للمبتدئين: Inventory مع Playbooks ثم Rolesمشروع Ansible كامل يضبط ثلاثة سيرفرات عبر SSH، ويطبق تغييراً يراجعه قبل أن يصل، ويعيد ما عدله أحد بيده.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلبناء Images جاهزة للسيرفرات مع Packerنبني Image حقيقية من Debian 13 بجهاز افتراضي يعمل بـ QEMU، ونقلع منها سيرفرين جاهزين في ثوان، ونرى ما الذي يحدث إذا لم ننظفها قبل الحفظ.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ ansible-core 2.22.0 على Python 3.13، وثلاثة سيرفرات Debian 13 من debian:trixie-slim تعمل بـ systemd وOpenSSH، وnftables وunattended-upgrades من مستودع Debian، وLynis 3.1.7 للقياس، على Docker Engine 29.8.0.


