أطلقت لعبتك الجماعية، وبعد أسبوع وصلتك رسالة من لاعب: «هناك لاعب في المتصدرين أنهى المرحلة في ثلاث ثوان، وأنا ألعبها منذ شهر وأفضل وقت لي دقيقة». وتفتح السجلات فتجد أن ذلك اللاعب كان يتحرك بثلاثة أضعاف سرعة غيره، ويطلق ستين طلقة في الثانية من سلاح يطلق أربعاً، واشترى عشرين قطعة من المتجر بثمن قطعة واحدة. ولم يخترق سيرفرك ولم يسرق كلمة مرور، وإنما غير بضعة أرقام في نسخة اللعبة على جهازه، أو أعاد إرسال رسالة التقطها من الشبكة، وسيرفرك صدقه. والسؤال الذي يطرحه كل مطور في هذه اللحظة: هل أحتاج برنامج مكافحة غش مثل الذي في الألعاب الكبيرة؟ والإجابة في أغلب الحالات أن أغلب هذا الغش يتوقف بأسطر قليلة على السيرفر، وأن ما يبقى بعدها نوع آخر من المشاكل له ثمن آخر.
وفي مقال اللعب الجماعي في هذه المرحلة بنينا سيرفراً مخصصاً صاحب قرار في Godot 4.7.2، وكلاينتات آلية، ومرحلاً يضيف التأخير والفقدان. وفي هذا المقال نأخذ اللعبة نفسها، ونكتب لها كلاينتات معدلة تغش بأبسط الطرق التي يجربها أي لاعب، ثم نوقف كل غش منها بفحص على السيرفر، ونقيس ماذا أوقف الفحص وماذا كلف، وخاصة: هل يظلم الفحص لاعباً أميناً على شبكة سيئة؟ ثم نشرح ما لا يستطيع السيرفر أن يراه، وكيف تعمل برامج مكافحة الغش في النواة، وما ثمنها على خصوصية اللاعب وأمان جهازه.
 دليلاللعب الجماعي Multiplayer: السيرفر صاحب القرار والتأخيرنبني في Godot 4 سيرفراً مخصصاً صاحب قرار وكلاينتات آلية، ثم نضيف التأخير والارتعاش والفقدان ونقيس كيف يخفي التنبؤ والمطابقة والاستيفاء أثرها عن اللاعب.
 دليلخوادم الألعاب المخصصة Dedicated Servers على سيرفركنصدر سيرفر لعبة Godot بقالب التصدير ونغلفه في Docker، ونقيسه مع 64 لاعباً آلياً، ونجعله يحفظ ويفرغ مبارياته عند الإيقاف ونحدثه دون طرد أحد، ثم نقارنه بسيرفر Luanti ونعرف متى تحتاج Agones.
ولاحظ أن كل الغش في هذا المقال موجه إلى لعبة كتبناها بأنفسنا على سيرفر نملكه، والغرض أن ترى ما يراه سيرفرك وتعرف كيف تغلق الباب، وليس فيه شيء عن ألعاب الآخرين أو أدوات الغش فيها.
وسوف نناقش في هذا المقال ما يلي:
- حدود الثقة Trust Boundary: ما الذي يملكه اللاعب، ولماذا لا يمكن منع الغش على جهازه منعاً كاملاً.
- أنواع الغش من وجهة نظر السيرفر: قيم كاذبة، ومعدل أعلى من الممكن، وإعادة رسائل قديمة، ومعلومات لا يحق للاعب أن يعرفها، ومدخلات يحسبها برنامج.
- مختبر: غش السرعة بتغيير قيمة، وغش السرعة بتسريع ساعة اللعبة، والإطلاق السريع، وإعادة إرسال طلب شراء، وإعادة حزم UDP كما هي، وكشف مواقع اللاعبين البعيدين، مع الفحص الذي يوقف كلاً منها بالأرقام.
- الإيجابيات الكاذبة False Positives: هل يرفض الفحص لاعباً أميناً على شبكة فيها ارتعاش وفقدان؟
- فحص الإعادة Replay Verification لنتائج المتصدرين.
- مكافحة الغش في النواة Kernel Anti-Cheat: ما تقوله Easy Anti-Cheat وBattlEye وRiot Vanguard عن نفسها، وثمنها على الخصوصية والأمان.
- ترتيب الدفاعات، والأخطاء الشائعة، وقائمة فحص.
حدود الثقة Trust Boundary: ما الذي يملكه اللاعب؟
القاعدة التي يبنى عليها كل شيء: جهاز اللاعب ملك اللاعب. فالذاكرة التي فيها متغير السرعة ذاكرته، والملف الذي فيه كود اللعبة على قرصه، وبطاقة الشبكة التي تمر منها رسائلك بطاقته، والساعة التي تقيس بها اللعبة الزمن ساعته. وأي شيء يحسبه الكلاينت يستطيع اللاعب أن يغيره، بأداة تبحث عن رقم في الذاكرة وتغيره، أو بنسخة معدلة من ملفات اللعبة، أو ببرنامج يقف بين اللعبة والشبكة. ولذلك فالسؤال الصحيح ليس «كيف أمنع اللاعب من تعديل لعبته؟»، فهذا لا يمكن منعه منعاً كاملاً، وإنما «ما الذي أصدقه مما يقوله الكلاينت؟».
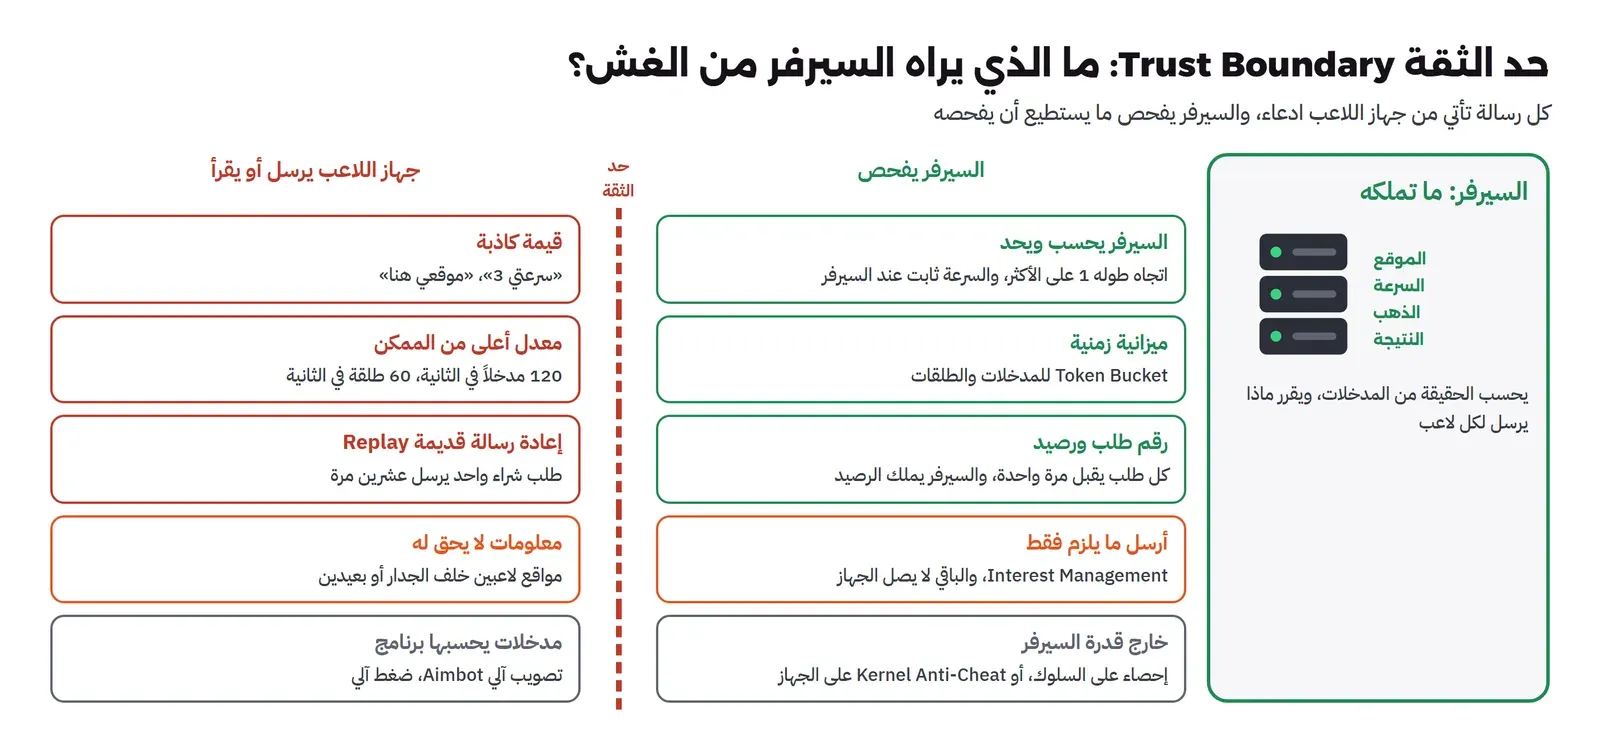
وهذا هو حد الثقة: خط بين ما تملكه أنت، أي السيرفر وقاعدة البيانات، وما لا تملكه، أي كل كلاينت. وكل رسالة تعبر هذا الخط من جهة اللاعب هي ادعاء يجب أن يفحص، تماماً كما يفحص سيرفر الويب كل طلب HTTP مهما كانت الصفحة التي أرسلته قد فحصت المدخلات بنفسها. ويقول توثيق اللعب الجماعي في Godot ذلك صراحة في قسم التصميم الآمن: عامل كل مدخلات الكلاينت على أنها غير موثوقة، ولا تصدق المواقع والمؤقتات وفترات الانتظار Cooldowns وقيم الموارد التي يرسلها الكلاينت دون فحص، وأضف فحوصاً وحدوداً للمعدل على كل فعل يمكن أن يتكرر بسرعة.
ويترتب على ذلك تقسيم واضح لما يمكن وما لا يمكن:
- يمكن منعه تماماً على السيرفر: كل غش يحتاج أن يصدق السيرفر شيئاً لا يجوز أن يصدقه: موقع لم يصله اللاعب، وسرعة أعلى من سرعة الشخصية، وطلقات أكثر من معدل السلاح، وذهب لم يكسبه، وطلب تكرر. وهذا أغلب الغش في الألعاب الصغيرة والمتوسطة.
- يمكن تقليله على السيرفر: المعلومات التي يرسلها السيرفر نفسه. فاللاعب يرى كل ما يصل جهازه، حتى ما لا ترسمه اللعبة، فإذا أرسلت له مواقع كل اللاعبين في الخريطة، فبرنامج بسيط يعرضها كلها. والحل أن ترسل ما يحتاجه فقط.
- لا يمكن منعه على السيرفر: مدخلات صحيحة تماماً يحسبها برنامج بدل إنسان، مثل التصويب الآلي Aimbot، أو الضغط الآلي بالتوقيت المثالي. فالرسالة صحيحة، والسرعة صحيحة، والمعدل صحيح. وهذا يكشف بالإحصاء على السلوك، أو يقاوم ببرامج تعمل على جهاز اللاعب نفسه، وكلاهما لا يصل إلى اليقين.
والشكل التالي يجمع أنواع الغش بحسب ما يراه السيرفر منها، والفحص الذي يقابل كل نوع:
المختبر Lab: اللعبة نفسها وكلاينتات تغش
المختبر هو مختبر مقال اللعب الجماعي نفسه: سيرفر مخصص في Godot 4.7.2 يعمل دون شاشة في Container، ولاعبون آليون في Containers أخرى، ومرحل UDP صغير بينهم يضيف التأخير والارتعاش والفقدان عند الحاجة. وكل شيء في سكربت واحد main.gd يعمل سيرفراً أو كلاينتاً، وأضفنا إليه ثلاثة أشياء: أدواراً جديدة للكلاينت، كل دور منها نسخة معدلة من اللعبة تغش بطريقة واحدة، وفحوصاً على السيرفر يشغلها خيار في سطر الأوامر، وسطراً يطبعه السيرفر عن كل لاعب عند خروجه فيه كل ما يهمنا:
22.10 s peer 432960562 moved 1973 px in 10.0 s = 198 px/s, fastest second 200 px | gold 100 items 0 buys rejected 0 | shots ok 0 rejected 0والسطر يقول كم قطع اللاعب على السيرفر وفي كم ثانية، وأسرع ثانية له، وذهبه وما اشتراه، وكم طلقة قبلت وكم رفضت. واللاعب الأمين في لعبتنا يجري 200 بكسل في الثانية، فأي رقم أعلى من ذلك غش نجح. والأدوار التي سنستخدمها:
| الدور | ماذا يفعل | الغش الذي يمثله |
|---|---|---|
runner | يجري يميناً دون توقف، 60 مدخلاً في الثانية | لاعب أمين للمقارنة |
cheat-vec | يرسل اتجاهاً طوله 3 بدل 1 | تغيير قيمة السرعة في الذاكرة |
cheat-time | يرسل مدخلين في كل خطوة، 120 في الثانية | تسريع ساعة اللعبة Speed Hack |
shooter وcheat-fire | طلقة كل 0.3 ثانية، أو طلقة في كل خطوة | الإطلاق السريع Rapid Fire |
buyer وcheat-buy | يشتري مرة، أو يرسل طلب الشراء نفسه 20 مرة | إعادة رسالة Replay |
cheat-esp | يطبع مواقع كل اللاعبين الذين تصله أخبارهم | كشف المواقع ESP / Wallhack |
racer | يجري ويحفظ مدخلاته ونتيجته في ملف | نتيجة تقدم للمتصدرين |
وكل كلاينت معدل هنا تغيير سطر أو سطرين في السكربت، وهذه هي النقطة: لا يحتاج الغاش أداة متقدمة ليجرب هذه الأنواع على لعبة لا تفحص، لأن الكلاينت كله بين يديه. وأما الفحوص على السيرفر فخيارات: --check لفحص القيم والمرسل والسلاح والشراء، و--budget لميزانية المدخلات، و--aoi لإرسال ما يقترب من كل لاعب فقط.
غش السرعة الأول: قيمة كاذبة Value Tampering
في لعبة يكون فيها الكلاينت صاحب القرار، يكفي أن يغير اللاعب متغير السرعة في الذاكرة. وفي لعبتنا لا يرسل الكلاينت موقعه، وإنما اتجاهه، فما الذي يستطيع أن يغيره؟ طول الاتجاه. فالاتجاه الأمين متجه طوله واحد، والكلاينت المعدل يضربه في ثلاثة قبل أن يرسله:
		var sent_d := d * 3.0 if role == "cheat-vec" else d   # cheat-vec: "my speed is 3"
		history.append([seq, sent_d.x, sent_d.y])
والسيرفر يحسب الحركة هكذا، والسطر الذي في الشرط هو كل الفحص:
func apply_input(p: Dictionary, e: Array) -> void:
	var d := Vector2(e[1], e[2])
	if opt("check", "on") == "on":
		d = d.limit_length(1.0)                        # the server decides the speed, not the client
	p.pos += d * SPEED * DT
شغلنا لاعباً أميناً وكلاينتاً معدلاً معاً عشر ثوان، مرة دون الفحص ومرة معه، وهذان سطرا السيرفر عن الكلاينت المعدل:
# --check off
 31.91 s  peer 1250719214 moved 5920 px in 10.0 s = 594 px/s, fastest second 610 px | ...
# --check on
 22.10 s  peer 432960562 moved 1973 px in 10.0 s = 198 px/s, fastest second 200 px | ...
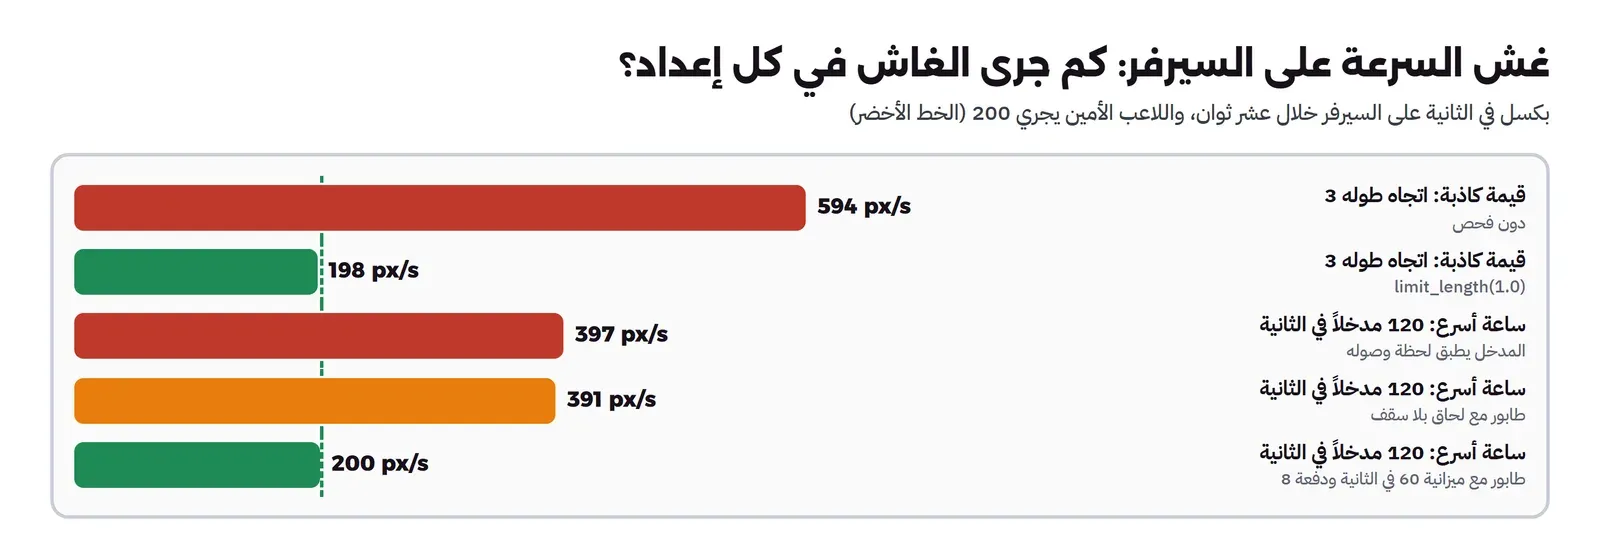
دون الفحص جرى ثلاثة أضعاف اللاعب الأمين، 594 بكسل في الثانية، واللاعب الأمين رآه على شاشته يتحرك 555 بكسل في الثانية. ومع الفحص صار 198 مثل الأمين تماماً، لأن السيرفر قص الاتجاه إلى طول واحد مهما أرسل الكلاينت. ولاحظ ما لم نفعله: لم نحاول أن نكتشف الغاش أو نعاقبه، وإنما جعلنا الغش بلا أثر، لأن السرعة ليست رقماً يملكه الكلاينت أصلاً. وهذه أقوى أنواع الفحص وأرخصها: أن يكون كل رقم له قيمة محسوباً في السيرفر، وأن يكون كل ما يأتي من الكلاينت محصوراً في حدود ما تستطيع يد إنسان أن تفعله بيد التحكم.
غش السرعة الثاني: تسريع ساعة اللعبة Speed Hack
بعد أن أغلقنا القيمة، يجرب الغاش شيئاً أذكى: لا يغير اتجاهاً ولا سرعة، وإنما يجعل لعبته تعمل أسرع من الزمن الحقيقي. وهذا ما تفعله أدوات تسريع الألعاب المعروفة، فهي تجعل الساعة التي تسألها اللعبة تتقدم أسرع، فتنفذ اللعبة خطوات أكثر في الثانية، وكل خطوة ترسل مدخلاً صحيحاً تماماً طوله واحد. والكلاينت المعدل يمثل ذلك بإرسال مدخلين في كل خطوة بدل مدخل واحد، أي 120 مدخلاً في الثانية:
	var reps := 2 if role == "cheat-time" else 1      # cheat-time: the game clock runs twice as fast
	for r in reps:
		seq += 1
وكل مدخل منها يمر من فحص الطول بسلام، فالفحص السابق لا يرى شيئاً. وهذه النتائج في ثلاثة إعدادات للسيرفر:
# inputs applied the moment they arrive (no buffer)
 33.57 s  peer 272165504 moved 3947 px in 9.9 s = 397 px/s, fastest second 420 px | ...
# --inbuf on (one input per tick, catch up when more than 4 wait)
 17.41 s  peer 565659091 moved 3907 px in 10.0 s = 391 px/s, fastest second 400 px | ...
# --inbuf on --budget on
 24.72 s  peer 1145532961 left: inputs applied 600, missed 6, starved ticks 3, dropped by rate check 583
 24.72 s  peer 1145532961 moved 2000 px in 10.0 s = 200 px/s, fastest second 210 px | ...
والقراءة كما يلي:
- دون طابور: السيرفر يطبق كل مدخل لحظة وصوله، فالكلاينت الذي يرسل 120 مدخلاً في الثانية يجري 397 بكسل في الثانية، أي الضعف، ولم يرسل قيمة واحدة خارج حدودها.
- مع الطابور: كنا نتوقع أن يحمي الطابور السيرفر، لأنه يطبق مدخلاً واحداً في كل خطوة، فيتراكم الزائد وينتظر. ولكن الغاش جرى 391 بكسل في الثانية، أي الضعف تقريباً. والسبب سطر كتبناه في مقال اللعب الجماعي لسبب وجيه: إذا زاد الطابور على أربعة مدخلات، يطبق السيرفر الزائد ليلحق بالكلاينت بدل أن يزيد التأخير. وهذا السطر نفسه أصبح باباً للغاش، فطابوره يمتلئ دائماً، والسيرفر يلحق به دائماً. وهذا درس يتكرر في كل لعبة: كل كود كتب ليرحم اللاعب الأمين على شبكة سيئة، يستطيع الغاش أن يستغله إذا لم يكن له سقف.
- مع الميزانية: 200 بكسل في الثانية بالضبط، والسيرفر رمى 583 مدخلاً لأنها تجاوزت ما يسمح به الزمن.
والميزانية هنا هي خوارزمية الدلو والتوكنات Token Bucket التي شرحناها في مقال تحديد معدل الطلبات Rate Limiting، ولكن على مستوى كل لاعب في السيرفر بدل كل عنوان IP في الـ API: كل لاعب يكسب 60 توكناً في الثانية، أي توكن لكل خطوة، ويستطيع أن يجمع ثمانية على الأكثر، وكل مدخل يأخذ توكناً، والمدخل الذي لا يجد توكناً يرمى:
		if opt("budget", "off") == "on":
			var t := now_s()                           # token bucket: 60 inputs per second, bursts up to 8
			p.tokens = minf(p.tokens + (t - p.tok_t) * TICK, 8.0)
			p.tok_t = t
			if p.tokens < 1.0:
				p.rate_dropped += 1
				continue                               # more inputs than time allows: a sped-up client
			p.tokens -= 1.0
والفكرة الأساسية أن الزمن الوحيد الذي يصدقه السيرفر هو ساعته هو. فالكلاينت يستطيع أن يقول إنه في الخطوة رقم مليون، ولكنه لا يستطيع أن يجعل ساعة السيرفر تتقدم أسرع، فعدد المدخلات المقبولة لا يتجاوز عدد الخطوات التي مرت على السيرفر، زائداً ثمانية للسماح بدفعة صغيرة.
هل تظلم الميزانية اللاعب الأمين؟ الإيجابيات الكاذبة False Positives
لماذا ثمانية لا صفر؟ لأن الشبكة لا توصل المدخلات بانتظام كما رأينا في مقال اللعب الجماعي: الحزم تتأخر وتتجمع، فتصل أحياناً ثلاثة مدخلات أو أربعة في لحظة واحدة بعد فترة لم يصل فيها شيء. وحد صارم مثل «مدخل واحد كل 16.7 مللي ثانية» يرمي مدخلات لاعب أمين بالضبط حين يكون على شبكة سيئة، فيعاقبه مرتين. ولذلك شغلنا لاعبين أمينين فقط مع الميزانية، على شبكة فيها تأخير 50 مللي ثانية وارتعاش ±20 وفقدان 5%، عشرين ثانية، الأول يرسل آخر أربعة مدخلات في كل حزمة والثاني آخر مدخل فقط:
# honest runner 1: the last 4 inputs in every packet
 31.90 s  peer 1691996175 left: inputs applied 1164, missed 6, starved ticks 62, dropped by rate check 12
 31.90 s  peer 1691996175 moved 3880 px in 20.0 s = 194 px/s, fastest second 210 px | ...
# honest runner 2: only the last input in every packet
 35.21 s  peer 1484268913 left: inputs applied 847, missed 341, starved ticks 341, dropped by rate check 0
 35.21 s  peer 1484268913 moved 2823 px in 20.0 s = 141 px/s, fastest second 160 px | ...
اللاعب الأول، الذي يكرر آخر أربعة مدخلات، رمت الميزانية له 12 مدخلاً من قرابة 1,180، أي 1%، فهذه إيجابيات كاذبة حقيقية، وجاءت كلها بعد فترات انقطاع وصلت بعدها المدخلات المتأخرة دفعة واحدة أكبر من ثمانية. وأثرها على سرعته صغير، 194 بكسل في الثانية بدل 200، وجزء من الفرق من 62 خطوة لم يجد فيها السيرفر مدخلاً ينتظره. ولاحظ أن أسرع ثانية له كانت 210 بكسل، أي أن الدفعة المسموحة سمحت له أن يلحق قليلاً بعد التأخير، وهذا هو الغرض منها. أما اللاعب الثاني فلم ترم له الميزانية شيئاً، ولكن الشبكة نفسها أضاعت 341 مدخلاً من مدخلاته بسبب الفقدان وإعادة الترتيب، فجرى 141 بكسل في الثانية فقط. فالذي ظلمه ليس الفحص، وإنما غياب التكرار، وهذا يقول لك أين تبحث أولاً إذا اشتكى لاعب من البطء: في أرقام الشبكة قبل أرقام الفحص.
وفي التشغيل على الشبكة المحلية رمت الميزانية ثمانية مدخلات من اللاعب الأمين من قرابة ستمئة، ولم يتغير شيء في سرعته على السيرفر، 198 بكسل في الثانية، لأن المدخل المرمي يعود في الحزمة التالية بفضل التكرار، أو يمثل أقل من خطوة ونصف في الثانية. والقاعدة التي تخرج بها: لا تحكم على اللاعب بإطار واحد أو حزمة واحدة، وإنما بميزانية على فترة، واجعل الدفعة المسموحة أكبر من أسوأ تجمع تراه على شبكات لاعبيك، ثم قس كم مدخلاً ترمي من الأمناء قبل أن تفعل الفحص للجميع.
الإطلاق السريع Rapid Fire: فحص المعدل Rate Check
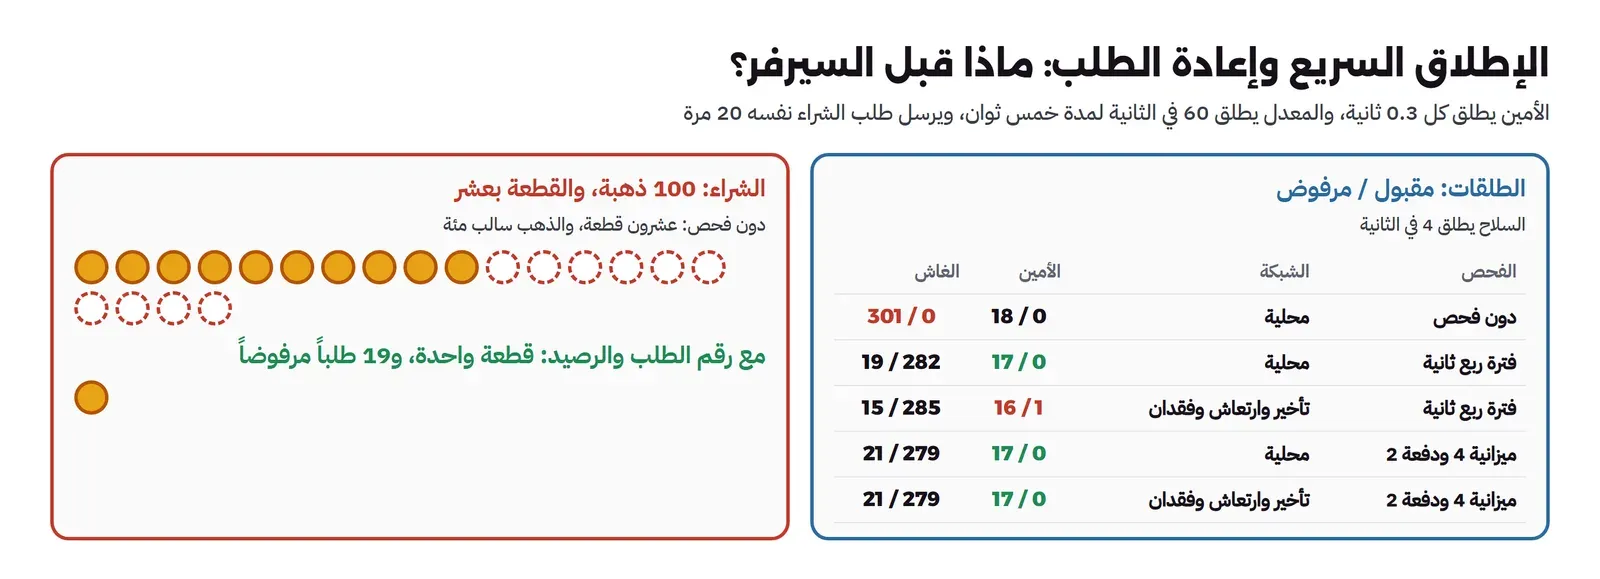
السلاح في لعبتنا يطلق أربع طلقات في الثانية، والكلاينت يرسل طلب إطلاق بدالة fire(). والكلاينت الأمين يطلق كل 0.3 ثانية، والكلاينت المعدل يطلق في كل خطوة، أي 60 طلقة في الثانية، لمدة خمس ثوان. وأول فحص كتبناه هو الذي يكتبه أغلب المطورين: إذا كان بين هذه الطلقة والتي قبلها أقل من ربع ثانية، فارفضها:
		if opt("firecheck", "strict") == "strict" and now_s() - p.last_fire < 0.25:
			p.fire_rejected += 1                       # the weapon fires 4 times per second, whatever the client says
			return
ودون الفحص قبل السيرفر كل شيء: 301 طلقة من الكلاينت المعدل في خمس ثوان، أي ستين في الثانية، مقابل 18 من الأمين. ومع الفحص نزلت طلقات الغاش المقبولة إلى قرابة عشرين، أي أربع في الثانية كما يسمح السلاح. ولكن ظهر شيء لم نتوقعه في السطر الآخر:
# --check on, LAN
 18.60 s  peer 605129370 ... | shots ok 14 rejected 4      # the honest shooter
 26.97 s  peer 519474217 ... | shots ok 19 rejected 280    # the modified client
# --check on, 50 ms, jitter 20 ms, loss 5%
 18.29 s  peer 1500204226 ... | shots ok 13 rejected 4
 22.62 s  peer 1701019159 ... | shots ok 15 rejected 284
اللاعب الأمين رفض له السيرفر 4 طلقات من 18، أي أكثر من خمس طلقاته، حتى على الشبكة المحلية. ولما بحثنا عن السبب وجدنا اثنين، وكلاهما درس: الأول في الكلاينت نفسه، فقد كان يطلق عندما يكون باقي قسمة الزمن على 0.3 أقل من طول خطوة، فإذا تأخرت خطوة ثم جاءت خطوتان متقاربتان، أطلق مرتين في 17 مللي ثانية. والثاني في الفحص: السيرفر يقيس الزمن بين وصول طلقتين، لا بين إطلاقهما، والطلقات التي ترسل كل 300 مللي ثانية قد تصل بفارق 250 أو أقل إذا تأخرت الأولى في الطريق أو على الكلاينت ولم تتأخر الثانية. فأصلحنا الكلاينت ليطلق بمؤقت ثابت، وأضفنا إلى السيرفر نسخة ثانية من الفحص بالفكرة نفسها التي استخدمناها مع المدخلات: ميزانية أربع طلقات في الثانية، مع السماح بطلقتين تصلان معاً:
		if opt("firecheck", "strict") == "bucket":
			var t := now_s()                           # 4 shots per second on average, 2 may arrive together
			p.ftok = minf(p.get("ftok", 2.0) + (t - p.get("ft", t)) * 4.0, 2.0)
			p.ft = t
			if p.ftok < 1.0:
				p.fire_rejected += 1
				return
			p.ftok -= 1.0
ثم شغلنا الكلاينت الأمين بالمؤقت الثابت مع الكلاينت المعدل أربع مرات، بالفحصين، على الشبكة المحلية وعلى شبكة فيها تأخير 50 مللي ثانية وارتعاش ±20 وفقدان 5%:
| الفحص والشبكة | الأمين: مقبول / مرفوض | الغاش: مقبول / مرفوض |
|---|---|---|
| فترة ربع ثانية، شبكة محلية | 17 / 0 | 19 / 282 |
| فترة ربع ثانية، تأخير وارتعاش وفقدان | 16 / 1 | 15 / 285 |
| ميزانية 4 في الثانية ودفعة 2، شبكة محلية | 17 / 0 | 21 / 279 |
| ميزانية 4 في الثانية ودفعة 2، تأخير وارتعاش وفقدان | 17 / 0 | 21 / 279 |
بعد إصلاح الكلاينت اختفت الإيجابيات الكاذبة على الشبكة المحلية بالفحصين، وبقيت طلقة مرفوضة واحدة للأمين على الشبكة السيئة مع الفترة الصارمة، لأن طلقتين بينهما 300 مللي ثانية وصلتا بفارق أقل من 250 بعد أن تأخرت الأولى في الطريق. ومع الميزانية لم يرفض للأمين شيء في الحالتين، والثمن أن الغاش أخذ 21 طلقة بدل 19، أي طلقتين إضافيتين من الدفعة المسموحة في خمس ثوان، وهذا ثمن رخيص مقابل ألا يفقد لاعب أمين طلقة أطلقها فعلاً. ولاحظ أن الدرس الأول في هذا القسم لم يكن عن الغش أصلاً: الكلاينت الأمين نفسه كان فيه خطأ يجعله يبدو غاشاً، ولو فعلت الفحص الصارم في لعبة منشورة لعاقبت أفضل لاعبيك في اللحظات التي يتقطع فيها جهازهم.
إعادة الرسالة Replay: طلب شراء واحد عشرين مرة
المتجر في لعبتنا بسيط: كل لاعب يبدأ بمئة قطعة ذهب، والقطعة الواحدة بعشر، والكلاينت يرسل buy(item, req) برقم القطعة ورقم طلب يختاره. والكلاينت الأمين يشتري مرة واحدة، والكلاينت المعدل يرسل الطلب نفسه، بالمعاملات نفسها ورقم الطلب نفسه، عشرين مرة متتالية، كأنه التقط رسالة شراء صحيحة وأعاد إرسالها:
	elif role == "cheat-buy" and t > 3.0 and not acted.has("buy"):
		acted["buy"] = true
		for i in 20:
			buy.rpc_id(1, 7, 1001)                     # the same captured call, replayed 20 times
والسيرفر دون فحص يخصم الذهب ويضيف القطعة في كل مرة، ومع الفحص يرفض رقم الطلب الذي رآه من قبل، ويرفض أي شراء لا يغطيه الرصيد:
	if opt("check", "on") == "on":
		if p.reqs.has(req) or p.gold < 10:
			p.buy_rejected += 1                        # same request twice, or not enough gold
			return
		p.reqs[req] = true
	p.gold -= 10
	p.items += 1
وهذا سجل السيرفر دون فحص، والسطر نفسه يتكرر عشرين مرة بالتوقيت نفسه حتى الجزء من المئة من الثانية:
 21.96 s  peer 1250007880 bought item 7 (req 1001): gold 90 items 1
 21.96 s  peer 1250007880 bought item 7 (req 1001): gold 80 items 2
 ...
 21.96 s  peer 1250007880 bought item 7 (req 1001): gold 0 items 10
 21.96 s  peer 1250007880 bought item 7 (req 1001): gold -10 items 11
 ...
 21.96 s  peer 1250007880 bought item 7 (req 1001): gold -100 items 20
عشرون قطعة بثمن عشر، والذهب سالب مئة، أي أن الخطأ هنا خطآن: السيرفر قبل الطلب نفسه عشرين مرة، ولم يسأل هل يكفي الرصيد. ومع الفحص كان سطر الغاش عند خروجه gold 90 items 1 buys rejected 19، أي قطعة واحدة كما دفع، و19 طلباً مرفوضاً، واللاعب الأمين اشترى قطعته دون أن يلاحظ شيئاً.
ورقم الطلب هنا هو مفتاح عدم التكرار Idempotency Key نفسه الذي تستخدمه واجهات الدفع، وشرحنا فكرته في مقال Webhooks حيث يستقبل السيرفر الحدث نفسه أكثر من مرة. وفي لعبة حقيقية يكون السجل في قاعدة بيانات، والرصيد يخصم في المعاملة نفسها التي تسجل رقم الطلب، حتى لا يمر طلبان متزامنان بين الفحص والخصم.
وماذا لو أعاد الغاش الحزم نفسها على الشبكة؟
الإعادة السابقة من داخل الكلاينت المعدل، أي رسالة جديدة بمحتوى قديم. ولكن قد يتساءل البعض: ماذا لو لم يعدل الغاش اللعبة أصلاً، وإنما سجل حزم UDP التي خرجت من جهازه وأعاد إرسالها كما هي؟ أضفنا إلى المرحل وضعاً يفعل ذلك بالضبط: يسجل كل حزمة يرسلها الكلاينت من الثانية 2 إلى الثانية 5 من اتصاله، وفيها حزمة الشراء، ثم يعيد إرسالها كلها كما هي في الثانية 8، من العنوان نفسه وعبر الاتصال نفسه، والسيرفر يعمل دون أي فحص:
relay: replaying 13 recorded packets (180 B) from ('172.26.0.2', 39288)
 17.84 s  peer 950651135 bought item 7 (req 2001): gold 90 items 1
 26.89 s  peer 950651135 moved 0 px in 12.0 s = 0 px/s, fastest second 0 px | gold 90 items 1 buys rejected 0 | shots ok 0 rejected 0
المرحل أعاد 13 حزمة سجلها في الثواني التي اشترى فيها اللاعب، والسيرفر دون أي فحص منا لم يسجل إلا شراءً واحداً. والسبب في ENet نفسها: كل رسالة موثوقة تحمل رقم تسلسل داخل قناتها، والطرف المستقبل يقر بالرقم الذي وصله ويرمي أي نسخة أخرى منه، لأن هذا ما يحتاجه أي بروتوكول يعيد إرسال الحزم الضائعة، فهو يستقبل النسخة المكررة في حالات عادية كثيرة. والرسائل غير الموثوقة المرتبة لا تقبل إلا الأحدث كما رأينا في مقال اللعب الجماعي، فالحزمة القديمة المعادة ترمى أيضاً. أي أن إعادة الحزم كما هي لا تمر عبر اتصال قائم، والإعادة التي نجحت في القسم السابق جاءت من داخل اللعبة كرسالة جديدة برقم تسلسل جديد. ولا تعتمد على هذا وحده، فحزمة تعاد عبر اتصال جديد قصة أخرى، ورقم الطلب في السيرفر هو ما يحمي المتجر في كل الحالات، ولكن من الجيد أن تعرف أين تقع الحماية فعلاً.
كشف المواقع ESP: ما يرسله السيرفر يقرؤه اللاعب
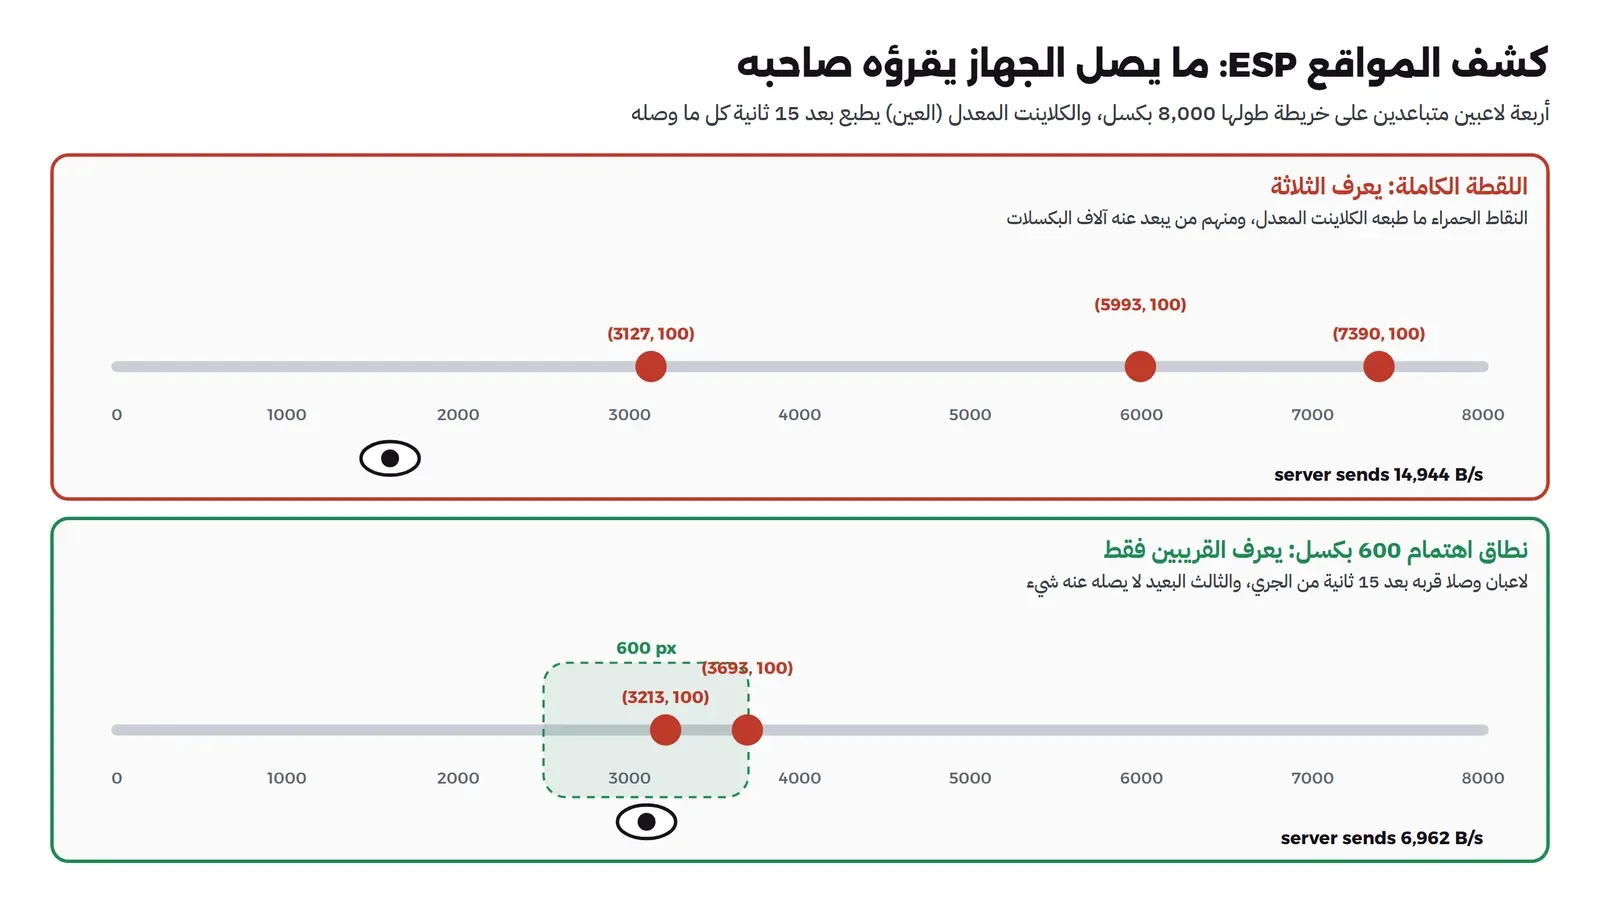
كل الغش السابق كان رسالة من الكلاينت إلى السيرفر. أما هذا النوع فلا يرسل شيئاً، وإنما يقرأ ما يصله. ففي لعبتنا يرسل السيرفر لكل لاعب لقطة فيها مواقع كل اللاعبين، والكلاينت يرسم القريبين منه على الشاشة فقط، ولكن البعيدين موجودون في ذاكرته. وبرامج الغش المعروفة باسم ESP أو Wallhack تفعل ذلك تماماً: تقرأ من ذاكرة اللعبة مواقع الأعداء الذين لا تعرضهم اللعبة، لأنهم خلف جدار أو بعيدون، وترسمهم فوق الشاشة. والكلاينت المعدل في المختبر يطبع ما يعرفه بعد 15 ثانية من دخوله، والسيرفر يضع اللاعبين الأربعة متباعدين، بين كل اثنين 1,500 بكسل، حتى لا يرى أحد أحداً.
# the server sends every player to everyone (--aoi 0)
 15.01 s  esp: I know where 3 other players are:
          player 202070581 at (3127, 100)
          player 1037678479 at (5993, 100)
          player 784838460 at (7390, 100)
 20.86 s  players 4  sent  14944 B in   96 packets  received   9854 B in  191 packets
# each player gets only the players within 600 px (--aoi 600)
 15.01 s  esp: I know where 2 other players are:
          player 720442515 at (3693, 100)
          player 1020002280 at (3213, 100)
 20.87 s  players 4  sent   6962 B in   97 packets  received   9866 B in  192 packets
في التشغيل الأول عرف الكلاينت المعدل مواقع اللاعبين الثلاثة، ومنهم من يبعد عنه أكثر من 4,000 بكسل، أي خارج أي شاشة. وفي التشغيل الثاني بقي الكلاينت المعدل في موقع بدايته، والعداءون يجرون يميناً 200 بكسل في الثانية، فبعد 15 ثانية كان اثنان منهم قد قطعا 3,000 بكسل ووصلا ضمن 600 بكسل منه، فعرفهما لأنهما قريبان فعلاً، وأما الثالث البعيد فلم يصله عنه شيء، لا في الذاكرة ولا في الشبكة. ولاحظ الأثر الثاني في سطر السيرفر: 14,944 بايت في الثانية للاعبين الأربعة مع اللقطة الكاملة، ومتوسطه في التشغيل كله 12.8 كيلوبايت في الثانية، و6,962 بايت في الثانية مع النطاق، ومتوسطه 5.5، أي أن إرسال ما يلزم فقط يحمي المعلومات ويوفر الـ Bandwidth في الوقت نفسه.
والكود الذي يفعل ذلك في السيرفر يبني لقطة مختلفة لكل لاعب:
		elif opt("aoi", "0") != "0":
			var r := float(opt("aoi", "0"))            # interest management: each peer gets only what is near it
			for to in players:
				var data := []
				for id in players:
					var p: Dictionary = players[id]
					if id == to or p.pos.distance_to(players[to].pos) <= r:
						data.append_array([id, p.pos.x, p.pos.y, p.done_seq, p.dir != Vector2.ZERO])
				snapshot.rpc_id(to, tick, data)
وهذا ما يسمى إدارة الاهتمام Interest Management، وله ثلاثة أثمان يجب أن تعرفها. الأول أن السيرفر يبني لقطة لكل لاعب بدل لقطة واحدة للجميع، والحلقتان المتداخلتان تكبران مع مربع عدد اللاعبين، فالألعاب الكبيرة تقسم الخريطة إلى شبكة خلايا Grid وتبحث في الخلايا القريبة فقط. والثاني أن المسافة ليست الرؤية: الألعاب التي فيها جدران تحسب من يستطيع أن يرى من، أو تستخدم مناطق رؤية محسوبة مسبقاً للخريطة، وكلما كان الحساب أدق كان أغلى. والثالث أن اللاعب الذي يدخل نطاقك فجأة يظهر فجأة، فاترك هامشاً أكبر قليلاً من مدى الرؤية، حتى يصل خبره قبل أن يظهر على الشاشة، وهذا الهامش نفسه هو ما يبقى لبرنامج ESP أن يقرأه. ولذلك لا يمنع هذا الحل ESP تماماً، وإنما يحصره في المنطقة القريبة، وهو أكبر فرق تستطيع أن تحققه من السيرفر وحده.
فحص الإعادة Replay Verification لنتائج المتصدرين
في الألعاب التي يحسب فيها الكلاينت النتيجة بنفسه، مثل سباق فردي أو لعبة ألغاز ترسل وقتها إلى قائمة المتصدرين، لا يوجد سيرفر يحاكي اللعبة لحظة بلحظة. والحل أن يرسل الكلاينت مع النتيجة كل مدخلاته، ويعيد السيرفر تشغيلها بكود الحركة نفسه، فإذا كانت المحاكاة حتمية Deterministic، أي تعطي النتيجة نفسها لنفس المدخلات، فالسيرفر يحصل على النتيجة الحقيقية ويقارنها بما ادعاه الكلاينت. وفي المختبر لاعب يجري ست ثوان ويحفظ مدخلاته وموقعه النهائي في ملف، ثم عدلنا الملف بثلاث طرق: ادعاء موقع أبعد، ومدخلات طولها ثلاثة، وحذف أول مئة مدخل مع إبقاء الموقع المدعى. وهذه الدالة التي تعيد التشغيل:
	for i in run.inputs.size():
		var d := Vector2(run.inputs[i][0], run.inputs[i][1])
		if d.length() > 1.001:
			bad += 1                                   # an input no real controller can produce
		pos += d.limit_length(1.0) * SPEED * DT
		if finish < 0 and pos.x >= 1000.0:
			finish = i + 1
والنتيجة للملفات الأربعة:
verify run-c1.json: 354 inputs, impossible inputs 0, replayed x 1280.0 vs claimed 1280.0, reaches x=1000 at tick 271 (4.52 s) -> OK
verify run-claim.json: 354 inputs, impossible inputs 0, replayed x 1280.0 vs claimed 2000.0, reaches x=1000 at tick 271 (4.52 s) -> REJECTED
verify run-vec.json: 354 inputs, impossible inputs 354, replayed x 1280.0 vs claimed 3640.0, reaches x=1000 at tick 271 (4.52 s) -> REJECTED
verify run-cut.json: 254 inputs, impossible inputs 0, replayed x 946.7 vs claimed 1280.0, reaches x=1000 at tick -1 (-0.02 s) -> REJECTED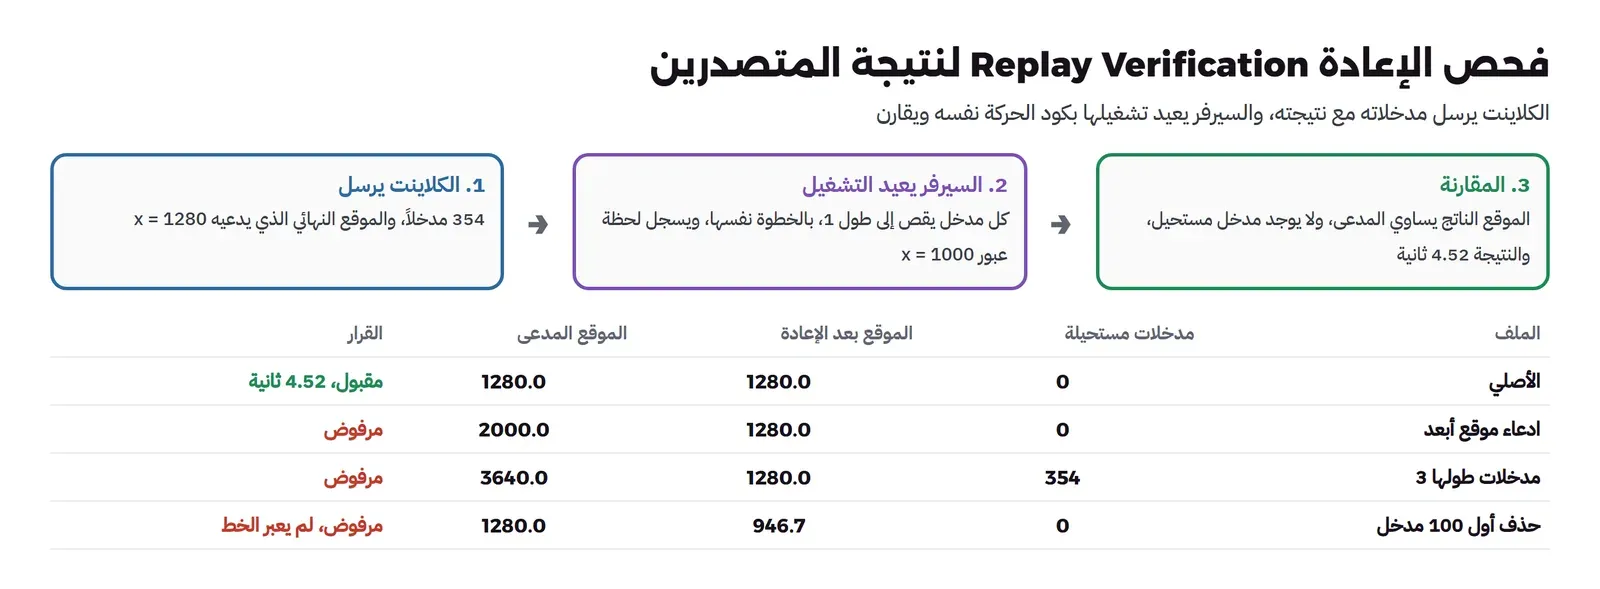
والقراءة كما يلي:
- الملف الأصلي: 354 مدخلاً، وإعادة التشغيل أوصلت اللاعب إلى 1,280 تماماً كما ادعى، وعبر خط النهاية عند x = 1000 في الخطوة 271، أي 4.52 ثانية. فهذه هي النتيجة التي تدخل قائمة المتصدرين، محسوبة في السيرفر لا مأخوذة من الكلاينت.
- ادعاء موقع أبعد: المدخلات نفسها أوصلته إلى 1,280 لا 2,000، فرفض.
- مدخلات طولها ثلاثة: كل المدخلات الـ 354 مستحيلة على يد تحكم حقيقية، والسيرفر قصها كما يقص في اللعب الحي، فوصل إلى 1,280 لا 3,640.
- حذف أول مئة مدخل: الغاش أراد أن يبدو أنه وصل أسرع، فحذف بداية السباق وأبقى الموقع، ولكن 254 مدخلاً لا توصل إلا إلى 946.7، فلم يعبر خط النهاية أصلاً.
وهذه الطريقة لها شرطان لا تنجح دونهما. الأول أن تكون المحاكاة حتمية فعلاً، فلعبتنا حركة بسيطة بخطوة ثابتة، أما الفيزياء الكاملة بأعداد عشرية فقد تعطي نتائج مختلفة قليلاً بين معالجين أو نظامين، وهذا يحتاج تصميماً من البداية، مثل الحساب بأعداد صحيحة أو بفاصلة ثابتة. والثاني أن تفحص المدخلات مقابل الزمن أيضاً، لأن غاشاً يرسل ملفاً صحيحاً تماماً لم يلعبه هو، وإنما حسبه برنامج يجرب كل المسارات حتى يجد أفضلها، فإعادة التشغيل تثبت أن النتيجة ممكنة، لا أن إنساناً حققها. ولذلك تجمع ألعاب السباقات والألغاز بين إعادة التشغيل ومراجعة بشرية لأفضل النتائج.
مكافحة الغش على جهاز اللاعب: Kernel Anti-Cheat
كل ما بنيناه حتى الآن يعمل على السيرفر، ويوقف كل غش يمر عبر رسالة يستطيع السيرفر أن يفحصها. ولكن بقي نوعان لا يراهما السيرفر: الأول يقرأ ما وصل إلى جهاز اللاعب بحق، مثل مواقع الأعداء القريبين خلف جدار لم يختف بعد، والثاني يرسل مدخلات مشروعة تماماً ولكن برنامجاً هو الذي يحسبها، مثل التصويب الآلي Aimbot الذي يحرك الماوس إلى الرأس في إطار واحد. والرسالة في الحالتين صحيحة، والسرعة صحيحة، والمعدل صحيح، والفرق الوحيد أن صاحبها ليس إنساناً. ولهذا تبيع شركات متخصصة برامج تعمل على جهاز اللاعب نفسه، ومهمتها أن تمنع برامج الغش من قراءة ذاكرة اللعبة أو الكتابة فيها، وأن تكتشف المعروف منها.
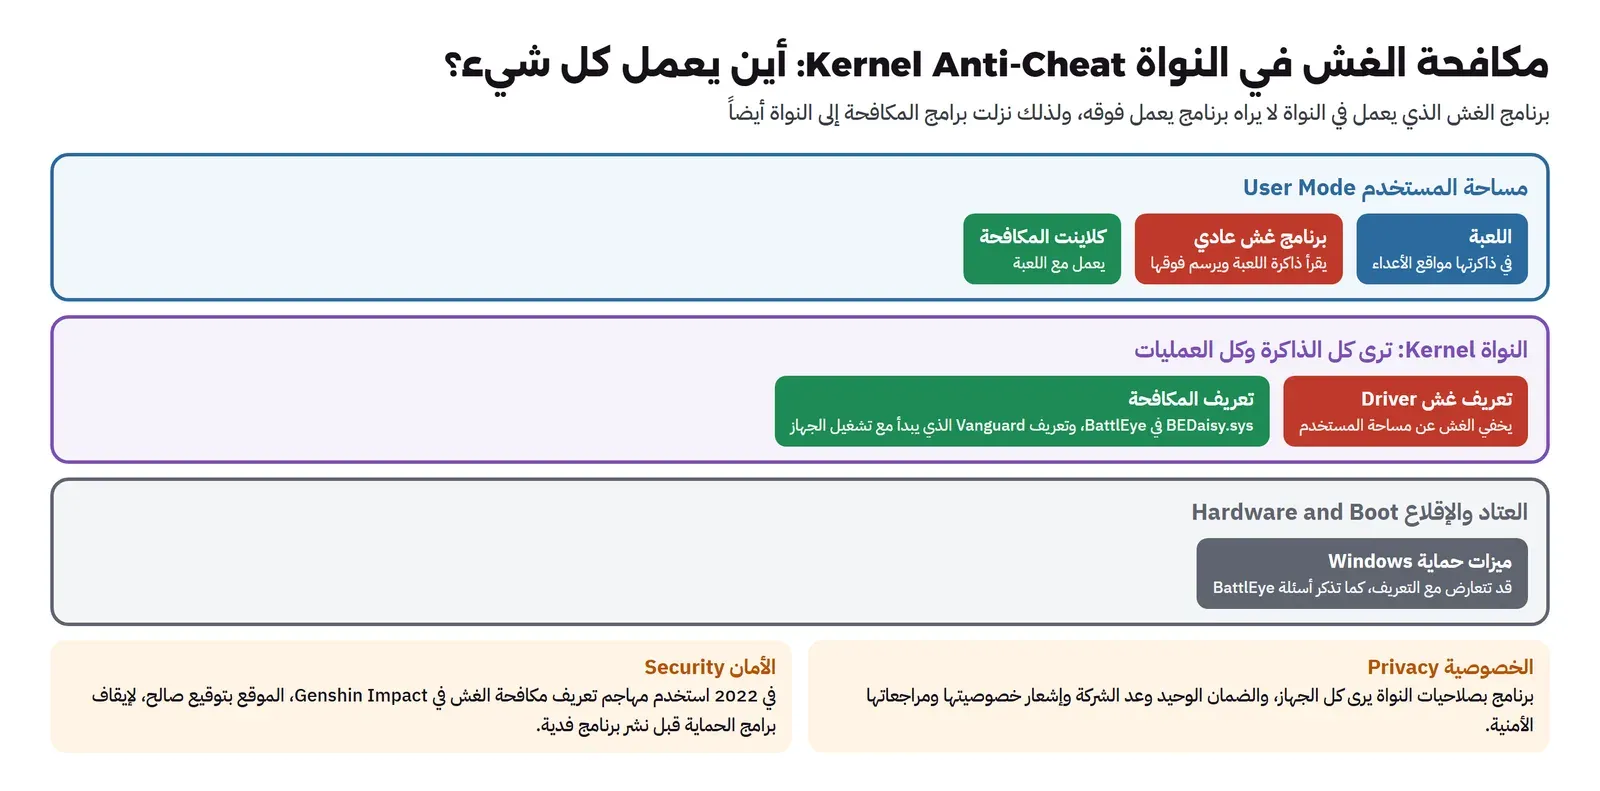
وتعمل أغلب هذه البرامج في نواة نظام التشغيل Kernel، وشرحنا في مقال فضاء النواة وفضاء المستخدم أن الكود في النواة يرى كل الذاكرة وكل العمليات، وأن برنامجاً عادياً لا يستطيع أن يخفي نفسه عن برنامج في النواة. والسبب أن برامج الغش نفسها انتقلت إلى النواة منذ سنوات، فبرنامج مكافحة يعمل بصلاحيات مستخدم عادي لا يرى برنامج غش يعمل تحته. وهذا ما تقوله الشركات الثلاث الأشهر عن نفسها، من صفحاتها الرسمية:
- Easy Anti-Cheat: جزء من خدمات Epic Online Services، وتقول صفحته الرسمية إنه يكتشف الغش بطرق تجريبية Heuristics وتحليل اللعب وبلاغات اللاعبين، وإنه مجاني في مستواه الأساسي للاستوديوهات بكل أحجامها، وإنه يعمل على Windows وMac وLinux وSteam Deck.
- BattlEye: تصف صفحته الرسمية حمايته بأنها «نظام حماية استباقي يعمل في النواة» مع فحص ديناميكي لجهاز اللاعب تتحكم فيه خوادم الشركة وتغيره باستمرار، حتى لا يستطيع مطورو الغش بناء تجاوز دائم لملف بعينه. وتذكر أسئلته الشائعة أنه يثبت على Windows خدمة نظام System Service، وأنه لا يعمل إلا أثناء لعبة محمية، وأن تعريفه BEDaisy.sys لا يعمل إذا فعل اللاعب ميزة الحماية Hardware-enforced Stack Protection في Windows 11، وأن الشركة أصلحت التوافق من جهتها وتنتظر تحديثاً من Microsoft، وتطلب من اللاعبين حتى ذلك الحين تعطيل الميزة. وهذا مثال صغير على ما يعنيه أن تعمل في النواة: برنامج اللعبة يدخل في خلاف مع ميزات أمان نظام التشغيل نفسه.
- Riot Vanguard: تقول صفحة الدعم في Riot إنه يتكون من كلاينت يعمل مع اللعبة ومن تعريف Driver في النواة، وإنه عادة يبدأ مع تشغيل الجهاز، فإذا عطلته وأردت أن تلعب تحتاج إعادة تشغيل الجهاز، إلا مع ميزة Pre-Check التي تشغله عند الطلب إذا حقق الجهاز متطلباتها. وتذكر صفحة أسئلة League of Legends أن Vanguard يجب أن يعمل طوال لعب League وأي وقت يكون فيه الكلاينت مفتوحاً، وأن الشركة أضافته إلى League بعد اختراق تعرضت له في بداية 2023.
الثمن على جهاز اللاعب: الخصوصية والأمان Privacy
برنامج في النواة يرى كل شيء على الجهاز، وهذه الصلاحية نفسها هي ما يجعل كثيراً من اللاعبين يرفضونه، وما يجعل بعض الشركات تتحدث عن الخصوصية في صفحاتها. فصفحة Riot تقول إن Vanguard بني مع فريق الخصوصية والامتثال حتى يتوافق مع قوانين حماية البيانات في كل منطقة، وتحيل إلى إشعار الخصوصية لتفاصيل البيانات التي تجمعها، وتذكر أنها راجعته داخلياً ومع مراجعين أمنيين خارجيين، وأن أيقونة في شريط النظام تبين متى يعمل. وهذا كله وعد من الشركة، لا شيء تستطيع أنت أن تتحقق منه، ولذلك اسأل نفسك قبل أن تضع برنامجاً كهذا في لعبتك: هل لعبتك تنافسية بدرجة تبرر أن تطلب من كل لاعب هذه الثقة؟
والخطر الثاني أمني، وقد حدث فعلاً. ففي أغسطس 2022 نشرت Trend Micro تحليلاً لهجوم فدية Ransomware استخدم فيه المهاجم تعريف مكافحة الغش mhyprot2.sys الخاص بلعبة Genshin Impact، وهو تعريف موقع بتوقيع صالح، لإيقاف برامج الحماية على الجهاز من داخل النواة قبل نشر برنامج الفدية. ولاحظ أن الضحية لم تكن تحتاج اللعبة مثبتة أصلاً، لأن المهاجم أحضر التعريف معه، وأن التوقيع كان ما يزال صالحاً عند نشر التحليل. والدرس أن كل تعريف في النواة ينشره استوديو هو أداة جاهزة لأي مهاجم إذا كانت فيه ثغرة، وأن مسؤوليته تبقى بعد أن يترك اللاعب اللعبة.
والخلاصة العملية لاستوديو صغير: ابدأ بكل ما في هذا المقال على السيرفر، فهو مجاني ولا يلمس جهاز أحد، ويوقف الغش الذي يستطيع أي شخص أن يكتبه في ساعة. وإذا أصبحت لعبتك تنافسية بجوائز أو ترتيب عام، وظهر الغش الذي لا يراه السيرفر، فاستخدم خدمة جاهزة من الثلاث أعلاه ولا تكتب تعريف نواة بنفسك، وأخبر لاعبيك بوضوح ماذا تثبت على أجهزتهم ولماذا، وتأكد أن الخدمة تدعم الأنظمة التي يلعبون عليها.
ما لا يراه السيرفر: الإحصاء على السلوك Behaviour Analysis
بعد كل الفحوص السابقة يبقى اللاعب الذي يرسل مدخلات صحيحة تماماً بمعدل صحيح وسرعة صحيحة، ولكن برنامجاً يقررها. والسيرفر لا يستطيع أن يرفض رسالة واحدة منه، ولكنه يستطيع أن يجمع عنه أرقاماً على مدى مباريات كثيرة ويقارنها بالبشر: نسبة الإصابات في الرأس، وزمن رد الفعل من ظهور العدو حتى الإطلاق، وكيف يتحرك المؤشر قبل الإصابة، وهل يتتبع الأعداء خلف الجدران قبل أن يراهم. وتذكر صفحة Easy Anti-Cheat أن تحليل اللعب وبلاغات اللاعبين جزء من طريقتها في الكشف، بجانب ما يعمل على الجهاز.
وهذا النوع من الكشف لا يصل إلى اليقين أبداً، فهو احتمال، ولاعب محترف حقيقي قد تكون أرقامه أعلى من برنامج غش متواضع. ولذلك لا تجعل نتيجته حظراً تلقائياً فورياً، وإنما علامة تضع اللاعب في قائمة مراجعة، أو مباريات مع لاعبين مثله، أو طلب إعادة مشاهدة من إنسان، واحتفظ دائماً بطريق للاعب ليعترض، كما تفعل الخدمات الكبيرة التي تقدم نموذج اعتراض في صفحاتها. والفحوص التي بنيناها على السيرفر تختلف في هذا: هي تحكم على رسالة واحدة بقاعدة لا تخطئ، مثل «لا يوجد سلاح يطلق أسرع من 4 في الثانية»، ولذلك تستطيع أن ترفض فوراً دون أن تظلم أحداً، بشرط أن تكون القاعدة مبنية على ما يحدث فعلاً على الشبكة كما رأينا مع الارتعاش.
ترتيب الدفاعات: من أين تبدأ؟
- السيرفر صاحب القرار: الكلاينت يرسل نيته، والسيرفر يحسب كل شيء له قيمة. وإذا كانت لعبتك تجعل الكلاينت صاحب القرار، فكل ما بعد هذه الخطوة ترقيع.
- فحص كل رسالة: من أرسلها، وهل القيم في حدودها، وهل الفعل مسموح الآن، في أول سطر من كل دالة يستدعيها الكلاينت.
- ميزانية زمنية لكل فعل متكرر: مدخلات الحركة، والإطلاق، والدردشة، والطلبات، بحد مبني على اللعبة ومختبر على شبكة سيئة.
- معرف لكل طلب له قيمة: الشراء، والتبادل، والمكافآت، يقبل مرة واحدة، والرصيد عند السيرفر.
- أرسل ما يلزم فقط: مواقع اللاعبين القريبين أو المرئيين، لا الخريطة كلها.
- فحص الإعادة للنتائج المقدمة: للمتصدرين والسباقات التي يحسبها الكلاينت.
- الإحصاء على السلوك والبلاغات: عندما تصبح اللعبة تنافسية، مع مراجعة بشرية.
- برنامج على جهاز اللاعب: آخر خطوة، لخدمة جاهزة لا لكود تكتبه، وبعد أن توازن الثمن على لاعبيك.
أخطاء شائعة
- الثقة بقيمة لأن الواجهة لا تسمح بغيرها: الواجهة على جهاز اللاعب، والرسالة تكتب بدونها. افحص في السيرفر كل قيمة كأن الواجهة غير موجودة.
- دالة
any_peerدون فحص المرسل: كل دالة يستدعيها الكلاينت معروفة لكل من يفتح ملف اللعبة، فاعتبرها واجهة عامة. - حد معدل بالتوقيت اللحظي: مثل «لا مدخلين في أقل من 16 مللي ثانية». الشبكة تجمع الحزم وتؤخرها، فتظلم الأمناء. استخدم ميزانية على فترة مع سماح لدفعة صغيرة.
- اللحاق بلا سقف: كود يطبق مدخلات إضافية ليلحق بالكلاينت المتأخر، فيصبح سرعة إضافية لمن يرسل أسرع من الزمن.
- الاعتماد على تشفير النقل وحده: التشفير يمنع الغريب على الشبكة من قراءة رسائلك، ولكنه لا يمنع صاحب الجهاز من إرسال ما يريد عبر الاتصال المشفر نفسه.
- إرسال كل شيء لكل لاعب: ثم إخفاؤه في الرسم. ما يصل الجهاز يقرؤه صاحبه.
- حظر تلقائي من إحصاء: نتيجة احتمالية تعامل كأنها يقين، دون مراجعة ولا اعتراض.
- تعريف نواة تكتبه بنفسك: ثغرة واحدة فيه تصبح أداة لكل مهاجم على كل جهاز ثبت لعبتك، كما حدث مع تعريف Genshin Impact.
قائمة فحص Checklist
| الغش | ما يراه السيرفر | الفحص | ما يكلفه |
|---|---|---|---|
| تغيير قيمة السرعة | اتجاه طوله أكبر من 1 | limit_length(1.0) والسرعة ثابت في السيرفر | لا شيء |
| تسريع ساعة اللعبة | مدخلات أكثر مما يسمح به الزمن | ميزانية 60 في الثانية مع دفعة 8، ولحاق بسقف | 1% من مدخلات الأمين على شبكة سيئة |
| الإطلاق السريع | طلقات أكثر من معدل السلاح | ميزانية لكل سلاح، لا فترة لحظية | طلقة تتأخر أحياناً على شبكة سيئة |
| إعادة رسالة | رقم طلب مكرر | سجل الطلبات والرصيد في السيرفر | سجل في قاعدة البيانات |
| كشف المواقع | لا يرى شيئاً | أرسل ما يقترب أو يرى فقط | عمل أكثر في السيرفر لكل لاعب |
| نتيجة مزورة | نتيجة لا تطابق المدخلات | إعادة تشغيل المدخلات في السيرفر | محاكاة حتمية، وتخزين المدخلات |
| تصويب آلي | مدخلات صحيحة تماماً | إحصاء على السلوك، أو برنامج على الجهاز | احتمال لا يقين، وثقة اللاعب في برنامج نواة |
- كل دالة RPC يستدعيها الكلاينت تبدأ بثلاثة أسئلة: من المرسل؟ هل يحق له؟ هل القيم في حدودها؟
- كل رقم له قيمة، السرعة والضرر والذهب والوقت، يحسب في السيرفر، والكلاينت يرسل نيته فقط.
- كل فعل يتكرر له ميزانية على فترة، مختبرة على شبكة فيها تأخير وارتعاش وفقدان قبل تفعيلها.
- كل كود لحاق أو تسامح مع التأخير له سقف لا يتجاوزه أحد.
- كل طلب له قيمة له رقم يقبل مرة واحدة.
- اللقطة لكل لاعب لا تحمل إلا ما يحتاجه.
- تحسب كم لاعباً أميناً يرفضه كل فحص، لا كم غاشاً يوقفه فقط.
- تسجل كل رفض مع رقم اللاعب، لأن الرفض المتكرر من لاعب واحد علامة أقوى من أي رفض منفرد.
تطبيق عملي
- غير سقف الدفعة في ميزانية المدخلات من 8 إلى 2، وشغل اللاعبين الأمينين على الشبكة السيئة، وقس كم مدخلاً يرمى لكل منهما.
- اجعل الكلاينت المعدل يرسل 66 مدخلاً في الثانية بدل 120، أي أسرع بعشرة بالمئة فقط، وانظر هل تكشفه الميزانية، وكم يكسب دونها.
- انقل سجل أرقام الطلبات في المتجر إلى ملف، وأعد تشغيل السيرفر بين طلبين متطابقين، وانظر هل يقبل الطلب الثاني.
- أضف إلى فحص الإعادة شرطاً على عدد المدخلات مقابل الزمن الذي استغرقه السباق على ساعة السيرفر، وجرب ملفاً فيه مدخلات أكثر من الزمن.
ملفات المختبر وتشغيله
المختبر في مجلد lab، وهو مختبر مقال اللعب الجماعي نفسه مع الإضافات: game/main.gd فيه أدوار الغش والفحوص، وudp-relay.py فيه وضع التسجيل وإعادة الإرسال، وrun-ac.sh وrun-ac2.sh يشغلان كل التجارب في المقال ويكتبان النتائج في out/results.txt. وتبدأ بالأوامر نفسها:
docker build -t gm3-godot:4.7.2 .
docker tag python:3.13-alpine gm3-python:3.13-alpine
docker network create gm3-net
docker run --rm --init -v "$PWD/game:/game" gm3-godot:4.7.2 godot --headless --import --path /game
bash run-ac.sh && bash run-ac2.sh
وإذا رأيت في النتائج كلاينتاً لا يظهر له سطر من السيرفر، فالسبب غالباً أن السيرفر أنهى عمله قبل أن يدخل، لأنه يخرج عندما يفرغ من اللاعبين، وبدء Container على جهاز مزدحم قد يأخذ عدة ثوان. ولذلك أضفنا إلى السيرفر الخيار --expect الذي يجعله ينتظر عدداً من اللاعبين قبل أن يخرج.
حذف المختبر Cleanup
docker rm -f gm3-ac-srv gm3-ac-relay gm3-ac-c1 gm3-ac-c2 gm3-ac-c3 gm3-ac-cheat
docker network rm gm3-net
docker image rm gm3-godot:4.7.2 gm3-python:3.13-alpine
rm -rf game/.godot out
الخلاصة Summary
- جهاز اللاعب ملك اللاعب، فلا يمكن منع الغش عليه منعاً كاملاً، والسؤال الصحيح: ما الذي يصدقه السيرفر؟
- قص طول الاتجاه في السيرفر أعاد غاش السرعة من 594 بكسل في الثانية إلى 198، دون أن يحتاج السيرفر أن يكتشفه.
- تسريع ساعة اللعبة أعطى الغاش الضعف، 397 بكسل في الثانية، وكود اللحاق الذي كتبناه للاعب الأمين أعطاه 391، وميزانية 60 مدخلاً في الثانية مع دفعة 8 أعادته إلى 200، ورمت 1% من مدخلات لاعب أمين على شبكة سيئة دون أثر يذكر على سرعته.
- فحص الإطلاق بفترة ربع ثانية بين وصول طلقتين رفض طلقة للاعب أمين على شبكة سيئة، وميزانية أربع طلقات في الثانية مع دفعة طلقتين لم ترفض له شيئاً، وأوقفت الغاش عند 21 طلقة من 300.
- طلب شراء أعيد عشرين مرة اشترى عشرين قطعة بثمن عشر وترك الذهب سالب مئة، ورقم الطلب مع رصيد في السيرفر جعلها قطعة واحدة.
- إعادة حزم UDP نفسها عبر الاتصال نفسه لم تشتر شيئاً حتى دون فحص منا، لأن ENet ترمي الرسالة الموثوقة المكررة برقم تسلسلها، والإعادة الخطرة هي التي تأتي من داخل اللعبة كرسالة جديدة.
- اللقطة الكاملة أخبرت الكلاينت المعدل بمواقع لاعبين على بعد آلاف البكسلات، وإرسال ما يقع ضمن 600 بكسل فقط حصر معرفته في القريبين، وخفض ما يرسله السيرفر من 12.8 إلى 5.5 كيلوبايت في الثانية.
- إعادة تشغيل مدخلات النتيجة في السيرفر كشفت ثلاثة ملفات معدلة من أربعة، بطرق تعديل مختلفة.
- التصويب الآلي وأمثاله لا يراه السيرفر في رسالة واحدة، ويحتاج إحصاء على السلوك أو برنامجاً على جهاز اللاعب، وبرامج النواة مثل Easy Anti-Cheat وBattlEye وVanguard لها ثمن على الخصوصية وعلى أمان الجهاز، كما أظهر تعريف Genshin Impact الذي استخدم في هجوم فدية في 2022.
وبهذا تنتهي مرحلة الألعاب الجماعية والخوادم: سيرفر صاحب قرار يخفي التأخير عن اللاعب، وسيرفر مخصص تعرف كيف تشغله، وخلفية تحفظ الحسابات والمتصدرين، وفحوص توقف أغلب الغش قبل أن يحتاج لاعبوك برنامجاً على أجهزتهم. وفي المرحلة التالية بإذن الله ننتقل إلى نشر اللعبة والعمل في القطاع:
دليلاللعب الجماعي Multiplayer: السيرفر صاحب القرار والتأخيرنبني في Godot 4 سيرفراً مخصصاً صاحب قرار وكلاينتات آلية، ثم نضيف التأخير والارتعاش والفقدان ونقيس كيف يخفي التنبؤ والمطابقة والاستيفاء أثرها عن اللاعب.دليلخوادم الألعاب المخصصة Dedicated Servers على سيرفركنصدر سيرفر لعبة Godot بقالب التصدير ونغلفه في Docker، ونقيسه مع 64 لاعباً آلياً، ونجعله يحفظ ويفرغ مبارياته عند الإيقاف ونحدثه دون طرد أحد، ثم نقارنه بسيرفر Luanti ونعرف متى تحتاج Agones. دليلخلفية الألعاب Game Backend: الحسابات والمتصدرون مع Nakamaنشغل Nakama مع PostgreSQL في Docker ونبني له حسابات وحفظاً ومتصدرين أسبوعيين وجولة يحسب فيها السيرفر الدرجة بنفسه، ثم نقيس كم يستهلك مع 400 لاعب من Godot وماذا يحدث إذا توقفت قاعدة البيانات.
 دليلتحديد معدل الطلبات Rate Limiting وخوارزمياتهكيف تعمل خوارزميات تحديد معدل الطلبات، وأيها يناسب واجهتك، وكيف تطبقها على عدة سيرفرات وترد بالرمز 429 الصحيح.
 دليلنشر لعبتك على Steam ومتاجر الجوال: الخطوات والرسومخطوات نشر لعبة مستقلة على Steam وitch.io وGoogle Play وApp Store، برسوم كل متجر ومدده والتصنيف العمري والضريبة في السعودية.
سجل التحديثات Changelog
- 18 نوفمبر 2026: كتابة المقال، وتجربة ستة أنواع من الغش على سيرفر مخصص في Godot 4.7.2 دون شاشة في Docker، وقياس أثر كل فحص على الغاش وعلى اللاعب الأمين عبر مرحل UDP فيه تأخير وارتعاش وفقدان.