

لنفرض أن إدارة الموارد البشرية في مؤسستك اشترت نظاماً للتوظيف من ميزانيتها، ثم اكتشف قسم التقنية بعد ستة أشهر أنه لا يتكامل مع نظام الرواتب، وأن بياناته مستضافة خارج المملكة، وأن عقده يتجدد تلقائياً. فمن أخطأ هنا؟ مدير الموارد البشرية لم يسأل أحداً لأنه لا يوجد من يسأله، ومدير التقنية لم يعترض لأنه لم يعلم، والإدارة العليا وقعت على المبلغ لأن أحداً لم يعرض عليها الخطر. وهذه ليست مشكلة تقنية وإنما مشكلة قرار: من يملك الحق في أن يقرر شراء نظام، ومن يجب أن يستشار قبله، ومن يراجع النتيجة بعده؟ وهذا بالضبط ما تسميه المؤسسات حوكمة تقنية المعلومات IT Governance.
وقد شرحنا في منهجية التحول الرقمي إيقاع القرار في مبادرات التحول، وشرحنا في معمارية المؤسسة كيف تراجع الحلول قبل شرائها، وهذا المقال يجمع ذلك تحت إطار واحد معروف عالمياً هو COBIT من جمعية ISACA. وفي هذا المقال سوف نتناول:
- الفرق بين الحوكمة Governance والإدارة Management، ولماذا يخلط بينهما أغلب الناس.
- إطار COBIT بإصداره الحالي: مبادئه الستة، ومكوناته، والأهداف الأربعون في خمسة مجالات.
- عوامل التصميم Design Factors ومستويات القدرة Capability Levels، وكيف تفصل الإطار على مقاس مؤسستك.
- علاقة COBIT بإطار ITIL والمعيار ISO/IEC 38500 وضوابط الهيئة الوطنية للأمن السيبراني وضوابط هيئة الحكومة الرقمية.
- بداية عملية: لجنة توجيهية، ومصفوفة RACI، وجدول لحقوق القرار Decision Rights تستطيع نسخه.
الحوكمة Governance والإدارة Management: من يقرر ومن ينفذ؟
الحوكمة Governance هي أن تحدد المؤسسة ما الذي تريده من التقنية، ومن له حق القرار فيها، وكيف تتأكد أن القرار نفذ كما أرادت، أما الإدارة Management فهي العمل اليومي الذي يحقق ذلك: التخطيط والبناء والتشغيل والقياس. والتشبيه الأقرب هو السفينة، فالمالك يحدد الوجهة وحدود المخاطرة والميزانية، والقبطان يقرر كيف يصل ويقود الطاقم، ثم يرفع للمالك تقريراً عن المسار، فإذا قام المالك بقيادة السفينة بنفسه ضاعت المسؤولية، وإذا قرر القبطان الوجهة وحده فقد أخذ ما ليس له.
وإطار COBIT يجعل هذا الفصل مبدأً صريحاً، ففي المبدأ الرابع من مبادئ نظام الحوكمة كما تنقله مقالة ISACA عن مقارنة COBIT بمبادئ IIA أن «أنشطة وهياكل الحوكمة والإدارة مختلفة» Governance and management activities and structures are different. والصورة التالية تبين هذا الفصل كما يرسمه الإطار:
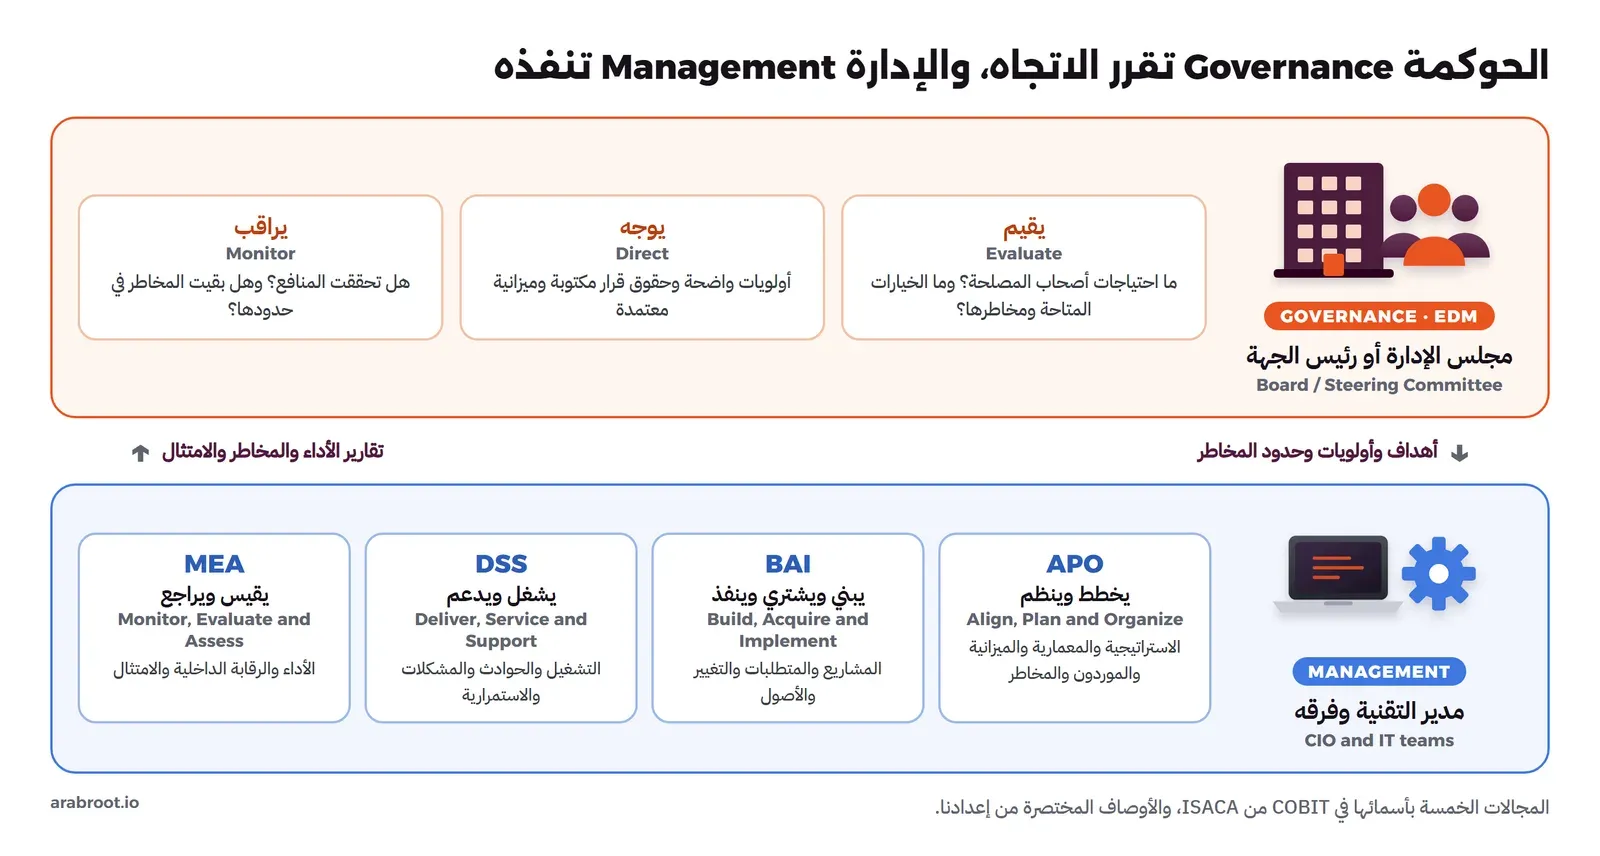
والجدول التالي يلخص الفرق بأسئلة عملية:
| السؤال | الحوكمة Governance | الإدارة Management |
|---|---|---|
| من يقوم بها؟ | مجلس الإدارة أو رئيس الجهة، ولجنة توجيهية تمثله | مدير التقنية CIO وفرقه |
| ما سؤالها الأساسي؟ | هل نعمل الأشياء الصحيحة؟ | هل نعمل الأشياء بطريقة صحيحة؟ |
| ما مخرجاتها؟ | أولويات، وحدود مخاطر مقبولة، وميزانية، وحقوق قرار، وسياسات | خطط، ومشاريع، وخدمات تعمل، وتقارير أداء |
| كم مرة تجتمع؟ | كل ثلاثة أشهر غالباً | يومياً وأسبوعياً |
| مثال قرار | هل ننقل الأنظمة غير الحساسة إلى السحابة خلال ثلاث سنوات؟ | أي مزود سحابي، وبأي ترتيب ننقل الأنظمة؟ |
وقد يتساءل البعض: لماذا لا يكفي أن يكون لدينا مدير تقنية جيد؟ والإجابة أن مدير التقنية الجيد سوف يعمل بجد على أولوياته هو، وما لم توجد جهة فوقه تعتمد الأولويات وتراجع النتائج، فإنه سيحكم على عمله بنفسه، وهذا ليس عيباً فيه وإنما خلل في التصميم، لذلك تفصل الأطر كلها بين من يقرر الاتجاه ومن ينفذه.
ما هو إطار COBIT؟
إطار COBIT هو إطار لحوكمة وإدارة تقنية المعلومات في المؤسسة، تصدره جمعية ISACA التي تصفه في صفحة COBIT الرسمية بأنه الإطار الأول لحوكمة وإدارة تقنية المعلومات في المؤسسات، والإصدار الحالي COBIT 2019 تطوير لإصدار COBIT 5، وقد عرض Mark Thomas ما تغير فيه في مقالة على موقع ISACA بتاريخ 10 ديسمبر 2018. وتستخدم ISACA في وثائقها مصطلح «المعلومات والتقنية» I&T بدلاً من IT وحدها، والسبب أن الحوكمة تشمل المعلومات نفسها وليس الأجهزة والأنظمة فقط.
ومن المهم أن تعرف ما لا يفعله COBIT قبل أن تعرف ما يفعله، فالإطار لا يصف كيف تدير مكتب الخدمة خطوة بخطوة، ولا يحكم تقنية بعينها، وتقول مقالة Mark Thomas إنه لا ينظم إجراءات الأعمال Business Processes ولا يحكم تقنيات محددة، وإنما يركز على مكونات المعلومات والتقنية اللازمة لحوكمتها وإدارتها. أي أن COBIT يخبرك ماذا يجب أن يكون موجوداً ومن يملكه وكيف تقيس نضجه، ويترك تفاصيل التنفيذ لأطر أخرى مثل ITIL كما سيأتي.
والإطار نفسه مجموعة منشورات، وأهمها أربعة تذكرها صفحة ISACA:
- المقدمة والمنهجية COBIT 2019 Framework: Introduction and Methodology: المبادئ والمفاهيم وهيكل الإطار.
- أهداف الحوكمة والإدارة COBIT 2019 Framework: Governance and Management Objectives: الوصف التفصيلي للأهداف الأربعين.
- دليل التصميم COBIT 2019 Design Guide: كيف تصمم نظام حوكمة يناسب مؤسستك بعوامل التصميم.
- دليل التطبيق COBIT 2019 Implementation Guide: كيف تطبق وتحسن على مراحل.
وإلى جانبها منشورات مجالات تركيز Focus Areas مثل أمن المعلومات، ومخاطر المعلومات والتقنية، وDevOps، والمنشآت الصغيرة والمتوسطة، وهي تكييف للأهداف نفسها على موضوع محدد وليست أطراً جديدة.
المبادئ الستة لنظام الحوكمة Governance System Principles
يضع COBIT 2019 ستة مبادئ لأي نظام حوكمة، وثلاثة مبادئ لإطار الحوكمة نفسه، وتذكر مقالة ISACA التي تقارن COBIT 2019 بالإصدار 5 أن المبادئ أصبحت ستة بعد أن كانت خمسة. والمبادئ الستة كما تنقلها مقالة ISACA عن مبادئ IIA، مع شرح مختصر من إعدادنا لكل منها:
- قيمة لأصحاب المصلحة Stakeholder Value: نظام الحوكمة موجود ليلبي احتياجات أصحاب المصلحة ويولد قيمة من استخدام المعلومات والتقنية، بالموازنة بين المنافع والمخاطر والموارد، فإذا لم تستطع أن تقول ما القيمة التي تحميها لجنة ما، فهي لجنة زائدة.
- نهج متكامل Holistic Approach: الحوكمة تبنى من مكونات من أنواع مختلفة تعمل معاً، وسياسة بلا أشخاص ينفذونها أو أداة بلا إجراء تبقى حبراً على ورق.
- نظام متغير Dynamic Governance System: إذا تغير أحد عوامل التصميم، مثل الاستراتيجية أو التقنية، فعلى المؤسسة أن تراجع أثره على نظام الحوكمة كله، والسبب أن نظام حوكمة صمم لمؤسسة تعمل في مقرها لن يصلح لها بعد أن تنقل نصف أنظمتها إلى السحابة.
- الحوكمة غير الإدارة Governance Distinct From Management: وهو ما شرحناه أعلاه.
- مفصل على احتياج المؤسسة Tailored to Enterprise Needs: تستخدم عوامل التصميم لترتيب أولوية المكونات، فلا تطبق كل شيء بنفس القوة.
- نظام شامل End-to-End Governance System: يشمل كل وظائف المؤسسة وليس إدارة التقنية وحدها، فنظام اشترته الموارد البشرية في مثال البداية جزء من نطاق الحوكمة حتى لو لم يمر على إدارة التقنية.
وأما مبادئ إطار الحوكمة الثلاثة، فتذكرها مقالة المقارنة: نموذج مفاهيمي Conceptual Model يحدد المكونات وعلاقاتها حتى يمكن أتمتته، وانفتاح ومرونة Open and Flexible لإضافة محتوى جديد، والتوافق مع المعايير والأطر واللوائح الكبرى Aligned to Major Standards، وهذا المبدأ الأخير هو ما يجعل COBIT يتعايش مع ITIL وISO وضوابط الجهات التنظيمية بدلاً من أن ينافسها.
المكونات السبعة Components: من ماذا تبنى الحوكمة؟
كان COBIT 5 يسمي هذه المكونات «الممكنات» Enablers، وفي COBIT 2019 أصبحت «مكونات نظام الحوكمة» Components، وهي سبعة كما يذكرها Mark Thomas في مقالته:
| المكون Component | مثال عملي في قسم تقنية |
|---|---|
| العمليات Processes | إجراء طلب نظام جديد من الطلب إلى الاعتماد |
| الهياكل التنظيمية Organizational Structures | اللجنة التوجيهية ومجلس مراجعة المعمارية |
| تدفقات المعلومات وعناصرها Information Flows and Items | تقرير المخاطر الربع سنوي، وسجل المشاريع |
| الأشخاص والمهارات والكفاءات People, Skills and Competencies | مسؤول المعمارية، ومحلل الأعمال، وخطة تدريب سنوية |
| الثقافة والأخلاقيات والسلوك Culture, Ethics and Behavior | أن يطلب المدير رأي الأمن قبل التوقيع وليس بعده |
| السياسات والإجراءات Policies and Procedures | سياسة الاقتناء، وسياسة التغيير |
| الخدمات والبنية والتطبيقات Services, Infrastructure and Applications | نظام التذاكر، وأداة المعمارية، ولوحة المؤشرات |
ولاحظ أن الأداة في آخر القائمة وليست في أولها، والسبب أن أكثر خطأ شائع عند البدء بالحوكمة هو شراء أداة GRC قبل أن توجد لجنة تقرر أو إجراء يطبق، فتمتلئ الأداة بنماذج لا يقرؤها أحد.
الأهداف الأربعون Objectives في خمسة مجالات Domains
قلب COBIT هو النموذج الأساسي COBIT Core Model، وفيه أربعون هدفاً للحوكمة والإدارة Governance and Management Objectives، وكل هدف مرتبط بعملية واحدة، كما يذكر Mark Thomas في مقالته، وقد زادت العمليات من 37 في COBIT 5 إلى 40، والجديد منها بحسب مقالة المقارنة ثلاثة: إدارة البيانات APO14، وإدارة المشاريع BAI11، والتأكيد MEA04. والصورة التالية تبين المجالات الخمسة وعدد أهداف كل منها وأمثلة من أهدافها:
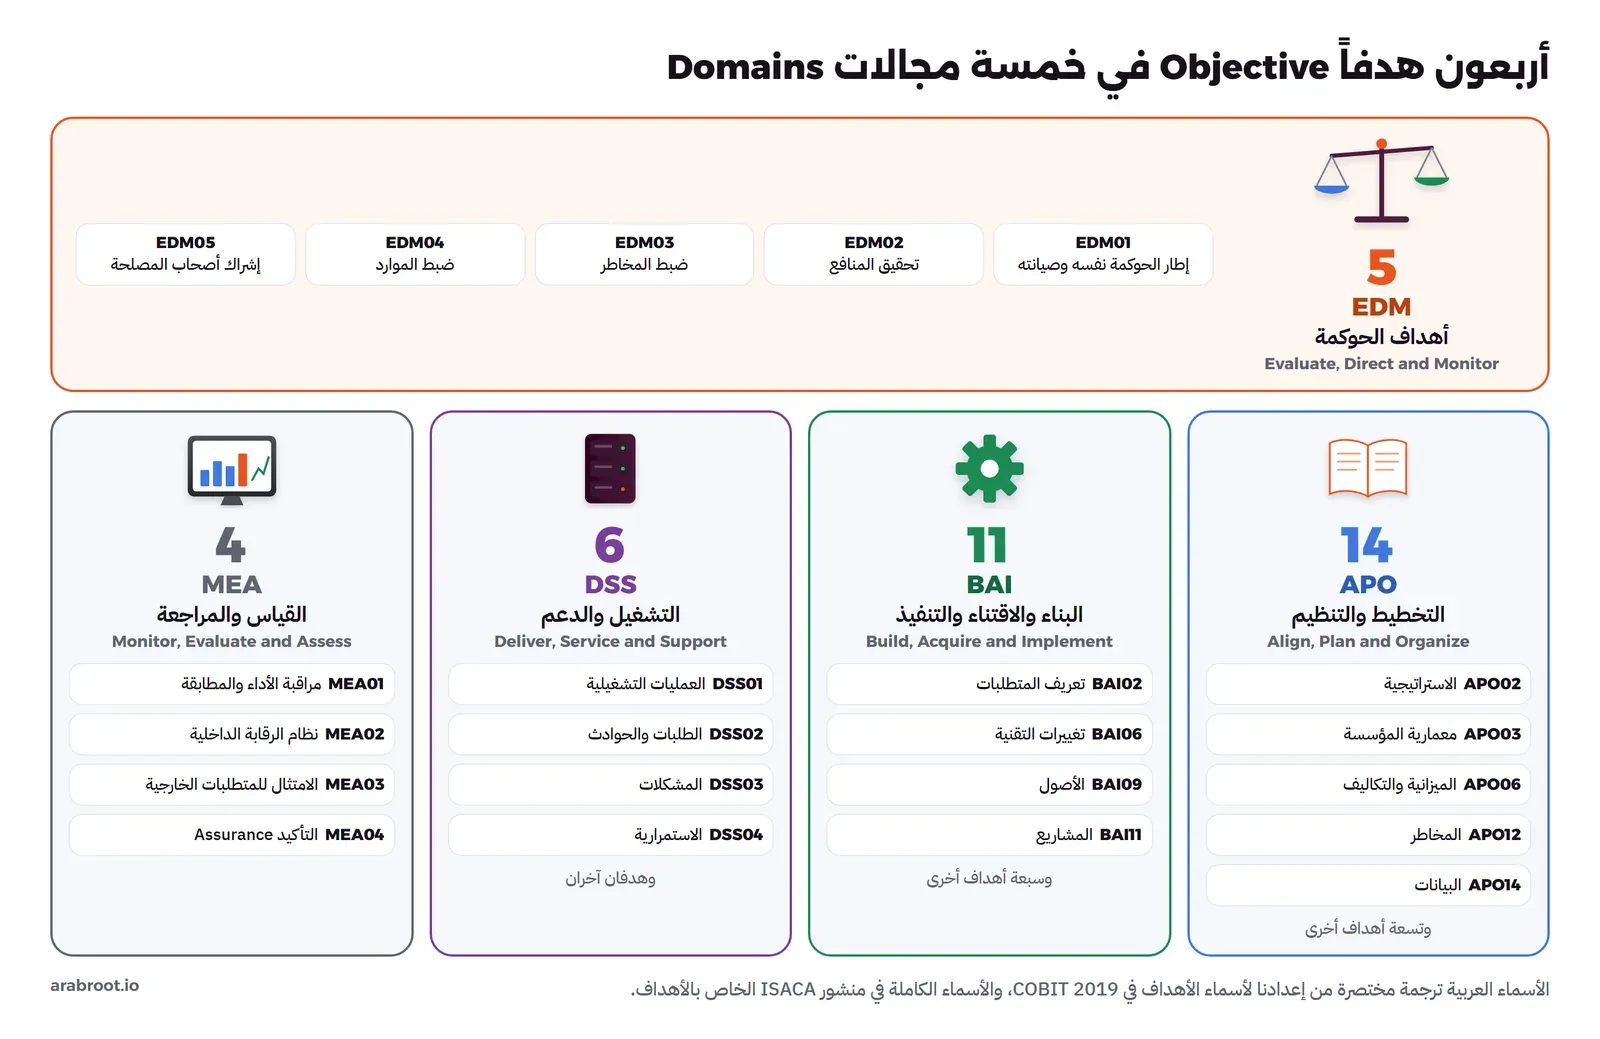
وأسماء الأهداف التي في الصورة وردت بنصها في مقالات ISACA، مثل مقالة تقييم استمرارية الخدمات بـ COBIT 2019 ومقالة مستويات القدرة المذكورة أدناه، أما القائمة الكاملة بأوصافها وممارساتها وأنشطتها فهي في منشور الأهداف من ISACA. والجدول التالي يربط بعض الأهداف بمقالات على الموقع تشرح الجانب العملي منها، حتى ترى أن COBIT ليس شيئاً جديداً عليك، وإنما خريطة لأشياء تقوم بها أصلاً:
| الهدف في COBIT | ما يعنيه عملياً | أين شرحناه |
|---|---|---|
| APO02 الاستراتيجية Managed Strategy | خطة تقنية مرتبطة باستراتيجية المؤسسة | مقال الخطة الاستراتيجية لتقنية المعلومات في هذه المرحلة |
| APO03 معمارية المؤسسة Managed Enterprise Architecture | الوضع الحالي والمستهدف ومراجعة الحلول | معمارية المؤسسة |
| APO05 المحفظة Managed Portfolio | أي المبادرات تبدأ وأيها تتوقف | خريطة القدرات ومحفظة التطبيقات |
| APO06 الميزانية والتكاليف Managed Budget and Costs | ميزانية التقنية وتوزيعها بين CapEx وOpEx | ميزانية التقنية |
| APO12 المخاطر Managed Risk | سجل المخاطر ومالكوها | مصطلحات GRC |
| BAI09 الأصول Managed Assets | جرد الأجهزة والتراخيص ودورة حياتها | دورة حياة أجهزة المؤسسة |
| DSS02 الطلبات والحوادث Managed Service Requests and Incidents | مكتب الخدمة والتذاكر وال SLA | إدارة خدمات تقنية المعلومات ITSM |
عوامل التصميم Design Factors: لا تطبق الأربعين كلها
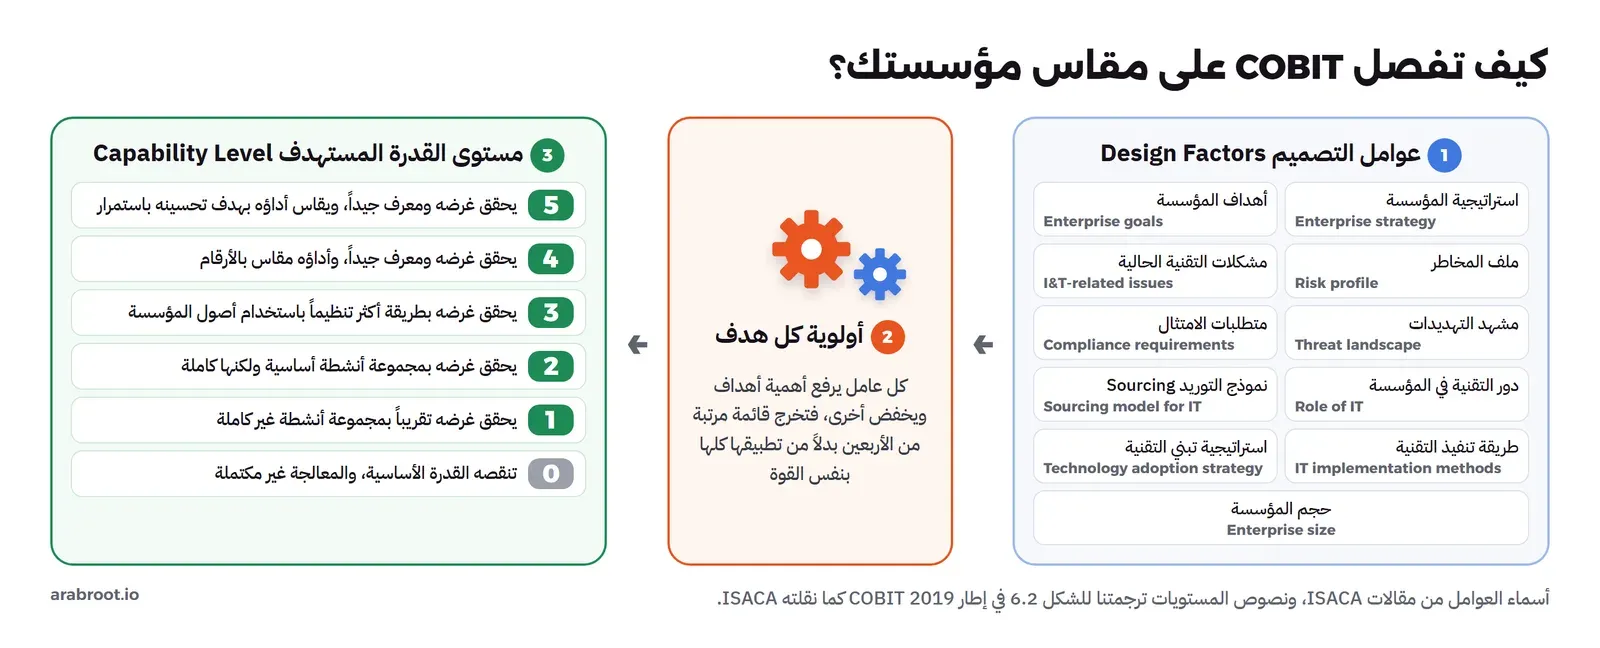
أكبر خطأ في تطبيق COBIT أن تعامله كقائمة تحقق فيها أربعون بنداً بنفس الدرجة، ولذلك أضاف COBIT 2019 عوامل التصميم Design Factors، وهي بحسب مقالة المقارنة العوامل التي تؤثر في تصميم نظام الحوكمة في المؤسسة، وعددها أحد عشر عاملاً، وتذكر المقالة أن الأربعة الأولى تحدد النطاق المبدئي، والبقية تحسنه. وتضيف مقالة ISACA عن تصميم COBIT مخصص لمؤسستك أن لكل عامل قيماً محتملة، فعامل متطلبات الامتثال مثلاً قيمته عالية أو عادية أو منخفضة، والصورة التالية تبين المسار من العوامل إلى المستوى المستهدف لكل هدف:
ولنأخذ مثالاً: شركة ناشئة فيها ثلاثون موظفاً، كل أنظمتها خدمات سحابية جاهزة SaaS، وعملاؤها شركات لا تشترط عليها شهادات، فدور التقنية فيها داعم، ونموذج التوريد سحابي، ومتطلبات الامتثال منخفضة، وبالتالي سوف ترتفع عندها أولوية إدارة الموردين APO10 والأمن APO13 والاستمرارية DSS04، وتنخفض أولوية إدارة الحلول المبنية داخلياً BAI03. وفي المقابل جهة حكومية تطور أنظمتها بنفسها وتخضع لضوابط إلزامية سوف ترتفع عندها أولوية الامتثال MEA03 والمعمارية APO03 والتغيير BAI06. والإطار نفسه، ولكن التطبيق مختلف تماماً.
وقد يتساءل البعض: هل أحتاج دليل التصميم وأدواته حتى أبدأ؟ والإجابة أن الدليل يفيد عند التطبيق الرسمي أو عند تقييم يقوم به مستشار، أما البداية فيكفيها أن تجلس مع الإدارة العليا ساعة وتجيب عن العوامل الأحد عشر بكلمات بسيطة، ثم تختار من الأربعين عشرة أهداف تبدأ بها، وتكتب سبب اختيار كل واحد منها.
مستويات القدرة Capability Levels: كيف تقيس النضج؟
يقيس COBIT 2019 كل عملية على مقياس من 0 إلى 5، وتذكر مقالة المقارنة أن هذا المقياس مبني على نموذج إدارة الأداء في CMMI، بعد أن كان COBIT 5 يعتمد على ISO/IEC 33000. وتنقل مقالة ISACA عن تحديد مستويات القدرة المستهدفة نص الشكل 6.2 من الإطار، وخلاصته كما في الصورة أعلاه: في المستوى 0 تنقص العملية القدرة الأساسية، وفي المستوى 1 تحقق غرضها تقريباً بأنشطة غير كاملة، وفي المستوى 2 بأنشطة أساسية ولكنها كاملة، وفي المستوى 3 بطريقة منظمة تستخدم أصول المؤسسة، وفي المستوى 4 يقاس أداؤها بالأرقام، وفي المستوى 5 يقاس أداؤها بهدف التحسين المستمر.
والتقييم يتم على مستوى الأنشطة داخل كل عملية، وتعطي ISACA أوصافاً لمدى تحقق المستوى، ففي مقالة عن تطبيق COBIT 2019 في بنوك جورجيا نجد التقسيم التالي: «كلياً» Fully إذا تحقق المستوى في أكثر من 85%، و«غالباً» Largely بين 50% و85%، و«جزئياً» Partially بين 15% و50%، و«لا» Not في أقل من 15%. وتذكر مقالة المستويات المستهدفة مثالاً من دليل التصميم يحول درجة أهمية الهدف إلى مستوى: 75 فأعلى يستهدف المستوى 4، و50 فأعلى المستوى 3، و25 فأعلى المستوى 2، والباقي المستوى 1.
علاقة COBIT بإطار ITIL والمعيار ISO/IEC 38500
أكثر سؤال يتكرر هو: هل نطبق COBIT أم ITIL؟ والإجابة أنهما لا يتنافسان، فالأول يجيب عن «ماذا ولماذا ومن يملك»، والثاني يجيب عن «كيف» في جزء محدد هو إدارة الخدمات. وقد شرحنا ITIL وممارساته المفيدة لفريق صغير في مقال إدارة خدمات تقنية المعلومات ITSM، وقارنا أنظمة التذاكر التي تطبقه في مقارنة أنظمة Helpdesk وITSM. والجدول التالي يبين الفرق بين الثلاثة:
| الإطار | من يصدره | لمن يكتب؟ | ماذا يعطيك؟ |
|---|---|---|---|
| ISO/IEC 38500 | ISO وIEC | أعضاء مجلس الإدارة ومن يدعمهم | مبادئ عامة للحوكمة، دون تفاصيل عمليات |
| COBIT 2019 | ISACA | الحوكمة والإدارة معاً، والمدققون | أربعون هدفاً بعملياتها، ومقياس للقدرة، وطريقة لتفصيل النطاق |
| ITIL | PeopleCert | فرق إدارة الخدمات | ممارسات تفصيلية مثل الحوادث والتغيير ومستوى الخدمة |
أما المعيار ISO/IEC 38500 فإصداره الحالي ISO/IEC 38500:2024، وتصفه صفحته في متجر IEC بأنه يقدم مبادئ إرشادية لأعضاء مجالس إدارة المؤسسات ومن يدعمهم في الاستخدام الفعال والكفء والمقبول لتقنية المعلومات، وقد صدر بتاريخ 23 فبراير 2024 في 21 صفحة. والمعيار مكتوب لمجلس الإدارة، أي للطبقة نفسها التي يغطيها مجال التقييم والتوجيه والمراقبة EDM في COBIT، لذلك يكمل أحدهما الآخر: المعيار يعطي المجلس المبادئ، والإطار يحولها إلى أهداف وعمليات يمكن قياسها. والمعيار نفسه غير مجاني، فإذا كنت تبحث عن نقطة بداية مجانية فمنشورات ISACA ومقالاتها أقرب إليك.
والعلاقة العملية بين COBIT وITIL تظهر في أهداف مثل DSS02، فالهدف يقول إن الطلبات والحوادث يجب أن تدار، ومن يملكها، وكيف تقيس نضج إدارتها، وITIL يقول كيف تصنف التذكرة وكيف تصعدها، وهذه المقابلة من قراءتنا للإطارين وليست جدولاً رسمياً من أي منهما.
COBIT وضوابط الجهات التنظيمية في المملكة
إذا كنت تعمل في جهة حكومية في المملكة، فلن يطلب منك أحد «تطبيق COBIT» بالاسم، ولكنك ستجد أفكاره في وثيقتين ملزمتين على الأقل. الأولى ضوابط حوكمة تقنية المعلومات في الحكومة الرقمية من هيئة الحكومة الرقمية (DGA-1-2-5-108، الإصدار 3.0، يونيو 2026)، وتقول صفحتها إنها تهدف إلى «ضمان حوكمة عمليات تقنية المعلومات، وتعزيز آليات صنع القرار بين مسؤولي تقنية المعلومات والإدارة العليا»، وتنظم ضوابطها المرقمة من 5-108-01 إلى 5-108-120 في خمسة مستويات تذكرها الصفحة، والجدول التالي يضعها بجانب مجالات COBIT:
| المستوى في ضوابط الهيئة | أمثلة مما يشمله | أقرب مجال في COBIT |
|---|---|---|
| إدارة تقنية المعلومات | اللجنة التوجيهية، والسياسات، والأدوار، ومخاطر التقنية، والكفاءات | EDM وAPO01 وAPO07 وAPO12 |
| تخطيط تقنية المعلومات | استراتيجية التقنية، والبنية التقنية، واتفاقيات مستوى الخدمة | APO02 وAPO03 وAPO09 |
| بناء وتطوير وتنفيذ أنظمة تقنية المعلومات | الاقتناء، والتغيير، والتطوير، والأصول، والمشاريع، والسعة | BAI |
| تحقيق القيم المضافة من تقنية المعلومات | النسخ الاحتياطي، والاعتمادية، والشبكة، والبيئات الافتراضية | DSS |
| مراقبة الأداء والتحسين المستمر | مؤشرات الأداء، والتدقيق الداخلي على التقنية، والامتثال | MEA |
ولاحظ أن عمود COBIT في الجدول مقابلة من إعدادنا، فوثيقة الهيئة لا تذكر COBIT بالاسم في نسختها العربية الحالية ولا في النسخة الإنجليزية من الإصدار الأول، ولكن التشابه في الهيكل واضح لمن يعرف الإطار، والفائدة العملية أنك إذا بنيت حوكمتك على COBIT فسوف تجد لكل ضابط من ضوابط الهيئة مكاناً جاهزاً في عملياتك.
والوثيقة الثانية المعايير الأساسية للتحول الرقمي (الإصدار 5.0، أبريل 2026)، وفيها المعيار 5.2.1 «اعتماد إطار لحوكمة التحول الرقمي» الذي يطلب توحيد الإدارات المشرفة على تقنية المعلومات تحت إدارة عامة مرتبطة بالمسؤول الأول أو من ينيبه، وتكوين لجنة للتحول الرقمي برئاسة المسؤول الأول أو من ينيبه، من مهامها الإشراف على أعمال حوكمة تقنية المعلومات، وفيها المعيار 5.12.1 الذي يطلب إصدار سياسات تقنية المعلومات وحوكمتها «وفق أفضل الممارسات العالمية مثل ISO20000 وITIL». وقد شرحنا كيف تقاس هذه المعايير في مقال متطلبات الحكومة الرقمية في المملكة ضمن هذه المرحلة.
وأما الهيئة الوطنية للأمن السيبراني NCA فتطلب في الضوابط الأساسية للأمن السيبراني ECC أن تكون إدارة الأمن السيبراني مستقلة عن إدارة تقنية المعلومات، وأن توجد لجنة إشرافية للأمن السيبراني، كما شرحنا في مقال NCA ECC بلغة بسيطة. وهذا يعني أن أهداف الأمن في COBIT، مثل APO13 وDSS05، لا تملكها إدارة التقنية وحدها في الجهات الخاضعة للضوابط، فاكتب ذلك صراحة في مصفوفة المسؤوليات كما سيأتي.
كيف تبدأ؟ لجنة ومصفوفة RACI وحقوق القرار Decision Rights
الآن سوف نقوم ببناء أقل ما يلزم لحوكمة تعمل، وهو ثلاثة أشياء: جهة تقرر، ومصفوفة تبين من يفعل ماذا، وجدول يبين من يملك كل نوع من القرارات. والصورة التالية تبين هيكلاً بسيطاً تبدأ به:
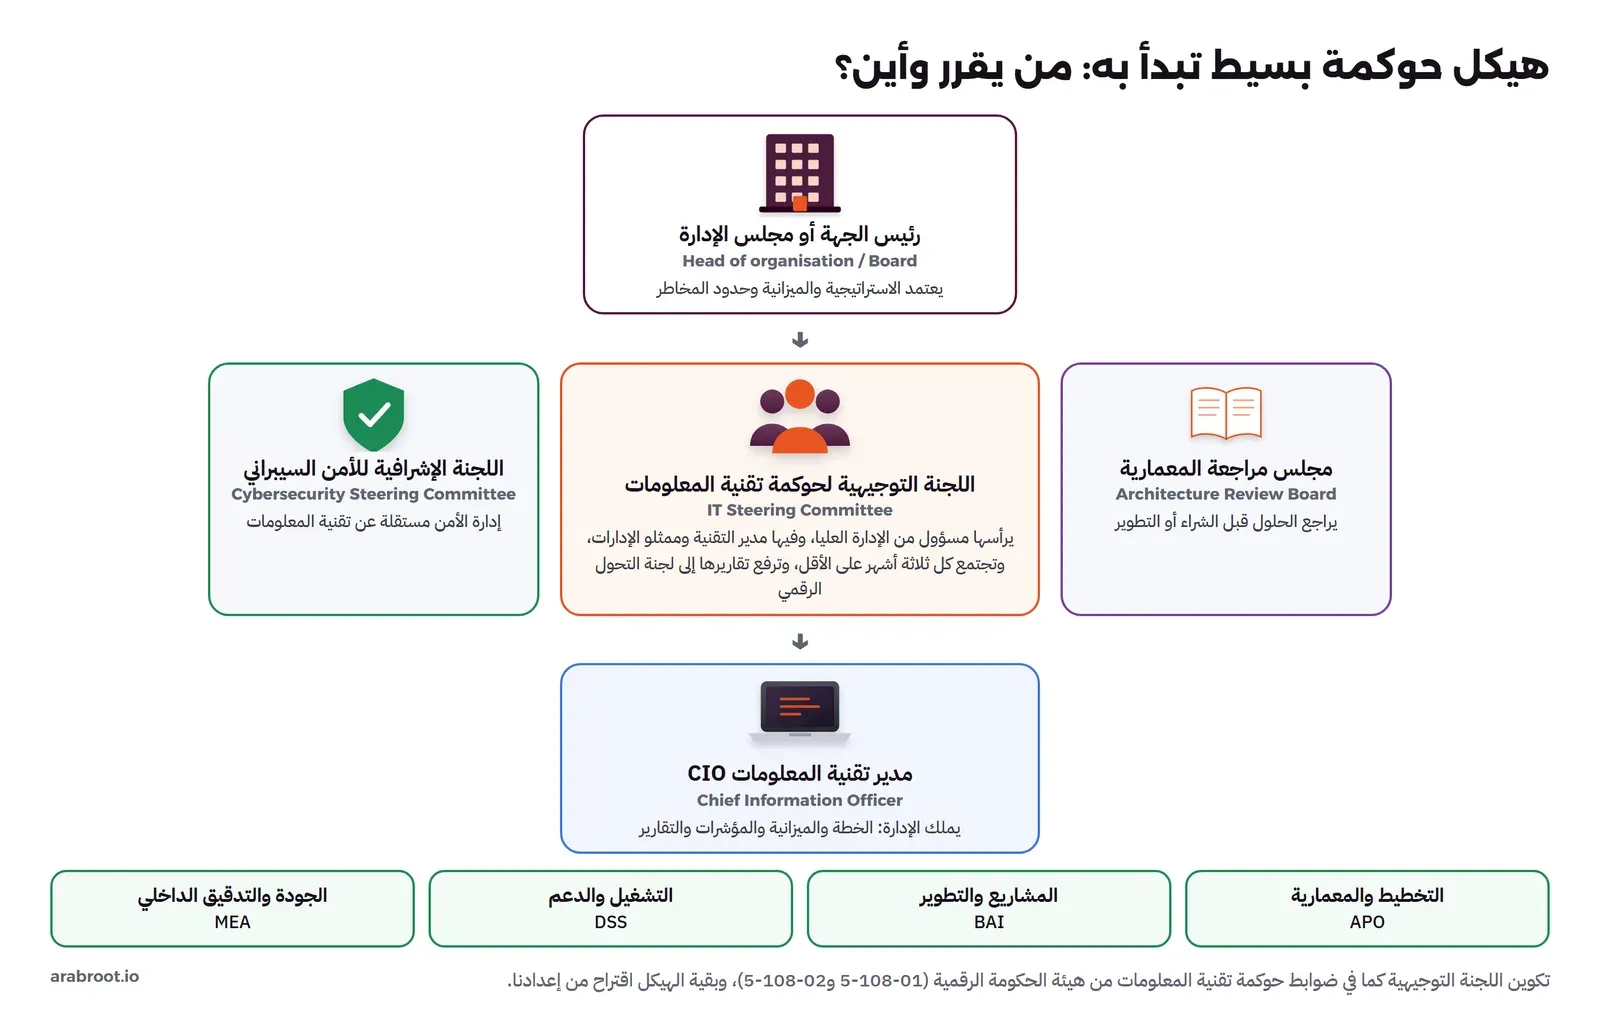
اللجنة التوجيهية لحوكمة تقنية المعلومات IT Steering Committee
هذه هي الجهة التي تمارس الحوكمة نيابة عن الإدارة العليا، وفي الجهات الحكومية حددت ضوابط هيئة الحكومة الرقمية شكلها في الضابطين 5-108-01 و5-108-02 (صفحة 10 من الإصدار 3.0): لجنة داخلية تنشئها الإدارة العليا، يرأسها مسؤول أول من الإدارة العليا سعودي الجنسية وذو خبرة تناسب عمله، ويكون المسؤول الأول لتقنية المعلومات أو من ينيبه عضواً فيها، ومعه ممثلون من القطاعات والإدارات ذات الصلة، ولها ميثاق Charter معتمد فيه أهدافها وأدوار أعضائها مع مراعاة فصل المهام وتجنب تضارب المصالح، وعدد المشاركين وآلية التصويت، واجتماعات ربع سنوية كحد أدنى، على أن تشارك تقاريرها الدورية مع لجنة التحول الرقمي في الجهة. وهذا الشكل يصلح للشركات الخاصة أيضاً مع تغيير الأسماء، والميثاق الذي تحتاجه لا يزيد عن صفحتين فيهما ما يلي:
- الغرض: اعتماد أولويات التقنية والميزانية، ومتابعة المشاريع الكبرى والمخاطر.
- الأعضاء: الرئيس، ومدير التقنية، ومدير المالية، وممثل عن أكبر إدارتين تستخدمان التقنية، ومسؤول الأمن السيبراني بصفة استشارية.
- الصلاحيات: ما الذي تعتمده اللجنة نهائياً، وما الذي ترفعه إلى رئيس الجهة، مع حد مالي واضح لكل منهما.
- النصاب وآلية التصويت، ومن يكتب المحضر، ومدة متابعة القرارات.
- الإيقاع: اجتماع كل ثلاثة أشهر على الأقل، وجدول أعمال ثابت: المشاريع المتأخرة، والمخاطر التي تجاوزت حدها، وطلبات الاعتماد الجديدة.
مصفوفة RACI لأهم عمليات التقنية
مصفوفة RACI جدول يبين لكل نشاط من المسؤول عن تنفيذه Responsible، ومن المحاسب عليه Accountable، ومن يستشار قبله Consulted، ومن يبلغ بعده Informed، والقاعدة الأهم فيها أن لكل نشاط شخصاً واحداً فقط في عمود A، والسبب أن المحاسبة المشتركة تعني أنه لا يوجد محاسب. وفيما يلي نموذج من إعدادنا مبني على أهداف COBIT التي شرحناها، تستطيع نسخه وتعديله:
| النشاط | رئيس الجهة | اللجنة التوجيهية | مدير التقنية CIO | مكتب المعمارية | الأمن السيبراني | الإدارة الطالبة | المالية |
|---|---|---|---|---|---|---|---|
| اعتماد استراتيجية التقنية (APO02) | A | C | R | C | C | C | C |
| ميزانية التقنية السنوية (APO06) | A | C | R | I | C | I | C |
| شراء نظام جديد (BAI03) | I | A | R | C | C | C | C |
| مراجعة المعمارية قبل الشراء (APO03) | I | C | A/R | C | C | ||
| تغيير جوهري على نظام قائم (BAI06) | I | A | C | C | R | ||
| سجل مخاطر التقنية (APO12) | I | A | R | C | C | C | |
| ضوابط الأمن السيبراني (APO13) | I | I | C | C | A/R | I | |
| إدارة الحوادث (DSS02) | I | A | C | I | |||
| التدقيق الداخلي على التقنية (MEA02) | I | A | C | I | C |
وفي المصفوفة أعلاه لاحظ التالي:
- في نشاط شراء نظام جديد المحاسب هو اللجنة وليس مدير التقنية، والسبب أن الشراء يمس ميزانية وإدارة أخرى، وهذا يعالج مثال البداية مباشرة، فالموارد البشرية لا تستطيع الشراء دون أن تمر على اللجنة.
- الأمن السيبراني محاسب عن ضوابطه وليس مدير التقنية، وهذا ما تطلبه ضوابط ECC باستقلال إدارة الأمن.
- التدقيق الداخلي على التقنية لا يرفع تقاريره إلى مدير التقنية، والسبب أن من ينفذ لا يراجع نفسه، وضوابط الهيئة نفسها تطلب في الضابط 5-108-114 اعتماد خطة التدقيق على التقنية من اللجنة التوجيهية ورفع التقارير إليها.
- بعض الخانات فارغة عمداً، فليس كل شخص يجب أن يبلغ بكل شيء، والمصفوفة الممتلئة بحرف I تعني رسائل لا يقرؤها أحد.
جدول حقوق القرار Decision Rights
المصفوفة تبين الأدوار في العمليات، أما جدول حقوق القرار فيجيب عن سؤال أبسط وأهم: هذا النوع من القرارات، من يتخذه؟ ومن يحق له الاعتراض؟ وأفضل طريقة لكتابته أن تحدد حدوداً بالأرقام، لأن «القرارات الكبرى» عبارة يفسرها كل شخص بطريقته. وفيما يلي نموذج من إعدادنا، والأرقام فيه أمثلة يجب أن تضعها أنت بحسب حجم مؤسستك ولائحة الصلاحيات المالية فيها:
| نوع القرار | من يقرر | من يستشار وجوباً | متى يرفع لأعلى |
|---|---|---|---|
| المبادئ والسياسات Principles and Policies | اللجنة التوجيهية | الأمن السيبراني، والمعمارية، والشؤون القانونية | كل سياسة جديدة تعتمد من رئيس الجهة |
| المعمارية والمعايير التقنية Architecture | مجلس مراجعة المعمارية | مدير التقنية، والأمن | عند استثناء من معيار معتمد |
| البنية التحتية Infrastructure | مدير التقنية | المعمارية، والأمن | عند تكلفة تتجاوز الحد المحدد في الميثاق |
| تطبيقات الأعمال Business Applications | الإدارة المالكة للخدمة مع مدير التقنية | المعمارية، والأمن، والمالية | عند نظام جديد يكرر قدرة موجودة |
| الاستثمار والأولويات Investment and Prioritization | اللجنة التوجيهية | المالية، والإدارات الطالبة | كل ما يتجاوز حد اللجنة في لائحة الصلاحيات |
وقد يتساءل البعض: أليس هذا بيروقراطية ستبطئ كل شيء؟ والإجابة أن الجدول نفسه هو ما يمنع البيروقراطية، فالقرار الذي يقع تحت الحد يتخذه صاحبه دون اجتماع، وما يحتاج اللجنة هو فقط ما يتجاوز الحد أو يخالف معياراً، وبدون هذا الجدول يحتاط الجميع فيرفعون كل شيء للأعلى، وهنا يبدأ البطء الحقيقي.
أخطاء شائعة
- اعتبار COBIT مشروعاً لإدارة التقنية: الحوكمة تبدأ من الإدارة العليا، فإذا كانت اللجنة يرأسها مدير التقنية نفسه فهي اجتماع إدارة وليست حوكمة.
- تطبيق الأهداف الأربعين مرة واحدة: اختر عشرة بعوامل التصميم، وارفعها مستوى واحداً في السنة الأولى.
- شراء أداة قبل وجود العملية: الأداة هي المكون السابع، فابدأ بالميثاق والمصفوفة والجدول في ملف مشترك، ثم انقلها إلى أداة عندما يتضح ما تحتاجه.
- لجنة بلا صلاحية مالية: إذا كانت قرارات اللجنة توصيات ترفع لجهة أخرى تقرر من جديد، فلن يحضرها أحد بعد الاجتماع الثالث.
- نسخ مصفوفة RACI من شركة أخرى: الأحرف سهلة النسخ، ولكن أسماء الأدوار وحدود الصلاحيات تختلف من مؤسسة إلى أخرى، فراجعها مع كل صاحب دور قبل اعتمادها.
- الخلط بين التقييم والتدقيق: تقييم مستويات القدرة أداة تحسين داخلية، أما التدقيق فيتحقق من الامتثال لمتطلب، ولكل منهما جمهوره وتوقيته.
تدريب عملي
- اكتب قائمة بآخر خمسة أنظمة أو خدمات اشترتها مؤسستك، وبجانب كل منها: من طلبها، ومن وافق عليها، وهل عرضت على التقنية أو الأمن قبل التوقيع. وإذا وجدت عموداً فارغاً في أكثر من نظامين، فهذا هو أول قرار يحتاج سطراً في جدول حقوق القرار.
- أجب عن عوامل التصميم الأحد عشر لمؤسستك في صفحة واحدة، ثم اختر خمسة أهداف من الأربعين تبدأ بها، وقدر مستوى القدرة الحالي لكل منها من 0 إلى 5 بالأدلة الموجودة فعلاً، وليس بما تتمناه.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الحوكمة تقيم وتوجه وتراقب، والإدارة تخطط وتبني وتشغل وتقيس، وخلط الدورين هو سبب أغلب القرارات التي لا يعرف أحد من اتخذها.
- إطار COBIT 2019 من ISACA فيه ستة مبادئ لنظام الحوكمة، وسبعة مكونات، وأربعون هدفاً: خمسة للحوكمة في EDM، وخمسة وثلاثون للإدارة في APO وBAI وDSS وMEA.
- عوامل التصميم الأحد عشر هي ما يجعل الإطار مناسباً لمؤسستك، ومستويات القدرة من 0 إلى 5 هي طريقة قياس التقدم، فلا تستهدف المستوى نفسه في كل شيء.
- COBIT يجيب عن «ماذا ومن»، وITIL يجيب عن «كيف» في إدارة الخدمات، وISO/IEC 38500 يعطي مجلس الإدارة المبادئ.
- في الجهات الحكومية تجد أفكار COBIT في ضوابط حوكمة تقنية المعلومات من هيئة الحكومة الرقمية بمستوياتها الخمسة ولجنتها التوجيهية، وفي استقلال الأمن السيبراني الذي تطلبه ضوابط ECC.
- البداية العملية ثلاث وثائق: ميثاق للجنة التوجيهية، ومصفوفة RACI، وجدول حقوق قرار بحدود رقمية.
وفي المقال التالي من هذه المرحلة بإذن الله، سوف نكتب الخطة الاستراتيجية لتقنية المعلومات التي تعتمدها هذه اللجنة، ثم نقرأ متطلبات الحكومة الرقمية في المملكة وكيف تقاس. وأقرب المقالات إلى هذا الموضوع على الموقع:
 دليلالخطة الاستراتيجية لتقنية المعلومات IT Strategy بقالب جاهزكيف تكتب خطة تقنية تبدأ من أهداف المؤسسة وتنتهي بمبادرات مرتبة وميزانية ومؤشرات، مع قالب تستطيع تعبئته.
 دليلمتطلبات الحكومة الرقمية في المملكة ومؤشر قياس Qiyasخريطة وثائق هيئة الحكومة الرقمية الملزمة والاسترشادية بأرقامها وتواريخها، وكيف يقيس مؤشر قياس التزام الجهات.
 دليلمعمارية المؤسسة Enterprise Architecture ببساطةعندما تملك المؤسسة عشرات الأنظمة لا يعرف أحد ماذا يتوقف إذا أوقفت أحدها، وهنا يأتي دور معمارية المؤسسة وأطرها المعروفة.
 دليلإدارة خدمات تقنية المعلومات ITSM: ما الذي تحتاجه فعلاً؟كيف تنظم عمل الدعم الفني بالتذاكر والمؤقتات والتصعيد، وما الذي تأخذه من ITIL دون بيروقراطية.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
سجل التحديثات
- أكتوبر 2026: كتابة المقال، ومراجعة صفحة COBIT ومقالات ISACA عن مبادئ COBIT 2019 ومكوناته وأهدافه وعوامل التصميم ومستويات القدرة، وصفحة ISO/IEC 38500:2024 في متجر IEC، وضوابط حوكمة تقنية المعلومات في الحكومة الرقمية (الإصدار 3.0 بالعربية والإصدار 1.0 بالإنجليزية)، والمعايير الأساسية للتحول الرقمي (الإصدار 5.0).


