إذا كان فريقك سيختار مكتبة أو أداة مفتوحة المصدر ليبني عليها نظاماً يعيش سنوات، فالسؤال ليس «هل هي مشهورة؟» فقط. السؤال: هل ستبقى حية وآمنة طوال عمر نظامك؟ ومن سيصلح الثغرة القادمة؟ وماذا يحدث لو ترك مشرفها الوحيد المشروع غداً؟
هذا المقال لقادة الفرق والمعماريين ومديري التقنية، ولكل من يوافق على إضافة اعتمادية Dependency جديدة. سوف نناقش فيه تسعة أبعاد تقيس بها أي مشروع، ومن أين تقرأ كل بعد في دقائق، ثم بطاقة تقييم Scorecard بأوزان ودرجات تستطيع أن تنسخها. وسنطبق كل ذلك على ثلاثة مشاريع حقيقية هي curl وExpress وRequests، بأرقام جمعناها من مصادرها العامة في 16 نوفمبر 2026.
وهذا المقال من مرحلة ما المصادر المفتوحة وكيف تعمل. وفيه نكمل ما بدأناه في حوكمة المشاريع مفتوحة المصدر، الذي شرح من يقرر داخل المشروع ووضع قائمة تحقق للحوكمة. أما إذا كنت تبحث عن مشروع تساهم فيه بنفسك، فالمقال المناسب لك كيف تختار مشروعاً مفتوح المصدر تساهم فيه.
الخلاصة السريعة Quick Summary
كم يأخذ؟ نحو ساعة لمكتبة حرجة، وعشر دقائق لأداة ثانوية.
من أين؟ صفحة المشروع على GitHub، وOpenSSF Scorecard، وموقع deps.dev، وقاعدة الثغرات OSV.
القرار: 80 نقطة أو أكثر من 100 اعتمد، ومن 60 إلى 79 اعتمد مع إجراءات تقلل الخطر، وأقل من 60 ابحث عن بديل.
أهم درس من الأرقام: مكتبة يعتمد عليها أكثر من 92 ألف حزمة مباشرة كتب شخص واحد 70% من تعديلاتها في سنة.
لماذا لا تكفي النجوم Stars؟
أول ما ينظر إليه أغلبنا هو عدد النجوم على GitHub وعدد التنزيلات. وهذه أرقام تقيس الشهرة، ولا تقيس ما يهمك فعلاً. فالمشروع قد يحمل عشرات آلاف النجوم وكل تعديلاته يكتبها شخص واحد. وقد يكون مشهوراً لأنه كان الخيار الوحيد قبل خمس سنوات، ثم توقف تطويره.
والاعتمادية التي تضيفها اليوم تصبح جزءاً من نظامك ومن مسؤوليتك. فإذا ظهرت فيها ثغرة، فأنت من سيبحث عن الإصلاح. وإذا توقف المشروع، فأنت من سيدفع تكلفة الانتقال إلى غيره. لذلك التقييم قبل الإضافة أرخص بكثير من الاكتشاف بعدها.
وليس كل مكتبة تحتاج نفس الجهد. فالجدول التالي يقترح مستوى التقييم بحسب أهمية الاستخدام:
| نوع الاستخدام | مثال | مستوى التقييم |
|---|---|---|
| حرج: في قلب النظام أو يتعامل مع بيانات حساسة | قاعدة البيانات، ومكتبة المصادقة، وإطار الويب | البطاقة كاملة بالأبعاد التسعة، ويوقع عليها شخص ثان |
| عادي: في الكود الذي يصل إلى الإنتاج | مكتبة لتحويل التواريخ أو قراءة ملفات Excel | الأبعاد التسعة بسرعة، دون اجتماع |
| أداة تطوير لا تصل إلى الإنتاج | أداة تنسيق الكود Formatter، وأداة اختبار محلية | الرخصة والأمان والنشاط فقط |
الأبعاد التسعة في صورة واحدة Overview
الصورة التالية تجمع الأبعاد التسعة في أربع مجموعات، ومع كل بعد المكان الذي تقرؤه منه:
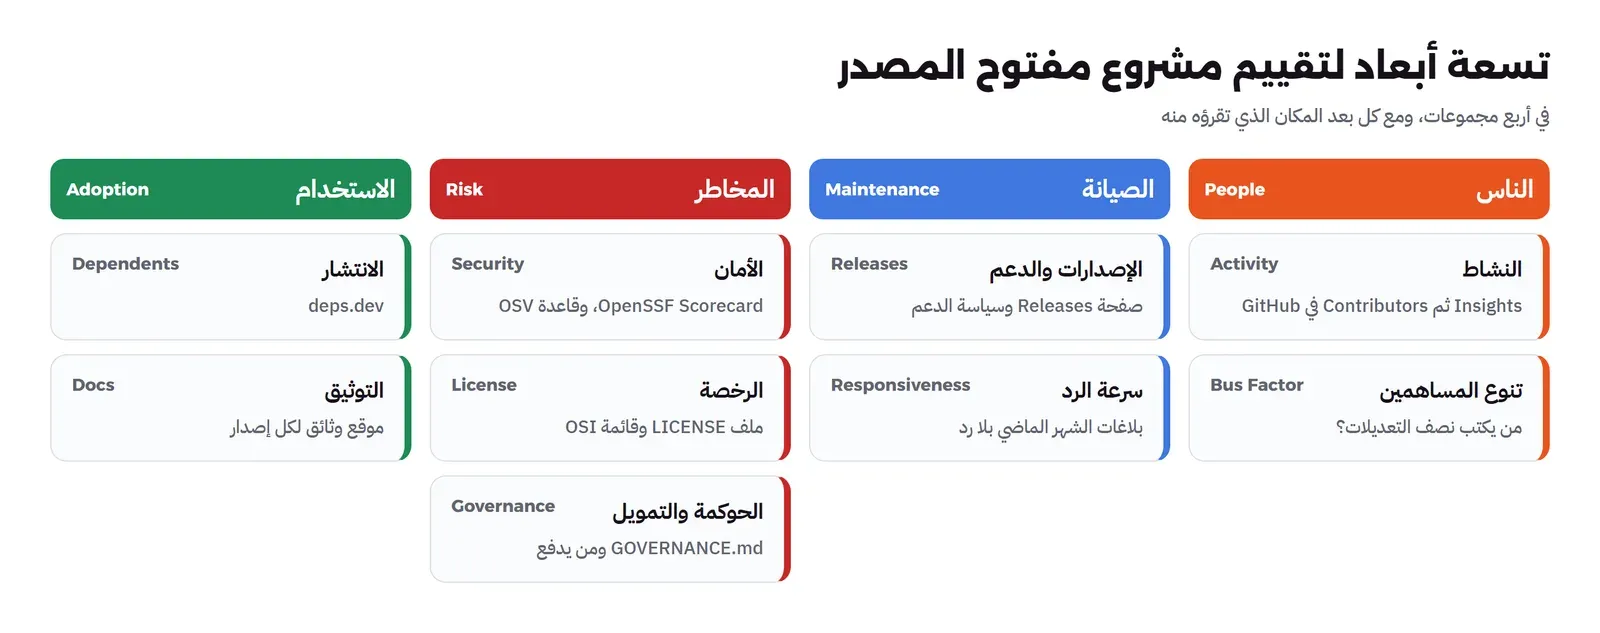
وفيما يلي كل بعد: ماذا يقيس، ومن أين تقرؤه، ومتى يكون علامة خطر.
1. النشاط Activity: هل يعمل أحد على المشروع؟
انظر إلى التعديلات Commits في آخر 90 يوماً، وعدد الأشخاص المختلفين الذين كتبوها. وتجد ذلك في تبويب Insights ثم Contributors في GitHub، أو في سجل التعديلات مباشرة.
- علامة جيدة: تعديلات من خمسة أشخاص أو أكثر في آخر ثلاثة أشهر.
- انتبه: تعديلات قليلة من شخص أو اثنين.
- علامة خطر: لا تعديلات منذ أشهر، أو مستودع مؤرشف Archived.
ولكن انتبه إلى أن قلة التعديلات لا تعني دائماً أن المشروع ميت. فالمكتبة الصغيرة المكتملة قد لا تحتاج تعديلات كثيرة. لذلك اقرأ النشاط مع البعد الرابع، أي هل يرد أحد على البلاغات.
2. تنوع المساهمين: عامل الحافلة Bus Factor
عامل الحافلة سؤال بسيط: كم شخصاً يجب أن يختفي حتى يتوقف المشروع؟ ومجتمع CHAOSS، الذي يضع مقاييس صحة المشاريع المفتوحة، يقيسه بمقياس اسمه Contributor Absence Factor: أقل عدد من المساهمين كتبوا معاً نصف التعديلات.
فإذا كان الرقم 1، فشخص واحد كتب نصف المشروع أو أكثر. وإذا كان 10، فالعمل موزع ولن يتوقف المشروع بغياب شخص. وتستطيع أن تحسبه بنفسك من صفحة المساهمين: رتبهم بعدد التعديلات، واجمع من الأعلى حتى تصل إلى نصف المجموع.
وانظر أيضاً من أين يأتي هؤلاء. فعشرة مشرفين كلهم في شركة واحدة أضعف من خمسة في خمس جهات، لأن قرار الشركة يوقفهم جميعاً في يوم واحد. وفحص Contributors في OpenSSF Scorecard يعد الشركات والمنظمات التي جاء منها المساهمون.
المصدر: مقياس Contributor Absence Factor في CHAOSS، وصفحة المساهمين في وثائق GitHub.
3. الإصدارات Releases وسياسة الدعم
الكود في المستودع شيء، والإصدار الذي تثبته شيء آخر. فالمشروع قد يكون نشطاً ولكنه لم يصدر نسخة منذ سنة، فتبقى الإصلاحات بعيدة عنك. لذلك انظر إلى صفحة Releases وإلى ثلاثة أشياء:
- عدد الإصدارات في آخر 12 شهراً: وتاريخ آخر إصدار.
- سياسة دعم مكتوبة: أي إصدار يصله إصلاح أمني، وإلى متى؟ ومثالها صفحة الدعم في Express، التي تقول إن آخر نسخة من كل إصدار رئيسي فقط هي المدعومة، وإن الإصدار 5 مدعوم منذ سبتمبر 2024.
- تاريخ نهاية الدعم End of Life: للأدوات الكبيرة مثل اللغات وقواعد البيانات تجده مجمعاً في موقع endoflife.date.
والقاعدة العملية: لا تبن نظاماً جديداً على إصدار ينتهي دعمه خلال سنة.
المصدر: سياسة الدعم في Express.
4. سرعة الرد Responsiveness
إذا وجدت خطأ Bug في المكتبة، فهل سيرد عليك أحد؟ ومجتمع CHAOSS يقيس ذلك بمقياس زمن أول رد Time to First Response. وأبسط طريقة لتقديره بنفسك أن تبحث في البلاغات التي فتحت في شهر كامل مضى، ثم تعد كم منها ما زال بلا أي تعليق.
- علامة جيدة: 90% أو أكثر من البلاغات وجدت رداً.
- انتبه: من 60% إلى 89%.
- علامة خطر: أقل من 60%، أو طلبات دمج جيدة مفتوحة منذ أشهر بلا كلمة.
المصدر: مقياس Time to First Response في CHAOSS.
5. الأمان Security: OpenSSF Scorecard والثغرات المعروفة
هنا تسأل سؤالين مختلفين. الأول: هل يتبع المشروع ممارسات أمان جيدة؟ والثاني: هل في الإصدار الذي ستستخدمه ثغرات معروفة الآن؟
للسؤال الأول تستخدم OpenSSF Scorecard، وهو مشروع من مؤسسة أمن المصادر المفتوحة OpenSSF يفحص المستودعات العامة آلياً. ويعطي كل فحص درجة من 0 إلى 10، ثم درجة كلية. ومن فحوصه المهمة:
| الفحص | ماذا يسأل؟ |
|---|---|
| Maintained | هل توجد تعديلات ونشاط في البلاغات خلال آخر 90 يوماً؟ |
| Code-Review | هل يراجع شخص آخر كل تعديل قبل دمجه؟ |
| Security-Policy | هل يوجد ملف يشرح كيف تبلغ عن ثغرة؟ |
| Fuzzing | هل يختبر المشروع نفسه بمدخلات عشوائية للبحث عن الأعطال؟ |
| Signed-Releases | هل الإصدارات موقعة بحيث تتأكد أنها من المشروع؟ |
| CII-Best-Practices | هل حصل المشروع على شارة OpenSSF Best Practices، وبأي مستوى؟ |
| Vulnerabilities | هل في المستودع ثغرات معروفة لم تصلح؟ |
وتقرأ النتيجة دون تثبيت أي شيء من صفحة العرض في موقع Scorecard، أو من موقع deps.dev الذي يعرض الدرجة بجانب كل حزمة. وقد شرحنا طريقة قراءتها من الواجهة البرمجية API في مقال الحوكمة، فلن نعيدها هنا.
وللسؤال الثاني تبحث عن الإصدار نفسه في قاعدة OSV أو في deps.dev. وفي فريقك يجب أن يتم ذلك آلياً في خط CI/CD Pipeline، كما شرحنا في فحص الاعتماديات SCA.
المصدر: وثيقة فحوص Scorecard، وOpenSSF Best Practices.
6. الرخصة License
الرخصة تحدد ما يحق لك. وأسئلتها هنا عملية:
- هل الرخصة معتمدة من OSI، أم هي «مصدر متاح» Source-available تمنع استخدامات معينة؟
- هل تناسب طريقة استخدامك؟ فرخصة AGPL مثلاً تطلب نشر تعديلاتك إذا قدمت البرنامج المعدل خدمة عبر الشبكة.
- هل تغيرت من قبل، ومن يستطيع تغييرها؟
وقد شرحنا أنواع الرخص في ما هي البرمجيات مفتوحة المصدر؟، ولماذا تغيرت رخص بعض المشاريع الشهيرة في مقال نماذج الربح في هذا المسار.
7. الحوكمة والتمويل Governance and Funding
من يقرر في المشروع، ومن يدفع لمن يعمل عليه؟ والإجابات المحتملة من الأقوى إلى الأضعف تقريباً:
- مؤسسة محايدة مثل Apache أو CNCF أو OpenJS، وقواعد مكتوبة.
- عدة شركات تساهم، وملف GOVERNANCE.md يشرح القرار.
- شركة واحدة تملك المشروع وتبيع نسخة مدفوعة أو خدمة.
- شخص واحد يقرر، مع قواعد مكتوبة.
- شخص واحد، دون قواعد ولا تمويل.
وهذا الترتيب ليس حكماً على جودة الكود. فـ curl مثلاً يقوده شخص واحد بحسب ملف الحوكمة فيه، وهو من أكثر المشاريع أماناً كما سنرى. ولكنه ترتيب للخطر على المدى الطويل. والتفاصيل في مقال الحوكمة.
8 و9. الانتشار Adoption والتوثيق Documentation
الانتشار يعني أن غيرك سيجد المشاكل قبلك، وسيضغط لإصلاحها، وستجد إجابات لأسئلتك. وأوضح رقم له عدد الحزم التي تعتمد على المشروع، ويعرضه موقع deps.dev لكل حزمة، مقسماً إلى اعتماد مباشر Direct وغير مباشر Indirect.
والتوثيق يعني أن فريقك يستطيع أن يستخدم المشروع دون أن يقرأ كوده. فابحث عن موقع وثائق رسمي له نسخة لكل إصدار، ودليل للانتقال بين الإصدارات الرئيسية Migration Guide. والمشروع الذي يكتفي بملف README قصير سيكلف فريقك وقتاً.
أرقام حقيقية Real Data: ثلاثة مشاريع في 16 نوفمبر 2026
حتى ترى كيف تبدو هذه الأبعاد في الواقع، جمعنا الأرقام لثلاثة مشاريع مشهورة بأحجام وأشكال حوكمة مختلفة:
- curl: أداة ومكتبة لنقل البيانات عبر الإنترنت، مكتوبة بلغة C.
- Express: إطار لبناء تطبيقات الويب على Node.js.
- Requests: مكتبة Python لإرسال طلبات HTTP.
والأرقام من واجهة GitHub البرمجية العامة، ومن OpenSSF Scorecard، ومن deps.dev:
| البعد | curl | Express | Requests |
|---|---|---|---|
| من يقود المشروع؟ | قائد واحد BDFL بحسب ملف GOVERNANCE.md، ودون كيان قانوني | مشروع في مؤسسة OpenJS | المستودع في حساب Python Software Foundation على GitHub |
| الرخصة | رخصة curl الخاصة، وهي متساهلة | MIT | Apache-2.0 |
| تعديلات آخر 90 يوماً (من كتبها) | 1,028 تعديلاً من 105 حسابات | 28 تعديلاً من 16 حساباً | 5 تعديلات من حسابين |
| Contributor Absence Factor | 2 (في آخر 90 يوماً) | 13 (في آخر 12 شهراً) | 1 (في آخر 12 شهراً)، وأكبر مساهم كتب 70% |
| إصدارات آخر 12 شهراً | 6، آخرها 8.23.0 في 14 أكتوبر 2026 | 6، آخرها 5.3.0 في 9 أكتوبر 2026 | 5، آخرها 2.34.2 في 14 مايو 2026 |
| بلاغات أكتوبر 2026، وكم منها بلا تعليق اليوم | 50، منها 7 بلا تعليق | 13، منها 3 بلا تعليق | 5، كلها وجدت رداً |
| درجة Scorecard وتاريخ الفحص | 9.0 في 16 نوفمبر 2026 | 8.9 في 9 نوفمبر 2026 | 8.4 في 26 أكتوبر 2026 |
| شارة OpenSSF Best Practices | Gold | لا توجد | لا توجد |
| حزم تعتمد عليه مباشرة (deps.dev) | لا ينطبق، فهو ليس حزمة في سجل حزم | 20,340 حزمة npm | 92,758 حزمة PyPI |
وعامل الحافلة حسبناه بأنفسنا من سجل التعديلات بطريقة CHAOSS، بعد استبعاد حسابات البرامج الآلية Bots. واخترنا 90 يوماً لـ curl لأن تعديلاته كثيرة جداً، و12 شهراً للمشروعين الآخرين لأن تعديلاتهما قليلة.
والصورة التالية تبين نتائج فحوص Scorecard للمشاريع الثلاثة جنباً إلى جنب:
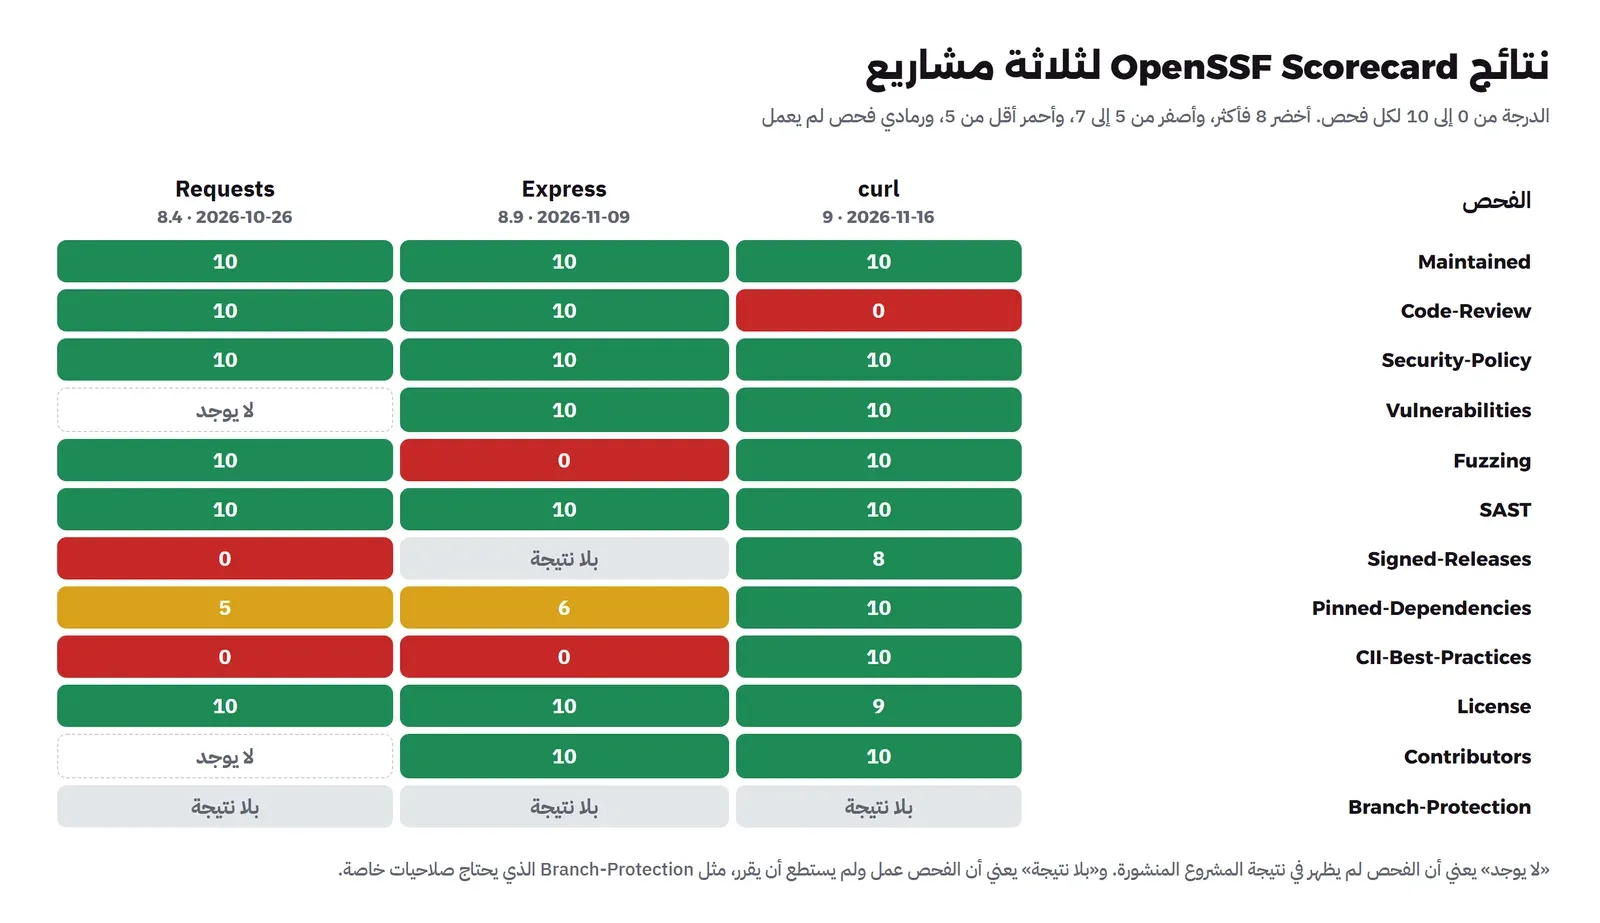
وفي الصورة أعلاه لاحظ التالي:
- curl حصل على صفر في Code-Review: والسبب أن الفحص يبحث عن موافقة على طلبات الدمج في GitHub، بينما يدمج مشرفو curl التعديلات بطريقتهم. ولهذا وجدنا 4 طلبات فقط بحالة «مدمج» Merged في 30 يوماً، مع أكثر من 1,000 تعديل في 90 يوماً. فالرقم الآلي لا يعرف طريقة عمل المشروع.
- Requests حصل على صفر في Signed-Releases: ولكن deps.dev يعرض للإصدار 2.34.2 شهادة نشر Attestation من PyPI. فاقرأ الفحوص من أكثر من مصدر قبل أن تحكم.
- الخلايا الرمادية: تعني أن الفحص لم يعمل، مثل Branch-Protection الذي يحتاج صلاحيات لا تملكها الواجهة العامة. وهي ليست صفراً.
وتاريخ الفحص مهم بنفس قدر الدرجة. فعندما بحثنا عن مشروع Apache Log4j 2 في الواجهة نفسها، وجدنا آخر نتيجة منشورة بتاريخ 22 أبريل 2024، أي قبل أكثر من سنتين ونصف. فإذا رأيت تاريخاً قديماً، فالدرجة لا تقول لك شيئاً عن حال المشروع اليوم.
المصدر: ملف الحوكمة في curl، ومشاريع OpenJS، ومستودع Requests، ونتيجة curl في Scorecard، وExpress في deps.dev، وRequests في deps.dev، وشارة curl في OpenSSF Best Practices.
من يكتب الكود؟ تركز المساهمات Contributor Concentration
أوضح فرق بين المشاريع الثلاثة ليس في درجة الأمان، وإنما في توزيع العمل. والصورة التالية تبين نصيب أكبر ثلاثة مساهمين من التعديلات في كل مشروع:
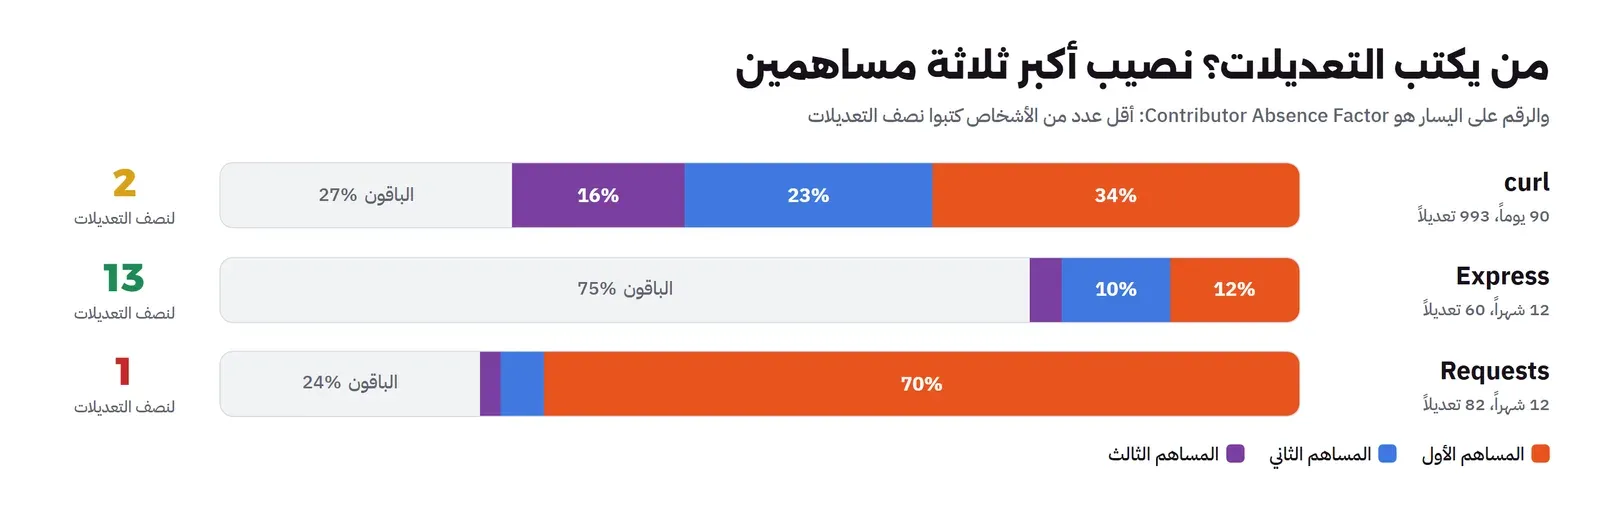
وماذا نقرأ من ذلك؟
- Express: العمل موزع على كثيرين، والمشروع في مؤسسة محايدة. وهذا أقل الثلاثة خطراً من جهة الأشخاص، مع أن نشاطه أقل بكثير من curl.
- curl: نشاط كبير جداً من أكثر من مئة شخص، ولكن شخصين يكتبان نصفه. ومع قوة ممارسات الأمان فيه، فهذا مشروع تعتمد عليه وتراقب أشخاصه.
- Requests: مكتبة مكتملة ومنتشرة جداً، وتعديلاتها قليلة لأنها لا تحتاج الكثير. ولكن شخصاً واحداً يحمل أغلب العمل. فلو اعتمدت عليها في نظام حرج، فهذا الخطر الذي تراقبه.
ولا نقصد بهذا أن Requests مكتبة سيئة. بل المقصود أن الأرقام تخبرك أين تضع انتباهك، وأن مكتبة يعتمد عليها هذا العدد الضخم من الحزم قد تكون معلقة بوقت شخص واحد.
بطاقة التقييم Scoring Sheet: الأوزان والدرجات
الآن نجمع الأبعاد في بطاقة واحدة. أعط كل بعد درجة من 0 إلى 2 بحسب القواعد التالية، ثم اضربها في وزنه واقسم على 2. والمجموع من 100:
| البعد | الوزن | 2 (جيد) | 1 (انتبه) | 0 (خطر) |
|---|---|---|---|---|
| النشاط | 15 | تعديلات من 5 أشخاص أو أكثر في 90 يوماً | تعديلات من شخص إلى أربعة | لا تعديلات في 90 يوماً |
| تنوع المساهمين | 15 | Contributor Absence Factor ثلاثة أو أكثر | اثنان | واحد |
| الإصدارات والدعم | 10 | إصدار في آخر 6 أشهر، أو سياسة دعم مكتوبة | إصدار في آخر 12 شهراً | لا إصدار في 12 شهراً |
| سرعة الرد | 10 | 90% من بلاغات الشهر الماضي وجدت رداً | من 60% إلى 89% | أقل من 60% |
| الأمان | 20 | Scorecard 7 أو أكثر بفحص حديث، وسياسة أمان | من 5 إلى 7، أو فحص قديم | أقل من 5، أو لا سياسة أمان |
| الرخصة | 10 | معتمدة من OSI وتناسب استخدامك | معتمدة ولكنها تحتاج مراجعة قانونية | مصدر متاح أو بلا رخصة |
| الحوكمة والتمويل | 10 | مؤسسة محايدة أو عدة شركات وقواعد مكتوبة | شركة واحدة أو قائد واحد بقواعد مكتوبة | شخص واحد دون قواعد |
| الانتشار | 5 | آلاف الحزم تعتمد عليه مباشرة | مئات | عدد قليل |
| التوثيق | 5 | موقع وثائق لكل إصدار | README فقط | لا توثيق |
ثم اقرأ المجموع هكذا:
- 80 أو أكثر: اعتمد المشروع.
- من 60 إلى 79: اعتمده، واكتب إجراءً واحداً على الأقل لكل بعد حصل على صفر أو واحد.
- أقل من 60: ابحث عن بديل، أو اكتب خطة واضحة لما ستفعله لو توقف المشروع.
والأوزان اقتراح منا يناسب أغلب الفرق. فإذا كنت في جهة تعالج بيانات حساسة، فارفع وزن الأمان. وإذا كنت ستوزع منتجاً مغلقاً، فارفع وزن الرخصة. المهم أن تكتب الأوزان مرة واحدة، وتستخدمها مع كل المشاريع حتى تقارن بعدل.
مثال محسوب: Express وRequests
طبقنا البطاقة على مشروعين من الثلاثة بالأرقام أعلاه. وتركنا curl لأنه ليس حزمة في سجل حزم، فلا نملك له رقم انتشار من نفس المصدر:
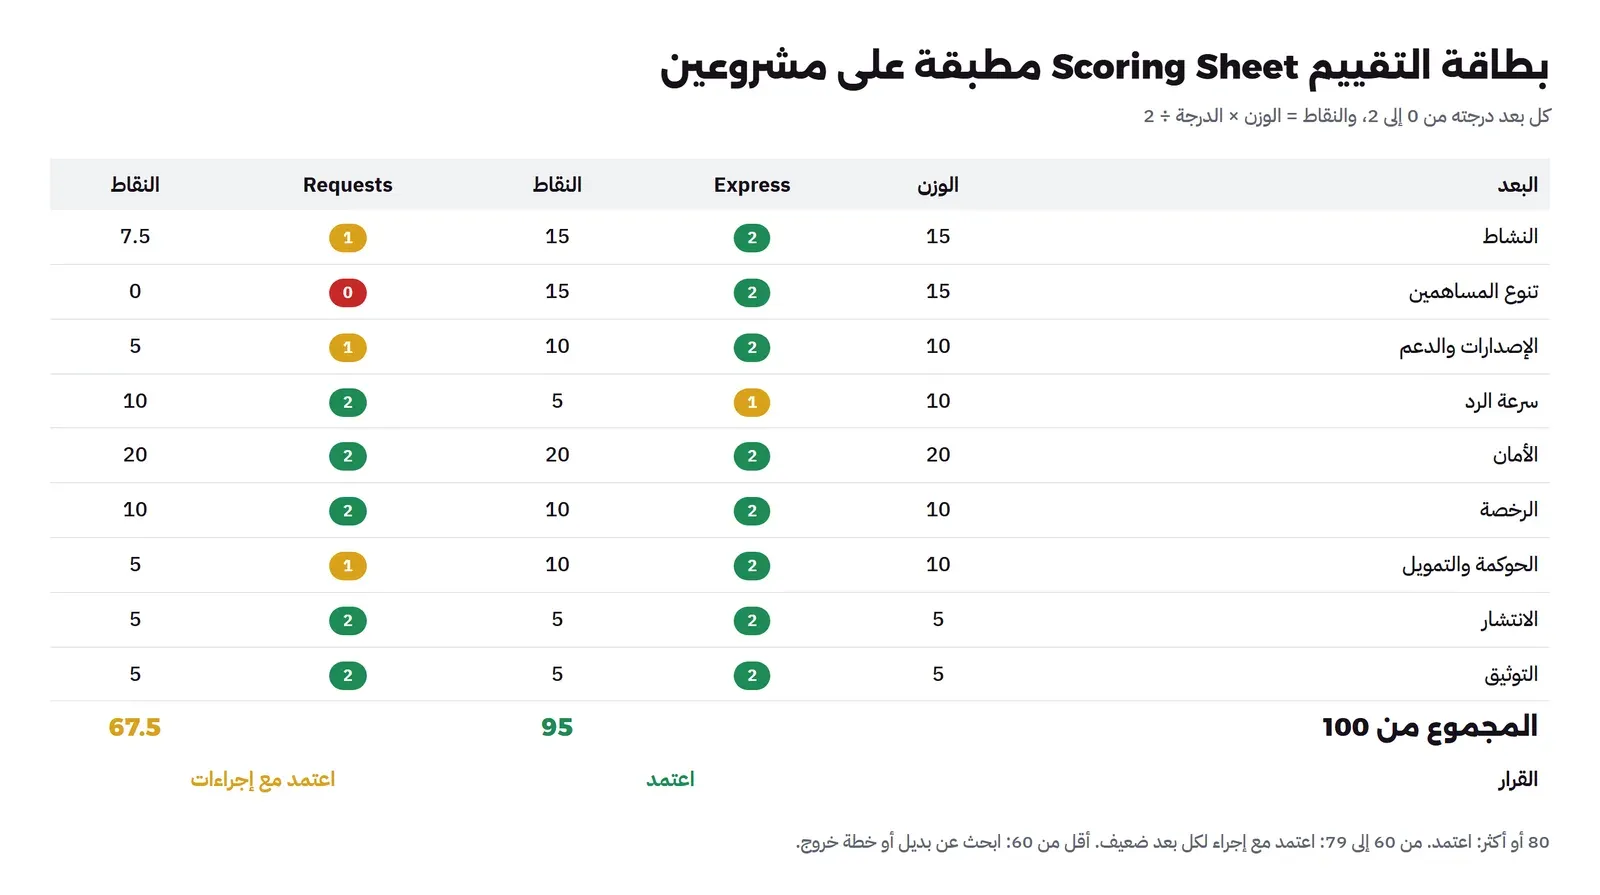
وهذا تفصيل الحساب لـ Requests، حتى ترى كيف تصل إلى الرقم:
| البعد | الدليل | الدرجة | النقاط |
|---|---|---|---|
| النشاط (15) | 5 تعديلات من شخصين في 90 يوماً | 1 | 7.5 |
| تنوع المساهمين (15) | شخص واحد كتب 70% | 0 | 0 |
| الإصدارات (10) | آخر إصدار قبل 186 يوماً، أي أكثر من 6 أشهر بقليل | 1 | 5 |
| سرعة الرد (10) | 5 بلاغات في أكتوبر وكلها وجدت رداً | 2 | 10 |
| الأمان (20) | Scorecard 8.4 في أكتوبر 2026، وسياسة أمان | 2 | 20 |
| الرخصة (10) | Apache-2.0 | 2 | 10 |
| الحوكمة (10) | في حساب PSF، والعمل اليومي عند شخص واحد | 1 | 5 |
| الانتشار (5) | 92,758 حزمة تعتمد عليه مباشرة | 2 | 5 |
| التوثيق (5) | موقع وثائق رسمي | 2 | 5 |
| المجموع | 67.5 |
أي أن القرار «اعتمد مع إجراءات». والإجراءات المناسبة هنا: ثبت الإصدار في ملف القفل Lockfile، وفعل فحص الثغرات الآلي، وراقب المشروع مرة كل ثلاثة أشهر، وفكر في رعاية المشرف إذا كانت المكتبة حرجة عندك.
أما Express فحصل على 95، ونقصت نقاطه في سرعة الرد فقط، لأن 3 من 13 بلاغاً في أكتوبر بقيت بلا تعليق. والدرجات هنا لحظة واحدة في 16 نوفمبر 2026، وستتغير. لذلك أعد التقييم للمشاريع الحرجة كل ستة أشهر.
ماذا تفعل إذا كانت النتيجة ضعيفة؟ تقليل الخطر Mitigations
أحياناً لا يوجد بديل أفضل. وعندها لا ترفض المشروع، وإنما قلل خطره بإجراء يناسب البعد الضعيف:
| البعد الضعيف | الإجراء |
|---|---|
| تنوع المساهمين أو التمويل | ارع المشرف من حساب الشركة، أو خصص وقتاً لأحد مهندسيك ليساهم في المشروع |
| النشاط أو الإصدارات | اعرف مسبقاً البديل الذي ستنتقل إليه، وأبق الكود الذي يستخدم المكتبة في مكان واحد حتى يسهل استبداله |
| الأمان | ثبت الإصدار، وشغل فحص الثغرات في كل بناء، واقرأ التغييرات قبل كل ترقية |
| الرخصة | اعرض الحالة على قسمك القانوني قبل البدء، لا بعده |
| التوثيق | اكتب دليلاً داخلياً قصيراً لما تعلمه فريقك، فهو أرخص من أن يكتشفه كل مهندس من جديد |
وإذا كان المشروع حرجاً جداً، فاحفظ نسخة من كوده ومن حزمه في سجل حزم داخلي Proxy Registry، حتى لا يتوقف بناؤك إذا حذفت الحزمة من السجل العام. وقد شرحنا ذلك مع بقية الدفاعات في أمن سلسلة التوريد البرمجية.
كيف تجعل التقييم عادة في فريقك؟ Process
البطاقة لا تفيد إذا بقيت في رأس شخص واحد. فالمطلوب أن يصبح التقييم خطوة صغيرة ثابتة قبل إضافة أي اعتمادية حرجة، لا اجتماعاً طويلاً. وهذه طريقة بسيطة تناسب أغلب الفرق:
- الطلب: من يريد إضافة اعتمادية حرجة يملأ البطاقة في طلب الدمج Pull Request نفسه، أو في وثيقة قرار قصيرة.
- المراجعة: شخص ثان يراجع الدرجات والأدلة، كما يراجع الكود. والمهم هنا الأدلة، أي الروابط والأرقام، لا الانطباع.
- التسجيل: اسم المشروع، والإصدار، والدرجة، والتاريخ، والإجراءات، تذهب إلى قائمة واحدة لكل الاعتماديات الحرجة في الشركة.
- المتابعة: موعد إعادة التقييم يكتب في القائمة نفسها، ستة أشهر للحرج وسنة لغيره.
- الإنذار المبكر: إذا ظهر خبر عن تغيير رخصة، أو أرشفة مستودع، أو ثغرة كبيرة، فأنت تعرف فوراً من القائمة أي أنظمتك تتأثر.
وعندما تكبر المؤسسة ويصبح عدد الاعتماديات بالآلاف، تنتقل هذه المسؤولية عادة إلى فريق صغير اسمه مكتب المصادر المفتوحة OSPO، يملك السياسة والقائمة وطريقة الموافقة، وله مقال خاص في هذا المسار. أما القائمة نفسها فتبنيها آلياً من قائمة مكونات البرنامج SBOM، كما شرحنا في SBOM مع Syft.
وأمر أخير: لا تجعل البطاقة حاجزاً يمنع الفريق من العمل. فالهدف أن يعرف الفريق ما يضيفه، لا أن ينتظر أسبوعاً لموافقة على مكتبة صغيرة. ولهذا اقترحنا في أول المقال ثلاثة مستويات للتقييم بحسب أهمية الاستخدام.
قائمة تحقق Checklist سريعة
- حددت أهمية الاستخدام: حرج أم عادي أم أداة تطوير.
- عددت التعديلات والأشخاص في آخر 90 يوماً.
- حسبت عامل الحافلة، وعرفت من أين يأتي المشرفون.
- قرأت تاريخ آخر إصدار وسياسة الدعم.
- عددت بلاغات الشهر الماضي التي بقيت بلا رد.
- قرأت درجة Scorecard وتاريخ الفحص، وفحصت الإصدار في OSV.
- تأكدت أن الرخصة تناسب طريقة استخدامك.
- عرفت من يقود المشروع ومن يموله.
- كتبت الدرجات في البطاقة، والإجراءات لكل بعد ضعيف، وموعد إعادة التقييم.
أخطاء شائعة Common Mistakes
- الاكتفاء بالنجوم والتنزيلات: تقيس الشهرة لا الصيانة.
- الثقة بدرجة Scorecard دون تاريخها: نتيجة عمرها سنتان لا تصف المشروع اليوم.
- قراءة الصفر في فحص آلي كحكم نهائي: رأيت أن curl حصل على صفر في Code-Review لأن طريقة دمجه مختلفة، لا لأنه لا يراجع.
- الحكم على مكتبة مكتملة بقلة تعديلاتها: اقرأ النشاط مع سرعة الرد.
- تقييم المشروع مرة واحدة: المشاريع تتغير، فأعد التقييم للمشاريع الحرجة كل ستة أشهر.
- نسيان الاعتماديات غير المباشرة: المكتبة التي تختارها تجلب معها مكتبات أخرى، وفحص SCA الآلي هو ما يغطيها.
- نفس الجهد لكل اعتمادية: البطاقة الكاملة للحرج فقط، وإلا سيتجاوزها الفريق.
الخلاصة
- قيم أي مشروع بتسعة أبعاد: النشاط، وتنوع المساهمين، والإصدارات، وسرعة الرد، والأمان، والرخصة، والحوكمة، والانتشار، والتوثيق.
- عامل الحافلة يقاس بأقل عدد من المساهمين كتبوا نصف التعديلات، وهو 1 في Requests و13 في Express.
- OpenSSF Scorecard مفيد إذا قرأت تاريخ الفحص وفهمت معنى كل فحص.
- بطاقة بأوزان تعطيك رقماً من 100: 80 أو أكثر اعتمد، ومن 60 إلى 79 اعتمد مع إجراءات، وأقل من 60 ابحث عن بديل.
- الضعف في بعد لا يعني الرفض، وإنما إجراءً يقلل الخطر.
وأقرب المقالات إلى هذا الموضوع:
 دليلمن يدير المشروع مفتوح المصدر؟ نماذج الحوكمة Governanceمن يقرر في مشروع يساهم فيه آلاف الأشخاص، ومن يستطيع تغيير رخصته، وما الذي تفحصه قبل أن تعتمد على أي مشروع.
 دليلكيف تربح الشركات من المصادر المفتوحة Open Source؟الطرق الست التي تمول بها المشاريع المفتوحة بأرقام حقيقية، ولماذا غيرت بعض الشركات رخصها، وماذا يعني ذلك لك قبل أن تعتمد على أداة.
 دليلأمن سلسلة التوريد البرمجية Software Supply Chain للمبتدئينكل ما بين كود غيرك وسيرفرك قد يحمل كود المهاجم، وهنا تعرف التهديدات الحقيقية بحوادث موثقة والدفاع المناسب لكل حلقة.
 دليلSCA: كيف تجد الثغرات المعروفة في مكتبات مشروعككيف تجد أداة فحص الاعتماديات SCA المكتبات المصابة في مشروعك، ولماذا تختلف نتائج الأدوات، وكيف تبقي مكتباتك محدثة.
 دليلما هي البرمجيات مفتوحة المصدر؟ القصة وأشهر الرخصكيف بدأت البرمجيات الحرة والمفتوحة، وما الفرق بين الحر والمجاني، وكيف تعرف ما تسمح به رخصة أي مشروع قبل أن تبني عليه.
 دليلكيف تختار مشروعاً مفتوح المصدر تساهم فيه وتبقى؟كيف تختار مشروعاً مفتوح المصدر يناسبك وتتأكد أنه حي قبل أن تبدأ، ثم تبقى فيه، بأرقام جمعناها من GitHub عن بلاغات المبتدئين وطلبات الدمج.
سجل التحديثات
- 2026-11-16: كتابة المقال، وجمع أرقام curl وExpress وRequests من واجهة GitHub العامة وOpenSSF Scorecard وdeps.dev في 16 نوفمبر 2026.