


إذا جلست مع فريق شبكات أو قرأت توثيق أي Load Balancer، فسوف تسمع جملاً مثل «المشكلة في الطبقة الثانية» و«هذا موزع طلبات L4 وليس L7» و«الجدار الناري يعمل في الطبقة الثالثة والرابعة فقط»، ويتكلم الجميع وكأن هذه الأرقام شيء بديهي. ثم تفتح كتاباً فتجد نموذجاً بسبع طبقات اسمه OSI، وتفتح كتاباً آخر فتجد نموذجاً بأربع طبقات اسمه TCP/IP، وتحاول أن تطابق بينهما فلا تعرف أين تضع TLS ولا ARP، ولا تفهم لماذا يحفظ الطلاب طبقة اسمها «الجلسة» لا يذكرها أحد في العمل. والسبب أن أغلب الشروحات تقدم الطبقات قائمة للحفظ، بينما هي في الحقيقة طريقة تفكير: كل طبقة تحل مشكلة واحدة، وتضيف إلى الرسالة رأساً صغيراً، والجهاز الذي في الطريق يقرأ الرأس الذي يخصه فقط.
وفي ما هي الشبكة؟ رأينا أن الحزمة مظروف داخل مظروف، وأن فيها ثلاثة عناوين لثلاثة أغراض، أما هنا فسوف نفتح هذه المظاريف واحداً واحداً، ونرى لماذا رتبت بهذا الشكل، ومن الذي يضيف كل رأس ومن الذي يقرؤه، ثم نلتقط طلب HTTP حقيقياً واحداً إلى سيرفر متجر صغير ونفككه بايتاً بايتاً. وسوف نناقش في هذا المقال ما يلي:
- لماذا بنيت الشبكات طبقات أصلاً، وما الذي تكسبه من ذلك وما الذي تدفعه.
- نموذج OSI بطبقاته السبع، وماذا تفعل كل طبقة بمثال من شبكتك.
- نموذج TCP/IP بطبقاته الأربع كما يعمل الإنترنت فعلاً، ولماذا يوجد نموذجان، وكيف تطابق بينهما.
- التغليف Encapsulation وفك التغليف، والحقل الصغير في كل رأس الذي يخبر الطبقة التالية من بعده.
- ماذا تضيف كل طبقة من حقول، وأي جهاز يعمل في أي طبقة.
- تجربة عملية نلتقط فيها طلب HTTP ونقرؤه ب
tsharkطبقة طبقة وبالبايتات، ثم نرى ما يبقى ظاهراً مع HTTPS، ثم أربعة أعطال مقصودة في أربع طبقات. - التشخيص طبقة طبقة، والأخطاء الشائعة، وقائمة تحقق.
لماذا نقسم الشبكة إلى طبقات Layers؟
لنفرض أنك تكتب برنامجاً يرسل رسالة إلى سيرفر، والطريقة البسيطة أن يعرف برنامجك كل شيء: كيف يحول البايتات إلى إشارة كهربائية على الكابل، وكيف ينتظر حتى يسكت الآخرون على الرابط، وكيف يجد الطريق عبر عشر شبكات، وكيف يعيد ما ضاع. وهذه الطريقة تعمل في مختبر فيه كابل واحد، ولكنها تفشل بمجرد أن يتصل جهازك عبر Wi-Fi بدل الكابل، لأن كل برنامج في الجهاز يجب أن يعاد كتابته، ثم تفشل مرة ثانية عندما يظهر نوع جديد من الروابط مثل الألياف أو 5G. فإذا كان لديك عشرة أنواع من البرامج وعشرة أنواع من الروابط، فأنت تحتاج مئة نسخة من الكود، وكل خطأ في واحدة منها يجب أن يصلح في مكانه.
والحل الذي استقرت عليه الشبكات هو التقسيم إلى طبقات Layers، بحيث تحل كل طبقة مشكلة واحدة فقط، وتقدم خدمة للطبقة التي فوقها، وتستخدم خدمة الطبقة التي تحتها دون أن تعرف كيف تعمل. فالمتصفح يقول لنظام التشغيل: أوصل هذه البايتات إلى المنفذ 443 في هذا العنوان، ولا يهمه بعد ذلك هل ستخرج على كابل أم على هواء، وطبقة الرابط تقول: أعطني إطاراً وأنا أوصله إلى الجهاز المجاور، ولا يهمها هل يحمل الإطار صفحة ويب أم مكالمة. وبهذا يصبح عندك عشر برامج وعشرة روابط تلتقي كلها عند نقطة واحدة في المنتصف، وهي بروتوكول IP، فيكفي أن يدعم كل رابط IP وأن يستخدم كل برنامج IP، ويسمي المهندسون هذا الشكل «الساعة الرملية»، لأن العنق الضيق في وسطها بروتوكول واحد.
والتشبيه الأقرب من الحياة شركة شحن: موظف المبيعات يكتب الطلب ولا يعرف شيئاً عن الشاحنات، وقسم التغليف يضع البضاعة في صندوق ويكتب عليه العنوان، وقسم الشحن يختار الطريق، والسائق يعرف فقط الطريق إلى المحطة التالية. وكل قسم يمكن أن يغير طريقة عمله، فيشتري شاحنات جديدة أو يغير شركة التغليف، دون أن يشعر موظف المبيعات بشيء، ما دام كل قسم يسلم الذي بعده بالشكل المتفق عليه.
ولهذا التقسيم ثمن يجب أن تعرفه. الأول أن كل طبقة تضيف رأساً، فالطلب الذي طوله 74 بايت في تجربتنا أصبح على السلك 140 بايت، والثاني أن الطبقات أحياناً تحتاج أن تعرف شيئاً عن بعضها، مثل TCP الذي يحتاج أن يعرف حجم MTU في طبقة الرابط حتى لا يرسل مقاطع أكبر منه، وهذا ما جعل وثيقة RFC 3439 من IETF تخصص قسماً بعنوان «Layering Considered Harmful»، أي أن الطبقات قد تضر إذا عوملت كجدران لا يعبرها شيء. والخلاصة العملية أن الطبقات أداة للتفكير والتصميم، وليست قانوناً يمنع الأجهزة من النظر في أكثر من رأس، وسوف ترى أجهزة كثيرة تقرأ عدة طبقات في الوقت نفسه.
نموذج OSI: سبع طبقات Seven Layers
نموذج الربط بين الأنظمة المفتوحة Open Systems Interconnection، واختصاراً OSI، وضعته المنظمة الدولية للمعايير ISO والاتحاد الدولي للاتصالات ITU في الثمانينيات، وهو منشور في المعيار ISO 7498 وفي توصية ITU-T X.200 التي صدرت منها نسخة في نوفمبر 1988 ثم النسخة الحالية في يوليو 1994. وكان الهدف أن تتكلم أجهزة الشركات المختلفة مع بعضها بمعايير مفتوحة، بدل أن تكون كل شركة عالماً مغلقاً ببروتوكولاتها الخاصة. والصورة التالية تبين طبقات النموذج السبع بجانب نموذج TCP/IP وأمثلة من شبكتك:
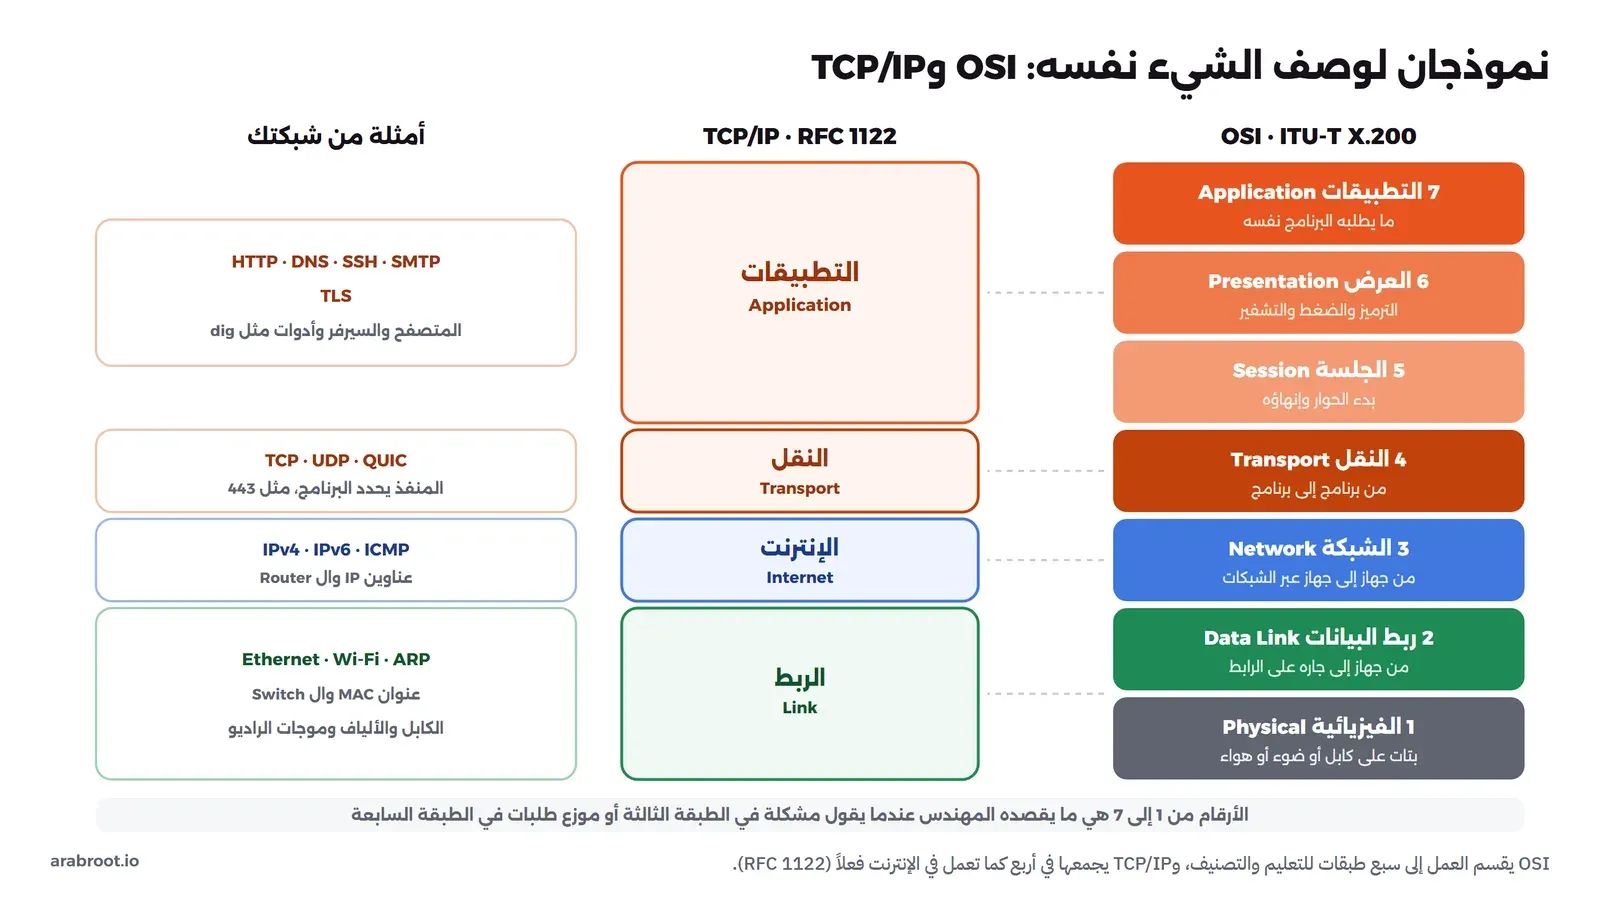
والطبقات ترقم من الأسفل، والرقم هو ما يقصده المهندس عندما يقول «L3» أو «الطبقة الثالثة»، وفيما يلي كل طبقة بما تفعله وبمثال من بيتك أو من سيرفرك:
الطبقة الأولى: الفيزيائية Physical
هي الإشارة نفسها: جهد كهربائي على أزواج النحاس في كابل Ethernet، أو نبضات ضوء في الليف، أو موجات راديو في Wi-Fi. وهذه الطبقة تحدد شكل الموصل وعدد الأسلاك وسرعة تبديل الإشارة وطول الكابل المسموح، ولا تعرف شيئاً اسمه عنوان أو رسالة، وإنما بتات فقط. ومشكلاتها هي الأكثر شيوعاً والأقل ذكاءً: كابل مقطوع، أو موصل غير مثبت، أو كابل رديء جعل الرابط يعمل بسرعة 100 ميجابت بدل 1000، أو تداخل في Wi-Fi.
الطبقة الثانية: ربط البيانات Data Link
تحول البتات إلى إطارات Frames لها بداية ونهاية، وتضع في كل إطار عنوان MAC للمصدر والوجهة، وتتحقق في آخره من أن الإطار لم يتلف في الطريق. ونطاقها رابط واحد أو شبكة محلية واحدة، أي من جهاز إلى جاره فقط، وهنا يعمل ال Switch ونقطة الوصول، ويعمل Ethernet المعرف في معايير IEEE 802.3. وفي هذه الطبقة أيضاً يعيش بروتوكول ARP الذي يربط عنوان IP بعنوان MAC، وله مقال مخصص هو عنوان MAC وبروتوكول ARP.
الطبقة الثالثة: الشبكة Network
هي الطبقة التي تجعل الإنترنت ممكناً، فهي تضع عنوان IP للمصدر والوجهة الأخيرة، وتسمح للحزمة أن تعبر عدة شبكات عبر أجهزة Router، وكل Router يقرأ عنوان الوجهة ويختار الشبكة التالية، وينقص عداد مدة البقاء TTL واحداً. وبروتوكولها الأساسي IPv4 الموصوف في RFC 791 وIPv6، ومعهما ICMP الذي يحمل رسائل الأخطاء والأمر ping. ولاحظ أن هذه الطبقة لا تعد بأي شيء، فالحزمة قد تضيع أو تتكرر أو تصل بغير ترتيبها، والتعامل مع ذلك مسؤولية من فوقها.
الطبقة الرابعة: النقل Transport
عنوان IP يوصل الحزمة إلى الجهاز، ولكن في الجهاز عشرات البرامج، فالطبقة الرابعة تضيف المنفذ Port لتحديد البرنامج، وتختار نوع الخدمة: إما TCP الموصوف اليوم في RFC 9293، وهو يفتح اتصالاً ويرقم البايتات ويعيد ما ضاع ويرتب ما وصل ويبطئ عند الازدحام، وإما UDP في RFC 768، وهو يرسل الرسالة كما هي دون اتصال ولا ضمان، فيناسب DNS والمكالمات والألعاب التي تفضل رسالة متأخرة تضيع على رسالة تصل بعد فوات وقتها. والمقارنة الكاملة بينهما لها مقال قادم في المسار.
الطبقتان الخامسة والسادسة: الجلسة Session والعرض Presentation
هاتان الطبقتان هما أكثر ما يربك الطلاب، والسبب أنهما لا تقابلان بروتوكولاً منفصلاً في الإنترنت. فطبقة الجلسة في النموذج مسؤولة عن بدء الحوار بين تطبيقين وتنظيمه وإنهائه واستئنافه بعد الانقطاع، وطبقة العرض مسؤولة عن شكل البيانات نفسها، أي الترميز مثل UTF-8 والضغط والتشفير، حتى يفهم الطرفان البايتات بالطريقة نفسها. وفي الإنترنت تقوم التطبيقات بهذه المهام بنفسها، فالمتصفح يضغط المحتوى بترويسة HTTP، والجلسة يحفظها التطبيق في ملف تعريف ارتباط Cookie، والتشفير يأتي من TLS، ولذلك يقول RFC 1122 صراحة إن طبقة التطبيقات في الإنترنت تجمع وظائف الطبقتين العلويتين في OSI.
الطبقة السابعة: التطبيقات Application
هي البروتوكول الذي يتكلم به البرنامج نفسه، مثل HTTP للويب وDNS للأسماء وSSH للدخول عن بعد وSMTP للبريد. ولاحظ أن الطبقة السابعة ليست المتصفح ولا Nginx، وإنما اللغة التي يتكلمان بها، وفي هذه الطبقة يعمل ال Reverse Proxy وجدار تطبيقات الويب WAF، لأنهما يقرآن الرابط والترويسات Headers. وقد شرحنا شكل الطلب والرد ورموز الحالة والترويسات في HTTP وHTTPS ببساطة، ولن نكرره هنا.
نموذج TCP/IP: أربع طبقات من واقع الإنترنت
في الوقت الذي كانت فيه لجان المعايير تكتب OSI، كان الإنترنت يعمل فعلاً ببروتوكولات أخرى، فقد نشر Vint Cerf وزملاؤه مواصفات برنامج التحكم في النقل في RFC 675 في ديسمبر 1974، ثم انقسم البرنامج الواحد إلى بروتوكولين هما TCP وIP، وانتقلت شبكة ARPANET كلها إليهما في موعد محدد هو 1 يناير 1983 كما في خطة الانتقال RFC 801. وعندما جاء الوقت لوصف الإنترنت كما هو، وصفته وثيقة RFC 1122 عام 1989 بأربع طبقات فقط:
- طبقة الربط Link: كل ما يلزم لنقل الحزمة على رابط واحد، أي الطبقتين الأولى والثانية في OSI معاً، وتشمل Ethernet وWi-Fi.
- طبقة الإنترنت Internet: بروتوكول IP ومعه ICMP، وهي الطبقة الثالثة نفسها.
- طبقة النقل Transport: TCP وUDP، وهي الطبقة الرابعة نفسها، ويضاف إليها اليوم QUIC الذي يعمل فوق UDP.
- طبقة التطبيقات Application: كل ما فوق ذلك، أي الطبقات الخامسة والسادسة والسابعة في OSI.
والفرق في الفلسفة بين النموذجين أوضح من الفرق في العدد، فنموذج OSI كتب أولاً ثم صممت البروتوكولات لتطابقه، أما نموذج TCP/IP فكتب بعد أن عملت البروتوكولات، فهو وصف لما نجح وليس خطة لما يجب أن يكون. ومن الطريف أن RFC 1122 نفسه يذكر أن بروتوكول IP كان النموذج الذي بني عليه بروتوكول الشبكة عديم الاتصال في OSI.
لماذا يوجد نموذجان؟ وأيهما تستخدم؟
وقد يتساءل البعض: إذا كان الإنترنت يعمل ب TCP/IP، فلماذا ما زلنا نتعلم OSI؟ والإجابة أن ما بقي من OSI هو النموذج والمفردات، أما بروتوكولاته الخاصة فلم تنتشر، والإنترنت الذي تستخدمه اليوم كله TCP/IP. ولكن المفردات أصبحت لغة المهنة، فعندما يقول بائع جهاز إنه «Switch L3» أو يقول توثيق HAProxy إن البرنامج يعمل «في الطبقة الرابعة أو السابعة»، فهو يستخدم أرقام OSI وليس أسماء TCP/IP، لأن الأرقام أدق في التمييز بين ما يحدث في الرابط وما يحدث في الجهاز الأخير.
والقاعدة العملية التي تكفيك: فكر بنموذج TCP/IP عندما تريد أن تفهم كيف يعمل الإنترنت، لأنه يطابق البروتوكولات الحقيقية، واستخدم أرقام OSI عندما تتكلم مع الآخرين عن موقع المشكلة أو الجهاز، لأنها اللغة المشتركة. ولا تضيع وقتك في جدال أين يقع TLS بالضبط، فهو يعمل فوق TCP وتحت HTTP، والبعض يضعه في الطبقة السادسة لأنه تشفير، والبعض في الرابعة لأنه جزء من النقل الآمن، وكلاهما وصف وليس قانوناً، والأمر نفسه مع ARP الذي يخدم الطبقة الثالثة ويعمل داخل الثانية.
| OSI | TCP/IP | وحدة البيانات PDU | العنوان المستخدم | أمثلة |
|---|---|---|---|---|
| 7 التطبيقات، 6 العرض، 5 الجلسة | التطبيقات Application | رسالة Message | الاسم والرابط | HTTP وDNS وSSH، وTLS بينها وبين النقل |
| 4 النقل | النقل Transport | مقطع Segment في TCP، ورسالة Datagram في UDP | المنفذ Port | TCP وUDP وQUIC |
| 3 الشبكة | الإنترنت Internet | حزمة Packet | عنوان IP | IPv4 وIPv6 وICMP |
| 2 ربط البيانات | الربط Link | إطار Frame | عنوان MAC | Ethernet وWi-Fi وARP |
| 1 الفيزيائية | بتات Bits | لا يوجد | الكابل والألياف والراديو |
التغليف Encapsulation: كل طبقة تضيف رأسها
عندما يرسل curl الطلب GET / HTTP/1.1 إلى السيرفر في تجربتنا، فإن الطلب يبدأ نصاً طوله 74 بايت، ثم ينزل من طبقة إلى أخرى، وكل طبقة تضع أمامه رأسها Header، وهذا هو التغليف Encapsulation، وعند المستقبل يحدث العكس، فكل طبقة تقرأ رأسها وتنزعه وتسلم الباقي للطبقة التي فوقها، وهذا هو فك التغليف Decapsulation. والصورة التالية تبين ذلك بالأرقام الحقيقية من الإطار رقم 7 في التجربة:
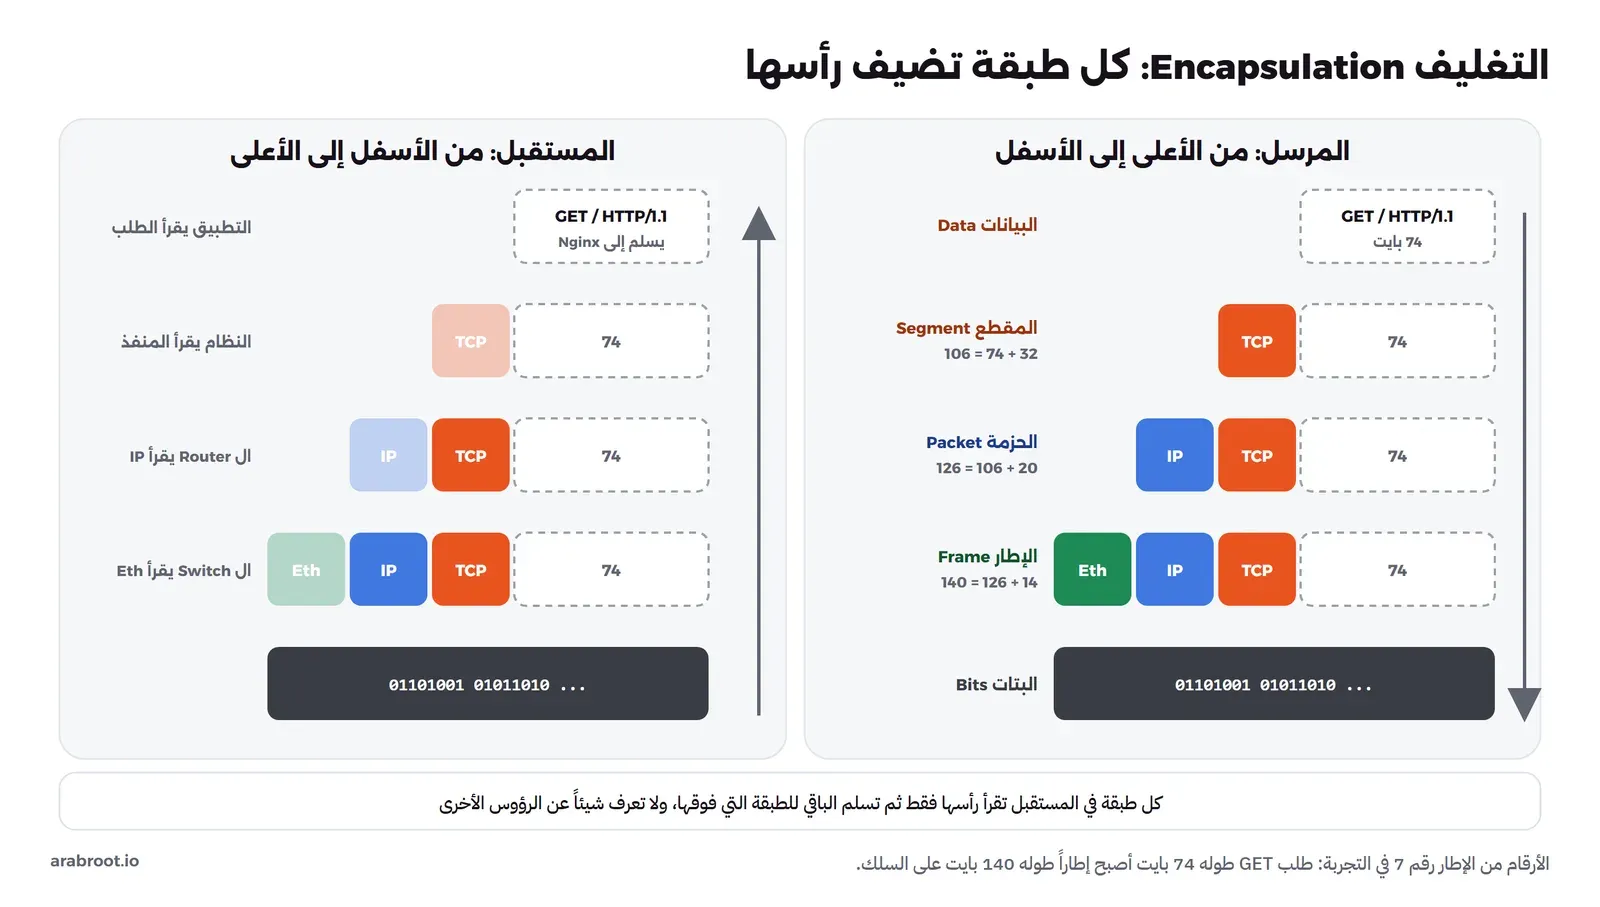
وهنا سؤال لا تجيب عنه أغلب الشروحات: إذا كانت كل طبقة لا تعرف شيئاً عما فوقها، فكيف تعرف طبقة الربط في المستقبل أن ما داخل الإطار حزمة IP وليس شيئاً آخر؟ وكيف يعرف IP أن ما داخل الحزمة TCP وليس UDP؟ والإجابة أن كل رأس يحمل حقلاً صغيراً يقول ما الذي بداخله، مثل الملصق على الصندوق:
- رأس Ethernet فيه حقل النوع EtherType، والقيمة
0x0800تعني IPv4، و0x86DDتعني IPv6، و0x0806تعني ARP، وهذه القيم مسجلة في سجل IEEE وموثقة في RFC 7042. - رأس IP فيه حقل البروتوكول Protocol، والقيمة
6تعني TCP، و17تعني UDP، و1تعني ICMP. - رأس TCP أو UDP فيه منفذ الوجهة، والقيمة
80تعني أن ما بداخله لبرنامج يستمع على هذا المنفذ، وهو عادة سيرفر HTTP.
ولاحظ الفرق في الحالة الأخيرة، فالرقم 80 لا يفرض أن ما بداخله HTTP، وإنما هو اتفاق، فإذا شغلت SSH على المنفذ 80 فسوف يصل إليه ما تكتبه، وأداة مثل tshark تخمن بروتوكول التطبيق من المنفذ ومن شكل البيانات، وقد تخطئ أحياناً. وهذه السلسلة من الملصقات هي ما يسمح لسيرفر واحد أن يستقبل على الكابل نفسه حزم IPv4 وIPv6 وARP، وفي IP نفسه TCP وUDP وICMP، وفي TCP عشرات الخدمات، دون أن يختلط شيء بشيء.
ماذا تضيف كل طبقة؟ الرؤوس حقلاً حقلاً
كل رأس مجموعة حقول بأطوال ثابتة في أماكن ثابتة، والجدول التالي يجمع أهم الحقول في كل طبقة كما ظهرت في الطلب الحقيقي في التجربة، مع سبب وجود كل حقل، لأن معرفة السبب هي ما يجعلك تفهم المخرج بدل أن تحفظه:
| الطبقة | الحقل | القيمة في التجربة | لماذا يوجد |
|---|---|---|---|
| Ethernet | عنوانا MAC للوجهة والمصدر | da:9b:14:ca:96:f3 وbe:61:19:f9:39:59 | من يستلم الإطار على هذا الرابط ومن أرسله |
| Ethernet | النوع EtherType | 0x0800 | يخبر المستقبل أن الداخل IPv4 |
| IP | الإصدار وطول الرأس | 4 و20 بايت | ليعرف المستقبل أين ينتهي الرأس وتبدأ البيانات |
| IP | الطول الكلي Total Length | 126 | طول الحزمة كلها مع رأسها |
| IP | العلم Don't Fragment | مفعل | يمنع تقسيم الحزمة في الطريق، فيعتمد على اكتشاف MTU بدل التقسيم |
| IP | مدة البقاء TTL | 64 | ينقص عند كل Router حتى لا تدور حزمة ضائعة إلى الأبد |
| IP | البروتوكول Protocol | 6 | يخبر المستقبل أن الداخل TCP |
| IP | عنوانا IP | 10.77.0.10 و10.77.0.80 | الجهاز الأول والأخير في الطريق |
| TCP | منفذا المصدر والوجهة | 36706 و80 | البرنامجان على الطرفين |
| TCP | رقم التسلسل Sequence والإقرار Acknowledgment | 1 و1 (نسبياً) | ترتيب البايتات ومعرفة ما وصل وما ضاع |
| TCP | الأعلام Flags | PSH, ACK | حالة الاتصال: فتح وإقرار وإنهاء وإعادة ضبط |
| TCP | النافذة Window | 502، أي 64256 بعد التحجيم | كم بايتاً يستطيع المستقبل أن يقبل قبل أن يقرأ برنامجه |
| HTTP | الطريقة والمسار والإصدار والترويسات | GET / HTTP/1.1 وHost | ماذا يريد العميل من التطبيق |
ولاحظ في الجدول أن الحقول تتجمع حول أسئلة كل طبقة: Ethernet يسأل من الجار، وIP يسأل من الجهاز الأخير وكم خطوة بقيت، وTCP يسأل أي برنامج وما الذي وصل، وHTTP يسأل ماذا تريد. وتفاصيل كل حقل في معايير بروتوكوله: RFC 894 لنقل IP داخل Ethernet، وRFC 791 لرأس IP، وRFC 9293 لرأس TCP، وRFC 9112 لشكل رسالة HTTP/1.1.
أي جهاز يعمل في أي طبقة؟
الفائدة العملية الأكبر من الطبقات أنها تخبرك ماذا يستطيع كل جهاز أن يرى، وبالتالي ماذا يستطيع أن يقرر، والصورة التالية تبين ذلك:
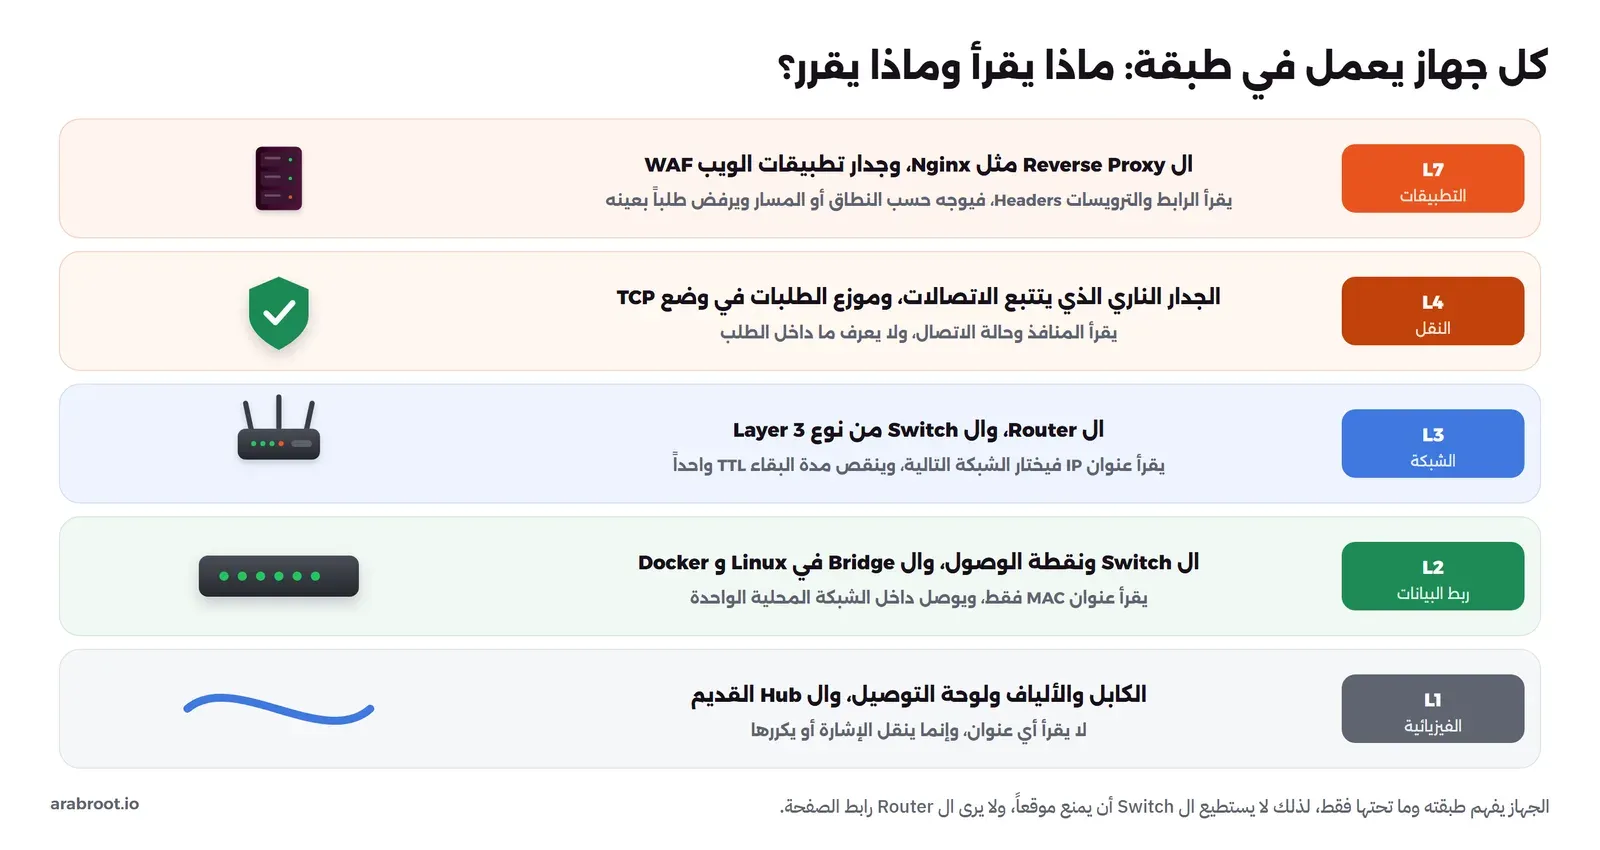
وهذا يجيب عن أسئلة تتكرر في العمل كل يوم:
- هل يستطيع ال Switch أن يمنع موقعاً معيناً؟ لا، والسبب أنه لا يرى إلا عناوين MAC، والموقع عنوان IP واسم ورابط في طبقات أعلى.
- هل يستطيع الجدار الناري في ال Router أن يمنع مساراً مثل
/admin؟ ليس الجدار الناري العادي، لأنه يقرأ العناوين والمنافذ فقط، أما المسار فيحتاج جهازاً يقرأ HTTP، أي Reverse Proxy أو WAF، ومع HTTPS لا يراه حتى هذا إلا إذا فك التشفير بنفسه. - ما الفرق بين موزع الطلبات L4 وL7؟ موزع L4 يوزع الاتصالات بحسب العنوان والمنفذ فقط، فهو أسرع ولا يحتاج شهادة TLS، ولكنه لا يستطيع أن يرسل
/apiإلى سيرفر و/imagesإلى آخر، أما موزع L7 فيقرأ الطلب نفسه فيستطيع ذلك، وثمنه أنه يجب أن يفك التشفير وأن يقرأ كل طلب. - لماذا يقال إن ال Switch من نوع Layer 3 «Router سريع»؟ لأنه يقرأ عنوان IP ويوجه بين الشبكات الافتراضية VLAN داخل الشريحة نفسها بسرعة ال Switch، ولكنه في العادة لا يقدم خدمات ال Router الأخرى مثل NAT وVPN.
وقد شرحنا الأجهزة نفسها بالصور، من ال ONT إلى ال Access Point، في أجهزة الشبكة في البيت والمكتب، وكيف يمر الطلب عبر شبكات المزودين إلى سيرفر في بلد آخر في كيف يصل الإنترنت إلى بيتك؟.
تجربة عملية: نفكك طلب HTTP واحداً طبقة طبقة
سوف نبني شبكة صغيرة فيها جهازان: كلاينت Client فيه curl وأدوات الالتقاط، وسيرفر Nginx يمثل سيرفر متجر صغير، ثم نلتقط طلباً واحداً ونقرؤه بالأداة tshark، وهي النسخة النصية من Wireshark، وتفهم مئات البروتوكولات وتعرض كل طبقة وحقولها كما في دليل tshark. ونستخدم الـ Image نفسها التي بنيناها في تجربة مقال ما هي الشبكة؟، وملفها Dockerfile موجود في مجلد التجربة.
تجهيز الكلاينت والسيرفر
docker build -t infa-net:1 .
docker network create --subnet 10.77.0.0/24 --gateway 10.77.0.1 infa-osi
docker run -d --name infa-client --hostname client --network infa-osi --ip 10.77.0.10 \
  --cap-add NET_ADMIN infa-net:1 sleep infinity
docker run -d --name infa-server --hostname server --network infa-osi --ip 10.77.0.80 nginx:1.31.6-alpine
الكلاينت على 10.77.0.10 والسيرفر على 10.77.0.80، في شبكة واحدة حتى لا يدخل التوجيه في الصورة، فنركز على الطبقات داخل الطلب نفسه.
التقاط الطلب كاملاً
نمسح أولاً جدول الجيران في الكلاينت حتى نرى بروتوكول ARP في البداية، ثم نشغل tcpdump ليحفظ كل الحزم في ملف بصيغة pcap، ونرسل الطلب، ثم نقرأ الملف ب tshark:
docker exec infa-client ip neigh flush all
docker exec -d infa-client sh -c 'tcpdump -i eth0 -w /tmp/http.pcap host 10.77.0.80 or arp'
docker exec infa-client curl -s -o /dev/null -w '%{http_code} %{size_download}\n' http://10.77.0.80/
docker exec infa-client pkill tcpdump
docker exec infa-client tshark -r /tmp/http.pcap
والمخرج سوف يكون كما يلي، الرد 200 مع 896 بايت هي صفحة Nginx الافتراضية، ثم الإطارات الخمسة عشر التي احتاجها هذا الطلب الصغير:
200 896
    1   0.000000 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.80? Tell 10.77.0.10
    2   0.000087 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.80? Tell 10.77.0.10
    3   0.000091 da:9b:14:ca:96:f3 → be:61:19:f9:39:59 ARP 42 10.77.0.80 is at da:9b:14:ca:96:f3
    4   0.000094   10.77.0.10 → 10.77.0.80   TCP 74 36706 → 80 [SYN] Seq=0 Win=64240 Len=0 MSS=1460 SACK_PERM TSval=581192252 TSecr=0 WS=128
    5   0.000204   10.77.0.80 → 10.77.0.10   TCP 74 80 → 36706 [SYN, ACK] Seq=0 Ack=1 Win=65160 Len=0 MSS=1460 SACK_PERM TSval=1190672547 TSecr=581192252 WS=128
    6   0.000236   10.77.0.10 → 10.77.0.80   TCP 66 36706 → 80 [ACK] Seq=1 Ack=1 Win=64256 Len=0 TSval=581192253 TSecr=1190672547
    7   0.000472   10.77.0.10 → 10.77.0.80   HTTP 140 GET / HTTP/1.1
    8   0.000497   10.77.0.80 → 10.77.0.10   TCP 66 80 → 36706 [ACK] Seq=1 Ack=75 Win=65152 Len=0 TSval=1190672547 TSecr=581192253
    9   0.001125   10.77.0.80 → 10.77.0.10   TCP 304 HTTP/1.1 200 OK
   10   0.001143   10.77.0.10 → 10.77.0.80   TCP 66 36706 → 80 [ACK] Seq=75 Ack=239 Win=64128 Len=0 TSval=581192254 TSecr=1190672548
   11   0.033349   10.77.0.80 → 10.77.0.10   HTTP 962 HTTP/1.1 200 OK  (text/html)
   12   0.033364   10.77.0.10 → 10.77.0.80   TCP 66 36706 → 80 [ACK] Seq=75 Ack=1135 Win=64128 Len=0 TSval=581192286 TSecr=1190672580
   13   0.033646   10.77.0.10 → 10.77.0.80   TCP 66 36706 → 80 [FIN, ACK] Seq=75 Ack=1135 Win=64128 Len=0 TSval=581192286 TSecr=1190672580
   14   0.044946   10.77.0.80 → 10.77.0.10   TCP 66 80 → 36706 [FIN, ACK] Seq=1135 Ack=76 Win=65152 Len=0 TSval=1190672591 TSecr=581192286
   15   0.044968   10.77.0.10 → 10.77.0.80   TCP 66 36706 → 80 [ACK] Seq=76 Ack=1136 Win=64128 Len=0 TSval=581192297 TSecr=1190672591
ولنقرأ الإطارات بحسب الطبقة التي تعمل فيها، لأن هذا هو ترتيب ما يحدث فعلاً:
- الإطارات من 1 إلى 3، الطبقة الثانية: قبل أي شيء يجب أن يعرف الكلاينت عنوان MAC للسيرفر، فيسأل بالبث، ويرد السيرفر. ويظهر الطلب مرتين بفارق أجزاء من المللي ثانية لأن الالتقاط على جهة المرسل، وهذا تكرار في الالتقاط وليس على الشبكة كما بينا في المقال السابق.
- الإطارات من 4 إلى 6، الطبقة الرابعة: فتح اتصال TCP بالمصافحة الثلاثية Three-way Handshake:
SYNثمSYN, ACKثمACK، والمنفذ المؤقت36706يتصل بالمنفذ80. ولاحظ أن كل هذه الإطارات بلا بياناتLen=0، فهي حديث بين نظامي التشغيل ولم يرسل curl شيئاً بعد. - الإطار 7، الطبقة السابعة: أخيراً الطلب نفسه
GET / HTTP/1.1، وطول الإطار كله 140 بايت. - الإطارات من 8 إلى 12: السيرفر يقر باستلام الطلب، ثم يرسل رأس الرد
200 OKفي إطار، والمحتوى في إطار بعده، والكلاينت يقر بكل منهما. ويعرضtsharkالإطار 11 على أنه HTTP لأنه جمع الرد كاملاً عنده، بينما يعرض الإطار 9 على أنه TCP لأنه جزء من رد لم يكتمل بعد. - الإطارات من 13 إلى 15، الطبقة الرابعة: إغلاق الاتصال بالأعلام
FINمن الطرفين ثم إقرار أخير.
أي أن طلباً واحداً أرسل 74 بايت واستقبل 1134 بايت احتاج خمسة عشر إطاراً، ثلاثة منها فقط تحمل بيانات التطبيق، والباقي عمل الطبقات التي تحته، وهذا هو السبب في أن إعادة استخدام الاتصال لعدة طلبات توفر كثيراً، كما شرحنا في قسم إعادة استخدام الاتصال من مقال HTTP.
الإطار 7 طبقة طبقة
الآن نطلب من tshark أن يعرض الإطار 7 بالتفصيل، والخيار -V يفك كل طبقة إلى حقولها:
docker exec infa-client tshark -r /tmp/http.pcap -Y 'frame.number==7' -Vوالمخرج طويل لأنه يعرض كل حقل في كل طبقة، لذلك سوف نأخذه قسماً قسماً بالترتيب نفسه الذي يظهر به، ونحذف من بعض الأقسام الأسطر الفرعية التي تفصل بتات الحقول، والأسطر بين أقواس مربعة التي يضيفها tshark من تحليله مثل أرقام التدفق، ويبدأ بطبقة Ethernet:
Ethernet II, Src: be:61:19:f9:39:59 (be:61:19:f9:39:59), Dst: da:9b:14:ca:96:f3 (da:9b:14:ca:96:f3)
    Destination: da:9b:14:ca:96:f3 (da:9b:14:ca:96:f3)
        .... ..1. .... .... .... .... = LG bit: Locally administered address (this is NOT the factory default)
        .... ...0 .... .... .... .... = IG bit: Individual address (unicast)
    Source: be:61:19:f9:39:59 (be:61:19:f9:39:59)
        .... ..1. .... .... .... .... = LG bit: Locally administered address (this is NOT the factory default)
        .... ...0 .... .... .... .... = IG bit: Individual address (unicast)
    Type: IPv4 (0x0800)
ثلاثة حقول فقط: الوجهة والمصدر والنوع، وType: IPv4 (0x0800) هو الملصق الذي يخبر الطبقة التالية بما في الداخل. ولاحظ السطرين تحت كل عنوان، فهما بتان داخل عنوان MAC نفسه: الأول يقول إن العنوان «مدار محلياً» وليس عنوان المصنع، والسبب أن Docker يولد عنواناً عشوائياً لكل Container، والثاني يقول إن العنوان لجهاز واحد وليس لمجموعة. وهذان البتان من صلب موضوع المقال التالي عن عنوان MAC. ثم تأتي طبقة IP:
Internet Protocol Version 4, Src: 10.77.0.10, Dst: 10.77.0.80
    0100 .... = Version: 4
    .... 0101 = Header Length: 20 bytes (5)
    Differentiated Services Field: 0x00 (DSCP: CS0, ECN: Not-ECT)
    Total Length: 126
    Identification: 0x0a52 (2642)
    010. .... = Flags: 0x2, Don't fragment
    ...0 0000 0000 0000 = Fragment Offset: 0
    Time to Live: 64
    Protocol: TCP (6)
    Header Checksum: 0x1b35 [validation disabled]
    Source Address: 10.77.0.10
    Destination Address: 10.77.0.80
في المخرج أعلاه لاحظ التالي:
Header Length: 20 bytes (5)يعني أن الرأس خمس كلمات كل منها 4 بايت، وهذا الحد الأدنى لرأس IPv4 دون خيارات.Total Length: 126هو 20 لرأس IP و32 لرأس TCP و74 للطلب، وهي الأرقام التي في صورة التغليف.Don't fragmentمفعل، فإذا وجدت الحزمة في الطريق رابطاً أصغر من حجمها فلن يقسمها ال Router، وإنما يعيد رسالة ICMP تخبر المرسل أن يصغرها، وهذه الطريقة اسمها اكتشاف MTU في المسار Path MTU Discovery وموصوفة في RFC 1191.Time to Live: 64وProtocol: TCP (6)هما الحقلان اللذان ذكرناهما، والثاني هو الملصق إلى الطبقة التالية.Header Checksumيتحقق من سلامة الرأس فقط، ويعيد كل Router حسابه لأن TTL تغير، والعبارةvalidation disabledتعني أنtsharkلا يتحقق منه افتراضياً، والسبب أن بطاقات الشبكة كثيراً ما تحسبه بعد لحظة الالتقاط على جهة المرسل، فيظهر في الالتقاط خاطئاً وهو صحيح على السلك.
ثم طبقة TCP، وهي الأطول:
Transmission Control Protocol, Src Port: 36706, Dst Port: 80, Seq: 1, Ack: 1, Len: 74
    Source Port: 36706
    Destination Port: 80
    [TCP Segment Len: 74]
    Sequence Number: 1    (relative sequence number)
    Sequence Number (raw): 2420750146
    [Next Sequence Number: 75    (relative sequence number)]
    Acknowledgment Number: 1    (relative ack number)
    Acknowledgment number (raw): 915675129
    1000 .... = Header Length: 32 bytes (8)
    Flags: 0x018 (PSH, ACK)
    Window: 502
    [Calculated window size: 64256]
    [Window size scaling factor: 128]
    Checksum: 0x1564 [unverified]
    Urgent Pointer: 0
    Options: (12 bytes), No-Operation (NOP), No-Operation (NOP), Timestamps
في المخرج أعلاه لاحظ التالي:
- رقم التسلسل الحقيقي
2420750146اختاره نظام التشغيل عشوائياً عند فتح الاتصال، وtsharkيعرضه نسبياً1حتى يسهل عليك العد، فالطلب يبدأ من البايت 1 وينتهي عند 74، والطلب التالي سوف يبدأ من 75. Header Length: 32 bytesهو 20 بايت أساسية و12 بايت خيارات، وهي خيار الطابع الزمني Timestamps مع حشوتينNOPلمحاذاة الرأس على حدود 4 بايت.Window: 502مع معامل تحجيم 128 يعني أن الكلاينت يستطيع أن يستقبل 64256 بايت قبل أن يحتاج السيرفر أن ينتظر، وهذا المعامل اتفق عليه الطرفان في المصافحةWS=128، فلا تفهم الرقم 502 وحده دون معامله.- الأعلام
PSH, ACKتعني أن الحزمة تحمل بيانات يجب أن تسلم للتطبيق فوراً، وأنها تقر في الوقت نفسه باستلام ما وصل.
وأخيراً طبقة التطبيقات، وهي الطلب نفسه كما كتبه curl:
Hypertext Transfer Protocol
    GET / HTTP/1.1\r\n
        Request Method: GET
        Request URI: /
        Request Version: HTTP/1.1
    Host: 10.77.0.80\r\n
    User-Agent: curl/8.14.1\r\n
    Accept: */*\r\n
    \r\n
    [Full request URI: http://10.77.0.80/]
نص عادي ينتهي كل سطر فيه ب \r\n، وينتهي الطلب بسطر فارغ، وهذا كل ما يراه Nginx من الطلب، فهو لا يعرف شيئاً عن عناوين MAC ولا عن TTL، وإنما يقرأ هذه الأسطر الأربعة.
الإطار نفسه بالبايتات
كل ما سبق هو تفسير tshark للبايتات، أما البايتات نفسها كما مرت على السلك فنراها بالخيار -x:
docker exec infa-client tshark -r /tmp/http.pcap -Y 'frame.number==7' -x0000 da 9b 14 ca 96 f3 be 61 19 f9 39 59 08 00 45 00 .......a..9Y..E.
0010 00 7e 0a 52 40 00 40 06 1b 35 0a 4d 00 0a 0a 4d .~.R@[email protected]
0020 00 50 8f 62 00 50 90 49 b7 42 36 94 17 f9 80 18 .P.b.P.I.B6.....
0030 01 f6 15 64 00 00 01 01 08 0a 22 a4 4a 3d 46 f8 ...d......".J=F.
0040 38 a3 47 45 54 20 2f 20 48 54 54 50 2f 31 2e 31 8.GET / HTTP/1.1
0050 0d 0a 48 6f 73 74 3a 20 31 30 2e 37 37 2e 30 2e ..Host: 10.77.0.
0060 38 30 0d 0a 55 73 65 72 2d 41 67 65 6e 74 3a 20 80..User-Agent:
0070 63 75 72 6c 2f 38 2e 31 34 2e 31 0d 0a 41 63 63 curl/8.14.1..Acc
0080 65 70 74 3a 20 2a 2f 2a 0d 0a 0d 0a ept: */*....والصورة التالية تلون هذه البايتات نفسها بحسب الطبقة التي تنتمي إليها:
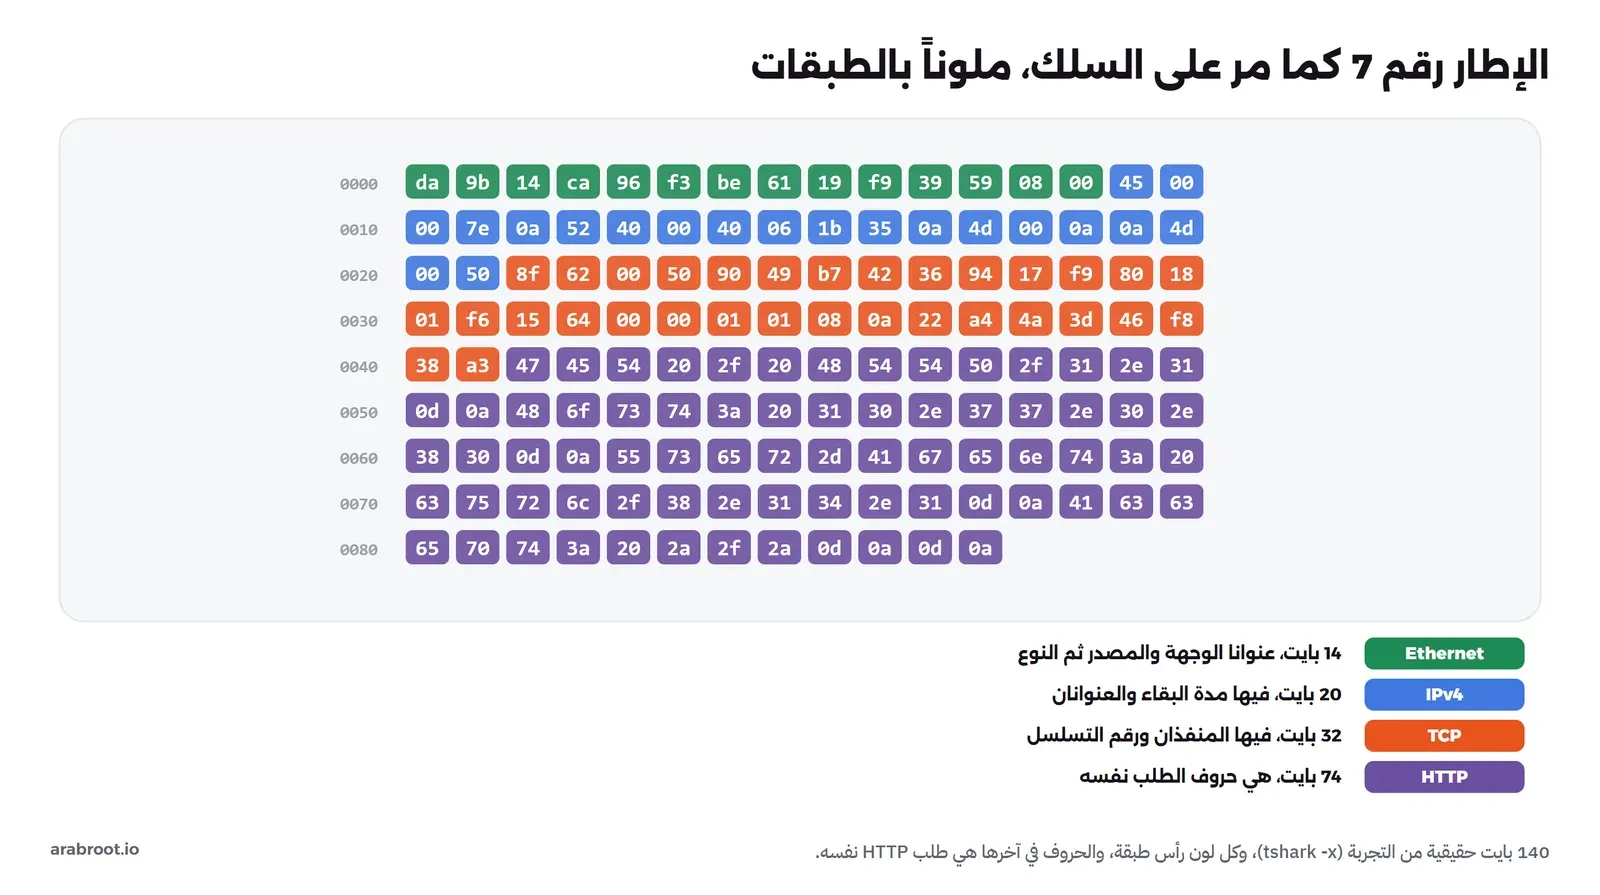
ولنتتبع البايتات بأيدينا، لأن هذا التمرين هو ما يجعل الطبقات حقيقية:
- البايتات الست الأولى
da 9b 14 ca 96 f3هي عنوان MAC للوجهة، والست التاليةbe 61 19 f9 39 59للمصدر، ثم08 00وهو النوع IPv4. وهذا رأس Ethernet كله، 14 بايت. - البايت التالي
45يحمل رقمين:4للإصدار و5لطول الرأس بالكلمات، ثم00 7eوهو 126 بالنظام العشري، أي الطول الكلي. وفي السطر الثاني40هو 64، أي TTL، وبعده06وهو TCP، ثم0a 4d 00 0aوهو10.77.0.10، لأن0aهو 10 و4dهو 77. - رأس TCP يبدأ ب
8f 62، وهو 36706، أي منفذ المصدر، ثم00 50، وهو 80، أي منفذ الوجهة. وبعدها رقم التسلسل الحقيقي90 49 b7 42، وفي آخر الرأس08 0aوهو خيار الطابع الزمني بطول 10 بايت. - من الموضع
0x42تبدأ الحروف47 45 54 20، وهي GET ومسافة بترميز ASCII، والطلب كله مقروء في العمود الأيمن، و0d 0aهما نهاية السطر\r\n.
وقد يتساءل البعض: ما الفائدة من قراءة البايتات وال tshark يفسرها لي؟ والإجابة أنك سوف تحتاجها يوماً عندما تفسر الأداة حزمة بشكل خاطئ، مثل بروتوكول على منفذ غير معتاد، أو عندما تكتب قاعدة جدار حماية أو فلتر التقاط يعتمد على موضع بايت معين، وعندها يكفي أن تعرف أن رأس IP يبدأ بعد 14 بايت وأن رأس TCP يبدأ بعد طول رأس IP.
حقل واحد من كل طبقة لكل الإطارات
ميزة tshark أنه يستطيع أن يخرج حقولاً محددة من كل طبقة في أعمدة، وهذا مفيد عندما تريد أن ترى الاتصال كله في جدول واحد:
docker exec infa-client tshark -r /tmp/http.pcap -Y tcp -T fields -E header=y \
  -e frame.number -e eth.dst -e ip.dst -e ip.ttl -e tcp.dstport -e tcp.flags.str -e tcp.len \
  -e http.request.method -e http.response.code
frame.number eth.dst ip.dst ip.ttl tcp.dstport tcp.flags.str tcp.len http.request.method http.response.code
4 da:9b:14:ca:96:f3 10.77.0.80 64 80 ··········S· 0
5 be:61:19:f9:39:59 10.77.0.10 64 36706 ·······A··S· 0
6 da:9b:14:ca:96:f3 10.77.0.80 64 80 ·······A···· 0
7 da:9b:14:ca:96:f3 10.77.0.80 64 80 ·······AP··· 74 GET
8 be:61:19:f9:39:59 10.77.0.10 64 36706 ·······A···· 0
9 be:61:19:f9:39:59 10.77.0.10 64 36706 ·······AP··· 238
10 da:9b:14:ca:96:f3 10.77.0.80 64 80 ·······A···· 0
11 be:61:19:f9:39:59 10.77.0.10 64 36706 ·······AP··· 896 200
12 da:9b:14:ca:96:f3 10.77.0.80 64 80 ·······A···· 0
13 da:9b:14:ca:96:f3 10.77.0.80 64 80 ·······A···F 0
14 be:61:19:f9:39:59 10.77.0.10 64 36706 ·······A···F 0
15 da:9b:14:ca:96:f3 10.77.0.80 64 80 ·······A···· 0 كل عمود من طبقة: eth.dst من الثانية، وip.dst وip.ttl من الثالثة، وtcp.dstport والأعلام والطول من الرابعة، والطريقة ورمز الحالة من السابعة، وأسماء الحقول كلها في مرجع حقول Wireshark. ولاحظ أن عمودي الطبقة السابعة فارغان في أغلب الصفوف، لأن أغلب الإطارات لا تحمل بيانات تطبيق أصلاً، وأن TTL ثابت على 64 لأن الطرفين في الشبكة نفسها. والأمر التالي يلخص الالتقاط كله بحسب البروتوكولات المتداخلة:
docker exec infa-client tshark -r /tmp/http.pcap -q -z io,phseth frames:15 bytes:2142
arp frames:3 bytes:126
ip frames:12 bytes:2016
tcp frames:12 bytes:2016
http frames:2 bytes:1102
data-text-lines frames:1 bytes:962
tcp.segments frames:1 bytes:962والمسافات في بداية كل سطر هي الطبقات نفسها: كل الإطارات Ethernet، وتحتها فرعان ARP وIP، وتحت IP بروتوكول TCP، وتحته HTTP في إطارين فقط من خمسة عشر.
ماذا يتغير مع HTTPS؟
الآن نضيف إلى Nginx شهادة موقعة ذاتياً لاسم shop.example.com ونفتح المنفذ 443، ونكرر الالتقاط. والإعداد التالي هو الملف tls.conf في مجلد التجربة، والشهادة نولدها في الكلاينت بالأمر openssl وننسخها إلى السيرفر:
server {
    listen 443 ssl;
    server_name shop.example.com;
    ssl_certificate     /etc/nginx/certs/shop.crt;
    ssl_certificate_key /etc/nginx/certs/shop.key;
    location / { root /usr/share/nginx/html; }
}
docker exec infa-client sh -c 'mkdir -p /tmp/certs && openssl req -x509 -newkey rsa:2048 -nodes -days 30 -subj "/CN=shop.example.com" -keyout /tmp/certs/shop.key -out /tmp/certs/shop.crt'
docker exec infa-server mkdir -p /etc/nginx/certs
docker cp infa-client:/tmp/certs/shop.key - | docker cp - infa-server:/etc/nginx/certs/
docker cp infa-client:/tmp/certs/shop.crt - | docker cp - infa-server:/etc/nginx/certs/
docker exec -i infa-server sh -c 'cat > /etc/nginx/conf.d/tls.conf' < tls.conf
docker exec infa-server sh -c 'nginx -t && nginx -s reload'
docker exec -d infa-client sh -c 'tcpdump -i eth0 -w /tmp/tls.pcap host 10.77.0.80'
docker exec infa-client curl -sk -o /dev/null -w '%{http_code} %{size_download}\n' --resolve shop.example.com:443:10.77.0.80 https://shop.example.com/
docker exec infa-client pkill tcpdump
docker exec infa-client tshark -r /tmp/tls.pcap200 896
1 0.000000 10.77.0.10 → 10.77.0.80 TCP 74 50526 → 443 [SYN] Seq=0 Win=64240 Len=0 MSS=1460 SACK_PERM TSval=581447364 TSecr=0 WS=128
2 0.000095 10.77.0.80 → 10.77.0.10 TCP 74 443 → 50526 [SYN, ACK] Seq=0 Ack=1 Win=65160 Len=0 MSS=1460 SACK_PERM TSval=1190927658 TSecr=581447364 WS=128
3 0.000110 10.77.0.10 → 10.77.0.80 TCP 66 50526 → 443 [ACK] Seq=1 Ack=1 Win=64256 Len=0 TSval=581447364 TSecr=1190927658
4 0.040023 10.77.0.10 → 10.77.0.80 TLSv1.2 1642 Client Hello (SNI=shop.example.com)
5 0.040162 10.77.0.80 → 10.77.0.10 TCP 66 443 → 50526 [ACK] Seq=1 Ack=1577 Win=64128 Len=0 TSval=1190927698 TSecr=581447404
6 1.190808 10.77.0.80 → 10.77.0.10 TLSv1.3 2524 Server Hello, Change Cipher Spec, Application Data, Application Data, Application Data, Application Data
7 1.190877 10.77.0.10 → 10.77.0.80 TCP 66 50526 → 443 [ACK] Seq=1577 Ack=2459 Win=63744 Len=0 TSval=581448555 TSecr=1190928849
8 1.195693 10.77.0.10 → 10.77.0.80 TLSv1.3 146 Change Cipher Spec, Application Data
9 1.195812 10.77.0.80 → 10.77.0.10 TCP 66 443 → 50526 [ACK] Seq=2459 Ack=1657 Win=64128 Len=0 TSval=1190928854 TSecr=581448560
10 1.196312 10.77.0.10 → 10.77.0.80 TLSv1.3 168 Application Data
11 1.196372 10.77.0.80 → 10.77.0.10 TCP 66 443 → 50526 [ACK] Seq=2459 Ack=1759 Win=64128 Len=0 TSval=1190928855 TSecr=581448561
12 1.214991 10.77.0.80 → 10.77.0.10 TLSv1.3 369 Application Data
13 1.215185 10.77.0.80 → 10.77.0.10 TLSv1.3 369 Application Data
14 1.215390 10.77.0.10 → 10.77.0.80 TCP 66 50526 → 443 [ACK] Seq=1759 Ack=3065 Win=64128 Len=0 TSval=581448580 TSecr=1190928873
15 1.215671 10.77.0.80 → 10.77.0.10 TLSv1.3 1222 Application Data
16 1.216955 10.77.0.10 → 10.77.0.80 TLSv1.3 90 Application Data
17 1.217255 10.77.0.10 → 10.77.0.80 TCP 66 50526 → 443 [FIN, ACK] Seq=1783 Ack=4221 Win=64128 Len=0 TSval=581448582 TSecr=1190928874
18 1.217466 10.77.0.80 → 10.77.0.10 TCP 66 443 → 50526 [FIN, ACK] Seq=4221 Ack=1784 Win=64128 Len=0 TSval=1190928876 TSecr=581448581
19 1.217478 10.77.0.10 → 10.77.0.80 TCP 66 50526 → 443 [ACK] Seq=1784 Ack=4222 Win=64128 Len=0 TSval=581448582 TSecr=1190928876في المخرج أعلاه لاحظ التالي:
- الطبقات من الثانية إلى الرابعة لم تتغير إطلاقاً: المصافحة الثلاثية نفسها، والعنوانان نفساهما، والمنفذ تغير إلى 443 فقط.
- كلمة HTTP لم تظهر في أي سطر، وظهرت مكانها طبقة جديدة هي TLS، والطلب نفسه أصبح سجلاً اسمه
Application Data، وهو الإطار 10 الذي طوله 168 بايت. - الاسم
shop.example.comظاهر في رسالةClient Helloفي حقل اسمه SNI، لأن السيرفر يحتاج أن يعرف الاسم قبل التشفير ليختار الشهادة الصحيحة، أي أن من في الطريق يعرف أي موقع تزوره حتى مع HTTPS، ولكنه لا يعرف أي صفحة. - رسالة
Client Helloطولها 1642 بايت، وهذا أكبر بكثير مما تراه في الشروحات القديمة، والسبب أن curl 8.14.1 مع OpenSSL 3.5.7 أرسل مفتاح تبادل من مجموعةX25519MLKEM768، وهي مجموعة هجينة مقاومة للحواسيب الكمية طول مفتاحها في هذه الرسالة 1216 بايت، كما ظهر عند تفكيك الإطار بالخيار-V، ومواصفتها في مسودة IETF لتبادل المفاتيح الهجين.
ولو طلبنا من tshark أن يفصل الإطار 10، الذي يحمل الطلب، فهذا كل ما يستطيع أن يقوله عن طبقة التطبيق:
Transport Layer Security
    TLSv1.3 Record Layer: Application Data Protocol: Hypertext Transfer Protocol
        Opaque Type: Application Data (23)
        Version: TLS 1.2 (0x0303)
        Length: 97
        Encrypted Application Data: 7f1cd932c39dbc01ecb08e74ca87f77249f9c234b9159371f9bb28a63aebb1372a20f6f11b526440ff06fd7f8d6aea59aabbc6a7ebe452970209caf9d132100a3405d229ef244100f82b64623ba143e3de20ca405da24aacb501db8e923fbcda75
        [Application Data Protocol: Hypertext Transfer Protocol]
97 بايت مشفرة، والسطر الأخير بين قوسين مربعين ليس مما رآه tshark، وإنما تخمين منه أن ما بداخلها HTTP لأن المنفذ 443. ولاحظ أن السجل يقول Version: TLS 1.2 مع أن الاتصال TLS 1.3، وهذا ليس خطأ، فمعيار TLS 1.3 يطلب أن يبقى هذا الحقل على القيمة القديمة حتى لا ترفضه أجهزة قديمة في الطريق، ويتفاوض الطرفان على الإصدار الحقيقي داخل رسائل المصافحة. والصورة التالية تجمع الفرق بين الحالتين:
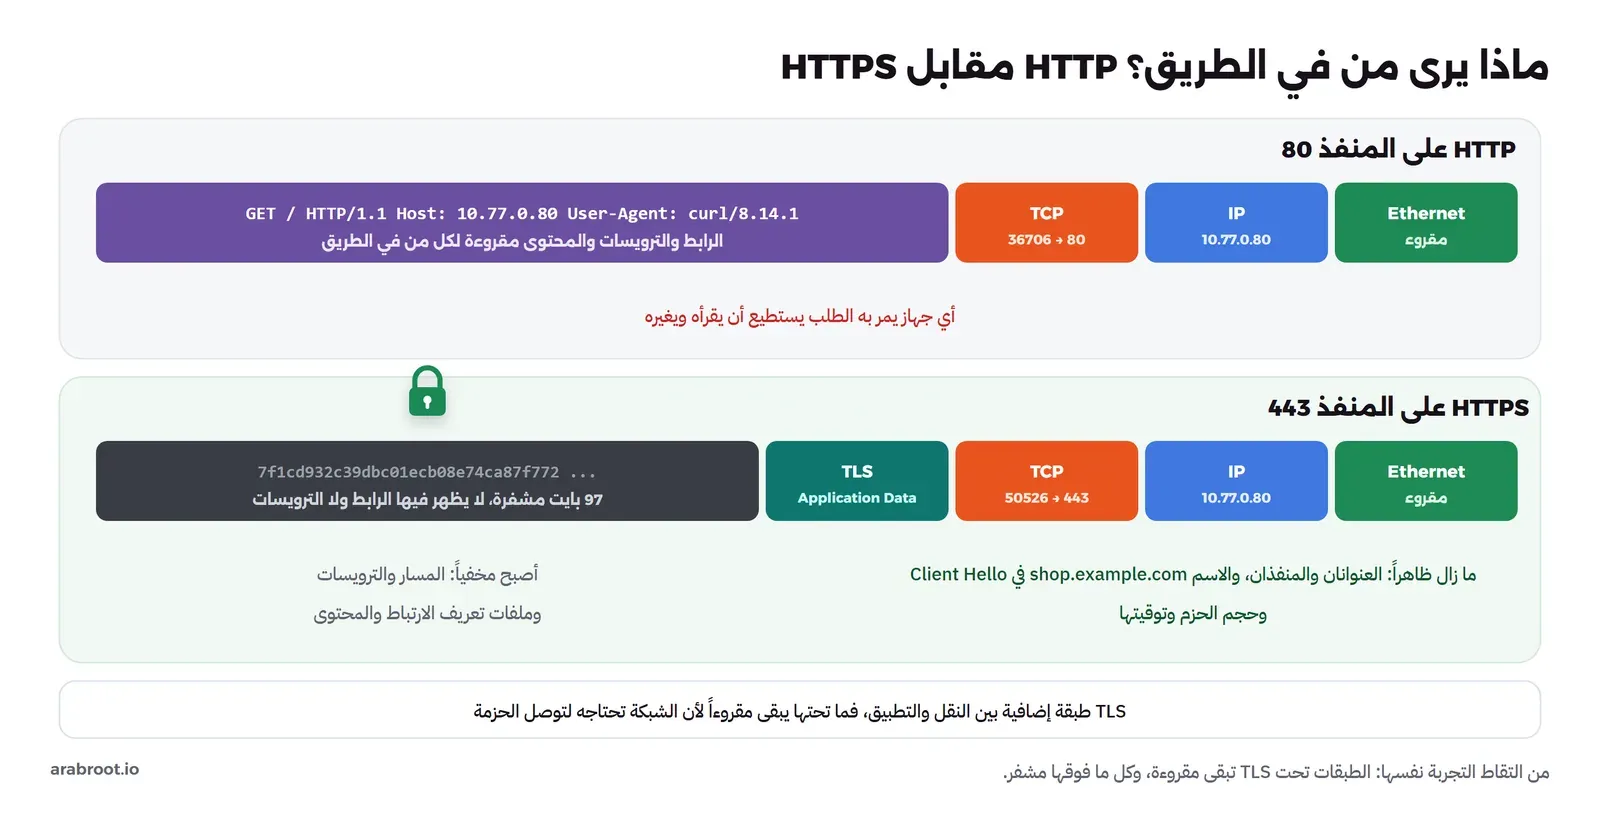
وهذه نقطة يخطئ فيها كثيرون، فالتشفير في HTTPS يحمي ما فوق طبقة النقل، أما العناوين والمنافذ واسم الموقع وحجم البيانات وتوقيتها فتبقى ظاهرة، والسبب منطقي، فال Router يحتاج أن يقرأ عنوان IP ليوصل الحزمة، فلا يمكن تشفيره في هذه الطبقة. وكيف تعمل المصافحة والشهادة وسلسلة الثقة تفصيلاً فقد شرحناه في الشهادات الرقمية TLS للمبتدئين.
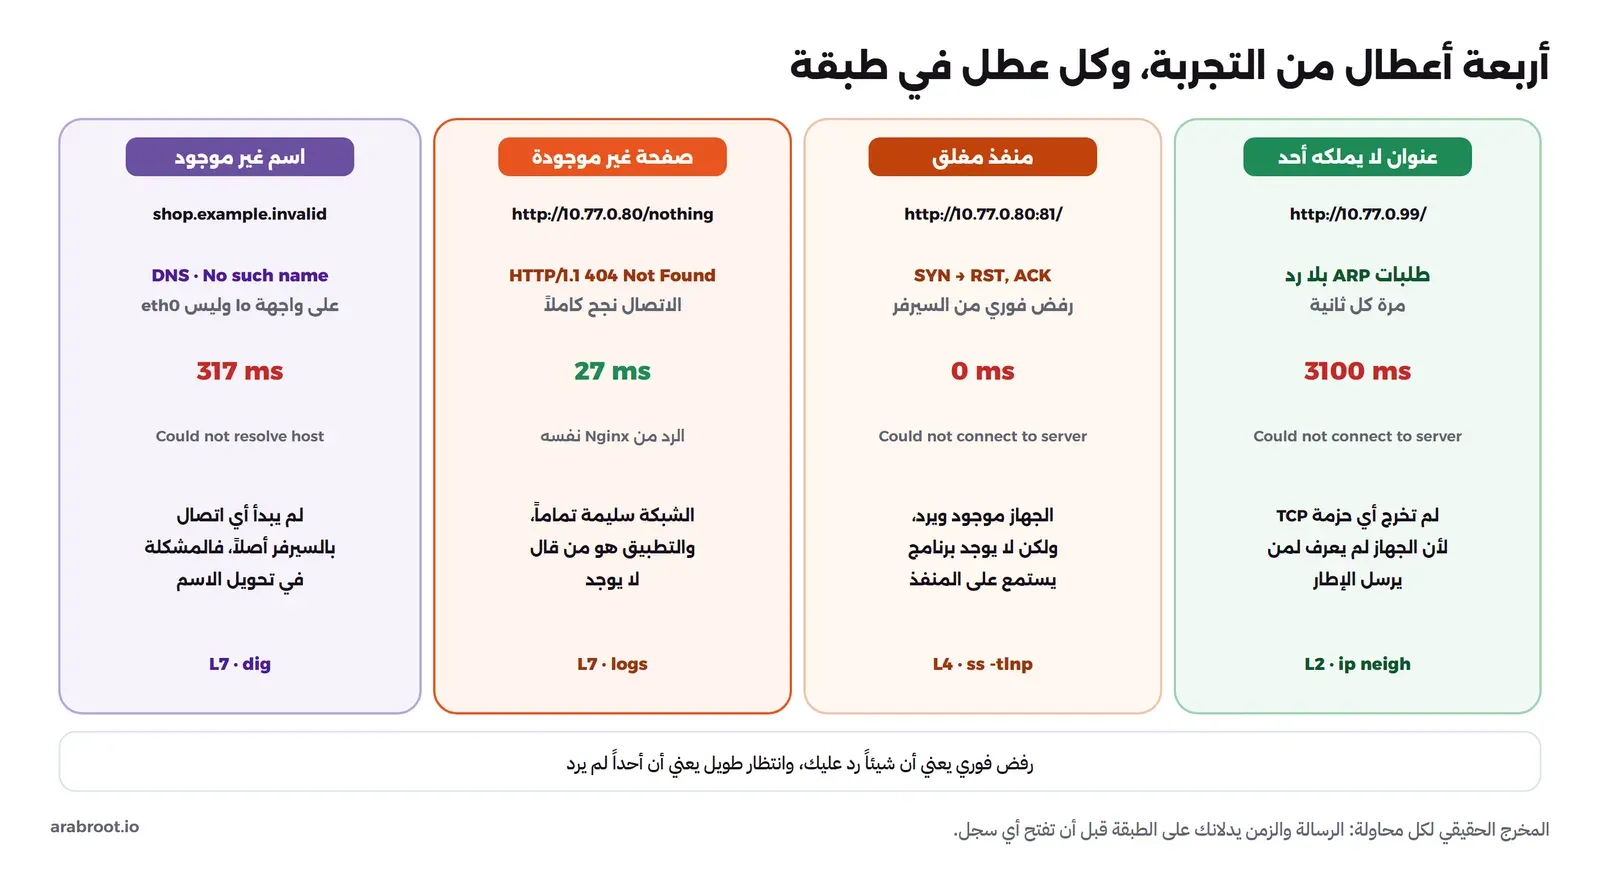
ماذا لو؟ أربعة أعطال في أربع طبقات
أهم فائدة للطبقات في العمل اليومي هي التشخيص، لذلك سوف نعطل الطلب عن قصد أربع مرات، وفي كل مرة نجعل العطل في طبقة مختلفة، ونرى كيف تختلف الرسالة والزمن والحزم. والدالة الصغيرة التالية تشغل الالتقاط ثم الأمر ثم تعرض الحزم، وهي في مجلد التجربة باسم fail-by-layer.sh:
run() {
  docker exec -d infa-client sh -c "tcpdump -i eth0 -w /tmp/$1.pcap"
  sleep 2
  docker exec infa-client sh -c "$2"
  sleep 1
  docker exec infa-client pkill tcpdump
  sleep 1
  docker exec infa-client tshark -r /tmp/$1.pcap
}
run a 'curl -sS -o /dev/null -w "%{http_code} %{time_total}s\n" http://10.77.0.99/'
run b 'curl -sS -o /dev/null -w "%{http_code} %{time_total}s\n" http://10.77.0.80:81/'
run c 'curl -sS -o /dev/null -w "%{http_code} %{time_total}s\n" http://10.77.0.80/nothing'
run d 'curl -sS -o /dev/null -w "%{http_code}\n" http://shop.example.invalid/'
العطل الأول: عنوان لا يملكه أحد. نرسل الطلب إلى 10.77.0.99، وهو في شبكتنا ولكن لا يوجد عليه جهاز:
curl: (7) Failed to connect to 10.77.0.99 port 80 after 3100 ms: Could not connect to server
000 3.100916s
    1   0.000000 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    2   0.000040 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    3   1.030417 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    4   1.030472 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    5   2.070462 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    6   2.070523 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    7   3.100840 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    8   3.100966 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
    9   4.141898 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
   10   4.141921 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
   11   5.180517 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
   12   5.180557 be:61:19:f9:39:59 → Broadcast    ARP 42 Who has 10.77.0.99? Tell 10.77.0.10
لا توجد ولا حزمة TCP واحدة، فالطلب لم يتجاوز الطبقة الثانية، لأن الكلاينت لم يجد عنوان MAC يضعه على الإطار، فبقي يسأل مرة كل ثانية، ثم أخبر النظام curl بعد ثلاث محاولات لم يرد عليها أحد أن الوجهة لا يمكن الوصول إليها، فانتهى بعد 3100 مللي ثانية. واستمرت طلبات ARP في الالتقاط قليلاً بعد خروج curl، والمهم أنه لا توجد بينها كلها ولا حزمة TCP واحدة.
العطل الثاني: منفذ لا يستمع عليه أحد. الجهاز موجود، ولكن نطلب المنفذ 81:
curl: (7) Failed to connect to 10.77.0.80 port 81 after 0 ms: Could not connect to server
000 0.000324s
    1   0.000000   10.77.0.10 → 10.77.0.80   TCP 74 34892 → 81 [SYN] Seq=0 Win=64240 Len=0 MSS=1460 SACK_PERM TSval=581258496 TSecr=0 WS=128
    2   0.000090   10.77.0.80 → 10.77.0.10   TCP 54 81 → 34892 [RST, ACK] Seq=1 Ack=1 Win=0 Len=0
الطبقتان الثانية والثالثة نجحتا، فلا توجد طلبات ARP لأن عنوان السيرفر محفوظ، والحزمة وصلت، ولكن نظام التشغيل في السيرفر لم يجد برنامجاً يستمع على 81، فرد فوراً بالعلم RST، أي «لا يوجد أحد هنا». ولاحظ أن رسالة curl هي نفسها في العطلين الأول والثاني، Could not connect to server، والفرق الوحيد الذي يدلك على الطبقة هو الزمن: 3100 مللي ثانية مقابل 0.
العطل الثالث: صفحة غير موجودة. الجهاز والمنفذ صحيحان، والمسار غير موجود:
404 0.027682s
    1   0.000000   10.77.0.10 → 10.77.0.80   TCP 74 39288 → 80 [SYN] Seq=0 Win=64240 Len=0 MSS=1460 SACK_PERM TSval=581268019 TSecr=0 WS=128
    2   0.000075   10.77.0.80 → 10.77.0.10   TCP 74 80 → 39288 [SYN, ACK] Seq=0 Ack=1 Win=65160 Len=0 MSS=1460 SACK_PERM TSval=1190748314 TSecr=581268019 WS=128
    3   0.000089   10.77.0.10 → 10.77.0.80   TCP 66 39288 → 80 [ACK] Seq=1 Ack=1 Win=64256 Len=0 TSval=581268020 TSecr=1190748314
    4   0.000190   10.77.0.10 → 10.77.0.80   HTTP 147 GET /nothing HTTP/1.1
    5   0.009318   10.77.0.80 → 10.77.0.10   TCP 66 80 → 39288 [ACK] Seq=1 Ack=82 Win=65152 Len=0 TSval=1190748314 TSecr=581268020
    6   0.022572   10.77.0.80 → 10.77.0.10   HTTP 374 HTTP/1.1 404 Not Found  (text/html)
    7   0.022609   10.77.0.10 → 10.77.0.80   TCP 66 39288 → 80 [ACK] Seq=82 Ack=309 Win=64128 Len=0 TSval=581268042 TSecr=1190748336
    8   0.027656   10.77.0.10 → 10.77.0.80   TCP 66 39288 → 80 [FIN, ACK] Seq=82 Ack=309 Win=64128 Len=0 TSval=581268047 TSecr=1190748336
    9   0.027857   10.77.0.80 → 10.77.0.10   TCP 66 80 → 39288 [FIN, ACK] Seq=309 Ack=83 Win=65152 Len=0 TSval=1190748341 TSecr=581268047
   10   0.027868   10.77.0.10 → 10.77.0.80   TCP 66 39288 → 80 [ACK] Seq=83 Ack=310 Win=64128 Len=0 TSval=581268047 TSecr=1190748341
هنا نجحت كل الطبقات حتى السابعة، والاتصال فتح وأغلق بشكل سليم، والرد 404 Not Found جاء من Nginx نفسه. وهذا هو العطل الذي يجب ألا تبحث عنه في الشبكة إطلاقاً، فالشبكة أوصلت الطلب والرد كاملين، والمشكلة في المسار أو في إعداد التطبيق، ومكانها السجلات Logs وليس ping.
العطل الرابع: اسم لا وجود له، والمشكلة التي ظهرت. نطلب shop.example.invalid، والنطاق .invalid محجوز حتى لا يوجد أبداً:
curl: (6) Could not resolve host: shop.example.invalid
000
والغريب أن الالتقاط على eth0 جاء فارغاً تماماً، فلا ARP ولا DNS ولا TCP، فهل لم يسأل curl أحداً عن الاسم؟ والسبب يظهر في ملف إعداد DNS داخل ال Container:
docker exec infa-client cat /etc/resolv.conf# Generated by Docker Engine.
# This file can be edited; Docker Engine will not make further changes once it
# has been modified.
nameserver 127.0.0.11
options ndots:0
# Based on host file: '/etc/resolv.conf' (internal resolver)
# ExtServers: [host(192.168.65.7)]
# Overrides: []
# Option ndots from: internalسيرفر DNS هو 127.0.0.11، وهو سيرفر DNS المدمج في Docker، وعنوانه على واجهة الرجوع Loopback داخل ال Container نفسه وليس على الشبكة، فالسؤال لا يخرج من eth0 أصلاً، ولذلك لم يلتقطه tcpdump. والحل أن نلتقط على الواجهة lo:
docker exec -d infa-client sh -c "tcpdump -i lo -w /tmp/d3.pcap udp"
docker exec infa-client curl -sS -o /dev/null http://shop.example.invalid/
docker exec infa-client pkill tcpdump
docker exec infa-client tshark -r /tmp/d3.pcap
curl: (6) Could not resolve host: shop.example.invalid
1 0.000000 127.0.0.1 → 127.0.0.11 DNS 80 Standard query 0xd63a A shop.example.invalid
2 0.000073 127.0.0.1 → 127.0.0.11 DNS 80 Standard query 0xb13d AAAA shop.example.invalid
3 0.025158 127.0.0.11 → 127.0.0.1 DNS 80 Standard query response 0xb13d AAAA shop.example.invalid
4 0.317209 127.0.0.11 → 127.0.0.1 DNS 80 Standard query response 0xd63a No such name A shop.example.invalidالآن ظهر السؤال: curl طلب عنوان IPv4 بالسجل A وعنوان IPv6 بالسجل AAAA معاً، وجاء الرد No such name بعد 317 مللي ثانية، فتوقف curl قبل أن يفتح أي اتصال، ولم يصل أي شيء إلى السيرفر. وهذا عطل في طبقة التطبيقات أيضاً، ولكن في تطبيق مختلف هو DNS، وقبل أن يبدأ الاتصال الحقيقي. والدرس العام من هذه المشكلة أن الالتقاط يرى فقط ما يمر على الواجهة التي تختارها، فإذا جاء الالتقاط فارغاً فتأكد من الواجهة قبل أن تستنتج أن شيئاً لم يرسل، والخيار -i any يلتقط من كل الواجهات معاً.
والصورة التالية تجمع الأعطال الأربعة جنباً إلى جنب:
إزالة التجربة
docker rm -f infa-client infa-server
docker network rm infa-osi
docker image rm infa-net:1
التشخيص طبقة طبقة: من أين تبدأ؟
عندما يقول لك أحد «الموقع لا يعمل»، فالطبقات تعطيك طريقة منظمة بدل التخمين، وهناك ثلاث طرق معروفة لاستخدامها:
- من الأسفل إلى الأعلى Bottom-up: تبدأ بالرابط، ثم العنوان، ثم الوصول إلى البوابة، ثم المنفذ، ثم التطبيق. وهي الأنسب عندما يكون جهاز واحد هو المشكلة، أو عندما لا يعمل شيء إطلاقاً، لأن كل خطوة تستبعد طبقة كاملة.
- من الأعلى إلى الأسفل Top-down: تبدأ بالتطبيق نفسه، مثل
curl -v، وتنزل بحسب ما تراه. وهي الأنسب عندما تعمل أغلب الأشياء وفشل شيء واحد، مثل موقع واحد من بين عشرة. - من المنتصف Divide and Conquer: تبدأ بالطبقة الثالثة، أي
pingإلى السيرفر، فإذا نجح فالمشكلة غالباً فوق، وإذا فشل فهي غالباً تحت. وهي أسرع طريقة عندما لا تعرف شيئاً عن المشكلة، بشرط أن تتذكر أن بعض الجدران النارية تمنع ping فلا تعتمد عليه وحده.
والجدول التالي يربط الأعراض التي تراها بالطبقة والأمر الذي يؤكدها، وأغلبها رأيته بعينك في التجربة:
| ما تراه | الطبقة الأرجح | كيف تتأكد |
|---|---|---|
| لا يوجد ضوء على المنفذ، أو السرعة 100 بدل 1000 | 1 الفيزيائية | ip link وethtool eth0، وجرب كابلاً آخر |
| انتظار ثلاث ثوان ثم «No route to host» أو «Host Unreachable» داخل شبكتك | 2 ربط البيانات | ip neigh يعرض FAILED، وtcpdump arp يعرض أسئلة بلا رد |
| لا يصل إلى أي شيء خارج الشبكة المحلية | 3 الشبكة | ip route للبوابة، ثم ping إلى البوابة ثم إلى عنوان خارجي، ثم traceroute |
| رفض فوري «Connection refused» | 4 النقل | ss -tlnp في السيرفر، والالتقاط يعرض RST |
| انتظار ثم «timed out» مع أن ping يعمل | 3 أو 4، غالباً جدار ناري | الالتقاط في الطرفين: هل وصل SYN؟ وهل خرج الرد؟ |
| خطأ في الشهادة أو «handshake failure» | بين 4 و7، أي TLS | openssl s_client -connect وcurl -v |
| «Could not resolve host» | 7، خدمة DNS | dig أو nslookup، والالتقاط على الواجهة الصحيحة |
| رمز حالة مثل 404 أو 502 | 7 التطبيقات | سجلات التطبيق وال Reverse Proxy، والشبكة سليمة |
أخطاء شائعة
- حفظ الطبقات دون وظيفتها: يحفظ كثيرون ترتيب الطبقات السبع ولا يعرفون ماذا يقرأ ال Router، والسؤال المفيد دائماً هو: ما العنوان أو الحقل الذي يحتاجه هذا الجهاز ليقرر؟ فإذا عرفته عرفت طبقته.
- اعتبار رسالة الخطأ وحدها كافية: رأيت أن curl أعطى الرسالة نفسها لعطلين في طبقتين مختلفتين، فلا تحكم من النص، وانظر إلى الزمن وإلى الحزم.
- البحث في الشبكة عن خطأ التطبيق: إذا وصل رد HTTP، حتى لو كان 500 أو 404، فالطبقات من الأولى إلى الرابعة سليمة، ولا فائدة من إعادة تشغيل ال Router أو فحص الكابل.
- الظن أن HTTPS يخفي كل شيء: العنوان والمنفذ واسم الموقع في SNI وحجم البيانات وتوقيتها ظاهرة لكل من في الطريق، فإذا كانت هذه المعلومات حساسة في حالتك فأنت تحتاج نفقاً مثل VPN فوقها، كما في ما هو VPN؟.
- الالتقاط على الواجهة الخطأ: كما حدث مع DNS في Docker، فالحزم التي تذهب إلى
127.0.0.xأو إلى نفق VPN أو إلى Bridge آخر لا تظهر علىeth0، فإذا جاء الالتقاط فارغاً فجرب-i anyأولاً. - قراءة حقل دون سياقه: مثل النافذة
Window: 502دون معامل التحجيم، أو رقم التسلسل النسبي على أنه حقيقي، أوVersion: TLS 1.2في سجل اتصال TLS 1.3، فالأداة تعرض الحقل كما هو في الرأس، والمعنى يأتي من المعيار.
قائمة تحقق: قبل أن تقول إن الشبكة معطلة
- هل الرابط يعمل؟
ip linkيعرضUPوLOWER_UP. - هل للجهاز عنوان وبوابة صحيحان؟
ip addrوip route. - هل يعرف الجهاز جاره؟
ip neighللبوابة أو للسيرفر في الشبكة نفسها. - هل تصل إلى العنوان؟
ping، مع تذكر أن الفشل قد يكون جداراً نارياً. - هل المنفذ مفتوح؟
curl -vأوnc -vz، وفرق بين الرفض الفوري وانتهاء المهلة. - هل الاسم صحيح؟
digيعطيك العنوان الذي تتوقعه. - هل TLS سليم؟
curl -vيعرض الشهادة والإصدار. - ماذا يقول التطبيق؟ رمز الحالة والسجلات.
- إذا بقيت تشك فالتقط الحزم في الطرفين، فالالتقاط لا يكذب، وهو يريك آخر طبقة وصلت إليها الحزمة.
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الطبقات طريقة لتقسيم المشكلة، فكل طبقة تحل مشكلة واحدة وتخدم التي فوقها، وبروتوكول IP في المنتصف يجمع كل التطبيقات وكل الروابط، وثمنها رؤوس إضافية وأحياناً حاجة الطبقات أن تعرف شيئاً عن بعضها.
- OSI نموذج من سبع طبقات كتبته لجان المعايير قبل بروتوكولاته، وبقيت منه الأرقام لغة للمهنة، وTCP/IP وصف بأربع طبقات للإنترنت كما يعمل، والطبقتان الخامسة والسادسة تقوم بهما التطبيقات في الإنترنت.
- التغليف يضيف رأساً عند كل طبقة نزولاً، وفك التغليف ينزعه صعوداً، وكل رأس يحمل ملصقاً يخبر بما بداخله: EtherType ثم Protocol ثم المنفذ.
- كل جهاز يفهم طبقته وما تحتها، فال Switch يرى MAC، وال Router يرى IP، والجدار الناري العادي يرى المنافذ، ولا يرى الرابط إلا من يقرأ HTTP.
- طلب GET طوله 74 بايت أصبح إطاراً طوله 140 بايت، واحتاج خمسة عشر إطاراً معظمها عمل الطبقات التي تحته.
- HTTPS يشفر ما فوق النقل فقط، والعنوان والمنفذ واسم الموقع وحجم البيانات تبقى ظاهرة.
- عند التشخيص انظر إلى آخر طبقة نجحت: لا ARP يعني الطبقة الثانية، و
RSTيعني الرابعة، ورمز HTTP يعني السابعة، وفرق بين الرفض الفوري وانتهاء المهلة.
وفي المقال التالي في المسار بإذن الله ننزل إلى الطبقة الثانية بالتفصيل: بنية عنوان MAC، وكيف يتعلم ال Switch مكان كل جهاز، وكيف يسأل بروتوكول ARP عن الجار، وكيف تحمي شبكتك من انتحاله.
 دليلما هي الشبكة؟ LAN وWAN والحزمة Packet والعنواننبدأ من شبكة بيتك لنفهم الشبكة المحلية والواسعة والحزم والعناوين الثلاثة، ثم نرى الحزم الحقيقية بين أربع Containers بالأمر tcpdump.
 دليلعنوان MAC وبروتوكول ARP في الشبكة المحليةكيف يتعلم ال Switch مكان كل جهاز، وكيف يجد الجهاز جاره عبر ARP، ولماذا يقطع عنوان مكرر الشبكة، وكيف تحميها من انتحال ARP.
 دليلHTTP وHTTPS ببساطة: ماذا يحدث بين الرابط والصفحةماذا يحدث بين كتابة الرابط وظهور الصفحة، وكيف تقرأ الطلب والرد ورموز مثل 502 و504، ولماذا يكلف الاتصال الجديد أكثر.
 دليلالشهادات الرقمية TLS للمبتدئين وصيغ ملفاتهاكيف يعرف المتصفح أنه يتحدث مع الموقع الحقيقي، وماذا يوجد داخل الشهادة، ولماذا تأتي ملفاتها بأكثر من صيغة.
 دليلأجهزة الشبكة في البيت والمكتب: ماذا يفعل كل جهاز؟نأخذ كل جهاز في شبكة البيت والمكتب على حدة، من المودم إلى ال Router وال Switch، ونعرف ماذا يفعل ولماذا تحتاجه.
سجل التحديثات
- 2026-11-16: كتابة المقال، والتقاط طلب HTTP وHTTPS وأربعة أعطال مقصودة بين Container على Debian 13.7 (tcpdump 4.99.5 وTShark 4.4.19 وcurl 8.14.1 مع OpenSSL 3.5.7) وNginx 1.31.6 في Docker Engine 29.8.0.


