


تضغط زر الطباعة في حاسوبك فتخرج الورقة من طابعة في الغرفة الأخرى، وتفتح مسلسلاً على التلفاز فيبدأ خلال ثانية من سيرفر في بلد آخر، وترسل صورة إلى صديق فتصله قبل أن تضع الجوال على الطاولة. وكل هذا يحدث كل يوم دون أن تسأل نفسك: كيف عرف الحاسوب أين الطابعة؟ ومن أين جاء التلفاز بالحلقة؟ وماذا يحدث للصورة في الطريق؟ والجواب عن هذه الأسئلة كلها كلمة واحدة هي الشبكة Network، والمشكلة أن أغلب من يبدأ في الشبكات يسمع الكلمات قبل أن يفهم الفكرة، فيحفظ أن LAN شبكة محلية وأن IP عنوان، ثم يقف عاجزاً عندما لا تعمل الطابعة أو لا يصل إلى سيرفره المنزلي، لأنه لا يعرف ما الذي يحدث فعلاً بين جهازين.
هذا المقال هو أول مقالات مسار الشبكات والبنية التحتية، وهو مكتوب لمن يبدأ من الصفر، لذلك سوف نأخذ شبكة بيتك نفسها مثالاً من أول سطر إلى آخر سطر: حاسوب وطابعة وتلفاز وسيرفر صغير خلف Router واحد، ثم نبني نسخة منها على جهازك من Containers ونرى الحزم الحقيقية وهي تمر بينها بالأمر tcpdump. وسوف نناقش في هذا المقال ما يلي:
- ما هي الشبكة، ومم تتكون، ولماذا نربط الأجهزة ببعضها أصلاً.
- أحجام الشبكات: الشبكة الشخصية PAN والمحلية LAN وشبكة المدينة MAN والواسعة WAN، وأين يقع الإنترنت منها.
- الفرق بين تبديل الدوائر Circuit Switching الذي بنيت عليه شبكة الهاتف القديمة، وتبديل الحزم Packet Switching الذي بني عليه الإنترنت، ولماذا انتصر الثاني.
- ماذا يوجد داخل الحزمة Packet، ولماذا لا ترسل الملفات قطعة واحدة.
- العناوين الثلاثة في كل حزمة: عنوان MAC وعنوان IP والمنفذ Port، وماذا يجيب عنه كل منها.
- تجربة عملية بأربع Containers نرى فيها البث Broadcast والحزم والمنافذ بأعيننا، مع مشكلة حقيقية ظهرت أثناء القياس وكيف حللناها.
- الأخطاء الشائعة عند المبتدئين، وجدول تشخيص سريع، ثم الخلاصة والمقالات التالية في المسار.
ما هي الشبكة Network؟
الشبكة في أبسط تعريف لها هي مجموعة أجهزة متصلة ببعضها بحيث يستطيع كل جهاز أن يرسل بيانات إلى غيره ويستقبل منه، وحتى يحدث ذلك فعلاً تحتاج الشبكة إلى ثلاثة أشياء لا تعمل بدونها، والصورة التالية تبينها في شبكة بيت عادي:
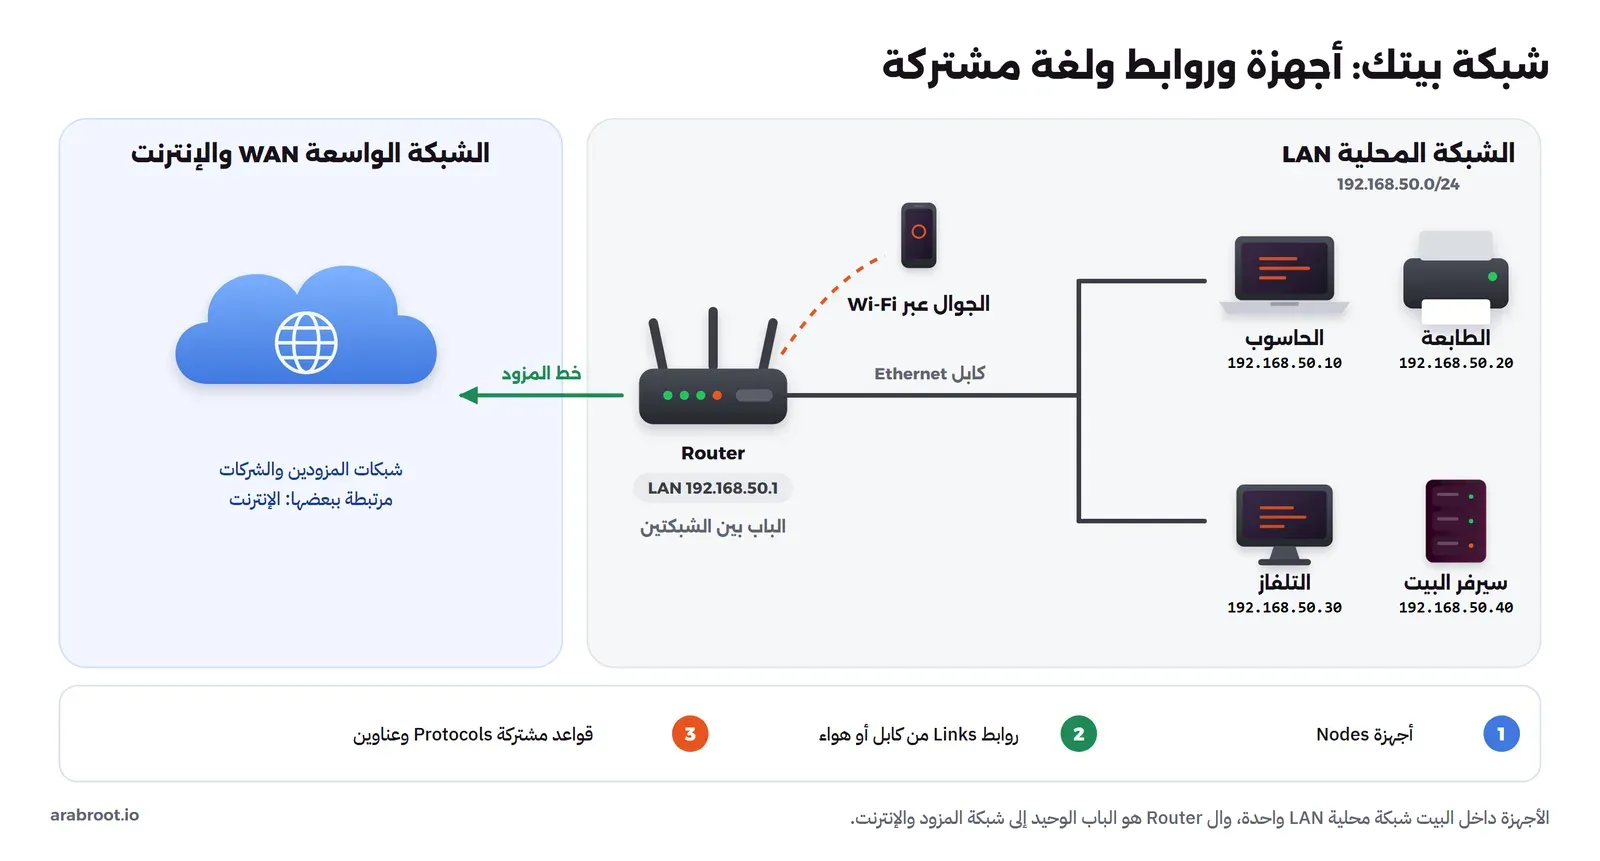
- الأجهزة Nodes: كل ما يرسل أو يستقبل، من الحاسوب والجوال والطابعة إلى السيرفر والتلفاز، بل وال Router نفسه. وفي كتب الشبكات تسمى الأجهزة التي يستخدمها الناس أو تشغل الخدمات المضيفات Hosts، وتسمى الأجهزة التي تنقل البيانات بين غيرها أجهزة الشبكة Network Devices، مثل ال Switch وال Router.
- الروابط Links: الطريق الذي تسير عليه الإشارة بين جهازين، وقد يكون كابل نحاس من نوع Ethernet، أو ليفاً ضوئياً يحمل الضوء، أو موجات راديو في الهواء كما في Wi-Fi. والرابط لا يفهم شيئاً عن البيانات، فهو ينقل الإشارة فقط.
- القواعد المشتركة Protocols: الاتفاق على شكل الرسالة ومعنى كل جزء فيها، ومتى يتكلم كل طرف، وماذا يفعل إذا ضاعت رسالة. والبروتوكول Protocol بهذا المعنى يشبه اللغة واللهجة وآداب الحديث معاً، فجهازان بينهما كابل ممتاز ولا يتفقان على البروتوكول مثل شخصين على الهاتف لا يتكلمان لغة واحدة.
ويضاف إلى هذه الثلاثة شيء رابع يجعل الشبكة قابلة للاستخدام عندما يزيد عدد الأجهزة على اثنين، وهو العنوان Address، فإذا كان في البيت عشرة أجهزة فلا بد أن يعرف الحاسوب كيف يقول «هذه الرسالة للطابعة وليست للتلفاز»، وهذا موضوع قسم كامل بعد قليل.
وقد يتساءل البعض: هل الجهازان الموصولان بكابل مباشر شبكة؟ والإجابة نعم، فهي أصغر شبكة ممكنة، وقد كان الناس يفعلون ذلك فعلاً لنقل الملفات بين حاسوبين قبل أن يصبح في كل بيت Router، ولكن الفائدة الحقيقية تظهر عندما يكثر الأعضاء، لأن كل جهاز جديد يستفيد من كل الأجهزة الموجودة قبله.
لماذا نربط الأجهزة ببعضها؟
قبل الشبكات كان كل حاسوب جزيرة، فإذا أردت أن تنقل ملفاً حملته على قرص مرن ومشيت به إلى الحاسوب الآخر، ولا يزال الناس يسمون هذه الطريقة مازحين Sneakernet، أي الشبكة التي تعمل بالحذاء الرياضي. والشبكة جاءت لتحل ثلاث مشكلات واضحة، وتجدها كلها في بيتك:
- مشاركة الموارد Resource Sharing: طابعة واحدة لكل أجهزة البيت، وقرص واحد في سيرفر منزلي يحفظ صور العائلة بدل أن تتوزع على خمسة أجهزة، واشتراك إنترنت واحد تستخدمه كل الأجهزة.
- التواصل Communication: البريد والرسائل والمكالمات، وهي في النهاية بيانات تنتقل من جهاز إلى آخر.
- الخدمات من مكان مركزي: المسلسل لا يوجد على تلفازك، وإنما على سيرفر يخدم ملايين المشاهدين، والتلفاز يطلب منه الأجزاء التي يحتاجها فقط وقت المشاهدة.
ولاحظ أن الشبكة نفسها لا تقدم أي واحدة من هذه الخدمات، وإنما تنقل البيانات فقط، أما الطباعة فبرنامج على الطابعة، والمسلسل خدمة على سيرفر، وهذا الفصل بين من ينقل ومن يخدم هو أول فكرة يجب أن تثبت عندك، لأنك عندما تشخص مشكلة سوف تسأل دائماً: هل المشكلة في النقل أم في الخدمة نفسها؟
أحجام الشبكات: PAN وLAN وMAN وWAN
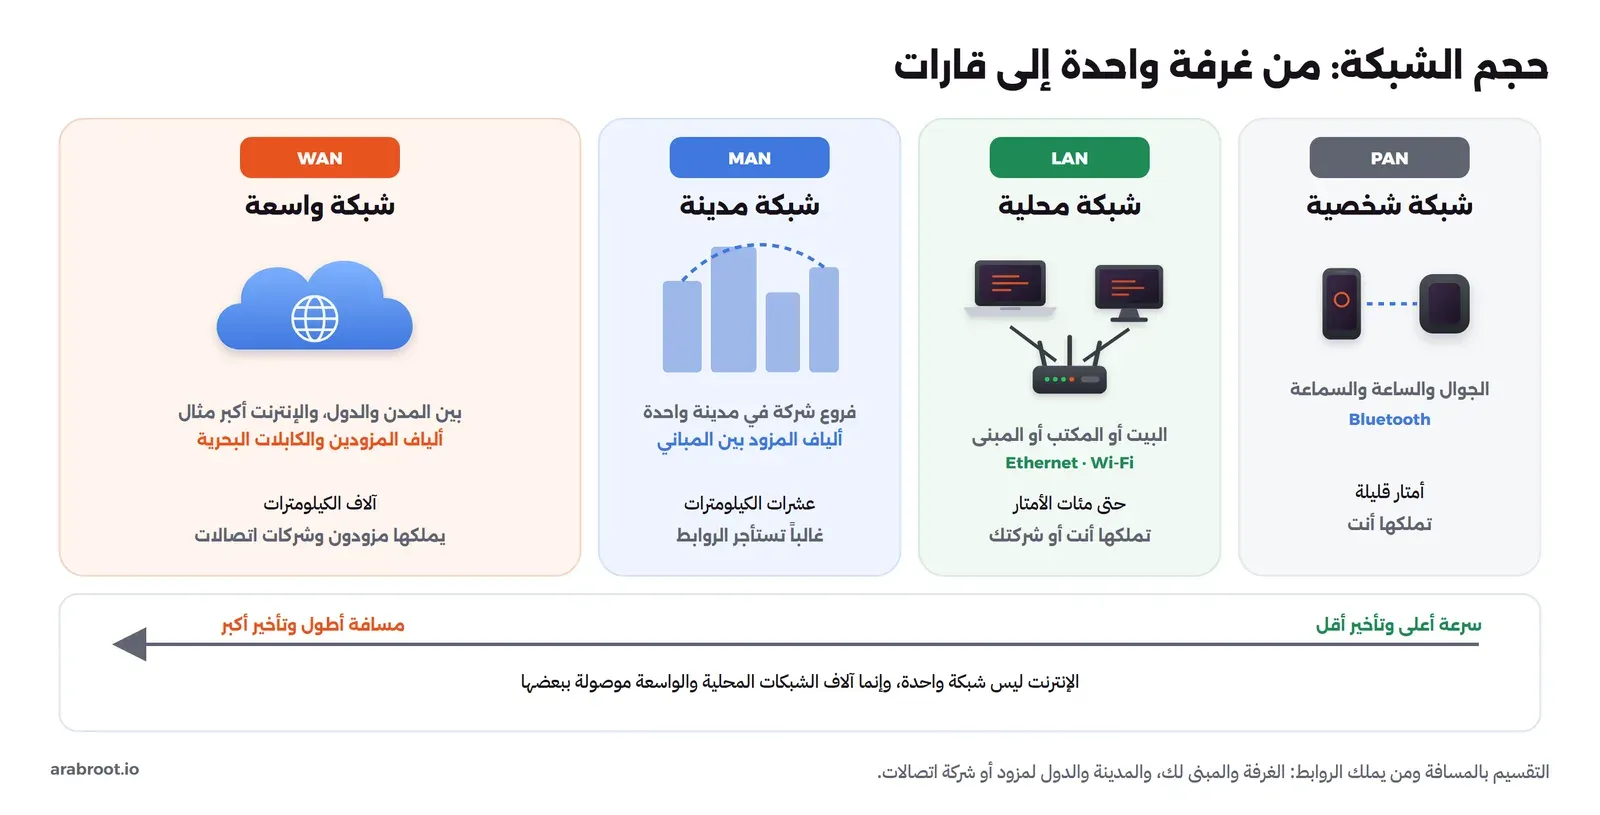
الشبكات تقسم عادة بحسب المسافة التي تغطيها، ومع المسافة يتغير شيئان مهمان لك عملياً، وهما من يملك الروابط، وكم تكلف السرعة. والصورة التالية تبين الأحجام الأربعة المعروفة جنباً إلى جنب:
الشبكة الشخصية PAN
الشبكة الشخصية Personal Area Network هي الأصغر، وتربط الأجهزة التي تحملها أو تجلس بجانبها، مثل الجوال مع الساعة والسماعة اللاسلكية عبر Bluetooth، ومداها أمتار قليلة. وذكرها هنا للاكتمال فقط، لأنك نادراً ما تديرها، فالجوال يتولى كل شيء.
الشبكة المحلية LAN
الشبكة المحلية Local Area Network، واختصاراً LAN، هي الشبكة التي تغطي مكاناً واحداً، مثل بيت أو مكتب أو طابق أو مبنى، وتربط أجهزته بكابلات Ethernet أو بشبكة Wi-Fi. وأهم ما يميزها ثلاثة أشياء: أنك أنت أو شركتك من يملك كل أجهزتها وكابلاتها، وأن السرعة فيها عالية ورخيصة، فمنفذ Gigabit في كل حاسوب أصبح أمراً عادياً، وأن التأخير فيها صغير جداً، فقد رأينا في التجربة أدناه أن الذهاب والعودة بين جهازين في الشبكة نفسها يستغرق أجزاء من المللي ثانية.
وهناك تعريف أدق للشبكة المحلية يهمك أكثر من المسافة، وهو أنها المساحة التي يصلها البث Broadcast، أي الرسالة التي يرسلها جهاز إلى «الجميع» فتصل إلى كل جهاز في الشبكة نفسها ولا تخرج منها، ويسمي المهندسون هذه المساحة نطاق البث Broadcast Domain. وسوف ترى هذا البث بعينك في التجربة، حيث يصل طلب واحد إلى كل الأجهزة، بينما لا يرى التلفاز أي حزمة أخرى بين الحاسوب والطابعة. وهذا التعريف هو السبب في أن الشبكة المحلية الواحدة قد تمتد على مبنى كامل بعدة Switches، وقد تقسم غرفة واحدة إلى شبكتين بشبكات افتراضية VLAN، كما شرحنا في تقسيم الشبكة Network Segmentation.
شبكة المدينة MAN
شبكة المدينة Metropolitan Area Network، واختصاراً MAN، تغطي مدينة أو جزءاً كبيراً منها، ومن أمثلتها شركة لها ثلاثة فروع في المدينة نفسها تربطها بألياف تستأجرها من مزود الخدمة، أو شبكة جامعة تمتد على عدة مبان متباعدة. والمصطلح أقل استخداماً اليوم في العمل اليومي، فأغلب المهندسين يتعاملون معه على أنه حالة خاصة من الشبكة الواسعة، ولكنك سوف تقرؤه في عروض مزودي الخدمة عندما يعرضون عليك ربط فروعك داخل المدينة بخط مخصص.
الشبكة الواسعة WAN
الشبكة الواسعة Wide Area Network، واختصاراً WAN، تربط شبكات محلية متباعدة بين المدن والدول، والروابط فيها ملك لمزودي الخدمة وشركات الاتصالات، وأنت تستأجر منها السعة. ولذلك ترى كلمة WAN على المنفذ الذي يدخل فيه خط المزود في ظهر ال Router المنزلي، فهذا المنفذ هو الباب بين شبكتك المحلية والعالم الخارجي. والسرعة في الشبكة الواسعة أغلى بكثير منها في المحلية، والتأخير أكبر بسبب المسافة نفسها، فالإشارة في الألياف لا تتجاوز سرعة الضوء في الزجاج، وكل ألف كيلومتر تضيف إلى الذهاب والعودة زمناً ملحوظاً، وقد شرحنا أين تذهب هذه المللي ثانيات في قسم لماذا يتأخر الرد؟ من مقال وصول الإنترنت إلى بيتك.
وأين الإنترنت من كل هذا؟
الإنترنت ليس شبكة واحدة يملكها أحد، وإنما هو شبكة من الشبكات Network of Networks، أي عشرات الآلاف من الشبكات المحلية والواسعة لمزودين وشركات وجامعات وحكومات، كل منها يدير شبكته بنفسه، وتتفق كلها على بروتوكول واحد للعناوين والتوصيل هو بروتوكول الإنترنت Internet Protocol. وشبكة بيتك واحدة من هذه الشبكات، تتصل بشبكة المزود عبر ال Router، والمزود يتصل بمزودين آخرين، وهكذا حتى يصل طلبك إلى أي سيرفر في العالم. أما كيف يدخل الخط إلى بيتك بالألياف أو 5G، وكيف تتبادل الشبكات الكبيرة المسارات عبر BGP، وأين تقع الكابلات البحرية، فهذا كله موضوع مقال كيف يصل الإنترنت إلى بيتك؟، ولن نكرره هنا.
| النوع | المدى التقريبي | مثال من حياتك | من يملك الروابط | ما يهمك فيه |
|---|---|---|---|---|
| PAN | أمتار قليلة | الجوال مع الساعة والسماعة | أنت | الاقتران Pairing والبطارية |
| LAN | غرفة إلى مبنى | شبكة البيت أو المكتب | أنت أو شركتك | العناوين والتوصيل والأمان الداخلي |
| MAN | مدينة | ربط فروع شركة في مدينة واحدة | غالباً المزود | سعر الخط وسرعته |
| WAN | مدن ودول | الإنترنت، أو شبكة شركة بين دولتين | المزودون وشركات الاتصالات | التأخير والتكلفة والاعتمادية |
الدائرة Circuit أم الحزمة Packet؟ كيف تنتقل البيانات
لنفرض أنك تريد أن ترسل ملفاً حجمه 200 كيلوبايت من الحاسوب إلى السيرفر المنزلي، فهناك طريقتان مختلفتان تماماً لفعل ذلك، والفرق بينهما هو سبب أن الإنترنت يعمل بالشكل الذي تعرفه اليوم.
تبديل الدوائر Circuit Switching: خط محجوز لك
شبكة الهاتف الأرضي القديمة كانت تعمل بتبديل الدوائر Circuit Switching، فعندما تطلب رقماً كانت المقاسم Exchanges في الطريق توصل لك خطاً كاملاً من هاتفك إلى هاتف الطرف الآخر، ويبقى هذا الخط محجوزاً لكما وحدكما من أول المكالمة إلى آخرها، سواءً تكلمتما أو سكتما. وميزة هذه الطريقة أن جودة المكالمة ثابتة، فلا أحد يشارككما الخط، والصوت يصل بالترتيب وبالتأخير نفسه دائماً.
ولكن لها عيبين كبيرين يظهران فوراً مع الحواسيب. الأول هو الهدر، فالحاسوب لا يتكلم مثل الإنسان باستمرار، وإنما يرسل دفعة من البيانات ثم يسكت طويلاً، ثم يرسل دفعة أخرى، فإذا حجزت له خطاً كاملاً بقي الخط فارغاً أغلب الوقت ولا يستطيع أحد غيره استخدامه. والثاني هو الهشاشة، فإذا انقطع أي مقسم في الطريق انقطعت المكالمة كلها، ويجب إعادة الاتصال من البداية.
تبديل الحزم Packet Switching: قطع صغيرة تتشارك الطريق
الفكرة البديلة أن تقسم الرسالة إلى قطع صغيرة، وتكتب على كل قطعة عنوان الوجهة ورقمها، ثم ترسلها في الشبكة دون أن تحجز أي طريق مسبقاً، فتنتقل كل قطعة من جهاز إلى الذي يليه، وكل جهاز في الطريق ينظر إلى العنوان ويقرر إلى أين يرسلها، وعند الوجهة تعاد القطع إلى ترتيبها. وهذه القطع هي الحزم Packets، والطريقة اسمها تبديل الحزم Packet Switching، والصورة التالية تبين الفرق بين الطريقتين:
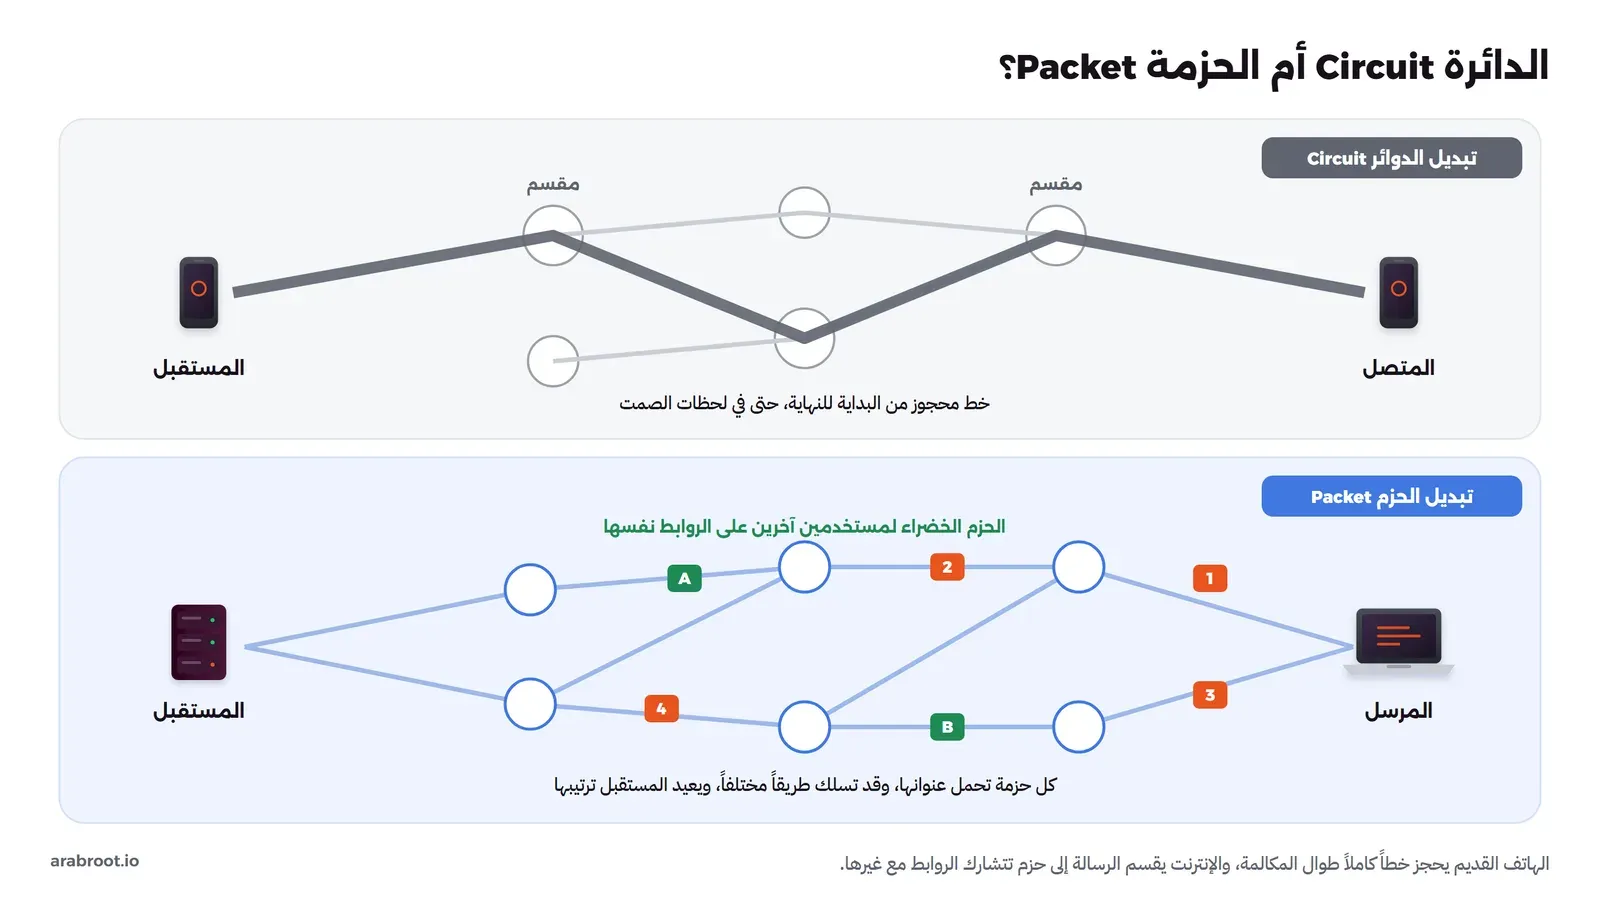
في الصورة أعلاه لاحظ التالي:
- الحزم الخضراء لمستخدمين آخرين تسير على الروابط نفسها في الوقت نفسه، وهذا هو سبب كفاءة الطريقة، فلا يوجد رابط فارغ ما دام عند أحد شيء يرسله.
- الحزمتان 3 و4 سلكتا طريقاً غير طريق 1 و2، فإذا تعطلت عقدة في الوسط تجد الحزم التالية طريقاً آخر دون أن تنقطع المحادثة كلها.
- الثمن أن الحزم قد تصل بترتيب مختلف، أو تتأخر في طابور خلف حزم غيرها، أو تضيع إذا ازدحم جهاز في الطريق، لذلك يحتاج الطرفان إلى بروتوكول يرقم الحزم ويعيد ترتيبها ويطلب إعادة ما ضاع، وهذا عمل TCP الذي سوف نصل إليه في مقالات قادمة.
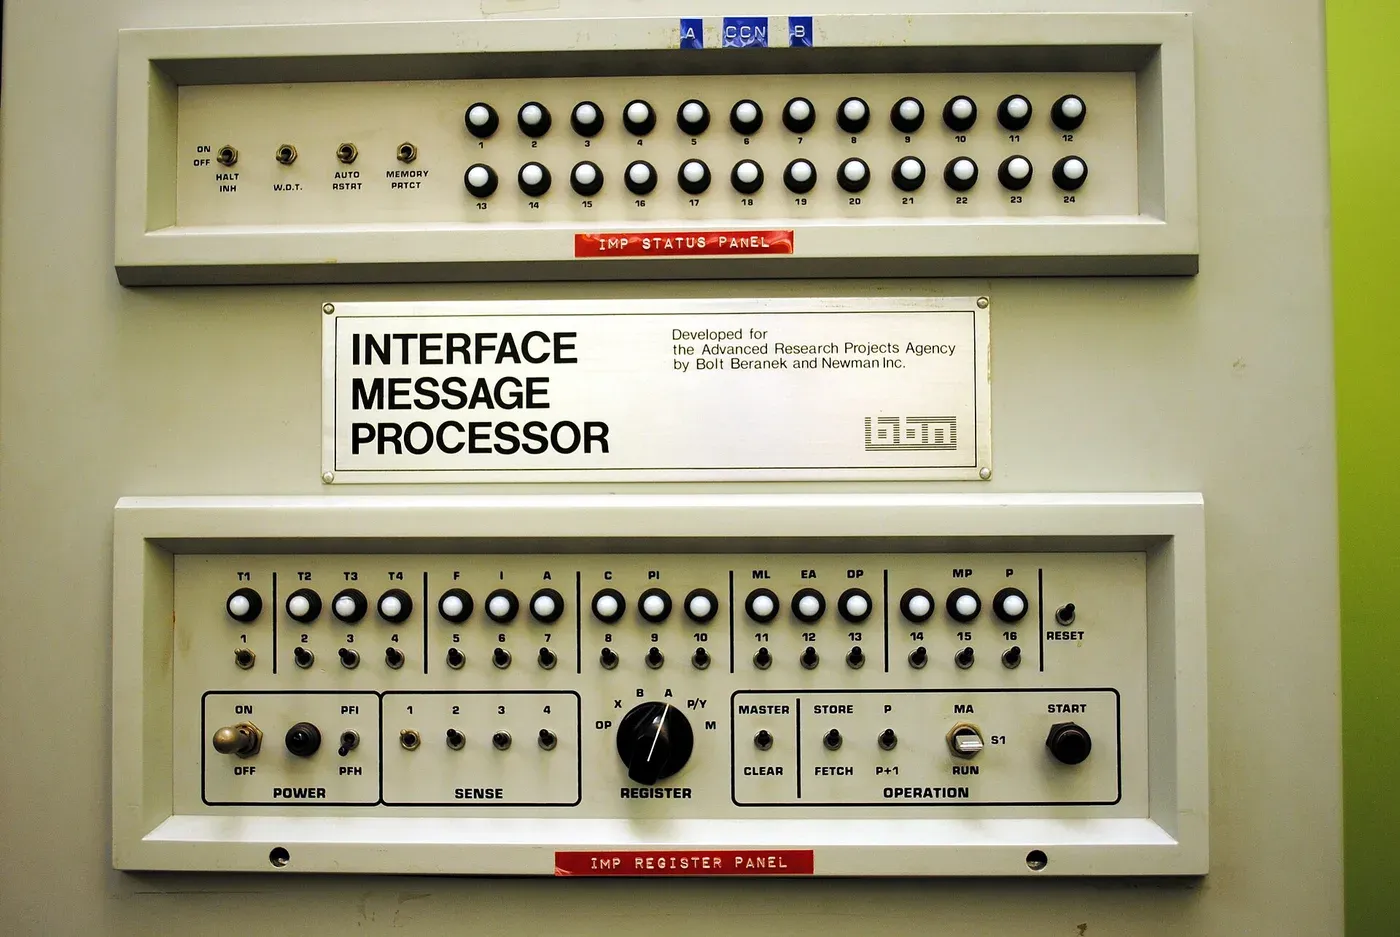
والفكرة ليست جديدة، فقد ظهرت في منتصف الستينيات عند باحثين اثنين كل منهما بمعزل عن الآخر، الأول بول باران Paul Baran في الولايات المتحدة الذي كان يبحث عن شبكة اتصالات تبقى تعمل إذا تعطل جزء كبير منها، والثاني دونالد ديفيز Donald Davies في المختبر الوطني للفيزياء NPL في بريطانيا، الذي اقترح عام 1965 تقسيم الرسائل الطويلة إلى قطع ترسل منفصلة حتى لا تزدحم الشبكة، وسماها Packets، ومنه جاءت الكلمة التي نستخدمها اليوم. ثم بنت وكالة مشاريع الأبحاث المتقدمة الأمريكية ARPA شبكة ARPANET على هذه الفكرة، وتعاقدت عام 1968 مع شركة BBN لبناء أجهزة اسمها Interface Message Processors، واختصاراً IMP، وهي ما نسميه اليوم Router، وأرسلت أول رسالة بين حاسوب في جامعة UCLA وآخر في معهد ستانفورد للأبحاث في 29 أكتوبر 1969 كما يروي تاريخ ARPANET في موقع DARPA. والصورة التالية للوحة التحكم في أول جهاز IMP:
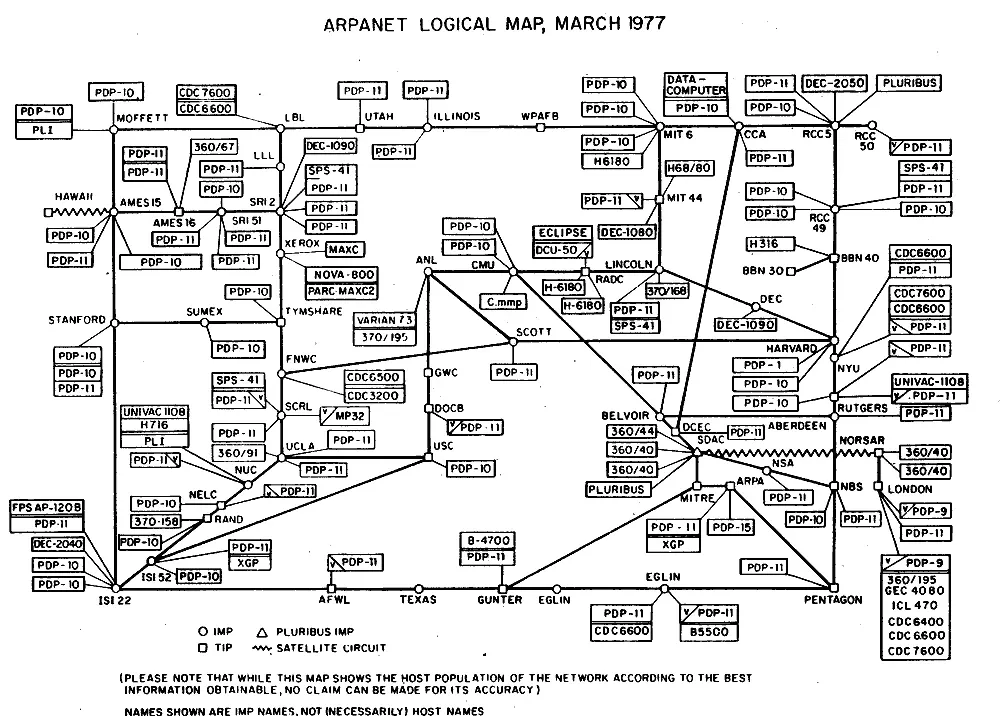
وخلال سنوات قليلة كبرت الشبكة من أربع عقد إلى عشرات، والخريطة التالية من مارس 1977 تبين كيف كانت الأجهزة ترتبط ببعضها بأكثر من طريق، وهذا التعدد في الطرق هو بالضبط ما يجعل تبديل الحزم يتحمل الأعطال:
وقد يتساءل البعض: إذا كانت الحزم أفضل، فلماذا بقيت المكالمات الهاتفية على الدوائر عقوداً؟ والإجابة أن الصوت يحتاج تأخيراً ثابتاً وقليلاً أكثر مما يحتاج كفاءة الخط، ولم تصبح الشبكات سريعة بما يكفي ليعمل الصوت على الحزم بجودة مقبولة إلا متأخراً، أما اليوم فأغلب المكالمات، حتى الهاتفية منها، تنتقل حزماً عبر الإنترنت أو عبر شبكات المزودين المبنية على IP.
| المقارنة | تبديل الدوائر Circuit | تبديل الحزم Packet |
|---|---|---|
| حجز الطريق | خط كامل محجوز قبل البدء | لا يوجد حجز، كل حزمة تختار طريقها |
| استغلال الروابط | هدر كبير في لحظات الصمت | الروابط مشتركة بين الجميع |
| التأخير | ثابت ومتوقع | متغير بحسب الازدحام |
| عند تعطل عقدة | تنقطع المحادثة | تسلك الحزم طريقاً آخر إن وجد |
| مثال | الهاتف الأرضي القديم | الإنترنت وكل شبكة IP |
ماذا يوجد داخل الحزمة Packet؟
أبسط تشبيه للحزمة هو الرسالة البريدية: ورقة فيها المحتوى، داخل مظروف عليه عنوان المرسل والمستقبل. والفرق أن الحزمة في الشبكة مظروف داخل مظروف داخل مظروف، فكل جزء من النظام يضيف معلوماته الخاصة على شكل رأس Header أمام البيانات، والصورة التالية تبين حزمة حقيقية من التجربة التي سوف نجريها، وهي إحدى الحزم التي حملت ملفاً حجمه 200,000 بايت من السيرفر إلى الحاسوب:
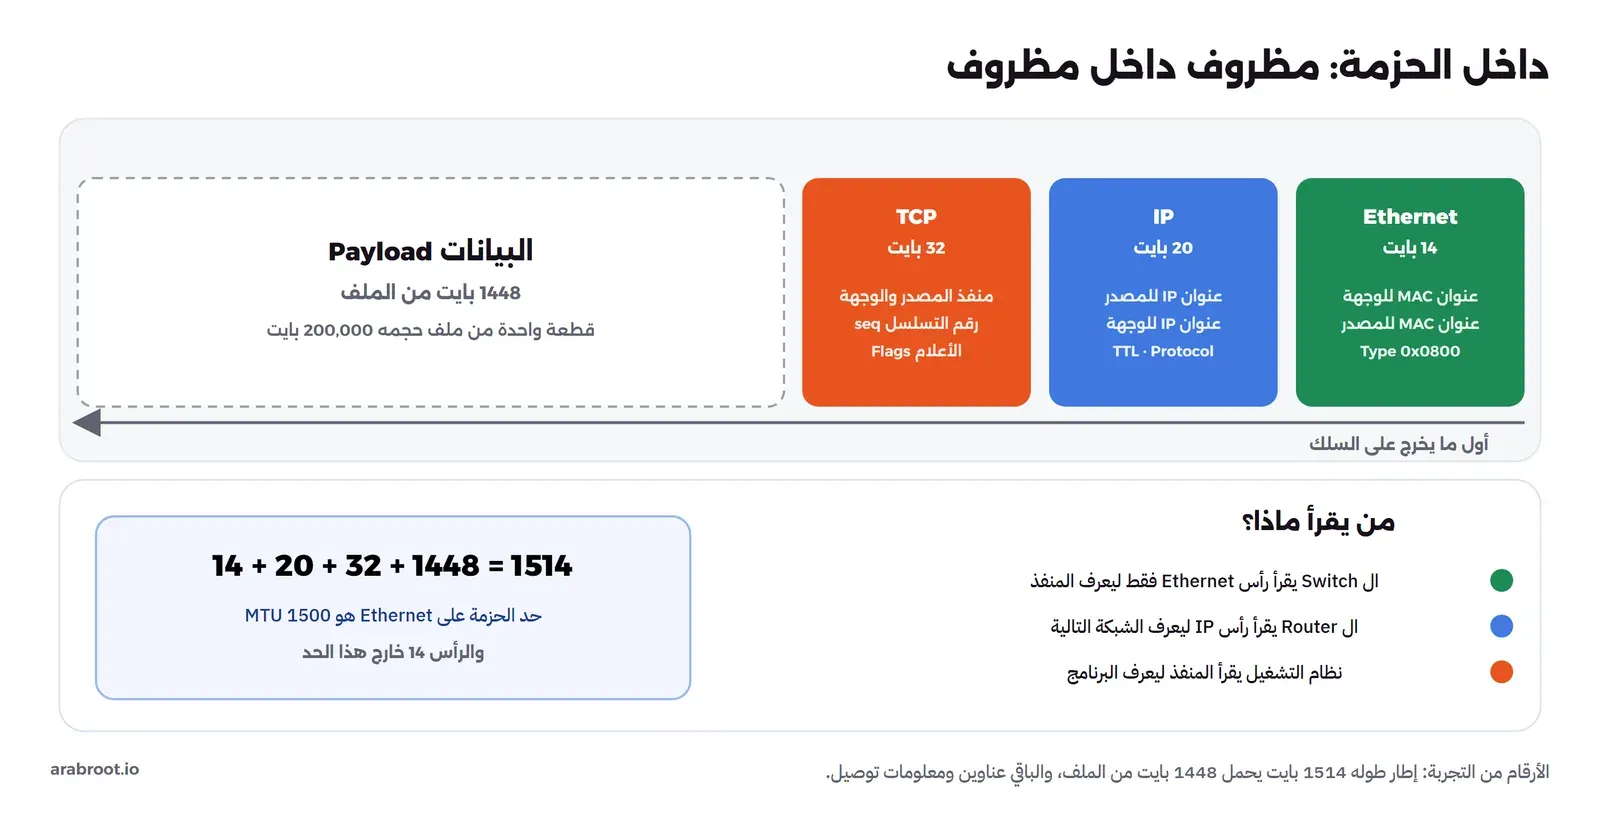
في الصورة أعلاه لاحظ التالي:
- الرأس الخارجي هو رأس Ethernet، وهو أول ما يخرج على السلك، وفيه عنوان MAC للمصدر والوجهة، ورقم صغير يقول ما الذي بداخله، والقيمة
0x0800تعني أن بداخله حزمة IPv4. وهذا الرأس هو كل ما يحتاج ال Switch أن يقرأه. - داخله رأس IP، وفيه عنوان IP للمصدر والوجهة، وعداد اسمه مدة البقاء Time To Live، واختصاراً TTL، ينقص واحداً عند كل Router حتى لا تدور حزمة ضائعة في الشبكة إلى الأبد، وهذا الرأس هو ما يقرؤه ال Router. وتفاصيله كلها في المعيار RFC 791.
- داخله رأس TCP، وفيه رقم المنفذ للمصدر والوجهة ورقم التسلسل، وهذا ما يقرؤه نظام التشغيل في الجهاز الأخير ليعرف لأي برنامج يسلم البيانات وبأي ترتيب.
- وفي الداخل البيانات Payload، وهي هنا 1448 بايت فقط من الملف، أي أن الملف كله احتاج أكثر من 130 حزمة كما سوف ترى بالعدد في التجربة.
ولماذا 1448 بايت بالضبط؟ لأن شبكات Ethernet تضع حداً أعلى لحجم الحزمة يسمى وحدة النقل القصوى Maximum Transmission Unit، واختصاراً MTU، وهو 1500 بايت في الإعداد المعتاد، وهذا الحد يشمل رأس IP ورأس TCP والبيانات، فإذا طرحت 20 بايت لرأس IP و32 لرأس TCP، وهو 20 بايت أساسية و12 بايت لخيار الطابع الزمني Timestamps الذي يستخدمه Linux افتراضياً، بقي 1448 بايت للبيانات. ثم يضيف رأس Ethernet 14 بايت خارج هذا الحد، فيصبح طول الإطار 1514 بايت، وهذا الرقم سوف تجده مكتوباً في مخرج tcpdump.
وقد يتساءل البعض: لماذا لا نرسل الملف كله في حزمة واحدة كبيرة ونوفر هذه الرؤوس؟ والإجابة أن الحزمة الكبيرة تحتل الرابط وقتاً طويلاً فيقف خلفها كل من يريد أن يرسل شيئاً صغيراً، وأن خطأً واحداً في بت واحد يعني إعادة إرسال الحزمة كلها، وأن ذاكرة أجهزة الشبكة محدودة. ولذلك فالحزم الصغيرة تعني تشاركاً أعدل وإعادة أرخص عند الخطأ، وثمنها أن جزءاً صغيراً من كل حزمة يذهب للرؤوس، وهو هنا 66 بايت من 1514، أي قرابة 4%.
العناوين الثلاثة: MAC وIP والمنفذ Port
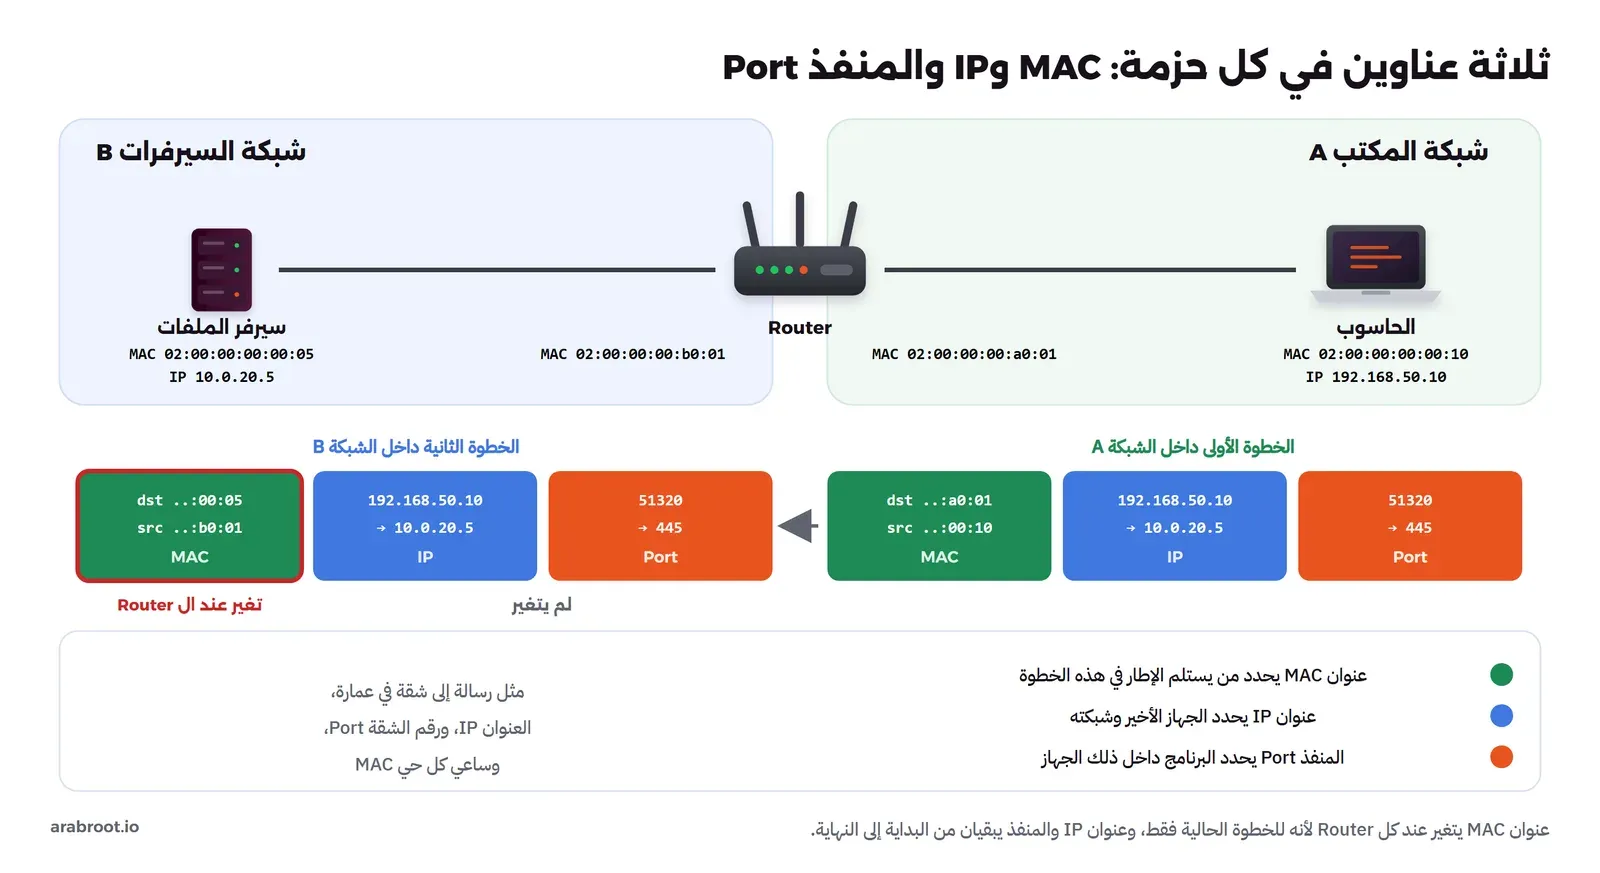
رأيت في الصورة السابقة أن الحزمة الواحدة تحمل ثلاثة أنواع من العناوين، وهذا يربك أغلب المبتدئين: لماذا لا يكفي عنوان واحد؟ والجواب أن كل عنوان يجيب عن سؤال مختلف، ويقرؤه جهاز مختلف. ولنأخذ مثالاً من الحياة: رسالة إلى شخص في شقة في عمارة في حي في مدينة أخرى، فالعنوان المكتوب على المظروف يحدد العمارة والمدينة، ورقم الشقة يحدد لمن تسلم الرسالة داخل العمارة، أما من يحمل الرسالة فعلاً فيتغير في الطريق: ساعي الحي الأول يسلمها إلى مكتب البريد، والمكتب يسلمها لشاحنة، والشاحنة تسلمها لساعي الحي الأخير. والصورة التالية تبين الشيء نفسه في شبكة شركة فيها شبكتان بينهما Router:
عنوان MAC: من يستلم الإطار في هذه الخطوة؟
عنوان MAC، اختصاراً لـ Media Access Control، هو عنوان بطاقة الشبكة نفسها، طوله 48 بت ويكتب عادة ست مجموعات بالنظام الست عشري مثل 82:07:37:4b:f7:a1، وتضعه الشركة المصنعة في البطاقة عند التصنيع، والجزء الأول منه يدل على الشركة. ووظيفته محدودة بالشبكة المحلية الواحدة، فهو يجيب عن سؤال واحد: أي جهاز على هذا الرابط يجب أن يأخذ هذا الإطار؟ ولذلك يتغير عند كل Router كما في الصورة، فال Router يفتح الإطار ويخرج الحزمة، ثم يضعها في إطار جديد بعنوان MAC للخطوة التالية. وتفاصيل بنية العنوان، وكيف يتعلمه ال Switch، وكيف يعرف الحاسوب عنوان MAC لجاره من عنوان IP عبر بروتوكول ARP، هي موضوع المقال المخصص عنوان MAC وبروتوكول ARP.
عنوان IP: أي جهاز في أي شبكة؟
عنوان IP هو العنوان المنطقي الذي تعطيه الشبكة للجهاز، وفي IPv4 طوله 32 بت ويكتب أربعة أرقام بينها نقاط مثل 192.168.50.10. والفرق الكبير بينه وبين عنوان MAC أنه مقسم إلى جزأين: جزء يحدد الشبكة، وجزء يحدد الجهاز داخلها، والكتابة 192.168.50.10/24 تعني أن أول 24 بت هي الشبكة 192.168.50.0، والباقي للجهاز. وهذا التقسيم هو ما يسمح لل Router أن يعرف الطريق دون أن يحفظ عنوان كل جهاز في العالم، فهو يحفظ الشبكات فقط، كما يعرف ساعي البريد المدن والأحياء ولا يعرف كل ساكن.
وعنوان IP لا يأتي مع الجهاز من المصنع، وإنما يأخذه الجهاز من الشبكة التي يتصل بها، عادة من خدمة DHCP في ال Router، ولذلك يتغير عنوان حاسوبك عندما تنقله من البيت إلى المكتب، أما عنوان MAC فيبقى. وعناوين البيت مثل 192.168.x.x عناوين خاصة لا تخرج إلى الإنترنت، وال Router يترجمها إلى عنوانك العام عبر NAT، كما شرحنا في ما هو NAT؟، أما حساب الشبكة والقناع والبث بيدك فقد شرحناه في Subnets وCIDR.
المنفذ Port: أي برنامج داخل الجهاز؟
عندما تصل الحزمة إلى السيرفر المنزلي، فعلى السيرفر أكثر من برنامج يستمع للشبكة: سيرفر الويب، وسيرفر الملفات، وربما قاعدة بيانات، فكيف يعرف نظام التشغيل لمن يسلمها؟ هنا يأتي المنفذ Port، وهو رقم من 16 بت، أي من 0 إلى 65535، يكتب في رأس TCP أو UDP. والبرنامج الذي يقدم خدمة يستمع على منفذ معروف، مثل 80 لسيرفر الويب HTTP و443 لنسخته المشفرة HTTPS و22 لSSH و445 لمشاركة الملفات في Windows، وهذه الأرقام وأسماء خدماتها مسجلة في سجل IANA للمنافذ.
أما البرنامج الذي يبدأ الاتصال، مثل المتصفح، فيأخذ من نظام التشغيل منفذاً مؤقتاً Ephemeral Port لا يهم رقمه، وRFC 6335 يقسم المنافذ إلى ثلاثة نطاقات: المنافذ المعروفة من 0 إلى 1023، والمسجلة من 1024 إلى 49151، والديناميكية من 49152 إلى 65535، أما Linux فيستخدم افتراضياً النطاق من 32768 إلى 60999 للمنافذ المؤقتة، ولذلك ظهر في التجربة منفذ مثل 56878. وبهذا يكون كل اتصال معرفاً بأربعة أرقام: عنوان المصدر ومنفذه، وعنوان الوجهة ومنفذها، وهذه الرباعية هي ما يميز اتصالك عن كل اتصال آخر حتى لو كان إلى السيرفر نفسه.
وماذا عن الأسماء مثل example.com؟
الناس لا يحفظون الأرقام، لذلك يوجد فوق هذه العناوين طبقة أسماء، فعندما تكتب example.com يسأل جهازك أولاً سيرفر DNS عن عنوان IP لهذا الاسم، ثم يتصل بالعنوان، أي أن الاسم لا يظهر في رؤوس الحزم أبداً، وإنما يتحول إلى عنوان قبل الإرسال، والتفاصيل في شرح DNS وسجلاته. والجدول التالي يجمع الطبقات الأربع للعنونة:
| العنوان | مثال | من أين يأتي | نطاقه | يقرؤه |
|---|---|---|---|---|
| الاسم Name | example.com | تسجله أنت وتربطه في DNS | عالمي | الإنسان والبرامج قبل الإرسال |
| المنفذ Port | 80 و56878 | البرنامج ونظام التشغيل | داخل الجهاز الواحد | نظام التشغيل في الجهاز الأخير |
| عنوان IP | 192.168.50.40 | الشبكة، عادة عبر DHCP | من البداية إلى النهاية | كل Router في الطريق |
| عنوان MAC | 82:07:37:4b:f7:a1 | المصنع، أو يولده البرنامج | الرابط المحلي فقط | ال Switch والجهاز التالي |
من يوصل الأجهزة ببعضها؟
في شبكة البيت يوجد جهازان يتعامل كل منهما مع نوع مختلف من العناوين، وهذا هو الفرق الحقيقي بينهما. ال Switch يوصل الأجهزة داخل الشبكة المحلية الواحدة، ويقرأ عنوان MAC فقط، فيرسل كل إطار إلى المنفذ الذي يوجد خلفه صاحبه، أما ال Router فيوصل بين شبكتين، ويقرأ عنوان IP، فيقرر إلى أي شبكة تذهب الحزمة بعده. وفي البيت يكون الاثنان في علبة واحدة مع Wi-Fi، ولذلك يختلط الأمر على الناس، وقد شرحنا كل جهاز بالصور الحقيقية في أجهزة الشبكة في البيت والمكتب.
والقاعدة العملية التي تخرج بها من هذا القسم أن جهازك يسأل سؤالاً واحداً قبل كل حزمة: هل الوجهة في شبكتي نفسها؟ فإذا كانت في الشبكة نفسها أرسل الحزمة إليها مباشرة في إطار يحمل عنوان MAC لها، وإذا كانت خارجها أرسلها إلى ال Router، أي البوابة الافتراضية Default Gateway، في إطار يحمل عنوان MAC لل Router، مع بقاء عنوان IP للوجهة الأخيرة كما هو. وسوف ترى الحالتين في التجربة بمخرج حقيقي.
البروتوكولات طبقات فوق بعضها
قد لاحظت أن كل عنوان من العناوين الثلاثة يأتي من بروتوكول مختلف: عنوان MAC من Ethernet، وعنوان IP من بروتوكول الإنترنت، والمنفذ من TCP أو UDP، وفوقها جميعاً بروتوكول التطبيق نفسه مثل HTTP. وهذا ليس صدفة، فالشبكات بنيت طبقات Layers، كل طبقة تحل مشكلة واحدة وتعتمد على الطبقة التي تحتها: Ethernet ينقل الإطار عبر رابط واحد، وIP يوصل الحزمة عبر شبكات كثيرة، وTCP يجعل التوصيل موثوقاً ومرتباً، وHTTP يحدد معنى الطلب والرد. والفائدة أنك تستطيع أن تغير طبقة دون أن تمس غيرها، فالمتصفح نفسه يعمل على كابل أو Wi-Fi أو 5G دون أن يعرف الفرق.
وهذه الطبقات لها نموذجان مشهوران، نموذج OSI بطبقاته السبع ونموذج TCP/IP بطبقاته الأربع، ولماذا يوجد نموذجان، وماذا تضيف كل طبقة، وكيف تفكك طلب HTTP حقيقياً طبقة طبقة، فهذا كله موضوع المقال التالي في المسار كيف يعمل الإنترنت؟ نموذج OSI وTCP/IP.
تجربة عملية: شبكة بيتك في أربع Containers
الكلام عن الحزم يبقى نظرياً حتى تراها، لذلك سوف نبني الآن نسخة صغيرة من شبكة البيت على جهازك باستخدام Docker: ثلاث Containers تمثل الحاسوب والطابعة والتلفاز، ورابعة تشغل سيرفر ويب Nginx تمثل السيرفر المنزلي، وكلها على شبكة Docker واحدة من نوع Bridge، وهي في الحقيقة Switch برمجي يعمل داخل Linux كما يشرح توثيق شبكات Bridge في Docker. وكل ما تحتاجه هو Docker، والتجربة خفيفة ولا تحتاج أكثر من بضع مئات من الميجابايتات.
تجهيز الشبكة والأجهزة
نبني أولاً Image صغيرة من Debian فيها أدوات الشبكة التي نحتاجها: iproute2 للأمر ip، وiputils-ping، وtcpdump لالتقاط الحزم، وethtool الذي سوف نحتاجه عندما تظهر المشكلة، والملف التالي هو Dockerfile نفسه الموجود في مجلد التجربة:
FROM debian:trixie-slim
RUN apt-get update && DEBIAN_FRONTEND=noninteractive apt-get install -y --no-install-recommends \
      iproute2 iputils-ping iputils-arping tcpdump tshark curl ca-certificates arpwatch procps ethtool \
    && rm -rf /var/lib/apt/lists/*
ثم ننشئ الشبكة ونشغل الأجهزة الأربعة، ونعطي كل جهاز عنواناً ثابتاً حتى يسهل تتبعه، ونضع في السيرفر ملفاً عشوائياً حجمه 200,000 بايت نحمله لاحقاً:
docker build -t infa-net:1 .
docker network create --subnet 192.168.50.0/24 --gateway 192.168.50.1 infa-home
for n in laptop:10 printer:20 tv:30; do
  docker run -d --name "infa-${n%%:*}" --hostname "${n%%:*}" --network infa-home \
    --ip "192.168.50.${n##*:}" --cap-add NET_ADMIN infa-net:1 sleep infinity
done
docker run -d --name infa-web --hostname web --network infa-home --ip 192.168.50.40 nginx:1.31.6-alpine
docker exec infa-web sh -c 'head -c 200000 /dev/urandom > /usr/share/nginx/html/big.bin'
في الأوامر أعلاه لاحظ التالي:
--subnet 192.168.50.0/24يحدد الشبكة المحلية، و--gateway 192.168.50.1هو عنوان ال Router في هذه الشبكة، وفي Docker يقوم بدوره المضيف نفسه.--cap-add NET_ADMINيعطي ال Container صلاحية تعديل إعدادات الشبكة الخاصة به، مثل مسح جدول الجيران، ونحتاجها في بعض الخطوات، وهي لا تعطيه أي صلاحية على شبكة جهازك.- الأمر
sleep infinityيبقي ال Container يعمل دون أن يفعل شيئاً، لأننا سوف ندخل إليه بالأمرdocker execكلما احتجنا.
docker exec infa-printer cat /tmp/cap.txt يفشل بخطأ No such file or directory مع مسار يبدأ ب C:/Users/...، والسبب أن Git Bash يحول تلقائياً كل وسيط يبدأ ب / إلى مسار Windows قبل أن يصل إلى Docker. والحل أن تشغل export MSYS_NO_PATHCONV=1 قبل التجربة، أو أن تستخدم PowerShell أو WSL.ماذا يعرف الحاسوب عن نفسه؟ ip addr وip route
نبدأ بسؤال الحاسوب عن عناوينه بالأمر ip addr، وهو الأمر الذي يعرض كل واجهات الشبكة Network Interfaces وعناوينها كما في صفحة دليل ip-address:
docker exec infa-laptop ip addr show eth0والمخرج سوف يكون كما يلي:
2: eth0@if631: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc noqueue state UP group default
    link/ether 82:07:37:4b:f7:a1 brd ff:ff:ff:ff:ff:ff link-netnsid 0
    inet 192.168.50.10/24 brd 192.168.50.255 scope global eth0
       valid_lft forever preferred_lft forever
في المخرج أعلاه لاحظ التالي:
eth0هي بطاقة الشبكة الوحيدة في الحاسوب، والكلمةUPتعني أنها تعمل، وLOWER_UPتعني أن الرابط موصول، أي أن «الكابل» في مكانه.mtu 1500هو الحد الأعلى لحجم الحزمة الذي تكلمنا عنه، وسوف نراه في عدد البايتات بعد قليل.link/ether 82:07:37:4b:f7:a1هو عنوان MAC للحاسوب، وbrd ff:ff:ff:ff:ff:ffهو عنوان البث، أي العنوان الذي يعني «كل الأجهزة».inet 192.168.50.10/24هو عنوان IP مع طول جزء الشبكة، وbrd 192.168.50.255هو عنوان البث على مستوى IP في هذه الشبكة.
ثم نسأله: إلى أين ترسل الحزم؟ بالأمر ip route:
docker exec infa-laptop ip routedefault via 192.168.50.1 dev eth0
192.168.50.0/24 dev eth0 proto kernel scope link src 192.168.50.10 وهذان السطران هما القاعدة التي ذكرناها قبل قليل مكتوبة بلغة النظام: السطر الثاني يقول إن كل عنوان في 192.168.50.0/24 موجود مباشرة على الرابط scope link، فأرسل إليه مباشرة، والسطر الأول يقول إن كل ما عدا ذلك يذهب إلى البوابة 192.168.50.1. وهذا هو جدول التوجيه Routing Table كله في الحاسوب، وتفاصيله ومتى يحتاج أكثر من سطرين في مقال التوجيه Routing القادم في المسار.
الحاسوب يكلم الطابعة: ping
الآن نشغل التقاط الحزم في الطابعة والتلفاز معاً، ثم نرسل من الحاسوب ثلاث رسائل ping إلى الطابعة. والأمر ping يرسل رسالة صغيرة من بروتوكول ICMP اسمها Echo Request، وينتظر رداً اسمه Echo Reply، ويقيس الزمن بينهما:
docker exec -d infa-printer sh -c 'tcpdump -i eth0 -e -n -l > /tmp/cap.txt 2>&1'
docker exec -d infa-tv sh -c 'tcpdump -i eth0 -e -n -l > /tmp/cap.txt 2>&1'
docker exec infa-laptop ping -c 3 192.168.50.20
PING 192.168.50.20 (192.168.50.20) 56(84) bytes of data.
64 bytes from 192.168.50.20: icmp_seq=1 ttl=64 time=0.317 ms
64 bytes from 192.168.50.20: icmp_seq=2 ttl=64 time=0.155 ms
64 bytes from 192.168.50.20: icmp_seq=3 ttl=64 time=0.145 ms
--- 192.168.50.20 ping statistics ---
3 packets transmitted, 3 received, 0% packet loss, time 2061ms
rtt min/avg/max/mdev = 0.145/0.205/0.317/0.078 msفي المخرج أعلاه لاحظ التالي:
56(84) bytesتعني 56 بايت من البيانات، وتصبح 84 بعد إضافة 8 بايت لرأس ICMP و20 لرأس IP، أي أن مبدأ المظروف داخل المظروف يظهر حتى في أصغر رسالة.ttl=64هي قيمة TTL في الرد كما وصلت، و64 هي القيمة التي يبدأ بها Linux، فلم تنقص أبداً، وهذا يعني أن الرد لم يمر بأي Router، وهو المتوقع لأن الطابعة في الشبكة نفسها.- الرسالة الأولى استغرقت
0.317 msوالتاليتان قرابة النصف، والسبب أن الحاسوب احتاج قبل الرسالة الأولى أن يسأل عن عنوان MAC للطابعة، كما سوف نرى في الالتقاط.
الحزم كما رأتها الطابعة
هذا ما التقطه tcpdump في الطابعة، والخيار -e يعرض عناوين MAC في كل سطر، و-n يمنعه من تحويل العناوين إلى أسماء، كما في دليل tcpdump:
23:55:46.943481 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.20 tell 192.168.50.10, length 28
23:55:46.943518 5e:09:9e:43:db:89 > 82:07:37:4b:f7:a1, ethertype ARP (0x0806), length 42: Reply 192.168.50.20 is-at 5e:09:9e:43:db:89, length 28
23:55:46.943565 82:07:37:4b:f7:a1 > 5e:09:9e:43:db:89, ethertype IPv4 (0x0800), length 98: 192.168.50.10 > 192.168.50.20: ICMP echo request, id 52, seq 1, length 64
23:55:46.943678 5e:09:9e:43:db:89 > 82:07:37:4b:f7:a1, ethertype IPv4 (0x0800), length 98: 192.168.50.20 > 192.168.50.10: ICMP echo reply, id 52, seq 1, length 64
23:55:47.974607 82:07:37:4b:f7:a1 > 5e:09:9e:43:db:89, ethertype IPv4 (0x0800), length 98: 192.168.50.10 > 192.168.50.20: ICMP echo request, id 52, seq 2, length 64
23:55:47.974645 5e:09:9e:43:db:89 > 82:07:37:4b:f7:a1, ethertype IPv4 (0x0800), length 98: 192.168.50.20 > 192.168.50.10: ICMP echo reply, id 52, seq 2, length 64
23:55:49.004456 82:07:37:4b:f7:a1 > 5e:09:9e:43:db:89, ethertype IPv4 (0x0800), length 98: 192.168.50.10 > 192.168.50.20: ICMP echo request, id 52, seq 3, length 64
23:55:49.004486 5e:09:9e:43:db:89 > 82:07:37:4b:f7:a1, ethertype IPv4 (0x0800), length 98: 192.168.50.20 > 192.168.50.10: ICMP echo reply, id 52, seq 3, length 64
23:55:51.964292 5e:09:9e:43:db:89 > 82:07:37:4b:f7:a1, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.10 tell 192.168.50.20, length 28
23:55:51.964339 82:07:37:4b:f7:a1 > 5e:09:9e:43:db:89, ethertype ARP (0x0806), length 42: Reply 192.168.50.10 is-at 82:07:37:4b:f7:a1, length 28

10 packets captured
ولنقرأ المخرج سطراً سطراً، لأن فيه كل ما شرحناه في المقال:
- السطر الأول: الحاسوب
82:07:37:4b:f7:a1يرسل إلىff:ff:ff:ff:ff:ff، أي إلى كل الأجهزة، رسالة من بروتوكول ARP يقول فيها: من صاحب العنوان192.168.50.20؟ أخبر192.168.50.10. والسبب أن الحاسوب يعرف عنوان IP للطابعة، ولكنه لا يستطيع أن يرسل إطاراً دون عنوان MAC، فيسأل الجميع. - السطر الثاني: الطابعة وحدها ترد، ومباشرة إلى عنوان الحاسوب وليس إلى الجميع: العنوان
192.168.50.20عند5e:09:9e:43:db:89. - السطور من الثالث إلى الثامن: رسائل ping الثلاث وردودها، وكل منها في إطار Ethernet طوله 98 بايت، وهو 84 بايت حزمة IP مع 14 بايت رأس Ethernet، ولاحظ أن كل سطر يحمل عنواني MAC وعنواني IP معاً، فالعنوانان يعملان في الوقت نفسه في طبقتين مختلفتين.
- السطران الأخيران: بعد خمس ثوان تقريباً تسأل الطابعة الحاسوب مباشرة، وليس بالبث، هل ما زلت عند العنوان نفسه؟ ويؤكد الحاسوب، وهذا فحص يقوم به Linux ليتأكد أن ما حفظه في ذاكرة الجيران ما زال صحيحاً، وتفاصيله في مقال ARP.
وبعد ذلك نسأل الحاسوب ماذا حفظ في جدول الجيران Neighbour Table، وهو الجدول الذي يربط عنوان IP بعنوان MAC:
docker exec infa-laptop ip neigh192.168.50.20 dev eth0 lladdr 5e:09:9e:43:db:89 REACHABLE وهذا هو سبب سرعة الرسالتين الثانية والثالثة، فالحاسوب لم يعد يحتاج أن يسأل، لأنه يعرف أن الطابعة عند 5e:09:9e:43:db:89، والحالة REACHABLE تعني أنه تأكد من ذلك قبل قليل.
وماذا رأى التلفاز؟
هذا هو المخرج الكامل لالتقاط التلفاز في الفترة نفسها:
23:55:46.943479 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.20 tell 192.168.50.10, length 28

1 packet captured
حزمة واحدة فقط، وهي طلب ARP الموجه إلى الجميع، أما الرد ورسائل ping الست فلم تصل إلى التلفاز أصلاً، والصورة التالية تبين ذلك:
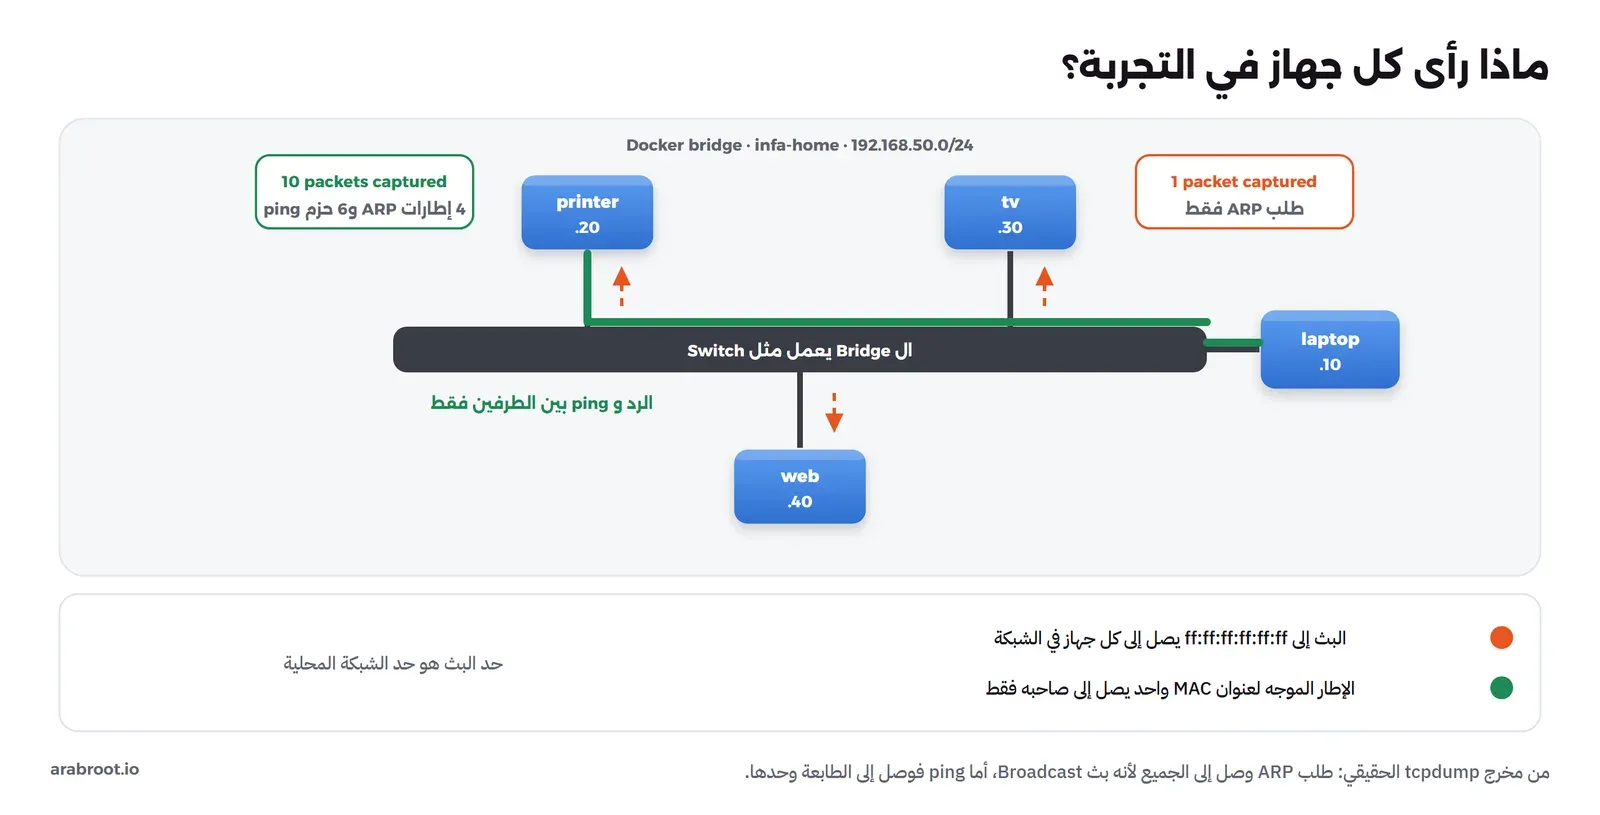
وهذه النتيجة الصغيرة تشرح عدة أشياء دفعة واحدة. الأولى أن ال Bridge في Docker يعمل فعلاً مثل Switch، فقد تعلم من أي منفذ يأتي كل عنوان MAC، فأرسل الإطارات الموجهة إلى منفذ صاحبها فقط، ولو كان في المنتصف جهاز Hub قديم لرأى التلفاز كل شيء. والثانية أن البث هو ما يحدد حدود الشبكة المحلية، فكل جهاز في infa-home سمع السؤال، ولن يسمعه أي جهاز في شبكة أخرى. والثالثة أمنية، فوجود جهاز في شبكتك لا يعني أنه يرى حركة غيره في Switch حديث، ولكنه يرى كل البث، وهذا ما يستغله هجوم انتحال ARP الذي نشرحه مع طرق الحماية في مقال ARP.
المنافذ في اتصال حقيقي: تحميل ملف من السيرفر
الآن نحمل من الحاسوب الملف الذي وضعناه في سيرفر الويب، ونطلب من curl أن يطبع عنواني الطرفين ومنفذيهما، بينما يلتقط الحاسوب الحزم:
docker exec -d infa-laptop sh -c 'tcpdump -i eth0 -n -l host 192.168.50.40 > /tmp/web.txt 2>&1'
docker exec infa-laptop curl -s -o /dev/null -w '%{http_code} %{size_download} %{local_ip}:%{local_port} -> %{remote_ip}:%{remote_port}\n' http://192.168.50.40/big.bin
200 200000 192.168.50.10:56878 -> 192.168.50.40:80الرد 200 يعني أن الطلب نجح، و200000 هو عدد البايتات التي وصلت، والمهم هنا الطرفان: الحاسوب من المنفذ المؤقت 56878 الذي اختاره له نظام التشغيل، إلى السيرفر على المنفذ 80 الذي يستمع عليه Nginx. وهذه هي الرباعية التي تعرف الاتصال، فلو فتحت اتصالاً ثانياً في اللحظة نفسها لأخذ منفذاً مؤقتاً آخر، فيبقى الاتصالان منفصلين رغم أن العنوانين واحد.
كم حزمة يحتاج ملف حجمه 200 كيلوبايت؟ والمشكلة التي ظهرت
كان المتوقع أن نرى الملف مقسماً إلى حزم بحجم 1448 بايت كما حسبنا في قسم الحزمة، فطلبنا من الالتقاط أن يعد أطوال الحزم القادمة من السيرفر:
docker exec infa-laptop sh -c "grep '192.168.50.40.80 >' /tmp/web.txt | grep -o 'length [0-9]*' | sort | uniq -c | sort -rn" 3 length 7240
3 length 0
2 length 21720
2 length 1448
2 length 13032
2 length 10136
1 length 8928
1 length 8512
1 length 5792
1 length 4344
1 length 258
1 length 22928
1 length 19000
1 length 176
1 length 1624
1 length 14480وهنا ظهرت مشكلة حقيقية: حزم طولها 22928 و21720 بايت، أي أكبر من حد MTU البالغ 1500 بأكثر من خمس عشرة مرة، فهل كان كل ما قلناه عن الحد خطأ؟ والإجابة لا، والسبب خاصية في Linux وفي بطاقات الشبكة اسمها تجزئة المقاطع في البطاقة Segmentation Offload، فنظام التشغيل يسلم بطاقة الشبكة قطعة كبيرة واحدة لتوفير الجهد على المعالج، والبطاقة هي التي تقسمها إلى حزم بحجم 1500 لحظة الإرسال على السلك، كما يشرح توثيق النواة عن Segmentation Offloads. والواجهات الافتراضية بين ال Containers لا يوجد بعدها سلك حقيقي، فتمر القطعة الكبيرة كما هي، وtcpdump يلتقطها قبل أن تقسم.
ونرى هذه الخاصية بالأمر ethtool -k، ونطفئها في واجهة السيرفر من Container مساعد يشاركه شبكته، لأن Image الخاصة ب Nginx لا تحتوي على ethtool، ثم نعيد التحميل والعد:
docker run --rm --network container:infa-web --cap-add NET_ADMIN infa-net:1 ethtool -K eth0 tso off gso off 135 length 1448
3 length 0
1 length 912
1 length 664
1 length 584
1 length 258
1 length 1200
1 length 1160الآن أصبحت الصورة كما حسبناها: 135 حزمة طول بياناتها 1448 بايت بالضبط، وحزم أصغر في النهاية بحسب ما بقي في كل دفعة، وحزمة طولها 258 هي رأس رد HTTP نفسه، وثلاث حزم بلا بيانات لفتح الاتصال وإغلاقه. ومجموع البيانات هو 135 ضرب 1448، أي 195,480، مع 912 و664 و584 و1200 و1160، فيكون 200,000 بايت للملف، يضاف إليها 258 لرأس الرد. وهذه أول خطوات اتصال TCP كما ظهرت في الالتقاط:
23:56:18.188966 IP 192.168.50.10.35420 > 192.168.50.40.80: Flags [S], seq 2470054257, win 64240, options [mss 1460,sackOK,TS val 646665007 ecr 0,nop,wscale 7], length 0
23:56:18.189051 IP 192.168.50.40.80 > 192.168.50.10.35420: Flags [S.], seq 3980426842, ack 2470054258, win 65160, options [mss 1460,sackOK,TS val 2243151440 ecr 646665007,nop,wscale 7], length 0
23:56:18.189071 IP 192.168.50.10.35420 > 192.168.50.40.80: Flags [.], ack 1, win 502, options [nop,nop,TS val 646665007 ecr 2243151440], length 0
23:56:18.189202 IP 192.168.50.10.35420 > 192.168.50.40.80: Flags [P.], seq 1:85, ack 1, win 502, options [nop,nop,TS val 646665008 ecr 2243151440], length 84: HTTP: GET /big.bin HTTP/1.1
23:56:18.189216 IP 192.168.50.40.80 > 192.168.50.10.35420: Flags [.], ack 85, win 509, options [nop,nop,TS val 2243151441 ecr 646665008], length 0
23:56:18.189497 IP 192.168.50.40.80 > 192.168.50.10.35420: Flags [P.], seq 1:259, ack 85, win 509, options [nop,nop,TS val 2243151441 ecr 646665008], length 258: HTTP: HTTP/1.1 200 OK
23:56:18.189506 IP 192.168.50.10.35420 > 192.168.50.40.80: Flags [.], ack 259, win 501, options [nop,nop,TS val 646665008 ecr 2243151441], length 0
23:56:18.189597 IP 192.168.50.40.80 > 192.168.50.10.35420: Flags [.], seq 259:1707, ack 85, win 509, options [nop,nop,TS val 2243151441 ecr 646665008], length 1448: HTTP
في المخرج أعلاه لاحظ التالي:
- العنوان في كل سطر مكتوب على شكل
192.168.50.10.35420، أي عنوان IP ثم المنفذ بعد النقطة الأخيرة، وهذا الاتصال الثاني أخذ منفذاً مؤقتاً جديداً هو35420بدل56878. - الأسطر الثلاثة الأولى بالأعلام
[S]ثم[S.]ثم[.]هي فتح الاتصال، والطرفان يعلنان فيهاmss 1460، أي أكبر بيانات يقبلها كل طرف في حزمة واحدة، وهو 1500 ناقص 40 للرأسين الأساسيين، ثم يأخذ خيار الطابع الزمني 12 بايت منها فيبقى 1448. - الطلب نفسه
GET /big.binكله 84 بايت في حزمة واحدة، أما الرد فبدأ بحزمة 258 بايت فيها رأس HTTP، ثم بدأت قطع الملفseq 259:1707، وطول كل قطعة 1448. - الحاسوب يرد على كل قطعة أو قطعتين بحزمة
ackبلا بيانات يقول فيها: وصلني حتى هذا البايت، وبهذا يعرف السيرفر ما ضاع فيعيده، وهذا هو العمل الذي لا تقوم به الشبكة نفسها وإنما يقوم به الطرفان.
ethtool -k، فالسبب في أغلب الحالات خاصية التجزئة في البطاقة، والحزم على السلك الحقيقي بالحجم الصحيح. ولا تطفئ هذه الخاصية على سيرفر يعمل إلا لغرض التشخيص، لأنها توفر جهد المعالج.ماذا يحدث إذا أرسلت إلى عنوان لا يملكه أحد؟
هذه أول تجربة من نوع «ماذا لو»، فنرسل ping إلى العنوان 192.168.50.99 الذي لا يوجد عليه أي جهاز في الشبكة:
docker exec -d infa-laptop sh -c 'tcpdump -i eth0 -e -n -l arp or icmp > /tmp/x.txt 2>&1'
docker exec infa-laptop ping -c 3 192.168.50.99
PING 192.168.50.99 (192.168.50.99) 56(84) bytes of data.
From 192.168.50.10 icmp_seq=1 Destination Host Unreachable
From 192.168.50.10 icmp_seq=2 Destination Host Unreachable
From 192.168.50.10 icmp_seq=3 Destination Host Unreachable
--- 192.168.50.99 ping statistics ---
3 packets transmitted, 0 received, +3 errors, 100% packet loss, time 2097ms
pipe 3ولاحظ أن رسالة الخطأ Destination Host Unreachable جاءت من 192.168.50.10، أي من الحاسوب نفسه، وليس من أي جهاز في الشبكة، والسبب يظهر في الالتقاط:
23:56:27.943307 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.99 tell 192.168.50.10, length 28
23:56:27.943370 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.99 tell 192.168.50.10, length 28
23:56:29.000246 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.99 tell 192.168.50.10, length 28
23:56:29.000283 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.99 tell 192.168.50.10, length 28
23:56:30.040250 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.99 tell 192.168.50.10, length 28
23:56:30.040295 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.99 tell 192.168.50.10, length 28
لا توجد أي حزمة ICMP في الالتقاط، فرسائل ping لم تخرج من الحاسوب أصلاً، لأنه لم يجد عنوان MAC يضعه على الإطار، فبقي يسأل بالبث مرة كل ثانية دون أن يجيب أحد، ثم استسلم وأبلغ برنامج ping بأن الوجهة غير موجودة. ويظهر كل طلب مرتين بفارق أجزاء من المللي ثانية لأن الالتقاط على جهة المرسل، وقد تحققنا بالتقاط مماثل على التلفاز في الوقت نفسه فوجدنا كل طلب مرة واحدة، أي أن التكرار في الالتقاط وليس على الشبكة. وبعدها يحفظ الحاسوب النتيجة في جدول الجيران بالحالة FAILED:
192.168.50.99 dev eth0 FAILED وهذا التمييز مهم جداً في التشخيص: رسالة Destination Host Unreachable من جهازك نفسه مع حالة FAILED تعني أن المشكلة في الشبكة المحلية، فالجهاز الآخر مطفأ أو غير موصول أو في شبكة أخرى، أو أنك أخطأت في عنوانه، وليست في الإنترنت ولا في جدار الحماية.
وماذا لو كانت الوجهة خارج الشبكة؟
التجربة الأخيرة أن نرسل ping إلى 1.1.1.1، وهو عنوان على الإنترنت خارج شبكتنا، والالتقاط ما زال يعمل:
docker exec infa-laptop ping -c 2 1.1.1.1PING 1.1.1.1 (1.1.1.1) 56(84) bytes of data.
64 bytes from 1.1.1.1: icmp_seq=1 ttl=63 time=52.2 ms
64 bytes from 1.1.1.1: icmp_seq=2 ttl=63 time=89.2 ms23:56:34.553105 82:07:37:4b:f7:a1 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 42: Request who-has 192.168.50.1 tell 192.168.50.10, length 28
23:56:34.553198 d6:aa:f1:74:5d:e9 > 82:07:37:4b:f7:a1, ethertype ARP (0x0806), length 42: Reply 192.168.50.1 is-at d6:aa:f1:74:5d:e9, length 28
23:56:34.553214 82:07:37:4b:f7:a1 > d6:aa:f1:74:5d:e9, ethertype IPv4 (0x0800), length 98: 192.168.50.10 > 1.1.1.1: ICMP echo request, id 55, seq 1, length 64
23:56:34.605143 d6:aa:f1:74:5d:e9 > 82:07:37:4b:f7:a1, ethertype IPv4 (0x0800), length 98: 1.1.1.1 > 192.168.50.10: ICMP echo reply, id 55, seq 1, length 64وهنا يظهر الدرس الأهم في المقال كله بمخرج حقيقي:
- الحاسوب لم يسأل عن عنوان MAC ل
1.1.1.1، وإنما سأل عن192.168.50.1، أي ال Router، لأن جدول التوجيه قال له إن كل ما هو خارج192.168.50.0/24يذهب إلى البوابة. - في السطر الثالث عنوان IP للوجهة هو
1.1.1.1، ولكن عنوان MAC للوجهة هوd6:aa:f1:74:5d:e9، أي عنوان ال Router، وهذا بالضبط ما رسمناه في صورة العناوين الثلاثة: IP للوجهة الأخيرة، وMAC للخطوة الحالية. - الرد وصل ب
ttl=63وليس 64، أي أنه مر ب Router واحد على الأقل أنقص العداد في الطريق إلينا، وهو هنا البوابة التي يديرها Docker. - الزمن ارتفع من أجزاء من المللي ثانية داخل الشبكة إلى 52 و89 مللي ثانية خارجها، وهذا هو الفرق بين الشبكة المحلية والواسعة في رقم واحد، والفرق بين المحاولتين نفسهما يبين أن التأخير في الشبكة الواسعة متغير لأن الحزم تتشارك الطريق مع غيرها.
إزالة التجربة
عندما تنتهي احذف ال Containers والشبكة وال Image حتى لا يبقى شيء يشغل جهازك:
docker rm -f infa-laptop infa-printer infa-tv infa-web
docker network rm infa-home
docker image rm infa-net:1
أخطاء شائعة عند المبتدئين
- اعتبار عنوان IP صفة ثابتة في الجهاز: العنوان من الشبكة وليس من الجهاز، فإذا ربطت شيئاً بعنوان حاسوب أو سيرفر في البيت، مثل توجيه منفذ، فاحجز له العنوان في ال Router عبر DHCP Reservation، وإلا تغير بعد إعادة التشغيل وتوقف كل شيء دون سبب واضح.
- الخلط بين «لا يصل» و«لا يرد»: إذا رأيت
Destination Host Unreachableمن جهازك فالمشكلة محلية كما رأيت في التجربة، أما إذا انتهت المهلة دون أي رسالة فقد تكون الحزم وصلت وجدار حماية في الجهاز الآخر يرفض ping بصمت، فلا تحكم بأن الجهاز مطفأ لمجرد أن ping لا يرد. - اعتبار الشبكة المحلية آمنة لأنها «داخلية»: كل جهاز في الشبكة يسمع البث، ويستطيع أن يتصل بأي خدمة مفتوحة في أي جهاز آخر، لذلك فالكاميرا الرخيصة والتلفاز الذكي في شبكة البيت نفسها مع سيرفر صورك ونسخك الاحتياطية خطر حقيقي، والحل فصلها في شبكة مستقلة كما في تقسيم الشبكة.
- استخدام Router قديم مكان Switch: إذا وصلت Router ثانياً من منفذ WAN لتزيد عدد المنافذ، فأنت أنشأت شبكة ثانية خلف الأولى بترجمة NAT ثانية، فتختفي الطابعة عن الأجهزة الموصولة به، والصحيح أن توصله من منفذ LAN مع إطفاء DHCP فيه، أو أن تشتري Switch.
- تكرار العنوان نفسه في جهازين: إذا أعطيت جهازاً عنواناً ثابتاً يدوياً من النطاق نفسه الذي يوزع منه ال Router، فقد يأخذ جهاز آخر العنوان نفسه لاحقاً، فيعمل أحدهما ويتعطل الآخر بشكل متقطع، والحل أن تأخذ العناوين الثابتة من خارج نطاق DHCP أو تحجزها فيه.
- الحكم على المشكلة من رسالة المتصفح وحدها: «لا يمكن الوصول إلى الموقع» قد تكون مشكلة رابط أو عنوان أو DNS أو منفذ أو الخدمة نفسها، فتقدم من الأسفل إلى الأعلى كما في الجدول التالي بدل أن تبدأ بإعادة تشغيل كل شيء.
قائمة تحقق: جهاز لا يصل إلى آخر في الشبكة
عندما لا يصل حاسوبك إلى الطابعة أو السيرفر المنزلي، فابدأ من الأسفل، وكل خطوة تستبعد طبقة كاملة من الأسباب:
| الخطوة | الأمر (Linux / Windows) | ماذا تبحث عنه | إذا فشلت |
|---|---|---|---|
| 1. هل الرابط موصول؟ | ip link / ipconfig /all | UP وLOWER_UP، أو اتصال Wi-Fi قائم | الكابل أو منفذ ال Switch أو كلمة مرور Wi-Fi |
| 2. هل للجهاز عنوان صحيح؟ | ip addr / ipconfig | عنوان من شبكة البيت، وليس 169.254.x.x | العنوان 169.254 يعني أن DHCP لم يرد |
| 3. هل الجهازان في الشبكة نفسها؟ | ip route / route print | الوجهة داخل نطاق السطر scope link | جهاز في شبكة Wi-Fi للضيوف أو خلف Router ثان |
| 4. هل يرد الجار على ARP؟ | ip neigh / arp -a | عنوان MAC بحالة REACHABLE أو STALE | FAILED يعني أن الجهاز غير موجود على الرابط |
| 5. هل يرد على ping؟ | ping | ردود بزمن صغير | قد يكون جدار حماية يمنع ICMP، فانتقل للخطوة التالية |
| 6. هل الخدمة تستمع على المنفذ؟ | curl أو nc -vz على الجهاز الآخر ss -tlnp | اتصال ناجح، وخدمة تستمع على عنوان غير 127.0.0.1 | الخدمة متوقفة أو تستمع محلياً فقط أو جدار حماية |
| 7. هل الاسم يتحول إلى العنوان الصحيح؟ | dig / nslookup | العنوان الذي تتوقعه | مشكلة DNS، وليست مشكلة شبكة |
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- الشبكة أجهزة وروابط وقواعد مشتركة Protocols، ومعها عناوين حتى يعرف كل جهاز لمن يرسل، والشبكة تنقل البيانات فقط، أما الخدمة فبرنامج على جهاز.
- الشبكة المحلية LAN مكان واحد تملكه وسرعته عالية وتأخيره صغير، وتعريفها الأدق أنها نطاق البث، والشبكة الواسعة WAN روابط يملكها المزودون، والإنترنت شبكة من آلاف الشبكات.
- الإنترنت مبني على تبديل الحزم Packet Switching، فالرسالة تقسم إلى حزم تتشارك الروابط وتختار طريقها، وثمن ذلك تأخير متغير وحزم قد تضيع، فيعالجها الطرفان ب TCP.
- الحزمة مظروف داخل مظروف: رأس Ethernet ثم IP ثم TCP ثم البيانات، وحد MTU البالغ 1500 هو سبب أن الملف انتقل في حزم بيانات كل منها 1448 بايت.
- عنوان MAC للخطوة الحالية داخل الشبكة المحلية ويتغير عند كل Router، وعنوان IP للجهاز الأخير وشبكته ويبقى، والمنفذ للبرنامج داخل الجهاز، والاسم يتحول إلى عنوان قبل الإرسال.
- الجهاز يسأل قبل كل حزمة: هل الوجهة في شبكتي؟ فإن كانت أرسل إليها مباشرة بعد أن يعرف عنوان MAC لها عبر ARP، وإن لم تكن أرسلها إلى البوابة الافتراضية.
- عند التشخيص ابدأ من الأسفل: الرابط ثم العنوان ثم الجار ثم ping ثم المنفذ ثم الاسم.
وفي المقالات التالية في المسار بإذن الله نأخذ كل جزء من هذا المقال إلى عمقه: الطبقات ونموذجي OSI وTCP/IP مع تفكيك طلب HTTP حقيقي، ثم عنوان MAC وبروتوكول ARP وكيف يجد الجهاز جاره وكيف تحمي الشبكة من انتحاله.
 دليلكيف يصل الإنترنت إلى بيتك؟ من ال Router إلى الكابلات البحريةنتتبع طلباً واحداً من حاسوبك إلى سيرفر في بلد آخر ثم عودته، فتعرف من يحمله في كل محطة ولماذا يتأخر الرد.
 دليلكيف يعمل الإنترنت؟ نموذج OSI وTCP/IPنشرح طبقات OSI وTCP/IP ولماذا يوجد نموذجان، ثم نلتقط طلب HTTP حقيقياً ونفككه طبقة طبقة وبالبايتات، ونعطله عن قصد في أربع طبقات.
 دليلعنوان MAC وبروتوكول ARP في الشبكة المحليةكيف يتعلم ال Switch مكان كل جهاز، وكيف يجد الجهاز جاره عبر ARP، ولماذا يقطع عنوان مكرر الشبكة، وكيف تحميها من انتحال ARP.
 دليلأجهزة الشبكة في البيت والمكتب: ماذا يفعل كل جهاز؟نأخذ كل جهاز في شبكة البيت والمكتب على حدة، من المودم إلى ال Router وال Switch، ونعرف ماذا يفعل ولماذا تحتاجه.
 دليلSubnets وCIDR: كيف تقسم عناوين IP وتحسبها بيدكماذا يعني /26 وكيف تحسب الشبكة ومدى الأجهزة بيدك، ثم تبني خطة عناوين كاملة لشركة صغيرة لا تتعارض فيها الشبكات.
سجل التحديثات
- 2026-11-16: كتابة المقال، وبناء التجربة العملية بأربع Containers على شبكة Docker من نوع Bridge (Debian 13.7 مع iproute2 6.15.0 وtcpdump 4.99.5 وethtool 6.14.2، وNginx 1.31.6 على Alpine 3.24.2) في Docker Engine 29.8.0.




