


لنفرض أنك في الفريق الذي يدير متجراً إلكترونياً على ثلاثة سيرفرات: سيرفرا ويب وسيرفر لقاعدة البيانات، أنشأها الفريق من ملفات OpenTofu، وخرج كل منها من cloud-init وفيه المستخدم ومفتاح SSH. ثم جاء طلب صغير: صفحة الفواتير الجديدة تحتاج إلى رفع ملفات حتى خمسين ميجابايت بدلاً من عشرين، ويجب أن يصل التعديل إلى سيرفري الويب معاً، وفي الأسبوع نفسه طلب فريق الأمن أن يكون الدخول بكلمة المرور Password مغلقاً في إعداد SSH على كل السيرفرات، وأن يوجد على كل سيرفر مستخدم إداري بمفتاح الفريق. وcloud-init لا يفيدك هنا، لأنه كما رأينا في مقال «الإعداد الأول للسيرفر مع cloud-init» يعمل مرة واحدة عند أول إقلاع ثم يتوقف، والدخول إلى كل سيرفر بيدك هو بالضبط ما خرجنا منه في ما هي البنية كشيفرة IaC؟.
والأداة التي تستخدمها أغلب الفرق لهذه الطبقة، أي ما يوجد داخل السيرفر طوال حياته، هي Ansible: تكتب الحالة التي تريدها في ملفات YAML داخل Git، ثم تشغلها من جهازك أو من خط CI/CD، فيدخل Ansible إلى كل سيرفر عبر SSH، ويقارن ما يجده بما كتبته، ويغير الفرق فقط، ويطبع لكل مهمة ok أو changed. وقد شرحنا في مصطلحات البنية كشيفرة IaC معنى التكرار الآمن Idempotency وكيف يكتب Ansible الحالة بدلاً من الأوامر، فلن نعيد ذلك، وإنما نبني مشروعاً كاملاً ونشغله على ثلاثة سيرفرات حقيقية تعمل بـ systemd وSSH، ونقرأ كل ما يطبعه، بما في ذلك الأخطاء التي ظهرت لنا في الطريق، وسوف نناقش في هذا المقال ما يلي:
- كيف يعمل Ansible من الداخل، ولماذا لا يحتاج إلى برنامج على السيرفر غير Python وSSH.
- المختبر، وخمس مشاكل اتصال حقيقية ظهرت قبل أول نجاح، وما تعلمه كل منها.
- المخزون Inventory والمجموعات Groups ومتغيرات المجموعات group_vars.
- كتاب التشغيل Playbook والأدوار Roles، وترتيب أولوية المتغيرات.
- أول تشغيل فشل في منتصفه، ولماذا كان تشغيله مرة ثانية آمناً.
- المعالجات Handlers، ووضع الفحص
--check --diffقبل أي تغيير. - تعديل يدوي على سيرفر، وكيف أعاده Ansible، ومتى لا يعيده.
- حماية
validateلإعداد SSH، ونشر التغيير على دفعات بـserial.
كيف يعمل Ansible من الداخل؟ Agentless over SSH
أغلب أدوات إدارة الإعدادات القديمة، مثل Puppet وChef، تحتاج إلى برنامج وكيل Agent يعمل على كل سيرفر ويتصل دورياً بسيرفر مركزي ليسأله عن الإعداد، وهذا يعني برنامجاً إضافياً تثبته وتحدثه وتراقبه على كل سيرفر، وسيرفراً مركزياً تحميه. أما Ansible فلا يحتاج إلى وكيل Agentless، وإنما يعمل بطريقة الدفع Push من جهاز واحد اسمه عقدة التحكم Control Node، وهو جهازك أو Runner في خط CI/CD. وعندما تشغل مهمة يحدث ما يلي لكل سيرفر:
- يفتح Ansible اتصال SSH عادياً بالمستخدم والمفتاح اللذين حددتهما، أي نفس الاتصال الذي تفتحه أنت بيدك، وبالتالي لا يحتاج إلى منفذ جديد ولا إلى طريقة مصادقة جديدة.
- ينسخ إلى مجلد مؤقت على السيرفر كود الوحدة Module المطلوبة، مثل الوحدة التي تثبت الحزم أو التي تكتب الملفات، وهو برنامج Python صغير ومعه المعاملات التي كتبتها.
- يشغل هذا البرنامج بمفسر Python الموجود على السيرفر، فيفحص البرنامج الحالة الحالية، ويغير ما يلزم إذا كان هناك فرق، ثم يطبع النتيجة بصيغة JSON، ومنها الحقل
changed. - يقرأ Ansible النتيجة ويحذف الملف المؤقت وينتقل إلى المهمة التالية.
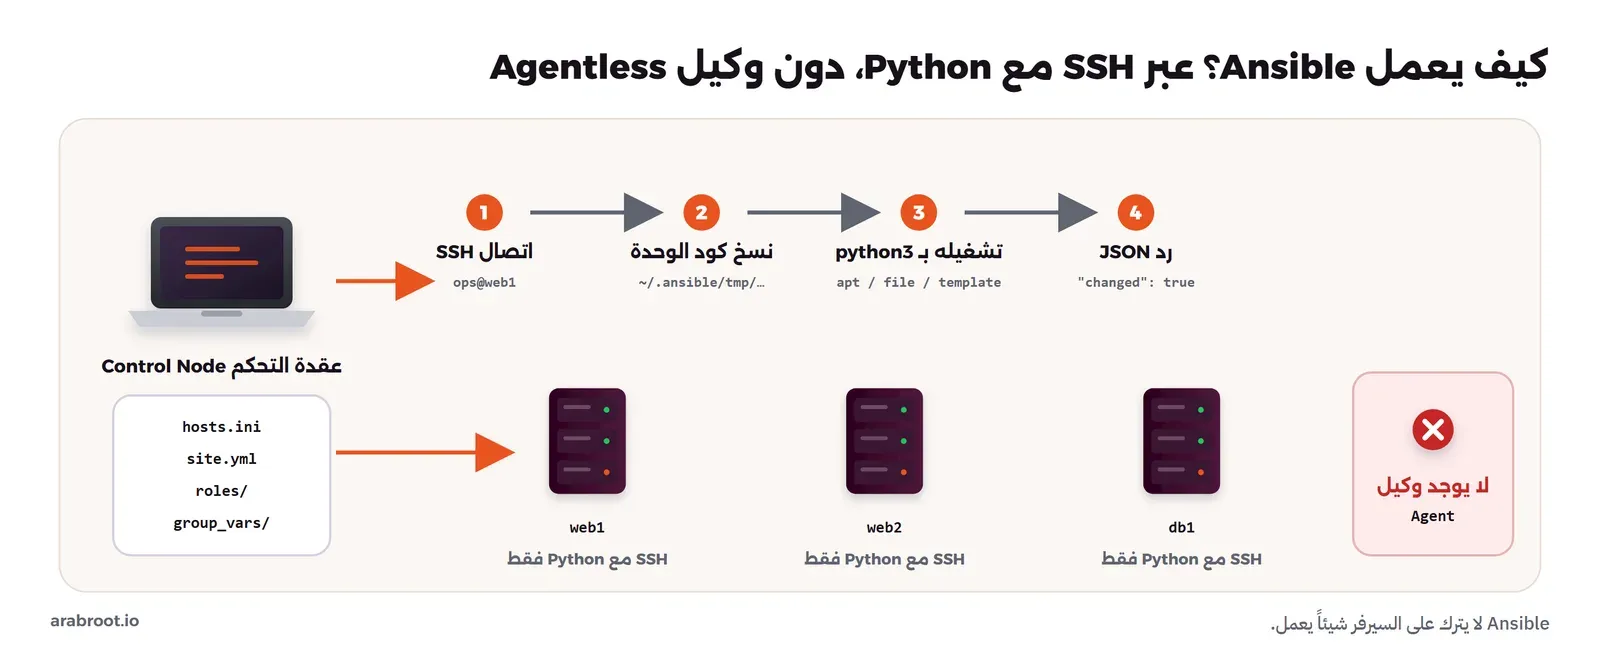
ومن هذه الطريقة تفهم ثلاثة أشياء سوف تراها في المختبر: لماذا يجب أن يكون Python مثبتاً على السيرفر، فالوحدات مكتوبة به، ولماذا يبدأ كل تشغيل بمهمة اسمها Gathering Facts، وهي وحدة تجمع معلومات السيرفر مثل التوزيعة وإصدارها والعناوين لتستخدمها المهام، ولماذا لا يحتاج Ansible إلى ملف حالة مثل OpenTofu، فهو يسأل السيرفر نفسه عن حالته الحالية في كل تشغيل. ولكن لهذه الطريقة ثمن أيضاً: Ansible لا يعرف شيئاً عن السيرفر بين تشغيل وآخر، فإذا لم تشغله لم يكشف أي تغيير، وسوف نعود إلى هذه النقطة في قسم الانحراف.
المختبر: عقدة تحكم وثلاثة سيرفرات Lab
بنينا المختبر من Containers، ولكن بطريقة تجعلها تتصرف مثل السيرفرات الحقيقية: كل «سيرفر» يعمل فيه systemd كعملية أولى PID 1، فتعمل الخدمات مثل ssh وnginx كما تعمل على أي سيرفر Debian، ويستطيع Ansible أن يديرها بالوحدة service. وهذا ملف ال Image للسيرفرات بعد إصلاح المشاكل التي سوف نشرحها:
# A "server" for the lab: Debian 13 with systemd as PID 1, SSH and Python (Ansible needs Python on the target)
FROM debian:trixie-slim
ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update -qq \
 && apt-get install -y -qq --no-install-recommends systemd systemd-sysv openssh-server python3 sudo \
 && rm -rf /var/lib/apt/lists/* \
 && useradd --create-home --shell /bin/bash ops \
 && echo 'ops ALL=(ALL) NOPASSWD:ALL' > /etc/sudoers.d/ops && chmod 440 /etc/sudoers.d/ops \
 && install -d -m 700 -o ops -g ops /home/ops/.ssh \
 && rm -f /etc/ssh/ssh_host_* \
 && printf '[Unit]\nDescription=Generate SSH host keys on first boot\nBefore=ssh.service\n[Service]\nType=oneshot\nExecStart=/usr/bin/ssh-keygen -A\n[Install]\nWantedBy=multi-user.target\n' > /etc/systemd/system/ssh-hostkeys.service \
 && systemctl enable ssh-hostkeys.service
COPY --chown=1000:1000 --chmod=600 ops_key.pub /home/ops/.ssh/authorized_keys
STOPSIGNAL SIGRTMIN+3
CMD ["/lib/systemd/systemd"]
والمستخدم ops هنا يقوم مقام المستخدم الذي أنشأه cloud-init في المقال السابق، فله مفتاح SSH وصلاحية sudo، وهو الذي يدخل به Ansible. ثم شغلنا ثلاثة سيرفرات على شبكة خاصة:
ssh-keygen -q -t ed25519 -N '' -C ops@control -f ops_key
docker build -q -f Dockerfile.target -t dvi-ans-target:2 .
docker network create dvi-ans-net
for h in web1 web2 db1; do
  docker run -d --name dvi-ans-$h --hostname $h --network dvi-ans-net \
    --privileged --cgroupns=host -v /sys/fs/cgroup:/sys/fs/cgroup:rw \
    --tmpfs /run --tmpfs /run/lock dvi-ans-target:2
done
والخيارات --privileged و--cgroupns=host وربط /sys/fs/cgroup هي ما يحتاجه systemd ليعمل داخل Container، وهي للمختبر فقط، ولا تستخدمها لتشغيل تطبيقات في الإنتاج. أما عقدة التحكم فـ Image من python:3.13-slim فيها ansible-core مثبت بإصدار محدد:
# The control node: Python 3.13 with ansible-core pinned
FROM python:3.13-slim
RUN pip install --no-cache-dir ansible-core==2.22.0 \
 && apt-get update -qq && apt-get install -y -qq --no-install-recommends openssh-client \
 && rm -rf /var/lib/apt/lists/*
WORKDIR /work
واخترنا الحزمة ansible-core وليس الحزمة الكبيرة ansible، فالأولى فيها الأداة والوحدات الأساسية ansible.builtin، وهي تكفي لكل ما في هذا المقال، والثانية تضيف إليها مئات المجموعات Collections التي قد لا تحتاجها، وتجد الإصدار في صفحة إصدار ansible-core 2.22.0. وكل الوحدات في المقال مكتوبة باسمها الكامل مثل ansible.builtin.apt، وهذا أوضح من الاسم القصير apt، لأن القارئ يعرف من أي مجموعة جاءت الوحدة.
خمس مشاكل قبل أول ping: Connection Problems
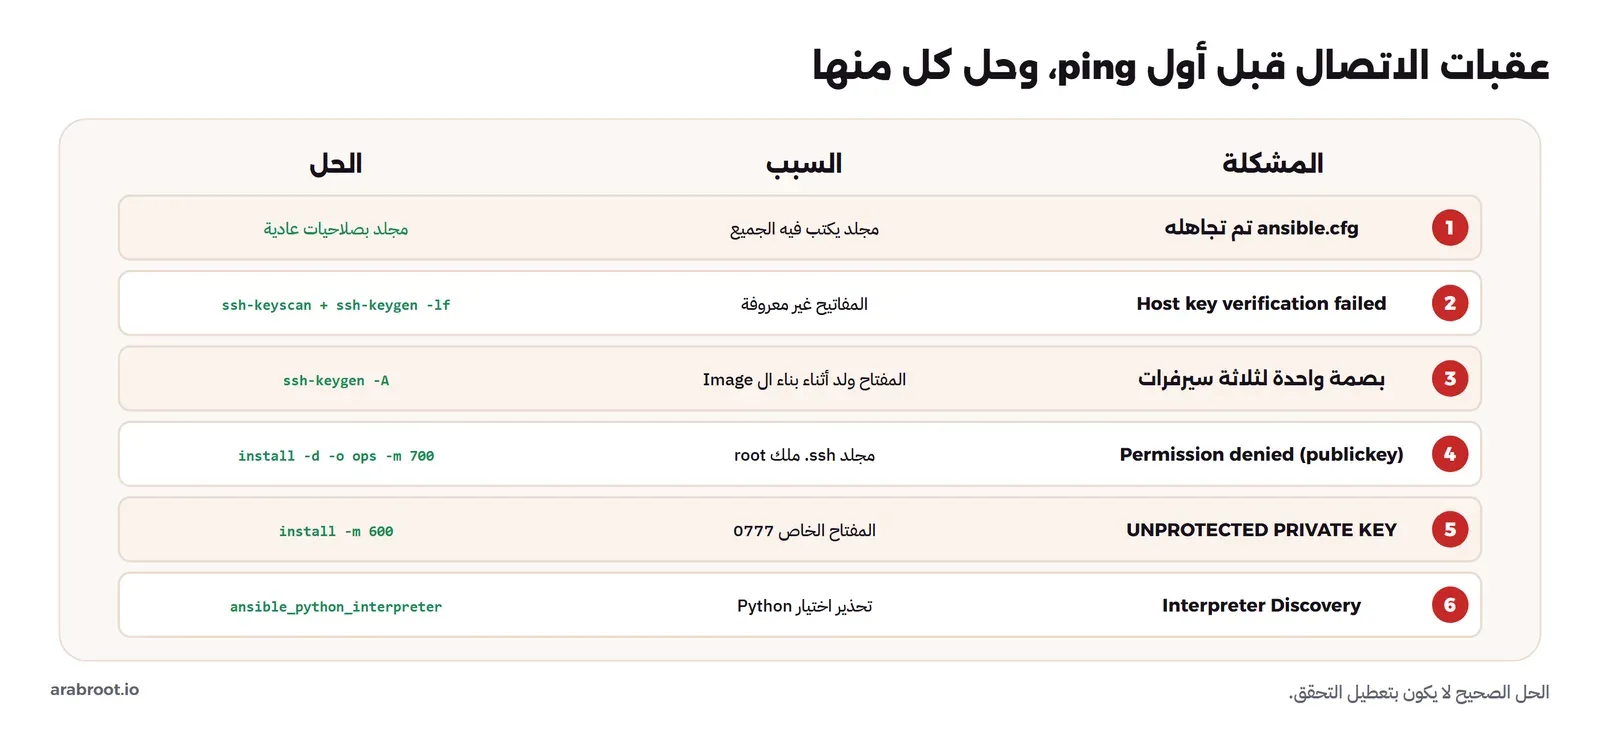
أول أمر تشغله في أي مشروع Ansible هو الوحدة ping، وهي لا ترسل ICMP كما يوحي اسمها، وإنما تتحقق من أن Ansible يستطيع أن يدخل إلى السيرفر بـ SSH ويشغل Python فيه. ولم ينجح هذا الأمر من أول مرة، بل ظهرت خمس مشاكل، وكل واحدة منها تقابلها في عملك الحقيقي بشكل أو بآخر، لذلك نعرضها كما ظهرت.
المشكلة الأولى: ملف ansible.cfg تم تجاهله
شغلنا الأمر من مجلد المشروع المربوط من جهاز Windows إلى ال Container، فكان المخرج كما يلي:
[WARNING]: Ansible is being run in a world writable directory (/work), ignoring it as an ansible.cfg source. For more information see https://docs.ansible.com/ansible/devel/reference_appendices/config.html#cfg-in-world-writable-dir
[WARNING]: No inventory was parsed, only implicit localhost is available
[WARNING]: provided hosts list is empty, only localhost is available. Note that the implicit localhost does not match 'all'
المجلد المربوط من Windows يظهر داخل Linux بصلاحيات يكتب فيها الجميع World Writable، وAnsible يرفض أن يقرأ ملف ansible.cfg من مجلد كهذا، والسبب أمني: لو كان أي مستخدم على الجهاز يستطيع أن يكتب في المجلد، لاستطاع أن يضع ملف إعداد يغير سلوك Ansible، مثل مسار الوحدات أو المفتاح، فيشغل كوده بصلاحياتك على كل سيرفراتك، كما تشرح وثائق الإعداد. ولاحظ أن الرسالة تحذير وليست خطأ، فالأداة أكملت دون الإعداد، فلم تجد المخزون، فعملت على localhost وحده، وهذا أخطر من أن تتوقف. والحل كان نسخ المشروع إلى مجلد عادي داخل ال Container قبل كل تشغيل، أما على جهازك فتأكد أن مجلد المشروع ليس قابلاً للكتابة لغيرك.
المشكلة الثانية: Host key verification failed، ومفتاح واحد لثلاثة سيرفرات
بعد ذلك ظهرت الرسالة التالية لكل السيرفرات:
web1 | UNREACHABLE! => {
    "changed": false,
    "msg": "Task failed: Failed to connect to the host via ssh: Host key verification failed.",
    "unreachable": true
}
عقدة التحكم لا تعرف مفاتيح السيرفرات، وSSH يرفض أن يتصل بسيرفر لا يعرف مفتاحه دون أن يسأل، وAnsible لا يجيب على السؤال. والحل الذي تجده في كثير من الأمثلة هو تعطيل التحقق بالخيار host_key_checking = False، وهذا الحل غير مناسب إطلاقاً للإنتاج، والسبب أنه يجعل Ansible يرسل أوامر sudo إلى أي سيرفر يرد على العنوان، حتى لو كان سيرفراً ينتحل سيرفرك. والطريقة الصحيحة أن تجمع المفاتيح ثم تقارن بصماتها بما تعرفه عن السيرفرات، فجمعناها بالأمر ssh-keyscan:
ssh-keyscan -t ed25519 dvi-ans-web1 dvi-ans-web2 dvi-ans-db1 > ~/.ssh/known_hosts
ssh-keygen -lf ~/.ssh/known_hosts
وفي أول محاولة كان المخرج كما يلي، ومعه بصمة المفتاح كما قرأناها من داخل السيرفر web1:
256 SHA256:NcFw/xfH3PVmaaa9ebM/eQVBsK61R2gooqLv++d0TK4 dvi-ans-web2 (ED25519)
256 SHA256:NcFw/xfH3PVmaaa9ebM/eQVBsK61R2gooqLv++d0TK4 dvi-ans-web1 (ED25519)
256 SHA256:NcFw/xfH3PVmaaa9ebM/eQVBsK61R2gooqLv++d0TK4 dvi-ans-db1 (ED25519)
256 SHA256:NcFw/xfH3PVmaaa9ebM/eQVBsK61R2gooqLv++d0TK4 root@buildkitsandbox (ED25519)
لاحظ أن البصمة واحدة للسيرفرات الثلاثة، وأن تعليق المفتاح على السيرفر root@buildkitsandbox، أي أن المفتاح ولد مرة واحدة أثناء بناء ال Image عندما ثبتنا openssh-server، ثم نسخ كما هو إلى كل سيرفر خرج منها. وهذه مشكلة حقيقية في كل Image تبنيها بنفسك للسيرفرات، فكل من يملك نسخة من ال Image يملك المفتاح الخاص Private Key لكل سيرفراتك، ويستطيع أن ينتحل أياً منها. وهذا بالضبط ما يتجنبه cloud-init عندما يولد مفاتيح جديدة لكل نسخة، كما رأينا في المقال السابق. والحل في ال Image كان حذف المفاتيح في آخر البناء، وإضافة خدمة systemd صغيرة تولدها بالأمر ssh-keygen -A عند أول إقلاع قبل أن يبدأ ssh، وبعد إعادة البناء أصبح لكل سيرفر مفتاحه، وطابقت كل بصمة في known_hosts البصمة التي قرأناها من داخل سيرفرها:
256 SHA256:p2H3lseRUQUtPvHAo1ZiKqCDIgWIUqG17wPYjBlH0lM dvi-ans-web2 (ED25519)
256 SHA256:acVU1Jpyk815+48r3zBTBliWn5RN+N/f17Gqu9gTbIA dvi-ans-web1 (ED25519)
256 SHA256:/xTZpECgl7/bCUxf2bgi3p/lxlsfAQD4177X4E2ykhI dvi-ans-db1 (ED25519)
وعند مزود حقيقي تقارن هذه البصمات بما يطبعه cloud-init في الشاشة التسلسلية للسيرفر، أو تجمعها من مخرجات OpenTofu، ولا تقم أبداً بقبول البصمة لأنها «ظهرت».
المشكلة الثالثة: Permission denied (publickey)
بعد حل مشكلة المفاتيح ظهرت رسالة أخرى:
ops@dvi-ans-web1: Permission denied (publickey,password).هذه الرسالة تقول فقط إن السيرفر رفض المفتاح، ولا تقول لماذا، والسبب الحقيقي تجده في سجل SSH على السيرفر نفسه، وفي الصلاحيات Permissions:
docker exec dvi-ans-web1 ls -la /home/ops/.sshdrwx------ 1 root root 4096 Nov 3 11:34 .
drwx------ 1 ops ops 4096 Nov 3 11:34 ..
-rw------- 1 ops ops 93 Nov 3 11:33 authorized_keysالمجلد .ssh ملك root وصلاحيته 700، والملف داخله ملك ops، وSSH يقرأ ملف المفاتيح بصلاحيات المستخدم نفسه، فلا يستطيع ops أن يدخل إلى مجلد يملكه root، فيعتبر SSH أنه لا توجد مفاتيح أصلاً. وهذا خطأ كان في ملف ال Image الأول، فقد أنشأنا المجلد بـ mkdir كـ root، والحل هو السطر install -d -m 700 -o ops -g ops الذي تراه في الملف بعد الإصلاح. وهذا من أكثر أسباب رسالة publickey شيوعاً على السيرفرات الحقيقية أيضاً، وقد شرحنا صلاحيات الملفات وكيف تقرؤها في صلاحيات الملفات في Linux.
المشكلة الرابعة: UNPROTECTED PRIVATE KEY FILE
ثم ظهر التحذير التالي، لأن المفتاح الخاص كان يقرأ مباشرة من المجلد المربوط من Windows:
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@         WARNING: UNPROTECTED PRIVATE KEY FILE!          @
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
Permissions 0777 for '/keys/ops_key' are too open.
It is required that your private key files are NOT accessible by others.
This private key will be ignored.
SSH يرفض أن يستخدم مفتاحاً خاصاً يستطيع غيرك أن يقرأه، لأن المفتاح الذي يقرؤه الجميع لم يعد سراً، والحل أن تكون صلاحيته 600، وهذا ما فعلناه بنسخه إلى ~/.ssh/ops_key بالأمر install -m 600 قبل كل تشغيل.
المشكلة الخامسة: تحذير اكتشاف Python Interpreter Discovery
وأخيراً نجح الاتصال، ولكن مع تحذير لكل سيرفر:
[WARNING]: Host 'web1' is using the discovered Python interpreter at '/usr/bin/python3.13', but future installation of another Python interpreter could cause a different interpreter to be discovered. See https://docs.ansible.com/ansible-core/2.22/reference_appendices/interpreter_discovery.html for more information.
web1 | SUCCESS => {
    "ansible_facts": {
        "discovered_interpreter_python": "/usr/bin/python3.13"
    },
    "changed": false,
    "ping": "pong"
}
Ansible يبحث عن Python على كل سيرفر، ووجد python3.13، ويحذرك من أن تثبيت إصدار آخر في المستقبل قد يجعله يختار مفسراً مختلفاً، فتعمل الوحدات بمكتبات مختلفة دون أن تعرف، كما تشرح صفحة اكتشاف المفسر. والحل أن تحدده صراحة في المخزون بالمتغير ansible_python_interpreter=/usr/bin/python3، فاختفى التحذير. ولاحظ أن "changed": false و"ping": "pong" هما كل ما تريده من هذا الأمر.
المخزون Inventory: من هي السيرفرات؟
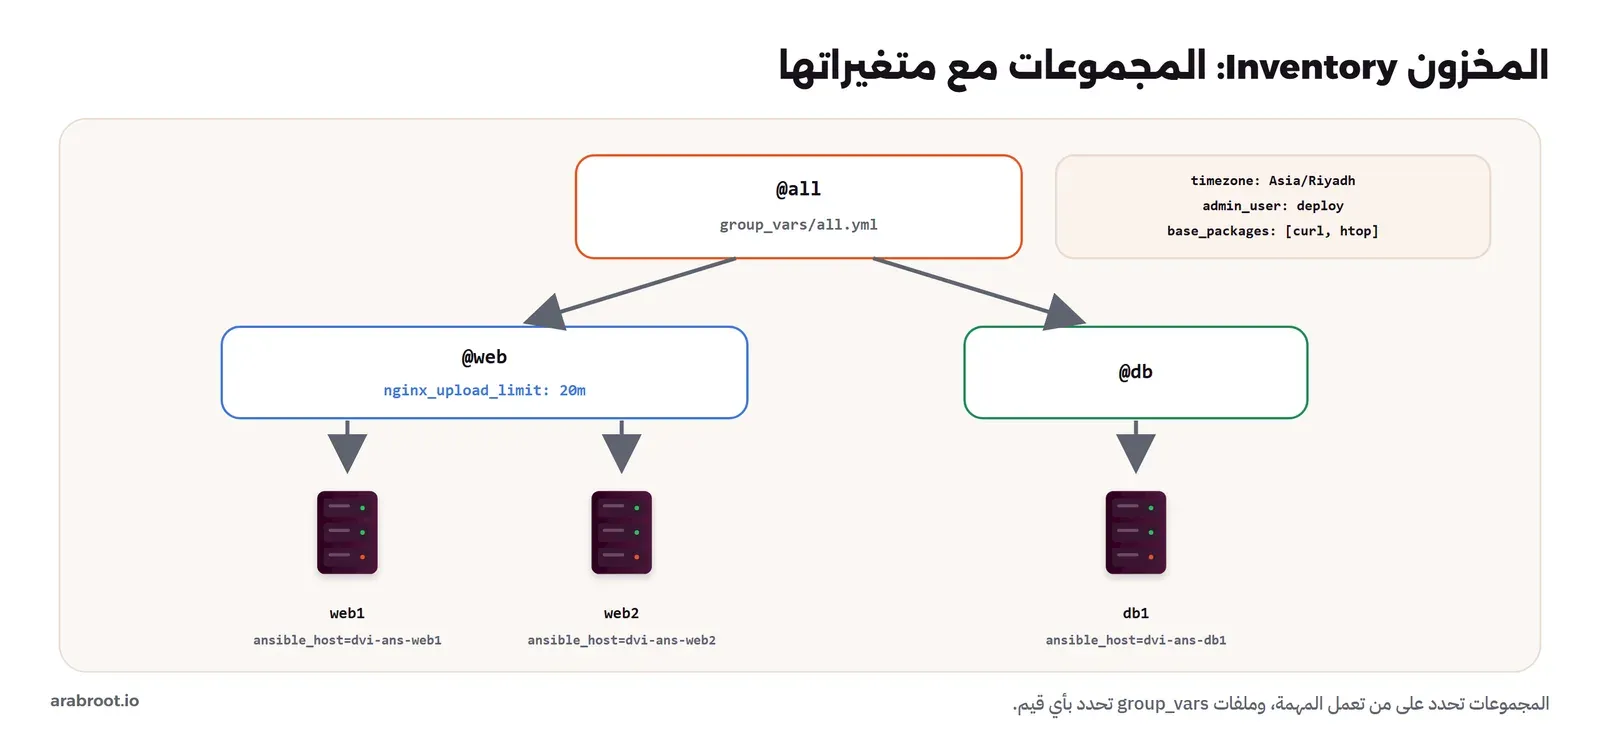
المخزون Inventory هو الملف الذي يقول لـ Ansible ما هي السيرفرات وكيف يصل إليها وكيف يجمعها في مجموعات Groups، وتشرح وثائق المخزون صيغتيه INI وYAML، واستخدمنا INI لأنها أقصر:
[web]
web1 ansible_host=dvi-ans-web1
web2 ansible_host=dvi-ans-web2

[db]
db1 ansible_host=dvi-ans-db1

[all:vars]
ansible_user=ops
ansible_python_interpreter=/usr/bin/python3
في الإعداد أعلاه لاحظ التالي:
- الاسم الأول في كل سطر، مثل
web1، هو الاسم الذي يستخدمه Ansible في المخرجات وفي المتغيرات، وansible_hostهو العنوان الفعلي الذي يتصل به، وعند مزود حقيقي يكون عنوان IP. وهذا الفصل مفيد، فإذا تغير عنوان السيرفر تغير سطر واحد، وبقيت المخرجات والمتغيرات بالاسم نفسه. - المجموعات بين أقواس مربعة، والسيرفر يمكن أن يكون في أكثر من مجموعة، مثل أن يكون web1 في
webوفي مجموعة أخرى اسمهاproduction. [all:vars]متغيرات لكل السيرفرات، والمجموعةallموجودة دائماً وتضم الجميع.
ثم ملف الإعداد ansible.cfg في مجلد المشروع، وهو الذي تجاهله Ansible في المشكلة الأولى:
[defaults]
inventory = inventory/hosts.ini
private_key_file = ~/.ssh/ops_key
roles_path = roles
وتستطيع أن ترى كيف فهم Ansible المخزون بالأمر التالي:
ansible-inventory --graph@all:
|--@ungrouped:
|--@web:
| |--web1
| |--web2
|--@db:
| |--db1وبعد ذلك تستطيع أن تشغل أمراً واحداً على مجموعة دون كتاب تشغيل، وهذا يسمى أمراً عابراً Ad-hoc Command:
ansible web -m ansible.builtin.command -a 'uname -n'web2 | CHANGED | rc=0 >>
web2
web1 | CHANGED | rc=0 >>
web1لاحظ كلمة CHANGED مع أن الأمر لم يغير شيئاً، فهو يطبع اسم السيرفر فقط، والسبب أن الوحدة command لا تعرف ماذا يفعل الأمر الذي تشغله، فتفترض دائماً أنه غير شيئاً. وهذا هو الفرق بين وحدة تصف حالة، مثل apt وfile، ووحدة تنفذ أمراً، وهو سبب أن تستخدم الوحدات المخصصة كلما وجدت واحدة، وتترك command وshell لما لا توجد له وحدة. ولاحظ أيضاً أن ترتيب الردود web2 ثم web1، لأن Ansible يعمل على السيرفرات بالتوازي، فيطبع رد كل سيرفر عندما يصل.
متغيرات المجموعات group_vars
بدلاً من أن تكتب المتغيرات في سطور المخزون، يقرأ Ansible ملفات YAML من مجلد اسمه group_vars بجانب كتاب التشغيل، والملف الذي يحمل اسم المجموعة يطبق عليها:
# group_vars/all.yml
timezone: Asia/Riyadh
admin_user: deploy
admin_pubkey: "ssh-ed25519 AAAAC3...your-public-key deploy@laptop"
base_packages:
  - curl
  - htop
# group_vars/web.yml
nginx_upload_limit: 20mوهذا التقسيم هو ما يجعل المشروع يكبر دون أن يتعقد، فإذا جاء سيرفر ويب ثالث أضفت سطراً واحداً في المجموعة web، فيحصل على كل متغيراتها وكل مهامها دون أن تكتب له شيئاً.
ماذا يعرف Ansible عن كل سيرفر؟ Facts
ذكرنا أن كل تشغيل يبدأ بمهمة Gathering Facts، وهي الوحدة setup التي تجمع من كل سيرفر عشرات المعلومات وتضعها في متغيرات تبدأ بـ ansible_، وتستطيع أن تراها بأمر عابر مع فلتر حتى لا يطول المخرج:
ansible web1 -m ansible.builtin.setup -a 'filter=ansible_distribution*'web1 | SUCCESS => {
"ansible_facts": {
"ansible_distribution": "Debian",
"ansible_distribution_cpe_name": null,
"ansible_distribution_file_parsed": true,
"ansible_distribution_file_path": "/etc/os-release",
"ansible_distribution_file_variety": "Debian",
"ansible_distribution_major_version": "13",
"ansible_distribution_minor_version": "7",
"ansible_distribution_release": "trixie",
"ansible_distribution_version": "13.7"
},
"changed": false
}في المخرج أعلاه لاحظ أن Ansible قرأ التوزيعة من /etc/os-release، وأن السيرفر Debian 13.7 بالاسم trixie، وهذه القيم هي التي تستخدمها عندما يجب أن يتصرف الدور بشكل مختلف بحسب السيرفر، مثل أن تكتب في المهمة when: ansible_distribution_major_version == "13"، أو أن تختار اسم حزمة يختلف بين Debian وFedora. ولاحظ أن جمع هذه المعلومات يأخذ وقتاً في كل تشغيل، وهو جزء من الثواني التسع والعشرين التي أخذها التشغيل الثالث، فإذا كانت مسرحية لا تحتاج إليها فتستطيع أن توقفها بـ gather_facts: false.
كتاب التشغيل Playbook: ماذا نفعل بالسيرفرات؟
كتاب التشغيل Playbook ملف YAML فيه مسرحية Play أو أكثر، وكل مسرحية تربط مجموعة من السيرفرات بمجموعة من المهام أو الأدوار. وكتابنا site.yml فيه مسرحيتان:
- name: Baseline for every server
  hosts: all
  become: true
  roles:
    - common

- name: Web servers
  hosts: web
  become: true
  roles:
    - nginx
في الإعداد أعلاه لاحظ التالي:
- المسرحية الأولى على
all، أي السيرفرات الثلاثة، وتطبق الدورcommonالذي فيه الأساس المشترك، والثانية علىwebفقط، فلا يثبت nginx على سيرفر قاعدة البيانات Database. become: trueيجعل Ansible يشغل المهام بـ sudo، لأن المستخدم ops عادي، وتثبيت الحزم وتعديل ملفات/etcيحتاجان إلى root. ولاحظ أن Ansible يدخل بالمستخدم العادي ثم يرفع صلاحياته، ولا يدخل بـ root مباشرة، وهذا يتوافق مع إغلاق root في SSH الذي سوف نطبقه.
وتستطيع أن ترى المهام التي سوف تعمل دون أن تشغلها:
ansible-playbook site.yml --list-tasksplaybook: site.yml
play #1 (all): Baseline for every server TAGS: []
tasks:
common : Base packages are installed TAGS: []
common : Timezone link points to {{ timezone }} TAGS: []
common : Admin user exists TAGS: []
common : Admin user has a .ssh directory TAGS: []
common : Admin user has the team key TAGS: []
common : SSH hardening drop-in TAGS: []
play #2 (web): Web servers TAGS: []
tasks:
nginx : nginx is installed TAGS: []
nginx : App site config TAGS: []
nginx : App directory exists TAGS: []
nginx : App page TAGS: []
nginx : nginx is running and enabled TAGS: []ولاحظ أسماء المهام، فقد كتبناها كحالة وليس كأمر: «nginx is installed» وليس «Install nginx»، وهذا ليس شرطاً من Ansible، ولكنه يذكرك وأنت تكتب المهمة بأنها تصف نتيجة يجب أن تكون صحيحة في كل تشغيل.
الأدوار Roles: تنظيم المهام لتعيد استخدامها
كان يمكن أن نكتب كل المهام داخل site.yml، وهذا مناسب لعشر مهام، ولكن عندما يكبر المشروع يصبح ملفاً واحداً بمئات الأسطر لا يعرف أحد أين يبدأ دوره فيه. والدور Role هو مجلد بهيكل ثابت يجمع كل ما يخص شيئاً واحداً، مثل nginx: مهامه وملفاته وقوالبه ومتغيراته الافتراضية ومعالجاته، كما تشرح وثائق الأدوار، وهيكل مشروعنا كما يلي:
project/
├── ansible.cfg
├── inventory/hosts.ini
├── group_vars/
│   ├── all.yml
│   └── web.yml
├── site.yml
└── roles/
    ├── common/
    │   ├── defaults/main.yml
    │   ├── handlers/main.yml
    │   ├── tasks/main.yml
    │   └── templates/sshd-hardening.conf.j2
    └── nginx/
        ├── defaults/main.yml
        ├── handlers/main.yml
        ├── tasks/main.yml
        └── templates/app.conf.j2
وAnsible يعرف معنى كل مجلد من اسمه: tasks/main.yml المهام، وhandlers/main.yml المعالجات، وtemplates القوالب التي تقرؤها الوحدة template دون أن تكتب مسارها كاملاً، وdefaults/main.yml القيم الافتراضية للمتغيرات. وهذه مهام الدور nginx:
- name: nginx is installed
  ansible.builtin.apt:
    name: nginx
    state: present

- name: App site config
  ansible.builtin.template:
    src: app.conf.j2
    dest: /etc/nginx/conf.d/app.conf
    mode: "0644"
  notify: Reload nginx

- name: App directory exists
  ansible.builtin.file:
    path: /var/www/app
    state: directory
    mode: "0755"

- name: App page
  ansible.builtin.copy:
    dest: /var/www/app/index.html
    content: "<h1>orders on {{ inventory_hostname }}</h1>\n"
    mode: "0644"

- name: nginx is running and enabled
  ansible.builtin.service:
    name: nginx
    state: started
    enabled: true
والقالب app.conf.j2 مكتوب بلغة Jinja2، والأقواس المزدوجة فيه متغيرات تستبدل بقيمها لكل سيرفر:
# Managed by Ansible (role nginx). Local edits are overwritten on the next run.
server {
    listen {{ nginx_port }};
    root /var/www/app;
    client_max_body_size {{ nginx_upload_limit }};
    add_header X-Frame-Options DENY;
}
في الإعداد أعلاه لاحظ التالي:
- السطر الأول في القالب تعليق يقول لكل من يفتح الملف على السيرفر إن Ansible يديره، وإن أي تعديل يدوي سوف يضيع، وهذا السطر وحده يمنع كثيراً من الانحراف، لأن الزميل الذي يفتح الملف ليعدله يعرف أين يجب أن يعدل.
- المهمة
App site configفيهاnotify: Reload nginx، أي أنها إذا غيرت الملف طلبت إعادة تحميل nginx، وإذا لم تغيره لم تطلب شيئاً، وهذا موضوع قسم المعالجات. - المتغير
inventory_hostnameفي صفحة التطبيق متغير يعطيه Ansible لكل سيرفر، وهو اسمه في المخزون، فيخرج لكل سيرفر صفحة باسمه، وهذا مفيد لتعرف أي سيرفر رد عليك خلف موزع الطلبات.
من يفوز إذا تكرر المتغير؟ Variable Precedence
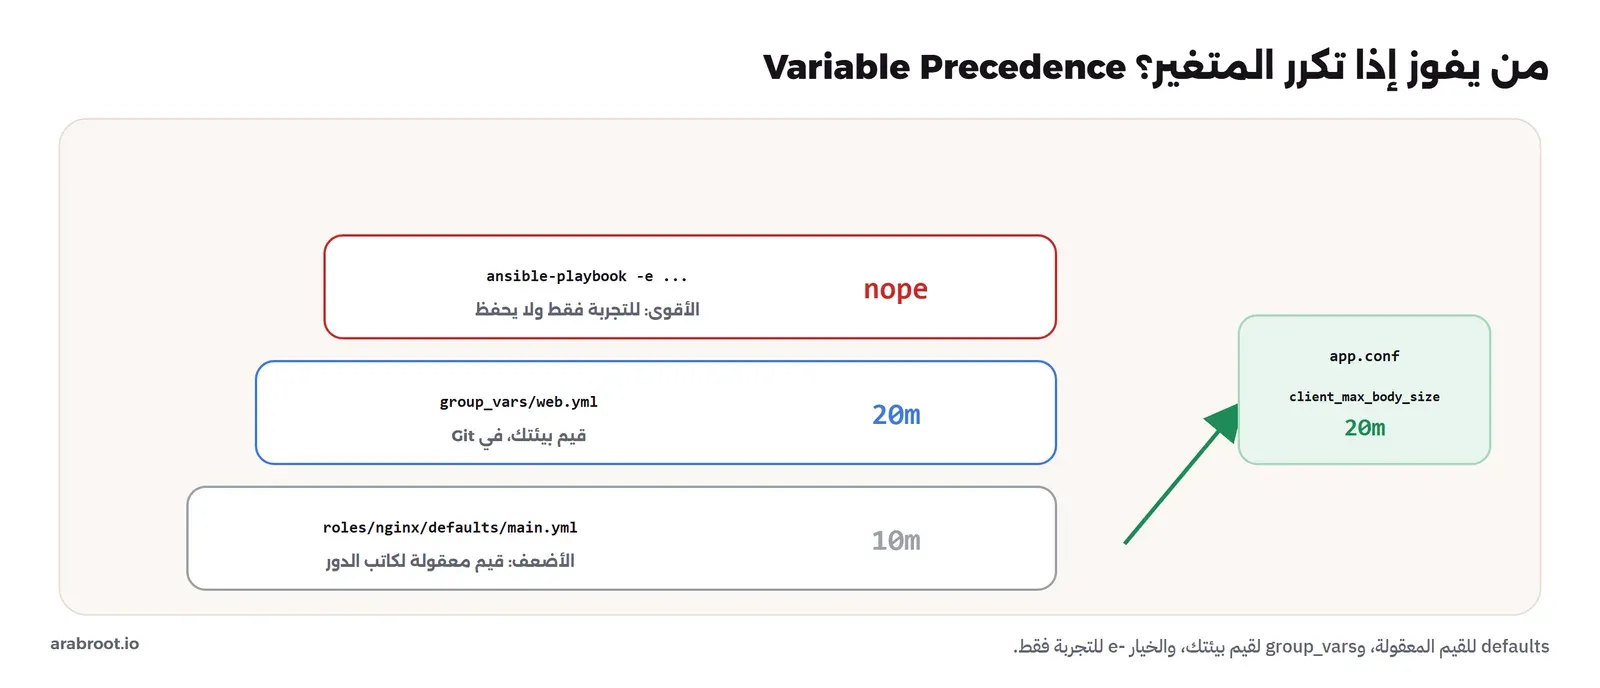
في ملف roles/nginx/defaults/main.yml كتبنا قيمة افتراضية:
nginx_port: 8080
nginx_upload_limit: 10m
وفي group_vars/web.yml كتبنا nginx_upload_limit: 20m، فأي القيمتين تستخدم؟ يرتب Ansible مصادر المتغيرات بأولوية Precedence ثابتة، وتشرحها وثائق المتغيرات بقائمة طويلة، ولكن يكفيك منها في البداية ثلاث درجات: القيم في defaults الدور هي الأضعف، وهي مكتوبة لتغير، ثم متغيرات المجموعات في group_vars، ثم المتغيرات التي تمررها في سطر الأوامر بـ -e، وهي الأقوى على الإطلاق. لذلك خرج الملف على سيرفري الويب بالقيمة 20m وليس 10m، وسوف نستخدم -e في تجربة validate. والقاعدة العملية أن يضع كاتب الدور قيماً معقولة في defaults، وأن تضع أنت قيم بيئتك في group_vars، وأن تستخدم -e للتجربة فقط، لأنها لا تحفظ في أي مكان، كما رأينا مع -var في OpenTofu.
أول تشغيل فشل في منتصفه: Destination directory does not exist
شغلنا كتاب التشغيل لأول مرة، وكانت مهمة المفتاح في الدور common مكتوبة في البداية هكذا:
- name: Admin user has the team key
  ansible.builtin.copy:
    dest: "/home/{{ admin_user }}/.ssh/authorized_keys"
    content: "{{ admin_pubkey }}\n"
    owner: "{{ admin_user }}"
    group: "{{ admin_user }}"
    mode: "0600"
    directory_mode: "0700"
والمخرج كان كما يلي:
TASK [common : Base packages are installed] ************************************
changed: [web2]
changed: [web1]
changed: [db1]

TASK [common : Timezone link points to Asia/Riyadh] ****************************
changed: [web2]
changed: [db1]
changed: [web1]

TASK [common : Admin user exists] **********************************************
changed: [web2]
changed: [db1]
changed: [web1]

TASK [common : Admin user has the team key] ************************************
[ERROR]: Task failed: Module failed: Destination directory /home/deploy/.ssh does not exist
Origin: /work/roles/common/tasks/main.yml:23:3

fatal: [web1]: FAILED! => {"changed": false, "checksum": "705a7e1162bfd951ccf8cc821524f5b6053f67fa", "msg": "Destination directory /home/deploy/.ssh does not exist"}

PLAY RECAP *********************************************************************
db1                        : ok=4    changed=3    unreachable=0    failed=1    skipped=0    rescued=0    ignored=0
web1                       : ok=4    changed=3    unreachable=0    failed=1    skipped=0    rescued=0    ignored=0
web2                       : ok=4    changed=3    unreachable=0    failed=1    skipped=0    rescued=0    ignored=0
في المخرج أعلاه لاحظ التالي:
- الوحدة
copyلا تنشئ المجلد الذي تكتب فيه، والخيارdirectory_modeالذي ظنناه ينشئه يخص المجلدات التي تنسخ بشكل متكرر Recursive، وليس المجلد الأب للملف. وهذا خطأ يقع فيه الجميع مرة، والرسالة واضحة: المجلد غير موجود. - Ansible يطبع مكان المهمة بالضبط
main.yml:23:3مع الأسطر التي حولها، فتعرف أين تصلح. - السطر الأخير
PLAY RECAPهو أول ما تقرؤه بعد أي تشغيل:ok=4عدد المهام التي انتهت بنجاح، ومنهاchanged=3غيرت شيئاً، وfailed=1مهمة فشلت، وunreachable=0يعني أن الاتصال نفسه سليم. ولاحظ أن الفشل أوقف السيرفر عن بقية المهام، فلم يصل أي سيرفر إلى المسرحية الثانية.
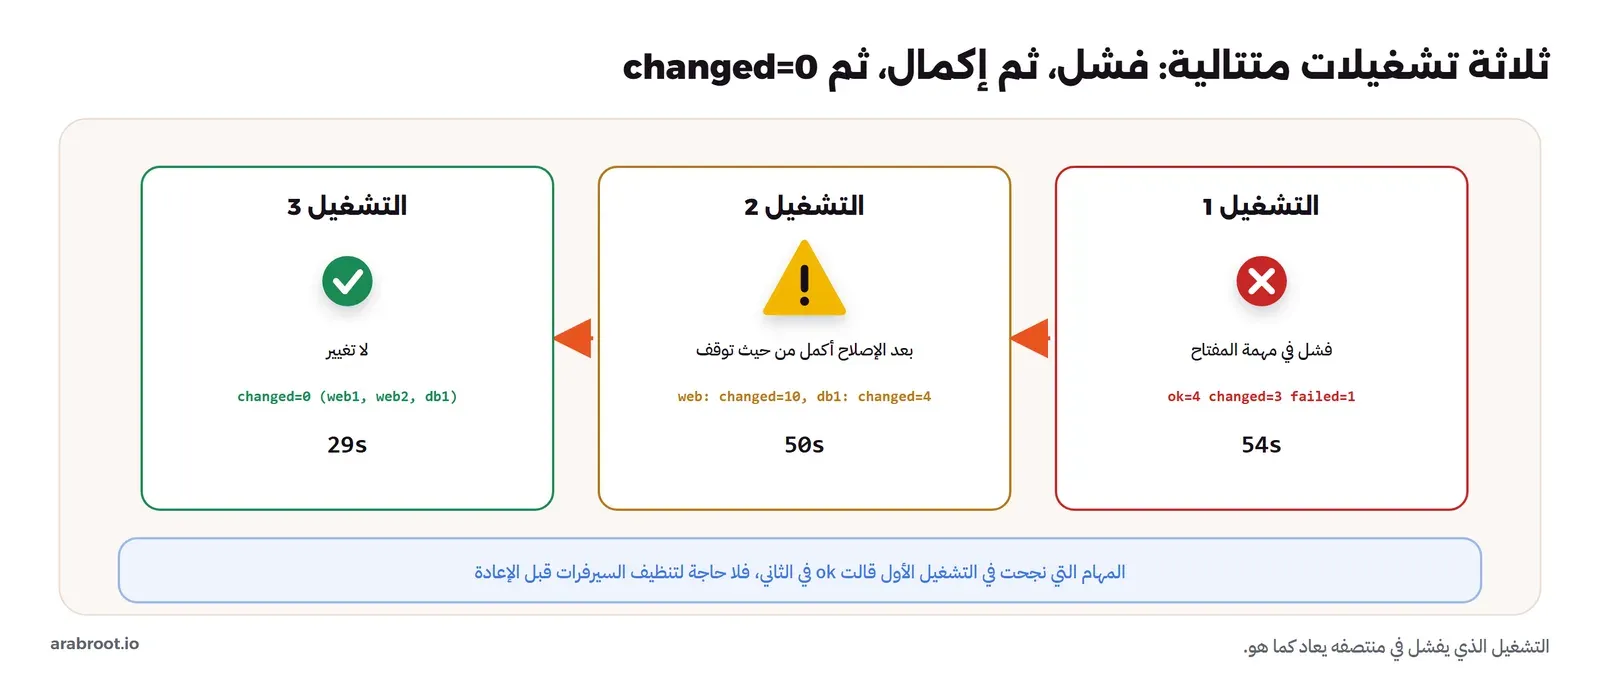
وهنا السؤال المهم: السيرفرات الآن في منتصف الطريق، فالحزم مثبتة والمستخدم موجود ولا يوجد مفتاح، فهل نحتاج إلى تنظيفها قبل أن نعيد التشغيل؟ والإجابة لا، وهذه هي قيمة التكرار الآمن بالضبط. فأضفنا مهمة تنشئ المجلد قبل مهمة المفتاح، وأضفنا مثلها لمجلد صفحة التطبيق في الدور nginx لأن فيه الخطأ نفسه:
- name: Admin user has a .ssh directory
  ansible.builtin.file:
    path: "/home/{{ admin_user }}/.ssh"
    state: directory
    owner: "{{ admin_user }}"
    group: "{{ admin_user }}"
    mode: "0700"
ثم شغلنا الكتاب نفسه مرة ثانية على السيرفرات نفسها، واستغرق حوالي 50 ثانية:
TASK [common : Base packages are installed] ************************************
ok: [db1]
ok: [web1]
ok: [web2]
...
TASK [common : Admin user exists] **********************************************
ok: [web1]
ok: [db1]
ok: [web2]

TASK [common : Admin user has a .ssh directory] ********************************
changed: [web1]
changed: [db1]
changed: [web2]
...
TASK [common : SSH hardening drop-in] ******************************************
changed: [db1]
changed: [web2]
changed: [web1]

RUNNING HANDLER [common : Restart ssh] *****************************************
changed: [web2]
changed: [web1]
changed: [db1]
...
RUNNING HANDLER [nginx : Reload nginx] *****************************************
changed: [web1]
changed: [web2]

PLAY RECAP *********************************************************************
db1                        : ok=8    changed=4    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web1                       : ok=15   changed=10   unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web2                       : ok=15   changed=10   unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
المهام التي نجحت في التشغيل الأول قالت ok، لأن الحزم مثبتة والمستخدم موجود، ولم يعد Ansible تثبيتها أو إنشاءه، ثم أكمل من حيث توقف، وانتهى دون أي فشل. ولاحظ الفرق في PLAY RECAP بين db1 الذي عمل عليه الدور common وحده، وweb1 وweb2 اللذين عمل عليهما الدوران.
التشغيل الثالث: changed=0
ثم شغلناه مرة ثالثة دون أي تغيير، واستغرق 29 ثانية بدلاً من 50:
PLAY RECAP *********************************************************************
db1                        : ok=7    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web1                       : ok=13   changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
web2                       : ok=13   changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
هذا السطر هو ما يجب أن تراه في كل تشغيل لم تغير فيه شيئاً، وهو اختبار تشغله على أي دور تكتبه: شغله مرتين، فإذا لم يكن الثاني changed=0 فهناك مهمة لا تصف حالة، مثل command بلا شرط. ولاحظ أن عدد المهام ok قل من 15 إلى 13 على سيرفري الويب، لأن المعالجين لم يعملا، فلم يتغير شيء يستدعيهما. ثم تحققنا من النتيجة على السيرفرات نفسها:
docker exec dvi-ans-web1 curl -sI localhost:8080 | grep -iE 'HTTP|frame'
docker exec dvi-ans-web2 curl -s localhost:8080
docker exec dvi-ans-db1 sh -c 'sshd -T | grep -E "^(passwordauthentication|permitrootlogin)"; readlink /etc/localtime; id deploy'
HTTP/1.1 200 OK
X-Frame-Options: DENY
<h1>orders on web2</h1>
permitrootlogin no
passwordauthentication no
/usr/share/zoneinfo/Asia/Riyadh
uid=1001(deploy) gid=1001(deploy) groups=1001(deploy),27(sudo)ولاحظ هنا permitrootlogin no، فهو مغلق في إعداد SSH نفسه بملف في sshd_config.d، وهو الشيء الذي رأينا في مقال cloud-init أن disable_root لا يفعله.
المعالجات Handlers: أعد التشغيل فقط عندما يتغير شيء
في المخرجات السابقة رأيت أسطراً تبدأ بـ RUNNING HANDLER، وهي المعالجات Handlers، أي مهام لا تعمل وحدها، وإنما تعمل عندما تطلبها مهمة أخرى بـ notify، وهذا معالج الدور nginx:
- name: Reload nginx
  ansible.builtin.service:
    name: nginx
    state: reloaded
وفكرتها أن إعادة تحميل nginx أو إعادة تشغيل SSH يجب أن تحدث عندما يتغير ملف الإعداد فقط، وليس في كل تشغيل، لأن إعادة التشغيل بلا سبب تقطع الاتصالات وتخفي الأخطاء. وتقول وثائق المعالجات إن المعالج يعمل مرة واحدة في نهاية المسرحية مهما كان عدد المهام التي طلبته، وإن المعالجات تعمل بترتيب كتابتها في ملف المعالجات وليس بترتيب طلبها، وإذا احتجت أن تعمل قبل نهاية المسرحية فيوجد لذلك الأمر meta: flush_handlers. وهذا ما رأيته في التشغيل الثالث: الملف لم يتغير، فلم يطلب أحد المعالج، فلم يعمل.
ولاحظ أن معالج SSH في الدور common يعيد تشغيل الخدمة، وأن Ansible متصل بالسيرفر عبر SSH نفسه في هذه اللحظة، وقد مر ذلك بسلام لأن إعادة تشغيل خدمة SSH لا تقطع الاتصالات القائمة، ولكن خطأ في ملف الإعداد قد يمنع الخدمة من العودة، فلا يعود أحد يستطيع الدخول إلى السيرفر، وهذا هو سبب قسم validate بعد قليل.
قبل أي تغيير: --check --diff
الآن الطلب الذي بدأنا به المقال: رفع حد الرفع إلى خمسين ميجابايت على سيرفري الويب. التغيير في المشروع سطر واحد في group_vars/web.yml:
nginx_upload_limit: 50mوقبل أن نطبقه شغلنا وضع الفحص Check Mode مع عرض الفروق، وهو أقرب شيء في Ansible إلى خطة OpenTofu، كما تشرح وثائق وضع الفحص:
ansible-playbook site.yml --check --diffTASK [nginx : App site config] *************************************************
--- before: /etc/nginx/conf.d/app.conf
+++ after: /root/.ansible/tmp/ansible-local-959heikfv/tmpxrg3s8_j/app.conf.j2
@@ -2,6 +2,6 @@
server {
listen 8080;
root /var/www/app;
- client_max_body_size 20m;
+ client_max_body_size 50m;
add_header X-Frame-Options DENY;
}
changed: [web2]
...
RUNNING HANDLER [nginx : Reload nginx] *****************************************
changed: [web1]
changed: [web2]
PLAY RECAP *********************************************************************
db1 : ok=7 changed=0 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
web1 : ok=14 changed=2 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
web2 : ok=14 changed=2 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0 في المخرج أعلاه لاحظ التالي:
- الفرق نفسه الذي رأيناه في
git diffفي مقال البنية كشيفرة، ولكن هذه المرة بين الملف الموجود فعلاً على كل سيرفر والملف الذي سوف ينتج من القالب، أي أنه يقارن بالواقع وليس بالنسخة السابقة من الكود. - السيرفر db1
changed=0، لأنه ليس في المجموعةweb، فالتغيير لا يلمسه. - كل سيرفر ويب فيه تغييران: الملف، ومعالج إعادة التحميل الذي سوف يعمل بسببه.
- لم يتغير شيء فعلاً، وتأكدنا بقراءة الملف على web1 بعد الفحص فكان ما زال
client_max_body_size 20m;.
ولكن تذكر حدود وضع الفحص: هو يسأل كل وحدة «ماذا كنت ستفعلين؟»، وبعض الوحدات لا تستطيع أن تجيب، مثل command التي لا تعرف ما يفعله الأمر فتتجاوزه في وضع الفحص، والمهام التي تعتمد على نتيجة مهمة سابقة لم تنفذ قد تعطي نتيجة غير دقيقة، مثل تثبيت حزمة ثم تشغيل خدمة منها. لذلك الفحص يعطيك صورة جيدة عن التغيير في الملفات والقوالب، ولكنه ليس ضماناً كاملاً مثل خطة OpenTofu.
عندما يعدل أحد السيرفر بيده: Drift
قبل أن نطبق التغيير، فعلنا ما يحدث كل يوم في الفرق: زميل دخل إلى web2 ليختبر شيئاً، وحذف سطر الترويسة من ملف الإعداد بيده وأعاد تحميل nginx، ونسي أن يعيده، فأصبح web2 بلا ترويسة X-Frame-Options، تماماً مثل السيرفر B في مقال البنية كشيفرة:
docker exec dvi-ans-web2 sed -i '/X-Frame-Options/d' /etc/nginx/conf.d/app.conf
docker exec dvi-ans-web2 systemctl reload nginx
docker exec dvi-ans-web2 curl -sI localhost:8080 | grep -ci frame0ثم طبقنا التغيير مع عرض الفروق:
ansible-playbook site.yml --diffTASK [nginx : App site config] *************************************************
--- before: /etc/nginx/conf.d/app.conf
+++ after: /root/.ansible/tmp/ansible-local-928il19kn/tmp7r25kolj/app.conf.j2
@@ -2,5 +2,6 @@
server {
listen 8080;
root /var/www/app;
- client_max_body_size 20m;
+ client_max_body_size 50m;
+ add_header X-Frame-Options DENY;
}
changed: [web2]
--- before: /etc/nginx/conf.d/app.conf
+++ after: /root/.ansible/tmp/ansible-local-928il19kn/tmpoh3oy_wa/app.conf.j2
@@ -2,6 +2,6 @@
server {
listen 8080;
root /var/www/app;
- client_max_body_size 20m;
+ client_max_body_size 50m;
add_header X-Frame-Options DENY;
}
changed: [web1]في المخرج أعلاه لاحظ أن الفرق على web2 فيه سطران: التغيير الذي طلبناه، والترويسة التي حذفها الزميل، فأعادها Ansible لأن القالب يقول إنها يجب أن تكون موجودة، أما على web1 فالفرق سطر واحد. وبعد التطبيق أصبح web2 يرسل الترويسة مرة أخرى وبالحجم الجديد:
X-Frame-Options: DENY
    client_max_body_size 50m;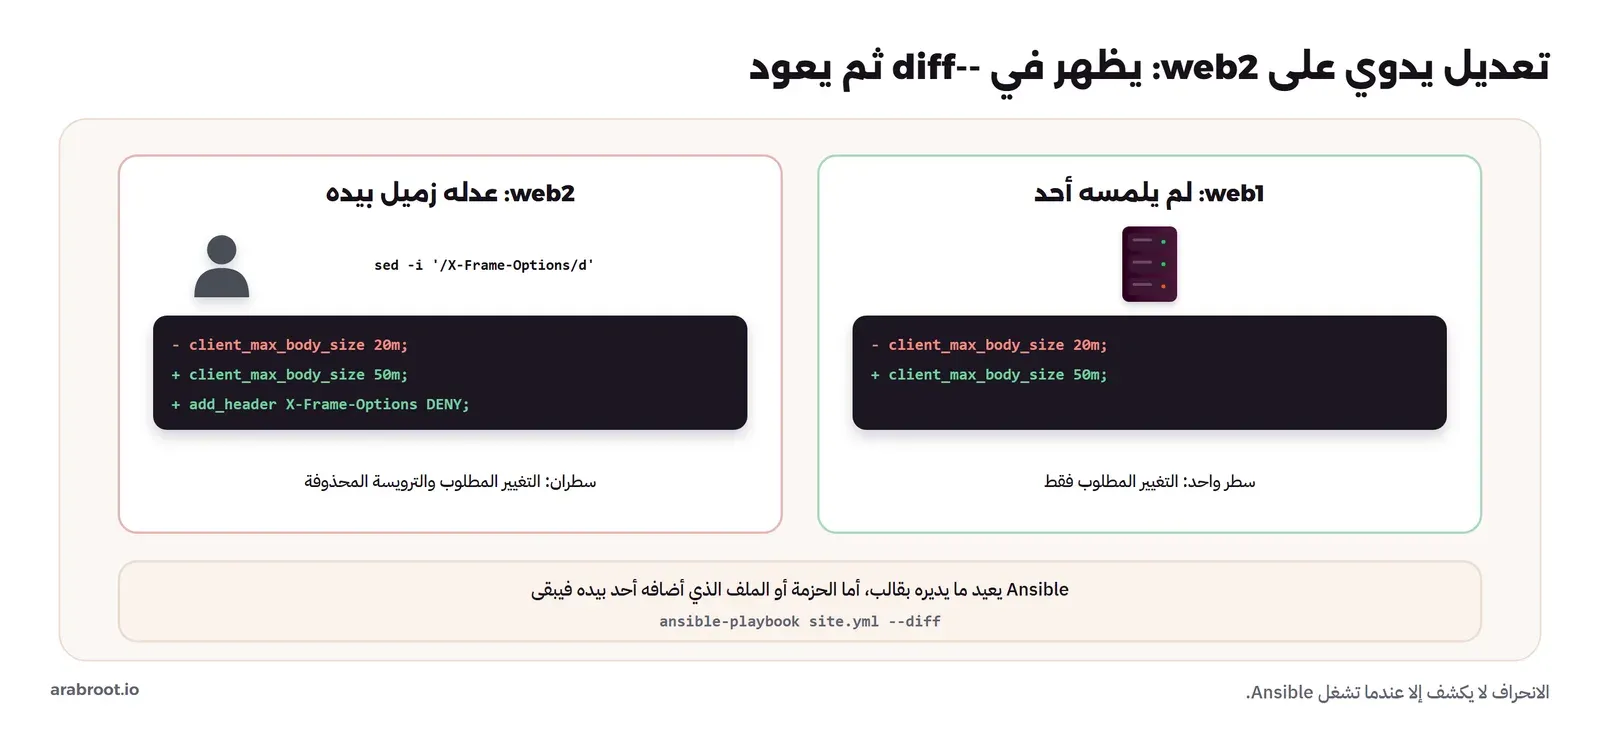
ولكن انتبه إلى حدود ما رأيته: Ansible أعاد السطر لأن الملف كله تحت إدارته بقالب. فلو ثبت الزميل حزمة بيده، أو أضاف ملفاً جديداً في conf.d، أو فتح منفذاً، فلن يحذف Ansible شيئاً من ذلك، لأنه لا يعرف عنه، فهو يطبق ما كتبته ولا يزيل ما لم تكتبه. وهذا فرق مهم عن ال Image الجديدة التي تستبدل السيرفر كله، لذلك تستخدم الفرق الاثنين معاً: Images تبنى من الكود تحل محل السيرفرات بشكل دوري، وAnsible يطبق التغييرات اليومية بينهما. وتذكر أيضاً أن Ansible لا يكشف الانحراف إلا عندما تشغله، فإذا شغلته مرة كل شهر فالسيرفر يبقى مختلفاً شهراً، لذلك تشغل كثير من الفرق --check --diff بشكل مجدول وتنبه إذا ظهر أي changed.
حماية إعداد SSH: validate
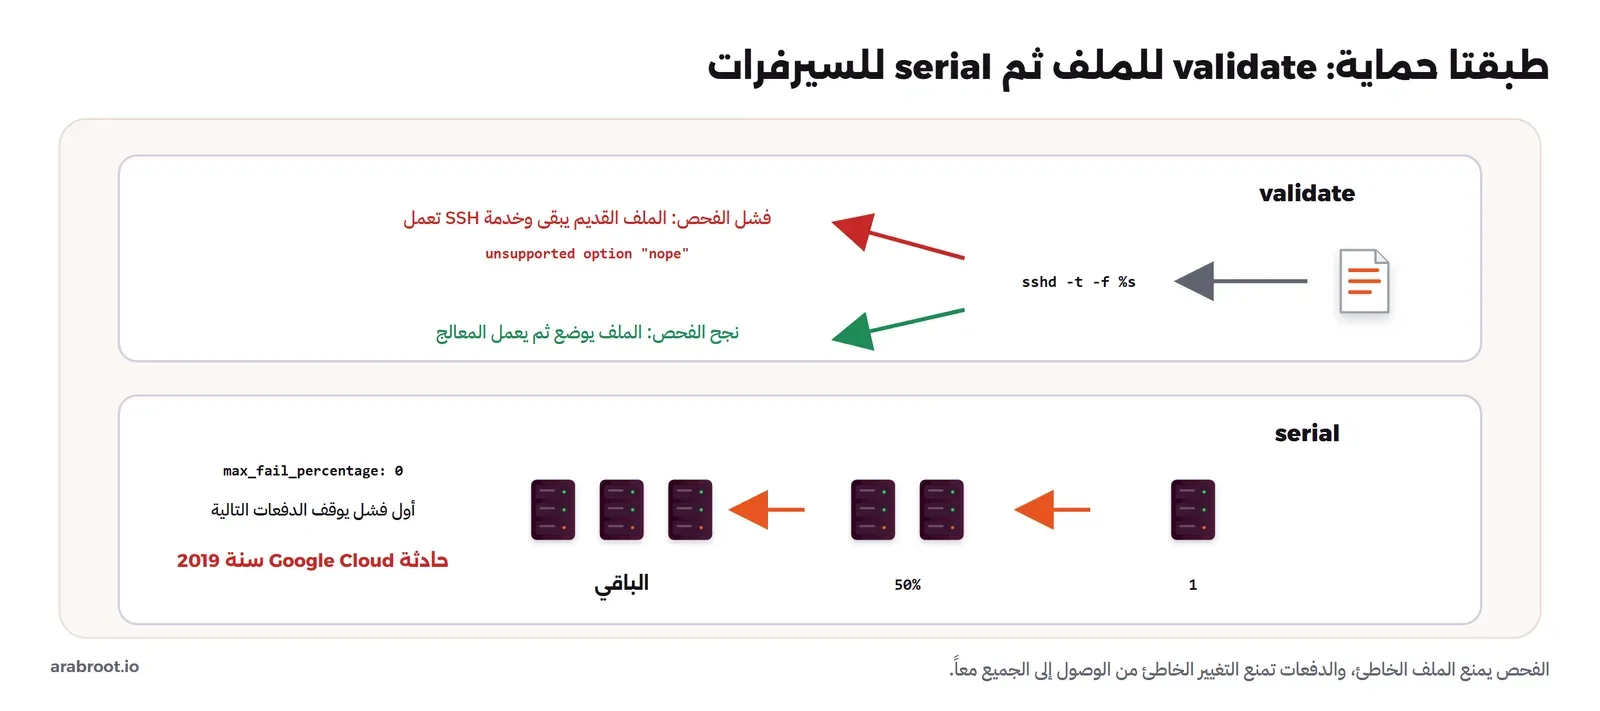
أخطر ملف تديره على أي سيرفر هو إعداد SSH، لأنه الباب الذي يدخل منه Ansible نفسه، فإذا كتبت فيه قيمة خاطئة ثم أعدت تشغيل الخدمة، فقد لا تعود الخدمة، ولا تستطيع أنت ولا Ansible الدخول لإصلاحها. لذلك كتبنا مهمة SSH في الدور common هكذا:
- name: SSH hardening drop-in
  ansible.builtin.template:
    src: sshd-hardening.conf.j2
    dest: /etc/ssh/sshd_config.d/10-hardening.conf
    mode: "0644"
    validate: /usr/sbin/sshd -t -f %s
  notify: Restart ssh
الخيار validate يجعل الوحدة تكتب الملف الجديد في مكان مؤقت أولاً، وتشغل عليه الأمر المكتوب، حيث يستبدل %s بمسار الملف المؤقت، فإذا نجح الأمر وضعت الملف في مكانه، وإذا فشل تركت الملف القديم كما هو. والأمر sshd -t يفحص صحة الإعداد دون أن يشغل شيئاً. ولكي نرى الحماية تعمل، شغلنا الكتاب على db1 وحده بالخيار --limit، ومررنا قيمة خاطئة بـ -e، وهو كما ذكرنا الأقوى في الأولوية:
ansible-playbook site.yml --limit db1 -e ssh_permit_root=nopeTASK [common : SSH hardening drop-in] ******************************************
[ERROR]: Task failed: Module failed: failed to validate
Origin: /work/roles/common/tasks/main.yml:39:3
fatal: [db1]: FAILED! => {"changed": false, "checksum": "242d2dda7186ba68013fd0f59f1737ffcae9282a", "exit_status": 255, "msg": "failed to validate", "stderr": "/home/ops/.ansible/tmp/ansible-tmp-1793706329.7382364-70-194566920672699/.source.conf line 3: unsupported option \"nope\".\r\n", ...}
PLAY RECAP *********************************************************************
db1 : ok=6 changed=0 unreachable=0 failed=1 skipped=0 rescued=0 ignored=0 في المخرج أعلاه لاحظ أن sshd -t رفض الملف المؤقت وقال بالضبط أين المشكلة: السطر 3 فيه قيمة غير مدعومة، والمهمة فشلت وchanged=0، أي أن الملف على السيرفر لم يلمس، والمعالج لم يعمل. وتحققنا على السيرفر فكان الملف كما هو، وخدمة SSH تعمل:
# Managed by Ansible (role common). Local edits are overwritten on the next run.
PasswordAuthentication no
PermitRootLogin no
active
واستخدم validate مع كل ملف إعداد له أداة فحص: visudo -cf %s لملفات sudo، وnginx -t لإعداد nginx مع ملاحظة أنه يفحص الإعداد كله، وnamed-checkconf لـ BIND. ولاحظ أيضاً الخيار --limit db1، فهو يجعل التشغيل على سيرفر واحد من المخزون، وهو الطريقة الصحيحة لتجربة تغيير خطر على سيرفر واحد قبل البقية.
لا تغير كل السيرفرات معاً: serial
في 2 يونيو 2019 تعطلت شبكة Google Cloud في عدة مناطق أمريكية بين 3 ساعات و19 دقيقة و4 ساعات و25 دقيقة بحسب المنطقة، وبحسب تقرير الحادثة الرسمي بدأ الأمر بحدث صيانة في موقع واحد، فأنشأ برنامج الأتمتة Automation قائمة بالمهام التي يجب إيقافها، ثم أوقف كل المجموعات المشمولة في عدة مواقع فعلية، ومنها مهام التحكم في الشبكة، والسبب أن البرنامج كان فيه خطأ يسمح له بإيقاف عدة مجموعات مستقلة في وقت واحد حتى لو كانت في مواقع مختلفة. وكان من أول ما فعلته Google أنها أوقفت برنامج الأتمتة هذا.
والدرس الذي يخص Ansible أن الأداة التي تغير ثلاثة سيرفرات بالتوازي تغير ثلاثمئة بالطريقة نفسها، فإذا كان التغيير خاطئاً أصاب الجميع في اللحظة نفسها. وفي Ansible يوجد لهذا الكلمة serial في المسرحية، وتقول وثائق استراتيجيات التنفيذ إنها تجعل Ansible يطبق المسرحية كاملة على دفعة من السيرفرات قبل أن ينتقل إلى الدفعة التالية، وإنها تقبل عدداً أو نسبة أو قائمة متدرجة، وإن الفشل يصبح محصوراً في الدفعة بدلاً من القائمة كلها، ويمكن ضبطه بـ max_fail_percentage:
- name: Web servers
  hosts: web
  become: true
  serial:
    - 1
    - "50%"
  max_fail_percentage: 0
  roles:
    - nginx
في الإعداد أعلاه يطبق Ansible التغيير على سيرفر واحد أولاً، فإذا نجح انتقل إلى نصف الباقي ثم النصف الآخر، وmax_fail_percentage: 0 يعني أن أي فشل في دفعة يوقف الدفعات التالية، فيبقى الخطأ في سيرفر واحد بدلاً من الجميع. ومع موزع طلبات أمام سيرفرات الويب، يبقى الموقع يعمل من السيرفرات التي لم تصلها الدفعة بعد.
عندما يكبر المشروع: بيئات أكثر Environments
مشروعنا فيه مخزون واحد لثلاثة سيرفرات، أما في فريق حقيقي فعندك غالباً بيئة staging وبيئة الإنتاج Production على الأقل، وكما شرحنا في البيئات ومعاينة الميزات وGitOps يجب أن تكون البيئتان متشابهتين قدر الإمكان، والطريقة المعتادة في Ansible أن يكون لكل بيئة مجلد مخزون خاص بها، فيه ملف السيرفرات ومجلد group_vars بقيم تلك البيئة، بينما تبقى الأدوار وكتاب التشغيل مشتركين. فتشغل الكتاب نفسه على staging بالخيار -i inventories/staging، ثم على الإنتاج بـ -i inventories/production، والفرق بين البيئتين هو القيم فقط، مثل عدد السيرفرات أو حجم الرفع، وليس المهام. وبهذا يكون ما جربته على staging هو بالضبط ما يصل إلى الإنتاج، وهذا هو الشرط الذي يجعل staging مفيدة أصلاً.
ومع كبر المشروع يكبر أيضاً احتمال الأخطاء في YAML نفسه، مثل المسافة الزائدة التي رأيناها في مقال cloud-init، أو مهمة تستخدم command حيث توجد وحدة مخصصة، لذلك تشغل أغلب الفرق في خط CI/CD أداة فحص للأدوار والكتب قبل الدمج، ثم --check --diff على staging، وتعرض الفرق في طلب الدمج كما يعرض مخرج خطة OpenTofu. ولاحظ أن الأدوار نفسها قابلة لإعادة الاستخدام بين المشاريع، فالدور common الذي يضبط SSH والمستخدم الإداري تحتاجه كل السيرفرات في الشركة، فيوضع في مستودع خاص به، وتستدعيه المشاريع بإصدار محدد، كما تثبت إصدار أي مكتبة في كود التطبيق.
Ansible مع OpenTofu مع cloud-init: من يفعل ماذا؟
الآن أصبحت عندك في هذه المرحلة ثلاث أدوات، والتقسيم الذي يستخدمه أغلب الفرق كما يلي: OpenTofu ينشئ السيرفرات وسجلات DNS ويطبع عناوينها في المخرجات Outputs، وcloud-init يضع في كل سيرفر عند أول إقلاع المستخدم ومفتاح SSH وما يلزم ليدخل Ansible، أي Python وSSH، ثم يأتي Ansible بمخزون يبنى من عناوين OpenTofu، فيضبط كل ما بداخل السيرفرات، ويعود كلما تغير شيء في المستودع. والمستودع واحد، وكل تغيير في أي طبقة يمر من طلب دمج: خطة OpenTofu للتجهيز، و--check --diff للإعدادات. ويبقى سؤال واحد خارج هذا المقال: أين تضع الأسرار التي يحتاجها Ansible، مثل كلمات مرور قواعد البيانات؟ ويوجد لهذا في Ansible الأداة ansible-vault التي تشفر الملفات داخل المستودع، كما توجد أدوات أخرى لإدارة الأسرار، وهو موضوع مقالات قادمة في المرحلة بإذن الله.
متى لا يناسبك Ansible؟ Limits
Ansible ليس الحل لكل طبقة، وحدوده تأتي من طريقته نفسها. فهو يدفع التغيير من عقدة التحكم، فإذا كان السيرفر مطفأً أو الشبكة مقطوعة وقت التشغيل لم يصله شيء، ولا يعرف ذلك إلا من سطر unreachable في الملخص، لذلك لا تتجاهل هذا الرقم أبداً. وهو يعمل عبر SSH سيرفراً بعد سيرفر بعدد محدود من الاتصالات المتوازية، فيصبح بطيئاً عندما يكون عندك آلاف السيرفرات أو آلاف المهام، وهنا تفكر الفرق في Images جاهزة تقلل ما يجب أن يفعله Ansible. وهو لا يناسب إنشاء الموارد عند المزود، فلا يوجد عنده ملف حالة ولا خطة تعرض ما سوف يحذف كما في OpenTofu. ولا يناسب ال Containers نفسها، فما يعمل داخل Container يبنى في Image ويستبدل، ولا يضبط بـ SSH. أما في مكانه، أي ما داخل سيرفرات تعيش أشهراً وسنوات، فهو من أبسط الأدوات وأوضحها، والسبب أن ما يحتاجه منك هو SSH وPython وملفات YAML تقرؤها في طلب الدمج.
أخطاء شائعة Common Mistakes
- تعطيل التحقق من مفاتيح السيرفرات:
host_key_checking = Falseيجعل Ansible يرسل أوامر sudo إلى أي سيرفر يرد على العنوان، فاجمع المفاتيح وقارن بصماتها. - Images فيها مفاتيح SSH مولدة أثناء البناء: كل سيرفر يخرج منها يحمل المفتاح الخاص نفسه، فاحذفها في البناء وولدها عند أول إقلاع.
- الوحدة
commandأوshellلكل شيء: تقول changed في كل تشغيل، ولا تعمل في وضع الفحص، فاستخدم الوحدة المخصصة كلما وجدت. - افتراض أن
copyأوtemplateتنشئ المجلد: أنشئه بمهمةfileقبلها. - عدم تشغيل الدور مرتين: إذا لم يكن التشغيل الثاني
changed=0فالدور لا يصف حالة في مكان ما. - إعادة تشغيل الخدمات في كل تشغيل: استخدم المعالجات مع
notify، فتعمل فقط عندما يتغير الملف. - إعداد SSH أو sudo بلا
validate: خطأ واحد يغلق الباب على الجميع، ومنهم Ansible. - الاعتماد على
-eلقيم البيئة: لا تحفظ في أي مكان، فضعها فيgroup_vars. - تطبيق التغيير على كل السيرفرات معاً: جربه بـ
--limitعلى سيرفر واحد، واستخدمserialفي الإنتاج. - الظن أن Ansible يزيل ما لم تكتبه: هو يطبق ما في الكود، والحزمة أو الملف الذي أضافه أحد بيده يبقى.
قائمة التحقق Checklist
| قبل أن تعتمد على المشروع | كيف تتحقق |
|---|---|
| إصدار ansible-core مثبت | pip install ansible-core==2.22.0 أو ملف متطلبات في المستودع |
| مفاتيح السيرفرات معروفة ومتحقق منها | known_hosts في المستودع أو من مصدر موثوق، وبصمة مختلفة لكل سيرفر |
| المفسر محدد | ansible_python_interpreter في المخزون، ولا يوجد تحذير اكتشاف |
| المخزون كما تظن | ansible-inventory --graph |
| التشغيل الثاني لا يغير شيئاً | changed=0 في PLAY RECAP لكل سيرفر |
| كل تغيير يرى قبل تطبيقه | --check --diff في طلب الدمج أو في خط CI/CD |
| الملفات الحساسة تفحص قبل وضعها | validate لإعداد SSH وsudo وغيرهما |
| الملفات المدارة معلمة | سطر «Managed by Ansible» في أول كل قالب |
| التغيير لا يصل إلى الجميع معاً | serial وmax_fail_percentage في المسرحيات الحساسة |
| الانحراف يكشف | تشغيل مجدول لـ --check --diff مع تنبيه على أي changed |
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Ansible يدير ما داخل السيرفرات طوال حياتها، دون وكيل، عبر SSH وPython، ويطبع لكل مهمة ok أو changed.
- خمس عقبات اتصال ظهرت قبل أول نجاح، وحل كل منها هو الإعداد الصحيح وليس تعطيل الحماية، وأخطرها مفتاح SSH واحد لكل السيرفرات لأنه ولد أثناء بناء ال Image.
- المخزون يحدد السيرفرات ومجموعاتها، وgroup_vars قيم كل مجموعة، وdefaults الدور أضعف من group_vars، و-e أقوى من الجميع.
- الأدوار تجمع المهام والقوالب والمعالجات والقيم الافتراضية لشيء واحد، فيكبر المشروع دون أن يتعقد.
- التشغيل الذي فشل في منتصفه أعيد كما هو بعد الإصلاح، والتشغيل الثالث كان changed=0 في 29 ثانية.
--check --diffيريك الفرق بين الواقع والقالب قبل التطبيق، والتطبيق أعاد الترويسة التي حذفها زميل بيده.validateمنع ملف SSH الخاطئ من الوصول، وserialيمنع التغيير الخاطئ من الوصول إلى كل السيرفرات معاً.
والمقالات المرتبطة في المرحلة:
 دليلما هي البنية كشيفرة IaC؟ من السيرفر اليدوي إلى Gitلماذا تخرج صفحة الويكي الواحدة سيرفرين مختلفين، وكيف تنقل فريقك خطوة خطوة إلى بنية مكتوبة في Git تراجعها وتعيد بناءها.
 دليلمصطلحات البنية كشيفرة IaC التي تحتاجها قبل أي أداةما معنى أن تكتب بنيتك في ملفات داخل Git، ولماذا يفشل السكربت العادي عند تشغيله مرة ثانية، وما الذي تحفظه الأداة في ملف الحالة.
 دليلأول بنية مع OpenTofu: سيرفرات مع سجلات DNS من ملف واحدمختبر يعمل على جهازك ينشئ السيرفرات وسجل DNS الذي يشير إليها من ملف واحد، ويقرأ معك كل سطر في مخرج init وplan وapply.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر بـ ansible-core 2.22.0 على python:3.13-slim كعقدة تحكم، وثلاثة سيرفرات من debian:trixie-slim (Debian 13.7) يعمل فيها systemd وOpenSSH وPython 3.13 على Docker Engine 29.8.0، والرجوع إلى وثائق Ansible وتقرير Google Cloud عن حادثة 2 يونيو 2019.


