


فتح مازن، مسؤول النظم في شركة برمجيات العيادات السعودية الصغيرة، سجل الدخول على أحد سيرفراته المكشوفة للإنترنت، فوجد ما يجده كل من يفتح هذا السجل أول مرة: مئات محاولات الدخول الفاشلة كل يوم، من عناوين لا يعرفها، تجرب أسماء مستخدمين وكلمات مرور شائعة واحدا تلو الآخر، على مدار الساعة، دون توقف. لم يكن هذا هجوما موجها ضده، بل ضجيج الإنترنت الدائم: روبوتات تمسح كل عنوان وتجرب الدخول عليه آليا. وقد ثبت مازن سابقا أداة fail2ban التي تحظر العنوان الذي يكرر المحاولة، لكنه لاحظ أمرين أزعجاه: أن كل سيرفر من سيرفراته يبدأ من الصفر ويتعلم المهاجمين بنفسه، وأن العنوان الذي حظره سيرفر هاجم سيرفرا آخر له في اليوم التالي دون أن يستفيد الثاني من خبرة الأول. فتساءل: ألا توجد طريقة تجعل سيرفراتي تتعلم من بعضها، بل من العالم كله؟
وزاد على ذلك أمر لاحظه: أن fail2ban يجمع الاكتشاف والتنفيذ في أداة واحدة مربوطة بالجدار الناري، فإذا أراد أن يحظر على خادم الويب بصفحة بدل قطع الاتصال، أو أن يراقب خدمة بلا حظر فوري، احتاج حيلاً. أراد مازن نظاماً يفصل «من يقرر» عن «من ينفذ»، فيقرر مرة ويطبق القرار حيث شاء وكيف شاء. هذان الأمران، التعلم الجماعي وفصل القرار عن التنفيذ، هما ما قاداه إلى CrowdSec.
ولنفهم حجم المشكلة التي يحلها: هذه المحاولات ليست أفرادا يجلسون يجربون، بل شبكات من الأجهزة المخترقة Botnets تمسح الإنترنت كله آليا، تجرب كل عنوان وكل منفذ شائع، وتبيع ما تجده أو تستغله. وأي سيرفر جديد يرفع على الإنترنت يبدأ يتلقى هذه المحاولات خلال دقائق من ظهوره، قبل أن يعرف أحد بوجوده أصلا، لأن الروبوتات لا تبحث عن سيرفرك بالذات، بل تمسح كل العناوين. وهذا يعني أن الدفاع ليس خيارا تؤجله، بل حاجة من اللحظة الأولى. وهذه بالضبط فكرة CrowdSec: يكتشف السلوك المريب محليا كما يفعل fail2ban، لكنه يفصل الاكتشاف عن التنفيذ، ويستطيع أن يشارك ويستفيد من قائمة حظر جماعية بنيت من ملايين السيرفرات حول العالم، فيحظر سيرفرك العنوان الذي هاجم غيرك قبل أن يصل إليك أصلا. وفي هذا المقال نرافق مازن وهو يبني مختبرا حقيقيا من Containers: واحد يهاجم وواحد يدافع، ونرى CrowdSec يكتشف التخمين ويصدر قرار حظر فعليا، ثم ينفذه حاجز Bouncer فيحجب المهاجم، ونقف عند مشكلة واجهها فعلا أوقفت كل شيء في البداية.
وهذا المقال هو الرابع في مرحلة الأمن السيبراني، ويأتي بعد تقوية السيرفر Hardening، فالتقوية تقلل سطح الهجوم، وCrowdSec يضيف طبقة الدفاع النشط التي ترد على من يحاول. وقد شرحنا الفرق بين fail2ban وCrowdSec بإيجاز في حماية تطبيقات الويب على مستوى HTTP، وهنا نذهب أعمق بمختبر كامل. وسوف نناقش في هذا المقال ما يلي:
- كيف يعمل CrowdSec: الوكيل Agent والحاجز Bouncer والسيناريو Scenario والقرار Decision.
- بناء مختبر من Containers: مهاجم وهدف على شبكة Docker معزولة.
- تخمين Brute Force حقيقي على SSH بأداة hydra، في بيئة نملكها فقط.
- مشاهدة CrowdSec يكتشف الهجوم ويصدر قرار حظر، بمخرجات cscli الحقيقية.
- تثبيت حاجز الجدار الناري Firewall Bouncer، والتأكد أن المهاجم صار محجوبا فعلا.
- مشكلة واجهتنا في المختبر: لماذا لم تظهر أي قرارات في البداية، وكيف حللناها.
كيف يعمل CrowdSec؟ الاكتشاف منفصل عن التنفيذ
قبل أن يبني مازن مختبره، أراد أن يفهم كيف يفكر CrowdSec، لأن فهم الفكرة يجعل كل أمر بعدها مفهوماً لا محفوظاً. والفكرة الأساسية التي يبني عليها كل شيء: يقسم CrowdSec العمل إلى جزأين مستقلين، وهذا أهم ما يميزه عن fail2ban وأكثر ما أعجب مازن فيه:
- الوكيل Agent: يقرأ السجلات Logs ويحللها بقواعد تسمى السيناريوهات Scenarios، فإذا طابق سلوكا مريبا اتخذ قرارا Decision، مثل حظر عنوان معين أربع ساعات. والوكيل لا يحجب أحدا بنفسه، بل يسجل القرار فقط في واجهة محلية اسمها LAPI (Local API)، وهي قاعدة بيانات صغيرة يقرأ منها كل من يريد تنفيذ القرارات. وهذا يعني أن الوكيل كله في جانب «الرأي»: يراقب، ويحلل، ويقرر، ولا يلمس شبكتك.
- الحاجز Bouncer: برنامج منفصل يقرأ القرارات من الوكيل عبر LAPI وينفذها، فحاجز الجدار الناري يضيف قاعدة
iptablesتمنع العنوان، وحاجز خادم الويب يرد عليه بصفحة حظر أو تحقق، وحاجز الـ CDN يمنعه قبل أن يصل إلى سيرفرك أصلا. ويمكن أن يكون لديك عدة حواجز لوكيل واحد، كل منها ينفذ القرارات نفسها في طبقة مختلفة، وهذا هو جانب «الفعل».
وهذا الفصل بين من يقرر ومن ينفذ ليس تفصيلا تقنيا، بل فلسفة تصميم تحل مشكلات واقعية. فأولا، يستطيع الوكيل أن يراقب سيرفرا ويحظر على آخر، فتضع عقل الاكتشاف في مكان والتنفيذ في أماكن. وثانيا، تستطيع أن تغير أداة التنفيذ دون أن تغير منطق الاكتشاف: تبدأ بحاجز الجدار الناري ثم تضيف حاجز خادم ويب دون أن تمس السيناريوهات. وثالثا، وهو الأهم، أن القرار صار شيئا مستقلا له وجود خاص، يمكن أن يأتي من اكتشافك المحلي أو من القائمة الجماعية، فيعاملهما الحاجز بالطريقة نفسها. فالقرار هو العملة المشتركة بين كل مكونات CrowdSec.
ولماذا يفصل CrowdSec بين الاكتشاف والتنفيذ أصلا، بينما يجمعهما fail2ban؟ لأن الفصل يحل مشكلة واقعية: في بنية مازن خدمات كثيرة في أماكن مختلفة، خادم ويب، وSSH، وخادم بريد. فلو كان الاكتشاف والتنفيذ ملتصقين، لاحتاج أن يعيد إعداد الحظر في كل مكان. أما مع الفصل، فالوكيل يقرر مرة واحدة في مكان مركزي، وتنفذ القرار حواجز متعددة: حاجز على الجدار الناري يحظر العنوان من الشبكة، وحاجز على خادم الويب يرد عليه بصفحة حظر، وحاجز على شبكة توزيع المحتوى CDN يمنعه قبل أن يصل أصلا. قرار واحد، تنفيذ في كل طبقة. والصورة التالية تبين ما يحدث داخل الوكيل من سطر السجل حتى القرار:
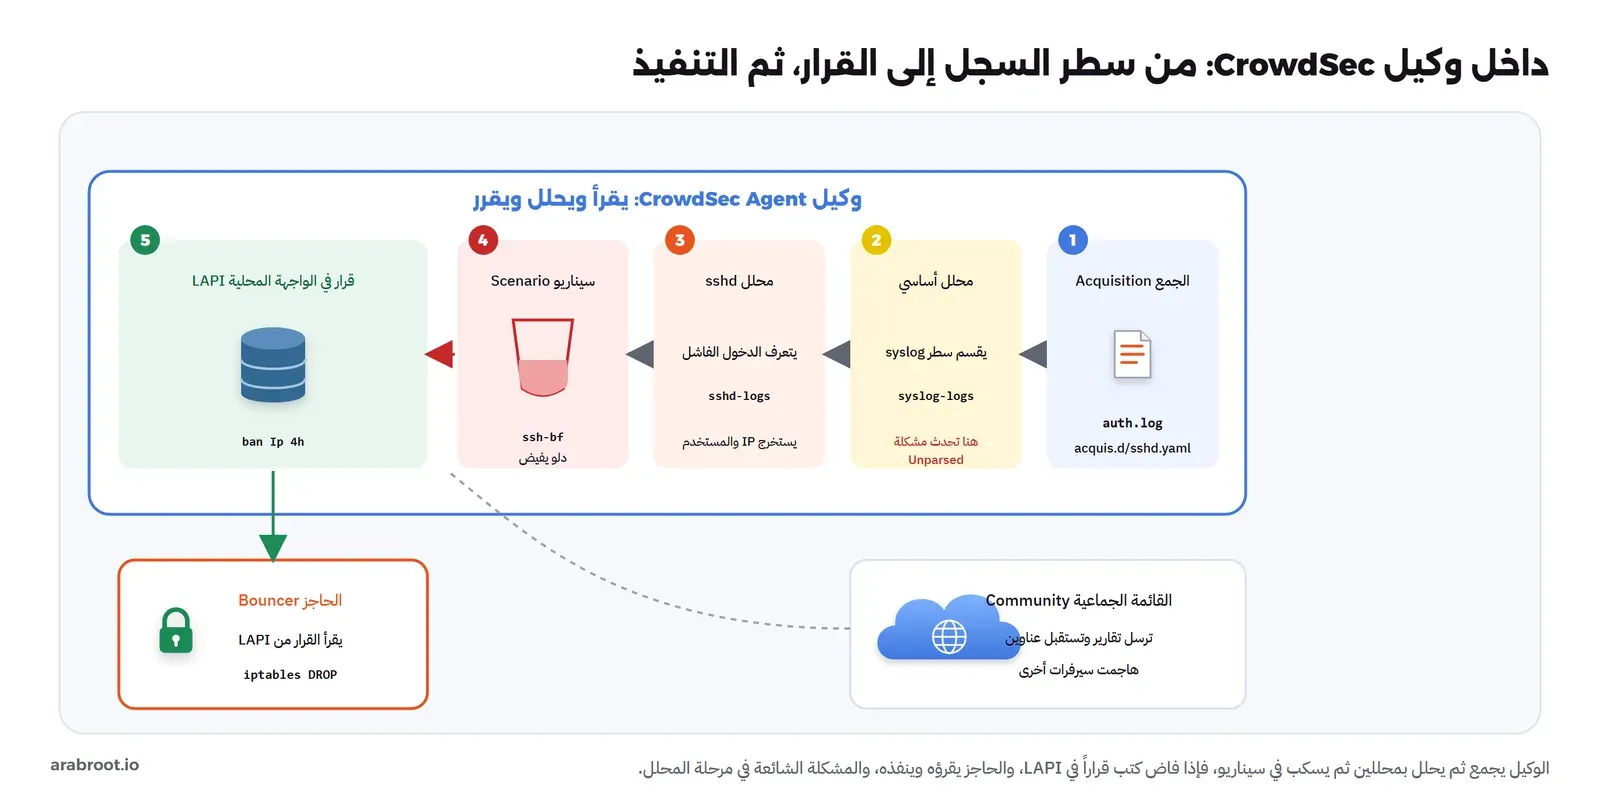
في الصورة أعلاه، لاحظ المراحل بالترتيب: الجمع Acquisition يقرأ أسطر السجل من الملف، ثم محلل أساسي يقسم سطر syslog إلى أجزائه (التاريخ واسم البرنامج والرسالة)، ثم محلل متخصص بـ sshd يفهم أن هذا السطر دخول فاشل ويستخرج منه عنوان المهاجم واسم المستخدم، ثم سيناريو يسكب هذا الحدث في دلو، فإذا فاض الدلو كتب الوكيل قرارا في الواجهة المحلية LAPI، وهي قاعدة بيانات صغيرة يقرأ منها كل الحواجز. وسوف نرى لاحقا أن المشكلة التي أوقفت مازن كانت في مرحلة المحلل تحديدا، فمن المفيد أن تفهم هذا الخط الآن.
وأما كيف يقرر السيناريو أن السلوك هجوم لا خطأ عابر، فبفكرة اسمها الدلو المثقوب Leaky Bucket، والصورة التالية تبينها:
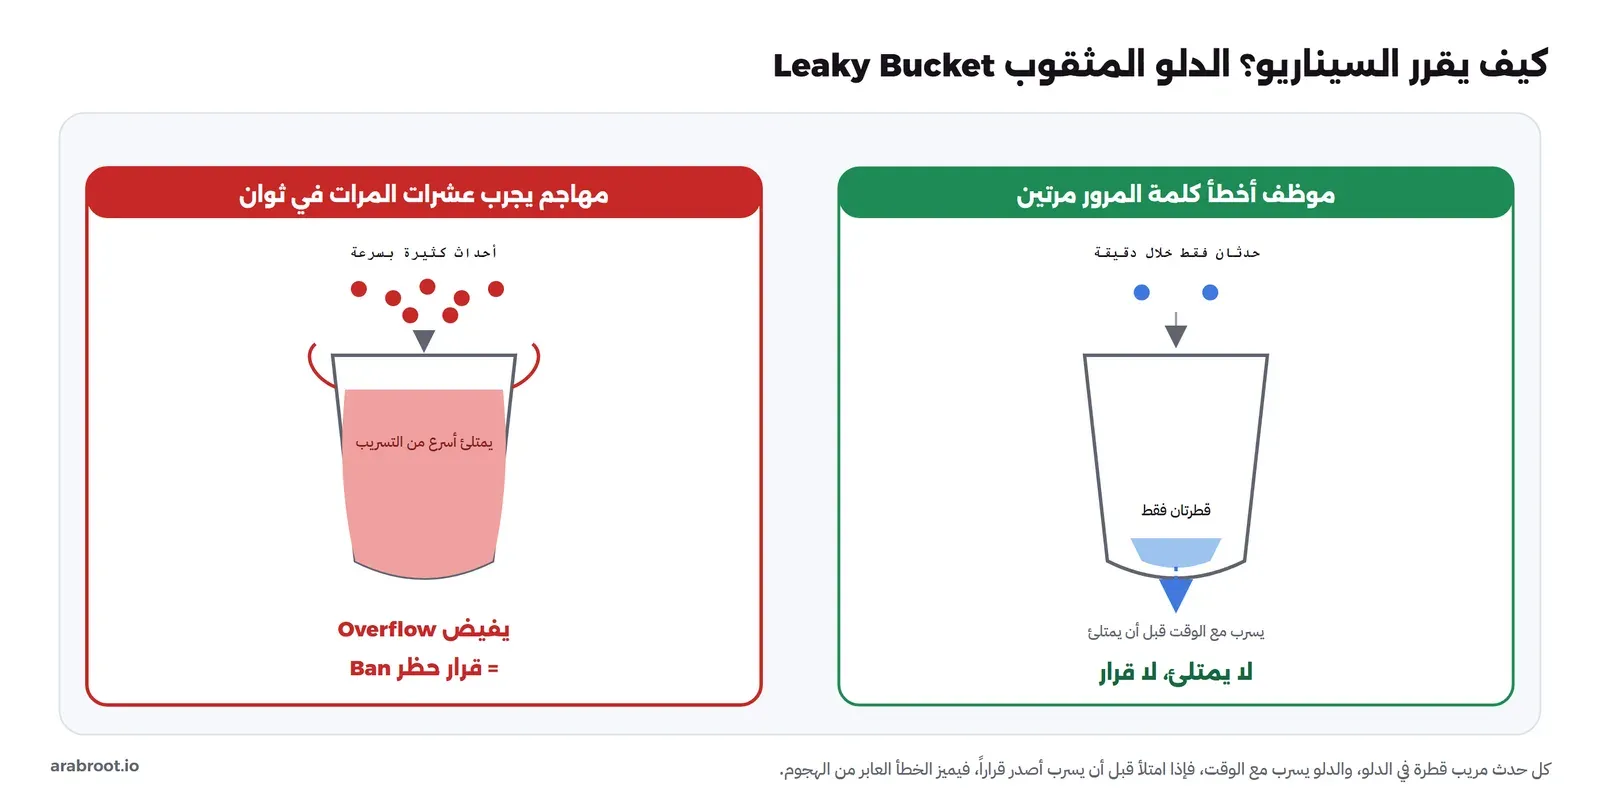
فكرة الدلو ذكية لأنها تحل مشكلة التمييز: كيف نفرق بين موظف أخطأ كلمة المرور Password مرتين لأنه نسيها، ومهاجم يجرب خمسين كلمة في ثوان؟ الجواب في الزمن. كل حدث فاشل يسكب قطرة في الدلو، والدلو يسرب قطرة كل فترة. فالموظف الذي يخطئ مرتين خلال دقيقة تتسرب قطرتاه قبل أن تتراكما، فلا يمتلئ الدلو. أما المهاجم الذي يرسل عشرات المحاولات في ثوان، فيمتلئ دلوه أسرع مما يسرب فيفيض، وعند الفيض Overflow يصدر القرار. وهكذا لا يحظر CrowdSec على عدد مطلق من المحاولات، بل على سرعتها، وهذا أذكى من قاعدة ثابتة مثل «احظر بعد خمس محاولات».
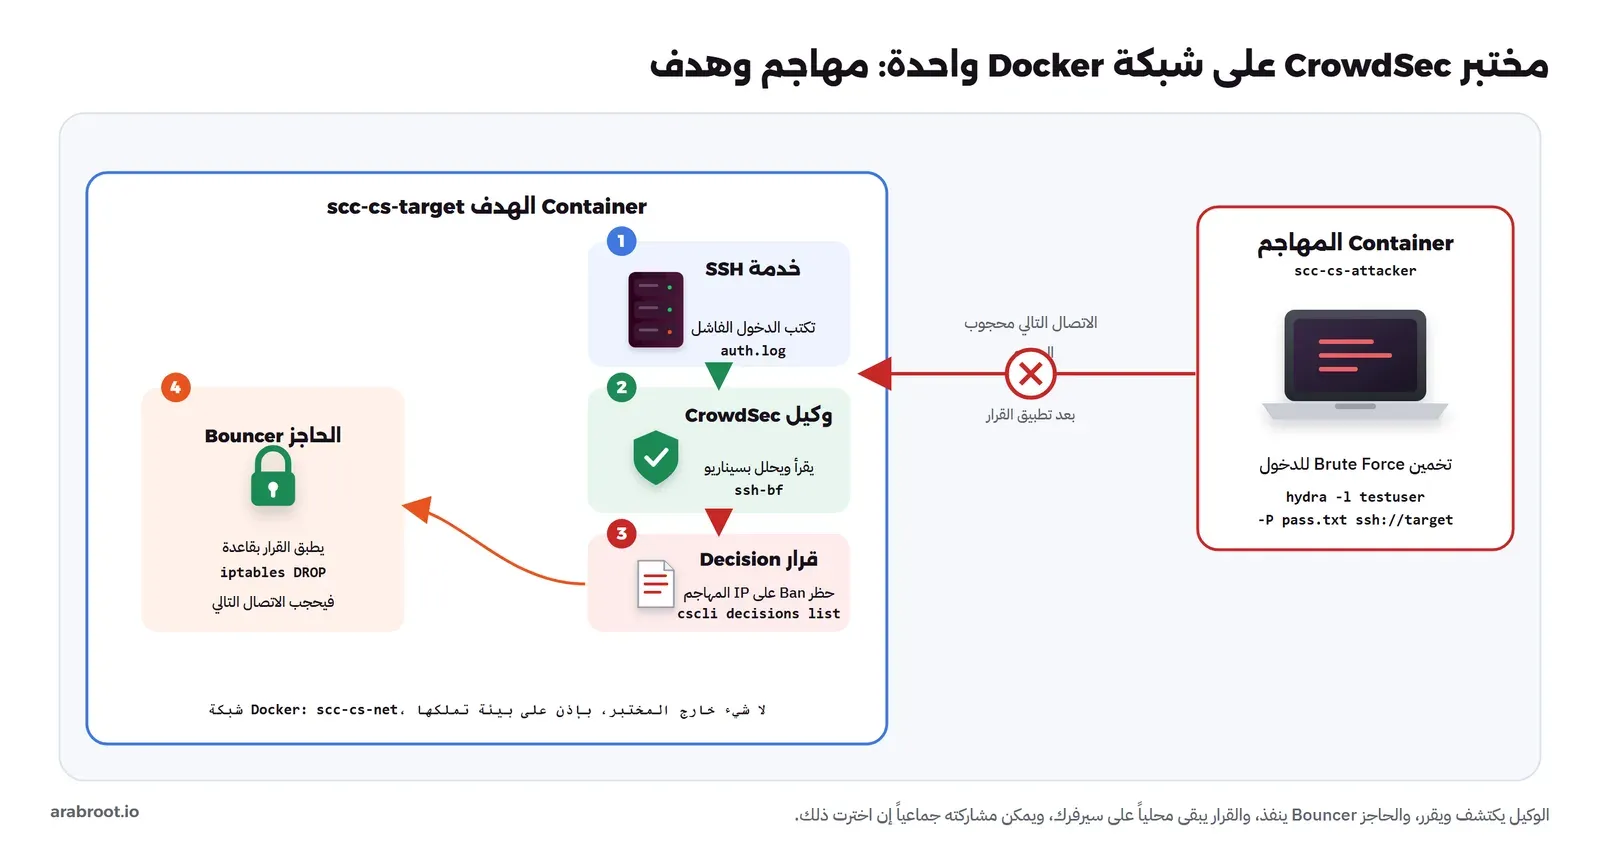
والصورة التالية تبين المختبر الذي سوف يبنيه مازن، وتدفق العمل من الهجوم حتى الحظر:
بناء المختبر: شبكة Docker وContainers
قرر مازن أن يجرب CrowdSec على مختبر يشبه بيئته قبل أن ينشره على سيرفراته الحقيقية، وهذه ممارسة جيدة دائما: تختبر الأداة وتفهمها على بيئة آمنة، فتكتشف مشكلاتها، كالمشكلة التي سنراها، دون أن تخاطر بالإنتاج. المختبر بسيط: Container للهدف يشغل خدمة SSH ووكيل CrowdSec، وContainer للمهاجم يشغل أداة التخمين، على شبكة Docker معزولة لا يصل منها شيء إلى الإنترنت ولا إلى شبكة الجهاز الحقيقية. نبدأ بالشبكة وContainer-ين من Debian 13، الأول للهدف نمنحه صلاحية NET_ADMIN لأن الحاجز سوف يعدل قواعد الجدار الناري، والثاني للمهاجم:
docker network create scc-cs-net
docker run -d --name scc-cs-target --network scc-cs-net \
  --cap-add NET_ADMIN --cap-add NET_RAW debian:trixie-20261005-slim sleep infinity
docker run -d --name scc-cs-attacker --network scc-cs-net \
debian:trixie-20261005-slim sleep infinityتجهيز الهدف: خدمة SSH ووكيل CrowdSec
تجهيز الهدف ثلاث طبقات: خدمة تولد السجل، ونظام يكتب السجل، وأداة تراقبه. على Container الهدف نثبت خدمة SSH مع rsyslog لتكتب الدخول الفاشل في /var/log/auth.log، ونثبت CrowdSec من مستودعه الرسمي عبر سكربت التثبيت الذي يضيف المستودع ويثبت الحزمة، وننشئ مستخدما للاختبار:
apt-get install -y openssh-server rsyslog iptables ipset
curl -s https://install.crowdsec.net | sh
apt-get install -y crowdsec
useradd -m -s /bin/bash testuser
echo "testuser:Correct-Horse-123" | chpasswd
لاحظ في الأمر أعلاه أننا منحنا Container الهدف صلاحية NET_ADMIN، والسبب أن الحاجز سوف يعدل قواعد الجدار الناري لاحقا، وهذا يحتاج صلاحية خاصة لا يملكها Container عادي. وثبتنا ipset لأن حاجز CrowdSec يستخدمها لحفظ قائمة العناوين المحظورة بكفاءة، كما سنرى. أما كلمة المرور Correct-Horse-123 فليست في قائمة hydra التي سنستخدمها، لأن هدفنا أن نرى CrowdSec يكتشف محاولات التخمين الفاشلة، لا أن ينجح التخمين.
ثم نثبت مجموعة sshd التي تحتوي على المحلل Parser وسيناريوهات التخمين، ونخبر CrowdSec بمكان السجل عبر ملف جمع Acquisition. والمجموعة Collection في CrowdSec حزمة جاهزة تجمع ما يلزم لحماية خدمة ما: محللها الذي يفهم سجلها، وسيناريوهاتها التي تكتشف الهجمات عليها. فمجموعة sshd تضم محلل sshd-logs وسيناريوهات مثل ssh-bf للتخمين السريع وssh-slow-bf للبطيء. وهذا من قوة CrowdSec: بدل أن تكتب قواعد Regex بنفسك كما في fail2ban، تثبت مجموعة جاهزة اختبرها المجتمع لكل خدمة شائعة:
cscli collections install crowdsecurity/sshd
cat > /etc/crowdsec/acquis.d/sshd.yaml <
وملف الجمع Acquisition أعلاه بسيط لكنه مهم: يخبر CrowdSec أن يراقب ملف /var/log/auth.log، ويعطيه تسمية Label هي type: syslog. وهذه التسمية هي ما يوجه السطر إلى المحلل الصحيح، فالمحلل الأساسي لـ syslog يلتقط كل ما حمل هذه التسمية. ولو كان عندك خدمة تكتب سجلاً بتنسيق مختلف، لأعطيتها تسمية أخرى ومحللاً يناسبها. فالجمع والتسمية والمحلل سلسلة مترابطة: الجمع يقول أين السجل، والتسمية تقول نوعه، والمحلل يفهمه.
ولنفهم لماذا نحتاج rsyslog هنا: خدمة SSH لا تكتب سجلها في ملف مباشرة، بل ترسله إلى نظام السجلات في النظام، وrsyslog هو من يكتبه في /var/log/auth.log. فبلا rsyslog، لا يوجد ملف يقرؤه CrowdSec أصلا. وعلى سيرفر حقيقي بنظام systemd، قد تقرأ CrowdSec السجل من journald مباشرة بدل الملف، لكن في مختبرنا البسيط اخترنا الملف لوضوحه. وبما أن الـ Container لا يشغل systemd، نشغل الخدمات الثلاث يدويا: rsyslog ليكتب السجل، وsshd ليستقبل الدخول، ووكيل CrowdSec ليراقب:
ssh-keygen -A
/usr/sbin/rsyslogd
/usr/sbin/sshd
crowdsec
وهنا يظهر أول اختلاف بين المختبر والإنتاج: على سيرفر حقيقي، لا تشغل هذه الخدمات يدويا، بل يديرها systemd فتعمل عند الإقلاع وتعاد عند التوقف. وتشغيلها يدويا في الـ Container مقبول للتعلم، لكنه يذكرك أن الـ Container ليس سيرفرا كاملا، وأن بعض ما يعمل تلقائيا على السيرفر نفعله هنا بأيدينا، وهذا نفسه ما سبب مشكلة تثبيت الحاجز التي سنراها.
أول محاولة: لماذا لم يظهر أي قرار؟
هنا تأتي المشكلة التي وعدنا بها، والتي تعلم منها مازن أكثر مما تعلم من نجاح الأداة. فأغلب الشروح تريك الأداة وهي تعمل، لكن قيمة المختبر الحقيقية أن ترى أين تتعطل ولماذا، لأن هذا ما ستواجهه فعلا. بعد أن شغل مازن تخمينا كاملا على SSH، فتح قائمة القرارات متوقعا أن يرى الحظر، فوجدها فارغة:
cscli decisions listNo active decisionsكان أول رد فعل طبيعي أن يظن أن الهجوم لم يسجل، أو أن CrowdSec معطل. لكن مازن تعلم أن يبدأ التشخيص من مقياس الجمع Acquisition Metrics، الذي يريه ماذا فعل الوكيل بكل سطر: كم قرأ، وكم فهم، وكم سكب في الدلو. فتح المقياس فوجد الصورة واضحة ومؤلمة:
| Source                 | Lines read | Lines parsed | Lines unparsed |
| file:/var/log/auth.log | 77         | -            | 77             |
الأرقام تحكي القصة: 77 سطراً قرأها الوكيل، و77 سطراً «غير مقروء» Unparsed، وصفر «مقروء». أي أن الوكيل يصل إلى الملف ويقرأ أسطره بلا مشكلة، لكنه لا يفهم ولا سطر منها. فالمشكلة ليست في الوصول إلى السجل، ولا في السيناريو، بل في الوسط: مرحلة التحليل. وهذا درس في التشخيص: المقياس يخبرك في أي مرحلة تعطلت السلسلة، فلا تخمن. لو كان «قرأ» صفراً، لكانت المشكلة في الوصول إلى الملف. ولو كان «مقروءاً» كبيراً و«سكب في الدلو» صفراً، لكانت في السيناريو. لكن «قرأ كثيراً ومقروء صفر» يشير بإصبعه إلى المحلل.
ومعنى «غير مقروءة» أن الوكيل قرأ الأسطر لكنه لم يفهمها، فلم تصل أصلا إلى سيناريو SSH. وبعد البحث تبين سببان:
تنسيق التاريخ: كان rsyslog يكتب التاريخ بصيغة ISO حديثة، بينما يتوقع محلل syslog في CrowdSec الصيغة التقليدية Oct 25 20:42:14، فأجبرنا rsyslog على الصيغة التقليدية بإضافة سطر إعداد واحد.محلل أساسي ناقص: مجموعة sshd تحتاج المحلل الأساسي crowdsecurity/syslog-logs الذي يقسم سطر syslog إلى أجزاء، ولم يكن مثبتا، فكل سطر يصل خاما ولا يعرف الوكيل أين اسم البرنامج ولا الرسالة.
ولنفهم لماذا هذان السببان يوقفان كل شيء، نعود إلى خط المعالجة في الصورة السابقة: السطر يمر بالجمع، فالمحلل الأساسي، فمحلل sshd، فالسيناريو. والمحلل الأساسي هو أول من يلمس السطر بعد قراءته، ومهمته أن يقسم سطر syslog الخام إلى حقول: متى، وأي جهاز، وأي برنامج، وما الرسالة. فإذا لم يكن مثبتا، يصل السطر إلى محلل sshd كتلة نص لا يعرف أين فيها اسم البرنامج ولا الرسالة، فلا يستطيع أن يقرر أنه دخول فاشل. وإذا كان التاريخ بصيغة لا يفهمها المحلل الأساسي، فشل التقسيم من أوله. والنتيجة في الحالتين واحدة: السطر يبقى «غير مقروء» Unparsed، ولا يصل أبدا إلى السيناريو الذي يفترض أن يكتشف الهجوم. فالمشكلة ليست أن CrowdSec لم يكتشف الهجوم، بل أنه لم يفهم السجل أصلا، وهذا خطأ يقع فيه كثير من المبتدئين فيظنون الأداة معطلة وهي سليمة.
فأضفنا السطر لتنسيق التاريخ وثبتنا المحلل الأساسي، ثم أعدنا تشغيل الوكيل:
echo '$ActionFileDefaultTemplate RSYSLOG_TraditionalFileFormat' > /etc/rsyslog.d/00-traditional.conf
cscli parsers install crowdsecurity/syslog-logs crowdsecurity/dateparse-enrich
ودرس آخر ظهر في المختبر يستحق الانتباه: إصدار OpenSSH الحديث (10) يسجل الدخول الفاشل باسم العملية sshd-session لا sshd كما كان، لأن المشروع فصل كل جلسة في عملية مستقلة. والمحلل الحديث من CrowdSec يتعامل مع الاسمين، لكن محللا قديما قد يبحث عن sshd وحده فيفوته كل شيء رغم أن السجل مقروء. وهذا يبين قاعدة عامة: حين يتغير برنامج يكتب السجلات، قد يتغير شكل سطوره، فتتوقف أداة تعتمد عليها حتى تحدث قواعدها. ولذلك تحديث محللات CrowdSec بـ cscli hub update ثم cscli hub upgrade ليس رفاهية، بل ضرورة لمواكبة تغير السجلات.
sshd-session لا sshd، وهذا يتعامل معه محلل CrowdSec الحديث، لكن محللا قديما قد يفوته.تنفيذ التخمين من Container المهاجم
الآن وقد صار الوكيل يفهم السجل، حان وقت الهجوم الحقيقي. على Container المهاجم نثبت أداة hydra، وهي أداة تخمين كلمات مرور شرحناها في Kali Linux، ونجهز قائمة كلمات مرور شائعة، ثم نشغل التخمين على خدمة SSH في الهدف:
hydra -l testuser -P /root/passwords.txt -t 4 -W 1 ssh://192.168.112.2الخيار -l testuser يحدد اسم المستخدم، و-P ملف كلمات المرور، و-t 4 أربع محاولات متوازية، و-W 1 انتظار ثانية بين المحاولات. وهذا بالضبط ما يفعله روبوت التخمين الذي رآه مازن في سجلاته: محاولات متتالية سريعة بكلمات مرور شائعة. والفرق أن مازن هنا هو من يشنه على هدف يملكه، ليرى كيف يرد CrowdSec، لا على نظام غيره. وبعد ثوان نعود إلى Container الهدف ونسأل CrowdSec: هل اكتشف شيئا؟ أولا نرى مقياس الجمع وقد صار يقرأ الأسطر فعلا:
| Source                 | Lines read | Lines parsed | Lines unparsed | Lines poured to bucket |
| file:/var/log/auth.log | 38         | 21           | 17             | 66                     |
لاحظ الفرق عن المرة الأولى: الآن 21 سطرا «مقروءا» Parsed من 38، و66 حدثا «سكب في الدلو» Poured to bucket، بينما كانت كلها Unparsed قبل إصلاح المحلل. فالأسطر الـ 17 غير المقروءة طبيعية، فهي أسطر أخرى في السجل لا تخص الدخول الفاشل. والرقم المهم هو «سكب في الدلو»، فهو يعني أن أحداث الدخول الفاشل وصلت فعلا إلى السيناريو. ثم نسأل عن التنبيهات Alerts التي أنشأها:
cscli alerts list| ID | value | reason | decisions | created_at |
| 2 | Ip:192.168.112.3 | crowdsecurity/ssh-slow-bf | ban:1 | 2026-10-25T20:44:09Z |
| 1 | Ip:192.168.112.3 | crowdsecurity/ssh-bf | ban:1 | 2026-10-25T20:44:09Z |وأخيرا قائمة القرارات Decisions الفعلية:
cscli decisions list| ID | Source | Scope:Value | Reason | Action | Events | expiration |
| 2 | crowdsec | Ip:192.168.112.3 | crowdsecurity/ssh-slow-bf | ban | 11 | 3h59m50s |في المخرج أعلاه لاحظ التالي:
اكتشف الوكيل عنوان المهاجم 192.168.112.3 وأصدر قرار حظر Ban عليه لمدة أربع ساعات تقريبا، بناء على أحد عشر حدثا Events.طابق سيناريوهان مختلفان: ssh-bf للتخمين السريع، وssh-slow-bf للتخمين البطيء، ولكل منهما تنبيه، بينما القرار الفعلي واحد لأن العنوان نفسه.السبب Reason يذكر السيناريو الذي أصدر القرار، فتعرف لماذا حظر هذا العنوان، لا مجرد أنه حظر.
ولاحظ الفرق بين التنبيه Alert والقرار Decision، فهو مهم. التنبيه يقول «رأيت هذا السلوك المريب»، والقرار يقول «وقررت أن أفعل هذا حياله». فقد يكون هناك تنبيهان كما هنا، من سيناريوهين مختلفين طابقا العنوان نفسه، بينما القرار واحد لأن الفعل واحد: حظر هذا العنوان. وهذا الفصل مفيد: تستطيع أن تضبط CrowdSec ليصدر تنبيها دون قرار لبعض السلوكيات، فتراقبها دون أن تحظر عليها، أو أن يصدر قرارا أشد لسلوكيات أخطر. فالتنبيه مراقبة، والقرار فعل، وبينهما مساحة ضبط واسعة.
ولاحظ أيضا أن القرار بني على «أحد عشر حدثا»، وهذا رقم الأحداث التي تراكمت في الدلو حتى فاض. ولو كان مازن يريد حظرا أسرع أو أبطأ، لعدل عتبة السيناريو أو نافذته الزمنية، لكن القيم الافتراضية مضبوطة جيدا من المجتمع لأغلب الحالات، فلا تعدلها إلا إذا كان لديك سبب واضح، مثل أن خدمة معينة عندك تولد دخولا فاشلا مشروعا كثيرا.
تنفيذ الحظر: حاجز الجدار الناري Firewall Bouncer
هنا نصل إلى نقطة مهمة كثيرا ما يغفلها المبتدئون: القرار موجود في LAPI، لكن المهاجم ما زال يستطيع الاتصال. لماذا؟ لأن الوكيل قرر فقط، ولم ينفذ أحد قراره بعد. فلو توقف مازن عند هذه الخطوة، لكان لديه نظام يعرف من يهاجمه ويسجله، لكنه لا يحميه، كأن يكون لديك كاميرا مراقبة بلا قفل على الباب. ولتحويل القرار إلى حماية فعلية، نحتاج حاجزا ينفذه. نثبت حاجز الجدار الناري الذي يقرأ القرار ويحوله إلى قاعدة iptables:
apt-get install -y crowdsec-firewall-bouncer-iptablesيسجل التثبيت الحاجز تلقائيا عند الوكيل ويكتب مفتاح API في إعداده، وهذا المفتاح هو ما يثبت للوكيل أن هذا الحاجز مصرح له بقراءة القرارات، فلا يستطيع أي برنامج أن يقرأ قراراتك دون مفتاح. وبما أننا في Container بلا systemd، نشغل الحاجز يدويا، وهنا واجهنا المشكلة التي أشرنا إليها: سكربت التثبيت حاول تشغيل الحاجز كخدمة systemd فتعلق، لأن systemd غير موجود، فأوقفنا السكربت وشغلنا الحاجز بنفسه:
crowdsec-firewall-bouncer -c /etc/crowdsec/bouncers/crowdsec-firewall-bouncer.yamlوبعد ثوان نتأكد من ثلاثة أشياء: أن الحاجز سجل نفسه عند الوكيل، وأنه أنشأ سلسلة قواعد باسم CROWDSEC_CHAIN في الجدار الناري، وأن عنوان المهاجم دخل قائمة الحظر فعلا:
cscli bouncers list
iptables -L CROWDSEC_CHAIN -n
ipset list crowdsec-blacklists-0
DROP all -- 0.0.0.0/0 0.0.0.0/0 match-set crowdsec-blacklists-0 src /* CrowdSec */
Name: crowdsec-blacklists-0
Number of entries: 1
Members:
192.168.112.3 timeout 13674أي أن عنوان المهاجم دخل قائمة الحظر crowdsec-blacklists-0، وقاعدة iptables تسقط DROP كل حزمة منه. ولنفهم كيف يعمل الحاجز: بدل أن يضيف قاعدة iptables منفصلة لكل عنوان محظور، وهو ما يبطئ الجدار الناري إذا كثرت العناوين، يستخدم مجموعة عناوين ipset، وهي بنية بيانات سريعة يفحصها الجدار الناري بقاعدة واحدة مهما بلغ عدد العناوين. فقاعدة واحدة تقول «أسقط كل حزمة من أي عنوان في هذه المجموعة»، والحاجز يضيف العناوين إلى المجموعة ويزيلها بحسب قرارات الوكيل. وهذا تصميم ذكي يجعل الحظر يتوسع إلى آلاف العناوين دون أن يبطئ الشبكة، وهو ضروري عند الاشتراك في القائمة الجماعية التي قد تحوي عشرات الآلاف. ولاحظ أيضا القيمة timeout 13674 بجانب العنوان، أي أنه سيزول من المجموعة تلقائيا بعد هذه المدة بالثواني، فالحظر مؤقت ينتهي وحده.
والآن نعود إلى Container المهاجم ونجرب الاتصال بـ SSH:
ssh -o ConnectTimeout=6 [email protected]ssh: connect to host 192.168.112.2 port 22: Connection timed outانتهى الاتصال بمهلة Timeout لأن الجدار الناري يسقط حزمه قبل أن تصل إلى الخدمة. ولاحظ الفرق بين هذه النتيجة ونتيجة «رفض الصلاحية»: المهلة تعني أن الحزمة لم تصل إلى الخدمة أصلا، فالجدار الناري ابتلعها بصمت، وهذا هو الحظر على مستوى الشبكة. أما «رفض الصلاحية» فيعني أن الحزمة وصلت إلى SSH ورفضته المصادقة، أي أن الجدار الناري لم يمنعه. فالفرق في الرد يخبرك أين وقع المنع بالضبط. وهذا هو الفرق بين القرار والتنفيذ مجسداً: الوكيل قرر، والحاجز نفذ، فانقطع المهاجم عند الشبكة لا عند الخدمة.
رفع الحظر Unban
الحظر الآلي قوة لكنه يحتاج صمام أمان: ماذا لو حظر CrowdSec بريئاً؟ قد يحدث أن يحظر عنوانا بالخطأ، مثل موظف أخطأ كلمة المرور مرارا، أو عنوان مكتب يشترك فيه كثيرون فتتراكم أخطاؤهم. ولذلك يجب أن يكون رفع الحظر بسيطاً وفورياً، وهو كذلك في CrowdSec، فترفع الحظر يدويا بأمر واحد:
cscli decisions delete --ip 192.168.112.32 decision(s) deletedوخلال ثوان يحدث الحاجز قائمته فيزيل العنوان من قائمة الحظر، ويعود المهاجم يصل إلى الخدمة، وقد تأكدنا من ذلك بإعادة محاولة الاتصال، فتغير الرد من «انتهت المهلة» إلى «رفض الصلاحية Permission denied»، أي أن الاتصال وصل إلى الخدمة ورفضته المصادقة لا الجدار الناري. ولا تحتاج أن تعيد تشغيل أي شيء، فالوكيل والحاجز يتزامنان وحدهما، وهذا من ثمرات فصل القرار عن التنفيذ: القرار تغير في مكان واحد، فتبعه الحاجز تلقائيا.
والصورة التالية تلخص الخط الزمني كاملا كما جرى في المختبر، من التخمين إلى رفع الحظر:
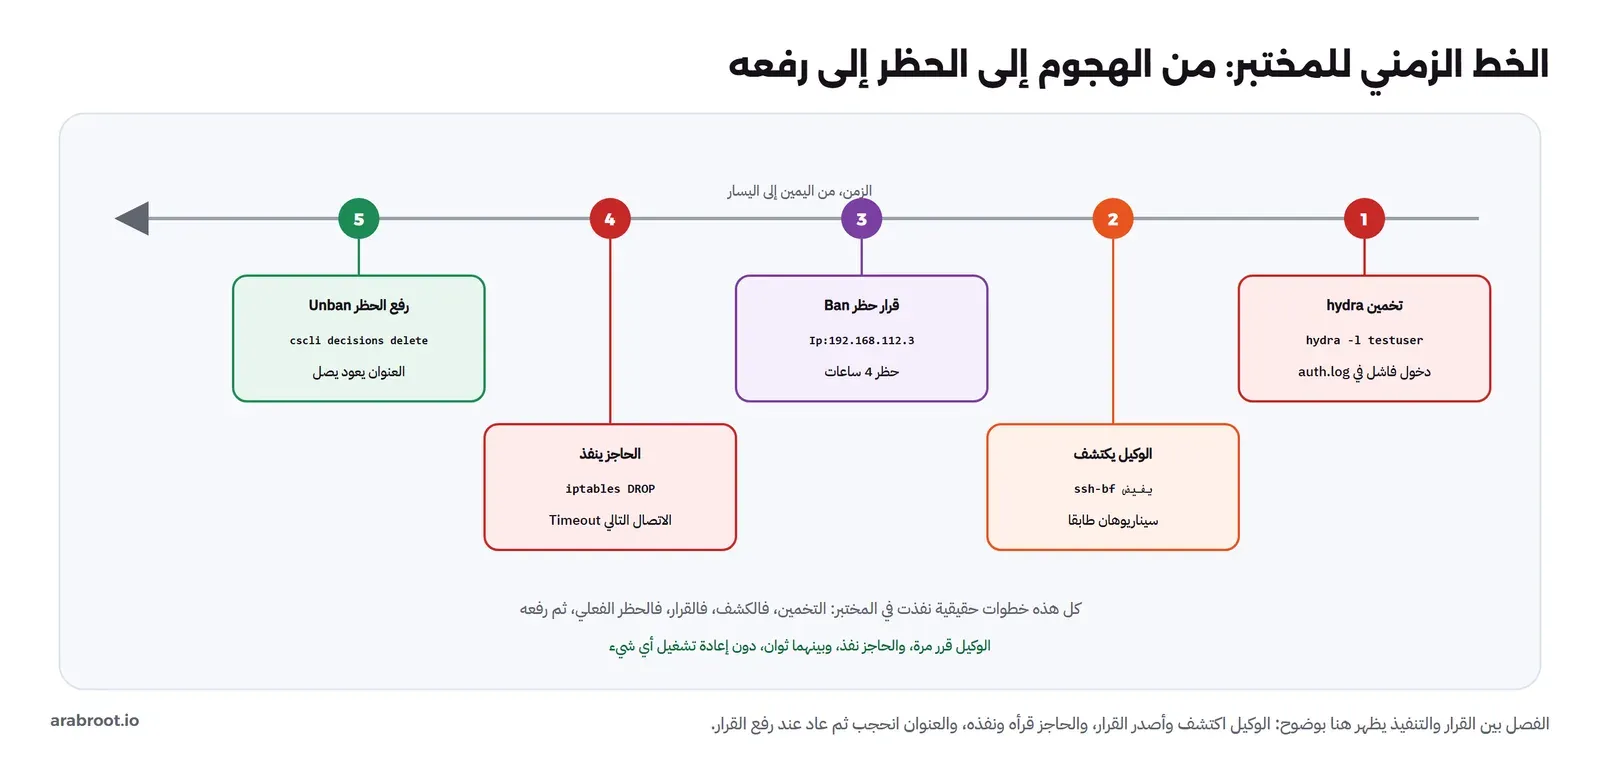
وتأمل الفرق بين هذا الحظر والحظر اليدوي: لو حظر مازن كل عنوان مهاجم بيده، لاحتاج أن يراقب السجلات على مدار الساعة ويضيف قواعد جدار ناري يدويا، وينساها فتتراكم، ولا يرفعها عن الموظف الذي حظره بالخطأ إلا بعد شكوى. أما مع CrowdSec، فالحظر آلي بمهلة تنتهي وحدها، ومبني على سلوك لا على قاعدة ثابتة، ويرفع بأمر واحد، ويتعلم من غيره. هذه هي طبقة الدفاع النشط التي تكمل التقوية الساكنة التي بناها في مقال تقوية السيرفر.
القائمة الجماعية، وما يميز CrowdSec عن fail2ban
ما فعله مازن حتى الآن محلي بالكامل، ويكفي لحماية سيرفراته، وهو تماما ما يفعله fail2ban. لكن هنا يظهر ما يميز CrowdSec، وهو ما جعل مازن يفكر فيه أصلا: القائمة الجماعية. والصورة التالية تقارن بينهما:
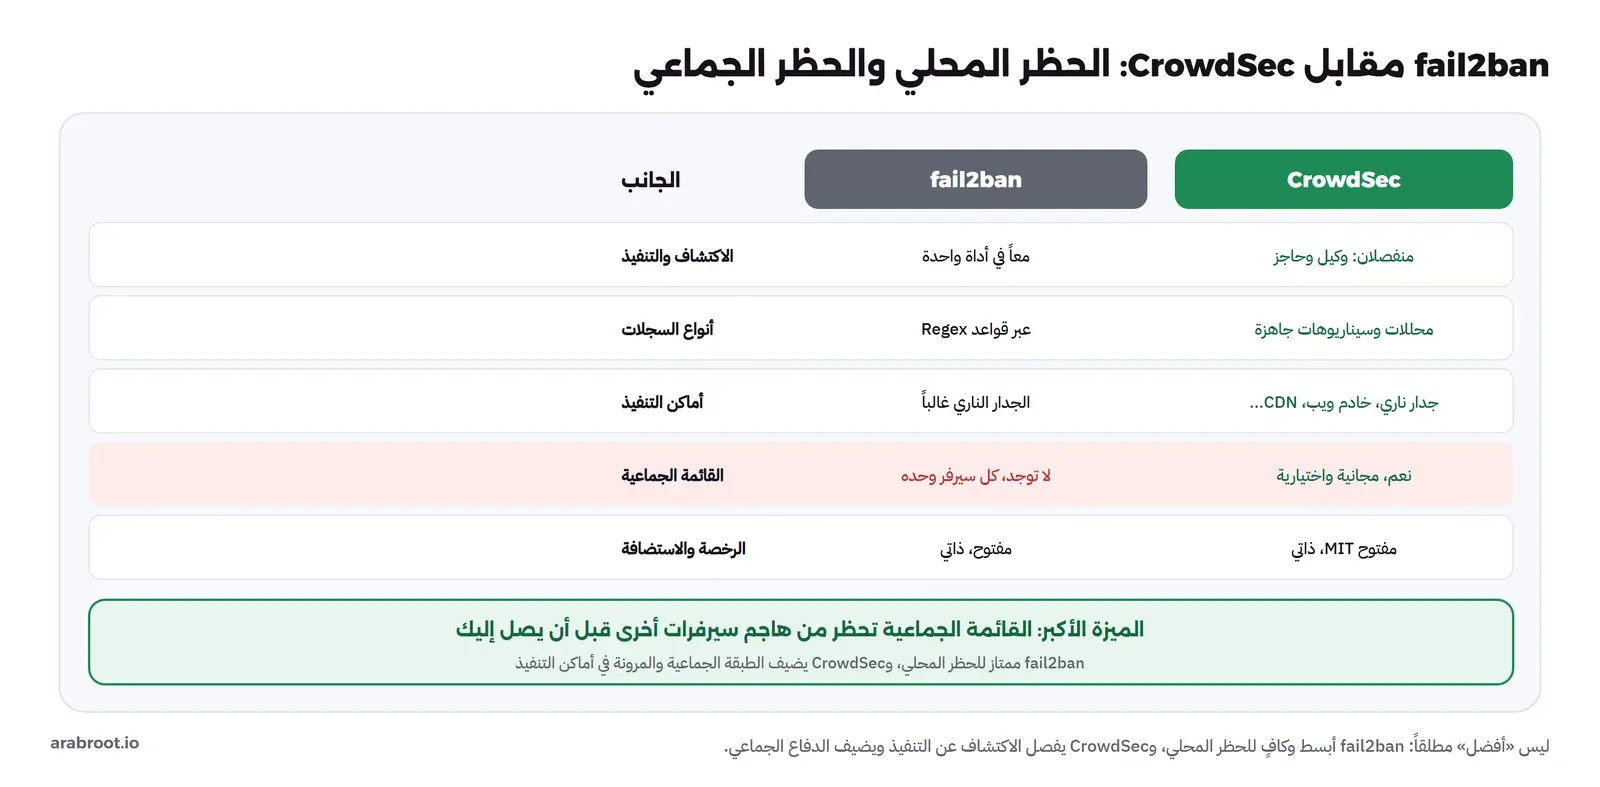
أقوى ما في CrowdSec أنك تستطيع أن تشترك مجانا في قائمة الحظر الجماعية Community Blocklist، فيحظر سيرفرك العناوين التي هاجمت سيرفرات أخرى حول العالم قبل أن تصل إليك أصلا. والفكرة بسيطة وقوية: حين يكتشف وكيل CrowdSec على سيرفر ما مهاجما، يرسل تقريرا مجهولا إلى الشبكة، فإذا أبلغ عدد كاف من السيرفرات عن العنوان نفسه، أضيف إلى القائمة الجماعية التي يحملها الجميع. فبدل أن يبدأ كل سيرفر من الصفر كما كان يزعج مازن، صار سيرفره يعرف المهاجمين من خبرة ملايين غيره. وهذا بالضبط ما لا يستطيعه fail2ban، الذي يبقى كل سيرفر فيه جزيرة معزولة.
والمشاركة اختيارية ومتدرجة: تستطيع أن ترسل تقاريرك وتستقبل القائمة، أو أن تستقبل فقط دون أن ترسل، أو أن تعمل محليا بالكامل دون أي مشاركة. ومازن، الذي يدير بيانات مرضى، اطمأن إلى أن التقارير المرسلة لا تحوي بيانات حساسة، بل عناوين IP المهاجمة وأسماء السيناريوهات التي طابقتها فقط، لا محتوى أنظمته. وجميع المكونات مفتوحة المصدر Open Source برخصة MIT، والوكيل والحواجز مجانية بلا حد، والخدمات المدفوعة اختيارية للمؤسسات الكبيرة التي تريد قوائم حظر متخصصة أو دعما.
وقد يتساءل مازن، وهو يدير بيانات مرضى خاضعة لنظام حماية البيانات الشخصية: هل تهدد المشاركة في القائمة الجماعية خصوصية بياناتي؟ والجواب لا، لسببين: أولا أن ما يرسل هو عناوين IP مهاجمة وأسماء سيناريوهات طابقتها، لا شيء من محتوى أنظمتك ولا بيانات مستخدميك. وثانيا أن المشاركة اختيارية بالكامل، فإن أردت أقصى تحفظ، شغل CrowdSec في وضع «الاستقبال فقط»: تستفيد من قائمة العالم دون أن ترسل شيئا إطلاقا. فتجمع بين الحماية الجماعية والخصوصية التامة. وهذا الوضوح في ما يرسل وما لا يرسل، مع كون الأداة مفتوحة المصدر تراجع كودها، هو ما طمأن مازن إلى استخدامها في بيئة حساسة.
ومتى يختار مازن CrowdSec ومتى يكفيه fail2ban؟ القاعدة العملية: إن كان لديه سيرفر واحد بسيط وحظر محلي يكفيه، فـ fail2ban أخف وأبسط. وإن كان لديه عدة سيرفرات وخدمات، ويريد أن تتعلم من بعضها ومن العالم، وأن ينفذ الحظر في طبقات مختلفة، فـ CrowdSec هو الأنسب. ولا يلغي أحدهما الآخر، بل يختار بحسب حجم بنيته وحاجته، وكلاهما مفتوح المصدر يستضيفه بنفسه فلا يسلم بياناته لأحد. ومازن، وهو في منتصف الطريق بين سيرفر وبنية كاملة، اختار CrowdSec لأنه يريد أن ينمو معه: يبدأ بحاجز واحد على SSH، ويضيف لاحقا حواجز لخادم الويب وقاعدة البيانات، كلها تنفذ قرارات وكيل واحد.
من المختبر إلى الإنتاج
بعد أن فهم مازن كيف يعمل CrowdSec ورأى مشكلاته في المختبر، صار جاهزاً لنشره على سيرفراته الحقيقية بثقة. ما بناه في المختبر يدويا، بلا systemd، يبنى على سيرفر حقيقي بشكل أنظف. فعلى سيرفر إنتاج، تثبت CrowdSec من المستودع الرسمي، وتشغله وتشغل الحاجز كخدمتين دائمتين بـ systemctl enable --now فتعملان عند كل إقلاع. ولا تحتاج rsyslog بتنسيق تقليدي إلا إذا كانت توزيعتك تكتب بصيغة ISO، فتحقق من سجلك أولا. وتثبت مجموعة لكل خدمة مكشوفة: sshd للدخول، ومجموعة خادم الويب الذي تستخدمه مثل nginx أو Traefik، ومجموعة قاعدة البيانات Database إن كانت مكشوفة.
وقائمة مازن قبل أن يثق بـ CrowdSec في الإنتاج:
تحقق من مقياس الجمع cscli metrics أن أسطر خدماتك مقروءة Parsed لا Unparsed، فالمحلل قبل السيناريو.شغل CrowdSec في وضع القراءة فقط أسبوعا دون حاجز، وراقب cscli alerts list، لترى من كان سيحظر قبل أن تثق به.أضف عنوانك وعناوين فريقك وشبكتك الإدارية إلى قائمة سماح Whitelist، حتى لا تحظر نفسك إذا أخطأت كلمة المرور مرارا.تأكد أن الحاجز متصل بـ cscli bouncers list، فالقرار بلا حاجز قائمة لا تنفذ.قرر موقفك من القائمة الجماعية: استقبال فقط، أو استقبال وإرسال، أو محلي بالكامل.راقب حجم ذاكرة الحاجز والوكيل، فهما خفيفان لكن اعرف خط الأساس على سيرفرك.
وأهم بند هو قائمة السماح: فأسوأ ما قد يحدث أن يحظر CrowdSec عنوان مكتبك لأن موظفا أخطأ كلمة المرور خمس مرات، فتفقد الوصول إلى سيرفرك. ولذلك ضع عناوينك الموثوقة في قائمة السماح من اليوم الأول، فهي شبكة الأمان التي تمنع الأداة من أن تؤذيك بدل أن تحميك. وهذا الخطر حقيقي ويقع كثيراً: مسؤول يحظر نفسه عن سيرفر الإنتاج في منتصف الليل، فيضطر إلى الدخول من لوحة المزود لرفع الحظر. تجنب ذلك بقائمة سماح لشبكتك الإدارية، وبأن تبقي طريق دخول بديلاً، مثل لوحة المزود، لا يمر بالحاجز أصلاً.
ولا تنس أن تفعل حظر الخدمة نفسها قبل أن تحتاج الحاجز: فالدفاع في طبقات، وCrowdSec طبقة فوق التقوية لا بديلاً عنها. فعلى سيرفر مازن، يبقى منع الدخول بكلمة مرور على SSH، والمصادقة بالمفاتيح، وجدار ناري يغلق المنافذ غير المستخدمة، كلها قائمة كما في مقال التقوية، وCrowdSec يضيف فوقها طبقة ترد على من يحاول رغم كل ذلك. فأقوى دفاع ليس أداة واحدة، بل طبقات تكمل بعضها، وإذا اخترقت واحدة بقيت البقية.
مشكلات شائعة Common Problems وحلولها
أغلب مشكلات CrowdSec ليست في الأداة بل في سلسلة المعالجة حولها، وهذه أكثر ما يقابله المبتدئ، مع حلها:
كل الأسطر Unparsed: المحلل الأساسي crowdsecurity/syslog-logs غير مثبت، أو تنسيق تاريخ السجل مختلف عما يتوقعه، فثبت المحلل واضبط تنسيق rsyslog التقليدي.لا قرارات رغم ظهور الأسطر مقروءة: تحقق من مقياس السيناريوهات cscli metrics، فقد يكون عدد المحاولات أقل من عتبة Overflow السيناريو، فزد المحاولات أو راجع نافذة الزمن.القرار موجود لكن المهاجم غير محجوب: الحاجز لا يعمل أو غير متصل، فافحص cscli bouncers list وسجل الحاجز، وتأكد أن الContainer تملك صلاحية NET_ADMIN.تثبيت الحاجز يتوقف: في Container بلا systemd قد يعلق سكربت التثبيت عند محاولة تشغيل الخدمة، والحل أن تشغل الحاجز يدويا كما فعلنا، أما على سيرفر حقيقي فـ systemctl enable --now يكفي.حظرت نفسك عن سيرفرك: إن حظر CrowdSec عنوانك، ارفع الحظر بـ cscli decisions delete --ip، ثم أضف عنوانك إلى قائمة السماح حتى لا يتكرر.عناوين كثيرة محظورة بعد الاشتراك في القائمة الجماعية: هذا متوقع، فالقائمة الجماعية تحوي عشرات الآلاف، ولهذا يستخدم الحاجز ipset ليبقى سريعا مهما كبرت.
الخلاصة
وصلنا لنهاية الموضوع، ومسار مازن من شكوى في سجل إلى دفاع نشط يلخص الدرس، وأهم ما ظهر في المختبر:
CrowdSec يفصل الاكتشاف عن التنفيذ: الوكيل يقرر، والحاجز ينفذ، فقرار واحد تنفذه عدة حواجز في أماكن مختلفة.في المختبر اكتشف الوكيل تخمين hydra خلال ثوان، وأصدر قرار حظر فعليا على عنوان المهاجم، ونفذه حاجز الجدار الناري فانقطع اتصال المهاجم.أكثر خطأ يوقف المبتدئين هو الأسطر غير المقروءة، وسببه محلل أساسي ناقص أو تنسيق تاريخ مختلف، لا السيناريو.رفع الحظر بأمر واحد، والوكيل والحاجز يتزامنان دون إعادة تشغيل.القائمة الجماعية المجانية تحمي سيرفرك من مهاجمين لم يصلوا إليه بعد، وهي ما يميز CrowdSec عن fail2ban.ابدأ بوضع القراءة فقط، وضع قائمة سماح لعناوينك، وتحقق من مقياس الجمع، قبل أن تثق بالحظر الآلي في الإنتاج.
وبهذا يكون مازن قد أضاف إلى سيرفراته طبقة دفاع نشط تتعلم: بدل أن يراقب السجلات بيده ويحظر يدويا، صار نظام يكتشف التخمين ويحظره آليا بمهلة تنتهي وحدها، ويتعلم من ملايين السيرفرات حول العالم، ويرفع الحظر بأمر واحد عن المخطئ. وأهم ما تعلمه ليس الأوامر، بل أن يقرأ مقياس الجمع ليعرف أين تتعطل الأداة، وأن يضع قائمة سماح تحميه من نفسه، وأن يبدأ بوضع القراءة فقط قبل أن يثق. فالأداة القوية تحتاج فهما، لا تثبيتا فقط.
وفي المقالات القادمة من هذه المرحلة ننتقل إلى الجانب الأحمر بإذن ومنهجية: اختبار الاختراق المصرح به، ثم Kali Linux، ثم Nmap، وستلاحظ أن أداة التخمين hydra التي هاجمنا بها هنا هي نفسها التي سنتعلم استخدامها هناك، على أهداف نملكها، لنرى الضعف قبل أن يراه غيرنا.
 دليلمصطلحات الأمن السيبراني للمبتدئين: من CVE إلى Purple Teamماذا تعني الكلمات التي تتكرر في كل عرض أمني، من رقم الثغرة وخطورتها إلى أدوات المراقبة SOC والفرق الحمراء والزرقاء.
 دليلتقوية السيرفر Hardening وقياسها مع Lynis ومعايير CISيواجه مسؤول نظم طلب المستشفى بدليل تقوية، فيقيس خادمه بـ Lynis وCIS ويقويه ويعيد القياس، ويكشف مفاجأة تخفض الدرجة.
 دليلتأمين سيرفر VPS على Ubuntu من أول دخولقبل أن تثبت أي تطبيق على سيرفرك الجديد، هذه الخطوات تغلق أبرز الثغرات وأولها الدخول بمفتاح SSH بدل كلمة المرور.
 دليلاختبار الاختراق المصرح به: المنهجية والإذن والتقريريواجه مسؤول نظم طلب المستشفى باختبار اختراق سنوي، فنرافقه وهو يفهم الإذن والنطاق وقواعد الاشتباك وبنية التقرير قبل أن يبدأ.
 دليلاستكشاف الشبكة والمنافذ والخدمات مع Nmapنشغل Nmap على مختبر من Containers نملكها بثلاث خدمات، ونمر على الاكتشاف وفحص المنافذ وكشف الإصدار ومحرك السكربتات NSE بمخرج حقيقي.
تدريب عملي Practice
CrowdSec يتعلم بالتجربة، وهذه تمارين تبني بها فهما عمليا قبل أن تثق به على الإنتاج:
كرر المختبر، لكن بدل SSH استخدم خادم ويب nginx ومجموعة crowdsecurity/nginx، وشغل تخمينا أو مسح مسارات على الموقع، وراقب أي سيناريو يطابق، وقارن كيف يختلف اكتشاف هجوم ويب عن اكتشاف تخمين SSH.على سيرفرك الحقيقي، ثبت CrowdSec في وضع القراءة فقط أسبوعا دون حاجز، ثم افتح cscli alerts list وانظر كم عنوانا كان سيحظر، وما السيناريوهات التي طابقت، وتأمل كم من ضجيج الإنترنت يصل إليك يوميا.اشترك في القائمة الجماعية في وضع الاستقبال، ثم افحص cscli decisions list وانظر كم عنوانا جاءك من خبرة الآخرين قبل أن يصلك.جرب أن تحظر نفسك عمدا من عنوان اختبار، ثم ارفع الحظر بـ cscli decisions delete، لتتدرب على التعافي قبل أن تحتاجه في ضغط حقيقي.
سجل التحديثات
أكتوبر 2026: كتابة المقال وتنفيذ المختبر يوم 25 أكتوبر 2026 على Container اثنين من Debian 13 مع CrowdSec 1.8.1 وحاجز الجدار الناري 0.0.36 وhydra 9.5، واكتشاف قرار حظر فعلي على عنوان المهاجم وتنفيذه بـ iptables.


