بعد أن تشغل Pi-hole أو AdGuard Home في بيتك، يبقى سؤال لا يجيب عنه الحجب: من يجيب عن كل الأسماء التي لم تحجبها؟ ففي الإعداد المعتاد يسأل خادم البيت مزود DNS خارجياً، مثل خادم مزود الخدمة أو Quad9 أو Cloudflare، عن كل اسم تزوره العائلة، فيصبح هذا المزود الطرف الوحيد في العالم الذي يرى قائمة كاملة بما يزوره بيتك، يوماً بيوم ومن عنوان واحد. والتشفير الذي شرحناه في دليل AdGuard Home يمنع من في الطريق من قراءة هذه الأسئلة، ولكنه لا يمنع المزود نفسه، فأنت نقلت ثقتك إليه فقط.
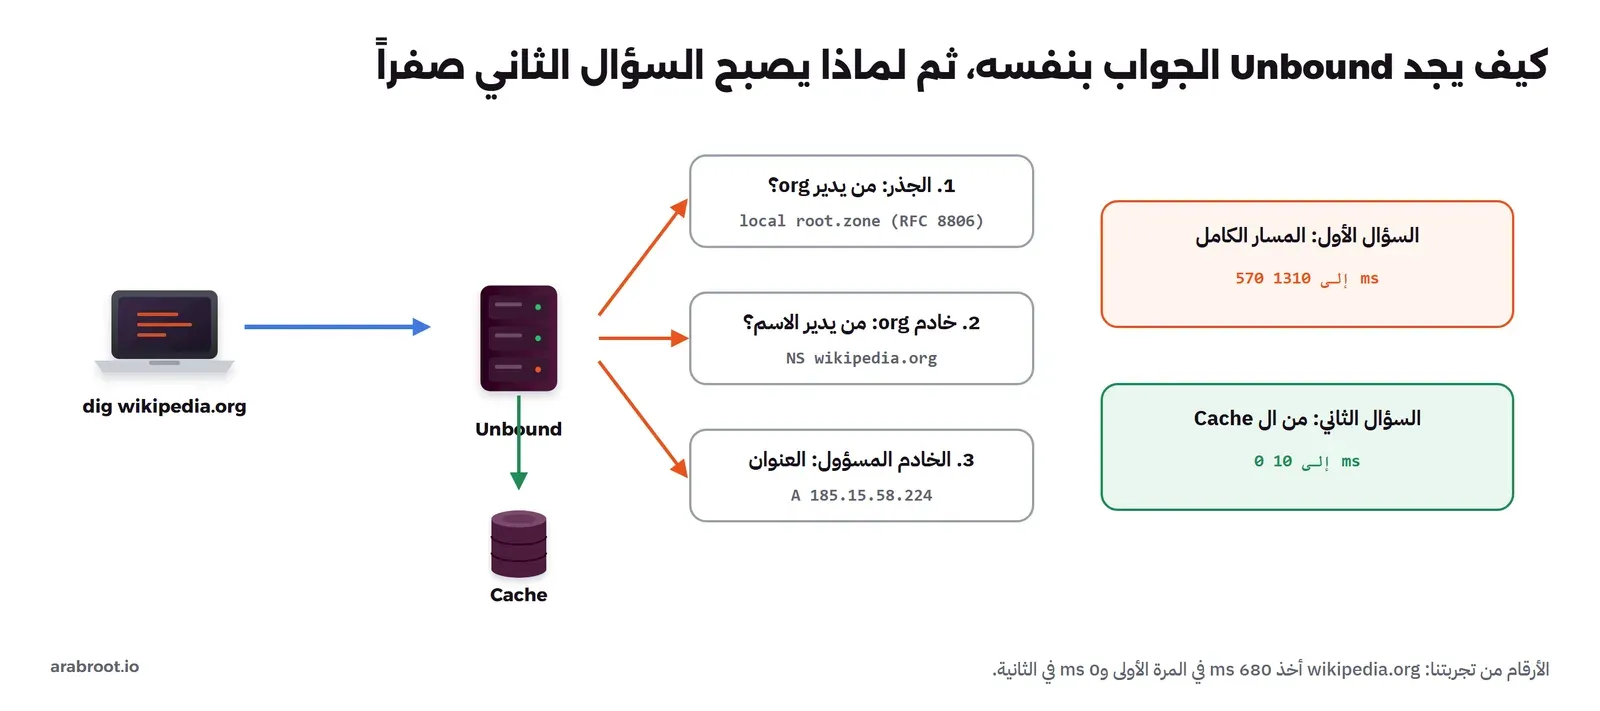
والبديل أن يجد خادم البيت الجواب بنفسه: يسأل الخوادم الجذرية Root Servers عمن يدير النطاق org، ثم يسأل خوادم org عمن يدير wikipedia.org، ثم يسأل خادم Wikipedia عن العنوان، كما يفعل أي مزود DNS كبير. وهذا ما يسمى المحلل التكراري Recursive Resolver، وأشهر برنامج مفتوح المصدر له في البيوت هو Unbound من مؤسسة NLnet Labs الهولندية غير الربحية. وقد شرحنا طريق السؤال من الجذر إلى الجواب بالأمر dig +trace في شرح DNS وسجلاته للمبتدئين، فهنا لن نعيدها، وإنما نجعل برنامجاً في بيتك يقوم بها، ونرى ما يكسبه البيت وما يدفعه.
وسوف نناقش في هذا المقال ما يلي:
- الفرق بين خادم وسيط Forwarder وخادم تكراري، ومن يرى أسئلتك في كل منهما.
- تشغيل Unbound 1.25.2 في Container بملف إعداد نشرحه سطراً سطراً، ومفتاح الثقة لل DNSSEC.
- مشكلة حقيقية ظهرت لنا: الأسئلة عن الجذر نفسه لا تصل، وكيف حلها نسخة محلية من منطقة الجذر بحسب RFC 8806.
- زمن السؤال الأول مقابل السؤال من ال Cache، بأرقام من 292 اسماً حقيقياً.
- التحقق من DNSSEC باختبارات حقيقية على نطاقات معطوبة عمداً، ومعنى رموز الخطأ الموسعة.
- تقليل الاسم QNAME Minimisation كما رأيناه في التقاط الحزم، وحدود الخصوصية التي يعطيها التكرار.
- Unbound خلف Pi-hole، والأخطاء الشائعة، وقائمة تحقق.
الوسيط Forwarder أم المحلل التكراري Recursive؟
خادم DNS في البيت يعمل بإحدى طريقتين. الأولى أن يكون وسيطاً: يستقبل السؤال من الجهاز، فإذا لم يكن الجواب في ذاكرته أرسل السؤال كما هو إلى خادم آخر يثق به، وأعاد جوابه. وهذا ما يفعله Pi-hole وAdGuard Home وأغلب أجهزة ال Router. والثانية أن يكون محللاً تكرارياً: لا يعتمد على أحد، وإنما يبدأ من الخوادم الجذرية، وينزل في شجرة الأسماء خطوة خطوة حتى يصل إلى الخادم المسؤول Authoritative عن الاسم، ويأخذ الجواب منه مباشرة.
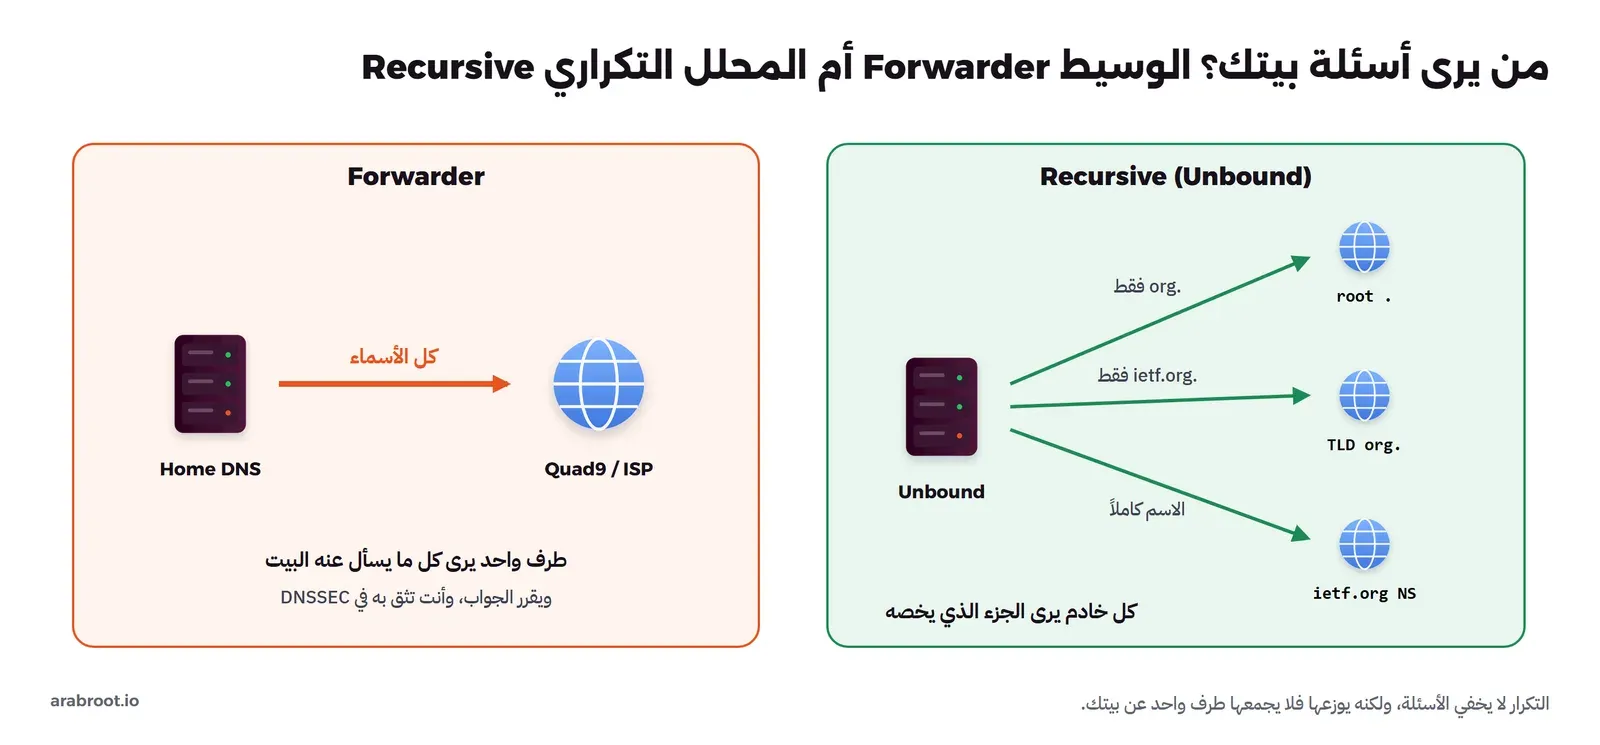
والفرق في الخصوصية واضح في الصورة: في الوسيط يرى المزود كل الأسماء، وفي التكرار يرى خادم الجذر أن بيتك سأل عن شيء في org، ويرى خادم org أنه سأل عن ietf.org، ولا يرى الاسم كاملاً مع كل تفاصيله إلا خادم صاحب النطاق نفسه، وهو الذي سوف تتصل بموقعه بعد ثانية على أي حال. وقد يتساءل البعض: أليس هذا أسوأ، لأن أسئلتي تذهب الآن إلى خوادم كثيرة بدلاً من خادم واحد أعرفه؟ والإجابة أن كل خادم من هذه الخوادم يرى جزءاً صغيراً لا يكفي ليرسم صورة عن بيتك، ولا يوجد طرف يجمع كل شيء ويبيعه أو يسلمه، وهذا هو الهدف. ولكن احذر من أن تبالغ: الأسئلة من خادمك إلى هذه الخوادم تسير بنص واضح على المنفذ 53، فمزود الخدمة في الطريق يستطيع أن يراها إذا أراد، لأن الخوادم الجذرية وخوادم النطاقات لا تدعم التشفير في الغالب. فالتكرار يحميك من تجميع الأسئلة عند مزود DNS، ولا يحميك من مراقبة مزود الإنترنت.
والفرق الثاني في الثقة: الوسيط يأخذ جواب المزود كما هو، فإذا كان المزود يعدل الأجوبة، كأن يعيد صفحة إعلانات بدلاً من «الاسم غير موجود» كما فعل بعض المزودين، أو يحجب مواقع دون أن يخبرك، فلا تعرف. أما المحلل التكراري فيسأل صاحب النطاق مباشرة، ويتحقق من التواقيع الرقمية DNSSEC بنفسه إذا كان النطاق موقعاً، فلا يمر تعديل على اسم موقع دون أن يكتشفه.
لماذا يهم التحقق؟ حادثة 2008
في يوليو 2008 نشر مركز CERT الأمريكي التنبيه VU#800113 عن ثغرة في تصميم DNS نفسه وجدها الباحث Dan Kaminsky: كان المهاجم يستطيع أن يرسل إلى خادم تكراري آلاف الأجوبة المزورة في نفس اللحظة التي ينتظر فيها جواباً حقيقياً، فإذا خمن رقم السؤال الصحيح قبل أن يصل الجواب الحقيقي قبله الخادم وحفظه في ذاكرته، وأرسل كل مستخدميه إلى عنوان المهاجم لمدة بقاء الجواب. وتسمى هذه الطريقة تسميم الذاكرة Cache Poisoning. وتعاونت الشركات على إصدار تحديثات منسقة في نفس اليوم تجعل الخادم يرسل كل سؤال من منفذ عشوائي، فيصبح التخمين أصعب بآلاف المرات. ولكن الحل الدائم هو DNSSEC، لأن الجواب الموقع لا يمكن تزويره مهما خمن المهاجم. وUnbound يفعل الأمرين: المنافذ العشوائية والتحقق من التواقيع، وسوف نرى التحقق يعمل في التجربة.
كيف يعمل Unbound من الداخل؟
Unbound برنامج صغير مكتوب بلغة C، ويتكون من وحدتين Modules تعملان على كل سؤال بالترتيب: وحدة التحقق Validator التي تتحقق من DNSSEC، ووحدة التكرار Iterator التي تسأل الخوادم. وحولهما ذاكرتان مؤقتتان: ذاكرة السجلات RRset Cache التي تحفظ كل سجل حصل عليه في الطريق، مثل خوادم org وعناوينها، وذاكرة الرسائل Message Cache التي تحفظ الجواب الكامل لكل سؤال. والفائدة من الأولى كبيرة، فبعد أن يعرف خوادم org مرة لا يعود إلى الجذر لأي اسم في org حتى تنتهي مدة بقاء السجل، وهي يومان لخوادم أغلب النطاقات العليا.
والتوثيق الرسمي في موقع توثيق Unbound، وكل إعداد في ملف unbound.conf موصوف في صفحة دليله. والإصدار الذي جربناه هو 1.25.2 من حزمة Alpine 3.24.
تجربة عملية: Unbound في Container
نستخدم نفس شبكة التجربة في دليلي Pi-hole وAdGuard Home، ونبني Docker Image صغيرة على Alpine فيها Unbound وملف تلميحات الجذر Root Hints والأداة drill:
docker build -t hl1-unbound:1 - <<'EOF'
FROM alpine:3.24
RUN apk add --no-cache unbound dns-root-hints drill
EOF
docker run --rm hl1-unbound:1 unbound -V | head -1
Version 1.25.2ملف الإعداد سطراً سطراً
وهذا ملف الإعداد الكامل الذي استخدمناه، وهو في مجلد lab مع المقال:
server:
    verbosity: 1
    use-syslog: no
    log-time-ascii: yes
    interface: 0.0.0.0
    port: 53
    do-ip4: yes
    do-ip6: no
    do-udp: yes
    do-tcp: yes
    access-control: 0.0.0.0/0 refuse
    access-control: 127.0.0.0/8 allow
    access-control: 10.53.0.0/24 allow

    # recursive from the root, no forwarding
    root-hints: "/usr/share/dns-root-hints/named.root"
    auto-trust-anchor-file: "/var/lib/unbound/root.key"

    # privacy
    qname-minimisation: yes
    hide-identity: yes
    hide-version: yes

    # DNSSEC hardening
    harden-glue: yes
    harden-dnssec-stripped: yes
    harden-below-nxdomain: yes
    aggressive-nsec: yes
    val-log-level: 2

    # cache
    prefetch: yes
    cache-min-ttl: 0
    serve-expired: no
    msg-cache-size: 32m
    rrset-cache-size: 64m
    num-threads: 1

    edns-buffer-size: 1232
    ede: yes
    statistics-cumulative: no
    extended-statistics: yes

remote-control:
    control-enable: yes
    control-interface: /run/unbound.ctl
في الإعداد أعلاه لاحظ التالي:
access-controlيرفض الجميع ثم يسمح بالجهاز نفسه وشبكة التجربة فقط، وهذا أهم سطر في الملف، لأن Unbound دون قيود خادم مفتوح يستخدمه المهاجمون في هجمات التضخيم، كما شرحنا في دليل Pi-hole. وفي بيتك ضع شبكتك المحلية مكان10.53.0.0/24.- لا يوجد أي قسم
forward-zone، وهذا ما يجعله تكرارياً. وإذا أضفت قسماً يرسل كل شيء إلى9.9.9.9يصبح وسيطاً مثل غيره. auto-trust-anchor-fileهو ملف مفتاح الجذر لل DNSSEC، والكلمةautoتعني أن Unbound يحدثه وحده عندما يغير الجذر مفتاحه بطريقة RFC 5011، كما حدث عند تغيير مفتاح الجذر الذي أدارته ICANN سنة 2018.qname-minimisationيجعل كل خادم يرى أقل جزء ممكن من الاسم، وسوف نراه في التقاط الحزم.harden-dnssec-strippedيرفض الجواب غير الموقع لنطاق يجب أن يكون موقعاً، وهذا يمنع هجوماً يزيل فيه المهاجم التواقيع من الجواب. وharden-below-nxdomainيعتبر كل اسم تحت اسم غير موجود غير موجود أيضاً، وaggressive-nsecيستفيد من سجلات NSEC الموقعة ليجيب بنفسه عن أسماء غير موجودة دون أن يسأل بحسب RFC 8198، فيقل عدد الأسئلة الخارجة.prefetchيحدث الجواب المطلوب كثيراً قبل أن تنتهي مدته بقليل، فلا يدفع أحد في البيت زمن السؤال الأول عن موقع يزوره كل يوم.edns-buffer-size: 1232يحدد أكبر جواب عبر UDP بحجم لا يتجزأ في الشبكات، وأكبر من ذلك يذهب عبر TCP، وهي القيمة التي يوصي بها دليل Pi-hole أيضاً.ede: yesيضيف رموز الخطأ الموسعة Extended DNS Errors من RFC 8914 إلى الأجوبة الفاشلة، فتعرف سبب الفشل من الجواب نفسه.use-syslog: noأضفناه بعد أن لاحظنا أن السجلات لا تظهر فيdocker logs، لأن حزمة Alpine ترسلها افتراضياً إلى syslog غير الموجود في ال Container.
مفتاح الجذر وأمر التشغيل
قبل أول تشغيل يجب أن يوجد ملف مفتاح الجذر، والأداة unbound-anchor تنزله وتتحقق منه بشهادة ICANN، ومعنى رموز خروجها في صفحة دليلها. وهذا السكربت الذي يشغله ال Container:
#!/bin/sh
# entrypoint of the lab Unbound container
mkdir -p /var/lib/unbound
unbound-anchor -a /var/lib/unbound/root.key
echo "unbound-anchor exit code: $?"
[ -s /var/lib/unbound/root.zone ] || wget -q -O /var/lib/unbound/root.zone https://www.internic.net/domain/root.zone
chown -R unbound /var/lib/unbound
unbound-checkconf || exit 1
exec unbound -d -p
docker run -d --name hl1-unbound --network hl1-net --ip 10.53.0.4 \
-v hl1-unbound-var:/var/lib/unbound \
-v "$PWD/unbound.conf:/etc/unbound/unbound.conf:ro" \
-v "$PWD/start.sh:/start.sh:ro" \
hl1-unbound:1 sh /start.shunbound-anchor exit code: 1
unbound-checkconf: no errors in /etc/unbound/unbound.conf
Nov 17 02:27:27 unbound[1:0] notice: init module 0: validator
Nov 17 02:27:27 unbound[1:0] notice: init module 1: iterator
Nov 17 02:27:27 unbound[1:0] info: start of service (unbound 1.25.2).
Nov 17 02:27:27 unbound[1:0] info: generate keytag query _ta-4f66-9728. NULL INفي المخرج أعلاه لاحظ التالي:
- رمز الخروج 1 من
unbound-anchorليس خطأ، وإنما يعني أن الأداة كتبت ملف مفتاح جديداً، وفي التشغيل التالي كان الرمز 0 لأن الملف موجود وصحيح. فلا توقف السكربت عند رمز غير الصفر هنا كما تفعل مع أغلب الأوامر. - الوحدتان بالترتيب: Validator ثم Iterator.
- السطر
_ta-4f66-9728سؤال يرسله Unbound ليخبر خوادم الجذر بأرقام المفاتيح التي يثق بها، وهذا يساعد ICANN على معرفة من سيتأثر عند تغيير المفتاح القادم. - وظهر قبلها تحذير
so-sndbuf 4194304 was not granted، ومعناه أن النظام لم يعط Unbound حجم المخزن الذي طلبه للإرسال، وهو لا يؤثر على بيت، ولكنه يهم في خادم يجيب آلاف الأسئلة في الثانية، وحله رفعnet.core.wmem_maxفي الجهاز المضيف.
ولاحظ في السكربت سطر root.zone، فهو لم يكن في المحاولة الأولى، وإنما أضفناه بعد المشكلة التالية.
المشكلة: الأسئلة عن الجذر نفسه لا تصل
في المحاولة الأولى، دون السطر الأخير في الملف، بدأ Unbound دون أي خطأ، ولكن كل سؤال أعاد SERVFAIL بعد انتظار طويل. فرفعنا مستوى السجل بالأمر unbound-control verbosity 3 فظهر هذا:
info: resolving example.org. A IN
info: priming . IN NS
debug: timeout udp
info: sending query: . NS IN
debug: sending to target: <.> 202.12.27.33#53
debug: serviced query UDP timeout=12032 msec
debug: timeout udp
debug: sending to target: <.> 192.33.4.12#53
Unbound عند البدء يرسل سؤال التهيئة Priming Query، وهو . NS أي «من هي الخوادم الجذرية الحالية؟»، إلى أحد العناوين في ملف التلميحات، ليحصل على القائمة الحديثة قبل أن يبدأ. ولم يصله أي جواب من أي خادم جذري، فجرب واحداً بعد الآخر بمهلة تتضاعف حتى وصلت إلى 12 ثانية. ولنعرف السبب سألنا الخادم الجذري A مباشرة من Container عادي بأسئلة مختلفة:
dig +norec +time=3 +tries=1 @198.41.0.4 google.com A | head -6
dig +norec +time=3 +tries=1 @198.41.0.4 . SOA | head -3
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 16517
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 13, ADDITIONAL: 27
;; communications error to 198.41.0.4#53: timed outالخادم الجذري أجاب عن google.com بإحالة إلى خوادم com كما يجب، ولم يجب عن سؤال الجذر نفسه . SOA، وتكرر ذلك مع الخوادم الجذرية الثلاثة عشر، على UDP وTCP، بينما أجاب نفس الخادم عن نفس السؤال من الجهاز المضيف خارج Docker. أي أن شيئاً في الطريق بين ال Containers والإنترنت كان يسقط الأسئلة التي اسمها الجذر فقط، وكانت تعمل في أول التجربة ثم توقفت. ولم نحدد هذا الشيء، وجربنا أن نجعل Unbound يسأل عبر TCP بالإعداد tcp-upstream: yes، فظهر في السجل outnettcp got tcp error -1 لكل الخوادم الجذرية، فالمشكلة ليست في UDP.
والقاعدة من هذه التجربة: إذا رأيت priming . IN NS في السجل يتكرر دون جواب، فاختبر بالأمر dig @198.41.0.4 . NS من نفس الجهاز، فإذا لم يأت جواب بينما يجيب نفس الخادم عن أسماء أخرى، فالمشكلة في شبكتك وليست في Unbound، وبعض الأجهزة الأمنية وأنظمة الفلترة تعامل الأسئلة عن الجذر معاملة خاصة.
الحل: نسخة محلية من منطقة الجذر RFC 8806
الوثيقة RFC 8806 تصف طريقة يحمل فيها المحلل التكراري نسخة كاملة من منطقة الجذر، فيجيب عن كل ما كان سيسأل عنه الخوادم الجذرية من ذاكرته، دون أن يسألها. ومنطقة الجذر صغيرة، فهي قائمة النطاقات العليا وخوادمها فقط، وتنشرها IANA في ملف root.zone. وأضفنا إلى نهاية ملف الإعداد:
# local copy of the root zone (RFC 8806): no priming queries to the root servers
auth-zone:
    name: "."
    primary: 199.9.14.201         # b.root-servers.net
    primary: 192.33.4.12          # c.root-servers.net
    primary: 199.7.91.13          # d.root-servers.net
    primary: 192.5.5.241          # f.root-servers.net
    primary: 192.0.47.132         # xfr.cjr.dns.icann.org
    primary: 192.0.32.132         # xfr.lax.dns.icann.org
    url: "https://www.internic.net/domain/root.zone"
    fallback-enabled: yes
    for-downstream: no
    for-upstream: yes
    zonefile: "/var/lib/unbound/root.zone"
في الإعداد أعلاه لاحظ التالي:
for-upstream: yesيجعل Unbound يستخدم النسخة بدلاً من سؤال الجذر، وfor-downstream: noيعني أنه لا يجيب الأجهزة منها مباشرة كأنه خادم جذري.primaryوurlمصدران لتحديث النسخة، بنقل المنطقة Zone Transfer من خوادم تسمح به، أو بتنزيل الملف عبر HTTPS.fallback-enabled: yesيعني أنه إذا فشلت النسخة يعود إلى سؤال الجذر بالطريقة العادية.
وبعد إضافتها لم يتغير شيء في البداية، فالأمر unbound-control list_auth_zones أعاد . no serial، أي أن النسخة فارغة، لأن نقل المنطقة يبدأ بسؤال عن سجل SOA للجذر، وهو نفس السؤال الذي يسقط في شبكتنا، وتنزيل الملف يحتاج إلى معرفة عنوان www.internic.net أولاً. فنزلنا الملف بأنفسنا عبر HTTPS في سكربت التشغيل، كما رأيت في السطر wget، فأصبح:
. serial 2026111602 since 1794882411 2026-11-17T02:26:51والرقم 2026111602 هو رقم إصدار منطقة الجذر في ذلك اليوم، وهو نفسه الذي ظهر لنا من الخادم الجذري A عند السؤال من الجهاز المضيف. ومنذ هذه اللحظة عمل Unbound تكرارياً بالكامل، يسأل خوادم النطاقات العليا وما تحتها مباشرة، ولا يحتاج إلى الجذر. وللنسخة المحلية فائدتان حتى لو لم تكن عندك مشكلتنا: أسئلة أقل تخرج من بيتك، وجواب فوري عن أي نطاق علوي غير موجود بدلاً من سؤال الجذر عنه، وكثير من الأسئلة التي تصل إلى الجذر في الإنترنت أسماء خاطئة لا وجود لها.
السؤال الأول مقابل ال Cache: الثمن الحقيقي
المحلل التكراري يدفع ثمناً واحداً واضحاً: السؤال الأول عن اسم جديد أبطأ، لأنه يمر على عدة خوادم في أماكن مختلفة من العالم، بينما الخادم العام الكبير غالباً عنده الجواب في ذاكرته لأن ملايين غيرك سألوا عنه قبلك. وقسنا ذلك بطريقتين. الأولى خمسة أسماء، كل اسم مرتين متتاليتين من جهاز تجريبي يسأل Unbound:
wikipedia.org first: Query time: 680 msec | second: Query time: 0 msec
debian.org first: Query time: 710 msec | second: Query time: 0 msec
gnu.org first: Query time: 570 msec | second: Query time: 0 msec
mozilla.org first: Query time: 880 msec | second: Query time: 10 msec
kernel.org first: Query time: 1310 msec | second: Query time: 0 msec
ونفس الأسماء من Quad9 مباشرة أخذت بين 40 و290 ms. والطريقة الثانية أوسع: أعطينا الأداة dnsperf قائمة 292 اسماً حقيقياً هي كل الأسماء التي سأل عنها المتصفح في تجربة التصفح في دليل Pi-hole، وشغلناها مرة على Unbound بذاكرة فارغة بعد الأمر unbound-control reload، ثم مرة ثانية فوراً، ثم مرة على Quad9:
=== unbound cold
  Queries completed:    291 (99.66%)
  Response codes:       NOERROR 289 (99.31%), NXDOMAIN 2 (0.69%)
  Run time (s):         9.290535
  Average Latency (s):  0.557800 (min 0.000849, max 1.823401)
=== unbound warm
  Queries completed:    292 (100.00%)
  Run time (s):         0.206833
  Average Latency (s):  0.004478 (min 0.000068, max 0.166214)
=== quad9 single pass
  Queries completed:    213 (72.95%)
  Run time (s):         40.441542
  Average Latency (s):  0.189061 (min 0.042189, max 1.022713)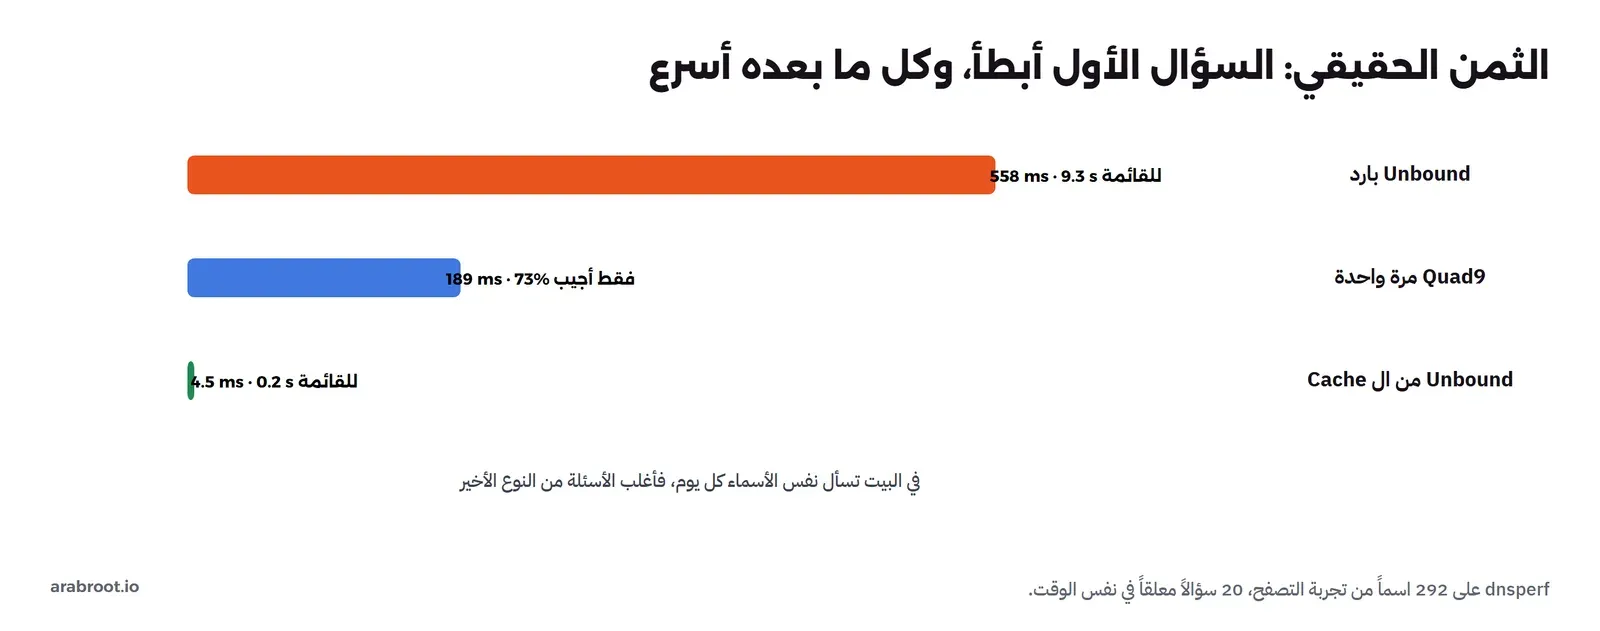
في المخرج أعلاه لاحظ التالي:
- بذاكرة فارغة كان متوسط Unbound 558 ms، أي نحو ثلاثة أضعاف Quad9 (189 ms)، وأبطأ سؤال 1.8 ثانية. وهذا هو الثمن الحقيقي، وتشعر به أول مرة تفتح موقعاً لم يزره أحد في البيت.
- بعد ذلك نزل المتوسط إلى 4.5 ms، والقائمة كلها في 0.2 ثانية بدلاً من تسع ثوان، وهذا أسرع من أي خادم خارجي لأن الجواب في نفس الشبكة.
- من Quad9 أجيب عن 213 سؤالاً فقط من 292، وانتظرت الأداة الباقي حتى المهلة، فأخذت المرة كلها 40 ثانية. ولم نتعمق في السبب، والأرجح أنه حد للأسئلة المتزامنة من عنوان واحد عند الخادم العام أو في الطريق إليه، والدرس أن الخادم العام ليس تحت تحكمك، فلا تعرف متى ولماذا يتجاهل أسئلتك.
- والاسمان اللذان أعادا
NXDOMAINأسماء غير موجودة فعلاً سألت عنها الصفحات، وهذا طبيعي.
وفي البيت تتكرر نفس الأسماء كل يوم: مواقع التواصل، والبريد، وخدمات الأجهزة الذكية، والتحديثات، فأغلب الأسئلة بعد اليوم الأول تأتي من ال Cache، والإعداد prefetch يجدد الشائع منها قبل أن تنتهي مدته. وإحصاءات Unbound نفسه بعد اختباراتنا الصغيرة كانت:
total.num.queries=26
total.num.cachehits=10
total.num.cachemiss=16
total.recursion.time.avg=0.666139
total.recursion.time.median=0.682859
mem.cache.rrset=232111
mem.cache.message=92912
وهي من الأمر unbound-control stats_noreset، ونسبة الإصابة Cache Hit فيها منخفضة لأن اختبارنا كان أسماء جديدة في الغالب، أما في بيت حقيقي فسوف ترى الأرقام تنقلب خلال أيام. ولاحظ أن ال Container كله استخدم 12.9 MiB من الذاكرة، فهو أخف من أي أداة حجب.
وإذا أزعجك زمن السؤال الأول رغم ذلك، فهناك إعدادان يخففانه دون أن تعود إلى خادم عام. الأول serve-expired: عندما تنتهي مدة جواب في الذاكرة يعيده Unbound فوراً كما هو، ثم يحدثه في الخلفية، فلا ينتظر أحد في البيت. والثمن أن الجهاز قد يأخذ عنواناً قديماً لثوان بعد أن يغير الموقع خادمه، وهذا نادراً ما يهم. والثاني رفع حجم الذاكرتين msg-cache-size وrrset-cache-size، وهو لا يفيد بيتاً عادياً لأن الذاكرة التي أعطيناها أكبر بكثير مما استخدمه، كما رأيت في الإحصاءات، فلا تغيره إلا إذا رأيت أن نسبة الإصابة منخفضة بعد أيام من الاستخدام الحقيقي.
DNSSEC: اختبارات حقيقية
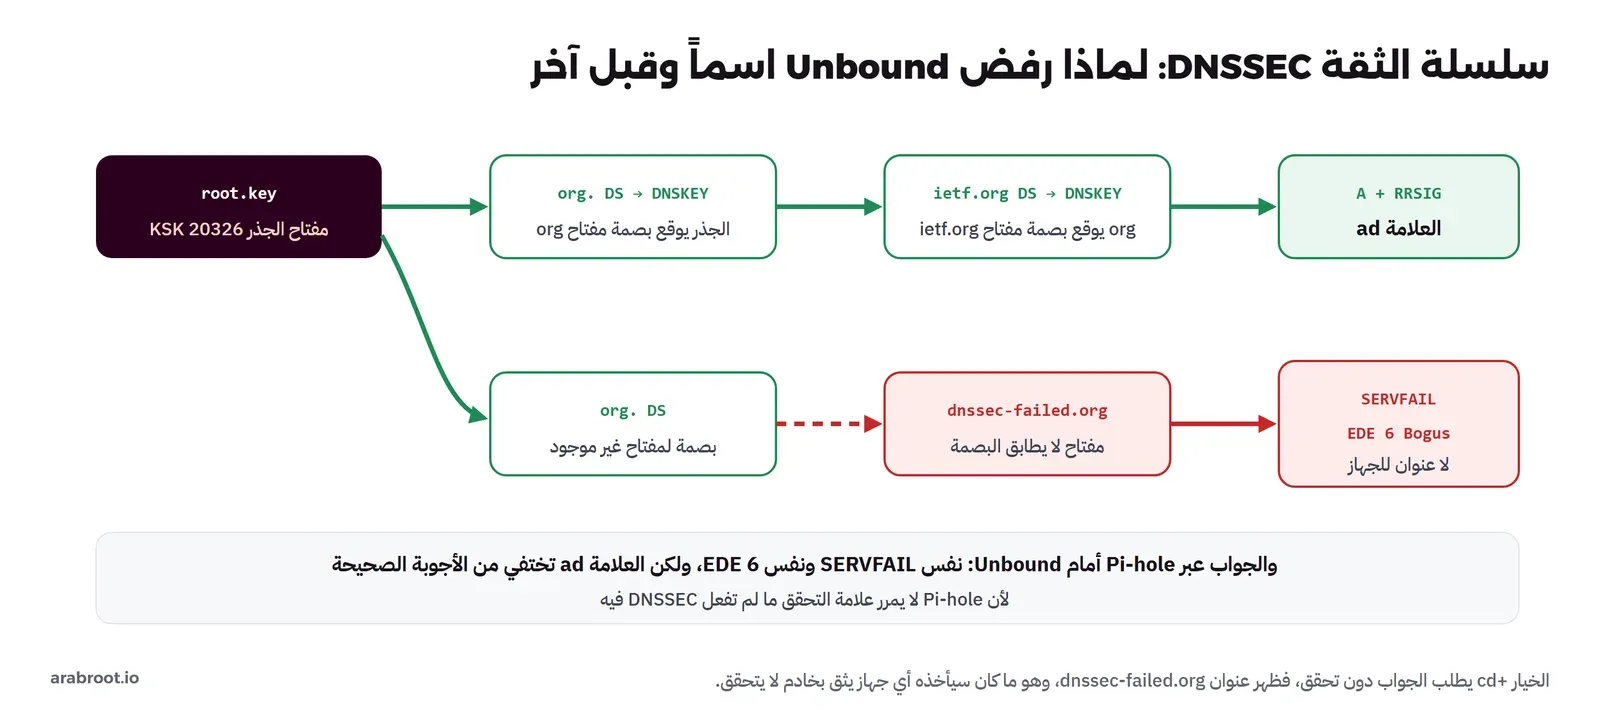
شرحنا فكرة DNSSEC باختصار في قسم DNSSEC في شرح DNS، وفكرتها سلسلة ثقة Chain of Trust: مفتاح الجذر الذي في ملف root.key يوقع بصمة مفتاح النطاق العلوي في سجل DS، ومفتاح النطاق العلوي يوقع بصمة مفتاح النطاق، ومفتاح النطاق يوقع كل سجلاته في سجلات RRSIG. وUnbound يمشي على السلسلة في كل جواب لنطاق موقع، والتفاصيل في RFC 4033. ولاختبار ذلك توجد نطاقات معطوبة عمداً، وهذه النتائج كما خرجت:
== signed: ietf.org
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 23756
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 3, AUTHORITY: 0, ADDITIONAL: 1
ietf.org.		300	IN	RRSIG	A 13 2 300 20261118032758 20261116012758 34505 ietf.org. K7rKKnZ9...
== dnssec-failed.org
;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 56387
;; flags: qr rd ra; QUERY: 1, ANSWER: 0, AUTHORITY: 0, ADDITIONAL: 1
; EDE: 6 (DNSSEC Bogus): (validation failure <dnssec-failed.org. A IN>: no keys have a DS with algorithm ECDSAP256SHA256 from 68.87.85.132 for key dnssec-failed.org. while building chain of trust)
== +cd
96.99.227.255
== fail01.dnssec.works
;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 12863
; EDE: 10 (RRSIGs Missing): (validation failure <fail01.dnssec.works. A IN>: no signatures from 185.92.221.212)
== dnssec.works
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1
dnssec.works.		3600	IN	A	46.23.92.212
في المخرج أعلاه لاحظ التالي:
ietf.orgموقع، فجاء الجواب مع العلامةadومعناها Authenticated Data، ومع سجل RRSIG بالخوارزمية 13 أي ECDSA P-256، وتاريخي صلاحية التوقيع.dnssec-failed.orgنطاق تجريبي سجل DS له فيorgلا يطابق مفتاحه، فرفضه Unbound بالحالةSERVFAILوالرمز EDE 6 أي DNSSEC Bogus، والرسالة تقول بالضبط أين انقطعت السلسلة: لا يوجد مفتاح يطابق بصمة DS بالخوارزمية ECDSAP256SHA256.- الخيار
+cd(Checking Disabled) طلب الجواب دون تحقق، فظهر العنوان96.99.227.255. وهذا هو العنوان الذي كان سيأخذه أي جهاز يسأل خادماً لا يتحقق، وهو بالضبط ما يمنعه التحقق في حالة التزوير. fail01.dnssec.worksفشل لسبب مختلف: الجواب بلا تواقيع أصلاً، فالرمز EDE 10 أي RRSIGs Missing، وهذا ما يمنعهharden-dnssec-stripped.- و
dnssec.worksالسليم جاء بالعلامةad، وهذا الاختبار هو نفسه الذي يقترحه دليل Pi-hole لUnbound.
وقد يتساءل البعض: ماذا لو أخطأ صاحب نطاق حقيقي في إعداد DNSSEC؟ والإجابة أن الموقع سوف يتوقف عند كل من يستخدم محللاً يتحقق، ومنهم Unbound في بيتك وكبار المزودين مثل Google وCloudflare وQuad9، فهذا خطأ صاحب النطاق وسوف يلاحظه بسرعة. وإذا احتجت إلى الوصول إليه قبل أن يصلحه، فالإعداد domain-insecure في Unbound يستثني نطاقاً معيناً من التحقق، ولا تجعله دائماً.
تقليل الاسم QNAME Minimisation كما رأيناه
قبل هذه الميزة كان المحلل التكراري يرسل الاسم الكامل إلى كل خادم في الطريق، فيعرف خادم الجذر أنك تريد www.cs.cmu.edu بالضبط، مع أنه يحتاج فقط إلى أن يعرف أنك تريد شيئاً في edu. والوثيقة RFC 9156 تصف كيف يرسل المحلل لكل خادم تسمية واحدة أكثر مما يخصه. ولنرى ذلك فعلاً شغلنا tcpdump في شبكة Unbound نفسها، والتقطنا الحزم الخارجة على المنفذ 53 عند السؤال عن www.cs.cmu.edu:
docker run --rm --net container:hl1-unbound alpine:3.24 sh -c \
  'apk add -q tcpdump && tcpdump -n -l -i eth0 "udp port 53 and src host 10.53.0.4 and not dst net 10.53.0.0/24" -c 40'
IP 10.53.0.4.64667 > 192.26.92.30.53: 6364% [1au] A? cmu.edu. (36)
IP 10.53.0.4.19804 > 128.2.1.8.53: 3231% [1au] A? cs.cmu.edu. (39)
IP 10.53.0.4.44568 > 128.237.148.161.53: 51101% [1au] A? www.cs.cmu.edu. (43)
IP 10.53.0.4.54175 > 128.2.1.8.53: 42516% [1au] A? ANDREW.CMU.EDU. (43)
IP 10.53.0.4.48733 > 3.33.150.209.53: 60378% [1au] A? SCS-WEB-LB.ANDREW.CMU.EDU. (54)
IP 10.53.0.4.22337 > 192.12.94.30.53: 10579% [1au] DNSKEY? edu. (32)
IP 10.53.0.4.44251 > 3.33.150.209.53: 47121% [1au] DNSKEY? cmu.edu. (36)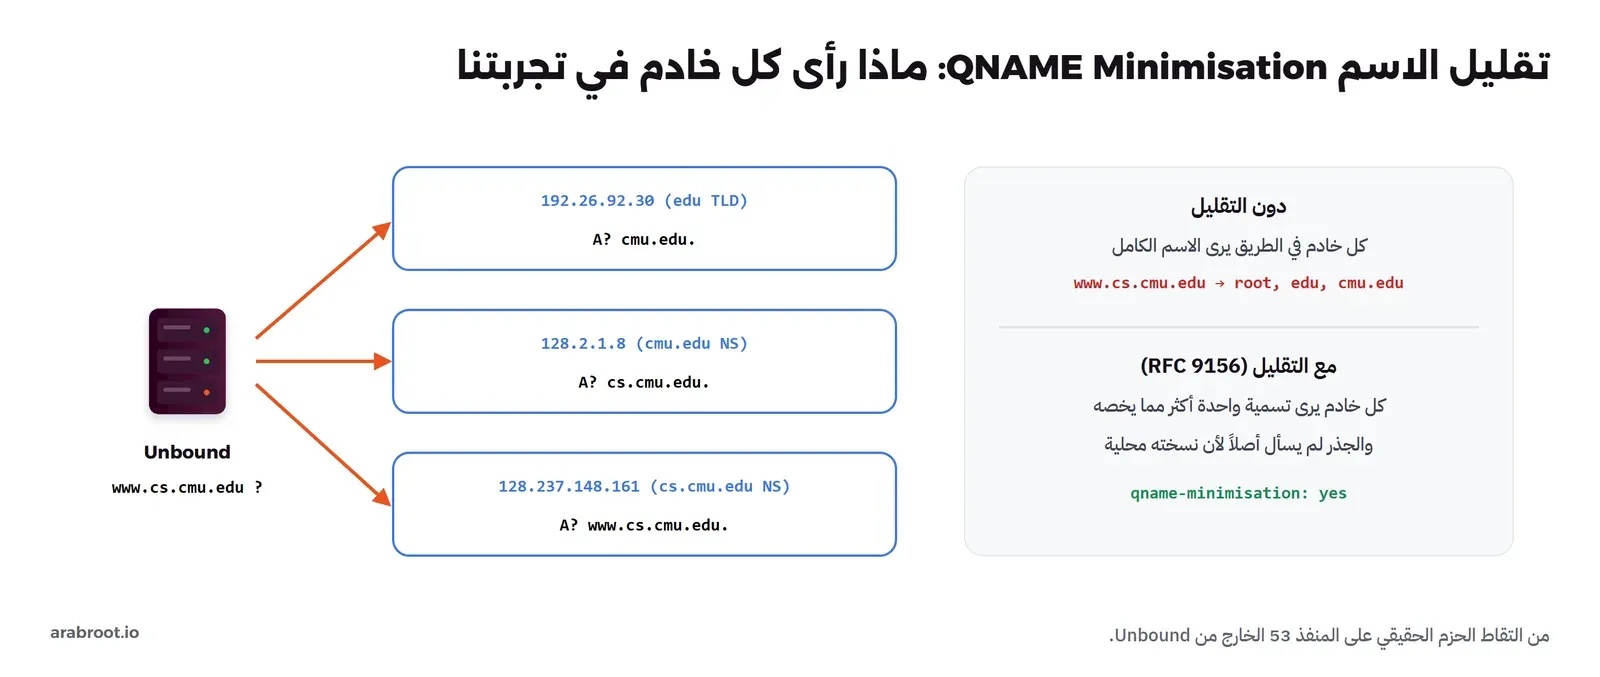
في المخرج أعلاه لاحظ التالي:
- خادم
eduعلى العنوان192.26.92.30رأىcmu.eduفقط، وخادم الجامعة رأىcs.cmu.edu، وخادم القسم وحده رأى الاسم الكامل. - لا يوجد أي سؤال إلى خادم جذري، لأن النسخة المحلية من منطقة الجذر أجابت عن خوادم
edu. - الحرف
%بعد رقم السؤال يعني أن Unbound طلب DNSSEC في السؤال، و[1au]سجل EDNS. والأسئلةDNSKEY?في الآخر هي وحدة التحقق تجمع المفاتيح لتتحقق من السلسلة. - والأسماء بحروف كبيرة مثل
ANDREW.CMU.EDUجاءت هكذا في جواب CNAME من خادم الجامعة، وليست من Unbound.
وفي التقاط آخر لاسم news.bbc.co.uk ظهر أن التقليل يعمل حتى في أسماء الخوادم: سأل Unbound عن uk.pri.bbc.co.uk ثم co.uk.pri.bbc.co.uk ثم bbc.co.uk.pri.bbc.co.uk، أي أنه يضيف تسمية في كل خطوة حتى عندما يكون السؤال عن خادم أسماء في نطاق متداخل. وهذا يعني أسئلة أكثر قليلاً في المرة الأولى، وهو جزء من الثمن الذي رأيناه في الزمن.
وإذا لم يفهم خادم قديم السؤال المختصر؟
تقليل الاسم يعتمد على أن يجيب كل خادم عن سؤال باسم أقصر بشكل صحيح، وبعض الخوادم القديمة أو المعطوبة تعيد خطأ عندما تسأل عن اسم وسيط لا يوجد له سجل، مثل cs.cmu.edu إذا لم يكن له عنوان. ولهذا يعمل Unbound افتراضياً بوضع مرن: إذا فشل السؤال المختصر يعيد السؤال بالاسم الكامل لهذا الخادم فقط، ويستمر. وهناك الإعداد qname-minimisation-strict الذي يمنع هذا الرجوع، فلا يرسل الاسم الكامل أبداً، ولكنه قد يجعل بعض المواقع لا تفتح، لذلك اتركه على قيمته الافتراضية no في البيت.
ما لا يرسله Unbound: جزء من عنوانك
بعض مزودي DNS العامين يضيفون إلى أسئلتهم إلى خوادم المواقع جزءاً من عنوان المستخدم، بالإضافة EDNS Client Subnet، حتى تعطيه شبكات توزيع المحتوى CDN أقرب خادم إليه. وهذا يفيد السرعة، ولكنه يعني أن جزءاً من عنوان بيتك يصل إلى خوادم كل موقع تسأل عنه عبر المزود. وUnbound لا يرسل هذه الإضافة افتراضياً، ولا يحتاج إليها، لأن الأسئلة تخرج من عنوان بيتك نفسه فيعرف الموقع مكانك التقريبي على أي حال، ويعطيك الخادم الأقرب دون أن يضيف أحد شيئاً.
ما الذي لا يعطيك إياه التكرار؟
لا توجد حماية كاملة، والهدف الواقعي هنا أن تعرف ما تكسبه بالضبط:
- مزود الإنترنت ما زال يرى: الأسئلة من Unbound إلى الخوادم بنص واضح، ومن يراقب خط بيتك يراها كلها. فإذا كان مزود الإنترنت هو من تريد أن تختفي عنه، فالتكرار وحده لا يكفي، والحل وسيط مشفر إلى مزود تثق به، أو تكرار عبر VPN يخرج من مكان آخر.
- عنوانك يظهر لكل خادم: في الوسيط يرى أصحاب المواقع عنوان مزود DNS، وفي التكرار يرون عنوان بيتك يسأل عن نطاقهم. وهذا لا يضيف كثيراً لأنك سوف تتصل بموقعهم بعد لحظة.
- لا يوجد حجب: Unbound لا يحجب الإعلانات، فمكانه خلف Pi-hole أو AdGuard Home وليس بدلاً منهما. ويستطيع أن يحجب بقوائم عبر
local-zone، ولكن الأداتين أسهل بكثير لهذا. - لا يوجد Cache مشترك: الخادم العام الكبير عنده جواب كل موقع مشهور جاهزاً، وبيتك يدفع زمن السؤال الأول وحده، كما رأينا.
Unbound خلف Pi-hole
التركيبة الشائعة في الهوم لاب أن يحجب Pi-hole، ويحل Unbound. وفي جهاز واحد يستمع Unbound على 127.0.0.1 بالمنفذ 5335 كما في دليل Pi-hole، ويكتب Pi-hole ال Upstream 127.0.0.1#5335. وفي تجربتنا كان Unbound في Container مستقل، فأعدنا إنشاء Pi-hole بمتغير البيئة FTLCONF_dns_upstreams=10.53.0.4#53، ثم سألنا عبر Pi-hole:
archlinux.org first: Query time: 840 msec | second: Query time: 0 msec
fsf.org first: Query time: 440 msec | second: Query time: 0 msec
python.org first: Query time: 520 msec | second: Query time: 0 msec
== dnssec-failed via pihole
;; ->>HEADER<<- opcode: QUERY, status: SERVFAIL, id: 32538
; EDE: 6 (DNSSEC Bogus): (validation failure <dnssec-failed.org. A IN>: no keys have a DS with algorithm ECDSAP256SHA256 from 68.87.76.228 for key dnssec-failed.org. while building chain of trust)
== ietf.org ad flag
;; flags: qr rd ra; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
== blocked still
0.0.0.0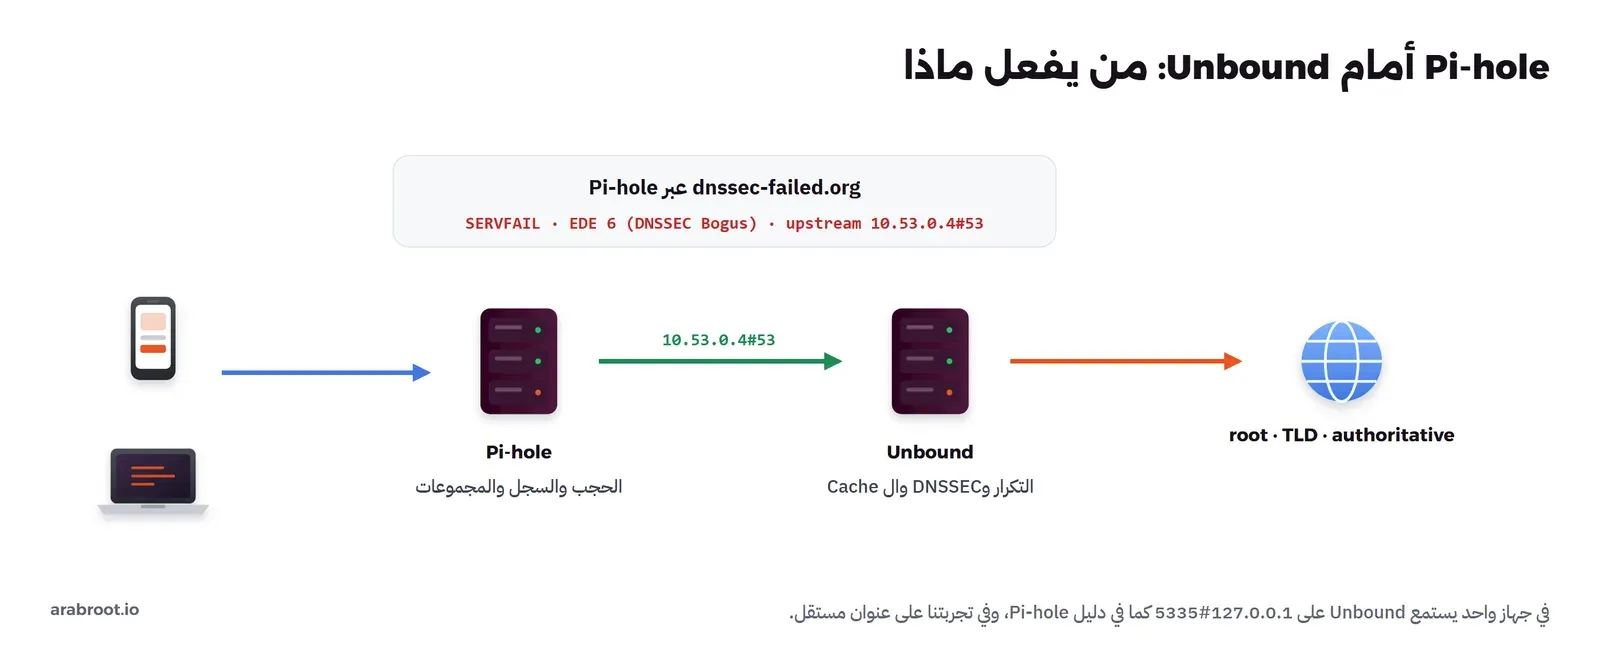
في المخرج أعلاه لاحظ التالي:
- زمن السؤال الأول عبر Pi-hole مثل Unbound وحده تقريباً، فPi-hole لا يضيف شيئاً يذكر، والسؤال الثاني من Cache Pi-hole نفسه.
- النطاق المعطوب وصل إلى الجهاز ك
SERVFAILمع نفس الرمز EDE 6 ونفس الرسالة، فPi-hole يمرر سبب الفشل كما جاء، وفي سجله ظهر السؤال بالحالةFORWARDEDوال Upstream10.53.0.4#53والرمزDNSSEC bogus. - ولكن العلامة
adاختفت من جوابietf.org، لأن FTL المبني على dnsmasq لا يمرر هذه العلامة ما لم تفعل DNSSEC فيه أيضاً. والحماية نفسها باقية، لأن Unbound يرفض المزور قبل أن يصل إلى Pi-hole، والذي ضاع هو المعلومة للجهاز بأن الجواب تحقق منه. وأغلب الأجهزة لا تقرأ هذه العلامة أصلاً، فلا تفعل DNSSEC في Pi-hole لأجلها، لأن التحقق مرتين لا يضيف حماية ويضيف زمناً. - والحجب ما زال يعمل، فالاسم الإعلاني أعاد
0.0.0.0من Pi-hole دون أن يصل إلى Unbound.
وانتبه إلى نقطتين عند هذا الترتيب: الأولى أن Unbound يرى كل الأسئلة قادمة من عنوان Pi-hole، فلا تضع حداً للأسئلة في Unbound أقل مما يحتاجه البيت كله. والثانية أن ال Cache أصبح في مكانين، فإذا أردت مسح ذاكرة اسم معين فامسحه في الاثنين: unbound-control flush example.com في Unbound، وإعادة تشغيل FTL أو انتظار انتهاء المدة في Pi-hole.
على جهاز البيت دون Docker
جربنا في Container حتى نستطيع إعادة كل شيء، وأغلب الناس يثبتون Unbound مباشرة على نفس جهاز Pi-hole، وهو Raspberry Pi أو Mini PC يعمل بنظام Debian أو Raspberry Pi OS أو Ubuntu. والخطوات في هذه الحالة قليلة: تثبيت الحزمة unbound من التوزيعة، ثم ملف إعداد في المجلد /etc/unbound/unbound.conf.d/ بنفس الأفكار التي شرحناها، مع ثلاثة فروق. الأول أن يستمع على 127.0.0.1 فقط وبالمنفذ 5335، لأن Pi-hole يأخذ المنفذ 53، ولأن أحداً غير Pi-hole لا يحتاج إلى أن يكلمه. والثاني أن حزمة Debian تضبط ملف مفتاح الجذر وتحديثه بنفسها في ملف إعداد منفصل، فلا تحتاج إلى السطر auto-trust-anchor-file في ملفك، وراجع المجلد قبل أن تضيفه حتى لا يكون معرفاً مرتين. والثالث أن بعض إصدارات Debian تشغل خدمة صغيرة اسمها unbound-resolvconf تجعل النظام كله يسأل Unbound مباشرة متجاوزاً Pi-hole، ودليل Pi-hole يشرح كيف تعطلها.
ثم تتحقق بنفس الاختبارات التي رأيتها هنا، مع إضافة المنفذ: dig dnssec-failed.org @127.0.0.1 -p 5335 يجب أن يعيد SERVFAIL، وdig +ad dnssec.works @127.0.0.1 -p 5335 يجب أن يعيد العلامة ad، وبعدها فقط تغير ال Upstream في Pi-hole إلى 127.0.0.1#5335 وتحذف كل خادم آخر من القائمة. ولا تترك خادماً عاماً بجانبه «احتياطاً»، لأن Pi-hole سوف يوزع الأسئلة على الاثنين ويفضل الأسرع، وهو الخادم العام في أغلب الأسئلة الجديدة، فتضيع الفائدة كلها دون أن تلاحظ. وإذا كنت تخاف من توقف Unbound، فالأفضل أن تراقبه بأمر بسيط يسأل عنه كل دقيقة وينبهك، كما شرحنا في الخدمات والسجلات مع systemd وjournalctl حيث تجعل systemd يعيد تشغيل الخدمة وحده عند توقفها.
من هي الخوادم الجذرية التي يسألها بيتك؟
عندما تقرأ أن خادمك «يسأل الجذر»، قد تتخيل ثلاثة عشر جهازاً في مكان ما، وهذا ليس الواقع. فالخوادم الجذرية ثلاثة عشر اسماً من a.root-servers.net إلى m.root-servers.net، تديرها اثنتا عشرة جهة مختلفة، بحسب قائمة IANA للخوادم الجذرية، وكل اسم منها عنوان واحد يعلن عنه مئات الأجهزة في أنحاء العالم بطريقة Anycast، فيصل سؤالك إلى أقربها إليك في الشبكة. ولهذا كان الجواب الأول من Unbound بمئات الملي ثانية وليس بثوان: الجذر قريب، وخوادم النطاقات العليا الكبيرة مثل com وorg قريبة أيضاً، والوقت الأطول يذهب غالباً عند خادم صاحب النطاق الذي قد يكون في قارة أخرى.
وملف التلميحات named.root الذي أعطيناه لUnbound هو قائمة عناوين هذه الخوادم، ولا تتغير إلا نادراً، ولكن Unbound لا يعتمد عليها كما هي، وإنما يسأل أحدها عند البدء عن القائمة الحالية، وهذا هو سؤال التهيئة الذي لم يصل في شبكتنا. ومع النسخة المحلية من منطقة الجذر تصبح هذه القائمة جزءاً من الملف نفسه، فلا يحتاج Unbound إلى أي منهما لكي يبدأ.
حماية الشبكة من إعادة الربط DNS Rebinding
هناك هجوم يستهدف أجهزة البيت تحديداً يسمى إعادة الربط DNS Rebinding: صفحة ويب خبيثة تحمل في متصفحك من نطاق يملكه المهاجم، ثم يغير المهاجم سجل نطاقه ليشير إلى عنوان خاص في شبكتك مثل 192.168.1.1، فيظن المتصفح أن الصفحة ما زالت تتحدث مع نفس الموقع، وهي في الحقيقة تتحدث مع واجهة ال Router أو الكاميرا أو أي خدمة في بيتك لا تحتاج إلى كلمة مرور من الداخل. والحماية على مستوى DNS بسيطة: أن يرفض خادمك أي جواب من الإنترنت يحمل عنواناً خاصاً، وهذا ما يفعله في Unbound الإعداد private-address الذي يوصي به دليل Pi-hole للعناوين 192.168.0.0/16 و10.0.0.0/8 و172.16.0.0/12 وغيرها، مع private-domain للنطاقات التي تريد أن تسمح لها بعناوين خاصة، مثل اسم بيتك إذا كان مسجلاً في الإنترنت ويشير إلى عنوان داخلي.
ولم نضف هذا الإعداد إلى ملف التجربة لأن شبكة التجربة نفسها في النطاق 10.53.0.0/24 ولا يوجد ما نحميه فيها، ولكنه من أول ما تضيفه في بيتك. وانتبه إلى أثره الجانبي: بعض الخدمات تنشر أسماء عامة تشير عمداً إلى عناوين خاصة، مثل خدمات الوسائط التي تتصل بالخادم داخل البيت باسم يشير إلى عنوانه المحلي، فإذا توقفت خدمة من هذا النوع بعد تفعيل الحماية فأضف نطاقها إلى private-domain.
متى لا يناسبك Unbound التكراري؟
التكرار ليس الخيار الأفضل لكل بيت، وهذه الحالات التي ننصحك فيها بغيره:
- شبكة تحجب المنفذ 53 أو تعبث به: كما رأينا، بعض الشبكات تسقط أسئلة معينة أو تعيد توجيه المنفذ 53 إلى خادم المزود. وفي هذه الحالة يعمل المحلل التكراري بشكل غير متوقع، والوسيط المشفر عبر DoT أو DoH إلى مزود تثق به أنسب، وهذا ما يقدمه AdGuard Home مباشرة، ويستطيع Unbound أيضاً أن يكون وسيطاً مشفراً بقسم
forward-zoneمع الإعدادforward-tls-upstream. - اتصال بطيء أو بعيد جداً: في اتصالات الأقمار الصناعية وبعض الشبكات الريفية يكون زمن الذهاب والإياب Round Trip لكل حزمة كبيراً، والتكرار يضاعف عدد هذه الأسئلة الخارجة في السؤال الأول، فيصبح الفرق محسوساً في كل موقع جديد.
- خصومك هم مزود الإنترنت نفسه: التكرار لا يخفي شيئاً عن المزود كما شرحنا، فإذا كانت هذه حاجتك فالتشفير إلى خارج شبكته هو الحل.
- جهاز واحد في بيت صغير جداً: إذا كان كل ما تريده حجب الإعلانات لجوالين وحاسوب، فخادم عام مشفر خلف أداة الحجب يكفيك، والتكرار خطوة إضافية تحتاج إلى متابعة.
أما إذا كان عندك هوم لاب يعمل على مدار الساعة، وتريد أن تفهم ما يحدث في شبكتك وأن تتحكم بكل جزء منها، فUnbound من أخف الخدمات وأقلها حاجة إلى الصيانة بعد أن يعمل، وهو جزء من البنية التي اقترحناها في الهوم لاب بمواصفات الإنتاج: الشبكة والجدار الناري، حيث يعمل داخل OPNsense ويقدم DNS المنقسم لخدمات البيت.
التشغيل اليومي والتحديث
- مفتاح الجذر يتحدث وحده بفضل
auto-trust-anchor-file، بشرط أن يكون الملف قابلاً للكتابة من المستخدمunbound، ولهذا جعلنا المجلد في Volume وغيرنا مالكه في سكربت التشغيل. وإذا كان الملف للقراءة فقط فلن يتحدث، وسوف يتوقف التحقق كله عند تغيير مفتاح الجذر القادم. - النسخة المحلية من الجذر تتحدث من المصادر في
primaryوurl، وفي شبكة مثل شبكتنا التي تسقط أسئلة الجذر يجب أن يبقى التنزيل عبر HTTPS يعمل، وراقب الرقم فيlist_auth_zonesأنه يتغير كل يوم. - الإحصاءات بالأمر
unbound-control stats_noreset، وأهم ما فيها نسبة الإصابة في ال Cache ومتوسط زمن التكرار. - التحديث: Unbound يصدر إصدارات أمنية من وقت لآخر، فتابع صفحة الإصدارات، وحدث Image بإعادة بنائها على أحدث حزمة من التوزيعة.
- النسخ الاحتياطي: لا يوجد ما تخسره غير ملف الإعداد، فالمفتاح والجذر يتنزلان من جديد، وال Cache يمتلئ وحده.
أخطاء شائعة
- نسيان
access-control: خادم مفتوح يجيب الإنترنت كلها إذا وصلت إليه، وهو أداة جاهزة لهجمات التضخيم. - إضافة
forward-zoneإلى خادم عام «لتسريع الأمور»: يصبح وسيطاً وتضيع الفائدة كلها، فقرر بين الطريقتين ولا تخلط. - ملف مفتاح الجذر للقراءة فقط: يعمل اليوم ويتوقف عند تغيير المفتاح القادم بعد سنوات، حين يكون الجميع قد نسي.
- الاعتماد على رمز الخروج من
unbound-anchor: الرمز 1 يعني أنه كتب ملفاً جديداً، فلا توقف التشغيل بسببه. - تفعيل
cache-min-ttlكبير: يبقي عناوين قديمة بعد أن تنقل الخدمات خوادمها. - تجاهل
priming . IN NSالمتكرر في السجل: Unbound يعمل ولكنه لا يجيب، والسبب في الشبكة، والنسخة المحلية من الجذر تحله. - توقع إخفاء الأسئلة عن مزود الإنترنت: التكرار يوزع الأسئلة ولا يشفرها.
- تفعيل DNSSEC في Pi-hole وUnbound معاً: تحقق مرتين وزمن أكثر دون حماية إضافية.
قائمة تحقق Checklist
| البند | كيف تتحقق |
|---|---|
| Unbound تكراري فعلاً | لا يوجد forward-zone، وtcpdump يظهر أسئلة إلى خوادم مختلفة وليس إلى خادم واحد |
| لا يجيب إلا شبكتك | access-control يرفض 0.0.0.0/0 ويسمح بشبكتك فقط |
| DNSSEC يعمل | dig dnssec-failed.org يعيد SERVFAIL مع EDE 6، وdig +ad dnssec.works يعيد العلامة ad |
| مفتاح الجذر قابل للتحديث | المجلد /var/lib/unbound ملك المستخدم unbound ومحفوظ في Volume |
| التهيئة أو النسخة المحلية تعمل | لا يتكرر priming . IN NS في السجل، أو list_auth_zones يعرض رقماً حديثاً |
| تقليل الاسم مفعل | qname-minimisation: yes، وفي tcpdump يرى خادم النطاق العلوي اسماً قصيراً |
| خلف أداة الحجب | ال Upstream في Pi-hole أو AdGuard Home هو Unbound وحده |
تدريب عملي
- عطل
qname-minimisationوأعد تشغيل Unbound، ثم التقط الحزم لنفس الاسمwww.cs.cmu.edu، وقارن ما رآه خادمeduفي الحالتين. - فعل
serve-expired: yesمعserve-expired-ttl: 86400، ثم اقطع الإنترنت عن ال Container، واسأل عن اسم سألت عنه قبل ساعة، ولاحظ أنه ما زال يجيب، واقرأ صفحة Serve Stale في التوثيق لتعرف متى يناسبك ذلك.
الخلاصة
- المحلل التكراري يجد الجواب بنفسه من الجذر إلى صاحب النطاق، فلا يوجد مزود DNS واحد يجمع كل أسئلة بيتك، ويتحقق من DNSSEC بنفسه.
- الثمن السؤال الأول: 558 ms في المتوسط مقابل 189 ms من Quad9 في تجربتنا، ثم 4.5 ms من ال Cache لكل ما بعده.
- Unbound رفض النطاقات المعطوبة عمداً برموز EDE واضحة تقول أين انقطعت السلسلة، وقبل الموقعة بالعلامة ad.
- تقليل الاسم يعمل كما رأيناه في التقاط الحزم: كل خادم يرى ما يخصه فقط، ولكن الأسئلة ما زالت بنص واضح يراها مزود الإنترنت.
- إذا لم تصل أسئلة التهيئة إلى الجذر في شبكتك، فالنسخة المحلية من منطقة الجذر بحسب RFC 8806 تحل المشكلة وتقلل الأسئلة الخارجة.
- مكان Unbound خلف Pi-hole أو AdGuard Home، وكل أداة تفعل ما تجيده، ولا تفعل DNSSEC في الاثنين، ولا تترك خادماً عاماً بجانبه في قائمة ال Upstream.
- أضف
private-addressفي بيتك لحماية أجهزة الشبكة من إعادة الربط، وقيدaccess-controlبشبكتك، واجعل ملف مفتاح الجذر قابلاً للكتابة حتى يتحدث وحده. - وإذا كانت شبكتك تعبث بالمنفذ 53 أو كان اتصالك بعيداً جداً، فالوسيط المشفر إلى مزود تثق به أنسب لك من التكرار، فلا تجعل الأداة هدفاً بحد ذاتها، وإنما اختر ما يناسب الشبكة التي تعيش فيها.
 دليلحجب الإعلانات لكل أجهزة البيت مع Pi-holeكيف يحجب Pi-hole الإعلانات والمتتبعات لكل أجهزة البيت عبر DNS، مع تجربة تصفح حقيقية لعشرة مواقع أخبار تقيس ما حجبه وما عطله وكيف تصلحه.
 دليلAdGuard Home: حجب بالـ DNS مع تشفير DoH وDoTكيف تشغل AdGuard Home ليحجب الإعلانات ويشفر أسئلة DNS في الطريقين، ويعرف جهاز الأطفال باسمه حتى خارج البيت، مع تحقق حقيقي بالتقاط الحزم.
 دليلPi-hole أم AdGuard Home؟ مقارنة بالأرقام على نفس القوائمشغلنا Pi-hole وAdGuard Home بنفس القوائم وتصفحنا عبرهما نفس المواقع وضغطناهما بأداة dnsperf، لنعرف الفرق الحقيقي في الحجب والسرعة والذاكرة والميزات.
 دليلحماية الأطفال على الإنترنت: فلترة المحتوى بالـ DNSكيف تحجب المحتوى غير المناسب وتفرض البحث الآمن وتنظم وقت YouTube لأجهزة الأطفال عبر DNS، مع اختبار حقيقي لما يتجاوز هذه الفلترة.
 دليلشرح DNS وسجلاته للمبتدئين بمثال حقيقيكيف يتحول اسم نطاقك إلى عنوان سيرفرك، وما وظيفة كل سجل تضيفه في لوحة النطاق، والأخطاء التي تضيع فيها الساعات عادة.
 دليلالهوم لاب بمواصفات الإنتاج (2): الشبكة والجدار الناريكيف تقسم شبكة بيتك إلى مناطق بخطة عناوين واضحة، وتحدد من يكلم من، ثم تتحقق من قواعد الجدار الناري بتجربة حقيقية.
سجل التحديثات
17 نوفمبر 2026: كتابة الدليل واختباره على Unbound 1.25.2 (حزمة Alpine 3.24) مع Pi-hole FTL v6.9 وdnsperf 2.14.0.