عندما تجعل خادماً في بيتك يحجب الإعلانات عبر DNS، كما شرحنا في حجب الإعلانات لكل أجهزة البيت مع Pi-hole، تبقى مشكلتان لا يحلهما الحجب. الأولى أن أسئلة DNS نفسها تسير في الشبكة نصاً واضحاً على المنفذ 53: من جوالك إلى خادم البيت، ثم من خادم البيت إلى مزود DNS في الإنترنت، فكل من يقف في الطريق يرى أسماء المواقع التي تزورها، سواءً كان مزود الخدمة أو شبكة Wi-Fi في مقهى أو جهازاً مخترقاً في نفس الشبكة. والثانية أن جوالك عندما يخرج من البيت يفقد الحجب كله، لأنه يأخذ خادم DNS من شبكة الجوال أو من الفندق، ولا يعرف شيئاً عن خادمك.
وAdGuard Home يحل الاثنتين في برنامج واحد: يحجب مثل Pi-hole، ويسأل مزودي DNS بأسئلة مشفرة عبر HTTPS أو TLS، ويستقبل هو نفسه أسئلة مشفرة من أجهزتك بالبروتوكولات DoH وDoT وDoQ، ويعرف كل جهاز باسمه حتى عندما يتغير عنوانه. وفي هذا الدليل سوف نشغله في Container، ونشفر الطريقين ونتحقق من التشفير بأسئلة حقيقية وبالتقاط الحزم، ونكتب قواعد الفلترة بصيغته، ونعطي جهاز الأطفال إعدادات مختلفة عن باقي البيت. ولن نعيد شرح فكرة الحجب عبر DNS ولا قوائم الحجب ولا الحجب الخاطئ، فكل ذلك في دليل Pi-hole، والمبادئ نفسها تنطبق هنا.
وسوف نناقش في هذا المقال ما يلي:
- ما الذي يكشفه DNS غير المشفر، والفرق بين DoT وDoH وDoQ، وما الذي لا يخفيه التشفير.
- كيف يعمل AdGuard Home من الداخل، ومتطلباته ومنافذه.
- التثبيت في Container، وأهم ما في ملف الإعداد الافتراضي.
- تشفير الأسئلة إلى ال Upstream، والتحقق منه بالتقاط الحزم، ومشكلة ال Bootstrap التي ظهرت لنا.
- تشغيل AdGuard Home كخادم DoH وDoT وDoQ بشهادة من سلطة خاصة، واختباره بالأدوات dig وkdig.
- تعريف الأجهزة بال ClientID، وقواعد الفلترة بصيغة Adblock، والإعدادات الخاصة بكل جهاز.
- كيف تستخدمه من الجوال خارج البيت بأمان، والأخطاء الشائعة، وقائمة تحقق.
ماذا يكشف DNS غير المشفر، وماذا يخفي التشفير؟
بروتوكول DNS صمم في الثمانينات دون أي تشفير، فالسؤال والجواب يسيران في حزمة UDP واحدة يقرؤها أي جهاز في الطريق، ويستطيع أن يغيرها أيضاً. ووثيقة RFC 9076 عن خصوصية DNS تشرح من يرى هذه الأسئلة: الشبكة المحلية، ومزود الخدمة، وكل من يراقب الطريق إلى خادم DNS، ثم الخادم نفسه. وأسماء المواقع وحدها تقول الكثير عن البيت: البنك الذي تتعامل معه، والمستشفى الذي تحجز فيه، والتطبيقات التي على جوالات أطفالك ومتى تعمل.
والحلول التي ظهرت لهذه المشكلة ثلاثة، وكلها تضع DNS داخل قناة مشفرة:
| البروتوكول | المنفذ | القناة | ما يميزه |
|---|---|---|---|
| DNS over TLS واختصاراً DoT (RFC 7858) | 853/TCP | TLS مباشرة | بسيط ويدعمه Android باسم Private DNS، ولكن منفذه المميز سهل الحجب |
| DNS over HTTPS واختصاراً DoH (RFC 8484) | 443/TCP | HTTPS عادي | يختلط بحركة الويب فيصعب تمييزه، وتدعمه المتصفحات وiOS وWindows |
| DNS over QUIC واختصاراً DoQ (RFC 9250) | 853/UDP | QUIC | أسرع في الاتصال الأول وعند تبدل الشبكة، ودعمه في الأجهزة ما زال قليلاً |
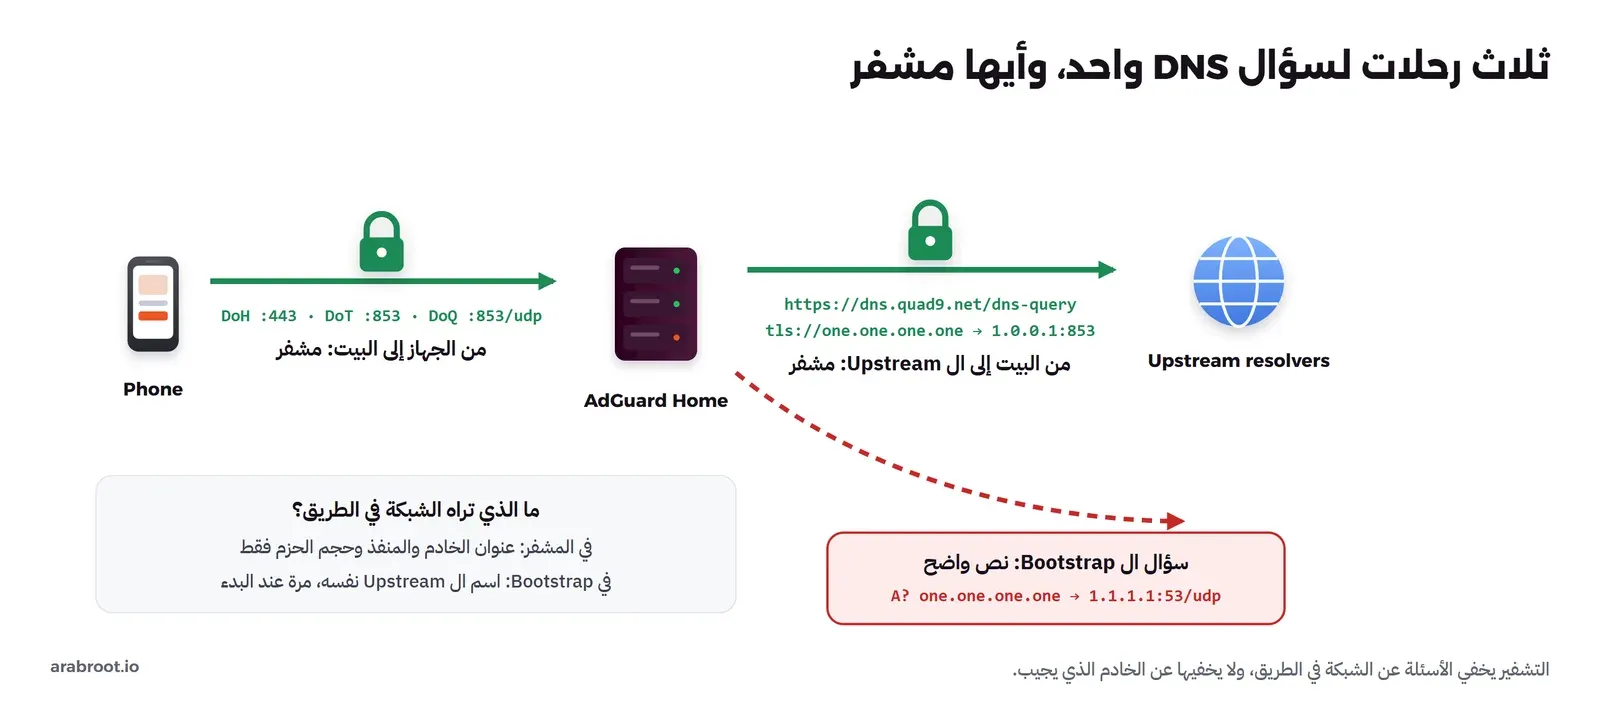
وقد يتساءل البعض: إذا شفرت DNS، فهل أصبح ما أزوره سراً؟ والإجابة لا، والتفصيل في الصورة التالية. التشفير يخفي الأسئلة عن الشبكة في الطريق، ولكن الخادم الذي يجيب يرى كل شيء، فأنت تنقل ثقتك من مزود الخدمة إلى مزود DNS الذي اخترته. والشبكة في الطريق ما زالت ترى عنوان IP للموقع الذي تتصل به بعد ذلك، وفي أغلب الاتصالات ترى اسمه أيضاً في حقل SNI داخل اتصال TLS. لذلك الهدف الواقعي من تشفير DNS هو منع التجسس السهل والتعديل على الأجوبة في الطريق، وليس الإخفاء الكامل.
كيف يعمل AdGuard Home من الداخل؟
AdGuard Home برنامج واحد مكتوب بلغة Go من شركة AdGuard، مفتوح المصدر برخصة GPL-3.0، ويعمل على Linux وWindows وmacOS وFreeBSD وعلى أجهزة ARM مثل Raspberry Pi. واستقبال الأسئلة وإرسالها بكل البروتوكولات يتم عبر مكتبة الشركة dnsproxy، وفوقها محرك الفلترة الذي يفهم قواعد بصيغة Adblock وصيغة hosts، وواجهة ويب وواجهة برمجية API، وخادم DHCP اختياري. وكل الإعداد في ملف YAML واحد اسمه AdGuardHome.yaml، وكل البيانات من سجلات وإحصاءات وقوائم منزلة في مجلد work.
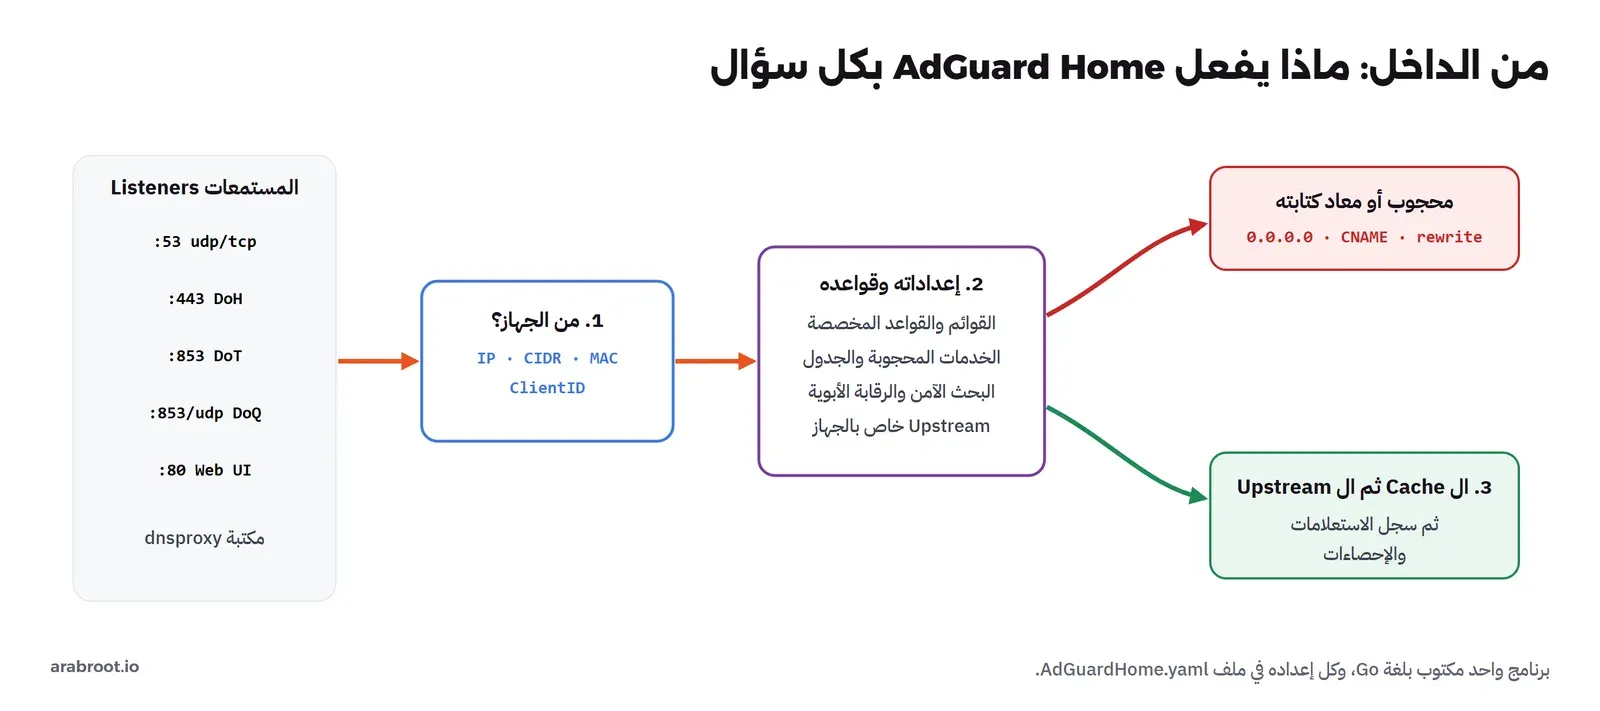
والنقطة المهمة في الصورة أن معرفة الجهاز تأتي أولاً، لأن كل ما بعدها يعتمد عليها: الجهاز المعروف بأنه جهاز الأطفال يأخذ قواعده وجدوله، والجهاز غير المعروف يأخذ الإعدادات العامة. وهذا ما يجعل ال ClientID الذي سنراه لاحقاً مهماً، فهو الطريقة الوحيدة لمعرفة الجهاز عندما يأتي من خارج البيت بعنوان لا تعرفه.
المتطلبات Requirements والمنافذ Ports
لا يذكر توثيق AdGuard Home حداً أدنى للذاكرة، وفي تجربتنا استهلك 91 MiB مع قائمة الحجب الافتراضية، و284 MiB بعد إضافة قائمتين كبيرتين فيهما أكثر من 330 ألف قاعدة، فالذاكرة تتبع حجم القوائم أكثر من عدد الأجهزة. وأي Raspberry Pi حديث أو جهاز Mini PC يكفيه بسهولة، والتفاصيل في عتاد الهوم لاب. والمنافذ:
- 53 على UDP وTCP لل DNS العادي.
- 3000 لمعالج الإعداد الأول فقط، ثم تنتقل الواجهة إلى المنفذ الذي تختاره.
- 80 و443 لواجهة الويب، و443 هو نفسه منفذ DoH عند تفعيل التشفير.
- 853 على TCP لل DoT، و853 على UDP لل DoQ.
- 67 و68 على UDP إذا شغلت DHCP فيه.
وللتشفير تحتاج إلى شهادة TLS لاسم خادمك. ولأنه في شبكة البيت فاسمه يجب ألا يكون نطاقاً عاماً عشوائياً، والاسم المخصص للشبكات المنزلية هو home.arpa بحسب RFC 8375، فاستخدمنا dns.home.arpa مع شهادة من سلطة شهادات خاصة Private CA أنشأناها بأنفسنا. وإذا أردت استخدامه من الجوال خارج البيت فتحتاج إلى نطاق حقيقي وشهادة عامة، وسوف نعود إلى ذلك. وإذا كانت الشهادات وسلطاتها جديدة عليك فاقرأ الشهادات الرقمية TLS للمبتدئين أولاً.
التثبيت Installation في Container
نستخدم نفس شبكة التجربة في دليل Pi-hole، ونشغل AdGuard Home على العنوان 10.53.0.3 بالإصدار v0.107.80، مع Volume للإعداد وآخر للبيانات، ونربط واجهة الويب والمعالج بالجهاز المحلي فقط:
docker run -d --name hl1-adguard --network hl1-net --ip 10.53.0.3 \
  -p 127.0.0.1:9546:80 -p 127.0.0.1:9547:3000 \
  -v hl1-adguard-work:/opt/adguardhome/work \
  -v hl1-adguard-conf:/opt/adguardhome/conf \
  adguard/adguardhome:v0.107.80

docker logs hl1-adguard
[info] starting adguard home version="AdGuard Home, version v0.107.80"
[info] this is the first time adguard home has been launched
[info] checking if adguard home has the necessary permissions
[info] adguard home can bind to port 53
[info] webapi: This is the first launch of AdGuard Home, redirecting everything to /install.html
[info] permcheck: warning: found unexpected permissions type=directory path=/opt/adguardhome/work perm=0755 want=0700
[info] webapi: serving url=http://10.53.0.3:3000في المخرج أعلاه لاحظ التالي:
- البرنامج يتحقق من قدرته على استخدام المنفذ 53 قبل أي شيء، فإذا كان مستخدماً على جهازك من
systemd-resolvedأو من Pi-hole فهنا ترى الخطأ. - التحذير عن صلاحيات المجلد
workيعني أن البرنامج يفضل أن يكون المجلد للمالك فقط (0700)، لأن فيه سجل كل ما تسأل عنه أجهزة البيت. وفي Volume داخل Docker لا يقرؤه غير ال Container، أما في التثبيت المباشر على Linux فاضبط الصلاحية كما يطلب. - كل الطلبات تحول إلى
/install.htmlحتى تكمل المعالج.
والمعالج خمس خطوات: اختيار الواجهة والمنفذ للويب وال DNS، واسم المستخدم وكلمة المرور، ثم تعليمات ضبط الأجهزة. ونفس الخطوات متاحة كطلب واحد إلى الواجهة البرمجية، وهذا ما استخدمناه حتى تكون التجربة قابلة للإعادة:
curl -s -X POST localhost:9547/control/install/configure -H 'content-type: application/json' \
  -d '{"web":{"ip":"0.0.0.0","port":80},"dns":{"ip":"0.0.0.0","port":53},"username":"admin","password":"hl1-lab-pass-AG"}'
وبعدها كتب البرنامج ملف الإعداد. ومن أصل 195 سطراً هذه أهم القيم الافتراضية التي يجب أن تعرفها:
dns:
  bind_hosts:
    - 0.0.0.0
  port: 53
  ratelimit: 20
  upstream_dns:
    - https://dns10.quad9.net/dns-query
  bootstrap_dns:
    - 9.9.9.10
    - 149.112.112.10
  upstream_mode: load_balance
  cache_size: 4194304
  enable_dnssec: true
  handle_ddr: true
  serve_plain_dns: true
tls:
  enabled: false
  port_https: 443
  port_dns_over_tls: 853
  port_dns_over_quic: 853
filters:
  - enabled: true
    url: https://adguardteam.github.io/HostlistsRegistry/assets/filter_1.txt
    name: AdGuard DNS filter
    id: 1
schema_version: 34
في الإعداد أعلاه لاحظ التالي:
- ال Upstream الافتراضي مشفر من البداية: DoH إلى Quad9 بالنسخة
dns10التي لا تحجب شيئاً، وال Bootstrap عنوانان لنفس المزود، وهذا اختيار جيد وأفضل من أغلب ال Routers. ratelimit: 20يعني عشرين سؤالاً في الثانية لكل جهاز (أو لكل شبكة /24)، وهو مناسب لبيت عادي، ولكنه يصبح مشكلة إذا وضعت Pi-hole أو Router أمامه، لأن كل البيت يصل حينها من عنوان واحد. وقد رأينا أثره بوضوح في اختبار الضغط في مقال المقارنة، حيث فقد أكثر من 80% من الأسئلة عند 500 سؤال في الثانية.enable_dnssec: trueيطلب من ال Upstream معلومات DNSSEC ويضع العلامة AD في الجواب إذا كان موقعاً، ولكن التحقق نفسه يتم عند ال Upstream وليس هنا.handle_ddrيجعل الخادم يجيب على أسئلة اكتشاف الخادم المشفر Discovery of Designated Resolvers من RFC 9462، فالأجهزة التي تدعمه تكتشف وحدها أن خادمك يقدم DoH وتنتقل إليه.- القائمة الافتراضية هي AdGuard DNS filter، وقد حللها البرنامج إلى 190,601 قاعدة.
وكل إعدادات الملف موصوفة في صفحة الإعداد في التوثيق. ولا تعدل الملف والبرنامج يعمل، لأنه يكتب الملف عند كل تغيير من الواجهة فيضيع تعديلك، فإما أن توقف ال Container ثم تعدل، وإما أن تستخدم الواجهة أو الواجهة البرمجية.
تشفير الأسئلة إلى ال Upstream
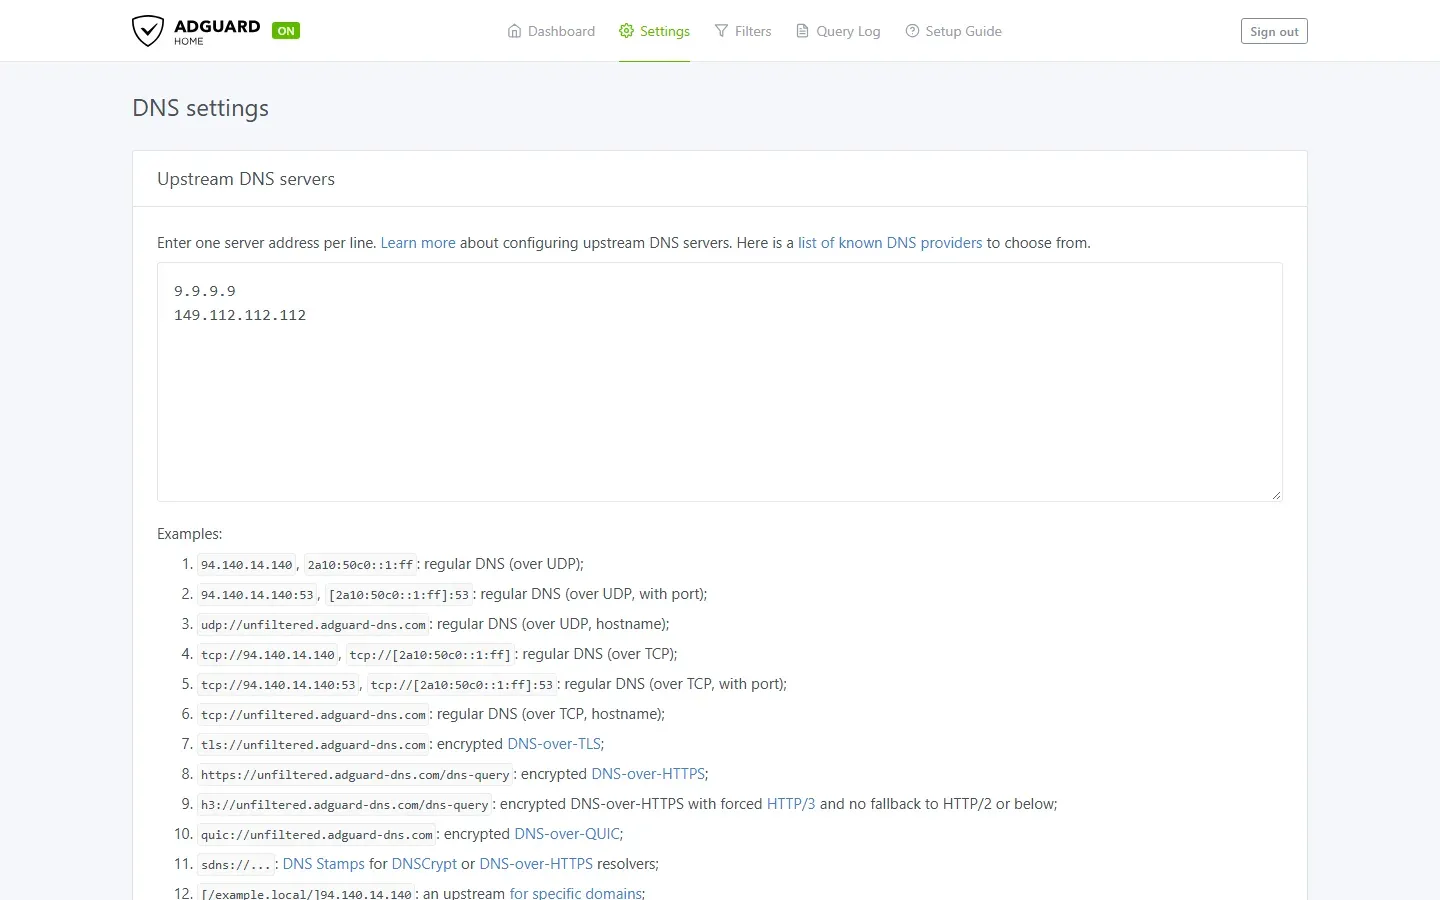
نبدأ بالطريق الأسهل: من خادم البيت إلى الإنترنت. وفي صفحة DNS settings تكتب ال Upstreams سطراً سطراً، والبادئة هي التي تحدد البروتوكول: عنوان بلا بادئة يعني DNS عادياً، وtls:// يعني DoT، وhttps:// يعني DoH، وquic:// يعني DoQ، والصفحة نفسها تعرض أمثلة لكل صيغة:
واخترنا مزودين مختلفين حتى لا يعتمد البيت على شركة واحدة: DoH إلى Quad9، وDoT إلى Cloudflare باسمه، مع اختبار قبل الحفظ عبر الطلب test_upstream_dns، وهو نفس زر Test upstreams في الواجهة:
./ag.sh POST dns_config '{"upstream_dns":["https://dns.quad9.net/dns-query","tls://one.one.one.one"],"bootstrap_dns":["9.9.9.9","1.1.1.1"],"upstream_mode":"load_balance"}'
./ag.sh POST test_upstream_dns '{"upstream_dns":["https://dns.quad9.net/dns-query","tls://one.one.one.one"],"bootstrap_dns":["9.9.9.9","1.1.1.1"]}'{"https://dns.quad9.net:443/dns-query":"OK","tls://one.one.one.one:853":"OK"}والسكربت ag.sh مختصر صغير لطلبات الواجهة البرمجية بكلمة المرور، وتجده في مجلد lab. والاختبار قال إن الخادمين يعملان، فهل أصبحت كل الأسئلة مشفرة فعلاً؟ لا تثق بالواجهة، وإنما التقط الحزم Packets التي تخرج من ال Container. شغلنا tcpdump في نفس شبكة AdGuard Home، ثم سألنا عن ثلاثة أسماء من جهاز تجريبي:
docker run --rm --net container:hl1-adguard alpine:3.24 sh -c \
  'apk add -q tcpdump && tcpdump -n -l -i eth0 "not (src net 10.53.0.0/24 and dst net 10.53.0.0/24)" -c 30'
02:12:07.561116 IP 10.53.0.3.57574 > 1.0.0.1.853: Flags [P.], seq 55632794:55632870, ack 2972386422, win 501, length 76
02:12:07.561131 IP 10.53.0.3.50437 > 1.1.1.1.53: 26768+ AAAA? one.one.one.one. (33)
02:12:07.561231 IP 10.53.0.3.57574 > 1.0.0.1.853: Flags [P.], seq 76:100, ack 1, win 501, length 24
02:12:07.561240 IP 10.53.0.3.57618 > 1.1.1.1.53: 42981+ A? one.one.one.one. (33)
02:12:07.561348 IP 10.53.0.3.34792 > 1.0.0.1.853: Flags [S], seq 2697103984, win 64240, length 0
02:12:07.601617 IP 1.0.0.1.853 > 10.53.0.3.34792: Flags [S.], seq 756904536, ack 2697103985, win 29184, length 0
02:12:07.602269 IP 10.53.0.3.34792 > 1.0.0.1.853: Flags [P.], seq 1:1763, ack 1, win 502, length 1762
02:12:07.657714 IP 1.0.0.1.853 > 10.53.0.3.34792: Flags [P.], seq 1:1292, ack 1763, win 4096, length 1291في المخرج أعلاه لاحظ التالي:
- كل أسئلة الأجهزة خرجت إلى
1.0.0.1على المنفذ 853، وهي حزم TCP مشفرة لا يظهر فيها أي اسم، والاتصال الجديد يبدأ بمصافحة TCP ثم TLS بحجم 1762 و1291 بايت. - ولكن هناك سطرين بنص واضح على المنفذ 53:
A? one.one.one.one.وAAAA? one.one.one.one.إلى1.1.1.1. وهذه ليست أسئلة أجهزتك، وإنما سؤال البرنامج عن عنوان ال Upstream نفسه، لأننا كتبناه باسمه وليس بعنوانه، وهذا هو ال Bootstrap. - والأسماء التي سألت عنها الأجهزة (
mozilla.orgوkernel.orgوdebian.org) لا تظهر في أي سطر.
مشكلة ال Bootstrap التي ظهرت لنا
عندما يكون ال Upstream مكتوباً باسم مثل tls://one.one.one.one، يحتاج البرنامج إلى معرفة عنوانه قبل أن يتصل به، ولا يستطيع أن يسأل ال Upstream المشفر عن عنوان نفسه، فيسأل خادم Bootstrap بسؤال DNS عادي. وفي سجل البرنامج أثناء التجربة ظهرت هذه الأخطاء:
[error] dnsproxy: response received upstream_type=test addr=1.1.1.1:53 proto=udp status="exchanging with 1.1.1.1:53 over udp: read udp 10.53.0.3:37885->1.1.1.1:53: i/o timeout"
[error] dnsproxy: response received upstream_type=test addr=1.1.1.1:53 proto=udp status="exchanging with 1.1.1.1:53 over udp: read udp 10.53.0.3:42929->1.1.1.1:53: i/o timeout"
والسبب أن الخادم 1.1.1.1 لم يكن يجيب على المنفذ 53 من الشبكة التي جربنا منها، بينما كان يجيب على المنفذ 853 المشفر، وتأكدنا من ذلك بالأمر dig @1.1.1.1 example.com الذي انتهى بعبارة communications error ... timed out. والاختبار نجح لأن البرنامج جرب ال Bootstrap الآخر 9.9.9.9، ولكن كل سؤال Bootstrap ينتظر مهلة كاملة قبل أن ينتقل، وهذا تأخير لا تراه إلا في السجل.
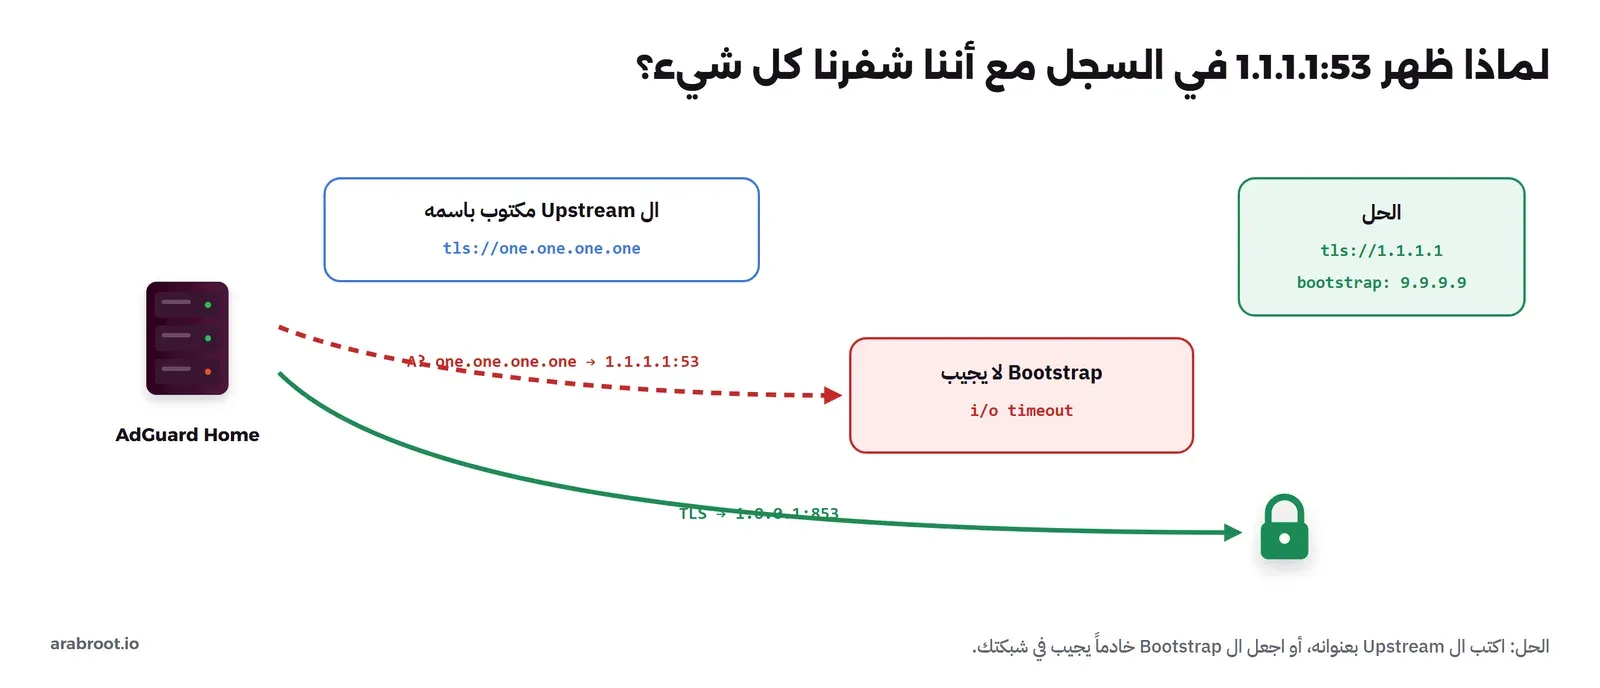
والقاعدة من هذه التجربة: اكتب ال Upstream المشفر بعنوانه إذا كان مزوده يصدر شهادة للعنوان نفسه، مثل tls://1.1.1.1 وhttps://9.9.9.9/dns-query، فلا يحتاج البرنامج إلى Bootstrap أصلاً، وإذا كتبته باسمه فاجعل خوادم ال Bootstrap خوادم تتأكد أنها تجيب في شبكتك. وبعض الشبكات تحجب المنفذ 53 إلى الخوادم العامة أو تعيد توجيهه إلى خادم المزود، والتشفير على 853 و443 هو الذي يمر في هذه الحالة.
وهناك إعداد قريب من ال Bootstrap يخلط بينه الناس، وهو الخوادم الاحتياطية fallback_dns. فال Bootstrap يستخدم فقط لمعرفة عناوين ال Upstreams المكتوبة بأسمائها، أما الخوادم الاحتياطية فيستخدمها البرنامج لأسئلة الأجهزة نفسها إذا فشلت كل ال Upstreams. وهذه القائمة فارغة افتراضياً، وهذا يعني أن البرنامج يعيد خطأ SERVFAIL للأجهزة إذا تعطلت كل ال Upstreams المشفرة، ولا يرجع بصمت إلى DNS عادي. وهذا السلوك هو الصحيح إذا كان التشفير مهماً لك، لأن الرجوع الصامت إلى النص الواضح يعني أنك لن تعرف أن الحماية توقفت. فإذا أضفت خوادم احتياطية فاجعلها مشفرة أيضاً، ولا تضع فيها خادم المزود.
كيف يوزع الأسئلة على أكثر من Upstream؟
عندما تكتب أكثر من Upstream يسألك البرنامج عن طريقة استخدامها، وهي الإعداد upstream_mode، وله ثلاث قيم يجب أن تعرف الفرق بينها قبل أن تختار:
- توزيع الضغط Load Balance وهو الافتراضي: يرسل كل سؤال إلى Upstream واحد، ويختاره بخوارزمية ترجح الأسرع في الفترة الأخيرة، فإذا تعطل أحدها انتقل إلى الآخر. وهذا يوزع أسئلتك على المزودين فلا يرى أي منهم كل شيء، وهي ميزة خصوصية صغيرة ولكنها حقيقية.
- الطلب المتوازي Parallel: يرسل كل سؤال إلى كل ال Upstreams معاً ويأخذ أول جواب. وهذا أسرع قليلاً في الشبكات غير المستقرة، ولكنه يضاعف عدد الأسئلة ويجعل كل مزود يرى كل أسئلتك، فلا ينصح به في البيت إلا إذا كان أحد المزودين يتأخر كثيراً.
- أسرع عنوان Fastest IP: يسأل كل ال Upstreams، ثم يختبر الاتصال بكل العناوين التي جاءت في الأجوبة ويعيد الأسرع منها. وهو مفيد للمواقع التي لها عناوين كثيرة في أماكن مختلفة، ولكنه يضيف زمن الاختبار إلى أول سؤال عن كل اسم.
وهناك صيغة أخرى مهمة في نفس الحقل، وهي Upstream خاص بنطاق معين، مثل السطر [/home.arpa/]192.168.1.1 الذي يرسل كل أسئلة أسماء البيت إلى ال Router الذي يعرف أسماء الأجهزة من DHCP، ويرسل باقي الأسئلة إلى ال Upstreams المشفرة. وهذه هي طريقة DNS المنقسم Split DNS التي شرحناها مع Unbound في الهوم لاب بمواصفات الإنتاج: الشبكة والجدار الناري، ولكن هنا في سطر واحد. وبجانبها الإعداد use_private_ptr_resolvers الذي يرسل أسئلة البحث العكسي PTR عن العناوين الخاصة مثل 192.168.1.20 إلى ال Router، فيظهر في سجل الاستعلامات اسم الجهاز بدلاً من عنوانه.
الذاكرة المؤقتة Cache وما يغيره الإعداد المتفائل
البرنامج يحفظ الأجوبة في ذاكرة حجمها الافتراضي 4 MB، وهي القيمة cache_size: 4194304 في الملف، وهذا يكفي آلاف الأسماء، فلا تحتاج إلى رفعه في بيت عادي. والإعداد الذي يستحق التفكير هو الذاكرة المتفائلة cache_optimistic: عندما تنتهي مدة بقاء الجواب، لا ينتظر البرنامج ال Upstream، وإنما يعيد الجواب القديم فوراً بمدة بقاء قصيرة هي 30 ثانية افتراضياً، ثم يحدثه في الخلفية. وهذا يجعل التصفح أسرع لأن أغلب الأسماء التي تزورها كل يوم تبقى في الذاكرة دائماً، والثمن أنك قد تأخذ عنواناً قديماً لثوان بعد أن يغير الموقع عنوانه، وهذا نادراً ما يهم في البيت. ولاحظ أن الإعدادات cache_ttl_min وcache_ttl_max تغير مدة البقاء التي يحددها صاحب النطاق، فلا ترفع الحد الأدنى كثيراً، لأن بعض الخدمات تعتمد على مدة قصيرة لتنقل الزوار بين خوادمها عند الأعطال.
DNSSEC هنا: من يتحقق فعلاً؟
قد يتساءل البعض: الإعداد enable_dnssec مفعل، فهل يتحقق AdGuard Home من تواقيع DNSSEC؟ والإجابة لا، فهو يطلب من ال Upstream معلومات DNSSEC ويضع العلامة AD في الجواب إذا قال ال Upstream إن الجواب موقع وصحيح، أي أن التحقق نفسه يتم عند Quad9 أو Cloudflare، وأنت تثق بهما في ذلك كما تثق بهما في الجواب. والطريق المشفر إلى ال Upstream هو الذي يجعل هذه الثقة معقولة، لأن أحداً في الطريق لا يستطيع أن يغير الجواب أو يزيل العلامة. وإذا أردت أن يتم التحقق في بيتك فضع خلفه خادماً تكرارياً مثل Unbound، وهذا موضوع مقال مستقل في هذه المرحلة.
هل تحتاج إلى تشفير DNS داخل البيت أصلاً؟
قبل أن تبني شهادات وتضبط الأجهزة، فكر في المكان الذي تحتاج فيه التشفير فعلاً، لأن الإجابة ليست واحدة لكل بيت. داخل شبكة البيت السلكية، أو شبكة Wi-Fi بكلمة مرور قوية لا يعرفها إلا أهل البيت، يسير سؤال DNS من الجهاز إلى خادمك عبر أجهزة تملكها، فالفائدة من تشفيره قليلة، وتشفير الطريق من خادمك إلى الإنترنت هو الأهم لأنه يمر عبر مزود الخدمة. أما إذا كانت شبكة البيت فيها ضيوف كثيرون، أو أجهزة ذكية رخيصة لا تثق بها، أو كانت شبكة سكن مشترك، فتشفير الطريق الأول يصبح مفيداً، لأن أي جهاز مخترق في نفس الشبكة يستطيع أن يقرأ الأسئلة أو يجيب عنها قبل خادمك، وقد شرحنا كيف يحدث ذلك عبر ARP في عنوان MAC وبروتوكول ARP. وخارج البيت التشفير ضروري في كل الحالات، فشبكة المقهى والفندق لا تعرف من يديرها.
لذلك الترتيب الذي ننصح به: ابدأ بتشفير ال Upstream لأنه لا يكلفك شيئاً، ثم ضع أجهزة البيت على DNS العادي إلى خادمك، ثم أضف DoH أو DoT للأجهزة التي تخرج من البيت، أي الجوالات والحواسيب المحمولة، مع ClientID لكل منها. وبهذا يبقى التلفاز والأجهزة الذكية على الطريق البسيط، وتأخذ الأجهزة المتنقلة الحماية حيث تحتاجها.
AdGuard Home كخادم DoH وDoT وDoQ لأجهزتك
الآن الطريق الآخر: من الجهاز إلى خادم البيت. ولهذا نحتاج إلى شهادة. أنشأنا سلطة شهادات خاصة اسمها Home Lab CA، ثم شهادة للاسم dns.home.arpa وللعنوان 10.53.0.3 موقعة منها، كلها بمفاتيح EC على المنحنى P-256، داخل نفس ال Volume الذي يقرؤه البرنامج:
docker run --rm -v hl1-adguard-conf:/conf alpine:3.24 sh -c '
apk add -q openssl
mkdir -p /conf/tls && cd /conf/tls
openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes -days 3650 \
  -subj "/CN=Home Lab CA" -keyout ca.key -out ca.crt
openssl req -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes \
  -subj "/CN=dns.home.arpa" -keyout server.key -out server.csr
printf "subjectAltName=DNS:dns.home.arpa,IP:10.53.0.3\nextendedKeyUsage=serverAuth\n" > ext.cnf
openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key -CAcreateserial -days 825 \
  -extfile ext.cnf -out server.crt
openssl x509 -in server.crt -noout -subject -issuer -ext subjectAltName'
Certificate request self-signature ok
subject=CN=dns.home.arpa
subject=CN=dns.home.arpa
issuer=CN=Home Lab CA
X509v3 Subject Alternative Name:
DNS:dns.home.arpa, IP Address:10.53.0.3ثم فعلنا التشفير في صفحة Encryption settings، أو بالطلب tls/configure مع مسار الشهادة والمفتاح، والبرنامج يتحقق من الشهادة قبل الحفظ ويرد بنتيجة التحقق:
./ag.sh POST tls/configure '{"enabled":true,"server_name":"dns.home.arpa","force_https":false,"port_https":443,"port_dns_over_tls":853,"port_dns_over_quic":853,"certificate_path":"/opt/adguardhome/conf/tls/server.crt","private_key_path":"/opt/adguardhome/conf/tls/server.key"}'{"subject":"CN=dns.home.arpa","issuer":"CN=Home Lab CA","key_type":"ECDSA",
"not_before":"2026-11-17T02:04:20Z","not_after":"2029-02-19T02:04:20Z",
"warning_validation":"validating certificate pair: certificate does not verify: x509: certificate signed by unknown authority",
"dns_names":["dns.home.arpa"],"valid_cert":true,"valid_chain":false,"valid_key":true,"valid_pair":true, ...}والتحذير signed by unknown authority متوقع، لأن البرنامج لا يعرف سلطتنا الخاصة، والقيمة المهمة هي valid_pair: true أي أن المفتاح يطابق الشهادة. وفي السجل ظهرت المستمعات الجديدة:
[info] dnsproxy: entering listener loop proto=tls addr=[::]:853
[info] dnsproxy: entering dns-over-quic listener loop addr=[::]:853
[info] webapi: serving url=https://dns.home.arpa:443
[info] starting https server server=https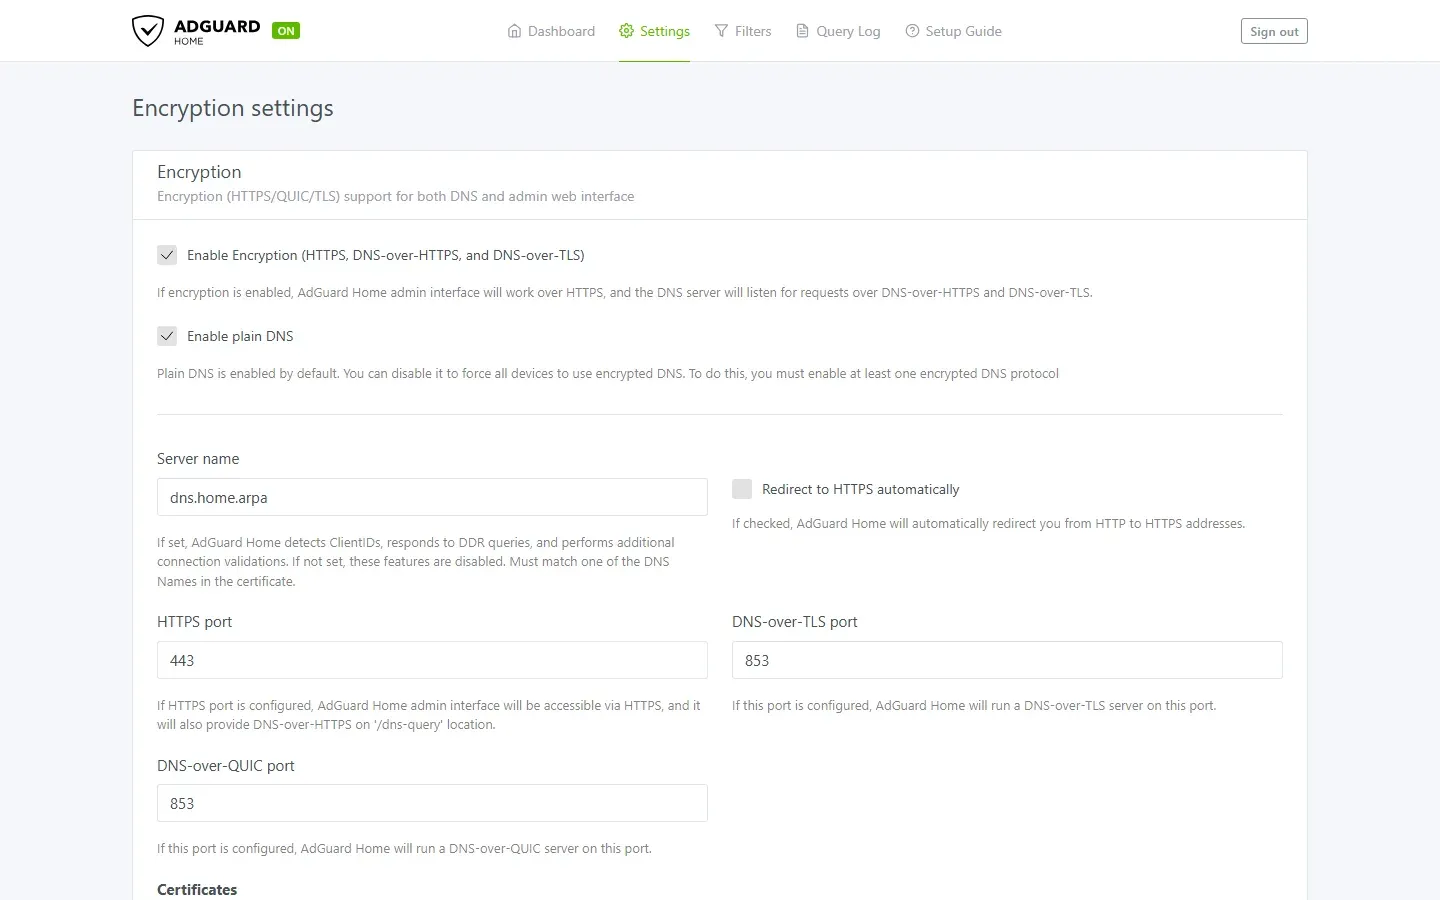
ولاحظ أن خيار Enable plain DNS ما زال مفعلاً، فأجهزة البيت التي لا تدعم DNS المشفر، مثل التلفاز وبعض الأجهزة الذكية، ما زالت تحتاج إلى المنفذ 53. وتعطيله يجبر كل الأجهزة على التشفير، ولكنه يوقف الإنترنت عن كل جهاز لا يدعمه.
التحقق بأسئلة حقيقية
الآن نسأل من جهاز تجريبي بكل بروتوكول. الأداة dig من BIND 9.20 تدعم DoH بالخيار +https، والأداة kdig من Knot تدعم DoT وDoQ، ونعطي الأداتين شهادة السلطة الخاصة حتى تتحققا من الخادم:
docker run --rm --network hl1-net --ip 10.53.0.20 -v hl1-adguard-conf:/conf:ro \
  --add-host dns.home.arpa:10.53.0.3 hl1-client:1 sh -c '
echo "--- dig +https"; dig +https @dns.home.arpa example.com +tls-ca=/conf/tls/ca.crt +tls-hostname=dns.home.arpa
echo "--- kdig DoT";  kdig @10.53.0.3 +tls-ca=/conf/tls/ca.crt +tls-hostname=dns.home.arpa example.com A +short
echo "--- kdig DoQ";  kdig @10.53.0.3 +quic +tls-ca=/conf/tls/ca.crt +tls-hostname=dns.home.arpa example.com A +short
echo "--- no CA";     kdig @10.53.0.3 +tls-ca +tls-hostname=dns.home.arpa example.com A | tail -3'
--- dig +https
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 43926
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
;; ANSWER SECTION:
example.com. 263 IN A 172.66.147.243
example.com. 263 IN A 104.20.23.154
;; Query time: 200 msec
;; SERVER: 10.53.0.3#443(dns.home.arpa) (HTTPS)
--- kdig DoT
172.66.147.243
104.20.23.154
--- kdig DoQ
172.66.147.243
104.20.23.154
--- no CA
;; WARNING: TLS, handshake failed (Error in the certificate.)
;; ERROR: failed to query server 10.53.0.3@853(TCP)في المخرج أعلاه لاحظ التالي:
- سطر
SERVERفي dig يقول صراحة(HTTPS)والمنفذ 443، فهذا سؤال DoH وليس DNS عادياً. - العلامة
adفي الجواب جاءت من ال Upstream الذي تحقق من DNSSEC، لأنenable_dnssecمفعل. - DoT على 853/TCP وDoQ على 853/UDP أعطيا نفس الجواب.
- وعندما طلبنا من kdig التحقق بشهادات النظام المعتادة بدلاً من سلطتنا، رفض المصافحة. وهذا هو السلوك الصحيح: العميل الذي لا يثق بالشهادة يجب ألا يكمل، وإلا لم يكن للتشفير معنى. لذلك أي جهاز سوف يستخدم خادمك عبر DoH أو DoT يحتاج إما إلى أن تثبت عليه شهادة السلطة الخاصة، وإما إلى شهادة عامة من Let's Encrypt لاسم حقيقي.
تعريف الجهاز بال ClientID
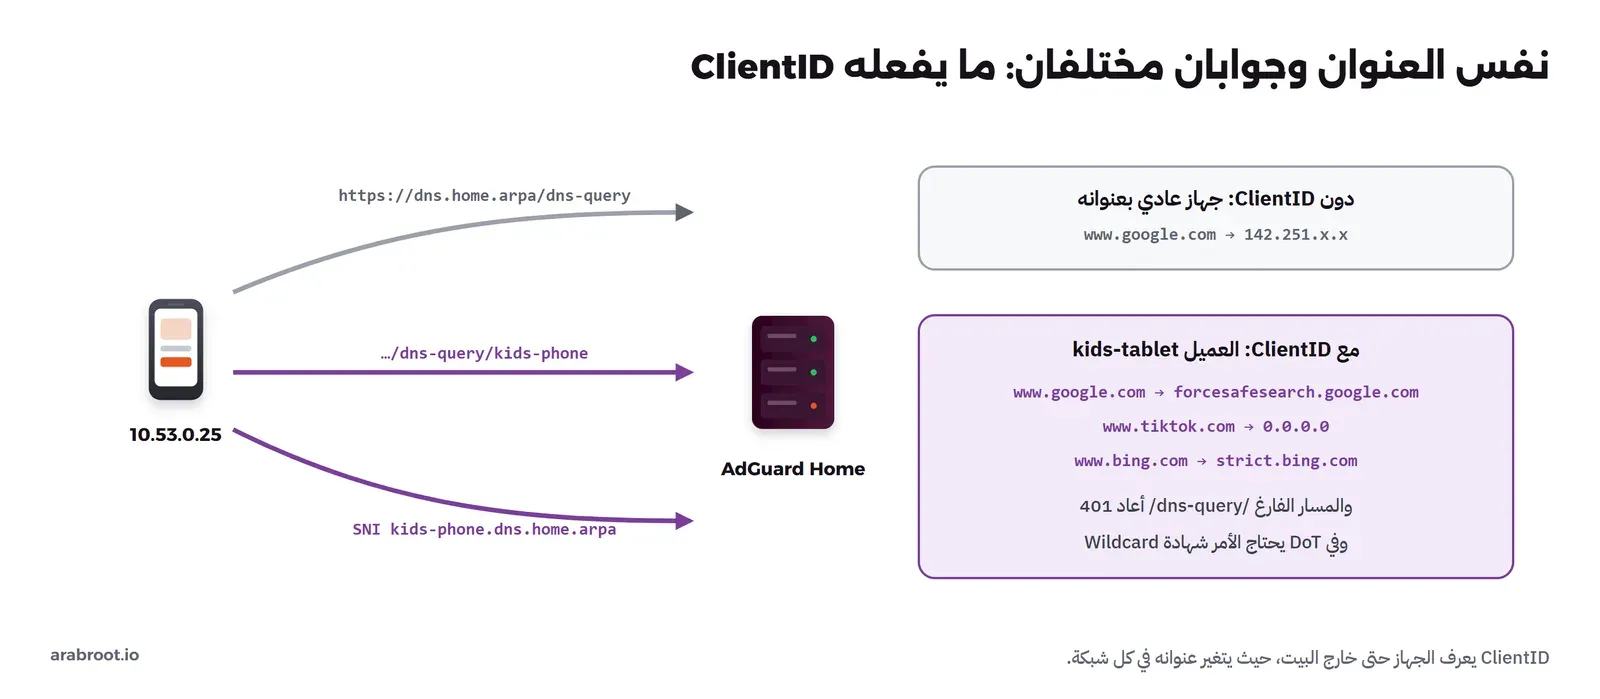
في DNS العادي يعرف البرنامج الجهاز من عنوانه فقط، وهذا يكفي داخل البيت إذا ثبت العناوين، ولكنه لا ينفع للجوال الذي يأتي من شبكة الجوال بعنوان مختلف كل مرة. وفي البروتوكولات المشفرة يمكن للجهاز أن يرسل اسمه مع السؤال، وهو ما يسميه البرنامج ClientID، وبحسب صفحة العملاء في التوثيق يضعه الجهاز في آخر مسار DoH مثل /dns-query/kids-phone، أو في بداية اسم الخادم في DoT وDoQ مثل kids-phone.dns.home.arpa، والطريقة الثانية تحتاج إلى شهادة Wildcard صالحة للاسم الرئيسي وكل فروعه.
أنشأنا عميلاً دائماً Persistent Client اسمه kids-tablet، له معرفان: العنوان 10.53.0.21 وال ClientID kids-phone، وفعلنا له البحث الآمن والرقابة الأبوية وحجب TikTok وRoblox، والملف client-kids.json في مجلد lab. ثم سألنا من جهاز بعنوان آخر تماماً هو 10.53.0.25:
q(){ kdig +https=/dns-query/$1 @10.53.0.3 +tls-ca=/conf/tls/ca.crt +tls-hostname=dns.home.arpa $2 A +noall +answer; }
q "" www.google.com
q kids-phone www.google.com
q kids-phone www.tiktok.com
kdig @10.53.0.3 +tls-ca=/conf/tls/ca.crt +tls-sni=kids-phone.dns.home.arpa +tls-hostname=dns.home.arpa www.bing.com A +short
== no ClientID: www.google.com
;; HTTP session (HTTP/2-POST)-(dns.home.arpa/dns-query/)-(status: 401)
;; WARNING: can't receive reply from 10.53.0.3@443(HTTPS)
== ClientID kids-phone: www.google.com
www.google.com. 10 IN CNAME forcesafesearch.google.com.
forcesafesearch.google.com. 83543 IN A 216.239.38.120
== ClientID kids-phone: www.tiktok.com
www.tiktok.com. 10 IN A 0.0.0.0
== DoT SNI kids-phone.dns.home.arpa
strict.bing.com.
strict-bing-com.ax-0007.ax-msedge.net.
ax-0007.ax-msedge.net.في المخرج أعلاه لاحظ التالي:
- السؤال الأول فشل برمز 401، والسبب أن الدالة الصغيرة كتبت المسار
/dns-query/بشرطة في آخره ومعرف فارغ، والبرنامج يرفض هذا المسار. المسار الصحيح دون ClientID هو/dns-queryدون شرطة، كما في تجربة dig السابقة. وهذا خطأ يقع فيه من يكتب القالب في إعدادات الجوال يدوياً. - نفس الجهاز بنفس العنوان، عندما أرسل
kids-phoneفي المسار، أخذ إعدادات الأطفال: Google تحول إلىforcesafesearch.google.com، وTikTok محجوب. - وفي DoT أرسلنا ال ClientID في حقل SNI، فأخذ Bing النسخة المقيدة
strict.bing.com. واستخدمنا الخيار+tls-hostnameللتحقق من الشهادة باسمها الأصلي لأن شهادتنا ليست Wildcard، أما الجهاز الحقيقي فيحتاج إلى شهادة Wildcard.
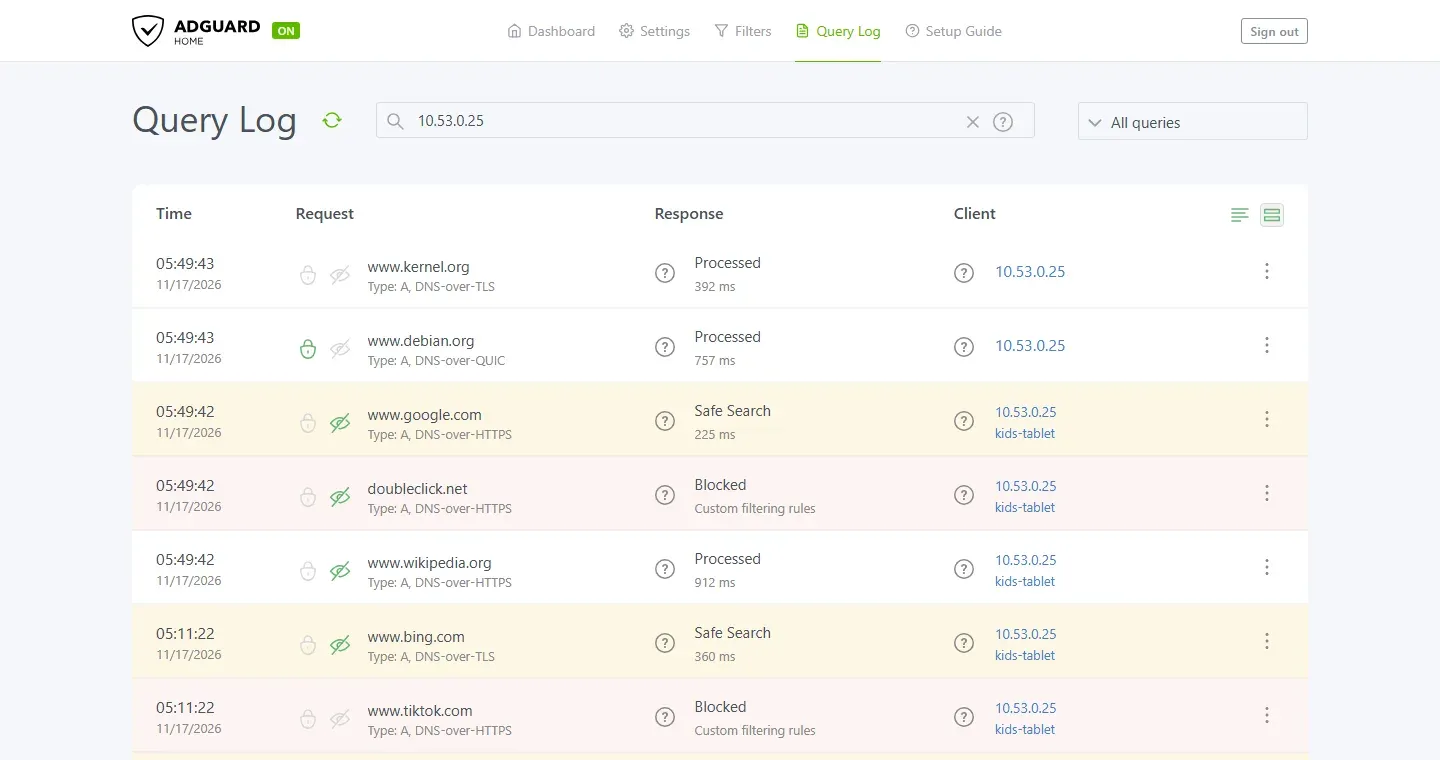
وسجل الاستعلامات يبين ذلك بوضوح، فالأسطر التي جاءت مع ClientID مكتوب تحتها kids-tablet مع البروتوكول، والأسطر التي جاءت دونه من نفس العنوان ليس تحتها اسم:
قواعد الفلترة Filtering Rules بصيغة Adblock
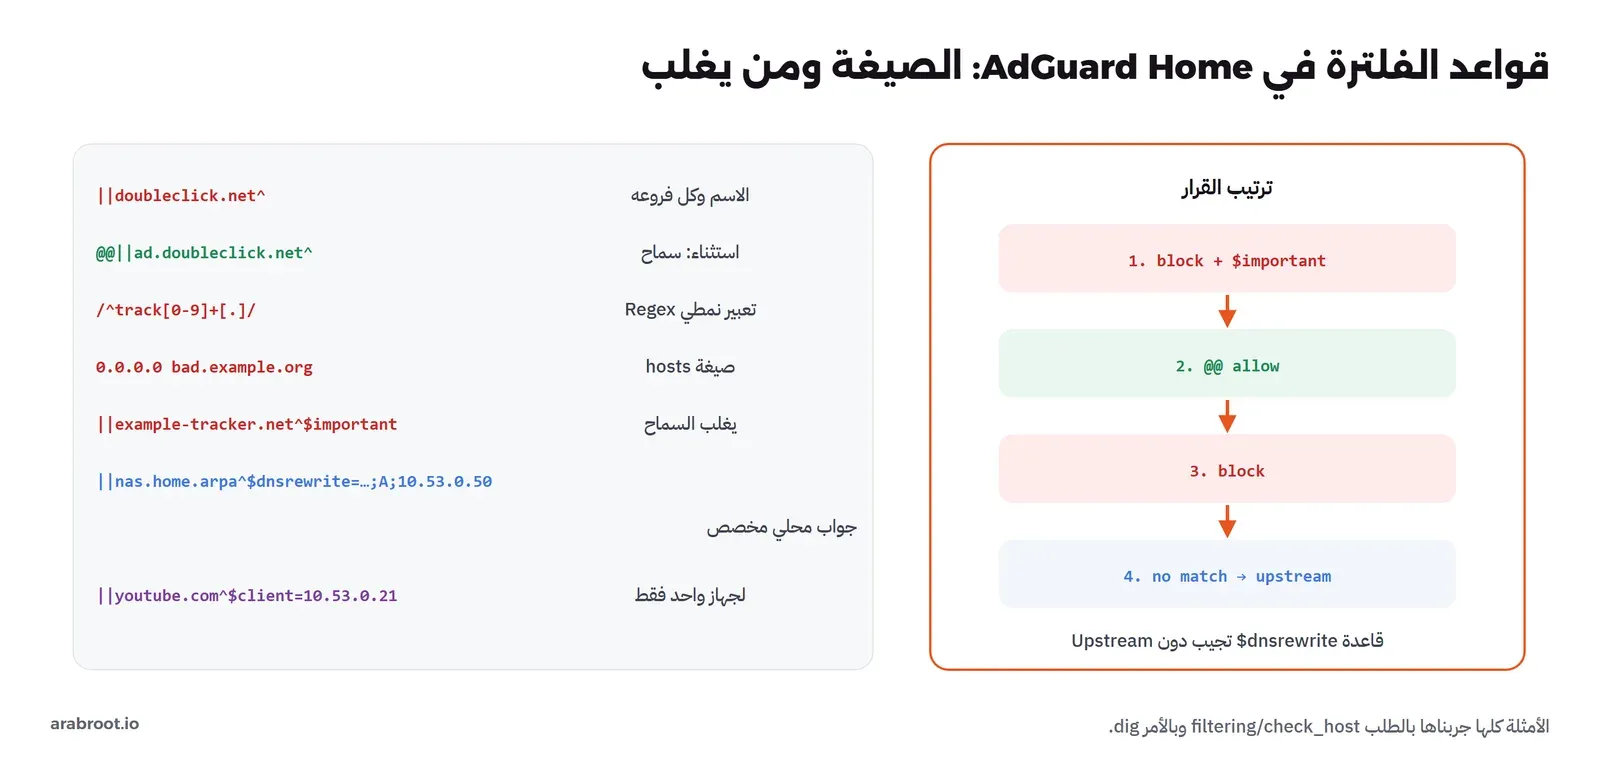
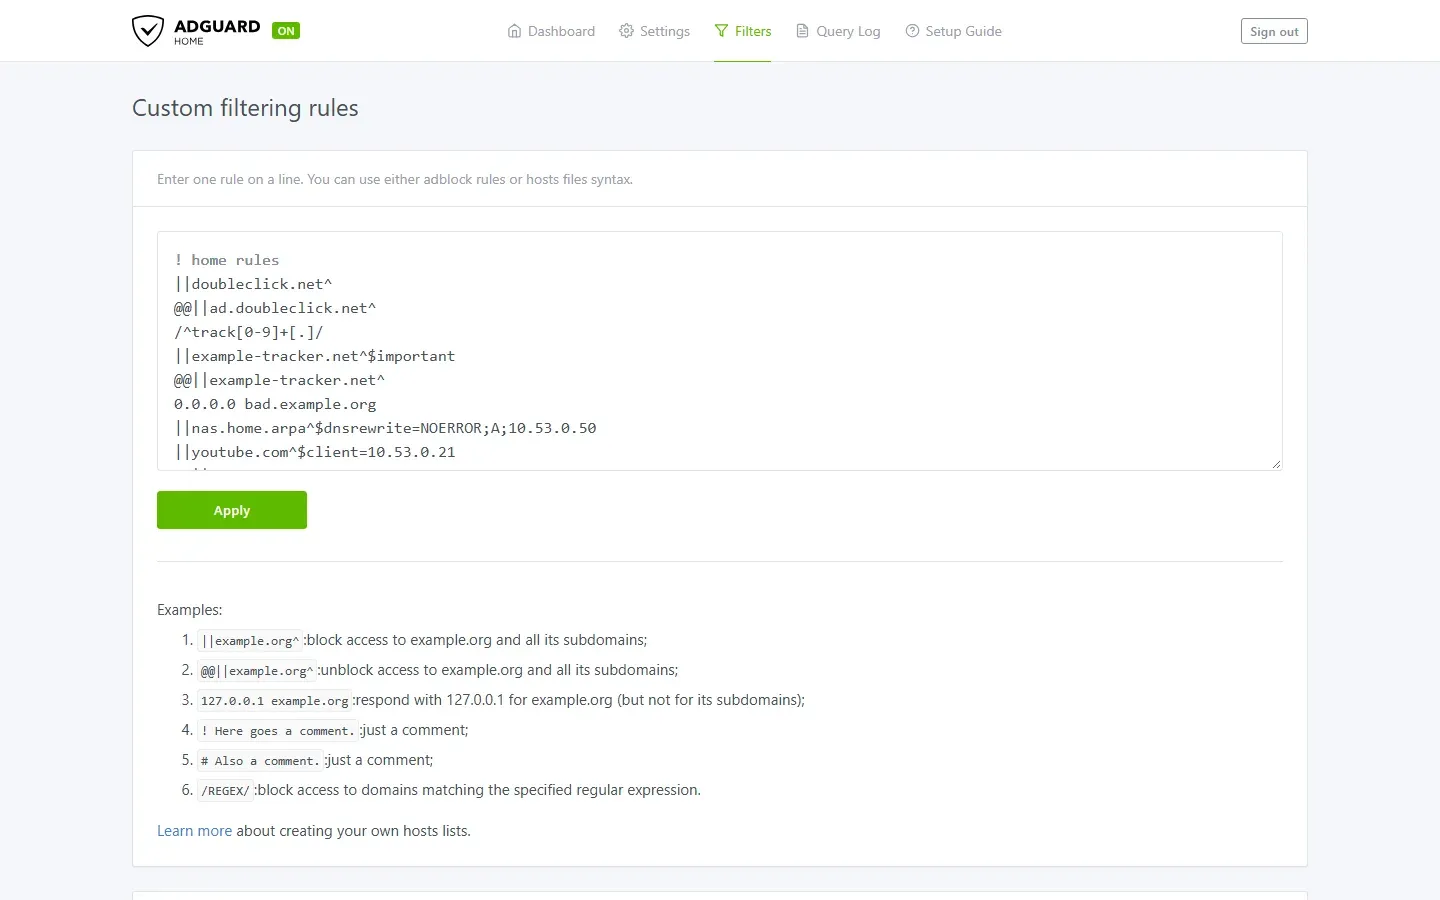
هنا أكبر فرق عملي بين AdGuard Home وPi-hole: القواعد. فAdGuard Home يفهم صيغة Adblock مع معدلات Modifiers خاصة ب DNS، وكلها موثقة في صفحة صيغة قواعد الفلترة. وكتبنا هذه القواعد في صفحة Custom filtering rules:
! home rules
||doubleclick.net^
@@||ad.doubleclick.net^
/^track[0-9]+[.]/
||example-tracker.net^$important
@@||example-tracker.net^
0.0.0.0 bad.example.org
||nas.home.arpa^$dnsrewrite=NOERROR;A;10.53.0.50
||youtube.com^$client=10.53.0.21
@@||assets-jpcust.jwpsrv.com^
ثم سألنا البرنامج عن كل اسم بالطلب filtering/check_host، وهو يقول لك أي قاعدة طبقت ولماذا، دون أن ترسل سؤال DNS حقيقياً:
doubleclick.net:                {"reason":"FilteredBlackList","rule":"||doubleclick.net^"}
ad.doubleclick.net:             {"reason":"NotFilteredWhiteList","rule":"@@||ad.doubleclick.net^"}
track12.example.com:            {"reason":"FilteredBlackList","rule":"/^track[0-9]+[.]/"}
cdn.example-tracker.net:        {"reason":"FilteredBlackList","rule":"||example-tracker.net^$important"}
bad.example.org:                {"reason":"FilteredBlackList","rule":"0.0.0.0 bad.example.org"}
nas.home.arpa:                  {"reason":"RewriteRule","rule":"||nas.home.arpa^$dnsrewrite=NOERROR;A;10.53.0.50"}
www.youtube.com:                {"reason":"NotFilteredNotFound","rule":""}
www.youtube.com (10.53.0.21):   {"reason":"FilteredBlackList","rule":"||youtube.com^$client=10.53.0.21"}
في المخرج أعلاه لاحظ التالي:
||doubleclick.net^تحجب الاسم وكل أسمائه الفرعية، والعلامة^تعني نهاية الاسم، فلا تحجب اسماً مثلdoubleclick.network.- القاعدة التي تبدأ ب
@@استثناء يسمح بالاسم، فأخذad.doubleclick.netالسببNotFilteredWhiteListمع أن القاعدة الأولى تشمله. - في
example-tracker.netيوجد حجب واستثناء معاً، وفاز الحجب لأنه يحمل المعدل$important، فهذا المعدل يغلب الاستثناء. وهذا مفيد عندما تريد التأكد أن اسماً معيناً لا يفتحه استثناء في قائمة اشتركت فيها. $dnsrewriteلا يحجب وإنما يجيب بجواب تكتبه أنت، وهنا أعطيناnas.home.arpaعنواناً داخلياً، وهذه طريقة لأسماء خدمات البيت دون خادم DNS آخر.$clientتقصر القاعدة على جهاز واحد، فحجب YouTube للعنوان10.53.0.21فقط، وباقي الأجهزة وصلت إليه.
وحاولنا في البداية كتابة التعبير النمطي بالشكل المعتاد /^track[0-9]+\./ عبر الواجهة البرمجية، فرفض البرنامج الطلب برسالة invalid escape sequence، لأن الشرطة المائلة العكسية داخل نص JSON تحتاج إلى معاملة خاصة. والحل الأسهل الذي استخدمناه هو كتابة النقطة داخل أقواس مربعة [.]، فتعني نفس الشيء دون أي شرطة. وإذا كتبت القاعدة في الواجهة مباشرة فلن تواجه هذه المشكلة.
والصورة التالية من صفحة القواعد نفسها، وتحتها أمثلة الصيغة التي تعرضها الواجهة:
وعند السؤال الحقيقي من الأجهزة ظهرت نفس النتائج. فمن الجهاز 10.53.0.21:
== doubleclick.net
doubleclick.net.	10	IN	A	0.0.0.0
== bad.example.org
bad.example.org.	10	IN	A	0.0.0.0
== nas.home.arpa
nas.home.arpa.		10	IN	A	10.53.0.50
== www.youtube.com
www.youtube.com.	10	IN	A	0.0.0.0
ومن الجهاز 10.53.0.22 أعاد www.youtube.com عنوانه الحقيقي 142.251.152.4. ولاحظ أن مدة البقاء TTL للأجوبة المحجوبة عشر ثوان، وهي القيمة blocked_response_ttl في الإعداد، وهي أطول من ثانيتي Pi-hole ولكنها قصيرة بما يكفي.
القوائم Filter Lists والخدمات المحجوبة
القواعد المخصصة لما تكتبه بيدك، أما الحجب الأساسي فيأتي من القوائم في صفحة DNS blocklists، وهي نفس فكرة Gravity في Pi-hole ولكن بفرقين. الأول أن البرنامج يقبل القوائم بصيغة hosts وصيغة Adblock معاً، ويفهم في قوائم Adblock المعدلات التي رأيناها، فقائمة مثل HaGeZi بصيغة Adblock تعمل كما كتبها صاحبها. والثاني أنه يحدث القوائم وحده كل 24 ساعة افتراضياً، وهو الإعداد filters_update_interval، بينما يحدثها Pi-hole مرة في الأسبوع. وهناك أيضاً قوائم سماح DNS allowlists، تشترك فيها بنفس الطريقة لتلغي حجباً خاطئاً تعرفه قائمة أخرى.
وبجانب القوائم صفحة الخدمات المحجوبة Blocked services، وفيها أكثر من مئة خدمة معروفة مثل YouTube وTikTok وNetflix وألعاب الإنترنت، وكل خدمة في الحقيقة مجموعة قواعد يحدثها فريق البرنامج بكل الأسماء التي تستخدمها الخدمة. وهذا أسهل بكثير من أن تجمع بنفسك كل أسماء خدمة معينة، فخدمة الفيديو الواحدة تستخدم عشرات الأسماء للصور والإعلانات والتطبيق والبث، ولو نسيت واحداً منها لعملت الخدمة جزئياً. وتستطيع أن تحجب الخدمات للبيت كله، أو لأجهزة معينة مع جدول للأوقات كما سنرى.
DoT أم DoH لأجهزتك؟
البرنامج يقدم الاثنين على نفس الشهادة، فلا تحتاج إلى أن تختار واحداً للخادم، ولكن الأجهزة تختار. ونقطة الاختلاف الحقيقية هي المنفذ: DoT على 853 منفذ خاص بال DNS، فتعرف أي شبكة أنه DNS مشفر وتستطيع أن تحجبه بسهولة، وبعض شبكات العمل والفنادق تفعل ذلك، فيعود الجوال إلى DNS العادي أو يفقد الاتصال بحسب إعداده. أما DoH على 443 فيبدو للشبكة كأي اتصال HTTPS بموقع، فلا يحجب إلا بحجب عنوان الخادم نفسه. لذلك إذا كان الجهاز يدعم الاثنين فاختر DoH للأجهزة التي تتنقل بين شبكات كثيرة، واترك DoT لأجهزة Android التي لا تدعم في إعداداتها إلا DoT عبر Private DNS. ونفس هذه الخاصية في DoH هي التي تجعله مشكلة لمن يدير شبكة البيت، لأن تطبيقاً على جهاز الطفل يستطيع أن يستخدمه ليتجاوز خادمك، وهذا ما نعالجه في مقال حماية الأطفال.
الإعدادات الخاصة بكل جهاز Per-Client Settings
القاعدة $client مفيدة لاسم أو اسمين، أما إذا أردت سياسة كاملة لجهاز فالطريقة الأنسب هي العميل الدائم. ففي صفحة Client settings تضيف الجهاز بمعرفاته (عنوان أو نطاق CIDR أو MAC إذا كان البرنامج خادم DHCP أو ClientID)، وتعطيه:
- إعدادات حماية خاصة: الفلترة، وخدمة التصفح الآمن Safe Browsing، والرقابة الأبوية، والبحث الآمن لكل محرك على حدة.
- خدمات محجوبة Blocked Services من قائمة جاهزة فيها YouTube وTikTok وألعاب ومواقع تواصل، مع جدول للأوقات التي يسمح فيها بها.
- Upstream خاص بالجهاز، مثل خادم عائلي يحجب المحتوى غير المناسب لجهاز الأطفال فقط.
- وسوم Tags مثل
user_child، تستخدمها في القواعد بالمعدل$ctagفتنطبق القاعدة على كل الأجهزة التي تحمل الوسم.
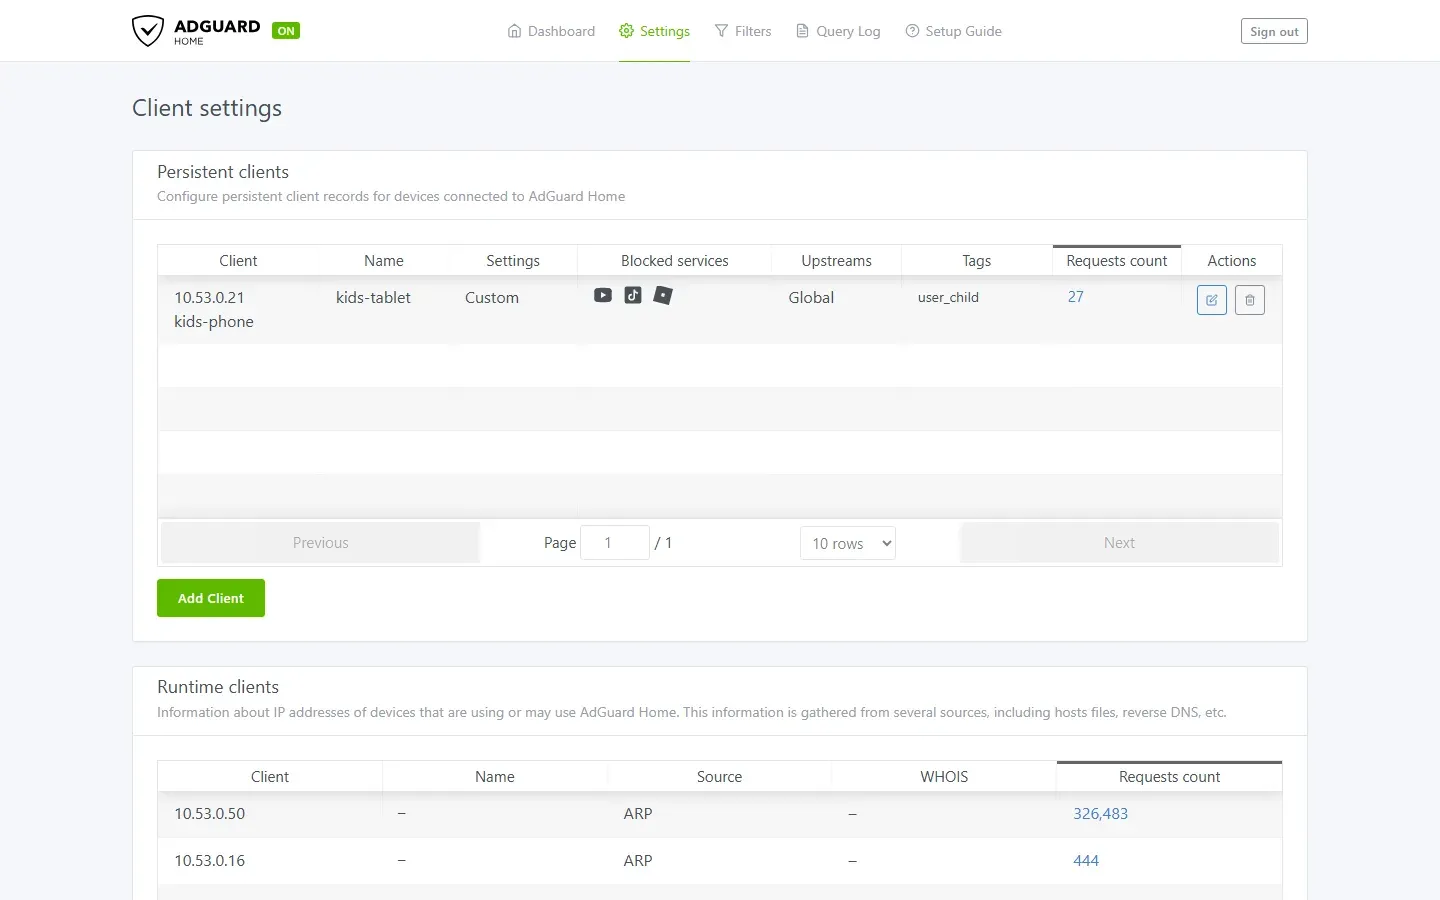
والتفاصيل الكاملة لحماية الأطفال، من البحث الآمن إلى جدول الخدمات وما لا يستطيع DNS أن يمنعه، في مقال مستقل ضمن هذه المرحلة، فهنا يكفي أن تعرف أن كل ذلك مرتبط بمعرفة الجهاز، وأن ال ClientID يجعل هذه السياسة تتبع الجوال خارج البيت.
سجل الاستعلامات وخصوصية أهل البيت
سجل الاستعلامات أداة قوية للتشخيص، وهو في نفس الوقت أكثر ملف حساس في البيت، لأنه يحفظ كل اسم سأل عنه كل جهاز ومتى. والإعداد الافتراضي يحفظه 90 يوماً، وهي القيمة querylog.interval: 90d، ويحفظ الإحصاءات يوماً واحداً. وفكر في ذلك من جهة أهل البيت: المراهق الذي يعرف أن والده يستطيع أن يقرأ كل ما بحث عنه خلال ثلاثة أشهر سوف يبحث عن طريقة لتجاوز الخادم، وهذا عكس ما تريده. لذلك ننصح بثلاثة أمور:
- قصر مدة السجل إلى ما تحتاجه للتشخيص، يوم أو سبعة أيام تكفي أغلب البيوت، من صفحة General settings.
- استثناء أجهزة لا تحتاج إلى مراقبتها من السجل بالإعداد
ignore_querylogفي العميل، مع بقاء الحجب عليها. - تفعيل
anonymize_client_ipإذا كنت تريد الإحصاءات العامة دون ربطها بجهاز معين.
وكن صريحاً مع أهل البيت بأن السجل موجود وما الذي يحفظه، فهذا يجعل الحماية مقبولة بدلاً من أن تكون مراقبة خفية.
ضبط الأجهزة، والاستخدام من خارج البيت
داخل البيت أبسط طريقة هي نفسها في Pi-hole: اجعل ال Router يوزع عنوان AdGuard Home كخادم DNS الوحيد عبر DHCP، وهذا يكفي كل الأجهزة بما فيها التي لا تدعم التشفير. ثم أضف DNS المشفر على الأجهزة التي تهمك:
- Android: Settings ثم Network ثم Private DNS، وتكتب اسم الخادم فقط، مثل
kids-phone.dns.example.com، فهو DoT ويضع ال ClientID في الاسم. - iOS وmacOS: ملف إعداد Configuration Profile يحدد رابط DoH، والبرنامج نفسه يولد هذا الملف من صفحة Setup Guide.
- Windows 11: تضبط DoH في إعدادات الشبكة بعنوان الخادم ورابط القالب، والأجهزة التي تدعم DDR تكتشفه وحدها إذا كان البرنامج يعرف اسمه.
- المتصفحات: Firefox وChrome يقبلان رابط DoH مخصصاً في إعداداتهما.
ومن خارج البيت هناك طريقان. الأول والأسلم أن يدخل الجوال إلى شبكة البيت عبر VPN، كما في شبكة خاصة مع WireGuard وواجهة wg-easy، ويكون خادم DNS في إعداد النفق هو عنوان AdGuard Home، فلا تفتح أي منفذ DNS للإنترنت. والثاني أن تفتح المنفذ 853 أو 443 من ال Router إلى البرنامج، مع نطاق حقيقي وشهادة Wildcard من Let's Encrypt، وهذا يحتاج إلى التحقق عبر DNS لأن شهادات Wildcard لا تصدر بغيره بحسب صفحة أنواع التحقق في Let's Encrypt. وإذا اخترت الطريق الثاني فلا تفتح المنفذ 53 إطلاقاً، وقيد من يستطيع استخدام الخادم في صفحة Access settings بالإعداد allowed_clients، فإذا وضعت فيه ال ClientIDs فقط فلن يجيب الخادم إلا من يعرف اسماً منها، والتوثيق يشرح ذلك في صفحة التشغيل الآمن. وإذا كان عنوان بيتك متغيراً فاقرأ DDNS: اسم ثابت لعنوان بيتك الذي يتغير، وإذا كنت خلف CGNAT فالطريق الأول هو الوحيد عملياً، والتفاصيل في تشغيل خادمك من إنترنت المنزل.
النسخ الاحتياطي Backup والتحديث Upgrade
ما تحتاجه موجود في مجلدين: conf وفيه AdGuardHome.yaml بكل الإعدادات والقواعد المخصصة والعملاء والشهادة في تجربتنا، وwork وفيه السجلات والإحصاءات ونسخ القوائم المنزلة. والملف الأول هو الأهم، فإذا ضاع الثاني ينزل البرنامج القوائم من جديد. والنسخ مثل أي Volume:
docker stop hl1-adguard
docker run --rm -v hl1-adguard-conf:/conf -v "$PWD:/backup" alpine:3.24 \
  tar czf /backup/adguard-conf-$(date +%F).tar.gz -C /conf .
docker start hl1-adguard
والملف فيه كلمة مرور المدير مشفرة بخوارزمية bcrypt، وفي تجربتنا فيه أيضاً المفتاح الخاص للشهادة، فاحفظ النسخة في مكان آمن. وللتحديث غير وسم الصورة إلى إصدار أحدث من صفحة الصورة في Docker Hub بعد قراءة ملاحظات الإصدار، فالبرنامج يرفع رقم schema_version في الملف عند الحاجة ويحول الإعداد وحده، ولكن هذا التحويل لا رجوع عنه إلا من النسخة الاحتياطية. وتجنب الوسوم latest وbeta وedge، فقد كان الإصدار التجريبي v1.0.0-b.2 منشوراً وقت تجربتنا، وهو تغيير كبير لا تريده أن يصل إلى بيتك دون أن تقرر.
أخطاء شائعة
- ال Upstream باسم وال Bootstrap لا يجيب: تأخير في كل اتصال جديد بال Upstream، وأخطاء
i/o timeoutفي السجل. اكتب ال Upstream بعنوانه أو غير ال Bootstrap. - شهادة لا يثق بها الجهاز: الجوال يرفض المصافحة كما رفضتها kdig، فيعود إلى DNS العادي أو يتوقف. استخدم شهادة عامة، أو ثبت شهادة السلطة الخاصة على الأجهزة.
- مسار DoH بشرطة في آخره:
/dns-query/دون ClientID يعيد 401. - ClientID في DoT بشهادة عادية: يحتاج إلى شهادة Wildcard للاسم وفروعه.
- Router أو Pi-hole أمامه مع حد العشرين سؤالاً: كل البيت من عنوان واحد، فيفقد الأسئلة في أوقات الضغط. ارفع الحد أو أضف العنوان إلى
ratelimit_whitelist. - تعديل AdGuardHome.yaml والبرنامج يعمل: يكتب البرنامج فوقه عند أول تغيير من الواجهة.
- تعطيل DNS العادي في بيت فيه تلفاز وأجهزة ذكية: تتوقف الأجهزة التي لا تدعم التشفير.
- فتح المنفذ 53 أو DoH للجميع: خادم مفتوح يستخدمه غيرك ويكشف عنوان بيتك.
قائمة تحقق Checklist
| البند | كيف تتحقق |
|---|---|
| ال Upstreams مشفرة وتعمل | Test upstreams في الواجهة، ثم tcpdump لا يظهر فيه المنفذ 53 خارجاً إلا لل Bootstrap |
| ال Bootstrap يجيب في شبكتك | dig @9.9.9.9 example.com من نفس الجهاز، ولا توجد i/o timeout في السجل |
| DoH وDoT يعملان بالشهادة | dig +https وkdig +tls مع التحقق من الشهادة دون تعطيله |
| الأجهزة المهمة معرفة | عملاء دائمون بعناوين ثابتة أو ClientIDs، وأسماؤهم تظهر في سجل الاستعلامات |
| القواعد المخصصة مفهومة | check_host لكل اسم مهم، ولكل قاعدة تعليق يبدأ ب ! |
| لا شيء مفتوح للإنترنت دون قيد | لا Port Forwarding للمنفذ 53، وallowed_clients مضبوط إذا فتحت 853 أو 443 |
| نسخة احتياطية | مجلد conf محفوظ خارج الجهاز |
| إصدار مثبت | الوسم رقم إصدار مستقر وليس latest أو beta |
تدريب عملي
- غير ال Upstream من
tls://one.one.one.oneإلىtls://1.1.1.1، وأعد تشغيل التقاط الحزم، وتأكد أن سؤال ال Bootstrap عنone.one.one.oneاختفى. - أضف إلى العميل
kids-tabletال Upstream العائليhttps://family.cloudflare-dns.com/dns-query، واسأل بال ClientID عن الاسم التجريبيnudity.testcategory.com، ثم اسأل عنه دون ClientID وقارن الجوابين.
الخلاصة
- AdGuard Home يحجب مثل Pi-hole، ويشفر الطريقين: إلى ال Upstream عبر DoH وDoT وDoQ، ومن أجهزتك إليه بنفس البروتوكولات.
- التشفير يخفي الأسئلة عن الشبكة في الطريق فقط، والخادم الذي يجيب يرى كل شيء، فاختره بعناية.
- تحقق بالتقاط الحزم وليس بالواجهة: في تجربتنا مرت كل أسئلة الأجهزة على 853 مشفرة، وبقي سؤال ال Bootstrap بنص واضح، وكان خادمه لا يجيب في شبكتنا.
- الخادم المشفر يحتاج إلى شهادة يثق بها الجهاز، والعميل الذي لا يثق بها يرفض المصافحة، وهذا هو المطلوب.
- ال ClientID يعرف الجهاز من اسمه لا من عنوانه، فتتبع إعدادات الأطفال الجوال خارج البيت.
- داخل البيت يكفي DNS العادي لأغلب الأجهزة مع Upstream مشفر، والتشفير من الجهاز نفسه مهم للأجهزة التي تخرج من البيت، وDoH يمر في الشبكات التي تحجب المنفذ 853.
- قصر مدة سجل الاستعلامات، وأخبر أهل البيت بوجوده، فالسجل الطويل الخفي يدفعهم إلى تجاوز الخادم.
- صيغة Adblock مع
$importantو$dnsrewriteو$clientتعطيك تحكماً أدق من القوائم وحدها، والطلبcheck_hostيقول لك أي قاعدة طبقت. - ومن خارج البيت VPN أسلم من فتح المنافذ، وإذا فتحتها فقيدها بال ClientIDs ولا تفتح المنفذ 53.
 دليلحجب الإعلانات لكل أجهزة البيت مع Pi-holeكيف يحجب Pi-hole الإعلانات والمتتبعات لكل أجهزة البيت عبر DNS، مع تجربة تصفح حقيقية لعشرة مواقع أخبار تقيس ما حجبه وما عطله وكيف تصلحه.
 دليلPi-hole أم AdGuard Home؟ مقارنة بالأرقام على نفس القوائمشغلنا Pi-hole وAdGuard Home بنفس القوائم وتصفحنا عبرهما نفس المواقع وضغطناهما بأداة dnsperf، لنعرف الفرق الحقيقي في الحجب والسرعة والذاكرة والميزات.
 دليلDNS خاص لبيتك دون مزود خارجي مع Unboundكيف تجعل Unbound في بيتك يحل الأسماء بنفسه من الجذر ويتحقق من DNSSEC، مع قياس حقيقي لثمن السؤال الأول وما يراه كل خادم من أسئلتك.
 دليلحماية الأطفال على الإنترنت: فلترة المحتوى بالـ DNSكيف تحجب المحتوى غير المناسب وتفرض البحث الآمن وتنظم وقت YouTube لأجهزة الأطفال عبر DNS، مع اختبار حقيقي لما يتجاوز هذه الفلترة.
 دليلشبكة خاصة مع WireGuard وواجهة wg-easyكيف تنشئ شبكة VPN خاصة مع WireGuard وواجهة wg-easy، فلا يصل إلى لوحات الإدارة على سيرفرك إلا أجهزة فريقك.
 دليلالشهادات الرقمية TLS للمبتدئين وصيغ ملفاتهاكيف يعرف المتصفح أنه يتحدث مع الموقع الحقيقي، وماذا يوجد داخل الشهادة، ولماذا تأتي ملفاتها بأكثر من صيغة.
سجل التحديثات
17 نوفمبر 2026: كتابة الدليل واختباره على AdGuard Home v0.107.80 بالصورة adguard/adguardhome:v0.107.80، مع DiG 9.20.30 وkdig من knot-utils وOpenSSL على Alpine 3.24.