إذا طلب منك عميل أو منافسة «شهادة ISO/IEC 27001:2022 سارية لنطاق يشمل الخدمة المقدمة، أو خطة معتمدة للحصول عليها خلال اثني عشر شهراً»، وكانت جهتك قد بنت برنامجاً للضوابط الأساسية ECC، فسؤالان يخطران لك: هل نشتري برنامج امتثال تجارياً؟ وهل ما بنيناه لـ ECC يذهب هدراً؟
وهذا المقال يجيب: أغلب ما تحتاجه الشهادة في جهة صغيرة أو متوسطة تستطيع بناءه بأدوات مفتوحة المصدر، ونصف العمل منجز إذا بنيت برنامج ECC بالطريقة الصحيحة. وما يبقى ليس أدوات، وإنما نظام إدارة: نطاق مكتوب، وقرار لكل ضابط من الضوابط الـ 93، وتدقيق داخلي، ومراجعة إدارة. وسنمشي على المعيار بنداً بنداً من النطاق إلى تدقيق الشهادة. وقد شرحنا الفرق بين ISO/IEC 27001 والأطر الأخرى في مقال الأطر، فلن نعيد المقارنة.
 دليلأطر الأمن السيبراني Frameworks: أيها تحتاج مؤسستك؟الفرق بين ECC وISO 27001 وNIST CSF وSOC 2 في الإلزام وطريقة الإثبات وما تحصل عليه، وأربعة أسئلة تحدد بها ما تحتاجه مؤسستك.
 دليلسجل المخاطر Risk Register مع SimpleRisk على سيرفركنبني سجل مخاطر حقيقياً بنموذج الهيئة ثم بأداة SimpleRisk، ونرى لماذا أعطت الأداة كل المخاطر مستوى واحداً، وكيف تكتب منهجية تعطي الأرقام معناها.
 دليلإدارة الامتثال Compliance مع CISO Assistant على سيرفركنشغل CISO Assistant ونحمل فيه ضوابط ECC-2:2024 ونقيم منصة حقيقية ونربطها بالضوابط والأدلة ونصدر التقرير، مع كل مشكلة واجهناها في الطريق.
 دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.
باختصار Quick Summary
لا تبدأ بالملحق: هو أداة لفحص النسيان، وليس قائمة مهام.
الوثيقة الأهم: بيان قابلية التطبيق SoA: قرار وسبب ودليل لكل ضابط.
ما ينفرد به ISO عن ECC: النطاق، والبيان، والتدقيق الداخلي، ومراجعة الإدارة، والإجراء التصحيحي. وهي وثائق وعمليات، لا أدوات.
التكلفة المنشورة: المعيار 155 فرنكاً سويسرياً. والباقي وقت الفريق وأتعاب الجهة المانحة.
ما الذي يطلبه المعيار فعلاً؟
المعيار ISO/IEC 27001:2022 وثيقة قصيرة: 19 صفحة بحسب صفحته الرسمية، وسعرها 155 فرنكاً سويسرياً، ومعه تعديل صدر في 2024 عن تغير المناخ يوزع مجاناً. ويتكون من جزأين يخلط بينهما كثيرون:
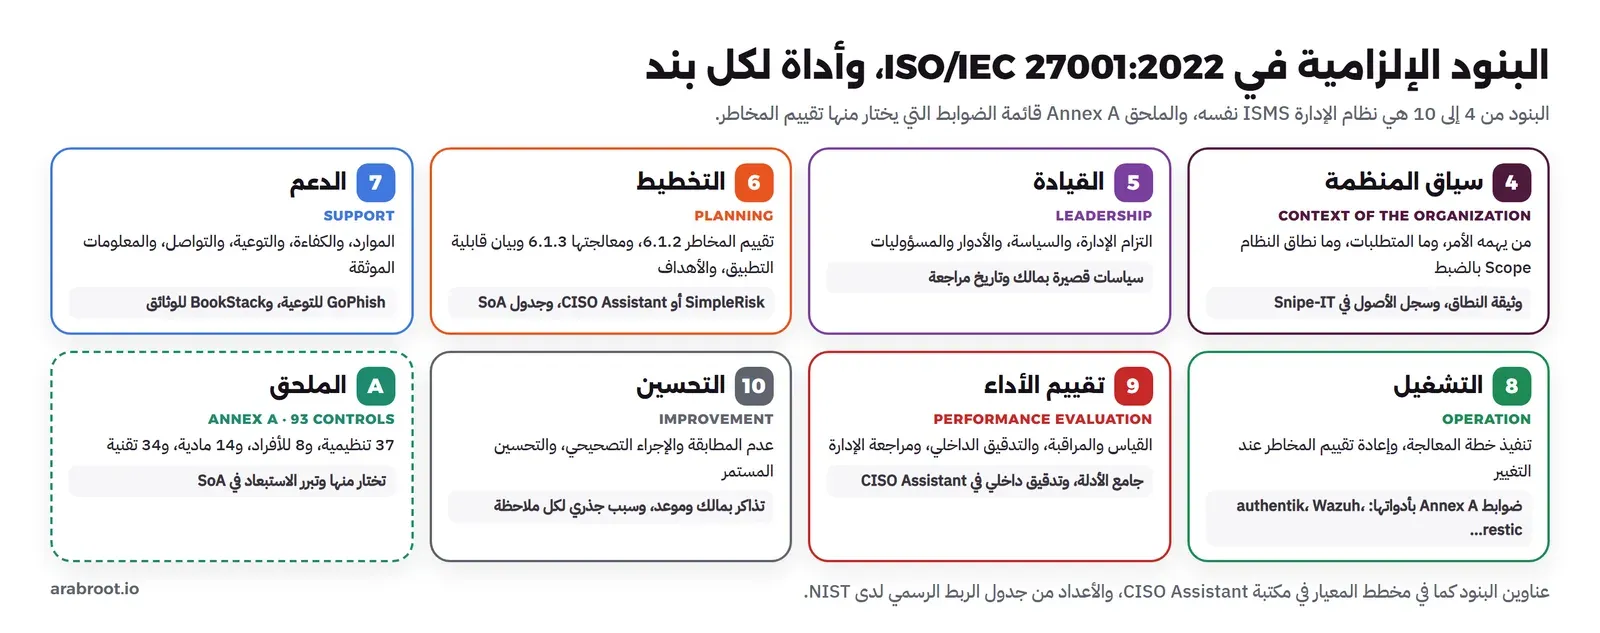
- بنود إلزامية من 4 إلى 10: تصف نظام إدارة أمن المعلومات ISMS: سياق المنظمة، والقيادة، والتخطيط، والدعم، والتشغيل، وتقييم الأداء، والتحسين. والعناوين كما في مخطط المعيار المنشور في مكتبة CISO Assistant، التي تذكر صراحة أن النص الكامل يشترى من ISO.
- الملحق Annex A: قائمة من 93 ضابطاً في أربعة محاور: 37 تنظيمية في البند 5، و8 للأفراد في البند 6، و14 مادية في البند 7، و34 تقنية في البند 8. ووجدنا الأعداد نفسها في مصدرين مستقلين: جدول الربط الرسمي لدى NIST كما في مقال الأطر، ومكتبة CISO Assistant. وهذا التطابق يطمئنك إلى أن القائمة كاملة.
الخطأ الأشهر أن تفتح الملحق أولاً فتطبق الضوابط الـ 93 واحداً واحداً كأنها قائمة مهام. والمعيار لا يطلب ذلك. هو يطلب أن:
- تقيم مخاطرك.
- تختار الضوابط التي تعالجها.
- تقارن اختيارك بالملحق حتى لا تنسى شيئاً.
- تكتب قرارك في كل ضابط مع سببه، في بيان قابلية التطبيق.
وهذا هو الفرق الأساسي عن ECC: الضوابط الأساسية تقول لك ماذا تطبق، والمعيار يقول لك كيف تقرر ماذا تطبق، ثم يحاسبك على قرارك.
ولشرح كل ضابط في الملحق، فالمعيار المصاحب ISO/IEC 27002:2022 هو الإرشاد التفصيلي. وصفحته الرسمية تذكر أنه 152 صفحة بسعر 227 فرنكاً سويسرياً. وهو ليس شرطاً للشهادة، لكن أغلب فرق التطبيق تشتريه، لأن أسماء الضوابط القصيرة وحدها لا تكفي لتقرر ما يكفي. والأسعار والصفحات كما قرأناها في 25 أكتوبر 2026.
من إصدار 2013 إلى 2022: ماذا تغير في الملحق؟
إذا كانت لديك وثائق قديمة، أو نموذج بيان وجدته على الإنترنت، فالأرجح أنه على إصدار ISO/IEC 27001:2013، الذي سحبته ISO بعد صدور إصدار 2022. والفرق في الملحق كبير: مكتبة CISO Assistant لإصدار 2013 فيها 114 ضابطاً قابلاً للتقييم، مقابل 93 في 2022، والترقيم تغير كله.
وقرأنا ملف الربط بين الإصدارين في المكتبة نفسها (الإصدار v4.1.5)، وعددنا ما فيه. وهذا ما وجدناه:
| ما قسناه | العدد |
|---|---|
| ضوابط الملحق في 2022 | 93 |
| لها مقابل في 2013 | 78 |
| منها مدمج من أكثر من ضابط في 2013 | 20، مثل وسائط التخزين A.7.10 التي جمعت أربعة ضوابط |
| يذكرها ملف الربط على أنها جديدة | 15 |
والضوابط الخمسة عشر التي يعدها الملف جديدة:
| الضابط | الاسم |
|---|---|
| A.5.5 | الاتصال بالسلطات Contact with authorities |
| A.5.6 | الاتصال بمجموعات الاهتمام الخاص |
| A.5.7 | معلومات التهديدات Threat intelligence |
| A.5.14 | نقل المعلومات Information transfer |
| A.5.23 | أمن المعلومات عند استخدام الخدمات السحابية |
| A.5.30 | جاهزية تقنية المعلومات لاستمرارية الأعمال |
| A.7.4 | مراقبة الأمن المادي |
| A.8.9 | إدارة الإعدادات Configuration management |
| A.8.10 | حذف المعلومات |
| A.8.11 | تعتيم البيانات Data masking |
| A.8.12 | منع تسرب البيانات Data leakage prevention |
| A.8.16 | أنشطة المراقبة Monitoring activities |
| A.8.23 | تصفية الويب Web filtering |
| A.8.28 | البرمجة الآمنة Secure coding |
| A.8.34 | حماية الأنظمة أثناء اختبارات التدقيق |
لكن ملف الربط نفسه ناقص. فأربعة من هذه الخمسة عشر لها مقابل واضح في 2013 بأسماء متقاربة في المكتبة القديمة:
- A.5.5 «الاتصال بالسلطات» يقابله A.6.1.3 بالاسم نفسه.
- A.5.6 يقابله A.6.1.4.
- A.5.14 «نقل المعلومات» يقابله A.13.2.1 «سياسات وإجراءات نقل المعلومات».
- A.8.34 يقابله A.12.7.1 «ضوابط تدقيق أنظمة المعلومات».
والدرس أهم من الأرقام: ملفات الربط بين الأطر، حتى في أداة جيدة، يكتبها أشخاص وفيها أخطاء. فاستخدمها لتسريع العمل، وراجع ما يخص ضوابطك قبل أن تعتمد عليها دليلاً. وهذا ينطبق على الربط بين ECC وISO الذي ستبنيه بنفسك.
البند 4: السياق والنطاق
أول قرار وأهمه: أين تنتهي حدود النظام. والمعيار يطلب أن تفهم سياق مؤسستك والأطراف المهتمة ومتطلباتها، ثم تحدد النطاق بحدوده وواجهاته في وثيقة مكتوبة.
والإغراء أن يكون النطاق «الشركة كلها» لأن العميل سيحبه. لكن هذا يعني أن المكتب المالي وأجهزته، وحسابات التواصل الاجتماعي، وفريق المبيعات وأدواته، كلها تحتاج ضوابط وأدلة وتدقيقاً. والأفضل نطاق يغطي ما يطلبه العميل فعلاً: الخدمة المقدمة له ومن يشغلها. وهذا مثال لنطاق منصة إلكترونية تخدم مستشفيات:
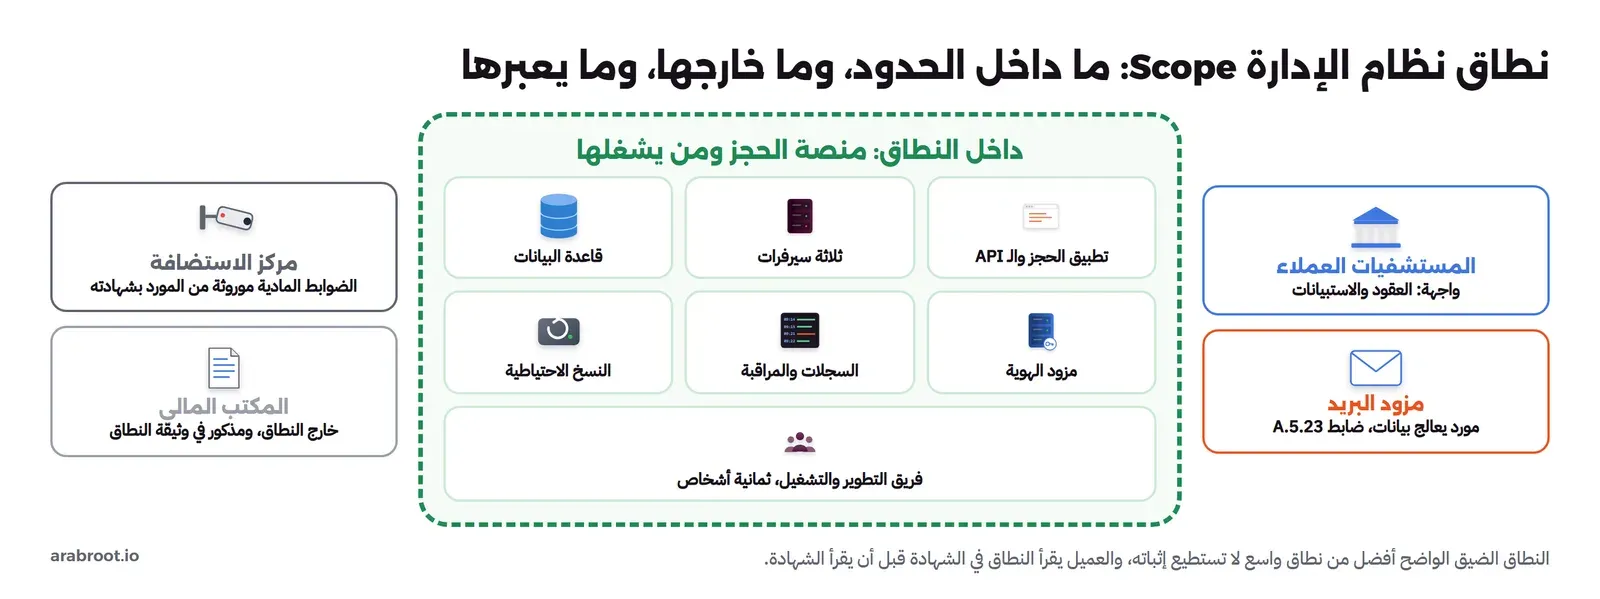
ولاحظ ثلاثة أنواع من العلاقات عبر الحدود، ولكل نوع معاملة في وثيقة النطاق:
| النوع | المثال | كيف تعامله |
|---|---|---|
| يعبر الحدود ويحمل بيانات | مزود البريد: خارج النطاق، لكنه يعالج بيانات العملاء | يغطيه ضابط الموردين والخدمات السحابية في الملحق. وهو أيضاً نقل للبيانات خارج المملكة يحتاج توثيقاً، كما في مقال PDPL |
| تورث ضوابطه | مركز الاستضافة: حراسة المبنى وكاميراته مسؤوليته | تكتب أنها موروثة، ودليلها شهادة المزود ونطاقها، وبند في العقد |
| يستثنى صراحة | المكتب المالي | يذكر بالاسم. فالمدقق يسأل عما ليس في النطاق، والسكوت عنه يفتح سؤالاً لا تريده |
ألا يقلل النطاق الضيق من قيمة الشهادة؟ لا. فالعميل الواعي يقرأ النطاق المكتوب في الشهادة قبل اسم الشركة. فإذا غطى الخدمة التي يشتريها، فهو ما يحتاجه. أما النطاق الأوسع مما تستطيع إثباته، فمخاطرة على الشهادة نفسها في أول تدقيق متابعة.
البند 5: القيادة والسياسة
المعيار يطلب التزاماً واضحاً من الإدارة العليا، وسياسة لأمن المعلومات، وأدواراً ومسؤوليات محددة. ومدقق الشهادة يقابل المدير التنفيذي عادة ويسأله عن الأهداف والموارد، والمدير الذي لا يعرف ماذا وقع عليه أوضح دليل على أن النظام ورقي.
- السياسة: إذا بنيت سياساتك كما في مقال السياسات، من نموذج الهيئة بعد تكييفه، فهي صالحة. والجديد لـ ISO أن تتضمن السياسة التزاماً بالتحسين المستمر وإطاراً للأهداف. فأضف فقرة تربطها بأهداف قابلة للقياس.
- الأدوار: من يملك النظام، ومن يملك كل مخاطرة، ومن يملك كل ضابط، ومن يدقق داخلياً. وفي جهة صغيرة يجمع الشخص الواحد أكثر من دور، وهذا مقبول، بشرط ألا يدقق الشخص على عمله.
البند 6: المخاطر ومعالجتها
هنا تظهر قيمة ما بني لـ ECC:
- البند 6.1.2: عملية لتقييم المخاطر بمعايير قبول وتقييم ثابتة، تعطي نتائج متسقة قابلة للمقارنة إذا تكررت.
- البند 6.1.3: عملية للمعالجة تنتج قراراً لكل مخاطرة، وتقارن الضوابط المختارة بالملحق، وتنتج بيان قابلية التطبيق وخطة معالجة يوافق عليها مالكو المخاطر.
وقد بنينا في مقال سجل المخاطر منهجية مكتوبة، ومقاييس للاحتمال والأثر، وسجلاً بمالكين وقرارات، ورأينا أن المخاطرة نفسها تأخذ مستويين مختلفين في أداتين إذا لم تكتب المنهجية Methodology. وهذا تحديداً ما يقصده المعيار بنتائج متسقة.
والإضافة الوحيدة المطلوبة: اربط كل مخاطرة بأرقام ضوابط الملحق التي تعالجها، بجانب أرقام ECC. فالمخاطرة «حسابات المديرين بكلمة مرور فقط» يعالجها ضابط المصادقة الآمنة A.8.5 في الملحق، والضابط 2-2-3-2 في ECC، والضابط المطبق «MFA لكل مدير في مزود الهوية» واحد في الحالتين.
الأهداف 6.2: ماذا تقيس بالضبط؟
أكثر الأهداف في الوثائق عامة لا تقاس، مثل «رفع مستوى الوعي الأمني». والمدقق يسأل فوراً: كيف تعرف أنك حققته؟ ومن المسؤول؟ وبأي موارد؟ ومتى؟ فاكتب لكل هدف رقماً ومصدراً ومالكاً وموعداً. أمثلة:
| الهدف | مصدر القياس | القيمة المستهدفة |
|---|---|---|
| لا حساب مدير دون MFA | تقرير مزود الهوية | صفر، بنهاية الربع |
| اختبار استعادة ناجح كل ربع | محضر اختبار الاستعادة | أربعة محاضر في السنة |
| معالجة الثغرات المرتفعة على الأصول المكشوفة خلال 14 يوماً | تقارير الفحص والتذاكر | 95% في المدة |
| فحوص الإعدادات اليومية ناجحة | جمع الأدلة الآلي | فوق 98%، وأي تغير غير معتمد يحقق فيه |
| معدل النقر في محاكاة التصيد ينخفض | تقارير GoPhish | انخفاض من ربع لربع |
واربط كل هدف بضابط في البيان وبمخاطرة في السجل. فإذا لم يتحقق، ظهر في مراجعة الإدارة وتحول إلى قرار: موارد إضافية، أو تعديل الهدف، أو قبول المخاطرة مؤقتاً بموافقة المالك.
بيان قابلية التطبيق Statement of Applicability
بيان قابلية التطبيق، واختصاراً SoA، هو الوثيقة التي يفتحها مدقق الشهادة أولاً في أغلب الأحيان، لأنه يلخص النظام كله. وفيه لكل ضابط من الـ 93 سطر بهذه الأعمدة:
| العمود | ماذا تكتب |
|---|---|
| رقم الضابط واسمه | من الملحق، مثل A.8.13 النسخ الاحتياطي للمعلومات |
| القرار | واحد من خمسة: مطبق، أو مخطط (مختار ولم يكتمل)، أو موروث من مورد، أو مستبعد. وكل ضابط بلا قرار يعني أن البيان لم يكتمل |
| السبب | المخاطرة التي يعالجها، أو النظام أو العقد الذي يطلبه، أو سبب الاستبعاد |
| الدليل | أين يجده المدقق، بتاريخ |
| المقابل في ECC | رقم الضابط، فيصبح البيان نفسه جدول ربط بين الوثيقتين |
وكثير من الجهات تكتبه يدوياً في Excel، فتظهر فيه أخطاء من نوعين يجدهما المدقق في دقائق:
- ضابط مستبعد بلا سبب. مثال شائع جداً: استبعاد A.5.23 (الخدمات السحابية) لأن «المنصة على سيرفراتنا»، ونسيان أن البريد يرسل عبر خدمة سحابية. والقاعدة: أي خدمة تصل إليها بمتصفح أو واجهة برمجية ولا تديرها بنفسك، وتحمل بيانات في النطاق، هي خدمة سحابية بالمعنى الذي يهم الضابط.
- ضابط «مطبق» بلا دليل. مثال: A.8.16 (أنشطة المراقبة) مكتوب مطبقاً، والمراقبة تعمل على بعض السيرفرات فقط. والصحيح أن يكتب «مخطط» حتى يصل الدليل.
لذلك ابن البيان من القائمة الكاملة للضوابط الـ 93، لا من ذاكرتك، وافحصه قبل كل مراجعة بثلاثة أسئلة: هل لكل ضابط قرار؟ هل لكل استبعاد سبب؟ هل لكل «مطبق» دليل؟ ولا تسلمه للمدقق حتى تكون الإجابات كلها «نعم». واحفظه في مكان له سجل نسخ، فالمدقق يسأل عادة: من غير قرار هذا الضابط، ومتى؟
ومكتبة CISO Assistant فيها القائمة الكاملة للضوابط برقم كل منها واسمه القصير وفئته، دون نص المعيار، فتستطيع أن تبني البيان في الأداة نفسها، كما في مقال CISO Assistant.
الموردون والخدمات السحابية داخل النظام
كل مورد يصل إلى بيانات أو أنظمة في النطاق جزء من النظام. والملحق يخصص له سلسلة ضوابط:
- A.5.19 أمن المعلومات في العلاقة مع الموردين.
- A.5.20 تضمين متطلبات الأمن في اتفاقيات الموردين.
- A.5.21 سلسلة إمداد تقنية المعلومات.
- A.5.22 مراقبة خدمات الموردين ومراجعتها.
- A.5.23 الخدمات السحابية.
والجهة الصغيرة تعتمد على موردين أكثر مما تظن: مركز الاستضافة، ومزود البريد، ومزود الرسائل النصية، ومستودع الحزم البرمجية، ومزود النطاقات وDNS. فاحفظ لكل مورد سطراً: ماذا يصل إليه، وما الضوابط التي تعتمد عليه فيها، وما الدليل، ومتى تراجعه. وقد شرحنا في مقال PDPL العناصر التي تطلبها المادة 17 من اللائحة التنفيذية في الاتفاق مع جهة المعالجة، وهي قريبة جداً مما يحتاجه ضابط اتفاقيات الموردين. وECC تطلب الشيء نفسه في المكون الفرعي 4-1، فالسجل الواحد يخدم ISO وECC وPDPL معاً.
البند 7: الموارد والكفاءة والتوعية والوثائق
| الجزء | ماذا يكفي |
|---|---|
| الكفاءة | سجل لكل دور بالمهارات المطلوبة والدورات أو الشهادات التي يحملها شاغله، وخطة لكل نقص |
| التوعية | برنامج سنوي بمحتوى وجدول وقياس، كما في برنامج التوعية بالأمن السيبراني، وحملات محاكاة تصيد مصرح بها بـ GoPhish |
| المعلومات الموثقة Documented Information | السياسات والإجراءات والنطاق والبيان في مكان واحد له سجل نسخ، تنشر للقراءة في موقع داخلي مثل BookStack. والسجلات، مثل الأدلة ومحاضر المراجعة، في مخزن بتاريخ ومدة احتفاظ. والمهم أن تكون النسخة المعتمدة الحالية واضحة، والقديمة لا تستخدم بالخطأ |
البند 8 والملحق: الضوابط بأدواتها
البند الثامن يطلب أن تنفذ ما خططت له، وأن تعيد تقييم المخاطر عند التغييرات الكبيرة. والضوابط التقنية في الملحق تقابل الحد الأدنى في المكون الثاني من ECC، وقد ربطنا كل ضابط فرعي في ECC بأداته مفتوحة المصدر Open Source في مقال ضوابط ECC بأدوات مفتوحة. فلا تحتاج غالباً أداة جديدة. وأمثلة من كل محور:
| ضابط الملحق | المحور | الأداة | المقابل في ECC |
|---|---|---|---|
| A.5.9 جرد المعلومات والأصول المرتبطة | تنظيمي | Snipe-IT | 2-1 |
| A.5.15 التحكم في الوصول | تنظيمي | المجموعات والأدوار في authentik | 2-2-3-3 |
| A.5.24 التخطيط لإدارة الحوادث والاستعداد لها | تنظيمي | إجراء الاستجابة، والتحقيق الرقمي | 2-13-3-1 |
| A.6.3 التوعية والتعليم والتدريب | الأفراد | برنامج التوعية وGoPhish | 1-10 |
| A.7.4 مراقبة الأمن المادي | مادي | موروث من مركز الاستضافة، وفي المكتب Frigate | 2-14-3-2 |
| A.8.5 المصادقة الآمنة | تقني | MFA وPasskeys في authentik | 2-2-3-2 |
| A.8.8 إدارة الثغرات التقنية | تقني | Trivy وOpenVAS | 2-10 |
| A.8.9 إدارة الإعدادات | تقني | جمع الأدلة ومقارنة الإعدادات | 1-6-2-2 |
| A.8.13 النسخ الاحتياطي للمعلومات | تقني | restic واختبار استعادة، قاعدة 3-2-1 | 2-9 |
| A.8.15 التسجيل | تقني | Loki باحتفاظ سنة | 2-12-3-5 |
| A.8.17 مزامنة الساعات | تقني | chrony مع time.saso.gov.sa | 2-3-3-4 |
| A.8.28 البرمجة الآمنة | تقني | SAST وخط CI/CD آمن | 1-6-3-1 |
والضوابط التنظيمية، وهي الأكبر عدداً بـ 37 ضابطاً، أغلبها إجراءات وقرارات وليست أدوات، مثل فصل المهام وإدارة الموردين والمتطلبات Requirements القانونية. ولذلك يبدو الملحق للفرق التقنية أصعب مما هو: الجزء التقني الذي يخافونه هو الأسهل لأنهم يعرفونه، والجزء الذي يبدو سهلاً يحتاج أشخاصاً يكتبون ويقررون ويراجعون.
ضوابط الأفراد: من التوظيف إلى المغادرة
محور الأفراد ثمانية ضوابط فقط، لكنه كثيراً ما يبقى بلا قرار في المسودة الأولى، لأن أغلبه ليس عند الفريق التقني. وأسماؤه تحكي دورة حياة الموظف: الفحص قبل التوظيف Screening، وشروط العمل، والتوعية والتدريب، والإجراء التأديبي، والمسؤوليات بعد انتهاء العمل أو تغيره، واتفاقيات السرية، والعمل عن بعد، والإبلاغ عن الأحداث الأمنية. فأول قرار هنا: من يملك هذا المحور؟ وغالباً الموارد البشرية مع الإدارة القانونية.
- سحب الصلاحيات Permissions عند المغادرة: النقطة التقنية الأخطر. اربط نظام الموارد البشرية بمزود الهوية حتى يغلق الحساب في كل التطبيقات معاً، كما في دورة حياة حسابات الموظف JML وSCIM. وهذا هو الضابط 1-9-5 في ECC أيضاً، ودليله واحد: تقرير يقارن قائمة المغادرين بتاريخ إغلاق حساباتهم.
- الإبلاغ عن الأحداث الأمنية: أبسط دليل قناة واضحة يعرفها كل موظف، وعدد البلاغات التي وصلت منها. فالقناة التي لم يصلها بلاغ واحد في سنة تقول للمدقق إن أحداً لا يعرفها، لا إن الجهة بلا أحداث.
التغيير والتطوير
إذا كانت جهتك تطور برمجياتها، فضوابط التطوير والتغيير من الأهم: دورة حياة التطوير الآمن، والبرمجة الآمنة، والاختبار الأمني، وفصل بيئات التطوير والاختبار والإنتاج، وإدارة التغيير. وكثير من الفرق تطبقها دون أن تسميها، كما في خط CI/CD آمن والبيئات وGitOps.
والذي ينقص عادة هو الدليل، لا التطبيق. فالمدقق يختار عينة من التغييرات في الإنتاج خلال الفترة، ويسأل عن كل تغيير: أين طلبه، ومن راجعه، وهل نجحت فحوص الأمان، ومن وافق على النشر. فتأكد أن كل نشر للإنتاج مربوط بطلب تغيير مراجع من شخص غير كاتبه، وأن سجلات النشر محفوظة المدة المطلوبة. وECC تطلب الشيء نفسه في المكون الفرعي 1-6، ومنه 1-6-3-1 لمعايير البرمجة الآمنة.
ما المشترك مع ECC، وما الذي ينفرد به كل منهما؟
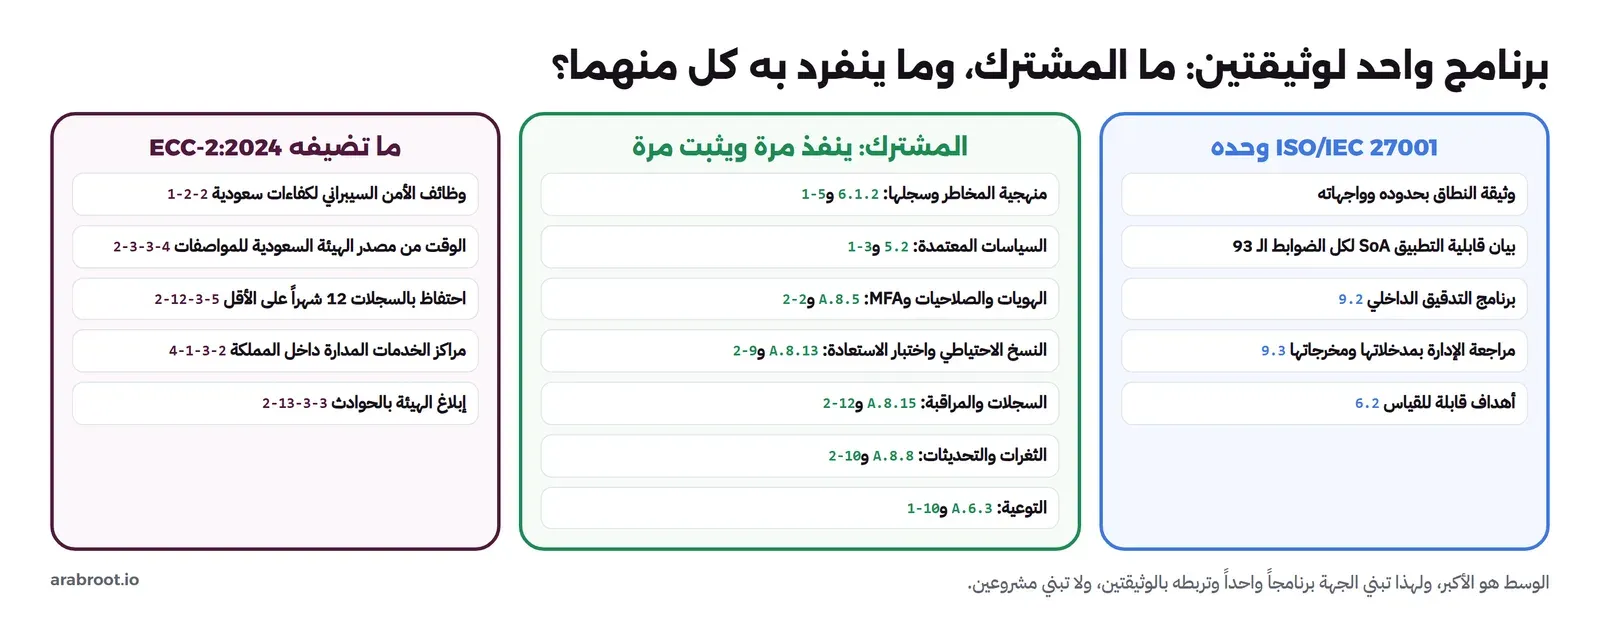
- لمن يظن أن شهادة ISO تكفي جهة حكومية: ECC تطلب أشياء بالاسم لا يذكرها المعيار، مثل أن تشغل وظائف الأمن السيبراني كفاءات سعودية بدوام كامل في 1-2-2، وأن تكون مراكز الخدمات المدارة للمراقبة داخل المملكة في 4-1-3-2، وأن تبلغ الهيئة بالحوادث في 2-13-3-3.
- لمن يظن العكس: ECC لا تطلب بيان قابلية تطبيق بالمعنى الذي في المعيار، ولا برنامج تدقيق داخلي بالتفصيل نفسه، ولا مراجعة إدارة بمدخلات ومخرجات محددة، وإن كانت تطلب المراجعة الدورية والتدقيق المستقل في المكون الفرعي 1-8.
فالجهة التي تبدأ بـ ECC وتريد ISO تحتاج أساساً العمود الأيسر، وهو عمل وثائق وعمليات، لا أدوات.
البند 9: القياس، والتدقيق الداخلي، ومراجعة الإدارة
هذا البند تتخطاه أغلب الجهات، وهو أول ما يطلبه مدقق الشهادة، لأنه الدليل على أن النظام يعمل وليس مجرد وثائق:
| الجزء | ماذا يطلب | كيف تنفذه |
|---|---|---|
| القياس والمراقبة 9.1 | ماذا تقيس، وكيف، ومتى، ومن يحلل النتائج | الأهداف في 6.2، ومصادرها من الأدوات، كما في جمع الأدلة تلقائياً |
| التدقيق الداخلي 9.2 | برنامج تدقيق على فترات مخططة، بمعايير ونطاق لكل تدقيق، ومدققين موضوعيين لا يدققون عملهم | في جهة صغيرة: يتبادل شخصان التدقيق على أجزاء لم يبنياها، أو يستعان بمدقق خارجي لأيام محددة. وتدقيق في CISO Assistant على إطار ISO 27001، كما في مقال CISO Assistant، يجمع المتطلبات ونتائجها وأدلتها في مكان واحد |
| مراجعة الإدارة 9.3 | اجتماع موثق للإدارة العليا بمدخلات محددة: حالة إجراءات المراجعة السابقة، والتغيرات الداخلية والخارجية، ونتائج القياس والتدقيق، وتغذية الأطراف المهتمة، ونتائج تقييم المخاطر، وفرص التحسين. ثم قرارات | قالب محضر بهذه المدخلات عناوين، يعبأ من تقارير الأدوات، ويوقعه المدير |
القاعدة: لا تطلب تدقيق الشهادة قبل أن تكمل دورة واحدة على الأقل من التدقيق الداخلي ومراجعة الإدارة. فمدقق الشهادة يريد أن يرى أن النظام دار دورة كاملة، لا أنه كتب.
البند 10: عدم المطابقة والتحسين
كل ملاحظة من التدقيق الداخلي، وكل فحص يفشل متكرراً، وكل حادث، مدخل للبند العاشر. والمعيار يطلب عند عدم المطابقة أن:
- تصححها.
- تقيم الحاجة إلى معالجة السبب حتى لا تتكرر.
- تتأكد من فعالية الإجراء التصحيحي.
- توثق ذلك.
والأداة البسيطة هي نظام التذاكر Tickets نفسه، بثلاثة حقول لكل تذكرة من هذا النوع: التصحيح الفوري، والسبب الجذري، والإجراء الذي يمنع التكرار مع تاريخ التحقق من فعاليته. مثال: دخول مدير مباشر فتح على سيرفر أثناء عطل. التصحيح إعادة الإعداد. والسبب الجذري لا طريق معتمد للوصول الطارئ. والإجراء الذي يمنع التكرار حساب طوارئ موثق بإجراء استثناء.
كم يكلف كل هذا؟
| البند | التكلفة |
|---|---|
| المعيار ISO/IEC 27001:2022 | 155 فرنكاً سويسرياً |
| الإرشاد ISO/IEC 27002:2022 (اختياري) | 227 فرنكاً سويسرياً |
| الأدوات مفتوحة المصدر المستضافة ذاتياً | سيرفر صغير ووقت تشغيله |
| النسخة التجارية من CISO Assistant (إن أردتها) | من 39 يورو للمساهم شهرياً، كما في مقال CISO Assistant |
| وقت الفريق في الوثائق والقرارات والتدقيق الداخلي | لا يوجد سعر منشور، وهو البند الأكبر |
| أتعاب الجهة المانحة | تتفاوض عليها، وتعتمد على حجم النطاق وعدد أيام التدقيق |
ولذلك فالنطاق الضيق قرار مالي أيضاً: كل نظام وفريق تضيفه يضيف وقتاً في التدقيق الداخلي والخارجي كل سنة. وأدوات الامتثال Compliance التجارية تختصر جمع الأدلة وتنظيمها، ولا تختصر القرارات.
تدقيق الشهادة: من يمنحها، وكيف تتحقق منها؟
الشهادة لا تمنحها ISO، وإنما جهة مانحة Certification Body تدقق نظامك. والجهة الموثوقة معتمدة من جهة اعتماد Accreditation Body. وفي المملكة يعتمد المركز السعودي للاعتماد SAAC الجهات المانحة لشهادات أنظمة إدارة أمن المعلومات وفق المعيار ISO/IEC 17021-1. وتتحقق من أي شهادة معتمدة في IAF CertSearch، قاعدة البيانات Database العالمية لجهات الاعتماد والجهات المانحة.
وعند اختيار الجهة المانحة:
- تحقق من اعتمادها لهذا المعيار تحديداً.
- اسأل عن خبرتها في قطاعك.
- اطلب عرضاً مكتوباً بعدد أيام التدقيق ومراحله.
- احذر التدقيق الشكلي السريع: الشهادة التي تصدر بعده لا تصمد أمام عميل يقرأ، ولا تكشف لك ما تحتاج إصلاحه. وهو المنطق نفسه في تحذير المعهد الأمريكي للمحاسبين القانونيين من تقارير SOC 2 السريعة، كما في مقال الأطر.
الترتيب من البداية إلى الشهادة
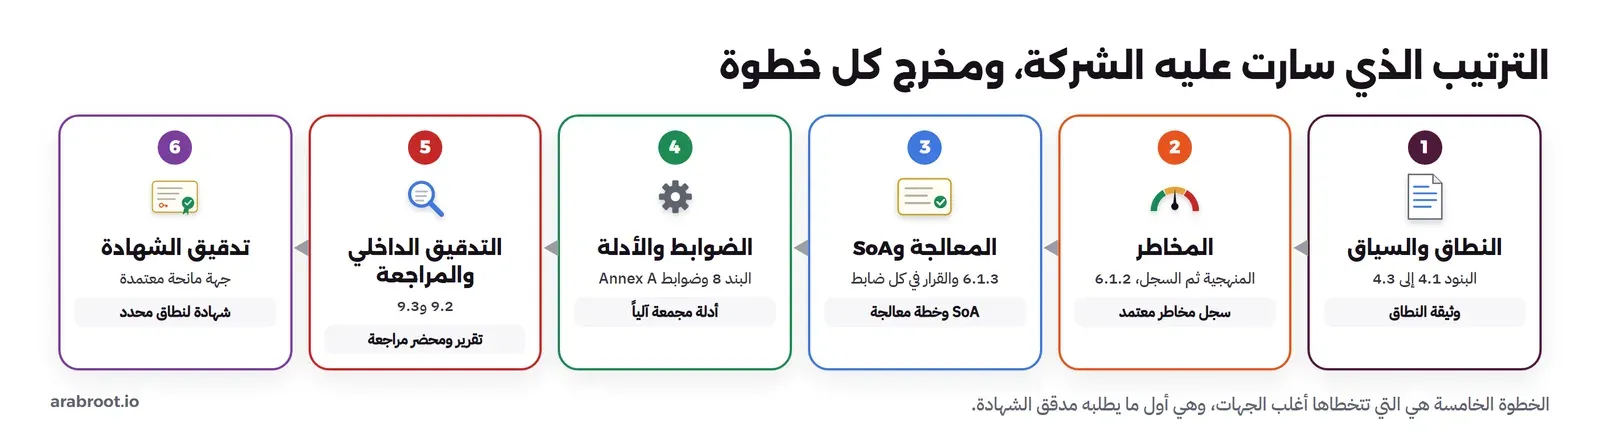
- النطاق والسياق: المخرج وثيقة النطاق.
- المخاطر: المخرج سجل معتمد بمالكين.
- المعالجة: المخرج بيان قابلية التطبيق وخطة المعالجة.
- الضوابط والأدلة: المخرج دليل بتاريخ لكل ضابط مطبق.
- التدقيق الداخلي ومراجعة الإدارة: المخرج تقرير تدقيق ومحضر مراجعة.
- تدقيق الشهادة.
والأدوات ظهرت في كل خطوة، لكن ولا خطوة منها «تثبيت أداة». فالأداة تحفظ القرار وتجمع الدليل وتذكر بالموعد، والنظام هو القرارات نفسها ومن يتخذها. ولهذا تكتشف الجهات التي تشتري منتج امتثال قبل أن تكتب نطاقها ومنهجيتها، بعد أشهر، أن المنتج ممتلئ بالمهام ولا أحد يعرف لماذا.
ماذا يحدث إذا...؟
| الحالة | ماذا تفعل |
|---|---|
| أضفت خدمة جديدة بعد الشهادة | هي خارج النطاق المكتوب حتى يوسع في تدقيق لاحق. لا تسوقها «معتمدة»، واجعل توسيع النطاق قراراً في مراجعة الإدارة قبل الإطلاق. وهذا أيضاً من حالات تقييم المخاطر في الضابط 1-5-3 في ECC |
| فقد مورد شهادته | الضوابط الموروثة منه سقط دليلها. لذلك راجع تاريخ انتهاء شهادات الموردين وتحقق منها في IAF CertSearch، لا من نسخة PDF قديمة |
| تغير المعيار نفسه | كما رأينا بين 2013 و2022: ترقيم جديد ودمج وضوابط جديدة. والجهة التي تربط كل قرار بضابط مطبق ودليل، لا برقم في جدول، تنقل الربط ولا تعيد البناء |
| رفض المدقق استبعاداً | يسجله ملاحظة، وتعالجها بإجراء تصحيحي: تطبق الضابط، أو تكتب سبباً مبنياً على تقييم المخاطر |
أخطاء شائعة
- البدء بالملحق: تطبيق الضوابط الـ 93 قبل تقييم المخاطر، فتطبق ما لا تحتاجه وتنسى ما يهمك.
- نطاق واسع لا يثبت: «الشركة كلها» في الوثيقة، وأدلة لجزء منها فقط.
- استبعاد بلا سبب: المدقق يبدأ عادة بالمستبعد.
- «مطبق» بلا دليل: الصحيح «مخطط» حتى يصل الدليل.
- الاعتماد على ملف ربط دون مراجعة: رأينا أربعة ضوابط يعدها ملف الربط جديدة ولها مقابل في 2013.
- تدقيق داخلي يجريه من بنى النظام: يفقد الموضوعية التي يطلبها المعيار.
- مراجعة إدارة بلا محضر: اجتماع حدث فعلاً، ولا شيء يثبته.
- ظن أن الشهادة تكفي ECC: العمود الأيمن في شكل التداخل لا يغطيه المعيار.
قائمة تحقق قبل أن تطلب تدقيق الشهادة
| السؤال | أين تجد الإجابة |
|---|---|
| هل وثيقة النطاق مكتوبة بحدودها وواجهاتها وما استثني؟ | وثيقة النطاق وسجل الأصول |
| هل المنهجية معتمدة وسجل المخاطر بمالكين وقرارات؟ | سجل المخاطر |
| هل في بيان قابلية التطبيق قرار وسبب لكل الضوابط الـ 93؟ | البيان، ولا ضابط بلا قرار |
| هل لكل ضابط «مطبق» دليل بتاريخ؟ | جمع الأدلة |
| هل السياسات معتمدة ومراجعتها في موعدها؟ | مقال السياسات |
| هل لكل هدف رقم ومصدر ومالك؟ | قائمة الأهداف 6.2 |
| هل أكملت دورة تدقيق داخلي واحدة على الأقل؟ | تقرير التدقيق الداخلي |
| هل لمراجعة الإدارة محضر بمدخلاتها وقراراتها؟ | المحضر الموقع |
| هل لكل ملاحظة إجراء تصحيحي بسبب جذري؟ | نظام التذاكر |
| هل الجهة المانحة معتمدة لهذا المعيار؟ | SAAC وIAF CertSearch |
الخلاصة
- ISO/IEC 27001 نظام إدارة في البنود من 4 إلى 10، وملحق بـ 93 ضابطاً تختار منها بعد تقييم المخاطر، وليس قائمة مهام.
- النطاق الضيق الواضح الذي يغطي ما يشتريه العميل أفضل من نطاق واسع لا تستطيع إثباته.
- سجل المخاطر والأدلة والسياسات التي بنيت لـ ECC تعاد كما هي، ويضاف إليها ربط أرقام الملحق.
- ابن بيان قابلية التطبيق من القائمة الكاملة، وافحصه: قرار لكل ضابط، وسبب لكل استبعاد، ودليل لكل «مطبق».
- ملف الربط بين إصداري 2013 و2022 في CISO Assistant يعد 15 ضابطاً جديداً، وأربعة منها لها مقابل واضح في 2013. فراجع أي ربط قبل أن تعتمد عليه.
- ما ينفرد به المعيار وثائق وعمليات: النطاق، والبيان، والتدقيق الداخلي، ومراجعة الإدارة، والإجراء التصحيحي.
- الشهادة تمنحها جهة معتمدة تتحقق منها في IAF CertSearch، والمعيار بـ 155 فرنكاً، والباقي وقت الفريق وأتعاب التدقيق.
وفي المقال الأخير من هذه المرحلة نجلس مع المدقق: ماذا يطلب، وكيف تجهز له:
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وعد ضوابط مكتبة ISO/IEC 27001:2022 وملف الربط بين إصداري 2013 و2022 في CISO Assistant v4.1.5، وقراءة صفحات ISO في 25 أكتوبر 2026.