في الشركة الناشئة التي نتابعها في السلسلة، صارت قناة #support على Slack المكان الذي يخافه الجميع: عشرات الرسائل في اليوم، وثلاثة أو أربعة نقاشات تجري في الوقت نفسه، سؤال عن فاتورة لا تظهر فيها رمز QR، وعميل يريد تغيير رقمه الضريبي، ومطور يسأل هل جرب أحد إعادة المحاولة، والردود تتداخل حتى إن المطور الذي يدخل بعد اجتماع ساعة لا يعرف على أي سؤال يرد هذا الشخص. والخيوط Threads في Slack كانت يفترض أن تحل ذلك، ولكن نصف الفريق يرد في القناة ونصفه في الخيط، فبقيت القناة كما هي. وفي مقال المصطلحات ذكرنا أن هناك طريقة ثالثة لترتيب النقاش اسمها المواضيع Topics، وأن أشهر من يعتمدها Zulip.
وفي هذا المقال نجرب Zulip على الحالة نفسها بالضبط: شغلنا Zulip Server 12.3 في Docker، ونقلنا إليه تصدير Slack نفسه الذي نقلناه إلى Rocket.Chat في المقال السابق، ورأينا كيف تتحول الخيوط إلى مواضيع، وماذا يحدث للرسائل التي لم تكن في خيط، ثم ضبطنا الذاكرة بعد أن وجدنا أن Zulip أخذ أكثر من خمسة غيغابايت وهو ساكن، وحسبنا ما سوف تدفعه شركة فيها 45 موظفاً لتصل الإشعارات إلى هواتفهم.
المواضيع في السلسلة:
- مصطلحات المحادثة للمبتدئين.
- Matrix مع Element: محادثة مشفرة بين مؤسستين.
- Rocket.Chat: محادثة الفريق مع العملاء في أداة واحدة.
- Zulip: محادثة منظمة بالمواضيع للفرق الكبيرة (الموضوع الحالي).
- اجتماعات الفيديو مع Jitsi Meet.
- مقارنة Mattermost وRocket.Chat وZulip وMatrix على الحالة نفسها.
وسوف نناقش في هذا المقال ما يلي:
- ما الذي يختلف في نموذج القناة ثم الموضوع، ولماذا يناسب الفرق الكبيرة أكثر من الخيوط.
- مما يتكون سيرفر Zulip، ولماذا يحتاج أربع خدمات بجانبه.
- التثبيت بـ docker-zulip، والمشكلتان اللتان أوقفتا السيرفر قبل أن يبدأ.
- مستورد Slack الذي يحتاج Slack حياً، وكيف تتحول 648 رسالة إلى 121 موضوعاً.
- الموضوع الواحد الذي ابتلع كل الرسائل التي لم تكن في خيط، وكيف نرتبه.
- ماذا يحدث لرسالة دون موضوع، والذاكرة التي يقدرها Zulip بنفسه في Docker.
- الخطط وإشعارات الجوال، ونقاط القوة ونقاط الضعف، وقائمة تحقق.
القناة ثم الموضوع: كيف يفكر Zulip؟ Topics Model
في Slack وMattermost وRocket.Chat الوحدة الأساسية هي القناة، والرسالة تنتمي إلى قناة، والخيط إضافة اختيارية يقررها من يرد. أما في Zulip فكل رسالة في قناة يجب أن تنتمي أيضاً إلى موضوع Topic، والموضوع عنوان قصير يكتبه من يبدأ النقاش، مثل «الفاتورة المبسطة دون رمز QR»، وكل من يرد يرد داخل الموضوع نفسه. ويسمي Zulip ذلك ترتيباً من طبقتين: القناة تقول عن أي مجال نتكلم، والموضوع يقول عن أي شيء بالضبط داخل هذا المجال. ويشرح توثيق المواضيع أن هذا يسمح بنقاشات كثيرة في القناة نفسها دون أن يختلط بعضها ببعض. ولاحظ أن Zulip كان يسمي القنوات «Streams» حتى الإصدار 9.0 في يوليو 2024، ثم غير الاسم إلى Channels في كل التطبيق، فإذا قرأت مقالاً قديماً يذكر Streams فهو الشيء نفسه.
وقد يتساءل البعض: ما الفرق الحقيقي إذا كان الموضوع يشبه الخيط؟ والإجابة في ثلاثة أشياء تراها في الاستخدام اليومي. الأول أن الموضوع ليس اختيارياً، فلا يوجد مكان «في القناة نفسها» يرد فيه من لا يحب الخيوط، وبالتالي لا يرجع النقاش مسطحاً مهما كان انضباط الفريق. والثاني أن الموضوع له اسم يظهر في القائمة الجانبية وفي البحث وفي الروابط، فتستطيع أن ترسل لزميل رابط موضوع «تجديد شهادة الجهاز» بعد شهر ويقرأ النقاش كله بالترتيب، وهذا ما يجعل Zulip قريباً من منتدى أو قائمة بريدية مع سرعة المحادثة. والثالث أن من يغيب يقرأ بالمواضيع وليس بالرسائل، فيرى في صفحة واحدة عشرة مواضيع جديدة، يقرأ منها الاثنين اللذين يخصانه ويعلم الباقي كمقروء، بدل أن يمر على 200 رسالة متداخلة.
والثمن أيضاً واضح: يجب أن يكتب الشخص عنواناً قبل أن يبدأ نقاشاً، وهذا يزعج الفريق القادم من Slack في الأسبوع الأول، ويحتاج الفريق أن يتفق على مستوى الموضوع، فلا يجعل موضوعاً لكل رسالة، ولا موضوعاً واحداً للشهر كله. والمواضيع ليست جامدة، فيستطيع المشرف أو صاحب الرسالة أن يغير اسم الموضوع أو ينقل رسائل إلى موضوع آخر، وأن يعلم الموضوع كمحلول فتظهر بجانبه علامة صح، وهذا مفيد جداً لقناة دعم فيها أسئلة تفتح وتغلق كل يوم.
مما يتكون سيرفر Zulip؟ Architecture
Zulip مكتوب بلغة Python على إطار Django، وأول ما يلاحظه من يثبته أنه ليس عملية واحدة كما في Rocket.Chat أو Mattermost، وإنما مجموعة من الأجزاء داخل Container واحد، وأربع خدمات خارجه. والصورة التالية تبين ما شغلناه:
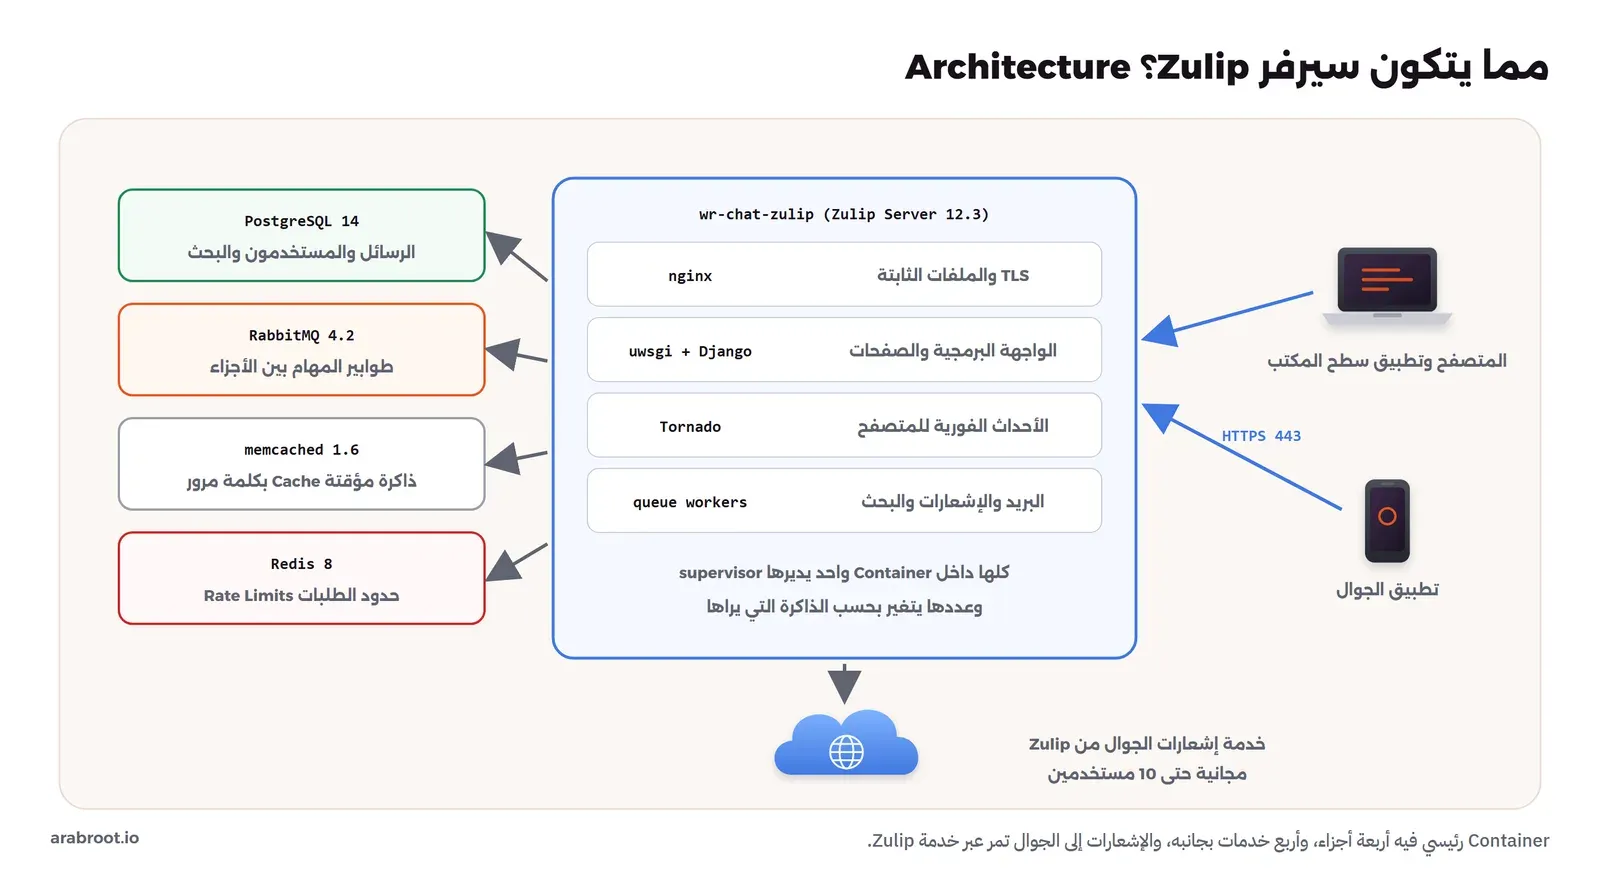
- nginx يستقبل الطلبات ويحمل شهادة TLS ويقدم الملفات الثابتة، وفي الإنتاج يكون غالباً خلف Reverse Proxy.
- uwsgi مع Django يشغل الواجهة البرمجية REST وكل الصفحات، وعدد عملياته يحدد كم طلباً يخدم السيرفر في الوقت نفسه.
- Tornado هو الجزء الذي يحمل اتصال كل متصفح مفتوح، ويرسل إليه الأحداث فور حدوثها: رسالة جديدة، أو شخص يكتب، أو موضوع غير اسمه.
- العمال Queue Workers يأخذون المهام من RabbitMQ: إرسال البريد، وإشعارات الجوال، وتحديث فهرس البحث، ومعالجة الروابط في الرسائل.
- PostgreSQL يحمل كل شيء، بما في ذلك البحث النصي الكامل Full-Text Search، وZulip يستخدم PostgreSQL مع إضافات خاصة، لذلك يأتي مع docker-zulip Image خاصة اسمها
zulip/zulip-postgresql. - memcached ذاكرة مؤقتة Cache بكلمة مرور، وRedis لحدود الطلبات Rate Limits وبعض الحالات المؤقتة.
وهذا التقسيم سبب قوة Zulip في المؤسسات الكبيرة، لأن كل جزء يتوسع وحده، وسبب ثقله في المؤسسات الصغيرة، لأن خمس Containers لفريق من 45 شخصاً كثيرة. ويذكر توثيق المتطلبات أن السيرفر يحتاج على الأقل 2 غيغابايت ذاكرة، مع 2 غيغابايت Swap إذا كانت الذاكرة أقل من 5 غيغابايت، وأن التثبيت الذي فيه أكثر من 100 مستخدم يحتاج معالجين و4 غيغابايت، وأن القرص يجب أن يكون SSD، وسوف نرى بعد قليل أن هذه الأرقام تختلف كثيراً داخل Docker.
التثبيت بـ docker-zulip Installation
الطريقة الرسمية لتشغيل Zulip في Docker هي مستودع docker-zulip، والإصدار 12.3-0 منه يقابل Zulip Server 12.3 الصادر في 21 سبتمبر 2026. وبنينا ملف Compose على ملف المستودع، مع أسماء تبدأ بـ wr-chat-، وهذا الجزء الخاص بـ Zulip نفسه:
  zulip:
    image: ghcr.io/zulip/zulip-server:12.3-0
    container_name: wr-chat-zulip
    ports: [ "127.0.0.1:14443:443" ]
    environment:
      SETTING_EXTERNAL_HOST: zulip.localhost:14443   # needs a dot: plain "localhost" fails check zulip.E002
      SETTING_ZULIP_ADMINISTRATOR: [email protected]
      CERTIFICATES: self-signed
      SETTING_REMOTE_POSTGRES_HOST: database
      SETTING_MEMCACHED_LOCATION: memcached:11211
      SETTING_RABBITMQ_HOST: rabbitmq
      SETTING_REDIS_HOST: redis
      SETTING_EMAIL_HOST: wr-chat-mailpit
      SETTING_EMAIL_PORT: "1025"
      SETTING_EMAIL_USE_TLS: "False"
      SETTING_NOREPLY_EMAIL_ADDRESS: [email protected]
    secrets: [ zulip__postgres_password, zulip__memcached_password, zulip__rabbitmq_password, zulip__redis_password, zulip__secret_key, zulip__email_password ]
    volumes: [ "wr-chat-zulip-data:/data:rw" ]
    ulimits: { nofile: { soft: 1000000, hard: 1048576 } }
    depends_on: [ database, memcached, rabbitmq, redis ]
# Zulip reads passwords only from Docker secrets named zulip__* (first try with plain variables: memcached "Auth failure")
secrets:
  zulip__postgres_password: { environment: ZULIP__POSTGRES_PASSWORD }
  zulip__memcached_password: { environment: ZULIP__MEMCACHED_PASSWORD }
  zulip__rabbitmq_password: { environment: ZULIP__RABBITMQ_PASSWORD }
  zulip__redis_password: { environment: ZULIP__REDIS_PASSWORD }
  zulip__secret_key: { environment: ZULIP__SECRET_KEY }
  zulip__email_password: { environment: ZULIP__EMAIL_PASSWORD }
في الإعداد أعلاه لاحظ التالي:
- كل إعداد من إعدادات Zulip في
/etc/zulip/settings.pyيمكن أن يمرر بمتغير يبدأ بـSETTING_، وكل إعداد في/etc/zulip/zulip.confبمتغير يبدأ بـCONFIG_ثم القسم ثم المفتاح، وسوف نحتاج الثاني في تجربة الذاكرة. CERTIFICATES: self-signedيجعل Zulip يصنع شهادة لنفسه ويقدم HTTPS على 443، وفي الإنتاج تستخدمcertbotأو Reverse Proxy أمامه معLOADBALANCER_IPSحتى يثق Zulip بعنوان المستخدم الذي يمرره.- كلمات المرور كلها Docker Secrets بأسماء تبدأ بـ
zulip__، وقيمها من ملفlab.envولدناه بـsecrets.token_urlsafe، ولا تضعها فيcompose.yamlنفسه. - وجهنا البريد إلى Mailpit، وهو سيرفر بريد تجريبي، لأننا سوف نحتاج رسائل إعادة تعيين كلمة المرور بعد الاستيراد.
مشكلتان قبل أن يبدأ السيرفر Startup Errors
في المحاولة الأولى كتبنا كلمات المرور كمتغيرات بيئة عادية مثل ZULIP__MEMCACHED_PASSWORD بدل Docker Secrets، لأن هذا ما تفعله أغلب الأدوات، فتوقف Container بعد دقيقة وكتب في سجله:
Setting Zulip secrets ...
Generated new secrets in /etc/zulip/zulip-secrets.conf.
Zulip secrets configuration succeeded.
bmemcached.exceptions.MemcachedException: ("Code: 32 Message: b'Auth failure.'", 32)
Error in the Zulip configuration. Exiting.
والسطر الثاني يشرح كل شيء: Zulip لم يجد كلمات المرور في المكان الذي يقرأ منه، أي في /run/secrets/zulip__*، فولد كلمات مرور جديدة عشوائية لنفسه، بينما memcached يعمل بالكلمة التي أعطيناها له، فرفض الاتصال. والمشكلة أن السطر الذي يقول «Generated new secrets» يبدو كأنه نجاح، والخطأ الحقيقي يظهر بعده بسطرين من مكتبة memcached، فمن يقرأ آخر سطر فقط يبحث في memcached وليس في Zulip. وبعد أن حولنا كلمات المرور إلى Docker Secrets كما في الملف الرسمي ظهرت المشكلة الثانية:
settings.EXTERNAL_HOST: (zulip.E002) EXTERNAL_HOST (localhost:14443) does not contain a domain part
	HINT: Add .local to the end

System check identified 1 issue (36 silenced).
Error in the Zulip configuration. Exiting.
أي أن Zulip يرفض أن يكون عنوانه localhost، لأنه يبني على الاسم أشياء مثل النطاقات الفرعية للمنظمات Subdomains وعناوين البريد، فيشترط أن يحتوي على نقطة. والحل في المختبر zulip.localhost، لأن المتصفحات الحديثة توجه أي اسم ينتهي بـ .localhost إلى الجهاز نفسه، أما في الإنتاج فالعنوان هو النطاق الحقيقي مثل chat.company.example. ولاحظ أن أدوات سطر الأوامر لا تفعل ذلك دائماً، فـ Node على جهازنا رد بـ ENOTFOUND على هذا الاسم، فاستخدمنا مع curl الخيار --resolve zulip.localhost:14443:127.0.0.1 في كل الأوامر.
وبعد ذلك بدأ السيرفر، واستغرقت مرحلة الإعداد الأول قرابة 130 ثانية من بداية Container حتى أصبحت خدماته كلها في حالة RUNNING، لأن المرة الأولى تنشئ قاعدة البيانات وتشغل الترحيلات Migrations، والمرات التالية أسرع. ولاحظ أن الصفحة الرئيسية ترد بـ 404 في هذه اللحظة، وهذا طبيعي، لأن السيرفر لا يحمل أي منظمة Organization بعد، والمنظمة سوف تأتي من الاستيراد.
مستورد Slack يحتاج Slack حياً: Slack Import
يقول توثيق الاستيراد من Slack إن الطريق هو أمران: convert_slack_data يحول التصدير إلى صيغة Zulip، ثم import يحمل النتيجة في السيرفر، ويذكر أن الأمر الأول يحتاج توكن بوت من Slack يبدأ بـ xoxb-. وجربنا أولاً دون توكن، ثم بتوكن غير حقيقي:
$ manage.py convert_slack_data /tmp/slack-export.zip --output /tmp/converted_try
Enter Slack legacy token!
$ manage.py convert_slack_data /tmp/slack-export.zip --token xoxb-not-a-real-token --output /tmp/converted_try
    check_slack_token_access(token, SLACK_IMPORT_TOKEN_SCOPES)
  File "/home/zulip/deployments/2026-09-21-18-01-37/zerver/data_import/slack.py", line 1753, in check_slack_token_access
    raise ValueError(f"Invalid token: {token}")
ValueError: Invalid token: xoxb-not-a-real-token
وعندما قرأنا كود المحول في الإصدار 12.3 وجدنا السبب: المحول يتحقق من التوكن مع Slack نفسه، ثم يطلب قائمة المستخدمين من واجهة Slack البرمجية users.list بدل أن يقرأها من users.json في التصدير، ويذكر تعليق في الكود أن هذا هو المكان الوحيد الذي يعطي عناوين البريد، ثم يطلب emoji.list للرموز المخصصة وteam.info لأيقونة المساحة. وهذا يعني شيئاً مهماً جداً لخطة الانتقال في الشركة: مستورد Slack في Zulip يعمل فقط ما دامت مساحة Slack موجودة ومعك توكن بوت بصلاحيات users:read وusers:read.email وemoji:read وteam:read. فإذا ألغت الشركة اشتراك Slack ثم قررت أن تنتقل إلى Zulip، فسوف تجد أن ملف التصدير وحده لا يكفي للأداة الرسمية. لذلك إذا كان Zulip بين الخيارات، فأنشئ تطبيق البوت واحتفظ بتوكنه قبل أن تغلق Slack.
ولأن مساحة Slack في مختبرنا غير موجودة أصلاً، كتبنا سكربتاً قصيراً يشغل دالة المحول الأصلية نفسها من داخل Zulip، ويجيب على الأسئلة الثلاثة من ملفات التصدير بدل Slack:
# Runs Zulip's own Slack converter (zerver/data_import/slack.py) on an export whose workspace no longer exists.
# The converter normally calls three Slack APIs with a bot token: users.list, emoji.list and team.info.
# Lab only: we answer those calls from the export's own users.json, with no custom emoji and the default icon.
#   docker exec -u zulip wr-chat-zulip /home/zulip/deployments/current/manage.py shell < convert_offline.py
import json, zipfile, shutil, os, time
import zerver.data_import.slack as slack

EXPORT, OUT = '/tmp/slack-export.zip', '/tmp/converted_slack_data'
users_json = json.loads(zipfile.ZipFile(EXPORT).read('users.json'))

def fake_api(url, get_param, **kwargs):
    if url.endswith('users.list'): return users_json
    if url.endswith('emoji.list'): return {}
    if url.endswith('team.info'): return {'icon': {'image_default': True}}
    raise RuntimeError('unexpected Slack API call in lab: ' + url)

slack.check_slack_token_access = lambda token, scopes: None
slack.get_slack_api_data = fake_api
shutil.rmtree(OUT, ignore_errors=True)
t0 = time.time()
slack.do_convert_zipfile(EXPORT, OUT, 'xoxb-lab-offline', processes=2, convert_slack_threads=True)
والصورة التالية تضع الطريقين جنباً إلى جنب:
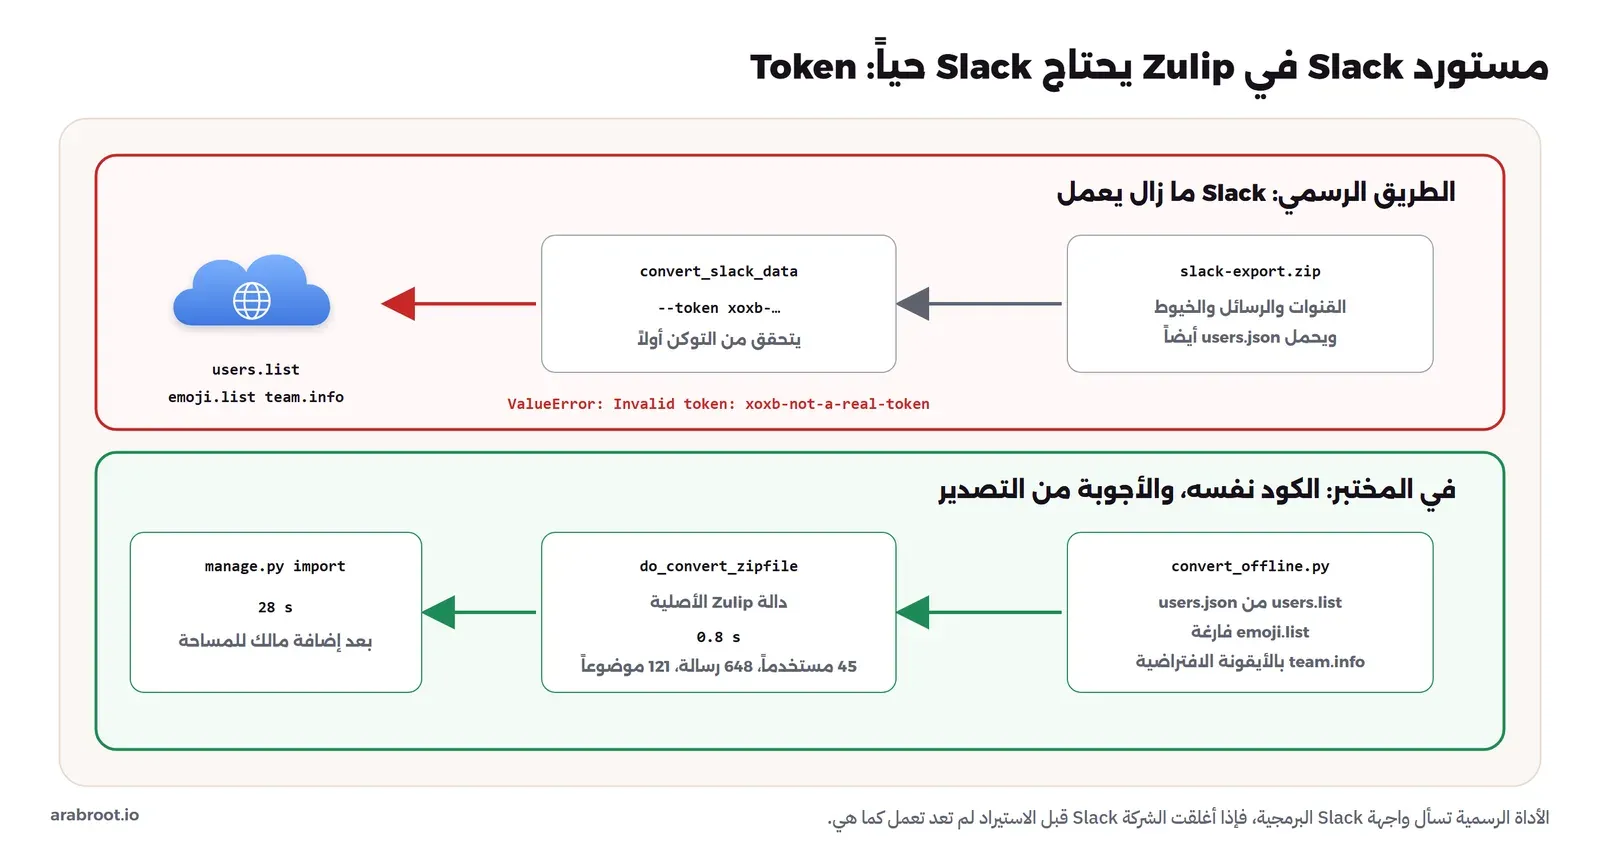
وفي الإنتاج لا تفعل ما فعلناه، وإنما استخدم التوكن الحقيقي، لأن users.list يعطي بيانات أكمل من users.json، مثل الصور والحقول المخصصة. وما فعلناه هنا هو فقط لنرى نتيجة المحول الحقيقي على البيانات نفسها التي جربناها في Rocket.Chat، والمخرج:
converted in 0.8s: users 45, channels 6, messages 648, topics 121
   236  imported from Slack
     5  2026-09-01 نجح الاختبار مع 500 فاتورة
     5  2026-09-03 من عنده شاحن USB-C؟
     5  2026-09-06 الفاتورة المبسطة لا تظهر فيها رمز QR
     5  2026-09-07 عميل يريد تغيير الرقم الضريبي بعد الإصدار
     5  2026-09-07 تمت مطابقة الدفعات مع البنك
والرقم الذي يجب أن تقف عنده هو السطر الأول في القائمة: 236 رسالة في موضوع اسمه imported from Slack، وسوف نرجع إليه في القسم التالي. ثم شغلنا أمر الاستيراد الرسمي، فتوقف بعد 8 ثوان بخطأ لا يقول شيئاً:
  File "/home/zulip/deployments/2026-09-21-18-01-37/zerver/lib/import_realm.py", line 1628, in do_import_realm
    assert first_fallback_user_profile is not None
           ^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^^
AssertionError
وفي الكود حول السطر 1628 يبحث المستورد عن مستخدم بدور مالك المنظمة Realm Owner، ليجعله صاحب الرموز المخصصة التي ليس لها صاحب، فإذا لم يجد مالكاً نشطاً ولا غير نشط توقف. وتصديرنا التجريبي لم يكن فيه الحقول is_owner وis_primary_owner وis_admin التي يحملها users.json الحقيقي من Slack، فلم يصبح أحد مالكاً. وهذه مرة ثانية في السلسلة يظهر فيها نقص في المولد التجريبي، ولكنها تعلمك شيئاً عن الأداة: Zulip ينقل أدوار Slack كما هي، فمالك مساحة Slack يصبح مالك منظمة Zulip، ولا يوجد مالك افتراضي. وتذكر أيضاً أن المحاولة الفاشلة تركت منظمة ناقصة في السيرفر، فاحتجنا أن نحذفها بـ delete_realm قبل المحاولة التالية. وبعد أن أضفنا الحقول، ونجعل sara مالكة كما لو كانت مالكة مساحة Slack، أعدنا التحويل والاستيراد فنجح في 28 ثانية:
2026-11-05 19:19:34.790 INFO [] Successfully imported <class 'zerver.models.messages.Reaction'> from zerver_reaction.
2026-11-05 19:19:34.866 INFO [] Importing attachment data from /tmp/converted_slack_data/attachment.json
2026-11-05 19:19:34.870 INFO [] Successfully imported <class 'zerver.models.messages.Attachment'> from zerver_attachment.
import took 28s
كلمات المرور بعد الاستيراد Password Reset
المستخدمون الذين جاؤوا من Slack ليس لهم كلمات مرور، لأن Slack لا يصدرها أصلاً، ويقترح التوثيق إما الدخول عبر مزود مثل Google أو LDAP أو SAML، وإما إرسال رسالة إعادة تعيين كلمة المرور لكل المستخدمين بأمر واحد، فجربنا الثاني:
$ manage.py send_password_reset_email -r '' --all-users --only-never-logged-in
2026-11-05 19:20:23.703 INFO [zulip.send_email] Sending password_reset email to ['Rana <[email protected]>'] in
2026-11-05 19:20:23.726 INFO [zulip.send_email] Sending password_reset email to ['Ibrahim <[email protected]>'] in
2026-11-05 19:20:23.748 INFO [zulip.send_email] Sending password_reset email to ['Layan <[email protected]>'] in
mailpit total 45
ووصلت 45 رسالة إلى Mailpit، واحدة لكل موظف. والخيار --only-never-logged-in مهم إذا أعدت الأمر بعد أيام، لأنه لا يرسل لمن دخل وغير كلمة مروره. وفي المختبر أعطينا sara كلمة مرور من داخل السيرفر حتى نختصر، وعندما دخلت أول مرة عرض Zulip صفحة تأكيد قبل أن تصل إلى المحادثات:
والجملة في الصفحة تستحق الانتباه: «Other users in this Zulip organization will be able to see this email address»، أي أن إعداد إظهار البريد في المنظمة المستوردة جعل بريد كل موظف مرئياً لزملائه. وهذا مقبول داخل شركة، ولكنه قرار يجب أن تتخذه وأنت تعرفه، خصوصاً إذا كنت سوف تضيف ضيوفاً من مكتب التدقيق لاحقاً.
كيف يقرأ الموظف يومه في Zulip؟ Inbox
الصفحة التي يبدأ بها أغلب الموظفين يومهم هي صندوق الوارد Inbox، وهي لا تعرض رسائل، وإنما تعرض المواضيع التي فيها رسائل لم تقرأها، مجمعة تحت قنواتها، وبجانب كل موضوع عدد رسائله غير المقروءة:
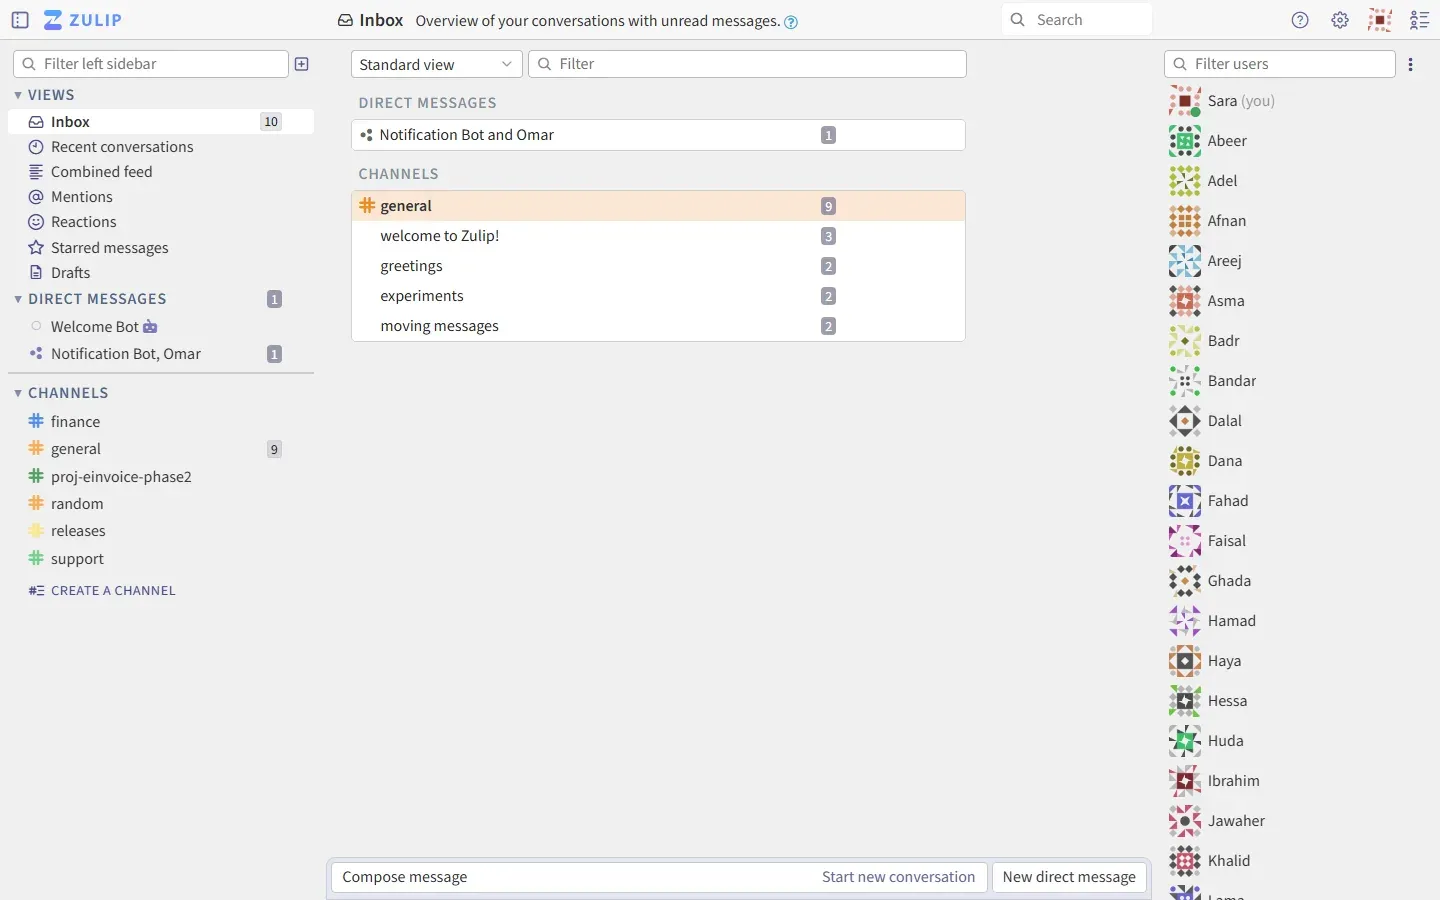
ولاحظ أن الرسائل المستوردة من Slack لا تظهر هنا، لأن المستورد يعلم الرسائل القديمة كمقروءة، فلا يبدأ الموظف يومه الأول بـ 600 رسالة غير مقروءة، وهذا قرار صحيح. والطريقة التي ننصح بها فريق الشركة بسيطة: يفتح الموظف Inbox، فيقرأ المواضيع التي تخصه، ويعلم الباقي كمقروء بضغطة واحدة على القناة، ثم يفتح Recent conversations إذا أراد أن يرى ما يجري في الشركة عموماً. وهذا يختلف عن Slack حيث يمر الموظف على كل قناة بالترتيب، وكل قناة فيها خليط من المواضيع. وفي الأسبوعين الأولين بعد الانتقال سوف تلاحظ أن بعض الموظفين يكتبون كل شيء في موضوع واحد، كأنه قناة Slack، والحل ليس إجبارهم، وإنما أن ينقل المشرف الرسائل إلى مواضيعها بضع مرات، فيرى الموظف كيف أصبح نقاشه أسهل للقراءة.
سياسة تسمية المواضيع للشركة Topic Conventions
المواضيع تنجح أو تفشل بالاتفاق على طريقة تسميتها، لذلك كتبنا للشركة قواعد قصيرة لكل نوع من القنوات، تطبع في الموضوع الأول من كل قناة:
- قناة الدعم
#support: موضوع لكل مشكلة عميل، يبدأ باسم العميل أو رقم التذكرة ثم وصف قصير، مثل «عميل 1043: رفض الفاتورة في المنصة»، ويعلم كمحلول عندما ينتهي، فيعرف الفريق في الصباح ما بقي مفتوحاً من نظرة واحدة على القائمة. - قناة المالية
#finance: موضوع لكل إغلاق شهري أو طلب من مكتب التدقيق، مثل «إغلاق أكتوبر 2026»، فيجد المدقق كل ما قيل عن الشهر في مكان واحد. - قناة الإصدارات
#releases: موضوع لكل إصدار باسمه، مثل «4.12.1»، وفيه الإعلان والمشاكل التي ظهرت بعده والتراجع إن حدث. - قنوات المشاريع: موضوع لكل قرار أو مرحلة، وليس لكل يوم، لأن الموضوع اليومي يعيد المشكلة نفسها التي جاء الفريق ليهرب منها.
- الدردشة العامة
#random: لا قواعد، فالموضوع «general chat» يكفي.
وقد يتساءل البعض: أليس هذا انضباطاً كثيراً لفريق صغير؟ والإجابة أن فريقاً من خمسة لا يحتاجه فعلاً، ولكن الشركة في حالتنا 45 شخصاً، وقناة الدعم وحدها تصلها عشرات الرسائل يومياً، وهي تحديداً المكان الذي تظهر فيه قيمة المواضيع. ولاحظ أن Zulip يسمح بأن تضبط سياسة الموضوع لكل قناة وحدها، فتستطيع أن تجعله إلزامياً في #support و#finance وتتركه اختيارياً في #random.
الموضوع الذي ابتلع كل شيء: imported from Slack
بعد الدخول فتحنا صفحة «Recent conversations»، وهي من أكثر صفحات Zulip استخداماً، وتعرض كل المواضيع في كل القنوات مرتبة بآخر نشاط:
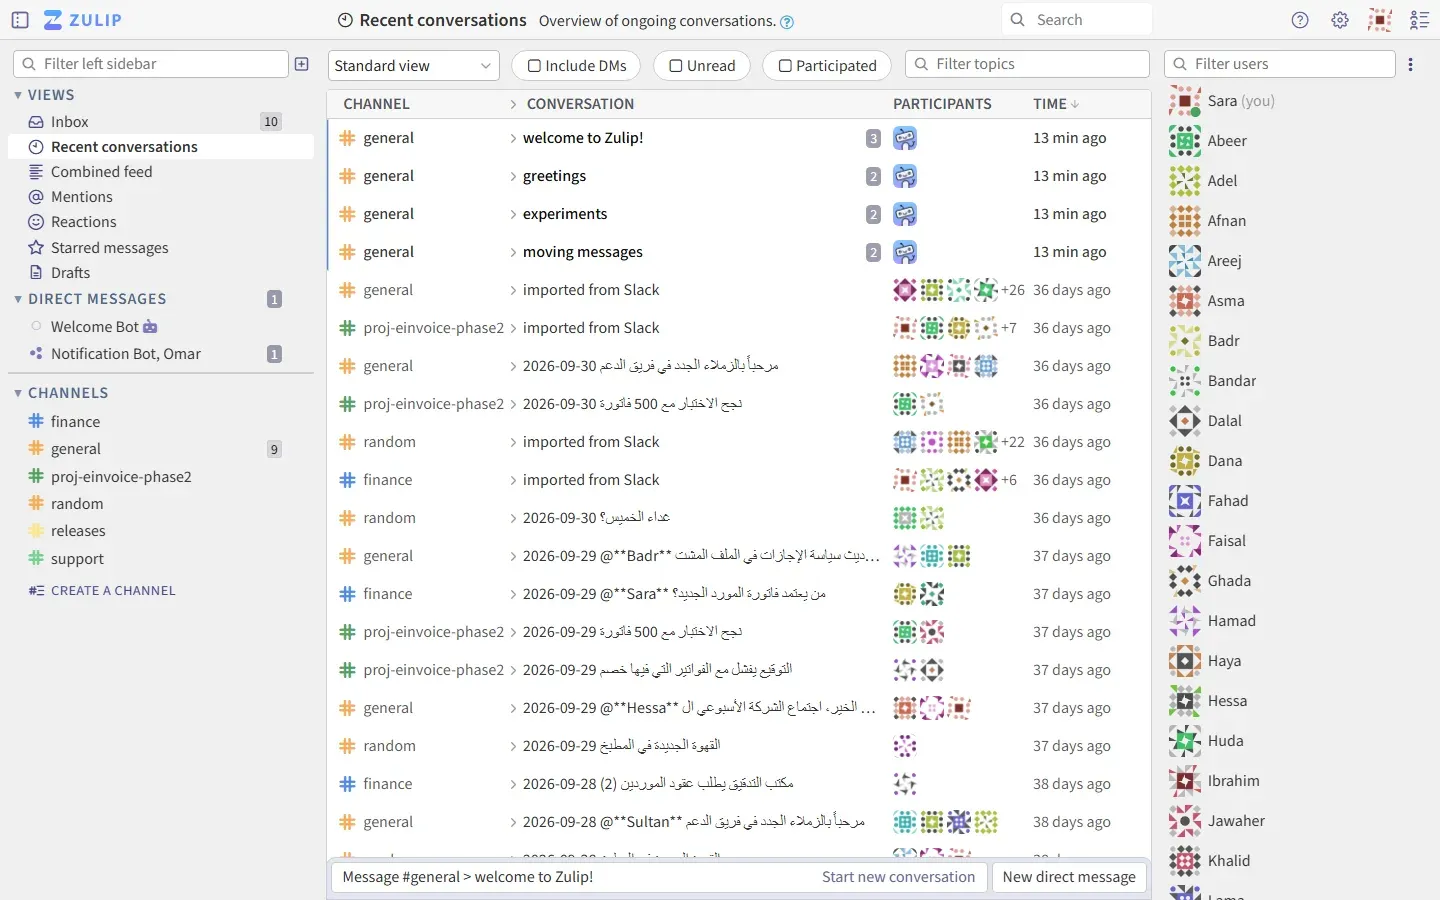
وفي الصورة ثلاثة أشياء من الاستيراد يجب أن تعرفها قبل يوم الانتقال:
- في كل قناة موضوع اسمه
imported from Slackفيه عشرات المشاركين، مثل +26 في#general. والسبب في كود المحول نفسه: الرسائل التي لم تكن في خيط في Slack تذهب كلها إلى موضوع واحد بهذا الاسم، والخيوط وحدها تصبح مواضيع مستقلة. وفي تصديرنا 236 رسالة من 356 رسالة أصل لم تكن في خيط، فأصبح تاريخ كل قناة تقريباً موضوعاً واحداً مسطحاً، أي أن المشكلة التي جاءت الشركة إلى Zulip لتحلها انتقلت معها إلى الماضي. - مواضيع الخيوط اسمها التاريخ ثم بداية الرسالة الأولى، مثل «2026-09-29 عميل يسأل عن خطأ في رفع الفاتورة إلى المنصة»، وهذه القاعدة في الدالة
get_zulip_thread_topic_name، وإذا تكرر الاسم يضاف رقم في آخره مثل «(2)». وعندما تبدأ الرسالة بإشارة إلى شخص يظهر في اسم الموضوع نص الإشارة كما هو، مثل@**Badr**، وهذا غير جميل ولكنه لا يضر. - في
#generalأربعة مواضيع لم تكن في Slack: «welcome to Zulip!» و«greetings» و«experiments» و«moving messages»، كتبها بوت Zulip عند إنشاء المنظمة ليعلم الموظفين طريقة المواضيع، وتستطيع أن تحذفها أو تبقيها لأول أسبوع.
والصورة التالية تبين القاعدة كما فهمناها من الكود وكما رأيناها في النتيجة:
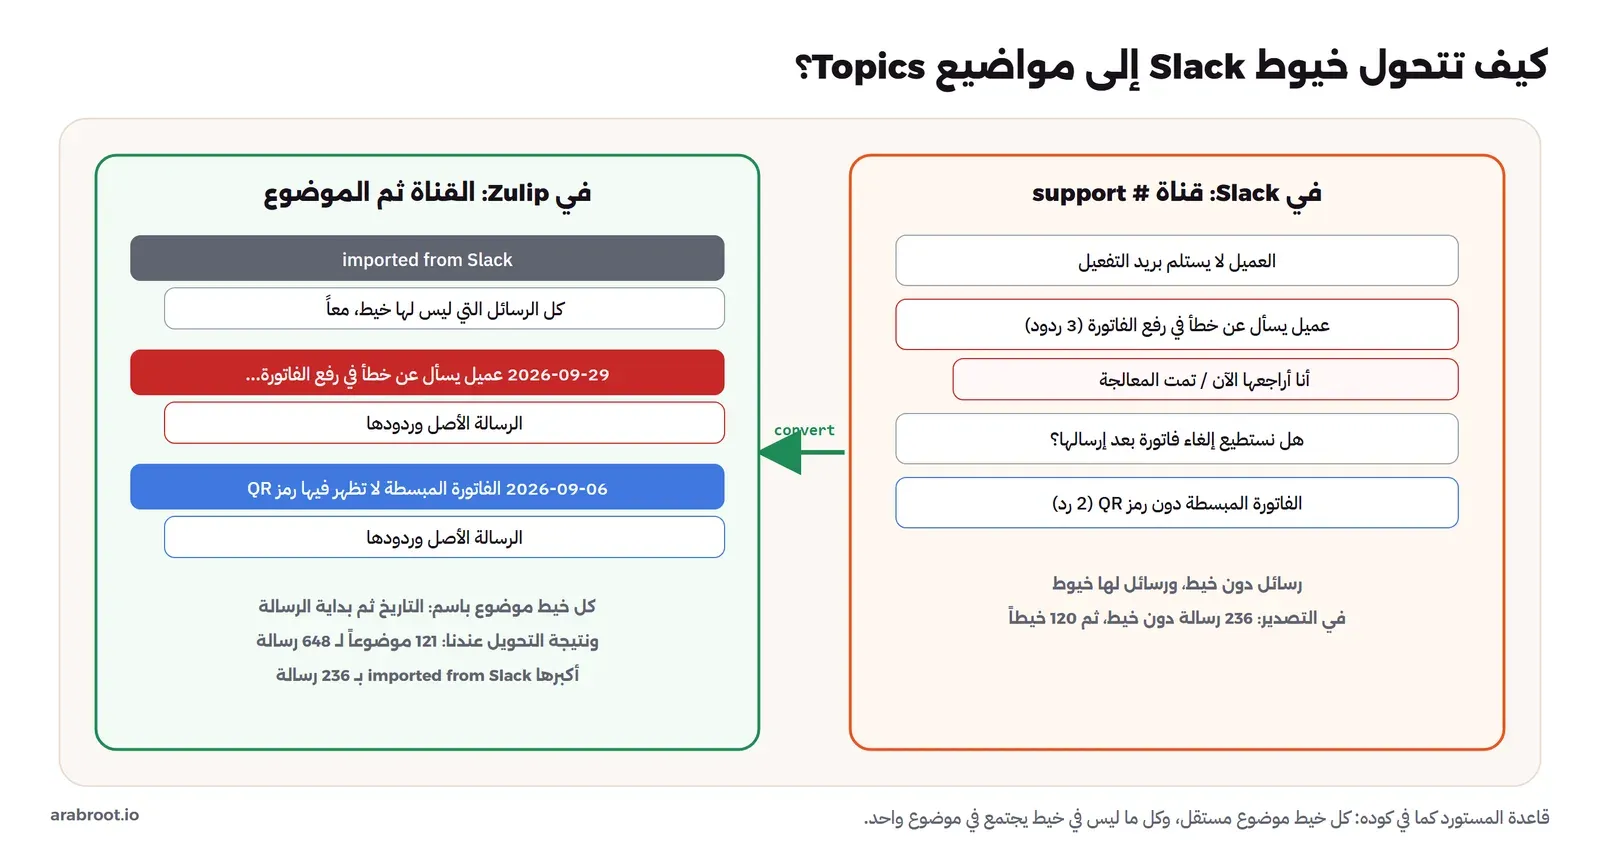
فما الحل؟ لا يوجد حل كامل، لأن الرسائل المسطحة في Slack لا تحمل أي معلومة عن الموضوع الذي كانت فيه، ولا يستطيع أي مستورد أن يخمنه. والذي نقترحه أمران بسيطان. الأول أن تغير اسم الموضوع الكبير في كل قناة إلى اسم يقول ما هو، مثل «أرشيف Slack: أسئلة دون خيط»، حتى يفهم الموظف الجديد أن هذا تاريخ قديم وليس مكاناً يكتب فيه. والثاني أن ينقل الفريق في أول أسبوع ما يحتاجه من رسائل هذا الأرشيف إلى مواضيع حقيقية، فقط للنقاشات التي ما زالت مفتوحة. وفعلنا الأول بالواجهة البرمجية، فالسكربت التالي يجد أول رسالة في الموضوع، ثم يغير اسم الموضوع لكل رسائله بخيار propagate_mode=change_all:
#!/bin/sh
# The new name is read from topic.txt (UTF-8): an Arabic argument typed in Git Bash on Windows arrives as ????
# Renames the catch-all "imported from Slack" topic in #support, for all its messages at once
Z="curl -sk --resolve zulip.localhost:14443:127.0.0.1 -u $(cat .sara.key)"
PY=${PY:-python3}
U=https://zulip.localhost:14443/api/v1
NARROW='[{"operator":"channel","operand":"support"},{"operator":"topic","operand":"imported from Slack"}]'
ID=$($Z -G "$U/messages" --data-urlencode anchor=oldest --data-urlencode num_before=0 --data-urlencode num_after=1 --data-urlencode "narrow=$NARROW" | $PY -c "import sys,json; print(json.load(sys.stdin)['messages'][0]['id'])")
N=$($Z -G "$U/messages" --data-urlencode anchor=oldest --data-urlencode num_before=0 --data-urlencode num_after=1000 --data-urlencode "narrow=$NARROW" | $PY -c "import sys,json; print(len(json.load(sys.stdin)['messages']))")
echo "messages in support > imported from Slack: $N (first id $ID)"
$Z -X PATCH "$U/messages/$ID" --data-urlencode [email protected] --data-urlencode propagate_mode=change_all --data-urlencode send_notification_to_old_thread=false --data-urlencode send_notification_to_new_thread=false
والمخرج:
messages in support > imported from Slack: 34 (first id 658)
{"result":"success","msg":"","detached_uploads":[]}
أي أن الموضوع الكبير في #support وحدها فيه 34 رسالة، وتغير اسمها كلها بطلب واحد. وهنا ظهرت لنا مشكلة لا علاقة لها بـ Zulip، ولكنها سوف تصادف كل من يكتب سكربتات عربية على Windows: في المحاولة الأولى كتبنا الاسم العربي داخل الأمر نفسه --data-urlencode 'topic=أرشيف Slack: …' من Git Bash، فقبل Zulip الطلب، وأصبح اسم الموضوع في الواجهة «????? Slack: ????? ??? ???»، لأن الحروف العربية تحولت إلى علامات استفهام قبل أن تصل إلى curl، بسبب ترميز سطر الأوامر في Windows. والسيرفر لم يخطئ، فقد حفظ ما وصله بالضبط. والحل أن تضع النص العربي في ملف UTF-8 وتقرأه curl بالصيغة [email protected] كما في السكربت، وبعدها ظهر الاسم صحيحاً:
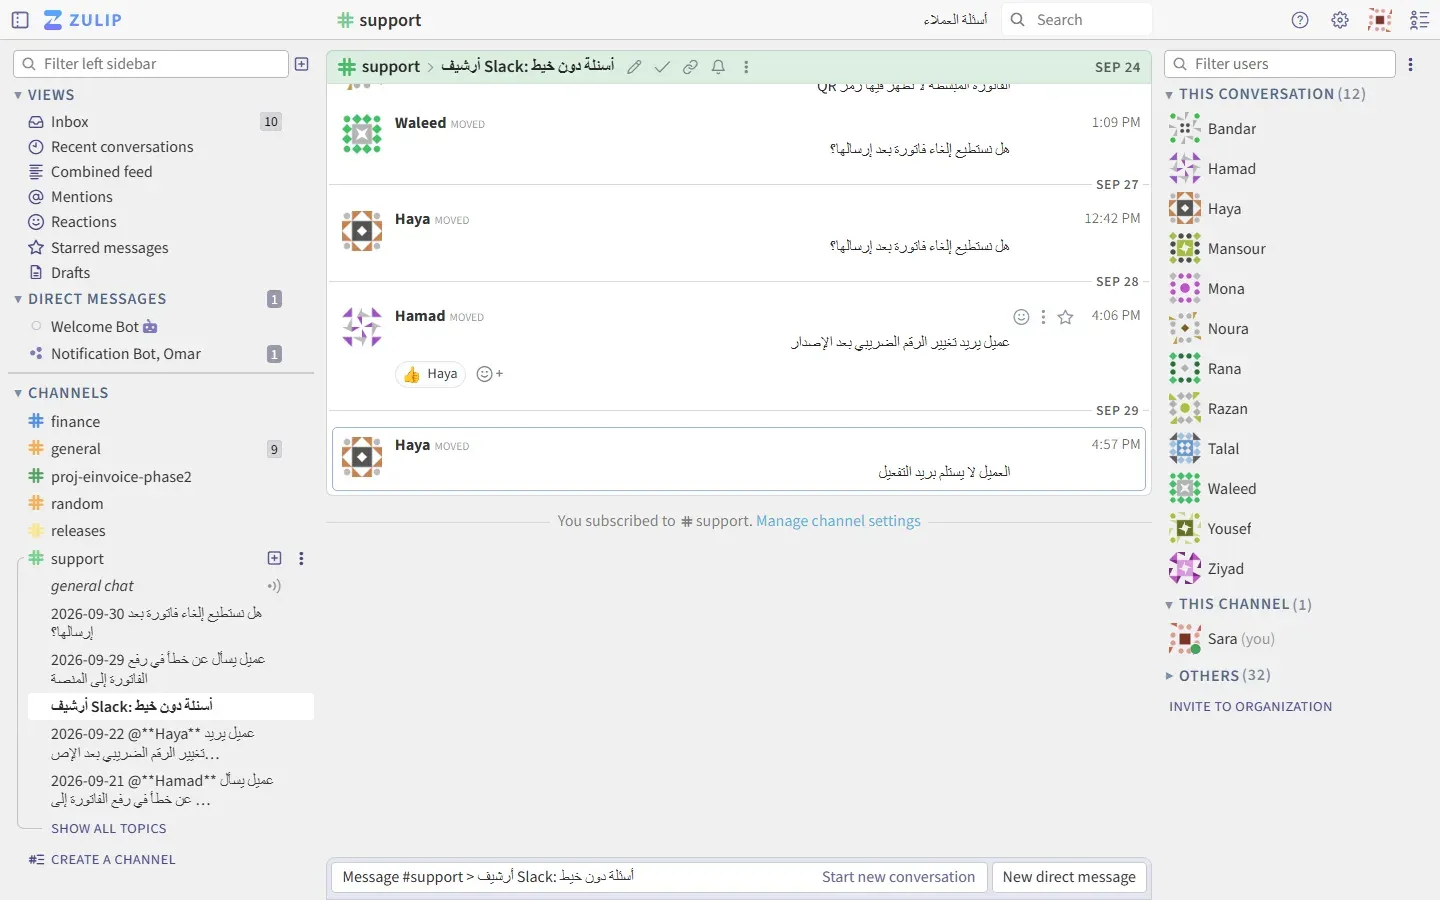
ولاحظ علامة «MOVED» بجانب كل رسالة، فـ Zulip يسجل أن الرسالة نقلت من موضوع آخر، ويستطيع أي عضو أن يرى تاريخ النقل، وهذا مهم لأن تغيير المواضيع قوة كبيرة، ومن الأفضل أن تحدد في إعدادات المنظمة من يستطيع أن يغير أسماء المواضيع وينقل الرسائل، وكم يوماً بعد الإرسال.
ماذا لو أرسل أحد رسالة دون موضوع؟ What If
أول سؤال سأله فريق الدعم عندما رأى Zulip: ماذا لو كنت مستعجلاً ولم أكتب موضوعاً؟ فجربنا ذلك بالواجهة البرمجية، وأرسلنا رسالة إلى #support بموضوع فارغ:
== what if someone posts with an empty topic?
{"result":"success","msg":"","id":1352,"automatic_new_visibility_policy":3}
newest topic now: 'general chat'
zulip_version 12.3 feature_level 500
أي أن Zulip قبل الرسالة ولم يرفضها، ووضعها في موضوع خاص اسمه «general chat» يظهر في الواجهة بخط مائل، كما ترى في أعلى قائمة مواضيع #support في الصورة التالية. والحقل automatic_new_visibility_policy يقول إن Zulip جعل المرسل يتابع هذا الموضوع تلقائياً، لأنه بدأه. وهذا السلوك هو الافتراضي في الإصدارات الحديثة، وتستطيع المنظمة أن تمنع ذلك، فالإعداد topics_policy في كود الإصدار 12.3 له قيمتان: allow_empty_topic وهي الافتراضية، وdisable_empty_topic التي تجعل الموضوع إلزامياً، ويمكن ضبطه لكل قناة وحدها أيضاً، ولكن في أول شهر بعد الانتقال قد يكون السماح به أرحم بالفريق، ثم يأخذ المشرفون الرسائل منه وينقلونها إلى مواضيعها مرة في اليوم.
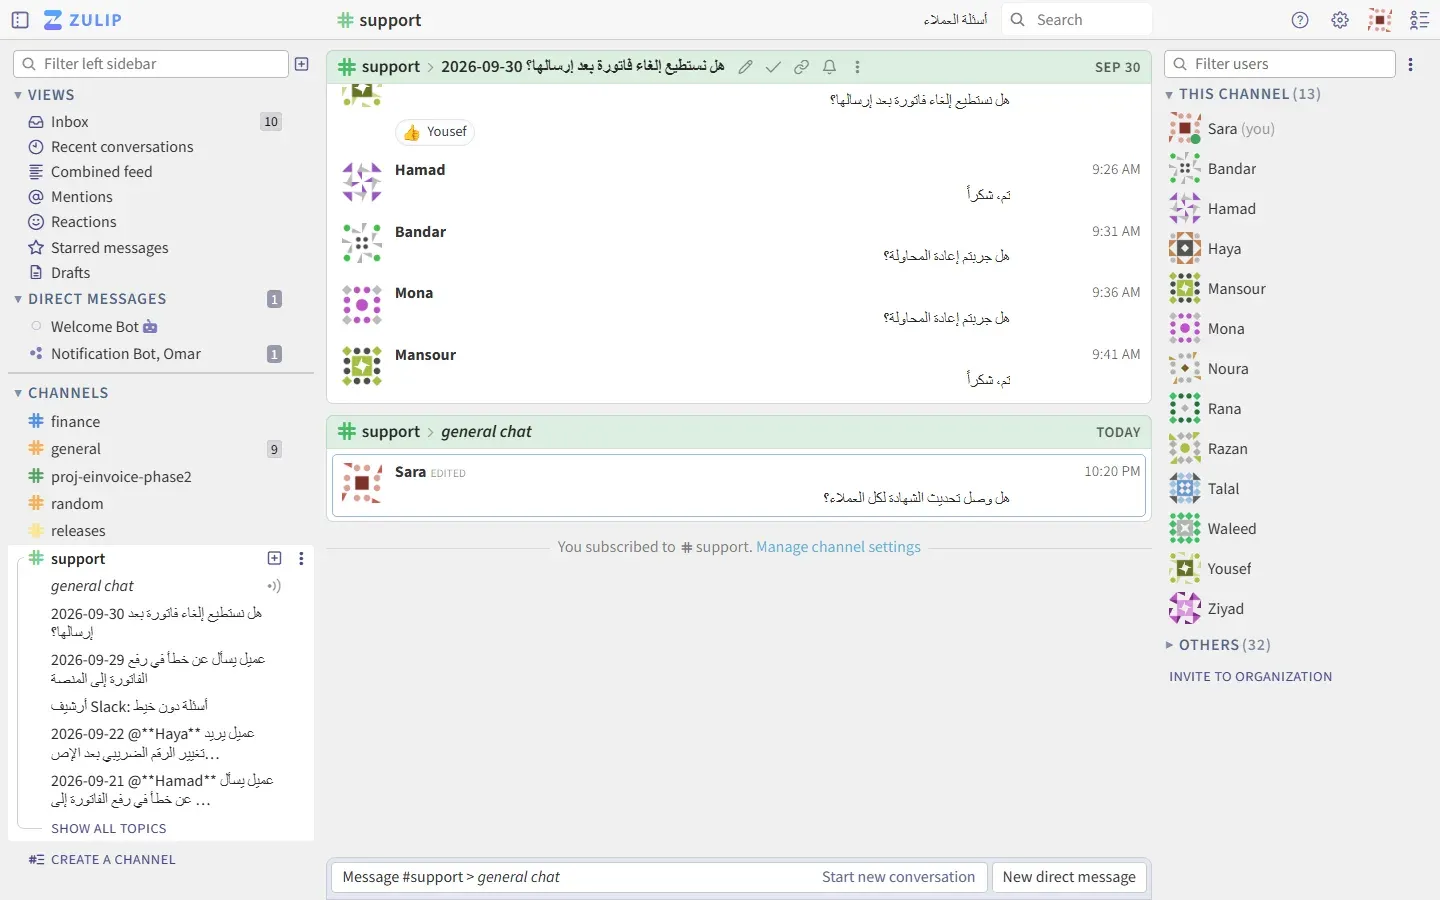
ولاحظ علامة «EDITED» بجانب رسالة Sara في الصورة، فالرسالة وصلت أول مرة بعلامات استفهام للسبب نفسه الذي شرحناه في القسم السابق، فعدلناها من ملف UTF-8. ولاحظ أيضاً كيف تعرض القناة كل موضوع ككتلة لها رأس فيه اسم القناة ثم اسم الموضوع، وأن الرد في أي موضوع يبقى داخله مهما كان ترتيب الرسائل في الوقت، فتقرأ النقاش كاملاً ثم تنتقل إلى غيره، وهذا هو الفرق الذي يشعر به فريق الدعم من اليوم الأول.
الذاكرة التي يقدرها Zulip بنفسه Memory Tuning
بعد الاستيراد قسنا الذاكرة كما فعلنا مع الأدوات السابقة، فكانت النتيجة مفاجئة:
NAME                      CPU %     MEM USAGE / LIMIT
wr-chat-zulip             7.31%     5.127GiB / 31.29GiB
wr-chat-zulip-db          0.00%     121.3MiB / 31.29GiB
wr-chat-zulip-rabbitmq    0.61%     111.7MiB / 31.29GiB
wr-chat-zulip-memcached   0.08%     15.9MiB / 31.29GiB
wr-chat-zulip-redis       0.24%     10.73MiB / 31.29GiB
أي أن Container الخاص بـ Zulip وحده أخذ أكثر من خمسة غيغابايت لمنظمة فيها 45 مستخدماً و700 رسالة، بينما يقول التوثيق إن غيغابايتين تكفي لتثبيت صغير. فعددنا العمليات داخل Container ونظرنا فيما يراه:
== processes inside wr-chat-zulip
uwsgi: 17  python3 workers: 14  all python: 18
host CPUs seen: 8  MemTotal seen: MemTotal:       32804872 kB
[application_server]
nginx_worker_processes = 2
والسبب في السطر الثاني: Container يرى في /proc/meminfo ذاكرة الجهاز المضيف كلها، وهي قرابة 32 غيغابايت على جهاز المختبر، وZulip يقرر عدد عملياته من هذا الرقم. ويقول توثيق إعدادات النظام إن uwsgi_processes يتدرج من 3 عمليات للأجهزة التي ذاكرتها أقل من 3 غيغابايت حتى 16 عملية للأجهزة التي فوق 24 غيغابايت، وإن queue_workers_multiprocess يختار وضع العمليات المتعددة إذا كانت الذاكرة 3.5 غيغابايت أو أكثر، وإن الوضع الآخر يوفر قرابة 1.5 غيغابايت، ويذكر التوثيق صراحة أن تحديد القيمة يدوياً مفيد في Docker. فـ Zulip تصرف كأنه وحده على سيرفر بـ 32 غيغابايت، وشغل 16 عامل uwsgi ومجموعة كاملة من عمال الطوابير. فأضفنا إلى ملف Compose متغيرين من نوع CONFIG_، وأعدنا تشغيل Zulip:
      # what-if: Zulip sizes itself from the RAM it sees (/proc/meminfo shows the host's 31 GiB inside Docker)
      CONFIG_application_server__uwsgi_processes: ${UWSGI_PROCESSES:-}
      CONFIG_application_server__queue_workers_multiprocess: ${QUEUE_MULTIPROCESS:-}
== after UWSGI_PROCESSES=3 QUEUE_MULTIPROCESS=false
[application_server]
nginx_worker_processes = 2
queue_workers_multiprocess = false
uwsgi_processes = 3
uwsgi: 4 queue worker processes: 3
NAME MEM USAGE / LIMIT
wr-chat-zulip 1.519GiB / 31.29GiB
api after tuning: success Sara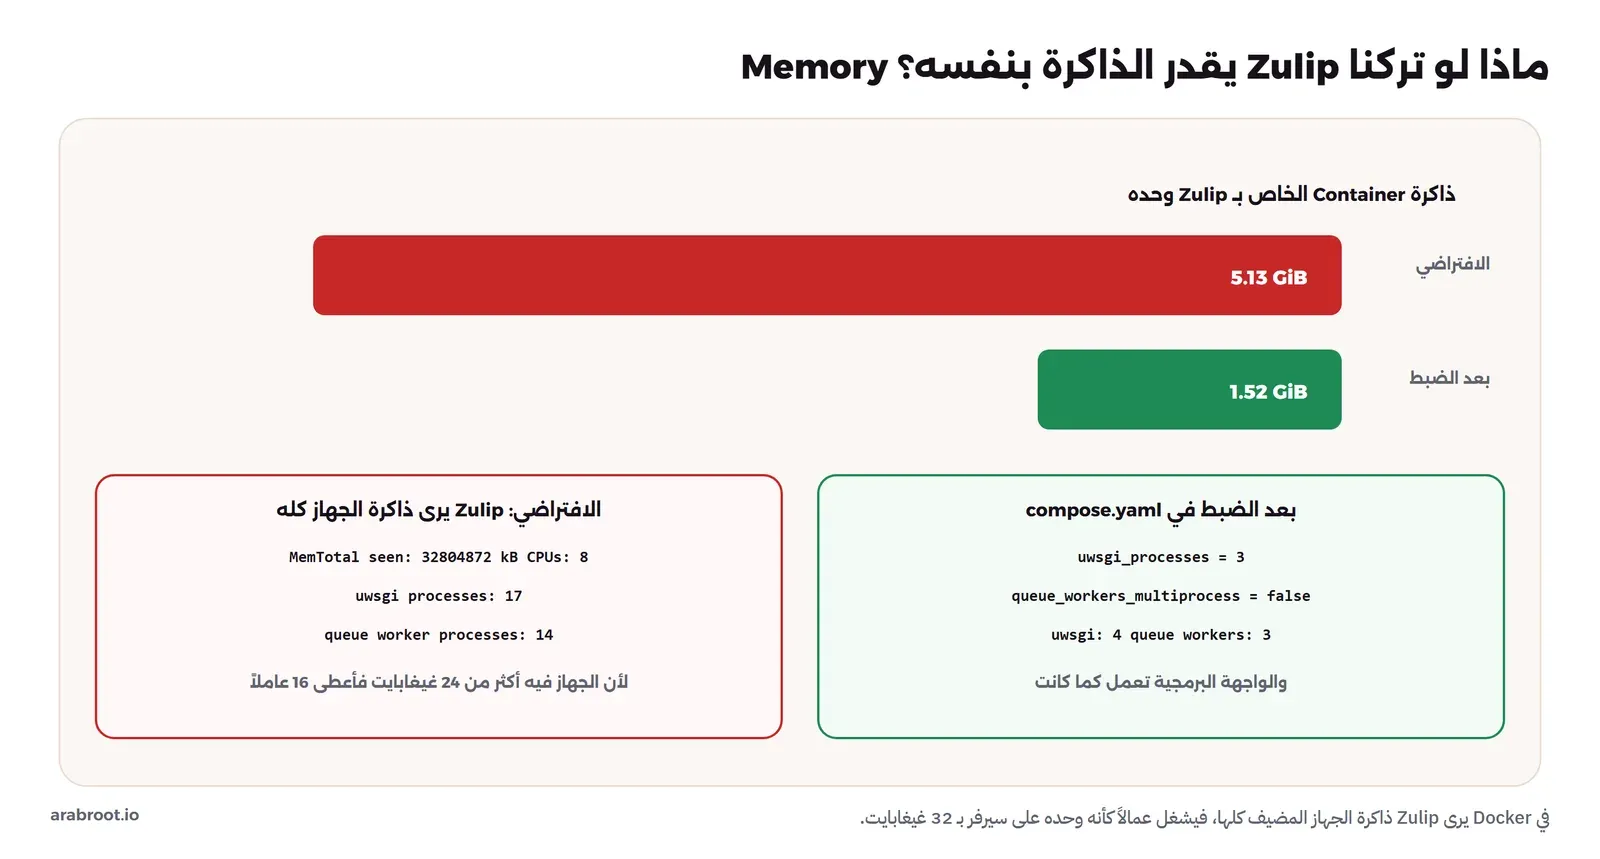
نزلت الذاكرة من 5.13 إلى 1.52 غيغابايت، أي أقل من الثلث، وأصبحت 4 عمليات uwsgi بدل 17، و3 عمليات للطوابير بدل 14، والواجهة البرمجية تعمل كما كانت. وثلاث عمليات uwsgi تكفي لفريق من 45 شخصاً، لأن أغلب الوقت يقضيه المتصفح منتظراً على Tornado وليس على uwsgi، ولكن إذا لاحظت بطئاً في تحميل الصفحات في ساعات الذروة فارفع العدد تدريجياً. والدرس هنا أوسع من Zulip: أي برنامج يقدر موارده من /proc/meminfo أو من عدد المعالجات سوف يخطئ داخل Docker إذا لم تحدد له حداً، وهذا يحدث مع Java وقواعد البيانات وغيرها، والفرق أن Zulip يعطيك الإعداد الذي يصلح ذلك ويذكره في توثيقه.
إشعارات الجوال والخطط Push Notifications
Zulip Server مفتوح المصدر بالكامل بترخيص Apache 2.0، ولا توجد نسخة «Community» محدودة الميزات كما في Rocket.Chat، فكل ما في السيرفر متاح لك. ولكن هناك شيء واحد لا يستطيع سيرفرك أن يفعله وحده: الإشعارات إلى تطبيقات Zulip الرسمية على الجوال. ويشرح توثيق إشعارات الجوال أن Apple وGoogle لا تسمحان للسيرفرات المستضافة ذاتياً بإرسال إشعارات مباشرة إلى التطبيقات المنشورة باسم Zulip، فتمر الإشعارات عبر خدمة Mobile Push Notification Service التي يشغلها فريق Zulip، وتحتاج تسجيل السيرفر بالأمر register_server. ومنذ الإصدار 12.0 أصبحت الإشعارات مشفرة من طرف إلى طرف بمفتاح لكل جهاز، فلا تقرأ الخدمة ولا Apple ولا Google محتواها، وتستطيع المنظمة أن تشترط ذلك فلا يرسل إشعار بالطريقة القديمة أبداً.
والشرط المهم للشركة في التوثيق نفسه: المنظمات التي فيها 10 مستخدمين أو أقل تستخدم الخدمة دون خطة، أما الأكبر فتحتاج خطة مدفوعة أو خطة Community المجانية إذا كانت مؤهلة لها، وتذكر صفحة الخطط أن التأهل للمجتمعات مثل المشاريع المفتوحة المصدر والبحث الأكاديمي والجمعيات الصغيرة. والصورة التالية تلخص الخطط كما وجدناها في نوفمبر 2026:
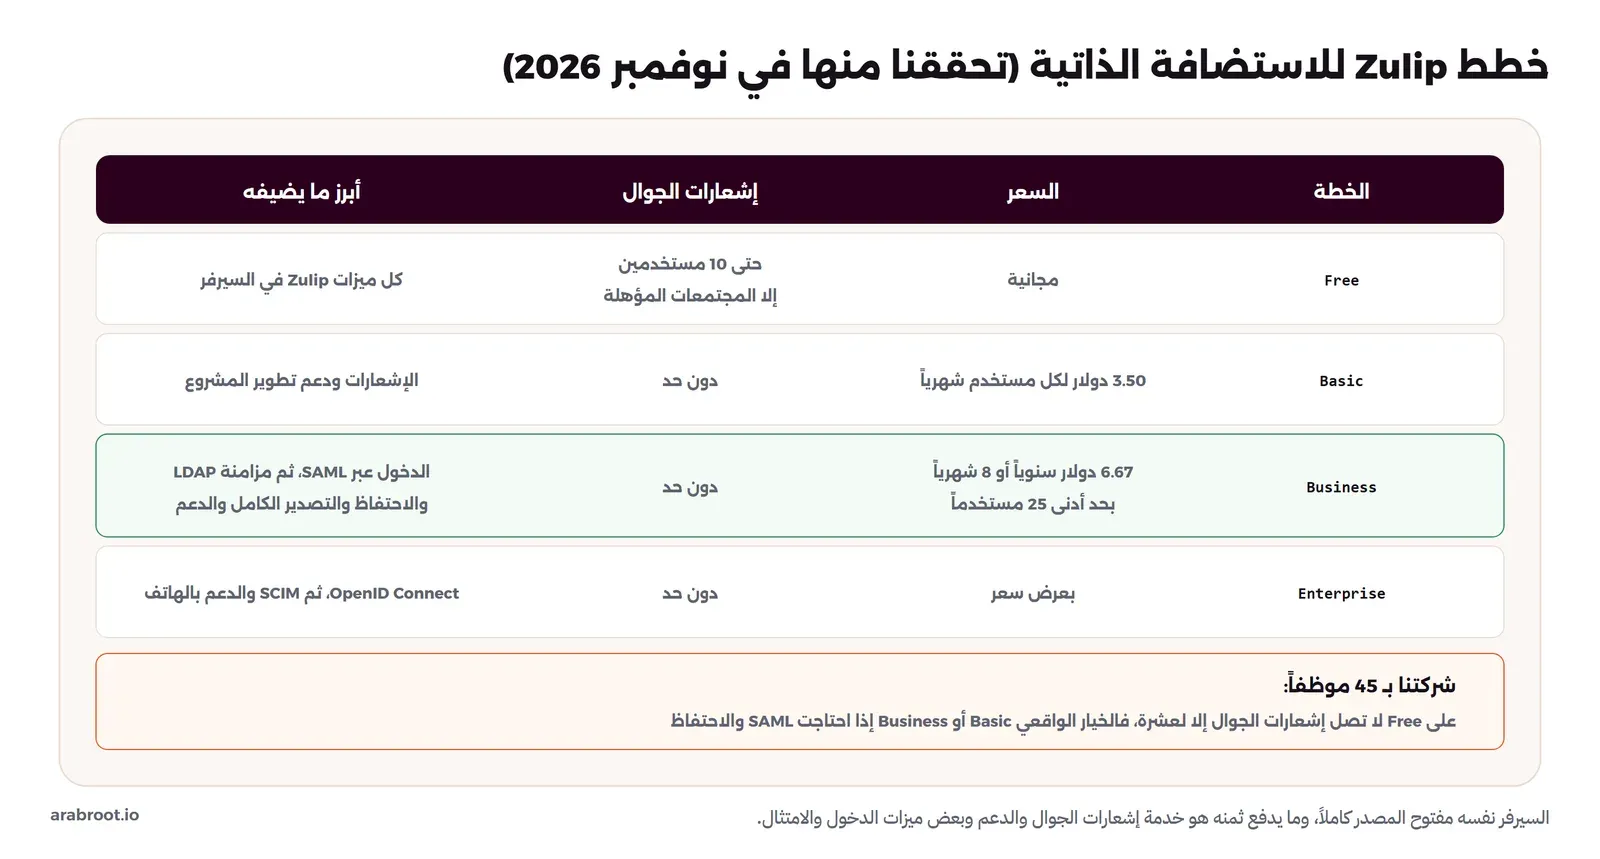
فماذا يعني ذلك لشركة فيها 45 موظفاً؟ على الخطة المجانية تعمل كل الميزات في المتصفح وتطبيق سطح المكتب، ولكن الإشعارات إلى الجوال لا تصل إلا إذا كانت المنظمة 10 مستخدمين أو أقل، وفريق الدعم الذي يحتاج أن يعرف بسؤال عاجل وهو خارج المكتب سوف يشعر بذلك أول أسبوع. وخطة Basic بـ 3.50 دولار للمستخدم شهرياً تعني قرابة 157.5 دولار في الشهر لـ 45 موظفاً، وخطة Business بـ 6.67 دولار في الدفع السنوي تعني قرابة 300 دولار في الشهر، وفيها ما قد تحتاجه الشركة فعلاً: الدخول عبر SAML وMicrosoft Entra ID، ومزامنة LDAP، وسياسات الاحتفاظ بالبيانات، والتصدير الكامل للامتثال، والدعم بالبريد والمحادثة. ولاحظ أن هذه الميزات في Zulip مرتبطة بالخطة كما تقول الصفحة، مع أن الكود مفتوح المصدر، فبعضها يحتاج دعماً أو خدمة من Zulip وليس فقط سطراً في الإعدادات، فاقرأ الصفحة جيداً قبل أن تقرر.
كم يأخذ Zulip؟ Footprint
بعد الضبط أصبحت الأرقام كما يلي، مع حجم ال Images وقاعدة البيانات:
REPOSITORY:TAG                                                   SIZE
redis:8-alpine                                                   162MB
memcached:1.6-alpine                                             20MB
rabbitmq:4.2-alpine                                              265MB
ghcr.io/zulip/zulip-server:12.3-0                                4.18GB
zulip/zulip-postgresql:14                                        595MB
zulip db size: 64 MB
وImage Zulip وحدها 4.18 غيغابايت، وهي أكبر Image في السلسلة حتى الآن، لأنها تحمل بيئة Python كاملة وكل ملفات الواجهة وPuppet الذي يضبط السيرفر عند التشغيل، ومعها الخدمات الأربع يصبح المجموع أكثر من 5 غيغابايت على القرص. والذاكرة بعد الضبط قرابة 1.5 غيغابايت لـ Zulip مع قرابة 260 ميغابايت للخدمات الأربع، وقاعدة البيانات 64 ميغابايت، لأن Zulip ينشئ جداول وفهارس كثيرة من البداية، ومنها فهرس البحث النصي.
مكتب التدقيق في Zulip Guests
في مقال Matrix ربطنا الشركة بمكتب التدقيق باتحاد بين سيرفرين، أما Zulip فلا يتحد مع سيرفرات Zulip أخرى ولا مع Matrix، فكل منظمة جزيرة مستقلة. والطريقة الوحيدة لإدخال موظفي المكتب هي حسابات الضيوف Guests، وهي حسابات ترى القنوات التي يضاف إليها الضيف فقط، ولا ترى قائمة القنوات الأخرى. وهذا يعمل لقناة #audit واحدة، ولكنه يعيد كل ما ذكرناه في مقال المصطلحات عن الضيوف: حساب جديد لكل موظف في المكتب، وكلمة مرور أخرى، وشخص في الشركة يجب أن يتذكر أن يوقف الحسابات عندما ينتهي العقد. وتذكر صفحة الخطط أن التحكم في صلاحيات الضيوف Configurable Guest Access من ميزات خطة Business، فإذا كان التواصل مع جهات خارجية جزءاً كبيراً من عمل الشركة فهذا سبب آخر لأن تنظر إلى Matrix أو إلى الخطة المدفوعة.
النسخ الاحتياطي والتحديث Backup and Upgrade
في Zulip أمر رسمي للنسخة الاحتياطية، يجمع قاعدة البيانات والملفات المرفوعة والإعدادات في ملف واحد، ويشرح توثيق التصدير والاستيراد متى تستخدمه ومتى تستخدم التصدير على مستوى المنظمة. وفي docker-zulip ينفذ من داخل Container:
docker exec -u zulip wr-chat-zulip sh -c 'cd /tmp && /home/zulip/deployments/current/manage.py backup --output /tmp/zulip-2026-11-05.tar.gz'
docker cp wr-chat-zulip:/tmp/zulip-2026-11-05.tar.gz .
وفي أول محاولة جعلنا المخرج في /data/backups داخل Volume البيانات، ففشل الأمر وطبع «Actual error output for the subcommand is just above this» دون ملف، لأن المجلد يملكه root والأمر يعمل بالمستخدم zulip، فكتبنا إلى /tmp ثم نسخنا الملف إلى خارج Container. والمخرج في آخر الأمر يبين ما يفعله: pg_dump بصيغة المجلد لقاعدة البيانات، ثم tar يجمعها مع /etc/zulip و/home/zulip/uploads:
+ /usr/lib/postgresql/14/bin/pg_dump --format=directory --file=/tmp/zulip-backup-2026-11-05-19-46-06-jsfxzef1/zulip-backup/database --username=zulip --dbname=zulip --no-password --host=database --port=5432
Backup tarball written to /tmp/zulip-2026-11-05.tar.gz
-rw-r--r-- 1 zulip zulip 591654 Nov  5 19:46 /tmp/zulip-2026-11-05.tar.gz
zulip-backup/database
zulip-backup/settings
zulip-backup/uploads
والملف كله 578 كيلوبايت تقريباً لمنظمتنا، وفيه المجلد settings، أي أنه يحمل الأسرار أيضاً، أي كلمات مرور قاعدة البيانات والمفتاح السري للتطبيق، فاحفظه مشفراً كما تحفظ أي ملف فيه أسرار. أما التحديث فهو تغيير رقم الإصدار في compose.yaml ثم docker compose up -d، وZulip يشغل ترحيلات قاعدة البيانات عند التشغيل، ولا رجوع عنها إلا من النسخة الاحتياطية. والاستثناء المهم هو قاعدة البيانات نفسها، فـ docker-zulip يستخدم PostgreSQL 14 في الملف الرسمي، والانتقال إلى إصدار رئيسي أحدث يحتاج خطوات منفصلة، ولهذا يأتي المستودع بسكربت اسمه upgrade-postgresql، فلا تغير رقم Image قاعدة البيانات وحده، لأن PostgreSQL لا يقرأ ملفات إصدار رئيسي آخر.
نقاط القوة ونقاط الضعف Strengths and Weaknesses
نقاط القوة:
- المواضيع تجعل القنوات المزدحمة مقروءة، ومن يغيب يقرأ بالمواضيع لا بالرسائل، والموضوع رابط ثابت يرجع إليه الفريق بعد شهور.
- تغيير أسماء المواضيع ونقل الرسائل وتعليم الموضوع كمحلول أدوات قوية لقناة دعم، وكلها مسجلة.
- السيرفر مفتوح المصدر كاملاً بترخيص Apache 2.0، دون نسخة مجتمعية محدودة الميزات.
- إشعارات الجوال مشفرة من طرف إلى طرف منذ 12.0، والخدمة لا ترى محتواها.
- مستورد Slack ينقل الخيوط إلى مواضيع والتفاعلات والأدوار، وكود التحويل واضح ويمكن قراءته.
نقاط الضعف:
- مستورد Slack يحتاج مساحة Slack حية وتوكن بوت، وملف التصدير وحده لا يكفي للأداة الرسمية.
- الرسائل التي لم تكن في خيط تصبح موضوعاً واحداً كبيراً في كل قناة.
- أثقل تثبيت في السلسلة على القرص: 4.18 غيغابايت لـ Image واحدة وخمس Containers، والذاكرة تحتاج ضبطاً يدوياً في Docker.
- إشعارات الجوال مجانية حتى 10 مستخدمين فقط للمنظمات غير المؤهلة، وSAML والاحتفاظ والتصدير الكامل في الخطط المدفوعة.
- الفريق القادم من Slack يحتاج أسبوعاً حتى يتعود على كتابة موضوع، وسياسة واضحة لتسمية المواضيع.
- لا يوجد اتحاد بين سيرفرات Zulip ولا مع Matrix، فمكتب التدقيق يدخل كضيف على سيرفر الشركة.
أخطاء شائعة Common Mistakes
- إغلاق Slack قبل الاستيراد، ثم اكتشاف أن المستورد يحتاج توكن من مساحة حية.
- تمرير كلمات المرور كمتغيرات بيئة عادية في docker-zulip بدل Docker Secrets، فيولد Zulip كلمات أخرى ويفشل الاتصال بـ memcached.
EXTERNAL_HOSTدون نقطة مثلlocalhost، أو بعنوان IP.- ترك عدد العمليات لتقدير Zulip داخل Docker على جهاز كبير، ثم الاستغراب من خمسة غيغابايت لفريق صغير.
- ترك موضوع «imported from Slack» باسمه، فيكتب فيه الموظفون الجدد كأنه قناة عادية.
- عدم تحديد من يستطيع تغيير المواضيع ونقل الرسائل، فيعيد شخص واحد ترتيب نقاشات الآخرين.
- كتابة نصوص عربية داخل أوامر curl على Windows دون ملف UTF-8.
- افتراض أن إشعارات الجوال تعمل لكل الموظفين على الخطة المجانية.
قائمة تحقق قبل الإنتاج Checklist
| البند | كيف تتحقق |
|---|---|
| توكن بوت Slack قبل إغلاقه | تطبيق Slack بالصلاحيات الأربع، وتجربة convert_slack_data عليه |
| العنوان والشهادة | SETTING_EXTERNAL_HOST هو النطاق الحقيقي، وcertbot أو Reverse Proxy مع LOADBALANCER_IPS |
| كلمات المرور | Docker Secrets بأسماء zulip__*، ولا شيء منها في compose.yaml |
| الذاكرة | uwsgi_processes وqueue_workers_multiprocess محددة، وdocker stats بعد يوم عمل |
| البريد | رسالة إعادة تعيين تصل فعلاً قبل إرسالها لكل الموظفين |
| الأرشيف | موضوع «imported from Slack» في كل قناة باسم واضح |
| سياسة المواضيع | من يغير الأسماء وينقل الرسائل، وهل الموضوع إلزامي |
| إشعارات الجوال | register_server، والخطة المناسبة لعدد الموظفين، واشتراط الإشعارات المشفرة |
| النسخ الاحتياطي | نسخة من Volume البيانات وقاعدة PostgreSQL، وتجربة استعادة |
إزالة التجربة Cleanup
حذفنا كل Containers وVolumes المختبر وMailpit، وأبقينا Image Zulip وقاعدة بياناته لمقال المقارنة، وحذفنا ملف المفاتيح والأسرار المؤقتة:
docker compose --env-file lab.env down -v
docker rm -f wr-chat-mailpit
rm -f lab.env .sara.key
الخلاصة Summary
وصلنا لنهاية الموضوع، وأهم ما فيه:
- في Zulip كل رسالة في قناة تنتمي إلى موضوع، والموضوع ليس اختيارياً، وهذا ما يجعل القنوات المزدحمة مقروءة في الفرق الكبيرة.
- docker-zulip يقرأ كلمات المرور من Docker Secrets فقط، ويشترط نقطة في
EXTERNAL_HOST، وأول تشغيل استغرق قرابة 130 ثانية. - مستورد Slack الرسمي يحتاج مساحة Slack حية وتوكن بوت، وعلى بياناتنا حول 648 رسالة إلى 121 موضوعاً في أقل من ثانية، ثم حملها في 28 ثانية بعد أن صار في التصدير مالك.
- الرسائل التي لم تكن في خيط تجتمع في موضوع «imported from Slack»، و236 رسالة من تاريخنا ذهبت إليه، وغيرنا اسمه في
#supportبطلب واحد. - الرسالة دون موضوع لا ترفض، وإنما تذهب إلى «general chat».
- Zulip في Docker قدر نفسه بذاكرة الجهاز كله وأخذ 5.13 غيغابايت، ونزل إلى 1.52 غيغابايت بإعدادين من نوع
CONFIG_. - النسخة الاحتياطية الرسمية
manage.py backupجمعت قاعدة البيانات والملفات والإعدادات في ملف واحد قرابة 578 كيلوبايت، وتحمل الأسرار، فاحفظها مشفرة واكتبها في مجلد يملكه المستخدمzulip. - السيرفر مفتوح المصدر كاملاً، وإشعارات الجوال مجانية حتى 10 مستخدمين، فشركة بـ 45 موظفاً تحتاج غالباً Basic أو Business.
وفي المقال التالي من السلسلة بإذن الله ننتقل من المحادثة إلى الاجتماعات، فنشغل Jitsi Meet ونعقد مكالمة حقيقية بين متصفحين، ونقيس ما يستهلكه الاجتماع من المعالج والشبكة. والمقالات المرتبطة بهذا المقال:
 دليلمصطلحات المحادثة للمبتدئين، من Threads إلى E2EEقبل أن تختار بديلاً لـ Slack أو Teams، افهم ما تعنيه القنوات والخيوط والاتحاد والتشفير من طرف إلى طرف، وجرب بنفسك كيف يتفق جهازان على مفتاح عبر سيرفر لا يثقان به.
 دليلRocket.Chat: محادثة الفريق مع العملاء في أداة واحدةنقلنا تصدير Slack إلى Rocket.Chat 8.9.0، ثم فتحنا نافذة دردشة للعملاء ترد عليها موظفة الدعم من القائمة نفسها، وتحققنا من حدود النسخة المجانية من الصفحات الرسمية ومن السيرفر نفسه.
 دليلMatrix مع Element: محادثة مشفرة بين مؤسستينشغلنا سيرفرين من Synapse متحدين في Docker، أحدهما للشركة والآخر لمكتب التدقيق، وفتحنا بينهما محادثة مشفرة تحققنا منها برموز Emoji، ثم فتشنا قاعدة بيانات كل سيرفر لنرى ما يعرفه.
 دليلتثبيت Mattermost Team Edition مع PostgreSQL وترقيته بأمانمساحة محادثة لفريقك على سيرفرك مع Mattermost، تبقى فيها الرسائل والملفات كاملة، فلا يحذفها حد للرسائل ولا خطة مجانية.
 دليلكيف تستضيف بريد مؤسستك بنفسك، من القرار إلى التشغيلمتى تستضيف بريد شركتك بنفسك ومتى يكون البريد المستضاف أنسب، وكيف تنقل المستخدمين على مراحل دون أن تضيع رسالة.
 دليلتثبيت Keycloak مزود الهوية IdP الأشهر في المؤسساتنثبت Keycloak مع PostgreSQL، ونربط به تطبيقاً عبر OIDC، ونفرض المصادقة الثنائية على الجميع، ونقيس ما يحتاجه من ذاكرة.
سجل التحديثات Changelog
- نوفمبر 2026: كتابة المقال وتنفيذ المختبر على Zulip Server 12.3 (ghcr.io/zulip/zulip-server:12.3-0 من docker-zulip 12.3-0) مع zulip/zulip-postgresql:14 وrabbitmq:4.2-alpine وmemcached:1.6-alpine وredis:8-alpine وMailpit 1.29، واستيراد تصدير Slack تجريبي بمحول Zulip نفسه، على Docker Engine 29.8.0. والتحقق من صفحة الخطط في نوفمبر 2026.