


لنفرض أنك تعمل في شركة ناشئة تبيع القهوة المختصة عبر موقعها، وأن الفريق قرر أن يترك منصة المتاجر الجاهزة ويشغل موقعه على سيرفر VPS واحد: واجهة المتجر ملفات HTML وصور ثابتة بناها فريق التصميم، وواجهة برمجية API صغيرة كتبها المطور بلغة Python تعمل على المنفذ 3000، ولوحة إدارة للطلبات على اسم فرعي، وتريد أن يعمل كل هذا على https://shop.example.com بشهادة صحيحة. وأنت الذي سوف يجهز السيرفر، وأول برنامج يخطر على بال كل من يسأل في هذا الموقف هو Nginx، فهو الذي يقدم الملفات الثابتة بسرعة، وهو الذي يمرر طلبات ال API إلى التطبيق، وهو الذي يحمل الشهادة، وكل ذلك من ملفات إعداد نصية تكتبها بنفسك وتفهم كل سطر فيها.
في مقال ال Reverse Proxy شرحنا الفكرة نفسها: كيف يفرق برنامج واحد على المنفذ 443 بين المواقع بالاسم، وأين ينتهي التشفير، ومن أين يأتي الخطأ 502 والخطأ 504، واستخدمنا فيه Nginx جاهزاً في Container. وفي هذا المقال نبدأ من سيرفر Debian فارغ، فنثبت Nginx ونفهم ملفاته وطريقة تفكيره، ونبني موقع المتجر خطوة خطوة، وكل خطوة جربناها في مختبر يعمل على جهازك، وسوف نناقش في هذا المقال ما يلي:
- لماذا ظهر Nginx وكيف يعمل من الداخل: العملية الرئيسية Master والعمليات العاملة Workers وحلقة الأحداث.
- التثبيت من مستودع التوزيعة ومن مستودع nginx.org الرسمي، والفرق بينهما في الإصدار وبنية الملفات.
- بنية ملفات الإعداد في Debian وUbuntu، والسياقات Contexts وكيف تورث الإعدادات.
- أول موقع للملفات الثابتة، ثم كيف يختار Nginx كتلة
serverالمناسبة للطلب، والفخ الذي وقعنا فيه مع IPv6. - ترتيب مطابقة
location، والفرق بينrootوalias. - Nginx كReverse Proxy: الأمر
proxy_passوسلوك الشرطة المائلة في آخره، بمخرج حقيقي لكل حالة. - شهادة HTTPS عبر certbot وبروتوكول ACME، جربناها كاملة مع خادم Pebble الرسمي من Let's Encrypt.
- السجلات Logs، واختبار الإعداد
nginx -tوإعادة التحميل Reload دون انقطاع، والأخطاء 403 و404 و413 و502 و504 برسائلها الحقيقية.
لماذا Nginx؟ القصة من مشكلة C10K
في عام 1999 كتب Daniel Kegel مقالته المشهورة The C10K problem، وسؤالها بسيط: كيف يخدم سيرفر واحد عشرة آلاف اتصال في الوقت نفسه؟ وكانت خوادم الويب في ذلك الوقت، وأشهرها Apache، تخصص لكل اتصال عملية Process أو خيطاً Thread، فإذا فتح عشرة آلاف زائر اتصالات بطيئة من هواتفهم أو من شبكات ضعيفة، احتاج السيرفر عشرة آلاف عملية، لكل منها ذاكرتها، ويقضي المعالج وقته في التنقل بينها، وأغلبها لا يفعل شيئاً إلا انتظار الشبكة. وفي عام 2002 بدأ المهندس الروسي Igor Sysoev كتابة Nginx لحل هذه المشكلة تحديداً، ثم نشره للعموم في عام 2004 برخصة BSD، كما في فصل Nginx في كتاب The Architecture of Open Source Applications، وأصبح اليوم كما تقول صفحة المشروع خادم ويب وReverse Proxy وذاكرة مؤقتة Cache وموزع طلبات Load Balancer، وتطوره الآن شركة F5.
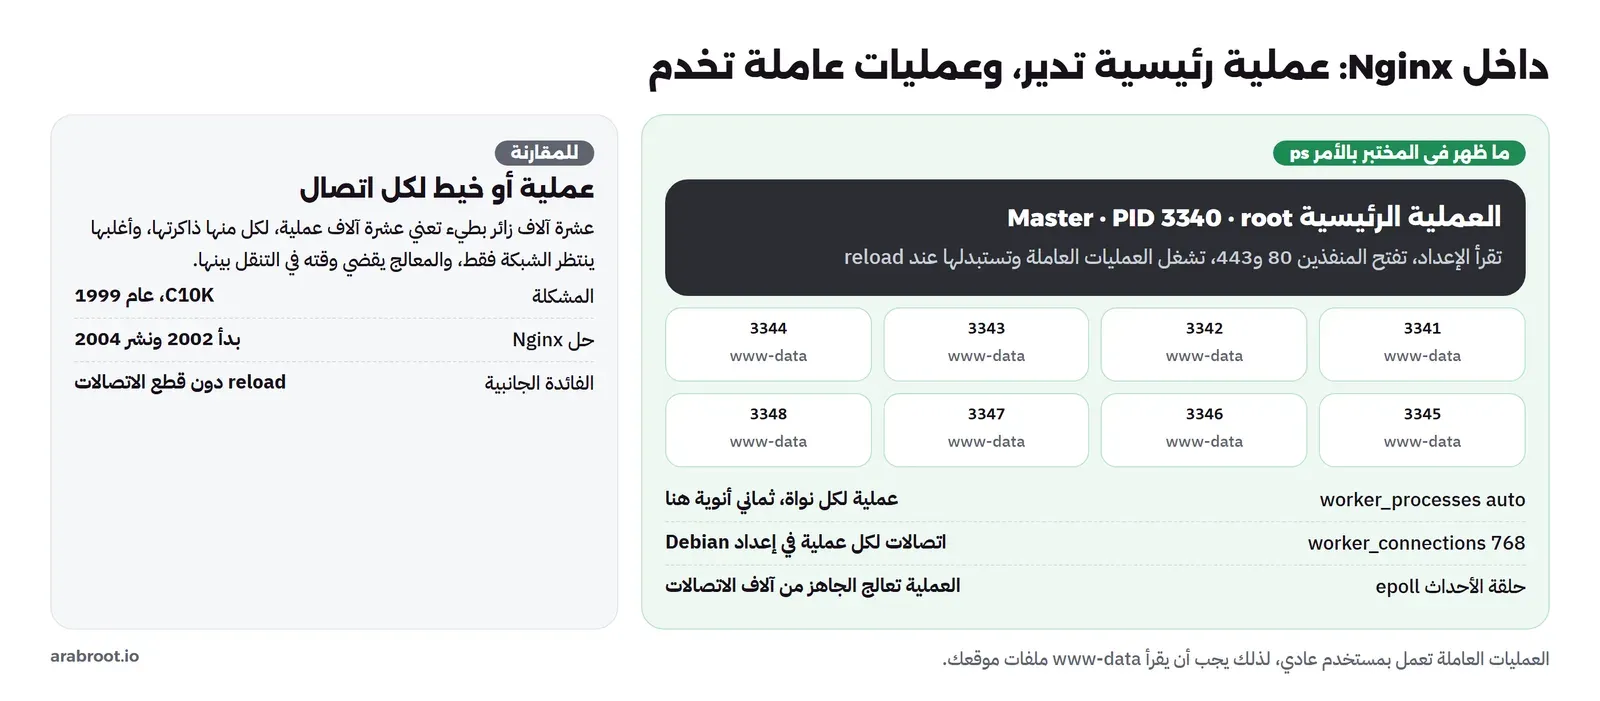
والفكرة التي جاء بها Nginx أن العملية الواحدة لا تنتظر اتصالاً واحداً، وإنما تسجل كل اتصالاتها عند نظام التشغيل، وتطلب منه أن يخبرها عندما يصبح أي منها جاهزاً للقراءة أو الكتابة، عبر آلية epoll في لينكس، فتعالج ما هو جاهز وتعود للانتظار. وهذا ما يسمى النموذج المبني على الأحداث Event-driven، وبه تستطيع عملية واحدة أن تحمل آلاف الاتصالات بذاكرة صغيرة. ولكي يستفيد من كل أنوية المعالج يشغل Nginx عملية رئيسية Master Process واحدة تعمل بصلاحية root، ووظيفتها أن تقرأ الإعداد وتفتح المنافذ وتدير بقية العمليات، وعدة عمليات عاملة Worker Processes بصلاحية مستخدم عادي، وهي التي تعالج الطلبات فعلاً، كما في دليل المبتدئين الرسمي. وسوف ترى هذا بعينك بعد التثبيت، فعلى جهاز المختبر بثماني أنوية ظهرت عملية رئيسية واحدة وثماني عمليات عاملة:
وهذا التصميم هو أيضاً السبب في أن Nginx يستطيع أن يغير إعداده دون أن يقطع اتصالاً، فالعملية الرئيسية تقرأ الإعداد الجديد وتشغل عمليات عاملة جديدة به، ثم تطلب من القديمة أن تكمل طلباتها الحالية وتخرج، كما سيأتي في قسم إعادة التحميل.
تجهيز المختبر
حتى تجرب كل خطوة على جهازك دون سيرفر حقيقي، يمثل السيرفر في المختبر Container من صورة debian:trixie-slim فارغة، نثبت عليها Nginx بأنفسنا بأوامر apt كما تفعل على VPS، وبجانبه ثلاثة Containers: التطبيق app وهو برنامج Python صغير يرد على كل طلب بالمسار الذي وصله بالضبط، وخادم Pebble وهو خادم ACME صغير تنشره Let's Encrypt لاختبار برامج الشهادات، فيصدر شهادات حقيقية بالبروتوكول نفسه ولكن لا يثق بها إلا من يثبت شهادته الجذرية، وكلاينت بأداة curl. وعلى الشبكة أعطينا Container السيرفر الأسماء shop.test وwww.shop.test وadmin.shop.test، وهذا يقابل سجلات DNS التي تشير إلى عنوان سيرفرك:
# Lab: a plain Debian 13 container plays the server we install nginx on, "app" is the API behind it,
# pebble is Let's Encrypt's test ACME server (it issues real ACME certificates that only this lab trusts).
name: infk-ng
services:
  web:
    image: debian:trixie-slim
    container_name: infk-ng-web
    command: sleep infinity
    volumes: [ "./sites:/lab/sites:ro", "./pebble/pebble.minica.pem:/lab/pebble.minica.pem:ro" ]
    networks:
      lab: { aliases: [ shop.test, www.shop.test, admin.shop.test ] }
  app:
    image: python:3.13.16-slim
    container_name: infk-ng-app
    volumes: [ "./app.py:/app.py:ro" ]
    command: python -u /app.py
    networks: [ lab ]
  pebble:
    image: ghcr.io/letsencrypt/pebble:2.10.3
    container_name: infk-ng-pebble
    command: -config /lab/pebble-config.json
    environment: { PEBBLE_VA_NOSLEEP: "1" }
    volumes: [ "./pebble/pebble-config.json:/lab/pebble-config.json:ro" ]
    networks: [ lab ]
  client:
    image: curlimages/curl:8.11.1
    container_name: infk-ng-client
    entrypoint: [ "sleep", "infinity" ]
    networks: [ lab ]
networks:
  lab: { name: infk-ng-net }
ملف pebble-config.json هو ملف الإعداد الافتراضي من مستودع Pebble للإصدار 2.10.3، غيرنا فيه منفذ التحقق عبر HTTP من 5002 إلى 80 فقط، حتى يتحقق Pebble من السيرفر على المنفذ نفسه الذي يستخدمه Let's Encrypt الحقيقي، والملف pebble.minica.pem هو الشهادة الجذرية لاتصال ACME نفسه بخادم Pebble، وهو من المستودع أيضاً. وبعد التشغيل ندخل إلى Container السيرفر ونعمل فيه كما لو كان VPS:
docker compose up -d
docker exec -it infk-ng-web bash
التثبيت: من مستودع التوزيعة أم من مستودع nginx.org؟
أمامك ثلاثة طرق لتثبيت Nginx، والفرق بينها في الإصدار وفي من يصدر التحديثات الأمنية وفي شكل الملفات: حزمة التوزيعة نفسها، أو المستودع الرسمي من nginx.org، أو صورة Docker الرسمية. ولكل منها مكانه، والمهم أن تعرف أي واحد تستخدم حتى تعرف أي توثيق تقرأ.
من مستودع Debian أو Ubuntu
هذه أبسط طريقة وأكثرها شيوعاً، وأمر واحد يكفي:
apt-get update
apt-get install -y nginx curl procps
والمخرج سوف يكون طويلاً، وهذه أهم أسطره:
Need to get 11.1 MB of archives.
After this operation, 33.6 MB of additional disk space will be used.
Setting up nginx-common (1.26.3-3+deb13u10) ...
Setting up nginx (1.26.3-3+deb13u10) ...
nginx -v
apt-cache policy nginx | head -4nginx version: nginx/1.26.3
nginx:
Installed: 1.26.3-3+deb13u10
Candidate: 1.26.3-3+deb13u10
Version table:الإصدار الذي يأتي مع Debian 13 هو 1.26.3، ومع Ubuntu 24.04 هو 1.24.0 كما في صفحة الحزمة في Ubuntu، بينما آخر إصدار من nginx.org وقت كتابة المقال هو 1.31.8 في الفرع الرئيسي Mainline و1.30.6 في الفرع المستقر Stable كما في صفحة التنزيل. وقد يبدو هذا قديماً، ولكن لاحظ اللاحقة +deb13u10 في رقم الحزمة، فهي تعني أن فريق Debian أصدر عشرة تحديثات لهذه الحزمة منذ صدور التوزيعة، وهو ينقل إليها إصلاحات الثغرات الأمنية Backports دون أن يغير الإصدار الأساسي، والحالة الأمنية لكل حزمة في صفحتها في Debian. لذلك حزمة التوزيعة آمنة إذا حدثت السيرفر بانتظام، وعيبها الوحيد أنك لا تحصل على الميزات الجديدة إلا مع التوزيعة التالية، وهذا يهمك كما سوف ترى في قسم ال Reverse Proxy، فبعض السلوك الافتراضي تغير في الإصدارات الحديثة.
من مستودع nginx.org الرسمي
إذا احتجت ميزة حديثة، أو أردت أن يكون إصدارك هو نفسه الذي يشرحه التوثيق الرسمي، فأضف مستودع nginx.org كما في صفحة الحزم الرسمية، وهو يدعم Debian 12 و13 وUbuntu 22.04 و24.04 و26.04. والخطوات مفتاح التوقيع، ثم ملف المستودع، ثم ملف أولوية Pinning يجعل apt يفضل حزمة nginx.org على حزمة التوزيعة:
apt-get install -y curl gnupg2 ca-certificates debian-archive-keyring
curl -s https://nginx.org/keys/nginx_signing.key | gpg --dearmor > /usr/share/keyrings/nginx-archive-keyring.gpg
echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] https://nginx.org/packages/debian trixie nginx" > /etc/apt/sources.list.d/nginx.list
printf "Package: *\nPin: origin nginx.org\nPin: release o=nginx\nPin-Priority: 900\n" > /etc/apt/preferences.d/99nginx
apt-get update
apt-cache policy nginx | head -6
apt-get install -y nginx
nginx -v
ls /etc/nginx /etc/nginx/conf.d
nginx:
Installed: (none)
Candidate: 1.30.6-1~trixie
Version table:
1.30.6-1~trixie 900
900 https://nginx.org/packages/debian trixie/nginx amd64 Packages
nginx version: nginx/1.30.6
/etc/nginx:
conf.d
fastcgi_params
mime.types
modules
nginx.conf
scgi_params
uwsgi_params
/etc/nginx/conf.d:
default.confالمستودع الذي أضفناه هو المستقر، وللفرع الرئيسي مسار آخر فيه الكلمة mainline، والفرع الرئيسي يحصل على الميزات والإصلاحات أولاً، والمستقر يحصل على إصلاحات الأخطاء الكبيرة والثغرات فقط. ولاحظ الفرق في الملفات: لا توجد مجلدات sites-available وsites-enabled، وإنما مجلد conf.d فقط وفيه default.conf، والمستخدم الذي تعمل به العمليات العاملة اسمه nginx وليس www-data. وهذا سبب ارتباك كثيرين يقرؤون شرحاً كتب على Ubuntu ثم يطبقونه على سيرفر فيه حزمة nginx.org، فلا يجدون المجلد الذي يتحدث عنه الشرح، وتذكر أن الفكرة واحدة في الحالتين: ملفات تضمنها كتلة http بأمر include.
صورة Docker الرسمية
الطريقة الثالثة هي صورة nginx الرسمية على Docker Hub، وهي التي استخدمناها في مقال ال Reverse Proxy، وتبنى من حزم nginx.org، فبنيتها مثل الطريقة الثانية، مع فرقين مهمين: السجلات موجهة إلى المخرج القياسي فتقرؤها بأمر docker logs، والإعداد يأتي من ملفات تربطها في /etc/nginx/conf.d أو تستبدل بها /etc/nginx/nginx.conf كاملاً. وفي بقية المقال نستخدم حزمة Debian لأنها الأكثر شيوعاً على السيرفرات، وما يختلف في الطريقتين الأخريين نذكره في مكانه.
أين ملفات الإعداد؟ بنية المجلدات في Debian وUbuntu
ls -la /etc/nginx
ls -l /etc/nginx/sites-enabled
drwxr-xr-x 2 root root 4096 Oct 15 01:08 conf.d
-rw-r--r-- 1 root root 1125 Sep 15 10:37 fastcgi.conf
-rw-r--r-- 1 root root 2460 Sep 15 10:37 fastcgi_params
-rw-r--r-- 1 root root 2837 Sep 15 10:37 koi-utf
-rw-r--r-- 1 root root 2223 Sep 15 10:37 koi-win
-rw-r--r-- 1 root root 5527 Sep 15 10:37 mime.types
drwxr-xr-x 2 root root 4096 Oct 15 01:08 modules-available
drwxr-xr-x 2 root root 4096 Oct 15 01:08 modules-enabled
-rw-r--r-- 1 root root 1545 Sep 15 10:37 nginx.conf
-rw-r--r-- 1 root root 1545 Sep 15 10:37 proxy_params
-rw-r--r-- 1 root root 2038 Sep 15 10:37 scgi_params
drwxr-xr-x 2 root root 4096 Nov 16 02:59 sites-available
drwxr-xr-x 2 root root 4096 Nov 16 02:59 sites-enabled
drwxr-xr-x 2 root root 4096 Nov 16 02:59 snippets
-rw-r--r-- 1 root root 2067 Sep 15 10:37 uwsgi_params
-rw-r--r-- 1 root root 3071 Sep 15 10:37 win-utf
total 0
lrwxrwxrwx 1 root root 34 Nov 16 02:59 default -> /etc/nginx/sites-available/defaultوهذه أهم الملفات والمجلدات وما يوضع في كل منها:
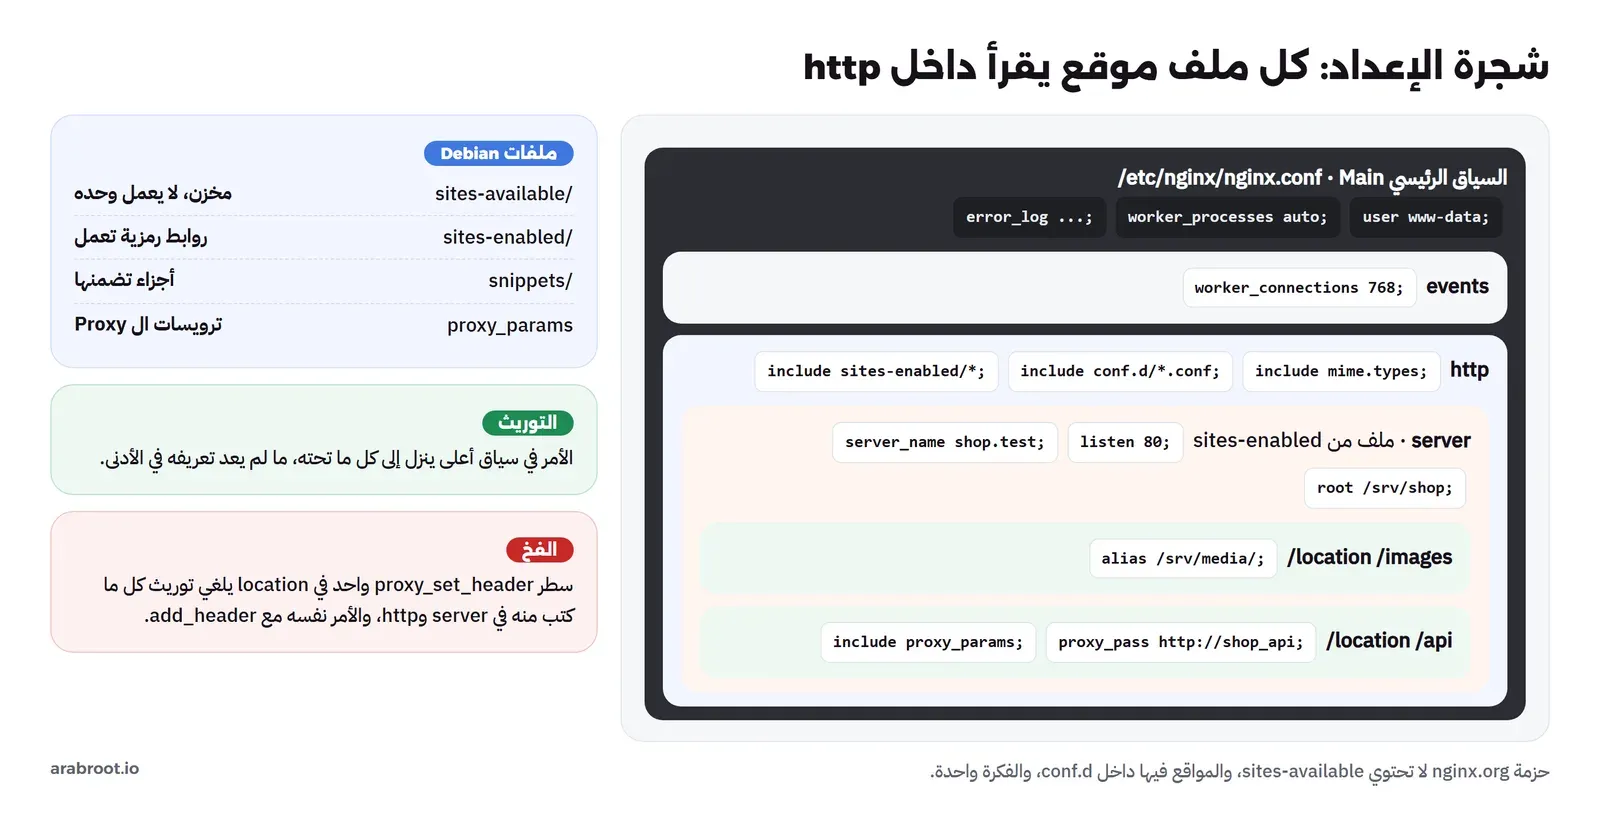
nginx.conf: الملف الرئيسي الذي يقرؤه Nginx أولاً، ونادراً ما تحتاج تعديله.sites-available/: ملف لكل موقع، وهذا المجلد مخزن فقط، فالملف الموجود فيه لا يعمل حتى تربطه.sites-enabled/: روابط رمزية Symbolic Links إلى ملفات المجلد السابق، وهذه هي المواقع التي يقرؤها Nginx فعلاً، والموقع الافتراضيdefaultرابط من هذا النوع كما في المخرج. والفائدة أنك توقف موقعاً بحذف الرابط دون أن تحذف ملفه.conf.d/: ملفات إعداد عامة تنتهي ب.conf، وفي حزمة Debian هو فارغ، وفي حزمة nginx.org هو مكان المواقع.snippets/: أجزاء تضمنها في أكثر من موقع، مثل إعدادات TLS أو ترويسات الأمان.proxy_params: ترويسات ال Proxy الأساسية جاهزة، وهي من Debian وليست من Nginx نفسه، وسوف نعود إليها.mime.types: جدول يربط امتداد الملف بنوعه، فيرسل Nginx الملف.jpgمع الترويسةContent-Type: image/jpeg./var/log/nginx/و/var/www/html/: السجلات، والمجلد الذي يقدم منه الموقع الافتراضي.
والآن نقرأ الملف الرئيسي دون التعليقات والأسطر الفارغة:
grep -vE "^\s*#|^\s*$" /etc/nginx/nginx.confuser www-data;
worker_processes auto;
worker_cpu_affinity auto;
pid /run/nginx.pid;
error_log /var/log/nginx/error.log;
include /etc/nginx/modules-enabled/*.conf;
events {
worker_connections 768;
}
http {
sendfile on;
tcp_nopush on;
types_hash_max_size 2048;
server_tokens off; # Recommended practice is to turn this off
include /etc/nginx/mime.types;
default_type application/octet-stream;
ssl_protocols TLSv1.2 TLSv1.3; # Dropping SSLv3 (POODLE), TLS 1.0, 1.1
ssl_prefer_server_ciphers off; # Don't force server cipher order.
access_log /var/log/nginx/access.log;
gzip on;
include /etc/nginx/conf.d/*.conf;
include /etc/nginx/sites-enabled/*;
}في الإعداد أعلاه لاحظ التالي:
user www-dataهو المستخدم الذي تعمل به العمليات العاملة، وهذا يعني أن ملفات موقعك يجب أن يقرأها هذا المستخدم، وإلا فالخطأ 403 كما سيأتي.worker_processes autoيجعل عدد العمليات العاملة بعدد أنوية المعالج، وworker_connections 768هو عدد الاتصالات لكل عملية، فالسيرفر بأربع أنوية يحمل قرابة 3,072 اتصالاً في وقت واحد، ولاحظ أن ال Reverse Proxy يستخدم اتصالين لكل طلب، واحد من الزائر وواحد إلى التطبيق.server_tokens offيخفي رقم الإصدار من ترويسةServerومن صفحات الأخطاء، وهو إعداد من Debian، لذلك ظهرت الترويسةServer: nginxبلا رقم في المختبر، بينما ظهرتnginx/1.31.8في صورة Docker الرسمية في مقال ال Reverse Proxy.- آخر سطرين في كتلة
httpهما اللذان يضمنان ملفاتconf.dوالمواقع المفعلة، أي أن كل ملف موقع يقرأ كأنه مكتوب داخل كتلةhttp.
السياقات Contexts والتوريث Inheritance
ملف إعداد Nginx مكون من أوامر Directives، وكل أمر سطر ينتهي بفاصلة منقوطة، أو كتلة بين قوسين معقوفين فيها أوامر أخرى، والكتلة تسمى سياقاً Context. والسياقات متداخلة بترتيب ثابت: السياق الرئيسي Main وهو الملف نفسه، وفيه events وhttp، وداخل http كتل server، وكل كتلة server موقع، وداخلها كتل location، وكل كتلة location مجموعة من المسارات. ولكل أمر سياقات مسموح أن يكتب فيها، ويذكرها التوثيق تحت كلمة Context لكل أمر، فإذا كتبت proxy_pass خارج location رفض Nginx الإعداد.
والقاعدة المهمة أن الأمر المكتوب في سياق أعلى يرثه كل ما تحته، إلا إذا أعيد تعريفه في المستوى الأدنى، فإذا كتبت client_max_body_size 20m في http انطبق على كل المواقع، وإذا كتبته في location واحدة انطبق عليها وحدها. ولكن هناك أوامر تتكرر، مثل proxy_set_header وadd_header، وفيها فخ مشهور: إذا كتبت في المستوى الأدنى أمراً واحداً منها، توقف توريث كل ما كتب منها في المستوى الأعلى، وهذا مذكور صراحة في توثيق proxy_set_header، والنتيجة ترويسات تختفي من موقع واحد دون أن تفهم السبب. والصورة التالية تجمع السياقات وملفات Debian:
أول موقع: كتلة server للملفات الثابتة
قبل أن نكتب موقعنا نرى الموقع الافتراضي الذي جاء مع الحزمة، ونشغل Nginx، فالحزمة في Debian تشغله تلقائياً عبر systemd على السيرفر الحقيقي، وفي ال Container نشغله بأنفسنا:
grep -vE "^\s*#|^\s*$" /etc/nginx/sites-available/default
nginx -t
nginx
ps -o pid,ppid,user,args -C nginx
server {
listen 80 default_server;
listen [::]:80 default_server;
root /var/www/html;
index index.html index.htm index.nginx-debian.html;
server_name _;
location / {
try_files $uri $uri/ =404;
}
}
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
PID PPID USER COMMAND
3340 1 root nginx: master process nginx
3341 3340 www-data nginx: worker process
3342 3340 www-data nginx: worker process
3343 3340 www-data nginx: worker process
3344 3340 www-data nginx: worker process
3345 3340 www-data nginx: worker process
3346 3340 www-data nginx: worker process
3347 3340 www-data nginx: worker process
3348 3340 www-data nginx: worker processهذه هي البنية التي شرحناها: العملية الرئيسية 3340 بصلاحية root، وثماني عمليات عاملة أبوها 3340 بصلاحية www-data، لأن جهاز المختبر فيه ثماني أنوية. وفي الموقع الافتراضي ثلاثة أوامر سوف تراها في كل موقع ثابت: root هو المجلد الذي تبحث فيه Nginx عن الملفات، وindex هو الملف الذي يقدم عند طلب مجلد، وtry_files $uri $uri/ =404 يقول جرب الملف بالمسار المطلوب، ثم جربه كمجلد، وإذا لم تجد شيئاً فأعد 404.
الآن نجهز ملفات المتجر ولوحة الإدارة، ونكتب ملف المواقع، وهذه هي النسخة الأولى منه، وفيها خطأ لم ننتبه إليه سوف نصل إليه بعد قليل:
server {
    listen 80;
    server_name shop.test www.shop.test;
    root  /srv/shop;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}

server {
    listen 80;
    server_name admin.shop.test;
    root /srv/admin;

    location / {
        try_files $uri $uri/ =404;
    }
}
ثم نضعه في sites-available ونربطه، ونختبر الإعداد ونعيد التحميل، وهذا هو التسلسل الذي سوف تكرره مع كل تغيير:
mkdir -p /srv/shop /srv/admin
echo "<h1>Shop home</h1>" > /srv/shop/index.html
echo "<h1>Admin panel</h1>" > /srv/admin/index.html
cp /lab/sites/shop.conf /etc/nginx/sites-available/
ln -s ../sites-available/shop.conf /etc/nginx/sites-enabled/
nginx -t && nginx -s reload
for h in shop.test www.shop.test admin.shop.test unknown.test; do curl -s -H "Host: $h" http://localhost/ | grep -oE "<title>.*</title>|<h1>.*</h1>" | head -1; done
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
2026/11/16 03:28:20 [notice] 4585#4585: signal process started
<title>Welcome to nginx!</title>
<title>Welcome to nginx!</title>
<title>Welcome to nginx!</title>
<title>Welcome to nginx!</title>كل الأسماء، ومنها shop.test المكتوب في إعدادنا، وصلت إلى صفحة Nginx الافتراضية وليس إلى المتجر، مع أن الإعداد صحيح والاختبار نجح. وقبل أن تقرأ السبب في القسم التالي، لاحظ أن الأمر curl اتصل ب localhost.
كيف يختار Nginx كتلة server للطلب؟
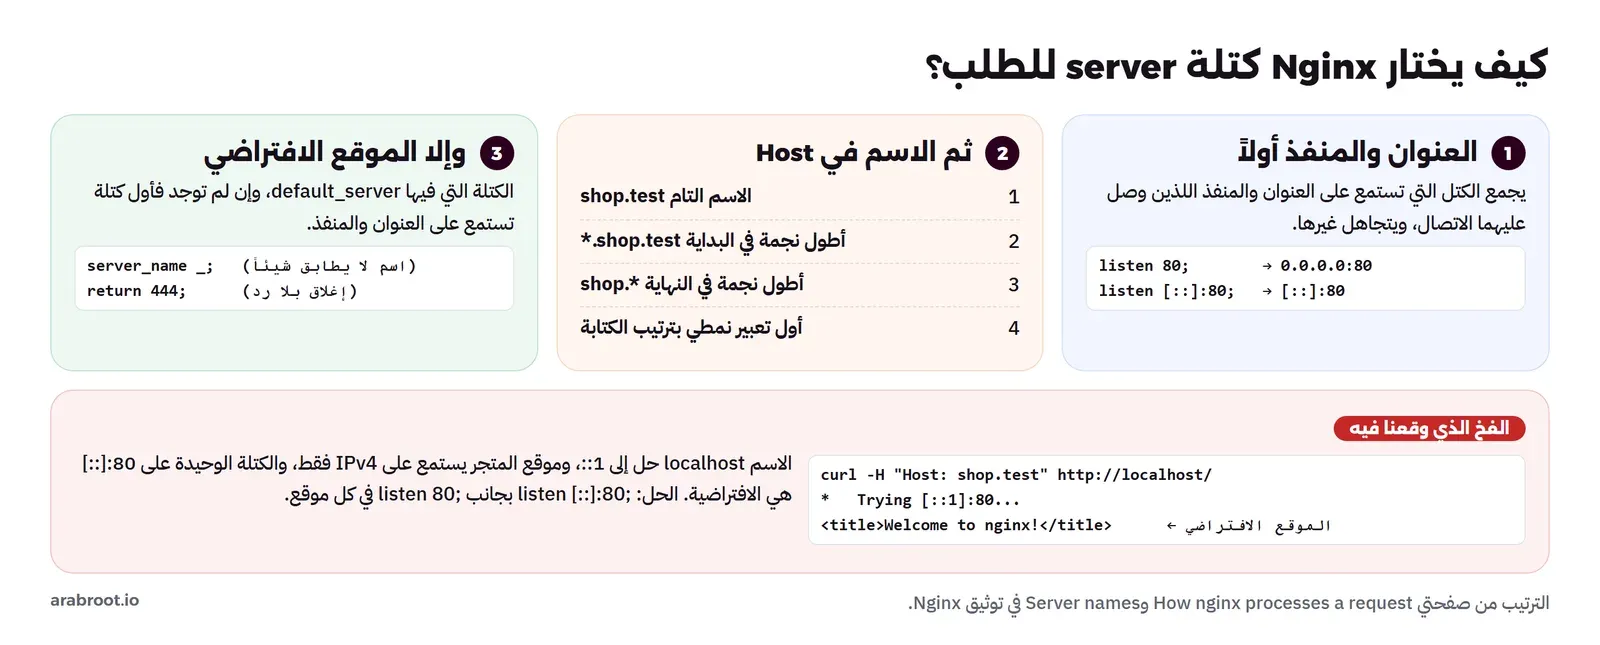
السبب في المشكلة السابقة أن Nginx لا يبدأ بالاسم، وإنما يختار الموقع على مرحلتين كما في صفحة How nginx processes a request: يأخذ أولاً العنوان والمنفذ اللذين وصل عليهما الاتصال، ويجمع كتل server التي تستمع عليهما فقط، ثم يبحث بينها عن الاسم في ترويسة Host، وإذا لم يجده اختار الكتلة الافتراضية لهذا العنوان والمنفذ. والاسم localhost في الحاوية يحل أولاً إلى عنوان IPv6 ::1، فوصل الاتصال على [::]:80 كما يبين الأمران التاليان، وكتلتانا تستمعان على IPv4 فقط بالأمر listen 80، والوحيدة التي تستمع على IPv6 هي الكتلة الافتراضية بالأمر listen [::]:80 default_server، فلم يكن أمام Nginx غيرها. وهذا يحدث على السيرفرات الحقيقية أيضاً، فالزائر الذي يصل إلى موقعك عبر IPv6 سوف يرى صفحة أخرى إذا نسيت السطر الثاني، والحل أن تكتب لكل موقع السطرين:
curl -sv -H "Host: shop.test" http://localhost/ -o /dev/null 2>&1 | grep -E "Trying|Connected"
curl -s -H "Host: shop.test" http://127.0.0.1/
* Trying [::1]:80...
* Connected to localhost (::1) port 80
<h1>Shop home</h1>الطلب نفسه إلى 127.0.0.1 عبر IPv4 وصل إلى المتجر، وعبر ::1 وصل إلى الموقع الافتراضي، فالمشكلة في العنوان وليست في الاسم. والحل أن تضيف في كل كتلة سطر IPv6 بجانب سطر IPv4:
    listen 80;
    listen [::]:80;
nginx -s reload
ss -ltn | grep ":80 "
for h in shop.test www.shop.test admin.shop.test unknown.test; do curl -s -H "Host: $h" http://localhost/ | grep -oE "<h1>.*</h1>|<title>.*</title>"; doneLISTEN 0 511 0.0.0.0:80 0.0.0.0:*
LISTEN 0 511 [::]:80 [::]:*
<h1>Shop home</h1>
<h1>Shop home</h1>
<h1>Admin panel</h1>
<title>Welcome to nginx!</title>
<h1>Welcome to nginx!</h1>الآن الاسمان shop.test وwww.shop.test وصلا إلى المتجر، وadmin.shop.test إلى لوحة الإدارة، والاسم الغريب unknown.test إلى الموقع الافتراضي، وهذا هو السلوك الصحيح.
وعند البحث عن الاسم يتبع Nginx ترتيباً ثابتاً كما في صفحة Server names: الاسم المطابق تماماً أولاً، ثم أطول اسم فيه نجمة في أوله مثل *.shop.test، ثم أطول اسم فيه نجمة في آخره مثل shop.*، ثم أول تعبير نمطي Regular Expression يطابق بترتيب كتابته في الإعداد. والاسم _ الذي تراه في الموقع الافتراضي ليس له معنى خاص، فهو اسم غير صالح لا يطابق أي شيء، وإنما الذي يجعل الكتلة افتراضية هو default_server في أمر listen.
ماذا يحدث إذا حذفت الموقع الافتراضي؟
كثير من الشروح تقول احذف الموقع الافتراضي في أول خطوة، فلنجرب ذلك ونرى ما يحدث للاسم الغريب، وللزائر الذي يكتب عنوان السيرفر مباشرة بدون اسم:
rm /etc/nginx/sites-enabled/default && nginx -s reload
curl -s -H "Host: unknown.test" http://localhost/
curl -s http://127.0.0.1/
<h1>Shop home</h1>
<h1>Shop home</h1>عندما لا توجد كتلة فيها default_server يعتبر Nginx أول كتلة تستمع على العنوان والمنفذ هي الافتراضية، وأول كتلة عندنا هي المتجر، فأصبح كل اسم غريب وكل طلب بالعنوان المباشر يرى المتجر. وهذا قد يبدو غير ضار، ولكنه يعني أن أي شخص يوجه نطاقاً يملكه إلى عنوان سيرفرك يظهر متجرك تحت اسمه، وأن محركات البحث قد تفهرس موقعك بأسماء غريبة، وأن أدوات المسح ترى مواقعك بمجرد طلب العنوان. والحل الأنسب أن تضيف موقعاً افتراضياً صريحاً لا يخدم شيئاً:
server {
    listen 80 default_server;
    listen [::]:80 default_server;
    server_name _;
    return 444;    # close the connection without an answer
}
ln -s ../sites-available/catch-all.conf /etc/nginx/sites-enabled/ && nginx -s reload
curl -s -H "Host: unknown.test" http://localhost/; echo "exit=$?"
curl -s -H "Host: shop.test" http://localhost/
tail -3 /var/log/nginx/access.logexit=52
<h1>Shop home</h1>
127.0.0.1 - - [16/Nov/2026:03:02:07 +0000] "GET / HTTP/1.1" 200 19 "-" "curl/8.14.1"
::1 - - [16/Nov/2026:03:02:08 +0000] "GET / HTTP/1.1" 444 0 "-" "curl/8.14.1"
::1 - - [16/Nov/2026:03:02:08 +0000] "GET / HTTP/1.1" 200 19 "-" "curl/8.14.1"الرمز 444 خاص بNginx وليس من HTTP، ومعناه أغلق الاتصال دون أي رد، فخرج curl بالرمز 52 ومعناه رد فارغ من السيرفر، وكتب Nginx في السجل 444 حتى تعرف ما حدث. وهذه الكتلة تكفي ل HTTP، أما HTTPS فيحتاج الموقع الافتراضي شهادة أو الأمر ssl_reject_handshake on الذي يرفض الاتصال في مرحلة اسم SNI، كما فعلنا في مقال ال Reverse Proxy. والصورة التالية تلخص خطوات الاختيار:
ترتيب مطابقة location
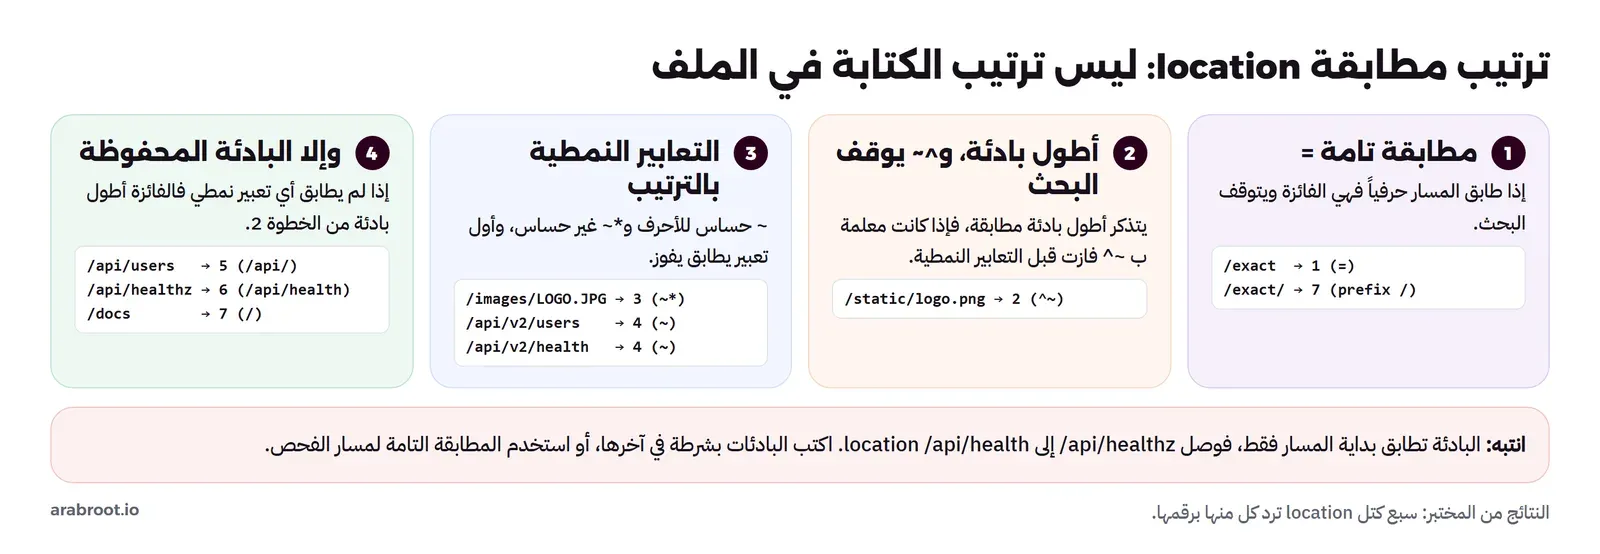
بعد أن يختار Nginx الموقع يختار داخله كتلة location بحسب المسار، وهنا يقع أكثر الناس في الخطأ، لأن الترتيب ليس ترتيب الكتابة في الملف. والقاعدة كما في توثيق location على أربع خطوات:
- إذا وجدت كتلة مطابقة تامة
location = /pathللمسار فهي الفائزة، ويتوقف البحث. - يبحث Nginx في كل كتل البادئة Prefix، أي التي تبدأ بمسار عادي، ويتذكر أطولها مطابقة، فإذا كانت هذه الأطول معلمة ب
^~فهي الفائزة ويتوقف البحث. - يجرب كتل التعبير النمطي
~الحساسة لحالة الأحرف و~*غير الحساسة، بترتيب كتابتها في الملف، وأول واحدة تطابق هي الفائزة. - إذا لم يطابق أي تعبير نمطي، فالفائزة هي البادئة الأطول التي تذكرها في الخطوة الثانية.
وأسهل طريقة لتفهم هذه القاعدة أن تراها، لذلك كتبنا موقعاً فيه سبع كتل، كل كتلة ترد برقمها، ورتبناها في الملف عمداً بترتيب لا يطابق ترتيب الفوز:
# Step 3: which location wins? Each one answers with its own number.
# (A "$" inside a return text starts a variable name, so the texts below avoid it.)
server {
    listen 80;
    server_name locations.test;
    default_type text/plain;

    location = /exact          { return 200 "1: exact = /exact\n"; }
    location ^~ /static/       { return 200 "2: prefix ^~ /static/ (regex not checked)\n"; }
    location ~* \.(png|jpe?g)$ { return 200 "3: regex ~* image extension\n"; }
    location ~ ^/api/v[0-9]+/  { return 200 "4: regex ~ ^/api/v[0-9]+/\n"; }
    location /api/             { return 200 "5: prefix /api/\n"; }
    location /api/health       { return 200 "6: prefix /api/health\n"; }
    location /                 { return 200 "7: prefix /\n"; }
}
ولاحظ التعليق في أعلى الملف، فهو من مشكلة واجهناها فعلاً: كتبنا في النسخة الأولى نص الرد "3: regex ~* \.(png|jpe?g)$\n" فرفض nginx -t الإعداد بالرسالة invalid variable name in /etc/nginx/sites-enabled/locations.conf:9، والسبب أن الرمز $ داخل أي نص في إعداد Nginx يعني بداية اسم متغير، و$\n ليس اسماً صالحاً. وهذا يحدث أيضاً عندما تكتب كلمة مرور فيها $ في إعداد، فانتبه له. الآن نرسل أحد عشر مساراً ونرى من يفوز بكل منها:
for u in /exact /exact/ /static/logo.png /images/logo.png /images/LOGO.JPG /api/v2/users /api/users /api/health /api/healthz /api/v2/health /docs; do
  printf "%-22s -> " "$u"; curl -s -H "Host: locations.test" "http://127.0.0.1$u"
done
/exact -> 1: exact = /exact
/exact/ -> 7: prefix /
/static/logo.png -> 2: prefix ^~ /static/ (regex not checked)
/images/logo.png -> 3: regex ~* image extension
/images/LOGO.JPG -> 3: regex ~* image extension
/api/v2/users -> 4: regex ~ ^/api/v[0-9]+/
/api/users -> 5: prefix /api/
/api/health -> 6: prefix /api/health
/api/healthz -> 6: prefix /api/health
/api/v2/health -> 4: regex ~ ^/api/v[0-9]+/
/docs -> 7: prefix /اقرأ النتائج على القاعدة:
/exactطابق المطابقة التامة، أما/exact/بالشرطة في آخره فليس هو المسار نفسه، فنزل إلى/./static/logo.pngينتهي ب png ويطابق التعبير النمطي رقم 3، ولكن البادئة الأطول له هي^~ /static/، والعلامة^~أوقفت البحث قبل التعابير النمطية، وهذا ما تريده لمجلد ملفات ثابتة لا تريد أن تؤثر فيه قواعد أخرى./images/LOGO.JPGبأحرف كبيرة طابق رقم 3 لأن~*لا يفرق بين الحالتين./api/v2/usersبادئته الأطول/api/، ولكن التعبير النمطي رقم 4 طابق ففاز، لأن التعابير النمطية تغلب البادئات العادية./api/healthzوصل إلى رقم 6/api/health، لأن البادئة تطابق بداية المسار ولا تهتم بما بعدها، وهذا سبب أن تكتب البادئات غالباً بشرطة في آخرها مثل/api/، أو أن تستخدم المطابقة التامة لمسار فحص الصحة./api/v2/healthفيه بادئة/api/ولا يطابق/api/health، والتعبير النمطي رقم 4 طابق ففاز.
root أم alias؟
صور المنتجات في المتجر محفوظة في مجلد آخر هو /srv/media، ونريد أن تظهر على المسار /images/، فكتبنا أولاً ما يبدو منطقياً:
    location /images/ {
        root /srv/media;
    }
echo "fake-jpeg-bytes" > /srv/media/tea.jpg
curl -s -o /dev/null -w "%{http_code}\n" -H "Host: shop.test" http://127.0.0.1/images/tea.jpg
tail -1 /var/log/nginx/shop.error.log404
2026/11/16 03:04:37 [error] 3664#3664: *102 open() "/srv/media/images/tea.jpg" failed (2: No such file or directory), client: 127.0.0.1, server: shop.test, request: "GET /images/tea.jpg HTTP/1.1", host: "shop.test"سجل الأخطاء يقول لك بالضبط أين بحث Nginx: /srv/media/images/tea.jpg، والسبب أن root يضيف المسار كاملاً بعد المجلد، أي المجلد ثم /images/tea.jpg. أما alias فيستبدل الجزء الذي طابق ال location بالمجلد، فيصبح المسار /srv/media/tea.jpg:
    location /images/ {
        alias /srv/media/;
        expires 7d;
    }
HTTP/1.1 200 OK
Content-Type: image/jpeg
Expires: Mon, 23 Nov 2026 03:04:38 GMT
Cache-Control: max-age=604800
fake-jpeg-bytesنجح الطلب، والنوع image/jpeg جاء من ملف mime.types، والأمر expires 7d أضاف ترويستي Expires وCache-Control لتحفظ المتصفحات الصور أسبوعاً. وانتبه إلى الشرطة في آخر alias /srv/media/، فإذا كانت ال location تنتهي بشرطة فليكن ال alias كذلك، وإلا ظهر مسار مثل /srv/mediatea.jpg. والقاعدة الأبسط: استخدم root عندما يكون اسم المجلد على القرص جزءاً من الرابط، وalias عندما يختلف.
Nginx كReverse Proxy: proxy_pass والشرطة المائلة
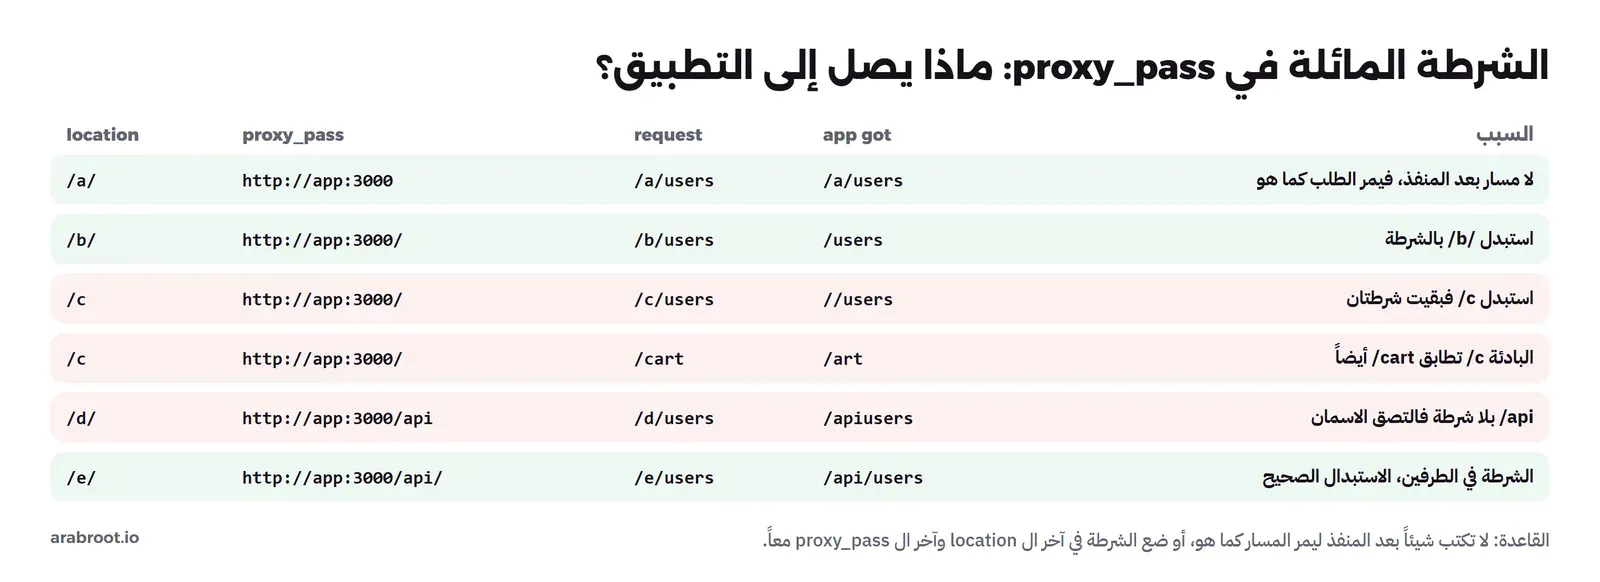
الآن نصل إلى ال API الذي يعمل على المنفذ 3000، ونريد أن يمر إليه كل ما يبدأ ب /api/، والأمر الذي يفعل ذلك هو proxy_pass. وفيه تفصيل صغير يسبب مشكلات كثيرة: إذا كتبت بعد العنوان والمنفذ مساراً، ولو كان شرطة واحدة، فإن Nginx يستبدل الجزء الذي طابق ال location بهذا المسار، وإذا لم تكتب مساراً يمرر المسار كما وصل. ولأن الكلام هنا لا يغني عن الرؤية، كتبنا موقعاً فيه خمس حالات، والتطبيق خلفه يرد بالمسار الذي وصله:
# Step 4: the same request through proxy_pass with and without a URI part; the app prints the path it got
server {
    listen 80;
    server_name slash.test;

    location /a/ { proxy_pass http://app:3000; }        # no URI: the path goes as it is
    location /b/ { proxy_pass http://app:3000/; }       # URI "/": /b/ is replaced by /
    location /c  { proxy_pass http://app:3000/; }       # location without a slash, URI with one
    location /d/ { proxy_pass http://app:3000/api; }    # URI without the final slash
    location /e/ { proxy_pass http://app:3000/api/; }   # URI with the final slash
}
for u in /a/users /b/users /c/users /cart /d/users /e/users "/b/users?page=2"; do
printf "%-18s -> " "$u"; curl -s -H "Host: slash.test" "http://127.0.0.1$u"
done
curl -sI -H "Host: slash.test" http://127.0.0.1/b | grep -E "HTTP|Location"/a/users -> {"app_got_path": "/a/users", "method": "GET", "body_bytes": 0, "host": "app:3000"}
/b/users -> {"app_got_path": "/users", "method": "GET", "body_bytes": 0, "host": "app:3000"}
/c/users -> {"app_got_path": "//users", "method": "GET", "body_bytes": 0, "host": "app:3000"}
/cart -> {"app_got_path": "/art", "method": "GET", "body_bytes": 0, "host": "app:3000"}
/d/users -> {"app_got_path": "/apiusers", "method": "GET", "body_bytes": 0, "host": "app:3000"}
/e/users -> {"app_got_path": "/api/users", "method": "GET", "body_bytes": 0, "host": "app:3000"}
/b/users?page=2 -> {"app_got_path": "/users?page=2", "method": "GET", "body_bytes": 0, "host": "app:3000"}
HTTP/1.1 301 Moved Permanently
Location: http://slash.test/b/وهذه كل حالة على حدة:
| location | proxy_pass | الطلب | ما وصل التطبيق | السبب |
|---|---|---|---|---|
/a/ | http://app:3000 | /a/users | /a/users | لا يوجد مسار بعد المنفذ، فمر المسار كما هو |
/b/ | http://app:3000/ | /b/users | /users | استبدل /b/ بالشرطة، والاستعلام بقي |
/c | http://app:3000/ | /c/users | //users | استبدل /c بالشرطة، فبقيت الشرطة التي بعده، فأصبحتا اثنتين |
/c | http://app:3000/ | /cart | /art | البادئة /c تطابق /cart أيضاً، فقطع منه الحرف الأول |
/d/ | http://app:3000/api | /d/users | /apiusers | استبدل /d/ ب /api بلا شرطة، فالتصق الاسمان |
/e/ | http://app:3000/api/ | /e/users | /api/users | الشرطة في الطرفين، وهذا هو الشكل الصحيح للاستبدال |
والقاعدة العملية من الجدول: إذا أردت أن يصل المسار كما هو فلا تكتب أي شيء بعد المنفذ، وإذا أردت أن تستبدل البادئة فاجعل الشرطة في آخر ال location وفي آخر ال proxy_pass معاً. ولاحظ السطر الأخير في المخرج، فطلب /b بدون شرطة لم يصل إلى التطبيق، وإنما حوله Nginx ب 301 إلى /b/، وهذا سلوك موثق: إذا انتهت ال location بشرطة وفيها proxy_pass، فطلب المسار نفسه بدون شرطة يحول تلقائياً.
وهنا مشكلة واجهناها فعلاً وتستحق أن تعرفها: في المحاولة الأولى ظهر أن الحالة /c/users وصلت إلى التطبيق /users بشرطة واحدة، فظننا أن Nginx يدمج الشرطتين، ثم تبين أن مكتبة http.server في Python هي التي تدمج الشرطات في أول المسار قبل أن يراه الكود، فغيرنا التطبيق ليقرأ المسار من سطر الطلب الأصلي فظهرت الشرطتان. والدرس أن التطبيق أو إطار العمل قد يخفي عنك ما أرسله Nginx فعلاً، فعند الشك اقرأ ما يصل على الشبكة، أو اكتب المسار الأصلي في سجل التطبيق.
ولاحظ أيضاً القيمة "host": "app:3000" في كل الحالات، فNginx بشكل افتراضي يرسل في ترويسة Host اسم الخادم كما كتبته في proxy_pass، وليس الاسم الذي طلبه الزائر، والتطبيق الذي يكتب روابط كاملة أو يتحقق من اسم النطاق سوف يرى اسمه الداخلي. والصورة التالية تجمع الحالات:
الترويسات وملف proxy_params
لحل مشكلة Host ولتمرير عنوان الزائر والبروتوكول، يأتي Debian بملف جاهز اسمه proxy_params، وفيه تعليق طويل يستحق أن تقرأه:
grep -v "^#" /etc/nginx/proxy_params; grep -c "^#" /etc/nginx/proxy_params
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
28
الأسطر الأربعة هي الترويسات التي شرحناها في مقال ال Reverse Proxy، والتعليق الطويل فوقها، وهو 28 سطراً، يشرح لماذا تستخدم Debian المتغير $host وليس $http_host: الأول قيمته الاسم الذي اختار به Nginx الموقع، والثاني قيمته ترويسة Host كما كتبها الكلاينت حرفياً، ويستطيع الكلاينت أن يرسل طلباً بعنوان كامل ومعه ترويسة Host مختلفة، فيصل الاسم المزور إلى التطبيق إذا استخدمت $http_host. ويذكر التعليق أن الإصدارات من 1.30.0 أضافت المتغيرين $is_request_port و$request_port لمن يحتاج المنفذ مع الاسم. وتستخدم الملف بسطر واحد include proxy_params; داخل ال location، وإذا كان سيرفرك يعمل بحزمة nginx.org التي لا تحتوي هذا الملف فاكتب الأسطر الأربعة في ملف داخل snippets وضمنه بالطريقة نفسها.
كتلة upstream وإعادة استخدام الاتصالات
بدلاً من أن تكتب عنوان التطبيق في كل proxy_pass، تستطيع أن تعطيه اسماً في كتلة upstream داخل http، وتضع فيها أكثر من سيرفر فيوزع Nginx الطلبات بينها بالتناوب، وتطلب منه أن يبقي عدداً من الاتصالات مفتوحاً مع التطبيق بالأمر keepalive بدلاً من أن يفتح اتصالاً جديداً لكل طلب. وهنا الفرق بين الإصدارات الذي أشرنا إليه في التثبيت: حتى الإصدار 1.29.7 كان Nginx يتحدث مع التطبيق ب HTTP/1.0 ويرسل Connection: close بشكل افتراضي، فلا يعمل keepalive إلا إذا كتبت proxy_http_version 1.1 وproxy_set_header Connection ""، ومن الإصدار 1.29.7 أصبح HTTP/1.1 وkeepalive هما الافتراضي كما في سجل التغييرات. ولأن Debian 13 يأتي ب 1.26.3 فقد كتبنا السطرين صراحة في إعداد المتجر، ولا يضران في الإصدارات الأحدث. وتوزيع الطلبات على عدة سيرفرات وفحص صحتها موضوع آخر، وأدواته الأقوى في دليل HAProxy.
إعداد المتجر كاملاً
نجمع الآن كل ما سبق في ملف المتجر: الملفات الثابتة، والصور من مجلد آخر، وال API خلف ال Proxy بمهلات قصيرة، وسجل خاص بالموقع فيه الأزمنة، وحد أكبر لحجم الطلب في مسار رفع الملفات فقط:
# Step 5: the shop site in full: static files, product images from another folder, the API behind a reverse proxy,
# a separate log with timings, and a larger body limit only where uploads happen.

# The log format lives in the http context; files in sites-enabled are included inside http, so it can be defined here.
log_format timed '$remote_addr [$time_local] "$request" $status $body_bytes_sent '
                 'rt=$request_time urt=$upstream_response_time ust=$upstream_status ua="$http_user_agent"';

upstream shop_api {
    server app:3000;
    keepalive 16;                 # reuse connections to the app instead of opening one per request
}

server {
    listen 80;
    listen [::]:80;
    server_name shop.test www.shop.test;

    root  /srv/shop;
    index index.html;

    access_log /var/log/nginx/shop.access.log timed;
    error_log  /var/log/nginx/shop.error.log;

    location / {
        try_files $uri $uri/ =404;
    }

    # /images/x.jpg is read from /srv/media/x.jpg ("alias" replaces the location part, "root" would add it)
    location /images/ {
        alias /srv/media/;
        expires 7d;
    }

    location /api/ {
        proxy_pass http://shop_api;
        include proxy_params;                 # Host, X-Real-IP, X-Forwarded-For, X-Forwarded-Proto (Debian file)
        proxy_http_version 1.1;               # needed for keepalive before nginx 1.29.7 (Debian 13 ships 1.26)
        proxy_set_header Connection "";
        proxy_connect_timeout 3s;
        proxy_read_timeout    5s;
    }

    location /api/upload {
        client_max_body_size 20m;            # the default is 1m for the whole site
        proxy_pass http://shop_api;
        include proxy_params;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
    }
}
cp /lab/sites/shop-full.conf /etc/nginx/sites-available/shop.conf
nginx -t && nginx -s reload
curl -s -H "Host: shop.test" http://127.0.0.1/api/orders?id=7{"app_got_path": "/api/orders?id=7", "method": "GET", "body_bytes": 0, "host": "shop.test"}المسار وصل كما هو لأن proxy_pass بلا مسار بعد اسم ال upstream، وترويسة Host أصبحت shop.test بفضل proxy_params. ولاحظ أن ال location /api/upload أطول من /api/ فهي التي تفوز بطلبات الرفع، وتعيد كتابة أوامر ال Proxy كاملة، لأن كل location مستقلة ولا ترث من location أخرى بجانبها.
HTTPS بشهادة Let's Encrypt عبر certbot
الشهادة التي يثق بها كل متصفح تصدرها سلطة شهادات Certificate Authority، وLet's Encrypt سلطة مجانية تصدر الشهادات آلياً ببروتوكول اسمه ACME معرف في RFC 8555. والفكرة أن برنامجاً على سيرفرك، وأشهره certbot، يطلب شهادة لاسم معين، فترد السلطة بطلب إثبات أنك تتحكم في هذا الاسم، والطريقة الأشهر هي التحقق عبر HTTP (HTTP-01 Challenge) كما في صفحة أنواع التحقق: تعطي السلطة certbot رمزاً، فيضعه certbot في ملف على المسار /.well-known/acme-challenge/، ثم تتصل السلطة من الإنترنت بالاسم على المنفذ 80 وتطلب هذا الملف، فإذا وجدته صدرت الشهادة. لذلك يحتاج هذا النوع أن يشير سجل DNS للاسم إلى سيرفرك، وأن يكون المنفذ 80 مفتوحاً للإنترنت، حتى لو كان موقعك كله على HTTPS.
وفي المختبر لا يستطيع Let's Encrypt الحقيقي أن يصل إلى أسماء .test داخل جهازك، لذلك استخدمنا Pebble، وهو يطبق البروتوكول نفسه ويتصل بالسيرفر على المنفذ 80 ليتحقق، والفرق الوحيد في الأمر هو الخيار --server الذي يوجه certbot إلى Pebble، والمتغير REQUESTS_CA_BUNDLE الذي يجعل certbot يثق بشهادة Pebble. أما على سيرفرك الحقيقي فتحذف الاثنين ويذهب الطلب إلى Let's Encrypt. نثبت certbot وإضافة Nginx من مستودع Debian:
apt-get install -y certbot python3-certbot-nginx
certbot --version
ls /usr/lib/systemd/system/ | grep certbot
grep -E "OnCalendar|RandomizedDelaySec" /usr/lib/systemd/system/certbot.timer
certbot 4.0.0
certbot.service
certbot.timer
OnCalendar=*-*-* 00,12:00:00
RandomizedDelaySec=43200الحزمة ثبتت معها مؤقتاً في systemd اسمه certbot.timer يعمل مرتين في اليوم مع تأخير عشوائي حتى 12 ساعة، حتى لا تطلب كل السيرفرات في العالم التجديد في اللحظة نفسها، وهو الذي يجدد الشهادات قبل انتهائها دون أن تفعل شيئاً. والآن نطلب الشهادة للاسمين:
REQUESTS_CA_BUNDLE=/lab/pebble.minica.pem certbot --nginx -d shop.test -d www.shop.test \
  --server https://pebble:14000/dir --agree-tos -m [email protected] --no-eff-email --non-interactive
Saving debug log to /var/log/letsencrypt/letsencrypt.log
Account registered.
Requesting a certificate for shop.test and www.shop.test
Successfully received certificate.
Certificate is saved at: /etc/letsencrypt/live/shop.test/fullchain.pem
Key is saved at: /etc/letsencrypt/live/shop.test/privkey.pem
This certificate expires on 2026-11-22.
These files will be updated when the certificate renews.
Certbot has set up a scheduled task to automatically renew this certificate in the background.
Deploying certificate
Successfully deployed certificate for shop.test to /etc/nginx/sites-enabled/shop.conf
Successfully deployed certificate for www.shop.test to /etc/nginx/sites-enabled/shop.conf
Congratulations! You have successfully enabled HTTPS on https://shop.test and https://www.shop.testوفي سجل Pebble نرى التحقق نفسه يحدث، فقد اتصل Pebble بالسيرفر على المنفذ 80 وطلب ملف التحقق لكل اسم:
Pebble 2026/11/16 03:05:59 Attempting to validate w/ HTTP: http://www.shop.test:80/.well-known/acme-challenge/xC7e9nTm2GDZ-VCSmWQ0de13X2GZxsDLu18M5oTAWCk
Pebble 2026/11/16 03:05:59 Attempting to validate w/ HTTP: http://shop.test:80/.well-known/acme-challenge/3cOKE0BEwQzkHYVl9iyTDzGRAeBHJAihIfqk_S_u9vc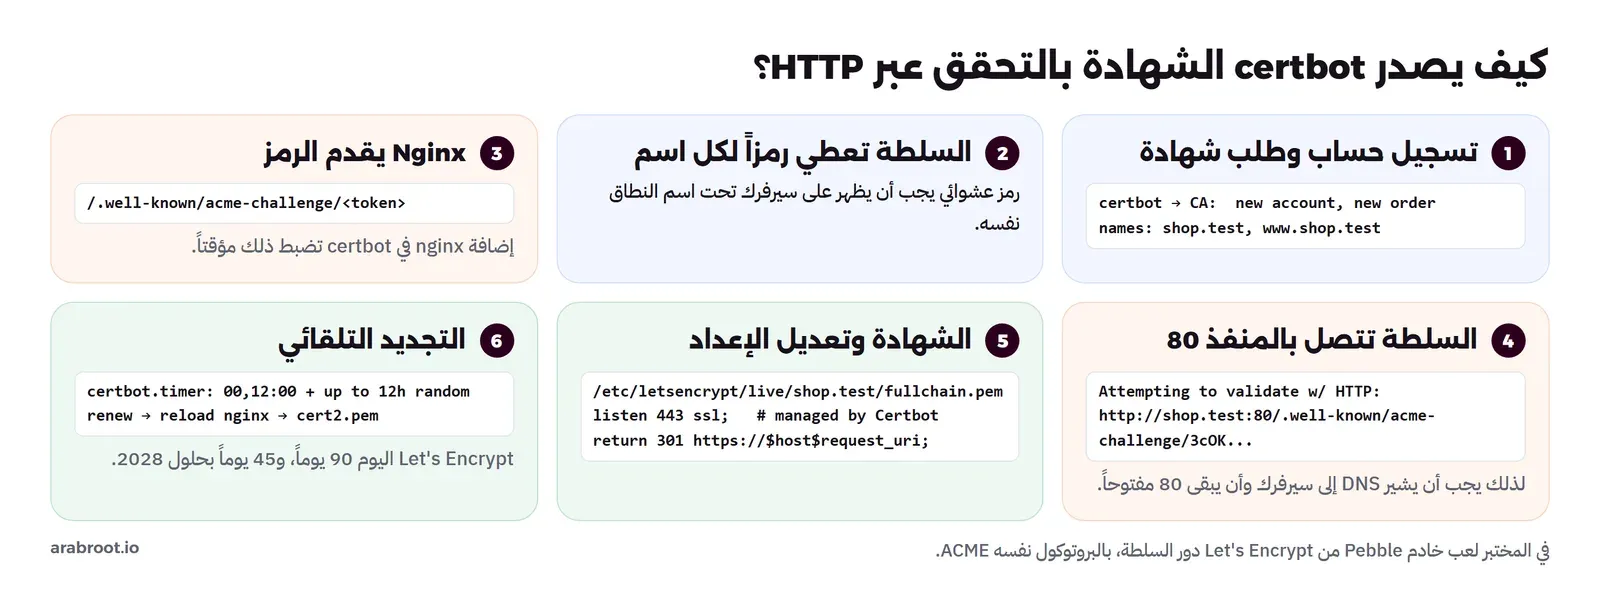
وإضافة Nginx في certbot لم تكتف بالشهادة، وإنما عدلت ملف الموقع بنفسها، وهذا الفرق بين الملف قبل وبعد:
diff -u /root/shop.conf.before /etc/nginx/sites-available/shop.conf@@ -11,8 +11,6 @@
}
server {
- listen 80;
- listen [::]:80;
server_name shop.test www.shop.test;
root /srv/shop;
@@ -47,4 +45,35 @@
proxy_http_version 1.1;
proxy_set_header Connection "";
}
+
+ listen [::]:443 ssl ipv6only=on; # managed by Certbot
+ listen 443 ssl; # managed by Certbot
+ ssl_certificate /etc/letsencrypt/live/shop.test/fullchain.pem; # managed by Certbot
+ ssl_certificate_key /etc/letsencrypt/live/shop.test/privkey.pem; # managed by Certbot
+ include /etc/letsencrypt/options-ssl-nginx.conf; # managed by Certbot
+ ssl_dhparam /etc/letsencrypt/ssl-dhparams.pem; # managed by Certbot
+
+
}
+
+
+server {
+ if ($host = www.shop.test) {
+ return 301 https://$host$request_uri;
+ } # managed by Certbot
+
+
+ if ($host = shop.test) {
+ return 301 https://$host$request_uri;
+ } # managed by Certbot
+
+
+ listen 80;
+ listen [::]:80;
+ server_name shop.test www.shop.test;
+ return 404; # managed by Certbot
+
+
+
+
+}في التعديل أعلاه لاحظ التالي:
- الموقع الأصلي انتقل من المنفذ 80 إلى 443 مع الشهادة، ومع ملف إعدادات TLS من certbot نفسه.
- أضاف certbot موقعاً جديداً على المنفذ 80 يحول الاسمين إلى HTTPS، ويرد ب 404 على أي اسم آخر يصل إليه.
- هذا التعديل التلقائي مريح في البداية، ولكنه يكتب في ملفك بأسلوبه، وإذا كنت تحفظ الإعداد في Git فالأفضل أن تستخدم certbot لإصدار الشهادة فقط بالأمر
certbot certonly --webrootأوcertonly --nginx، وأن تكتب أسطرlisten 443 sslوالتحويل بنفسك.
ونتحقق من Container الكلاينت، فنأخذ أولاً شهادة Pebble الجذرية من واجهة الإدارة فيه على المنفذ 15000، ثم نطلب الموقع مرة عبر HTTP، ومرة عبر HTTPS ونحن نثق بهذه الشهادة، ومرة بدون أن نثق بها:
curl -sk https://pebble:15000/roots/0 > /tmp/root.pem
curl -sI http://shop.test/api/orders | grep -E "HTTP|Location"
curl -s --cacert /tmp/root.pem https://shop.test/api/orders?id=9
curl -sv --cacert /tmp/root.pem https://www.shop.test/ -o /dev/null 2>&1 | grep -E "SSL connection|subjectAltName|issuer|< HTTP"
curl -sS https://shop.test/
HTTP/1.1 301 Moved Permanently
Location: https://shop.test/api/orders
{"app_got_path": "/api/orders?id=9", "method": "GET", "body_bytes": 0, "host": "shop.test"}
* SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384 / x25519 / id-ecPublicKey
* subjectAltName: host "www.shop.test" matched cert's "www.shop.test"
* issuer: CN=Pebble Intermediate CA 5f8cc6
< HTTP/1.1 200 OK
curl: (60) SSL certificate problem: unable to get local issuer certificate
More details here: https://curl.se/docs/sslcerts.htmlالتحويل يعمل، وال API يرد عبر HTTPS، والشهادة من سلطة Pebble الوسيطة بمفتاح ECDSA، والكلاينت الذي لا يثق بهذه السلطة رفض الاتصال، وهذا بالضبط ما سوف يحدث لأي متصفح مع شهادة من سلطة لا يعرفها.
ولاحظ أن الشهادة التي أصدرها Pebble مدتها ستة أيام، أما شهادات Let's Encrypt الحقيقية فمدتها اليوم 90 يوماً، وأعلنت Let's Encrypt أنها سوف تخفضها إلى 45 يوماً بحلول 2028 مع بقية السلطات، وتقدم أيضاً شهادات قصيرة لمن يطلبها عبر الملفات التعريفية Profiles. والنتيجة العملية أن التجديد اليدوي لم يعد خياراً، وأن عليك أن تتأكد أن التجديد التلقائي يعمل فعلاً، وفي المختبر جربناه بالقوة:
REQUESTS_CA_BUNDLE=/lab/pebble.minica.pem certbot renew --force-renewal
ls -l /etc/letsencrypt/live/shop.test/ | grep cert.pem
Saving debug log to /var/log/letsencrypt/letsencrypt.log
Processing /etc/letsencrypt/renewal/shop.test.conf
Renewing an existing certificate for shop.test and www.shop.test
Reloading nginx server after certificate renewal
Congratulations, all renewals succeeded:
/etc/letsencrypt/live/shop.test/fullchain.pem (success)
lrwxrwxrwx 1 root root 33 Nov 16 03:08 cert.pem -> ../../archive/shop.test/cert2.pemجدد certbot الشهادة وأعاد تحميل Nginx بنفسه، والرابط cert.pem أصبح يشير إلى cert2.pem، وهذا سبب أن تشير في إعداد Nginx إلى المجلد live دائماً وليس إلى archive. وعلى سيرفرك الحقيقي استخدم certbot renew --dry-run، فهو يجرب التجديد كاملاً مع خادم Let's Encrypt التجريبي Staging دون أن يغير شهادتك، ولاحظ أنه لا يعمل مع Pebble لأنه يتجه إلى خادم Let's Encrypt التجريبي، فقد جربناه وفشل بخطأ الثقة في الشهادة. ولا تقم بتجربة الإصدار مرات كثيرة على الخادم الحقيقي، والسبب أن له حدوداً لعدد الشهادات والمحاولات الفاشلة مذكورة في صفحة الحدود.
وإذا كان السيرفر داخلياً لا يصل إليه الإنترنت، فأمامك طريقان: التحقق من ملكية النطاق عبر ال DNS (DNS-01 Challenge) الذي لا يحتاج اتصالاً بالسيرفر، أو سلطة شهادات محلية تصدر منها شهاداتك وتثبتها في أجهزة الفريق، كما فعلنا في مقال ال Reverse Proxy، وشرح الشهادات وصيغها في الشهادات الرقمية TLS.
السجلات: access.log وerror.log
يكتب Nginx نوعين من السجلات، ولكل منهما وظيفة: سجل الوصول Access Log يكتب سطراً لكل طلب انتهى، وسجل الأخطاء Error Log يكتب ما حدث داخل Nginx من أخطاء وتحذيرات. وفي Debian يذهبان إلى /var/log/nginx/، وصلاحيتهما للمستخدم www-data والمجموعة adm، ويدورهما logrotate يومياً ويحتفظ بأربعة عشر يوماً مضغوطة بإعداد في /etc/logrotate.d/nginx. والصيغة الافتراضية لسجل الوصول اسمها combined، وهذا سطر منها من المختبر:
127.0.0.1 - - [16/Nov/2026:03:02:07 +0000] "GET / HTTP/1.1" 200 19 "-" "curl/8.14.1"العنوان، ثم المستخدم إن وجدت مصادقة، ثم الوقت، ثم سطر الطلب، ثم الرمز وعدد بايتات الرد، ثم الصفحة السابقة Referer، ثم نوع الكلاينت. وهذه الصيغة لا تقول شيئاً عن الزمن، لذلك عرفنا في إعداد المتجر صيغة اسمها timed فيها $request_time، وهو الزمن من أول بايت من الزائر حتى آخر بايت للرد، و$upstream_response_time، وهو زمن التطبيق وحده، و$upstream_status، وهو الرمز الذي أرسله التطبيق، والمتغيرات كلها في توثيق وحدة السجلات. وبعد التجارب في القسم التالي أصبح سجل المتجر كما يلي:
127.0.0.1 [16/Nov/2026:03:04:38 +0000] "GET /notes.txt HTTP/1.1" 403 146 rt=0.000 urt=- ust=- ua="curl/8.14.1"
127.0.0.1 [16/Nov/2026:03:04:38 +0000] "GET /api/orders?id=7 HTTP/1.1" 200 92 rt=0.013 urt=0.013 ust=200 ua="curl/8.14.1"
127.0.0.1 [16/Nov/2026:03:04:38 +0000] "POST /api/orders HTTP/1.1" 413 176 rt=0.000 urt=- ust=- ua="curl/8.14.1"
127.0.0.1 [16/Nov/2026:03:04:38 +0000] "POST /api/upload HTTP/1.1" 200 119 rt=0.007 urt=0.005 ust=200 ua="curl/8.14.1"
127.0.0.1 [16/Nov/2026:03:04:43 +0000] "GET /api/slow?s=8 HTTP/1.1" 504 160 rt=5.000 urt=5.002 ust=504 ua="curl/8.14.1"
127.0.0.1 [16/Nov/2026:03:05:02 +0000] "GET /api/orders HTTP/1.1" 502 150 rt=0.000 urt=0.000 ust=502 ua="curl/8.14.1"
ومن هذه الأسطر وحدها تعرف الكثير: الطلب الذي فيه urt=- لم يصل إلى التطبيق أصلاً وعالجه Nginx بنفسه، مثل 403 و413، والطلب الذي فيه rt وurt متقاربان قضى وقته في التطبيق، وإذا كان rt أكبر بكثير من urt فالوقت ضاع في الشبكة مع زائر بطيء. ولكل موقع سجله الخاص بالأمرين access_log وerror_log داخل كتلة server، فلا تختلط طلبات المتجر بطلبات لوحة الإدارة. ومستوى سجل الأخطاء الافتراضي error، وتستطيع أن ترفعه مؤقتاً إلى info أو debug عند التشخيص كما في توثيق error_log، ثم تعيده، لأن المستويات المفصلة تملأ القرص بسرعة.
nginx -t وreload: كيف تغير الإعداد دون أن توقف الموقع؟
القاعدة الأولى مع Nginx أن تختبر الإعداد قبل أن تطبقه، والأمر nginx -t يقرأ الإعداد كاملاً بكل الملفات المضمنة ويتحقق منه دون أن يمس العمليات العاملة. والأمر nginx -T يفعل الشيء نفسه ثم يطبع الإعداد كاملاً كما يراه Nginx، مع اسم كل ملف قبل محتواه، وهذا مفيد جداً عندما لا تعرف أي ملف يضيف إعداداً معيناً:
nginx -T 2>/dev/null | grep -n "^# configuration file"1:# configuration file /etc/nginx/nginx.conf:
87:# configuration file /etc/nginx/mime.types:
190:# configuration file /etc/nginx/sites-enabled/catch-all.conf:
199:# configuration file /etc/nginx/sites-enabled/locations.conf:
216:# configuration file /etc/nginx/sites-enabled/shop.conf:
268:# configuration file /etc/nginx/proxy_params:
303:# configuration file /etc/nginx/sites-enabled/slash.conf:وإعادة التحميل Reload هي الطريقة الصحيحة لتطبيق الإعداد، فهي ترسل إشارة HUP إلى العملية الرئيسية، فتقرأ الإعداد الجديد، فإذا كان صالحاً شغلت عمليات عاملة جديدة وطلبت من القديمة أن تخرج بعد أن تكمل طلباتها، كما في صفحة Controlling nginx. أما إعادة التشغيل Restart فتوقف Nginx كاملاً ثم تشغله، فتنقطع الاتصالات الجارية، ولا تحتاجها إلا عند تغيير شيء لا يقبل إعادة التحميل. والآن نختبر ماذا يحدث لو أخطأنا، فنحذف الفاصلة المنقوطة من آخر السطر expires 7d; ونطبق:
ps -o pid,ppid,args -C nginx | head -4
sed -i "s#        expires 7d;#        expires 7d#" /etc/nginx/sites-available/shop.conf
nginx -t
nginx -s reload; echo "exit=$?"
curl -s -o /dev/null -w "%{http_code}\n" -H "Host: shop.test" http://127.0.0.1/
ps -o pid,ppid,args -C nginx | head -4
PID PPID COMMAND
3340 1 nginx: master process nginx
3724 3340 nginx: worker process
3725 3340 nginx: worker process
2026/11/16 03:05:03 [emerg] 3736#3736: unexpected "}" in /etc/nginx/sites-enabled/shop.conf:32
nginx: configuration file /etc/nginx/nginx.conf test failed
2026/11/16 03:05:03 [emerg] 3737#3737: unexpected "}" in /etc/nginx/sites-enabled/shop.conf:32
exit=1
200
PID PPID COMMAND
3340 1 nginx: master process nginx
3724 3340 nginx: worker process
3725 3340 nginx: worker processفي المخرج أعلاه لاحظ التالي:
- الرسالة تشير إلى السطر 32 وفيه القوس
}وليس إلى السطر الذي نسينا فيه الفاصلة المنقوطة، والسبب أن Nginx قرأexpires 7dثم السطر التالي كأمر واحد طويل حتى وصل إلى القوس، فإذا رأيتunexpected "}"فابحث عن فاصلة منقوطة ناقصة في الأسطر التي قبله. - الأمر
nginx -s reloadنفسه اختبر الإعداد قبل أن يرسل الإشارة، فرفض وخرج بالرمز 1، والموقع ما زال يرد ب 200، والعمليات العاملة هي نفسها3724و3725، أي أن الإعداد القديم ما زال يعمل.
وحتى لو وصلت الإشارة إلى العملية الرئيسية مباشرة بأمر kill -HUP والإعداد خطأ، فهي لا تسقط، وإنما تكتب الخطأ في سجلها وتبقى على الإعداد القديم:
kill -HUP $(cat /run/nginx.pid)
tail -2 /var/log/nginx/error.log
curl -s -o /dev/null -w "%{http_code}\n" -H "Host: shop.test" http://127.0.0.1/
2026/11/16 03:05:20 [emerg] 3340#3340: unexpected "}" in /etc/nginx/sites-enabled/shop.conf:32
200لاحظ أن رقم العملية في الرسالة 3340 هو العملية الرئيسية نفسها، فهي التي رفضت الإعداد واستمرت. وبعد أن أعدنا الفاصلة المنقوطة وأعدنا التحميل تغيرت العمليات العاملة وبقيت الرئيسية:
  PID  PPID COMMAND
 3340     1 nginx: master process nginx
 3748  3340 nginx: worker process
 3749  3340 nginx: worker process
هذا السلوك يحميك عند إعادة التحميل، ولكنه لا يحميك عند إعادة التشغيل، فإذا أعدت تشغيل Nginx بإعداد خطأ فلن يبدأ، وكل المواقع تتوقف. ووحدة systemd في Debian تتعامل مع ذلك، فهي تشغل nginx -t -q قبل البدء وتستخدم -s reload لإعادة التحميل:
grep -E "^Exec" /usr/lib/systemd/system/nginx.serviceExecStartPre=/usr/sbin/nginx -t -q -g 'daemon on; master_process on;'
ExecStart=/usr/sbin/nginx -g 'daemon on; master_process on;'
ExecReload=/usr/sbin/nginx -g 'daemon on; master_process on;' -s reload
ExecStop=-/sbin/start-stop-daemon --quiet --stop --retry QUIT/5 --pidfile /run/nginx.pidلذلك على السيرفر الحقيقي اجعل عادتك هذا السطر: sudo nginx -t && sudo systemctl reload nginx، ولا تستخدم restart إلا عند الحاجة.
الأخطاء الشائعة: 403 و404 و413 و502 و504
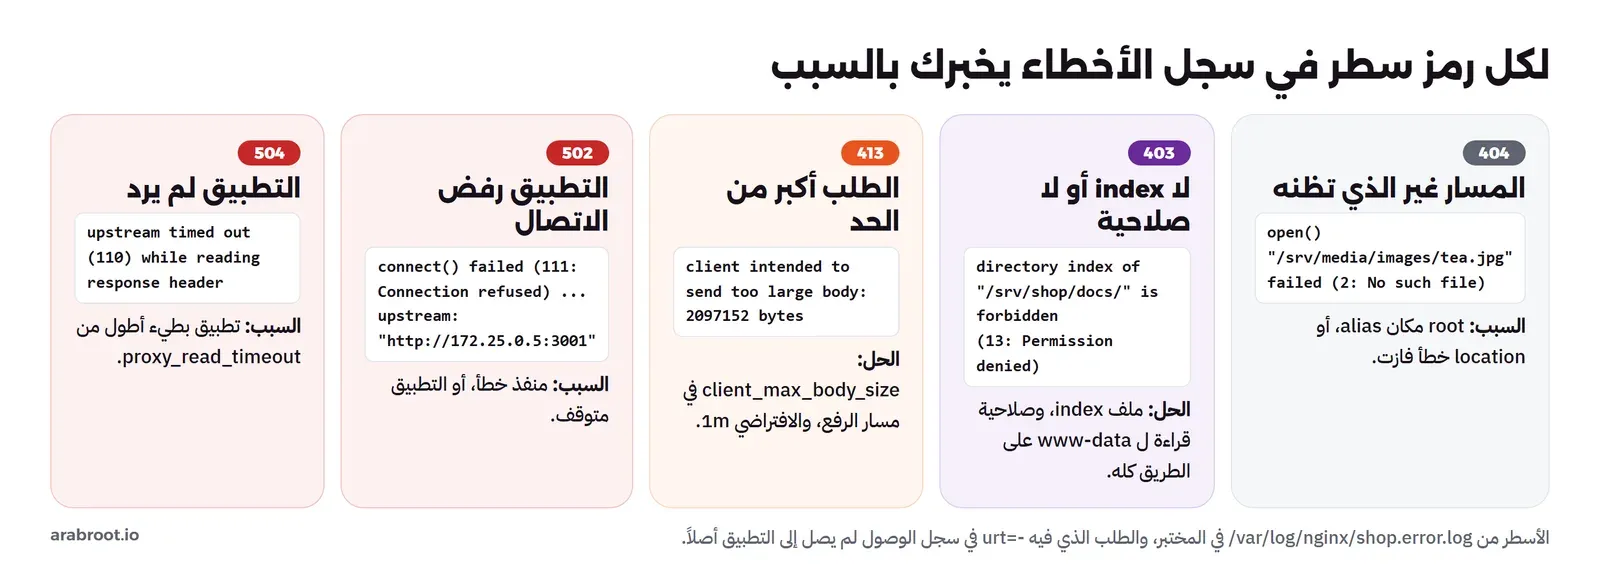
كل خطأ من هذه الأخطاء له سطر في سجل الأخطاء يخبرك بسببه، والعادة الصحيحة أن تقرأ هذا السطر قبل أن تبحث في الإنترنت. وهذه الأخطاء كما ظهرت في المختبر، مع سببها وحلها.
404: المسار الذي بحث فيه Nginx غير الذي تظنه
رأيناه في قسم root وalias، والسطر في السجل open() "/srv/media/images/tea.jpg" failed (2: No such file or directory) يعطيك المسار الكامل الذي بحث فيه Nginx، فقارنه بمكان الملف الفعلي، والسبب غالباً root مكان alias، أو ملف خارج المجلد، أو ال location الخطأ فازت بالطلب.
403: لا يوجد ملف index أو لا توجد صلاحية
curl -s -o /dev/null -w "%{http_code}\n" -H "Host: shop.test" http://127.0.0.1/docs/; tail -1 /var/log/nginx/shop.error.log
ls -l /srv/shop/notes.txt
curl -s -o /dev/null -w "%{http_code}\n" -H "Host: shop.test" http://127.0.0.1/notes.txt; tail -1 /var/log/nginx/shop.error.log
403
2026/11/16 03:04:38 [error] 3680#3680: *104 directory index of "/srv/shop/docs/" is forbidden, client: 127.0.0.1, server: shop.test, request: "GET /docs/ HTTP/1.1", host: "shop.test"
-rw------- 1 root root 7 Nov 16 03:04 /srv/shop/notes.txt
403
2026/11/16 03:04:38 [error] 3681#3681: *105 open() "/srv/shop/notes.txt" failed (13: Permission denied), client: 127.0.0.1, server: shop.test, request: "GET /notes.txt HTTP/1.1", host: "shop.test"الحالة الأولى مجلد ليس فيه index.html، وNginx لا يعرض محتوى المجلدات إلا إذا طلبت ذلك بالأمر autoindex on، فرد ب 403. والحالة الثانية ملف صلاحيته 600 يقرؤه root وحده، والعمليات العاملة تعمل ب www-data، والرقم 13 في الرسالة هو رمز نظام التشغيل لرفض الصلاحية. والحل أن يقرأ www-data الملفات وأن يستطيع الدخول إلى كل مجلد في الطريق إليها، وأشهر صورة لهذه المشكلة موقع في /home/user/site والمجلد /home/user صلاحيته 750.
413: الطلب أكبر من الحد
head -c 2097152 /dev/urandom > /tmp/photo.bin
curl -s -o /dev/null -w "%{http_code}\n" -H "Host: shop.test" --data-binary @/tmp/photo.bin http://127.0.0.1/api/orders; tail -1 /var/log/nginx/shop.error.log
curl -s -H "Host: shop.test" --data-binary @/tmp/photo.bin http://127.0.0.1/api/upload
413
2026/11/16 03:04:38 [error] 3679#3679: *108 client intended to send too large body: 2097152 bytes, client: 127.0.0.1, server: shop.test, request: "POST /api/orders HTTP/1.1", host: "shop.test"
{"app_got_path": "/api/upload", "method": "POST", "body_bytes": 2097152, "host": "shop.test"}ملف بحجم 2 ميجابايت إلى /api/orders رفض ب 413، لأن الحد الافتراضي client_max_body_size هو 1 ميجابايت كما في توثيق الأمر، ولاحظ في سجل الوصول أن هذا الطلب لم يصل إلى التطبيق أصلاً. والملف نفسه إلى /api/upload وصل كاملاً لأننا رفعنا الحد هناك وحدها إلى 20 ميجابايت. وهذا الخطأ أكثر ما يظهر مع تطبيقات رفع الملفات وصور الملف الشخصي وخدمات مثل Nextcloud، والحل أن ترفع الحد في الموقع أو المسار الذي يحتاجه فقط، وأن تتذكر أن التطبيق نفسه قد يكون له حد آخر، فPHP مثلاً له upload_max_filesize.
502: التطبيق رفض الاتصال
sed -i "0,/server app:3000;/s//server app:3001;/" /etc/nginx/sites-available/shop.conf && nginx -s reload
curl -s -o /dev/null -w "%{http_code}
" -H "Host: shop.test" http://127.0.0.1/api/orders; tail -1 /var/log/nginx/shop.error.log
502
2026/11/16 03:05:02 [error] 3711#3711: *113 connect() failed (111: Connection refused) while connecting to upstream, client: 127.0.0.1, server: shop.test, request: "GET /api/orders HTTP/1.1", upstream: "http://172.25.0.5:3001/api/orders", host: "shop.test"غيرنا منفذ التطبيق في كتلة upstream إلى 3001 خطأً، والتطبيق يستمع على 3000، فرفض نظام التشغيل الاتصال فوراً. والسطر يعطيك العنوان والمنفذ الذي حاول Nginx الاتصال به في الحقل upstream، فقارنه بما يستمع عليه التطبيق فعلاً بالأمر ss -ltnp على سيرفر التطبيق. والأسباب الشائعة: التطبيق متوقف أو ما زال يبدأ، أو يستمع على 127.0.0.1 داخل Container آخر فلا يصله أحد من خارجه، أو منفذ خطأ. وإذا كان التطبيق في Container متوقف فقد تحصل على 504 بدلاً من 502، والتفصيل مع الحالات كلها في قسم المهلات في مقال ال Reverse Proxy.
504: التطبيق لم يرد في الوقت المحدد
curl -s -o /dev/null -w "%{http_code} %{time_total}s
" -H "Host: shop.test" "http://127.0.0.1/api/slow?s=8"; tail -1 /var/log/nginx/shop.error.log
504 5.001905s
2026/11/16 03:04:43 [error] 3684#3684: *111 upstream timed out (110: Connection timed out) while reading response header from upstream, client: 127.0.0.1, server: shop.test, request: "GET /api/slow?s=8 HTTP/1.1", upstream: "http://172.25.0.5:3000/api/slow?s=8", host: "shop.test"المسار البطيء يتأخر ثماني ثوان، ومهلة القراءة في ال location خمس ثوان، فقطع Nginx الانتظار بعد 5.0 ثانية بالضبط. والعبارة while reading response header تعني أن الاتصال نجح وأن التطبيق لم يرسل أول بايت من الرد، فالمشكلة في التطبيق نفسه أو في قاعدة البيانات خلفه، والحل أن تعرف لماذا هو بطيء، وأن ترفع المهلة لهذا المسار وحده إذا كان بطؤه طبيعياً مثل تصدير تقرير كبير.
إزالة المختبر
exit
docker compose down
كل ما ثبتناه داخل Container السيرفر يختفي معه، والمجلد lab يبقى بالملفات إذا أردت أن تعيد التجربة.
قائمة التحقق قبل أن تعتبر السيرفر جاهزاً
| البند | كيف تتحقق |
|---|---|
| تعرف من أين جاء Nginx وإصداره | nginx -v وapt-cache policy nginx، والتحديثات الأمنية تعمل |
| كل موقع يستمع على IPv4 وIPv6 | سطرا listen في كل كتلة، وcurl -6 إذا كان لسيرفرك عنوان IPv6 |
| يوجد موقع افتراضي صريح يرفض الأسماء الغريبة | curl -H "Host: x.test" http://your-ip/ لا يعرض موقعك |
| ال locations تفوز كما تتوقع | طلب تجريبي لكل مسار مهم، وانتبه للبادئات بلا شرطة |
| proxy_pass يرسل المسار الصحيح وترويسة Host الصحيحة | سجل التطبيق أو صفحة تعرض الطلب |
| المهلات قصيرة إلا للمسارات البطيئة المعروفة | proxy_connect_timeout وproxy_read_timeout في الإعداد |
| الحد الأقصى للطلب مناسب لمسارات الرفع فقط | client_max_body_size في ال location المعنية |
| الشهادة صالحة والتجديد التلقائي يعمل | certbot renew --dry-run وsystemctl list-timers certbot.timer |
| المنفذ 80 يحول إلى HTTPS ويبقى مفتوحاً للتحقق | curl -sI http://shop.example.com/ يعيد 301 |
| سجل لكل موقع فيه الأزمنة | access_log بصيغة فيها $request_time و$upstream_response_time |
| كل تغيير يمر باختبار ثم إعادة تحميل | nginx -t && systemctl reload nginx |
| إعداد المواقع محفوظ | المجلد /etc/nginx في Git أو في النسخة الاحتياطية Backup |
الخلاصة
وصلنا لنهاية الموضوع، وأهم ما فيه:
- Nginx جاء لحل مشكلة C10K بعملية رئيسية تدير وعمليات عاملة تخدم آلاف الاتصالات بحلقة أحداث، وهذا التصميم هو الذي يسمح بإعادة التحميل دون انقطاع.
- حزمة Debian 13 تعطيك 1.26.3 مع إصلاحات أمنية منقولة وبنية
sites-availableوsites-enabled، ومستودع nginx.org يعطيك 1.30.6 أو 1.31.8 وبنيةconf.d، والفكرة واحدة: ملفات تضمن داخلhttp. - الاختيار يبدأ بالعنوان والمنفذ ثم الاسم ثم
default_serverأو أول كتلة، فاكتبlisten [::]:80معlisten 80، وأضف موقعاً افتراضياً يرفض الأسماء الغريبة. - مطابقة location: التامة، ثم
^~، ثم التعابير النمطية بترتيب الكتابة، ثم أطول بادئة، وaliasيستبدل الجزء المطابق بينماrootيضيف المسار كاملاً. - proxy_pass بلا مسار يمرر الطلب كما هو، ومع مسار يستبدل الجزء المطابق، فاجعل الشرطة في الطرفين أو لا تكتبها في أي منهما، ومرر Host بالمتغير
$host. - certbot يثبت ملكية الاسم بالتحقق عبر HTTP على المنفذ 80 ويعدل إعدادك ويجدد مرتين يومياً، والشهادات أقصر عمراً كل سنة، فتأكد أن التجديد يعمل.
- اختبر بـ
nginx -tوطبق ب reload، فالإعداد الخطأ يرفض ويبقى القديم يعمل، وإعادة التشغيل بإعداد خطأ توقف كل المواقع. - 403 و404 و413 و502 و504 لكل منها سطر في سجل الأخطاء يخبرك بالسبب، فاقرأه قبل أي شيء آخر.
وإذا كنت تفضل واجهة رسومية فوق Nginx نفسه فانظر Nginx Proxy Manager، وإذا أردت أن تقارن Nginx بالبدائل قبل أن تلتزم به ففي أي Reverse Proxy يناسب سيرفرك، وما يحتاجه تطبيقك ليعمل خلف Nginx بشكل صحيح في تطبيقك خلف ال Reverse Proxy، والتخزين المؤقت للصفحات في Nginx في التخزين المؤقت أمام موقعك.
 دليلما هو Reverse Proxy ولماذا تحتاجه أمام خدماتك؟كيف يستقبل برنامج واحد على المنفذ 443 كل الزوار ويوصل كل طلب إلى خدمته الصحيحة بالاسم، وما الذي يحدث للتشفير والترويسات والمهلات وWebSocket في الطريق.
 دليلNginx Proxy Manager: نطاقات وشهادات TLS لكل خدماتككيف تربط كل خدمة على سيرفرك بنطاقها وتمنحها شهادة HTTPS مجانية من واجهة بسيطة، دون أن تكتب إعدادات Nginx بنفسك.
 مقارنةأي Reverse Proxy يناسب سيرفرك وفريقك؟مقارنة بين أشهر أدوات ال Reverse Proxy في سهولة الإعداد وشهادات HTTPS وتوزيع الحمل، لتعرف أيها يناسب سيرفرك.
 دليلكيف يرى تطبيقك عنوان الزائر الحقيقي خلف ال Reverse Proxyإذا كان تطبيقك يرى عنوان ال Proxy بدلاً من الزائر أو يولد روابط http، فهذا هو السبب والإعداد الصحيح لإطار عملك.
 دليلالتخزين المؤقت أمام موقعك: Varnish أم Nginx؟كيف تضع Varnish أو Nginx أمام موقعك ليرد من ال Cache، وتمسح الصفحات، وتقدم نسخة قديمة عندما يتوقف السيرفر.
 دليلتثبيت Caddy على خادمك: Reverse Proxy بشهادات HTTPS تلقائيةكيف تثبت Caddy على سيرفرك ليمنح كل موقع شهادة HTTPS تلقائياً، وتربط به تطبيقاتك بملف إعداد من بضعة أسطر.
سجل التحديثات
- 2026-11-16: كتابة الدليل واختباره على Debian 13.7 مع nginx 1.26.3 من مستودع Debian وnginx 1.30.6 من مستودع nginx.org، وcertbot 4.0.0 مع Pebble 2.10.3، في Docker Engine 29.8.0.


