


إذا كانت جهتك تشغل خدمة على سيرفراتها تحفظ بيانات أشخاص، لعملائها أو لجهة أخرى، فنظام حماية البيانات الشخصية PDPL يخصك بأسئلة تقنية قبل أن تكون قانونية: أين تذهب البيانات فعلاً؟ وماذا يحدث لشخص طلب حذف بياناته وهو ما زال في النسخ الاحتياطية؟ ولو تسربت بيانات مساء خميس، هل تستطيع أن تقول خلال ساعات كم شخصاً تأثر وما نوع بياناتهم؟
وهذا المقال لمسؤولي حماية البيانات والامتثال، ولمديري التقنية الذين يجيبون عن أسئلتهم. ونجيب فيه من النصوص الرسمية التي تنشرها الهيئة السعودية للبيانات والذكاء الاصطناعي سدايا SDAIA فقط: نظام حماية البيانات الشخصية المعدل بالمرسوم الملكي (م/148)، ولائحته التنفيذية، ولائحة نقل البيانات الشخصية إلى خارج المملكة في إصدارها 2.0 بتاريخ أغسطس 2024، والأدلة الاسترشادية في المركز المعرفي على منصة حماية البيانات الشخصية. وكل رقم مادة نقلناه من النص نفسه. وقد لخصنا أهم مواد النظام للمنتجات التقنية في قسم الأنظمة في مقال أفكار المنتجات، أما هنا فالتركيز على من يشغل الخدمة ويستضيفها.
باختصار Quick Summary
دورك: جهة تحكم إذا قررت الغرض، وجهة معالجة إذا شغلت الخدمة لغيرك. ولكل دور التزامات.
جهات المعالجة الفرعية: أي مزود خارجي تصله البيانات يحتاج موافقة مسبقة من جهة التحكم (المادة 17 من اللائحة).
التسرب: إشعار سدايا خلال 72 ساعة من العلم، بخمسة عناصر.
الإتلاف: يشمل النسخ الاحتياطية صراحة (المادة 8 من اللائحة).
السجلات: سجل Nginx الافتراضي يحفظ البريد ورقم الجوال ورقم الهوية إذا كانت في الرابط. وجربنا إعداداً يزيلها.
متى ينطبق النظام على خدمتك؟
تقول المادة الثانية من النظام إنه يطبق على أي معالجة لبيانات شخصية تتعلق بالأفراد تتم في المملكة بأي وسيلة، ويشمل ذلك معالجة بيانات المقيمين في المملكة من أي جهة خارجها. ولا يستثنى إلا استخدام الفرد للبيانات لأغراض شخصية أو عائلية ما دام لم ينشرها أو يفصح عنها.
وتعريف المعالجة في المادة الأولى واسع جداً: الجمع، والتسجيل، والحفظ، والتخزين، والتعديل، والاسترجاع، والنقل، والحجب، والمسح، والإتلاف. أي أن حفظ قاعدة بيانات فيها أسماء المستخدمين على سيرفرك معالجة، ونسخها ليلاً إلى مكان آخر معالجة ثانية.
وتنص الفقرة الرابعة من المادة الثالثة والثلاثين في النظام المعدل على أن الجهة المختصة تحدد الأدوات والآليات لمتابعة التزام الجهات التي خارج المملكة عند معالجتها بيانات المقيمين فيها.
متى تصبح البيانات «حساسة»؟ مثال الموعد في عيادة
قد تظن أن منصة حجز مواعيد لا تحمل بيانات صحية، لأنها لا تحفظ تشخيصات ولا ملفات طبية، وإنما أسماء وأرقام جوالات ومواعيد. لكن تعريفات المادة الأولى تقول غير ذلك:
- الفقرة الحادية عشرة: تعد البيانات الصحية من البيانات الحساسة، مع الأصل العرقي والمعتقد والبيانات الأمنية والجنائية والسمات الحيوية والبيانات الوراثية.
- الفقرة الثالثة عشرة: تعرف البيانات الصحية بأنها كل بيان شخصي يتعلق بحالة الفرد الصحية، الجسدية أو العقلية أو النفسية، أو المتعلقة بالخدمات الصحية الخاصة به.
والكلمات الأخيرة هي المهمة: موعد مريض في عيادة الطب النفسي في تاريخ معين بيان يتعلق بالخدمات الصحية الخاصة به، حتى لو لم يكتب سبب الزيارة. وهذا التصنيف يغير ثلاثة أشياء:
| ما يتغير | المرجع |
|---|---|
| ضوابط إضافية: قصر الاطلاع على أقل عدد ممكن من الموظفين، وتوزيع المهام بتدرج في الوصول، وتوثيق كل مراحل المعالجة مع تحديد المسؤول عن كل مرحلة، وأن يلزم اتفاق جهة التحكم مع جهات المعالجة بهذه الإجراءات، وقصر المعالجة على الحد الأدنى | المادة 23 من النظام، والمادة 26 من اللائحة |
| تقويم مكتوب للأثر عند معالجة البيانات الحساسة | المادة 25 من اللائحة |
| كل خطأ تقني، مثل نسخة في مكان غير معروف أو سجل يحمل رقم هوية، أخطر منه في بيانات عادية، لأن الضرر المحتمل أكبر | النتيجة العملية |
من أنت: جهة التحكم أم جهة المعالجة؟
النظام يفرق بين:
- جهة التحكم Controller: تحدد الغرض من المعالجة وطريقتها. وأغلب الالتزامات عليها.
- جهة المعالجة Processor: تعالج البيانات لمصلحة جهة التحكم ونيابة عنها. ولها التزامات محددة، وتصبح في حكم جهة التحكم إذا خالفت التعليمات.
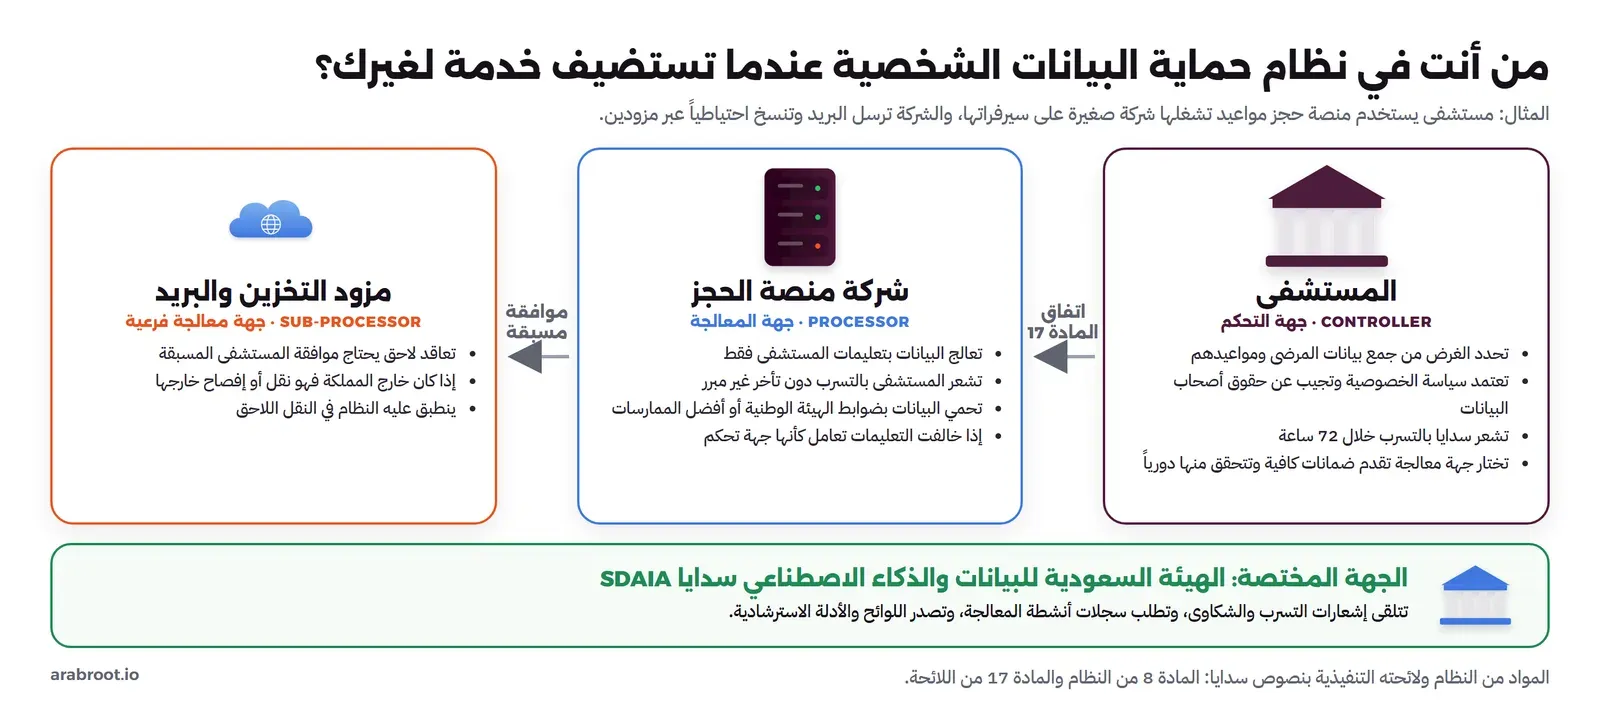
الدور يحدده من يقرر الغرض، لا من يملك السيرفر. ففي المثال، المستشفى قرر أن يتيح الحجز لمرضاه عبر المنصة، ويحدد العيادات ومدة حفظ المواعيد، فهو جهة التحكم، والشركة المشغلة جهة معالجة. ولو كانت المنصة منتجاً يسجل فيه الناس مباشرة ويختارون منه أي عيادة، لكانت الشركة جهة التحكم وعليها كل الالتزامات.
وكثير من الشركات التقنية تجمع الدورين: جهة تحكم لبيانات موظفيها وزوار موقعها، وجهة معالجة لبيانات عملاء عملائها. ولكل دور سجل والتزامات مختلفة، فلا تخلطهما في وثيقة واحدة.
ماذا يكتب في الاتفاق بينك وبين عميلك؟
المادة الثامنة من النظام تلزم جهة التحكم باختيار جهة معالجة توفر الضمانات اللازمة والتحقق من التزامها. والمادة السابعة عشرة من اللائحة تفصل ما يتضمنه الاتفاق بينهما:
- غرض المعالجة، وفئات البيانات الشخصية، ومدة المعالجة.
- التزام جهة المعالجة بإشعار جهة التحكم بالتسرب دون تأخر غير مبرر.
- هل تخضع جهة المعالجة لأنظمة دول أخرى، وأثر ذلك على التزامها.
- أن الإفصاح الذي توجبه الأنظمة في المملكة لا يحتاج موافقة مسبقة من جهة التحكم، مع إشعارها به.
- جهات المعالجة الفرعية Sub-processors المتعاقدة مع جهة المعالجة، وأي طرف آخر سيفصح له عن البيانات.
الفقرة التي تفاجئ الفرق التقنية: قبل أي تعاقد لاحق مع جهة معالجة فرعية، يجب على جهة المعالجة الحصول على موافقة مسبقة من جهة التحكم، وإشعارها قبل التعاقد وتمكينها من الاعتراض. أي أن قرار مهندس بإضافة خدمة بريد تفاعلي Transactional Email، أو خدمة لتتبع الأخطاء، أو مزود تخزين للنسخ الاحتياطية، ليس قراراً تقنياً فقط، وإنما تعاقد لاحق يحتاج إشعار العملاء. فاحتفظ بقائمة جهات المعالجة الفرعية محدثة في مكان واحد، ولا تضف خدمة تصلها بيانات شخصية قبل تحديثها وإشعار العملاء.
والثمن: إذا خالفت جهة المعالجة تعليمات جهة التحكم أو الاتفاق، تعد في حكم جهة التحكم وتكون مسؤولة عن مخالفة النظام. وفي البيانات الصحية تضيف الفقرة الخامسة من المادة 26 من اللائحة أن الاتفاق يلزم جهة المعالجة بإجراءات حماية البيانات الصحية نفسها: قصر الوصول وتوثيق مراحل المعالجة، لا التشفير Encryption فقط.
الأمن: ضوابط الهيئة الوطنية أو أفضل الممارسات
المادة 19 من النظام تطلب إجراءات تنظيمية وإدارية وتقنية تحافظ على البيانات، بما في ذلك عند نقلها. والمادة 23 من اللائحة تحدد المرجع: ضوابط الهيئة الوطنية للأمن السيبراني ومعاييرها، أو أفضل ممارسات الأمن السيبراني المتعارف عليها إذا كانت الجهة غير ملزمة بضوابط الهيئة. فالجهة التي تطبق الضوابط الأساسية ECC تطبيقاً حقيقياً قطعت معظم الطريق في الجانب الأمني. وانظر أيضاً ضوابط الهيئة المتخصصة، والأطر التي قارناها:
 دليلأطر الأمن السيبراني Frameworks: أيها تحتاج مؤسستك؟الفرق بين ECC وISO 27001 وNIST CSF وSOC 2 في الإلزام وطريقة الإثبات وما تحصل عليه، وأربعة أسئلة تحدد بها ما تحتاجه مؤسستك.
 دليلتحقيق ضوابط ECC بأدوات مفتوحة المصدر Open Sourceخريطة تربط كل ضابط فرعي في الضوابط الأساسية ECC بالأداة مفتوحة المصدر التي تحققه، مع ما وجدناه حين قارنا الخريطة بالقائمة الرسمية واختبرنا ضابطين.
لكن انتبه للفرق بين السؤالين: ECC يسأل هل البيانات محمية. والنظام يسأل أيضاً: هل تجمعها أصلاً، وإلى متى تحتفظ بها، ولمن تفصح عنها. فالتشفير القوي لنسخة احتياطية في منطقة خارج المملكة يجيب عن الأول، ولا يجيب عن الثاني.
تسربت البيانات: من يشعر من، ومتى؟
المادة 20 من النظام تلزم جهة التحكم بإشعار الجهة المختصة عند علمها بتسرب بيانات شخصية أو تلفها أو الوصول غير المشروع إليها، وبإشعار صاحب البيانات إذا كان من شأن ذلك أن يضره. والمادة 24 من اللائحة تحدد المهلة والمحتوى:
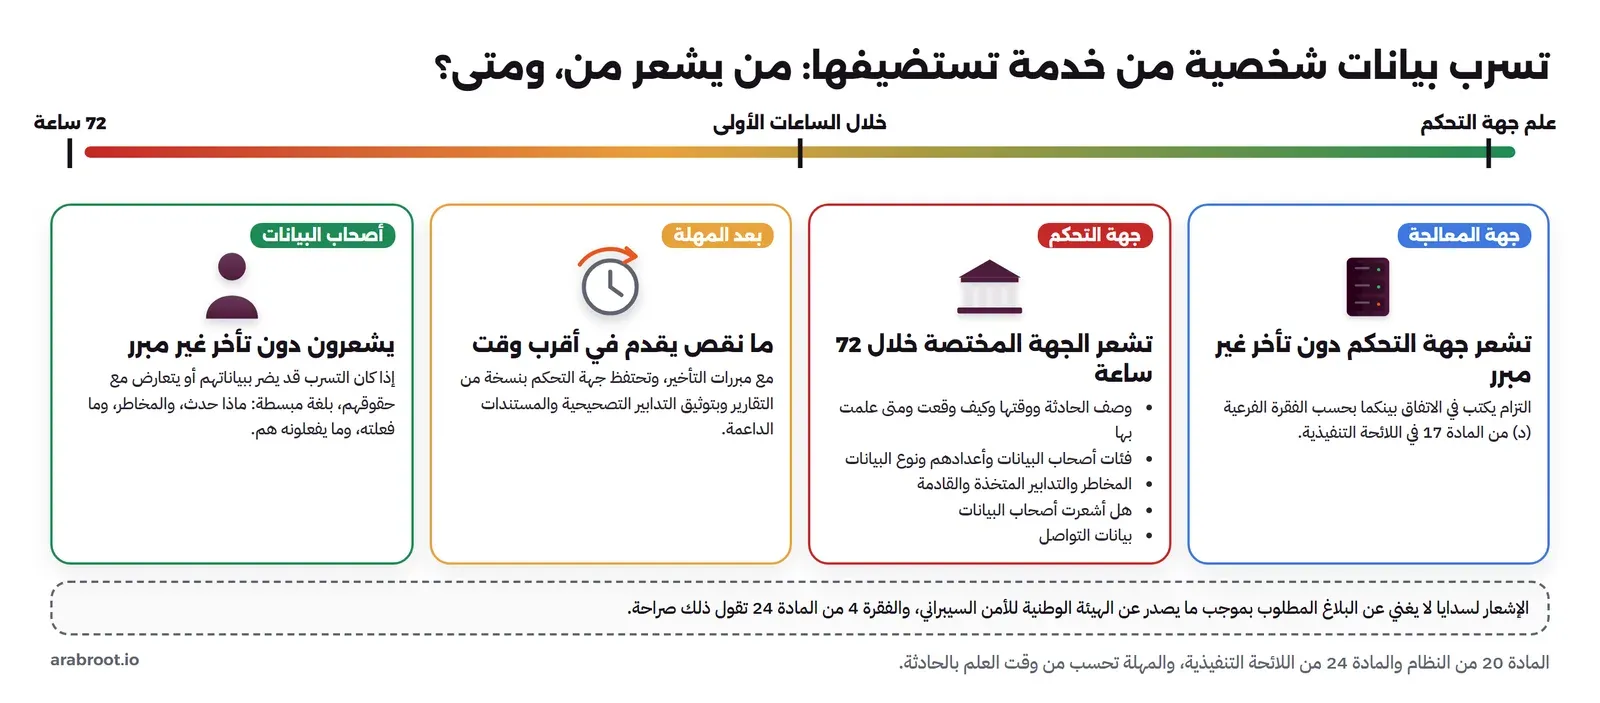
- المهلة: 72 ساعة من علم جهة التحكم، إذا كان من شأن الحادثة الإضرار بالبيانات أو بصاحبها أو التعارض مع حقوقه أو مصالحه.
- المحتوى، خمسة عناصر:
- وصف الحادثة ووقتها وكيف وقعت ووقت العلم بها.
- فئات أصحاب البيانات وأعدادهم الفعلية أو التقريبية، ونوع البيانات.
- المخاطر، والتدابير المتخذة والمستقبلية.
- هل أشعر أصحاب البيانات.
- بيانات التواصل.
- إذا لم تكتمل المعلومات: تقدم في أقرب وقت مع مبررات التأخير. وتحتفظ جهة التحكم بنسخة من التقارير وتوثق التدابير التصحيحية.
- بلاغان لجهتين: الفقرة الرابعة من المادة تقول صراحة إن هذا لا يخل بالبلاغات المطلوبة للهيئة الوطنية للأمن السيبراني.
جهة المعالجة تشعر جهة التحكم دون تأخر غير مبرر بحسب الاتفاق، والمهلة 72 ساعة على جهة التحكم. فاحسب: حادثة تكتشف مساء خميس تنتهي مهلتها مساء الأحد، وعطلة نهاية الأسبوع في منتصفها. فاعرف من يعمل يوم الجمعة قبل أن تقع الحادثة.
وأربعة دروس من تمارين التسرب:
- عد الأشخاص لا السجلات: النظام يطلب أعداد أصحاب البيانات. فإذا كان لبعض الأشخاص أكثر من سجل، فعددهم أقل من عدد السجلات، والرقم في الإشعار هو عدد الأشخاص.
- نوع العيادة قد يغير خطورة الحادثة: مجرد معرفة أن شخصاً حجز في عيادة الطب النفسي بيان صحي حساس، مهما كان عدد السجلات صغيراً.
- الفئات تأتي من سجل المعالجة: الذي يقول ما في كل جدول، لا من ذاكرة الفريق.
- «كيف وقعت» يحتاج سجل الوصول: البيانات تقول ما كان مكشوفاً، ولا تقول هل طلبه أحد فعلاً. والإجابة في سجل التدقيق Audit Trail. لذلك تقليل البيانات الشخصية في السجلات لا يعني حذف السجلات. واحفظ الأدلة قبل التنظيف، كما في التحقيق الرقمي DFIR للمبتدئين.
سجل أنشطة المعالجة: الوثيقة التي تجيب عن كل سؤال
المادة 31 من النظام والمادة 33 من اللائحة تلزمان جهة التحكم بسجل مكتوب لأنشطة المعالجة Records of Processing Activities، تحتفظ به طوال فترة المعالجة ثم خمس سنوات بعد انتهاء النشاط، وتتيحه للجهة المختصة عند طلبها. وحده الأدنى، ومن أين تأتي به في خدمة مستضافة:
| العنصر في اللائحة | من أين تأتي به؟ |
|---|---|
| اسم جهة التحكم وتفاصيل الاتصال، وبيانات مسؤول حماية البيانات إن وجب تعيينه | العقد والهيكل الإداري |
| أغراض المعالجة | وصف الخدمة وسياسة الخصوصية |
| فئات البيانات الشخصية وفئات أصحابها | مخطط قاعدة البيانات، فكل جدول فيه بيانات أشخاص فئة. وانتبه لجداول فيها أكثر من فئة، مثل سجل التدقيق الذي يحمل العملاء والموظفين معاً |
| مدد الاحتفاظ لكل فئة | إعدادات الحذف والأرشفة، ومدة الاحتفاظ بالنسخ الاحتياطية والسجلات |
| فئات الجهات التي يفصح لها عن البيانات | قائمة جهات المعالجة الفرعية والتكاملات |
| وصف النقل إلى خارج المملكة ومسوغاته والجهات المستقبلة | مناطق Regions السحابة والخدمات الخارجية التي تصلها بيانات |
| وصف الإجراءات التنظيمية والإدارية والتقنية للمحافظة على البيانات | الضوابط الأمنية المطبقة، وهنا يفيدك برنامج ECC أو ISO |
ونشرت سدايا الدليل الاسترشادي لسجلات أنشطة معالجة البيانات الشخصية بنموذج للبدء.
والسجل التزام على جهة التحكم، لكن جزءه التقني يأتي من جهة المعالجة، فهي التي تعرف أين تذهب البيانات فعلاً. ونصيحتنا: ابن هذا الجزء من إعداد الخدمة نفسها، لا من الذاكرة. والطريقة:
- اجرد كل وجهة تذهب إليها البيانات من إعداد الخدمة: قاعدة البيانات، وخدمة البريد، وبوابة الرسائل النصية، وتتبع الأخطاء، ومستودع النسخ الاحتياطية. فكل عنوان خدمة خارجية في الإعداد وجهة محتملة.
- اكتب لكل وجهة مكانها: الدولة والمنطقة السحابية. وإذا لم تعرف المكان، فاكتب «غير معروف» ولا تخمن من اسم النطاق Domain Name. فالمكان المجهول أخطر إجابة في السجل، ويجيب عنه عقد المزود ووثائقه.
- قارن الوجهات الخارجية بقائمة جهات المعالجة الفرعية المبلغ عنها: كل وجهة ليست في القائمة جهة معالجة فرعية لم يبلغ عنها.
- أعد الجرد عند كل تغيير في الإعداد: فالسجل الذي يكتب مرة يصبح قديماً بعد أول خدمة جديدة.
وأشهر ما يكشفه هذا الجرد: مستودع نسخ احتياطية اختاره مهندس قبل سنة في منطقة سحابية خارج المملكة لأنها «الأقرب»، يستقبل نسخة كاملة من قاعدة البيانات Database كل ليلة، ولم يفكر أحد فيه على أنه نقل للبيانات إلى الخارج، ولا على أنه جهة معالجة فرعية يجب أن يعلم بها العميل.
متى تخرج البيانات من المملكة دون أن تنتبه؟
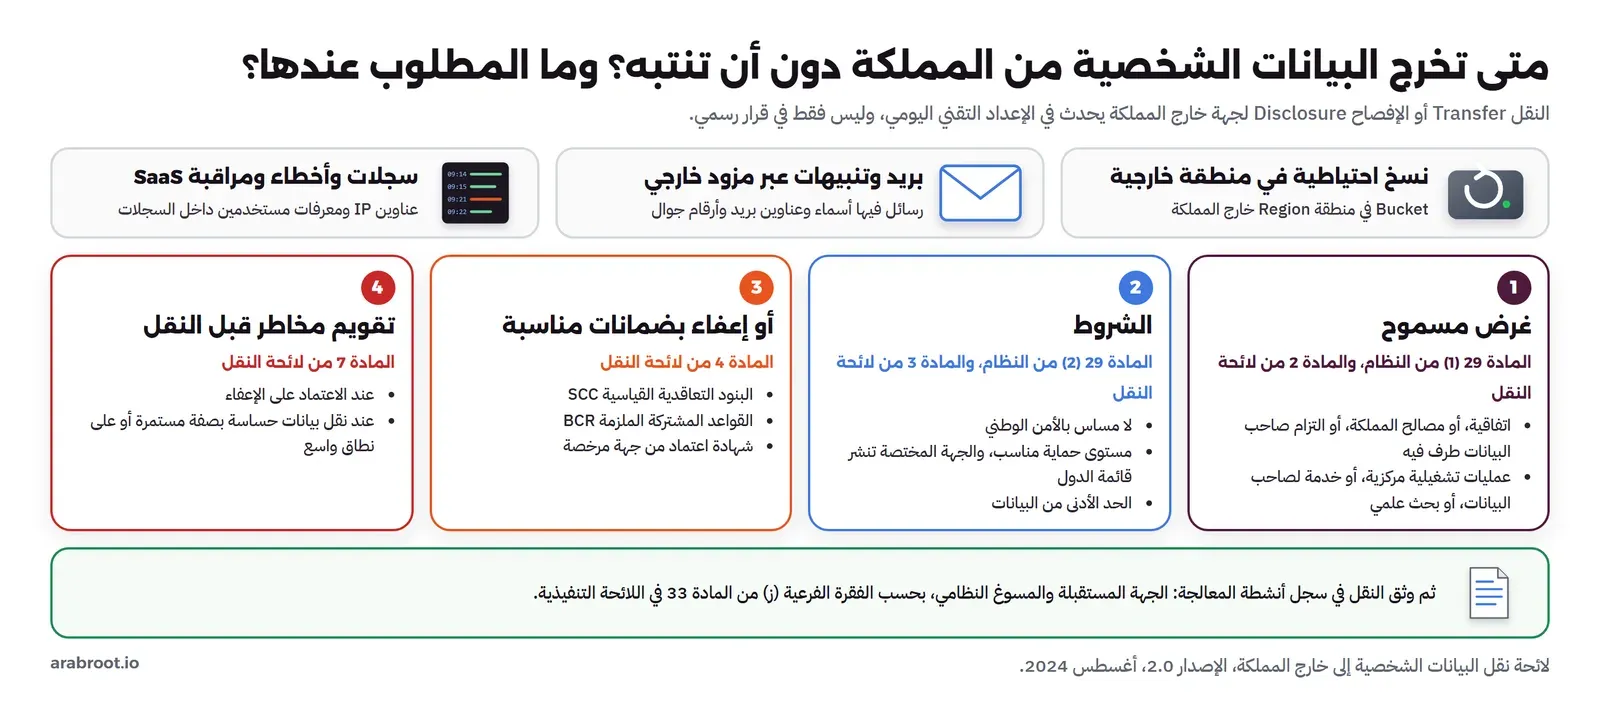
المادة 29 من النظام لا تمنع النقل إلى خارج المملكة، وإنما تحدد أغراضه وشروطه، ولائحة النقل تفصلها. والنقل يحدث في قرارات إعداد يومية: منطقة النسخ الاحتياطية، ومزود البريد، ومنصة السجلات أو المراقبة السحابية. والخطوات كما في النصوص:
- الغرض: الفقرة الأولى من المادة 29 تسمح بالنقل تنفيذاً لاتفاقية تكون المملكة طرفاً فيها، أو لخدمة مصالح المملكة، أو تنفيذاً لالتزام يكون صاحب البيانات طرفاً فيه، أو لأغراض تحددها اللوائح. والمادة الثانية من لائحة النقل حددتها بالعمليات التشغيلية الضرورية للمعالجة المركزية، وتقديم خدمة أو منفعة لصاحب البيانات، والبحوث والدراسات العلمية.
- الشروط: الفقرة الثانية من المادة 29: ألا يمس النقل الأمن الوطني أو مصالح المملكة الحيوية، وأن يتوافر في الخارج مستوى حماية لا يقل عن مستوى النظام بحسب تقويم تجريه الجهة المختصة، وأن يقتصر النقل على الحد الأدنى. والمادة الثالثة من لائحة النقل تقول إن الجهة المختصة تنشر قائمة الدول والمنظمات التي توفر مستوى حماية مناسباً، وتراجعها كل أربع سنوات أو عند الاقتضاء.
- أو الإعفاء بضمانات مناسبة: المادة الرابعة من لائحة النقل تعفي حالات من شرطي مستوى الحماية والحد الأدنى، بضمانات هي البنود التعاقدية القياسية التي نشرتها سدايا في نموذج رسمي، أو القواعد المشتركة الملزمة لمجموعات الشركات متعددة الجنسيات، أو شهادة اعتماد من جهة مرخصة. وعدة حالات منها تستثني البيانات الحساسة.
- تقويم المخاطر: المادة السابعة من لائحة النقل تلزم جهة التحكم بتقويم مخاطر قبل النقل إذا اعتمدت على حالات الإعفاء، أو إذا نقلت بيانات حساسة بصفة مستمرة أو على نطاق واسع. وله دليل استرشادي مستقل.
هل يعني هذا أن خدمة البريد الخارجية ممنوعة؟ لا. هي نقل يحتاج غرضاً وشرطاً أو ضماناً وتوثيقاً. فإذا أرسلت بريد التطبيق عبر خدمة مثل Amazon SES، كما في إرسال بريد سيرفرك عبر Amazon SES، فاعرف المنطقة التي تعالج فيها الرسائل، ووثقها، وأخبر عملاءك بها. وكل خدمة تبقيها على سيرفرك داخل المملكة نقل لا تحتاج أن توثقه، كما ناقشنا في الاستضافة الذاتية: متى تكون قراراً استراتيجياً.
مثال: النسخ الاحتياطية في الخارج، ماذا تختار؟
| الخيار | ما يتطلبه | نوع التكلفة |
|---|---|---|
| إبقاء النسخ في الخارج | غرض بحسب المادة الثانية من لائحة النقل، وشرط مستوى الحماية أو ضمان مناسب، وتقويم مخاطر بحسب المادة السابعة لأن البيانات حساسة وتنقل كل ليلة، وتوثيق، وإشعار جهة التحكم بجهة المعالجة الفرعية. وهي قرارات تملكها جهة التحكم | نظامية ومتكررة |
| إعادة النسخ إلى داخل المملكة | مستودع نسخ على سيرفر ثان في موقع آخر داخل المملكة، أو لدى مزود تخزين داخلها، مع تشفير قبل الإرسال واختبار استعادة | تقنية ولمرة واحدة |
والخيار الثاني يختار غالباً، لا لأن الأول ممنوع، وإنما لأن كلفته النظامية المتكررة أكبر. وإذا نقلت النسخ، فامسح القديمة من الخارج بعد التأكد من نسخة كاملة في المكان الجديد، ووثق تاريخ المسح، لأن المسح نفسه إتلاف يجب أن يثبت.
الاحتفاظ والإتلاف، والنسخ الاحتياطية
المادة 18 من النظام تلزم جهة التحكم بإتلاف البيانات بعد انتهاء الغرض من جمعها دون تأخير. ويجوز الاحتفاظ بها بعد إزالة كل ما يدل على صاحبها. ويجب الاحتفاظ بها في حالتين: مسوغ نظامي يوجب مدة محددة، أو ارتباطها بقضية أمام جهة قضائية.
والجزء الذي يخص الفريق التقني في الفقرة الثانية من المادة الثامنة في اللائحة: عند الإتلاف تتلف كل النسخ المخزنة في أنظمة جهة التحكم، بما في ذلك النسخ الاحتياطية، مع مراعاة المتطلبات Requirements النظامية ذات العلاقة.
وهذا يضع سؤالاً حقيقياً: إذا طلب شخص حذف بياناته، ولديك نسخ احتياطية غير قابلة للتعديل لمدة 90 يوماً كما ننصح في S3 Object Lock للحماية من الفدية، فكيف تحذف منها؟ والحل العملي الشائع:
- مدة احتفاظ قصيرة ومعلنة للنسخ.
- احسب متى يخرج الشخص من آخر نسخة: يبقى في كل النسخ المأخوذة قبل حذفه، حتى تنتهي مدة احتفاظ آخر نسخة منها. فبمدة احتفاظ 35 يوماً ونسخة كل ليلة، يخرج الشخص من كل النسخ بعد نحو 34 يوماً من طلب الحذف. وهذا الرقم هو ما تكتبه في سجل المعالجة وفي الرد على صاحب الطلب، لا «تحذف بياناتك فوراً».
- احفظ سجل الحذف خارج النسخ: هذا هو الخطر الحقيقي. فلو تعطلت قاعدة البيانات واستعدت نسخة من قبل الحذف، عاد الشخص ببياناته، ولن يتذكر أحد أنه طلب الحذف. وإذا كان سجل طلبات الحذف داخل قاعدة البيانات وحدها، فالاستعادة تعيده إلى حالة ما قبل الطلب أيضاً.
- أعد تطبيق سجل الحذف بعد كل استعادة.
- اجعل سجل الحذف بالحد الأدنى: معرف الشخص وتاريخ الطلب فقط، دون بياناته. واحفظه ما دامت هناك نسخة قد تعيده.
وهذا قرار يوثق في سجل المعالجة ويراجعه المستشار النظامي، لا قرار فردي من الفريق التقني. وقد نشرت سدايا الدليل الاسترشادي لإتلاف البيانات الشخصية وإخفاء الهوية والترميز بطرق كل منها، ومنها التشفير مع حفظ المفاتيح منفصلة عن البيانات.
سجلات Nginx تحفظ بيانات شخصية دون أن تنتبه
المادة 19 من اللائحة تطلب جمع الحد الأدنى من البيانات والاحتفاظ بالحد الأدنى. بينما يطلب الضابط 2-12-3-5 في ECC الاحتفاظ بسجلات الأحداث الأمنية 12 شهراً على الأقل للجهات الملزمة. والطريقة المعقولة للجمع بينهما: قلل ما يدخل السجل من بيانات شخصية من البداية، ثم احتفظ به المدة المطلوبة ووثق ذلك.
وأغلب الفرق التي تراجع قواعد بياناتها بحثاً عن البيانات الشخصية تنسى السجلات. فجربنا خادم الويب Nginx 1.31.6 في 25 أكتوبر 2026، وأرسلنا إليه طلبين ببيانات وهمية كما يرسلها أي تطبيق: طلب إعادة كلمة مرور فيه بريد ورقم جوال، وطلب فيه رقم هوية. وهذا ما حفظه السجل:
| ما في السجل | بالإعداد الافتراضي | بعد إعداد التقليل |
|---|---|---|
| عنوان IP | كاملاً، مثل 172.17.0.1 | مقصراً إلى الشبكة، مثل 172.17.0.0 |
| طلب إعادة كلمة المرور | /reset-password?email=sara%40example.com&phone=0551234567 | /reset-password |
| طلب بيانات طالب | /api/students?national_id=1012345678 | /api/students |
| الصفحة السابقة Referer | محفوظة، وقد تحمل رابطاً بمعاملاته | محذوفة |
فبالإعداد الافتراضي، كل سجل تحتفظ به 12 شهراً، وكل نسخة منه ترسلها إلى منصة سجلات مركزية، صار يحمل بريد المستخدم ورقم جواله ورقم هويته، ويدخل في نطاق الإتلاف والإشعار بالتسرب.
وإعداد التقليل الذي جربناه فعل ثلاثة أشياء:
- كتب في السجل المسار دون معاملات الاستعلام Query String. وهذا وحده أزال البريد والجوال ورقم الهوية.
- قصر عنوان IPv4 على أول ثلاثة أجزاء، وعنوان IPv6 على أول ثلاث مجموعات. فيبقى السجل مفيداً لمعرفة الشبكة التي جاء منها الطلب، ولا يحدد جهازاً بعينه.
- حذف الصفحة السابقة Referer.
وحد هذا الإعداد: لا يحمي من تطبيق يضع البيانات الشخصية في المسار نفسه. فطلب مثل «/api/students/1012345678/grades» بقي في السجل كما هو. والحل في تصميم الواجهة البرمجية API: معرفات داخلية لا تدل على الشخص، مثل UUID، بدل رقم الهوية في الروابط. وقد شرحنا ما لا يجب أن يدخل السجلات أصلاً في السجلات Logging للمطورين.
قائمة تحقق لمكونات الخدمة المستضافة
| المكون | السؤال | المرجع في النصوص |
|---|---|---|
| قاعدة البيانات | ما فئات البيانات الشخصية فيها، ومن يصل إليها، وهل هي مشفرة؟ | المادة 19 من النظام، والمادتان 23 و33 من اللائحة |
| البيانات الصحية | هل فيها بيان يتعلق بالخدمات الصحية للشخص، ومن يصل إليها، وهل لكل مرحلة مسؤول؟ | المادة 23 من النظام، والمادة 26 من اللائحة |
| النسخ الاحتياطية | أين تخزن، وكم مدتها، ومتى تختفي منها البيانات المحذوفة؟ | المادة 18 من النظام، والمادة 8 من اللائحة |
| الاستعادة | هل سجل الحذف محفوظ خارج النسخ، ويعاد تطبيقه بعد كل استعادة؟ | المادة 8 من اللائحة |
| السجلات Logs | ما البيانات الشخصية التي تدخلها، وكم تحتفظ بها، وإلى أين ترسل؟ | المادة 19 من اللائحة (الحد الأدنى) |
| البريد والرسائل النصية | من المزود، وفي أي منطقة يعالج الرسائل؟ | المادة 29 من النظام، ولائحة النقل |
| تحليلات الموقع ومراقبة الأخطاء | هل تخرج عناوين IP ومعرفات المستخدمين إلى خدمة خارجية؟ والبديل المستضاف ذاتياً في تحليلات الموقع دون Google Analytics وتتبع الأخطاء مع GlitchTip | المادة 17 من اللائحة (المعالجة الفرعية) |
| جهات المعالجة الفرعية | هل القائمة محدثة، وهل أشعرت العملاء بآخر إضافة، وهل يراجع كل تغيير في إعداد الخدمة؟ | الفقرة 5 من المادة 17 من اللائحة |
| خطة الاستجابة للتسرب | من يقرر أن الحادثة تستوجب الإشعار، ومن يكتبه خلال 72 ساعة، ومن يعمل في عطلة نهاية الأسبوع؟ | المادة 20 من النظام، والمادة 24 من اللائحة |
| تقويم الأثر | هل تعالج بيانات حساسة، أو بيانات أطفال على نطاق واسع، أو تراقب المستخدمين باستمرار؟ فهذه حالات يجب فيها تقويم مكتوب | المادة 25 من اللائحة |
هل تحتاج مسؤول حماية البيانات الشخصية؟
المادة 32 من اللائحة تلزم جهة التحكم بتعيين مسؤول حماية البيانات الشخصية DPO أو أكثر في ثلاث حالات:
- جهة عامة تقدم خدمات تتضمن معالجة بيانات شخصية على نطاق واسع.
- أنشطتها الأساسية قائمة على معالجة تتطلب مراقبة منتظمة وممنهجة لأصحاب البيانات.
- أنشطتها الأساسية قائمة على معالجة بيانات حساسة.
ويجوز أن يكون موظفاً أو متعاقداً خارجياً. ومن مهامه إشعار الجهة المختصة بحوادث التسرب، ومتابعة سجلات أنشطة المعالجة، والإشراف على تقويم الأثر.
وقد نشرت سدايا قواعد تعيين مسؤول حماية البيانات الشخصية بتفصيل هذه الأحوال. فالنطاق الواسع يحدد بعدد أصحاب البيانات وحجمها ونوعها والنطاق الجغرافي وتنوع فئاتهم. والنشاط الأساسي هو الذي لا تستطيع جهة التحكم تقديم منتجاتها أو خدماتها دونه، وتضرب القواعد مثلاً بشركات التأمين التي تعالج البيانات الصحية.
والقواعد تخاطب جهات التحكم. فإذا كنت جهة معالجة، فسم في العقد جهة اتصال لحماية البيانات باسم ورقم، لأن إشعار التسرب الذي يأتي مساء خميس يحتاج شخصاً، لا عنوان بريد عاماً.
العقوبات كما وردت في النظام
| المادة | المخالفة | العقوبة |
|---|---|---|
| 35 | الإفصاح عن بيانات حساسة أو نشرها مخالفاً النظام بقصد الإضرار بصاحبها أو تحقيق منفعة شخصية | السجن مدة لا تزيد على سنتين وغرامة لا تزيد على ثلاثة ملايين ريال، أو إحداهما. ويجوز للمحكمة مضاعفة الغرامة في حالة العود |
| 36 | مخالفة أحكام النظام أو اللوائح من شخص طبيعي أو اعتباري خاص، فيما لم يرد فيه نص خاص | الإنذار أو غرامة لا تزيد على خمسة ملايين ريال، وتجوز مضاعفتها عند التكرار |
ونص المادة 35 في صيغته الأولى كان يتضمن عقوبة لمخالفة أحكام النقل إلى خارج المملكة، وقد حذفت في التعديل بالمرسوم الملكي (م/148). لذلك اعتمد دائماً على النص المعدل الذي تنشره سدايا، لا على ملخصات قديمة.
ماذا يحدث عندما يتغير شيء؟
| ما تغير | ماذا تفعل |
|---|---|
| انتهى العقد مع العميل | الغرض انتهى، فالمادة 18 توجب الإتلاف، والضابط 4-1-2 في ECC يطلب الحذف الآمن عند انتهاء الخدمة. وبالترتيب: تسليم البيانات بالصيغة المتفق عليها، ثم حذف القاعدة الحية، ثم انتظار انتهاء دورة النسخ، ثم شهادة إتلاف بتواريخها |
| طلب شخص حذف بياناته منك مباشرة وأنت جهة معالجة | الطلب حق تجاه جهة التحكم. لا تحذف بقرار منك ولا تتجاهل الطلب، وإنما حوله إلى جهة التحكم بحسب الاتفاق، ونفذ ما تقرره |
| طلبت سدايا سجل أنشطة المعالجة | الطلب يذهب إلى جهة التحكم، وجزؤه التقني يأتي منك. والسجل المبني من إعداد الخدمة الحالي يجيب عن الخدمة كما هي اليوم |
| أضيف نوع بيانات جديد، مثل رفع صور تقارير طبية | حدث سجل المعالجة وتقويم الأثر، فقد يتغير حجم النسخ ومدة الاحتفاظ |
| تغيرت قائمة الدول المناسبة أو لائحة النقل | القائمة تراجع كل أربع سنوات أو عند الاقتضاء، فالنقل المبني على شرط مستوى الحماية يعاد النظر فيه عند كل تغيير. وهذا سبب آخر لتعرف كل نقل في خدمتك باسمه |
أخطاء شائعة
- اعتبار النظام شأناً قانونياً لا يخص الفريق التقني: مهلة 72 ساعة وسجل المعالجة والإتلاف من النسخ أسئلة تقنية أولاً.
- الظن أن الموعد ليس بياناً صحياً: التعريف يشمل البيانات المتعلقة بالخدمات الصحية للشخص، وتخصص العيادة يكفي.
- إضافة مزود خارجي دون إشعار العملاء: كل خدمة تصلها بيانات شخصية تعاقد لاحق يحتاج موافقة مسبقة.
- اختيار المنطقة السحابية الأقرب دون سؤال: المنطقة قرار نقل، لا إعداد أداء فقط.
- نسيان السجلات ومنصات المراقبة: فيها عناوين IP ومعرفات، وأحياناً بريد وأرقام جوال وأرقام هوية.
- الحذف من قاعدة البيانات فقط: اللائحة تذكر النسخ الاحتياطية صراحة.
- سجل الحذف داخل القاعدة وحدها: أول استعادة قديمة تعيد من طلب الحذف.
- عد السجلات بدل الأشخاص في الإشعار.
- الاعتماد على ملخص قديم: النظام عدل في 1444هـ، ولائحة النقل صدر منها الإصدار 2.0 في أغسطس 2024.
الخلاصة
- كل خدمة تستضيفها لمستخدمين في المملكة تقع غالباً في نطاق النظام. والسؤال الأول: هل أنت جهة تحكم أم جهة معالجة لهذه البيانات؟
- الموعد في عيادة بيان يتعلق بالخدمات الصحية، أي بيانات صحية حساسة، لها ضوابط إضافية في المادة 23 من النظام والمادة 26 من اللائحة.
- جهة المعالجة تحتاج اتفاقاً بعناصر المادة 17 من اللائحة، وموافقة مسبقة قبل أي جهة معالجة فرعية.
- الأمن مربوط بضوابط الهيئة الوطنية أو أفضل الممارسات، والإشعار بالتسرب خلال 72 ساعة من العلم، وسجل المعالجة يحفظ خمس سنوات بعد انتهاء النشاط.
- ابن الجزء التقني من سجل المعالجة من إعداد الخدمة نفسها، فهو الذي يكشف النقل الذي لم يعرف به أحد.
- الإتلاف يشمل النسخ الاحتياطية. احسب متى يخرج الشخص من آخر نسخة، واحفظ سجل الحذف خارج النسخ وأعد تطبيقه بعد كل استعادة.
- قلل البيانات الشخصية في السجلات من البداية: لا معاملات استعلام، وعناوين IP مقصرة، ولا أرقام هويات في الروابط.
وهذه بقية مقالات المرحلة التي يعتمد عليها هذا المقال:
 دليلسجل المخاطر Risk Register مع SimpleRisk على سيرفركنبني سجل مخاطر حقيقياً بنموذج الهيئة ثم بأداة SimpleRisk، ونرى لماذا أعطت الأداة كل المخاطر مستوى واحداً، وكيف تكتب منهجية تعطي الأرقام معناها.
 دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.
 دليلسياسات الأمن السيبراني Policies: كيف تكتب سياسة تطبق فعلاً؟كيف تبدأ من نماذج الهيئة الوطنية العربية وتحولها إلى سياسة قصيرة لها مالك وطريقة قياس، مع ما وجدناه في نموذج سياسة الهويات بنداً بنداً.
 دليلالاستعداد للتدقيق Audit: ماذا يطلب المدقق وكيف تجهزماذا يطلب المدقق ولماذا، وكيف يختار العينة، وكيف تفحص جاهزية أدلتك وتسلمها وترد على الملاحظات، بالاستناد إلى نماذج التدقيق من الهيئة الوطنية.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: إضافة تعريف البيانات الصحية ومادتيها، وسجل المعالجة، والنسخ الاحتياطية والاستعادة، وتمرين التسرب، ومسؤول حماية البيانات بحسب قواعد سدايا.
- أكتوبر 2026: كتابة المقال من نصوص نظام حماية البيانات الشخصية ولائحته التنفيذية ولائحة النقل إلى خارج المملكة (الإصدار 2.0) والأدلة الاسترشادية كما نشرتها سدايا، واختبار إعداد السجل على Nginx 1.31.6 في 25 أكتوبر 2026.


