


إذا كنت مسؤولاً عن التقنية أو الأمن في شركة، فتخيل أنه وصلك صباحاً تنبيه مؤكد: أحدهم دخل إلى سيرفر بحساب موظف بعد تخمين كلمة المرور، وترك مفتاحاً ليعود. السؤال الآن ليس «هل هذه حادثة؟»، بل «ماذا نفعل، وبأي ترتيب، ومن يقرر، ومن نبلغ، ومتى؟».
في هذه اللحظة يفرق الاستعداد بين حادثة تنتهي في ساعات وحادثة تمتد أسابيع. الفريق الذي لديه خطة استجابة Incident Response Plan وكتيبات تشغيل Playbooks مكتوبة يفتح الكتيب ويمشي. والفريق الذي لا يملكها يرتجل تحت الضغط: يعيد تشغيل السيرفر «لينظف» فيمحو الأدلة، أو يتأخر في التبليغ النظامي حتى يفوت موعده.
هذا المقال لمسؤولي التقنية والأمن والامتثال Compliance والإدارة. ستجد فيه خطة استجابة كاملة، وكتيبين عمليين لأشهر حادثتين: حساب موظف مخترق، وبرنامج فدية على سيرفر. وكلها مبنية على NIST SP 800-61 Rev. 3 الصادرة في أبريل 2025، واللائحة التنفيذية لنظام حماية البيانات الشخصية من سدايا، والضوابط الأساسية للأمن السيبراني ECC. وكل رقم ضابط أو مادة راجعناه في نصه الرسمي.
وهذا المقال مدخل مرحلة الاستجابة للحوادث والتحقيق الرقمي DFIR، والأدوات التي تنفذ بها الخطة لها مقالاتها:
 دليلالتحقيق الرقمي DFIR: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
 دليلالاستجابة للحوادث Incident Response مع TheHiveحولنا تنبيهاً عن دخول مريب إلى حساب FTP إلى قضية في TheHive بمهام ومؤشرات وأسلوب ATT&CK، وقسنا ما تسمح به الرخصة فعلاً.
 دليلفحص سيرفر Linux مخترق دون أن تفسد الأدلةفحصنا سيرفراً مخترقاً في المختبر خطوة خطوة بالطريقة الصحيحة، فوجدنا برنامجاً من ملف محذوف وأمر ls مزروعاً ووقتاً مزوراً، دون أن نفسد دليلاً.
 دليلالخط الزمني للحادث Timeline مع Plaso وTimesketchبنينا خطاً زمنياً شاملاً لحادثة اختراق سيرفر بأداة Plaso، فأعاد الهجوم بالدقيقة، ثم رفعناه إلى Timesketch وشغلنا محلل تخمين كلمة المرور.
باختصار In Short
الكتيب: خطوات مرقمة لسيناريو واحد، يمشي عليها الفريق تحت الضغط.
قاعدتان لكل حادثة: احفظ الأدلة بالهاش قبل أي تغيير، ولا تعمل على الأصل.
التبليغ: تسرب البيانات الشخصية يبلغ خلال 72 ساعة من العلم به، بحسب المادة 24 من اللائحة التنفيذية لـ PDPL.
الفدية: افصل عن الشبكة قبل أن تطفئ، وتحقق من النسخة الاحتياطية، واستعد إلى بيئة نظيفة.
الاختبار: تمرين طاولة مرة في السنة على الأقل.
دورة حياة الاستجابة: ماذا تغير في NIST SP 800-61r3؟
أشهر مرجع للاستجابة للحوادث في العالم هو وثيقة NIST SP 800-61، وقد صدر إصدارها الثالث في أبريل 2025، ويحل محل الإصدار الثاني الذي كان من 2012. والإصدار الثاني كان يصف دورة حياة من أربع مراحل في حلقة دائرية: الاستعداد، ثم الكشف والتحليل، ثم الاحتواء والإزالة والتعافي، ثم ما بعد الحادثة، وكانت الدروس تجمع في آخر مرحلة وتعود إلى الاستعداد. وتشرح الوثيقة الجديدة لماذا لم يعد هذا يكفي: في ذلك الوقت كانت الحوادث نادرة ونطاقها محدوداً وتنتهي في يوم أو يومين، أما اليوم فالحوادث متكررة وأشد ضرراً، والتعافي منها يأخذ أسابيع أو أشهراً، والدروس يجب أن تشارك فور اكتشافها لا بعد انتهاء التعافي.
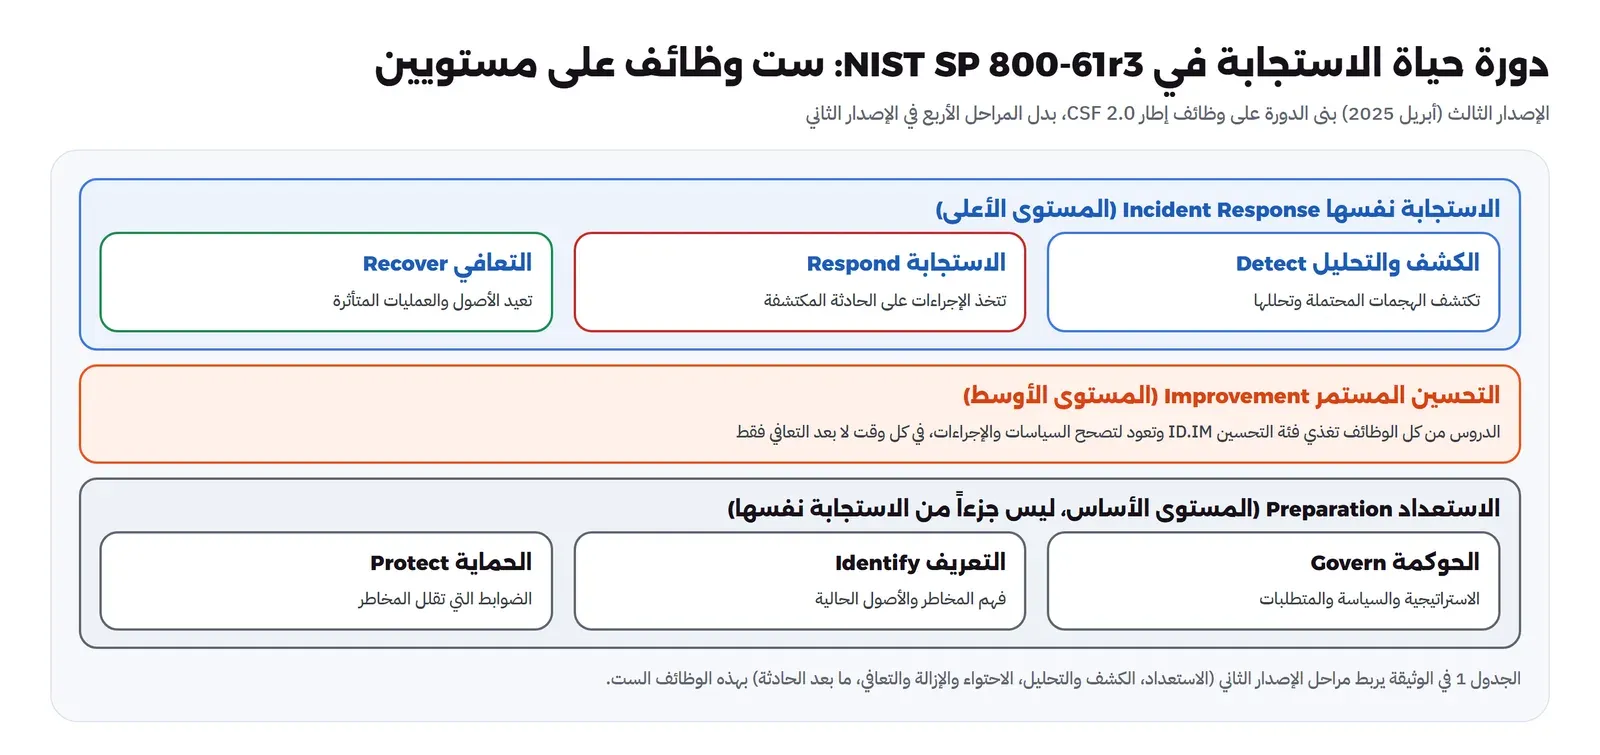
لذلك بنى الإصدار الثالث الدورة على الوظائف الست لإطار الأمن السيبراني NIST CSF 2.0، كما في الصورة التالية:
والوظائف الست كما تعرفها الوثيقة:
- الحوكمة Govern: وضع استراتيجية إدارة المخاطر وسياستها ومتابعتها.
- التعريف Identify: فهم المخاطر والأصول الحالية.
- الحماية Protect: الضوابط التي تقلل المخاطر.
- الكشف Detect: اكتشاف الهجمات المحتملة وتحليلها.
- الاستجابة Respond: اتخاذ الإجراءات على الحادثة المكتشفة.
- التعافي Recover: إعادة الأصول والعمليات المتأثرة.
والفكرة التي تغيرت جوهرياً أن الوثيقة تضع الحوكمة والتعريف والحماية في «المستوى الأساس»، وتقول صراحة إنها ليست جزءاً من الاستجابة نفسها، وإنما أنشطة إدارة مخاطر أوسع تدعمها، بينما الاستجابة نفسها هي الكشف والاستجابة والتعافي في «المستوى الأعلى». والتحسين المستمر في المنتصف يعمل في كل وقت، لا في نهاية الحادثة فقط. والجدول 1 في الوثيقة يربط مراحل الإصدار الثاني الأربع بهذه الوظائف، فمن تعود على المراحل القديمة لا يحتاج أن ينسى شيئاً، وإنما أن يراها موزعة على الوظائف. ونحن في هذا المقال نستخدم لغة الوظائف، ونذكر رمز كل مخرج فرعي Subcategory من CSF مثل RS.MA-02، لأن الكتيبين مبنيان عليها، وهذا يربط عملك مباشرة بإطار معترف به إذا طلب المدقق ذلك.
الأدوار والمسؤوليات: من يشارك في الاستجابة؟
في الإصدار الثاني كانت الاستجابة عمل فريق واحد تقريباً، وفي الإصدار الثالث يقول القسم 2.2 إن نجاح الاستجابة اليوم يعتمد على مشاركة أطراف داخلية وخارجية كثيرة بأدوار متنوعة. والصورة التالية تجمع الأدوار كما تعددها الوثيقة، مكيفة لشركة صغيرة:
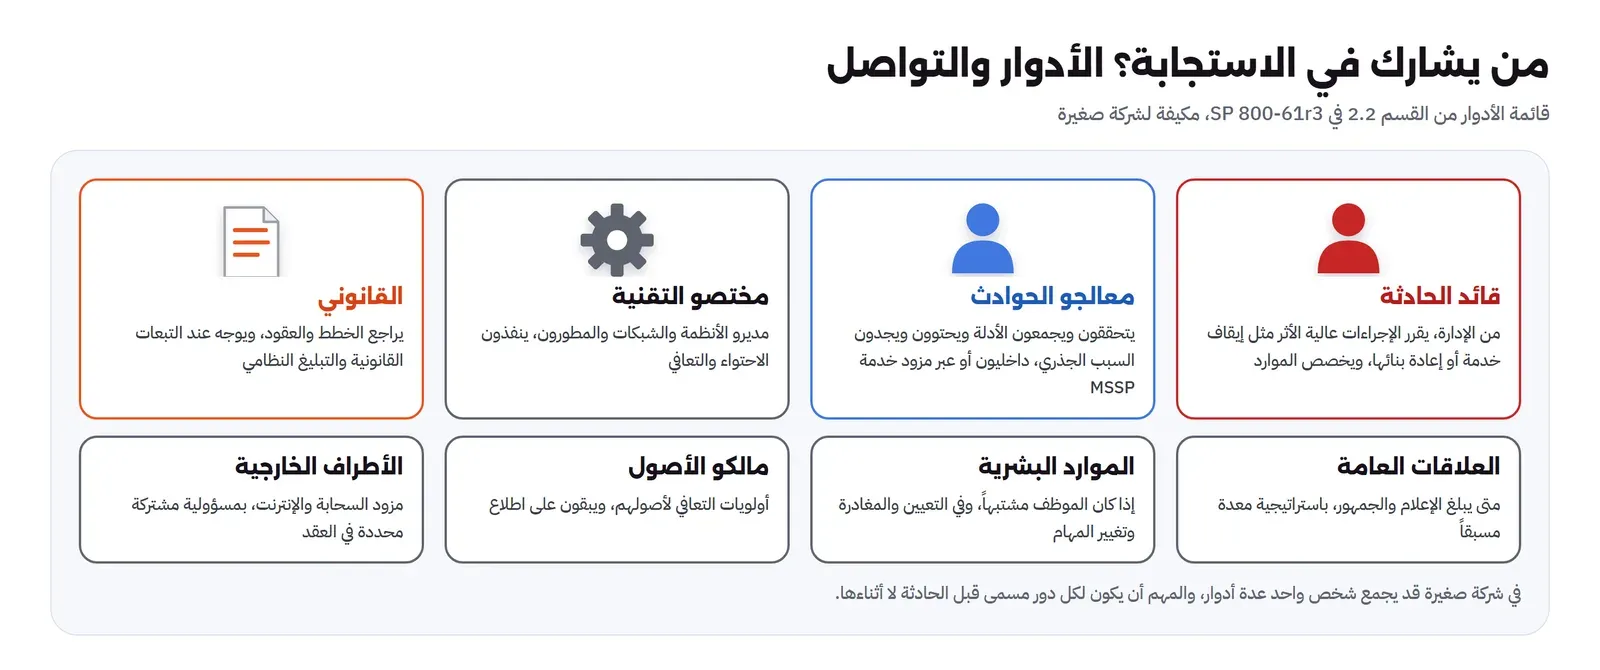
وفي شركة صغيرة فيها شخصان للتقنية مثلاً، يأخذ مدير تقنية المعلومات دوري قائد الحادثة ومعالج الحوادث، ويأخذ زميله دور مختص التقنية، أما القانوني والعلاقات العامة فهما المدير العام الذي يرجع إلى مستشار قانوني خارجي عند الحاجة. والمهم في هذا ليس عدد الأشخاص، وإنما أن يكون مكتوباً قبل الحادثة من يقرر إيقاف خدمة الإنتاج، ومن يتصل بالهيئة، ومن يتحدث للإعلام، لأن الوقت الذي تقضيه في الحادثة وأنت تسأل «من يقرر هذا؟» هو وقت يستغله المهاجم. والوثيقة تذكر أيضاً دور معالجي الحوادث بالتفصيل: يتحققون أن حادثة وقعت فعلاً، ويجمعون البيانات والأدلة ويحللونها، ويرتبون أولويات الاستجابة، ويتصرفون للحد من الضرر وإيجاد السبب الجذري وإعادة التشغيل، وقد يكونون داخليين أو على عقد مع مزود خدمة أمنية مدارة أو متاحين عند الحاجة من جهة أم أو شريك أو جهة إنفاذ نظام. والمؤسسة الكبيرة قد يكون لها عدة فرق استجابة لكل قطاع، على أن تكون جزءاً من كيان منسق واحد حتى تبقى الإجراءات والتدريب متسقة وتتشارك المعلومات.
ونقطة مهمة في الوثيقة عن الأطراف الخارجية: إذا استعنت بمزود خدمة أمنية مدارة MSSP أو بمزود سحابة، فهذه مسؤولية مشتركة Shared Responsibility يجب أن تحدد في العقد: ماذا يفعل المزود، وما حدود صلاحيته، مثل هل يستطيع أن يوقف خدمة لاحتواء حادثة دون الرجوع إليك؟ وهل يستطيع أن يشارك معلومات حادثتك المجهولة مع عملاء آخرين؟ والمزود قد يكتشف الهجوم أسرع منك لأنه يرى عدة عملاء، لكنه يملك أيضاً وصولاً مميزاً إلى أنظمتك، فاتفاقية عدم الإفصاح وبنود العقد جزء من الاستعداد لا من الحادثة.
الخطة والسياسة والإجراء والكتيب: ما الفرق؟
قبل الحادثة بوقت طويل تكتب أربع وثائق مختلفة، وخلط أدوارها سبب شائع للفوضى وقت الحادثة. وقد شرحنا الفرق العام بينها في مصطلحات GRC، وهنا نطبقها على الاستجابة كما يصفها القسم 2.3 من الوثيقة:
| الوثيقة | تجيب عن | مثال من الاستجابة |
|---|---|---|
| السياسة Policy | لماذا، ومن يملك الصلاحية | التزام الإدارة، ونطاق التطبيق، وتعريف الحادثة، ومن يملك صلاحية فصل أو إيقاف أصل، ومقاييس الأداء |
| الخطة Plan | كيف ننظم الاستجابة ككل | الأدوار، والتواصل، ومستويات التصنيف، والتصعيد، والموارد، والتمارين |
| الإجراء Procedure | كيف ننفذ عملية تقنية بالتفصيل | كيف تأخذ صورة قرص، كيف تعزل سيرفر، كيف تعيد نشر منصة الهوية |
| الكتيب Playbook | خطوات قابلة للتنفيذ لسيناريو محدد | ماذا تفعل خطوة بخطوة عند حساب مخترق، أو عند فدية |
والوثيقة تذكر أن كثيراً من المؤسسات تكتب إجراءاتها على شكل كتيبات Playbooks لأن ذلك يحسن قابلية استخدامها، وتحيل إلى كتيبات CISA كأمثلة. والسياسة تذكر أيضاً أن بعض الإجراءات يجب أن تجرب بانتظام، وأن تكتب إجراءات للعمليات المهمة التي قد تحتاجها عاجلاً في الطوارئ، مثل إعادة نشر منصة المصادقة الأساسية. وهذا سبب إضافي للتمرين الذي سنتناوله في آخر المقال: الإجراء الذي لم يجرب لن يعمل يوم تحتاجه.
والعناصر التي تذكر الوثيقة أن أغلب سياسات الاستجابة تشترك فيها: بيان التزام الإدارة، والغرض والأهداف، والنطاق، وتعريف الأحداث والحوادث والتحقيقات، والأدوار والصلاحيات Permissions (مثل من يملك صلاحية المصادرة أو الفصل أو الإيقاف)، وإرشادات ترتيب أولوية الحوادث وتقدير خطورتها، ومقاييس الأداء. وقد شرحنا كيف تكتب سياسة يطبقها الناس في سياسات الأمن السيبراني.
ولماذا نكتب كتيباً منفصلاً لكل سيناريو بدل إجراء عام واحد؟ لأن الحادثة تحت الضغط ليست وقت القراءة الطويلة، والكتيب الجيد يقرأ في دقائق ويمشى عليه خطوة خطوة. ولأن كل نوع حادثة يحتاج ترتيباً مختلفاً: الحساب المخترق عمله تحقيق قبل إزالة، والفدية عملها عزل سريع قبل أي شيء، ولو خلطت الاثنين في إجراء واحد عام لم ينفع أياً منهما. والوثيقة تنصح بأن تكتب كتيبات لأكثر أنواع الحوادث شيوعاً عندك، لا لكل احتمال، فالكتيب الذي لن يستخدم يستهلك وقتاً في كتابته وصيانته دون فائدة. وفي شركة صغيرة تبدأ بكتيبين أو ثلاثة: الحساب المخترق، والفدية، والتصيد Phishing الناجح، لأنها أكثر ما يقع، ثم تضيف مع الوقت.
والكتيب ليس ثابتاً، وإنما يتغير بعد كل حادثة وكل تمرين، وهذا هو التحسين المستمر Improvement في دورة الحياة. فإذا كشفت حادثة حقيقية أن خطوة في الكتيب كانت غامضة أو ناقصة، تعدلها فوراً، وإذا أظهر تمرين طاولة أن الفريق لا يعرف من يملك صلاحية إيقاف خدمة، تضيف ذلك إلى الكتيب والخطة. والمخرج الفرعي ID.IM في CSF 2.0 هو هذا بالضبط: الدروس المستفادة من كل الأنشطة تحلل وترتب وتستخدم لتصحيح السياسات والإجراءات، وليس بعد التعافي فقط كما في الإصدار الثاني، وإنما في أي وقت تظهر فيه، مثل لحظة اكتشاف تهديد جديد.
الأدلة وسلسلة الحيازة، والتبليغ النظامي
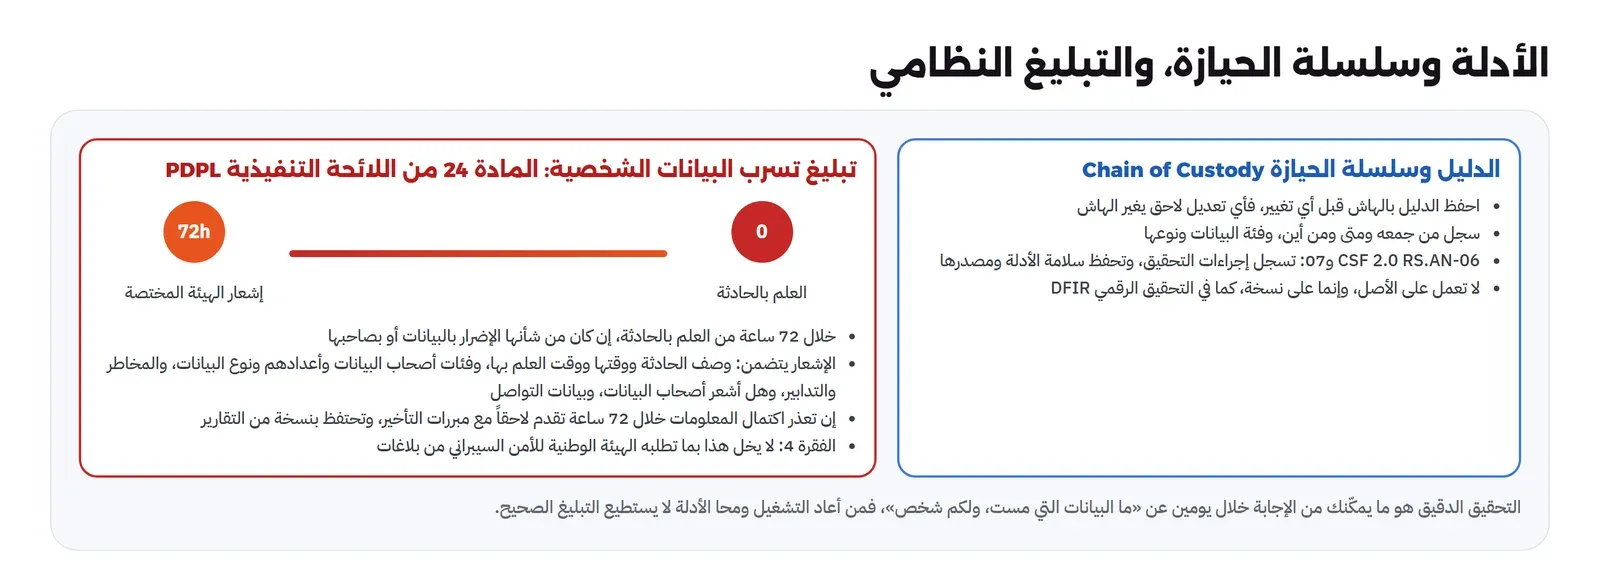
قبل الكتيبين، قاعدتان تحكمان كل حادثة: كيف تحفظ الأدلة، ومتى تبلغ. والصورة التالية تجمعهما:
سلسلة الحيازة Chain of Custody
الدليل الذي لا تستطيع أن تثبت أنه لم يتغير منذ جمعته لا قيمة له أمام مدقق ولا محقق. لذلك يضع إطار CSF 2.0 مخرجين فرعيين في وظيفة الاستجابة: RS.AN-06 أن تسجل الإجراءات التي أجريت أثناء التحقيق وتحفظ سلامة السجلات ومصدرها، وRS.AN-07 أن تجمع بيانات الحادثة وبياناتها الوصفية وتحفظ سلامتها ومصدرها. وعملياً يعني هذا ثلاثة أشياء: احفظ الدليل بالهاش فور جمعه، فإذا تغير بايت واحد تغير الهاش، وسجل من جمعه ومتى ومن أي جهاز، ولا تعمل على الأصل أبداً وإنما على نسخة، كما شرحنا في التحقيق الرقمي DFIR للمبتدئين.
التبليغ: المادة 24 من اللائحة التنفيذية لـ PDPL
إذا مست الحادثة بيانات شخصية، يضاف إلى العمل التقني التزام نظامي بموعد صارم. فالمادة العشرون من نظام حماية البيانات الشخصية تلزم جهة التحكم بإشعار الجهة المختصة عند علمها بأي تسرب أو تلف أو وصول غير مشروع للبيانات الشخصية، والمادة الرابعة والعشرون من اللائحة التنفيذية تحدد المهلة والمحتوى، وقد راجعنا نصها الرسمي:
- المهلة 72 ساعة من العلم بالحادثة، لا من وقوعها، إن كان من شأن الحادثة الإضرار بالبيانات أو بصاحبها أو التعارض مع حقوقه ومصالحه.
- الإشعار يتضمن خمسة عناصر: وصف الحادثة ووقتها وتاريخها وكيفية وقوعها ووقت العلم بها، وفئات أصحاب البيانات وأعدادهم الفعلية أو التقريبية ونوع البيانات، ووصف المخاطر والتدابير المتخذة والمستقبلية، وبيان هل أشعر أصحاب البيانات، وبيانات التواصل لجهة التحكم أو مسؤول حماية البيانات.
- إن تعذر تقديم أي من المعلومات خلال 72 ساعة، تقدم في أقرب وقت مع مبررات التأخير، وتحتفظ جهة التحكم بنسخة من التقارير وتوثق التدابير التصحيحية.
- الفقرة الرابعة تنص صراحة على أن هذا لا يخل بما يطلبه نظام الهيئة الوطنية للأمن السيبراني أو غيره من بلاغات، أي قد تحتاج بلاغين لجهتين.
- والمادة تلزم أيضاً بإشعار صاحب البيانات دون تأخير إذا كان من شأن الحادثة الإضرار به، بلغة بسيطة وواضحة.
والسؤال التقني الذي يحدد قدرتك على الوفاء بالمهلة: هل تستطيع أن تجيب خلال يومين عن «ما البيانات التي مست، ولكم شخص؟». وهذا لا يمكن إلا بتحقيق دقيق وسجل أنشطة معالجة وسجل تدقيق، كما شرحنا في حماية البيانات الشخصية PDPL وسجل التدقيق. ومن أعاد التشغيل ومحا الأدلة لن يعرف متى بدأت الحادثة ولا ماذا مست، فلا يستطيع أن يبلغ بلاغاً صحيحاً.
ولاحظ أن المهلة تبدأ من العلم بالحادثة، لا من وقوعها، وهذا سيف ذو حدين: فهو يعطيك وقتاً بعد الاكتشاف، لكنه يعني أيضاً أن ساعة الاكتشاف تبدأ العد، فلا يصح أن تؤجل الاكتشاف أو تتجاهل التنبيهات Alerts لتؤخر المهلة، فالنظام يفترض أنك تراقب فعلاً. والشرط أن يكون من شأن الحادثة الإضرار، فليست كل حادثة تقنية تسرباً لبيانات شخصية، ومحاولة فاشلة لا تمس بيانات ليست موجبة للتبليغ، وهنا تظهر أهمية التحقيق الدقيق مرة أخرى: فهو ما يفرق بين محاولة لم تصل إلى البيانات وتسريب فعلي، وبين حادثة على سيرفر لا يحمل بيانات شخصية وأخرى على سيرفر العملاء. والقرار النهائي في «هل هذه الحادثة موجبة للتبليغ؟» ليس قراراً تقنياً بحتاً، وإنما يشارك فيه القانوني ومسؤول حماية البيانات إن وجد، والمعالج التقني يوفر لهم الحقائق: ما الأصل، وما البيانات عليه، وما الذي وصل إليه المهاجم، ومتى.
وضابط ECC: إدارة الحوادث والتهديدات
وإذا كانت الجهة ملزمة بالضوابط الأساسية للأمن السيبراني، فالمكون الفرعي 2-13 لإدارة حوادث وتهديدات الأمن السيبراني يضع في الضابط 2-13-3 حداً أدنى راجعناه في النص الرسمي: خطط الاستجابة للحوادث وإجراءات التصعيد، وتصنيف الحوادث، والتبليغ عن الحوادث للهيئة الوطنية للأمن السيبراني، ومشاركة الإشعارات ومؤشرات الاختراق وتقارير الحوادث معها، وجمع ومعالجة تغذية معلومات التهديدات. وهذا بالضبط ما تبنيه خطة الاستجابة والكتيبات في هذا المقال، وقد شرحنا الضوابط ومن يلزم بها في الضوابط الأساسية بلغة بسيطة.
تصنيف الحادثة وخطورتها: ما ترتبه الخطة أولاً
قبل أن يفتح الفريق أي كتيب، يحتاج أن يصنف الحادثة ويقدر خطورتها، وهذا ما يسميه إطار CSF 2.0 المخرج الفرعي RS.MA-03، أي أن الحوادث تصنف وترتب أولوياتها. والسبب أن فريق الشركة الصغير لا يستطيع أن يتعامل مع كل حادثة بنفس الطاقة، فحادثة تمس سيرفر المتجر الذي يحمل بيانات العملاء ليست كحادثة على طابعة في المكتب، وحادثة فدية تشفر قاعدة البيانات Database ليست كمحاولة تخمين فشلت. والخطة الجيدة تحدد مستويات خطورة واضحة قبل الحادثة، حتى لا يتجادل الفريق تحت الضغط هل هذه حادثة كبيرة أم صغيرة.
وأبسط تصنيف عملي لشركة صغيرة يقوم على سؤالين: ما الأصل المتأثر وما أهميته من قائمة الأصول، وما مدى تقدم المهاجم، أي هل هي محاولة، أم دخول، أم تحكم، أم تسريب أو تشفير للبيانات. ومن تقاطع السؤالين تخرج ثلاثة مستويات: منخفض يتعامل معه الفريق في وقته العادي ويوثقه، ومتوسط يستدعي معالجاً متفرغاً ويبلغ القائد، وعال يفعل الخطة كاملة ويستدعي كل الأدوار وقد يستوجب التبليغ النظامي. فالحساب المخترق على سيرفر يحمل بيانات العملاء، مع مفتاح تركه المهاجم ليعود، حادثة عالية: أصل حساس، وتحكم وبقاء، واحتمال مساس بيانات العملاء. والخطة أيضاً تحدد معايير بدء التعافي، وهو المخرج الفرعي RS.MA-05، أي متى ننتقل من الاحتواء والإزالة إلى إعادة الخدمة، حتى لا نعيدها مبكراً فيعود المهاجم، ولا نتأخر فيها فنخسر العمل.
التواصل أثناء الحادثة: من يبلغ من؟
أكثر ما يفشل في الحوادث الحقيقية ليس الجانب التقني، وإنما التواصل: معالج يعزل سيرفراً دون أن يخبر مالكه فيتوقف الطلب في وقت الذروة، أو قائد يعرف بالحادثة من عميل غاضب لا من فريقه. ولذلك يضع إطار CSF 2.0 وظيفة كاملة للتواصل، فالمخرج الفرعي RS.CO-02 ينص على إشعار أصحاب المصلحة Stakeholders الداخليين والخارجيين بالحوادث، وRS.CO-03 على مشاركة المعلومات مع الجهات المحددة. والخطة الجيدة تحول هذا إلى جدول تواصل Communication Plan يكتب قبل الحادثة، فيه لكل مستوى خطورة: من يبلغ، وبماذا، ومتى، وبأي قناة.
وفي شركة صغيرة قد يعني هذا أن أي حادثة متوسطة أو عالية تبلغ القائد خلال خمس عشرة دقيقة من تأكيدها، وأن مالك أي أصل يخبر قبل أن يعزل أو يوقف، وأن المستشار القانوني يستشار قبل أي تبليغ خارجي أو أي قرار قد يكون له أثر قانوني. والقاعدة المهمة أن قنوات التواصل أثناء الحادثة قد تكون نفسها مخترقة، فإذا كان البريد أو المحادثة الداخلية على نفس النظام المصاب، فلا تناقش الحادثة فيه، لأن المهاجم قد يقرأ، وهذا سبب أن تكون في الخطة قناة تواصل بديلة معروفة مسبقاً، مثل مجموعة على هواتف الفريق، تفعل عند الحوادث الكبيرة فقط. وأما التواصل مع العملاء والجمهور فهو دور العلاقات العامة والقانوني، ولا يتحدث المعالج التقني للإعلام، فالمعلومة غير الدقيقة في بداية الحادثة قد تضر أكثر من الصمت.
ومخرج فرعي ثالث يهم الشركات الصغيرة التي تعتمد على موردين: RS.AN-08 تقدير حجم الحادثة والتحقق منه، وRS.CO يشمل التنسيق مع الأطراف الخارجية. فإذا كان سيرفر المحاسبة يديره مورد، فالخطة تحدد من يتصل بالمورد، وما المعلومة التي يطلبها، وما صلاحية المورد في التصرف، وكل هذا مكتوب في العقد قبل الحادثة لا يتفاوض عليه أثناءها.
كتيب: حساب موظف مخترق Account Compromise
الكتيب الجيد لا يشرح، وإنما يأمر: خطوات مرقمة يمشي عليها الفريق تحت الضغط. وهذا كتيب الحساب المخترق، والصورة التالية تبين خطواته مربوطة بمخرجات CSF الفرعية:
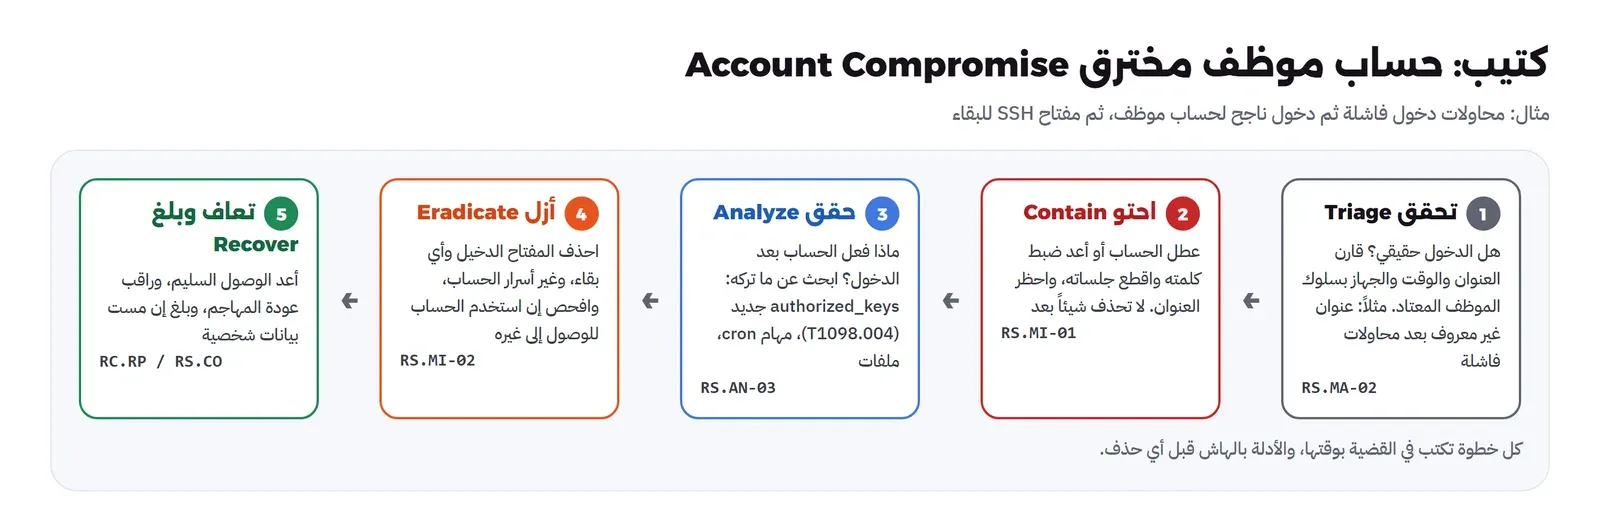
- تحقق Triage (RS.MA-02): هل الدخول حقيقي أم إنذار خاطئ؟ قارن العنوان والوقت والجهاز بسلوك الحساب المعتاد. فالدخول من عنوان غير معروف بعد محاولات فاشلة متتالية حقيقي غالباً.
- احتو Contain (RS.MI-01): عطل الحساب أو أعد ضبط كلمة مروره، واقطع جلساته النشطة، واحظر العنوان المصدر. والمهم هنا: احتو دون أن تحذف، فإلغاء الحساب يوقف المهاجم، وحذف ما تركه يمحو الدليل على ما فعله.
- حقق Analyze (RS.AN-03): ماذا فعل الحساب بعد الدخول؟ ابحث عما يضمن للمهاجم العودة Persistence: مفتاح جديد في
authorized_keys، مهمة cron، مستخدم جديد، تغيير صلاحية. واحفظ كل دليل بالهاش قبل أن تلمسه. - أزل Eradicate (RS.MI-02): احذف ما تركه المهاجم من بقاء، وغير أسرار الحساب، وافحص إن كان الحساب استخدم للوصول إلى أنظمة أخرى، فالحساب المخترق كثيراً ما يكون أول خطوة لا آخرها.
- تعاف وبلغ Recover (RC.RP, RS.CO): أعد الوصول السليم للموظف، وراقب عودة المهاجم أسابيع، وبلغ إن مست الحادثة بيانات شخصية بحسب المادة 24.
وأخطر سؤال في هذا الكتيب هو الذي لا يجيب عنه الكتيب نفسه: كيف وصل المهاجم؟ ففي المثال نجح التخمين على كلمة مرور ضعيفة، وفي حالات أخرى يكون الحساب نفسه سليماً والدخول عبر جلسة مسروقة أو ثغرة، لذلك لا تغلق الحادثة لمجرد أنك عطلت الحساب، حتى تعرف الطريق الذي دخل منه وتغلقه.
ولماذا نرتب الخطوات هكذا بالضبط؟ لأن كل ترتيب آخر يضر. فلو بدأنا بالإزالة قبل الحقق، لحذفنا المفتاح الدخيل قبل أن نعرف أنه موجود أصلاً، فلا نعرف أن المهاجم ضمن لنفسه العودة، ونظن أن تعطيل الحساب كفى. ولو بدأنا بالحقق قبل الاحتواء، لبقي المهاجم يعمل أثناء تحقيقنا، فربما وسع سيطرته بينما نحن نقرأ سجلاته. والاحتواء قبل الحقق مع حفظ الأدلة هو التوازن الصحيح: توقف المهاجم، ثم تفهم ما فعله، ثم تزيله. وهذا الترتيب يظهر أهمية أن يكون الكتيب مكتوباً ومجرباً، فتحت الضغط يميل الإنسان إلى أن «ينظف» أولاً، وهو أسوأ ما يفعله.
ولاحظ أن الاستعداد Preparation من المستوى الأساس في دورة الحياة هو ما يجعل هذا الكتيب ممكناً أصلاً. فالتحقق في الخطوة الأولى يحتاج أن تعرف ما سلوك الحساب المعتاد، وهذا من قائمة الأصول ومن سجلات الدخول التي فعلتها مسبقاً. والاحتواء يحتاج أن تملك صلاحية تعطيل الحساب بسرعة، وهذا من إدارة الهوية التي بنيتها قبل الحادثة كما في دورة حياة حساب الموظف. ومنع هذه الحادثة أصلاً كان ممكناً بكلمة مرور قوية ومصادقة ثنائية، وهو ما تقوله وظيفة الحماية Protect، فالاستجابة الجيدة تبدأ قبل الحادثة بوقت طويل.
كتيب: برنامج الفدية Ransomware على سيرفر
برنامج الفدية Ransomware يشفر ملفات السيرفر ويطلب فدية لفك التشفير، وهو من أكثر الحوادث التي تحتاج ترتيباً صحيحاً، لأن الإجراء الخاطئ فيه يضاعف الضرر. وترتيب الخطوات في الصورة التالية مبني على قائمة الاستجابة في دليل CISA StopRansomware (سبتمبر 2023):
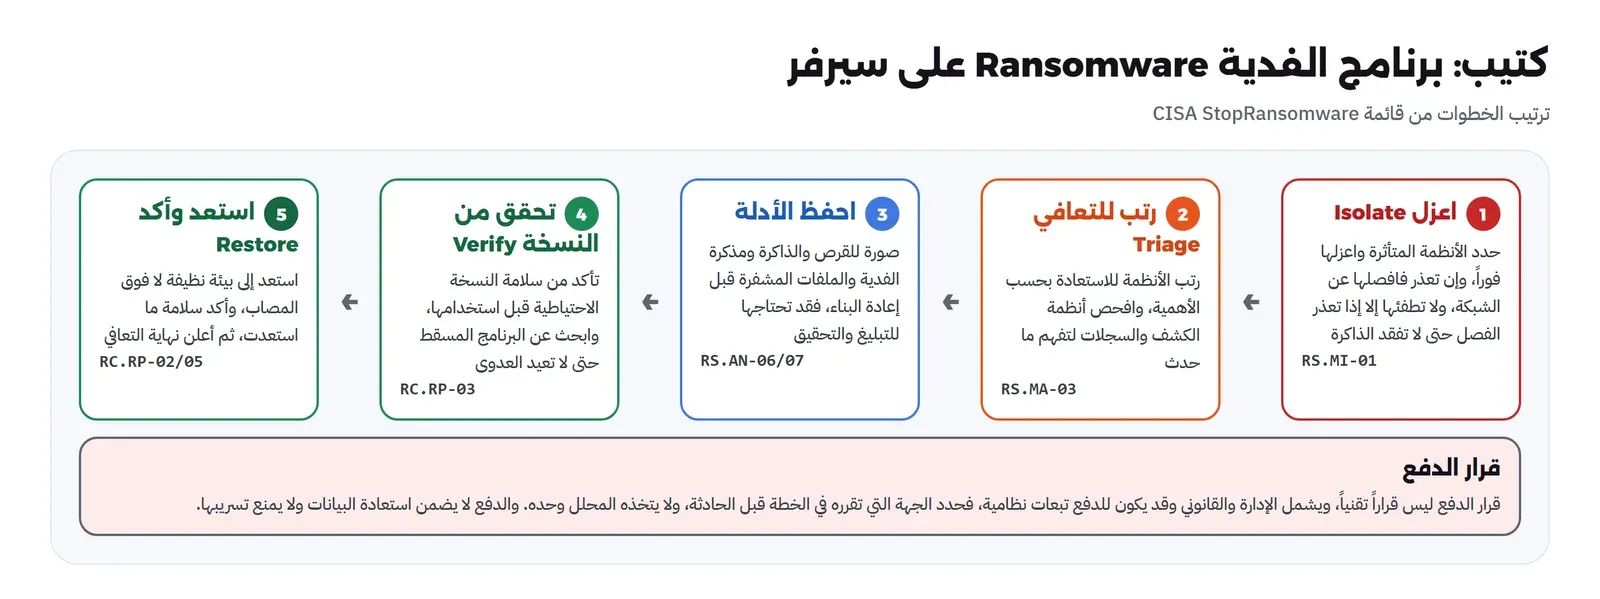
- اعزل Isolate (RS.MI-01): حدد الأنظمة المتأثرة واعزلها فوراً، وإن ظهر أن عدة أنظمة أو شبكات فرعية متأثرة فافصل الشبكة على مستوى السويتش، كما تنص قائمة CISA. والترتيب مهم: افصل عن الشبكة قبل أن تطفئ، لأن إطفاء السيرفر يفقدك الذاكرة التي قد تحمل مفتاح التشفير Encryption أو أثر العملية، ولا تطفئ إلا إذا تعذر الفصل بطريقة أخرى.
- رتب للتعافي Triage (RS.MA-03): رتب الأنظمة المتأثرة للاستعادة بحسب أهميتها، وافحص أنظمة الكشف والسجلات والمضاد الفيروسي لتبني فهماً أولياً موثقاً لما حدث، كما في قائمة CISA.
- احفظ الأدلة (RS.AN-06, RS.AN-07): صورة للقرص والذاكرة، ومذكرة الفدية، وعينة من الملفات المشفرة، قبل إعادة البناء، فقد تحتاجها للتبليغ النظامي وللتحقيق ولمعرفة إن كان هناك تسريب للبيانات لا تشفير فقط.
- تحقق من النسخة Verify (RC.RP-03): تأكد من سلامة النسخة الاحتياطية Backup قبل أن تستخدمها، وابحث عن البرنامج المسقط Dropper حتى لا تعيد العدوى من النسخة نفسها، وهذا ما تحذر منه قائمة CISA صراحة.
- استعد وأكد Restore (RC.RP-02, RC.RP-05): استعد إلى بيئة نظيفة، لا فوق السيرفر المصاب، وأكد سلامة ما استعدت وأن الخدمة عادت للوضع الطبيعي، ثم أعلن نهاية التعافي (RC.RP-06).
وأما قرار الدفع فليس قراراً تقنياً، ويشمل الإدارة والقانوني، وقد يكون للدفع تبعات نظامية، فحدد في الخطة قبل الحادثة من يقرره، ولا يتخذه المحلل وحده. ولاحظ أن الدفع لا يضمن استعادة البيانات ولا يمنع تسريبها، والأصل أن نسخة احتياطية مجربة تغنيك عن السؤال كله. وقد شرحنا النسخ الاحتياطي الذي يقاوم الفدية في النسخ الاحتياطي بقاعدة 3-2-1.
ونقطة تغفل عنها كثير من الفرق: الفدية الحديثة لا تشفر فقط، وإنما تسرق البيانات أولاً ثم تشفرها، وتهدد بنشرها إن لم تدفع، وهذا ما يسمى الابتزاز المزدوج Double Extortion. وأثر ذلك على الكتيب أن سؤال «هل سربت بيانات؟» لا يقل أهمية عن «كيف نستعيد؟»، لأن التسريب هو ما يوجب التزام التبليغ النظامي في المادة 24. ولهذا كانت الخطوة الثالثة في الكتيب، أي حفظ الأدلة قبل إعادة البناء، مهمة حتى لو كانت لديك نسخة احتياطية ممتازة: فالنسخة تعيد الملفات، ولكنها لا تجيب عن سؤال ماذا خرج من الشبكة، وهذا السؤال يجاب من سجلات الشبكة وحركة البيانات الخارجة التي رأيناها في مراقبة الشبكة مع Suricata وZeek، لا من الملفات المشفرة. وأسلوب التشفير لمنع التعافي له رمز في ATT&CK هو Data Encrypted for Impact T1486، وكثير من عائلات الفدية تحذف أيضاً النسخ الاحتياطية ونسخ الظل Shadow Copies قبل التشفير، وهو أسلوب Inhibit System Recovery T1490، ولهذا يجب أن تكون نسختك الاحتياطية في مكان لا يصل إليه السيرفر المصاب، كما تقول قاعدة 3-2-1.
ما تعلمناه حين مثلنا الحادثتين
في 26 أكتوبر 2026 مثلنا الحادثتين بأمان على سيرفرات تجريبية معزولة (Debian 13) لا تتصل بأي شبكة حقيقية: تخمين كلمة مرور ضعيفة لحساب موظف ثم ترك مفتاح SSH للعودة، ثم محاكاة فدية تشفر ملفات تجريبية وتترك مذكرة، دون أي برنامج خبيث حقيقي. ثم استعدنا الملفات بأداة النسخ الاحتياطي مفتوحة المصدر Open Source restic (الإصدار 0.18.1). والبيانات في التجربة ملفات صنعناها للتمثيل، فالأهم هنا الدروس لا الأرقام:
| الخطوة | ما رأيناه | الدرس |
|---|---|---|
| قراءة سجل الدخول بعد الحادثة الأولى | السجل يحكي القصة كاملة: محاولات فاشلة من عنوان واحد، ثم دخول ناجح من العنوان نفسه | الفرق عن تنبيه التخمين العادي هو الدخول الناجح، وهذا أسلوب Valid Accounts في ATT&CK |
| فحص حساب الموظف | مفتاح غريب في قائمة مفاتيح SSH للحساب | هذا بقاء المهاجم Persistence (أسلوب T1098.004). لو حذفناه قبل حفظه لضاع الدليل على أنه ضمن العودة |
| حفظ السجل والمفتاح بالهاش | لكل ملف بصمة رقمية تتغير لو تغير بايت واحد | هذه سلسلة الحيازة في أبسط صورها |
| فحص سلامة النسخة الاحتياطية بعد الفدية | أكدت restic أن النسخة سليمة دون أخطاء | لا تستعيد من نسخة قبل أن تتأكد منها (RC.RP-03) |
| الاستعادة إلى مجلد نظيف منفصل | عادت كل الملفات بمحتواها الأصلي، ولا ملف مشفر بينها | تأكيد سلامة ما استعدت (RC.RP-05)، ولم نحتج أن نسأل عن دفع الفدية أصلاً |
المصدر: Valid Accounts T1078 وSSH Authorized Keys T1098.004 في MITRE ATT&CK.
ولاحظ الفرق بين الحادثتين: الحساب المخترق عمله تحقيق وإزالة، والفدية عملها احتواء واستعادة. لكن كلتيهما تبدأ بحفظ الأدلة، وكلتاهما لا تعمل فوق الأصل المصاب.
وهذه التجربة أبسط من الواقع في ثلاثة أمور يجب أن تعرفها:
- مكان النسخة: وضعنا النسخة على الجهاز نفسه. في الواقع يجب أن تكون في مكان لا يصل إليه السيرفر المصاب، ويفضل أن تكون غير قابلة للحذف Immutable، وإلا حذفها برنامج الفدية مع الملفات.
- سلوك الفدية الحقيقية: تنتشر بين السيرفرات، وتسرق البيانات، وتحذف النسخ. ولا تشغل فدية حقيقية أبداً «للتجربة».
- عمق التحقيق: التحقيق الحقيقي يحتاج صورة كاملة للقرص والذاكرة، وخطاً زمنياً يجمع كل الأحداث. وهذا ما تفعله أدوات فحص سيرفر Linux مخترق وPlaso وTimesketch.
تمرين الطاولة Tabletop Exercise: اختبر الخطة قبل الحادثة
الخطة والكتيبات التي لم تجرب لا تعمل يوم تحتاجها، وأرخص طريقة لتجربتها تمرين الطاولة Tabletop Exercise: جلسة نقاشية يجلس فيها الفريق حول طاولة ويمشي على سيناريو، دون لمس أي نظام حقيقي، فتظهر الثغرات Vulnerabilities في الورق لا في الحادثة. والصورة التالية تبين بنيته:
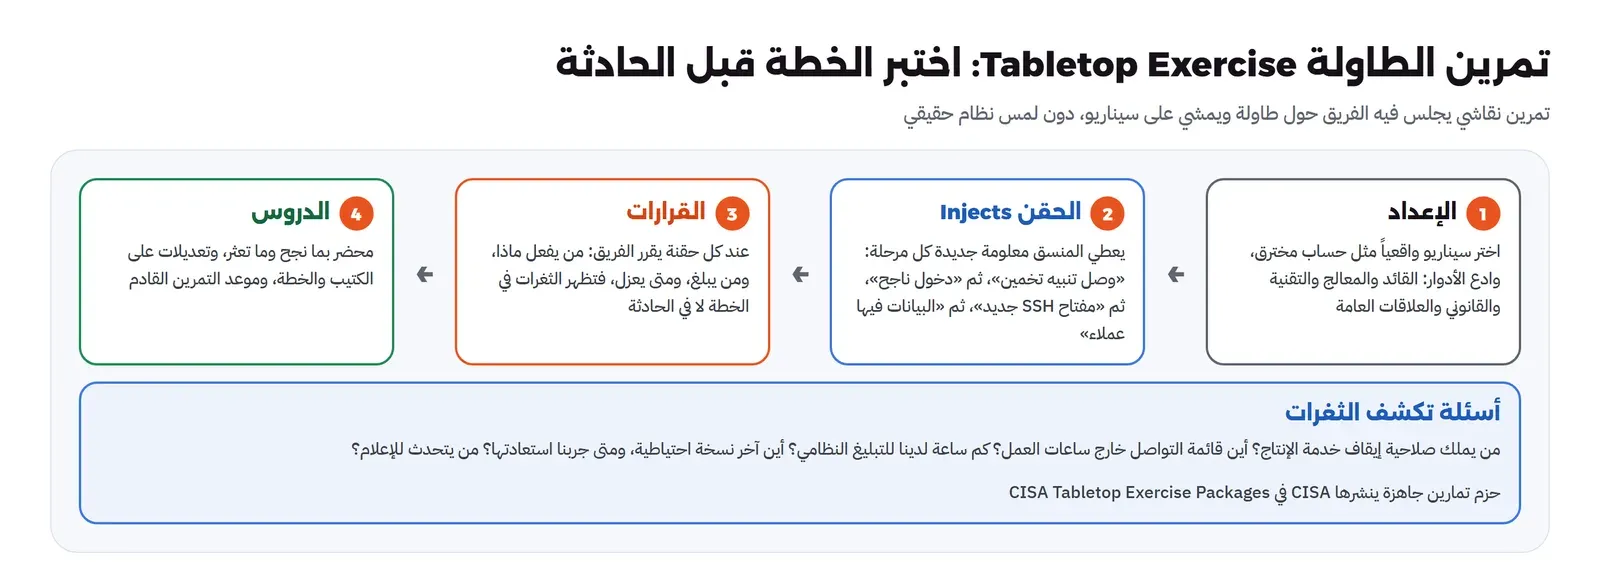
وهذا تمرين جاهز مبني على حادثة الحساب المخترق، يديره المنسق بأربع حقن Injects:
- الحقنة الأولى: «الساعة 8:00، وصل تنبيه تخمين كلمات مرور على سيرفر الويب من عنوان غير معروف». السؤال: من يفرز؟ وما الخطوة التالية؟
- الحقنة الثانية: «الساعة 8:10، التحقيق يظهر دخولاً ناجحاً لحساب موظف من نفس العنوان». السؤال: من يملك صلاحية تعطيل الحساب؟ ومتى نعزل السيرفر؟ ومن يبلغ القائد؟
- الحقنة الثالثة: «الساعة 8:25، وجدنا مفتاح SSH دخيلاً وملفين جديدين». السؤال: كيف نحفظ الأدلة؟ ومن يقرر إعادة البناء؟
- الحقنة الرابعة: «الساعة 9:00، الملفات على السيرفر فيها بيانات عملاء». السؤال: هل هذا تسرب يستوجب التبليغ؟ وكم ساعة أمامنا؟ ومن يتصل بالهيئة؟ ومن يتحدث للعملاء؟
وعند كل حقنة يقرر الفريق بصوت عال، فتظهر الأسئلة التي لا جواب لها: من يملك صلاحية إيقاف خدمة الإنتاج؟ أين قائمة التواصل خارج ساعات العمل؟ كم ساعة لدينا للتبليغ النظامي، وهل نعرف أنها 72 ساعة من العلم؟ أين آخر نسخة احتياطية، ومتى جربنا استعادتها آخر مرة؟ ثم يكتب محضر بما نجح وما تعثر، وتعديلات على الكتيب، وموعد التمرين القادم. وينشر CISA حزم تمارين جاهزة في CISA Tabletop Exercise Packages تستطيع أن تبدأ منها. والأدوات التي تدير الحالة فعلاً، مثل TheHive، تساعد في التمرين وفي الحادثة الحقيقية بأن تحفظ من فعل ماذا ومتى، كما جربنا في مقال TheHive.
دليلالاستجابة للحوادث Incident Response مع TheHiveحولنا تنبيهاً عن دخول مريب إلى حساب FTP إلى قضية في TheHive بمهام ومؤشرات وأسلوب ATT&CK، وقسنا ما تسمح به الرخصة فعلاً. دليلالنسخ الاحتياطي بقاعدة 3-2-1 واختبار الاستعادةكيف تحدد كم بيانات تقبل أن تخسر، وتبني نسخاً لا يستطيع المخترق حذفها، وتتأكد أنك تستطيع استعادتها فعلاً.دليلالتحقيق الرقمي DFIR: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.
أخطاء شائعة
- إعادة تشغيل السيرفر «لينظف»: يمحو الذاكرة والأدلة على كيف دخل المهاجم، ويجعل التبليغ الصحيح مستحيلاً.
- حذف ما تركه المهاجم قبل حفظه: المفتاح الدخيل والملفات أدلة، احفظها بالهاش قبل الإزالة.
- الاستعادة فوق السيرفر المصاب: يمحو الأدلة وقد يعيد العدوى، استعد إلى بيئة نظيفة.
- الثقة بالنسخة دون تحققها: النسخة التالفة تكتشف وقت الاستعادة، فتحقق منها أولاً، واختبر الاستعادة دورياً لا وقت الحادثة.
- إغلاق الحادثة عند تعطيل الحساب: دون معرفة الطريق الذي دخل منه المهاجم، فيعود من نفس الباب.
- تأخير التبليغ حتى اكتمال التحقيق: المهلة 72 ساعة من العلم، وإن لم تكتمل المعلومات تقدم لاحقاً مع المبررات.
- عدم تحديد الأدوار قبل الحادثة: فيضيع الوقت في السؤال «من يقرر هذا؟» تحت الضغط.
- كتابة الخطة وعدم تجربتها: الإجراء الذي لم يجرب في تمرين طاولة لن يعمل في حادثة حقيقية.
- اتخاذ المحلل قرار دفع الفدية: قرار إداري وقانوني، لا تقني، والدفع لا يضمن شيئاً.
قائمة تحقق للاستعداد
| البند | الوظيفة في CSF | جاهز؟ |
|---|---|---|
| سياسة استجابة معتمدة من الإدارة، فيها من يملك صلاحية الفصل والإيقاف | Govern | ☐ |
| خطة استجابة بالأدوار والتصنيف والتصعيد والتواصل | Govern | ☐ |
| قائمة أصول محدثة بمالك وأهمية كل أصل | Identify | ☐ |
| كتيبان على الأقل: الحساب المخترق والفدية | Respond | ☐ |
| نسخ احتياطية مجربة، واختبار استعادة دوري موثق | Recover | ☐ |
| قائمة تواصل داخل وخارج ساعات العمل، وجهة اتصال الهيئة | Respond (RS.CO) | ☐ |
| معرفة مهلة التبليغ: 72 ساعة من العلم بتسرب البيانات الشخصية | Respond (RS.CO) | ☐ |
| طريقة حفظ الأدلة بالهاش وسلسلة الحيازة | Respond (RS.AN) | ☐ |
| تمرين طاولة مرة في السنة على الأقل، بمحضر وتعديلات | Improvement (ID.IM) | ☐ |
| عقد مزود الخدمة الخارجي فيه حدود الصلاحية والمسؤولية المشتركة | Govern | ☐ |
الخلاصة
- دورة حياة الاستجابة في NIST SP 800-61r3 بنيت على وظائف CSF 2.0 الست: الاستجابة نفسها هي الكشف والاستجابة والتعافي، والاستعداد (الحوكمة والتعريف والحماية) أساس أوسع منها، والتحسين يجري في كل وقت.
- حدد الأدوار قبل الحادثة: قائد الحادثة والمعالج والتقنية والقانوني ومالك الأصل، ولو جمعها شخص واحد في شركة صغيرة.
- السياسة لماذا، والخطة كيف ننظم، والإجراء كيف ننفذ، والكتيب خطوات سيناريو محدد.
- احفظ الأدلة بالهاش قبل أي تغيير، ولا تعمل على الأصل، فهذا ما يثبت سلسلة الحيازة ويمكنك من التبليغ الصحيح.
- التبليغ عند تسرب البيانات الشخصية خلال 72 ساعة من العلم بحسب المادة 24 من اللائحة التنفيذية، ولا يخل ذلك بما تطلبه الهيئة الوطنية للأمن السيبراني.
- كتيب الحساب المخترق: تحقق، احتو، حقق، أزل، تعاف، دون حذف قبل الحفظ. وكتيب الفدية: اعزل قبل أن تطفئ، احفظ الأدلة، تحقق من النسخة، استعد إلى بيئة نظيفة.
- النسخة الاحتياطية المجربة تغني عن سؤال دفع الفدية: في تجربتنا تحققنا من سلامتها أولاً، ثم استعدنا كل الملفات إلى مكان نظيف.
- تمرين الطاولة يكشف ثغرات الخطة في الورق لا في الحادثة، فاختبرها مرة في السنة على الأقل.
وأقرب المقالات إلى هذا الموضوع في مرحلة الاستجابة والتحقيق:
دليلالاستجابة للحوادث Incident Response مع TheHiveحولنا تنبيهاً عن دخول مريب إلى حساب FTP إلى قضية في TheHive بمهام ومؤشرات وأسلوب ATT&CK، وقسنا ما تسمح به الرخصة فعلاً.دليلالتحقيق الرقمي DFIR: احفظ الأدلة قبل أن تنظف السيرفرماذا تفعل عندما تشك أن سيرفرك مخترق، ولماذا تمسح إعادة التشغيل والتنظيف الأدلة التي تحتاجها لتعرف ما حدث.دليلفحص سيرفر Linux مخترق دون أن تفسد الأدلةفحصنا سيرفراً مخترقاً في المختبر خطوة خطوة بالطريقة الصحيحة، فوجدنا برنامجاً من ملف محذوف وأمر ls مزروعاً ووقتاً مزوراً، دون أن نفسد دليلاً.دليلالخط الزمني للحادث Timeline مع Plaso وTimesketchبنينا خطاً زمنياً شاملاً لحادثة اختراق سيرفر بأداة Plaso، فأعاد الهجوم بالدقيقة، ثم رفعناه إلى Timesketch وشغلنا محلل تخمين كلمة المرور. دليلأدوات التحقيق الرقمي مفتوحة المصدر وكيف تستخدمهاالأدوات المفتوحة التي تحتاجها في كل مرحلة من التحقيق الرقمي، من نسخ القرص واسترجاع ملف محذوف إلى بناء خط زمني لما حدث.
 دليليوم محلل SOC: فرز التنبيهات Alert Triage من التنبيه إلى القرارستة عشر تنبيهاً حقيقياً من Wazuh وSuricata نفرزها واحداً واحداً بالإثراء من Zeek حتى القرار والتصعيد.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: كتابة المقال، وتنفيذ التجربة يوم 26 أكتوبر 2026 على Debian 13 وrestic 0.18.1: تمثيل حساب مخترق (5 محاولات فاشلة ثم دخول ناجح ومفتاح SSH للبقاء) ومحاكاة فدية على 150 ملفاً، واستعادة من نسخة restic بعد التحقق من سلامتها، مبنياً على NIST SP 800-61r3 (أبريل 2025) وCSF 2.0 والمادة 24 من اللائحة التنفيذية لـ PDPL.


