


إذا طلب منك عميل أو جهة حكومية «سياسات الأمن السيبراني المعتمدة لديكم»، ولم تكن عندك سياسة واحدة مكتوبة، فالحل السريع الذي يخطر للجميع هو: ننزل نماذج الهيئة الوطنية للأمن السيبراني، ونضع اسم الشركة مكان «اسم الجهة»، ويوقعها الرئيس التنفيذي، ونرسلها اليوم. وهذا المقال يشرح لماذا لا تفعل ذلك، وماذا تفعل بدلاً منه.
ستعرف ماذا تطلب الضوابط الأساسية ECC من السياسات بالضبط، ومن أين تأتي بقوالب عربية موثوقة، وماذا وجدنا حين حللنا نموذجاً رسمياً بنداً بنداً، وكيف تحوله إلى سياسة من صفحة واحدة يطبقها الناس ويقبلها المدقق. وقد شرحنا الفرق بين السياسة والمعيار والإجراء والإرشاد في مصطلحات GRC، فلن نعيده هنا.
 دليلمصطلحات GRC للمبتدئين بمثال من شركة صغيرةما الذي يعنيه GRC فعلاً، وما الكلمات التي يستخدمها المدقق، وكيف تثبت له أن ضوابطك تعمل كما تقول.
 دليلالضوابط الأساسية للأمن السيبراني NCA ECC بلغة بسيطةكيف تقرأ الضوابط الأساسية ECC دون أن تضيع في أرقامها، وعلى من تنطبق، وما المطلوب من جهتك فعلاً في كل مكون.
 دليلسجل المخاطر Risk Register مع SimpleRisk على سيرفركنبني سجل مخاطر حقيقياً بنموذج الهيئة ثم بأداة SimpleRisk، ونرى لماذا أعطت الأداة كل المخاطر مستوى واحداً، وكيف تكتب منهجية تعطي الأرقام معناها.
 دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت.
باختصار Quick Summary
من أين تبدأ: نماذج الهيئة العربية المجانية، 84 نموذجاً عددناها في أكتوبر 2026.
المشكلة: نموذج سياسة الهويات وحده فيه 48 بنداً و58 خانة فارغة، وبنود تفترض أنظمة قد لا تملكها.
الحل: قرار مكتوب لكل بند (يبقى، أو ينتقل إلى معيار أو إجراء، أو يحذف بسبب)، ثم سياسة قصيرة لها مالك وطريقة قياس وباب للاستثناء.
البداية: السياسة العامة وخمس أو ست سياسات للمواضيع الأكثر خطراً، أفضل من ثلاثين سياسة منزلة.
ماذا تطلب الضوابط من السياسات بالضبط؟
المكون الفرعي 1-3 في ECC-2:2024 عنوانه سياسات وإجراءات الأمن السيبراني. وفيه أربعة ضوابط قصيرة، وكل كلمة فيها تتحول لاحقاً إلى سؤال من المدقق:
| الضابط | ماذا يطلب | ماذا يعني لك عملياً |
|---|---|---|
| 1-3-1 | أن تحدد إدارة الأمن السيبراني السياسات والإجراءات وتوثقها، ويعتمدها صاحب الصلاحية، وتنشر على العاملين والأطراف المعنية | أربعة أدلة في ضابط واحد: الوثيقة، واعتمادها، ومن اعتمدها، وما يثبت نشرها |
| 1-3-2 | أن تتأكد إدارة الأمن السيبراني من تطبيق السياسات | كل بند في السياسة وعد يحتاج دليلاً. لذلك البند الذي لا تطبقه أسوأ من غيابه |
| 1-3-3 | أن تدعم السياسات بمعايير تقنية، مثل معايير جدار الحماية وقواعد البيانات وأنظمة التشغيل | تستطيع أن تبقي السياسة قصيرة، فالتفاصيل لها مكان آخر معترف به |
| 1-3-4 | أن تراجع السياسات وتحدث على فترات مخططة، أو عند تغير المتطلبات التشريعية والتنظيمية، وتوثق التغييرات وتعتمد | لكل سياسة تاريخ مراجعة، وسجل نسخ يبين ماذا تغير ومتى |
ولاحظ ما لا تطلبه: لا عدداً معيناً من السياسات، ولا شكلاً معيناً، ولا أن تكون منسوخة من نموذج. وفي المقابل، كل مكون فرعي آخر تقريباً يبدأ بضابط يطلب أن توثق متطلبات موضوعه وتعتمد، مثل الضابط 2-1-3 الذي يطلب سياسة الاستخدام المقبول للأصول. فالسياسات ليست مكوناً واحداً، وإنما الطبقة المكتوبة لكل المكونات.
من أين تبدأ؟ نماذج الهيئة الوطنية للأمن السيبراني
لا تكتب سياساتك من صفحة بيضاء. فالهيئة تنشر مجاناً أدوات الأمن السيبراني: نماذج عربية بصيغة Word وPDF، موجهة كما تقول الصفحة للقطاع الحكومي والخاص والجهات الأخرى. وعددنا القائمة كما ظهرت في الصفحة في 25 أكتوبر 2026، فوجدنا 84 نموذجاً تقريباً:
| النوع | العدد | أمثلة |
|---|---|---|
| سياسات Policies | 32 | السياسة العامة للأمن السيبراني، إدارة هويات الدخول والصلاحيات، إدارة الثغرات، النسخ الاحتياطية، الحوسبة السحابية والاستضافة |
| معايير Standards | 35 | معيار التشفير، معيار الإعدادات والتحصين الآمن، معيار الحماية من هجمات حجب الخدمة الموزعة |
| إجراءات Procedures | 4 | إجراء تدقيق الأمن السيبراني، إجراء إدارة المخاطر، إجراء تطوير وثائق الأمن السيبراني، إجراء تقييم الثغرات |
| سجلات وتقارير Registers | 5 | سجل مخاطر الأمن السيبراني، سجل الثغرات، سجل خطة التدقيق، تقرير مؤشرات الأداء، تقرير التدقيق |
| وثائق أخرى | 8 | الهيكل التنظيمي، الأدوار والمسؤوليات، اتفاقية السرية، تعهد الالتزام بالسياسات، قوائم تحقق للمشاريع والتطوير |
والنماذج مبنية على ضوابط الهيئة نفسها: المصطلحات نفسها، والتقسيم نفسه، والبنود التي يتوقع المدقق أن يجدها. وهذه ميزة لا تجدها في قوالب أجنبية مترجمة، فالمدقق في جهة حكومية يعرف هذه النماذج ويعرف أين يبحث فيها.
لكن كل نموذج يبدأ بإخلاء مسؤولية يقول إنه مثال توضيحي يجب تعديله ومواءمته مع أعمال الجهة، ويجب أن يعتمده رئيس الجهة أو من يفوضه، وإن الهيئة تخلي مسؤوليتها من استخدامه كما هو. وهذه أهم جملة في النموذج كله، والسبب في القسم التالي بالأرقام.
ماذا وجدنا في نموذج سياسة الهويات؟
اخترنا نموذج سياسة إدارة هويات الدخول والصلاحيات، لأن أغلب أسئلة العملاء في الاستبيانات عن الحسابات والصلاحيات. نزلنا ملف Word الرسمي من صفحة الهيئة، وعددنا بنوده وخاناته الفارغة في 26 أكتوبر 2026. وهذا ما وجدناه:
| ما قسناه | النتيجة |
|---|---|
| عدد البنود التي تبدأ بـ «يجب» أو «لا يجوز» أو «يمنع» | 48 بنداً |
| متوسط طول البند | 24.6 كلمة |
| بنود تزيد على 40 كلمة (ثلاثة أسطر أو أكثر في صفحة Word) | 5 |
| خانات تنتظر التعبئة | 58 خانة من 15 نوعاً |
| منها «اسم الجهة» | 30 مرة |
| مالك السياسة وتاريخ المراجعة | جدولان فارغان داخل الوثيقة |
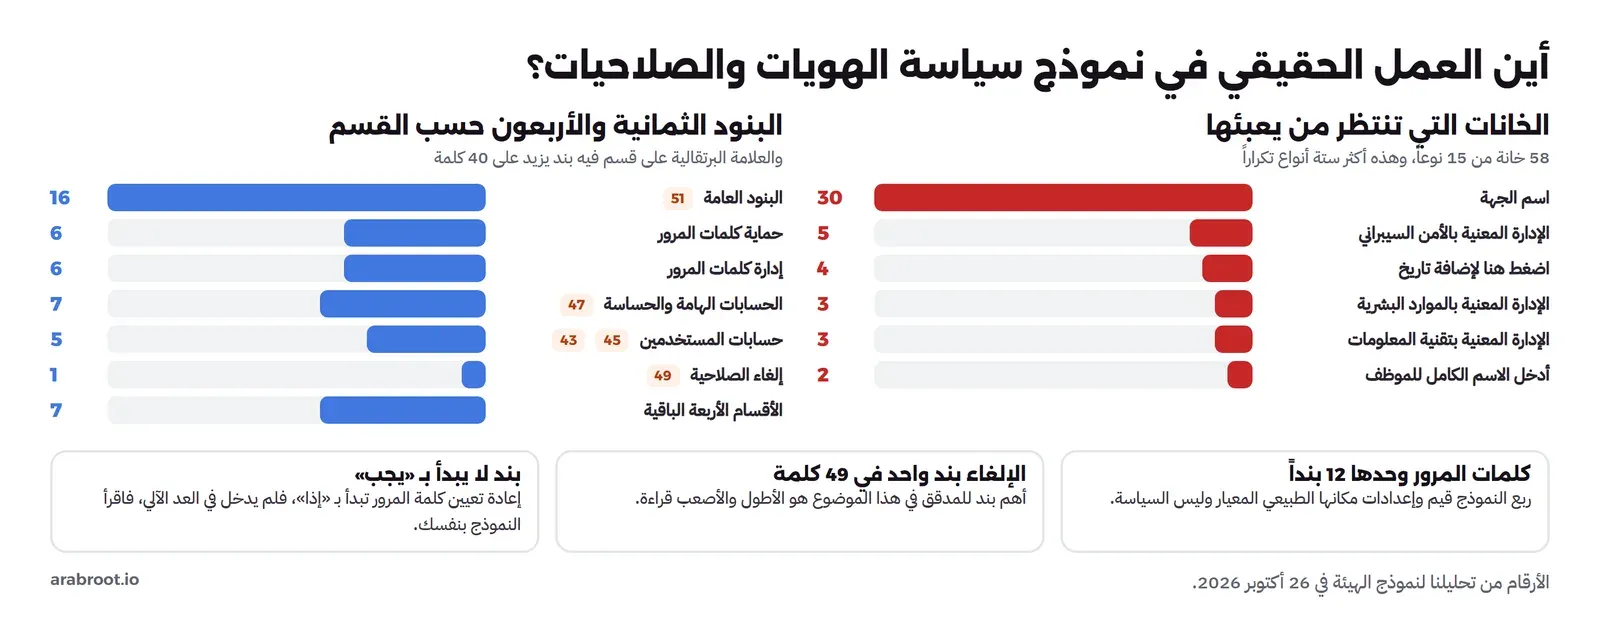
والأرقام تقول خمسة أشياء:
- البحث والاستبدال يحل نصف الخانات فقط: «اسم الجهة» 30 من 58. أما الباقي فأسماء إدارات مثل «الإدارة المعنية بالأمن السيبراني» (5 مرات) و«الإدارة المعنية بالموارد البشرية» (3) و«الإدارة المعنية بتقنية المعلومات» (3)، وتواريخ وأسماء موظفين. وفي شركة صغيرة قد لا توجد هذه الإدارات أصلاً، فكل خانة منها قرار عن شخص، وليست كلمة تستبدل.
- أطول بند من أهم البنود: البند 13 في قسم البنود العامة، عن منع الوصول المباشر إلى قواعد بيانات الأنظمة الحساسة، في 51 كلمة. وهو بند مهم لأي جهة تحفظ بيانات حساسة، لكنه مكتوب بطريقة يصعب على الفني أن يعرف منها ماذا يفعل.
- إلغاء الصلاحية بند واحد في 49 كلمة: وهو البند الذي سيختبره المدقق بعينة من الموظفين المغادرين، ويرتبط بالضابط 1-9-5 الذي يطلب إلغاء الصلاحيات مباشرة عند انتهاء الخدمة. أهم بند للمدقق هو ثاني أطول بند في النموذج.
- ربع النموذج قيم وإعدادات: قسما «إدارة كلمات المرور» و«حماية كلمات المرور» فيهما 12 بنداً، مثل الإخفاء عند الإدخال وسجل كلمات المرور السابقة. وهذا ما يسميه الضابط 1-3-3 معياراً تقنياً، ومكانه ليس السياسة.
- العد الآلي لا يكفي: في قسم حماية كلمات المرور سبعة بنود، لكن عدنا الآلي وجد ستة، لأن أحدها يبدأ بـ «إذا طلب المستخدم إعادة تعيين كلمة المرور» وليس بـ «يجب». فاقرأ النموذج بنفسك مرة واحدة على الأقل.
ووجدنا في النموذج أيضاً بنوداً تفترض بيئة معينة: مثال «الدليل النشط Active Directory» للتحكم المركزي في الوصول، وبنداً عن بروتوكول SNMP لإدارة أجهزة الشبكة، وبنداً يقترح حفظ كلمات مرور الحسابات المهمة «داخل مغلف مختوم في خزنة». والجهة التي ترسل هذه الوثيقة موقعة كما هي، تعطي عميلها أو مدققها قائمة طويلة من الوعود التي سيطلب دليلها بعد أشهر، كما في مقال الاستعداد للتدقيق.
المصدر: نموذج سياسة إدارة هويات الدخول والصلاحيات من الهيئة.
لماذا لا يطبق الناس السياسات؟
القصة المتكررة في الشركات: سياسات في مجلد مشترك، وقعها مدير لم يقرأها، ولا يعرف أحد ما فيها حتى يأتي المدقق. وهذه ليست مشكلة كتابة، وإنما مشكلة تصميم، وأسبابها تتكرر:
| السبب | مثال ضعيف | البديل |
|---|---|---|
| لا يعرف القارئ لماذا | «يجب تعطيل خاصية تذكر كلمة المرور» | أضف السبب: «لأن جهازاً مسروقاً واحداً فيه كلمات مرور محفوظة يفتح كل الأنظمة» |
| لا يمكن التحقق منها | «يجب استخدام كلمات مرور قوية» | «15 حرفاً على الأقل لكلمة المرور التي تستخدم وحدها، ويرفض النظام ما دونها» |
| لا مالك لها | «إدارة تقنية المعلومات» | منصب محدد يراجعها ويوافق على الاستثناءات |
| طويلة ومنقولة | عشرات البنود لا ينطبق نصفها | البنود التي تطبقها فعلاً، والباقي بقرار مكتوب |
| تخلط السياسة بالمعيار | أسماء منتجات وإعدادات داخل السياسة | القيم في المعيار، فلا تحتاج اعتماد الرئيس التنفيذي عند كل تغيير أداة |
| لا باب للاستثناء | «لا استثناء لهذه السياسة» | طريقة مكتوبة لطلب الاستثناء بمدة وموافقة |
شكل السياسة التي يطبقها الناس
الشكل التالي يقارن النموذج كما نزل، بأرقامه التي وجدناها، بسياسة من صفحة واحدة مكتوبة لجهة محددة:
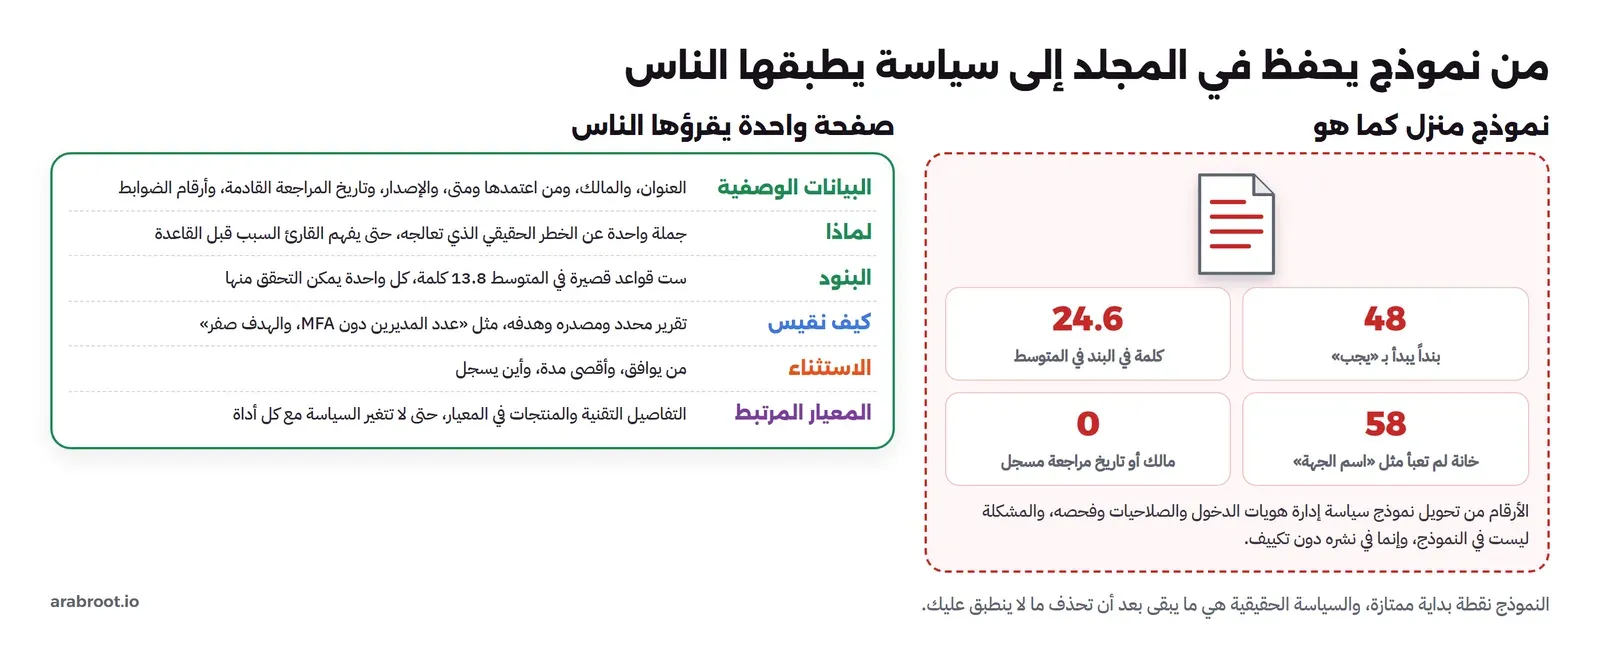
والسياسة القصيرة فيها ستة أجزاء:
- البيانات الوصفية Metadata: العنوان، والمالك، ومن اعتمدها وتاريخ الاعتماد، والإصدار، وتاريخ المراجعة القادمة، وأرقام الضوابط التي تحققها. وهذا أول ما يسأل عنه المدقق، وهو دليل الضابطين 1-3-1 و1-3-4.
- لماذا: جملة واحدة عن الخطر الحقيقي الذي تعالجه السياسة في هذه الجهة، وليس تعريفاً عاماً للأمن السيبراني.
- البنود: قواعد قصيرة تبدأ بـ «يجب» أو «يمنع»، وكل قاعدة يستطيع شخص آخر أن يتحقق منها.
- كيف نقيس: المؤشر ومصدره والهدف. ونماذج الهيئة فيها بند يطلب مؤشر قياس أداء KPI، لكنها تتركه لك لتحدده.
- الاستثناء: من يوافق عليه، وأقصى مدة له، وأين يسجل.
- المعيار المرتبط: أين توجد التفاصيل التقنية، حتى تبقى السياسة ثابتة عندما تتغير الأدوات.
والطول لم يختف، وإنما انتقل إلى مكانه الصحيح. فالقيم التقنية تذهب إلى المعيار الذي يحدثه فريق التقنية، والخطوات إلى الإجراء الذي يقرؤه من ينفذها، وتبقى السياسة للقرارات التي تحتاج صاحب صلاحية. وهذا ما يطلبه الضابط 1-3-3.
كيف تكيف النموذج: قرار مكتوب لكل بند
هذا هو العمل الذي يميز السياسة المكيفة عن النموذج المنسوخ، ولا يستطيع أي نموذج أن يقوم به عنك. والقاعدة: لا تحذف بنداً بصمت، ولا تبق بنداً دون أن تعرف لماذا. والخطوات:
- اعمل جدولاً بكل بنود النموذج: لكل بند سطر فيه رقمه، والوثيقة التي سيذهب إليها، ورقم الضابط في ECC إن كان يحققه، وسبب القرار في جملة.
- اختر لكل بند واحداً من خمسة قرارات: يبقى في السياسة، أو يدمج مع بند يقول الشيء نفسه، أو ينتقل إلى معيار، أو ينتقل إلى إجراء، أو يحذف بسبب مكتوب.
- سجل المخاطرة لكل بند تحذفه وهو ينطبق: في سجل المخاطر بمالكها.
- تحقق أن كل ضابط بقي في سياسة معتمدة: وليس في إجراء فقط، لأن الإجراء لا يعتمده صاحب الصلاحية كما يعتمد السياسة.
- تحقق أن لكل بند قرار: بعد ساعتين على 48 بنداً يسهل أن يسقط بند دون أن ينتبه أحد، خاصة إذا عمل على الجدول شخصان.
وهذه أمثلة من بنود النموذج نفسه، مع القرار المناسب لجهة تعمل على خدمات سحابية:
| البند في النموذج | القرار | السبب |
|---|---|---|
| نظام مركزي آلي للتحكم في الوصول، ومثاله الدليل النشط | يبقى في السياسة بلا اسم منتج | المتطلب صحيح، والمثال لا ينطبق على جهة تستخدم مزود هوية سحابياً. واسم المزود يذهب إلى المعيار |
| إشعار المستخدمين قبل انتهاء صلاحية كلمة المرور، أي تغييرها دورياً | يحذف، ويكتب في المعيار التغيير عند الاشتباه | الإصدار الرابع من NIST SP 800-63B يطلب ألا يفرض تغيير دوري، وأن يفرض التغيير إذا ظهر دليل على كشف كلمة المرور |
| منع الدخول من أكثر من جهاز في الوقت نفسه | يحذف، وتسجل المخاطرة | لا يناسب فريقاً يعمل من الحاسب والجوال معاً، ولو بقي لخالفه الجميع. والتحقق متعدد العوامل ومدة الجلسة يقللان الأثر |
| بند عن بروتوكول SNMP | لا ينطبق | لا يوجد جهاز يستخدمه في النطاق. وإذا اشترت الجهة جهازاً يدعمه، يعاد فتح القرار |
| حفظ كلمات مرور الحسابات المهمة في مغلف مختوم في خزنة | يبقى المتطلب، وتنقل الطريقة إلى المعيار | النموذج نفسه يقبل خياراً ثانياً هو تقنيات إدارة الصلاحيات الهامة، مثل خزنة أسرار رقمية |
| إلغاء الصلاحية عند انتهاء الخدمة | يبقى في السياسة | القرار بأن تلغى في يوم المغادرة، وليس بعد أسبوع، يحتاج صاحب صلاحية. والإجراء يقول كيف فقط |
| مدة الجلسة وعدد محاولات الدخول | تنتقل إلى المعيار | قيم تتغير مع الأدوات |
| مؤشر قياس الأداء، ومراجعة الوثيقة ومالكها | تصبح سطر «كيف نقيس» وحقولاً في البيانات الوصفية | ليست بنوداً يطبقها الموظف |
والملاحظة التي تفاجئ أغلب من يكيف نموذجاً أول مرة: أغلب البنود تنتقل إلى مكانها الصحيح، والقليل فقط يحذف. وكثير من البنود تقول الشيء نفسه بصيغ مختلفة، مثل منح الصلاحيات بحسب الدور والحد الأدنى، فتندمج في بند واحد. ولهذا تصبح عشرات البنود في النموذج سبعة بنود أو أقل في السياسة.
وعن كلمات المرور تحديداً: يشرح NIST SP 800-63B-4 أن التغيير الدوري يدفع الناس إلى كلمات مرور متوقعة يزيدون عليها رقماً كل مرة. والقواعد التي يطلبها بدلاً منه: قائمة كلمات مرور مرفوضة، وطول أدنى، ومنه ألا تقل كلمة المرور التي تستخدم وحدها عن 15 حرفاً.
النتيجة: سياسة من صفحة واحدة
هذا مثال لسياسة هويات مكيفة لجهة صغيرة تقدم خدمة سحابية لعملائها. انسخ الشكل، وغير المحتوى ليناسب جهتك:
| سياسة إدارة الهويات والصلاحيات | |
|---|---|
| المالك | مدير الأمن السيبراني |
| اعتمدها | الرئيس التنفيذي، بتاريخ الاعتماد |
| الإصدار | 1.0 |
| المراجعة القادمة | بعد سنة من الاعتماد |
| ضوابط ECC | 1-3-1، 1-9-5، 2-2-3-1 إلى 2-2-3-5 |
| لماذا | كل بيانات العملاء في الخدمة خلف حساب، والحساب الذي يبقى بعد مغادرة صاحبه أو يملك أكثر مما يحتاج هو أقصر طريق إليها. |
| البنود | 1. يجب أن يدخل كل شخص إلى أنظمة الشركة بحساب باسمه من مزود الهوية المركزي، ويمنع استخدام الحسابات المشتركة. 2. يجب أن تمنح الصلاحيات بحسب الدور ومبدأ الحد الأدنى، وبموافقة مالك النظام. 3. يجب تفعيل التحقق متعدد العوامل لكل حساب له صلاحية إدارية أو وصول إلى بيانات العملاء. 4. يجب أن يكون للمدير حساب إداري منفصل عن حسابه اليومي، ويدخل به من بوابة الوصول المعتمدة فقط. 5. يمنع الوصول المباشر إلى قاعدة بيانات العملاء إلا عبر التطبيق، أو لمدير قاعدة البيانات بجلسة مسجلة. 6. يجب سحب كل صلاحيات الشخص في يوم انتهاء عمله. 7. يجب مراجعة الحسابات الإدارية كل ثلاثة أشهر، وبقية الحسابات كل سنة. |
| كيف نقيس | تقرير شهري من مزود الهوية بالحسابات دون تحقق متعدد العوامل، والحسابات التي لم تعطل في يوم المغادرة. والهدف صفر لكليهما. |
| الاستثناء | يطلب كتابة من مالك السياسة، بمدة لا تزيد على 30 يوماً، ويسجل في سجل الاستثناءات. |
| المعيار المرتبط | معيار الهويات والصلاحيات: مدة الجلسة، وعدد المحاولات، وطول كلمة المرور، وقائمة كلمات المرور المرفوضة. |
بنودها السبعة متوسط طولها نحو 15 كلمة، مقابل 24.6 في النموذج، ولا خانة فارغة فيها. ولاحظ ثلاثة أشياء:
- لا اسم منتج: بوابة الوصول ومزود الهوية يحددهما المعيار. وقد شرحنا الأدوات المقابلة في أدوات الوصول الآمن إلى السيرفرات وauthentik.
- سطر الضوابط: يربط السياسة بالضوابط التي تحققها، فإذا سألك المقيم عن 2-2-3-2 وجدت السياسة فوراً.
- سطر «لماذا»: لا يتحدث عن الأمن السيبراني عموماً، وإنما عن بيانات العملاء في هذه الخدمة، وهذا ما يجعل الموظف يقرأ البنود بعده.
دورة حياة السياسة وسجل نسخها
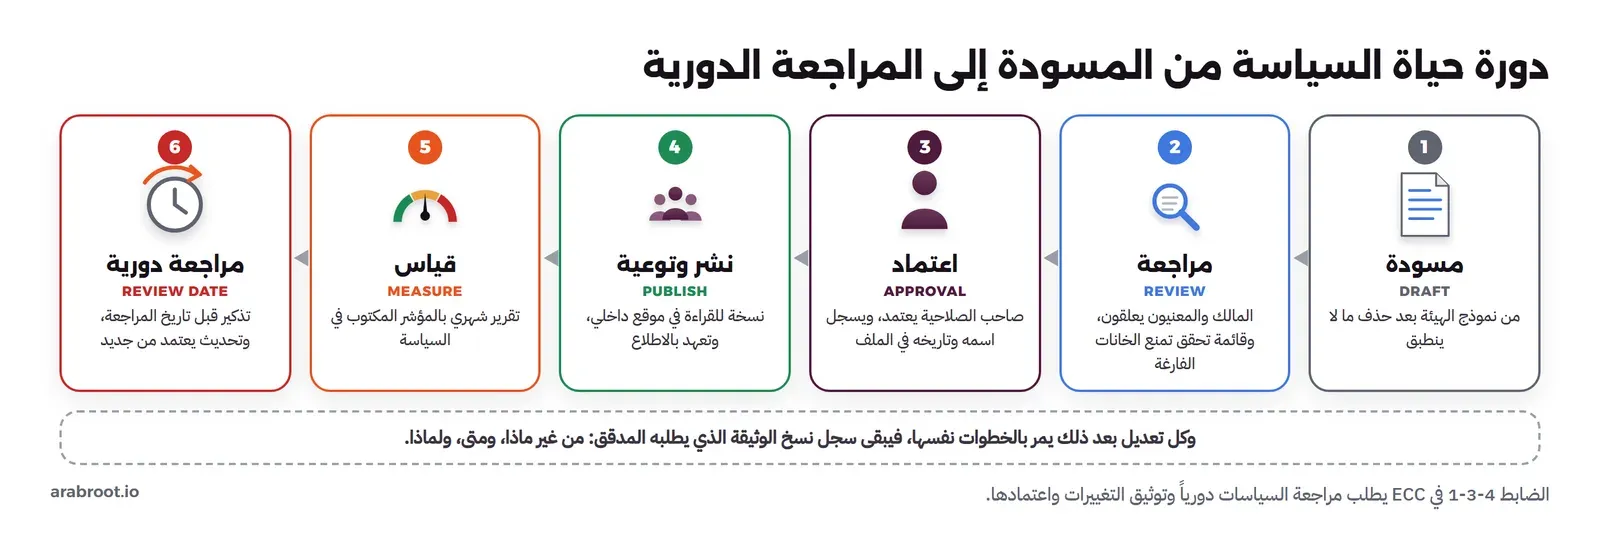
نماذج الهيئة تبدأ بجدولين لاعتماد الوثيقة ونسخها. والمهم أن يجيب سجل النسخ عن ثلاثة أسئلة: من غير ماذا، ومتى، ولماذا. وهذه قواعد تجعل ذلك سهلاً:
- مصدر واحد للنص: نسخة في البريد ونسخة في المجلد ونسخة مطبوعة هي أسرع طريق إلى سياسات متضاربة. احفظ السياسة في مكان واحد له سجل نسخ، مثل نظام إدارة وثائق، أو مستودع Git إذا كان فريقك يستخدمه. وولد منه نسخة Word أو PDF للاعتماد والإرسال.
- افصل النافذ عن المقترح: لا تعدل السياسة المعتمدة مباشرة. اكتب التعديل في نسخة مقترحة برقم إصدار جديد، مثل رفع مدة حفظ تسجيلات الجلسات الإدارية من 12 إلى 18 شهراً، وتبقى النسخة المعتمدة نافذة حتى يعتمد التعديل. فالمدقق يحتاج أن يفرق بين السياسة النافذة والمقترحة.
- تاريخ الاعتماد لا يتغير حتى يعتمد التعديل: وعندها فقط يصبح الإصدار الجديد نافذاً.
- تذكير قبل تاريخ المراجعة: المراجعة المتأخرة ملاحظة سهلة التجنب، وسببها الوحيد غالباً أن أحداً لا يتذكر التاريخ. اجعل التذكير آلياً.
- احفظ النموذج الذي بدأت منه: صفحة أدوات الهيئة تعرض تاريخ آخر تعديل، وكان 12/04/2026 عند كتابة المقال. فإذا تغير النموذج، قارنه بالنسخة التي عندك لتعرف الجديد، بدل أن تقرأه كله من جديد.
تحقق من الوثيقة التي سيوقعها الرئيس التنفيذي
الرئيس التنفيذي يعتمد وثيقة كما يعتمد أي عقد، والعميل يطلب السياسات وثائق. فإذا كنت تكتب السياسات نصاً وتولد منها ملف Word، فجربنا ذلك بأداة التحويل Pandoc 3.11، ووجدنا مشكلتين تستحقان الفحص قبل أي توقيع:
- اتجاه النص: الملف الذي خرج دون إعداد الاتجاه كان من اليسار إلى اليمين، فظهرت النقاط في أول السطر والأرقام في المكان الخطأ.
- حقول الاعتماد سقطت: احتفظت الأداة بالعنوان فقط، وتجاهلت المالك ومن اعتمدها وتاريخ المراجعة. أي أن الرئيس التنفيذي كان سيوقع وثيقة لا تقول من يملكها ومتى تراجع، وهي أول ما يسأل عنه المدقق.
فمهما كانت أداتك، افتح الوثيقة المولدة قبل التوقيع وتأكد من الاتجاه ومن جدول الاعتماد في أولها. وبعد التوقيع احفظ الملف الموقع بجانب النسخة التي ولد منها، حتى تثبت أن الموقع هو النص نفسه.
الاستثناءات: باب مكتوب بدل التجاوز الصامت
تخيل أن بوابة الوصول تعطلت، ففتح أحد المهندسين دخول المدير مباشرة على سيرفر ليصلح العطل، ولم يخبر أحداً، لأن السياسة لا تقول ماذا يفعل الشخص حين لا يستطيع أن يلتزم بها. هذا هو الاستثناء الصامت: لم يرد أحد تجاوز السياسة، لكنه لم يجد باباً غير ذلك.
لذلك اختم كل سياسة بسطر الاستثناء، واحفظ سجل استثناءات فيه لكل استثناء: رقمه، والسياسة والبند، والأصل المعني، ومن وافق، وتاريخ البداية والنهاية، والحالة، والسبب. ثم راجع السجل بانتظام بهذه الأسئلة:
| السؤال | إذا كانت الإجابة «لا» |
|---|---|
| هل وافق مالك السياسة على الاستثناء؟ | الاستثناء مخالفة مسجلة، وليس استثناء. والتسجيل لا يجعله مقبولاً، وإنما يجعله معروفاً |
| هل مدته في حدود ما تسمح به السياسة؟ | قصر المدة، وجدد بقرار جديد عند الحاجة، حتى يعود الاستثناء إلى صاحب القرار ولا يصبح دائماً بالتقادم |
| هل الاستثناء المفتوح لم تنته مدته؟ | هذا أخطر سطر في السجل: الاستثناء المنتهي المفتوح يعني غالباً أن الحساب أو الإعداد ما زال موجوداً |
| هل يوجد ضابط بديل يقلل الخطر خلال المدة؟ | أضفه أو قصر المدة |
والاستثناء ليس ثغرة في السياسة، وإنما جزء منها. فالمدقق الذي يرى سجلاً فيه طلبات بمدد وموافقات يعرف أن السياسة حية. أما السياسة التي لا استثناء لها أبداً، فإما أنها مطبقة على أشياء سهلة فقط، وإما أن الاستثناءات تحدث خارج السجل. وقد يكشف جمع الأدلة الآلي ما لم يسجل.
كم سياسة تحتاج في البداية؟
صفحة الهيئة فيها 32 نموذج سياسة. وكل نموذج يحتاج التكييف نفسه: قراءة كل بند واتخاذ قرار فيه. فاثنتان وثلاثون سياسة بهذه الطريقة عمل أشهر لفريق صغير، واثنتان وثلاثون دون تكييف هي المشكلة التي بدأنا بها. فابدأ بما يغطي ضوابطك الأكثر خطراً، ثم أضف.
والشكل التالي مجموعة وثائق أولى خرجت من تكييف نموذج واحد. فكل بند ذهب إلى «سياسة أخرى» أو «معيار» أو «إجراء» في جدول القرارات أصبح عنواناً فيها:
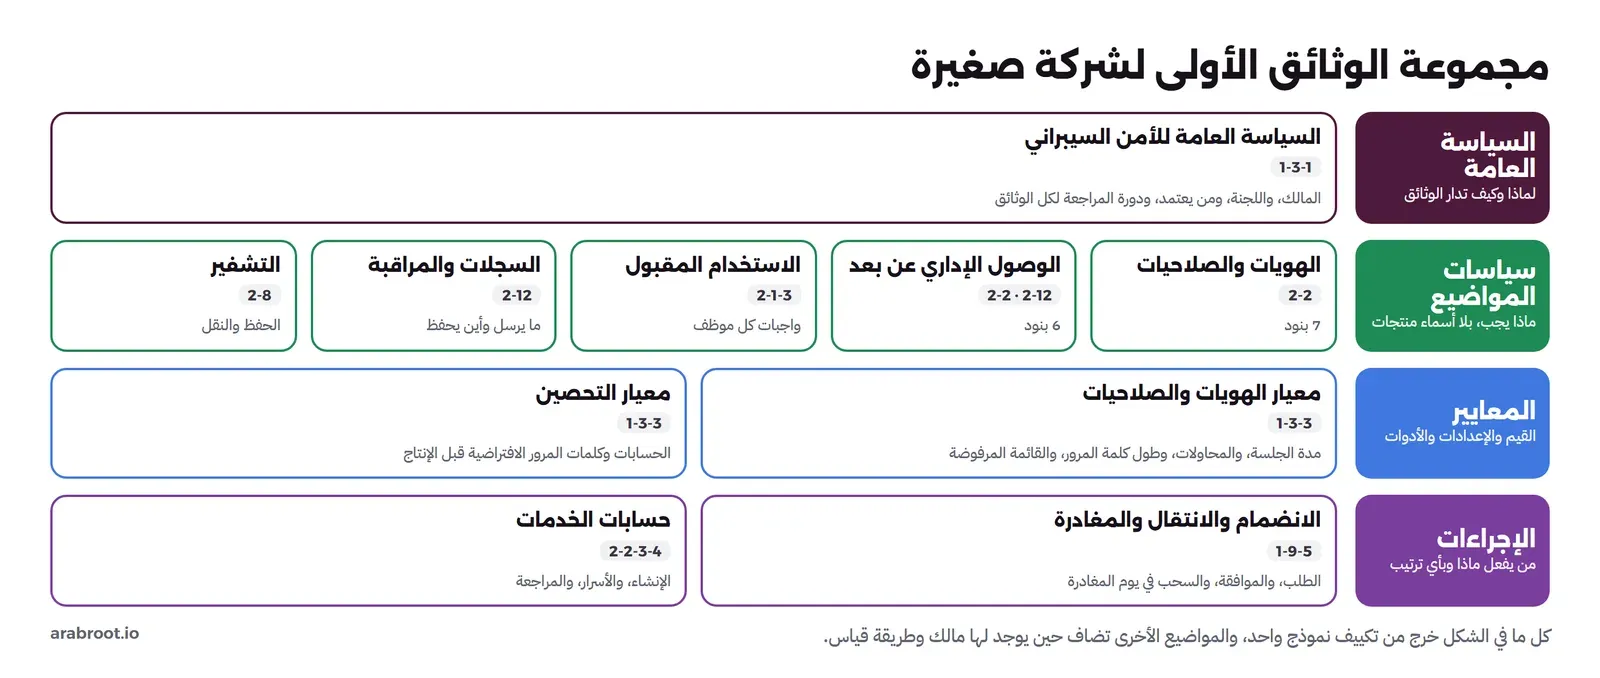
ورتب بقية السياسات بسؤالين لكل موضوع: هل يلمس البيانات الحساسة مباشرة؟ وهل يسأل عنه العميل أو المدقق؟ ومثال ترتيب معقول:
- السياسة العامة للأمن السيبراني: تحدد من يملك كل الوثائق ومن يعتمدها.
- الهويات والصلاحيات، والوصول الإداري: أقصر طريق إلى البيانات.
- السجلات والمراقبة: العملاء يسألون عن مدة حفظ السجلات.
- الاستخدام المقبول: الضابط 2-1-3 يطلبها بالاسم، وكل موظف يحتاج أن يقرأها.
أما سياسات مثل أمن الأجهزة المحمولة أو الأمن المادي فتنتظر حتى تجد لها مالكاً وطريقة قياس. وفي جهة تعمل كلها على خدمات سحابية قد ينطبق بعضها بشكل محدود، وهذا نفسه قرار يكتب في التقييم الذاتي ولا يترك فارغاً.
النشر والقياس: كيف تعرف أن الناس يطبقونها؟
الضابط 1-3-1 يطلب نشر السياسات، والضابط 1-3-2 يطلب التأكد من تطبيقها. وهذه أربع طبقات لذلك، من الأضعف إلى الأقوى:
- النشر: نسخة للقراءة في موقع داخلي مثل BookStack، وإقرار مؤرخ من كل موظف بالاطلاع. ونماذج الهيئة فيها «تعهد الالتزام بسياسات الأمن السيبراني» لهذا الغرض.
- التوعية: الإقرار يثبت أن الشخص فتح الوثيقة، ولا يثبت أنه فهمها. فاربط كل سياسة بجزء من برنامج التوعية بالأمن السيبراني.
- القياس: المؤشر يأتي من نظام وليس من استبيان، مثل تقرير MFA من مزود الهوية، أو عدد الحسابات التي لم تعطل في يوم المغادرة.
- التطبيق الآلي: أفضل سياسة يفرضها النظام. فإذا كانت السياسة تقول «MFA لكل المديرين»، فليرفض مزود الهوية دخول المدير دونه. وعندها يبقى السؤال عن الاستثناءات فقط.
والفرق بين الأولى والأخيرة هو الفرق بين سياسة تعتمد على أن يتذكر الناس، وسياسة لا تحتاج أن يتذكر أحد.
ماذا يحدث عندما يتغير شيء؟
| ما تغير | ماذا تفعل |
|---|---|
| تغيرت الأداة، مثل الانتقال إلى مزود هوية آخر | لأن السياسة لا تذكر المنتج، فالتعديل في المعيار فقط، ولا يحتاج اعتماد الرئيس التنفيذي |
| غادر مالك السياسات | اكتب المالك بالمنصب وليس بالاسم، وأضف إلى إجراء المغادرة: انقل ملكية الوثائق قبل آخر يوم |
| عين رئيس تنفيذي جديد | السياسات المعتمدة تبقى نافذة لأن الاعتماد للمنصب، والمراجعة القادمة فرصة ليعتمدها باسمه |
| صدر إصدار جديد من الضوابط أو النماذج | قارن النموذج الجديد بالذي بدأت منه، وراجع البنود التي تغيرت فقط |
| طلب عميل شيئاً أكثر، مثل مدة أطول لحفظ السجلات | تعديل يمر بالخطوات نفسها: نسخة مقترحة، ومراجعة، واعتماد |
أخطاء شائعة
- نشر النموذج بخاناته الفارغة: أول ما يلاحظه المدقق.
- بحث واستبدال لاسم الجهة ثم الاعتماد: يحل نصف الخانات، ويترك أسماء إدارات غير موجودة وبنوداً لا تنطبق.
- وعود لا تنفذها: كل بند سيطلب المدقق دليله بموجب 1-3-2. احذف ما لا تطبقه بسبب مكتوب، أو انقله إلى خطة عمل بتاريخ.
- حذف بصمت: البند المحذوف دون قرار يبدو للمدقق إهمالاً، والمحذوف بسبب ومخاطرة مسجلة يبدو قراراً.
- نقل قرار إلى إجراء: الإجراء يقول كيف، والسياسة تقول ماذا ومتى. وما يحتاج صاحب صلاحية يبقى في السياسة.
- أسماء المنتجات داخل السياسة: ضعها في المعيار.
- مالك هو «إدارة تقنية المعلومات»: الإدارة لا تراجع وثيقة ولا توافق على استثناء. المالك منصب يشغله شخص.
- وثيقة معتمدة بلا جدول اعتماد: قد تضيع الحقول المهمة في الطريق إلى Word دون أن ينتبه أحد.
- سياسة بلا باب للاستثناء: الاستثناءات تحدث في كل الأحوال، والسؤال هل تحدث في السجل أم خارجه.
قائمة تحقق قبل أن ترسل سياساتك
- لكل سياسة مالك بمنصبه، ومعتمد، وتاريخ اعتماد، وتاريخ مراجعة.
- لا خانة من النموذج بقيت دون تعبئة.
- لكل بند في النموذج قرار مكتوب.
- كل ضابط تحققه السياسة بقي في سياسة معتمدة، وليس في إجراء فقط، ورقمه مكتوب في رأس السياسة.
- البنود المحذوفة لها سبب، والمخاطرة المقبولة في سجل المخاطر.
- السياسة خالية من أسماء المنتجات، والتفاصيل في المعيار المرتبط.
- الوثيقة المولدة للاعتماد من اليمين إلى اليسار، وفيها جدول الاعتماد.
- التعديلات المقترحة منفصلة عن النسخة النافذة حتى تعتمد.
- كل استثناء مفتوح معتمد، وفي مدته، ولم ينته.
- عندك إقرار مؤرخ بالاطلاع من كل موظف.
- لكل سياسة مؤشر يأتي من نظام.
الخلاصة
- المكون 1-3 في ECC يطلب سياسات موثقة ومعتمدة ومنشورة ومطبقة ومدعومة بمعايير وتراجع دورياً، ولا يطلب عدداً معيناً ولا أن تنسخ من نموذج.
- نماذج الهيئة، 84 نموذجاً عربياً، أفضل نقطة بداية، لكنها أمثلة يجب تكييفها كما تقول هي نفسها.
- في نموذج سياسة الهويات 48 بنداً بمتوسط 24.6 كلمة، و58 خانة نصفها اسم الجهة، والباقي قرارات عن أشخاص وإدارات.
- التكييف قرار مكتوب لكل بند. وأغلب البنود تنتقل إلى معيار أو إجراء أو تندمج، والقليل يحذف بسبب مكتوب.
- السياسة الجيدة صفحة واحدة: مالك، ولماذا، وبنود قصيرة، وكيف نقيس، واستثناء، ومعيار مرتبط.
- سجل النسخ والاستثناءات والقياس من نظام هي ما يجعل السياسة حية في عين المدقق.
وبعد أن تكتب سياساتك، يأتي السؤال التالي: كيف تثبت أن البنود مطبقة كل يوم، وليس يوم التدقيق فقط؟ وهذا موضوع المقالات التالية في المرحلة:
دليلجمع أدلة الامتثال Evidence تلقائياً بدل لقطات الشاشةنبني جامع أدلة صغيراً يقرأ إعدادات السيرفرات عبر SSH ويحفظها بالهاش، ثم نجربه على تغيير مفاجئ ودليل معدل وجامع فقد صلاحيته بصمت. دليلإدارة الامتثال Compliance مع CISO Assistant على سيرفركنشغل CISO Assistant ونحمل فيه ضوابط ECC-2:2024 ونقيم منصة حقيقية ونربطها بالضوابط والأدلة ونصدر التقرير، مع كل مشكلة واجهناها في الطريق.
 دليلISO 27001 بأدوات مفتوحة المصدر من المخاطر إلى التدقيقكيف تبني شركة صغيرة نظام ISO/IEC 27001 على ما بنته لضوابط ECC، من النطاق وسجل المخاطر إلى بيان قابلية التطبيق والتدقيق الداخلي.
 دليلالاستعداد للتدقيق Audit: ماذا يطلب المدقق وكيف تجهزماذا يطلب المدقق ولماذا، وكيف يختار العينة، وكيف تفحص جاهزية أدلتك وتسلمها وترد على الملاحظات، بالاستناد إلى نماذج التدقيق من الهيئة الوطنية.
سجل التحديثات
- 2026-11-14: إعادة كتابة المقال بلغة أوضح دون كود، مع الإبقاء على النتائج الحقيقية.
- أكتوبر 2026: إضافة تحليل النموذج بحسب الخانات والأقسام، وقرارات التكييف، وسجل النسخ، ووثيقة الاعتماد، وسجل الاستثناءات.
- أكتوبر 2026: كتابة المقال، وعد نماذج صفحة أدوات الأمن السيبراني في موقع الهيئة الوطنية للأمن السيبراني، وتحليل نموذج سياسة الهويات، وتجربة تحويله بـ Pandoc 3.11.


